Пассворк — российский корпоративный менеджер паролей и секретов с возможностью развёртывания на собственной инфраструктуре заказчика и в облаке. Решение позволяет безопасно хранить пароли, API-ключи и другие секреты, организовать командный доступ с гибкой ролевой моделью и вести детальный аудит всех действий пользователей.
Расширенная версия Пассворка — решение для компаний с высокими требованиями к безопасности, отказоустойчивости и автоматизации. Она включает всё, что есть в стандартной, и добавляет: аутентификацию через SSO, синхронизацию групп из AD/LDAP, роли и типы сейфов без ограничений, сервисные аккаунты для автоматизации, отказоустойчивую схему развёртывания, собственные политики паролей и офлайн-доступ.
Для кого расширенная версия Пассворка
Расширенная версия нужна организациям, где доступами управляют несколько администраторов, команд или площадок, и ручная выдача прав перестаёт работать.
- Малый и средний бизнес. Подрядчики получают доступ только к нужным сейфам, а отказоустойчивость защищает от простоя при сбое сервера.
- Крупный бизнес и холдинги. Группы AD/LDAP сопоставляются с группами в Пассворке, вход идёт через SAML SSO, управление доступом делегируется отделам. Администратор видит, кто и что делает.
- Государственные организации. Журнал событий фиксирует действия с паролями. Репликация и отказоустойчивость нужны для непрерывной работы критичных систем.
- ИТ-компании. API-ключи и токены хранятся в сейфах, а пайплайны CI/CD обращаются к ним через сервисные аккаунты. Распределённым командам доступ выдаётся по группам.
- Банки и финансовые организации. Обязанности разделены по ролям: отдельные администраторы пользователей и безопасности, а аудитор не может менять данные.
- Промышленные и распределённые компании. Для площадок и филиалов заводятся отдельные типы сейфов. Выездным инженерам и изолированным сегментам нужен офлайн-доступ.
- ИБ-отделы и комплаенс. Политики паролей задаются под разные категории систем. Панель безопасности показывает слабые и устаревшие пароли, журнал событий нужен для аудита.
| Профиль | Задача | Что даёт расширенная версия |
|---|---|---|
| Малый и средний бизнес с подрядчиками | Выдавать внешним исполнителям доступ только к нужным сейфам | Роли администрирования, отказоустойчивость |
| Крупный бизнес и холдинги | Передать управление доступом отделам без потери контроля | Роли, сопоставление групп LDAP, SAML SSO |
| Госорганизации | Показать, кто и что делал с паролями; не останавливать критичные системы | Репликация, отказоустойчивость, журнал событий |
| ИТ-компании | Хранить API-ключи и токены, выдавать доступ распределённым командам | Типы сейфов, роли, интеграция через API |
| Банки и финансовые организации | Разделить обязанности: администратор пользователей, администратор безопасности, аудитор | Разграничение прав администрирования ролями |
| Промышленные и распределённые компании | Развести доступ по площадкам и филиалам | Настраиваемые типы сейфов, установка в филиалы по специальной цене |
| ИБ-отделы и службы compliance | Задать политики паролей и контролировать их соблюдение | Роли для ИБ, Панель безопасности, журнал аудита |
Чем расширенная версия Пассворка отличается от стандартной
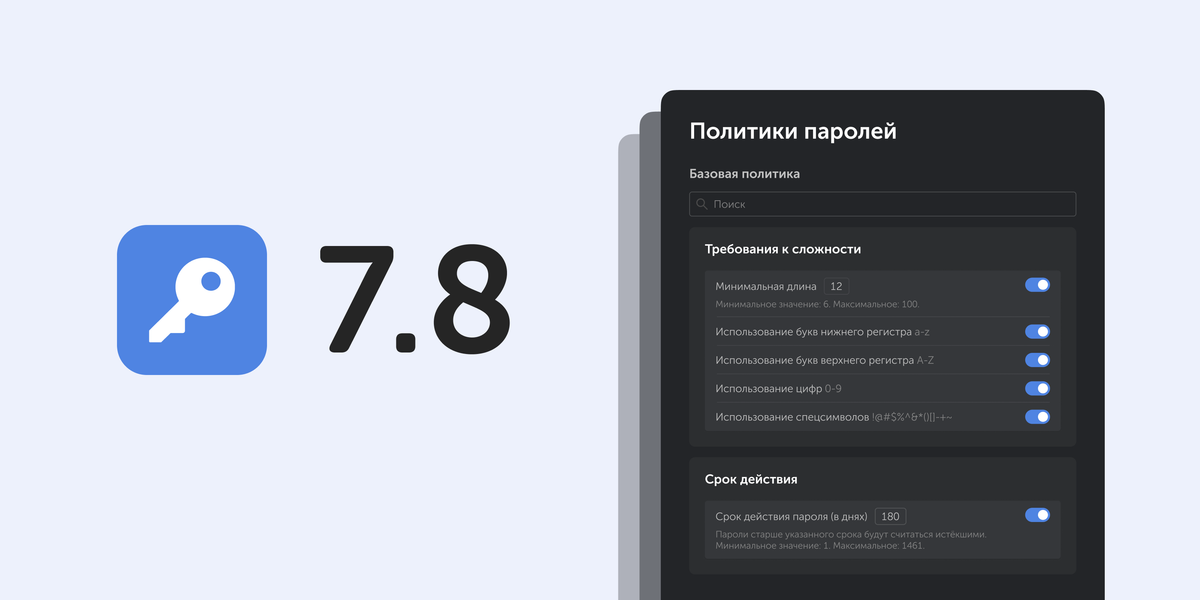
Стандартная версия закрывает хранение паролей и совместную работу с ними. Расширенная добавляет SAML SSO, синхронизацию с AD/LDAP, собственные типы сейфов и роли, политики паролей, сервисные аккаунты, офлайн-доступ и отказоустойчивость. Офлайн-доступ появился в версии 7.7, политики паролей в версии 7.8.
| Функция | Стандартная версия | Расширенная версия |
|---|---|---|
| Типы сейфов | Два типа: пользовательские и корпоративные | Неограниченное число собственных типов |
| Роли | Ограниченный набор ролей | Неограниченное число ролей с детальной настройкой прав |
| Единый вход (SSO) | Недоступен | Доступен |
| AD/LDAP | Учётные записи и группы создаются вручную | Автоматическая синхронизация пользователей и сопоставление групп |
| Сервисные аккаунты | Недоступны | Сервисные аккаунты с несколькими API-токенами для интеграций |
| Политики паролей | Только политика «Базовая» | Неограниченное количество политик для записей, сейфов и папок |
| Офлайн-доступ | Недоступен | Просмотр выбранных записей без связи с сервером |
| Отказоустойчивость | Недоступна | Несколько серверов приложений и репликация базы данных |
Если вам нужен сертифицированный продукт для ГИС, КИИ или ИСПДн, смотрите отдельную версию Пассворка, сертифицированную ФСТЭК.
Настраиваемые политики сейфов
Типы сейфов (политики сейфов) — это категории сейфов с заранее заданными настройками безопасности и управления доступом. Для каждого типа можно назначить собственных администраторов, определить уровни доступа и установить ограничения на создание новых сейфов (подробнее о типах сейфов).
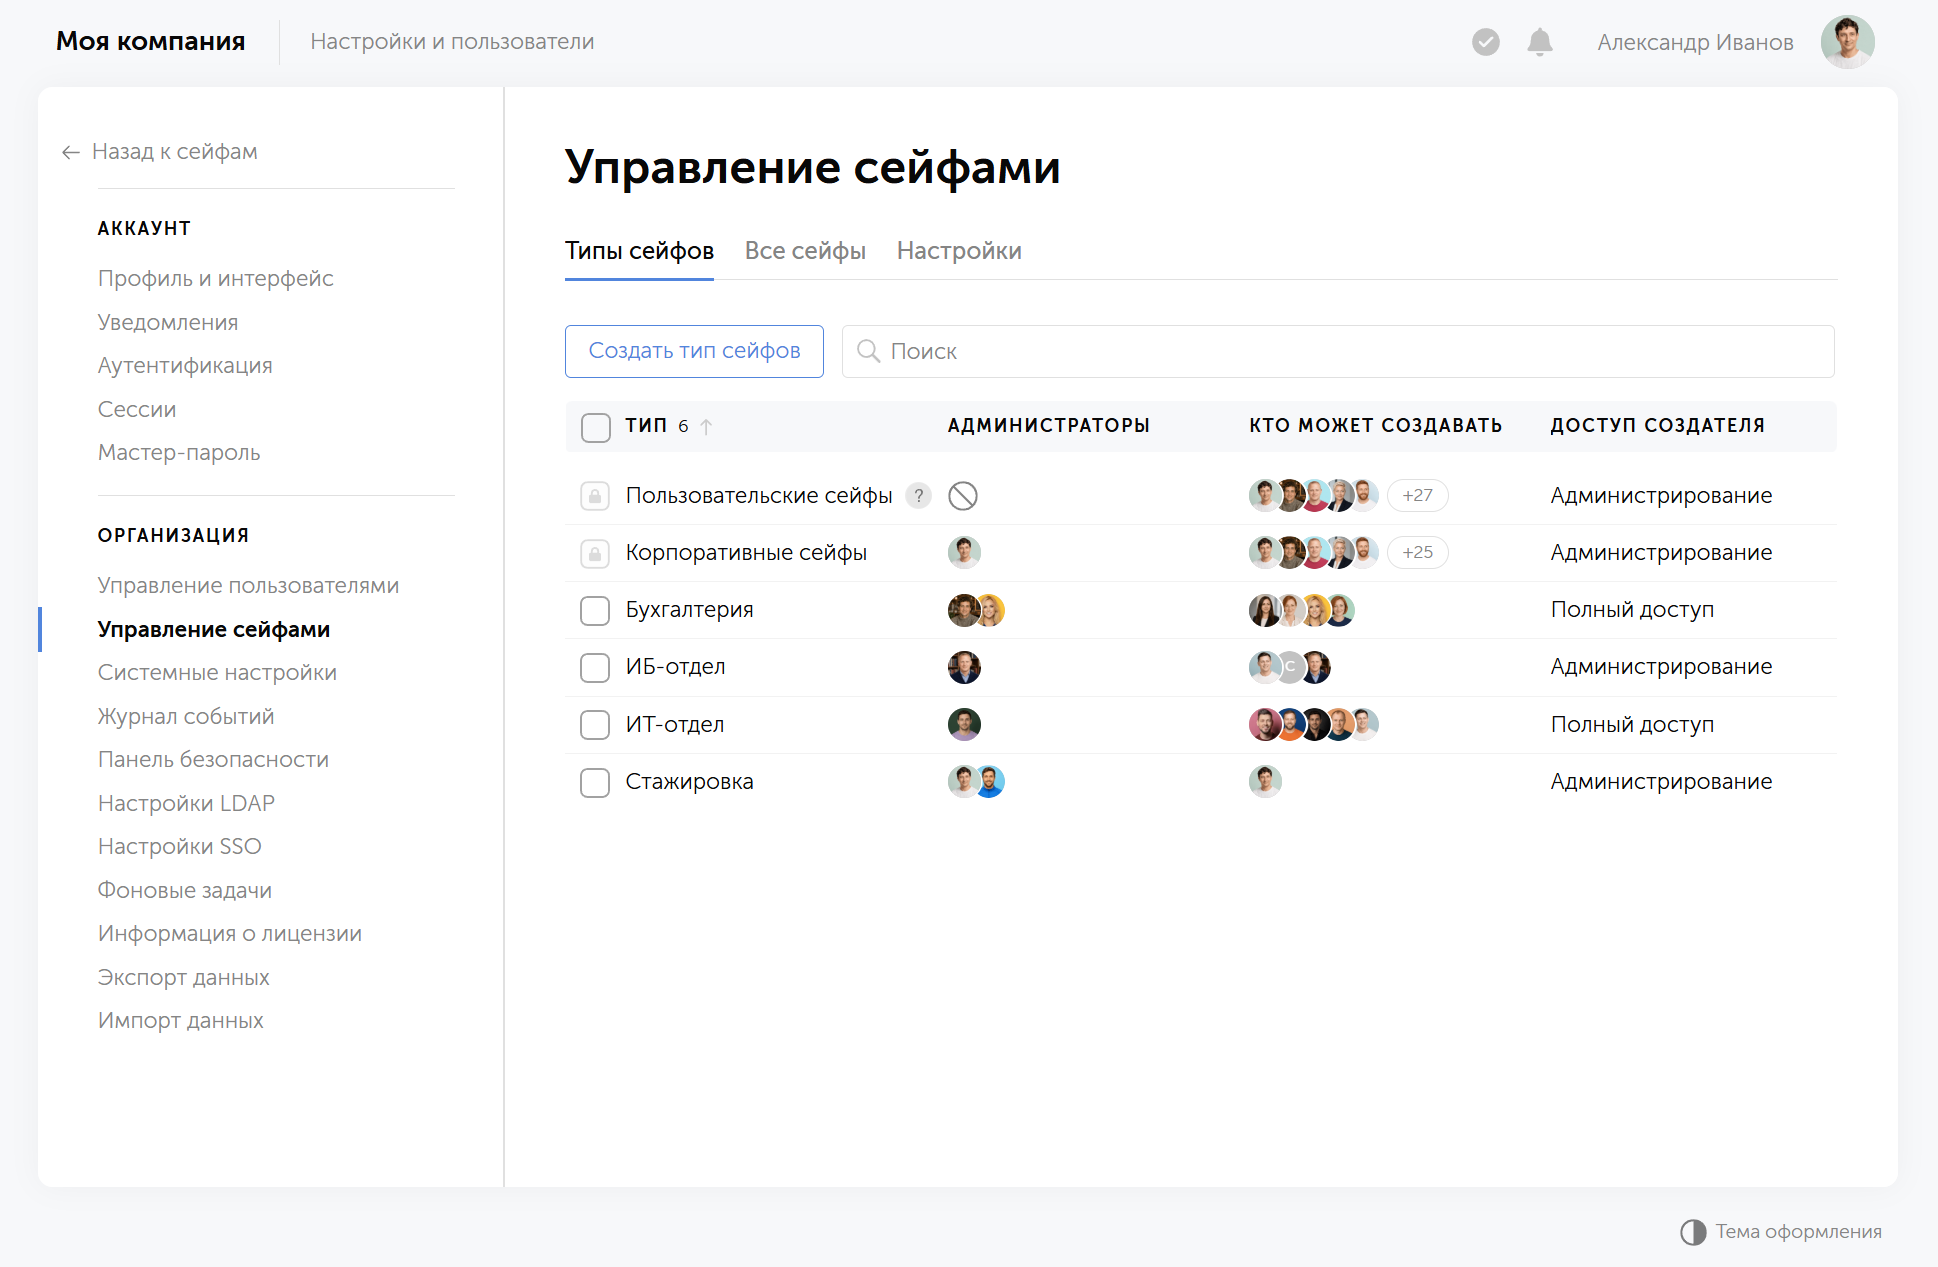
Типы сейфов решают ключевую задачу администраторов: как делегировать управление доступом по отделам и проектам в масштабе компании и сохранить полный контроль над критически важными паролями. Для каждого направления в компании можно создать свой тип сейфов: ИТ-инфраструктура, финансы, временные проектные команды.
Сравнение: до и после внедрения типов сейфов
| Параметр | Стандартная версия | Расширенная версия |
|---|---|---|
| Количество типов сейфов | Два типа: пользовательские и корпоративные сейфы. Невозможно создать собственные типы под структуру компании. | Неограниченное количество типов сейфов. Можно создать отдельные типы для каждого отдела, проекта или уровня доступа. |
| Гибкость прав | Создатель сейфа получает полные права, включая возможность приглашать пользователей без согласования. | Можно разрешить создавать сейфы, но ограничить возможности создателя, например запретить приглашать других пользователей без одобрения администратора. |
| Делегирование управления | Сложно разграничить ответственность. Все администраторы имеют одинаковые права ко всем сейфам. | Детальное распределение прав по отделам и проектам. Руководитель ИТ управляет ИТ-сейфами, директор по продажам — сейфами отдела продаж. |
| Аудит и анализ | Сложно понять, кто управляет какими сейфами. Требуется ручной аудит и сопоставление данных. | Сейфы сгруппированы по типам, назначенные администраторы видны сразу. Тип сейфа можно быстро поменять. |
| Единообразие настроек | Зависит от дисциплины администраторов. Риск расхождений при ручной настройке каждого сейфа. | Настройки типа применяются ко всем сейфам этого типа одинаково. |
Что меняется для администратора
Администраторы типа попадают в новые сейфы автоматически, а структуру доступа видно по типам. Ручная выдача прав сокращается, аудит становится проще.
Аутентификация через единый вход (SSO)
Поддержка интеграции с корпоративными системами единого входа (SSO). Сотрудники входят в Пассворк через корпоративную систему аутентификации без отдельного пароля — это ускоряет доступ, снижает нагрузку на службу поддержки и повышает безопасность за счёт централизованного контроля всех правил аутентификации. Поддерживаемые протоколы позволяют интегрироваться с большинством провайдеров идентификации.
Преимущества
Пользователи не нужно запоминать отдельный пароль для входа в Пассворк. Доступ отзывается автоматически при блокировке учётной записи в корпоративной системе.
Результат
Централизованное и автоматизированное управление доступом освобождает ИТ-отдел от рутинных задач и исключает человеческий фактор.
Сопоставление групп из AD/LDAP с группами Пассворка
Пассворк синхронизирует пользователей и группы из Active Directory или любого LDAP-совместимого каталога. Синхронизация убирает дублирование учётных записей и переносит управление доступом в привычные инструменты корпоративной инфраструктуры. Группы каталога сопоставляют с группами Пассворка, а деактивацию в AD учитывают при очередной синхронизации.
Как работает синхронизация
Администратор настраивает подключение к AD и параметры синхронизации: какие группы импортировать и как часто обновлять данные. Пассворк создаёт пользователей, назначает их в группы и обновляет информацию при изменениях в каталоге. Если учётную запись сотрудника деактивируют в AD, доступ к Пассворку блокируется при ближайшей синхронизации, без участия администратора.
Сценарий применения
В компании больше 100 сотрудников, высокая текучесть, несколько отделов. Вручную вести учётные записи в каждой системе долго и рискованно. Интеграция с AD даёт одну точку управления: изменения в оргструктуре попадают в Пассворк автоматичекски Как это выглядит на практике, показывают кейсы-стади Nexign и Черкизово.
Что меняется при найме и увольнении
Новый сотрудник появляется в Пассворке после ближайшей синхронизации. Учётная запись уволенного блокируется вслед за деактивацией в AD, поэтому «забытых» учётных записей не остаётся. Структура групп в Пассворке повторяет структуру каталога.
Сравнение со стандартной версией
| Параметр | Стандартная версия | Расширенная версия |
|---|---|---|
| Создание учётных записей | Вручную через веб-интерфейс. Администратор создаёт каждого пользователя отдельно. | Автоматическая синхронизация из AD/LDAP. Пользователи создаются и обновляются после настройки подключения. |
| Управление группами | Ручное назначение пользователей в группы внутри Пассворка. | Автоматическое сопоставление групп AD с группами Пассворка. Структура синхронизируется без участия администратора. |
| Отзыв доступа при увольнении | Администратор вручную блокирует учётную запись в Пассворке после получения уведомления. | Автоматическая блокировка при деактивации учётной записи в AD. Доступ отзывается при ближайшей синхронизации. |
| Риск «забытых» учётных записей | Высокий. Зависит от дисциплины администратора и своевременности уведомлений. | Низкий. Деактивация в AD доходит до Пассворка при следующей синхронизации. |
| Актуальность данных | Данные могут устаревать. Администратор должен следить за изменениями в оргструктуре и обновлять информацию вручную. | Данные обновляются при каждой синхронизации по расписанию, например раз в 15 минут или раз в час. |
| Масштабируемость | Сложно масштабировать. С ростом компании растёт нагрузка на администратора. | Добавление 100 новых пользователей не требует дополнительных действий. |
Гибкая ролевая модель и детальная настройка прав доступа
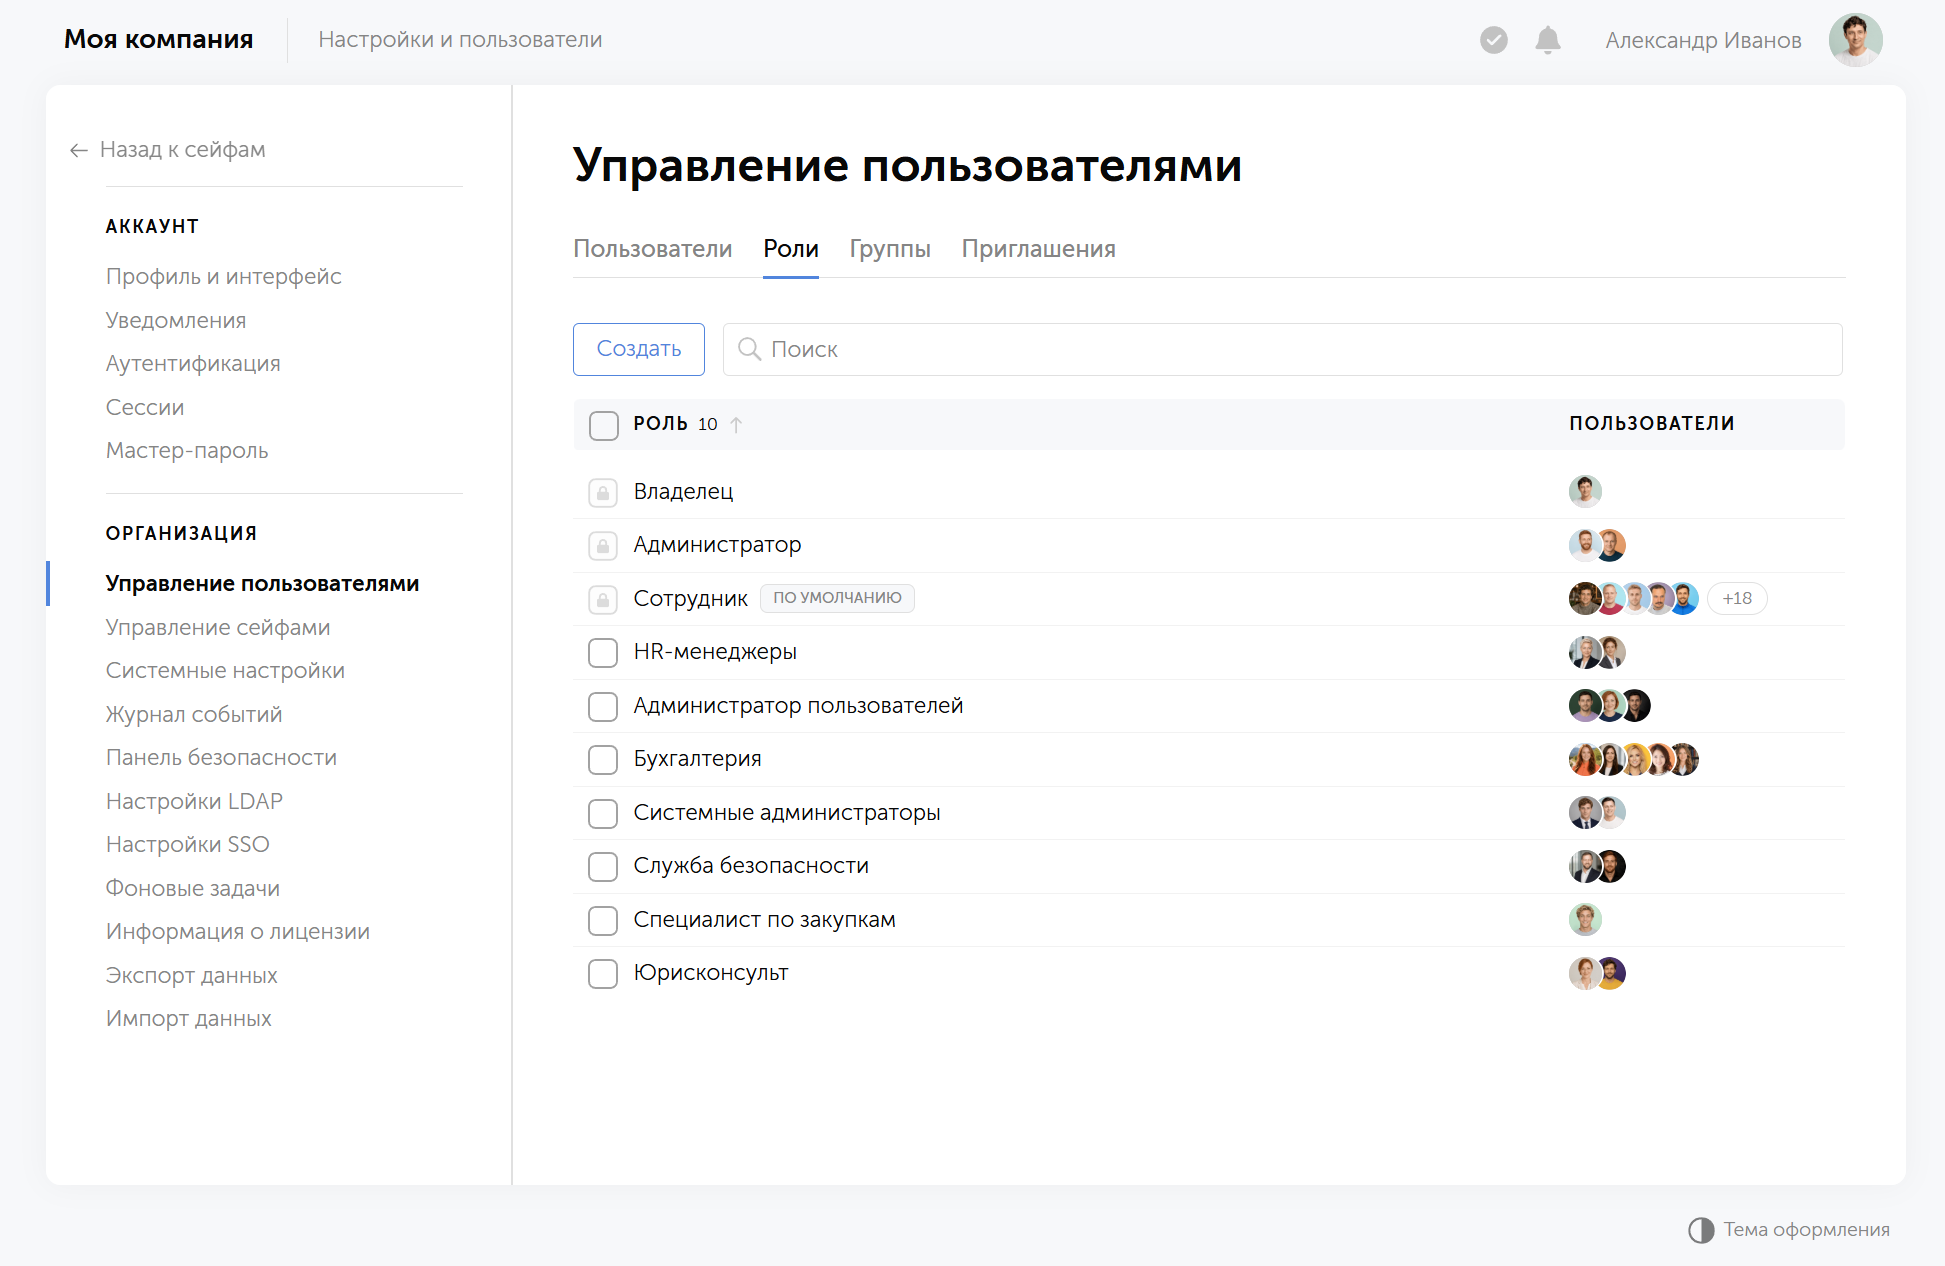
В расширенной версии Пассворка администраторы могут создавать неограниченное количество ролей и точно настраивают права доступа для каждой. Аудиторам, специалистам по информационной безопасности, администраторам и менеджерам можно задать разные уровни доступа. Каждый пользователь получает только те права, которые нужны для его задач: так работает принцип минимальных привилегий.
Сценарий использования
Компания назначила главного администратора, который отвечает за стратегическое управление системой. Точечные задачи делегированы: один сотрудник занимается интеграцией с LDAP, другой управляет пользователями, то есть регистрирует их, распределяет по группам и удаляет учётные записи.
Права настроены так, что никто не изменит критичные настройки случайно и не получит доступ к данным за пределами своей зоны ответственности.
Сравнение: до и после внедрения системы ролей
| Параметр | Без системы ролей | С системой ролей |
|---|---|---|
| Гибкость настройки прав доступа | Все администраторы имеют одинаковые права. Разграничить доступ сложно. | Неограниченное количество ролей с детальной настройкой прав для каждой роли. |
| Делегирование задач | Все администраторы выполняют одни и те же функции. Разделить обязанности невозможно. | Каждая роль имеет чётко определённые полномочия в зависимости от обязанностей. |
| Риски ошибок | Высокие. Любой администратор может случайно изменить критичные настройки. | Ниже. Права ограничены зоной ответственности роли. |
| Прозрачность управления | Сложно отследить, кто за что отвечает. Нужны дополнительные аудиты. | Высокая. По ролям видно, кто управляет какими функциями и данными. |
| Единообразие требований | Зависит от дисциплины администраторов. | Требования к доступу закреплены в ролях и применяются одинаково. |
Политики паролей: разные требования для разных сейфов
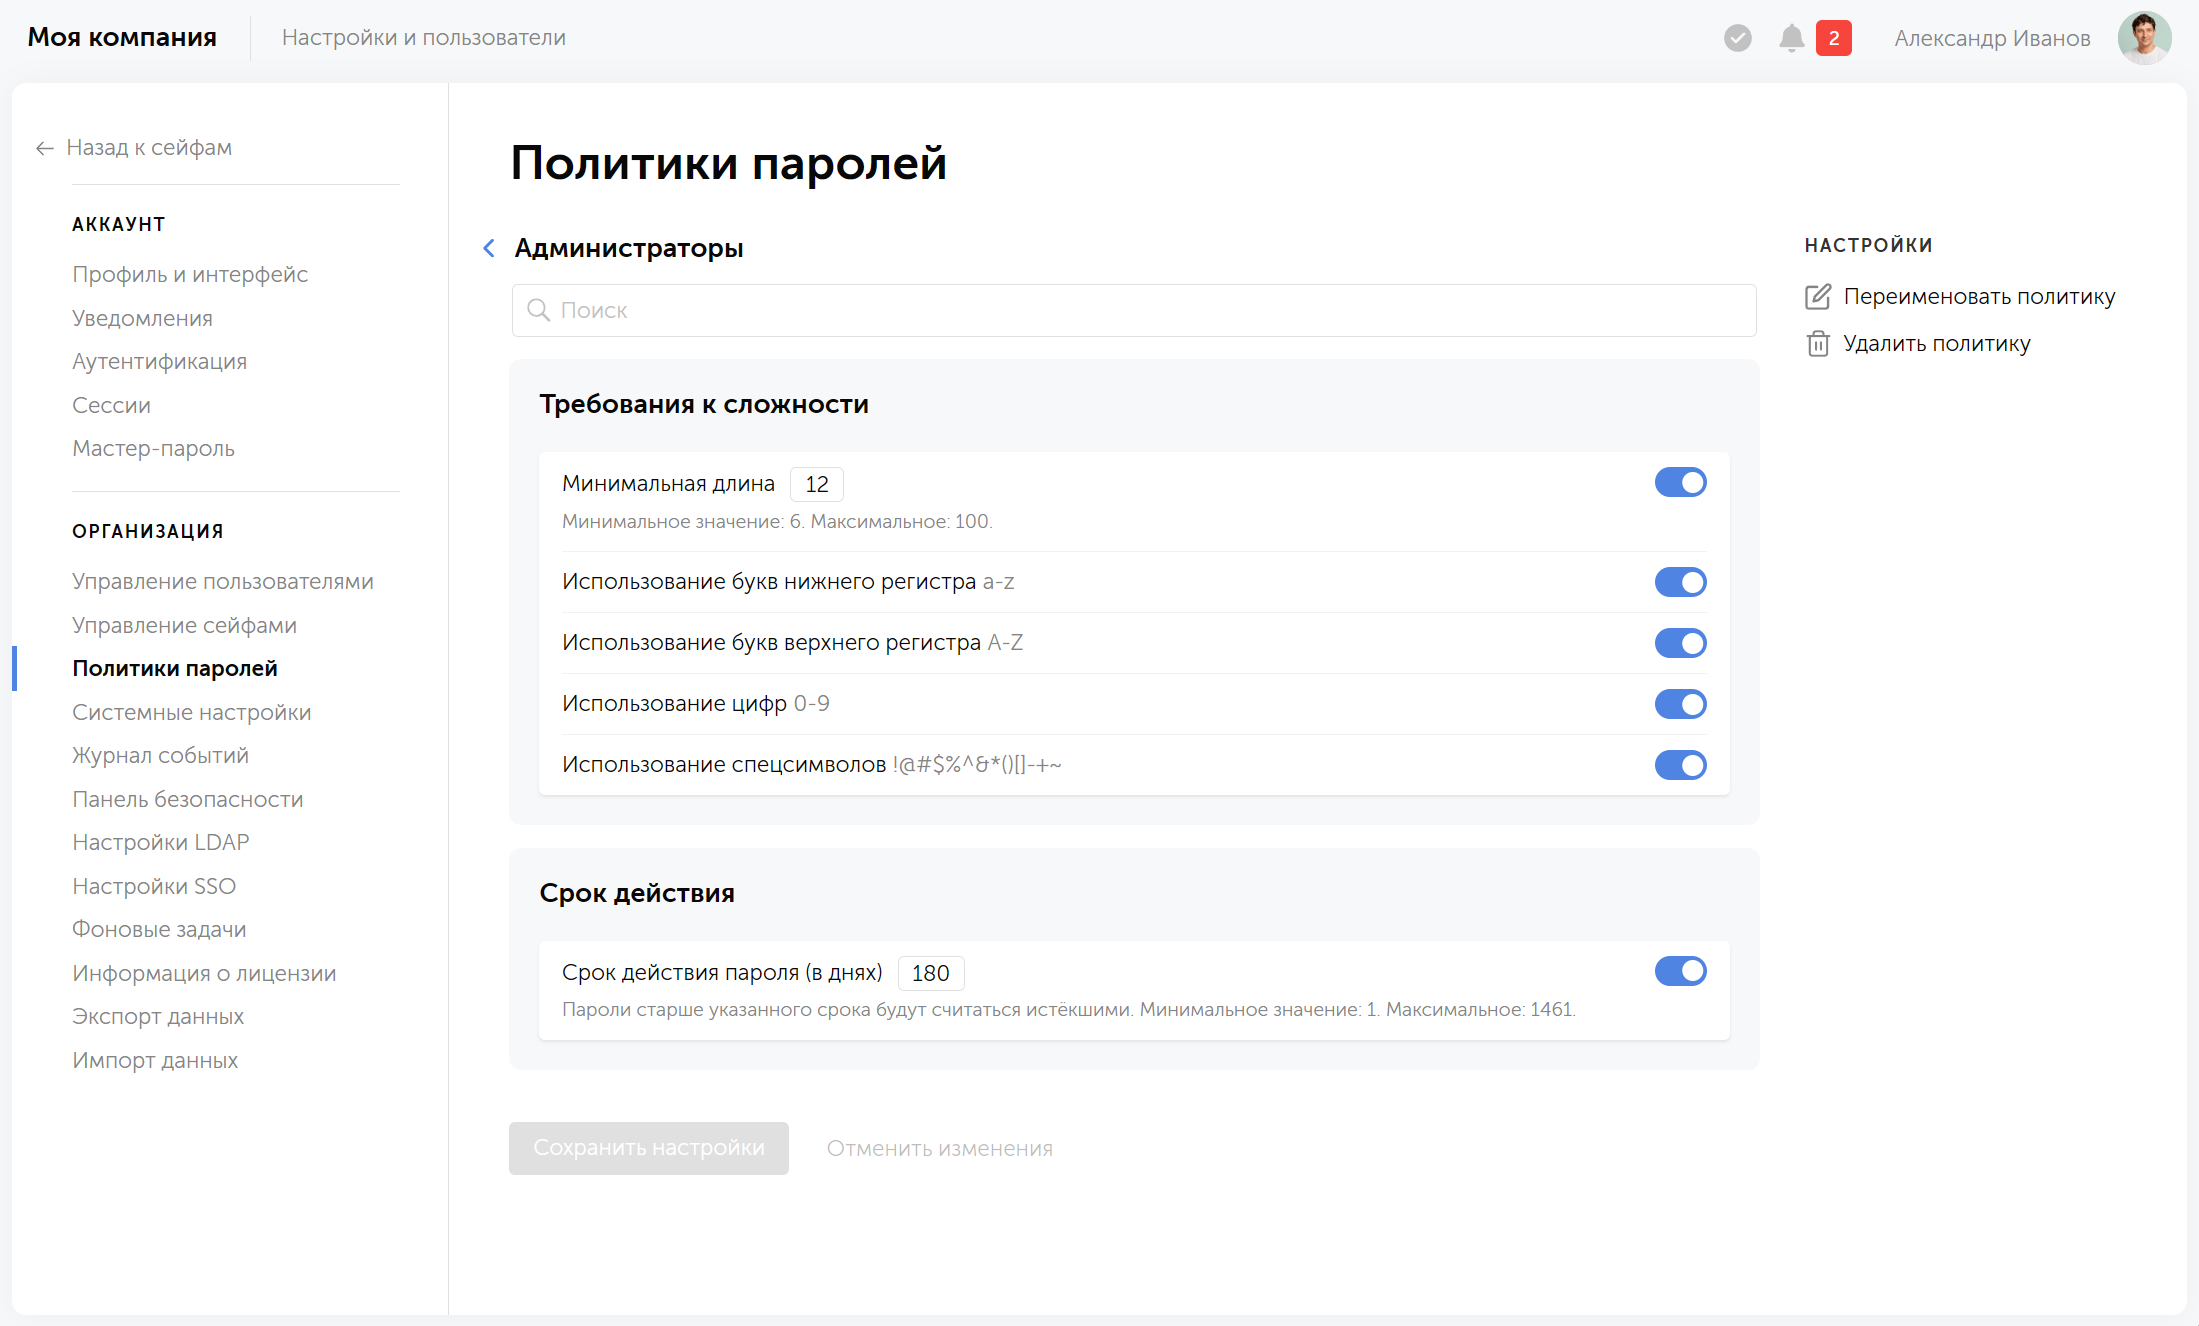
Политика паролей в Пассворке задаёт требования к парольным полям записи: минимальную длину, набор символов и срок действия. В расширенной версии Пассворка можно создавать неограниченное количество политик паролей и назначать их на сейфы, папки и отдельные записи.
Для чего нужны политики паролей
У каждой записи и папки может быть своя политика, поэтому требования к паролям подгоняют под риск данных.
- Требования по уровню риска. Для сейфа с доступами к инфраструктуре и базам данных задают строгую политику, например длину от 16 символов и срок действия 60 дней. Остальным сейфам оставляют «Базовую».
- Наследование. Политику назначают на папку, и она действует на все вложенные. На любом уровне её можно заменить другой.
- Контроль слабых паролей. Пароль, который не проходит политику, попадает в Панели безопасности в категорию «слабые», а с истёкшим сроком в категорию «старые». Администратор может запретить сохранять запись, пока пароль не соответствует политике.
- Подготовка к аудиту. ИБ-отдел заводит политики под категории систем и назначает их на нужные сейфы, поэтому требования действуют в системе и дополняют регламент.
Сравнение со стандартной версией
| Параметр | Стандартная версия | Расширенная версия |
|---|---|---|
| Количество политик | Одна общая политика «Базовая» на всю систему | Неограниченное количество собственных политик |
| Где действует политика | На все записи одинаково | На записи, сейфы и папки — вложенные папки наследуют политику родителя |
| Требования к паролю | Одни для всех данных, независимо от их важности | Свои для каждой политики: длина, набор символов, срок действия |
| Оценка в Панели безопасности | По единой политике | Каждая запись проверяется по своей политике, поэтому пароли из разных сейфов оцениваются по разным правилам |
| Когда достаточно | Когда у всех сейфов одинаковый уровень риска | Когда нужны строгие правила для критичных систем и мягкие для остальных |
Сервисные аккаунты для автоматизации
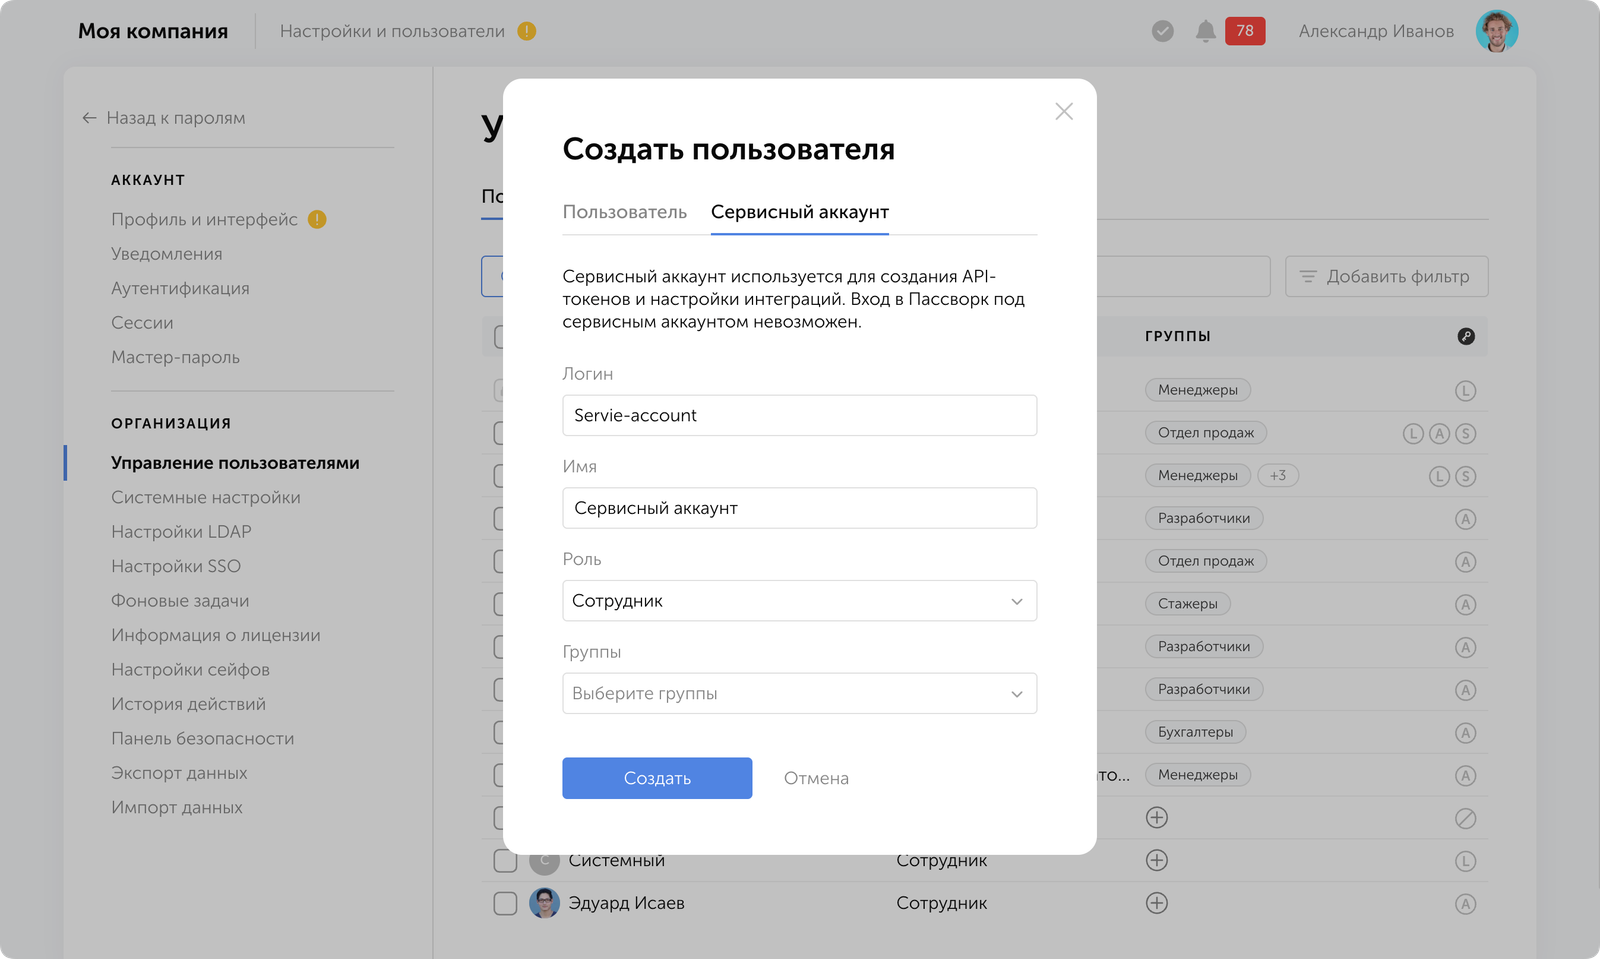
Сервисный аккаунт (сервисная учётная запись) — специальный тип учётных записей для интеграций, автоматизации и доступа из сторонних систем. У такой записи нет мастер-пароля и доступа к веб-интерфейсу, только доступ к API с настраиваемыми правами. Для одного сервисного аккаунта можно создать несколько API-токенов, отдельно для каждой интеграции и среды.
Для чего нужны сервисные аккаунты
- Один аккаунт на несколько интеграций. Отдельный API-токен заводят под каждую интеграцию и среду, не создавая под них новые учётные записи.
- Независимый отзыв. Токен одной интеграции отзывают, не трогая остальные: они продолжают работать без изменений.
- Меньше точек контроля. Администратор управляет всеми токенами из одной точки, не входя в каждый аккаунт отдельно.
- Прозрачность для аудита. Учётных записей для интеграций меньше, значит, проще аудит и быстрее реакция на инцидент.
Сравнение со стандартной версией
| Параметр | Стандартная версия | Расширенная версия |
|---|---|---|
| Сервисные аккаунты | Недоступны | Доступны, без мастер-пароля и входа в веб-интерфейс |
| Учётные записи под интеграции | Отдельная пользовательская учётная запись на каждую интеграцию | Один сервисный аккаунт с несколькими независимыми API-токенами |
| Отзыв доступа | Нужно менять или удалять учётную запись целиком | Отзывают один токен, остальные интеграции продолжают работать |
| Управление | Вход в каждую учётную запись отдельно | Все токены администрируются из одного сервисного аккаунта |
Офлайн-доступ: пароли без связи с сервером
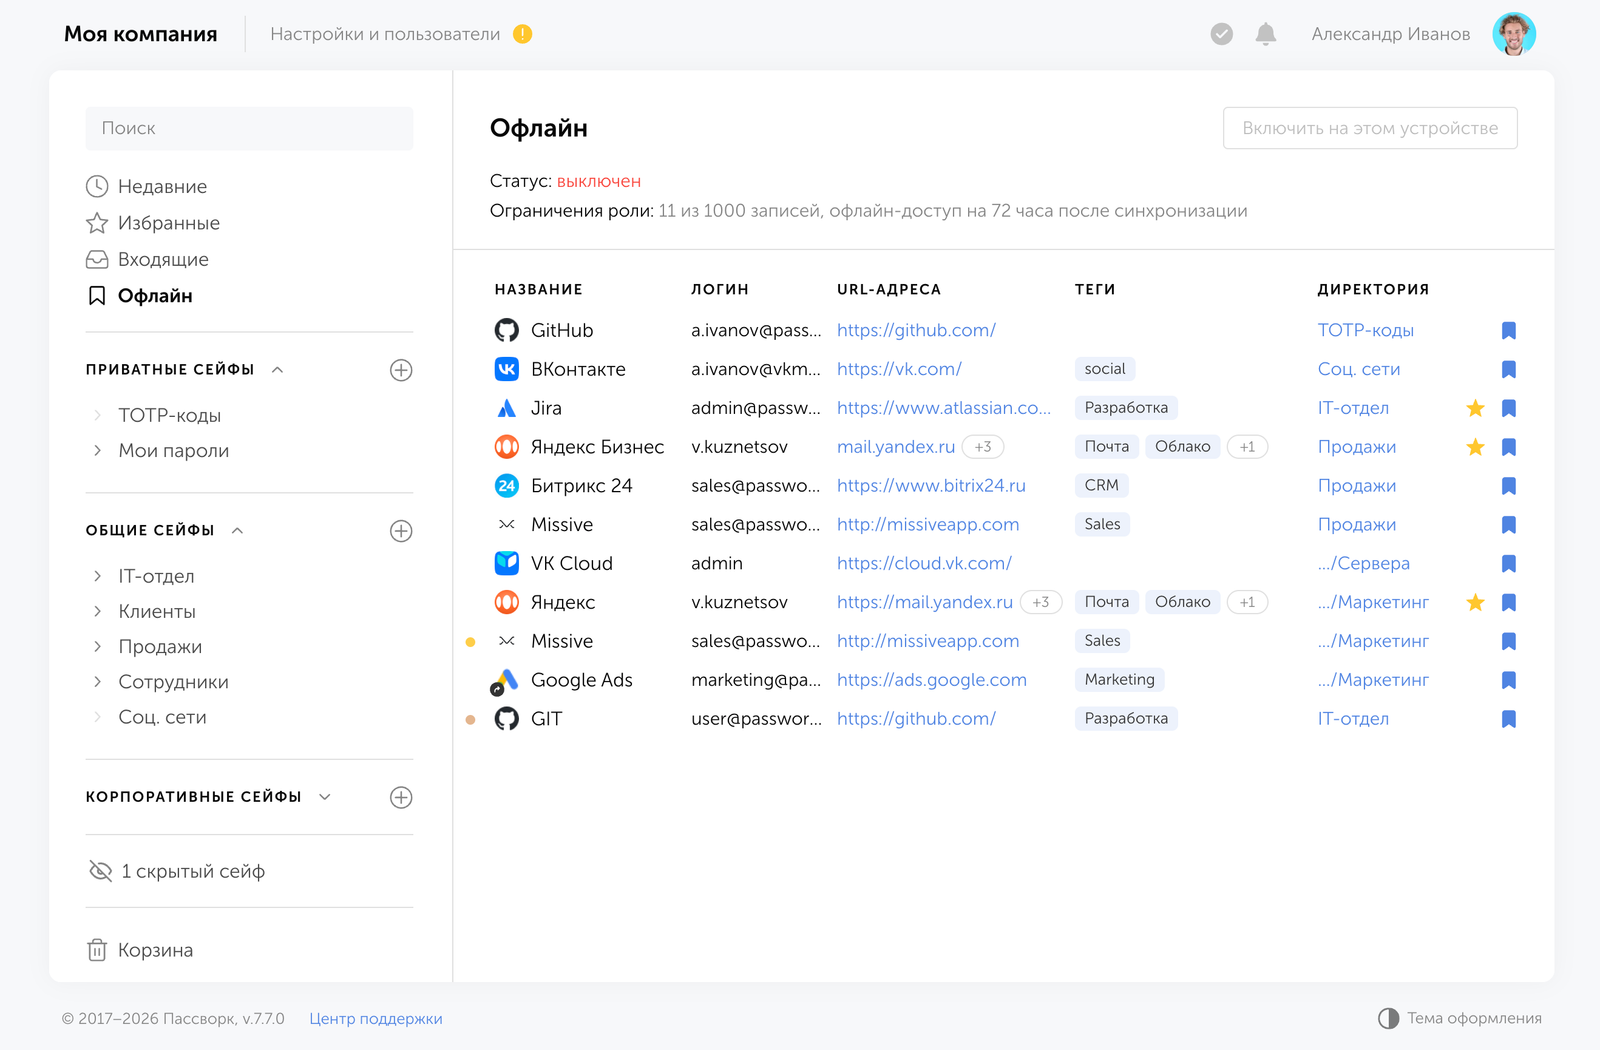
Офлайн-доступ позволяет работать с выбранными записями даже без связи с сервером: пользователь заранее сохраняет их в мобильном или десктопном приложении Пассворка. Администратор ограничивает роли, число записей и срок жизни кеша, а все действия видит в журнале (подробнее в релизе Пассворк 7.7).
Сравнение со стандартной версией
| Параметр | Стандартная версия | Расширенная версия |
|---|---|---|
| Офлайн-доступ | Недоступен | Доступен, настраивается по ролям |
| Что доступно без сети | Ничего, нужна связь с сервером | Выбранные записи, только для просмотра |
| Лимиты | Не применимо | Администратор задаёт число записей и срок жизни кеша без синхронизации |
| Отзыв доступа | Мгновенный при наличии сети | Действует при ближайшей синхронизации устройства с сервером |
Настройка репликации и отказоустойчивое решение
Отказоустойчивая схема Пассворка строится на двух принципах: несколько серверов приложений за балансировщиком и репликация базы данных. При сбое сервера приложений балансировщик направляет трафик на остальные. При сбое основного узла базы данных оставшиеся узлы выбирают новый. Отказоустойчивость доступна только в расширенной версии.
Для организаций, где потеря доступа к паролям останавливает работу отделов, это основное условие надёжности
Как это работает
Система развёртывается на двух серверах в разных дата-центрах или физических локациях. Если один сервер выходит из строя, второй автоматически берёт на себя всю нагрузку. Данные синхронизируются в реальном времени — пользователи не замечают переключения и продолжают работать без перебоев.
Что даёт отказоустойчивая схема
- Непрерывная работа. Отказ одного сервера приложений или узла базы данных не останавливает доступ к паролям.
- Копии данных на нескольких узлах. Данные синхронизируются между узлами кластера, поэтому единственной копии, потеря которой критична, не остаётся.
- Меньше аварийных вызовов. Переключение на исправные узлы выполняется автоматически и не ждёт реакции администратора.
Репликация обеспечивает соответствие требованиям регуляторов к непрерывности бизнеса и защите критически важных данных — особенно актуально для финансовых организаций, государственных структур и компаний с распределённой инфраструктурой.
Неограниченное количество ярлыков для паролей
Расширенная версия позволяет создавать неограниченное количество ярлыков для паролей. Один и тот же доступ можно использовать в разных проектах, отделах и группах пользователей без дублирования данных. Ярлыки помогают быстро находить нужные пароли и структурировать доступы по организационной модели компании: исходная запись остаётся в одном месте.
Сценарий использования
У компании есть общий пароль для тестовых серверов, которым пользуются три команды: DevOps, QA и тестировщики. Чтобы не создавать копии и не синхронизировать изменения вручную, администратор может добавить ярлыки на один исходный пароль в сейфах каждой команды.
Что меняется в общих доступах
Пароль хранится в одном месте, ярлыки ведут к нему из разных контекстов. Команды получают доступ быстро, а при смене пароля достаточно обновить исходную запись.
Оптимизация бюджета
Расширенная версия включает все функции, описанные в этой статье: SSO, синхронизацию с AD, сервисные аккаунты, политики паролей, офлайн-доступ и отказоустойчивую схему. Докупать отдельные возможности в процессе эксплуатации не нужно, поэтому бюджет проще спланировать заранее.
Подписку можно приобрести сразу на 2–3 года и дольше по специальной цене. На весь период организация получает обновления, поддержку и новые функции без дополнительных закупочных процедур, повторные тендеры и согласования не нужны.
Следующий шаг: протестируйте расширенную версию
За последний год Пассворк получила десятки значимых обновлений — от типов сейфов и офлайн-доступа до сервисных аккаунтов и гибких политик паролей. Пассворк активно развивается, прислушивается к потребностям пользователей и регулярно выпускает новые функции.
Расширенная версия Пассворка доступна для тестирования без ограничений по функциональности и времени. Вы получаете полный доступ ко всем возможностям: интеграции с Active Directory и LDAP, настройке типов сейфов, созданию ролей, сервисным аккаунтам, репликации и отказоустойчивости.
Тестовый период позволяет развернуть систему в вашей инфраструктуре или в облаке, проверить совместимость с корпоративными системами и оценить, как расширенная версия решает ваши задачи — без рисков и обязательств.
Часто задаваемые вопросы
Чем расширенная версия Пассворка отличается от стандартной?
Расширенная версия добавляет к стандартной SAML SSO, синхронизацию групп из AD/LDAP, неограниченные типы сейфов и роли, сервисные аккаунты, отказоустойчивую схему, собственные политики паролей и офлайн-доступ. В стандартной версии два типа сейфов, ограниченное число ролей и одна политика паролей, «Базовая». Выбор зависит от числа администраторов, интеграций и требований к доступности.
Как задать разные требования к паролям для разных сейфов?
Создайте политики в разделе «Политики паролей» меню «Настройки и пользователи», затем назначьте нужную на сейф или папку через пункт «Изменить политику»: потребуется уровень доступа «Администрирование». Вложенные папки наследуют политику родителя. Политика «Базовая» назначена всем записям по умолчанию, её можно перенастроить, но нельзя удалить.
Как работает офлайн-доступ в Пассворке?
Пользователь отмечает записи иконкой офлайна, затем в разделе «Офлайн» нажимает «Включить на этом устройстве», и зашифрованные данные скачиваются в локальный кеш. При потере связи приложение переходит в офлайн-режим, записи открываются только для просмотра.
Что такое сервисные аккаунты и зачем они нужны?
Сервисный аккаунт — специальный тип учётных записей для интеграций и автоматизации. У него нет мастер-пароля и доступа к веб-интерфейсу, только доступ к API с настраиваемыми правами. К одному аккаунту выпускают несколько API-токенов, по одному на интеграцию, и отзывают их независимо.
Что такое типы сейфов и зачем они нужны?
Тип сейфа — категория сейфов с заранее заданными настройками безопасности и управления. Администраторы типа автоматически получают доступ ко всем новым сейфам этого типа, и их нельзя удалить или понизить в правах. Руководитель отдела контролирует свои сейфы без ручной выдачи прав. Неограниченное число типов доступно в расширенной версии.
Можно ли установить Пассворк на собственный сервер?
Да. Пассворк устанавливают на серверы под Linux (через Docker или вручную) и Windows Server, в том числе в закрытом контуре без доступа в интернет. Данные хранятся в инфраструктуре заказчика. Требования к серверам и порядок установки описаны в технической документации Пассворка, отдельно для каждой операционной системы.
Как работает интеграция с Active Directory?
Администратор один раз настраивает подключение к AD или другому LDAP-каталогу и выбирает группы для импорта. Пассворк создаёт пользователей, назначает их в группы и обновляет данные при каждой синхронизации. Если учётную запись деактивировали в AD, доступ блокируется при ближайшей синхронизации, без участия администратора Пассворка. Функция доступна в расширенной версии.
Есть ли API у расширенной версии?
REST API есть в обеих версиях Пассворка: через него получают секреты, создают и редактируют записи, управляют сейфами и читают журнал событий. Сервисные аккаунты с несколькими токенами для CI/CD и скриптов входят только в расширенную версию.
Можно ли попробовать расширенную версию бесплатно?
Да, Пассворк можно попробовать бесплатно: развернуть на своём сервере и проверить SSO, синхронизацию с AD, сервисные аккаунты, политики паролей и офлайн-доступ на реальных задачах. Условия и срок пробного периода уточняйте на сайте passwork.ru или у менеджера Пассворка перед началом тестирования.
Можно ли купить подписку на несколько лет?
Да, подписку на расширенную версию можно оформить сразу на 2–3 года и дольше по специальной цене. На весь срок организация получает обновления и новые версии, поэтому повторные закупочные процедуры не нужны.
 Илья Шелыгин
 Анастасия Лебедева
 Илья Шелыгин