Назад

Новости

15 нояб. 2026 г.
Чёрная пятница 2026: менеджер паролей Пассворк со скидкой 50%

С 16 ноября по 5 декабря 2026 года в Пассворке проходит Чёрная пятница. Корпоративный менеджер паролей для установки на свой сервер можно купить со скидкой 50%, а пополнение баланса в облачной версии удваивается. Если вы давно откладывали покупку менеджера паролей, в эти три недели у вас есть повод её сделать — и даже успеть протестировать всё в деле до покупки.


Какие акции действуют в Чёрную пятницу 2026

Чёрная пятница в Пассворке включает два предложения:

  1. Коробочная версия: скидка 50% на Стандартную и Расширенную версии для установки на сервер компании. Протестировать можно бесплатно.
  2. Пассворк Облако: бонусные баллы на 100% от пополнения. Пополнили баланс на 10 000 ₽ и получили ещё 10 000 баллов. Попробовать облако можно бесплатно в течение 7 дней.

Оба предложения действуют с 16 ноября по 5 декабря 2026 года и не зависят друг от друга — участвовать можно в любой из них. Подробнее на странице Чёрной пятницы 2026.


Что такое Пассворк и какие версии участвуют в акции
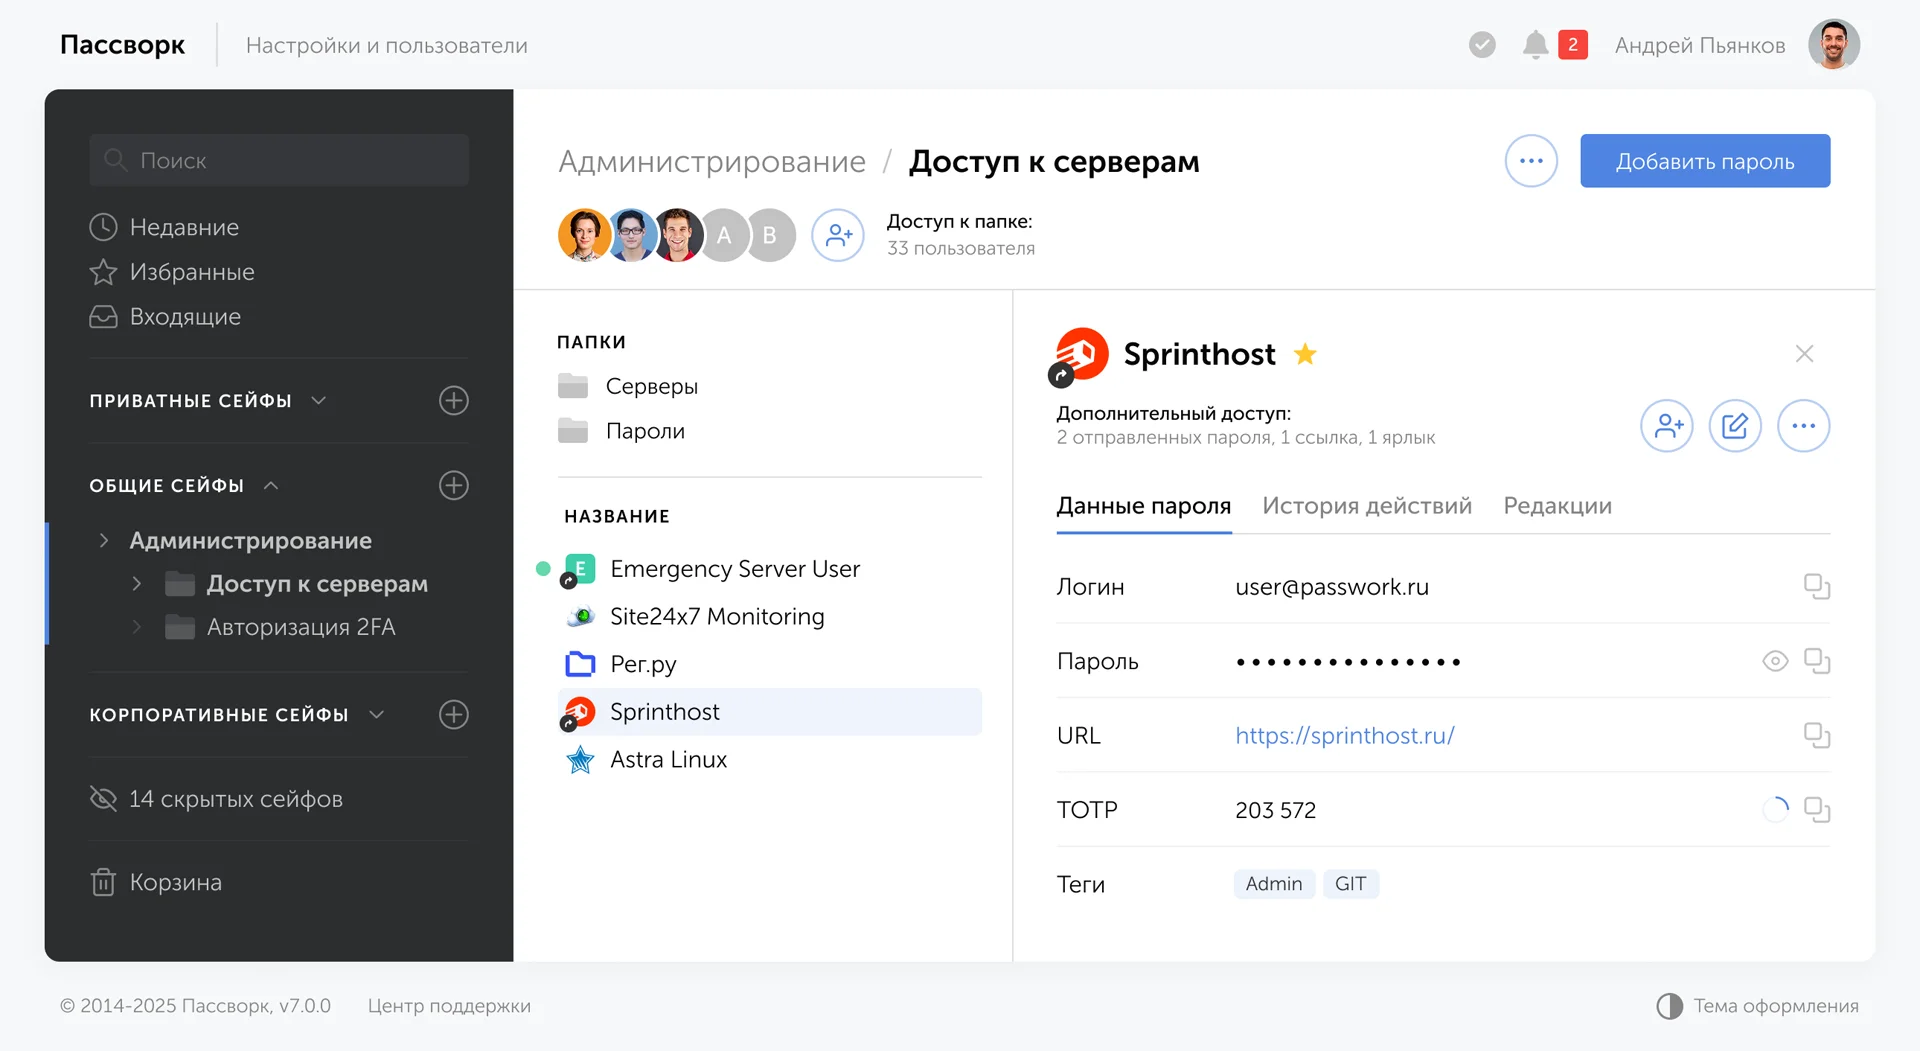
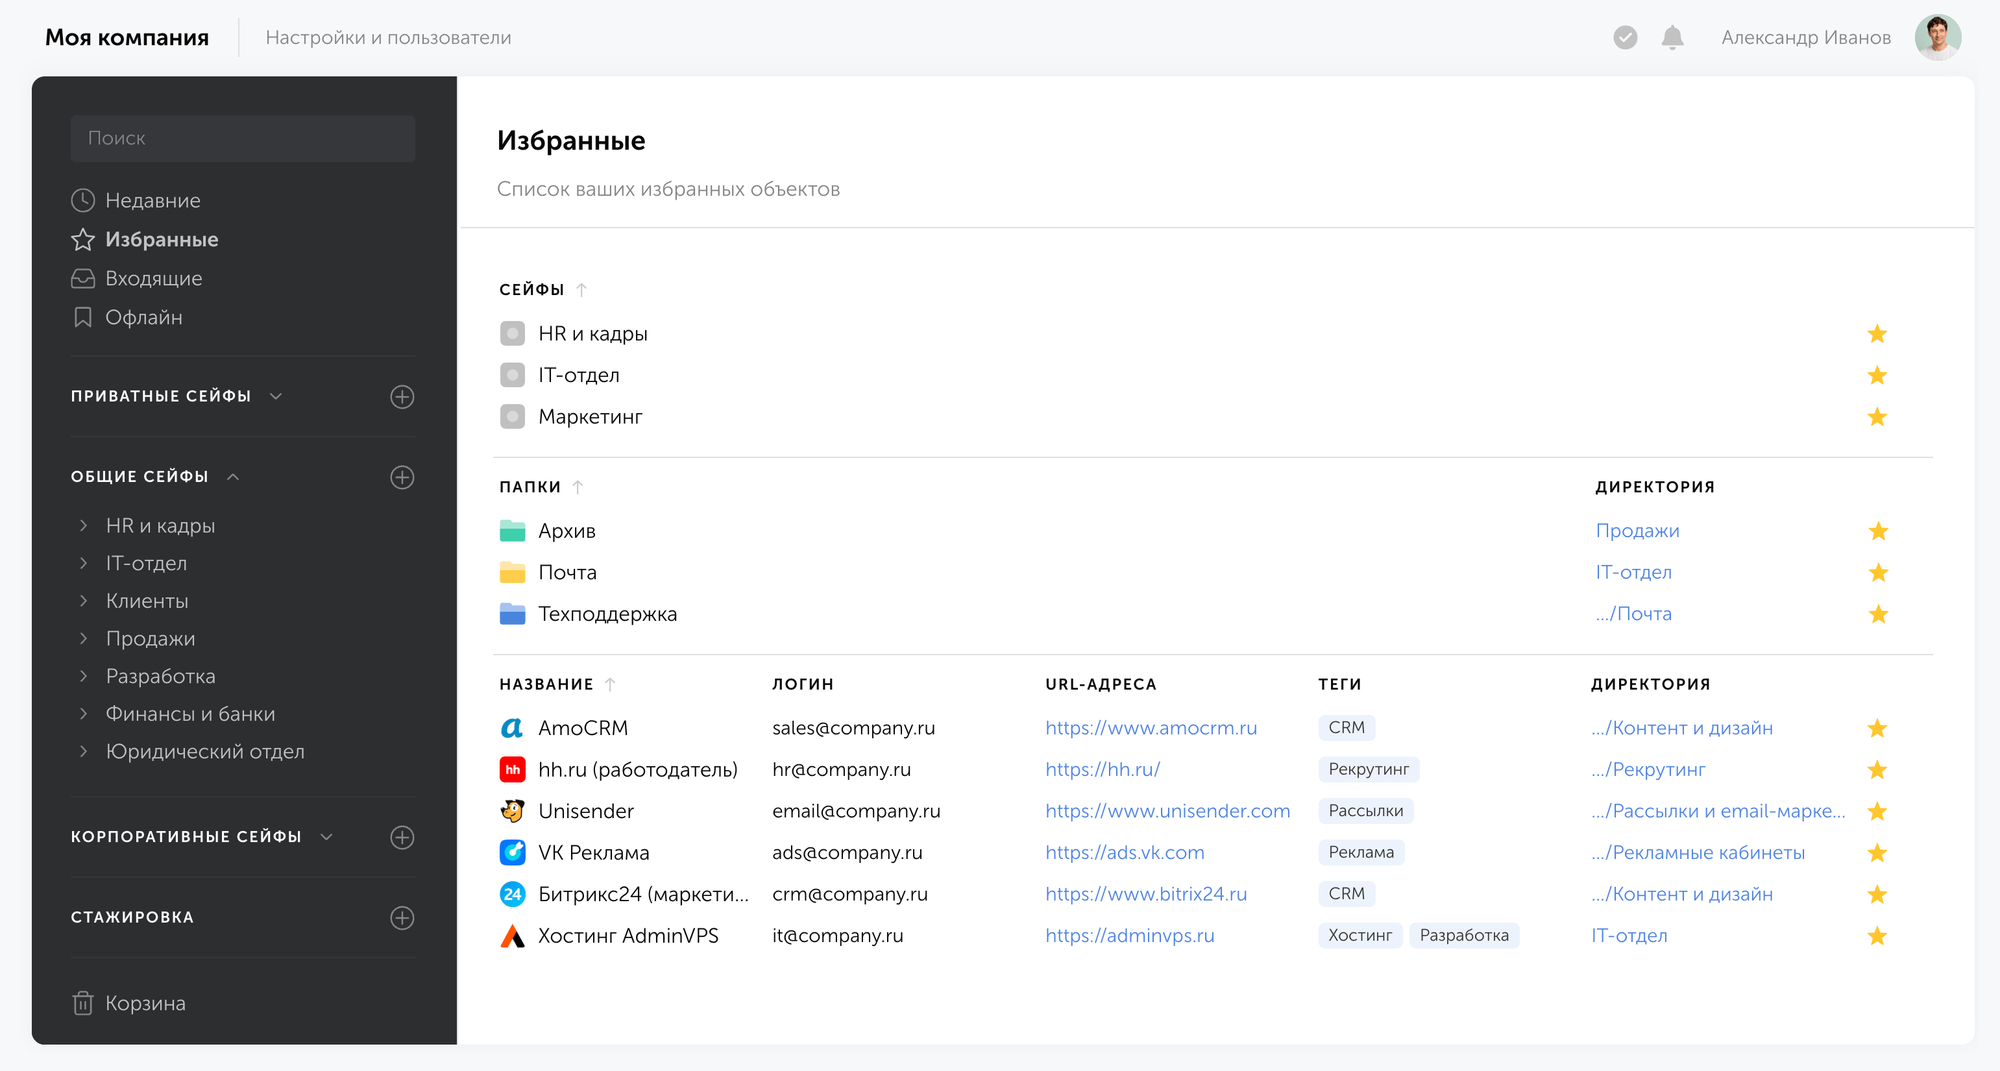
Пример интерфейса менеджера паролей Пассворк

Пассворк — российский менеджер паролей и секретов для бизнеса. Компании хранят в нём пароли сотрудников, API-ключи, токены и сертификаты, выдают доступ и видят историю действий. Менеджер паролей доступен в двух вариантах: коробочная версия работает на сервере заказчика, Пассворк Облако — на инфраструктуре провайдера.

Основные возможности Пассворка:

  • Хранение — пароли и секреты лежат в сейфах и папках, нужную запись помогают быстро найти поиск, теги и цветовые метки.
  • Защита — данные шифруются на стороне клиента, сервер хранит только шифротекст. Вход защищает двухфакторная аутентификация: биометрия, ключи доступа и аппаратные ключи.
  • Права доступа — гибкая система из трёх слоёв, которая повторяет структуру компании:
    • Роли — определяют, какие разделы и функции доступны администраторам: пользователи, LDAP, политики паролей, история действий.
    • Группы — определяют, какие сейфы и папки видит сотрудник и что может в них делать.
    • Типы сейфов — задают правила для целой категории данных: кто создаёт такие сейфы, кто их администрирует и какие права получает создатель.
  • Контроль — история действий показывает, кто и когда открывал или менял запись. Панель безопасности находит старые, слабые и скомпрометированные пароли.
  • Удобство для сотрудников — браузерное расширение подставляет пароли на сайтах, есть мобильные и десктопные приложения.
  • Автоматизация — API, CLI и Python-коннектор передают секреты в скрипты и конвейеры CI/CD.
  • Интеграции — вход через SSO, синхронизация с AD/LDAP и выгрузка журнала в SIEM.

Пассворк используют более 2 500 компаний. Опыт внедрения в крупных компаниях описан в кейс-стади: МТС Банк, Nexign, ВкусВилл, Группа «Черкизово», Петрович-Тех. Отзывы реальных клиентов можно почитать на площадке Startpack — 142 отзыва со средней оценкой 5 из 5.

Почему выбирают Пассворк

Пассворк разрабатывает команда с более чем 11-летним опытом в информационной безопасности. В команде работают специалисты с профильным ИБ-образованием, а процессы построены на методике безопасной разработки. Продукт включён в реестр российского ПО, проходит постоянную независимую проверку на площадке Standoff Bug Bounty. Команда имеет опыт внедрения менеджера паролей на системообразующих предприятиях страны.

Пассворк масштабируется под размер любой организации и объединяет два решения в одной экосистеме. Менеджер паролей даёт сотрудникам понятный интерфейс для работы с учётными данными. Система управления секретами предоставляет разработчикам и DevOps-инженерам API и CLI. Оба решения входят в одну лицензию.

Пассворк протестирован с российскими платформами и инфраструктурными решениями. Каждая интеграция подтверждена сертификатом совместимости:

  • Операционные системы — Astra Linux, РЕД ОС, Альт Сервер, МСВСфера, «Атлант» и SelectOS.
  • СУБД — Pangolin DB и Nexign Nord.
  • Службы каталогов и администрирование — MULTIDIRECTORY и РЕД АДМ.
  • Аутентификация и контроль доступа — MULTIFACTOR, СКДПУ НТ Шлюз доступа и Аладдин JMS 4LX.

Коробочная версия

Данные хранятся на сервере компании и шифруются на клиенте. Установка возможна в закрытом контуре без интернета. У коробочной версии два варианта, участвующих в акции:

  • Стандартная версия подходит для командной работы с паролями. В неё входят права доступа через группы, роли, двухфакторная аутентификация, общие и пользовательские сейфы, панель безопасности паролей, API и управление секретами.
  • Расширенная версия нужна, когда Пассворк встраивают в корпоративную инфраструктуру. Она добавляет вход через SSO, сопоставление групп LDAP, неограниченное число ролей, офлайн-доступ, сервисные аккаунты, собственные типы сейфов и отказоустойчивую конфигурацию. Подробный разбор есть в материале о расширенной версии Пассворка.

Пассворк Облако

Облако подходит командам, которым не нужен свой сервер. Данные шифруются на стороне клиента. Тарифов три:

  • Минимальный: 90 рублей за пользователя в месяц — минимум для старта, чтобы команда начала безопасно работать с паролями.
  • Командный: 150 рублей за пользователя в месяц — оптимально для компании, всё нужное для управления паролями и секретами.
  • Корпоративный: 300 рублей за пользователя в месяц — для крупного бизнеса с интеграциями, правами доступа и политиками сейфов.

Удвоение пополнения в облаке: как начисляются и тратятся баллы

У пользователей Пассворк Облака два баланса: основной и бонусный. Во время Чёрной пятницы деньги зачисляются на основной, столько же баллов приходит на бонусный. Пополнение на 10 000 рублей даёт 10 000 рублей на основном балансе и 10 000 баллов на бонусном. На оплату сервиса доступно 20 000 рублей.

  • Начисление — баллы приходят автоматически, когда деньги поступают на расчётный счёт Пассворка.
  • Курс — один балл даёт скидку в один рубль на оплату облака.
  • Порядок списания — сначала расходуется основной баланс, после него бонусный.
  • Срок действия — баллы не сгорают.
  • Контроль — оба баланса видны в личном кабинете.

На сколько хватит бонусов

Команде из 20 человек тариф «Командный» обходится в 3 000 рублей в месяц, или около 36 000 рублей в год. Пополните баланс на 36 000 рублей во время Чёрной пятницы, и этого хватит на два года работы. Расчёт верен при текущем тарифе и неизменном числе пользователей.


Две даты, которые нужно запомнить

У Чёрной пятницы 2026 в Пассворке две контрольные даты. До 5 декабря нужно запросить счёт на коробочную версию менеджера паролей или пополнить баланс облака. До 11 декабря нужно оплатить счёт за коробочную версию. Если продукт вам пока не знаком, начните с пробного периода и определитесь с версией до конца акции.


Частые вопросы о Чёрной пятнице в Пассворке

Когда проходит Чёрная пятница 2026 в Пассворке?

Акция проводится с 16 ноября по 5 декабря 2026 года включительно. В эти дни можно приобрести коробочную версию со скидкой 50% или пополнить баланс облака и получить бонусные баллы. Счёт за коробочную версию нужно оплатить до 11 декабря 2026 года включительно.

Можно ли бесплатно протестировать менеджер паролей Пассворк во время Чёрной пятницы?

Да, попробовать Пассворк бесплатно можно и во время акции. Пробную коробочную версию запрашивают через кнопку «Попробовать бесплатно» на passwork.ru и разворачивают на своём сервере. В облаке после регистрации даётся 7 дней полного доступа без привязки карты. Тест помогает выбрать версию до запроса счёта или пополнения баланса.

Кто может купить менеджер паролей Пассворк со скидкой 50%?

Скидку получают новые клиенты: юридические лица и индивидуальные предприниматели, которые раньше не покупали Пассворк, а также клиенты, которые приобретают ещё одну лицензию. Физические лица могут участвовать в облачном предложении с бонусными баллами.

Сгорают ли бонусные баллы в облаке Пассворка?

Нет, срок действия баллов не ограничен. Они расходуются после того, как закончатся деньги на основном балансе, и дают скидку из расчёта один балл за один рубль.

Действует ли скидка на версию Пассворка, сертифицированную ФСТЭК России?

Нет. Скидка 50% распространяется только на Стандартную и Расширенную версии Пассворка. Условия приобретении версии, сертифицированной ФСТЭК, можно узнать, написав в отдел продаж.

Суммируется ли скидка Чёрной пятницы с другими скидками Пассворка?

Нет. По правилам акции скидка 50% на коробочную версию не суммируется с другими скидками и специальными предложениями Пассворка. Бонусные баллы в облаке тоже не складываются с другими акциями.

Где прочитать полные условия Чёрной пятницы в Пассворке?

Полные правила опубликованы в блоге Пассворка. Для коробочной версии это правила акции «Чёрная пятница 2026», для облака правила акции для облачного решения. В них описаны сроки, участники, ограничения и порядок получения скидки и бонусных баллов. Изменения в правилах вступают в силу с момента публикации на сайте.

Разграничение прав доступа в Пассворке: роли, группы, сейфы
Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами
Расширенная версия Пассворка: что входит и чем отличается
Какие функции Пассворка есть только в расширенной версии? Разбираем SSO, синхронизацию групп из AD, типы сейфов, роли, политики паролей и офлайн-доступ: как работает каждая функция и где у неё ограничения.
Пассворк 7.8: политики паролей
В новой версии добавили возможность создавать гибкие политики паролей вместо одной общей настройки на всю систему, избранные сейфы и папки, новый тип поля в карточке записи, новые угрозы в панели безопасности и системную тему, которая подстраивается под ваше устройство.

Чёрная пятница 2026: менеджер паролей Пассворк со скидкой 50%

С 16 ноября по 5 декабря 2026 года в Пассворке проходит Чёрная пятница. Корпоративный менеджер паролей для установки на свой сервер можно купить со скидкой 50%, а пополнение баланса в облачной версии удваивается.
21 окт. 2026 г.
Обновление: критические уязвимости в PHP

В PHP обнаружены критические уязвимости CVE-2026-109618 и CVE-2026-109619. Мы следим за сообщениями разработчиков PHP и оцениваем возможное влияние уязвимостей на продукты Пассворка.

Облако Пассворка обновлено: патчи установлены сразу после выхода исправленных версий PHP. Дополнительных действий со стороны клиентов облака не требуется.

Для коробочной версии Пассворка мы ведём отдельную страницу документации с инструкциями по обновлению. На ней вы найдёте:

  • Какая версия PHP нужна для вашей версии Пассворка
  • Инструкции для Docker, Linux и Windows Server
  • Порядок резервного копирования перед обновлением
⚠️
Часть сборок PHP для отдельных ОС ещё готовится. Страница обновляется по мере их появления. Если вашей установки в инструкции пока нет, следите за обновлениями на странице: мы добавим её, как только выйдет сборка.

Обновление: критические уязвимости в PHP

В PHP обнаружены критические уязвимости CVE-2026-109618 и CVE-2026-109619. Следим за сообщениями разработчиков PHP и оцениваем возможное влияние уязвимостей на продукты Пассворка.

2 окт. 2026 г.
Пассворк 7.8: политики паролей

В новой версии появились гибкие политики паролей вместо одной общей настройки на всю систему, возможность добавлять сейфы и папки в избранное, новый тип поля в карточке записи, новые угрозы в панели безопасности и расширили рабочую область веб-интерфейса.


Важно: обновление приложений и расширений

Мы перенесли браузерные расширения и мобильные приложения на новые страницы в сторах. Чтобы они поддерживали новые функции Пассворк 7.8 и следующих релизов, установите их заново по ссылкам ниже. Десктопное приложение можно переустановить по ссылке из интерфейса Пассворка. Приносим извинения за неудобства: переустановка займёт всего пару минут.


Политики паролей

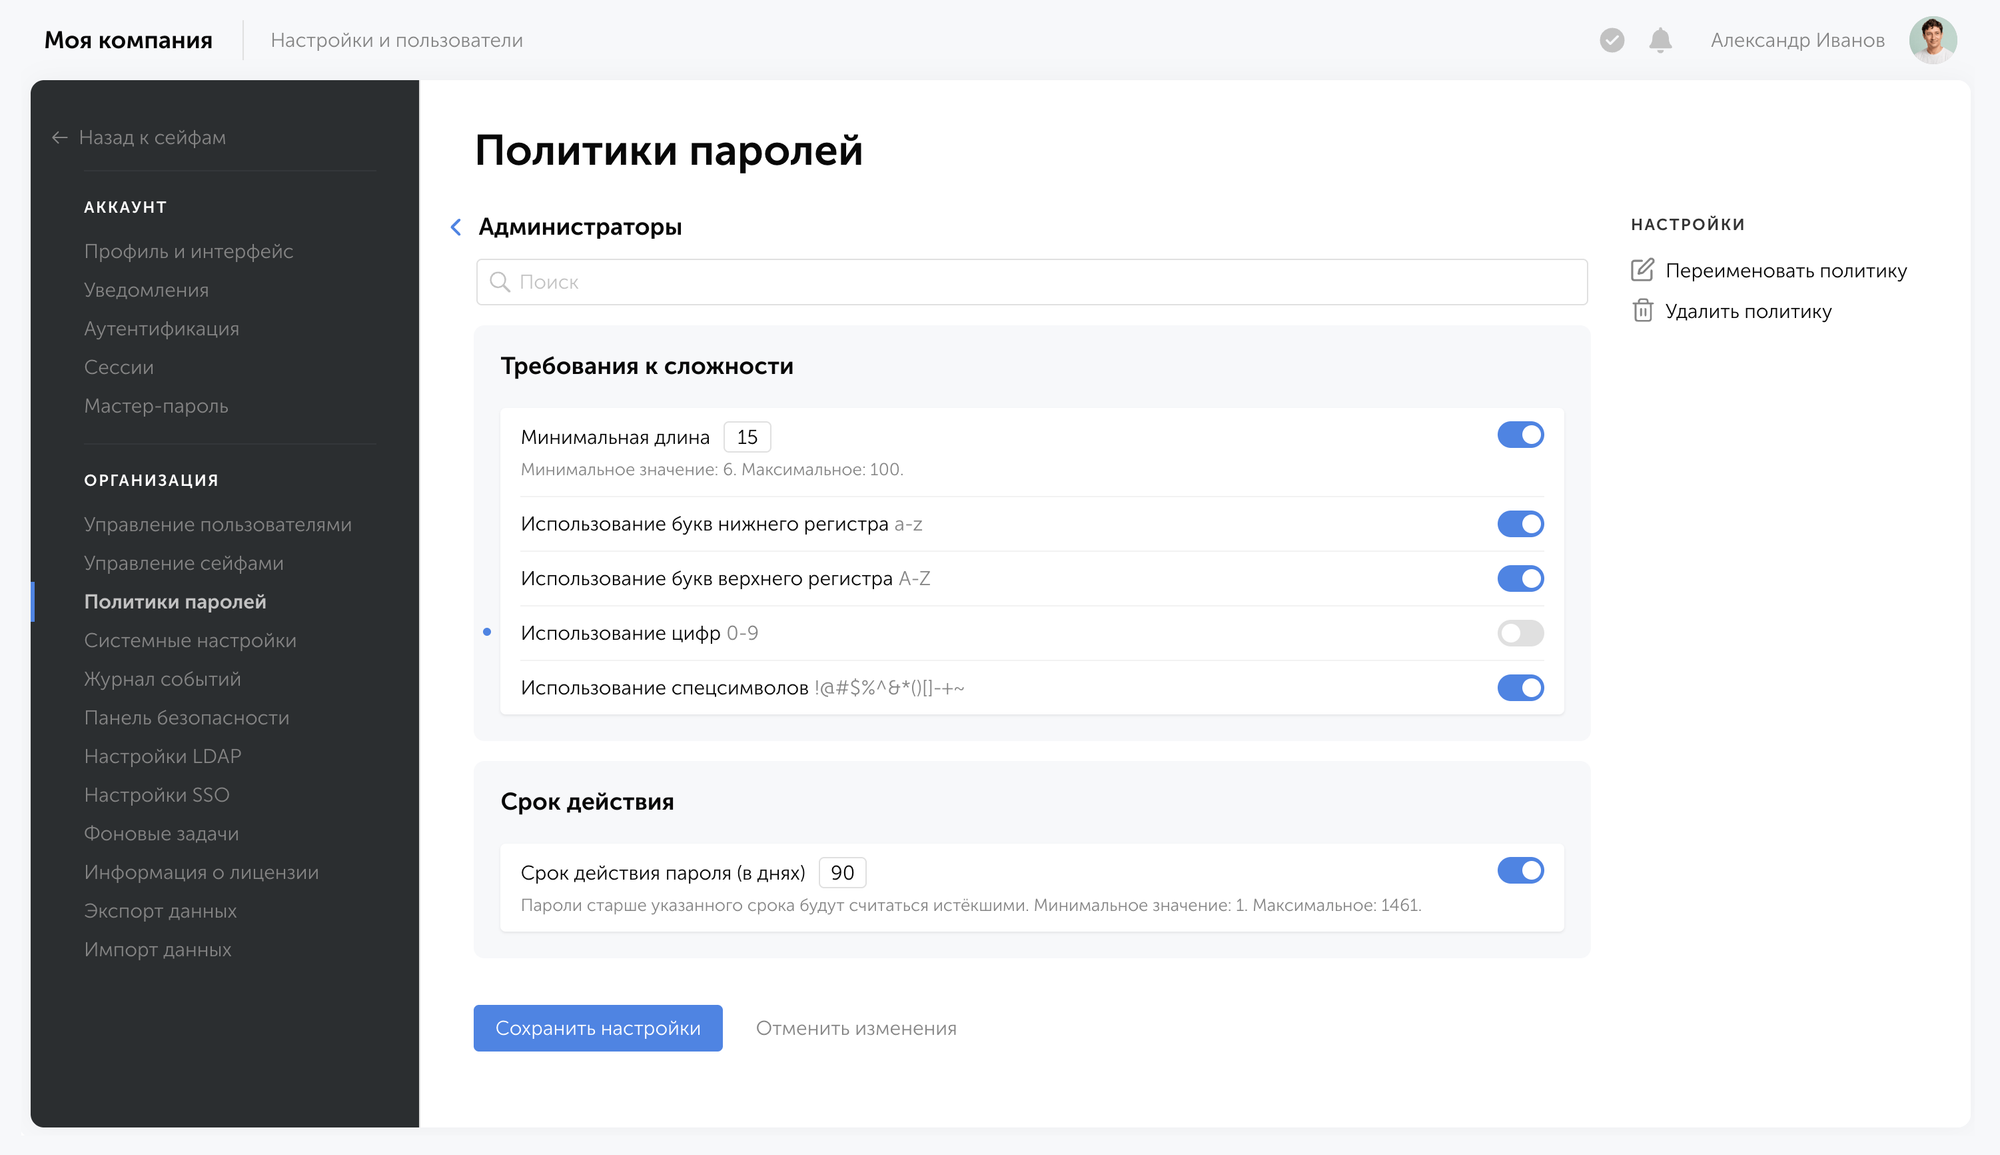
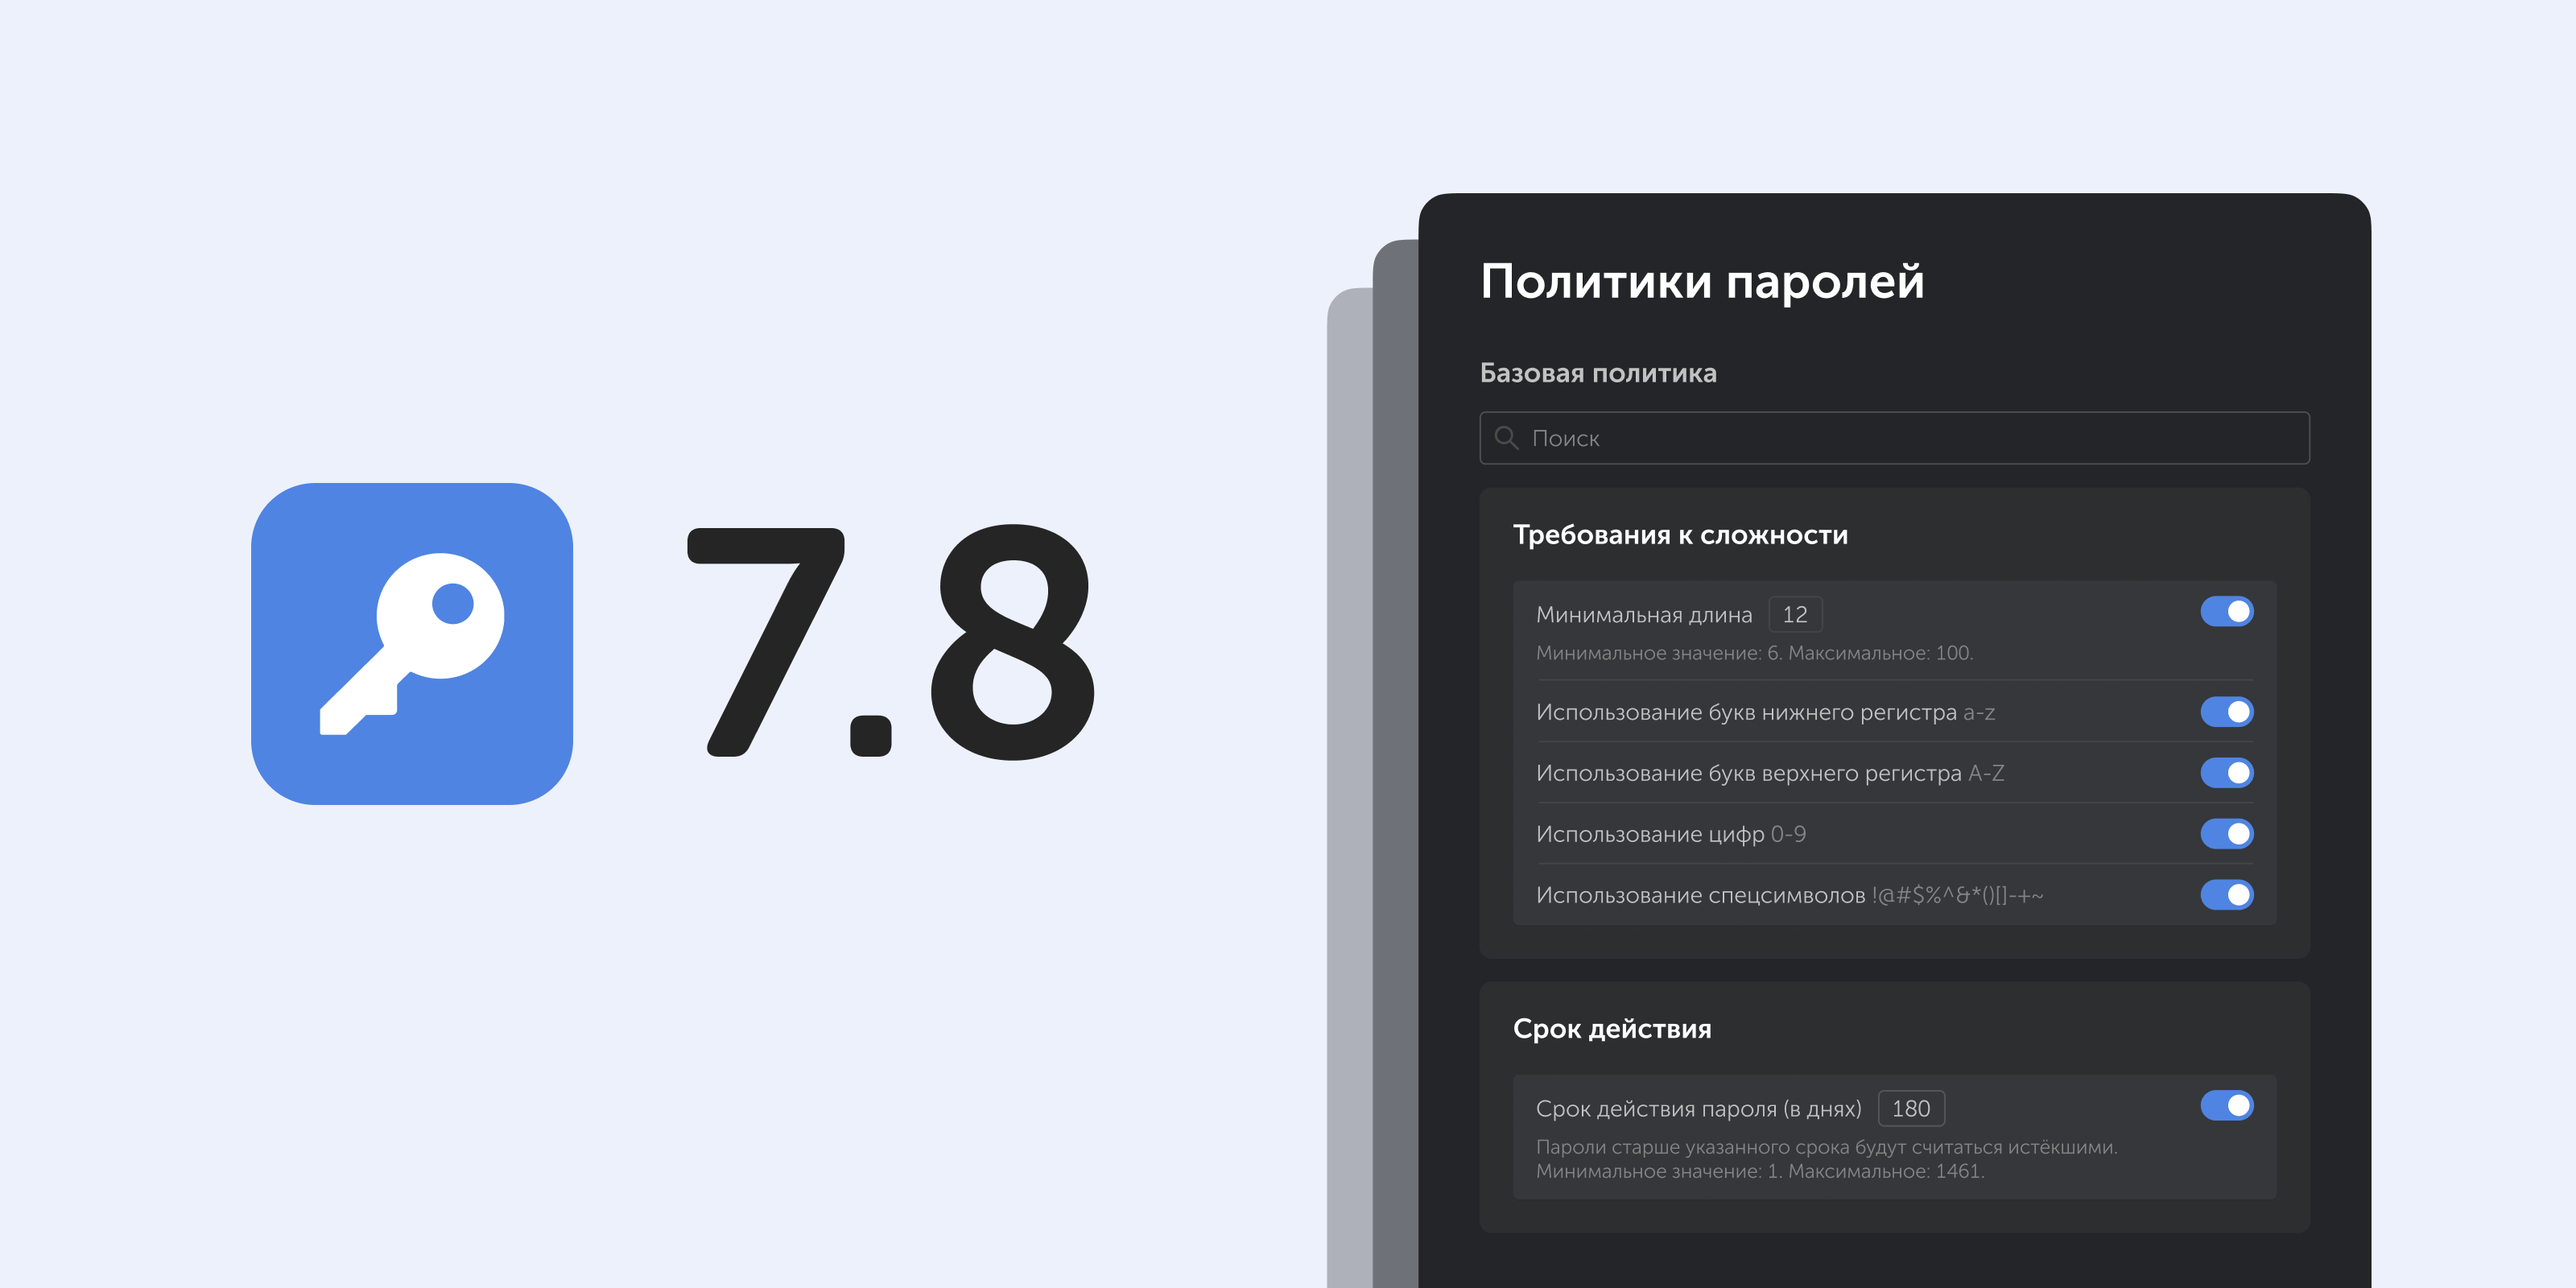
Политики паролей определяют требования к парольным полям записей: минимальную длину, набор символов и срок действия пароля. Политику можно назначить для отдельной записи, сейфа или папки.

Интерфейс политик паролей в Пассворке

Все вложенные папки автоматически наследуют парольную политику родительской директории. Вы можете переопределить эти настройки на любом уровне. Новые правила для конкретной поддиректории заменят унаследованную политику и будут применяться ко всем ее внутренним папкам.

0:00
/0:33

У каждой записи и каждой директории всегда есть ровно одна политика — по аналогии с ролями пользователей. Политика действует на все парольные поля записи, включая дополнительные пользовательские поля типа Пароль, и видна всем пользователям, у которых есть доступ к записи. Изменение политики сразу влияет на все записи, к которым она применена, в том числе в приватных сейфах.

Как настроить и что проверяет политика паролей

Политики паролей в релизе Пассворк 7.8 состоят из двух блоков настроек: Требования к сложности и Срок действия. Каждую настройку внутри блока можно включить или выключить по отдельности.

Настройка Описание
Минимальная длина Минимальное число символов в пароле. Задаётся от 6 до 100.
Нижний регистр Требует хотя бы одну строчную букву в пароле.
Верхний регистр Требует хотя бы одну заглавную букву в пароле.
Цифры Требует хотя бы одну цифру в пароле.
Спецсимволы Требует хотя бы один спецсимвол.
Срок действия Пароли старше указанного срока считаются истёкшими. Задаётся от 1 до 1461 дня.

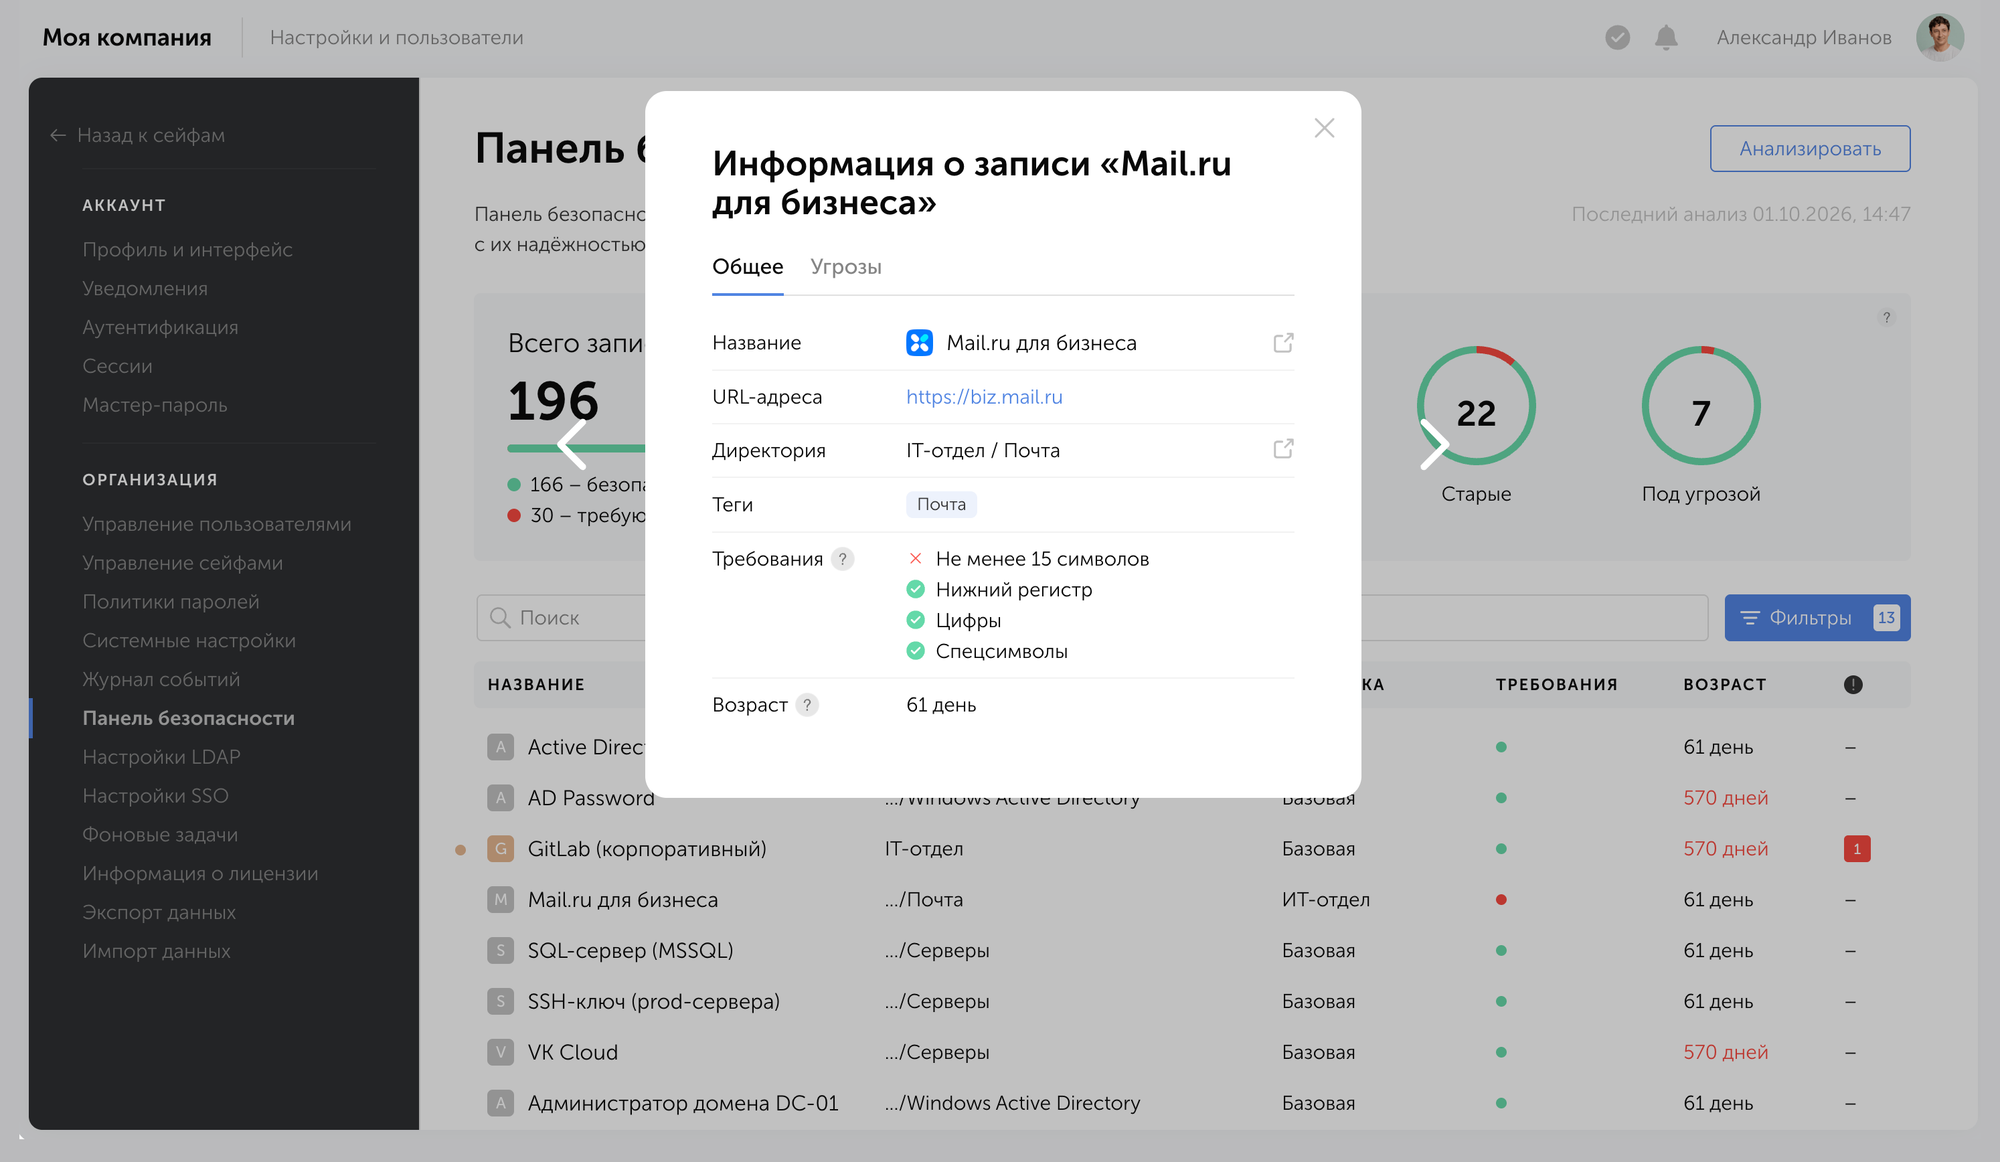
Если пароль не соответствует блоку Требования к сложности, запись попадает в категорию «слабые» в Панели безопасности. Если истёк срок действия из блока Срок действия, запись попадает в категорию «старые». В обоих случаях название политики паролей дополнительно подсвечивается красным в шапке карточки записи.

Отчёт о выполнении требований политики паролей в Панели безопасности
Отчёт о соответствии пароля требованиям политики в Панели безопасности

Политика по умолчанию называется Базовой: её нельзя переименовать или удалить, но можно перенастроить. При обновлении до Пассворк 7.8 она автоматически назначается всем существующим записям.

Кто может настраивать политики паролей

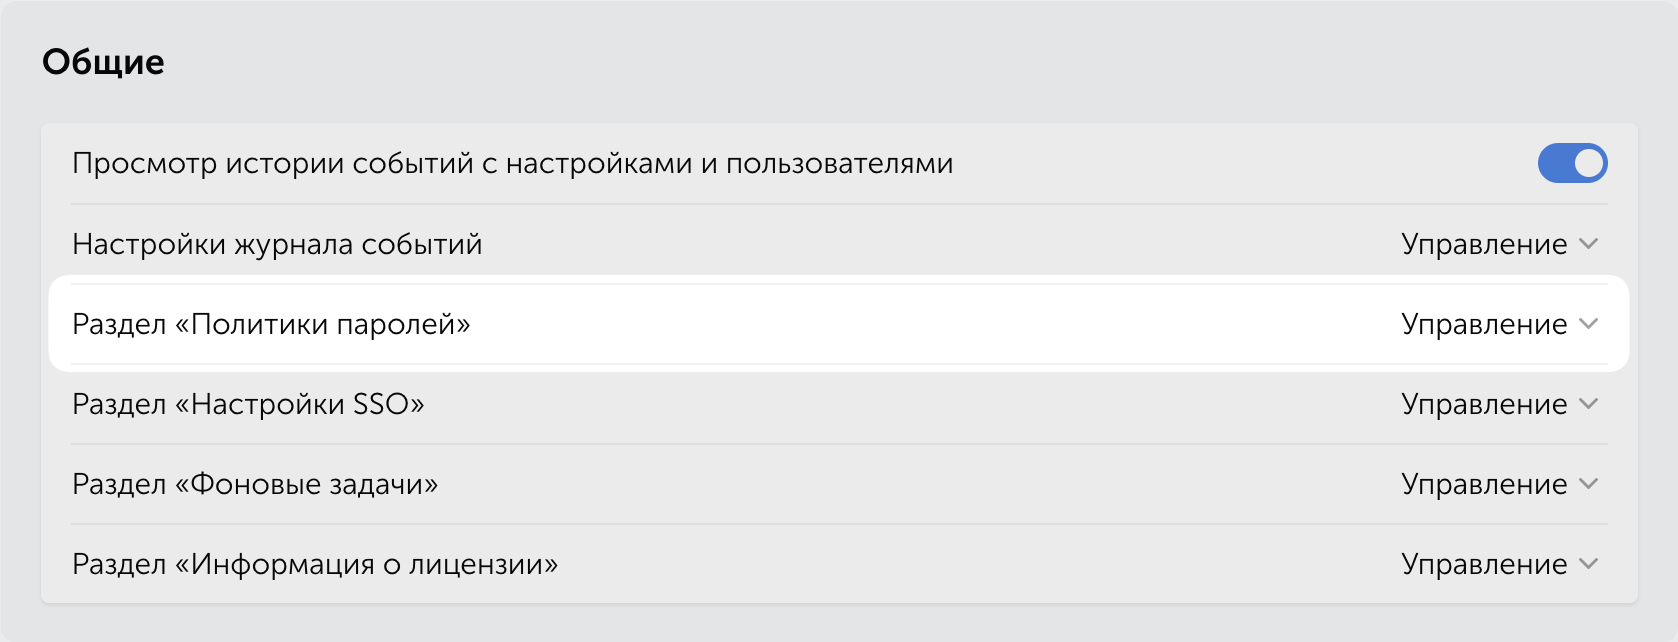
Политики создаются и редактируются в новом разделе настроек организации Политики паролей (меню Настройки и пользователи). Видимость и права на раздел определяет новый пункт в блоке Общие настроек ролей — его назначают так же, как остальные права ролей.

Интерфейс настроек ролей и блока с настройками политики паролей в Пассворке

Ограничение на создание паролей

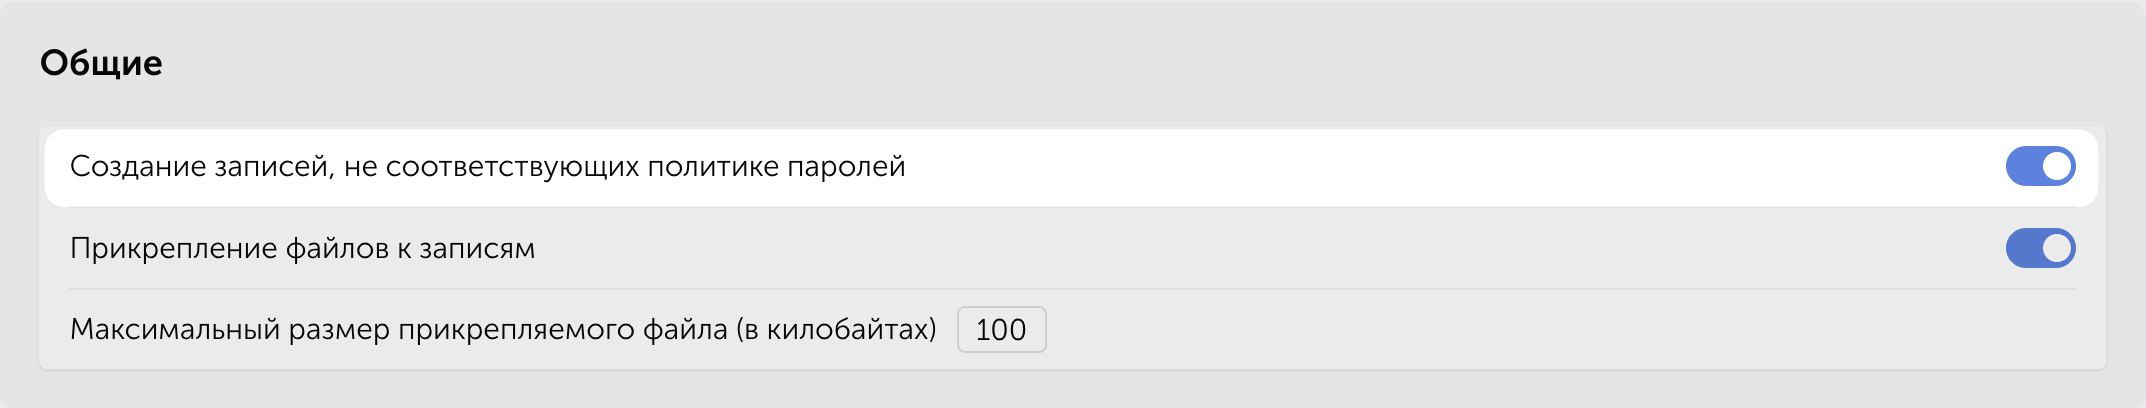
На вкладке Настройки раздела Управление сейфами появился переключатель «Создание записей, не соответствующих политике паролей». Если его выключить, кнопка сохранения в формах добавления и редактирования записи становится неактивной в случае, когда значение поля с паролем не соответствует политике, назначенной этой записи.

При включённом переключателе запись с паролем, который нарушает политику, сохранить можно, но администраторы директории получат об этом уведомление.

Как это работает на практике

Администратор с правом доступа к разделу настроек Политики паролей создаёт новую политику, задаёт требования и применяет её к нужным сейфам или отдельным записям. Для директории это делается через пункт Изменить политику в её контекстном меню — он доступен тем, у кого уровень доступа к директории «Администрирование».

0:00
/0:11

Для отдельной записи политику видно и можно сменить прямо в её карточке: название политики в шапке ведёт в модальное окно со списком всех политик организации и статусом соответствия по каждому пункту.

0:00
/0:08

Если при сохранении новой или изменённой записи пароль не соответствует требованиям политики, система предупредит об этом. В панели безопасности теперь нет единых правил «слабый / старый» для всей организации: она проверяет запись по политике, которая назначена определённой записи, поэтому пароли одинакового возраста из разных сейфов могут получить разную оценку.

Главное о политиках паролей

  • Что это? Политика задаёт требования к длине, типам символов и сроку действия пароля. Её можно назначить отдельной записи, сейфу или папке.
  • Где настраивается? В новом разделе организации Политики паролей. Доступ к разделу определяет отдельное право роли.
  • Кому доступна? Права на доступ к разделу политик определяется настройками ролей (блок Общие).
  • Можно ли создать пароль не по политике? Зависит от того, что выбрано в Управлении сейфами — если переключатель «Создание записей, не соответствующих политике паролей» выключен, пароль, который не проходит по политике, сохранить нельзя.
  • Какая политика будет выбрана по умолчанию после обновления? При обновлении до Пассворк 7.8 всем существующим записям автоматически назначается Базовая политика.
  • Какие различие в версиях Пассворка? В Стандартной версии Пассворка доступна только Базовая политика. Создавать собственные политики можно в Расширенной версии.
  • Что попадает в Панель безопасности? Запись, не соответствующая политике, попадает в категорию «слабые» или «старые» в панели безопасности, а название политики в её карточке подсвечивается красным.

Сценарии использования политик паролей

Три типичные ситуации, в которых отдельная политика решает конкретную задачу.

1. Разные требования для критичных и второстепенных сейфов

  • Ситуация: один сейф хранит доступы к инфраструктуре и базам данных, а другой хранит пароли от внутренних сервисов с низким риском, например корпоративной вики.
  • Решение: администратор создаёт отдельную политику для сейфа с более строгими требованиями (например, минимальная длина 16 символов и срок действия 60 дней) и оставляет для остальных сейфов политику по умолчанию «Базовая».
  • Польза: критичные системы получают повышенные требования к паролям, а сотрудники, которые работают с менее чувствительными данными, не сталкиваются с избыточными ограничениями.

2. Политика для сейфа с общими аккаунтами в соцсетях

  • Ситуация: SMM-команда работает с общими аккаунтами компании в социальных сетях и иногда вводит пароль вручную с телефона, а не через автозаполнение.
  • Решение: администратор создаёт для такого сейфа политику без обязательных спецсимволов, но с увеличенной минимальной длиной пароля, чтобы компенсировать упрощённый набор символов.
  • Польза: команда быстрее и без ошибок вводит пароль вручную, а длина пароля сохраняет достаточный уровень защиты.

3. Подготовка к проверке соответствия

  • Ситуация: перед внутренним аудитом ИБ-отдел должен показать, что требования к паролям различаются в зависимости от класса защищённости информационной системы, как того требует Приказ ФСТЭК России № 21.
  • Решение: администратор создаёт несколько политик под разные категории систем и назначает их на соответствующие сейфы, вместо того чтобы вручную фиксировать требования в регламенте и проверять их исполнение по отчётам.
  • Польза: требования закреплены в самой системе, а Панель безопасности сразу показывает, какие записи им не соответствуют, ещё до начала проверки.

Улучшенный веб-интерфейс

Расширили рабочую область веб-интерфейса: на больших мониторах страница теперь растягивается шире, до 1800 px. Сайдбар и основная рабочая область теперь скроллятся независимо друг от друга.

Из интерфейса убрали футер: информация, которая раньше располагалась внизу страницы, переехала в меню под аватар пользователя.


Избранные сейфы и папки

Раньше в Избранное можно было добавить только отдельные записи. Теперь туда же можно добавить целый сейф или папку (например, тот, с которым команда работает каждый день) и возвращаться к нему сразу из общего списка избранного, а не искать заново по дереву директорий.


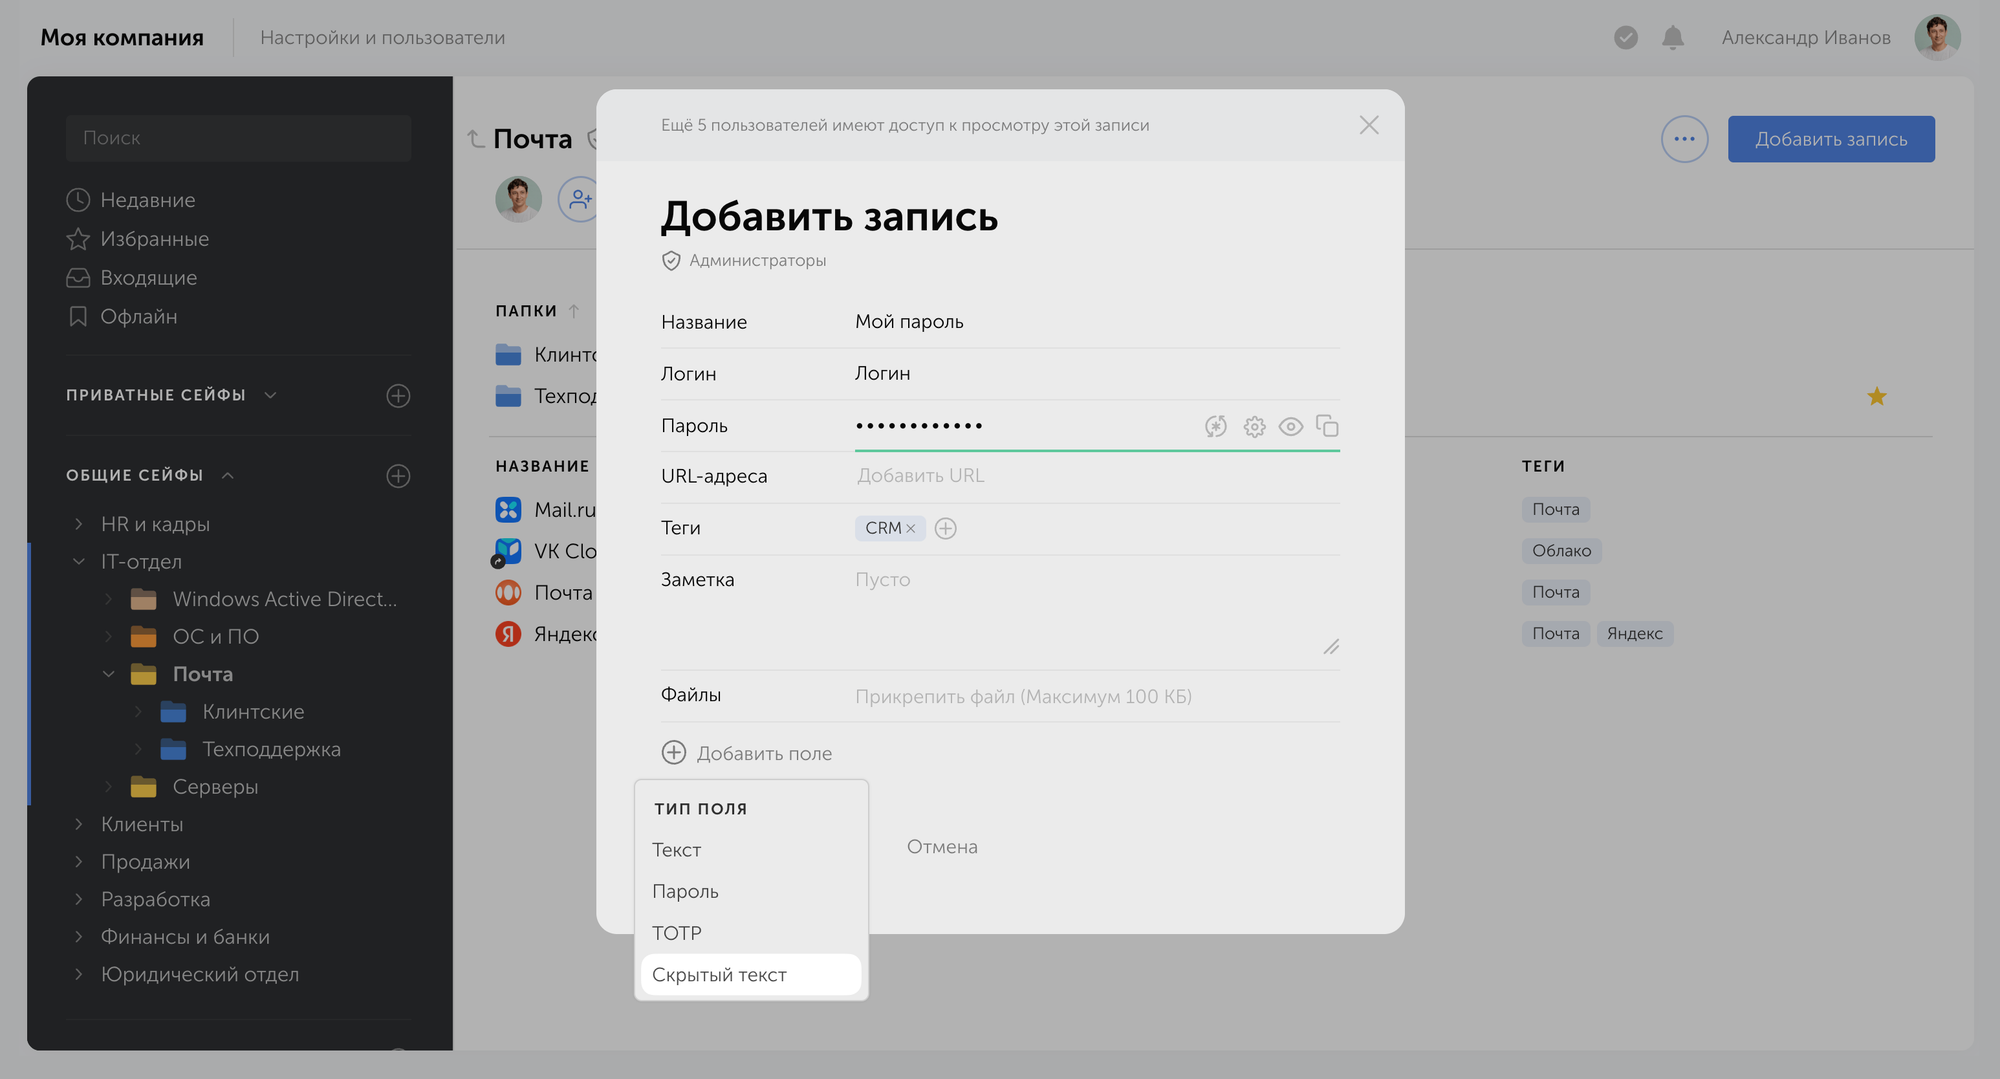
Новый тип поля «Скрытый текст» в карточке записи

В карточке записи появился новый тип дополнительного поля: Скрытый текст. Его содержимое по умолчанию скрыто при открытии карточки, как и значение поля Пароль. Политика паролей на это поле не распространяется.


Новые угрозы в Панели безопасности

Панель безопасности научилась отслеживать ещё один тип угроз — утрату доступа к записям, которые создали или отредактировали через API либо добавили импортом, а не через обычный интерфейс.


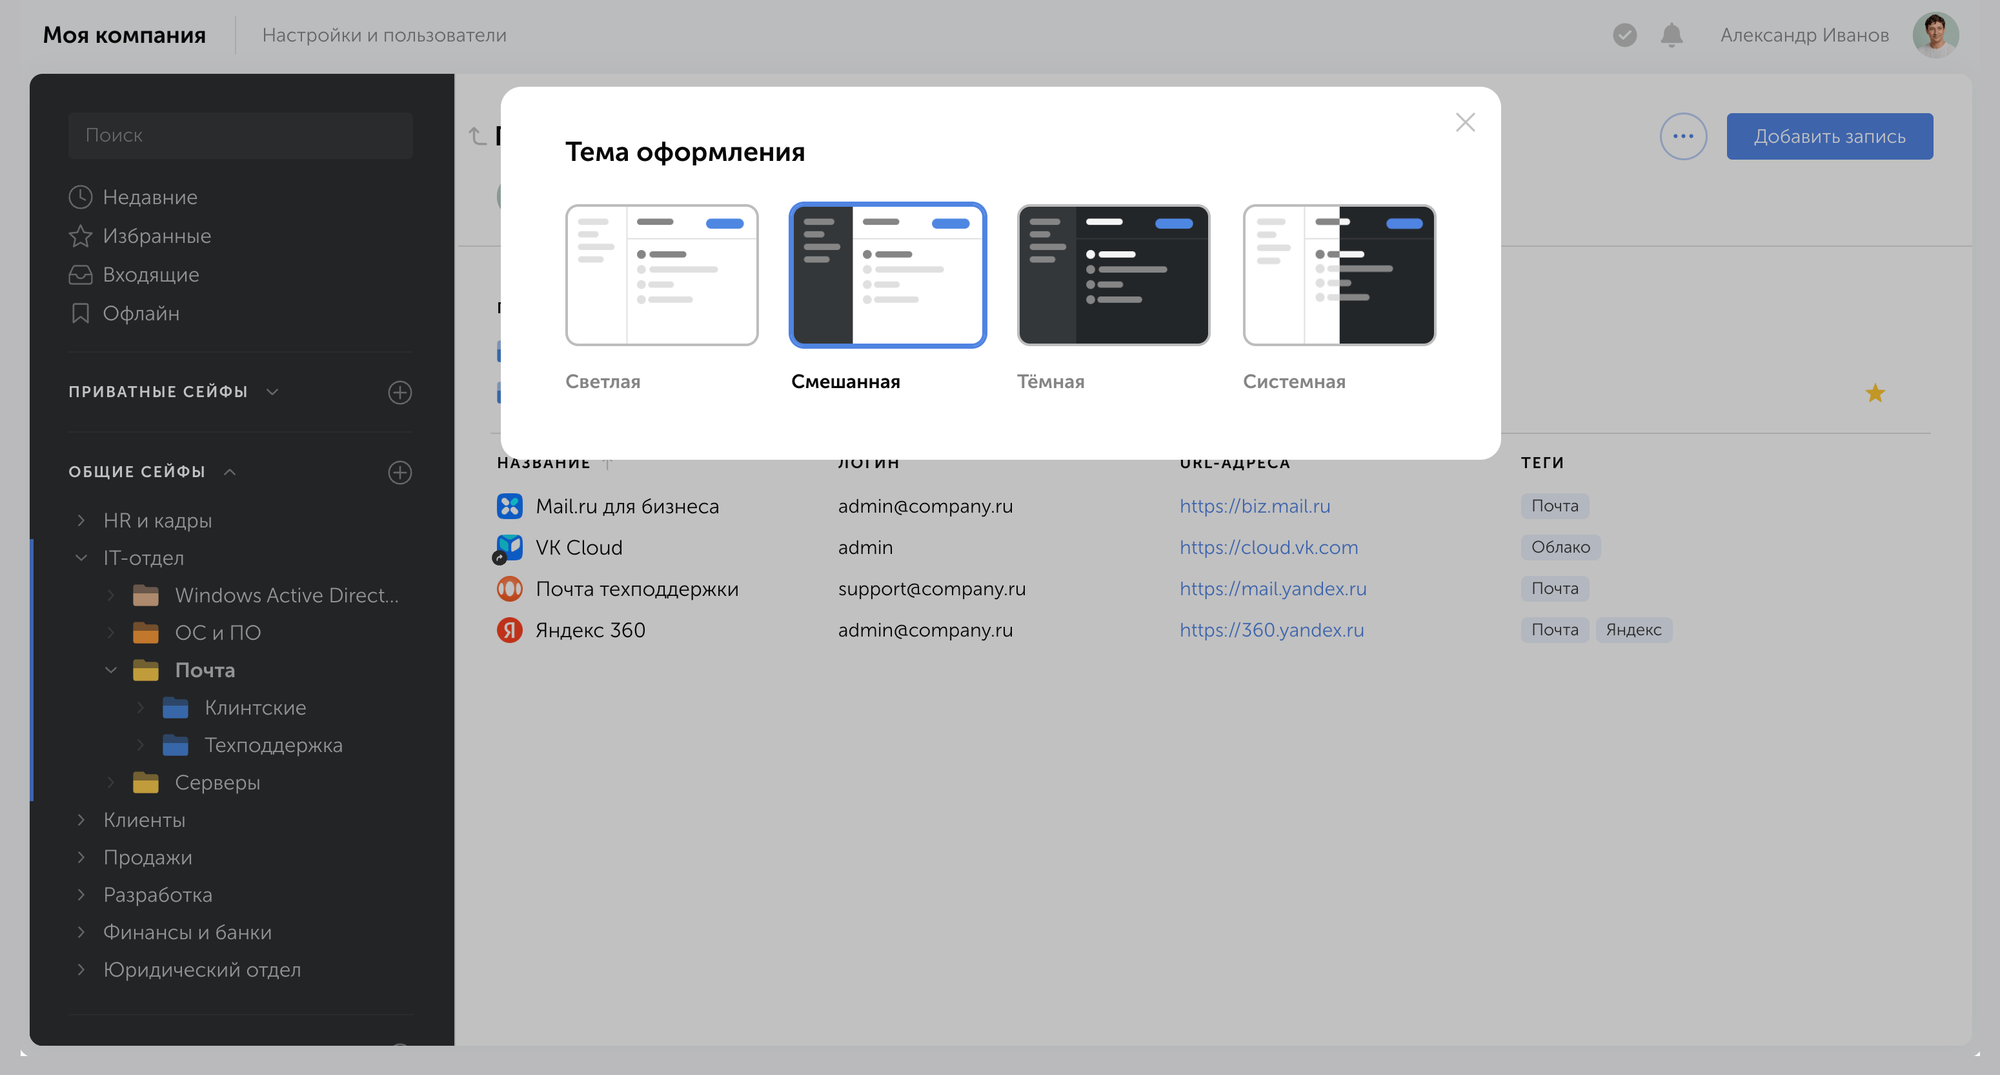
Системная тема интерфейса

В настройках интерфейса появилась системная тема: Пассворк сам подстраивается под то, что выбрано на устройстве (светлое или тёмное оформление) и переключается вместе с системой, без ручной настройки.


Другие изменения в релизе

Улучшения

  • Добавили отображение пути к записи в результатах поиска и в разделах Недавние, Избранное и Офлайн
  • Изменили шрифт в парольных полях, чтобы исключить неоднозначность при чтении символов
  • Добавили автоматическую генерацию названия записи на основе URL
  • Добавили возможность создавать пользователей сверх лимита лицензии в статусе «Ожидает подтверждения»
  • Добавили фильтр по времени последней активности пользователей в разделе управления пользователями
  • Добавили передачу типа сейфа в ArcSight syslog
  • Визуальные улучшения и исправления интерфейса

Исправления

  • Исправили ошибку, при которой могли не отображаться настройки LDAP до перезагрузки страницы
  • Исправили ошибку, при которой могла не отображаться форма регистрации после завершения установки
  • Исправили ошибку, при которой не отображались предыдущий и новый уровни доступа в деталях событий сброса доступа к директории
  • Исправили ошибку, при которой сбрасывались выбранные чекбоксы при поиске или фильтрации в модальных окнах доступа
  • Исправили ошибку, при которой могла быть некорректной сортировка списка сессий по дате последнего использования
  • Исправили ошибку, при которой мог некорректно завершаться анализ в панели безопасности
  • Исправили ошибку, при которой мог не отображаться информационный баннер для неавторизованных пользователей
  • Исправили ошибку, при которой могли дублироваться поля в ArcSight syslog
  • Исправили ошибку, при которой в некоторых случаях было невозможно скопировать данные в директорию с доступом «Редактирование»

Десктопное приложение

  • Добавили механизм запуска внешних приложений на основании правил из внешнего JSON-файла (подробнее в документации)
  • Добавили возможность предустановки адреса хоста через CLI-аргументы и параметры инсталлятора
  • Исправили ошибку дублирования папки приложения при установке через MSI-инсталлятор на Windows
  • Исправили ошибку, при которой полное закрытие приложения на macOS происходило только со второй попытки
Вся информация о версиях Пассворка — в истории обновлений.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Релиз Пассворк 7.7: управляемый офлайн-доступ
В новой версии Пассворка добавили офлайн-доступ в мобильных и десктопных приложениях, блокировку действий пользователей во время обновления системы, возможность запретить прикрепление файлов к записи на уровне организации, и множество других улучшений и исправлений.
Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.

Пассворк 7.8: политики паролей

В новой версии добавили возможность создавать гибкие политики паролей вместо одной общей настройки на всю систему, избранные сейфы и папки, новый тип поля в карточке записи, новые угрозы в панели безопасности и системную тему, которая подстраивается под ваше устройство.

30 сент. 2026 г.
Пассворк и МУЛЬТИФАКТОР подтвердили совместимость

Российские компании Пассворк и МУЛЬТИФАКТОР протестировали и подтвердили совместимость менеджера паролей Пассворк и системы двухфакторной аутентификации и контроля доступа MULTIFACTOR.

По итогам испытаний стороны подписали сертификат совместимости — документ, который фиксирует результаты тестов и подтверждает готовность решений к совместной работе в инфраструктуре заказчика.

Что это даёт заказчику

Компании, в которых сотрудники пользуются несколькими корпоративными сервисами, обычно накапливают разные механизмы входа. Эту проблему помогает решить MULTIFACTOR с SSO. Single Sign-On (SSO) — технология, которая позволяет пользователю пройти аутентификацию один раз и получить доступ ко всем подключённым сервисам.

При этом второй фактор требуется при каждом входе на платформу, что снижает риски несанкционированного доступа даже в случае компрометации пароля. Заказчики подключают уже существующую инфраструктуру MULTIFACTOR к Пассворку и получают готовое решение для защиты доступа, которое масштабируется вместе с бизнесом и поддерживает различные сценарии аутентификации.

О Пассворке

Пассворк — российский корпоративный менеджер паролей и секретов с возможностью развёртывания на собственном сервере заказчика или в облаке. Решение предназначено для безопасного хранения, управления и совместного использования учётных данных внутри компаний. Пассворк поддерживает ролевую модель доступа, полный аудит действий, интеграцию со службами каталогов и системами мониторинга безопасности. Пассворк включён в Единый реестр российского программного обеспечения (№ 6147 от 13.01.2020) и сертифицирован ФСТЭК России по 4-му уровню доверия (№ 5063 от 30.04.2026).

О MULTIFACTOR

MULTIFACTOR — система двухфакторной аутентификации и контроля доступа для всех видов удалённых подключений: RDP, VPN, VDI, SSH и других. Это инструмент для надёжной 2FA-аутентификации пользователей при доступе к любым корпоративным ресурсам с поддержкой технологии единого входа (SSO). Решение включено в реестр российского ПО под № 7046, имеет сертификат ФСТЭК № 5039.

Комментарии сторон

«Для Пассворка безопасность доступа к платформе — одно из приоритетных направлений развития продукта. Интеграция с MULTIFACTOR добавляет надёжный второй фактор при входе в систему управления паролями, используя уже знакомые сотрудникам методы аутентификации. Для компаний, выстраивающих комплексную защиту учётных данных, это особенно ценно: они получают готовую архитектуру доверия, в которой каждое решение усиливает другое», — Андрей Пьянков, генеральный директор ООО «Пассворк»
«Интеграция MULTIFACTOR и Пассворк показывает, как два российских продукта могут работать в одной экосистеме, усиливая друг друга. Пассворк помогает компаниям навести порядок в хранении и использовании паролей, а MULTIFACTOR гарантирует, что даже при утечке пароля злоумышленник не сможет войти в систему. Совместное использование этих решений создаёт полноценный защитный периметр», — Иван Дёмкин, руководитель продукта MULTIFACTOR, компания МУЛЬТИФАКТОР

О компании Пассворк

Пассворк — российский разработчик в сфере информационной безопасности с 11-летним опытом работы на рынке. Компания имеет действующие лицензии ФСТЭК России на деятельность по технической защите конфиденциальной информации (ТЗКИ) и созданию средств защиты информации (СЗКИ), а также лицензию ФСБ России на работу с криптографическими средствами.

О компании МУЛЬТИФАКТОР

МУЛЬТИФАКТОР — российский разработчик ИБ- и ИТ-решений. Создаёт продукты для безопасной и стабильной работы ИТ-инфраструктуры бизнеса. Компания является лицензиатом ФСТЭК и соответствует требованиям международного стандарта PCI DSS.

Продукты компании:

  • MULTIFACTOR — комплексная система двухфакторной аутентификации и контроля доступа (включена в реестр российского ПО под № 7046, сертифицирована ФСТЭК России)
  • MULTIDIRECTORY — служба каталогов (включена в реестр российского ПО под № 28333)
  • MULTIPUSHED — инструмент для отправки пуш-сообщений на любые устройства и ОС
  • MULTISTATUS — геораспределённый облачный сервис для веб-мониторинга и контроля сетевого периметра
Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.
Пассворк: как разделить контуры ИБ и бизнеса
ИБ-секреты отличаются от обычных корпоративных доступов: компрометация пароля от SIEM — это потеря контроля над всей защитной инфраструктурой. Разбираем, когда достаточно одной инсталляции Пассворка, а когда нужен физически изолированный ИБ-контур.
Пассворк совместим c JaCarta Management System 4LX
Компании Пассворк и Аладдин подтвердили совместимость своих продуктов: менеджера паролей Пассворк и корпоративной системы централизованного управления JaCarta Management System 4LX для Linux (JMS4LX).

Пассворк подтвердил совместимость с MULTIFACTOR

Российские компании Пассворк и МУЛЬТИФАКТОР протестировали и подтвердили совместимость менеджера паролей Пассворк и системы двухфакторной аутентификации и контроля доступа MULTIFACTOR.

18 авг. 2026 г.
Пассворк совместим c JaCarta Management System 4LX

Компании Пассворк и Аладдин подтвердили совместимость своих продуктов: менеджера паролей Пассворк и корпоративной системы централизованного управления JaCarta Management System 4LX для Linux (JMS4LX).

Корректность совместной работы решений подтверждена сертификатом, выданным по результатам испытаний. Эта совместимость закрывает конкретную задачу заказчиков: организовать вход в менеджер паролей через уже действующую в компании систему усиленной аутентификации без создания отдельных учётных данных.

Таким образом, пользователю не нужно запоминать ещё один пароль или носить отдельный токен для доступа к хранилищу — он проходит аутентификацию через сервис JaCarta Identity Provider (JIP), входящий в JMS4LX.


JaCarta Management System 4LX: платформа управления аутентификацией

JaCarta Management System 4LX — система централизованного управления средствами аутентификации и электронной подписи, защищёнными носителями информации, аппаратными OTP/U2F-токенами и программными аутентификаторами.

В её состав входят высокопроизводительный сервер аутентификации JaCarta Authentication Server (JAS), сервис Aladdin 2FA и JaCarta Identity Provider (JIP) – провайдер аутентификации/авторизации в приложения с поддержкой протоколов SAML и OIDC.

JMS4LX зарегистрирована в реестре российского ПО (№ 11260 от 05.08.2021) и сертифицирована ФСТЭК России по 4-му уровню доверия (№ 4516 от 25.01.2022).


Пассворк: менеджер паролей и секретов для бизнеса

Пассворк — российский корпоративный менеджер паролей и секретов с возможностью развёртывания на собственном сервере заказчика или в облаке. Решение предназначено для безопасного хранения, управления и совместного использования учётных данных внутри компаний. Пассворк поддерживает ролевую модель доступа, полный аудит действий, интеграцию со службами каталогов и системами мониторинга безопасности.

Пассворк включён в Единый реестр российского ПО (№ 6147 от 13.01.2020) и сертифицирован ФСТЭК России по 4-му уровню доверия (№ 5063 от 30.04.2026).

CTA Image

Пассворк регулярно тестирует совместимость с отечественными ИТ-продуктами и операционными системами. Посмотреть все актуальные сертификаты совместимости можно на этой странице.


Подтверждённая совместимость как основа для развития

Сертификат совместимости закладывает основу не только для внедрения, но и для дальнейшего технического сопровождения обоих продуктов: заказчику не нужно тестировать связку самостоятельно — совместимость Пассворка и JMS4LX уже проверена вендорами. Для бизнеса и госсектора это напрямую снижает риски при переходе на решения из реестра отечественного ПО.

«Заказчики, которые строят ИТ-инфраструктуру на отечественных решениях, должны быть уверены: продукты работают вместе корректно и без доработок. Сертификат даёт эту уверенность на уровне вендоров: совместимость Пассворка и JaCarta зафиксирована документально, протестирована и будет поддерживаться», — Андрей Пьянков, генеральный директор, «Пассворк»
«Подтверждение совместимости JMS4LX и Пассворка позволяет заказчикам использовать уже существующую инфраструктуру аутентификации для доступа к менеджеру паролей. Для компаний, где JIP уже используется в качестве корпоративного SSO, это означает, что сотрудникам не нужно заводить отдельные учётные данные для Пассворка», — Станислав Винарский, менеджер по развитию бизнеса JMS/JAS/JIP, «Аладдин»

О компании Аладдин

Аладдин — ведущий российский разработчик ключевых компонентов для построения доверенной безопасной ИТ-инфраструктуры предприятия и защиты её главных информационных активов. Компания работает на рынке с апреля 1995 г. (31 год). Многие продукты, решения и технологии компании стали лидерами в своих сегментах, во многих крупных организациях и федеральных структурах — стандартом де-факто.

Компания имеет все необходимые лицензии ФСТЭК, ФСБ и Минобороны России для проектирования, производства и поддержки СЗИ и СКЗИ, в т.ч. работу с гостайной, производство, поставку и поддержку продукции в рамках гособоронзаказа. Большинство продуктов компании имеют сертификаты соответствия ФСТЭК, ФСБ, Минобороны России и могут использоваться при работе с гостайной со степенью секретности до «Совершенно Секретно».

Менеджер паролей для организаций госсектора: выбор и внедрение
Менеджер паролей для госсектора должен соответствовать 152-ФЗ, 187-ФЗ и требованиям ФСТЭК: сертификация, реестр отечественного ПО, локализация данных. Разбираем 8 групп критериев выбора, план внедрения в 5 фаз и то, как этим требованиям отвечает Пассворк.
Сертификация ФСТЭК: что это, кому нужна и как пройти
Разбираем систему сертификации ФСТЭК: кто обязан применять сертифицированные СЗИ, как устроена процедура от заявки до выдачи сертификата, чем отличаются уровни доверия УД-6 — УД-4 и какие обязательства возникают после получения сертификата.
Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.

Пассворк совместим c JaCarta Management System 4LX

Компании Пассворк и Аладдин подтвердили совместимость своих продуктов: менеджера паролей Пассворк и корпоративной системы централизованного управления JaCarta Management System 4LX для Linux (JMS4LX).

13 авг. 2026 г.
Петрович-Тех: управление доступами для сотрудников и внешних подрядчиков

«Петрович-Тех» — аккредитованная ИТ-компания и основной цифровой партнёр СТД «Петрович», одного из крупнейших DIY-ритейлеров России. Интернет-магазин «Петровича» входит в топ крупнейших в стране и ежемесячно обслуживает более шести миллионов посетителей.

«Петрович» работает на рынке с 1995 года в сегментах B2C и B2B: от розничных покупателей до крупных девелоперов. Компания закрывает полный цикл: продажи, хранение, кредитование и сопровождение проектов любого масштаба. Такой охват требует зрелой и устойчивой цифровой инфраструктуры.

«Петрович-Тех» основана в 2022 году на базе ИТ-департамента «Петровича». Сегодня это 300+ специалистов в 14 отделах: высоконагруженные системы электронной коммерции, микросервисная архитектура, машинное обучение и анализ данных, автоматизация процессов и поддержка всей ИТ-инфраструктуры бизнеса.

Компания: ООО «Петрович-Тех»
Дата основания: 2022
Отрасль: Корпоративные ИТ-сервисы
Размер компании: 300+ сотрудников

Задача: выстроить управляемую модель доступа

Источник: «Петрович-Тех»

ИТ-контур «Петровича» обслуживает крупный бизнес с многотысячной командой и сложной экосистемой сервисов. Требования к управлению доступами распространяются на ИТ-подразделения, финансы, юридический отдел, а также сотрудников, взаимодействующих с подрядчиками и внешними системами.

По мере роста «Петрович-Тех» появилась потребность в безопасной системе хранения конфиденциальной информации. В 2023 году компания начала внедрение Пассворка, чтобы перейти к управляемой модели доступа. Сегодня решение используют сотни сотрудников, и планируется дальнейшее расширение.

На этапе выбора компания сформулировала несколько ключевых требований. Менеджер паролей должен интегрироваться с корпоративными системами аутентификации, быть удобным для сотрудников и поддерживать командную работу.

ИБ-подразделение дополнило список специализированными критериями: клиентское шифрование, ролевое управление доступами, контроль парольной политики, аудит действий пользователей, быстрый онбординг и офбординг, а также соответствие требованиям регуляторов.

«Выбрали Пассворк по многим причинам: гибкая модель доступов, разграничение прав, локальное размещение и русскоязычная техподдержка. Пользователям также нравится интерфейс и доступность программы, клиентского портала и мобильного приложения», — Евгений Болгов, системный администратор и специалист по информационной безопасности «Петрович-Тех»

Внедрение менеджера паролей: поэтапный запуск без лишней нагрузки на команду

Источник: Хабр карьера

«Петрович-Тех» развернули Пассворк на собственных серверах, обеспечив отказоустойчивую архитектуру: система остаётся доступной и сохраняет данные даже при сбоях отдельных компонентов инфраструктуры. 

Компания использует расширенную версию Пассворка с полным набором возможностей: централизованное управление паролями и секретами, интеграции с корпоративными системами, гибкое ролевое управление, настраиваемые типы сейфов, автоматизация доступа и инструменты для команд разработки.

Дополнительно настроены интеграции со службой каталогов и SSO. Сотрудники работают с системой через веб-версию, браузерное расширение и мобильное приложение. 

«Гайды и техническая документация Пассворка максимально понятные, простые, поэтому сложностей при онбординге пользователей не возникло. Если обращались к консультациям, нам оперативно отвечали и помогали»

Сотрудников знакомили с Пассворком постепенно: провели внутреннюю презентацию и объяснили, как работать с новой системой.

«Пассворк внедряли поэтапно: сначала на 10–15 человек — информационная безопасность, ИТ-отдел. Далее масштабировали на отделы с более высоким риском: юридический, финансовый и отдел разработки. Собрали обратную связь, написали инструкции, провели презентацию внутри компании. Самое убедительное преимущество Пассворка — то, что сотрудники легко восприняли сервис»

Полноценный запуск занял месяц. Команда двигалась в комфортном темпе: внутренние ресурсы не были перегружены, а у сотрудников было достаточно времени на адаптацию.

Внутренняя политика: цифровая грамотность как часть ИБ

Источник: Хабр карьера

Управление доступами в «Петрович-Тех» построено на чётком разграничении ответственности: права распределяются между администраторами и владельцами отдельных зон, что позволяет гибко контролировать доступ на каждом уровне.

Особенно востребованными оказались сценарии совместной работы с подрядчиками. Безопасный обмен доступами по временной ссылке команда использует регулярно.

«Очень нравится функционал отправки пароля по временной ссылке — можно безопасно делиться данными с подрядчиками. Этим пользуемся регулярно, все довольны»

Параллельно с внедрением менеджера паролей «Петрович-Тех» выстраивали культуру безопасности: проводили презентации и доклады для отделов, объясняя, почему важно хранить пароли именно в корпоративной и управляемой системе.

«Мы уделяем внимание цифровой грамотности именно нетехнических специалистов, менеджеров, сотрудников финансового и юридического отделов. Цель — чтобы при онбординге сотрудников каждый сразу получал доступ в Пассворк»

В «Петрович-Тех» сотрудникам доступны личные сейфы в Пассворке. Это не просто удобство: слабые и незащищённые личные учётные данные являются распространённым вектором атаки на корпоративную инфраструктуру, поэтому их надёжная защита тоже входит в ИБ-периметр.

Адаптация пользователей прошла легко: браузерное расширение и мобильное приложение сохранили привычные сценарии работы, перенеся их в управляемую среду.


Результат: удобство и полный контроль

Источник: Хабр карьера

Корпоративный менеджер паролей приносит максимум пользы, когда становится частью ИБ-процессов, а не изолированным инструментом. Пользователи принимают новые правила гораздо легче, если безопасность не ухудшает удобство работы.

В «Петрович-Тех» Пассворк закрыл ключевые задачи: команды получили удобный и безопасный инструмент для совместной работы, процессы онбординга и офбординга упростились, учётные данные надёжно защищены, а интеграции с корпоративными системами и соответствие требованиям российского рынка сняли вопросы на уровне ИБ-политики.

Пассворк помог повысить зрелость процессов информационной безопасности: у внутренних команд появился понятный и защищённый способ хранения и обмена данными с коллегами и внешними подрядчиками.

«Теперь сотрудники используют специальную систему для хранения конфиденциальной информации. Есть коллеги, которые сами к нам приходят и запрашивают доступ. Пассворк самостоятельно набирает популярность в нашей компании»

Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.
Кейс-стади: ВкусВилл и Пассворк
ИТ-команда ВкусВилла искала инструмент для централизованного хранения секретов с LDAP-интеграцией и надёжным резервированием. Рассказываем, как выбирали, внедряли и как это устроено сейчас.
Nexign: как Пассворк упростил управление паролями
Введение АО «Нэксайн» (Nexign) — российская компания с 33-летним опытом разработки высокотехнологичных enterprise-решений для различных отраслей экономики. Готовые продукты и решения Nexign обеспечивают быструю ИТ-трансформацию клиентов, чтобы крупный бизнес мог решать задачи в кратчайшие сроки с уверенностью в результате. В портфеле компании более 150 успешно выполненных проектов в

Пассворк и Петрович-Тех: управление доступами сотрудников и внешних подрядчиков

Крупный ритейл, сотни сотрудников, десятки подрядчиков — и ни одного пароля в Excel. «Петрович-Тех» развернула Пассворк на своих серверах, настроила SSO и AD. Итог — полный контроль без потери удобства.

10 июля 2026 г.
Пассворк стал золотым партнёром Runit 2026

5 июля 2026 года Мещерский парк в Москве превратился в масштабный спортивный городок. Здесь прошёл RUNIT 2026 — седьмой ежегодный фестиваль спорта и технологий, который вновь подтвердил статус самого массового ИТ-забега в России.

Наша команда поддерживает фестиваль второй год подряд: в 2025 году мы выступили ключевым партнёром, а в этом сезоне Пассворк поддержал событие в статусе золотого партнёра. Рассказываем, как прошёл этот день, оцениваем масштабы события и делимся впечатлениями от главного ИТ-фестиваля лета.


Что такое RUNIT и почему это важно

Фестиваль RUNIT, организованный агентством AGIMA, давно вышел за рамки классического спортивного забега. Сегодня это масштабная площадка на стыке спорта и технологий, которая объединяет представителей технологических компаний и IT-специалистов со всей страны.

В 2026 году к фестивалю присоединились ведущие технологические бренды: МТС Финтех, Ozon, Т-Банк, VK, Сетка, HH.ru, Авито, ПСБ Цифровая лаборатория и многие другие.

Забег: как Пассворк вышел на дистанцию
Источник: Agima

Масштаб RUNIT 2026 в цифрах

Чтобы объединить тысячи ИТ-специалистов с разным уровнем подготовки, организаторы детально проработали спортивную инфраструктуру. Фестиваль предложил гибкую сетку дистанций и форматов — от индивидуальных забегов до командных эстафет:

  • ~ 7 000 участников из сотен технологических компаний;
  • ~ 3 200 бегунов, вышедших на старты разной сложности;
  • 3 дистанции для взрослых: 5 км, 10 км и полумарафон (21,1 км);
  • Детский забег на 700 метров для участников от 2 до 14 лет;
  • 3 формата участия: индивидуальные зачёты, командные зачёты (результат рассчитывался как среднее время команды от 5 до 30 человек) и эстафета 5х5 (команда из 5 человек, где каждый по очереди пробегал по 5 км);
  • Профессиональные пейсмейкеры на всех взрослых дистанциях, помогавшие бегунам удерживать целевой темп.

Программа фестиваля

Организаторы подготовили насыщенную развлекательную и спортивную программу для участников и болельщиков:

  • Зелёные трассы и классный мерч. Каждый участник забега и эстафеты получил на финише фирменную футболку и именную медаль.
  • Спортивные зоны и активности. Весь день на площадках проходили занятия йогой и зумбой, турниры по волейболу, бадминтону, настольному теннису, а также работали скалодромы, лазерный тир, аэрохоккей и футбольный дартс.
  • Мастер-классы и творчество. Гости могли попробовать себя в танцах, рисовании и вокале.
  • Стенды ИТ-брендов. Партнёры фестиваля подготовили интерактивные презентации, головоломки, розыгрыши призов и настольные игры для взрослых и детей.
  • Музыкальная программа. Атмосферу настоящего летнего фестиваля на сцене создавали известные артисты и хедлайнеры (в прошлые годы здесь выступали Найк Борзов, «Краски» и «Пропаганда», а в этом году — «Демо» и «Отпетые мошенники»).
«RUNIT снова показал, что IT-сообщество умеет объединяться не только вокруг проектов, дедлайнов и технологий, но и вокруг живого общения, спорта и общей энергии. Для нас важно создавать пространство, где люди из разных компаний могут встретиться вне рабочих ролей, почувствовать себя частью большого сообщества и просто отлично провести день. В этом году фестиваль получился особенно теплым, масштабным и по-настоящему командным», — Александр Богданов, основатель RUNIT by AGIMA

Забег: как Пассворк вышел на дистанцию

Масштаб RUNIT 2026 в цифрах
Источник: Agima

Пассворк поддержал RUNIT 2026 не только в качестве золотого партнёра. Наша команда приняла активное участие в спортивной программе: 18 сотрудников Пассворка вышли на старты во всех доступных категориях. Среди нас были как опытные бегуны, нацеленные на полумарафонскую дистанцию, так и те, кто успешно преодолел свои первые 5 километров.


Музыкальный финал: от ИТ-групп до легенд MTV

Музыкальный финал: от ИТ-групп до легенд MTV
Источник: Agima

Вечерняя программа фестиваля традиционно завершилась масштабным концертом. Сначала сцену раскачали музыкальные коллективы, полностью состоящие из сотрудников ИТ-компаний: NoTime, Max Borman, Слякоть и 32 пропущенных звонка. Хедлайнерами музыкальной части стали группы Демо и Отпетые мошенники.


Итоги и планы

Итоги и планы
Источник: Agima

Мы благодарим команду AGIMA за высокий уровень организации мероприятия, а коллег по ИТ-индустрии — за отличную атмосферу. Для Пассворка участие в фестивале стало важным опытом командного взаимодействия вне офисных стен.

Мы убеждены, что надёжная безопасность и спорт имеют много общего. Оба направления требуют выносливости, системного подхода, строгой дисциплины и слаженной работы команды. Начинаем подготовку к следующему сезону!

Сертификация ФСТЭК: что это, кому нужна и как пройти
Разбираем систему сертификации ФСТЭК: кто обязан применять сертифицированные СЗИ, как устроена процедура от заявки до выдачи сертификата, чем отличаются уровни доверия УД-6 — УД-4 и какие обязательства возникают после получения сертификата.
Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
Импортозамещение КИИ в 2026: сроки, требования и план перехода
С 2025 года часть запретов на иностранное ПО и СЗИ уже действует. Базовый дедлайн перехода — 2028 год, штрафы за нарушение сроков готовятся. Разбираем требования, сроки и план действий на 2026 год.

Пассворк — золотой партнёр RUNIT: итоги главного ИТ-забега

Пассворк выступил золотым партнёром RUNIT 2026 — крупнейшего ИТ-забега России. 18 сотрудников нашей команды успешно финишировали на всех дистанциях фестиваля в Мещерском парке. Делимся итогами спортивного дня, масштабами события и планами на следующий сезон.

27 июня 2026 г.
Секреты без слепых зон: итоги участия Пассворка в конференции РОСАТОМ/ИБ 2026

С 23 по 26 июня в Санкт-Петербурге, на базе Технической академии Росатома, прошла ежегодная конференция РОСАТОМ / Информационная безопасность 2026. Площадка собрала более 500 участников из 130 компаний, представлено 120 докладов.

Пассворк выступил партнёром мероприятия. Наша команда провела открытую сессию для обмена опытом и представила доклад о системном управлении корпоративными секретами. Рассказываем о главных темах дискуссий и выводах, к которым пришли участники.


Новый ландшафт ИБ: от бумажной безопасности к практической

Конференция зафиксировала сдвиг в приоритетах отраслевых служб ИБ. Фокус сместился с защиты отдельных информационных активов на комплексную безопасность всей инфраструктуры, включая промышленные системы, сети передачи данных и цепочки поставок ПО.

Главными вызовами стали ужесточение регуляторных требований и масштабное импортозамещение критических компонентов.

  • Регуляторный контекст. Субъекты критической информационной инфраструктуры (КИИ) обязаны выполнять требования Федерального закона № 187-ФЗ и Приказа ФСТЭК России № 239. Последний определяет меры по обеспечению безопасности значимых объектов КИИ, включая управление учётными записями и контроль доступа (меры групп ИАФ и УПД). Переход от формального соответствия к реальным процессам — задача, которую организации решают прямо сейчас.
  • Импортозамещение. Замена зарубежных решений должна проходить без остановки бизнес-процессов и снижения уровня защиты. В этих условиях зрелость отечественных платформ становится критическим операционным требованием.

Слепые зоны в управлении доступами

Доклад технического директора Пассворка был посвящён проблеме, которую в отрасли редко обсуждают открыто — «слепым зонам» в управлении корпоративными секретами.

В крупных организациях пароли и учётные данные часто хранятся хаотично: в Excel-таблицах, мессенджерах, скриптах автоматизации, конфигурационных файлах и на личных устройствах сотрудников. Каждый отдел решает задачу локально, единый реестр отсутствует.

Это приводит к серьёзным рискам:

  • Неконтролируемый онбординг и отзыв доступов. При увольнении сотрудника сложно гарантировать, что все его доступы к критическим ресурсам отозваны.
  • Отсутствие аудита. Без единого журнала и истории изменений нельзя оперативно выяснить, кто и когда получал доступ к конкретному ресурсу.
  • Затянутое расследование инцидентов. Восстановление хронологии событий по разрозненным источникам занимает дни вместо минут.

Для субъектов КИИ это прямой регуляторный риск и потенциальный вектор атаки.


Как устроено системное управление секретами

Главная идея нашего доклада — перейти от пассивного хранения паролей к управлению доступами как непрерывному процессу. Доступ привязывается к роли сотрудника, а не выдаётся вручную «навсегда».

Архитектура сейфов как граница доступа

Сейф — изолированное зашифрованное пространство с чёткой ролевой моделью. Доступ определяют группа и роль пользователя. Администратор всегда видит, кто имеет доступ к сейфу, и отзывает права в один клик.

Роли и группы

Роль определяет возможности пользователя в системе — Пассворк даёт три встроенные роли (владелец, администратор, участник) и позволяет создавать собственные роли под задачи отдела или подрядчика. Группа определяет доступ к конкретным сейфам и папкам, синхронизируется с группами Active Directory (AD) и заменяет ручное назначение прав каждому сотруднику отдельно.

Политики сейфов

Тип сейфа — шаблон настроек: кто может создавать сейфы этого типа, какой администратор добавляется в них автоматически, какой доступ получает создатель. Корпоративный сейф всегда получает обязательного администратора. Личные сейфы можно ограничить отдельно — например, запретить в них создание внешних ссылок, не затрагивая корпоративные хранилища.


Готовность к промышленной эксплуатации: технические и регуляторные аргументы

Для ИБ-служб крупных предприятий важна измеримая надёжность. Пассворк соответствует этим требованиям по ключевым параметрам:

Критерий Реализация в Пассворке
API-first и автоматизация Единый API для интеграции с CI/CD-конвейерами и CLI-утилитами. Управление доступами встраивается в процессы разработки, а не существует параллельно им. Подробнее — в технической документации.
Архитектура нулевого разглашения (Zero Knowledge) Шифрование на стороне клиента. Сервер хранит только шифротекст и не имеет доступа к ключам расшифровки — компрометация сервера не раскрывает содержимое хранилища.
Регуляторное соответствие Единственный в России менеджер паролей с сертификатом ФСТЭК 4-го уровня доверия. Готовое решение для государственных информационных систем (ГИС) и значимых объектов КИИ.
Верификация безопасности Продукт участвует в программе bug bounty на платформе Standoff Bug Bounty: независимые исследователи непрерывно проверяют защищённость решения.
Отказоустойчивость Кластерная репликация базы данных и балансировка нагрузки между серверами приложения.
Масштабируемость Горизонтальное масштабирование под рост числа пользователей и объёма данных.
Поддержка российских ОС Совместимость с РЕД ОС, Astra Linux, МСВСфера, ОС «Атлант» и другими отечественными решениями — значимо для организаций с требованиями к импортозамещению.
Интеграция с системами мониторинга Подключение к SIEM-системам для централизованного контроля событий безопасности.
Поддержка и внедрение Гарантированный срок реакции техподдержки, выделенный менеджер на этапе внедрения.

Главный вывод конференции

Рынок ищет не просто замену ушедшим западным продуктам, а зрелые платформы с понятной архитектурой, подтверждённым регуляторным соответствием и возможностью бесшовной интеграции в существующую инфраструктуру. Запрос на централизованный контроль доступов и полноценный аудит — один из самых устойчивых в повестке ИБ-служб.

Интерактивная схема API: сравнение версий и готовые примеры
В документации Пассворка появилась интерактивная схема API. Она показывает структуру запросов, сравнивает версии спецификаций и генерирует готовый код. Инструмент помогает собрать нужный запрос и проверить совместимость скриптов без разворачивания тестового стенда.
Пороговое восстановление доступа в Пассворке: схема Шамира
Администратор сейфа уволился без передачи дел или потерял мастер-пароль — и ключ шифрования исчез вместе с ним. Разбираем, как пороговое восстановление по схеме Шамира возвращает доступ силами нескольких доверенных сотрудников, без раскрытия чужих мастер-паролей и без нарушения zero-knowledge.
Менеджер паролей для организаций госсектора: выбор и внедрение
Менеджер паролей для госсектора должен соответствовать 152-ФЗ, 187-ФЗ и требованиям ФСТЭК: сертификация, реестр отечественного ПО, локализация данных. Разбираем 8 групп критериев выбора, план внедрения в 5 фаз и то, как этим требованиям отвечает Пассворк.

Секреты без слепых зон: итоги участия Пассворка в конференции РОСАТОМ/ИБ 2026

Пассворк выступил партнёром конференции Росатом / ИБ 2026 и рассказал про слепые зоны в управлении корпоративными секретами. Делимся выводами: почему разрозненное хранение паролей — регуляторный риск, как работает ролевая модель доступа и что нужно для промышленной эксплуатации.

9 июня 2026 г.
Пассворк получил сертификат совместимости с СУБД Nexign Nord

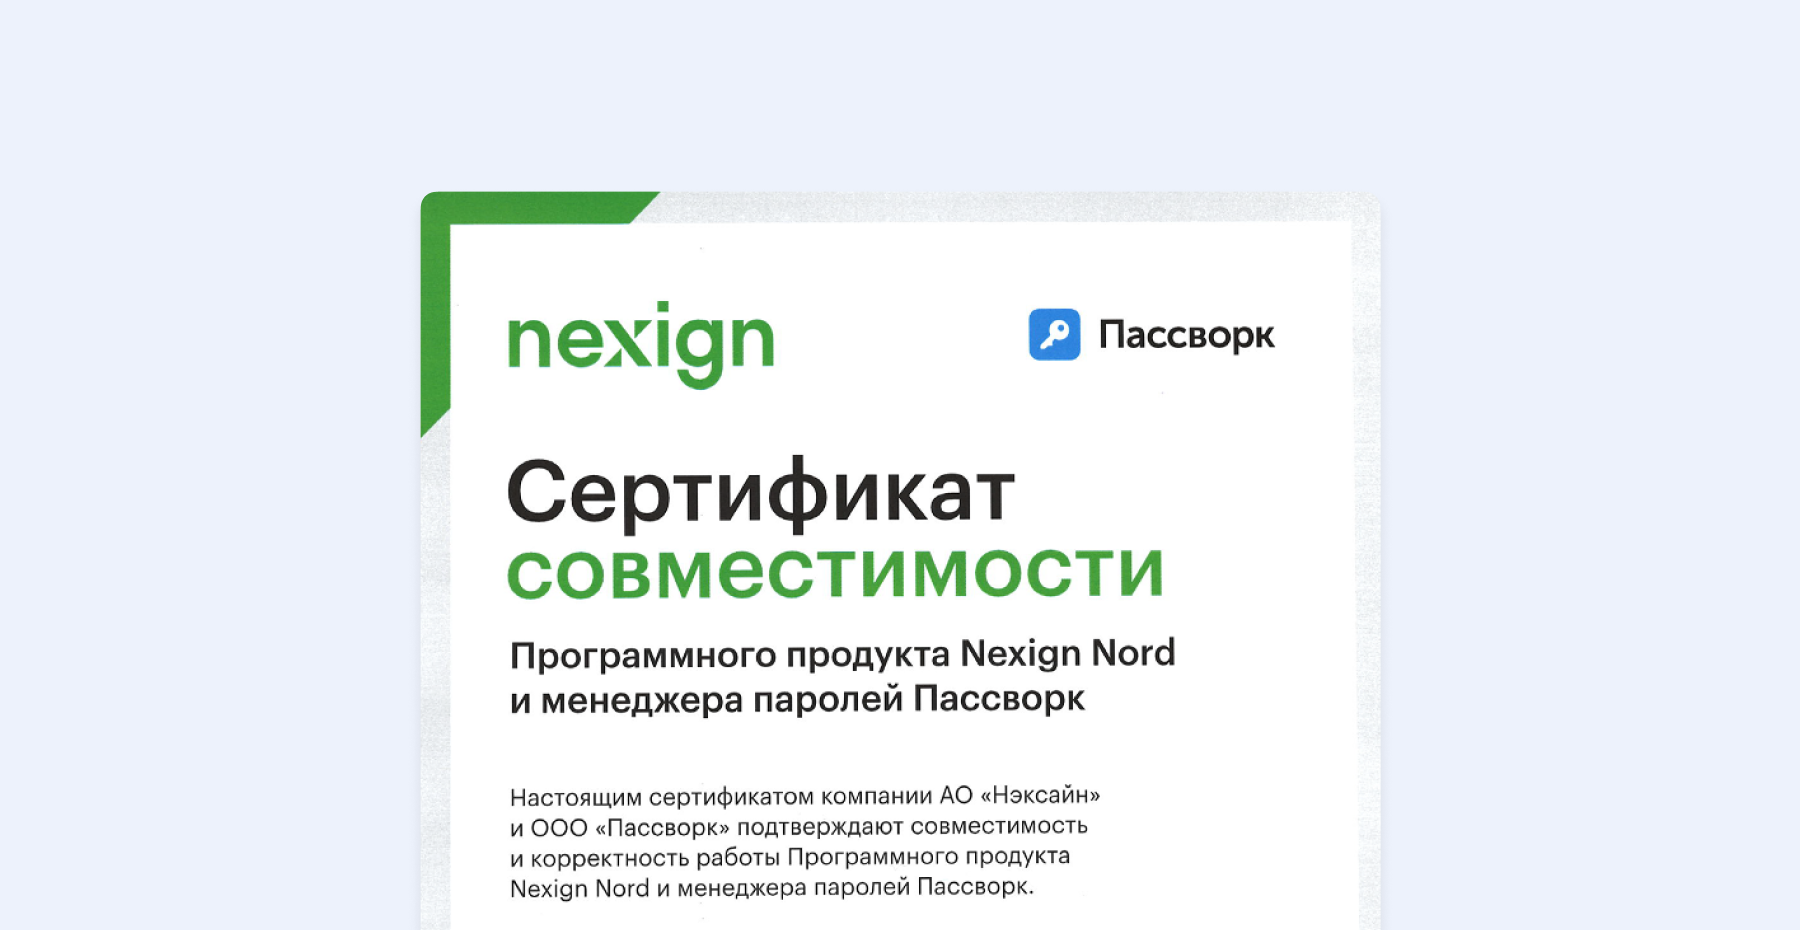
Компания Пассворк и российский разработчик высокотехнологичных enterprise-решений Nexign («Нэксайн») подписали официальный сертификат совместимости менеджера паролей Пассворк и СУБД Nexign Nord.

Сертификат подтверждает корректную работу решений в единой инфраструктуре и готовность к совместному использованию Пассворка и Nexign Nord в организациях с высокими требованиями к надёжности, безопасности и отказоустойчивости.

Интеграция позволяет развернуть хранилище паролей и журнал аудита в едином защищенном контуре, задействовать корпоративные механизмы резервного копирования, отказоустойчивости и мониторинга, а также обеспечить централизованный контроль доступа к ИТ-инфраструктуре и соответствие требованиям ИБ и регуляторов.

Nexign Nord: СУБД для высоконагруженных систем

Nexign Nord — российская высокопроизводительная СУБД корпоративного класса, разработанная компанией Nexign для высоконагруженных систем с повышенными требованиями к надежности, масштабируемости и стабильности работы.

Решение создано на базе PostgreSQL, содержит доработки для повышения безопасности и совместимости приложений, работающих на Oracle. Дополнительные модули в составе СУБД обеспечивают высокий уровень отказоустойчивости и гибкое администрирование при минимальных затратах на эксплуатацию.

СУБД Nexign Nord обеспечивает импортозамещение Oracle Database, Microsoft SQL Server и предоставляется с технической поддержкой различных уровней. Продукт включён в Единый реестр российского программного обеспечения (реестровая запись №14734) и сертифицирован ФСТЭК России по 4-му уровню доверия.

Пассворк: менеджер паролей и секретов для бизнеса

Пассворк — российский корпоративный менеджер паролей и секретов с возможностью установки на собственный сервер заказчика и в облаке. Решение предназначено для безопасного хранения, управления и совместного использования учётных данных внутри компаний.

Продукт поддерживает ролевую модель доступа, полный аудит действий, интеграцию со службами каталогов и системами мониторинга безопасности. Пассворк включён в Единый реестр российского программного обеспечения (реестровая запись № 6147) и сертифицирован ФСТЭК России по 4-му уровню доверия.

Подтверждённая совместимость как основа для развития

Сертификат совместимости выдан на основании проведённых испытаний. Совместная работа решений протестирована в реальных условиях эксплуатации и подтверждает готовность к использованию в корпоративных инфраструктурах с высокими требованиями к безопасности и отказоустойчивости.

«Сертификат совместимости с Nexign Nord — важный шаг для Пассворка. Nexign входит в число ведущих российских разработчиков enterprise-решений, и подтверждённая совместимость говорит о том, что наш продукт отвечает высоким корпоративным стандартам надёжности и безопасности», — Андрей Пьянков, генеральный директор ООО «Пассворк»
«Совместимость Nexign Nord с Пассворк позволяет повысить безопасность, надежность и отказоустойчивость ИТ-инфраструктуры, расширить возможности пользователей. Для клиентов Пассворка это также означает перспективу миграции на более экономически выгодную СУБД: Nexign Nord позволяет сократить затраты в несколько раз по сравнению с аналогами, сохраняя при этом высокий уровень производительности, надёжности и управляемости», — Максим Нартов, директор по развитию бизнеса Nexign

Компании продолжают сотрудничество для развития интеграционных возможностей и обеспечения максимальной безопасности российской корпоративной ИТ-инфраструктуры.

CTA Image

Пассворк регулярно тестирует совместимость с отечественными ИТ-продуктами и операционными системами. Посмотреть все актуальные сертификаты совместимости можно на этой странице.

О компании Nexign

Nexign — российская компания с 34-летним опытом разработки высокотехнологичных enterprise-решений для различных отраслей экономики. Готовые продукты и решения Nexign обеспечивают быструю ИТ-трансформацию клиентов, чтобы крупный бизнес мог решать задачи в кратчайшие сроки с уверенностью в результате.

О компании Пассворк

Пассворк — российский разработчик в сфере информационной безопасности с 11-летним опытом работы на рынке. Компания имеет действующие лицензии ФСТЭК России на деятельность по технической защите конфиденциальной информации (ТЗКИ) и созданию средств защиты информации (СЗКИ), а также лицензию ФСБ России на работу с криптографическими средствами.

Кейс-стади: ВкусВилл и Пассворк
ИТ-команда ВкусВилла искала инструмент для централизованного хранения секретов с LDAP-интеграцией и надёжным резервированием. Рассказываем, как выбирали, внедряли и как это устроено сейчас.
Пассворк: как разделить контуры ИБ и бизнеса
ИБ-секреты отличаются от обычных корпоративных доступов: компрометация пароля от SIEM — это потеря контроля над всей защитной инфраструктурой. Разбираем, когда достаточно одной инсталляции Пассворка, а когда нужен физически изолированный ИБ-контур.
ГОСТ-шифрование для разработчиков: алгоритмы, СКЗИ и интеграция 2026
ГОСТ-стек хорошо специфицирован — сложность в интеграции. Разбираем четыре актуальных стандарта с OID-ами, механику шифрования изнутри, типичные точки отказа в nginx, Docker и браузерах, классы СКЗИ и границы лицензирования ФСБ и ФСТЭК.

Пассворк получил сертификат совместимости с СУБД Nexign Nord

Пассворк и Nexign подтвердили совместимость менеджера паролей и СУБД Nexign Nord. Интеграция позволяет развернуть хранилище секретов в едином защищенном контуре компании, использовать привычные инструменты бэкапа и мониторинга, а также выполнить требования ИБ и регуляторов.

2 июня 2026 г.
Пассворк стал партнёром TAdviser SummIT 2026

Пассворк выступил партнёром конференции TAdviser SummIT 2026 — одного из главных ИТ-событий года, посвящённого корпоративной цифровизации, импортозамещению и кибербезопасности. Саммит собрал более 1500 делегатов, ИТ-директоров, архитекторов и ИБ-специалистов ведущих российских компаний.

Основной фокус обсуждения сместился с теоретических планов на практику: как переходить на отечественные решения без потери производительности, внедрять искусственный интеллект и защищать инфраструктуру в условиях растущих киберугроз.


Тренды пленарного заседания: от цифровизации к ИИ-агентам

Источник: TAdviser

На пленарном заседании эксперты сошлись во мнении: технологии достигли зрелости, и бизнес переходит к новому этапу развития. Вице-президент «Сбера» Алексей Козырев рассказал о переходе от классической цифровизации к «агентизации» — использованию ИИ-агентов для автоматизации рутины и принятия решений. По прогнозам, этот рынок покажет взрывной рост в ближайшие годы.

Однако внедрение искусственного интеллекта и автоматизация процессов требуют соблюдения жёстких условий. Главные из них — обеспечение высокого качества данных и надежная архитектура с понятными правилами доступа. Без централизованного контроля за тем, какие системы и сотрудники имеют доступ к конфиденциальной информации, усложнение ИТ-инфраструктуры неизбежно ведёт к росту рисков.


Секция ИБ: ИИ наносит удар по слабому звену

Источник: TAdviser

Особое внимание на саммите уделили информационной безопасности. Модератор профильной секции, руководитель центра мониторинга кибербезопасности «ДОМ.РФ» Андрей Устюжанин, поделился тревожной статистикой. За прошлый год на информационные ресурсы России было совершено более 217 000 компьютерных атак. Злоумышленники активно используют ИИ, чтобы сократить время подготовки и проведения взломов.

В этих условиях «слабым звеном» остаются люди и процессы. Эксперты подчеркнули, что защитить компанию силами одного лишь ПО или «железа» невозможно — безопасность требует системного подхода.

Андрей Устюжанин сформулировал базовый минимум кибергигиены, который обязана внедрить любая организация независимо от её масштаба:

  • Использовать сложные и разные пароли для всех типов учётных записей (включая серверы и коммутационное оборудование)
  • Обязательно применять многофакторную аутентификацию (MFA)
  • Регулярно (не реже раза в квартал) блокировать неиспользуемые учётные записи и отзывать избыточные права доступа

Пассворк как фундамент корпоративной безопасности

Пассворк помогает компаниям закрыть требования этого базового минимума ИБ. Как российский корпоративный менеджер паролей, он разработан специально для безопасного управления учётными данными, API-ключами и секретами в масштабах предприятия.

Пассворк автоматизирует рутинные процессы управления доступом:

  • Централизует хранение секретов: исключает использование простых, повторяющихся или записанных на бумаге паролей.
  • Обеспечивает гибкую ролевую модель: позволяет легко отзывать избыточные права доступа и блокировать учётные записи уволенных сотрудников.
  • Ведёт полный аудит: фиксирует все действия пользователей в журнале, что упрощает расследование инцидентов и контроль инфраструктуры.

Решение включено в Единый реестр отечественного ПО (запись № 6147) и сертифицировано ФСТЭК России по 4 уровню доверия. Это делает Пассворк подходящим выбором для государственных организаций, банков, промышленных предприятий и компаний с повышенными требованиями к безопасности данных.

Пассворк уже используют крупные игроки рынка, среди которых Группа «Черкизово», МТС Банк, ВкусВилл и Nexign. Участие в TAdviser SummIT 2026 в качестве партнёра секции «Безопасность» позволяет нам оставаться в постоянном диалоге с ИБ-сообществом и развивать продукт в соответствии с реальными вызовами, с которыми ежедневно сталкиваются ИТ-директора и специалисты по защите данных.

Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.
Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
Импортозамещение КИИ в 2026: сроки, требования и план перехода
С 2025 года часть запретов на иностранное ПО и СЗИ уже действует. Базовый дедлайн перехода — 2028 год, штрафы за нарушение сроков готовятся. Разбираем требования, сроки и план действий на 2026 год.

Пассворк стал партнёром TAdviser SummIT 2026

На TAdviser SummIT 2026 эксперты обсудили защиту ИТ-инфраструктуры и рост кибератак. Рассказываем о главных трендах пленарного заседания, базовом минимуме кибергигиены от ИБ-директоров и о том, как Пассворк помогает компаниям закрывать требования регуляторов.