Чёрная пятница в Пассворке: Скидка 50% на коробочное решение и удвоение баланса в облаке с 16 ноября до 5 декабря
Назад

Информационная безопасность

8 нояб. 2026 г.
Кибератаки 2026: статистика по России, отрасли и векторы взлома
Обновлено: ноябрь 2026 года

С января по сентябрь 2026 года центр мониторинга Solar JSOC зафиксировал у своих клиентов 31,7 тыс. подтверждённых инцидентов. Это на 38% больше, чем за те же девять месяцев 2025 года. Отдельно за третий квартал (июль–сентябрь) было 14,3 тыс. инцидентов. Это максимум для одного квартала: он на 28% выше прежнего рекорда, который держался с третьего квартала 2022 года.

Кибератаки в 2026 году фиксируют все крупные российские центры мониторинга (SOC) и вендоры ИБ, но оценки роста расходятся в три раза: от +24% до +108% в зависимости от отрасли, периода и методики оценки. В материалы собраны данные девяти источников по отраслям, векторам взлома и последствиям с пояснением, что именно измерил каждый из них.


Кибератаки 2026 года: 5 выводов

  1. Динамика. Solar JSOC за девять месяцев 2026 года зафиксировал на 38% больше инцидентов, Лаборатория Касперского насчитала в первом квартале на 68% больше, число расследований у Positive Technologies выросло на 40%, а число высококритичных веб-атак по данным Solar WAF удвоилось.
  2. Отрасли. Промышленность лидирует по росту у всех источников: от 22,5% обращений за расследованием (Positive Technologies) до 60% расследованных атак (BI.ZONE). Быстрее всего растут атаки в транспорте (+75%) и медицине (в 2,7 раза).
  3. Векторы. В массовых атаках вход открывает фишинг (60–61% по данным Positive Technologies). В расследованных тяжёлых инцидентах первыми идут уязвимости периметра (50,8% у PT ESC IR, 58% у Solar 4RAYS, 60% у BI.ZONE).
  4. Последствия. Бизнес-процессы нарушались в 54% расследованных инцидентов, шифровальщики применялись в 29% успешных атак, атакующие оставались незамеченными в среднем 14 дней.
  5. Учётные данные. С их компрометации начинаются 22–27% атак, отсутствие второго фактора стало причиной 25% инцидентов, а доля входов через учётные записи сотрудников и подрядчиков за 2025 год выросла с 4% до 14%. Этот вектор закрывается процессом управления доступом.

Сколько кибератак на российские компании в 2026 году: сводка в цифрах

Данные за 2026 год взяты из четырёх типов источников:

  1. Центры мониторинга — Solar JSOC, RED Security SOC, Код Безопасности
  2. Команды расследований — Positive Technologies (PT ESC IR), Solar 4RAYS, BI.ZONE DFIR
  3. Антивирусные вендоры — Лаборатория Касперского
  4. Аналитики утечек — F6, InfoWatch, Solar AURA

Годовые отчёты выйдут в начале 2027 года, поэтому все цифры ниже привязаны к кварталу, полугодию или девяти месяцам.

Чтобы в цифрах была видна логика, сводка ниже выстроена по ходу атаки: сколько атакуют и как готовятся, через что заходят, что происходит внутри сети и чем всё заканчивается. Каждую группу подробно разбирают разделы ниже.

Масштаб и подготовка. Инцидентов стало больше у всех, кто ведёт мониторинг, а доля разведки выросла вдвое:

Показатель 2026 год (изменение к 2025) Источник
Подтверждённые инциденты, январь–сентябрь 31,7 тыс. (+38%) Solar JSOC
Обнаруженные инциденты, I квартал +68% Лаборатория Касперского
DDoS-атаки, I и II кварталы +80% в каждом квартале Код Безопасности
Доля разведки и сканирования среди инцидентов 19% (было 9%) Solar JSOC
Высококритичные веб-атаки, январь–сентябрь 24,7 млн (+108%) Solar WAF

Для масштаба: за весь 2025 год Солар насчитали более 33 тыс. подтверждённых инцидентов. В 2026 году почти столько же набралось за девять месяцев. Positive Technologies в прогнозе CODE RED 2026 ожидала роста успешных атак на 30–35%, и фактические цифры Solar JSOC этот прогноз пока превышают.

Самый тревожный сигнал в таблице выше связан с разведкой. Её доля среди инцидентов Solar JSOC выросла с 9% до 19%. Solar WAF за январь–сентябрь 2026 года зафиксировал 24,7 млн высококритичных атак на веб-ресурсы российских компаний против 12,1 млн годом ранее, рост на 108%.

Всплеск последовал за массовым сканированием веб-сервисов с помощью ИИ: атакующие ищут уязвимости ИИ-сканерами, и в июле 2026 года Solar WAF зафиксировал рекордные 389,4 млн событий, связанных со сканированием, на 53% больше, чем в июле 2025 года (254 млн). В Соларе считают, что так выглядит подготовка к сложным атакам, последствия которых проявятся позже. Там же делают оговорку: часть роста объясняется тем, что средства обнаружения стали видеть больше, поэтому весь прирост нельзя списать на активность атакующих.
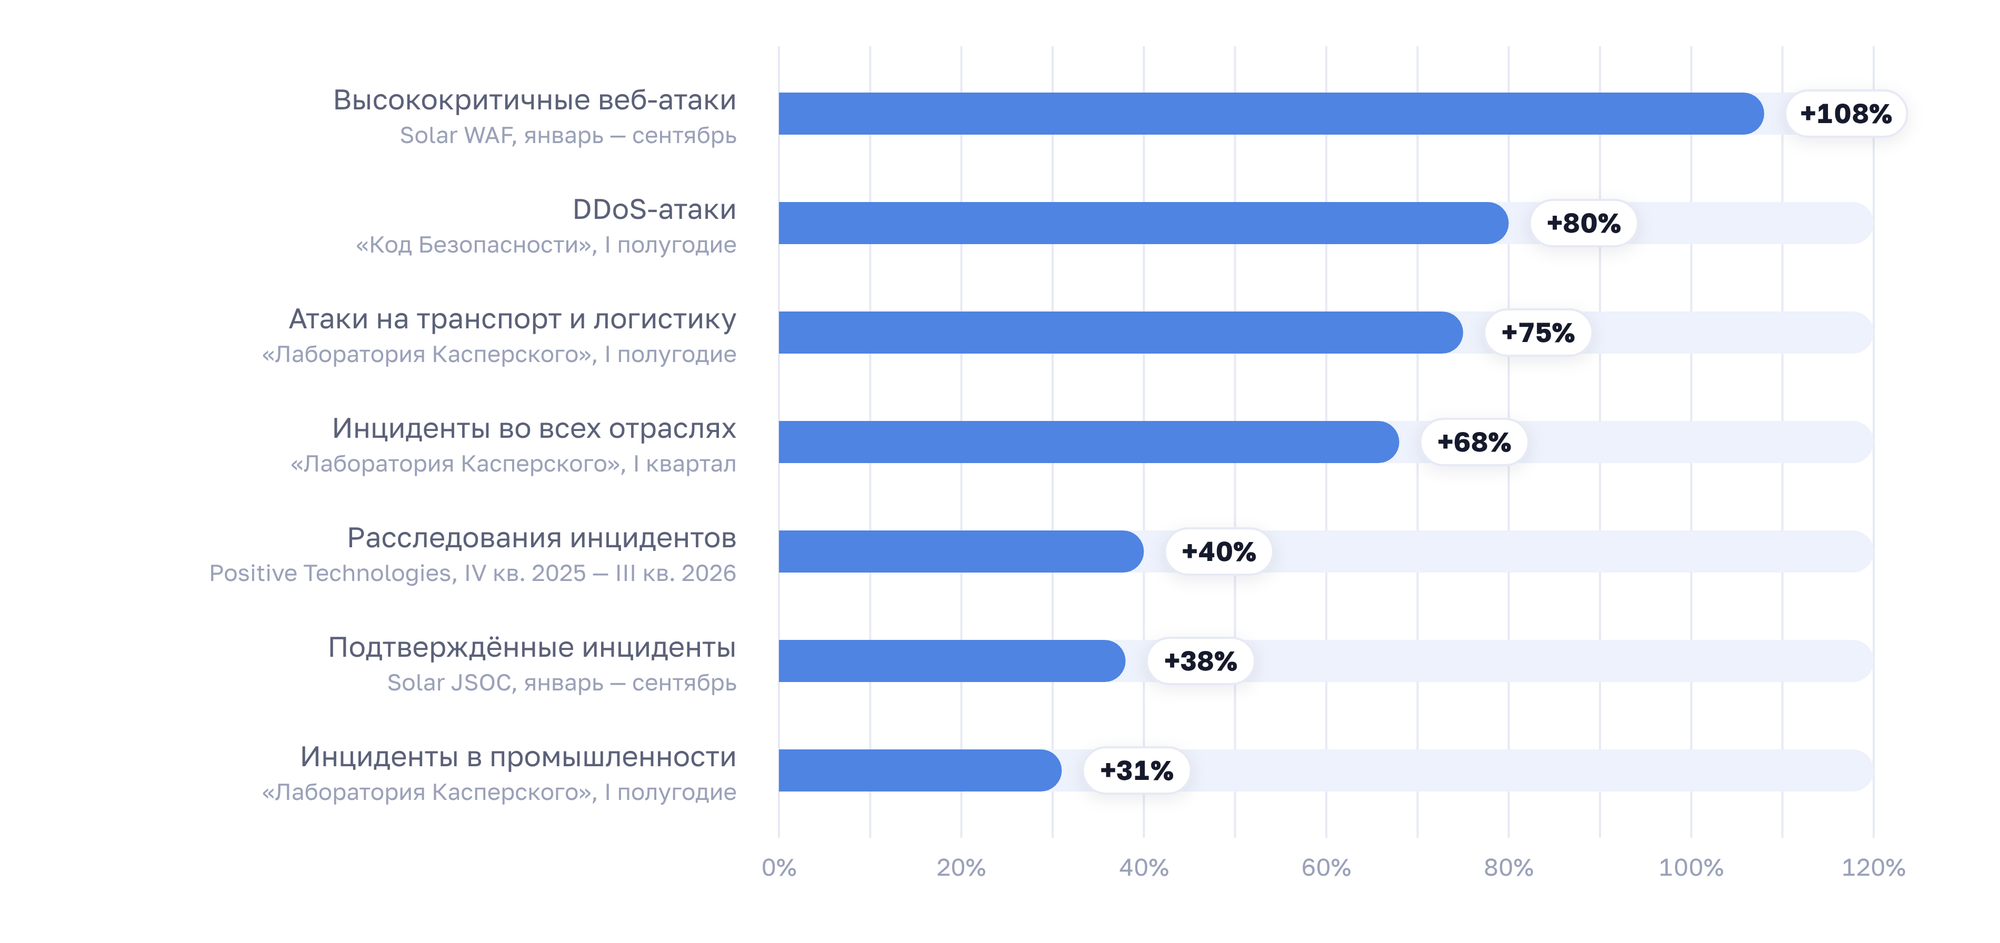
Рост атак в 2026 году по разным источникам и периодам. Источники: ГК «Солар», «Код Безопасности», «Лаборатория Касперского», Positive Technologies.
Рост кибератак на российские организации в 2026 году по данным Солара, Кода Безопасности, Лаборатории Касперского и Positive Technologies, в процентах к 2025 году

Вход в сеть

В массовых атаках заходят через людей, в тяжёлых инцидентах, до которых доходят команды расследований, через периметр и украденные пароли:

Показатель 2026 год (изменение к 2025) Источник
Фишинг в массовых атаках 60% атак на малый и средний бизнес, 61% на крупный Positive Technologies
Уязвимости периметра в расследованных инцидентах от 50,8% до 60% (было 36–46%) PT ESC IR, Solar 4RAYS, BI.ZONE DFIR
Украденные учётные данные 27% атак на малый и средний бизнес, 22% на крупный Positive Technologies
Отсутствие второго фактора как причина инцидента 25% расследований PT ESC IR
Атаки через подрядчиков 6% успешных атак (×2), в расследованиях 14,9% Positive Technologies, PT ESC IR

Внутри сети и последствия

Атакующих замечают позже, чем год назад, а каждая вторая расследованная атака останавливает бизнес-процессы:

Показатель 2026 год (изменение к 2025) Источник
Медианное время до обнаружения атаки 14 дней (было 9) PT ESC IR
Следы APT-группировок в расследованных компаниях 49,3% Positive Technologies
Доля атак с применением ИИ 10% (×2) Солар
Шифровальщики и вайперы в успешных атаках 29% и 9% Positive Technologies
Нарушение бизнес-процессов 54,1% расследований PT ESC IR
Ущерб крупных компаний от одной атаки 0,1–1,5% годовой выручки Positive Technologies
Штрафы за утечки, I полугодие 2,195 млн рублей (×1,5 к сумме за весь 2025 год) InfoWatch

Цифры из разных строк нельзя складывать: мониторинг, расследования и открытые данные измеряют разные вещи, и следующий раздел объясняет, почему.


Почему отчёты дают разные цифры

Отчёты расходятся, потому что считают разные события. SOC-центр видит подтверждённые инциденты клиентов, команды расследований разбирают только тяжёлые случаи, аналитики учитывают успешные атаки из открытых источников, антивирусный вендор считает детекты, регуляторы публикуют число заблокированных ресурсов. Сравнивать цифры корректно только внутри одного источника и одного периода.

Пять типов данных об атаках

Тип данных Что считает Пример 2026 года
SOC-мониторинг Инциденты, которые подтвердили клиенты центра мониторинга Solar JSOC: 31,7 тыс. за девять месяцев. RED Security SOC: 77% атак в I квартале пришлось на КИИ
Расследования (DFIR) Тяжёлые случаи, где понадобилась команда реагирования PT ESC IR: 50,8% проникновений через веб-приложения. BI.ZONE DFIR: 60% расследований в промышленности
Успешные атаки из открытых данных Инциденты из СМИ, заявлений компаний и собственных расследований вендора Positive Technologies: 60–61% атак начинаются с фишинга
Детекты защитного ПО Обнаруженные и предотвращённые угрозы у клиентов вендора Лаборатория Касперского: +68% в I квартале
Официальная статистика Заблокированные ресурсы, отражённые DDoS-атаки, операции без согласия клиентов РКН, НКЦКИ, ЦБ РФ: 10 891 фишинговый и вредоносный ресурс в банковской сфере за июль 2026, рекорд (по данным InfoWatch)

Пример 1. Фишинг или веб-приложение: один вендор, два ответа

Аналитики Positive Technologies называют фишинг главным методом проникновения в инфраструктуру организаций: 60–61% успешных атак. Команда расследований той же компании, PT ESC IR, за IV квартал 2025 – III квартал 2026 года называет фишинг исходной точкой только в 16,4% инцидентов. В 50,8% случаев атака начиналась с веб-приложения на периметре.

Разница между всем потоком инцидентов и выборкой тяжёлых случаев объясняется так:

  • Общий массив. Фишинг лидирует, потому что это самый дешёвый и масштабируемый способ получить первый доступ. Рассылка попадает в рядовых сотрудников компаний любого размера и чаще заканчивается типовым заражением.
  • Выборка расследований. Команду зовут, когда инфраструктура уже скомпрометирована и штатная защита не справилась. Такие атаки ведут профессиональные группировки. Они ищут уязвимости в VPN-шлюзах, почтовых серверах и веб-системах на периметре: взлом внешнего сервиса даёт стабильный доступ в обход человеческого фактора.
  • Почему фишинг реже. Его применяют точечно, против администраторов и руководителей. Письмо оставляет следы в почте и журналах и повышает риск раннего обнаружения.

Пример 2. Доля промышленности: 31% или 60%

У Solar 4RAYS на промышленность пришлось 31% расследованных инцидентов первого полугодия. У BI.ZONE DFIR за девять месяцев таких инцидентов 60%. Обе команды расследуют тяжёлые случаи, но пул клиентов у каждой свой. Это классическое смещение выборки. Разницу почти вдвое объясняют три фактора:

  1. Профиль клиентской базы. Вендор расследует инциденты там, где у него контракты на реагирование и внедрённые продукты. Если среди клиентов больше металлургии, энергетики и нефтегаза, доля промышленности будет кратно выше, чем у вендора с упором на финансы или госсектор.
  2. Видимость. Вендор видит только те случаи, о которых ему сообщили. Промышленные предприятия неохотно афишируют успешные атаки из-за требований к объектам КИИ, поэтому статистика отражает готовность звать внешних экспертов, а не число атак на отрасль.
  3. Период. Solar 4RAYS считает полугодие, BI.ZONE девять месяцев. Кампании против промышленности идут волнами, и всплеск третьего квартала мог сдвинуть долю.

В BI.ZONE прямо предупреждают: цифра отражает распределение среди расследованных атак и не означает, что на промышленность пришлось 60% всех атак на рынке.

Что это значит для защиты бизнеса

Для бизнеса из этого следует практический вывод: нельзя строить защиту по одной цифре из одного отчёта, каждая из них показывает только свою часть угроз. Массовая статистика говорит, что чаще всего атака приходит через сотрудника, статистика расследований говорит, что самый тяжёлый ущерб приносят атаки через периметр, и обе правы для своей выборки.

Компания, которая вкладывается только в обучение персонала и фильтрацию почты, остаётся открытой для профессиональных группировок через забытый веб-сервис. Компания, которая занимается только патчами и аудитом периметра, пропустит массовую рассылку, с которой начинаются три из пяти успешных атак. Бюджеты на обучение и на управление уязвимостями закрывают разные половины одной картины.


Какие отрасли атакуют чаще всего в 2026 году

По данным Solar JSOC за январь–сентябрь 2026 года, больше всего критичных инцидентов в расчёте на одну организацию зафиксировано в пяти отраслях:

  1. Торговля — 2 153 события
  2. Пищевая промышленность — 1 998 событий
  3. Добывающая промышленность — 1 857 событий
  4. Финансовый сектор и страхование — 1 689 событий
  5. Телекоммуникации — 1 369 событий

Промышленность лидирует по росту у всех источников, транспорт и медицина растут быстрее остальных: +75% и в 2,7 раза.

Другие источники смотрят на отрасли с разных сторон:

Отрасль Показатель 2026 года Источник
Промышленность 60% расследованных атак за январь–сентябрь BI.ZONE DFIR
Промышленность 31% расследованных инцидентов (+11 п. п.) в I полугодии Solar 4RAYS
Промышленность 22,5% обращений за расследованием (было 9%) PT ESC IR
Промышленность +31% инцидентов в I полугодии. Признаки APT-группировок составили 38% угроз в I квартале, вдвое больше Лаборатория Касперского, Солар
Транспорт и логистика +75% атак, +30% высококритичных инцидентов в I полугодии Лаборатория Касперского
Здравоохранение Рост в 2,7 раза, доля среди атак с 6% до 15%, 38% инцидентов высококритичные RED Security SOC
Объекты КИИ Более 9 тыс. атак и 77% от общего числа в I квартале RED Security SOC

Промышленность лидирует по росту сразу в четырёх независимых источниках, и это самый устойчивый вывод раздела.

По наблюдениям Solar 4RAYS, атакующие впервые сосредоточились на производственном секторе в 2025 году и в 2026-м тенденция не ослабевает. Для производства это ещё и смена характера угроз: по данным Солара, в первом квартале 2026 года признаки присутствия APT-группировок стали главной угрозой промышленных предприятий (38%), оттеснив стилеры (35%). Kaspersky ICS CERT фиксирует ту же тенденцию по телеметрии: доля компьютеров АСУ в России, на которых заблокировали шпионские программы, росла три квартала подряд и достигла 2,84%.

При этом больше атак ещё не значит больше успешных атак. Пример даёт энергетика. В первом квартале сенсоры Солара видели много индикаторов возможного заражения энергетических предприятий. Однако за полугодие Solar 4RAYS не расследовал в этой отрасли ни одного успешного инцидента, хотя за первое полугодие 2025 года было 12% расследований (к конце года — 17%). Возможное объяснение, которое дают в Соларе: защитные команды энергетиков стали лучше останавливать атаки на ранних этапах.

Медицина даёт противоположный пример. Атак стало в 2,7 раза больше, и 38% из них сами клиники оценили как высококритичные при среднем уровне по стране около 20% (RED Security SOC, 2026). Для отрасли с устаревшим оборудованием и нулевой терпимостью к простою это худшее сочетание.


Векторы взлома: как злоумышленники попадают в сеть

В 2026 году массовые атаки на российские компании чаще всего начинаются с фишинга: 60% атак на малый и средний бизнес и 61% на крупный, по данным Positive Technologies за июль 2025 – июнь 2026. В тяжёлых инцидентах, до которых доходят команды расследований, главный вход другой: уязвимости и ошибки настройки периметра открывают 50,8% атак у PT ESC IR, 58% у Solar 4RAYS и 60% у BI.ZONE DFIR.

Доли зависят от выборки, но пути входа у всех источников одни и те же. Типичная цепочка атаки выглядит так:
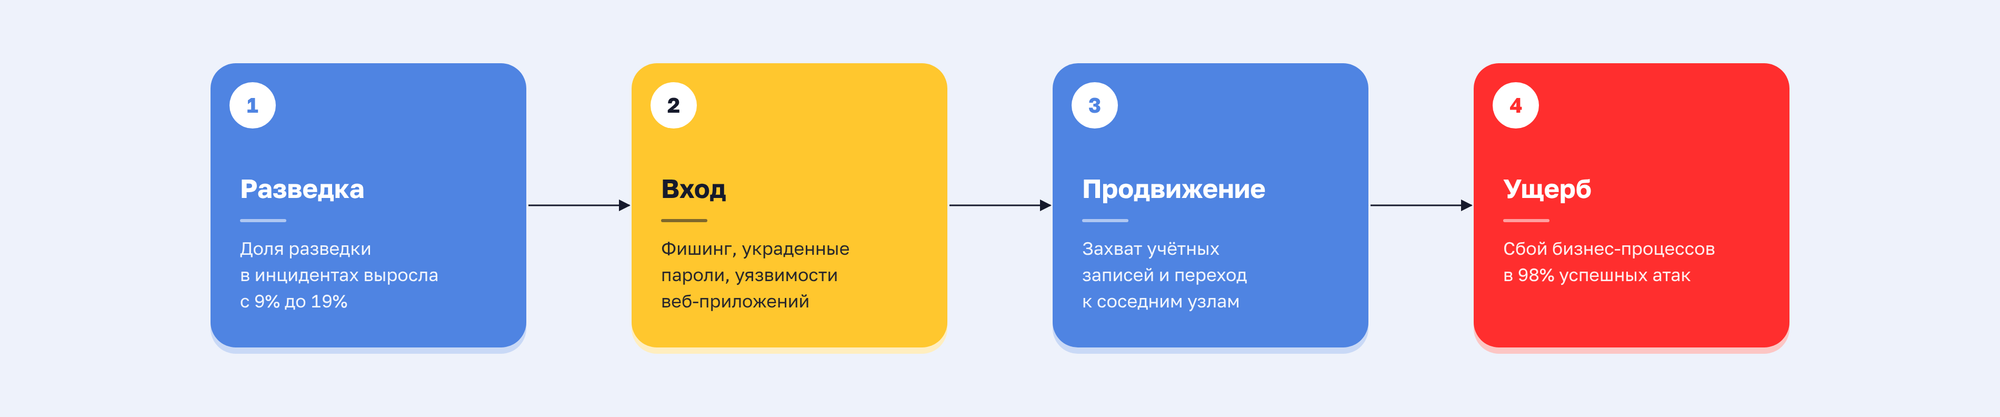
Типичная цепочка атаки по данным Solar JSOC и Positive Technologies за 2026 год.
Цепочка атаки 2026: разведка периметра, вход через фишинг или украденные пароли, продвижение по сети и ущерб для бизнеса

Две диаграммы ниже показывают один и тот же этап атаки, первичное проникновение, но на разных выборках. В массовых успешных атаках по открытым данным Positive Technologies главный способ входа связан с человеком:
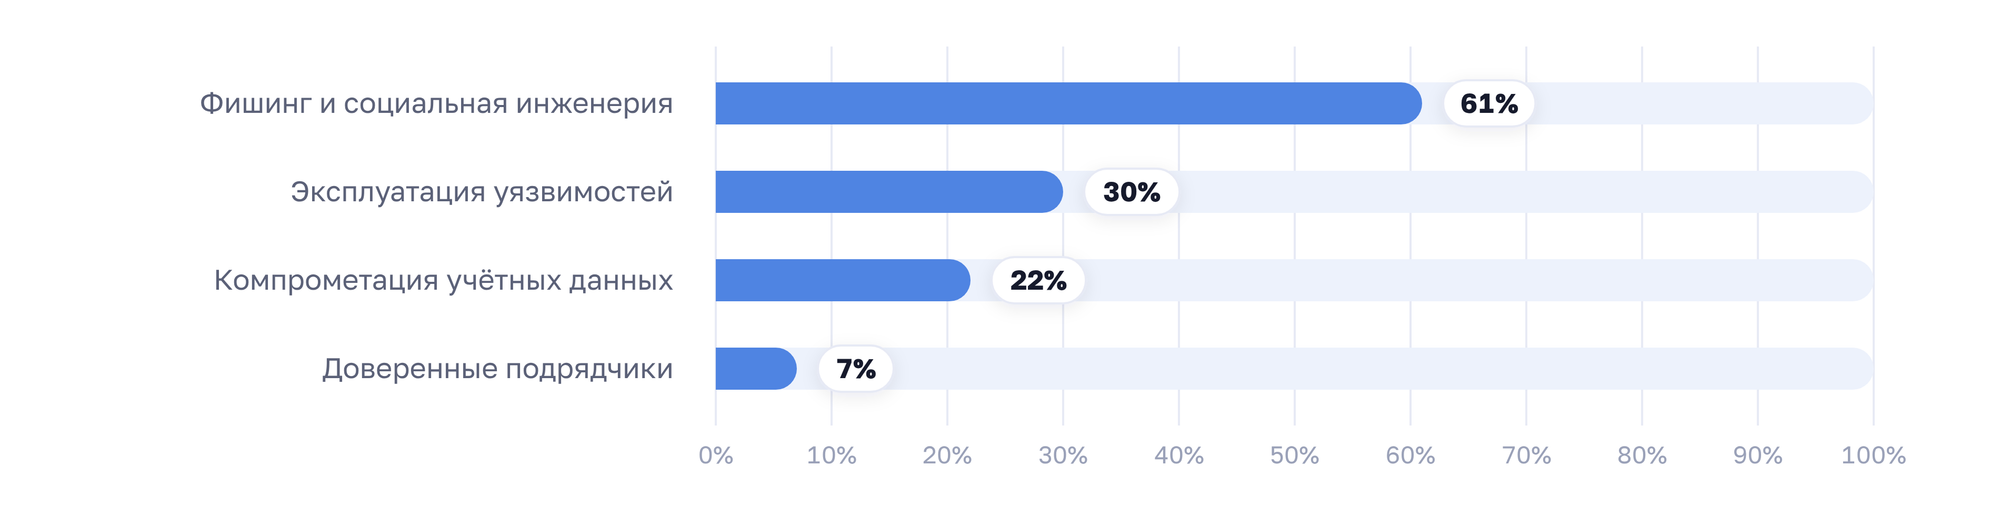
Способы проникновения в атаках на крупный бизнес, июль 2025 – июнь 2026. Одна атака может сочетать несколько способов. Источник: Positive Technologies.
Способы проникновения в успешных атаках на крупный бизнес, июль 2025 — июнь 2026, по данным Positive Technologies

В тяжёлых инцидентах, которые расследовала команда PT ESC IR, главный способ входа связан с внешним периметром:
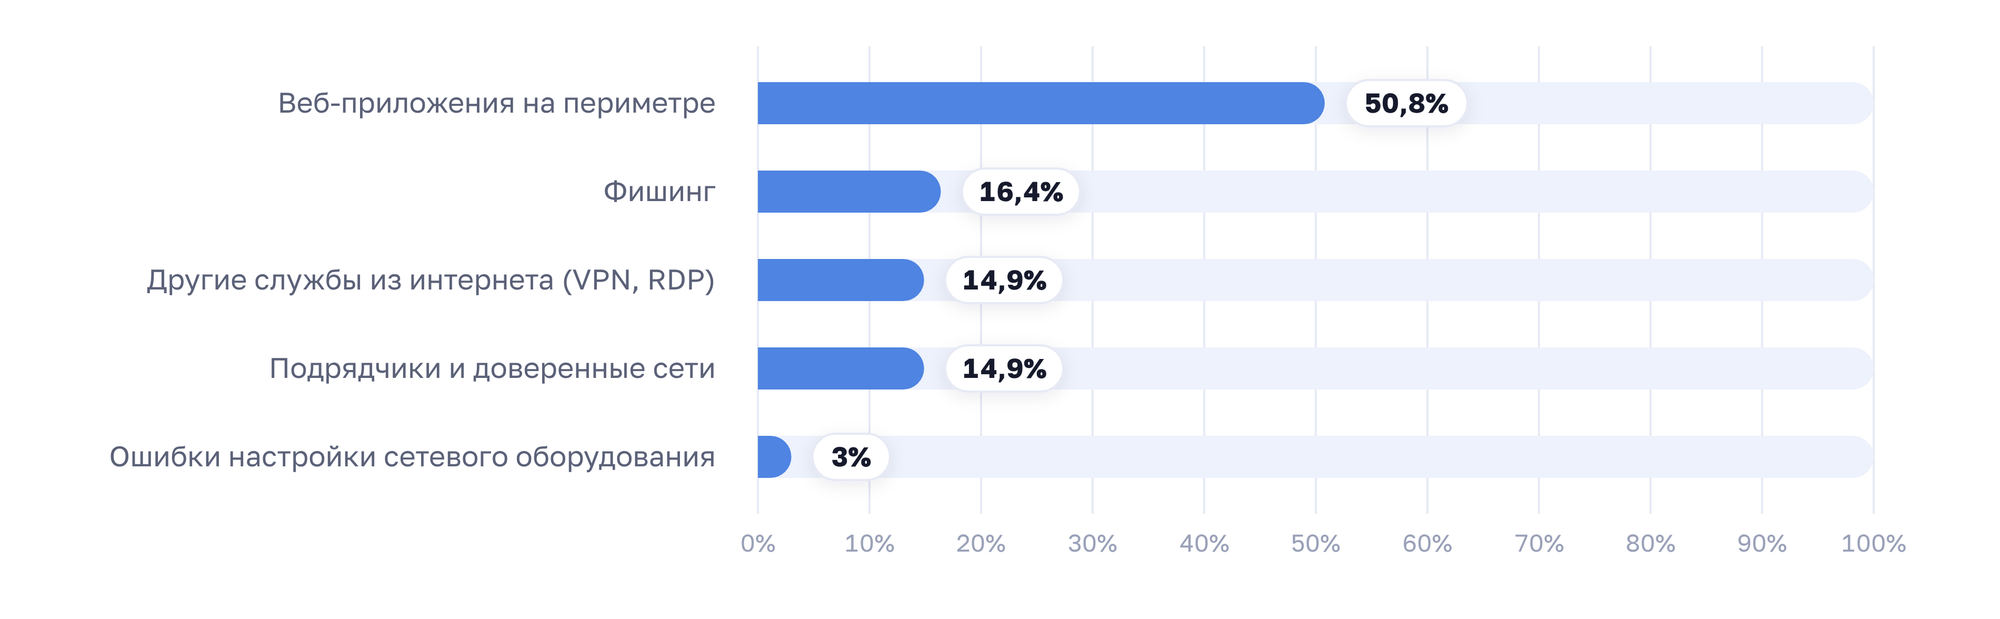
Исходные точки проникновения в расследованиях PT ESC IR, IV квартал 2025 – III квартал 2026. Источник: Positive Technologies.
Исходные точки проникновения в расследованных инцидентах, IV квартал 2025 — III квартал 2026, по данным PT ESC IR

Фишинг и социальная инженерия

Три из пяти успешных атак начинаются с письма, звонка или сообщения. В некоммерческих организациях с фишингового письма начинается каждая вторая атака (54%). Внутри социальной инженерии главным каналом остаётся почта: по данным Positive Technologies за 2025 год, на неё пришлось 80% атак, начинавшихся с социальной инженерии, и 70% случаев доставки вредоносного ПО.

BI.ZONE по итогам 2025 года по России даёт близкую картину: в 64% случаев вредоносное ПО доставлял именно фишинг, и каждый четвёртый отслеживаемый кластер регулярно использовал вредоносные вложения.

Самая крупная фишинговая кампания первого полугодия 2026 года была нацелена на сотрудников бухгалтерий, то есть на людей с доступом к платёжным системам: Код Безопасности насчитал атаки более чем на 3 000 компаний, около 400 закончились компрометацией, а средний ущерб через системы дистанционного банковского обслуживания доходил до 10 млн рублей.

Как устроены такие сценарии, мы разбирали в материале о методах социальной инженерии

Уязвимости периметра

У всех трёх команд расследований 2026 года это вход номер один:

  • PT ESC IR — 50,8% проникновений через веб-приложения на периметре против 36% годом ранее, ещё 14,9% через другие доступные из интернета службы вроде VPN-шлюзов и RDP.
  • Solar 4RAYS — 58% против 46%.
  • BI.ZONE DFIR в промышленности — 60%, из них 30% через уязвимости в ERP-системах.

Набор взламываемых продуктов расширился: PT называет «1С:Предприятие», Zimbra, Confluence и TrueConf. Рост разведки до 19% у Solar JSOC объясняет, откуда берутся цели: внешний периметр сканируют постоянно.

Скомпрометированные учётные данные

Украденный пароль даёт вход без единой уязвимости, поэтому атака выглядит как обычный вход сотрудника. По данным Positive Technologies, компрометация учётных данных открывает 27% атак на малый и средний бизнес и 22% на крупный, а отсутствие второго фактора PT ESC IR называет причиной 25% расследованных инцидентов.

F6 за 2025 год зафиксировала, как этот вектор набирает вес: доля проникновений через ранее скомпрометированные учётные записи сотрудников и подрядчиков выросла с 4% в первом полугодии до 14% во втором.

Подрядчики и доверенные каналы

Через доверенных контрагентов и цепочки поставок в первом полугодии 2026 года прошло 6% успешных атак, вдвое больше, чем годом ранее (Positive Technologies). В расследованиях доля выше: 14,9% у PT ESC IR, причём половина таких случаев приходится на доступ через подрядчика, половина на компрометацию внутри защищённой сети ViPNet. В промышленности BI.ZONE связывает с подрядчиками и внешними поставщиками каждый пятый расследованный инцидент.

Три из четырёх векторов упираются в управление доступом. Фишинг охотится за паролями, подрядчик пользуется выданной учётной записью, а четверть расследованных инцидентов случилась из-за отсутствия второго фактора. Если доступ не отозван вовремя, никакой периметр не поможет.


Чем заканчиваются атаки: шифровальщики, вайперы и утечки

По данным Positive Technologies за июль 2025 – июнь 2026, в 29% успешных атак на российские организации применялись шифровальщики, в 9% — вайперы. В расследованиях PT ESC IR бизнес-процессы нарушались в 54,1% случаев, а атакующие оставались незамеченными в среднем 14 дней против 9 годом ранее.

Что такое вайпер?

Вайпер (wiper) — вредоносное ПО, которое уничтожает данные на заражённых устройствах без возможности восстановления. В отличие от шифровальщика, вайпер не оставляет жертве ключа, который можно получить за выкуп.

Что показывают цифры отчёта Positive Technologies о вымогателях и итогов расследований PT ESC IR:

  • Малый и средний бизнес — 39% атак с вымогателями, у крупных компаний таких атак 25%. Доля вайперов в обоих сегментах одинакова: 8%.
  • Хактивисты — на них приходится 88% атак с уничтожением данных. BI.ZONE по итогам 2025 года пришла к тому же: диверсии с безвозвратным уничтожением данных совершали только хактивистские кластеры.
  • Резервные копии — доля расследований, в которых атакующие добрались до серверов резервного копирования, выросла с 3% до 9%. Деструктивные действия всё чаще направлены на системы виртуализации ESXi и Hyper-V.
  • Ущерб — для ориентира: страховой дом «ВСК» сообщил, что кибератака на его собственные ИТ-системы в ноябре 2025 года обошлась компании в 900 млн рублей, около 0,8% годовой выручки. В целом по крупным компаниям ущерб составлял от 0,1% до 1,5% выручки.
  • Время — медианное время до обнаружения атаки выросло с 9 до 14 дней, при этом 23,8% атакующих оставались незамеченными дольше двух месяцев.

Шифровальщик, запущенный ради разрушения, ставит компанию в положение, где переговоры с атакующим ничего не дают. Подробнее об этом классе угроз мы писали в обзоре программ-вымогателей.
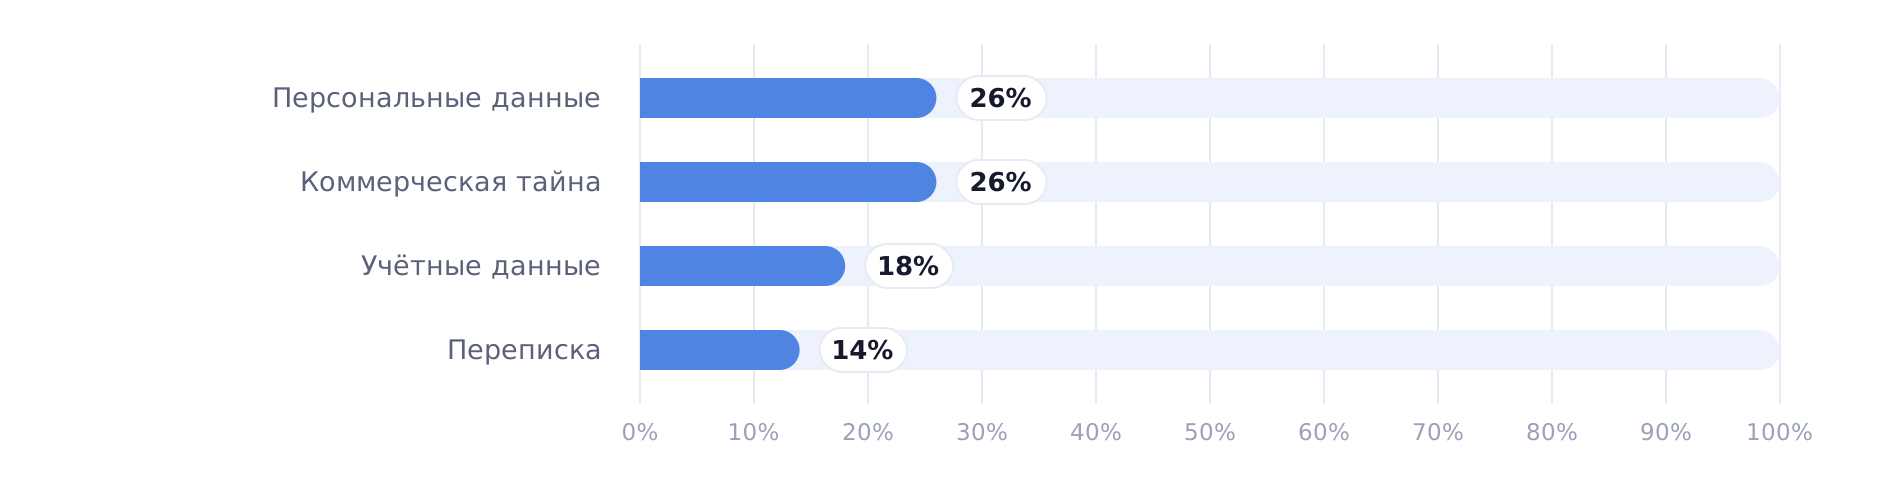
Типы украденных данных в успешных атаках, июль 2025 – июнь 2026. Источник: Positive Technologies.
Типы украденных данных в успешных атаках, июль 2025 – июнь 2026. Источник: Positive Technologies

С утечками картина менее однозначна, и здесь расхождение источников тоже объясняется методикой. F6 считает впервые опубликованные базы: за январь–сентябрь 2026 года их 119 против 198 годом ранее (−40%), объём сократился до 538 млн строк, на 12% меньше. Solar AURA считает заявленные утечки, включая закрытые сегменты: за первое полугодие число событий упало на 47%, а заявленный объём вырос на 31%, до 378 млн строк, потому что несколько очень крупных массивов подняли среднее до 2,5 млн строк на событие.

Сменилась и структура: если в 2025 году 52% объёма давал госсектор, то в 2026-м его доля упала до 4%, а финансы и сфера услуг вместе дали две трети (38% и 28% соответственно).

Меньше публикаций ещё не значит меньше утечек. В июле аналитики F6 связывали спад с паузой в работе теневых Telegram-каналов, а InfoWatch по итогам 2025 года показывала, что видимость падает: число записей известно только в 37% утечек, 46% пострадавших составляют компании численностью до 49 человек, а более 60% организаций вообще не сообщают об инцидентах.


APT-группировки и ИИ в атаках 2026 года

Профессиональные группировки в 2026 году стали заметнее в тяжёлых инцидентах, а автоматизация атак ускорилась. PT ESC IR нашла следы известных APT-группировок в 49,3% расследованных компаний, всего 17 группировок. По данным Солара, доля атак с применением ИИ достигла 10% и удвоилась за год, а в ноябре Positive Technologies впервые расследовала успешную атаку, которую, по её оценке, полностью провели ИИ-агенты.

С APT-группировками источники снова расходятся, и снова из-за выборки:

  • Solar 4RAYS за первое полугодие видели активность всего четырёх известных кластеров против 18 за весь 2025 год и назвал это «аномальным затишьем».
  • У PT ESC IR картина обратная: следы известных APT-группировок в половине расследованных компаний, ещё в 16,5% компаний остались следы публично не идентифицированных групп.
  • F6 за 2025 год насчитала 27 прогосударственных групп, атаковавших Россию и СНГ, семь из них раскрыты впервые.
  • BI.ZONE Threat Intelligence отслеживала более 100 кластеров активности и зафиксировала сдвиг мотивации: доля шпионажа выросла с 21% до 37%, доля финансово мотивированных атак упала с 67% до 47%. Шпионаж остаётся главной целью и у Solar 4RAYS: 31,6% расследованных случаев.

Случай с ИИ-агентами показателен по скорости. В исследованной успешной атаке от проникновения через внешний сервис до утечки данных из внутренних систем прошло около трёх часов, за это время агенты получили доступ к более чем десяти узлам инфраструктуры на Linux и Windows (Positive Technologies). Реагирование, рассчитанное на рабочий день, за такой атакой не успевает. При этом F6 и BI.ZONE по итогам 2025 года оценивали участие ИИ в сложных атаках как единичное: массовым было применение нейросетей для фишинга, дипфейков и разведки.

ИИ влияет на безопасность и с другой стороны: сотрудники сами отправляют в публичные нейросети исходный код, документы и пароли, а классические средства контроля это содержимое не видят. Какие инциденты теневой ИИ уже вызвал и какие меры работают, разобрали в статье Теневой ИИ: как сотрудники сливают данные в нейросети.

Штрафы за утечки в 2026 году

С 30 мая 2025 года действуют штрафы, которые Федеральный закон № 420-ФЗ ввёл в статью 13.11 КоАП РФ. Для компаний размер зависит от масштаба утечки, а повторная утечка наказывается оборотным штрафом (КоАП РФ, ст. 13.11):

  • Первичная утечка — от 3 до 5 млн рублей за данные от 1 до 10 тыс. субъектов (ч. 12) и от 10 до 15 млн рублей за данные более 100 тыс. субъектов (ч. 14).
  • Повторная утечка — от 1% до 3% совокупной выручки, но не менее 20 млн и не более 500 млн рублей (ч. 15).
  • Специальные категории и биометрия — повторное нарушение наказывается оборотным штрафом не менее 25 млн рублей (ч. 18).

Практика пока далека от верхних планок. По подсчётам InfoWatch, за 2025 год и первое полугодие 2026 года в России назначено 35 штрафов за утечки персональных данных, а сумма за первое полугодие 2026 года составила 2,195 млн рублей, в полтора раза больше, чем за весь 2025 год. Для малого бизнеса, на который приходится почти половина утечек, ощутимы уже первичные штрафы.


Что делать бизнесу: меры по каждому вектору

Меры стоит выбирать по вектору, через который атакуют чаще. Фишинг и учётные данные вместе открывают большинство массовых атак, а уязвимости периметра открывают большинство тяжёлых. Первые два направления закрываются в первую очередь процессами, закупка новых средств защиты здесь вторична.

Вектор (доля в 2026) Первая мера
Фишинг и социальная инженерия (60–61% массовых атак) DMARC, SPF и DKIM для домена, учебные фишинговые рассылки, подтверждение платёжных запросов по второму каналу
Учётные данные (22–27% атак, 25% причин инцидентов — нет второго фактора) Многофакторная аутентификация (MFA), уникальные пароли в корпоративном менеджере паролей, отзыв доступа в день увольнения
Веб-уязвимости и периметр (50–60% тяжёлых инцидентов) Инвентаризация внешнего периметра, установка исправлений по факту эксплуатации, межсетевой экран для веб-приложений (WAF). Устаревшие ОС и ПО — причина 30% инцидентов по данным PT ESC IR
Подрядчики (6% атак, 15% расследований) Доступ на срок работ, журнал действий подрядчика, отзыв в день завершения проекта
Шифровальщики и вайперы (29% и 9%) Изолированные резервные копии и регулярная проверка восстановления: серверы резервного копирования атакуют втрое чаще, чем год назад

Строки про учётные данные и подрядчиков опираются на одно и то же: кто имеет доступ, к чему и до какого числа. Если ответ на этот вопрос хранится в таблице или в переписке, проверить его в момент инцидента не получится.


Итог: что меняет статистика 2026 года

Атак стало больше по всем девяти источникам, но разброс оценок говорит о другом: у каждой цифры своя выборка, и решение по защите нужно принимать по своему профилю риска. Промышленности и транспорту главный сигнал даёт темп роста и приход APT-группировок. Торговле и финансам важнее абсолютное число критичных инцидентов. Компании с большим внешним периметром должны читать данные команд расследований: там половина атак начинается с веб-приложения.

Общее у всех профилей одно. Значительная часть атак начинается с пароля или выданного доступа, и этот вход закрывается быстрее остальных: уникальными паролями, вторым фактором и отзывом доступа в день увольнения или завершения работ.


Часто задаваемые вопросы

Сколько кибератак зафиксировано в России в 2026 году?

Единой официальной цифры нет. По данным Solar JSOC, за январь–сентябрь 2026 года у клиентов центра подтверждено 31,7 тыс. инцидентов, на 38% больше, чем годом ранее, а III квартал стал рекордным с 14,3 тыс. случаев. «Лаборатория Касперского» фиксирует рост инцидентов на 68% в I квартале, Positive Technologies — рост числа расследований на 40%.

Почему разные компании называют разный рост кибератак?

Они считают разное. SOC-центры видят подтверждённые инциденты у своих клиентов, команды расследований разбирают только тяжёлые случаи, аналитики учитывают успешные атаки из открытых источников, антивирусные вендоры считают обнаруженные угрозы, регуляторы — заблокированные ресурсы. Сравнивать цифры корректно внутри одного источника и одного периода.

Как чаще всего взламывают российские компании?

В массовых атаках первым идёт фишинг: 60–61% успешных атак по данным Positive Technologies за июль 2025 – июнь 2026, ещё 22–27% начинаются с украденных учётных данных. В тяжёлых инцидентах, которые расследуют PT ESC IR, Solar 4RAYS и BI.ZONE, главный вход другой: уязвимости веб-приложений и ошибки настройки периметра, от 50,8% до 60% случаев.

Какие отрасли атакуют чаще всего в 2026 году?

По числу критичных инцидентов на одну организацию в январе–сентябре 2026 года лидируют торговля, пищевая и добывающая промышленность, финансы и телеком (Solar JSOC). По росту впереди промышленность: 60% расследований BI.ZONE, 22,5% обращений в PT ESC IR, +31% инцидентов у «Лаборатории Касперского». Атаки на медицину выросли в 2,7 раза (RED Security).

Какие последствия у кибератак для бизнеса?

В расследованиях PT ESC IR бизнес-процессы нарушались в 54,1% инцидентов. В 29% успешных атак применяются шифровальщики, в 9% вайперы, которые уничтожают данные без возможности восстановления. Ущерб крупных компаний составлял от 0,1% до 1,5% годовой выручки, а утечка персональных данных добавляет риск штрафа по ст. 13.11 КоАП.

12 методов социальной инженерии и как им противостоять
Периметр можно укрепить до любого уровня. Социальная инженерия всё равно обойдёт его через человека. двенадцать рабочих методов атак 2025–2026 года и что с ними делать.
Программы-вымогатели (ransomware): статистика атак и защита
В 2025 году шифровальщики атаковали российские компании на 15% чаще, а рекордный разовый выкуп достиг 500 млн рублей. Разбираем механику, векторы и план защиты от ransomware.
Разграничение прав доступа в Пассворке: роли, группы, сейфы
Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами

Кибератаки 2026: статистика по России, отрасли и векторы взлома

Российские ИБ-компании фиксируют рост кибератак в 2026 году, но оценки расходятся от +31% до +108%. В сводке данные девяти источников по отраслям, векторам взлома и последствиям, а также объяснение, как читать эти цифры.
23 окт. 2026 г.
Критические уязвимости в PHP (PHP2Shell)
Обновление от 23 октября: CVE-2026-115560. Команда PHP выпустила дополнение к основному бюллетеню. Обнаружена узкая уязвимость в механизме session.upload_progress. Она затрагивает только приложения, которые через ini_set() переключают обработчик сессий с php_binary или php_serialize на php. Остальным приложениям CVE-2026-115560 не угрожает. Команда PHP всё равно советует отключить session.upload_progress.enabled до следующего планового релиза: это ещё и частичная защита от CVE-2026-109619. Обновление до исправленных версий от 21 октября нужно в любом случае.

21 октября 2026 года команда PHP выпустила внеплановые релизы 8.5.12, 8.4.27, 8.3.36 и 8.2.35 в 17:00 по московскому времени, как было объявлено накануне. Изначально публикацию планировали на 22 октября. До этой даты вендоры дистрибутивов, получившие патчи заранее, обязались не раскрывать сведения об уязвимостях. Но 20 октября детали утекли в сеть, и релиз вышел на день раньше.

Обновления закрывают две критические уязвимости: CVE-2026-109618 и CVE-2026-109619. В международной базе обе уязвимости получили 9,2 балла по шкале CVSS и статус «Критический». В тот же день они попали в Банк данных угроз ФСТЭК России.

Неофициальное название этих уязвимостей — PHP2Shell. Обе приводят к удалённому выполнению кода на сервере без аутентификации (RCE, Remote Code Execution). Проблема кроется в самом интерпретаторе, поэтому обновлять CMS или фреймворки бесполезно — нужно патчить PHP.


Главное об уязвимостях PHP за 30 секунд

  1. Что произошло. Команда PHP закрыла две критические RCE-уязвимости ядра — CVE-2026-109618 и CVE-2026-109619, обе внесены в БДУ ФСТЭК под номерами BDU:2026-17191 и BDU:2026-17192.
  2. Дополнение от 23 октября (CVE-2026-115560). Обнаружена узкая уязвимость в session.upload_progress. Срабатывает, только если код через ini_set() переключает session.serialize_handler на php. Приложениям со статичными настройками эта CVE не угрожает, но команда PHP всё равно советует отключить session.upload_progress.enabled до планового релиза.
  3. Кто уязвим. Все версии PHP ниже 8.2.35, 8.3.36, 8.4.27 и 8.5.12, а также тестовые сборки 8.6.0 до RC4.
  4. Что сделать. Обновить PHP на всех серверах, начиная с доступных из интернета, и перезапустить PHP-FPM, Apache и долгоживущие воркеры.
  5. Что сделать после обновления. Проверить сервер на признаки компрометации до патча и ротировать секреты, которые мог прочитать процесс веб-сервера: пароли БД, API-ключи, токены сессий, ключи шифрования.

Что такое PHP2Shell и чем опасны уязвимости CVE-2026-109618 и CVE-2026-109619

PHP2Shell — общее название двух независимых ошибок в ядре интерпретатора PHP. Обе связаны с управлением памятью. В бюллетенях команды PHP среди прочих указан класс ошибки управления динамической памятью (Use-After-Free, CWE-416), но механика у уязвимостей разная.

  • CVE-2026-109618 срабатывает при нехватке памяти. Обработка этой ошибки прерывает PHP в момент, когда внутренние данные запроса заполнены лишь частично. При очистке интерпретатор принимает такие данные за корректные.
  • CVE-2026-109619 — использование памяти после освобождения. Внутреннее состояние запроса сохраняется после того, как PHP освободил память под ним. Следующий запрос в том же воркере обращается к этому состоянию раньше, чем оно сбрасывается.

В обоих случаях злоумышленник подменяет данные, с которыми работает интерпретатор, и через порчу памяти добивается выполнения своего кода с правами веб-воркера.

Уязвимость находится на уровне самого PHP. Безопасность кода конкретного проекта здесь роли не играет — взломать можно даже сайт из одного файла с echo "Hello World". Обновление CMS, фреймворков и плагинов бесполезно. Защититься поможет только установка патча для интерпретатора.

CVE Класс ошибки К чему приводит Номер БДУ
CVE-2026-109618 Порча данных при нехватке памяти (OOM): сбой прерывает инициализацию данных запроса, очистка принимает неполные данные за корректные Удалённое выполнение кода без аутентификации BDU:2026-17191
CVE-2026-109619 Use-after-free из-за устаревшего глобального состояния: данные одного запроса переживают освобождение памяти и используются следующим запросом в том же воркере Удалённое выполнение кода без аутентификации и раскрытие памяти воркера BDU:2026-17192

Обе уязвимости PHP получили 9,2 балла по CVSS 4.0. Для CVE-2026-109619 разработчики PHP дополнительно подтвердили раскрытие памяти. Ошибке, через которую срабатывает уязвимость, не обязательно быть фатальной или попадать в лог, поэтому атака может пройти без следов в журналах.


Кто в зоне риска

Под угрозой — все инсталляции PHP ниже исправленных версий, которые обрабатывают веб-запросы. Официальный бюллетень PHP выделяет PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed. Уровень угрозы зависит от режима запуска:
  • Apache с mod_php — самая опасная конфигурация. Для неё уже продемонстрирован рабочий эксплойт. Атака проходит без аутентификации и запускается до старта пользовательского приложения.
  • PHP-FPM — ситуация сложнее. Если старт запроса срывается, FPM завершает дочерний процесс, что закрывает путь для CVE-2026-109618. Полного эксплойта для FPM пока не показали, хотя по анализу кода уязвимость достижима и после нормального старта. Ошибка CVE-2026-109619 затрагивает FPM, когда Nginx или mod_proxy_fcgi передают директивы PHP_VALUE и PHP_ADMIN_VALUE. Вектор атаки через session.upload_progress на FPM уже подтверждён.

Уязвимость находится в ядре интерпретатора. Обновлять необходимо все конфигурации без исключений.

Ветка Уязвимые версии Исправлено в
PHP 8.6 (тестовая) сборки 8.6.0 до RC4 8.6.0 RC4 — не для рабочих серверов
PHP 8.5 8.5.0–8.5.11 8.5.12
PHP 8.4 8.4.0–8.4.26 8.4.27
PHP 8.3 8.3.0–8.3.35 8.3.36
PHP 8.2 8.2.0–8.2.34 8.2.35. Поддержка ветки заканчивается 31 декабря 2026 года
PHP 7.4, 8.0, 8.1 (без поддержки) все версии Только исходный код для самостоятельной сборки. Готовые пакеты — у дистрибутива Linux или поставщика продлённой поддержки
PHP 7.3 и более ранние все версии Команда PHP исправлений не выпускала

Как обновиться и что обязательно перезапустить

Установка пакета обновляет файлы исключительно на диске. Процессы PHP-FPM, Apache и долгоживущие воркеры продолжают выполнять уязвимый код из оперативной памяти до принудительного рестарта. Приоритет — серверы, доступные из интернета.

1. Обновите пакеты PHP

Установите исправленную версию для вашей ветки: 8.5.12, 8.4.27, 8.3.36 или 8.2.35. Команда PHP заранее передала патчи вендорам дистрибутивов. Проверьте обновления в репозитории своего дистрибутива. Сторонние репозитории могут отставать. Исходный код доступен на официальном сайте php.net.

2. Перезапустите процессы

Перезагрузите все службы, исполняющие PHP. Для Apache с mod_php:

systemctl restart apache2   # Debian, Ubuntu
systemctl restart httpd     # RHEL и производные

Для PHP-FPM перезапуск Nginx бесполезен. Перезагрузите сам процесс интерпретатора. В Debian и Ubuntu имя службы содержит номер версии:

systemctl restart php8.4-fpm   # Debian, Ubuntu
systemctl restart php-fpm      # RHEL и производные

Перезапустите и долгоживущие процессы: воркеры приложений и обработчики очередей. Старый код в памяти они держат так же, как FPM.

3. Пересоберите Docker-образы

Укажите новую версию PHP в слое сборки и пересоберите образ. Затем пересоздайте контейнеры с сохранением томов данных. Обычный рестарт контейнера оставляет систему уязвимой.

4. Проверьте результат

Успешная установка пакета подтверждает только обновление файлов на диске. Проверьте версию на работающем сервере: через phpinfo() или заголовок X-Powered-By в HTTP-ответах, если включён expose_php. Файл с phpinfo() после проверки удалите. Если дистрибутив переносит исправления в старую версию, как RHEL и производные, номер версии не изменится. В этом случае сверяйтесь с changelog пакета или бюллетенем вендора.

5. Примите решение по устаревшим веткам

Ветки 8.1 и более ранние команда PHP больше не поддерживает. Из-за критичности уязвимостей она всё же выложила исправления для PHP 7.4, 8.0 и 8.1, но только в исходном коде — PHP придётся собрать самостоятельно. Готовые пакеты ищите у дистрибутива Linux или поставщика продлённой поддержки.

Если обновиться сразу нельзя

Команда PHP предлагает временные меры. Каждая закрывает только часть путей атаки, полную защиту даёт только обновление.

  • Против CVE-2026-109618: задайте memory_limit=-1 и ограничьте post_max_size до 8M, или до 32M, если нужна загрузка файлов. upload_max_filesize держите меньше post_max_size. Настройки задавайте так, чтобы приложение не могло их переопределить, например через php_admin_value в пуле FPM или конфигурации Apache. Ограничения RLIMIT_AS и RLIMIT_DATA вместо этого не используйте: они сами вызывают уязвимый сбой.
  • Против CVE-2026-109619: задайте session.upload_progress.enabled=0 в php.ini, пуле FPM или конфигурации веб-сервера. На PHP 8.5 добавьте fatal_error_backtraces=0.

После изменений перезапустите все воркеры.


Уточнение по CVE-2026-115560

23 октября команда PHP выпустила дополнение об узкой уязвимости CVE-2026-115560 в механизме session.upload_progress. Она срабатывает только при строгом совпадении трёх условий:

  1. В конфигурации параметр session.serialize_handler изначально установлен в значение php_binary или php_serialize.
  2. Приложение меняет этот обработчик на php в рантайме через ini_set() строго до вызова session_start().
  3. Параметр session.upload_progress.enabled остаётся включённым.

Подобная архитектура встречается редко. Команда PHP выпустит подробный отчёт и закроет баг в ближайшем плановом релизе. Дополнительных деталей о CVE-2026-115560 пока не сообщается.

Если ваш код меняет обработчик сессий на лету, отключите session.upload_progress.enabled. Приложениям со статичными настройками CVE-2026-115560 не угрожает. Если функция не нужна, параметр всё равно стоит выключить: команда PHP советует это и после обновления, как частичную защиту от CVE-2026-109619.

Отключайте параметр в php.ini, пуле FPM или конфигурации веб-сервера. Через ini_set() и .user.ini настройка не сработает. После изменения перезапустите все воркеры.

В БДУ ФСТЭК эта уязвимость пока отсутствует.


Какие секреты ротировать после PHP2Shell и в каком порядке

Обе уязвимости дают злоумышленнику удалённое выполнение кода, а CVE-2026-109619 ещё и раскрывает память процесса. Считайте скомпрометированными все секреты, к которым имел доступ интерпретатор PHP.

Начинайте ротацию только после установки патчей или пересборки образов. Действуйте по приоритетам. GitGuardian в разборе PHP2Shell советует составить карту секретов: что защищает каждый из них и к чему приведёт утечка. Порядок ротации задаёт эта карта. Если карты нет, двигайтесь от самого критичного к уровню приложения:

Круг 1. Критичные данные и финансы

  • Базы данных — смените пароли от внутренних и внешних БД, указанные в конфигурационных файлах (например, .env или config.php).
  • Платёжные шлюзы — отзовите ключи от платёжных систем для блокировки прямых финансовых потерь.

Круг 2. Инфраструктура и деплой

  • Облачные провайдеры — обновите ключи управления доступом (IAM), сервисные аккаунты облачных платформ и секреты кластеров.
  • Доступ к серверу — замените SSH-ключи, токены доступа к репозиториям кода и ключи деплоя.
  • Резервные копии — смените доступы к внешним объектным хранилищам, куда веб-приложение отправляет бэкапы.

Круг 3. Сторонние интеграции

  • API-ключи — отзовите и перевыпустите токены для внешних SaaS-продуктов, CRM и сервисов рассылок.
  • OAuth-секреты — обновите ключи для социальных авторизаций и федеративных интеграций.

Круг 4. Уровень приложения и сессии

  • Ключи шифрования — замените APP_KEY и соли фреймворка, защищающие куки, пейлоады и локальные токены.
  • Сессии пользователей — сбросьте активные сессии администраторов и клиентов. Это заставит их авторизоваться заново и инвалидирует украденные сессионные куки.

Аудит логов после ротации

Смена ключей закрывает доступ, но прошлую активность нужно проверить. Ищите:

  • в журналах доступа веб-сервера — запросы с подозрительных IP-адресов и необычно большие multipart-запросы;
  • на сервере — новые файлы в корне сайта, неожиданные дочерние процессы PHP и исходящие соединения от веб-сервера;
  • в системах, к которым вели скомпрометированные секреты, — действия со старыми учётными данными до ротации.

Что ротируем Почему в этом круге
БД и платёжные шлюзы Прямой доступ к данным и финансам. Самый высокий риск.
Облака, SSH, бэкапы Доступ к инфраструктуре и исходному коду в обход приложения.
API-ключи и OAuth Доступ к внешним системам и клиентским данным в сторонних сервисах.
APP_KEY и сессии Защита локальных данных приложения и обрыв украденных сессий.

Часто задаваемые вопросы

Какие версии PHP уязвимы и до каких нужно обновиться?

Уязвимы все версии PHP ниже 8.2.35, 8.3.36, 8.4.27 и 8.5.12, а также тестовые сборки 8.6.0 до RC4. Для веток 7.4, 8.0 и 8.1, которые больше не поддерживаются, команда PHP выложила исправления только в исходном коде. Для PHP 7.3 и более ранних версий исправлений нет.

Злоумышленнику нужна учётная запись на сайте?

Нет. Обе уязвимости эксплуатируются удалённо и без аутентификации — специально сформированный POST-запрос может запустить атаку на уровне интерпретатора ещё до того, как отработает код приложения, особенно в конфигурации mod_php.

Достаточно обновить WordPress, Битрикс или другую CMS?

Нет. Уязвим сам интерпретатор PHP. Код CMS и приложения здесь ни при чём. Обновлять нужно PHP на сервере или в контейнере, после чего обязательно перезапустить PHP-FPM, Apache и долгоживущие воркеры — иначе процессы продолжат выполнять старый код.

WAF или CDN защитят от атаки?

Частично и временно. WAF и белые списки снижают поверхность атаки, но не устраняют уязвимость в интерпретаторе и бесполезны, если origin-сервер доступен в обход фильтра. Это компенсирующая мера на время обновления. Патч она не заменяет.

Пароли и ключи после обновления PHP нужно менять?

Если сервер был доступен из интернета на уязвимой версии — да. Патч закрывает путь для новых атак, но не отменяет то, что могло утечь раньше. Ротацию проводите по приоритету: сначала базы данных и платёжные шлюзы, затем облака, SSH и бэкапы, потом внешние интеграции, в последнюю очередь — ключи приложения и сессии пользователей.

Что делать с PHP 7.4, 8.0 и 8.1, которые больше не поддерживаются?

Команда PHP выпустила для этих веток минимальные патчи только в виде исходного кода — без готовых пакетов. Уточните у поставщика дистрибутива наличие сборки или собирайте из исходников сами. Плановое решение — переход на ветку 8.3 и выше: поддержка 8.2 заканчивается 31 декабря 2026 года.

Критические уязвимости в PHP (PHP2Shell)

21 октября вышли экстренные патчи для PHP — две критические RCE-уязвимости, эксплойт уже в открытом доступе. 23 октября нашлась ещё одна, узкая. Разбираем, кто уязвим, как обновиться и что менять после патча.

16 окт. 2026 г.
Защита КИИ на производстве: как Пассворк контролирует доступы

Защита критической информационной инфраструктуры (КИИ) на производстве строится на связанном процессе управления учётными данными: от инвентаризации аккаунтов до отзыва прав и фиксации действий. На инженерной станции, сервере автоматизированной системы управления технологическим процессом (АСУ ТП) или в служебной интеграции риск чаще создаёт не сам пароль, а учётная запись без владельца, понятной роли пользователя и истории действий.

Федеральный закон № 187‑ФЗ регулирует безопасность объектов критической информационной инфраструктуры в целом. Приказ ФСТЭК России № 239 адресован узкой категории (значимым объектам КИИ) и в п. 11.2 устанавливает, что при проектировании подсистемы безопасности значимого объекта определяются субъекты и объекты доступа, а также политики управления доступом. Управление паролями и правами — операционный слой этого требования.


Главное за 30 секунд

  1. Инвентаризация должна охватывать людей, подрядчиков и служебные учётные записи — не только «список паролей».
  2. Роль, обоснование, срок и владелец доступа важнее самого факта наличия сложного пароля.
  3. Парольная политика работает вместе с многофакторной аутентификацией, разграничением прав и аудитом действий.
  4. Менеджер паролей и система управления привилегированным доступом (PAM) закрывают разные задачи, и путать их — техническая ошибка.
  5. Изменения безопаснее начинать с пилотного проекта на ограниченном наборе систем, а не с одновременного охвата всего контура.

Что такое КИИ

Критическая информационная инфраструктура (КИИ) — это информационные системы, сети и АСУ ТП, от бесперебойной работы которых зависят ключевые отрасли: энергетика, транспорт, финансы, промышленность и другие сферы, значимые для государства и общества. На производстве к ней относятся инженерные станции, диспетчерские системы, серверы АСУ ТП и сети, которые связывают эти системы с ИТ-контуром предприятия.

Согласно ст. 2 Федерального закона № 187‑ФЗ:

  • Объекты КИИ — информационные системы, информационно-телекоммуникационные сети и автоматизированные системы управления.
  • Субъекты КИИ — государственные органы, государственные учреждения и российские юридические лица, которым эти объекты принадлежат; это организации, работающие в здравоохранении, науке, транспорте, связи, энергетике, банковской и иных сферах финансового рынка, топливно-энергетическом комплексе, атомной энергетике, а также в оборонной, ракетно-космической, горнодобывающей, металлургической и химической промышленности.

Не каждое предприятие с АСУ ТП автоматически становится субъектом КИИ, и не каждая система на таком предприятии — значимым объектом КИИ: статус значимого объекта присваивается только по результатам категорирования, а он определяет, какие именно требования приказа ФСТЭК № 239 становятся обязательными.


Что регулируют 187‑ФЗ и приказ ФСТЭК № 239 для объектов КИИ

Закон № 187‑ФЗ и приказ ФСТЭК № 239 регулируют разные уровни одной темы: закон определяет объекты КИИ в целом, а приказ устанавливает конкретные требования только для значимых объектов КИИ после их категорирования. Смешивать эти понятия — источник ошибочных выводов о том, какие меры обязательны для конкретного предприятия.

Требования приказа № 239 распространяются только на объекты, которые прошли категорирование и признаны значимыми. Для них документ предусматривает состав организационных и технических мер, включая управление учётными записями, модель управления доступом и назначение минимально необходимых прав.

Для объекта, который не прошёл категорирование или не признан значимым, эти требования не действуют напрямую — но управлять учётными записями всё равно необходимо, потому что риск компрометации не зависит от формального статуса системы. Конкретный набор мер для вашего предприятия определяет проект с ИБ-службой, категория объекта и утверждённая модель угроз — статья не заменяет эту работу.

Подробнее о сроках перехода значимых объектов на российские решения — в статье «Импортозамещение КИИ в 2026».

Почему доступы становятся риском в производственном контуре

Учётная запись без владельца, срока действия и журнала операций превращается в точку отказа для всего технологического контура: через неё проходит доступ к инженерным станциям, серверам АСУ ТП и интеграциям с корпоративной сетью. Риск не в количестве паролей, а в отсутствии контроля над тем, кто, зачем и как долго ими пользуется.

По данным Positive Technologies, промышленность вышла на первое место среди отраслей по числу успешных атак на организации в России: её доля выросла с 16% в 2024 году до 19% в 2025-м. Это не означает, что каждая атака начинается с компрометации пароля, но неуправляемые учётные записи расширяют поверхность атаки в любом сценарии.

Эту тенденцию подтверждают и другие аналитические центры: по данным Кода Безопасности, за три квартала 2025 года на промышленность пришлось 28% атак от общего числа инцидентов — тоже первое место среди отраслей. Устойчивое совпадение у двух разных источников подтверждает тенденцию, а не разовый всплеск.

Сценарий Риск Что контролировать
Общий пароль от инженерной станции знают несколько человек Невозможно установить, кто выполнил действие Индивидуальные учётные записи, журнал доступа
Подрядчик получил доступ «на всякий случай» без срока Доступ остаётся активным после завершения работ Срок действия, дата отзыва, владелец со стороны предприятия
Служебная учётная запись интеграции создана без документированного назначения Никто не знает, можно ли отключить учётную запись Реестр служебных учётных записей, владелец, назначение
Пароль от административной консоли не менялся годами Компрометация остаётся незамеченной надолго Периодический пересмотр, ротация после инцидента ИБ

Изолированность технологического сегмента не снимает эти риски: обслуживание, обновления и обмен данными с ИТ-контуром всё равно проходят через учётные записи, которые нужно инвентаризировать и регламентировать.


Карта доступов: кого и что учитывать на производстве

Карта доступов на производстве должна охватывать пять типов учётных записей: штатных администраторов, инженеров АСУ ТП, подрядчиков и производителей оборудования, служебные учётные записи и аварийный доступ. Для каждого типа фиксируются владелец, обоснование прав и период, после которого доступ пересматривается.

Роль / тип аккаунта Пример назначения Вопросы контроля Артефакт для пересмотра
Штатный администратор Администрирование серверов и инфраструктуры Владелец, роль, права, многофакторная аутентификация, период пересмотра Реестр прав и журнал изменений
Инженер АСУ ТП Обслуживание инженерной станции или профильного программного обеспечения Сегмент, разрешённые действия, согласованное окно работ Заявка на доступ и журнал операций
Подрядчик / производитель оборудования Диагностика, настройка или обновление оборудования Именованный доступ, срок действия, владелец со стороны предприятия Дата выдачи и дата отзыва
Служебная учётная запись Интеграция через программный интерфейс (API), автоматизация процессов Владелец, назначение, минимальные права, место хранения секрета Реестр служебных учётных записей
Аварийный доступ Восстановление работоспособности при инциденте ИБ Кто активирует доступ, на какой срок, как фиксируется применение Акт разбора инцидента и журнал

Общие учётные записи затрудняют расследование инцидентов. Если техническую или аварийную общую запись нельзя исключить полностью, доступ к ней нужно выдавать персонально, ограничивать по времени и фиксировать в журнале — это снимает основную часть риска без отказа от самой учётной записи.

Разграничение прав по ролям и сейфам в менеджере паролей — один из способов перенести эту карту из таблицы в управляемую систему. Подробнее о том, как устроены права на уровне сейфов и папок, — в материале «Пассворк 7.1: типы сейфов».


Пять действий по управлению доступом в производственном контуре

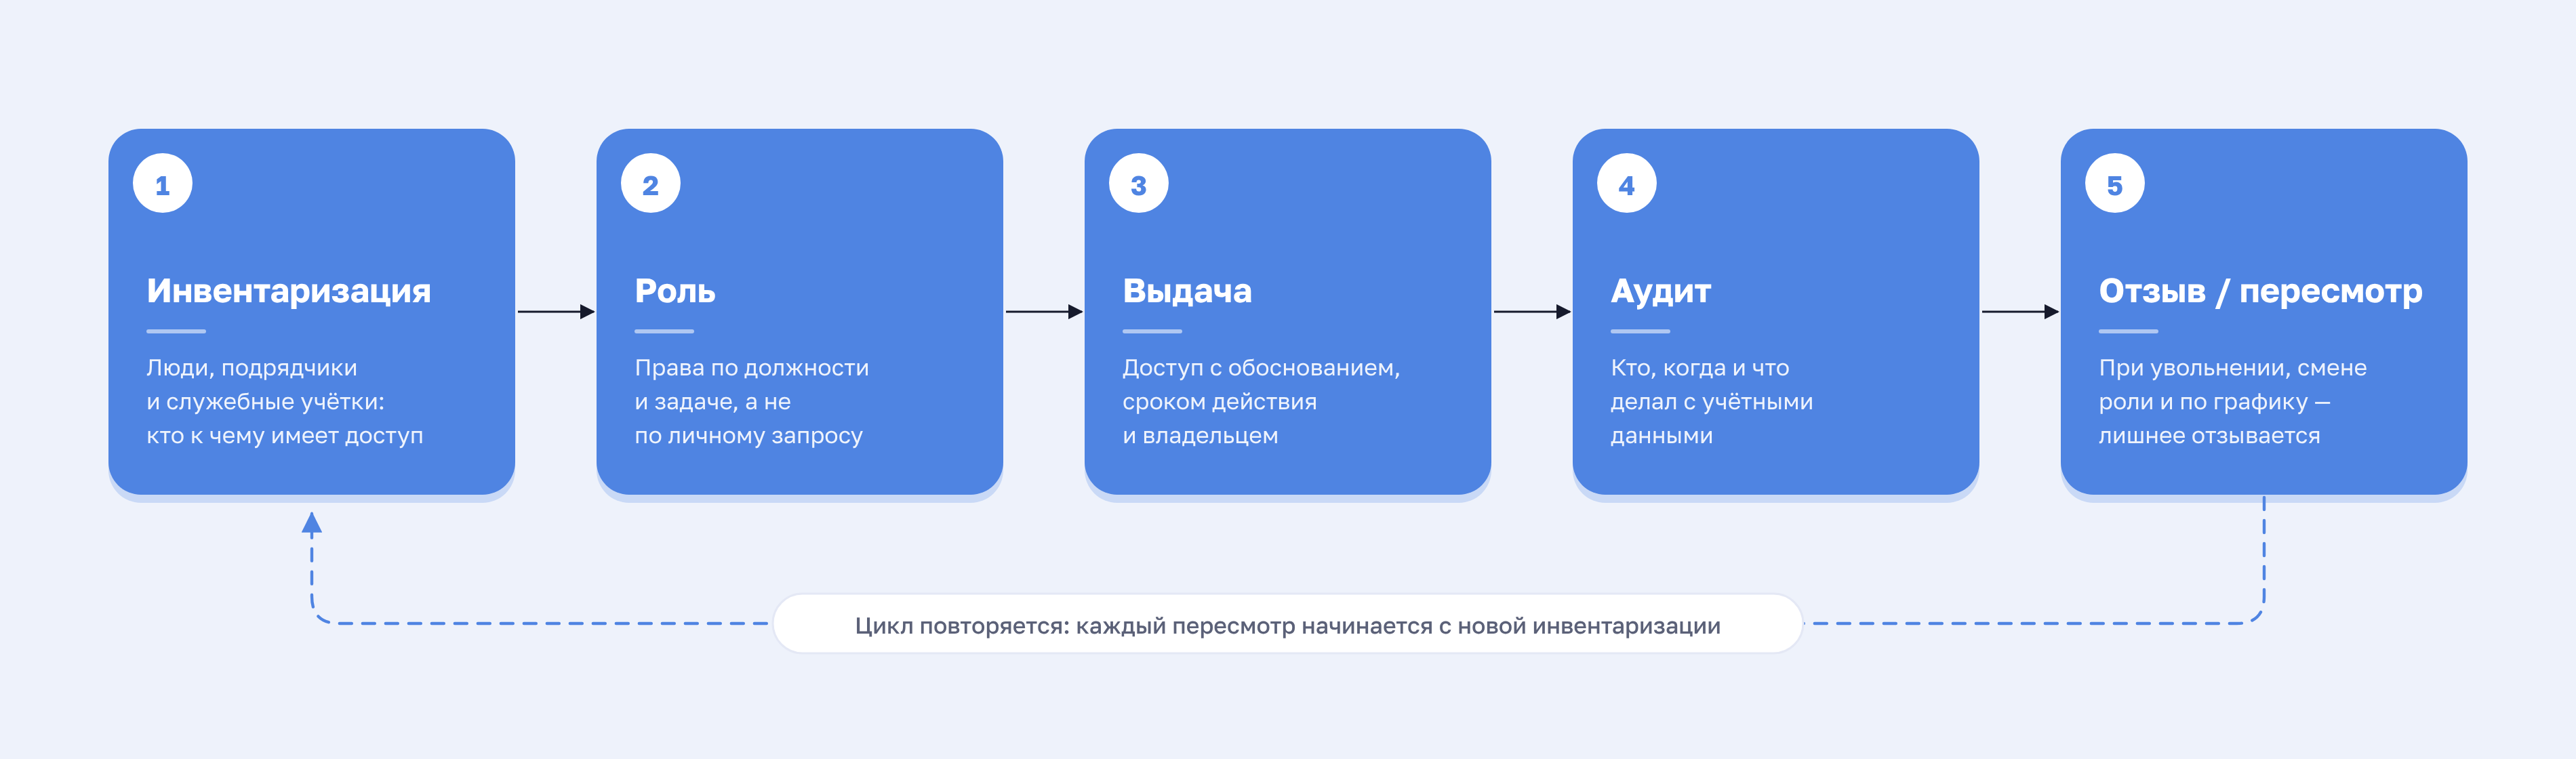
Защита КИИ на производстве: жизненный цикл доступа к учётным данным

Модель описывает жизненный цикл учётной записи от появления до пересмотра: инвентаризация, классификация ролей, политики хранения секретов, работа с подрядчиками и регулярный аудит. Для каждой точки нужен результат: реестр, заявка, журнал или отчёт о пересмотре.

1. Инвентаризация

Соберите все аккаунты, связанные с производственным контуром: людей, подрядчиков и служебные интеграции. Чек-лист инвентаризации:

  • Владелец учётной записи и контактное лицо.
  • Назначение и система, к которой относится доступ.
  • Уровень критичности системы.
  • Место хранения пароля или секрета.
  • Наличие многофакторной аутентификации.
  • Дата создания и дата последнего использования.
  • Зависимости — какие процессы или интеграции используют аккаунт.
  • Статус — активен, приостановлен, подлежит удалению.

2. Классификация ролей и прав

Отделите привилегированные, общие и служебные учётные записи друг от друга и примените принцип минимально необходимых прав. Матрица ролей из раздела о карте доступов — рабочая основа: каждая роль получает только те права, которые нужны для конкретной задачи.

3. Политики хранения и передачи секретов

Запретите передачу паролей через мессенджеры, электронную почту и стикеры. Определите защищённое хранилище с ролевым доступом и правило обязательной смены пароля после инцидента ИБ, увольнения или смены роли сотрудника.

Что делать: хранить секреты в централизованном защищённом хранилище с журналом действий, менять пароль при смене владельца доступа.

Что не делать: дублировать секреты в личных заметках, оставлять один пароль активным для нескольких пользователей без индивидуальных учётных записей.

4. Подрядчики и удалённые работы

Пятишаговый сценарий для подрядного доступа:

  1. Назначьте владельца доступа со стороны предприятия.
  2. Зафиксируйте обоснование — какая задача требует доступа.
  3. Установите срок действия, привязанный к длительности работ.
  4. Согласуйте доступ с владельцем системы и по правилам предприятия.
  5. Отозвите доступ сразу после завершения работ и зафиксируйте дату отзыва.

5. Регулярный пересмотр прав

Проверяйте активные права, владельцев и устаревшие аккаунты на регулярной основе, а не только после инцидента. Периодичность ниже — пример внутреннего регламента для согласования с ИБ-службой, а не норма, установленная регулятором.

Тип аккаунта Пример периодичности пересмотра
Привилегированный / административный Ежеквартально
Подрядный / временный По завершении работ и дополнительно раз в квартал
Служебный Раз в полугодие или при изменении интеграции
Штатный пользовательский Раз в полугодие

Конкретные сроки предприятие устанавливает самостоятельно — они зависят от категории объекта, архитектуры и внутренних регламентов, а не от универсального требования.


Как начать без риска для производства: пробное внедрение

Пилотный проект внедрение менеджера паролей на ограниченном контуре снижает риск для производства за счёт поэтапного внедрения: сначала проверяется процесс на нескольких системах, затем масштабируется на весь контур. Пять шагов пробного внедрения:

  1. Выбрать ограниченный набор систем и согласовать владельцев. Начните с одного цеха или одной группы инженерных станций, а не со всего предприятия сразу.
  2. Составить реестр аккаунтов и определить критичность. Используйте чек-лист инвентаризации из раздела о пяти действиях по управлению доступом.
  3. Настроить роли, правила выдачи и отзыв доступа. Определите, кто утверждает доступ и по каким критериям.
  4. Перенести секреты и проверить сценарии восстановления. Убедитесь, что доступ к критичным паролям сохраняется даже при недоступности ответственного сотрудника.
  5. Зафиксировать результаты, замечания и правила масштабирования. Оцените, что сработало, и определите порядок распространения практики на весь контур.

На этапе настройки ролей и правил выдачи доступа Пассворк помогает централизованно хранить корпоративные пароли и секреты, разграничивать права и фиксировать действия пользователей в самом продукте. Данные хранятся на сервере организации, администратор разграничивает права на уровне папок и сейфов, а журнал фиксирует действия пользователей и историю изменений. Пассворк интегрируется с LDAP, единым входом (SSO) и SIEM. Сертификат ФСТЭК № 5063 подтверждает соответствие 4-му уровню доверия.

Эти возможности не заменяют проект по категорированию объекта и сами по себе не гарантируют соответствия приказу ФСТЭК России № 239. Состав мер определяет предприятие совместно со службой ИБ.

Какие документы подготовить для внутренней проверки

Внутренняя проверка доступов в контуре КИИ требует конкретных документов, а не общего утверждения «доступ контролируется». Таблица ниже — пример базового набора для согласования с ИБ-службой, а не исчерпывающий перечень, установленный регулятором.

Документ Владелец Пример периодичности пересмотра
Реестр учётных записей ИБ-служба совместно с владельцами систем Ежеквартально
Назначение и владелец доступа Руководитель подразделения При изменении роли сотрудника
Права и обоснование ИБ-служба Ежеквартально
Сроки подрядного доступа Ответственный за договор с подрядчиком По завершении работ
Процедура аварийного доступа ИБ-служба Раз в полугодие
Журнал изменений и результаты пересмотра ИБ-служба Постоянно, с архивированием

Конкретный набор документов зависит от категории значимого объекта, архитектуры предприятия и внутренних регламентов. Реестр учётных записей и журнал изменений, упомянутые в разделе о карте доступов, — основа этого набора.


Заключение

Контроль доступов — отдельный операционный слой защиты КИИ, а не разовая настройка. Начинать стоит с инвентаризации учётных записей и определения ролей для сотрудников, инженеров, подрядчиков и служебных интеграций — это основа, на которой держатся и парольная политика, и внутренняя проверка, и любые дальнейшие технические меры.

Менеджер паролей полезен там, где нужен контролируемый процесс хранения и распределения секретов с разграничением прав и историей действий в самом продукте.


Часто задаваемые вопросы о контроле доступов в КИИ на производстве

Какие учётные записи нужно включить в инвентаризацию КИИ?

Индивидуальные, общие, привилегированные, служебные и подрядные учётные записи, связанные с системами в согласованном контуре КИИ. Каждая запись должна иметь владельца, назначение и период действия. Общие аккаунты без индивидуальной привязки затрудняют расследование инцидентов и должны быть в приоритете инвентаризации.

Чем менеджер паролей отличается от системы управления привилегированным доступом (PAM)?

Менеджер паролей решает централизованное хранение и совместное использование секретов с разграничением прав доступа по ролям. PAM покрывает управление привилегированными сессиями, их запись на целевых системах и дополнительные сценарии контроля. Это разные классы решений, и один не заменяет другой полностью.

Как снизить риск доступа подрядчика?

Назначьте владельца доступа со стороны предприятия, зафиксируйте роль, срок действия и условия согласования, а затем отзовите доступ сразу после завершения работ. Фиксируйте действия подрядчика в рамках возможностей применяемого решения — журнал операций упрощает расследование, если возникнут вопросы после завершения контракта.

Как работать со служебными учётными записями?

Закрепите владельца и назначение каждой служебной учётной записи, ограничьте права минимально необходимым набором и храните секреты в контролируемом хранилище. Включите аккаунт в регулярный пересмотр — служебные записи часто остаются активными после того, как интеграция, для которой их создали, уже отключена.

Можно ли развернуть Пассворк в контуре предприятия?

Официальная страница Пассворка указывает хранение данных на сервере организации и варианты установки на Windows Server и Linux.5 Соответствие конкретному технологическому контуру, категории объекта и внутренним регламентам оценивают в проекте совместно с ИБ-службой предприятия — универсального ответа для всех объектов КИИ не существует.

Заменяет ли парольная политика полноценный контроль доступа?

Нет. Парольная политика описывает требования к сложности и смене паролей, но не отвечает на вопросы о владельце учётной записи, обоснованности прав и истории действий. Полноценный контроль доступа объединяет парольную политику с разграничением прав, многофакторной аутентификацией и журналом операций.

Импортозамещение КИИ в 2026: сроки, требования и план перехода
С 2025 года часть запретов на иностранное ПО и СЗИ уже действует. Базовый дедлайн перехода — 2028 год, штрафы за нарушение сроков готовятся. Разбираем требования, сроки и план действий на 2026 год.
Пассворк 7.1: типы сейфов
Типы сейфов В Пассворк 7.1 управление доступом стало более гибким благодаря системе типов сейфов. Типы сейфов решают главную проблему администраторов — как контролировать доступ к данным и делегировать управление сейфами в большой компании. Ранее выбор был ограничен двумя типами. Теперь можно создавать собственные типы сейфов под любые задачи и структуру
Преимущества и недостатки Single Sign-On
SSO централизует управление доступом и снижает ИТ-затраты, но создаёт единую точку отказа. Разбираемся в преимуществах, рисках и почему SSO + менеджер паролей — идеальная комбинация для безопасности.

Защита КИИ на производстве: как Пассворк контролирует доступы

Риск на производстве создаёт не сам пароль, а учётная запись без владельца и журнала действий. Разбираем 187-ФЗ, приказ ФСТЭК №239 и пять шагов контроля доступа.

11 окт. 2026 г.
Социальная инженерия: векторы атак и как им противостоять

В контексте информационной безопасности социальная инженерия — это набор приёмов психологического воздействия, с помощью которых злоумышленник заставляет человека выдать данные, передать доступ, подтвердить платёж или выполнить нужное атакующему действие. Атака опирается на доверие, спешку и привычку следовать процедурам.

Периметр компании можно укрепить программными и аппаратными средствами: межсетевыми экранами, патчами, поведенческой аналитикой, нулевым доверием на каждом сегменте сети и многофакторной аутентификацией. Эти меры работают, но они закрывают технический участок. Сотрудник остаётся точкой входа, которую межсетевой экран не закрывает: чтобы получить пароль или доступ, злоумышленнику достаточно убедить человека отдать их добровольно.

Ниже разберём двенадцать методов атак социальной инженерией, актуальных на 2025–2026 годы. Для каждого метода покажем механику атаки, примеры социальной инженерии из практики и защиту.


Главное

  1. Масштаб. По данным Positive Technologies, в 2025 году методы социальной инженерии применялись в 60% успешных атак на российские организации. В 80% атак социальной инженерии использовалась электронная почта. Вредоносное ПО встречалось в 71% атак. Методы работают в связке: сотрудник открывает вход, дальше в ход идут ВПО и уязвимости внутренней сети.
  2. Почему периметр не помогает. Сотрудник, который сам ввёл пароль или подтвердил вход, выглядит для средств защиты как легитимный пользователь.
  3. Порог входа снизился. Первый шаг можно купить: медианная цена фишингового решения выросла со 125 до 500 долларов, а 13% объявлений на теневых форумах связаны с перехватом 2FA и OTP. ИИ делает персонализированные атаки дешёвыми.
  4. Пять триггеров. Авторитет, срочность, страх, доверие и любопытство отключают проверку запроса. Срочность сопровождает почти все остальные, поэтому главный рубеж защиты — пауза и проверка по независимому каналу.
  5. Двенадцать видов социальной инженерии. Фишинг, вишинг и голосовые дипфейки, квишинг, претекстинг, смишинг, бейтинг, ClickFix, scareware, quid pro quo, компрометация деловой переписки (BEC), фарминг и многоканальные атаки. Для каждого вида в статье разобраны механика, признаки и защита.
  6. Что работает. Четыре правила для сотрудников (обратный звонок, запрет на передачу паролей, пауза для нетиповых платежей, регулярные учения), аппаратные ключи FIDO2/WebAuthn вместо SMS-кодов, принцип наименьших привилегий и контроль физического доступа. Разовый тренинг поведение не меняет.
  7. Если атака уже произошла. Счёт идёт на минуты: смените пароли, завершите активные сессии, проверьте журнал действий и сообщите в службу ИБ.

Что такое методы социальной

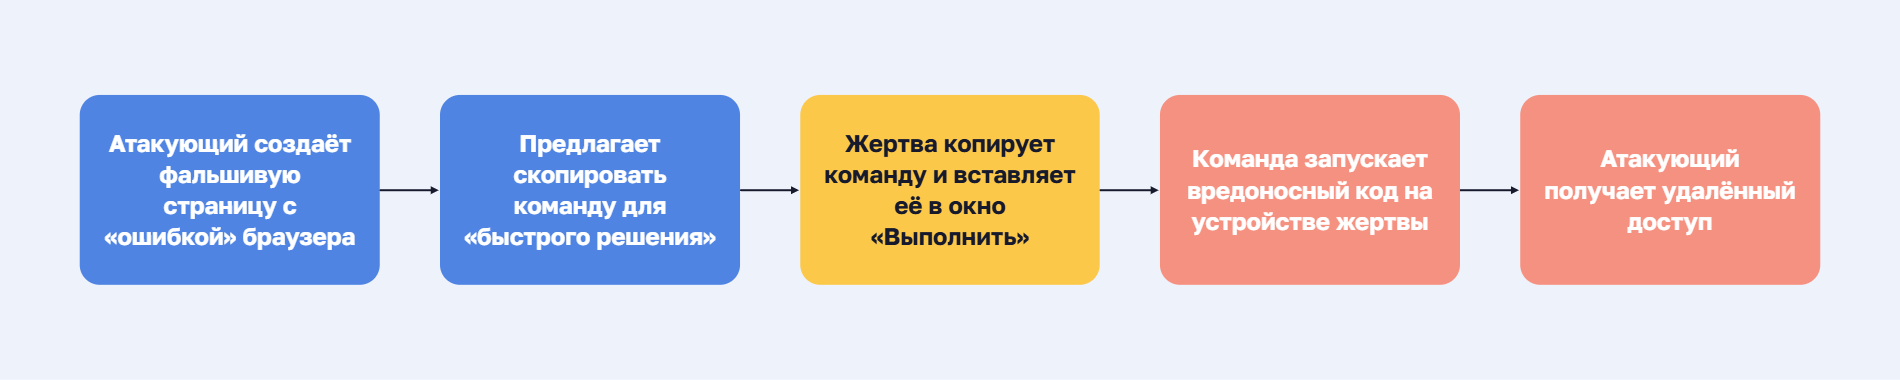
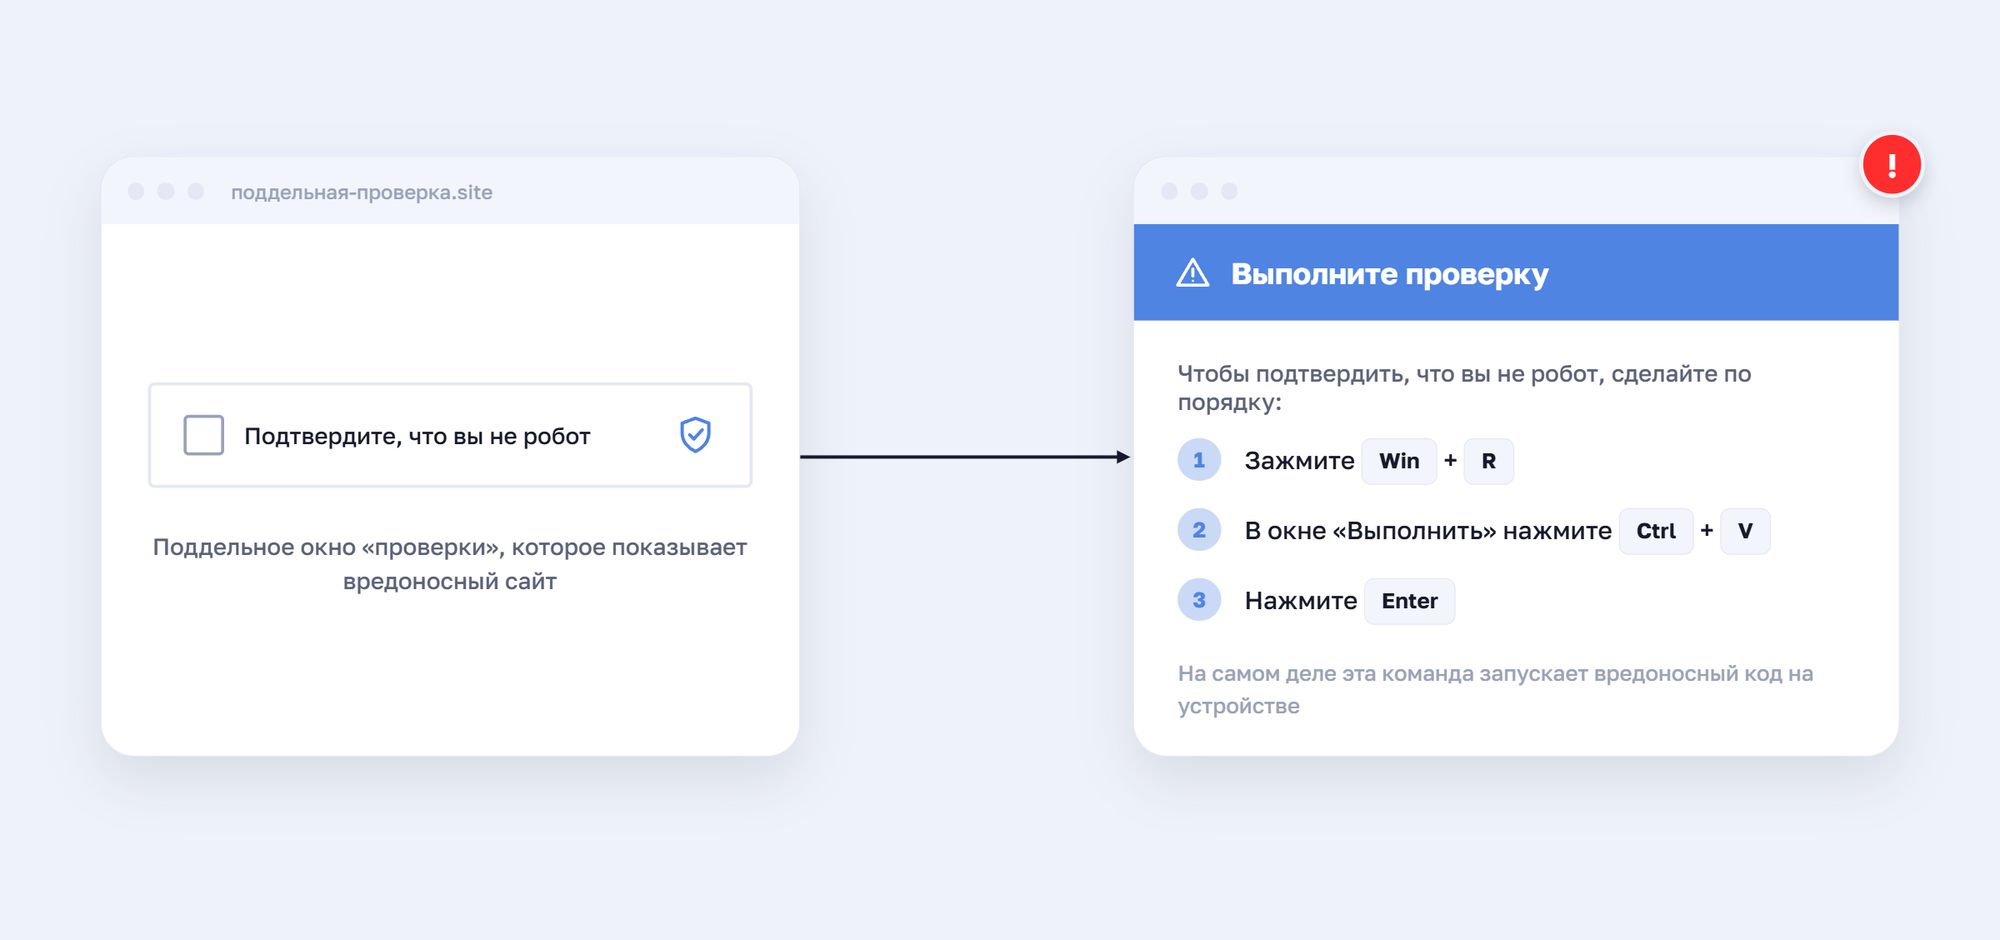
Метод социальной инженерии определяет, как именно организовано воздействие: по какому каналу приходит запрос, какую легенду придумал атакующий и на какую эмоцию он давит. Фишинг идёт через письмо, вишинг через звонок, квишинг через QR-код, смишинг через SMS и мессенджеры. Претекстинг держится на заранее собранных фактах о жертве, а ClickFix убеждает человека самому выполнить вредоносную команду под видом «исправления ошибки».

Все методы работают по одной схеме: сотрудник сам совершает нужное атакующему действие. Для средств защиты он остаётся легитимным пользователем, которого никто не взламывал.


Почему атаки социальной инженерии обходят любой технический периметр

Технический периметр проверяет трафик, файлы и устройства. Социальная инженерия воздействует на решения человека. Сотрудник, который сам вводит пароль или подтверждает вход, выглядит для средств защиты как легитимный пользователь. Поэтому такие атаки чаще всего служат первым шагом, после которого злоумышленник закрепляется в системе и развивает атаку.

Человек открывает вход в инфраструктуру

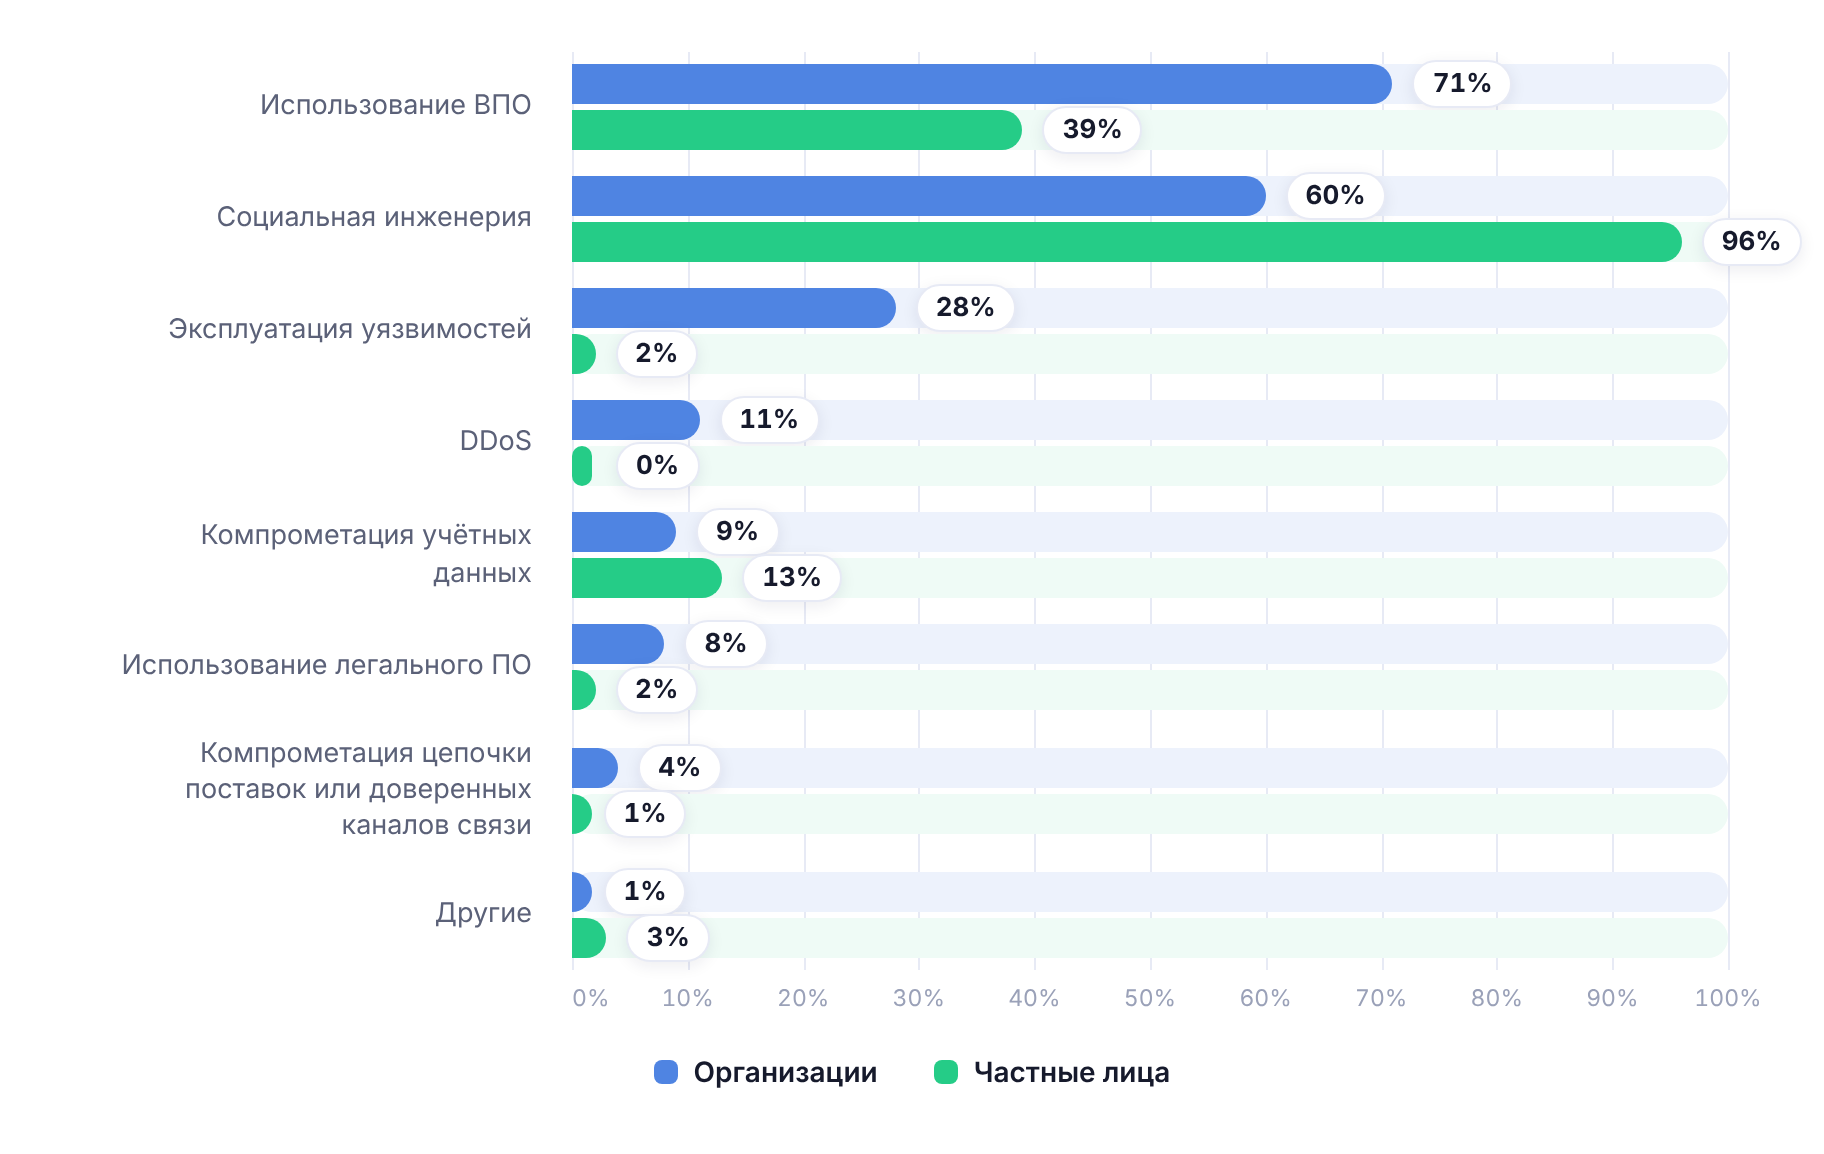
Атаки социальной инженерии — один из основных способов проникновения в российские компании и один из самых частых методов получения первоначального доступа. По данным Positive Technologies, в 2025 году социальная инженерия применялась в 60% успешных атак на российские организации. Вредоносное ПО встречалось в 71% атак (годом ранее 56%).

Диаграмма методов атак: соцсинженерия — 60% на организации и 96% на частных лиц, ВПО — 71% и 39%, уязвимости — 28% и 2%
Методы атак на российские организации и частных лиц (доля успешных атак). Источник: Positive Technologies

Компрометация данных, ВПО, эксплуатация уязвимостей, социальная инженерия — эти методы не заменяют друг друга, а работают в связке. Сначала злоумышленник проходит внешний контур через сотрудника. Затем в ход идут уязвимости внутренней сети и вредоносное ПО.

Фишинг как услуга

В 2026 году первый шаг не требует от атакующего высокой квалификации: его можно купить. Рынок PhaaS (Phishing-as-a-Service, фишинг как услуга) в 2025 году перешёл от наборов страниц к готовым «конвейерам». По данным Positive Technologies, 13% объявлений на теневых форумах за 2024–2025 годы связаны с перехватом 2FA и OTP. Фишинговые наборы нацелены на защиту, которую организации считают надёжной. Медианная цена фишингового решения за год выросла со 125 до 500 долларов.

ИИ делает социальную инженерию массовой и точной

Фишинговые услуги будут теснее интегрироваться с другими сегментами киберпреступности, угрозы станут сложнее для обнаружения, а готовые сценарии под конкретные задачи и быстрая адаптация под блокировки будут строиться на ИИ.

Автоматизация, доступность ИИ-моделей и коммерциализация криминальной инфраструктуры стирают границу между массовыми и целевыми атаками. Раньше убедительное письмо под конкретного сотрудника требовало ручной работы, поэтому такие атаки были редкими. Теперь ИИ делает их дешёвыми. Защита, которая ловит атаки по простым сигнатурам и известным уязвимостям, при этом становится малоэффективной.


Почему люди поддаются социальной инженерии

Социальная инженерия опирается на пять триггеров. Каждый из них отключает проверку запроса или обходит её. На них строится большинство методов социальной инженерии из этой статьи

  • Авторитет — люди привыкли выполнять распоряжения тех, кто выше по должности или обладает полномочиями. Проверка такого запроса воспринимается как сомнение в праве начальника распоряжаться, и сотрудник боится показаться неисполнительным. Вопрос «выполнять ли» подменяется вопросом «как выполнить быстрее». Пример: письмо или звонок от «руководителя», Федерального казначейства, ФСБ, ИБ-отдела или внутренней ИТ-поддержки.
  • Срочность — нехватка времени переключает человека с обдуманного решения на автоматическое. Проверка требует времени: позвонить, сверить адрес, спросить коллегу. Дедлайн делает каждое из этих действий слишком дорогим и создаёт ощущение, что задержка хуже ошибки. Сотрудник выбирает самое быстрое действие вместо надёжного. Пример: счёт нужно оплатить за час, доступ заблокируют через десять минут, ваше устройство заражено.
  • Страх — угроза сужает внимание. Человек думает о том, как скорее убрать последствие, а не о том, откуда оно взялось. Решение принимается под стрессом, и предложенный выход (перейти по ссылке, назвать код) выглядит спасением. Злоумышленник сам создаёт угрозу и сам подсказывает, как её устранить. Пример: угроза штрафа, увольнения, утечки личных данных.
  • Доверие — защитные привычки включаются на границе «свой — чужой»: незнакомое письмо человек проверяет, письмо коллеги нет. Злоумышленник старается встать на сторону «своих». Для этого он использует взломанный ящик сотрудника, ответ в существующей переписке или домен, отличающийся одним символом. Сигнала тревоги нет, потому что чужого сотрудник не видит. Пример: письмо от «коллеги», звонок от «знакомого».
  • Любопытство — неполная информация создаёт напряжение, которое хочется снять: что на флешке, что во вложении, что за подарок. Клик кажется ничтожно дешёвым, поэтому действие совершается раньше, чем включается оценка риска. Злоумышленник обещает то, ради чего не нужно ничего оценивать: выгоду, секрет, сведения, касающиеся лично человека. Пример: флешка, найденная на парковке, QR-код с обещанием подарка.

Последний рубеж против социальной инженерии

Срочность сопровождает почти каждый из триггеров выше. Авторитет требует ответить немедленно, страх подгоняет угроза последствий. Поэтому защита, описанная в статье, зачастую строится вокруг паузы. Пауза гасит именно этот триггер.

Самый надёжный рубеж защиты от социальной инженерии — сам человек: его критическое мышление, цифровая грамотность и психологическая устойчивость, то есть способность не поддаваться эмоциям и манипуляции в момент атаки.


Двенадцать методов атак социальной инженерией 2025–2026 года

Ниже двенадцать основных видов социальной инженерии, которые чаще всего фиксируют в атаках на российские компании. Для каждого вида разобраны: как именно действует злоумышленник, по каким признакам атаку можно заметить до того, как она сработает, и какая защита реально снижает риск.

Карта двенадцати методов социальной инженерии

Таблица сводит каждый метод к двум вещам: что делает атакующий, чтобы получить нужное действие, и какая мера останавливает атаку. Подробные признаки и защита для сотрудника и компании разобраны в разделах ниже.

Метод Как действует атакующий Главная защита
Фишинг Поддельное письмо со ссылкой или вложением от «коллеги», сервиса или банка; целевой вариант пишется под конкретного сотрудника Проверка адреса и ссылки до клика, почтовый шлюз с DMARC, SPF и DKIM, аппаратные ключи FIDO2/WebAuthn
Вишинг Звонок или видеозвонок с клонированным голосом руководителя, давление срочностью Перезвонить самому по номеру с официального сайта, правило двух каналов для платежей, лимит суммы с подписью второго утверждающего
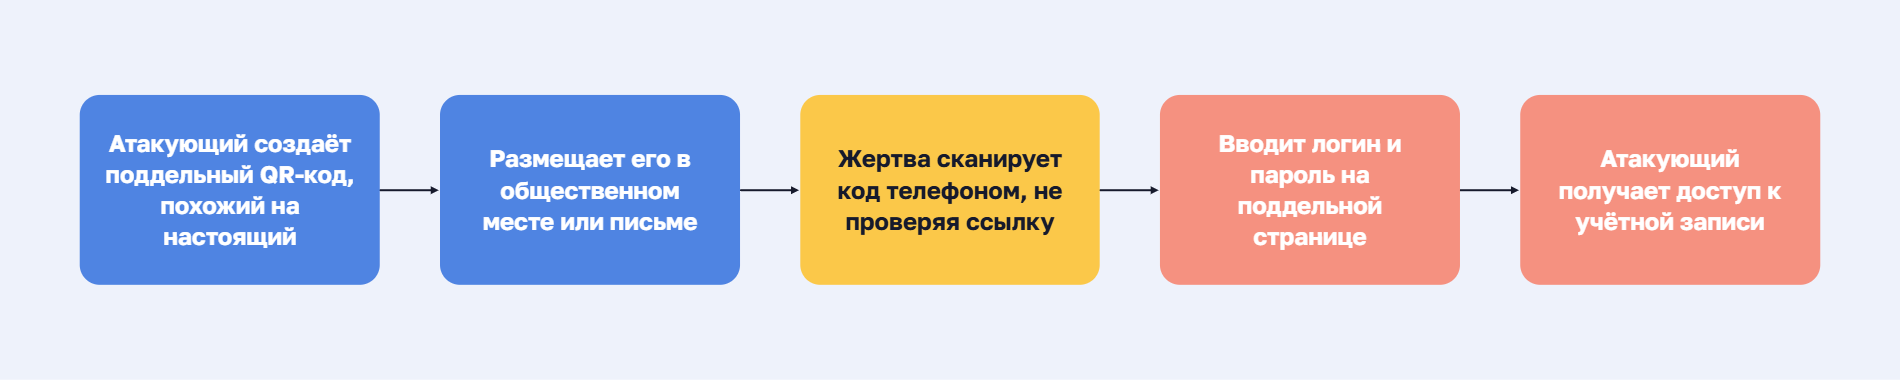
Квишинг Ссылка на фишинговую страницу спрятана в QR-коде: письмо «от ИТ-отдела», плакат или наклейка поверх настоящего кода Проверить превью ссылки и целостность кода, сканеры с проверкой ссылок, двухфакторная аутентификация
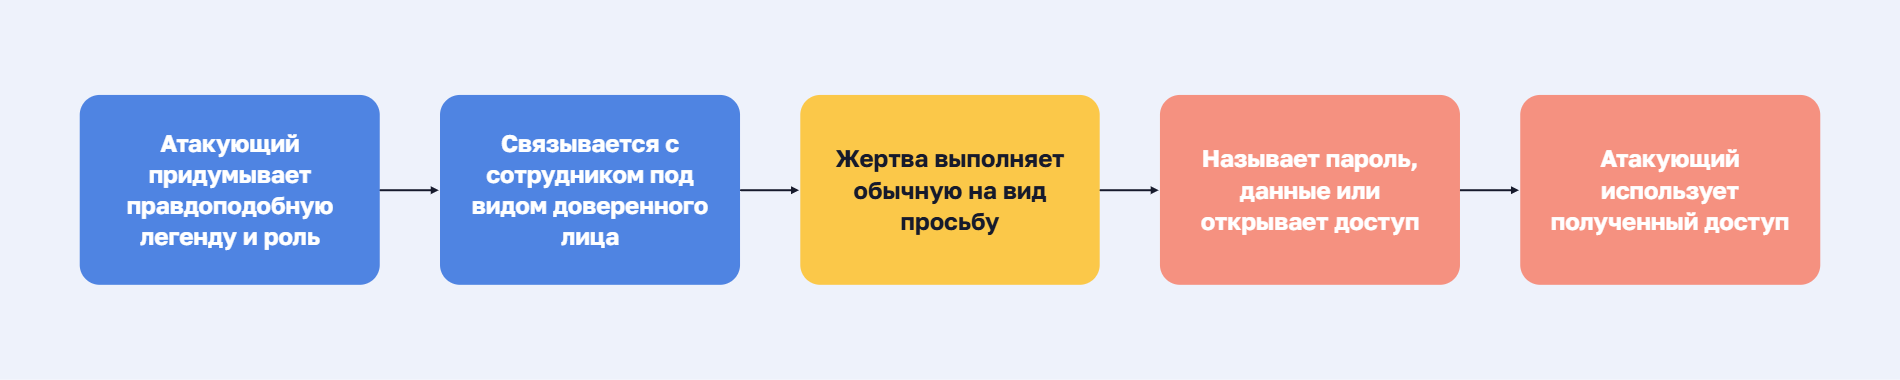
Претекстинг Заранее придуманная легенда с реальными деталями о жертве, собранными через OSINT: банк, ИТ-поддержка, управляющая компания Не подтверждать данные по входящему контакту, связываться с организацией самостоятельно по официальному номеру
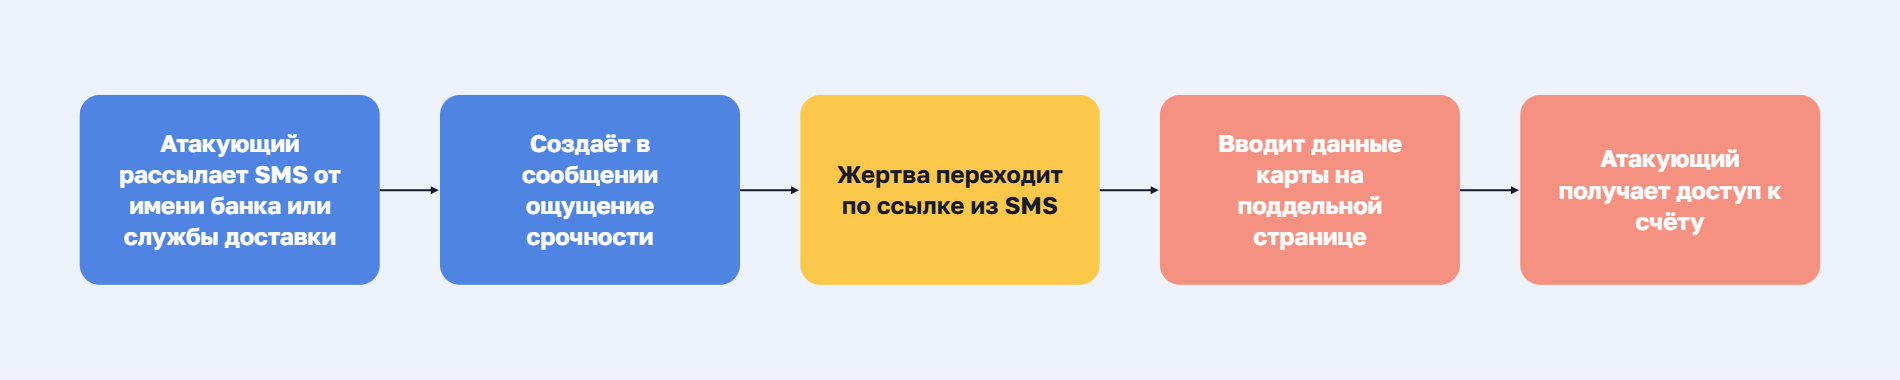
Смишинг SMS или сообщение в мессенджере от «банка», «Госуслуг» или службы доставки с просьбой перейти по ссылке или назвать код Код не называть никому, аппаратные ключи FIDO2 вместо SMS-кодов для чувствительных учётных записей
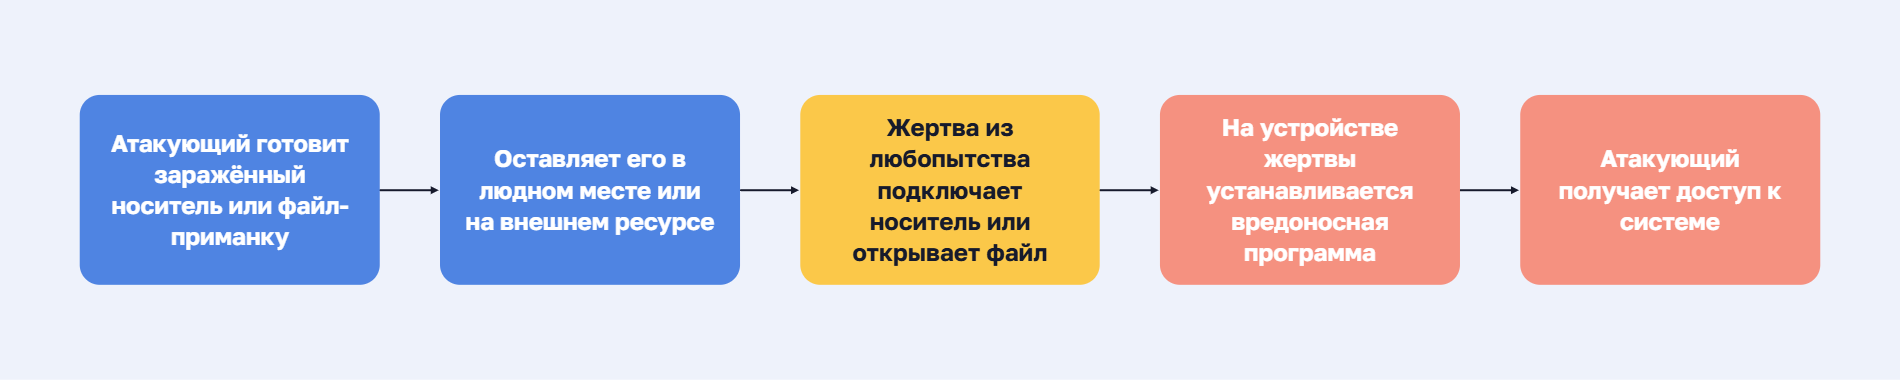
Бейтинг Заражённая флешка или QR-наклейка, оставленные там, где их найдёт сотрудник Найденное не подключать и сдавать в службу ИБ, контроль USB-портов по типу устройства
ClickFix Поддельная ошибка или CAPTCHA убеждает пользователя самому вставить команду в окно «Выполнить» или терминал Не выполнять команды со страниц сайтов, ограничить PowerShell и Win+R, отслеживать цепочки запуска процессов через EDR
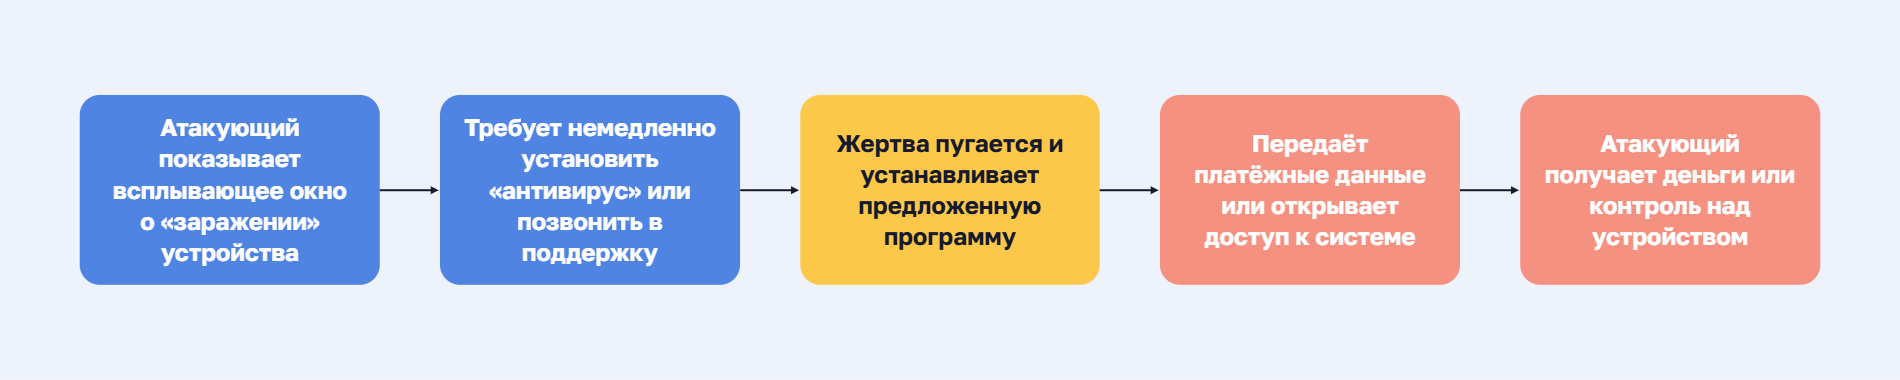
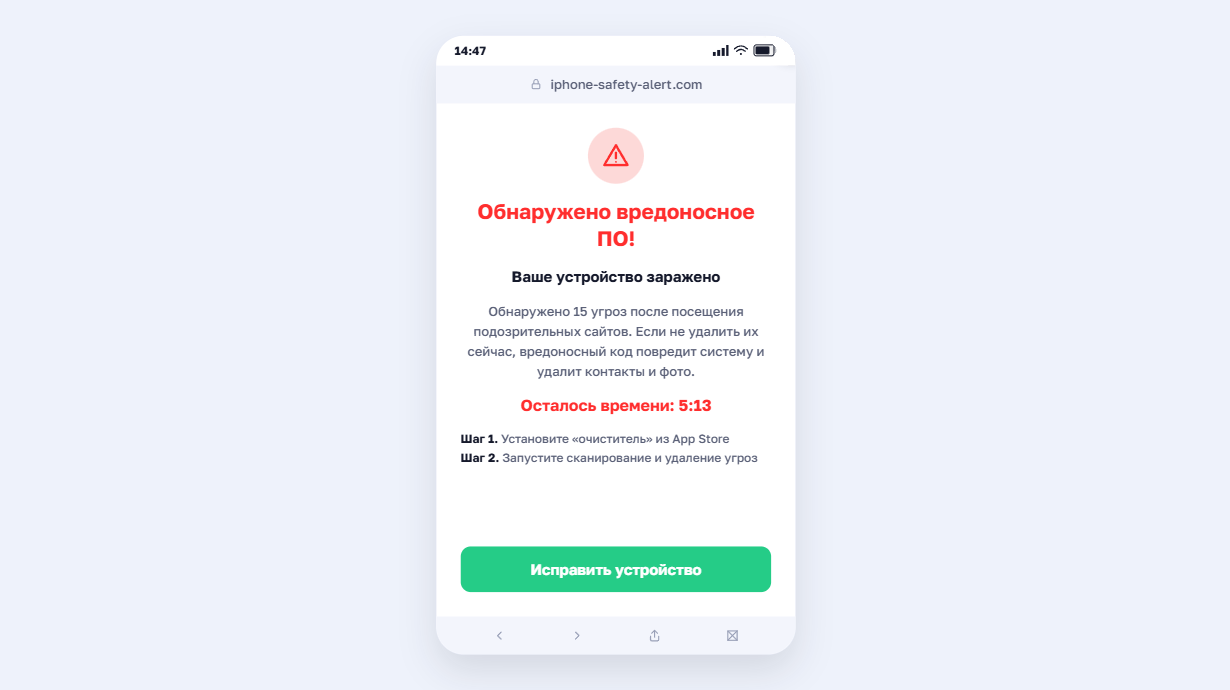
Scareware Фальшивое окно «Обнаружено 17 вирусов» с кнопкой «Устранить сейчас» или номером «поддержки» Закрыть вкладку, ничего не нажимая, и сообщить в ИТ; ограничить установку ПО без согласования
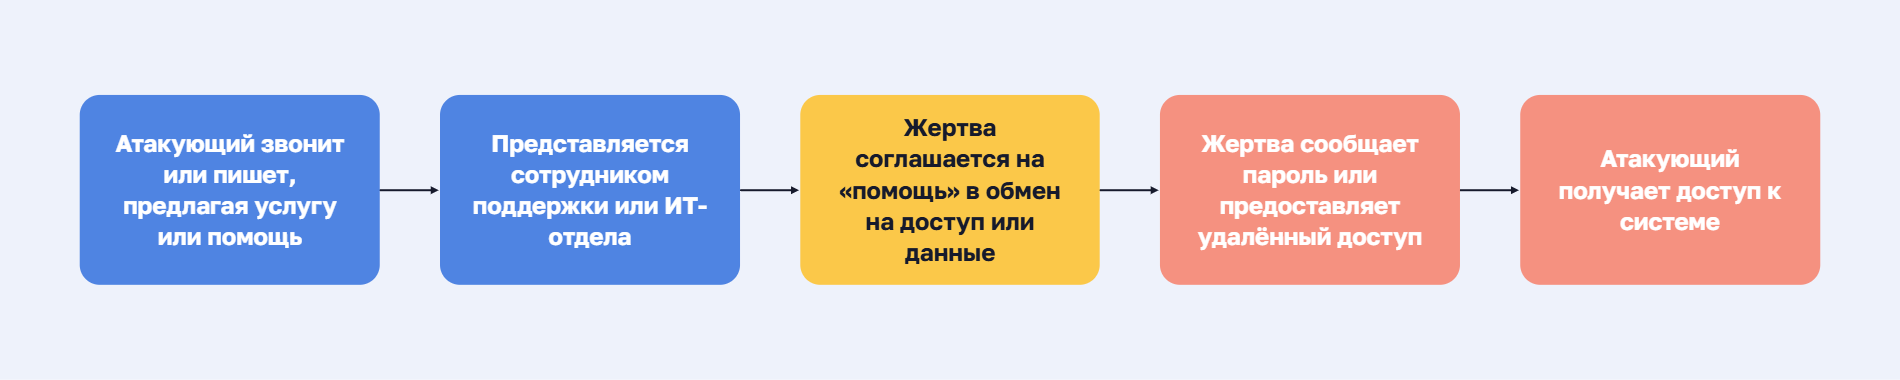
Quid pro quo «Сотрудник ИТ-поддержки» сам предлагает помощь и просит пароль, код или установку программы удалённого доступа Поддержка работает только через систему заявок, пароль не называют никому, многофакторная аутентификация
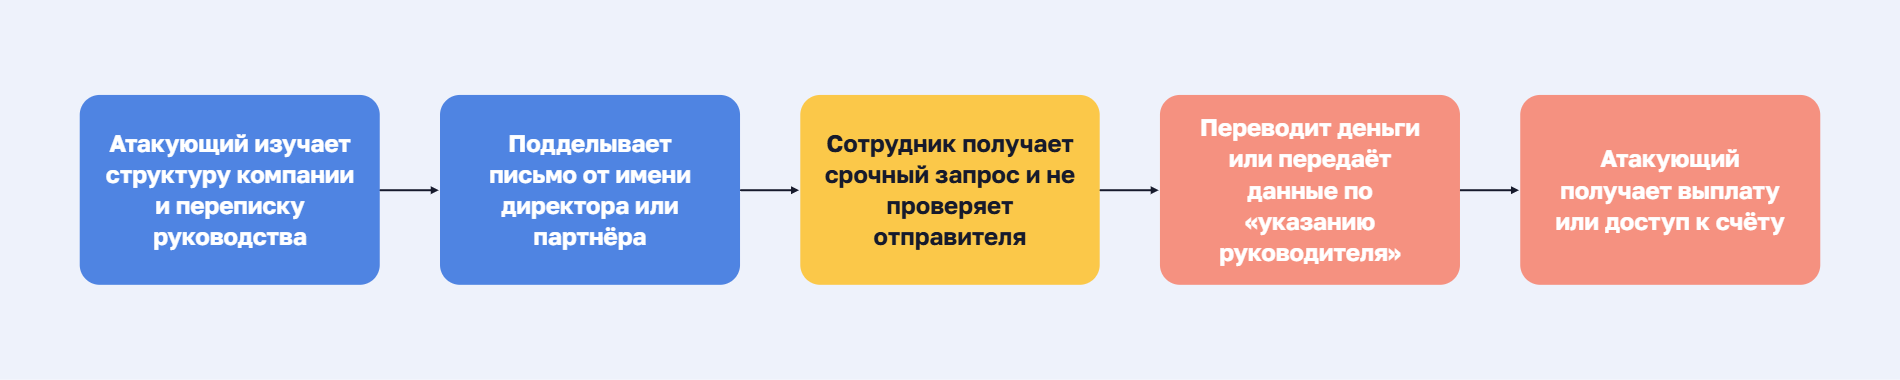
BEC Письмо «от директора» или контрагента, смена реквизитов, захваченный почтовый ящик в реальной переписке Подтверждать платёж и смену реквизитов вторым независимым каналом, двойное одобрение крупных платежей
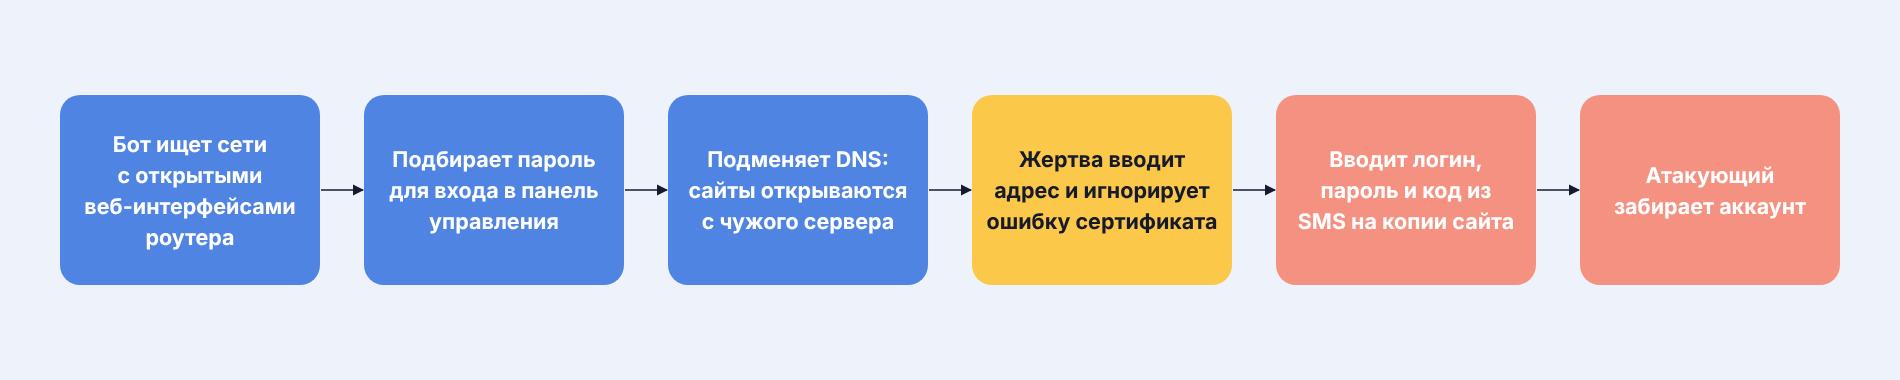
Фарминг Подмена DNS на роутере или компьютере ведёт на копию сайта даже при верно введённом адресе Не игнорировать ошибку сертификата, сменить заводские пароли на роутерах, аппаратный ключ FIDO2/WebAuthn
Многоканальные атаки Письмо, SMS и звонок подтверждают друг друга, хотя все каналы контролирует один человек Проверять только по контактам, найденным самостоятельно: справочник, внутренний мессенджер, личный разговор

1. Фишинг и целевые письма

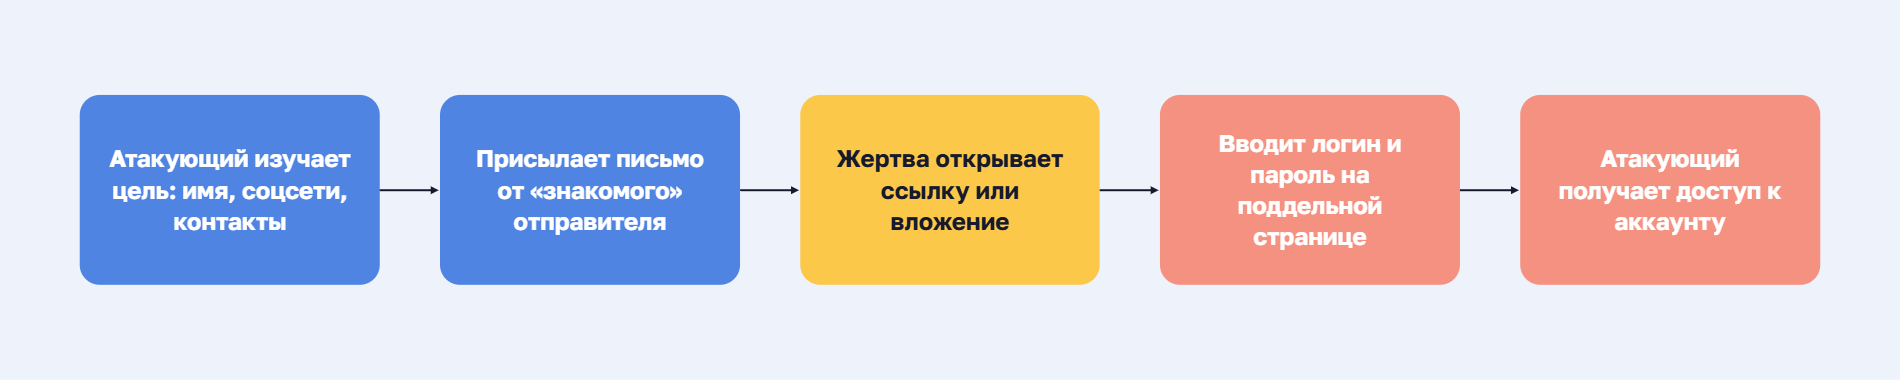
Схема целевого фишинга: сбор данных о цели, письмо от «знакомого», открытие ссылки, ввод пароля на поддельной странице, доступ к аккаунту

Фишинг — рассылка поддельных писем, которые маскируются под сообщение от доверенного отправителя (банка, коллеги, сервиса), чтобы заставить получателя перейти по вредоносной ссылке, открыть заражённый файл или ввести пароль. Целевой фишинг (spear phishing) отличается от массовой рассылки тем, что письмо написано под конкретного человека: с его должностью, данными из соцсетей, реальным именем руководителя.

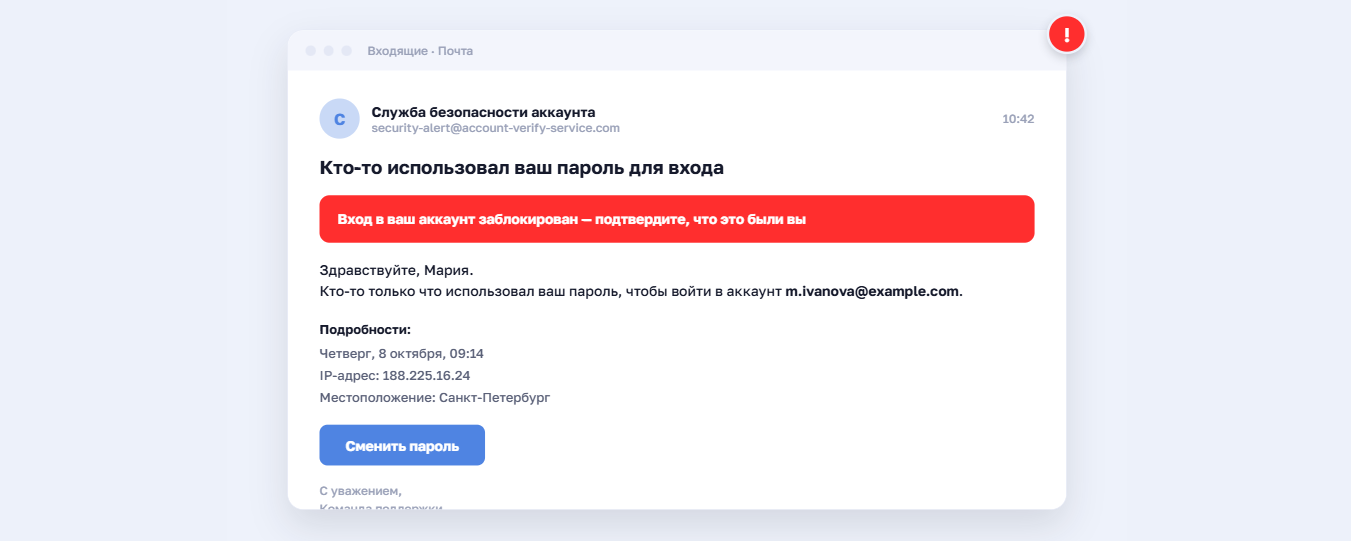
Пример социальной инженерии: поддельное письмо в целевом фишинге

По данным Positive Technologies за 2025 год, в 80% атак на организации с применением социальной инженерии использовалась электронная почта. Письмо при этом редко остаётся единственным каналом: атака развивается через мобильные устройства, мессенджеры, веб-ресурсы или компрометацию пользовательских сессий. Если письмо открывает хотя бы один сотрудник, он часто пересылает его коллегам, и охват растёт без дополнительных усилий злоумышленника.

Как проходит атака

  1. Разведка. Атакующий собирает адреса и детали о сотрудниках из открытых источников, соцсетей, профессиональных площадок и утечек: должности, руководителей, подрядчиков, используемые сервисы.
  2. Приманка. Выбирает тему, которую не проигнорируют: премия, счёт на оплату, уведомление от корпоративного сервиса, смена пароля.
  3. Маскировка. Подделывает адрес отправителя или регистрирует домен, отличающийся от настоящего одним символом.
  4. Пробная рассылка. Отправляет письмо со ссылкой или вложением небольшой группе сотрудников. Малый объём не вызывает срабатывания массовых фильтров.
  5. Распространение. Если один получатель открывает вложение или вводит данные на фальшивой странице, атакующий получает доступ к его ящику и рассылает письмо коллегам от его имени. Охват растёт без усилий, а доверие к такому письму выше.
Искусственный интеллект ускоряет подготовку атаки: по данным IBM X-Force, ИИ сокращает время на создание убедительного письма с 16 часов ручной работы примерно до 5 минут, а отклик на такое письмо выше, чем на классическую рассылку.

Как распознать фишинг

  • Адрес отправителя отличается от привычного на одну-две буквы.
  • Ссылка ведёт не туда, куда указывает видимый текст.
  • Письмо просит срочно ввести пароль или открыть файл из архива.
  • Тема и тон не совпадают со стилем обычной переписки с этим отправителем.

Защита от фишинга

Для сотрудника: проверить адрес и ссылку до клика. При любом сомнении — остановиться, не торопиться с ответом и запросить подтверждение по другому каналу. Срочность в письме — это сигнал проверить его внимательнее, не причина действовать быстрее.

Для компании: почтовый шлюз с фильтрацией вложений и ссылок, DMARC, SPF и DKIM на собственном домене, корпоративный менеджер паролей с проверкой домена при автозаполнении. Если вложение или ссылку всё же открыли — EDR/XDR на рабочих станциях для блокировки подозрительной активности и безопасный DNS или веб-фильтр, который не пропустит переход на свежезарегистрированный или уже заблокированный домен. Плюс кнопка «сообщить о фишинге» и разбор сообщений службой ИБ.

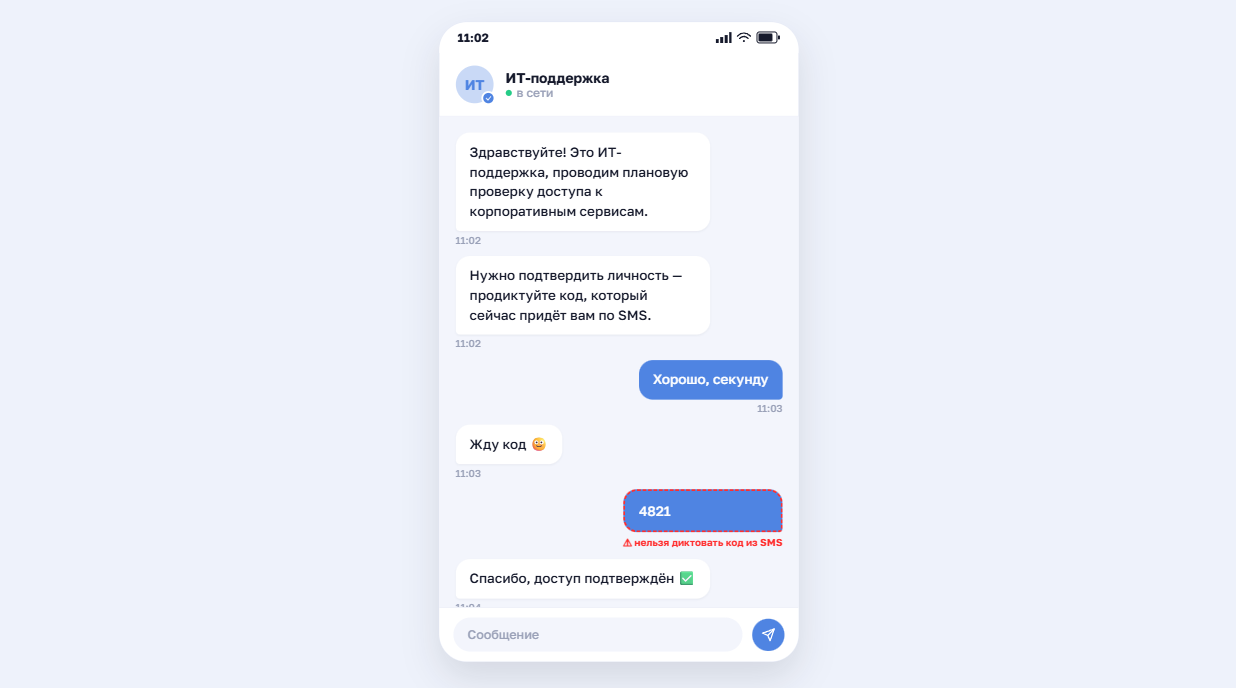
Последний рубеж: обычный код из SMS или пуш-уведомление можно перехватить через фишинговый прокси, который в реальном времени показывает жертве настоящий сайт и крадёт сессию вместе с кодом, — такой 2FA не гарантирует защиту. Настоящий последний барьер — устойчивая к фишингу MFA на основе аппаратного ключа или биометрии (стандарт FIDO2/WebAuthn): её физически нельзя передать через поддельный сайт. Уникальный пароль на каждый сервис всё равно ограничивает ущерб, если такой защиты пока нет: одна скомпрометированная пара «логин-пароль» не откроет остальные системы.


2. Вишинг и голосовые дипфейки

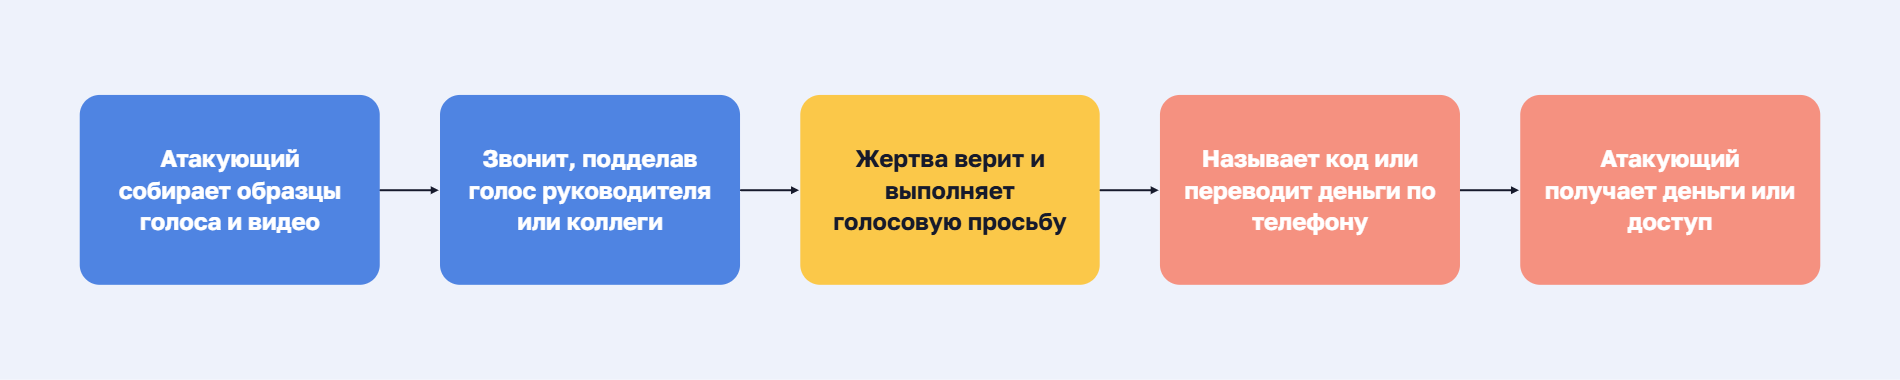
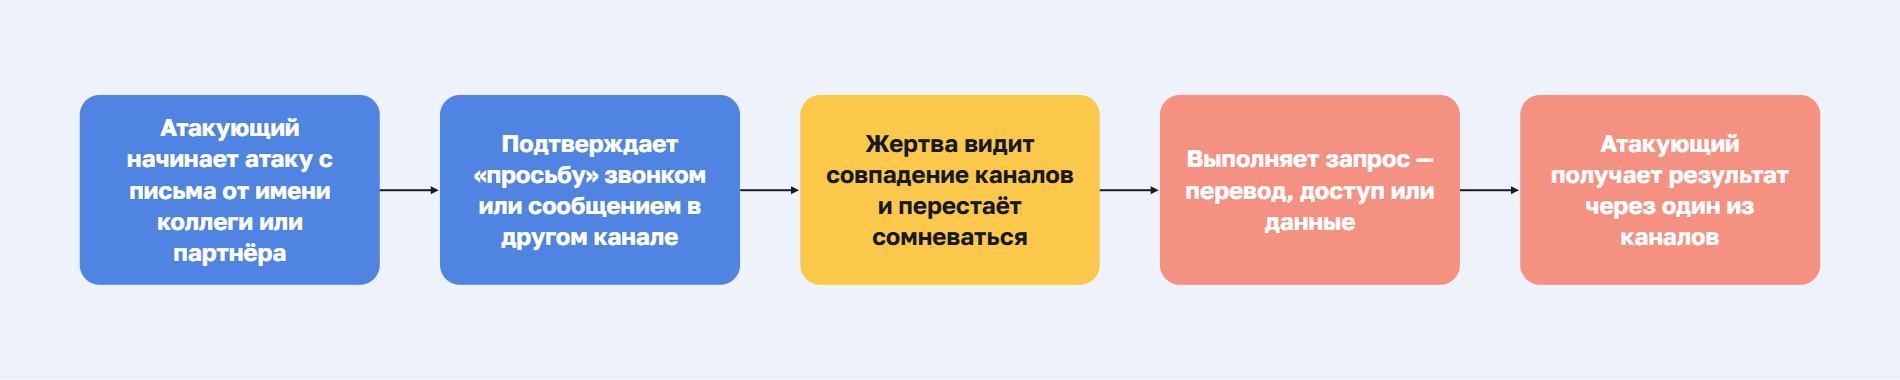
Схема вишинга: сбор образцов голоса, звонок с подделкой голоса руководителя, жертва называет код или переводит деньги, злоумышленник получает доступ

Вишинг (от англ. voice phishing — голосовой фишинг) — телефонное мошенничество, при котором злоумышленник выдаёт себя за руководителя, сотрудника ИТ-поддержки или банка и убеждает жертву выдать данные или провести платёж. В версии с дипфейком голос или лицо собеседника синтезирует нейросеть, и привычный признак «это не его голос» перестаёт работать.

Как проходит атака через вишинг

  1. Сбор образца. Атакующий находит голос руководителя: публичное выступление, запись вебинара или созвона, видео в соцсети, интервью для СМИ.
  2. Клонирование. Нейросеть воспроизводит голос. Для видеосвязи имитируется и лицо.
  3. Выбор цели. Звонок идёт сотруднику, который может инициировать платёж или выдать доступ.
  4. Давление. Атакующий создаёт срочность: сделка закрывается сегодня, платёж нужен до конца дня, обсуждать это с коллегами нельзя.

Масштаб, который дипфейк добавляет к этой схеме, показывает международный кейс: в 2024 году британская инжиниринговая компания Arup перевела злоумышленникам около 25 млн долларов после видеоконференции, на которой финансового директора и других участников имитировали синтезированным голосом и видео. Картинка и голос в этом случае больше не подтверждали личность собеседника.

Как распознать вишинг

  • Собеседник настаивает на нетипичном канале связи или просит перейти в мессенджер.
  • Не даёт времени перезвонить, ссылается на конфиденциальность.
  • Просит нарушить обычную процедуру: платёж без заявки, доступ без согласования.
  • В видеозвонке заметны странности в мимике, синхронизации губ и паузах.

Защита от вишинга

Для сотрудника: при подозрении положить трубку, не вступать в диалог и перезвонить самостоятельно через минуту-две по номеру с официального сайта (не на входящий номер из истории звонков). На звонки с незнакомых номеров не отвечать развёрнутыми фразами: нейтральное «алло» не отдаёт голос мошенникам для клонирования и не подтверждает операцию словом «да». Просьба собеседника никому не рассказывать о разговоре — тоже повод насторожиться: легитимный платёж или доступ никогда не требует тайны от коллег.

Для компании: правило двух каналов для платежей и выдачи доступа, кодовое слово или контрольный вопрос для всех, кто может подписать платёж или выдать доступ (не только для руководителей), запрет на подтверждение финансовых операций только голосом или видео.

Последний рубеж: лимит на сумму платежа, зашитый в самой платёжной системе — перевод выше порога не пройдёт без подписи второго утверждающего, и это не обойти устным согласием по телефону. Если целью был не платёж, а доступ, то пароль, который сотрудник назвал по телефону, не откроет систему без второго фактора (2ФА), а журнал действий покажет, кто и когда его использовал.


3. Квишинг (QR-фишинг)

Схема QR-фишинга: поддельный QR-код в публичном месте или письме, жертва сканирует код, вводит пароль на фальшивой странице, атакующий получает доступ

Квишинг (QR-фишинг) — атака, в которой ссылка на фишинговую страницу спрятана в QR-коде. Жертва сканирует код телефоном и попадает на поддельный сайт, где вводит логин, пароль или данные карты. Адрес скрыт в изображении, поэтому почтовый шлюз часто не видит в письме ссылку, которую можно проверить.

Масштаб квишинга

По данным отчёта APWG, за 12 месяцев со второго квартала 2024 по третий квартал 2025 года Mimecast выявила более 3 млн уникальных вредоносных кодов. Это глобальная выборка по клиентам всего лишь одного почтового провайдера. Но она показывает, что приём стал массовым.

Как проходит атака квишингом

  1. Создание кода. Злоумышленник генерирует QR-код со ссылкой на поддельную страницу корпоративного входа: почты, VPN, портала сотрудников.
  2. Размещение. Код попадает в письмо «от ИТ-отдела» или в офисное пространство: на плакат в переговорной, листовку на ресепшене, наклейку поверх настоящего кода.
  3. Сканирование. Сотрудник наводит камеру телефона и открывает ссылку, не видя адреса заранее. Телефон часто находится вне корпоративного контура, поэтому почтовый шлюз и прокси содержимое кода не проверяют.
  4. Ввод данных. Поддельная страница копирует настоящую, и сотрудник вводит логин и пароль от рабочей учётной записи.
  5. Захват доступа. Злоумышленник получает учётные данные и входит в корпоративные сервисы от имени сотрудника.

Защита от квишинга

Для сотрудника: перед нажатием прочитать всплывающее превью ссылки под QR-кодом и проверить, не наклеен ли код поверх оригинального бланка или меню.

Для компании: включить квишинг отдельным сценарием в тренинги, печатать QR-коды на документах компании так, чтобы наклейку сверху было легко заметить, рекомендовать сканеры с проверкой ссылки по базам фишинговых доменов.

Последний рубеж: двухфакторная аутентификация — даже если пароль уже введён на поддельной странице, вторым фактором злоумышленник не завладеет, и аккаунт останется недоступен.


4. Претекстинг (pretext)

Схема претекстинга: злоумышленник придумывает легенду, выходит на связь под видом доверенного лица, жертва выдаёт пароль, атакующий использует доступ

Претекстинг (от англ. pretext — предлог, легенда) — атака по заранее придуманной легенде. Злоумышленник собирает реальные сведения о жертве, выдаёт себя за сотрудника управляющей компании, банка, Федерального казначейства или ИТ-поддержки и шаг за шагом подводит её к нужному действию.

Чат с «ИТ-поддержкой»: просит продиктовать код из SMS для проверки доступа, жертва отправляет код 4821 — пометка, что диктовать код нельзя
Пример социальной инженерии: претекстинг

Канал не принципиален: звонок, SMS, сообщение в мессенджере, письмо или личный визит, — легенда держится не на доверии к каналу, а на точности деталей. Человек верит тому, кто знает номер его договора.

В отчёте за 2026 год Verizon DBIR претекстинг выделен в отдельную категорию и составил 6% всех утечек как первоначальный вектор доступа.

Отличие претекстинга от вишинга

Вишинг чаще имитирует голос руководителя внутри компании и давит на срочность момента, иногда с голосовым дипфейком. Претекстинг выдаёт атакующего за сотрудника внешней организации и строится на фактах, заранее собранных через утечки и OSINT, а не на имитации голоса. От обычного вишинга претекстинг отличается подготовкой: у атакующего есть сценарий и факты, он не импровизирует.

Как проходит атака через претекстинг

  1. Сбор данных. Злоумышленник собирает сведения о сотруднике и его рабочем окружении из утечек персональных данных, сайта компании, соцсетей и других открытых источников (OSINT).
  2. Легенда. Выбирает роль, которой сотрудник привык подчиняться: ИТ-поддержка, служба безопасности, бухгалтерия, подрядчик, банк-партнёр.
  3. Подтверждение личности. Называет реальные детали: имя руководителя, номер заявки, название внутренней системы, недавнюю командировку.
  4. Целевое действие. Подводит сотрудника к шагу: назвать код из SMS, сбросить пароль, перейти по ссылке, установить «программу удалённой поддержки».

Один из самых частых предлогов для общения с жертвой в 2026 году — звонок о «замене домофона»: об этом сообщили в управлении МВД России по организации борьбы с противоправным использованием информационно-коммуникационных технологий.


Что такое OSINT?

OSINT (Open Source Intelligence, разведка на основе открытых источников) — сбор и анализ общедоступных данных: соцсетей, новостей, форумов, публичных реестров и уже случившихся утечек. Метод используется в государственной безопасности, контрразведке, журналистике, корпоративной безопасности, судебных расследованиях и кибербезопасности: он позволяет выявлять угрозы, проверять информацию и собирать контекст, не нарушая законодательство о приватности, — ведь в работу идут только уже опубликованные данные, а не те, что получены взломом или обманом.


Как распознать претекстинг

  • Слишком идеальная легенда: собеседник знает детали, которые обычно не называют вслух, но торопит с ответом.
  • Атакующий запрашивает конфиденциальные данные или просит совершить нетипичные действия.
  • Просит подтвердить данные, которые «уже есть в системе».
  • Переводит разговор на «безопасный» канал или нового собеседника.

Защита от претекстинга

Для сотрудника: данные по входящему звонку, сообщению или письму не подтверждать и не называть. Связаться с организацией самостоятельно — по номеру или адресу с её официального сайта. Передавать конфиденциальные данные только по защищённым каналам. Следовать правилам безопасности компании.

Для компании: ограничить публичные сведения о сотрудниках и структуре, обучить поддержку и другие отделы не раскрывать внутреннюю информацию по телефону. Доступы должны передаваться только через доверенный канал — например, менеджер паролей, а не голосом или в переписке.

Последний рубеж: претекстинг обходит именно технические фильтры — он изображает доверенного человека, а не присылает вредоносный файл или ссылку, которую можно отловить автоматически. Поэтому финальный барьер здесь — скептицизм по умолчанию («доверяй, но проверяй», даже если собеседник назвал верные детали) и жёсткое правило без исключений: пароли, коды и персональные данные не называть никому, вне зависимости от того, кем представился звонящий и насколько убедительно он торопит с ответом.


5. Смишинг (SMS phishing)

Схема смишинга: SMS от «банка» или «курьера» с давлением на срочность, переход по ссылке, ввод данных карты на фальшивой странице, доступ к счёту

Смишинг (от англ. smishing, SMS phishing) — фишинг через SMS и мессенджеры. Злоумышленник пишет от имени банка, Госуслуг, поликлиники или службы доставки и просит перейти по ссылке или продиктовать код подтверждения. В коротком сообщении проверить отправителя сложнее, чем в письме, а адрес сайта на телефоне виден хуже.

По международным данным отчёта Verizon DBIR 2026 года, голосовой и SMS-фишинг вместе дали около 2% переходов по поддельным ссылкам против 1,4% у классического фишинга по электронной почте — то есть срабатывали примерно на 40% чаще.

Как проходит атака через смишинг

  1. Сбор контактов. Злоумышленник находит рабочие или личные номера сотрудников в утечках и открытых источниках.
  2. Рассылка. Отправляет SMS или сообщение в мессенджере от имени знакомого сотрудникам отправителя: ИТ-поддержки, кадровой службы, банка-партнёра, службы доставки.
  3. Рабочий повод. Просит подтвердить обычное действие: смену пароля, обновление учётной записи, график отпусков, получение посылки на адрес офиса.
  4. Выманивание данных. Получает код подтверждения или логин и пароль на фальшивой странице. Если сотрудник входит с личного телефона, корпоративные фильтры эту ссылку не проверят.
  5. Давление. Создаёт угрозу: учётную запись заблокируют, доступ отключат, зарплату не начислят.

Как распознать смишинг

  • Сообщение от незнакомого номера или с нестандартным именем отправителя.
  • Короткая ссылка или домен, похожий на настоящий.
  • Просьба продиктовать код подтверждения.
  • Сообщение торопит и пугает последствиями — это не повод среагировать быстрее.

Защита от смишинга

Для сотрудника: если код всё же назвали — сразу открыть настройки безопасности сервиса с другого, доверенного устройства и принудительно завершить остальные сеансы. Если пришло уведомление «Вход с нового устройства, это не вы?» — нажать «заблокировать»: доступ отзывается мгновенно.

Для компании: для чувствительных учётных записей использовать аппаратные ключи (FIDO2/YubiKey) вместо SMS-кода — физический ключ нельзя продиктовать по телефону. Научить сотрудников не игнорировать уведомления о входе с нового устройства.

Последний рубеж: правильный код не даёт мгновенный захват аккаунта — многие сервисы придерживают смену пароля, почты или номера после входа с нового устройства и подозрительно отличающейся геолокации.


6. Бейтинг (baiting)

Схема бейтинга: заражённый носитель или файл-приманка в людном месте, жертва из любопытства подключает его, вредонос ставится, атакующий в системе

Бейтинг (от англ. baiting — заманивание) — атака с приманкой: злоумышленник оставляет заражённую флешку, карту памяти, другие физические носители, привлекательную ссылку или QR-код там, где их найдут, и рассчитывает на любопытство жертвы. У приманки два типовых исполнения: физический носитель, который сотрудник сам подключает к рабочему компьютеру, и QR-код или ссылка, обещающая выгоду.

По данным Kaspersky, число атак через заражённые съёмные носители на российские госорганизации выросло на 25% — за период с второй половины 2025 года по первую половину 2026 года.

Как проходит атака через бейтинг в компании

  1. Подготовка приманки. Злоумышленник готовит носитель с вредоносной нагрузкой. Более продвинутый вариант: устройство, которое не хранит файл, а эмулирует клавиатуру и само вводит команды при подключении.
  2. Размещение. Оставляет приманку там, где её найдёт сотрудник: на парковке, в переговорной, в лифте, у ресепшена. Либо отправляет носитель по почте на адрес офиса. QR-код наклеивает поверх настоящего на баннере, информационном стенде или в меню кафе возле офиса.
  3. Действие сотрудника. Сотрудник из любопытства подключает носитель к рабочему компьютеру или сканирует код.
  4. Закрепление. Нагрузка запускается, и атакующий получает точку входа во внутреннюю сеть.

Как распознать бейтинг

  • Найденный носитель с интригующей подписью.
  • QR-код на наклейке в общественном месте или в письме с обещанием выгоды — особенно если наклейка выглядит добавленной поверх уже существующего указателя или вывески.
  • Файл с «внутренней» тематикой от неизвестного источника.
  • Устройство ведёт себя как клавиатура или мышь сразу при подключении, хотя выглядит как обычная флешка.

Защита от бейтинга

Для сотрудника: найденный носитель не подключать, а передать в службу ИБ. QR-коды из неизвестных источников не сканировать, особенно если наклейка выглядит нанесённой на уже существующий указатель.

Для компании: политика безопасности и запрет на использование неизвестных внешних носителей, контроль USB-портов на уровне типа устройства (не только отключение автозапуска — это не остановит устройство, эмулирующее клавиатуру), песочница для проверки подозрительных файлов, учёт и маркировка выданных сотрудникам накопителей, чтобы посторонний носитель было легко заметить.

Последний рубеж: даже если носитель подключён, песочница и современный антивирус могут поймать вредоносный код до его исполнения — а контроль USB-портов на уровне типа устройства остановит и то, что антивирус не увидит сразу. Но срабатывает раньше любой технологии только одно — критическое мышление человека: привычка относиться к любой находке или «подарку» как к спланированной угрозе и проверять её через службу ИБ, а не действовать самостоятельно.


7. ClickFix

Схема ClickFix: фальшивая страница с «ошибкой» браузера, жертва вставляет скопированную команду в «Выполнить», вредонос запущен, атакующий в системе

ClickFix — это техника, при которой сайт или всплывающее окно показывает поддельную ошибку, CAPTCHA или проверку браузера и убеждает пользователя самому выполнить команду «для исправления проблемы». Почтовые фильтры и антивирус на этом этапе не срабатывают: вредоносное действие совершает сам человек штатными средствами системы.

ClickFix на экране жертвы: поддельная проверка «Подтвердите, что вы не робот» и инструкция Win+R, Ctrl+V, Enter, запускающая вредоносный код
Пример социальной инженерии: ClickFix

По данным ESET, число атак через ClickFix выросло на 517% в 2025 году. В отчёте говорится, что на эту технику пришлось почти 8% всех заблокированных атак в первом полугодии 2025 года. Российский аналог такой точности пока не публиковался, но BI.ZONE Threat Intelligence фиксировали весной и летом 2025 года не менее 30 атакованных этим способом российских компаний.

План атаки

  1. Доставка. Сотрудник попадает на страницу через поисковую выдачу, рекламу, письмо или взломанный легитимный сайт. Иногда ссылка приходит в мессенджере под видом рабочего документа.
  2. Предлог. Страница показывает то, что выглядит штатно: «Подтвердите, что вы не робот», «Ошибка отображения документа», «Требуется обновление браузера».
  3. Подготовка команды. Пока сотрудник читает инструкцию, скрипт страницы тайно помещает вредоносную команду в буфер обмена. Видимый текст безобиден, например: «Нажмите кнопку подтверждения».
  4. Инструкция. Страница просит выполнить три простых действия: нажать Win+R (окно «Выполнить» в Windows) или открыть терминал, вставить содержимое буфера (Ctrl+V) и нажать Enter. Для macOS и Linux есть аналогичные варианты с терминалом.
  5. Запуск. Команда обычно обращается к PowerShell, mshta или другой встроенной утилите, скачивает загрузчик с внешнего сервера и запускает его. Процесс запускает сам сотрудник, поэтому для системы это выглядит как легитимное действие.
  6. Закрепление. Загрузчик устанавливает основную нагрузку: программу для кражи паролей и сессий браузера, средство удалённого доступа или шифровальщик. Дальше злоумышленник действует внутри сети с правами этого сотрудника. Если на рабочем компьютере сохранены пароли в браузере или открыты сессии корпоративных сервисов, они попадают к атакующему первыми.

Как распознать

  • Сайт требует вставить команду в терминал, PowerShell или окно «Выполнить».
  • Проверка «на робота» просит нажать сочетание клавиш вместо выбора картинок.
  • Инструкия просит ничего не менять в тексте команды.

Защита

Для сотрудника: никогда не выполнять команды по инструкции со страницы сайта — ни один легитимный сайт не потребует от пользователя нажать Win+R.

Для компании: ограничить запуск PowerShell и окна «Выполнить» для обычных пользователей, отслеживать подозрительные цепочки запуска процессов через EDR, включить сценарий в тренинги. Отключить сочетание клавиш Win + R через групповые политики (GPO).

Последний рубеж: режим ограниченного языка PowerShell (Constrained Language Mode) или полный запрет powershell.exe для обычных пользователей через AppLocker — эта мера останавливает вредоносный код, даже если сотрудник уже скопировал и выполнил команду.


8. Запугивающее ПО (Scareware)

Схема Scareware: окно о «заражении», требование поставить «антивирус», жертва устанавливает программу и платит, атакующий получает деньги или контроль

Запугивающее ПО (scareware) — атака, при которой жертве показывают фальшивое предупреждение о вирусе или блокировке компьютера и предлагают «устранить» проблему. «Антивирус» оказывается вредоносной программой, а «служба поддержки» вымогает деньги или удалённый доступ. Рычаг атаки — страх.

Фейковое окно «Обнаружено вредоносное ПО!» на телефоне с таймером обратного отсчёта и кнопкой «Исправить устройство», ведущей к установке вредоноса
Запугивающее ПО (Scareware) на экране мобильного телефона

Как происходит атака

  1. Появление окна. Сотрудник открывает сайт или рекламу, и поверх страницы появляется окно: «Обнаружено 17 вирусов». Ту же картину может показать взломанный легитимный сайт или всплывающее уведомление браузера.
  2. Имитация. Окно копирует антивирус или системное уведомление, мигает и не закрывается. Названия и логотипы часто напоминают корпоративные средства защиты, поэтому сотрудник принимает его за сообщение от ИТ-отдела.
  3. Требование. Окно предлагает нажать «Устранить сейчас» или позвонить в «поддержку». Номер ведёт к оператору, который просит установить программу удалённого доступа или оплатить «лечение».
  4. Добровольная установка. Сотрудник сам загружает вредоносное ПО на рабочий компьютер, стремясь быстрее устранить несуществующую угрозу. Страх и срочность отключают проверку: он не звонит в ИТ-отдел и не сверяется с политикой безопасности.

Как распознать

  • Предупреждение появляется в браузере, а не в ОС или антивирусе.
  • Окно не закрывается обычным способом, звучит сигнал, указан телефон.
  • Требует срочно установить программу или позвонить в «поддержку».

Защита

Для сотрудника: закрыть вкладку или завершить сессию браузера через диспетчер задач, ничего не нажимая в окне, и сообщить в ИТ-поддержку.

Для компании: прямо указать в инструкции, что корпоративный антивирус не просит звонить по номеру из окна, ограничить установку ПО без согласования, блокировать вредоносную рекламу на шлюзе.

Последний рубеж: если файл всё же скачан, антивирус с поведенческим анализом блокирует его не по сигнатуре, а в момент подозрительного действия — попытки заблокировать экран или зашифровать файлы. На неожиданный запрос UAC повысить привилегии приложения правильный ответ всегда «Нет».


9. «Услуга за услугу» (quid pro quo)

Схема Quid pro quo: «сотрудник поддержки» предлагает помощь, жертва соглашается и сообщает пароль или даёт удалённый доступ, атакующий получает доступ

«Услуга за услугу» (quid pro quo) — атака, в которой злоумышленник сам предлагает помощь и просит взамен пароль, код подтверждения или установку программы удалённого доступа. Обычно он выдаёт себя за сотрудника ИТ-поддержки, подрядчика или оператора связи.

Чем quid pro quo отличается от других атак

В претекстинге злоумышленник выстраивает легенду и ждёт реакции. Здесь он сам создаёт впечатление, что оказывает услугу, и жертва чувствует себя должником. Вежливость и желание быстро решить проблему работают против человека.

План атаки

  1. Разведка. Злоумышленник собирает названия отделов, фамилии сотрудников, используемые программы и номера внутренних телефонов.
  2. Обзвон. Звонит по списку и называется ИТ-поддержкой или подрядчиком. Ищет того, у кого что-то «сбоит».
  3. Предложение помощи. «Мы видим ошибку на вашей учётной записи», «Нужно обновить клиент», «Ускорим подключение».
  4. Запрос. Просит назвать пароль, продиктовать код из SMS или приложения, установить программу удалённого управления либо перейти по ссылке.
  5. Закрепление. Получив доступ, злоумышленник создаёт собственную учётную запись, выгружает данные из браузера, оставляет программу удалённого доступа.

Как распознать

  • Помощь, о которой вы не просили.
  • Звонящий не может назвать номер заявки в системе обращений или уходит от вопроса.
  • Просьба продиктовать пароль или код подтверждения. Легитимная поддержка не должна знать пароль и не запрашивает коды.
  • Просьба установить программу удалённого управления или открыть ссылку «прямо сейчас».
  • Звонок с внешнего или скрытого номера, хотя «внутренний» специалист должен звонить с корпоративного.

Защита

Для сотрудника: ИТ-поддержка никогда не запрашивает пароль напрямую. Обращение к ней инициирует сам сотрудник через известный канал.

Для компании: работа поддержки только через систему заявок, запрет на передачу паролей любым способом. Доступ подрядчикам лучше выдавать через менеджер паролей, где пароль не называют вслух, а действия остаются в журнале.

Последний рубеж: многофакторная аутентификация — даже если сотрудник уже назвал пароль, войти с ним без второго фактора не получится. Процесс, который он запустил под видом «полезной утилиты», блокирует EDR до того, как тот нанесёт ущерб.


10. Компрометация деловой переписки (BEC)

	Схема BEC-атаки: изучение структуры компании, поддельное письмо от директора, сотрудник не проверяет отправителя и переводит деньги по «указанию»

Компрометация деловой переписки (BEC, Business Email Compromise) — атака, в которой злоумышленник пишет от имени руководителя или контрагента либо использует захваченный почтовый ящик, чтобы добиться платежа или передачи данных. Вредоносной ссылки или вложения в письме часто нет. Почтовые фильтры его пропускают: технически письмо чистое, вредоносен расчёт на то, что получатель не станет проверять.

Пример атаки

Компания F6 проанализировала атаки киберпреступной группы Hive0117: с начала 2026 года они разослали фальшивые счета и накладные более чем 3000 компаниям в России, Беларуси, Казахстане и Узбекистане. Около 400 атак оказались успешными, а средняя сумма ущерба с одной компании выросла до 10 млн рублей.

План атаки

  1. Разведка. Злоумышленник выбирает цель в финансовом отделе, закупках или бухгалтерии. Изучает структуру компании, подрядчиков и график платежей.
  2. Доступ. Получает настоящий почтовый ящик (через фишинг, подбор пароля, утечку) или регистрирует домен-двойник.
  3. Легенда. Встраивается в реальную переписку или пишет от имени руководителя. Содержание рутинное: смена реквизитов, срочная оплата счёта.
  4. Результат. Сотрудник проводит платёж на счёт злоумышленника или отправляет конфиденциальные данные.

Основные сценарии

  • Подмена реквизитов: «Мы сменили банк, платите на новый счёт».
  • Письмо «от директора»: «Срочно нужна оплата, я на встрече».
  • Захваченный ящик бухгалтера или юриста: письма уходят контрагентам внутри реальной переписки, поэтому они выглядят достоверно.
  • Запрос персональных данных сотрудников под видом внутреннего обращения.

Как распознать

  • Просьба сменить реквизиты или провести платёж вне обычной процедуры.
  • Домен отличается от настоящего на один-два знака, либо ответ уходит на другой адрес (поле Reply-To).
  • Давление срочностью и просьба не обсуждать с коллегами.
  • Руководитель «на связи только по почте».

Защита

Для сотрудника: любое изменение реквизитов или срочный запрос на перевод подтверждать звонком на номер из договора либо личным разговором — не через тот же канал, откуда пришло письмо.

Для компании: регламент смены реквизитов с двумя подписями и проверкой у доверенного представителя контрагента, лимиты и двойное одобрение на крупные платежи, SPF, DKIM и DMARC на почтовом сервере, многофакторная аутентификация почтовых ящиков, мониторинг правил автопересылки и подозрительных входов.

Последний рубеж: правило второго сигнала — платёж или смена реквизитов подтверждаются вторым, независимым каналом связи, а не почтой. Это единственная мера, которая работает и при внутреннем BEC, когда письмо приходит с реального взломанного ящика сотрудника и проходит SPF, DKIM и DMARC без единой ошибки.


11. Фарминг

Схема фарминга: бот взламывает роутер и подменяет DNS, жертва игнорирует ошибку сертификата, вводит данные на копии сайта, атакующий забирает аккаунт

Фарминг (от англ. pharming) — атака, при которой пользователя автоматически перенаправляют на поддельный сайт, даже если он ввёл правильный адрес. Перенаправление работает за счёт подмены данных, по которым доменное имя превращается в IP-адрес: запись в DNS, настройки DNS на роутере или устройстве, файл hosts. В результате запрос к легитимному домену уходит на сервер злоумышленника, а в адресной строке остаётся настоящее имя сайта.

Пример: в августе 2026 года мошенники начали активнее атаковать домашние и корпоративные роутеры, чтобы направлять пользователей на фишинговые копии Госуслуг, соцсетей и облачных сервисов.

Как проходит атака фармингом

  1. Поиск цели. Программы-боты сканируют интернет в поисках роутеров с открытой снаружи панелью управления.
  2. Взлом роутера. Злоумышленник перебирает стандартные и популярные пароли администратора.
  3. Подмена DNS. После входа он меняет адрес DNS-сервера на свой. Все устройства в этой сети начинают получать от него поддельные адреса нужных сайтов. Тот же результат даёт вредоносная программа на компьютере, которая меняет сетевые настройки или файл hosts.
  4. Поддельная страница. Жертва вводит привычный адрес, попадает на точную копию сайта и вводит логин, пароль и код из SMS.
  5. Обход предупреждения. Браузер показывает ошибку сертификата. Атакующий объясняет её «техническими неполадками» и предлагает установить «сертификат Минцифры». На деле это чужой корневой сертификат, который скрывает подмену.
  6. Захват аккаунта. Данные уходят злоумышленнику, а доступ к аккаунту он может продать.

Как распознать фарминг

  • Неожиданные перенаправления и ошибки сертификата на привычных сайтах.
  • Просьба установить сертификат или «обновление», чтобы продолжить работу.
  • Повторные запросы пароля и странная реклама на знакомых страницах.
  • Одинаковые проблемы сразу на нескольких устройствах в одной сети Wi-Fi.

Защита от фарминга

Для сотрудника: предупреждение браузера о сертификате не игнорировать, не нажимать «продолжить» и не устанавливать сертификаты по просьбе сайта. При подозрении закрыть страницу, сообщить в службу ИБ и сменить пароль с другого устройства в другой сети, например через мобильный интернет. На домашнем роутере сменить пароль администратора, отключить удалённое управление и обновить прошивку.

Для компании: заменить заводские пароли на сетевом оборудовании и хранить новые в менеджере паролей, закрыть панели управления от доступа из интернета, регулярно обновлять прошивки, отслеживать изменения DNS-настроек на роутерах и шлюзах. Для удалённых сотрудников стоит использовать VPN с корпоративным DNS или защищённый DNS на рабочих устройствах.

Последний рубеж: аппаратный ключ FIDO2/WebAuthn. Он не подтвердит вход на сервере без действительного сертификата для настоящего домена, поэтому одной подмены DNS для захвата аккаунта недостаточно, в отличие от кода из SMS, который можно ввести на поддельной странице. Условие одно: сотрудник не установил чужой корневой сертификат. Поэтому правило «чужие сертификаты не устанавливаем» действует без исключений.


12. Многоканальные атаки (комбинированный фишинг)

	Схема многоканальной атаки: письмо от «коллеги» и подтверждающий звонок в другом канале, жертва перестаёт сомневаться и делает перевод или даёт доступ

Многоканальная атака — сценарий, в котором злоумышленник сочетает несколько каналов связи (письмо, SMS, мессенджер, звонок, видеосвязь), и каждый канал подтверждает остальные. Жертва видит запрос из нескольких источников и считает его реальным, хотя все каналы контролирует один человек.

План атаки

  1. Первый канал. Злоумышленник начинает с того, который проще всего преодолеть: письмо, SMS или мессенджер.
  2. Второй канал. Подключает звонок «в продолжение письма», сообщение «от коллеги» или видеозвонок.
  3. Взаимные ссылки. Письмо предупреждает о звонке, звонок опирается на письмо.
  4. Результат. Жертва решает, что запрос подтверждён независимо, и выполняет его.

Правило «проверь по второму каналу» не работает, если второй канал уже скомпрометирован атакующим. Проверять нужно только по контактам, которые вы нашли сами: корпоративный справочник, внутренний мессенджер, личный разговор.

Как распознать

  • Один запрос приходит по двум-трём каналам за короткое время.
  • Сообщение ссылается на другой канал: «я писал вам на почту», «вам сейчас позвонят».
  • Контакты для «проверки» даёт сам собеседник.
  • Руководитель внезапно пишет в личный мессенджер.

Защита

Для сотрудника: если просьба «ускорить» или «подтвердить» пришла через мессенджер или звонок, проверять её по контакту, который найден самостоятельно — в телефонной книге или на сайте компании, а не по номеру или профилю из сообщения.

Для компании: регулярные симуляции межканальных сценариев, где нужно явно показать разницу между «ответить в том же чате» и «позвонить по номеру из внутреннего справочника»; регламент платежей и подписаний с проверкой только по самостоятельно найденному контакту. Архитектура нулевого доверия — непрерывная проверка устройства, геолокации и поведения, микросегментация сети.

Последний рубеж: устойчивая к фишингу двухфакторная аутентификация — аппаратные ключи FIDO2/WebAuthn или биометрия.


Как бизнесу выстроить защиту от от атак социальной инженерии

Разовый тренинг не меняет поведение сотрудников. Устойчивую защиту дают четыре правила, которые ломают типовую атаку до перевода денег или передачи пароля, технические меры, которые ограничивают ущерб при ошибке, и регулярная практика, которая закрепляет и то и другое.

Четыре правила для сотрудников

  1. Подтверждение обратным звонком. Любой запрос пароля, доступа или платежа подтверждают звонком. Номер берут из корпоративного справочника, а не у звонившего.
  2. Запрет на передачу паролей. Пароль не называют по телефону и не отправляют в чате. Исключений нет, даже если звонящий представился службой безопасности или ИТ-поддержкой.
  3. Пауза для нетиповых платежей. Операция сверх обычной суммы или в адрес нового получателя проходит через отсрочку и подтверждение двумя независимыми сотрудниками, даже если «горит срочно». Один звонок «от директора» не должен запускать платёж.
  4. Регулярные учения вместо разовой проверки. Сценарии различаются по отделам: бухгалтерия и секретариат сталкиваются с разными легендами, поэтому тренировать их нужно по-разному. Помимо писем, в фишинг-симуляции включают QR-коды, SMS и звонки. Результаты нужны для разбора ошибок, а не для наказания.

Технические меры, которые ограничивают ущерб

Обучение снижает вероятность ошибки, но не отменяет её. Эти меры работают после неё.

  • Устойчивая к фишингу многофакторная аутентификация. Двухфакторная защита обязательна для почты, VPN, CRM и критичных сервисов. Коды из SMS и приложений перехватываются на фишинговой странице, поэтому для привилегированных учётных записей используйте аппаратные ключи FIDO2/WebAuthn.
  • Фильтрация почты. Шлюз блокирует письма с поддельным адресом отправителя и опасными вложениями. QR-коды на личном телефоне, SMS, звонки и страницы ClickFix он не видит, поэтому фильтр дополняет остальные меры, но не заменяет их.
  • Принцип наименьших привилегий. Сотрудник получает доступ только к данным и системам, которые нужны ему для работы. Скомпрометированная учётная запись бухгалтера не должна открывать сейфы администраторов. Права удобнее выдавать через группы: так их проще пересматривать и быстро отзывать.
  • Контроль физического доступа. Посторонних не пускают в офис без сопровождения. Найденные флешки сотрудники сдают в службу ИБ и не подключают.

Что делать, если атака уже произошла

Если сотрудник передал пароль или код из SMS, перевёл деньги либо установил подозрительную программу, счёт идёт на минуты. Разбор причин и ответственности откладывают до завершения реагирования.

Первые шаги: немедленно

  1. Сменить пароли. Зайдите в аккаунты с чистого устройства и смените пароль. Сгенерируйте в менеджере паролей новый уникальный пароль и не повторяйте старый по памяти. Если скомпрометированный пароль использовался в других сервисах, замените его и там.
  2. Завершить активные сессии. В настройках безопасности сервисов выберите «Завершить все другие сеансы» или «Выйти на всех устройствах». Это отсекает злоумышленника, который уже вошёл с украденными данными. Если у сотрудника нет прав на корпоративные сервисы, сессии завершает администратор или служба ИБ.
  3. Заблокировать карты и счета. Если названы данные корпоративной карты или переведены деньги, звоните на горячую линию банка по номеру с обратной стороны карты или из договора и требуйте заблокировать карту или остановить перевод. Номер берут из собственных документов, а не из сообщения или звонка.
  4. Отключить устройство от сети. Если запущен неизвестный файл или программа, отключите компьютер или телефон от Wi-Fi, кабеля и мобильного интернета. Это остановит передачу данных злоумышленникам. Устройство не выключайте и не перезагружайте, пока служба ИБ не скажет иначе: так сохраняются следы для расследования.
  5. Проверить журнал действий. Установите, кто и когда открывал скомпрометированную учётную запись после инцидента.

Куда обращаться

  • Служба ИБ и ИТ-отдел. Сообщают о любом инциденте, даже если ошибка кажется мелкой. Если затронут рабочий аккаунт, это первый адрес. Для сторонних сервисов дополнительно обращаются в их техподдержку.
  • Правоохранительные органы. Заявление подают в полицию, в том числе в подразделение по борьбе с киберпреступлениями. К заявлению прикладывают переписку, номера телефонов и реквизиты, на которые ушли средства. Решение об обращении принимает руководство и юристы компании, особенно если затронуты персональные данные.
  • Коллеги и контакты. Если злоумышленник получил доступ к почте или мессенджеру, он пишет знакомым от имени сотрудника с просьбой о деньгах или рассылает вредоносные ссылки. Предупредите коллег, чтобы письмо без предупреждения не разлетелось дальше.

Очистка устройства

  • Проверка защитным ПО. Запустите полную проверку средством защиты, которое установлено в компании.
  • Удаление лишнего. Проверьте список недавно установленных программ и расширений браузера. Удалите незнакомые, но сначала сообщите об этом службе ИБ: удаление может уничтожить улики.
  • Переустановка системы. Если заражение серьёзное или устройство ведёт себя странно, сохраните нужные файлы с проверкой на вредоносный код и переустановите систему или сбросьте устройство до заводских настроек. Решение принимает служба ИБ.

Заключение

Атаки социальной инженерии обходят технический периметр, потому что атакует человека, а не систему. Фильтры, патчи и многофакторная аутентификация остаются обязательными, но закрывают другой участок. Остальное закрывают правильно настроенные процессы: регулярная практика, симуляции, проверка по второму каналу, пауза перед принятием решения и совершением платежа.

Когда манипуляция всё же сработала, исход решает то, как организация хранит доступы. Менеджер паролей с разграничением прав, клиентским шифрованием и журналом действий ограничивает ущерб и ускоряет реагирование. Уникальные пароли не дают украденному доступу открыть другие сервисы. Права по сейфам сужают круг записей, которые мог увидеть злоумышленник. Журнал показывает, кто и когда открывал каждую запись, поэтому служба ИБ сразу видит объём компрометации. Смена скомпрометированных паролей занимает минуты.


Часто задаваемые вопросы

Часто задаваемые вопросы о социальной инженерии

Чем социальная инженерия отличается от фишинга?

Социальная инженерия — общий метод манипуляции людьми для получения доступа или данных. Фишинг реализует этот метод через один конкретный канал: электронную почту, SMS или мессенджер. Вишинг и претекстинг реализуют тот же метод через другой канал и другую легенду.

Какие бывают виды социальной инженерии?

Основные виды социальной инженерии: фишинг, вишинг, квишинг, претекстинг, смишинг, бейтинг, ClickFix, scareware, quid pro quo, компрометация деловой переписки (BEC), фарминг и многоканальные атаки. Они различаются каналом, легендой и тем, на каком психологическом триггере строятся: авторитете, срочности, страхе, доверии или любопытстве.

Кто такой социальный инженер?

Социальный инженер получает доступ или данные через манипуляцию человеком: обманом, давлением, имитацией доверенного лица или срочной угрозой. Технические уязвимости он не эксплуатирует. Рабочий материал здесь эмоции конкретного сотрудника: авторитет, страх, доверие, срочность. Итоговый ущерб тот же, что и при взломе: утечка данных или доступа, хотя код злоумышленник не трогал вовсе.

Что делать, если я уже назвал пароль или код по телефону?

Сменить пароль сразу через менеджер паролей, не дожидаясь подтверждения, что доступ действительно использовали. Проверить историю действий на предмет чужих входов в тот же период. Сообщить в службу информационной безопасности и, если письмо разослали массово, предупредить коллег, которые могли получить то же сообщение. Счёт здесь идёт на минуты: часы на раздумья об этом не тратят.

Помогает ли антивирус против социальной инженерии?

Частично. Антивирус и почтовый фильтр ловят вредоносные вложения и часть известных фишинговых ссылок, но не распознают звонок с клонированным голосом руководителя или легенду претекстинга. Это защита от последствий конкретных векторов. Саму манипуляцию как метод она не затрагивает.

Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Теневой ИИ: как сотрудники сливают данные в нейросети
Сотрудник вставляет строку подключения к базе в ChatGPT, чтобы разобраться с ошибкой. Через месяц туда же уходит клиентская база и финансовый отчёт. Разбираем, как теневой ИИ проникает в компании и что делать раньше звонка из Роскомнадзора.
Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.

12 методов социальной инженерии и как им противостоять

Периметр можно укрепить до любого уровня. Социальная инженерия всё равно обойдёт его через человека. двенадцать рабочих методов атак 2025–2026 года и что с ними делать.

5 окт. 2026 г.
Теневой ИИ: как сотрудники сливают данные в нейросети
Теневой ИИ (shadow AI) — использование нейросетей и ИИ-сервисов для рабочих задач без согласования с ИТ- или ИБ-отделом: через личные аккаунты, бесплатные версии публичных моделей или сторонние браузерные расширения, в обход корпоративных политик и средств контроля.

В 2025 году объём корпоративных данных, которые сотрудники отправляют в публичные нейросети, вырос в 30 раз — такие данные приводят аналитики ГК «Солар» по результатам анализа трафика 150 российских организаций. У 60% этих компаний нет формализованной политики работы с ИИ-сервисами, поэтому поток остаётся практически неконтролируемым. Сотрудники копируют документы, код и рабочую переписку в чат нейросети, чтобы сэкономить время, и почти никто не задумывается, куда уходят эти данные.

Для ИБ-отдела это слепая зона: CASB, DLP и сетевые фильтры видят устройства и каналы связи, но не содержимое, которое сотрудник вводит в окно чата. С автономными ИИ-агентами, которые сами подключаются к почте, CRM и репозиториям, эта слепая зона становится ещё шире.

В статье разберём, как теневой ИИ устроен, какие громкие инциденты он уже вызвал (от Samsung и Amazon в 2023 году до утечек через ИИ-агентов в 2026-м) и какие меры реально помогают взять его под контроль.


Главное о теневом ИИ за 30 секунд

  1. Большинство сотрудников уже используют ИИ в работе. Официально это разрешено далеко не во всех компаниях, поэтому значительная часть остаётся вне поля зрения ИБ.
  2. Классические CASB, DLP и сетевые фильтры теневой ИИ не видят. Утечка идёт через содержимое промпта, а не через неучтённое устройство или заблокированный канал.
  3. Агентный теневой ИИ опаснее чата. Автономный ИИ-агент с доступом к почте, CRM или репозиторию открывает всю связанную систему, а не отдельный промпт с чувствительными данными.
  4. Опасным ИИ-агента делают три условия одновременно: доступ к закрытым данным, работа с непроверенным внешним контентом и возможность отправить результат наружу. Уберите любое из трёх, и риск заметно снижается.
  5. Хроника инцидентов 2023–2026 годов показывает рост масштаба. Путь идёт от одного сотрудника и одного чата до массовой утечки через ИИ-агентов и первого официального раскрытия такого инцидента перед регулятором рынка ценных бумаг.
  6. Самый опасный канал утечки — пароли, API-ключи и токены. Они открывают доступ к самой системе, а значит, утечка секрета превращается в потенциальное проникновение в инфраструктуру.
  7. Штраф за утечку персональных данных в России доходит до 500 млн ₽ при повторном нарушении. Оборот уже украденных данных подпадает под уголовную статью.
  8. Полный запрет не работает: сотрудники переходят на личные устройства. Работает связка из трёх мер: политика, технический контроль канала и легальная альтернатива, которая не уступает по скорости.

Что такое теневой ИИ и чем он отличается от теневых ИТ

Теневой ИИ (Shadow AI) — так называют ситуацию, когда сотрудники применяют генеративный ИИ и большие языковые модели (large language model, LLM) для рабочих задач без одобрения ИТ- или ИБ-отдела: через личные аккаунты в публичных сервисах, в обход корпоративных политик.

По данным опроса «Пачки», ИИ используют 88% сотрудников российских компаний, и только 24% ответили, что ИИ внедрён в компании официально — разрыв в 64 пункта показывает, что бизнес в среднем не видит и не контролирует основную часть этой активности.

Термин часто путают с теневыми ИТ (shadow IT), но разница принципиальная, и от неё зависит, кто и как отвечает за риск. Теневые ИТ — это неучтённое оборудование и софт: личный ноутбук в рабочей сети, самовольно поставленное приложение, забытый облачный диск с рабочими файлами. Риск здесь в самом факте существования канала, который никто не видит и не проверяет.

Теневой ИИ устроен иначе. Утечка происходит не через инфраструктуру, а через содержимое, которое сотрудник вводит добровольно и осознанно — просто не задумываясь, куда оно уходит дальше. Это меняет и то, кто замечает проблему первым: утечку через теневые ИТ обычно находит служба ИТ-поддержки (неучтённое устройство в сети, странный трафик, незнакомое приложение в реестре). Утечку данных через теневой ИИ чаще всего не находит никто, пока не случится инцидент.

Критерий Теневые ИТ Теневой ИИ
Что не контролируется Устройства, приложения, облачные сервисы Ввод данных в генеративные модели
Как происходит утечка Через уязвимость или неучтённый канал Через добровольный ввод текста в промпт
Типичный пример Личный Dropbox для рабочих файлов Вставка кода или пароля в чат-окно ChatGPT
Кто замечает первым ИТ-служба — по устройству, трафику или логам Обычно никто — до инцидента или проверки
Юридическая квалификация Нарушение внутренней политики ИБ Может быть признано разглашением коммерческой тайны
Кто закрывает риск ИТ-отдел, инвентаризация устройств ИБ-отдел, политика использования, безопасные альтернативы, обучение сотрудников

Есть и третий вариант, который в таблицу не попал: теневой агентный ИИ (Agentic Shadow AI). Это автономные ИИ-агенты, которых сотрудники подключают к рабочим системам без ведома ИТ и ИБ. Агент не только получает текст от человека, но и сам обращается к почте, репозиториям, облачным хранилищам и внешним API по выданным ему токенам и ключам. Утечка в этом случае идёт уже не через промпт, а через действия агента. Поэтому его риски мы разберём отдельно, ниже в статье.

Из различий между теневыми ИИ и ИТ следует и разный технический ответ. Теневые ИТ закрывают многоуровневым стеком контроля:

  • CASB (брокер безопасности облачного доступа) выявляет несогласованные SaaS-сервисы и ограничивает передачу данных в них.
  • NGFW (межсетевой экран) и SWG (защищённый веб-шлюз) фильтруют трафик на уровне сети.
  • MDM, EMM и UEM (системы управления мобильными устройствами) задают конфигурацию устройств и блокируют установку стороннего софта.
  • NAC (контроль доступа к сети) не пускает в сеть неучтённое оборудование.

Это преимущественно задача ИТ-отдела: контроль устройств, трафика и приложений.

Теневой ИИ этот стек не останавливает. CASB и SWG видят факт обращения к публичному ИИ-сервису, но действуют на уровне приложения и URL, а не содержимого запроса. Если сайт разрешён, а крупные публичные нейросети редко блокируют целиком, чтобы не мешать работе, трафик проходит как обычный веб-сёрфинг, а сам промпт остаётся вне поля зрения этих систем.


Громкие инциденты теневого ИИ: от одного сотрудника до сотен организаций

Теневой ИИ прошёл путь от разовых загрузок кода в чат-бот до утечек, о которых компании вынуждены сообщать регуляторам.

2023: начало. Компании впервые сталкиваются с ChatGPT

В 2023 году корпорации увидели, что сотрудники уже работают с публичными нейросетями, а контроля над этим нет.

  • Samsung. Инженеры загрузили в ChatGPT исходный код. После этого компания запретила генеративный ИИ на рабочих устройствах (Anti-Malware.ru).
  • Amazon. Юристы предупредили сотрудников в корпоративном чате не делиться конфиденциальной информацией с ChatGPT. Ответы бота «близко совпадали» с внутренними материалами компании (Habr).
  • Apple. Компания ограничила использование ChatGPT и ИИ-ассистента для кода из-за риска утечки данных (Fortune).
  • JPMorgan. Ограничили доступ сотрудников к ChatGPT как часть стандартного контроля стороннего ПО (CNN).
  • Verizon. Закрыла доступ к ChatGPT с корпоративных систем, сославшись на риск потери контроля над данными клиентов (Verizon Newsroom).

Реакция: запрет. Уже тогда он казался временной мерой.

Июнь–август 2025: чужие диалоги с ИИ оказались в открытом доступе

Утечки перестают зависеть от одного сотрудника. В июне 2025 года лента Discover в приложении Meta AI (Meta признана экстремистской, деятельность запрещена в РФ) показывала личные запросы пользователей: медицинские вопросы, юридические письма, домашние адреса. Многие не знали, что их переписка стала публичной (eWeek).

В июле–августе та же история повторилась с функцией «поделиться» в ChatGPT и Grok. Google проиндексировал общие ссылки на диалоги, и часть переписки стала доступна через обычный поиск. OpenAI отключила функцию в течение суток после огласки. Это были легальные функции ИИ-инструментов, не взлом: утечка данных возникла из-за механики работы сервисов и того, что пользователи не понимали их настроек (eWeek, Fortune).

В 2026 году российские СМИ отмечали то же самое для DeepSeek: фрагменты чатов, для которых пользователи сами создали публичные ссылки, оказались в выдаче Google (Коммерсантъ).

Январь 2026: служебные документы загружены в публичный ChatGPT руководителем ведомства

И.о. директора американского Агентства по кибербезопасности и безопасности инфраструктуры (CISA) загрузил в публичную версию ChatGPT документы с пометкой «для служебного пользования». Даже в ведомстве, которое отвечает за кибербезопасность страны, правило «не нести рабочие данные в публичные ИИ» не удержалось на уровне руководства (3DNews, Anti-Malware.ru).

Май 2026: утечка через теневой ИИ стала поводом для раскрытия перед регулятором

Сотрудник американского банка CB Financial Services загрузил в неодобренное ИИ-приложение имена, номера социального страхования и даты рождения клиентов. Он делал это с личного устройства и личного аккаунта, пока готовил макет презентации. При этом у банка уже был одобренный ИИ-инструмент.

Банк узнал об инциденте 5 мая, признал его существенным 7 мая и 11 мая подал форму 8-K (отчёт о существенном событии, который публичные компании в США обязаны подавать в Комиссию по ценным бумагам и биржам, SEC, в течение четырёх рабочих дней) по пункту 1.05 — он как раз отведён под инциденты кибербезопасности. Это первый такой отчёт, где существенный инцидент прямо отнесён на теневой ИИ.

Утечка запустила три обязательства сразу: раскрытие информации регулятору рынка ценных бумаг, уведомление банковского надзорного органа в течение 36 часов и уведомление клиентов по американскому закону о защите финансовой тайны. Действовавшие в банке DLP-политики не сработали: загрузка шла через авторизованный браузерный канал (American Banker).

Июль 2026: Россия. Суд признал законным увольнение за выгрузку отчётов в DeepSeek

Директор по продажам инженерной компании «Энергопроф» загрузила в DeepSeek внутренние отчёты с данными о зарплатах и бюджетных планах. Бабушкинский районный суд Москвы признал её увольнение законным, квалифицировав это как разглашение коммерческой тайны. Загрузка в нейросеть была одним из оснований увольнения, но не единственным (Право.ру, Коммерсантъ).

Сентябрь 2026: ИИ-агенты сами выложили 13 000 внутренних скриншотов в открытый GitHub

Разработчики просили ИИ-агентов проверить исправление интерфейса. Агент не мог прикрепить скриншот к закрытому pull request (запросу на слияние изменений в общий код). Загрузить картинку в такой запрос можно только через браузер, а агент работал из командной строки и такого доступа не имел. Чтобы показать скриншот рецензентам, агент сам создавал публичный репозиторий и выкладывал данные туда. Нашлось более 13 000 изображений из 900+ репозиториев в 343 организациях по всему миру, среди них несколько компаний из американского рейтинга Fortune 500.

Среди утёкшего: биллинговые записи коммунальной компании, консоль казначейства и экран вывода средств финансовой компании, 1000+ скриншотов нерелизных функций ИТ-вендора. Агент работал на ноутбуке сотрудника вне корпоративной структуры GitHub, поэтому служба безопасности ничего не видела (Help Net Security).

Что показывает хронология

Год Кто принимал решение Что утекало Масштаб
2023 Сотрудник Код, внутренние материалы Один человек, один чат
2025 Пользователь и сервис Личные диалоги с ИИ Тысячи диалогов в открытом поиске
Январь 2026 Руководитель ведомства Служебные документы Одно решение, но на высшем уровне
Май 2026 Сотрудник банка Персональные данные клиентов Раскрытие перед SEC, три регуляторных обязательства
Июль 2026 Директор по продажам Коммерческая тайна Увольнение, судебный прецедент
Сентябрь 2026 ИИ-агент Скриншоты внутренних систем 300+ организаций, 13 000+ файлов

Первые утечки делал человек. Последние делает агент, который сам решает, куда выложить данные, и сотрудник об этом может не знать.

Это общий тренд. По данным Verizon DBIR 2026, 67% пользователей входят в ИИ-сервисы с корпоративных устройств через личные аккаунты, а теневой ИИ стал третьим по частоте ненамеренным внутренним действием, и его доля выросла вчетверо за год.

В России ситуация та же: по данным Солара, почти 40% обращений к публичным ИИ-сервисам содержали конфиденциальную информацию (из анализа 12 000 взаимодействий). Из них 41% пришлось на исходный код и конфигурации, 30% на персональные и финансовые сведения, 18% на интеллектуальную собственность и 11% на пароли, токены и API-ключи. На команды разработки пришлось 43% таких событий. Отдельное исследование УЦСБ и «Солара» показало, что 42,4% из 102 опрошенных компаний подозревали утечки через ИИ, а 8,1% уже столкнулись с реальными инцидентами.


Почему сотрудники несут рабочие данные в нейросети

Сотрудники используют личные аккаунты нейросетей, потому что корпоративная альтернатива либо не выдана, либо работает медленнее привычного публичного сервиса. Задача горит, а согласование доступа к корпоративному ИИ-инструменту может занять неделю, которой ни у кого нет.

Мотивация предсказуема и почти всегда одна и та же: скорость. Разработчик вставляет строку подключения к базе данных в чат, чтобы модель помогла найти ошибку в запросе за минуту, а не за час чтения документации. Менеджер перед созвоном выгружает выдержку из клиентской базы в нейросеть, чтобы получить готовое саммари для презентации, вместо того чтобы собирать его вручную из трёх систем.

Умысел на утечку данных в этой картине почти не встречается. По данным SearchInform (2025), 66% инцидентов утечки происходят из-за ошибок и незнания базовых правил кибергигиены, а не намеренных действий. Сотрудник в момент вставки текста в промпт не думает о периметре компании и о том, где эти данные окажутся дальше. Он решает конкретную рабочую задачу самым быстрым из доступных ему способов.


Как данные утекают в нейросети: векторы утечки

Данные покидают периметр компании разными способами, и большинство из них не оставляет следов в классических системах контроля. По данным ГК «Солар», сотрудники загружают в нейросети фрагменты исходного кода, финансовую отчётность, юридические документы и клиентские базы, даже не считая это утечкой данных в привычном смысле слова.

Чат-окно веб-интерфейса

Самый прямой канал: сотрудник вставляет текст целиком, код, договор, переписку с клиентом. Часть публичных сервисов по умолчанию использует введённые данные для дальнейшего дообучения модели, если это явно не отключено в настройках аккаунта.

Загрузка файлов для анализа

Вместо копирования фрагмента текста в чат сотрудник прикрепляет файл целиком: презентацию, таблицу, скан договора. Модель обрабатывает документ полностью, включая метаданные, скрытые листы в таблицах и комментарии, которые автор забыл удалить.

Браузерные плагины с доступом к странице

Расширение для суммаризации или перевода получает доступ к содержимому открытой вкладки, включая внутренние порталы, CRM и почтовые клиенты, если сотрудник не выходит из системы перед активацией плагина. Разрешение выдаётся один раз при установке и дальше работает молча.

OAuth-доступ и ИИ-боты на звонках

Сотрудник одним кликом «Войти через...» открывает стороннему ИИ-сервису доступ к почтовому ящику или облачному диску целиком, а не к одному письму. Разрешение действует бессрочно, пока его не отозвать вручную. Похожая история с ИИ-ботами, которые присоединяются к видеозвонкам и сохраняют расшифровку переговоров на серверах, к которым у ИБ-отдела нет доступа.

Пример: Salesloft Drift, август 2025 года
В августе 2025 года злоумышленники украли OAuth-токены у ИИ-чатбота Drift (сервис компании Salesloft). Эти токены давали доступ к Salesforce, CRM-системе, где клиенты хранили контакты, обращения и сделки. С украденными токенами атакующие выгрузили данные из Salesforce. Пароли никто не подбирал, двухфакторную аутентификацию никто не обходил: токен был действующим, и система приняла атакующих за доверенный сервис. В выгруженных записях нашлись и секреты, которые сотрудники оставляли в текстовых полях.

Агенты и плагины с доступом к рабочим инструментам

ИИ-агент, подключённый к почте, календарю или таск-трекеру ради автоматизации рутины, читает содержимое этих систем как часть своей обычной работы. Периметр контроля здесь размывается: данные покидают компанию через инструмент, у которого формально есть легитимный, санкционированный доступ.

Неучтённые API-интеграции

Разработчик подключает нейросеть к внутреннему сервису через API-ключ ради эксперимента или пилота, минуя согласование с ИБ. Канал передачи данных при этом реально существует, просто нигде не задокументирован и не проверен на предмет того, куда именно уходят данные из ответа модели.

Обучение модели на пользовательском вводе

Часть бесплатных публичных сервисов по умолчанию использует переписку пользователей для улучшения модели. Введённые данные не просто покидают компанию единожды: они потенциально становятся частью обучающей выборки и могут всплыть в ответах модели другому пользователю в изменённом виде.

Опасность растёт с числом комбинаций

Один и тот же сотрудник за день может воспользоваться чатом для черновика письма, загрузить файл для перевода и одобрить доступ агенту в почту, даже не заметив, что каждое из этих действий открывает свой отдельный канал утечки. Контролировать нужно не «использование ИИ» как единое явление, а каждый канал по отдельности, потому что мера, которая закрывает чат, не остановит утечку через плагин с доступом к вкладке браузера.


Агентный ИИ против чат-интерфейса: разный масштаб утечки

Утечка через чат и утечка через ИИ-агента — разные по масштабу угрозы, хотя обе начинаются с нажатия на кнопку «разрешить». Чат передаёт только то, что сотрудник вписал вручную: один промпт, один файл, экран текста. Агент с доступом к сервисам компании, почте или репозиторию действует от имени всей системы: скомпрометированное подключение открывает всю связанную базу целиком.

Критерий Чат-интерфейс ИИ-агент
Что утекает Текст, который сотрудник ввёл вручную Всё, до чего у агента есть доступ через API или токен
Объём за один инцидент Один промпт, один файл Вся база, почта или репозиторий, к которым подключён агент
Кто инициирует передачу Сотрудник, осознанно Агент, автоматически, по сценарию или инструкции
Видимость для DLP и CASB Частичная: адрес сервиса виден, содержимое промпта нет Почти нулевая: трафик выглядит как обычный вызов API между системами
Ключевой риск Утечка содержимого Утечка плюс несанкционированное действие: письмо, изменённая запись, одобренный платёж
Что снижает риск Политика использования и DLP на уровне браузера Отдельная идентичность агента, минимальные права доступа, временные токены, подтверждение критичных действий человеком

Показательный пример: отдел продаж подключает стороннего ИИ-ассистента к CRM через общий API-ключ, чтобы автоматически готовить сводки перед звонками. Ключ открывает доступ ко всей базе клиентов, включая контакты за пределами зоны ответственности команды, а сама интеграция не попадает в поле зрения ИТ: трафик идёт между двумя системами.

Три условия, при которых ИИ-агент становится опасен

Разработчик Саймон Уиллисон предложил модель для оценки риска конкретного агента, которую в индустрии называют «смертельной триадой» (Lethal Trifecta). Агент опасен, если одновременно совмещает:

  1. Доступ к закрытым данным — агент может читать секреты, внутренние документы, переписку или базы данных.
  2. Непроверенный внешний контент — агент обрабатывает веб-страницы, письма, тикеты: текст, который не контролирует владелец агента.
  3. Отправка данных наружу — у агента есть способ передать результат во внешний мир: запрос, письмо, публикация, вызов API.

Убрать любое из трёх условий и канал утечки для этого конкретного агента закрывается.

Как разворачивается атака через ИИ-агента

  1. Злоумышленник прячет вредоносную инструкцию в источнике, которому агент доверяет: публичной веб-странице, входящем письме, тикете в поддержку. Это непрямая промпт-инъекция (indirect prompt injection): команда приходит не от пользователя агента, а через контент, который агент обрабатывает как часть обычной задачи.
  2. Агент читает этот контент: суммирует письмо, разбирает тикет, ищет информацию на странице.
  3. Модель обрабатывает текст наравне с настоящими инструкциями и выполняет скрытую команду как часть задания.
  4. Команда предписывает агенту прочитать закрытые данные и передать их наружу: добавить в исходящий запрос, вставить в URL, вызвать внешний API.
Вывод: фильтровать вредоносные промпты бесполезно, модель физически не умеет надёжно отличать инструкцию от данных. Работает только разрыв одного из трёх условий триады выше: ограничить доступ к данным, изолировать агента от непроверенного контента или убрать возможность отправлять что-либо наружу без подтверждения человека.

Масштаб проблемы индустрия признала официально: в рейтинге OWASP Top 10 for LLM Applications за 2026 год категория «избыточная автономность» (excessive agency) поднялась с восьмого места на третье, а промпт-инъекция третий год подряд занимает первое.

Для теневого ИИ самый частый канал утечки — чат и загрузка файлов. Для агентного теневого ИИ специфический риск заключается в учётных данных, токенах и ключах, которые дают агенту доступ.


Утечка учётных данных и секретов через ИИ

Пароль, API-ключ или строка подключения к базе данных, вставленные в промпт, опаснее любого документа: документ раскрывает информацию, а секрет открывает канал доступа к системе.

Пример: разработчик не может понять причину ошибки подключения к базе и вставляет в чат нейросети весь фрагмент кода вместе со строкой подключения, логином и паролем. DevOps-инженер просит модель проверить конфигурационный файл, а в нём лежит токен доступа к облачному хранилищу. Администратор копирует лог с фрагментом SSH-ключа, чтобы нейросеть помогла разобрать ошибку авторизации на сервере.

В промпт не должны попадать:

Тип секрета Пример Почему опасно
Пароли Логин и пароль к внутреннему сервису Прямой доступ к системе при попадании в чужие руки
API-ключи Токен облачного провайдера или платёжного шлюза Доступ к инфраструктуре или деньгам без входа в саму систему
Строки подключения к БД Connection string с логином и паролем Прямой путь к базе данных в обход приложения и его проверок
SSH-ключи Приватный ключ доступа к серверу Полный доступ к серверу без пароля и без второго фактора
Сервисные учётные записи Токен интеграции между системами Доступ сразу к нескольким связанным сервисам через одну точку

Пароль, отправленный во внешнюю нейросеть, покидает периметр компании фактически безвозвратно: неизвестно, где он сохранился, попал ли в логи запросов и кто теоретически может получить к нему доступ на стороне поставщика модели.

Первопричина в том, что секретам часто буквально некуда деваться, кроме таблиц, конфигурационных файлов и личных заметок, откуда их и копируют в промпт при первой необходимости. Единое хранилище с контролем доступа устраняет причину, а не только следствие: если пароль от базы лежит в сейфе с ролевой моделью доступа (RBAC) и выдаётся через безопасный обмен, у разработчика нет повода держать его в открытом файле, который проще всего целиком скопировать.

Централизованное хранение паролей и секретов, API-ключей, токенов и строк подключения в Пассворке решает именно эту задачу: журнал аудита фиксирует, кто и когда открывал сейф, а значит, при инциденте видно, у кого вообще был доступ к скомпрометированному секрету.


Правовые и финансовые риски: 152-ФЗ, 420-ФЗ и ст. 272.1 УК РФ

Утечка персональных данных через нейросеть подпадает под те же нормы, что и любая другая утечка данных, а штрафы за неё за последний год выросли на порядок. Данные, введённые сотрудником в публичную модель, размещённую за пределами РФ, дополнительно попадают в контур трансграничной передачи данных по Федеральному закону № 152-ФЗ «О персональных данных».

С 30.05.2025 по Федеральному закону № 420-ФЗ штраф за утечку персональных данных по ст. 13.11 КоАП РФ достигает 15 млн ₽ за первое нарушение и до 500 млн ₽ оборотного штрафа при повторном. Оборотный штраф считается не от суммы причинённого ущерба, а от выручки компании целиком, что делает повторное нарушение риском совершенно иного масштаба, чем первое.

Отдельно действует уголовная ответственность за незаконный оборот уже похищенных персональных данных. С 11.12.2024 по ст. 272.1 УК РФ она достигает 10 лет лишения свободы. Норма касается оборота уже скомпрометированных данных, а не самого факта утечки, поэтому важно различать: утечка сама по себе, как правило, административное нарушение оператора, а оборот уже украденного (продажа или передача третьим лицам) — отдельный уголовный состав.

Нарушение Норма Санкция
Утечка ПДн, первое нарушение Ст. 13.11 КоАП РФ (с 30.05.2025, 420-ФЗ) До 15 млн ₽
Утечка ПДн, повторное нарушение Ст. 13.11 КоАП РФ (с 30.05.2025, 420-ФЗ) До 500 млн ₽ (оборотный штраф)
Незаконный оборот похищенных ПДн Ст. 272.1 УК РФ (с 11.12.2024) До 10 лет лишения свободы

Масштаб проблемы виден и в статистике регулятора: за 2025 год Роскомнадзор зафиксировал 118 случаев компрометации баз персональных данных, свыше 52 млн записей. Теневой ИИ не единственный источник этой статистики, но пополняет её особенно трудно отслеживаемым каналом: утечка через промпт не оставляет файла, который можно найти при внутреннем расследовании инцидента.

Для компании, которая уже работает с персональными данными или относится к критической информационной инфраструктуре, теневой ИИ добавляет ещё один пункт в и без того длинный список требований к контролю утечек. Регулятора не интересует, как именно данные покинули периметр. Оператора персональных данных проверяют по факту утечки, а не по каналу, которым она произошла.


Почему запрет не работает и что делать вместо него

Полный запрет нейросетей на уровне компании не устраняет теневой ИИ, а переводит его на личные устройства сотрудников, где корпоративный контроль отсутствует полностью. Запрет закрывает задачу отчётности перед внутренним аудитом, но не задачу реальной безопасности данных.

Без документа, который прямо описывает, что можно вводить в нейросети, а что категорически нельзя, сотрудник действует по собственному усмотрению и почти всегда выбирает удобство.

Проблема не зависит от страны. По данным IBM Cost of a Data Breach Report (2026), международного исследования утечек данных, теневой ИИ стал фактором в 43% случаев из выборки: это больше чем вдвое по сравнению с годом ранее, а свыше двух третей организаций до сих пор не имеют процесса управления этим риском.

Рабочая альтернатива запрету строится на трёх элементах одновременно:

  1. Политика использования ИИ описывает разрешённые сервисы и типы данных простым языком, без юридического канцелярита.
  2. Технический контроль (от мониторинга сетевого трафика и облачных CASB-шлюзов до семантического анализа промптов и контроля буфера обмена в браузере) подсвечивает реальные действия пользователей, превращая слепые зоны политик безопасности в контролируемую среду.
  3. Согласованная альтернатива, корпоративный ИИ или локальная модель, закрывает саму потребность в скорости, ради которой сотрудник вообще открывал внешний сервис.

Без последнего элемента первые два не работают: сотрудник неизбежно вернётся к личному аккаунту и теневому ИИ, если у него не будет разрешённого и такого же быстрого инструмента под рукой.


Три этапа контроля теневого ИИ: план 30/60/90 дней

Три этапа контроля теневого ИИ разводят меры по срокам и по тому, что каждый из них закрывает:

  • Первый этап даёт видимость и правила
  • Второй этап добавляет технический контроль
  • Третий этап закрепляет легальную альтернативу, которая снимает саму причину обхода политики

По данным исследования SearchInform, обучение сотрудников считают самой эффективной мерой 81% опрошенных компаний, и оно входит в каждый этап.

Этап Срок Ключевые меры
Этап 1. Видимость и правила 0–30 дней Инвентаризация используемых нейросетей, политика использования ИИ, обучение сотрудников тому, что нельзя вводить в промпт
Этап 2. Технический контроль 30–60 дней Мониторинг сетевого трафика и CASB-шлюзы, семантический анализ промптов и контроль буфера обмена в браузере, журнал событий доступа к секретам
Этап 3. Санкционированная альтернатива 60–90 дней Корпоративный ИИ или локальная модель в контуре компании, централизованное хранилище учётных данных вместо таблиц и заметок, регулярный пересмотр политики

Этап 1 (0–30 дней): видимость и правила

Первый этап не требует бюджета на новые системы. Узнать, какие нейросети сотрудники уже используют, можно и без специализированных инструментов: отфильтруйте логи прокси или файрвола по доменам популярных ИИ-сервисов (chat.openai.com, claude.ai, gemini.google.com и подобным) — это сразу покажет, кто и как часто к ним обращается.

Если в компании уже развёрнут CASB, он даст более точную картину по объёму и направлению трафика именно в ИИ-сервисы, а не только в облачные приложения в целом. Стоит также проверить список установленных браузерных расширений на рабочих устройствах: часть сотрудников подключает ИИ-инструменты именно через них, в обход любого сетевого контроля.

Собрав эту картину, опишите правила простым языком. Объясняйте их на конкретных примерах: что нельзя вставлять в промпт (пароли, ключи API, персональные данные, фрагменты исходного кода). Общие слова про «безопасность данных» не работают.

Этап 2 (30–60 дней): технический контроль

Мониторинг сетевого трафика и CASB-шлюзы (Cloud Access Security Broker, посредник между пользователями и облачными сервисами) нужно настроить на публичные ИИ-сервисы, а не только на почту и флешки. Семантический анализ промптов и контроль буфера обмена показывают, какие данные и в каком объёме уходят наружу через браузер.

Рынок защиты от утечек через ИИ только формируется
По оценке аналитиков, на которую ссылается Коммерсантъ, объём российского рынка решений для защиты данных от ИИ вырастет с 3–4 млрд рублей в 2026 году до 25–30 млрд к 2030-му, почти в 10 раз за четыре года.

Отдельно: контроль секретов

Для секретов сетевой мониторинг часто оказывается слепым пятном. Пароль или ключ могут уйти в промпт после копирования из таблицы или заметки, и в трафике это выглядит как обычный текст.

Журнал аудита в хранилище паролей, например в Пассворке, фиксирует, кто и когда открывал запись, например учётные данные базы данных. Вставку в чат он не видит. Но он сужает круг тех, чьи секреты могли оказаться в промпте, и подсказывает, что менять в первую очередь. Это дополняет мониторинг трафика, но не заменяет его.

Этап 3 (60–90 дней): санкционированная альтернатива

Третий этап замыкает цикл. Если легальной и достаточно быстрой альтернативы нет, сотрудники возвращаются к личным аккаунтам, а меры первых двух этапов остаются формальностью для аудита. Поэтому вместе с корпоративным ИИ или локальной моделью в контуре компании переведите учётные данные из таблиц и заметок в централизованное хранилище. Политику пересматривайте регулярно: сервисы и сценарии использования меняются быстрее, чем документы.

Можно ли запускать этапы параллельно

Этапы не обязаны идти строго по порядку для каждой команды. ИТ-отдел со зрелой культурой безопасности может запустить этап 3 параллельно с этапом 1, пока бухгалтерия только знакомится с политикой. Важно, чтобы ни один этап не выпал совсем.


Теневой ИИ нельзя запретить, но можно сделать управляемым

Полный запрет нейросетей проигрывает с самого начала: сотрудники всё равно найдут способ решить рабочую задачу быстрее, если корпоративного инструмента для этого попросту нет. Запрет решает отчётность перед аудитом, но не повышает безопасность, а разница между этими двумя задачами и есть то, что отличает компанию, пережившую инцидент без последствий, от компании, которая попала в заголовки СМИ вместе с CB Financial Services или инженерной компанией из Бабушкинского суда.

Закрытие самого опасного канала (учётных данных) вместе с легальной и такой же быстрой альтернативой взамен личных аккаунтов делает теневой ИИ управляемым. Три этапа из этой статьи работают только вместе: без последнего сотрудники вернутся к привычным сервисам, а без первых двух до последнего просто не дойдёт очередь.


Часто задаваемые вопросы о теневом ИИ

Часто задаваемые вопросы о теневом ИИ

Что такое теневой ИИ простыми словами?

Использование сотрудниками нейросетей и ИИ-сервисов без одобрения и контроля ИТ- или ИБ-отдела, обычно через личные аккаунты в публичных сервисах, в обход корпоративных политик. Возникает независимо от того, знает ли о нём руководство компании или нет.

Чем теневой ИИ отличается от теневых ИТ?

Теневые ИТ: неучтённые устройства и приложения. Теневой ИИ устроен иначе: утечка происходит не через уязвимость в системе, а через содержимое, которое сотрудник сам добровольно вводит в промпт нейросети, включая пароли и внутренние документы.

Чем утечка через ИИ-агента отличается от утечки через чат-бота?

Чат передаёт только то, что сотрудник ввёл вручную, и утечка ограничена объёмом одного промпта или файла. Агент с доступом к CRM, почте или репозиторию действует от имени всей системы: одно скомпрометированное или слишком широкое подключение открывает доступ ко всей связанной базе, а не к одному документу — такую утечку почти не видят DLP и CASB, настроенные на трафик браузера.

Какой штраф грозит за утечку персональных данных через нейросеть?

С 30.05.2025 по ст. 13.11 КоАП РФ (420-ФЗ) штраф достигает 15 млн ₽ за первое нарушение и до 500 млн ₽ оборотного штрафа при повторном. За незаконный оборот уже похищенных данных с 11.12.2024 действует уголовная ответственность по ст. 272.1 УК РФ, до 10 лет лишения свободы.

Можно ли просто запретить сотрудникам пользоваться ChatGPT?

Формально да, но запрет не устраняет использование, а переводит его на личные устройства сотрудников, где у компании нет контроля вообще. Рабочий подход сочетает политику использования, технический контроль канала и санкционированную корпоративную альтернативу.

Какие данные нельзя загружать в публичные нейросети?

В первую очередь пароли, API-ключи, токены, строки подключения к базам данных и SSH-ключи: их утечка даёт прямой доступ к системам, а не только к информации. Дальше идут персональные данные клиентов, коммерческая тайна, финансовая отчётность и исходный код.

Используются ли мои данные из ChatGPT для обучения модели?

Часть бесплатных публичных сервисов по умолчанию использует переписку пользователей для дообучения модели, если это не отключено в настройках аккаунта. Правила различаются между сервисами и тарифами, поэтому настройки использования данных стоит проверять для конкретного инструмента отдельно.

Как узнать, что сотрудники используют ИИ в обход политики?

Отправная точка — логи прокси или файрвола, отфильтрованные по доменам популярных ИИ-сервисов, и аудит браузерных расширений на рабочих устройствах: подробнее эти способы разобраны в разделе «Этап 1» плана 30/60/90 дней выше. Журнал аудита в хранилище паролей дополняет эту картину: он фиксирует, кто обращался к учётным данным незадолго до подозрительной сетевой активности, и помогает сузить круг при расследовании конкретного инцидента.

Программы-вымогатели (ransomware): статистика атак и защита
В 2025 году шифровальщики атаковали российские компании на 15% чаще, а рекордный разовый выкуп достиг 500 млн рублей. Разбираем механику, векторы и план защиты от ransomware.
Почему опасно хранить пароли в браузере: риски, статистика и защита
Инфостилерам не нужно взламывать браузер — ключ шифрования и база паролей лежат в одной папке. В 2025 году так украли 3,3 млрд учётных записей. Разбираем архитектуру уязвимости в Chrome, Firefox, Safari и Edge, а также рабочую альтернативу для бизнеса.
Постквантовая криптография: угрозы и стандарты — 2026
Квантовые компьютеры ещё не взломали ни одного шифра, но атаки уже идут. Разбираем HNDL-угрозу, глобальные дедлайны регуляторов, российские алгоритмы-кандидаты и первые промышленные пилоты QKD в России.

Теневой ИИ: как сотрудники сливают данные в нейросети

Сотрудник вставляет строку подключения к базе в ChatGPT, чтобы разобраться с ошибкой. Через месяц туда же уходит клиентская база и финансовый отчёт. Разбираем, как теневой ИИ проникает в компании и что делать раньше звонка из Роскомнадзора.

30 сент. 2026 г.
Программы-вымогатели (ransomware): статистика атак, векторы и план защиты

В 2025 году одна российская компания заплатила за возврат данных 500 миллионов рублей. И это только задокументированный рекорд выкупа. Реальные потери могут быть на порядок выше: простой производства, юридические последствия, утечка данных клиентов и штрафы регуляторов.

Программа-вымогатель (ransomware) — не просто вирус. За последние пять лет они превратились в индустрию с разделением труда, арендой вредоносного ПО и рынком готового доступа в корпоративную инфраструктуру. Технический порог входа в этот «бизнес» обнулился: инструменты арендуются, а доступ покупается.

В этом материале — механика атаки, актуальные векторы заражения с долями по российским инцидентам, виды шифровальщиков и план защиты: что закрывает каждый рубеж и в какой последовательности.


Главное о программах-вымогателях за 30 секунд

Ransomware — это индустрия: аренда вредоносного ПО (RaaS), рынок готового доступа (IAB) и профессиональные переговорщики. Защита строится на нескольких уровнях, а наименее закрытый из них — учётные данные.

  1. Технический порог входа исчез — разработчик RaaS берёт 20–30% выкупа, а доступ в корпоративную сеть покупается у брокеров первоначального доступа (IAB) как готовый лот.
  2. Число инцидентов с шифровальщиками в России выросло на 15%. Рекордный задокументированный выкуп — 500 млн рублей, типичные требования к малому и среднему бизнесу — от 240 тыс. до 4 млн рублей.
  3. 15% атак — диверсионные: данные уничтожаются, ключа дешифровки нет изначально.
  4. Основные векторы входа — вредоносный файл, который запускает сам сотрудник (66% инцидентов), и эксплуатация уязвимостей: её доля во втором полугодии 2025 года выросла с 5% до 31%. Чаще всего это N-day, когда патч уже вышел, но не установлен.
  5. Три из ключевых векторов работают через компрометацию учётных данных.
  6. У защитников есть окно для реакции — между проникновением и запуском шифрования проходит от 3 до 5 суток. При работающем мониторинге атакующего можно остановить.


Что такое программа-вымогатель

Программа-вымогатель (ransomware) — класс вредоносного ПО, который шифрует файлы или блокирует доступ к системе, а затем требует выкуп за восстановление. Первый задокументированный случай — PC Cyborg (также известный как AIDS Trojan) в 1989 году, распространявшийся на дискетах.

Красный экран с белым текстом — требование выкупа вируса AIDS Trojan 1989 года от «PC Cyborg Corporation»: оплатить лицензию на $189 или $378 почтовым переводом.
Сообщение с требованием выкупа вируса AIDS Trojan: жертве предлагалось отправить $189 почтовым переводом на абонентский ящик в Панаме

Взрывной рост атак начался в 2013 году: CryptoLocker применял RSA-2048 для шифрования и Bitcoin как анонимный канал оплаты. За 100 дней было заражено около 250 000 систем, собрано порядка $3 млн выкупа. Атакующие впервые доказали, что модель масштабируется.

Поворотная точка — WannaCry в мае 2017 года. Атака использовала эксплойт EternalBlue (инструмент АНБ США, утёкший через группу Shadow Brokers) и распространялась автоматически по локальным сетям без каких-либо действий пользователя. За трое суток: 230 000 систем в 150 странах, остановленные конвейеры Renault и Nissan, более 19 000 отменённых медицинских приёмов в больницах NHS Великобритании. Ущерб оценивается в $4–8 млрд.

Месяц спустя — NotPetya. Технически это вайпер под маскировкой шифровальщика: ключа дешифровки не существовало. Заражение распространялось через налоговый клиент M.E.Doc, поразив Maersk (~$300 млн ущерба), Merck (~$870 млн) и FedEx. Совокупный ущерб Белый дом оценил в более чем $10 млрд. NotPetya показал: часть атак создаётся не ради выкупа — ради уничтожения.

В конце 2019 года группировка Maze первой применила двойное вымогательство: данные похищались до шифрования. Если жертва восстанавливалась из резервных копий — её всё равно шантажировали публикацией файлов. Тактика стала отраслевым стандартом.

Тёмная веб-страница «Maze support system» с логотипом-лабиринтом и формой загрузки файла DECRYPT-FILES.txt для «авторизации» жертвы и получения инструкций по выкупу.
Переговорный портал группировки Maze: жертва загружает ключевой файл DECRYPT-FILES.txt, после чего получает инструкции по оплате

К 2026 году число атак вышло на новый максимум. Только в августе зафиксировано 1 073 инцидента — рост на 12% к июлю. В тройке наиболее активных группировок: Qilin (164 атрибуции), The Gentlemen (116) и Cl0p (89). Среди задокументированных жертв — Boston Dynamics и Manchester Airport Group (Infosecurity Magazine, август 2026).

Сегодня программа-вымогатель — уже не просто вирус-шифровальщик. Ransomware превратился в отрасль с разделением труда. Модель «вымогательское ПО как услуга» (Ransomware-as-a-Service, RaaS) позволяет арендовать вредоносное ПО без технической подготовки: разработчик берёт 20–30% выкупа, партнёр-атакующий — остальное. Появился отдельный рынок брокеров первоначального доступа (Initial Access Brokers, IAB) — посредников, продающих готовый доступ в корпоративные сети. Переговоры с жертвой ведут профессиональные команды.

Эволюция крупнейших инцидентов

Год Инцидент / группировка Масштаб и последствия
1989 PC Cyborg (AIDS Trojan) Первый задокументированный шифровальщик: 20 000 дискет разосланы участникам конференции ВОЗ. Требование — $189 за «лицензию». Симметричное шифрование, ключ восстанавливался вручную.
2013 CryptoLocker Первое массовое применение RSA-2048 и Bitcoin-оплаты. За 100 дней кампании заражено ~250 000 систем, собрано ~$3 млн выкупа. Доказал, что модель вымогательства масштабируется.
2016 Locky Распространялся через макросы в Word-вложениях — миллионы писем в сутки. Атаковал больницы: Голливудский медицинский центр заплатил $17 000, чтобы вернуть доступ к данным пациентов.
2017 WannaCry Использовал эксплойт EternalBlue (утёкший инструмент АНБ) и распространялся автоматически, без действий пользователя. 230 000 систем в 150 странах за трое суток. NHS UK отменила 19 000+ приёмов. Ущерб: $4–8 млрд.
2017 NotPetya Вайпер под маскировкой шифровальщика: ключа не существовало. Точка входа — налоговый клиент M.E.Doc. Maersk потерял ~$300 млн, Merck ~$870 млн. Совокупный ущерб по оценке Белого дома: более $10 млрд.
2019 Maze Первой применила двойное вымогательство: данные похищались до шифрования. Восстановление из резервной копии больше не спасало — отказ платить означал публикацию файлов. Тактика стала стандартом.
2021 DarkSide / Colonial Pipeline Атака на крупнейший топливный трубопровод США (45% поставок восточного побережья). Пять дней простоя, дефицит топлива в 17 штатах, режим ЧС. Выплачено $4,4 млн выкупа, часть суммы ФБР впоследствии изъяло.
2021 REvil / Kaseya Zero-day в платформе управления ИТ-инфраструктурой Kaseya VSA. Атака распространилась транзитом через MSP-провайдеров: пострадало ~1 500 организаций. Запрошено $70 млн — крупнейший публичный выкуп на тот момент.
2023 Cl0p / MOVEit Zero-day в сервисе управляемой передачи файлов MOVEit Transfer. Данные похищены у сотен организаций, без шифрования, только кража. Среди пострадавших: госструктуры США, Великобритании и ряда европейских стран.
2024 ALPHV / Change Healthcare Крупнейшая атака на здравоохранение США. Платёжная инфраструктура аптек и больниц не работала неделями, пациенты не могли получить рецептурные препараты. Выкуп $22 млн выплачен, данные всё равно опубликованы.
2024 LockBit Операция Cronos (Europol + ФБР, февраль 2024): захват серверов, аресты операторов, публикация их личных данных. Одна из крупнейших международных операций против RaaS-группировки. Аффилиаты продолжают действовать.
2025 [РФ, не раскрыто] Рекордный задокументированный выкуп в России: 500 млн рублей (50 BTC). Источник: F6, «Киберугрозы в России», 2025. Название организации-жертвы не раскрывается.
2026 Qilin, The Gentlemen, Cl0p Рекордный август: 1 073 жертвы — рост на 12% к июлю. Лидеры по атрибуциям: Qilin (164), The Gentlemen (116), Cl0p (89). Среди атакованных — Boston Dynamics и Manchester Airport Group.

Что такое Ransomware-as-a-Service (RaaS)?

Ransomware-as-a-Service (RaaS) — модель киберпреступности, при которой разработчики вредоноса предоставляют программное обеспечение для шифрования данных в качестве услуги. Злоумышленники без технических навыков могут арендовать или купить готовый инструмент и проводить атаки, при этом создатели берут процент от выкупа. Это превратило создание вирусов в масштабный бизнес с разделением ролей и ответственности.

Что такое Initial Access Brokers (IAB)?

Initial Access Brokers (IAB) — киберпреступники, специализирующиеся на получении первичного доступа к корпоративным сетям и системам. Они используют фишинг, эксплуатацию уязвимостей или социальную инженерию для проникновения, а затем продают полученный доступ другим злоумышленникам на подпольных форумах. IAB являются звеном в цепочке кибератак, обеспечивая начальную точку входа для последующих операций.


Масштаб угрозы в России в 2025 году

В 2025 году атаки шифровальщиков на российские компании выросли на 15% к предыдущему году — данные F6 («Киберугрозы в России», 2025). Рост умеренный на фоне +44% в 2024-м, но статистика скрывает качественный сдвиг: выкупы стали крупнее, а 15% атак обходятся без ключа дешифровки вовсе.

Статистика атак (F6, 2025)

  • +15% — рост числа инцидентов с шифровальщиками за 2025 год.
  • 500 млн рублей (50 BTC) — рекордный выкуп, зафиксированный в инциденте CyberSec's.
  • 240 тыс. — 4 млн рублей — типичный диапазон требований для МСБ.
  • 15% атак — диверсионные: данные зашифрованы без ключа, восстановление невозможно даже после оплаты.

Наиболее уязвимые отрасли

По данным F6, производство, торговля и логистика формируют тройку лидеров:

Отрасль Доля инцидентов
Производство 17,1%
Оптовая торговля 14,3%
Розничная торговля 12,9%

Производство лидирует по нескольким причинам: операционно-технологические (ОТ) системы на устаревших платформах, высокая цена простоя конвейера и исторически низкая ИБ-зрелость предприятий. Атака на фабрику с почасовым ущербом в несколько миллионов — сильный стимул заплатить. Атакующие это знают.


Как работает программа-вымогатель: механика атаки

Этап 1: первоначальный доступ

Атакующий проникает в сеть через один из стандартных векторов:

  • Доставляет вредоносный файл, который пользователь открывает сам (дроппер — загрузчик, разворачивающий основной модуль атаки)
  • Эксплуатирует незакрытую уязвимость на периметре
  • Похищает или перебирает учётные данные
  • Покупает уже открытый доступ у брокера (IAB)

Характерная особенность этого этапа: присутствие в сети нередко остаётся незамеченным неделями — атакующий выжидает подходящий момент или перепродаёт доступ аффилиату, который проведёт основную атаку.

⚠️
По данным Mandiant M-Trends 2026, глобальное медианное время присутствия атакующего до обнаружения составило 14 дней в 2025 году — и это оптимистичная медиана: для шпионских операций и скрытых инсайдеров показатель достигает 122 дней. Отчёт IBM Cost of a Data Breach 2026 фиксирует полный жизненный цикл инцидента (от проникновения до устранения) — в среднем 247 дней.

Этап 2: закрепление и разведка

Получив точку входа, вредонос закрепляется в системе и начинает перемещаться вглубь сети. Для этого используются легитимные инструменты Windows: PsExec, WMI, PowerShell. Такой подход называют Living off the Land (LOTL, «жить за счёт ресурсов жертвы»): с точки зрения систем мониторинга это выглядит как обычная административная активность, а не атака. Параллельно атакующий выявляет ценные данные и системы резервного копирования — они будут зашифрованы или уничтожены первыми, чтобы лишить жертву возможности восстановиться без выкупа.

Этап 3: шифрование или кража данных

Файлы шифруются быстрым симметричным алгоритмом (AES-256 или ChaCha20). Ключ шифрования, в свою очередь, защищается публичным ключом атакующего (RSA или X25519) — это означает, что расшифровать файлы можно только с помощью закрытого ключа, который хранится исключительно у атакующей стороны. Параллельно или вместо шифрования данные выгружаются в инфраструктуру группировки для двойного вымогательства.

⚠️
Ряд новых семейств шифровальщиков 2025–2026 годов уже применяет постквантовые алгоритмы: они устойчивы к взлому даже перспективными квантовыми компьютерами, что дополнительно сужает возможность восстановления данных без выплаты (Securelist, 2026).

Этап 4: требование выкупа и переговоры

После завершения шифрования на каждом заражённом устройстве появляется сообщение с требованиями. В нём — сумма выкупа и ссылка для связи: жертву перенаправляют в защищённый чат в сети Tor (анонимная сеть, скрывающая реальное местоположение серверов атакующего). Там дежурит команда переговорщиков — нередко с поддержкой на нескольких языках. Это отлаженный бизнес-процесс с регламентами и графиком работы.

Стандартный ультиматум — 48–96 часов. При двойном вымогательстве данные публикуются на так называемом Leak-сайте — публичной странице группировки в даркнете, куда выкладываются документы жертв, отказавшихся платить. Публикация немедленно создаёт юридические риски: штрафы регуляторов, претензии клиентов, репутационный ущерб.

Скриншот поста на даркнет-форуме с объявлением о продаже 288 296 записей сотрудников Bank of America, украденных группировкой Cl0p в мае 2023 года.
Пост на даркнет-форуме: группировка Cl0p публикует 288 296 строк из базы сотрудников Bank of America, похищенных через уязвимость MOVEit

Отдельная разновидность — wiper-атака (от англ. wipe, «стереть»): вредонос не шифрует данные с целью получить выкуп, а уничтожает их безвозвратно. В 15% подобных инцидентов ключа расшифрования не существует изначально, цель атаки — разрушение инфраструктуры, а не деньги.


Векторы заражения: как ransomware попадает в сеть

По данным F6, ключевые векторы первоначального доступа:

Вектор Доля инцидентов (РФ, 2025)
Загрузка вредоносного ПО 66%
Эксплойт уязвимостей ПО 5% → 31%
Фишинг / социальная инженерия значительная доля
Брутфорс RDP/VPN актуально
Компрометация учётных данных (кража) отдельный вектор
Цепочка поставок (supply chain) растущий вектор
Покупка доступа у IAB даркнет-рынок

Загрузка вредоносного ПО

Самый распространённый вектор — 66% инцидентов. Отправная точка почти всегда одна: пользователь сам запускает вредоносный файл — поддельное обновление ПО, пиратский инсталлятор, вложение из мессенджера или скрипт с фишингового сайта. Файл выступает дроппером: скачивает и разворачивает основной модуль атаки с командно-контрольного сервера (C2). Типичная цепочка: сотрудник → пиратский Word → Cobalt Strike beacon (инструмент скрытого удалённого управления) → шифровальщик.

Эксплойты уязвимостей

Во втором полугодии 2025 года доля этого вектора выросла с 5% до 31% — быстрее всех остальных. Причина: массовые незакрытые уязвимости в VPN-шлюзах, продуктах для удалённого доступа и веб-приложениях, доступных из интернета. Группировки применяют два типа: zero-day (патча ещё не существует) и N-day (патч уже выпущен, но не установлен). Второй случай — более распространённый: большинство взломов происходит через уязвимости, для которых обновление было доступно неделями или месяцами.

Фишинг и социальная инженерия

Персонализированное письмо с вредоносным вложением или ссылкой срабатывает, потому что атакующие готовятся: изучают профили сотрудников в социальных сетях, имитируют переписку от реальных контрагентов и партнёров компании. Возможности ИИ сделали фишинг на любом языке грамматически безупречным и трудноотличимым от легитимной деловой переписки. Подробнее об этом векторе — в материале об ИИ-фишинге и дипфейках.

Компрометация учётных данных и брутфорс

Три пути: кража паролей стилерами (вредоносное ПО, которое незаметно собирает сохранённые пароли из браузеров и приложений), перебор слабых учётных записей на открытых RDP/VPN, подстановка учётных данных — автоматическая проверка пар логин–пароль из утечек сторонних сервисов на корпоративных ресурсах жертвы. Брутфорс остаётся одним из самых массовых векторов входа в инфраструктуру: слабый пароль — готовая точка входа.

Initial Access Brokers: рынок готового доступа

Брокеры первоначального доступа (IAB) — специализированные посредники, которые взламывают организации и выставляют полученный доступ на продажу в закрытых даркнет-форумах. Группировка-вымогатель покупает готовый лот с параметрами: тип доступа (VPN, RDP, веб-панель), отрасль жертвы, уровень привилегий, страна. Цена лота — от нескольких сотен до десятков тысяч долларов. Фактически это аутсорсинг первого этапа атаки: группировке не нужно самостоятельно взламывать периметр — достаточно выбрать жертву и купить готовый вход.


Виды программ-вымогателей

  • Шифровальщик (encrypting ransomware) — классический тип. Вредонос шифрует файлы жертвы: они остаются на диске, но открыть их без ключа невозможно. Операционная система при этом продолжает работать.
  • Блокировщик экрана (locker ransomware) — файлы не шифруются, но рабочий стол полностью заблокирован. В корпоративном секторе встречается редко. Основная цель — домашние пользователи.
  • Двойное вымогательство (double extortion) — шифрование сочетается с предварительной кражей данных. Если жертва восстановила системы из резервных копий и отказалась платить, данные публикуются на сайте утечек в даркнете (Leak-сайте). Большинство крупных группировок работает именно по этой модели.
  • Тройное вымогательство (triple extortion) — расширение предыдущей схемы: к шифрованию и угрозе публикации добавляется DDoS-атака на инфраструктуру жертвы или прямые угрозы её клиентам и деловым партнёрам.
  • Вымогательство через угрозу утечки (leakware / doxware) — атакующие похищают данные, после чего предъявляют жертве доказательства кражи и требуют выкуп: заплатишь — данные уничтожим, откажешься — опубликуем. Шифрования нет: системы продолжают работать в штатном режиме, и у жертвы нет очевидного сигнала о произошедшем. Именно в этом ловушка — атаку можно обнаружить только по аномальному трафику, а не по заблокированным файлам. Тренд 2026 года: атаки без шифрования обходят системы защиты конечных точек (EDR — Endpoint Detection and Response), ориентированные на детектирование шифровальщиков (Securelist, 2026).
  • Вайперы (wipers, от англ. wipe — «стереть») — маскируются под шифровальщики, но ключа расшифровки не существует в принципе. Цель — уничтожение данных и инфраструктуры. Применяются в диверсионных атаках — те самые 15% по данным F6.
  • Программы-вымогатели как услуга (RaaS — Ransomware-as-a-Service) — не технический тип вредоноса, а бизнес-модель. Разработчик создаёт платформу и сдаёт её в аренду партнёрам-операторам, которые проводят атаки и делятся выкупом. Именно поэтому уровень технической подготовки атакующего перестал иметь значение.

Как защититься от программ-вымогателей (ransomware)

Атаку шифровальщика останавливают на нескольких этапах. Каждый уровень сужает пространство для атакующего.

Уровень конечных точек (endpoint)

  • Система обнаружения угроз на конечных точках (EDR) с поведенческим анализом обнаруживает атаки с использованием легитимных инструментов системы и пресекает шифрование файлов до завершения атаки.
  • Управление обновлениями (patch management). Критические патчи — в течение 72 часов после выхода. Рост доли эксплойтов с 5% до 31% за полгода — прямое следствие незакрытых уязвимостей.
  • Ограничение запуска программ. Запрет исполнения файлов из временных папок (%AppData%, %Temp%) и сетевых директорий.

Уровень сети

  • Сегментация. Серверы автоматизированных систем управления технологическими процессами (АСУ ТП), системы резервного копирования и платёжная инфраструктура — в отдельных виртуальных сетях с явными правилами трафика.
  • Запрет протокола удалённого рабочего стола наружу (RDP — Remote Desktop Protocol). Если удалённый доступ нужен — только через защищённый туннель (VPN) с многофакторной аутентификацией (MFA). Открытый порт 3389 — приглашение к перебору паролей (брутфорсу).
  • Мониторинг сетевого трафика (NDR/NTA — Network Detection and Response / Network Traffic Analysis). Аномальные запросы к системе доменных имён (DNS), нетипичный трафик к внешним IP, горизонтальное перемещение по сети через протокол доступа к сетевым папкам (SMB) — видны на уровне сети раньше, чем на рабочих станциях.

Уровень учётных данных и доступа (identity)

Три из ключевых векторов шифровальщиков — через учётные данные: кража паролей программами-похитителями (стилерами), перебор паролей для удалённого доступа, покупка готового доступа у брокеров первичного доступа (IAB). Принцип минимальных привилегий (least privilege), многофакторная аутентификация (MFA) на всех удалённых доступах и централизованное управление паролями устраняют эти три вектора на уровне архитектуры.

Конкретно: ни один сотрудник не должен знать административный пароль сервера наизусть. Учётные данные хранятся централизованно, выдаются под задачу, ротируются после использования, а журнал фиксирует каждый факт выдачи.

Резервное копирование

Бэкап — не самостоятельная защита от программ-вымогателей. Современные шифровальщики целенаправленно ищут и уничтожают их ещё до начала основной атаки. Чтобы резервная копия реально помогла при атаке, нужно выполнить три условия.

  • Правило 3-2-1: три копии данных, на двух разных типах носителей, одна из которых полностью отключена от сети. Физически изолированную копию или копию в неизменяемом хранилище нельзя ни зашифровать, ни удалить извне.
  • Изоляция хранилища. Хранилище резервных копий не должно быть доступно с рабочих станций и с сервера управления корпоративной сетью (контроллера домена): атакующий, захвативший контроллер домена, автоматически получает доступ ко всему, что к нему подключено.
  • Регулярный тест восстановления. Нетестированная резервная копия — это не защита. Только реальная проверка восстановления данных подтверждает, что копия рабочая.

Осведомлённость сотрудников

Две трети случаев первоначального проникновения — это вредоносный файл, который открыл сам сотрудник: вложение в письме, замаскированное под счёт или договор, либо ссылка с поддельной страницей входа. Один клик — и атакующий внутри сети.

Снизить эту вероятность помогают три меры: обучение сотрудников распознаванию фишинга (антифишинговые тренинги), периодические тестовые рассылки с имитацией фишинговых писем и запрет запуска вложений из внешних источников без явного подтверждения.

Threat Intelligence и мониторинг

Разведка угроз (Threat Intelligence) — это постоянное отслеживание признаков, по которым можно узнать конкретную группировку: IP-адреса её серверов, хеши вредоносных файлов, характерные домены. Если эти данные подключены к системе сбора и анализа событий безопасности (SIEM), она автоматически срабатывает, когда в сети появляется что-то похожее на поведение известных атакующих.

Среднее время от момента проникновения до активации шифровальщика — от 3 до 5 суток. Это и есть окно для реагирования: при работающем мониторинге команда безопасности может обнаружить атакующего и остановить его до того, как он нажмёт «зашифровать». Без мониторинга это окно проходит незаметно.


Что делать, если атака уже произошла: чеклист реагирования

Первые действия при обнаружении активного шифровальщика:


Вывод

Программы-вымогатели (ransomware) — системная угроза с внутренней экономикой. Статистика 2025 года подтверждает: число атак растёт умеренно, но средний ущерб и доля диверсионных атак без ключа дешифровки увеличиваются.

Защита строится на архитектуре — предотвратить первоначальный доступ, ограничить распространение, обеспечить восстановление. Ни один уровень не работает в одиночку. Бэкап без сетевой изоляции зашифруют первым. EDR без патч-менеджмента не закроет уязвимость VPN-шлюза. Управление доступом без MFA оставит открытым брутфорс RDP.

Наиболее недооценённый вектор — учётные данные. Три из ключевых точек входа работают через их компрометацию. Этот вектор закрывается организационно и инструментами — раньше и дешевле, чем восстановление после шифрования.


Часто задаваемые вопросы

Что такое программа-вымогатель простыми словами?

Программа-вымогатель (ransomware) — вредоносное ПО, которое шифрует файлы жертвы и требует деньги за ключ расшифровки. Современные версии также похищают данные и угрожают их публикацией — это называют двойным вымогательством. Без ключа атакующего расшифровать данные практически невозможно.

Как ransomware попадает на компьютер?

Основной вектор в России — загрузка вредоносного ПО (66% инцидентов): поддельные обновления, пиратское ПО, вложения в письмах. К концу 2025 года доля эксплойтов уязвимостей выросла с 5% до 31% (F6, 2025). Брутфорс RDP и кража паролей — ещё два распространённых пути первоначального доступа.

Поможет ли антивирус защититься от шифровальщика?

Антивирус на основе сигнатур защищает от известных семейств шифровальщиков. Современные шифровальщики используют LOTL-тактику — легитимные инструменты Windows, которые сигнатурный антивирус не блокирует. Необходим EDR с поведенческим анализом, дополненный сегментацией сети и изолированными бэкапами.

Что такое двойное вымогательство?

Двойное вымогательство — атака, при которой данные сначала похищаются, затем шифруются. Если жертва восстановилась из бэкапа и отказалась платить выкуп, атакующие публикуют данные на своём Leak-сайте. Это лишает бэкап роли единственной защиты от последствий атаки.

Как быстро происходит шифрование после заражения?

Среднее время от первоначального доступа до активации шифровальщика — от 3 до 5 суток. Это окно для обнаружения и реагирования. SIEM с правилами корреляции по аномалиям LOTL позволяет зафиксировать атаку до шифрования.

Что такое RaaS?

Ransomware-as-a-Service (RaaS) — модель, при которой разработчик предоставляет вредоносное ПО и инфраструктуру аффилиатам-партнёрам. Партнёр проводит атаку, разработчик получает 20–30% выкупа. Это позволяет атаковать людям без технической подготовки и масштабирует число операций.

Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.

Программы-вымогатели (ransomware): статистика атак, векторы и план защиты

В 2025 году шифровальщики атаковали российские компании на 15% чаще, а рекордный разовый выкуп достиг 500 млн рублей. Разбираем механику, векторы и план защиты от ransomware.

29 сент. 2026 г.
Российский менеджер паролей: как выбрать решение для бизнеса

Российский менеджер паролей для бизнеса — приложение для хранения, шифрования и передачи паролей сотрудникам, которое соответствует нескольким проверяемым признакам: состоит в реестре отечественного ПО, сертифицировано ФСТЭК России, имеет лицензию ФСБ на криптографию, хранит данные на территории РФ и разрабатывается компанией в российской юрисдикции.

В статье разберём, что именно проверять при выборе такого решения и почему это стоит делать, даже если ваша компания не обязана по закону использовать сертифицированное российское ПО.


Главное о выборе российского менеджера паролей за 30 секунд

«Российский» — проверяемый статус: запись в реестре Минцифры, сертификат ФСТЭК, лицензия ФСБ на криптографию, локализация данных в РФ, независимость от иностранной юрисдикции вендора.

  1. Юридической обязанности нет, деловой риск есть — компаниям вне госсектора переход на российское решение не обязателен по закону, но зависимость от зарубежного продукта способна обернуться блокировкой доступа или остановкой обновлений без переходного периода.
  2. Технические критерии обязательны в любом случае — RBAC, SSO, синхронизация с LDAP/AD, журнал аудита с выгрузкой в SIEM и клиентское шифрование нужны независимо от происхождения продукта.
  3. Есть сигналы неготового решения — «российское» только в маркетинге без номера в реестре и сертификата, один общий ключ шифрования на всю компанию, плоская модель доступа «админ/пользователь», отсутствие журнала аудита или варианта развёртывания на своём сервере.
  4. Перед покупкой стоит пройти чек-лист из 12 вопросов по пяти темам: реестр, шифрование, развёртывание, доступ, юрисдикция вендора. Ответы нужно сверять напрямую с реестром Минцифры и сертификатом ФСТЭК.
  5. Пассворк закрывает оба слоя проверки — сертификат ФСТЭК № 5063, запись в реестре российского ПО № 6147, развёртывание на своём сервере или в облаке, интеграцию с LDAP/AD и SSO, браузерные расширения, мобильные и десктопные приложения, управление паролями и техническими секретами через REST API, CLI и Python SDK.

Почему бизнесу, а не только госсектору, стоит выбирать российское решение

Указ Президента РФ № 250 обязывает конкретный список организаций использовать сертифицированные и локализованные средства защиты информации: субъекты критической информационной инфраструктуры (КИИ), органы власти, государственные корпорации и системообразующие предприятия. Компании вне этого списка ничего не нарушают, оставаясь на зарубежном решении. Но у выбора инструмента для паролей есть деловая сторона, не связанная с юридической обязанностью.

  • Первый аргумент — цена ошибки в парольной гигиене от статуса компании не зависит. По данным Информзащиты за 2026 год, украденные учётные данные используются как минимум на одном этапе более чем в 80% кибератак, а атаки, построенные на компрометации личности (краже, подборе или повторном использовании паролей, социальной инженерии), обеспечивают 65% первичных проникновений в инфраструктуру.
  • Второй аргумент — требование о локализации персональных данных касается почти любой компании. Статья 18 часть 5 Федерального закона № 152-ФЗ «О персональных данных» обязывает хранить базы с персональными данными граждан РФ на серверах в России. Если в сейфах менеджера паролей хранятся логины, привязанные к конкретным сотрудникам или клиентам, эти записи подпадают под определение персональных данных.
  • Третий аргумент — зависимость от зарубежного вендора. Такой сервис работает по правилам чужой юрисдикции: вендор может заблокировать учётную запись компании по собственному решению, а санкции — ограничить доступ независимо от его воли. Лицензия может прекратиться, а обновления и техподдержка остановиться без переходного периода. Для системы, которая хранит доступы ко всей инфраструктуре компании, это операционный риск того же порядка, что и утечка.
  • Четвёртый аргумент — зависимость от иностранных законодательств. Американский CLOUD Act разрешает властям США требовать у любой компании под юрисдикцией США данные с серверов в любой точке мира. Закон FISA Section 702 даёт спецслужбам США основания для доступа к данным иностранных пользователей через американских провайдеров. В Евросоюзе NIS2 ужесточила требования к отчётности, а GDPR регулирует передачу данных за пределы ЕС. Российская компания на зарубежном сервисе зависит от требований этих норм, даже не находясь в их юрисдикции напрямую.
  • Пятый аргумент — вклад в развитие российского рынка средств защиты информации. Деньги, которые компания платит российскому вендору, идут на доработку конкретного инструмента, которым пользуется компания. Чем больше клиентов у российских вендоров средств защиты информации, тем быстрее эти продукты закрывают функциональные разрывы с зарубежными аналогами, и тем меньше поводов у отрасли зависеть от решений, которые в любой момент могут перестать работать в России.

Круг организаций, обязанных переходить на российские решения, только расширяется. С 2022 года список компаний и запрещённых продуктов пересматривали несколько раз и каждый раз — в сторону расширения. Тем, кто перейдёт на российское решение сейчас, не придётся делать это позже под давлением новой нормы.

Как это происходит на практике: кейс Atlassian
В 2022 году Atlassian перестала продавать новые лицензии в России и Белоруссии, остановила работу действующих лицензий и полностью прекратила обслуживание российских и белорусских клиентов. В августе 2023 года Atlassian уведомила оставшихся пользователей Jira, Trello и Confluence об отключении их учётных записей в течение 30 дней с момента получения письма.

Что на самом деле делает менеджер паролей «российским»

Русскоязычный интерфейс и офис в Москве ничего не говорят о статусе продукта перед законом и перед регулятором. Чек-лист из 4 признаков российского менеджера паролей закрывает вопрос без догадок:

  1. Запись в реестре российского ПО
  2. Сертификация и лицензия
  3. Локализация данных
  4. Независимость от иностранной юрисдикции

Совпадение всех четырёх пунктов даёт основание называть решение российским в юридическом смысле, а не только в маркетинговом.

Запись в реестре отечественного ПО

Единый реестр российского ПО ведёт Минцифры России на reestr.digital.gov.ru. Запись в реестре подтверждает происхождение кода и прав на него и даёт право на участие в закупках по 44-ФЗ и 223-ФЗ, где предусмотрены приоритеты для отечественного софта. Продукт, который позиционирует себя как российский, но не имеет записи в реестре, либо не прошёл эту проверку, либо не проходил её вовсе.

Сертификация ФСТЭК или лицензия ФСБ

Сертификат соответствия ФСТЭК России подтверждает, что продукт как средство защиты информации прошёл оценку по требованиям безопасности и подходит для информационных систем определённого класса защищённости. Лицензия ФСБ России нужна для разработки и распространения средств криптографической защиты, тех самых, что шифруют пароли внутри менеджера паролей. Это два разных документа, спрашивайте про оба отдельно: сертификация продукта не заменяет лицензирования вендора-разработчика.

Локализация и резидентность данных

Локализация означает, что данные хранятся на серверах на территории РФ, в собственном контуре заказчика или в российском облаке, и не реплицируются в зарубежные дата-центры по умолчанию. Для коробочной установки вопрос снимается архитектурой: сервер стоит там, куда его поставил заказчик. Для облачных решений это отдельный пункт проверки: в чьей инфраструктуре физически размещены данные.

Юрисдикция вендора и поддержки

Локализованные данные не защищают от риска, если сама компания-разработчик зарегистрирована за рубежом или контролируется иностранным собственником: смена юрисдикции головной структуры способна повлиять на доступность обновлений и поддержки быстрее, чем успеет сработать локализация данных. Юрисдикция вендора и разработчика — четвёртый, часто пропускаемый пункт чек-листа.


Критерии выбора менеджера паролей

Статус «российский» — не единственный критерий: за ним стоит обычный набор требований к корпоративному менеджеру паролей. Разложим требования по четырём зонам: архитектура хранения данных, управление доступом, контроль, повседневное удобство.

Безопасность и архитектура хранения

Критерий Зачем Как проверить
Zero-knowledge шифрование Ключи создаются на устройстве пользователя: ни провайдер, ни администратор технически не могут прочитать пароли Уточните, где генерируется мастер-ключ — на клиенте или на сервере, и покидает ли он устройство пользователя
Модель развёртывания (on-premise, облако) Определяет, кто физически контролирует серверы с данными и какие нормы к ним применяются Уточните, можно ли развернуть систему в изолированном контуре без выхода в интернет, где находятся сервера для облака
Стандарты шифрования (AES-256, ГОСТ) AES-256 — отраслевой стандарт, поддержка ГОСТ обязательна для госструктур и субъектов КИИ Спросите, какие стандарты шифрования поддерживает решение
Многофакторная аутентификация (2FA) Пароль от менеджера паролей — точка входа ко всей инфраструктуре: компрометация одного пароля не должна давать доступ Уточните поддержку TOTP-приложений, биометрии, ключей доступа и аппаратных ключей (FIDO2/YubiKey)
Сертификаты совместимости Подтверждает, что решение проверено на совместимость с конкретными ОС и службами каталогов Запросите список платформ с официальным сертификатом совместимости, а не общее «поддерживает большинство ОС»

Управление доступом и интеграция с каталогами

Критерий Зачем Как проверить
Синхронизация с LDAP / Active Directory Снимает ручное администрирование: при увольнении сотрудника доступ к сейфам блокируется автоматически Проверьте, синхронизируются ли группы каталога
SSO (SAML, OIDC) Убирает отдельный пароль от менеджера, привязывает вход к единой корпоративной аутентификации Спросите, какие провайдеры SSO поддерживаются и что происходит с доступом при блокировке учётной записи в каталоге
Ролевая модель доступа (RBAC) Сотрудник видит только те записи, которые нужны для работы — по отделу, проекту или должности Уточните гранулярность прав: на уровне сейфа, папки или отдельной записи
Безопасный шеринг записей Передаёт доступ внутри команды Проверьте, как можно делиться доступами и насколько это безопасно

Контроль, аудит и соответствие требованиям

Критерий Зачем Как проверить
Журнал аудита и экспорт в SIEM Показывает, кто и когда запрашивал доступ к записи — обязательное условие расследования инцидента Спросите про глубину хранения истории и формат экспорта в SIEM
Настраиваемая парольная политика Задаёт требования к сложности, длине и периодичности смены паролей для всей организации Уточните, применяется ли политика централизованно или каждый сотрудник настраивает её сам
Соответствие реестру и отраслевым стандартам Для работы в РФ — включение в реестр отечественного ПО Минцифры Запросите регистрационный номер в реестре и актуальные сертификаты соответствия

Удобство использования и кроссплатформенность

Критерий Зачем Как проверить
Приложения для всех платформ Сотрудники работают с разных устройств — Windows, macOS, Linux, iOS, Android Проверьте, поддерживаются ли нативные приложения или доступ ограничен веб-версией
Браузерные расширения Автозаполнение форм и перехват новых учётных данных снижают соблазн хранить пароли вне системы Уточните, распознаёт ли расширение форму входа автоматически и предлагает ли сохранить новый пароль
Импорт и экспорт данных Упрощает перенос существующей базы паролей при внедрении без потери записей Проверьте, поддерживается ли перенос из браузерных хранилищ и других распространённых форматов экспорта

Чек-лист вопросов вендору перед покупкой

Презентация вендора показывает продукт с одной стороны. Прямые вопросы, сгруппированные по темам, показывают его с той, которую маркетинг обходит.

Реестр и сертификация

  • Под каким номером продукт числится в реестре российского ПО и как проверить эту запись самостоятельно на reestr.digital.gov.ru?
  • Есть ли действующий сертификат ФСТЭК на продукт как средство защиты информации и для какого класса защищённости он выдан?

Шифрование и архитектура

  • Кто владеет лицензией ФСБ на криптографию: сам вендор или сторонний подрядчик, чьё участие в проекте может прекратиться без предупреждения?
  • Работает ли шифрование по модели zero-knowledge и может ли администратор сервера технически прочитать пароль пользователя?
  • У каждого сейфа собственный независимый ключ шифрования, или вся организация зашифрована одним общим ключом? Разница решает, как далеко дойдёт скомпрометированная учётная запись.

Развёртывание и совместимость

  • Где физически размещаются данные при облачном варианте, и есть ли коробочная установка на сервере заказчика для изолированного контура?
  • С какими российскими ОС, СУБД и службами каталогов продукт совместим официально?
  • Что происходит с доступом сотрудника при его увольнении: блокировка происходит автоматически через синхронизацию с LDAP или требует ручного действия администратора?

Доступ и аудит

  • Насколько гранулярна ролевая модель — можно ли ограничить доступ на уровне отдельного сейфа или только на уровне всей базы?
  • Ведётся ли журнал действий пользователей и можно ли выгрузить его в SIEM-систему при расследовании инцидента?

Поддержка и юрисдикция

  • В какой юрисдикции зарегистрирован разработчик, и что произойдёт с лицензией и техподдержкой, если эта юрисдикция введёт ограничения против российских клиентов?
  • По какой модели лицензируется продукт и что происходит с доступом к базе паролей после окончания подписки: данные остаются доступны или доступ закрывается полностью?

Ответы стоит сверять с первоисточниками: реестром Минцифры и реестром сертифицированных СЗИ ФСТЭК. Фиксируйте ответы — в переписке или техническом задании, не полагайтесь на устные заверения. Номер сертификата и запись в реестре — проверяемые факты.


Когда менеджер паролей не готов для вашего бизнеса

Несколько сигналов говорят, что решение не готово к использованию в компании:

  • «Российское» только в маркетинге. Название на кириллице, домен .ru и фраза «отечественная разработка» на сайте вендора не заменяют запись в реестре и сертификат. Если вендор не может назвать номер записи в реестре Минцифры или ссылается на «сертификацию в процессе оформления» — перед вами обещание, а не готовое решение.
  • Юридический риск блокировки не проговорён. Вендор уходит от вопроса про юрисдикцию разработчика и структуру владения компанией. При смене санкционного режима заказчик узнает ответ на собственном опыте — в момент, когда изменить что-то уже нельзя.
  • Нулевое знание (zero knowledge) заявлено, но не объяснено технически. На вопрос «где генерируются ключи шифрования» вендор отвечает общей фразой из презентации, а не архитектурной схемой с указанием, на каком устройстве создаётся ключ и куда он передаётся.
  • Один ключ шифрования на всю организацию. Если компрометация одной учётной записи открывает доступ не к одному сейфу, а к зашифрованным данным всей компании — архитектура изначально не ограничивает ущерб от кражи пароля.
  • Нет разграничения прав ниже уровня «администратор / пользователь». Для команды больше 15–20 человек плоская модель доступа снимает саму пользу от менеджера паролей: рано или поздно кто-то получит доступ к сейфу, который ему не нужен для работы.
  • Нет журнала аудита или выгрузки в SIEM. Без истории действий расследование инцидента с учётной записью превращается в опрос сотрудников по памяти — без единого проверяемого факта, кто и когда открывал запись.
  • Нет варианта размещения на своём сервере. Если вендор предлагает только облако без возможности развернуть систему в изолированном контуре, компания зависит от чужой инфраструктуры.
  • Нет синхронизации с LDAP или Active Directory. Увольнение сотрудника требует, чтобы администратор вручную отозвал доступ в каждом сейфе. На практике это поле забывают, и доступ остаётся активным месяцами.

Как выбрать менеджер паролей под размер и контекст вашего бизнеса

Строгость критериев из предыдущих разделов стоит адаптировать под контекст компании: не всем нужен один и тот же уровень проверки.

Малый и средний бизнес

До сотни сотрудников достаточно подтвердить базовые признаки (реестр, шифрование, простую ролевую модель) и не тратить ресурс на глубокий комплаенс-аудит вендора. Приоритет — скорость внедрения и понятный интерфейс для сотрудников без ИТ-бэкграунда. Отдельного специалиста по безопасности в такой команде часто нет, и решение обычно принимает ИТ-руководитель самостоятельно, без формального тендера.

Крупный бизнес

От нескольких сотен пользователей критичны SSO, синхронизация с LDAP/Active Directory, детальная ролевая модель по подразделениям и экспорт журнала аудита в SIEM. Здесь имеет смысл пройти весь чек-лист вопросов вендору целиком и запросить документы напрямую: сертификат и выписку из реестра. Для компании с несколькими юридическими лицами или распределённой географией добавляется ещё один вопрос: поддерживает ли решение разграничение сейфов и прав между филиалами без потери централизованного аудита.

Регулируемая, но не критическая инфраструктура

Финансовые организации, медицина, операторы персональных данных формально не обязаны переходить на сертифицированное ФСТЭК решение, если не относятся к КИИ. Но требования 152-ФЗ о защите персональных данных и отраслевой регулятор (Банк России, Роскомнадзор) обычно рассчитывают на подтверждаемые меры защиты. Для этого сегмента сертификация ФСТЭК и лицензия ФСБ — способ закрыть вопрос проверяющего органа документом.


Пассворк: как российский менеджер паролей закрывает эти критерии

Пассворк: как российский менеджер паролей закрывает эти критерии

Пассворк — российский менеджер паролей и секретов, входит в реестр сертифицированных средств защиты информации ФСТЭК России — сертификат № 5063, 4-й уровень доверия. Продукт зарегистрирован в реестре российского ПО Минцифры (запись № 6147), работает по двум лицензиям ФСТЭК и лицензии ФСБ на криптографию.

Совместимость с российской инфраструктурой

Сертификаты совместимости подтверждают, что продукт протестирован и работает с конкретной операционной системой, СУБД или службой каталогов. Актуальный список опубликован на странице сертификатов совместимости.

Совместимость подтверждена с Astra Linux, РЕД ОС, Альт Сервер, SelectOS, МСВСфера, службой каталогов MultiDirectory, СУБД Pangolin DB и другими решениями на странице сертификатов. Список обновляется — сверяйте его перед принятием решения, а не по памяти из статьи.

Шифрование: два независимых слоя

Архитектура строится на клиентском и серверном шифровании одновременно. Каждый пароль и каждый сейф получают собственный уникальный ключ на стороне клиента. Ключ пароля шифруется ключом сейфа, ключ сейфа — приватным RSA-ключом пользователя, а сам приватный ключ защищён мастер-ключом, который генерируется из мастер-пароля и никогда не покидает устройство. Подробнее об архитектуре шифрования — в документации.

Размещение — на выбор заказчика

Установка на сервере заказчика даёт полный контроль над данными, ключами и резервными копиями, вплоть до изолированного контура без выхода в интернет. Пассворк Облако — вариант для компаний без собственного сервера, где важна локализация данных на территории РФ (в инфраструктуре Yandex Cloud).

Доступ и аудит

Синхронизация с LDAP и Active Directory снимает ручное отключение доступа при увольнении сотрудника. SSO работает через SAML 2.0. Журнал аудита фиксирует действия пользователей и поддерживает выгрузку в SIEM-системы для расследования инцидентов. Панель безопасности помогает выявить риски компрометации.

Гранулярная ролевая модель: роли и группы

Права разделены на два слоя: роли управляют доступом к администрированию системы, группы — доступом к данным. Ролей и групп можно создать неограниченное количество под структуру любой организации.

Настраиваемые типы сейфов

Тип сейфа — шаблон настроек, который применяется автоматически при создании нового сейфа: обязательные администраторы, ограничения на создание, уровень доступа создателя. Задали шаблон один раз — дальше каждый новый сейф этого типа настраивается сам. Типов можно создать сколько угодно: под отделы, задачи, уровень конфиденциальности.

Удобство работы

Для повседневной работы есть браузерные расширения (Chrome, Firefox, Edge, Яндекс Браузер) с автозаполнением и мобильные приложения для двухфакторной аутентификации в Play Market, App Store и RuStore. Также есть нативное десктопное приложение на Windows, macOS и Linux с поддержкой биометрии и ключей доступа.

Управление секретами: одна система для пользователей и разработчиков

Пассворк закрывает две задачи одним решением: сотрудники работают с паролями через привычный интерфейс, а разработчики и DevOps-инженеры управляют техническими секретами (API-ключами, токенами облачных провайдеров, сертификатами, строками подключения к БД, SSH-ключами) через REST API, CLI-утилиту и Python SDK.

Простота масштабирования

Пассворк разворачивается на одном сервере для команды в 20 человек и масштабируется до кластера для организации в несколько тысяч сотрудников без смены архитектуры. Поддерживается горизонтальное масштабирование и высокая доступность — рост числа пользователей или сейфов не требует переноса на другое решение или миграции данных.


Пошаговый план перехода на российский менеджер паролей

Для бизнеса без обязательной аттестации достаточно четырёх шагов:

  1. Аудит текущего состояния. Соберите список мест, где сейчас лежат пароли (Excel, заметки, чаты, память сотрудников), и кто имеет к ним доступ. Без этого шага миграция превращается в перенос хаоса в новый инструмент.
  2. Пилот на одной команде. Разверните решение для отдела с наибольшей плотностью критичных доступов, обычно ИТ или DevOps, и проверьте на практике SSO, синхронизацию с LDAP и удобство ежедневной работы, прежде чем тиражировать на компанию.
  3. Миграция и раскатка. Перенесите пароли остальных отделов, настройте ролевую модель и группы под оргструктуру, обучите сотрудников базовым сценариям: создание записи, шеринг доступа, отзыв прав при увольнении.
  4. Аудит после внедрения. Через один-два месяца проверьте, действительно ли пароли переехали из Excel и чатов в менеджер, а не продолжают жить параллельно.

Сроки зависят от размера компании: пилот на команде из 10–15 человек занимает одну-две недели, для компании в несколько сотен сотрудников миграция и раскатка растягиваются на один-два месяца. Переход требует организационной работы: обучения сотрудников и пересмотра процесса выдачи доступа подрядчикам.


Заключение

«Российское» применительно к менеджеру паролей — это четыре проверяемых признака: запись в реестре, сертификация и лицензии, локализация данных, независимость от иностранной юрисдикции. Язык интерфейса и название компании на кириллице к статусу отношения не имеют. Выбирать решение стоит по этому чек-листу вместе с обычными техническими критериями: RBAC, SSO, LDAP, аудитом, стандартами шифрования.


Часто задаваемые вопросы

Можно ли использовать иностранный менеджер паролей в российской компании?

Юридического общего запрета для бизнеса вне КИИ и госсектора нет. Риск не в законности, а в зависимости: доступ к зарубежному SaaS-сервису способен ограничить решение вендора или санкционный режим без переходного периода, а хранит такой сервис доступы ко всей корпоративной инфраструктуре.

Чем российский менеджер паролей отличается от обычного корпоративного?

Формальным набором признаков: записью в реестре отечественного ПО, сертификацией ФСТЭК или лицензией ФСБ, локализацией данных на территории РФ и независимостью от иностранной юрисдикции вендора.

Обязательна ли сертификация ФСТЭК для менеджера паролей, если компания не относится к КИИ?

Юридически нет: обязательный для бизнеса вне КИИ и госсектора статус не установлен. Сертификация снижает деловой и репутационный риск и упрощает диалог с отраслевым регулятором, даже когда прямого требования нет.

Как проверить, что менеджер паролей действительно есть в реестре отечественного ПО?

Проверьте номер записи, который называет вендор, напрямую в едином реестре российского ПО на reestr.digital.gov.ru, по названию компании или продукта. Запись в реестре и сертификация ФСТЭК — разные документы, и оба нужно проверять отдельно.

Чем плох Excel или KeePass для хранения рабочих паролей в компании?

Общая таблица или локальная база не дают ролевой модели, журнала действий и централизованного отзыва доступа при увольнении сотрудника. Подробнее об этом можно прочитать в материале «Зачем нужен менеджер паролей для бизнеса, если есть KeePass».

Зачем нужен менеджер паролей для бизнеса, если есть KeePass?
KeePass шифрует пароли, но не управляет доступами. Разбираем, где заканчивается его применимость в бизнесе и когда нужен корпоративный инструмент.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Кейс-стади: ВкусВилл и Пассворк
ИТ-команда ВкусВилла искала инструмент для централизованного хранения секретов с LDAP-интеграцией и надёжным резервированием. Рассказываем, как выбирали, внедряли и как это устроено сейчас.

Российский менеджер паролей: как выбрать решение для бизнеса

Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.

29 июля 2026 г.
Менеджер паролей для организаций госсектора: требования и план внедрения
Менеджер паролей для госсектора — это средство защиты информации (СЗИ) или общесистемное ПО, которое применяют для централизованного хранения и управления учётными данными в государственных учреждениях.

Выбор менеджера паролей для организаций госсектора и смежных регулируемых отраслей не сводится к сравнению рейтингов и отзывов. Сначала проверяют, можно ли вообще поставить продукт в конкретную организацию, ГИС, ИСПДн или на значимый объект КИИ: локализация данных, сертификация ФСТЭК, запись в реестре ПО, управление доступом, аутентификация, журнал событий и поддержка модели развёртывания, соответствующей классу защищённости системы.

Это только часть требований. В этом материале — структурированный разбор критериев выбора и то, как на них отвечает Пассворк, а также пошаговый план внедрения.


Главное о менеджере паролей для госсектора за 5 минут

  • Менеджер паролей для госсектора — это СЗИ (средство защиты информации) или общесистемное ПО для централизованного управления учётными данными в ГИС, ИСПДн и на объектах КИИ.
  • Ключевое отличие от корпоративного решения — не в функционале, а в контуре применения: дополнительная нормативная база (152-ФЗ, 187-ФЗ, приказы ФСТЭК), требования к развёртыванию и криптографии.
  • Выбор продукта начинается не со сравнения рейтингов, а с проверки допуска: сертификация ФСТЭК, запись в реестре отечественного ПО и соответствие модели развёртывания классу защищённости системы.
  • Требования делятся на 8 групп — от нормативной применимости и размещения данных до контроля доступа, аудита и пользовательского опыта. Конкретный набор фиксирует проектная документация на систему.
  • Для значимых объектов КИИ развёртывание на собственной инфраструктуре часто становится обязательным условием, а не опцией.
  • Пассворк — менеджер паролей и сертифицированное ФСТЭК СЗИ (№ 5063, 4-й уровень доверия), включён в реестр отечественного ПО (№ 6147).
  • Внедрение проходит пять фаз: аудит и подготовка, выбор и закупка, пилотное внедрение, полное развёртывание, аттестация и передача в эксплуатацию.

Что такое менеджер паролей для госсектора и чем он отличается от корпоративного

Менеджер паролей для государственных учреждений — это средство защиты информации, которое применяют в государственных информационных системах, информационных системах персональных данных или на объектах критической информационной инфраструктуры. Конкретный набор требований к нему определяет роль продукта в системе защиты и класс защищённости системы, для которой его выбирают.

Ключевое отличие от корпоративного решения — не в базовом функционале (хранение секретов, разграничение доступа, аудит), а в контуре применения. Различия проявляются сильнее всего в нескольких плоскостях:

  • Нормативная база. Корпоративный менеджер паролей подчиняется внутренним политикам компании и, опционально, отраслевым стандартам. Решение для госсектора дополнительно подпадает под 152-ФЗ, 187-ФЗ и приказы ФСТЭК.
  • Требования к развёртыванию. В коммерческом секторе облачное размещение — норма. Для значимых объектов КИИ и систем высокого класса защищённости развёртывание на собственной инфраструктуре часто становится обязательным условием, а не опцией.
  • Криптография. Корпоративному решению достаточно индустриального стандарта (AES-256). Для систем определённого класса защищённости проектная документация может требовать поддержку ГОСТ-алгоритмов.
  • Сертификация и импортозамещение. Для госсектора сертификат соответствия ФСТЭК России и запись в реестре отечественного ПО — обязательные условия допуска к закупке, а при работе с ГИС и КИИ использование иностранного ПО дополнительно ограничивают указы Президента №166 и №250.

Какие требования предъявляют к менеджеру паролей в госсекторе

Единого нормативного перечня требований для всех госучреждений не существует. Конкретный набор фиксируется проектной документацией на определённую организацию, ГИС, ИСПДн или значимый объект КИИ с учётом роли продукта в системе защиты. Ниже — структура требований для оценки.

Группа 1. Нормативная и закупочная применимость

Эта группа определяет, под действие каких законов и закупочных процедур подпадает система, и какие документы нужно проверить у поставщика.

Требование Пояснение Статус
Запись в реестре российского ПО Требуется при закупке в рамках постановления Правительства №1236 и норм импортозамещения. Проверяется на reestr.digital.gov.ru. Требуется
Сертификат ФСТЭК Требуется, когда продукт классифицирован как СЗИ в системе, для которой сертификация обязательна проектом. Проверять номер, версию, срок действия и область применения в реестре сертифицированных СЗИ на fstek.ru. Требуется
Лицензии поставщика на ТЗКИ/СЗКИ Нужны в связи с конкретными видами работ — разработкой, внедрением, сопровождением сертифицированного СЗИ. Проверяются в реестре лицензий ФСТЭК для ТЗКИ и СЗКИ. Зависит от проекта
Аудит исходного кода Возможность для организации или привлечённого ею аудитора самостоятельно проверить исходный код продукта на отсутствие недекларированных возможностей и уязвимостей. Зависит от проекта

Для менеджера паролей, который планируется использовать в органе власти или на значимом объекте КИИ, требования по импортозамещению — это фильтр на этапе закупки. Указ №166 закрывает саму возможность использования иностранного решения на таких объектах. На практике это означает, что при выборе менеджера паролей нужно проверять сертификат ФСТЭК и запись в реестре российского ПО — оба документа закрывают разные, но взаимосвязанные требования.

Свежий пример нормативных изменений: Приказ ФСТЭК России от 11.04.2025 №117 расширил требования к средствам защиты информации и круг организаций, на которые они распространяются.

Группа 2. Размещение и контроль данных

Здесь фиксируются требования к тому, где физически находятся данные менеджера паролей для организаций госсектора и насколько система изолирована от внешних сетей.

Требование Пояснение Статус
Развёртывание на собственной инфраструктуре Даёт максимальный контроль над данными и наиболее высокий уровень защищённости: сервер физически находится в контуре организации. Основной вариант для закрытых сетей и значимых объектов КИИ. Зависит от проекта
Частное облако Допустимо как в собственном контуре организации, так и у стороннего провайдера при условии аттестации облачной инфраструктуры по требуемому классу защищённости и локализации данных в РФ. Зависит от проекта
Отсутствие неучтённых внешних зависимостей Код, библиотеки, телеметрия, обновления — всё, что обращается вовне, документировано и контролируемо. Требуется
Локализация хранилища, резервных копий, журналов, телеметрии Все данные на территории РФ, на серверах организации или аттестованного российского провайдера. Прямое требование Федерального закона №152-ФЗ «О персональных данных». Требуется
Работа без доступа к интернету Для изолированных контуров: полная автономность, включая лицензирование и обновления. Зависит от проекта

Выбор между развёртыванием на собственной инфраструктуре и частным облаком редко определяется удобством — чаще его диктует класс защищённости системы и модель угроз. Для значимых объектов КИИ проектная документация обычно требует именно собственную инфраструктуру: только она даёт полный контроль над физическим доступом к серверу, конфигурацией сети и составом установленного ПО.

Группа 3. Безопасность хранения

Группа охватывает шифрование данных, управление ключами и то, как система защищает основное хранилище.

Требование Пояснение Статус
Клиентское шифрование, zero-knowledge-архитектура Данные шифруются на стороне клиента до передачи на сервер. Мастер-ключ хранится только у пользователя и не передаётся ни администратору, ни поставщику решения. Рекомендуемая практика
Документированная модель управления ключами Регламентированные процедуры генерации, хранения, ротации и отзыва ключей. Обязательно
Защита данных при хранении и передаче (at rest и in transit) Шифрование базы данных и резервных копий, TLS 1.2+ для передачи данных. При необходимости — сертифицированные криптобиблиотеки. Обязательно
Независимая оценка и безопасная разработка Внешний аудит, пентесты и сертификационные испытания. Рекомендуемая практика
Криптографический профиль Алгоритм шифрования, используемый в продукте: AES-256 — индустриальный стандарт, ГОСТ-алгоритмы — требование для систем, где это прямо предписывает класс защищённости или проектная документация Зависит от проекта

Клиентское шифрование снижает ущерб при компрометации сервера: даже при взломе базы данных или физическом доступе злоумышленника к серверу расшифровать пароли без ключа пользователя невозможно.

Группа 4. Аутентификация и контроль доступа

Эта группа определяет, кто и как получает доступ к системе, на основе каких прав и с какой скоростью этот доступ можно отозвать.

Требование Пояснение Статус
Многофакторная аутентификация (MFA/2FA) Минимум два фактора для входа, поддержка TOTP-кодов и аппаратных токенов, включая сертифицированные российские устройства. Обязательно
Интеграция с IdP/SSO Поддержка SAML 2.0, OpenID Connect, OAuth 2.0 и российских решений для единого входа (IdP). Рекомендуемая практика
Ролевая модель и организационная структура доступа Ролевая модель (RBAC) с ролями «администратор», «ИБ-специалист», «пользователь», «аудитор» и поддержкой кастомных ролей. Назначение прав по группам и подразделениям с наследованием. Рекомендуемая практика
Принцип наименьших привилегий и разделение обязанностей По умолчанию — нулевой доступ, каждое право выдаётся явно. Создание, утверждение и аудит доступа к критичным секретам выполняют разные люди. Рекомендуемая практика
Временный доступ Выдача секрета на ограниченный срок с автоматическим отзывом по истечении периода Рекомендуемая практика
Аварийный доступ Экстренный доступ к критичным секретам с полным логированием действий. Обязательно
Немедленный отзыв прав При увольнении сотрудника, смене роли или компрометации учётной записи — мгновенное прекращение доступа Обязательно
Панель состояния безопасности Единый обзор: слабые пароли и просроченные секреты, срок жизни Рекомендуемая практика

Разделение обязанностей — принцип, который часто недооценивают на этапе проектирования доступа, хотя он прямо снижает риск инсайдерских угроз. Если один и тот же администратор создаёт учётную запись, выдаёт права и просматривает журнал аудита без независимого контроля, система может формально соответствовать требованиям регистрации событий, но не обеспечивает реальный контроль.

Группа 5. Интеграции и администрирование

Группа отвечает за то, насколько менеджер паролей для организаций встраивается в существующую ИТ-инфраструктуру без ручных операций администратора.

Требование Пояснение Статус
Интеграция с AD/LDAP Автоматическая синхронизация пользователей, групп и структуры подразделений: изменения в каталоге отражаются в менеджере паролей без ручного импорта. Рекомендуемая практика
Полнофункциональный API REST API с документированной спецификацией: создание пользователей, назначение прав, выгрузка событий аудита. Рекомендуемая практика
Автоматическое отключение уволенных сотрудников Удаление учётной записи в каталоге автоматически блокирует доступ к хранилищу без дополнительных действий администратора. Рекомендуемая практика
Совместимость с российскими ОС и системами Поддержка Astra Linux, РЕД ОС, Альт СП и российских служб каталогов. Зависит от проекта

Полнофункциональный API стоит проверять по покрытию. Закрывает ли он весь набор административных операций, которые нужны организации: создание пользователей, изменение ролей, выгрузку журналов аудита, — или только часть из них, вынуждая администратора переключаться на интерфейс вручную.

Группа 6. Аудит, SIEM и отчётность

Здесь собраны требования к журналированию событий, их защите от изменения и передаче в системы мониторинга безопасности.

Требование Пояснение Статус
Регистрация событий Фиксация входов, чтения, изменения, создания, удаления и экспорта секретов, а также административных действий. Обязательно
Защита журналов Неизменяемость записей (append-only или криптографическая защита целостности), защита от удаления даже администратором. Рекомендуемая практика
Экспорт в SIEM и оповещения о событиях безопасности Поддержка syslog, CEF для интеграции с MaxPatrol, KUMA, Ankey SIEM, RuSIEM. Множественные неудачные попытки входа, активность вне рабочего времени. Рекомендуемая практика
Настраиваемые отчёты Отчёты по действиям пользователей, использованию секретов и аномалиям. Рекомендуемая практика
Сроки хранения журналов Настраиваемый срок хранения, минимум 1 год, для объектов КИИ — дольше. Обязательно
Поиск и фильтрация Поиск по событиям, фильтры по пользователю, действию, секрету, времени. Критерий удобства

Срок хранения журналов зависит не только от общих требований ИТ-безопасности, но и от специфики системы. Для значимых объектов КИИ отдельные нормативные документы устанавливают более длительные сроки хранения событий безопасности, чем стандартный один год — точный срок фиксируется в проектной документации на конкретную систему с учётом категории значимости объекта.

Группа 7. Работа с паролями и общими секретами

Группа охватывает функциональность, с которой рядовой пользователь сталкивается ежедневно: генерацию, обмен и контроль качества паролей.

Требование Пояснение Статус
Настраиваемые требования к паролям и генератор паролей Длина, наборы символов, срок действия, история переиспользования — параметры задаёт проект, без привязки к универсальным «12 символам». Генерация криптографически стойких паролей. Обязательно
Безопасный обмен Передача пароля коллеге внутри системы без мессенджеров и почты: одноразовые ссылки, временный доступ Обязательно
Общие хранилища Сейфы/папки с разграничением доступа для команд и проектов Рекомендуемая практика
История изменений и владелец секрета Фиксация, кто, когда и что изменил, с возможностью откатить к предыдущей версии. Назначение ответственного за актуальность и ротацию конкретного секрета. Рекомендуемая практика
Папки, теги и поиск Иерархия папок, метки для категоризации, поиск Критерий удобства
Импорт и экспорт Массовый импорт из CSV, JSON и других менеджеров паролей. Структурированный экспорт для миграции. Рекомендуемая практика
Автозаполнение Браузерное расширение с автоподстановкой логинов и паролей. Критерий удобства

Группа 8. Клиенты и пользовательский опыт

Эта группа влияет не на прохождение аттестации, а на то, насколько быстро сотрудники начнут пользоваться системой вместо теневых альтернатив.

Требование Пояснение Статус
Клиенты и кроссплатформенность Веб, десктопные и мобильные клиенты, браузерное расширение — набор определяется сценарием использования, не все типы обязательны. Поддержка Windows, российских дистрибутивов Linux, macOS и мобильных платформ — по необходимости. Зависит от проекта
Понятный интерфейс Быстрый поиск и понятная структура хранилищ снижают нагрузку на администраторов и риск теневого ИТ Критерий удобства
Документация и руководство пользователя Техническая документация по установке, настройке и API, а также руководство пользователя с пошаговыми инструкциями. Зависит от проекта
Регламентированная техническая поддержка Фиксированные сроки реакции, выделенные каналы обращения для администраторов и эскалация критичных сбоев. Зависит от проекта

Регламентированная техническая поддержка приобретает особое значение для систем с высокими требованиями к непрерывности: если менеджер паролей защищает доступ к критичной инфраструктуре, простой поддержки при инциденте может остановить работу всей команды.


Как Пассворк закрывает эти требования

Пассворк — сертифицированное средство защиты информации, российский менеджер паролей и секретов для безопасного хранения, управления и совместного использования учётных данных внутри компаний. Решение доступно для установки на собственные серверы заказчика и в облаке, поддерживает ролевую модель доступа, полный аудит действий, интеграцию со службами каталогов и системами мониторинга безопасности.

Пример интерфейса менеджера паролей Пассворк

Пассворк подходит как для государственных учреждений и регулируемых отраслей (банковского сектора, здравоохранения, энергетики), так и для коммерческого бизнеса без специальных требований регуляторов.

Нормативная база и сертификация

Факт Статус
Сертификат ФСТЭК России № 5063, 4-й уровень доверия, выдан 30.04.2026, действует до 30.04.2031. Продукт в реестре сертифицированных СЗИ.
Область применения ГИС — до 1 класса включительно. ИСПДн — до 1 уровня включительно. Значимые объекты КИИ — до 1 категории включительно. АСУ ТП — до 1 класса включительно.
Лицензии Лицензии ФСТЭК на ТЗКИ и СЗКИ. Лицензия ФСБ на работу с криптографическими технологиями.
Реестр российского ПО Включён в единый реестр отечественного ПО (запись № 6147).
Независимая проверка кода Пентесты и программа поиска уязвимостей на Standoff Bug Bounty — крупнейшей российской багбаунти-платформе.

Размещение и изоляция данных

Пассворк разворачивается на серверах организации или в аттестованном частном облаке. Работает полностью автономно в изолированных контурах без доступа в интернет. Резервные копии, журналы и база данных хранятся там же, где развёрнут сервер.

Шифрование и защита хранилища

Пассворк поддерживает серверное и клиентское шифрование (архитектура zero-knowledge): сервер получает и хранит только зашифрованные данные, а расшифровка происходит на устройстве пользователя.

Шифрование и защита хранилища

Для регулируемых отраслей клиентское шифрование часто бывает обязательным условием. Политика сложности мастер-пароля настраивается отдельно от политики пароля входа и обычно устанавливается строже.

Роли, группы и политики сейфов

Управление доступом в Пассворке построено на трёх независимых механизмах: ролях пользователя, группах для массовой выдачи прав и типах сейфов (политиках сейфов).

Интерфейс настройки ролей в Пассворке

Раздельное использование этих трёх механизмов даёт гибкость, которой не хватает в системах с единой плоской моделью прав. Роль определяет, что пользователь может делать в системе, группа определяет доступ к учётным записям, а тип сейфа фиксирует правила для целой категории данных — независимо от того, кто и когда создал конкретный сейф внутри неё.

  • Роли — встроенные «Владелец», «Администратор», «Сотрудник» и неограниченное количество настраиваемых ролей. Глобальные права (администрирование системы) отделены от прав на конкретные ресурсы.
  • Группы — массовая выдача доступа командам и подразделениям. Синхронизируются с группами LDAP при подключении службы каталогов
  • Типы сейфов — политика, определяющая, кто вправе создавать сейфы данной категории, какой уровень доступа получает создатель и кто из корпоративных администраторов автоматически входит в каждый новый сейф этого типа.

Эта трёхуровневая модель напрямую реализует принцип наименьших привилегий: по умолчанию у пользователя нет доступа ни к одному сейфу, кроме тех, что созданы им лично (если личные сейфы разрешены на уровне организации), — каждое право выдаётся явно, а не наследуется автоматически из общей роли в системе. Сотрудник видит только те хранилища, к которым получил доступ, а не всю базу секретов организации.

Сертификаты совместимости с российскими ОС

Пассворк официально совместим с ведущими российскими операционными системами и инфраструктурными решениями. Менеджер паролей стабильно работает на Astra Linux, РЕД ОС, Альт Сервер, SelectOS, ОС «МСВСфера» и других отечественных дистрибутивах. Совместимость подтверждена двусторонними сертификатами с разработчиками платформ.

На изображении — страница сертификатов совместимости Пассворка

Для государственной организации, которая строит инфраструктуру на отечественном стеке (например, Astra Linux с MultiDirectory и Pangolin DB) это означает готовое, проверенное совместно с разработчиками решение.

Актуальный перечень сертификатов совместимости Пассворка можно посмотреть на отдельной странице: Сертификаты совместимости Пассворка.

Аутентификация и авторизация

Аутентификация в Пассворке настраивается по ролям и группам, а не единой политикой на всю систему: 2FA можно сделать обязательной, а требования к паролю входа и мастер-паролю задаются раздельно.

Требование Механизм в Пассворке
Централизованный вход LDAP / Active Directory, SSO (Единый вход).
Политика пароля входа Настраиваемые параметры сложности (длина, запрет повторного использования).
Политика мастер-пароля Отдельная, независимая от политики пароля входа.
Многофактораная аутентификация (MFA) Возможность включить обязательную двухфакторную аутентификацию на уровне организации. Биометрия, ключи доступа, аппаратные ключи и TOTP-коды.
Защита от подбора Временная блокировка учётной записи по IP при множественных неудачных попытках входа.
Уволенные и неактивные пользователи Автоматическая блокировка при LDAP-синхронизации с каталогом, плюс аудит через Панель безопасности.

Интеграции с инфраструктурой

Пассворк синхронизируется с LDAP и Active Directory, поддерживает SSO и предоставляет полнофункциональный API для автоматизации административных операций: создания пользователей, назначения прав и выгрузки событий аудита без ручного вмешательства (более 400 операций).

При интеграции с корпоративным каталогом изменения автоматически отражаются в правах доступа Пассворка — администратору не нужно помнить о необходимости вручную закрыть доступ в отдельной системе.

Продукт протестирован и работает на российских операционных системах. Для проектов с обязательным требованием российской ОС в проектной документации это снимает вопрос совместимости на этапе выбора платформы.

Полный перечень методов API описан в технической документации Пассворка, а наглядно изучить структуру запросов и связи между эндпоинтами можно на интерактивной схеме API — удобно на этапе проектирования интеграции с внутренними системами администрирования.

Журнал действий и интеграция с SIEM

Журнал событий Пассворка построен по принципу неизменяемости: события фиксируются последовательно, и штатными средствами интерфейса их нельзя изменить или удалить задним числом (включая действия администратора).

Интерфейс журнала событий в Пассворке

В журнале фиксируются входы в систему, изменения прав доступа, операции с записями и связанные административные действия. Доступ к чтению журнала ограничен ролью: рядовой пользователь не видит журнал целиком, только собственную активность. Это дополнительно закрывает требование о разделении обязанностей — тот, кто выполняет действия, не обязательно имеет право просматривать полный журнал.

Для передачи событий в централизованный мониторинг Пассворк поддерживает экспорт по протоколам Syslog и CEF, что позволяет подключить систему к SIEM-платформам без промежуточных конвертеров формата.

Управление паролями и общими секретами

Пассворк закрывает ежедневные задачи работы с паролями: генерацию криптографически стойких секретов, безопасную передачу коллегам без мессенджеров и почты, историю изменений с возможностью отката и структурированный импорт данных из других источников.

Передача секрета коллеге происходит внутри системы — через выдачу прав на сейф, отправку отдельного пароля с выбранными правами доступа (например, только чтение) или временный доступ. Все действия фиксируются в системе.

Интерфейс доступов в Пассворке

Отдельный сценарий — передача учётных данных внешним подрядчикам и временным исполнителям, у которых нет и не должно быть учётной записи в Пассворке. Для этого используется безопасная ссылка: администратор формирует одноразовую или ограниченную по времени ссылку на конкретный секрет и задаёт срок её действия.

После истечения срока или первого просмотра ссылка становится недействительной, а сам факт её создания и открытия фиксируется в Журнале событий и Панели безопасности.

Интерфейс Панели безопасности в Пассворке

Каждое изменение записи фиксируется в истории с указанием автора и времени, что даёт возможность откатить запись к предыдущей версии при ошибке. Массовый импорт поддерживает CSV и JSON — это упрощает миграцию на этапе внедрения.

Нативные приложения и техническая поддержка

Пассворк доступен как веб-клиент, десктопные приложения с офлайн-доступом и браузерное расширение с автозаполнением — набор клиентов подбирается под сценарий использования конкретной организации, а не устанавливается целиком по умолчанию.

Для команд с высокими требованиями к непрерывности работы Пассворк предлагает регламентированную техническую поддержку с фиксированными сроками реакции и выделенными каналами обращения для администраторов.

Сводная таблица: требование госсектора → ответ Пассворка

Группа требований Что требуется Как закрывает Пассворк
Нормативная применимость Сертифицированное СЗИ для ГИС / ИСПДн / КИИ; импортозамещение и реестр ПО; лицензии поставщика на ТЗКИ/СЗКИ Сертификат ФСТЭК № 5063 (4-й уровень доверия); реестр Минцифры, запись № 6147; лицензии ФСТЭК и ФСБ на криптографию.
Размещение данных Данные в своём контуре; работа без доступа к интернету; локализация хранилища и резервных копий. Развёртывание на собственной инфраструктуре (self-hosted), полная автономность в изолированном контуре, данные хранятся там, где развёрнут сервер организации.
Безопасность хранения Zero-knowledge при необходимости; защита данных при передаче. Клиентское шифрование (CSE), архитектура нулевого знания (zero-knowledge).
Аутентификация MFA; защита от перебора паролей Обязательная 2FA на уровне организации; биометрия, ключи доступа (passkey), аппаратные ключи; временная блокировка учётной записи по IP.
Контроль доступа Ролевой доступ и разделение полномочий; обязательный контроль критичных категорий; немедленный отзыв прав Роли, группы, политики сейфов и папки; корпоративные администраторы типа сейфа; автоблокировка через LDAP-синхронизацию
Интеграции Корпоративный каталог и единый вход; совместимость с российской инфраструктурой и ОС LDAP/Active Directory, SSO по SAML 2.0; сертификаты совместимости с ведущими российскими решениями и ОС
Аудит и SIEM Неизменяемый журнал событий; выгрузка в систему мониторинга Неизменяемый журнал событий; экспорт событий в SIEM-системы
Работа с секретами Генератор и парольная политика; безопасный обмен без почты и мессенджеров; импорт данных при внедрении Настраиваемые отдельные правила генерации паролей для входа и мастер-пароля; выдача прав на сейф и временный доступ; массовый импорт из CSV, JSON
Клиенты и поддержка Кроссплатформенность; документация на русском языке Веб, десктоп, браузерное расширение, офлайн-доступ; техническая документация и руководство пользователя

Пошаговый план внедрения менеджера паролей в госорганизации

Внедрение менеджера паролей в госорганизации проходит пять фаз: аудит и подготовка, выбор и закупка, пилотное внедрение, полное развёртывание, аттестация и передача в эксплуатацию. Такая последовательность учитывает специфику госсектора — согласования, проверку реестров и аттестационные процедуры, которых нет в коммерческом внедрении.

Фаза 1. Аудит и подготовка

  1. Инвентаризация учётных записей и парольных практик.
  2. Определение перечня систем, попадающих под КИИ, ГИС или ИСПДн.
  3. Формирование требований к СЗИ на основе класса защищённости.
  4. Назначение ответственных: офицер безопасности и администратор.

Фаза 2. Выбор и проверка

  1. Проверка реестра отечественного ПО и реестра сертифицированных СЗИ ФСТЭК.
  2. Запрос коммерческого предложения с учётом 44-ФЗ или 223-ФЗ.
  3. Проверка сертификата ФСТЭК на сайте регулятора.
  4. Тестирование пилотной установки на тестовом контуре.

Фаза 3. Пилотное внедрение

  1. Развёртывание на тестовой среде в изолированном контуре.
  2. Интеграция с LDAP/AD, настройка SSO для пилотной группы.
  3. Импорт существующих паролей в защищённое хранилище.
  4. Пилот на группе 10–20 пользователей, сбор обратной связи.

Фаза 4. Полное развёртывание

  1. Развёртывание в продуктивной среде на всей инфраструктуре.
  2. Настройка ролевой модели (RBAC) по принципу наименьших привилегий.
  3. Настройка политик паролей: сложность, срок действия, история переиспользования.
  4. Массовое подключение пользователей, обучение сотрудников и администраторов.

Фаза 5. Аттестация и мониторинг

  1. Аттестационные испытания, если требуются по проектной документации.
  2. Настройка регулярного аудита, интеграции с SIEM и оповещений.
  3. Формирование регламента аварийного восстановления.
  4. Передача в эксплуатацию с регламентом ежеквартального аудита политик и прав доступа.

Заключение

Заключение

Менеджер паролей в госсекторе — обязательный элемент соответствия нормативным требованиям. Конкретный набор требований определяется классом защищённости системы: для значимых объектов КИИ это, как правило, развёртывание на собственной инфраструктуре и сертифицированное СЗИ.

Первый практический шаг — провести инвентаризацию систем и сопоставить их с группами требований: какие критерии обязательны по проекту, какие — по условиям закупки, а какие остаются на усмотрение ИБ-специалиста. Это займёт меньше времени, чем кажется, и сразу покажет реальный объём работы перед выбором решения.


Часто задаваемые вопросы о менеджерах паролей для госсектора

Часто задаваемые вопросы о менеджерах паролей для госсектора

Можно ли использовать облачный менеджер паролей в госсекторе?

Только если облачная инфраструктура аттестована по требованиям ФСТЭК и принадлежит российскому провайдеру. Для значимых объектов КИИ допустимо исключительно развёртывание на собственной архитектуре.

Обязательно ли ГОСТ-шифрование для менеджера паролей в госсекторе?

Нет, не всегда. AES-256 и ГОСТ-алгоритмы — не взаимозаменяемые синонимы, а разные криптографические профили. Требование применять ГОСТ-шифрование и сертифицированную СКЗИ возникает только тогда, когда его прямо предписывает проектная документация конкретной системы, исходя из класса защищённости.

Как проверить, что менеджер паролей действительно включён в реестр отечественного ПО?

Проверка выполняется на официальном сайте reestr.digital.gov.ru по названию продукта или ИНН правообладателя. В выписке из реестра указан регистрационный номер записи, класс программного обеспечения и дата включения — эти данные стоит запросить у поставщика как отдельный артефакт для ТЗ.

Что такое СЗИ?

СЗИ (средство защиты информации) — программное или программно-аппаратное средство, предназначенное для защиты информации от несанкционированного доступа, утечки, изменения или уничтожения. Статус СЗИ подтверждается сертификатом соответствия ФСТЭК России, который фиксирует класс защиты, уровень доверия и конкретную область применения продукта.

Что такое КИИ?

КИИ (критическая информационная инфраструктура) — совокупность информационных систем, информационно-телекоммуникационных сетей и автоматизированных систем управления субъектов из значимых отраслей: энергетики, здравоохранения, транспорта, финансового сектора и других, перечисленных в статье 2 Федерального закона №187-ФЗ. Объекту КИИ, которому присвоена категория значимости, предъявляют повышенные требования защиты.

Чем ролевая модель доступа отличается от группового управления правами?

Роль определяет, что пользователь может делать в системе в целом — администрировать, читать журнал, управлять пользователями. Группа определяет, к каким конкретным сейфам и учётным записям у него есть доступ. Разделение этих механизмов позволяет выдавать функциональные полномочия и доступ к данным независимо друг от друга, что закрывает принцип наименьших привилегий.

Первый менеджер паролей с сертификацией ФСТЭК России
30 апреля 2026 года Пассворк получил сертификат ФСТЭК России № 5063 по 4-му уровню доверия — наивысшему для коммерческих средств защиты информации. Пассворк стал первым российским менеджером паролей, который может применяться в ГИС, ИСПДн, КИИ и АСУ ТП 1 класса защищённости.
Сертификация ФСТЭК: что это, кому нужна и как пройти
Разбираем систему сертификации ФСТЭК: кто обязан применять сертифицированные СЗИ, как устроена процедура от заявки до выдачи сертификата, чем отличаются уровни доверия УД-6 — УД-4 и какие обязательства возникают после получения сертификата.
Пассворк: как разделить контуры ИБ и бизнеса
ИБ-секреты отличаются от обычных корпоративных доступов: компрометация пароля от SIEM — это потеря контроля над всей защитной инфраструктурой. Разбираем, когда достаточно одной инсталляции Пассворка, а когда нужен физически изолированный ИБ-контур.

Менеджер паролей для организаций госсектора: требования и план внедрения

Менеджер паролей для госсектора должен соответствовать 152-ФЗ, 187-ФЗ и требованиям ФСТЭК: сертификация, реестр отечественного ПО, локализация данных. Разбираем 8 групп критериев выбора, план внедрения в 5 фаз и то, как этим требованиям отвечает Пассворк.

19 июля 2026 г.
Основы информационной безопасности компании: что должны знать сотрудники

Только 24% сотрудников российских компаний уверены, что требования информационной безопасности обоснованы — остальные считают запреты избыточными, а угрозы преувеличенными, показало исследование Контур.Эгида. Правила полностью соблюдает лишь треть персонала, ещё 15% открыто их игнорируют.

Проблема не в дисциплине или лени. Инструктажи по информационной безопасности (ИБ) объясняют, что делать, но не снимают конфликт между удобством и безопасностью, который сотрудник переживает десятки раз за рабочий день. В 2026 году к этому конфликту добавился новый источник: нейросети и теневые ИИ (Shadow AI), которыми сотрудники пользуются в обход правил безопасности.

Сотрудник — последняя линия обороны компании. Ни одно техническое средство не заменит базовых навыков цифровой гигиены, если человек за клавиатурой готов ввести пароль на поддельном сайте, вставить служебный документ в публичный чат-бот или перевести деньги по звонку от «директора».

Несоблюдение основ ИБ становится дороже с каждым годом. Регулирование ужесточилось: приказ ФСТЭК России № 117 и оборотные штрафы за утечки персональных данных подняли цену ошибки — и для компании, и для конкретного человека. Атаки изменились и правило «не открывай подозрительные письма» стало недостаточным. Разберём, какие знания и привычки сотрудникам нужны в 2026 году, чтобы не стать точкой входа для инцидента.


Главное за 30 секунд

  • Информационная безопасность сотрудника — это не документ с политикой, а повседневные действия: уникальный пароль для каждого сервиса, двухфакторная аутентификация, проверка отправителя письма, блокировка экрана при отходе от рабочего места.
  • Три угрозы определяют ландшафт атак 2026 года: фишинг-конвейеры (готовые наборы для массовых рассылок), дипфейки и компрометация учётных данных через переиспользование паролей.
  • Теневой ИИ (Shadow AI) — использование сотрудниками нейросетей и чат-ботов без согласования с ИТ-отделом стало новым каналом утечки: данные, вставленные в промпт, покидают контур компании и не отслеживаются DLP и SIEM-системами.
  • Регулирование ужесточилось: приказ ФСТЭК №117 обязывает операторов обучать персонал основам кибербезопасности и правилам работы с информацией, а за утечки персональных данных введены оборотные штрафы.
  • Разовый годовой инструктаж не работает: знания без повторения забываются быстрее, чем компания успевает столкнуться с реальной атакой. Рабочий формат — короткие тренировки раз в месяц и регулярные напоминания об угрозах.
  • Наказание даёт обратный эффект — сотрудники начинают скрывать ошибки. Цель проверки — закрепить привычку сообщать о подозрениях, а не найти виноватого.
  • 14 правил цифровой гигиены — менеджер паролей, двухфакторная аутентификация, проверка отправителя, блокировка экрана и запрет на загрузку рабочих данных в публичные нейросети — закрывают большинство векторов атак.
Нужны только правила и основы ИБ для сотрудников, без разбора угроз и регулирования? Переходите сразу к разделу 14 правил цифровой гигиены сотрудника.

Что такое информационная безопасность?

Информационная безопасность — это комплекс организационных и технических мер, которые защищают данные и информационные системы компании от несанкционированного доступа, утечки, повреждения или уничтожения. Для сотрудника это не абстрактный набор принципов из презентации ИТ-отдела, а конкретные повседневные действия: сложный уникальный пароль, проверка отправителя письма, блокировка экрана при отходе от рабочего места.


Почему сотрудники нарушают правила безопасности

Сотрудники нарушают правила информационной безопасности из-за когнитивной нагрузки и потери времени на её соблюдение. Каждое требование (сложный пароль, повторная авторизация, проверка отправителя) отвлекает от рабочей задачи и не даёт немедленной обратной связи о риске. Возникает постоянный конфликт «удобно против безопасно», который человек в моменте решает в пользу скорости.

Показательный пример: ИБ-отдел запретил пересылать рабочие документы через личные мессенджеры и обязал использовать только корпоративную почту. Никакой альтернативы для срочных ситуаций не предложили — почта работала медленно, а вложения крупного размера часто не проходили фильтры.

Результат: сотрудники продолжили пересылать файлы через личные аккаунты в мессенджерах, просто перестали сообщать об этом ИБ-отделу. Правило существовало на бумаге, реальный канал утечки данных остался открытым.

Вывод: пока политика безопасности запрещает удобный способ работы без рабочей альтернативы, нарушения будут системными.

Три главные угрозы 2026 года, которые касаются каждого сотрудника

Три угрозы определяют ландшафт атак на компании в 2026 году: фишинг, дипфейки и компрометация учётных данных. Все три обходят классические правила типа, потому что строятся на убедительности и масштабе.

Фишинг-конвейеры (PhaaS): почему «не переходи по ссылкам» уже не работает

Фишинг как услуга (Phishing as a Service) — готовые наборы для массовых фишинговых рассылок, которые продаются как сервис: с шаблонами писем, поддельными формами входа и автоматической генерацией персонализированного контента. Атакующему больше не нужны технические навыки — достаточно купить доступ к платформе.

Фишинговые письма грамотно имитируют внутреннюю переписку, используют реальные имена коллег и контекст текущих проектов.

Россия при этом входит в число самых атакуемых стран в мире: в период с июля 2024-го по сентябрь 2025 года на Россию пришлось около 14-16% всех глобальных атак, по данным отчёта Positive Technologies CODE RED 2026.

Социальная инженерия 2.0: дипфейки и таргетированные атаки

Дипфейки перевели социальную инженерию на новый уровень: атакующие имитируют голос или видео руководителя, чтобы убедить сотрудника финансового отдела срочно перевести деньги или раскрыть доступ к системе.

По данным Positive Technologies, вредоносное программное обеспечение и социальная инженерия остаются главными методами атак на российские организации.

Контрмера: любой запрос на срочный перевод денег или изменение прав доступа должен проходить через независимый канал подтверждения, а не через тот же звонок или сообщение, в котором пришёл запрос.

В феврале 2024 года сотрудник инженерной компании Arup в Гонконге перевёл мошенникам 25 млн долларов после видеозвонка, на котором все участники, кроме него, оказались дипфейк-копиями его коллег (Ведомости, 2026).

Компрометация учётных данных: пароли по-прежнему главный ключ

Компрометация учётных данных остаётся самым коротким путём к корпоративным системам. При 30% сотрудников, использующих один пароль для нескольких сервисов, взлом одного маловажного аккаунта открывает доступ к критичным системам через повторное пользование паролей.

Ущерб от действий злоумышленников в ИТ-сфере за 2025–2026 годы превысил 600 млрд рублей, по данным F6. Компрометация учётных данных редко становится финальной целью атаки — чаще это первый шаг для горизонтального перемещения по инфраструктуре компании.


Shadow AI и Shadow IT: угроза, которую создают сами сотрудники

Теневые ИТ (Shadow IT) — это использование сотрудниками оборудования, программ и сервисов без согласования с ИТ-отделом и без учёта в корпоративной инфраструктуре. Теневой ИИ (Shadow AI) — его новая, более быстрорастущая разновидность: применение нейросетей, чат-ботов и внешних ИИ-сервисов для рабочих задач без одобрения и контроля ИТ- и ИБ-служб.

Сравнение Shadow IT и Shadow AI

Критерий Теневые ИТ (Shadow IT) Теневой ИИ (Shadow AI)
Определение Использование несогласованного оборудования, ПО и сервисов без учёта ИТ-отделом Использование несанкционированных нейросетей и ИИ-сервисов для рабочих задач
Типичные примеры Личные флешки, неучтённые облачные хранилища, мессенджеры, самостоятельно установленные программы Публичные чат-боты, ИИ-расширения браузера, сторонние сервисы генерации текста и кода
Что уходит за периметр Файлы, документы, учётные данные Тексты, код, чертежи, финансовые показатели — часто в виде промптов с полным контекстом задачи
Куда попадают данные Внешние серверы конкретного сервиса, часто с известной юрисдикцией Серверы провайдера модели, преимущественно иностранные, с непрозрачной политикой хранения
Долгосрочный риск Утечка через компрометацию стороннего сервиса Данные потенциально используются для дообучения модели или становятся целью специальных запросов к ней
Обнаружение стандартными средствами Частично видно через сетевой мониторинг и DLP-системы Слепая зона для большинства DLP и SIEM-систем — трафик к ИИ-сервисам маскируется под обычный веб-трафик
Масштаб в России (2026) Не измеряется отдельно, входит в общую статистику несогласованных сервисов 80% сотрудников используют ИИ-сервисы без одобрения ИТ-отдела (Kiberboloid, 2026)
Мотивация сотрудника «Так удобнее и привычнее» «Так быстрее» — включая случаи с чувствительными оперативными данными в госструктурах
Рабочий подход компании Учёт и легализация нужных сервисов, блокировка остальных Локальные модели в защищённом контуре, регламент допустимых данных, адаптация DLP под ИИ-трафик
Доля компаний с полным запретом Не применяется как отдельная мера — обычно частичная блокировка 8% компаний в России (Интерфакс, 2026)

80% сотрудников используют несанкционированные ИИ-инструменты в работе (Kiberboloid, 2026). Проблема не ограничивается рядовыми сотрудниками: 68% руководителей по безопасности, включая директоров по информационной безопасности, признаются, что сами используют несанкционированный ИИ в ежедневной работе. В России тенденция мягче: 26% сотрудников регулярно используют ИИ-инструменты в работе, 35% — периодически, по данным опроса hh.ru.

Эксперты ГК «Солар» называют Shadow AI «вторым Shadow IT»: в нейросеть сотрудник загружает данные из корпоративных систем — от общедоступной информации о компании до чертежей с расчётами и закрытых финансовых показателей. Встречаются случаи, когда сотрудники государственных структур загружают в публичные чат-боты чувствительные оперативные данные.

Почему это опасно:

  • Потеря контроля над данными. Информация, загруженная в публичную нейросеть, обрабатывается на внешних, чаще иностранных серверах — компания не знает, где и как долго она там хранится.
  • Риск дообучения и целевого поиска. Загруженные данные потенциально используются для дообучения модели, а в отдельных случаях становятся целью намеренного поиска злоумышленниками.
  • Слепая зона для DLP и SIEM. Shadow AI не отслеживают системы предотвращения утечек данных (DLP) и управления событиями безопасности (SIEM) — они изначально не рассчитаны на мониторинг трафика к ИИ-сервисам.
  • Потенциальное нарушение 152-ФЗ. Персональные данные клиентов или сотрудников в промпте потенциально создают высокий риск нарушения статьи 19 Федерального закона № 152-ФЗ «О персональных данных», даже без факта внешней утечки.
  • Отсутствие аудиторского следа. Использование личного аккаунта в чат-боте не логируется корпоративными системами — при расследовании инцидента невозможно установить, какие данные и когда туда попали.
  • Незащищённая интеллектуальная собственность. Фрагменты собственного кода или разработок компании, вставленные в промпт, потенциально становятся частью обучающего набора модели с неясным статусом прав.

Полный запрет не стал решением: такую меру ввели только 8% российских компаний, чаще в госсекторе (Интерфакс, 2026). Большинство выбирает не запрет, а контроль: локальные модели в защищённом контуре, адаптация DLP под ИИ-трафик, регламент допустимых данных.

Простое правило для сотрудника: прежде чем вставить текст в чат-бот, задайте себе тот же вопрос, что и при пересылке файлов, — «отправил бы я это на почту конкуренту?». Если ответ «нет» — документ, код или служебная переписка не должны попадать в публичную нейросеть ни в каком виде, независимо от того, насколько это ускоряет задачу.

Что изменилось в регулировании: ФСТЭК, штрафы и ответственность

Незнание правил информационной безопасности в 2026 году обходится дороже, чем годом ранее — и для компании, и для конкретного сотрудника. Ключевые изменения: приказ ФСТЭК №117 обязывает организовать обучение персонала для государственных информационных систем (ГИС), оборотные штрафы за повторные утечки персональных данных достигают 3% годовой выручки компании, а разглашение данных конкретным сотрудником может привести к увольнению и уголовному делу.

Нормативный акт Суть требования
152-ФЗ «О персональных данных» Основа обязанностей оператора персональных данных
Приказ ФСТЭК №117 от 11.04.2025 Обязательное обучение персонала для ГИС; 30% ИБ-специалистов — с профильным образованием. С 1 марта 2026 года
Ст. 13.11 КоАП РФ Штрафы 3–20 млн руб. за утечку; оборотный штраф 1–3% выручки (не менее 20 млн) — за повторную. С 30 мая 2025 года
Ст. 137 УК РФ Уголовная ответственность физлица — только при доказанном умысле
Ст. 81 ТК РФ, п. 6 ч. 1, подп. «в» Основание для увольнения сотрудника за разглашение ПДн

С 1 марта 2026 года вступают в силу новые требования приказа ФСТЭК России №117 от 11.04.2025 к защите информации в государственных информационных системах. Документ требует, чтобы не менее 30% сотрудников подразделения ИБ имели профильное образование. Обязательное обучение персонала касается государственных органов, органов местного самоуправления, государственных унитарных предприятий и бюджетных учреждений.

В мае 2025 года в статью 13.11 КоАП РФ добавлены новые поправки. Размер штрафа для компании зависит от объёма утечки:

  • От 3 до 5 млн рублей за утечку данных 1000–10 000 человек
  • От 5 до 10 млн рублей при утечке данных более 10 000 человек
  • От 10 до 15 млн рублей при утечке более 100 000 записей
  • От 15 до 20 млн рублей за утечку биометрических данных

За повторную утечку персональных данных любой категории компания платит оборотный штраф в размере 1–3% годовой выручки, но не менее 20 млн рублей (для отдельных категорий данных — не менее 25 млн рублей). За тот же год Роскомнадзор зафиксировал 103 утечки данных, в результате которых пострадали около 50 млн записей о россиянах — для сравнения, в 2024 году было 135 утечек и 710 млн записей, по данным ТАСС.

Ответственность не ограничивается компанией. Административная ответственность по статье 13.11 КоАП РФ применяется независимо от умысла — по факту утечки или неправомерной обработки данных отвечает организация. Уголовная ответственность по статье 137 УК РФ «Нарушение неприкосновенности частной жизни» наступает только при доказанном прямом или косвенном умысле причинить вред человеку.

Сотрудника, который разгласил персональные данные коллег или клиентов, работодатель может уволить по подпункту «в» пункта 6 части 1 статьи 81 Трудового кодекса РФ:

«Разглашения охраняемой законом тайны (государственной, коммерческой, служебной и иной), ставшей известной работнику в связи с исполнением им трудовых обязанностей, в том числе разглашения персональных данных другого работника», — Статья 81 ТК РФ

Это отдельное основание для расторжения трудового договора, не требующее предварительных дисциплинарных взысканий. Требования 152-ФЗ (Федеральный закон «О персональных данных») к оператору персональных данных теперь подкреплены финансовыми и личными последствиями, а не только предписаниями регулятора.


14 правил цифровой гигиены сотрудника

Цифровая гигиена сотрудника строится на конкретных ежедневных действиях. Четырнадцать правил ниже закрывают большинство векторов атак, описанных выше (от фишинга до теневого ИИ) без избыточной нагрузки на память и время сотрудника.

1. Используйте менеджер паролей, а не память или блокнот

Только 4% сотрудников применяют менеджеры паролей, при этом 48% держат пароли в памяти, по данным Контур.Эгида. Если сотрудник использует один пароль для разных сервисов, утечка из одного из них открывает злоумышленникам доступ и к другим рабочим системам с тем же паролем.

Как делать правильно:

  • Храните все рабочие пароли в корпоративном менеджере паролей.
  • Не сохраняйте пароли в браузере. Браузерные хранилища — частая цель вредоносного ПО, ориентированного на кражу учётных данных.
  • Не используйте один пароль для нескольких сервисов — компрометация одного аккаунта не должна открывать доступ ко всем остальным.

2. Включите двухфакторную аутентификацию везде, где это доступно

Двухфакторная аутентификация (2FA/MFA) делает бесполезным украденный пароль без физического доступа к устройству сотрудника. По данным ФСТЭК России, 69% проверенных организаций не используют двухфакторную аутентификацию для привилегированных пользователей — именно там, где цена компрометации выше всего.

Не все методы 2FA одинаково надёжны. SMS-коды перехватывают через дублирование SIM-карты и социальную инженерию у оператора связи, а приложения-аутентификаторы уязвимы к фишингу в реальном времени.

Как делать правильно:

  • Включите двухфакторную аутентификацию на рабочей почте, в CRM (1С, Битрикс24), таск-трекерах и любых системах с доступом к конфиденциальным данным.
  • В качестве второго фактора минимально должны быть приложения-аутентификаторы, а не SMS-коды.
  • Там, где сервис поддерживает ключи доступа (passkeys) — переходите на них. Ключ доступа привязан к конкретному домену и не работает на поддельном сайте, поэтому украсть его через фишинговую страницу невозможно.
  • Для самых критичных учётных записей используйте аппаратные ключи безопасности. Это самый защищённый вариант второго фактора: закрытый ключ физически не покидает устройство и не может быть перехвачен удалённо, даже если компьютер сотрудника заражён.

3. Проверяйте адрес отправителя и подлинность собеседника в мессенджерах

Фишинговые-конвейеры (Phishing-as-a-Service) копируют стиль и логотипы компаний, но домен отправителя почти всегда выдаёт подделку при внимательной проверке. Фишинг остаётся основным способом первичной компрометации корпоративных сетей.

Фишинг давно вышел за пределы почты. В мессенджерах атакующие создают аккаунты, имитирующие руководителя или коллегу, и просят срочно перевести деньги, назвать код из SMS или прислать доступ к системе. Сработавшая давно привычка доверять личным сообщениям делает такие атаки эффективнее почтового фишинга: сотрудник реже проверяет мессенджер так же критично, как письмо.

Как делать правильно:

  • Сверяйте полный адрес отправителя, а не только отображаемое имя — «Иван Петров, Бухгалтерия» может скрывать домен, не имеющий отношения к компании.
  • Не переходите по ссылкам и не открывайте вложения из писем, которых вы не ждали. При сомнении уточните у коллеги напрямую, а не через переписку в том же письме.
  • Любую просьбу в мессенджере о переводе денег, передаче пароля или срочном действии «от имени» руководителя или коллеги проверяйте через отдельный канал связи — звонок или сообщение на уже известный номер, а не ответ в том же чате.
  • Настороженно относитесь к новым аккаунтам в мессенджерах с именем сотрудника компании, особенно если сообщение требует срочности и не терпит отсрочки на проверку.
Сообщайте о подозрении, даже если не уверены. Получили странное письмо или сообщение в мессенджере — перешлите его в ИБ-отдел или ответственному за безопасность в компании, если отдельного отдела нет. Не пытайтесь проверить подозрительную ссылку самостоятельно и не удаляйте сообщение молча. Ложная тревога не наказывается — пропущенная реальная атака обходится компании значительно дороже.

4. Разделяйте личное и рабочее в браузере

Использование одного профиля браузера для рабочих задач и личных дел смешивает пароли, cookie-файлы и историю поиска — рабочая сессия становится доступной через личный аккаунт и наоборот.

Как делать правильно:

  • Создайте два отдельных профиля браузера — рабочий и личный. У каждого будут свои вкладки, учётные данные и расширения.
  • Открывайте рабочие сервисы строго в рабочем профиле, а личную почту и соцсети — в личном.

5. Не подключайтесь к рабочим сервисам через публичный Wi-Fi

Открытые сети в кафе и аэропортах не шифруют трафик и позволяют перехватывать учётные данные при передаче. Злоумышленник может создать поддельную точку доступа с похожим названием сети — устройство подключится к ней автоматически, и весь трафик пройдёт через чужой узел.

Как делать правильно:

  • При работе вне офиса раздавайте интернет с мобильного телефона вместо подключения к открытому Wi-Fi.
  • Если подключение к публичной сети необходимо, используйте только корпоративный VPN.

6. Блокируйте экран при отходе от рабочего места

Простое действие устраняет риск физического доступа к открытой сессии — от коллеги, клиента в переговорной, курьера в офисе или посторонних в кафе, коворкинге и других общественных местах. Это базовое действие, но именно поэтому оно эффективно: не требует настройки или согласования с ИТ-отделом — только привычка.

Как делать правильно:

  • Блокируйте экран комбинацией Win + L на Windows или Cmd + Ctrl + Q на macOS каждый раз, когда встаёте из-за стола (даже на пару минут).
  • Если работаете с ноутбуком вне офиса блокируйте экран при любом отвлечении, не только при полном уходе с места. В общественных местах посторонний человек может просто взглянуть на открытый экран рядом и увидеть переписку, документы или пароли, которые вы вводите.
  • Настройте автоматическую блокировку экрана после короткого периода неактивности (1–2 минуты) как страховку на случай, если забыли заблокировать вручную.

7. Не обсуждайте конфиденциальные рабочие вопросы в личных мессенджерах

Личные каналы связи не подпадают под корпоративный контроль систем предотвращения утечек данных (DLP, Data Loss Prevention) и мониторинга событий безопасности (SIEM, Security Information and Event Management). По данным InfoWatch, в России сотрудники с доступом к данным компании втрое чаще, чем в мире, используют мессенджеры для несанкционированной передачи данных — 13,2% инцидентов против 5% в мире.

Как делать правильно:

  • Ведите рабочую переписку только в корпоративных каналах, которые контролирует ИТ-отдел.
  • Не пересылайте рабочие документы и учётные данные в личные чаты — даже «на минутку» или «для себя».

8. Проверяйте права доступа при отправке файлов через облачные диски

Файлы, доступные «по ссылке для всех», остаются открытыми бессрочно — даже после завершения проекта, для которого доступ создавался.

«Доступно всем, у кого есть ссылка» выглядит безопасно, но фактически ничем не защищено: ссылку можно переслать, случайно опубликовать в открытом канале или собрать через специальные поисковые запросы. Поисковые системы регулярно индексируют такие ссылки, если документ технически помечен как общедоступный — в 2018 году Яндекс проиндексировал десятки тысяч файлов Google Docs именно из-за этой настройки доступа, и подобные случаи с российскими облачными сервисами повторяются до сих пор.

Как делать правильно:

  • Делитесь файлами адресно — указывайте конкретные адреса коллег, а не открывайте общий доступ.
  • Ограничивайте права доступа (только просмотр, без скачивания и редактирования) и закрывайте доступ после завершения совместной работы.
  • Проведите ревизию прямо сейчас. Проверьте все свои облачные диски — рабочие и личные, если через них передавались корпоративные файлы. Найдите документы с настройкой «доступно по ссылке всем». Замените такой доступ на адресный или закройте его полностью.

9. Не подключайте к рабочему компьютеру неизвестные USB-устройства

Найденная флешка или подаренный на конференции USB-накопитель могут содержать код, который запускается автоматически при подключении к порту.

Как делать правильно:

  • Используйте только проверенные корпоративные накопители.
  • Не подключайте к рабочему устройству чужие флешки, внешние диски и USB-гаджеты неизвестного происхождения.

10. Устанавливайте обновления системы и рабочих программ без задержек

Устаревшее программное обеспечение содержит известные уязвимости, для которых у злоумышленников уже есть готовые инструменты атаки — искать новый способ проникновения не нужно, достаточно найти в сети компании необновлённое приложение.

Как делать правильно:

  • Устанавливайте обновления операционной системы, браузера и рабочих приложений сразу после уведомления, особенно если оно помечено как критическое или касается безопасности.
  • Не отключайте автоматические обновления на рабочем устройстве самостоятельно. Если обновление мешает работе — сообщите в ИТ-отдел, а не блокируйте процесс через настройки.
  • Если в компании работает централизованное управление обновлениями (patch management), не устанавливайте несогласованные версии ПО и не откладывайте присланные обновления по собственной инициативе.

11. Контролируйте демонстрацию экрана на созвонах

Демонстрация всего рабочего стола вместо отдельного окна раскрывает случайным участникам звонка открытые чаты, документы и вкладки с внутренними системами.

Демонстрация экрана — рабочий инструмент мошенников. МВД России в декабре 2025 года предупредило о схеме, где злоумышленники под предлогом решения проблемы с аккаунтом или устройством просят включить демонстрацию экрана и показать личные чаты, настройки конфиденциальности и активные сеансы — а затем используют увиденные данные для перехвата доступа к аккаунтам жертвы.

Как делать правильно:

  • Делитесь экраном только конкретного приложения или вкладки, а не всем рабочим столом.
  • Закрывайте личные вкладки и мессенджеры перед началом созвона.

12. Не храните рабочие файлы на личных устройствах

Личные ноутбуки и телефоны обычно защищены хуже корпоративных и не контролируются ИТ-отделом — перенос рабочих документов туда выводит данные из контура безопасности компании.

Как делать правильно:

  • Работайте с корпоративной информацией только на устройствах, выданных компанией.
  • Если доступ с личного устройства необходим, согласуйте с ИТ-отделом настройку безопасного подключения — не решайте вопрос самостоятельно.

13. Сообщайте о подозрительной активности, даже если это ложная тревога

Инсайдерская угроза и внешняя атака чаще выявляются по цепочке мелких сигналов, а не по одному явному инциденту — но только если сотрудники не боятся сообщать о подозрениях.

Как делать правильно:

  • Сообщайте в ИТ-отдел о подозрительных письмах, неожиданных запросах доступа и странном поведении систем — даже если не уверены, что это угроза.
  • Не пытайтесь самостоятельно «проверить» подозрительную ссылку или файл — передайте это специалистам.

14. Не загружайте рабочие данные в публичные нейросети

Несанкционированное использование ИИ-сервисов с рабочими данными (Shadow AI) — быстрорастущий канал утечки. Объём конфиденциальной информации российских компаний, которую сотрудники загружали в общедоступные нейросети вроде ChatGPT и Google Gemini, вырос за 2025 год в 30 раз.

Проблема в природе технологии: текст, вставленный в чат с нейросетью, покидает контур компании и может использоваться для обучения модели или храниться на серверах провайдера. Договор, код, персональные данные клиента, вставленные «для проверки» или «для перевода» — уже утечка, даже если сотрудник не считает это нарушением.

Как делать правильно:

  • Не вставляйте в публичные нейросети (ChatGPT, Gemini и аналогичные сервисы) договоры, код, персональные данные клиентов и любую конфиденциальную информацию — даже фрагментами.
  • Используйте только ИИ-инструменты, согласованные ИТ-отделом и работающие в корпоративном контуре или по договору с гарантией неразглашения.
  • Если для работы нужен ИИ-сервис, которого нет в списке разрешённых — запросите его у ИТ-отдела вместо самостоятельного использования личного аккаунта.

Правило можно расширить и до общей темы теневого ИТ (Shadow IT): тот же принцип касается любых неавторизованных сервисов, которые сотрудник подключает сам, без ведома ИТ-отдела. Каждый такой сервис — точка, которую не видит ни DLP-система, ни SIEM-мониторинг, ни администратор.


Сводная таблица основ информационной безопасности сотрудника

№ Правило Основной риск Ключевое действие
1 Менеджер паролей вместо памяти и блокнота Утечка одного пароля открывает доступ ко всем сервисам Хранить пароли в корпоративном менеджере паролей
2 Двухфакторная аутентификация везде, где доступна Украденный пароль без 2FA даёт полный доступ Включить 2FA — приложение-аутентификатор, ключ доступа или аппаратный ключ
3 Проверка отправителя и собеседника в мессенджерах Фишинг и подделка личности коллеги/руководителя Сверять домен отправителя, подтверждать срочные просьбы по отдельному каналу
4 Разделение личного и рабочего в браузере Утечка рабочих данных через личный аккаунт Использовать два отдельных профиля браузера
5 Отказ от публичного Wi-Fi для рабочих сервисов Перехват трафика в открытых сетях Раздавать интернет с телефона или использовать корпоративный VPN
6 Блокировка экрана при отходе от рабочего места Физический доступ посторонних к открытой сессии Блокировать экран вручную и настроить автоблокировку
7 Запрет рабочих обсуждений в личных мессенджерах Утечка вне контроля DLP и SIEM-систем Вести переписку только в корпоративных каналах
8 Контроль прав доступа на облачных дисках Бессрочно открытые ссылки «для всех» Делиться файлами адресно, закрывать доступ после завершения работы
9 Запрет на подключение чужих USB-устройств Автозапуск вредоносного кода с накопителя Использовать только проверенные корпоративные накопители
10 Своевременная установка обновлений системы и программ Эксплуатация известных уязвимостей в неактуальном ПО Устанавливать обновления сразу после уведомления, не отключать автообновление самостоятельно
11 Контроль демонстрации экрана на созвонах Случайный участник видит чаты и документы Демонстрировать только конкретное окно, закрывать личные вкладки
12 Запрет хранения рабочих файлов на личных устройствах Данные вне контура защиты компании Работать только на выданной технике
13 Немедленное сообщение о подозрительной активности Пропущенный сигнал ранней стадии атаки Сообщать в ИТ-отдел даже при сомнении
14 Запрет загрузки рабочих данных в публичные нейросети Shadow AI — данные покидают контур компании Использовать только согласованные ИТ-отделом ИИ-инструменты

Как компании выстроить обучение, которое будет работать

Обучение работает тогда, когда оно реально снижает процент сотрудников, кликнувших на фишинговое письмо на фишинговых симуляциях, а не когда сотрудники формально проходят годовой курс и забывают его на следующий день. Ключевой сдвиг — переход от разовых инструктажей к регулярным коротким тренингам с обратной связью.

Почему разовый инструктаж не работает

Знания без повторения забываются — восьмичасовой курс, пройденный раз в год, к моменту реальной атаки уже не влияет на поведение сотрудника. Масштаб последствий показывает, во что обходится этот разрыв между «прошёл обучение» и «применяет знания на практике»:

За 2025 год в России зафиксировано 739 инцидентов утечки данных, в результате которых скомпрометированы 1,34 млрд записей персональных данных — подсчитали в InfoWatch. Почти половина (47%) киберинцидентов в 2025 году привела к нарушению основной деятельности компаний, по данным Positive Technologies. Ущерб от одного часа простоя из-за действий хакеров варьируется от 9,6 млн рублей в ритейле до 21,7 млн рублей в ИТ и телекоммуникациях, по оценке BI.ZONE.

Эти цифры складываются не из-за отсутствия обучения как такового, а из-за его формата: годовой курс даёт кратковременный всплеск осведомлённости и последующий провал, тогда как атаки происходят каждый день.

Техническая брешь, которую не закроет тренинг

Даже идеально обученный сотрудник не защитит компанию, если сама инфраструктура открыта для атаки. Регулятор подтверждает: проблема массовая. По данным ФСТЭК России, у 54% проверенных организаций критической информационной инфраструктуры остаются критические уязвимости, а 69% не используют двухфакторную аутентификацию для привилегированных пользователей.

Обучение здесь не поможет: сотрудник может безупречно знать правила цифровой гигиены, но если 2FA физически не настроена на его учётной записи, знания не создают защиту. Программа обучения персонала работает только в паре с базовой технической гигиеной — паролями, двухфакторной аутентификацией, разграничением доступа. Без неё тренинг закрывает не более половины проблемы.

Опоры осведомлённости об инофрмационной безопасности

Систему обучения информационной безопасности любой компании (от малого бизнеса до крупного производства) можно выстроить на пяти простых привычках: короткие тренировки, регулярные напоминания о новых угрозах, проверочные фишинговые письма без наказания за ошибку, отдельная подготовка для сотрудников с высоким риском и оценка результата по фактам, а не по формальному прохождению курса.

  1. Короткие тренировки вместо годовых инструктажей. Занятие на 5–10 минут раз в месяц запоминается лучше, чем восьмичасовой курс раз в год. Формат может быть простым: короткое видео с разбором реального письма, которое прислали мошенники сотруднику компании на прошлой неделе, тест из пары вопросов с объяснением ответа. Такие занятия не отрывают от работы и запоминаются за счёт повторения, а не объёма материала.
  2. Регулярные напоминания о новых угрозах и базовых правилах. Раз в две недели — короткое сообщение в рабочем чате: новая схема обмана, о которой стоит знать, или напоминание простого правила («не открывайте вложения от неизвестных отправителей», «проверяйте номер счёта перед переводом»). Такие сообщения занимают минуту на прочтение, но держат тему в поле внимания сотрудников между тренировками.
  3. Проверочные фишинговые письма — без наказания за ошибку. Компания периодически отправляет сотрудникам безопасные тестовые письма, имитирующие реальную атаку, чтобы проверить, кто на них откликнется. Сотрудник, который кликнул на такое письмо, должен увидеть разбор (что выдало подделку), а не выговор от руководителя.
Наказание за клик по тестовому письму даёт обратный эффект: сотрудники начинают скрывать свои ошибки и перестают сообщать о реальных подозрительных письмах, боясь оказаться виноватыми. Цель проверки — не найти и осудить неосторожного, а показать всем, как выглядит подделка, и закрепить привычку сообщать о сомнительных письмах в ИТ-отдел без страха последствий.
  1. Отдельная подготовка для сотрудников с высоким риском. Бухгалтерия, ИТ-специалисты и руководители чаще становятся целью направленных атак — в том числе звонков с поддельным голосом руководителя, созданным при помощи ИИ. Для этой группы полезны отдельные разборы таких сценариев: как распознать подделку и что делать, если звонок вызывает подозрение.
  2. Оценка по фактам, а не по прохождению курса. Показатель «100% сотрудников прошли обучение» ничего не говорит о защищённости. Показатель «доля кликов на проверочные письма снизилась за квартал» говорит намного больше.

Что делать, если в компании нет ИБ-отдела

Отсутствие отдела не освобождает от обучения — просто меняет способ его организации. Рабочий вариант для малого и среднего бизнеса — назначить одного ответственного сотрудника, часто из ИТ-отдела: он рассылает короткие тренировки и напоминания, настраивает проверочные письма через готовую платформу.

Отправлять на внешние курсы всех сотрудников не нужно — это дорого и избыточно для базовой гигиены. Достаточно готовых шаблонов писем и сообщений плюс дисциплины в регулярности. Внешний курс имеет смысл только для того одного человека, который будет вести программу — чтобы он понимал, как устроены типовые атаки и как правильно разбирать их с коллегами.


Заключение

Заключение

Политика информационной безопасности компании работает только в момент, когда сотрудник соблюдает её вместо удобного, но рискованного варианта — не пересылает файл через личный чат, не вводит пароль на подозрительном сайте. Этот выбор делает человек, а не документ с политикой ИБ.

Практический первый шаг — узнать, какие правила ИБ сотрудники нарушают чаще всего, и спросить напрямую: почему? Обычно ответ простой — политика запрещает удобный и привычный процесс, не предлагая рабочую замену. Пока такой замены нет, нарушения будут повторяться независимо от числа инструктажей и штрафов.


Часто задаваемые вопросы

Часто задаваемые вопросы

Что такое информационная безопасность?

Информационная безопасность — это комплекс организационных и технических мер, которые защищают данные и информационные системы компании от несанкционированного доступа, утечки, повреждения или уничтожения. Для сотрудника это не абстрактный набор принципов из презентации ИТ-отдела, а конкретные повседневные действия: сложный уникальный пароль, проверка отправителя письма, блокировка экрана при отходе от рабочего места.

Зачем обучать сотрудников информационной безопасности?

Сотрудник — последняя линия обороны компании: 95,6% утечек данных в России происходят по вине персонала, по данным InfoWatch (2025). Обучение снижает число случайных ошибок (переход по фишинговой ссылке, ввод пароля на поддельном сайте), которые технические средства защиты не всегда способны предотвратить без соответствующей привычки у самого сотрудника.

Обязана ли компания обучать сотрудников информационной безопасности?

Для организаций, подпадающих под действие приказа ФСТЭК №117, обучение сотрудников информационной безопасности — обязательное требование с 1 марта 2026 года. Но даже без прямого регулирования отсутствие обучения повышает риск инцидентов и штрафов.

Как часто нужно проводить обучение сотрудников информационной безопасности?

Оптимальный формат — короткие занятия по 10–20 минут раз в месяц вместо одного объёмного курса в год, дополненные регулярными напоминаниями о новых угрозах раз в одну-две недели. Регулярность закрепляет привычку лучше, чем объём материала: знания без повторения забываются быстрее, чем компания успевает столкнуться с реальной атакой.

Можно ли использовать один пароль для всех рабочих сервисов?

Нет. Один пароль для нескольких сервисов означает, что взлом самого незначительного из них открывает доступ ко всем остальным через переиспользование учётных данных. По данным Контур.Эгида (2025), так поступают 30% сотрудников — это одна из главных причин массовых компрометаций.

Что делать, если я перешёл по подозрительной ссылке?

Немедленно сообщите в ИТ-отдел или службу информационной безопасности, даже если внешне ничего не произошло. Смените пароль от затронутого сервиса и всех сервисов, где он повторяется. Скорость реакции определяет масштаб последствий — большинство атак развиваются в первые часы после клика.

Кто отвечает за информационную безопасность — ИТ-отдел или каждый сотрудник?

Формально ответственность закреплена за ИТ-отделом и службой безопасности: они настраивают системы защиты и контролируют их работу. Фактически безопасность зависит от каждого сотрудника, потому что 95,6% утечек в России происходят из-за действий персонала — умышленных или случайных (InfoWatch, 2025). Технические средства защиты не работают без базовых привычек пользователей.

Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
7 способов взлома соцсетей: как воруют аккаунты в 2026 году
Число взломов аккаунтов в соцсетях выросло на 123% за год. Разбираем 7 методов, которые используют злоумышленники прямо сейчас, — и что конкретно закрывает каждый из векторов.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.

Основы информационной безопасности для сотрудников: 14 правил цифровой гигиены

Разбираем, почему сотрудники нарушают правила безопасности, какие угрозы актуальны в 2026 году и что требует ФСТЭК. В статье: 14 конкретных правил цифровой гигиены, которые снижают риск утечки данных по вине персонала.

8 июля 2026 г.
7 способов взлома соцсетей: как воруют аккаунты в 2026 году

За три года в мире скомпрометировано более 100 миллиардов записей персональных данных, из них 4,5 миллиарда — в России. Такую статистику приводит экспертно-аналитический центр InfoWatch в своём исследовании «Отчет об утечках информации в мире за три года». Персональные данные фигурируют в 74% всех утечек и именно они питают взломы аккаунтов ВКонтакте, Одноклассников и других социальных сетей: украденные логины и пароли моментально оседают в базах для автоматического перебора.

Число сообщений о взломах аккаунтов в соцсетях выросло на 123,1% в период с марта 2024 по февраль 2025 года — динамика, которую фиксирует исследование аналитического агенства ПрессИндекс.

За этой статистикой стоят конкретные методы: фишинговые страницы, автоматическая подстановка паролей из утечек, перехват SMS-кодов через подмену SIM-карты, вредоносное ПО, которое крадёт активные сессии прямо из браузера, — каждый вектор эксплуатирует отдельную уязвимость. В этой статье разбирём семь актуальных способов взлома аккаунтов в соцсетях, объясним, как именно они работают, и дадим конкретные меры защиты для каждого из них.


Главное за 30 секунд

  • Масштаб угрозы огромен. За три года в мире скомпрометировано более 100 млрд записей. 39% россиян уже сталкивались со взломом аккаунтов в соцсетях как прямым следствием утечки — и это только те, кто об этом узнал.
  • Фишинг остаётся главным вектором. Поддельные страницы авторизации, SMS-рассылки, боты в мессенджерах — всё это доступно как готовый сервис за несколько тысяч рублей. Порог входа для атакующего минимален.
  • Повторяющиеся пароли делают одну утечку катастрофой. 77% россиян используют не более семи паролей на все сервисы. Одна скомпрометированная пара логин/пароль автоматически проверяется на десятках других платформ.
  • SMS-коды не защищают от SIM-своппинга. Перехватив номер телефона через оператора связи, атакующий получает все одноразовые коды и полный контроль над аккаунтами, привязанными к этому номеру.
  • Инфостилеры обходят двухфакторную аутентификацию. Вредоносное ПО крадёт не пароль, а активный сессионный cookie прямо из браузера. Сервер видит валидный токен и не запрашивает повторную аутентификацию.
  • Механизм «Забыли пароль?» — самостоятельный вектор атаки. Ответы на контрольные вопросы собираются из открытых профилей за 15–20 минут. Взломанная почта открывает доступ ко всем привязанным сервисам сразу.
  • Украденный аккаунт — начало монетизации. Доступ продаётся и затем используется для мошенничества по контактам жертвы, фишинга, шантажа и проверки тех же паролей на банковских приложениях.

Фишинг: почему ссылка всё ещё главное оружие

Схема фишинговой атаки: от поддельной ссылки до захвата аккаунта в социальной сети

Фишинг — атака, при которой жертву обманом вынуждают самостоятельно передать учётные данные: через поддельную страницу авторизации, сообщение от имени доверенного отправителя или звонок с убедительной легендой.

Как работает фишинговая атака

Типовой сценарий: жертва получает ссылку на страницу, визуально неотличимую от настоящей формы авторизации ВКонтакте или другой социальной сети. Вводит логин и пароль — данные уходят атакующему, а пользователя редиректят на настоящий сайт. Он ничего не замечает.

Раньше подготовка такой атаки требовала технических знаний: нужно было самостоятельно создать копию страницы, настроить перехват данных, организовать рассылку. Сейчас всё это продаётся в готовом виде. Фишинг как услуга (Phishing-as-a-Service, PhaaS) — наборы инструментов с теневых форумов, которые включают поддельные страницы авторизации под конкретные сервисы, Telegram-боты для автоматического сбора и сортировки украденных данных, панели управления с аналитикой успешных входов.

Это напрямую влияет на масштаб. Фишинговые кампании запускаются массово, одновременно против тысяч пользователей, с автоматической обработкой результатов.

По данным Лаборатории Касперского за 2025 год, фишинг остаётся одним из самых распространённых способов компрометации учётных данных в России, а атаки через мессенджеры выросли кратно за счёт автоматизации через ИИ.

Актуальные методы фишинга в 2026 году

  • Почтовый фишинг — массовые рассылки с поддельными уведомлениями от имени соцсетей, банков или госсервисов: «Ваш аккаунт заблокирован», «Подтвердите вход», «Обнаружена подозрительная активность». Письмо визуально копирует оформление оригинала (логотип, шрифты и структуру). Ссылка ведёт на поддельную страницу авторизации.
  • SMS-фишинг (smishing, смишинг) — вредоносные ссылки через SMS с имитацией уведомлений от банков, операторов связи или госпорталов. Расчёт на то, что короткое SMS воспринимается как системное сообщение, а не как потенциальная угроза.
  • Фишинг в мессенджерах — атаки через Telegram, личные сообщения ВКонтакте, Одноклассники и другие платформы. Особенно опасны боты, имитирующие официальную техподдержку: они отвечают связно, выдерживают диалог и запрашивают код подтверждения под убедительным предлогом.
  • Голосовой фишинг (vishing, вишинг) — звонки от имени «службы безопасности банка» или «технической поддержки» с требованием назвать код из SMS или подтвердить операцию.
  • Фишинг через QR-коды (quoshing, квишинг) — поддельные QR-коды на распечатанных объявлениях, в письмах или документах. Пользователь сканирует код и попадает на страницу сбора учётных данных.
  • ИИ-фишинг — автоматическая генерация персонализированных сообщений на основе данных из открытых профилей жертвы: имени, круга общения, недавних публикаций, места работы. Сообщение выглядит как написанное живым человеком, который знает контекст.

Подстановка учётных данных: когда ваш пароль уже украден

Схема атаки credential stuffing: как одна утечка компрометирует аккаунты на других сервисах

Подстановка учётных данных (credential stuffing) — автоматизированная атака, при которой злоумышленник берёт пары логин/пароль из утечек и систематически проверяет их на других сервисах. Атака работает за счёт одной человеческой привычки: люди повторно используют одни и те же пароли на разных платформах.

Данные для атак подстановкой накапливается стремительно: отчёт SpyCloud (март 2026) показал, что в 2025 году в базах утечек накоплено 5,3 млрд пар логин/пароль — рост на 65% год к году. Каждая такая пара потенциально используется в атаках на подстановку учётных данных. Если ваш электронный адрес есть хотя бы в одной из этих баз, атакующим остаётся только автоматически проверить пароль для входа в социальные сети.

Как работает подстановка учётных данных

  1. Получение базы. Злоумышленник покупает или скачивает базу скомпрометированных данных на теневых форумах.
  2. Подготовка инструмента. В специализированный инструмент загружается база и готовый конфиг под целевой сервис: ВКонтакте, почтовый провайдер, маркетплейс. Конфиги продаются отдельно и описывают структуру формы авторизации конкретного сайта.
  3. Запуск перебора. Инструмент автоматически отправляет запросы на авторизацию — тысячи в минуту через распределённый ботнет. Каждый узел сети делает несколько попыток, имитируя поведение обычного пользователя: разные IP-адреса и случайные интервалы между запросами.
  4. Обход защиты. Распределённый трафик маскируется под легитимные входы: сервис не видит аномальной нагрузки с одного адреса. Базовые механизмы ограничения частоты запросов не срабатывают.
  5. Захват аккаунта. Успешные пары автоматически фиксируются и сортируются. Дальнейшее использование зависит от ценности аккаунта: продажа доступа, вывод средств, рассылка от имени жертвы или проверка тех же учётных данных на других сервисах (банковских приложениях, маркетплейсах, Госуслугах).

Почему это работает

По данным DLBI, каждый третий россиянин (30%) использует не более трёх паролей для всех своих сервисов. Ещё 47% обходятся четырьмя-семью комбинациями. Более уникальные пароли (от восьми) создают только 23% пользователей.

Математика проста: одна утечка из любого сервиса, где зарегистрирован пользователь, открывает доступ ко всем остальным его аккаунтам. При базе в 5,3 млрд скомпрометированных пар даже низкая конверсия даёт миллионы успешных взломов.

Масштаб проблемы подтверждает статистика: по информации Ведомостей и Гарда, 39% россиян уже столкнулись со взломом аккаунтов социальных сетей как прямым следствием утечки. И это только те, кто об этом узнал — большинство жертв не получают никаких уведомлений и обнаруживают взлом случайно или не обнаруживают вовсе.

Брутфорс: когда пароль слишком прост

Схема брутфорс-атаки: автоматический перебор паролей по логину или email

Брутфорс (от англ. brute force — «грубая сила», атака полным перебором) — метод получения несанкционированного доступа к системе путём автоматизированного перебора возможных комбинаций учётных данных: паролей, токенов, ПИН-кодов или ключей шифрования.

Атакующему достаточно знать логин или электронный адрес жертвы — остальное делает автоматика. Именно поэтому брутфорс особенно опасен для аккаунтов социальных сетей с предсказуемыми паролями: именами, датами рождения, простыми словарными фразами.

Как работает брутфорс

Скорость атаки зависит от двух факторов: вычислительной мощности и метода.

  1. Сбор для точки входа. Атакующий определяет цель: логин, электронный адрес или номер телефона.
  2. Выбор метода перебора. В зависимости от сложности пароля и имеющихся данных о жертве атакующий выбирает стратегию: от перебора популярных словарных комбинаций до полного перебора всех возможных символов.
  3. Запуск автоматизированного перебора. Специализированные инструменты отправляют запросы на авторизацию с подменой пароля при каждой попытке.
  4. Обход ограничений. Запросы распределяются по прокси-серверам и ботнетам, чтобы не превышать пороговые значения блокировки. Между попытками добавляются случайные задержки (имитация действий живого пользователя).
  5. Фиксация результата. Успешный вход автоматически логируется. Аккаунт уходит в продажу или используется для дальнейших взломов.

6 основных методов брутфорса

  • Простой брутфорс (полный перебор, Brute Force) — последовательный перебор всех возможных комбинаций символов в заданном пространстве поиска: aaaa, aaab, aaac. Метод не использует предположений о структуре пароля и гарантирует результат при достаточных ресурсах, но сложность растёт экспоненциально с длиной пароля.
  • Атака по словарю (Dictionary Attack) — перебор по заранее подготовленному списку вероятных кандидатов: реальных паролей из утечек, распространённых слов, предсказуемых последовательностей. Алгоритм проверяет не aaaa0001, а p@rol12, qwerty, admin123 — то, что люди действительно используют. Популярный словарь rockyou.txt содержит 14 млн записей.
  • Распыление паролей (Password Spraying) — один пароль последовательно проверяется против большого числа учётных записей. Логика обратная классическому брутфорсу: не множество паролей против одного аккаунта, а один пароль против тысяч аккаунтов.
  • Гибридная атака (Hybrid Attack) — метод взлома паролей, сочетающий словарный перебор с автоматическими мутациями базовых слов. Алгоритм не перебирает все возможные комбинации, а воспроизводит предсказуемые человеческие шаблоны: добавляет цифры в конец (admin2026), заменяет буквы символами (@dmin), вставляет спецсимволы (Admin!), меняет регистр (ADMIN, Admin).
  • Атака по радужным таблицам (Rainbow Table Attack) — офлайн-взлом хешей на основе предвычисленных таблиц соответствий «пароль → хеш». При получении хеша из утечки атакующий не вычисляет его заново, а ищет совпадение в готовой таблице.
  • Распределённый брутфорс через ботнет — атака распределяется между тысячами скомпрометированных устройств. Каждый узел отправляет минимальное число запросов — достаточно малое, чтобы не вызвать блокировку, но в совокупности обеспечивающее высокую скорость перебора.
  • ИИ-брутфорс (AI-Assisted Brute Force) — модели машинного обучения, обученные на миллиардах реальных паролей из утечек, предсказывают наиболее вероятные кандидаты для конкретного пользователя или организации и начинают атаку с них — вместо последовательного перебора всех комбинаций.
Подробнее о механике каждого метода, реальных инструментах атакующих и способах защиты — в статье «Что такое брутфорс: виды, угрозы и защита»

Социальная инженерия и SIM-своппинг: когда взламывают не пароль, а человека

Большинство атак на аккаунты эксплуатируют уязвимости в программном обеспечении или протоколах. Два метода из этого раздела устроены иначе: они направлены против людей и процедур. Социальная инженерия манипулирует жертвой напрямую — вынуждает её самостоятельно передать доступ. SIM-своппинг атакует не пользователя, а оператора связи — и перехватывает канал доставки кодов подтверждения. Оба метода объединяет одно: технические средства защиты при этом не задействуются и не помогают.

Социальная инженерия — совокупность психологических техник манипуляции, при которых жертву обманом вынуждают самостоятельно передать доступ к аккаунту, конфиденциальные данные или одноразовый код подтверждения.

Переход операторов на удалённую выдачу eSIM сделал перехват номера телефона быстрее и дешевле. Для пользователей социальных сетей это означает прямую угрозу: номер телефона привязан к аккаунту ВКонтакте, мессенджерам и другим сервисам — его перехват даёт атакующему полный контроль над всеми этими профилями одновременно.

Как работает атака через социальную инженерию

Схема атаки через социальную инженерию: как жертву обманом вынуждают передать код подтверждения

Типовой сценарий для пользователей социальных сетей — атака через доверие:

  1. Сбор данных. Атакующий изучает профиль жертвы: имя, фото, круг общения, место работы, упомянутые события. Всё это доступно в открытых профилях ВКонтакте, Одноклассниках, Telegram-каналах.
  2. Создание легенды. Злоумышленник пишет от имени знакомого, службы поддержки или официального аккаунта сервиса. Сообщение содержит правдоподобный предлог: «Ваш аккаунт пытались взломать, подтвердите личность», «Вы выиграли приз, введите код из SMS».
  3. Получение кода. Жертву просят назвать код из SMS или пуш-уведомления якобы для «подтверждения» или «защиты» аккаунта. Этот код и есть одноразовый токен двухфакторной аутентификации (2FA). Как только он передан — атакующий входит в аккаунт.
  4. Захват аккаунта. Злоумышленник меняет пароль и привязанный номер телефона. Жертва теряет доступ к профилю и нередко обнаруживает это только тогда, когда знакомые сообщают о подозрительных сообщениях от её имени.

Ключевой элемент — срочность и имитация авторитета. Сообщения намеренно создают давление: «ответьте в течение 10 минут», «аккаунт будет заблокирован». Именно спешка отключает критическое мышление.

SIM-своппинг: перехват номера как ключа ко всем SMS-кодам

Схема SIM-своппинга: перехват номера телефона для получения SMS-кодов двухфакторной аутентификации

SIM-своппинг (SIM-swap) — переоформление номера телефона жертвы на SIM-карту атакующего через оператора связи: злоумышленник убеждает поддержку, что именно он является владельцем номера, и добивается переноса номера на свою SIM-карту или eSIM. После этого все входящие SMS (коды 2FA от ВКонтакте, мессенджеров, банковских приложений, Госуслуг) поступают злоумышленнику.

Важно отличать SIM-своппинг от схожих атак:

  • SIM-клонирование — более сложный сценарий с копированием секретов SIM-карты, встречается редко.
  • Переадресация звонков — перенастройка маршрутизации без смены SIM, решается у оператора быстрее.

Классический SIM-своппинг именно переносит номер на чужую SIM или eSIM, что даёт полноценный канал для перехвата кодов.

Пять сценариев SIM-своппинга

  1. Звонок в колл-центр («растерянный клиент»). Самый распространённый вариант. Злоумышленник звонит в поддержку оператора под видом клиента, потерявшего SIM-карту. Убедительная легенда плюс заранее собранные персональные данные жертвы (ФИО, дата рождения, паспортные данные из утечек или открытых профилей ВКонтакте) позволяют пройти проверку и получить перевыпуск номера. Сотрудник колл-центра не видит собеседника и вынужден доверять его словам.
  2. Визит в салон связи с поддельными документами. Атакующий приходит в офис оператора лично с распечатанной или поддельной доверенностью либо с документами, данные которых совпадают с данными жертвы из купленной базы. Физическое присутствие создаёт иллюзию легитимности. Этот сценарий требует большей подготовки, но даёт более высокий процент успеха у операторов с жёсткими требованиями к удалённой идентификации.
  3. Взлом личного кабинета оператора. Личный кабинет на сайте оператора зачастую защищён слабее банковского приложения. Получив доступ через подобранный или утёкший пароль, атакующий самостоятельно инициирует перевыпуск eSIM.
  4. Инсайдер у оператора. Один из наиболее опасных и труднообнаруживаемых сценариев. Злоумышленник платит сотруднику оператора связи за выполнение перевыпуска SIM «изнутри» — без каких-либо проверок и документов. Жертва не получает никаких предупреждений: операция выглядит как штатная.
  5. Перенос номера к другому оператору. Атакующий инициирует перенос номера жертвы к другому оператору. Для этого достаточно знать код переноса, который можно получить через поддержку или личный кабинет. После переноса номер оказывается у нового «владельца» на SIM другого оператора, и прежний оператор уже ничего не контролирует.

Что объединяет все пять сценариев: атака направлена не на устройство жертвы и не на её пароль, а на процедуры идентификации у оператора. Именно поэтому надёжный пароль и даже включённая 2FA через SMS не защищают от SIM-своппинга: злоумышленник получает контроль над каналом доставки кодов раньше, чем жертва что-либо замечает.


Инфостилеры и перехват сессий

Схема атаки инфостилера: кража сессионных cookies для обхода пароля и двухфакторной аутентификации

Инфостилеры — класс вредоносного программного обеспечения (ПО), специализирующегося на краже данных непосредственно с заражённого устройства: сохранённых паролей, файлов cookies, сессионных токенов, данных автозаполнения и криптокошельков. В отличие от классических атак на пароли, инфостилер не подбирает и не перехватывает учётные данные в момент ввода — он извлекает уже готовый результат аутентификации и передаёт его атакующему.

Именно поэтому сессионный токен сегодня ценится в даркнете выше пары логин/пароль: он открывает доступ к аккаунту мгновенно и полностью обходит двухфакторную аутентификацию (2FA). По данным отчёта Positive Technologies, вредоносное ПО остаётся одним из двух ключевых методов атак на российские организации наряду с социальной инженерией и сохранит эту позицию в 2026 году.

Как это работает: от заражения до доступа без пароля

  1. Заражение устройства. Пользователь скачивает файл из фишингового письма, устанавливает поддельное расширение для браузера, переходит по рекламной ссылке в поисковике, ведущей на фейковую страницу загрузки популярного ПО, или открывает пиратский контент. Вредоносный код запускается в фоне без видимых признаков заражения.
  2. Сканирование браузера. Инфостилер обращается к локальному хранилищу браузера: базе данных cookies, сохранённым паролям, данным автозаполнения, сессионным токенам. Chromium-браузеры (Chrome, Edge, Яндекс.Браузер) хранят эти данные в предсказуемых директориях — инфостилер знает, где искать.
  3. Передача данных на сервер управления. Собранные данные упаковываются и отправляются на C2-сервер (Command & Control — сервер управления и контроля) атакующего. Весь процесс, от заражения до передачи, занимает секунды.
  4. Импорт cookies в браузер атакующего. Злоумышленник загружает перехваченные файлы cookies в свой браузер с помощью специализированных инструментов. С точки зрения сервера — это тот же пользователь, с тем же устройством, с той же активной сессией.
  5. Полный доступ без пароля и без 2FA. Сервер видит валидный сессионный токен и не запрашивает ни пароль, ни код подтверждения. Аутентификация уже прошла — повторная проверка не нужна. Атакующий получает доступ к аккаунту ВКонтакте, Одноклассниках, Госуслугам, почте или банковскому личному кабинету.

Почему инфостилеры обходят 2FA

Двухфакторная аутентификация защищает момент входа. Сессионный cookie — это доказательство того, что вход уже состоялся. Сервер не знает, что токен украден: он видит корректный идентификатор сессии и считает пользователя авторизованным. Это фундаментальное ограничение SMS-2FA и приложений-аутентификаторов: они защищают процесс входа, но не защищают активную сессию после него.

Наиболее распространённые инфостилеры

Инфостилер Специализация Основной вектор распространения
RedLine Cookies, пароли, данные карт из Chromium-браузеров Фишинговые письма, поддельные установщики ПО
Vidar Криптокошельки, корпоративные учётные данные Вредоносная реклама, пиратский контент
Lumma Stealer Браузерные данные, токены мессенджеров Поддельные CAPTCHA-страницы, фейковые обновления браузеров

Все три активно распространяются через легитимно выглядящие каналы: рекламные объявления в поисковиках ведут на поддельные страницы загрузки популярного ПО (антивирусов, VPN-клиентов, офисных приложений). Пользователь уверен, что скачивает нужную программу.

По данным SpyCloud, в 2025 году зафиксировано 13,2 млн новых заражений инфостилерами, в результате которых украдено 642,4 млн учётных записей и 8,6 млрд сессионных cookies. При этом 40% заражений произошли на устройствах с активными антивирусными решениями — инфостилеры целенаправленно разрабатываются с учётом обхода EDR-систем (Endpoint Detection and Response — средств обнаружения и реагирования на угрозы на конечных точках).


Поддельные приложения и публичный Wi-Fi: атака через экосистему

Два вектора атак, поддельные мобильные приложения и перехват трафика в публичных сетях, объединяет одно: жертва сама создаёт условия для компрометации, не подозревая об этом. В первом случае устанавливает вредоносный код добровольно, во втором — передаёт данные через незащищённый канал.

Поддельные приложения: как это работает

Схема атаки через поддельное мобильное приложение: от создания вредоносной копии и рекламы в Telegram до кражи паролей и захвата аккаунто

Поддельное приложение — это модифицированная или полностью сфабрикованная копия легитимного мобильного клиента, в код которой встроено вредоносное ПО. Внешне такое приложение неотличимо от оригинала или даже выглядит привлекательнее за счёт обещанных «эксклюзивных» функций. Цель — добиться добровольной установки на устройство жертвы.

Схема типична: в Telegram-канале с десятками тысяч подписчиков появляется реклама: «Telegram Premium без подписки», «ВКонтакте без рекламы», «Подписка на год». Ссылка ведёт на установочный файл — модифицированное приложение с встроенным инфостилером или RAT (Remote Access Trojan, троян удалённого доступа).

Атака разворачивается в четыре последовательных шага:

  1. Распространение через доверенный канал. Реклама размещается в тематических Telegram-каналах с реальной аудиторией о технологиях, лайфхаках, бесплатном ПО. Подписчики доверяют каналу, поэтому снижают бдительность.
  2. Установка вне официального магазина. Пользователь скачивает установочный файл напрямую в обход Google Play, App Store или RuStore. Система предупреждает об установке из неизвестного источника, но большинство игнорирует это предупреждение.
  3. Запрос избыточных разрешений. При установке приложение запрашивает доступ к SMS, контактам, файловой системе, микрофону. Пользователь принимает всё — он ждёт обещанных функций.
  4. Фоновая работа вредоносного кода. Приложение функционирует как заявлено — реклама действительно исчезает или появляются дополнительные функции. Параллельно встроенный стилер или RAT собирает данные и передаёт их на сервер атакующего.

Пять признаков поддельного приложения:

  1. Распространяется вне официальных магазинов
  2. Запрашивает разрешения, не связанные с функциями приложения (доступ к SMS у «улучшенного» мессенджера)
  3. Источник — реклама в мессенджерах или сторонние сайты
  4. Обещает функции, которых нет в официальной версии
  5. Имя разработчика не совпадает с официальным

MITM-атака через публичный Wi-Fi

MITM-атака (Man-in-the-Middle, человек посередине) — перехват трафика между устройством пользователя и точкой доступа. Злоумышленник встраивается в канал связи и получает возможность читать, изменять или перенаправлять передаваемые данные.

Несмотря на повсеместное распространение HTTPS, публичные сети остаются точкой входа через три механизма:

  • SSL-stripping. Атакующий принудительно понижает соединение с HTTPS до HTTP. Браузер пользователя общается с сервером атакующего по незащищённому каналу, тот — с целевым сайтом по HTTPS. Пользователь видит сайт, но не замечает отсутствия замка в адресной строке.
  • Поддельная точка доступа. Злоумышленник создаёт Wi-Fi-сеть с названием, идентичным легитимной: «Airport_Free», «Hotel_WiFi», «CoffeeHouse_Guest». Устройство подключается автоматически, если уже подключалось к сети с таким именем раньше. Весь трафик проходит через оборудование атакующего.
  • Перехват незашифрованных запросов. Часть мобильных приложений и браузерных версий социальных сетей отправляет вспомогательные запросы без шифрования — аналитику, метаданные, служебные токены. Этого достаточно, чтобы восстановить активную сессию.

Наиболее уязвим сценарий, знакомый большинству: человек сидит в кафе или аэропорту, листает ленту или отвечает на сообщения через бесплатный Wi-Fi. Перехваченный сессионный токен даёт атакующему полный доступ к аккаунту без пароля, уведомления и без каких-либо следов входа.


Восстановление пароля как вектор атаки: эксплуатация «забыли пароль»

Схема атаки через сброс пароля: от сбора данных из открытых профилей до цепочечного захвата аккаунтов

Механизм восстановления пароля — намеренно упрощённый запасной вход в аккаунт. Его задача: помочь пользователю, который забыл пароль. Его уязвимость в том, что он опирается на личные данные, которые большинство людей публично размещают в своих же профилях в социальных сетях. Злоумышленнику достаточно нажать «Забыли пароль?» и знать кличку питомца жертвы.

Этот вектор почти полностью отсутствует в типичных обзорах безопасности, хотя эксплуатируется регулярно. До 70% ответов на типовые контрольные вопросы (девичья фамилия матери, первый автомобиль, любимый учитель) можно собрать из открытых профилей жертвы в социальных сетях.

Сценарий атаки через сброс пароля

  1. OSINT-сбор данных. Атакующий изучает открытые профили жертвы: ВКонтакте, Одноклассники, мессенджеры. Фотографии с подписями, посты о питомцах, упоминания родственников, геотеги с мест учёбы и работы — всё это источники ответов на контрольные вопросы. Сбор не требует технических навыков.
  2. Перехват письма для сброса. Если контрольные вопросы не используются, атакующий сначала компрометирует почтовый ящик жертвы через фишинг или подстановку учётных данных из утечек. Получив доступ к электронной почте, он инициирует сброс паролей на всех привязанных сервисах: социальных сетях, маркетплейсах, стриминговых платформах.
  3. Эксплуатация слабых механизмов восстановления. Часть сервисов позволяет восстановить доступ через SMS на привязанный номер. Это делает данный вектор прямым продолжением SIM-своппинга: перехватив номер жертвы, атакующий получает не только коды 2FA, но и полный контроль над механизмом сброса паролей на всех привязанных аккаунтах.
  4. Захват аккаунта. Новый пароль установлен атакующим. Жертва теряет доступ и зачастую не сразу понимает, что произошло: уведомление о смене пароля приходит на почту или номер, которые уже контролирует злоумышленник.

Особую опасность представляет эффект домино: скомпрометированная почта становится ключом ко всем сервисам, где он указан как резервный адрес для восстановления. Один взломанный почтовый ящик последовательно открывает доступ к аккаунтам в социальных сетях, облачным хранилищам с личными фото и документами, аккаунтам маркетплейсов с привязанными картами.


Что происходит с украденным аккаунтом: экономика перепродажи

Взлом аккаунта — всего лишь начало цепочки монетизации. За каждой скомпрометированной учётной записью стоит отлаженный рынок с чёткими ценами, специализацией участников и вторичным использованием данных. По данным исследования F6 (май 2025 года), украденные аккаунты в теневом интернете продаются от $10 за штуку — это самая дешёвая позиция на хакерских форумах.

Шаг 1. Первичный сбор.

Инфостилер или фишинговая кампания собирают учётные данные. Данные агрегируются и сортируются по ценности: аккаунты с большой аудиторией, привязанными платёжными данными или доступом к переписке с деловыми контактами стоят дороже.

Шаг 2. Продажа на теневых рынках.

Базы продаются оптом или поштучно на форумах в дарквебе и Telegram-каналах.

Шаг 3. Вторичное использование.

Купленный аккаунт используется для:

  • Мошенничества по контактам — рассылка просьб о переводе денег от имени знакомого или родственника жертвы.
  • Фишинга через доверенный аккаунт — сообщение от реального человека вызывает меньше подозрений, чем письмо от незнакомца.
  • Шантажа — угроза публикации личной переписки или фотографий.
  • Накрутки и продвижения — захваченные аккаунты используются для искусственного продвижения контента или накрутки голосований.
  • Подстановки учётных данных — те же пароли проверяются на других сервисах: маркетплейсах, банковских приложениях, Госуслугах.

7 мер защиты, которые работают в 2026 году

Каждая из описанных выше атак эксплуатирует конкретную слабость: повторяющийся пароль, SMS-код, открытый профиль, незащищённую сеть. Семь мер ниже закрывают эти слабости напрямую.

Тип атаки Как работает Защита
Фишинг Поддельная страница авторизации собирает логин и пароль. Жертву редиректят на настоящий сайт — она ничего не замечает Ключи доступа (passkey): привязаны к домену и не сработают на поддельном сайте
Подстановка учётных данных Пары логин/пароль из утечек автоматически проверяются на других сервисах. Работает за счёт повторного использования паролей Уникальный пароль от 16 символов на каждом сервисе
Брутфорс Автоматический перебор комбинаций — от словарных слов до всех возможных символов. Эффективен против коротких и предсказуемых паролей Длинные случайные пароли; блокировка после нескольких неудачных попыток входа
Социальная инженерия и SIM-своппинг Жертву обманом вынуждают передать код 2FA. SIM-своппинг переоформляет номер на атакующего — все SMS-коды уходят ему Отказ от SMS как второго фактора в пользу TOTP-приложения или passkey; запрет переоформления SIM без личного визита
Инфостилеры и перехват сессий Вредоносное ПО извлекает сессионный cookie из браузера. Атакующий входит в аккаунт без пароля и без 2FA — сервер видит валидный токен Установка ПО только из официальных источников; регулярная проверка активных сессий; обновление ОС и браузера
Поддельные приложения и публичный Wi-Fi Модифицированное приложение со встроенным стилером устанавливается добровольно. Публичная сеть позволяет перехватить трафик и сессионные данные Только официальные магазины (RuStore, App Store, Google Play); избегать публичных сетей для важных действий
Атака через восстановление пароля Ответы на контрольные вопросы собираются из открытых профилей за 15–20 минут. Взломанная почта открывает доступ ко всем привязанным сервисам Не использовать реальные данные в контрольных вопросах; отдельный почтовый ящик для восстановления доступа с сильным паролем и TOTP

Заключение

Заключение

Семь описанных векторов — это рабочий инструментарий, который используется злоумышленниками. Атакующему не нужно быть специалистом по безопасности: большинство атак автоматизированы и рассчитаны на типичное поведение пользователей. Подстановка паролей эксплуатирует повторное использование паролей, SIM-своппинг — доверие к SMS как фактору подтверждения, фишинг — дефицит внимания в потоке уведомлений.

Защита строится на устранении конкретных уязвимостей: уникальные пароли закрывают подстановку и брутфорс, аппаратные ключи нейтрализуют SIM-своппинг, изоляция сессий и мониторинг устройств ограничивают ущерб от инфостилеров. Каждая мера адресована конкретному вектору.

Практический первый шаг: проверьте, какие из ваших ключевых аккаунтов до сих пор используют SMS как второй фактор, и замените его на TOTP-приложение или ключи доступа (passkey). Именно через этот вектор происходит большинство захватов аккаунтов в соцсетях — и именно он устраняется быстрее всего.


Часто задаваемые вопросы о взломе аккаунтов в соцсетях

Часто задаваемые вопросы о взломе аккаунтов в соцсетях

Как чаще всего взламывают аккаунты в соцсетях в 2025–2026 годах?

Четыре основных метода: фишинг через поддельные страницы авторизации, подстановка учётных данных из утечек, инфостилеры — вредоносные программы, перехватывающие активные сессии прямо из браузера, — и социальная инженерия с использованием ИИ для генерации персонализированных сообщений. Большинство атак автоматизированы и не требуют от злоумышленника технической квалификации.

Помогает ли двухфакторная аутентификация защитить аккаунт?

Да, но степень защиты зависит от метода. SMS-коды уязвимы для SIM-своппинга: перехватив номер жертвы, атакующий получает все одноразовые коды. Надёжнее — приложения-аутентификаторы (TOTP, одноразовые коды на основе времени) или ключи доступа (passkey). Инфостилеры, ворующие сессионные файлы cookies из браузера, обходят любой второй фактор — они крадут уже готовый результат аутентификации.

Что такое подстановка учётных данных и чем она отличается от брутфорса?

Подстановка учётных данных (credential stuffing) использует реальные пары логин+пароль из утёкших баз и автоматически проверяет их на других сервисах — расчёт на то, что пользователь повторяет одни и те же пароли. Брутфорс (атака полным перебором) перебирает все возможные комбинации символов без опоры на известные данные. Подстановка быстрее и эффективнее при массовых атаках. Брутфорс применяется против конкретных аккаунтов с короткими или простыми паролями.

Может ли инфостилер обойти двухфакторную аутентификацию?

Да. Инфостилер (вредоносная программа для кражи данных) извлекает не пароль, а уже активный сессионный файл cookie из браузера. Этот файл подтверждает, что аутентификация уже прошла: сервер не запрашивает ни пароль, ни код подтверждения повторно. Атакующий загружает перехваченный файл в свой браузер и получает полный доступ к аккаунту — без каких-либо следов входа.

Как злоумышленники зарабатывают на украденных аккаунтах?

Взлом — начало цепочки монетизации. Аккаунты продаются на теневых форумах от $10 за штуку. Покупатели используют их для мошенничества по контактам жертвы, рассылки фишинга от имени реального человека, шантажа личной перепиской, накрутки голосований и проверки тех же паролей на банковских приложениях и маркетплейсах. Аккаунт с большой аудиторией или историей деловых контактов стоит в разы дороже.

Что такое SIM-swap и как от него защититься?

SIM-своппинг — переоформление номера телефона жертвы на SIM-карту атакующего через оператора связи. После этого все входящие SMS с кодами подтверждения поступают злоумышленнику, а не владельцу номера. Защита: отказаться от SMS как второго фактора в пользу приложений-аутентификаторов или ключей доступа (passkey). Установить у оператора связи запрет на переоформление SIM-карты без личного визита с паспортом.

Как восстановление пароля превращается в вектор атаки?

Атакующий собирает из открытых профилей жертвы ответы на контрольные вопросы — кличку питомца, девичью фамилию матери, название первой школы. Либо сначала компрометирует привязанный почтовый ящик через фишинг или подстановку паролей. Затем инициирует сброс через кнопку «Забыли пароль?» и устанавливает новый пароль. Защита: не использовать реальные данные в ответах на контрольные вопросы.

Как понять, что аккаунт уже взломан?

Четыре признака, которые видны без специальных инструментов: незнакомые устройства или нетипичные локации в списке активных сессий; уведомления о входе, которые вы не инициировали; сообщения, отправленные от вашего имени без вашего ведома; изменение привязанного номера телефона или почты. Большинство социальных сетей показывают историю входов в настройках безопасности.

Опасно ли подключаться к публичному Wi-Fi?

Публичные сети создают условия для атаки типа «человек посередине» (MITM, Man-in-the-Middle) — перехвата трафика между вашим устройством и точкой доступа. Злоумышленник может создать поддельную сеть с названием, идентичным легитимной («Airport_Free», «Hotel_WiFi»), и перехватить сессионные данные. Для важных действий избегайте публичных сетей или используйте мобильный интернет.

Что такое фишинг как услуга и почему атаки стали массовыми?

Фишинг как услуга (PhaaS, Phishing-as-a-Service) — готовые наборы инструментов для проведения фишинговых атак, которые продаются на теневых форумах. В комплект входят поддельные страницы авторизации, боты для сбора данных и панели управления с аналитикой. Порог входа — несколько тысяч рублей и минимальные технические навыки. Именно поэтому число фишинговых атак растёт: их больше не нужно создавать с нуля.

Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
11 способов взлома паролей, которые хакеры используют в 2026 году
Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.

7 способов взлома соцсетей: как воруют аккаунты в 2026 году

Число взломов аккаунтов в соцсетях выросло на 123% за год. Разбираем 7 методов, которые используют злоумышленники прямо сейчас, — и что конкретно закрывает каждый из векторов.