Single Sign-On (SSO, единый вход) — технология, которая позволяет пользователю один раз пройти процесс аутентификации через централизованного поставщика удостоверений (IdP, identity provider) и получить доступ ко всем подключённым приложениям без повторного ввода пароля.
Сотрудник входит в корпоративную учётную запись один раз. После этого он открывает почту, трекер задач и корпоративный портал без ввода новых паролей. В статье разберём:
- Как работает единый вход (SSO) по шагам
- Какие плюсы у SSO и какие риски
- Чем SAML отличается от OIDC
- Кому SSO нужен и что остаётся за его границей
Единый вход относится к аутентификации: он подтверждает, что пользователь тот, за кого себя выдаёт. Права внутри приложения определяет авторизация. Разницу мы разбирали в статье «Авторизация, аутентификация и идентификация: в чём разница».
Главное за 30 секунд
- Принцип. IdP один раз проверяет пароль и второй фактор, выпускает подписанный токен. Приложение проверяет подпись и открывает собственную сессию. Пароль к приложению не попадает.
- Плюс. Управляемость: права выдают, меняют и отзывают в одном месте, MFA включают один раз для всех приложений.
- Минус. Концентрация: сбой или компрометация IdP затрагивает все подключённые приложения. Защита держится на MFA с ключами доступа, коротких сессиях, отказоустойчивом IdP и резервном входе.
- Когда внедрять. Сверьтесь с шестью признаками из раздела «SSO для бизнеса». Если отмечено меньше трёх, начните с менеджера паролей и двухфакторной аутентификации (2ФА).
- Граница. SSO покрывает приложения с SAML и OIDC. Устаревшие системы, общие аккаунты, инфраструктурные секреты и доступы подрядчиков закрывает менеджер паролей. Аварийные записи IdP хранят вне самого IdP.
Что такое SSO: расшифровка, участники и отличия от LDAP, OAuth и MFA
SSO (сокращение от англ. Single Sign-On, то есть «единый вход» или «единая аутентификация») — метод аутентификации, при котором сотрудник подтверждает личность один раз, у провайдера идентификации (IdP, Identity Provider). Остальные приложения доверяют результату этой проверки и не запрашивают пароль повторно.
Пароль и второй фактор вводятся только на странице IdP. После успешной проверки IdP выпускает подписанный токен. В нём есть идентификатор пользователя, атрибуты (имя, почта, группы) и цифровая подпись IdP. Приложение проверяет подпись и открывает сессию. Пароль к приложению не попадает, поэтому утечка из него не раскрывает учётные данные IdP.
В схеме три участника:
- Пользователь запрашивает доступ и один раз подтверждает личность.
- Поставщик услуг (SP, Service Provider) — приложение, которое доверяет IdP и проверяет подпись токена.
- Провайдер идентификации (IdP) проверяет пароль и второй фактор, ведёт сессию и выпускает токены. Примеры: Keycloak, AD FS, MULTIFACTOR SSO, Yandex Identity Hub.
С SSO часто путают соседние технологии. Единый вход опирается на каждую, но решает свою задачу:
| Технология | Что делает |
|---|---|
| SSO | Даёт доступ ко многим приложениям после одной проверки |
| LDAP и Active Directory | Хранят каталог пользователей и групп, проверяют пароль |
| OAuth 2.0 | Делегирует приложению доступ к API, личность не подтверждает |
| MFA | Добавляет второй фактор к проверке пользователя |
| SCIM (System for Cross-domain Identity Management) | Создаёт, обновляет и удаляет учётные записи в приложениях (провижининг) |
Как работает SSO: схема входа по шагам
Вход по SSO проходит в шесть шагов. Приложение отправляет браузер пользователя к IdP, IdP проверяет пароль и второй фактор и выпускает подписанный токен, приложение проверяет подпись и открывает доступ. Для каждого следующего приложения IdP выдаёт новый токен, а пароль пользователь не вводит.
Шесть шагов входа
- Запрос доступа. Сотрудник открывает приложение (SP). Активной сессии у приложения нет, пользователя нужно проверить.
- Перенаправление. Приложение направляет браузер к IdP и передаёт запрос: кто просит доступ и куда вернуть результат.
- Проверка. IdP запрашивает пароль и второй фактор (MFA). Это происходит один раз за сессию: если сессия у IdP уже есть, шаг пропускается.
- Выпуск токена. IdP формирует подписанный токен: SAML-утверждение (assertion) или ID-токен в формате JWT (JSON Web Token). В нём указаны пользователь, срок действия и адресат. Браузер доставляет токен приложению.
- Проверка токена. Приложение сверяет подпись с сертификатом IdP, а также срок действия и адресата.
- Открытие сессии. Приложение создаёт собственную сессию и пускает пользователя.
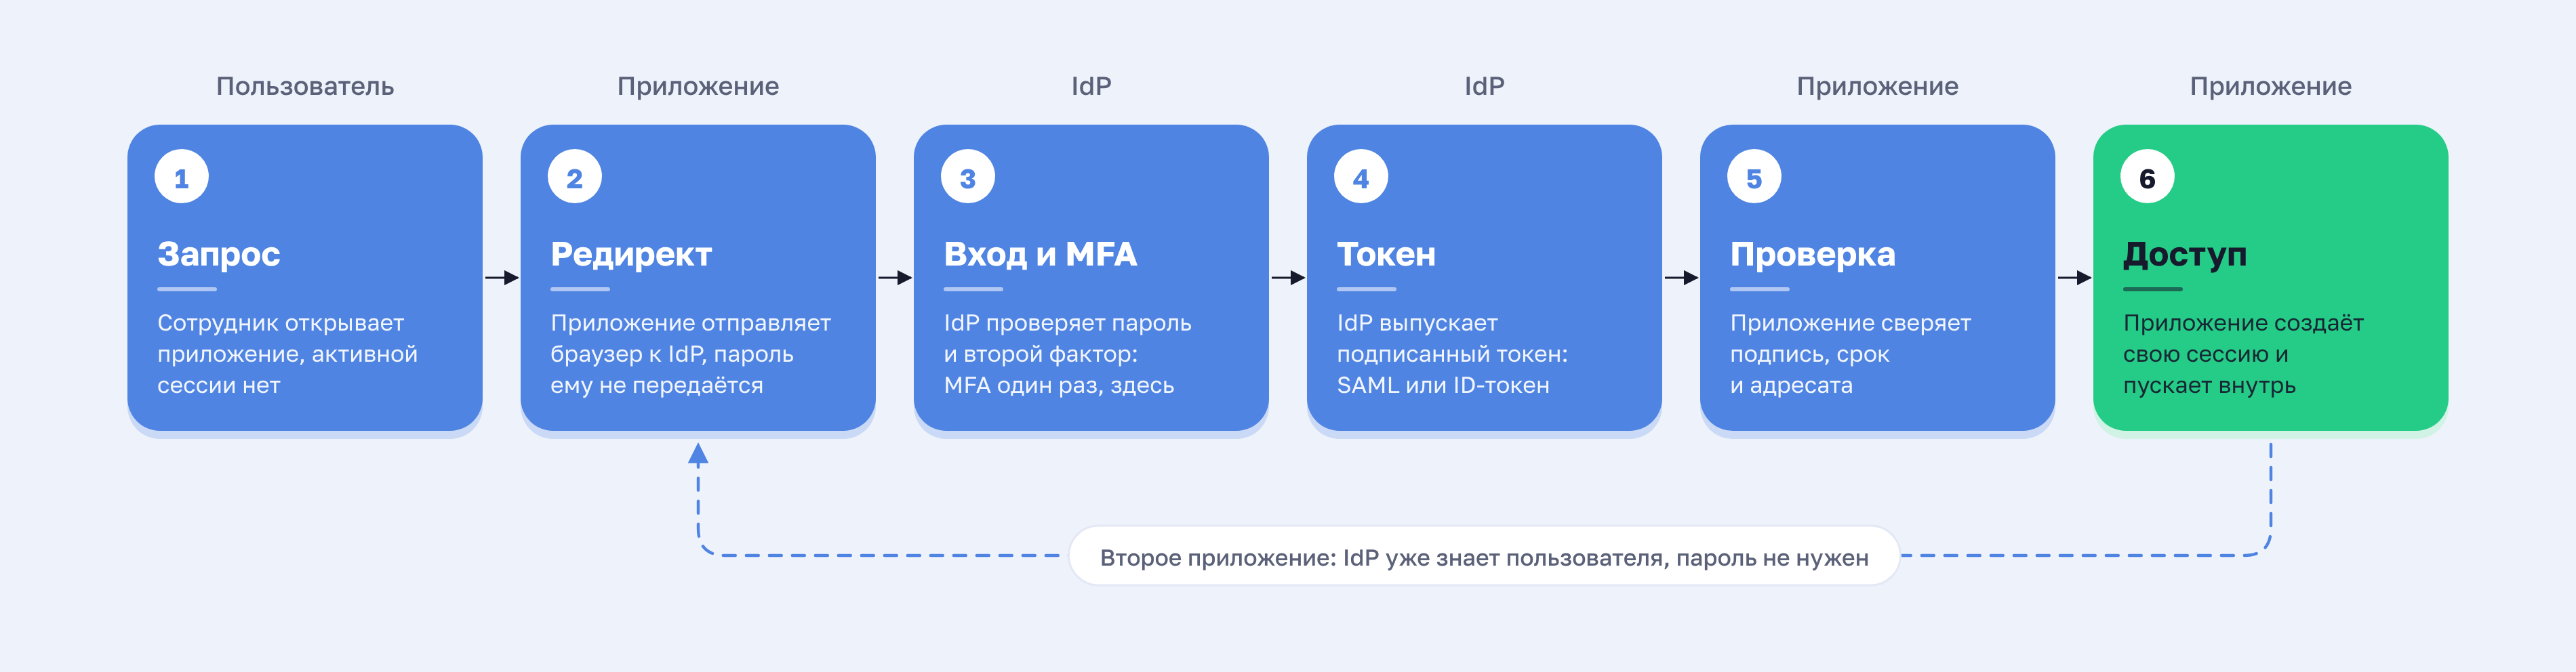
Когда сотрудник открывает второе приложение, повторяются шаги 1, 2, 4, 5 и 6. IdP находит активную сессию, не запрашивает пароль и MFA и сразу выдаёт токен. Проверка проходит один раз, а доверие распространяется на все подключённые приложения. Отсюда слово «единый».
Почему MFA настраивают на уровне IdP
Страница входа IdP становится главной целью фишинга. По данным BI.ZONE (Threat Zone 2026), в 2025 году фишинг стал основным способом первоначального проникновения: 64% эпизодов в атаках на организации России и СНГ. Поэтому MFA включают на IdP: приложения получают токен с подтверждением пройденной проверки, и отдельный второй фактор им обычно не нужен. От фишинга лучше защищают ключи доступа, о них — в разделе про меры защиты.
Два сценария входа: из приложения и из портала
В схеме выше вход начинает приложение. Это SP-initiated вход. При IdP-initiated входе сотрудник сначала заходит на корпоративный портал IdP, где собраны значки доступных ему приложений, и выбирает нужное, например CRM-систему. IdP сам отправляет токен этому приложению, хотя оно запроса не делало.
Приложение не может сопоставить такой токен с собственной попыткой входа, и это ослабляет защиту от подмены. Для критичных систем выбирайте SP-initiated, если поддерживаются оба сценария.
Сессии, токены и выход
Единый вход держится на трёх временных объектах: токене, сессии у IdP и сессии в приложении. Что происходит при их истечении и при увольнении сотрудника, зависит от сроков и от поддержки единого выхода.
Какие бывают токены и сессии
- Токен подтверждения входа (SAML-утверждение или ID-токен) нужен один раз: приложение проверяет его на шаге 5 и открывает сессию. Срок действия у него короткий, обычно минуты.
- Токен доступа (access token) используется в OAuth 2.0 и OIDC: подтверждает право приложения обращаться к данным или API от имени пользователя. Живёт от минут до часов. Чем короче срок, тем меньше времени у злоумышленника, но тем чаще токен приходится обновлять.
- Токен обновления (refresh-токен) наследуется от OAuth 2.0 и даёт новый токен доступа без ввода пароля, пока сессия у IdP не закончилась.
- Сессия IdP — период, пока IdP помнит, что пользователь прошёл проверку. Длится часы или дни, в зависимости от политики компании.
- Сессия приложения — собственная сессия, которую приложение открывает на шаге 6. Она не зависит от сессии IdP: если сессия у IdP завершилась, приложение об этом само не узнает.
SAML и OIDC: что выдаёт IdP
SAML (Security Assertion Markup Language) — открытый стандарт обмена данными об аутентификации между IdP и приложением на основе XML. IdP выдаёт SAML-утверждение: подписанный XML-документ с идентификатором пользователя, атрибутами, сроком действия и адресатом. SAML появился раньше OIDC и до сих пор широко применяется в корпоративных системах, например при подключении веб-приложений к AD FS и Keycloak.
OIDC (OpenID Connect) — протокол входа на основе OAuth 2.0. OAuth 2.0 отвечает на вопрос «что разрешено приложению», OIDC добавляет ответ на вопрос «кто этот пользователь». Для этого IdP выдаёт ID-токен в формате JWT: подписанный набор данных о пользователе, сроке действия и адресате в формате JSON. OIDC проще встроить в мобильные и одностраничные приложения.
Почему выход сложнее входа
Единый выход (SLO, Single Logout) должен завершить сессию у IdP и во всех приложениях одновременно. На практике он работает не везде: приложение без поддержки SLO сохраняет собственную сессию до истечения токена.
Поэтому при увольнении отзыв доступа в IdP закрывает только новые входы. Открытые сессии продолжают работать до конца срока токена. Чтобы сократить этот интервал, задают короткий срок токена для критичных приложений и проверяют, поддерживает ли каждое из них SLO.
Протоколы SSO: SAML, OpenID Connect, OAuth 2.0 и Kerberos
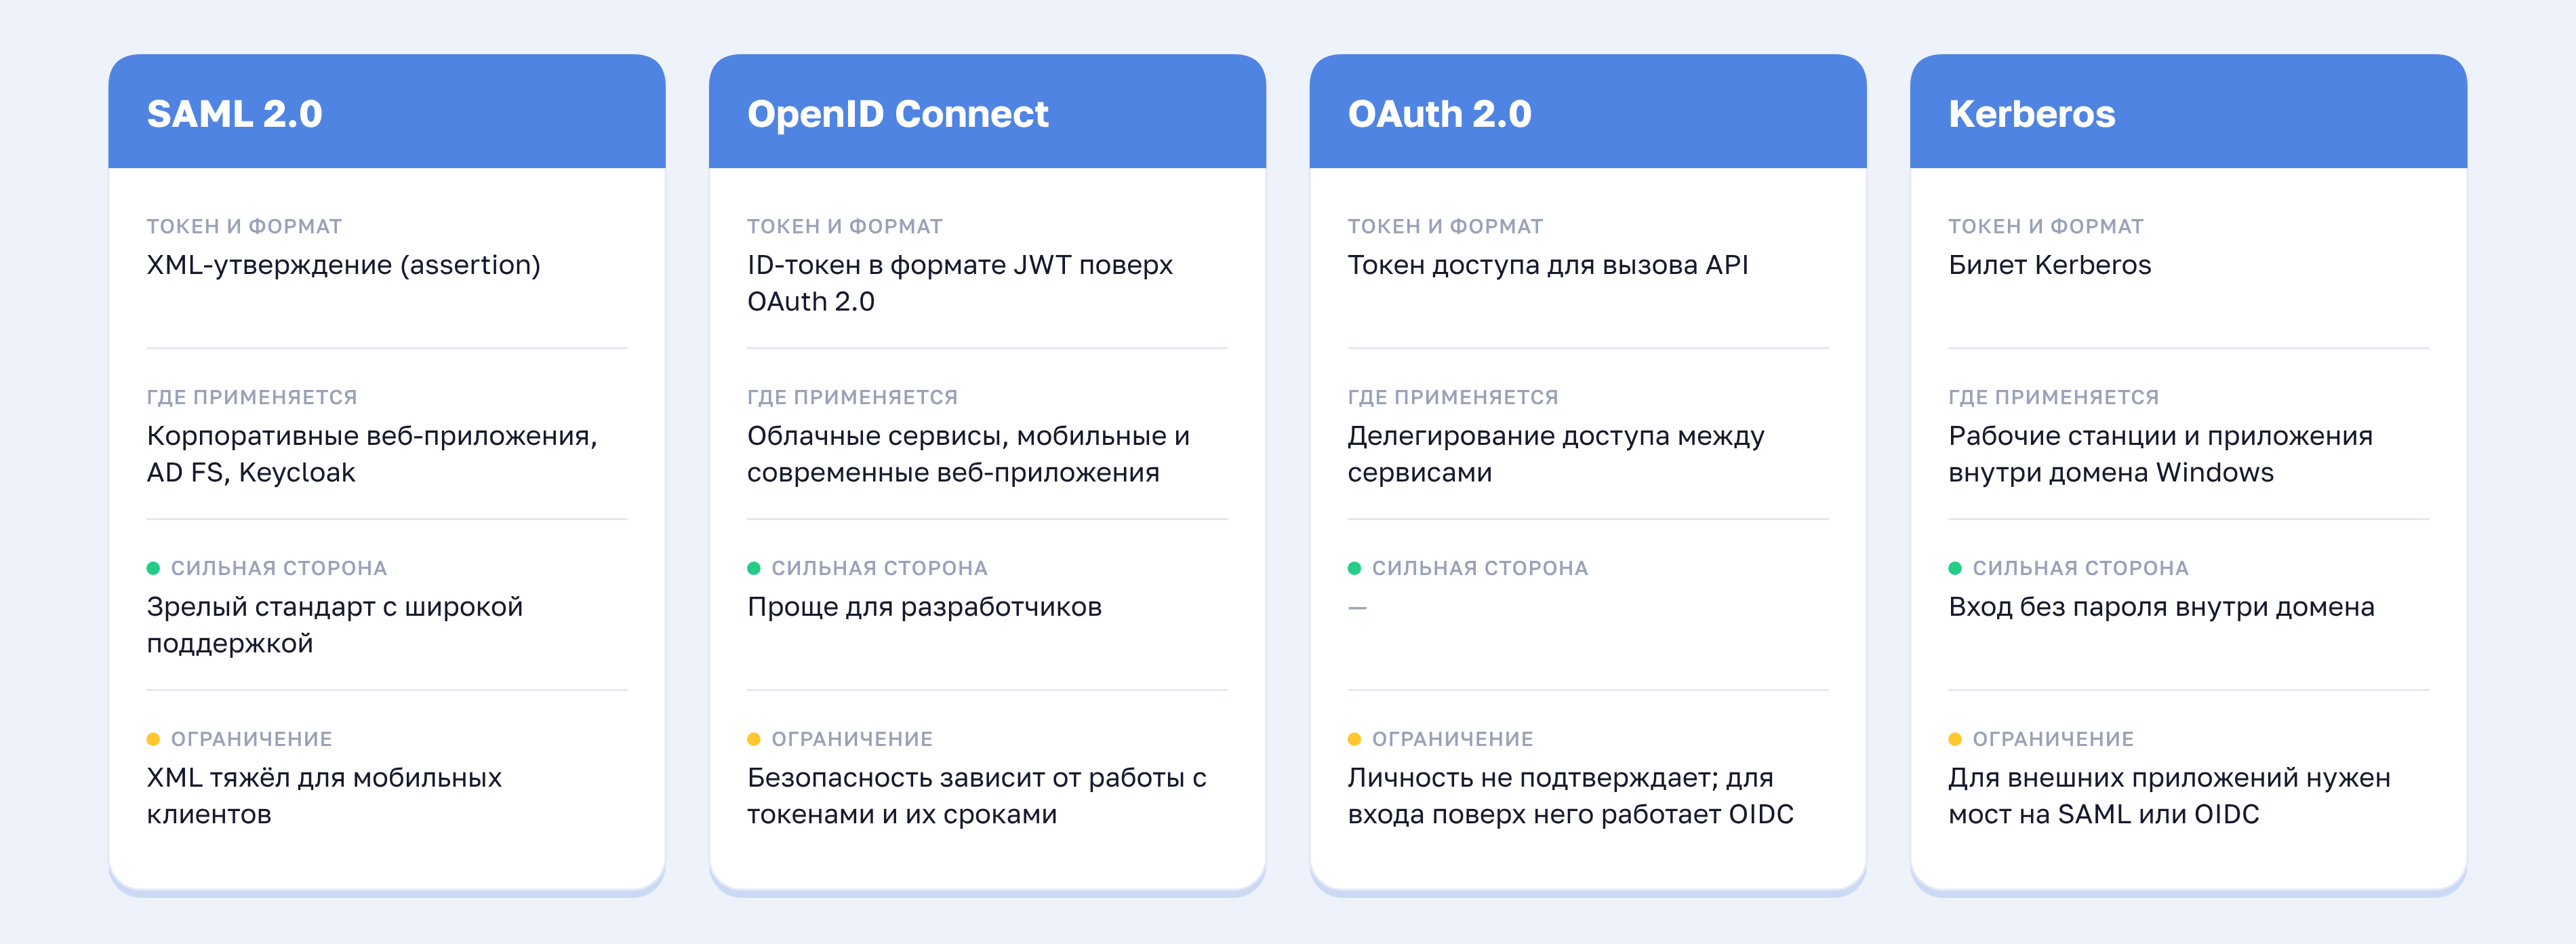
Протокол SSO определяет, в каком формате IdP сообщает приложению о пройденной проверке. Для корпоративных веб-приложений чаще используют SAML 2.0, для облачных и мобильных — OpenID Connect (OIDC), внутри домена Windows — Kerberos. OAuth 2.0 отвечает за доступ к API. Для входа поверх него нужен OIDC.
SAML и OIDC определены выше, в блоке «Какие протоколы выдают токены». Здесь они сравниваются с двумя другими протоколами.
Сравнение протоколов SSO: что выдаёт IdP и где применяется
| Протокол | Токен и формат | Где применяется | Сильная сторона и ограничение |
|---|---|---|---|
| SAML 2.0 | XML-утверждение (assertion) | Корпоративные веб-приложения, AD FS, Keycloak | Зрелый стандарт с широкой поддержкой; XML тяжёл для мобильных клиентов |
| OIDC | ID-токен в формате JWT | Облачные сервисы, мобильные и современные веб-приложения | Проще для разработчиков; безопасность зависит от работы с токенами и их сроками |
| OAuth 2.0 | Токен доступа для вызова API | Делегирование доступа между сервисами | Личность не подтверждает; для входа поверх него работает OIDC |
| Kerberos | Билет Kerberos | Рабочие станции и приложения внутри домена Windows | Вход без пароля внутри домена; для внешних приложений нужен мост на SAML или OIDC |
Сравнение протоколов SSO: сильные стороны и ограничения
| Протокол | Сильная сторона | Ограничение |
|---|---|---|
| SAML 2.0 | Зрелый стандарт, широкая поддержка | XML тяжёл для мобильных клиентов |
| OIDC | Проще для разработчиков | Безопасность зависит от работы с токенами и их сроками |
| OAuth 2.0 | Гибкое делегирование доступа | Личность не подтверждает |
| Kerberos | Вход без пароля внутри домена | Для внешних приложений нужен мост на SAML или OIDC |
Чем SSO отличается от OAuth 2.0
Частая ошибка — путать SSO и OAuth. OAuth 2.0 описывает делегирование: приложение получает право читать календарь или вызывать API от имени пользователя. Кто вошёл в систему, OAuth не сообщает. Это делает OIDC: он добавляет к OAuth ID-токен с идентификатором пользователя.
Плюсы SSO и оборотная сторона каждого
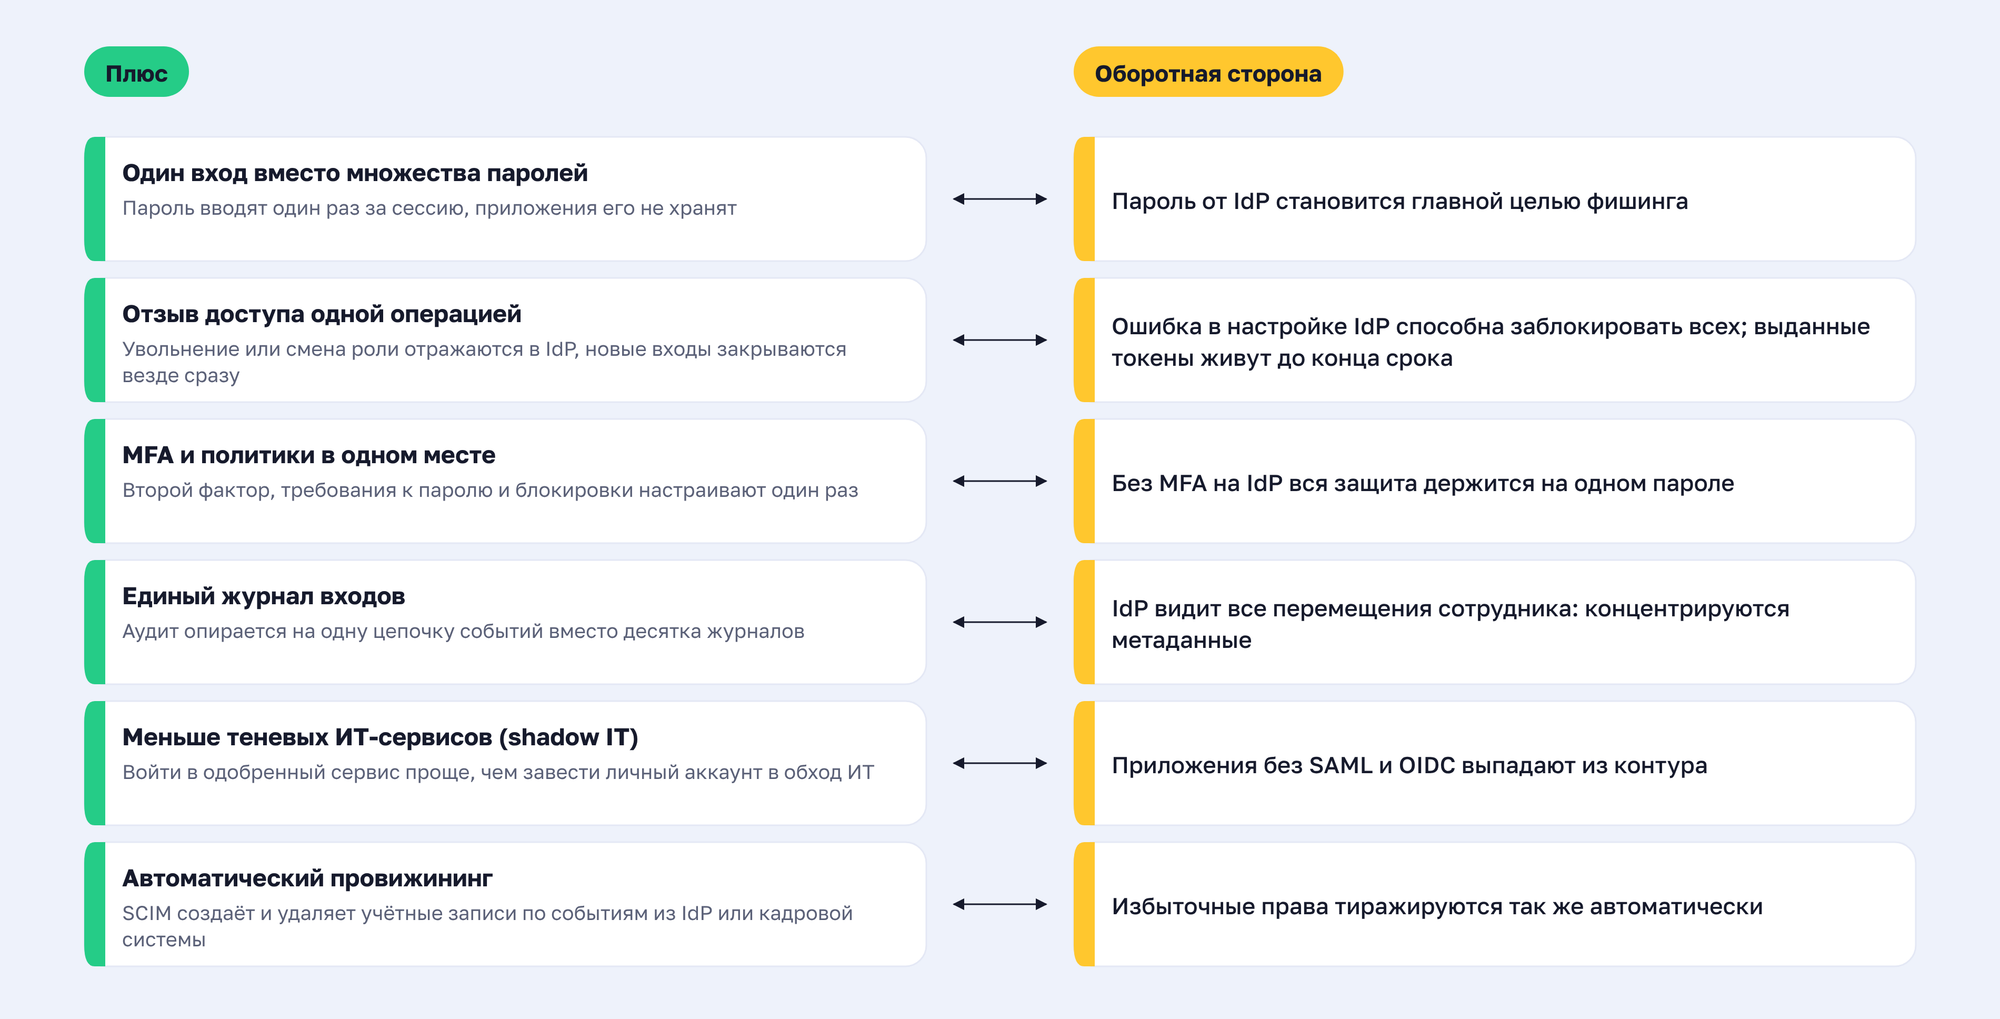
Главная ценность SSO — управляемость: доступ выдают, меняют и отзывают в одном месте, а политики паролей и MFA включают разом для всех приложений. Каждый плюс одновременно концентрирует риск в IdP, поэтому в таблице у каждого преимущества указана его цена для безопасности.
| Плюс | Что даёт на практике | Оборотная сторона |
|---|---|---|
| Один вход вместо множества паролей | Пароль вводят один раз за сессию, приложения его не хранят | Пароль от IdP становится главной целью фишинга |
| Отзыв доступа одной операцией | Увольнение или смена роли отражаются в IdP, новые входы закрываются везде сразу | Ошибка в настройке IdP способна заблокировать всех; выданные токены живут до конца срока |
| MFA и политики в одном месте | Второй фактор, требования к паролю и блокировки настраивают один раз | Без MFA на IdP вся защита держится на одном пароле |
| Единый журнал входов | Аудит опирается на одну цепочку событий вместо десятка журналов | IdP видит все перемещения сотрудника: концентрируются метаданные |
| Меньше теневых ИТ-сервисов (shadow IT) | Войти в одобренный сервис проще, чем завести личный аккаунт в обход ИТ | Приложения без SAML и OIDC выпадают из контура |
| Автоматический провижининг | SCIM создаёт и удаляет учётные записи по событиям из IdP или кадровой системы | Избыточные права тиражируются так же автоматически |
Безопасность SSO: риски, минусы и единая точка отказа
Главный минус SSO — единая точка отказа (SPOF, Single Point of Failure). Если IdP недоступен или скомпрометирован, под ударом все подключённые приложения. Риск снижают отказоустойчивая установка IdP, MFA и документированный резервный вход.
Шесть сценариев отказа и как их закрыть
Номера шагов в таблице относятся к схеме входа из начала статьи.
| Сценарий отказа | Последствие | Решение |
|---|---|---|
| IdP недоступен | Новые входы невозможны, открытые сессии живут до конца срока | Отказоустойчивый IdP, резервный вход |
| Скомпрометирована учётная запись в IdP | Доступ ко всем приложениям этой записи | MFA на уровне IdP, ключи доступа (FIDO2), оповещения, минимальные права |
| Украден токен или сессия | Доступ без пароля и MFA до конца срока токена | Короткие токены, привязка сессии к устройству, отзыв сессий |
| Истёк сертификат IdP или сбилось время (clock skew) | Приложения отклоняют токены: подпись не проходит, срок кажется истёкшим | Календарь замены сертификатов, синхронизация времени (NTP) |
| MFA недоступна: потерян ключ, сбой сервиса | Шаг 3 не пройден, вход закрыт во все приложения | Несколько факторов, процедура восстановления, аварийные записи вне IdP |
| Приложение не поддерживает SAML и OIDC | Приложение остаётся вне SSO и живёт со своими паролями | Агент или прокси для легаси, либо хранение паролей в менеджере паролей |
Минусы, которые настройкой не закрыть
- Стоимость. Лицензии или подписка на IdP, настройка каждого приложения, люди на поддержку. При малом числе сервисов затраты не окупаются: выгода растёт вместе с числом приложений и сотрудников.
- Ограничения протоколов. SAML и OIDC работают через браузер. «Толстые» клиенты и самописные системы подключают через агентов и прокси либо оставляют вне SSO.
Как снизить риски SSO: пять мер
Пять мер превращают единый вход из точки риска в точку контроля: MFA на уровне IdP, короткие сессии, отказоустойчивый IdP с резервным входом, аудит приложений и журнал входов в SIEM. Каждая закрывает сценарий из таблицы отказов.
- Включите MFA на уровне IdP. Лучше использовать ключи доступа (passkey, FIDO2/WebAuthn). Ключ привязан к домену IdP, поэтому поддельная страница входа ответа не получит.
- Сократите срок сессий и токенов. Это сессия IdP, сессия приложения и токены доступа. Чем короче срок, тем меньше окно для украденной сессии.
- Сделайте IdP отказоустойчивым. Нужны кластер, резервные копии базы и сертификатов, календарь замены сертификатов и синхронизация времени по NTP. Для критичных систем заведите документированный резервный вход.
- Раз в квартал сверяйте подключённые приложения и права. Отзывайте неиспользуемые интеграции и избыточные роли.
- Передавайте журнал входов в SIEM и настройте оповещения. Сигналы: вход из нетипичной страны, серия отказов MFA, одновременные сессии из разных мест.
| Мера | Сценарий из таблицы отказов |
|---|---|
| MFA с ключами доступа | Скомпрометирована учётная запись в IdP |
| Короткие сессии и токены | Украдена сессия или токен |
| Отказоустойчивый IdP, календарь сертификатов, NTP, резервный вход | IdP недоступен; истёк сертификат; MFA недоступна |
| Аудит приложений и прав | Приложение вне SSO; избыточные права |
| Журнал входов в SIEM | Раннее обнаружение любого из сценариев |
SSO для бизнеса: когда внедрение оправдано, а когда нет
SSO окупается масштабом. Чем больше сервисов, сотрудников и подрядчиков, тем выше выигрыш от единого места выдачи и отзыва доступа. В небольшом контуре с несколькими сервисами проще и дешевле начать с корпоративного менеджера паролей и двухфакторной аутентификации.
Чек-лист: 6 признаков, что компании пора внедрять SSO
- Десять и больше корпоративных сервисов, в каждом отдельная учётная запись.
- Регулярный найм и увольнения или подрядчики с временным доступом. При ручном отзыве часть записей остаётся.
- Регулятор требует строгой или многофакторной аутентификации (ГИС, ИСПДн, финансовая отрасль).
- Единый журнал входов нужен для аудита и расследований.
- Большинство сервисов поддерживает SAML или OIDC.
- Есть команда для поддержки IdP или бюджет на облачный IdP.
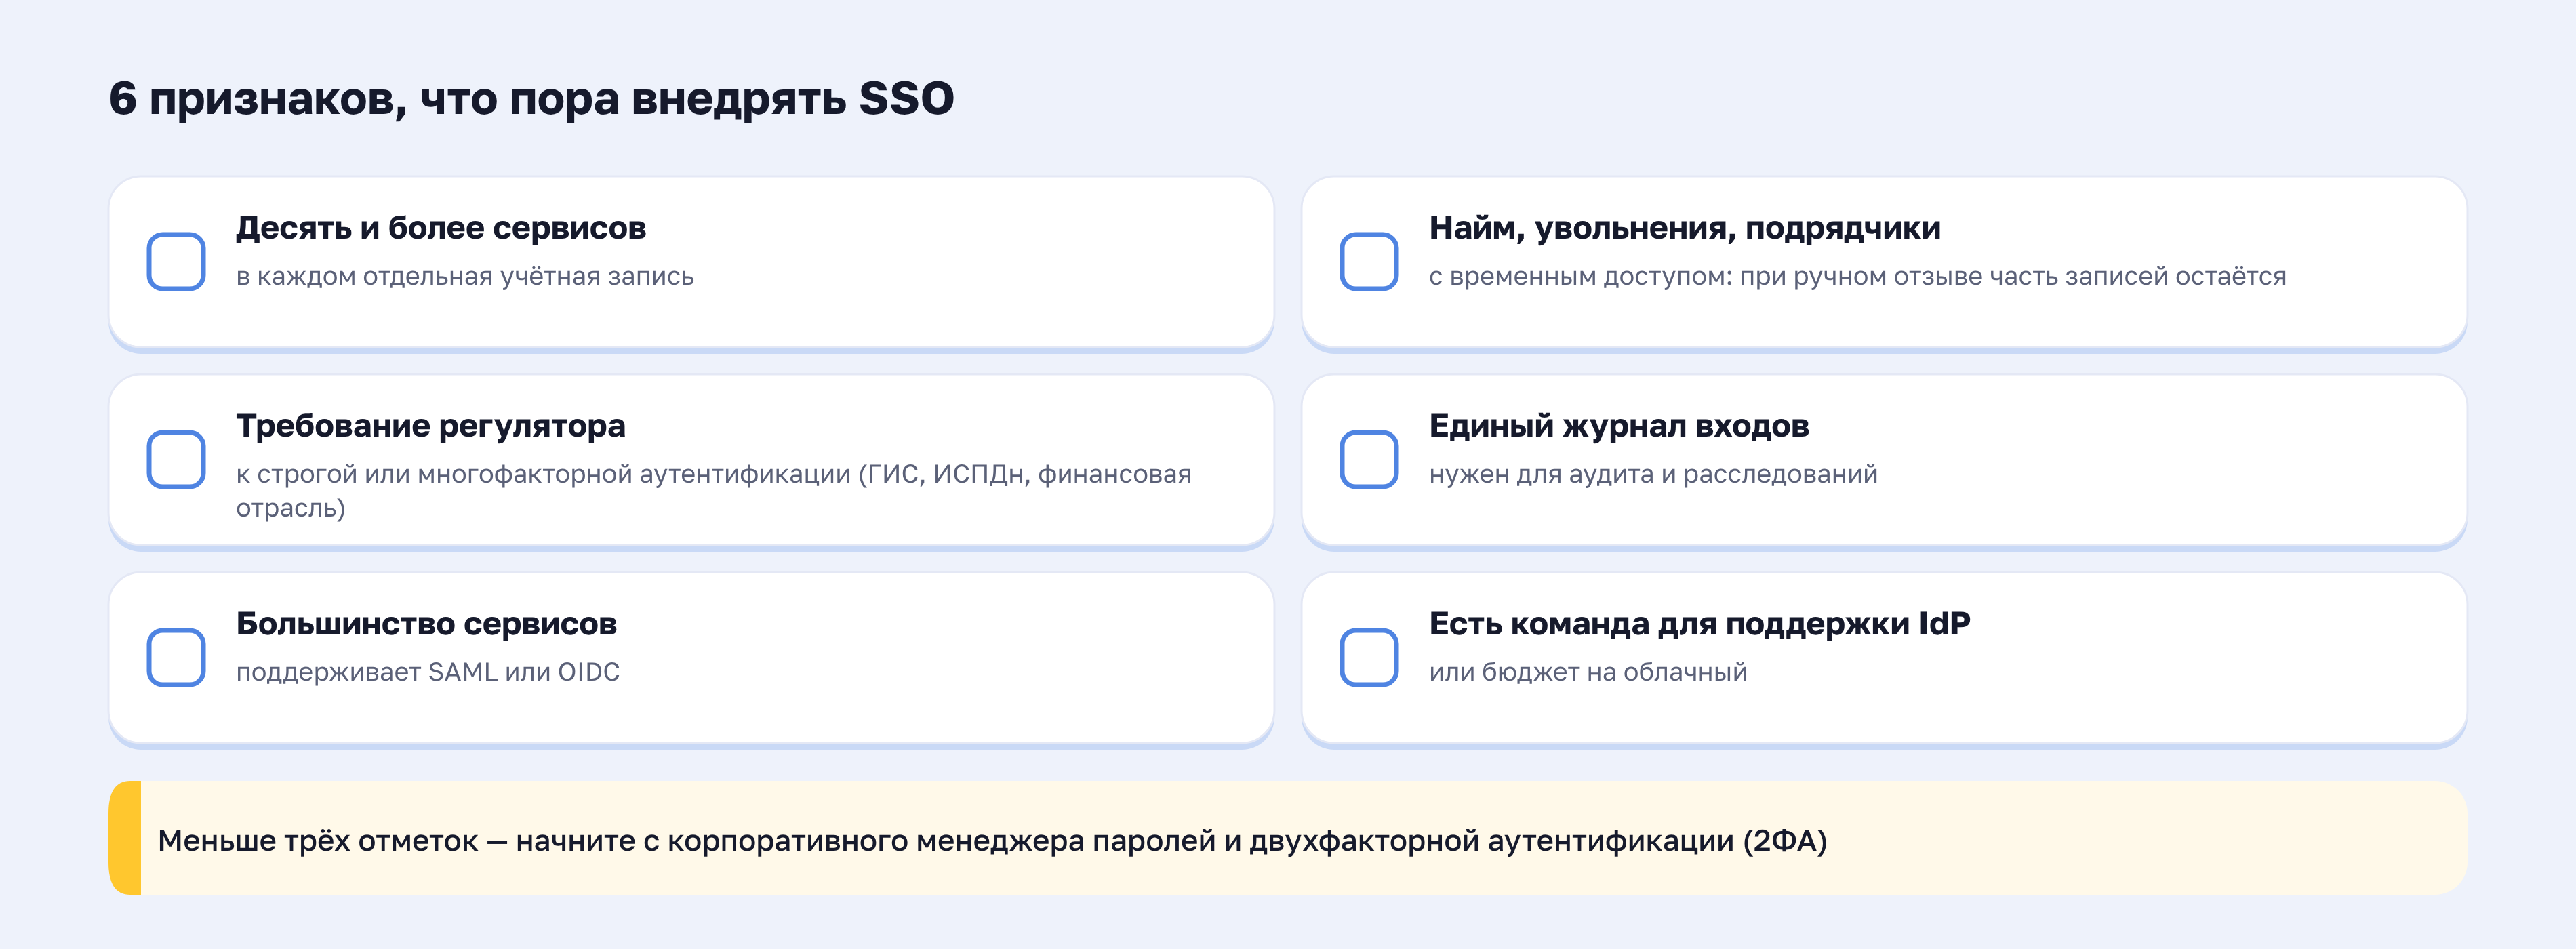
Если отмечено меньше трёх пунктов, начните с менеджера паролей и 2ФА. SSO не оправдан и при любом из трёх условий:
- сервисов не больше пяти, администратор один;
- большинство систем работает без SAML и OIDC;
- нет ресурса на отказоустойчивый IdP.
SSO и менеджер паролей: где заканчивается единый вход и как работает Пассворк
SSO закрывает вход в приложения с поддержкой SAML или OIDC. За его границей остаются устаревшие и самописные системы, общие аккаунты команд, инфраструктурные секреты и доступы подрядчиков. Эту зону закрывает корпоративный менеджер паролей, а вход в него можно настроить через тот же IdP.
| Сценарий | Закрывает SSO | Закрывает менеджер паролей |
|---|---|---|
| Корпоративные веб-приложения с SAML или OIDC | Да: вход через IdP | Вход в сам менеджер через тот же IdP |
| Легаси и самописные системы без SAML и OIDC | Нет, нужны агенты или прокси | Да: пароль в сейфе, выдача по правам доступа |
| Общие аккаунты команд: соцсети, регистратор доменов | Нет: запись одна на команду, IdP не знает, кто ею пользуется | Да: доступ по ролям и журнал открытий записи |
| Инфраструктурные секреты: базы данных, API-ключи | Нет: в эти системы входят программы, без второго фактора | Да: хранение, выдача по API, ротация |
| Доступы подрядчиков и внешние сервисы | Только если подрядчик заведён в IdP | Да: временная ссылка или сейф для узкого круга |
Как Пассворк работает с SSO
Пассворк подключается к IdP как поставщик услуг по SAML 2.0. Сотрудник открывает Пассворк, система перенаправляет его в корпоративный IdP, после проверки там он попадает обратно в Пассворк уже авторизованным. Если SSO не нужен, вход можно настроить через Active Directory или LDAP. Сотрудники заходят с доменной учётной записью, а заблокированный в каталоге пользователь теряет доступ и к Пассворку.
Как в Пассворке устроены права на общие данные
Права внутри Пассворка задают типы сейфов. Для каждого отдела назначают корпоративных администраторов и определяют, кто может создавать сейфы. Так руководитель отдела управляет доступом своей команды, а ИТ-отделу не нужно вручную выдавать каждое право.
Заключение
SSO даёт управляемость: выдача, смена и отзыв прав происходят в одном месте, а удобство для сотрудников приходит как следствие. Обратная сторона такая же: вся защита входа сосредоточена в IdP. Её держат MFA, короткие сессии, отказоустойчивая установка и резервный вход.
Решение о внедрении принимают по шести признакам из чек-листа, порог — три. Если IdP уже работает, подключите к нему менеджер паролей и закройте то, что единый вход не покрывает: устаревшие системы, общие аккаунты, инфраструктурные секреты и доступы подрядчиков.
Часто задаваемые вопросы о Single Sign-On (SSO)
Что такое SSO (Single Sign-On) простыми словами?
SSO (Single Sign-On, единый вход) — способ входа, при котором сотрудник один раз подтверждает личность у корпоративного провайдера идентификации (IdP) и получает доступ ко всем подключённым приложениям. Приложения получают от IdP подписанное подтверждение личности, а пароль не видят.
SSO — это аутентификация или авторизация?
Это аутентификация: SSO подтверждает, кто вошёл, а права внутри приложения (авторизацию) определяет само приложение. Токен SAML или OIDC может передавать роли и группы, но решение о доступе принимает приложение.
SSO — это безопасно?
Единый вход безопаснее десятка отдельных паролей, если многофакторная аутентификация включена на уровне IdP. Без неё один украденный пароль открывает все приложения. Нужны также короткие сроки сессий и токенов, отказоустойчивый IdP и резервный вход.
Чем SSO отличается от OAuth 2.0 и OpenID Connect?
OAuth 2.0 — протокол делегирования доступа к API, личность пользователя он не подтверждает. OpenID Connect добавляет поверх него ID-токен, и по этому токену приложение пускает пользователя. SSO — сценарий, который реализуют через OIDC, SAML 2.0 или Kerberos, в зависимости от поддержки в приложении.
Чем SSO отличается от LDAP и Active Directory?
LDAP — протокол обращения к каталогу пользователей и групп, Active Directory — служба каталогов Microsoft. Каталог хранит учётные записи и проверяет пароль, а SSO строится поверх него: IdP обращается к каталогу, проверяет пользователя и выдаёт токены приложениям.
Нужна ли двухфакторная аутентификация, если есть SSO?
Да. SSO второй фактор сам не добавляет: без MFA на IdP один украденный пароль открывает все приложения. Приказ ФСТЭК № 117 требует для привилегированного и удалённого доступа строгой или усиленной многофакторной аутентификации (п. 46 и 48 Требований).
Что будет, если провайдер идентификации недоступен?
Новые входы невозможны, пока IdP не восстановится, а открытые сессии в приложениях работают до конца срока. Поэтому IdP разворачивают отказоустойчиво, а для критичных систем держат документированный резервный вход. Его учётные данные хранят вне самого IdP и периодически проверяют, что вход работает.
Нужен ли менеджер паролей, если есть SSO?
Да. SSO покрывает приложения с поддержкой SAML или OIDC. Устаревшие системы, общие аккаунты команд, инфраструктурные секреты и доступы подрядчиков остаются за его границей, их закрывает корпоративный менеджер паролей. Вход в менеджер можно вести через тот же IdP, но при клиентском шифровании мастер-пароль остаётся.
 Илья Шелыгин
 Илья Шелыгин
 Анастасия Лебедева