Пассворк — первый и единственный
менеджер паролей с сертификатом ФСТЭК России

Подробнее Russia
15 нояб. 2026 г.
Надёжный пароль в 2026: сравнение мировых практик и России

Требования к безопасности паролей в разных странах сходятся в одном: длина важнее набора символов. Национальный институт стандартов и технологий США (NIST), Центр кибербезопасности Дании (CFCS) и Австралийский центр кибербезопасности (ACSC) делают ставку на длинный пароль, проверку по спискам утечек и многофакторную аутентификацию.

Россия, Китай и Индия закрепляют состав символов и срок смены: ФСТЭК России фиксирует алфавит от 70 знаков и смену раз в 90 дней, а ГОСТ Р 57580.1 требует буквы двух регистров и цифры.

Ещё недавно подход был единым: заглавная буква, цифра и спецсимвол. Сегодня американский NIST запрещает навязывать состав пароля и смену по календарю, а российские нормы эти правила сохраняют. Ниже разобраны 14 стандартов и рекомендаций: что требует каждый, чем они различаются и как выполнять требования на практике.


Главное о требованиях к паролям

  1. Длина важнее состава. США, Дания, Австралия и Великобритания строят требования вокруг длинного пароля или парольной фразы. NIST и OWASP требуют сверять новые пароли со списками утечек.
  2. Плановая смена уходит. Американский стандарт NIST SP 800-63B-4 запрещает навязывать состав пароля и смену по календарю. В редакции 2017 года это было лишь рекомендацией. Пароль рекомендуют менять при признаках компрометации.
  3. Россия, Китай и Индия. Методический документ ФСТЭК требует 12 символов, алфавит от 70 знаков и смену не реже чем через 90 дней. ГОСТ Р 57580.1 требует буквы двух регистров, цифры и смену раз в год. Китай и Индия тоже оставляют обязательную сложность и плановую смену (в Индии срок 120 дней).
  4. Единого мирового стандарта нет. Минимальная длина колеблется от 8 символов (Индия, ГОСТ Р 57580.1) до 25 символов длинного пароля по BSI (Германия).
  5. Второй фактор нужен для администраторов и удалённого доступа. Его называют ФСТЭК России и большинство международных стандартов.
  6. Любую норму проще выполнять через менеджер паролей. Он создаёт длинные уникальные пароли, хранит их, а политики в Пассворке позволяют задать числа из нормы и увидеть записи, которые им не соответствуют.

Безопасность паролей: международные ориентиры ISO/IEC 27002 и OWASP

ISO/IEC 27002:2022 — международный стандарт с перечнем из 93 мер защиты информации и рекомендациями по их внедрению. Его выпускают Международная организация по стандартизации (ISO) и Международная электротехническая комиссия (IEC). Редакция опубликована 15 февраля 2022 года.

Паролей касается мера 5.17 «Информация для аутентификации» (англ «Authentication information»). Конкретных чисел в ней нет, но есть правила работы с паролями:

  • Заводские пароли меняют сразу после установки системы
  • Пароль по умолчанию пользователь меняет при первом входе
  • Стойкие пароли выбирают по отраслевой практике

Что считать стойким паролем, стандарт не уточняет. Эти значения даёт OWASP (Open Worldwide Application Security Project, открытый проект по безопасности веб-приложений) в Authentication Cheat Sheet:

  • Длина — не менее 8 символов при включённой многофакторной аутентификации и не менее 15 без неё, допустимый максимум не короче 64 символов, чтобы допускать парольные фразы.
  • Состав — обязательные заглавные и строчные буквы, цифры и спецсимволы не нужны, допустимы любые символы, включая Unicode и пробелы.
  • Утечки — распространённые пароли и пароли из публичных утечек блокируют, для проверки используют базу Pwned Passwords или её локальную копию.
  • Смена — периодическую обязательную смену не требуют, менять пароль нужно после утечки.

OWASP прямо ссылается на американский стандарт NIST, о котором речь пойдёт в следующем разделе, поэтому цифры двух документов совпадают.


США: NIST SP 800-63B-4, длина вместо состава

NIST (Национальный институт стандартов и технологий США) работает при Министерстве торговли США и разрабатывает технические стандарты и руководства, в том числе по кибербезопасности. Требования к паролям содержит публикация SP 800-63B-4 «Руководство по цифровой идентичности: аутентификация и управление аутентификаторами». Она вышла 31 июля 2025 года и заменила редакцию 800-63B-3 от 2017 года.

Редакция 2025 года допускает пароль без единого спецсимвола, если он достаточно длинный. Минимум составляет 15 символов для пароля как единственного фактора и 8 символов, когда пароль используется вместе с многофакторной аутентификацией (MFA). Каждый новый пароль система обязана проверять по спискам распространённых и скомпрометированных, принимать рекомендуется пароли длиной не менее 64 символов.

Требования стандарта различаются по силе. Часть из них обязательна, часть рекомендована, а навязывать состав и плановую смену прямо запрещено.

Параметр Требование NIST SP 800-63B-4 Сила нормы
Пароль как единственный фактор Не менее 15 символов Обязательно
Пароль в составе MFA Не менее 8 символов Обязательно
Максимальная длина Система принимает не менее 64 символов Рекомендуется
Набор символов Допустимы печатные ASCII-символы, пробел и Unicode Рекомендуется
Правила состава Смесь типов символов не навязывают Запрещено требовать
Плановая смена Смену по календарю не требуют, при признаках компрометации пароль меняют Запрещено требовать, смена после компрометации обязательна
Проверка по спискам Новый пароль сверяют со списком распространённых и скомпрометированных Обязательно
Подсказки и контрольные вопросы Не используются Запрещено

Запреты адресованы верификатору, то есть стороне, которая проверяет пароль. В редакции 2017 года (800-63B-3) отказ от правил состава и плановой смены был рекомендацией, в редакции 2025 года стал запретом.

Логика документа проста. Длина сильнее влияет на стойкость к перебору, чем состав, а принудительная смена порождает предсказуемые правки вроде Password1 → Password2. Замены букв на цифры и символы (например, P@ssw0rd!) давно учитываются при взломе брутфорсом.

Документ написан для федеральных информационных систем США и обязателен для них, на него опираются OWASP и японское Министерство внутренних дел и коммуникаций (MIC). Остальные организации используют его как ориентир.


Европа: Великобритания, Германия и Дания

Единого европейского стандарта для паролей не существует, у каждой страны свои рекомендации национального центра кибербезопасности. Британский NCSC советует «три случайных слова», немецкий BSI допускает короткий сложный пароль или длинный простой, датский CFCS называет одно число: 15 символов.

Великобритания: три случайных слова и ключи доступа

Национальный центр кибербезопасности Великобритании (NCSC) советует обычным пользователям составлять пароль из трёх случайных слов. Фразу вроде coffeetrainfish легко запомнить и трудно угадать. Администраторам систем центр рекомендует не требовать смену пароля по сроку.

С 23 апреля 2026 года NCSC не рекомендует пароли там, где можно использовать ключи доступа (passkeys), а компаниям советует предлагать их клиентам как способ входа по умолчанию. Если возможности использовать ключи доступа нет, рекомендуются менеджер паролей и двухфакторная аутентификация.

Германия: короткий сложный или длинный простой

Федеральное ведомство по информационной безопасности Германии (BSI) допускает два пути:

  • Короткий пароль — от 8 символов и четыре типа знаков: заглавные и строчные буквы, цифры, спецсимволы
  • Длинный пароль — от 25 символов, состав может быть проще

Если вход защищён вторым фактором, достаточно 8 символов с тремя типами знаков. Рекомендации BSI адресованы пользователям.

На практике им следуют не все. В отчёте о состоянии ИТ-безопасности за 2025 год BSI приводит данные опроса: надёжные пароли используют 44% пользователей (47% годом раньше, 53% двумя годами раньше). Ключами доступа пользуются 16%, выделенным менеджером паролей около 10%.

Дания: одно число и ставка на MFA

Центр кибербезопасности Дании (CFCS) в руководстве по парольной безопасности (4-я редакция, октябрь 2023 года) требует не менее 15 символов. Для парольной фразы нужно пять слов общей длиной от 20 символов.

Остальные рекомендации CFCS:

  • Многофакторная аутентификация (MFA) для всего удалённого доступа и привилегированных учётных записей, коды из SMS центр считает небезопасными
  • Менеджер паролей и единый вход (SSO)
  • Список запрещённых распространённых паролей
  • Принудительная смена пароля только при признаках компрометации

Подход CFCS ближе к NIST, чем к рекомендациям соседей.

Сравнение рекомендаций Великобритании, Германии и Дании

Регулятор Длина и состав Смена и второй фактор
NCSC (Великобритания) Три случайных слова, требований к составу нет Смену по сроку не требовать. Ключи доступа вместо паролей там, где они доступны
BSI (Германия) От 8 символов четырёх типов или от 25 символов. При втором факторе 8 символов трёх типов Смена при признаках компрометации. Второй фактор рекомендуется всегда
CFCS (Дания) От 15 символов, для фразы 5 слов от 20 символов Смена только при признаках компрометации. MFA для удалённого доступа и привилегированных учётных записей

Три источника требований к паролям сходятся в одном: пароль меняют при признаках компрометации, срок по календарю никто из них не задаёт. Расходятся они в длине и составе. У британцев это три слова, у датчан 15 символов, у немцев выбор между сложным паролем из восьми символов и простым из двадцати пяти.


Азия: Китай, Япония, Южная Корея, Индия и Сингапур

Единого подхода к парольной безопасности в Азии нет. Китай и Индия сохраняют обязательную сложность пароля и плановую смену. Япония вслед за NIST от плановой смены отказалась, Южная Корея оставила выбор правил оператору. Сингапур решает другую задачу: рекомендует частному сектору не использовать номер удостоверения личности как пароль.

Китай: обязательная сложность и плановая смена

В Китае требования к паролям задаёт национальный стандарт GB/T 22239-2019 «Технологии информационной безопасности. Базовые требования к многоуровневой защите кибербезопасности». Индекс T в GB/T означает рекомендательный стандарт, но по нему оценивают системы, для которых многоуровневая защита обязательна по китайскому закону о кибербезопасности.

Стандарт делит информационные системы на пять уровней защиты по тяжести ущерба от взлома. Третий уровень применяют к значимым системам: банкам, больницам, госорганам. Его берут как ориентир — он самый распространённый среди систем, где защита обязательна.

Третий уровень требует:

  • Сложные пароли и регулярная ротация
  • Ограничение числа неудачных попыток входа и завершение сеанса по тайм-ауту
  • Два и более способа аутентификации из набора «пароль, криптографические средства, биометрия»

Чисел в стандарте нет. При оценке соответствия обычно проверяют длину от 8 символов, сочетание букв, цифр и спецсимволов и наличие срока смены.

Япония: без плановой смены

Япония идёт за NIST. Министерство внутренних дел и коммуникаций Японии (MIC) на портале по кибербезопасности пишет, что менять пароль по расписанию не нужно, пока нет признаков утечки. Регулярная смена приводит к шаблонным паролям и к повторному использованию одного пароля в разных сервисах.

Рекомендации MIC:

  • Длина от 10 символов, в идеале случайная последовательность из букв обоих регистров, цифр и символов
  • Для запоминаемых паролей сцепка нескольких несвязанных слов
  • Не повторять пароль в разных сервисах
  • Использовать менеджер паролей и многофакторную аутентификацию

Все эти пункты носят рекомендательный характер.

Южная Корея: числа выбирает оператор

В Южной Корее норматив обязателен, но чисел в нём нет. «Стандарт мер по обеспечению безопасности персональных данных» Комиссии по защите персональных данных (PIPC) требует от оператора безопасно применять средства аутентификации и ограничивать доступ после определённого числа неудачных попыток входа. Длину пароля и число попыток оператор определяет сам.

Числа приводит руководство Корейского агентства интернета и безопасности (KISA), но только как пример: от 8 символов двух типов или от 10 символов одного типа, плюс запрет повторного использования. Нужна ли плановая смена и как часто, организация решает по оценке рисков.

Индия: 8 символов и 120 дней

Индия сохраняет классическую схему. Правила кибербезопасности для государственных служащих Национального центра информатики (NIC) требуют:

  • Пароль от 8 символов с заглавными и строчными буквами, цифрами и спецсимволами
  • Смена не реже раза в 120 дней
  • Многофакторная аутентификация везде, где она доступна

Правила обязательны для всех государственных служащих, включая сотрудников по контракту и на аутсорсинге. За нарушение сотрудник отвечает перед руководителем ведомства или директором по ИБ.

Сингапур: номер удостоверения не служит паролем

Агентство кибербезопасности (CSA) и Комиссия по защите персональных данных (PDPC) Сингапура 26 июня 2025 года выпустили совместные методические рекомендации. Они советуют организациям частного сектора прекратить использование номера национального удостоверения личности (по роли близок к СНИЛС) для подтверждения личности. Документ рекомендательный: штрафов и срока перехода в нём нет.

Причина в том, что номер знают работодатель, банк, оператор связи и другие организации, а в отличие от пароля его нельзя сменить после утечки. Методические рекомендации предостерегают от использования номера личности в роли пароля по умолчанию (например, для защищённых файлов в письмах) и от сочетания номера с датой рождения. Взамен советуют сильные пароли, аппаратные токены или отпечаток пальца.

Это единственная из разобранных норм, которая отвечает на вопрос, что вообще может служить секретом. Например, упоминаний про СНИЛС или паспортные данные в российских документах нет.

Азия: требования к паролям в пяти странах

Страна и документ Длина и состав Смена и второй фактор
Китай, GB/T 22239-2019 (третий уровень) Числа не заданы, сложность обязательна. На практике от 8 символов из букв, цифр и спецсимволов Регулярная смена обязательна. Два фактора, один из них криптографический
Япония, рекомендации MIC и NISC От 10 символов, буквы двух регистров, цифры и символы Плановая смена не нужна. MFA рекомендуется
Южная Корея, стандарт PIPC и руководство KISA В стандарте чисел нет. Пример KISA: от 8 символов двух типов или от 10 символов одного типа Срок смены оператор определяет по оценке рисков. Блокировка после неудачных попыток обязательна
Индия, правила NIC в руководстве CERT-In От 8 символов, буквы двух регистров, цифры и спецсимволы Смена не реже раза в 120 дней. MFA везде, где доступна
Сингапур, advisory CSA и PDPC Числа не заданы. Номер NRIC не должен служить паролем Взамен NRIC сильные пароли, аппаратные токены или отпечаток пальца

Китай и Индия по логике ближе всего к российским нормам: сложность и срок смены закреплены документом и проверяются при оценке соответствия.


Австралия: сначала MFA, потом парольная фраза

Австралийский центр кибербезопасности (ACSC) выстраивает меры парольной безопасности по приоритету:

  1. Многофакторная аутентификация (MFA) — включают везде, где она доступна.
  2. Парольная фраза из четырёх и более случайных слов, не короче 15 символов. Её используют там, где MFA нет.
  3. Использовать самый длинный пароль, который принимает система. К нему переходят, если фразу система не принимает.

Логика порядка в том, что при включённой MFA украденный пароль сам по себе не открывает вход. Длинная фраза нужна на случай, когда MFA недоступна. Руководство адресовано гражданам и организациям и остаётся рекомендацией.

Центр в руководстве по парольным фразам предупреждает, что не стоит начинать парольную фразу с заглавной буквы и ставить точку в конце. Такая фраза становится предсказуемой, потому что перебор начинается именно с этих вариантов.

Параметр Рекомендация ACSC
Первый приоритет Многофакторная аутентификация
Парольная фраза Четыре и более случайных слова, от 15 символов
Если фраза не подходит системе Самый длинный пароль, который система принимает
Чего избегать Заглавной первой буквы и точки в конце как единственного усложнения

Безопасность паролей в России: ФСТЭК, ГОСТ Р 57580.1 и 152-ФЗ

В России требования к паролям задают два документа. Методический документ ФСТЭК России от 12.04.2026 (мера ИАФ.3) требует для систем госорганов, ГИС и значимых объектов критической информационной инфраструктуры (КИИ) пароль от 12 символов, алфавит от 70 знаков и смену не реже раза в 90 дней. ГОСТ Р 57580.1-2017 для финансовых организаций требует 8 символов, буквы двух регистров, цифры и смену раз в год.

ФСТЭК: мера ИАФ.3

Методический документ «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах» утверждён ФСТЭК России 12.04.2026. Он заменил документ «Меры защиты информации в государственных информационных системах» от 11.02.2014. Мера ИАФ.3 «Аутентификация пользователей» задаёт для парольной аутентификации такие параметры:

Параметр Значение по мере ИАФ.3
Длина пароля Не менее 12 символов
Алфавит Не менее 70 символов
Неудачные попытки входа Не более 5, затем блокировка на 15 минут
Смена пароля Не реже чем через 90 дней
Повторное использование Запрещено

Документ различает простую (парольную) и усиленную (двухфакторную) аутентификацию.

Кого касаются требования к паролям ФСТЭК

Область применения документа задана перечнем: информационные системы, автоматизированные системы управления и сети государственных органов, государственных унитарных предприятий и учреждений, организаций (в том числе субъектов КИИ), а также ГИС и значимые объекты КИИ. Приказ ФСТЭК № 117 от 11.04.2025 обязывает реализовывать меры защиты с использованием методических документов ФСТЭК.

ГОСТ Р 57580.1: меры РД для финансовых организаций

ГОСТ Р 57580.1-2017 «Безопасность финансовых (банковских) операций. Защита информации финансовых организаций. Базовый состав организационных и технических мер» разработан при участии Банка России и действует с 01.01.2018. Пароли описаны в мерах РД раздела 7.2.2.3 «Базовый состав мер по организации управления и организации защиты идентификационных и аутентификационных данных». Меры задают длину, состав и сроки смены отдельно для пользователей и для эксплуатационного персонала.

Мера Требование ГОСТ Р 57580.1-2017
РД.19 Смена паролей пользователей не реже одного раза в год
РД.20 Смена паролей эксплуатационного персонала не реже одного раза в квартал
РД.21 Пароли пользователей длиной не менее восьми символов
РД.22 Пароли эксплуатационного персонала длиной не менее шестнадцати символов
РД.23 Буквы в верхнем и нижнем регистрах и цифры
РД.24 Запрет легко вычисляемых сочетаний букв и цифр
РД.29 Смена аутентификационных данных при компрометации

Обязательность каждой меры зависит от уровня защиты информации организации.

Где российские нормы совпадают с мировыми

Главное расхождение российских норм с NIST одно: плановая смена пароля. NIST не рекомендует требовать её, ФСТЭК требует смену каждые 90 дней, ГОСТ Р 57580.1 раз в год для пользователей. В остальном нормы ближе, чем принято думать.

По длине NIST строже: 15 символов против 12 у ФСТЭК. Ограничение числа попыток входа требуют обе системы, а второй фактор для администраторов требуют и ФСТЭК, и большинство других стандартов.

Почему нормы ротации паролей отличаются

Нормы решают разные задачи. NIST исходит из поведения человека: принудительная смена порождает шаблонные пароли вроде Password1, Password2. ФСТЭК исходит из проверяемости: срок смены измеряется и одинаково проверяется у всех операторов. Тот же подход у Китая (GB/T 22239-2019 требует регулярной смены) и Индии (120 дней для госслужащих).


Сводные таблицы: требования к паролям в разных странах

Две таблицы сводят четырнадцать разобранных документов. В первой сравниваются длина и состав символов, во второй смена пароля и MFA.

Длина и состав символов

Документ Минимальная длина Состав символов
NIST SP 800-63B-4 (США) 15, при MFA 8 Любой, обязательный набор запрещён
NCSC (Великобритания) Фраза из трёх случайных слов Не регламентирован
BSI (Германия) 8 при четырёх типах знаков или 25 Четыре типа знаков для короткого пароля
CFCS (Дания) 15, для фразы 5 слов от 20 символов Излишняя сложность не рекомендуется
GB/T 22239-2019 (Китай) Не задана, на практике от 8 Сложность обязательна, на практике буквы, цифры и спецсимволы
MIC и NISC (Япония) 10 Буквы двух регистров, цифры и символы
PIPC и KISA (Южная Корея) Не задана, пример KISA: 8 или 10 Два типа знаков при 8 символах, один тип при 10
ФСТЭК, мера ИАФ.3 (Россия) 12 Алфавит не менее 70 символов
ГОСТ Р 57580.1 (Россия) 8, для эксплуатационного персонала 16 Буквы двух регистров и цифры

Смена пароля и MFA

Документ Смена пароля MFA
NIST SP 800-63B-4 (США) Плановая смена запрещена При MFA допустимо 8 символов в пароле
NCSC (Великобритания) Смену по сроку не требовать Ключи доступа вместо паролей там, где они доступны
BSI (Германия) Только при признаках компрометации Второй фактор всегда
CFCS (Дания) Только при признаках компрометации Для удалённого доступа и привилегированных учётных записей
GB/T 22239-2019 (Китай) Регулярная смена Обязательна в значимых системах
MIC и NISC (Япония) Плановая смена не нужна Рекомендуется
PIPC и KISA (Южная Корея) Срок определяет оператор Не указана; блокировка после неудачных попыток обязательна
NIC и CERT-In (Индия) Не реже раза в 120 дней Везде, где доступна
CSA и PDPC (Сингапур) Не указана Токены или отпечаток пальца
ACSC (Австралия) Не указана Первая в иерархии мер
ФСТЭК, мера ИАФ.3 (Россия) Не реже чем через 90 дней Второй фактор для администраторов; 5 попыток до блокировки
ГОСТ Р 57580.1 (Россия) Раз в год у пользователей, раз в квартал у эксплуатационного персонала Не указана

Обязательный состав символов закреплён в четырёх документах из четырнадцати: GB/T, правилах NIC, ФСТЭК и ГОСТ. BSI и KISA приводят состав как один из вариантов. Остальные делают ставку на длину, проверку по утечкам или процесс управления паролями.


В чём сходятся стандарты в требованиях к паролям

Документы из разных стран сходятся в четырёх вещах, хотя числа в них различаются.

  1. Длина важнее состава. США, Дания, Австралия и Великобритания строят требования вокруг длинного пароля или парольной фразы. Германия допускает вместо набора знаков пароль от 25 символов.
  2. Пароль уникален и не входит в списки утечек. Американский NIST и OWASP требуют сверять новые пароли с такими списками. CFCS Дании советует вести список запрещённых распространённых паролей.
  3. Одного пароля мало. Второй фактор для администраторов и удалённого доступа называют Россия (ФСТЭК), Дания (CFCS), Австралия (ACSC) и Германия (BSI). В Евросоюзе директива NIS2 включает многофакторную аутентификацию в обязательные меры там, где это уместно.
  4. Ротация паролей нужна при компрометации. Так считают США, Великобритания, Германия, Дания и Япония. Плановую смену по календарю сохраняют Россия (ФСТЭК и ГОСТ Р 57580.1), Китай и Индия.

Выполнять всё это вручную трудно. Человек не запомнит десятки длинных случайных паролей, которые нигде не повторяются. Поэтому проще всего соблюдать рекомендации с помощью менеджера паролей. Он создаёт длинные случайные пароли, хранит их и подставляет при входе. У администратора появляется место, где требования записаны и проверяются.


Как это работает в Пассворке

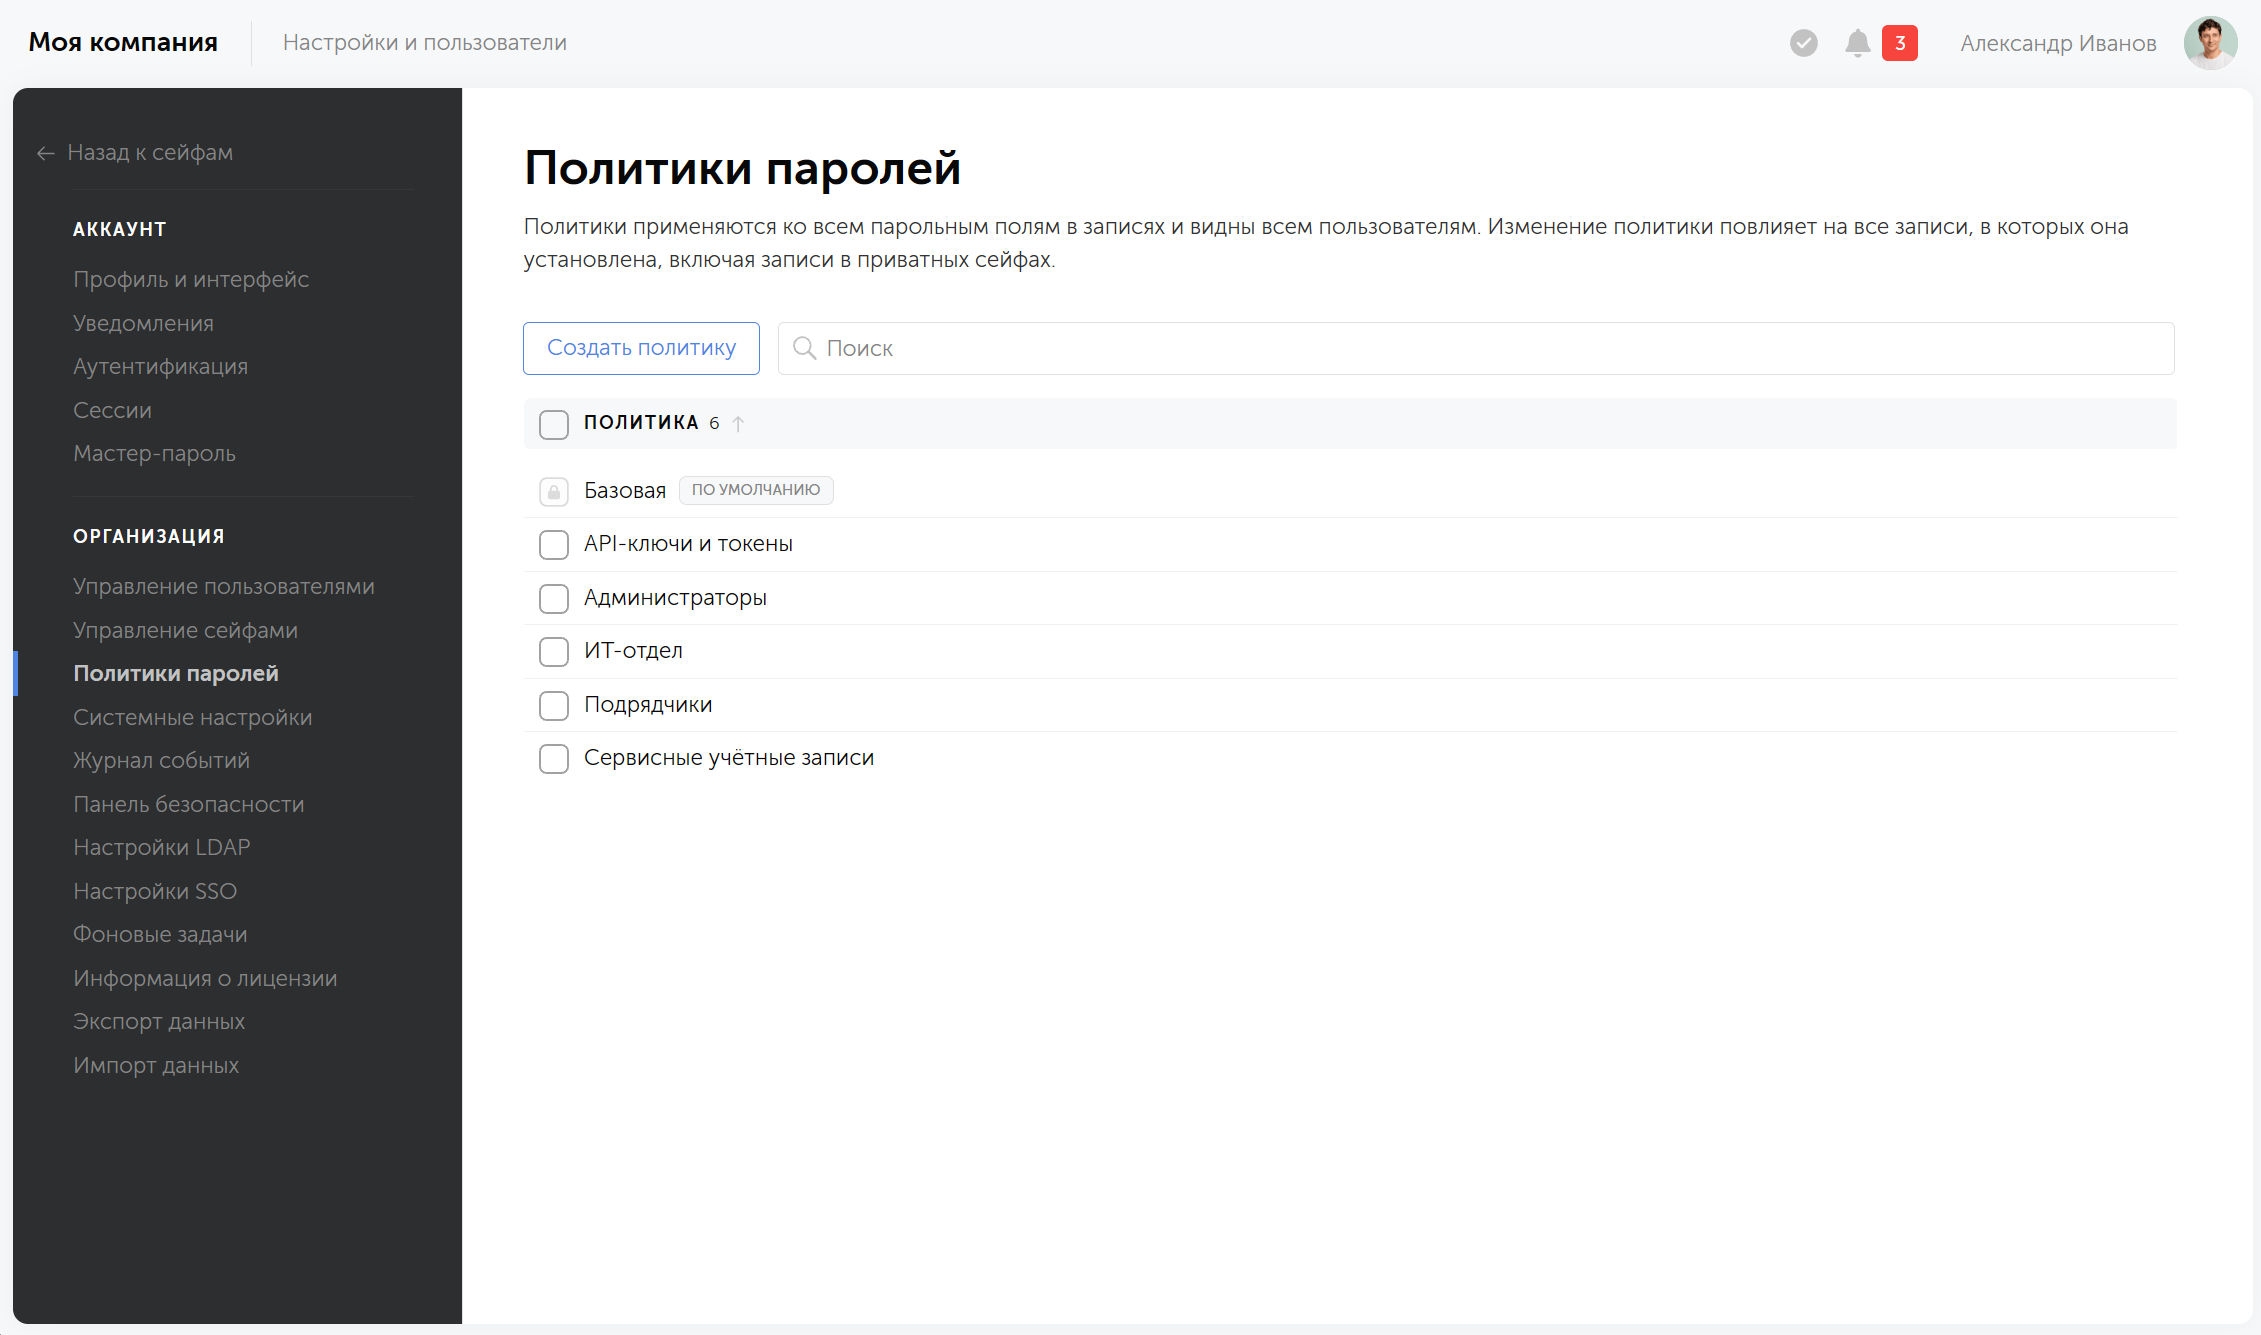
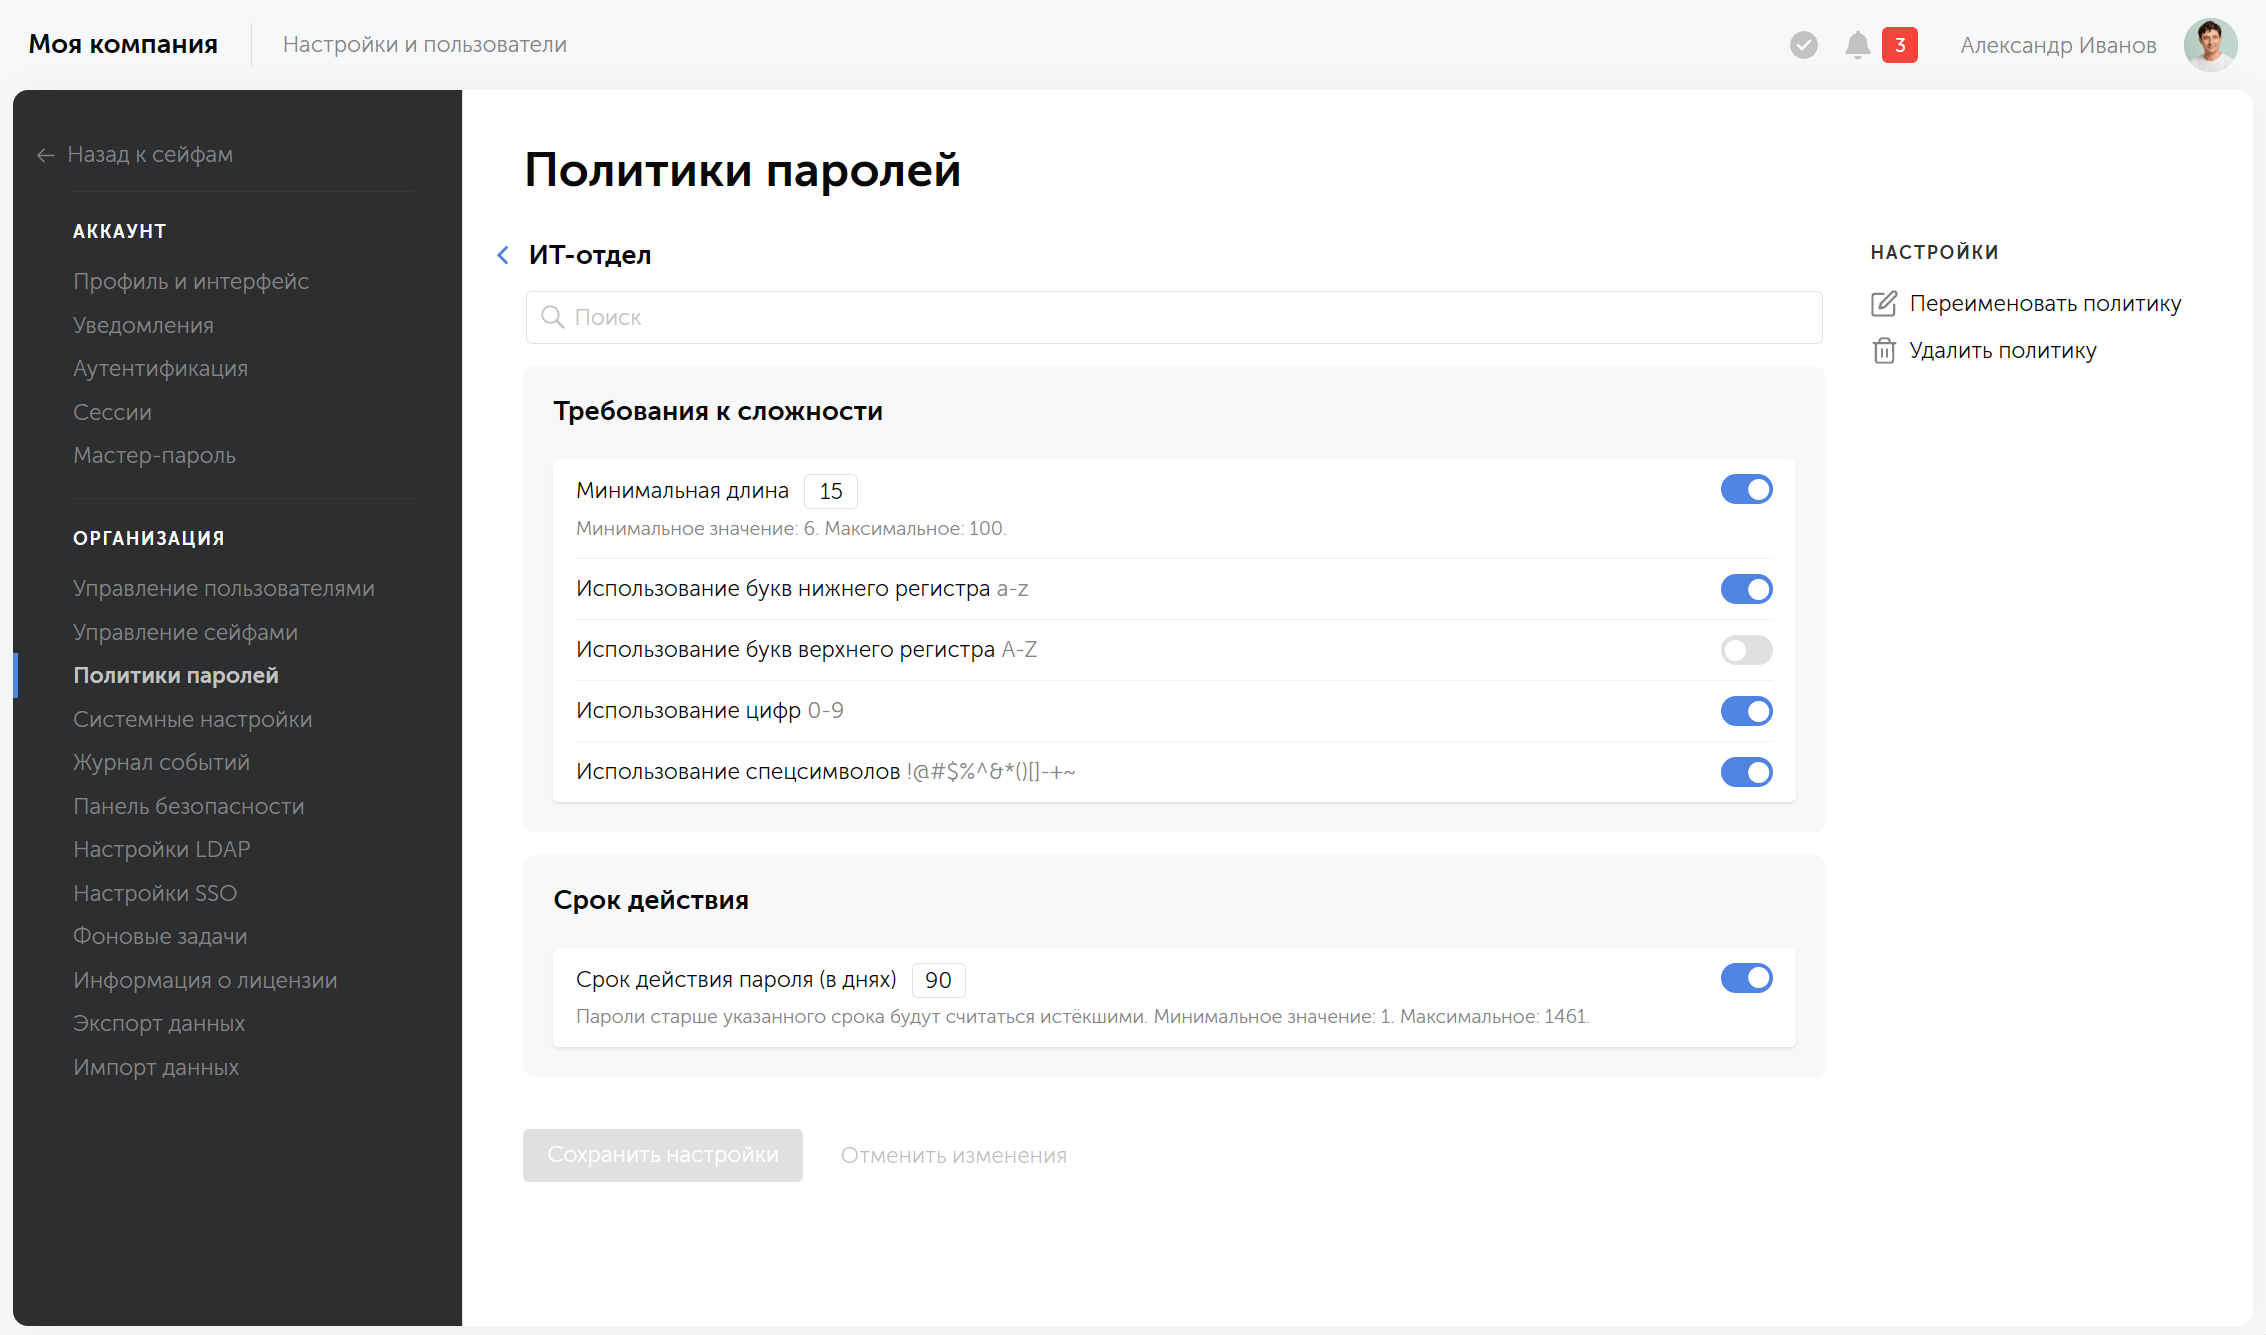
Требования к паролям в менеджере паролей Пассворк задают гибкие политики паролей. Политику назначают на запись, сейф или папку. Вложенные папки наследуют политику родительской директории, на любом уровне её можно заменить.

0:00
/0:33

Так требования делят по важности:

  • Для сейфа с доступами к инфраструктуре и базам данных задают, например, длину от 16 символов и срок действия 60 дней.
  • Для сейфа с общими аккаунтами, пароль от которых вводят вручную с телефона, можно отключить спецсимволы и увеличить длину. Это тот же принцип, к которому пришли NIST и другие регуляторы: длина важнее состава.
  • Для систем, на которые распространяются ФСТЭК или ГОСТ Р 57580.1, создают отдельные политики: длину и срок действия из этих документов можно задать напрямую.

Как политику проверяют

Пассворк проверяет пароль по политике, назначенной именно ему:

  • Пароль короче нужного или без обязательных символов попадает в категорию «слабые» в панели безопасности
  • Пароль старше срока действия попадает в категорию «старые»

Администратор видит такие записи списком в панели безопасности и не ищет их вручную.
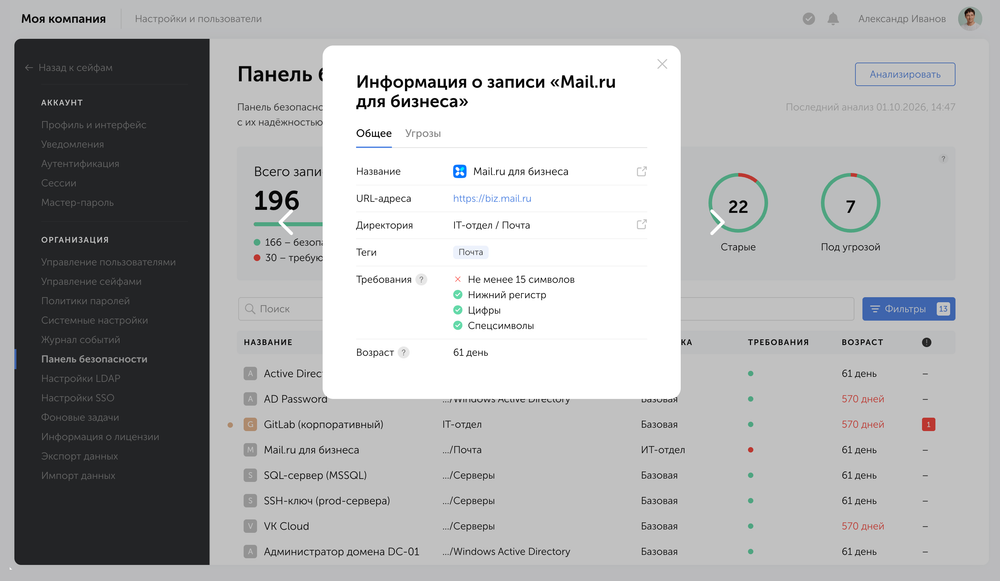
Отчёт о соответствии пароля требованиям политики в Панели безопасности

Строгость политики паролей задаёт переключатель «Создание записей, не соответствующих политике паролей». Если он выключен, запись с неподходящим паролем сохранить нельзя. Если включён, сохранить можно, но администраторы директории получат уведомление.


Вывод: куда движутся требования к паролям

Требования к паролям в мире движутся к простым правилам. NIST в 2025 году запретил навязывать состав и плановую смену, Япония опирается на его руководство, NCSC тоже не советует менять пароль по сроку. В России, Китае и Индии пока действуют нормы с фиксированными числами.

Конкретные числа в разных странах различаются, но задача у всех одна: пароль должен быть длинным, уникальным и защищённым вторым фактором. Человек вручную этого не обеспечит, поэтому в любом режиме, по жёсткой норме или по гибкой рекомендации, самым удобным способом выполнять требования остаётся менеджер паролей.


Часто задаваемые вопросы

Почему NIST отказался от обязательной смены пароля?

NIST считает, что принудительная смена подталкивает людей к предсказуемым правкам старого пароля и защиты не добавляет. Редакция SP 800-63B-4 запрещает требовать смену по календарю: пароль меняют при признаках компрометации. В редакции 2017 года это было лишь рекомендацией, в редакции 2025 года стало прямым запретом.

Какая минимальная длина пароля требуется в России?

Зависит от контура. Методический документ ФСТЭК от 12.04.2026 задаёт 12 символов и алфавит от 70 знаков. ГОСТ Р 57580.1 требует 8 символов для пользователей и 16 для эксплуатационного персонала. Приказ ФСТЭК № 21 для ИСПДн коммерческих операторов чисел не задаёт, значение выбирает оператор.

Нужно ли менять пароль раз в 90 дней?

В ГИС, системах госорганов и на значимых объектах КИИ нужно: мера ИАФ.3 требует смену не позднее чем через 90 дней. В коммерческих системах вне этих контуров срок выбирает организация, а выбор записывают в парольную политику с обоснованием.

Какая минимальная длина пароля считается ориентиром в мире?

Чаще всего называют 15 символов. Столько требуют NIST (США) для пароля как единственного фактора, OWASP без MFA и CFCS (Дания). ACSC (Австралия) задаёт 15 символов для парольной фразы из четырёх и более слов. Япония называет 10 символов, Индия 8. При включённой многофакторной аутентификации NIST и OWASP допускают 8 символов.

Какие требования к паролям действуют в Китае и Японии?

В Китае стандарт GB/T 22239-2019 требует сложный пароль с регулярной сменой, а для систем третьего уровня два фактора входа, один из которых криптографический. Чисел в стандарте нет, на практике проверяют длину от 8 символов. Япония даёт рекомендации: от 10 символов, без плановой смены, с многофакторной аутентификацией.

Заменят ли ключи доступа пароли в российских системах?

В регулируемых контурах пока нет нормативной опоры: меры ИАФ.3 и РД различают парольную и усиленную аутентификацию и ключи доступа отдельно не называют. В мире по данным FIDO Alliance (2026) используется 5 млрд ключей доступа.

Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Разграничение прав доступа в Пассворке: роли, группы, сейфы
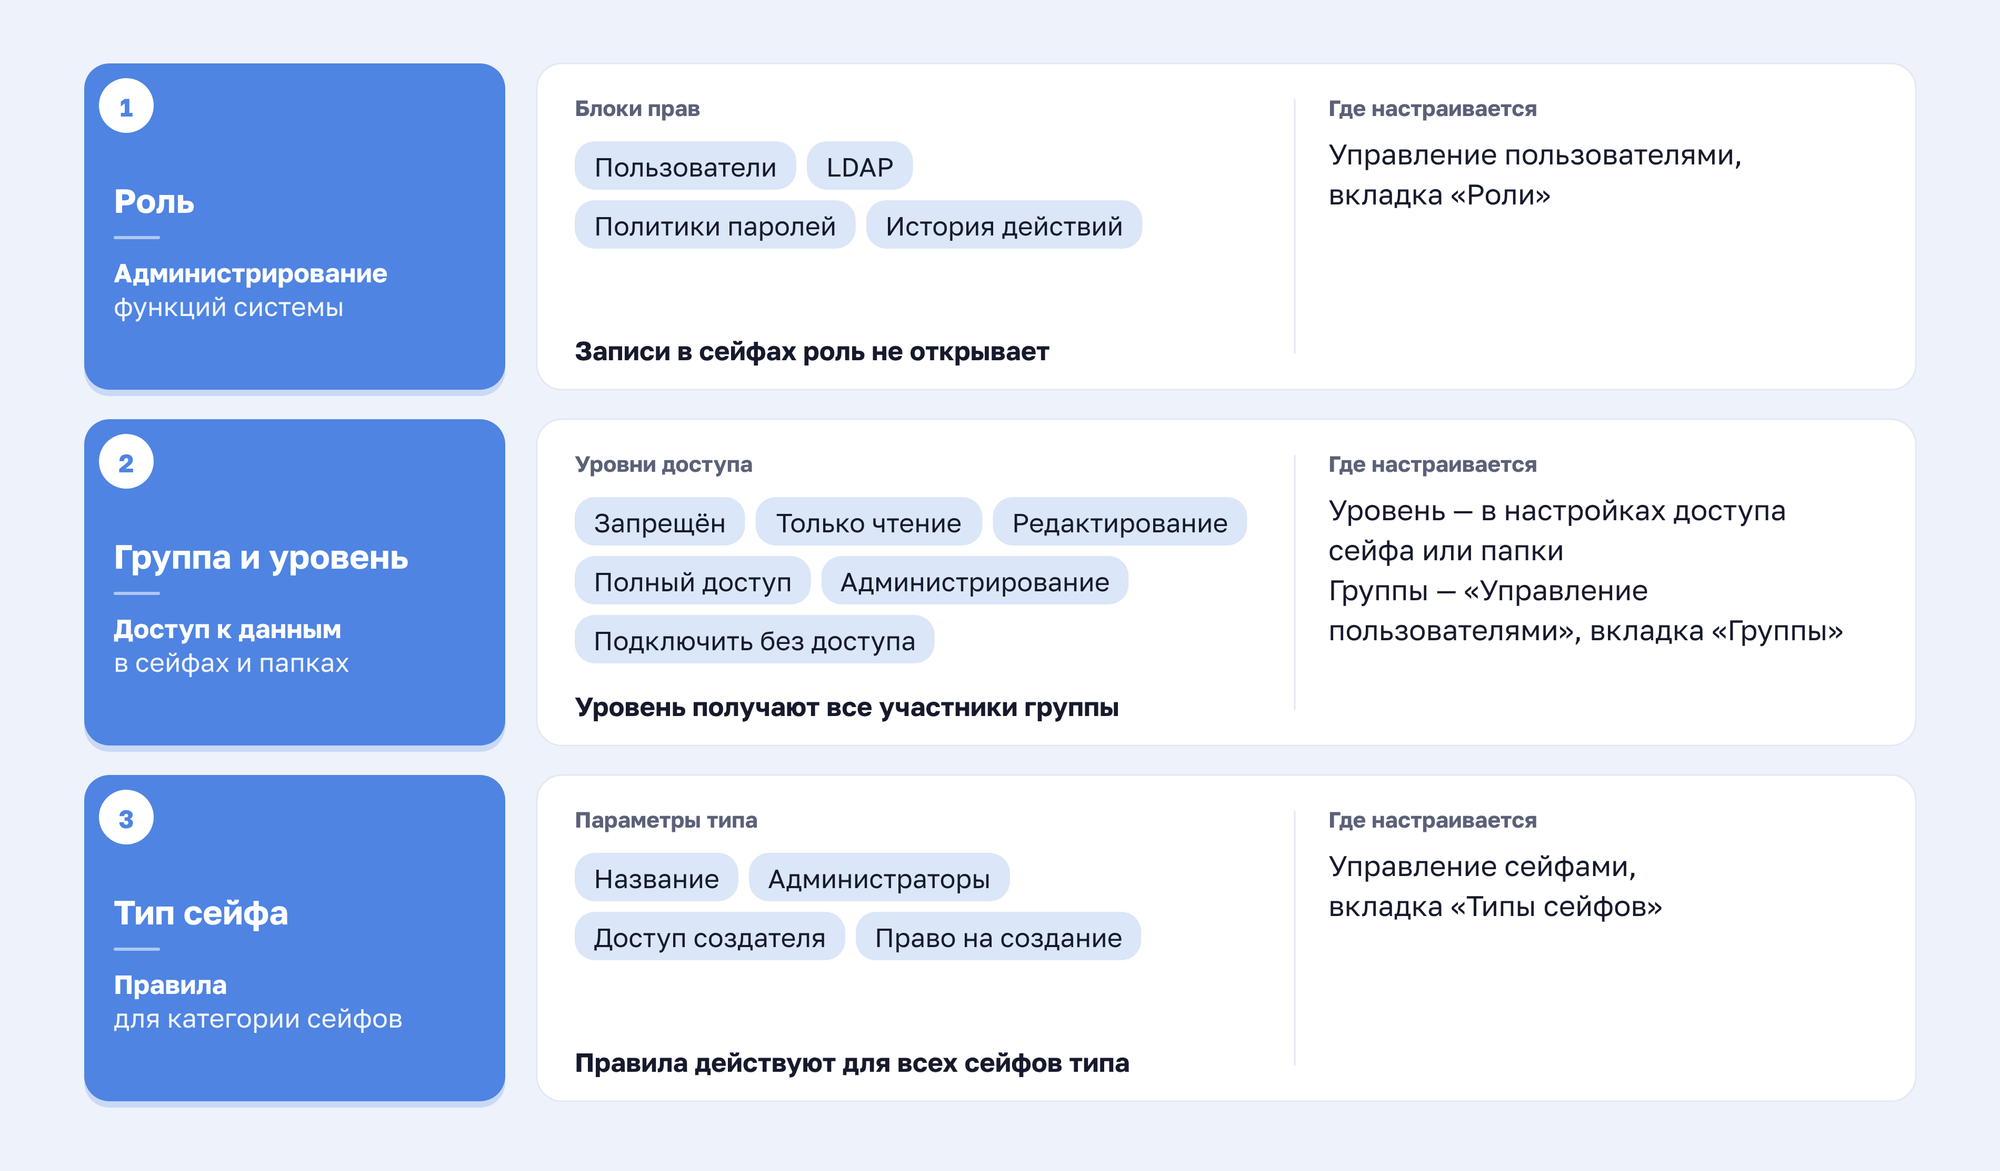
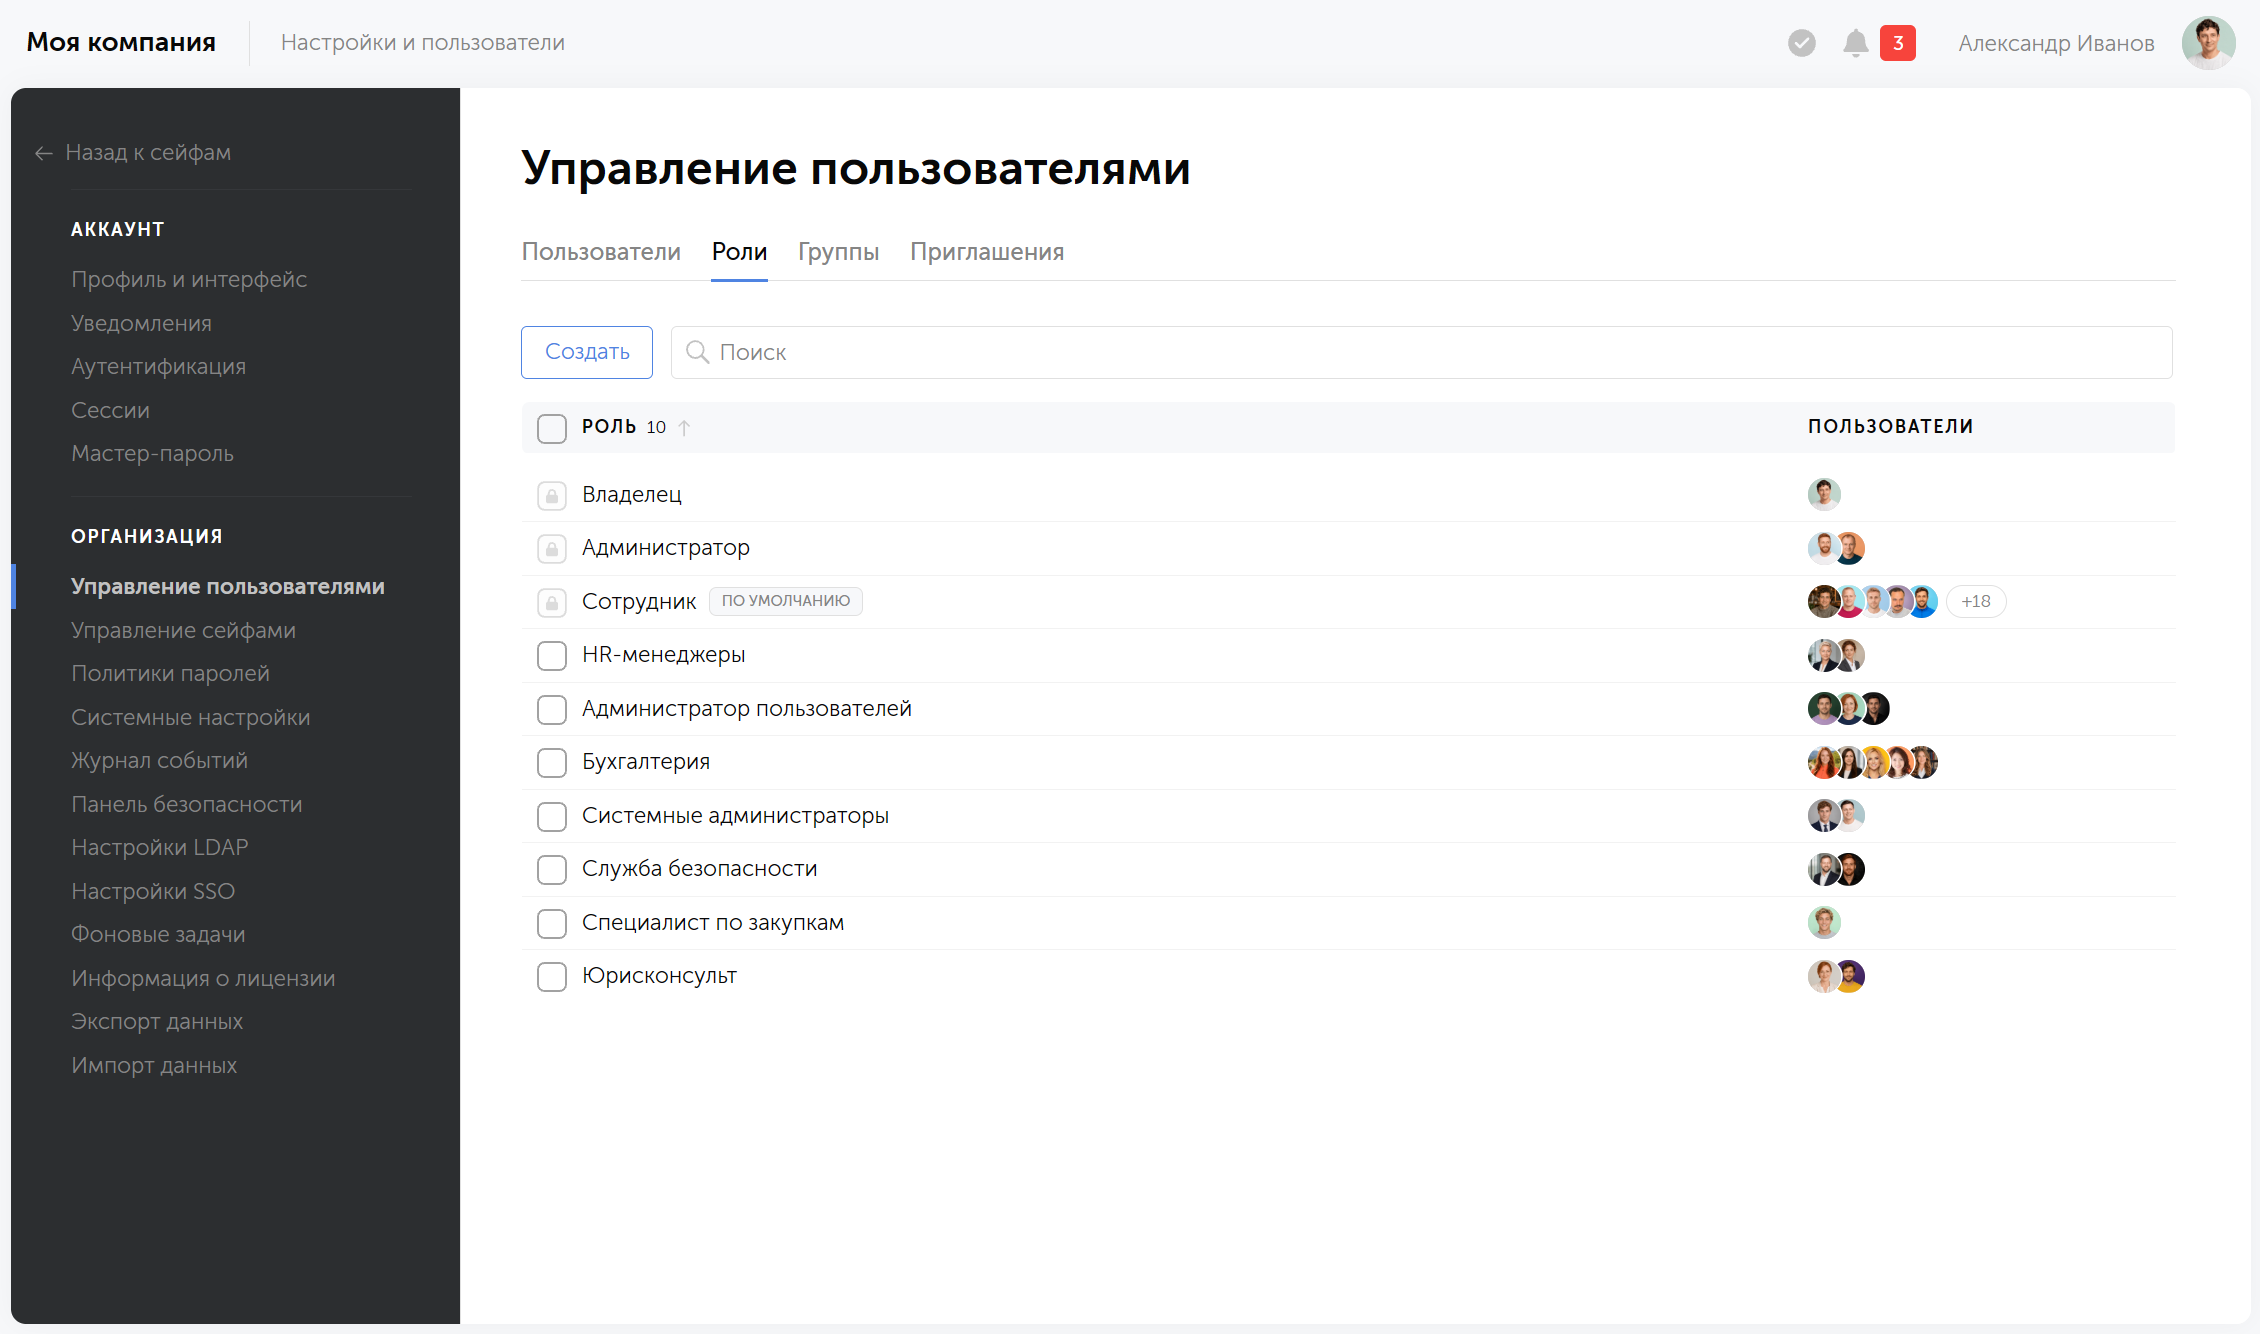
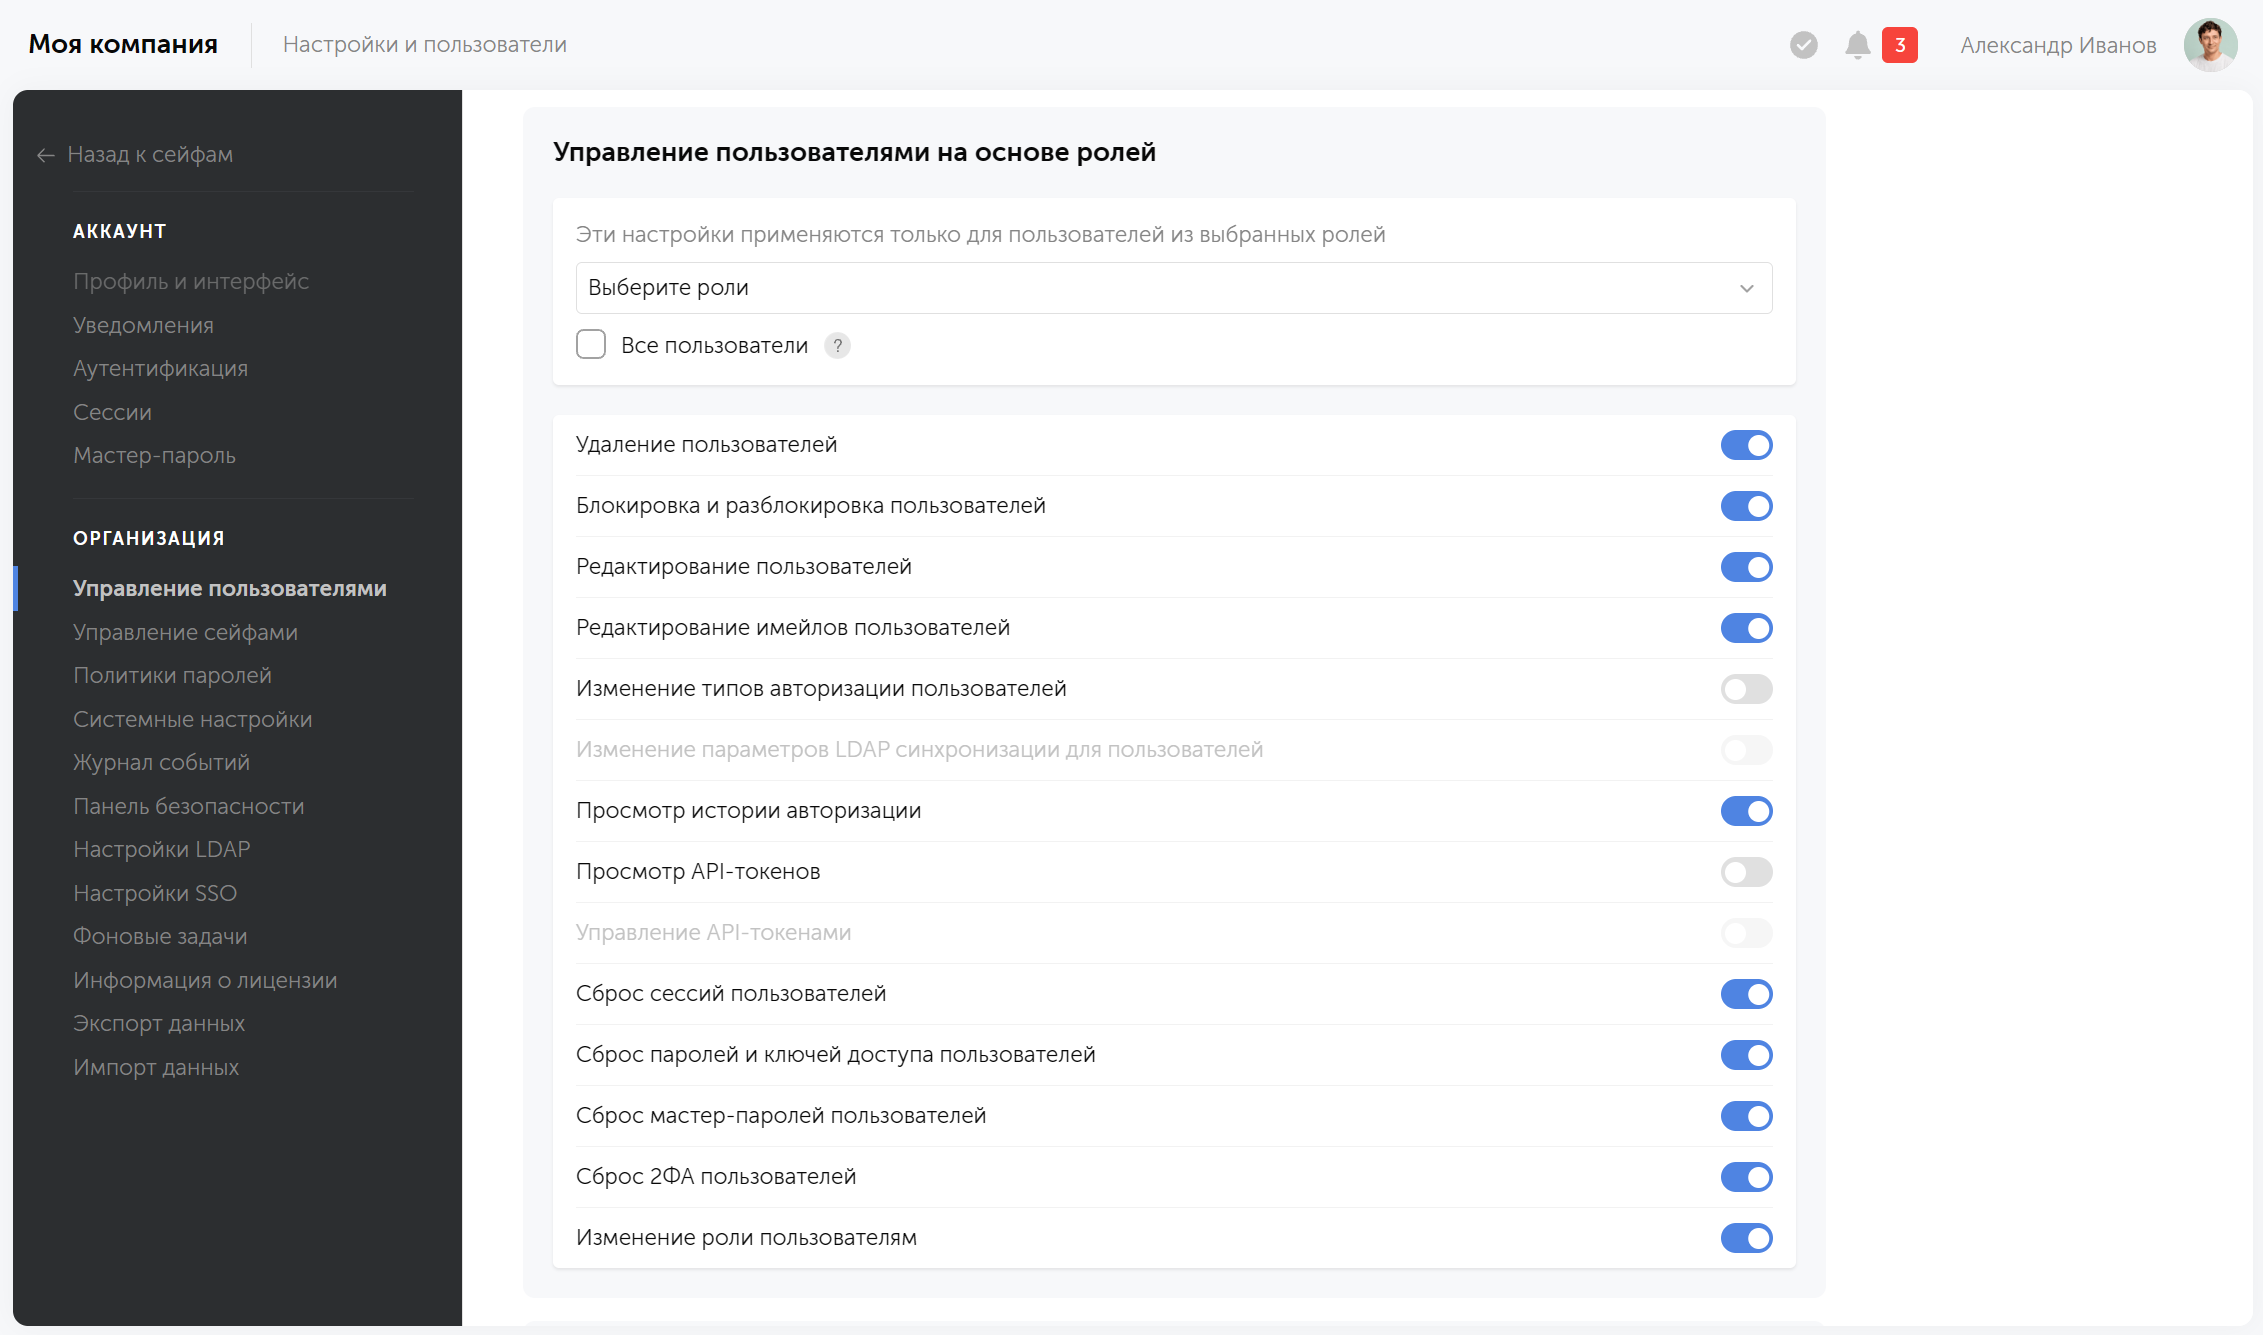
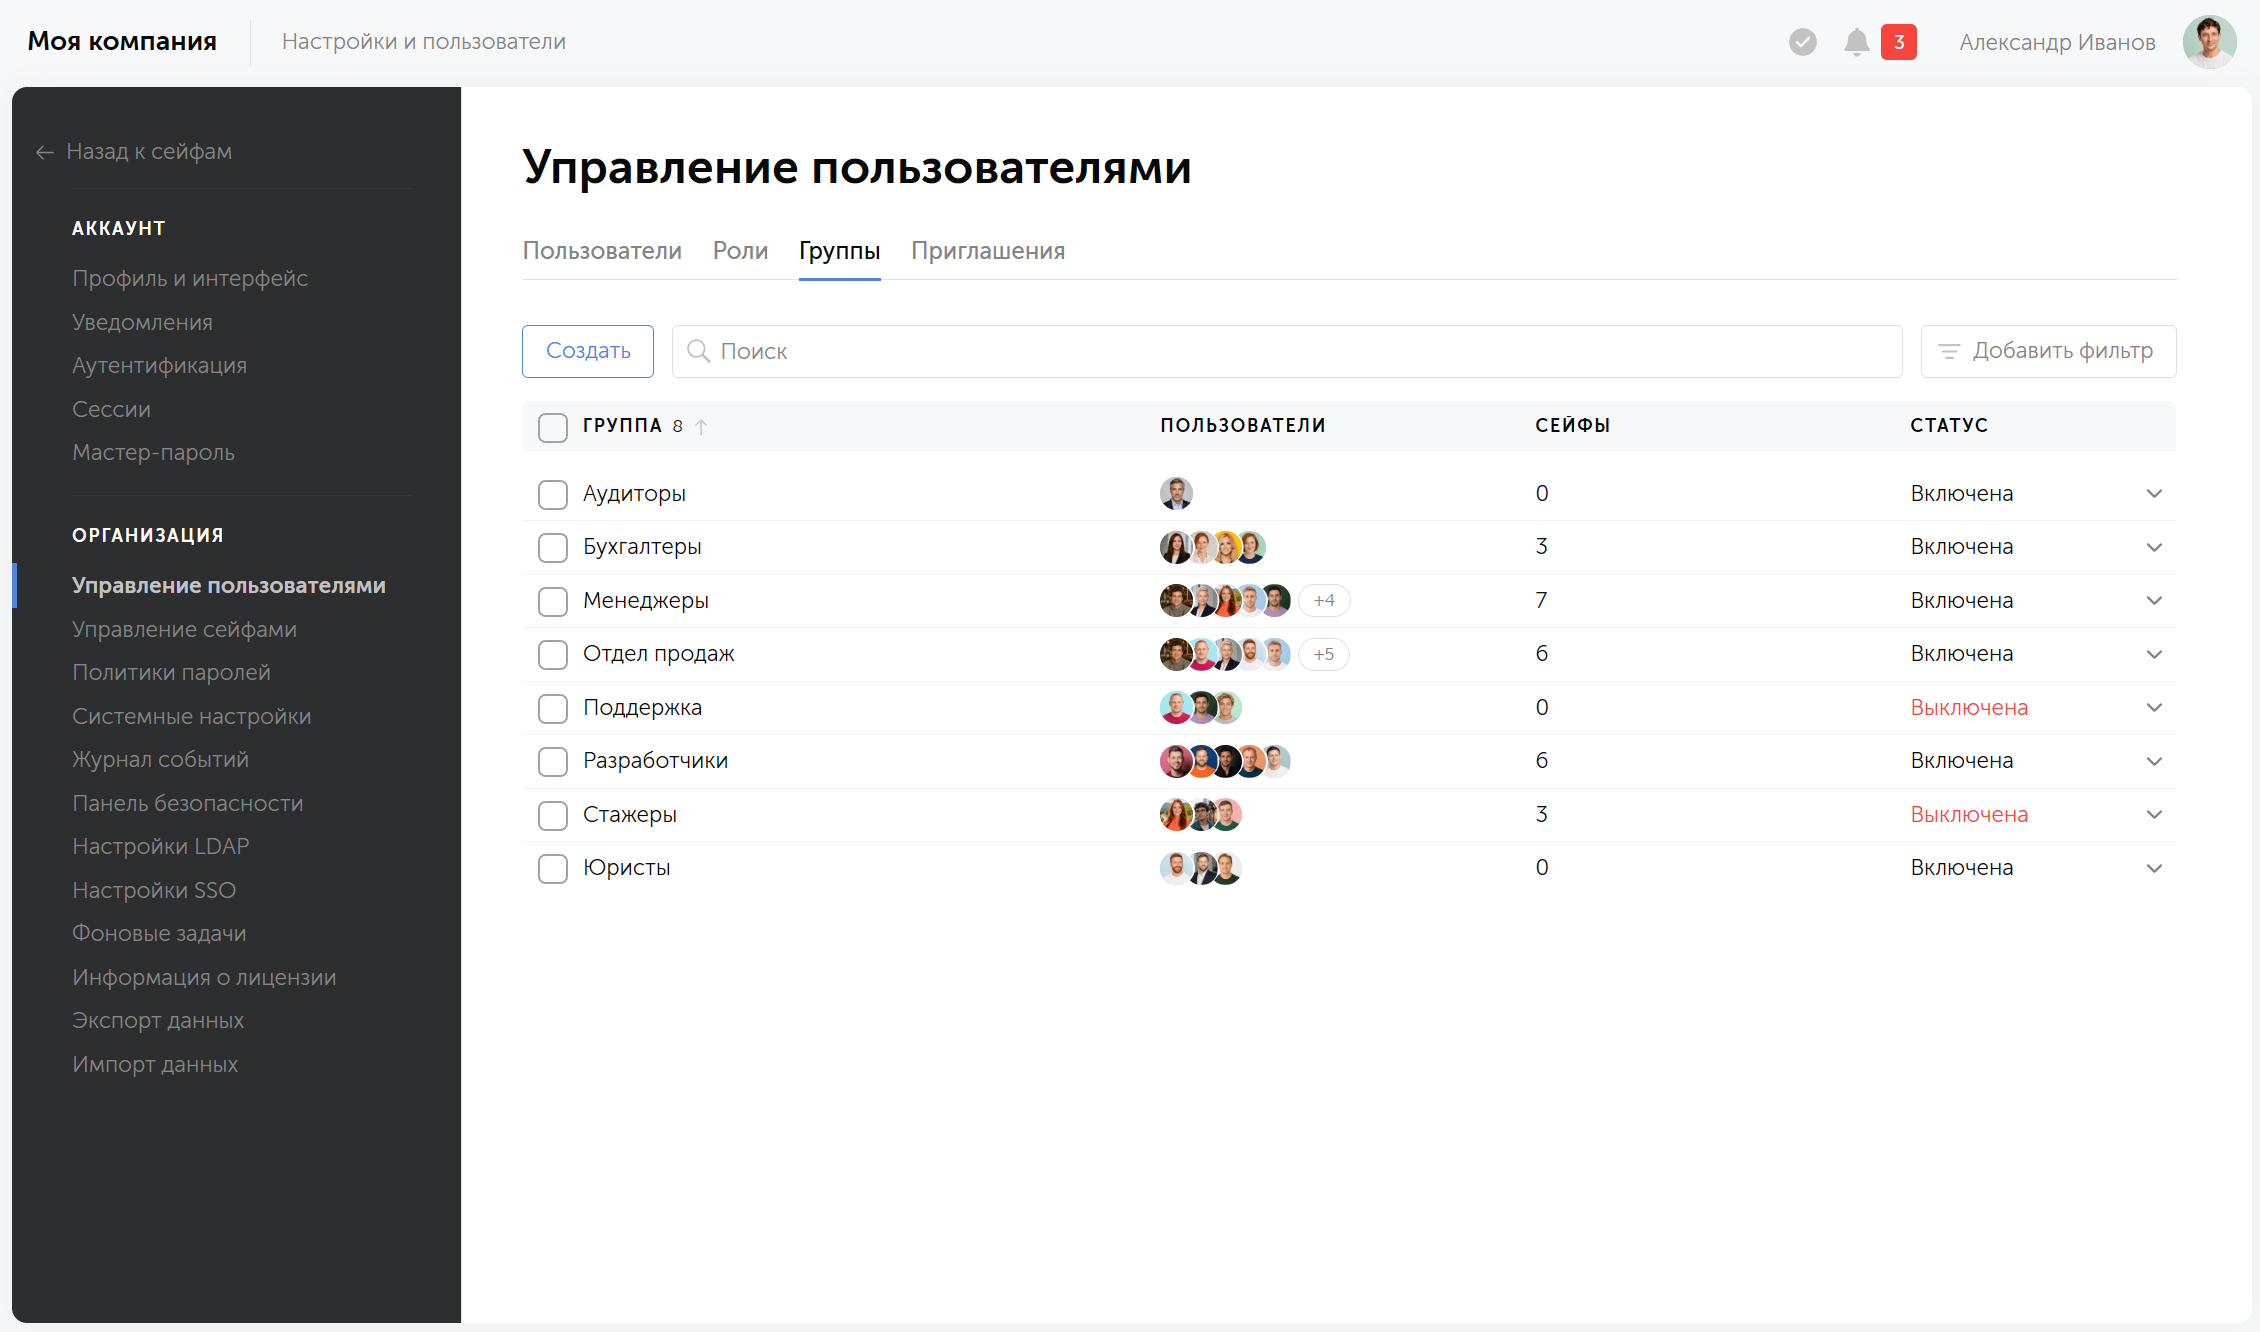
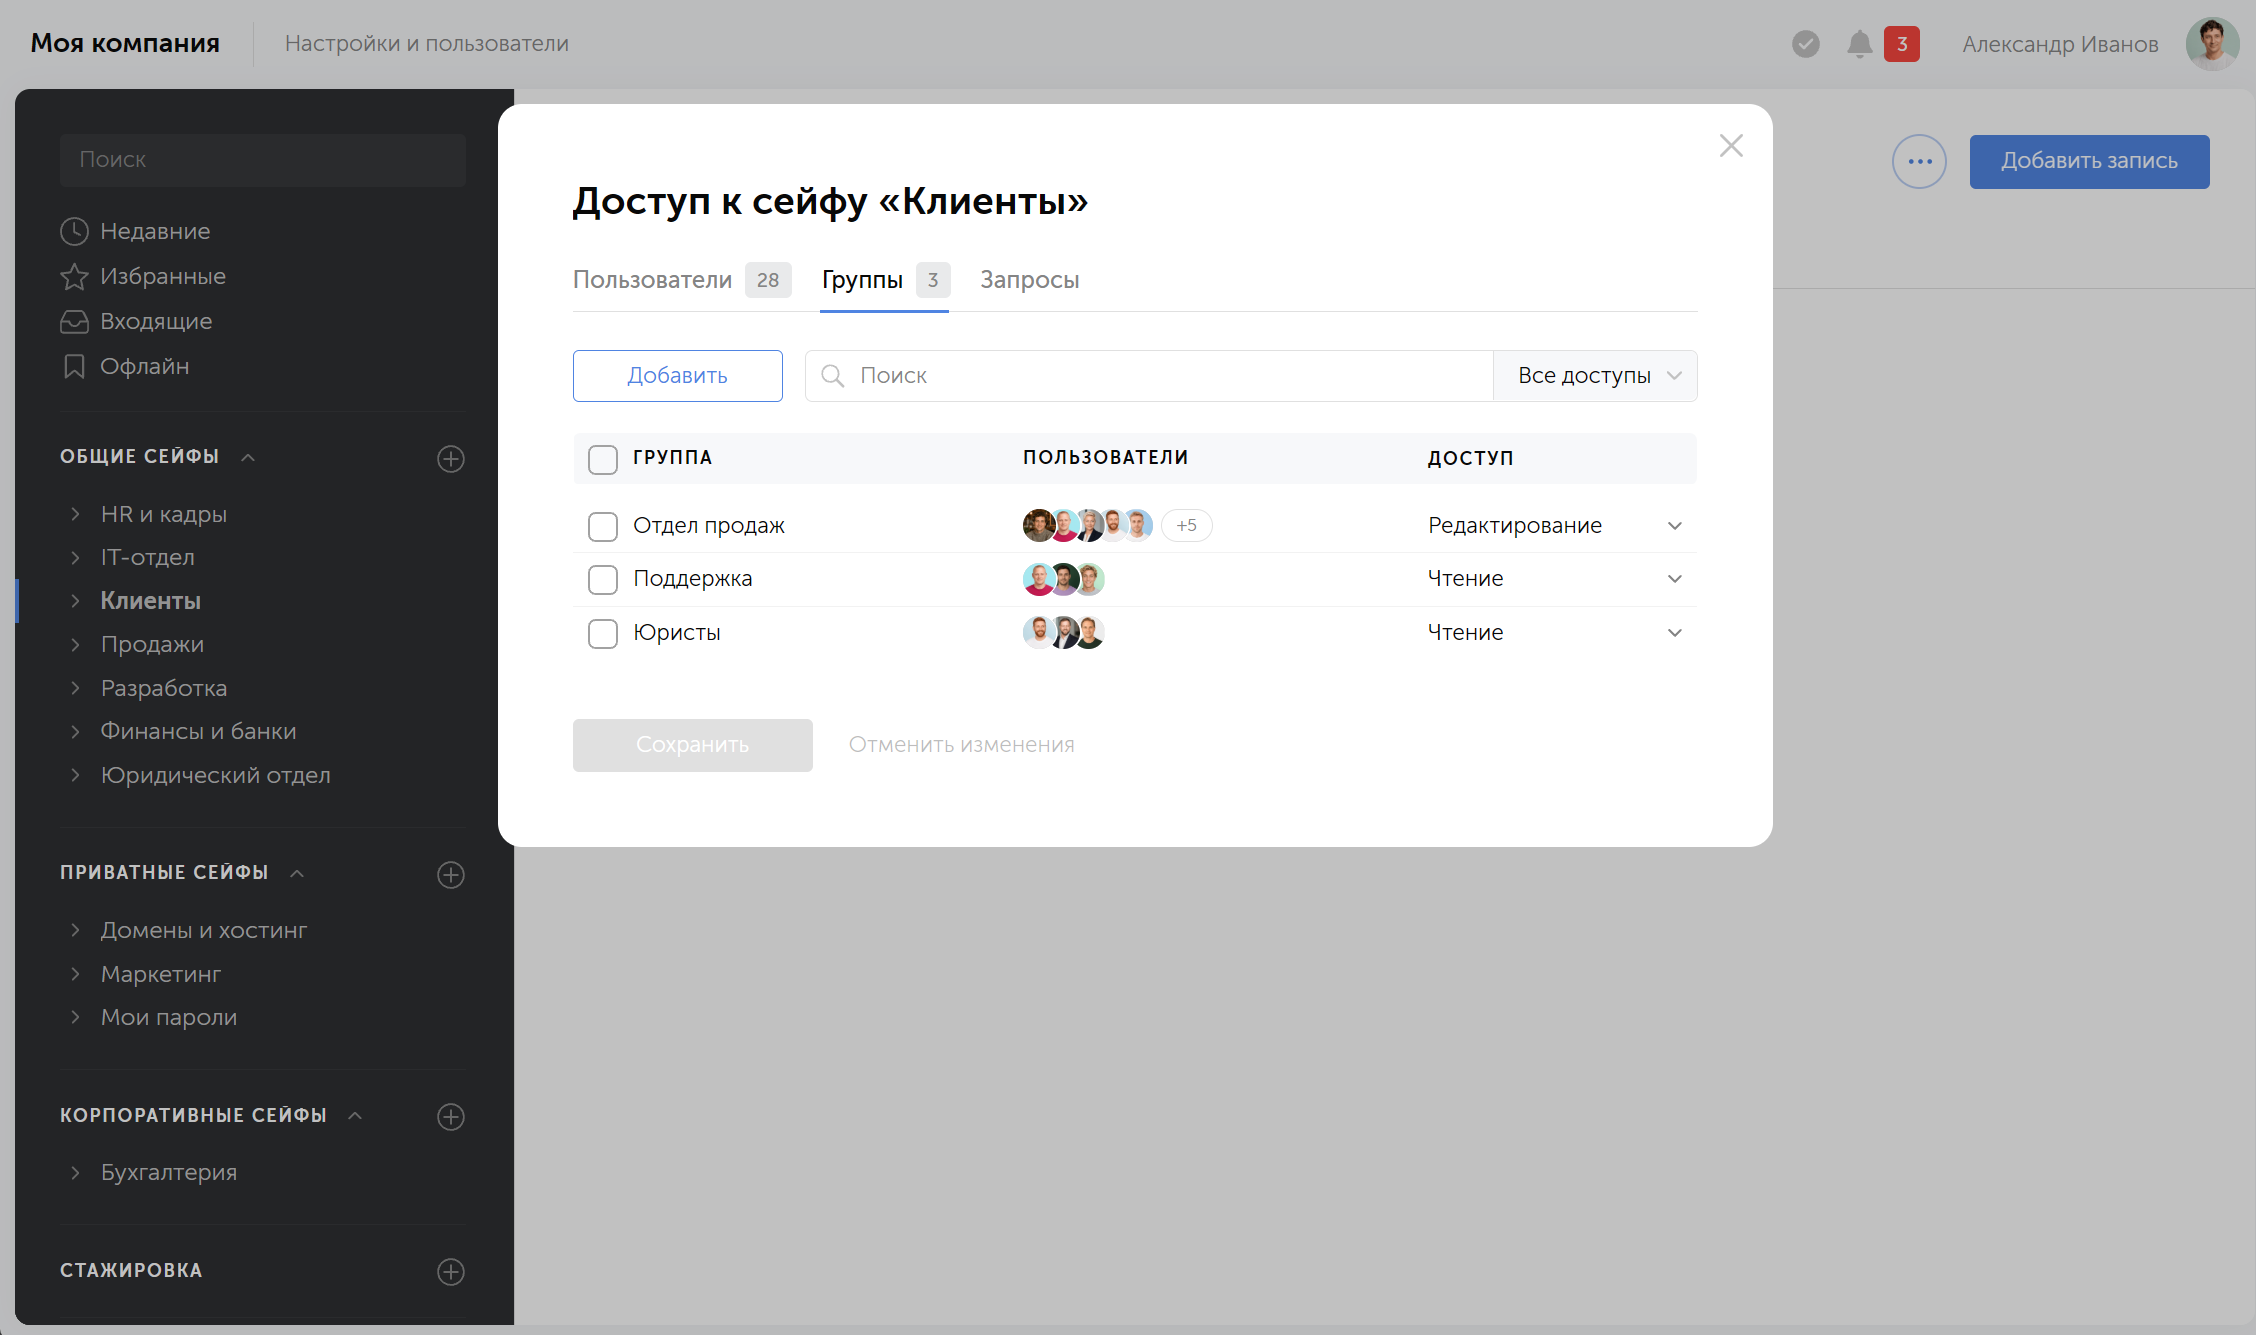
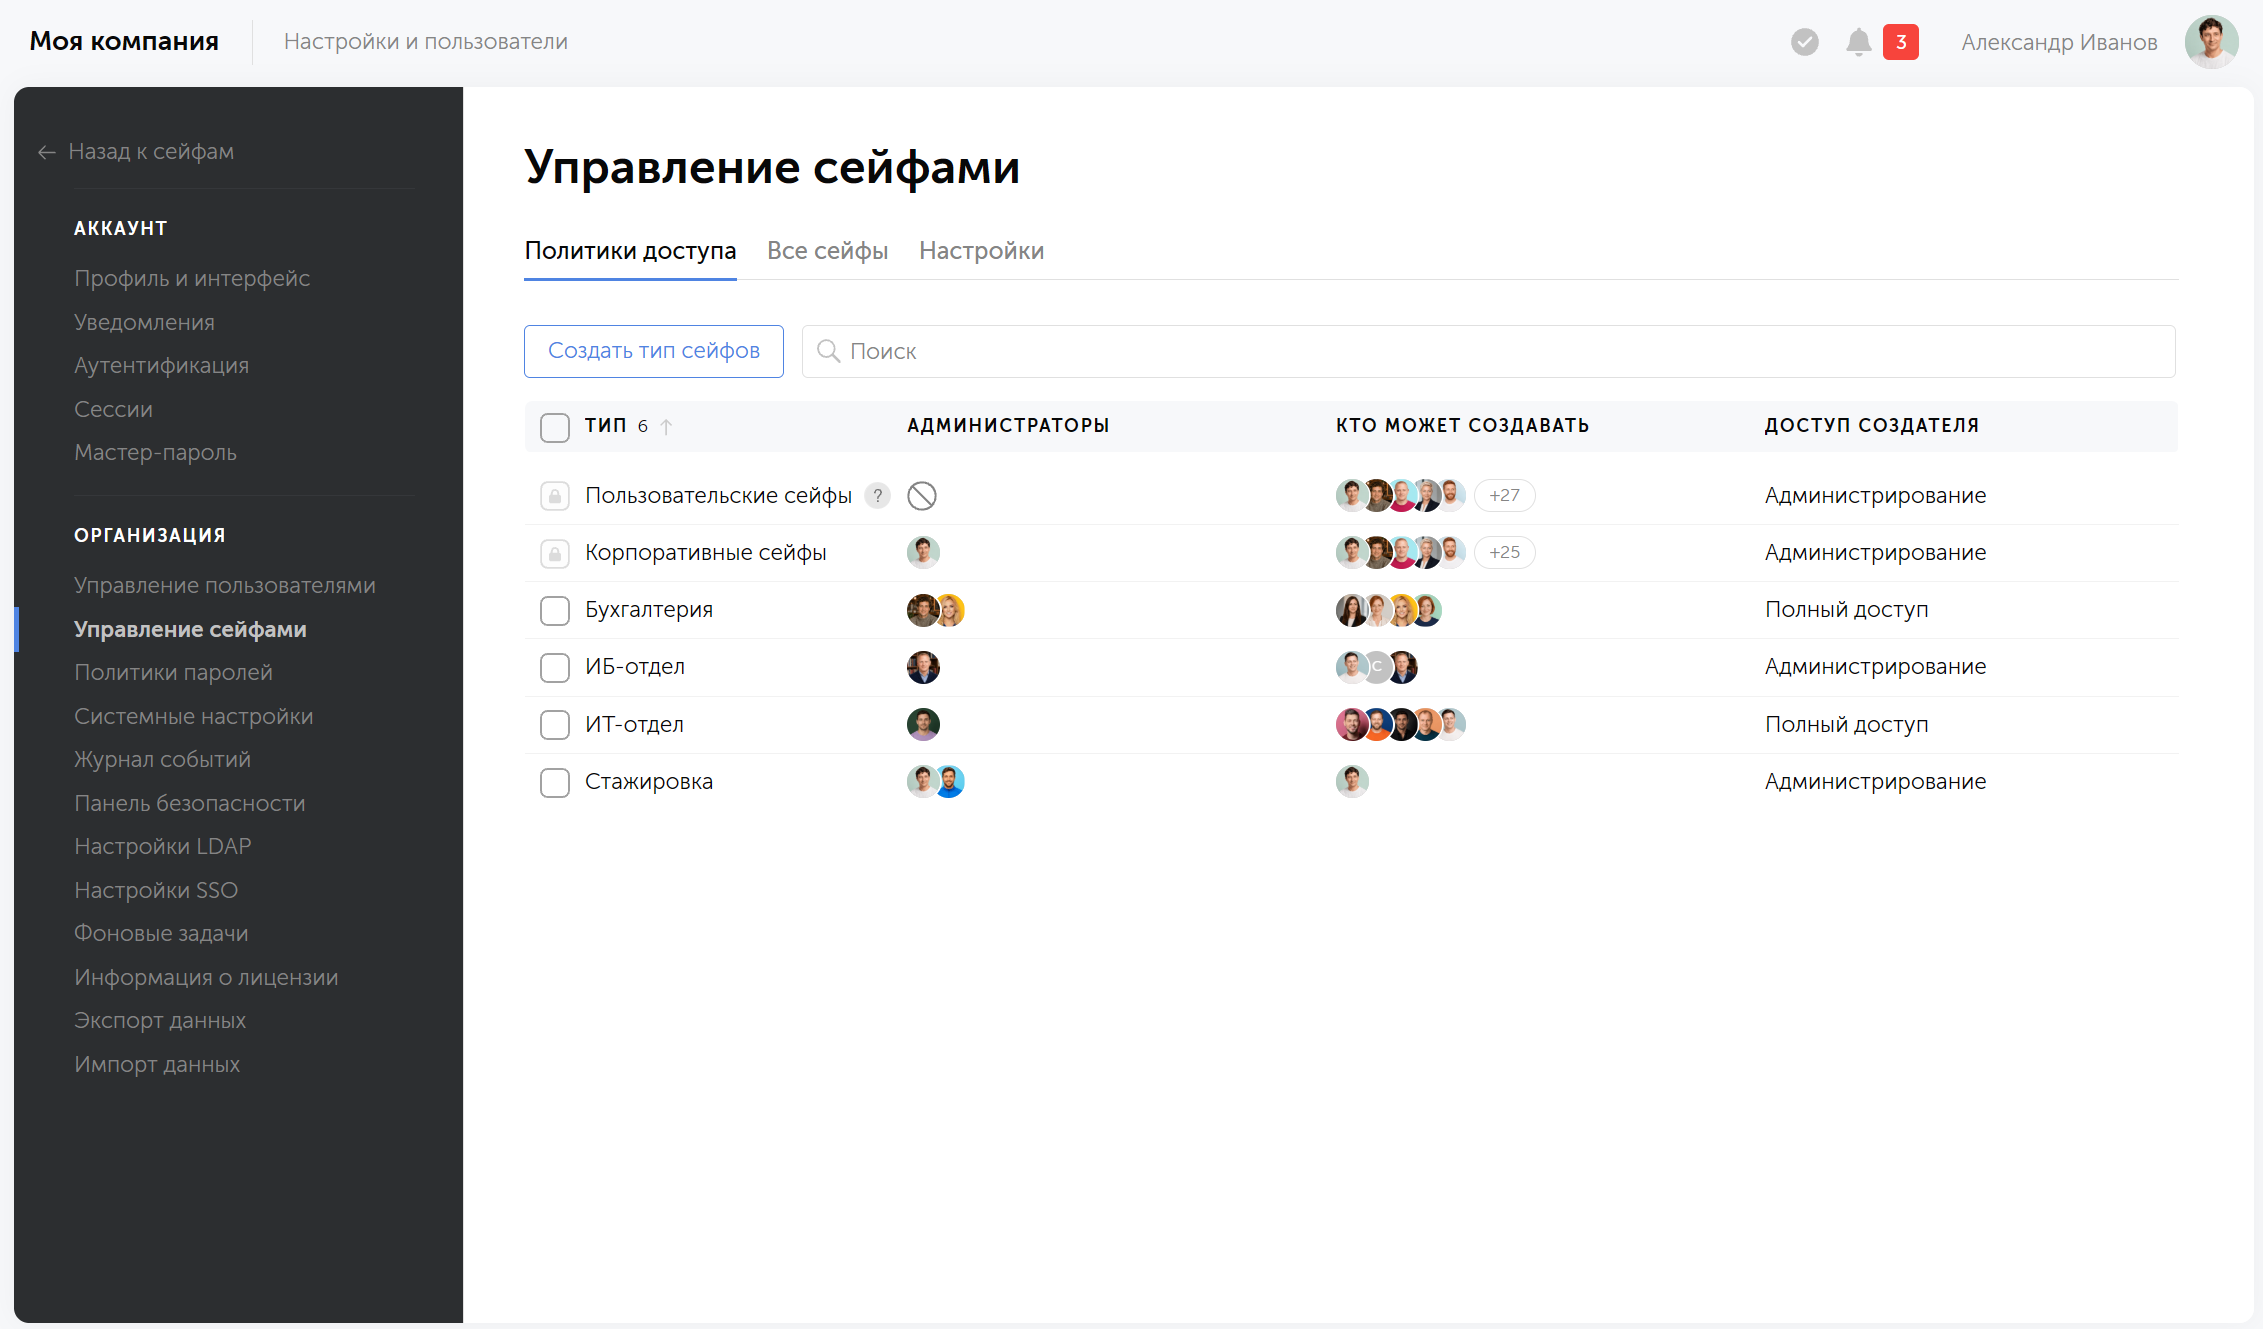
Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами
Что такое мастер-пароль и чем он отличается от обычного
Мастер-пароль открывает менеджер паролей, зашифрованный диск или криптокошелёк. Из него получается ключ шифрования, поэтому сбросить его по почте нельзя. Чем он отличается от обычного пароля и что будет, если его забыть.

Требования к безопасности паролей в России и мире: ФСТЭК, NIST и другие

Пароли и безопасность: США, Европа и Япония уходят от обязательных спецсимволов и смены пароля по календарю, а ФСТЭК, ГОСТ Р 57580.1, Китай и Индия закрепляют состав и срок числами. Разбираем, что требуют двенадцать юрисдикций.
15 нояб. 2026 г.
Чёрная пятница 2026: менеджер паролей Пассворк со скидкой 50%

С 16 ноября по 5 декабря 2026 года в Пассворке проходит Чёрная пятница. Корпоративный менеджер паролей для установки на свой сервер можно купить со скидкой 50%, а пополнение баланса в облачной версии удваивается. Если вы давно откладывали покупку менеджера паролей, в эти три недели у вас есть повод её сделать — и даже успеть протестировать всё в деле до покупки.


Какие акции действуют в Чёрную пятницу 2026

Чёрная пятница в Пассворке включает два предложения:

  1. Коробочная версия: скидка 50% на Стандартную и Расширенную версии для установки на сервер компании. Протестировать можно бесплатно.
  2. Пассворк Облако: бонусные баллы на 100% от пополнения. Пополнили баланс на 10 000 ₽ и получили ещё 10 000 баллов. Попробовать облако можно бесплатно в течение 7 дней.

Оба предложения действуют с 16 ноября по 5 декабря 2026 года и не зависят друг от друга — участвовать можно в любой из них. Подробнее на странице Чёрной пятницы 2026.


Что такое Пассворк и какие версии участвуют в акции

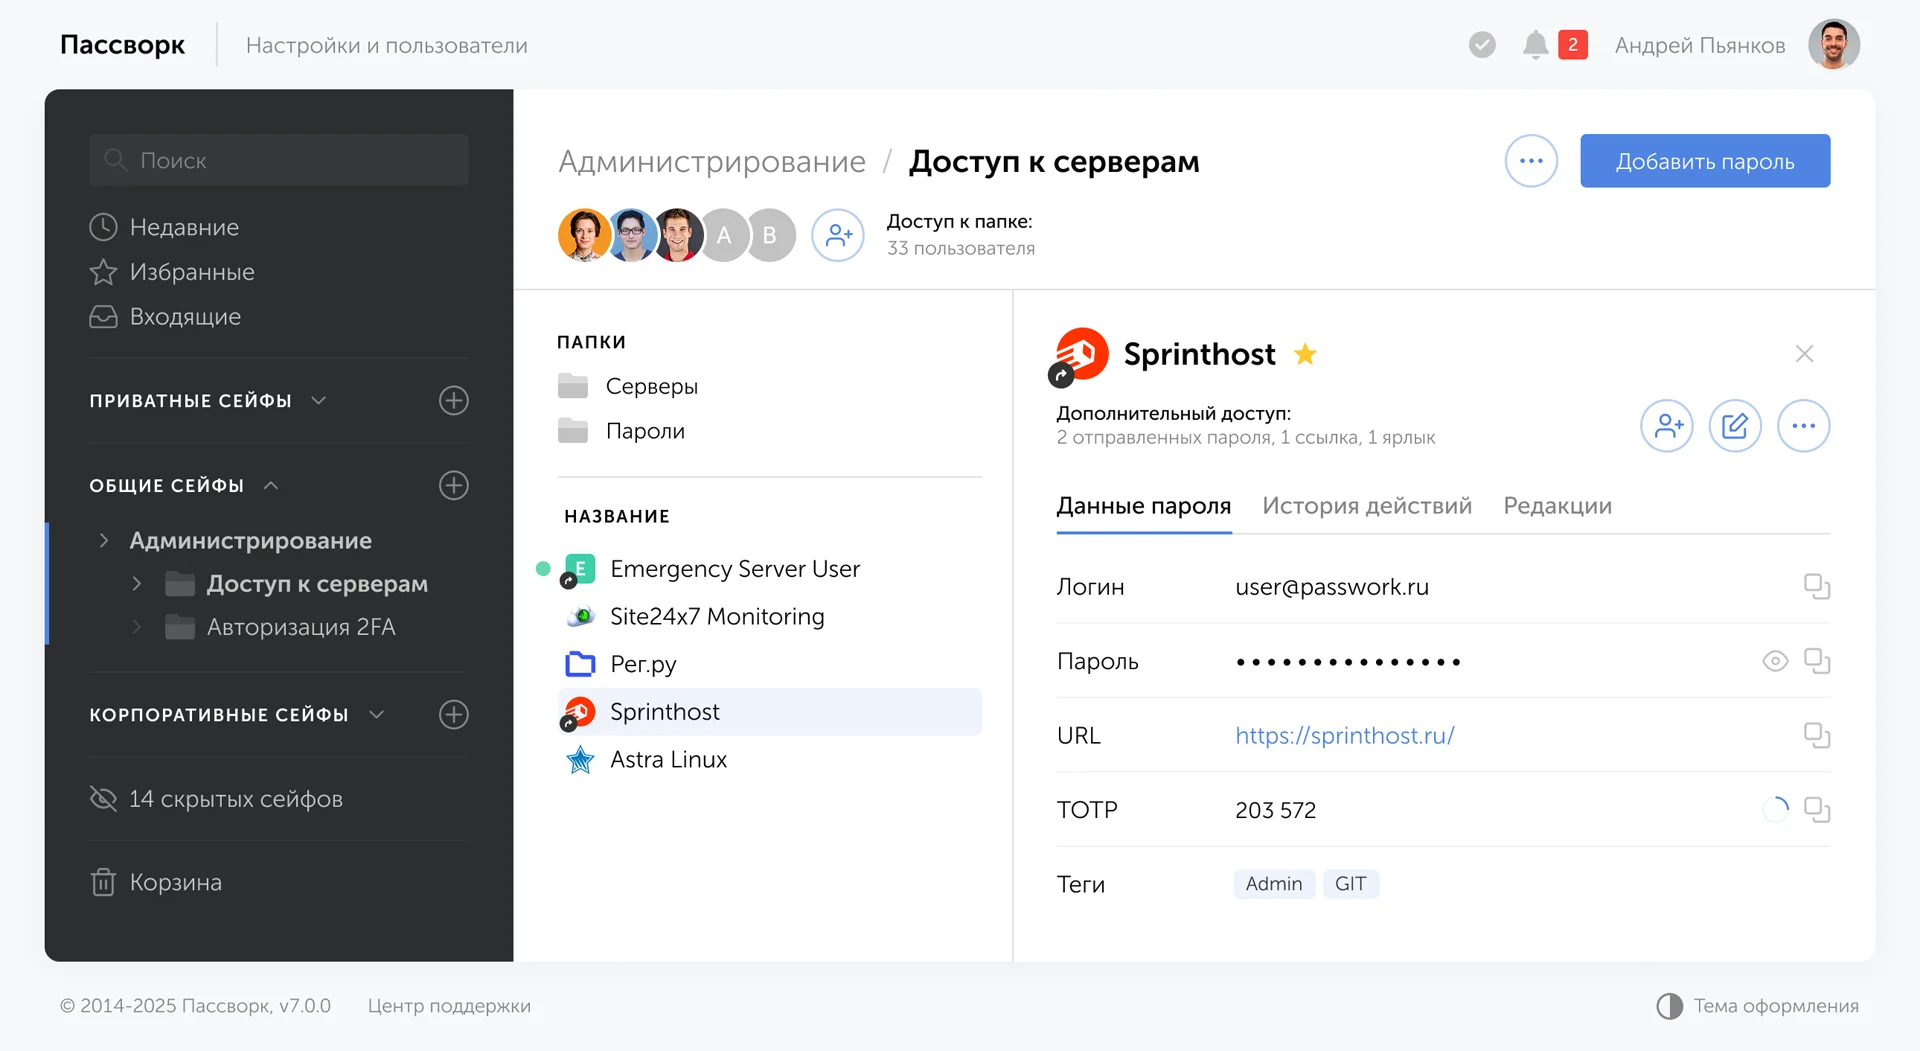
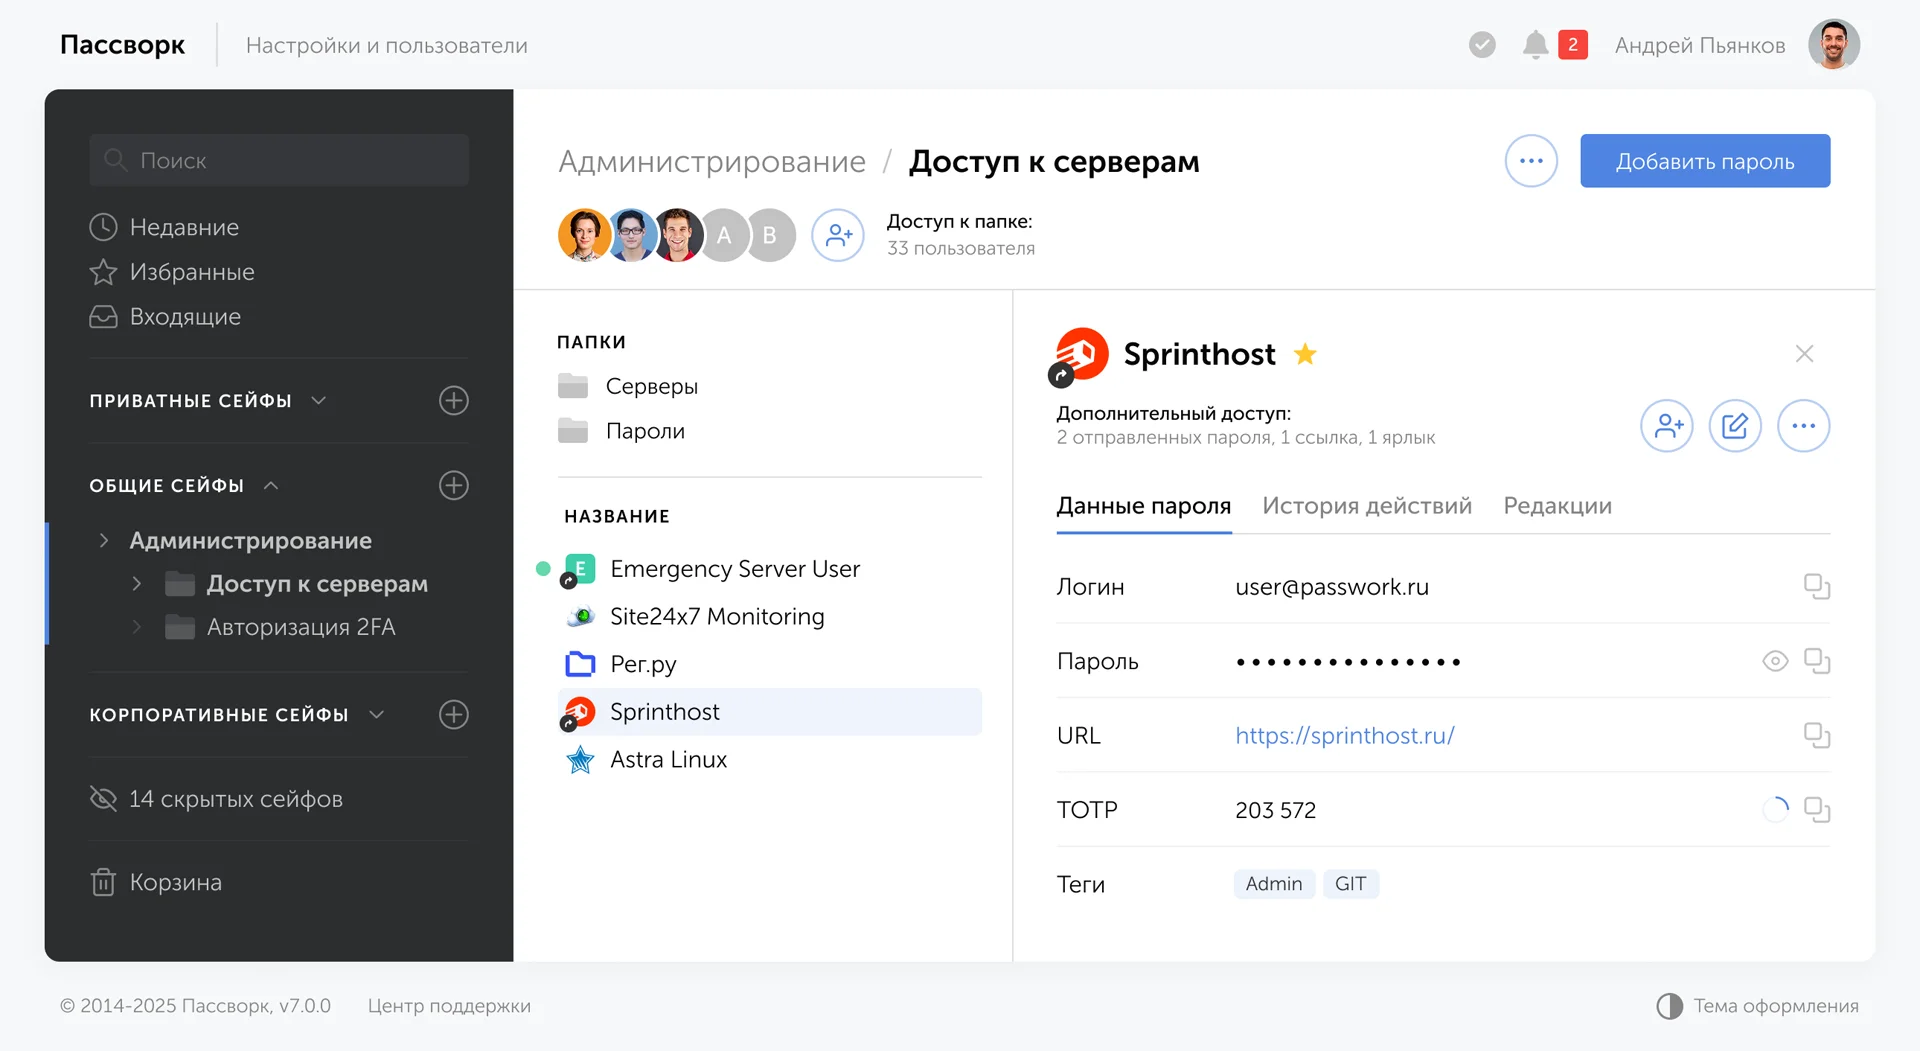
Пример интерфейса менеджера паролей Пассворк

Пассворк — российский менеджер паролей и секретов для бизнеса. Компании хранят в нём пароли сотрудников, API-ключи, токены и сертификаты, выдают доступ и видят историю действий. Менеджер паролей доступен в двух вариантах: коробочная версия работает на сервере заказчика, Пассворк Облако — на инфраструктуре провайдера.

Основные возможности Пассворка:

  • Хранение — пароли и секреты лежат в сейфах и папках, нужную запись помогают быстро найти поиск, теги и цветовые метки.
  • Защита — данные шифруются на стороне клиента, сервер хранит только шифротекст. Вход защищает двухфакторная аутентификация: биометрия, ключи доступа и аппаратные ключи.
  • Права доступа — гибкая система из трёх слоёв, которая повторяет структуру компании:
    • Роли — определяют, какие разделы и функции доступны администраторам: пользователи, LDAP, политики паролей, история действий.
    • Группы — определяют, какие сейфы и папки видит сотрудник и что может в них делать.
    • Типы сейфов — задают правила для целой категории данных: кто создаёт такие сейфы, кто их администрирует и какие права получает создатель.
  • Контроль — история действий показывает, кто и когда открывал или менял запись. Панель безопасности находит старые, слабые и скомпрометированные пароли.
  • Удобство для сотрудников — браузерное расширение подставляет пароли на сайтах, есть мобильные и десктопные приложения.
  • Автоматизация — API, CLI и Python-коннектор передают секреты в скрипты и конвейеры CI/CD.
  • Интеграции — вход через SSO, синхронизация с AD/LDAP и выгрузка журнала в SIEM.

Пассворк используют более 2 500 компаний. Опыт внедрения в крупных компаниях описан в кейс-стади: МТС Банк, Nexign, ВкусВилл, Группа «Черкизово», Петрович-Тех. Отзывы реальных клиентов можно почитать на площадке Startpack — 142 отзыва со средней оценкой 5 из 5.

Почему выбирают Пассворк

Пассворк разрабатывает команда с более чем 11-летним опытом в информационной безопасности. В команде работают специалисты с профильным ИБ-образованием, а процессы построены на методике безопасной разработки. Продукт включён в реестр российского ПО, проходит постоянную независимую проверку на площадке Standoff Bug Bounty. Команда имеет опыт внедрения менеджера паролей на системообразующих предприятиях страны.

Пассворк масштабируется под размер любой организации и объединяет два решения в одной экосистеме. Менеджер паролей даёт сотрудникам понятный интерфейс для работы с учётными данными. Система управления секретами предоставляет разработчикам и DevOps-инженерам API и CLI. Оба решения входят в одну лицензию.

Пассворк протестирован с российскими платформами и инфраструктурными решениями. Каждая интеграция подтверждена сертификатом совместимости:

  • Операционные системы — Astra Linux, РЕД ОС, Альт Сервер, МСВСфера, «Атлант» и SelectOS.
  • СУБД — Pangolin DB и Nexign Nord.
  • Службы каталогов и администрирование — MULTIDIRECTORY и РЕД АДМ.
  • Аутентификация и контроль доступа — MULTIFACTOR, СКДПУ НТ Шлюз доступа и Аладдин JMS 4LX.

Коробочная версия

Данные хранятся на сервере компании и шифруются на клиенте. Установка возможна в закрытом контуре без интернета. У коробочной версии два варианта, участвующих в акции:

  • Стандартная версия подходит для командной работы с паролями. В неё входят права доступа через группы, роли, двухфакторная аутентификация, общие и пользовательские сейфы, панель безопасности паролей, API и управление секретами.
  • Расширенная версия нужна, когда Пассворк встраивают в корпоративную инфраструктуру. Она добавляет вход через SSO, сопоставление групп LDAP, неограниченное число ролей, офлайн-доступ, сервисные аккаунты, собственные типы сейфов и отказоустойчивую конфигурацию. Подробный разбор есть в материале о расширенной версии Пассворка.

Пассворк Облако

Облако подходит командам, которым не нужен свой сервер. Данные шифруются на стороне клиента. Тарифов три:

  • Минимальный: 90 рублей за пользователя в месяц — минимум для старта, чтобы команда начала безопасно работать с паролями.
  • Командный: 150 рублей за пользователя в месяц — оптимально для компании, всё нужное для управления паролями и секретами.
  • Корпоративный: 300 рублей за пользователя в месяц — для крупного бизнеса с интеграциями, правами доступа и политиками сейфов.

Удвоение пополнения в облаке: как начисляются и тратятся баллы

У пользователей Пассворк Облака два баланса: основной и бонусный. Во время Чёрной пятницы деньги зачисляются на основной, столько же баллов приходит на бонусный. Пополнение на 10 000 рублей даёт 10 000 рублей на основном балансе и 10 000 баллов на бонусном. На оплату сервиса доступно 20 000 рублей.

  • Начисление — баллы приходят автоматически, когда деньги поступают на расчётный счёт Пассворка.
  • Курс — один балл даёт скидку в один рубль на оплату облака.
  • Порядок списания — сначала расходуется основной баланс, после него бонусный.
  • Срок действия — баллы не сгорают.
  • Контроль — оба баланса видны в личном кабинете.

На сколько хватит бонусов

Команде из 20 человек тариф «Командный» обходится в 3 000 рублей в месяц, или около 36 000 рублей в год. Пополните баланс на 36 000 рублей во время Чёрной пятницы, и этого хватит на два года работы. Расчёт верен при текущем тарифе и неизменном числе пользователей.


Две даты, которые нужно запомнить

У Чёрной пятницы 2026 в Пассворке две контрольные даты. До 5 декабря нужно запросить счёт на коробочную версию менеджера паролей или пополнить баланс облака. До 11 декабря нужно оплатить счёт за коробочную версию. Если продукт вам пока не знаком, начните с пробного периода и определитесь с версией до конца акции.


Частые вопросы о Чёрной пятнице в Пассворке

Когда проходит Чёрная пятница 2026 в Пассворке?

Акция проводится с 16 ноября по 5 декабря 2026 года включительно. В эти дни можно приобрести коробочную версию со скидкой 50% или пополнить баланс облака и получить бонусные баллы. Счёт за коробочную версию нужно оплатить до 11 декабря 2026 года включительно.

Можно ли бесплатно протестировать менеджер паролей Пассворк во время Чёрной пятницы?

Да, попробовать Пассворк бесплатно можно и во время акции. Пробную коробочную версию запрашивают через кнопку «Попробовать бесплатно» на passwork.ru и разворачивают на своём сервере. В облаке после регистрации даётся 7 дней полного доступа без привязки карты. Тест помогает выбрать версию до запроса счёта или пополнения баланса.

Кто может купить менеджер паролей Пассворк со скидкой 50%?

Скидку получают новые клиенты: юридические лица и индивидуальные предприниматели, которые раньше не покупали Пассворк, а также клиенты, которые приобретают ещё одну лицензию. Физические лица могут участвовать в облачном предложении с бонусными баллами.

Сгорают ли бонусные баллы в облаке Пассворка?

Нет, срок действия баллов не ограничен. Они расходуются после того, как закончатся деньги на основном балансе, и дают скидку из расчёта один балл за один рубль.

Действует ли скидка на версию Пассворка, сертифицированную ФСТЭК России?

Нет. Скидка 50% распространяется только на Стандартную и Расширенную версии Пассворка. Условия приобретении версии, сертифицированной ФСТЭК, можно узнать, написав в отдел продаж.

Суммируется ли скидка Чёрной пятницы с другими скидками Пассворка?

Нет. По правилам акции скидка 50% на коробочную версию не суммируется с другими скидками и специальными предложениями Пассворка. Бонусные баллы в облаке тоже не складываются с другими акциями.

Где прочитать полные условия Чёрной пятницы в Пассворке?

Полные правила опубликованы в блоге Пассворка. Для коробочной версии это правила акции «Чёрная пятница 2026», для облака правила акции для облачного решения. В них описаны сроки, участники, ограничения и порядок получения скидки и бонусных баллов. Изменения в правилах вступают в силу с момента публикации на сайте.

Разграничение прав доступа в Пассворке: роли, группы, сейфы
Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами
Расширенная версия Пассворка: что входит и чем отличается
Какие функции Пассворка есть только в расширенной версии? Разбираем SSO, синхронизацию групп из AD, типы сейфов, роли, политики паролей и офлайн-доступ: как работает каждая функция и где у неё ограничения.
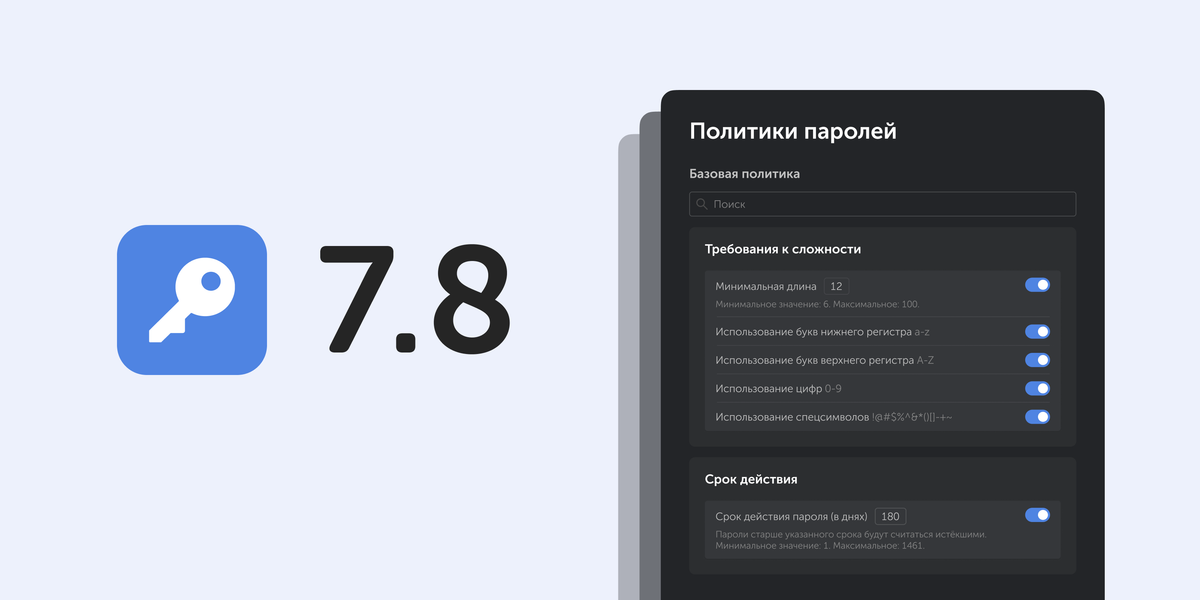
Пассворк 7.8: политики паролей
В новой версии добавили возможность создавать гибкие политики паролей вместо одной общей настройки на всю систему, избранные сейфы и папки, новый тип поля в карточке записи, новые угрозы в панели безопасности и системную тему, которая подстраивается под ваше устройство.

Чёрная пятница 2026: менеджер паролей Пассворк со скидкой 50%

С 16 ноября по 5 декабря 2026 года в Пассворке проходит Чёрная пятница. Корпоративный менеджер паролей для установки на свой сервер можно купить со скидкой 50%, а пополнение баланса в облачной версии удваивается.

13 нояб. 2026 г.
Что такое мастер-пароль и чем он отличается от обычного

Мастер-пароль — это главный пароль, который открывает доступ к зашифрованному хранилищу с остальными паролями и конфиденциальными данными. Программа многократно пропускает его через специальное математическое преобразование, и результат становится ключом шифрования. Этим ключом содержимое хранилища расшифровывается при открытии и шифруется при сохранении. Мастер-пароль знает только пользователь, поэтому без него ключ не получить, а данные не прочитать.

Обычный пароль подтверждает, что в сервис входит владелец учётной записи: сервер проверяет введённый пароль, сверяя его цифровой отпечаток с тем, что хранит у себя. Мастер-пароль работает иначе. Сервер его не проверяет и обычно не хранит. Верность мастер-пароля подтверждается расшифровкой данных: если пароль неверный, ключ не подойдёт и открыть хранилище не удастся.

Мастер-пароль используется в менеджерах паролей, браузерах, средствах шифрования дисков, архивах и криптокошельках. Названия разные: «главный пароль», «парольная фраза», «пароль шифрования». Задача одна, и от неё зависят три вещи: где хранят мастер-пароль, как его меняют и что теряют, если он забыт или украден.


Главное о мастер-пароле

  1. Мастер-пароль — главный пароль к зашифрованному хранилищу. Программа на устройстве пользователя преобразует его в ключ шифрования. Сам пароль ничего не шифрует и на сервер не передаётся.
  2. Где используется: в менеджерах паролей, браузерах, шифровании дисков, архивах и документах, криптокошельках и корпоративных системах управления доступом.
  3. Главное отличие от обычного пароля. Обычный пароль подтверждает личность при входе, и его проверяет сервер. Мастер-пароль нужен, чтобы расшифровать данные.
  4. Если забыть. Восстановить прежний мастер-пароль нельзя. Сброс есть не везде, и после него данные, зашифрованные прежним ключом, остаются недоступными.
  5. Если украдут. Шифрование пропустит любого, кто ввёл верный мастер-пароль. Поэтому его нельзя хранить в заметках и передавать по обычным каналам связи, а доступ стоит дополнительно защитить второй проверкой, если продукт её поддерживает.
  6. Как работает в Пассворке. При клиентском шифровании мастер-пароль вводят вторым этапом, после пароля входа. Устройство вычисляет из него мастер-ключ и расшифровывает им закрытый ключ пользователя, который открывает сейфы. На сервер уходит хеш мастер-ключа. Пароль и ключ устройство не покидают.

Что такое мастер-пароль

Мастер-паролем называют пароль, который открывает доступ ко всем остальным секретам. Программа вычисляет из него ключ шифрования и этим ключом расшифровывает данные. Верный мастер-пароль даёт верный ключ. С неверным данные остаются набором нечитаемых байтов, даже если файл или диск попал в чужие руки.

Один мастер-пароль защищает сразу весь набор секретов: сотни сохранённых паролей, содержимое диска или ключи от кошелька. У этого есть и обратная сторона: если мастер-пароль слабый или украден, под угрозой всё, что он защищает.

Мастер-пароль никто не выдаёт и не присылает. Пользователь задаёт его сам при первой настройке, и с этого момента пароль существует только в памяти владельца. Поэтому на запрос «где взять мастер-пароль» ответ один: придумать и запомнить.


Где используется мастер-пароль

Мастер-пароль нужен везде, где большой объём данных шифруется одним ключом, а получать этот ключ приходится из того, что человек способен запомнить. Основных сфер шесть: менеджеры паролей, браузеры, шифрование дисков и файлов, защищённые архивы и документы, криптокошельки и корпоративные системы управления доступом.

Сфера Что открывает пароль Особенность
Менеджеры паролей Пароли, которые сохранил пользователь Один мастер-пароль открывает все пароли владельца. Здесь термин встречается чаще всего
Встроенные хранилища браузеров Пароли, сохранённые в браузере Защиту обычно включают отдельно в настройках
Шифрование дисков и файлов Зашифрованный том или контейнер Пароль открывает заголовок тома, в котором лежит главный ключ
Защищённые архивы и документы Содержимое архива или файла Ключ выводится из пароля при каждом открытии
Криптокошельки Закрытые ключи кошелька Утерянную сид-фразу или пароль восстановить нельзя
Корпоративные системы управления доступом Привилегированные учётные записи, ключи и токены сервисов Главный ключ хранилища делят на доли между несколькими ответственными

Название «мастер-пароль» в основном закрепилось за менеджерами паролей и браузерами. В остальных сферах тот же по роли пароль называют паролем тома, паролем архива или сид-фразой. Механика при этом одна, и многие сталкивались с ней:

  • Архив с паролем — формат 7z получает 256-битный ключ из текстового пароля функцией на основе SHA-256 с большим числом итераций.
  • Документ Word с паролем на открытие — когда вы используете функцию «Зашифровать документ», содержимое файла полностью шифруется.
  • Зашифрованная резервная копия iPhone — пароль можно сбросить, но прежние копии после этого не откроются.
  • Сохранённые пароли в браузере — браузер запрашивает мастер-пароль, когда пользователь открывает список паролей или подставляет сохранённый пароль в форму.
  • Зашифрованный диск или флешка — в документации VeraCrypt описано, как из пароля выводится ключ заголовка, которым расшифровывается область с главным ключом тома.
  • Менеджер паролей Пассворк — мастер-пароль сотрудника превращается в мастер-ключ на его устройстве функцией формирования ключа с 300 000 итераций. На сервер уходит только хеш этого ключа.
Цена утери в большинстве случаев тоже одинакова. Программа не хранит копию пароля, поэтому вернуть забытый не может ни разработчик, ни служба поддержки. Зашифрованные данные остаются на месте, но прочитать их уже нельзя.

Корпоративные системы управления доступом отличаются масштабом. В хранилищах секретов и привилегированных учётных записей лежит то, от чего зависит работа всей инфраструктуры. Главный ключ там часто не отдают одному человеку. Его делят на доли по пороговой схеме Шамира, и открыть хранилище может только заданное число держателей вместе. Корпоративный менеджер паролей применяет тот же приём для восстановления доступа. Ниже это разобрано на примере Пассворка.


Чем мастер-пароль отличается от обычного пароля

Обычный пароль подтверждает личность, мастер-пароль открывает данные. Обычный пароль сервер сравнивает с сохранённым хешем и решает, пускать ли пользователя. Из мастер-пароля устройство вычисляет ключ шифрования, а серверу он остаётся неизвестен. Из этой разницы следуют остальные: как пароль сбрасывают, где хранят и чем грозит его утечка.

Параметр Обычный пароль Мастер-пароль
Что делает Подтверждает личность пользователя Превращается в ключ шифрования
Кто проверяет Сервер сервиса Никто напрямую: верность пароля подтверждает успешная расшифровка на устройстве
Что хранит сервер Хеш пароля Не хранит ни пароль, ни ключ. В локальных программах сервера нет вовсе
Что будет при утере Сброс по почте или через администратора, данные остаются на месте Прежний пароль не восстановить. После сброса данные, зашифрованные прежним ключом, остаются недоступными
Где хранить В менеджере паролей В памяти. На время запоминания допустима бумажная копия в надёжном месте
Сколько их Отдельный на каждую систему Один на хранилище, диск или кошелёк
Что получает атакующий Одну учётную запись Всё, что зашифровано этим паролем

Из этой разницы следуют три вывода:

Первый касается сброса. Сервис может сбросить пароль, который сам проверяет: он заменяет один хеш другим, и данные пользователя это не затрагивает. С мастер-паролем так не выйдет. Новый пароль даст новый ключ, а старые данные зашифрованы прежним.

Второй касается хранения. Обычные пароли человеку помнить незачем: их создаёт генератор, а хранит менеджер паролей. Мастер-пароль остаётся единственным секретом, который вводят по памяти, поэтому требования к нему другие — они описаны в разделе ниже.
Третий объясняет, зачем в сетевых сервисах два пароля. При обычной проверке пароль уходит на сервер, и тот сравнивает его хеш с сохранённым. Если бы этот же пароль служил основой для ключа шифрования, у сервера было бы всё необходимое для расшифровки. Взлом сервера раскрывал бы и учётные записи, и сами данные. Разделение ролей убирает эту зависимость: сервер проверяет личность, но ключа у него нет.

Каким должен быть обычный пароль? Требования, правила и примеры собраны в материале «Как создать надёжный пароль в 2026».

Каким должен быть мастер-пароль

Мастер-пароль должен быть длинным, случайным и уникальным (использоваться только в одном месте). Это единственный пароль, который человек вводит по памяти, поэтому строка из двадцати случайных символов подходит плохо. Лучше работает парольная фраза: несколько случайных слов подряд, выбранных генератором или жребием, а не самим пользователем. Её проще запомнить, чем набор символов, и легче набрать без ошибок.

Базовых требований пять:

  1. Длина — от 15 символов. Для парольной фразы лучше 20 и более.
  2. Разнообразие символов — заглавные и строчные буквы, цифры и специальные знаки (!, @, #, $, -, _).
  3. Уникальность — пароль не используется ни для сайта, ни для почты, ни для банковского приложения, ни для разблокировки телефона.
  4. Отсутствие личной информации — в пароле нет данных, которые можно найти в соцсетях или документах: имён, фамилий, дат рождения, адресов, номеров машин, кличек животных.
  5. Отказ от шаблонов — нельзя использовать популярные последовательности (123456, qwerty), имена знаменитостей, цитаты из фильмов и строки известных песен.

Ещё пять требований касаются практики:

  1. Высокая энтропия — слова во фразе не связаны по смыслу, иначе программы подбора найдут их по словарю словосочетаний.
  2. Никаких предсказуемых замен — подмены вроде а на @ или о на 0 злоумышленникам давно известны и стойкости не добавляют.
  3. Совместимость раскладок и символов — символы должны одинаково вводиться на компьютере и на смартфоне. Редких типографских знаков, а также пробелов в начале и в конце лучше избегать.
  4. Запоминание без подсказок — пароль нужно воспроизводить по памяти даже после перерыва в несколько недель. Подсказка для пароля часто выдаёт его суть.
  5. Офлайн-копия — мастер-пароль нельзя сбросить через поддержку, поэтому его копию хранят там, куда у посторонних нет доступа (только на время запоминания).

Офлайн-копию часто хранят неправильно, из лучших побуждений. Мастер-пароль, сохранённый в самом хранилище, недоступен именно тогда, когда нужен. Запись в заметках, файлах или почте достаётся вредоносной программе вместе с остальными данными, если та попала на устройство. Поэтому копия должна лежать вне устройства и вне хранилища.


Как из мастер-пароля получается ключ шифрования

Мастер-пароль сам ничего не шифрует. Программа пропускает его через функцию формирования ключа (KDF, key derivation function) и получает ключ шифрования. Этот ключ либо расшифровывает данные напрямую, либо открывает главный ключ, а уже главный ключ расшифровывает данные. В общем виде путь от введённого пароля до данных состоит из четырёх шагов:

  1. Пользователь вводит мастер-пароль на своём устройстве.
  2. К паролю добавляется соль: случайная строка, которая хранится рядом с зашифрованными данными. Благодаря ей одинаковые пароли дают разные ключи, а таблицу готовых ключей заранее не составить.
  3. Функция формирования ключа обрабатывает пароль вместе с солью и выдаёт ключ. Она намеренно медленная: пароль проходит через множество повторных вычислений. Пользователь этого не замечает, на вход уходит доля секунды. Атакующему, который перебирает миллионы вариантов, эта задержка умножается на каждую попытку.
  4. Ключ расшифровывает данные или главный ключ.

Четвёртый шаг бывает коротким и длинным. В архиве ключ из пароля сразу расшифровывает содержимое. Во многих зашифрованных дисках и менеджерах паролей он открывает только главный ключ, а данные зашифрованы уже им. Длинный вариант решает практическую задачу: при смене мастер-пароля программа заново шифрует один главный ключ, а сами данные остаются нетронутыми.

Из этой схемы видно, что получит атакующий, завладевший копией зашифрованных данных. У него окажутся шифротекст, соль и параметры функции. Чтобы получить ключ, ему придётся угадывать мастер-пароль и прогонять каждый вариант через ту же медленную функцию, то есть платить за каждую попытку временем. Единая точка отказа здесь есть, и это сам мастер-пароль. Риск снижают две вещи: стойкость пароля и стоимость каждой попытки.


Как мастер-пароль работает в менеджере паролей: пример Пассворка

В корпоративном менеджере паролей мастер-пароль работает в паре с паролем входа. В Пассворке так устроен режим клиентского шифрования. Сначала сервер проверяет логин и пароль. Затем пользователь вводит мастер-пароль, и его устройство вычисляет мастер-ключ.

Мастер-пароль создаётся при первой авторизации. Сервер получает данные только в зашифрованном виде, а сам пароль и мастер-ключ не получает.

Этап входа Что вводит пользователь Где проверяется
Базовая аутентификация Логин и пароль либо вход через LDAP или SSO Сервер Пассворка или внешний провайдер
Проверка мастер-пароля Мастер-пароль Мастер-ключ вычисляется на устройстве, на сервер уходит только проверочный хеш

LDAP и единый вход (SSO) заменяют только первый этап. Пользователь проходит проверку у внешнего провайдера, возвращается в Пассворк, и система отдельно запрашивает мастер-пароль. Корпоративная учётная запись подтверждает личность. Ключ шифрования по-прежнему вычисляется из мастер-пароля.

Алгоритм описан в документации об аутентификации и мастер-пароле:

  1. Устройство запрашивает у сервера параметры для вычисления ключа: соль пользователя и число итераций.
  2. Пользователь вводит мастер-пароль.
  3. Устройство вычисляет мастер-ключ по PBKDF2 с хеш-функцией SHA-256. Соль состоит из 20 символов и своя у каждого пользователя.
  4. На сервер уходит только SHA-256-хеш мастер-ключа. Сервер сверяет его с сохранённым и при совпадении возвращает закрытый RSA-ключ пользователя в зашифрованном виде.
  5. Устройство расшифровывает закрытый ключ мастер-ключом по алгоритму AES-256.
  6. Дальше работает цепочка ключей: закрытый ключ открывает ключи сейфов, те открывают ключи записей, а ключи записей расшифровывают поля.

Мастер-ключ расшифровывает закрытый ключ пользователя, а тот открывает ключи сейфов. Администратору эта схема упрощает выдачу доступа. Доступ к сейфу выдают конкретному человеку: Пассворк шифрует ключ сейфа его открытым ключом. Пересылать пароли от сейфов никому не нужно, и новый сейф сотрудник открывает тем же мастер-паролем.

Пользователь может сменить мастер-пароль сам, пока помнит текущий. Система создаёт новую соль, пересчитывает мастер-ключ и заново шифрует им закрытый ключ. Записи в сейфах не перешифровываются, поэтому смена не затрагивает коллег.


Что будет, если забыть мастер-пароль

Восстановить прежний мастер-пароль нельзя, а сбросить его можно не везде. Программа не хранит ни пароль, ни ключ шифрования, поэтому прислать напоминание некому. В личных программах на этом всё: данные остаются зашифрованными навсегда. В корпоративных системах администратор может сбросить пароль и начать цепочку ключей заново, но прежние личные данные пользователя при этом теряются.

Ситуация Что происходит Что подготовить заранее
Забыт пароль личного менеджера паролей, зашифрованного диска или кошелька Доступ к данным потерян, разработчик помочь не может Резервная копия в защищённом месте, вне устройства и вне самого хранилища
Сотрудник забыл мастер-пароль в корпоративном менеджере паролей Администратор сбрасывает мастер-пароль, сотрудник задаёт новый. Личные данные теряются, доступ к общим сейфам выдают заново Не держать рабочие доступы только в личном сейфе
Мастер-пароль забыл единственный администратор сейфа Остальные участники продолжают работать с записями, но права на сейф никто менять не может Пороговое восстановление доступа, настроенное до инцидента

Первая строка таблицы — личные программы. Здесь всё зависит от самого пользователя. У личного хранилища, диска или кошелька нет администратора, который мог бы начать цепочку заново. Единственная страховка готовится заранее и лежит вне устройства. Некоторые программы предлагают для этого запасной ключ, который создают сразу после установки пароля.

Вторая строка таблицы описывает поведение Пассворка с включённым клиентским шифрованием. В руководстве Пассворка сказано прямо: администратор может сбросить мастер-пароль, но все личные данные пользователя будут потеряны. При сбросе система создаёт новую пару ключей, и администраторы сейфов заново выдают сотруднику доступ. Общие пароли сохраняются у остальных участников сейфов. Отсюда рабочее правило: доступ, который нужен команде, должен лежать в общем сейфе, а в личном остаётся только то, что касается одного человека.

Третья строка опаснее двух первых, потому что затрагивает всю организацию. Сброс тут не спасает: новая пара ключей не откроет ключи сейфов, зашифрованные прежним открытым ключом. На этот случай в Пассворке есть пороговое восстановление доступа по схеме Шамира. Ключ сервисного аккаунта восстановления делят на несколько долей. Восстановить его можно, только когда соберётся заданное число держателей.


Что будет, если мастер-пароль украдут

Тот, кто знает мастер-пароль, получает доступ к хранилищу как владелец: программа не отличает его от настоящего пользователя. Шифрование не защитит от человека с верным паролем. Поэтому у кражи два сценария. Если мастер-пароль узнали, атакующему остаётся добраться до данных (для этого нужен ещё обычный пароль). Если украли только копию данных, пароль подбирают офлайн.

Как крадут и взламывают мастер-пароли

  • Фишинг и поддельные страницы входа — пользователь сам вводит мастер-пароль на поддельном сайте.
  • Кейлоггеры и инфостилеры — кейлоггер записывает нажатия клавиш, стилер забирает сохранённые пароли, cookie и токены сессий.
  • Вредоносные расширения браузера — расширение с широкими правами читает страницы, на которых работает пользователь. Оно может перехватить пароль при вводе, при автозаполнении или на странице веб-версии хранилища.
  • Вишинг и поддельная техподдержка — звонящий представляется сотрудником поддержки или службы безопасности и просит продиктовать пароль либо установить программу удалённого доступа.
  • Подсматривание — ввод пароля можно подсмотреть на экране, клавиатуре или увидеть на видеозаписи.
  • Повторное использование — если тот же пароль стоял в другом сервисе и утёк оттуда, атакующий пробует его на нужном ему сервисе.

Взлом украденной базы данных

Копию зашифрованных данных получают взломом сервера, из украденной резервной копии или с устройства пользователя. Мастер-пароля у атакующего нет, и он подбирает его офлайн, на своём оборудовании.

  • Перебор по словарю (dictionary attack) — программа подставляет списки реальных слов, имён и фраз с типовыми заменами букв на цифры вроде P@ssw0rd. Пароль из осмысленных слов в предсказуемом порядке находят первым.
  • Полный перебор (brute force) — видеокарты или арендованные кластеры последовательно проверяют все комбинации символов. Время растёт с каждым символом: короткий пароль не выдерживает, длинный случайный остаётся недоступным.
  • Перебор по утёкшим паролям — пароли из публичных утечек входят в словари атакующего. Если мастер-пароль использовали на другом сайте и тот взломали, пароль окажется среди первых кандидатов.

Скорость подбора зависит от длины пароля и от параметров функции формирования ключа. Чем меньше итераций, тем быстрее перебор. В Пассворке используется PBKDF2/SHA-256 с 300 000 итераций.

Как работает перебор и какая защита от него помогает, разобрано в материале «Что такое брутфорс: виды, угрозы и защита».

Как защититься

  • Длинный случайный мастер-пароль — главная мера против офлайн-подбора: от длины зависит, сколько вариантов придётся проверить. Хорошо подходит парольная фраза из нескольких случайных слов.
  • Уникальный мастер-пароль — утечки из чужих сервисов его не затрагивают.
  • Второй фактор при входе — останавливает того, кто знает пароли, но не владеет устройством пользователя.
  • Только доверенное и безопасное устройство — кейлоггер и стилер видят всё, что вводит пользователь.
  • Расширения только из официальных магазинов — проверяйте запрашиваемые права и удаляйте то, чем не пользуетесь.
  • Правило для звонков — не диктуйте пароль и не ставьте программы по просьбе звонящего, даже если он называет себя сотрудником поддержки.
  • Автоблокировка хранилища — блокировка при сворачивании окна или после простоя сокращает время, когда открытое хранилище доступно постороннему.

Что делать, если пароль могли узнать

  1. Смените мастер-пароль с устройства, в чистоте которого нет сомнений.
  2. Завершите все активные сессии.
  3. Проверьте журнал действий: какие записи открывали и с каких адресов. Это определит очерёдность следующего шага.
  4. Смените пароли из хранилища, начиная с привилегированных учётных записей.

Последний шаг самый трудоёмкий, и пропускать его нельзя. Новый мастер-пароль закрывает доступ, но не отменяет того, что уже успели прочитать.


Мастер-пароль защищает данные, обычный пароль защищает вход

Обычный пароль подтверждает личность перед сервером: если его забыли, администратор выдаст новый, и ничего не теряется. Из мастер-пароля на устройстве получают ключ шифрования, поэтому у него другая цена ошибки. Забытый мастер-пароль закрывает данные, а украденный их открывает. Отсюда разные правила: хранение обычных паролей поручают менеджеру паролей, мастер-пароль помнят и никому не показывают.


Частые вопросы о мастер-пароле

Где взять мастер-пароль?

Мастер-пароль никто не выдаёт. Пользователь задаёт его сам при первой настройке программы: менеджера паролей, защиты паролей в браузере или шифрования диска. Программа его не хранит и не может прислать повторно, поэтому в письмах и сообщениях от поддержки мастер-пароля быть не может. Если он забыт, напомнить его некому.

Можно ли восстановить мастер-пароль, если забыл?

Восстановить прежний мастер-пароль нельзя, а сбросить можно не везде. В корпоративном менеджере паролей сброс выполняет администратор: пользователь задаёт новый мастер-пароль, теряет личные данные, а доступ к общим сейфам ему выдают заново. В личных программах доступ к данным потерян окончательно.

Чем мастер-пароль отличается от мастер-ключа?

Мастер-пароль вводит человек, мастер-ключ вычисляет из него функция формирования ключа. Пароль можно запомнить и набрать на клавиатуре. Ключ выглядит как длинная последовательность бит, которую никто не запоминает. Шифрованием занимается ключ, а пароль нужен, чтобы каждый раз получать этот ключ заново на устройстве пользователя.

Заменяет ли биометрия или ПИН-код мастер-пароль?

Обычно нет. Отпечаток пальца или ПИН-код открывают ключ, который уже сохранён на этом устройстве, и избавляют от повторного ввода. На новом устройстве такого ключа нет, и понадобится сам мастер-пароль. Помнить его нужно в любом случае, а биометрию стоит считать удобным способом разблокировки.

Нужно ли регулярно менять мастер-пароль?

Менять мастер-пароль нужно при подозрении на компрометацию: его подсмотрели, он использовался в другом сервисе или на устройстве нашли вредоносную программу. Плановую смену задаёт политика организации. У частой смены без причины есть цена: длинную фразу приходится запоминать заново, и растёт риск, что её запишут в случайном месте.

Что такое мастер-пароль в браузере?

Так называют пароль, которым браузер защищает собственное хранилище сохранённых паролей. Принцип тот же, что в менеджере паролей: пока мастер-пароль не введён, сохранённые логины не расшифровываются.

Кибератаки 2026: статистика, векторы атак и главные уязвимости
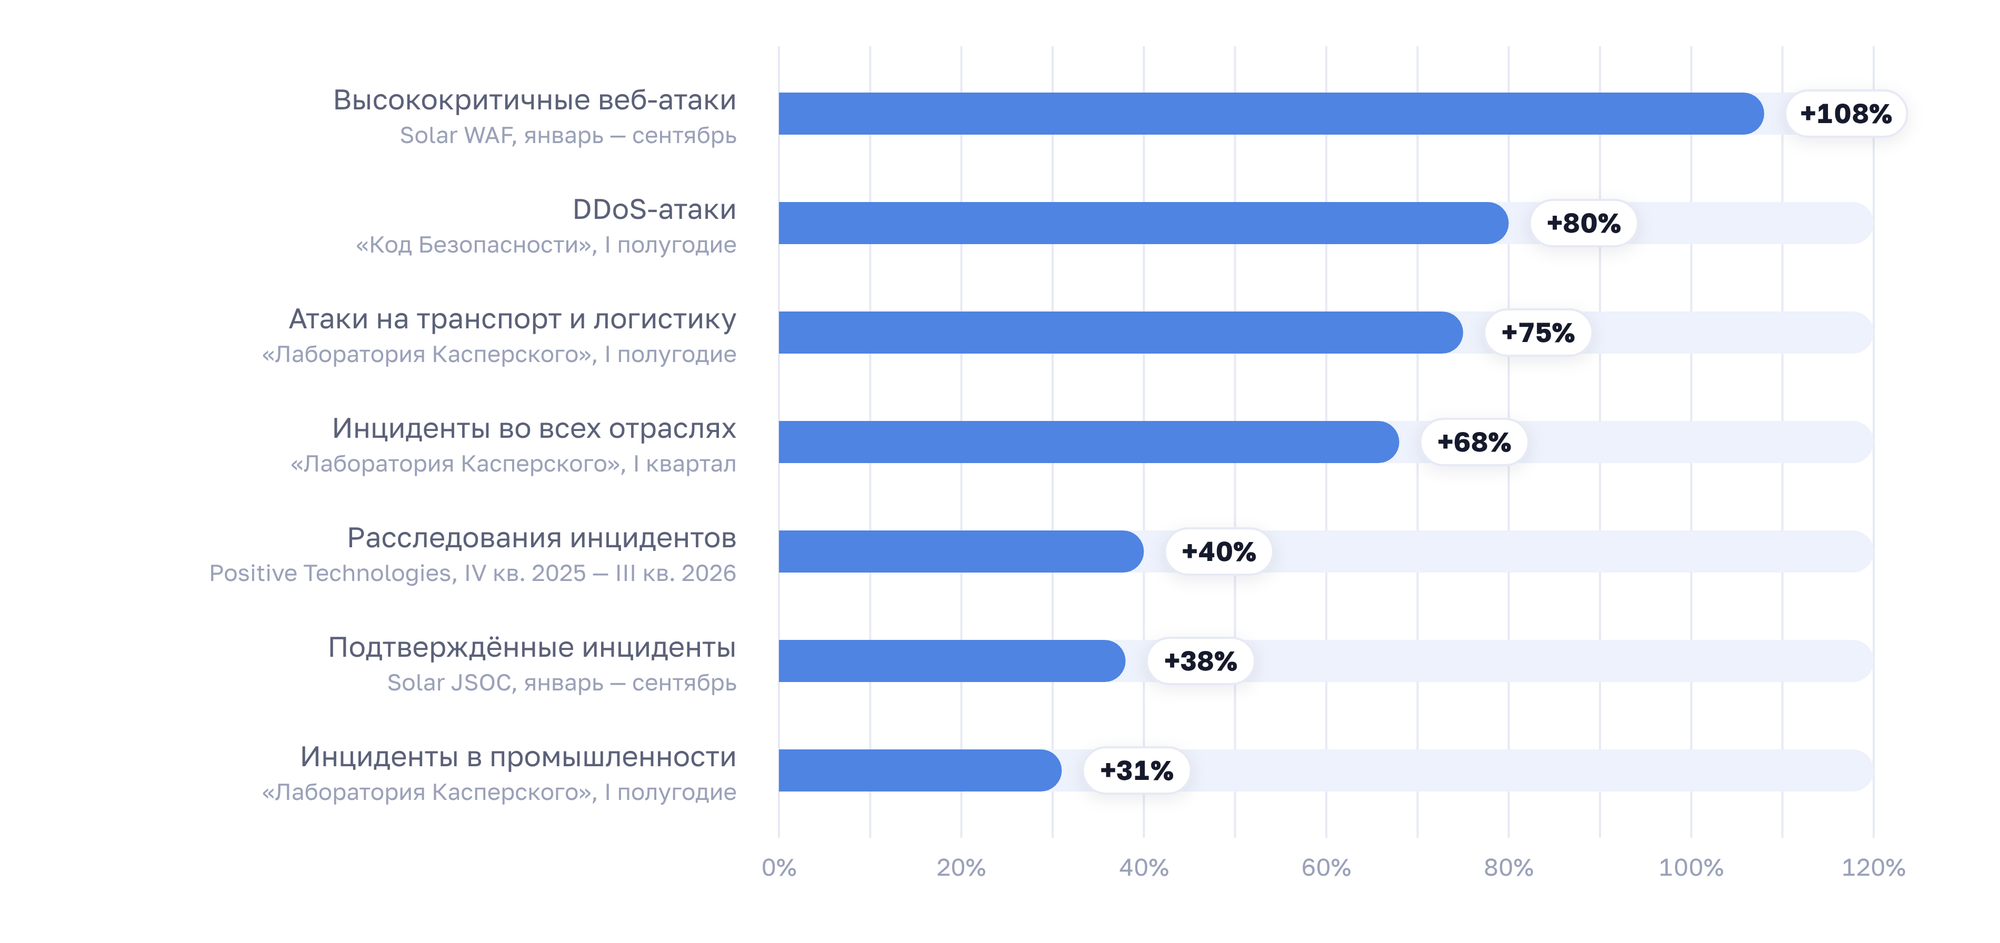
Российские ИБ-компании фиксируют рост кибератак в 2026 году, но оценки расходятся от +31% до +108%. В сводке данные девяти источников по отраслям, векторам взлома и последствиям, а также объяснение, как читать эти цифры.
Безопасное хранение паролей: какой способ выбрать и почему
Менеджерами паролей пользуются 4% сотрудников, а 30% используют один пароль для всех сервисов. Показываем пять уровней безопасного хранения паролей в компании: как понять свой и подняться на следующий за месяц.
Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.

Что такое мастер-пароль и чем он отличается от обычного

Мастер-пароль открывает менеджер паролей, зашифрованный диск или криптокошелёк. Из него получается ключ шифрования, поэтому сбросить его по почте нельзя. Чем он отличается от обычного пароля и что будет, если его забыть.

8 нояб. 2026 г.
Как работают ключи доступа и биометрия в Пассворке

Ключ доступа (англ. passkey) подтверждает вход без пароля и одноразового кода: пользователь доказывает, что владеет приватным ключом, и ничего секретного по сети не передаёт. Приватный ключ хранится на устройстве или аппаратном токене, на сервере лежит только публичный. Подделать подпись по нему нельзя, а перехватывать в момент входа нечего.

В Пассворке ключ доступа служит одним из способов второго фактора. Другие способы: аппаратный ключ безопасности, биометрия, TOTP-коды и приложение Пассворк 2ФА. Администратор может сделать двухфакторную аутентификацию обязательной для всех пользователей или для выбранных ролей.

Разберём, как это устроено, как работает в Пассворке и как администратору включить обязательную 2ФА для всех пользователей.


Главное

  1. Ключ доступа. Пара ключей по стандарту WebAuthn: закрытый остаётся на устройстве или токене, сервер хранит открытый. Вход подтверждается подписью случайного вызова.
  2. Биометрия. Отпечаток или лицо разблокируют ключ на устройстве. Сервер Пассворка получает только подпись.
  3. Аппаратный ключ. USB-токен хранит закрытый ключ в собственном чипе, и ключ не покидает токен. Пассворк совместим с Рутокеном и YubiKey.
  4. Обязательная 2ФА. В настройках роли администратор может включить обязательный второй фактор для всех пользователей или для выбранных ролей. Вторым фактором служат Пассворк 2ФА, TOTP, биометрия или ключ безопасности.

Что такое ключ доступа и как он работает

Ключ доступа (англ. passkey) — это учётные данные на основе пары криптографических ключей. Приватный ключ создаётся на устройстве пользователя или на токене и не передаётся серверу. Сервер хранит публичный ключ и проверяет им цифровую подпись. Общего секрета, который можно украсть с сервера, здесь нет.

Технологию описывает стандарт W3C Web Authentication Level 3 и спецификации FIDO2. Работает она в два этапа:

  1. Регистрация — устройство создаёт пару ключей для конкретного сайта и отправляет серверу публичный ключ. Приватный остаётся в защищённом хранилище устройства или на токене.
  2. Вход — сервер присылает вызов (англ. challenge, запрос, случайное одноразовое значение, которое нужно подписать). Пользователь подтверждает себя биометрией или ПИН-кодом, устройство подписывает вызов приватным ключом, сервер проверяет подпись публичным.

Сервер ничего не расшифровывает. Он проверяет подпись под вызовом, который сам выдал. Защита держится на трёх свойствах:

  • Вызов каждый раз новый — перехваченную подпись повторно использовать нельзя.
  • Ключ привязан к домену — Relying Party ID, идентификатор проверяющей стороны. Поддельный сайт с другим адресом не получит подпись для настоящего.
  • Утечка базы сервера — даёт злоумышленнику только публичные ключи. Войти с ними нельзя.
Что такое WebAuthn?

WebAuthn (Web Authentication) — стандарт W3C с программным интерфейсом для работы с открытыми ключами в браузере. Сайт регистрирует открытый ключ пользователя, а закрытый остаётся на аутентификаторе: встроенном в устройство или на внешнем токене.

Чем ключ доступа отличается от пароля

Пароль — общий секрет: его знают и пользователь, и сервер. У ключа доступа секрет один и никогда не покидает аутентификатор. Сервер получает только то, что нельзя использовать для входа.

Критерий Пароль Ключ доступа
Что хранит сервер Пароль или его хеш Публичный ключ
Что передаётся при входе Сам пароль Подпись вызова
Фишинг Пароль можно ввести на поддельном сайте Подпись привязана к домену
Повторное использование Часто один пароль на несколько сервисов Отдельная пара ключей для каждого сайта
Что даёт утечка базы Хеши для подбора Публичные ключи, войти с ними нельзя

Два типа ключей доступа

Тип определяет, где живёт приватный ключ и что произойдёт при потере устройства.

  • Привязанный к устройству — приватный ключ остаётся на одном устройстве или аппаратном токене и не копируется. Это строгий вариант, который чаще выбирают для корпоративных систем.
  • Синхронизируемый — ключ хранится в облачном хранилище платформы и доступен на всех устройствах пользователя. Это удобнее, но защита зависит от учётной записи платформы.

По данным FIDO Alliance (2026), в мире используется 5 млрд ключей доступа, а 68% организаций от 500 сотрудников внедряют, пилотируют или уже развернули их для сотрудников.


Биометрия: что она проверяет и куда уходят данные

Биометрия — это способ подтвердить личность по физическим или поведенческим признакам человека: отпечатку пальца, рисунку лица, радужной оболочке глаза. В схеме с ключом доступа она служит только для локальной разблокировки: подтверждает, что устройством пользуется его владелец, и разрешает применить приватный ключ.

Биометрия разблокирует приватный ключ на устройстве, и на этом её роль заканчивается. Сервер Пассворка не получает ни отпечаток пальца, ни снимок лица, ни их шаблон. Он видит только подпись вызова. Если сканера нет, ту же роль выполняет ПИН-код устройства, который тоже проверяется локально.

Биометрия не является отдельным способом входа. При касании сканера происходят три действия:

  • Проверка на устройстве — платформенный аутентификатор (Touch ID, Face ID, Windows Hello) сравнивает отпечаток или лицо с шаблоном, который хранится на самом устройстве.
  • Подпись вызова — при совпадении устройство разрешает использовать приватный ключ и подписывает вызов.
  • Проверка на сервере — Пассворк получает подпись и проверяет её публичным ключом.

Чем биометрия отличается от пароля

Пароль знает пользователь, и его можно передать, подсмотреть или украсть из базы. Биометрия привязана к человеку и не передаётся: она не уходит на сервер и не хранится там. Пароль проверяет сервер, сравнивая введённое значение с сохранённым. Биометрию проверяет только устройство, а серверу достаётся подпись.

Критерий Пароль Биометрия
Что подтверждает Знание секрета Принадлежность человеку
Где проверяется На сервере На устройстве
Тип сравнения Точное совпадение Сходство выше порога
Что получает сервер Пароль или его хеш Только подпись вызова
Что даёт утечка базы Хеши для подбора Ничего пригодного для входа

Как биометрия сравнивает данные

Биометрия не проверяет точное совпадение, как пароль. Сканер переводит отпечаток или лицо в математический шаблон и сравнивает его с шаблоном, сохранённым при настройке. Два снимка одного пальца никогда не совпадают полностью, поэтому устройство принимает результат, если сходство выше порога. Порог задаёт производитель аутентификатора. Он определяет баланс между двумя ошибками: ложным отказом владельцу (FRR) и ложным допуском постороннего (FAR).

Результат сравнения не покидает защищённую область устройства. Наружу выходит только решение: «проверка пройдена» или «не пройдена». Именно это решение разрешает использовать приватный ключ. Подбор тоже ограничен. После нескольких неудачных попыток устройство блокирует сканер и требует ПИН-код.


Аппаратные ключи безопасности

Аппаратный ключ безопасности — это USB- или NFC-токен с поддержкой FIDO2. Он хранит приватный ключ в собственном чипе. Ключ не покидает токен и не синхронизируется в облако. Ключ на смартфоне или ноутбуке может копироваться между устройствами пользователя через облако платформы, ключ на токене остаётся только на нём.

Российский пример такого устройства: Рутокен MFA. В феврале 2026 года компания «Актив» представила FIDO-токены Рутокен MFA NFC (USB Type-A) и Рутокен MFA C NFC (USB Type-C) с модулем NFC для работы со смартфонами. Пассворк совместим с Рутокеном, JaCarta и YubiKey.

Что такое FIDO2?

FIDO2 — открытый стандарт аутентификации от FIDO Alliance. Он объединяет две спецификации: WebAuthn, программный интерфейс браузера для работы с ключами доступа, и CTAP, протокол связи браузера или операционной системы с аутентификатором, встроенным в устройство или внешним. Проверка строится на цифровой подписи закрытым ключом, который остаётся на устройстве.

Зачем токен, если на ноутбуке есть биометрия

Биометрия на ноутбуке защищает ключ, который хранится на самом ноутбуке. Если устройство скомпрометировано, потеряно или общее, вместе с ним под угрозой и второй фактор. Токен отделяет второй фактор от рабочего места и особенно оправдан там, где цена ошибки выше.

Три сценария, где токен предпочтительнее:

  • Администраторы и привилегированные учётные записи. Их компрометация обходится дороже всего, поэтому второй фактор лучше держать на отдельном устройстве.
  • Рабочие места без сканера отпечатков и камеры. Токен даёт второй фактор без сторонних приложений.
  • Общие компьютеры. Пользователь уносит токен с собой, на рабочем месте ничего не остаётся.

Токен и ключ доступа: сравнение

Критерий Аппаратный токен Ключ на устройстве
Где хранится приватный ключ В чипе токена В защищённой области устройства
Синхронизация через облако Нет Возможна (синхронизируемый ключ)
Зависимость от учётной записи платформы Нет Есть, если ключ синхронизируется
Потеря устройства Теряется токен, нужен резервный Ключ может сохраниться в облаке
Стоимость и логистика Покупка, выдача, учёт Устройство уже есть у сотрудника

Выбор не исключает комбинацию. Для администраторов подойдёт токен, для остальных сотрудников — ключ на смартфоне.


Многофакторная аутентификация: какие факторы даёт ключ доступа

Многофакторная аутентификация) проверяет не меньше двух факторов из трёх: знание (пароль), владение (устройство или токен) и биометрию (отпечаток, лицо). Один пароль даёт только фактор знания. Ключ доступа даёт фактор владения, а проверка пользователя биометрией или ПИН-кодом добавляет второй фактор в том же действии.

Способы подтверждения различаются тем, что достанется злоумышленнику на фишинговой странице:

Способ подтверждения Факторы Что перехватит фишинговый сайт
Пароль Знание Пароль целиком
Пароль и TOTP-код Знание и владение Пароль и действующий код, если пользователь введёт их на поддельной странице
Пароль и пуш-подтверждение Знание и владение Пароль. Запрос на подтверждение злоумышленник отправляет сам, а одобрить его должен пользователь
Ключ доступа с биометрией или ПИН-кодом Владение и проверка пользователя Ничего пригодного для входа: подпись выдаётся только для настоящего домена
Аппаратный ключ безопасности Владение Ничего пригодного для входа: ключ привязан к домену

Код из приложения пользователь вводит вручную, поэтому его можно ввести и на фишинговом сайте. Ключ доступа подписывает вызов только для домена регистрации, и фишинговая страница подпись не получит. TOTP при этом не требует интернета на сервере и остаётся рабочим вариантом.

Методы 2ФА подробнее разобраны в материале «Двухфакторная аутентификация для бизнеса»

Простая, усиленная и строгая аутентификация: что говорят требования

ГОСТ Р 58833-2020 «Защита информации. Идентификация и аутентификация. Общие положения» действует с 1 мая 2020 года. Он задаёт порядок идентификации и аутентификации в средствах защиты информации и информационных системах и адресован их разработчикам и операторам. Стандарт предписывает один из трёх видов аутентификации: простую, усиленную или строгую. Виды различаются числом факторов и тем, подтверждают ли подлинность обе стороны.

Вид Факторы Кто подтверждает подлинность
Простая (п. 3.46) Один фактор Односторонняя
Усиленная (п. 3.59) Несколько факторов Односторонняя или взаимная
Строгая (п. 3.54) Несколько факторов Только взаимная, с криптографическими протоколами

Простая аутентификация в стандарте иллюстрируется паролем. Для усиленной приводится пароль в сочетании с одноразовым паролем, который формирует устройство пользователя. Строгая требует взаимной проверки с криптографическими протоколами.

Федеральная служба по техническому и экспортному контролю (ФСТЭК России) в методическом документе от 12.04.2026 тоже разделяет парольную и усиленную аутентификацию. Какой вид обеспечивает конкретная схема входа, организация определяет при оценке своей системы.


Как устроен вход в Пассворк: пароль, 2ФА и ключ доступа

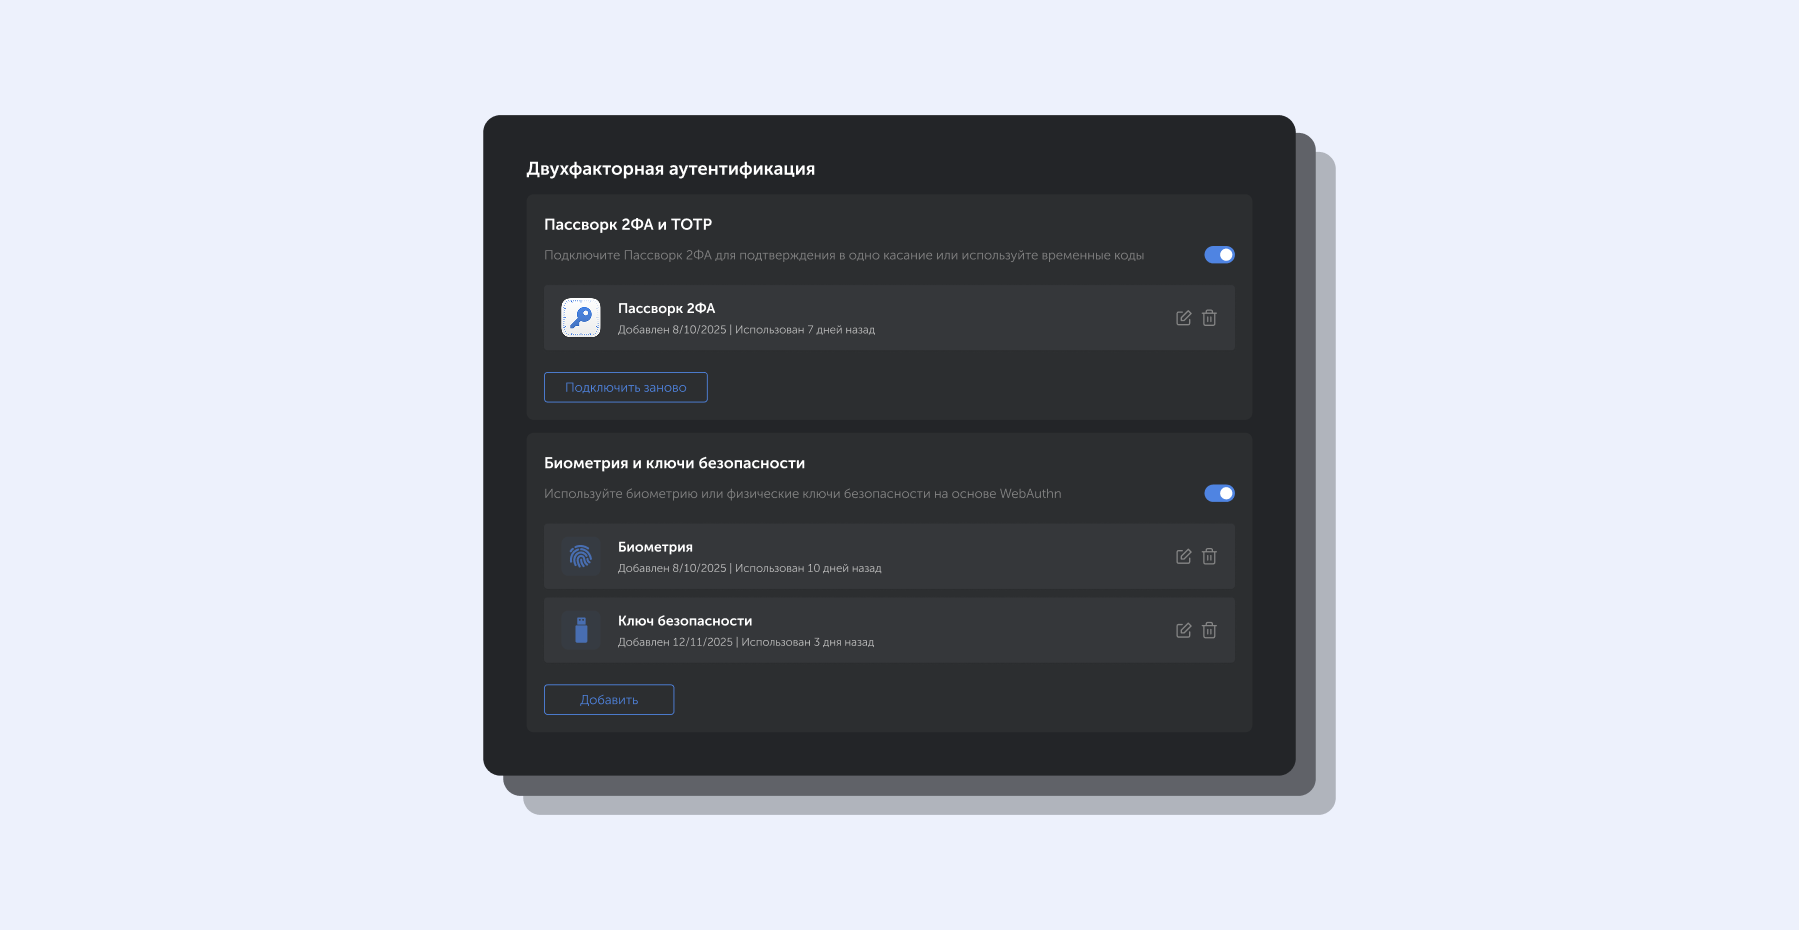
Вход в Пассворк складывается из первого шага и второго фактора. На первом шаге пользователь вводит локальный пароль, доменный пароль через LDAP или входит через SSO. Второй фактор подтверждает вход вторым способом: Пассворк 2ФА, TOTP-код, биометрия или ключ безопасности. Администратор делает второй фактор обязательным в настройках роли.

Ключ доступа как второй фактор

Платформенные аутентификаторы (Touch ID, Face ID, Windows Hello) и физические ключи (Рутокен, JaCarta, YubiKey) работают по сценарию, описанному выше: пользователь подтверждает владение ключом локально, а Пассворк проверяет подпись. Для второго фактора доступны:

Второй фактор Что делает пользователь Когда подходит
Пассворк 2ФА Подтверждает вход одним касанием Когда серверу Пассворка доступен интернет
TOTP-приложение Вводит код из любого совместимого приложения Когда интернет на сервере недоступен
Биометрия Подтверждает отпечатком, лицом или ПИН-кодом устройства Когда у сотрудника есть ноутбук или телефон с платформенным аутентификатором
Ключ доступа Выбирает сохранённый ключ и подтверждает его биометрией или ПИН-кодом Когда ключ хранится в связке ключей ОС и синхронизируется между устройствами сотрудника
Ключ безопасности Подключает физический ключ и подтверждает вход Когда нужен фактор отдельно от смартфона: требования безопасности, администраторы, общие рабочие места

Обязательная 2ФА для всех или для выбранных ролей

В настройках роли, в блоке «Аутентификация», администратор включает обязательное использование двухфакторной аутентификации. Роли назначаются пользователям, поэтому требование можно задать для всех или только для выбранных ролей, например для администраторов.

Сотрудник подключает второй фактор на странице «Аутентификация»: в разделе «Биометрия и ключи безопасности» нажимает «Добавить». Там же ключ удаляют или заменяют на новый.


Как сделать двухфакторную аутентификацию обязательной

Обязательная 2ФА включается в настройках роли. Администратор выбирает, для кого она нужна, и включает требование в блоке «Аутентификация», сотрудники подключают второй фактор, а на случай потери устройства заранее добавляется резервный ключ. Порядок действий такой:

  1. Решите, для кого 2ФА обязательна: для всех пользователей или для выбранных ролей. Начать можно с администраторов и тех, кто работает с привилегированными учётными записями. Им рекомендуйте аппаратный токен.
  2. Откройте настройки роли и в блоке «Аутентификация» включите обязательную двухфакторную аутентификацию.
  3. При следующем входе в Пассворк пользователи подключат второй фактор: Пассворк 2ФА, TOTP-приложение или биометрию и ключ безопасности в разделе «Биометрия и ключи безопасности».
  4. Рекомендация: каждому пользователю следует зарегистрировать второй ключ на другом устройстве или токене. Потеря одного не закроет доступ.
  5. При потере устройства сбросьте ключ: «Управление пользователями», страница пользователя, окно «Аутентификация».

Что выбрать: второй фактор по группам сотрудников

Выбор второго фактора зависит от того, кто и откуда входит в Пассворк. Администраторам и владельцам привилегированных учётных записей подходит токен, остальным сотрудникам подойдёт биометрия на рабочем устройстве.

Фишинговый сайт не получит подпись ключа доступа, потому что ключ привязан к домену. Требование второго фактора администратор задаёт один раз на уровне роли. Начните с ролей, чьи учётные записи опаснее всего потерять.


Частые вопросы о ключах доступа

Передаётся ли отпечаток пальца или снимок лица на сервер Пассворка?

Нет. Биометрию проверяет само устройство: она разблокирует закрытый ключ и дальше не уходит. Сервер Пассворка получает подпись случайного вызова и проверяет её открытым ключом. Ни отпечатка, ни снимка лица, ни их шаблона в этом обмене нет. Так устроен стандарт WebAuthn, отдельных настроек для этого не требуется.

Что делать, если сотрудник потерял телефон или токен с ключом доступа?

Администратор сбрасывает ключ в разделе «Управление пользователями»: страница пользователя, окно «Аутентификация». После этого сотрудник подключает новый второй фактор. Чтобы не остаться без доступа в промежутке, попросите заранее зарегистрировать второй ключ на другом устройстве или токене. Объясните сотрудникам, что о потере устройства нужно сообщать администратору сразу.

Можно ли сделать двухфакторную аутентификацию обязательной только для администраторов?

Да. Обязательная 2ФА включается в настройках роли, в блоке «Аутентификация». Роли назначаются пользователям, поэтому требование можно задать для всех или только для выбранных ролей, например для роли администратора. Так 2ФА вводится поэтапно: сначала для самых чувствительных ролей, затем для остальных.

Чем ключ доступа отличается от кода из приложения-аутентификатора?

Код TOTP пользователь вводит вручную, поэтому его можно ввести и на поддельном сайте. Ключ доступа привязан к домену и подписывает вызов только для настоящего сервера, поэтому фишинговая страница подпись не получит. TOTP при этом не требует интернета на сервере. Оба способа доступны в Пассворке как второй фактор.

Чем ключ безопасности отличается от ключа доступа?

Ключ доступа относится к учётным данным на основе WebAuthn. Его закрытый ключ может храниться на устройстве и разблокироваться биометрией или ПИН-кодом. Ключ безопасности: физический токен, например USB-ключ, который держит закрытый ключ в собственном чипе. Пассворк работает с обоими вариантами.

Разграничение прав доступа в Пассворке: роли, группы, сейфы
Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами
Пассворк 7.8: политики паролей
В новой версии добавили возможность создавать гибкие политики паролей вместо одной общей настройки на всю систему, избранные сейфы и папки, новый тип поля в карточке записи, новые угрозы в панели безопасности и системную тему, которая подстраивается под ваше устройство.
Single Sign-On (SSO): что это, как работает, плюсы и минусы
Что такое SSO (Single Sign-On) и как работает единый вход? Разбираем схему по шагам, чем SAML отличается от OIDC, где SSO ломается и по каким шести признакам понять, что он нужен компании.

Вход без пароля: как работают ключи доступа и биометрия в Пассворке

Отпечаток пальца остаётся на устройстве, а сервер получает только подпись. Разбираем, как устроены ключи доступа, биометрия и токены в Пассворке и как включить обязательную 2ФА для нужных ролей.

8 нояб. 2026 г.
Кибератаки 2026: статистика по России, отрасли и векторы взлома
Обновлено: ноябрь 2026 года

С января по сентябрь 2026 года центр мониторинга Solar JSOC зафиксировал у своих клиентов 31,7 тыс. подтверждённых инцидентов. Это на 38% больше, чем за те же девять месяцев 2025 года. Отдельно за третий квартал (июль–сентябрь) было 14,3 тыс. инцидентов. Это максимум для одного квартала: он на 28% выше прежнего рекорда, который держался с третьего квартала 2022 года.

Кибератаки в 2026 году фиксируют все крупные российские центры мониторинга (SOC) и вендоры ИБ, но оценки роста расходятся в три раза: от +24% до +108% в зависимости от отрасли, периода и методики оценки. В материалы собраны данные девяти источников по отраслям, векторам взлома и последствиям с пояснением, что именно измерил каждый из них.


Кибератаки 2026 года: 5 выводов

  1. Динамика. Solar JSOC за девять месяцев 2026 года зафиксировал на 38% больше инцидентов, Лаборатория Касперского насчитала в первом квартале на 68% больше, число расследований у Positive Technologies выросло на 40%, а число высококритичных веб-атак по данным Solar WAF удвоилось.
  2. Отрасли. Промышленность лидирует по росту у всех источников: от 22,5% обращений за расследованием (Positive Technologies) до 60% расследованных атак (BI.ZONE). Быстрее всего растут атаки в транспорте (+75%) и медицине (в 2,7 раза).
  3. Векторы. В массовых атаках вход открывает фишинг (60–61% по данным Positive Technologies). В расследованных тяжёлых инцидентах первыми идут уязвимости периметра (50,8% у PT ESC IR, 58% у Solar 4RAYS, 60% у BI.ZONE).
  4. Последствия. Бизнес-процессы нарушались в 54% расследованных инцидентов, шифровальщики применялись в 29% успешных атак, атакующие оставались незамеченными в среднем 14 дней.
  5. Учётные данные. С их компрометации начинаются 22–27% атак, отсутствие второго фактора стало причиной 25% инцидентов, а доля входов через учётные записи сотрудников и подрядчиков за 2025 год выросла с 4% до 14%. Этот вектор закрывается процессом управления доступом.

Сколько кибератак на российские компании в 2026 году: сводка в цифрах

Данные за 2026 год взяты из четырёх типов источников:

  1. Центры мониторинга — Solar JSOC, RED Security SOC, Код Безопасности
  2. Команды расследований — Positive Technologies (PT ESC IR), Solar 4RAYS, BI.ZONE DFIR
  3. Антивирусные вендоры — Лаборатория Касперского
  4. Аналитики утечек — F6, InfoWatch, Solar AURA

Годовые отчёты выйдут в начале 2027 года, поэтому все цифры ниже привязаны к кварталу, полугодию или девяти месяцам.

Чтобы в цифрах была видна логика, сводка ниже выстроена по ходу атаки: сколько атакуют и как готовятся, через что заходят, что происходит внутри сети и чем всё заканчивается. Каждую группу подробно разбирают разделы ниже.

Масштаб и подготовка. Инцидентов стало больше у всех, кто ведёт мониторинг, а доля разведки выросла вдвое:

Показатель 2026 год (изменение к 2025) Источник
Подтверждённые инциденты, январь–сентябрь 31,7 тыс. (+38%) Solar JSOC
Обнаруженные инциденты, I квартал +68% Лаборатория Касперского
DDoS-атаки, I и II кварталы +80% в каждом квартале Код Безопасности
Доля разведки и сканирования среди инцидентов 19% (было 9%) Solar JSOC
Высококритичные веб-атаки, январь–сентябрь 24,7 млн (+108%) Solar WAF

Для масштаба: за весь 2025 год Солар насчитали более 33 тыс. подтверждённых инцидентов. В 2026 году почти столько же набралось за девять месяцев. Positive Technologies в прогнозе CODE RED 2026 ожидала роста успешных атак на 30–35%, и фактические цифры Solar JSOC этот прогноз пока превышают.

Самый тревожный сигнал в таблице выше связан с разведкой. Её доля среди инцидентов Solar JSOC выросла с 9% до 19%. Solar WAF за январь–сентябрь 2026 года зафиксировал 24,7 млн высококритичных атак на веб-ресурсы российских компаний против 12,1 млн годом ранее, рост на 108%.

Всплеск последовал за массовым сканированием веб-сервисов с помощью ИИ: атакующие ищут уязвимости ИИ-сканерами, и в июле 2026 года Solar WAF зафиксировал рекордные 389,4 млн событий, связанных со сканированием, на 53% больше, чем в июле 2025 года (254 млн). В Соларе считают, что так выглядит подготовка к сложным атакам, последствия которых проявятся позже. Там же делают оговорку: часть роста объясняется тем, что средства обнаружения стали видеть больше, поэтому весь прирост нельзя списать на активность атакующих.

Рост атак в 2026 году по разным источникам и периодам. Источники: ГК «Солар», «Код Безопасности», «Лаборатория Касперского», Positive Technologies.
Рост кибератак на российские организации в 2026 году по данным Солара, Кода Безопасности, Лаборатории Касперского и Positive Technologies, в процентах к 2025 году

Вход в сеть

В массовых атаках заходят через людей, в тяжёлых инцидентах, до которых доходят команды расследований, через периметр и украденные пароли:

Показатель 2026 год (изменение к 2025) Источник
Фишинг в массовых атаках 60% атак на малый и средний бизнес, 61% на крупный Positive Technologies
Уязвимости периметра в расследованных инцидентах от 50,8% до 60% (было 36–46%) PT ESC IR, Solar 4RAYS, BI.ZONE DFIR
Украденные учётные данные 27% атак на малый и средний бизнес, 22% на крупный Positive Technologies
Отсутствие второго фактора как причина инцидента 25% расследований PT ESC IR
Атаки через подрядчиков 6% успешных атак (×2), в расследованиях 14,9% Positive Technologies, PT ESC IR

Внутри сети и последствия

Атакующих замечают позже, чем год назад, а каждая вторая расследованная атака останавливает бизнес-процессы:

Показатель 2026 год (изменение к 2025) Источник
Медианное время до обнаружения атаки 14 дней (было 9) PT ESC IR
Следы APT-группировок в расследованных компаниях 49,3% Positive Technologies
Доля атак с применением ИИ 10% (×2) Солар
Шифровальщики и вайперы в успешных атаках 29% и 9% Positive Technologies
Нарушение бизнес-процессов 54,1% расследований PT ESC IR
Ущерб крупных компаний от одной атаки 0,1–1,5% годовой выручки Positive Technologies
Штрафы за утечки, I полугодие 2,195 млн рублей (×1,5 к сумме за весь 2025 год) InfoWatch

Цифры из разных строк нельзя складывать: мониторинг, расследования и открытые данные измеряют разные вещи, и следующий раздел объясняет, почему.


Почему отчёты дают разные цифры

Отчёты расходятся, потому что считают разные события. SOC-центр видит подтверждённые инциденты клиентов, команды расследований разбирают только тяжёлые случаи, аналитики учитывают успешные атаки из открытых источников, антивирусный вендор считает детекты, регуляторы публикуют число заблокированных ресурсов. Сравнивать цифры корректно только внутри одного источника и одного периода.

Пять типов данных об атаках

Тип данных Что считает Пример 2026 года
SOC-мониторинг Инциденты, которые подтвердили клиенты центра мониторинга Solar JSOC: 31,7 тыс. за девять месяцев. RED Security SOC: 77% атак в I квартале пришлось на КИИ
Расследования (DFIR) Тяжёлые случаи, где понадобилась команда реагирования PT ESC IR: 50,8% проникновений через веб-приложения. BI.ZONE DFIR: 60% расследований в промышленности
Успешные атаки из открытых данных Инциденты из СМИ, заявлений компаний и собственных расследований вендора Positive Technologies: 60–61% атак начинаются с фишинга
Детекты защитного ПО Обнаруженные и предотвращённые угрозы у клиентов вендора Лаборатория Касперского: +68% в I квартале
Официальная статистика Заблокированные ресурсы, отражённые DDoS-атаки, операции без согласия клиентов РКН, НКЦКИ, ЦБ РФ: 10 891 фишинговый и вредоносный ресурс в банковской сфере за июль 2026, рекорд (по данным InfoWatch)

Пример 1. Фишинг или веб-приложение: один вендор, два ответа

Аналитики Positive Technologies называют фишинг главным методом проникновения в инфраструктуру организаций: 60–61% успешных атак. Команда расследований той же компании, PT ESC IR, за IV квартал 2025 – III квартал 2026 года называет фишинг исходной точкой только в 16,4% инцидентов. В 50,8% случаев атака начиналась с веб-приложения на периметре.

Разница между всем потоком инцидентов и выборкой тяжёлых случаев объясняется так:

  • Общий массив. Фишинг лидирует, потому что это самый дешёвый и масштабируемый способ получить первый доступ. Рассылка попадает в рядовых сотрудников компаний любого размера и чаще заканчивается типовым заражением.
  • Выборка расследований. Команду зовут, когда инфраструктура уже скомпрометирована и штатная защита не справилась. Такие атаки ведут профессиональные группировки. Они ищут уязвимости в VPN-шлюзах, почтовых серверах и веб-системах на периметре: взлом внешнего сервиса даёт стабильный доступ в обход человеческого фактора.
  • Почему фишинг реже. Его применяют точечно, против администраторов и руководителей. Письмо оставляет следы в почте и журналах и повышает риск раннего обнаружения.

Пример 2. Доля промышленности: 31% или 60%

У Solar 4RAYS на промышленность пришлось 31% расследованных инцидентов первого полугодия. У BI.ZONE DFIR за девять месяцев таких инцидентов 60%. Обе команды расследуют тяжёлые случаи, но пул клиентов у каждой свой. Это классическое смещение выборки. Разницу почти вдвое объясняют три фактора:

  1. Профиль клиентской базы. Вендор расследует инциденты там, где у него контракты на реагирование и внедрённые продукты. Если среди клиентов больше металлургии, энергетики и нефтегаза, доля промышленности будет кратно выше, чем у вендора с упором на финансы или госсектор.
  2. Видимость. Вендор видит только те случаи, о которых ему сообщили. Промышленные предприятия неохотно афишируют успешные атаки из-за требований к объектам КИИ, поэтому статистика отражает готовность звать внешних экспертов, а не число атак на отрасль.
  3. Период. Solar 4RAYS считает полугодие, BI.ZONE девять месяцев. Кампании против промышленности идут волнами, и всплеск третьего квартала мог сдвинуть долю.

В BI.ZONE прямо предупреждают: цифра отражает распределение среди расследованных атак и не означает, что на промышленность пришлось 60% всех атак на рынке.

Что это значит для защиты бизнеса

Для бизнеса из этого следует практический вывод: нельзя строить защиту по одной цифре из одного отчёта, каждая из них показывает только свою часть угроз. Массовая статистика говорит, что чаще всего атака приходит через сотрудника, статистика расследований говорит, что самый тяжёлый ущерб приносят атаки через периметр, и обе правы для своей выборки.

Компания, которая вкладывается только в обучение персонала и фильтрацию почты, остаётся открытой для профессиональных группировок через забытый веб-сервис. Компания, которая занимается только патчами и аудитом периметра, пропустит массовую рассылку, с которой начинаются три из пяти успешных атак. Бюджеты на обучение и на управление уязвимостями закрывают разные половины одной картины.


Какие отрасли атакуют чаще всего в 2026 году

По данным Solar JSOC за январь–сентябрь 2026 года, больше всего критичных инцидентов в расчёте на одну организацию зафиксировано в пяти отраслях:

  1. Торговля — 2 153 события
  2. Пищевая промышленность — 1 998 событий
  3. Добывающая промышленность — 1 857 событий
  4. Финансовый сектор и страхование — 1 689 событий
  5. Телекоммуникации — 1 369 событий

Промышленность лидирует по росту у всех источников, транспорт и медицина растут быстрее остальных: +75% и в 2,7 раза.

Другие источники смотрят на отрасли с разных сторон:

Отрасль Показатель 2026 года Источник
Промышленность 60% расследованных атак за январь–сентябрь BI.ZONE DFIR
Промышленность 31% расследованных инцидентов (+11 п. п.) в I полугодии Solar 4RAYS
Промышленность 22,5% обращений за расследованием (было 9%) PT ESC IR
Промышленность +31% инцидентов в I полугодии. Признаки APT-группировок составили 38% угроз в I квартале, вдвое больше Лаборатория Касперского, Солар
Транспорт и логистика +75% атак, +30% высококритичных инцидентов в I полугодии Лаборатория Касперского
Здравоохранение Рост в 2,7 раза, доля среди атак с 6% до 15%, 38% инцидентов высококритичные RED Security SOC
Объекты КИИ Более 9 тыс. атак и 77% от общего числа в I квартале RED Security SOC

Промышленность лидирует по росту сразу в четырёх независимых источниках, и это самый устойчивый вывод раздела.

По наблюдениям Solar 4RAYS, атакующие впервые сосредоточились на производственном секторе в 2025 году и в 2026-м тенденция не ослабевает. Для производства это ещё и смена характера угроз: по данным Солара, в первом квартале 2026 года признаки присутствия APT-группировок стали главной угрозой промышленных предприятий (38%), оттеснив стилеры (35%). Kaspersky ICS CERT фиксирует ту же тенденцию по телеметрии: доля компьютеров АСУ в России, на которых заблокировали шпионские программы, росла три квартала подряд и достигла 2,84%.

При этом больше атак ещё не значит больше успешных атак. Пример даёт энергетика. В первом квартале сенсоры Солара видели много индикаторов возможного заражения энергетических предприятий. Однако за полугодие Solar 4RAYS не расследовал в этой отрасли ни одного успешного инцидента, хотя за первое полугодие 2025 года было 12% расследований (к конце года — 17%). Возможное объяснение, которое дают в Соларе: защитные команды энергетиков стали лучше останавливать атаки на ранних этапах.

Медицина даёт противоположный пример. Атак стало в 2,7 раза больше, и 38% из них сами клиники оценили как высококритичные при среднем уровне по стране около 20% (RED Security SOC, 2026). Для отрасли с устаревшим оборудованием и нулевой терпимостью к простою это худшее сочетание.


Векторы взлома: как злоумышленники попадают в сеть

В 2026 году массовые атаки на российские компании чаще всего начинаются с фишинга: 60% атак на малый и средний бизнес и 61% на крупный, по данным Positive Technologies за июль 2025 – июнь 2026. В тяжёлых инцидентах, до которых доходят команды расследований, главный вход другой: уязвимости и ошибки настройки периметра открывают 50,8% атак у PT ESC IR, 58% у Solar 4RAYS и 60% у BI.ZONE DFIR.

Доли зависят от выборки, но пути входа у всех источников одни и те же. Типичная цепочка атаки выглядит так:

Типичная цепочка атаки по данным Solar JSOC и Positive Technologies за 2026 год.
Цепочка атаки 2026: разведка периметра, вход через фишинг или украденные пароли, продвижение по сети и ущерб для бизнеса

Две диаграммы ниже показывают один и тот же этап атаки, первичное проникновение, но на разных выборках. В массовых успешных атаках по открытым данным Positive Technologies главный способ входа связан с человеком:

Способы проникновения в атаках на крупный бизнес, июль 2025 – июнь 2026. Одна атака может сочетать несколько способов. Источник: Positive Technologies.
Способы проникновения в успешных атаках на крупный бизнес, июль 2025 — июнь 2026, по данным Positive Technologies

В тяжёлых инцидентах, которые расследовала команда PT ESC IR, главный способ входа связан с внешним периметром:

Исходные точки проникновения в расследованиях PT ESC IR, IV квартал 2025 – III квартал 2026. Источник: Positive Technologies.
Исходные точки проникновения в расследованных инцидентах, IV квартал 2025 — III квартал 2026, по данным PT ESC IR

Фишинг и социальная инженерия

Три из пяти успешных атак начинаются с письма, звонка или сообщения. В некоммерческих организациях с фишингового письма начинается каждая вторая атака (54%). Внутри социальной инженерии главным каналом остаётся почта: по данным Positive Technologies за 2025 год, на неё пришлось 80% атак, начинавшихся с социальной инженерии, и 70% случаев доставки вредоносного ПО.

BI.ZONE по итогам 2025 года по России даёт близкую картину: в 64% случаев вредоносное ПО доставлял именно фишинг, и каждый четвёртый отслеживаемый кластер регулярно использовал вредоносные вложения.

Самая крупная фишинговая кампания первого полугодия 2026 года была нацелена на сотрудников бухгалтерий, то есть на людей с доступом к платёжным системам: Код Безопасности насчитал атаки более чем на 3 000 компаний, около 400 закончились компрометацией, а средний ущерб через системы дистанционного банковского обслуживания доходил до 10 млн рублей.

Как устроены такие сценарии, мы разбирали в материале о методах социальной инженерии

Уязвимости периметра

У всех трёх команд расследований 2026 года это вход номер один:

  • PT ESC IR — 50,8% проникновений через веб-приложения на периметре против 36% годом ранее, ещё 14,9% через другие доступные из интернета службы вроде VPN-шлюзов и RDP.
  • Solar 4RAYS — 58% против 46%.
  • BI.ZONE DFIR в промышленности — 60%, из них 30% через уязвимости в ERP-системах.

Набор взламываемых продуктов расширился: PT называет «1С:Предприятие», Zimbra, Confluence и TrueConf. Рост разведки до 19% у Solar JSOC объясняет, откуда берутся цели: внешний периметр сканируют постоянно.

Скомпрометированные учётные данные

Украденный пароль даёт вход без единой уязвимости, поэтому атака выглядит как обычный вход сотрудника. По данным Positive Technologies, компрометация учётных данных открывает 27% атак на малый и средний бизнес и 22% на крупный, а отсутствие второго фактора PT ESC IR называет причиной 25% расследованных инцидентов.

F6 за 2025 год зафиксировала, как этот вектор набирает вес: доля проникновений через ранее скомпрометированные учётные записи сотрудников и подрядчиков выросла с 4% в первом полугодии до 14% во втором.

Подрядчики и доверенные каналы

Через доверенных контрагентов и цепочки поставок в первом полугодии 2026 года прошло 6% успешных атак, вдвое больше, чем годом ранее (Positive Technologies). В расследованиях доля выше: 14,9% у PT ESC IR, причём половина таких случаев приходится на доступ через подрядчика, половина на компрометацию внутри защищённой сети ViPNet. В промышленности BI.ZONE связывает с подрядчиками и внешними поставщиками каждый пятый расследованный инцидент.

Три из четырёх векторов упираются в управление доступом. Фишинг охотится за паролями, подрядчик пользуется выданной учётной записью, а четверть расследованных инцидентов случилась из-за отсутствия второго фактора. Если доступ не отозван вовремя, никакой периметр не поможет.


Чем заканчиваются атаки: шифровальщики, вайперы и утечки

По данным Positive Technologies за июль 2025 – июнь 2026, в 29% успешных атак на российские организации применялись шифровальщики, в 9% — вайперы. В расследованиях PT ESC IR бизнес-процессы нарушались в 54,1% случаев, а атакующие оставались незамеченными в среднем 14 дней против 9 годом ранее.

Что такое вайпер?

Вайпер (wiper) — вредоносное ПО, которое уничтожает данные на заражённых устройствах без возможности восстановления. В отличие от шифровальщика, вайпер не оставляет жертве ключа, который можно получить за выкуп.

Что показывают цифры отчёта Positive Technologies о вымогателях и итогов расследований PT ESC IR:

  • Малый и средний бизнес — 39% атак с вымогателями, у крупных компаний таких атак 25%. Доля вайперов в обоих сегментах одинакова: 8%.
  • Хактивисты — на них приходится 88% атак с уничтожением данных. BI.ZONE по итогам 2025 года пришла к тому же: диверсии с безвозвратным уничтожением данных совершали только хактивистские кластеры.
  • Резервные копии — доля расследований, в которых атакующие добрались до серверов резервного копирования, выросла с 3% до 9%. Деструктивные действия всё чаще направлены на системы виртуализации ESXi и Hyper-V.
  • Ущерб — для ориентира: страховой дом «ВСК» сообщил, что кибератака на его собственные ИТ-системы в ноябре 2025 года обошлась компании в 900 млн рублей, около 0,8% годовой выручки. В целом по крупным компаниям ущерб составлял от 0,1% до 1,5% выручки.
  • Время — медианное время до обнаружения атаки выросло с 9 до 14 дней, при этом 23,8% атакующих оставались незамеченными дольше двух месяцев.

Шифровальщик, запущенный ради разрушения, ставит компанию в положение, где переговоры с атакующим ничего не дают. Подробнее об этом классе угроз мы писали в обзоре программ-вымогателей.

Типы украденных данных в успешных атаках, июль 2025 – июнь 2026. Источник: Positive Technologies.
Типы украденных данных в успешных атаках, июль 2025 – июнь 2026. Источник: Positive Technologies

С утечками картина менее однозначна, и здесь расхождение источников тоже объясняется методикой. F6 считает впервые опубликованные базы: за январь–сентябрь 2026 года их 119 против 198 годом ранее (−40%), объём сократился до 538 млн строк, на 12% меньше. Solar AURA считает заявленные утечки, включая закрытые сегменты: за первое полугодие число событий упало на 47%, а заявленный объём вырос на 31%, до 378 млн строк, потому что несколько очень крупных массивов подняли среднее до 2,5 млн строк на событие.

Сменилась и структура: если в 2025 году 52% объёма давал госсектор, то в 2026-м его доля упала до 4%, а финансы и сфера услуг вместе дали две трети (38% и 28% соответственно).

Меньше публикаций ещё не значит меньше утечек. В июле аналитики F6 связывали спад с паузой в работе теневых Telegram-каналов, а InfoWatch по итогам 2025 года показывала, что видимость падает: число записей известно только в 37% утечек, 46% пострадавших составляют компании численностью до 49 человек, а более 60% организаций вообще не сообщают об инцидентах.


APT-группировки и ИИ в атаках 2026 года

Профессиональные группировки в 2026 году стали заметнее в тяжёлых инцидентах, а автоматизация атак ускорилась. PT ESC IR нашла следы известных APT-группировок в 49,3% расследованных компаний, всего 17 группировок. По данным Солара, доля атак с применением ИИ достигла 10% и удвоилась за год, а в ноябре Positive Technologies впервые расследовала успешную атаку, которую, по её оценке, полностью провели ИИ-агенты.

С APT-группировками источники снова расходятся, и снова из-за выборки:

  • Solar 4RAYS за первое полугодие видели активность всего четырёх известных кластеров против 18 за весь 2025 год и назвал это «аномальным затишьем».
  • У PT ESC IR картина обратная: следы известных APT-группировок в половине расследованных компаний, ещё в 16,5% компаний остались следы публично не идентифицированных групп.
  • F6 за 2025 год насчитала 27 прогосударственных групп, атаковавших Россию и СНГ, семь из них раскрыты впервые.
  • BI.ZONE Threat Intelligence отслеживала более 100 кластеров активности и зафиксировала сдвиг мотивации: доля шпионажа выросла с 21% до 37%, доля финансово мотивированных атак упала с 67% до 47%. Шпионаж остаётся главной целью и у Solar 4RAYS: 31,6% расследованных случаев.

Случай с ИИ-агентами показателен по скорости. В исследованной успешной атаке от проникновения через внешний сервис до утечки данных из внутренних систем прошло около трёх часов, за это время агенты получили доступ к более чем десяти узлам инфраструктуры на Linux и Windows (Positive Technologies). Реагирование, рассчитанное на рабочий день, за такой атакой не успевает. При этом F6 и BI.ZONE по итогам 2025 года оценивали участие ИИ в сложных атаках как единичное: массовым было применение нейросетей для фишинга, дипфейков и разведки.

ИИ влияет на безопасность и с другой стороны: сотрудники сами отправляют в публичные нейросети исходный код, документы и пароли, а классические средства контроля это содержимое не видят. Какие инциденты теневой ИИ уже вызвал и какие меры работают, разобрали в статье Теневой ИИ: как сотрудники сливают данные в нейросети.

Штрафы за утечки в 2026 году

С 30 мая 2025 года действуют штрафы, которые Федеральный закон № 420-ФЗ ввёл в статью 13.11 КоАП РФ. Для компаний размер зависит от масштаба утечки, а повторная утечка наказывается оборотным штрафом (КоАП РФ, ст. 13.11):

  • Первичная утечка — от 3 до 5 млн рублей за данные от 1 до 10 тыс. субъектов (ч. 12) и от 10 до 15 млн рублей за данные более 100 тыс. субъектов (ч. 14).
  • Повторная утечка — от 1% до 3% совокупной выручки, но не менее 20 млн и не более 500 млн рублей (ч. 15).
  • Специальные категории и биометрия — повторное нарушение наказывается оборотным штрафом не менее 25 млн рублей (ч. 18).

Практика пока далека от верхних планок. По подсчётам InfoWatch, за 2025 год и первое полугодие 2026 года в России назначено 35 штрафов за утечки персональных данных, а сумма за первое полугодие 2026 года составила 2,195 млн рублей, в полтора раза больше, чем за весь 2025 год. Для малого бизнеса, на который приходится почти половина утечек, ощутимы уже первичные штрафы.


Что делать бизнесу: меры по каждому вектору

Меры стоит выбирать по вектору, через который атакуют чаще. Фишинг и учётные данные вместе открывают большинство массовых атак, а уязвимости периметра открывают большинство тяжёлых. Первые два направления закрываются в первую очередь процессами, закупка новых средств защиты здесь вторична.

Вектор (доля в 2026) Первая мера
Фишинг и социальная инженерия (60–61% массовых атак) DMARC, SPF и DKIM для домена, учебные фишинговые рассылки, подтверждение платёжных запросов по второму каналу
Учётные данные (22–27% атак, 25% причин инцидентов — нет второго фактора) Многофакторная аутентификация (MFA), уникальные пароли в корпоративном менеджере паролей, отзыв доступа в день увольнения
Веб-уязвимости и периметр (50–60% тяжёлых инцидентов) Инвентаризация внешнего периметра, установка исправлений по факту эксплуатации, межсетевой экран для веб-приложений (WAF). Устаревшие ОС и ПО — причина 30% инцидентов по данным PT ESC IR
Подрядчики (6% атак, 15% расследований) Доступ на срок работ, журнал действий подрядчика, отзыв в день завершения проекта
Шифровальщики и вайперы (29% и 9%) Изолированные резервные копии и регулярная проверка восстановления: серверы резервного копирования атакуют втрое чаще, чем год назад

Строки про учётные данные и подрядчиков опираются на одно и то же: кто имеет доступ, к чему и до какого числа. Если ответ на этот вопрос хранится в таблице или в переписке, проверить его в момент инцидента не получится.


Итог: что меняет статистика 2026 года

Атак стало больше по всем девяти источникам, но разброс оценок говорит о другом: у каждой цифры своя выборка, и решение по защите нужно принимать по своему профилю риска. Промышленности и транспорту главный сигнал даёт темп роста и приход APT-группировок. Торговле и финансам важнее абсолютное число критичных инцидентов. Компании с большим внешним периметром должны читать данные команд расследований: там половина атак начинается с веб-приложения.

Общее у всех профилей одно. Значительная часть атак начинается с пароля или выданного доступа, и этот вход закрывается быстрее остальных: уникальными паролями, вторым фактором и отзывом доступа в день увольнения или завершения работ.


Часто задаваемые вопросы

Сколько кибератак зафиксировано в России в 2026 году?

Единой официальной цифры нет. По данным Solar JSOC, за январь–сентябрь 2026 года у клиентов центра подтверждено 31,7 тыс. инцидентов, на 38% больше, чем годом ранее, а III квартал стал рекордным с 14,3 тыс. случаев. «Лаборатория Касперского» фиксирует рост инцидентов на 68% в I квартале, Positive Technologies — рост числа расследований на 40%.

Почему разные компании называют разный рост кибератак?

Они считают разное. SOC-центры видят подтверждённые инциденты у своих клиентов, команды расследований разбирают только тяжёлые случаи, аналитики учитывают успешные атаки из открытых источников, антивирусные вендоры считают обнаруженные угрозы, регуляторы — заблокированные ресурсы. Сравнивать цифры корректно внутри одного источника и одного периода.

Как чаще всего взламывают российские компании?

В массовых атаках первым идёт фишинг: 60–61% успешных атак по данным Positive Technologies за июль 2025 – июнь 2026, ещё 22–27% начинаются с украденных учётных данных. В тяжёлых инцидентах, которые расследуют PT ESC IR, Solar 4RAYS и BI.ZONE, главный вход другой: уязвимости веб-приложений и ошибки настройки периметра, от 50,8% до 60% случаев.

Какие отрасли атакуют чаще всего в 2026 году?

По числу критичных инцидентов на одну организацию в январе–сентябре 2026 года лидируют торговля, пищевая и добывающая промышленность, финансы и телеком (Solar JSOC). По росту впереди промышленность: 60% расследований BI.ZONE, 22,5% обращений в PT ESC IR, +31% инцидентов у «Лаборатории Касперского». Атаки на медицину выросли в 2,7 раза (RED Security).

Какие последствия у кибератак для бизнеса?

В расследованиях PT ESC IR бизнес-процессы нарушались в 54,1% инцидентов. В 29% успешных атак применяются шифровальщики, в 9% вайперы, которые уничтожают данные без возможности восстановления. Ущерб крупных компаний составлял от 0,1% до 1,5% годовой выручки, а утечка персональных данных добавляет риск штрафа по ст. 13.11 КоАП.

12 методов социальной инженерии и как им противостоять
Периметр можно укрепить до любого уровня. Социальная инженерия всё равно обойдёт его через человека. двенадцать рабочих методов атак 2025–2026 года и что с ними делать.
Программы-вымогатели (ransomware): статистика атак и защита
В 2025 году шифровальщики атаковали российские компании на 15% чаще, а рекордный разовый выкуп достиг 500 млн рублей. Разбираем механику, векторы и план защиты от ransomware.
Разграничение прав доступа в Пассворке: роли, группы, сейфы
Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами

Кибератаки 2026: статистика по России, отрасли и векторы взлома

Российские ИБ-компании фиксируют рост кибератак в 2026 году, но оценки расходятся от +31% до +108%. В сводке данные девяти источников по отраслям, векторам взлома и последствиям, а также объяснение, как читать эти цифры.

8 нояб. 2026 г.
Пассворк и ОдинКлюч: сравнение шифрования и доступа

Пассворк 7.8 и ОдинКлюч 2.0.7 по-разному решают несколько задач, которые видны пользователю и администратору: что считать мастер-паролем, как из пароля получается ключ шифрования, что вводить на новом устройстве, как выдавать и снимать доступ, где хранить токен сессии и как восстанавливать доступ.

Эти различия определяют, сколько паролей придётся помнить пользователям и что нужно проверить при выборе продукта. Механизмы в двух менеджерах паролей называются похоже, но устроены по-разному. В каждом разделе этой статьи сначала сказано, в чём разница, затем — как это устроено технически и что это значит в работе.

Сравнение проведено для Пассворк 7.8 и ОдинКлюч 2.0.7 по документации продуктов и их клиентским приложениям. В других версиях реализация может отличаться, поэтому при выборе сверяйтесь с документацией вендора.

Главное

  1. Схема ключей. В обоих продуктах у каждого сейфа свой ключ шифрования. В Пассворке это случайный ключ, который никто не придумывает и не запоминает. Система передаёт его каждому участнику в зашифрованном виде, а сотрудник открывает свою связку ключей одним личным мастер-паролем. В ОдинКлюче пользователи сами придумывают мастер-пароль или ПИН-код для каждого хранилища, и уже из него выводится ключ шифрования хранилища. Этот секрет знают и вводят все участники.
  2. Ключ из пароля. Пассворк вычисляет ключ из мастер-пароля функцией PBKDF2: 300 000 повторений и случайная соль. В проверенной клиентской сборке ОдинКлюча — 1 000 повторений и соль, рассчитанная из открытых данных хранилища. ПИН-код состоит из шести цифр, то есть это миллион вариантов. Ключ хранилища без пароля вычисляется из данных, которые есть у сервера.
  3. Хеши паролей. ОдинКлюч хранит на сервере в открытых метаданных SHA-1 каждого пароля без соли, его длину и состав. Пароли из утечек по такому хешу находятся без мастер-ключа. Пассворк хеши паролей записей на сервер не передаёт.
  4. Новое устройство. В Пассворке на новом ноутбуке или телефоне достаточно войти и ввести свой мастер-пароль. В ОдинКлюче общий мастер-пароль и кеш остаются на старом устройстве, поэтому на новом каждое хранилище придётся открыть его собственным паролем или ПИН-кодом.
  5. Выдача и снятие доступа. В Пассворке доступ выдают и снимают у конкретного человека. В ОдинКлюче новому участнику сообщают мастер-ключ хранилища, а после ухода сотрудника ключ стоит сменить и раздать оставшимся.
  6. Права. Пассворк назначает права на сейф и на любую папку внутри него. ОдинКлюч выдаёт доступ к хранилищу целиком.
  7. Токен сессии. Пассворк в браузере хранит токен доступа в cookie с флагом HttpOnly, который недоступен скриптам страницы. Веб-клиент ОдинКлюч 2.0.7 хранит JWT в localStorage, откуда его может прочитать скрипт.
  8. Восстановление и проверка:
    • Оба продукта используют схему Шамира. В Пассворке секрет собирают на компьютере оператора, без сервера.
    • Пассворк не выходит из программы bug bounty на Standoff: исследователи проверяют каждый новый выпуск. ОдинКлюч сообщает об уже завершённой программе.
    • Обновления Пассворка подписаны цифровой подписью, и подпись проверяется автоматически.

Мастер-пароль и многоуровневая схема ключей

Мастер-пароль Пассворка сам данные не шифрует. Он открывает верхний уровень цепочки ключей, а у каждого сейфа и каждой записи есть собственный ключ. В ОдинКлюче ключ хранилища получают из мастер-ключа или ПИН-кода, которые знают и вводят все участники этого хранилища.

Как это устроено в Пассворке

При включённом клиентском шифровании данные защищены несколькими уровнями ключей:

  1. Мастер-пароль — его знает только сотрудник, на сервер он не передаётся. На устройстве из мастер-пароля вычисляется мастер-ключ. Как именно — в следующем разделе.
  2. Личная пара ключей — мастер-ключ расшифровывает закрытый ключ пользователя (RSA). Открытым ключом система шифрует то, что предназначено этому человеку.
  3. Ключ сейфа — у каждого сейфа свой случайный 256-битный ключ AES, который приложение генерирует при создании сейфа. Когда сотруднику выдают доступ, ключ сейфа шифруется его открытым ключом, и на сервере появляется личная копия для этого сотрудника.
  4. Ключ записи — у каждой записи тоже свой ключ, зашифрованный ключом сейфа. Им закрыты пароль, дополнительные поля и вложения.

Сейфы изолированы друг от друга так же, как хранилища с отдельными паролями. Разница в том, где лежат ключи сейфов: не в памяти людей, а на сервере, в зашифрованном виде, по одной копии на каждого участника. Мастер-пароль нужен, чтобы открыть свою связку, а не чтобы зашифровать им всё сразу.

В десктопном и мобильном приложениях выбранные записи можно сохранить для работы без сети. Администратор задаёт для каждой роли лимит записей и срок хранения. Пароли в локальной копии дополнительно шифруются ключом из защищённого хранилища операционной системы.

Как это устроено в ОдинКлюче

По документации ОдинКлюча пользователь работает с несколькими секретами:

  • Мастер-ключ или ПИН-код хранилища. У каждого хранилища он свой и общий для всех его участников. Его вводят при открытии хранилища. Хранилище можно оставить без пароля. Тогда его ключ вычисляется из данных, которые есть у сервера, и сервер может расшифровать такое хранилище сам. Подробнее — в следующем разделе.
  • Общий мастер-пароль. Это локальный пароль клиента в расширении, декстопной и мобильной версиях. Он избавляет от повторного ввода мастер-ключей, но действует на одном устройстве и расшифровывает только данные, которые на это устройство уже загружали.
  • Кеш хранилищ. Локальная копия данных для работы без сети.

Общий мастер-пароль и кеш включает администратор. Он же задаёт, сколько мастер-ключ хранится в клиенте без активности: в документации приведён пример 60 минут. Единого секрета, который открывал бы все хранилища пользователя на любом устройстве, в этой схеме нет.

Что это значит на практике

В Пассворке у сотрудника одна личная связка ключей, защищённая его мастер-паролем. В ней хранятся зашифрованные ключи всех сейфов, к которым ему выдали доступ, а новые ключи система добавляет сама при выдаче прав. В ОдинКлюче пароли и ПИН-коды хранилищ сотрудник держит в памяти или записывает.

Пример: руководитель проектов работает в ОдинКлюче с хранилищами пяти команд, бухгалтерии и подрядчиков. Если у каждого хранилища свой мастер-ключ, это семь секретов. Подключили к восьмому проекту — коллега пересылает ему восьмой ключ, обычно в мессенджере или письмом.

В Пассворке новый сейф появляется в списке пользователя и открывается тем же мастер-паролем. Пересылать ключи не нужно. Поскольку мастер-пароль открывает всю связку, его делают длинным и уникальным, а вход защищают вторым фактором.


Как пароль превращается в ключ: KDF, ПИН-коды и хранилища без пароля

Придуманный человеком пароль нельзя сразу использовать как ключ шифрования: он слишком короткий и предсказуемый. Поэтому ключ вычисляют функцией выработки ключа (KDF). Она многократно пропускает пароль через хеш-функцию вместе с солью — случайным значением, которое делает результат уникальным. Чем больше повторений, тем дороже злоумышленнику проверить каждый вариант пароля, если у него оказалась зашифрованная база.

Параметр Пассворк ОдинКлюч
Функция PBKDF2-HMAC-SHA256 PBKDF2 на хеш-функции ГОСТ Р 34.11 («Стрибог»)
Число повторений 300 000 1 000
Где задано В конфигурации сервера, можно увеличить Константа в клиентском коде
Соль Случайная, её генерирует сервер при установке мастер-пароля Вычисляется из времени изменения хранилища
Короткий секрет Ключ сейфа не получают из ПИН-кода ПИН-код из шести цифр, тот же KDF
Хранилище без пароля При клиентском шифровании такого режима нет Ключ вычисляется из идентификатора хранилища и константы в коде

Как это устроено в Пассворке

Мастер-ключ длиной 512 бит вычисляется на устройстве пользователя функцией PBKDF2-HMAC-SHA256. Соль генерирует сервер криптостойким генератором, она уникальна для каждого пользователя и меняется при смене мастер-пароля. Число повторений хранится в конфигурации сервера. Когда оборудование станет быстрее, его можно поднять без смены формата данных.

Пароль входа в учётную запись — отдельный секрет. Сервер хеширует его функцией PBKDF2-HMAC-SHA512 с 600 000 повторений. Параметры опубликованы в разделе об алгоритмах шифрования.

Как это устроено в ОдинКлюче

В проверенной клиентской сборке ОдинКлюча используется PBKDF2 на Стрибоге с 1 000 повторений, и это число записано в клиентском коде. 1 000 — нижняя граница из первой редакции стандарта PBKDF2 (RFC 2898, 2000 год). Соль вычисляется из времени последнего изменения хранилища, а это значение хранится рядом с данными и не случайно.

У хранилища три режима защиты:

  • Пароль. Ключ вычисляется из мастер-ключа хранилища функцией, описанной выше.
  • ПИН-код. Шесть цифр, то есть миллион вариантов, и тот же KDF. Если у злоумышленника есть зашифрованные данные, он может проверить все варианты у себя, без обращения к серверу.
  • Без пароля. Ключ вычисляется из идентификатора хранилища и константы, записанной в клиентском коде. Оба значения известны серверу и любому, у кого есть копия базы. Такое хранилище сервер может расшифровать сам, и принцип нулевого разглашения для него не выполняется.

Что это значит на практике

Каждое повторение KDF — время, которое нужно, чтобы проверить один вариант пароля. Пока злоумышленник подбирает пароль через сервер, тот ограничивает число попыток. Когда у злоумышленника уже есть копия базы или резервная копия, ограничений нет, и подбор замедляет только KDF.

Грубая оценка на ноутбуке с Apple M1 Pro: восемь производительных ядер, стандартная криптографическая библиотека macOS (LibreSSL), без видеокарты.

Задача ОдинКлюч: пароль или ПИН-код хранилища, «Стрибог», 1 000 повторений Пассворк: мастер-пароль пользователя, SHA-256, 300 000 повторений
ПИН-код из шести цифр (1 млн вариантов) около 7 минут Не применяется: сейфы ПИН-кодом не защищаются
Словарь CrackStation: 64 млн паролей из реальных утечек около 7 часов около 25 суток
Случайный пароль из 12 символов: строчные и заглавные буквы, цифры, спецсимволы триллионы лет сотни триллионов лет

В Пассворке через KDF проходит только мастер-пароль пользователя. Сейфы и записи защищены случайными 256-битными ключами, которые не выводятся из пароля или ПИН-кода и подбору не поддаются. Требования к мастер-паролю по умолчанию — не меньше 12 символов, заглавные и строчные буквы, цифры и спецсимволы.

Злоумышленник, который знает требования, отбросит лишнее и проверит оставшиеся 11,8 тыс. паролей примерно за 7 минут. Поэтому мастер-пароль не стоит брать из утечек или собирать по шаблону вроде Password123!. Пароль, которого нет в базах утечек, словарём не найти, и тогда остаётся только полный перебор.

В ОдинКлюче хранилище можно защитить шестизначным ПИН-кодом. Это миллион вариантов, и на обычном ноутбуке их перебирают за минуты.

Хранилище без пароля — сейф, ключ от которого висит на нём же. Формально данные зашифрованы. Но открыть их может любой, у кого есть база: администратор сервера, тот, кто получил резервную копию, или злоумышленник.

В Пассворке выбор между клиентским и серверным шифрованием делается для всей инсталляции и прямо описан в документации. При включённом клиентском шифровании сейф без ключа пользователя не открывается.


Вход с нового устройства и хранение мастер-ключей

При входе с нового устройства в Пассворке пользователь вводит логин и мастер-пароль, и ему сразу доступны все его сейфы. В ОдинКлюче так не получится: общий мастер-пароль и кеш ключей хранятся только на том устройстве, где их создали. Поэтому на новом устройстве каждое хранилище приходится открывать заново, своим мастер-ключом или ПИН-кодом.

Ситуация Пассворк ОдинКлюч
Новый телефон, восемь сейфов или хранилищ Вход и один мастер-пароль Восемь мастер-ключей или ПИН-кодов
В списке появилось новое хранилище Сейф открывается мастер-паролем после выдачи доступа Нужен мастер-ключ хранилища, его сообщают отдельно
Повторное открытие на том же устройстве Мастер-пароль Мастер-ключ хранилища или общий мастер-пароль, если его разрешил администратор

Как это устроено

В Пассворке зашифрованный закрытый ключ пользователя и его копии ключей сейфов хранятся на сервере. Новое устройство после входа получает их и расшифровывает мастер-паролем. Общий мастер-пароль ОдинКлюча с учётной записью на сервере не связан: он шифрует только локальную связку ключей. На новом устройстве эта связка пуста.

Что это значит на практике

Сотрудник получил новый телефон, у него восемь хранилищ. В Пассворке он вводит один мастер-пароль. В ОдинКлюче ему нужны восемь мастер-ключей или ПИН-кодов. Пример условный: хранилище без пароля отдельного ввода не требует, остальные требуют.

Один надёжный пароль человек помнит. Десять разных — уже записывает: в заметки, почту, мессенджер или таблицу. Каждый такой список становится ещё одним секретом, и тот, кто его получит, откроет все перечисленные хранилища. Один ключ на несколько хранилищ запомнить проще, но тогда хранилища перестают быть изолированными. Компания внедряла менеджер паролей, чтобы убрать пароли из заметок, а в заметках оказываются ключи от самого менеджера паролей.

В Пассворке такой список не нужен: ключи сейфов лежат в личной связке сотрудника.


Выдача и снятие доступа

Доступ выдают по-разному. В Пассворке администратор назначает сотруднику права, и для него создаётся отдельная копия ключа сейфа. В ОдинКлюче сотруднику назначают роль и отдельно сообщают мастер-ключ или ПИН-код хранилища.

Снимают доступ похоже. В обоих продуктах сервер перестаёт отдавать бывшему участнику данные, а ключ, которым зашифровано содержимое, автоматически не меняется. Разница в том, что остаётся у человека после ухода.

Действие Пассворк ОдинКлюч
Выдать доступ новому сотруднику Администратор назначает права, сотрудник открывает сейф своим мастер-паролем Сотруднику назначают роль и сообщают мастер-ключ или ПИН-код хранилища
Снять доступ ушедшему Сервер перестаёт отдавать данные сейфа, копия ключа сотрудника удаляется Сервер перестаёт отдавать данные хранилища
Что остаётся у ушедшего Ничего, что можно запомнить: ключ сейфа он не видел Мастер-ключ или ПИН-код хранилища, пока их не сменили

Как это устроено

Когда сотрудника добавляют в сейф Пассворка, его клиентское приложение шифрует ключ сейфа открытым ключом этого сотрудника. При отзыве сервер удаляет эту копию и больше не отдаёт данные сейфа. Ключ сейфа и копии остальных участников не меняются.

В ОдинКлюче после снятия роли сервер тоже не отдаёт данные хранилища. Но мастер-ключ хранилища — общий секрет, и тот, кто ушёл, его помнит. Пароль или шестизначный ПИН-код запомнить легко. Если у бывшего сотрудника окажется копия зашифрованных данных, например из резервной копии базы, этого кода хватит, чтобы открыть хранилище.

Ключ сейфа в Пассворке — случайное 256-битное число. Пользователь его не видит и нигде не вводит: ключ появляется только в памяти клиентского приложения. Чтобы унести его с собой, сотруднику пришлось бы ещё до ухода намеренно извлечь ключ из памяти приложения. Поля, куда такой ключ можно вставить обратно, в интерфейсе нет.

Что это значит на практике

Пятнадцать маркетологов работают с хранилищем доступов к рекламным кабинетам, один увольняется. В обоих продуктах администратор снимает с него доступ, и сервер перестаёт отдавать ему данные.

В ОдинКлюче для надёжности стоит ещё сменить мастер-ключ хранилища и сообщить новый четырнадцати оставшимся, потому что старый уволенный его помнит. В Пассворке остальные продолжают работать как прежде.

Одно ограничение действует для любого менеджера паролей: отзыв закрывает сейф, но не стирает из памяти пароль, который человек уже видел. Поэтому пароли от важных систем после ухода сотрудника меняют. Панель безопасности Пассворка отмечает как находящиеся под угрозой пароли, которые не сменили после отзыва доступа, и позволяет отфильтровать их по конкретному человеку. Документация ОдинКлюча при удалении пользователя рекомендует пометить скомпрометированными все пароли, к которым у него был доступ.


Права доступа: на что и кому они назначаются

Пассворк разграничивает доступ тремя механизмами. Роль определяет, какие функции системы доступны сотруднику. Группа с уровнем доступа открывает конкретные сейфы и папки. Политика доступа (тип сейфа) задаёт правила для целой категории сейфов. В ОдинКлюче доступ выдаётся к хранилищу целиком в одной из трёх ролей.

Параметр Пассворк ОдинКлюч
На что назначаются права Сейф и любая папка, с наследованием Хранилище целиком
Уровни доступа к данным Шесть, от «Запрещён» до «Администрирование» Три: просмотр, редактирование, полный доступ
Кому выдаются права Пользователям, локальным и LDAP-группам Пользователям и LDAP-группам
Системные роли Собираются из отдельных прав, роль не открывает пароли Пользователь, аудитор, администратор
Правила для категории Политики доступа (типы сейфов): кто создаёт, кто администрирует, какой доступ у создателя Права задаются для каждого хранилища
Передача отдельных записей Отправка пользователю, ссылка, ярлык Фрагменты: пользователям или по ссылке, со сроком действия

Как это устроено

В Пассворке три слоя прав:

  • Роли управляют функциями: пользователями, LDAP, политиками паролей, историей действий. Системный администратор может вести LDAP и фоновые задачи, не видя паролей в сейфах.
  • Группы и уровни доступа открывают сейфы и папки. Вложенные папки наследуют доступ, на конкретной папке его можно уточнить. Группу можно временно отключить — её права на данные снимутся до повторного включения.
  • Политики доступа (типы сейфов) задают правила для категории, например «ИТ-инфраструктура» или «Финансы»: кто создаёт такие сейфы и кто автоматически становится в них неудаляемым администратором.

В ОдинКлюче системные роли фиксированы. Локальные группы по документации используются для политик безопасности: второго фактора, тайм-аута неактивности и требований к паролям.

Подробнее о разграничении доступа в Пассворке — в статьях о разграничении прав доступа и о политиках доступа (типах сейфов).

Что это значит на практике

В сейфе отдела разработки лежат папки трёх проектов и папка с паролями от боевых серверов. Подрядчику нужен один проект. Если доступ выдаётся только к хранилищу целиком, подрядчик увидит всё. Иначе одно хранилище придётся разбить на несколько, и у каждого будет свой мастер-ключ.

В Пассворке администратор открывает подрядчику папку его проекта. Серверы видят только ведущие инженеры, а сейф остаётся одним.


Клиентское шифрование: что видит сервер

Клиентское шифрование нужно, чтобы пароли не смог прочитать тот, кто получил доступ к серверу: администратор инфраструктуры, злоумышленник с украденной базой или резервной копией, сам поставщик. Для этого данные шифруются прямо на устройстве пользователя, ещё до отправки на сервер, и расшифровываются там же. Сервер хранит только зашифрованные данные, а ключей для их расшифровки у него нет.

Пассворк использует эту модель, но при установке клиентское шифрование можно выключить. Тогда данные шифруются только на сервере. Это удобно для небольших инсталляций в защищённом контуре, где к серверу и так имеют доступ только доверенные администраторы.

ОдинКлюч тоже заявляет политику нулевого разглашения, но хранилища без пароля под неё не попадают: их сервер может открыть сам, как описано выше.

Как это устроено в Пассворке

На устройстве пользователя шифруются пароль, дополнительные поля, секрет TOTP и содержимое вложений. Сервер не получает мастер-пароль, и ключей для этих полей у него нет.

Название записи, логин, URL, описание и теги серверу доступны: на них работают поиск, сортировка и автозаполнение в расширении. Перед записью в базу эти поля закрываются серверным шифрованием. Это открыто описано в документации, полный перечень полей — в разделе об области шифрования.

Это разумный компромисс. Благодаря ему поиск и сортировка выполняются на сервере, и система быстро работает даже с десятками тысяч записей. Если бы эти поля тоже шифровались на клиенте, приложению пришлось бы загружать на устройство все записи и искать и сортировать их там.

Серверное шифрование

В Пассворке есть второй слой защиты — серверное шифрование. Перед сохранением в базу данных сервер дополнительно шифрует по AES-256 данные записей, которые ему доступны: название, логин, URL, описание и пользовательские поля. Поэтому копия базы или резервная копия без серверного ключа не покажет даже того, к каким системам относятся пароли. Как устроен этот слой и как управлять серверным ключом, описано в разделе о серверном шифровании.

У ОдинКлюча отдельного серверного шифрования нет.

Хеши паролей в открытых метаданных ОдинКлюча

В ОдинКлюче 2.0.7 клиент вместе с каждой записью отправляет на сервер открытый, незашифрованный блок метаданных. В нём лежат название записи, SHA-1 пароля без соли, точная длина пароля, признаки состава (заглавные и строчные буквы, цифры, спецсимволы) и хеши прежних значений пароля. По этому хешу сервер сверяет пароль со своими списками утёкших паролей и находит записи с одинаковыми паролями.

Это сводит на нет клиентское шифрование для типовых паролей. Сам пароль зашифрован, но рядом в открытом виде лежит его SHA-1 без соли. SHA-1 — быстрая функция без повторений, и для паролей из утечек давно собраны таблицы готовых хешей. Такой пароль находится простым поиском по таблице, без подбора мастер-ключа хранилища. Для остальных паролей длина и состав заметно сужают перебор.

Одинаковые пароли дают одинаковый хеш. На тестовом стенде две записи с паролем 123 получили один и тот же SHA-1. Поэтому по дампу базы видно и то, где один пароль используется повторно, в том числе в разных хранилищах.

В Пассворке хеш, длина и состав паролей записей на сервере не хранятся. Слабые и старые пароли панель безопасности проверяет на устройстве пользователя, после расшифровки.


Алгоритмы шифрования и ГОСТ

Алгоритм шифрования показывает, по какому стандарту закрыты данные, но не показывает, подтверждена ли реализация сертификатом. Пассворк шифрует данные по AES-256. При ручной установке на Astra Linux или РЕД ОС серверное шифрование можно перевести на алгоритм ГОСТ через OpenSSL. ОдинКлюч по документации шифрует по ГОСТ 34.12-2018 и допускает замену алгоритма.

Утверждение «продукт использует ГОСТ» можно понимать на трёх уровнях:

  1. Продукт использует алгоритм, описанный в ГОСТ.
  2. Реализацию алгоритма проверил независимый аудит.
  3. Продукт применяет сертифицированное ФСБ средство криптографической защиты информации (СКЗИ) в установленной конфигурации.

Первый уровень не подтверждает второй и третий. Сертификат ФСБ выдаётся на конкретное СКЗИ, его версию и условия эксплуатации. Если организации нужна сертифицированная российская криптография, она проверяет сертификат в реестре. Подробнее — в материале для разработчиков и в статье о криптографии в России.

Название алгоритма не компенсирует и параметры выработки ключа. Шифр по ГОСТ с 1 000 повторений KDF и предсказуемой солью защищён настолько, насколько защищены эти параметры.

Главное о ГОСТ

Слова «шифрует по ГОСТ» легко принять за «соответствует требованиям регуляторов». Это не так. Требования к криптографической защите, например при защите персональных данных, в государственных информационных системах или на объектах КИИ, выполняются сертифицированным ФСБ средством криптографической защиты информации (СКЗИ). Алгоритм из ГОСТ, реализованный в коде продукта без сертификата, такого статуса не даёт: на проверке регулятора он считается обычным несертифицированным шифрованием.

Это касается любого продукта, включая режим ГОСТ в Пассворке через OpenSSL. Поэтому, если сертифицированная криптография обязательна, не стоит ориентироваться на название алгоритма в описании продукта. Нужно запросить у поставщика номер сертификата ФСБ на СКЗИ, проверить его в реестре и убедиться, что продукт используется именно в той конфигурации, которая указана в сертификате.


Вход и сессии

Токен сессии подтверждает серверу, что пользователь уже вошёл. Тому, у кого есть токен, пароль не нужен: он отправляет запросы от имени пользователя, пока сессия не истекла или её не завершили.

Параметр Пассворк ОдинКлюч
Где токен в веб-клиенте Cookie с флагом HttpOnly localStorage
Тип токена Случайная строка 256 бит без данных внутри JWT
Время жизни сессии Токен доступа около 2,8 часа, токен обновления — 36 часов по умолчанию; настраивается для каждой роли Одно значение на систему, в примере документации 48 часов; изменение применяется после перезапуска
Вход через SSO AD FS, Blitz Identity Provider, JaCarta, Keycloak, Microsoft Entra ID, MULTIFACTOR Keycloak

Как это устроено

Веб-клиент ОдинКлюча 2.0.7 хранит JWT в localStorage. Посторонний скрипт на странице читает это хранилище и может унести токен.

Пассворк в браузере передаёт токен доступа в cookie с флагом HttpOnly: браузер отправляет cookie серверу, а скрипт страницы прочитать его не может. JWT Пассворк не использует — токен проверяется по базе, поэтому сессию можно завершить сразу. При каждом обновлении сессии выдаётся новая пара токенов, и старый токен обновления перестаёт действовать.

Что это значит на практике

Токен похож на временный пропуск в офис. Если пропуск лежит на столе, как токен в localStorage, посторонний может его забрать и пройти с ним из другого места. Cookie с HttpOnly браузер предъявляет сам, а скрипт на странице его в руки не получает.

Защита cookie не отменяет гигиену браузера: пока вкладка открыта, вредоносный скрипт может пытаться выполнять действия в этой сессии. Но вынести токен и пользоваться им с чужого компьютера он не сможет.


Восстановление доступа (схема Шамира)

Оба продукта используют схему Шамира: секрет делится на доли, и восстановить его можно, только собрав нужное число долей. В Пассворке на доли делится мастер-ключ отдельного аккаунта восстановления, а доли создаются и собираются утилитой на компьютере оператора без участия сервера. В ОдинКлюче на доли делится мастер-пароль, и администраторы вводят свои ключи в интерфейсе продукта.

Параметр Пассворк ОдинКлюч
Что делится на доли Мастер-ключ аккаунта восстановления Мастер-пароль
Где собирается секрет В утилите у оператора, без сервера Администраторы вводят ключи в интерфейсе
Параметры схемы От 2 до 16 долей, порог M из N Число долей и порог настраиваются
Результат восстановления Указанный пользователь получает права администратора в сейфе Хранилище расшифровывается, данные можно просмотреть и экспортировать

Как это устроено в Пассворке

Утилита passwork-cli собирает секрет на компьютере оператора. Сервер не получает ни долей, ни собранного ключа: утилита обращается к нему уже за выдачей прав. В Расширенной версии сценарий автоматизирован через сервисный аккаунт. В остальных версиях доли собирают той же утилитой, а права выдают вручную.

Контуров восстановления может быть несколько, например отдельные для разных политик доступа (типов сейфов). Подробнее — в технической документации и в статье о пороговом восстановлении доступа.

Что это значит на практике

Схема работает как банковская ячейка с несколькими ключами. Запасной ключ делят, например, на пять частей между директором, руководителем ИБ, техническим директором, главным бухгалтером и юристом. Открыть доступ могут любые трое вместе. Один человек в одиночку ничего не сделает, а отпуск одного из держателей не остановит восстановление.

Отдельные контуры позволяют разделить зоны. Инженеры могут восстановить доступ к сейфам инфраструктуры, но даже втроём не откроют сейфы бухгалтерии. Держателей и порог назначают заранее, при внедрении.


Открытость и независимая проверка

Открытые материалы помогают оценить продукт без обращения к вендору. Пассворк публикует описание криптографической модели и постоянно ведёт программу bug bounty. Обновления Пассворка проверяются цифровой подписью автоматически.

Параметр Пассворк ОдинКлюч
Описание криптографической модели Иерархия ключей, алгоритмы, область шифрования, токены сессий Отдельного раздела в документации нет (на 05.11.2026)
Программа bug bounty Идёт постоянно на Standoff, проверяется каждый выпуск Завершённая программа
Проверка дистрибутива Цифровая подпись архива, скрипты установки и обновления проверяют её автоматически Контрольная сумма: документация говорит о sha256, в дистрибутиве 2.0.7 приложены суммы MD5; администратор сверяет их вручную
Сертификация Сертификат ФСТЭК, 4-й уровень доверия AM Test Lab, № 515 от 12.05.2025; сертификация ФСТЭК на дату обзора была в процессе

Описание криптографии

Иерархия ключей и параметры шифрования Пассворка опубликованы в технической документации. Специалист по безопасности заказчика может проверить модель, не подписывая NDA и не полагаясь на рекламные материалы. В документации ОдинКлюча версии 2.0 на 5 ноября 2026 года отдельного раздела о криптографической модели нет.

Bug bounty

Пассворк постоянно находится на площадке Standoff. Программа закрытая: исследователей с высоким рейтингом платформы приглашают, а любого другого исследователя добавляют по запросу. Отчёты принимаются всё время, поэтому каждую новую версию проверяют так же, как предыдущие.

ОдинКлюч сообщает о программе bug bounty в прошедшем времени: продукт её «прошёл». Значит, программа завершена, а версии, вышедшие после неё, исследователи в её рамках уже не проверяли. Сроки, площадка и условия участия публично не раскрыты.

Разница в том, что разовая проверка относится к коду на момент проверки, а продукт меняется с каждым выпуском. Постоянная программа проверяет и новый код.

Проверка обновлений

Архив выпуска Пассворка поставляется с цифровой подписью. Скрипты установки и обновления проверяют её открытым ключом Пассворка и прерывают установку, если подписи нет или она недействительна. Документация ОдинКлюча рекомендует администратору сверить контрольную сумму sha256, если поставщик её предоставил. Но в дистрибутиве 2.0.7 приложен только файл md5sum.txt с суммами MD5.

У контрольной суммы три слабых места:

  • Ручная сверка. Её легко пропустить, и установка пройдёт без проверки.
  • Сумма лежит рядом с файлом. Если архив подменили на странице загрузки, рядом могли подменить и сумму.
  • MD5 устарел. Для него давно умеют подбирать два разных файла с одинаковой суммой, поэтому совпадение MD5 не доказывает, что файл не подменили.

Подпись Пассворка без закрытого ключа не подделать, а скрипт проверяет её при каждой установке.


Итоговое сравнение

Область Пассворк 7.8 ОдинКлюч 2.0.7
Мастер-пароль Один на пользователя, открывает его связку ключей Мастер-ключ или ПИН-код у каждого хранилища, общий мастер-пароль на устройстве
Ключи сейфов и хранилищ Случайные, у каждого участника своя зашифрованная копия Общий мастер-ключ хранилища
Выработка ключа PBKDF2-SHA256, 300 000 повторений, случайная соль PBKDF2-«Стрибог», 1 000 повторений, соль из времени изменения
Новое устройство Вход и мастер-пароль Мастер-ключи хранилищ вводятся заново
Работа без сети Выбранные записи в десктопном и мобильном приложениях, лимит и срок задаёт администратор Кеш хранилищ в клиентских приложениях, включает администратор
Снятие доступа Сервер перестаёт отдавать данные, ключ сейфа сотрудник не видел и не помнит Сервер перестаёт отдавать данные, мастер-ключ хранилища стоит сменить: ушедший его помнит
Пароли ушедшего сотрудника Панель безопасности отмечает несменённые пароли при потере любого доступа Пароли помечаются скомпрометированными при удалении пользователя
Механизмы разграничения доступа Три: роли (функции системы), группы с уровнем доступа (сейфы и папки), политики доступа (типы сейфов) Системная роль и доступ к хранилищу целиком; локальные группы только для политик безопасности
Уровень прав Сейф и папка, с наследованием Хранилище целиком
Уровни доступа Шесть Три
Общие правила для группы сейфов и хранилищ Задаются один раз через политики доступа (типы сейфов) и действуют на все сейфы категории Нет: права настраиваются в каждом хранилище вручную
Системные роли Собираются из блоков прав, не открывают пароли Пользователь, аудитор, администратор
Передача отдельных записей Отправка пользователю, ссылка, ярлык Фрагменты: пользователям или по ссылке, со сроком действия
Токен в веб-клиенте Cookie с HttpOnly localStorage
Срок сессии Настраивается по ролям Одно значение на систему
Вход через SSO Несколько провайдеров Keycloak
Клиентское шифрование Выбирается при установке для всей инсталляции, для закрытых контуров его можно выключить Заявлено, кроме хранилищ без пароля
Серверное шифрование AES-256 для полей, доступных серверу Нет
Хеш пароля записи на сервере Не хранится SHA-1 без соли, длина и состав пароля в открытых метаданных
Алгоритм шифрования AES-256; ГОСТ для серверного шифрования через OpenSSL при ручной установке ГОСТ 34.12-2018, алгоритм можно заменить
Схема Шамира На доли делится мастер-ключ аккаунта восстановления На доли делится мастер-пароль
Восстановление Утилита у оператора, без сервера Ключи администраторов в интерфейсе
Описание криптомодели Опубликовано в документации Отдельного раздела нет (на 05.11.2026)
Bug bounty Постоянная программа, проверяется каждый выпуск Завершённая программа
Проверка дистрибутива Подпись проверяется автоматически Контрольная сумма MD5, сверяется вручную
Сертификация ФСТЭК, 4-й уровень доверия AM Test Lab; сертификация ФСТЭК на дату обзора в процессе

Частые вопросы

Что такое мастер-пароль и зачем он нужен?

Мастер-пароль — главный пароль менеджера паролей. Из него на устройстве вычисляется ключ, который открывает следующий уровень защиты. Название в разных продуктах одно, а область действия разная. В Пассворке мастер-пароль принадлежит пользователю и открывает его связку ключей. В ОдинКлюче мастер-ключ принадлежит хранилищу, и его знают все участники этого хранилища.

Шифрует ли мастер-пароль Пассворка все данные?

Нет. Схема многоуровневая. Мастер-пароль открывает личный ключ пользователя, личный ключ — ключи сейфов, ключ сейфа — ключи записей. У каждого сейфа свой случайный ключ, поэтому сейфы изолированы друг от друга. Сотруднику не нужно запоминать ключи сейфов: система хранит их зашифрованными для каждого участника.

Что нужно ввести при входе с нового устройства?

В Пассворке нужно войти и ввести мастер-пароль, после чего откроются все сейфы, к которым у пользователя есть доступ. Общий мастер-пароль ОдинКлюча хранится на устройстве и расшифровывает только данные, которые уже загружали на это устройство. Поэтому на новом устройстве каждое защищённое хранилище открывают его мастер-ключом или ПИН-кодом.

Насколько защищены ПИН-код и хранилище без пароля?

ПИН-код ОдинКлюча состоит из шести цифр, то есть это миллион вариантов. Если у злоумышленника есть зашифрованные данные, он может перебрать их у себя, без ограничений сервера. Ключ хранилища без пароля вычисляется из идентификатора хранилища и константы в коде клиента, поэтому такое хранилище может открыть сам сервер или любой, у кого есть копия базы.

Где хранить мастер-ключи хранилищ, если их много?

Этот вопрос возникает, когда у каждого хранилища свой ключ. Заметки, почта, мессенджеры и общие таблицы для таких ключей не подходят: тот, кто получит список, откроет все хранилища из него. Если без записи не обойтись, выберите одно место и ограничьте круг людей с доступом к нему. В Пассворке такой список не нужен — ключи сейфов лежат в личной связке сотрудника.

Как выдаётся и снимается доступ?

В Пассворке администратор назначает права, и для сотрудника создаётся отдельная копия ключа сейфа. Доступ снимают у конкретного человека, остальным ничего не меняют. В ОдинКлюче хранилище открывается одним мастер-ключом. Новому участнику его сообщают, а после ухода сотрудника ключ стоит сменить и передать оставшимся заново.

Достаточно ли ГОСТ-шифрования, чтобы продукт считался сертифицированным СКЗИ?

Нет. ГОСТ описывает алгоритмы, а сертификат ФСБ выдаётся на конкретное СКЗИ, его версию и условия эксплуатации. Программный модуль с ГОСТ-алгоритмами без сертификата регуляторного преимущества не даёт. Если нужна сертифицированная криптография, проверяйте сертификат на конкретный продукт и версию в реестре.

Разграничение прав доступа в Пассворке: роли, группы, сейфы
Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами
Пассворк 7.8: политики паролей
В новой версии добавили возможность создавать гибкие политики паролей вместо одной общей настройки на всю систему, избранные сейфы и папки, новый тип поля в карточке записи, новые угрозы в панели безопасности и системную тему, которая подстраивается под ваше устройство.
Пассворк: как разделить контуры ИБ и бизнеса
ИБ-секреты отличаются от обычных корпоративных доступов: компрометация пароля от SIEM — это потеря контроля над всей защитной инфраструктурой. Разбираем, когда достаточно одной инсталляции Пассворка, а когда нужен физически изолированный ИБ-контур.

Пассворк и ОдинКлюч: сравнение шифрования и доступа

Пассворк и ОдинКлюч: схема ключей, выработка ключа из пароля, ПИН-коды, права, сессии и восстановление доступа — техническое сравнение простым языком.

1 нояб. 2026 г.
Корпоративный менеджер паролей: критерии выбора и модели размещения

Корпоративный менеджер паролей — это централизованная система, в которой рабочими паролями и секретами владеет компания. Система хранит пароли в зашифрованных сейфах, выдаёт доступ по ролям и группам, отзывает его при увольнении, ведёт журнал действий и подключается к службе каталогов и единому входу.

В статье разобраны модели, нормы, которые влияют на выбор, критерии и семь сценариев пилота, на которых решение проверяется до покупки.


Главное

  1. Что это. Корпоративный менеджер паролей принадлежит компании: доступ выдаётся по группам, отзывается одним действием, все действия пишутся в журнал.
  2. Размещение. Место сервера и возможность расшифровать данные выбираются отдельно. Облако с шифрованием на стороне клиента не даёт вендору прочитать пароли.
  3. Свой сервер. Даёт контроль над контуром и данными, но сопровождение инфраструктуры, обновления, резервные копии и отказоустойчивость ложатся на ИТ-отдел компании.
  4. Нормы. Базы с персональными данными граждан РФ должны находиться в России, поэтому облако вендора тоже должно быть в России. На значимых объектах КИИ у госорганов и заказчиков иностранное ПО запрещено.
  5. Как проверить. Критерии выбора проверяются на сценариях пилота: увольнение, перевод между отделами, доступ подрядчика, выдача секрета приложению.

Что такое корпоративный менеджер паролей и чем он отличается от личного

Корпоративный менеджер паролей хранит рабочие пароли в сейфах, которые принадлежат компании. Администратор выдаёт доступ группам, отзывает его при увольнении и видит в журнале, кто открывал запись. Личный менеджер паролей защищает пароли одного человека, и компания не может ни проверить его хранилище, ни забрать из него общие доступы.

Признак Личный менеджер паролей Корпоративный менеджер паролей
Кому принадлежат данные Сотруднику Компании
Выдача доступа коллеге Пересылка пароля или копия в чужом хранилище Доступ к сейфу или записи через группу
Отзыв доступа Только сменой пароля Одно действие администратора или блокировка в каталоге
Журнал действий Нет Кто открыл, изменил или передал запись
Служба каталогов и SSO Нет Синхронизация групп AD/LDAP, единый вход
Секреты для систем Нет API и CLI для приложений и CI/CD

Личный менеджер паролей защищает учётные записи отдельного человека. Корпоративный защищает доступ компании: к каждому паролю прилагается ответ на вопрос, кто и когда им пользовался. Где пароли лежат в компаниях на практике и какие уровни хранения встречаются, разобрано в материале про безопасное хранение паролей.


Как устроен корпоративный менеджер паролей

Корпоративный менеджер паролей состоит из шести частей: хранилища с иерархией сейфов, модели прав, журнала действий, шифрования, клиентских приложений и интеграций с инфраструктурой компании. Именно эти части сравнивают при выборе решения, поэтому стоит понимать, что каждая из них даёт администратору и сотрудникам и где у неё слабое место.

Из чего он состоит:

  • Хранилище — иерархия «сейф → папка → запись». Сейф обычно соответствует отделу или проекту, запись хранит логин, пароль, адрес сервиса, вложения и код второго фактора.
  • Права — ролевая модель доступа (RBAC) и группы. Новый сотрудник попадает в группу «DevOps» и сразу получает доступ к сейфам команды, а при увольнении его учётную запись отключают один раз.
  • Журнал действий — история просмотров, изменений и передачи доступа. Его выгружают в SIEM, чтобы событие «пароль открыт» было видно рядом с остальными событиями безопасности.
  • Шифрование — на стороне клиента, на сервере или в два слоя. От этого зависит, кто технически может прочитать пароль: только пользователь или ещё и администратор сервера.
  • Клиентские приложения — веб-интерфейс, расширения для браузеров, десктопные и мобильные приложения. Через расширение сотрудник подставляет пароль в форму входа и сохраняет новый, не копируя его вручную. От набора клиентов зависит, будут ли системой пользоваться каждый день или вернутся к паролям в чатах.
  • Интеграции — служба каталогов (AD или LDAP), единый вход (SSO), выгрузка журнала в SIEM, API и CLI для приложений, которым нужны секреты.

Для размещения на своём сервере к интеграциям добавляется совместимость: на какой операционной системе и СУБД будет работать сервер и с какой службой каталогов он свяжется. Её подтверждают сертификаты совместимости. У Пассворка такие сертификаты есть, например, для Astra Linux, РЕД ОС, Альт Сервер, МСВСфера, SelectOS, СУБД Pangolin DB и Nexign Nord, службы каталогов MultiDirectory. Полный список приведён на странице сертификатов совместимости Пассворка.


Модели размещения: свой сервер или облако

Модель размещения задают два решения:

  1. Где стоит сервер, в инфраструктуре компании или у вендора.
  2. Кто может расшифровать данные, только пользователь или ещё и тот, кто управляет сервером.

Эти решения независимы, но их часто смешивают и считают, что свой сервер сам по себе защищает пароли лучше облака.

Кто управляет сервером и кто может прочитать пароли

У размещения две независимые стороны. Первая: кто управляет сервером, сопровождает инфраструктуру, ставит обновления и делает резервные копии. Вторая: может ли этот человек прочитать пароли, которые хранятся на сервере.

При шифровании на стороне клиента ключи создаются на устройстве пользователя, а сервер хранит только шифротекст. Тогда ни вендор облака, ни администратор своего сервера не прочитают запись, даже получив доступ к базе данных.

Модель Что получает компания Что берёт на себя
Свой сервер с шифрованием на стороне клиента Контроль над контуром, данными и резервными копиями, работа в изолированной сети Сопровождение инфраструктуры, обновления, мониторинг, резервное копирование, отказоустойчивость
Облако вендора в РФ с шифрованием на стороне клиента Запуск без своего сервера, обновления и резервные копии на стороне вендора, у вендора только шифротекст Зависимость от доступности сервиса, проверку места размещения серверов
Облако с шифрованием только на сервере Такой же быстрый запуск Риск, что вендор или атакующий с доступом к серверу прочитает пароли

Что компания берёт на себя на своём сервере

Свой сервер даёт контроль и вместе с ним ответственность за всё, что в облаке делает вендор:

  • Инфраструктура — серверы или виртуальные машины, операционная система, СУБД, сетевой доступ и TLS-сертификаты. Их готовит и сопровождает ИТ компании: обновляет ОС и СУБД, следит за ресурсами, продлевает сертификаты.
  • Обновления — новые версии менеджера паролей и исправления уязвимостей ставит администратор компании в своём графике.
  • Резервные копии — их нужно делать, хранить отдельно от основного сервера и регулярно проверять восстановление.
  • Отказоустойчивость — несколько серверов приложений и репликация базы данных, если без паролей не может работать дежурная смена.
  • Мониторинг — кто-то должен заметить, что сервер недоступен или журнал перестал уходить в SIEM.

Задержка с обновлениями заметна в статистике атак. По данным отчёта Solar 4RAYS, в I полугодии 2026 года доля проникновений через уязвимости веб-приложений выросла с 46% до 58% год к году. Эксперты связывают рост в том числе с тем, что ИТ-специалисты и пользователи не успевают устанавливать патчи. Менеджер паролей с веб-интерфейсом здесь ничем не отличается от других веб-приложений компании.

Когда выбирать свой сервер, а когда облако

Свой сервер стоит выбирать, если:

  • Нужен изолированный контур без выхода в интернет.
  • Компания работает с КИИ, ГИС или внутренней политикой, которая требует держать данные в своём контуре.
  • Есть администратор и служба каталогов, к которой нужно подключить менеджер паролей.

Облака достаточно, если:

  • Нет своего сервера и человека, который будет его сопровождать.
  • Нужен быстрый старт для команды или отдела.
  • Нет требования держать данные в собственном контуре, а серверы вендора находятся в России.

Облако не освобождает от настройки. Права, второй фактор и порядок отзыва доступа при увольнении компания настраивает в любой модели.


Что требуют нормы от размещения

Нормы не запрещают облачный менеджер паролей как модель поставки. Они задают требования к месту хранения данных и к происхождению ПО. Для компаний с персональными данными это локализация баз в России, для значимых объектов КИИ у госорганов и заказчиков это запрет иностранного ПО, для ГИС это Приказ № 117 Федеральной службы по техническому и экспортному контролю (ФСТЭК России).

Ст. 18 ч. 5 Федерального закона № 152-ФЗ «О персональных данных» звучит так:

«При сборе персональных данных, в том числе посредством информационно-телекоммуникационной сети „Интернет“, запись, систематизация, накопление, хранение, уточнение (обновление, изменение), извлечение персональных данных граждан Российской Федерации с использованием баз данных, находящихся за пределами территории Российской Федерации, не допускаются»

Кроме случаев из пунктов 2, 3, 4 и 8 ч. 1 ст. 6. Указ Президента РФ от 30.03.2022 № 166 устанавливает:

«С 1 января 2025 г. органам государственной власти, заказчикам запрещается использовать иностранное программное обеспечение на принадлежащих им значимых объектах критической информационной инфраструктуры, если иное не установлено федеральным законом»

Ситуация Норма Что это значит для размещения
Компания обрабатывает персональные данные граждан РФ Ст. 18 ч. 5 Федерального закона № 152-ФЗ Облачный сервис, где хранятся такие данные, должен размещать базы в России
Значимые объекты КИИ у госорганов и заказчиков Указ Президента РФ № 166, с 01.01.2025 Иностранный менеджер паролей на таких объектах использовать нельзя
Государственные информационные системы Приказ ФСТЭК России № 117, с 01.03.2026 Решение сверяют с требованиями приказа к защите ГИС и с проектом системы

Состав мер для своей системы оператор определяет сам, выводы стоит делать вместе с юристом и специалистом по ИБ. Как проверить запись продукта в реестре российского ПО, сертификат ФСТЭК и юрисдикцию вендора, разобрано в материале Российский менеджер паролей: как выбрать решение для бизнеса.


Восемь критериев выбора корпоративного менеджера паролей

Восемь критериев выбора корпоративного менеджера паролей описывают то, что решение должно уметь в процессах компании: размещение, права, каталог, журнал, отзыв доступа, передачу доступа, секреты для приложений и удобство. Сравнивать списки функций бесполезно, их заявляют почти все. Каждый критерий ниже связан со сценарием пилота, на котором его проверяют.

Критерий Что должно быть Как проверить
1. Размещение и шифрование Подходящее место сервера, ключи создаются на устройстве пользователя Документация по архитектуре, для своего сервера обновление на стенде
2. Разграничение прав Права на сейф и папку, группы и роли Сценарии 1 и 2
3. Каталог и единый вход Синхронизация групп AD/LDAP, SSO, отзыв доступа при блокировке в каталоге Сценарии 1–3
4. Журнал действий Просмотры, изменения и передача доступа, выгрузка в SIEM Сценарий 6
5. Отзыв доступа Одно действие администратора или блокировка в каталоге Сценарий 3
6. Передача доступа без пересылки пароля Доступ к записи через группу, временный доступ для подрядчика Сценарий 4
7. Секреты для приложений API-ключи и токены выдаются приложениям через API и CLI и не лежат в коде Сценарий 5
8. Удобство для сотрудника Расширения для браузера, мобильные приложения, импорт из таблиц и браузеров Сценарий 7

Удобство недооценивают чаще других критериев. Если войти в рабочий сервис через менеджер дольше, чем найти пароль в чате, сотрудники вернутся к чату, и журнал действий останется пустым. Человеческий фактор здесь решает многое: по данным СКБ Контур (2025), в 68% случаев инциденты ИБ происходили из-за действий обычных пользователей.

Как устроить права через роли, группы и типы сейфов, описано в материале о разграничении прав доступа, плюсы и ограничения единого входа разобраны в материале о Single Sign-On.


Какой корпоративный менеджер паролей выбрать команде на 5, 15, 50 и 500 человек

Размер команды меняет порядок проверки, набор функций остаётся тем же. Небольшой команде без администратора важнее быстрый запуск и второй фактор. Отделам из нескольких десятков человек нужны группы из каталога и SSO. Сотням сотрудников с КИИ, ГИС или собственной политикой хранения нужен свой сервер в изолированном контуре.

Команда Модель размещения На что смотреть в первую очередь
До 10 человек, нет администратора Облако Роли, второй фактор, журнал действий
10–30 человек, есть ответственный за ИТ Облако или свой сервер Группы, журнал, временный доступ для подрядчиков
30–100 человек, несколько отделов Свой сервер или облако с SSO Группы из каталога, единый вход, владельцы сейфов
Сотни сотрудников, КИИ, ГИС или своя политика хранения Свой сервер Изолированный контур, отказоустойчивость, выгрузка журнала в SIEM
Активная работа с подрядчиками Любая Временный доступ, журнал, отзыв в день завершения работ

Пороги ориентировочные. Решают два факта: есть ли в компании человек, который будет сопровождать сервер, и есть ли требование держать данные в своём контуре.


Семь сценариев пилота: как проверить решение за две недели

Семь сценариев пилота проверяют решение на ситуациях, которые случаются в компании каждый месяц: приём, перевод, увольнение, подрядчик, выдача секрета, расследование и перенос паролей. Двух недель пробного периода хватает, если проверять процессы. Сценарий, который не проходит без обращения в поддержку, сам отвечает на вопрос о выборе.

  1. Приём. Заведите тестового сотрудника в службе каталогов. Успех: он входит через единый вход и видит сейфы своей группы без ручной настройки.
  2. Перевод. Переведите его в другой отдел в каталоге. Успех: доступ к старым сейфам пропадает, к новым появляется.
  3. Увольнение. Заблокируйте учётную запись. Успех: доступ закрыт одним действием, в журнале видно, какие записи сотрудник открывал.
  4. Подрядчик. Выдайте внешнему исполнителю доступ к одной записи на три дня. Успех: доступ виден в истории действий, легко отзывается, пароль не пересылался в чате.
  5. Секрет для приложения. Получите токен из менеджера паролей через CLI в тестовом скрипте. Успех: секрет не хранится в коде скрипта, а обращение к нему видно в журнале.
  6. Расследование. Выгрузите журнал в SIEM или syslog. Успех: событие из сценария 3 находится за минуты.
  7. Перенос. Импортируйте реальную таблицу паролей одного отдела и попросите рядового сотрудника войти в рабочий сервис через расширение. Успех: он справляется без инструкции.

Для своего сервера добавьте ещё одну проверку: обновите сервер до новой версии на тестовом стенде и зафиксируйте трудозатраты. Так станет понятна будущая нагрузка на администратора.


Пассворк: свой сервер и облако

Интерфейс корпоративного менеджера паролей Пассворк

Пассворк закрывает обе модели размещения. Коробочная версия устанавливается на сервер компании, в том числе в закрытом контуре без интернета. Пассворк Облако работает на территории РФ и шифрует данные на стороне клиента. Ролевая модель, SSO и API есть в обоих вариантах, различаются место сервера и зона ответственности ИТ.

Коробочная версия

Данные хранятся на сервере компании и никуда не передаются. Шифрование ГОСТ или AES-256, установка на Linux или Windows Server, возможна установка в закрытом контуре. Права выдаются через роли и группы, группы синхронизируются с AD/LDAP, вход идёт через SSO. Журнал аудита выгружается в SIEM. Для отказоустойчивости поддерживаются горизонтальное масштабирование серверов приложений и репликация базы данных.

Коробочная версия выходит в редакциях Стандартная, Расширенная и ФСТЭК. Пассворк имеет сертификат ФСТЭК № 5063 с 4-м уровнем доверия и запись в реестре российского ПО № 6147.

Пассворк Облако

Пассворк Облако не требует своего сервера: обновления и резервные копии выполняет вендор. Сервис размещён на территории РФ, данные шифруются на стороне клиента по модели нулевого разглашения, сервер хранит только шифротекст. Есть SSO, API и CLI, ролевая модель и история изменений. Облако подходит командам без администратора и отделам, которым нужен быстрый старт.

В обоих вариантах сотрудники работают через веб-интерфейс, расширения для Chrome, Firefox, Edge и Safari, десктопное приложение для Windows и macOS и мобильные приложения для iOS и Android.

Как выглядит внедрение с единым входом и доступом подрядчиков, описано в кейсе Петрович-Тех.

Как внедрить корпоративный менеджер паролей

Внедрение проходит в пять шагов: пилот в ИТ, правила, интеграция с каталогом, перенос паролей со сменой и подключение отделов. Подробный порядок с ролями и сроками описан в руководстве по внедрению менеджера паролей.

  1. Пилот в ИТ-отделе по сценариям из этой статьи.
  2. Правила: владельцы сейфов, порядок выдачи доступа при приёме и отзыва при увольнении.
  3. Интеграция со службой каталогов и единым входом.
  4. Перенос паролей из таблиц и чатов со сменой каждого пароля.
  5. Подключение отделов, начиная с тех, у кого больше критичных доступов.

Отключение сотрудника в менеджере паролей не завершает его сессии в самих сервисах. Доступ в почте, системе учёта клиентов или банк-клиенте нужно закрыть отдельно, иначе открытая сессия переживёт увольнение.


Сначала размещение, потом функции

Корпоративный менеджер паролей выбирают в три шага. Сначала решают, где будет стоять сервер и кто сможет расшифровать данные. Потом сверяют требования норм к месту хранения и происхождению ПО. И только после этого проверяют его на пилоте, где видно, как решение ведёт себя на реальных задачах. Список функций в презентациях у большинства решений похож. Различия проявляются в процессах, и пробного периода хватает, чтобы их увидеть.


Часто задаваемые вопросы

Чем корпоративный менеджер паролей отличается от личного?

Личным менеджером владеет сотрудник: компания не видит его пароли и не может забрать их при увольнении. Корпоративным владеет компания: она выдаёт доступ к сейфам по группам, отзывает его одним действием и видит в журнале, кто открывал запись. Для общих учётных записей подходит только корпоративный.

Что безопаснее: облачный или локальный менеджер паролей?

Безопасность зависит в первую очередь от того, кто может расшифровать данные. При шифровании на стороне клиента вендор облака хранит только шифротекст. Локальный менеджер паролей на своём сервере даёт полный контроль над данными и контуром, но сопровождение инфраструктуры, обновления и резервные копии ложатся на ИТ-отдел компании.

Можно ли использовать облачный менеджер паролей, если компания обрабатывает персональные данные?

Ст. 18 ч. 5 152-ФЗ требует, чтобы базы с персональными данными граждан РФ находились в России. Для облачного менеджера паролей это значит, что серверы вендора должны быть на территории РФ.

Нужен ли корпоративный менеджер паролей компании из 5 человек?

Да, если у команды есть общие доступы: банк, почта, сайт, рекламные кабинеты, маркетплейсы. Без менеджера паролей их пересылают в чатах и не меняют после ухода сотрудника. Небольшой команде без администратора проще начать с облачной версии: свой сервер не нужен, роли и второй фактор настраиваются за день.

Что будет с паролями, если сервер менеджера паролей недоступен?

Зависит от модели. Облачная версия опирается на резервирование вендора. На своём сервере отказоустойчивость настраивает компания: несколько серверов приложений и репликация базы данных. Дополнительно помогает офлайн-доступ. Сценарий отказа стоит проверить ещё на пилоте.

Как быстро отозвать доступы уволенного сотрудника?

При синхронизации с AD/LDAP достаточно заблокировать учётную запись в каталоге, доступ к сейфам закроется автоматически. Затем проверьте журнал действий и смените общие пароли, которые сотрудник видел. Отключение в менеджере паролей не завершает сессии в самих сервисах, их нужно закрыть отдельно.

Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.
Разграничение прав доступа в Пассворке: роли, группы, сейфы
Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами
Безопасное хранение паролей: какой способ выбрать и почему
Менеджерами паролей пользуются 4% сотрудников, а 30% используют один пароль для всех сервисов. Показываем пять уровней безопасного хранения паролей в компании: как понять свой и подняться на следующий за месяц.

Корпоративный менеджер паролей: критерии выбора и модели размещения

Корпоративный менеджер паролей выбирают в два этапа: сначала место сервера и модель шифрования, потом функции. Разбираем модели размещения, нормы 152-ФЗ и КИИ, восемь критериев выбора и семь сценариев пилота.

1 нояб. 2026 г.
	Безопасное хранение паролей: какой способ выбрать и почему

Безопасное хранение паролей в компании обеспечивает корпоративный менеджер паролей с шифрованием на стороне клиента, генерацией уникальных паролей для каждого сервиса, журналом для аудита и двухфакторной аутентификацией при входе в хранилище.

На практике до этого уровня доходят единицы. По опросу Контук.Эгида 2025 года, менеджерами паролей пользуются 4% сотрудников, 41% записывают пароли в блокнот или заметки телефона, 30% используют один пароль для всех сервисов. В статье разобраны пять уровней хранения паролей в компании: по ним можно определить, где находится ваша компания, и увидеть, что делать дальше.


Главное за 30 секунд

  1. Как безопасно хранить пароли. В компании пароли безопасно хранит корпоративный менеджер паролей: сейфы, разграничение доступа и журнал действий. Для одного человека хватает личного менеджера паролей с двухфакторной аутентификацией.
  2. Чего не дают личные инструменты. Память, заметки, браузер и общая таблица не позволяют компании выдать пароль, отозвать его и проверить, кто его открывал.
  3. Требования. Приказ № 21 Федеральной службы по техническому и экспортному контролю (ФСТЭК России) включает меру ИАФ.4: управление средствами аутентификации, в том числе их хранение и выдачу.
  4. Главные ошибки. Пароли хранят в общей таблице, чатах и заметках, используют один пароль для разных сервисов и пересылают коллегам в мессенджерах.
  5. С чего начать. Составить реестр общих учётных записей: система, владелец, круг пользователей. Дальше перенести пароли в корпоративный менеджер паролей, сейфы и закрепить политики.

Какой способ хранения паролей наиболее безопасный

Для одного человека наиболее безопасный способ хранения паролей — личный менеджер паролей с шифрованием на стороне клиента, уникальными паролями и двухфакторной аутентификацией на входе в хранилище. Для компании этого недостаточно: нужны выдача и отзыв доступа, общие сейфы для команды и журнал действий. Эти задачи решает корпоративный менеджер паролей.

Каждый из других способов защищает от одних угроз и оставляет открытыми другие. Память и бумага не оставляют файла, который мог бы украсть стилер. Зато память подталкивает к коротким и повторяющимся паролям, а бумагу можно потерять или сфотографировать. Заметки в телефоне читаются при краже разблокированного устройства. Общий недостаток у всех: компания не может выдать, отозвать и проверить доступ сотрудника.


Где на самом деле лежат пароли в компании

Рабочие пароли в компании обычно лежат в нескольких местах сразу: в таблицах, мессенджерах, почте, браузерах, коде и на бумаге. Ни одно из них не показывает, кто знает пароль и когда его меняли.

Типичные места рабочих паролей и что в них не так

Где лежит пароль Что не так Что меняет менеджер паролей
Общая таблица или документ на диске Доступ получают все, кто открывает файл. Чтобы отозвать его у одного сотрудника, приходится менять все пароли из файла Права выдаются на сейф или папку и снимаются для одного человека
Чаты и «Избранное» Пароль остаётся в переписке и на каждом устройстве, где открыт мессенджер Пароль не пересылают: коллегу приглашают в общий сейф или деляться через защищённую ссылку
Электронная почта Пароль лежит в ящиках отправителя и получателя и в резервных копиях почтового сервера Доступ выдаётся внутри системы, письмо с паролем не нужно
Заметки и скриншоты на телефонах Файл лежит в галерее и в резервных копиях, которые уходят в личное облако сотрудника. Компания не может проверить такую копию или удалить её при увольнении. При краже разблокированного телефона пароли читаются сразу Пароли хранятся зашифрованными, а доступ с мобильного идёт через приложение
Браузерные менеджеры паролей Пароли синхронизируются с личным профилем и после увольнения остаются у сотрудника. Браузерное хранилище главная цель стилеров: они забирают пароли и cookie из профиля на заражённом компьютере Рабочие пароли отделены от личного профиля, доступ отзывается централизованно
Файлы конфигурации, репозитории, переменные CI/CD Секрет попадает в историю коммитов, в копии репозитория и в логи сборок Секреты хранятся в системе и подтягиваются через API, CLI или SDK [проверить по docs]
Личные облака и флешки Копии файла с паролями вне контроля компании Единственная копия хранится на сервере компании
Общая учётная запись у нескольких человек Действия нельзя связать с конкретным сотрудником Журнал и история изменений показывают, кто и когда открывал запись
Пароль, известный одному сотруднику Доступ к сетевому оборудованию или банк-клиенту знает один администратор. Если он уволился или недоступен, компания теряет доступ. Это пятая угроза из раздела «Пять угроз для паролей» Запись принадлежит сейфу, а не человеку, доступ можно передать другому
Стикеры на мониторе и в ящике стола Пароль видит любой, кто проходит мимо рабочего места Пароль не нужно записывать, его подставляет расширение браузера

У всех этих мест общий недостаток: у компании нет единого учёта паролей. Пока его нет, нельзя ответить на два вопроса: кто знает пароль и когда его меняли в последний раз.

По данным Solar AURA, в выборке из 10 крупнейших компаний рейтинга РБК500 на одну компанию приходилось в среднем больше 600 утёкших корпоративных учётных записей, и больше половины из них с паролем в открытом виде. Признаки прямой компрометации инфраструктуры нашлись только в 4% случаев. Остальные учётные данные попали наружу через рабочую почту и внешние сервисы.

Что показывают эти цифры: пароль в открытом виде значит, что в том месте, откуда он утёк, он лежал или передавался без шифрования. Корпоративный менеджер паролей с клиентским шифрованием закрывает это: данные шифруются на устройстве до отправки, на сервер попадает шифротекст. В хранилище и на сервере пароля в открытом виде нет, даже если базу украдут.

Почту и внешние сервисы в этой статистике стоит читать как отсутствие безопасного канала передачи. Сотрудник отправляет пароль письмом, потому что другого способа выдать доступ у него нет. Корпоративный менеджер паролей Пассворк даёт такой способ внутри системы. Администратор приглашает коллегу в общий сейф и назначает права — пароль никуда не пересылается.

Для входа можно настроить двухфакторную аутентификацию, SSO и интеграцию с AD/LDAP, так что доступ связан с корпоративной учётной записью. При увольнении Пассворк анализирует, какие пароли сотрудник просматривал, помечает их как потенциально скомпрометированные, уведомляет и предлагает сменить. Журнал аудита фиксирует, кто и когда открывал запись.


Пять уровней хранения паролей в компании

Пять уровней показывают, как компания переходит от хранения без учёта к безопасному хранению паролей, встроенному в процессы. Уровни оценивают по двум осям: насколько защищён сам пароль и может ли компания выдать его, отозвать и увидеть, кто его открывал. Уровень 3 повышает защиту, но не управляемость, поэтому шаг на уровень 4 нужен даже тем, у кого у каждого сотрудника свой личный менеджер паролей.

Уровень 1. Хранение без учёта и выделенного инструмента

Сотрудник помнит пароли, записывает их на бумаге или в личных заметках, пересылает в мессенджере. Общие пароли передают в чате. У компании нет ни списка паролей, ни картины доступов.

На этом уровне ломаются пять вещей:

  • Повторы — помнить много разных паролей нельзя, поэтому их повторяют. По исследованию «Солара» (2026), 47% опрошенных ставят один пароль на разные учётные записи.
  • Записанный пароль не защищён — стикер видит любой, кто проходит мимо. Заметки и переписка хранят пароль на устройстве и в резервных копиях. Пароль, отправленный в чат, остаётся там на каждом устройстве, где открыт мессенджер.
  • Доступ нельзя отозвать — сотрудник уходит, а пароль остаётся у него. Компания не знает, где этот пароль использовался, и меняет его вручную.
  • Доступ зависит от одного человека — пароль к сетевому оборудованию или банк-клиенту знает один администратор. Если он уволился или недоступен, компания теряет доступ.
  • Пароли не меняют — по тому же исследованию «Солара», 60% опрошенных меняют пароли реже раза в год, 21% не меняют вообще. Без списка паролей и ответственных назначить плановую смену некому.

Что нужно сделать. Составить реестр общих учётных записей: для каждой указать систему, владельца и круг лиц с доступом. Сами пароли в реестр не вносить. Без него ни один следующий уровень не построить: непонятно, что переносить в хранилище и кого просить сменить пароль

Уровень 2. Общий файл

Пароли собраны в таблице на общем диске или на странице вики. Файл один, пароль найти легко, поэтому кажется, что порядок наведён. Но защита и управляемость остаются слабыми.

  • Нет разграничения доступа — таблица показывает все пароли всем, у кого есть доступ к файлу. Отозвать доступ у одного сотрудника можно только сменой всех паролей из таблицы.
  • Нет учёта обращений — файловый сервер обычно фиксируют правки, но не фиксируют, кто смотрел конкретную строку. Узнать, кто знал пароль, нельзя.
  • Копии выходят из-под контроля — файл остаётся на каждом компьютере, где его скачивали, и в резервных копиях. Старые пароли могут сохранятся ещё и в истории правок документа.
  • Один файл раскрывает всё сразу — если таблица не зашифрована, доступ к ней на любом заражённом или потерянном устройстве открывает все пароли разом.

Что нужно сделать. Перенести пароли в хранилище с раздельным доступом и сменить их: старые пароли считайте известными всем, кто имел доступ к файлу. Начните с учётных записей, которые дают доступ к оборудованию и критичным сервисам. После смены удалите файл вместе с копиями и историей правок страницы.

Уровень 3. Личные менеджеры сотрудников

Каждый сотрудник хранит пароли в своём личном менеджере паролей. Это бывает отдельное приложение или менеджер, встроенный в браузер. По защите это шаг вперёд от общей таблицы: хранилище зашифровано, а уникальные пароли проще использовать, когда их не нужно помнить.

Варианты различаются тем, чем защищено хранилище и где оно лежит:

  • Отдельный менеджер — хранилище защищено мастер-паролем, который знает только сотрудник. Оно существует независимо от браузера.
  • Браузерный менеджер — пароли хранятся в профиле браузера и синхронизируются через личную учётную запись сотрудника. Подробнее в статье «Почему опасно хранить пароли в браузере».

У обоих вариантов одна граница: хранилище принадлежит сотруднику, а не компании. Поэтому управляемость здесь не растёт по сравнению с уровнем 2.

  • Компания не видит общих доступов — администратор не знает, у кого сохранён пароль от общей учётной записи.
  • Хранилище остаётся у сотрудника — при увольнении компания не может ни проверить его, ни очистить. Рабочие пароли остаются там вместе с личными, а при синхронизации попадают и на домашние устройства.
  • Общая запись размножается — один пароль копируется в несколько личных хранилищ, и смена в одном не обновляет остальные.
  • Передача остаётся прежней — менеджер паролей хранит пароль, но не выдаёт его коллеге по правилам компании. Пароль по-прежнему уходит в чат или почту.

Что нужно сделать. Разделить личные и рабочие пароли. Личные менеджеры можно оставить для личных учётных записей. Общие рабочие записи перенести в корпоративный менеджер паролей, которое принадлежит компании, и после увольнения менять пароли, которыми пользовался сотрудник.

Уровень 4. Корпоративный менеджер паролей

Пароли лежат в сейфах по отделам, права выданы группам, действия пишутся в журнал. Администратор видит, у кого есть доступ к общим сейфам. На этом уровне компания впервые может выдать доступ, отозвать его и проверить, кто что открывал.

Корпоративный менеджер паролей можно развернуть двумя способами. На своём сервере: компания сама устанавливает и обновляет систему, а данные остаются в её инфраструктуре. Или в облаке: систему обслуживает вендор, компания только настраивает доступы. Первый способ нужен там, где данные нельзя выносить за контур (КИИ, ГИС, внутренняя политика). Второй подходит небольшим командам, у которых такого требования нет.

Оба варианта есть у Пассворка. Коробочная редакция устанавливается на сервере компании, Пассворк Облако работает на инфраструктуре вендора.

Где корпоративный менеджер теряет эффект. Инструмент даёт контроль, но не включает его сам. Три типичные ошибки внедрения:

  • Права выдали и не пересматривают. Пароли перенесли, а состав групп остался таким, каким был в первый день. Сотрудники меняют отделы, группы разрастаются, доступ копится. Чтобы этого избежать, назначьте владельца каждого сейфа и сверяйте состав групп с оргструктурой. Подробнее — в статье «Разграничение прав доступа в Пассворке».
  • Менеджер паролей не подключили к службе каталогов. Учётные записи и группы в нём ведут отдельно от службы каталогов, и данные расходятся. Новому сотруднику доступ выдают вручную. После перевода в другой отдел прежние права остаются. Уволенного приходится отключать в двух местах, и об одном из них можно забыть. Подключение к каталогу и единый вход (SSO) сводят эти изменения к одному источнику: пользователей и группы ведут в каталоге, а менеджер паролей получает изменения оттуда.
  • Не включили двухфакторную аутентификацию. Хранилище с общими доступами становится точкой, через которую можно получить сразу много паролей. Если вход защищён только паролем, его компрометация (фишинг, стилер, повтор пароля в другом сервисе) открывает всё, к чему у сотрудника есть доступ. Второй фактор не даёт войти с одним украденным паролем. Включайте его для всех пользователей. Если вход идёт через SSO, второй фактор настраивают на стороне поставщика идентификации.
  • Закрыли доступ, но не сменили пароли. Сотрудник мог увидеть или скопировать пароль, и отзыв доступа к сейфу это знание не отменяет. Пароли, с которыми он работал, нужно сменить. Журнал аудита помогает определить, какие записи он открывал.

Что нужно сделать. Подключить менеджер паролей к службе каталогов и включить единый вход (SSO), чтобы пользователей и группы вести в одном месте. Сделать двухфакторную аутентификацию обязательной для всех. Сверять состав групп с оргструктурой. При увольнении менять пароли, к которым у сотрудника был доступ.

Уровень 5. Хранение встроено в процессы

На этом уровне менеджер паролей встроен в инфраструктуру компании и рабочие процессы сотрудников, а не стоит рядом как отдельный сервис.

Каталог и единый вход. Пользователей и группы ведут в службе каталогов (Active Directory или другой LDAP-каталог), а менеджер паролей сопоставляет группы каталога со своими внутренними группами пользователей. Вход идёт через SAML SSO: сотрудник авторизуется у поставщика идентификации, как в остальных корпоративных системах.

Менеджер паролей должен быть там, где работает человек. Пароль нужен в момент входа в систему, и от удобства зависит, возьмёт ли его сотрудник из хранилища или из чата. У Пассворка для этого есть:

  • браузерные расширения для Chrome, Firefox, Edge, Safari и браузеров на Chromium, например Яндекс Браузера. Они подставляют пароли в формы входа;
  • десктопное приложение для Windows, macOS и Linux;
  • мобильное приложение для доступа к корпоративным паролям с мобильного устройства.

Секреты и события. Секреты инфраструктуры (API-ключи, токены, строки подключения к базам данных) приложения получают через API и CLI, а в коде и конфигурациях их быть не должно. События из журнала корпоративного менеджера паролей уходят в SIEM, и запись «пароль открыт» видна рядом с остальными событиями безопасности. Это позволяет заметить, например, массовый просмотр записей в нетипичное время.

Где этот уровень теряет эффект. Интеграции настроены, но процессы идут мимо них:

  • Секреты по-прежнему попадают в код. Разработчик вставляет токен в конфигурацию «временно», и он остаётся в истории репозитория. Нужна проверка репозиториев на секреты, а найденное считается скомпрометированным и меняется.
  • Приложения и расширения не развернуты. Расширение и приложения не поставили на рабочие места, и сотрудники берут пароль из чата, потому что так быстрее. Расширение стоит раздать централизованно.
  • События не разбирает никто. Журнал отправлен в SIEM, но правил и ответственного нет. Тогда он нужен только для разбора инцидента задним числом.
  • Общие пароли создают в обход сейфов. Новую учётную запись завели, а пароль отправили в чат. Исправляется правилом: запись создают в менеджере паролей до выдачи доступа.

Что нужно сделать. Раздать расширение и приложение на рабочие места, а не оставлять установку на усмотрение сотрудника. Включить обязательную двухфакторную аутентификацию. Сверять сейфы и права с каталогом и искать секреты вне менеджера: в репозиториях, конфигурациях и сборочных скриптах. Для событий о массовом просмотре и об открытии критичных записей задать правила в SIEM и назначить ответственного.

Как определить свой уровень

Возьмите одну рабочую систему, например доступ к серверу или к рекламному кабинету, и ответьте на три вопроса. Отвечайте по факту, а не по тому, как должно быть по регламенту. Если ответ можно получить только после расспросов в чате, засчитывайте «нет».

  1. Можно ли назвать всех, у кого есть доступ к паролю этой системы?
  2. Можно ли закрыть доступ одному сотруднику, не затрагивая остальных?
  3. Можно ли увидеть, кто открывал эту запись в прошлом месяце?

Три «да» означают уровень 4 или 5. Одно или два «нет» означают, что уровень 4 настроен не до конца: не хватает групп, журнала или учёта доступа. Три «нет» означают уровень 1, 2 или 3, и здесь уровень определяет место хранения. Пароли в памяти, на бумаге и в заметках — уровень 1. Общая таблица или страница вики — уровень 2. Личные менеджеры сотрудников — уровень 3.

Как отличить уровень 5 от 4. Задайте ещё два вопроса. Меняется ли доступ в менеджере паролей сам, когда сотрудника переводят или увольняют в каталоге? Получают ли приложения секреты через API или CLI, а не из кода и конфигураций? Два «да» означают уровень 5. Одно «да» означает, что интеграция идёт частично.

Когда нужен уровень 5. Он оправдан в двух случаях: ручное управление доступом не успевает за числом сотрудников и систем, либо секреты приложений уже лежат в коде, конфигурациях и сборочных скриптах. Интеграции требуют поддержки: кто-то отвечает за синхронизацию с каталогом, а при единой точке входа вход в менеджер зависит от работы поставщика идентификации. Поэтому строить их стоит, когда уровень 4 уже работает: права пересматривают, двухфакторная аутентификация включена, пароли после увольнения меняют.


Что говорят требования регулятора: 152-ФЗ и приказ ФСТЭК № 21

Статья 19 Федерального закона № 152-ФЗ «О персональных данных» требует от оператора принимать «необходимые правовые, организационные и технические меры» защиты персональных данных (ПДн). Состав мер раскрывает приказ ФСТЭК России № 21. Хранение средств аутентификации, к которым относятся пароли, названо в нём отдельной мерой ИАФ.4.

Приказ ФСТЭК России от 18.02.2013 № 21 (в редакции от 14.05.2020) задаёт состав мер для информационных систем персональных данных (ИСПДн). Мера ИАФ.4 входит в базовый набор для всех четырёх уровней защищённости ПДн. Рядом с ней стоят меры по управлению доступом и регистрации событий безопасности.

Мера Что сказано в приказе Что закрывает в хранении паролей
ИАФ.4 «Управление средствами аутентификации, в том числе хранение, выдача, инициализация, блокирование средств аутентификации и принятие мер в случае утраты и (или) компрометации средств аутентификации» Пароль хранится в защищённом хранилище, выдаётся конкретному человеку, блокируется при увольнении и меняется при подозрении на утечку
п. 8.2 Меры по управлению доступом обеспечивают «управление правами и привилегиями субъектов доступа, разграничение доступа… а также контроль за соблюдением этих правил» Права на пароли выдаются группам и ролям, у каждого сейфа свой круг пользователей
п. 8.5 Меры по регистрации событий безопасности обеспечивают «сбор, запись, хранение и защиту информации о событиях безопасности» Журнал действий фиксирует, кто и когда открывал пароль или менял права

Памятка: 6 правил хранения рабочих паролей

Эти правила рассчитаны на компанию, где есть корпоративный менеджер паролей и у сотрудников есть к нему доступ. Тогда на вопрос, куда деть рабочий пароль, ответ один: в менеджер паролей. Знать, как он устроен, для этого не нужно.

  1. Храните рабочие пароли только в корпоративном менеджере паролей. Личные заметки, браузер, файлы и бумага для этого не подходят.
  2. Не отправляйте пароли в чатах и по почте. Если коллеге нужен доступ, попросите владельца системы или администратора выдать его в менеджере. Если пароль всё же отправили, сообщите в ИТ: его нужно сменить.
  3. Не фотографируйте пароли и не делайте их скриншоты. Копия остаётся в галерее телефона и в его резервных копиях, а компания о ней не знает.
  4. Не регистрируйтесь на внешних сервисах с рабочей почтой без согласования. Если сервис нужен для работы, попросите ИТ завести учётную запись. Пароль для него должен быть уникальным и не совпадать с рабочим: утечка из внешнего сервиса раскрывает и адрес, и пароль.
  5. Включите второй фактор на входе в менеджер паролей. Это одноразовый код из приложения или подтверждение входа. Резервные коды храните отдельно от телефона с этим приложением, в месте, которое назовёт ИБ.
  6. При подозрении на утечку сразу сообщите в ИТ или ИБ и смените пароль. Подтверждения ждать не нужно.

Как перейти к безопасному хранению паролей

Чтобы перейти от общих файлов и чатов к корпоративному менеджеру паролей, нужно сделать три шага: найти общие пароли, перенести их в сейфы и закрепить правила.

Инвентаризация

Составьте реестр общих учётных записей: система, владелец, круг пользователей, дата последней смены пароля. Сами пароли в реестр не вносите, а доступ к нему ограничьте. Искать нужно в общих файлах, чатах, почте, заметках, браузерах, репозиториях и конфигурациях. Для технической проверки пригодится чек-лист аудита парольной безопасности.

Перенос

Сначала подготовьте менеджер паролей: подключите службу каталогов (AD или LDAP), включите второй фактор, определите структуру сейфов. Затем начните с одного отдела и самых критичных систем. Создайте сейфы по отделам, назначьте владельцев, выдайте доступ группам из каталога, а не отдельным людям.

После этого для каждой записи смените пароль. Считайте, что старый пароль известен всем, кто имел доступ к таблице или чату. Если сменить пароль без остановки нельзя (например, он прописан в интеграции), согласуйте окно работ и сначала найдите зависимые системы. Когда перенос и смена закончены, переходите к следующему отделу.

Правила и очистка

Закрепите порядок выдачи доступа при приёме и отзыва при увольнении и назначьте ответственного за регулярную ревизию сейфов и прав. После этого удалите старые файлы, закреплённые сообщения и вложения с паролями. Удалите и копии: резервные, скачанные, историю правок. Если платформа позволяет, ограничьте доступ к истории. Когда журнал накопит данные, сверьте его: кто открывал записи и не остались ли пароли вне сейфов.


Первый шаг

Безопасное хранение паролей в компании проверяется простым вопросом: можно ли отозвать доступ у конкретного человека и увидеть, кто открывал пароль. На первом и втором уровне ответ «нет», на третьем «только частично», с четвёртого «да». Поэтому вопрос «где хранить корпоративные пароли» сводится к одному решению: на каком уровне компания готова остановиться.

Первый шаг не требует денежных затрат. Найдите свой уровень по модели и сделайте реестр учётных записей, которые есть в компании сейчас. С этого реестра начинается перенос в сейфы.


Часто задаваемые вопросы

Можно ли хранить рабочие пароли в общей таблице?

Это второй уровень из пяти, и он ломается в двух местах. Таблица показывает все пароли всем, кто к ней допущен, поэтому отозвать доступ у одного сотрудника можно только сменой всех паролей из файла. Стилер на любом компьютере забирает файл целиком вместе с остальными данными.

Можно ли сотрудникам хранить рабочие пароли в браузере?

Для общих учётных записей нельзя: компания не видит, у кого есть доступ, и не может его отозвать. Сохранённые в браузере пароли собирают стилеры. Рабочие пароли должны лежать в корпоративном менеджере паролей, а в личном браузере можно оставить только те, что принадлежат самому сотруднику.

Что делать с паролями при увольнении сотрудника?

Отключите сотрудника в корпоративном менеджере паролей и в службе каталогов, проверьте журнал действий и смените общие пароли, которые он видел. Если пароли лежали в таблице или чате, менять придётся все: неизвестно, какие из них он открывал. Поэтому перенос в сейфы лучше завершить до первого увольнения.

Требует ли закон хранить пароли в менеджере паролей?

Конкретного продукта закон не требует. Приказ ФСТЭК России № 21 включает в базовый набор мер ИАФ.4: управление средствами аутентификации, в том числе их хранение и выдачу. Как именно выполнить меру, оператор определяет для своей системы.

Как хранить пароли пользователей в базе данных?

Это задача разработки. Пароли пользователей хранят как хеш с солью, полученный медленным алгоритмом: Argon2id, scrypt, bcrypt или PBKDF2, как рекомендует OWASP (Open Worldwide Application Security Project, открытый проект по безопасности веб-приложений). Сам пароль в базе не хранят. Подробнее в материале о хешировании паролей.

Нужно ли регулярно менять пароли?

Обязательно менять в двух случаях: при подозрении на утечку и при увольнении сотрудника, который знал общий пароль. Пока пароль не сменили, он остаётся рабочим для всех, у кого он уже есть.

Менеджер паролей для бизнеса: критерии выбора и план внедрения
Разбираем, как выбрать корпоративный менеджер паролей, почему локальное развёртывание безопаснее облака и как ИТ-отделу взять под контроль все доступы компании всего за 1–2 дня.
Управление паролями в компании: система, угрозы, внедрение
Управление паролями — это система, которая охватывает создание учётных записей, хранение, распределение доступа и контроль действий сотрудников. Разбираем, из каких процессов она складывается, какие риски снимает и как выстроить её в компании.
Почему опасно хранить пароли в браузере: риски, статистика и защита
Инфостилерам не нужно взламывать браузер — ключ шифрования и база паролей лежат в одной папке. В 2025 году так украли 3,3 млрд учётных записей. Разбираем архитектуру уязвимости в Chrome, Firefox, Safari и Edge, а также рабочую альтернативу для бизнеса.

Безопасное хранение паролей: какой способ выбрать и почему

Менеджерами паролей пользуются 4% сотрудников, а 30% используют один пароль для всех сервисов. Показываем пять уровней безопасного хранения паролей в компании: как понять свой и подняться на следующий за месяц.

1 нояб. 2026 г.
Разграничение прав доступа в Пассворке: роли, группы и типы сейфов

Разграничение прав доступа в Пассворке строится на трёх механизмах. Роль определяет, какие функции и настройки системы доступны сотруднику. Группа и уровень доступа задают, какие сейфы и папки он видит и что может с ними делать. Тип сейфа задаёт правила для целой категории сейфов: кто их создаёт и кто ими управляет.

Это разграничение нужно, потому что в менеджере паролей собраны доступы с разной степенью критичности: серверы, система учёта клиентов, почта, банк-клиент, рекламные кабинеты. Бухгалтеру не нужны пароли от инфраструктуры, подрядчику не нужны финансы. Так работает принцип наименьших привилегий: сотрудник получает ровно те права, которые нужны для его задач.

Лишние права создают два риска:

  • Внутренний — сотрудник может по ошибке изменить или удалить чужую запись, а при увольнении за ним остаётся доступ, о котором никто не помнит.
  • Внешний — если каждому доступно всё, любая учётная запись становится слишком ценной целью для злоумышленников.

О внешнем риске говорит статистика. По данным Solar 4RAYS, в первом полугодии 2025 года 40% расследованных целевых атак начинались со скомпрометированных учётных записей. Если у сотрудника есть доступ только к тому, что нужно для работы, взлом его записи ограничится этим набором паролей. Три механизма позволяют провести такие границы внутри общего хранилища.


Главное

  1. Три слоя. Роль отвечает за функции и настройки системы, группа с уровнем доступа за сейфы и папки, тип сейфа за правила для целой категории сейфов.
  2. Роль не открывает пароли. Администратор может вести LDAP и управлять пользователями, не видя ни одной записи в сейфах.
  3. Права выдают группам. Уровень, назначенный группе, получают все её участники, а новый сотрудник видит сейфы группы сразу после добавления. Группу можно отключить, тогда её права на данные снимаются до повторного включения.
  4. Типы сейфов задают общие правила. Тип определяет, кто создаёт сейфы категории, кто в них автоматически становится неудаляемым администратором и какой уровень получает создатель.
  5. Политики паролей живут на той же структуре. Политику назначают на сейф, папку или запись.

Три слоя разграничения прав доступа в Пассворке

Разграничение прав доступа в Пассворке разделено на три слоя, и у каждого своя зона ответственности:

  • Роль управляет доступом к функциям и настройкам системы.
  • Группа с уровнем доступа открывает конкретные сейфы и папки.
  • Тип сейфа задаёт правила, по которым создаются и администрируются все сейфы одной категории.
Три слоя доступа в Пассворке: роль отвечает за администрирование системы, группа с уровнем за доступ к данным, тип сейфа за правила для категории сейфов
Три слоя разграничения прав доступа в Пассворке: роли, группы и типы сейфов

Роль в Пассворке сама по себе не открывает доступ к записям в сейфах. Через роль сотрудник получает право настраивать и администрировать отдельные части системы (или всю целиком), а содержимое сейфов ему открывают группы и уровни доступа. Поэтому системный администратор может вести LDAP и контролировать фоновые задачи, ни разу не увидев паролей бухгалтерии.

Доступ к записям выдают на сейф или папку, пользователю напрямую или группе. Уровень, назначенный группе, получают все её участники, поэтому новый сотрудник видит сейфы группы сразу после добавления в неё. Кого подключить к сейфу и с каким уровнем, решает администратор этого сейфа.

Типы сейфов добавляют поверх этого централизованные правила, которые администратор отдельного сейфа изменить не может: кто вправе создавать сейфы категории, кто автоматически становится в них администратором и какой уровень доступа получает создатель сейфа выбранной категории.

Слой Что определяет Пример
Роль Доступ к разделам и функциям: пользователи, LDAP, политики паролей, история действий Роль «ИБ» видит историю действий, но не управляет пользователями
Группа Какие сейфы и папки видит сотрудник и что может в них делать Группа «Финансы» с уровнем «Редактирование» на сейф «Финансы»
Тип сейфа Кто создаёт сейфы категории, кто их администрирует, какие права у создателя Тип «ИТ-инфраструктура»: сейфы создаёт только группа ИТ, руководитель ИТ становится неудаляемым администратором

Роли: кто и что может делать в системе

Роль пользователя в Пассворке — набор прав на функции и настройки системы, который назначают пользователю. У каждого пользователя ровно одна роль. При назначении новой роли предыдущая снимается, а при снятии роли сотрудник получает базовую роль «Сотрудник». Роль определяет, что человек может администрировать, и к записям в сейфах доступа не даёт.

Интерфейс управления ролями пользователей в Пассворке
Управление ролями пользователей

Базовых ролей три: Владелец, Администратор и Сотрудник. У Владельца и Администратора по умолчанию одинаковые права, но Владелец в системе один, и его права изменить нельзя. Остальные роли собирают из блоков прав:

  • Общие — история действий, доступ к разделам «Политики паролей», «Настройки SSO», «Фоновые задачи» и «Информация о лицензии».
  • Системные настройки — отдельные блоки системных настроек.
  • Сейфы — вкладки раздела «Управление сейфами».
  • Настройки LDAP — серверы, списки групп, синхронизация.
  • Управление пользователями — пользователи, группы и приглашения.
  • Роли — просмотр и изменение ролей.
  • Офлайн-доступ — офлайн-копии записей в приложениях.
  • Аккаунт — интерфейс, API, приложения и браузерное расширение.
  • Аутентификация — срок сессии и токенов, обязательная двухфакторная аутентификация (2FA), ключи безопасности.

Ещё один блок «Управление пользователями на основе ролей» разрешает одной роли управлять пользователями другой. На этих блоках строится разделение обязанностей. Системный администратор настраивает LDAP и фоновые задачи без доступа к хранимым паролям. Служба безопасности просматривает историю действий и ведёт политики паролей. HR-менеджер заводит пользователей и не трогает системные настройки.

Интерфейс настроек прав роли пользователя
Пример блока настроек роли в Пассворке

Учитывайте эту связку при настройке разграничения прав доступа — кто управляет группами, может добавить в группу с доступом к сейфу и себя.

В Стандартной версии набор ролей ограничен базовым набором. Неограниченное число ролей с детальной настройкой прав доступно в Расширенной версии Пассворка.

Группы и уровни доступа: кто видит данные

Доступ к паролям в Пассворке выдают на сейф или папку, пользователю напрямую или группе. Группе назначают уровень доступа, и все её участники его наследуют. Новый сотрудник получает доступ ко всем сейфам группы в момент добавления. При отключении группы он теряет этот доступ, если такой же не даёт другая его группа. Количество групп неограниченно.

Интерфейс управления группами пользователей в Пассворке
Управление группами пользователей

Шесть уровней доступа

Уровень Что разрешено Кому подходит
Запрещён Доступа к сейфу или папке нет Закрыть вложенную папку от части команды
Только чтение Просмотр сейфов, папок и паролей без изменений Сотрудникам, которые только входят в сервисы
Редактирование Создание, просмотр и изменение паролей и папок Рабочей команде отдела
Полный доступ Всё, кроме удаления сейфов и управления пользователями: экспорт, удаление папок и паролей, история действий Руководителю группы, которому нужен аудит записей
Администрирование Любые действия, включая управление пользователями и правами Владельцу сейфа, руководителю отдела
Подключить без доступа Пользователь добавлен в сейф, но прав не получил, доступ придёт через группу Подготовке к подключению через группу
Часть действий, например создание ссылок и ярлыков, зависит от системных настроек. Полная таблица соответствия есть в руководстве по уровням доступа.

Доступ можно не только выдавать, но и временно отзывать. Группу отключают переключателем «Статус группы»: все её права на данные снимаются, пока группу не включат обратно. Так закрывают временные доступы: подрядчик закончил этап, проект поставили на паузу, группу нужно на время отрезать от сейфов. Группу не приходится удалять и собирать заново, после включения права возвращаются.

Если закрыть нужно только один сейф, пользователя отключают от него операцией «Отключить от сейфа». Остальные его доступы не меняются, вернуть подключение может только администратор.

Пример управления доступом групп к сейфу

Группы из каталога Active Directory можно сопоставлять с группами Пассворка. Для каждой группы AD можно указать одну или несколько групп. Так пользователи из определённой группы будут автоматически получать нужные права.

Связь групп с каталогом снимает с администратора большую часть рутины. Сотрудник из группы каталога получает права в Пассворке автоматически, удалённый из каталога деактивируется.

Наследование по папкам

Доступ, выданный на сейф или папку, распространяется на все вложенные папки. На отдельной папке его можно уточнить: дать одной группе больше прав или закрыть папку от части команды.

Два уровня ведут себя иначе. «Запрещён» и «Администрирование» наследуются вниз без возможности изменения: запрет нельзя снять на вложенной папке, администратора нельзя понизить уровнем ниже.

Если группы дают пользователю разный доступ к одному сейфу, действует самый высокий уровень из выданных. Например, при «Только чтении» от одной группы и «Редактировании» от другой сотрудник сможет редактировать.

Типы сейфов: правила для целой категории данных

Тип сейфа — набор правил для всех сейфов одной категории. Сейф хранит записи, а тип определяет, кто может создавать такие сейфы, кто автоматически становится в них администратором и какой уровень доступа получает создатель. Изменения в настройках типа применяются ко всем сейфам этого типа.

Политики доступа к сейфам в Пассворке
Политики доступа к сейфам

Базовых типов два. Пользовательские сейфы по умолчанию доступны только создателю и делятся на приватные и общие: приватный становится общим, когда в него добавляют других пользователей. В корпоративных сейфах, кроме создателя, всегда есть выбранные неудаляемые корпоративные администраторы. Кроме базовых можно создавать свои типы сейфов, чтобы повторить структуру организации в менеджере паролей.

Собственный тип настраивают по четырём параметрам:

  • Название — например, «ИТ-инфраструктура», «Финансы», «Проекты подрядчиков».
  • Администраторы — пользователи, которые автоматически добавляются и получают доступ «Администрирование» во всех сейфах типа. Пока они в списке, их нельзя удалить из сейфа или понизить в правах.
  • Доступ создателя сейфа — уровень, который получает сотрудник, создавший сейф. Например, «Полный доступ» разрешает работать с сейфом, но не приглашать в него других.
  • Право на создание сейфа — конкретные пользователи, группы, роли или все сотрудники.

Преимущества типов сейфов

  • Делегирование — типы сейфов позволяют детально распределить права. Руководитель ИТ-направления управляет ИТ-сейфами, директор по продажам — сейфами отдела продаж.
  • Постоянный контроль — в новые сейфы конкретного типа автоматически добавляются выбранные неудаляемые администраторы, они всегда имеют доступ к ключевым данным.
  • Единые правила — изменения в настройках типа применяются ко всем сейфам этого типа, поэтому правила не приходится менять сейф за сейфом.
  • Управляемое создание — право создавать сейфы категории выдают только нужным пользователям, группам и ролям.
Собственные типы сейфов доступны в Расширенной версии, в Стандартной работают два базовых. Сценарии использования разобраны в материале о типах сейфов в Пассворке 7.1.

Как Пассворк определяет итоговый доступ сотрудника

Когда права сотрудника приходят из нескольких источников, Пассворк определяет итоговый уровень по фиксированным правилам. Ручная настройка важнее групповой, из нескольких групп побеждает наивысший уровень, а запрет и администрирование нельзя переопределить ниже по дереву папок.

Пример. Менеджер состоит в группах «Продажи» с уровнем «Только чтение» и «Руководители» с уровнем «Редактирование» на сейф «Клиенты». Итог: «Редактирование». Руководителю отдела нужно больше, и ему вручную выставляют «Администрирование» на этот сейф. Остальные участники «Продаж» по-прежнему получают права от группы, создавать отдельную группу ради одного человека не пришлось.


Политики паролей: какие пароли допустимы в каждом сейфе

Права доступа определяют, кто работает с записями сейфа. Политика паролей определяет, каким должен быть пароль в этих записях. Её назначают на сейф, папку или отдельную запись, и она использует ту же иерархию, что и права: вложенные папки наследуют политику родительской директории.

Управление политиками паролей в Пассворке
Управление политиками паролей

У каждой записи и директории ровно одна политика, и она действует на все парольные поля записи, включая дополнительные поля типа «Пароль». Изменение политики сразу применяется ко всем записям, где она назначена. Наследование здесь мягче, чем у прав: политику можно заменить на любом вложенном уровне, а «Запрещён» и «Администрирование» ниже не меняются.

Пример настройки политики паролей в Пассворке
Настройки политики паролей

Строгость задаёт переключатель «Создание записей, не соответствующих политике паролей». Если он выключен, запись с неподходящим паролем сохранить нельзя. Если включён, сохранить можно, но администраторы директории получат уведомление. Записи, которые не проходят по сложности, Панель безопасности относит к «слабым», с истёкшим сроком — к «старым».


Как спланировать структуру доступа до внедрения

Права проще спроектировать до импорта, чем перестраивать после. От структуры сейфов, групп и ролей зависит, сколько ручной работы придётся делать при каждом найме, увольнении и реорганизации. Порядок ниже подходит и для первого внедрения, и для работающей системы.

План структуры доступа в восемь шагов:

  1. Инвентаризируйте учётные данные — выясните, где сейчас лежат пароли, и разделите их по категориям риска: инфраструктура, финансы, рабочие сервисы, личные.
  2. Определите типы сейфов — под каждую категорию или отдел свой тип, у каждого типа назначены корпоративные администраторы.
  3. Решите, кто создаёт сейфы — безопаснее начать с централизованного создания и открывать это право по мере роста.
  4. Повторите оргструктуру в группах — если есть Active Directory, сопоставьте группы каталога с группами Пассворка.
  5. Настройте роли — отделите администрирование системы от доступа к данным.
  6. Назначьте политики паролей — строгие на привилегированные сейфы, «Базовую» на остальные.
  7. Импортируйте данные в готовую структуру — записи, загруженные в систему без типов и групп, потом придётся раскладывать вручную.
  8. Назначьте пересмотр — например, раз в квартал проверяйте подключения к сейфам, неактивные группы и записи, которые Панель безопасности отмечает как «слабые» и «старые».

Частые ошибки при разграничении прав доступа

Ошибки в правах редко видны сразу. Они копятся месяцами и всплывают при увольнении, проверке или инциденте, когда выясняется, что к критичному сейфу подключено больше людей, чем нужно для работы.

  • Один сейф на всю компанию — любой сотрудник видит пароли не из своей зоны, а при увольнении приходится менять всё. Разделите сейфы по отделам и задачам.
  • У всех роль «Администратор» — каждый может изменить критичные настройки, и непонятно, кто за что отвечает. Оставьте роль «Администратор» двум-трём людям, остальным дайте «Сотрудник» или создайте отдельную роль с нужными правами для задач сотрудника.
  • Привилегированные и повседневные доступы в одном сейфе — пароли от серверов видят люди, которым нужна была только почта. Выносите инфраструктуру в отдельный сейф с собственной группой, при необходимости с отдельным типом сейфа.
  • Уровень доступа выдают «с запасом» — «Администрирование» или «Полный доступ» ставят, чтобы не возвращаться к вопросу. Но «Полный доступ» разрешает и удаление записей. Начинайте с «Только чтение» или «Редактирование», повышайте уровень под конкретную задачу и на конкретный срок.
  • Доступ без срока и пересмотра — подрядчики и сотрудники, сменившие отдел, годами сохраняют права. Назначьте регулярную сверку: раз в квартал сравнивайте состав групп с оргструктурой и списком действующих подрядчиков. Для подрядчиков заводите временные группы и отключайте их по окончании проекта.
  • Структуру знает один администратор — его отпуск или уход останавливает выдачу доступа. Назначьте руководителей отделов администраторами их сейфов или типов сейфов и зафиксируйте схему прав в документе.
  • Журнал действий ведётся, но его никто не смотрит — без регулярного просмотра он нужен только после инцидента, когда поздно. Назначьте ответственного, настройте выгрузку в SIEM и определите, какие события требуют реакции.

Разграничение прав доступа нужно поддерживать после настройки

Схема разграничения прав верна в день настройки. Потом компания нанимает людей, меняет оргструктуру и закрывает проекты, и схема постепенно расходится с реальностью. Разграничение держится, когда у каждого сейфа и каждой группы есть администратор, а состав пересматривается по расписанию.


Часто задаваемые вопросы о разграничении прав в Пассворке

Чем роль отличается от группы в Пассворке?

Роль определяет, какие функции и настройки системы доступны сотруднику: управление пользователями, LDAP, политики паролей, история действий. Группа выдаёт доступ к сейфам и папкам с заданным уровнем. У пользователя всегда одна роль, а групп может быть сколько угодно. Сама роль доступа к записям в сейфах не открывает.

Что будет, если пользователь состоит в двух группах с разным доступом к сейфу?

Пассворк применит наивысший из уровней, которые дают эти группы. При «Только чтении» от одной группы и «Редактировании» от другой сотрудник получит «Редактирование». Уровень, выставленный пользователю вручную в настройках доступа сейфа, важнее любых групповых. Вернуть зависимость от групп можно операцией «Сбросить доступ» в тех же настройках.

Можно ли закрыть одну папку внутри общего сейфа?

Да. Уровень доступа выдают на сейф и на любую папку внутри него, поэтому на нужной папке пользователю или группе выставляют «Запрещён». Запрет наследуется на все вложенные папки, и изменить его ниже по дереву нельзя. Если у закрытой части свой круг людей, удобнее вынести её в отдельный сейф с собственной группой.

Можно ли дать администратору право управлять пользователями без доступа к паролям?

Да. Роль с блоком «Управление пользователями» разрешает создавать пользователей, группы и приглашения, а к записям доступ дают только уровни доступа на сейфы и папки.

Что происходит с доступом сотрудника после увольнения?

Если Пассворк синхронизирован с Active Directory или другим LDAP-каталогом, пользователь, удалённый из каталога, деактивируется при ближайшей синхронизации. Без LDAP администратор блокирует учётную запись вручную, и доступ пропадает из всех сейфов и папок. Пароли, которые видел сотрудник, после его ухода стоит сменить.

Можно ли задать разные требования к паролям для разных сейфов?

Да. Политику паролей назначают на сейф, папку или отдельную запись, вложенные папки её наследуют. Для сейфа с доступами к инфраструктуре можно задать длину от 16 символов и срок действия 60 дней, остальным оставить «Базовую». Собственные политики создают в Расширенной версии, в Стандартной доступна только «Базовая».

Какие возможности разграничения прав есть только в Расширенной версии?

Только в Расширенной версии доступны неограниченное число ролей с детальной настройкой прав, собственные типы сейфов, синхронизация пользователей и сопоставление групп с Active Directory и LDAP, вход через SAML SSO и собственные политики паролей. В Стандартной версии ограниченный набор ролей, два базовых типа сейфов, ручное ведение групп и «Базовая» политика.

Разграничение прав доступа в Пассворке: роли, группы и типы сейфов

Системный администратор может вести LDAP и ни разу не увидеть пароль бухгалтерии. В Пассворке роль управляет системой, группа открывает сейфы, а тип сейфа задаёт общие правила. Разбираем, как слои работают вместе и какие ошибки копятся в правах месяцами

23 окт. 2026 г.
Критические уязвимости в PHP (PHP2Shell)
Обновление от 23 октября: CVE-2026-115560. Команда PHP выпустила дополнение к основному бюллетеню. Обнаружена узкая уязвимость в механизме session.upload_progress. Она затрагивает только приложения, которые через ini_set() переключают обработчик сессий с php_binary или php_serialize на php. Остальным приложениям CVE-2026-115560 не угрожает. Команда PHP всё равно советует отключить session.upload_progress.enabled до следующего планового релиза: это ещё и частичная защита от CVE-2026-109619. Обновление до исправленных версий от 21 октября нужно в любом случае.

21 октября 2026 года команда PHP выпустила внеплановые релизы 8.5.12, 8.4.27, 8.3.36 и 8.2.35 в 17:00 по московскому времени, как было объявлено накануне. Изначально публикацию планировали на 22 октября. До этой даты вендоры дистрибутивов, получившие патчи заранее, обязались не раскрывать сведения об уязвимостях. Но 20 октября детали утекли в сеть, и релиз вышел на день раньше.

Обновления закрывают две критические уязвимости: CVE-2026-109618 и CVE-2026-109619. В международной базе обе уязвимости получили 9,2 балла по шкале CVSS и статус «Критический». В тот же день они попали в Банк данных угроз ФСТЭК России.

Неофициальное название этих уязвимостей — PHP2Shell. Обе приводят к удалённому выполнению кода на сервере без аутентификации (RCE, Remote Code Execution). Проблема кроется в самом интерпретаторе, поэтому обновлять CMS или фреймворки бесполезно — нужно патчить PHP.


Главное об уязвимостях PHP за 30 секунд

  1. Что произошло. Команда PHP закрыла две критические RCE-уязвимости ядра — CVE-2026-109618 и CVE-2026-109619, обе внесены в БДУ ФСТЭК под номерами BDU:2026-17191 и BDU:2026-17192.
  2. Дополнение от 23 октября (CVE-2026-115560). Обнаружена узкая уязвимость в session.upload_progress. Срабатывает, только если код через ini_set() переключает session.serialize_handler на php. Приложениям со статичными настройками эта CVE не угрожает, но команда PHP всё равно советует отключить session.upload_progress.enabled до планового релиза.
  3. Кто уязвим. Все версии PHP ниже 8.2.35, 8.3.36, 8.4.27 и 8.5.12, а также тестовые сборки 8.6.0 до RC4.
  4. Что сделать. Обновить PHP на всех серверах, начиная с доступных из интернета, и перезапустить PHP-FPM, Apache и долгоживущие воркеры.
  5. Что сделать после обновления. Проверить сервер на признаки компрометации до патча и ротировать секреты, которые мог прочитать процесс веб-сервера: пароли БД, API-ключи, токены сессий, ключи шифрования.

Что такое PHP2Shell и чем опасны уязвимости CVE-2026-109618 и CVE-2026-109619

PHP2Shell — общее название двух независимых ошибок в ядре интерпретатора PHP. Обе связаны с управлением памятью. В бюллетенях команды PHP среди прочих указан класс ошибки управления динамической памятью (Use-After-Free, CWE-416), но механика у уязвимостей разная.

  • CVE-2026-109618 срабатывает при нехватке памяти. Обработка этой ошибки прерывает PHP в момент, когда внутренние данные запроса заполнены лишь частично. При очистке интерпретатор принимает такие данные за корректные.
  • CVE-2026-109619 — использование памяти после освобождения. Внутреннее состояние запроса сохраняется после того, как PHP освободил память под ним. Следующий запрос в том же воркере обращается к этому состоянию раньше, чем оно сбрасывается.

В обоих случаях злоумышленник подменяет данные, с которыми работает интерпретатор, и через порчу памяти добивается выполнения своего кода с правами веб-воркера.

Уязвимость находится на уровне самого PHP. Безопасность кода конкретного проекта здесь роли не играет — взломать можно даже сайт из одного файла с echo "Hello World". Обновление CMS, фреймворков и плагинов бесполезно. Защититься поможет только установка патча для интерпретатора.

CVE Класс ошибки К чему приводит Номер БДУ
CVE-2026-109618 Порча данных при нехватке памяти (OOM): сбой прерывает инициализацию данных запроса, очистка принимает неполные данные за корректные Удалённое выполнение кода без аутентификации BDU:2026-17191
CVE-2026-109619 Use-after-free из-за устаревшего глобального состояния: данные одного запроса переживают освобождение памяти и используются следующим запросом в том же воркере Удалённое выполнение кода без аутентификации и раскрытие памяти воркера BDU:2026-17192

Обе уязвимости PHP получили 9,2 балла по CVSS 4.0. Для CVE-2026-109619 разработчики PHP дополнительно подтвердили раскрытие памяти. Ошибке, через которую срабатывает уязвимость, не обязательно быть фатальной или попадать в лог, поэтому атака может пройти без следов в журналах.


Кто в зоне риска

Под угрозой — все инсталляции PHP ниже исправленных версий, которые обрабатывают веб-запросы. Официальный бюллетень PHP выделяет PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed. Уровень угрозы зависит от режима запуска:

  • Apache с mod_php — самая опасная конфигурация. Для неё уже продемонстрирован рабочий эксплойт. Атака проходит без аутентификации и запускается до старта пользовательского приложения.
  • PHP-FPM — ситуация сложнее. Если старт запроса срывается, FPM завершает дочерний процесс, что закрывает путь для CVE-2026-109618. Полного эксплойта для FPM пока не показали, хотя по анализу кода уязвимость достижима и после нормального старта. Ошибка CVE-2026-109619 затрагивает FPM, когда Nginx или mod_proxy_fcgi передают директивы PHP_VALUE и PHP_ADMIN_VALUE. Вектор атаки через session.upload_progress на FPM уже подтверждён.

Уязвимость находится в ядре интерпретатора. Обновлять необходимо все конфигурации без исключений.

Ветка Уязвимые версии Исправлено в
PHP 8.6 (тестовая) сборки 8.6.0 до RC4 8.6.0 RC4 — не для рабочих серверов
PHP 8.5 8.5.0–8.5.11 8.5.12
PHP 8.4 8.4.0–8.4.26 8.4.27
PHP 8.3 8.3.0–8.3.35 8.3.36
PHP 8.2 8.2.0–8.2.34 8.2.35. Поддержка ветки заканчивается 31 декабря 2026 года
PHP 7.4, 8.0, 8.1 (без поддержки) все версии Только исходный код для самостоятельной сборки. Готовые пакеты — у дистрибутива Linux или поставщика продлённой поддержки
PHP 7.3 и более ранние все версии Команда PHP исправлений не выпускала

Как обновиться и что обязательно перезапустить

Установка пакета обновляет файлы исключительно на диске. Процессы PHP-FPM, Apache и долгоживущие воркеры продолжают выполнять уязвимый код из оперативной памяти до принудительного рестарта. Приоритет — серверы, доступные из интернета.

1. Обновите пакеты PHP

Установите исправленную версию для вашей ветки: 8.5.12, 8.4.27, 8.3.36 или 8.2.35. Команда PHP заранее передала патчи вендорам дистрибутивов. Проверьте обновления в репозитории своего дистрибутива. Сторонние репозитории могут отставать. Исходный код доступен на официальном сайте php.net.

2. Перезапустите процессы

Перезагрузите все службы, исполняющие PHP. Для Apache с mod_php:

systemctl restart apache2   # Debian, Ubuntu
systemctl restart httpd     # RHEL и производные

Для PHP-FPM перезапуск Nginx бесполезен. Перезагрузите сам процесс интерпретатора. В Debian и Ubuntu имя службы содержит номер версии:

systemctl restart php8.4-fpm   # Debian, Ubuntu
systemctl restart php-fpm      # RHEL и производные

Перезапустите и долгоживущие процессы: воркеры приложений и обработчики очередей. Старый код в памяти они держат так же, как FPM.

3. Пересоберите Docker-образы

Укажите новую версию PHP в слое сборки и пересоберите образ. Затем пересоздайте контейнеры с сохранением томов данных. Обычный рестарт контейнера оставляет систему уязвимой.

4. Проверьте результат

Успешная установка пакета подтверждает только обновление файлов на диске. Проверьте версию на работающем сервере: через phpinfo() или заголовок X-Powered-By в HTTP-ответах, если включён expose_php. Файл с phpinfo() после проверки удалите. Если дистрибутив переносит исправления в старую версию, как RHEL и производные, номер версии не изменится. В этом случае сверяйтесь с changelog пакета или бюллетенем вендора.

5. Примите решение по устаревшим веткам

Ветки 8.1 и более ранние команда PHP больше не поддерживает. Из-за критичности уязвимостей она всё же выложила исправления для PHP 7.4, 8.0 и 8.1, но только в исходном коде — PHP придётся собрать самостоятельно. Готовые пакеты ищите у дистрибутива Linux или поставщика продлённой поддержки.

Если обновиться сразу нельзя

Команда PHP предлагает временные меры. Каждая закрывает только часть путей атаки, полную защиту даёт только обновление.

  • Против CVE-2026-109618: задайте memory_limit=-1 и ограничьте post_max_size до 8M, или до 32M, если нужна загрузка файлов. upload_max_filesize держите меньше post_max_size. Настройки задавайте так, чтобы приложение не могло их переопределить, например через php_admin_value в пуле FPM или конфигурации Apache. Ограничения RLIMIT_AS и RLIMIT_DATA вместо этого не используйте: они сами вызывают уязвимый сбой.
  • Против CVE-2026-109619: задайте session.upload_progress.enabled=0 в php.ini, пуле FPM или конфигурации веб-сервера. На PHP 8.5 добавьте fatal_error_backtraces=0.

После изменений перезапустите все воркеры.


Уточнение по CVE-2026-115560

23 октября команда PHP выпустила дополнение об узкой уязвимости CVE-2026-115560 в механизме session.upload_progress. Она срабатывает только при строгом совпадении трёх условий:

  1. В конфигурации параметр session.serialize_handler изначально установлен в значение php_binary или php_serialize.
  2. Приложение меняет этот обработчик на php в рантайме через ini_set() строго до вызова session_start().
  3. Параметр session.upload_progress.enabled остаётся включённым.

Подобная архитектура встречается редко. Команда PHP выпустит подробный отчёт и закроет баг в ближайшем плановом релизе. Дополнительных деталей о CVE-2026-115560 пока не сообщается.

Если ваш код меняет обработчик сессий на лету, отключите session.upload_progress.enabled. Приложениям со статичными настройками CVE-2026-115560 не угрожает. Если функция не нужна, параметр всё равно стоит выключить: команда PHP советует это и после обновления, как частичную защиту от CVE-2026-109619.

Отключайте параметр в php.ini, пуле FPM или конфигурации веб-сервера. Через ini_set() и .user.ini настройка не сработает. После изменения перезапустите все воркеры.

В БДУ ФСТЭК эта уязвимость пока отсутствует.


Какие секреты ротировать после PHP2Shell и в каком порядке

Обе уязвимости дают злоумышленнику удалённое выполнение кода, а CVE-2026-109619 ещё и раскрывает память процесса. Считайте скомпрометированными все секреты, к которым имел доступ интерпретатор PHP.

Начинайте ротацию только после установки патчей или пересборки образов. Действуйте по приоритетам. GitGuardian в разборе PHP2Shell советует составить карту секретов: что защищает каждый из них и к чему приведёт утечка. Порядок ротации задаёт эта карта. Если карты нет, двигайтесь от самого критичного к уровню приложения:

Круг 1. Критичные данные и финансы

  • Базы данных — смените пароли от внутренних и внешних БД, указанные в конфигурационных файлах (например, .env или config.php).
  • Платёжные шлюзы — отзовите ключи от платёжных систем для блокировки прямых финансовых потерь.

Круг 2. Инфраструктура и деплой

  • Облачные провайдеры — обновите ключи управления доступом (IAM), сервисные аккаунты облачных платформ и секреты кластеров.
  • Доступ к серверу — замените SSH-ключи, токены доступа к репозиториям кода и ключи деплоя.
  • Резервные копии — смените доступы к внешним объектным хранилищам, куда веб-приложение отправляет бэкапы.

Круг 3. Сторонние интеграции

  • API-ключи — отзовите и перевыпустите токены для внешних SaaS-продуктов, CRM и сервисов рассылок.
  • OAuth-секреты — обновите ключи для социальных авторизаций и федеративных интеграций.

Круг 4. Уровень приложения и сессии

  • Ключи шифрования — замените APP_KEY и соли фреймворка, защищающие куки, пейлоады и локальные токены.
  • Сессии пользователей — сбросьте активные сессии администраторов и клиентов. Это заставит их авторизоваться заново и инвалидирует украденные сессионные куки.

Аудит логов после ротации

Смена ключей закрывает доступ, но прошлую активность нужно проверить. Ищите:

  • в журналах доступа веб-сервера — запросы с подозрительных IP-адресов и необычно большие multipart-запросы;
  • на сервере — новые файлы в корне сайта, неожиданные дочерние процессы PHP и исходящие соединения от веб-сервера;
  • в системах, к которым вели скомпрометированные секреты, — действия со старыми учётными данными до ротации.

Что ротируем Почему в этом круге
БД и платёжные шлюзы Прямой доступ к данным и финансам. Самый высокий риск.
Облака, SSH, бэкапы Доступ к инфраструктуре и исходному коду в обход приложения.
API-ключи и OAuth Доступ к внешним системам и клиентским данным в сторонних сервисах.
APP_KEY и сессии Защита локальных данных приложения и обрыв украденных сессий.

Часто задаваемые вопросы

Какие версии PHP уязвимы и до каких нужно обновиться?

Уязвимы все версии PHP ниже 8.2.35, 8.3.36, 8.4.27 и 8.5.12, а также тестовые сборки 8.6.0 до RC4. Для веток 7.4, 8.0 и 8.1, которые больше не поддерживаются, команда PHP выложила исправления только в исходном коде. Для PHP 7.3 и более ранних версий исправлений нет.

Злоумышленнику нужна учётная запись на сайте?

Нет. Обе уязвимости эксплуатируются удалённо и без аутентификации — специально сформированный POST-запрос может запустить атаку на уровне интерпретатора ещё до того, как отработает код приложения, особенно в конфигурации mod_php.

Достаточно обновить WordPress, Битрикс или другую CMS?

Нет. Уязвим сам интерпретатор PHP. Код CMS и приложения здесь ни при чём. Обновлять нужно PHP на сервере или в контейнере, после чего обязательно перезапустить PHP-FPM, Apache и долгоживущие воркеры — иначе процессы продолжат выполнять старый код.

WAF или CDN защитят от атаки?

Частично и временно. WAF и белые списки снижают поверхность атаки, но не устраняют уязвимость в интерпретаторе и бесполезны, если origin-сервер доступен в обход фильтра. Это компенсирующая мера на время обновления. Патч она не заменяет.

Пароли и ключи после обновления PHP нужно менять?

Если сервер был доступен из интернета на уязвимой версии — да. Патч закрывает путь для новых атак, но не отменяет то, что могло утечь раньше. Ротацию проводите по приоритету: сначала базы данных и платёжные шлюзы, затем облака, SSH и бэкапы, потом внешние интеграции, в последнюю очередь — ключи приложения и сессии пользователей.

Что делать с PHP 7.4, 8.0 и 8.1, которые больше не поддерживаются?

Команда PHP выпустила для этих веток минимальные патчи только в виде исходного кода — без готовых пакетов. Уточните у поставщика дистрибутива наличие сборки или собирайте из исходников сами. Плановое решение — переход на ветку 8.3 и выше: поддержка 8.2 заканчивается 31 декабря 2026 года.

Критические уязвимости в PHP (PHP2Shell)

21 октября вышли экстренные патчи для PHP — две критические RCE-уязвимости, эксплойт уже в открытом доступе. 23 октября нашлась ещё одна, узкая. Разбираем, кто уязвим, как обновиться и что менять после патча.