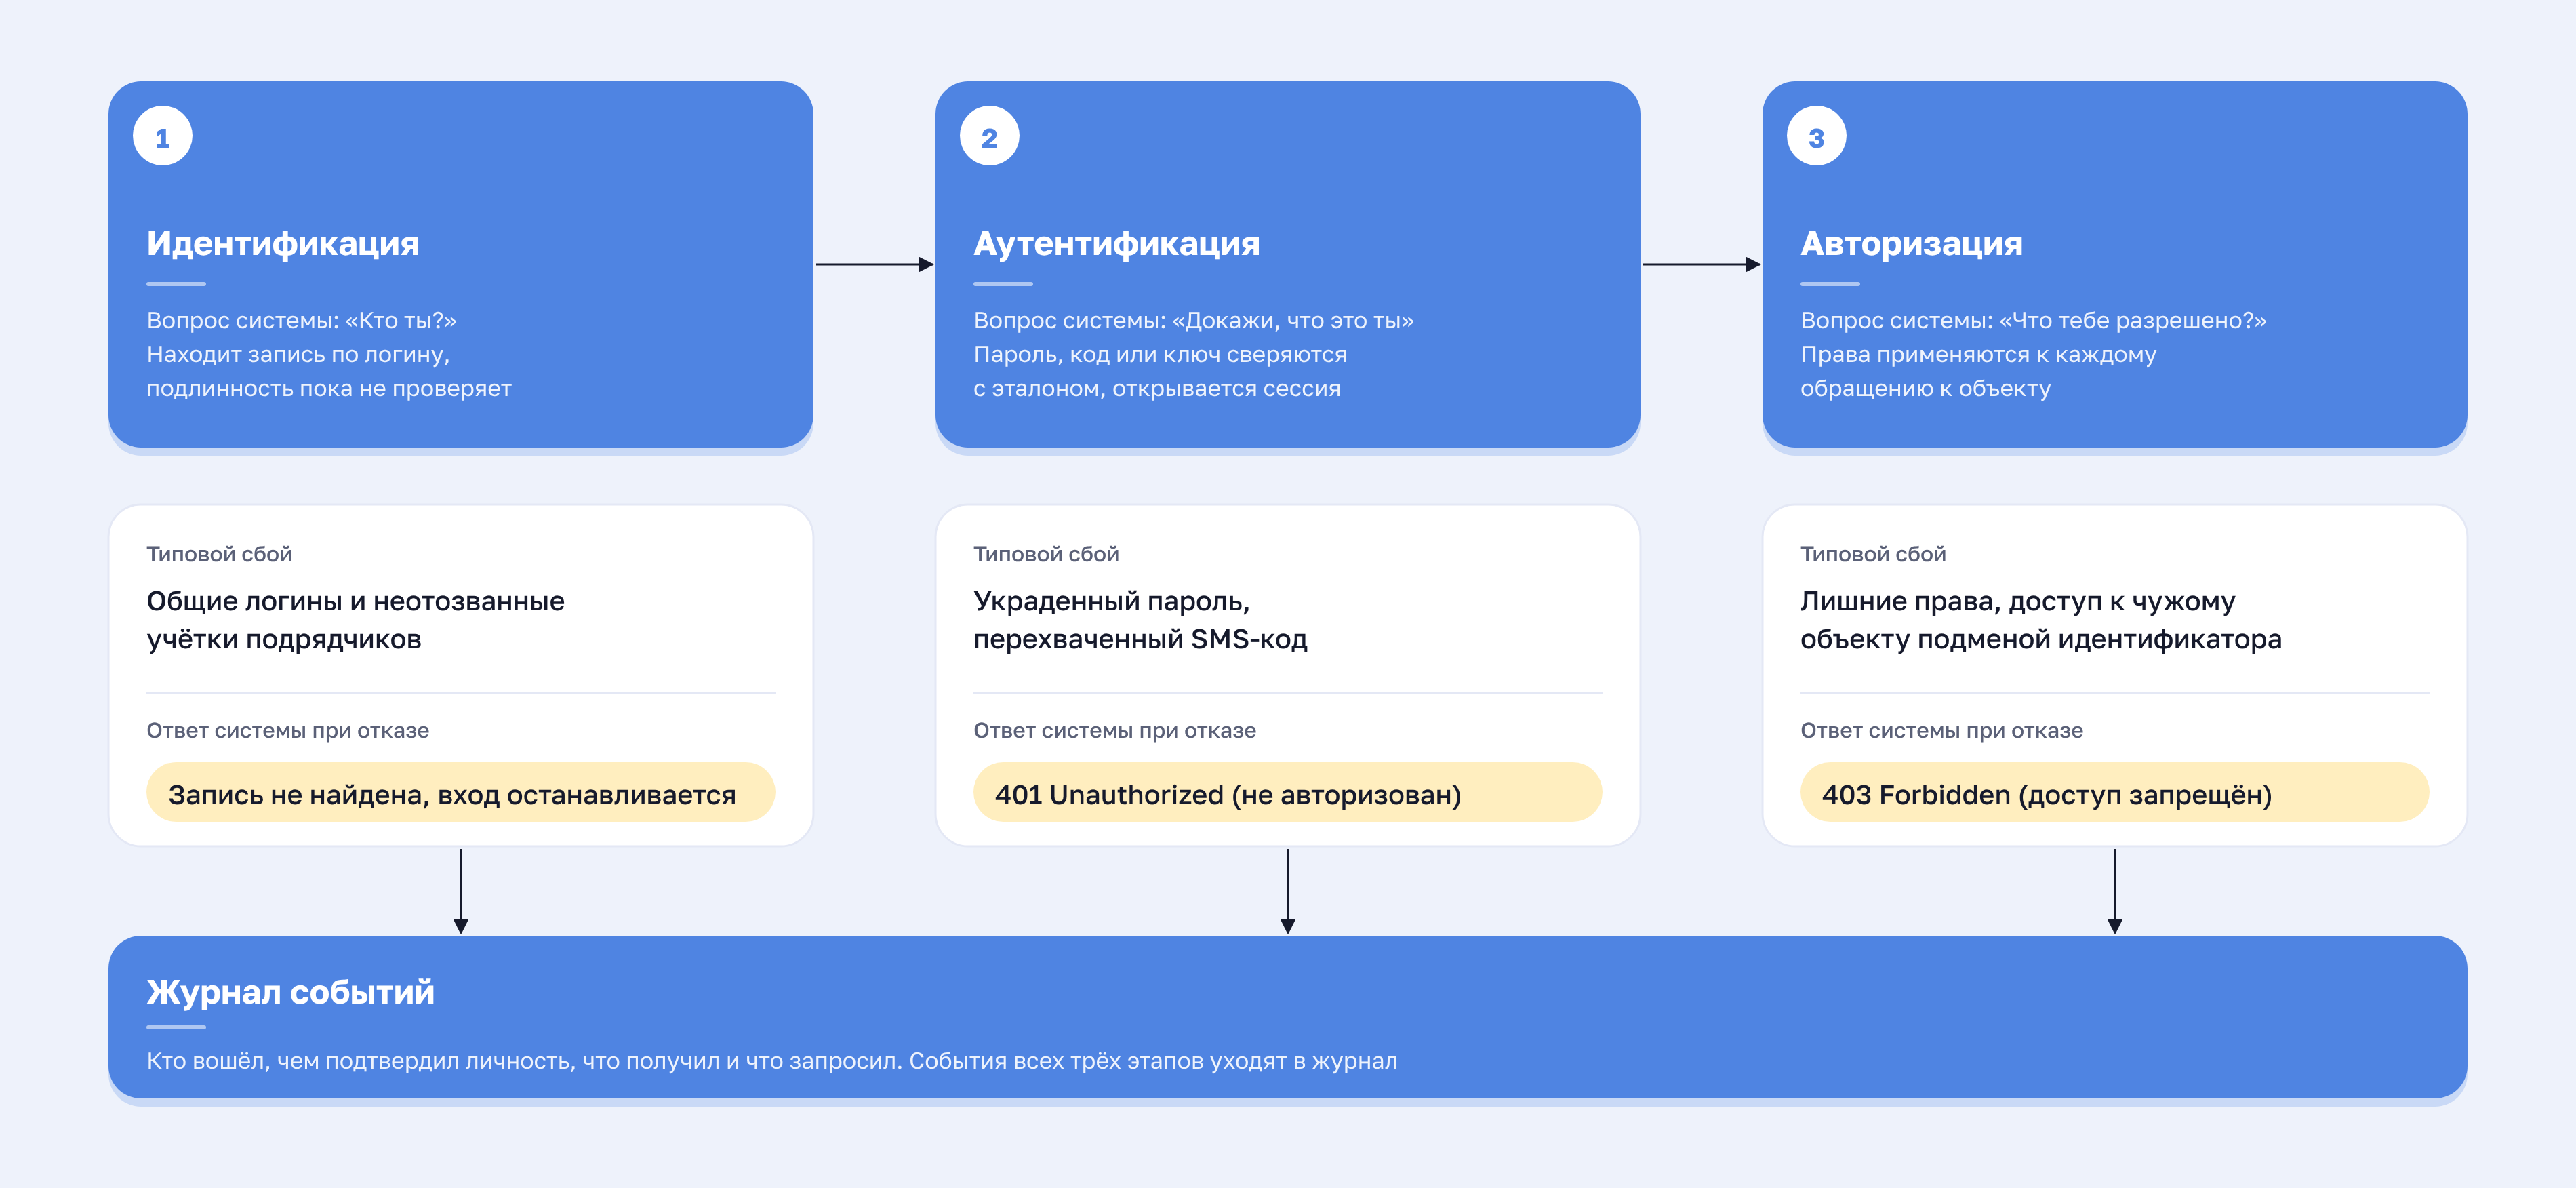
Идентификация отвечает на вопрос «Кто ты?», аутентификация на вопрос «Докажи, что это ты», авторизация на вопрос «Что тебе разрешено?». Это не синонимы: три последовательных процесса, у каждого свои механизмы.
Для наглядности возьмём пропускной режим на проходной. Посетителя находят в списке (идентификация), сверяют лицо с документом (аутентификация) и выдают пропуск, который открывает только нужные помещения (авторизация).
На практике эти слова путают постоянно: кнопку входа подписывают «Авторизация», хотя за ней стоит аутентификация. Ниже разберём каждый этап, сравним их в таблице и пройдём по 12 ошибкам, которые ИТ-команды допускают на каждом из них. В статье есть тест из шести вопросов, чтобы проверить себя.
Главное за 30 секунд
- Идентификация — это процесс предъявления системе идентификатора (логин, email), по которому она находит учётную запись пользователя. Подлинность пользователя на этом шаге не проверяется.
- Аутентификация — это процесс подтверждения подлинности пользователя: система сверяет предъявленные пароль, код или ключ с эталоном и убеждается, что учётная запись принадлежит именно ему.
- Авторизация — это процесс определения прав аутентифицированного пользователя: к каким объектам он имеет доступ и какие действия с ними может выполнять.
- Двухфакторная аутентификация (2FA) — это процесс подтверждения личности двумя факторами из разных категорий: знание (пароль), владение (приложение-аутентификатор, аппаратный ключ) или свойство (отпечаток пальца).
- Методы второго фактора различаются по надёжности: SMS и код на email слабее всего, ключи доступа и аппаратные ключи FIDO2 не сработают на поддельной странице.
Авторизация, аутентификация и идентификация на примере входа в систему
Один вход сотрудника в корпоративную систему содержит три последовательных процесса. Сначала система находит учётную запись по идентификатору, затем проверяет, что за ней стоит именно этот человек, и только потом определяет, какие объекты ему доступны. Для пользователя это один экран входа, для системы три проверки с разными отказами.
Посмотрим, как эти три проверки проходят по шагам:
- Идентификация. Сотрудник открывает страницу входа корпоративного портала и вводит доменный логин
i.ivanov. Система находит запись в каталоге Active Directory. - Аутентификация. На той же странице он вводит пароль и код из приложения-аутентификатора. Это два фактора из разных категорий: знание и владение. Если они верны, система подтверждает вход.
- Авторизация. Затем он открывает, например, менеджер паролей. Пароль повторно вводить не нужно: благодаря единому входу (SSO) система принимает подтверждение входа от портала. По роли и правам сотрудник видит сейфы своего отдела.
После входа система продолжает проверять действия сотрудника. Если он попытается открыть чужой сейф, то получит отказ, хотя вход прошёл успешно: этот отказ выдаёт авторизация, а с идентификацией и аутентификацией проблем не было. Каждое событие система записывает в журнал: кто вошёл, чем подтвердил личность, что получил и что запросил.
Что такое идентификация
Идентификация — это процесс, в котором пользователь называет себя, а система находит его учётную запись по идентификатору: логину, email или номеру. Подлинность пользователя на этом шаге не проверяется, фиксируется только заявка «я такой-то». Если записи нет, процесс останавливается. Вопрос системы: «Кто ты?»
Что такое аутентификация
Аутентификация — это процесс подтверждения подлинности пользователя: система сверяет пароль, одноразовый код или подпись ключа с эталоном. Если всё совпало, система считает, что запись предъявил её владелец, и открывает сессию. Для критичных систем требуют два фактора из разных категорий, например пароль и код из приложения. Вопрос системы: «Докажи, что это ты».
Что такое авторизация
Авторизация — это процесс определения прав аутентифицированного пользователя: к каким данным, системам и функциям он получает доступ и какие действия с ними может выполнять. Решение принимается по ролям и политикам доступа и повторяется при каждом обращении к объекту, поэтому два сотрудника с одинаково успешным входом получают разный набор объектов. Вопрос системы: «Что тебе разрешено?»
Сравнение идентификации, аутентификации и авторизации
| Критерий | Идентификация | Аутентификация | Авторизация |
|---|---|---|---|
| Цель | Найти учётную запись по идентификатору | Верифицировать подлинность | Определить права доступа |
| Вопрос системы | Кто ты? | Докажи, что это ты | Что тебе разрешено? |
| Механизм | Логин, email, внутренний идентификатор | Пароль, одноразовый код, ключ или биометрия | Роли (RBAC), атрибуты и политики (ABAC) |
| Пример | Ввод логина на странице входа | Ввод пароля и кода из приложения | Видны только сейфы своего отдела |
| Последствия сбоя | Общие и неотозванные учётные записи: непонятно, кто действовал | Несанкционированный вход | Лишние права, доступ к чужому объекту |
Ни один этап не входит в другой. Сильная аутентификация не исправит общий логин, а точная ролевая модель не заменит проверку подлинности.
Идентификация: виды идентификаторов и типичные сбои
Идентификатор пользователя зачастую не является секретом: корпоративный адрес указан в подписи писем, поэтому знание чужого логина ничего не даёт без пароля. Защита начинается на аутентификации. Зато ошибки в учёте идентификаторов сказываются на всех следующих этапах: если логин общий, по журналу не понять, кто именно действовал.
Какие бывают идентификаторы
- Имя пользователя или email — то, что вводят на странице входа.
- Внутренний идентификатор (UID, табельный номер) — остаётся прежним при смене логина.
- Доменная учётная запись в Active Directory — единое имя для всех подключённых систем.
- Идентификатор сервиса или устройства — сертификат, идентификатор API-клиента.
Первичная и повторная идентификация
Первичная идентификация выполняется один раз, при заведении учётной записи: в типовом процессе кадровая служба или администратор проверяет по документам и данным кадровой системы, что за записью стоит конкретный человек. Повторная идентификация происходит при каждом входе и сводится к предъявлению уже выданного идентификатора.
Где идентификация ломается
Идентификация ломается из-за небрежного учёта учётных записей. Четыре типовые ошибки:
- Общие логины: в журнале видна учётная запись, но неизвестно, какой человек за ней работал.
- Тестовые и временные учётные записи, у которых нет владельца и срока жизни.
- Повторно выданные логины: новый сотрудник получает логин уволенного вместе с его правами.
- Учётные записи уволенных сотрудников и подрядчиков, которые никто не отозвал.
У каждого сотрудника должна быть своя учётная запись, а у каждой учётной записи — владелец и срок жизни.
Аутентификация: виды, факторы и методы
Аутентификация подтверждает, что учётную запись предъявил её владелец: система сверяет предъявленное с эталоном (паролем, кодом, ключом). Одного пароля мало, потому что его можно подобрать, украсть или выманить фишингом. Поэтому к паролю добавляют второй фактор, а для важных систем выбирают метод, который трудно перехватить.
Три фактора
- Знание: пароль, ПИН-код, ответ на контрольный вопрос.
- Владение: приложение-аутентификатор, аппаратный ключ, SIM-карта для SMS.
- Свойство: отпечаток пальца, геометрия лица.
Фактор аутентификации задаёт категорию доказательства. Пароль и ответ на контрольный вопрос относятся к знанию, поэтому два таких шага остаются однофакторной защитой.
1FA, 2ФА и MFA: в чём разница
Однофакторная аутентификация (1FA) опирается на один фактор, обычно пароль. Фишинговая страница, подбор по словарю, утёкшая база или покупка в даркнете, и учётная запись скомпрометирована целиком. Подробнее о приёмах взлома паролей: актуальные методы взлома паролей.
Двухфакторная аутентификация (2ФА) требует два фактора из разных категорий, например пароль и код из приложения. Атакующему приходится вскрывать два независимых канала одновременно. Порядок внедрения разобран в материале как внедрить двухфакторную аутентификацию в компании.
Многофакторная аутентификация (MFA) объединяет два и более фактора: 2ФА остаётся её частным случаем. Три фактора (пароль, аппаратный ключ, биометрия) применяют там, где цена ошибки максимальна: для привилегированного доступа и критичных систем.
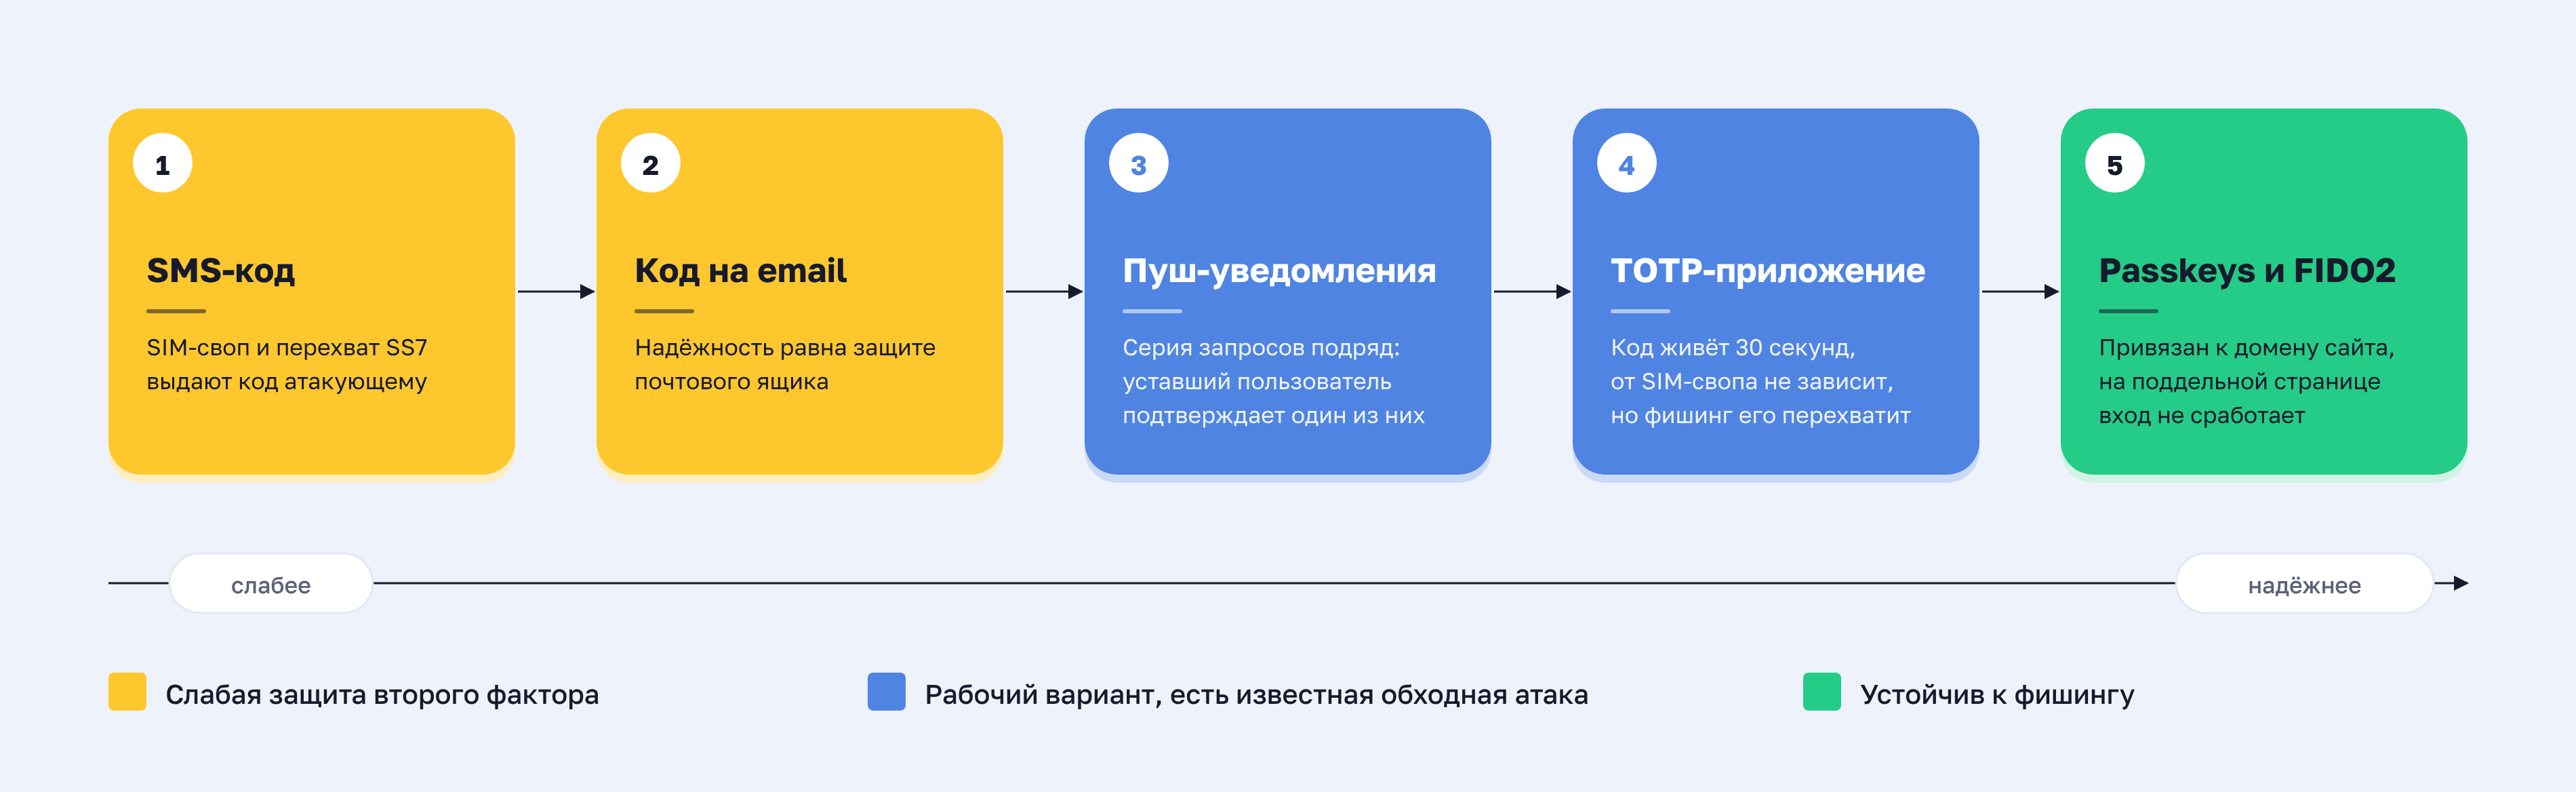
Методы второго фактора: от слабого к надёжному
- SMS-код. Самый распространённый и самый уязвимый: SIM-своп и перехват на уровне сигнального протокола SS7 дают атакующему код. Допустим как временная мера для низкорисковых сценариев.
- Одноразовый код на почту. Надёжность равна защищённости почтового ящика. Если почта скомпрометирована, второго фактора фактически нет.
- Пуш-уведомление. Запрос приходит на доверенное устройство и показывает контекст: время, геолокацию, источник. Слабое место: серия запросов подряд, после которой уставший пользователь подтверждает один из них.
- Приложение-аутентификатор (TOTP). Код генерируется на устройстве и живёт 30 секунд, от SIM-свопа не зависит. Проксирующая фишинговая страница всё же способна перехватить его в реальном времени.
- Ключи доступа (Passkeys) и аппаратные ключи FIDO2. Приватный ключ не покидает защищённое хранилище устройства, а подпись привязана к домену сайта, поэтому на поддельной странице вход не сработает. Биометрия на этом уровне служит локальным способом разблокировать ключ.
Авторизация: виды, модели доступа и принцип наименьших привилегий
Авторизация решает, какие действия разрешены аутентифицированному субъекту над конкретным объектом: читать, изменять, удалять. Решение принимается по политике доступа и повторяется при каждом обращении к защищённому ресурсу. Сам по себе вход прав не даёт: пользователь получает личность, а затем ровно те полномочия, которые ему назначены.
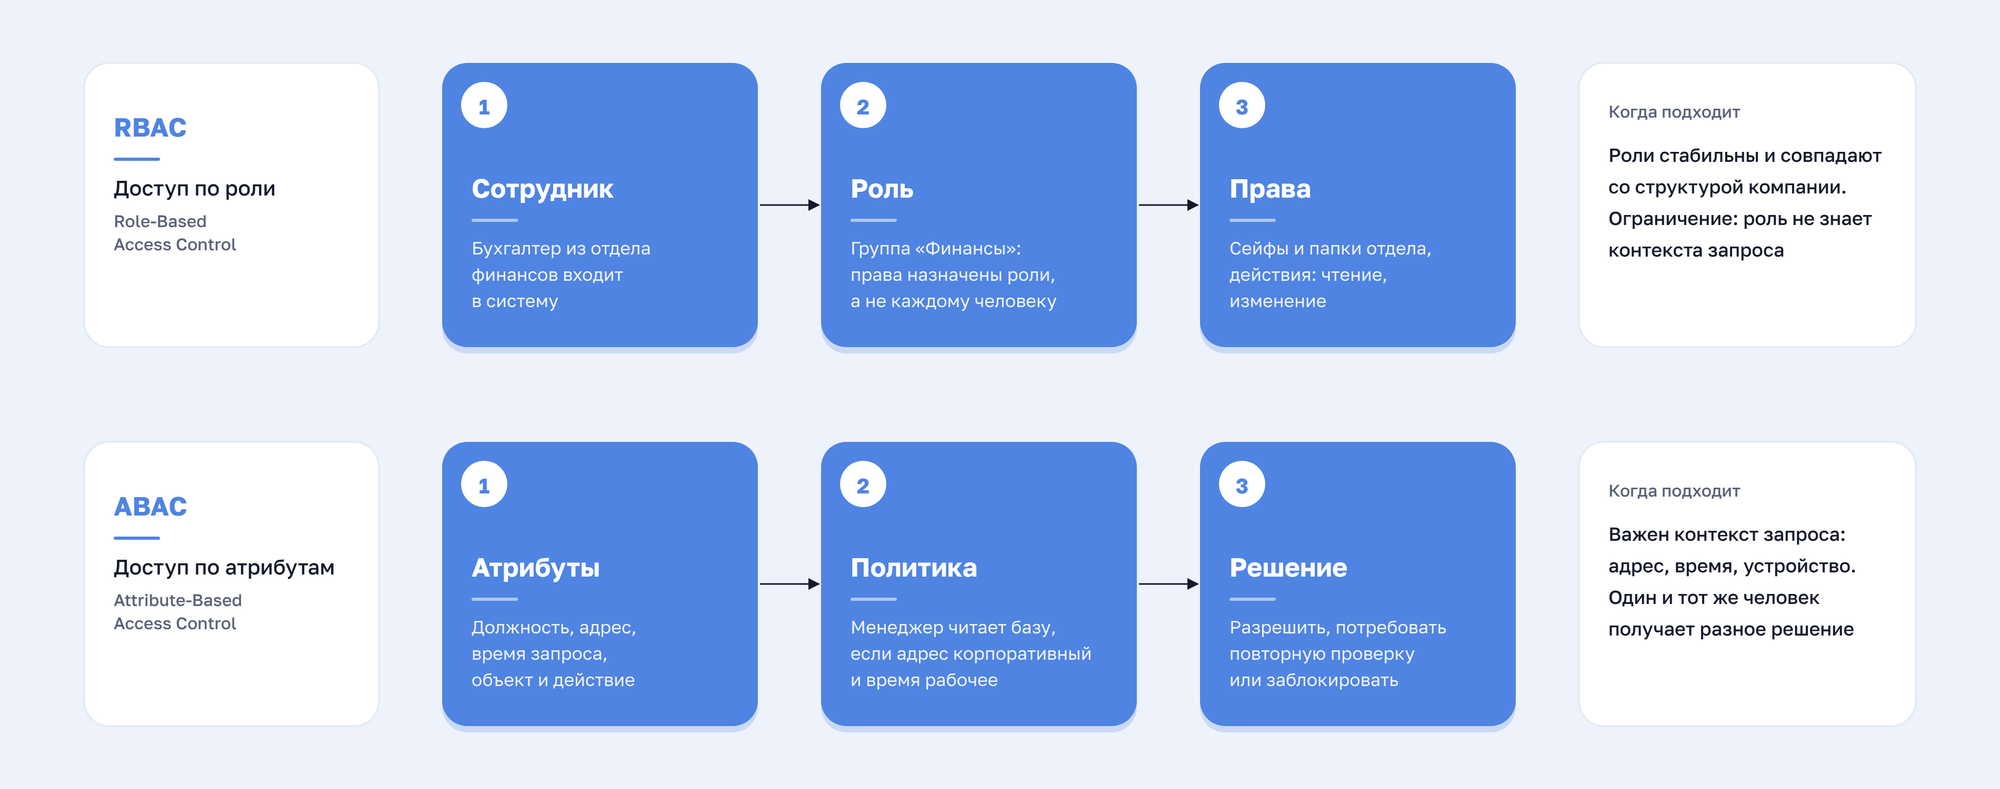
Ролевая модель (RBAC)
Ролевая модель (Role-Based Access Control, RBAC) назначает права ролям, а сотрудники получают их через членство в роли или группе. В сквозном примере сотрудник входит в группу своего отдела и получает доступ к сейфам и папкам этого отдела. При переводе в другой отдел меняется группа, правки каждой записи не требуется. Ограничение модели: роль не знает контекста запроса.
Атрибутная модель (ABAC)
Атрибутная модель (Attribute-Based Access Control, ABAC) принимает решение по атрибутам субъекта, объекта, действия и окружения. Пример политики: менеджер читает клиентскую базу, если запрос идёт с корпоративного адреса в рабочее время. Тот же запрос с незнакомого адреса ночью требует повторной аутентификации или блокируется.
OAuth 2.0 и SSO: что здесь авторизация
OAuth 2.0 — это протокол делегирования доступа: пользователь разрешает приложению действовать от его имени в другом сервисе, а сервис выдаёт приложению токен с ограниченными правами и сроком действия. Например, приложение-планировщик получает доступ к календарю пользователя и не узнаёт пароль от него.
OpenID Connect (OIDC) — это надстройка над OAuth 2.0, которая добавляет аутентификацию: сервис входа сообщает приложению, какой именно пользователь вошёл. Сам OAuth 2.0 личность не проверяет. OIDC стоит за кнопкой «Войти через…».
Единый вход (Single Sign-On, SSO) — это схема, при которой пользователь проходит аутентификацию один раз в центральной системе входа, например в корпоративном каталоге, а остальные сервисы принимают это подтверждение без повторного ввода пароля. Для этого используют протоколы SAML и OIDC. Права внутри каждого сервиса остаются своими: их определяет авторизация самого сервиса.
Принцип наименьших привилегий
Пользователь получает минимальные права, которых хватает для работы, а расширение прав делается явно и записывается в журнал. Роли системного администратора и разработчика не стоит совмещать в одной учётной записи: компрометация такой учётной записи открывает всё сразу. Например, в менеджере паролей Пассворк права выдаются на уровне сейфов, папок и отдельных записей, а группы можно сопоставить с группами LDAP.
12 типичных ошибок идентификации, аутентификации и авторизации
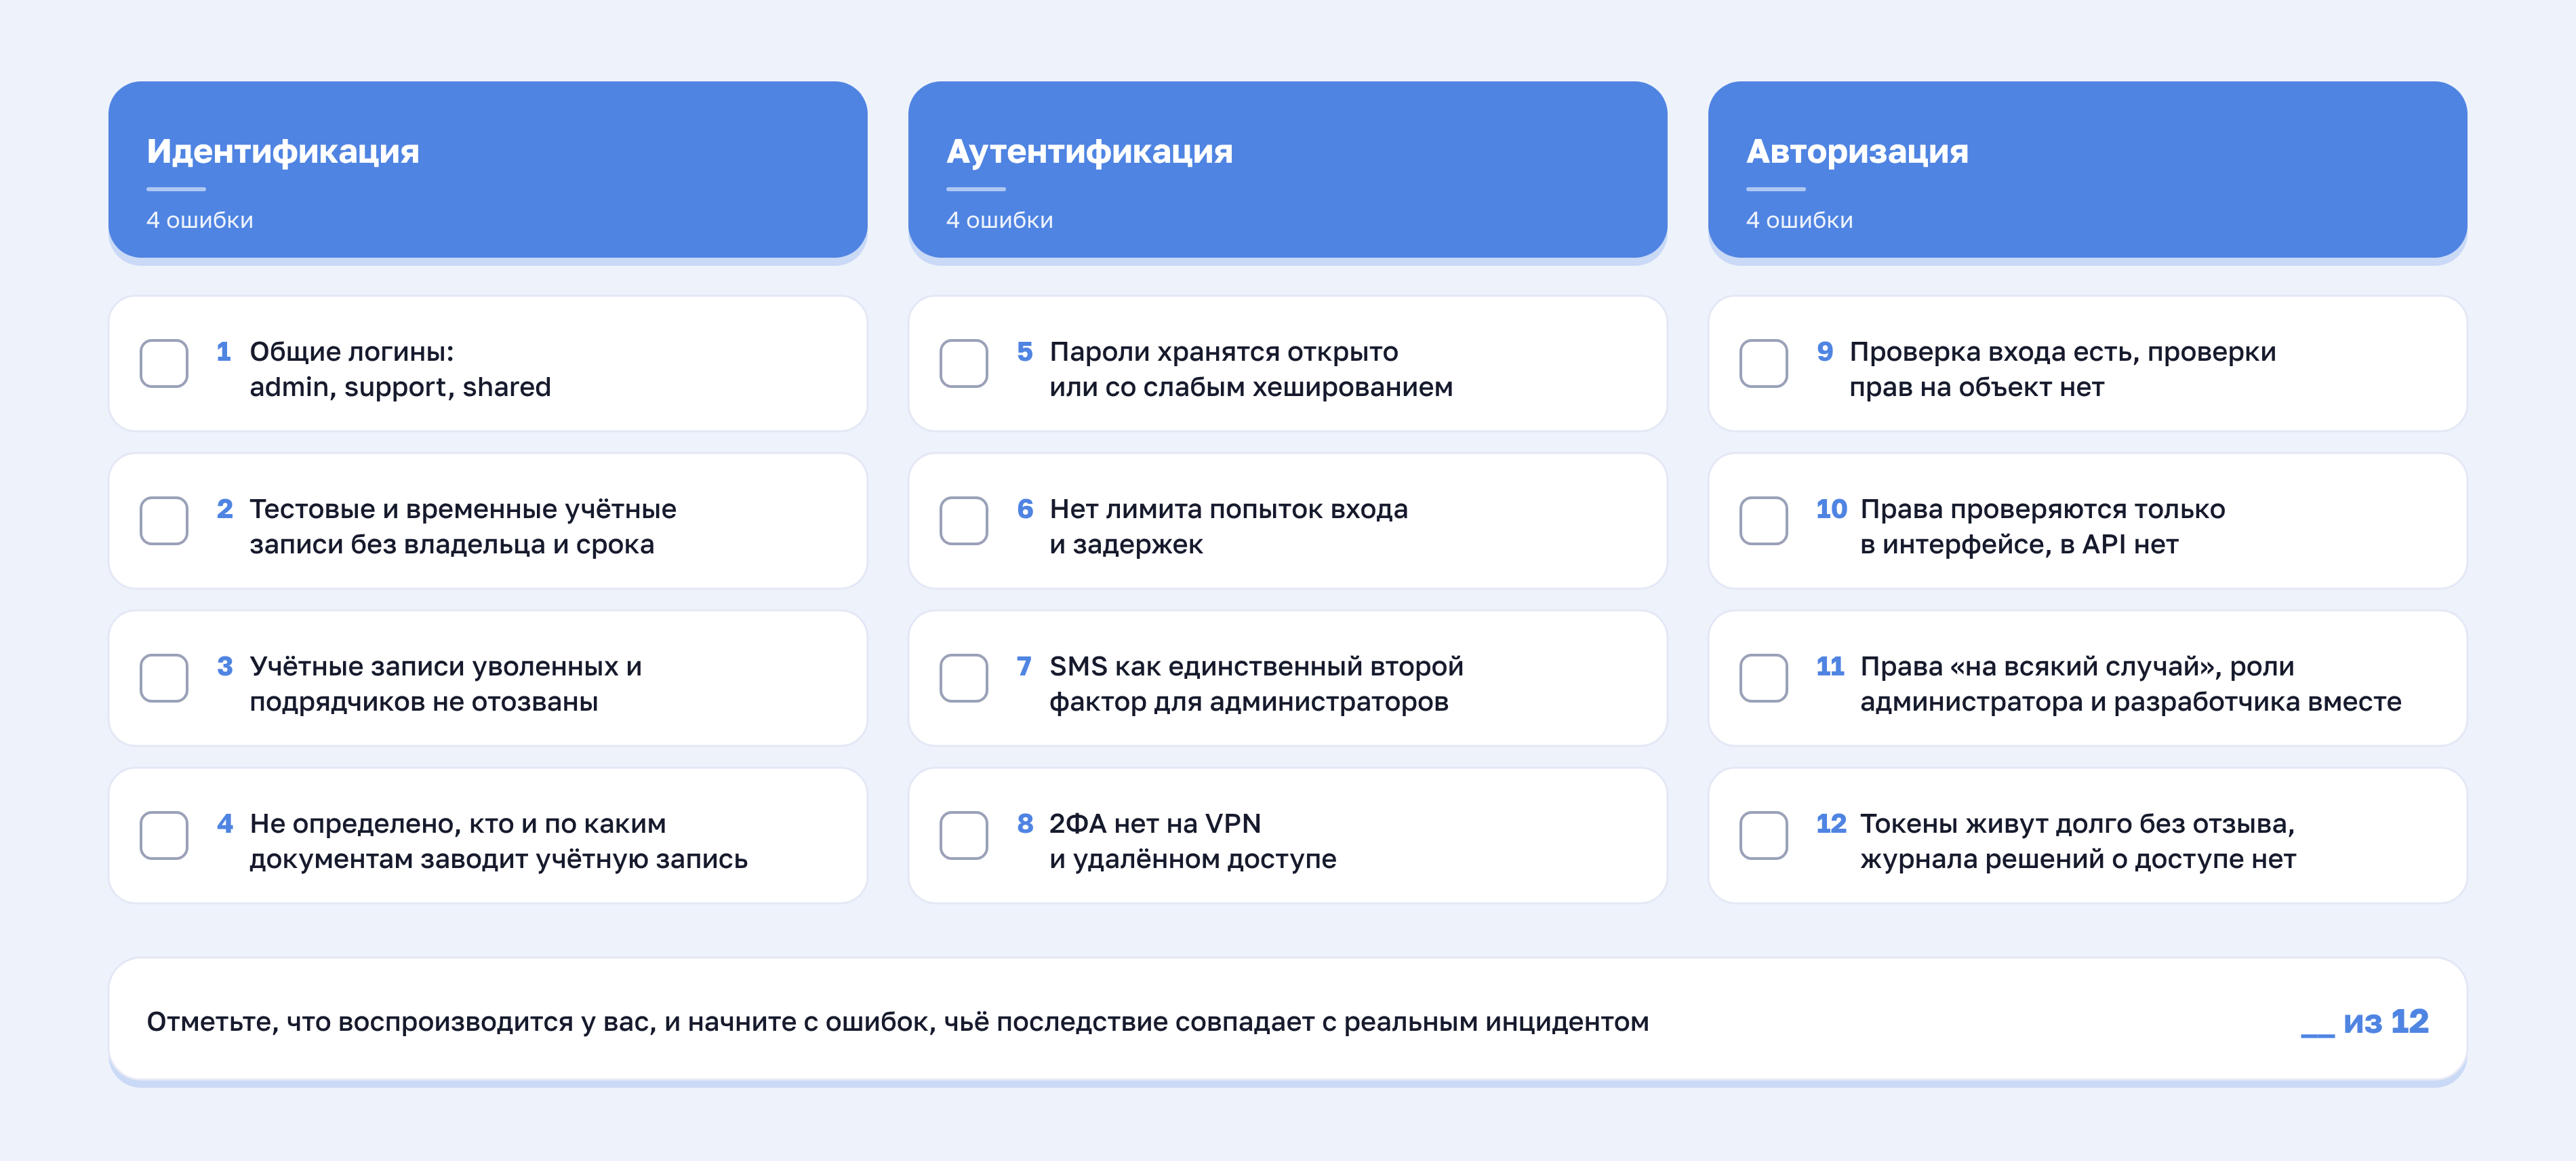
Чек-лист «12 ошибок доступа» содержит по четыре ошибки на каждый из трёх этапов. Для каждой указано, что делать. Пройдите список по порядку, отметьте, что у вас уже закрыто, и начните с ошибок, которые опаснее всего для вашей инфраструктуры. Для регулярной сверки парольной части подойдёт чек-лист аудита парольной безопасности.
На этапе идентификации
| Ошибка | Что делать |
|---|---|
| 1. Общие логины: admin, support, shared | Завести персональную учётную запись на каждого человека, сервисные учётные записи держать отдельно. Иначе в журнале не видно, кто действовал |
| 2. Тестовые и временные учётные записи остались после проекта | Назначить владельца и срок жизни каждой учётной записи |
| 3. Учётные записи уволенных сотрудников и подрядчиков не отозваны | Закрывать доступ в день ухода и раз в квартал сверять список учётных записей. |
| 4. Не определено, кто и по каким документам заводит учётную запись | Описать порядок в регламенте: кто проверяет, по каким документам и кто подтверждает |
На этапе аутентификации
| Ошибка | Что делать |
|---|---|
| 5. Пароли хранятся в открытом виде или со слабым хешированием | Хранить только хеши, созданные современным алгоритмом с солью. Перенести данные в менеджер паролей. |
| 6. Число попыток входа не ограничено | Ограничить число попыток и добавить задержки, следить за неудачными входами |
| 7. SMS остаётся единственным вторым фактором для администраторов | Перейти на приложение-аутентификатор, аппаратные ключи или ключи доступа |
| 8. Второй фактор включён для сервисов, но не для VPN и удалённого доступа | Включить второй фактор на всех внешних точках входа |
На этапе авторизации
| Ошибка | Что делать |
|---|---|
| 9. Система проверяет, что пользователь вошёл, но не проверяет право на конкретный объект: подмена номера в запросе открывает чужие данные | Проверять право на объект на сервере при каждом запросе |
| 10. Права проверяются только в интерфейсе: кнопку скрыли, а прямой запрос работает | Проверять права на сервере, интерфейс только показывает результат |
| 11. Права выданы «на всякий случай», роли администратора и разработчика совмещены в одной учётной записи | Выдавать минимум по умолчанию, расширять права явно, роли разделять |
| 12. Токены живут долго и не отзываются, журнала решений о доступе нет | Задать токенам короткий срок жизни, отзывать при смене группы и вести журнал действий |
ГОСТ и приказ ФСТЭК № 117 об идентификации и аутентификации
Термины закреплены нормативно. ГОСТ Р 58833-2020 «Защита информации. Идентификация и аутентификация. Общие положения» описывает основы идентификации и аутентификации и уровни доверия к ним. Приказ ФСТЭК России от 11 апреля 2025 года № 117 ссылается на этот стандарт и называет идентификацию, аутентификацию и управление доступом базовыми мерами защиты.
Приказ действует с 1 марта 2026 года для государственных информационных систем и систем государственных органов и учреждений. Для привилегированного и удалённого доступа он требует строгой аутентификации или, если это технически невозможно, усиленной многофакторной. Остальным организациям документ служит ориентиром для самопроверки, а об обязательности стоит советоваться с юристом. Текст приказа: fstec.ru.
Заключение
Три вопроса, три слоя, три класса ошибок. Система спрашивает «Кто ты?», затем «Докажи», затем «Что тебе разрешено?», и сбой на каждом шаге выглядит по-своему: общий логин в журнале, украденный пароль, чужой объект в ответе API. Проверить всю цепочку идентификации, аутентификации и авторизации можно по журналу: он должен отвечать, кто вошёл, чем подтвердил личность, что получил и что запросил.
Если начинать с малого, четыре действия закрывают основные разрывы из таблиц выше:
- персональная учётная запись на каждого субъекта и отзыв доступа по событию;
- строгая аутентификация для администраторов и внешних точек входа;
- проверка прав на объект на сервере при каждом запросе;
- журнал решений о доступе.
Часто задаваемые вопросы
В чём разница между идентификацией, аутентификацией и авторизацией?
Идентификация называет субъекта: система получает логин или email и находит учётную запись. Аутентификация доказывает, что запись принадлежит предъявителю: по паролю, коду или ключу. Авторизация определяет, что ему разрешено после входа. Три процесса идут последовательно, у каждого свои механизмы и свой тип сбоя.
Почему кнопку входа называют «Авторизация», если это аутентификация?
Слово «авторизация» в обиходе закрепилось за всем сценарием входа: логином, паролем и допуском в личный кабинет. Технически кнопка запускает идентификацию и аутентификацию, а авторизация происходит позже, когда система решает, что показать пользователю. Для интерфейса термин удобен, для проектирования и разговора с аудитором его лучше разделять.
Что идёт первым: авторизация или аутентификация?
Первой идёт аутентификация, второй авторизация. Сначала система должна установить, кто обращается, и только потом решает, что ему разрешено. Идентификация предшествует обоим этапам: без найденной учётной записи проверять нечего. Путаница возникает из-за кнопки входа, которую часто подписывают «Авторизация». Отказ на первом шаге даёт ошибку 401, на втором 403.
Можно ли пройти аутентификацию без идентификации, а авторизацию без аутентификации?
Аутентификация без идентификации невозможна: системе нужно знать, чью подлинность проверять. Авторизация без аутентификации возможна: при анонимном доступе к публичному ресурсу система выдаёт ограниченные права без проверки личности. Для закрытых данных такая схема недопустима, допуск выдаётся после обоих предыдущих этапов.
К какому этапу относится двухфакторная аутентификация?
Двухфакторная аутентификация (2ФА) относится к этапу аутентификации: второй фактор усиливает доказательство, что учётная запись принадлежит предъявителю. Идентификация происходит до неё, авторизация после. Если второй фактор запрашивают позже, перед чувствительным действием, это повторная аутентификация (step-up), и она остаётся частью того же этапа.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин