Защита критической информационной инфраструктуры (КИИ) на производстве строится на связанном процессе управления учётными данными: от инвентаризации аккаунтов до отзыва прав и фиксации действий. На инженерной станции, сервере автоматизированной системы управления технологическим процессом (АСУ ТП) или в служебной интеграции риск чаще создаёт не сам пароль, а учётная запись без владельца, понятной роли пользователя и истории действий.
Федеральный закон № 187‑ФЗ регулирует безопасность объектов критической информационной инфраструктуры в целом. Приказ ФСТЭК России № 239 адресован узкой категории (значимым объектам КИИ) и в п. 11.2 устанавливает, что при проектировании подсистемы безопасности значимого объекта определяются субъекты и объекты доступа, а также политики управления доступом. Управление паролями и правами — операционный слой этого требования.
Главное за 30 секунд
- Инвентаризация должна охватывать людей, подрядчиков и служебные учётные записи — не только «список паролей».
- Роль, обоснование, срок и владелец доступа важнее самого факта наличия сложного пароля.
- Парольная политика работает вместе с многофакторной аутентификацией, разграничением прав и аудитом действий.
- Менеджер паролей и система управления привилегированным доступом (PAM) закрывают разные задачи, и путать их — техническая ошибка.
- Изменения безопаснее начинать с пилотного проекта на ограниченном наборе систем, а не с одновременного охвата всего контура.
Что такое КИИ
Критическая информационная инфраструктура (КИИ) — это информационные системы, сети и АСУ ТП, от бесперебойной работы которых зависят ключевые отрасли: энергетика, транспорт, финансы, промышленность и другие сферы, значимые для государства и общества. На производстве к ней относятся инженерные станции, диспетчерские системы, серверы АСУ ТП и сети, которые связывают эти системы с ИТ-контуром предприятия.
Согласно ст. 2 Федерального закона № 187‑ФЗ:
- Объекты КИИ — информационные системы, информационно-телекоммуникационные сети и автоматизированные системы управления.
- Субъекты КИИ — государственные органы, государственные учреждения и российские юридические лица, которым эти объекты принадлежат; это организации, работающие в здравоохранении, науке, транспорте, связи, энергетике, банковской и иных сферах финансового рынка, топливно-энергетическом комплексе, атомной энергетике, а также в оборонной, ракетно-космической, горнодобывающей, металлургической и химической промышленности.
Не каждое предприятие с АСУ ТП автоматически становится субъектом КИИ, и не каждая система на таком предприятии — значимым объектом КИИ: статус значимого объекта присваивается только по результатам категорирования, а он определяет, какие именно требования приказа ФСТЭК № 239 становятся обязательными.
Что регулируют 187‑ФЗ и приказ ФСТЭК № 239 для объектов КИИ
Закон № 187‑ФЗ и приказ ФСТЭК № 239 регулируют разные уровни одной темы: закон определяет объекты КИИ в целом, а приказ устанавливает конкретные требования только для значимых объектов КИИ после их категорирования. Смешивать эти понятия — источник ошибочных выводов о том, какие меры обязательны для конкретного предприятия.
Требования приказа № 239 распространяются только на объекты, которые прошли категорирование и признаны значимыми. Для них документ предусматривает состав организационных и технических мер, включая управление учётными записями, модель управления доступом и назначение минимально необходимых прав.
Для объекта, который не прошёл категорирование или не признан значимым, эти требования не действуют напрямую — но управлять учётными записями всё равно необходимо, потому что риск компрометации не зависит от формального статуса системы. Конкретный набор мер для вашего предприятия определяет проект с ИБ-службой, категория объекта и утверждённая модель угроз — статья не заменяет эту работу.
Почему доступы становятся риском в производственном контуре
Учётная запись без владельца, срока действия и журнала операций превращается в точку отказа для всего технологического контура: через неё проходит доступ к инженерным станциям, серверам АСУ ТП и интеграциям с корпоративной сетью. Риск не в количестве паролей, а в отсутствии контроля над тем, кто, зачем и как долго ими пользуется.
По данным Positive Technologies, промышленность вышла на первое место среди отраслей по числу успешных атак на организации в России: её доля выросла с 16% в 2024 году до 19% в 2025-м. Это не означает, что каждая атака начинается с компрометации пароля, но неуправляемые учётные записи расширяют поверхность атаки в любом сценарии.
Эту тенденцию подтверждают и другие аналитические центры: по данным Кода Безопасности, за три квартала 2025 года на промышленность пришлось 28% атак от общего числа инцидентов — тоже первое место среди отраслей. Устойчивое совпадение у двух разных источников подтверждает тенденцию, а не разовый всплеск.
| Сценарий | Риск | Что контролировать |
|---|---|---|
| Общий пароль от инженерной станции знают несколько человек | Невозможно установить, кто выполнил действие | Индивидуальные учётные записи, журнал доступа |
| Подрядчик получил доступ «на всякий случай» без срока | Доступ остаётся активным после завершения работ | Срок действия, дата отзыва, владелец со стороны предприятия |
| Служебная учётная запись интеграции создана без документированного назначения | Никто не знает, можно ли отключить учётную запись | Реестр служебных учётных записей, владелец, назначение |
| Пароль от административной консоли не менялся годами | Компрометация остаётся незамеченной надолго | Периодический пересмотр, ротация после инцидента ИБ |
Изолированность технологического сегмента не снимает эти риски: обслуживание, обновления и обмен данными с ИТ-контуром всё равно проходят через учётные записи, которые нужно инвентаризировать и регламентировать.
Сценарии из таблицы выше перестают быть риском, когда доступы собраны в одном месте: протестируйте Пассворк бесплатно — он централизует хранение паролей и секретов, разграничивает права по ролям и ведёт журнал того, кто и когда ими пользовался.
Карта доступов: кого и что учитывать на производстве
Карта доступов на производстве должна охватывать пять типов учётных записей: штатных администраторов, инженеров АСУ ТП, подрядчиков и производителей оборудования, служебные учётные записи и аварийный доступ. Для каждого типа фиксируются владелец, обоснование прав и период, после которого доступ пересматривается.
| Роль / тип аккаунта | Пример назначения | Вопросы контроля | Артефакт для пересмотра |
|---|---|---|---|
| Штатный администратор | Администрирование серверов и инфраструктуры | Владелец, роль, права, многофакторная аутентификация, период пересмотра | Реестр прав и журнал изменений |
| Инженер АСУ ТП | Обслуживание инженерной станции или профильного программного обеспечения | Сегмент, разрешённые действия, согласованное окно работ | Заявка на доступ и журнал операций |
| Подрядчик / производитель оборудования | Диагностика, настройка или обновление оборудования | Именованный доступ, срок действия, владелец со стороны предприятия | Дата выдачи и дата отзыва |
| Служебная учётная запись | Интеграция через программный интерфейс (API), автоматизация процессов | Владелец, назначение, минимальные права, место хранения секрета | Реестр служебных учётных записей |
| Аварийный доступ | Восстановление работоспособности при инциденте ИБ | Кто активирует доступ, на какой срок, как фиксируется применение | Акт разбора инцидента и журнал |
Общие учётные записи затрудняют расследование инцидентов. Если техническую или аварийную общую запись нельзя исключить полностью, доступ к ней нужно выдавать персонально, ограничивать по времени и фиксировать в журнале — это снимает основную часть риска без отказа от самой учётной записи.
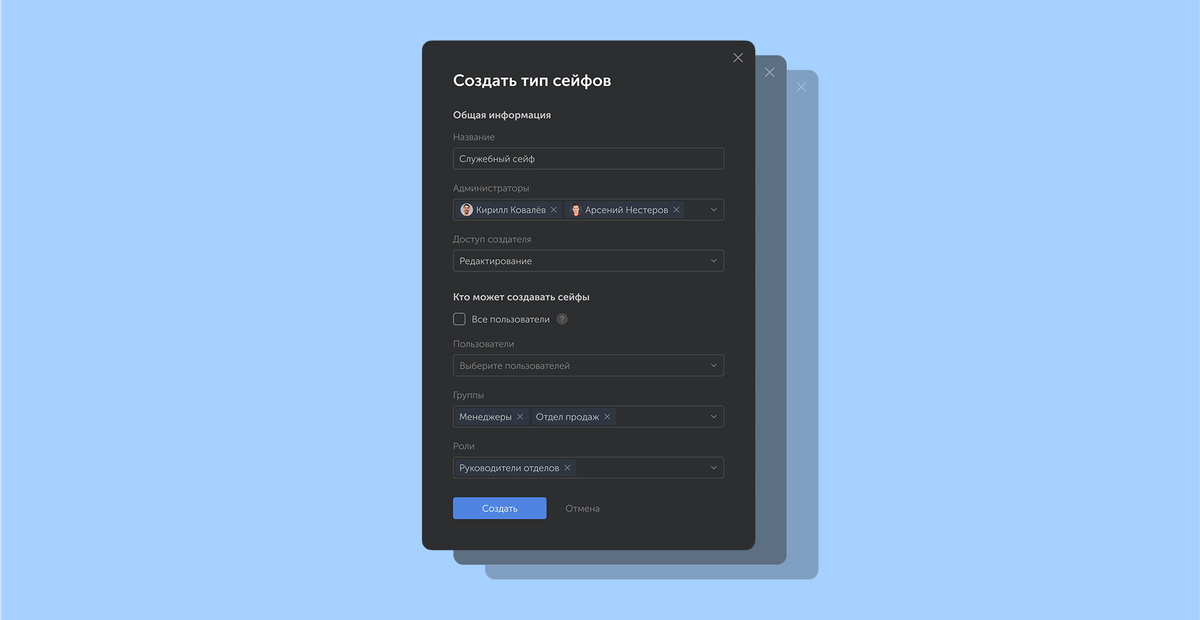
Разграничение прав по ролям и сейфам в менеджере паролей — один из способов перенести эту карту из таблицы в управляемую систему. Подробнее о том, как устроены права на уровне сейфов и папок, — в материале «Пассворк 7.1: типы сейфов».
Пять действий по управлению доступом в производственном контуре
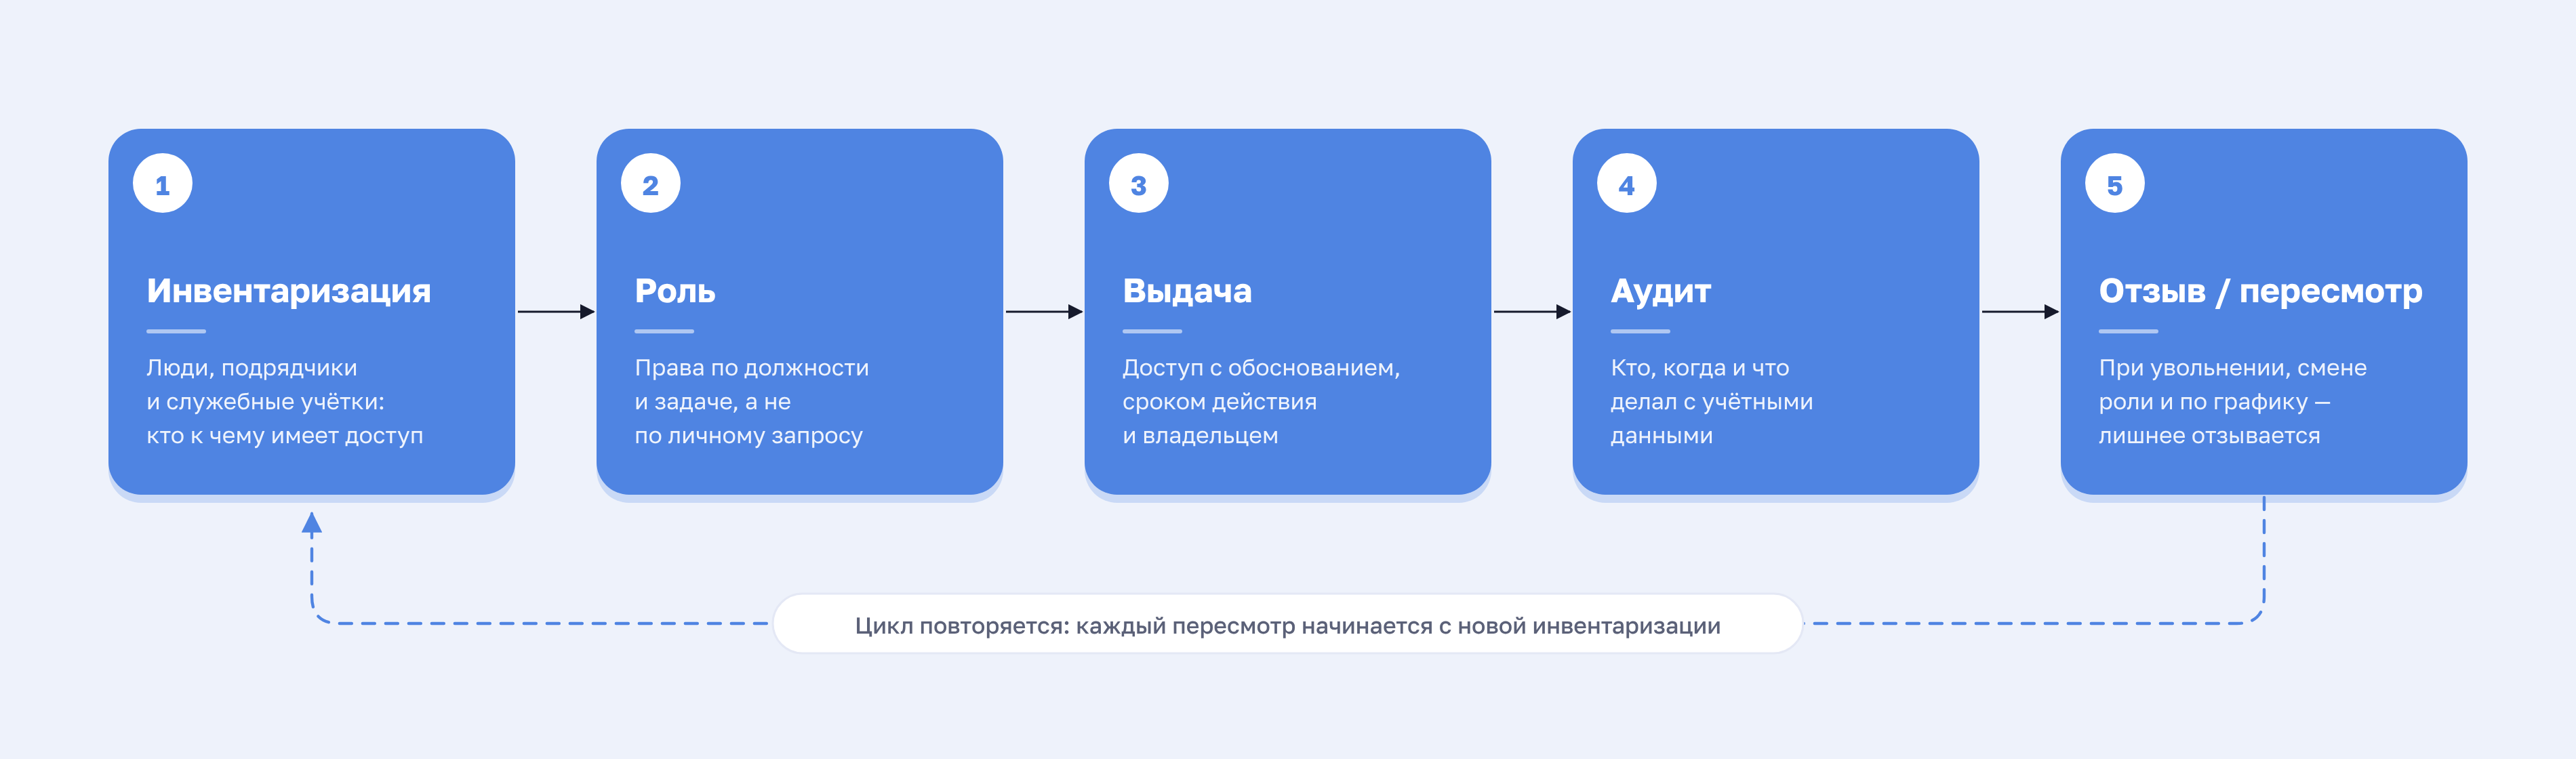
Модель описывает жизненный цикл учётной записи от появления до пересмотра: инвентаризация, классификация ролей, политики хранения секретов, работа с подрядчиками и регулярный аудит. Для каждой точки нужен результат: реестр, заявка, журнал или отчёт о пересмотре.
1. Инвентаризация
Соберите все аккаунты, связанные с производственным контуром: людей, подрядчиков и служебные интеграции. Чек-лист инвентаризации:
- Владелец учётной записи и контактное лицо.
- Назначение и система, к которой относится доступ.
- Уровень критичности системы.
- Место хранения пароля или секрета.
- Наличие многофакторной аутентификации.
- Дата создания и дата последнего использования.
- Зависимости — какие процессы или интеграции используют аккаунт.
- Статус — активен, приостановлен, подлежит удалению.
2. Классификация ролей и прав
Отделите привилегированные, общие и служебные учётные записи друг от друга и примените принцип минимально необходимых прав. Матрица ролей из раздела о карте доступов — рабочая основа: каждая роль получает только те права, которые нужны для конкретной задачи.
3. Политики хранения и передачи секретов
Запретите передачу паролей через мессенджеры, электронную почту и стикеры. Определите защищённое хранилище с ролевым доступом и правило обязательной смены пароля после инцидента ИБ, увольнения или смены роли сотрудника.
Что делать: хранить секреты в централизованном защищённом хранилище с журналом действий, менять пароль при смене владельца доступа.
Что не делать: дублировать секреты в личных заметках, оставлять один пароль активным для нескольких пользователей без индивидуальных учётных записей.
4. Подрядчики и удалённые работы
Пятишаговый сценарий для подрядного доступа:
- Назначьте владельца доступа со стороны предприятия.
- Зафиксируйте обоснование — какая задача требует доступа.
- Установите срок действия, привязанный к длительности работ.
- Согласуйте доступ с владельцем системы и по правилам предприятия.
- Отозвите доступ сразу после завершения работ и зафиксируйте дату отзыва.
5. Регулярный пересмотр прав
Проверяйте активные права, владельцев и устаревшие аккаунты на регулярной основе, а не только после инцидента. Периодичность ниже — пример внутреннего регламента для согласования с ИБ-службой, а не норма, установленная регулятором.
| Тип аккаунта | Пример периодичности пересмотра |
|---|---|
| Привилегированный / административный | Ежеквартально |
| Подрядный / временный | По завершении работ и дополнительно раз в квартал |
| Служебный | Раз в полугодие или при изменении интеграции |
| Штатный пользовательский | Раз в полугодие |
Конкретные сроки предприятие устанавливает самостоятельно — они зависят от категории объекта, архитектуры и внутренних регламентов, а не от универсального требования.
Как начать без риска для производства: пробное внедрение
Пилотный проект внедрение менеджера паролей на ограниченном контуре снижает риск для производства за счёт поэтапного внедрения: сначала проверяется процесс на нескольких системах, затем масштабируется на весь контур. Пять шагов пробного внедрения:
- Выбрать ограниченный набор систем и согласовать владельцев. Начните с одного цеха или одной группы инженерных станций, а не со всего предприятия сразу.
- Составить реестр аккаунтов и определить критичность. Используйте чек-лист инвентаризации из раздела о пяти действиях по управлению доступом.
- Настроить роли, правила выдачи и отзыв доступа. Определите, кто утверждает доступ и по каким критериям.
- Перенести секреты и проверить сценарии восстановления. Убедитесь, что доступ к критичным паролям сохраняется даже при недоступности ответственного сотрудника.
- Зафиксировать результаты, замечания и правила масштабирования. Оцените, что сработало, и определите порядок распространения практики на весь контур.
На этапе настройки ролей и правил выдачи доступа Пассворк помогает централизованно хранить корпоративные пароли и секреты, разграничивать права и фиксировать действия пользователей в самом продукте. Данные хранятся на сервере организации, администратор разграничивает права на уровне папок и сейфов, а журнал фиксирует действия пользователей и историю изменений. Пассворк интегрируется с LDAP, единым входом (SSO) и SIEM. Сертификат ФСТЭК № 5063 подтверждает соответствие 4-му уровню доверия.
Эти возможности не заменяют проект по категорированию объекта и сами по себе не гарантируют соответствия приказу ФСТЭК России № 239. Состав мер определяет предприятие совместно со службой ИБ.
Какие документы подготовить для внутренней проверки
Внутренняя проверка доступов в контуре КИИ требует конкретных документов, а не общего утверждения «доступ контролируется». Таблица ниже — пример базового набора для согласования с ИБ-службой, а не исчерпывающий перечень, установленный регулятором.
| Документ | Владелец | Пример периодичности пересмотра |
|---|---|---|
| Реестр учётных записей | ИБ-служба совместно с владельцами систем | Ежеквартально |
| Назначение и владелец доступа | Руководитель подразделения | При изменении роли сотрудника |
| Права и обоснование | ИБ-служба | Ежеквартально |
| Сроки подрядного доступа | Ответственный за договор с подрядчиком | По завершении работ |
| Процедура аварийного доступа | ИБ-служба | Раз в полугодие |
| Журнал изменений и результаты пересмотра | ИБ-служба | Постоянно, с архивированием |
Конкретный набор документов зависит от категории значимого объекта, архитектуры предприятия и внутренних регламентов. Реестр учётных записей и журнал изменений, упомянутые в разделе о карте доступов, — основа этого набора.
Заключение
Контроль доступов — отдельный операционный слой защиты КИИ, а не разовая настройка. Начинать стоит с инвентаризации учётных записей и определения ролей для сотрудников, инженеров, подрядчиков и служебных интеграций — это основа, на которой держатся и парольная политика, и внутренняя проверка, и любые дальнейшие технические меры.
Менеджер паролей полезен там, где нужен контролируемый процесс хранения и распределения секретов с разграничением прав и историей действий в самом продукте.
Сопоставьте карту доступов вашего производства с реестром учётных записей и ролями из этой статьи — и попробуйте Пассворк бесплатно, чтобы увидеть, какую часть этой карты он закрывает уже сегодня.
Часто задаваемые вопросы о контроле доступов в КИИ на производстве
Какие учётные записи нужно включить в инвентаризацию КИИ?
Индивидуальные, общие, привилегированные, служебные и подрядные учётные записи, связанные с системами в согласованном контуре КИИ. Каждая запись должна иметь владельца, назначение и период действия. Общие аккаунты без индивидуальной привязки затрудняют расследование инцидентов и должны быть в приоритете инвентаризации.
Чем менеджер паролей отличается от системы управления привилегированным доступом (PAM)?
Менеджер паролей решает централизованное хранение и совместное использование секретов с разграничением прав доступа по ролям. PAM покрывает управление привилегированными сессиями, их запись на целевых системах и дополнительные сценарии контроля. Это разные классы решений, и один не заменяет другой полностью.
Как снизить риск доступа подрядчика?
Назначьте владельца доступа со стороны предприятия, зафиксируйте роль, срок действия и условия согласования, а затем отзовите доступ сразу после завершения работ. Фиксируйте действия подрядчика в рамках возможностей применяемого решения — журнал операций упрощает расследование, если возникнут вопросы после завершения контракта.
Как работать со служебными учётными записями?
Закрепите владельца и назначение каждой служебной учётной записи, ограничьте права минимально необходимым набором и храните секреты в контролируемом хранилище. Включите аккаунт в регулярный пересмотр — служебные записи часто остаются активными после того, как интеграция, для которой их создали, уже отключена.
Можно ли развернуть Пассворк в контуре предприятия?
Официальная страница Пассворка указывает хранение данных на сервере организации и варианты установки на Windows Server и Linux.5 Соответствие конкретному технологическому контуру, категории объекта и внутренним регламентам оценивают в проекте совместно с ИБ-службой предприятия — универсального ответа для всех объектов КИИ не существует.
Заменяет ли парольная политика полноценный контроль доступа?
Нет. Парольная политика описывает требования к сложности и смене паролей, но не отвечает на вопросы о владельце учётной записи, обоснованности прав и истории действий. Полноценный контроль доступа объединяет парольную политику с разграничением прав, многофакторной аутентификацией и журналом операций.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин