Приказ № 55 определяет правила, по которым любое средство защиты информации (СЗИ) получает официальный сертификат соответствия в России. Если ваша компания разрабатывает СЗИ или планирует применять их в государственных системах, вам необходимо разбираться и понимать разницу в регулирующих документах. В статье разберём четыре приказа:
- Приказ ФСТЭК № 55 — базовый регламент системы сертификации СЗИ. Определяет участников, их роли и требования к продукту. Без сертификата, полученного в рамках этой системы, продукт не допускается к использованию в ГИС и на объектах КИИ.
- Приказ ФСТЭК № 76 — уровни доверия: шкала из 6 ступеней, которая задаёт глубину проверки СЗИ в рамках той же системы сертификации.
- Приказ ФСТЭК № 9 — поправки к Приказу № 55, вступившие в силу 2 мая 2026 года. Уточняют состав документов на нескольких этапах сертификации и добавляют новое основание для приостановки сертификата, связанное с компонентным составом СЗИ.
- Приказ ФСТЭК № 240 — регламент сертификации процессов разработки СЗИ. Оценивает практики безопасного написания кода. Говоря проще: № 55 спрашивает «что вы сделали», № 240 — «как вы это делаете».
Приказ ФСТЭК № 240 разобран здесь, потому что на практике приказы связаны: компания, сертифицировавшая процессы безопасной разработки по № 240, получает документированное подтверждение зрелости своих процессов. При последующей сертификации продукта по № 55 это сокращает объём испытаний и ускоряет получение сертификата соответствия.
Главное за 30 секунд
- Приказ № 55. Определяет, кто участвует в сертификации СЗИ (ФСТЭК, орган по сертификации, испытательная лаборатория, заявитель), по каким схемам и с какими сроками.
- Когда сертификация обязательна. Для СЗИ в государственных информационных системах (ГИС), информационных системах персональных данных (ИСПДн) и на объектах критической информационной инфраструктуры (КИИ).
- Путь от заявки до сертификата. 6 этапов с фиксированными сроками на каждом: от 15 календарных дней на рассмотрение заявки до 45 дней на экспертное заключение.
- Приказ № 76. Задаёт глубину проверки — 6 уровней доверия, от 1-го (самый строгий, для гостайны) до 6-го.
- Приказ № 240. Сертифицирует процесс безопасной разработки по ГОСТ Р 56939. № 55 оценивает «что вы сделали», № 240 — «как вы это делаете».
- Приказ № 9 от 20.01.2026 (в силе с 02.05.2026). Уточнил состав документов на нескольких этапах сертификации и ввёл требование подавать перечень компонентов с открытым исходным кодом и образов контейнеров.
- Пассворк. В апреле 2026 года прошёл все 6 шагов и получил сертификат ФСТЭК № 5063 с 4-м уровнем доверия — максимальным из применяемых для коммерческих СЗИ.
Что такое Приказ ФСТЭК № 55 и зачем он нужен
Приказ ФСТЭК от 3 апреля 2018 г. № 55 — рамочный документ, утверждающий Положение о системе сертификации средств защиты информации. Согласно пункту 2 Положения, документ определяет «состав участников системы сертификации... а также организацию и порядок сертификации продукции, используемой в целях защиты сведений» — то есть устанавливает правила проверки: кто проводит испытания, по каким критериям, кто выдаёт сертификат и как долго он действует.
Согласно пункту 3 Положения, сертификации подлежат три категории продукции:
- Средства противодействия иностранным техническим разведкам, а также средства контроля эффективности противодействия иностранным техническим разведкам.
- Средства технической защиты информации, включая средства, в которых они реализованы, а также средства контроля эффективности технической защиты информации.
- Средства обеспечения безопасности информационных технологий, включая защищённые средства обработки информации.
Сертификация обязательна для СЗИ, применяемых в государственных информационных системах (ГИС), информационных системах персональных данных (ИСПДн) и объектах критической информационной инфраструктуры (КИИ). Конкретные требования к классам защиты для каждого типа систем устанавливают отдельные приказы ФСТЭК:
- Приказ № 117 — для ГИС, сменивший № 17 с 1 марта 2026 года
- Приказ № 21 — для ИСПДн
- Приказ № 239 — для значимых объектов КИИ
Обязанность защищать такие системы закреплена статьёй 19 Федерального закона № 152-ФЗ «О персональных данных» и Федеральным законом № 187-ФЗ «О безопасности КИИ».
Приказ № 55, № 76 и № 240: что к чему
Три похожих документа путают даже специалистов отрасли. Разница в том, что именно каждый из них проверяет — таблица ниже отвечает на вопрос «какой приказ ФСТЭК за что отвечает» одним взглядом.
| Приказ | Что регулирует | Последнее обновление |
|---|---|---|
| № 55 (03.04.2018) | Саму процедуру сертификации СЗИ: участников, схемы, этапы и сроки | Приказ № 9 от 20.01.2026, в силе с 02.05.2026 |
| № 76 (02.06.2020) | Глубину проверки — 6 уровней доверия, от 1-го (самый строгий, для гостайны) до 6-го | Информационное сообщение ФСТЭК от 16.10.2025 № 240/24/5531 |
| № 240 (01.12.2023) | Сертификацию процесса безопасной разработки — того, как вендор пишет код, по ГОСТ Р 56939 | Приказ № 230 от 30.06.2025: обязательный переход на редакцию ГОСТ 2024 года вместо редакции 2016 года |
Коротко: № 55 отвечает на вопрос «что проверяют и как выдают сертификат», № 76 — «насколько глубоко проверяют», № 240 — «как вендор разрабатывает продукт ещё до всякой проверки».
- Приказ 55 — про продукт: соответствует ли готовое СЗИ требованиям безопасности.
- Приказ 240 — про процесс: использует ли разработчик безопасные практики при создании ПО.
Приказы № 55 и № 240 связаны напрямую. Пункт 71.1 приказа 55 касается разработчика СЗИ, у которого уже есть сертификат соответствия процедур безопасной разработки по приказу № 240. Когда он вносит изменения в сертифицированное СЗИ, в том числе добавляет новые функции безопасности, он вправе «проводить испытания средства защиты информации самостоятельно или с привлечением испытательной лаборатории».
Это упрощённый порядок сопровождения сертификата. Лаборатория по-прежнему контролирует процесс, но часть проверок заявитель выполняет сам. Поэтому сертификат по приказу № 240 стоит получить: он облегчает дальнейшее сопровождение сертификата по приказу № 55.
Но для большинства заявителей отправная точка всё же приказ № 55. Именно он определяет, получит ли продукт сертификат соответствия и попадёт ли в реестр ФСТЭК.
Схема процесса сертификации СЗИ в системе ФСТЭК России: этапы и участники
Сертификация СЗИ во ФСТЭК — многоэтапный процесс. В нём участвуют четыре стороны: заявитель, регулятор, испытательная лаборатория и орган по сертификации. На схеме показан весь путь от подачи заявки до получения сертификата и то, что происходит после него.
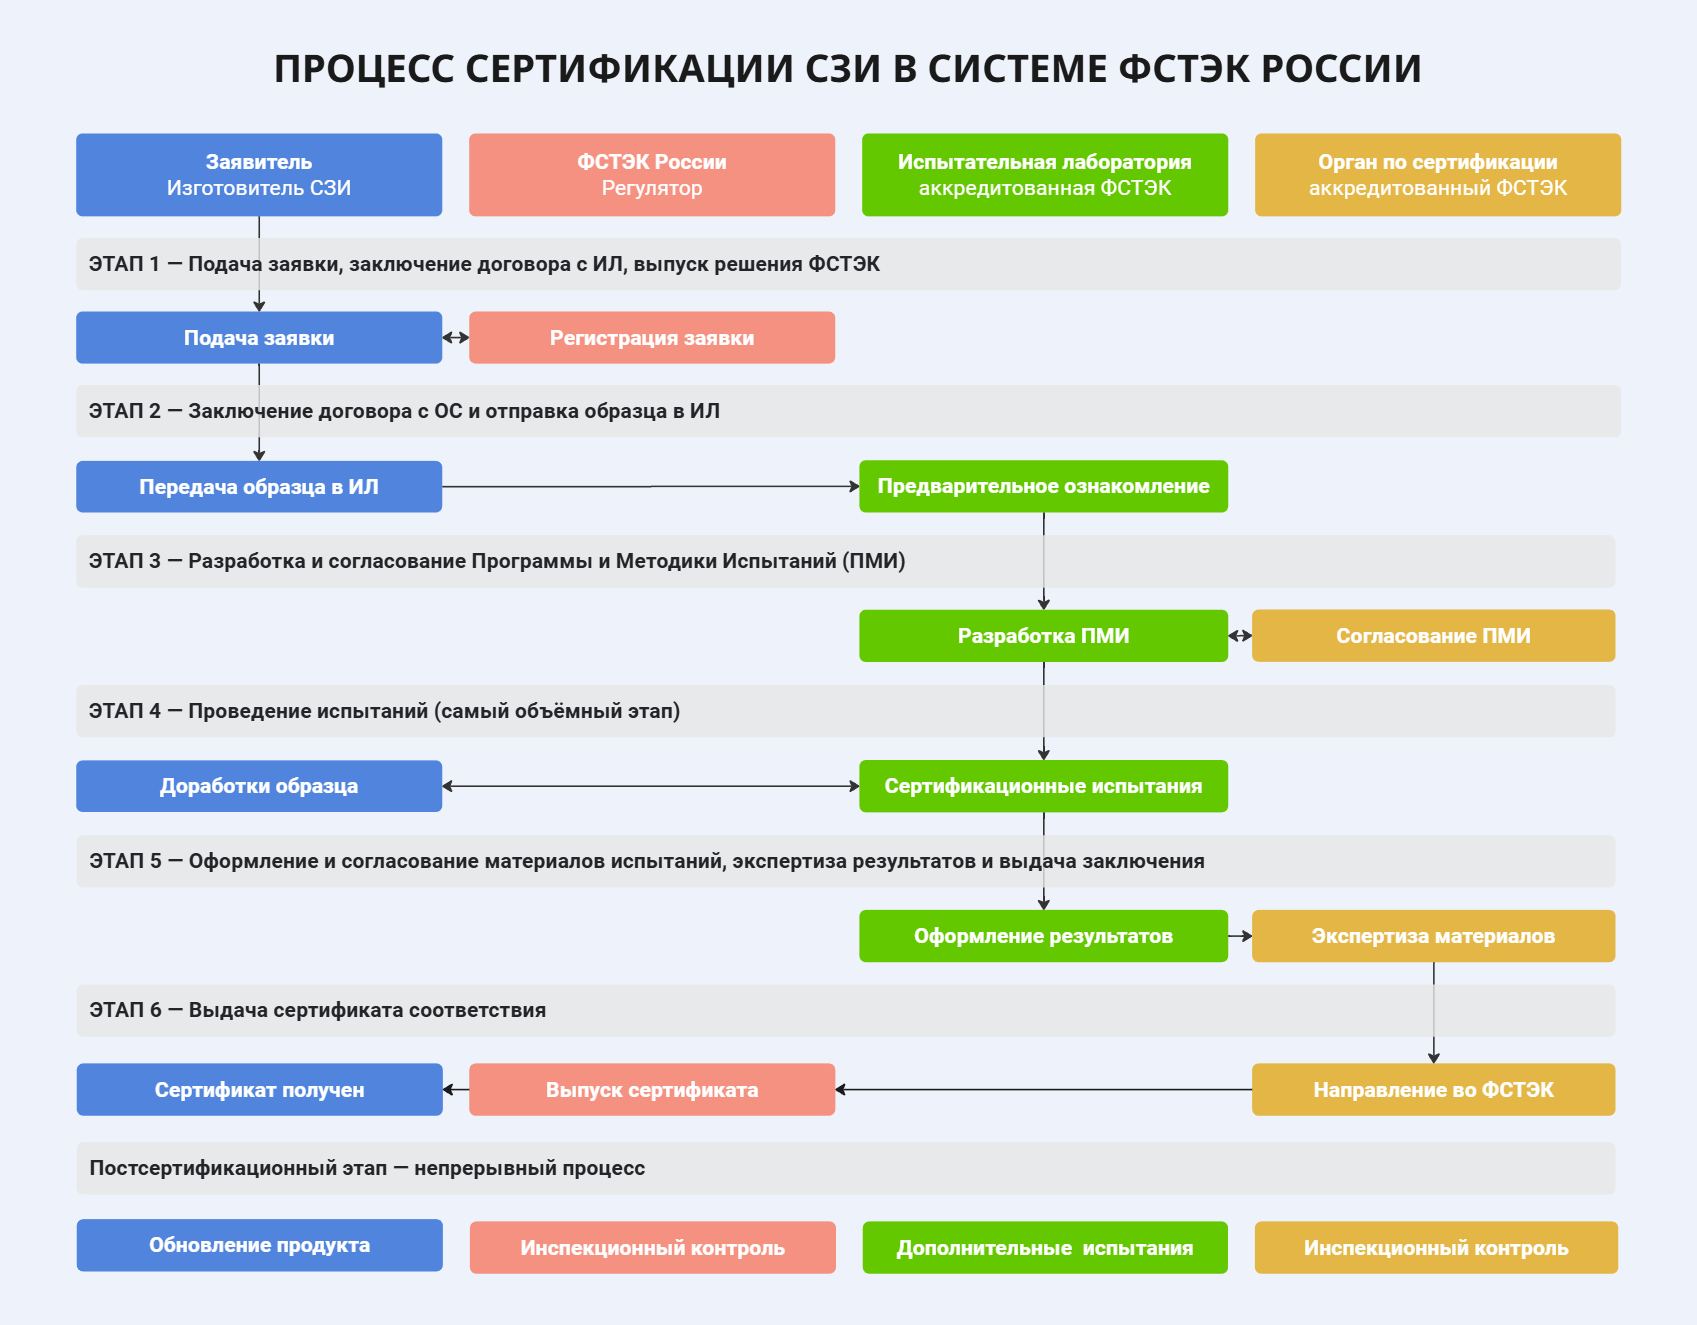
Ниже разберём каждый этап по порядку: кто за что отвечает, какие документы готовятся и где обычно возникают задержки.
Кто участвует в сертификации: 4 роли по Приказу № 55
Пункт 5 Положения перечисляет участников системы сертификации ФСТЭК России:
- Федеральный орган по сертификации
- Организации, аккредитованные ФСТЭК России в качестве органа по сертификации
- Организации, аккредитованные ФСТЭК России в качестве испытательной лаборатории
- Изготовители средств защиты информации
Разберём каждую роль.
ФСТЭК России: федеральный орган по сертификации
Согласно пункту 6 Положения, ФСТЭК «организует проведение сертификации средств защиты информации, разрабатывает и устанавливает в пределах своей компетенции требования по безопасности информации к средствам защиты информации».
Именно ФСТЭК ведёт государственный реестр сертифицированных СЗИ и является конечной инстанцией: без её подписи сертификат не имеет юридической силы.
Орган по сертификации
Согласно пункту 7 Положения, органы по сертификации «осуществляют сертификацию средств защиты информации, оформляют сертификаты соответствия средств защиты информации требованиям по безопасности информации».
Орган по сертификации управляет процессом: принимает заявку, утверждает программу испытаний, анализирует экспертное заключение и готовит проект сертификата.
Испытательная лаборатория
Согласно пункту 8 Положения, испытательные лаборатории «проводят сертификационные испытания средств защиты информации и по их результатам оформляют технические заключения и протоколы» и «должны обеспечивать полноту сертификационных испытаний средств защиты информации и достоверность их результатов».
Лаборатория не может быть аффилирована с заявителем — это ключевое требование к её независимости.
Заявитель
Пункт 10 Положения расширяет понятие заявителя: это не только изготовители, но и «федеральные органы государственной власти, органы государственной власти субъектов Российской Федерации, органы местного самоуправления и организации, планирующие применять средства защиты информации».
Согласно пункту 11, заявители обязаны обеспечивать соответствие сертифицированных СЗИ требованиям по безопасности информации, включая устранение уязвимостей и техническую поддержку.
Отдельно стоит отметить лицензионные требования к изготовителям. Пункт 9 устанавливает: изготовители СЗИ, составляющей государственную тайну, обязаны иметь лицензию ФСТЭК на работы, связанные с созданием таких средств. Изготовители СЗИ ограниченного доступа — лицензию ФСТЭК на деятельность по разработке и производству средств защиты конфиденциальной информации.
Схемы сертификации: единичный образец, партия, серия
Пункт 12 Положения устанавливает три схемы сертификации. Выбор схемы определяет объём испытаний, состав проверок и сферу действия сертификата.
| Параметр | Единичный образец | Партия | Серийное производство |
|---|---|---|---|
| Что сертифицируется | Один экземпляр СЗИ | Конкретная партия | Все экземпляры серии |
| Состав испытаний | Испытания образца + проверка технической поддержки | Испытания выборки + проверка технической поддержки | Испытания выборки + проверка производства + проверка технической поддержки |
| Срок действия сертификата | Не устанавливается | Не устанавливается | До 5 лет |
| Для кого подходит | Уникальные СЗИ | Ограниченный тираж | Массовый коммерческий продукт |
Принципиальное отличие серийной схемы — дополнительная проверка организации производства: лаборатория оценивает сам продукт и процессы его изготовления, проверяя, обеспечивают ли они неизменность характеристик безопасности от экземпляра к экземпляру.
Пункт 14 Положения уточняет: «для единичного образца или партии средства защиты информации срок действия сертификата соответствия не устанавливается». Пятилетний срок — только для серийного производства.
При этом серийно произведённое СЗИ считается сертифицированным, если оно произведено в период действия сертификата на серийное производство, соответствует требованиям по безопасности информации и изготовитель осуществляет его техническую поддержку.
6 шагов заявителя: пошаговый план сертификации по Приказу 55
Раздел III «Порядок проведения сертификации средства защиты информации» перечисляет процедуры от подачи заявки до прекращения действия сертификата.
Шаг 1. Подготовка и подача заявки
Согласно пункту 19 Положения, до подачи заявки заявитель обязан:
- отнести СЗИ к одному из установленных типов;
- определить требования по безопасности, на соответствие которым планируется сертификация;
- подготовить образец и документацию;
- выбрать аккредитованную испытательную лабораторию и согласовать с ней возможность и сроки испытаний.
Заявка подаётся непосредственно в ФСТЭК России и, согласно пункту 20, должна быть подписана руководителем заявителя и руководителем испытательной лаборатории — на практике это значит, что договор с лабораторией заключают уже на этом этапе, до подачи заявки: без подписи лаборатории заявку просто не примут.
Пункт 21 устанавливает обязательный состав прилагаемых документов: технические условия, формуляр (паспорт), перечень заимствованных программных компонентов с открытым исходным кодом (при наличии), перечень образов контейнеров (при наличии) и ряд других.
Шаг 2. Рассмотрение заявки и принятие решения
Согласно пункту 23 Положения, ФСТЭК России рассматривает заявку в течение 15 календарных дней со дня её получения. Пункт 25 устанавливает основания для отказа:
- несоответствие назначения СЗИ компетенции ФСТЭК;
- отсутствие у заявителя необходимой лицензии;
- недостоверные сведения в заявке;
- наличие в банке данных угроз ФСТЭК сведений об уязвимостях средства защиты информации.
При положительном решении ФСТЭК фиксирует испытательную лабораторию, выбранную заявителем, и назначает орган по сертификации — заявитель его не выбирает. Поэтому договор с органом по сертификации заключают уже после решения: пункт 30 обязывает заявителя в трёхдневный срок письменно известить ФСТЭК о заключении договоров и с лабораторией, и с органом.
Шаг 3. Разработка программы и методики испытаний
Согласно пункту 42 Положения, испытательная лаборатория в течение 20 календарных дней с момента отбора образца разрабатывает программу и методику сертификационных испытаний: описание СЗИ, количество образцов, сроки, правила отбора, состав и методы испытаний, план проверки заимствованных компонентов. Программа согласовывается с заявителем и утверждается органом по сертификации. Общий срок рассмотрения и утверждения — не более 30 календарных дней
Шаг 4. Сертификационные испытания
Испытания проводит лаборатория по уже утверждённой программе — заявитель на этом этапе обычно ничего в лабораторию не досылает. Согласно пункту 47, испытания включают три составляющих:
- оценку соответствия параметров и характеристик СЗИ требованиям по безопасности;
- проверку организации технической поддержки;
- проверку организации производства (при серийной схеме).
По результатам каждого испытания оформляются протоколы. Если выявлены несоответствия, заявитель устраняет их и информирует лабораторию в сроки, установленные договором на испытания. Затем лаборатория проводит повторные испытания — не полный цикл заново, а проверку именно устранения выявленных несоответствий.
Шаг 5. Экспертное заключение органа по сертификации
Согласно пункту 53, орган по сертификации оценивает материалы испытаний, в том числе проверяет наличие в СЗИ уязвимостей или недекларированных возможностей. Срок оценки — не более 45 календарных дней с даты поступления всех документов. По итогам орган оформляет экспертное заключение о возможности (невозможности) выдачи сертификата. Заключение подписывают все эксперты, участвовавшие в сертификации, и утверждает руководитель органа.
Шаг 6. Выдача сертификата и внесение в реестр
Согласно пункту 58, при положительном экспертном заключении ФСТЭК России рассматривает материалы в срок не более 30 календарных дней и принимает решение о выдаче сертификата. Пункт 61 устанавливает: сертификат подписывает уполномоченное должностное лицо ФСТЭК России, сведения вносятся в государственный реестр сертифицированных СЗИ. Сертификат вручается заявителю в течение 10 рабочих дней после подписания.
Что изменилось в 2026 году: свежая редакция Приказа 55
Приказом ФСТЭК №9 от 20 января 2026 года в Положение внесены изменения: приказ зарегистрирован Минюстом России 20 апреля 2026 года, опубликован 23 апреля и вступил в силу 2 мая 2026 года. Редакция затронула несколько пунктов.
- Расширен перечень оснований для приостановки. Пункт 83 дополнен новым основанием: «непредставление сведений о внесении изменений в перечень заимствованных программных компонентов с открытым исходным кодом, входящих в состав средства защиты информации». Сам предельный срок приостановки — не более 90 календарных дней (п. 84) — в этой редакции не менялся: норма действовала и раньше, приказ № 9 её не переписывает.
- Уточнён состав документов для испытаний. Пункты 21, 28, 35, 37.2, 42, 43 и 52 в новой редакции детализируют требования к документации. В частности, в перечень документов к заявке и к материалам испытаний добавлен «перечень образов контейнеров, входящих в состав средства защиты информации» — прямой ответ регулятора на распространение контейнерных технологий в разработке ПО.
- Введены требования к формату документов. Новый пункт 52² устанавливает: документы представляются на бумажном носителе и в электронном виде, а часть документов — только в электронном. «В электронном виде должны быть представлены копии документов, идентичные подписанным (утвержденным) в бумажном виде документам».
- Уточнён порядок аннулирования решения о сертификации. Пункт 35 дополнен новым основанием: аннулирование происходит в том числе при «наличии в заключении органа по сертификации вывода о невозможности выдачи сертификата соответствия».
Практический вывод: если компания начинает сертификацию в 2026 году, работать нужно с актуальной редакцией Положения — органы по сертификации и испытательные лаборатории уже применяют обновлённые требования, и пакет документов, собранный по старой редакции, скорее всего, придётся дополнять.
Заключение
Приказ ФСТЭК № 55 — работающий механизм допуска СЗИ на российский рынок. Три схемы, четыре участника, шесть шагов с фиксированными сроками на каждом этапе — и продукт получает право применяться в государственных и критических информационных системах.
Если вы разрабатываете СЗИ, изучите Приказ 55 до старта разработки: архитектурные решения, принятые на раннем этапе, напрямую влияют на объём и сложность сертификационных испытаний. Если выбираете готовое решение — проверяйте реестр сертифицированных СЗИ до закупки.
Смежные темы: Приказы ФСТЭК и ФСБ № 117: в чём разница и Приказ ФСТЭК № 117: разбор изменений.
Пассворк — корпоративный менеджер паролей, сертифицированный ФСТЭК по 4-му уровню доверия и включённый в реестр отечественного ПО.
Подходит для применения в ГИС, ИСПДн, КИИ и АСУ ТП. Посмотрите, как Пассворк решает задачи управления доступом в защищённых инфраструктурах: passwork.ru
Часто задаваемые вопросы о Приказе ФСТЭК № 55
Что регулирует Приказ ФСТЭК № 55?
Приказ № 55 утверждает Положение о системе сертификации средств защиты информации. Согласно пункту 2, документ определяет состав участников системы (ФСТЭК, органы по сертификации, испытательные лаборатории, заявители), три схемы сертификации и порядок испытаний. Действующая редакция — с учётом правок, вступивших в силу 2 мая 2026 года.
Чем приказ № 55 отличается от приказа № 76?
Приказ № 55 регулирует саму процедуру сертификации — кто и как её проводит. Приказ № 76 определяет уровни доверия — глубину проверки, от 1-го (для гостайны) до 6-го. Продукт сертифицируют по приказу № 55, а требования
Чем отличается Приказ 55 от Приказа 240?
Приказ 55 регулирует сертификацию готового продукта — средства защиты информации. Приказ 240 — сертификацию процесса безопасной разработки ПО, из которого этот продукт создаётся. Первый отвечает на вопрос «что получилось», второй — «как это делали». Сертификат по Приказу 240 даёт заявителю дополнительные права при сопровождении сертификата по Приказу 55 (п. 71.1 Положения).
Нужно ли переоформлять уже выданный сертификат после вступления в силу приказа № 9?
Нет. Приказ № 9 меняет требования к пакету документов для новых заявок и добавляет основание для приостановки сертификата при несообщении об изменении состава open-source компонентов — он не аннулирует уже выданные сертификаты. Срок их действия определяется условиями, указанными при выдаче.
Сколько действует сертификат ФСТЭК?
Согласно пункту 14 Положения, срок действия сертификата не может превышать 5 лет. Для единичного образца и партии срок действия вообще не устанавливается — сертификат действует в рамках конкретного экземпляра или партии без ограничения по времени. Действие сертификата может быть приостановлено на срок не более 90 календарных дней (п. 84 Положения).
Какие СЗИ подлежат обязательной сертификации ФСТЭК?
Обязательной сертификации подлежат средства защиты информации, применяемые в государственных информационных системах (ГИС), информационных системах персональных данных (ИСПДн), объектах критической информационной инфраструктуры (КИИ) и автоматизированных системах управления технологическими процессами (АСУ ТП). Обязанность защищать такие системы закреплена статьёй 19 Федерального закона № 152-ФЗ, Федеральным законом № 187-ФЗ «О безопасности КИИ» и Федеральным законом № 149-ФЗ «Об информации».
Можно ли использовать несертифицированное СЗИ в госорганах?
Применение несертифицированных СЗИ в ГИС, ИСПДн и на объектах КИИ нарушает требования регуляторов. Практическое следствие — недопуск продукта к применению в защищаемых системах, а для оператора — риск предписаний ФСТЭК по результатам проверки. Наличие сертификата можно проверить в государственном реестре сертифицированных СЗИ.
Чем сертификация ФСТЭК отличается от лицензирования?
Сертификация по Приказу 55 подтверждает соответствие конкретного продукта (СЗИ) требованиям безопасности. Лицензирование ФСТЭК — это разрешение на определённый вид деятельности, например на разработку и производство средств защиты конфиденциальной информации (п. 9 Положения). Сертификат получает продукт, лицензию — организация: это разные процедуры с разной нормативной базой.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин