В новой версии появились гибкие политики паролей вместо одной общей настройки на всю систему, возможность добавлять сейфы и папки в избранное, новый тип поля в карточке записи, новые угрозы в панели безопасности и расширили рабочую область веб-интерфейса.
Важно: обновление приложений и расширений
Мы перенесли браузерные расширения и мобильные приложения на новые страницы в сторах. Чтобы они поддерживали новые функции Пассворка 7.8 и следующих релизов, установите их заново по ссылкам ниже. Десктопное приложение можно переустановить по ссылке из интерфейса Пассворка. Приносим извинения за неудобства: переустановка займёт всего пару минут.
Политики паролей
Политики паролей определяют требования к парольным полям записей: минимальную длину, набор символов и срок действия пароля. Политику можно назначить для отдельной записи, сейфа или папки.
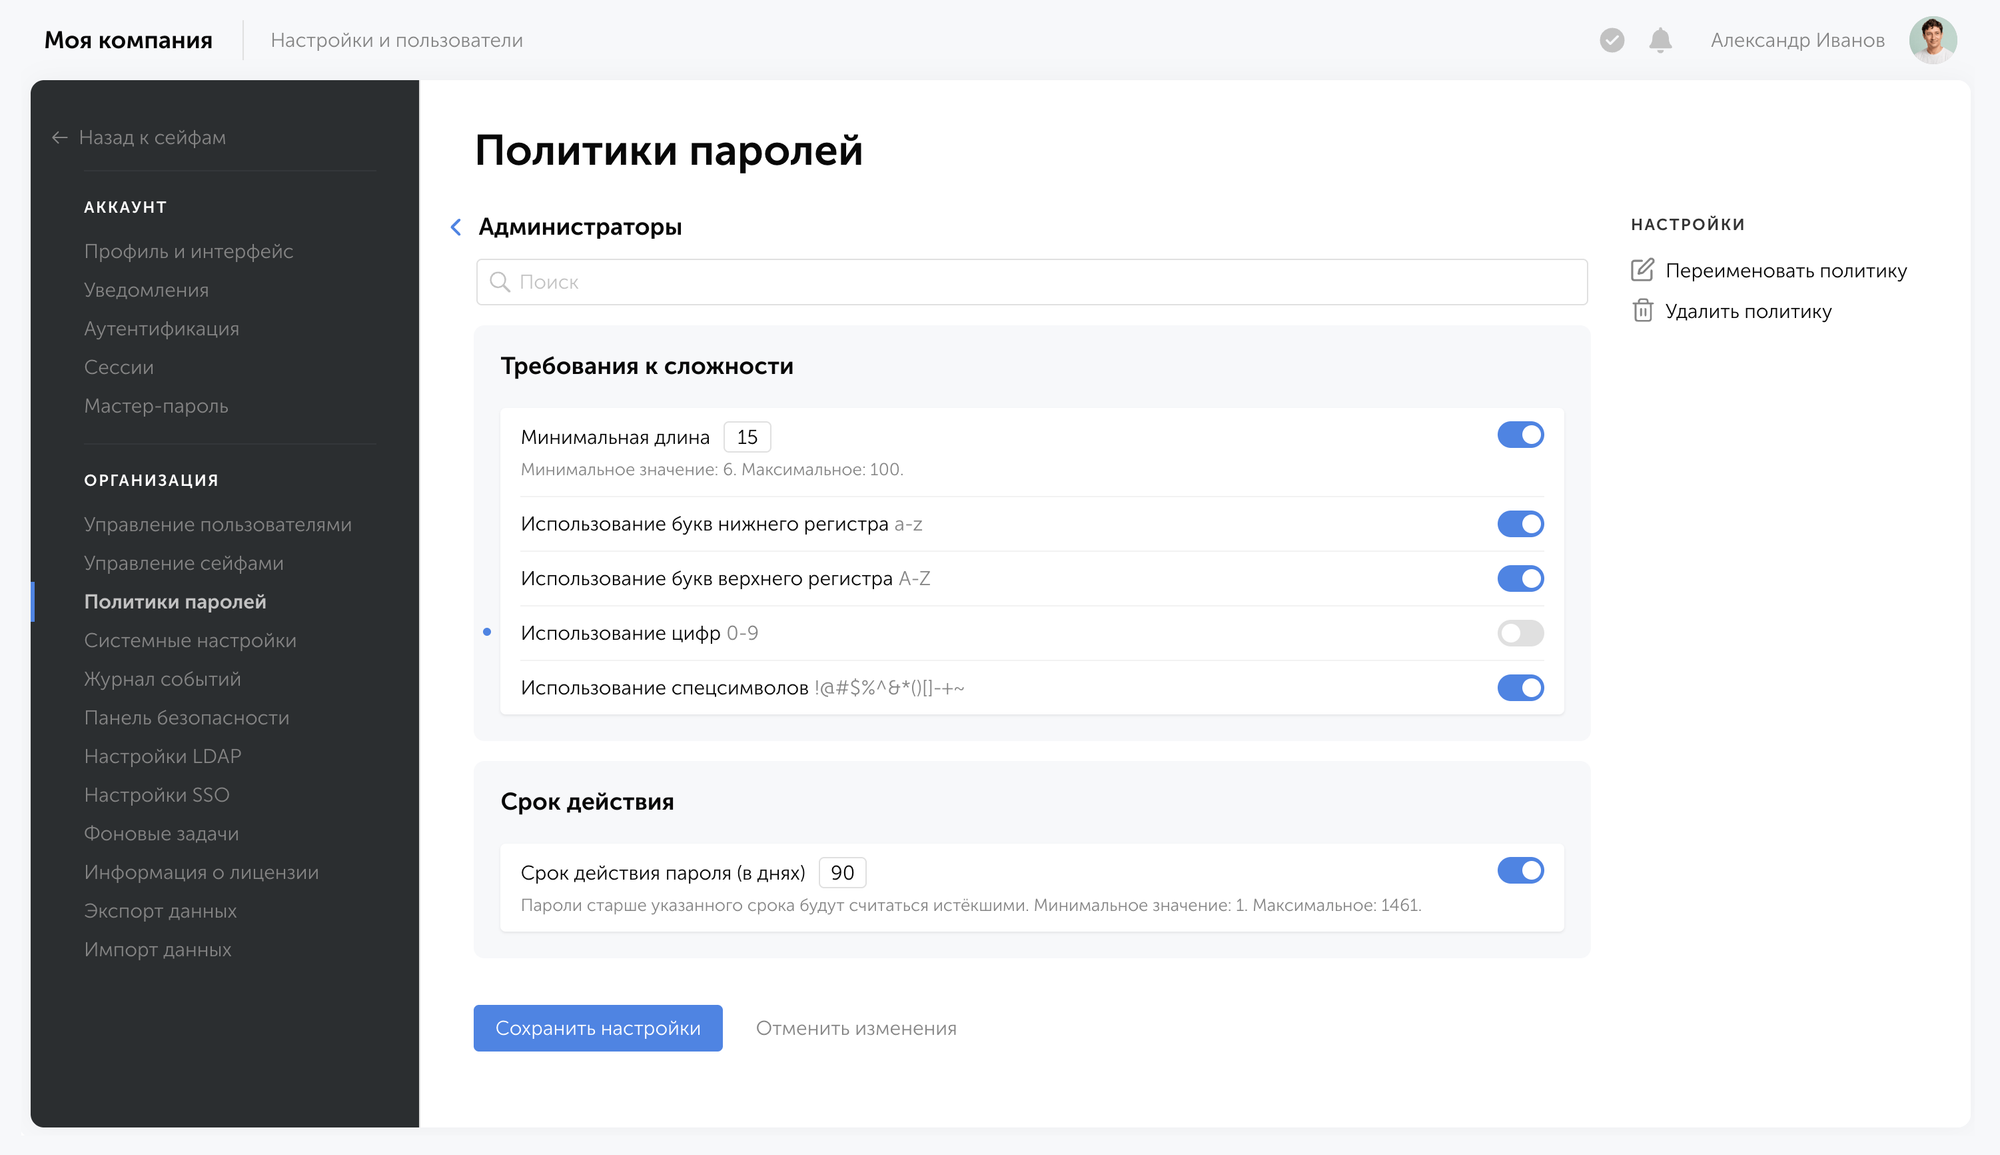
Все вложенные папки автоматически наследуют парольную политику родительской директории. Вы можете переопределить эти настройки на любом уровне. Новые правила для конкретной поддиректории заменят унаследованную политику и будут применяться ко всем ее внутренним папкам.
У каждой записи и каждой директории всегда есть ровно одна политика — по аналогии с ролями пользователей. Политика действует на все парольные поля записи, включая дополнительные пользовательские поля типа Пароль, и видна всем пользователям, у которых есть доступ к записи. Изменение политики сразу влияет на все записи, к которым она применена, в том числе в приватных сейфах.
Как настроить и что проверяет политика паролей
Политики паролей в релизе Пассворк 7.8 состоят из двух блоков настроек: Требования к сложности и Срок действия. Каждую настройку внутри блока можно включить или выключить по отдельности.
| Настройка | Описание |
|---|---|
| Минимальная длина | Минимальное число символов в пароле. Задаётся от 6 до 100. |
| Нижний регистр | Требует хотя бы одну строчную букву в пароле. |
| Верхний регистр | Требует хотя бы одну заглавную букву в пароле. |
| Цифры | Требует хотя бы одну цифру в пароле. |
| Спецсимволы | Требует хотя бы один спецсимвол. |
| Срок действия | Пароли старше указанного срока считаются истёкшими. Задаётся от 1 до 1461 дня. |
Если пароль не соответствует блоку Требования к сложности, запись попадает в категорию «слабые» в Панели безопасности. Если истёк срок действия из блока Срок действия, запись попадает в категорию «старые». В обоих случаях название политики паролей дополнительно подсвечивается красным в шапке карточки записи.
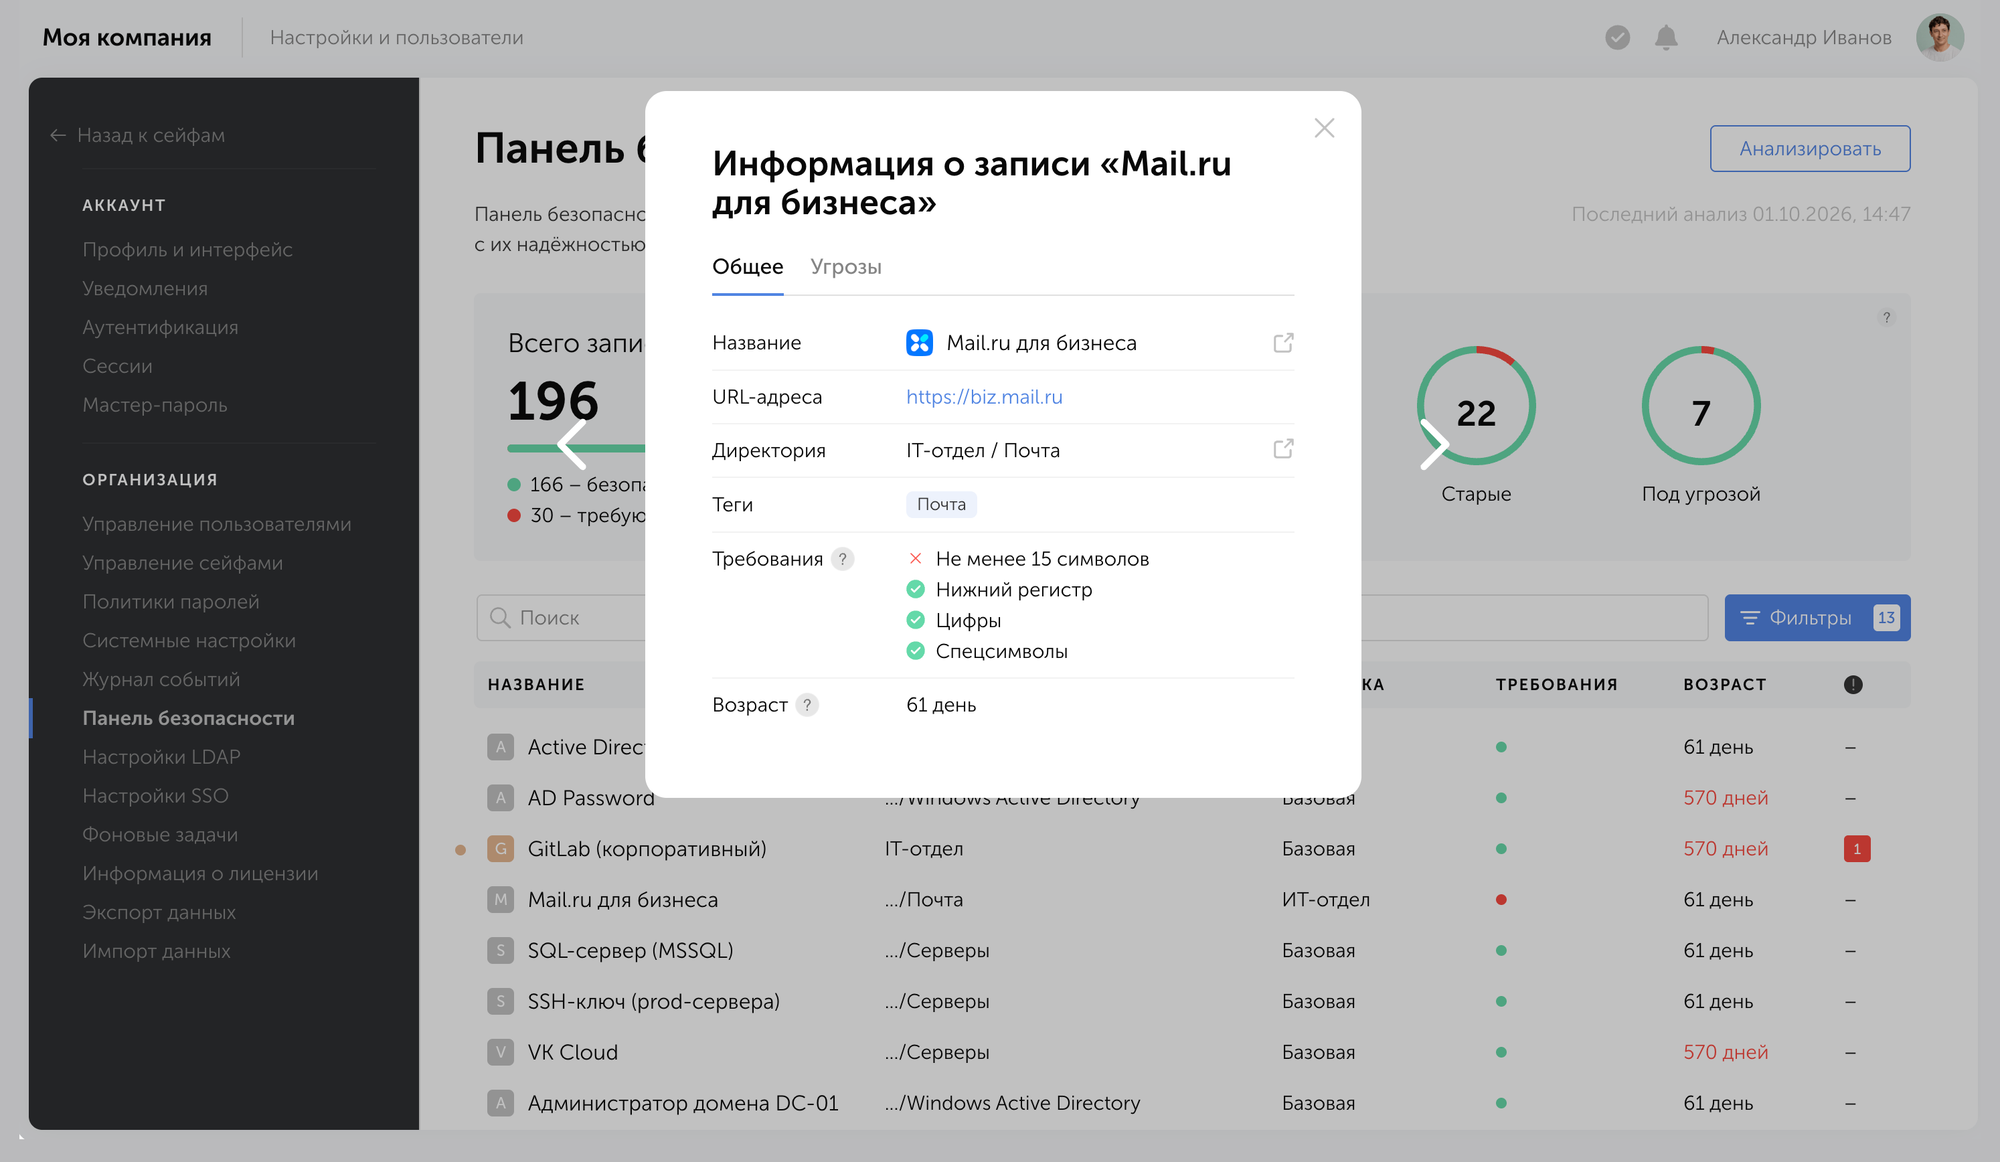
Политика по умолчанию называется Базовой: её нельзя переименовать или удалить, но можно перенастроить. При обновлении до Пассворк 7.8 она автоматически назначается всем существующим записям.
Кто может настраивать политики паролей
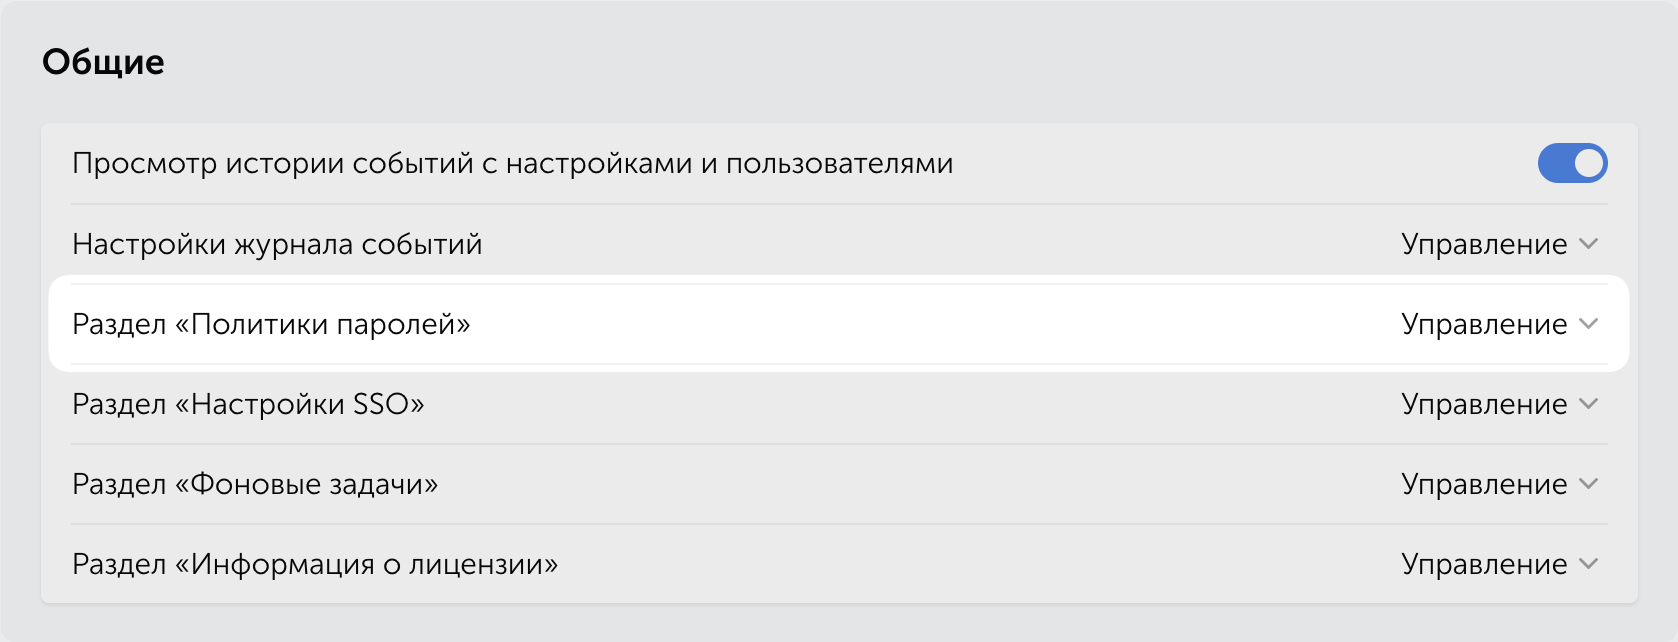
Политики создаются и редактируются в новом разделе настроек организации Политики паролей (меню Настройки и пользователи). Видимость и права на раздел определяет новый пункт в блоке Общие настроек ролей — его назначают так же, как остальные права ролей.
Ограничение на создание паролей
На вкладке Настройки раздела Управление сейфами появился переключатель «Создание записей, не соответствующих политике паролей». Если его выключить, кнопка сохранения в формах добавления и редактирования записи становится неактивной в случае, когда значение поля с паролем не соответствует политике, назначенной этой записи.
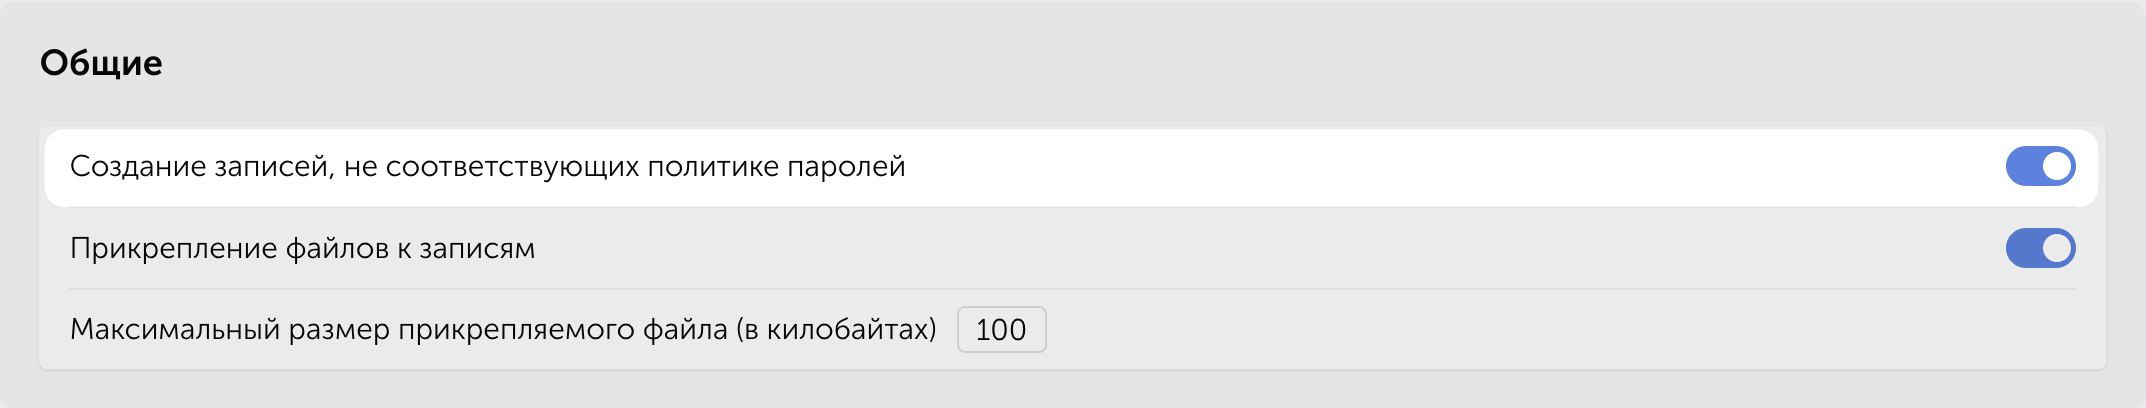
При включённом переключателе запись с паролем, который нарушает политику, сохранить можно, но администраторы директории получат об этом уведомление.
Как это работает на практике
Администратор с правом доступа к разделу настроек Политики паролей создаёт новую политику, задаёт требования и применяет её к нужным сейфам или отдельным записям. Для директории это делается через пункт Изменить политику в её контекстном меню — он доступен тем, у кого уровень доступа к директории «Администрирование».
Для отдельной записи политику видно и можно сменить прямо в её карточке: название политики в шапке ведёт в модальное окно со списком всех политик организации и статусом соответствия по каждому пункту.
Если при сохранении новой или изменённой записи пароль не соответствует требованиям политики, система предупредит об этом. В панели безопасности теперь нет единых правил «слабый / старый» для всей организации: она проверяет запись по политике, которая назначена определённой записи, поэтому пароли одинакового возраста из разных сейфов могут получить разную оценку.
Главное о политиках паролей
- Что это? Политика задаёт требования к длине, типам символов и сроку действия пароля. Её можно назначить отдельной записи, сейфу или папке.
- Где настраивается? В новом разделе организации Политики паролей. Доступ к разделу определяет отдельное право роли.
- Кому доступна? права на доступ к разделу политик определяется настройками ролей (блок Общие).
- Можно ли создать пароль не по политике? Зависит от того, что выбрано в Управлении сейфами — если переключатель «Создание записей, не соответствующих политике паролей» выключен, пароль, который не проходит по политике, сохранить нельзя.
- Какая политика будет выбрана по умолчанию после обновления? При обновлении до Пассворк 7.8 всем существующим записям автоматически назначается Базовая политика.
- Какие различие в версиях Пассворка? В Стандартной версии Пассворка доступна только Базовая политика. Создавать собственные политики можно в Расширенной версии.
- Что попадает в Панель безопасности? Запись, не соответствующая политике, попадает в категорию «слабые» или «старые» в панели безопасности, а название политики в её карточке подсвечивается красным.
Сценарии использования политик паролей
Три типичные ситуации, в которых отдельная политика решает конкретную задачу.
1. Разные требования для критичных и второстепенных сейфов
- Ситуация: один сейф хранит доступы к инфраструктуре и базам данных, а другой хранит пароли от внутренних сервисов с низким риском, например корпоративной вики.
- Решение: администратор создаёт отдельную политику для сейфа с более строгими требованиями (например, минимальная длина 16 символов и срок действия 60 дней) и оставляет для остальных сейфов политику по умолчанию «Базовая».
- Польза: критичные системы получают повышенные требования к паролям, а сотрудники, которые работают с менее чувствительными данными, не сталкиваются с избыточными ограничениями.
2. Политика для сейфа с общими аккаунтами в соцсетях
- Ситуация: SMM-команда работает с общими аккаунтами компании в социальных сетях и иногда вводит пароль вручную с телефона, а не через автозаполнение.
- Решение: администратор создаёт для такого сейфа политику без обязательных спецсимволов, но с увеличенной минимальной длиной пароля, чтобы компенсировать упрощённый набор символов.
- Польза: команда быстрее и без ошибок вводит пароль вручную, а длина пароля сохраняет достаточный уровень защиты.
3. Подготовка к проверке соответствия
- Ситуация: перед внутренним аудитом ИБ-отдел должен показать, что требования к паролям различаются в зависимости от класса защищённости информационной системы, как того требует Приказ ФСТЭК России № 21.
- Решение: администратор создаёт несколько политик под разные категории систем и назначает их на соответствующие сейфы, вместо того чтобы вручную фиксировать требования в регламенте и проверять их исполнение по отчётам.
- Польза: требования закреплены в самой системе, а Панель безопасности сразу показывает, какие записи им не соответствуют, ещё до начала проверки.
Улучшенный веб-интерфейс
Расширили рабочую область веб-интерфейса: на больших мониторах страница теперь растягивается шире, до 1800 px. Сайдбар и основная рабочая область теперь скроллятся независимо друг от друга.
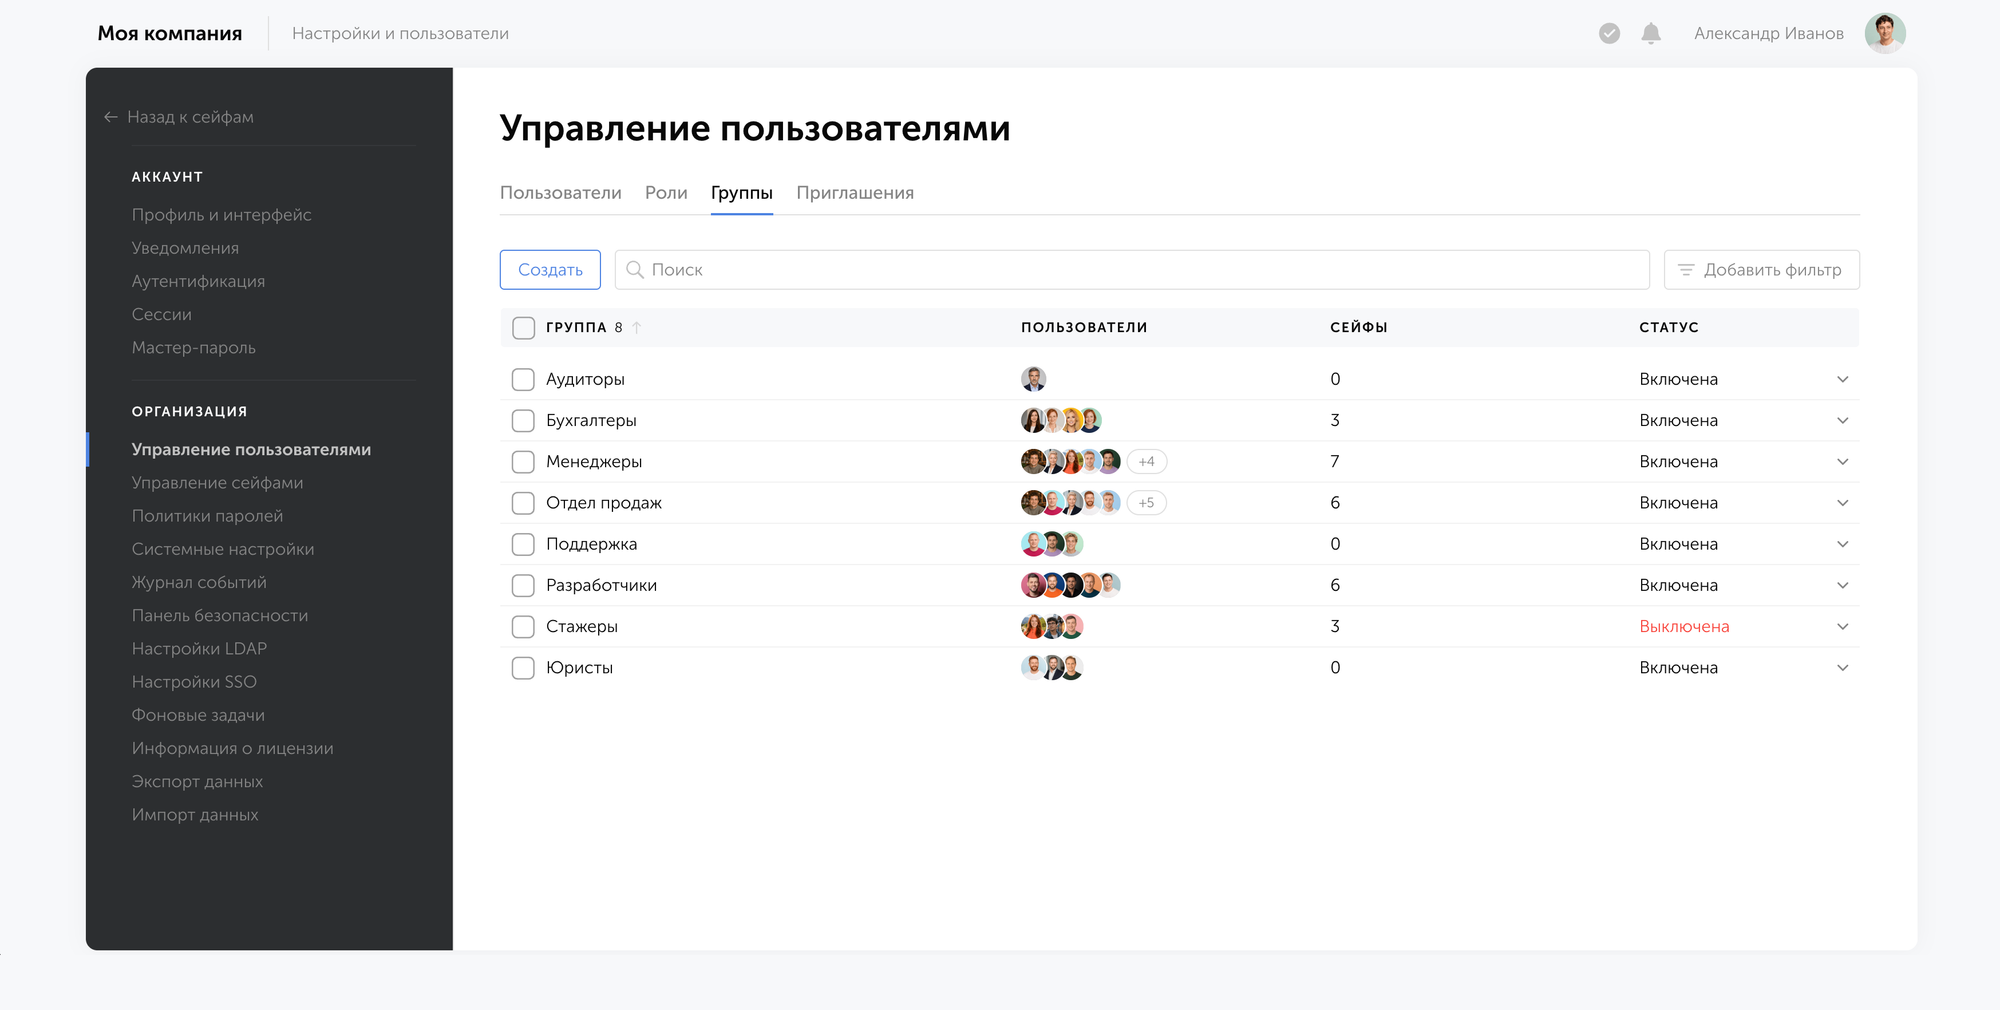
Из интерфейса убрали футер: информация, которая раньше располагалась внизу страницы, переехала в меню под аватар пользователя.
Избранные сейфы и папки
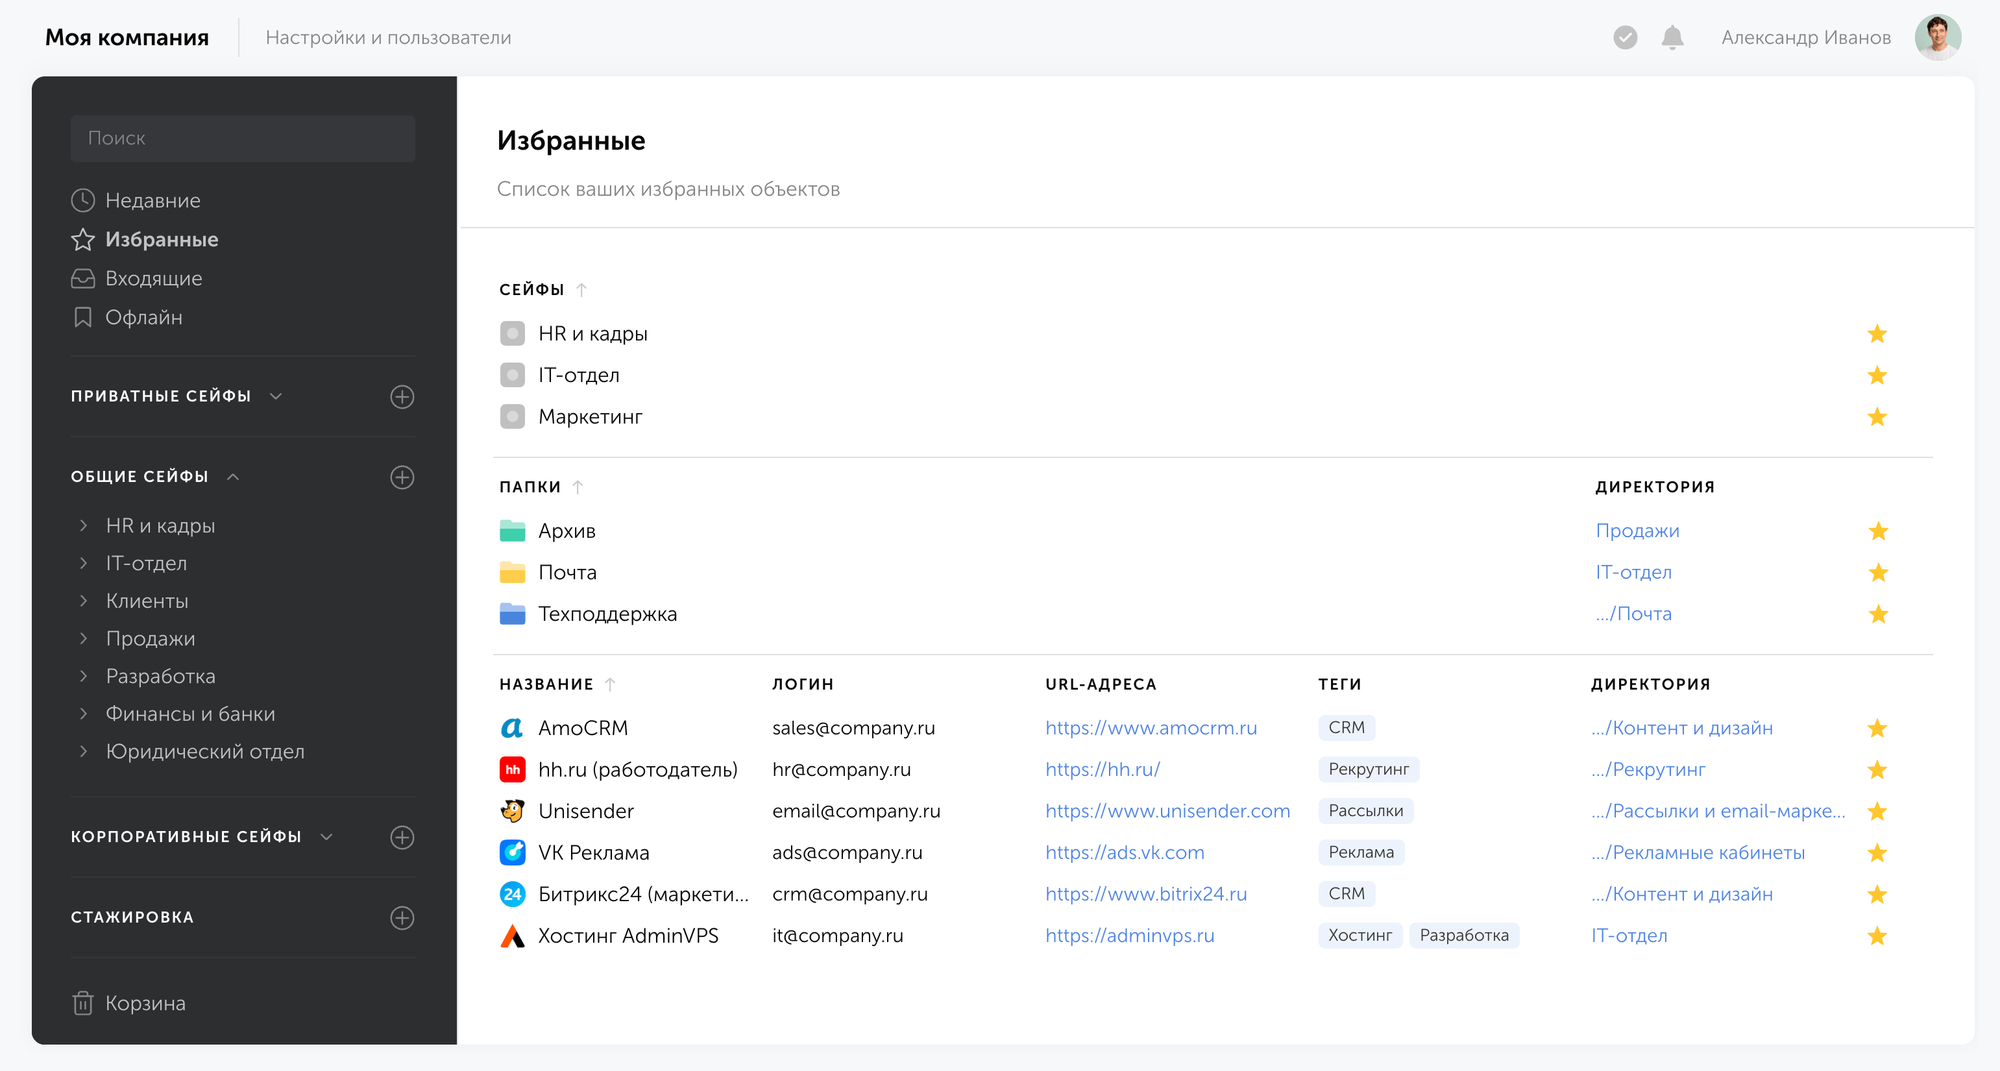
Раньше в Избранное можно было добавить только отдельные записи. Теперь туда же можно добавить целый сейф или папку (например, тот, с которым команда работает каждый день) и возвращаться к нему сразу из общего списка избранного, а не искать заново по дереву директорий.
Новый тип поля «Скрытый текст» в карточке записи
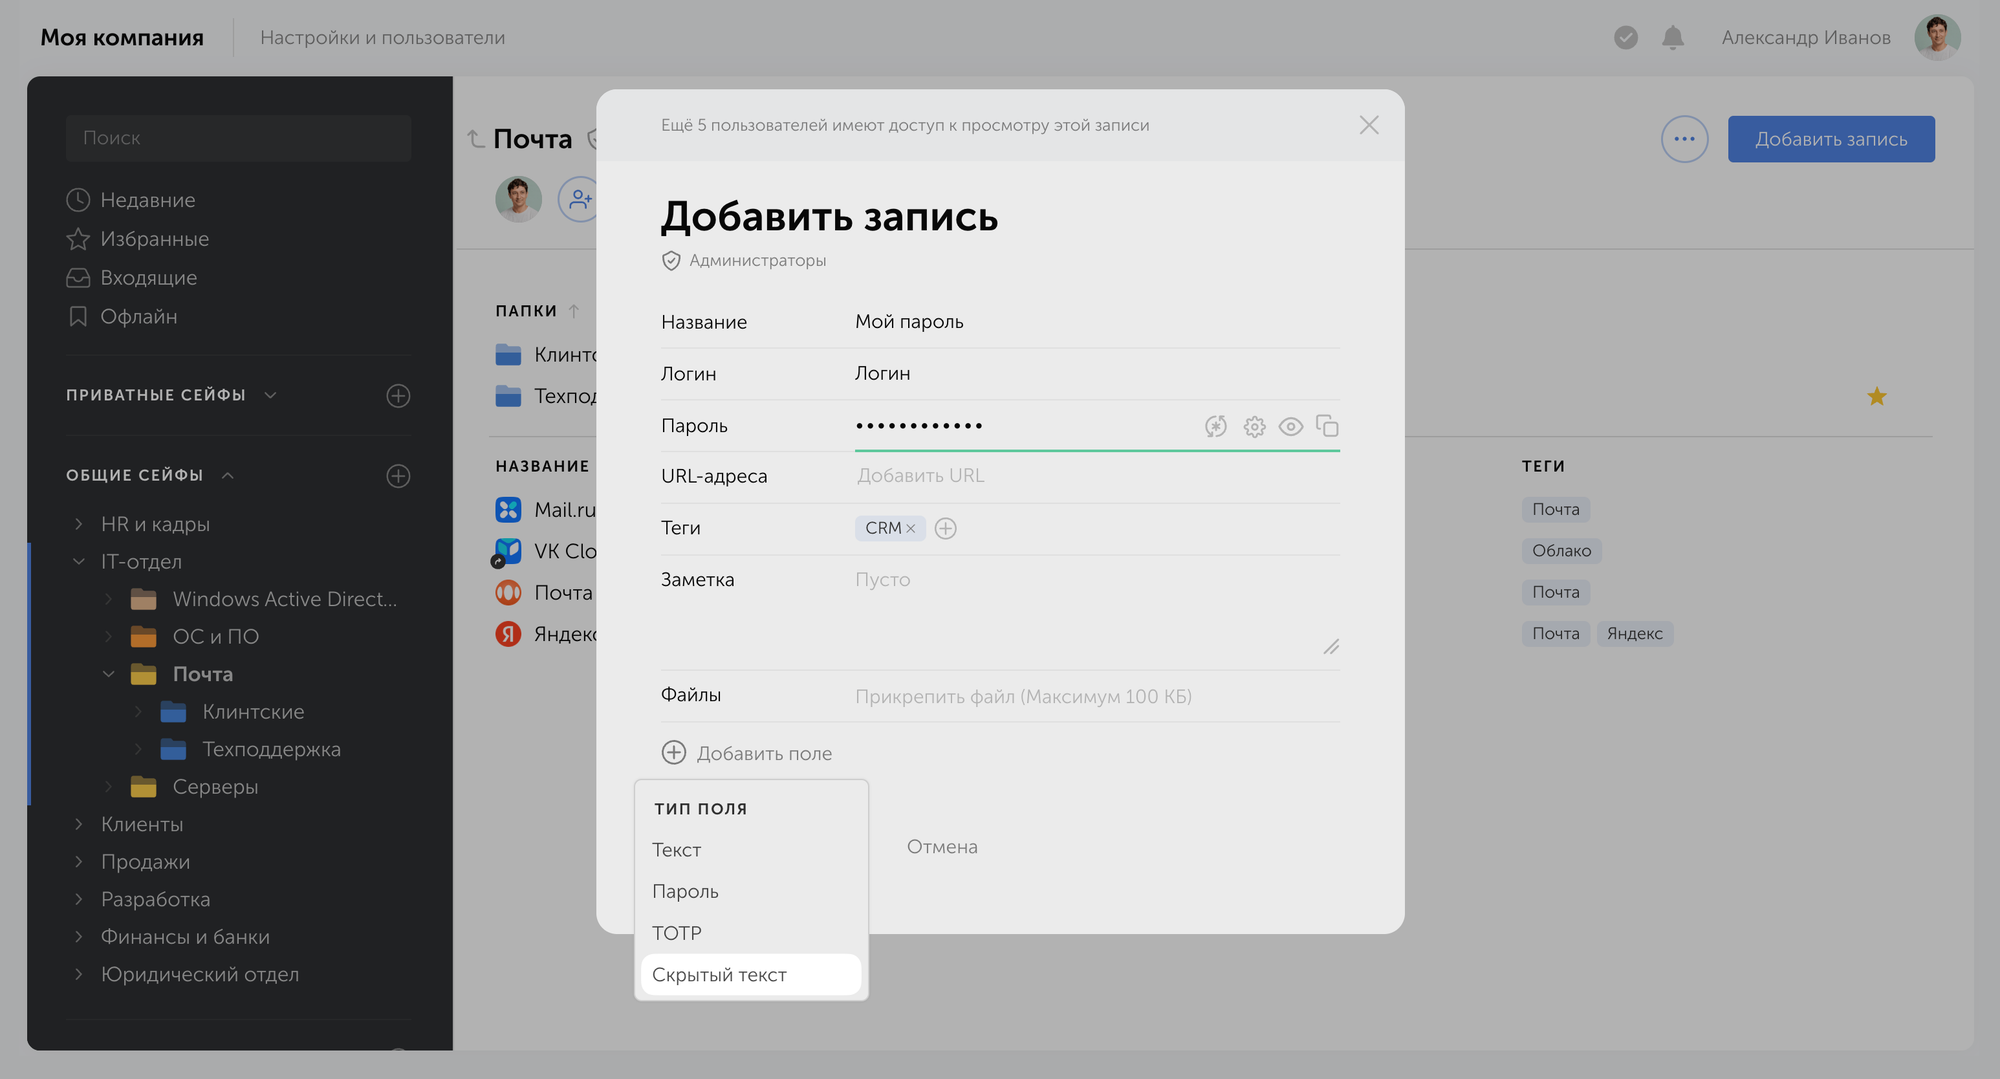
В карточке записи появился новый тип дополнительного поля: Скрытый текст. Его содержимое по умолчанию скрыто при открытии карточки, как и значение поля Пароль. Политика паролей на это поле не распространяется.
Новые угрозы в Панели безопасности
Панель безопасности научилась отслеживать ещё один тип угроз — утрату доступа к записям, которые создали или отредактировали через API либо добавили импортом, а не через обычный интерфейс.
Системная тема интерфейса
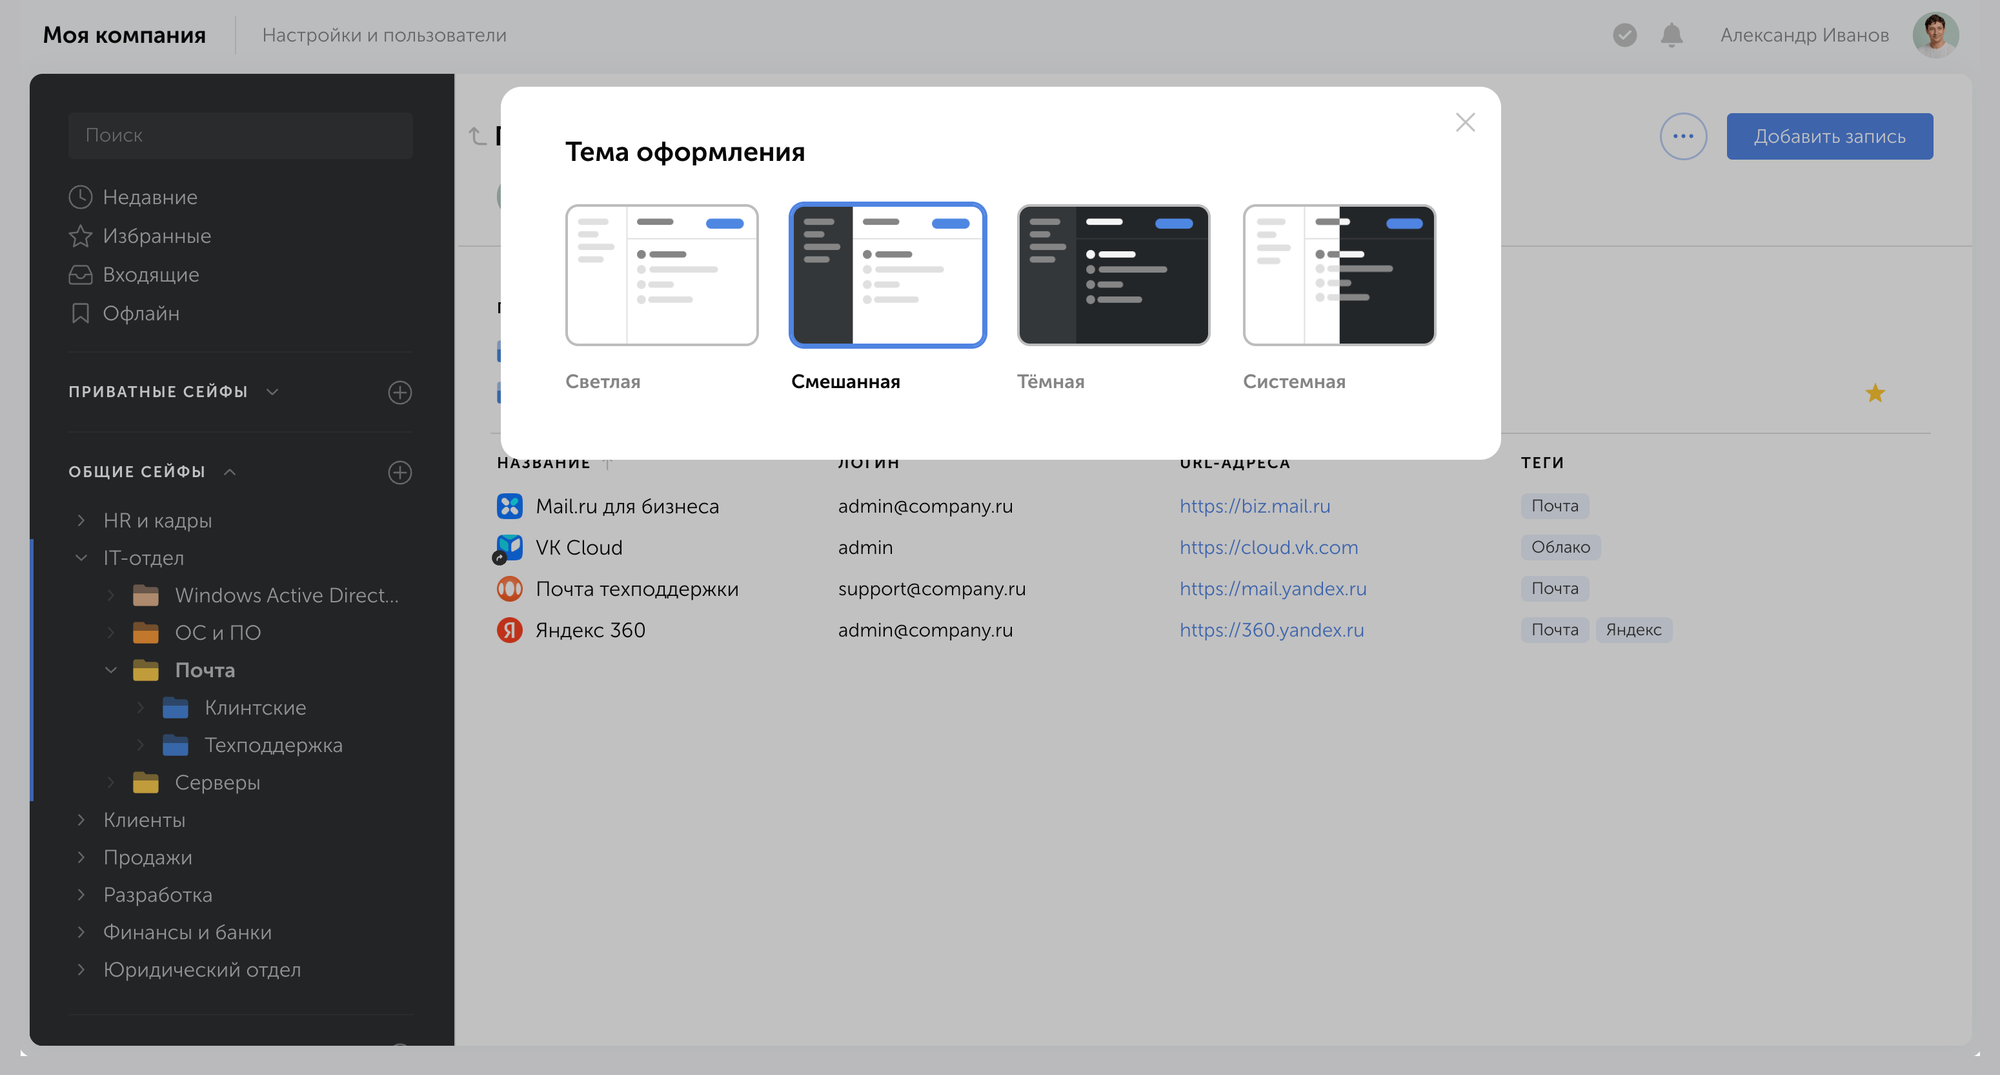
В настройках интерфейса появилась системная тема: Пассворк сам подстраивается под то, что выбрано на устройстве (светлое или тёмное оформление) и переключается вместе с системой, без ручной настройки.
Другие изменения в релизе
Улучшения
- Добавили отображение пути к записи в результатах поиска и в разделах Недавние, Избранное и Офлайн
- Изменили шрифт в парольных полях, чтобы исключить неоднозначность при чтении символов
- Добавили автоматическую генерацию названия записи на основе URL
- Добавили возможность создавать пользователей сверх лимита лицензии в статусе «Ожидает подтверждения»
- Добавили фильтр по времени последней активности пользователей в разделе управления пользователями
- Добавили передачу типа сейфа в ArcSight syslog
- Визуальные улучшения и исправления интерфейса
Исправления
- Исправили ошибку, при которой могли не отображаться настройки LDAP до перезагрузки страницы
- Исправили ошибку, при которой могла не отображаться форма регистрации после завершения установки
- Исправили ошибку, при которой не отображались предыдущий и новый уровни доступа в деталях событий сброса доступа к директории
- Исправили ошибку, при которой сбрасывались выбранные чекбоксы при поиске или фильтрации в модальных окнах доступа
- Исправили ошибку, при которой могла быть некорректной сортировка списка сессий по дате последнего использования
- Исправили ошибку, при которой мог некорректно завершаться анализ в панели безопасности
- Исправили ошибку, при которой мог не отображаться информационный баннер для неавторизованных пользователей
- Исправили ошибку, при которой могли дублироваться поля в ArcSight syslog
- Исправили ошибку, при которой в некоторых случаях было невозможно скопировать данные в директорию с доступом «Редактирование»
Десктопное приложение
- Добавили механизм запуска внешних приложений на основании правил из внешнего JSON-файла (подробнее в документации)
- Добавили возможность предустановки адреса хоста через CLI-аргументы и параметры инсталлятора
- Исправили ошибку дублирования папки приложения при установке через MSI-инсталлятор на Windows
- Исправили ошибку, при которой полное закрытие приложения на macOS происходило только со второй попытки
 Илья Шелыгин
 Илья Шелыгин
 Анастасия Лебедева