Многие уверены, что знают, как создать надёжный пароль: добавить цифру, заменить «а» на «@», поставить «!» в конце — задача решена. Но именно эти действия делают пароль предсказуемым. Типовые замены символов давно внесены в словари для брутфорса, а «сложный» пароль P@ssworR01! взламывается за секунды.
Эта предсказуемость дорого стоит на уровне организации. По данным исследования DSEC (ГК «Солар»), слабые пароли и пароли, оставленные без изменений после установки оборудования или ПО, встречались в 53% исследованных внутренних сетей российских компаний в 2025 году, а в 13% случаев стали точкой входа для захвата контроля над доменом.
На уровне отдельного пользователя картина не лучше: по данным ГК «Солар» за май 2026 года, 47% опрошенных используют один и тот же пароль для разных учётных записей, а 81% не меняют пароли регулярно — треть считает это просто неудобным. Один пароль на все сервисы и привычка не обновлять его — та же предсказуемость, только не в конструкции пароля, а в том, как его используют.
Здесь и проходит настоящая граница между надёжным и ненадёжным паролем в 2026 году: длина, уникальность для каждого сервиса и то, проверялся ли пароль по спискам утечек. Спецсимвол в середине слова эту задачу больше не решает.
Российский регуляторный минимум (ФСТЭК) и международные ориентиры (NIST, OWASP) расходятся в деталях этой границы. Рекомендации ниже опираются на оба набора правил — они пригодятся тем, кто хочет реально защитить свои данные, а не просто закрыть формальное требование политики безопасности.
Главное о надёжности пароля
Надёжный пароль — это длинная и уникальная для каждого сервиса комбинация, не встречающаяся в списках утечек. Минимум — 12 символов, а лучше больше. Проще всего собрать такой пароль как парольную фразу: несколько случайных слов подряд, например 3-electrica-varyat-vinegret-pensiya. Она длиннее большинства «сложных» паролей со спецсимволами, и её реально запомнить.
- Длина решает больше, чем состав символов: NIST и OWASP требуют минимум 15 символов без многофакторной аутентификации или 8 символов при её использовании.
- Российский регуляторный минимум другой: мера ИАФ.3 ФСТЭК задаёт не менее 12 символов при алфавите не менее 70 знаков — для государственных информационных систем, без деления по классам защищённости.
- Принудительная смена пароля по расписанию большинству систем не нужна: NIST и OWASP считают её обязательной только при подозрении на утечку. Исключение — государственные информационные системы в контуре ФСТЭК, там смена не реже раза в 90 дней остаётся требованием.
- Один пароль на несколько сервисов обесценивает даже длинную парольную фразу: утечка на одном сервисе открывает доступ ко всем остальным через подстановку учётных данных.
- Генератор паролей и менеджер паролей — самый лёгкий путь к надёжному паролю: генератор создаёт случайную уникальную комбинацию под каждый сервис, а менеджер хранит её и подставляет автоматически, так что запоминать пароль не нужно.
Что такое надёжность пароля
Надёжность пароля — это устойчивость пароля к угадыванию и автоматизированному подбору: насколько долго атакующий будет перебирать варианты или сверять пароль со списками утечек, прежде чем получит доступ к аккаунту. Она складывается из трёх факторов: длины, случайности (энтропии) и уникальности для каждого сервиса, а не из субъективного ощущения «сложности» набора символов.
Заглавная буква, цифра и восклицательный знак в конце пароля — это как раз тот субъективный критерий «сложности», к устойчивости почти не относящийся. Замена a на @ или o на 0 лишь незначительно расширяет пространство перебора: обе подстановки давно занесены в словари для брутфорса и проверяются в первую очередь.
Что такое энтропия пароля?
Энтропия пароля — мера случайности и непредсказуемости пароля, которая определяет, насколько сложно его подобрать перебором. Вычисляется на основе количества возможных символов и длины пароля. Чем выше энтропия, тем более стойкий пароль к атакам перебора. Например, пароль из 12 символов, использующий буквы, цифры и спецсимволы, имеет энтропию около 80 бит.
Что такое словарь для брутфорса?
Словарь для брутфорса — файл, содержащий список предварительно подготовленных паролей, слов или комбинаций символов, используемый при атаке перебора для попытки подбора учётных данных. Вместо генерации всех возможных комбинаций, инструмент последовательно проверяет каждую строку из словаря, что значительно ускоряет процесс взлома, если пароль находится в списке.
Что на самом деле делает пароль надёжным
Пароль ломают из-за маленького пространства перебора — числа вариантов, которые нужно проверить, чтобы угадать пароль. Это число зависит от двух вещей: сколько разных символов допускает каждая позиция в пароле (алфавит) и сколько всего таких позиций, то есть длина пароля.
Если увеличить алфавит (например, добавить спецсимволы к буквам и цифрам) вариантов для каждой позиции пароля становится больше. Но количество позиций не меняется, поэтому этот выигрыш применяется только один раз ко всему пространству перебора.
Если увеличить длину пароля, эффект другой: каждая новая позиция добавляет свою собственную порцию вариантов, и эти порции не складываются, а перемножаются. Каждый лишний символ длины — это ещё один множитель. Поэтому длина увеличивает пространство перебора сильнее, чем расширение алфавита.
Разница видна на цифрах, если перевести их в привычные величины:
- Восьмисимвольный пароль, где перемешаны заглавные и строчные буквы, цифры и спецсимволы, даёт около 6,1 квадриллиона вариантов перебора: 94 символа на каждой из восьми позиций.
- Пароль из двенадцати строчных букв без единой цифры или спецсимвола даёт около 95 квадриллионов вариантов, почти в 16 раз больше.
Четыре лишние буквы одного и того же типа не просто компенсируют, а с запасом перекрывают весь выигрыш от того, что в первом пароле намешаны сразу четыре разных типа символов.
Сколько времени займёт перебор
Число вариантов превращается во время, когда известна скорость перебора. Скорость зависит от того, как сервис хранит пароли. Быстрый хеш NTLM, в виде которого пароли хранит Active Directory, одна видеокарта RTX 5090 перебирает со скоростью 340,1 млрд вариантов в секунду: это результат бенчмарка hashcat за февраль 2025 года. Медленный хеш bcrypt считается в миллионы раз дольше. Стенд из 16 таких же видеокарт в исследовании Hive Systems за 2026 год показал 138 675 вариантов в секунду.
Расчёт относится к офлайн-перебору. Атакующий уже получил базу хешей и подбирает пароли на своём оборудовании, поэтому блокировка учётной записи после пяти неудачных попыток ему не мешает. В таблице указано время полного перебора для случайных паролей. В среднем пароль находят вдвое быстрее.
| Случайный пароль | Быстрый хеш (NTLM), 1 видеокарта | Медленный хеш (bcrypt), 16 видеокарт |
|---|---|---|
| 8 цифр, 27 бит | Меньше секунды | 12 минут |
| 8 строчных букв, 38 бит | Меньше секунды | 17 дней |
| 8 символов всех классов, 52 бита (минимум ГОСТ Р 57580.1) | 5 часов | 1,4 тыс. лет |
| 12 строчных букв, 56 бит | 3 дня | 21,8 тыс. лет |
| 15 строчных букв, 71 бит (минимальная длина NIST) | 156 лет | 383 млн лет |
| 12 символов из алфавита в 70 знаков, 74 бита (минимум ФСТЭК) | 1,3 тыс. лет | 3,2 млрд лет |
| 16 символов всех классов, 105 бит | 3,5 трлн лет | Больше 1000 трлн лет |
Восемь символов не спасает никакой состав: при быстром хеше пароль со всеми классами символов перебирают за пять часов. Минимум ФСТЭК оказывается в восемь раз устойчивее минимальной длины NIST, если пользователь ограничился строчными буквами: 1,3 тыс. лет против 156.
Таблица описывает только случайные пароли. Пароль из слова, года и восклицательного знака перебирают по словарю, и расчёт к нему неприменим.
Международный стандарт: что говорят NIST и OWASP
NIST SP 800-63B (стандарт Национального института стандартов и технологий США) вышел в новой редакции в августе 2025 года. OWASP Authentication Cheat Sheet, документ открытого проекта по безопасности веб-приложений, синхронизирован с этими требованиями и во многом их детализирует. Разберём позицию обоих документов через два мифа, которые до сих пор определяют парольную политику многих компаний.
Миф 1: пароль нужно менять каждые 90 дней
Так думали десять лет назад: считалось, что регулярная смена ограничивает окно, в котором скомпрометированный пароль остаётся рабочим. На практике принудительная ротация заставляет людей выбирать предсказуемые вариации (Parol1, Parol2) и не защищает от атаки, которая происходит в промежутке между сменами.
Миф 2: сложный пароль лучше длинного
Обязательный микс регистров, цифр и спецсимволов на практике заставляет людей использовать короткие пароли с предсказуемыми заменами, а атакующему почти не мешает: такие замены давно занесены в словари подбора. Поэтому NIST отказался от обязательных требований к составу символов и заменил их требованием к длине — минимум 15 символов при однофакторной аутентификации или 8 символов, если включена многофакторная аутентификация (2FA/MFA), и допустимый максимум не менее 64 символов.
gorod-operator-baza-skandal-krokodil надёжнее, чем P@$$w0rd2026!, и при этом его проще запомнить.Те же пороги воспроизведены в OWASP Authentication Cheat Sheet со ссылкой на NIST, но документ идёт дальше формальных цифр — это уже не рекомендации пользователю, а конкретные требования к тому, что должна реализовать команда разработки на стороне сервиса:
- индикатор надёжности пароля при регистрации — подсказка пользователю ещё до сохранения пароля;
- проверка нового пароля через открытый сервис Pwned Passwords — сверка со списком скомпрометированных паролей без передачи самого пароля на сторонний сервер;
- ограничение числа попыток входа — блокировка или задержка после нескольких неудачных попыток;
- капча против автоматического перебора — барьер для скриптов.
| Параметр | Политика до 2020 года | NIST / OWASP 2025–2026 |
|---|---|---|
| Длина | обычно от 8 символов | от 15 (от 8 при MFA) |
| Регистр, цифры, символы | обязательный микс | не обязателен |
| Ротация | каждые 60–90 дней | только при подозрении на утечку |
| Проверка по спискам утечек | не требовалась | обязательна |
| Пробелы и Unicode-символы | как правило запрещены | разрешены |
Разворот на 180 градусов случился не из эстетических соображений: длинную парольную фразу человек и правда способен запомнить, а вот Q7$mK!2x почти никогда, из-за чего пароль оседает на стикере или в заметках телефона.
Российские требования к паролям: ФСТЭК и ГОСТ Р 57580.1
Российские регуляторы устроены иначе, чем NIST: в России одновременно действуют несколько разных наборов обязательных требований к паролю — для государственных систем, для финансового сектора и, отдельно, внутренние документы самих организаций.
Первый шаг для любой компании — понять, под какой регулятор и какой класс защищённости она подпадает: это зависит от того, какие данные она обрабатывает (персональные данные, гостайну, финансовые операции) и является ли она субъектом критической информационной инфраструктуры (КИИ).
ФСТЭК: мера ИАФ.3 для государственных информационных систем
Требования Федеральной службы по техническому и экспортному контролю (ФСТЭК) применимы к государственным информационным системам, автоматизированным системам управления и информационным системам государственных органов, ГУП, госучреждений и организаций, включая субъектов критической информационной инфраструктуры. Не к любому сайту или корпоративному сервису.
12 апреля 2026 года ФСТЭК России утвердила новый методический документ «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах». Он прямо отменяет предыдущую версию от 11 февраля 2014 года — ту, где длина пароля различалась по классам защищённости (6–8 символов при алфавите 30–70 знаков).
Действующий документ задаёт единое требование для простой (парольной) аутентификации пользователя, без деления по классам:
- длина пароля — не менее 12 символов;
- алфавит паролей — не менее 70 символов;
- не более 5 неуспешных попыток входа, дальше блокировка учётной записи на 15 минут;
- смена пароля — не реже чем раз в 90 дней;
- повторное использование пароля запрещено.
Первоисточник формулирует эти параметры одним абзацем:
«При использовании простой (парольной) аутентификации пользователей для доступа в информационную систему и к ресурсам (объектам защиты) информационной системы длина пароля должна быть не менее 12 символов. Алфавит паролей не менее 70 символов, максимальное количество неуспешных попыток ввода неправильного пароля до блокировки учетной записи пользователя – 5, блокировка программно-технического средства или учетной записи пользователя в случае достижения установленного максимального количества неуспешных попыток аутентификации на 15 минут, смена паролей не более чем через 90 дней. Запрещается повторно использовать пароль для доступа в информационную систему и к ресурсам (объектам защиты) информационной системы», — методический документ ФСТЭК России
Здесь ФСТЭК прямо расходится с NIST. Там, где международный стандарт отказался от обязательной периодической смены пароля, российский регулятор её сохраняет: смена не реже чем через 90 дней остаётся обязательным требованием для государственных информационных систем.
Требование не ограничивается длиной и составом пароля — оно определяет ещё и когда простого пароля недостаточно. Для локального доступа обычного пользователя простая аутентификация допускается только в системах низшего класса защищённости (К3). В системах классов К2 и К1 даже локальный доступ рядового пользователя требует усиленной, то есть двухфакторной, аутентификации, а для удалённого доступа усиленная аутентификация обязательна во всех классах без исключения.
ГОСТ Р 57580.1: требования для банков и финансовых организаций
ФСТЭК — не единственный источник обязательных требований к паролю в России. Для банков и других организаций, поднадзорных Банку России, действует ГОСТ Р 57580.1-2017. Стандарт разработан при участии Банка России и введён в действие с 1 января 2018 года.
Формально стандарт применяется добровольно. Но нормативные акты Банка России прямо отсылают к нему, и это делает его выполнение и прохождение оценки соответствия обязательным для банков и других поднадзорных организаций.
Группа мер РД («Идентификация, аутентификация, авторизация при осуществлении логического доступа») задаёт для пароля такие параметры:
- минимальная длина не менее 8 символов;
- обязательное использование букв разных регистров, цифр и специальных символов при составлении пароля;
- прямой запрет на легко вычисляемые сочетания букв и цифр вроде
qwertyили123456.
Оба стандарта (ФСТЭК и ГОСТ) решают разные задачи и адресованы разным организациям. То, что применимо к государственной системе, не заменяет требований банка, и наоборот: если организация одновременно попадает в оба контура, выполнять нужно оба набора мер, беря более строгое значение по каждому параметру.
Таблица различий: международные практики и российские требования
| Параметр | NIST / OWASP (международный ориентир) | ФСТЭК, мера ИАФ.3 (гос. информационные системы) | ГОСТ Р 57580.1, меры группы РД (банки) |
|---|---|---|---|
| Кого касается | Международный ориентир, без привязки к юрисдикции | Государственные информационные системы, классы К3–К1 | Банки и другие организации, поднадзорные Банку России |
| Минимальная длина | 15 символов (8 при MFA) | 12 символов, единое требование для всех классов | 8 символов (мера РД.21) |
| Максимальная длина | не менее 64 символов | не регламентирована | не регламентирована |
| Состав алфавита / символов | не регламентируется, микс не обязателен | обязателен алфавит не менее 70 знаков, без привязки к типу символов | буквы разных регистров, цифры и спецсимволы обязательны (мера РД.23) |
| Запрет предсказуемых паролей | закрывается проверкой по спискам утечек, а не отдельным правилом | явно не описан | прямой запрет на сочетания вроде «qwerty» или «123456» (мера РД.24) |
| Принудительная периодическая смена | не рекомендуется | обязательна, не реже чем раз в 90 дней | регламентируется отдельными мерами группы РД |
| Проверка по спискам утечек | обязательна | не описана | не описана этой группой мер |
| Ограничение попыток входа | не регламентируется этой мерой | не более 5 попыток, блокировка на 15 минут | регламентируется отдельными мерами группы РД, зависит от уровня защиты организации |
| Правовой статус | рекомендация, юридической силы в России не имеет | обязателен для систем в контуре ФСТЭК | формально добровольный, но обязателен через положения Банка России |
Требования других стран, включая Китай, Японию, Индию и государства Европы, собраны в обзоре требований к безопасности паролей в России и мире.
Нужно ли менять пароль каждые три месяца
По актуальным рекомендациям NIST и OWASP — нет. Принудительная периодическая смена больше не считается обязательной практикой: она не защищает от атаки в промежутке между сменами и подталкивает людей к предсказуемым вариациям одного и того же пароля. Менять пароль стоит при подозрении на утечку, после инцидента или если сервис сообщил о компрометации базы.
Это не отменяет корпоративную парольную политику. Для государственных информационных систем в контуре ФСТЭК периодическая смена — прямое требование действующего методического документа: не реже чем раз в 90 дней. Для систем вне этого контура внутренний регламент компании тоже может требовать ротацию по расписанию. Когда менять пароли по событию и когда по сроку, разбирает материал о ротации паролей.
Внутренний документ: парольная политика организации
Соответствие ФСТЭК или ГОСТ Р 57580.1 подтверждается документами. Любая организация, которая обрабатывает персональные данные клиентов или сотрудников, обязана иметь внутренний нормативный акт — парольную политику.
Это документ, который фиксирует конкретные технические требования к паролю: длину, состав, срок действия, порядок смены и блокировки учётной записи, — и распространяется на всех сотрудников. Именно наличие такого документа и его соответствие фактическим техническим настройкам систем регуляторы проверяют при аудитах.
Как составить пароль, который трудно взломать и легко запомнить
Надёжный пароль создают одним из трёх способов. Генератор подходит для всего, что хранится в менеджере паролей. Парольная фраза из шести случайных слов нужна там, где пароль вводят по памяти: вход в компьютер, мастер-пароль. Первые буквы предложения помогают, когда сервис ограничивает длину пароля. Для каждого способа ниже есть шаги, пример и оценка стойкости.
Способ 1. Случайный пароль из генератора
Человек предсказуем, даже когда старается быть случайным: он выбирает знакомые слова и удобные для набора последовательности. Генератор паролей берёт каждый символ из криптографически стойкого генератора случайных чисел (CSPRNG), и угадывать в результате нечего.
- Откройте генератор в менеджере паролей или воспользуйтесь генератором ниже на этой странице.
- Задайте длину от 16 символов и оставьте все четыре набора: строчные и прописные буквы, цифры, спецсимволы.
- Сохраните пароль в менеджер паролей сразу, не переписывая его в заметки.
Пример: uY^p%VZxH-l?8epB. Шестнадцать символов из 94 возможных дают 105 бит энтропии, и полный перебор при быстром хеше займёт 3,5 трлн лет. Запоминать такой пароль не нужно: менеджер паролей хранит отдельную комбинацию для каждого сервиса и подставляет её при входе. Способ подходит для всех учётных записей, кроме тех, где пароль вводят по памяти.
Способ 2. Парольная фраза из случайных слов
Парольная фраза состоит из нескольких случайных слов, соединённых разделителем. Слова должен выбирать генератор или игральные кости. Фраза, которую придумал человек, подчиняется грамматике и привычным сочетаниям, и вариантов у неё намного меньше.
- Выберите словарь. В генераторе ниже их два: 2048 русских слов и английский список EFF на 7776 слов.
- Возьмите не меньше шести слов из русского словаря или пяти из английского.
- Соедините слова дефисом. Добавьте число, если сервис требует цифру.
Пример: samuray-prozaik-tribuna-pedagog-molniya-effekt-48. Каждое слово из словаря в 2048 слов добавляет 11 бит, двузначное число даёт ещё 6,6 бита.
| Парольная фраза | Быстрый хеш (NTLM), 1 видеокарта | Медленный хеш (bcrypt), 16 видеокарт |
|---|---|---|
| 4 слова из 2048, 44 бита | 52 секунды | 4 года |
| 6 слов из 2048, 66 бит | 6,9 года | 16,9 млн лет |
| 6 слов из 2048 и число, 73 бита | 687 лет | 1,7 млрд лет |
| 5 слов из 7776, 65 бит | 2,6 года | 6,5 млн лет |
| 6 слов из 7776, 78 бит | 20,6 тыс. лет | 50,5 млрд лет |
Четыре слова из словаря в 2048 слов дают 44 бита, и при быстром хеше такую фразу перебирают меньше чем за минуту. Короткая фраза годится только для входа, где число попыток ограничено и включён второй фактор.
Русские слова латиницей набираются на любой клавиатуре. Кириллицу принимают не все сервисы. Парольная фраза подходит для входа в операционную систему, шифрования диска и мастер-пароля менеджера паролей.
Способ 3. Первые буквы предложения
Способ помогает, когда сервис ограничивает длину 12–16 символами или пароль приходится набирать с пульта телевизора. Придумайте предложение из 12–15 слов с числом и возьмите первую букву каждого слова, сохранив регистр и знаки. Фраза «Семь рыжих лис несут домой 40 спелых груш через старый мост у нашей дачи!» превращается в Срлнд40сгчсмунд!.
У способа два ограничения. Стойкость такого пароля нельзя посчитать: он не случайный, и оценка по набору символов показывает верхнюю границу. Предложение должно быть вашим собственным, потому что строчки песен, цитаты и пословицы давно собраны в словари для перебора. Если сервис не принимает кириллицу, возьмите предложение на английском.
Чего избегать при любом способе
- Предсказуемые замены —
aна@иoна0словари для перебора проверяют в первую очередь. - Личные данные — имя, дата рождения, город и номер телефона сокращают перебор точнее любого словаря.
- Один пароль на несколько сервисов — утечка на одном сайте открывает остальные через подстановку учётных данных.
Примеры надёжных и ненадёжных паролей
Пароли из середины таблицы выглядят сложными, но построены на известных заменах символов или личной информации, поэтому защищают хуже, чем кажется. Для случайных паролей в таблице указана энтропия, оценка соответствует шкале генератора ниже.
| Пароль | Оценка | Почему |
|---|---|---|
123456 |
Критически слабый | Первый пароль в любом словаре для перебора |
qwerty |
Критически слабый | Клавиатурный паттерн, подбирается мгновенно |
любовь |
Критически слабый | Шесть символов, обычное словарное слово |
Ivan1990 |
Слабый | Имя и год рождения, предсказуемое сочетание |
P@$$w0rd! |
Слабый | Словарное слово с типовыми заменами, такие варианты словари проверяют первыми |
Tr0ub4dor&3 |
Слабый | Слово с заменами и цифрой в конце, шаблон известен словарям |
МояКошкаМурка2024 |
Слабый | Длинный, но собран из клички и года: такие сочетания проверяют по словарям и данным из соцсетей |
солист-путник-минута-таможня |
Слабый | Четыре случайных слова, 44 бита: при быстром хеше меньше минуты перебора |
старец-поезд-медведь-слеза-подделка-медик |
Средний | Шесть случайных слов, 66 бит |
samuray-prozaik-tribuna-pedagog-molniya-effekt-48 |
Надёжный | Шесть случайных слов и число, 73 бита |
uY^p%VZxH-l?8epB |
Очень надёжный | 16 случайных символов из генератора, 105 бит |
Как проверить, не утёк ли ваш пароль
За 2023–2025 годы в России скомпрометировано около 4,5 млрд записей персональных данных, а в 2025 году на одну утечку в среднем пришлось 3,27 млн записей, на 25,8% больше, чем в 2024-м, по данным InfoWatch. При таком масштабе вопрос не «утекал ли когда-нибудь ваш пароль», а «узнаете ли вы об этом вовремя».
NIST и OWASP прямо требуют проверять новый пароль по спискам скомпрометированных и распространённых паролей. В России такого регуляторного требования нет.
Генератор паролей и проверка надёжности
Инструмент создаёт случайный пароль, парольную фразу или логин и оценивает любой введённый пароль: длину, энтропию, время перебора и наличие в базах утечек. Все расчёты идут в браузере.
Как считает генератор
Генератор работает в браузере. Расчёт устроен так:
- Случайность — символы и слова выдаёт криптографический генератор браузера
crypto.getRandomValues. Выбор идёт отбрасыванием, без перекоса в пользу отдельных символов. - Энтропия пароля — длина, умноженная на log₂ от размера алфавита. Все четыре набора дают 94 символа, то есть 6,55 бита на символ.
- Энтропия фразы — число слов, умноженное на log₂ от размера словаря. Русский словарь из 2048 существительных даёт 11 бит на слово, список EFF из 7776 слов даёт 12,9 бита.
- Шкала — меньше 60 бит считается слабым паролем, 60–69 средним, 70–99 надёжным, от 100 очень надёжным.
- Время перебора — полный перебор быстрого хеша NTLM на одной видеокарте RTX 5090 при 340,1 млрд вариантов в секунду.
- Пароль оценивается по набору использованных символов. Это верхняя граница: инструмент не знает, что пароль собран из слова и года.
- Проверка утечек — сервис Pwned Passwords по модели k-анонимности. Браузер считает SHA-1-хеш пароля и отправляет первые пять символов из сорока, сравнение идёт на вашем устройстве.
Вкладка «Логин» собирает имя пользователя из одного-трёх случайных слов и числа. Логин не секрет, и его стойкость инструмент не оценивает. Польза случайного логина в другом: он не повторяет имя, год рождения и логины на других сервисах, поэтому утёкшую пару из логина и пароля труднее подставить на соседнем сайте.
Где хранить пароли
Выбор способа хранения определяет, окажется ли надёжный пароль надёжным на практике. Вариантов несколько: менеджер паролей, встроенные функции браузера и бумага или записки в телефоне. Только первый вариант не требует выбирать между безопасностью и удобством.
Браузер — не место для паролей
Хранилища паролей в Chrome, Firefox и Edge по умолчанию не защищены отдельным мастер-паролем, и это делает их целенаправленной мишенью инфостилеров — вредоносных программ, которые вытаскивают сохранённые логины и пароли без ведома пользователя. По данным международного исследования Verizon Data Breach Investigations Report, инфостилеры остаются одним из основных каналов первичной компрометации паролей.
Как устроено хранение в менеджере паролей
В менеджере паролей вся база защищена одним мастер-паролем, из которого выводится ключ шифрования, а сам сервис хранит только зашифрованные данные: расшифровать данные без мастер-пароля пользователя не может даже администратор сервера.
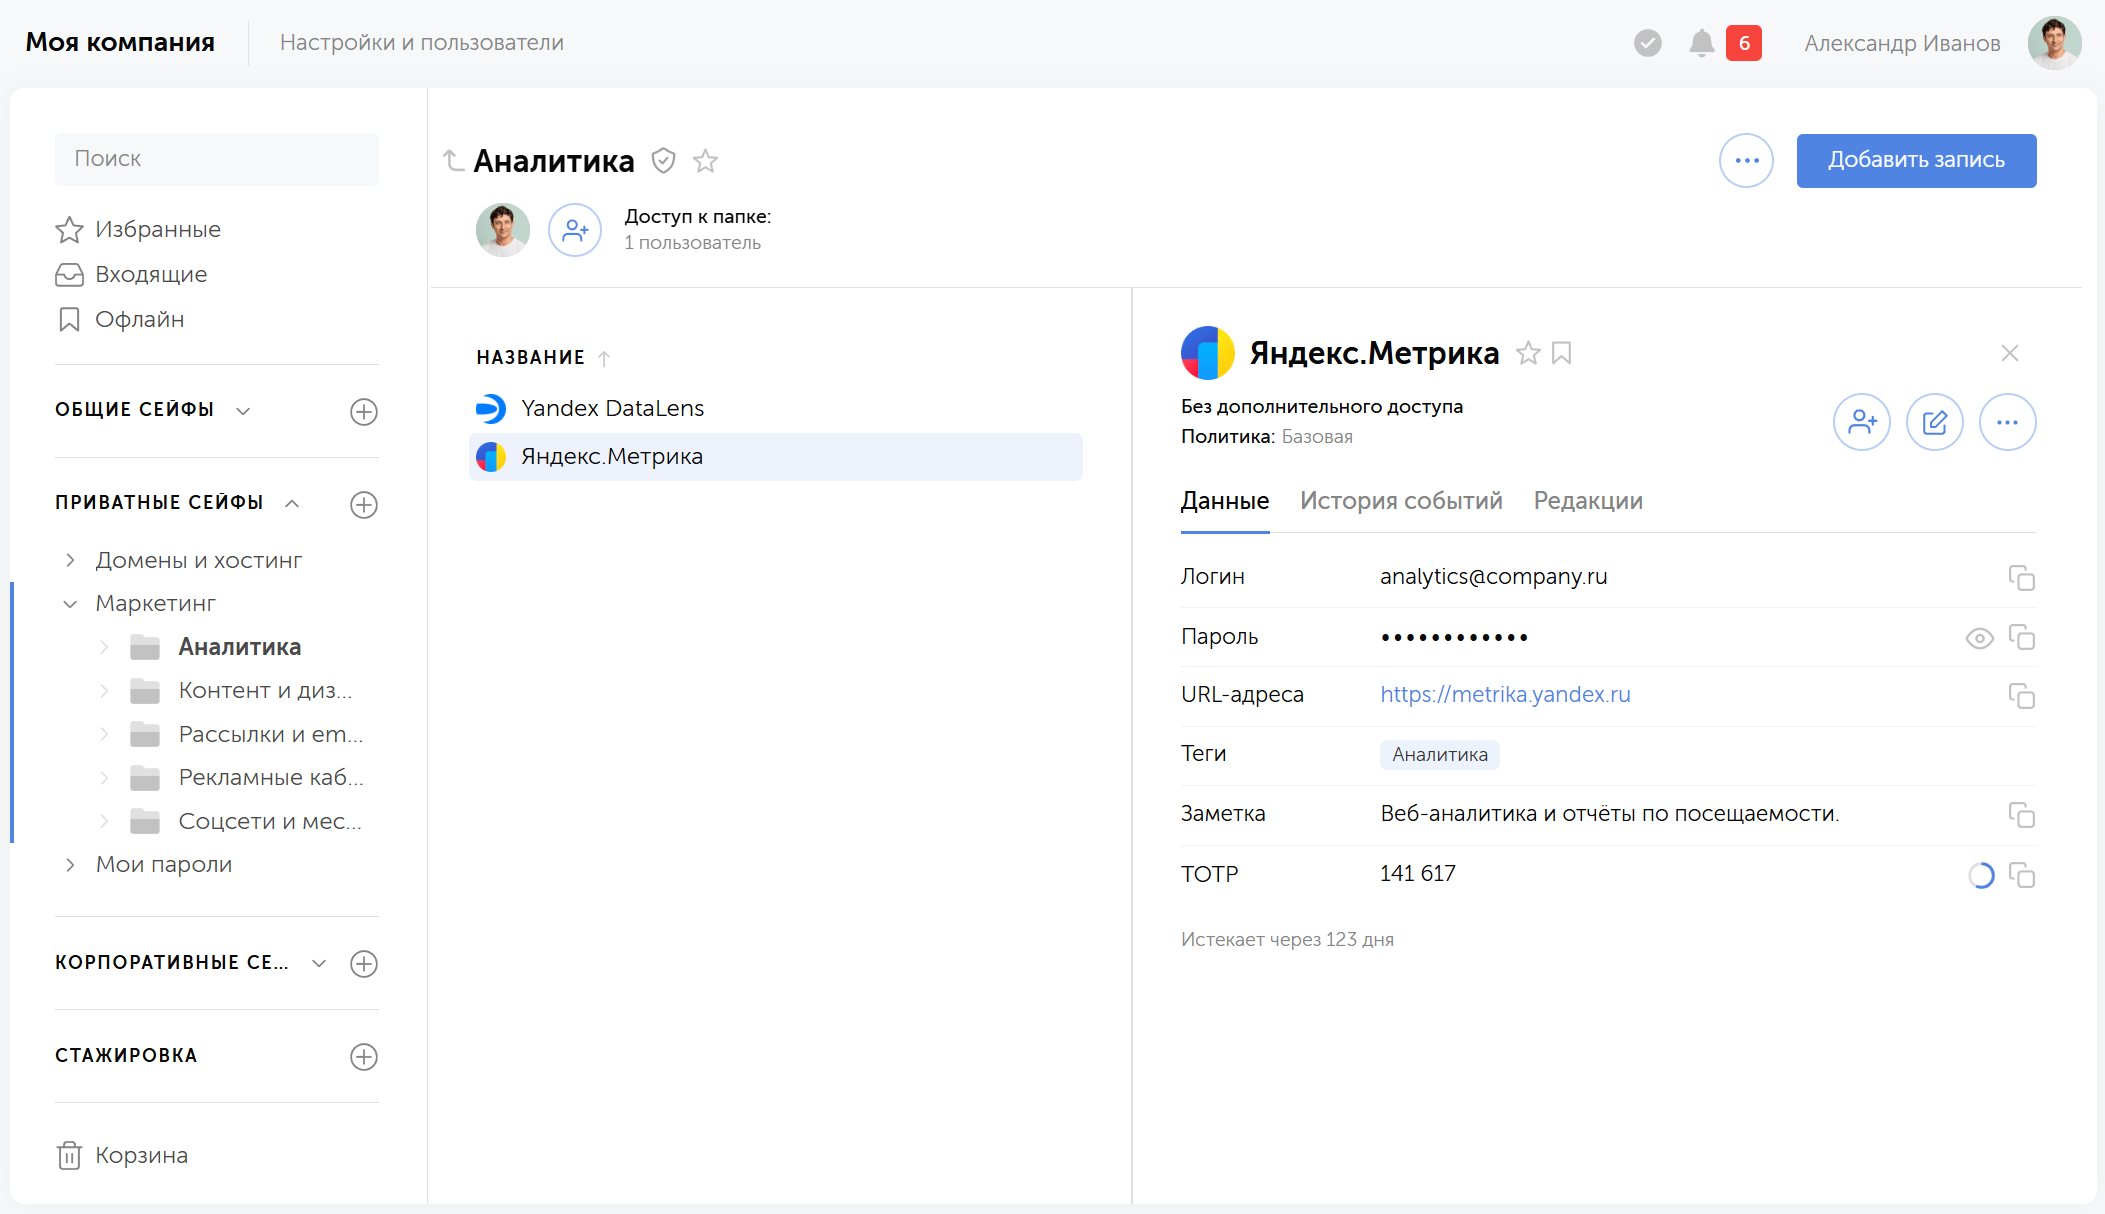
Так устроен, например, Пассворк. Мастер-пароль превращается в мастер-ключ прямо на устройстве пользователя, мастер-ключ расшифровывает приватный RSA-ключ, приватный ключ — ключ конкретного сейфа, а ключ сейфа — ключ отдельной записи: на сервер уходит только цепочка зашифрованных ключей, а сами пароли там не расшифровываются никогда.
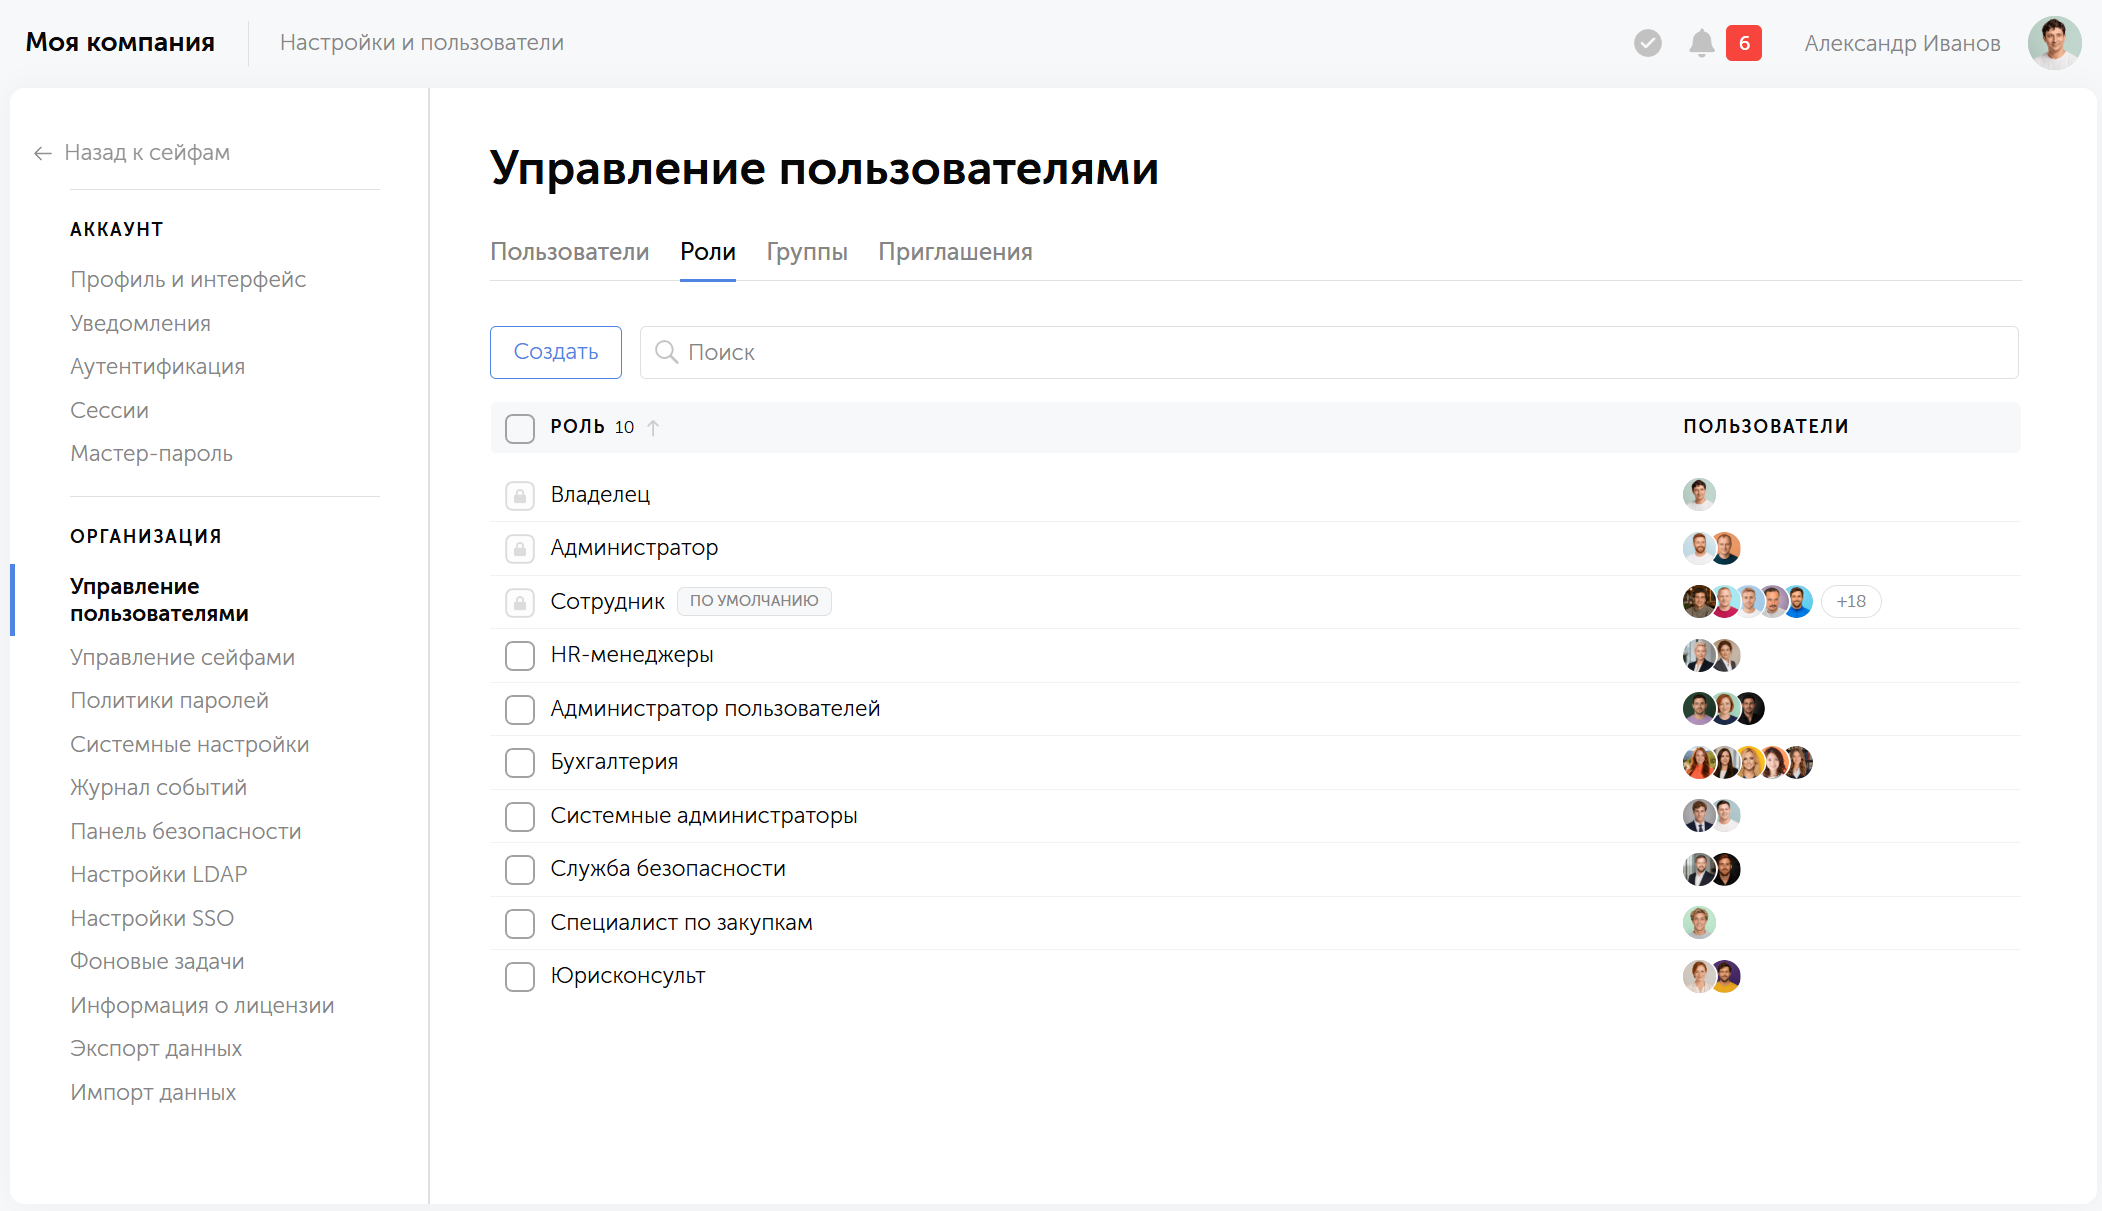
Доступ к сейфам разграничивается ролями, а каждое действие (кто, когда и с какой записью) попадает в журнал аудита, который можно выгрузить во внешнюю систему мониторинга.
Сам мастер-пароль на сервер вообще не попадает: туда уходит только хеш, по которому можно проверить вход, но нельзя восстановить исходный пароль, — именно так OWASP рекомендует хранить учётные данные для входа.
Как работают генератор и политики паролей в Пассворке
В Пассворке пароль для записи создаёт встроенный генератор, а соответствие правилам проверяет политика паролей. Сотрудник нажимает кнопку в карточке записи и получает случайный пароль нужной длины и состава. Требования администратор задаёт один раз, и помнить их пользователю не нужно.
Генератор паролей в Пассворке
Генератор доступен там, где создают учётную запись:
- Веб-интерфейс — в карточке записи при создании и редактировании.
- Браузерное расширение — при регистрации на сайте.
- Мобильное приложение — на панели действий.
- Passwork CLI — из командной строки.
В настройках выбирают длину и наборы символов: строчные и заглавные буквы, цифры, спецсимволы. Готовый пароль сразу сохраняется в запись.
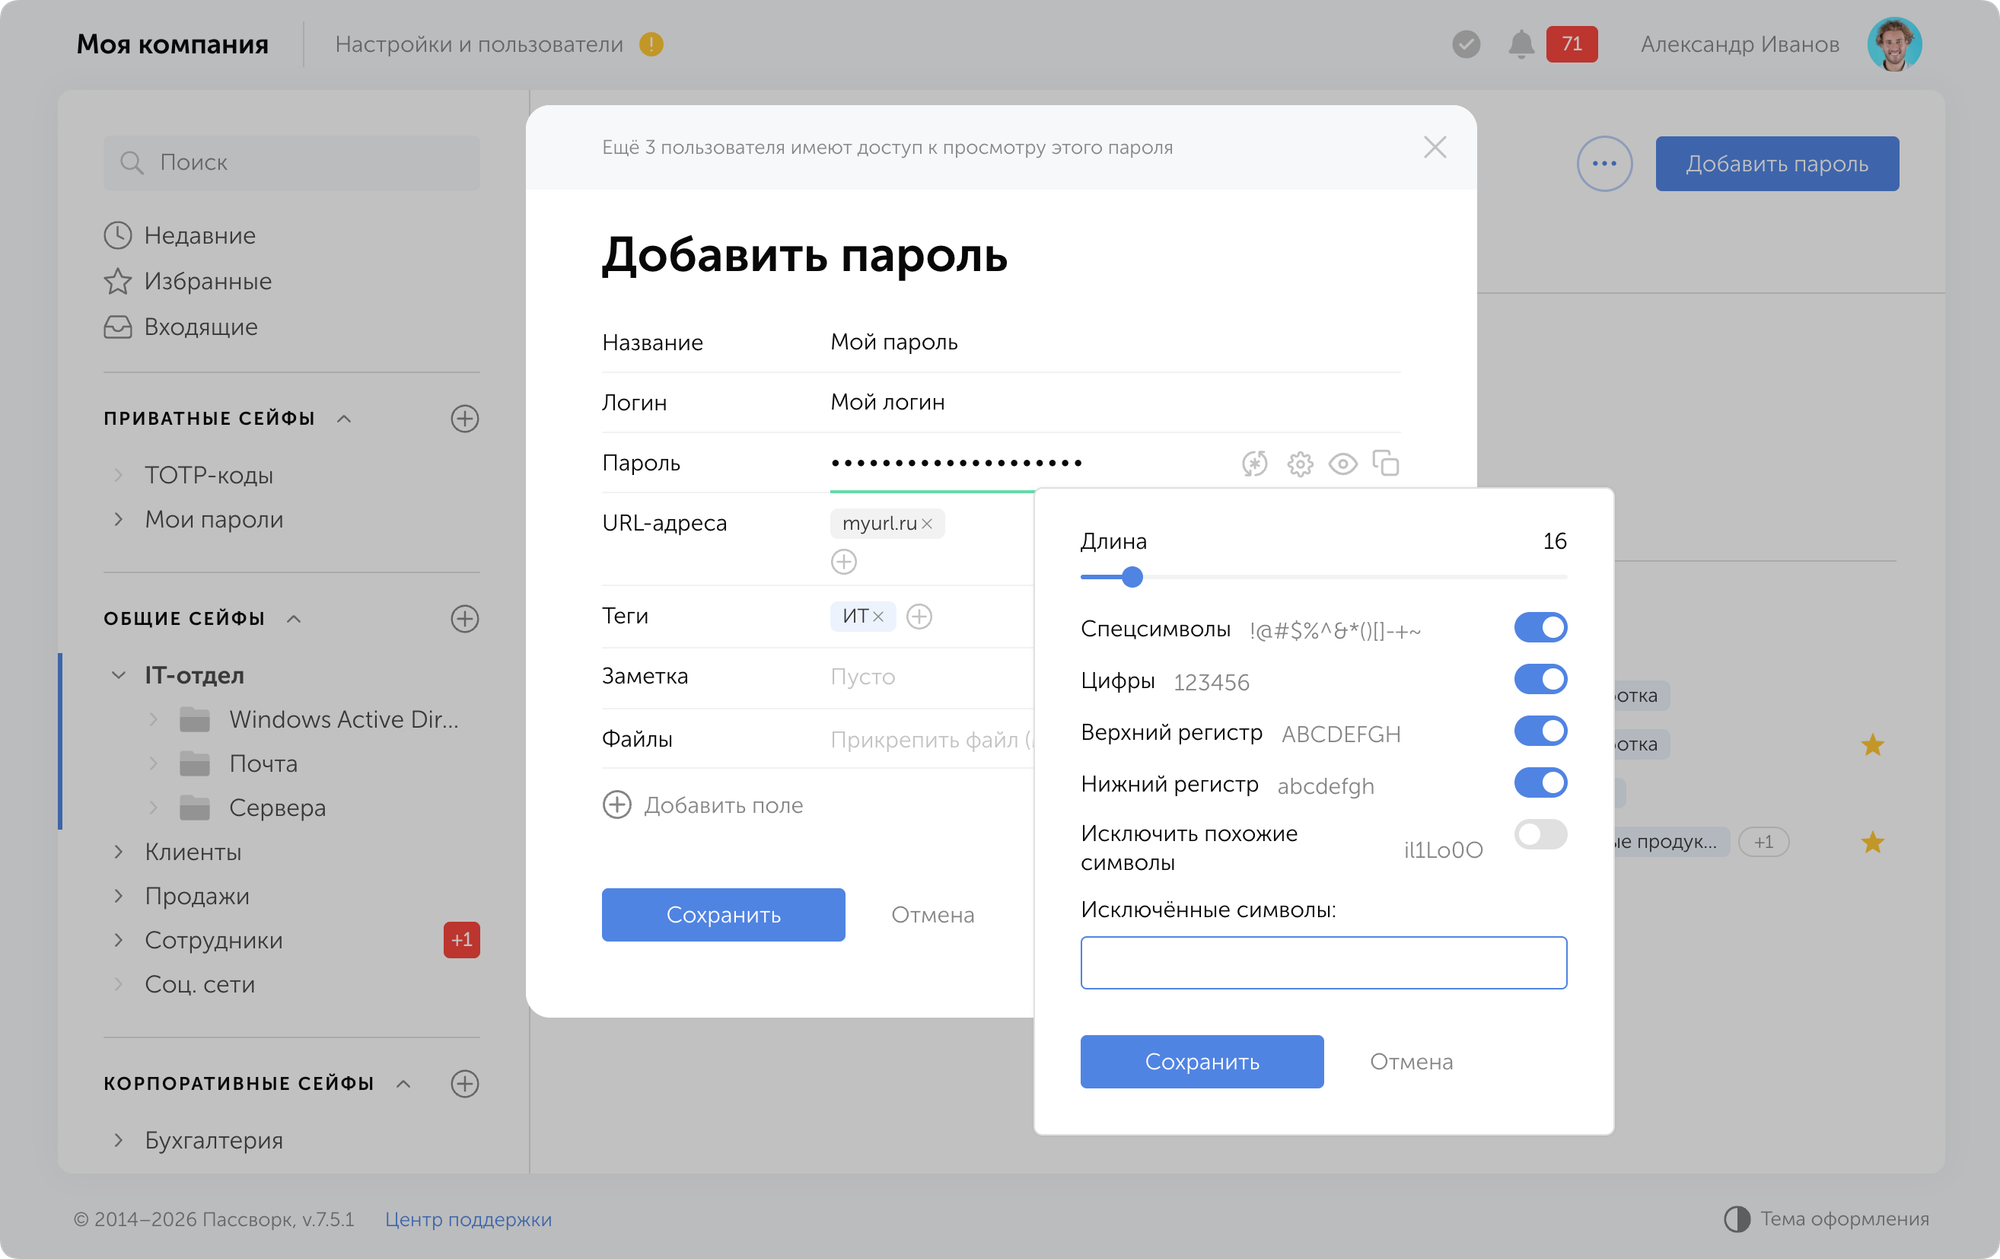
Политика проверяет пароль при сохранении
Политика паролей назначается на запись, сейф или папку, а вложенные папки наследуют её от родительской. Политика задаёт минимальную длину от 6 до 100 символов, обязательные наборы символов и срок действия от 1 до 1461 дня. Сгенерированный пароль сверяется с политикой той записи, для которой он создан.
Что будет с паролем, который правилам не соответствует, решает настройка «Создание записей, не соответствующих политике паролей». Если она выключена, сохранить запись нельзя. Если включена, запись сохраняется, а администраторы директории получают уведомление. Такие записи попадают в категорию «слабые» панели безопасности, пароли с истёкшим сроком попадают в категорию «старые».
Заключение: пароль надёжен не за счёт символов
Длина, уникальность и проверка на утечку определяют надёжность пароля сильнее, чем спецсимвол в середине слова. Международные стандарты и российский регуляторный минимум расходятся в деталях: там, где NIST требует 15 символов и проверку по спискам утечек, ФСТЭК фиксирует 12 символов, но жёсткий алфавит, обязательную ротацию и контроль попыток входа.
Оба подхода сходятся в одном практическом выводе: пароль, который человек усложнил вручную почти всегда легче для машинного подбора, чем случайная фраза. Человеческая логика предсказуема даже тогда, когда кажется сложной, а случайный набор слов или символов — нет.
Для одного личного аккаунта парольной фразы и проверки на компрометацию обычно достаточно. Когда паролей становится больше — их ручной учёт перестаёт масштабироваться, и разумным следующим шагом становится менеджер паролей с генератором и настраиваемыми политиками безопасности.
Часто задаваемые вопросы о надёжности паролей
Сколько символов должно быть в надёжном пароле?
По актуальным рекомендациям NIST и OWASP — минимум 15 символов без многофакторной аутентификации или 8 символов при её использовании, максимум не менее 64. Для государственных информационных систем в России действующий методический документ ФСТЭК (мера ИАФ.3, утверждён 12 апреля 2026 года) требует не менее 12 символов при алфавите не менее 70 знаков — единое значение для всех классов защищённости, без деления по классам.
Нужно ли использовать спецсимволы и разный регистр в пароле?
Формально это больше не обязательное требование по NIST и OWASP: приоритет отдан длине пароля, а не составу символов. Спецсимволы и разный регистр всё ещё немного повышают стойкость к подбору, но не заменяют длину и не спасают короткий пароль. Требование обязательного микса символов, наоборот, часто подталкивает людей к предсказуемым заменам вроде a на @.
Как часто нужно менять пароль?
По актуальным международным рекомендациям — только при подозрении на утечку, а не по расписанию. Принудительная смена по календарю больше не считается обязательной практикой: она не защищает от атаки в промежутке между сменами. Внутренняя парольная политика компании или отраслевое регулирование могут по-прежнему требовать периодическую смену независимо от этой рекомендации.
Что такое парольная фраза и зачем она нужна?
Парольная фраза — пароль из нескольких случайных слов, например житель-клан-первенец-алхимик-пауза-анимация. Её проще запомнить, чем набор символов, а шесть слов из словаря в 2048 слов дают 66 бит энтропии. Слова должен выбирать генератор. Если сервис не принимает дефисы и пробелы, слова пишут слитно.
Сколько слов должно быть в парольной фразе?
Не меньше шести слов из словаря в 2048 слов или пяти из списка EFF на 7776 слов. Шесть слов дают 66 бит энтропии, с двузначным числом выходит 73 бита. Четыре слова дают 44 бита: если база сервиса с быстрым хешем утечёт, такую фразу переберут меньше чем за минуту на одной видеокарте.
Как узнать, что пароль уже украли при утечке данных?
Проверьте пароль по базе известных утечек. Инструмент на этой странице сверяет его с сервисом Pwned Passwords: наружу уходят первые пять символов SHA-1-хеша, сам пароль остаётся в браузере. Менеджер паролей с панелью безопасности показывает скомпрометированные записи списком. NIST и OWASP требуют такую проверку, в России регуляторного требования нет.
Можно ли использовать один и тот же длинный пароль для нескольких сервисов?
Нет. Уникальность нужна независимо от длины: при утечке базы одного сервиса скомпрометированный пароль сразу проверяют на всех остальных методом подстановки учётных данных (credential stuffing). Длинный переиспользуемый пароль всё ещё делает уязвимыми сразу все аккаунты, где он стоит, — атакующему для этого не нужно ничего подбирать заново.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин