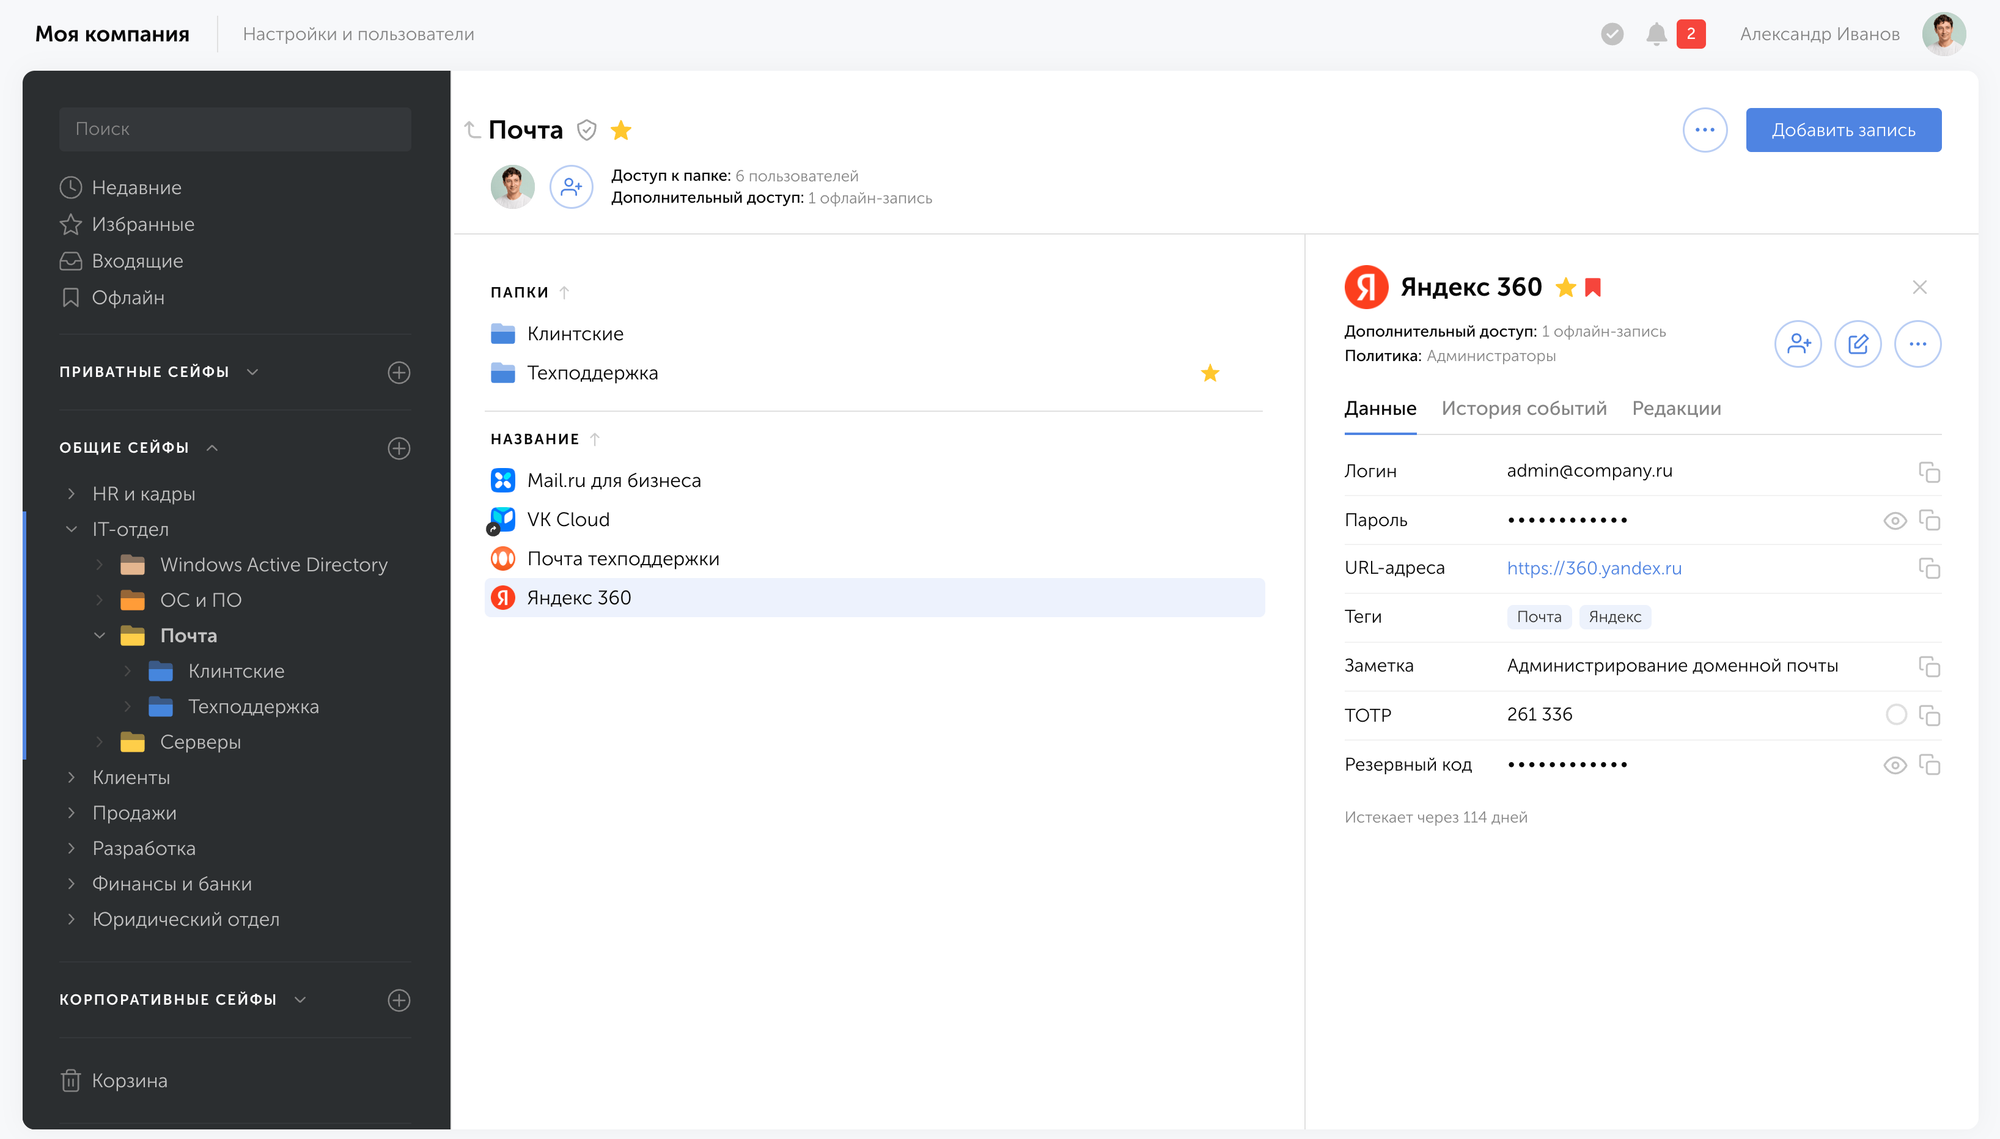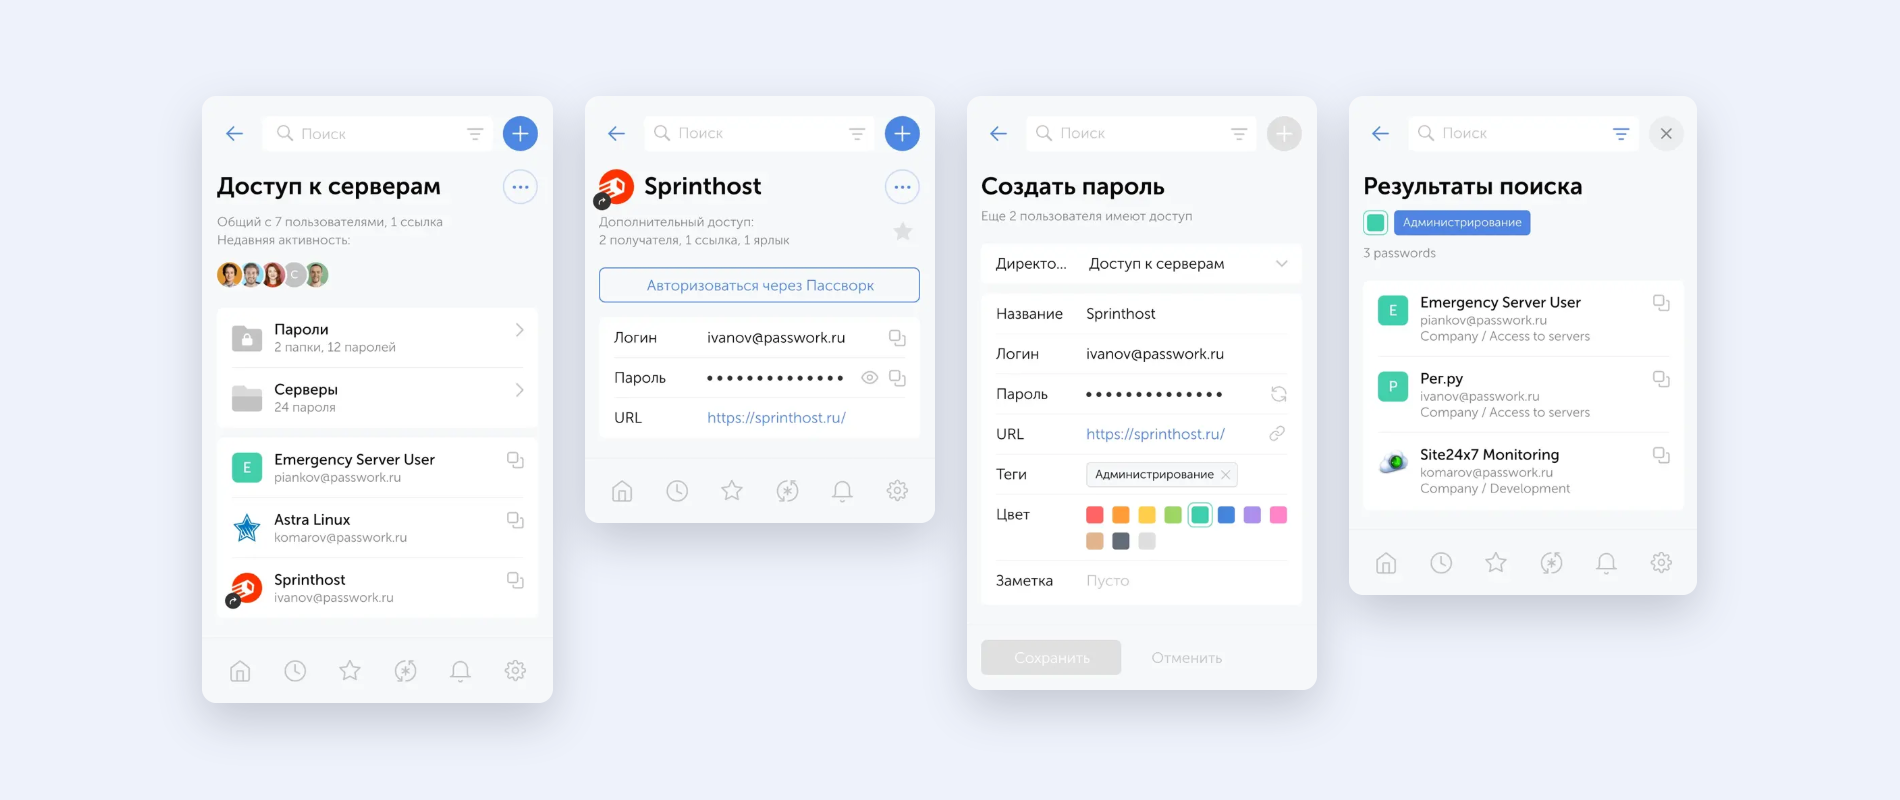
Политики паролей в Пассворке задают требования к парольным полям записей: минимальную длину, обязательный набор символов и срок действия. Её назначают на сейф, папку или отдельную запись — вложенные папки и записи наследуют политику родительской директории. Пароль проверяется трижды: при генерации, при сохранении и в Панели безопасности.
Эти проверки нужны, потому что требования, записанные только на бумаге, ничего не проверяют. Парольная политика переносит правило из регламента в менеджер паролей. Ниже по порядку: к чему приводит отсутствие политики, что в ней настраивается, как она наследуется и что из этого относится к требованиям организации и ФСТЭК.
Главное о политиках паролей в Пассворке
- Что задаёт политика. Минимальную длину пароля, обязательные типы символов и срок действия.
- Кому назначается. Сейфу, папке или записи. У каждого объекта ровно одна политика, вложенные папки и записи наследуют её от родителя.
- Три этапа проверки. Генератор паролей подстраивается под политику, чек-лист в карточке записи показывает соответствие политике при сохранении, Панель безопасности отмечает «слабые» и «старые» пароли.
- Предупреждение или запрет. По умолчанию пароль не по политике сохранить можно — в таком случае администраторы получают уведомление о слабых паролях. Отдельный переключатель в политике запрещает такое сохранение.
- Своя политика для каждой задачи. Можно создавать разные политики: для инфраструктуры, для регулируемых систем, для общих аккаунтов. В каждой свои длина пароля, типы символов и срок действия.
- Контроль выполнения. Панель безопасности проверяет все записи на соответствие политике паролей. Если запретить сохранение записей не по политике, пароль, который не проходит требования, сохранить не получится.
Что такое политика паролей
Политикой паролей называют набор правил компании о том, как сотрудники создают, хранят и меняют пароли. Обычно её оформляют документом: регламентом или положением. Правила в нём касаются длины и состава пароля, срока действия, повторного использования, порядка выдачи и отзыва доступа.
Менеджер паролей переносит эти правила из документа на реальные задачи и в рабочие системы. В Пассворке политика паролей задаёт для парольных полей записей минимальную длину, обязательные типы символов и срок действия. Её назначают на сейф, папку или запись, а система сама проверяет каждый пароль: при генерации, при сохранении и аудите. Правила о выдаче и отзыве доступа в Пассворке выполняют роли и уровни доступа.
К чему приводит отсутствие парольной политики
Когда политики нет, пароли выбирают люди, и делают это предсказуемо: создают короткие и одинаковые для нескольких систем, а потом годами не меняют. Со стороны этого может быть не видно, пока один такой пароль не приведёт к утечке. Российские исследования 2025–2026 годов показывают, насколько это распространено, и почти каждую проблему закрывает конкретный параметр политики.
| Что происходит | Данные | Что закрывает политика |
|---|---|---|
| Слабые пароли находят почти у всех | Нарушения парольной политики Positive Technologies нашли у 97% протестированных российских компаний. У 70% из них уровень риска, связанный с паролями, был оценен как критический. | Обязательные требования к паролям, закреплённые за сейфами, и регулярная проверка в Панели безопасности |
| Короткий пароль подбирают за минуты | Из 231 млн уникальных паролей из утечек 48% взламываются меньше чем за минуту, 60% — меньше чем за час (Лаборатория Касперского). | Минимальная длина и обязательные типы символов |
| Один пароль используют в разных системах | По оценке специалистов BI.ZONE, около 30–40% привилегированных учётных записей в средних и крупных компаниях используют одинаковые пароли в разных системах. | Генератор, который создаёт новый пароль под политику каждой записи |
| Учётные данные стали частой добычей | С октября 2025 по сентябрь 2026 года успешных атак на российские организации стало больше на 40%. Среди похищенной информации чаще всего встречались учётные данные и документы с коммерческой тайной (22%). (Positive Technologies) | Хранение в сейфах с понятной политикой вместо разрозненных таблиц и заметок |
| Корпоративные пароли утекают открытым текстом | На крупную российскую компанию приходится больше 600 утёкших корпоративных учётных записей, у половины из них пароль в открытом виде. Выборка: 10 крупнейших компаний рейтинга РБК 500 (ГК «Солар»). | Централизованное хранение и запрет сохранять пароли, которые не проходят политику |
| Пароли хранят где придётся | Менеджерами паролей пользуются 4% сотрудников российских компаний, 41% записывают пароли в блокнот или заметки телефона (Контур.Эгида). | Менеджер паролей, где политика проверяет каждую запись |
Цифра Positive Technologies отражает компании, в которых проводились тестирования на проникновение, а данные Лаборатории Касперского собраны по мировым утечкам. Обе выборки разные, вывод из них один: регламент в папке ИБ-отдела не меняет того, какие пароли лежат в сейфах. Это делают параметры, которые система проверяет сама. Дальше разбираем, где они настраиваются в Пассворке.
Какие политики паролей есть в Пассворке и чем они отличаются
В Пассворке четыре набора правил для паролей, и проверяют они разные пароли. Политики из раздела Политики паролей проверяют пароли, которые лежат в сейфах: от серверов, почты, баз данных, личных кабинетов. Политики сложности пароля, мастер-пароля и блокировки аутентификации в Системных настройках отвечают за вход в сам Пассворк.
Политики паролей
Проверяют пароли в записях сейфов: в парольном поле и в дополнительных полях типа «Пароль». В политике задают минимальную длину, обязательные типы символов и срок действия.
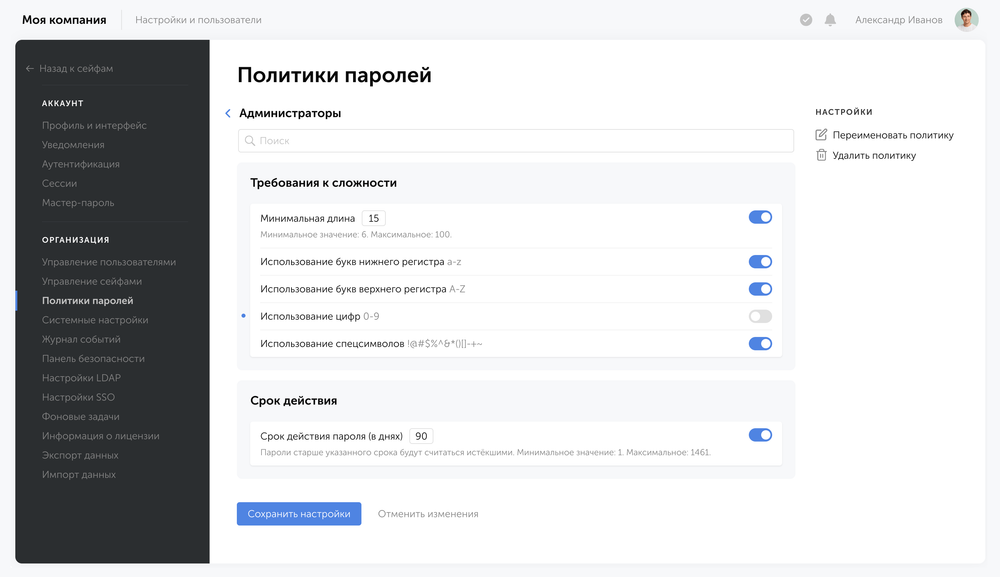
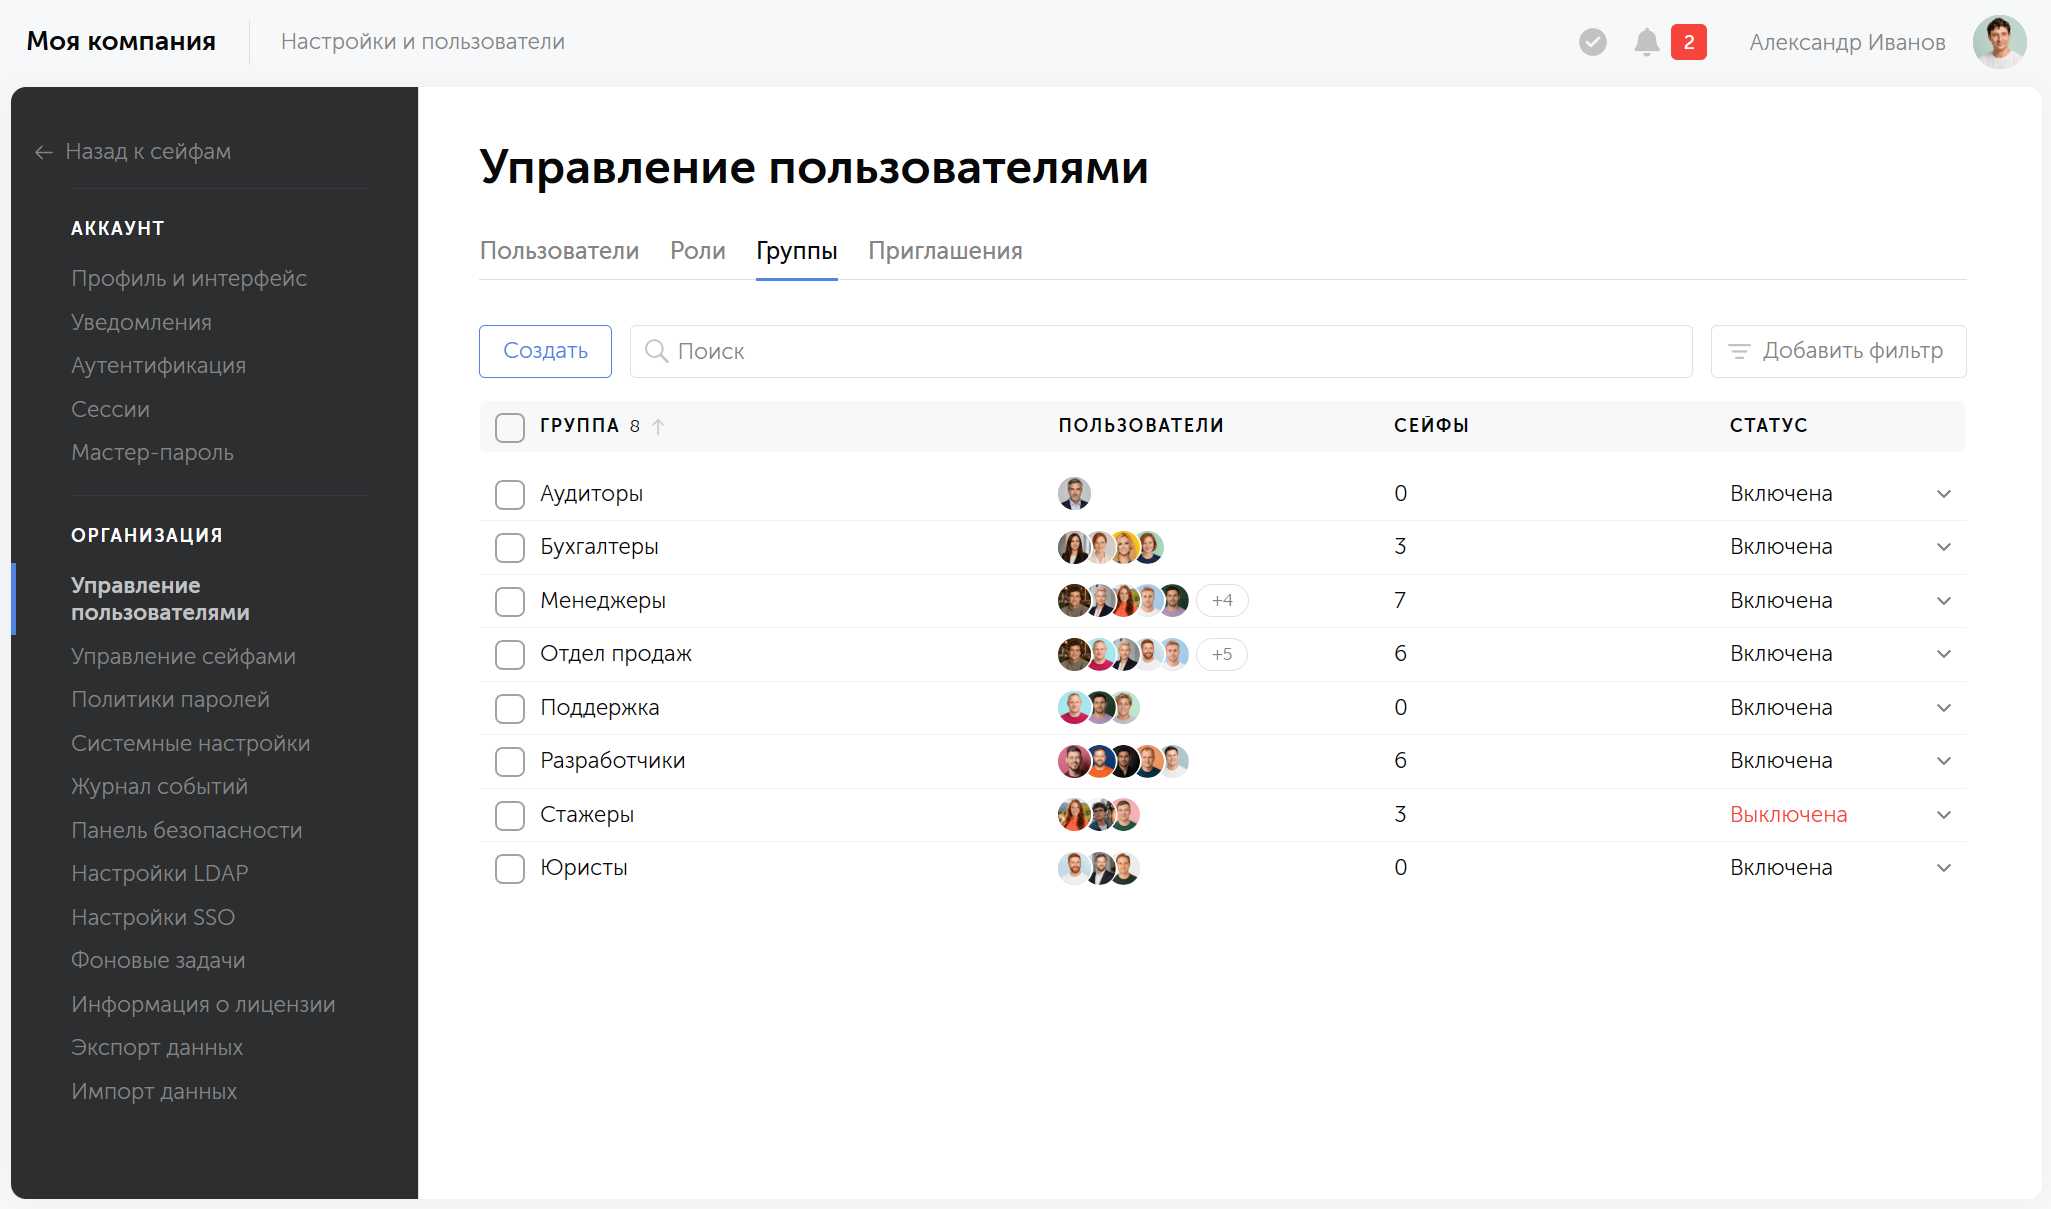
Настраиваются в разделе Настройки и пользователи → Политики паролей, назначаются в меню сейфа, папки или в карточке записи. Дальше в статье речь идёт именно о них: они отвечают за пароли, которыми команды пользуются каждый день.
Политики сложности локального пароля
Относятся к паролю, с которым в Пассворк входят пользователи с локальной аутентификацией. В Системных настройках задают минимальную длину, обязательные заглавные буквы, цифры и спецсимволы.
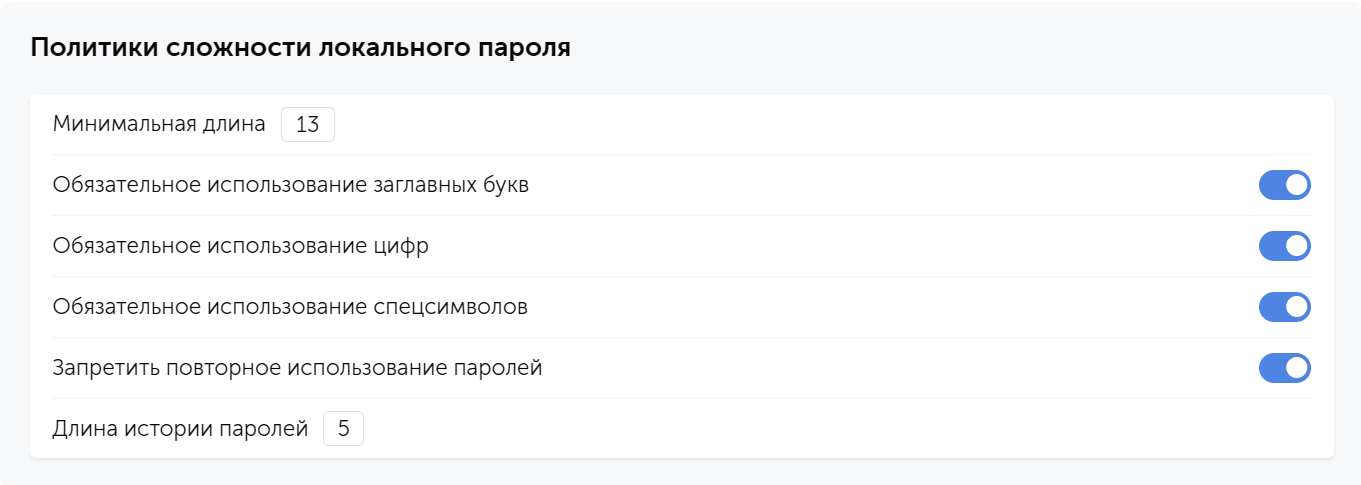
Отдельно можно запретить повторное использование паролей: Пассворк хранит несколько предыдущих паролей пользователя, а «Длина истории паролей» задаёт, сколько именно. Например, при значении 5 новый пароль не может совпадать ни с одним из пяти предыдущих.
Политики сложности мастер-пароля
Относятся к мастер-паролю пользователя.
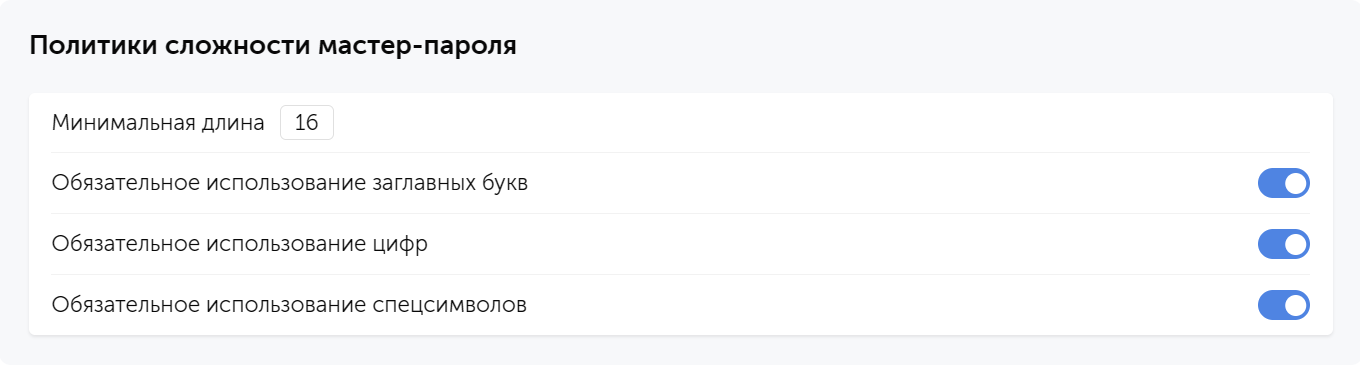
В Системных настройках задают минимальную длину и обязательные заглавные буквы, цифры и спецсимволы.
Политики блокировки локальной аутентификации
Ограничивают подбор пароля при входе.
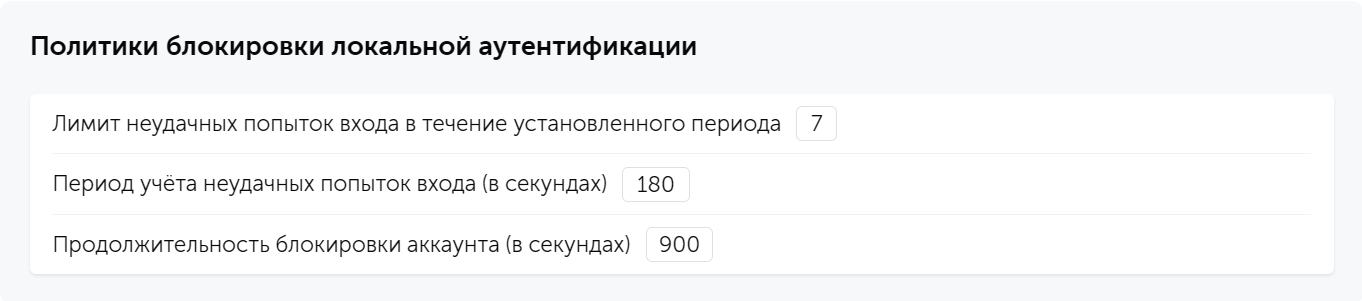
В Системных настройках задают лимит неудачных попыток входа, период учёта этих попыток и продолжительность блокировки аккаунта. Период и продолжительность указывают в секундах.
Многофакторная аутентификация
Вход можно усилить вторым фактором: в Пассворке есть многофакторная аутентификация с поддержкой ключей доступа, биометрии и аппаратных ключей. Администратор может централизованно включить обязательный второй фактор для всех пользователей.
Дальше в статье речь идёт о политиках паролей записей: именно они отвечают за пароли, которыми команды пользуются каждый день.
Что настраивается в политике паролей
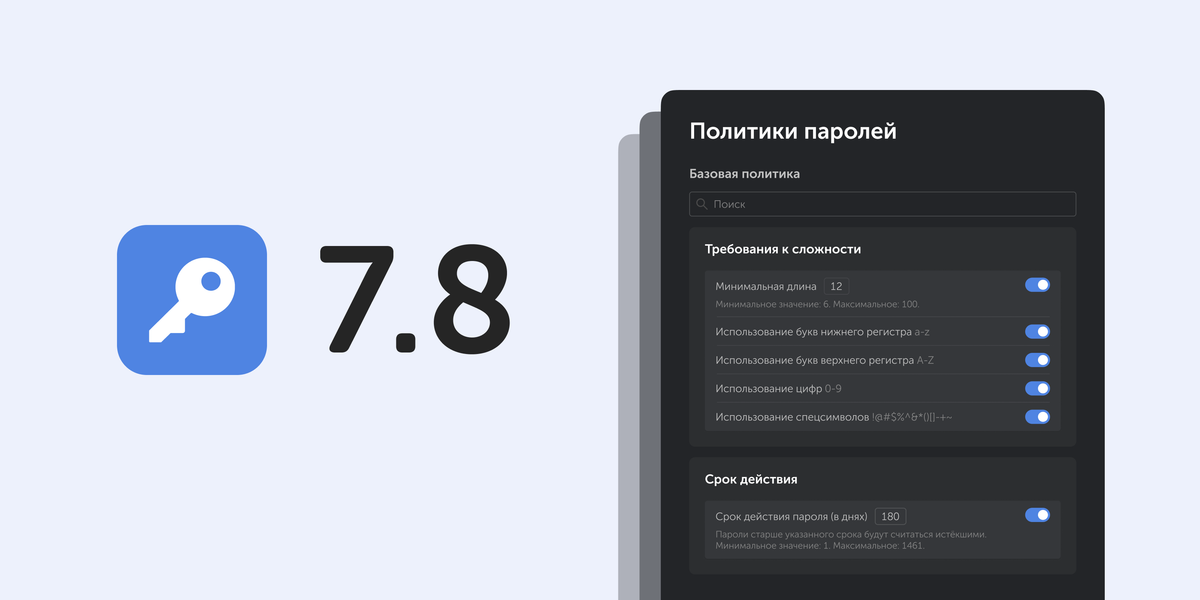
Политика паролей состоит из двух блоков: Требования к сложности и Срок действия. Каждая настройка внутри блока включается отдельно. Если пароль не проходит требования к сложности, запись показывается как «слабая» в Панели безопасности. Если пароль старше срока действия, запись отмечается «старой».
| Настройка | Значение | Что будет при нарушении |
|---|---|---|
| Минимальная длина | От 6 до 100 символов | Запись попадает в «слабые» |
| Нижний регистр | Хотя бы одна строчная буква | Запись попадает в «слабые» |
| Верхний регистр | Хотя бы одна заглавная буква | Запись попадает в «слабые» |
| Цифры | Хотя бы одна цифра | Запись попадает в «слабые» |
| Спецсимволы | Хотя бы один спецсимвол | Запись попадает в «слабые» |
| Срок действия | От 1 до 1461 дня | Запись попадает в «старые» |
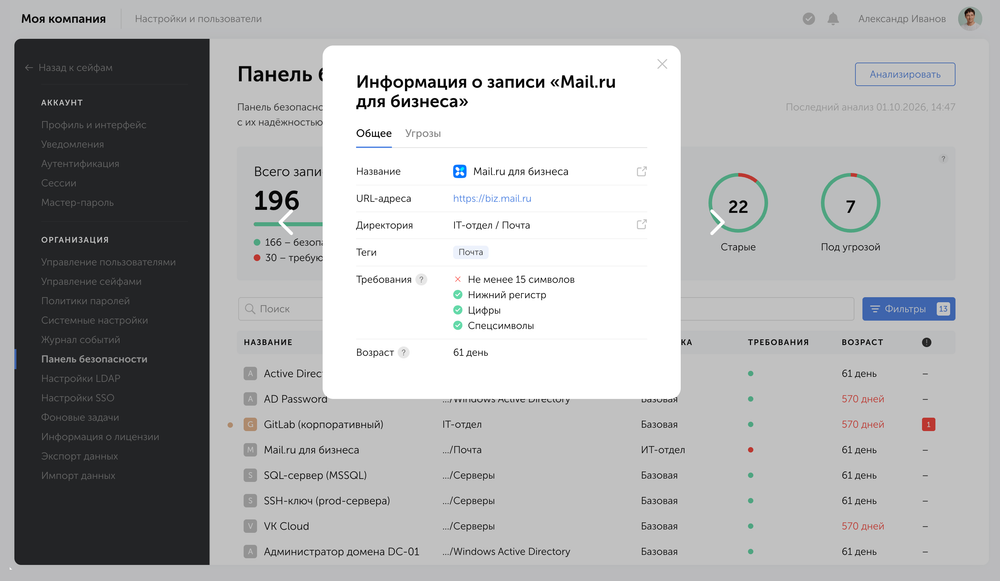
В обоих случаях название политики в шапке карточки записи подсвечивается красным. Владелец записи видит проблему, не открывая Панель безопасности.
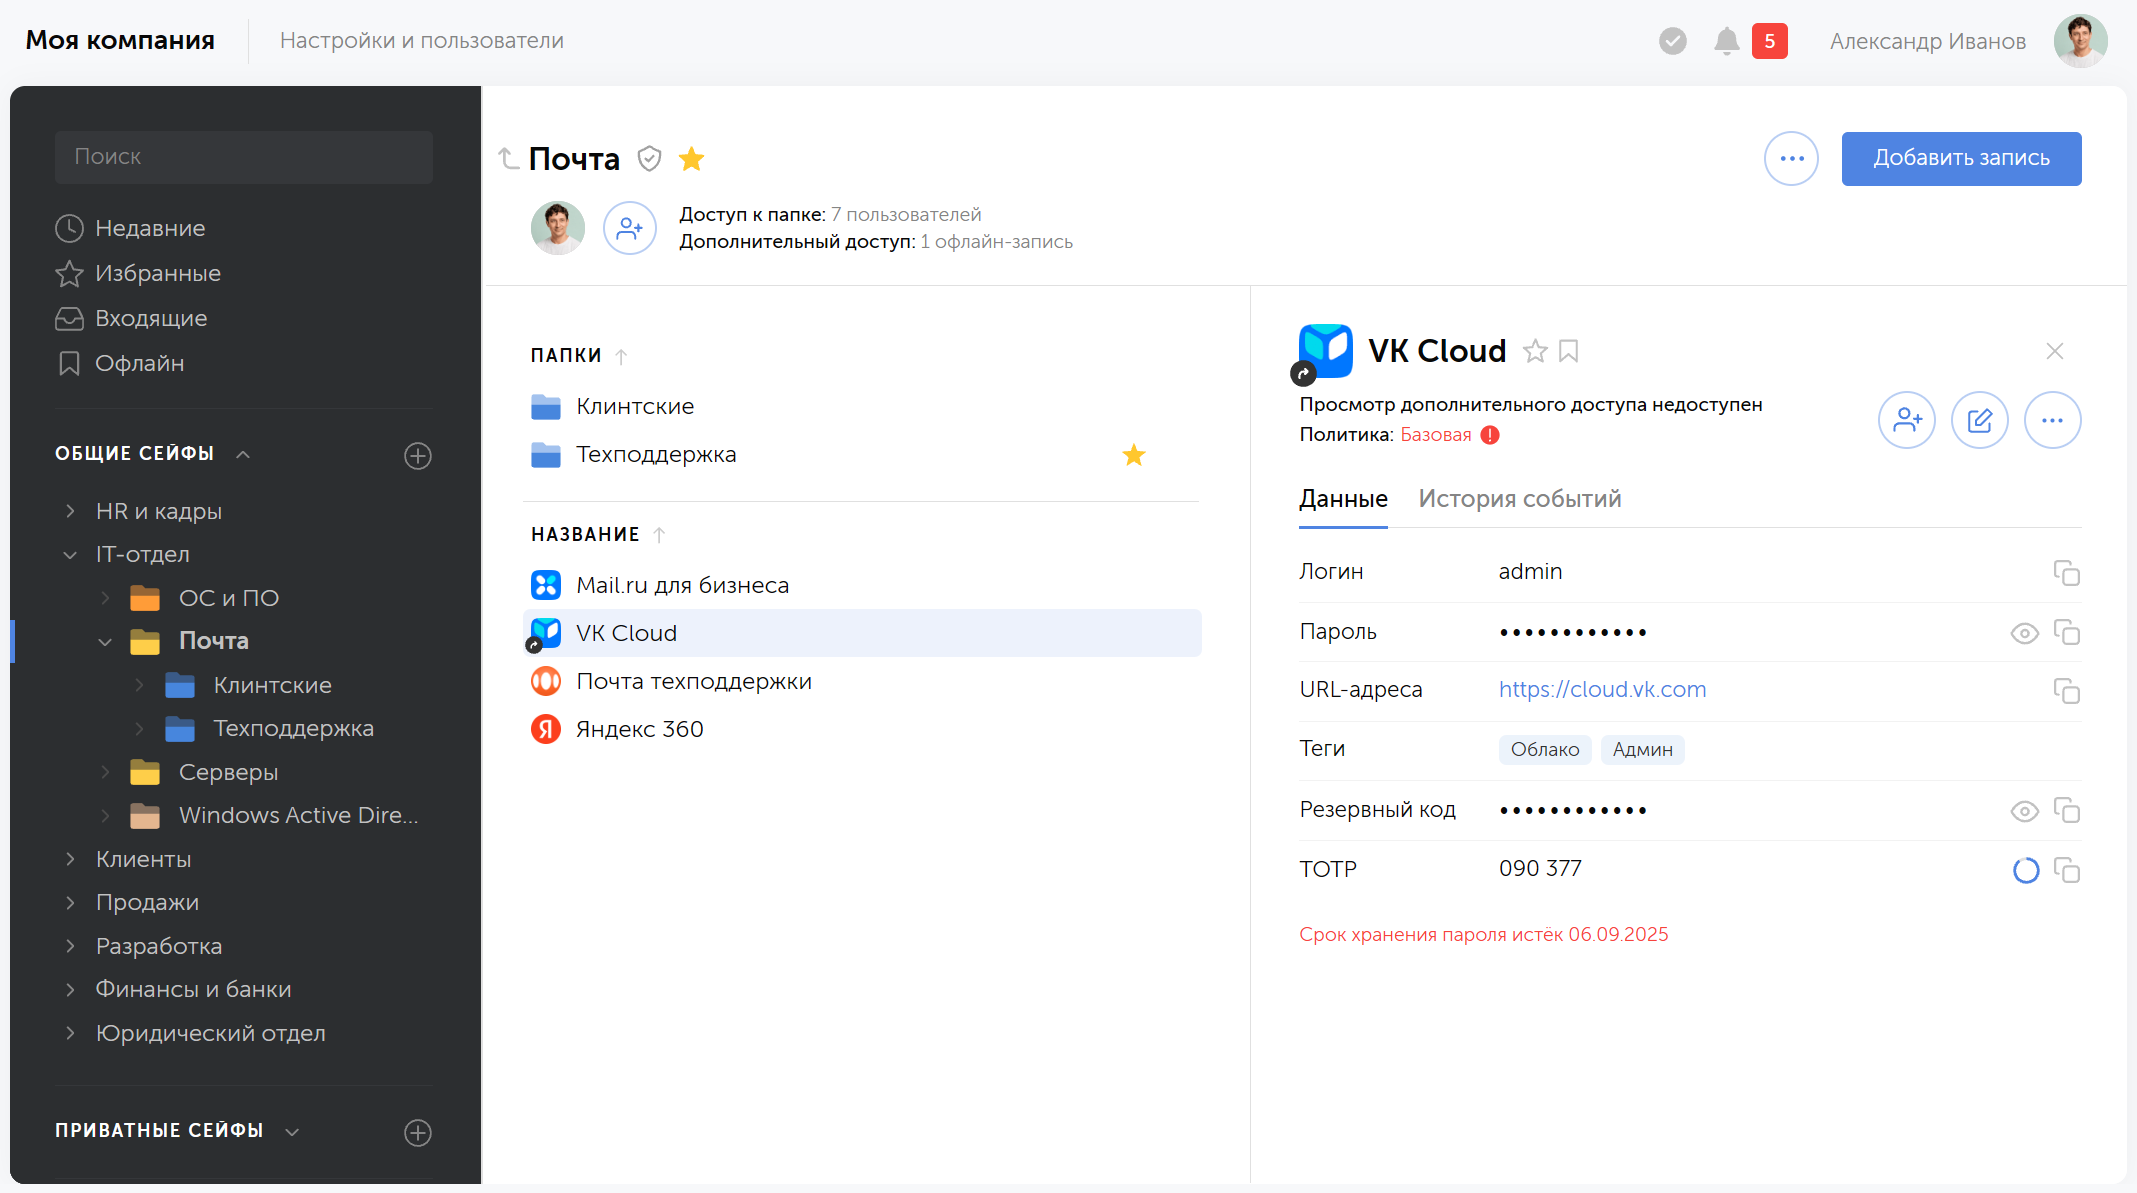
Что ещё стоит знать до настройки:
- Срок действия — его можно не включать там, где плановая смена не нужна, и включить для сейфов, где её требует регламент или норма.
- Базовая политика — её нельзя удалить или переименовать, но все параметры настраиваются под стандарт компании. На старте базовая политика назначена всем существующим записям по умолчанию, поэтому перенастроить её стоит в первую очередь.
- Права — доступ к разделу Политики паролей включается отдельным параметром в блоке Общие настроек ролей. Администраторы настраивают доступ к разделу так же, как остальные права ролей.
Как работает наследование политик
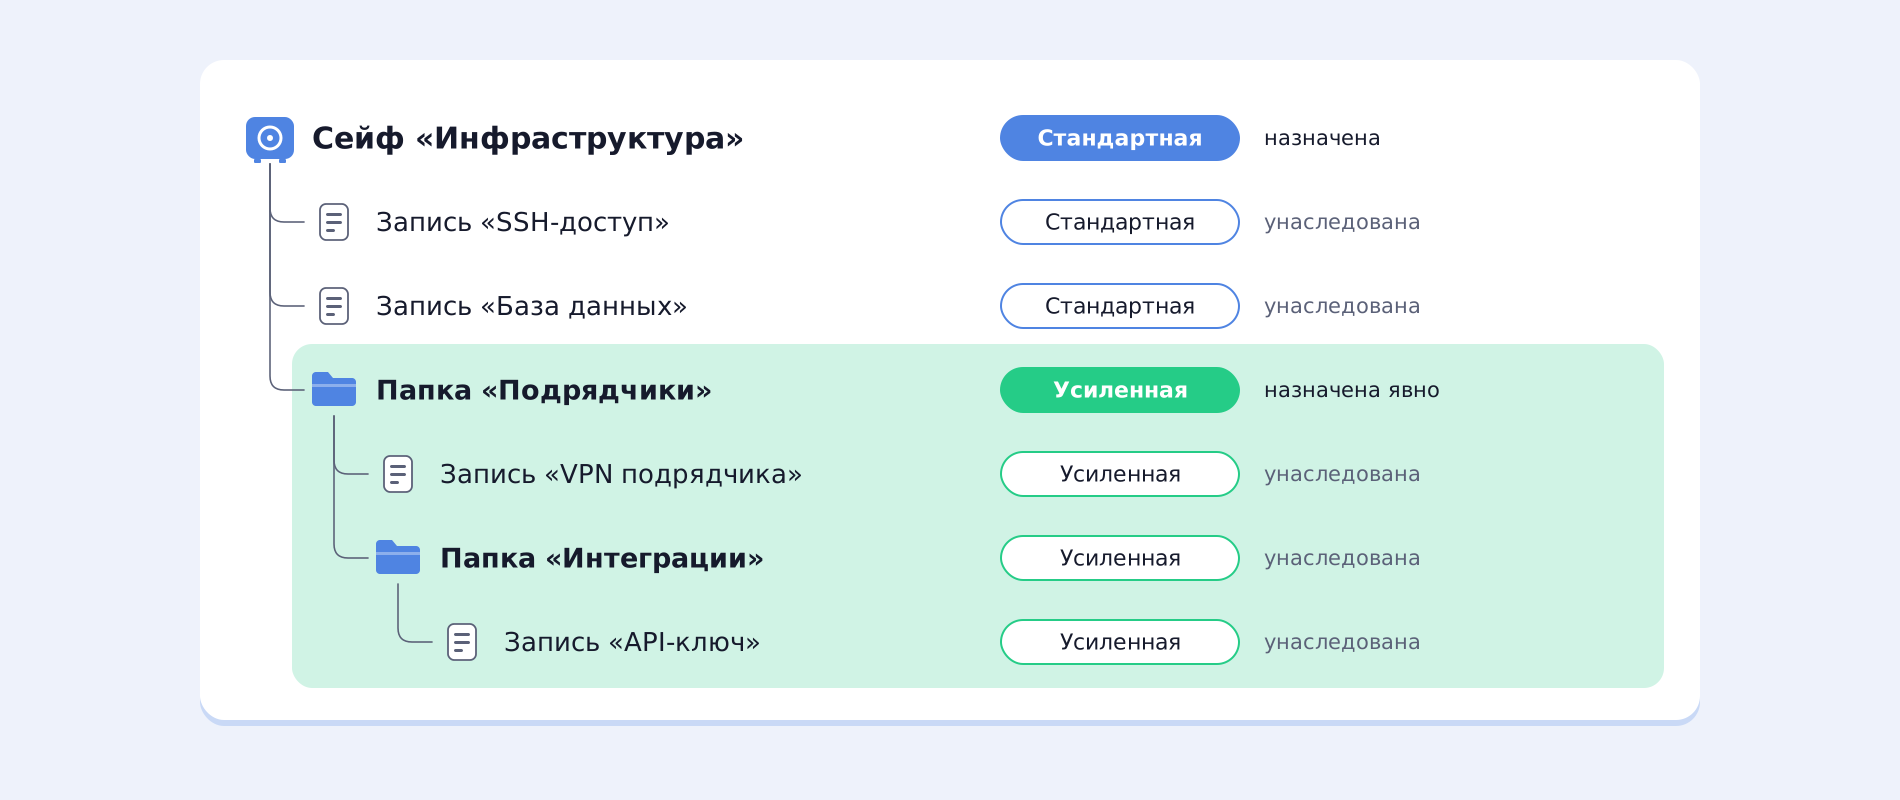
Политики в Пассворке наследуются по дереву сейфов и папок так же, как уровни доступа. Новый сейф получает базовую политику, новая папка или запись получает политику родительской директории. Явно назначенная политика заменяет унаследованную для всей ветки ниже. У каждого объекта всегда одна действующая политика.
Одна политика на объект
У каждой записи и каждой директории ровно одна политика, по аналогии с ролями пользователей. Название политики и чек-лист соответствия видят все, у кого есть доступ к записи. Изменение политики сразу действует на все записи, к которым она применена, в том числе в приватных сейфах. Одна правка в разделе Политики паролей меняет требования для сотен записей.
Порядок наследования
- Новый сейф получает базовую политику.
- Новая папка или запись наследует политику своей родительской директории.
- Политика, назначенная на папку или запись явно, заменяет унаследованную и действует на все вложенные папки и записи.
- Чтобы вернуться к унаследованной политике, её выбирают в меню выбора политик.
Пример наследования
- В сейфе «Инфраструктура» выбрана политика «Стандартная».
- В этом сейфе есть папка «Подрядчики» с политикой «Усиленная».
- Все записи в папке «Подрядчики» и её подпапках проверяются по политике «Усиленная», остальные записи сейфа — по «Стандартной».
Чем это отличается от гранулированных политик в домене
Разные требования для разных групп знакомы администраторам Active Directory по гранулированным политикам паролей (Fine-Grained Password Policies, FGPP). Но логика назначения у них отличается.
| Вопрос | Гранулированные политики в домене | Политики паролей в Пассворке |
|---|---|---|
| К чему привязана | К пользователям и глобальным группам безопасности. На подразделение (OU) назначить нельзя | К сейфу, папке или записи |
| Если политик несколько | Действует политика с меньшим значением приоритета (Precedence) | У объекта всегда одна политика: ближайшая явно назначенная или унаследованная |
| Что проверяет | Пароль учётной записи пользователя | Пароли в парольных полях записей |
На практике это значит, что требования в Пассворке привязаны к данным. Строгая политика стоит на сейфе с доступами к инфраструктуре и действует для любого, кто создаёт там запись, будь то администратор или подрядчик.
Как назначить политику на сейф, папку или запись
Политику на сейф или папку назначает пользователь с уровнем доступа «Администрирование» в этой директории. Политику отдельной записи меняют прямо в её карточке. Создавать и редактировать сами политики можно только в разделе Политики паролей при наличии права роли.
Для сейфа или папки:
- Откройте меню действий сейфа или папки и выберите «Изменить политику».
- Выберите политику из списка и нажмите «Сохранить».
Для записи:
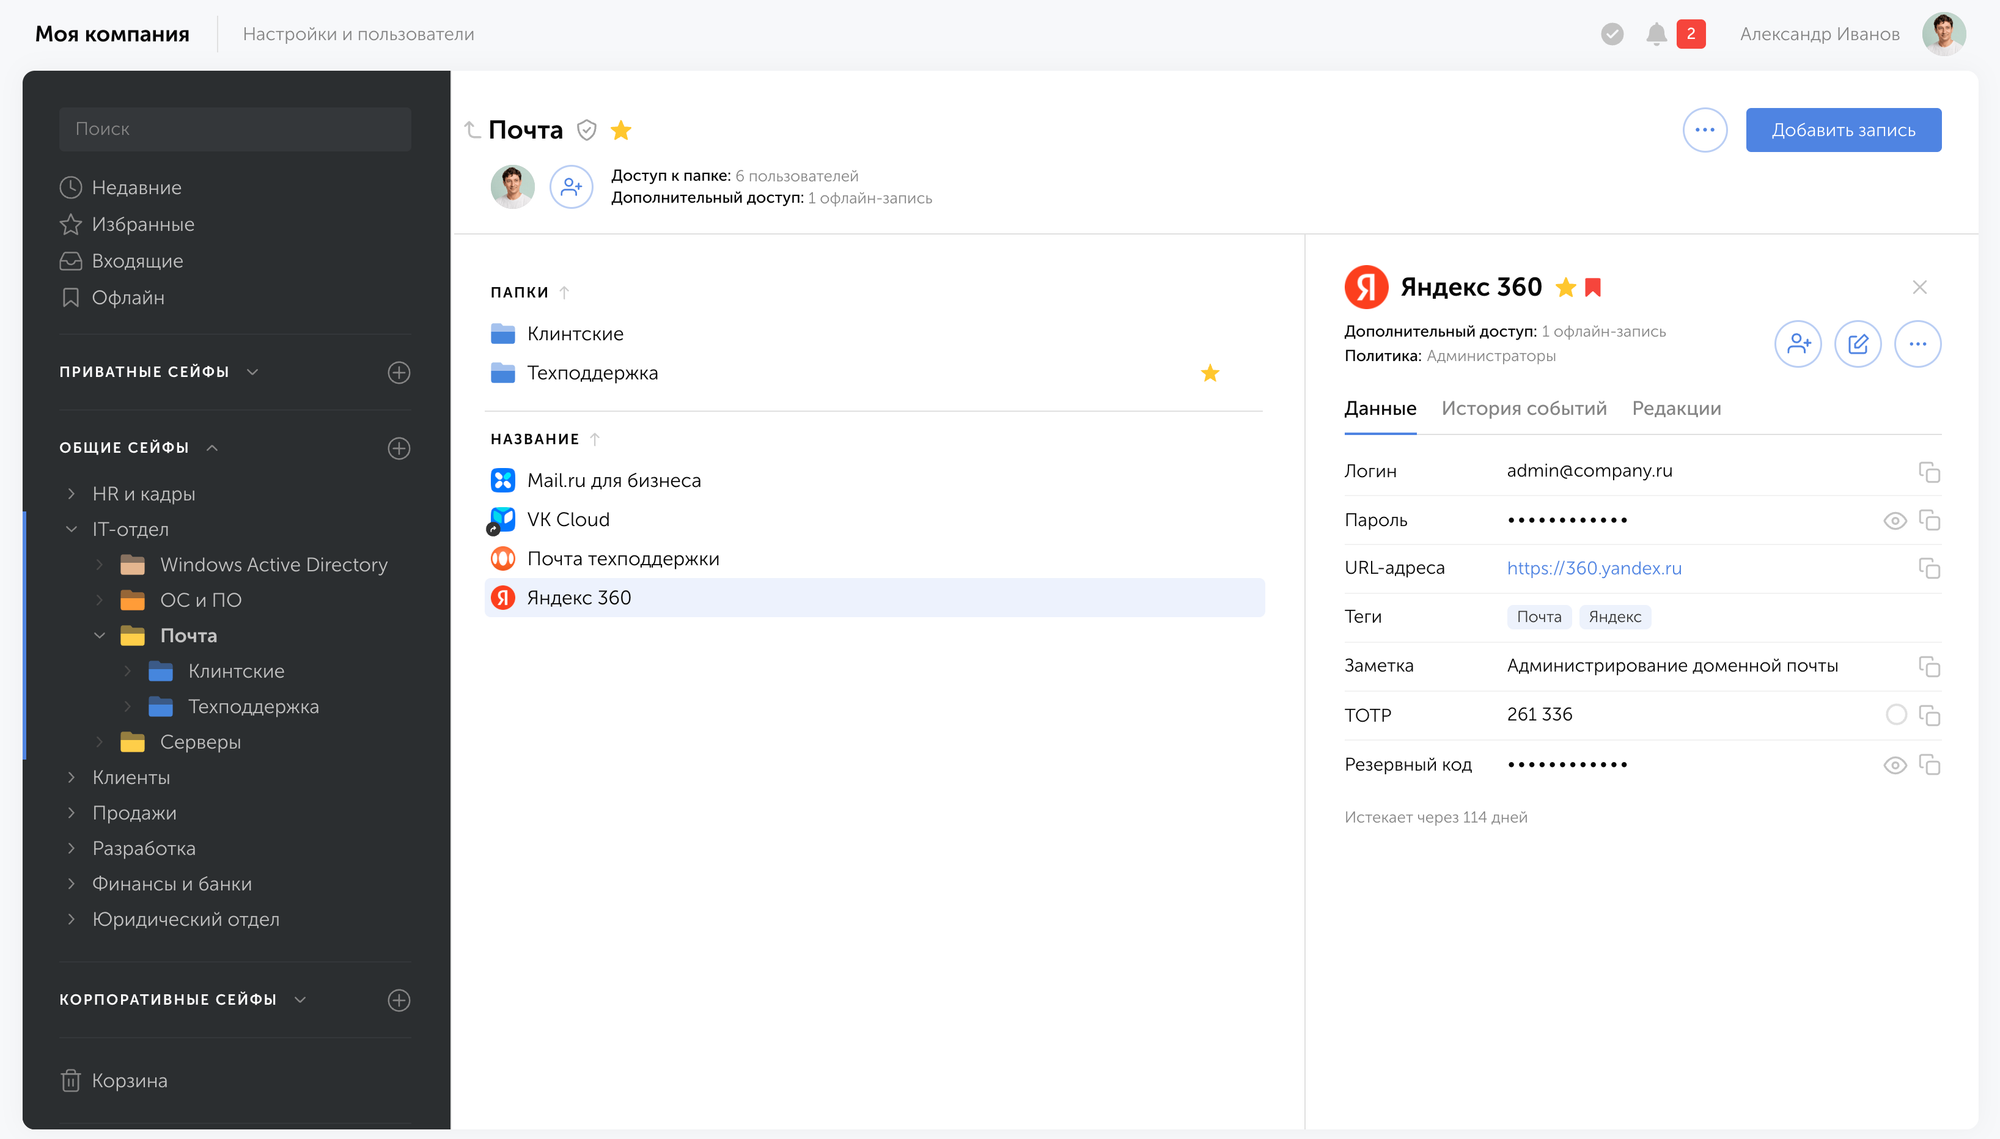
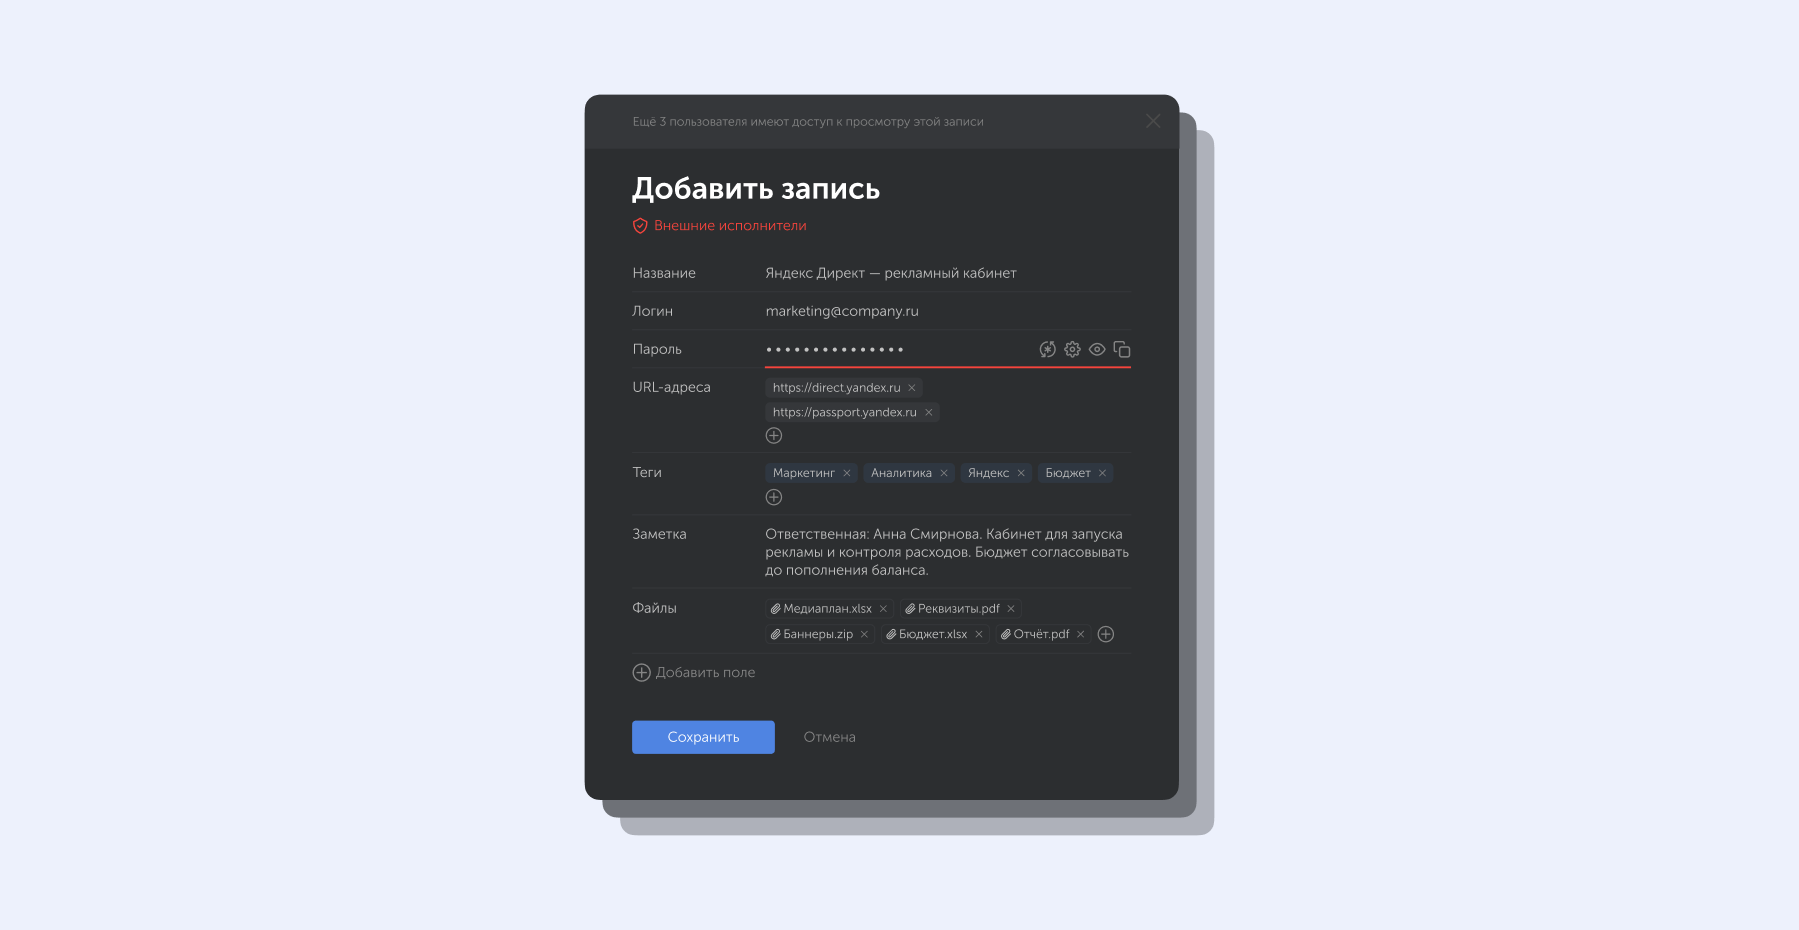
- Откройте запись и нажмите на строку «Политика» под её названием.
- Выберите политику. Чек-лист соответствия сразу покажет, проходит ли текущий пароль новые требования.
- Нажмите «Сохранить».
Пошаговые инструкции со скриншотами есть в руководстве пользователя по политикам паролей.
Три этапа проверки: генерация, сохранение, аудит
Пассворк проверяет пароль по политике записи в трёх точках: генератор создаёт пароль под политику, чек-лист проверяет его при сохранении, Панель безопасности находит уже сохранённые пароли, которые требованиям не соответствуют.
Этап 1. Генерация
Генератор паролей подстраивается под политику текущей записи. Если у пользователя нет своих сохранённых настроек генератора, созданный пароль всегда соответствует политике. Когда личные настройки противоречат политике, генератор предупреждает об этом, а чекбокс «Автонастройка» сбрасывает их к значениям политики.
Этап 2. Сохранение
При создании и редактировании записи Пассворк показывает чек-лист: какие требования политики пароль выполняет, а какие нет.
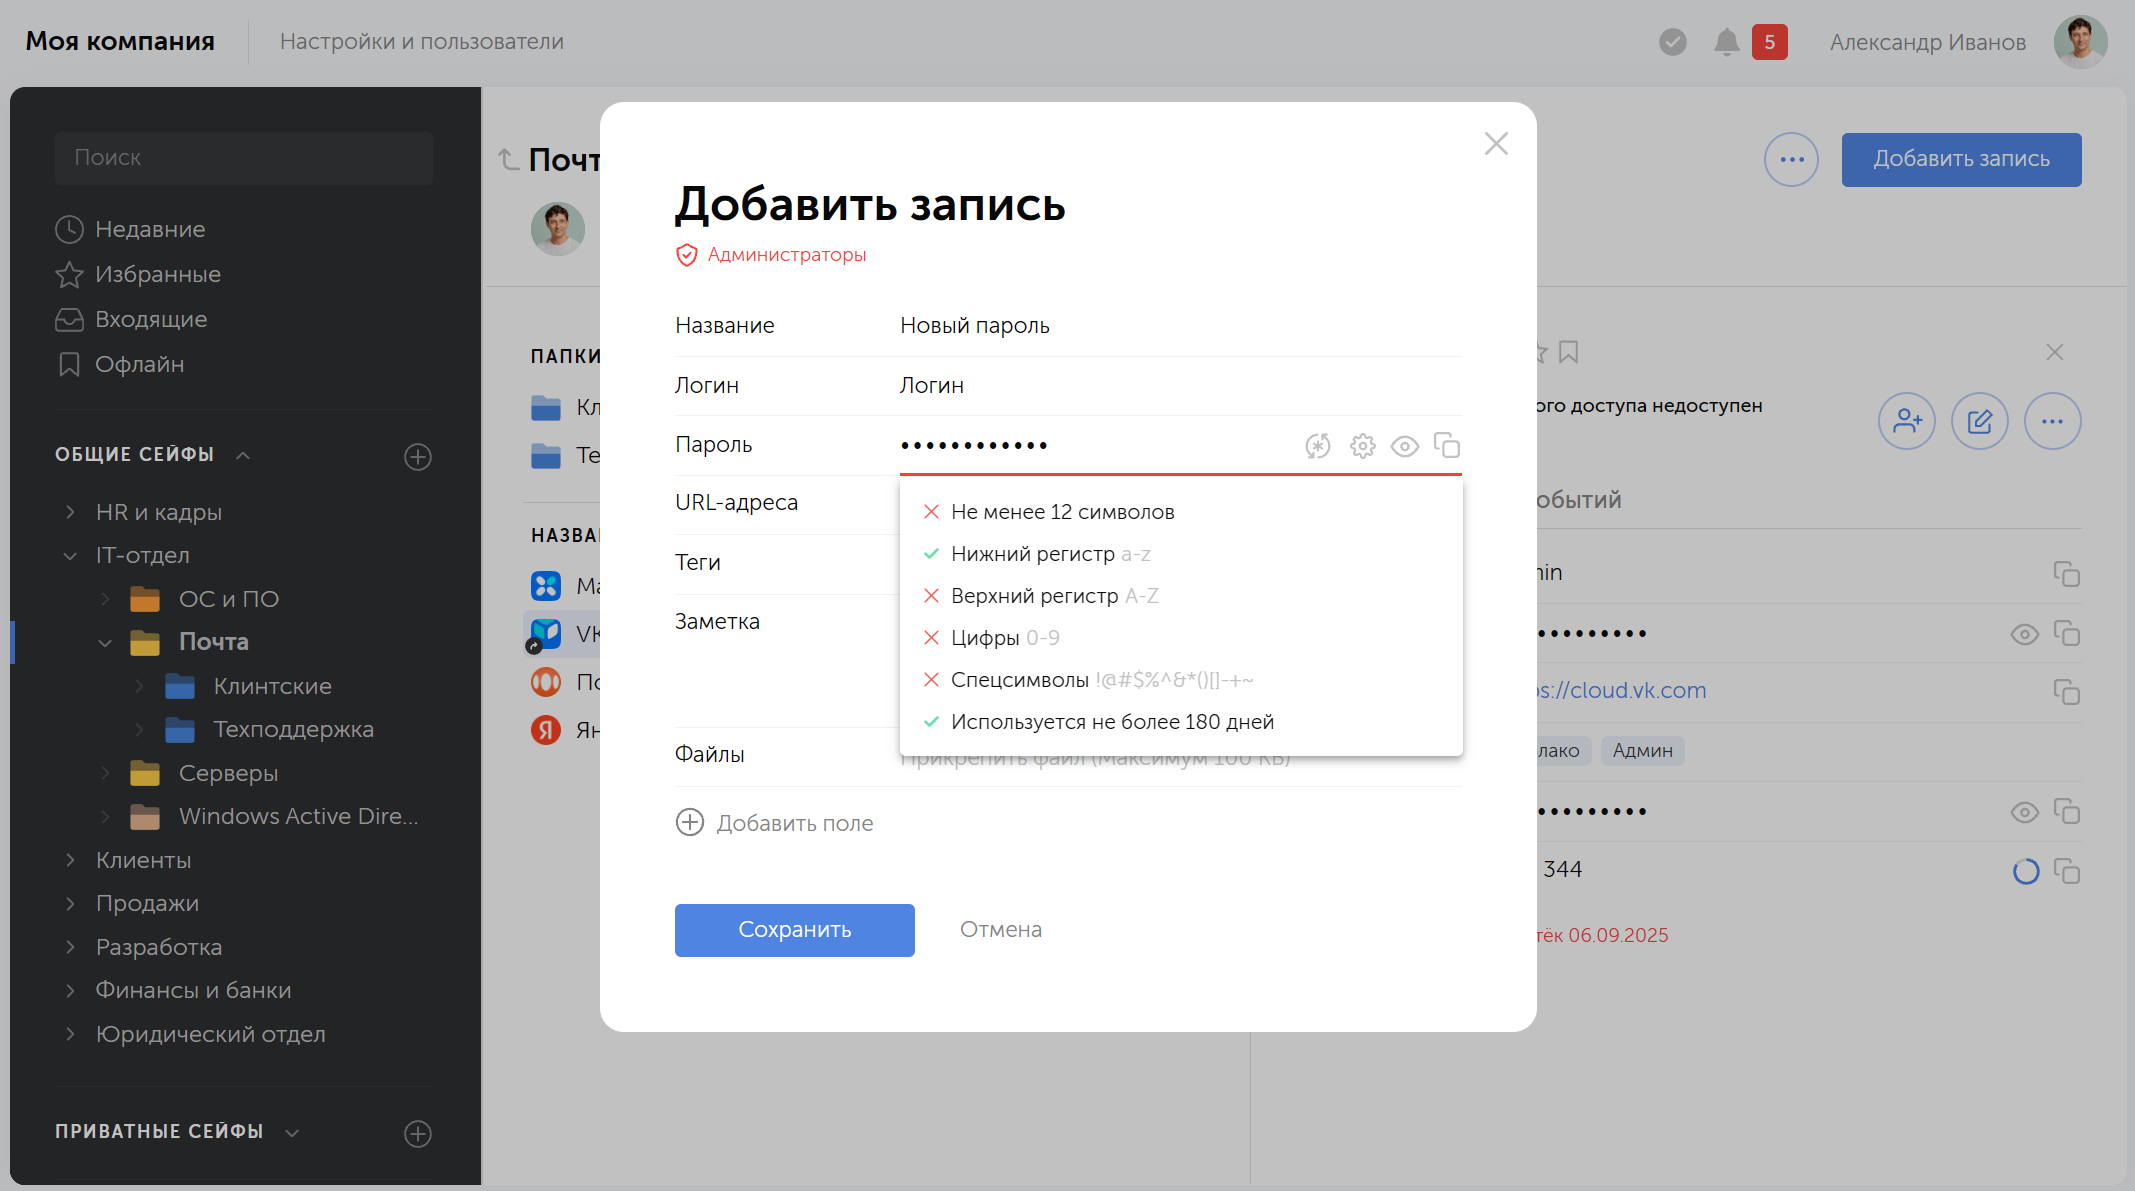
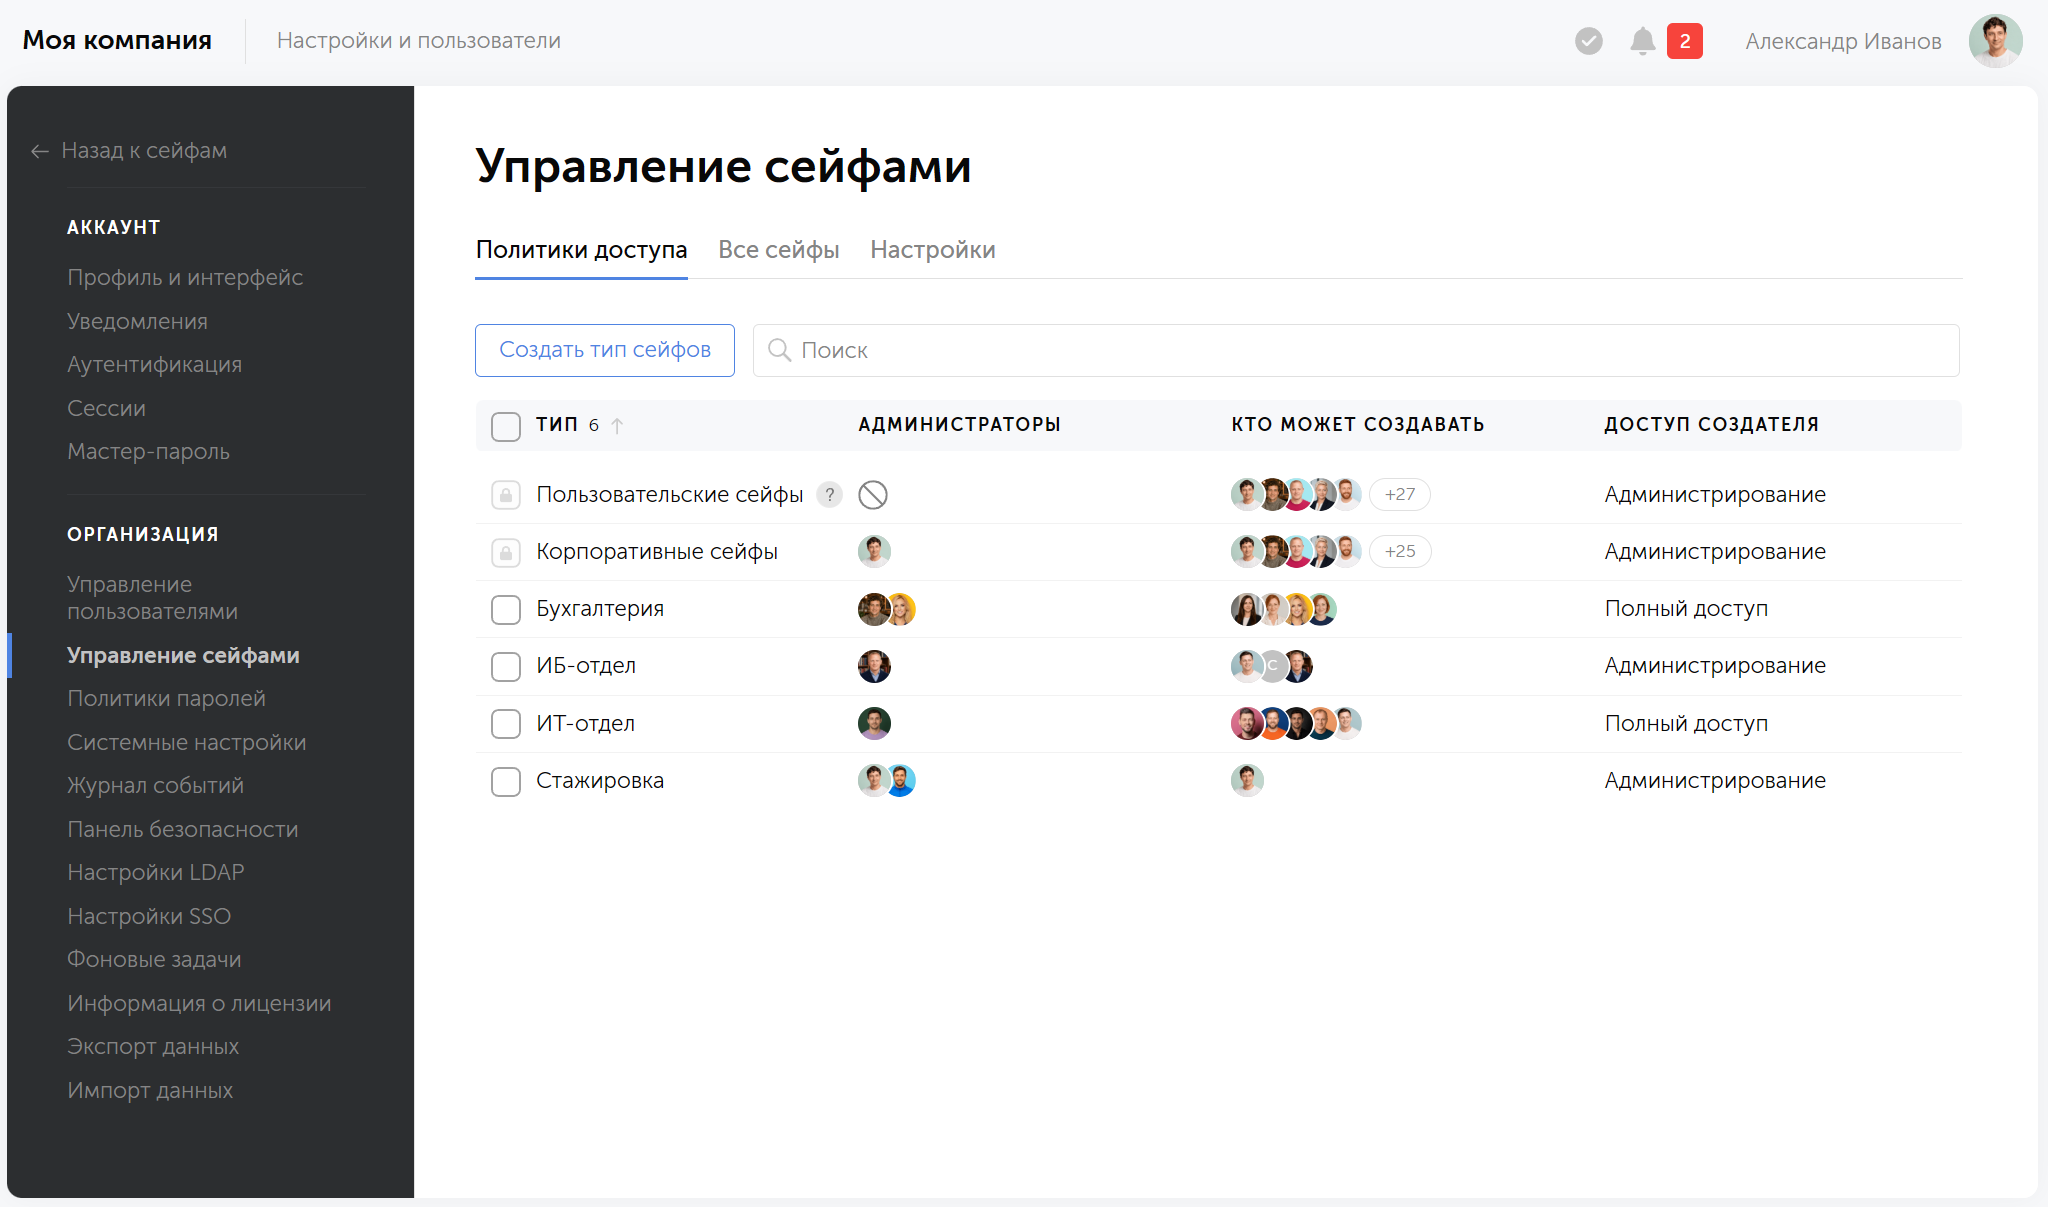
Что будет с паролем, который их не проходит, зависит от настройки в разделе Управление сейфами. Она называется «Создание записей, не соответствующих политике паролей» и отвечает на вопрос, можно ли сохранить такую запись.
| Режим | Положение переключателя | Что происходит |
|---|---|---|
| Предупреждение | Включён (по умолчанию): записи не по политике создавать можно | Запись сохраняется, администраторы директории получают уведомление |
| Запрет | Выключен: записи не по политике создавать нельзя | Кнопка сохранения неактивна, пока пароль не пройдёт требования политики |
Этап 3. Аудит в Панели безопасности
Панель безопасности оценивает каждую запись по её собственной политике. «Слабые» записи не соответствуют требованиям к длине и символам, «старые» превысили срок действия. Пароли одного возраста из разных сейфов получают разную оценку, потому что проверяются по разным политикам. В таблице Панели безопасности есть колонки «Политика» и «Требования» с индикаторами соответствия.
Проверка охватывает все записи с парольными полями, включая созданные через API и импортом. Анализ идёт по сейфам, где у пользователя доступ администратора, а фильтр по директории показывает один сейф или папку.
Переход с базовой политики в четыре шага
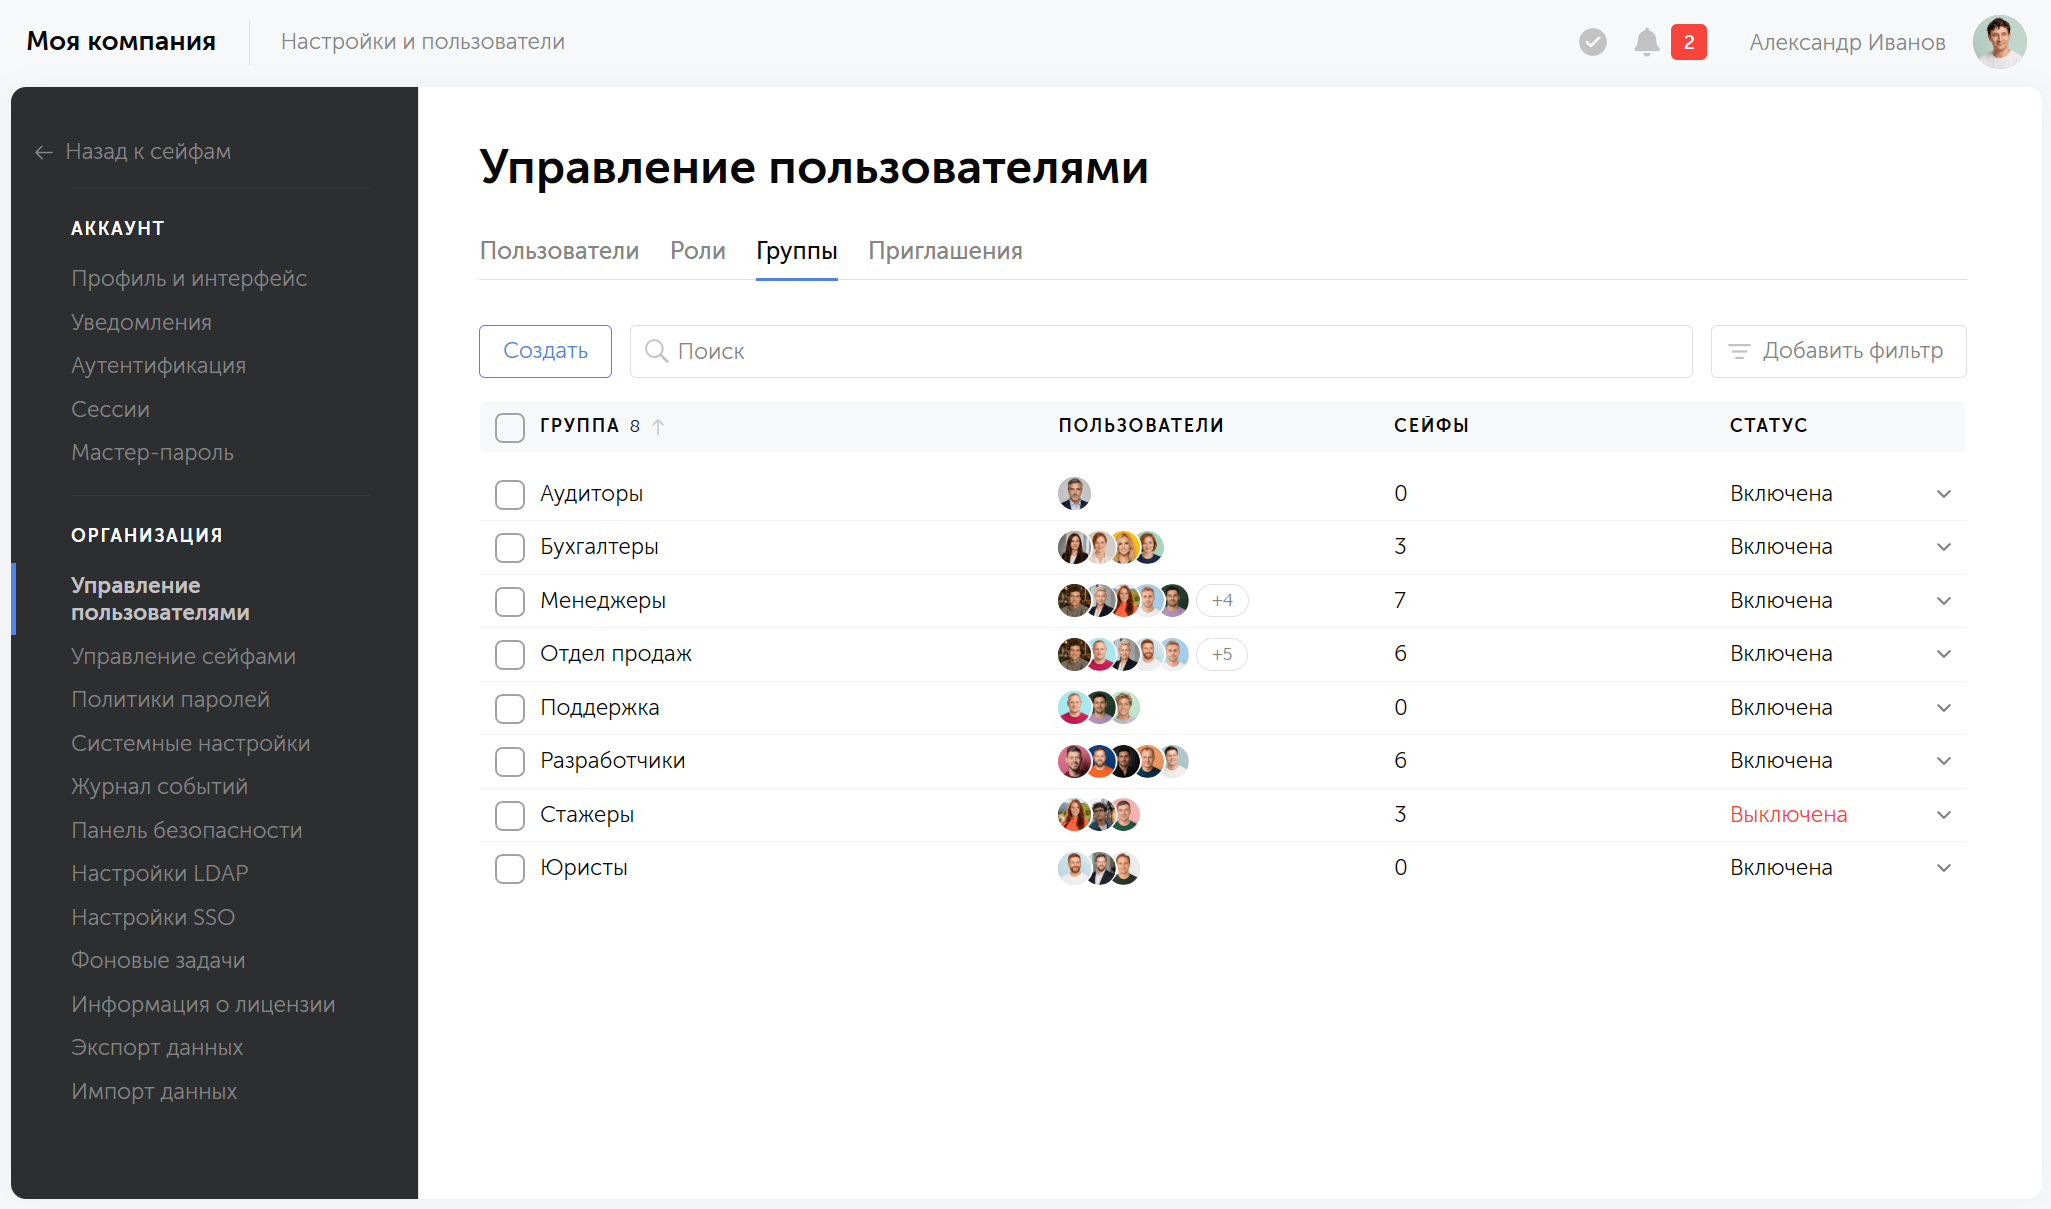
Если сразу назначить строгую политику на все сейфы и включить запрет, сотрудники упрутся в неактивную кнопку сохранения, а Панель безопасности покажет сотни «слабых» записей за один день. Переход спокойнее провести в четыре шага: разделить сейфы по критичности, создать политики, посмотреть результат в режиме предупреждения и только потом включить запрет.
- Шаг 1. Разделите сейфы по критичности. Вкладка Все сейфы в разделе Управление сейфами показывает все сейфы организации и их типы. Отметьте, где лежат доступы к инфраструктуре, где пароли систем с регуляторными требованиями, где общие аккаунты команд. Если сейфы уже разделены по типам, часть работы уже сделана.
- Шаг 2. Создайте политики и назначьте их, оставив режим предупреждения. Обычно хватает двух-четырёх политик. Переключатель запрета пока не трогайте.
- Шаг 3. Запустите анализ и спланируйте смену паролей. Нажмите «Анализировать» в Панели безопасности и отфильтруйте результат по директории. Проверка охватывает и импортированные записи, поэтому после переноса паролей из старых хранилищ список будет длинным. Договоритесь с владельцами сейфов о сроках смены.
- Шаг 4. Включите запрет. Когда «слабые» и «старые» пароли сменены, выключите переключатель «Создание записей, не соответствующих политике паролей». Новые пароли не по политике сохранить уже не получится.
Пример схемы для средней компании. Значения подберите под свой стандарт и нормы, которые к вам применимы.
| Политика | Куда назначить | Требования |
|---|---|---|
| Базовая | Все сейфы без особых требований | По внутреннему стандарту компании |
| Инфраструктура | Сейфы с доступами к серверам и СУБД | От 16 символов, все четыре типа символов, срок действия 90 дней |
| ГИС | Сейфы с паролями от систем, на которые распространяется приказ ФСТЭК № 117 | От 12 символов, все четыре типа символов, срок действия 90 дней |
| Ручной ввод | Сейфы с общими аккаунтами, пароли от которых вводят вручную с телефона. Рассчитана на парольные фразы | От 15 символов без обязательных спецсимволов, срок действия по решению владельца сейфа |
| Внешний доступ | Сейфы с доступами для подрядчиков и временных сотрудников | От 14 символов, все четыре типа символов, срок действия 60 дней |
| Администраторы | Сейфы с привилегированными доступами: root, администратор домена, облачные консоли | От 20 символов, все четыре типа символов, срок действия 60 дней |
Длинный пароль без спецсимволов набрать с телефона проще, а длина компенсирует сокращённый набор символов. Значения для «ГИС» взяты из требований, о которых следующий раздел.
Политики паролей в Пассворке и требования ФСТЭК
Параметры парольной аутентификации ФСТЭК (Федеральная служба по техническому и экспортному контролю) задаёт в мере ИАФ.3 методического документа от 12 апреля 2026 года:
- пароль не короче 12 символов
- алфавит не меньше 70 символов
- не больше 5 неуспешных попыток входа с блокировкой на 15 минут
- смена не реже чем раз в 90 дней
- повторное использование запрещено
Документ раскрывает меры для нескольких приказов, в том числе для приказа ФСТЭК № 117, который действует для ГИС с 1 марта 2026 года. Сам приказ задаёт рамку, конкретные значения параметров паролей записаны в методическом документе. В Пассворке эти параметры настраиваются на разных уровнях.
| Параметр ИАФ.3 | Пароли в сейфах (политика записей) | Вход в Пассворк (системные настройки) |
|---|---|---|
| Длина от 12 символов | Минимальная длина от 6 до 100 символов | Минимальная длина в «Политиках сложности локального пароля» |
| Алфавит от 70 символов | Обязательные строчные и заглавные буквы, цифры, спецсимволы | Обязательные заглавные буквы, цифры и спецсимволы |
| 5 попыток, блокировка на 15 минут | Не настраивается | «Политики блокировки локальной авторизации» |
| Смена не реже раза в 90 дней | Срок действия отмечает запись «старой» | Срока действия нет. Администратор сбрасывает пароль пользователю, и тот задаёт новый. При входе через LDAP или SSO срок задаёт каталог или провайдер |
| Запрет повторного использования | Не настраивается | «Запретить повторное использование паролей» и «Длина истории паролей» |
Латиница в обоих регистрах, цифры и спецсимволы вместе дают больше 70 символов, поэтому четыре обязательных типа символов покрывают требование к алфавиту.
Методический документ предусматривает и усиления меры ИАФ.3. Усиление 7 описывает автоматизированные средства контроля правил генерации и смены паролей, усиление 8 описывает средства централизованного управления аутентификаторами, то есть паролями и другими средствами подтверждения входа. Для паролей, которые хранятся в Пассворке, такой контроль дают политики, генератор паролей и Панель безопасности. Какие меры и усиления обязательны для конкретной системы, определяет её класс и проектная документация. Пассворк сертифицирован ФСТЭК России: сертификат № 5063, 4-й уровень доверия.
Политика паролей работает, когда её проверяют
Требования к паролям мало записать в регламент. Политика паролей в Пассворке привязана к сейфам и папкам, наследуется вместе с ними и проверяет пароль при генерации, при сохранении и в Панели безопасности. Поэтому разные требования для инфраструктуры, регулируемых систем и общих аккаунтов уживаются в одном хранилище без ручных сверок.
Часто задаваемые вопросы о политиках паролей
Чем политика паролей в Пассворке отличается от политики паролей домена?
Политика домена проверяет пароль, которым сотрудник входит в систему. Политика паролей в Пассворке проверяет пароли, которые хранятся в записях сейфов: от серверов, баз данных и внешних сервисов. Её назначают на сейф, папку или запись, и она наследуется по дереву директорий так же, как права доступа.
Можно ли задать разные требования к паролям для разных сейфов?
Да. Администратор создаёт политики в разделе «Политики паролей» и назначает их на сейфы или папки. Вложенные папки и записи наследуют политику, и её можно переопределить на любом уровне.
Что произойдёт с уже сохранёнными паролями, если ужесточить политику?
Сами пароли не изменятся. Записи, которые не проходят новые требования, попадут в категорию «слабые» или «старые» в Панели безопасности, а название политики в их карточках подсветится красным. Изменение действует сразу на все записи с этой политикой, в том числе в приватных сейфах.
Меняет ли Пассворк пароль сам, когда истёк срок действия?
Нет. Политика только отмечает запись как «старую» и подсвечивает её название в карточке. Пароль в целевой системе меняет владелец записи вручную или автоматическая ротация через API и CLI. Новый пароль удобно создать встроенным генератором паролей: он сразу учитывает требования политики записи.
Кто может создавать и назначать политики паролей?
Создавать и редактировать политики могут пользователи с включённым доступом в настойках их роли. Назначить политику на сейф или папку может пользователь с уровнем доступа «Администрирование» в этой директории. Политику отдельной записи меняют в её карточке через строку «Политика» под названием.
Действует ли политика записей на пароль для входа в Пассворк?
Нет. Для локального пароля входа, мастер-пароля и блокировки после неудачных попыток есть отдельные политики в системных настройках. Если сотрудники входят через LDAP или SSO, требования к паролю и срок его действия задаёт каталог или провайдер SSO.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин
Политики паролей в Пассворке: настройка, наследование и контроль
У каждой записи в Пассворке ровно одна политика паролей, и наследуется она так же, как права доступа. Показываем, что настраивается, как работают наследование и запрет на сохранение и как перейти с базовой политики, не получив сотни «слабых» паролей.