Корпоративный менеджер паролей — это централизованная система, в которой рабочими паролями и секретами владеет компания. Система хранит пароли в зашифрованных сейфах, выдаёт доступ по ролям и группам, отзывает его при увольнении, ведёт журнал действий и подключается к службе каталогов и единому входу.
В статье разобраны модели, нормы, которые влияют на выбор, критерии и семь сценариев пилота, на которых решение проверяется до покупки.
Главное
- Что это. Корпоративный менеджер паролей принадлежит компании: доступ выдаётся по группам, отзывается одним действием, все действия пишутся в журнал.
- Размещение. Место сервера и возможность расшифровать данные выбираются отдельно. Облако с шифрованием на стороне клиента не даёт вендору прочитать пароли.
- Свой сервер. Даёт контроль над контуром и данными, но сопровождение инфраструктуры, обновления, резервные копии и отказоустойчивость ложатся на ИТ-отдел компании.
- Нормы. Базы с персональными данными граждан РФ должны находиться в России, поэтому облако вендора тоже должно быть в России. На значимых объектах КИИ у госорганов и заказчиков иностранное ПО запрещено.
- Как проверить. Критерии выбора проверяются на сценариях пилота: увольнение, перевод между отделами, доступ подрядчика, выдача секрета приложению.
Что такое корпоративный менеджер паролей и чем он отличается от личного
Корпоративный менеджер паролей хранит рабочие пароли в сейфах, которые принадлежат компании. Администратор выдаёт доступ группам, отзывает его при увольнении и видит в журнале, кто открывал запись. Личный менеджер паролей защищает пароли одного человека, и компания не может ни проверить его хранилище, ни забрать из него общие доступы.
| Признак | Личный менеджер паролей | Корпоративный менеджер паролей |
|---|---|---|
| Кому принадлежат данные | Сотруднику | Компании |
| Выдача доступа коллеге | Пересылка пароля или копия в чужом хранилище | Доступ к сейфу или записи через группу |
| Отзыв доступа | Только сменой пароля | Одно действие администратора или блокировка в каталоге |
| Журнал действий | Нет | Кто открыл, изменил или передал запись |
| Служба каталогов и SSO | Нет | Синхронизация групп AD/LDAP, единый вход |
| Секреты для систем | Нет | API и CLI для приложений и CI/CD |
Личный менеджер паролей защищает учётные записи отдельного человека. Корпоративный защищает доступ компании: к каждому паролю прилагается ответ на вопрос, кто и когда им пользовался. Где пароли лежат в компаниях на практике и какие уровни хранения встречаются, разобрано в материале про безопасное хранение паролей.
Как устроен корпоративный менеджер паролей
Корпоративный менеджер паролей состоит из шести частей: хранилища с иерархией сейфов, модели прав, журнала действий, шифрования, клиентских приложений и интеграций с инфраструктурой компании. Именно эти части сравнивают при выборе решения, поэтому стоит понимать, что каждая из них даёт администратору и сотрудникам и где у неё слабое место.
Из чего он состоит:
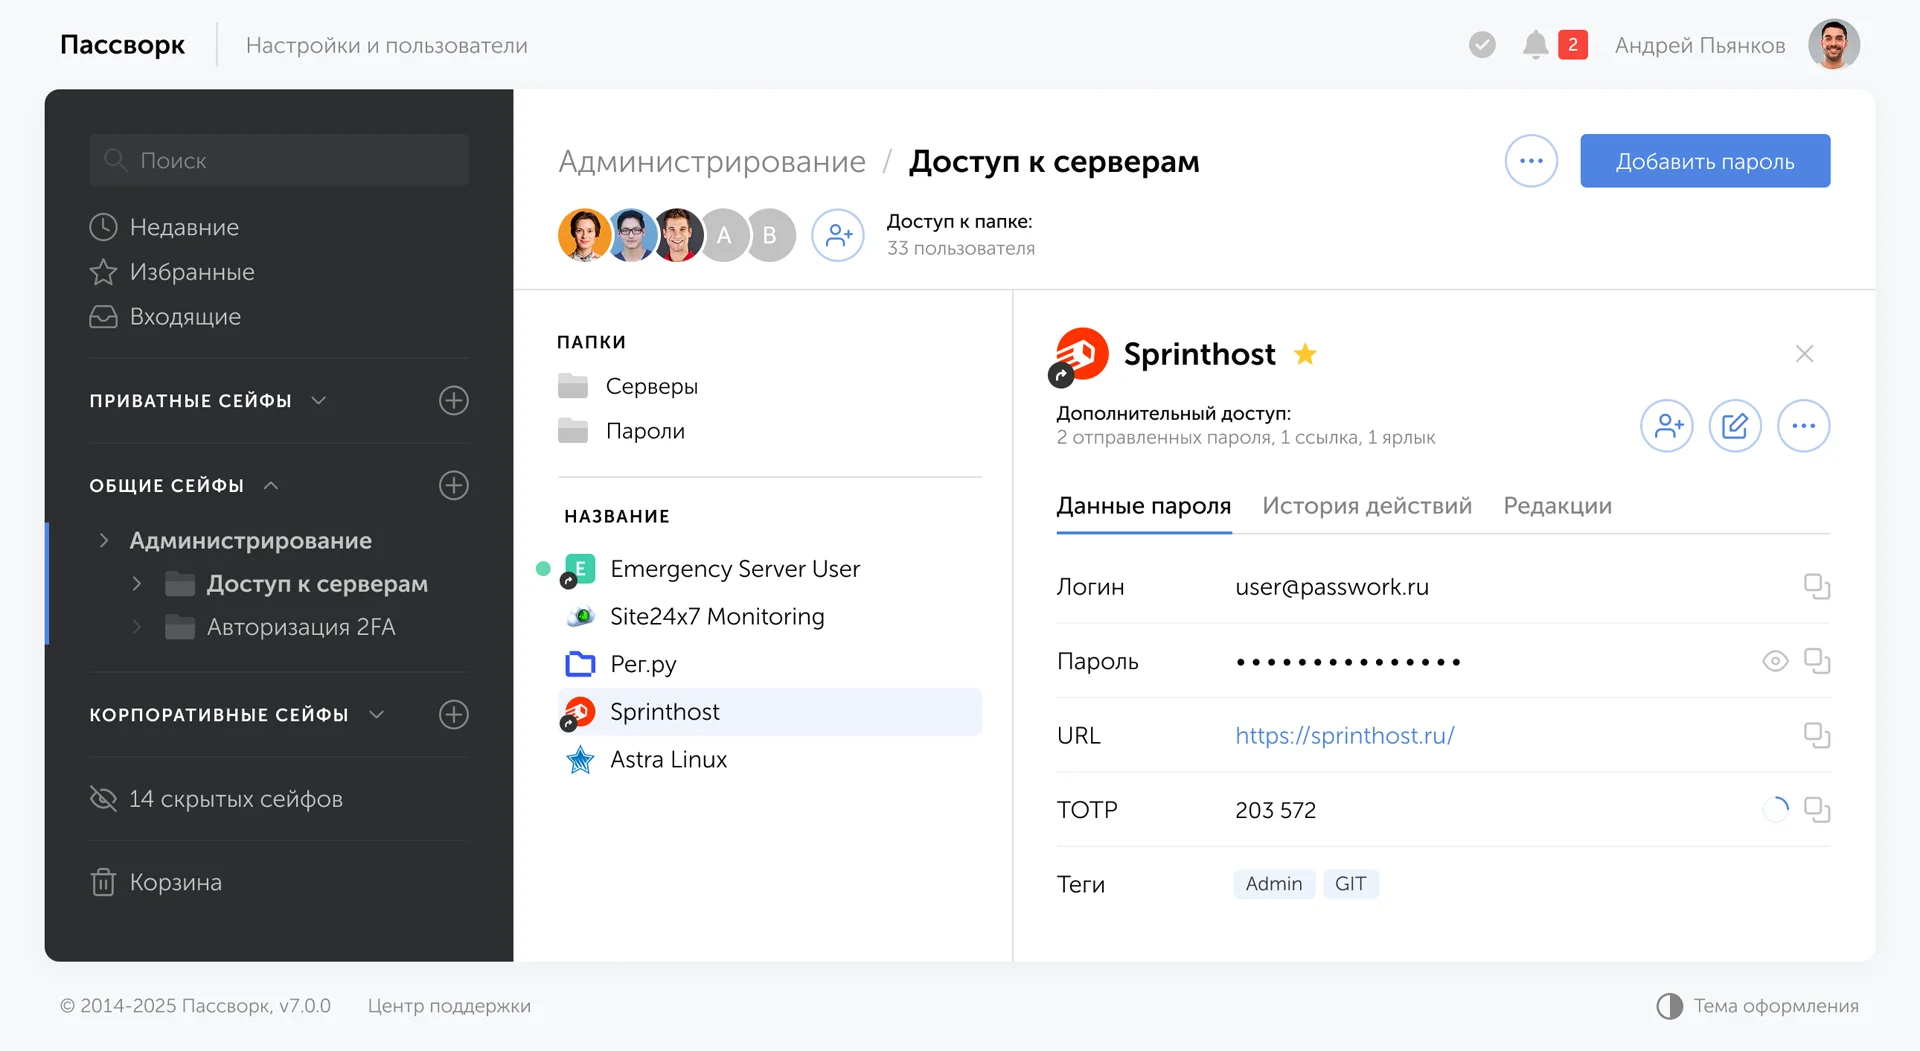
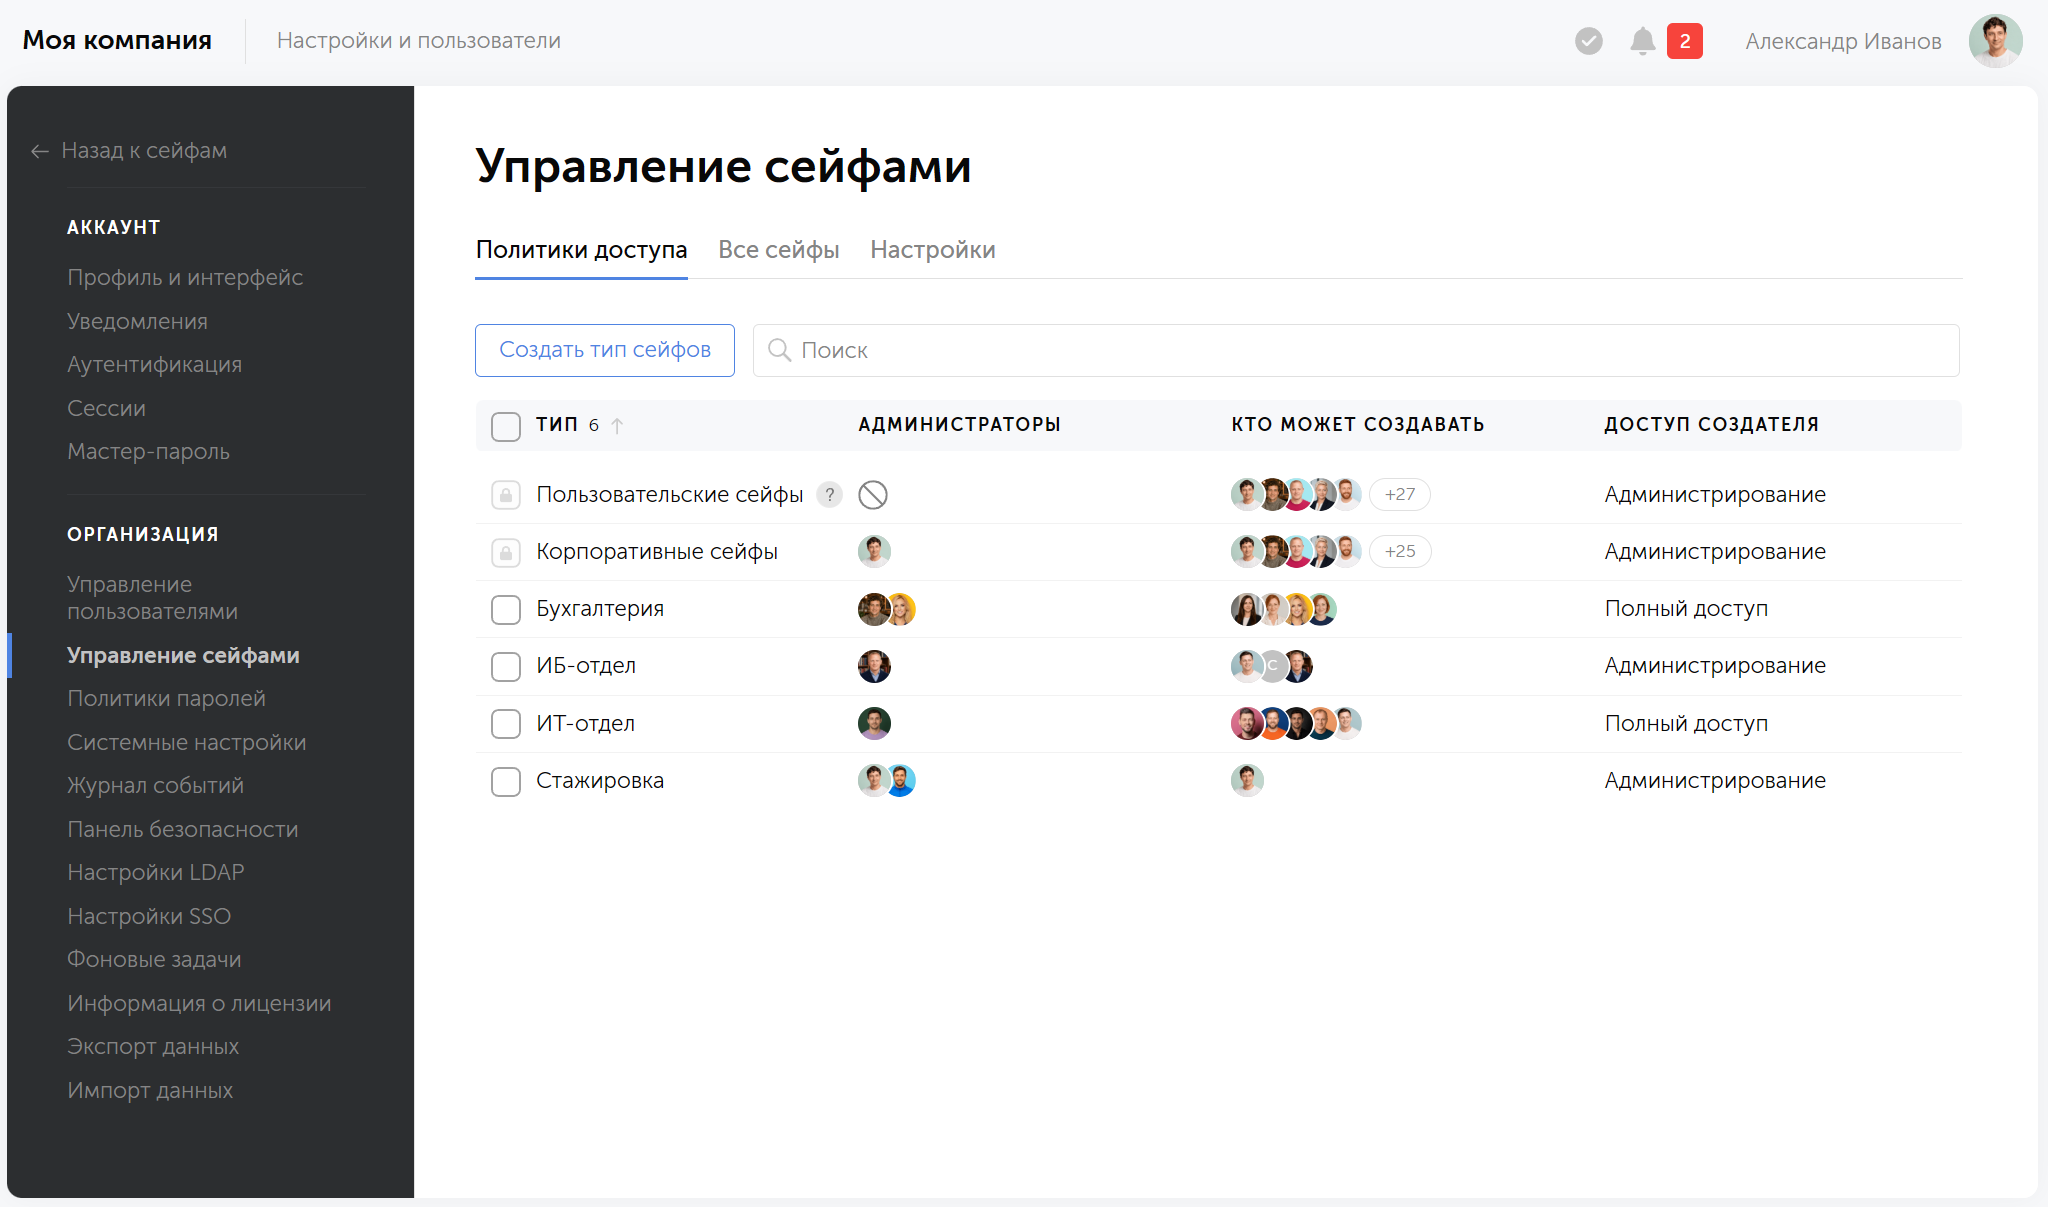
- Хранилище — иерархия «сейф → папка → запись». Сейф обычно соответствует отделу или проекту, запись хранит логин, пароль, адрес сервиса, вложения и код второго фактора.
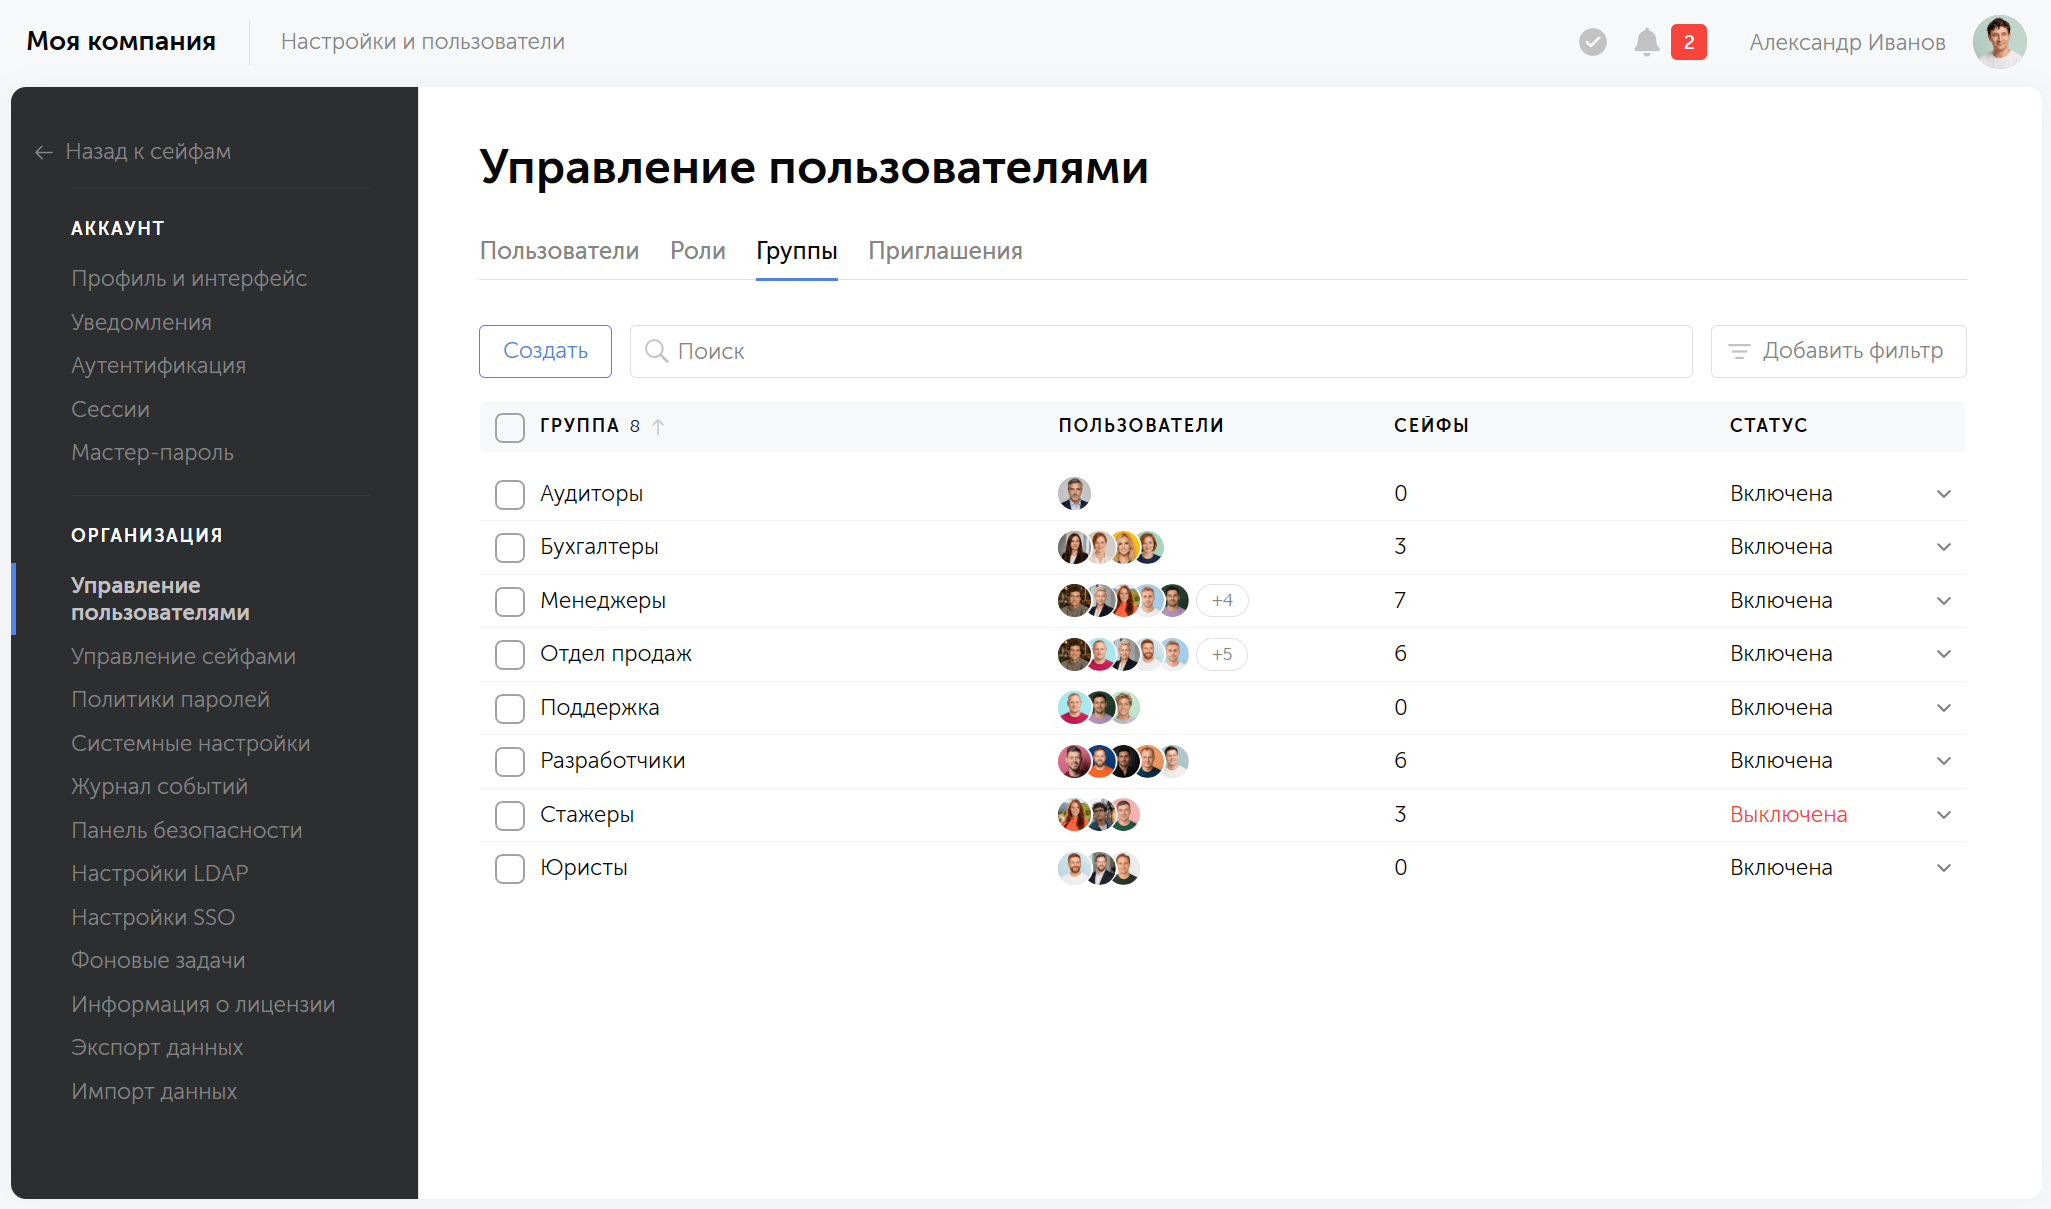
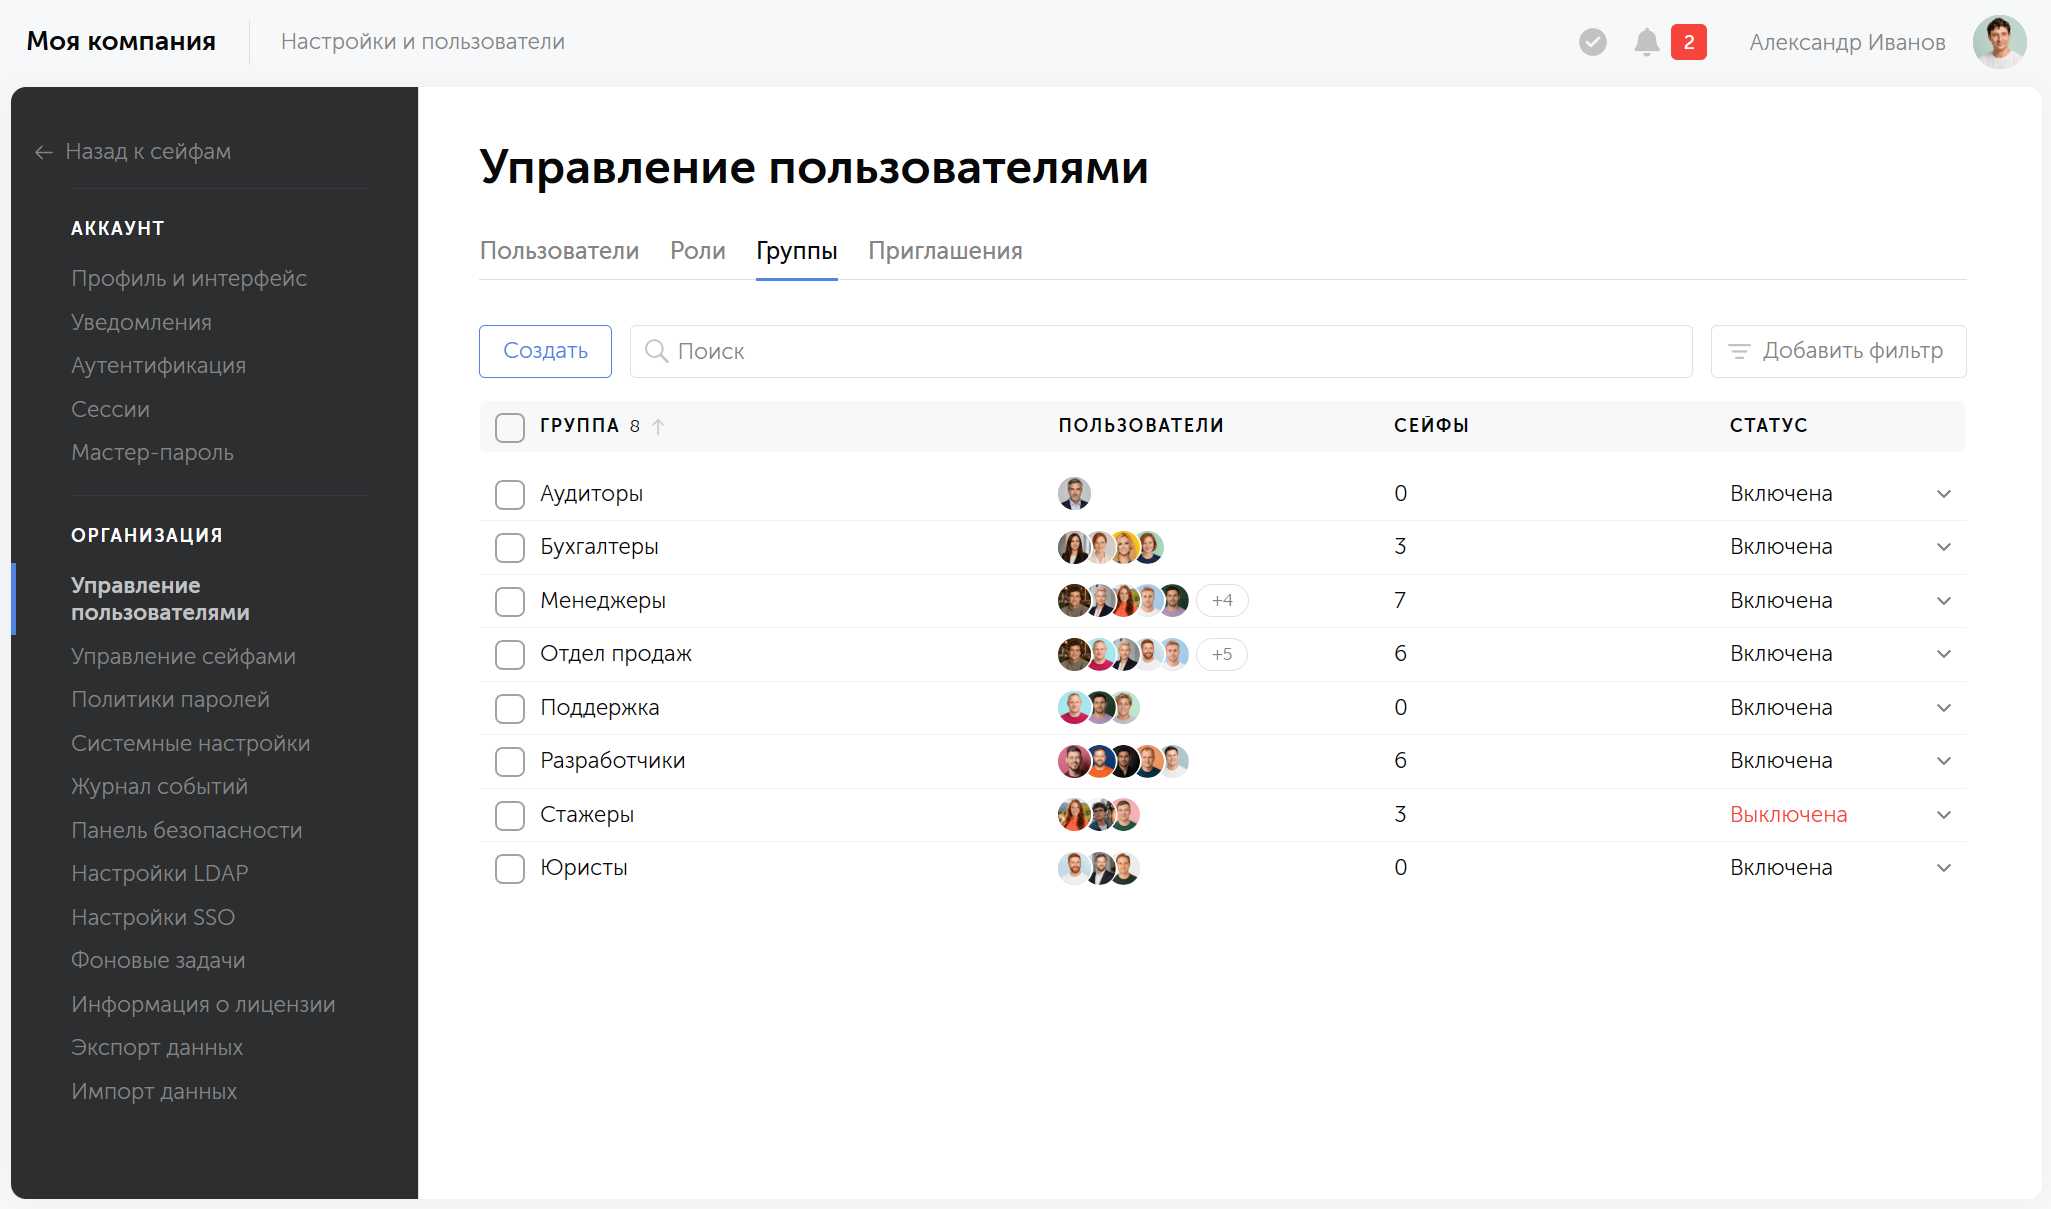
- Права — ролевая модель доступа (RBAC) и группы. Новый сотрудник попадает в группу «DevOps» и сразу получает доступ к сейфам команды, а при увольнении его учётную запись отключают один раз.
- Журнал действий — история просмотров, изменений и передачи доступа. Его выгружают в SIEM, чтобы событие «пароль открыт» было видно рядом с остальными событиями безопасности.
- Шифрование — на стороне клиента, на сервере или в два слоя. От этого зависит, кто технически может прочитать пароль: только пользователь или ещё и администратор сервера.
- Клиентские приложения — веб-интерфейс, расширения для браузеров, десктопные и мобильные приложения. Через расширение сотрудник подставляет пароль в форму входа и сохраняет новый, не копируя его вручную. От набора клиентов зависит, будут ли системой пользоваться каждый день или вернутся к паролям в чатах.
- Интеграции — служба каталогов (AD или LDAP), единый вход (SSO), выгрузка журнала в SIEM, API и CLI для приложений, которым нужны секреты.
Для размещения на своём сервере к интеграциям добавляется совместимость: на какой операционной системе и СУБД будет работать сервер и с какой службой каталогов он свяжется. Её подтверждают сертификаты совместимости. У Пассворка такие сертификаты есть, например, для Astra Linux, РЕД ОС, Альт Сервер, МСВСфера, SelectOS, СУБД Pangolin DB и Nexign Nord, службы каталогов MultiDirectory. Полный список приведён на странице сертификатов совместимости Пассворка.
Модели размещения: свой сервер или облако
Модель размещения задают два решения:
- Где стоит сервер, в инфраструктуре компании или у вендора.
- Кто может расшифровать данные, только пользователь или ещё и тот, кто управляет сервером.
Эти решения независимы, но их часто смешивают и считают, что свой сервер сам по себе защищает пароли лучше облака.
Кто управляет сервером и кто может прочитать пароли
У размещения две независимые стороны. Первая: кто управляет сервером, сопровождает инфраструктуру, ставит обновления и делает резервные копии. Вторая: может ли этот человек прочитать пароли, которые хранятся на сервере.
При шифровании на стороне клиента ключи создаются на устройстве пользователя, а сервер хранит только шифротекст. Тогда ни вендор облака, ни администратор своего сервера не прочитают запись, даже получив доступ к базе данных.
| Модель | Что получает компания | Что берёт на себя |
|---|---|---|
| Свой сервер с шифрованием на стороне клиента | Контроль над контуром, данными и резервными копиями, работа в изолированной сети | Сопровождение инфраструктуры, обновления, мониторинг, резервное копирование, отказоустойчивость |
| Облако вендора в РФ с шифрованием на стороне клиента | Запуск без своего сервера, обновления и резервные копии на стороне вендора, у вендора только шифротекст | Зависимость от доступности сервиса, проверку места размещения серверов |
| Облако с шифрованием только на сервере | Такой же быстрый запуск | Риск, что вендор или атакующий с доступом к серверу прочитает пароли |
Что компания берёт на себя на своём сервере
Свой сервер даёт контроль и вместе с ним ответственность за всё, что в облаке делает вендор:
- Инфраструктура — серверы или виртуальные машины, операционная система, СУБД, сетевой доступ и TLS-сертификаты. Их готовит и сопровождает ИТ компании: обновляет ОС и СУБД, следит за ресурсами, продлевает сертификаты.
- Обновления — новые версии менеджера паролей и исправления уязвимостей ставит администратор компании в своём графике.
- Резервные копии — их нужно делать, хранить отдельно от основного сервера и регулярно проверять восстановление.
- Отказоустойчивость — несколько серверов приложений и репликация базы данных, если без паролей не может работать дежурная смена.
- Мониторинг — кто-то должен заметить, что сервер недоступен или журнал перестал уходить в SIEM.
Задержка с обновлениями заметна в статистике атак. По данным отчёта Solar 4RAYS, в I полугодии 2026 года доля проникновений через уязвимости веб-приложений выросла с 46% до 58% год к году. Эксперты связывают рост в том числе с тем, что ИТ-специалисты и пользователи не успевают устанавливать патчи. Менеджер паролей с веб-интерфейсом здесь ничем не отличается от других веб-приложений компании.
Когда выбирать свой сервер, а когда облако
Свой сервер стоит выбирать, если:
- Нужен изолированный контур без выхода в интернет.
- Компания работает с КИИ, ГИС или внутренней политикой, которая требует держать данные в своём контуре.
- Есть администратор и служба каталогов, к которой нужно подключить менеджер паролей.
Облака достаточно, если:
- Нет своего сервера и человека, который будет его сопровождать.
- Нужен быстрый старт для команды или отдела.
- Нет требования держать данные в собственном контуре, а серверы вендора находятся в России.
Облако не освобождает от настройки. Права, второй фактор и порядок отзыва доступа при увольнении компания настраивает в любой модели.
Что требуют нормы от размещения
Нормы не запрещают облачный менеджер паролей как модель поставки. Они задают требования к месту хранения данных и к происхождению ПО. Для компаний с персональными данными это локализация баз в России, для значимых объектов КИИ у госорганов и заказчиков это запрет иностранного ПО, для ГИС это Приказ № 117 Федеральной службы по техническому и экспортному контролю (ФСТЭК России).
Ст. 18 ч. 5 Федерального закона № 152-ФЗ «О персональных данных» звучит так:
«При сборе персональных данных, в том числе посредством информационно-телекоммуникационной сети „Интернет“, запись, систематизация, накопление, хранение, уточнение (обновление, изменение), извлечение персональных данных граждан Российской Федерации с использованием баз данных, находящихся за пределами территории Российской Федерации, не допускаются»
Кроме случаев из пунктов 2, 3, 4 и 8 ч. 1 ст. 6. Указ Президента РФ от 30.03.2022 № 166 устанавливает:
«С 1 января 2025 г. органам государственной власти, заказчикам запрещается использовать иностранное программное обеспечение на принадлежащих им значимых объектах критической информационной инфраструктуры, если иное не установлено федеральным законом»
| Ситуация | Норма | Что это значит для размещения |
|---|---|---|
| Компания обрабатывает персональные данные граждан РФ | Ст. 18 ч. 5 Федерального закона № 152-ФЗ | Облачный сервис, где хранятся такие данные, должен размещать базы в России |
| Значимые объекты КИИ у госорганов и заказчиков | Указ Президента РФ № 166, с 01.01.2025 | Иностранный менеджер паролей на таких объектах использовать нельзя |
| Государственные информационные системы | Приказ ФСТЭК России № 117, с 01.03.2026 | Решение сверяют с требованиями приказа к защите ГИС и с проектом системы |
Состав мер для своей системы оператор определяет сам, выводы стоит делать вместе с юристом и специалистом по ИБ. Как проверить запись продукта в реестре российского ПО, сертификат ФСТЭК и юрисдикцию вендора, разобрано в материале Российский менеджер паролей: как выбрать решение для бизнеса.
Восемь критериев выбора корпоративного менеджера паролей
Восемь критериев выбора корпоративного менеджера паролей описывают то, что решение должно уметь в процессах компании: размещение, права, каталог, журнал, отзыв доступа, передачу доступа, секреты для приложений и удобство. Сравнивать списки функций бесполезно, их заявляют почти все. Каждый критерий ниже связан со сценарием пилота, на котором его проверяют.
| Критерий | Что должно быть | Как проверить |
|---|---|---|
| 1. Размещение и шифрование | Подходящее место сервера, ключи создаются на устройстве пользователя | Документация по архитектуре, для своего сервера обновление на стенде |
| 2. Разграничение прав | Права на сейф и папку, группы и роли | Сценарии 1 и 2 |
| 3. Каталог и единый вход | Синхронизация групп AD/LDAP, SSO, отзыв доступа при блокировке в каталоге | Сценарии 1–3 |
| 4. Журнал действий | Просмотры, изменения и передача доступа, выгрузка в SIEM | Сценарий 6 |
| 5. Отзыв доступа | Одно действие администратора или блокировка в каталоге | Сценарий 3 |
| 6. Передача доступа без пересылки пароля | Доступ к записи через группу, временный доступ для подрядчика | Сценарий 4 |
| 7. Секреты для приложений | API-ключи и токены выдаются приложениям через API и CLI и не лежат в коде | Сценарий 5 |
| 8. Удобство для сотрудника | Расширения для браузера, мобильные приложения, импорт из таблиц и браузеров | Сценарий 7 |
Удобство недооценивают чаще других критериев. Если войти в рабочий сервис через менеджер дольше, чем найти пароль в чате, сотрудники вернутся к чату, и журнал действий останется пустым. Человеческий фактор здесь решает многое: по данным СКБ Контур (2025), в 68% случаев инциденты ИБ происходили из-за действий обычных пользователей.
Как устроить права через роли, группы и типы сейфов, описано в материале о разграничении прав доступа, плюсы и ограничения единого входа разобраны в материале о Single Sign-On.
Какой корпоративный менеджер паролей выбрать команде на 5, 15, 50 и 500 человек
Размер команды меняет порядок проверки, набор функций остаётся тем же. Небольшой команде без администратора важнее быстрый запуск и второй фактор. Отделам из нескольких десятков человек нужны группы из каталога и SSO. Сотням сотрудников с КИИ, ГИС или собственной политикой хранения нужен свой сервер в изолированном контуре.
| Команда | Модель размещения | На что смотреть в первую очередь |
|---|---|---|
| До 10 человек, нет администратора | Облако | Роли, второй фактор, журнал действий |
| 10–30 человек, есть ответственный за ИТ | Облако или свой сервер | Группы, журнал, временный доступ для подрядчиков |
| 30–100 человек, несколько отделов | Свой сервер или облако с SSO | Группы из каталога, единый вход, владельцы сейфов |
| Сотни сотрудников, КИИ, ГИС или своя политика хранения | Свой сервер | Изолированный контур, отказоустойчивость, выгрузка журнала в SIEM |
| Активная работа с подрядчиками | Любая | Временный доступ, журнал, отзыв в день завершения работ |
Пороги ориентировочные. Решают два факта: есть ли в компании человек, который будет сопровождать сервер, и есть ли требование держать данные в своём контуре.
Семь сценариев пилота: как проверить решение за две недели
Семь сценариев пилота проверяют решение на ситуациях, которые случаются в компании каждый месяц: приём, перевод, увольнение, подрядчик, выдача секрета, расследование и перенос паролей. Двух недель пробного периода хватает, если проверять процессы. Сценарий, который не проходит без обращения в поддержку, сам отвечает на вопрос о выборе.
- Приём. Заведите тестового сотрудника в службе каталогов. Успех: он входит через единый вход и видит сейфы своей группы без ручной настройки.
- Перевод. Переведите его в другой отдел в каталоге. Успех: доступ к старым сейфам пропадает, к новым появляется.
- Увольнение. Заблокируйте учётную запись. Успех: доступ закрыт одним действием, в журнале видно, какие записи сотрудник открывал.
- Подрядчик. Выдайте внешнему исполнителю доступ к одной записи на три дня. Успех: доступ виден в истории действий, легко отзывается, пароль не пересылался в чате.
- Секрет для приложения. Получите токен из менеджера паролей через CLI в тестовом скрипте. Успех: секрет не хранится в коде скрипта, а обращение к нему видно в журнале.
- Расследование. Выгрузите журнал в SIEM или syslog. Успех: событие из сценария 3 находится за минуты.
- Перенос. Импортируйте реальную таблицу паролей одного отдела и попросите рядового сотрудника войти в рабочий сервис через расширение. Успех: он справляется без инструкции.
Для своего сервера добавьте ещё одну проверку: обновите сервер до новой версии на тестовом стенде и зафиксируйте трудозатраты. Так станет понятна будущая нагрузка на администратора.
Пассворк: свой сервер и облако
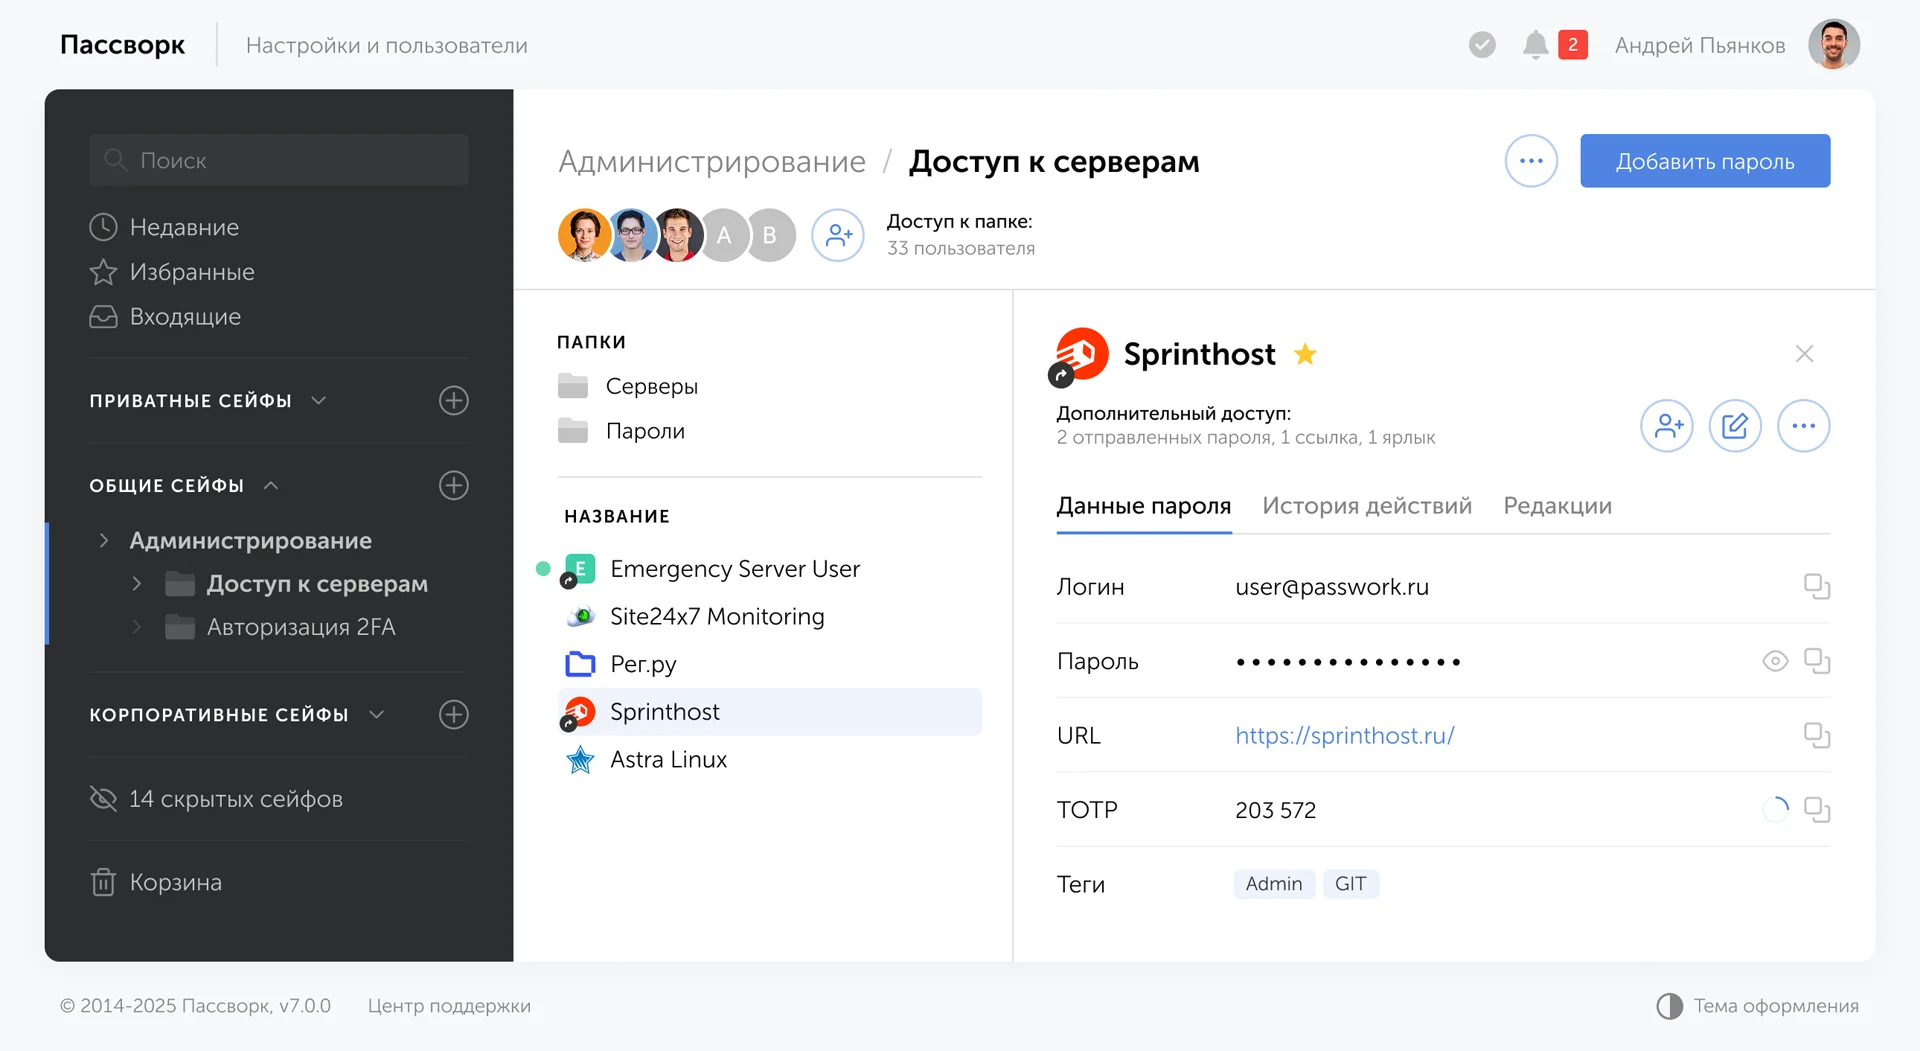
Пассворк закрывает обе модели размещения. Коробочная версия устанавливается на сервер компании, в том числе в закрытом контуре без интернета. Пассворк Облако работает на территории РФ и шифрует данные на стороне клиента. Ролевая модель, SSO и API есть в обоих вариантах, различаются место сервера и зона ответственности ИТ.
Коробочная версия
Данные хранятся на сервере компании и никуда не передаются. Шифрование ГОСТ или AES-256, установка на Linux или Windows Server, возможна установка в закрытом контуре. Права выдаются через роли и группы, группы синхронизируются с AD/LDAP, вход идёт через SSO. Журнал аудита выгружается в SIEM. Для отказоустойчивости поддерживаются горизонтальное масштабирование серверов приложений и репликация базы данных.
Коробочная версия выходит в редакциях Стандартная, Расширенная и ФСТЭК. Пассворк имеет сертификат ФСТЭК № 5063 с 4-м уровнем доверия и запись в реестре российского ПО № 6147.
Пассворк Облако
Пассворк Облако не требует своего сервера: обновления и резервные копии выполняет вендор. Сервис размещён на территории РФ, данные шифруются на стороне клиента по модели нулевого разглашения, сервер хранит только шифротекст. Есть SSO, API и CLI, ролевая модель и история изменений. Облако подходит командам без администратора и отделам, которым нужен быстрый старт.
В обоих вариантах сотрудники работают через веб-интерфейс, расширения для Chrome, Firefox, Edge и Safari, десктопное приложение для Windows и macOS и мобильные приложения для iOS и Android.
Как внедрить корпоративный менеджер паролей
Внедрение проходит в пять шагов: пилот в ИТ, правила, интеграция с каталогом, перенос паролей со сменой и подключение отделов. Подробный порядок с ролями и сроками описан в руководстве по внедрению менеджера паролей.
- Пилот в ИТ-отделе по сценариям из этой статьи.
- Правила: владельцы сейфов, порядок выдачи доступа при приёме и отзыва при увольнении.
- Интеграция со службой каталогов и единым входом.
- Перенос паролей из таблиц и чатов со сменой каждого пароля.
- Подключение отделов, начиная с тех, у кого больше критичных доступов.
Отключение сотрудника в менеджере паролей не завершает его сессии в самих сервисах. Доступ в почте, системе учёта клиентов или банк-клиенте нужно закрыть отдельно, иначе открытая сессия переживёт увольнение.
Сначала размещение, потом функции
Корпоративный менеджер паролей выбирают в три шага. Сначала решают, где будет стоять сервер и кто сможет расшифровать данные. Потом сверяют требования норм к месту хранения и происхождению ПО. И только после этого проверяют его на пилоте, где видно, как решение ведёт себя на реальных задачах. Список функций в презентациях у большинства решений похож. Различия проявляются в процессах, и пробного периода хватает, чтобы их увидеть.
Часто задаваемые вопросы
Чем корпоративный менеджер паролей отличается от личного?
Личным менеджером владеет сотрудник: компания не видит его пароли и не может забрать их при увольнении. Корпоративным владеет компания: она выдаёт доступ к сейфам по группам, отзывает его одним действием и видит в журнале, кто открывал запись. Для общих учётных записей подходит только корпоративный.
Что безопаснее: облачный или локальный менеджер паролей?
Безопасность зависит в первую очередь от того, кто может расшифровать данные. При шифровании на стороне клиента вендор облака хранит только шифротекст. Локальный менеджер паролей на своём сервере даёт полный контроль над данными и контуром, но сопровождение инфраструктуры, обновления и резервные копии ложатся на ИТ-отдел компании.
Можно ли использовать облачный менеджер паролей, если компания обрабатывает персональные данные?
Ст. 18 ч. 5 152-ФЗ требует, чтобы базы с персональными данными граждан РФ находились в России. Для облачного менеджера паролей это значит, что серверы вендора должны быть на территории РФ.
Нужен ли корпоративный менеджер паролей компании из 5 человек?
Да, если у команды есть общие доступы: банк, почта, сайт, рекламные кабинеты, маркетплейсы. Без менеджера паролей их пересылают в чатах и не меняют после ухода сотрудника. Небольшой команде без администратора проще начать с облачной версии: свой сервер не нужен, роли и второй фактор настраиваются за день.
Что будет с паролями, если сервер менеджера паролей недоступен?
Зависит от модели. Облачная версия опирается на резервирование вендора. На своём сервере отказоустойчивость настраивает компания: несколько серверов приложений и репликация базы данных. Дополнительно помогает офлайн-доступ. Сценарий отказа стоит проверить ещё на пилоте.
Как быстро отозвать доступы уволенного сотрудника?
При синхронизации с AD/LDAP достаточно заблокировать учётную запись в каталоге, доступ к сейфам закроется автоматически. Затем проверьте журнал действий и смените общие пароли, которые сотрудник видел. Отключение в менеджере паролей не завершает сессии в самих сервисах, их нужно закрыть отдельно.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин
Корпоративный менеджер паролей: критерии выбора и модели размещения
Корпоративный менеджер паролей выбирают в два этапа: сначала место сервера и модель шифрования, потом функции. Разбираем модели размещения, нормы 152-ФЗ и КИИ, восемь критериев выбора и семь сценариев пилота.