Выбор менеджера паролей для финансовой организации начинается с вопроса, какой документ Банка России вы выполняете. Банки применяют Положение № 851-П, некредитные финансовые организации (НФО) — Положение № 757-П. Оба требуют соответствия ГОСТ Р 57580.1-2017, но уровни защиты и периодичность оценки у них разные.
В самих положениях средства управления доступом по классам ПО не указаны. Их подбирают по мерам ГОСТа: идентификация и аутентификация, управление доступом, регистрация событий. Учётные данные сотрудников и технические секреты проходят через все три группы мер, поэтому инструмент для их хранения и выдачи попадает в периметр оценки соответствия. Ещё одно условие — организация должна показать при оценке соответствия: политики доступа, журнал действий, отчёты.
Рисков за год стало больше. По данным InfoWatch, в российских финансовых организациях зафиксировано 44 утечки против 29 годом ранее, и рост дали в основном небольшие микрофинансовые организации (МФО) и страховые компании. С 2027 года требования к ним растут: страховые организации переходят на стандартный уровень защиты, а МФО впервые попадают в перечни уровней Положения № 757-П.
Главное за 30 секунд
- Какой документ применять. Банки выполняют Положение № 851-П (с 29.03.2025), НФО — Положение № 757-П. Оба требуют соответствия ГОСТ Р 57580.1-2017, но документы, уровни защиты и периодичность оценки разные.
- Что изменится с 01.01.2027. Указание № 7219-У переводит страховые организации, НПФ и регистраторов на стандартный уровень, а МФО включает в 757-П на минимальном уровне. Для стандартного уровня оценка проводится не реже раза в три года, об инциденте сообщают за 3 часа.
- Чем отличаются банки и НФО. Банки проходят внешнюю оценку не реже раза в два года. У НФО срок зависит от уровня: раз в год на усиленном, раз в три года на стандартном. Для минимального уровня обязанности нет, но срок сообщения об инциденте длиннее — 24 часа.
- Предписаны меры управления доступом. Положения требуют реализовать меры управления доступом, парольной политики и регистрации событий, а без единого учёта учётных данных подтвердить их трудно.
- Что смотреть при выборе. Семь критериев: AD/LDAP и SSO, разделение обязанностей, журнал с экспортом в SIEM, шифрование на клиенте, MFA, модель размещения, зрелость поставщика.
- Что показать проверяющему. Список пользователей и прав, матрицу ролей, настройки политик и MFA, выгрузку журнала за период проверки, отчёт по слабым и старым паролям.
- С чего начать. С инвентаризации учётных записей и сверки с картой мер до ближайшей оценки соответствия.
Почему учётные данные сотрудников — слабое место финансовой организации
Нарушения со стороны сотрудников и кража учётных данных дают заметную долю инцидентов в российских финансовых организациях. По данным ГК «Солар» за 2025 год, 30% подтверждённых инцидентов связаны с нарушением сотрудниками политик безопасности, ещё 15% — с кражей учётных данных. В обоих случаях злоумышленнику или нарушителю нужен только действующий доступ.
Цифры за 2025 год
| Показатель | Значение | Источник |
|---|---|---|
| Утечки из финансовых организаций России | 44 в 2025 году, 29 в 2024 | ЭАЦ InfoWatch, «Утечки данных в финансовой отрасли» |
| Доля утечек по вине внутренних нарушителей | Около 16% в России, 4,5% в мире | ЭАЦ InfoWatch, тот же отчёт |
| Причины подтверждённых инцидентов | 30%: нарушение политик ИБ сотрудниками; 15%: кража учётных данных | Статистика «Солара» по финансовому сектору |
| Заражения в кредитно-финансовых организациях | 41% приходится на стилеры (вредоносное ПО для кражи данных) | Исследование Solar 4RAYS |
InfoWatch отдельно выделяет «гибридные утечки»: сотрудник передаёт внешнему злоумышленнику учётные данные для входа в информационные системы. По оценке аналитиков InfoWatch, за два последних года в российском финансовом секторе не зафиксировано инцидентов из-за случайных действий персонала, все выявленные были умышленными. Если сотрудники работают под общей учётной записью и журнала действий нет, установить, кто передал доступ и кто им воспользовался, невозможно.
Регулятор отвечает на это мерами по управлению учётными записями и регистрации действий работников.
Какие документы Банка России задают требования к защите информации: банки и НФО
ГОСТ Р 57580.1-2017 сам не определяет, кто обязан его применять. Обязанность и уровень защиты устанавливают нормативные акты Банка России. Банки выполняют Положение № 851-П, некредитные финансовые организации (НФО) — Положение № 757-П. Изменения в 757-П из Указания № 7219-У вступают в силу 1 января 2027 года.
Что такое уровень защиты информации
Уровень защиты информации — это набор мер из ГОСТ Р 57580.1-2017, который организация обязана выполнять для своих информационных систем. Уровней три: минимальный (третий), стандартный (второй) и усиленный (первый).
Банки: Положение № 851-П
Положение Банка России от 30.01.2025 № 851-П зарегистрировано Минюстом России 06.03.2025 (№ 81462) и действует с 29.03.2025. Оно распространяется на кредитные организации (КО) и филиалы иностранных банков. Положение № 683-П утратило силу (п. 16 851-П).
Уровень защиты задаёт п. 3.1:
- Усиленный применяют системно значимые КО, КО — операторы услуг платёжной инфраструктуры системно значимых платёжных систем и КО, значимые на рынке платёжных услуг.
- Стандартный применяют остальные КО.
- Минимальный применяют филиалы иностранных банков до 31.12.2026, с 01.01.2027 они переходят на стандартный уровень (п. 15 851-П).
НФО: Положение № 757-П и изменения с 2027 года
Положение № 757-П от 20.04.2021 зарегистрировано Минюстом России 15.06.2021 (№ 63880) и заменило Положение № 684-П (п. 4.5 757-П). Оно распространяется на НФО из перечней пп. 1.4.2–1.4.4: страховые организации, НПФ, профессиональных участников рынка ценных бумаг и другие. МФО войдут в перечень с 01.01.2027.
Указание № 7219-У от 28.10.2025 (зарегистрировано Минюстом России 06.02.2026, № 85262) вступает в силу 01.01.2027. До этой даты действует текущая редакция 757-П. После неё:
- Страховые организации, НПФ и регистраторы входят в перечень стандартного уровня (пп. 1.4.3 в новой редакции).
- МФО входят в перечень минимального уровня (пп. 1.4.4): с 01.01.2027 — большинство МФО, с 01.01.2028 — все, включая МФО предпринимательского финансирования и МФО с государственным или муниципальным учредителем.
Остальные НФО распределены по уровням перечнями пп. 1.4.2–1.4.4.
Банк, совмещающий деятельность с НФО
Если банк совмещает деятельность с НФО и формирует для объектов информационной инфраструктуры один контур безопасности, он применяет наиболее высокий из требуемых уровней защиты (п. 3.1 851-П; п. 4.2 757-П в редакции 7219-У).
Сводка: какой документ и уровень применяются
| Тип организации | Документ | Уровень | С какой даты |
|---|---|---|---|
| Системно значимые КО, операторы платёжной инфраструктуры, КО, значимые на рынке платёжных услуг | 851-П | Усиленный | 29.03.2025 |
| Остальные КО | 851-П | Стандартный | 29.03.2025 |
| Страховые, НПФ, регистраторы | 757-П в ред. 7219-У | Стандартный | 01.01.2027 |
| МФО | 757-П в ред. 7219-У | Минимальный | 01.01.2027 (большинство МФО), 01.01.2028 (все МФО) |
Чем требования к банкам отличаются от требований к НФО
У банков и НФО общая основа, ГОСТ Р 57580.1-2017, но разные документы, наборы уровней, периодичность внешней оценки и сроки сообщения об инциденте. Банки подчиняются 851-П и проходят оценку не реже раза в два года. У НФО действует 757-П, и сроки зависят от уровня защиты.
| Параметр | Банки (851-П) | НФО (757-П с учётом 7219-У) |
|---|---|---|
| Документ | 851-П, действует с 29.03.2025 | 757-П, зарегистрировано Минюстом 15.06.2021; изменения вступают в силу 01.01.2027 |
| Уровни защиты | Усиленный, стандартный | Усиленный, стандартный, минимальный |
| Внешняя оценка соответствия | Не реже раза в два года, уровень не ниже четвёртого по ГОСТ Р 57580.2-2018 (п. 13 851-П) | Усиленный уровень: не реже раза в год. Стандартный: не реже раза в три года (п. 1.5.3 757-П). Минимальный: обязанности нет (п. 1.5) |
| Срок сообщения в Банк России о выявленном инциденте | 3 часа (приложение 2 к 851-П) | С 01.01.2027: 3 часа для усиленного и стандартного, 24 часа для минимального |
| Хранение данных о действиях работников | Не менее 5 лет | Не менее 5 лет |
Банку нужен журнал, который выдержит проверку раз в два года и обеспечит пятилетнее хранение данных о действиях работников. Страховой компании или НПФ к 2027 году потребуется сопоставимый уровень, хотя многие из них до сих пор работали на минимальном уровне без внешней оценки.
Минимальный уровень НФО отличается от стандартного: об инциденте сообщают в течение 24 часов, а обязанность проводить оценку соответствия по новому п. 1.5 757-П установлена только для усиленного и стандартного уровней.
Что изменится для НФО с 1 января 2027 года
С 1 января 2027 года Указание № 7219-У переводит страховые организации, НПФ и регистраторов на стандартный уровень защиты по ГОСТ Р 57580.1-2017 и включает МФО в Положение № 757-П на минимальном уровне.
Что меняется по существу
- Страховщики, НПФ и регистраторы получают стандартный уровень (пп. 1.4.3 757-П в новой редакции).
- Внешняя оценка. По сообщению Банка России, эти организации не реже раза в три года привлекают сторонних специалистов для проверки уровня защиты и оценивают программное обеспечение и приложения, в том числе клиентские.
- Сообщение об инциденте: 3 часа для усиленного и стандартного уровней, 24 часа для минимального.
- По сообщению Банка России, МФО должны применять антивирусные средства и регистрировать события защиты информации.» Ссылка на пресс-релиз ЦБ.
Для учётных данных это означает, что меры управления доступом придётся подтверждать на внешней оценке. Стандартный уровень требует многофакторной аутентификации (MFA) для администраторов, регистрации событий аутентификации и управления правами доступа. Организациям, которые работали на минимальном уровне, часть этих мер придётся закрывать техническими средствами.
Чек-лист подготовки к 01.01.2027 (5 шагов):
- Инвентаризация учётных записей. Определите, в каких системах работают сотрудники и у каких записей нет владельца.
- Отказ от групповых учётных записей. У каждого сотрудника личная запись. Общие доступы выдавайте через права на хранилище, а не пересылкой паролей по почте и в чатах.
- Ролевая модель. Привяжите права к роли и группе каталога.
- Журнал аудита с выгрузкой в SIEM. Фиксируйте входы и изменения прав. Срок хранения задаёт политика организации.
- Многофакторная аутентификация. Сначала для администраторов, затем для всех с доступом к критичным системам.
Что ГОСТ Р 57580.1 требует от управления доступом: учётные записи и пароли
Ни 851-П, ни 757-П не называют менеджер паролей. Они требуют реализовать уровень защиты по ГОСТ Р 57580.1-2017, а меры процесса «Управление доступом» без централизованного учёта учётных данных на практике не подтвердить. Ниже карта мер: требование, функция менеджера паролей и то, что показать проверяющему.
Карта мер: от требования ГОСТ Р 57580.1 к функциям менеджера паролей
| Требование стандарта | На практике | Функция менеджера паролей | Что показать проверяющему |
|---|---|---|---|
| Уникальные учётные записи, запрет групповых | У каждого сотрудника своя запись, общий пароль «на отдел» не используется | Персональные записи, доступ к общим системам через права на сейф вместо пересылки пароля | Список пользователей и их прав на записи |
| Инвентаризация учётных записей | Организация знает, какие записи существуют и у кого они | Единое хранилище, панель безопасности со старыми и слабыми паролями | Выгрузка отчёта |
| Владельцы доступа, согласование выдачи и отзыва прав | Права выдаёт и снимает ответственный | Администраторы сейфов, отзыв доступа одним действием, синхронизация с AD/LDAP | История выдачи и отзыва прав |
| Ролевая модель (RBAC) | Права назначают по роли, исключения фиксируют отдельно | Роли и группы, сопоставление с группами каталога | Матрица ролей |
| Парольная политика | Заданы длина, сложность и срок действия | Политики паролей, генератор паролей | Настройки политик, доля записей вне политики |
| Многофакторная аутентификация (MFA) | Второй фактор: для администраторов на стандартном уровне, для всех на усиленном | Двухфакторная аутентификация (TOTP, ключи доступа), SAML SSO | Настройки аутентификации |
| Хранение паролей | Пароли не лежат в открытом виде | Шифрование на клиенте (нулевое разглашение, zero-knowledge), ГОСТ или AES-256 | Описание криптографии из документации |
| Журналы аутентификации и управления правами | Видно, кто, когда и к чему обращался | Журнал аудита с экспортом в SIEM или syslog | Выгрузка за период проверки |
Менеджер паролей закрывает часть мер процесса «Управление доступом», но не весь стандарт. Регистрация действий работников в автоматизированных банковских системах (п. 5.2.3 851-П) остаётся задачей самих систем: журнал менеджера паролей фиксирует обращения к учётным данным. Машинные секреты (API-ключи, токены) образуют отдельный контур, его разбирает материал об управлении секретами в финансовом секторе.
Сверьте журнал аудита и ролевую модель Пассворка со своей матрицей доступа: так видно, какие строки таблицы закрыты, а какие остаются за другими системами. Протестируйте бесплатно в своей инфраструктуре
Как выбрать менеджер паролей для банка или НФО: 7 критериев под требования ЦБ
Выбор менеджера паролей для финансовой организации начинается с допуска: где работает сервер и кто поставщик. Затем проверяют функции, которые закрывают меры из таблицы выше.
Проблемы с парольной политикой массовые. По данным Positive Technologies (результаты пентестов 2024–2025 годов, межотраслевая выборка), у 97% компаний нашли недостатки в её реализации, у 70% из них риск оценили как критический.
Чек-лист выбора менеджера паролей для финансовой организации (7 критериев)
- Интеграция с AD/LDAP и SSO. Учётная запись, отключённая в каталоге, должна терять доступ к сейфам. Спросите поставщика, через какое время блокировка в Active Directory закрывает доступ.
- Разделение обязанностей. Администратор системы технически не должен видеть содержимое личных сейфов сотрудников. На пилоте проверьте, может ли администратор прочитать личную запись.
- Журнал аудита с экспортом в SIEM. Срок хранения журнала задаёт политика организации. Данные о действиях работников в автоматизированных системах банк хранит не менее пяти лет (п. 5.2.5 851-П), поэтому журнал менеджера паролей лучше выгружать во внешнее хранилище. Уточните формат событий и системы-получатели.
- Шифрование на стороне клиента. ГОСТ или AES-256 и модель нулевого разглашения (zero-knowledge): сервер хранит только шифротекст, взлом сервера не раскрывает пароли. Узнайте, где генерируются ключи и что лежит на сервере.
- Многофакторная аутентификация для входа. Обязательна для администраторов, на усиленном уровне нужна всем. Проверьте набор факторов: TOTP, ключи доступа, биометрия, вход через SSO.
- Модель размещения и устойчивость. Собственный сервер в закрытом контуре или облако, отказоустойчивая конфигурация, резервные копии. Защищённость зависит от харденинга сервера: его размещают в защищённом сегменте и ограничивают административный доступ. Поддерживаемые конфигурации и харденинг должны быть описаны в документации.
- Зрелость поставщика. Сертификат ФСТЭК, лицензии ФСТЭК и ФСБ, запись в реестре российского ПО, безопасная разработка, программа поиска уязвимостей.
Как Пассворк закрывает требования ЦБ к учётным данным в банке и НФО
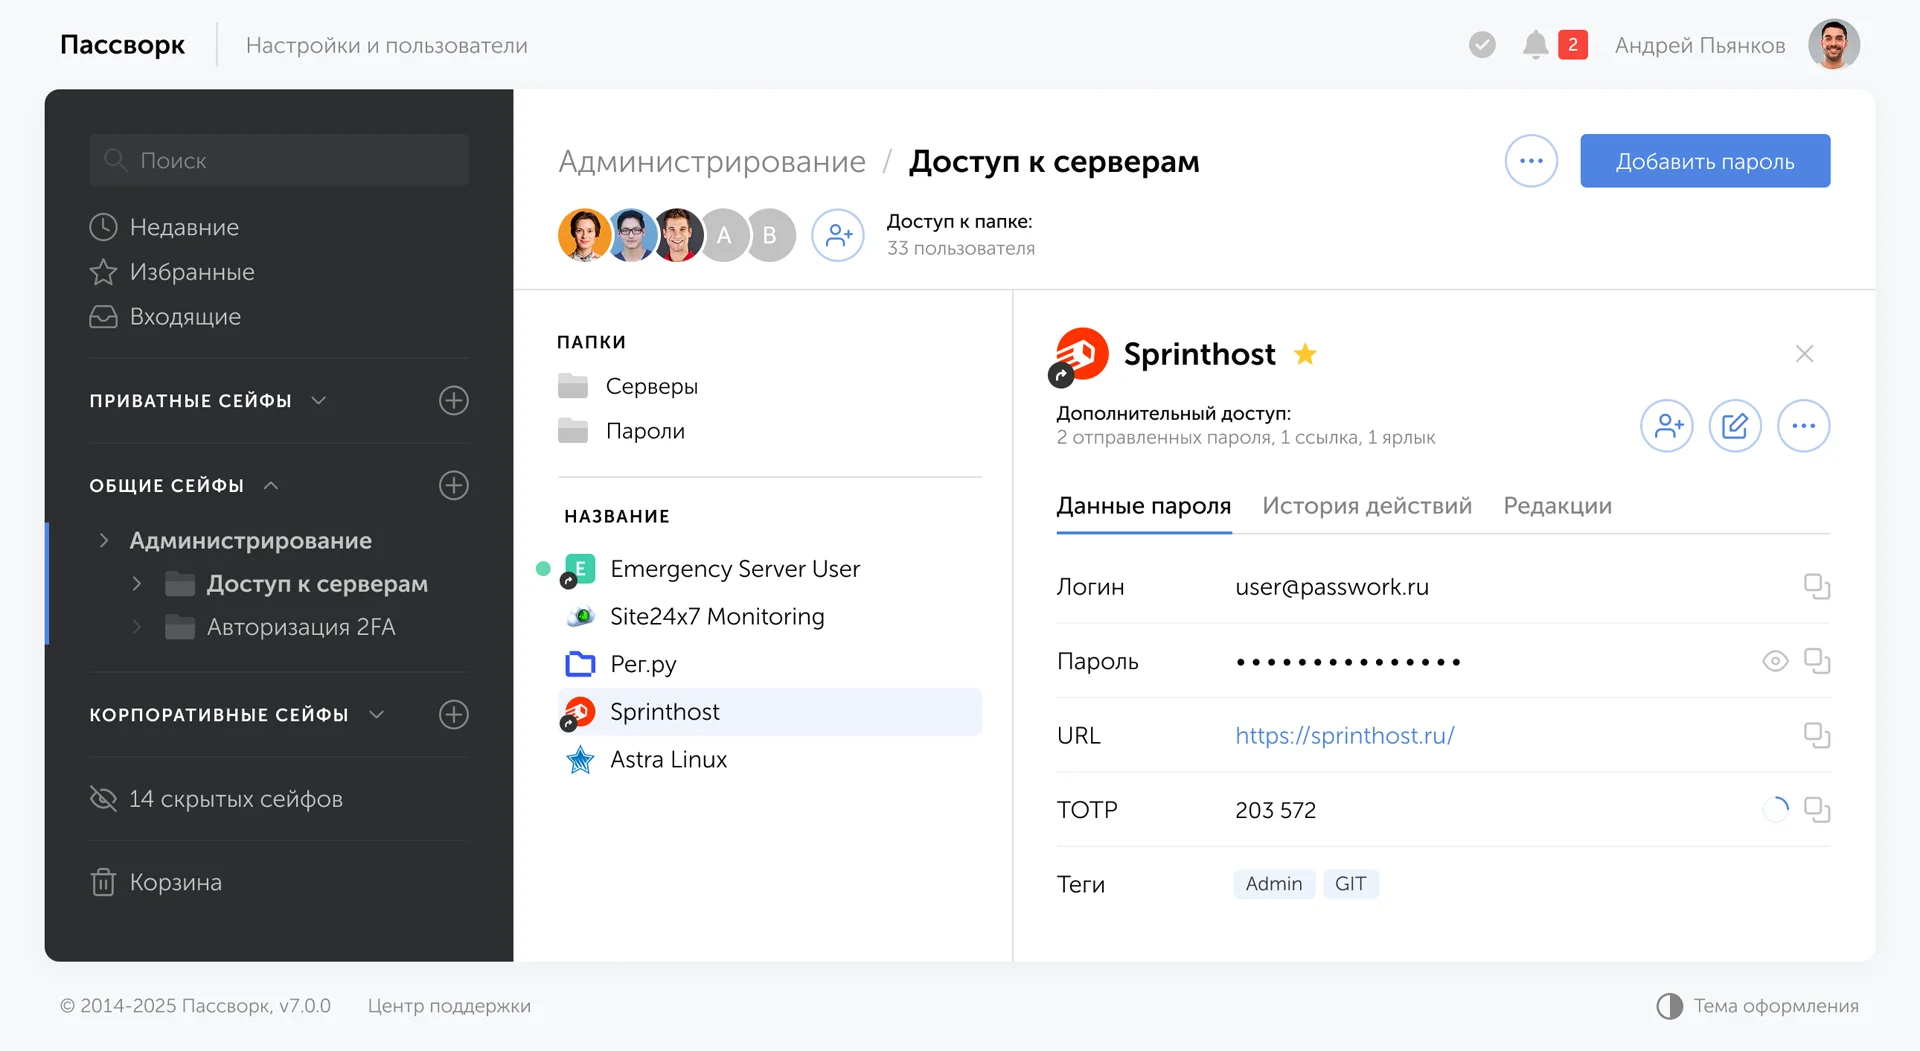
Пассворк — российский корпоративный менеджер паролей и секретов для установки на сервере заказчика. Он закрывает меры управления доступом, которые проверяют на оценке соответствия: учётные записи и права, журнал действий, хранение и размещение.
Учётные записи и права
Пассворк подключается к SSO, Active Directory и LDAP: импортирует пользователей и группы, сопоставляет группы каталога с группами Пассворка и отзывает доступ, когда учётную запись отключают в каталоге
- Права. Назначаются через роли, политики сейфов и группы. Для сейфов можно назначить обязательных администраторов.
- Парольная политика. Длина, набор символов и срок действия задаются на уровне сейфа, папки или записи.
- Вход. Доступны двухфакторная аутентификация (TOTP, приложение «Пассворк 2ФА», биометрия, ключи доступа и аппаратные ключи) и SSO.
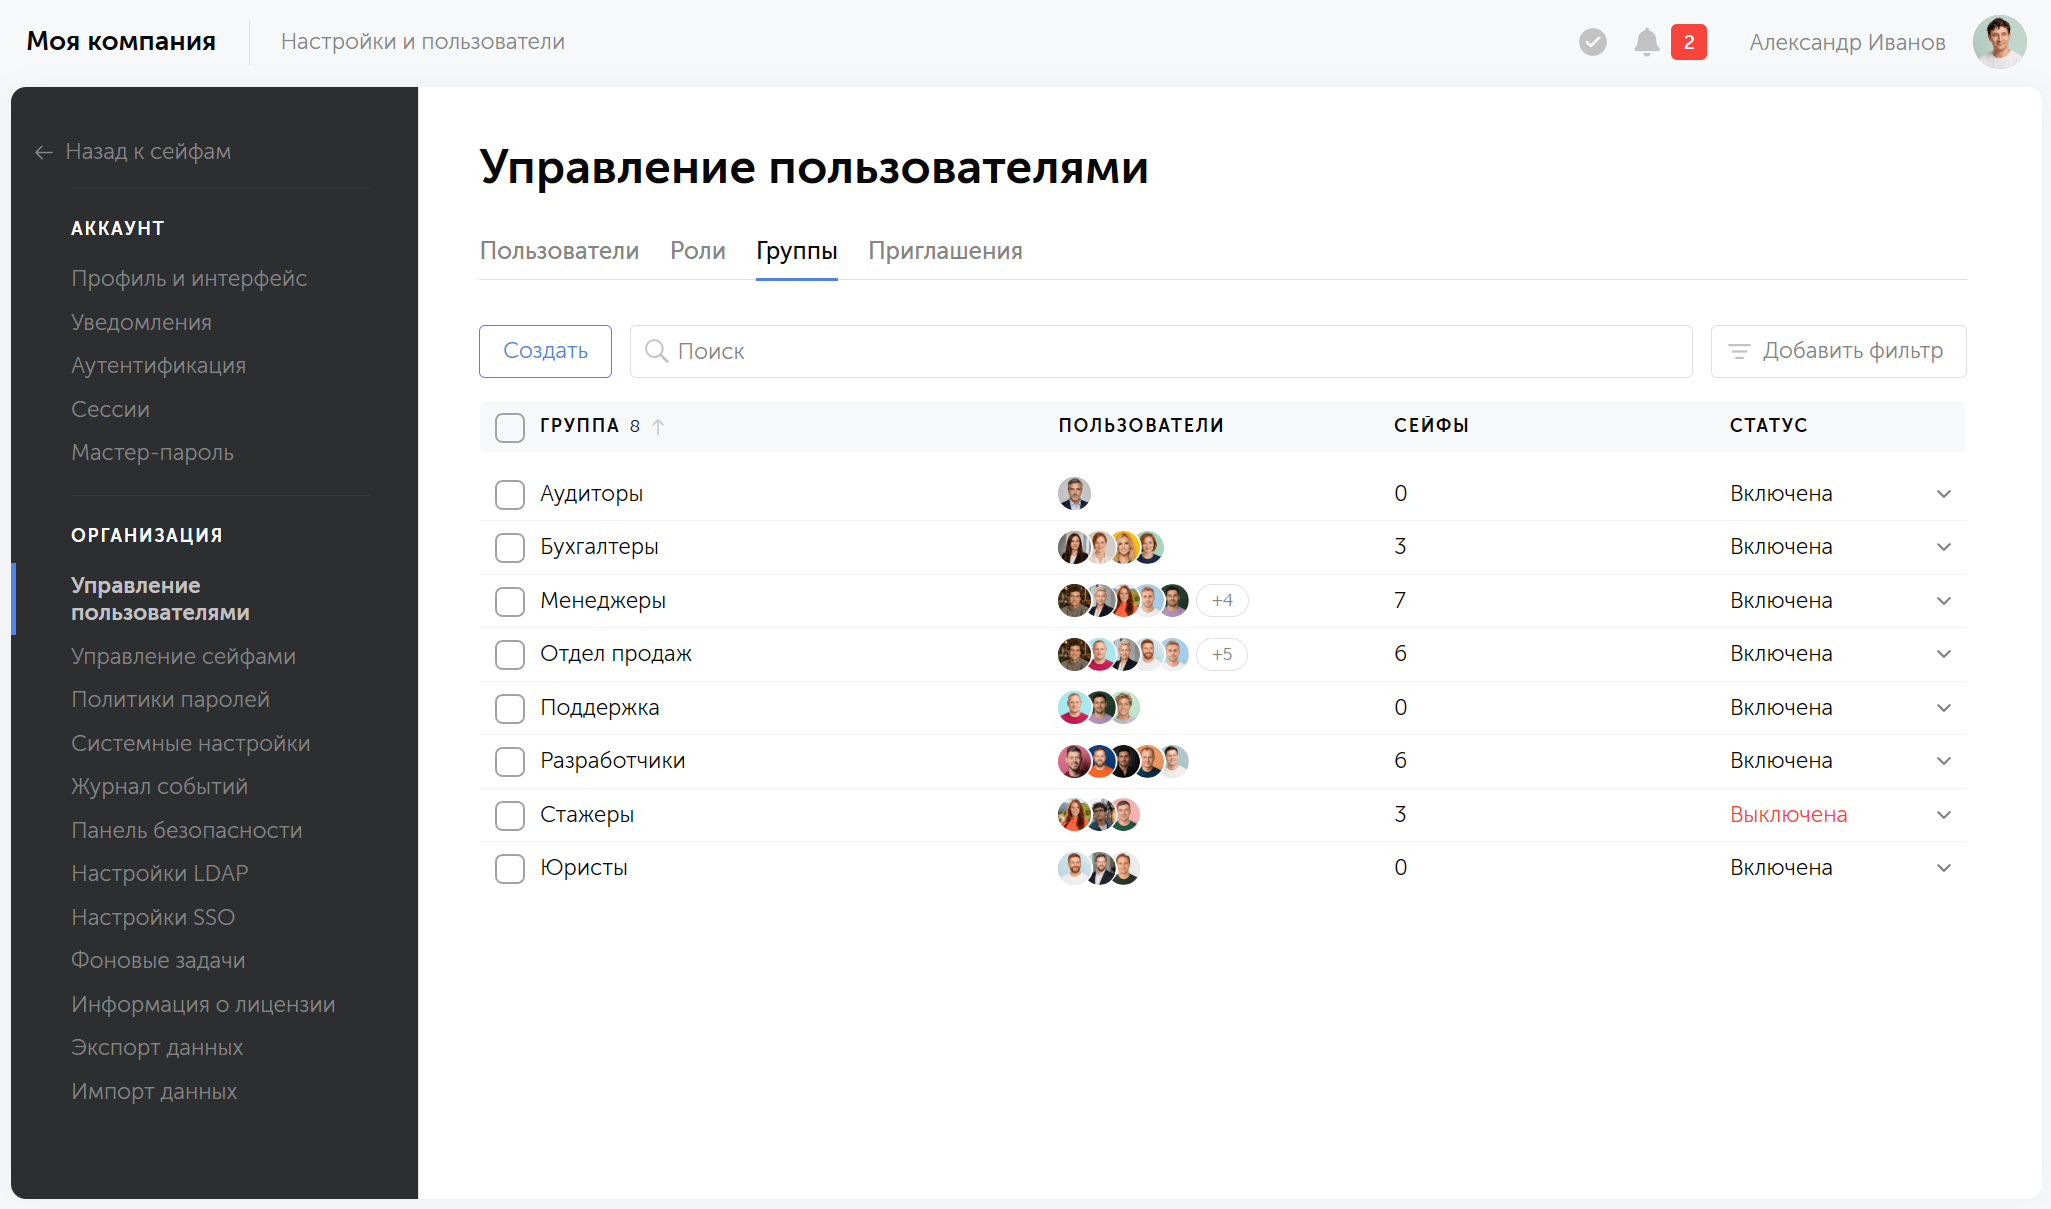
Эти функции отвечают строкам карты мер про уникальные записи, владельцев доступа, ролевую модель, парольную политику и MFA.
Аудит для оценки соответствия
Журнал хранит историю действий пользователей и изменений. События экспортируются в syslog, Event Viewer и SIEM. Панель безопасности показывает старые, слабые и скомпрометированные пароли с фильтрами по сейфам, папкам и пользователям. Это соответствует мерам по инвентаризации учётных записей и журналам аутентификации.
Доступ для подрядчиков
Для подрядчика можно не заводить учётную запись: запись передаётся по временной или одноразовой ссылке, доступ отзывается, а выдача и отзыв остаются в журнале аудита.
Секреты для приложений и интеграций
Учётные данные приложений относятся к отдельному контуру, но хранить их можно в той же платформе. Для CI/CD и интеграций Пассворк выдаёт секреты через REST API, консольную утилиту passwork-cli, Python SDK и Docker-образ CLI. Сервисные аккаунты получают токены с ограниченными правами, поэтому пароли и ключи не приходится держать в конфигурационных файлах и скриптах.
Хранение и размещение
Коробочная версия устанавливается на сервере заказчика, в том числе в изолированном контуре.
- Шифрование. ГОСТ или AES-256. Клиентское шифрование по модели нулевого разглашения (zero-knowledge) оставляет на сервере только шифротекст.
- Отказоустойчивость. Строится горизонтальным масштабированием серверов приложений и репликацией базы данных.
- Совместимость. Пассворк имеет официальные сертификаты совместимости с российскими платформами: операционными системами (РЕД ОС, Astra Linux, ОС «МСВСфера», ОС «Атлант», Альт Сервер, SelectOS), СУБД (Pangolin DB, Nexign Nord), службами каталогов и администрирования (MultiDirectory, РЕД АДМ), а также с решениями для привилегированного доступа и аутентификации (СКДПУ НТ, Аладдин JMS 4LX). Полный перечень приведён на странице сертификатов совместимости.
Пример из практики: МТС Банк
МТС Банк развернул Пассворк в отказоустойчивой конфигурации на РЕД ОС, подключил LDAP и включил обязательную двухфакторную аутентификацию для всех сотрудников. Для банка решающим стало то, что администраторы системы не имеют доступа к личным сейфам пользователей (кейс МТС Банка).
Сертификаты и границы применения
Пассворк сертифицирован ФСТЭК России (сертификат № 5063, 4-й уровень доверия), имеет лицензии ФСТЭК и ФСБ и включён в реестр российского ПО (запись № 6147).
Заключение
База у банков и НФО одна, ГОСТ Р 57580.1-2017. Различаются документ, уровень защиты и периодичность внешней оценки. С 2027 года страховые организации, НПФ и регистраторы переходят на стандартный уровень, и разрыв с банками сокращается. Меры управления доступом без единого учёта учётных данных подтвердить трудно.
Начните с инвентаризации учётных записей и сверьте результат с картой мер до ближайшей оценки соответствия. Она покажет, какие меры закрыты, а какие потребуют инструмента. Для мер управления доступом протестируйте Пассворк: подключите каталог, выдайте права через группы и выгрузите журнал за неделю.
Если инвентаризация нашла общие пароли в таблицах и чатах, соберите их в хранилище с ролями, журналом и двухфакторной аутентификацией. Разверните Пассворк на своём сервере — можно начать с бесплатного пробного периода
Часто задаваемые вопросы
Какое положение ЦБ действует для банков вместо 683-П?
С 29 марта 2025 года требования к защите информации кредитных организаций устанавливает Положение Банка России № 851-П от 30.01.2025. Положение № 683-П утратило силу (п. 16 851-П). Уровень защиты по-прежнему задаётся по ГОСТ Р 57580.1-2017: усиленный или стандартный, в зависимости от типа кредитной организации.
Что меняется для страховых компаний и НПФ с 1 января 2027 года?
Указание № 7219-У включает страховые организации и НПФ в перечень НФО стандартного уровня защиты по ГОСТ Р 57580.1. О выявленных инцидентах нужно сообщать в Банк России в течение трёх часов, а уровень защиты проверять с привлечением сторонних специалистов не реже раза в три года.
Как часто банк и НФО проходят оценку соответствия по ГОСТ Р 57580.2?
Банк проходит оценку не реже одного раза в два года с привлечением проверяющей организации, уровень соответствия не ниже четвёртого (пп. 13.2–13.4 851-П). НФО усиленного уровня оценивают соответствие не реже раза в год, стандартного уровня — не реже раза в три года (п. 1.5.3 757-П).
Обязан ли банк использовать менеджер паролей по требованиям ЦБ?
Нет, ни Положение № 851-П, ни Положение № 757-П не называют менеджер паролей. Они требуют обеспечить уровень защиты по ГОСТ Р 57580.1-2017 и подтвердить его на оценке соответствия. Управление доступом входит в стандарт, и менеджер паролей закрывает часть его мер: уникальные учётные записи, парольную политику, журналы.
Что показать проверяющей организации по учётным данным?
Список пользователей и их прав на записи, матрицу ролей, настройки парольной политики и многофакторной аутентификации, выгрузку журнала за период проверки и отчёт по старым и слабым паролям. Точный набор зависит от методики ГОСТ Р 57580.2-2018 и договорённостей с проверяющей организацией.
 Илья Шелыгин
 Анастасия Лебедева
 Илья Шелыгин