Защита критической информационной инфраструктуры (КИИ) на производстве строится на связанном процессе управления учётными данными: от инвентаризации аккаунтов до отзыва прав и фиксации действий. На инженерной станции, сервере автоматизированной системы управления технологическим процессом (АСУ ТП) или в служебной интеграции риск чаще создаёт не сам пароль, а учётная запись без владельца, понятной роли пользователя и истории действий.
Федеральный закон № 187‑ФЗ регулирует безопасность объектов критической информационной инфраструктуры в целом. Приказ ФСТЭК России № 239 адресован узкой категории (значимым объектам КИИ) и в п. 11.2 устанавливает, что при проектировании подсистемы безопасности значимого объекта определяются субъекты и объекты доступа, а также политики управления доступом. Управление паролями и правами — операционный слой этого требования.
Главное за 30 секунд
Инвентаризация должна охватывать людей, подрядчиков и служебные учётные записи — не только «список паролей».
Роль, обоснование, срок и владелец доступа важнее самого факта наличия сложного пароля.
Парольная политика работает вместе с многофакторной аутентификацией, разграничением прав и аудитом действий.
Менеджер паролей и система управления привилегированным доступом (PAM) закрывают разные задачи, и путать их — техническая ошибка.
Изменения безопаснее начинать с пилотного проекта на ограниченном наборе систем, а не с одновременного охвата всего контура.
Что такое КИИ
Критическая информационная инфраструктура (КИИ) — это информационные системы, сети и АСУ ТП, от бесперебойной работы которых зависят ключевые отрасли: энергетика, транспорт, финансы, промышленность и другие сферы, значимые для государства и общества. На производстве к ней относятся инженерные станции, диспетчерские системы, серверы АСУ ТП и сети, которые связывают эти системы с ИТ-контуром предприятия.
Согласно ст. 2 Федерального закона № 187‑ФЗ:
Объекты КИИ — информационные системы, информационно-телекоммуникационные сети и автоматизированные системы управления.
Субъекты КИИ — государственные органы, государственные учреждения и российские юридические лица, которым эти объекты принадлежат; это организации, работающие в здравоохранении, науке, транспорте, связи, энергетике, банковской и иных сферах финансового рынка, топливно-энергетическом комплексе, атомной энергетике, а также в оборонной, ракетно-космической, горнодобывающей, металлургической и химической промышленности.
Не каждое предприятие с АСУ ТП автоматически становится субъектом КИИ, и не каждая система на таком предприятии — значимым объектом КИИ: статус значимого объекта присваивается только по результатам категорирования, а он определяет, какие именно требования приказа ФСТЭК № 239 становятся обязательными.
Что регулируют 187‑ФЗ и приказ ФСТЭК № 239 для объектов КИИ
Закон № 187‑ФЗ и приказ ФСТЭК № 239 регулируют разные уровни одной темы: закон определяет объекты КИИ в целом, а приказ устанавливает конкретные требования только для значимых объектов КИИ после их категорирования. Смешивать эти понятия — источник ошибочных выводов о том, какие меры обязательны для конкретного предприятия.
Требования приказа № 239 распространяются только на объекты, которые прошли категорирование и признаны значимыми. Для них документ предусматривает состав организационных и технических мер, включая управление учётными записями, модель управления доступом и назначение минимально необходимых прав.
Для объекта, который не прошёл категорирование или не признан значимым, эти требования не действуют напрямую — но управлять учётными записями всё равно необходимо, потому что риск компрометации не зависит от формального статуса системы. Конкретный набор мер для вашего предприятия определяет проект с ИБ-службой, категория объекта и утверждённая модель угроз — статья не заменяет эту работу.
Почему доступы становятся риском в производственном контуре
Учётная запись без владельца, срока действия и журнала операций превращается в точку отказа для всего технологического контура: через неё проходит доступ к инженерным станциям, серверам АСУ ТП и интеграциям с корпоративной сетью. Риск не в количестве паролей, а в отсутствии контроля над тем, кто, зачем и как долго ими пользуется.
По данным Positive Technologies, промышленность вышла на первое место среди отраслей по числу успешных атак на организации в России: её доля выросла с 16% в 2024 году до 19% в 2025-м. Это не означает, что каждая атака начинается с компрометации пароля, но неуправляемые учётные записи расширяют поверхность атаки в любом сценарии.
Эту тенденцию подтверждают и другие аналитические центры: по данным Кода Безопасности, за три квартала 2025 года на промышленность пришлось 28% атак от общего числа инцидентов — тоже первое место среди отраслей. Устойчивое совпадение у двух разных источников подтверждает тенденцию, а не разовый всплеск.
Сценарий
Риск
Что контролировать
Общий пароль от инженерной станции знают несколько человек
Невозможно установить, кто выполнил действие
Индивидуальные учётные записи, журнал доступа
Подрядчик получил доступ «на всякий случай» без срока
Доступ остаётся активным после завершения работ
Срок действия, дата отзыва, владелец со стороны предприятия
Служебная учётная запись интеграции создана без документированного назначения
Никто не знает, можно ли отключить учётную запись
Реестр служебных учётных записей, владелец, назначение
Пароль от административной консоли не менялся годами
Компрометация остаётся незамеченной надолго
Периодический пересмотр, ротация после инцидента ИБ
Изолированность технологического сегмента не снимает эти риски: обслуживание, обновления и обмен данными с ИТ-контуром всё равно проходят через учётные записи, которые нужно инвентаризировать и регламентировать.
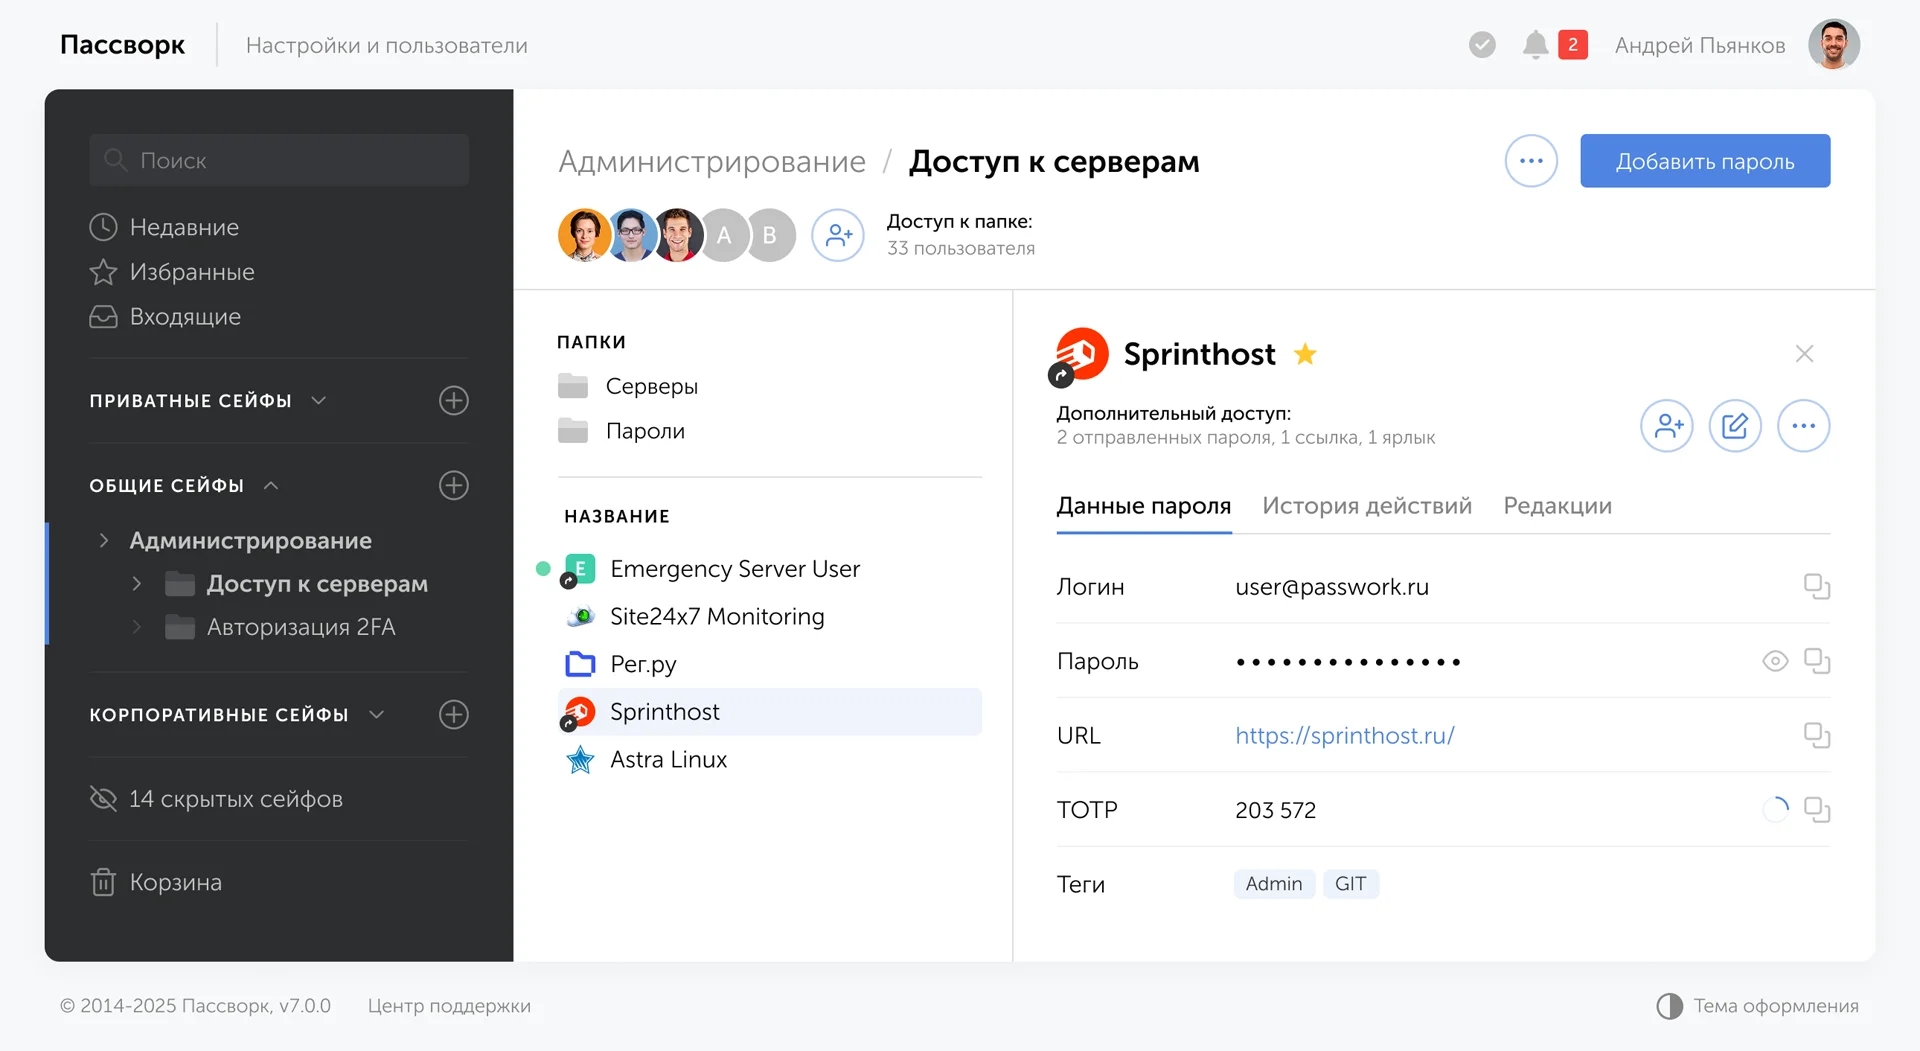
Сценарии из таблицы выше перестают быть риском, когда доступы собраны в одном месте:протестируйте Пассворк бесплатно — он централизует хранение паролей и секретов, разграничивает права по ролям и ведёт журнал того, кто и когда ими пользовался.
Карта доступов: кого и что учитывать на производстве
Карта доступов на производстве должна охватывать пять типов учётных записей: штатных администраторов, инженеров АСУ ТП, подрядчиков и производителей оборудования, служебные учётные записи и аварийный доступ. Для каждого типа фиксируются владелец, обоснование прав и период, после которого доступ пересматривается.
Роль / тип аккаунта
Пример назначения
Вопросы контроля
Артефакт для пересмотра
Штатный администратор
Администрирование серверов и инфраструктуры
Владелец, роль, права, многофакторная аутентификация, период пересмотра
Реестр прав и журнал изменений
Инженер АСУ ТП
Обслуживание инженерной станции или профильного программного обеспечения
Сегмент, разрешённые действия, согласованное окно работ
Заявка на доступ и журнал операций
Подрядчик / производитель оборудования
Диагностика, настройка или обновление оборудования
Именованный доступ, срок действия, владелец со стороны предприятия
Дата выдачи и дата отзыва
Служебная учётная запись
Интеграция через программный интерфейс (API), автоматизация процессов
Владелец, назначение, минимальные права, место хранения секрета
Реестр служебных учётных записей
Аварийный доступ
Восстановление работоспособности при инциденте ИБ
Кто активирует доступ, на какой срок, как фиксируется применение
Акт разбора инцидента и журнал
Общие учётные записи затрудняют расследование инцидентов. Если техническую или аварийную общую запись нельзя исключить полностью, доступ к ней нужно выдавать персонально, ограничивать по времени и фиксировать в журнале — это снимает основную часть риска без отказа от самой учётной записи.
Разграничение прав по ролям и сейфам в менеджере паролей — один из способов перенести эту карту из таблицы в управляемую систему. Подробнее о том, как устроены права на уровне сейфов и папок, — в материале «Пассворк 7.1: типы сейфов».
Пять действий по управлению доступом в производственном контуре
Модель описывает жизненный цикл учётной записи от появления до пересмотра: инвентаризация, классификация ролей, политики хранения секретов, работа с подрядчиками и регулярный аудит. Для каждой точки нужен результат: реестр, заявка, журнал или отчёт о пересмотре.
1. Инвентаризация
Соберите все аккаунты, связанные с производственным контуром: людей, подрядчиков и служебные интеграции. Чек-лист инвентаризации:
Владелец учётной записи и контактное лицо.
Назначение и система, к которой относится доступ.
Уровень критичности системы.
Место хранения пароля или секрета.
Наличие многофакторной аутентификации.
Дата создания и дата последнего использования.
Зависимости — какие процессы или интеграции используют аккаунт.
Статус — активен, приостановлен, подлежит удалению.
2. Классификация ролей и прав
Отделите привилегированные, общие и служебные учётные записи друг от друга и примените принцип минимально необходимых прав. Матрица ролей из раздела о карте доступов — рабочая основа: каждая роль получает только те права, которые нужны для конкретной задачи.
3. Политики хранения и передачи секретов
Запретите передачу паролей через мессенджеры, электронную почту и стикеры. Определите защищённое хранилище с ролевым доступом и правило обязательной смены пароля после инцидента ИБ, увольнения или смены роли сотрудника.
Что делать: хранить секреты в централизованном защищённом хранилище с журналом действий, менять пароль при смене владельца доступа.
Что не делать: дублировать секреты в личных заметках, оставлять один пароль активным для нескольких пользователей без индивидуальных учётных записей.
4. Подрядчики и удалённые работы
Пятишаговый сценарий для подрядного доступа:
Назначьте владельца доступа со стороны предприятия.
Зафиксируйте обоснование — какая задача требует доступа.
Установите срок действия, привязанный к длительности работ.
Согласуйте доступ с владельцем системы и по правилам предприятия.
Отозвите доступ сразу после завершения работ и зафиксируйте дату отзыва.
5. Регулярный пересмотр прав
Проверяйте активные права, владельцев и устаревшие аккаунты на регулярной основе, а не только после инцидента. Периодичность ниже — пример внутреннего регламента для согласования с ИБ-службой, а не норма, установленная регулятором.
Тип аккаунта
Пример периодичности пересмотра
Привилегированный / административный
Ежеквартально
Подрядный / временный
По завершении работ и дополнительно раз в квартал
Служебный
Раз в полугодие или при изменении интеграции
Штатный пользовательский
Раз в полугодие
Конкретные сроки предприятие устанавливает самостоятельно — они зависят от категории объекта, архитектуры и внутренних регламентов, а не от универсального требования.
Как начать без риска для производства: пробное внедрение
Пилотный проект внедрение менеджера паролей на ограниченном контуре снижает риск для производства за счёт поэтапного внедрения: сначала проверяется процесс на нескольких системах, затем масштабируется на весь контур. Пять шагов пробного внедрения:
Выбрать ограниченный набор систем и согласовать владельцев. Начните с одного цеха или одной группы инженерных станций, а не со всего предприятия сразу.
Составить реестр аккаунтов и определить критичность. Используйте чек-лист инвентаризации из раздела о пяти действиях по управлению доступом.
Настроить роли, правила выдачи и отзыв доступа. Определите, кто утверждает доступ и по каким критериям.
Перенести секреты и проверить сценарии восстановления. Убедитесь, что доступ к критичным паролям сохраняется даже при недоступности ответственного сотрудника.
Зафиксировать результаты, замечания и правила масштабирования. Оцените, что сработало, и определите порядок распространения практики на весь контур.
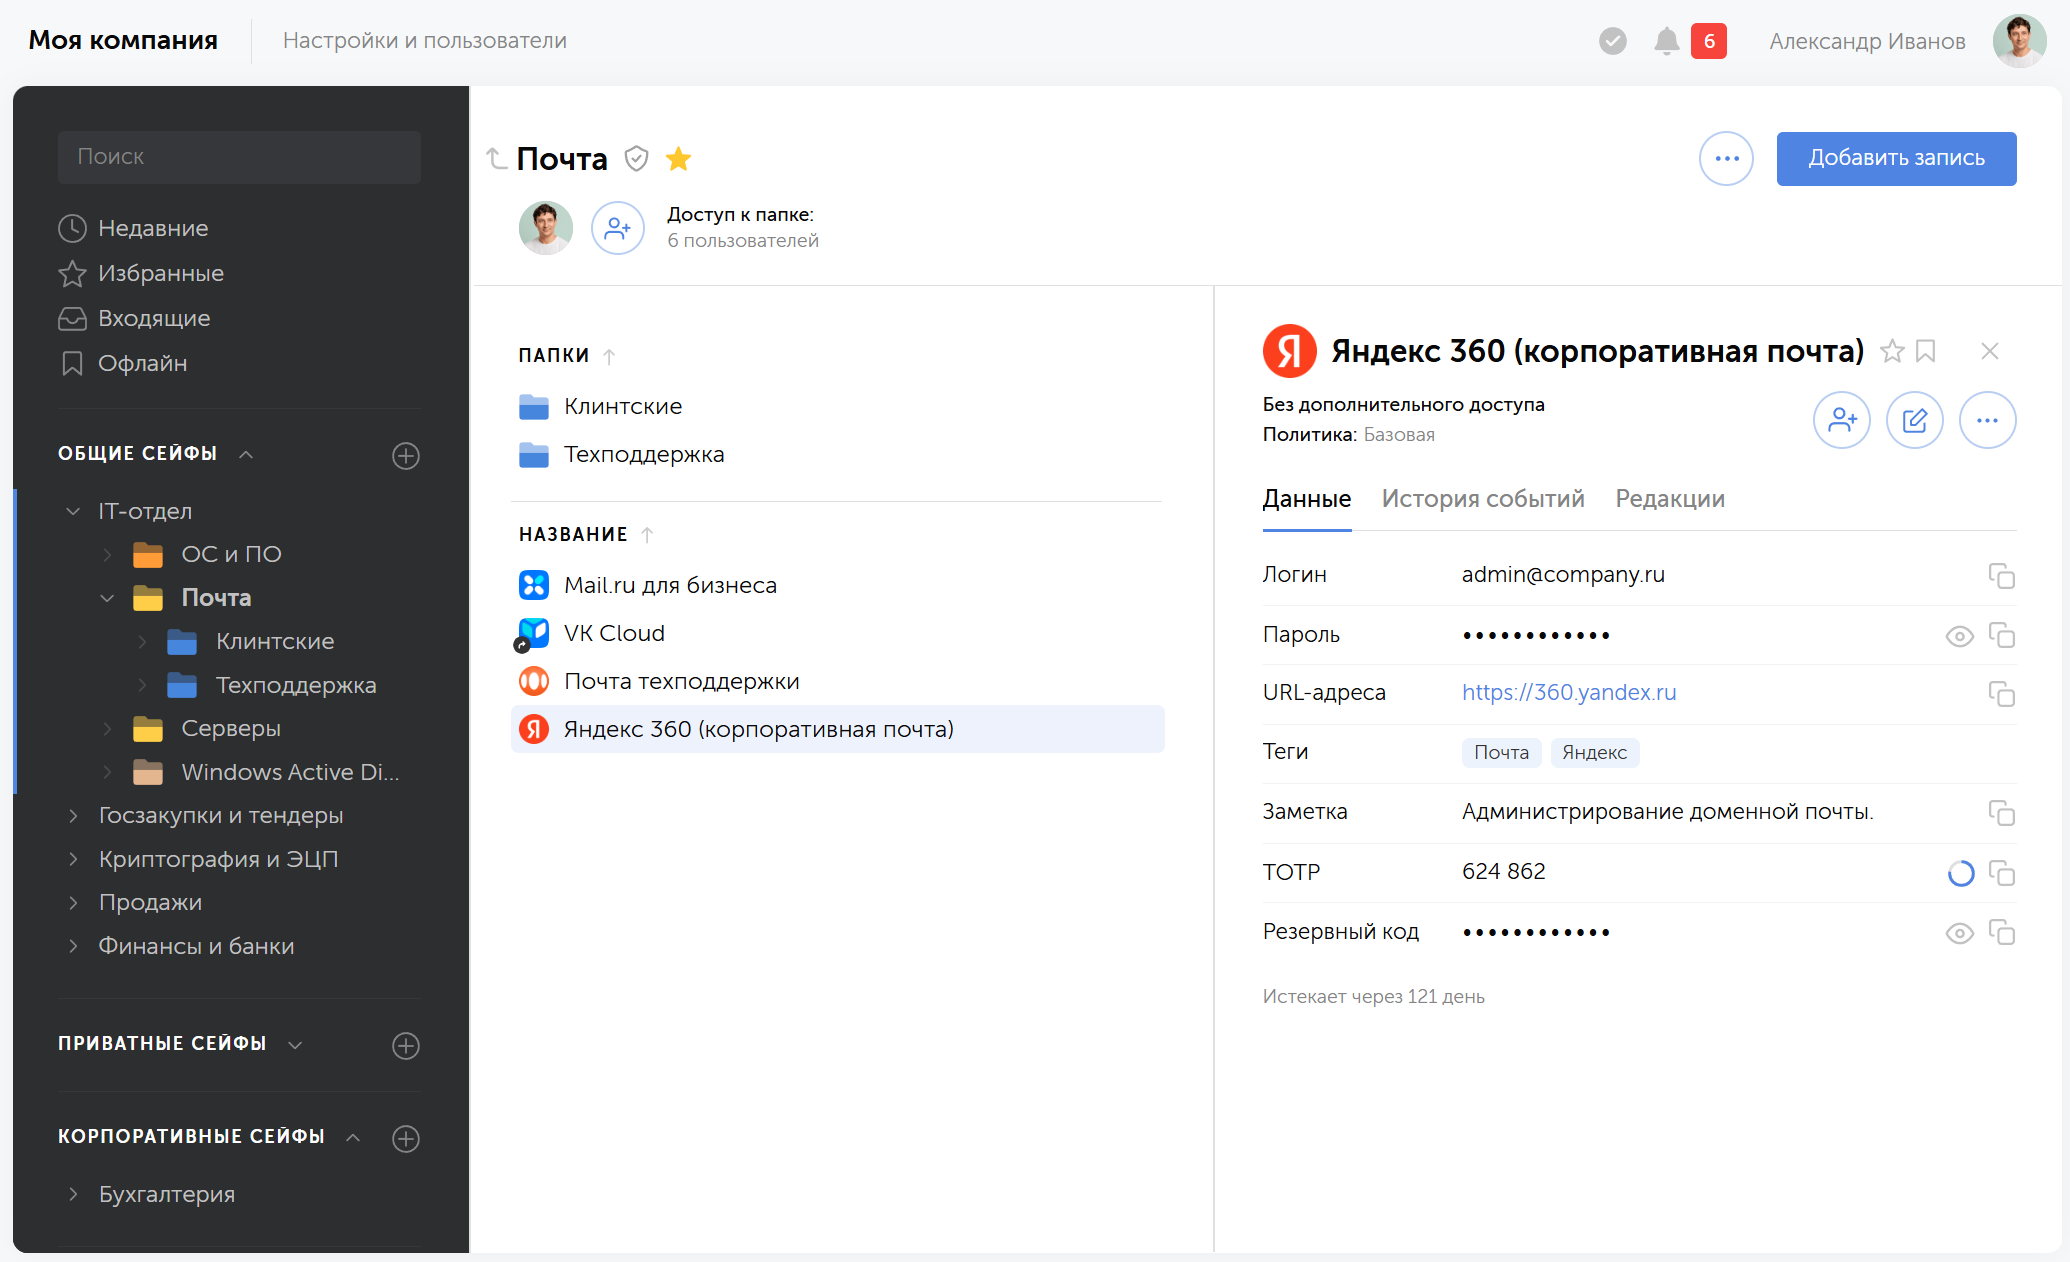
На этапе настройки ролей и правил выдачи доступа Пассворк помогает централизованно хранить корпоративные пароли и секреты, разграничивать права и фиксировать действия пользователей в самом продукте. Данные хранятся на сервере организации, администратор разграничивает права на уровне папок и сейфов, а журнал фиксирует действия пользователей и историю изменений. Пассворк интегрируется с LDAP, единым входом (SSO) и SIEM. Сертификат ФСТЭК № 5063 подтверждает соответствие 4-му уровню доверия.
Эти возможности не заменяют проект по категорированию объекта и сами по себе не гарантируют соответствия приказу ФСТЭК России № 239. Состав мер определяет предприятие совместно со службой ИБ.
Какие документы подготовить для внутренней проверки
Внутренняя проверка доступов в контуре КИИ требует конкретных документов, а не общего утверждения «доступ контролируется». Таблица ниже — пример базового набора для согласования с ИБ-службой, а не исчерпывающий перечень, установленный регулятором.
Документ
Владелец
Пример периодичности пересмотра
Реестр учётных записей
ИБ-служба совместно с владельцами систем
Ежеквартально
Назначение и владелец доступа
Руководитель подразделения
При изменении роли сотрудника
Права и обоснование
ИБ-служба
Ежеквартально
Сроки подрядного доступа
Ответственный за договор с подрядчиком
По завершении работ
Процедура аварийного доступа
ИБ-служба
Раз в полугодие
Журнал изменений и результаты пересмотра
ИБ-служба
Постоянно, с архивированием
Конкретный набор документов зависит от категории значимого объекта, архитектуры предприятия и внутренних регламентов. Реестр учётных записей и журнал изменений, упомянутые в разделе о карте доступов, — основа этого набора.
Заключение
Контроль доступов — отдельный операционный слой защиты КИИ, а не разовая настройка. Начинать стоит с инвентаризации учётных записей и определения ролей для сотрудников, инженеров, подрядчиков и служебных интеграций — это основа, на которой держатся и парольная политика, и внутренняя проверка, и любые дальнейшие технические меры.
Менеджер паролей полезен там, где нужен контролируемый процесс хранения и распределения секретов с разграничением прав и историей действий в самом продукте.
Сопоставьте карту доступов вашего производства с реестром учётных записей и ролями из этой статьи — и попробуйте Пассворк бесплатно, чтобы увидеть, какую часть этой карты он закрывает уже сегодня.
Часто задаваемые вопросы о контроле доступов в КИИ на производстве
Какие учётные записи нужно включить в инвентаризацию КИИ?
Индивидуальные, общие, привилегированные, служебные и подрядные учётные записи, связанные с системами в согласованном контуре КИИ. Каждая запись должна иметь владельца, назначение и период действия. Общие аккаунты без индивидуальной привязки затрудняют расследование инцидентов и должны быть в приоритете инвентаризации.
Чем менеджер паролей отличается от системы управления привилегированным доступом (PAM)?
Менеджер паролей решает централизованное хранение и совместное использование секретов с разграничением прав доступа по ролям. PAM покрывает управление привилегированными сессиями, их запись на целевых системах и дополнительные сценарии контроля. Это разные классы решений, и один не заменяет другой полностью.
Как снизить риск доступа подрядчика?
Назначьте владельца доступа со стороны предприятия, зафиксируйте роль, срок действия и условия согласования, а затем отзовите доступ сразу после завершения работ. Фиксируйте действия подрядчика в рамках возможностей применяемого решения — журнал операций упрощает расследование, если возникнут вопросы после завершения контракта.
Как работать со служебными учётными записями?
Закрепите владельца и назначение каждой служебной учётной записи, ограничьте права минимально необходимым набором и храните секреты в контролируемом хранилище. Включите аккаунт в регулярный пересмотр — служебные записи часто остаются активными после того, как интеграция, для которой их создали, уже отключена.
Можно ли развернуть Пассворк в контуре предприятия?
Официальная страница Пассворка указывает хранение данных на сервере организации и варианты установки на Windows Server и Linux.5 Соответствие конкретному технологическому контуру, категории объекта и внутренним регламентам оценивают в проекте совместно с ИБ-службой предприятия — универсального ответа для всех объектов КИИ не существует.
Заменяет ли парольная политика полноценный контроль доступа?
Нет. Парольная политика описывает требования к сложности и смене паролей, но не отвечает на вопросы о владельце учётной записи, обоснованности прав и истории действий. Полноценный контроль доступа объединяет парольную политику с разграничением прав, многофакторной аутентификацией и журналом операций.
Защита КИИ на производстве: как Пассворк контролирует доступы
Риск на производстве создаёт не сам пароль, а учётная запись без владельца и журнала действий. Разбираем 187-ФЗ, приказ ФСТЭК №239 и пять шагов контроля доступа.
Российский менеджер паролей для бизнеса — приложение для хранения, шифрования и передачи паролей сотрудникам, которое соответствует нескольким проверяемым признакам: состоит в реестре отечественного ПО, сертифицировано ФСТЭК России, имеет лицензию ФСБ на криптографию, хранит данные на территории РФ и разрабатывается компанией в российской юрисдикции.
В статье разберём, что именно проверять при выборе такого решения и почему это стоит делать, даже если ваша компания не обязана по закону использовать сертифицированное российское ПО.
Главное о выборе российского менеджера паролей за 30 секунд
«Российский» — проверяемый статус:
запись в реестре Минцифры, сертификат ФСТЭК, лицензия ФСБ на
криптографию, локализация данных в РФ, независимость от иностранной
юрисдикции вендора.
Юридической обязанности нет, деловой риск есть —
компаниям вне госсектора переход на российское решение не обязателен по закону, но зависимость
от зарубежного продукта способна обернуться блокировкой доступа или
остановкой обновлений без переходного периода.
Технические критерии обязательны в любом случае —
RBAC, SSO, синхронизация с LDAP/AD, журнал аудита с выгрузкой
в SIEM и клиентское шифрование нужны независимо от
происхождения продукта.
Есть сигналы неготового решения — «российское»
только в маркетинге без номера в реестре и сертификата, один общий ключ
шифрования на всю компанию, плоская модель доступа
«админ/пользователь», отсутствие журнала аудита или варианта
развёртывания на своём сервере.
Перед покупкой стоит пройти чек-лист из 12 вопросов по пяти темам: реестр, шифрование, развёртывание, доступ, юрисдикция вендора. Ответы нужно сверять напрямую с реестром Минцифры и сертификатом ФСТЭК.
Пассворк закрывает оба слоя проверки — сертификат
ФСТЭК № 5063, запись в реестре российского ПО № 6147,
развёртывание на своём сервере или в облаке, интеграцию с LDAP/AD
и SSO, браузерные расширения, мобильные и десктопные приложения, управление паролями и техническими секретами через
REST API, CLI и Python SDK.
Почему бизнесу, а не только госсектору, стоит выбирать российское решение
Указ Президента РФ № 250 обязывает конкретный список организаций использовать сертифицированные и локализованные средства защиты информации: субъекты критической информационной инфраструктуры (КИИ), органы власти, государственные корпорации и системообразующие предприятия. Компании вне этого списка ничего не нарушают, оставаясь на зарубежном решении. Но у выбора инструмента для паролей есть деловая сторона, не связанная с юридической обязанностью.
Первый аргумент — цена ошибки в парольной гигиене от статуса компании не зависит. По данным Информзащиты за 2026 год, украденные учётные данные используются как минимум на одном этапе более чем в 80% кибератак, а атаки, построенные на компрометации личности (краже, подборе или повторном использовании паролей, социальной инженерии), обеспечивают 65% первичных проникновений в инфраструктуру.
Второй аргумент — требование о локализации персональных данных касается почти любой компании. Статья 18 часть 5 Федерального закона № 152-ФЗ «О персональных данных» обязывает хранить базы с персональными данными граждан РФ на серверах в России. Если в сейфах менеджера паролей хранятся логины, привязанные к конкретным сотрудникам или клиентам, эти записи подпадают под определение персональных данных.
Третий аргумент — зависимость от зарубежного вендора. Такой сервис работает по правилам чужой юрисдикции: вендор может заблокировать учётную запись компании по собственному решению, а санкции — ограничить доступ независимо от его воли. Лицензия может прекратиться, а обновления и техподдержка остановиться без переходного периода. Для системы, которая хранит доступы ко всей инфраструктуре компании, это операционный риск того же порядка, что и утечка.
Четвёртый аргумент — зависимость от иностранных законодательств. Американский CLOUD Act разрешает властям США требовать у любой компании под юрисдикцией США данные с серверов в любой точке мира. Закон FISA Section 702 даёт спецслужбам США основания для доступа к данным иностранных пользователей через американских провайдеров. В Евросоюзе NIS2 ужесточила требования к отчётности, а GDPR регулирует передачу данных за пределы ЕС. Российская компания на зарубежном сервисе зависит от требований этих норм, даже не находясь в их юрисдикции напрямую.
Пятый аргумент — вклад в развитие российского рынка средств защиты информации. Деньги, которые компания платит российскому вендору, идут на доработку конкретного инструмента, которым пользуется компания. Чем больше клиентов у российских вендоров средств защиты информации, тем быстрее эти продукты закрывают функциональные разрывы с зарубежными аналогами, и тем меньше поводов у отрасли зависеть от решений, которые в любой момент могут перестать работать в России.
Круг организаций, обязанных переходить на российские решения, только расширяется. С 2022 года список компаний и запрещённых продуктов пересматривали несколько раз и каждый раз — в сторону расширения. Тем, кто перейдёт на российское решение сейчас, не придётся делать это позже под давлением новой нормы.
Как это происходит на практике: кейс Atlassian В 2022 году Atlassian перестала продавать новые лицензии в России и Белоруссии, остановила работу действующих лицензий и полностью прекратила обслуживание российских и белорусских клиентов. В августе 2023 года Atlassian уведомила оставшихся пользователей Jira, Trello и Confluence об отключении их учётных записей в течение 30 дней с момента получения письма.
Что на самом деле делает менеджер паролей «российским»
Русскоязычный интерфейс и офис в Москве ничего не говорят о статусе продукта перед законом и перед регулятором. Чек-лист из 4 признаков российского менеджера паролей закрывает вопрос без догадок:
Запись в реестре российского ПО
Сертификация и лицензия
Локализация данных
Независимость от иностранной юрисдикции
Совпадение всех четырёх пунктов даёт основание называть решение российским в юридическом смысле, а не только в маркетинговом.
Запись в реестре отечественного ПО
Единый реестр российского ПО ведёт Минцифры России на reestr.digital.gov.ru. Запись в реестре подтверждает происхождение кода и прав на него и даёт право на участие в закупках по 44-ФЗ и 223-ФЗ, где предусмотрены приоритеты для отечественного софта. Продукт, который позиционирует себя как российский, но не имеет записи в реестре, либо не прошёл эту проверку, либо не проходил её вовсе.
Сертификация ФСТЭК или лицензия ФСБ
Сертификат соответствия ФСТЭК России подтверждает, что продукт как средство защиты информации прошёл оценку по требованиям безопасности и подходит для информационных систем определённого класса защищённости. Лицензия ФСБ России нужна для разработки и распространения средств криптографической защиты, тех самых, что шифруют пароли внутри менеджера паролей. Это два разных документа, спрашивайте про оба отдельно: сертификация продукта не заменяет лицензирования вендора-разработчика.
Локализация и резидентность данных
Локализация означает, что данные хранятся на серверах на территории РФ, в собственном контуре заказчика или в российском облаке, и не реплицируются в зарубежные дата-центры по умолчанию. Для коробочной установки вопрос снимается архитектурой: сервер стоит там, куда его поставил заказчик. Для облачных решений это отдельный пункт проверки: в чьей инфраструктуре физически размещены данные.
Юрисдикция вендора и поддержки
Локализованные данные не защищают от риска, если сама компания-разработчик зарегистрирована за рубежом или контролируется иностранным собственником: смена юрисдикции головной структуры способна повлиять на доступность обновлений и поддержки быстрее, чем успеет сработать локализация данных. Юрисдикция вендора и разработчика — четвёртый, часто пропускаемый пункт чек-листа.
Критерии выбора менеджера паролей
Статус «российский» — не единственный критерий: за ним стоит обычный набор требований к корпоративному менеджеру паролей. Разложим требования по четырём зонам: архитектура хранения данных, управление доступом, контроль, повседневное удобство.
Безопасность и архитектура хранения
Критерий
Зачем
Как проверить
Zero-knowledge шифрование
Ключи создаются на устройстве пользователя: ни провайдер, ни администратор технически не могут прочитать пароли
Уточните, где генерируется мастер-ключ — на клиенте или на сервере, и покидает ли он устройство пользователя
Модель развёртывания (on-premise, облако)
Определяет, кто физически контролирует серверы с данными и какие нормы к ним применяются
Уточните, можно ли развернуть систему в изолированном контуре без выхода в интернет, где находятся сервера для облака
Стандарты шифрования (AES-256, ГОСТ)
AES-256 — отраслевой стандарт, поддержка ГОСТ обязательна для госструктур и субъектов КИИ
Спросите, какие стандарты шифрования поддерживает решение
Многофакторная аутентификация (2FA)
Пароль от менеджера паролей — точка входа ко всей инфраструктуре: компрометация одного пароля не должна давать доступ
Уточните поддержку TOTP-приложений, биометрии, ключей доступа и аппаратных ключей (FIDO2/YubiKey)
Сертификаты совместимости
Подтверждает, что решение проверено на совместимость с конкретными ОС и службами каталогов
Запросите список платформ с официальным сертификатом совместимости, а не общее «поддерживает большинство ОС»
Управление доступом и интеграция с каталогами
Критерий
Зачем
Как проверить
Синхронизация с LDAP / Active Directory
Снимает ручное администрирование: при увольнении сотрудника доступ к сейфам блокируется автоматически
Проверьте, синхронизируются ли группы каталога
SSO (SAML, OIDC)
Убирает отдельный пароль от менеджера, привязывает вход к единой корпоративной аутентификации
Спросите, какие провайдеры SSO поддерживаются и что происходит с доступом при блокировке учётной записи в каталоге
Ролевая модель доступа (RBAC)
Сотрудник видит только те записи, которые нужны для работы — по отделу, проекту или должности
Уточните гранулярность прав: на уровне сейфа, папки или отдельной записи
Безопасный шеринг записей
Передаёт доступ внутри команды
Проверьте, как можно делиться доступами и насколько это безопасно
Контроль, аудит и соответствие требованиям
Критерий
Зачем
Как проверить
Журнал аудита и экспорт в SIEM
Показывает, кто и когда запрашивал доступ к записи — обязательное условие расследования инцидента
Спросите про глубину хранения истории и формат экспорта в SIEM
Настраиваемая парольная политика
Задаёт требования к сложности, длине и периодичности смены паролей для всей организации
Уточните, применяется ли политика централизованно или каждый сотрудник настраивает её сам
Соответствие реестру и отраслевым стандартам
Для работы в РФ — включение в реестр отечественного ПО Минцифры
Запросите регистрационный номер в реестре и актуальные сертификаты соответствия
Удобство использования и кроссплатформенность
Критерий
Зачем
Как проверить
Приложения для всех платформ
Сотрудники работают с разных устройств — Windows, macOS, Linux, iOS, Android
Проверьте, поддерживаются ли нативные приложения или доступ ограничен веб-версией
Браузерные расширения
Автозаполнение форм и перехват новых учётных данных снижают соблазн хранить пароли вне системы
Уточните, распознаёт ли расширение форму входа автоматически и предлагает ли сохранить новый пароль
Импорт и экспорт данных
Упрощает перенос существующей базы паролей при внедрении без потери записей
Проверьте, поддерживается ли перенос из браузерных хранилищ и других распространённых форматов экспорта
Чек-лист вопросов вендору перед покупкой
Презентация вендора показывает продукт с одной стороны. Прямые вопросы, сгруппированные по темам, показывают его с той, которую маркетинг обходит.
Реестр и сертификация
Под каким номером продукт числится в реестре российского ПО и как проверить эту запись самостоятельно на reestr.digital.gov.ru?
Есть ли действующий сертификат ФСТЭК на продукт как средство защиты информации и для какого класса защищённости он выдан?
Шифрование и архитектура
Кто владеет лицензией ФСБ на криптографию: сам вендор или сторонний подрядчик, чьё участие в проекте может прекратиться без предупреждения?
Работает ли шифрование по модели zero-knowledge и может ли администратор сервера технически прочитать пароль пользователя?
У каждого сейфа собственный независимый ключ шифрования, или вся организация зашифрована одним общим ключом? Разница решает, как далеко дойдёт скомпрометированная учётная запись.
Развёртывание и совместимость
Где физически размещаются данные при облачном варианте, и есть ли коробочная установка на сервере заказчика для изолированного контура?
С какими российскими ОС, СУБД и службами каталогов продукт совместим официально?
Что происходит с доступом сотрудника при его увольнении: блокировка происходит автоматически через синхронизацию с LDAP или требует ручного действия администратора?
Доступ и аудит
Насколько гранулярна ролевая модель — можно ли ограничить доступ на уровне отдельного сейфа или только на уровне всей базы?
Ведётся ли журнал действий пользователей и можно ли выгрузить его в SIEM-систему при расследовании инцидента?
Поддержка и юрисдикция
В какой юрисдикции зарегистрирован разработчик, и что произойдёт с лицензией и техподдержкой, если эта юрисдикция введёт ограничения против российских клиентов?
По какой модели лицензируется продукт и что происходит с доступом к базе паролей после окончания подписки: данные остаются доступны или доступ закрывается полностью?
Ответы стоит сверять с первоисточниками: реестром Минцифры и реестром сертифицированных СЗИ ФСТЭК. Фиксируйте ответы — в переписке или техническом задании, не полагайтесь на устные заверения. Номер сертификата и запись в реестре — проверяемые факты.
Когда менеджер паролей не готов для вашего бизнеса
Несколько сигналов говорят, что решение не готово к использованию в компании:
«Российское» только в маркетинге. Название на кириллице, домен .ru и фраза «отечественная разработка» на сайте вендора не заменяют запись в реестре и сертификат. Если вендор не может назвать номер записи в реестре Минцифры или ссылается на «сертификацию в процессе оформления» — перед вами обещание, а не готовое решение.
Юридический риск блокировки не проговорён. Вендор уходит от вопроса про юрисдикцию разработчика и структуру владения компанией. При смене санкционного режима заказчик узнает ответ на собственном опыте — в момент, когда изменить что-то уже нельзя.
Нулевое знание (zero knowledge) заявлено, но не объяснено технически. На вопрос «где генерируются ключи шифрования» вендор отвечает общей фразой из презентации, а не архитектурной схемой с указанием, на каком устройстве создаётся ключ и куда он передаётся.
Один ключ шифрования на всю организацию. Если компрометация одной учётной записи открывает доступ не к одному сейфу, а к зашифрованным данным всей компании — архитектура изначально не ограничивает ущерб от кражи пароля.
Нет разграничения прав ниже уровня «администратор / пользователь». Для команды больше 15–20 человек плоская модель доступа снимает саму пользу от менеджера паролей: рано или поздно кто-то получит доступ к сейфу, который ему не нужен для работы.
Нет журнала аудита или выгрузки в SIEM. Без истории действий расследование инцидента с учётной записью превращается в опрос сотрудников по памяти — без единого проверяемого факта, кто и когда открывал запись.
Нет варианта размещения на своём сервере. Если вендор предлагает только облако без возможности развернуть систему в изолированном контуре, компания зависит от чужой инфраструктуры.
Нет синхронизации с LDAP или Active Directory. Увольнение сотрудника требует, чтобы администратор вручную отозвал доступ в каждом сейфе. На практике это поле забывают, и доступ остаётся активным месяцами.
Как выбрать менеджер паролей под размер и контекст вашего бизнеса
Строгость критериев из предыдущих разделов стоит адаптировать под контекст компании: не всем нужен один и тот же уровень проверки.
Малый и средний бизнес
До сотни сотрудников достаточно подтвердить базовые признаки (реестр, шифрование, простую ролевую модель) и не тратить ресурс на глубокий комплаенс-аудит вендора. Приоритет — скорость внедрения и понятный интерфейс для сотрудников без ИТ-бэкграунда. Отдельного специалиста по безопасности в такой команде часто нет, и решение обычно принимает ИТ-руководитель самостоятельно, без формального тендера.
Крупный бизнес
От нескольких сотен пользователей критичны SSO, синхронизация с LDAP/Active Directory, детальная ролевая модель по подразделениям и экспорт журнала аудита в SIEM. Здесь имеет смысл пройти весь чек-лист вопросов вендору целиком и запросить документы напрямую: сертификат и выписку из реестра. Для компании с несколькими юридическими лицами или распределённой географией добавляется ещё один вопрос: поддерживает ли решение разграничение сейфов и прав между филиалами без потери централизованного аудита.
Регулируемая, но не критическая инфраструктура
Финансовые организации, медицина, операторы персональных данных формально не обязаны переходить на сертифицированное ФСТЭК решение, если не относятся к КИИ. Но требования 152-ФЗ о защите персональных данных и отраслевой регулятор (Банк России, Роскомнадзор) обычно рассчитывают на подтверждаемые меры защиты. Для этого сегмента сертификация ФСТЭК и лицензия ФСБ — способ закрыть вопрос проверяющего органа документом.
Пассворк: как российский менеджер паролей закрывает эти критерии
Пассворк — российский менеджер паролей и секретов, входит в реестр сертифицированных средств защиты информации ФСТЭК России — сертификат № 5063, 4-й уровень доверия. Продукт зарегистрирован в реестре российского ПО Минцифры (запись № 6147), работает по двум лицензиям ФСТЭК и лицензии ФСБ на криптографию.
Совместимость с российской инфраструктурой
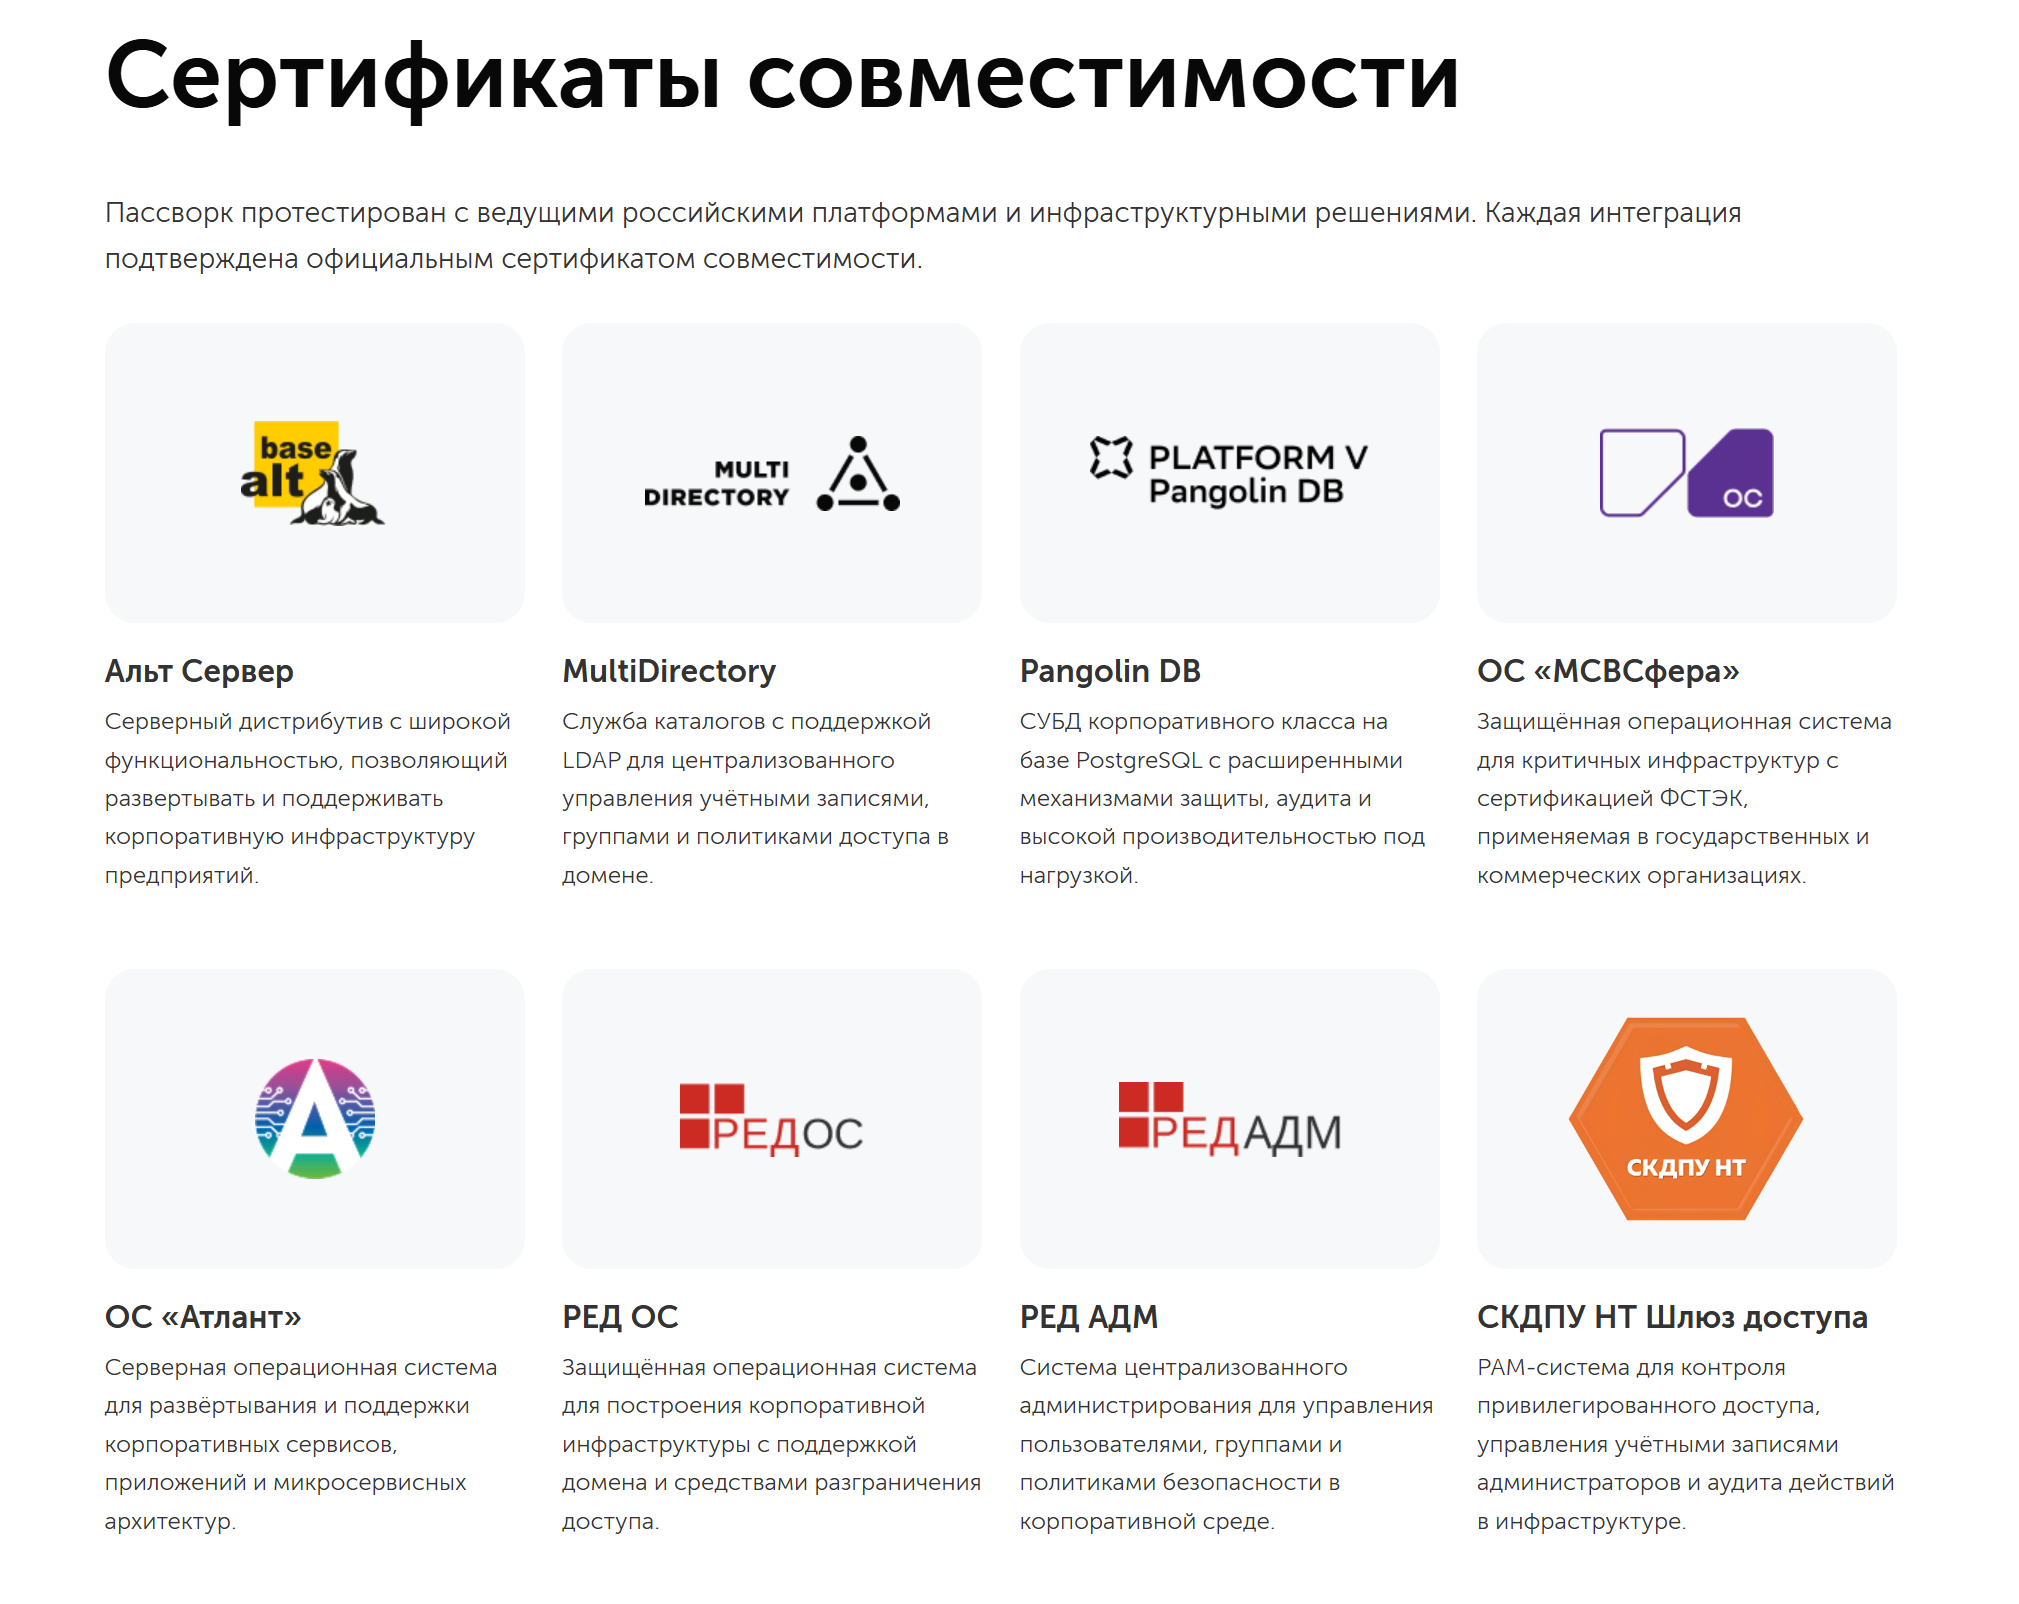
Сертификаты совместимости подтверждают, что продукт протестирован и работает с конкретной операционной системой, СУБД или службой каталогов. Актуальный список опубликован на странице сертификатов совместимости.
Совместимость подтверждена с Astra Linux, РЕД ОС, Альт Сервер, SelectOS, МСВСфера, службой каталогов MultiDirectory, СУБД Pangolin DB и другими решениями на странице сертификатов. Список обновляется — сверяйте его перед принятием решения, а не по памяти из статьи.
Шифрование: два независимых слоя
Архитектура строится на клиентском и серверном шифровании одновременно. Каждый пароль и каждый сейф получают собственный уникальный ключ на стороне клиента. Ключ пароля шифруется ключом сейфа, ключ сейфа — приватным RSA-ключом пользователя, а сам приватный ключ защищён мастер-ключом, который генерируется из мастер-пароля и никогда не покидает устройство. Подробнее об архитектуре шифрования — в документации.
Размещение — на выбор заказчика
Установка на сервере заказчика даёт полный контроль над данными, ключами и резервными копиями, вплоть до изолированного контура без выхода в интернет. Пассворк Облако — вариант для компаний без собственного сервера, где важна локализация данных на территории РФ (в инфраструктуре Yandex Cloud).
Доступ и аудит
Синхронизация с LDAP и Active Directory снимает ручное отключение доступа при увольнении сотрудника. SSO работает через SAML 2.0. Журнал аудита фиксирует действия пользователей и поддерживает выгрузку в SIEM-системы для расследования инцидентов. Панель безопасности помогает выявить риски компрометации.
Гранулярная ролевая модель: роли и группы
Права разделены на два слоя: роли управляют доступом к администрированию системы, группы — доступом к данным. Ролей и групп можно создать неограниченное количество под структуру любой организации.
Настраиваемые типы сейфов
Тип сейфа — шаблон настроек, который применяется автоматически при создании нового сейфа: обязательные администраторы, ограничения на создание, уровень доступа создателя. Задали шаблон один раз — дальше каждый новый сейф этого типа настраивается сам. Типов можно создать сколько угодно: под отделы, задачи, уровень конфиденциальности.
Удобство работы
Для повседневной работы есть браузерные расширения (Chrome, Firefox, Edge, Яндекс Браузер) с автозаполнением и мобильные приложения для двухфакторной аутентификации в Play Market, App Store и RuStore. Также есть нативное десктопное приложение на Windows, macOS и Linux с поддержкой биометрии и ключей доступа.
Управление секретами: одна система для пользователей и разработчиков
Пассворк закрывает две задачи одним решением: сотрудники работают с паролями через привычный интерфейс, а разработчики и DevOps-инженеры управляют техническими секретами (API-ключами, токенами облачных провайдеров, сертификатами, строками подключения к БД, SSH-ключами) через REST API, CLI-утилиту и Python SDK.
Простота масштабирования
Пассворк разворачивается на одном сервере для команды в 20 человек и масштабируется до кластера для организации в несколько тысяч сотрудников без смены архитектуры. Поддерживается горизонтальное масштабирование и высокая доступность — рост числа пользователей или сейфов не требует переноса на другое решение или миграции данных.
Пошаговый план перехода на российский менеджер паролей
Для бизнеса без обязательной аттестации достаточно четырёх шагов:
Аудит текущего состояния. Соберите список мест, где сейчас лежат пароли (Excel, заметки, чаты, память сотрудников), и кто имеет к ним доступ. Без этого шага миграция превращается в перенос хаоса в новый инструмент.
Пилот на одной команде. Разверните решение для отдела с наибольшей плотностью критичных доступов, обычно ИТ или DevOps, и проверьте на практике SSO, синхронизацию с LDAP и удобство ежедневной работы, прежде чем тиражировать на компанию.
Миграция и раскатка. Перенесите пароли остальных отделов, настройте ролевую модель и группы под оргструктуру, обучите сотрудников базовым сценариям: создание записи, шеринг доступа, отзыв прав при увольнении.
Аудит после внедрения. Через один-два месяца проверьте, действительно ли пароли переехали из Excel и чатов в менеджер, а не продолжают жить параллельно.
Сроки зависят от размера компании: пилот на команде из 10–15 человек занимает одну-две недели, для компании в несколько сотен сотрудников миграция и раскатка растягиваются на один-два месяца. Переход требует организационной работы: обучения сотрудников и пересмотра процесса выдачи доступа подрядчикам.
Заключение
«Российское» применительно к менеджеру паролей — это четыре проверяемых признака: запись в реестре, сертификация и лицензии, локализация данных, независимость от иностранной юрисдикции. Язык интерфейса и название компании на кириллице к статусу отношения не имеют. Выбирать решение стоит по этому чек-листу вместе с обычными техническими критериями: RBAC, SSO, LDAP, аудитом, стандартами шифрования.
Пассворк закрывает оба слоя проверки: документально подтверждённый статус и техническую базу под реальные задачи, которая не уступает зарубежным решениям по функциональности. Попробуйте бесплатно — разверните на своём сервере или в облаке.
Часто задаваемые вопросы
Можно ли использовать иностранный менеджер паролей в российской компании?
Юридического общего запрета для бизнеса вне КИИ и госсектора нет. Риск не в законности, а в зависимости: доступ к зарубежному SaaS-сервису способен ограничить решение вендора или санкционный режим без переходного периода, а хранит такой сервис доступы ко всей корпоративной инфраструктуре.
Чем российский менеджер паролей отличается от обычного корпоративного?
Формальным набором признаков: записью в реестре отечественного ПО, сертификацией ФСТЭК или лицензией ФСБ, локализацией данных на территории РФ и независимостью от иностранной юрисдикции вендора.
Обязательна ли сертификация ФСТЭК для менеджера паролей, если компания не относится к КИИ?
Юридически нет: обязательный для бизнеса вне КИИ и госсектора статус не установлен. Сертификация снижает деловой и репутационный риск и упрощает диалог с отраслевым регулятором, даже когда прямого требования нет.
Как проверить, что менеджер паролей действительно есть в реестре отечественного ПО?
Проверьте номер записи, который называет вендор, напрямую в едином реестре российского ПО на reestr.digital.gov.ru, по названию компании или продукта. Запись в реестре и сертификация ФСТЭК — разные документы, и оба нужно проверять отдельно.
Чем плох Excel или KeePass для хранения рабочих паролей в компании?
Общая таблица или локальная база не дают ролевой модели, журнала действий и централизованного отзыва доступа при увольнении сотрудника. Подробнее об этом можно прочитать в материале «Зачем нужен менеджер паролей для бизнеса, если есть KeePass».
Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.
Обновление в сентябре 2026 года. С 1 сентября 2026 года вступило в силу постановление № 402 — отраслевые особенности категорирования КИИ в сфере связи. Минтруд утвердил профессиональный стандарт «Специалист по обеспечению безопасности значимых объектов критической информационной инфраструктуры» (приказ № 352н) — документ вступает в силу с 1 марта 2027 года.
Обновление в июне 2026 года. 6 июня Минцифры подтвердило, что в 2026 году планирует подготовить нормативную базу для введения серьёзных финансовых штрафов за несоблюдение сроков перевода значимых объектов КИИ на российское ПО. При этом сами сроки перехода 2028, 2031, 2036 годов и условия специальных отсрочек остаются проектируемыми до утверждения соответствующего правительственного акта (Интерфакс, 2026). 27 июня вышло ещё одно отраслевое постановление о категорировании КИИ — № 796, для оборонной промышленности (pravo.gov.ru).
Данные в материале актуальны на октябрь 2026 года.
В 2025 году ФСТЭК проверила более 700 значимых объектов КИИ и выявила свыше 1 200 нарушений в части обеспечения информационной безопасности. Направлено более 2 000 требований об устранении недочётов и составлено 603 протокола об административных правонарушениях.
Показательна и другая цифра: по данным, озвученным начальником управления ФСТЭК Еленой Торбенко на «Инфофоруме 2026», лишь 35% проверенных объектов КИИ соответствуют минимальному базовому уровню безопасности. Там же она сообщила, что в этом году ФСТЭК увеличит количество проверок.
Государство намерено сделать процесс перехода на российское ПО неизбежным. В том числе через финансовое принуждение:
«Ключевой вызов этого года — сформировать базу для придания этому процессу неизбежности. Тогда, если компания не хочет переходить на российское ПО и ПАКи на КИИ-объектах, пусть пополняет бюджет, из которого мы будем стимулировать дальше этот процесс. В нашем понимании единственный механизм принуждения — это всё-таки какие-то серьёзные штрафы финансовые на те компании, которые нарушают сроки», — Максут Шадаев, министр цифрового развития РФ(Интерфакс, 2026)
В то же время регулирование стало сложнее. 58-ФЗ, типовые отраслевые объекты, обновлённые формы категорирования, проект постановления Минцифры со сроками 2028–2036 годов — всё это появилось за последние два года. Требования различаются в зависимости от статуса организации, категории объекта и вида актива: ПО, СЗИ (средства защиты информации) или ПАК (программно-аппаратный комплекс). Часть запретов уже действует с 2025 года.
Главное
Часть запретов уже действует. С 01.01.2025 иностранные СЗИ запрещены на всех ЗОКИИ, иностранное ПО — на ЗОКИИ госорганов и госкомпаний. Это действующие нормы.
Проектируемый базовый дедлайн — 01.01.2028. К этой дате доля российского ПО на всех ЗОКИИ должна составить 100%. Срок содержится в проекте постановления, находящемся в Правительстве, и пока не утверждён окончательно.
Специальные сроки 2031 и 2036 годов — не массовая отсрочка. Они обсуждаются только для участников особо значимых проектов и отдельных категорий ЗОКИИ. Рассчитывать на них без документальных оснований не следует.
Штрафы за нарушение сроков готовятся. В июне 2026 года Минцифры подтвердило намерение сформировать нормативную базу для серьёзных финансовых санкций. Действующей нормой они пока не являются, но при планировании этот риск уже нужно учитывать.
Регулирование усложнилось. 58-ФЗ, типовые отраслевые объекты, обновлённые формы категорирования — всё это появилось за последние два года. Требования различаются в зависимости от статуса организации, категории объекта и вида актива: ПО, СЗИ или ПАК.
2026 год — время подготовки, а не ожидания. Лишь 35% проверенных объектов КИИ соответствуют базовому уровню безопасности. ФСТЭК увеличивает число проверок. Компании, которые начнут аудит и ревизию категорирования сейчас, к дедлайну подойдут с готовым планом.
Что изменилось в импортозамещении КИИ к 2026 году
Регулирование критической информационной инфраструктуры (КИИ) менялось поэтапно, каждый этап добавлял новые обязанности для субъектов.
До 2025 года основу составляли Указы Президента № 166 и № 250. Первый ограничивал закупки иностранного ПО для значимых объектов КИИ (ЗОКИИ) без согласования и запрещал его использование на объектах госорганов и госкомпаний с 01.01.2025. Второй обязал всех владельцев ЗОКИИ перейти на российские средства защиты информации (СЗИ) — также с 01.01.2025. Оба указа касались конкретных категорий субъектов и не создавали единой системы управления переходом.
С 1 сентября 2025 вступил в силу 58-ФЗ и изменил архитектуру регулирования. Он существенно расширил полномочия Правительства РФ и создал нормативную основу для системного перехода на российское ПО и программно-аппаратные комплексы (ПАК) на значимых объектах КИИ. Правительство получило право устанавливать:
перечни типовых отраслевых объектов КИИ;
отраслевые особенности категорирования;
порядок и сроки перехода на российское ПО и ПАК;
требования к ПАК для ЗОКИИ;
порядок мониторинга исполнения этих обязанностей.
В 2026 году начали появляться подзаконные акты, реализующие 58-ФЗ. Первыми вышли отраслевые постановления по категорированию для атомной энергетики (№ 4 от 16.01.2026), банковской сферы и финрынка (№ 92 от 06.02.2026), науки (№ 246 от 07.03.2026) и ракетно-космической промышленности (№ 356 от 31.03.2026). Постановление Правительства № 402 от 13.04.2026 установило отраслевые особенности категорирования объектов КИИ в сфере связи — они вступили в силу с 01.09.2026. 27 июня 2026 года список пополнило постановление № 796 — для оборонной промышленности.
В мае 2026 года Минцифры представило проект постановления о сроках перехода ЗОКИИ на российское ПО с диапазоном 2028–2036 годов. По состоянию на сентябрь 2026 года проект находится в Правительстве и не утверждён окончательно.
2026 год — не период ожидания дедлайна 2028 года. Уже сейчас нужно уточнить состав объектов КИИ, провести аудит иностранного ПО и СЗИ, проверить наличие российских аналогов и подготовить согласованные дорожные карты перехода.
Период
Документ
Что изменилось
До 2025
Указ Президента № 166
Ограничение закупок иностранного ПО для ЗОКИИ без согласования; с 01.01.2025 — запрет использования на объектах госорганов и госкомпаний
Указ Президента № 250
Обязанность всех владельцев ЗОКИИ перейти на российские СЗИ; с 01.01.2025 — запрет использования иностранных СЗИ на ЗОКИИ
01.09.2025
58-ФЗ от 07.04.2025
Правительство получило право устанавливать типовые отраслевые объекты КИИ, отраслевые особенности категорирования, порядок и сроки перехода на российское ПО и ПАК, требования к ПАК, порядок мониторинга
16.01.2026
Постановление Правительства № 4
Отраслевые особенности категорирования объектов КИИ в области атомной энергии
06.02.2026
Постановление Правительства № 92
Отраслевые особенности категорирования объектов КИИ в банковской сфере и иных сферах финансового рынка
07.03.2026
Постановление Правительства № 246
Отраслевые особенности категорирования объектов КИИ в сфере науки
31.03.2026
Постановление Правительства № 356
Отраслевые особенности категорирования объектов КИИ в ракетно-космической промышленности
13.04.2026
Постановление Правительства № 402
Отраслевые особенности категорирования объектов КИИ в сфере связи; вступили в силу с 01.09.2026
27.06.2026
Постановление Правительства № 796
Отраслевые особенности категорирования объектов КИИ в оборонной промышленности
Май 2026
Проект постановления Минцифры
Предложены сроки перехода ЗОКИИ на российское ПО: базовый — 01.01.2028, специальные сценарии — 01.01.2031 и 01.01.2036; на дату публикации не утверждён
Кого касаются требования: субъект КИИ, объект КИИ, ЗОКИИ и типовые отраслевые объекты
Субъект КИИ — государственный орган, государственное учреждение или российское юридическое лицо, которому принадлежат информационные системы (ИС), информационно-телекоммуникационные сети (ИТКС) или автоматизированные системы управления (АСУ ТП) в критически важных сферах. После принятия 58-ФЗ индивидуальные предприниматели исключены из этого перечня.
Объект КИИ — конкретная ИС, ИТКС или АСУ ТП, принадлежащая субъекту. Не каждый объект автоматически становится значимым: статус присваивается только по результатам категорирования. Значимый объект КИИ (ЗОКИИ) — тот, которому присвоена одна из трёх категорий значимости. Именно к ЗОКИИ применяются требования по импортозамещению ПО, СЗИ и ПАК.
Отдельный инструмент — типовые отраслевые объекты КИИ: перечни типов ИС, ИТКС и АСУ, утверждаемые Правительством РФ по отраслям. Они служат ориентиром для выявления объектов, подлежащих категорированию, — первый такой перечень утверждён распоряжением № 360-р от 26.02.2026.
Понятие
Определение
Пример
Последствия для импортозамещения
Субъект КИИ
Организация — владелец ИС, ИТКС или АСУ ТП в критических сферах
Банк, оператор связи, энергокомпания, больница
Обязан выявлять и категорировать объекты КИИ
Объект КИИ
Конкретная ИС, ИТКС или АСУ ТП, принадлежащая субъекту
Подлежит категорированию; не каждый объект становится значимым
Значимый объект КИИ (ЗОКИИ)
Объект, которому присвоена одна из трёх категорий значимости по результатам категорирования
Система управления энергоснабжением 1-й категории
Требования по импортозамещению ПО, СЗИ и ПАК — обязательны
Типовой отраслевой объект КИИ
Тип ИС, ИТКС или АСУ из перечня, утверждённого Правительством РФ
Система мониторинга сети связи, платёжная система
Служит ориентиром для выявления объектов и ревизии категорирования
Отрасли, на которые распространяется 187-ФЗ
Согласно Федеральному закону от 26.07.2017 № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации», к субъектам КИИ относятся организации в сферах:
здравоохранения, науки, транспорта, связи, энергетики;
горнодобывающей, металлургической и химической промышленности;
государственной регистрации прав на недвижимость.
Три категории значимости
Три категории значимости (первая, вторая и третья) определяют объём требований к системе обеспечения информационной безопасности (СОИБ). Первая категория соответствует наиболее критичным объектам и предполагает максимально жёсткие требования; третья — минимальные. Если объект КИИ не соответствует ни одному из критериев значимости, категория ему не присваивается.
Категорию объекту присваивают сами субъекты КИИ на основании оценки по пяти критериям, закреплённым в ст. 7 № 187-ФЗ:
Критерий значимости
Что оценивается
Социальная
Возможный ущерб жизни и здоровью людей, нарушение работы объектов жизнеобеспечения, транспортной инфраструктуры, сетей связи или доступа к государственным услугам
Политическая
Риск ущерба интересам России во внутренней и внешней политике
Экономическая
Прямой и косвенный ущерб субъектам КИИ и бюджетам Российской Федерации
Экологическая
Уровень воздействия на окружающую среду при нарушении работы объекта
Значимость для обороны и безопасности
Влияние на обороноспособность страны, государственную безопасность и правопорядок
Результаты категорирования субъект КИИ направляет в ФСТЭК России в течение 10 дней после принятия решения. Регулятор в течение 30 дней проверяет правильность присвоения категории.
Сроки перехода на российское ПО, СЗИ и ПАК
Проектируемый базовый срок перехода значимых объектов КИИ на российское ПО — 1 января 2028 года. По состоянию на сентябрь 2026 года этот срок содержится в проекте постановления, находящемся в Правительстве, и должен применяться после утверждения соответствующего акта. К этой дате доля российского программного обеспечения на ЗОКИИ должна составлять 100%.
Для отдельных сценариев в публикациях о проекте фигурируют специальные сроки — 1 января 2031 года и 1 января 2036 года. Обсуждаются следующие сценарии: участие в особо значимых проектах (ОЗП) с началом замещения до 01.09.2026, отсутствие российских аналогов, заключение контрактов ОЗП в 2026–2028 годах, а также отдельные условия для объектов КИИ второй и третьей категорий. До утверждения постановления эти условия следует считать проектируемыми и проверять по финальной редакции акта.
Матрица сроков: от 2022 до 2036 года (актуально на сентябрь 2026)
Дата
Событие
Кого касается
Статус
31.03.2022
Ограничения на закупку иностранного ПО для ЗОКИИ без согласования (Указ Президента № 166)
Заказчики по 223-ФЗ, владельцы ЗОКИИ в установленных случаях
Действует
01.01.2025
Запрет использования иностранного ПО на ЗОКИИ госорганов и госкомпаний (Указ № 166 в ред. от 07.04.2025); запрет иностранных СЗИ на всех ЗОКИИ (Указ № 250)
Госорганы, государственные организации, все владельцы ЗОКИИ в части СЗИ
Действует
01.09.2025
Вступление в силу 58-ФЗ: расширение полномочий Правительства, новый порядок ведения реестра ЗОКИИ, обновлённая форма сведений о категорировании (Приказ ФСТЭК № 247)
Все субъекты КИИ
Действует
01.03.2026
Вступление в силу ряда требований 325-ФЗ и Приказа ФСТЭК № 117 для ГИС и систем государственных органов, ГУПов, учреждений
Субъекты КИИ, владеющие ГИС; государственные органы и учреждения
Действует
01.09.2026
Отраслевые особенности категорирования объектов КИИ в сфере связи (Постановление Правительства № 402 от 13.04.2026)
Операторы связи и субъекты КИИ в сфере связи
Действует
27.06.2026
Отраслевые особенности категорирования объектов КИИ в оборонной промышленности (Постановление Правительства № 796)
Субъекты КИИ в оборонной промышленности
Действует
До 01.09.2026
Федеральные органы власти, Банк России, «Роскосмос» и «Росатом» обязаны утвердить отраслевые планы перехода на российское ПО и назначить ответственных (не ниже заместителя руководителя)
Федеральные министерства и ведомства, госкорпорации
Проектируется в рамках предложений Минцифры
01.01.2028
Базовый срок: 100% российского ПО на ЗОКИИ
Все владельцы ЗОКИИ
Проектируется; ключевой ориентир
01.01.2031
Предложенный срок для ЗОКИИ, где до 01.01.2026 реализован особо значимый проект, или заключён контракт на разработку российского ПО до 01.09.2027
Отдельные ЗОКИИ при выполнении условий
Проект постановления; не утверждён
01.01.2036
Предложенный срок для ЗОКИИ, в отношении которых в 2026–2027 годах запущены особо значимые проекты
Узкий круг ЗОКИИ при выполнении условий
Проект постановления; не утверждён
⚠️
Важно. Сроки 2031 и 2036 годов — не массовая отсрочка. Они обсуждаются только для узких сценариев и не распространяются на всех субъектов КИИ. Рассчитывать на эти сроки без документально подтверждённых оснований не следует.
Ответственность за нарушение сроков: что известно на сетябрь 2026 года
Действующие административные составы за нарушения требований безопасности КИИ сохраняются, и с 20 апреля 2026 года к ним добавился новый: за нарушение правил эксплуатации объекта КИИ или доступа к нему должностному лицу грозит штраф от 10 до 50 тыс. руб., компании — от 100 до 500 тыс. руб. (Федеральный закон от 09.04.2026 № 77-ФЗ).
Отдельные штрафы именно за несоблюдение сроков перехода ЗОКИИ на российское ПО по-прежнему находятся в стадии подготовки: с июня 2026 года новых заявлений или проектов Минцифры не появилось (Интерфакс, 2026). При планировании перехода штрафной риск уже нужно учитывать, но описывать его как действующую норму преждевременно.
Сроки по видам активов
Вид актива
Базовый срок
Условия продления
Нормативная основа
Иностранное ПО на ЗОКИИ госорганов и госкомпаний
01.01.2025 (запрет использования)
Нет
Указ № 166 (ред. 07.04.2025)
Иностранные СЗИ на всех ЗОКИИ
01.01.2025 (запрет использования)
Нет
Указ № 250
Всё иностранное ПО на ЗОКИИ
01.01.2028 (100% российского ПО)
01.01.2031 или 01.01.2036 при выполнении условий
Проект постановления Правительства (Минцифры, май 2026)
Доверенные ПАК
01.01.2030 (базовый ориентир)
Возможно продление при отсутствии аналога
Требования к ПАК — устанавливаются Правительством по 58-ФЗ
ПО для новых типовых объектов КИИ (созданных после 01.01.2027)
5 лет с даты вступления в силу изменения перечня типовых объектов
—
Проект постановления Правительства
Нормативная база: какие документы учитывать
Нормативная карта импортозамещения КИИ включает несколько уровней: базовый закон, президентские указы, правительственные акты и ведомственные приказы. Для практической работы важно понимать, какой документ регулирует какой аспект.
Карта нормативных актов
187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации» — базовый закон. Вводит понятия субъекта КИИ, объекта КИИ, значимого объекта КИИ, устанавливает требования к безопасности и взаимодействию с ГосСОПКА (государственной системой обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации).
58-ФЗ от 07.04.2025 — поправки к 187-ФЗ, вступившие в силу 01.09.2025. Расширяют полномочия Правительства: устанавливать типовые отраслевые объекты, отраслевые особенности категорирования, порядок и сроки перехода на российское ПО и ПАК, требования к ПАК, порядок мониторинга. Исключают ИП из числа субъектов КИИ. Обязывают субъектов КИИ использовать на ЗОКИИ ПО из реестра российского ПО Минцифры.
Указ Президента РФ № 166 от 30.03.2022 (в ред. от 07.04.2025) — ограничивает закупки иностранного ПО для ЗОКИИ без согласования. С 01.01.2025 устанавливает запрет использования иностранного ПО на ЗОКИИ, принадлежащих госорганам и государственным организациям.
Указ Президента РФ № 250 — обязывает всех владельцев ЗОКИИ перейти на российские СЗИ. С 01.01.2025 использование иностранных СЗИ на ЗОКИИ запрещено.
Постановление Правительства РФ № 402 от 13.04.2026 — утверждает отраслевые особенности категорирования объектов КИИ в сфере связи. Вступило в силу 01.09.2026. Один из шести отраслевых актов 2026 года, реализующих полномочия Правительства по 58-ФЗ.
Приказ ФСТЭК России № 117 — с 01.03.2026 обновляет требования защиты информации для государственных информационных систем (ГИС) и иных систем государственных органов, ГУПов и учреждений. Актуален для организаций, у которых объекты КИИ одновременно являются ГИС.
Приказ ФСТЭК России № 247 от 11.07.2025 — обновляет форму направления сведений о результатах категорирования объектов КИИ. С 01.09.2025 форма дополнена полем о наименовании типового отраслевого объекта КИИ, доменным именем и внешним сетевым адресом.
Распоряжение Правительства РФ № 360-рот 26.02.2026 — утверждает перечень типовых отраслевых объектов КИИ. Триггер для ревизии состава объектов у субъектов КИИ.
Как категорирование связано с импортозамещением
Категорирование — отправная точка всего проекта импортозамещения. Объём обязательств по переходу на российское ПО, СЗИ и ПАК напрямую зависит от того, какие объекты признаны значимыми и какую категорию они получили.
58-ФЗ добавил новый инструмент — типовые отраслевые объекты КИИ. Это перечни типов ИС, ИТКС и АСУ, утверждаемые Правительством РФ по отраслям. Они служат ориентиром для выявления объектов, подлежащих категорированию, и позволяют регулятору унифицировать подход к разным субъектам одной отрасли.
Распоряжение Правительства № 360-р от 26.02.2026 утвердило первый такой перечень. Для субъектов КИИ это означает необходимость сверить собственный реестр объектов с типовым перечнем: не исключено, что часть систем, ранее не признававшихся объектами КИИ, теперь попадает в периметр регулирования.
Почему актуализация категорирования критична в 2026 году
Форма направления сведений о результатах категорирования обновлена Приказом ФСТЭК № 247: с 01.09.2025 она включает поле о наименовании типового отраслевого объекта КИИ. Если организация не сверила свои объекты с новыми перечнями и не актуализировала сведения — она рискует направить во ФСТЭК неполные данные.
Реестр ЗОКИИ также получил новый формат регистрационного номера: XXXXXX/Х/XX/Х, где зашифрованы порядковый номер, федеральный округ, сфера деятельности и тип объекта (ИС, АСУ или ИТКС). Сведения из реестра ежемесячно передаются государственным органам, уполномоченным на реализацию государственной политики в соответствующей сфере.
Отраслевые особенности категорирования
К сентябрю 2026 года вышло уже шесть отраслевых постановлений: для атомной энергии, банковской сферы и финрынка, науки, ракетно-космической промышленности, связи и оборонной промышленности. Каждое определяет отраслевые признаки значимости и порядок расчёта показателей критериев значимости с учётом специфики отрасли.
Аналогичные постановления для оставшихся отраслей (энергетика, транспорт, здравоохранение) ожидаются в 2026–2027 годах по мере реализации полномочий Правительства по 58-ФЗ. Субъектам КИИ из этих отраслей стоит отслеживать появление отраслевых актов и закладывать время на ревизию категорирования.
Практическое следствие: если категорирование проводилось до 2025 года и сведения не актуализировались с учётом новых перечней и форм — их нужно пересмотреть. Объём объектов, подпадающих под требования импортозамещения, может измениться.
Что именно нужно заменить: ПО, СЗИ, ПАК и управление доступом
Импортозамещение КИИ охватывает три разных класса активов с разными требованиями, сроками и порядком подтверждения соответствия.
Три класса активов и логика их замены
Российское ПО — программный продукт, включённый в единый реестр российского программного обеспечения Минцифры России. Включение в реестр подтверждает российское происхождение, но не означает автоматического соответствия требованиям безопасности для ЗОКИИ. Для ПО, используемого в качестве СЗИ, дополнительно требуется сертификат ФСТЭК или ФСБ.
Средства защиты информации (СЗИ) — отдельный класс продуктов: антивирусные средства, межсетевые экраны, системы обнаружения вторжений, средства криптографической защиты, системы управления доступом и аутентификации. Для ЗОКИИ с 01.01.2025 действует запрет использования иностранных СЗИ (Указ № 250). Российское происхождение СЗИ подтверждается реестром Минцифры, а соответствие требованиям безопасности — сертификатом ФСТЭК или ФСБ в зависимости от класса продукта.
Доверенные программно-аппаратные комплексы (ПАК) — связка программного и аппаратного компонентов, отвечающая отдельным требованиям доверенности. Требования к ПАК для ЗОКИИ устанавливаются Правительством РФ по 58-ФЗ. Базовый ориентир перехода на доверенные ПАК — 01.01.2030. Сроки и порядок перехода на ПАК отличаются от сроков перехода на ПО: их нельзя смешивать при планировании.
что класс ПО в реестре соответствует функции, для которой оно применяется на ЗОКИИ;
что для СЗИ дополнительно получен действующий сертификат ФСТЭК или ФСБ;
что продукт функционально совместим с существующей инфраструктурой объекта.
План действий на 2026 год
В 2026 году компании должны провести ревизию объектов, уточнить категорирование, определить состав иностранного ПО/СЗИ/ПАК, проверить наличие российских аналогов и подготовить согласованный план перехода. Это минимальный набор действий, без которого старт миграции в 2027 году окажется неуправляемым. Ниже — Дорожная карта импортозамещения КИИ:
Этап 1
Ревизия объектов КИИ. Сверьте реестр объектов организации с распоряжением Правительства № 360-р (перечень типовых отраслевых объектов КИИ). Проверьте, не появились ли системы, которые теперь подпадают под определение типового отраслевого объекта КИИ, но ранее не были включены в реестр.
Актуализация сведений о категорировании. Обновите форму направления сведений во ФСТЭК с учётом Приказа № 247: добавьте наименование типового отраслевого объекта, доменные имена и внешние сетевые адреса. Если категорирование проводилось до 01.09.2025 — проверьте, нужен ли пересмотр категорирования и актуализация сведений во ФСТЭК.
Инвентаризация иностранного ПО, СЗИ и ПАК. Составьте полный реестр иностранного программного обеспечения, средств защиты и программно-аппаратных комплексов на каждом ЗОКИИ. Зафиксируйте: вендор, версия, функция, наличие или отсутствие поддержки, наличие российского аналога.
Назначение ответственных. Определите должностное лицо, ответственное за организацию перехода. Для федеральных органов власти и госкорпораций это требование закреплено в предложениях Минцифры: ответственный — не ниже заместителя руководителя.
Этап 2
Анализ покрытия и матрица аналогов. Для каждой позиции реестра иностранного ПО/СЗИ/ПАК определите российский аналог: проверьте наличие в реестре Минцифры, наличие сертификата ФСТЭК/ФСБ (для СЗИ), функциональную совместимость с инфраструктурой объекта.
Оценка рисков миграции. Оцените технические риски для каждого объекта: несовместимость с другими компонентами, деградация производительности, отсутствие функциональных аналогов, зависимость от иностранного оборудования. Для объектов без российского аналога — зафиксируйте основания для возможного продления срока.
Запуск пилотов. Проведите пилотное тестирование приоритетных российских решений в среде, максимально приближённой к промышленной.
Этап 3
Подготовка и согласование дорожной карты. Сформируйте документированный план перехода: объекты, решения, сроки, ответственные, контрольные точки. Для федеральных органов и госкорпораций — отраслевой план до 01.09.2026 (согласно предложениям Минцифры).
Контроль подрядчиков. Опишите права доступа, обязанности и ответственность внешних подрядчиков, участвующих в проекте миграции. Проверьте, используют ли подрядчики иностранные инструменты для удалённого доступа к ЗОКИИ.
Подготовка плана отката. Для каждого этапа миграции разработайте план возврата к предыдущему состоянию. Миграция без плана отката — один из главных технических рисков проекта.
Импортозамещение КИИ — это управляемый проект
Переход на российское ПО, СЗИ и ПАК на значимых объектах КИИ — многоэтапная программа, которая требует корректного определения объектов, инвентаризации активов, проверки аналогов и поэтапной миграции с контролем доступа и документированным планом отката.
Компании, которые начнут с ревизии категорирования и аудита иностранного ПО в 2026 году, к дедлайну 2028 года подойдут с готовым планом.
Практический первый шаг — зафиксировать, какое иностранное ПО, СЗИ и ПАК используется на каждом ЗОКИИ, кто имеет к ним доступ и есть ли российские аналоги с необходимыми сертификатами. Результаты этой инвентаризации станут основой дорожной карты и аргументом при взаимодействии с ФСТЭК.
Управление учётными данными подрядчиков и сотрудников — отдельное требование при проверке ФСТЭК. Менеджера паролей и секретов Пассворк сертифицирован ФСТЭК и включён в реестр российского ПО Минцифры. Протестировать можно бесплатно
Часто задаваемые вопросы
Кого касается импортозамещение КИИ в 2026 году?
Требования распространяются на субъекты критической информационной инфраструктуры (КИИ) — организации из 13 отраслей, перечисленных в Федеральном законе № 187-ФЗ: энергетика, здравоохранение, транспорт, финансы, связь, оборонная промышленность и другие. Обязательства касаются тех, кто владеет значимыми объектами КИИ (ЗОКИИ) первой, второй или третьей категории.
До какого срока нужно перейти на российское ПО на значимых объектах КИИ?
Базовый срок — 1 января 2028 года: к этой дате доля российского ПО на ЗОКИИ должна составлять 100%. Для отдельных сценариев Минцифры предложило сроки 1 января 2031 года и 1 января 2036 года. По состоянию на сентябрь 2026 года эти сроки содержатся в проекте постановления Правительства и не являются окончательно утверждёнными нормами. Рассчитывать на них без документально подтверждённых оснований не следует.
Чем отличается субъект КИИ от значимого объекта КИИ?
Субъект КИИ — организация, которой принадлежат ИС, ИТКС или АСУ ТП в критически важных сферах. Значимый объект КИИ — конкретная система или сеть, которой присвоена категория значимости (первая, вторая или третья) по результатам категорирования. Не вся инфраструктура субъекта автоматически является значимым объектом: статус присваивается только после прохождения процедуры категорирования и направления сведений во ФСТЭК.
Что такое типовые отраслевые объекты КИИ и зачем они нужны?
Типовые отраслевые объекты КИИ — перечни типов ИС, ИТКС и АСУ по отраслям, утверждаемые Правительством РФ на основании 58-ФЗ. Они служат ориентиром для выявления объектов, подлежащих категорированию, и унифицируют подход к субъектам одной отрасли. Первый перечень утверждён распоряжением № 360-р от 26.02.2026. Субъектам КИИ необходимо сверить свой реестр объектов с этим перечнем.
Достаточно ли включения продукта в реестр российского ПО для использования на ЗОКИИ?
Для подтверждения российского происхождения ПО реестр Минцифры необходим. Но для средств защиты информации этого недостаточно: нужен действующий сертификат ФСТЭК или ФСБ в зависимости от класса продукта. Кроме того, нужно проверить функциональную совместимость с инфраструктурой конкретного объекта и соответствие классу защищаемой системы.
Чем доверенный ПАК отличается от российского ПО?
Российское ПО — программный продукт, соответствующий критериям отечественного происхождения и включённый в реестр Минцифры. Доверенный ПАК — связка программного и аппаратного компонентов, отвечающая отдельным требованиям доверенности, которые устанавливает Правительство РФ по 58-ФЗ. Сроки и порядок перехода на ПО и ПАК различаются: проектируемый базовый ориентир для ПАК — 01.01.2030, для ПО — 01.01.2028. Оба срока содержатся в проектируемых актах и подлежат уточнению после их утверждения.
Что нужно сделать субъекту КИИ в 2026 году?
Провести ревизию реестра объектов с учётом типовых отраслевых перечней, актуализировать сведения о категорировании во ФСТЭК, составить реестр иностранного ПО/СЗИ/ПАК, проверить российские аналоги и их совместимость, запустить пилоты, подготовить дорожную карту, назначить ответственного и описать права доступа подрядчиков.
Как связаны импортозамещение и управление доступом?
Импортозамещение меняет состав ПО и СЗИ, но не устраняет угрозы, связанные со слабыми паролями, общими учётными записями и неуправляемым привилегированным доступом. По данным проверок ФСТЭК (2025), при проверке более 700 ЗОКИИ выявлено свыше 1 200 нарушений в части информационной безопасности. Контроль идентификации, аутентификации и прав доступа должен быть частью проекта миграции, а не отдельной задачей.
Можно ли отложить импортозамещение КИИ?
В публикациях о проекте обсуждаются специальные сроки для нескольких сценариев: участие в особо значимых проектах с началом замещения до 01.09.2026, отсутствие российских аналогов, заключение контрактов ОЗП в 2026–2028 годах, а также отдельные условия для объектов КИИ второй и третьей категорий. Окончательный перечень условий зависит от утверждённой редакции постановления. Ни один из этих сценариев не действует автоматически.
Какие ошибки чаще всего допускают при импортозамещении КИИ?
Считать срок 2028 года дальним, не актуализировать категорирование после появления типовых перечней, менять решения без проверки сертификатов, проводить пилот только на изолированном стенде, не контролировать доступы подрядчиков, не готовить план отката и не синхронизировать изменения ПО с обновлением документации ФСТЭК.
Импортозамещение КИИ в 2026 году: сроки, требования и план перехода
С 2025 года часть запретов на иностранное ПО и СЗИ уже действует. Базовый дедлайн перехода — 2028 год, штрафы за нарушение сроков готовятся. Разбираем требования, сроки и план действий на 2026 год.
Российский рынок кибербезопасности развивается втрое быстрее мирового — чем активнее компании развивают цифровую инфраструктуру, тем острее потребность в её защите.
Именно поэтому аналитические инструменты, которые помогают ориентироваться в отечественном ИБ-рынке, становятся всё более востребованными. ComNews ответил на этот запрос аналитической картой, а Пассворк стал одним из её стратегических партнёров.
Что такое карта импортозамещения от ComNews
В апреле 2026 года ComNews опубликовали второй выпуск аналитической карты и онлайн-страницы «Возможности импортозамещения программного обеспечения в ключевых сферах ИБ». На ней представлены продукты более 40 российских вендоров — структурированный каталог для тех, кто принимает решения о переходе на отечественный стек.
Аудитория проекта — ИТ-директоры, CISO, архитекторы безопасности и руководители компаний, которые принимают решения о переходе на отечественные решения и построении защищённой инфраструктуры.
Для каждого продукта на карте указаны:
Наличие в Реестре российского программного обеспечения Минцифры России
Действующие лицензии и сертификаты ФСТЭК и ФСБ России
Перечень зарубежных аналогов со схожей функциональностью
Такая структура позволяет быстро подобрать замену ушедшим вендорам — не теряя в функциональности и не снижая уровень защиты.
По итогам 2025 года российский рынок кибербезопасности вырос с 16,5 млрд рублей в 2010 году до 374 млрд рублей в 2025. Для сравнения: мировой рынок информационной безопасности (ИБ) за тот же период рос медленнее — темпы роста в 2025 году составили 12,2%. К 2030 году Центр стратегических разработок (ЦСР) прогнозирует рост российского рынка до 968 млрд рублей со среднегодовым темпом прироста около 21%.
При этом задача импортозамещения ещё не закрыта. Доля иностранных решений в совокупных затратах российских компаний на ИБ снизилась до 7%. Однако в установленной базе средств защиты иностранные продукты по ряду классов ПО продолжают занимать 10–20%, а в сегменте сетевой безопасности эта доля доходит до 40–50% (данные консалтинговой компании Б1, исследование «Рынок информационной безопасности России»).
Более того, по оценкам Usergate, более 50% компаний продолжают использовать иностранные решения в сфере ИБ, в том числе приобретая их через серые схемы (CNews, 2026). Это означает, что переход продолжается, и инструменты для навигации по отечественному рынку становятся всё более востребованными.
Пассворк — стратегический партнёр проекта
Пассворк выступил стратегическим партнёром проекта и принял участие в формировании экспертной оценки: мы поделились видением текущего состояния отрасли, ключевых трендов рынка информационной безопасности и планами развития продукта.
«Одним из ключевых трендов стало формирование полного стека отечественных решений, что отражает движение к киберсуверенитету. Одновременно отрасль смещает фокус с формального комплаенса на практическую безопасность и кибериспытания. Аудитория отраслевых мероприятий выросла до 200 тысяч человек, а число исследователей на багбаунти-платформах увеличилось в 10 раз с 2022 года», — Илья Гарах, технический директор ООО «Пассворк»
Как Пассворк решает задачу импортозамещения
Переход с зарубежного решения на российский менеджер паролей нередко воспринимается как сложный процесс. Пассворк снимает это опасение: продукт встраивается в существующую инфраструктуру и не требует перестройки процессов.
Данные остаются внутри периметра. Локальное развёртывание на серверах компании — без зависимости от внешних облаков и зарубежных сервисов.
Соответствие требованиям регуляторов. Архитектура нулевого знания, лицензии ФСБ и ФСТЭК. Продукт включён в реестр отечественного ПО Минцифры и сертифицирован ФСТЭК России по 4-му уровню доверия.
Интеграция в текущую инфраструктуру. Поддержка Active Directory, LDAP, SSO, SIEM и API — не создаёт отдельный контур, а встраивается в существующую систему.
Контроль в реальном времени. Централизованное хранение паролей и секретов, ролевая модель, детальный журнал аудита, мгновенный отзыв доступов при увольнении сотрудников.
Снижение человеческого фактора. Устраняет хаотичное хранение паролей — один из основных векторов атак на корпоративную инфраструктуру.
Заключение
Аналитическая карта ComNews показывает, что рынок информационной безопасности в России перешёл к системному импортозамещению. У компаний появился инструмент, который позволяет быстро ориентироваться в отечественных решениях, сравнивать их и принимать обоснованные решения без потери функциональности и уровня защиты.
«Полный переход на российские продукты в ближайшие 3–5 лет — это вопрос выживания бизнеса. Использование нелицензионного софта, особенно в критической информационной инфраструктуре (КИИ) и АСУ ТП, может привести к остановке производства. Перспективы перехода позитивные: отечественные вендоры уже предлагают зрелые альтернативы в большинстве сегментов, и отказ от серых схем произойдёт естественным путем по мере усложнения интеграции и роста доверия к российским разработкам», — Илья Гарах, технический директор ООО «Пассворк»
Участие Пассворка в проекте — это вклад в формирование прозрачного и зрелого рынка, где выбор строится на реальных возможностях продукта и его интеграции в инфраструктуру.
Переход на российское решение не должен быть сложным. Пассворк встраивается в существующую инфраструктуру, соответствует требованиям регуляторов и даёт полный контроль над корпоративными доступами с первого дня. Протестируйте бесплатно
Пассворк на карте ComNews по импортозамещению ПО в сфере ИБ 2026
Более 40 российских решений в карте импортозамещения ПО, роль Пассворка в переходе на отечественное решение. Изучаем карту импортозамещения ИБ от ComNews.
Запрет на новые закупки иностранных средств защиты для субъектов критической информационной инфраструктуры (КИИ) действует с 1 января 2025 года. Следующий дедлайн перехода существующих систем — 1 января 2028 года. По оценкам экспертов, к этому моменту реально завершат переход лишь 70–75% организаций (CNews, 2025).
Остальные будут догонять в спешке. А спешка при миграции ИБ-стека — это деградация защиты именно тогда, когда инфраструктура наиболее уязвима. ФСТЭК уже проверил более 700 значимых объектов КИИ и выявил свыше 1200 нарушений. При этом минимальный уровень киберзащиты достигнут только у 36% организаций (Инфофорум, 2026).
Большинство проектов по импортозамещению спотыкаются не на выборе вендора, а на том, что следует после: конфликты совместимости, которые не проявились в пилоте, одновременная замена слишком многого, отсутствие плана отката. В итоге — месяцы переработок и инцидент в переходный период.
В статье — план перехода на российское ПО: от аудита текущего стека до типичных ошибок при выборе решений.
Главное
Запрет на закупки уже действует. С 1 января 2025 года новые иностранные СЗИ на значимых объектах КИИ приобретать нельзя. Перейти на отечественное ПО нужно до 1 января 2028 года, для программно-аппаратных комплексов — до 1 декабря 2030 года.
Обязаны переходить три категории организаций. Субъекты критической инфраструктуры, государственные и муниципальные органы, операторы персональных данных.
Штрафы за утечки стали реальными. С мая 2025 года размер штрафа зависит от масштаба инцидента: от 3 до 15 млн рублей за первичное нарушение. При повторном — от 1 до 3% годовой выручки, но не менее 20 млн рублей. Иностранные решения без обновлений повышают вероятность инцидента — а значит, и вероятность штрафа.
Два реестра — две разные вещи. Реестр Минцифры подтверждает, что продукт российский. Сертификат ФСТЭК подтверждает, что он безопасен. Продукт может быть в реестре без сертификата, и наоборот.
Менять всё сразу — опасно. Когда одновременно заменяют несколько защитных систем, команда теряет контроль над происходящим именно в момент, когда инфраструктура наиболее уязвима.
Пилот — обязателен. Российские решения нередко конфликтуют с привычными корпоративными системами: почтой, каталогом пользователей, учётными системами. Проблемы, которые не заметили на демо, обнаруживаются в продуктовой среде — и откат тогда стоит дороже, чем три месяца тестирования заранее.
Иностранные продукты без обновлений — это не защита. Антивирус без свежих баз теряет эффективность за 2–4 недели. Межсетевой экран без патчей становится уязвимым. Продолжать работу на таких решениях — значит повышать вероятность инцидента. А за инцидентом теперь следуют штрафы, которые исчисляются миллионами.
Государство субсидирует переход. Льготное кредитование от 1% годовых, налоговый вычет с коэффициентом 2 на расходы по российскому ПО, ускоренная амортизация. Большинство компаний об этих инструментах не знают и платят из бюджета полную стоимость.
Есть легальная отсрочка, но только до 1 сентября 2026 года. Если завершить переход к дедлайну объективно невозможно, заключите контракт на внедрение отечественного аналога до этой даты. Это даёт до 48 месяцев на реализацию — предусмотренный законодателем инструмент планирования, а не лазейка.
Почему импортозамещение ИБ — это юридическая обязанность
Импортозамещение ИБ-решений закреплено в российском законодательстве как обязанность, а не рекомендация. Для субъектов КИИ, государственных органов и операторов персональных данных использование иностранных средств защиты информации (СЗИ) без перехода на отечественные аналоги влечёт административную и уголовную ответственность.
В 2022 году крупнейшие иностранные вендоры прекратили поставки и поддержку своих продуктов в России. Лицензии начали блокироваться, обновления сигнатурных баз перестали поступать, техническая поддержка прекратилась. Государство ответило комплексом нормативных мер, которые планомерно ужесточались вплоть до 2026 года.
💡
Если ваша компания работает в одной из 14 сфер деятельности КИИ — вы уже обязаны использовать только российские СЗИ
Перенос крайнего срока перехода на отечественное ПО для большинства объектов КИИ на 1 января 2028 года
Кому и когда обязательно переходить на отечественное ПО
Переход на российские СЗИ обязателен для трёх категорий организаций: субъектов КИИ, государственных и муниципальных органов, а также операторов персональных данных. Каждая категория регулируется отдельным блоком законодательства с разными сроками и санкциями.
Критическая информационная инфраструктура (КИИ) — это информационные системы, сети и автоматизированные системы управления, нарушение работы которых способно причинить значительный ущерб государству, экономике или гражданам.
КИИ — это не только госструктуры. Под действие ФЗ №187-ФЗ подпадают коммерческие компании из 14 отраслей: энергетика, финансы, здравоохранение, транспорт, телекоммуникации, ракетно-космическая, оборонная, горнодобывающая, химическая промышленность, металлургия, машиностроение, атомная промышленность, а также наука и государственное управление.
Важное разграничение, которое часто упускают: субъект КИИ — это организация, которой принадлежат объекты КИИ. Значимый объект КИИ — только тот, который прошёл категорирование и получил одну из трёх категорий значимости. Требования к значимым объектам жёстче: именно для них установлены конкретные дедлайны по переходу на российские СЗИ.
Субъект КИИ
Значимый объект КИИ
Что это
Организация, которой принадлежит инфраструктура
Конкретная система или сеть внутри этой организации
Примеры
Банк, больница, энергетическая компания
Биллинговая система банка, АСУ ТП электростанции
Как определяется
По отраслевой принадлежности — 14 сфер по ФЗ №187-ФЗ
По результатам категорирования — присваивается категория 1, 2 или 3
Требования
Обязан провести категорирование объектов и выполнять базовые требования ФЗ №187-ФЗ
Жёсткие требования по защите, дедлайны перехода на российские решения, проверки ФСТЭК
Государственные и муниципальные органы
Для госорганов требования действуют с 2022 года. С 2026 года любое использование иностранного ПО в сфере ИБ становится невозможным. Бюджетные учреждения здравоохранения, образования и культуры также обязаны планировать переход, даже если они не являются субъектами КИИ в классическом смысле.
Операторы персональных данных (ПДн)
Оператор персональных данных (ИСПДн — информационная система персональных данных) — это практически любая компания, у которой есть база клиентов или сотрудников. Медицина, страхование, банки, образование, ритейл — все они обязаны защищать ИСПДн российскими сертифицированными средствами. Ужесточение 58-ФЗ в 2025 году сделало штрафы за утечки персональных данных значительно серьёзнее: теперь они исчисляются процентами от годовой выручки, а не фиксированными суммами.
💡
Для остальных компаний переход добровольный, но рынок создаёт экономические стимулы: объём российского рынка кибербезопасности по итогам 2025 года достиг 374 млрд рублей, и рынок продолжает расти (SecurityLab, 2026).
Сроки перехода для КИИ
Дата
Требование
Кому
Основание
1 января 2025
Полный запрет на иностранное ПО на значимых объектах КИИ
2028 и 2030 года — не дублирующие дедлайны, а последовательные. Сначала — замена программного обеспечения, затем — переход на сертифицированное отечественное железо в связке с ПО. Организациям, которые начнут с ПО уже сейчас, будет проще выполнить требования по ПАК в срок.
Оборотные штрафы за утечки персональных данных
Федеральный закон №420-ФЗ, вступивший в силу 30 мая 2025 года, пересмотрел административную ответственность за утечки персональных данных — новые части 12–15 ст. 13.11 КоАП РФ ввели прямую зависимость штрафа от масштаба инцидента.
Градация штрафов для организаций за первичное нарушение
Масштаб утечки
Штраф для юридического лица
от 1 000 до 10 000 субъектов или от 10 000 до 100 000 идентификаторов
от 3 до 5 млн руб.
от 10 000 до 100 000 субъектов или от 100 000 до 1 млн идентификаторов
от 5 до 10 млн руб.
свыше 100 000 субъектов или свыше 1 млн идентификаторов
от 10 до 15 млн руб.
За повторное нарушение — оборотный штраф: от 1 до 3% совокупной годовой выручки, но не менее 20 млн и не более 500 млн рублей. Важная деталь: 50-процентная скидка при досрочной уплате штрафа по всем составам ст. 13.11 КоАП РФ не применяется (Федеральный закон № 420-ФЗ, ч. 1.3-1 ст. 32.2 КоАП РФ)
Первые судебные прецеденты по ст. 13.11 КоАП РФ (2026)
Предупреждение — первичное нарушение, штраф заменён на предупреждение по ст. 4.1.1 КоАП
Что показывает первая практика
Оба решения демонстрируют одну тенденцию: суды пока склонны к максимальному смягчению наказания, используя все доступные процессуальные механизмы — статус микропредприятия, первичность нарушения, отсутствие отягчающих обстоятельств. В деле А40-351064/2025 штраф снижен в 25 раз относительно минимального порога санкции; в деле А56-4733/2026 штраф заменён на предупреждение, несмотря на утечку данных 70 000 человек.
Это не означает, что риск минимален. Механизм оборотных штрафов при повторном нарушении остаётся в полной силе: для компании с выручкой 1 млрд руб. повторный инцидент означает штраф от 20 млн руб. Кроме того, лояльность судов первой инстанции не гарантирована — практика только складывается, и позиция регулятора при обжаловании может изменить картину.
Связь с импортозамещением
Риск прямой: иностранные ИБ-решения, работающие без официальной поддержки вендора, создают неконтролируемую поверхность атаки. Отсутствие обновлений безопасности, невозможность получить патч при обнаружении уязвимости, непрозрачность кода — всё это повышает вероятность инцидента. А за инцидентом теперь следуют санкции, которые суд может смягчить один раз, но не при повторном нарушении.
Чем заменить иностранные ИБ-решения
Российский рынок ИБ прошёл точку невозврата. По данным ЦСР «Прогноз развития рынка кибербезопасности РФ 2025–2030», доля иностранных решений в общем объёме затрат российских компаний на ИБ снизилась до 7% по итогам 2024 года — против 11% годом ранее.
«Российский рынок ИБ за последние два года проделал серьезный путь - от экстренного импортозамещения к более зрелой фазе, где заказчики уже не просто ищут замену ушедшим вендорам, а выбирают решения по качеству, производительности и уровню поддержки. По сути, базовый этап импортозамещения пройден, и теперь рынок формируется вокруг нескольких крупных игроков с собственной разработкой и доказанной экспертизой», — Иван Чернов, директор по продуктовой стратегии UserGate
Для сравнения: в сегменте сетевой безопасности ещё недавно этот показатель достигал 40–50% (данные консалтинговой компании Б1, исследование «Рынок информационной безопасности России — 2024»). Сдвиг принципиальный.
«Одним из ключевых трендов стало формирование полного стека отечественных решений, что отражает движение к киберсуверенитету. Одновременно отрасль смещает фокус с формального комплаенса на практическую безопасность и кибериспытания», — Илья Гарах, технический директор Пассворк
По данным TAdviser, объём рынка ИБ России в 2025 году превысил 400 млрд рублей при росте 20–25%. В 2024 году рынок составил 314 млрд рублей (+26,3%) — выше мирового роста в 11,8% (ЦСР). К 2030 году эксперты ЦСР прогнозируют рост ёмкости рынка до 968 млрд рублей при среднегодовом приросте около 21%. Наибольший рост ожидается в сегментах сетевой и облачной безопасности, защиты данных, MDR и MSS.
Пассворк — российский менеджер паролей, сертифицированный ФСТЭК России по 4-му уровню доверия. Разверните решение внутри своей инфраструктуры, обеспечите полный контроль над данными и соответствие требованиям регуляторов. Протестируйте Пассворк бесплатно
Пошаговый план перехода на российское ПО
Переход на российские СЗИ — управляемый проект с предсказуемыми этапами, если он разбит на конкретные шаги с измеримыми результатами.
Этап 1. Аудит и инвентаризация
Аудит — отправная точка любого проекта импортозамещения. Без полного реестра используемых СЗИ невозможно ни оценить масштаб задачи, ни расставить приоритеты.Прежде чем выбирать аналоги, нужно точно понять, что именно защищает текущий стек.
Чек-лист аудита
Составить реестр всех используемых ИБ-решений (иностранных и российских)
Указать сроки окончания лицензий для каждого продукта
Определить статус каждого решения: работает в штатном режиме / без поддержки / с ограниченной функциональностью
Выявить зависимости: какие системы интегрированы между собой
Классифицировать объекты КИИ (если применимо) по категориям значимости
Оценить критичность каждого инструмента для непрерывности бизнеса
Оценить совместимость текущего оборудования с российскими решениями
Результат этапа: карта текущего ИБ-стека с приоритетами замены и оценкой рисков для каждого инструмента.
Этап 2. Проверка по реестрам и определение требований
Реестр российского ПО Минцифры — отправная точка для поиска аналогов. Важно, что наличие в реестре подтверждает российское происхождение ПО, но не гарантирует функциональную эквивалентность зарубежному решению.
Большинство компаний не понимают разницы между двумя ключевыми реестрами — и это приводит к дорогостоящим ошибкам при закупках.
Реестр Минцифры — реестр российского ПО. Включение подтверждает российское происхождение продукта. Обязателен для госзакупок по 44-ФЗ и 223-ФЗ.
Реестр сертифицированных СЗИ ФСТЭК — реестр средств защиты информации, прошедших испытания на соответствие требованиям безопасности. Обязателен для защиты КИИ и ГИС (государственных информационных систем).
Продукт может быть в реестре Минцифры, но не иметь сертификата ФСТЭК — и наоборот. Для защиты объектов КИИ нужны оба подтверждения.
Чек-лист подбора аналога
Проверить каждый планируемый к закупке продукт в реестре Минцифры
Проверить наличие сертификата ФСТЭК
Для СКЗИ — проверить сертификат ФСБ
Убедиться, что сертификат не просрочен (срок действия — как правило, 3 года)
Уточнить дорожную карту развития продукта на 2–3 года
Оценить стоимость владения: лицензии + внедрение + поддержка
Этап 3. Пилотный проект и тестирование
Пилотный проект (Proof of Concept, PoC) — единственный способ проверить, работает ли решение в вашей конкретной среде, а не в контролируемых условиях демонстрации вендора.
Что должно включать полноценное тестирование ПО
Развернуть тестовый стенд в изолированной среде
Проверить совместимость с существующими системами
Протестировать работу под нагрузкой
Собрать обратную связь от администраторов и ключевых пользователей
Оценить производительность и совокупную стоимость владения на горизонте 3–5 лет
Зафиксировать все выявленные ограничения и договориться с вендором о планах их устранения
Управление паролями тоже требует пилота. Протестируйте Пассворк в своей инфраструктуре бесплатно: техническая команда поможет с развёртыванием и настройкой под ваши требования. Подробнее здесь
Этап 4. Поэтапная миграция
После успешного тестирования начинается промышленное внедрение. Принцип «от некритичного к критичному»: начинайте с систем, отказ которых не остановит бизнес. Параллельная работа старых и новых решений на переходный период — обязательное условие. Не стоит отключать зарубежный инструмент до полной стабилизации российского аналога.
Документируйте каждое изменение и держите план отката готовым для каждого этапа.
Чек-лист внедрения:
Составить план миграции с приоритизацией систем (некритичные → критичные)
Обеспечить параллельную работу старых и новых СЗИ на переходный период
Настроить правила миграции данных и политики безопасности
Задокументировать все изменения конфигурации
Разработать и протестировать план отката для каждого этапа
Этап 5. Обучение команды и адаптация процессов
Рынок испытывает острую нехватку специалистов по российским СЗИ. Администраторы, привыкшие к Cisco, нуждаются в переобучении для работы с российскими аналогами. Без этого шага внедрение не принесёт результата: формально система развёрнута, фактически — настроена неправильно и не мониторится.
Чек-лист обучения:
Организовать обучение администраторов у вендора или сертифицированного учебного центра
Провести тестирование на проникновение (пентест) после завершения миграции
Оптимизировать настройки СЗИ на основе первых 2–4 недель эксплуатации
Обновить внутреннюю документацию и регламенты ИБ
Настроить мониторинг и алертинг в SIEM-системе
Запланировать ревью через 3 месяца после запуска
Главные ошибки при миграции на российские ИБ-решения
Большинство неудачных проектов по импортозамещению объединяет неверный подход к планированию.
Заменим всё за один раз
Ошибка: Попытка одновременно заменить NGFW, антивирус, SIEM и СКЗИ приводит к эффекту «домино»: при сбое одного компонента падает вся инфраструктура. Заканчивается либо остановкой бизнеса, либо формальным комплаенсом без реальной защиты.
Решение: Составьте карту зависимостей между системами и мигрируйте поэтапно — от некритичных к критичным. Каждый этап закрывается только после того, как новое решение отработало в продакшне не менее двух недель без инцидентов.
Игнорирование проблем совместимости
Ошибка: Российские решения могут конфликтовать с Microsoft Active Directory, Exchange и другими западными корпоративными системами. При переходе на отечественные системы аутентификации ломаются сценарии авторизации в корпоративных приложениях. Это обнаруживают в продакшне — когда откат уже стоит дороже, чем сам пилот.
Решение: Разверните тестовый стенд, максимально приближенный к боевой среде, и прогоните через него все критичные бизнес-сценарии: авторизацию в ERP, CRM, СЭД, корпоративной почте. Только после успешного прохождения всех сценариев — переход в продакшн.
Покупка ПО не из реестра Минцифры
Ошибка: Компания тратит бюджет на «российский» продукт, который не включён в реестр Минцифры или не имеет актуального сертификата ФСТЭК. Деньги потрачены, внедрение завершено — а проверка не пройдена. Регулятор такую закупку не засчитает.
Решение: Перед любой закупкой проверяйте два реестра: реестр Минцифры — на российское происхождение продукта, реестр ФСТЭК — на актуальный сертификат. Убедитесь, что сертификат не просрочен: срок действия, как правило, 3 года.
Отсутствие плана отката
Ошибка: При миграции критичных систем без плана отката любой сбой становится катастрофой. Компания оказывается в ситуации, когда старая система уже демонтирована, а новая ещё не работает. Простой критичного сервиса в такой ситуации измеряется не часами, а сутками.
Решение: Для каждого этапа миграции разработайте и протестируйте план отката до начала работ в реальной среде. Старая система демонтируется только после того, как новая полностью готова к продакшну и план отката проверен.
Надежда на параллельный импорт
Ошибка: Некоторые компании пытаются продлить жизнь иностранным решениям через параллельный импорт. Без официальных обновлений сигнатурных баз антивирус теряет эффективность за 2–4 недели. NGFW без патчей безопасности становится уязвимым. Параллельный импорт — временная мера, которая создаёт иллюзию защищённости, но не защищает.
Решение: Используйте параллельный импорт только как буфер на время пилота и миграции — не дольше 3–4 месяцев. Параллельно запускайте пилот российского аналога: к моменту, когда иностранное решение окончательно устареет, отечественное должно быть готово к боевой эксплуатации.
Государственная поддержка: как сэкономить на переходе
Государство субсидирует переход на российские ИБ-решения тремя инструментами, о которых знают далеко не все.
Льготное кредитование.Министерство цифрового развития реализует программу льготного кредитования для внедрения отечественного ПО. Для российских организаций и аккредитованных ИТ-компаний ставка составляет от 1% до 5% годовых, при этом максимальная сумма кредита на один проект может достигать 5 миллиардов рублей, а на комплексную программу — до 10 миллиардов рублей.
Налоговые льготы. Организации получают право на ускоренную амортизацию отечественного ПО с коэффициентом 3. Расходы на российские СЗИ не только уменьшают налогооблагаемую базу по налогу на прибыль, но и могут учитываться с повышающим коэффициентом 2 (с 1 января 2025 года), что позволяет списывать затраты в двойном размере. Кроме того, реализация прав на ПО из реестра Минцифры освобождается от НДС (0%) для определённых категорий организаций (пп. 26 п. 2 ст. 149 НК РФ).
Механизм легальной отсрочки. Если компания (например, субъект КИИ) объективно не успевает завершить переход к 1 января 2028 года, законодательство предусматривает возможность отсрочки. Для этого необходимо до 1 сентября 2026 года заключить контракт на внедрение отечественного аналога. Тогда у компании появляется до 48 месяцев на реализацию с возможностью дальнейшего продления. Это не лазейка — это легальный инструмент планирования, предусмотренный законодателем для организаций с объективно сложной инфраструктурой.
Пассворк: совместимость и регуляторный статус
Пассворк — российский менеджер паролей для бизнеса с развёртыванием на собственном сервере организации. Все данные об учётных записях хранятся внутри периметра: никакой зависимости от внешних сервисов.
Пассворк включён в реестр отечественного ПО Минцифры и сертифицирован ФСТЭК России по 4-му уровню доверия. Компания-разработчик имеет действующие лицензии ФСТЭК на деятельность по технической защите конфиденциальной информации (ТЗКИ) и по созданию средств защиты информации (СЗКИ), а также лицензию ФСБ России на работу с криптографией.
Совместимость с российскими платформами подтверждена официальными сертификатами.Пассворк протестирован и сертифицирован совместно со следующими решениями.
Пассворк интегрируется с SSO, Active Directory и LDAP, поддерживает подключение к SIEM-системам и ведёт полный журнал действий пользователей — от создания записи до каждого факта просмотра пароля. Это напрямую закрывает требования регуляторов к разграничению доступа и аудиту при работе с объектами КИИ.
Браузерные расширения доступны для Chrome, Firefox, Edge и Safari. Мобильное приложение — в App Store, Google Play и RuStore.
Заключение: с чего начать прямо сейчас
Импортозамещение ИБ — не разовая закупка. Чем раньше начат аудит, тем больше времени на пилот, обучение персонала и поэтапную миграцию без авралов.
Начать можно с любого места. Но практика показывает: проще всего — с базового слоя. Прежде чем менять периметровую защиту и разворачивать SIEM, стоит разобраться с тем, кто и к чему имеет доступ. Управление учётными данными — фундамент, на котором держится всё остальное. Если пароли от критичных систем хранятся в таблицах, а доступы не разграничены, никакой NGFW эту проблему не закроет.
Здесь логично начать с Пассворка: корпоративный менеджер паролей разворачивается на вашем сервере, интегрируется с SSO, AD/LDAP и SIEM-системами и ведёт полный журнал действий. Продукт включён в реестр отечественного ПО Минцифры, сертифицирован ФСТЭК, компания-разработчик имеет действующие лицензии ФСТЭК и ФСБ — это закрывает требования регуляторов к разграничению доступа ещё на старте проекта.
Ключевые дедлайны уже наступили: с апреля 2026 года действуют новые штрафы по ФЗ №77-ФЗ, с июня 2026 года дорожная карта импортозамещения становится обязательной. Дедлайн для значимых объектов КИИ (1 января 2028 года) кажется далёким, но с учётом реальных сроков пилота, миграции и обучения персонала запас времени меньше, чем кажется.
Начните с аудита решений и управления доступами. Это честный первый шаг, после которого картина становится понятной.
Пассворк можно развернуть в своей инфраструктуре и протестировать бесплатно — техническая команда сопроводит установку и поможет настроить интеграции под вашу среду. Протестировать Пассворк бесплатно
Часто задаваемые вопросы
Нужно ли малому бизнесу импортозамещение ИБ?
Малый бизнес обязан соблюдать требования, если он является субъектом КИИ или оператором персональных данных. Медицинские клиники, страховые компании, образовательные организации, ритейл с базами клиентов — все они операторы ПДн. Для них обязательна защита ИСПДн российскими сертифицированными средствами.
Что такое Реестр Минцифры и зачем он нужен при импортозамещении?
Реестр российского программного обеспечения Минцифры — официальный перечень ПО, подтверждающий его российское происхождение. Для субъектов КИИ использование ПО из реестра является обязательным условием при переходе.
Как проверить, есть ли продукт в реестре Минцифры?
Перейдите на reestr.digital.gov.ru, введите название продукта или ИНН производителя в строку поиска. Реестр публичный и обновляется в реальном времени. Для проверки сертификата ФСТЭК используйте отдельный реестр: reestr.fstec.ru. Проверяйте оба реестра перед каждой закупкой СЗИ.
Обязателен ли сертификат ФСТЭК России?
Сертификат ФСТЭК обязателен для средств защиты информации, используемых субъектами КИИ и операторами ИСПДн, обрабатывающими персональные данные 1–3 уровня защищённости. Наличие сертификата подтверждает соответствие продукта требованиям регуляторов и упрощает прохождение аудитов. Пассворк сертифицирован ФСТЭК России по 4-му уровню доверия.
Когда субъекты КИИ обязаны перейти на российское ПО?
Крайний срок перехода значимых объектов КИИ на отечественное программное обеспечение — 1 января 2028 года. Для программно-аппаратных комплексов (ПАК) предусмотрена возможность продления до 1 декабря 2030 года. Запрет на новые закупки иностранных средств защиты информации для КИИ действует с 1 января 2025 года согласно Указу №250.
Что такое пилотный запуск, и сколько времени он занимает?
Пилот — тестирование решения в среде, максимально приближённой к настоящей, для проверки работоспособности, совместимости и производительности ПО. Продолжительность теста для точечных решений, например, менеджера паролей, составляет 2–4 недели, для SIEM — 4–8 недель .
Что делать с иностранным ИБ-решением, которое уже работает без поддержки вендора?
Продолжать эксплуатацию иностранного ИБ-решения без поддержки вендора и обновлений безопасности — прямой регуляторный и операционный риск. Новые уязвимости не закрываются, сертификация ФСТЭК недостижима, а инцидент на фоне устаревшего инструмента усиливает ответственность по №420-ФЗ. Решение нужно включить в план миграции с приоритетом замены.
Таблицы российских аналогов
Ниже — сводные таблицы российских аналогов по всем ключевым классам СЗИ, составленные на основе карты «Возможности импортозамещения ПО в ключевых сферах ИБ, 2026» (ComNews, апрель 2026). Рекомендуем ознакомиться с полной картой импортозамещения на сайте издания.
Сетевая безопасность
NGFW — межсетевые экраны нового поколения
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
UserGate NGFW
ООО «Юзергейт»
№ 1194
Cisco Firepower, Palo Alto, Huawei USG
Kaspersky NGFW
АО «Лаборатория Касперского»
№ 29350 (ПАК), № 28270 (VM)
Palo Alto, Fortinet, Cisco Secure Firewall
PT NGFW
Positive Technologies
№ 20399
Check Point
Континент 4
ООО «Код Безопасности»
№ 13885
Check Point, FortiGate, Palo Alto
Ideco NGFW
ООО «Айдеко»
№ 18339
Fortinet, Cisco ASA
Zecurion NGFW
АО «СекьюрИТ»
№ 4616
Forcepoint, Juniper
IDS/IPS — обнаружение и предотвращение вторжений
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
ViPNet IDS NS
АО «ИнфоТеКС»
№ 7058
Cisco IOS IPS, FortiGate IPS
ViPNet IDS HS
АО «ИнфоТеКС»
№ 3441
AlienVault, Check Point Harmony
InfoWatch ARMA Стена
ООО «ИнфоВотч АРМА»
№ 23568
Check Point, Fortinet, Cisco ASA
С-Терра СОВ
ООО «С-Терра СиЭсПи»
№ 5345
Cisco Secure IPS, Juniper SRX
Рубикон
НПО «Эшелон»
№ 240
IBM Security IPS, Trend Micro TippingPoint
VPN-шлюзы и СКЗИ — криптографическая защита каналов
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
КриптоПро NGate
ООО «КРИПТО-ПРО»
№ 4330
Cisco AnyConnect, Check Point VPN
ViPNet Coordinator HW 5
АО «ИнфоТеКС»
№ 17434
Cisco, Fortinet
ФПСУ-IP
ООО «Амикон»
№ 29911
Cisco ASA, Fortinet
BI.ZONE Secure SD-WAN
ООО «БИЗон»
№ 9005
Fortinet, Prisma SD-WAN, Versa
СКЗИ «Квазар»
ООО «Системы практической безопасности»
№ 15902
ADVA, Ciena
Защита конечных точек и выявление атак
EDR — обнаружение угроз на конечных точках
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
Kaspersky EDR Expert
АО «Лаборатория Касперского»
№ 8352
CrowdStrike, SentinelOne
MaxPatrol Endpoint Security
Positive Technologies
№ 20685
CrowdStrike, Carbon Black
BI.ZONE EDR
ООО «БИЗон»
№ 6493
CrowdStrike, SentinelOne
ViPNet EndPoint Protection
АО «ИнфоТеКС»
№ 8640
Cisco Secure Endpoint, Palo Alto Cortex
NTA/NDR — анализ сетевого трафика
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
PT Network Attack Discovery
Positive Technologies
№ 4710
Vectra, DarkTrace
Гарда NDR
ООО «Гарда Технологии»
№ 3521
Cisco StealthWatch, FireEye
Песочницы (Network Sandbox)
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
KATA Sandbox
АО «Лаборатория Касперского»
№ 8350
Fortinet, Check Point
PT Sandbox
Positive Technologies
№ 8642
Trend Micro Deep Discovery
Мониторинг и управление (SIEM, SOAR, XDR)
SIEM — управление событиями безопасности
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
MaxPatrol SIEM
Positive Technologies
№ 1143
IBM QRadar, Splunk
Kaspersky KUMA
АО «Лаборатория Касперского»
№ 9128
ArcSight, Splunk
RuSIEM
ООО «РуСИЕМ»
№ 3808
IBM QRadar
R-Vision SIEM
R-Vision
№ 21323
Splunk, ArcSight
SOAR/IRP — автоматизация реагирования
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
R-Vision SOAR
R-Vision
№ 1954
Cortex XSOAR, IBM Resilient
BI.ZONE SOAR
ООО «БИЗон»
№ 18770
Splunk SOAR, FortiSOAR
XDR — расширенное обнаружение и реагирование
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
Kaspersky Symphony XDR
АО «Лаборатория Касперского»
№ 9123
Palo Alto Cortex XDR, Microsoft Defender XDR
Защита данных (DLP, DCAP, DAM)
DLP — защита от утечек данных
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
InfoWatch Traffic Monitor
АО «ИнфоВотч»
№ 10340
Symantec DLP, Forcepoint
Solar DOZOR
ООО «РТК-Солар»
№ 25822
Symantec DLP
Гарда DLP
ООО «Гарда Технологии»
№ 417
Forcepoint
Zecurion DLP
АО «СекьюрИТ»
№ 2469
Symantec DLP
СёрчИнформ КИБ
ООО «СёрчИнформ»
№ 2468
—
DCAP — аудит неструктурированных данных
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
Гарда DCAP
ООО «Гарда Технологии»
№ 6299
Varonis
DAM — мониторинг баз данных
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
Гарда DBF
ООО «Гарда Технологии»
№ 1284
IBM Guardium
Крипто БД
Аладдин Р.Д.
№ 509
—
Идентификация и управление доступом (IAM, PAM, MFA)
При замене десятков иностранных систем учётные данные от новых решений нужно где-то хранить и контролировать. Менеджер паролей для бизнеса Пассворк закрывает эту задачу: локальное и облачное развёртывание, интеграция с AD/LDAP и SIEM-системами, ролевая модель доступа, лицензии ФСТЭК и ФСБ. Более 2000 компаний уже используют Пассворк, включая организации, прошедшие аудиты безопасности на системообразующих предприятиях.
⚠️
Источник таблиц: «Возможности импортозамещения ПО в ключевых сферах ИБ, 2026», ComNews, апрель 2026. Актуальность номеров реестра МЦ — на дату публикации карты. Перед закупкой проверяйте статус в реестре Минцифры и реестре ФСТЭК.
Импортозамещение ИБ-решений (СЗИ): план перехода на российское ПО
Переход на российские решения в сфере защиты информации — юридическая обязанность. В статье: сроки, штрафы, пошаговый план миграции и таблицы отечественных аналогов по всем ключевым классам защитных решений.


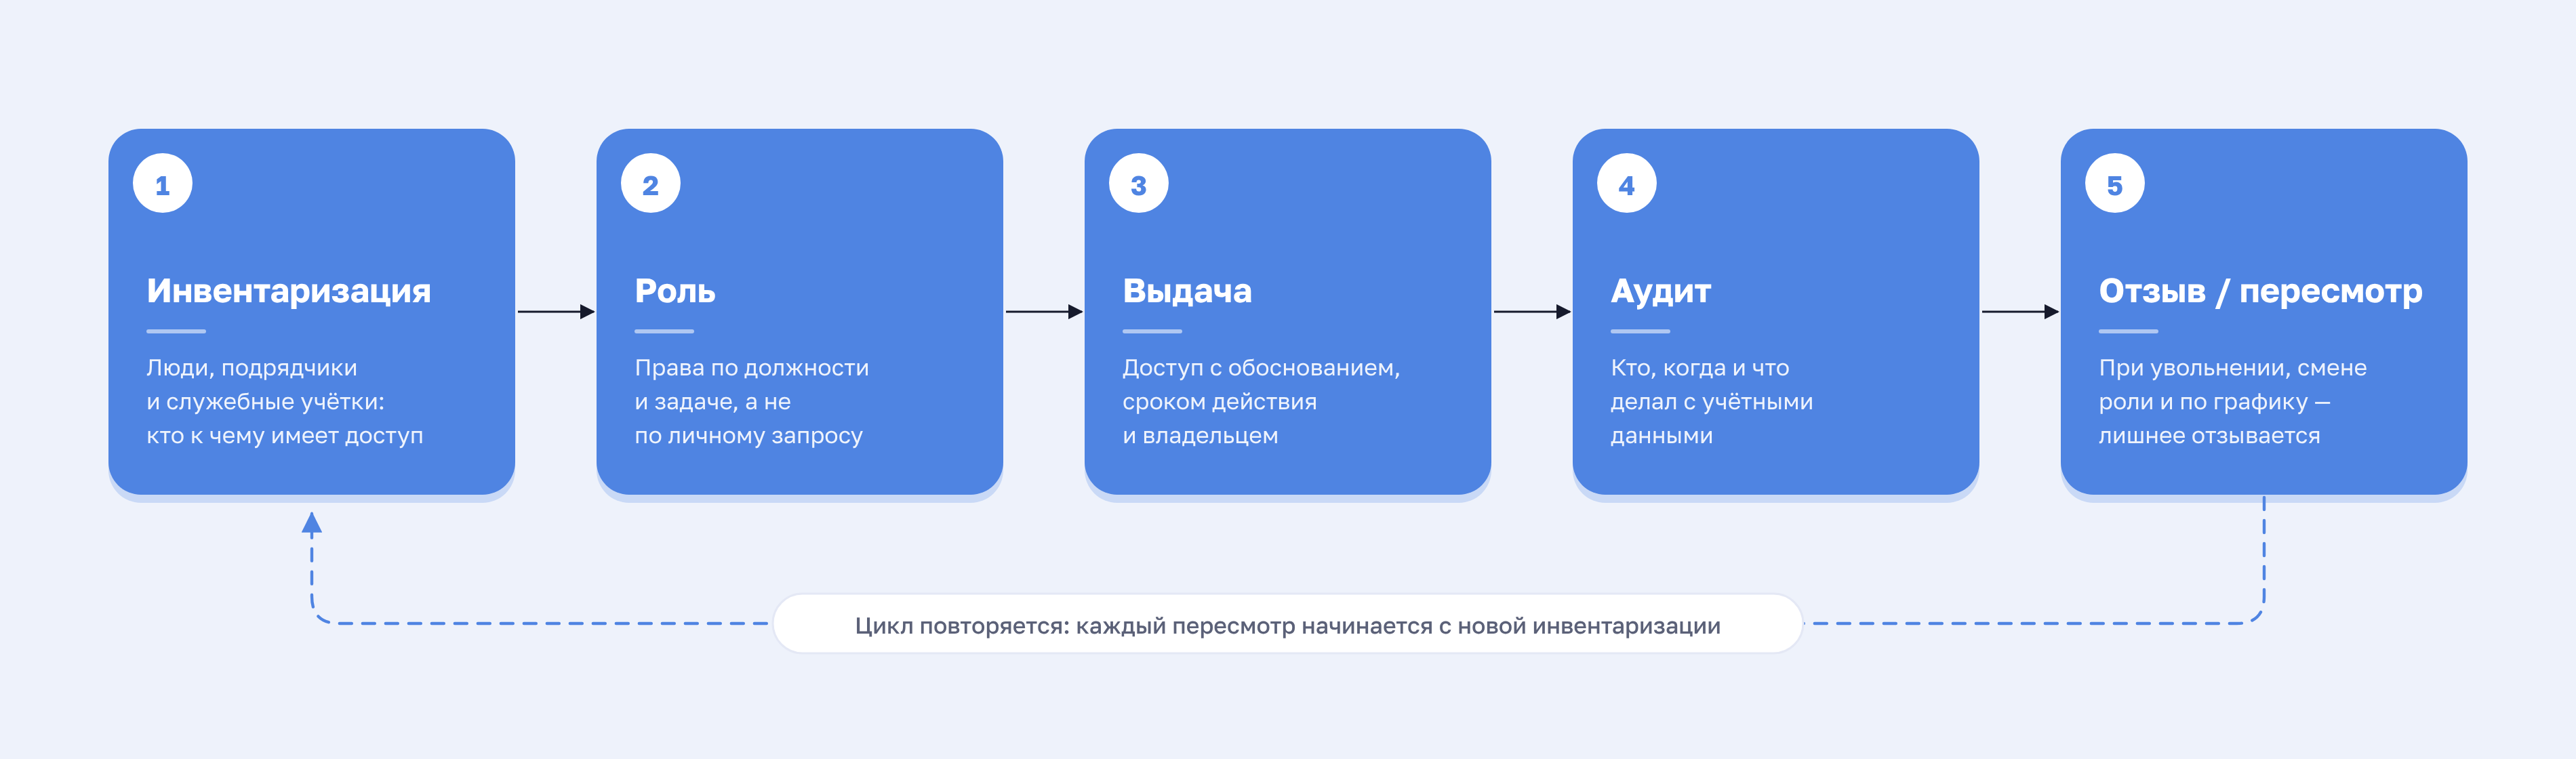
 Илья Шелыгин
 Илья Шелыгин
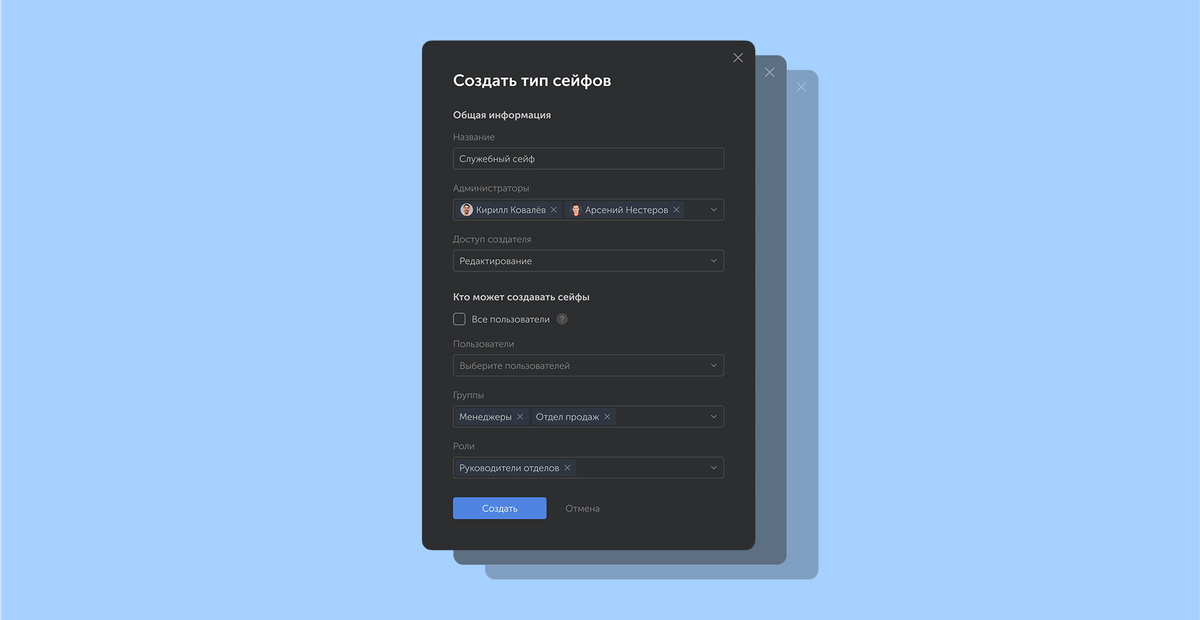
 Илья Шелыгин