Назад

Кибератаки

11 окт. 2026 г.
Социальная инженерия: векторы атак и как им противостоять

В контексте информационной безопасности социальная инженерия — это набор приёмов психологического воздействия, с помощью которых злоумышленник заставляет человека выдать данные, передать доступ, подтвердить платёж или выполнить нужное атакующему действие. Атака опирается на доверие, спешку и привычку следовать процедурам.

Периметр компании можно укрепить программными и аппаратными средствами: межсетевыми экранами, патчами, поведенческой аналитикой, нулевым доверием на каждом сегменте сети и многофакторной аутентификацией. Эти меры работают, но они закрывают технический участок. Сотрудник остаётся точкой входа, которую межсетевой экран не закрывает: чтобы получить пароль или доступ, злоумышленнику достаточно убедить человека отдать их добровольно.

Ниже разберём двенадцать методов атак социальной инженерией, актуальных на 2025–2026 годы. Для каждого метода покажем механику атаки, примеры социальной инженерии из практики и защиту.


Главное

  1. Масштаб. По данным Positive Technologies, в 2025 году методы социальной инженерии применялись в 60% успешных атак на российские организации. В 80% атак социальной инженерии использовалась электронная почта. Вредоносное ПО встречалось в 71% атак. Методы работают в связке: сотрудник открывает вход, дальше в ход идут ВПО и уязвимости внутренней сети.
  2. Почему периметр не помогает. Сотрудник, который сам ввёл пароль или подтвердил вход, выглядит для средств защиты как легитимный пользователь.
  3. Порог входа снизился. Первый шаг можно купить: медианная цена фишингового решения выросла со 125 до 500 долларов, а 13% объявлений на теневых форумах связаны с перехватом 2FA и OTP. ИИ делает персонализированные атаки дешёвыми.
  4. Пять триггеров. Авторитет, срочность, страх, доверие и любопытство отключают проверку запроса. Срочность сопровождает почти все остальные, поэтому главный рубеж защиты — пауза и проверка по независимому каналу.
  5. Двенадцать видов социальной инженерии. Фишинг, вишинг и голосовые дипфейки, квишинг, претекстинг, смишинг, бейтинг, ClickFix, scareware, quid pro quo, компрометация деловой переписки (BEC), фарминг и многоканальные атаки. Для каждого вида в статье разобраны механика, признаки и защита.
  6. Что работает. Четыре правила для сотрудников (обратный звонок, запрет на передачу паролей, пауза для нетиповых платежей, регулярные учения), аппаратные ключи FIDO2/WebAuthn вместо SMS-кодов, принцип наименьших привилегий и контроль физического доступа. Разовый тренинг поведение не меняет.
  7. Если атака уже произошла. Счёт идёт на минуты: смените пароли, завершите активные сессии, проверьте журнал действий и сообщите в службу ИБ.

Что такое методы социальной

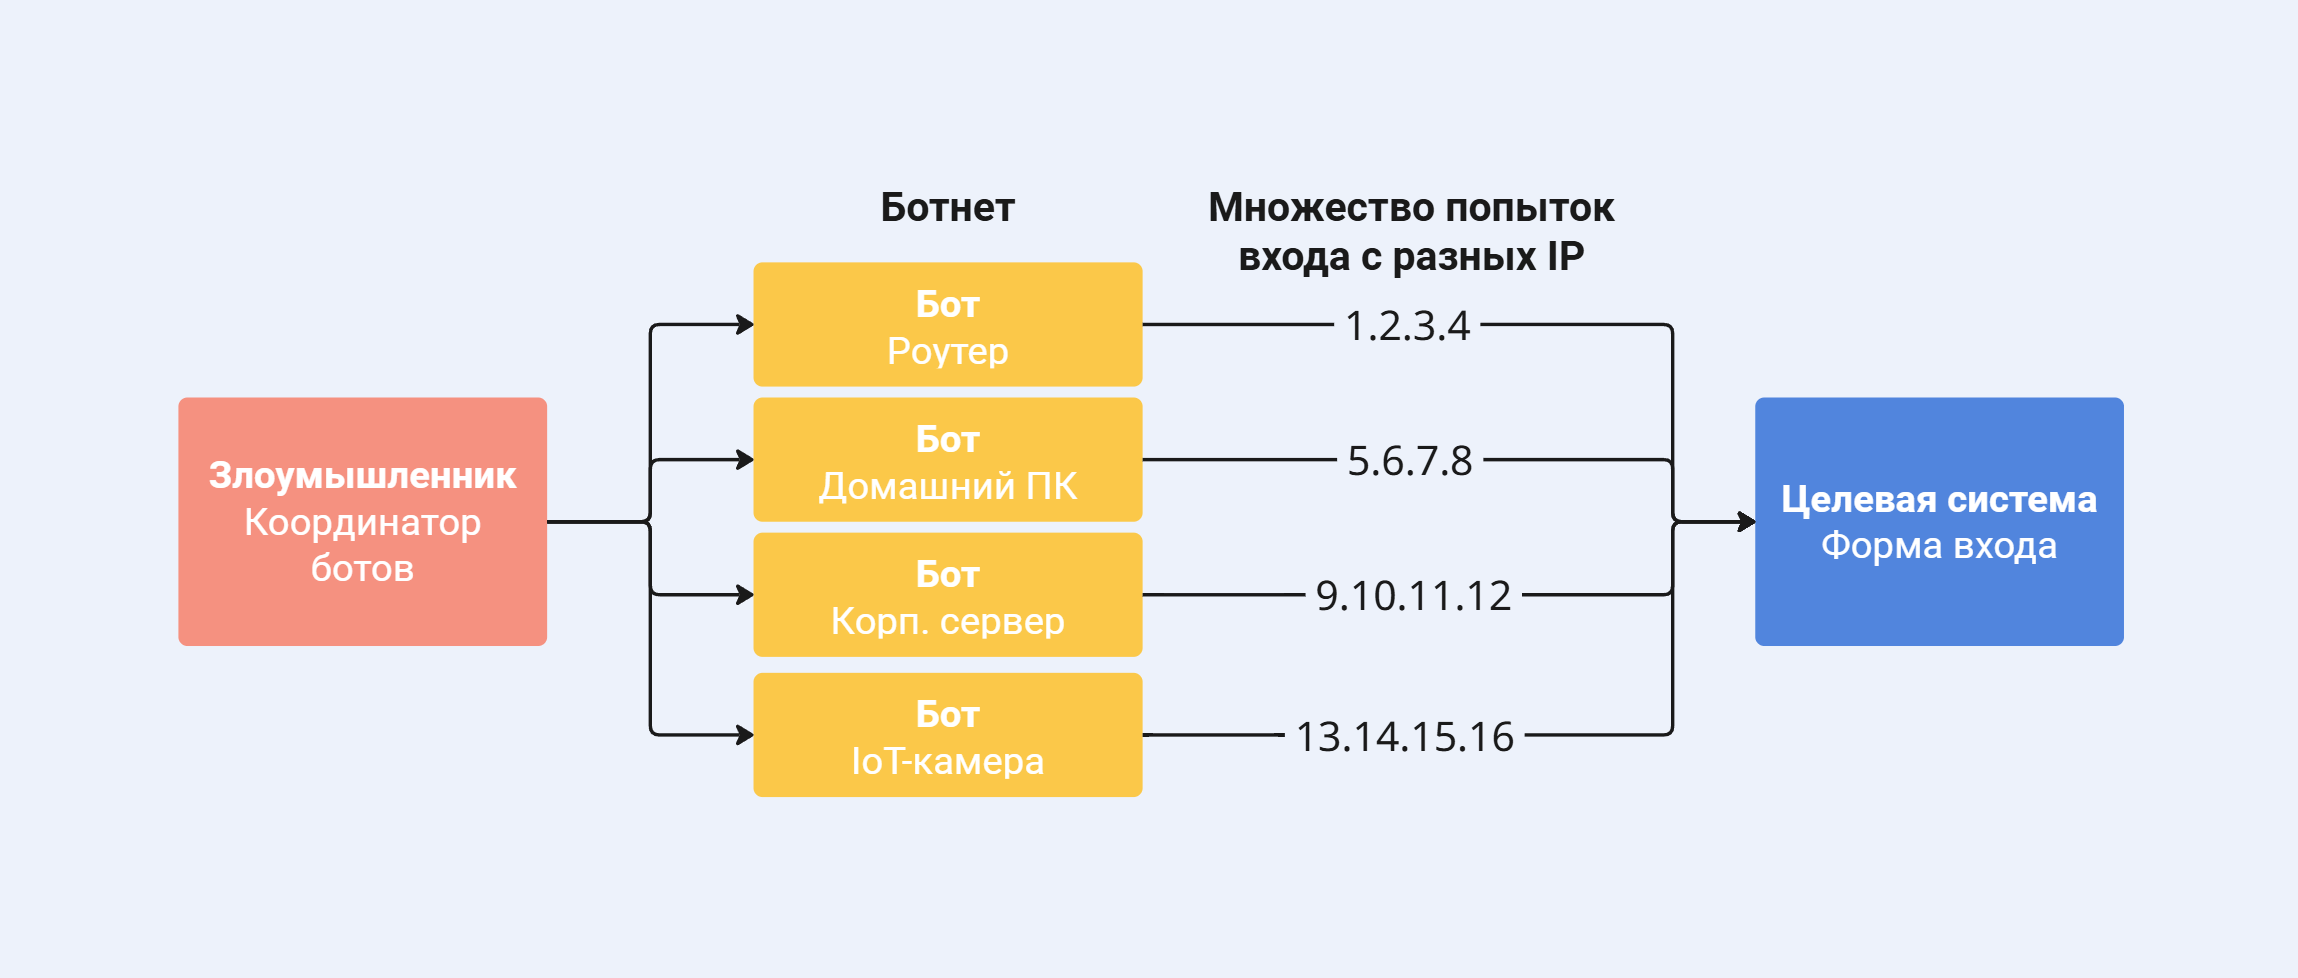
Метод социальной инженерии определяет, как именно организовано воздействие: по какому каналу приходит запрос, какую легенду придумал атакующий и на какую эмоцию он давит. Фишинг идёт через письмо, вишинг через звонок, квишинг через QR-код, смишинг через SMS и мессенджеры. Претекстинг держится на заранее собранных фактах о жертве, а ClickFix убеждает человека самому выполнить вредоносную команду под видом «исправления ошибки».

Все методы работают по одной схеме: сотрудник сам совершает нужное атакующему действие. Для средств защиты он остаётся легитимным пользователем, которого никто не взламывал.


Почему атаки социальной инженерии обходят любой технический периметр

Технический периметр проверяет трафик, файлы и устройства. Социальная инженерия воздействует на решения человека. Сотрудник, который сам вводит пароль или подтверждает вход, выглядит для средств защиты как легитимный пользователь. Поэтому такие атаки чаще всего служат первым шагом, после которого злоумышленник закрепляется в системе и развивает атаку.

Человек открывает вход в инфраструктуру

Атаки социальной инженерии — один из основных способов проникновения в российские компании и один из самых частых методов получения первоначального доступа. По данным Positive Technologies, в 2025 году социальная инженерия применялась в 60% успешных атак на российские организации. Вредоносное ПО встречалось в 71% атак (годом ранее 56%).
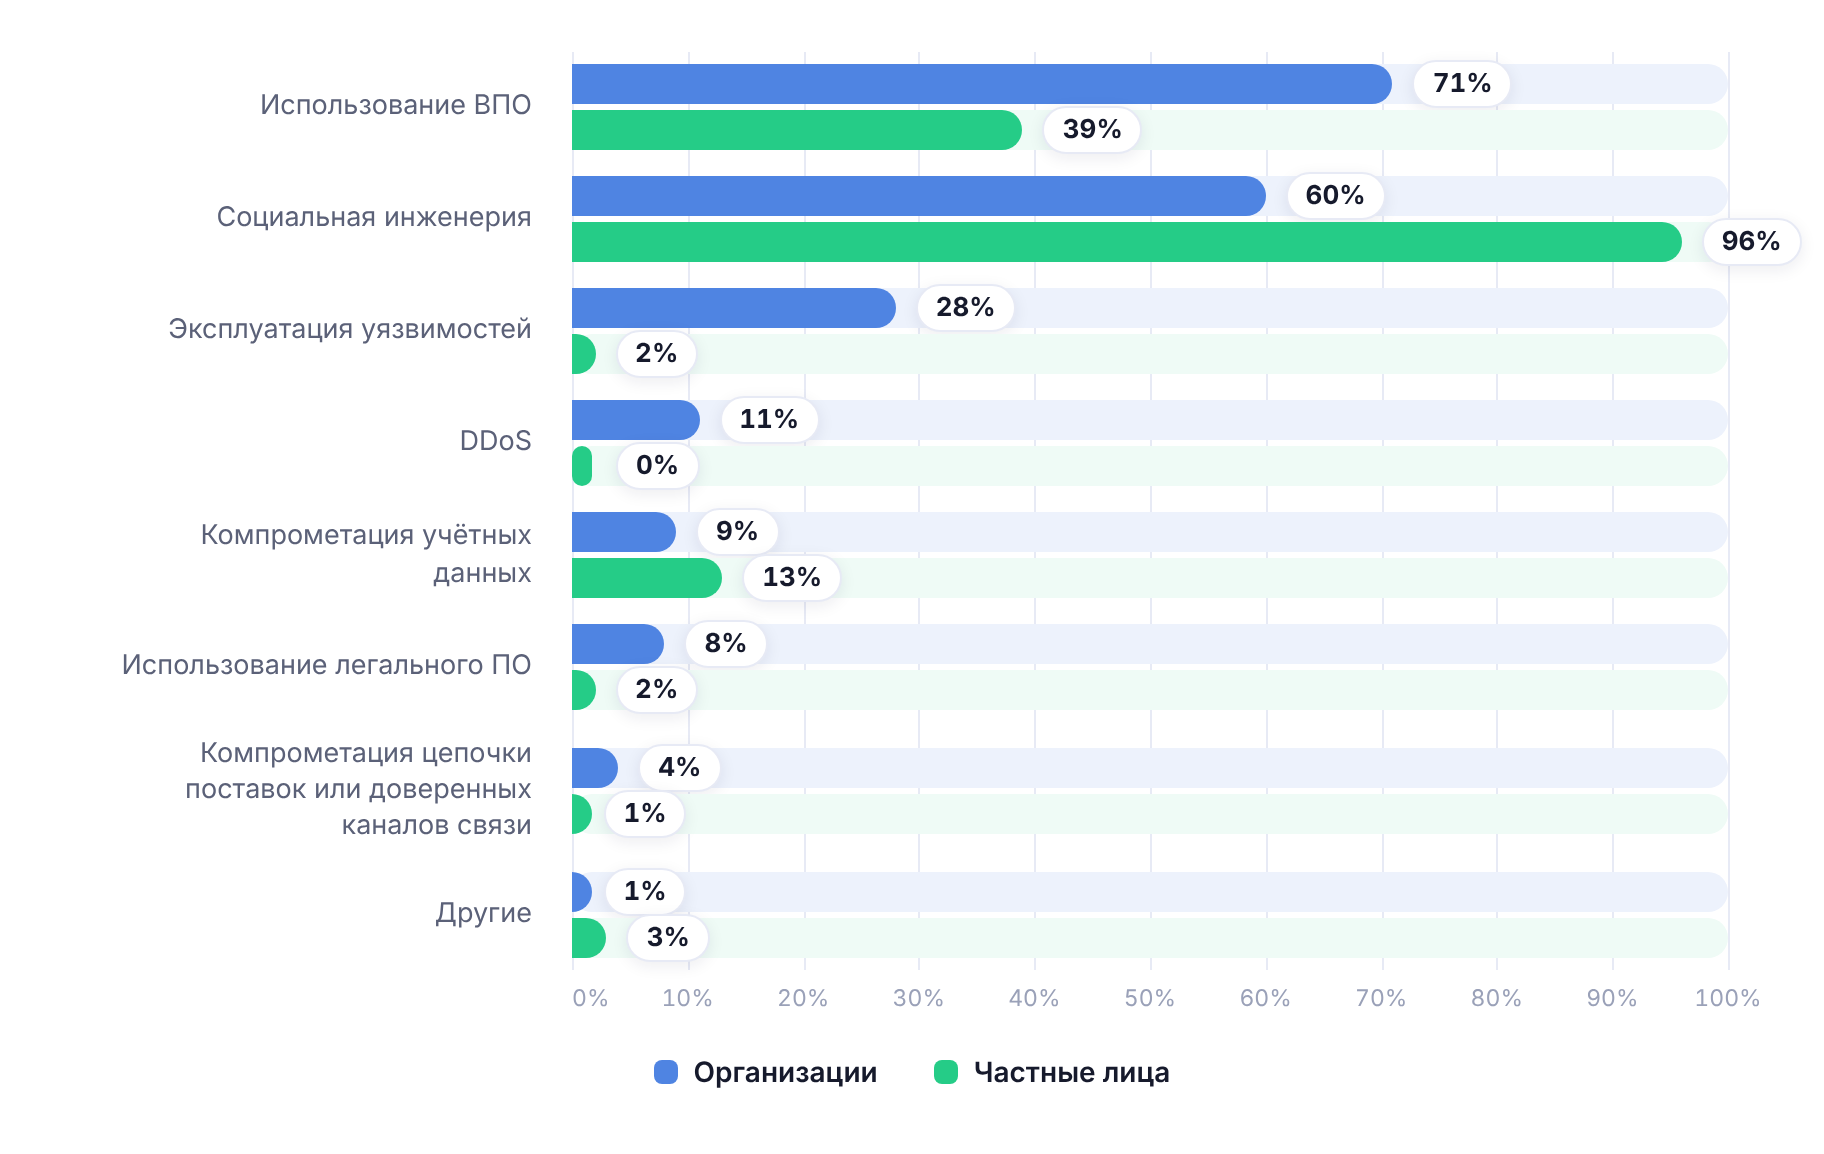
Диаграмма методов атак: соцсинженерия — 60% на организации и 96% на частных лиц, ВПО — 71% и 39%, уязвимости — 28% и 2%
Методы атак на российские организации и частных лиц (доля успешных атак). Источник: Positive Technologies

Компрометация данных, ВПО, эксплуатация уязвимостей, социальная инженерия — эти методы не заменяют друг друга, а работают в связке. Сначала злоумышленник проходит внешний контур через сотрудника. Затем в ход идут уязвимости внутренней сети и вредоносное ПО.

Фишинг как услуга

В 2026 году первый шаг не требует от атакующего высокой квалификации: его можно купить. Рынок PhaaS (Phishing-as-a-Service, фишинг как услуга) в 2025 году перешёл от наборов страниц к готовым «конвейерам». По данным Positive Technologies, 13% объявлений на теневых форумах за 2024–2025 годы связаны с перехватом 2FA и OTP. Фишинговые наборы нацелены на защиту, которую организации считают надёжной. Медианная цена фишингового решения за год выросла со 125 до 500 долларов.

ИИ делает социальную инженерию массовой и точной

Фишинговые услуги будут теснее интегрироваться с другими сегментами киберпреступности, угрозы станут сложнее для обнаружения, а готовые сценарии под конкретные задачи и быстрая адаптация под блокировки будут строиться на ИИ.

Автоматизация, доступность ИИ-моделей и коммерциализация криминальной инфраструктуры стирают границу между массовыми и целевыми атаками. Раньше убедительное письмо под конкретного сотрудника требовало ручной работы, поэтому такие атаки были редкими. Теперь ИИ делает их дешёвыми. Защита, которая ловит атаки по простым сигнатурам и известным уязвимостям, при этом становится малоэффективной.


Почему люди поддаются социальной инженерии

Социальная инженерия опирается на пять триггеров. Каждый из них отключает проверку запроса или обходит её. На них строится большинство методов социальной инженерии из этой статьи

  • Авторитет — люди привыкли выполнять распоряжения тех, кто выше по должности или обладает полномочиями. Проверка такого запроса воспринимается как сомнение в праве начальника распоряжаться, и сотрудник боится показаться неисполнительным. Вопрос «выполнять ли» подменяется вопросом «как выполнить быстрее». Пример: письмо или звонок от «руководителя», Федерального казначейства, ФСБ, ИБ-отдела или внутренней ИТ-поддержки.
  • Срочность — нехватка времени переключает человека с обдуманного решения на автоматическое. Проверка требует времени: позвонить, сверить адрес, спросить коллегу. Дедлайн делает каждое из этих действий слишком дорогим и создаёт ощущение, что задержка хуже ошибки. Сотрудник выбирает самое быстрое действие вместо надёжного. Пример: счёт нужно оплатить за час, доступ заблокируют через десять минут, ваше устройство заражено.
  • Страх — угроза сужает внимание. Человек думает о том, как скорее убрать последствие, а не о том, откуда оно взялось. Решение принимается под стрессом, и предложенный выход (перейти по ссылке, назвать код) выглядит спасением. Злоумышленник сам создаёт угрозу и сам подсказывает, как её устранить. Пример: угроза штрафа, увольнения, утечки личных данных.
  • Доверие — защитные привычки включаются на границе «свой — чужой»: незнакомое письмо человек проверяет, письмо коллеги нет. Злоумышленник старается встать на сторону «своих». Для этого он использует взломанный ящик сотрудника, ответ в существующей переписке или домен, отличающийся одним символом. Сигнала тревоги нет, потому что чужого сотрудник не видит. Пример: письмо от «коллеги», звонок от «знакомого».
  • Любопытство — неполная информация создаёт напряжение, которое хочется снять: что на флешке, что во вложении, что за подарок. Клик кажется ничтожно дешёвым, поэтому действие совершается раньше, чем включается оценка риска. Злоумышленник обещает то, ради чего не нужно ничего оценивать: выгоду, секрет, сведения, касающиеся лично человека. Пример: флешка, найденная на парковке, QR-код с обещанием подарка.

Последний рубеж против социальной инженерии

Срочность сопровождает почти каждый из триггеров выше. Авторитет требует ответить немедленно, страх подгоняет угроза последствий. Поэтому защита, описанная в статье, зачастую строится вокруг паузы. Пауза гасит именно этот триггер.

Самый надёжный рубеж защиты от социальной инженерии — сам человек: его критическое мышление, цифровая грамотность и психологическая устойчивость, то есть способность не поддаваться эмоциям и манипуляции в момент атаки.


Двенадцать методов атак социальной инженерией 2025–2026 года

Ниже двенадцать основных видов социальной инженерии, которые чаще всего фиксируют в атаках на российские компании. Для каждого вида разобраны: как именно действует злоумышленник, по каким признакам атаку можно заметить до того, как она сработает, и какая защита реально снижает риск.

Карта двенадцати методов социальной инженерии

Таблица сводит каждый метод к двум вещам: что делает атакующий, чтобы получить нужное действие, и какая мера останавливает атаку. Подробные признаки и защита для сотрудника и компании разобраны в разделах ниже.

Метод Как действует атакующий Главная защита
Фишинг Поддельное письмо со ссылкой или вложением от «коллеги», сервиса или банка; целевой вариант пишется под конкретного сотрудника Проверка адреса и ссылки до клика, почтовый шлюз с DMARC, SPF и DKIM, аппаратные ключи FIDO2/WebAuthn
Вишинг Звонок или видеозвонок с клонированным голосом руководителя, давление срочностью Перезвонить самому по номеру с официального сайта, правило двух каналов для платежей, лимит суммы с подписью второго утверждающего
Квишинг Ссылка на фишинговую страницу спрятана в QR-коде: письмо «от ИТ-отдела», плакат или наклейка поверх настоящего кода Проверить превью ссылки и целостность кода, сканеры с проверкой ссылок, двухфакторная аутентификация
Претекстинг Заранее придуманная легенда с реальными деталями о жертве, собранными через OSINT: банк, ИТ-поддержка, управляющая компания Не подтверждать данные по входящему контакту, связываться с организацией самостоятельно по официальному номеру
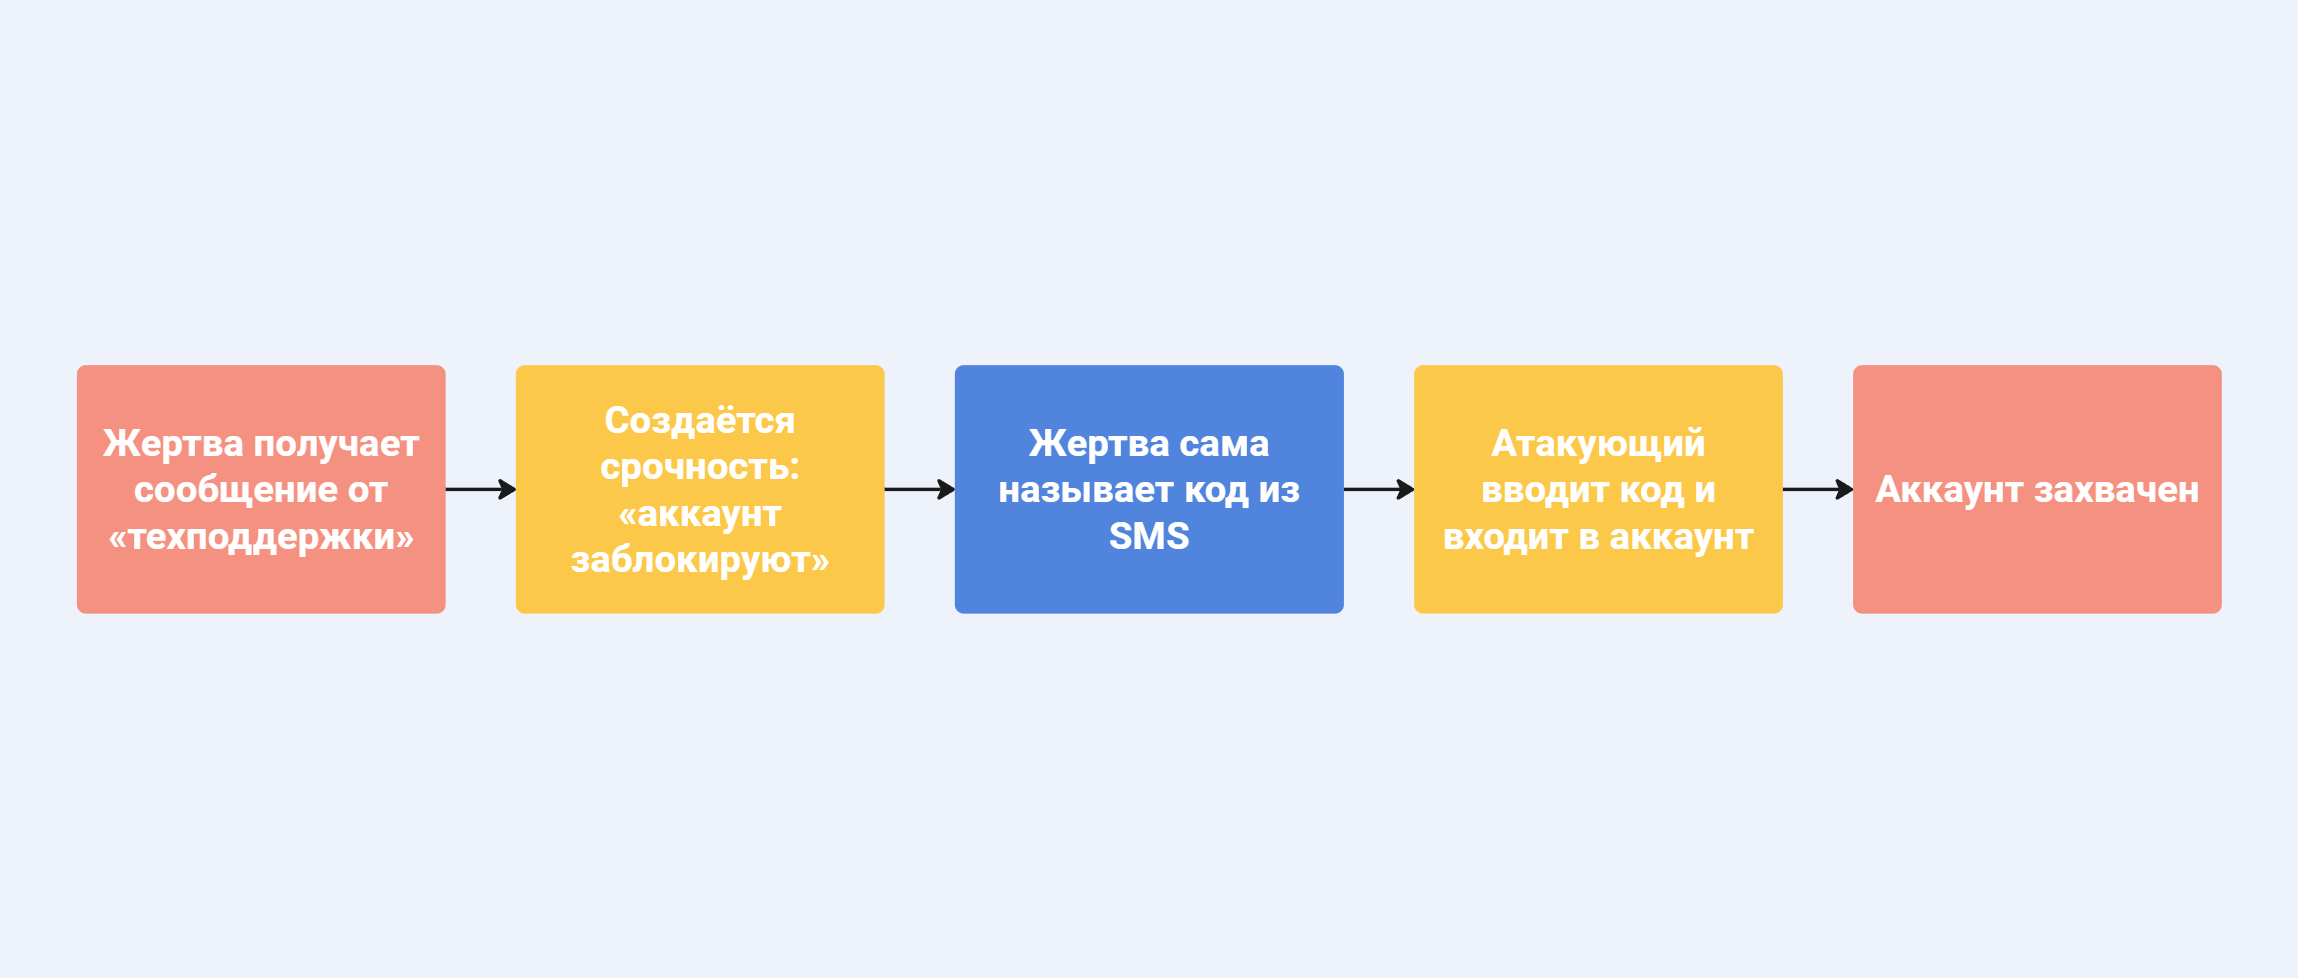
Смишинг SMS или сообщение в мессенджере от «банка», «Госуслуг» или службы доставки с просьбой перейти по ссылке или назвать код Код не называть никому, аппаратные ключи FIDO2 вместо SMS-кодов для чувствительных учётных записей
Бейтинг Заражённая флешка или QR-наклейка, оставленные там, где их найдёт сотрудник Найденное не подключать и сдавать в службу ИБ, контроль USB-портов по типу устройства
ClickFix Поддельная ошибка или CAPTCHA убеждает пользователя самому вставить команду в окно «Выполнить» или терминал Не выполнять команды со страниц сайтов, ограничить PowerShell и Win+R, отслеживать цепочки запуска процессов через EDR
Scareware Фальшивое окно «Обнаружено 17 вирусов» с кнопкой «Устранить сейчас» или номером «поддержки» Закрыть вкладку, ничего не нажимая, и сообщить в ИТ; ограничить установку ПО без согласования
Quid pro quo «Сотрудник ИТ-поддержки» сам предлагает помощь и просит пароль, код или установку программы удалённого доступа Поддержка работает только через систему заявок, пароль не называют никому, многофакторная аутентификация
BEC Письмо «от директора» или контрагента, смена реквизитов, захваченный почтовый ящик в реальной переписке Подтверждать платёж и смену реквизитов вторым независимым каналом, двойное одобрение крупных платежей
Фарминг Подмена DNS на роутере или компьютере ведёт на копию сайта даже при верно введённом адресе Не игнорировать ошибку сертификата, сменить заводские пароли на роутерах, аппаратный ключ FIDO2/WebAuthn
Многоканальные атаки Письмо, SMS и звонок подтверждают друг друга, хотя все каналы контролирует один человек Проверять только по контактам, найденным самостоятельно: справочник, внутренний мессенджер, личный разговор

1. Фишинг и целевые письма

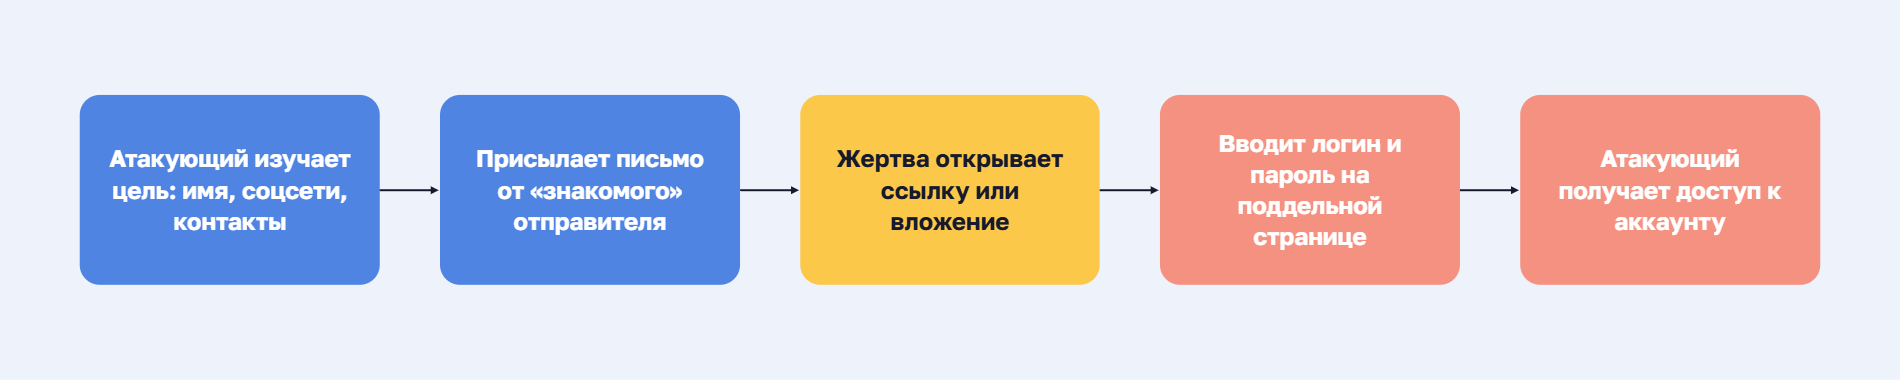
Схема целевого фишинга: сбор данных о цели, письмо от «знакомого», открытие ссылки, ввод пароля на поддельной странице, доступ к аккаунту

Фишинг — рассылка поддельных писем, которые маскируются под сообщение от доверенного отправителя (банка, коллеги, сервиса), чтобы заставить получателя перейти по вредоносной ссылке, открыть заражённый файл или ввести пароль. Целевой фишинг (spear phishing) отличается от массовой рассылки тем, что письмо написано под конкретного человека: с его должностью, данными из соцсетей, реальным именем руководителя.
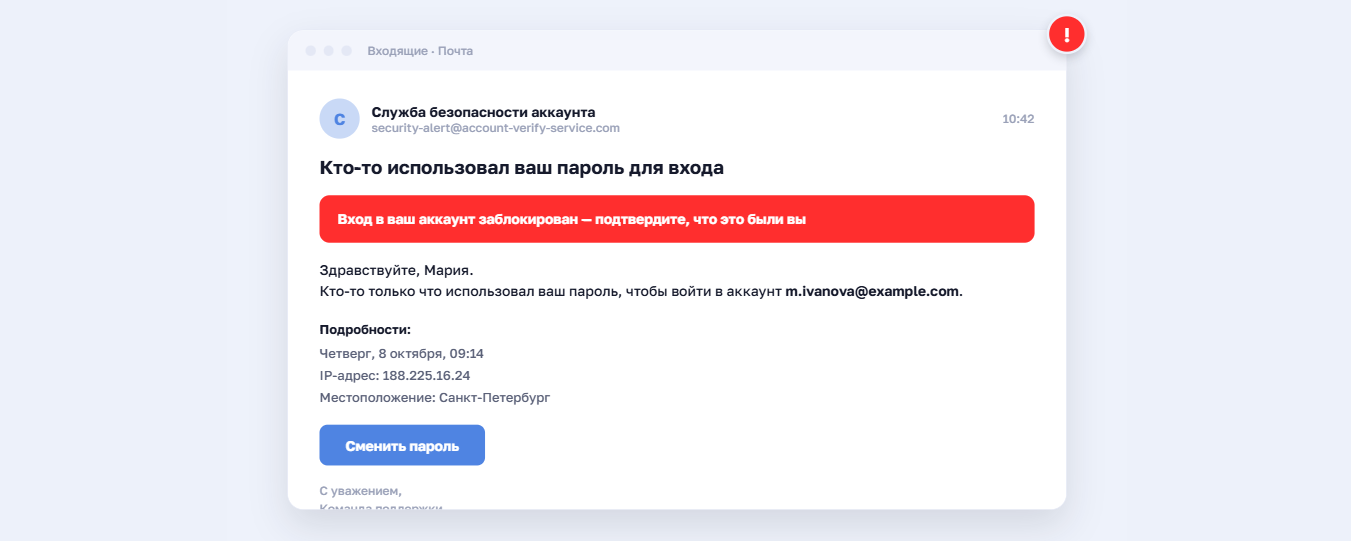
Пример социальной инженерии: поддельное письмо в целевом фишинге

По данным Positive Technologies за 2025 год, в 80% атак на организации с применением социальной инженерии использовалась электронная почта. Письмо при этом редко остаётся единственным каналом: атака развивается через мобильные устройства, мессенджеры, веб-ресурсы или компрометацию пользовательских сессий. Если письмо открывает хотя бы один сотрудник, он часто пересылает его коллегам, и охват растёт без дополнительных усилий злоумышленника.

Как проходит атака

  1. Разведка. Атакующий собирает адреса и детали о сотрудниках из открытых источников, соцсетей, профессиональных площадок и утечек: должности, руководителей, подрядчиков, используемые сервисы.
  2. Приманка. Выбирает тему, которую не проигнорируют: премия, счёт на оплату, уведомление от корпоративного сервиса, смена пароля.
  3. Маскировка. Подделывает адрес отправителя или регистрирует домен, отличающийся от настоящего одним символом.
  4. Пробная рассылка. Отправляет письмо со ссылкой или вложением небольшой группе сотрудников. Малый объём не вызывает срабатывания массовых фильтров.
  5. Распространение. Если один получатель открывает вложение или вводит данные на фальшивой странице, атакующий получает доступ к его ящику и рассылает письмо коллегам от его имени. Охват растёт без усилий, а доверие к такому письму выше.
Искусственный интеллект ускоряет подготовку атаки: по данным IBM X-Force, ИИ сокращает время на создание убедительного письма с 16 часов ручной работы примерно до 5 минут, а отклик на такое письмо выше, чем на классическую рассылку.

Как распознать фишинг

  • Адрес отправителя отличается от привычного на одну-две буквы.
  • Ссылка ведёт не туда, куда указывает видимый текст.
  • Письмо просит срочно ввести пароль или открыть файл из архива.
  • Тема и тон не совпадают со стилем обычной переписки с этим отправителем.

Защита от фишинга

Для сотрудника: проверить адрес и ссылку до клика. При любом сомнении — остановиться, не торопиться с ответом и запросить подтверждение по другому каналу. Срочность в письме — это сигнал проверить его внимательнее, не причина действовать быстрее.

Для компании: почтовый шлюз с фильтрацией вложений и ссылок, DMARC, SPF и DKIM на собственном домене, корпоративный менеджер паролей с проверкой домена при автозаполнении. Если вложение или ссылку всё же открыли — EDR/XDR на рабочих станциях для блокировки подозрительной активности и безопасный DNS или веб-фильтр, который не пропустит переход на свежезарегистрированный или уже заблокированный домен. Плюс кнопка «сообщить о фишинге» и разбор сообщений службой ИБ.

Последний рубеж: обычный код из SMS или пуш-уведомление можно перехватить через фишинговый прокси, который в реальном времени показывает жертве настоящий сайт и крадёт сессию вместе с кодом, — такой 2FA не гарантирует защиту. Настоящий последний барьер — устойчивая к фишингу MFA на основе аппаратного ключа или биометрии (стандарт FIDO2/WebAuthn): её физически нельзя передать через поддельный сайт. Уникальный пароль на каждый сервис всё равно ограничивает ущерб, если такой защиты пока нет: одна скомпрометированная пара «логин-пароль» не откроет остальные системы.


2. Вишинг и голосовые дипфейки
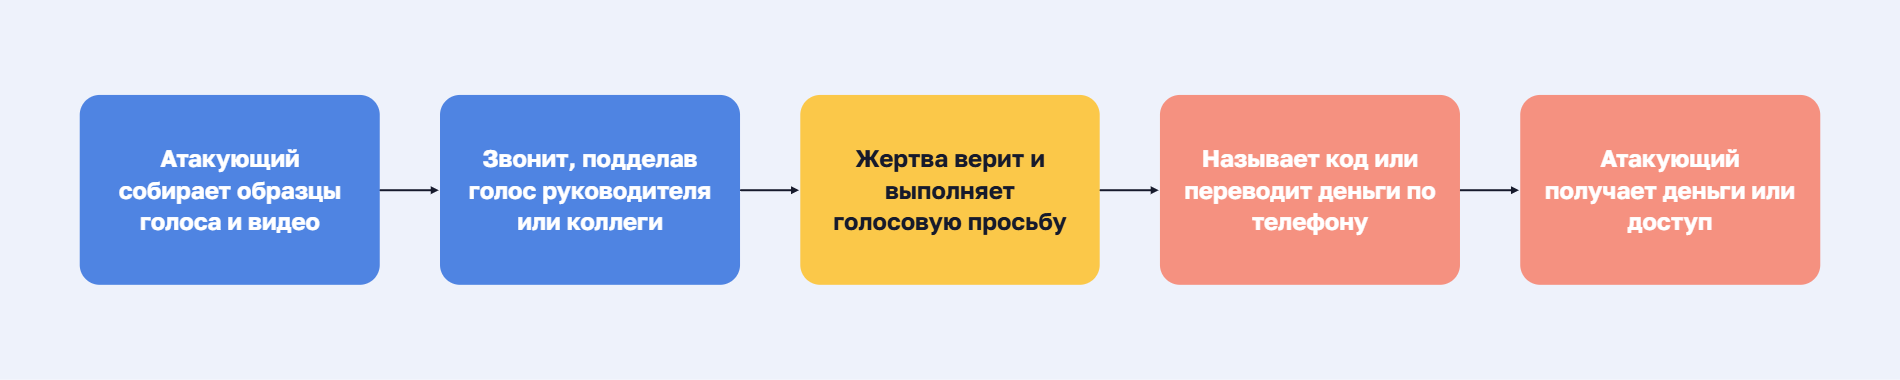
Схема вишинга: сбор образцов голоса, звонок с подделкой голоса руководителя, жертва называет код или переводит деньги, злоумышленник получает доступ

Вишинг (от англ. voice phishing — голосовой фишинг) — телефонное мошенничество, при котором злоумышленник выдаёт себя за руководителя, сотрудника ИТ-поддержки или банка и убеждает жертву выдать данные или провести платёж. В версии с дипфейком голос или лицо собеседника синтезирует нейросеть, и привычный признак «это не его голос» перестаёт работать.

Как проходит атака через вишинг

  1. Сбор образца. Атакующий находит голос руководителя: публичное выступление, запись вебинара или созвона, видео в соцсети, интервью для СМИ.
  2. Клонирование. Нейросеть воспроизводит голос. Для видеосвязи имитируется и лицо.
  3. Выбор цели. Звонок идёт сотруднику, который может инициировать платёж или выдать доступ.
  4. Давление. Атакующий создаёт срочность: сделка закрывается сегодня, платёж нужен до конца дня, обсуждать это с коллегами нельзя.

Масштаб, который дипфейк добавляет к этой схеме, показывает международный кейс: в 2024 году британская инжиниринговая компания Arup перевела злоумышленникам около 25 млн долларов после видеоконференции, на которой финансового директора и других участников имитировали синтезированным голосом и видео. Картинка и голос в этом случае больше не подтверждали личность собеседника.

Как распознать вишинг

  • Собеседник настаивает на нетипичном канале связи или просит перейти в мессенджер.
  • Не даёт времени перезвонить, ссылается на конфиденциальность.
  • Просит нарушить обычную процедуру: платёж без заявки, доступ без согласования.
  • В видеозвонке заметны странности в мимике, синхронизации губ и паузах.

Защита от вишинга

Для сотрудника: при подозрении положить трубку, не вступать в диалог и перезвонить самостоятельно через минуту-две по номеру с официального сайта (не на входящий номер из истории звонков). На звонки с незнакомых номеров не отвечать развёрнутыми фразами: нейтральное «алло» не отдаёт голос мошенникам для клонирования и не подтверждает операцию словом «да». Просьба собеседника никому не рассказывать о разговоре — тоже повод насторожиться: легитимный платёж или доступ никогда не требует тайны от коллег.

Для компании: правило двух каналов для платежей и выдачи доступа, кодовое слово или контрольный вопрос для всех, кто может подписать платёж или выдать доступ (не только для руководителей), запрет на подтверждение финансовых операций только голосом или видео.

Последний рубеж: лимит на сумму платежа, зашитый в самой платёжной системе — перевод выше порога не пройдёт без подписи второго утверждающего, и это не обойти устным согласием по телефону. Если целью был не платёж, а доступ, то пароль, который сотрудник назвал по телефону, не откроет систему без второго фактора (2ФА), а журнал действий покажет, кто и когда его использовал.


3. Квишинг (QR-фишинг)
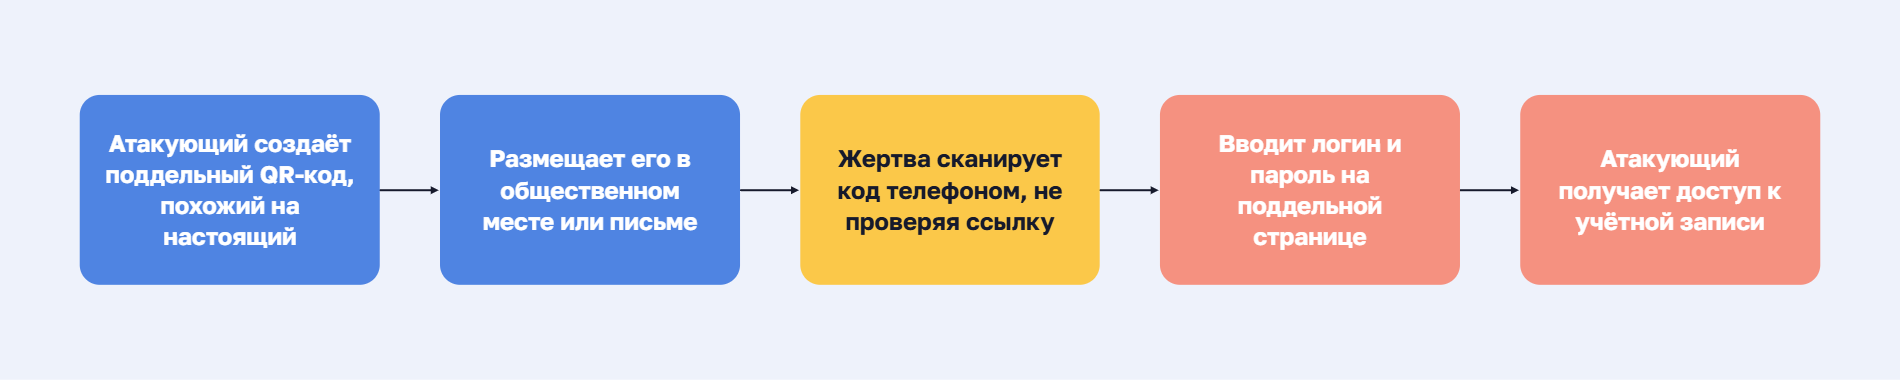
Схема QR-фишинга: поддельный QR-код в публичном месте или письме, жертва сканирует код, вводит пароль на фальшивой странице, атакующий получает доступ

Квишинг (QR-фишинг) — атака, в которой ссылка на фишинговую страницу спрятана в QR-коде. Жертва сканирует код телефоном и попадает на поддельный сайт, где вводит логин, пароль или данные карты. Адрес скрыт в изображении, поэтому почтовый шлюз часто не видит в письме ссылку, которую можно проверить.

Масштаб квишинга

По данным отчёта APWG, за 12 месяцев со второго квартала 2024 по третий квартал 2025 года Mimecast выявила более 3 млн уникальных вредоносных кодов. Это глобальная выборка по клиентам всего лишь одного почтового провайдера. Но она показывает, что приём стал массовым.

Как проходит атака квишингом

  1. Создание кода. Злоумышленник генерирует QR-код со ссылкой на поддельную страницу корпоративного входа: почты, VPN, портала сотрудников.
  2. Размещение. Код попадает в письмо «от ИТ-отдела» или в офисное пространство: на плакат в переговорной, листовку на ресепшене, наклейку поверх настоящего кода.
  3. Сканирование. Сотрудник наводит камеру телефона и открывает ссылку, не видя адреса заранее. Телефон часто находится вне корпоративного контура, поэтому почтовый шлюз и прокси содержимое кода не проверяют.
  4. Ввод данных. Поддельная страница копирует настоящую, и сотрудник вводит логин и пароль от рабочей учётной записи.
  5. Захват доступа. Злоумышленник получает учётные данные и входит в корпоративные сервисы от имени сотрудника.

Защита от квишинга

Для сотрудника: перед нажатием прочитать всплывающее превью ссылки под QR-кодом и проверить, не наклеен ли код поверх оригинального бланка или меню.

Для компании: включить квишинг отдельным сценарием в тренинги, печатать QR-коды на документах компании так, чтобы наклейку сверху было легко заметить, рекомендовать сканеры с проверкой ссылки по базам фишинговых доменов.

Последний рубеж: двухфакторная аутентификация — даже если пароль уже введён на поддельной странице, вторым фактором злоумышленник не завладеет, и аккаунт останется недоступен.


4. Претекстинг (pretext)
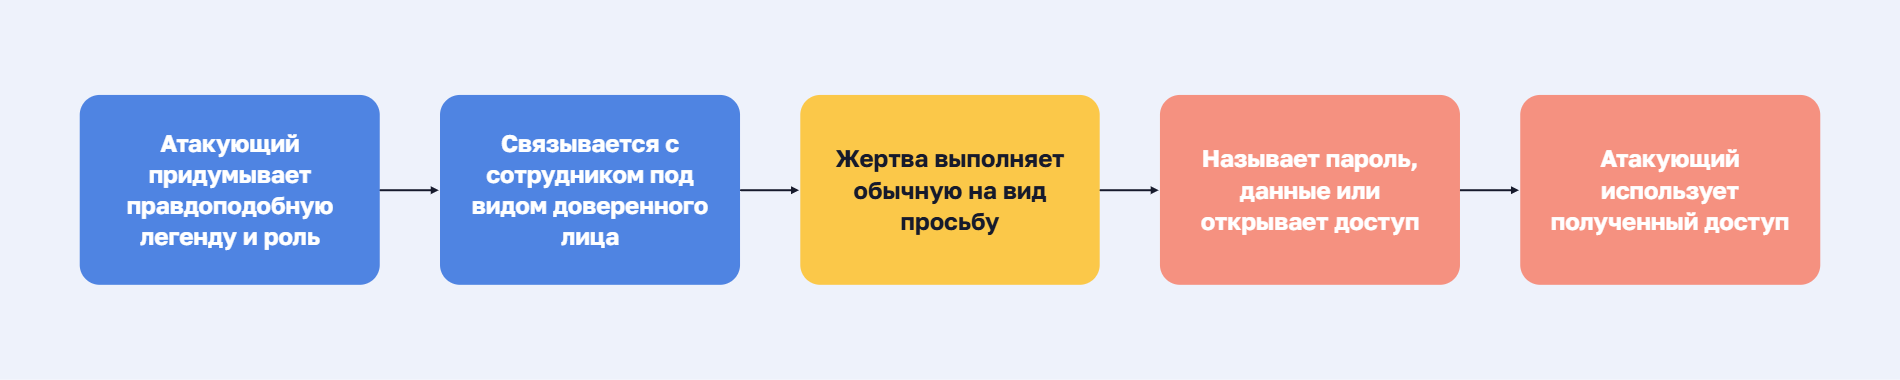
Схема претекстинга: злоумышленник придумывает легенду, выходит на связь под видом доверенного лица, жертва выдаёт пароль, атакующий использует доступ

Претекстинг (от англ. pretext — предлог, легенда) — атака по заранее придуманной легенде. Злоумышленник собирает реальные сведения о жертве, выдаёт себя за сотрудника управляющей компании, банка, Федерального казначейства или ИТ-поддержки и шаг за шагом подводит её к нужному действию.
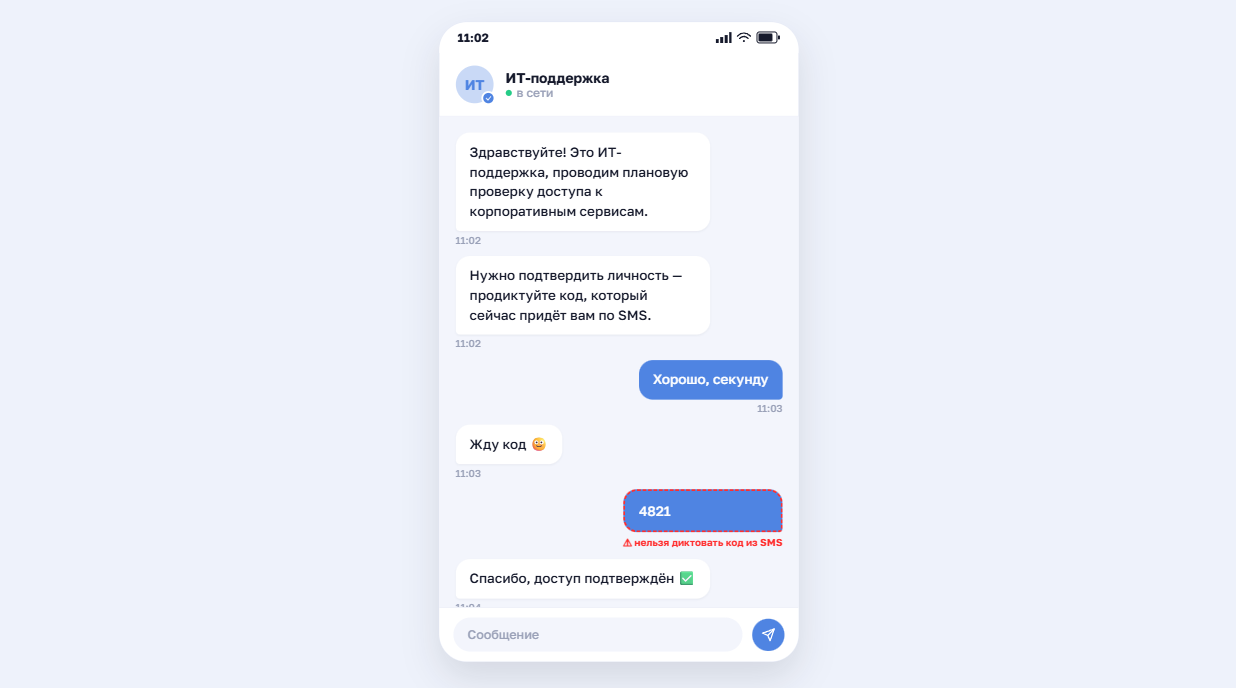
Чат с «ИТ-поддержкой»: просит продиктовать код из SMS для проверки доступа, жертва отправляет код 4821 — пометка, что диктовать код нельзя
Пример социальной инженерии: претекстинг

Канал не принципиален: звонок, SMS, сообщение в мессенджере, письмо или личный визит, — легенда держится не на доверии к каналу, а на точности деталей. Человек верит тому, кто знает номер его договора.

В отчёте за 2026 год Verizon DBIR претекстинг выделен в отдельную категорию и составил 6% всех утечек как первоначальный вектор доступа.

Отличие претекстинга от вишинга

Вишинг чаще имитирует голос руководителя внутри компании и давит на срочность момента, иногда с голосовым дипфейком. Претекстинг выдаёт атакующего за сотрудника внешней организации и строится на фактах, заранее собранных через утечки и OSINT, а не на имитации голоса. От обычного вишинга претекстинг отличается подготовкой: у атакующего есть сценарий и факты, он не импровизирует.

Как проходит атака через претекстинг

  1. Сбор данных. Злоумышленник собирает сведения о сотруднике и его рабочем окружении из утечек персональных данных, сайта компании, соцсетей и других открытых источников (OSINT).
  2. Легенда. Выбирает роль, которой сотрудник привык подчиняться: ИТ-поддержка, служба безопасности, бухгалтерия, подрядчик, банк-партнёр.
  3. Подтверждение личности. Называет реальные детали: имя руководителя, номер заявки, название внутренней системы, недавнюю командировку.
  4. Целевое действие. Подводит сотрудника к шагу: назвать код из SMS, сбросить пароль, перейти по ссылке, установить «программу удалённой поддержки».

Один из самых частых предлогов для общения с жертвой в 2026 году — звонок о «замене домофона»: об этом сообщили в управлении МВД России по организации борьбы с противоправным использованием информационно-коммуникационных технологий.


Что такое OSINT?

OSINT (Open Source Intelligence, разведка на основе открытых источников) — сбор и анализ общедоступных данных: соцсетей, новостей, форумов, публичных реестров и уже случившихся утечек. Метод используется в государственной безопасности, контрразведке, журналистике, корпоративной безопасности, судебных расследованиях и кибербезопасности: он позволяет выявлять угрозы, проверять информацию и собирать контекст, не нарушая законодательство о приватности, — ведь в работу идут только уже опубликованные данные, а не те, что получены взломом или обманом.


Как распознать претекстинг

  • Слишком идеальная легенда: собеседник знает детали, которые обычно не называют вслух, но торопит с ответом.
  • Атакующий запрашивает конфиденциальные данные или просит совершить нетипичные действия.
  • Просит подтвердить данные, которые «уже есть в системе».
  • Переводит разговор на «безопасный» канал или нового собеседника.

Защита от претекстинга

Для сотрудника: данные по входящему звонку, сообщению или письму не подтверждать и не называть. Связаться с организацией самостоятельно — по номеру или адресу с её официального сайта. Передавать конфиденциальные данные только по защищённым каналам. Следовать правилам безопасности компании.

Для компании: ограничить публичные сведения о сотрудниках и структуре, обучить поддержку и другие отделы не раскрывать внутреннюю информацию по телефону. Доступы должны передаваться только через доверенный канал — например, менеджер паролей, а не голосом или в переписке.

Последний рубеж: претекстинг обходит именно технические фильтры — он изображает доверенного человека, а не присылает вредоносный файл или ссылку, которую можно отловить автоматически. Поэтому финальный барьер здесь — скептицизм по умолчанию («доверяй, но проверяй», даже если собеседник назвал верные детали) и жёсткое правило без исключений: пароли, коды и персональные данные не называть никому, вне зависимости от того, кем представился звонящий и насколько убедительно он торопит с ответом.
CTA Image

Если доступы подрядчикам и сотрудникам всё ещё передают в чате или по телефону, начните с хранилища, где пароль не нужно называть вслух. Разверните Пассворк на своём сервере или в облаке — можно начать с бесплатного пробного периода.


5. Смишинг (SMS phishing)

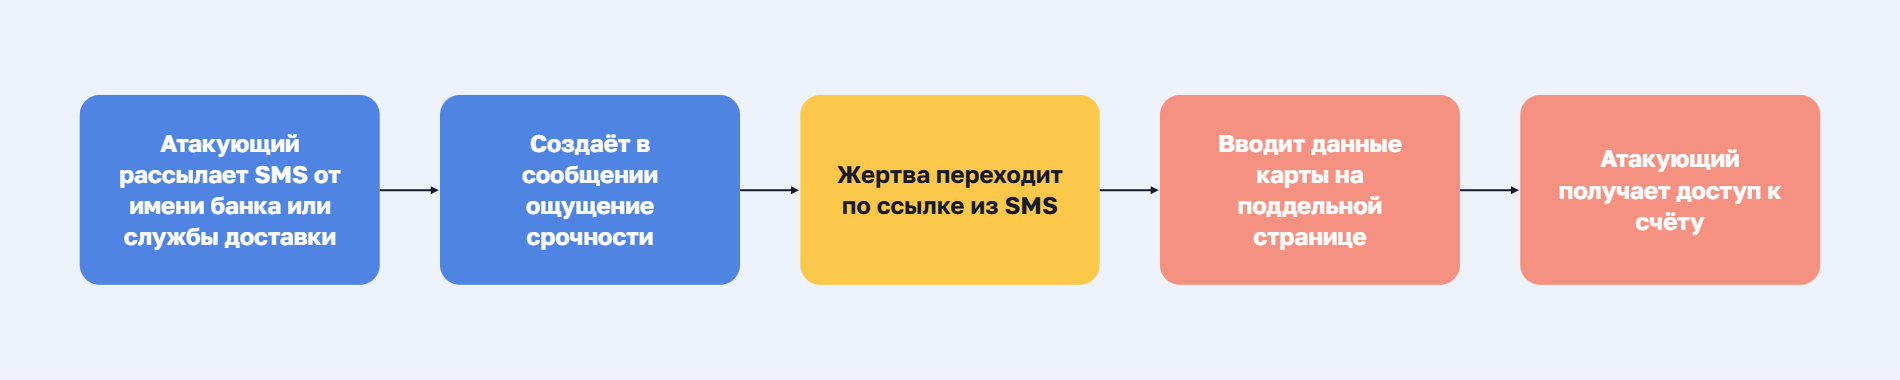
Схема смишинга: SMS от «банка» или «курьера» с давлением на срочность, переход по ссылке, ввод данных карты на фальшивой странице, доступ к счёту

Смишинг (от англ. smishing, SMS phishing) — фишинг через SMS и мессенджеры. Злоумышленник пишет от имени банка, Госуслуг, поликлиники или службы доставки и просит перейти по ссылке или продиктовать код подтверждения. В коротком сообщении проверить отправителя сложнее, чем в письме, а адрес сайта на телефоне виден хуже.

По международным данным отчёта Verizon DBIR 2026 года, голосовой и SMS-фишинг вместе дали около 2% переходов по поддельным ссылкам против 1,4% у классического фишинга по электронной почте — то есть срабатывали примерно на 40% чаще.

Как проходит атака через смишинг

  1. Сбор контактов. Злоумышленник находит рабочие или личные номера сотрудников в утечках и открытых источниках.
  2. Рассылка. Отправляет SMS или сообщение в мессенджере от имени знакомого сотрудникам отправителя: ИТ-поддержки, кадровой службы, банка-партнёра, службы доставки.
  3. Рабочий повод. Просит подтвердить обычное действие: смену пароля, обновление учётной записи, график отпусков, получение посылки на адрес офиса.
  4. Выманивание данных. Получает код подтверждения или логин и пароль на фальшивой странице. Если сотрудник входит с личного телефона, корпоративные фильтры эту ссылку не проверят.
  5. Давление. Создаёт угрозу: учётную запись заблокируют, доступ отключат, зарплату не начислят.

Как распознать смишинг

  • Сообщение от незнакомого номера или с нестандартным именем отправителя.
  • Короткая ссылка или домен, похожий на настоящий.
  • Просьба продиктовать код подтверждения.
  • Сообщение торопит и пугает последствиями — это не повод среагировать быстрее.

Защита от смишинга

Для сотрудника: если код всё же назвали — сразу открыть настройки безопасности сервиса с другого, доверенного устройства и принудительно завершить остальные сеансы. Если пришло уведомление «Вход с нового устройства, это не вы?» — нажать «заблокировать»: доступ отзывается мгновенно.

Для компании: для чувствительных учётных записей использовать аппаратные ключи (FIDO2/YubiKey) вместо SMS-кода — физический ключ нельзя продиктовать по телефону. Научить сотрудников не игнорировать уведомления о входе с нового устройства.

Последний рубеж: правильный код не даёт мгновенный захват аккаунта — многие сервисы придерживают смену пароля, почты или номера после входа с нового устройства и подозрительно отличающейся геолокации.


6. Бейтинг (baiting)
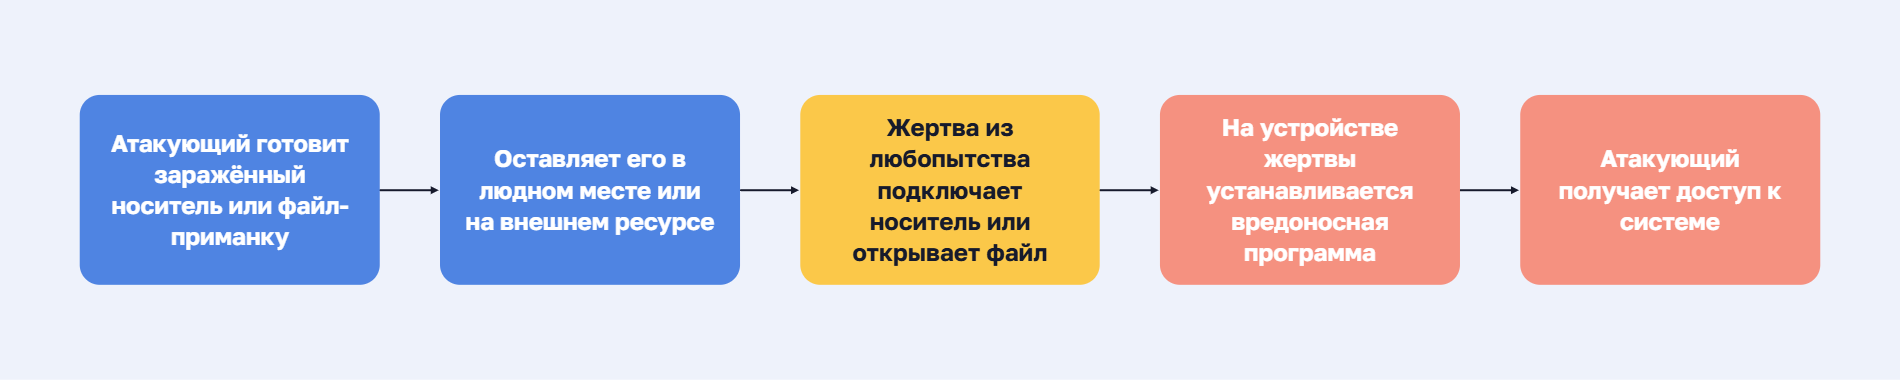
Схема бейтинга: заражённый носитель или файл-приманка в людном месте, жертва из любопытства подключает его, вредонос ставится, атакующий в системе

Бейтинг (от англ. baiting — заманивание) — атака с приманкой: злоумышленник оставляет заражённую флешку, карту памяти, другие физические носители, привлекательную ссылку или QR-код там, где их найдут, и рассчитывает на любопытство жертвы. У приманки два типовых исполнения: физический носитель, который сотрудник сам подключает к рабочему компьютеру, и QR-код или ссылка, обещающая выгоду.

По данным Kaspersky, число атак через заражённые съёмные носители на российские госорганизации выросло на 25% — за период с второй половины 2025 года по первую половину 2026 года.

Как проходит атака через бейтинг в компании

  1. Подготовка приманки. Злоумышленник готовит носитель с вредоносной нагрузкой. Более продвинутый вариант: устройство, которое не хранит файл, а эмулирует клавиатуру и само вводит команды при подключении.
  2. Размещение. Оставляет приманку там, где её найдёт сотрудник: на парковке, в переговорной, в лифте, у ресепшена. Либо отправляет носитель по почте на адрес офиса. QR-код наклеивает поверх настоящего на баннере, информационном стенде или в меню кафе возле офиса.
  3. Действие сотрудника. Сотрудник из любопытства подключает носитель к рабочему компьютеру или сканирует код.
  4. Закрепление. Нагрузка запускается, и атакующий получает точку входа во внутреннюю сеть.

Как распознать бейтинг

  • Найденный носитель с интригующей подписью.
  • QR-код на наклейке в общественном месте или в письме с обещанием выгоды — особенно если наклейка выглядит добавленной поверх уже существующего указателя или вывески.
  • Файл с «внутренней» тематикой от неизвестного источника.
  • Устройство ведёт себя как клавиатура или мышь сразу при подключении, хотя выглядит как обычная флешка.

Защита от бейтинга

Для сотрудника: найденный носитель не подключать, а передать в службу ИБ. QR-коды из неизвестных источников не сканировать, особенно если наклейка выглядит нанесённой на уже существующий указатель.

Для компании: политика безопасности и запрет на использование неизвестных внешних носителей, контроль USB-портов на уровне типа устройства (не только отключение автозапуска — это не остановит устройство, эмулирующее клавиатуру), песочница для проверки подозрительных файлов, учёт и маркировка выданных сотрудникам накопителей, чтобы посторонний носитель было легко заметить.

Последний рубеж: даже если носитель подключён, песочница и современный антивирус могут поймать вредоносный код до его исполнения — а контроль USB-портов на уровне типа устройства остановит и то, что антивирус не увидит сразу. Но срабатывает раньше любой технологии только одно — критическое мышление человека: привычка относиться к любой находке или «подарку» как к спланированной угрозе и проверять её через службу ИБ, а не действовать самостоятельно.


7. ClickFix
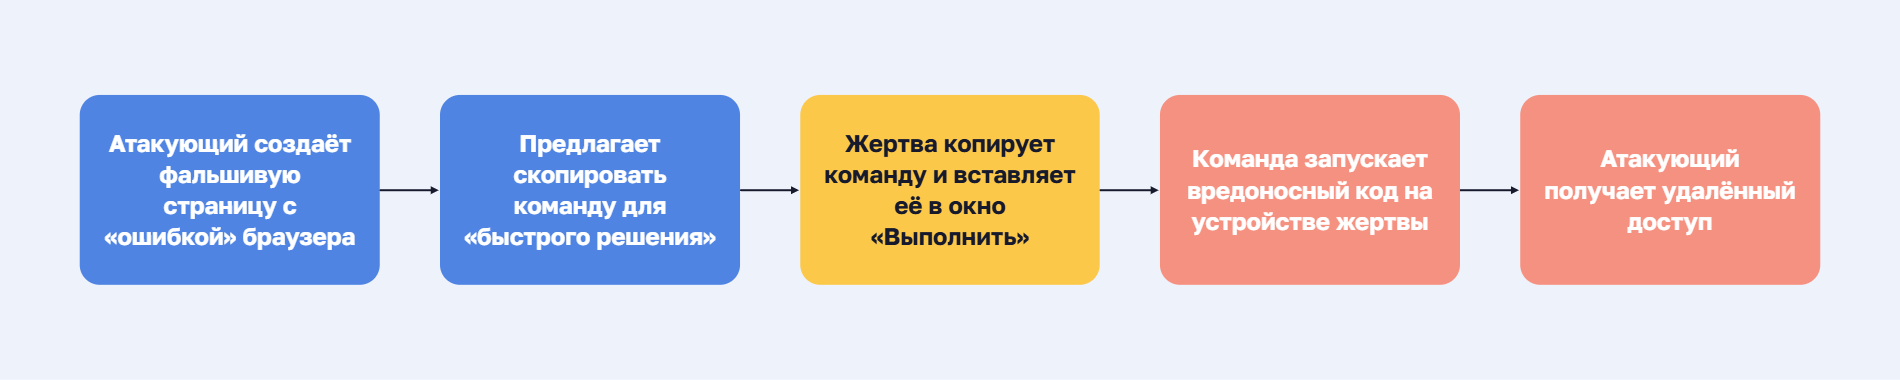
Схема ClickFix: фальшивая страница с «ошибкой» браузера, жертва вставляет скопированную команду в «Выполнить», вредонос запущен, атакующий в системе

ClickFix — это техника, при которой сайт или всплывающее окно показывает поддельную ошибку, CAPTCHA или проверку браузера и убеждает пользователя самому выполнить команду «для исправления проблемы». Почтовые фильтры и антивирус на этом этапе не срабатывают: вредоносное действие совершает сам человек штатными средствами системы.
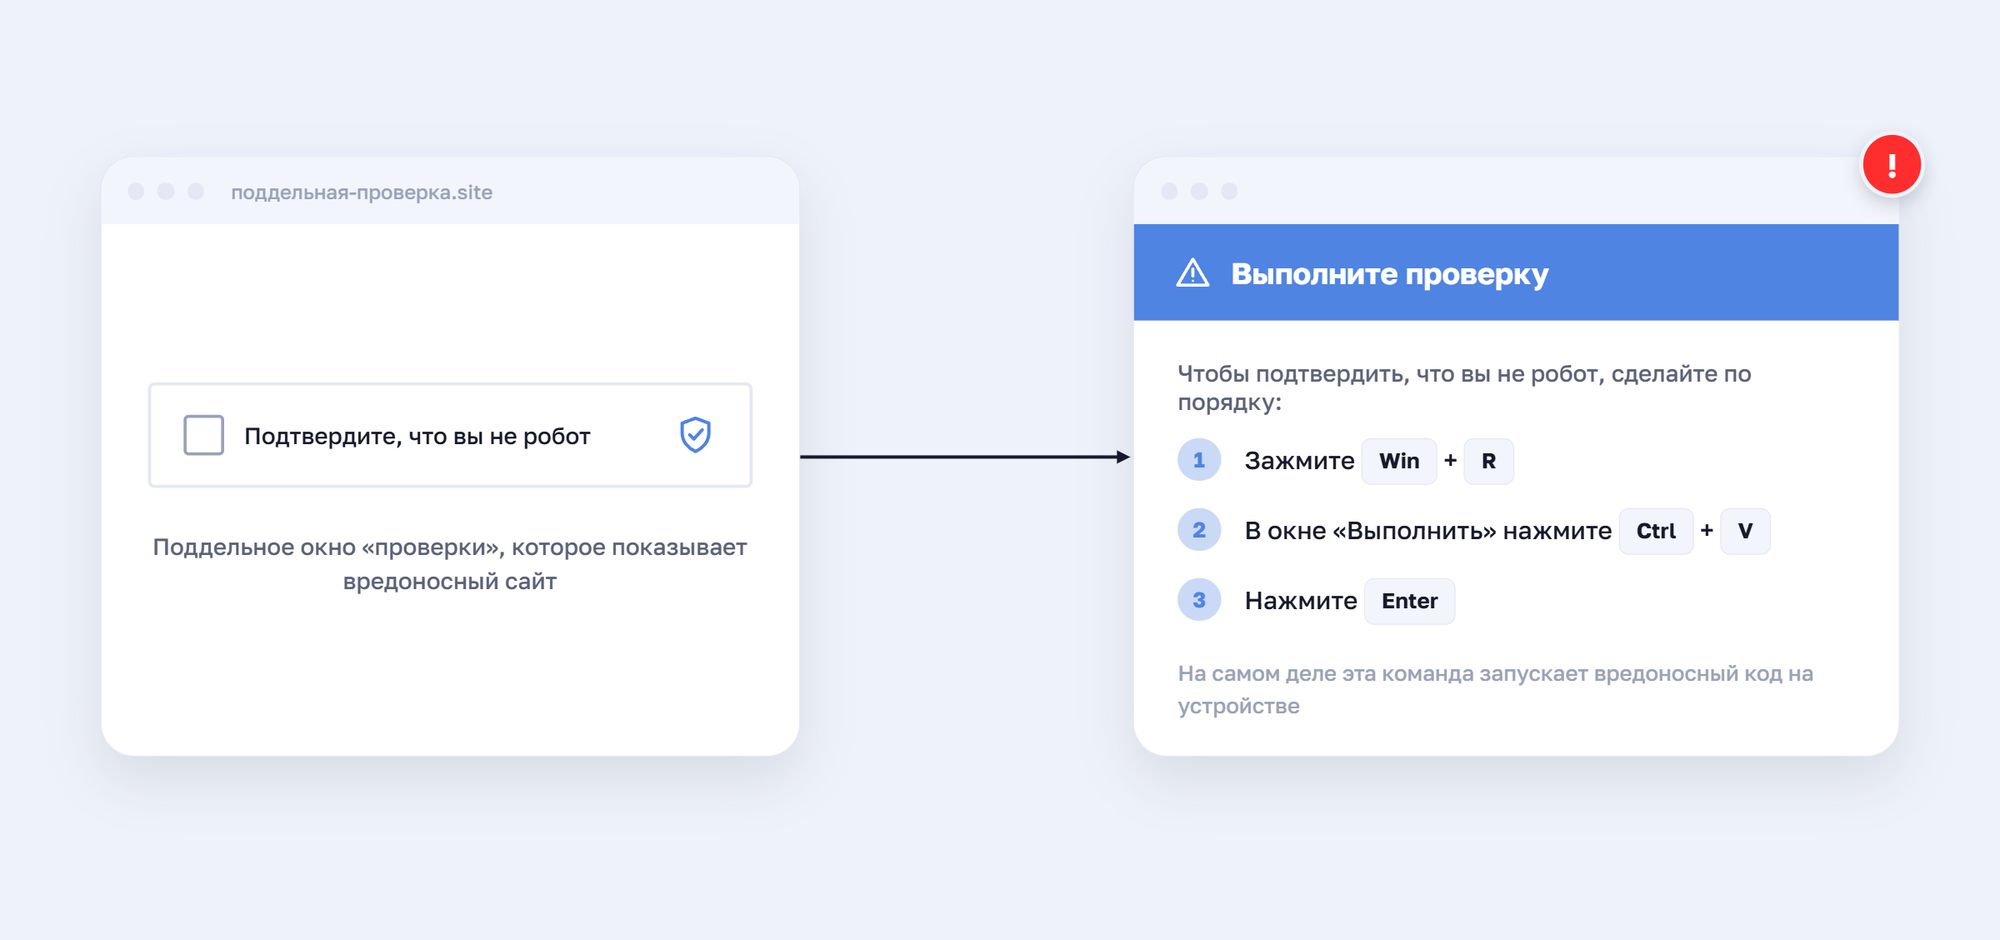
ClickFix на экране жертвы: поддельная проверка «Подтвердите, что вы не робот» и инструкция Win+R, Ctrl+V, Enter, запускающая вредоносный код
Пример социальной инженерии: ClickFix

По данным ESET, число атак через ClickFix выросло на 517% в 2025 году. В отчёте говорится, что на эту технику пришлось почти 8% всех заблокированных атак в первом полугодии 2025 года. Российский аналог такой точности пока не публиковался, но BI.ZONE Threat Intelligence фиксировали весной и летом 2025 года не менее 30 атакованных этим способом российских компаний.

План атаки

  1. Доставка. Сотрудник попадает на страницу через поисковую выдачу, рекламу, письмо или взломанный легитимный сайт. Иногда ссылка приходит в мессенджере под видом рабочего документа.
  2. Предлог. Страница показывает то, что выглядит штатно: «Подтвердите, что вы не робот», «Ошибка отображения документа», «Требуется обновление браузера».
  3. Подготовка команды. Пока сотрудник читает инструкцию, скрипт страницы тайно помещает вредоносную команду в буфер обмена. Видимый текст безобиден, например: «Нажмите кнопку подтверждения».
  4. Инструкция. Страница просит выполнить три простых действия: нажать Win+R (окно «Выполнить» в Windows) или открыть терминал, вставить содержимое буфера (Ctrl+V) и нажать Enter. Для macOS и Linux есть аналогичные варианты с терминалом.
  5. Запуск. Команда обычно обращается к PowerShell, mshta или другой встроенной утилите, скачивает загрузчик с внешнего сервера и запускает его. Процесс запускает сам сотрудник, поэтому для системы это выглядит как легитимное действие.
  6. Закрепление. Загрузчик устанавливает основную нагрузку: программу для кражи паролей и сессий браузера, средство удалённого доступа или шифровальщик. Дальше злоумышленник действует внутри сети с правами этого сотрудника. Если на рабочем компьютере сохранены пароли в браузере или открыты сессии корпоративных сервисов, они попадают к атакующему первыми.

Как распознать

  • Сайт требует вставить команду в терминал, PowerShell или окно «Выполнить».
  • Проверка «на робота» просит нажать сочетание клавиш вместо выбора картинок.
  • Инструкия просит ничего не менять в тексте команды.

Защита

Для сотрудника: никогда не выполнять команды по инструкции со страницы сайта — ни один легитимный сайт не потребует от пользователя нажать Win+R.

Для компании: ограничить запуск PowerShell и окна «Выполнить» для обычных пользователей, отслеживать подозрительные цепочки запуска процессов через EDR, включить сценарий в тренинги. Отключить сочетание клавиш Win + R через групповые политики (GPO).

Последний рубеж: режим ограниченного языка PowerShell (Constrained Language Mode) или полный запрет powershell.exe для обычных пользователей через AppLocker — эта мера останавливает вредоносный код, даже если сотрудник уже скопировал и выполнил команду.


8. Запугивающее ПО (Scareware)
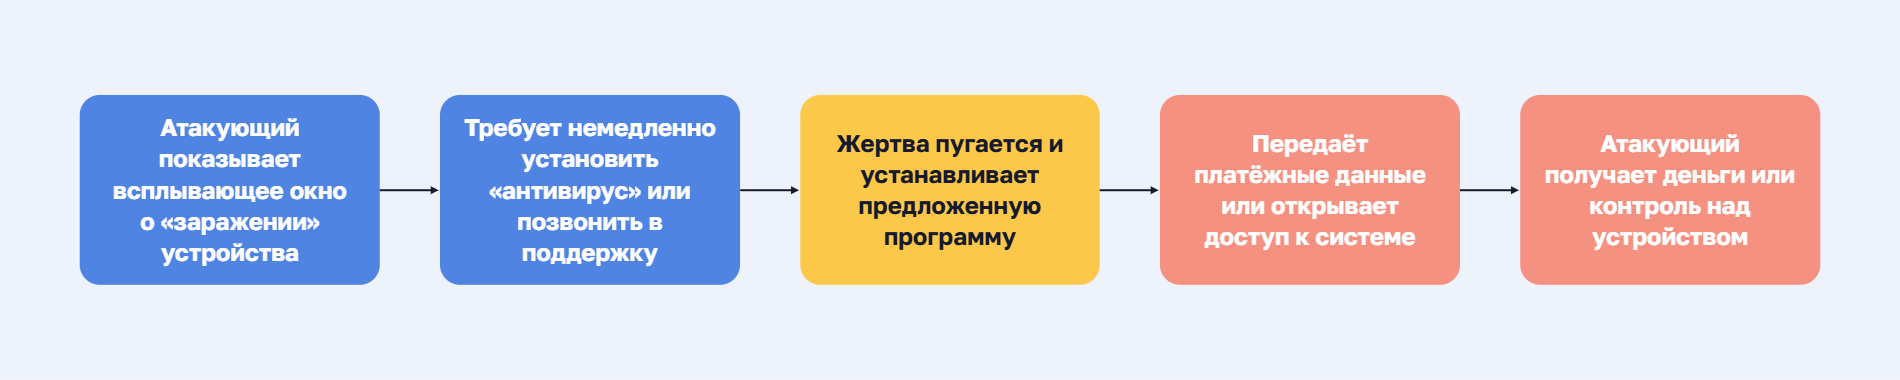
Схема Scareware: окно о «заражении», требование поставить «антивирус», жертва устанавливает программу и платит, атакующий получает деньги или контроль

Запугивающее ПО (scareware) — атака, при которой жертве показывают фальшивое предупреждение о вирусе или блокировке компьютера и предлагают «устранить» проблему. «Антивирус» оказывается вредоносной программой, а «служба поддержки» вымогает деньги или удалённый доступ. Рычаг атаки — страх.
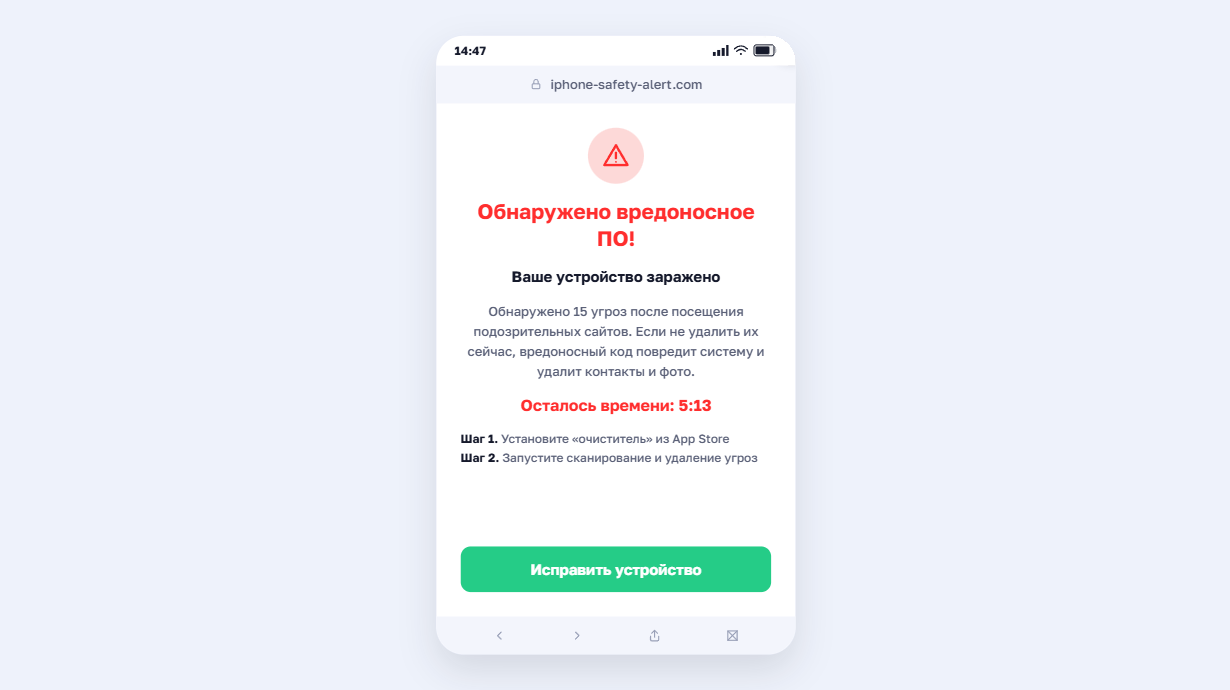
Фейковое окно «Обнаружено вредоносное ПО!» на телефоне с таймером обратного отсчёта и кнопкой «Исправить устройство», ведущей к установке вредоноса
Запугивающее ПО (Scareware) на экране мобильного телефона

Как происходит атака

  1. Появление окна. Сотрудник открывает сайт или рекламу, и поверх страницы появляется окно: «Обнаружено 17 вирусов». Ту же картину может показать взломанный легитимный сайт или всплывающее уведомление браузера.
  2. Имитация. Окно копирует антивирус или системное уведомление, мигает и не закрывается. Названия и логотипы часто напоминают корпоративные средства защиты, поэтому сотрудник принимает его за сообщение от ИТ-отдела.
  3. Требование. Окно предлагает нажать «Устранить сейчас» или позвонить в «поддержку». Номер ведёт к оператору, который просит установить программу удалённого доступа или оплатить «лечение».
  4. Добровольная установка. Сотрудник сам загружает вредоносное ПО на рабочий компьютер, стремясь быстрее устранить несуществующую угрозу. Страх и срочность отключают проверку: он не звонит в ИТ-отдел и не сверяется с политикой безопасности.

Как распознать

  • Предупреждение появляется в браузере, а не в ОС или антивирусе.
  • Окно не закрывается обычным способом, звучит сигнал, указан телефон.
  • Требует срочно установить программу или позвонить в «поддержку».

Защита

Для сотрудника: закрыть вкладку или завершить сессию браузера через диспетчер задач, ничего не нажимая в окне, и сообщить в ИТ-поддержку.

Для компании: прямо указать в инструкции, что корпоративный антивирус не просит звонить по номеру из окна, ограничить установку ПО без согласования, блокировать вредоносную рекламу на шлюзе.

Последний рубеж: если файл всё же скачан, антивирус с поведенческим анализом блокирует его не по сигнатуре, а в момент подозрительного действия — попытки заблокировать экран или зашифровать файлы. На неожиданный запрос UAC повысить привилегии приложения правильный ответ всегда «Нет».


9. «Услуга за услугу» (quid pro quo)
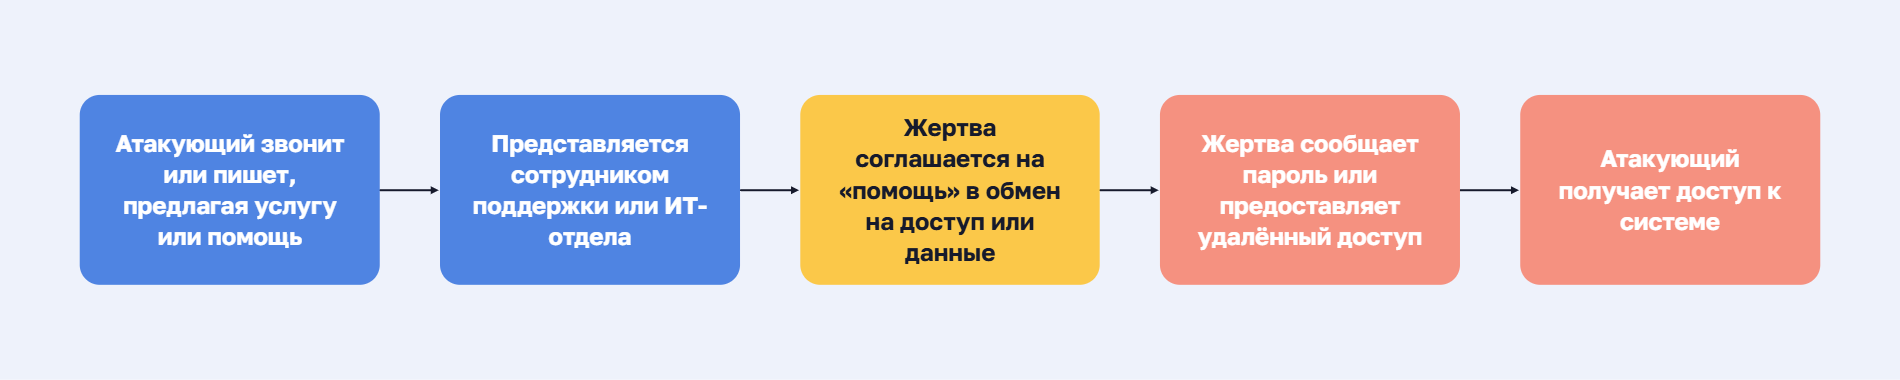
Схема Quid pro quo: «сотрудник поддержки» предлагает помощь, жертва соглашается и сообщает пароль или даёт удалённый доступ, атакующий получает доступ

«Услуга за услугу» (quid pro quo) — атака, в которой злоумышленник сам предлагает помощь и просит взамен пароль, код подтверждения или установку программы удалённого доступа. Обычно он выдаёт себя за сотрудника ИТ-поддержки, подрядчика или оператора связи.

Чем quid pro quo отличается от других атак

В претекстинге злоумышленник выстраивает легенду и ждёт реакции. Здесь он сам создаёт впечатление, что оказывает услугу, и жертва чувствует себя должником. Вежливость и желание быстро решить проблему работают против человека.

План атаки

  1. Разведка. Злоумышленник собирает названия отделов, фамилии сотрудников, используемые программы и номера внутренних телефонов.
  2. Обзвон. Звонит по списку и называется ИТ-поддержкой или подрядчиком. Ищет того, у кого что-то «сбоит».
  3. Предложение помощи. «Мы видим ошибку на вашей учётной записи», «Нужно обновить клиент», «Ускорим подключение».
  4. Запрос. Просит назвать пароль, продиктовать код из SMS или приложения, установить программу удалённого управления либо перейти по ссылке.
  5. Закрепление. Получив доступ, злоумышленник создаёт собственную учётную запись, выгружает данные из браузера, оставляет программу удалённого доступа.

Как распознать

  • Помощь, о которой вы не просили.
  • Звонящий не может назвать номер заявки в системе обращений или уходит от вопроса.
  • Просьба продиктовать пароль или код подтверждения. Легитимная поддержка не должна знать пароль и не запрашивает коды.
  • Просьба установить программу удалённого управления или открыть ссылку «прямо сейчас».
  • Звонок с внешнего или скрытого номера, хотя «внутренний» специалист должен звонить с корпоративного.

Защита

Для сотрудника: ИТ-поддержка никогда не запрашивает пароль напрямую. Обращение к ней инициирует сам сотрудник через известный канал.

Для компании: работа поддержки только через систему заявок, запрет на передачу паролей любым способом. Доступ подрядчикам лучше выдавать через менеджер паролей, где пароль не называют вслух, а действия остаются в журнале.

Последний рубеж: многофакторная аутентификация — даже если сотрудник уже назвал пароль, войти с ним без второго фактора не получится. Процесс, который он запустил под видом «полезной утилиты», блокирует EDR до того, как тот нанесёт ущерб.


10. Компрометация деловой переписки (BEC)
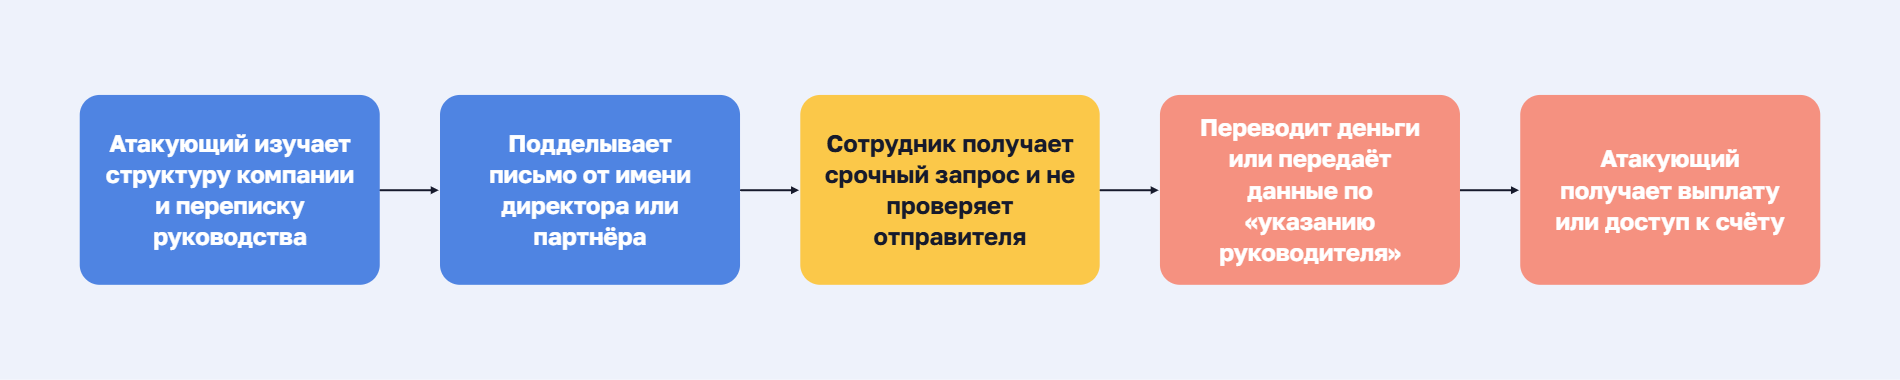
	Схема BEC-атаки: изучение структуры компании, поддельное письмо от директора, сотрудник не проверяет отправителя и переводит деньги по «указанию»

Компрометация деловой переписки (BEC, Business Email Compromise) — атака, в которой злоумышленник пишет от имени руководителя или контрагента либо использует захваченный почтовый ящик, чтобы добиться платежа или передачи данных. Вредоносной ссылки или вложения в письме часто нет. Почтовые фильтры его пропускают: технически письмо чистое, вредоносен расчёт на то, что получатель не станет проверять.

Пример атаки

Компания F6 проанализировала атаки киберпреступной группы Hive0117: с начала 2026 года они разослали фальшивые счета и накладные более чем 3000 компаниям в России, Беларуси, Казахстане и Узбекистане. Около 400 атак оказались успешными, а средняя сумма ущерба с одной компании выросла до 10 млн рублей.

План атаки

  1. Разведка. Злоумышленник выбирает цель в финансовом отделе, закупках или бухгалтерии. Изучает структуру компании, подрядчиков и график платежей.
  2. Доступ. Получает настоящий почтовый ящик (через фишинг, подбор пароля, утечку) или регистрирует домен-двойник.
  3. Легенда. Встраивается в реальную переписку или пишет от имени руководителя. Содержание рутинное: смена реквизитов, срочная оплата счёта.
  4. Результат. Сотрудник проводит платёж на счёт злоумышленника или отправляет конфиденциальные данные.

Основные сценарии

  • Подмена реквизитов: «Мы сменили банк, платите на новый счёт».
  • Письмо «от директора»: «Срочно нужна оплата, я на встрече».
  • Захваченный ящик бухгалтера или юриста: письма уходят контрагентам внутри реальной переписки, поэтому они выглядят достоверно.
  • Запрос персональных данных сотрудников под видом внутреннего обращения.

Как распознать

  • Просьба сменить реквизиты или провести платёж вне обычной процедуры.
  • Домен отличается от настоящего на один-два знака, либо ответ уходит на другой адрес (поле Reply-To).
  • Давление срочностью и просьба не обсуждать с коллегами.
  • Руководитель «на связи только по почте».

Защита

Для сотрудника: любое изменение реквизитов или срочный запрос на перевод подтверждать звонком на номер из договора либо личным разговором — не через тот же канал, откуда пришло письмо.

Для компании: регламент смены реквизитов с двумя подписями и проверкой у доверенного представителя контрагента, лимиты и двойное одобрение на крупные платежи, SPF, DKIM и DMARC на почтовом сервере, многофакторная аутентификация почтовых ящиков, мониторинг правил автопересылки и подозрительных входов.

Последний рубеж: правило второго сигнала — платёж или смена реквизитов подтверждаются вторым, независимым каналом связи, а не почтой. Это единственная мера, которая работает и при внутреннем BEC, когда письмо приходит с реального взломанного ящика сотрудника и проходит SPF, DKIM и DMARC без единой ошибки.


11. Фарминг
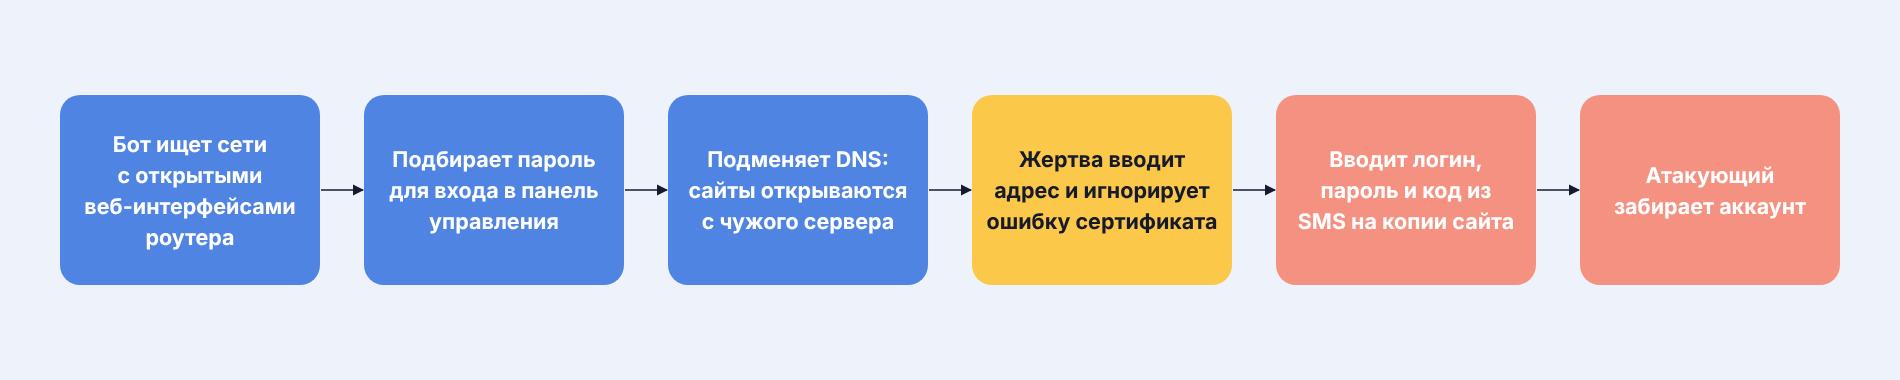
Схема фарминга: бот взламывает роутер и подменяет DNS, жертва игнорирует ошибку сертификата, вводит данные на копии сайта, атакующий забирает аккаунт

Фарминг (от англ. pharming) — атака, при которой пользователя автоматически перенаправляют на поддельный сайт, даже если он ввёл правильный адрес. Перенаправление работает за счёт подмены данных, по которым доменное имя превращается в IP-адрес: запись в DNS, настройки DNS на роутере или устройстве, файл hosts. В результате запрос к легитимному домену уходит на сервер злоумышленника, а в адресной строке остаётся настоящее имя сайта.

Пример: в августе 2026 года мошенники начали активнее атаковать домашние и корпоративные роутеры, чтобы направлять пользователей на фишинговые копии Госуслуг, соцсетей и облачных сервисов.

Как проходит атака фармингом

  1. Поиск цели. Программы-боты сканируют интернет в поисках роутеров с открытой снаружи панелью управления.
  2. Взлом роутера. Злоумышленник перебирает стандартные и популярные пароли администратора.
  3. Подмена DNS. После входа он меняет адрес DNS-сервера на свой. Все устройства в этой сети начинают получать от него поддельные адреса нужных сайтов. Тот же результат даёт вредоносная программа на компьютере, которая меняет сетевые настройки или файл hosts.
  4. Поддельная страница. Жертва вводит привычный адрес, попадает на точную копию сайта и вводит логин, пароль и код из SMS.
  5. Обход предупреждения. Браузер показывает ошибку сертификата. Атакующий объясняет её «техническими неполадками» и предлагает установить «сертификат Минцифры». На деле это чужой корневой сертификат, который скрывает подмену.
  6. Захват аккаунта. Данные уходят злоумышленнику, а доступ к аккаунту он может продать.

Как распознать фарминг

  • Неожиданные перенаправления и ошибки сертификата на привычных сайтах.
  • Просьба установить сертификат или «обновление», чтобы продолжить работу.
  • Повторные запросы пароля и странная реклама на знакомых страницах.
  • Одинаковые проблемы сразу на нескольких устройствах в одной сети Wi-Fi.

Защита от фарминга

Для сотрудника: предупреждение браузера о сертификате не игнорировать, не нажимать «продолжить» и не устанавливать сертификаты по просьбе сайта. При подозрении закрыть страницу, сообщить в службу ИБ и сменить пароль с другого устройства в другой сети, например через мобильный интернет. На домашнем роутере сменить пароль администратора, отключить удалённое управление и обновить прошивку.

Для компании: заменить заводские пароли на сетевом оборудовании и хранить новые в менеджере паролей, закрыть панели управления от доступа из интернета, регулярно обновлять прошивки, отслеживать изменения DNS-настроек на роутерах и шлюзах. Для удалённых сотрудников стоит использовать VPN с корпоративным DNS или защищённый DNS на рабочих устройствах.

Последний рубеж: аппаратный ключ FIDO2/WebAuthn. Он не подтвердит вход на сервере без действительного сертификата для настоящего домена, поэтому одной подмены DNS для захвата аккаунта недостаточно, в отличие от кода из SMS, который можно ввести на поддельной странице. Условие одно: сотрудник не установил чужой корневой сертификат. Поэтому правило «чужие сертификаты не устанавливаем» действует без исключений.


12. Многоканальные атаки (комбинированный фишинг)
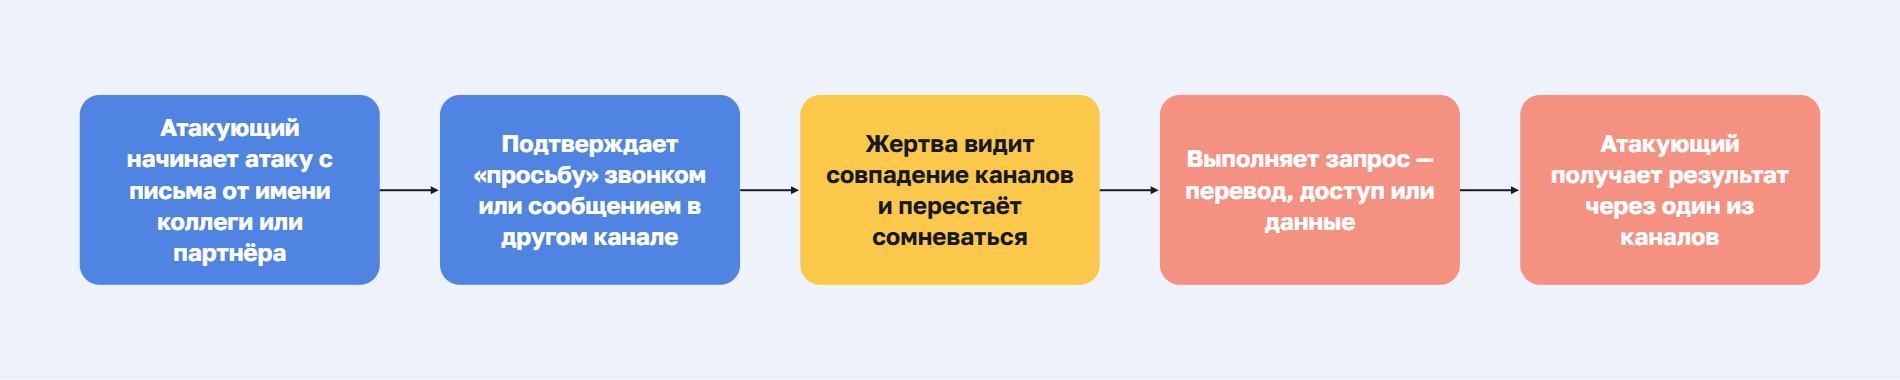
	Схема многоканальной атаки: письмо от «коллеги» и подтверждающий звонок в другом канале, жертва перестаёт сомневаться и делает перевод или даёт доступ

Многоканальная атака — сценарий, в котором злоумышленник сочетает несколько каналов связи (письмо, SMS, мессенджер, звонок, видеосвязь), и каждый канал подтверждает остальные. Жертва видит запрос из нескольких источников и считает его реальным, хотя все каналы контролирует один человек.

План атаки

  1. Первый канал. Злоумышленник начинает с того, который проще всего преодолеть: письмо, SMS или мессенджер.
  2. Второй канал. Подключает звонок «в продолжение письма», сообщение «от коллеги» или видеозвонок.
  3. Взаимные ссылки. Письмо предупреждает о звонке, звонок опирается на письмо.
  4. Результат. Жертва решает, что запрос подтверждён независимо, и выполняет его.

Правило «проверь по второму каналу» не работает, если второй канал уже скомпрометирован атакующим. Проверять нужно только по контактам, которые вы нашли сами: корпоративный справочник, внутренний мессенджер, личный разговор.

Как распознать

  • Один запрос приходит по двум-трём каналам за короткое время.
  • Сообщение ссылается на другой канал: «я писал вам на почту», «вам сейчас позвонят».
  • Контакты для «проверки» даёт сам собеседник.
  • Руководитель внезапно пишет в личный мессенджер.

Защита

Для сотрудника: если просьба «ускорить» или «подтвердить» пришла через мессенджер или звонок, проверять её по контакту, который найден самостоятельно — в телефонной книге или на сайте компании, а не по номеру или профилю из сообщения.

Для компании: регулярные симуляции межканальных сценариев, где нужно явно показать разницу между «ответить в том же чате» и «позвонить по номеру из внутреннего справочника»; регламент платежей и подписаний с проверкой только по самостоятельно найденному контакту. Архитектура нулевого доверия — непрерывная проверка устройства, геолокации и поведения, микросегментация сети.

Последний рубеж: устойчивая к фишингу двухфакторная аутентификация — аппаратные ключи FIDO2/WebAuthn или биометрия.


Как бизнесу выстроить защиту от от атак социальной инженерии

Разовый тренинг не меняет поведение сотрудников. Устойчивую защиту дают четыре правила, которые ломают типовую атаку до перевода денег или передачи пароля, технические меры, которые ограничивают ущерб при ошибке, и регулярная практика, которая закрепляет и то и другое.

Четыре правила для сотрудников

  1. Подтверждение обратным звонком. Любой запрос пароля, доступа или платежа подтверждают звонком. Номер берут из корпоративного справочника, а не у звонившего.
  2. Запрет на передачу паролей. Пароль не называют по телефону и не отправляют в чате. Исключений нет, даже если звонящий представился службой безопасности или ИТ-поддержкой.
  3. Пауза для нетиповых платежей. Операция сверх обычной суммы или в адрес нового получателя проходит через отсрочку и подтверждение двумя независимыми сотрудниками, даже если «горит срочно». Один звонок «от директора» не должен запускать платёж.
  4. Регулярные учения вместо разовой проверки. Сценарии различаются по отделам: бухгалтерия и секретариат сталкиваются с разными легендами, поэтому тренировать их нужно по-разному. Помимо писем, в фишинг-симуляции включают QR-коды, SMS и звонки. Результаты нужны для разбора ошибок, а не для наказания.

Технические меры, которые ограничивают ущерб

Обучение снижает вероятность ошибки, но не отменяет её. Эти меры работают после неё.

  • Устойчивая к фишингу многофакторная аутентификация. Двухфакторная защита обязательна для почты, VPN, CRM и критичных сервисов. Коды из SMS и приложений перехватываются на фишинговой странице, поэтому для привилегированных учётных записей используйте аппаратные ключи FIDO2/WebAuthn.
  • Фильтрация почты. Шлюз блокирует письма с поддельным адресом отправителя и опасными вложениями. QR-коды на личном телефоне, SMS, звонки и страницы ClickFix он не видит, поэтому фильтр дополняет остальные меры, но не заменяет их.
  • Принцип наименьших привилегий. Сотрудник получает доступ только к данным и системам, которые нужны ему для работы. Скомпрометированная учётная запись бухгалтера не должна открывать сейфы администраторов. Права удобнее выдавать через группы: так их проще пересматривать и быстро отзывать.
  • Контроль физического доступа. Посторонних не пускают в офис без сопровождения. Найденные флешки сотрудники сдают в службу ИБ и не подключают.

Что делать, если атака уже произошла

Если сотрудник передал пароль или код из SMS, перевёл деньги либо установил подозрительную программу, счёт идёт на минуты. Разбор причин и ответственности откладывают до завершения реагирования.

Первые шаги: немедленно

  1. Сменить пароли. Зайдите в аккаунты с чистого устройства и смените пароль. Сгенерируйте в менеджере паролей новый уникальный пароль и не повторяйте старый по памяти. Если скомпрометированный пароль использовался в других сервисах, замените его и там.
  2. Завершить активные сессии. В настройках безопасности сервисов выберите «Завершить все другие сеансы» или «Выйти на всех устройствах». Это отсекает злоумышленника, который уже вошёл с украденными данными. Если у сотрудника нет прав на корпоративные сервисы, сессии завершает администратор или служба ИБ.
  3. Заблокировать карты и счета. Если названы данные корпоративной карты или переведены деньги, звоните на горячую линию банка по номеру с обратной стороны карты или из договора и требуйте заблокировать карту или остановить перевод. Номер берут из собственных документов, а не из сообщения или звонка.
  4. Отключить устройство от сети. Если запущен неизвестный файл или программа, отключите компьютер или телефон от Wi-Fi, кабеля и мобильного интернета. Это остановит передачу данных злоумышленникам. Устройство не выключайте и не перезагружайте, пока служба ИБ не скажет иначе: так сохраняются следы для расследования.
  5. Проверить журнал действий. Установите, кто и когда открывал скомпрометированную учётную запись после инцидента.

Куда обращаться

  • Служба ИБ и ИТ-отдел. Сообщают о любом инциденте, даже если ошибка кажется мелкой. Если затронут рабочий аккаунт, это первый адрес. Для сторонних сервисов дополнительно обращаются в их техподдержку.
  • Правоохранительные органы. Заявление подают в полицию, в том числе в подразделение по борьбе с киберпреступлениями. К заявлению прикладывают переписку, номера телефонов и реквизиты, на которые ушли средства. Решение об обращении принимает руководство и юристы компании, особенно если затронуты персональные данные.
  • Коллеги и контакты. Если злоумышленник получил доступ к почте или мессенджеру, он пишет знакомым от имени сотрудника с просьбой о деньгах или рассылает вредоносные ссылки. Предупредите коллег, чтобы письмо без предупреждения не разлетелось дальше.

Очистка устройства

  • Проверка защитным ПО. Запустите полную проверку средством защиты, которое установлено в компании.
  • Удаление лишнего. Проверьте список недавно установленных программ и расширений браузера. Удалите незнакомые, но сначала сообщите об этом службе ИБ: удаление может уничтожить улики.
  • Переустановка системы. Если заражение серьёзное или устройство ведёт себя странно, сохраните нужные файлы с проверкой на вредоносный код и переустановите систему или сбросьте устройство до заводских настроек. Решение принимает служба ИБ.

Заключение

Атаки социальной инженерии обходят технический периметр, потому что атакует человека, а не систему. Фильтры, патчи и многофакторная аутентификация остаются обязательными, но закрывают другой участок. Остальное закрывают правильно настроенные процессы: регулярная практика, симуляции, проверка по второму каналу, пауза перед принятием решения и совершением платежа.

Когда манипуляция всё же сработала, исход решает то, как организация хранит доступы. Менеджер паролей с разграничением прав, клиентским шифрованием и журналом действий ограничивает ущерб и ускоряет реагирование. Уникальные пароли не дают украденному доступу открыть другие сервисы. Права по сейфам сужают круг записей, которые мог увидеть злоумышленник. Журнал показывает, кто и когда открывал каждую запись, поэтому служба ИБ сразу видит объём компрометации. Смена скомпрометированных паролей занимает минуты.

CTA Image

Храните корпоративные пароли в системе с разграничением прав, уникальными паролями и журналом действий. Выберите вариант размещения и попробуйте Пассворк бесплатно: на вашем сервере или в облаке


Часто задаваемые вопросы

Часто задаваемые вопросы о социальной инженерии

Чем социальная инженерия отличается от фишинга?

Социальная инженерия — общий метод манипуляции людьми для получения доступа или данных. Фишинг реализует этот метод через один конкретный канал: электронную почту, SMS или мессенджер. Вишинг и претекстинг реализуют тот же метод через другой канал и другую легенду.

Какие бывают виды социальной инженерии?

Основные виды социальной инженерии: фишинг, вишинг, квишинг, претекстинг, смишинг, бейтинг, ClickFix, scareware, quid pro quo, компрометация деловой переписки (BEC), фарминг и многоканальные атаки. Они различаются каналом, легендой и тем, на каком психологическом триггере строятся: авторитете, срочности, страхе, доверии или любопытстве.

Кто такой социальный инженер?

Социальный инженер получает доступ или данные через манипуляцию человеком: обманом, давлением, имитацией доверенного лица или срочной угрозой. Технические уязвимости он не эксплуатирует. Рабочий материал здесь эмоции конкретного сотрудника: авторитет, страх, доверие, срочность. Итоговый ущерб тот же, что и при взломе: утечка данных или доступа, хотя код злоумышленник не трогал вовсе.

Что делать, если я уже назвал пароль или код по телефону?

Сменить пароль сразу через менеджер паролей, не дожидаясь подтверждения, что доступ действительно использовали. Проверить историю действий на предмет чужих входов в тот же период. Сообщить в службу информационной безопасности и, если письмо разослали массово, предупредить коллег, которые могли получить то же сообщение. Счёт здесь идёт на минуты: часы на раздумья об этом не тратят.

Помогает ли антивирус против социальной инженерии?

Частично. Антивирус и почтовый фильтр ловят вредоносные вложения и часть известных фишинговых ссылок, но не распознают звонок с клонированным голосом руководителя или легенду претекстинга. Это защита от последствий конкретных векторов. Саму манипуляцию как метод она не затрагивает.

Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Теневой ИИ: как сотрудники сливают данные в нейросети
Сотрудник вставляет строку подключения к базе в ChatGPT, чтобы разобраться с ошибкой. Через месяц туда же уходит клиентская база и финансовый отчёт. Разбираем, как теневой ИИ проникает в компании и что делать раньше звонка из Роскомнадзора.
Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.

12 методов социальной инженерии и как им противостоять

Периметр можно укрепить до любого уровня. Социальная инженерия всё равно обойдёт его через человека. двенадцать рабочих методов атак 2025–2026 года и что с ними делать.
6 окт. 2026 г.
Кража данных компании: при чём здесь пароль сотрудника

Утечка данных клиентов чаще всего начинается с одной скомпрометированной учётной записи. Сотрудник использует один пароль для почты, корпоративного портала и облачного диска. Пароль попадает к злоумышленнику, и тот получает доступ ко всему, что открывает эта учётная запись.

Пресс-релизы называют произошедшее «инцидентом», юристы — «утечкой», и причина остаётся за кадром. Между кражей пароля и кражей данных проходит несколько недель или месяцев. За это время компания ещё может остановить атаку: всё зависит от скорости реакции и от того, какие права были у взломанной учётной записи.


Главное

  1. Кража данных компании — это несанкционированный доступ к клиентской базе, финансовой отчётности, коммерческой тайне и персональным данным. Потери несут компания, клиенты и сотрудники. Личный пароль от соцсети сюда не относится.
  2. Точка входа. Чаще всего это учётная запись одного сотрудника. Цепочка выглядит так: пароль → доступ → данные.
  3. Масштаб. По данным F6, за 2025 год и первую половину 2026 года в открытый доступ попало почти вдвое больше баз с данными российских компаний, чем суммарно из Латинской Америки, Ближнего Востока и Африки, Азиатско-Тихоокеанского региона и других стран СНГ.
  4. Доля атак через учётные данные. По данным Solar 4RAYS и BI.ZONE, в России она выросла с 19% (2023) до 33–37%.
  5. Три пути компрометации пароля. Человеческий фактор (фишинг, повторное использование пароля), технические каналы (инфостилеры, утечки у подрядчиков) и процессные дыры (доступ уволенных, общие пароли администраторов).
  6. Ответственность. Компания как оператор отвечает по ст. 13.11 КоАП РФ, злоумышленник — по УК РФ. Эти процессы идут параллельно. О выявленном инциденте оператор уведомляет Роскомнадзор в течение 24 часов, результаты расследования передаёт в течение 72 часов (ст. 21 № 152-ФЗ).
  7. Что делать. Закрепить парольную политику настройкой, включить двухфакторную аутентификацию, проверять пароли заранее, отзывать доступ при увольнении и хранить пароли централизованно. Дисциплина отдельных сотрудников на всю компанию не масштабируется.
Что такое кража данных компании

Кража данных компании — это несанкционированный доступ к информации, которой организация владеет как юридическое лицо: клиентской базе, финансовой отчётности, коммерческой тайне, персональным данным сотрудников и клиентов. Чаще всего точкой входа становится учётная запись одного сотрудника.

Чем это отличается от кражи личного пароля

Критерий Личный аккаунт Корпоративные данные
Что под угрозой Переписка, деньги на карте, фотографии Клиентская база, отчётность, коммерческая тайна
Кто несёт потери Один человек Компания, клиенты, сотрудники
Что делать после Человек восстанавливает доступ сам Компания расследует инцидент, уведомляет регуляторов и клиентов
Ответственность Только у злоумышленника У злоумышленника и у компании как оператора данных

Злоумышленнику грозит уголовная ответственность: ст. 272 УК РФ (неправомерный доступ к компьютерной информации) или ст. 183 УК РФ (коммерческая тайна). Компания отвечает по другим нормам. Как оператор персональных данных она может получить штраф по ст. 13.11 КоАП РФ. Эту ответственность разберём ниже.

Масштаб в России

По данным F6, за 2025 и первую половину 2026 года в открытом доступе появилось 326 баз данных российских компаний — почти вдвое больше, чем суммарно из Латинской Америки, стран Ближнего Востока и Африки, Азиатско-Тихоокеанского региона и других государств СНГ. В утечках данных российских компаний содержалось около 1,175 млрд строк с данными пользователей. По данным отчёта InfoWatch об утечках, в 2023–2025 годах в России скомпрометировано 4,5 млрд записей персональных данных.

Официальная статистика Роскомнадзора скромнее отраслевых оценок. В 2024 году регулятору официально сообщили об утечках только 200 компаний — почти вдвое меньше, чем годом ранее, при среднем ущербе 41 млн рублей на инцидент (Коммерсантъ). В первом полугодии 2025 года Роскомнадзор зафиксировал лишь 35 случаев и чуть более 39 млн скомпрометированных записей, а по их итогам завели всего шесть протоколов по ст. 13.11 КоАП РФ (ТАСС).

Разрыв между официальными цифрами и отраслевыми оценками объясняется просто: закон обязывает уведомить регулятора, но далеко не каждый оператор это делает.

Два свежих случая

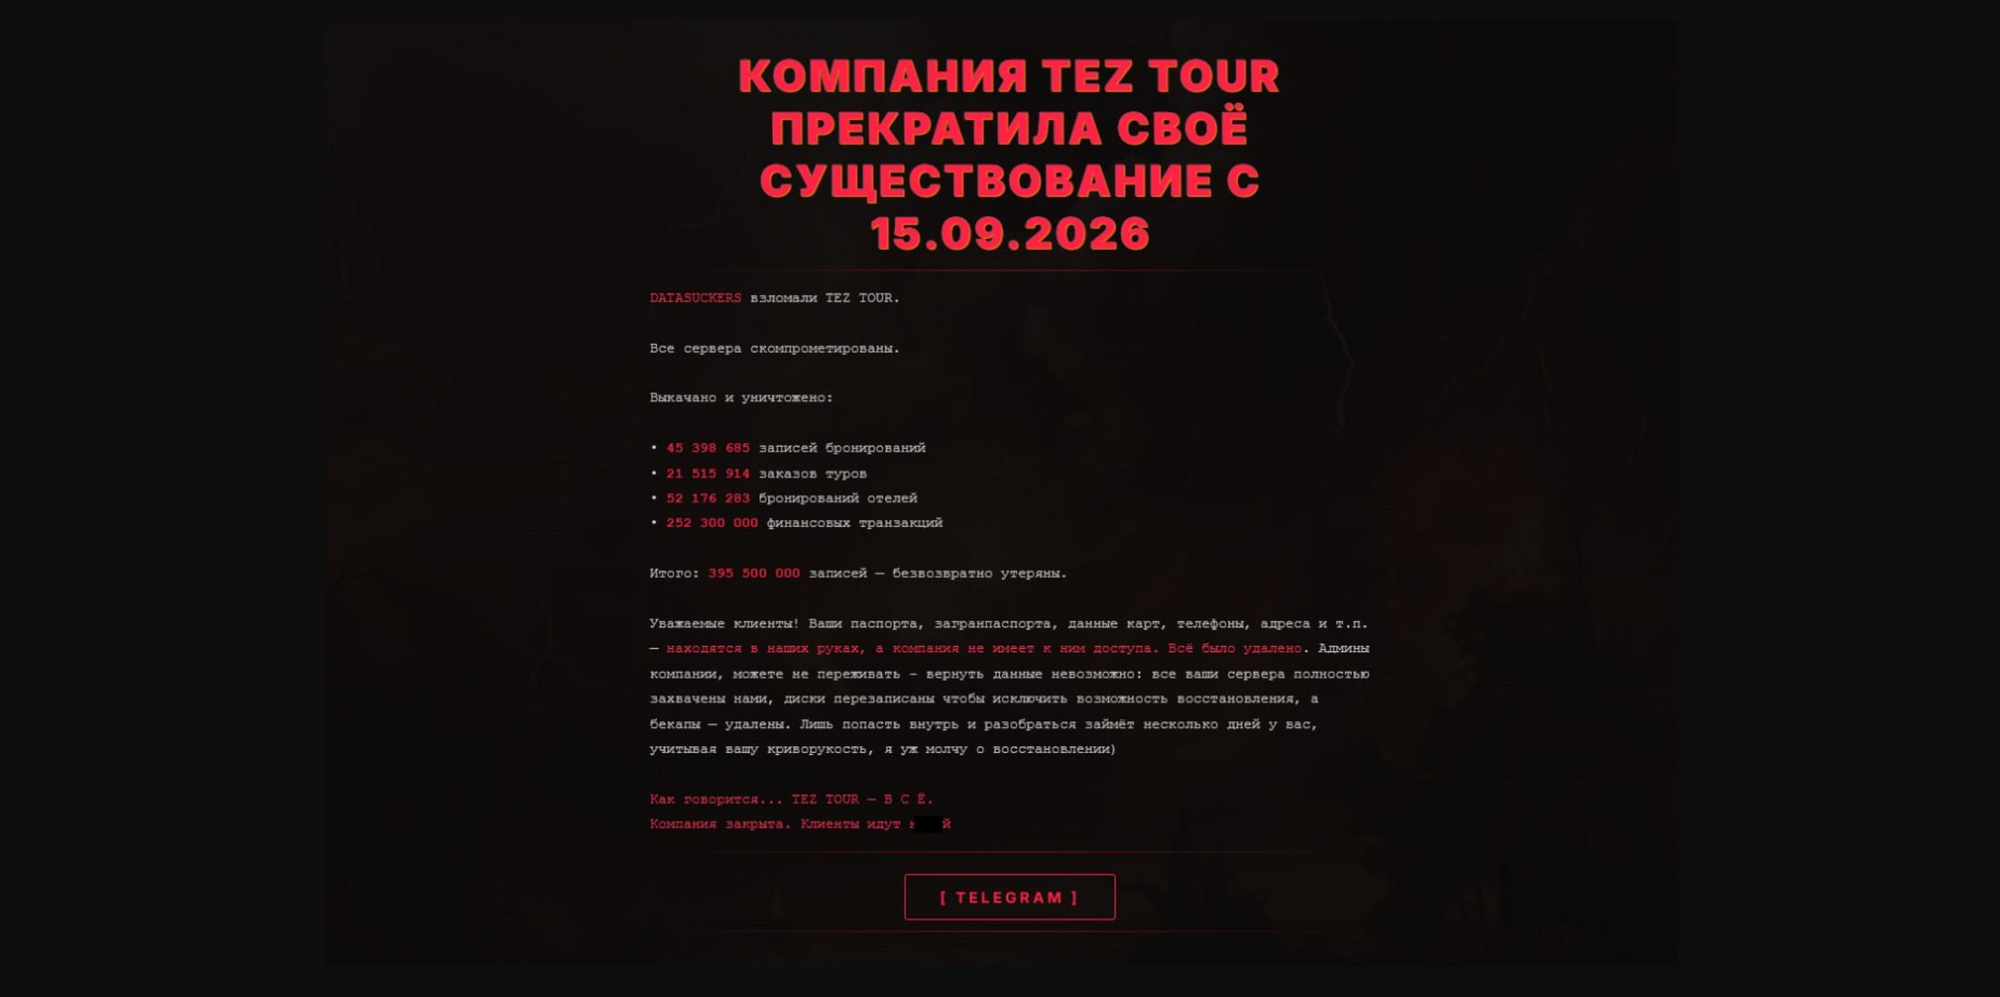
Tez Tour, сентябрь 2026 года. Группировка DataSuckers заявила об атаке на туроператора. По данным Хакера, 15 сентября она изменила главную страницу сайта и написала, что «скачала и уничтожила» 395,5 млн записей: бронирования, заказы туров, бронирования отелей и около 252 млн финансовых транзакций. Группировка также заявила о краже паспортов, данных банковских карт, телефонов и адресов клиентов, о перезаписи дисков и удалении резервных копий.

Скриншот главной страный Tez Tour во время взлома
Главная страница Tez Tour во время взлома

По версии атакующих, они около двух недель сохраняли доступ и постепенно расширяли права. Точкой входа стал сервис загрузки файлов: недостаточная проверка содержимого позволила выполнить свой код на сервере. Затем они перешли к другим внутренним системам, нашли там конфигурационные файлы с учётными данными и развили атаку.

Додо Пицца, конец сентября 2026 года. Сеть пиццерий сообщила клиентам о кибератаке на свою ИТ-систему и возможной утечке персональных данных. По данным CNews от 29 сентября 2026 года, компания опубликовала уведомление в официальном паблике в Telegram. В нём говорилось, что атака произошла «вчера и сегодня». Под угрозой данные клиентов, которые пользуются приложением и заказывают еду на дом: имена, даты рождения, номера телефонов, адреса электронной почты и адреса доставки.


При чём здесь пароль сотрудника: цепочка от логина до утечки данных

Пароль сотрудника — одна из самых частых точек входа в корпоративную сеть: с него начинается атака, а дальше злоумышленник действует под легитимной учётной записью. Злоумышленнику не нужно взламывать защищённый периметр компании, если можно войти в почту или корпоративный портал под обычным логином рядового сотрудника, которого никто не считал привилегированным.

Цепочка компрометации: пароль → доступ → данные

Атака идёт в три шага. Каждый из них закрывается отдельными мерами.

  1. Вход. Атакующий заходит в почту или другую систему компании с украденным логином и паролем. Для систем защиты это обычная сессия, сигнала тревоги нет.
  2. Продвижение. Он читает переписку и ищет доступы: к общим сетевым папкам, смежным сервисам, чужим учётным записям. Почтовый ящик хранит больше паролей, чем кажется: они лежат в пересланных письмах, вложениях и черновиках.
  3. Выгрузка. Атакующий забирает то, что имеет коммерческую ценность: клиентскую базу, финансовые документы, внутреннюю переписку.

Цепочку можно разорвать на любом звене, но дешевле всего на первом, пока злоумышленник не внутри. Здесь работают уникальные пароли, двухфакторная аутентификация и отзыв доступа при увольнении.

Что говорят данные России и мира

По данным Solar 4RAYS (ГК «Солар») и BI.ZONE, доля успешных атак на российские компании, начавшихся с компрометации учётных данных сотрудников, за три года выросла с 19% до 33–37%. Для сравнения — аналогичный показатель по миру, по данным IBM X-Force:

Год Россия Мир
2023 19% (Solar 4RAYS) 30% (IBM X-Force)
2024 37% (Solar 4RAYS) 30% (IBM X-Force)
2025 33% (BI.ZONE) 32% (IBM X-Force)

По методологии BI.ZONE, построенной на другой выборке (почти 700 000 корпоративных аккаунтов), 2024 год выглядит мягче — 27% против 37% у Solar 4RAYS. Российские показатели растут быстрее мировых, но и мировой уровень остаётся высоким: компрометация учётных данных третий год подряд входит в число главных причин атак и у IBM X-Force, и в российских отчётах.

Почему «обычные» аккаунты опаснее, чем кажется

Чем выше права доступа скомпрометированной учётной записи, тем короче цепочка от обычного логина до данных, которые представляют реальную ценность для атакующего. Пароль от почты бухгалтера или от общей папки отдела продаж в этом смысле опаснее, чем кажется: он не выглядит привилегированным, поэтому редко попадает в фокус внимания ИБ-отдела до самого инцидента. Именно через такие «обычные» аккаунты чаще всего и проходит вся цепочка.


Кража данных, кража пароля и взлом пароля — разные вещи

Кража пароля — это получение доступа к учётной записи. Взлом — один из способов это сделать. Кража данных — то, что может произойти после того, как первое или второе уже случилось.
Понятие Что это Типичный пример Чем отличается от двух других
Кража пароля Получение чужих учётных данных без технического взлома Фишинговое письмо, слив базы у подрядчика, повторно использованный пароль из старой утечки Не требует технических навыков: пароль передают, покупают на теневом рынке или подбирают по словарю прежних утечек
Взлом пароля Техническое получение пароля методом перебора или подбора Брутфорс, атака по словарю, перехват и расшифровка хеша Требует вычислительных ресурсов и времени. Результат тот же — скомпрометированный пароль
Кража данных компании Доступ к данным организации после получения учётной записи Выгрузка клиентской базы через скомпрометированный CRM-аккаунт Это следствие. Наступает не при каждой краже или взломе пароля, а только когда атакующий довёл цепочку до конца

У этого разграничения есть практический смысл. Меры защиты для каждого звена свои:

  • От взлома защищают сложность пароля и надёжное хеширование на сервере.
  • От кражи защищают обучение сотрудников и двухфакторная аутентификация.
  • От перехода кражи или взлома в полноценную утечку данных защищает ограничение прав доступа и мониторинг аномальной активности внутри уже скомпрометированной учётной записи.

Техническая механика взлома — отдельная большая тема: в материале «11 способов взлома паролей, которые хакеры используют в 2026 году» разобраны конкретные инструменты и методы подбора. Здесь важнее другое. С точки зрения компании неважно, украли пароль или взломали его: результат один и тот же скомпрометированный логин, который запускает цепочку компрометации.


Как пароль сотрудника на самом деле оказывается скомпрометирован

Пароль сотрудника попадает к злоумышленнику тремя путями: через человеческие ошибки и невнимательность, через технические каналы и через слабые места в процессах компании. Одна мера не закрывает ни один из них полностью, поэтому защита строится по каждому направлению отдельно.

Направление Как это происходит Что закрывает
Человеческий фактор Фишинг, повторное использование пароля Обучение, уникальные пароли, двухфакторная аутентификация
Технические каналы Инфостилеры, утечки у подрядчиков Защита рабочих станций, контроль подрядчиков, отзыв сессий
Процессные дыры Доступ уволенных, общие и дефолтные пароли Централизованная выдача и отзыв доступа, парольная политика

Человеческий фактор

Человеческий фактор — частая причина компрометации. Даже внимательный сотрудник ошибается, если форма входа выглядит как настоящая.

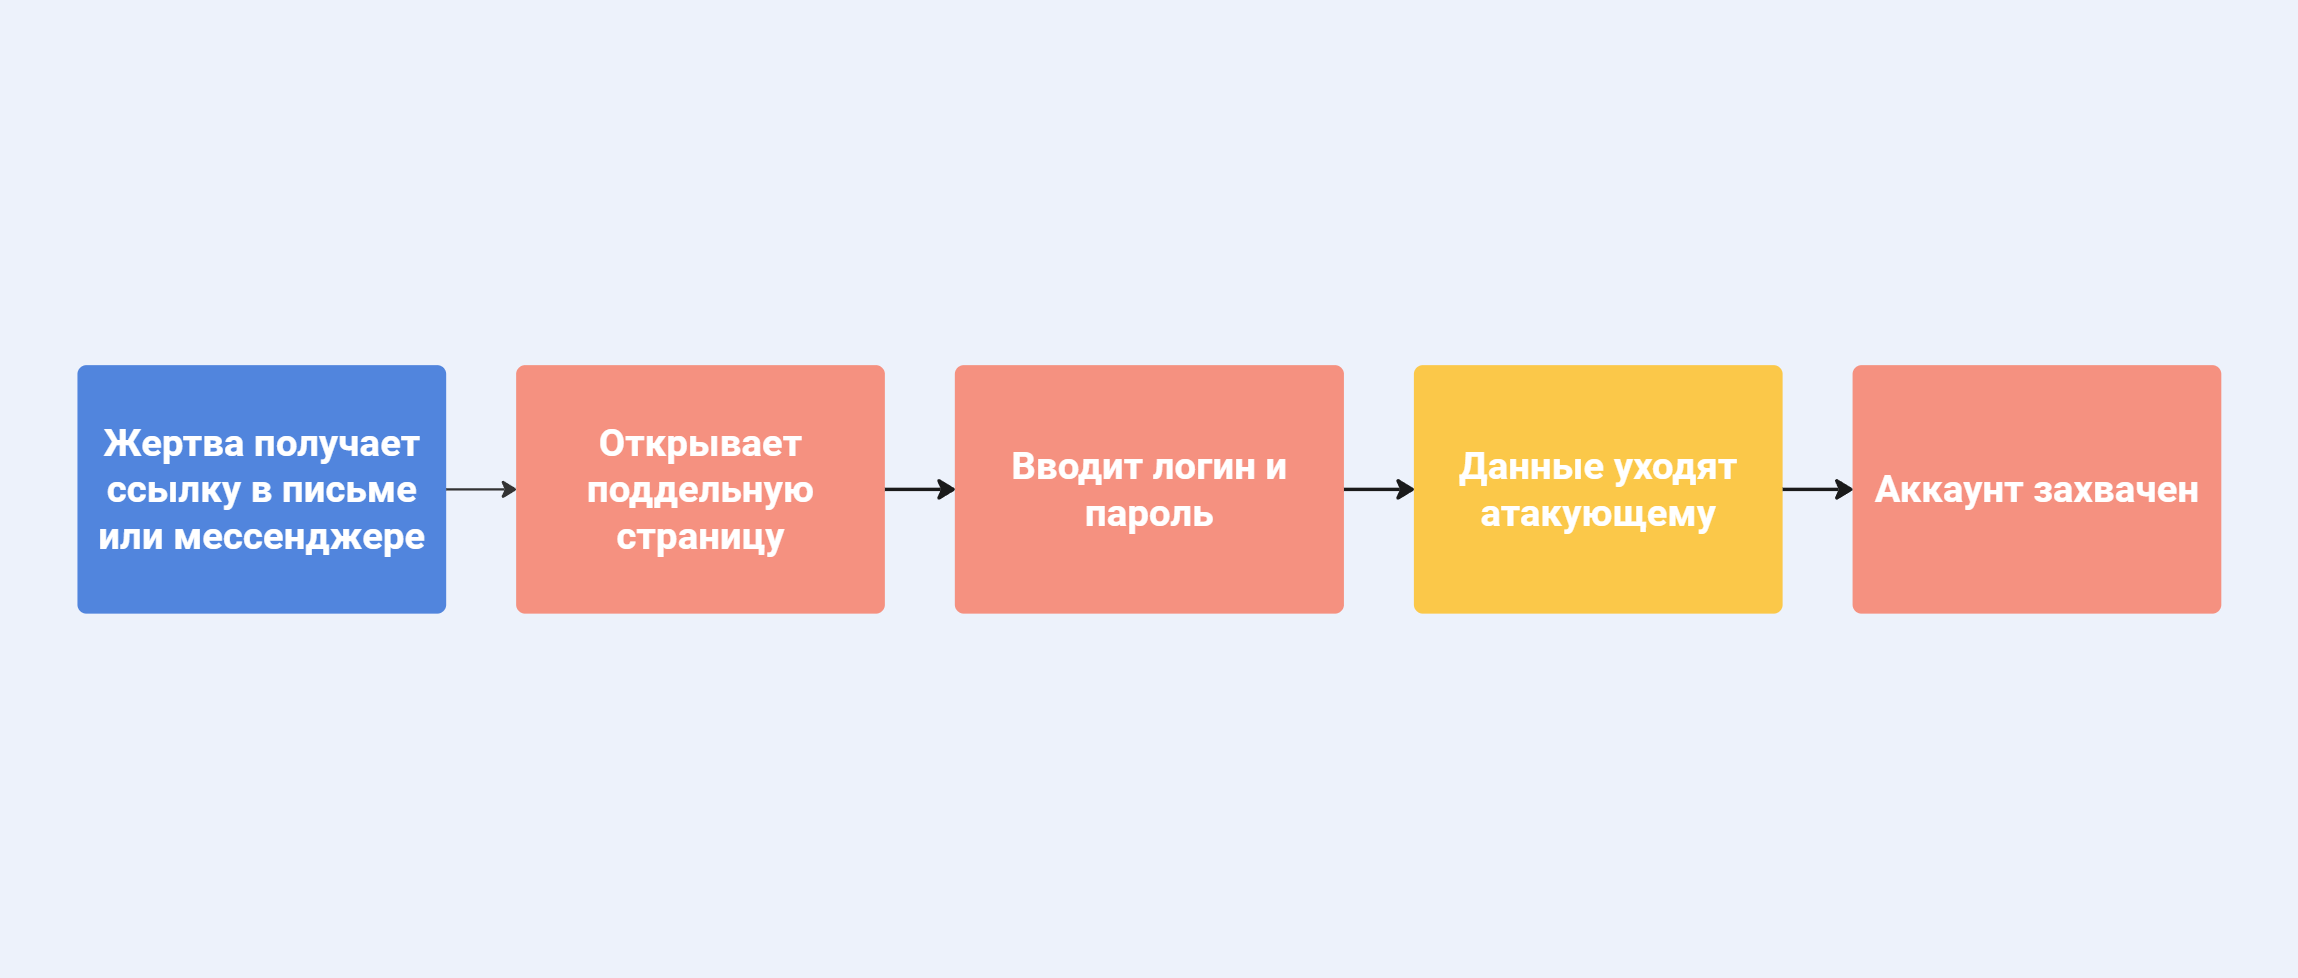
  • Фишинг. Письмо ведёт на поддельную форму входа. Сотрудник вводит логин и пароль и не замечает разницы в адресе отправителя или в домене ссылки. Данные уходят напрямую атакующему.
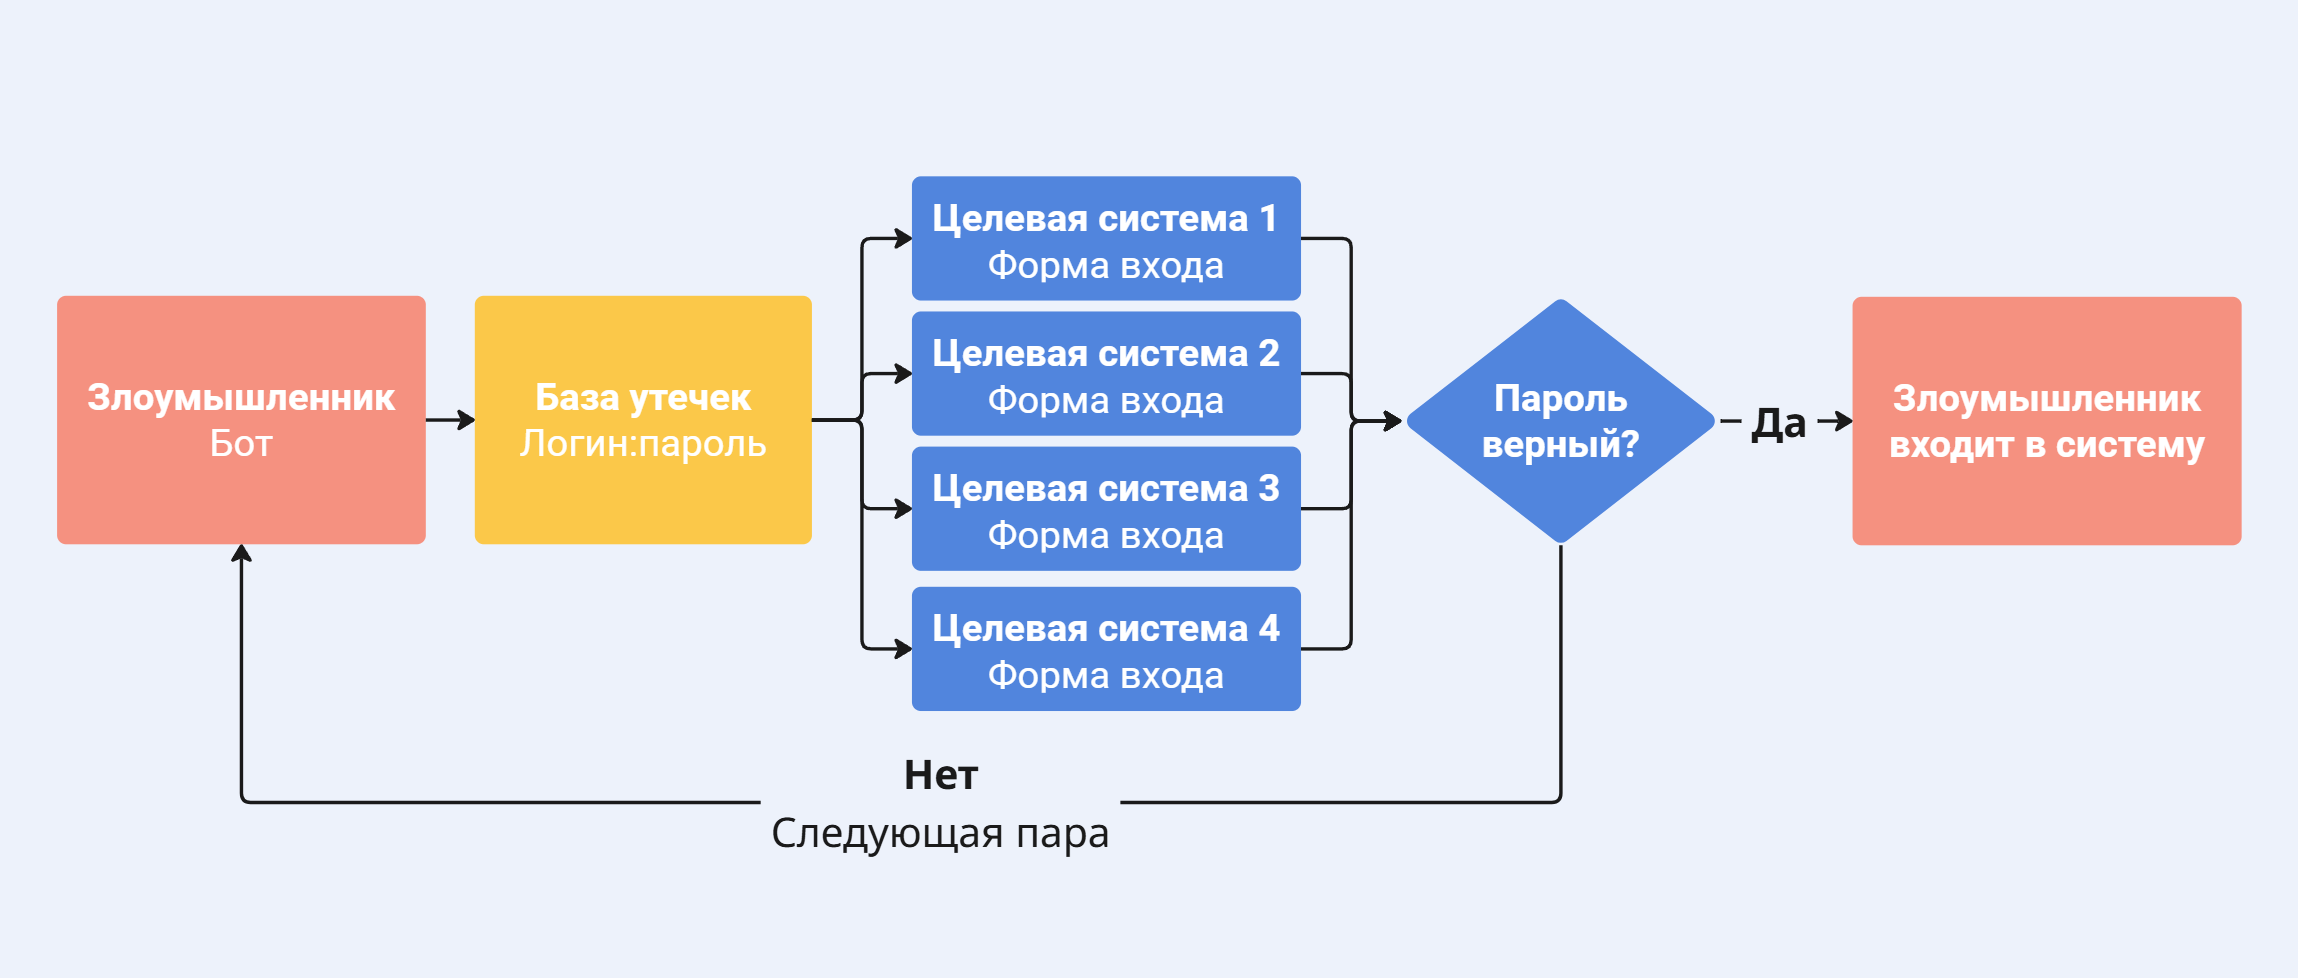
  • Повторное использование пароля. Пароль утекает с форума, из интернет-магазина или сервиса доставки, а затем подходит к корпоративной почте. По данным BI.ZONE, 9% сотрудников регистрируются на внешних сервисах рабочей почтой, и каждый пятый из них ставит тот же пароль, что и на работе.

Технические каналы

Эти каналы работают без прямого участия сотрудника.

  • Инфостилеры. Это вредоносное ПО, которое крадёт сохранённые в браузере пароли, куки активных сессий и токены. Оно попадает на устройство через поддельный установщик, пиратскую программу или заражённое вложение и отправляет данные атакующему без видимых признаков. Украденные куки сессии позволяют войти без пароля.
  • Утечки у подрядчиков и сторонних сервисов. Если там хранились те же учётные данные, компания получает компрометацию через чужую инфраструктуру, даже если у себя защитила всё идеально.

Процессные дыры

Здесь вина лежит на самой компании.

  • Доступ уволенных сотрудников. Учётная запись остаётся рабочей неделями, иногда месяцами. Особенно часто так бывает, когда права выдавали точечно, разными администраторами и в разное время, и полного перечня нет ни у кого.
  • Общие и дефолтные пароли администраторов. По данным BI.ZONE, 35% инцидентов высокой критичности в российских компаниях связаны с небезопасной парольной политикой администраторов.

Все три направления закрываются только вместе и только выстроенным процессом.


Что теряет компания, когда уходит один пароль

Когда утекает один рабочий пароль, компания рискует не одной категорией данных, а сразу несколькими — в зависимости от того, куда у скомпрометированной учётной записи был доступ и насколько широко этот доступ расходился по смежным системам. Пароль менеджера по продажам и пароль системного администратора открывают разный масштаб потерь. В первом случае это чаще клиентская база одного отдела. Во втором — потенциально вся инфраструктура компании.

Что теряет компания Пример Почему это дорого
Персональные данные клиентов и сотрудников База CRM, кадровые документы, данные подписчиков рассылки Регулируется 152-ФЗ. Утечка — прямой повод для проверки Роскомнадзора и штрафа
Финансовая и платёжная информация Реквизиты, счета на оплату, данные транзакций Прямой материальный ущерб и риск мошенничества от имени компании против её же клиентов
Коммерческая тайна и внутренние документы Договоры, условия с поставщиками, стратегия развития Потеря конкурентного преимущества, которую сложно оценить сразу и трудно вернуть
Доступы к смежным системам Пароли в переписке, общие сейфы, подключённые внешние сервисы Каскадный эффект: один логин открывает цепочку следующих, и масштаб растёт без новых усилий атакующего

Один скомпрометированный пароль редко остаётся единственным. В переписке и общих папках атакующий находит доступы к другим системам и переходит в них под уже найденными учётными записями. Поэтому потери от инцидента обычно складываются из нескольких категорий сразу: утечки данных, простоя, расследования и восстановления. Механику такого разрастания, от одной учётной записи до десятков затронутых систем, разбираем в материале «Что такое каскадная компрометация?».


Сколько кража данных стоит компании: штрафы и ответственность

За утечку персональных данных отвечает компания как оператор. Сотрудник, чей пароль скомпрометировали, и хакер, который им воспользовался, к этой ответственности отношения не имеют. С 30.05.2025 за утечку предусмотрен оборотный штраф по ст. 13.11 КоАП РФ: его размер зависит от выручки компании, а не от фиксированной суммы.

Оборотный штраф: как его считают

Оборотный штраф вводит ч. 15 ст. 13.11 КоАП РФ. Для юридического лица сумма зависит от выручки за предыдущий год и от того, первое это нарушение или повторное.

Нарушение Минимум в рублях Доля годовой выручки
Первичное от 3 млн рублей 1–3% (ставку в этом диапазоне назначает суд)
Повторное от 15 млн рублей 3% (не менее 15 млн рублей)

Две ответственности за один инцидент

Компания и злоумышленник отвечают по разным нормам, и эти процессы идут параллельно.

  • Компания как оператор отвечает по КоАП РФ административно, штрафом. Это не зависит от того, нашли ли того, кто стоял за атакой.
  • Тот, кто использовал данные, отвечает по ст. 272.1 УК РФ. Она устанавливает уголовную ответственность за незаконное использование, передачу, сбор и хранение персональных данных.

Уведомление Роскомнадзора

Статья 21 Федерального закона № 152-ФЗ обязывает оператора уведомить Роскомнадзор об инциденте. Первичное уведомление отправляют в течение 24 часов, результаты внутреннего расследования — в течение 72 часов. Нарушение сроков рассматривается отдельно от самой утечки.

CTA Image

Несколько строк настроек доступа могут стоить компании миллионов. Попробуйте Пассворк бесплатно


Что делать, чтобы пароль сотрудника не стал причиной утечки

Дисциплина отдельного сотрудника не масштабируется на всю компанию. Рано или поздно кто-то выберет простой пароль, повторит его на личном сайте или откроет фишинговое письмо после долгого рабочего дня. Устойчивое решение строится на процессе, который не зависит от того, вспомнит ли конкретный человек правило безопасности именно сегодня.

Пять мер закрывают большую часть цепочки компрометации:

  1. Формализованная парольная политика. Минимальная длина, требования к сложности и срок действия пароля — не рекомендация в корпоративной памятке, а настройка, которую нельзя обойти при сохранении записи.
  2. Двухфакторная аутентификация. Отдельный фактор подтверждения резко снижает цену утечки одного пароля. Остальные меры она при этом не заменяет: инфостилеры умеют воровать уже активную сессию, обходя повторный ввод кода при следующем входе.
  3. Мониторинг и аудит использования паролей. Регулярная проверка на слабые, устаревшие и потенциально скомпрометированные пароли проводится заранее. Расследование уже случившегося инцидента для этого ждать не нужно.
  4. Немедленная деактивация доступа при увольнении или смене роли. Учётная запись без присмотра — открытая дверь, которую никто не закрыл после того, как человек ушёл из компании или сменил отдел.
  5. Централизованное хранение и ротация паролей вместо таблиц, стикеров на мониторах и переписки в мессенджерах, где пароль живёт неограниченное время и доступен всем, кто получил ссылку на файл, даже спустя годы после смены пароля.

Как Пассворк закрывет причина утечки

Пассворк — корпоративный менеджер паролей и секретов, который устанавливается на сервере компании или в облаке. Он переносит выдачу, хранение и отзыв доступов из таблиц и чатов в одну систему с правами и журналом.

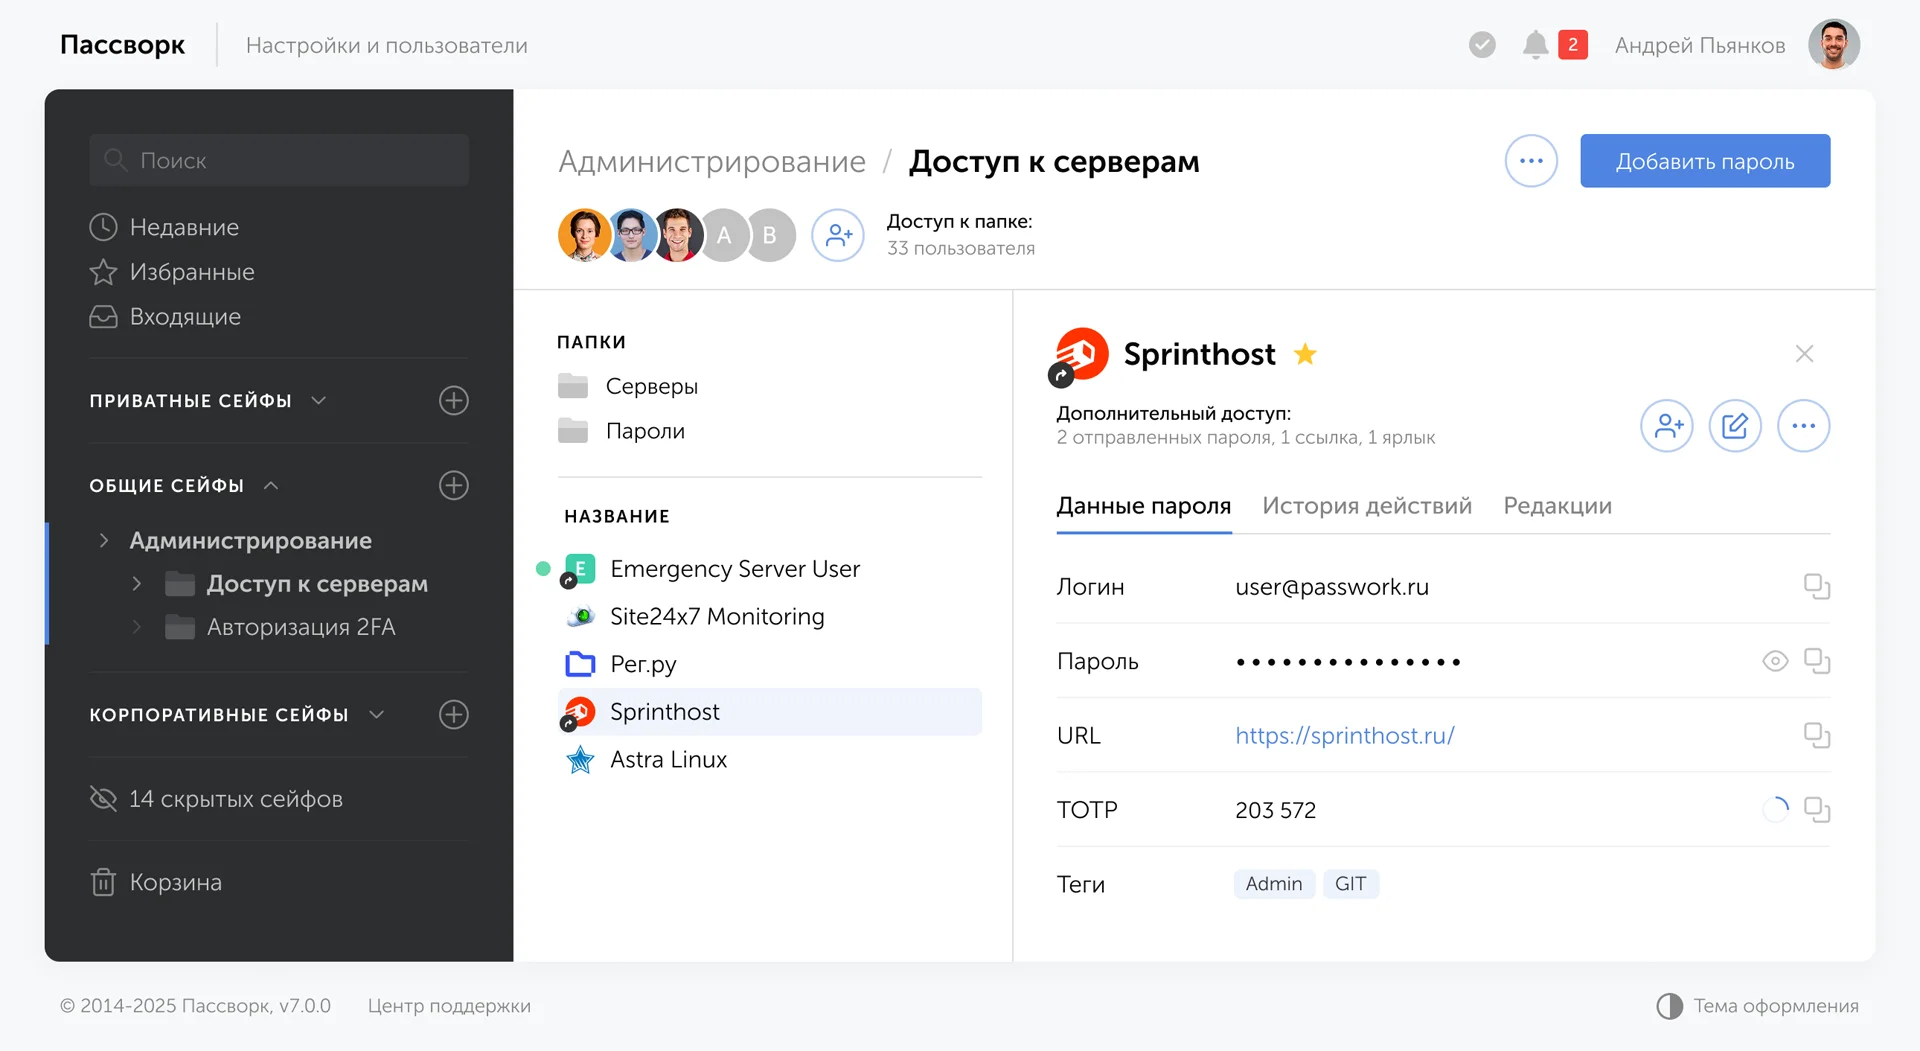
Пример интерфейса менеджера паролей Пассворк

Каждая из пяти мер выше получает конкретную настройку. Правила не зависят от памяти сотрудников, а права и история действий видны администратору в одном месте.

  • Хранение. Пароли уходят из таблиц и личных заметок в сейфы с контролем доступа.
  • Политики паролей. Администратор задаёт требования к длине и сложности, и генератор создаёт пароли по этим правилам. Слабый пароль не попадёт в запись, если сотрудник не придумывает его сам.
  • Права. Роли и группы определяют, кто и к каким записям имеет доступ. Не нужно вручную отслеживать права каждого сотрудника в десятке систем.
  • Аудит. Журнал фиксирует, кто и когда работал с записью. Он пригодится при расследовании инцидента и помогает подтвердить меры защиты при проверке по 152-ФЗ.
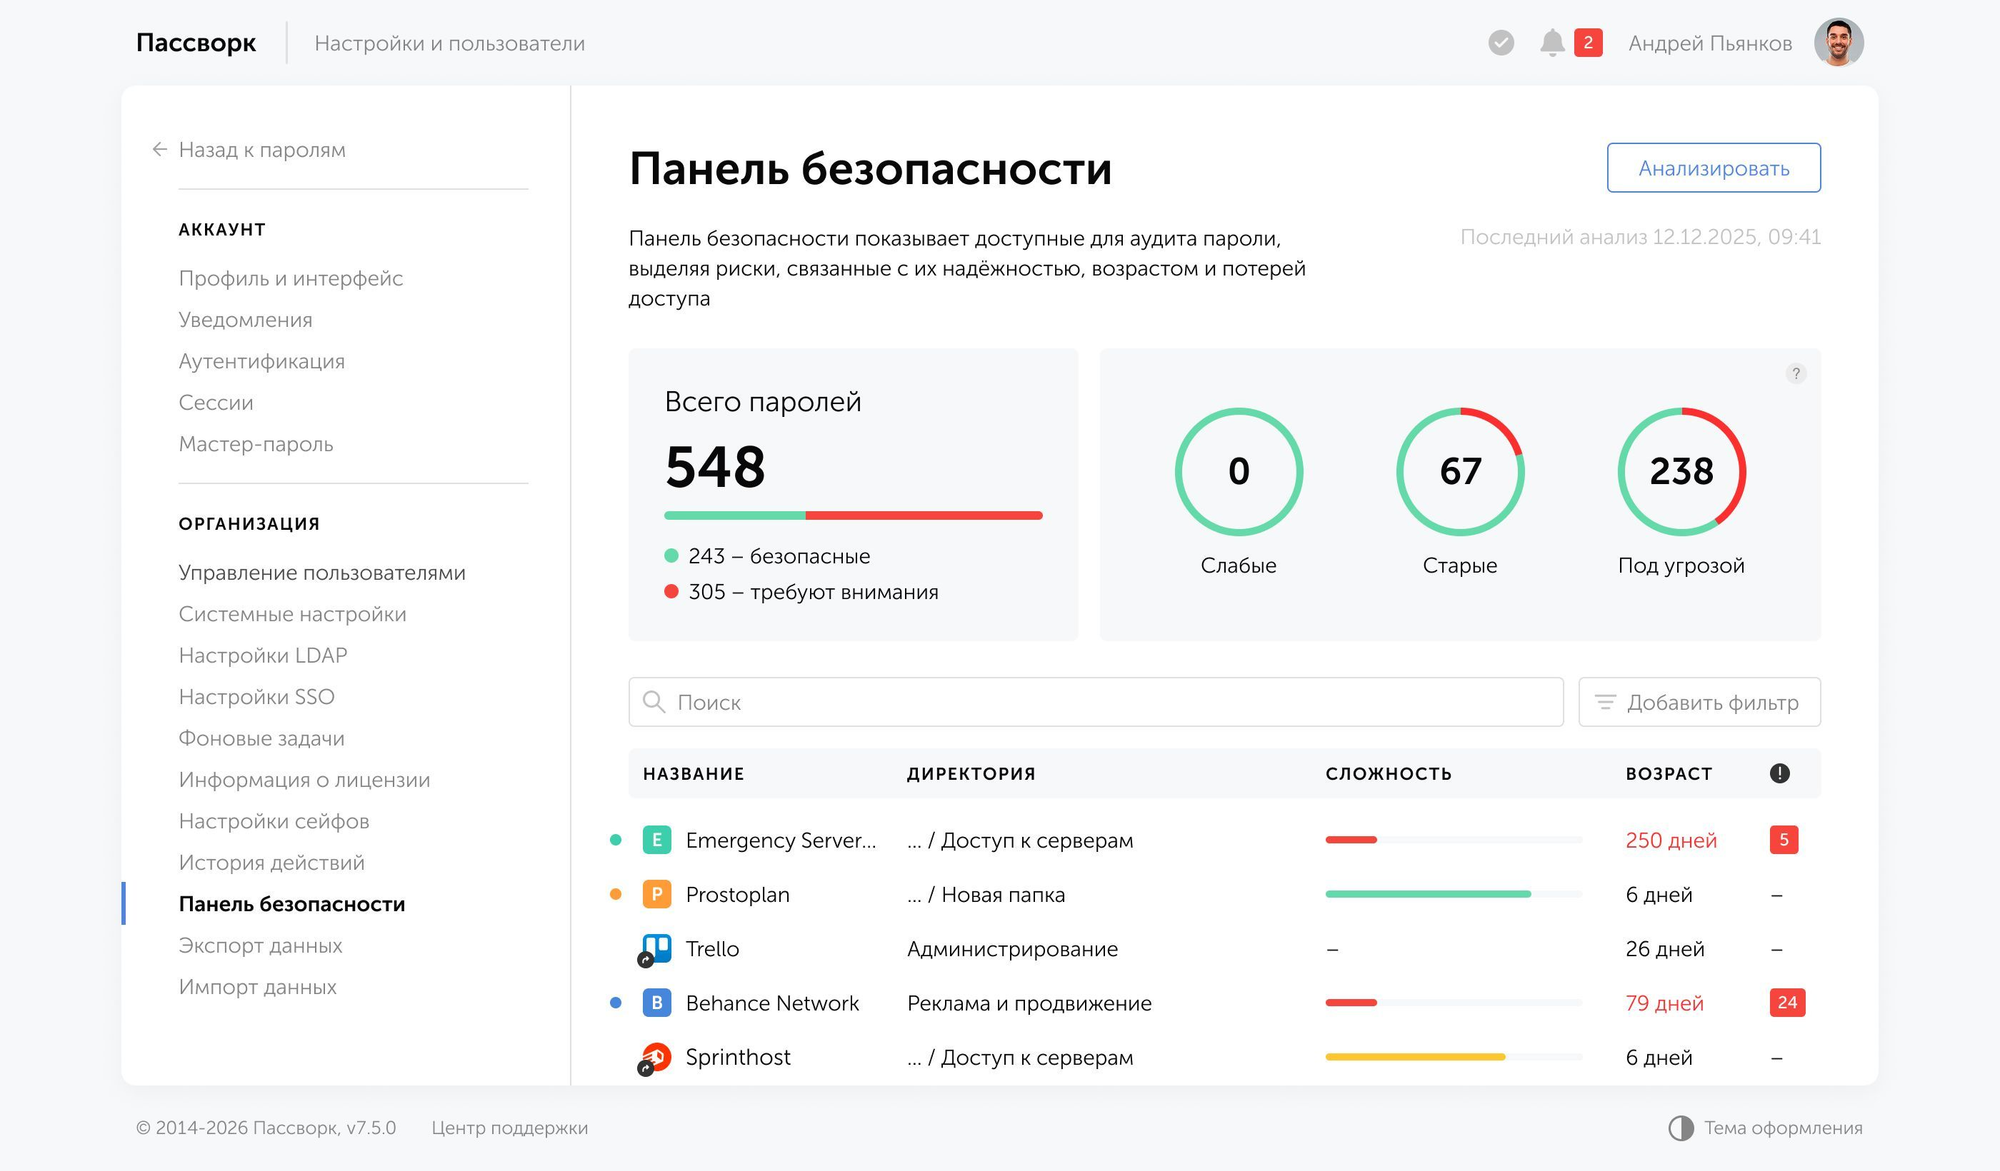
  • Проверка паролей. Панель безопасности показывает слабые и повторяющиеся пароли до инцидента.
  • Второй фактор. Поддержка биометрии, ключей доступа и аппаратных ключей. Для подтверждения входа есть отдельное приложение Пассворк 2ФА.
  • Увольнение. Доступ к сейфам отключается централизованно. Не нужно обходить десятки систем, в которых человек успел получить права за годы работы.

Привычки пользователей: как закрыть человеческий фактор

Большинство ошибок по невнимательности возникает там, где безопасный путь неудобнее небезопасного. Сотрудник копирует пароль из заметки, потому что так быстрее. Он повторяет один пароль на всех сервисах, потому что придумывать новый лень. Ему проще вставить данные в первую попавшуюся форму входа, чем проверить домен.

0:00
/0:23

У Пассворка низкий порог входа. Интерфейс интуитивно понятен, поэтому им быстро осваивается даже не технически подготовленный сотрудник. Привычки меняются в нескольких местах:

  • Автозаполнение через браузерное расширение. Сотрудник не вводит и не копирует пароль вручную. Если домен не совпадает с сохранённым, форма не заполнится, и это сигнал, что страница поддельная. Фишинг теряет главное преимущество: человек не вводит данные на глаз.
  • Мобильное приложение. Доступ к корпоративным паролям с телефона убирает причину хранить их в заметках и мессенджерах.
  • Генератор паролей. Он доступен в веб-интерфейсе, расширении и мобильных приложениях и соблюдает правила сложности, заданные организацией. Придумывать пароль самому не нужно, поэтому повторное использование теряет смысл.
  • Одноразовые ссылки и ярлыки. Передать пароль подрядчику или коллеге можно без пересылки в чате: ссылка работает ограниченное время, а ярлык не создаёт копию записи.

Так закрываются обе причины ошибок: человек перестаёт ошибаться по невнимательности, а инструмент не даёт обойти правила.


Заключение

Кража данных редко начинается со взлома периметра. Чаще точкой входа становится один пароль сотрудника: он утёк у стороннего сервиса, повторился на личном аккаунте или ушёл к инфостилеру вместе с данными браузера. Дальше срабатывает цепочка «пароль → доступ → данные», и каждое её звено дешевле разорвать заранее, чем разбирать последствия после выгрузки.

Рассчитывать, что каждый сотрудник сам выберет надёжный пароль и не повторит его, нельзя: дисциплина отдельных людей не масштабируется на компанию. Практичный первый шаг — собрать пароли и доступы в одном месте с правами, политиками и журналом действий, а затем проверить, где корпоративные учётные данные лежат сейчас.

CTA Image

Если в компании пароли до сих пор живут в таблицах, личных чатах и головах отдельных сотрудников, дело не в дисциплине. Дело в инструменте. Попробуйте Пассворк бесплатно


Часто задаваемые вопросы

Часто задаваемые вопросы

Кража данных и кража пароля — это одно и то же?

Нет. Кража пароля — это получение доступа к одной учётной записи: почте, CRM, серверу. Кража данных компании — то, что может произойти дальше, если через скомпрометированный пароль злоумышленник добрался до систем с клиентской базой, финансовой отчётностью или коммерческой тайной. Первое — точка входа. Второе — следствие, которое наступает не всегда.

Можно ли украсть данные компании без взлома пароля?

Да. Данные утекают через инсайдера с легитимным доступом, уязвимость в приложении, незащищённый API или ошибку в настройках облачного хранилища. Пароль сотрудника — самая частая точка первоначального доступа, но далеко не единственная: по данным Solar 4RAYS и BI.ZONE, компрометация учётных данных стоит за 33–37% успешных атак на российские компании.

Кто отвечает за утечку — сотрудник, чей пароль украли, или компания?

За утечку персональных данных как оператор отвечает компания — по ч. 15 ст. 13.11 КоАП РФ, независимо от того, что непосредственной причиной стал пароль одного сотрудника. Отдельно по ст. 272.1 УК РФ отвечает тот, кто незаконно использовал, передал, собрал или хранил эти данные: похититель, не оператор.

Как быстро нужно уведомить Роскомнадзор об утечке?

Согласно ст. 21 Федерального закона № 152-ФЗ, оператор обязан направить в Роскомнадзор первичное уведомление в течение 24 часов с момента обнаружения утечки и результаты внутреннего расследования инцидента в течение 72 часов. Нарушение этих сроков рассматривается отдельно от самого факта компрометации данных и не освобождает от штрафа по ст. 13.11 КоАП РФ.

Помогает ли двухфакторная аутентификация, если пароль уже скомпрометирован?

Отчасти. 2FA останавливает попытку входа с украденным паролем, если у атакующего нет второго фактора. Но она не защищает от инфостилеров, которые воруют не пароль, а активную сессионную cookie, обходя повторный запрос кода. И она не отменяет то, что произошло раньше: если доступ был получен до включения 2FA, данные уже могли быть выгружены.

Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Теневой ИИ: как сотрудники сливают данные в нейросети
Сотрудник вставляет строку подключения к базе в ChatGPT, чтобы разобраться с ошибкой. Через месяц туда же уходит клиентская база и финансовый отчёт. Разбираем, как теневой ИИ проникает в компании и что делать раньше звонка из Роскомнадзора.
Пассворк 7.8: политики паролей
В новой версии добавили возможность создавать гибкие политики паролей вместо одной общей настройки на всю систему, избранные сейфы и папки, новый тип поля в карточке записи, новые угрозы в панели безопасности и системную тему, которая подстраивается под ваше устройство.

Кража данных компании: при чём здесь пароль сотрудника

Громкие утечки данных почти всегда начинаются обыденно: с одного скомпрометированного пароля сотрудника. Разбираем цепочку «пароль → доступ → данные», российскую статистику и штраф, который в итоге платит компания.

30 сент. 2026 г.
Программы-вымогатели (ransomware): статистика атак, векторы и план защиты

В 2025 году одна российская компания заплатила за возврат данных 500 миллионов рублей. И это только задокументированный рекорд выкупа. Реальные потери могут быть на порядок выше: простой производства, юридические последствия, утечка данных клиентов и штрафы регуляторов.

Программа-вымогатель (ransomware) — не просто вирус. За последние пять лет они превратились в индустрию с разделением труда, арендой вредоносного ПО и рынком готового доступа в корпоративную инфраструктуру. Технический порог входа в этот «бизнес» обнулился: инструменты арендуются, а доступ покупается.

В этом материале — механика атаки, актуальные векторы заражения с долями по российским инцидентам, виды шифровальщиков и план защиты: что закрывает каждый рубеж и в какой последовательности.


Главное о программах-вымогателях за 30 секунд

Ransomware — это индустрия: аренда вредоносного ПО (RaaS), рынок готового доступа (IAB) и профессиональные переговорщики. Защита строится на нескольких уровнях, а наименее закрытый из них — учётные данные.

  1. Технический порог входа исчез — разработчик RaaS берёт 20–30% выкупа, а доступ в корпоративную сеть покупается у брокеров первоначального доступа (IAB) как готовый лот.
  2. Число инцидентов с шифровальщиками в России выросло на 15%. Рекордный задокументированный выкуп — 500 млн рублей, типичные требования к малому и среднему бизнесу — от 240 тыс. до 4 млн рублей.
  3. 15% атак — диверсионные: данные уничтожаются, ключа дешифровки нет изначально.
  4. Основные векторы входа — вредоносный файл, который запускает сам сотрудник (66% инцидентов), и эксплуатация уязвимостей: её доля во втором полугодии 2025 года выросла с 5% до 31%. Чаще всего это N-day, когда патч уже вышел, но не установлен.
  5. Три из ключевых векторов работают через компрометацию учётных данных.
  6. У защитников есть окно для реакции — между проникновением и запуском шифрования проходит от 3 до 5 суток. При работающем мониторинге атакующего можно остановить.


Что такое программа-вымогатель

Программа-вымогатель (ransomware) — класс вредоносного ПО, который шифрует файлы или блокирует доступ к системе, а затем требует выкуп за восстановление. Первый задокументированный случай — PC Cyborg (также известный как AIDS Trojan) в 1989 году, распространявшийся на дискетах.

Красный экран с белым текстом — требование выкупа вируса AIDS Trojan 1989 года от «PC Cyborg Corporation»: оплатить лицензию на $189 или $378 почтовым переводом.
Сообщение с требованием выкупа вируса AIDS Trojan: жертве предлагалось отправить $189 почтовым переводом на абонентский ящик в Панаме

Взрывной рост атак начался в 2013 году: CryptoLocker применял RSA-2048 для шифрования и Bitcoin как анонимный канал оплаты. За 100 дней было заражено около 250 000 систем, собрано порядка $3 млн выкупа. Атакующие впервые доказали, что модель масштабируется.

Поворотная точка — WannaCry в мае 2017 года. Атака использовала эксплойт EternalBlue (инструмент АНБ США, утёкший через группу Shadow Brokers) и распространялась автоматически по локальным сетям без каких-либо действий пользователя. За трое суток: 230 000 систем в 150 странах, остановленные конвейеры Renault и Nissan, более 19 000 отменённых медицинских приёмов в больницах NHS Великобритании. Ущерб оценивается в $4–8 млрд.

Месяц спустя — NotPetya. Технически это вайпер под маскировкой шифровальщика: ключа дешифровки не существовало. Заражение распространялось через налоговый клиент M.E.Doc, поразив Maersk (~$300 млн ущерба), Merck (~$870 млн) и FedEx. Совокупный ущерб Белый дом оценил в более чем $10 млрд. NotPetya показал: часть атак создаётся не ради выкупа — ради уничтожения.

В конце 2019 года группировка Maze первой применила двойное вымогательство: данные похищались до шифрования. Если жертва восстанавливалась из резервных копий — её всё равно шантажировали публикацией файлов. Тактика стала отраслевым стандартом.

Тёмная веб-страница «Maze support system» с логотипом-лабиринтом и формой загрузки файла DECRYPT-FILES.txt для «авторизации» жертвы и получения инструкций по выкупу.
Переговорный портал группировки Maze: жертва загружает ключевой файл DECRYPT-FILES.txt, после чего получает инструкции по оплате

К 2026 году число атак вышло на новый максимум. Только в августе зафиксировано 1 073 инцидента — рост на 12% к июлю. В тройке наиболее активных группировок: Qilin (164 атрибуции), The Gentlemen (116) и Cl0p (89). Среди задокументированных жертв — Boston Dynamics и Manchester Airport Group (Infosecurity Magazine, август 2026).

Сегодня программа-вымогатель — уже не просто вирус-шифровальщик. Ransomware превратился в отрасль с разделением труда. Модель «вымогательское ПО как услуга» (Ransomware-as-a-Service, RaaS) позволяет арендовать вредоносное ПО без технической подготовки: разработчик берёт 20–30% выкупа, партнёр-атакующий — остальное. Появился отдельный рынок брокеров первоначального доступа (Initial Access Brokers, IAB) — посредников, продающих готовый доступ в корпоративные сети. Переговоры с жертвой ведут профессиональные команды.

Эволюция крупнейших инцидентов

Год Инцидент / группировка Масштаб и последствия
1989 PC Cyborg (AIDS Trojan) Первый задокументированный шифровальщик: 20 000 дискет разосланы участникам конференции ВОЗ. Требование — $189 за «лицензию». Симметричное шифрование, ключ восстанавливался вручную.
2013 CryptoLocker Первое массовое применение RSA-2048 и Bitcoin-оплаты. За 100 дней кампании заражено ~250 000 систем, собрано ~$3 млн выкупа. Доказал, что модель вымогательства масштабируется.
2016 Locky Распространялся через макросы в Word-вложениях — миллионы писем в сутки. Атаковал больницы: Голливудский медицинский центр заплатил $17 000, чтобы вернуть доступ к данным пациентов.
2017 WannaCry Использовал эксплойт EternalBlue (утёкший инструмент АНБ) и распространялся автоматически, без действий пользователя. 230 000 систем в 150 странах за трое суток. NHS UK отменила 19 000+ приёмов. Ущерб: $4–8 млрд.
2017 NotPetya Вайпер под маскировкой шифровальщика: ключа не существовало. Точка входа — налоговый клиент M.E.Doc. Maersk потерял ~$300 млн, Merck ~$870 млн. Совокупный ущерб по оценке Белого дома: более $10 млрд.
2019 Maze Первой применила двойное вымогательство: данные похищались до шифрования. Восстановление из резервной копии больше не спасало — отказ платить означал публикацию файлов. Тактика стала стандартом.
2021 DarkSide / Colonial Pipeline Атака на крупнейший топливный трубопровод США (45% поставок восточного побережья). Пять дней простоя, дефицит топлива в 17 штатах, режим ЧС. Выплачено $4,4 млн выкупа, часть суммы ФБР впоследствии изъяло.
2021 REvil / Kaseya Zero-day в платформе управления ИТ-инфраструктурой Kaseya VSA. Атака распространилась транзитом через MSP-провайдеров: пострадало ~1 500 организаций. Запрошено $70 млн — крупнейший публичный выкуп на тот момент.
2023 Cl0p / MOVEit Zero-day в сервисе управляемой передачи файлов MOVEit Transfer. Данные похищены у сотен организаций, без шифрования, только кража. Среди пострадавших: госструктуры США, Великобритании и ряда европейских стран.
2024 ALPHV / Change Healthcare Крупнейшая атака на здравоохранение США. Платёжная инфраструктура аптек и больниц не работала неделями, пациенты не могли получить рецептурные препараты. Выкуп $22 млн выплачен, данные всё равно опубликованы.
2024 LockBit Операция Cronos (Europol + ФБР, февраль 2024): захват серверов, аресты операторов, публикация их личных данных. Одна из крупнейших международных операций против RaaS-группировки. Аффилиаты продолжают действовать.
2025 [РФ, не раскрыто] Рекордный задокументированный выкуп в России: 500 млн рублей (50 BTC). Источник: F6, «Киберугрозы в России», 2025. Название организации-жертвы не раскрывается.
2026 Qilin, The Gentlemen, Cl0p Рекордный август: 1 073 жертвы — рост на 12% к июлю. Лидеры по атрибуциям: Qilin (164), The Gentlemen (116), Cl0p (89). Среди атакованных — Boston Dynamics и Manchester Airport Group.

Что такое Ransomware-as-a-Service (RaaS)?

Ransomware-as-a-Service (RaaS) — модель киберпреступности, при которой разработчики вредоноса предоставляют программное обеспечение для шифрования данных в качестве услуги. Злоумышленники без технических навыков могут арендовать или купить готовый инструмент и проводить атаки, при этом создатели берут процент от выкупа. Это превратило создание вирусов в масштабный бизнес с разделением ролей и ответственности.

Что такое Initial Access Brokers (IAB)?

Initial Access Brokers (IAB) — киберпреступники, специализирующиеся на получении первичного доступа к корпоративным сетям и системам. Они используют фишинг, эксплуатацию уязвимостей или социальную инженерию для проникновения, а затем продают полученный доступ другим злоумышленникам на подпольных форумах. IAB являются звеном в цепочке кибератак, обеспечивая начальную точку входа для последующих операций.


Масштаб угрозы в России в 2025 году

В 2025 году атаки шифровальщиков на российские компании выросли на 15% к предыдущему году — данные F6 («Киберугрозы в России», 2025). Рост умеренный на фоне +44% в 2024-м, но статистика скрывает качественный сдвиг: выкупы стали крупнее, а 15% атак обходятся без ключа дешифровки вовсе.

Статистика атак (F6, 2025)

  • +15% — рост числа инцидентов с шифровальщиками за 2025 год.
  • 500 млн рублей (50 BTC) — рекордный выкуп, зафиксированный в инциденте CyberSec's.
  • 240 тыс. — 4 млн рублей — типичный диапазон требований для МСБ.
  • 15% атак — диверсионные: данные зашифрованы без ключа, восстановление невозможно даже после оплаты.

Наиболее уязвимые отрасли

По данным F6, производство, торговля и логистика формируют тройку лидеров:

Отрасль Доля инцидентов
Производство 17,1%
Оптовая торговля 14,3%
Розничная торговля 12,9%

Производство лидирует по нескольким причинам: операционно-технологические (ОТ) системы на устаревших платформах, высокая цена простоя конвейера и исторически низкая ИБ-зрелость предприятий. Атака на фабрику с почасовым ущербом в несколько миллионов — сильный стимул заплатить. Атакующие это знают.


Как работает программа-вымогатель: механика атаки

Этап 1: первоначальный доступ

Атакующий проникает в сеть через один из стандартных векторов:

  • Доставляет вредоносный файл, который пользователь открывает сам (дроппер — загрузчик, разворачивающий основной модуль атаки)
  • Эксплуатирует незакрытую уязвимость на периметре
  • Похищает или перебирает учётные данные
  • Покупает уже открытый доступ у брокера (IAB)

Характерная особенность этого этапа: присутствие в сети нередко остаётся незамеченным неделями — атакующий выжидает подходящий момент или перепродаёт доступ аффилиату, который проведёт основную атаку.

⚠️
По данным Mandiant M-Trends 2026, глобальное медианное время присутствия атакующего до обнаружения составило 14 дней в 2025 году — и это оптимистичная медиана: для шпионских операций и скрытых инсайдеров показатель достигает 122 дней. Отчёт IBM Cost of a Data Breach 2026 фиксирует полный жизненный цикл инцидента (от проникновения до устранения) — в среднем 247 дней.

Этап 2: закрепление и разведка

Получив точку входа, вредонос закрепляется в системе и начинает перемещаться вглубь сети. Для этого используются легитимные инструменты Windows: PsExec, WMI, PowerShell. Такой подход называют Living off the Land (LOTL, «жить за счёт ресурсов жертвы»): с точки зрения систем мониторинга это выглядит как обычная административная активность, а не атака. Параллельно атакующий выявляет ценные данные и системы резервного копирования — они будут зашифрованы или уничтожены первыми, чтобы лишить жертву возможности восстановиться без выкупа.

Этап 3: шифрование или кража данных

Файлы шифруются быстрым симметричным алгоритмом (AES-256 или ChaCha20). Ключ шифрования, в свою очередь, защищается публичным ключом атакующего (RSA или X25519) — это означает, что расшифровать файлы можно только с помощью закрытого ключа, который хранится исключительно у атакующей стороны. Параллельно или вместо шифрования данные выгружаются в инфраструктуру группировки для двойного вымогательства.

⚠️
Ряд новых семейств шифровальщиков 2025–2026 годов уже применяет постквантовые алгоритмы: они устойчивы к взлому даже перспективными квантовыми компьютерами, что дополнительно сужает возможность восстановления данных без выплаты (Securelist, 2026).

Этап 4: требование выкупа и переговоры

После завершения шифрования на каждом заражённом устройстве появляется сообщение с требованиями. В нём — сумма выкупа и ссылка для связи: жертву перенаправляют в защищённый чат в сети Tor (анонимная сеть, скрывающая реальное местоположение серверов атакующего). Там дежурит команда переговорщиков — нередко с поддержкой на нескольких языках. Это отлаженный бизнес-процесс с регламентами и графиком работы.

Стандартный ультиматум — 48–96 часов. При двойном вымогательстве данные публикуются на так называемом Leak-сайте — публичной странице группировки в даркнете, куда выкладываются документы жертв, отказавшихся платить. Публикация немедленно создаёт юридические риски: штрафы регуляторов, претензии клиентов, репутационный ущерб.

Скриншот поста на даркнет-форуме с объявлением о продаже 288 296 записей сотрудников Bank of America, украденных группировкой Cl0p в мае 2023 года.
Пост на даркнет-форуме: группировка Cl0p публикует 288 296 строк из базы сотрудников Bank of America, похищенных через уязвимость MOVEit

Отдельная разновидность — wiper-атака (от англ. wipe, «стереть»): вредонос не шифрует данные с целью получить выкуп, а уничтожает их безвозвратно. В 15% подобных инцидентов ключа расшифрования не существует изначально, цель атаки — разрушение инфраструктуры, а не деньги.


Векторы заражения: как ransomware попадает в сеть

По данным F6, ключевые векторы первоначального доступа:

Вектор Доля инцидентов (РФ, 2025)
Загрузка вредоносного ПО 66%
Эксплойт уязвимостей ПО 5% → 31%
Фишинг / социальная инженерия значительная доля
Брутфорс RDP/VPN актуально
Компрометация учётных данных (кража) отдельный вектор
Цепочка поставок (supply chain) растущий вектор
Покупка доступа у IAB даркнет-рынок

Загрузка вредоносного ПО

Самый распространённый вектор — 66% инцидентов. Отправная точка почти всегда одна: пользователь сам запускает вредоносный файл — поддельное обновление ПО, пиратский инсталлятор, вложение из мессенджера или скрипт с фишингового сайта. Файл выступает дроппером: скачивает и разворачивает основной модуль атаки с командно-контрольного сервера (C2). Типичная цепочка: сотрудник → пиратский Word → Cobalt Strike beacon (инструмент скрытого удалённого управления) → шифровальщик.

Эксплойты уязвимостей

Во втором полугодии 2025 года доля этого вектора выросла с 5% до 31% — быстрее всех остальных. Причина: массовые незакрытые уязвимости в VPN-шлюзах, продуктах для удалённого доступа и веб-приложениях, доступных из интернета. Группировки применяют два типа: zero-day (патча ещё не существует) и N-day (патч уже выпущен, но не установлен). Второй случай — более распространённый: большинство взломов происходит через уязвимости, для которых обновление было доступно неделями или месяцами.

Фишинг и социальная инженерия

Персонализированное письмо с вредоносным вложением или ссылкой срабатывает, потому что атакующие готовятся: изучают профили сотрудников в социальных сетях, имитируют переписку от реальных контрагентов и партнёров компании. Возможности ИИ сделали фишинг на любом языке грамматически безупречным и трудноотличимым от легитимной деловой переписки. Подробнее об этом векторе — в материале об ИИ-фишинге и дипфейках.

Компрометация учётных данных и брутфорс

Три пути: кража паролей стилерами (вредоносное ПО, которое незаметно собирает сохранённые пароли из браузеров и приложений), перебор слабых учётных записей на открытых RDP/VPN, подстановка учётных данных — автоматическая проверка пар логин–пароль из утечек сторонних сервисов на корпоративных ресурсах жертвы. Брутфорс остаётся одним из самых массовых векторов входа в инфраструктуру: слабый пароль — готовая точка входа.

Initial Access Brokers: рынок готового доступа

Брокеры первоначального доступа (IAB) — специализированные посредники, которые взламывают организации и выставляют полученный доступ на продажу в закрытых даркнет-форумах. Группировка-вымогатель покупает готовый лот с параметрами: тип доступа (VPN, RDP, веб-панель), отрасль жертвы, уровень привилегий, страна. Цена лота — от нескольких сотен до десятков тысяч долларов. Фактически это аутсорсинг первого этапа атаки: группировке не нужно самостоятельно взламывать периметр — достаточно выбрать жертву и купить готовый вход.


Виды программ-вымогателей

  • Шифровальщик (encrypting ransomware) — классический тип. Вредонос шифрует файлы жертвы: они остаются на диске, но открыть их без ключа невозможно. Операционная система при этом продолжает работать.
  • Блокировщик экрана (locker ransomware) — файлы не шифруются, но рабочий стол полностью заблокирован. В корпоративном секторе встречается редко. Основная цель — домашние пользователи.
  • Двойное вымогательство (double extortion) — шифрование сочетается с предварительной кражей данных. Если жертва восстановила системы из резервных копий и отказалась платить, данные публикуются на сайте утечек в даркнете (Leak-сайте). Большинство крупных группировок работает именно по этой модели.
  • Тройное вымогательство (triple extortion) — расширение предыдущей схемы: к шифрованию и угрозе публикации добавляется DDoS-атака на инфраструктуру жертвы или прямые угрозы её клиентам и деловым партнёрам.
  • Вымогательство через угрозу утечки (leakware / doxware) — атакующие похищают данные, после чего предъявляют жертве доказательства кражи и требуют выкуп: заплатишь — данные уничтожим, откажешься — опубликуем. Шифрования нет: системы продолжают работать в штатном режиме, и у жертвы нет очевидного сигнала о произошедшем. Именно в этом ловушка — атаку можно обнаружить только по аномальному трафику, а не по заблокированным файлам. Тренд 2026 года: атаки без шифрования обходят системы защиты конечных точек (EDR — Endpoint Detection and Response), ориентированные на детектирование шифровальщиков (Securelist, 2026).
  • Вайперы (wipers, от англ. wipe — «стереть») — маскируются под шифровальщики, но ключа расшифровки не существует в принципе. Цель — уничтожение данных и инфраструктуры. Применяются в диверсионных атаках — те самые 15% по данным F6.
  • Программы-вымогатели как услуга (RaaS — Ransomware-as-a-Service) — не технический тип вредоноса, а бизнес-модель. Разработчик создаёт платформу и сдаёт её в аренду партнёрам-операторам, которые проводят атаки и делятся выкупом. Именно поэтому уровень технической подготовки атакующего перестал иметь значение.

Как защититься от программ-вымогателей (ransomware)

Атаку шифровальщика останавливают на нескольких этапах. Каждый уровень сужает пространство для атакующего.

Уровень конечных точек (endpoint)

  • Система обнаружения угроз на конечных точках (EDR) с поведенческим анализом обнаруживает атаки с использованием легитимных инструментов системы и пресекает шифрование файлов до завершения атаки.
  • Управление обновлениями (patch management). Критические патчи — в течение 72 часов после выхода. Рост доли эксплойтов с 5% до 31% за полгода — прямое следствие незакрытых уязвимостей.
  • Ограничение запуска программ. Запрет исполнения файлов из временных папок (%AppData%, %Temp%) и сетевых директорий.

Уровень сети

  • Сегментация. Серверы автоматизированных систем управления технологическими процессами (АСУ ТП), системы резервного копирования и платёжная инфраструктура — в отдельных виртуальных сетях с явными правилами трафика.
  • Запрет протокола удалённого рабочего стола наружу (RDP — Remote Desktop Protocol). Если удалённый доступ нужен — только через защищённый туннель (VPN) с многофакторной аутентификацией (MFA). Открытый порт 3389 — приглашение к перебору паролей (брутфорсу).
  • Мониторинг сетевого трафика (NDR/NTA — Network Detection and Response / Network Traffic Analysis). Аномальные запросы к системе доменных имён (DNS), нетипичный трафик к внешним IP, горизонтальное перемещение по сети через протокол доступа к сетевым папкам (SMB) — видны на уровне сети раньше, чем на рабочих станциях.

Уровень учётных данных и доступа (identity)

Три из ключевых векторов шифровальщиков — через учётные данные: кража паролей программами-похитителями (стилерами), перебор паролей для удалённого доступа, покупка готового доступа у брокеров первичного доступа (IAB). Принцип минимальных привилегий (least privilege), многофакторная аутентификация (MFA) на всех удалённых доступах и централизованное управление паролями устраняют эти три вектора на уровне архитектуры.

Конкретно: ни один сотрудник не должен знать административный пароль сервера наизусть. Учётные данные хранятся централизованно, выдаются под задачу, ротируются после использования, а журнал фиксирует каждый факт выдачи.

CTA Image

Централизованное хранение паролей с ролевым доступом и журналом аудита — первый шаг к тому, чтобы компрометация одного ноутбука не превращалась в компрометацию всей инфраструктуры. Протестируйте Пассворк бесплатно

Резервное копирование

Бэкап — не самостоятельная защита от программ-вымогателей. Современные шифровальщики целенаправленно ищут и уничтожают их ещё до начала основной атаки. Чтобы резервная копия реально помогла при атаке, нужно выполнить три условия.

  • Правило 3-2-1: три копии данных, на двух разных типах носителей, одна из которых полностью отключена от сети. Физически изолированную копию или копию в неизменяемом хранилище нельзя ни зашифровать, ни удалить извне.
  • Изоляция хранилища. Хранилище резервных копий не должно быть доступно с рабочих станций и с сервера управления корпоративной сетью (контроллера домена): атакующий, захвативший контроллер домена, автоматически получает доступ ко всему, что к нему подключено.
  • Регулярный тест восстановления. Нетестированная резервная копия — это не защита. Только реальная проверка восстановления данных подтверждает, что копия рабочая.

Осведомлённость сотрудников

Две трети случаев первоначального проникновения — это вредоносный файл, который открыл сам сотрудник: вложение в письме, замаскированное под счёт или договор, либо ссылка с поддельной страницей входа. Один клик — и атакующий внутри сети.

Снизить эту вероятность помогают три меры: обучение сотрудников распознаванию фишинга (антифишинговые тренинги), периодические тестовые рассылки с имитацией фишинговых писем и запрет запуска вложений из внешних источников без явного подтверждения.

Threat Intelligence и мониторинг

Разведка угроз (Threat Intelligence) — это постоянное отслеживание признаков, по которым можно узнать конкретную группировку: IP-адреса её серверов, хеши вредоносных файлов, характерные домены. Если эти данные подключены к системе сбора и анализа событий безопасности (SIEM), она автоматически срабатывает, когда в сети появляется что-то похожее на поведение известных атакующих.

Среднее время от момента проникновения до активации шифровальщика — от 3 до 5 суток. Это и есть окно для реагирования: при работающем мониторинге команда безопасности может обнаружить атакующего и остановить его до того, как он нажмёт «зашифровать». Без мониторинга это окно проходит незаметно.


Что делать, если атака уже произошла: чеклист реагирования

Первые действия при обнаружении активного шифровальщика:


Вывод

Программы-вымогатели (ransomware) — системная угроза с внутренней экономикой. Статистика 2025 года подтверждает: число атак растёт умеренно, но средний ущерб и доля диверсионных атак без ключа дешифровки увеличиваются.

Защита строится на архитектуре — предотвратить первоначальный доступ, ограничить распространение, обеспечить восстановление. Ни один уровень не работает в одиночку. Бэкап без сетевой изоляции зашифруют первым. EDR без патч-менеджмента не закроет уязвимость VPN-шлюза. Управление доступом без MFA оставит открытым брутфорс RDP.

Наиболее недооценённый вектор — учётные данные. Три из ключевых точек входа работают через их компрометацию. Этот вектор закрывается организационно и инструментами — раньше и дешевле, чем восстановление после шифрования.

CTA Image

Начните с того, что доступно прямо сейчас: централизованное хранение корпоративных паролей с журналом аудита, ролевой моделью и мгновенным отзывом доступа. Попробуйте Пассворк бесплатно


Часто задаваемые вопросы

Что такое программа-вымогатель простыми словами?

Программа-вымогатель (ransomware) — вредоносное ПО, которое шифрует файлы жертвы и требует деньги за ключ расшифровки. Современные версии также похищают данные и угрожают их публикацией — это называют двойным вымогательством. Без ключа атакующего расшифровать данные практически невозможно.

Как ransomware попадает на компьютер?

Основной вектор в России — загрузка вредоносного ПО (66% инцидентов): поддельные обновления, пиратское ПО, вложения в письмах. К концу 2025 года доля эксплойтов уязвимостей выросла с 5% до 31% (F6, 2025). Брутфорс RDP и кража паролей — ещё два распространённых пути первоначального доступа.

Поможет ли антивирус защититься от шифровальщика?

Антивирус на основе сигнатур защищает от известных семейств шифровальщиков. Современные шифровальщики используют LOTL-тактику — легитимные инструменты Windows, которые сигнатурный антивирус не блокирует. Необходим EDR с поведенческим анализом, дополненный сегментацией сети и изолированными бэкапами.

Что такое двойное вымогательство?

Двойное вымогательство — атака, при которой данные сначала похищаются, затем шифруются. Если жертва восстановилась из бэкапа и отказалась платить выкуп, атакующие публикуют данные на своём Leak-сайте. Это лишает бэкап роли единственной защиты от последствий атаки.

Как быстро происходит шифрование после заражения?

Среднее время от первоначального доступа до активации шифровальщика — от 3 до 5 суток. Это окно для обнаружения и реагирования. SIEM с правилами корреляции по аномалиям LOTL позволяет зафиксировать атаку до шифрования.

Что такое RaaS?

Ransomware-as-a-Service (RaaS) — модель, при которой разработчик предоставляет вредоносное ПО и инфраструктуру аффилиатам-партнёрам. Партнёр проводит атаку, разработчик получает 20–30% выкупа. Это позволяет атаковать людям без технической подготовки и масштабирует число операций.

Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.

Программы-вымогатели (ransomware): статистика атак, векторы и план защиты

В 2025 году шифровальщики атаковали российские компании на 15% чаще, а рекордный разовый выкуп достиг 500 млн рублей. Разбираем механику, векторы и план защиты от ransomware.

21 июля 2026 г.
Изображение монитора, ключа, и знака вопроса. Почему опасно хранить пароли в браузере: риски, статистика и безопасные альтернативы

Браузерные хранилища паролей — приоритетная цель инфостилеров: вредоносных программ, извлекающих учётные данные прямо из памяти процесса или локального хранилища браузера. По данным отчёта Flashpoint, в 2025 году инфостилеры заразили более 11,1 млн устройств и украли 3,3 млрд учётных записей, сессионных cookie-файлов и токенов.

Украденные учётные данные попадают на теневые форумы и перепродаются. Пароли и логины, похищенный сегодня, могут использоваться для атаки на компанию месяцы спустя. Итог такой цепочки: взлом корпоративной системы и остановка всего бизнеса — именно так завершались 75% успешных атак на российские компании в 2025–2026 годах, по данным Positive Technologies.

Причина уязвимости в архитектуре браузерных хранилищ: ключ шифрования и зашифрованные данные находятся в одном контуре — профиле пользователя. Разберём, как это устроено в Chrome, Firefox и Safari, какие техники взлома браузера используют инфостилеры, и как защитить пароли от кражи.


Главное за 30 секунд

  • Архитектурная уязвимость. Браузер хранит пароли и ключ для их расшифровки в одной папке на компьютере. Вредоносной программе не нужно взламывать шифрование — достаточно скопировать оба файла и открыть их тем же способом, что и сам браузер.
  • Разница между браузерами непринципиальна. Chrome, Edge, Firefox и Safari защищены по-разному, но у всех ключ и данные находятся в общем контуре — устраняет это только изоляция хранилища паролей от остальной системы.
  • Пароли не изолированы от остальных данных аккаунта. В одном хранилище браузера лежат история, карты, автозаполнение и пароли — доступ к профилю открывает всё сразу, а не только пароли.
  • Защита браузера рано или поздно обходится. Даже механизмы вроде App-Bound Encryption в Chrome, привязывающие расшифровку к конкретному процессу, уже обходят инфостилеры типа VoidStealer через отладку процесса.
  • ИИ снижает порог входа в киберпреступность. Исследователи зафиксировали случаи, когда рабочий код инфостилера создавался через обход ограничений языковой модели (LLM) без единой строки, написанной вручную.
  • Защита паролей завязана на безопасность самого устройства. Браузер показывает сохранённые пароли после проверки входа в систему. Если устройство украдено, оставлено разблокированным или пароль системы слабый, доступ к паролям получить не сложнее, чем открыть вкладку настроек.
  • Рабочая альтернатива — специализированный менеджер паролей. Архитектура нулевого знания изолирует пароли от остальной инфраструктуры устройства и делает саму технику атаки инфостилеров бесполезной.

Что такое браузерный менеджер паролей

Браузерный менеджер паролей — встроенный в веб-браузер модуль хранения учётных данных: он сохраняет логин и пароль от сайта в локальной базе и автоматически подставляет в форму входа при следующем посещении страницы. Данные хранятся локально на устройстве в зашифрованном виде и синхронизируются между устройствами через учётную запись пользователя.

В Chrome эта функция называется менеджер паролей Google — она доступна и как всплывающее окно автозаполнения, и как отдельная страница настроек со списком всех сохранённых записей. Это означает, что пароли Google, сохранённые в браузере, доступны на любом устройстве, где выполнен вход в тот же аккаунт.

0:00
/0:07

Автозаполнение формы аутентификации через менеджер паролей Google

Функция работает одинаково во всех основных браузерах, хотя реализация шифрования и синхронизации отличается:

  • Chrome и Edge — сохранённые пароли привязаны к Google- или Microsoft-аккаунту, синхронизируются через облако вендора, шифруются с использованием системного хранилища учётных данных операционной системы.
  • Firefox — данные шифруются локально, синхронизация происходит через аккаунт Firefox, опциональна дополнительная защита через Primary Password (мастер-пароль, который пользователь задаёт отдельно и должен вводить для доступа к сохранённым паролям браузера).
  • Safari — пароли хранятся в iCloud Keychain с привязкой к Apple ID, шифрование использует аппаратную изоляцию на устройствах Apple.

Помимо автозаполнения, браузерные менеджеры паролей обычно предлагают минимальный набор смежных функций: генератор случайных паролей, проверку на утечки (сравнение с базами скомпрометированных учётных данных) и предупреждение о повторном использовании одного пароля на разных сайтах.


Как браузеры хранят пароли

Браузер хранит пароли в локальной зашифрованной базе данных. Ключ шифрования при этом находится в том же профиле пользователя: в отдельном файле или в системном хранилище учётных данных операционной системы. Проще говоря, замок и ключ от него лежат в одном ящике. Получив доступ к файловой системе, вредоносная программа извлекает и зашифрованные данные, и ключ расшифровки одновременно.

Почему архитектура устроена именно так

Это следствие изначальной задачи продукта. Браузерное хранилище паролей проектировалось для удобства автозаполнения, а не для защиты от целенаправленных атак: разработчикам было важно, чтобы пароль подставлялся в форму за доли секунды, без лишних действий пользователя. Такая логика определила архитектуру — минимум барьеров между сохранённым паролем и полем ввода.

Гонка между защитой и обходом

Разработчики постоянно пытаются усилить защиту, но злоумышленники сразу находят способ её обойти. Например, Chrome добавил App-Bound Encryption — механизм, привязывающий расшифровку данных к конкретному процессу приложения на Windows. В ответ появился инфостилер VoidStealer, который обходит защиту менеджера паролей Google через отладку процесса Chrome: вредонос подключается к браузеру как debugger и извлекает ключ расшифровки напрямую, без повышения привилегий в системе.

Пример VoidStealer показывает: даже усиленная защита Chrome не останавливает взлом браузера, если ключ и данные лежат в одном контуре.

Как это реализовано в разных браузерах

Браузер Как шифрует Где хранит ключ Защита от инфостилеров
Google Chrome AES-256 через системное хранилище учётных данных: DPAPI на Windows, Keychain на macOS В папке профиля пользователя, частично защищён App-Bound Encryption на Windows Низкая — привязка к процессу блокирует часть атак, но не защищает на macOS и Linux
Microsoft Edge Та же архитектура, что у Chrome — общий движок Chromium В профиле Windows, через DPAPI Низкая — те же уязвимости, что у Chrome
Mozilla Firefox AES-256, можно дополнительно включить Primary Password У пользователя — но только если он сам включил Primary Password Средняя, но по умолчанию защита выключена у большинства пользователей
Safari Через iCloud Keychain, привязка к Apple ID Аппаратный модуль Secure Enclave на устройствах Apple Выше среднего — аппаратная изоляция усложняет извлечение ключа

Итог одинаков для всех браузеров: хранение пароля и ключа шифрования в одном месте — системная уязвимость. Разница между Chrome, Edge, Firefox и Safari в том, насколько сложно эту уязвимость эксплуатировать, а не в том, устранена ли она в принципе.


Почему хранить пароли в браузере небезопасно

Браузерное хранилище паролей устроено проще, чем кажется на первый взгляд, и в этой простоте — источник большинства сценариев взлома браузера. Вот ключевые причины, почему специалисты по безопасности не рекомендуют доверять браузерным менеджерам паролей эту задачу.

Риски для персонального использования

  1. В одном месте хранится слишком много информации. Браузер держит вместе историю посещений, пароли, данные карт и автозаполнение. Один взлом аккаунта означает доступ сразу ко всему, а не только к паролям.
  2. Ключ шифрования рядом с самими паролями. Замок и ключ хранятся в одном профиле пользователя или системном хранилище операционной системы. Вредонос, получивший доступ к файловой системе, извлекает и зашифрованную базу, и ключ одновременно.
  3. Пароли не изолированы от остальных данных аккаунта. Браузер решает задачу навигации по веб-страницам, а не защиты данных — многие вендоры не изолируют пароли от остальной инфраструктуры аккаунта, а бизнес-модель части браузеров строится на сборе данных и отслеживании пользователя, что прямо противоречит идее конфиденциальности. Например, менеджер паролей Google является частью экосистемы, которая монетизирует данные пользователей через рекламу.
  4. Браузер — приоритетная цель инфостилеров. Вредоносное ПО этого класса специально проектируют для кражи браузерных паролей, данных автозаполнения, сессионных cookie-файлов и сохранённых данных карт.
  5. Слабое или устаревшее шифрование. Не все браузеры одинаково защищают сохранённые пароли: часть используют упрощённые алгоритмы шифрования или хранят данные с минимальной защитой, рассчитанной на удобство, а не на противостояние целевой атаке. Это касается и паролей Google — их защита зависит от настроек конкретной ОС, а не от единого стандарта.
  6. Защита завязана на безопасность самого устройства. Браузер показывает сохранённые пароли после проверки входа в с систему. Если устройство украдено, оставлено разблокированным или пароль системы слабый, доступ к паролям в браузере получить не сложнее, чем открыть вкладку настроек.

Риски для бизнеса

  1. Нет функции безопасного обмена паролями внутри команды. Чтобы поделиться доступом с коллегой, приходится отправлять пароль через почту или мессенджер открытым текстом.
  2. Отсутствие административного контроля. ИТ- и ИБ-специалистам практически невозможно централизованно управлять паролями, разбросанными по личным браузерам сотрудников — нет эффективного способа быстро выдать или отозвать доступ при приёме и увольнении. Администратор не видит, кто и к каким сервисам имеет доступ, и не может обеспечить единую парольную политику.
  3. Слабые защитные механизмы. Браузерные хранилища обычно не поддерживают многофакторную аутентификацию (MFA) и гибкую настройку прав доступа для разных ролей в команде — того минимума, который ожидают от инструмента для работы с корпоративными учётными данными.
  4. Пароли — первая цель при заражении рабочего компьютера. Если на устройстве сотрудника окажется вирус, незашифрованные или слабо защищённые пароли из браузера — первое, за чем придёт вредоносное ПО. Для бизнеса это означает риск не одного аккаунта, а всей цепочки связанных с ним сервисов.
  5. Нет журнала аудита. Компаниям для проверок безопасности и соответствия внутренним политикам нужны отчёты о том, кто и когда заходил в тот или иной сервис. Браузерный менеджер паролей такой возможности не даёт вообще.

Почему инфостилеры — главная угроза 2025–2026

Инфостилер — тип вредоносного программного обеспечения, которое скрытно извлекает из заражённого устройства сохранённые пароли, cookie-файлы и токены сессий, а затем передаёт их операторам через командный сервер (C2) или ботнет — сеть заражённых устройств под централизованным управлением.

Схема: как инфостилер атакует Менеджер паролей Google в Chrome
Схема атаки инфостилера

Вредонос работает с правами обычного пользователя: чтобы прочитать файлы профиля браузера и украсть учётные данные, ему не нужно эксплуатировать системные уязвимости или повышать привилегии.

Масштаб проблемы

По данным итогового отчёта Flashpoint за 2025 год, инфостилеры заразили более 11,1 млн устройств и украли 3,3 млрд учётных записей, сессионных cookie-файлов и токенов. Рост числа краж на 800% в первой половине 2025 года вылился в устойчивую тенденцию на весь 2025 год.

Проблему усугубляет поведение пользователей: 54% паролей, попавших в утечки в 2025 году, уже встречались в более ранних базах утечек (Лаборатория Касперского, 2025). Это говорит о массовом повторном использовании одних и тех же комбинаций на разных сервисах — один похищенный пароль открывает доступ сразу к нескольким аккаунтам жертвы.

Проблема опирается также и на общий поток вредоносного ПО: Лаборатория Касперского ежедневно обнаруживает около 500 000 новых вредоносных файлов, часть которых — модификации инфостилеров, ориентированные именно на браузерные хранилища паролей.

Кража cookies обходит пароль и MFA

Отдельная опасность инфостилеров — кража не паролей, а сессионных cookie-файлов. Если у злоумышленника оказывается действующий токен сессии, вход в аккаунт проходит без пароля и без запроса многофакторной аутентификации (MFA). Для пользователя ситуация выглядит противоречиво: пароль никто не менял, код подтверждения не запрашивался, но в списке активных сеансов появляется незнакомое устройство.

Признаки заражения

Заподозрить взлом аккаунта можно по нескольким сигналам:

  • неожиданные письма о сбросе пароля
  • вход в аккаунт из незнакомой страны или города
  • новые активные сеансы, которые пользователь не открывал
  • внезапный выход из сайтов без видимой причины
  • исчезновение ранее сохранённых паролей
  • непонятные изменения в настройках браузера

Как инфостилер похищает данные из браузера

Атака проходит в шесть этапов — от заражения устройства до продажи украденных данных на теневых форумах или их прямого использования для кражи денег и аккаунтов. Это типовой алгоритм взлома браузера, одинаковый для большинства инфостилеров.

Шаг 1. Заражение устройства

Инфостилер попадает на устройство через один из типовых векторов:

  • вредоносный сайт
  • поддельное ПО или заражённый торрент-файл
  • фишинговое письмо с вложением
  • уязвимость нулевого дня в браузере
  • вредоносное расширение для браузера
  • физический доступ через USB-носитель

Шаг 2. Доступ к профилю браузера

Инфостилер работает с правами обычного пользователя — повышать привилегии ему не нужно. Все файлы браузера, включая базу паролей, лежат в открытой папке профиля:

Операционная система Путь к профилю браузера
Windows C:\Users\[Username]\AppData\Local\...
macOS ~/Library/Application Support/...
Linux ~/.config/google-chrome/Default/

Шаг 3. Извлечение и расшифровка паролей

Инфостилер копирует базу паролей и файл с ключом шифрования, которые лежат рядом в одной папке (в Chrome — Login Data и Local State, в Firefox — logins.json и key4.db), и расшифровывает пароли, повторяя операцию, которую обычно выполняет сам браузер. Раз ключ и данные не разделены, взламывать ничего не нужно — достаточно скопировать файлы.

Шаг 4. Что ещё забирает инфостилер

Пароли редко становятся единственной целью. За один проход вредонос собирает куки и сессионные токены, данные карт и автозаполнения, коды двухфакторной аутентификации, сессии мессенеджеров, данные криптокошельков, а также сведения об устройстве — IP- и MAC-адрес, версию ОС, список установленных программ.

Шаг 5. Отправка данных злоумышленнику

Собранные файлы архивируются, шифруются, дополняются идентификатором заражённого устройства и отправляются на инфраструктуру атакующего — через HTTPS, Telegram-бота или собственный командный сервер (C2).

Шаг 6. Как злоумышленники используют украденные данные

Дальнейший сценарий зависит от ценности данных: прямой взлом аккаунта и вывод денег, продажа наборов учётных данных (combolist) на теневых форумах, использование в новых фишинговых атаках или взлом корпоративных систем, если среди украденного оказались рабочие учётные записи.


Новый вектор: ИИ-инфостилеры атакуют браузерные хранилища

ИИ-инфостилер — вредоносная программа, код которой частично или полностью сгенерирован LLM через обход встроенных ограничений (LLM-джейлбрейк). В 2025 годe исследователи Cato Networks продемонстрировали, что такой код успешно компрометирует менеджер паролей Google в браузере Chrome.

Механика атаки обесценивает главный барьер, который раньше сдерживал массовое киберпреступление — необходимость владеть навыками программирования. Атакующий формулирует промпт, обходящий защитные фильтры модели, и получает рабочий код стилера без единой строки, написанной вручную. Порог входа в разработку вредоносного ПО снижается, а скорость появления новых модификаций растёт быстрее, чем сигнатурные антивирусные базы успевают их фиксировать.


Альтернатива браузерным менеджерам паролей

Специализированный менеджер паролей — программа, спроектированная исключительно для безопасного хранения и передачи учётных данных, а не как побочная функция браузера. Ключевое отличие — архитектура нулевого знания (Zero Knowledge): шифрование и расшифровка происходят на устройстве пользователя, а сам сервис не имеет доступа к паролям в открытом виде даже теоретически.

Чем специализированный менеджер отличается от браузерного хранилища

Разница в самой архитектуре защиты данных:

  • Изоляция от остальной инфраструктуры. Пароли хранятся отдельно от истории браузера, cookie-файлов и данных автозаполнения — компрометация одного компонента не открывает доступ ко всему сразу.
  • Ключ шифрования не хранится рядом с данными. В браузерных хранилищах ключ и зашифрованная база лежат в одной папке профиля. В специализированных решениях ключ вычисляется из мастер-пароля пользователя и не сохраняется на сервере в принципе.
  • Кроссплатформенность без ограничений вендора. Доступ к паролям работает одинаково в любом браузере, на любой операционной системе и в десктопных приложениях — не только внутри веб-страниц.
  • Инструменты для команды. Ролевой доступ, безопасная передача паролей коллегам, журнал аудита действий и многофакторная аутентификация — то, что браузерное хранилище не предлагает вообще.

Как отказаться от хранения паролей в браузере

Переход с браузерного хранилища на специализированный менеджер паролей занимает один рабочий день и укладывается в четыре шага: экспорт паролей из браузера, импорт в менеджер паролей, полное удаление данных из браузера, настройка многофакторной аутентификации (MFA). Ниже — пошаговый порядок для каждого этапа.

  1. Экспортируйте пароли из браузера. Chrome, Firefox и Edge позволяют выгрузить сохранённые пароли в CSV-файл через настройки встроенного менеджера паролей — раздел Пароли → Экспорт паролей.
  2. Импортируйте пароли в специализированный менеджер паролей. Большинство менеджеров паролей принимают CSV-файл напрямую и распределяют записи по папкам за один шаг. На этом этапе стоит сразу проверить дубликаты и слабые пароли.
  3. Удалите пароли и CSV-файл из браузера. Очистите сохранённые пароли в настройках браузера и удалите экспортированный CSV-файл, включая копию в Корзине или облачном хранилище синхронизации. Пока файл существует хотя бы в одном месте, риск утечки не закрыт.
  4. Настройте многофакторную аутентификацию. Включите MFA для самого менеджера паролей и для ключевых корпоративных сервисов. Это не отменяет риск кражи cookie-файлов, описанный выше, но закрывает основной сценарий: вход по украденному паролю без знания второго фактора.

На что обращать внимание при выборе менеджера паролей для бизнеса

Надёжный менеджер паролей для бизнеса должен закрывать три группы задач: удобство ежедневной работы сотрудников, устойчивость к взлому и инструменты контроля для администраторов. Ниже — чек-лист из 9 критериев выбора менеджера паролей для бизнеса, который стоит проверить перед внедрением любого решения.

Удобство для сотрудников

  • Автозаполнение. Менеджер паролей должен подставлять логин и пароль в поля на сайтах без ручного копирования и вставки.
  • Генератор паролей. Встроенный генератор создаёт случайные комбинации из спецсимволов, букв разного регистра и цифр — такие пароли невозможно подобрать по словарю или угадать по шаблону.
  • Синхронизация между устройствами. Изменение пароля на одном устройстве должно отражаться на всех остальных.
  • Поддержка всех платформ. Один и тот же менеджер паролей должен одинаково работать на Windows, macOS, Linux, Android и iOS.

Устойчивость к взлому

  • Архитектура нулевого знания (Zero Knowledge). Никто, включая саму компанию-разработчика менеджера паролей, не может получить доступ к паролям пользователя в открытом виде. Шифрование и расшифровка происходят локально, на устройстве пользователя, а не на сервере.
  • Надёжное шифрование. За хранением паролей должны стоять проверенные криптографические алгоритмы, которые гарантируют, чторасшифровать данные способен только владелец мастер-пароля. Отсутствие открытой информации об алгоритме шифрования — повод насторожиться.
  • Многофакторная аутентификация (MFA). Вход в само хранилище паролей должен требовать не только мастер-пароль, но и дополнительный фактор — одноразовый код или аппаратный токен.

Контроль для администраторов

  • Единый вход (SSO — Single Sign-On). Поддержка SSO позволяет сотрудникам заходить в менеджер паролей той же учётной записью, что и в остальные корпоративные сервисы — без отдельного пароля именно для хранилища.
  • Инструменты администратора. Безопасная передача паролей внутри команды, мониторинг использования учётных данных и оповещения о подозрительной активности — обязательный набор для эффективного управления доступом в компании любого размера.

Менеджер паролей Пассворк или браузер: сравнительный анализ безопасности

Браузерное хранилище паролей и Пассворк решают похожие задачи, но на принципиально разном уровне и архитектуре. Облачная и on-prem версии Пассворка дают одинаковый уровень защиты данных: шифрование нулевого знания, ролевой доступ, журнал аудита. Разница между ними — только в том, где физически размещаются зашифрованные данные.

Критерий Браузерный менеджер Пассворк Облако Пассворк On-premise
Архитектура нулевого знания Отсутствует или не подтверждена документацией Есть — шифрование на стороне клиента Есть — шифрование на стороне клиента
Разделение ключа и данных Ключ и база лежат в одной папке профиля Ключ не передаётся на сервер и не хранится с данными Ключ не передаётся на сервер и не хранится с данными
Устойчивость к инфостилерам Низкая — путь к файлу с паролями предсказуем и одинаков на всех устройствах Высокая — данные недоступны в открытом виде даже при компрометации устройства Высокая — дополнительно ограничена периметром внутренней сети
Шифрование Зависит от ОС, на Windows — DPAPI, локальная расшифровка без доступа к серверу AES-256, ГОСТ на стороне клиента AES-256, ГОСТ на стороне клиента
Многофакторная аутентификация Обычно отсутствует для самого хранилища паролей Поддерживается Поддерживается
Единый вход (SSO) Не поддерживается Поддерживается Поддерживается
Ролевой доступ Отсутствует — один аккаунт видит все сохранённые пароли Гибкие роли на уровне папок и хранилищ Гибкие роли на уровне папок и хранилищ
Журнал аудита Отсутствует Полный журнал действий пользователей Полный журнал действий пользователей
Безопасная передача паролей коллегам Через мессенджеры или почту в открытом виде Через зашифрованные ссылки внутри системы Через зашифрованные ссылки внутри системы
Кроссплатформенность Ограничена одним браузером/экосистемой Работает на всех платформах и в десктопных приложениях Работает на всех платформах и в десктопных приложениях
Размещение данных На устройстве пользователя, синхронизация через сервера вендора браузера На сервере провайдера, вне периметра компании На собственном сервере компании
Соответствие 152-ФЗ Требует отдельной проверки — данные могут обрабатываться за пределами РФ Полностью соответствует — серверы размещены в России на Яндекс Облаке Проще подтвердить при проверке — данные физически в инфраструктуре организации
Скорость внедрения Уже встроен в браузер Готово к работе сразу после регистрации Требует настройки инфраструктуры

Ключевое различие — не между Пассворк Облаком и локальным Пассворком, а между Пассворком в любой конфигурации и браузерным хранилищем. Все версии Пассворка изолируют пароли от остальной инфраструктуры устройства, что делает бесполезной саму технику атаки инфостилеров, описанную выше: скопировать ключ и базу из одной папки здесь просто нечего.


Заключение

Заключение

Браузерное хранилище паролей проектировалось для удобства автозаполнения, а не для защиты от целевых атак. Ключ шифрования и зашифрованные данные лежат в одном контуре — этого достаточно для любого современного инфостилера, включая ИИ-генерируемые версии. Для компании цена одной скомпрометированной учётной записи сотрудника — это реальная вероятность остановки бизнеса.


Частые вопросы о безопасности паролей в браузере

Частые вопросы о безопасности паролей в браузере

Безопасно ли хранить пароли в браузере?

Браузерное хранилище паролей уязвимо к атакам инфостилеров, потому что ключ шифрования и зашифрованная база данных лежат в одном профиле пользователя. Для личного использования с несложными аккаунтами риск ниже, но для корпоративных учётных данных браузер не даёт ни ролевого доступа, ни журнала аудита, ни защиты от целевых атак.

Чем менеджер паролей отличается от браузерного хранилища?

Специализированный менеджер паролей строится на архитектуре нулевого знания: ключ шифрования вычисляется из мастер-пароля пользователя и никогда не хранится рядом с зашифрованными данными. Браузер хранит ключ и базу паролей в одной папке профиля, поэтому вредоносная программа извлекает их одновременно одним и тем же действием. Например, менеджер паролей Google, встроенный в Chrome, устроен именно по этому принципу: ключ и база лежат в одном профиле.

Может ли инфостилер украсть пароли без ввода мастер-пароля пользователем?

Да. Инфостилер работает с правами обычного пользователя и копирует файлы профиля браузера напрямую — базу паролей и ключ шифрования, — без необходимости знать мастер-пароль или пароль от системы. Расшифровка происходит на устройстве атакующего тем же способом, каким это обычно делает сам браузер.

Нет. Если инфостилер похищает действующий сессионный cookie-файл, злоумышленник входит в аккаунт с уже подтверждённой сессией — запрос кода MFA не появляется, потому что аутентификация для этой сессии уже прошла ранее. Защититься помогает ограничение времени жизни сессии и мониторинг активных подключений.

Можно ли экспортировать пароли из браузера в менеджер паролей?

Да. Менеджер паролей Google в Chrome, а также Firefox и Edge поддерживают экспорт сохранённых паролей в CSV-файл через настройки менеджера паролей браузера. Файл импортируется в большинство менеджеров паролей за один шаг. После успешного импорта CSV-файл и пароли в браузере нужно удалить.

Как защитить корпоративные пароли от инфостилеров?

Базовый набор мер: перейти на специализированный менеджер паролей с архитектурой нулевого знания, включить многофакторную аутентификацию для всех учётных записей, ограничить права доступа по ролям и вести журнал аудита обращений к паролям. Дополнительно стоит настроить антифишинговую фильтрацию почты и регулярно обновлять браузеры и ОС.

Как понять, что устройство заражено инфостилером?

Признаки заражения: неожиданные письма о сбросе пароля, вход в аккаунт из незнакомого города или страны, новые активные сеансы, которые пользователь не открывал, внезапный выход из сайтов без причины и исчезновение ранее сохранённых паролей. При любом из этих сигналов стоит немедленно сменить пароли и проверить устройство антивирусом.

Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
Пассворк: как разделить контуры ИБ и бизнеса
ИБ-секреты отличаются от обычных корпоративных доступов: компрометация пароля от SIEM — это потеря контроля над всей защитной инфраструктурой. Разбираем, когда достаточно одной инсталляции Пассворка, а когда нужен физически изолированный ИБ-контур.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.

Почему опасно хранить пароли в браузере: риски, статистика и защита

Инфостилерам не нужно взламывать браузер — ключ шифрования и база паролей лежат в одной папке. В 2025 году так украли 3,3 млрд учётных записей. Разбираем архитектуру уязвимости в Chrome, Firefox, Safari и Edge, а также рабочую альтернативу для бизнеса.

8 июля 2026 г.
7 способов взлома соцсетей: как воруют аккаунты в 2026 году

За три года в мире скомпрометировано более 100 миллиардов записей персональных данных, из них 4,5 миллиарда — в России. Такую статистику приводит экспертно-аналитический центр InfoWatch в своём исследовании «Отчет об утечках информации в мире за три года». Персональные данные фигурируют в 74% всех утечек и именно они питают взломы аккаунтов ВКонтакте, Одноклассников и других социальных сетей: украденные логины и пароли моментально оседают в базах для автоматического перебора.

Число сообщений о взломах аккаунтов в соцсетях выросло на 123,1% в период с марта 2024 по февраль 2025 года — динамика, которую фиксирует исследование аналитического агенства ПрессИндекс.

За этой статистикой стоят конкретные методы: фишинговые страницы, автоматическая подстановка паролей из утечек, перехват SMS-кодов через подмену SIM-карты, вредоносное ПО, которое крадёт активные сессии прямо из браузера, — каждый вектор эксплуатирует отдельную уязвимость. В этой статье разбирём семь актуальных способов взлома аккаунтов в соцсетях, объясним, как именно они работают, и дадим конкретные меры защиты для каждого из них.


Главное за 30 секунд

  • Масштаб угрозы огромен. За три года в мире скомпрометировано более 100 млрд записей. 39% россиян уже сталкивались со взломом аккаунтов в соцсетях как прямым следствием утечки — и это только те, кто об этом узнал.
  • Фишинг остаётся главным вектором. Поддельные страницы авторизации, SMS-рассылки, боты в мессенджерах — всё это доступно как готовый сервис за несколько тысяч рублей. Порог входа для атакующего минимален.
  • Повторяющиеся пароли делают одну утечку катастрофой. 77% россиян используют не более семи паролей на все сервисы. Одна скомпрометированная пара логин/пароль автоматически проверяется на десятках других платформ.
  • SMS-коды не защищают от SIM-своппинга. Перехватив номер телефона через оператора связи, атакующий получает все одноразовые коды и полный контроль над аккаунтами, привязанными к этому номеру.
  • Инфостилеры обходят двухфакторную аутентификацию. Вредоносное ПО крадёт не пароль, а активный сессионный cookie прямо из браузера. Сервер видит валидный токен и не запрашивает повторную аутентификацию.
  • Механизм «Забыли пароль?» — самостоятельный вектор атаки. Ответы на контрольные вопросы собираются из открытых профилей за 15–20 минут. Взломанная почта открывает доступ ко всем привязанным сервисам сразу.
  • Украденный аккаунт — начало монетизации. Доступ продаётся и затем используется для мошенничества по контактам жертвы, фишинга, шантажа и проверки тех же паролей на банковских приложениях.

Фишинг: почему ссылка всё ещё главное оружие

Схема фишинговой атаки: от поддельной ссылки до захвата аккаунта в социальной сети

Фишинг — атака, при которой жертву обманом вынуждают самостоятельно передать учётные данные: через поддельную страницу авторизации, сообщение от имени доверенного отправителя или звонок с убедительной легендой.

Как работает фишинговая атака

Типовой сценарий: жертва получает ссылку на страницу, визуально неотличимую от настоящей формы авторизации ВКонтакте или другой социальной сети. Вводит логин и пароль — данные уходят атакующему, а пользователя редиректят на настоящий сайт. Он ничего не замечает.

Раньше подготовка такой атаки требовала технических знаний: нужно было самостоятельно создать копию страницы, настроить перехват данных, организовать рассылку. Сейчас всё это продаётся в готовом виде. Фишинг как услуга (Phishing-as-a-Service, PhaaS) — наборы инструментов с теневых форумов, которые включают поддельные страницы авторизации под конкретные сервисы, Telegram-боты для автоматического сбора и сортировки украденных данных, панели управления с аналитикой успешных входов.

Это напрямую влияет на масштаб. Фишинговые кампании запускаются массово, одновременно против тысяч пользователей, с автоматической обработкой результатов.

По данным Лаборатории Касперского за 2025 год, фишинг остаётся одним из самых распространённых способов компрометации учётных данных в России, а атаки через мессенджеры выросли кратно за счёт автоматизации через ИИ.

Актуальные методы фишинга в 2026 году

  • Почтовый фишинг — массовые рассылки с поддельными уведомлениями от имени соцсетей, банков или госсервисов: «Ваш аккаунт заблокирован», «Подтвердите вход», «Обнаружена подозрительная активность». Письмо визуально копирует оформление оригинала (логотип, шрифты и структуру). Ссылка ведёт на поддельную страницу авторизации.
  • SMS-фишинг (smishing, смишинг) — вредоносные ссылки через SMS с имитацией уведомлений от банков, операторов связи или госпорталов. Расчёт на то, что короткое SMS воспринимается как системное сообщение, а не как потенциальная угроза.
  • Фишинг в мессенджерах — атаки через Telegram, личные сообщения ВКонтакте, Одноклассники и другие платформы. Особенно опасны боты, имитирующие официальную техподдержку: они отвечают связно, выдерживают диалог и запрашивают код подтверждения под убедительным предлогом.
  • Голосовой фишинг (vishing, вишинг) — звонки от имени «службы безопасности банка» или «технической поддержки» с требованием назвать код из SMS или подтвердить операцию.
  • Фишинг через QR-коды (quoshing, квишинг) — поддельные QR-коды на распечатанных объявлениях, в письмах или документах. Пользователь сканирует код и попадает на страницу сбора учётных данных.
  • ИИ-фишинг — автоматическая генерация персонализированных сообщений на основе данных из открытых профилей жертвы: имени, круга общения, недавних публикаций, места работы. Сообщение выглядит как написанное живым человеком, который знает контекст.

Подстановка учётных данных: когда ваш пароль уже украден

Схема атаки credential stuffing: как одна утечка компрометирует аккаунты на других сервисах

Подстановка учётных данных (credential stuffing) — автоматизированная атака, при которой злоумышленник берёт пары логин/пароль из утечек и систематически проверяет их на других сервисах. Атака работает за счёт одной человеческой привычки: люди повторно используют одни и те же пароли на разных платформах.

Данные для атак подстановкой накапливается стремительно: отчёт SpyCloud (март 2026) показал, что в 2025 году в базах утечек накоплено 5,3 млрд пар логин/пароль — рост на 65% год к году. Каждая такая пара потенциально используется в атаках на подстановку учётных данных. Если ваш электронный адрес есть хотя бы в одной из этих баз, атакующим остаётся только автоматически проверить пароль для входа в социальные сети.

Как работает подстановка учётных данных

  1. Получение базы. Злоумышленник покупает или скачивает базу скомпрометированных данных на теневых форумах.
  2. Подготовка инструмента. В специализированный инструмент загружается база и готовый конфиг под целевой сервис: ВКонтакте, почтовый провайдер, маркетплейс. Конфиги продаются отдельно и описывают структуру формы авторизации конкретного сайта.
  3. Запуск перебора. Инструмент автоматически отправляет запросы на авторизацию — тысячи в минуту через распределённый ботнет. Каждый узел сети делает несколько попыток, имитируя поведение обычного пользователя: разные IP-адреса и случайные интервалы между запросами.
  4. Обход защиты. Распределённый трафик маскируется под легитимные входы: сервис не видит аномальной нагрузки с одного адреса. Базовые механизмы ограничения частоты запросов не срабатывают.
  5. Захват аккаунта. Успешные пары автоматически фиксируются и сортируются. Дальнейшее использование зависит от ценности аккаунта: продажа доступа, вывод средств, рассылка от имени жертвы или проверка тех же учётных данных на других сервисах (банковских приложениях, маркетплейсах, Госуслугах).

Почему это работает

По данным DLBI, каждый третий россиянин (30%) использует не более трёх паролей для всех своих сервисов. Ещё 47% обходятся четырьмя-семью комбинациями. Более уникальные пароли (от восьми) создают только 23% пользователей.

Математика проста: одна утечка из любого сервиса, где зарегистрирован пользователь, открывает доступ ко всем остальным его аккаунтам. При базе в 5,3 млрд скомпрометированных пар даже низкая конверсия даёт миллионы успешных взломов.

Масштаб проблемы подтверждает статистика: по информации Ведомостей и Гарда, 39% россиян уже столкнулись со взломом аккаунтов социальных сетей как прямым следствием утечки. И это только те, кто об этом узнал — большинство жертв не получают никаких уведомлений и обнаруживают взлом случайно или не обнаруживают вовсе.

Брутфорс: когда пароль слишком прост

Схема брутфорс-атаки: автоматический перебор паролей по логину или email

Брутфорс (от англ. brute force — «грубая сила», атака полным перебором) — метод получения несанкционированного доступа к системе путём автоматизированного перебора возможных комбинаций учётных данных: паролей, токенов, ПИН-кодов или ключей шифрования.

Атакующему достаточно знать логин или электронный адрес жертвы — остальное делает автоматика. Именно поэтому брутфорс особенно опасен для аккаунтов социальных сетей с предсказуемыми паролями: именами, датами рождения, простыми словарными фразами.

Как работает брутфорс

Скорость атаки зависит от двух факторов: вычислительной мощности и метода.

  1. Сбор для точки входа. Атакующий определяет цель: логин, электронный адрес или номер телефона.
  2. Выбор метода перебора. В зависимости от сложности пароля и имеющихся данных о жертве атакующий выбирает стратегию: от перебора популярных словарных комбинаций до полного перебора всех возможных символов.
  3. Запуск автоматизированного перебора. Специализированные инструменты отправляют запросы на авторизацию с подменой пароля при каждой попытке.
  4. Обход ограничений. Запросы распределяются по прокси-серверам и ботнетам, чтобы не превышать пороговые значения блокировки. Между попытками добавляются случайные задержки (имитация действий живого пользователя).
  5. Фиксация результата. Успешный вход автоматически логируется. Аккаунт уходит в продажу или используется для дальнейших взломов.

6 основных методов брутфорса

  • Простой брутфорс (полный перебор, Brute Force) — последовательный перебор всех возможных комбинаций символов в заданном пространстве поиска: aaaa, aaab, aaac. Метод не использует предположений о структуре пароля и гарантирует результат при достаточных ресурсах, но сложность растёт экспоненциально с длиной пароля.
  • Атака по словарю (Dictionary Attack) — перебор по заранее подготовленному списку вероятных кандидатов: реальных паролей из утечек, распространённых слов, предсказуемых последовательностей. Алгоритм проверяет не aaaa0001, а p@rol12, qwerty, admin123 — то, что люди действительно используют. Популярный словарь rockyou.txt содержит 14 млн записей.
  • Распыление паролей (Password Spraying) — один пароль последовательно проверяется против большого числа учётных записей. Логика обратная классическому брутфорсу: не множество паролей против одного аккаунта, а один пароль против тысяч аккаунтов.
  • Гибридная атака (Hybrid Attack) — метод взлома паролей, сочетающий словарный перебор с автоматическими мутациями базовых слов. Алгоритм не перебирает все возможные комбинации, а воспроизводит предсказуемые человеческие шаблоны: добавляет цифры в конец (admin2026), заменяет буквы символами (@dmin), вставляет спецсимволы (Admin!), меняет регистр (ADMIN, Admin).
  • Атака по радужным таблицам (Rainbow Table Attack) — офлайн-взлом хешей на основе предвычисленных таблиц соответствий «пароль → хеш». При получении хеша из утечки атакующий не вычисляет его заново, а ищет совпадение в готовой таблице.
  • Распределённый брутфорс через ботнет — атака распределяется между тысячами скомпрометированных устройств. Каждый узел отправляет минимальное число запросов — достаточно малое, чтобы не вызвать блокировку, но в совокупности обеспечивающее высокую скорость перебора.
  • ИИ-брутфорс (AI-Assisted Brute Force) — модели машинного обучения, обученные на миллиардах реальных паролей из утечек, предсказывают наиболее вероятные кандидаты для конкретного пользователя или организации и начинают атаку с них — вместо последовательного перебора всех комбинаций.
Подробнее о механике каждого метода, реальных инструментах атакующих и способах защиты — в статье «Что такое брутфорс: виды, угрозы и защита»

Социальная инженерия и SIM-своппинг: когда взламывают не пароль, а человека

Большинство атак на аккаунты эксплуатируют уязвимости в программном обеспечении или протоколах. Два метода из этого раздела устроены иначе: они направлены против людей и процедур. Социальная инженерия манипулирует жертвой напрямую — вынуждает её самостоятельно передать доступ. SIM-своппинг атакует не пользователя, а оператора связи — и перехватывает канал доставки кодов подтверждения. Оба метода объединяет одно: технические средства защиты при этом не задействуются и не помогают.

Социальная инженерия — совокупность психологических техник манипуляции, при которых жертву обманом вынуждают самостоятельно передать доступ к аккаунту, конфиденциальные данные или одноразовый код подтверждения.

Переход операторов на удалённую выдачу eSIM сделал перехват номера телефона быстрее и дешевле. Для пользователей социальных сетей это означает прямую угрозу: номер телефона привязан к аккаунту ВКонтакте, мессенджерам и другим сервисам — его перехват даёт атакующему полный контроль над всеми этими профилями одновременно.

Как работает атака через социальную инженерию

Схема атаки через социальную инженерию: как жертву обманом вынуждают передать код подтверждения

Типовой сценарий для пользователей социальных сетей — атака через доверие:

  1. Сбор данных. Атакующий изучает профиль жертвы: имя, фото, круг общения, место работы, упомянутые события. Всё это доступно в открытых профилях ВКонтакте, Одноклассниках, Telegram-каналах.
  2. Создание легенды. Злоумышленник пишет от имени знакомого, службы поддержки или официального аккаунта сервиса. Сообщение содержит правдоподобный предлог: «Ваш аккаунт пытались взломать, подтвердите личность», «Вы выиграли приз, введите код из SMS».
  3. Получение кода. Жертву просят назвать код из SMS или пуш-уведомления якобы для «подтверждения» или «защиты» аккаунта. Этот код и есть одноразовый токен двухфакторной аутентификации (2FA). Как только он передан — атакующий входит в аккаунт.
  4. Захват аккаунта. Злоумышленник меняет пароль и привязанный номер телефона. Жертва теряет доступ к профилю и нередко обнаруживает это только тогда, когда знакомые сообщают о подозрительных сообщениях от её имени.

Ключевой элемент — срочность и имитация авторитета. Сообщения намеренно создают давление: «ответьте в течение 10 минут», «аккаунт будет заблокирован». Именно спешка отключает критическое мышление.

SIM-своппинг: перехват номера как ключа ко всем SMS-кодам

Схема SIM-своппинга: перехват номера телефона для получения SMS-кодов двухфакторной аутентификации

SIM-своппинг (SIM-swap) — переоформление номера телефона жертвы на SIM-карту атакующего через оператора связи: злоумышленник убеждает поддержку, что именно он является владельцем номера, и добивается переноса номера на свою SIM-карту или eSIM. После этого все входящие SMS (коды 2FA от ВКонтакте, мессенджеров, банковских приложений, Госуслуг) поступают злоумышленнику.

Важно отличать SIM-своппинг от схожих атак:

  • SIM-клонирование — более сложный сценарий с копированием секретов SIM-карты, встречается редко.
  • Переадресация звонков — перенастройка маршрутизации без смены SIM, решается у оператора быстрее.

Классический SIM-своппинг именно переносит номер на чужую SIM или eSIM, что даёт полноценный канал для перехвата кодов.

Пять сценариев SIM-своппинга

  1. Звонок в колл-центр («растерянный клиент»). Самый распространённый вариант. Злоумышленник звонит в поддержку оператора под видом клиента, потерявшего SIM-карту. Убедительная легенда плюс заранее собранные персональные данные жертвы (ФИО, дата рождения, паспортные данные из утечек или открытых профилей ВКонтакте) позволяют пройти проверку и получить перевыпуск номера. Сотрудник колл-центра не видит собеседника и вынужден доверять его словам.
  2. Визит в салон связи с поддельными документами. Атакующий приходит в офис оператора лично с распечатанной или поддельной доверенностью либо с документами, данные которых совпадают с данными жертвы из купленной базы. Физическое присутствие создаёт иллюзию легитимности. Этот сценарий требует большей подготовки, но даёт более высокий процент успеха у операторов с жёсткими требованиями к удалённой идентификации.
  3. Взлом личного кабинета оператора. Личный кабинет на сайте оператора зачастую защищён слабее банковского приложения. Получив доступ через подобранный или утёкший пароль, атакующий самостоятельно инициирует перевыпуск eSIM.
  4. Инсайдер у оператора. Один из наиболее опасных и труднообнаруживаемых сценариев. Злоумышленник платит сотруднику оператора связи за выполнение перевыпуска SIM «изнутри» — без каких-либо проверок и документов. Жертва не получает никаких предупреждений: операция выглядит как штатная.
  5. Перенос номера к другому оператору. Атакующий инициирует перенос номера жертвы к другому оператору. Для этого достаточно знать код переноса, который можно получить через поддержку или личный кабинет. После переноса номер оказывается у нового «владельца» на SIM другого оператора, и прежний оператор уже ничего не контролирует.

Что объединяет все пять сценариев: атака направлена не на устройство жертвы и не на её пароль, а на процедуры идентификации у оператора. Именно поэтому надёжный пароль и даже включённая 2FA через SMS не защищают от SIM-своппинга: злоумышленник получает контроль над каналом доставки кодов раньше, чем жертва что-либо замечает.


Инфостилеры и перехват сессий

Схема атаки инфостилера: кража сессионных cookies для обхода пароля и двухфакторной аутентификации

Инфостилеры — класс вредоносного программного обеспечения (ПО), специализирующегося на краже данных непосредственно с заражённого устройства: сохранённых паролей, файлов cookies, сессионных токенов, данных автозаполнения и криптокошельков. В отличие от классических атак на пароли, инфостилер не подбирает и не перехватывает учётные данные в момент ввода — он извлекает уже готовый результат аутентификации и передаёт его атакующему.

Именно поэтому сессионный токен сегодня ценится в даркнете выше пары логин/пароль: он открывает доступ к аккаунту мгновенно и полностью обходит двухфакторную аутентификацию (2FA). По данным отчёта Positive Technologies, вредоносное ПО остаётся одним из двух ключевых методов атак на российские организации наряду с социальной инженерией и сохранит эту позицию в 2026 году.

Как это работает: от заражения до доступа без пароля

  1. Заражение устройства. Пользователь скачивает файл из фишингового письма, устанавливает поддельное расширение для браузера, переходит по рекламной ссылке в поисковике, ведущей на фейковую страницу загрузки популярного ПО, или открывает пиратский контент. Вредоносный код запускается в фоне без видимых признаков заражения.
  2. Сканирование браузера. Инфостилер обращается к локальному хранилищу браузера: базе данных cookies, сохранённым паролям, данным автозаполнения, сессионным токенам. Chromium-браузеры (Chrome, Edge, Яндекс.Браузер) хранят эти данные в предсказуемых директориях — инфостилер знает, где искать.
  3. Передача данных на сервер управления. Собранные данные упаковываются и отправляются на C2-сервер (Command & Control — сервер управления и контроля) атакующего. Весь процесс, от заражения до передачи, занимает секунды.
  4. Импорт cookies в браузер атакующего. Злоумышленник загружает перехваченные файлы cookies в свой браузер с помощью специализированных инструментов. С точки зрения сервера — это тот же пользователь, с тем же устройством, с той же активной сессией.
  5. Полный доступ без пароля и без 2FA. Сервер видит валидный сессионный токен и не запрашивает ни пароль, ни код подтверждения. Аутентификация уже прошла — повторная проверка не нужна. Атакующий получает доступ к аккаунту ВКонтакте, Одноклассниках, Госуслугам, почте или банковскому личному кабинету.

Почему инфостилеры обходят 2FA

Двухфакторная аутентификация защищает момент входа. Сессионный cookie — это доказательство того, что вход уже состоялся. Сервер не знает, что токен украден: он видит корректный идентификатор сессии и считает пользователя авторизованным. Это фундаментальное ограничение SMS-2FA и приложений-аутентификаторов: они защищают процесс входа, но не защищают активную сессию после него.

Наиболее распространённые инфостилеры

Инфостилер Специализация Основной вектор распространения
RedLine Cookies, пароли, данные карт из Chromium-браузеров Фишинговые письма, поддельные установщики ПО
Vidar Криптокошельки, корпоративные учётные данные Вредоносная реклама, пиратский контент
Lumma Stealer Браузерные данные, токены мессенджеров Поддельные CAPTCHA-страницы, фейковые обновления браузеров

Все три активно распространяются через легитимно выглядящие каналы: рекламные объявления в поисковиках ведут на поддельные страницы загрузки популярного ПО (антивирусов, VPN-клиентов, офисных приложений). Пользователь уверен, что скачивает нужную программу.

По данным SpyCloud, в 2025 году зафиксировано 13,2 млн новых заражений инфостилерами, в результате которых украдено 642,4 млн учётных записей и 8,6 млрд сессионных cookies. При этом 40% заражений произошли на устройствах с активными антивирусными решениями — инфостилеры целенаправленно разрабатываются с учётом обхода EDR-систем (Endpoint Detection and Response — средств обнаружения и реагирования на угрозы на конечных точках).


Поддельные приложения и публичный Wi-Fi: атака через экосистему

Два вектора атак, поддельные мобильные приложения и перехват трафика в публичных сетях, объединяет одно: жертва сама создаёт условия для компрометации, не подозревая об этом. В первом случае устанавливает вредоносный код добровольно, во втором — передаёт данные через незащищённый канал.

Поддельные приложения: как это работает

Схема атаки через поддельное мобильное приложение: от создания вредоносной копии и рекламы в Telegram до кражи паролей и захвата аккаунто

Поддельное приложение — это модифицированная или полностью сфабрикованная копия легитимного мобильного клиента, в код которой встроено вредоносное ПО. Внешне такое приложение неотличимо от оригинала или даже выглядит привлекательнее за счёт обещанных «эксклюзивных» функций. Цель — добиться добровольной установки на устройство жертвы.

Схема типична: в Telegram-канале с десятками тысяч подписчиков появляется реклама: «Telegram Premium без подписки», «ВКонтакте без рекламы», «Подписка на год». Ссылка ведёт на установочный файл — модифицированное приложение с встроенным инфостилером или RAT (Remote Access Trojan, троян удалённого доступа).

Атака разворачивается в четыре последовательных шага:

  1. Распространение через доверенный канал. Реклама размещается в тематических Telegram-каналах с реальной аудиторией о технологиях, лайфхаках, бесплатном ПО. Подписчики доверяют каналу, поэтому снижают бдительность.
  2. Установка вне официального магазина. Пользователь скачивает установочный файл напрямую в обход Google Play, App Store или RuStore. Система предупреждает об установке из неизвестного источника, но большинство игнорирует это предупреждение.
  3. Запрос избыточных разрешений. При установке приложение запрашивает доступ к SMS, контактам, файловой системе, микрофону. Пользователь принимает всё — он ждёт обещанных функций.
  4. Фоновая работа вредоносного кода. Приложение функционирует как заявлено — реклама действительно исчезает или появляются дополнительные функции. Параллельно встроенный стилер или RAT собирает данные и передаёт их на сервер атакующего.

Пять признаков поддельного приложения:

  1. Распространяется вне официальных магазинов
  2. Запрашивает разрешения, не связанные с функциями приложения (доступ к SMS у «улучшенного» мессенджера)
  3. Источник — реклама в мессенджерах или сторонние сайты
  4. Обещает функции, которых нет в официальной версии
  5. Имя разработчика не совпадает с официальным

MITM-атака через публичный Wi-Fi

MITM-атака (Man-in-the-Middle, человек посередине) — перехват трафика между устройством пользователя и точкой доступа. Злоумышленник встраивается в канал связи и получает возможность читать, изменять или перенаправлять передаваемые данные.

Несмотря на повсеместное распространение HTTPS, публичные сети остаются точкой входа через три механизма:

  • SSL-stripping. Атакующий принудительно понижает соединение с HTTPS до HTTP. Браузер пользователя общается с сервером атакующего по незащищённому каналу, тот — с целевым сайтом по HTTPS. Пользователь видит сайт, но не замечает отсутствия замка в адресной строке.
  • Поддельная точка доступа. Злоумышленник создаёт Wi-Fi-сеть с названием, идентичным легитимной: «Airport_Free», «Hotel_WiFi», «CoffeeHouse_Guest». Устройство подключается автоматически, если уже подключалось к сети с таким именем раньше. Весь трафик проходит через оборудование атакующего.
  • Перехват незашифрованных запросов. Часть мобильных приложений и браузерных версий социальных сетей отправляет вспомогательные запросы без шифрования — аналитику, метаданные, служебные токены. Этого достаточно, чтобы восстановить активную сессию.

Наиболее уязвим сценарий, знакомый большинству: человек сидит в кафе или аэропорту, листает ленту или отвечает на сообщения через бесплатный Wi-Fi. Перехваченный сессионный токен даёт атакующему полный доступ к аккаунту без пароля, уведомления и без каких-либо следов входа.


Восстановление пароля как вектор атаки: эксплуатация «забыли пароль»

Схема атаки через сброс пароля: от сбора данных из открытых профилей до цепочечного захвата аккаунтов

Механизм восстановления пароля — намеренно упрощённый запасной вход в аккаунт. Его задача: помочь пользователю, который забыл пароль. Его уязвимость в том, что он опирается на личные данные, которые большинство людей публично размещают в своих же профилях в социальных сетях. Злоумышленнику достаточно нажать «Забыли пароль?» и знать кличку питомца жертвы.

Этот вектор почти полностью отсутствует в типичных обзорах безопасности, хотя эксплуатируется регулярно. До 70% ответов на типовые контрольные вопросы (девичья фамилия матери, первый автомобиль, любимый учитель) можно собрать из открытых профилей жертвы в социальных сетях.

Сценарий атаки через сброс пароля

  1. OSINT-сбор данных. Атакующий изучает открытые профили жертвы: ВКонтакте, Одноклассники, мессенджеры. Фотографии с подписями, посты о питомцах, упоминания родственников, геотеги с мест учёбы и работы — всё это источники ответов на контрольные вопросы. Сбор не требует технических навыков.
  2. Перехват письма для сброса. Если контрольные вопросы не используются, атакующий сначала компрометирует почтовый ящик жертвы через фишинг или подстановку учётных данных из утечек. Получив доступ к электронной почте, он инициирует сброс паролей на всех привязанных сервисах: социальных сетях, маркетплейсах, стриминговых платформах.
  3. Эксплуатация слабых механизмов восстановления. Часть сервисов позволяет восстановить доступ через SMS на привязанный номер. Это делает данный вектор прямым продолжением SIM-своппинга: перехватив номер жертвы, атакующий получает не только коды 2FA, но и полный контроль над механизмом сброса паролей на всех привязанных аккаунтах.
  4. Захват аккаунта. Новый пароль установлен атакующим. Жертва теряет доступ и зачастую не сразу понимает, что произошло: уведомление о смене пароля приходит на почту или номер, которые уже контролирует злоумышленник.

Особую опасность представляет эффект домино: скомпрометированная почта становится ключом ко всем сервисам, где он указан как резервный адрес для восстановления. Один взломанный почтовый ящик последовательно открывает доступ к аккаунтам в социальных сетях, облачным хранилищам с личными фото и документами, аккаунтам маркетплейсов с привязанными картами.


Что происходит с украденным аккаунтом: экономика перепродажи

Взлом аккаунта — всего лишь начало цепочки монетизации. За каждой скомпрометированной учётной записью стоит отлаженный рынок с чёткими ценами, специализацией участников и вторичным использованием данных. По данным исследования F6 (май 2025 года), украденные аккаунты в теневом интернете продаются от $10 за штуку — это самая дешёвая позиция на хакерских форумах.

Шаг 1. Первичный сбор.

Инфостилер или фишинговая кампания собирают учётные данные. Данные агрегируются и сортируются по ценности: аккаунты с большой аудиторией, привязанными платёжными данными или доступом к переписке с деловыми контактами стоят дороже.

Шаг 2. Продажа на теневых рынках.

Базы продаются оптом или поштучно на форумах в дарквебе и Telegram-каналах.

Шаг 3. Вторичное использование.

Купленный аккаунт используется для:

  • Мошенничества по контактам — рассылка просьб о переводе денег от имени знакомого или родственника жертвы.
  • Фишинга через доверенный аккаунт — сообщение от реального человека вызывает меньше подозрений, чем письмо от незнакомца.
  • Шантажа — угроза публикации личной переписки или фотографий.
  • Накрутки и продвижения — захваченные аккаунты используются для искусственного продвижения контента или накрутки голосований.
  • Подстановки учётных данных — те же пароли проверяются на других сервисах: маркетплейсах, банковских приложениях, Госуслугах.

7 мер защиты, которые работают в 2026 году

Каждая из описанных выше атак эксплуатирует конкретную слабость: повторяющийся пароль, SMS-код, открытый профиль, незащищённую сеть. Семь мер ниже закрывают эти слабости напрямую.

Тип атаки Как работает Защита
Фишинг Поддельная страница авторизации собирает логин и пароль. Жертву редиректят на настоящий сайт — она ничего не замечает Ключи доступа (passkey): привязаны к домену и не сработают на поддельном сайте
Подстановка учётных данных Пары логин/пароль из утечек автоматически проверяются на других сервисах. Работает за счёт повторного использования паролей Уникальный пароль от 16 символов на каждом сервисе
Брутфорс Автоматический перебор комбинаций — от словарных слов до всех возможных символов. Эффективен против коротких и предсказуемых паролей Длинные случайные пароли; блокировка после нескольких неудачных попыток входа
Социальная инженерия и SIM-своппинг Жертву обманом вынуждают передать код 2FA. SIM-своппинг переоформляет номер на атакующего — все SMS-коды уходят ему Отказ от SMS как второго фактора в пользу TOTP-приложения или passkey; запрет переоформления SIM без личного визита
Инфостилеры и перехват сессий Вредоносное ПО извлекает сессионный cookie из браузера. Атакующий входит в аккаунт без пароля и без 2FA — сервер видит валидный токен Установка ПО только из официальных источников; регулярная проверка активных сессий; обновление ОС и браузера
Поддельные приложения и публичный Wi-Fi Модифицированное приложение со встроенным стилером устанавливается добровольно. Публичная сеть позволяет перехватить трафик и сессионные данные Только официальные магазины (RuStore, App Store, Google Play); избегать публичных сетей для важных действий
Атака через восстановление пароля Ответы на контрольные вопросы собираются из открытых профилей за 15–20 минут. Взломанная почта открывает доступ ко всем привязанным сервисам Не использовать реальные данные в контрольных вопросах; отдельный почтовый ящик для восстановления доступа с сильным паролем и TOTP

Заключение

Заключение

Семь описанных векторов — это рабочий инструментарий, который используется злоумышленниками. Атакующему не нужно быть специалистом по безопасности: большинство атак автоматизированы и рассчитаны на типичное поведение пользователей. Подстановка паролей эксплуатирует повторное использование паролей, SIM-своппинг — доверие к SMS как фактору подтверждения, фишинг — дефицит внимания в потоке уведомлений.

Защита строится на устранении конкретных уязвимостей: уникальные пароли закрывают подстановку и брутфорс, аппаратные ключи нейтрализуют SIM-своппинг, изоляция сессий и мониторинг устройств ограничивают ущерб от инфостилеров. Каждая мера адресована конкретному вектору.

Практический первый шаг: проверьте, какие из ваших ключевых аккаунтов до сих пор используют SMS как второй фактор, и замените его на TOTP-приложение или ключи доступа (passkey). Именно через этот вектор происходит большинство захватов аккаунтов в соцсетях — и именно он устраняется быстрее всего.

CTA Image

Те же привычки, что делают личные аккаунты уязвимыми, переносятся и на рабочее место: общие пароли к корпоративным сервисам, повторное использование учётных данных, доступ к рабочим инструментам через личные устройства. Пассворк помогает выстроить управление корпоративными паролями так, чтобы каждый сотрудник работал с уникальными учётными данными — без лишней нагрузки на ИТ-команду. Протестировать можно бесплатно в облаке или локально на вашем сервере


Часто задаваемые вопросы о взломе аккаунтов в соцсетях

Часто задаваемые вопросы о взломе аккаунтов в соцсетях

Как чаще всего взламывают аккаунты в соцсетях в 2025–2026 годах?

Четыре основных метода: фишинг через поддельные страницы авторизации, подстановка учётных данных из утечек, инфостилеры — вредоносные программы, перехватывающие активные сессии прямо из браузера, — и социальная инженерия с использованием ИИ для генерации персонализированных сообщений. Большинство атак автоматизированы и не требуют от злоумышленника технической квалификации.

Помогает ли двухфакторная аутентификация защитить аккаунт?

Да, но степень защиты зависит от метода. SMS-коды уязвимы для SIM-своппинга: перехватив номер жертвы, атакующий получает все одноразовые коды. Надёжнее — приложения-аутентификаторы (TOTP, одноразовые коды на основе времени) или ключи доступа (passkey). Инфостилеры, ворующие сессионные файлы cookies из браузера, обходят любой второй фактор — они крадут уже готовый результат аутентификации.

Что такое подстановка учётных данных и чем она отличается от брутфорса?

Подстановка учётных данных (credential stuffing) использует реальные пары логин+пароль из утёкших баз и автоматически проверяет их на других сервисах — расчёт на то, что пользователь повторяет одни и те же пароли. Брутфорс (атака полным перебором) перебирает все возможные комбинации символов без опоры на известные данные. Подстановка быстрее и эффективнее при массовых атаках. Брутфорс применяется против конкретных аккаунтов с короткими или простыми паролями.

Может ли инфостилер обойти двухфакторную аутентификацию?

Да. Инфостилер (вредоносная программа для кражи данных) извлекает не пароль, а уже активный сессионный файл cookie из браузера. Этот файл подтверждает, что аутентификация уже прошла: сервер не запрашивает ни пароль, ни код подтверждения повторно. Атакующий загружает перехваченный файл в свой браузер и получает полный доступ к аккаунту — без каких-либо следов входа.

Как злоумышленники зарабатывают на украденных аккаунтах?

Взлом — начало цепочки монетизации. Аккаунты продаются на теневых форумах от $10 за штуку. Покупатели используют их для мошенничества по контактам жертвы, рассылки фишинга от имени реального человека, шантажа личной перепиской, накрутки голосований и проверки тех же паролей на банковских приложениях и маркетплейсах. Аккаунт с большой аудиторией или историей деловых контактов стоит в разы дороже.

Что такое SIM-swap и как от него защититься?

SIM-своппинг — переоформление номера телефона жертвы на SIM-карту атакующего через оператора связи. После этого все входящие SMS с кодами подтверждения поступают злоумышленнику, а не владельцу номера. Защита: отказаться от SMS как второго фактора в пользу приложений-аутентификаторов или ключей доступа (passkey). Установить у оператора связи запрет на переоформление SIM-карты без личного визита с паспортом.

Как восстановление пароля превращается в вектор атаки?

Атакующий собирает из открытых профилей жертвы ответы на контрольные вопросы — кличку питомца, девичью фамилию матери, название первой школы. Либо сначала компрометирует привязанный почтовый ящик через фишинг или подстановку паролей. Затем инициирует сброс через кнопку «Забыли пароль?» и устанавливает новый пароль. Защита: не использовать реальные данные в ответах на контрольные вопросы.

Как понять, что аккаунт уже взломан?

Четыре признака, которые видны без специальных инструментов: незнакомые устройства или нетипичные локации в списке активных сессий; уведомления о входе, которые вы не инициировали; сообщения, отправленные от вашего имени без вашего ведома; изменение привязанного номера телефона или почты. Большинство социальных сетей показывают историю входов в настройках безопасности.

Опасно ли подключаться к публичному Wi-Fi?

Публичные сети создают условия для атаки типа «человек посередине» (MITM, Man-in-the-Middle) — перехвата трафика между вашим устройством и точкой доступа. Злоумышленник может создать поддельную сеть с названием, идентичным легитимной («Airport_Free», «Hotel_WiFi»), и перехватить сессионные данные. Для важных действий избегайте публичных сетей или используйте мобильный интернет.

Что такое фишинг как услуга и почему атаки стали массовыми?

Фишинг как услуга (PhaaS, Phishing-as-a-Service) — готовые наборы инструментов для проведения фишинговых атак, которые продаются на теневых форумах. В комплект входят поддельные страницы авторизации, боты для сбора данных и панели управления с аналитикой. Порог входа — несколько тысяч рублей и минимальные технические навыки. Именно поэтому число фишинговых атак растёт: их больше не нужно создавать с нуля.

Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
11 способов взлома паролей, которые хакеры используют в 2026 году
Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.

7 способов взлома соцсетей: как воруют аккаунты в 2026 году

Число взломов аккаунтов в соцсетях выросло на 123% за год. Разбираем 7 методов, которые используют злоумышленники прямо сейчас, — и что конкретно закрывает каждый из векторов.

29 июня 2026 г.
Брутфорс в 2026 году: что такое атака перебором и как защититься
Брутфорс (от англ. brute force — «грубая сила», атака полным перебором) — метод получения несанкционированного доступа к системе путём автоматизированного перебора возможных комбинаций учётных данных: паролей, токенов, ПИН-кодов или ключей шифрования.

В первом квартале 2025 года сеть ханипотов (ловушек) ГК «Солар» зафиксировала 570 тысяч брутфорс-атак на российские организации — в 2,7 раза больше, чем кварталом ранее. Топливо для этого роста — базы утёкших учётных данных. По данным Positive Technologies, логины и пароли похищались в каждом пятом успешном инциденте 2025 года — наравне с коммерческой тайной и персональными данными, и их доля в инцидентах растёт: с 13% в 2022-м до 19% в 2025-м. Похищенное немедленно попадает в оборот через брокеров первоначального доступа на теневых платформах и становится готовым материалом для прицельного перебора.

Базовая механика брутфорс-атак всё та же: перебирать комбинации до первого совпадения. Изменился инструментарий, масштаб и приоритеты:

  • Скорость — GPU-кластеры перебирают миллиарды хешей в секунду.
  • Точность — ИИ анализирует массивы утечек и строит словари под конкретную жертву.
  • Незаметность — распределённые ботнеты и обратный перебор разбивают атаку на тысячи запросов с разных адресов.
  • Охват — одна утечка становится материалом для атак на сотни сервисов, где пользователь мог применять тот же пароль или логин.

В результате атака, которая раньше была шумной и медленной, стала точечной, быстрой и трудноуловимой для большинства стандартных средств защиты.


Главное

  • Брутфорс — это атака на предсказуемость, не на криптографию. Злоумышленник перебирает комбинации до совпадения. Атака работает, потому что люди выбирают пароли по одним и тем же паттернам: словарные фразы, даты, корпоративные шаблоны.
  • Масштаб угрозы растёт быстро. В первом квартале 2025 года сеть ханипотов ГК «Солар» зафиксировала 570 тысяч брутфорс-атак на российские организации — в 2,7 раза больше, чем кварталом ранее. Глобально доля брутфорса в атаках на веб-приложения выросла с ~20% до 60%.
  • Современный брутфорс — точечный и трудноуловимый. GPU-кластеры перебирают сотни миллиардов хешей в секунду, ИИ-модели строят словари под конкретную жертву, ботнеты разбивают атаку на тысячи запросов с разных адресов. То, что раньше было шумной массовой кампанией, стало незаметной точечной операцией.
  • Брутфорс — семейство техник, каждая эксплуатирует свою слабость. Простой перебор бьёт по коротким паролям, словарные атаки — по предсказуемым, подстановка учётных данных — по повторно используемым, распыление паролей — по отсутствию мониторинга аномалий. Понимание механики каждого метода определяет выбор защитных мер.
  • Защита строится на нескольких независимых уровнях. Длинные случайные пароли, уникальные для каждого сервиса, многофакторная аутентификация, правильное хеширование с солением, ограничение попыток входа и поведенческий мониторинг — каждый уровень закрывает свой вектор.
  • Корневая причина большинства инцидентов — человеческий фактор. Политика запрещает слабые пароли, но не делает правильное поведение удобным. Корпоративный менеджер паролей устраняет эту проблему на уровне процесса: генерирует случайные строки, исключает ручной ввод, выявляет слабые и устаревшие учётные данные централизованно.

Что такое брутфорс (Brute Force)

Брутфорс (от англ. brute force — «грубая сила», атака полным перебором) — метод получения несанкционированного доступа к системе путём автоматизированного перебора возможных комбинаций учётных данных: паролей, токенов или ключей шифрования.

Атака не требует знания алгоритмов шифрования или эксплуатации уязвимостей в коде — злоумышленник перебирает варианты до тех пор, пока один из них не подойдёт. Скорость и успех определяются двумя факторами: вычислительной мощностью атакующего и сложностью целевого пароля.

Брутфорс остаётся эффективным по одной причине: люди выбирают предсказуемые комбинации. Задача атакующего — сократить время перебора до практически приемлемого. Фермы GPU и ИИ-генерация словарей решают эту задачу с каждым годом всё быстрее.

Ключевые цифры: брутфорс и кража учётных данных (2024–2026)

Показатель Значение Источник
Рост числа брутфорс-атак в России (I кв. 2025 против IV кв. 2024) +172,3% Solar 4RAYS, 2025
Страны с наибольшим числом атак на ханипоты (США, Китай, Россия, Индия) 51% всех зафиксированных атак Solar 4RAYS, 2025
Доля России среди всех успешных кибератак в мире (июль 2024 — сентябрь 2025) 14–16% Positive Technologies, CODE RED 2026
Тактический сдвиг: от массовых сканирований к точечным атакам Число атакованных орг. −34,18%, интенсивность ×3,3 Solar 4RAYS, 2025
Доля атак на идентификационные данные с использованием брутфорса (глобально) 97% Microsoft MDDR 2025
Рост доли брутфорса в атаках на веб-приложения (глобально, 2024→2025) с ~20% до 60% Verizon DBIR 2025
Рост объёма скомпрометированных учётных данных (глобально, 2024→2025) +160% Check Point / Specops, 2025
Доля корпоративных учётных записей, хотя бы раз попавших в утечки (Россия) каждая 15-я (~6,7%) BI.ZONE Digital Risk Protection, 2026
Доля слабых паролей среди похищенных (по данным инфостилеров) 98,5% Specops / Outpost24, 2025
Средняя минимальная длина пароля в российских компаниях (факт/рекомендация) 9 символов / рек. 12–14 BI.ZONE Digital Risk Protection, 2026

Как работает брутфорс

Технически брутфорс — это автоматизация: скрипт или специализированный инструмент последовательно отправляет комбинации учётных данных на точку аутентификации, фиксирует совпадения и продолжает перебор. Точка аутентификации может быть любой: форма входа, SSH и RDP-сервисы, API-шлюзы, административные панели. Если система принимает логин и пароль, она становится потенциальной мишенью.

Блок-схема «Как работает брутфорс-атака»: злоумышленник управляет ботнетом из четырёх ботов, которые отправляют множество попыток входа в целевую систему. Если пароль неверный — цикл повторяется с новыми учётными данными. Если верный — злоумышленник получает несанкционированный доступ и входит в систему.

Онлайн- и офлайн-атаки

Брутфорс реализуется в двух принципиально разных контекстах, и это различие определяет как скорость атаки, так и методы защиты.

  • Онлайн-атака — попытки в реальном времени против живой системы: форма входа на сайте или SSH-сервис. Скорость ограничена сетевыми задержками и защитными механизмами: ограничением частоты запросов, CAPTCHA, блокировки по IP-адресу.
  • Офлайн-атака — атакующий уже получил хеши паролей, например из утечки баз данных, и перебирает их локально на собственном железе. Никаких ограничений со стороны жертвы или задержек сети.

Это разграничение важно для понимания защитных мер: ограничение попыток входа эффективно против онлайн-атак, но бесполезно, если хеши уже утекли. Надёжное хеширование паролей на стороне сервера — единственная защита от офлайн-перебора.

Инструменты атакующих и пентестеров

Для автоматизации перебора используются специализированные инструменты с открытым исходным кодом. Те же программы применяются легитимно при пентестинге и аудите безопасности.

Офлайн-перебор:

  • Hashcat — наиболее производительный инструмент для взлома хешей без подключения к сети, поддерживает GPU-ускорение и сотни алгоритмов хеширования.
  • John the Ripper — универсальный инструмент восстановления паролей, поддерживает хеши Unix, Windows, баз данных и документов.

Онлайн-перебор:

  • THC Hydra — перебор учётных данных по сети против SSH, RDP, FTP, HTTP-форм и десятков других протоколов.
  • Medusa — параллельный перебор на большом числе целей одновременно, ориентирован на скорость при массовых проверках.
  • Ncrack — инструмент от команды Nmap, разработан для высокоскоростного перебора сетевых служб, отличается гибкой настройкой нагрузки на цель.
  • Burp Suite (Intruder) — перебор в веб-приложениях: формы входа, параметры запросов, токены сессий.

Анализ беспроводных сетей:

  • Aircrack-ng — набор инструментов для анализа безопасности Wi-Fi-сетей, включая перебор ключей WPA/WPA2.
Использование этих инструментов без письменного разрешения владельца тестируемой системы квалифицируется как неправомерный доступ к компьютерной информации (ст. 272 УК РФ)

Как изменились брутфорс-атаки в 2025–2026 годах

Перебор паролей перестал быть атакой грубой силы. Машинное обучение, доступное GPU-железо и распределённые ботнеты сделали его точечным, масштабируемым и трудноотличимым от легитимного трафика. Четыре сдвига определяют текущий ландшафт угроз.

Нейросети как генераторы словарей

Алгоритмы машинного обучения анализируют миллиарды утёкших паролей и выявляют поведенческие паттерны: типичные замены символов (@ вместо а, 0 вместо о), способы добавления цифр и спецсимволов, предсказуемые структуры. Итог — словари, которые проверяют не все комбинации, а наиболее вероятные.

В тестах на датасете RockYou ИИ-модель PassGAN взломала 51% популярных паролей менее чем за минуту, 71% — менее чем за день, 81% — менее чем за месяц (SecurityLab.ru, 2023).

Мощность современного железа

Видеокарты становятся мощнее с каждым годом. RTX 4090 перебирала MD5-хэши со скоростью до 164 млрд в секунду. RTX 5090 делает то же самое на 34% быстрее — 220 млрд хэшей в секунду. При этом дорогостоящее железо — не обязательное условие: облачная аренда GPU обходится от нескольких десятков до нескольких сотен рублей в час.

Исследование Лаборатории Касперского, охватившее 231 млн уникальных паролей из утечек даркнета за 2023–2026 годы, показало: 48% паролей взламываются менее чем за минуту, 60% — менее чем за час. Для сравнения: в аналогичном исследовании 2024 года этот показатель составлял 59%.

Ботнеты и распределённые атаки

Ботнет — это сеть скомпрометированных устройств (серверов, маршрутизаторов, IoT-оборудования, домашних компьютеров). Каждый узел действует независимо, но скоординированно: отправляет запросы, зондирует системы, подбирает учётные данные. Масштаб — миллионы машин одновременно.

Главное преимущество такой архитектуры — обход IP-фильтрации. Попытки входа распределяются по тысячам адресов из разных стран, и каждая из них выглядит как обычный пользовательский запрос.

Пример: кампания, которую Shadowserver Foundation зафиксировал в начале 2025 года. Ежедневно 2,8 млн IP-адресов из Бразилии, Турции, России, Аргентины и других стран атаковали VPN-шлюзы и межсетевые экраны Palo Alto Networks, Ivanti и SonicWall. Атакующими узлами служили скомпрометированные маршрутизаторы и IoT-устройства MikroTik, Huawei, Cisco, Boa и ZTE — типичная инфраструктура крупного ботнета. Трафик шёл через сети резидентных прокси: злоумышленники использовали IP-адреса реальных пользователей интернет-провайдеров, что делало их запросы неотличимыми от легитимных (ComNews, 2025).

Квантовые вычисления: горизонт угрозы

Квантовые компьютеры пока не существуют в промышленном масштабе, но меняют логику долгосрочного планирования. Современная асимметричная криптография (в частности, RSA) основана на вычислительной сложности, которая для квантовых машин принципиально иная. Исследования показывают: по мере роста возможностей квантовых систем временной горизонт до практического взлома актуальных ключей продолжает сокращаться.

Организации, работающие с данными с длинным сроком конфиденциальности, уже сейчас включают постквантовые алгоритмы шифрования в стратегию безопасности. Подробнее — в нашей статье «Постквантовая криптография: почему данные под угрозой уже сейчас».

Зачем атакуют: мотивы за брутфорсом

Брутфорс — инструмент первичного доступа. Далее взломанные учётные данные открывают путь к тому, что действительно нужно атакующему.

Мотив Цель атакующего Типичные жертвы
Кража данных Финансовые реквизиты, персональные данные, коммерческая тайна (для продажи в даркнете, фишинга или шантажа) Банки, ритейл, медицина, HR-системы
Каскадная компрометация Взлом одного аккаунта как точка входа: горизонтальное перемещение → привилегированный доступ → полный контроль над инфраструктурой Корпоративные сети, VPN, RDP
Формирование ботнетов Включение устройств в инфраструктуру для DDoS-атак, спама или новых брутфорс-кампаний Серверы, маршрутизаторы, IoT
Захват вычислительных ресурсов Майнинг криптовалюты на чужом железе (cryptojacking) без ведома владельца Облачные среды, серверы с GPU
Монетизация через рекламные сети Спам-реклама, редирект трафика, внедрение spyware для сбора поведенческих данных Сайты на CMS, интернет-магазины
Хактивизм Дефейс, слив данных, вывод сервисов из строя в знак протеста или в рамках кибервойны Госструктуры, СМИ, публичная инфраструктура
Кибершпионаж Долгосрочный скрытый доступ к закрытым данным в интересах государства или конкурента КИИ, оборонные предприятия, НИОКР
Репутационный ущерб Размещение нежелательного контента, дискредитация организации Госструктуры, компании с публичной репутацией

Виды брутфорс-атак в 2026 году

Брутфорс — это целое семейство техник. Каждая эксплуатирует конкретную слабость: короткий пароль, предсказуемый выбор, повторное использование или мягкие политики блокировки.

Простой брутфорс (Brute Force)

Схема работы простого брутфорса: бот последовательно подбирает пароли к целевой системе, при неверном варианте возвращается к перебору, при верном — получает доступ.

Простой брутфорс (полный перебор, Brute Force) — метод взлома пароля путём последовательного перебора всех возможных комбинаций символов в заданном пространстве поиска: aaaa, aaab, aaac. Атака не использует никаких предположений о структуре пароля. Метод гарантирует результат при достаточных вычислительных ресурсах и времени, но масштабируется плохо: сложность растёт экспоненциально с длиной пароля.

Эффективен против коротких паролей — до 6–8 символов. Против 12-символьных без специализированного железа практически бесполезен. Шестисимвольный пароль из строчных букв даёт 26⁶ ≈ 308 миллионов комбинаций — современное железо проходит их мгновенно. Двенадцатисимвольный пароль из букв, цифр и символов даёт порядка 500 секстиллионов вариантов.

Где встречается: атаки на SSH-сервисы с короткими или дефолтными паролями, взлом ПИН-кодов, офлайн-перебор хешей из утечек.

На практике чистый перебор применяется редко. Против длинных паролей атакующие используют гибридные словари: типичные замены, шаблоны корпоративных паролей и базы из реальных утечек. Пароль Password123! формально соответствует требованиям сложности (12 символов, буквы, цифры, спецсимвол) но входит в первые строки любого современного словаря. Длина защищает от перебора, предсказуемость структуры — нет.

Атака по словарю (Dictionary Attack)

хема атаки по словарю: бот берёт пароли из готовой базы и поочерёдно проверяет их на целевой системе — при неверном варианте переходит к следующему, при верном получает доступ.

Атака по словарю (Dictionary Attack) — метод взлома пароля, при котором перебор ведётся не по всему пространству комбинаций, а по заранее подготовленному списку вероятных кандидатов: реальных паролей из утечек, распространённых слов и предсказуемых последовательностей (например, словарь rockyou.txt содержит 14 миллионов записей). Алгоритм проверяет не aaaa0001, а p@rol12, qwerty, admin123 — то, что люди действительно используют.

Скорость выше, чем у простого брутфорса, в десятки и сотни раз: словарь из миллиона записей проверяется за секунды. Эффективность определяется качеством словаря — чем свежее и полнее база утечек, тем выше вероятность попадания. ИИ-инструменты вроде PassGAN выводят этот метод на новый уровень. Модель обучается на реальных паролях и генерирует статистически вероятные кандидаты, которых нет ни в одном статическом словаре.

Где встречается: атаки на веб-формы, SSH, RDP, офлайн-взлом хешей из утечек баз данных.

Почему словари работают. Лаборатория Касперского проанализировала 231 миллион скомпрометированных паролей из утечек 2023–2026 годов. Картина предсказуема: 53% паролей заканчиваются цифрами, 12% содержат последовательность, похожую на дату, 3% — последовательность клавиш (qwerty или йцукен). В российских паролях стабильно встречаются имена и характерный приём — русские слова, набранные латиницей: gfgf (папа), vfvf (мама), gfhjkm (пароль). Всё это — первые строки любого актуального словаря (Лаборатория Касперского, 2026).

Подстановка учётных данных (Credential Stuffing)

Схема подстановки учётных данных: бот берёт готовые пары логин/пароль из базы утечек и автоматически проверяет их на разных сервисах — при совпадении получает доступ, при несовпадении переходит к следующей паре.

Подстановка учётных данных (Credential Stuffing) — автоматизированная атака, при которой злоумышленник использует готовые пары логин/пароль из ранее утёкших баз данных для получения доступа к другим сервисам. Взлом пароля не требуется: ставка делается на повторное использование одних и тех же учётных данных на разных платформах.

Масштаб проблемы огромен: по данным Have I Been Pwned, к середине 2026 года накоплено более 17 миллиардов записей скомпрометированных аккаунтов — цифра включает повторения из разных утечек, но даже с поправкой на дубли объём уникальных учётных данных исчисляется миллиардами. Этого достаточно, чтобы обеспечить атакующих материалом на годы вперёд.

В первом полугодии 2025 года около половины всех веб-атак на российский госсектор приходилось на перебор и большую их часть составляла именно подстановка учётных данных (Anti-Malware.ru, июль 2025).

Метод масштабируется через ботнеты: тысячи IP-адресов отправляют по одному запросу, имитируя обычный пользовательский трафик.

Единственная защита: уникальный пароль на каждый сервис. Подробнее о том, как инфостилеры питают базы для атаки подстановкой — в нашем материале «11 способов взлома паролей, которые хакеры используют в 2026 году».

Распыление паролей (Password Spraying)

Схема распыления паролей: бот проверяет один пароль последовательно против тысяч учётных записей — при совпадении получает доступ, при несовпадении переходит к следующему аккаунту.

Распыление паролей (Password Spraying) — метод атаки на аутентификацию, при котором один пароль последовательно проверяется против большого числа учётных записей. Логика обратная классическому брутфорсу: не множество паролей против одного аккаунта, а один пароль против тысяч аккаунтов.

Атакующий берёт самые популярные пароли (123456789, kompania2026!, Qwerty123) и последовательно проверяет их на всей базе пользователей организации.

Главная опасность этого метода — невидимость для стандартных средств защиты: большинство систем реагируют на множество неудачных попыток входа в один аккаунт, но не замечают единичных попыток против тысяч разных. Порог блокировки не достигается — атака может длиться неделями, не вызывая алертов.

Эффективность определяется предсказуемостью паролей в целевой организации. Атакующий использует закономерности: корпоративные шаблоны вида Компания+год, типовые временные пароли для новых сотрудников, которые те не меняют вовремя. Чем крупнее организация, тем выше вероятность, что хотя бы один сотрудник из тысячи использует типовой пароль.

Где встречается: атаки на Active Directory, корпоративные VPN-порталы.

По данным «Солар» (DSEC) по итогам 2025 года, в 53% организаций слабые или стандартные пароли стали основной уязвимостью внутреннего периметра. В 73% случаев сотрудники использовали пароли по умолчанию или один и тот же пароль для нескольких учётных записей — каждая из таких записей потенциальная точка входа для атаки методом распыления (Forbes, март 2026).

Гибридная атака (Hybrid Attack)

Схема гибридной атаки: бот берёт слово из словаря, применяет к нему систематические мутации и проверяет каждый вариант на целевой системе — при совпадении получает доступ, при несовпадении генерирует следующую мутацию.

Гибридная атака (Hybrid Attack) — метод взлома паролей, сочетающий словарный перебор с автоматическими мутациями базовых слов. Алгоритм не перебирает все возможные комбинации, а воспроизводит предсказуемые человеческие шаблоны: добавляет цифры в конец (admin2026), заменяет буквы символами (@dmin), вставляет спецсимволы (Admin!), меняет регистр (ADMIN, Admin).

Именно этот метод взламывает пароли, которые формально соответствуют политике сложности. Admin2026! содержит заглавную букву, цифры и спецсимвол — и при этом вскрывается за секунды: структура шаблонная, и гибридные алгоритмы знают её наизусть. Требование «добавить спецсимвол» без требования случайности создаёт ложное ощущение защиты.

ИИ-модели усиливают атаку: PassGAN и аналогичные инструменты обучаются на миллионах реальных паролей и генерируют мутации, которые не входят ни в один статический словарь. Вместо перебора всех вариантов подряд модель предсказывает, какой именно пароль мог создать конкретный человек и начинает с наиболее вероятных.

Где встречается: офлайн-взлом хешей из утечек баз данных, атаки на корпоративные системы с формальными требованиями к сложности паролей.

Эффективная парольная политика строится на трёх принципах: длина (от 12–15 символов), случайность (никаких словарных слов и предсказуемых замен) и уникальность (отдельный пароль для каждого сервиса). Пароль xK9#mP2$vL7@nQ4 гибридный алгоритм не взломает — у него нет базового слова, которое можно мутировать.

Атака по радужным таблицам (Rainbow Table Attack)

Схема атаки по радужным таблицам: злоумышленник получает базу хэшей из утечек, проводит офлайн-взлом с поиском совпадений по радужной таблице, находит совпадение и восстанавливает исходный пароль.

Атака по радужным таблицам (Rainbow Table Attack) — офлайн-метод взлома хешей, основанный на предвычислении. Вместо того чтобы хешировать каждый кандидат в момент атаки, атакующий заранее строит таблицу соответствий «пароль → хеш» для множества вариантов. При получении хеша из утечки он просто ищет совпадение в готовой таблице.

Радужная таблица — предвычисленная структура данных для офлайн-атаки на хеши паролей. Хеш — результат математического преобразования (напимер, пароль qwerty система может сохранять в виде хеша d8578edf...).

При аутентификации введённый пароль пользователя хешируется и сравнивается с сохранённым значением. Атакующий, получив базу хешей из утечки, решает обратную задачу: перебирает кандидатов, хеширует каждый и ищет совпадение.

Контрмера — соление хешей (salting). К каждому паролю перед хешированием добавляется уникальная случайная строка (соль), хранящаяся отдельно. Даже если два пользователя используют одинаковый пароль, их хеши будут разными. Для каждого потребовалась бы отдельная радужная таблица — это полностью нивелирует преимущество метода.

Где встречается: офлайн-атаки на базы данных с устаревшим хешированием (MD5, SHA-1 без соли).

Распределённый брутфорс через ботнет

Схема показывает три ключевых слоя: командный центр, распределённую сеть узлов и цель — с явным указанием, почему стандартные средства защиты не работают.

Распределённый брутфорс через ботнет — метод перебора учётных данных, при котором атака распределяется между тысячами скомпрометированных устройств под управлением единого командного сервера (коодринатора). Каждый узел ботнета отправляет минимальное число запросов — достаточно малое, чтобы не вызвать блокировку, но в совокупности обеспечивающее высокую скорость перебора.

Главная проблема онлайн-атак — видимость. Классический брутфорс с одного IP мгновенно попадает под блокировку. Распределённая схема снимает это ограничение: тысячи домашних роутеров, IoT-оборудования и корпоративных серверов, включённых в ботнет без ведома владельцев, генерируют трафик, неотличимый от легитимного.

Обнаружение таких атак требует поведенческого анализа. Релевантные метрики: число уникальных неудачных попыток на один аккаунт за период и географическое разнообразие источников трафика. Аномальный разброс по странам при стабильном числе ошибок аутентификации — характерный признак ботнет-кампании.

Где встречается: атаки на VPN-порталы, корпоративные почтовые серверы, публично доступные административные панели.

ИИ-брутфорс (AI-Assisted Brute Force)

Схема работы ИИ-брутфорса: пять этапов атаки — сбор данных из утечек, обучение моделей GAN/LLM, выявление паттернов и генерация кандидатов, отправка в целевую систему, проверка пароля. При неверном пароле — новая попытка; при верном — злоумышленник получает доступ.

ИИ-брутфорс (AI-Assisted Brute Force) — применение моделей машинного обучения для приоритизации кандидатов при переборе паролей. Вместо последовательного перебора всех комбинаций модель, обученная на миллиардах реальных паролей из утечек, предсказывает наиболее вероятные варианты для конкретного пользователя или организации и начинает атаку с них.

Традиционный словарь — статичный список. ИИ-модель — генератор, который строит кандидатов на основе выявленных паттернов: как люди трансформируют слова, какие замены используют, как добавляют цифры и символы в зависимости от контекста (корпоративная среда, страна, отрасль).

Второй вектор — предсказание путей атаки. Модели анализируют структуру корпоративной сети и паттерны именования учётных записей (имя.фамилия@компания.ru), выбирая точки входа с наибольшей вероятностью успеха. Брутфорс превращается из массовой кампании в точечную операцию.

Пароль, созданный по человеческому паттерну, уязвим: ИИ знает эти паттерны лучше, чем их осознаёт сам пользователь. Единственный надёжный ответ — криптографически случайная строка достаточной длины, сгенерированная менеджером паролей.

Где встречается: целевые атаки на корпоративные системы идентификации, Active Directory, привилегированные учётные записи.

Сравнительная таблица: виды брутфорс-атак и способы защиты

Метод атаки Что эксплуатирует Как защититься
Простой брутфорс Короткий пароль Длина от 12 символов
Атака по словарю Предсказуемый выбор пароля Случайные пароли без словарных слов
Подстановка учётных данных Повторное использование паролей Уникальный пароль на каждый сервис + МФА
Распыление паролей Отсутствие порога блокировки Запрет предсказуемых шаблонов, мониторинг аномалий по всем аккаунтам
Гибридная атака Формальное соответствие политике сложности Случайность вместо сложности: xK9#mP2$vL7@ вместо Admin2026!
Радужные таблицы Хеши без соли (MD5, SHA-1) Соление хешей, современные алгоритмы
Распределённый брутфорс Отсутствие поведенческого анализа Поведенческий анализ: аномалии по географии и числу ошибок аутентификации
ИИ-брутфорс Любой человеческий паттерн в пароле Криптографически случайные пароли, сгенерированные менеджером паролей
CTA Image

Большинство атак из этой таблицы (от словарного перебора до ИИ-брутфорса) становятся неэффективными, если каждый сотрудник использует уникальный случайный пароль. Пассворк генерирует и хранит такие пароли централизованно, поддерживает MFA и ключи доступа (passkeys), разграничивает доступ по ролям и ведёт журнал действий. Протестировать можно бесплатно — локально на вашем сервере или в облаке.


Как защититься от брутфорса

Защита от брутфорса строится на нескольких независимых уровнях. Компрометация одного не означает компрометацию остальных.

Парольная политика

Минимальная длина — 12–16 символов. Длина важнее набора спецсимволов: пароль Financi2026! требует на несколько порядков больше вычислительных ресурсов — атака становится нецелесообразной.

Каждый сервис требует уникального пароля. Повторное использование паролей превращает одну утечку в компрометацию всей инфраструктуры: атакующий берёт пару логин/пароль из слитой базы и последовательно проверяет её на всех корпоративных системах и сервисах.

Словарные фразы, имена, даты рождения и названия компании — под запретом. Эти паттерны первыми попадают в словари атакующих.

Там, где пароль нужно запомнить, парольная фраза из четырёх случайных слов (например, лошадь-скрепка-батарея-штапель) стойче и удобнее, чем обычный пароль.

Многофакторная аутентификация (MFA)

MFA блокирует подавляющее большинство атак с использованием украденных паролей: даже корректная пара логин/пароль не даёт доступа без второго фактора.

Приоритет — аппаратные ключи FIDO2/WebAuthn и приложения-аутентификаторы (TOTP). SMS-коды уязвимы к SIM-свопингу — злоумышленник переоформляет номер на подконтрольную SIM-карту и перехватывает одноразовые коды. Тем не менее SMS лучше, чем отсутствие второго фактора.

Для привилегированных учётных записей (администраторов, DevOps, финансового блока) аппаратный ключ должен быть обязательным.

Технические ограничения на стороне сервера

Брутфорс работает за счёт скорости — серверные ограничения эту скорость убивают. После каждой неудачной попытки входа система увеличивает паузу перед следующей: сначала несколько секунд, затем минуты, затем — полная блокировка аккаунта. Важно: блокировка должна распространяться на учётную запись, а не только на IP — распределённые атаки через ботнеты меняют адреса при каждой попытке.

CAPTCHA отсекает автоматизированные скрипты, но не CAPTCHA-фермы, где задачи решают живые люди или ИИ. Полагаться на неё как на единственный барьер не стоит.

Геоблокировка и поведенческий анализ в связке с SIEM (система управления событиями безопасности) эффективны против распределённых атак: вход из нетипичной географии или в нетипичное время — повод для дополнительной верификации, а не автоматического пропуска.

Хранение паролей: хеширование и соление

Алгоритмы MD5 и SHA-1 взламываются за секунды на современном GPU — они не предназначались для хеширования паролей. Современные bcrypt, Argon2 и scrypt спроектированы намеренно медленными: каждая попытка перебора стоит вычислительных ресурсов, что делает офлайн-атаку на украденную базу хешей бессмысленной.

Соление нейтрализует атаки по радужным таблицам. К каждому паролю перед хешированием добавляется уникальная случайная строка — соль. Два одинаковых пароля дают разные хеши, предвычисленные таблицы становятся бесполезными.

Мониторинг и реагирование

Брутфорс оставляет характерные следы: серии неудачных попыток входа, множество IP-адресов против одной учётной записи, нетипичное время активности, географические аномалии. Эти паттерны должны автоматически триггерить алерты — ручной просмотр логов их не поймает вовремя.

Отдельная угроза — брутфорс как дымовая завеса. Пока SIEM перегружен тысячами неудачных попыток, параллельно может идти тихая целенаправленная атака: медленное распыление паролей, эксплуатация уязвимости в смежной системе или фишинг конкретного сотрудника. Высокий брутфорс-трафик — повод проверить не только журнал аутентификации, но и всю картину активности в сети.

Управление учётными записями

Аккаунты уволенных сотрудников, технические учётные записи подрядчиков, сервисные пользователи с паролями по умолчанию — активные векторы атаки. Атакующий не ищет слабое место в защищённой системе, если рядом есть забытая учётная запись с паролем admin123, которую никто не трогал два года.

Регулярный аудит активных учётных записей и немедленное удаление неиспользуемых закрывает этот вектор системно. Интеграция с AD/LDAP позволяет автоматизировать отзыв доступа при увольнении.

Корпоративный менеджер паролей как системное решение

Технические меры защищают периметр, но не устраняют корневую причину большинства инцидентов — человеческий фактор. Сотрудники создают слабые пароли, повторно используют их на разных сервисах, хранят в таблицах и передают через мессенджеры. Политика запрещает это, но не делает правильное поведение удобным.

Корпоративный менеджер паролей закрывает уязвимость на уровне процесса: генератор создаёт криптографически случайные строки, автозаполнение исключает ручной ввод и перехват, панель безопасности выявляет слабые и повторно используемые пароли по всей организации. Администратор видит полную картину и может инициировать смену проблемных паролей централизованно, не дожидаясь инцидента.


Пассворк: управление паролями как элемент защиты от брутфорса

Интерфейс корпоративного менеджера паролей Пассворк

Пассворк — корпоративный менеджер паролей, доступный в двух вариантах развёртывания:

  • Коробочная версия устанавливается на серверах организации: все данные остаются внутри периметра, что критично для компаний с требованиями к локализации данных.
  • Облачная версия разворачивается в управляемой инфраструктуре без затрат на собственное железо с теми же функциями безопасности.

В обоих случаях реализована архитектура нулевого знания: учётные данные шифруются на стороне клиента до передачи на сервер. Это означает, что даже при компрометации серверной части злоумышленник получает только зашифрованный массив.

Разберём, какие векторы брутфорса закрывает Пассворк и за счёт каких механизмов.

Проблема: слабые и предсказуемые пароли

Сотрудники создают пароли по шаблонам — именно такие пароли взламывают первыми.

Решение: встроенный генератор создаёт криптографически случайные пароли заданной длины по правилам, установленным пользоваетелем. Сотрудник не придумывает пароль — он получает случайную строку, которую не нужно запоминать. Человеческий фактор при создании учётных данных исключён.

0:00
/0:23

Панель безопасности автоматически выявляет слабые пароли, не соответствующие политике сложности, и устаревшие — не менявшиеся дольше установленного порога. Администратор инициирует принудительную смену проблемных учётных данных в один клик.

Панель безопасности Пассворка

Проблема: ручной ввод пароля

Сотрудники вводят пароли вручную, копируют их из таблиц, видят в буфере обмена. Каждое из этих действий — потенциальная утечка.

Решение: браузерное расширение Пассворка автоматически заполняет учётные данные на сайтах и в веб-приложениях. Сотрудник не видит пароль в открытом виде — расширение подставляет его напрямую в форму.

Доступ к расширению защищён отдельным ПИН-кодом: после нескольких неудачных попыток ввода расширение блокируется автоматически.

Проблема: отсутствие второго фактора

Скомпрометированный пароль без многофакторной аутентификации даёт злоумышленнику немедленный доступ.

Решение: Пассворк поддерживает многофакторную аутентификацию (MFA) в нескольких форматах:

  • Приложение-аутентификатор — Пассворк включает собственное встроенное приложение для генерации одноразовых кодов (TOTP), не требующее сторонних сервисов.
  • Биометрия — вход по отпечатку пальца или Face ID на поддерживаемых устройствах.
  • Ключи доступа (passkeys) — беспарольная аутентификация на основе стандарта WebAuthn/FIDO2.
  • Физические ключи безопасности — поддержка аппаратных токенов YubiKey, Рутокен и аналогов через FIDO2.
Администратор может включить обязательный 2ФА для всех пользователей на уровне политики — без возможности его отключить на стороне сотрудника.

Проблема: брутфорс формы входа

Автоматизированные атаки перебирают тысячи комбинаций через форму аутентификации, пока не найдут рабочую.

Решение: политики блокировки локальной аутентификации ограничивают число неудачных попыток входа за установленный период. Например: 7 попыток за 180 секунд — аккаунт блокируется на 60 секунд.

Политики блокировки локальной аутентификации ограничивают число неудачных попыток входа за установленный период

Параметры настраиваются администратором под требования организации. Это делает перебор экономически невыгодным: скорость атаки падает до нескольких попыток в минуту.

Проблема: активные аккаунты уволенных сотрудников

Учётные данные бывших сотрудников — один из наиболее распространённых векторов атак.

Решение: ролевая модель и интеграция с Active Directory и LDAP. При увольнении администратор удаляет учётную запись один раз — доступ отзывается из всех хранилищ автоматически.

Роли в Пассворке

Новый сотрудник получает ровно те учётные данные, которые нужны для его работы, — не больше.

Панель безопасности фиксирует, к каким именно паролям и хранилищам имел доступ уволенный сотрудник: администратор видит полный список ресурсов и может инициировать принудительную смену этих паролей.

Проблема: атаки остаются незамеченными

Среднее время обнаружения компрометации учётных данных — 292 дня (IBM Cost of a Data Breach Report 2025). За это время злоумышленник действует внутри инфраструктуры незаметно.

Решение: журнал аудита фиксирует все события аутентификации — успешные входы, неудачные попытки, время и источник запроса. Администратор видит аномалии (серии неудачных попыток, входы в нетипичное время, активность с незнакомых устройств) и реагирует до того, как атака достигает цели.

История действий в Пассворке

Для организаций с выстроенным процессом мониторинга Пассворк интегрируется с SIEM-системами через syslog и API: события из журнала аудита поступают в единую консоль вместе с данными из других источников. Это позволяет коррелировать подозрительную активность в менеджере паролей с событиями на сетевом периметре и конечных устройствах.


Заключение

Заключение

Брутфорс эффективен ровно настолько, насколько предсказуемы пароли в атакуемой организации. Нейросети и GPU-кластеры лишь ускорили то, что всегда было слабым местом: человек выбирает пароли, которые легко запомнить, — а значит, легко угадать. Комбинация надёжной парольной политики, МФА, правильного хеширования и централизованного управления учётными данными закрывает этот вектор атаки системно.

Практический первый шаг — провести аудит: какие пароли сейчас используются в компании, где они хранятся, когда менялись в последний раз и есть ли в системе учётные записи уволенных сотрудников и неактивных сервисов. Результаты покажут реальный масштаб уязвимости.

CTA Image

Пассворк закрывает большинство векторов брутфорса — от генерации случайных паролей до блокировки аутентификации и обязательного МФА. Доступна бесплатная пробная версия: коробочная для развёртывания на своих серверах или облачная — без затрат на инфраструктуру.


Часто задаваемые вопросы о брутфорсе

Часто задаваемые вопросы о брутфорс-атаках

Что такое брутфорс-атака?

Брутфорс — метод получения несанкционированного доступа путём автоматизированного перебора комбинаций учётных данных. Программа последовательно проверяет варианты до первого совпадения. Современные GPU-кластеры перебирают сотни миллиардов хешей в секунду — скорость атаки определяется длиной и предсказуемостью пароля, а не сложностью системы защиты.

В чём разница между онлайн- и офлайн-брутфорсом?

Онлайн-брутфорс атакует живую систему в реальном времени: форму входа, SSH, VPN. Скорость ограничена сетевыми задержками и защитными механизмами — блокировкой по IP, CAPTCHA, лимитами попыток. Офлайн-брутфорс — перебор хешей из утечки базы данных на собственном железе атакующего, без каких-либо ограничений со стороны жертвы. Именно офлайн-атаки достигают скорости в сотни миллиардов попыток в секунду. Ограничение числа попыток входа защищает только от онлайн-сценария и бесполезно, если хеши уже утекли.

Как долго занимает взлом пароля брутфорсом?

По данным «Лаборатории Касперского» (2026), 48% реальных паролей взламываются менее чем за минуту. Восьмисимвольный пароль из букв и цифр при скорости RTX 5090 (220 млрд операций в секунду) взламывается за минуты. Пароль из 16 случайных символов при той же скорости потребует миллионов лет перебора. Длина — главный фактор стойкости, не набор спецсимволов.

Чем отличается брутфорс от атаки по словарю и подстановки учётных данных?

Простой брутфорс перебирает все возможные комбинации символов подряд. Атака по словарю работает по заранее составленному списку вероятных паролей (популярных слов, фраз, утёкших данных из прошлых взломов). Подстановка учётных данных (Credential Stuffing) не взламывает пароли вовсе: она использует готовые пары логин/пароль из утечек и проверяет их на других сервисах, рассчитывая на повторное использование.

Что такое распыление паролей и почему его сложно обнаружить?

Распыление паролей (Password Spraying) — атака, при которой один популярный пароль проверяется против тысяч учётных записей. Логика обратная классическому брутфорсу: не множество паролей против одного аккаунта, а один пароль против всех. Стандартные системы защиты реагируют на серии неудачных попыток по одному аккаунту — при распылении этот порог не достигается никогда. Атака может длиться неделями без единого алерта.

Что такое атака по радужным таблицам и как от неё защититься?

Атака по радужным таблицам — офлайн-метод взлома хешей с помощью предвычисленных таблиц соответствий «пароль → хеш». Вместо того чтобы хешировать кандидатов на лету, атакующий ищет совпадение в готовой структуре — это несравнимо быстрее прямого перебора. Единственная надёжная защита — соление хешей: уникальная случайная строка, добавляемая к каждому паролю перед хешированием, делает любую предвычисленную таблицу бесполезной. Алгоритмы MD5 и SHA-1 без соли взламываются за секунды — bcrypt и Argon2 с солением остаются стойкими.

Защищает ли многофакторная аутентификация от брутфорса?

МФА блокирует подавляющее большинство атак: даже подобранный пароль не даёт доступа без второго фактора. По оценке Microsoft, МФА предотвращает более 99% атак с использованием скомпрометированных учётных данных. Наиболее надёжны аппаратные ключи стандарта FIDO2/WebAuthn — они не уязвимы к фишингу и перехвату кода. SMS-коды защищают хуже из-за уязвимости к SIM-свопингу, но лучше, чем отсутствие второго фактора.

Как ИИ изменил брутфорс-атаки?

Модели машинного обучения, обученные на миллиардах реальных паролей из утечек, генерируют статистически вероятные кандидаты — не случайные комбинации, а те, которые люди действительно создают. PassGAN взломала 51% паролей из датасета RockYou менее чем за минуту. ИИ знает типичные замены символов, корпоративные шаблоны, региональные паттерны. Любой пароль, созданный по человеческой логике, уязвим. Единственный надёжный ответ — криптографически случайная строка из менеджера паролей.

Как корпоративный менеджер паролей снижает риск брутфорса?

Корпоративный менеджер паролей устраняет человеческий фактор на уровне процесса. Встроенный генератор создаёт случайные пароли нужной длины — сотрудник не придумывает их сам и не запоминает. Браузерное расширение подставляет учётные данные напрямую в форму, исключая ручной ввод и копирование. Панель безопасности автоматически выявляет слабые и устаревшие пароли. Ролевая модель доступа гарантирует, что каждый сотрудник видит только те учётные данные, которые нужны для его работы.

Что делать, если организация обнаружила признаки брутфорс-атаки?

При выявлении серий неудачных попыток входа или нетипичной активности в журналах аутентификации — последовательность действий следующая: заблокировать атакующие IP-адреса и диапазоны, принудительно сменить пароли на атакованных системах, включить или усилить МФА на всех затронутых аккаунтах, провести аудит учётных записей на предмет компрометации, проверить журналы на признаки успешного входа до момента обнаружения. Высокий брутфорс-трафик может быть дымовой завесой — параллельно стоит проверить другие векторы активности в сети.

Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
11 способов взлома паролей, которые хакеры используют в 2026 году
Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.
7 способов взлома соцсетей: как воруют аккаунты в 2026 году
Число взломов аккаунтов в соцсетях выросло на 123% за год. Разбираем 7 методов, которые используют злоумышленники прямо сейчас, — и что конкретно закрывает каждый из векторов.

Что такое брутфорс: виды, угрозы и защита в 2026 году

В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.

22 июня 2026 г.
Харденинг критического сегмента ИТ-инфраструктуры: что защищать и как настроить
Статья подготовлена совместно экспертами Лаборатории цифровой криминалистики и исследования вредоносного кода F6 и специалистами по информационной безопасности Пассворка на основе реального опыта реагирования на кибератаки.

Большинство разрушительных атак с использованием шифровальщиков и программ уничтожения данных заканчиваются успехом по ряду причин: ошибки в проектировании сети, небезопасное хранение учётных данных, доступность резервных копий из основной инфраструктуры и возможность беспрепятственной разведки внутри сети. Атакующий, попав внутрь, без труда находит всё необходимое для финального удара.

По данным ежегодного отчёта F6 «Аналитика и прогнозы 2025–2026», количество атак шифровальщиков в 2025 году выросло на 15%, а каждый седьмой инцидент в среднем и крупном бизнесе завершился не выкупом, а уничтожением инфраструктуры — вдвое чаще, чем годом ранее. Рекордный запрошенный выкуп достиг 500 млн рублей. За этими цифрами стоят типовые архитектурные просчёты: открытые пути к резервным копиям, пароли в общем доступе, домен без сегментации.

Эксперты F6 и специалисты Пассворка проанализировали реальные инциденты и сформировали технические и архитектурные рекомендации на основе того, что фактически позволило атакующим достичь цели. Каждая рекомендация в этой статье закрывает конкретный вектор — тот, который в зафиксированных случаях оказался решающим.


Что на самом деле является критическим сегментом

Бизнес традиционно определяет критичность системы через операционный ущерб от её недоступности. Информационная безопасность — через последствия компрометации. Это принципиально разные критерии, и путаница между ними дорого обходится при проектировании защиты.

Критический сегмент ИТ-инфраструктуры с позиции информационной безопасности — это совокупность систем, компрометация которых делает невозможным восстановление после инцидента или открывает атакующему полный контроль над организацией. Конкретный состав зависит от инфраструктуры, но в большинстве организаций в него входят:

  • Средства защиты информации — межсетевые экраны, системы обнаружения и предотвращения вторжений, анализа сетевого трафика, консоли управления endpoint-защитой, SIEM-системы.
  • Хранилища секретов и аутентификационных данных — корпоративные менеджеры паролей, системы управления привилегированным доступом (PAM), центры сертификации, системы многофакторной аутентификации (MFA).
  • Системы резервного копирования — серверы резервных копий, хранилища снимков виртуальных машин, офлайн-архивы.
  • Инфраструктура виртуализации — гипервизоры, на которых размещены системы критического сегмента, и их интерфейсы управления.

Эти компоненты определяют способность организации восстановиться после разрушительного инцидента, и именно они становятся приоритетными целями атакующих.


Архитектурные принципы защиты

Рекомендации в статье охватывают каждый уровень: от сетевой архитектуры до конфигурации отдельных сервисов. Все они строятся на нескольких архитектурных принципах — без них технические меры не работают как система.

  • Физическая и логическая изоляция. Системы критического сегмента не должны входить в домен Active Directory (AD). Это исключает целый класс атак на доменные службы.
  • Выделенная административная станция. Управление критическими системами осуществляется только с отдельной рабочей станции, не входящей в домен и не используемой в повседневной работе.
  • Отсутствие учётных данных в операционной инфраструктуре. Аутентификационные данные от систем критического сегмента не хранятся и не передаются через основную доменную инфраструктуру.

Эти три принципа взаимосвязаны: изоляция теряет смысл, если администратор заходит на защищённый сервер с рабочей станции из домена. Выделенная станция бесполезна, если учётные данные от нее хранятся на системах доменной инфраструктуры.


Почему защиты периметра недостаточно

Передовые средства обнаружения и реагирования — необходимое условие, но не достаточное. Чтобы эффективно противодействовать угрозам, попавшим внутрь сети, необходимо придерживаться принципов безопасного проектирования инфраструктуры.

Типичная цепочка продвижения атакующего внутри сети выглядит так:

  1. Первоначальный доступ — через фишинг, уязвимость на периметре или, например, скомпрометированного подрядчика.
  2. Разведка внутри сети — поиск критически важных сервисов компании, таких как контроллеры доменов, сервера приложений и баз данных, файловых хранилищ, систем резервного копирования, хранилищ паролей и иной конфиденциальной информации.
  3. Повышение привилегий и компрометация аутентификационных данных  — извлечение учётных данных из памяти систем, браузеров и т.п.
  4. Горизонтальное перемещение — с использованием легитимных сетевых протоколов и украденных учётных данных, а также с помощью техник атак на доменную инфраструктуру.
  5. Компрометация критических систем — получение доступа к контроллерам доменов, серверам автоматизации, гипервизорам, серверам резервного копирования, хранилищам секретов и т.п.
  6. Деструктивное воздействие — шифрование или уничтожение данных, включая резервные копии.

Цель харденинга критического сегмента — сделать продвижение атакующего максимально дорогостоящим по времени и ресурсам: он должен тратить на каждый следующий шаг больше времени, чем службе безопасности нужно для его обнаружения.


Рекомендации по безопасной конфигурации ИТ-инфрастуктуры критического сегмента

Рекомендации сгруппированы по направлениям. Каждая мера закрывает конкретный вектор атаки на основе техник, которые применялись в зафиксированных инцидентах.

Изоляция от доменной инфраструктуры

Сервер, входящий в домен AD, автоматически наследует всю его поверхность атаки. Скомпрометировав любой доменный хост, злоумышленник получает инструменты для продвижения к остальным через общие механизмы аутентификации и централизованного управления. Вывод критических систем за пределы домена разрывает эту цепочку на архитектурном уровне: даже при полной компрометации домена критический сегмент остаётся недосягаемым.

Рекомендация

Не размещайте сервисы управления средствами защиты информации (СЗИ), резервным копированием, хранилища секретов и аутентификационных данных (корпоративные менеджеры паролей, системы аутентификации) и их базы данных на серверах, входящих в домен Active Directory.

Что сделать Как реализовать
Вывести хосты критического сегмента из домена AD Развернуть сервисы на выделенных серверах вне доменной инфраструктуры
Выделить административную рабочую станцию Отдельная станция, не входящая в домен, не используемая в повседневной работе
Настроить станцию по принципу минимальных привилегий Без лишних сервисов, без удалённого управления извне
Управлять критическими системами только с этой станции Запретить администрирование с систем доменной инфраструктуры

Почему это работает

В случаях, когда злоумышленнику удалось полностью скомпрометировать домен AD, но не найти в ней аутентификационные данные от критических систем, каждый следующий шаг атаки потребует проведения отдельного взлома систем изолированного контура.


Управление учётными данными

Повторное использование злоумышленниками паролей между сегментами — один из самых распространённых способов горизонтального перемещения. Если учётные данные от критических систем хранятся в основной инфраструктуре, компрометация домена автоматически означает компрометацию критического сегмента.

Рекомендация

Не используйте и не храните в доменной инфраструктуре аутентификационные данные для подключения к хостам критического сегмента и привилегированным учётным записям сервисов, размещённых на этих хостах. Используйте пароли, отличные от применяемых в остальных сегментах.

Что сделать Как реализовать
Исключить хранение паролей критического сегмента в доменной инфраструктуре Не сохранять в AD, групповых политиках, скриптах автоматизации, общих сетевых ресурсах
Использовать уникальные пароли для каждого хоста и сервиса критического сегмента Генерировать отдельно, хранить изолированно от основного хранилища
Применять строгую парольную политику Длина, сложность, срок действия — отдельные требования для критического сегмента

Почему это работает

Если учётных данных от критических систем нет в домене — компрометация домена не даёт атакующему точки опоры для следующего шага. Дамп учётных данных из доменной инфраструктуры окажется бесполезным: войти в критические системы с его помощью не получится.


Сетевая изоляция и протоколы

Устаревшие протоколы и избыточное количество открытых сетевых портов — дополнительные возможности для атакующего. Чем меньше пул доступных портов и протоколову систем критического сегмента, тем меньше поверхность атаки на данные системы и тем проще эти системы контролировать.

Рекомендация

Отключите устаревшие сетевые протоколы и алгоритмы шифрования. Минимизируйте количество открытых портов. Ограничьте взаимодействие с публичными сетями.

Что сделать Как реализовать
Отключить устаревшие протоколы Принудительно запретить старые версии сетевых протоколов и слабые алгоритмы шифрования — оставить только актуальные и стойкие
Запретить режимы обратной совместимости Использовать строгие политики согласования протоколов без возможности отката к устаревшим версиям.
Открыть только необходимые порты Закрыть всё, кроме портов размещённых сервисов
Определить единый протокол удалённого управления Например, RDP — один утверждённый канал, остальное закрыто
Ограничить исходящий трафик в публичные сети Разрешить только адреса серверов обновлений ОС и сервисов

Почему это работает

Закрытые порты и запрет устаревших протоколов устраняют downgrade-атаки и сокращают возможности нелегитимного взаимодействия с системами, уменьшая  поверхность атаки на них. Ограничение исходящего трафика блокирует установку C2-каналов (command-and-control) и эксфильтрацию данных, даже если злоумышленник уже получил доступ к хосту.


Принцип минимальных привилегий

Сервисные учётные записи с избыточными правами превращают компрометацию одного сервиса в плацдарм для атаки на всю сеть. Ограничение привилегий позволяет существенно ограничить возможности атакующего при компрометации той или иной системы.

Рекомендация

При разграничении прав доступа руководствуйтесь принципом минимально необходимых привилегий для сервисных учётных записей. Учётные записи сервисов не должны быть привилегированными и не должны иметь доступа к другим ресурсам локальной сети.

Что сделать Как реализовать
Создать отдельные непривилегированные учётные записи для каждого сервиса Без прав локального администратора, без доступа к сетевым ресурсам
Ограничить область действия учётной записи одним сервисом Учётная запись сервиса A не должна иметь доступа к сервису B
Регулярно проводить ревизию прав Убрать избыточные права, выданные учетной записи по той или иной причине

Почему это работает

Компрометация сервиса с минимальными привилегиями создает значительные трудности злоумышленнику, сокращая спектр доступных ему действий, что увеличивает время развития атаки и дает шансы на обнаружение нелегитимной активности с минимальным ущербом.


Аутентификация: блокировка и MFA

Брутфорс, подстановка скомпрометированных учётных данных из утечек (credential stuffing), целенаправленные атаки на конкретные учётные записи — базовые техники, которые применяются против любых доступных интерфейсов аутентификации. Блокировка учётных записей и многофакторная аутентификация (MFA) создают барьеры, которые делают эти атаки нерентабельными.

Рекомендация

Настройте блокировку учётных записей после нескольких неудачных попыток входа. Внедрите MFA для доступа ко всем системам критического сегмента и размещённым на них сервисам.

Что сделать Как реализовать
Установить порог блокировки учётной записи Определить допустимое количество неудачных попыток, после которого учётная запись блокируется
Настроить алерты на превышение порога Передавать события блокировки в SIEM для оперативного реагирования
Внедрить многофакторную аутентификацию Одноразовые коды (TOTP), аппаратные токены или криптографические ключи — коммерческие и открытые решения для ОС и сервисов критического сегмента
Усилить защиту протоколов удалённого управления Там, где отключить удалённый доступ невозможно, многофакторная аутентификация — обязательный дополнительный барьер

Почему это работает

Блокировка учётных записей останавливает перебор и создаёт детектируемый сигнал. MFA делает скомпрометированный пароль недостаточным для входа — злоумышленнику нужен второй фактор, которого у него нет.


Шифрование дисков

Физический доступ к серверу или кража файлов виртуальных машин — реальные векторы атаки, особенно в средах с виртуализацией. Шифрование дисков защищает данные даже при полной потере контроля над носителем.

Рекомендация

Зашифруйте диски всех систем критического сегмента. Обеспечьте надёжное хранение ключевой информации.

Что сделать Как реализовать
Включить полнодисковое шифрование BitLocker (Windows), LUKS (Linux) или сертифицированные аналоги
Организовать безопасное хранение ключей Ключи не должны храниться на том же хосте или в основной инфраструктуре

Почему это работает

Зашифрованный диск, извлечённый из сервера или скопированный как файл ВМ, бесполезен без ключа. Это закрывает вектор физического доступа и кражи носителей.


Виртуализация: обособленный гипервизор

Виртуализация создаёт неочевидный риск: даже зашифрованные диски гостевой ОС уязвимы, если злоумышленник получает доступ к гипервизору. С уровня гипервизора можно выгрузить файлы ВМ целиком — включая дамп оперативной памяти, где в момент работы находятся ключи расшифровки.

Рекомендация

Если системы критического сегмента развёрнуты в виртуальной среде, выделите под них обособленный гипервизор, администрируемый исключительно с выделенной рабочей станции, не входящей в домен.

Что сделать Как реализовать
Выделить отдельный физический хост под гипервизор критического сегмента Не размещать критические ВМ на общем гипервизоре с операционной инфраструктурой
Изолировать гипервизор от общей сети управления Отдельный интерфейс управления, доступный только с выделенной административной станции
Администрировать гипервизор только с выделенной станции Та же станция, что используется для управления критическим сегментом
Ограничить возможность снятия снапшотов и экспорта ВМ Только для авторизованных административных операций

Почему это работает

Компрометация общего гипервизора даёт атакующему доступ ко всем ВМ на нём — включая дампы памяти с ключами шифрования. Обособленный гипервизор разрывает эту цепочку: чтобы добраться до критических ВМ, нужно отдельно взломать изолированный контур управления.


Обновления и встроенные механизмы безопасности

Уязвимости в ПО — постоянный источник точек входа и повышения привилегий. Критический сегмент должен быть в приоритете процесса управления обновлениями, а не исключением из него.

Рекомендация

Регулярно обновляйте операционные системы и компоненты сервисов критического сегмента. Включите все встроенные механизмы безопасности, реализованные в размещённых сервисах.

Что сделать Как реализовать
Включить критический сегмент в процесс управления обновлениями Регулярная установка патчей ОС и компонентов сервисов
Активировать встроенное шифрование данных в сервисах Шифрование на уровне приложения, если поддерживается
Включить MFA в самих сервисах Не только на уровне ОС, но и в интерфейсах приложений
Отключить неиспользуемые функции и компоненты сервисов Уменьшить поверхность атаки на уровне приложения

Почему это работает

Известные уязвимости без патчей — самый дешёвый способ получить доступ к системе. Встроенные механизмы безопасности сервисов создают дополнительный слой защиты, независимый от конфигурации ОС.


Мониторинг и SIEM

Без видимости в критическом сегменте любая аномальная активность останется незамеченной до момента, когда реагировать уже поздно. Централизованный сбор событий — обязательный элемент архитектуры.

Рекомендация

Настройте централизованный сбор и анализ событий безопасности критического сегмента в SIEM-системе.

Что контролировать Какие события собирать
Уровень ОС Успешные и неудачные входы в систему, создание задач и служб, запуск процессов, изменения конфигурации, подключения по сети
Уровень сервисов Входы в приложение, подключения к базам данных, операции создания / изменения / удаления объектов, изменения прав доступа
Уровень сети Попытки подключения к закрытым портам, исходящие соединения за пределы разрешённых адресов, аномальные объёмы трафика

Почему это работает

Злоумышленник, действующий в критическом сегменте, неизбежно оставляет следы. Централизованный мониторинг сокращает время обнаружения и даёт защитникам возможность среагировать до того, как атака достигла цели.


Защита критически важных устройств ИТ-инфраструктуры

Защита критически важных устройств ИТ-инфраструктуры

Харденинг как стратегия сдерживания

Харденинг как стратегия сдерживания

Реальная цель харденинга — сделать атаку настолько дорогой по времени и ресурсам, чтобы злоумышленник был обнаружен раньше, чем достигнет критических систем.

Комплексная реализация описанных мер создаёт именно такие условия: каждый следующий шаг атакующего требует больше усилий, оставляет больше следов и даёт команде реагирования больше времени на обнаружение и локализацию угрозы.

Практический первый шаг — провести инвентаризацию: какие системы сейчас входят в домен, где хранятся учётные данные от критических сервисов и есть ли у резервных копий сетевая доступность из основной инфраструктуры. Ответы на эти три вопроса покажут, с чего начинать.


Часто задаваемые вопросы

Часто задаваемые вопросы

Что такое харденинг ИТ-инфраструктуры?

Харденинг — это процесс целенаправленного снижения поверхности атаки на компоненты ИТ-инфраструктуры: отключение неиспользуемых протоколов и сервисов, ограничение привилегий, настройка аутентификации и шифрования. Цель: сделать каждый компонент максимально устойчивым к компрометации, даже если периметр уже преодолён.

Какие системы являются критически важным сегментом инфраструктуры?

Критический сегмент — это системы, компрометация которых делает невозможным восстановление после инцидента или открывает атакующему полный контроль над организацией. В большинстве инфраструктур это средства защиты информации, хранилища секретов и аутентификационных данных, системы резервного копирования и инфраструктура виртуализации.

Что защищать в критическом сегменте?

Приоритет определяется ролью системы в финальной фазе атаки: резервные копии уничтожают, чтобы лишить организацию возможности восстановиться, хранилища секретов — чтобы эскалировать привилегии, гипервизоры дают доступ ко всем гостевым ВМ разом, средства защиты отключают, чтобы действовать незаметно. Active Directory — не часть критического сегмента, а инфраструктура, от которой он должен быть изолирован.

Как настроить харденинг критического сегмента без простоя?

Большинство мер применяются поэтапно и не требуют остановки сервисов. Начинать стоит с инвентаризации и изменений, не затрагивающих работу сервисов: аудит прав, отключение неиспользуемых протоколов, настройка мониторинга. Вывод систем из домена и перенастройка аутентификации требуют планового технологического окна, но не экстренного простоя.

Нужно ли выводить критические системы из домена Active Directory?

Да. Сервер в домене AD наследует всю его поверхность атаки. При полной компрометации домена злоумышленник получает инструменты для продвижения к любому доменному хосту через общие механизмы аутентификации. Вывод критических систем за пределы домена разрывает эту цепочку на архитектурном уровне.

Как проверить настройки перед внедрением в рабочую среду?

Изменения конфигурации критического сегмента стоит проверять на тестовом стенде, воспроизводящем целевую среду. Для оценки защищённости используют сканеры конфигураций, ручной аудит прав и сетевых правил, а также контролируемые тесты на проникновение с фиксацией результатов до и после изменений.

Какие ошибки чаще всего допускают при харденинге инфраструктуры?

Наиболее распространённые: размещение критических систем в домене AD, хранение привилегированных учётных данных в доменной инфраструктуре (включая персональные парольные менеджеры, используемые на доменных хостах системных администраторов), сетевая доступность резервных копий из основного сегмента, отсутствие MFA на административных интерфейсах и использование одних и тех же паролей в разных сегментах. Каждая из этих ошибок встречается в реальных инцидентах и напрямую влияет на то, достигает ли атакующий финальной цели.

Импортозамещение КИИ в 2026: сроки, требования и план перехода
С 2025 года часть запретов на иностранное ПО и СЗИ уже действует. Базовый дедлайн перехода — 2028 год, штрафы за нарушение сроков готовятся. Разбираем требования, сроки и план действий на 2026 год.
Пассворк: как разделить контуры ИБ и бизнеса
ИБ-секреты отличаются от обычных корпоративных доступов: компрометация пароля от SIEM — это потеря контроля над всей защитной инфраструктурой. Разбираем, когда достаточно одной инсталляции Пассворка, а когда нужен физически изолированный ИБ-контур.
Кейс-стади: ВкусВилл и Пассворк
ИТ-команда ВкусВилла искала инструмент для централизованного хранения секретов с LDAP-интеграцией и надёжным резервированием. Рассказываем, как выбирали, внедряли и как это устроено сейчас.

Харденинг критического сегмента ИТ-инфраструктуры: что защищать и как настроить

Разбор реальных кибератак от экспертов F6 и Пассворка. Практические рекомендации по харденингу критического сегмента: от изоляции систем от Active Directory до защиты гипервизоров. Узнайте, как сделать продвижение атакующего внутри сети экономически невыгодным.

31 мая 2026 г.
Что такое VaultJacking и как крадут данные из менеджера паролей Google

20 мая 2026 года исследователи из PhishU описали технику, которую назвали VaultJacking. Один перехваченный шестизначный ПИН-код и злоумышленник получает доступ ко всему синхронизированному хранилищу менеджера паролей Google: учётным данным, ключам доступа (passkey), сохранённым паролям от банков, почты, корпоративных систем. Ко всем сразу.

Для бизнеса это означает следующее: если сотрудник хранит рабочие пароли в Google-аккаунте — это готовая потенциальная точка входа в вашу корпоративную инфраструктуру.


Что такое VaultJacking простыми словами

VaultJacking (от англ. vault — хранилище, сейф и jacking/hijacking — угон, захват) — фишинговая техника, при которой злоумышленник перехватывает ПИН-код от менеджера паролей Google и использует его для доступа к синхронизированному хранилищу паролей и ключам доступа (passkeys). Атака реализована исследователями PhishU в формате PoC (proof-of-concept, демонстрация и проверка концепции) — полная цепочка атаки воспроизведена и задокументирована.

Перехватив ПИН во время AiTM-фишинга (атака типа «злоумышленник посередине»), атакующий получает возможность подключить собственное устройство к «домену безопасности» аккаунта Google и расшифровать всё хранилище целиком.

Ключевые факты

  • Атака нацелена не на отдельный сайт, а на слой синхронизации Google Password Manager, то есть на всё хранилище сразу.
  • Один перехваченный PIN-код открывает доступ ко всем паролям и ключам доступа (passkey, стандарт WebAuthn), сохранённым в аккаунте Google.
  • Ключи доступа защищают вход на конкретный сайт, но не закрывают риск компрометации самого хранилища — это разные уровни модели угроз.
  • Рабочие пароли в личном браузерном профиле сотрудника — неуправляемый актив: компания не видит их, не контролирует и не может отозвать.
  • Меры защиты существуют и применимы без специальных технических знаний.

Принципиальное отличие от классического фишинга — в масштабе: обычный фишинг нацелен на пароль от одного сервиса, VaultJacking — на слой синхронизации, где хранится всё сразу.

Параметр Обычный фишинг VaultJacking
Цель атаки Пароль от одного сайта или сервиса Доступ к синхронизированному хранилищу паролей
Масштаб ущерба Обычно один аккаунт Все пароли и ключи доступа, сохранённые в менеджере паролей Google
Роль MFA Часто существенно снижает риск входа Защита зависит от защиты хранилища и устройств
Что нужно атакующему Пароль + обход MFA конкретного сервиса ПИН от аккаунта Google
Реагирование Сменить пароль, отозвать сессии одного сервиса Сменить пароль Google-аккаунта, проверить все устройства, ключи доступа и критичные сервисы
Важно: идентификатор CVE (Common Vulnerabilities and Exposures, общий реестр уязвимостей и угроз) для VaultJacking на момент публикации не присвоен. Квалифицировать этот вид атаки как официально подтверждённую уязвимость Google пока оснований нет: это фишинговая техника, которая эксплуатирует доверие пользователя к знакомому интерфейсу и архитектурное решение Google разрешать добавление новых устройств без подтверждения с уже существующих.

Что такое фишинг?

Фишинг — вид социальной инженерии и кибератаки, при которой злоумышленник выдаёт себя за доверенное лицо или организацию (банк, сервис, компания) для получения конфиденциальной информации. Обычно осуществляется через поддельные письма, SMS, звонки или веб-сайты, которые выглядят как оригинальные. Цель — кража паролей, данных банковских карт, учётных данных или других персональных данных. Фишинг остаётся одним из наиболее распространённых методов кибератак благодаря простоте исполнения и высокой эффективности.

Что такое атака «злоумышленник посередине» (AiTM-фишинг)?

Атака «злоумышленник посередине» (AiTM, Adversary-in-the-Middle) — продвинутая форма фишинга, при которой злоумышленник перехватывает коммуникацию между пользователем и сервисом в реальном времени. Атакующий создаёт поддельный сервис, который одновременно взаимодействует с настоящим сервером, перенаправляя запросы туда и обратно. Это позволяет ему перехватить пароли, двухфакторные коды, токены сессий и другие учётные данные. AiTM-фишинг особенно опасен, так как обходит двухфакторную аутентификацию (2FA) и требует от пользователя повышенной бдительности. Защита включает использование ключей доступа (passkeys), проверку URL и сертификатов, а также мониторинг аномальной активности.

Что такое ключи доступа (passkeys)?

Ключи доступа (Passkeys) — современный метод аутентификации на основе криптографии с открытым ключом, который заменяет пароли. Пользователь создаёт пару ключей: приватный ключ хранится локально на устройстве (защищён биометрией или PIN), а открытый ключ передаётся серверу. При входе устройство подписывает вызов сервера приватным ключом, доказывая подлинность без передачи секретов. Passkeys устойчивы к фишингу, так как не могут быть перехвачены, и удобнее паролей благодаря биометрической аутентификации. Поддерживаются FIDO2, WebAuthn и используются в iOS, Android, Windows и веб-браузерах.


Как работает атака на менеджер паролей Google

Чтобы понять, почему VaultJacking работает, нужно разобраться в архитектуре Google Password Manager. Каждый аккаунт Google имеет «домен безопасности» (security domain). Устройства, присоединившиеся к этому домену, получают доступ ко всем синхронизированным паролям и ключам доступа. Ключ к расшифровке хранилища называется Security Domain Secret (SDS) — облачный сервис Google выдаёт его любому устройству, которое корректно прошло процедуру присоединения к домену. Эта процедура требует двух вещей: входа в Google-аккаунт и ввода ПИН-кода от менеджера паролей Google.

Важно понимать масштаб: пакет синхронизации (sync-payload) включает не только пароли, но и приватные байты ключей доступа. Начиная с Chrome 359, они записываются в локальную базу данных SQLite и синхронизируются вместе со всем хранилищем, включая ключи, изначально созданные на аппаратном устройстве. VaultJacking восстанавливает их в том числе.

VaultJacking принципиально отличается от смежной техники Browser Syncjacking — атаки на тот же слой синхронизации через вредоносное расширение браузера, установленное на устройстве жертвы. VaultJacking не требует никакого присутствия на устройстве: ни расширения, ни вредоноса, ни предварительного доступа. Атака полностью реализуется через стандартный AiTM-фишинг.


Цепочка атаки: модель четырёх шагов VaultJacking

VaultJacking реализуется за четыре шага: от фишинговой страницы до полной расшифровки хранилища. Каждый шаг опирается на результат предыдущего: перехваченные куки открывают доступ к ПИН-коду, ПИН-код — к домену безопасности, домен безопасности — ко всем сохранённым секретам сразу.

Шаг 1: Фишинговая страница
Пользователь попадает на поддельный вход в аккаунт Google. AiTM-прокси работает прозрачно — видит настоящий интерфейс, но трафик идёт через атакующего.
↓
Шаг 2: Перехват ПИН-кода
Модальное окно с запросом ПИН-кода от Google Password Manager. Стилизовано под Google. Пользователь вводит ПИН, так как видел это в легитимных сценариях.
↓
Шаг 3: Добавление в Security Domain
Атакующий использует куки и ПИН для добавления своего устройства в домен безопасности. Google отправляет уведомление, но оно подавляется.
↓
Шаг 4: Расшифровка хранилища
Устройство получает SDS и расшифровывает всё хранилище: пароли, ключи доступа, сохранённые данные. Без дополнительных запросов.

Шаг 1. Фишинговая страница

Пользователь попадает на поддельную страницу входа в Google, внешне неотличимую от оригинала. AiTM-прокси (прозрачный посредник между жертвой и настоящим сервером Google) работает в режиме реального времени: пользователь видит подлинный интерфейс Google, вводит логин и пароль, проходит многофакторную аутентификацию, и всё это время трафик проходит через инфраструктуру атакующего.

Результат: атакующий получает действующие сессионные куки без каких-либо признаков компрометации со стороны жертвы.

Шаг 2. Перехват ПИН-кода и регистрация скрытого ключа

Сразу после ввода пароля пользователю показывают модальное окно с запросом ПИН-кода от Google Password Manager. Окно стилизовано под стандартный интерфейс Google.

Пока модальное окно активно, поле ввода пароля заблокировано — пользователь не может продолжить, не введя ПИН. Большинство вводят его без подозрений: этот экран знаком по легитимным сценариям Google — настройке нового устройства или восстановлению доступа.

Параллельно атакующий немедленно регистрирует в аккаунте жертвы собственный скрытый ключ доступа (backdoor-passkey). Этот ключ выполняет две функции: обеспечивает долгосрочный доступ к аккаунту даже после смены пароля жертвой и используется на следующем шаге для обхода повторной аутентификации Google.

Результат: атакующий получает ПИН-код и регистрирует в аккаунте жертвы собственный ключ доступа (незаметно для пользователя).

Шаг 3. Присоединение к домену безопасности

Атакующий использует перехваченные сессионные куки и ПИН-код для присоединения собственного устройства к домену безопасности (security domain) аккаунта Google.

К этому моменту исходные куки могут уже истечь — Google проверяет свежесть сессии при добавлении нового устройства. Атакующий обходит эту проверку с помощью скрытого ключа доступа, зарегистрированного на шаге 2: виртуальный аутентификатор автоматически отвечает на запрос повторной аутентификации (reauth), и Google принимает это как легитимный вход.

После успешной аутентификации атакующий вводит перехваченный ПИН-код — облачный сервис Google выдаёт Security Domain Secret (SDS, секретный ключ домена безопасности). Единственный сигнал для жертвы — письмо на почту «новый вход на Windows», идентичное тому, что Google отправляет при любом новом входе в Chrome. Никаких пуш-уведомлений на мобильные устройства, никаких запросов на других запущенных копиях браузера. Если атакующий перехватил почтовый ящик в ходе той же AiTM-сессии — письмо подавляется прежде, чем пользователь его увидит.

Результат: устройство атакующего присоединяется к домену безопасности аккаунта и получает SDS.

Шаг 4. Расшифровка хранилища

Получив SDS, устройство атакующего расшифровывает всё синхронизированное хранилище целиком: пароли, ключи доступа (passkeys), сохранённые данные форм. Никаких дополнительных запросов к пользователю, никаких ограничений по количеству попыток (rate limit).

Пакет синхронизации (sync-payload) включает приватные байты всех ключей доступа — в том числе тех, что изначально создавались на аппаратных аутентификаторах. Начиная с Chrome 359, эти байты записываются в локальную базу данных SQLite браузера и передаются вместе с остальными данными синхронизации. Аппаратная защита работает на уровне создания ключа, но не на уровне синхронизации хранилища.

Результат: атакующий получает всё хранилище целиком — один ПИН-код даёт доступ ко всем сохранённым секретам сразу.

Результат: каскадная компрометация

Расшифрованное хранилище — не конечная точка атаки. Злоумышленник получает готовый список учётных данных от всех сервисов, которые жертва когда-либо сохраняла в Google Password Manager. Каждая запись в хранилище — потенциальная точка входа в отдельную систему.

Для бизнеса это означает каскадный эффект: компрометация одного личного профиля последовательно открывает доступ к корпоративным ресурсам, к которым у сотрудника были права. Смена пароля Google-аккаунта останавливает дальнейшую синхронизацию, но не отменяет уже полученный доступ к сторонним сервисам.

Что делать: сменить пароли от критичных сервисов сразу после обнаружения инцидента, проверить журналы входов в банки, почту, облака и корпоративные системы на признаки несанкционированного доступа.

Исследователи PhishU отдельно отметили архитектурный выбор Google: в отличие от Apple iCloud Keychain, который требует подтверждения с существующих устройств при добавлении нового, Google Password Manager использует модель «ПИН + серверная проверка» без пуш-уведомлений на другие устройства аккаунта. Это осознанное решение в пользу удобства восстановления доступа при потере устройства — и именно оно создаёт описанный вектор атаки.

Почему ПИН может стать проблемой

ПИН-код от аккаунта Google воспринимается большинством пользователей как вспомогательный элемент — что-то вроде кода разблокировки экрана, а не как ключ к хранилищу. Это восприятие расходится с реальной архитектурой системы.

С точки зрения модели безопасности Google, ПИН-код — это единственный короткий секрет, который управляет доступом к Security Domain Secret. Именно он позволяет новому устройству расшифровать всё синхронизированный хранилище. Шесть цифр защищают всё, что пользователь когда-либо сохранил в Google Password Manager.

Проблема усугубляется тремя факторами:

  • Доверие к интерфейсу. Пользователи привыкли вводить ПИН в легитимных сценариях Google: при настройке нового устройства или восстановлении доступа. Поддельный запрос ПИН-кода выглядит знакомо.
  • Низкая осознанность. ПИН-код не воспринимается как «пароль от всего» — пользователь не понимает, что именно он защищает.
  • Синхронизация как множитель ущерба. Чем больше паролей сохранено в менеджере паролей Google, тем выше потенциальный ущерб от компрометации ПИН-кода.
По данным Positive Technologies, в 2025 году злоумышленники использовали электронную почту в 80% киберпреступлений, начинавшихся с социальной инженерии, и в 70% случаев доставки вредоносного ПО. Фишинг трансформируется в технологичную сервисную индустрию Phishing as a Service (PhaaS), и VaultJacking вписывается именно в этот тренд: автоматизированный перехват кодов как часть стандартного AiTM-фишинга.
CTA Image

Если ваши сотрудники хранят рабочие пароли в браузерах, VaultJacking — наглядный пример того, чем это заканчивается. Пассворк централизует корпоративные пароли и секреты, разграничивает доступ по ролям и позволяет настроить обязательное использование MFA для всей команды. Протестировать можно бесплатно


Защищают ли ключи доступа от VaultJacking

Ключи доступа (passkey) защищают от VaultJacking лишь частично — и важно понимать, где именно проходит граница этой защиты. Ключи доступа реализованы по стандарту WebAuthn и привязаны к конкретному домену сайта. При входе на легитимный сайт ключ доступа не передаётся на поддельный домен — это одна из ключевых защитных свойств технологии.

Однако VaultJacking атакует другой уровень: не вход на конкретный сайт, а синхронизацию хранилища, где ключи доступа хранятся и управляются. Если атакующий получил доступ к Security Domain Secret, он получает и все синхронизированные ключи.

Вопрос Ответ
Ключи доступа защищают от ввода пароля на фишинговом сайте? Да, WebAuthn-привязка к домену не позволяет передать учётные данные на поддельный сайт
Ключи доступа полностью исключают риск компрометации хранилища? Нет, хранилище и синхронизация представляют собой отдельный уровень риска, не зависящий от защиты на уровне конкретного сайта.
Нужно ли отказываться от ключей доступа? Нет, ключи снижают риск классического фишинга и остаются более безопасной альтернативой паролям для входа на сайты.
Что важно для компании? Управлять тем, где хранятся рабочие секреты, кто имеет к ним доступ и как отслеживаются действия — независимо от типа учётных данных

Вывод: Ключи доступа и VaultJacking существуют на разных уровнях модели угроз. Ключи решают проблему фишинга на уровне входа в конкретный сервис. VaultJacking работает на уровне синхронизации хранилища: там, где ключи доступа уже сохранены и управляются через аккаунт.

VaultJacking эксплуатирует доверие пользователя к знакомому интерфейсу — это классический приём социальной инженерии, который сегодня усиливается с помощью ИИ и дипфейков. О моделях фишинга нового поколения — в нашей статье «ИИ-фишинг и дипфейки: как обучить сотрудников распознавать угрозы нового поколения».

Чем VaultJacking опасен для бизнеса

Чем VaultJacking опасен для бизнеса

Когда сотрудник хранит в Google Password Manager пароли от корпоративной почты, админок, облачной инфраструктуры, репозиториев или административных панелей — его личный аккаунт в браузере становится точкой входа в корпоративный периметр. Компрометация этого профиля через VaultJacking превращается из личного инцидента в потенциальное нарушение безопасности всей организации.

Российские данные подтверждают масштаб угрозы. По данным Лаборатории Касперского, в 2025 году система «Антифишинг» предотвратила 554 002 207 попыток перехода по фишинговым ссылкам. По данным Yandex B2B Tech, 54% кибератак в 2025 году начинались с использования слитых или скомпрометированных паролей, а в облачных инфраструктурах было зафиксировано 25 тысяч попыток взлома (Anti-Malware.ru, 2025). ГК «Солар» в отчёте Solar JSOC за 2025 год зафиксировала более 1,16 млн событий ИБ и свыше 33 тысяч подтверждённых инцидентов — среди которых кража учётных данных выделена как отдельная подкатегория несанкционированного доступа.

Особую роль здесь играет феномен «теневого ИТ» (Shadow IT) в управлении паролями: сотрудники используют личные браузерные профили для рабочих задач не из злого умысла, а из удобства. У компании при этом нет ни видимости, ни контроля над тем, какие рабочие секреты там хранятся.

Матрица корпоративных рисков браузерного хранилища

Риск Почему браузерный менеджер его не закрывает
Сотрудник уволился, но пароли остались в его аккаунте Нет централизованного отзыва доступа
Неизвестно, какие рабочие пароли сохранены в личном профиле Нет инвентаризации и аудита
Нет разграничения: кто видит какие пароли Нет ролевой модели
Инцидент с личным аккаунтом = инцидент с рабочими данными Нет изоляции личного и корпоративного
Невозможно интегрировать с SIEM и отслеживать события Нет журнала действий

Как защититься пользователю

Практический план для тех, кто использует Google Password Manager в личных или рабочих целях.

Превентивные меры

  • Проверяйте домен и контекст перед вводом ПИН-кода. Запрос ПИН-кода от менеджера паролей Google на сторонних сайтах — тревожный сигнал.
  • Никогда не вводите ПИН на страницах, открытых по ссылке из письма или мессенджера.
  • Включите двухфакторную аутентификацию (2FA) для аккаунта Google с аппаратным ключом или приложением-аутентификатором, не по SMS.
  • Регулярно проверяйте список устройств в настройках Google-аккаунта: раздел Безопасность → Ваши устройства. Незнакомое устройство — повод немедленно отозвать доступ.
  • Включите уведомления о новых входах в аккаунт.

Разграничение личного и рабочего

  • Не сохраняйте рабочие пароли в личном браузерном профиле.
  • Используйте отдельные профили браузера для личного и рабочего использования.
  • Для рабочих учётных данных — только корпоративный менеджер паролей с централизованным управлением и журналом действий.

Что делать, если ПИН уже введён на подозрительном сайте

Если вы подозреваете, что ввели ПИн-код на поддельной странице, действуйте по алгоритму. Скорость реагирования критична: у атакующего есть временное окно до того, как он завершит присоединение своего устройства к домену безопасности.

Приоритет Действие Зачем это нужно
🔴 Критично Сменить пароль Google-аккаунта и проверить данные для восстановления (телефон, резервная почта) Снизить риск повторного входа атакующего
🔴 Критично Открыть настройки Google → «Безопасность» → «Ваши устройства», удалить все незнакомые устройства Отозвать доступ к Security Domain
🔴 Критично Проверить раздел «Ключи доступа» (passkey) в настройках аккаунта, удалить незнакомые записи Удалить ключи доступа, добавленные злоумышленником без вашего ведома
🟠 Важно Сменить пароли от критичных сервисов, сохранённых в Google Password Manager Снизить ущерб от потенциального доступа к хранилищу
🟠 Важно Проверить почту, банки, облака, корпоративные сервисы и репозитории на признаки несанкционированного доступа Найти следы дальнейшей компрометации
🟡 Плановое Сообщить ИБ-команде, если в хранилище были рабочие учётные данные Перевести личный инцидент в управляемый корпоративный процесс
🟡 Плановое Сменить ПИН-кода менеджера паролей Google Исключить повторное использование перехваченного ПИН-кода

Что должны сделать компании

Обучение сотрудников «не вводить ПИН-код на подозрительных страницах» — необходимая, но недостаточная мера. Человеческий фактор остаётся самым слабым звеном: именно поэтому VaultJacking работает через социальную инженерию, а не через уязвимость в коде. Системный ответ — управлять местом хранения рабочих секретов, а не только поведением сотрудников.

Корпоративная модель защиты от рисков браузерных хранилищ

  • Политика хранения рабочих паролей. Запрет хранения рабочих учётных данных в личных браузерных профилях фиксируется в регламенте ИБ.
  • Корпоративный менеджер паролей. Рабочие секреты отделяются от личного браузерного профиля и хранятся в управляемой инфраструктуре.
  • Ролевая модель доступа. Сотрудник видит только те секреты, которые нужны для работы — принцип минимальных привилегий.
  • Журналирование и аудит. ИБ-команда получает полную видимость действий с паролями: кто, когда, что изменил или скопировал.
  • Интеграция с AD/LDAP и SSO. Упрощается управление жизненным циклом учётных записей: приём, перевод, увольнение.
  • Отзыв доступа при увольнении. Администратор удаляет учётную запись один раз — доступ отзывается из всех хранилищ автоматически.
  • Интеграция с SIEM (система управления событиями безопасности). События по паролям становятся частью мониторинга ИБ и коррелируются с другими инцидентами.

Нормативный контекст

Для организаций в регулируемых отраслях хранение рабочих учётных данных в личных браузерных профилях — потенциальное нарушение требований регуляторов.

Статья 19 Федерального закона № 152-ФЗ «О персональных данных» обязывает оператора применять организационные и технические меры защиты. Приказ ФСТЭК России № 21 определяет требования к идентификации и аутентификации, включая управление учётными записями и парольную политику. Инцидент, связанный с компрометацией учётных данных через личный браузерный профиль сотрудника, может квалифицироваться как нарушение обоих документов.

CTA Image

Если инцидент затронул рабочие учётные данные — это сигнал для пересмотра политики хранения паролей в компании. Пассворк позволяет централизованно управлять корпоративными секретами, разграничивать доступ по ролям и отслеживать все действия в журнале аудита. Подробнее


Почему корпоративный менеджер паролей безопаснее браузерного для рабочих данных

Почему корпоративный менеджер паролей безопаснее браузерного для рабочих данных

Браузерный менеджер паролей решает задачу личного удобства: автозаполнение, синхронизация между устройствами, хранение без усилий. Для индивидуального пользователя это разумный выбор. Для корпоративной среды та же простота становится структурной проблемой.

Пассворк — корпоративная альтернатива личным браузерным хранилищам. Браузерное расширение Пассворка работает так же, как встроенный менеджер браузера: автозаполняет логины и пароли на сайтах, предлагает сохранить новые учётные данные — но при этом хранит их в защищённом корпоративном хранилище, а не в личном профиле браузера.

Пассворк поддерживает хранение данных на сервере заказчика, шифрование по AES-256, интеграцию с Active Directory / LDAP, авторизацию через SSO, ролевую модель, журнал действий, интеграцию с SIEM-системами, API и CLI для DevOps-задач.

Критерий Браузер Пассворк
Где хранятся данные В облаке провайдера браузера На сервере компании
Шифрование Управляется провайдером, ключи у него же AES-256, ключи шифрования у компании
Автозаполнение Есть Есть в браузерном расширении — интерфейс не отличается от встроенного
Разграничение доступа Нет — все видят всё, к чему есть ссылка Роли и группы: сотрудник видит только свои секреты
Общие пароли команды Передаются вручную — в чатах, почте, стикерах Хранятся в общих сейфах и папках с контролем доступа
Журнал действий Нет Полный аудит: кто, когда, что изменил или скопировал
Видимость для ИБ-команды Нет — личный профиль вне контроля компании Полная: все сейфы, права, события
Интеграция с инфраструктурой Нет AD/LDAP, SSO, SIEM, API, CLI
Защита от VaultJacking Уязвим: ПИН синхронизирует всё хранилище Хранилище изолировано от браузерного профиля и личного аккаунта
Соответствие требованиям регуляторов Не подтверждено Подтверждено лицензиями и сертификатами

Итог: управление секретами как ответ на атаки нового поколения

Итог: управление секретами как ответ на атаки нового поколения

VaultJacking наглядно показывает, как меняется логика атак: цель смещается с отдельных учётных записей на инфраструктуру доверия — синхронизацию, хранилища, слои управления доступом. Один перехваченный ПИН-код ценнее десяти перехваченных паролей от отдельных сайтов.

Для компаний практический вывод однозначен: рабочие секреты не должны находиться там, где у ИБ-команды нет ни видимости, ни контроля. Первый шаг — провести инвентаризацию: где сейчас хранятся корпоративные пароли, сколько сотрудников использует личные браузерные профили для рабочих задач и что произойдёт, если один из этих профилей будет скомпрометирован.

Ответ на этот вопрос определит, насколько срочно нужны изменения в политике управления учётными данными.

CTA Image

Рабочие пароли вашей команды сейчас в браузере — значит, один скомпрометированный ПИН-код открывает всё сразу. Пассворк разворачивается на вашем сервере или в облаке, изолирует корпоративные секреты от личных профилей и даёт ИБ-команде полную видимость. Протестировать можно бесплатно


Часто задаваемые вопросы

Часто задаваемые вопросы

Что такое VaultJacking?

VaultJacking — фишинговая техника, при которой злоумышленник перехватывает ПИН-код от Google Password Manager в ходе AiTM-атаки и использует его для присоединения собственного устройства к домену безопасности аккаунта Google. После этого атакующий получает доступ ко всему синхронизированному хранилищу: паролям и ключам доступа.

Правда ли, что можно украсть все пароли из Google Password Manager за одну атаку?

Исследователя продемонстрировали такой сценарий как концепт: при успешной цепочке атаки перехваченный ПИН-код позволяет расшифровать всё синхронизированное хранилище. Массовая эксплуатация этой техники на момент публикации не подтверждена независимыми источниками. Риск реален, но требует успешного проведения AiTM-фишинга и ввода ПИН-кода пользователем.

VaultJacking — это уязвимость Google или фишинговая техника?

VaultJacking — фишинговая техника, эксплуатирующая архитектурное решение Google: добавление нового устройства в домен безопасности требует только ПИН-код, без подтверждения с существующих устройств. Google не публиковал официального заявления об уязвимости. Корректнее описывать это как модель риска, а не как CVE-уязвимость.

Почему ключи доступа (passkey) не решают проблему полностью?

Ключи доступа защищают вход на конкретный сайт: WebAuthn-привязка к домену не позволяет передать учётные данные на поддельный сайт. Однако VaultJacking атакует уровень синхронизации хранилища, где ключи доступа хранятся и управляются. Компрометация Security Domain Secret даёт доступ к самим ключам.

Нужно ли исключить использование менеджера паролей Google?

Для личного использования — нет, но нужно усилить защиту аккаунта: включить 2ФА с аппаратным ключом, регулярно проверять список устройств, не вводить ПИН-код по запросам из писем и ссылок. Для бизнеса важнее другое: запретить хранение рабочих секретов в личных браузерных профилях и перейти на корпоративный менеджер паролей с ролями, аудитом и централизованным управлением.

Что делать, если я ввёл ПИН-код на подозрительном сайте?

Действуйте немедленно: смените пароль Google-аккаунта, проверьте и удалите незнакомые устройства и ключи доступа в настройках безопасности, отзовите активные сессии, смените пароли от критичных сервисов. Если в хранилище были рабочие учётные данные — уведомите ИБ-команду.

Как компания может снизить риск VaultJacking?

Системный ответ — управлять местом хранения рабочих секретов. Конкретные меры: политика запрета хранения рабочих паролей в личных браузерных профилях, корпоративный менеджер паролей с ролевым доступом и аудитом, интеграция с AD/LDAP и SSO, централизованный отзыв доступа при увольнении, интеграция событий с SIEM.

Как Пассворк защищает от VaultJacking?

Пассворк решает задачу, которую VaultJacking делает видимой: рабочие пароли не должны храниться в личных браузерных профилях сотрудников. Пассворк — корпоративный менеджер паролей с хранением данных на сервере компании или в облаке, ролевой моделью, журналом действий, интеграцией с AD/LDAP, SSO и SIEM.

Зачем нужен менеджер паролей для бизнеса, если есть KeePass?
KeePass шифрует пароли, но не управляет доступами. Разбираем, где заканчивается его применимость в бизнесе и когда нужен корпоративный инструмент.
11 способов взлома паролей, которые хакеры используют в 2026 году
Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.
Атака на цепочку поставок: взлом Bitwarden CLI, Shai-Hulud и выводы
Зачем атаковать защищённую корпоративную сеть, если можно взломать npm-пакет с миллионами скачиваний? Разбираем три резонансных инцидента 2026 года: компрометацию Bitwarden CLI через GitHub Actions, вредонос в Axios и утечку OAuth-токенов через Vercel. Что их объединяет и как защитить CI/CD.

Что такое VaultJacking и как крадут данные из менеджера паролей Google

20 мая 2026 года исследователи PhishU описали VaultJacking: один перехваченный ПИН-код от Google Password Manager позволяет получить все сохранённые пароли и ключи доступа. Для бизнеса это означает: личный браузерный профиль сотрудника — готовая точка входа в корпоративную инфраструктуру.

15 мая 2026 г.
29 миллионов утечек за год: что отчёт GitGuardian говорит о безопасности секретов в 2026 году

28,65 миллиона секретов утекли в публичные репозитории GitHub за один год. API-ключи, токены доступа, пароли к базам данных — всё в открытом доступе. Рост на 34% год к году, но это лишь видимая часть проблемы.

64% секретов, обнаруженных в 2022 году, всё ещё действуют в 2026-м — спустя четыре года после утечки. Каждый день в публичные репозитории попадает 78 000 новых учётных данных. Большинство останутся действующими годами. Некоторые уже используются атакующими прямо сейчас.

GitGuardian просканировали 1,94 миллиарда коммитов и зафиксировал критическую закономерность: утечки растут быстрее числа участников/разработчиков (+152% против +98% с 2021 года), а новые векторы (ИИ-ассистенты, MCP-конфигурации, внутренние репозитории) генерируют уязвимости со скоростью, которую команды не успевают обрабатывать. Обнаружение перестало работать как мера защиты.

В этом материале — полный разбор отчёта The State of Secrets Sprawl 2026, статистика по типам утечек, реальные кейсы атак и пошаговая стратегия защиты.


Главное

  • 28,65 млн новых утечек секретов за год — рост на 34%. Утечки растут быстрее числа разработчиков: +152% против +98% с 2021 года. 64% секретов 2022 года всё ещё действуют в 2026-м — спустя четыре года.
  • ИИ-инструменты ускоряют утечки в 5 раз. Утечки секретов ИИ-сервисов выросли на 81,5%. Коммиты с участием Claude Code содержали секреты в два раза чаще обычных (3,2% против 1,5%).
  • 24 000 секретов в конфигурациях протокола контекста модели (MCP) — новый вектор утечек. 8,8% действующие. Большая часть официальных гайдов нормализует хардкод секретов в конфигурациях.
  • Внутренние репозитории — в 6 раз опаснее публичных. 32,2% внутренних репозиториев содержат секреты против 5,6% публичных. Приватность — не мера защиты.
  • 28% утечек происходят вне кода — в Slack, Jira, Confluence. Они на 13% чаще критические (56,7% против 43,7%). Сканирование только репозиториев покрывает ~72% поверхности атаки.
  • 80 000 секретов в открытых экземплярах GitLab и Docker, 10 000 действующих. Частота утечек из собственной инфраструктуры в 3–4 раза выше, чем из публичного GitHub.
  • Рабочие станции — хранилища секретов. На 6 943 скомпрометированных машинах найдено 33 185 уникальных секретов. Каждый действующий секрет копируется в среднем 8 раз.
  • 46% критических секретов пропускаются при подходе «проверяем только то, что можем проверить». Универсальные секреты (пароли, ключи, токены) составляют 35% критических инцидентов, но игнорируются из-за невозможности автопроверки.
  • Устранение отстаёт от обнаружения. Секреты остаются действующими годами, потому что ротация — комплексный процесс, который большинство организаций не автоматизировали.

Что такое расползание секретов и почему это критично

Главные цифры 2025 года: масштаб проблемы

Расползание секретов (распространение секретов, secrets sprawl) — неконтролируемое распространение учётных данных (секретов) в кодовой базе, конфигурационных файлах, чатах и других системах организации.

Секреты — это любые данные аутентификации, которые предоставляют доступ к системам, сервисам или данным: API-ключи, токены доступа, пароли, приватные криптографические ключи, сертификаты, строки подключения к базам данных.

Когда секрет встраивается непосредственно в код (хардкод), а затем фиксируется в системе контроля версий, он становится частью истории репозитория. Если репозиторий публичный или становится доступным злоумышленнику, секрет превращается в постоянный путь доступа к инфраструктуре — даже после удаления из текущей версии кода.

Масштаб проблемы: в 2025 году GitGuardian обнаружил 28,65 миллиона новых секретов в публичных коммитах GitHub — это утечки за один год, а не накопленный итог. С 2021 года объём вырос с 11 до 29 миллионов, увеличившись в 2,6 раза за пять лет. При этом число активных разработчиков за тот же период выросло лишь вдвое — утечки опережают рост экосистемы на 30%.

Об источнике данных: GitGuardian непрерывно сканирует публичные коммиты на GitHub с помощью собственного движка обнаружения секретов. Отчёт основан на анализе всех публичных репозиториев за 2025 год, дополненном данными из корпоративных развёртываний GitGuardian (GitLab, Bitbucket, внутренние инстансы) и анализом компрометированных машин в ходе атаки Shai-Hulud на цепочку поставок npm.

Секреты в публичных коммитах GitHub (2021–2025)

Год Обнаружено секретов Прирост к предыдущему году
2021 11 млн —
2022 14 млн +27%
2023 18 млн +29%
2024 21 млн +17%
2025 29 млн +34%

Критичность распространения секретов определяется тремя факторами:

  1. Скорость роста опережает рост числа участников. С 2021 года утечки секретов выросли на 152%, в то время как число разработчиков увеличилось на 98%. Проблема усугубляется непропорционально.
  2. Секреты остаются рабочими годами. 64% секретов, обнаруженных и подтверждённых как валидные в 2022 году, всё ещё не отозваны в 2026-м — спустя четыре года после утечки.
  3. Каждый секрет — потенциальная точка входа. Один утёкший API-ключ может предоставить доступ к продуктовой базе данных, CI/CD или облачной инфраструктуре. Для атакующего достаточно одного рабочего секрета.

Главные цифры 2025 года: масштаб проблемы

Данные отчёта GitGuardian за 2025 год показывают устойчивый рост по всем ключевым метрикам:

Метрика 2024 2025 Рост
Всего обнаруженных секретов 21 391 792 28 649 024 +33,9%
Секреты ИИ-сервисов 702 613 1 275 105 +81,5%
Публичные коммиты 1,36 млрд 1,94 млрд +42,7%
Активные разработчики 17 108 640 22 790 156 +33,2%
Репозитории с секретами 2 867 503 4 012 054 +39,9%

Рост числа утечек (+33,9%) опережает рост числа разработчиков (+33,2%), но существенно отстаёт от роста объёма кода (+42,7%). Это указывает на то, что объём кода — главный драйвер утечек, а не просто увеличение числа людей, пишущих код.

Динамика роста: 2024 → 2025

Объём кода +42,7%
Число утечек +33,9%
Число разработчиков +33,2%
Ключевой вывод: объём кода — главный драйвер утечек. Рост числа утечек коррелирует с объёмом кода сильнее, чем с численностью разработчиков.

С 2019 года число активных участников на GitHub утроилось (с 7,6 млн до 22,8 млн), а объём публичных коммитов вырос почти в четыре раза (с 514 млн до 1,94 млрд). При этом количество обнаруженных секретов росло ещё быстрее: с 2021 по 2025 год утечки увеличились на 152%, в то время как активность — на 98%.

⚠️
Вывод: это означает, что проблема становится хуже не только в абсолютных, но и в относительных величинах. Каждый новый разработчик создаёт больше кода, интегрирует больше сервисов и, как следствие, генерирует больше потенциальных утечек.

Как ИИ ускоряет утечки секретов

2025 год стал переломным для индустрии: ИИ-инструменты для разработки перешли из категории экспериментов в повседневную практику. По данным GitHub Octoverse 2025, 80% новичков начинают использовать GitHub Copilot (ИИ-ассистент для написания кода) в первую же неделю. Это изменило не только скорость написания кода, но и природу утечек секретов.

ИИ-стек как новая поверхность атаки

По данным GitGuardian 1,275 миллиона секретов, связанных с ИИ-сервисами, было обнаружено в 2025 году — рост на 81,5% по сравнению с 2024-м. Это самый быстрорастущий сегмент среди всех типов утечек.

Восемь из десяти типов секретов с наибольшим годовым приростом утечек связаны с ИИ-сервисами:

Сервис Рост Категория
OpenRouter ×48 Агрегатор моделей
DeepSeek ×23 LLM-провайдер
Brave Search ×13,5 RAG / поиск
Firecrawl ×9 Извлечение данных для RAG
Perplexity ×7,6 Поисковый ИИ
Groq ×3,1 Inference-платформа
NVIDIA ×2,8 GPU-инфраструктура
Supabase ×10,9 База данных (часто для AI-проектов)

Критическая закономерность: инфраструктура вокруг больших языковых моделей LLM (системы контекстного поиска, управление запросами, векторные базы данных, мониторинг) «течёт» в пять раз быстрее, чем ключи от самих моделей (OpenAI, Anthropic, Google AI).

Это объясняется архитектурой современных ИИ-приложений. Одна интеграция с LLM быстро превращается в сеть из десятков сервисов:

  • Интерфейсы поиска (Retrieval APIs) для подачи контекста моделям (Brave Search +1 255%, Firecrawl +796%, Perplexity +657%)
  • Оркестрация для многошаговых ИИ-процессов (LangChain +108%)
  • Мониторинг и эксперименты (Weights & Biases +114%)
  • Векторизация и поиск (Jina +334%)
  • Базы данных для хранения векторов и состояний (Supabase +992%)

Каждый слой добавляет новые учётные данные. Каждый API-ключ — новый вектор утечки.

Пример: Supabase, популярная база данных для ИИ-проектов, показала рост утечек на 992% год к году и вошла в топ-20 самых «текущих» сервисов с 248 600+ обнаруженными секретами. В 2024 году рост составлял 97% — в 2025-м он ускорился в десять раз.

⚠️
Разработчики выбирают готовые управляемые сервисы (Supabase, Fastly +577%) вместо кастомной инфраструктуры, потому что это быстрее. Но скорость интеграции опережает зрелость практик безопасности.

Claude Code: кейс-стади ИИ-ассистента

Anthropic Claude Code — ИИ-ассистент, который может не только предлагать код, но и напрямую создавать коммиты с атрибуцией через механизм «Co-Authored-By». Это позволило GitGuardian впервые точно измерить влияние конкретного ИИ-инструмента на утечки секретов.

Ключевые данные:

  • Рост использования: с 22 коммитов в январе 2025 до 2,16 миллиона в декабре (×98 000)
  • Доля в общем объёме: 0,4% всех публичных коммитов
  • Доля в утечках: 0,9% всех обнаруженных секретов
  • Частота утечек: коммиты с участием Claude Code содержали секрет в 3,2% случаев против 1,5% для обычных коммитов — в два раза чаще

Рост коммитов с участием Claude Code в 2025 году

22
Янв
2,6K
Фев
28K
Мар
23K
Апр
59K
Май
370K
Июн
732K
Июл
980K
Авг
940K
Сен
1,5M
Окт
1,7M
Ноя
2,2M
Дек
Ключевой вывод: взрывной рост начался в июне 2025 года. За полгода число коммитов с участием Claude Code выросло с 370 тысяч до 2,2 миллионов — в 6 раз. При этом коммиты с ИИ составили 0,9% от всех проверенных, но на них пришлось 0,5% всех утечек.

Динамика в течение года: первая половина 2025 года показала наиболее выраженный всплеск. В августе частота утечек достигла пика — 31 секрет на 1 000 коммитов, что в 2,4 раза выше базового уровня. После выхода Claude Sonnet 4.5 в конце сентября показатель начал снижаться и к декабрю достиг 13 секретов на 1 000 коммитов — практически сравнявшись с уровнем обычной разработки.

Это указывает на значительные улучшения в поведении модели или в процессе разработки, который производит коммиты с участием Claude Code.

Размер коммитов: с апреля 2025 года коммиты, созданные с помощью Claude Code, в среднем содержали в два раза больше строк кода, чем обычные коммиты. Большие коммиты означают больше возможностей для утечки секретов в одном review и одном merge. К концу года разница сгладилась, что также указывает на улучшение работы модели.

Среднее число строк кода на коммит: человек против Claude Code

Человек
Claude Code
243 224 209 183 249 258 267 249 262 255 269 79 369 448 461 609 614 608 647 616 554 542 Янв 2025 Апр 2025 Июл 2025 Окт 2025
Ключевой вывод: коммиты с участием Claude Code изначально содержали значительно меньше строк (79 в январе), но к апрелю 2025 года показатель вырос до 609–647 строк — в 2,5 раза. К концу года разрыв сократился до 542 против 269 строк, что указывает на улучшение модели и рабочих процессов.

Модели улучшаются, но ответственность остаётся на разработчике. ИИ-инструменты имеют возможность переопределять предложения, игнорировать предупреждения или явно запрашивать включение чувствительной информации. Утечки секретов в конечном счёте отражают человеческие решения — будь то из-за недосмотра, нехватки времени или намеренного обхода рекомендаций по безопасности.

По мере того как ИИ-модели становятся более безопасными, соответствующая эволюция практик безопасности разработчиков и организационных политик становится не менее критичной. Решение — не просто лучший ИИ, а лучшее взаимодействие человека и ИИ с надёжной культурой защиты на каждом этапе.

MCP-конфигурации: 24 000 секретов в первый год

В начале 2025 года Model Context Protocol (MCP) стал де-факто стандартом интеграции LLM с корпоративными системами. MCP — открытый протокол для подключения больших языковых моделей к внешним инструментам, базам данных и API. По мере того как сторонние сервисы спешили предоставить доступ через этот новый канал, конфигурационные файлы MCP быстро превратились в точку высокой концентрации захардкоженных секретов.

Масштаб проблемы:

  • 24 008 уникальных секретов обнаружено в MCP-конфигурациях за 2025 год
  • 2 117 из них (8,8%) оставались действующими на момент обнаружения
  • Пик утечек пришёлся на август 2025 — 4 209 секретов за месяц

Топ-5 типов валидных секретов в MCP-конфигурациях:

Тип секрета Доля
API-ключи Google 19%
Строки подключения PostgreSQL 14%
API-ключи Firecrawl 12%
API-ключи Perplexity 11%
API-ключи Brave Search 11%

Официальные гайды — часть проблемы: документация популярных MCP-серверов часто нормализует размещение учётных данных непосредственно в конфигурационных файлах. Примеры из руководств по быстрому старту показывают API-ключи, передаваемые как аргументы командной строки внутри конфигурации MCP-сервера (например, --figma-api-key=YOUR-KEY), или хранящиеся в поле env внутри того же JSON-файла, который попадает в систему контроля версий.

Примеры с PostgreSQL включают полные строки подключения вида postgresql://username:password@... под ключом DATABASE_URI. Когда официальная документация трактует захардкоженные секреты как стандартный подход, их бесконтрольное распространение неизбежно.

Риски MCP-секретов:

  1. Прямое раскрытие данных: секреты от баз данных предоставляют доступ на чтение и запись к производственным наборам данных, часто с избыточными привилегиями.
  2. Злоупотребление платформами и API: утёкшие API-ключи могут быть монетизированы через мошенничество, исчерпание квот и компрометацию учётных записей.
  3. Компрометация рабочих процессов: токены для сборки, развёртывания и служб мониторинга позволяют обеспечить постоянное присутствие в системе, подмену компонентов или скрытое извлечение данных непосредственно в конвейере разработки.
💡
Кейс: уязвимость Smithery.ai
Команда безопасности GitGuardian обнаружила критическую уязвимость в Smithery.ai — одном из самых популярных реестров MCP-серверов. Ошибка обхода пути в процессе сборки Docker-образов платформы предоставила доступ к токену с избыточными привилегиями, который давал возможность выполнения произвольного кода на всех 3 000+ размещённых MCP-серверах и доступ к API-ключам и секретам тысяч клиентов сотен сервисов.

Это яркое напоминание: по мере созревания реестров MCP и платформ размещения они становятся приоритетными целями для атак. Скомпрометируйте один централизованный слой — и вы получаете каскадный доступ ко множеству интеграций.

Лучшие практики для MCP-конфигураций:

  • Никогда не храните секреты в конфигурационных файлах MCP. Используйте переменные окружения, управляемые через выделенный менеджер секретов, а не встроенные значения в JSON или аргументах командной строки.
  • Клиенты, а не серверы, должны владеть секретами. MCP-серверы должны запрашивать учётные данные у клиентов во время выполнения, а не встраивать их в серверную конфигурацию.
  • Исключите конфигурационные файлы из системы контроля версий. Добавьте директории с конфигурацией MCP в .gitignore и трактуйте их как конфиденциальные артефакты.
  • Используйте MCP-серверы только по защищённым каналам. Убедитесь, что удалённые серверы доступны через TLS.
  • Сканируйте перед отправкой в репозиторий. Инструменты вроде ggshield могут обнаруживать секреты в конфигурациях MCP до того, как они попадут в систему контроля версий.
  • Обязательное участие человека для критичных действий. Требуйте ручного подтверждения перед любым действием MCP, затрагивающим производственные системы, базы данных или конвейеры развёртывания.

Внутренние системы: слепая зона безопасности

Внутренние системы: слепая зона безопасности

Публично обнаруженные секреты — лишь половина истории. Данные GitGuardian показывают, что внутренние репозитории компаний в шесть раз чаще содержат захардкоженные секреты, чем публичные.

Внутренние репозитории: в 6 раз больше утечек, чем в публичных

32,2% внутренних репозиториев содержат хотя бы один захардкоженный секрет против 5,6% публичных.

Причина этого разрыва — команды разработки, намеренно или нет, менее осторожны внутри закрытого периметра. Они предполагают, что раскрытие секрета во внутреннем репозитории менее опасно, потому что он не подвержен публичной проверке. Однако такой подход означает тихое накопление захардкоженных секретов, которые планируется удалить «позже».

Один утёкший секрет может стать быстрым путём для горизонтального перемещения по инфраструктуре. Фокусировка контролей исключительно на обнаружении утечек в публичном коде упускает наиболее рискованную часть проблемы утечек организации.

Что хранится во внутренних репозиториях

Внутренние репозитории, как правило, содержат самые критичные учётные данные:

  • CI/CD-токены для интеграций и развёртывания
  • Ключи облачных платформ с широкими привилегиями
  • Учётные данные баз данных для продуктовых сред
  • Токены внутренних инструментов для мониторинга, журналирования, управления секретами

Это именно те активы, на которые рассчитывают атакующие после получения первоначальной точки входа.

⚠️
Правильная стратегия: относиться к внутренним репозиториям как к приоритетным источникам утечек. Предотвращать попадание секретов на этапе коммита, где это возможно; обнаруживать непрерывно на протяжении всего цикла разработки; замыкать цикл быстрыми процессами ротации и устранения, а не полагаться на приватность репозитория как на страховочную сетку.
CTA Image

Пассворк разворачивается на серверах компании — все данные остаются внутри вашей инфраструктуры. Детальный контроль доступа, ролевая модель и журнал всех действий с секретами дают ИТ-отделу полную видимость того, кто, когда и к чему обращался. Протестируйте Пассворк бесплатно

Утечки за пределами кода: Slack, Jira, Confluence

Секреты утекают не только из исходного кода. Учётные данные в открытом виде также появляются в инструментах для совместной работы и повышения продуктивности — Slack, Jira, Confluence. Эти платформы упрощают вставку ключей доступа, часто для ускорения устранения неполадок, реагирования на инциденты или просто повседневной координации.

28% инцидентов в 2025 году произошли полностью вне кода, в том, что GitGuardian называет «Other Data Sources» (другие источники данных, ODS). Большинство инцидентов (68%) по-прежнему приходится на код в системах контроля версий (таких как Git). Однако пересечение секретов, найденных и в системах контроля версий, и в других источниках данных, удивительно мало: всего 4%.

Это согласуется с более широкой закономерностью, которую GitGuardian выделял в предыдущих отчётах: секреты, обнаруженные в системах контроля версий и в инструментах совместной работы, как правило, в значительной степени не пересекаются. Это означает: компании часто используют менеджеры секретов и хранилища для защиты секретов от раскрытия в коде, но те же самые секреты небезопасно передаются и утекают через каналы совместной работы.

Сканирование только кода упустит значимую часть утечек. Секреты из других источников данных (ODS) опаснее: секреты, переданные через Slack, Jira, Confluence и подобные инструменты, чаще получают рейтинг критической или высокой опасности по сравнению с секретами, найденными только в коде.

Распределение по уровню опасности (2025):

Источник Критический Высокий Средний Низкий
Только системы контроля версий 43,7% 31,2% 18,5% 6,6%
Только другие источники данных 56,7% 27,1% 12,4% 3,8%
Системы контроля версий + другие источники данных 51,2% 29,3% 14,7% 4,8%

Секреты из ODS на 13 процентных пунктов чаще классифицируются как критические (56,7% против 43,7%).

Почему ODS-утечки опаснее: секреты, утёкшие из ODS, часто передаются во время срочного устранения неполадок или реагирования на инциденты. С другой стороны, в большинстве организаций почти весь исходный код проходит структурированные и многоуровневые проверки, включая процессы работы с Git и проверки при непрерывной интеграции, поэтому многие критичные утечки обнаруживаются раньше.

⚠️
Вывод: покрытие ODS критично для снижения риска по всей организации. Даже при использовании хранилищ секретов команды продолжают передавать секреты через чаты и заявки. Сканирование только репозиториев покрывает примерно три четверти поверхности атаки; четверть уязвимостей остаётся невидимой.

GitLab и Docker: 80 000 секретов в открытом доступе

Исследование GitGuardian в 2025 году выявило, что тысячи развёрнутых на собственной инфраструктуре экземпляров GitLab и реестров Docker оставались доступными в интернете без надлежащей аутентификации. Эти непреднамеренно публично открытые ресурсы были проанализированы на предмет секретов, что привело к обнаружению 80 000 учётных данных. 10 000 из них оказались действующими — то есть немедленно пригодными для использования злоумышленниками.

Распределение:

Источник Всего секретов Специфические Общие Валидные % валидных
GitLab 57 000 20 000 37 000 ~6 840 12%
Docker 23 000 9 000 14 000 ~3 450 15%

GitLab-репозитории содержали больший общий объём секретов (57 000), но меньший процент валидных (12%). Напротив, Docker-образы содержали меньше секретов в абсолютных числах (23 000), но 15% из них оказались рабочими.

Находки в Docker особенно тревожны, поскольку, в отличие от экземпляров GitLab, образы Docker предназначены для распространения и обычно передаются между множеством кластеров и узлов, что усиливает опасность.

Близость к продуктовой среде = выше вероятность действующего секрета

Чем ближе актив к проду, тем выше вероятность обнаружить валидные учётные данные.

Примеры по типам секретов:

Тип секрета GitLab (валидные) Docker (валидные)
Учётные данные облачных платформ 47% 60%
Токены систем контроля версий 2% 40%
Учётные данные хранилищ данных 4% 32%

Разрыв особенно широк для секретов систем контроля версий: 40% действующих в контейнерах Docker против всего 2% в GitLab — и для учётных данных хранилищ данных: 32% против 4% соответственно.

Эффект вложенной экспозиции

Исследование подтверждает критическую закономерность распространения секретов: учётные данные из закрытых ресурсов попадают в образы Docker, которые впоследствии оказываются доступны публично. Возникает каскадный сценарий компрометации: публично открытые утечки содержат действующие секреты, открывающие доступ к закрытой инфраструктуре. Это, в свою очередь, обнажает дополнительные секреты и многократно усиливает масштаб первоначального инцидента.

Дополнительные находки

Помимо секретов, публично открытые данные также содержали сильные индикаторы приватных ресурсов, которые никогда не предназначались для публичного доступа:

  • Ссылки на внутренние узлы баз данных и закрытые инфраструктурные шаблоны
  • Уведомления о конфиденциальности и защите персональных данных внутри кода
  • Значительный объём персональных данных, включая более 300 000 адресов электронной почты, из которых 2 000 имели государственные домены (.gov)

Частота утечек

GitGuardian обнаружили секреты в 12% просканированных GitLab-репозиториев и 18% просканированных Docker-образов. Эти проценты отражают уровень экспозиции на уровне отдельных активов внутри уже обнаруженных экземпляров GitLab и реестров Docker, развёрнутых на собственной инфраструктуре.

Примерно 18% Docker-реестров стали недоступными всего через несколько недель после обнаружения сканированием. Однако в нескольких случаях учётные данные, которые были открыты, оставались валидными даже после того, как публичный доступ был отозван.

⚠️
Вывод: просто убрать секреты из публичного доступа без их ревокации бесполезно. Только правильная ревокация может обеспечить безопасность.

При объединении с другими находками это показывает, что частота утечек из Docker и GitLab, развёрнутых на собственной инфраструктуре, в 3–4 раза выше по сравнению с публичными хранилищами GitHub. Это означает: захардкоженные секреты в закрытых ресурсах — это недооценённый риск безопасности для слишком многих команд.

64% секретов 2022 года до сих пор действуют

Каждый год GitGuardian анализирует новые данные об утечках, но также повторно проверяет предыдущие находки, чтобы выявить закономерности во времени. В отчёте State of Secrets Sprawl 2025 было показано, что почти 70% учётных данных, подтверждённых как действующие в 2022 году, всё ещё оставались действующими по состоянию на январь 2025 года.

Когда тот же датасет был повторно протестирован в январе 2026 года, уровень валидности остался выше 64%. Это означает, что эти секреты могли быть использованы любым, кто их обнаружит, на протяжении четырёх лет.

Это подтверждает общую тенденцию, впервые замеченную в прошлом году: как только реальные учётные данные утекают в публичный коммит, они часто остаются пригодными для использования гораздо дольше, чем любая команда сочла бы приемлемым.

Почему секреты не ротируются

Корень проблемы: у большинства организаций нет процессов для быстрой и безопасной ротации секретов. Команды работают с долгоживущими учётными данными, которые изначально не проектировались для регулярной смены.

Отозвать и заменить такой секрет — значит обновить конфигурации во всех средах, перезапустить сервисы, синхронизировать изменения между командами и убедиться, что ничего не сломалось. Без автоматизации это превращается в многочасовую операцию с риском простоя. Поэтому организации выбирают путь наименьшего сопротивления: оставить всё как есть и надеяться, что секрет не найдут злоумышленники.

Результат: обнаружение утечки не решает проблему — оно лишь фиксирует её существование. Пока ротация требует ручной работы, секреты будут оставаться действующими годами.

⚠️
Вывод: обнаружение — только первый шаг. До тех пор пока отзыв и ротация не станут автоматизированными и встроенными в процессы, каждый утёкший секрет остаётся долговечным путём доступа, который может находиться на виду годами.
CTA Image

Пассворк автоматизирует ротацию секретов и даёт полный контроль над жизненным циклом учётных данных. Централизованное хранилище, журнал аудита и интеграция с Active Directory позволяют закрыть цикл «обнаружение → отзыв → ротация» без ручных операций. Протестируйте бесплатно в своей инфраструктуре

Инфраструктура разработки: новый вектор

Рабочие станции разработчиков всегда были частью поверхности атаки, но в 2025 году произошёл качественный сдвиг: атаки на цепочку поставок через npm стали целенаправленно собирать секреты с машин разработчиков в промышленных масштабах.

Кейс Shai-Hulud: атака через компрометацию npm-пакетов

В августе 2025 года злоумышленники внедрили вредоносный код в популярные npm-пакеты. Код выполнялся автоматически при установке и систематически сканировал машины разработчиков:

  • Собирал файлы окружения (.env, .bashrc, .zshrc)
  • Извлекал конфигурационные файлы приложений
  • Сканировал кэши сред разработки и результаты сборок
  • Отправлял найденные секреты на управляющий сервер

GitGuardian проанализировал данные этой атаки, повторно просканировав их своим движком обнаружения. Результаты показывают реальную картину того, сколько секретов хранится на типичной рабочей станции разработчика.

Статистика компрометации

Показатель Значение
Скомпрометированных машин 6 943
Всего вхождений секретов 294 842
Уникальных секретов 33 185
Действующих на момент анализа 3 760

Ключевой вывод: каждый действующий секрет в среднем встречался в восьми разных местах на одной машине — в конфигурационных файлах, профилях оболочки, результатах сборки, настройках IDE и кэшах инструментов. Каждая копия — независимый вектор для кражи.

Распределение секретов

  • 44% скомпрометированных машин содержали более 10 секретов
  • 5% машин несли более 100 секретов

Типы обнаруженных учётных данных

Токены GitHub доминировали в проверенном наборе:

  • 581 персональный токен доступа
  • 386 токен OAuth
  • 104 детализированный токен доступа
  • 101 токен GitLab

Каждый из этих токенов обеспечивает доступ к репозиториям, позволяет манипулировать CI/CD-процессами или открывает путь для бокового перемещения по цепочке поставок.

CI/CD-агенты как точка концентрации риска

59% скомпрометированных машин оказались CI/CD-агентами, а не личными рабочими станциями. Это означает, что атака затронула не только индивидуальных разработчиков, но и общую инфраструктуру сборки — узлы с повышенными привилегиями и доступом к продуктовым средам.

Реальная плотность секретов выше

Атаки выполнялись только там, где был установлен вредоносный пакет. Они не достигали папок памяти агентов, кешей сред разработки или растущей поверхности атаки артефактов, генерируемых искусственным интеллектом, которые теперь рутинно включают учётные данные. Реальная плотность секретов на машинах разработчиков почти наверняка выше.

⚠️
Вывод: это незащищённые хранилища секретов в открытом виде. Атаки на цепочку поставок через npm целенаправленно собирают учётные данные из файлов окружения, конфигураций и кэшей. Каждая копия секрета — независимый вектор для кражи.

Защита должна начинаться с конечной точки: сканирование рабочих станций, централизованное управление секретами и автоматизированная ротация — единственный способ закрыть этот вектор атак.

Что делать: от обнаружения секретов к управлению

Что делать: от обнаружения секретов к управлению

Разработка с помощью искусственного интеллекта перешла от эксперимента к стандарту. С ней приходит всплеск секретов: служебные учётные записи, ключи интерфейсов, токены агентов, конфигурации протокола контекста модели — все аутентифицирующиеся, все действующие, все способные утечь.

Данные показывают, что разрыв расширяется:

  • Коммиты, созданные совместно с Claude Code, утекают в два раза чаще базового уровня
  • Утечки инфраструктуры больших языковых моделей растут в пять раз быстрее, чем у основных поставщиков
  • Только конфигурации протокола контекста модели обнажили более 24 000 секретов в первый год

Это больше не проблема обнаружения. Это проблема управления. И управление начинается с трёх вопросов, на которые каждая организация должна ответить:

  1. Какие секреты существуют в вашей среде?
  2. Кто ими владеет?
  3. К чему они имеют доступ?

Если вы не можете ответить на все три, ваше внедрение искусственного интеллекта опережает вашу позицию безопасности.

Путь от распространения секретов к контролю:

  1. Централизовать хранение секретов. Единый источник правды. Исключить «самодельные» хранения. Когда команды могут надёжно извлекать секреты из одного источника, они перестают изобретать собственные фрагментированные стратегии хранения — основной драйвер распространения секретов.
  2. Автоматизировать ротацию. Сократить окно эксплуатации. Если секрет должен существовать, он не должен жить вечно. Регулярная замена действующих секретов сокращает окно атаки и заставляет команды трактовать учётные данные как актив с жизненным циклом, а не как разовую настройку.
  3. Сделать безопасный путь удобнее захардкоженных ключей. Устранить файлы окружения и скопированные токены. Разработчики будут продолжать встраивать секреты в код, потому что это работает и позволяет выпустить функциональность. Единственный устойчивый подход — сделать создание, хранение и вызов действующих секретов проще и привлекательнее, чем захардкодить ключи.
  4. Сканировать на рабочей станции (до коммита). Инструменты вроде ggshield и расширения для сред разработки не допускают секрет до репозитория. Раннее сканирование предотвращает инциденты. Современные инструменты помогают командам остановить утечку до того, как секрет попадёт в репозиторий навсегда.
  5. Распространить мониторинг за пределы кода. Slack, Jira, Confluence, реестры Docker. 28% инцидентов происходят вне кода, и они на 13% чаще критические. Сканирование только репозиториев покрывает ~72% поверхности.
  6. Внедрить приоритизацию на основе рисков. Обогащение контекстом и оценка рисков вместо подхода «только проверка». 46% критических секретов пропускаются при подходе «только проверка». Необходимо понимать, что каждый секрет разблокирует, оценивать привилегии и область действия, обрабатывать длинный хвост и приоритизировать на основе фактического влияния на бизнес.
CTA Image

Первый шаг к управлению секретами — централизованное хранилище с контролем доступа и автоматической ротацией. Пассворк закрывает этот критический пробел: локальное развёртывание, интеграция с LDAP/AD, API для автоматизации и полный журнал аудита. Протестируйте бесплатно — узнайте, как корпоративный менеджер паролей превращает обнаружение в управление.

Ключевые выводы

Заключение: ключевые выводы для вашей команды

2025 год стал переломным для разработки ПО. ИИ-ассистенты превратили разработку из узкопрофессионального занятия в массовую практику менее чем за 12 месяцев. Стек инструментов ИИ с десятками новых сервисов и токенов стал нормой. Это привело к рекордному числу утечек секретов — 28,65 миллиона на одном только публичном GitHub, рост на 34% год к году.

Пять главных выводов

  1. ИИ ускоряет расползание секретов. Рост утечек секретов ИИ на 81,5%, коммиты Claude Code с удвоенной частотой утечек, более 24 000 секретов в конфигурациях — всё это симптомы одной проблемы: команды создают новые токены, ключи и учётные записи сервисов быстрее, чем успевают выстроить процессы управления ими. Модели улучшаются, но ответственность за безопасность остаётся на разработчике и организационных процессах.
  2. Внутренние системы — главная зона риска. Внутренние репозитории в шесть раз чаще содержат секреты, чем публичные. 28% инцидентов происходят вне кода и они на 13% чаще критические. Собственные экземпляры GitLab и Docker показывают частоту утечек в 3–4 раза выше, чем публичный GitHub. Приватность — не мера защиты.
  3. Устранение отстаёт от обнаружения. 64% секретов 2022 года всё ещё действуют в 2026-м. Обнаружение бесполезно без замкнутого цикла отзыва и ротации. Секреты встроены в системы сборки, переменные непрерывной интеграции, контейнеры. Их ротация — комплексный процесс, который большинство организаций не автоматизировали.
  4. Подход «только проверка» — ложная безопасность. 46% критических секретов пропускаются при подходе «только проверка». Универсальные секреты (пароли, приватные ключи, пользовательские токены) составляют 35% критических инцидентов, но массово игнорируются. Необходим переход к приоритизации на основе рисков: обогащение контекстом, оценка рисков и полное покрытие.
  5. Переход к управлению машинными идентичностями — стратегическая необходимость. Цель — не только находить утёкшие строки, но непрерывно доказывать, какие машинные идентичности существуют, кто ими владеет и к чему они имеют доступ. Это начинается с централизации секретов, автоматизации ротации, улучшения опыта разработчиков.

Расползание секретов — это проблема управления. Недостаточно найти утёкший токен — нужно его отозвать, ротировать и предотвратить повторную утечку. Организации, которые выстроят процессы централизованного хранения, автоматической ротации и контроля доступа, смогут масштабировать защиту. Те, кто продолжат только искать утечки, не закрывая их системно, останутся уязвимы к самым критичным атакам.

CTA Image

Пассворк помогает организациям сделать первый и фундаментальный шаг: централизовать хранение секретов, контролировать доступ и автоматизировать ротацию. Попробуйте Пассворк бесплатно и узнайте, как корпоративный менеджер паролей и секретов закрывает критический пробел между обнаружением и управлением.

Часто задаваемые вопросы

Часто задаваемые вопросы

Что такое захардкоженные секреты и почему они опасны?

Захардкоженные секреты — это учётные данные (API-ключи, токены, пароли, приватные ключи), встроенные непосредственно в исходный код или конфигурационные файлы. Когда такой код попадает в систему контроля версий, секрет становится частью истории репозитория навсегда — даже после удаления из текущей версии. Один утёкший секрет может открыть доступ к продуктовой базе данных, облачной инфраструктуре или CI/CD.

Почему утечки секретов растут быстрее числа разработчиков?

С 2021 года утечки секретов выросли на 152%, в то время как число разработчиков увеличилось на 98%. Главный драйвер — рост объёма кода (+42,7% за год) и количества интегрируемых сервисов. ИИ-инструменты ускоряют разработку, но каждый новый сервис требует новых токенов и ключей. Команды создают учётные данные быстрее, чем успевают выстроить процессы управления ими.

Как ИИ-ассистенты влияют на утечки секретов?

Коммиты с участием Claude Code содержали секреты в 3,2% случаев против 1,5% для обычных коммитов — в два раза чаще. Утечки секретов ИИ-сервисов выросли на 81,5% за год. Инфраструктура вокруг больших языковых моделей (системы поиска, векторные базы, оркестрация) «течёт» в пять раз быстрее, чем ключи от самих моделей. Проблема не в моделях, а в скорости создания новых интеграций без зрелых практик безопасности.

Почему внутренние репозитории опаснее публичных?

32,2% внутренних репозиториев содержат захардкоженные секреты против 5,6% публичных — в шесть раз больше. Команды менее осторожны внутри закрытого периметра, предполагая, что приватность защищает. Но внутренние репозитории содержат самые критичные учётные данные: CI/CD-токены, ключи облачных платформ с широкими привилегиями, доступы к базам данных. Один утёкший секрет становится быстрым путём для горизонтального перемещения по инфраструктуре.

Почему секреты остаются действующими годами после обнаружения?

64% секретов, обнаруженных в 2022 году, всё ещё действуют в 2026-м — спустя четыре года. Ротация — не одна кнопка, а комплексный процесс: секреты встроены в системы сборки, скопированы в несколько хранилищ, запечены в образы контейнеров, указаны в переменных непрерывной интеграции, распределены между командами. Большинство организаций не автоматизировали этот процесс. Обнаружение бесполезно без замкнутого цикла отзыва и ротации.

Что такое подход «только проверка» и почему он не работает?

Многие команды сканируют только те секреты, которые можно автоматически проверить на валидность. Но 46% критических секретов невозможно проверить автоматически — это пароли к базам данных, приватные ключи, внутренние токены. Они составляют 35% критических инцидентов, но массово игнорируются. Правильный подход — оценивать каждый секрет по контексту: к чему он даёт доступ, какие привилегии открывает, насколько критична система.

Где ещё утекают секреты, кроме кода?

28% инцидентов в 2025 году произошли вне кода — в Slack, Jira, Confluence. Секреты из этих источников на 13% чаще получают рейтинг критической опасности (56,7% против 43,7% для кода). Учётные данные передаются в чатах во время срочного устранения неполадок или реагирования на инциденты. Сканирование только репозиториев покрывает ~72% поверхности атаки — четверть уязвимостей остаётся невидимой.

Что такое управление машинными идентичностями (NHI)?

Машинные идентичности (Non-Human Identities, NHI) — это любые механизмы аутентификации для автоматических систем: API-токены, ключи доступа, учётные записи сервисов, сертификаты. С развитием ИИ-разработки их количество взрывообразно растёт. Управление NHI означает непрерывно доказывать, какие машинные идентичности существуют, кто ими владеет и к чему они имеют доступ. Это начинается с централизации секретов, автоматизации ротации и постепенного перехода к краткосрочным учётным данным на основе идентичности.

Как защитить конфигурации протокола контекста модели (MCP)?

За 2025 год в MCP-конфигурациях обнаружено 24 008 секретов, 8,8% действующих. Лучшие практики: никогда не храните секреты в конфигурационных файлах — используйте переменные окружения через менеджер секретов; клиенты, а не серверы, должны владеть секретами; исключите конфигурационные файлы из системы контроля версий; сканируйте перед отправкой в репозиторий; требуйте ручного подтверждения перед действиями MCP, затрагивающими продуктовые системы.

С чего начать защиту от утечек секретов?

Первый шаг — централизовать хранение секретов в едином защищённом хранилище. Это исключает «самодельные» стратегии хранения — основной драйвер распространения секретов. Затем: автоматизируйте ротацию критичных учётных данных; внедрите сканирование на рабочих станциях до коммита; распространите мониторинг на Slack, Jira, Confluence, Docker-реестры; перейдите от подхода «только проверка» к приоритизации на основе рисков; начните миграцию на аутентификацию на основе идентичности для машинных идентичностей.

Первый менеджер паролей с сертификацией ФСТЭК России
30 апреля 2026 года Пассворк получил сертификат ФСТЭК России № 5063 по 4-му уровню доверия — наивысшему для коммерческих средств защиты информации. Пассворк стал первым российским менеджером паролей, который может применяться в ГИС, ИСПДн, КИИ и АСУ ТП 1 класса защищённости.
Атака на цепочку поставок: взлом Bitwarden CLI, Shai-Hulud и выводы
Зачем атаковать защищённую корпоративную сеть, если можно взломать npm-пакет с миллионами скачиваний? Разбираем три резонансных инцидента 2026 года: компрометацию Bitwarden CLI через GitHub Actions, вредонос в Axios и утечку OAuth-токенов через Vercel. Что их объединяет и как защитить CI/CD.
Главные киберугрозы апреля 2026: базовые ошибки и миллионы потерь
Взлом Vercel на $2 млн через AI-ассистента, утечка данных Vimeo и Rockstar Games через скомпрометированного подрядчика Anodot, фишинг с официального домена Apple — рассмотрим механику атак через цепочку поставок и покажем, как базовые ошибки в управлении доступом приводят к критическим инцидентам.

28 миллионов утечек секретов за год: отчёт GitGuardian, статистика и примеры атак 2026

28,65 млн новых утечек секретов в 2025 году — рост на 34%. Разбор отчёта GitGuardian: как ИИ ускоряет утечки в 5 раз, почему 64% секретов остаются действующими годами и что делать. Реальные примеры атак и стратегия защиты.
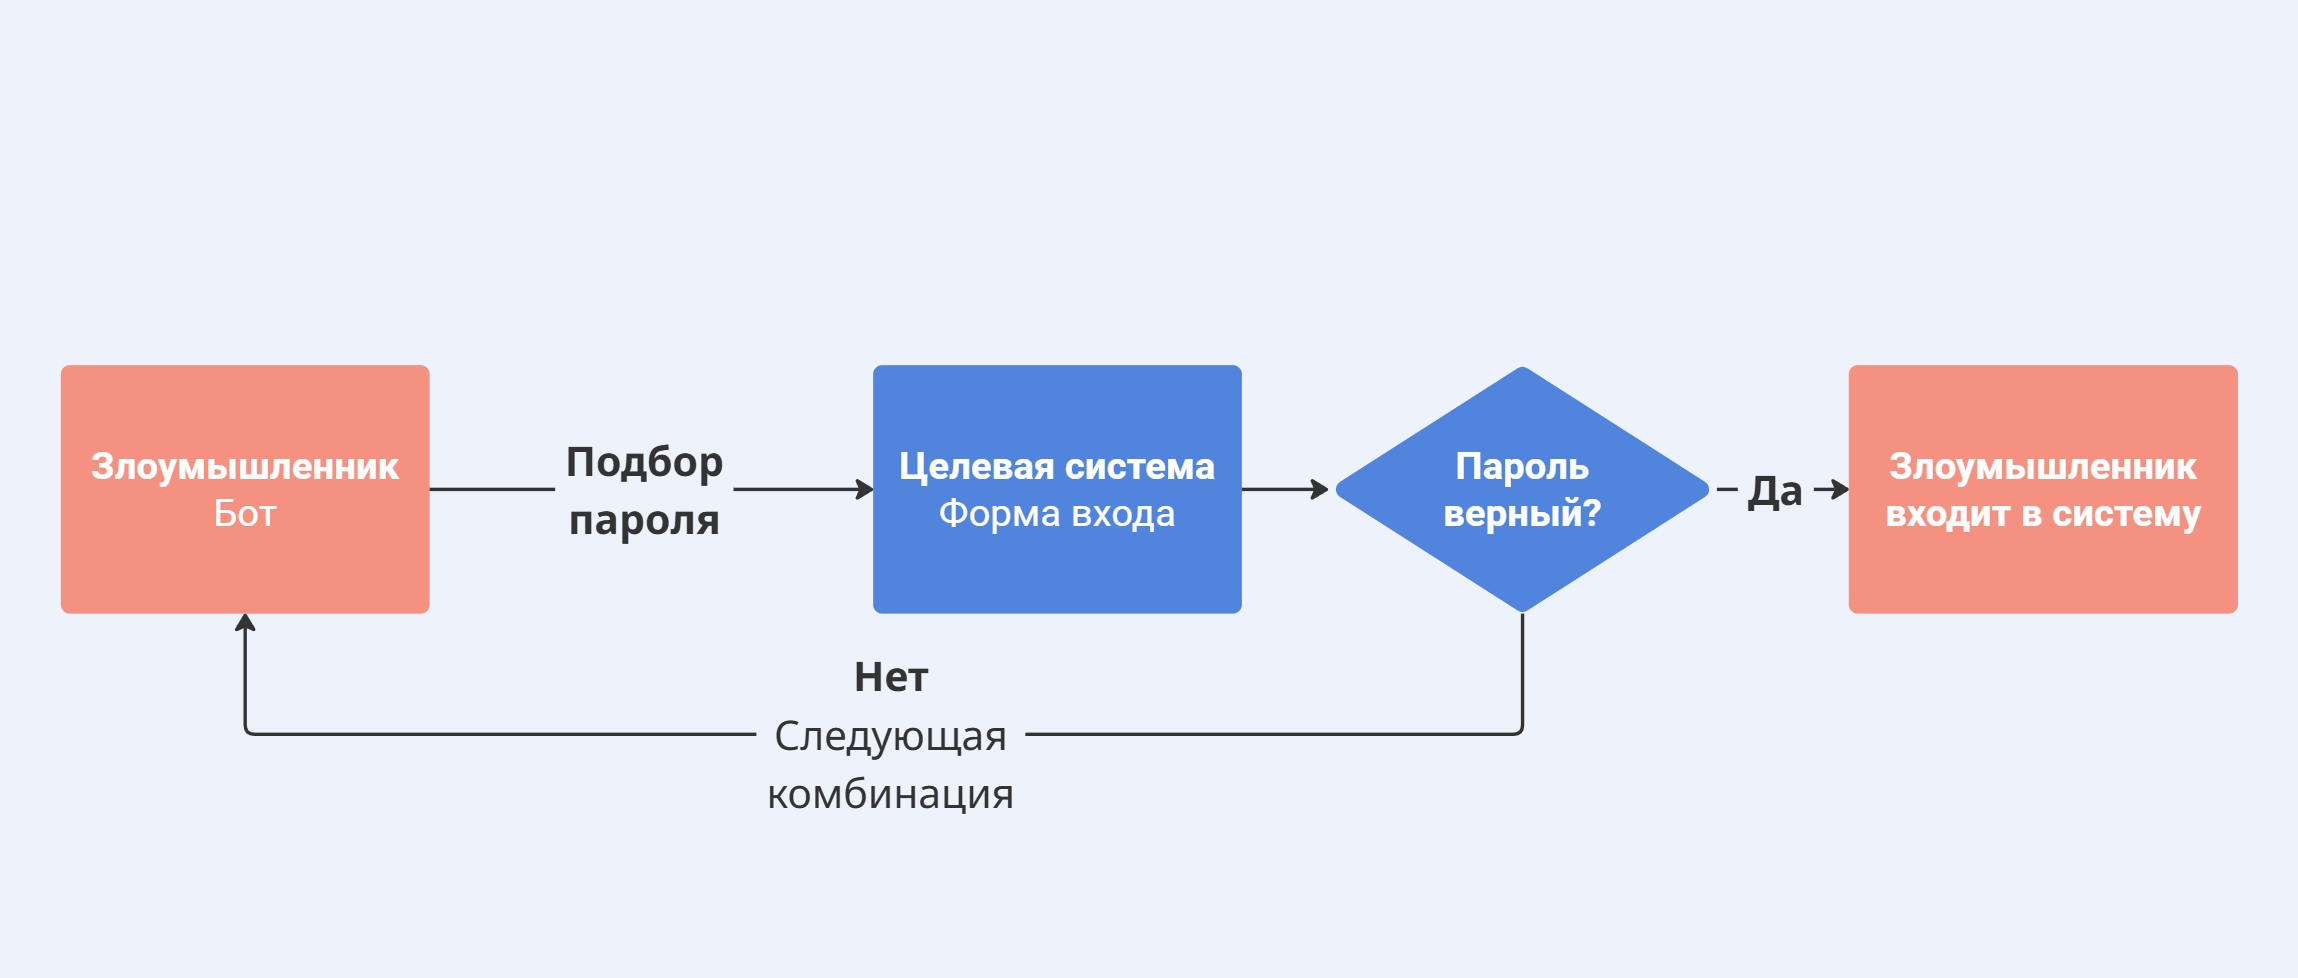
3 мая 2026 г.
ТОП-10 новостей кибербезопасности: пароли и управление доступом (апрель 2026)

Апрель 2026 года запомнится массовыми взломами через элементарные ошибки: AI-агенты сливают корпоративные секреты, инфостилеры крадут пароли из браузеров, хакеры эксплуатируют легитимную инфраструктуру Apple для фишинга, а атаки через цепочку поставок компрометируют сотни компаний одновременно.

Общий знаменатель всех инцидентов: широкие права доступа без сегментации, отсутствие верификации обновлений через независимый канал, слабые пароли, хранение токенов аутентификации у подрядчиков, игнорирование базовых практик безопасной разработки.

Мы собрали самые значимые инциденты месяца с разбором того, что пошло не так и как этого можно было избежать.
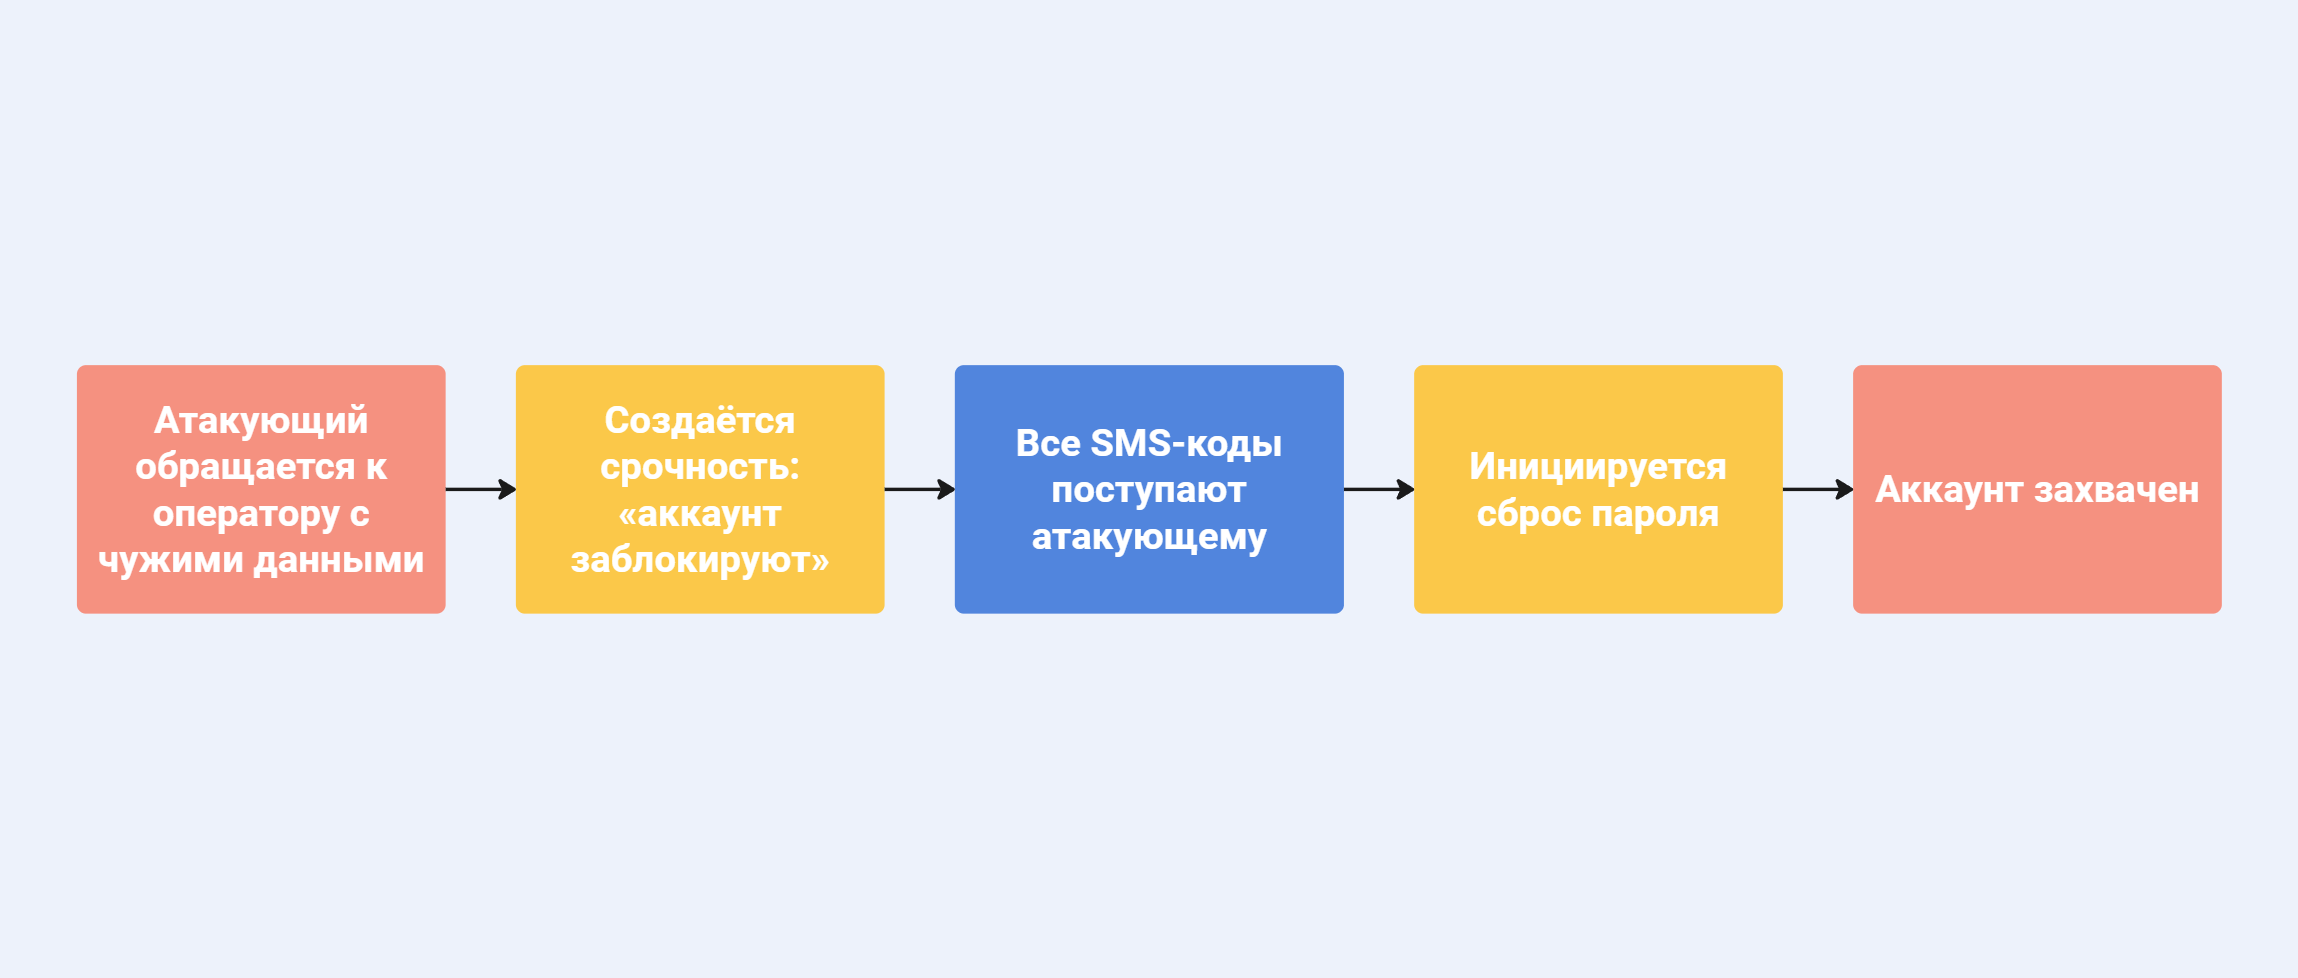

Главная угроза апреля

Атаки через цепочку поставок стали основным вектором компрометации в апреле. Злоумышленники компрометируют доверенных подрядчиков и через них получают доступ к инфраструктуре жертв. Взлом аналитического сервиса Anodot открыл доступ к данным Vimeo и Rockstar Games, скомпрометированный AI-инструмент Context.ai привёл к утечке на $2 млн в Vercel, а «обновление для 1С» от имени интегратора уничтожило инфраструктуру организации за две недели.


Взлом Vercel на $2 млн: как AI-ассистент слил продуктовые ключи

В апреле 2026 года Vercel подтвердили серьёзный инцидент безопасности. Злоумышленники получили несанкционированный доступ к внутренним системам компании через скомпрометированный AI-инструмент Context.ai, который использовал один из сотрудников.

«Наше расследование показало, что инцидент произошёл из-за небольшого стороннего AI-инструмента, чьё OAuth-приложение для Google Workspace стало объектом масштабной компрометации, потенциально затронувшей сотни его пользователей в различных организациях» — официальное заявление Vercel

Vercel — облачная платформа для хостинга и развёртывания веб-приложений, созданная разработчиками фреймворка Next.js. Компания обслуживает тысячи компаний по всему миру, предоставляя инфраструктуру для автоматического развёртывания сайтов с глобальной CDN.

Механика атаки

Атака развивалась по классической схеме каскадной компрометации. Сотрудник Vercel подключил AI Office Suite от Context.ai к своему корпоративному аккаунту Google Workspace, предоставив приложению полные права: доступ к почте, диску и другим корпоративным данным. Когда Context.ai была взломана, злоумышленники получили контроль над OAuth-токеном этого сотрудника и через него — доступ к внутренним системам Vercel.

Через скомпрометированный аккаунт хакеры получили доступ к переменным окружения, которые не были помечены как «sensitive». Vercel подчёркивает, что секретные переменные хранятся в зашифрованном виде и, по имеющимся данным, не были скомпрометированы. Однако несекретные переменные могли содержать конфигурационные данные, внутренние URL и другую информацию, полезную для дальнейшей атаки.

Масштаб и последствия

Группировка ShinyHunters взяла на себя ответственность за атаку, выставив украденные данные на продажу за $2 млн. Vercel описала злоумышленников как «высокоорганизованных», отметив их «операционную скорость и детальное понимание систем Vercel».

Группировка ShinyHunters взяла на себя ответственность за атаку, выставив украденные данные на продажу за $2 млн.

Компания сообщила, что скомпрометирована ограниченная группа клиентов, с которыми связались напрямую, рекомендовав немедленно ротировать учётные данные. Vercel продолжает расследование с привлечением Mandiant (подразделение Google Cloud по кибербезопасности) и других специалистов, а также уведомила правоохранительные органы.

Цепочка компрометации

Расследование Hudson Rock выявило, что корни атаки уходят ещё глубже. В феврале 2026 года устройство сотрудника Context.ai было скомпрометировано инфостилером Lumma Stealer — вредоносом, извлекающим сохранённые пароли, токены и cookies из браузеров. Вероятно, именно через эту компрометацию злоумышленники получили первоначальный доступ к инфраструктуре Context.ai, а затем использовали OAuth-токены клиентов сервиса для атак на их компании.

«Vercel не является клиентом Context, но как минимум один сотрудник Vercel зарегистрировался в AI Office Suite, используя корпоративный аккаунт, и предоставил права "Allow All"», — сообщение Context.ai.

Что пошло не так

Инцидент демонстрирует несколько критических проблем в управлении доступом:

  • Широкие права для AI-инструментов. OAuth-токен с правами «Allow All» дал AI-ассистенту полный доступ к корпоративному Google Workspace, включая почту с потенциально чувствительными данными.
  • Отсутствие контроля подключаемых приложений. Сотрудник самостоятельно подключил стороннее приложение к корпоративному аккаунту без согласования с отделом безопасности.
  • Каскадная компрометация. Взлом одного звена (Context.ai) автоматически скомпрометировал всех, кто предоставил сервису широкие права доступа.
  • Инфостилер как точка входа. Заражение Context.ai инфостилером Lumma в феврале стало первым звеном в цепи, приведшей к взлому Vercel в апреле.

Выводы для бизнеса

Инцидент с Vercel показывает, как AI-инструменты становятся новым вектором атак на корпоративную инфраструктуру. Сотрудники подключают «умных помощников» для повышения продуктивности, не осознавая, что предоставляют им доступ к критичным корпоративным данным. Когда такой инструмент компрометируется, злоумышленники автоматически получают доступ ко всем подключённым аккаунтам.


Утечка данных Vimeo: последствия взлома Anodot

Группировка ShinyHunters взломала аналитический сервис Anodot, специализирующийся на обнаружении аномалий в данных. Через скомпрометированного подрядчика злоумышленники получили доступ к данным десятков крупных клиентов, включая видеоплатформу Vimeo.

«Мы установили, что в результате взлома Anodot злоумышленник получил доступ к определённым данным пользователей и клиентов Vimeo. Наши предварительные данные показывают, что скомпрометированные базы данных в основном содержат технические данные, названия видео и метаданные, а в некоторых случаях — адреса электронной почты клиентов», — официальное заявление Vimeo (27 апреля, 2026)

Механизм атаки оказался классическим для современных каскадных взломов: хакеры украли токены аутентификации Anodot и использовали их для доступа к облачным средам клиентов — преимущественно к экземплярам Snowflake и BigQuery. Получив легитимные учётные данные подрядчика, злоумышленники обошли большинство защитных механизмов, поскольку системы воспринимали их действия как авторизованный доступ.

Угрозы и требования

ShinyHunters не ограничились кражей данных. Группировка потребовала выкуп от Vimeo, угрожая опубликовать украденную информацию к 30 апреля 2026 года. Помимо угроз публикации, злоумышленники предупредили, что платформа должна ожидать «ряд неприятных цифровых проблем» — вероятно, намекая на DDoS-атаки или другие деструктивные действия.

Хакеры утверждают, что располагают данными из облачных хранилищ Snowflake и BigQuery компании. Хотя Vimeo подчеркнула, что видеоконтент пользователей, действующие учётные данные для входа и данные платёжных карт не были скомпрометированы, утечка имейл-адресов и метаданных создаёт серьёзные риски для целевого фишинга.

Помимо Vimeo, в сети появились упоминания о компрометации данных Rockstar Games из облака Snowflake.

«Мы можем подтвердить, что ограниченный объём несущественной корпоративной информации был получен в результате утечки данных у стороннего поставщика», — официальное сообщение Rockstar Games

Что пошло не так

Инцидент демонстрирует классические проблемы безопасности цепочки поставок:

  • Широкие права доступа подрядчика. Anodot имела токены для доступа к облачным хранилищам клиентов (Snowflake, BigQuery) без достаточной сегментации и ограничения привилегий.
  • Отсутствие мониторинга доступа подрядчиков. Компании не отслеживали, какие данные и когда запрашивает Anodot, что позволило злоумышленникам незаметно извлекать информацию.
  • Хранение токенов аутентификации. Компрометация Anodot автоматически скомпрометировала всех клиентов, чьи токены хранились в системах подрядчика.
  • Недостаточная сегментация данных. Один токен давал доступ к множеству баз данных без дополнительной аутентификации или ограничений.

Выводы для бизнеса

Взлом Anodot — классический пример эффекта домино в кибербезопасности. Компрометация одного подрядчика автоматически ставит под удар десятки его клиентов. Даже если ваша инфраструктура идеально защищена, слабое звено может находиться у стороннего поставщика.

Практические рекомендации

  • Регулярно проверяйте, какие сторонние сервисы имеют доступ к вашим данным, и ограничивайте их привилегии минимально необходимыми
  • Используйте уникальные пароли для каждого сервиса — утечка из одного не должна открывать доступ к другим
  • Внедрите мониторинг доступа подрядчиков — отслеживайте, какие данные и когда запрашиваются
  • Применяйте сегментацию данных — один токен не должен давать доступ ко всей инфраструктуре
  • Регулярно ротируйте токены доступа сторонних сервисов

Фишинг с официального адреса Apple

В апреле пользователи Apple начали получать подозрительные уведомления безопасности, которые выглядели абсолютно легитимно. Причина: хакеры научились эксплуатировать систему уведомлений Apple, отправляя фишинговые письма с официального адреса appleid@id.apple.com, которые проходят все проверки подлинности и обходят спам-фильтры.

Фишинг с официального адреса Apple

Письма выглядят как стандартные уведомления безопасности Apple о том, что информация в учётной записи была обновлена. Однако внутри сообщения скрывается фишинговая приманка: пользователю сообщают, что он якобы купил iPhone за $899 через PayPal, и предлагают позвонить по указанному номеру для отмены транзакции.

Механика атаки

Атака эксплуатирует автоматическую систему уведомлений Apple.

  • Шаг 1: Подготовка. Злоумышленник регистрирует новый аккаунт Apple и в поля «Имя» и «Фамилия» вместо реального имени вписывает фишинговый текст. Имя — 889 USD IPhone Purchase Via, фамилия — Pay-Pal to Cancel [номер телефона].
Злоумышленник регистрирует новый аккаунт Apple и в поля «Имя» и «Фамилия» вместо реального имени вписывает фишинговый текст
  • Шаг 2: Триггер уведомления. Злоумышленник изменяет адрес доставки в настройках своего аккаунта. Apple автоматически отправляет уведомление безопасности на имейл, привязанный к этому аккаунту.
  • Шаг 3: Внедрение фишинга. Apple формирует уведомление по шаблону: «Уважаемый [Имя] [Фамилия], следующие изменения были внесены в вашу учётную запись...»
  • Шаг 4: Массовая рассылка. Злоумышленник настраивает переадресацию или использует список рассылки, чтобы это письмо было отправлено тысячам жертв. Поскольку письмо реально отправлено серверами Apple, оно проходит все проверки подлинности.

При звонке по указанному номеру мошенники убеждают жертву, что её аккаунт скомпрометирован, и требуют установить ПО для удалённого доступа или предоставить финансовую информацию.

Что пошло не так

  • Уязвимость в системе уведомлений Apple. Компания не предусмотрела, что поля имени и фамилии могут быть использованы для внедрения произвольного текста в автоматические уведомления.
  • Отсутствие валидации пользовательского ввода. Apple не проверяет содержимое полей имени на наличие подозрительных паттернов (номера телефонов, финансовые суммы).
  • Пользователи не проверяют информацию через официальные каналы. Вместо звонка по номеру из письма люди должны проверять транзакции через официальное приложение или сайт Apple.

Реакция Apple

На момент публикации (5 мая 2026 года) Apple не предоставила официального комментария по поводу этого инцидента и не подтвердила, что уязвимость в системе уведомлений была устранена. Эксплуатация механизма отправки фишинговых писем через легитимную инфраструктуру Apple остаётся возможной.

Источники: BleepingComputer
CTA Image

Пассворк защищает от социальной инженерии. Даже если сотрудник поверит фишинговому письму, злоумышленник не получит доступ к корпоративным системам — все пароли хранятся в зашифрованном хранилище с многофакторной аутентификацией. Протестируйте бесплатно в своей инфраструктуре


Атака на цепочку поставок: взлом Bitwarden CLI через npm

22 апреля 2026 года в npm-репозиторий был загружен вредоносный пакет @bitwarden/cli версии 2026.4.0, выдающий себя за официальный инструмент командной строки менеджера паролей Bitwarden. Пакет был скачан 334 раза до момента обнаружения — у легитимной версии свыше 250 000 скачиваний в месяц.

«Команда безопасности Bitwarden выявила и локализовала вредоносный пакет, который был распространён через канал доставки npm для @bitwarden/cli@2026.4.0 с 17:57 до 19:30 (по восточному времени) 22 апреля 2026 года и связан с более широким инцидентом в цепочке поставок Checkmarx», — официальное заявление Bitwarden

Атака является частью масштабной кампании, активной с сентября 2025 года и резко эскалировавшей в 2026-м. Злоумышленники компрометируют npm-пакеты, Docker Hub образы, GitHub Actions и расширения VS Code.

Вредоносный код получил кодовое имя «Shai-Hulud: The Third Coming» — строка встроена непосредственно в пакет, что указывает на связь с предыдущими волнами атак под этим названием.

Почему это важно

Shai-Hulud — это самораспространяющийся червь, который превращает каждую заражённую машину разработчика в точку дальнейшего распространения. Если у скомпрометированного разработчика есть права на публикацию npm-пакетов, вредонос автоматически внедряет себя во все доступные ему пакеты и публикует заражённые версии.

Что пошло не так

  • Отсутствие код-ревью при публикации: npm не проверяет содержимое пакетов перед публикацией. Злоумышленник смог загрузить вредоносный код под легитимным именем @bitwarden/cli.
  • Широкие права npm-токенов: Разработчики часто используют долгоживущие токены с избыточными правами на публикацию, что позволяет вредоносу распространяться автоматически.
  • Доверие к CI/CD окружению: GitHub Actions workflows часто имеют доступ ко всем секретам проекта без сегментации, что делает их привлекательной целью.

Статус инцидента

На момент публикации (5 мая 2026 года) вредоносная версия @bitwarden/cli@2026.4.0 удалена из npm-репозитория. Bitwarden подтвердила, что их официальная инфраструктура не была скомпрометирована — атака затронула только npm-пакет, опубликованный злоумышленниками под легитимным именем.

Источник: Блог Пассворка
CTA Image

Централизованное управление паролями и секретами — не опция, а требование. Пассворк обеспечивает хранение API-ключей, токенов и паролей в зашифрованном виде с детальной ролевой моделью доступа и журналом аудита. Протеструйте бесплатно и проверьте, как Пассворк решает задачу защиты корпоративных секретов.


Zero Click атака на Windows: кража паролей без вашего участия

Zero Click атака на Windows: кража паролей без вашего участия

Microsoft подтвердила активную эксплуатацию уязвимости CVE-2026-32202 в Windows Shell, позволяющей злоумышленникам похищать NTLM-хэши учётных данных пользователей без каких-либо действий со стороны жертвы. Агентство CISA включило уязвимость в каталог Known Exploited Vulnerabilities и установило крайний срок установки патча — 12 мая 2026 года.

Атака относится к типу zero-click — жертве не нужно открывать файл, кликать на ссылку или запускать макрос. Достаточно, чтобы специально сформированный LNK-файл (ярлык Windows) попал на диск — система автоматически обработает его и отправит хэш пароля злоумышленнику.

Механика атаки

Уязвимость CVE-2026-32202 — следствие неполного исправления предыдущей уязвимости CVE-2026-21510, которую Microsoft закрыла в феврале 2026 года после атак APT28 (Fancy Bear) на европейские оборонные организации.

  • Шаг 1: Злоумышленник отправляет ZIP-архив с вредоносным LNK-файлом через имейл, Teams или SharePoint. Архив обходит проверку Mark-of-the-Web.
  • Шаг 2: Когда LNK-файл попадает на диск, Windows Shell автоматически разбирает его. Внутри LNK злоумышленник размещает UNC-путь на свой сервер.
  • Шаг 3: Windows автоматически устанавливает SMB-соединение и отправляет Net-NTLMv2 хеш текущего пользователя — без ведома пользователя и запроса на подтверждение.
  • Шаг 4: Злоумышленник перехватывает хеш и либо взламывает пароль офлайн, либо перенаправляет аутентификацию на другой сервер в корпоративной сети.

Что пошло не так

  • Неполное исправление: Microsoft закрыла предыдущую уязвимость, но не устранила корневую причину — автоматическую аутентификацию по UNC-путям в LNK-файлах.
  • Устаревший протокол NTLM: Протокол 1990-х годов, передающий хеши паролей по сети.
  • Отсутствие подписи SMB: Большинство организаций не включают обязательную подпись SMB, что позволяет NTLM Relay.
  • Плоская сеть: Отсутствие сегментации позволяет латеральное движение по всей инфраструктуре.

Статус

Microsoft выпустила апрельский патч с исправлением уязвимости. Уязвимость затрагивала Windows 10, 11 и Server 2019/2022/2025.

Источник: Mircosoft, SecurityLab

Атака через подрядчика: как «обновление 1С» уничтожило инфраструктуру за две недели

Атака через подрядчика: как «обновление 1С» уничтожило инфраструктуру за две недели

Команда Solar 4RAYS опубликовала обзор инцидента с участием ранее неизвестной группировки вымогателей, атаковавшей спортивную организацию через скомпрометированного подрядчика — крупного интегратора ПО. От имени подрядчика злоумышленники прислали «обновление для 1С», которое оказалось бэкдором. За две недели хакеры получили полный контроль над инфраструктурой и развернули шифровальщик HardBit v4.2.

Инцидент расследовала команда Solar 4RAYS. Поскольку информации о географическом происхождении группировки нет, эксперты присвоили ей кодовое имя NGC8211 по собственной таксономии. Это первая зафиксированная атака данной группировки.

Почему это важно

Атака демонстрирует классический сценарий компрометации через цепочку поставок: злоумышленники используют доверенные отношения с подрядчиками вместо прямого взлома. Поскольку вредонос пришёл от легитимного интегратора, системы безопасности не заблокировали его, а сотрудники установили без подозрений.

Механика атаки

  • Шаг 1: Злоумышленники скомпрометировали инфраструктуру интегратора ПО, обслуживающего спортивную организацию.
  • Шаг 2: От имени подрядчика отправили «обновление для 1С». Поскольку письмо пришло с легитимного адреса интегратора, сотрудники установили файл без проверок. Бэкдор обеспечил постоянный удалённый доступ.
  • Шаг 3: Две недели хакеры изучали инфраструктуру: картировали сеть, собирали учётные данные, повышали привилегии. Критичную роль сыграли слабые RDP-пароли — злоумышленники провели атаку перебором (брутфорс) на службу удалённого рабочего стола и получили доступ к серверам. Отсутствие сегментации сети позволило свободно перемещаться между системами.
  • Шаг 4: Развернули шифровальщик HardBit v4.2 с защитой паролем и режимом Wiper (безвозвратное уничтожение файлов). Зашифровали критичные данные и потребовали выкуп.

Итог

Атака показывает, что доверие к подрядчикам без верификации — критичная уязвимость. Злоумышленники эксплуатируют организационные процессы: отсутствие проверки обновлений, слабые RDP-пароли и отсутствие сегментации. Защита требует верификации файлов через независимый канал, усиления парольной политики (16+ символов, MFA), сегментации инфраструктуры и детального аудита действий подрядчиков.
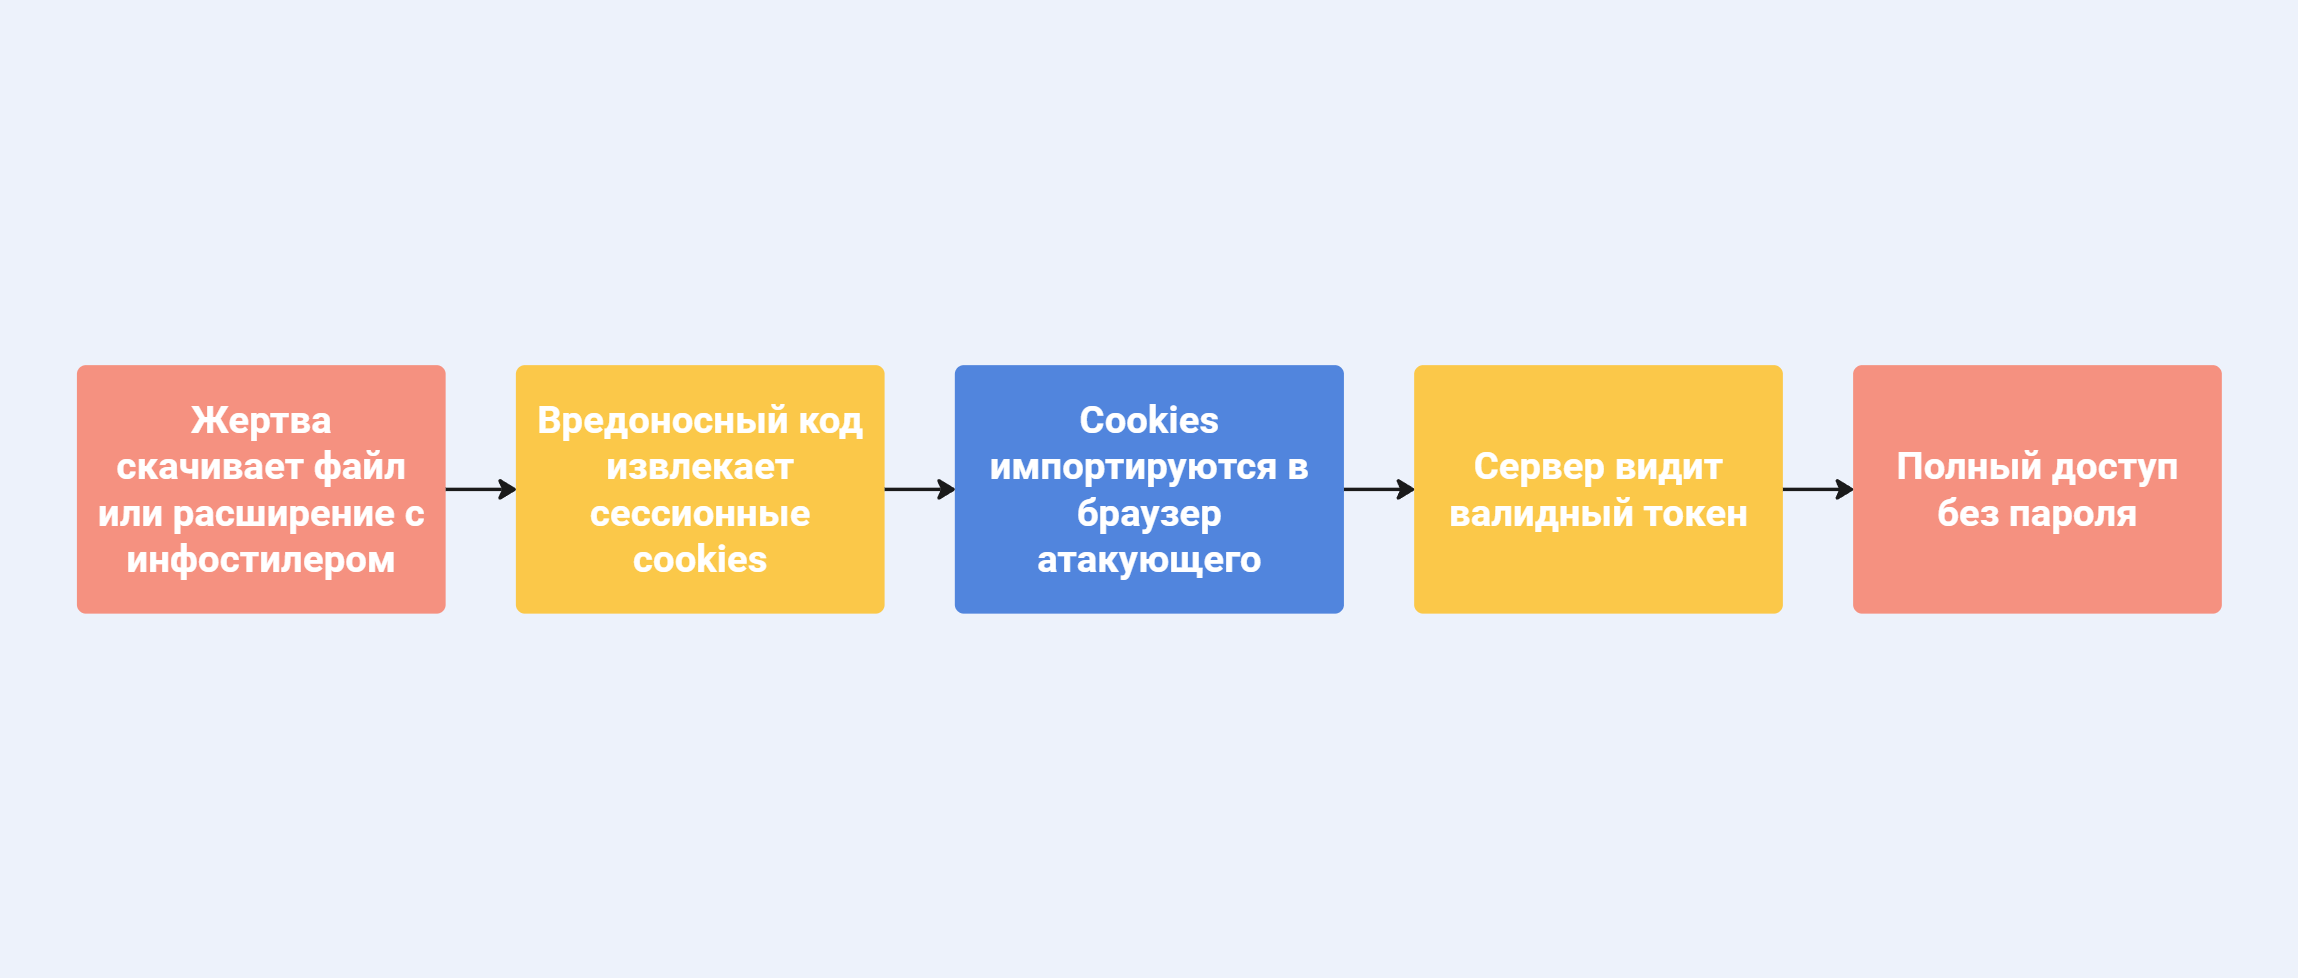
Источник: Solar 4RAYS

Исследование: 53% уязвимостей российских компаний — критические

Компания ScanFactory представила аналитический отчёт по результатам оценки защищённости внешнего периметра 125 российских организаций. Исследование охватило период с 2022 по 2025 год и включило анализ 246 коммерческих проектов из 18 отраслей экономики: от финансов и ритейла до промышленности и госсектора.

Ключевые выводы

Сформирован топ-94 критических уязвимостей, наиболее характерных для атак на российские организации. Этот список отражает реальную тактику злоумышленников и может использоваться для приоритизации мер защиты.

53% всех обнаруженных уязвимостей относятся к критическому и высокому уровням риска. Эти уязвимости позволяют реализовать недопустимые события безопасности: полную компрометацию инфраструктуры, утечку конфиденциальных данных, отказ в обслуживании критически важных систем.

Более 70% уязвимостей — типовые ошибки со стороны ИТ-разработки и эксплуатации:

  • Небезопасная конфигурация систем и сервисов
  • Отсутствие валидации и санитизации входных данных
  • Использование устаревших компонентов с публично известными уязвимостями
  • Игнорирование обновлений безопасности и патчей
  • Нарушение принципов безопасной разработки (Secure Development Lifecycle)

Полученные результаты подтверждают: основной источник риска — не сложные атаки, а системные ошибки в процессах информационной безопасности. Распространение атакующего ИИ усиливает эти риски и упрощает их эксплуатацию.

Почему это критично

Результаты исследования разрушают миф о том, что успешные атаки требуют сложных технических навыков или эксплуатации zero-day уязвимостей. Реальность иная: большинство взломов происходит через базовые, давно известные и легко устранимые проблемы.

Компании систематически игнорируют:

  • Своевременное применение патчей безопасности — уязвимости остаются открытыми месяцами, даже когда производитель уже выпустил исправление
  • Базовые практики безопасной разработки — код не проходит security-ревью, отсутствует статический и динамический анализ
  • Регулярный аудит внешнего периметра — компании не знают, какие сервисы и системы доступны из интернета

Это создаёт огромную поверхность атаки. Злоумышленники используют автоматизированное сканирование для массового поиска «низко висящих фруктов» — систем с типовыми уязвимостями, которые можно взломать за минуты.

Новая угроза: атакующий ИИ

Распространение инструментов на базе искусственного интеллекта радикально меняет ландшафт угроз. Атакующий ИИ делает эксплуатацию типовых уязвимостей быстрее, дешевле и доступнее даже для злоумышленников с низкой квалификацией. Компании, которые не устраняют известные уязвимости, становятся лёгкой мишенью для массовых автоматизированных атак нового поколения.

Итог

Более половины уязвимостей в российских компаниях — критические, но при этом типовые и предотвратимые. Проблема в игнорировании базовых практик: своевременного патчинга, безопасной разработки, регулярного аудита. Компании, которые не устраняют известные уязвимости, становятся лёгкой мишенью. В условиях распространения атакующего ИИ цена такого игнорирования будет только расти.

Источник: CNews

Выводы

Выводы

Апрель 2026 года подтвердил: большинство критических инцидентов происходит из-за элементарных ошибок в управлении доступом. Компании тратят миллионы на дорогие системы защиты, игнорируя базовую парольную гигиену.

Три главных вывода:

  1. Пароли в браузерах — первая цель инфостилеров. Встроенные менеджеры паролей браузеров хранят данные в локальной базе, защищённой только системной аутентификацией. Инфостилеры извлекают их автоматически при заражении устройства. Именно через Lumma Stealer, укравший пароли из браузера сотрудника Context.ai, началась цепочка, приведшая к взлому Vercel на $2 млн.
  2. Уникальные пароли предотвращают эффект домино. Взлом одного сервиса не должен открывать доступ ко всем остальным. Компрометация Anodot автоматически скомпрометировала десятки клиентов, чьи токены хранились в системах подрядчика. Если бы каждый сервис использовал уникальные учётные данные, масштаб утечки был бы минимальным.
  3. Верификация подрядчиков критична. Отсутствие проверки обновлений через независимый канал превращает доверенных партнёров в точку входа. «Обновление для 1С» от легитимного интегратора уничтожило инфраструктуру спортивной организации за две недели.

Приоритетные меры: откажитесь от хранения паролей в браузерах — используйте корпоративный менеджер паролей. Внедрите политику уникальных паролей для каждого сервиса — компрометация одного не должна открывать доступ ко всем. Верифицируйте обновления от подрядчиков через независимый канал связи — доверие без проверки критично уязвимо.

CTA Image

Пассворк закрывает все три проблемы: хранит пароли в зашифрованном виде, генерирует уникальные пароли для каждого сервиса, интегрируется с Active Directory и даёт ИТ-отделу полный контроль над доступом. Протестируйте бесплатно коробочную версию на ваших серверах или облачную версию с запуском за 5 минут.

Атака на цепочку поставок: взлом Bitwarden CLI, Shai-Hulud и выводы
Зачем атаковать защищённую корпоративную сеть, если можно взломать npm-пакет с миллионами скачиваний? Разбираем три резонансных инцидента 2026 года: компрометацию Bitwarden CLI через GitHub Actions, вредонос в Axios и утечку OAuth-токенов через Vercel. Что их объединяет и как защитить CI/CD.
11 способов взлома паролей, которые хакеры используют в 2026 году
Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.
Импортозамещение ИБ-решений (СЗИ): переход на российское ПО
Переход на российские решения в сфере защиты информации — юридическая обязанность. В статье: сроки, штрафы, пошаговый план миграции и таблицы отечественных аналогов по всем ключевым классам защитных решений.
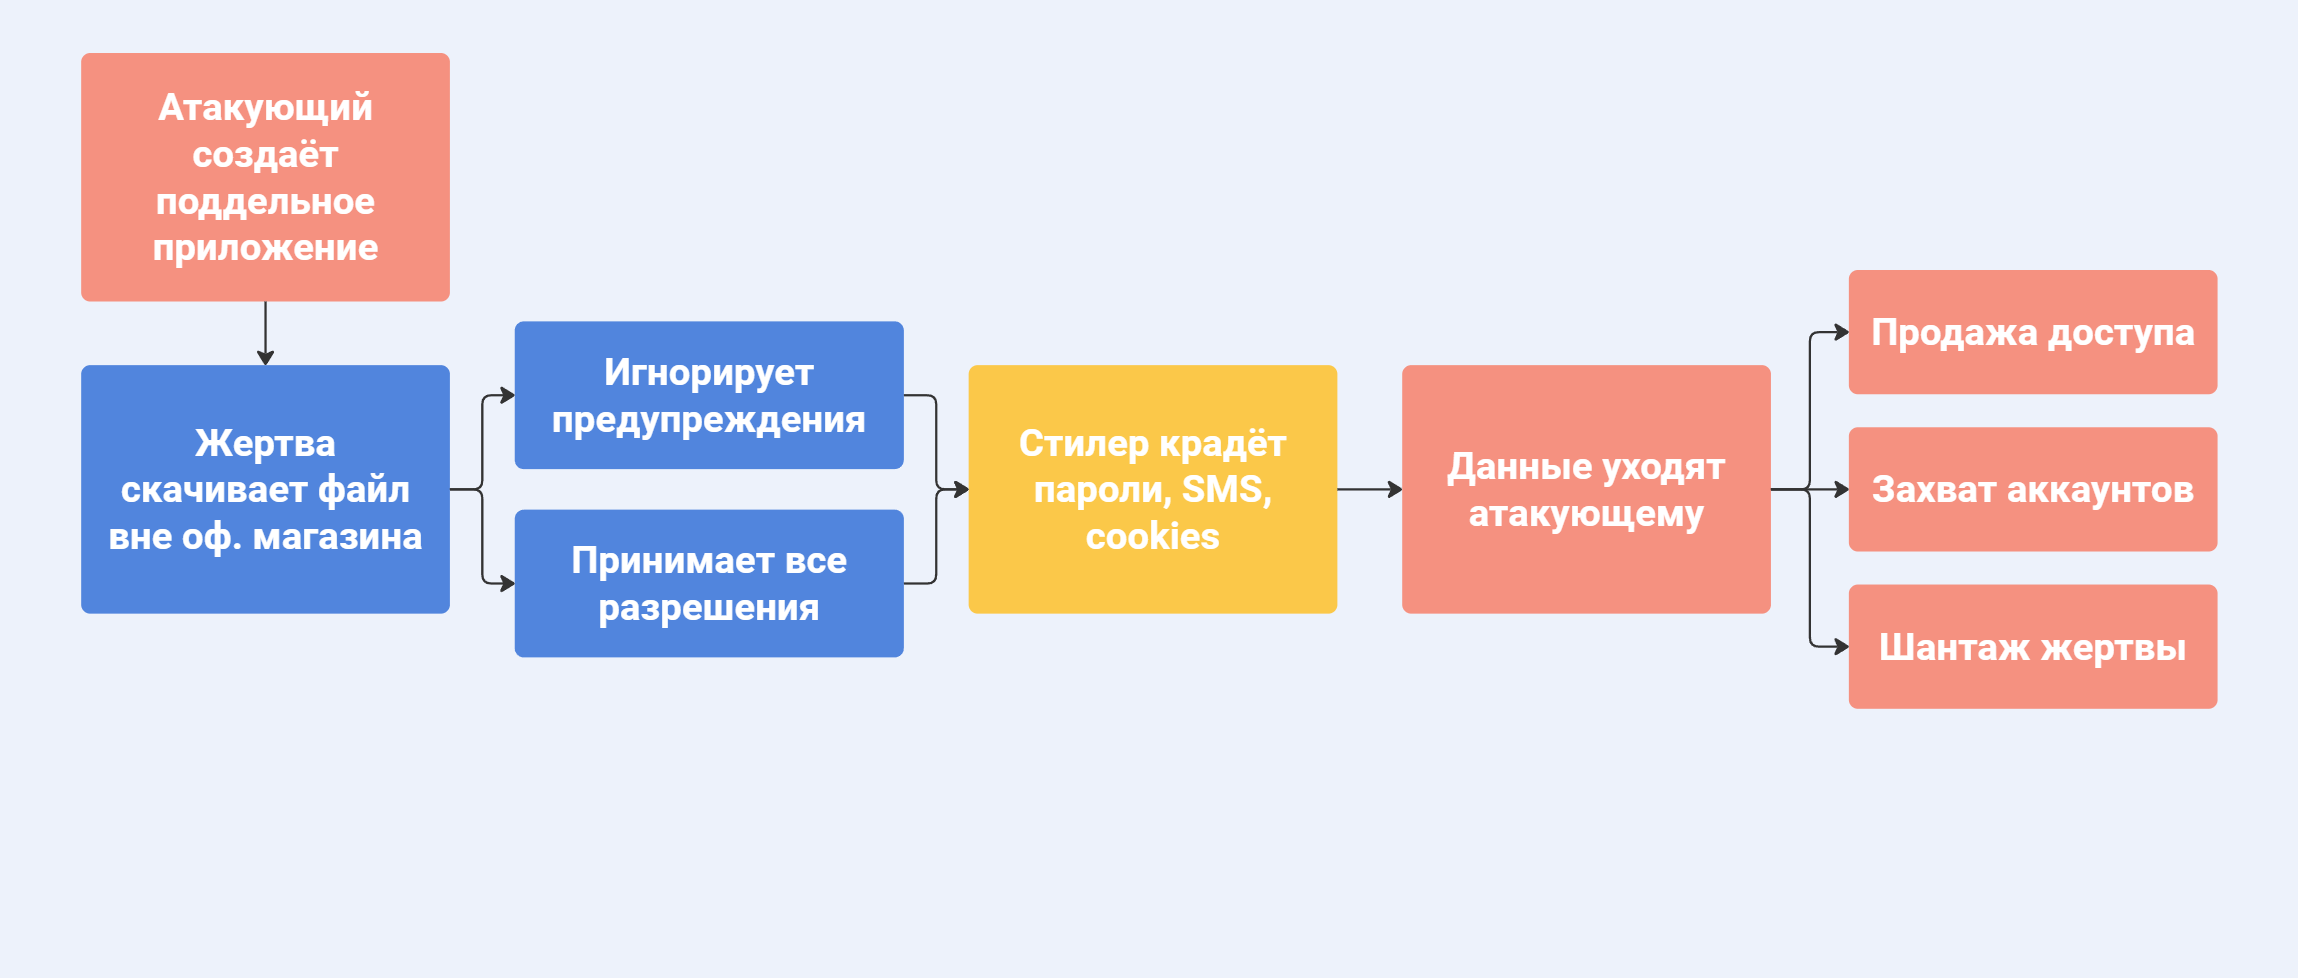
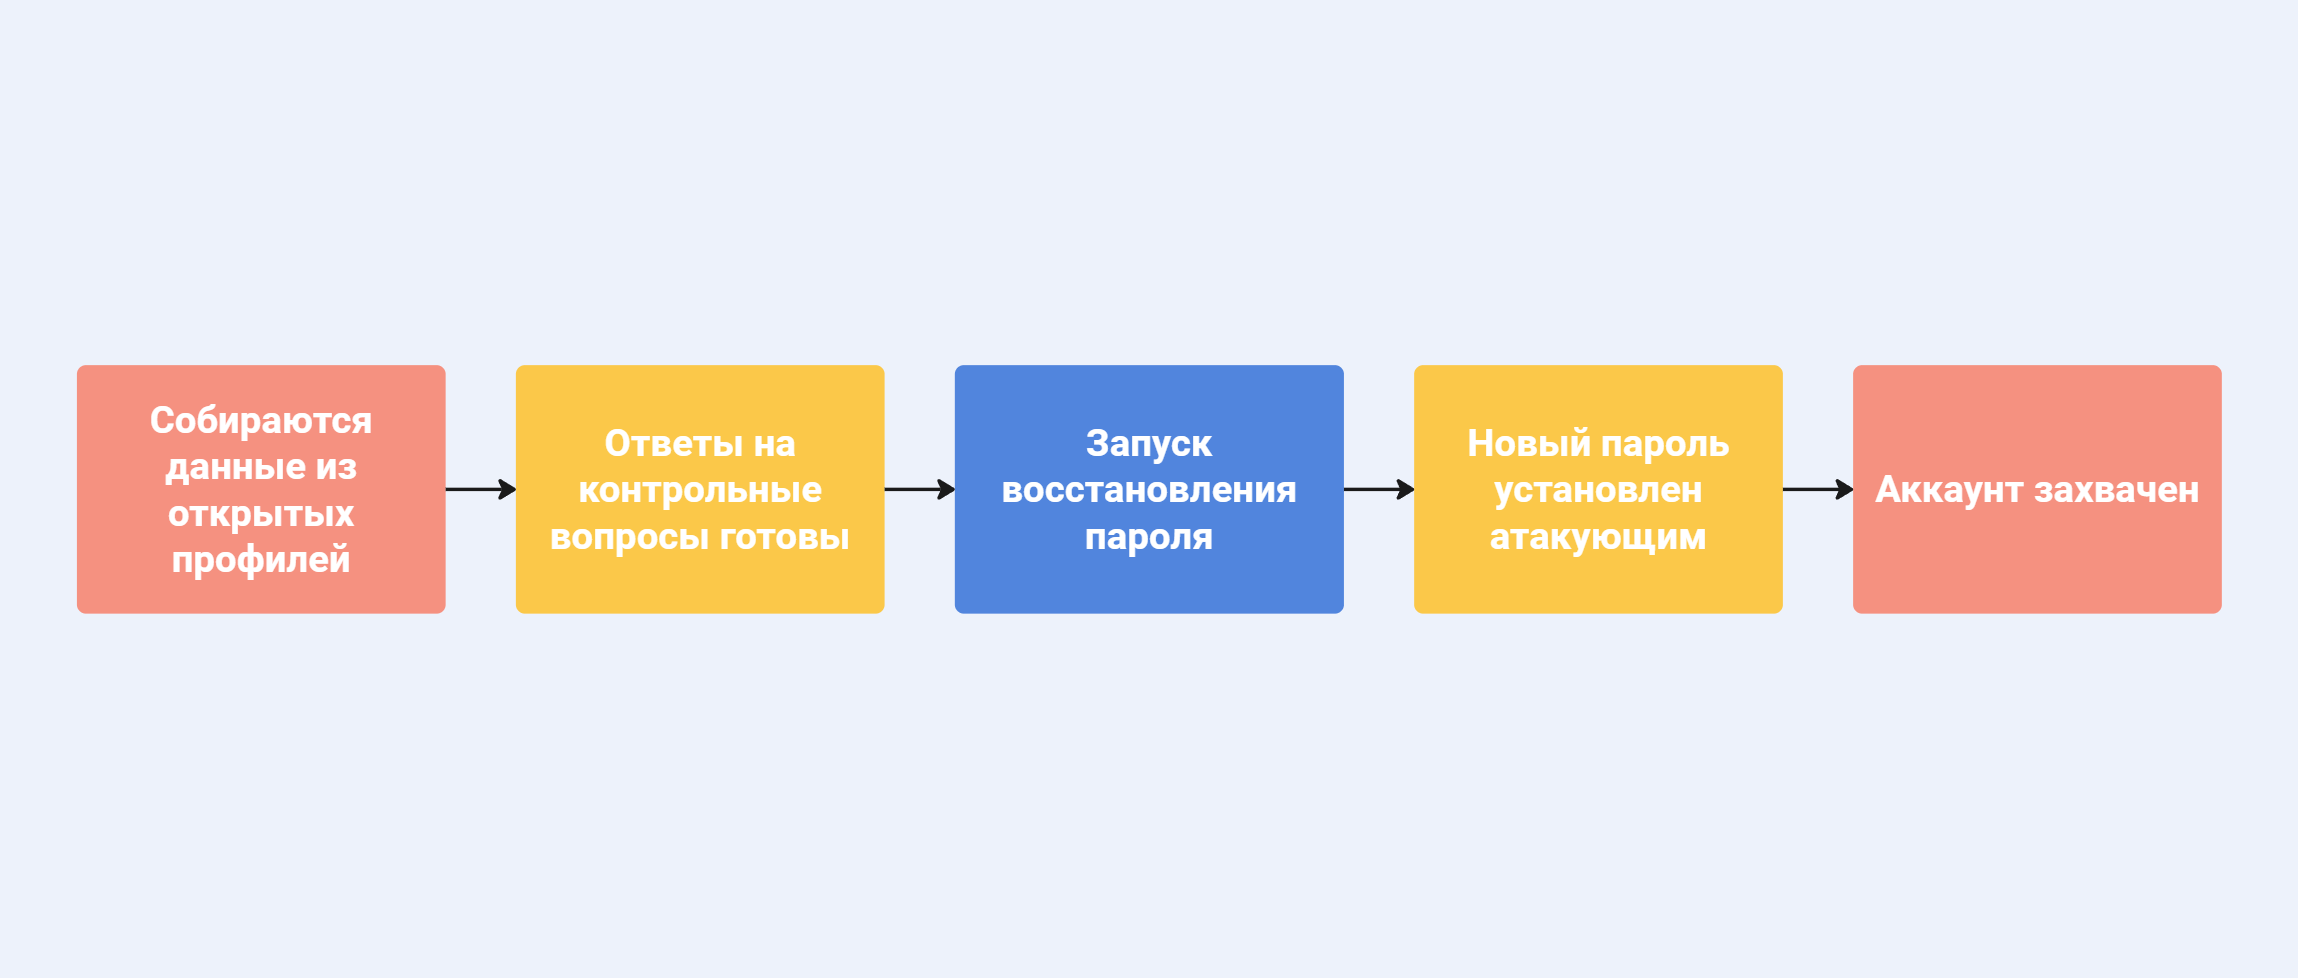
Главные киберугрозы апреля 2026: базовые ошибки и миллионы потерь

Взлом Vercel на $2 млн через AI-ассистента, утечка данных Vimeo и Rockstar Games через скомпрометированного подрядчика Anodot, фишинг с официального домена Apple — рассмотрим механику атак через цепочку поставок и покажем, как базовые ошибки в управлении доступом приводят к критическим инцидентам.