В 2025 году одна российская компания заплатила за возврат данных 500 миллионов рублей. И это только задокументированный рекорд выкупа. Реальные потери могут быть на порядок выше: простой производства, юридические последствия, утечка данных клиентов и штрафы регуляторов.
Программа-вымогатель (ransomware) — не просто вирус. За последние пять лет они превратились в индустрию с разделением труда, арендой вредоносного ПО и рынком готового доступа в корпоративную инфраструктуру. Технический порог входа в этот «бизнес» обнулился: инструменты арендуются, а доступ покупается.
В этом материале — механика атаки, актуальные векторы заражения с долями по российским инцидентам, виды шифровальщиков и план защиты: что закрывает каждый рубеж и в какой последовательности.
Главное о программах-вымогателях за 30 секунд
Ransomware — это индустрия: аренда вредоносного ПО (RaaS), рынок готового доступа (IAB) и профессиональные переговорщики. Защита строится на нескольких уровнях, а наименее закрытый из них — учётные данные.
- Технический порог входа исчез — разработчик RaaS берёт 20–30% выкупа, а доступ в корпоративную сеть покупается у брокеров первоначального доступа (IAB) как готовый лот.
- Число инцидентов с шифровальщиками в России выросло на 15%. Рекордный задокументированный выкуп — 500 млн рублей, типичные требования к малому и среднему бизнесу — от 240 тыс. до 4 млн рублей.
- 15% атак — диверсионные: данные уничтожаются, ключа дешифровки нет изначально.
- Основные векторы входа — вредоносный файл, который запускает сам сотрудник (66% инцидентов), и эксплуатация уязвимостей: её доля во втором полугодии 2025 года выросла с 5% до 31%. Чаще всего это N-day, когда патч уже вышел, но не установлен.
- Три из ключевых векторов работают через компрометацию учётных данных.
- У защитников есть окно для реакции — между проникновением и запуском шифрования проходит от 3 до 5 суток. При работающем мониторинге атакующего можно остановить.
Что такое программа-вымогатель
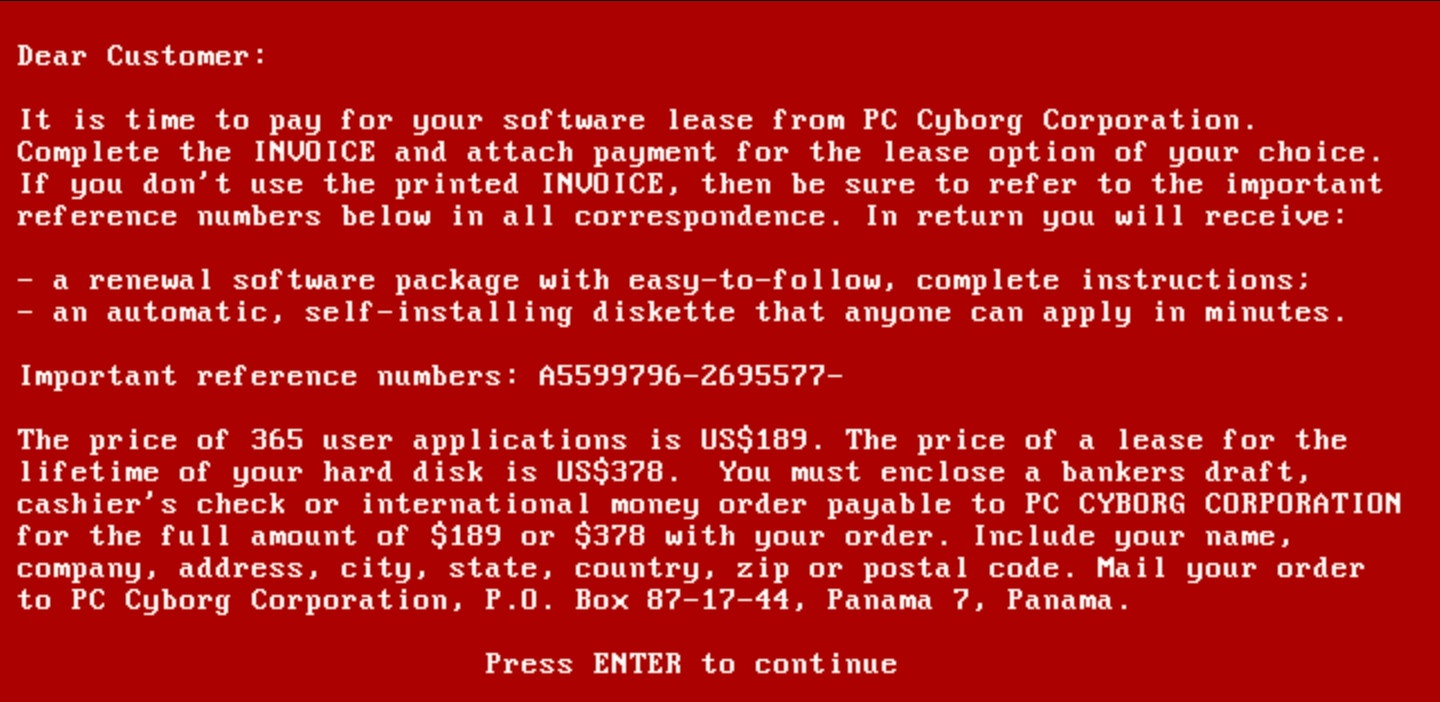
Программа-вымогатель (ransomware) — класс вредоносного ПО, который шифрует файлы или блокирует доступ к системе, а затем требует выкуп за восстановление. Первый задокументированный случай — PC Cyborg (также известный как AIDS Trojan) в 1989 году, распространявшийся на дискетах.
Взрывной рост атак начался в 2013 году: CryptoLocker применял RSA-2048 для шифрования и Bitcoin как анонимный канал оплаты. За 100 дней было заражено около 250 000 систем, собрано порядка $3 млн выкупа. Атакующие впервые доказали, что модель масштабируется.
Поворотная точка — WannaCry в мае 2017 года. Атака использовала эксплойт EternalBlue (инструмент АНБ США, утёкший через группу Shadow Brokers) и распространялась автоматически по локальным сетям без каких-либо действий пользователя. За трое суток: 230 000 систем в 150 странах, остановленные конвейеры Renault и Nissan, более 19 000 отменённых медицинских приёмов в больницах NHS Великобритании. Ущерб оценивается в $4–8 млрд.
Месяц спустя — NotPetya. Технически это вайпер под маскировкой шифровальщика: ключа дешифровки не существовало. Заражение распространялось через налоговый клиент M.E.Doc, поразив Maersk (~$300 млн ущерба), Merck (~$870 млн) и FedEx. Совокупный ущерб Белый дом оценил в более чем $10 млрд. NotPetya показал: часть атак создаётся не ради выкупа — ради уничтожения.
В конце 2019 года группировка Maze первой применила двойное вымогательство: данные похищались до шифрования. Если жертва восстанавливалась из резервных копий — её всё равно шантажировали публикацией файлов. Тактика стала отраслевым стандартом.
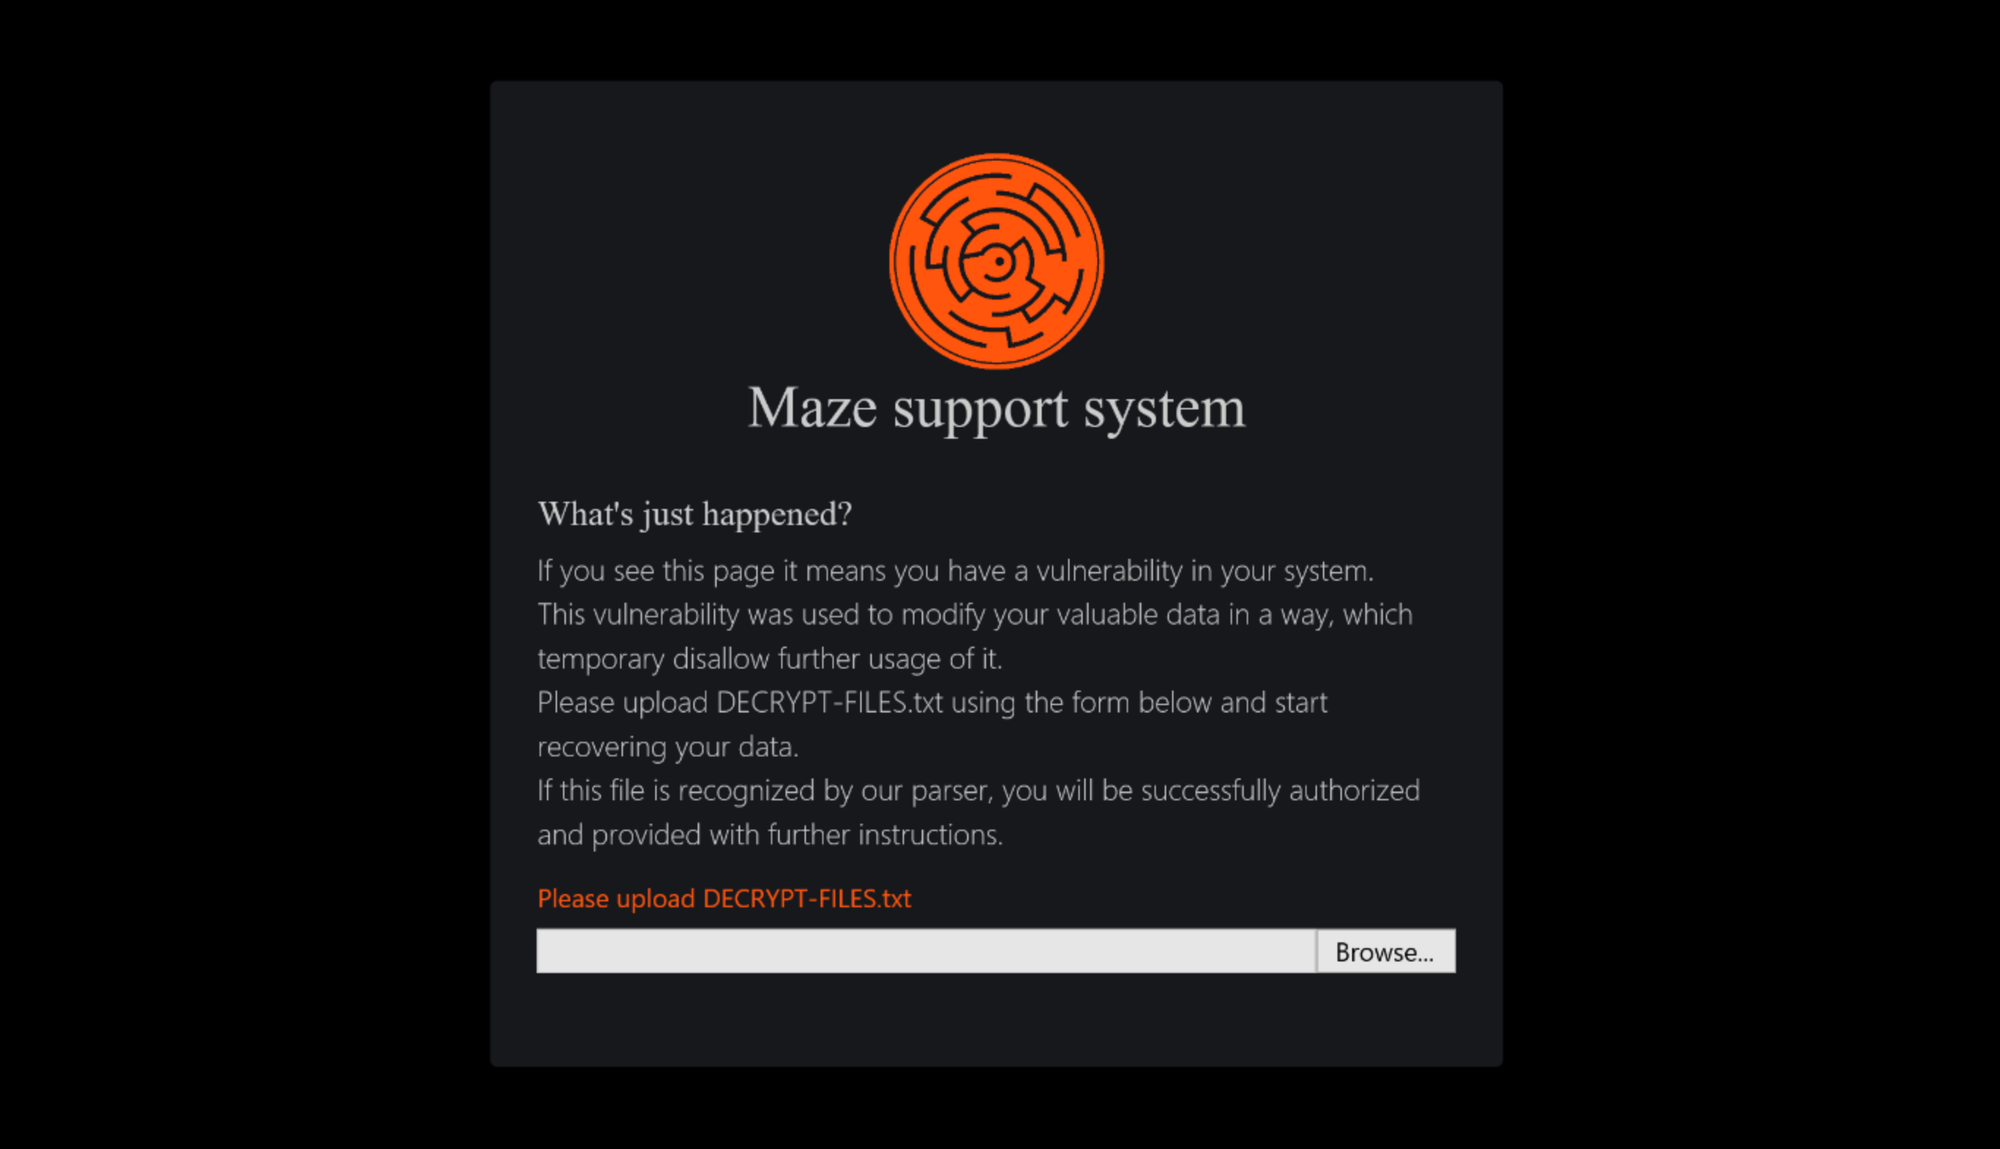
К 2026 году число атак вышло на новый максимум. Только в августе зафиксировано 1 073 инцидента — рост на 12% к июлю. В тройке наиболее активных группировок: Qilin (164 атрибуции), The Gentlemen (116) и Cl0p (89). Среди задокументированных жертв — Boston Dynamics и Manchester Airport Group (Infosecurity Magazine, август 2026).
Сегодня программа-вымогатель — уже не просто вирус-шифровальщик. Ransomware превратился в отрасль с разделением труда. Модель «вымогательское ПО как услуга» (Ransomware-as-a-Service, RaaS) позволяет арендовать вредоносное ПО без технической подготовки: разработчик берёт 20–30% выкупа, партнёр-атакующий — остальное. Появился отдельный рынок брокеров первоначального доступа (Initial Access Brokers, IAB) — посредников, продающих готовый доступ в корпоративные сети. Переговоры с жертвой ведут профессиональные команды.
Эволюция крупнейших инцидентов
| Год | Инцидент / группировка | Масштаб и последствия |
|---|---|---|
| 1989 | PC Cyborg (AIDS Trojan) | Первый задокументированный шифровальщик: 20 000 дискет разосланы участникам конференции ВОЗ. Требование — $189 за «лицензию». Симметричное шифрование, ключ восстанавливался вручную. |
| 2013 | CryptoLocker | Первое массовое применение RSA-2048 и Bitcoin-оплаты. За 100 дней кампании заражено ~250 000 систем, собрано ~$3 млн выкупа. Доказал, что модель вымогательства масштабируется. |
| 2016 | Locky | Распространялся через макросы в Word-вложениях — миллионы писем в сутки. Атаковал больницы: Голливудский медицинский центр заплатил $17 000, чтобы вернуть доступ к данным пациентов. |
| 2017 | WannaCry | Использовал эксплойт EternalBlue (утёкший инструмент АНБ) и распространялся автоматически, без действий пользователя. 230 000 систем в 150 странах за трое суток. NHS UK отменила 19 000+ приёмов. Ущерб: $4–8 млрд. |
| 2017 | NotPetya | Вайпер под маскировкой шифровальщика: ключа не существовало. Точка входа — налоговый клиент M.E.Doc. Maersk потерял ~$300 млн, Merck ~$870 млн. Совокупный ущерб по оценке Белого дома: более $10 млрд. |
| 2019 | Maze | Первой применила двойное вымогательство: данные похищались до шифрования. Восстановление из резервной копии больше не спасало — отказ платить означал публикацию файлов. Тактика стала стандартом. |
| 2021 | DarkSide / Colonial Pipeline | Атака на крупнейший топливный трубопровод США (45% поставок восточного побережья). Пять дней простоя, дефицит топлива в 17 штатах, режим ЧС. Выплачено $4,4 млн выкупа, часть суммы ФБР впоследствии изъяло. |
| 2021 | REvil / Kaseya | Zero-day в платформе управления ИТ-инфраструктурой Kaseya VSA. Атака распространилась транзитом через MSP-провайдеров: пострадало ~1 500 организаций. Запрошено $70 млн — крупнейший публичный выкуп на тот момент. |
| 2023 | Cl0p / MOVEit | Zero-day в сервисе управляемой передачи файлов MOVEit Transfer. Данные похищены у сотен организаций, без шифрования, только кража. Среди пострадавших: госструктуры США, Великобритании и ряда европейских стран. |
| 2024 | ALPHV / Change Healthcare | Крупнейшая атака на здравоохранение США. Платёжная инфраструктура аптек и больниц не работала неделями, пациенты не могли получить рецептурные препараты. Выкуп $22 млн выплачен, данные всё равно опубликованы. |
| 2024 | LockBit | Операция Cronos (Europol + ФБР, февраль 2024): захват серверов, аресты операторов, публикация их личных данных. Одна из крупнейших международных операций против RaaS-группировки. Аффилиаты продолжают действовать. |
| 2025 | [РФ, не раскрыто] | Рекордный задокументированный выкуп в России: 500 млн рублей (50 BTC). Источник: F6, «Киберугрозы в России», 2025. Название организации-жертвы не раскрывается. |
| 2026 | Qilin, The Gentlemen, Cl0p | Рекордный август: 1 073 жертвы — рост на 12% к июлю. Лидеры по атрибуциям: Qilin (164), The Gentlemen (116), Cl0p (89). Среди атакованных — Boston Dynamics и Manchester Airport Group. |
Что такое Ransomware-as-a-Service (RaaS)?
Ransomware-as-a-Service (RaaS) — модель киберпреступности, при которой разработчики вредоноса предоставляют программное обеспечение для шифрования данных в качестве услуги. Злоумышленники без технических навыков могут арендовать или купить готовый инструмент и проводить атаки, при этом создатели берут процент от выкупа. Это превратило создание вирусов в масштабный бизнес с разделением ролей и ответственности.
Что такое Initial Access Brokers (IAB)?
Initial Access Brokers (IAB) — киберпреступники, специализирующиеся на получении первичного доступа к корпоративным сетям и системам. Они используют фишинг, эксплуатацию уязвимостей или социальную инженерию для проникновения, а затем продают полученный доступ другим злоумышленникам на подпольных форумах. IAB являются звеном в цепочке кибератак, обеспечивая начальную точку входа для последующих операций.
Масштаб угрозы в России в 2025 году
В 2025 году атаки шифровальщиков на российские компании выросли на 15% к предыдущему году — данные F6 («Киберугрозы в России», 2025). Рост умеренный на фоне +44% в 2024-м, но статистика скрывает качественный сдвиг: выкупы стали крупнее, а 15% атак обходятся без ключа дешифровки вовсе.
Статистика атак (F6, 2025)
- +15% — рост числа инцидентов с шифровальщиками за 2025 год.
- 500 млн рублей (50 BTC) — рекордный выкуп, зафиксированный в инциденте CyberSec's.
- 240 тыс. — 4 млн рублей — типичный диапазон требований для МСБ.
- 15% атак — диверсионные: данные зашифрованы без ключа, восстановление невозможно даже после оплаты.
Наиболее уязвимые отрасли
По данным F6, производство, торговля и логистика формируют тройку лидеров:
| Отрасль | Доля инцидентов |
|---|---|
| Производство | 17,1% |
| Оптовая торговля | 14,3% |
| Розничная торговля | 12,9% |
Производство лидирует по нескольким причинам: операционно-технологические (ОТ) системы на устаревших платформах, высокая цена простоя конвейера и исторически низкая ИБ-зрелость предприятий. Атака на фабрику с почасовым ущербом в несколько миллионов — сильный стимул заплатить. Атакующие это знают.
Как работает программа-вымогатель: механика атаки
Этап 1: первоначальный доступ
Атакующий проникает в сеть через один из стандартных векторов:
- Доставляет вредоносный файл, который пользователь открывает сам (дроппер — загрузчик, разворачивающий основной модуль атаки)
- Эксплуатирует незакрытую уязвимость на периметре
- Похищает или перебирает учётные данные
- Покупает уже открытый доступ у брокера (IAB)
Характерная особенность этого этапа: присутствие в сети нередко остаётся незамеченным неделями — атакующий выжидает подходящий момент или перепродаёт доступ аффилиату, который проведёт основную атаку.
Этап 2: закрепление и разведка
Получив точку входа, вредонос закрепляется в системе и начинает перемещаться вглубь сети. Для этого используются легитимные инструменты Windows: PsExec, WMI, PowerShell. Такой подход называют Living off the Land (LOTL, «жить за счёт ресурсов жертвы»): с точки зрения систем мониторинга это выглядит как обычная административная активность, а не атака. Параллельно атакующий выявляет ценные данные и системы резервного копирования — они будут зашифрованы или уничтожены первыми, чтобы лишить жертву возможности восстановиться без выкупа.
Этап 3: шифрование или кража данных
Файлы шифруются быстрым симметричным алгоритмом (AES-256 или ChaCha20). Ключ шифрования, в свою очередь, защищается публичным ключом атакующего (RSA или X25519) — это означает, что расшифровать файлы можно только с помощью закрытого ключа, который хранится исключительно у атакующей стороны. Параллельно или вместо шифрования данные выгружаются в инфраструктуру группировки для двойного вымогательства.
Этап 4: требование выкупа и переговоры
После завершения шифрования на каждом заражённом устройстве появляется сообщение с требованиями. В нём — сумма выкупа и ссылка для связи: жертву перенаправляют в защищённый чат в сети Tor (анонимная сеть, скрывающая реальное местоположение серверов атакующего). Там дежурит команда переговорщиков — нередко с поддержкой на нескольких языках. Это отлаженный бизнес-процесс с регламентами и графиком работы.
Стандартный ультиматум — 48–96 часов. При двойном вымогательстве данные публикуются на так называемом Leak-сайте — публичной странице группировки в даркнете, куда выкладываются документы жертв, отказавшихся платить. Публикация немедленно создаёт юридические риски: штрафы регуляторов, претензии клиентов, репутационный ущерб.
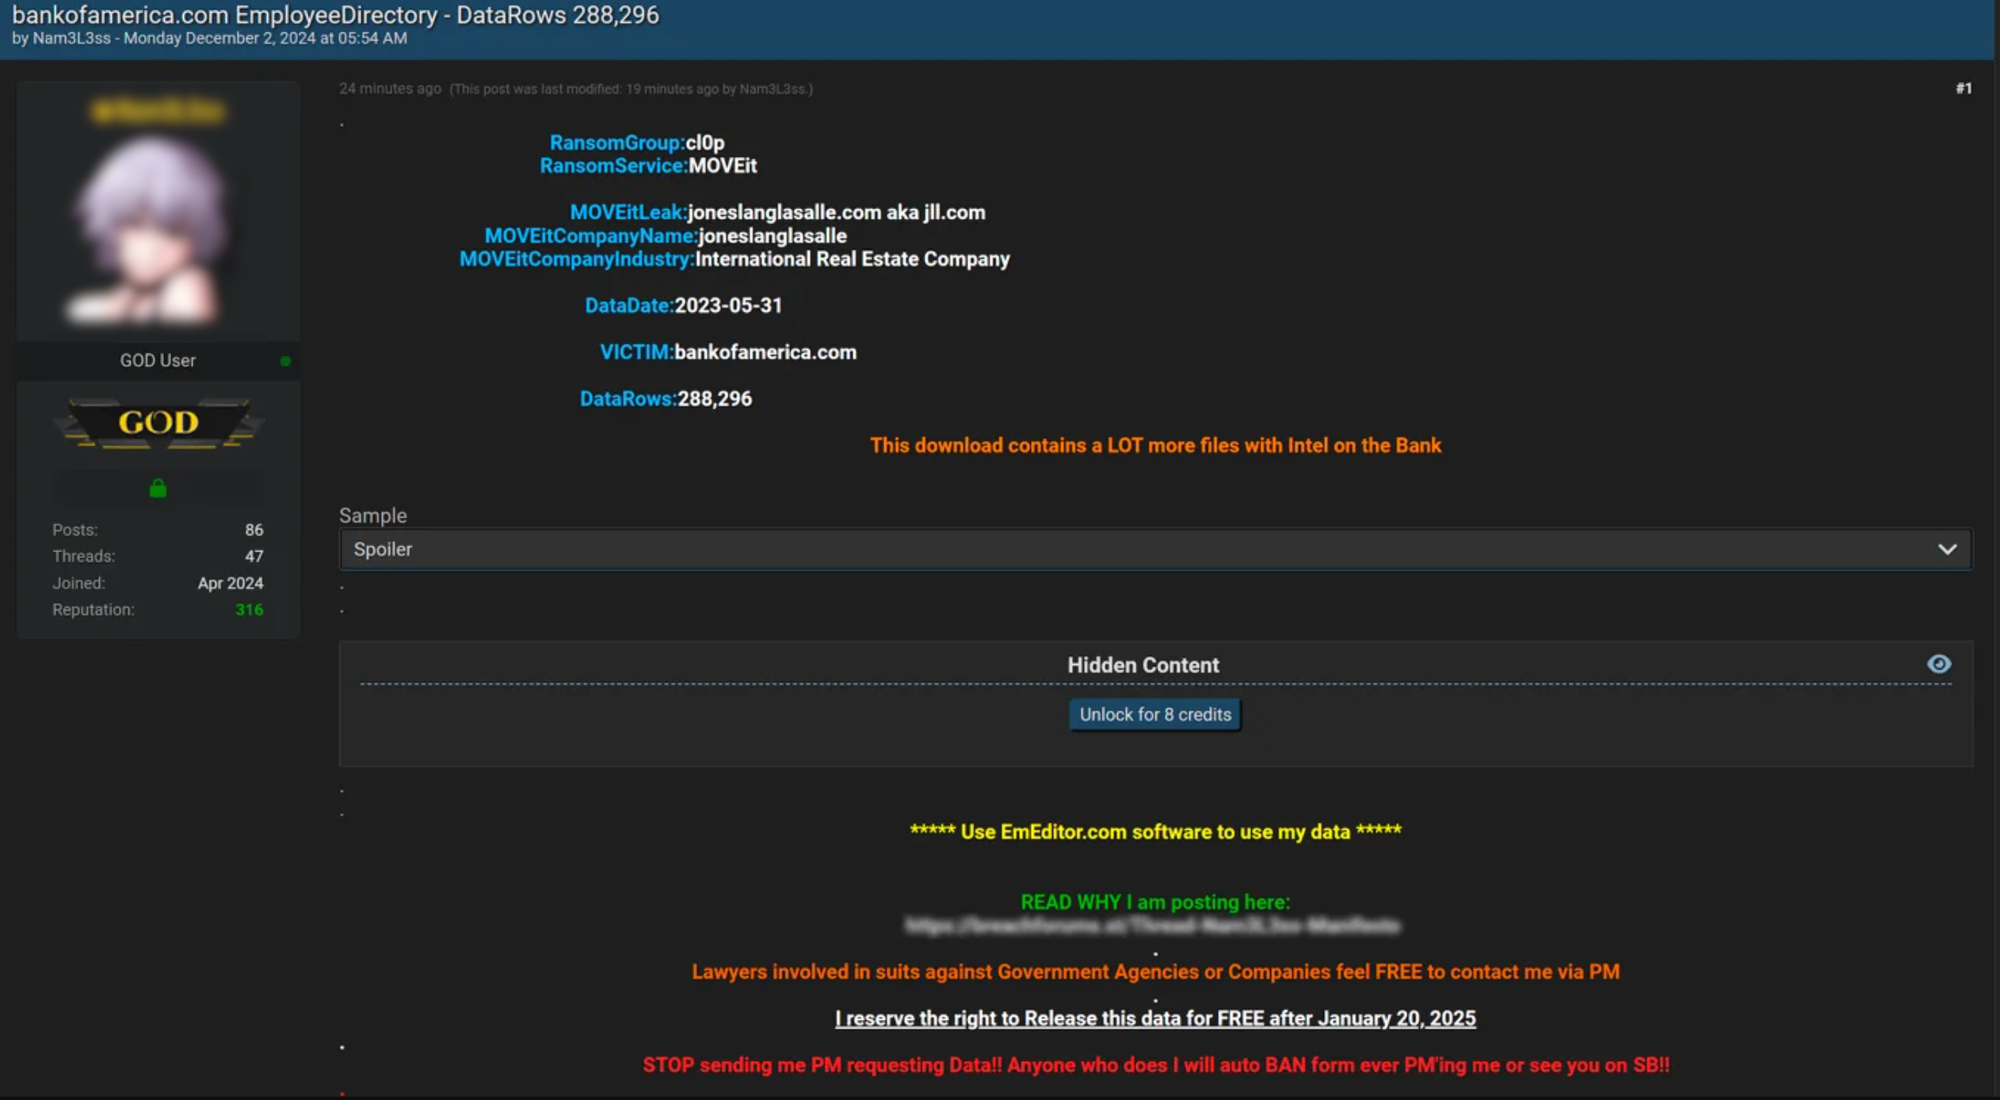
Отдельная разновидность — wiper-атака (от англ. wipe, «стереть»): вредонос не шифрует данные с целью получить выкуп, а уничтожает их безвозвратно. В 15% подобных инцидентов ключа расшифрования не существует изначально, цель атаки — разрушение инфраструктуры, а не деньги.
Векторы заражения: как ransomware попадает в сеть
По данным F6, ключевые векторы первоначального доступа:
| Вектор | Доля инцидентов (РФ, 2025) |
|---|---|
| Загрузка вредоносного ПО | 66% |
| Эксплойт уязвимостей ПО | 5% → 31% |
| Фишинг / социальная инженерия | значительная доля |
| Брутфорс RDP/VPN | актуально |
| Компрометация учётных данных (кража) | отдельный вектор |
| Цепочка поставок (supply chain) | растущий вектор |
| Покупка доступа у IAB | даркнет-рынок |
Загрузка вредоносного ПО
Самый распространённый вектор — 66% инцидентов. Отправная точка почти всегда одна: пользователь сам запускает вредоносный файл — поддельное обновление ПО, пиратский инсталлятор, вложение из мессенджера или скрипт с фишингового сайта. Файл выступает дроппером: скачивает и разворачивает основной модуль атаки с командно-контрольного сервера (C2). Типичная цепочка: сотрудник → пиратский Word → Cobalt Strike beacon (инструмент скрытого удалённого управления) → шифровальщик.
Эксплойты уязвимостей
Во втором полугодии 2025 года доля этого вектора выросла с 5% до 31% — быстрее всех остальных. Причина: массовые незакрытые уязвимости в VPN-шлюзах, продуктах для удалённого доступа и веб-приложениях, доступных из интернета. Группировки применяют два типа: zero-day (патча ещё не существует) и N-day (патч уже выпущен, но не установлен). Второй случай — более распространённый: большинство взломов происходит через уязвимости, для которых обновление было доступно неделями или месяцами.
Фишинг и социальная инженерия
Персонализированное письмо с вредоносным вложением или ссылкой срабатывает, потому что атакующие готовятся: изучают профили сотрудников в социальных сетях, имитируют переписку от реальных контрагентов и партнёров компании. Возможности ИИ сделали фишинг на любом языке грамматически безупречным и трудноотличимым от легитимной деловой переписки. Подробнее об этом векторе — в материале об ИИ-фишинге и дипфейках.
Компрометация учётных данных и брутфорс
Три пути: кража паролей стилерами (вредоносное ПО, которое незаметно собирает сохранённые пароли из браузеров и приложений), перебор слабых учётных записей на открытых RDP/VPN, подстановка учётных данных — автоматическая проверка пар логин–пароль из утечек сторонних сервисов на корпоративных ресурсах жертвы. Брутфорс остаётся одним из самых массовых векторов входа в инфраструктуру: слабый пароль — готовая точка входа.
Initial Access Brokers: рынок готового доступа
Брокеры первоначального доступа (IAB) — специализированные посредники, которые взламывают организации и выставляют полученный доступ на продажу в закрытых даркнет-форумах. Группировка-вымогатель покупает готовый лот с параметрами: тип доступа (VPN, RDP, веб-панель), отрасль жертвы, уровень привилегий, страна. Цена лота — от нескольких сотен до десятков тысяч долларов. Фактически это аутсорсинг первого этапа атаки: группировке не нужно самостоятельно взламывать периметр — достаточно выбрать жертву и купить готовый вход.
Виды программ-вымогателей
- Шифровальщик (encrypting ransomware) — классический тип. Вредонос шифрует файлы жертвы: они остаются на диске, но открыть их без ключа невозможно. Операционная система при этом продолжает работать.
- Блокировщик экрана (locker ransomware) — файлы не шифруются, но рабочий стол полностью заблокирован. В корпоративном секторе встречается редко. Основная цель — домашние пользователи.
- Двойное вымогательство (double extortion) — шифрование сочетается с предварительной кражей данных. Если жертва восстановила системы из резервных копий и отказалась платить, данные публикуются на сайте утечек в даркнете (Leak-сайте). Большинство крупных группировок работает именно по этой модели.
- Тройное вымогательство (triple extortion) — расширение предыдущей схемы: к шифрованию и угрозе публикации добавляется DDoS-атака на инфраструктуру жертвы или прямые угрозы её клиентам и деловым партнёрам.
- Вымогательство через угрозу утечки (leakware / doxware) — атакующие похищают данные, после чего предъявляют жертве доказательства кражи и требуют выкуп: заплатишь — данные уничтожим, откажешься — опубликуем. Шифрования нет: системы продолжают работать в штатном режиме, и у жертвы нет очевидного сигнала о произошедшем. Именно в этом ловушка — атаку можно обнаружить только по аномальному трафику, а не по заблокированным файлам. Тренд 2026 года: атаки без шифрования обходят системы защиты конечных точек (EDR — Endpoint Detection and Response), ориентированные на детектирование шифровальщиков (Securelist, 2026).
- Вайперы (wipers, от англ. wipe — «стереть») — маскируются под шифровальщики, но ключа расшифровки не существует в принципе. Цель — уничтожение данных и инфраструктуры. Применяются в диверсионных атаках — те самые 15% по данным F6.
- Программы-вымогатели как услуга (RaaS — Ransomware-as-a-Service) — не технический тип вредоноса, а бизнес-модель. Разработчик создаёт платформу и сдаёт её в аренду партнёрам-операторам, которые проводят атаки и делятся выкупом. Именно поэтому уровень технической подготовки атакующего перестал иметь значение.
Как защититься от программ-вымогателей (ransomware)
Атаку шифровальщика останавливают на нескольких этапах. Каждый уровень сужает пространство для атакующего.
Уровень конечных точек (endpoint)
- Система обнаружения угроз на конечных точках (EDR) с поведенческим анализом обнаруживает атаки с использованием легитимных инструментов системы и пресекает шифрование файлов до завершения атаки.
- Управление обновлениями (patch management). Критические патчи — в течение 72 часов после выхода. Рост доли эксплойтов с 5% до 31% за полгода — прямое следствие незакрытых уязвимостей.
- Ограничение запуска программ. Запрет исполнения файлов из временных папок (
%AppData%,%Temp%) и сетевых директорий.
Уровень сети
- Сегментация. Серверы автоматизированных систем управления технологическими процессами (АСУ ТП), системы резервного копирования и платёжная инфраструктура — в отдельных виртуальных сетях с явными правилами трафика.
- Запрет протокола удалённого рабочего стола наружу (RDP — Remote Desktop Protocol). Если удалённый доступ нужен — только через защищённый туннель (VPN) с многофакторной аутентификацией (MFA). Открытый порт 3389 — приглашение к перебору паролей (брутфорсу).
- Мониторинг сетевого трафика (NDR/NTA — Network Detection and Response / Network Traffic Analysis). Аномальные запросы к системе доменных имён (DNS), нетипичный трафик к внешним IP, горизонтальное перемещение по сети через протокол доступа к сетевым папкам (SMB) — видны на уровне сети раньше, чем на рабочих станциях.
Уровень учётных данных и доступа (identity)
Три из ключевых векторов шифровальщиков — через учётные данные: кража паролей программами-похитителями (стилерами), перебор паролей для удалённого доступа, покупка готового доступа у брокеров первичного доступа (IAB). Принцип минимальных привилегий (least privilege), многофакторная аутентификация (MFA) на всех удалённых доступах и централизованное управление паролями устраняют эти три вектора на уровне архитектуры.
Конкретно: ни один сотрудник не должен знать административный пароль сервера наизусть. Учётные данные хранятся централизованно, выдаются под задачу, ротируются после использования, а журнал фиксирует каждый факт выдачи.
Централизованное хранение паролей с ролевым доступом и журналом аудита — первый шаг к тому, чтобы компрометация одного ноутбука не превращалась в компрометацию всей инфраструктуры. Протестируйте Пассворк бесплатно
Резервное копирование
Бэкап — не самостоятельная защита от программ-вымогателей. Современные шифровальщики целенаправленно ищут и уничтожают их ещё до начала основной атаки. Чтобы резервная копия реально помогла при атаке, нужно выполнить три условия.
- Правило 3-2-1: три копии данных, на двух разных типах носителей, одна из которых полностью отключена от сети. Физически изолированную копию или копию в неизменяемом хранилище нельзя ни зашифровать, ни удалить извне.
- Изоляция хранилища. Хранилище резервных копий не должно быть доступно с рабочих станций и с сервера управления корпоративной сетью (контроллера домена): атакующий, захвативший контроллер домена, автоматически получает доступ ко всему, что к нему подключено.
- Регулярный тест восстановления. Нетестированная резервная копия — это не защита. Только реальная проверка восстановления данных подтверждает, что копия рабочая.
Осведомлённость сотрудников
Две трети случаев первоначального проникновения — это вредоносный файл, который открыл сам сотрудник: вложение в письме, замаскированное под счёт или договор, либо ссылка с поддельной страницей входа. Один клик — и атакующий внутри сети.
Снизить эту вероятность помогают три меры: обучение сотрудников распознаванию фишинга (антифишинговые тренинги), периодические тестовые рассылки с имитацией фишинговых писем и запрет запуска вложений из внешних источников без явного подтверждения.
Threat Intelligence и мониторинг
Разведка угроз (Threat Intelligence) — это постоянное отслеживание признаков, по которым можно узнать конкретную группировку: IP-адреса её серверов, хеши вредоносных файлов, характерные домены. Если эти данные подключены к системе сбора и анализа событий безопасности (SIEM), она автоматически срабатывает, когда в сети появляется что-то похожее на поведение известных атакующих.
Среднее время от момента проникновения до активации шифровальщика — от 3 до 5 суток. Это и есть окно для реагирования: при работающем мониторинге команда безопасности может обнаружить атакующего и остановить его до того, как он нажмёт «зашифровать». Без мониторинга это окно проходит незаметно.
Что делать, если атака уже произошла: чеклист реагирования
Первые действия при обнаружении активного шифровальщика:
Вывод
Программы-вымогатели (ransomware) — системная угроза с внутренней экономикой. Статистика 2025 года подтверждает: число атак растёт умеренно, но средний ущерб и доля диверсионных атак без ключа дешифровки увеличиваются.
Защита строится на архитектуре — предотвратить первоначальный доступ, ограничить распространение, обеспечить восстановление. Ни один уровень не работает в одиночку. Бэкап без сетевой изоляции зашифруют первым. EDR без патч-менеджмента не закроет уязвимость VPN-шлюза. Управление доступом без MFA оставит открытым брутфорс RDP.
Наиболее недооценённый вектор — учётные данные. Три из ключевых точек входа работают через их компрометацию. Этот вектор закрывается организационно и инструментами — раньше и дешевле, чем восстановление после шифрования.
Начните с того, что доступно прямо сейчас: централизованное хранение корпоративных паролей с журналом аудита, ролевой моделью и мгновенным отзывом доступа. Попробуйте Пассворк бесплатно
Часто задаваемые вопросы
Что такое программа-вымогатель простыми словами?
Программа-вымогатель (ransomware) — вредоносное ПО, которое шифрует файлы жертвы и требует деньги за ключ расшифровки. Современные версии также похищают данные и угрожают их публикацией — это называют двойным вымогательством. Без ключа атакующего расшифровать данные практически невозможно.
Как ransomware попадает на компьютер?
Основной вектор в России — загрузка вредоносного ПО (66% инцидентов): поддельные обновления, пиратское ПО, вложения в письмах. К концу 2025 года доля эксплойтов уязвимостей выросла с 5% до 31% (F6, 2025). Брутфорс RDP и кража паролей — ещё два распространённых пути первоначального доступа.
Поможет ли антивирус защититься от шифровальщика?
Антивирус на основе сигнатур защищает от известных семейств шифровальщиков. Современные шифровальщики используют LOTL-тактику — легитимные инструменты Windows, которые сигнатурный антивирус не блокирует. Необходим EDR с поведенческим анализом, дополненный сегментацией сети и изолированными бэкапами.
Что такое двойное вымогательство?
Двойное вымогательство — атака, при которой данные сначала похищаются, затем шифруются. Если жертва восстановилась из бэкапа и отказалась платить выкуп, атакующие публикуют данные на своём Leak-сайте. Это лишает бэкап роли единственной защиты от последствий атаки.
Как быстро происходит шифрование после заражения?
Среднее время от первоначального доступа до активации шифровальщика — от 3 до 5 суток. Это окно для обнаружения и реагирования. SIEM с правилами корреляции по аномалиям LOTL позволяет зафиксировать атаку до шифрования.
Что такое RaaS?
Ransomware-as-a-Service (RaaS) — модель, при которой разработчик предоставляет вредоносное ПО и инфраструктуру аффилиатам-партнёрам. Партнёр проводит атаку, разработчик получает 20–30% выкупа. Это позволяет атаковать людям без технической подготовки и масштабирует число операций.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин