16 окт. 2026 г.
Защита КИИ на производстве: как Пассворк контролирует доступы

Защита критической информационной инфраструктуры (КИИ) на производстве строится на связанном процессе управления учётными данными: от инвентаризации аккаунтов до отзыва прав и фиксации действий. На инженерной станции, сервере автоматизированной системы управления технологическим процессом (АСУ ТП) или в служебной интеграции риск чаще создаёт не сам пароль, а учётная запись без владельца, понятной роли пользователя и истории действий.

Федеральный закон № 187‑ФЗ регулирует безопасность объектов критической информационной инфраструктуры в целом. Приказ ФСТЭК России № 239 адресован узкой категории (значимым объектам КИИ) и в п. 11.2 устанавливает, что при проектировании подсистемы безопасности значимого объекта определяются субъекты и объекты доступа, а также политики управления доступом. Управление паролями и правами — операционный слой этого требования.


Главное за 30 секунд

  1. Инвентаризация должна охватывать людей, подрядчиков и служебные учётные записи — не только «список паролей».
  2. Роль, обоснование, срок и владелец доступа важнее самого факта наличия сложного пароля.
  3. Парольная политика работает вместе с многофакторной аутентификацией, разграничением прав и аудитом действий.
  4. Менеджер паролей и система управления привилегированным доступом (PAM) закрывают разные задачи, и путать их — техническая ошибка.
  5. Изменения безопаснее начинать с пилотного проекта на ограниченном наборе систем, а не с одновременного охвата всего контура.

Что такое КИИ

Критическая информационная инфраструктура (КИИ) — это информационные системы, сети и АСУ ТП, от бесперебойной работы которых зависят ключевые отрасли: энергетика, транспорт, финансы, промышленность и другие сферы, значимые для государства и общества. На производстве к ней относятся инженерные станции, диспетчерские системы, серверы АСУ ТП и сети, которые связывают эти системы с ИТ-контуром предприятия.

Согласно ст. 2 Федерального закона № 187‑ФЗ:

  • Объекты КИИ — информационные системы, информационно-телекоммуникационные сети и автоматизированные системы управления.
  • Субъекты КИИ — государственные органы, государственные учреждения и российские юридические лица, которым эти объекты принадлежат; это организации, работающие в здравоохранении, науке, транспорте, связи, энергетике, банковской и иных сферах финансового рынка, топливно-энергетическом комплексе, атомной энергетике, а также в оборонной, ракетно-космической, горнодобывающей, металлургической и химической промышленности.

Не каждое предприятие с АСУ ТП автоматически становится субъектом КИИ, и не каждая система на таком предприятии — значимым объектом КИИ: статус значимого объекта присваивается только по результатам категорирования, а он определяет, какие именно требования приказа ФСТЭК № 239 становятся обязательными.


Что регулируют 187‑ФЗ и приказ ФСТЭК № 239 для объектов КИИ

Закон № 187‑ФЗ и приказ ФСТЭК № 239 регулируют разные уровни одной темы: закон определяет объекты КИИ в целом, а приказ устанавливает конкретные требования только для значимых объектов КИИ после их категорирования. Смешивать эти понятия — источник ошибочных выводов о том, какие меры обязательны для конкретного предприятия.

Требования приказа № 239 распространяются только на объекты, которые прошли категорирование и признаны значимыми. Для них документ предусматривает состав организационных и технических мер, включая управление учётными записями, модель управления доступом и назначение минимально необходимых прав.

Для объекта, который не прошёл категорирование или не признан значимым, эти требования не действуют напрямую — но управлять учётными записями всё равно необходимо, потому что риск компрометации не зависит от формального статуса системы. Конкретный набор мер для вашего предприятия определяет проект с ИБ-службой, категория объекта и утверждённая модель угроз — статья не заменяет эту работу.

Подробнее о сроках перехода значимых объектов на российские решения — в статье «Импортозамещение КИИ в 2026».

Почему доступы становятся риском в производственном контуре

Учётная запись без владельца, срока действия и журнала операций превращается в точку отказа для всего технологического контура: через неё проходит доступ к инженерным станциям, серверам АСУ ТП и интеграциям с корпоративной сетью. Риск не в количестве паролей, а в отсутствии контроля над тем, кто, зачем и как долго ими пользуется.

По данным Positive Technologies, промышленность вышла на первое место среди отраслей по числу успешных атак на организации в России: её доля выросла с 16% в 2024 году до 19% в 2025-м. Это не означает, что каждая атака начинается с компрометации пароля, но неуправляемые учётные записи расширяют поверхность атаки в любом сценарии.

Эту тенденцию подтверждают и другие аналитические центры: по данным Кода Безопасности, за три квартала 2025 года на промышленность пришлось 28% атак от общего числа инцидентов — тоже первое место среди отраслей. Устойчивое совпадение у двух разных источников подтверждает тенденцию, а не разовый всплеск.

Сценарий Риск Что контролировать
Общий пароль от инженерной станции знают несколько человек Невозможно установить, кто выполнил действие Индивидуальные учётные записи, журнал доступа
Подрядчик получил доступ «на всякий случай» без срока Доступ остаётся активным после завершения работ Срок действия, дата отзыва, владелец со стороны предприятия
Служебная учётная запись интеграции создана без документированного назначения Никто не знает, можно ли отключить учётную запись Реестр служебных учётных записей, владелец, назначение
Пароль от административной консоли не менялся годами Компрометация остаётся незамеченной надолго Периодический пересмотр, ротация после инцидента ИБ

Изолированность технологического сегмента не снимает эти риски: обслуживание, обновления и обмен данными с ИТ-контуром всё равно проходят через учётные записи, которые нужно инвентаризировать и регламентировать.


Карта доступов: кого и что учитывать на производстве

Карта доступов на производстве должна охватывать пять типов учётных записей: штатных администраторов, инженеров АСУ ТП, подрядчиков и производителей оборудования, служебные учётные записи и аварийный доступ. Для каждого типа фиксируются владелец, обоснование прав и период, после которого доступ пересматривается.

Роль / тип аккаунта Пример назначения Вопросы контроля Артефакт для пересмотра
Штатный администратор Администрирование серверов и инфраструктуры Владелец, роль, права, многофакторная аутентификация, период пересмотра Реестр прав и журнал изменений
Инженер АСУ ТП Обслуживание инженерной станции или профильного программного обеспечения Сегмент, разрешённые действия, согласованное окно работ Заявка на доступ и журнал операций
Подрядчик / производитель оборудования Диагностика, настройка или обновление оборудования Именованный доступ, срок действия, владелец со стороны предприятия Дата выдачи и дата отзыва
Служебная учётная запись Интеграция через программный интерфейс (API), автоматизация процессов Владелец, назначение, минимальные права, место хранения секрета Реестр служебных учётных записей
Аварийный доступ Восстановление работоспособности при инциденте ИБ Кто активирует доступ, на какой срок, как фиксируется применение Акт разбора инцидента и журнал

Общие учётные записи затрудняют расследование инцидентов. Если техническую или аварийную общую запись нельзя исключить полностью, доступ к ней нужно выдавать персонально, ограничивать по времени и фиксировать в журнале — это снимает основную часть риска без отказа от самой учётной записи.

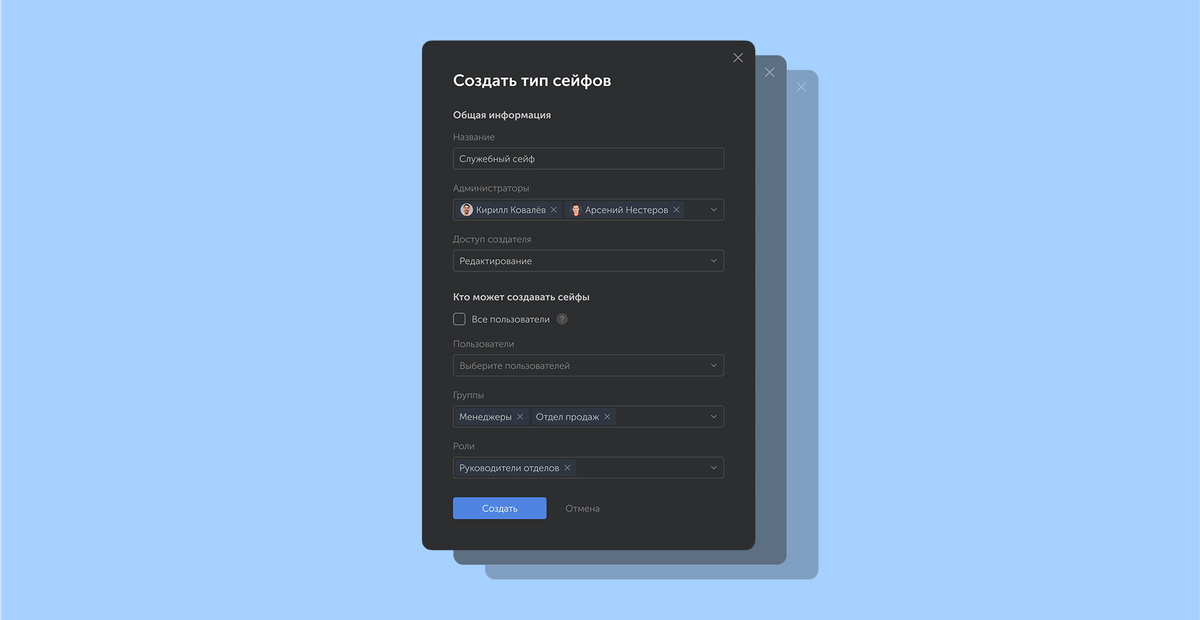
Разграничение прав по ролям и сейфам в менеджере паролей — один из способов перенести эту карту из таблицы в управляемую систему. Подробнее о том, как устроены права на уровне сейфов и папок, — в материале «Пассворк 7.1: типы сейфов».


Пять действий по управлению доступом в производственном контуре
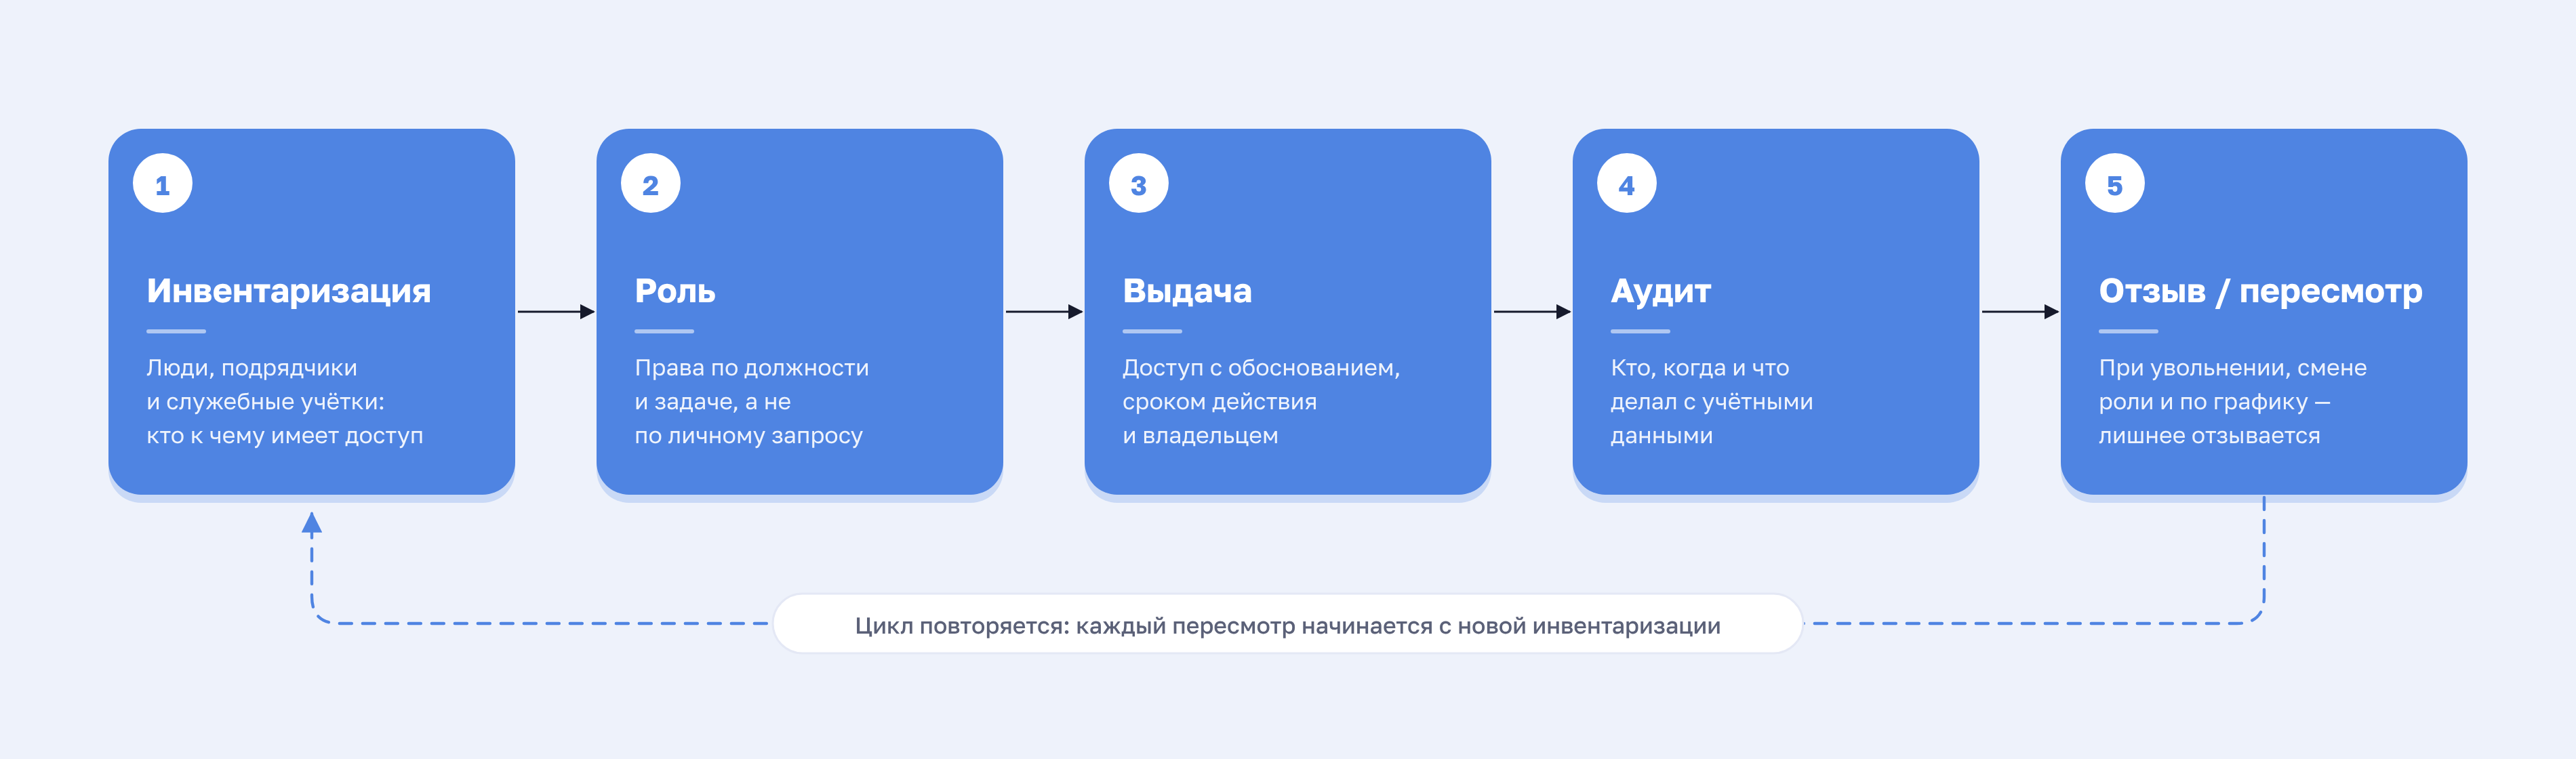
Защита КИИ на производстве: жизненный цикл доступа к учётным данным

Модель описывает жизненный цикл учётной записи от появления до пересмотра: инвентаризация, классификация ролей, политики хранения секретов, работа с подрядчиками и регулярный аудит. Для каждой точки нужен результат: реестр, заявка, журнал или отчёт о пересмотре.

1. Инвентаризация

Соберите все аккаунты, связанные с производственным контуром: людей, подрядчиков и служебные интеграции. Чек-лист инвентаризации:

  • Владелец учётной записи и контактное лицо.
  • Назначение и система, к которой относится доступ.
  • Уровень критичности системы.
  • Место хранения пароля или секрета.
  • Наличие многофакторной аутентификации.
  • Дата создания и дата последнего использования.
  • Зависимости — какие процессы или интеграции используют аккаунт.
  • Статус — активен, приостановлен, подлежит удалению.

2. Классификация ролей и прав

Отделите привилегированные, общие и служебные учётные записи друг от друга и примените принцип минимально необходимых прав. Матрица ролей из раздела о карте доступов — рабочая основа: каждая роль получает только те права, которые нужны для конкретной задачи.

3. Политики хранения и передачи секретов

Запретите передачу паролей через мессенджеры, электронную почту и стикеры. Определите защищённое хранилище с ролевым доступом и правило обязательной смены пароля после инцидента ИБ, увольнения или смены роли сотрудника.

Что делать: хранить секреты в централизованном защищённом хранилище с журналом действий, менять пароль при смене владельца доступа.

Что не делать: дублировать секреты в личных заметках, оставлять один пароль активным для нескольких пользователей без индивидуальных учётных записей.

4. Подрядчики и удалённые работы

Пятишаговый сценарий для подрядного доступа:

  1. Назначьте владельца доступа со стороны предприятия.
  2. Зафиксируйте обоснование — какая задача требует доступа.
  3. Установите срок действия, привязанный к длительности работ.
  4. Согласуйте доступ с владельцем системы и по правилам предприятия.
  5. Отозвите доступ сразу после завершения работ и зафиксируйте дату отзыва.

5. Регулярный пересмотр прав

Проверяйте активные права, владельцев и устаревшие аккаунты на регулярной основе, а не только после инцидента. Периодичность ниже — пример внутреннего регламента для согласования с ИБ-службой, а не норма, установленная регулятором.

Тип аккаунта Пример периодичности пересмотра
Привилегированный / административный Ежеквартально
Подрядный / временный По завершении работ и дополнительно раз в квартал
Служебный Раз в полугодие или при изменении интеграции
Штатный пользовательский Раз в полугодие

Конкретные сроки предприятие устанавливает самостоятельно — они зависят от категории объекта, архитектуры и внутренних регламентов, а не от универсального требования.


Как начать без риска для производства: пробное внедрение

Пилотный проект внедрение менеджера паролей на ограниченном контуре снижает риск для производства за счёт поэтапного внедрения: сначала проверяется процесс на нескольких системах, затем масштабируется на весь контур. Пять шагов пробного внедрения:

  1. Выбрать ограниченный набор систем и согласовать владельцев. Начните с одного цеха или одной группы инженерных станций, а не со всего предприятия сразу.
  2. Составить реестр аккаунтов и определить критичность. Используйте чек-лист инвентаризации из раздела о пяти действиях по управлению доступом.
  3. Настроить роли, правила выдачи и отзыв доступа. Определите, кто утверждает доступ и по каким критериям.
  4. Перенести секреты и проверить сценарии восстановления. Убедитесь, что доступ к критичным паролям сохраняется даже при недоступности ответственного сотрудника.
  5. Зафиксировать результаты, замечания и правила масштабирования. Оцените, что сработало, и определите порядок распространения практики на весь контур.

На этапе настройки ролей и правил выдачи доступа Пассворк помогает централизованно хранить корпоративные пароли и секреты, разграничивать права и фиксировать действия пользователей в самом продукте. Данные хранятся на сервере организации, администратор разграничивает права на уровне папок и сейфов, а журнал фиксирует действия пользователей и историю изменений. Пассворк интегрируется с LDAP, единым входом (SSO) и SIEM. Сертификат ФСТЭК № 5063 подтверждает соответствие 4-му уровню доверия.

Эти возможности не заменяют проект по категорированию объекта и сами по себе не гарантируют соответствия приказу ФСТЭК России № 239. Состав мер определяет предприятие совместно со службой ИБ.

Какие документы подготовить для внутренней проверки

Внутренняя проверка доступов в контуре КИИ требует конкретных документов, а не общего утверждения «доступ контролируется». Таблица ниже — пример базового набора для согласования с ИБ-службой, а не исчерпывающий перечень, установленный регулятором.

Документ Владелец Пример периодичности пересмотра
Реестр учётных записей ИБ-служба совместно с владельцами систем Ежеквартально
Назначение и владелец доступа Руководитель подразделения При изменении роли сотрудника
Права и обоснование ИБ-служба Ежеквартально
Сроки подрядного доступа Ответственный за договор с подрядчиком По завершении работ
Процедура аварийного доступа ИБ-служба Раз в полугодие
Журнал изменений и результаты пересмотра ИБ-служба Постоянно, с архивированием

Конкретный набор документов зависит от категории значимого объекта, архитектуры предприятия и внутренних регламентов. Реестр учётных записей и журнал изменений, упомянутые в разделе о карте доступов, — основа этого набора.


Заключение

Контроль доступов — отдельный операционный слой защиты КИИ, а не разовая настройка. Начинать стоит с инвентаризации учётных записей и определения ролей для сотрудников, инженеров, подрядчиков и служебных интеграций — это основа, на которой держатся и парольная политика, и внутренняя проверка, и любые дальнейшие технические меры.

Менеджер паролей полезен там, где нужен контролируемый процесс хранения и распределения секретов с разграничением прав и историей действий в самом продукте.


Часто задаваемые вопросы о контроле доступов в КИИ на производстве

Какие учётные записи нужно включить в инвентаризацию КИИ?

Индивидуальные, общие, привилегированные, служебные и подрядные учётные записи, связанные с системами в согласованном контуре КИИ. Каждая запись должна иметь владельца, назначение и период действия. Общие аккаунты без индивидуальной привязки затрудняют расследование инцидентов и должны быть в приоритете инвентаризации.

Чем менеджер паролей отличается от системы управления привилегированным доступом (PAM)?

Менеджер паролей решает централизованное хранение и совместное использование секретов с разграничением прав доступа по ролям. PAM покрывает управление привилегированными сессиями, их запись на целевых системах и дополнительные сценарии контроля. Это разные классы решений, и один не заменяет другой полностью.

Как снизить риск доступа подрядчика?

Назначьте владельца доступа со стороны предприятия, зафиксируйте роль, срок действия и условия согласования, а затем отзовите доступ сразу после завершения работ. Фиксируйте действия подрядчика в рамках возможностей применяемого решения — журнал операций упрощает расследование, если возникнут вопросы после завершения контракта.

Как работать со служебными учётными записями?

Закрепите владельца и назначение каждой служебной учётной записи, ограничьте права минимально необходимым набором и храните секреты в контролируемом хранилище. Включите аккаунт в регулярный пересмотр — служебные записи часто остаются активными после того, как интеграция, для которой их создали, уже отключена.

Можно ли развернуть Пассворк в контуре предприятия?

Официальная страница Пассворка указывает хранение данных на сервере организации и варианты установки на Windows Server и Linux.5 Соответствие конкретному технологическому контуру, категории объекта и внутренним регламентам оценивают в проекте совместно с ИБ-службой предприятия — универсального ответа для всех объектов КИИ не существует.

Заменяет ли парольная политика полноценный контроль доступа?

Нет. Парольная политика описывает требования к сложности и смене паролей, но не отвечает на вопросы о владельце учётной записи, обоснованности прав и истории действий. Полноценный контроль доступа объединяет парольную политику с разграничением прав, многофакторной аутентификацией и журналом операций.

Импортозамещение КИИ в 2026: сроки, требования и план перехода
С 2025 года часть запретов на иностранное ПО и СЗИ уже действует. Базовый дедлайн перехода — 2028 год, штрафы за нарушение сроков готовятся. Разбираем требования, сроки и план действий на 2026 год.
Пассворк 7.1: типы сейфов
Типы сейфов В Пассворк 7.1 управление доступом стало более гибким благодаря системе типов сейфов. Типы сейфов решают главную проблему администраторов — как контролировать доступ к данным и делегировать управление сейфами в большой компании. Ранее выбор был ограничен двумя типами. Теперь можно создавать собственные типы сейфов под любые задачи и структуру
Преимущества и недостатки Single Sign-On
SSO централизует управление доступом и снижает ИТ-затраты, но создаёт единую точку отказа. Разбираемся в преимуществах, рисках и почему SSO + менеджер паролей — идеальная комбинация для безопасности.

Защита КИИ на производстве: как Пассворк контролирует доступы

Риск на производстве создаёт не сам пароль, а учётная запись без владельца и журнала действий. Разбираем 187-ФЗ, приказ ФСТЭК №239 и пять шагов контроля доступа.

7 авг. 2026 г.
Управление секретами в финансовом секторе: защита от утечек

В 2025 году Россия заняла второе место в мире по количеству ставших известными утечек данных. Глобально количество утечек из банков и финансовых организаций сократилось на 44,7%, однако в России выросло в 1,5 раза. По данным отчёта InfoWatch, эта тревожная тенденция подчёркивает, что отечественный финансовый сектор остаётся приоритетной целью для киберпреступников.

Разница видна и в природе инцидентов. В мире на внутренних нарушителей приходится 4,5% утечек в финансовом секторе — в России эта доля почти втрое выше и составляет около 16%. Схожая картина по содержимому утекших данных: более 13% утечек в мире и около 10% в России содержат аутентификационную информацию: логины, пароли и ключи доступа.

При этом секреты редко защищены так же тщательно, как пароли пользователей — хотя открывают доступ к не менее критичным системам. 

Управление секретами — это централизованный контроль над секретами, API-ключами, токенами и сертификатами, которые финансовые системы используют для взаимодействия друг с другом. Без него один украденный ключ открывает доступ ко всей инфраструктуре: от базы транзакций до персональных данных клиентов.

Разбираемся, почему банки, финтех-компании и страховые организации стали приоритетной целью атак, что скрывается за неконтролируемым распространением секретов (secrets sprawl), как устроен жизненный цикл секрета и что требуют российские регуляторы от финансового сектора в 2026 году.


Главное об управлении секретами в финансовом секторе

  • В 2025 году Россия заняла второе место в мире по числу известных утечек данных: количество инцидентов в финансовом секторе выросло в 1,5 раза, тогда как глобально сократилось на 44,7%.
  • В российском финансовом секторе на внутренних нарушителей приходится около 16% утечек — почти втрое больше среднемирового показателя (4,5%), что делает контроль доступа сотрудников критичным.
  • Управление секретами контролирует машинные учётные данные: API-ключи, токены, сертификаты, — тогда как менеджер паролей отвечает за доступ сотрудников к ресурсам. Финансовым организациям нужны оба контура.
  • Инфраструктура банка объединяет десятки систем (процессинг, CRM, платёжные шлюзы), и каждая связь защищена отдельным ключом. Один забытый API-ключ платёжного шлюза способен открыть доступ к базе транзакций целиком.
  • Неконтролируемое распространение секретов — бесконтрольное распространение секретов по репозиториям, конфигурациям и мессенджерам — превращает забытый ключ в системный риск: 64% секретов, утёкших в 2022 году, остаются действующими в 2026-м.
  • Радиус поражения одного скомпрометированного ключа в банковской инфраструктуре может охватить всю цепочку обработки транзакций — от проверки баланса до персональных данных клиентов.
  • С 30 мая 2025 года повторное нарушение в обработке персональных данных грозит штрафом до 3% годовой выручки — до 500 млн рублей, что делает управление секретами не только вопросом безопасности, но и финансовым риском.

Что такое управление секретами и чем оно отличается от паролей

Управление секретами — это система контроля над машинными учётными данными: API-ключами, токенами, сертификатами и SSH-ключами, которые используют приложения и сервисы. Менеджер паролей решает другую задачу — хранит логины и пароли сотрудников для входа в личные и общие ресурсы.

Разница в архитектуре:

  • Менеджер паролей встраивается в рабочий процесс человека: браузерное расширение, мобильное приложение, единое хранилище для команды.
  • Система управления секретами встраивается в инфраструктуру: API, CI/CD-пайплайн, оркестратор контейнеров. Она должна выдавать секрет сервису за миллисекунды, без участия человека, и автоматически менять его по расписанию.

Сравнение менеджера паролей и системы управления секретами:

Параметр Менеджер паролей Система управления секретами
Кто использует Сотрудники Приложения, сервисы, DevOps-команды
Тип секретов Пользовательские (логин/пароль) Инфраструктурные (API-ключи, токены, сертификаты)
Ротация Автоматическая, ручная или по напоминанию Автоматическая, по расписанию или триггеру
Интеграция Браузер, мобильное и десктопное приложение API, CI/CD, оркестраторы контейнеров
Типичные риски Слабый или повторно используемый пароль, передача через мессенджеры, фишинг Ключ, зашитый в коде, забытый сертификат, отсутствие отзыва

Финансовым организациям, как правило, нужны оба инструмента одновременно: менеджер паролей для сотрудников, и отдельный контур для машинных секретов (для приложений и DevOps-процессов). На практике это не значит, что нужно внедрять два разных продукта от разных поставщиков, с двумя интерфейсами администрирования и двумя журналами аудита.


Почему финансовый сектор — главная мишень

Финансовые организации теряют данные через скомпрометированные секреты чаще других отраслей, потому что их инфраструктура объединяет десятки систем, постоянно обменивающихся данными друг с другом: процессинг, CRM, платёжные шлюзы, бухгалтерия. Каждое такое соединение защищено отдельным ключом или сертификатом — и каждый из них потенциальная точка входа. Злоумышленнику не нужно взламывать банк целиком: достаточно одного забытого ключа доступа.

Отраслевая аналитика детализирует, откуда берутся эти уязвимости:

  • Рост утечек. В 2025 году число утечек данных из российских финансовых организаций достигло 44 — против 29 годом ранее. Рост на 52% за год (InfoWatch).
  • Охота за данными. Каждый пятый инцидент в финансовом секторе — попытка получить доступ к конфиденциальной информации.
  • Кража учётных данных. 15% инцидентов — прямая компрометация логинов и паролей сотрудников.
  • Инструмент атак. Стилеры — вредоносное программное обеспечение (ВПО) для кражи паролей и токенов из браузеров и приложений — используются в 41% всех атак с применением ВПО на кредитно-финансовую отрасль (Солар, отчёт о кибератаках на кредитно-финансовую отрасль).

Positive Technologies добавляет к этой картине ещё одну деталь: в 67% успешных кибератак на финансовые организации злоумышленники похищали данные и шантажировали жертву, а в 57% атак использовалась социальная инженерия — обман сотрудника, а не взлом технической защиты. 

Стилеры и социальную инженерию объединяет одна цель — украсть секреты, которые открывают путь к деньгам. API-ключ платёжного шлюза, токен доступа к CRM с базой клиентов, сертификат для интеграции с процессинговым центром — каждый из этих объектов ценнее одного пароля от почты, потому что даёт доступ к системе, а не к аккаунту.


Неконтролируемое распространение секретов: невидимая угроза для финансовых организаций

Неконтролируемое распространение секретов (Secrets sprawl) — ситуация, при которой секреты бесконтрольно размножаются по репозиториям, конфигурационным файлам, переменным окружения, чатам и заметкам, а организация теряет представление о том, где они хранятся и кто имеет к ним доступ. 

Типичный сценарий выглядит так:

  1. Тестирование интеграции. Разработчик финтех-компании тестирует интеграцию с платёжным шлюзом.
  2. Ключ в коде. Для скорости вставляет API-ключ прямо в код, а не в защищённое хранилище.
  3. Пропущенный шаг. Забывает удалить ключ перед публикацией.
  4. Публикация в репозиторий. Сохраняет изменения в репозитории.
  5. Ключ остаётся навсегда. Даже после удаления строки из актуальной версии кода ключ доступен в истории репозитория — история версий хранит все прошлые состояния файла.

Масштаб проблемы подтверждают международные данные. По данным отчёта GitGuardian State of Secrets Sprawl (2025), более 90% секретов, случайно опубликованных в публичных репозиториях, остаются валидными и пригодными для использования спустя 5 дней после утечки. Это означает, что даже обнаруженная утечка секрета не гарантирует его немедленной нейтрализации, если процесс отзыва не автоматизирован.

Мировая статистика утечек секретов: отчёт GitGuardian за 2026 год

Показатель Значение
Утечек секретов в публичные репозитории GitHub за год 28,65 млн (+34% год к году)
Рост утечек против роста числа разработчиков (с 2021 года) +152% против +98%
Секреты 2022 года, всё ещё действующие в 2026-м 64%
Новых секретов, попадающих в публичные репозитории ежедневно 78 000
Рост утечек секретов ИИ-сервисов +81,5%
Утечки секретов вне кода — в мессенджеры, Jira и т.д. 28% всех утечек
Подробный разбор отчёта GitGuardian с примерами реальных атак и стратегией защиты — читайте в статье «28 миллионов утечек секретов за год»

Для финансовой организации неконтролируемое распространение секретов (secrets sprawl) означает, что каждый репозиторий, каждый CI/CD-пайплайн и каждая переменная окружения — потенциальная точка утечки, независимо от того, насколько защищён периметр. Централизованное хранилище — единственный способ вернуть контроль над рассредоточенными данными.


Жизненный цикл секрета: где возникают уязвимости

Жизненный цикл секрета — это последовательность из семи этапов, от генерации до уничтожения, на каждом из которых секрет может быть скомпрометирован. Понимание этой последовательности показывает, что защита секрета — это процесс, требующий контроля на каждой стадии, а не только в момент хранения. Такой подход к классификации этапов описывает, в частности, OWASP Secrets Management Cheat Sheet.

Жизненный цикл секрета: 7 этапов от генерации до уничтожения с выделением уязвимых точек — распределения и отзыва

7 этапов жизненного цикла секрета:

  • Генерация. Создание секрета с достаточной энтропией. Слабый или предсказуемый ключ компрометируется ещё до первого использования.
  • Хранение. Размещение в централизованном зашифрованном хранилище, а не в открытом файле или переменной окружения без контроля доступа.
  • Распределение. Передача секрета сервису или сотруднику только через защищённый канал: API вызов, а не сообщение в мессенджере.
  • Контроль доступа. Привязка к идентичности рабочей нагрузки: сервис получает секрет на ограниченное время и только в контексте конкретного окружения (под, контейнер, задача в конвейере).
  • Ротация. Плановая или экстренная смена секрета по расписанию либо сразу после подозрения на компрометацию.
  • Отзыв. Немедленная инвалидация скомпрометированного секрета без ожидания планового цикла ротации.
  • Уничтожение. Безвозвратное удаление секрета после истечения срока действия или завершения его использования.

На практике большинство инцидентов возникает на двух этапах: распределении и ротации. Передача ключа доступа в мессенджере или почте нарушает этап 3 сразу, а отсутствие автоматической ротации превращает этап 5 в формальность: секрет годами остаётся неизменным, даже если о нём знают уже несколько бывших сотрудников.

Финансовая организация в условиях кадрового дефицита на рынке ИТ (за 2025 год штат ИТ-специалистов в России вырос на 15,4%, но нехватка кадров всё ещё оценивается в миллионах) активно привлекает подрядчиков и внешних разработчиков. Без автоматизации ротации отзыв доступа при завершении контракта требует ручной проверки всех систем, в которых подрядчик мог оставить след.


Радиус поражения: что происходит, когда один секрет скомпрометирован

Радиус поражения — это масштаб последствий, к которым приводит компрометация одного секрета: чем шире доступ, который открывает украденный ключ, тем больше систем оказываются под угрозой. В финансовой инфраструктуре, где сервисы плотно связаны между собой через API, радиус поражения одного украденного ключа может охватить всю цепочку обработки транзакций.

Рассмотрим типичный сценарий:

  1. Компрометация ключа. Скомпрометирован API-ключ одного микросервиса, отвечающего за проверку баланса.
  2. Избыточные привилегии. Ключ выдан с избыточными правами — злоумышленник получает доступ не только к функции проверки баланса, но и к базе транзакций целиком.
  3. Горизонтальное перемещение. Через доступ к базе транзакций атакующий находит учётные данные другого сервиса.
  4. Расширение доступа. Через скомпрометированный сервис атакующий получает доступ к персональным данным клиентов.

Ограничить радиус поражения позволяют два принципа, которые тесно связаны между собой:

  • Принцип минимальных привилегий. Каждый сервис получает доступ только к тем ресурсам, которые нужны для его конкретной функции, а не ко всей базе данных.
  • Регулярная ротация секретов. Короткий срок жизни ключа сокращает окно для атаки. API-токены сервисных аккаунтов в Пассворке можно ротировать через пары access- и refresh-токенов.
  • Изоляция секретов друг от друга. Компрометация одного секрета не открывает доступ к остальным. В Пассворке каждый пароль и сейф получают собственный ключ шифрования, вложенные друг в друга по цепочке: ключ пароля → ключ сейфа → приватный ключ пользователя.
  • Точечный отзыв без цепной реакции. Администратор аннулирует конкретный секрет, не трогая остальные учётные данные. Сервисные аккаунты Пассворка поддерживают несколько API-токенов — можно отозвать один, не нарушив работу остальных пайплайнов.
  • Журнал доступа. Аномалия видна сразу, а не через неделю в постмортеме. Журнал действий Пассворка фиксирует каждое обращение к сейфам и паролям, с экспортом в SIEM для встраивания в существующий мониторинг.

Динамические секреты сокращают радиус поражения ещё сильнее: вместо постоянного ключа сервис получает короткоживущий токен, который автоматически истекает через несколько минут или часов. Даже если токен перехвачен, злоумышленник может использовать его только в узком временном окне. 


Регуляторные требования РФ: что обязан выполнить финансовый сектор

Регулятор в лице Центрального банка и ФСТЭК России предъявляет к финансовым организациям конкретные требования по контролю доступа к учётным данным, которые напрямую касаются управления секретами. Основные документы — ГОСТ Р 57580.1-2017, Положение ЦБ РФ № 851-П и Приказ ФСТЭК России № 21, каждый из которых регулирует свой аспект защиты.

Ключевые нормативные акты для финансового сектора

Документ Что требует в контексте секретов Вступил в силу
ГОСТ Р 57580.1-2017 Три уровня защиты информации (минимальный, стандартный, усиленный); контроль доступа к учётным данным 2018
Положение ЦБ РФ № 851-П Усиленные требования к защите банковской информации, применение сертифицированных СКЗИ Март 2025
Приказ ФСТЭК России № 21 Идентификация и аутентификация субъектов доступа, управление учётными записями, парольная политика 2013, действует в текущей редакции
Федеральный закон № 187-ФЗ Банки как субъекты критической информационной инфраструктуры (КИИ); требования к защите систем 2018, актуализируется

Что требует каждый документ

ГОСТ Р 57580.1-2017 обязывает выстраивать защиту по одному из трёх уровней (минимальному, стандартному или усиленному) в зависимости от значимости системы. Контроль доступа к учётным данным входит в базовый набор мер для каждого уровня без исключений.

Положение ЦБ РФ № 851-П действует с 29 марта 2025 года — оно заменило ранее действовавшее Положение № 683-П и усилило требования к защите банковской информации, включая порядок применения сертифицированных средств криптографической защиты (СКЗИ).

Приказ ФСТЭК России № 21 определяет организационные и технические меры защиты персональных данных — документ прямо применим к банкам как операторам персональных данных клиентов. Два раздела касаются управления секретами напрямую:

  • ИАФ (идентификация и аутентификация) — требует присвоения уникальных идентификаторов учётным записям и управления их жизненным циклом.
  • УПД (управление доступом) — требует своевременного отзыва прав при увольнении или смене должности сотрудника.

Для инфраструктуры, где секреты хранятся статично в конфигурационных файлах без контролируемой ротации, выполнить эти требования буквально невозможно. Нужен инструмент, который фиксирует, кто и когда получил доступ к каждому секрету.

Финансовые последствия несоблюдения

С 30 мая 2025 года в России действуют оборотные штрафы за нарушения в сфере обработки персональных данных. За повторное нарушение штраф для юридических лиц составляет от 1 до 3% годовой выручки — не менее 20 млн и не более 500 млн рублей.


5 практик управления секретами для финансовых организаций

Пять практик управления секретами закрывают большинство сценариев компрометации, описанных выше, и формируют базовый уровень защиты для финансовой организации любого масштаба. Это последовательность конкретных действий, которые можно внедрять поэтапно, не останавливая разработку.

  • Централизуйте хранение. Замените файлы .env, таблицы Excel и заметки на единое зашифрованное хранилище секретов с контролем доступа. Это первый шаг, который сразу закрывает большую часть проблемы неконтролируемого распространения секретов.
  • Автоматизируйте ротацию. Настройте плановую смену секретов по расписанию и немедленную ротацию при подозрении на компрометацию — без ручного вмешательства администратора в каждом отдельном случае.
  • Внедрите принцип минимальных привилегий. Каждый сервис и каждый сотрудник должны видеть только те секреты, которые нужны для их конкретной задачи, — это напрямую ограничивает радиус поражения при инциденте.
  • Ведите полный аудит. Фиксируйте, кто, когда и откуда обращался к каждому секрету. Журнал аудита — то, что превращает расследование инцидента из недель в часы.
  • Интегрируйте управление секретами в DevSecOps. Секреты не должны попадать в код и конфигурации CI/CD — используйте API для их динамической выдачи прямо в момент сборки или деплоя.

Для финансовых организаций, эти пять практик реализует Пассворк — система, включённая в реестр отечественного ПО (№ 6147) и сертифицированная ФСТЭК России. Открытый полнофункциональный API позволяет встроить хранилище в CI/CD-пайплайн и получать секреты программно, без ручной передачи ключей между разработчиками.


Заключение

Утечка в финансовой организации редко начинается со взлома периметра — чаще с забытого API-ключа в репозитории или пароля, годами не менявшегося на сервере интеграции. Неконтролируемое распространение секретов превращает такие мелочи в системный риск, а радиус поражения показывает, насколько дорого обходится одна ошибка в контроле доступа.

Практический первый шаг — провести инвентаризацию: собрать список всех секретов в инфраструктуре, определить, где они хранятся сейчас, и сравнить результат с требованиями ГОСТ 57580 и Положения 851-П. Разрыв между текущим состоянием и регуляторными требованиями обычно и определяет приоритеты внедрения.

Отдельная сложность в том, что пароли сотрудников и секреты сервисов обычно живут в разных системах — а иногда вообще нигде, кроме памяти конкретного разработчика.

Пассворк объединяет оба контура в одной экосистеме: пароли для команды и секреты для DevOps-процессов хранятся в едином защищённом хранилище с общей моделью доступа, единым журналом аудита и одной точкой ответственности для администратора — вместо двух разрозненных инструментов с разной логикой прав.

Для финансовых организаций, которым важно соответствие российскому регулированию, Пассворк предлагает отечественное решение с сертификатом ФСТЭК и включением в реестр отечественного ПО.


Частые вопросы об управлении секретами в финансовом секторе

Чем управление секретами отличается от управления паролями?

Менеджер паролей хранит учётные данные сотрудников для входа в личные и корпоративные ресурсы. Система управления секретами контролирует машинные учётные данные — API-ключи, токены, сертификаты, которые сервисы используют автоматически, без участия человека. Ключевое отличие — ротация по расписанию, интеграция с CI/CD-пайплайнами и аудит обращений на уровне сервисов, а не пользователей.

Что такое неконтролируемое распространение секретов (secrets sprawl)?

Неконтролируемое распространение секретов (Secrets sprawl) — бесконтрольное распространение секретов по репозиториям, конфигурационным файлам, переменным окружения и мессенджерам. Организация теряет представление о том, где хранятся секреты и кто имеет к ним доступ, что резко увеличивает поверхность атаки и затрудняет расследование инцидентов при компрометации.

Какие этапы жизненного цикла секрета наиболее уязвимы?

Из семи этапов (генерации, хранения, распределения, контроля доступа, ротации, отзыва и уничтожения) большинство инцидентов возникает на распределении и ротации. Передача ключа через мессенджер нарушает защищённый канал на этапе распределения, а отсутствие автоматической ротации оставляет секрет неизменным годами, даже после увольнения сотрудников, знавших его значение.

Сколько времени скомпрометированный секрет остаётся действующим, если его не отозвать вручную?

По данным отчёта GitGuardian State of Secrets Sprawl (2025), более 90% секретов, случайно опубликованных в публичных репозиториях, остаются валидными спустя пять дней после утечки. Без автоматического отзыва обнаружение инцидента не гарантирует нейтрализации риска — ключ продолжает работать, пока его не аннулируют вручную.

Что произойдёт, если один API-ключ банка будет скомпрометирован?

Масштаб последствий называется blast radius. Один скомпрометированный ключ может открыть доступ к базе транзакций, а оттуда — к другим системам через lateral movement, горизонтальное перемещение атакующего внутри инфраструктуры. Принцип минимальных привилегий и динамические секреты сокращают этот радиус до минимума.

Нужно ли управление секретами небольшим финтех-компаниям?

Да. По данным InfoWatch (2026), рост утечек в 2025 году произошёл в том числе в небольших МФО и страховых компаниях. Злоумышленники нередко атакуют менее защищённые организации как промежуточную точку входа для последующей атаки на более крупных партнёров или клиентов.

Соответствует ли Пассворк требованиям российских регуляторов для финансового сектора?

Да. Пассворк включён в реестр отечественного ПО (№ 6147) и сертифицирован ФСТЭК России, что упрощает соответствие требованиям Приказа № 21 и Положения ЦБ РФ № 851-П. Продукт объединяет пароли сотрудников и машинные секреты в едином хранилище с журналом аудита и API для интеграции с CI/CD.

Интерактивная схема API: сравнение версий и готовые примеры
В документации Пассворка появилась интерактивная схема API. Она показывает структуру запросов, сравнивает версии спецификаций и генерирует готовый код. Инструмент помогает собрать нужный запрос и проверить совместимость скриптов без разворачивания тестового стенда.
Постквантовая криптография: угрозы и стандарты — 2026
Квантовые компьютеры ещё не взломали ни одного шифра, но атаки уже идут. Разбираем HNDL-угрозу, глобальные дедлайны регуляторов, российские алгоритмы-кандидаты и первые промышленные пилоты QKD в России.
Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.

Управление секретами в финансовом секторе: защита от утечек

Утечки в финансовом секторе растут вдвое быстрее среднемирового уровня. Разбираем, что такое неконтролируемое распространение секретов, как устроен жизненный цикл секрета, почему один скомпрометированный ключ угрожает всей инфраструктуре банка, и что требуют российские регуляторы в 2026 году.