С января по сентябрь 2026 года центр мониторинга Solar JSOC зафиксировал у своих клиентов 31,7 тыс. подтверждённых инцидентов. Это на 38% больше, чем за те же девять месяцев 2025 года. Отдельно за третий квартал (июль–сентябрь) было 14,3 тыс. инцидентов. Это максимум для одного квартала: он на 28% выше прежнего рекорда, который держался с третьего квартала 2022 года.
Кибератаки в 2026 году фиксируют все крупные российские центры мониторинга (SOC) и вендоры ИБ, но оценки роста расходятся в три раза: от +24% до +108% в зависимости от отрасли, периода и методики оценки. В материалы собраны данные девяти источников по отраслям, векторам взлома и последствиям с пояснением, что именно измерил каждый из них.
Кибератаки 2026 года: 5 выводов
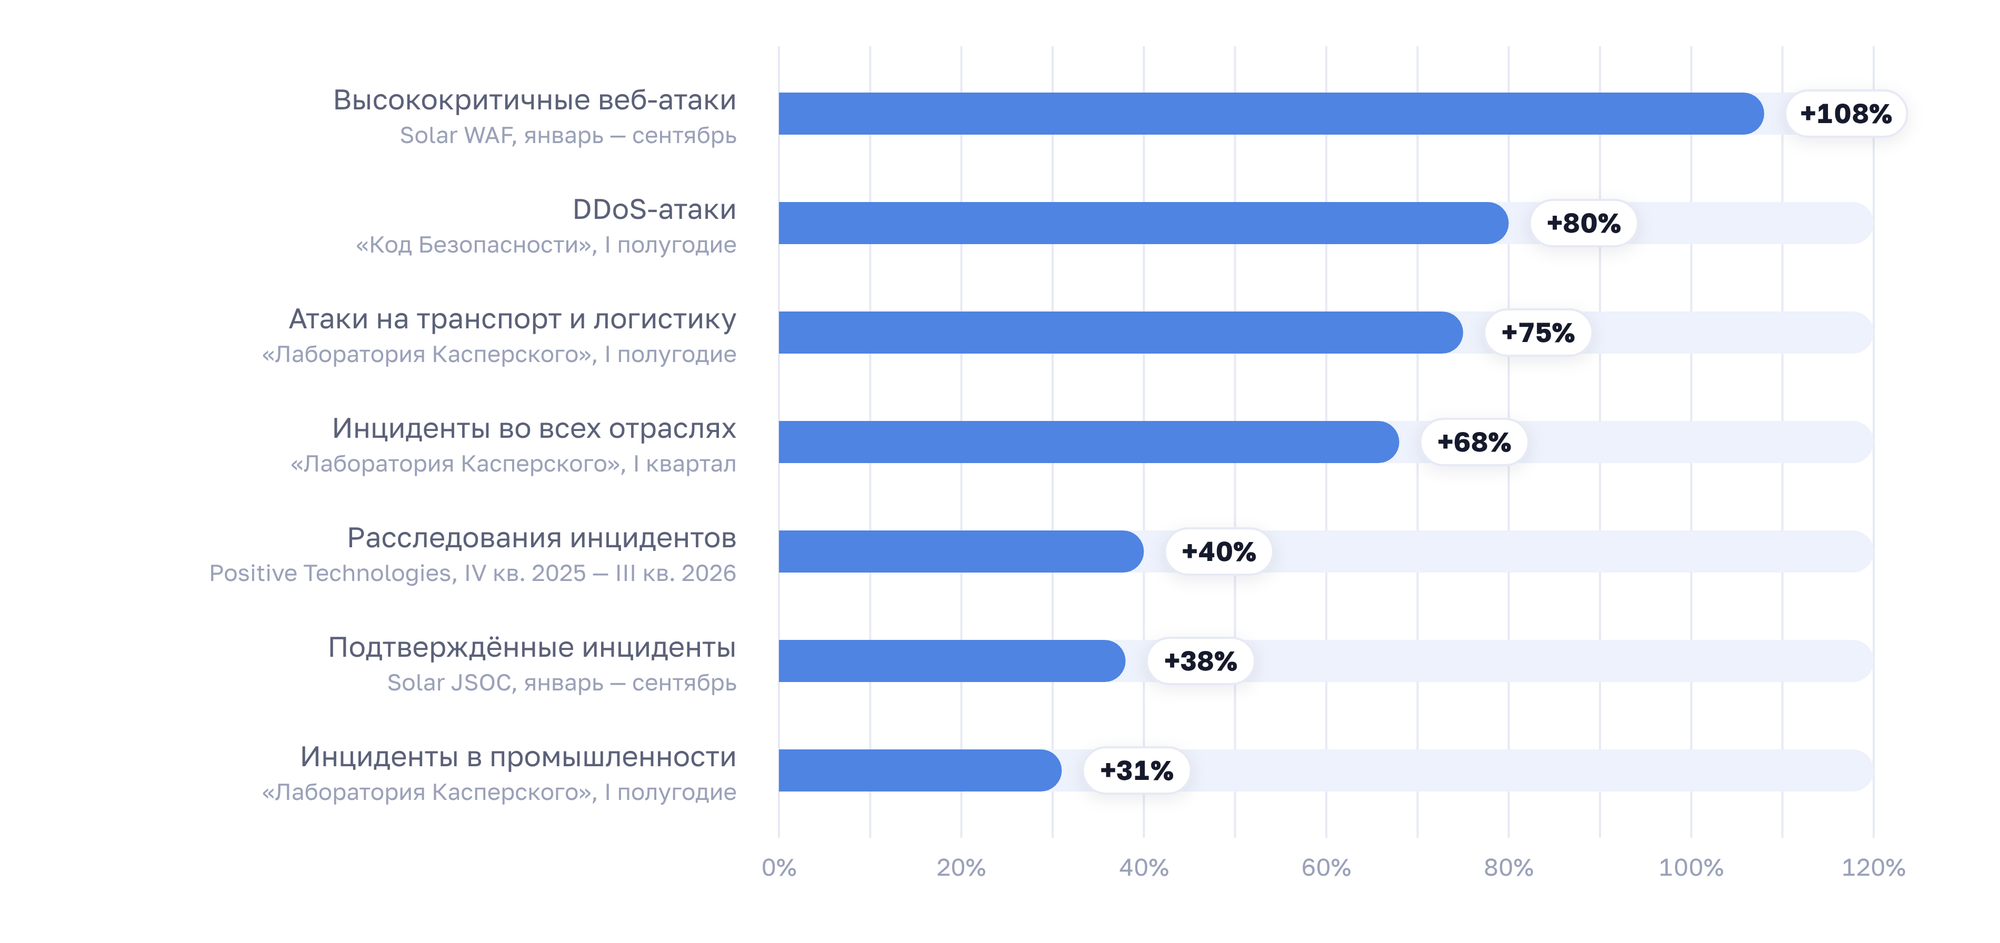
- Динамика. Solar JSOC за девять месяцев 2026 года зафиксировал на 38% больше инцидентов, Лаборатория Касперского насчитала в первом квартале на 68% больше, число расследований у Positive Technologies выросло на 40%, а число высококритичных веб-атак по данным Solar WAF удвоилось.
- Отрасли. Промышленность лидирует по росту у всех источников: от 22,5% обращений за расследованием (Positive Technologies) до 60% расследованных атак (BI.ZONE). Быстрее всего растут атаки в транспорте (+75%) и медицине (в 2,7 раза).
- Векторы. В массовых атаках вход открывает фишинг (60–61% по данным Positive Technologies). В расследованных тяжёлых инцидентах первыми идут уязвимости периметра (50,8% у PT ESC IR, 58% у Solar 4RAYS, 60% у BI.ZONE).
- Последствия. Бизнес-процессы нарушались в 54% расследованных инцидентов, шифровальщики применялись в 29% успешных атак, атакующие оставались незамеченными в среднем 14 дней.
- Учётные данные. С их компрометации начинаются 22–27% атак, отсутствие второго фактора стало причиной 25% инцидентов, а доля входов через учётные записи сотрудников и подрядчиков за 2025 год выросла с 4% до 14%. Этот вектор закрывается процессом управления доступом.
Сколько кибератак на российские компании в 2026 году: сводка в цифрах
Данные за 2026 год взяты из четырёх типов источников:
- Центры мониторинга — Solar JSOC, RED Security SOC, Код Безопасности
- Команды расследований — Positive Technologies (PT ESC IR), Solar 4RAYS, BI.ZONE DFIR
- Антивирусные вендоры — Лаборатория Касперского
- Аналитики утечек — F6, InfoWatch, Solar AURA
Годовые отчёты выйдут в начале 2027 года, поэтому все цифры ниже привязаны к кварталу, полугодию или девяти месяцам.
Чтобы в цифрах была видна логика, сводка ниже выстроена по ходу атаки: сколько атакуют и как готовятся, через что заходят, что происходит внутри сети и чем всё заканчивается. Каждую группу подробно разбирают разделы ниже.
Масштаб и подготовка. Инцидентов стало больше у всех, кто ведёт мониторинг, а доля разведки выросла вдвое:
| Показатель | 2026 год (изменение к 2025) | Источник |
|---|---|---|
| Подтверждённые инциденты, январь–сентябрь | 31,7 тыс. (+38%) | Solar JSOC |
| Обнаруженные инциденты, I квартал | +68% | Лаборатория Касперского |
| DDoS-атаки, I и II кварталы | +80% в каждом квартале | Код Безопасности |
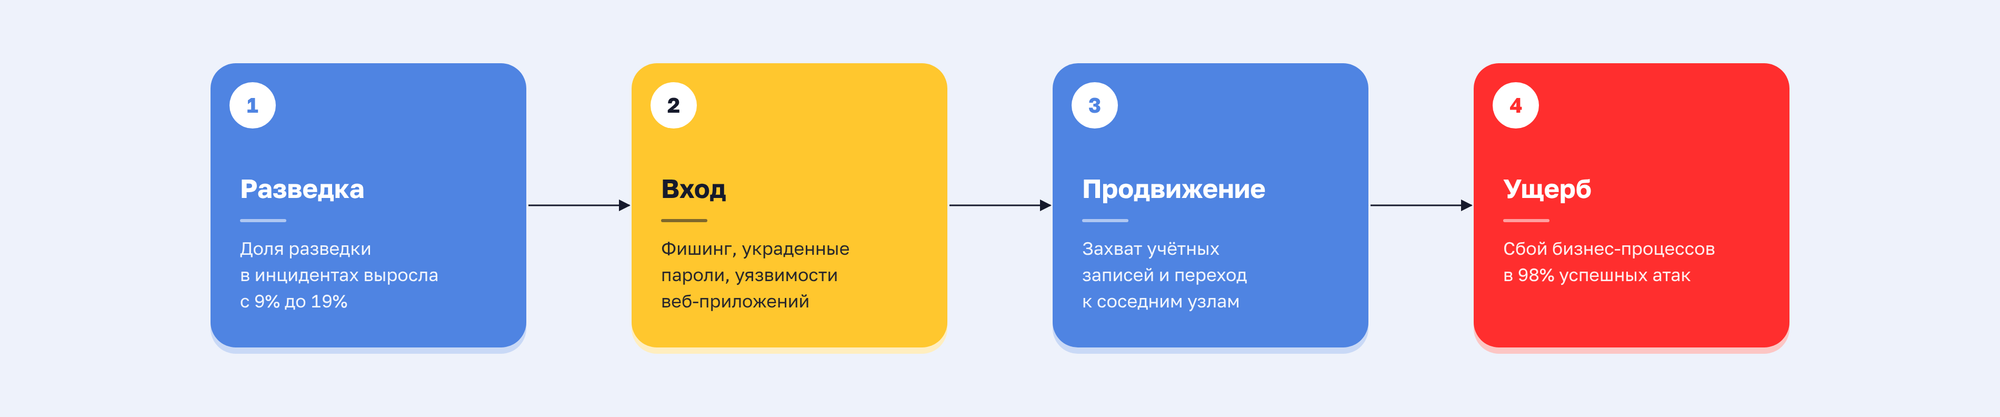
| Доля разведки и сканирования среди инцидентов | 19% (было 9%) | Solar JSOC |
| Высококритичные веб-атаки, январь–сентябрь | 24,7 млн (+108%) | Solar WAF |
Для масштаба: за весь 2025 год Солар насчитали более 33 тыс. подтверждённых инцидентов. В 2026 году почти столько же набралось за девять месяцев. Positive Technologies в прогнозе CODE RED 2026 ожидала роста успешных атак на 30–35%, и фактические цифры Solar JSOC этот прогноз пока превышают.
Самый тревожный сигнал в таблице выше связан с разведкой. Её доля среди инцидентов Solar JSOC выросла с 9% до 19%. Solar WAF за январь–сентябрь 2026 года зафиксировал 24,7 млн высококритичных атак на веб-ресурсы российских компаний против 12,1 млн годом ранее, рост на 108%.
Всплеск последовал за массовым сканированием веб-сервисов с помощью ИИ: атакующие ищут уязвимости ИИ-сканерами, и в июле 2026 года Solar WAF зафиксировал рекордные 389,4 млн событий, связанных со сканированием, на 53% больше, чем в июле 2025 года (254 млн). В Соларе считают, что так выглядит подготовка к сложным атакам, последствия которых проявятся позже. Там же делают оговорку: часть роста объясняется тем, что средства обнаружения стали видеть больше, поэтому весь прирост нельзя списать на активность атакующих.
Вход в сеть
В массовых атаках заходят через людей, в тяжёлых инцидентах, до которых доходят команды расследований, через периметр и украденные пароли:
| Показатель | 2026 год (изменение к 2025) | Источник |
|---|---|---|
| Фишинг в массовых атаках | 60% атак на малый и средний бизнес, 61% на крупный | Positive Technologies |
| Уязвимости периметра в расследованных инцидентах | от 50,8% до 60% (было 36–46%) | PT ESC IR, Solar 4RAYS, BI.ZONE DFIR |
| Украденные учётные данные | 27% атак на малый и средний бизнес, 22% на крупный | Positive Technologies |
| Отсутствие второго фактора как причина инцидента | 25% расследований | PT ESC IR |
| Атаки через подрядчиков | 6% успешных атак (×2), в расследованиях 14,9% | Positive Technologies, PT ESC IR |
Внутри сети и последствия
Атакующих замечают позже, чем год назад, а каждая вторая расследованная атака останавливает бизнес-процессы:
| Показатель | 2026 год (изменение к 2025) | Источник |
|---|---|---|
| Медианное время до обнаружения атаки | 14 дней (было 9) | PT ESC IR |
| Следы APT-группировок в расследованных компаниях | 49,3% | Positive Technologies |
| Доля атак с применением ИИ | 10% (×2) | Солар |
| Шифровальщики и вайперы в успешных атаках | 29% и 9% | Positive Technologies |
| Нарушение бизнес-процессов | 54,1% расследований | PT ESC IR |
| Ущерб крупных компаний от одной атаки | 0,1–1,5% годовой выручки | Positive Technologies |
| Штрафы за утечки, I полугодие | 2,195 млн рублей (×1,5 к сумме за весь 2025 год) | InfoWatch |
Цифры из разных строк нельзя складывать: мониторинг, расследования и открытые данные измеряют разные вещи, и следующий раздел объясняет, почему.
Почему отчёты дают разные цифры
Отчёты расходятся, потому что считают разные события. SOC-центр видит подтверждённые инциденты клиентов, команды расследований разбирают только тяжёлые случаи, аналитики учитывают успешные атаки из открытых источников, антивирусный вендор считает детекты, регуляторы публикуют число заблокированных ресурсов. Сравнивать цифры корректно только внутри одного источника и одного периода.
Пять типов данных об атаках
| Тип данных | Что считает | Пример 2026 года |
|---|---|---|
| SOC-мониторинг | Инциденты, которые подтвердили клиенты центра мониторинга | Solar JSOC: 31,7 тыс. за девять месяцев. RED Security SOC: 77% атак в I квартале пришлось на КИИ |
| Расследования (DFIR) | Тяжёлые случаи, где понадобилась команда реагирования | PT ESC IR: 50,8% проникновений через веб-приложения. BI.ZONE DFIR: 60% расследований в промышленности |
| Успешные атаки из открытых данных | Инциденты из СМИ, заявлений компаний и собственных расследований вендора | Positive Technologies: 60–61% атак начинаются с фишинга |
| Детекты защитного ПО | Обнаруженные и предотвращённые угрозы у клиентов вендора | Лаборатория Касперского: +68% в I квартале |
| Официальная статистика | Заблокированные ресурсы, отражённые DDoS-атаки, операции без согласия клиентов | РКН, НКЦКИ, ЦБ РФ: 10 891 фишинговый и вредоносный ресурс в банковской сфере за июль 2026, рекорд (по данным InfoWatch) |
Пример 1. Фишинг или веб-приложение: один вендор, два ответа
Аналитики Positive Technologies называют фишинг главным методом проникновения в инфраструктуру организаций: 60–61% успешных атак. Команда расследований той же компании, PT ESC IR, за IV квартал 2025 – III квартал 2026 года называет фишинг исходной точкой только в 16,4% инцидентов. В 50,8% случаев атака начиналась с веб-приложения на периметре.
Разница между всем потоком инцидентов и выборкой тяжёлых случаев объясняется так:
- Общий массив. Фишинг лидирует, потому что это самый дешёвый и масштабируемый способ получить первый доступ. Рассылка попадает в рядовых сотрудников компаний любого размера и чаще заканчивается типовым заражением.
- Выборка расследований. Команду зовут, когда инфраструктура уже скомпрометирована и штатная защита не справилась. Такие атаки ведут профессиональные группировки. Они ищут уязвимости в VPN-шлюзах, почтовых серверах и веб-системах на периметре: взлом внешнего сервиса даёт стабильный доступ в обход человеческого фактора.
- Почему фишинг реже. Его применяют точечно, против администраторов и руководителей. Письмо оставляет следы в почте и журналах и повышает риск раннего обнаружения.
Пример 2. Доля промышленности: 31% или 60%
У Solar 4RAYS на промышленность пришлось 31% расследованных инцидентов первого полугодия. У BI.ZONE DFIR за девять месяцев таких инцидентов 60%. Обе команды расследуют тяжёлые случаи, но пул клиентов у каждой свой. Это классическое смещение выборки. Разницу почти вдвое объясняют три фактора:
- Профиль клиентской базы. Вендор расследует инциденты там, где у него контракты на реагирование и внедрённые продукты. Если среди клиентов больше металлургии, энергетики и нефтегаза, доля промышленности будет кратно выше, чем у вендора с упором на финансы или госсектор.
- Видимость. Вендор видит только те случаи, о которых ему сообщили. Промышленные предприятия неохотно афишируют успешные атаки из-за требований к объектам КИИ, поэтому статистика отражает готовность звать внешних экспертов, а не число атак на отрасль.
- Период. Solar 4RAYS считает полугодие, BI.ZONE девять месяцев. Кампании против промышленности идут волнами, и всплеск третьего квартала мог сдвинуть долю.
В BI.ZONE прямо предупреждают: цифра отражает распределение среди расследованных атак и не означает, что на промышленность пришлось 60% всех атак на рынке.
Что это значит для защиты бизнеса
Для бизнеса из этого следует практический вывод: нельзя строить защиту по одной цифре из одного отчёта, каждая из них показывает только свою часть угроз. Массовая статистика говорит, что чаще всего атака приходит через сотрудника, статистика расследований говорит, что самый тяжёлый ущерб приносят атаки через периметр, и обе правы для своей выборки.
Компания, которая вкладывается только в обучение персонала и фильтрацию почты, остаётся открытой для профессиональных группировок через забытый веб-сервис. Компания, которая занимается только патчами и аудитом периметра, пропустит массовую рассылку, с которой начинаются три из пяти успешных атак. Бюджеты на обучение и на управление уязвимостями закрывают разные половины одной картины.
Какие отрасли атакуют чаще всего в 2026 году
По данным Solar JSOC за январь–сентябрь 2026 года, больше всего критичных инцидентов в расчёте на одну организацию зафиксировано в пяти отраслях:
- Торговля — 2 153 события
- Пищевая промышленность — 1 998 событий
- Добывающая промышленность — 1 857 событий
- Финансовый сектор и страхование — 1 689 событий
- Телекоммуникации — 1 369 событий
Промышленность лидирует по росту у всех источников, транспорт и медицина растут быстрее остальных: +75% и в 2,7 раза.
Другие источники смотрят на отрасли с разных сторон:
| Отрасль | Показатель 2026 года | Источник |
|---|---|---|
| Промышленность | 60% расследованных атак за январь–сентябрь | BI.ZONE DFIR |
| Промышленность | 31% расследованных инцидентов (+11 п. п.) в I полугодии | Solar 4RAYS |
| Промышленность | 22,5% обращений за расследованием (было 9%) | PT ESC IR |
| Промышленность | +31% инцидентов в I полугодии. Признаки APT-группировок составили 38% угроз в I квартале, вдвое больше | Лаборатория Касперского, Солар |
| Транспорт и логистика | +75% атак, +30% высококритичных инцидентов в I полугодии | Лаборатория Касперского |
| Здравоохранение | Рост в 2,7 раза, доля среди атак с 6% до 15%, 38% инцидентов высококритичные | RED Security SOC |
| Объекты КИИ | Более 9 тыс. атак и 77% от общего числа в I квартале | RED Security SOC |
Промышленность лидирует по росту сразу в четырёх независимых источниках, и это самый устойчивый вывод раздела.
По наблюдениям Solar 4RAYS, атакующие впервые сосредоточились на производственном секторе в 2025 году и в 2026-м тенденция не ослабевает. Для производства это ещё и смена характера угроз: по данным Солара, в первом квартале 2026 года признаки присутствия APT-группировок стали главной угрозой промышленных предприятий (38%), оттеснив стилеры (35%). Kaspersky ICS CERT фиксирует ту же тенденцию по телеметрии: доля компьютеров АСУ в России, на которых заблокировали шпионские программы, росла три квартала подряд и достигла 2,84%.
При этом больше атак ещё не значит больше успешных атак. Пример даёт энергетика. В первом квартале сенсоры Солара видели много индикаторов возможного заражения энергетических предприятий. Однако за полугодие Solar 4RAYS не расследовал в этой отрасли ни одного успешного инцидента, хотя за первое полугодие 2025 года было 12% расследований (к конце года — 17%). Возможное объяснение, которое дают в Соларе: защитные команды энергетиков стали лучше останавливать атаки на ранних этапах.
Медицина даёт противоположный пример. Атак стало в 2,7 раза больше, и 38% из них сами клиники оценили как высококритичные при среднем уровне по стране около 20% (RED Security SOC, 2026). Для отрасли с устаревшим оборудованием и нулевой терпимостью к простою это худшее сочетание.
Векторы взлома: как злоумышленники попадают в сеть
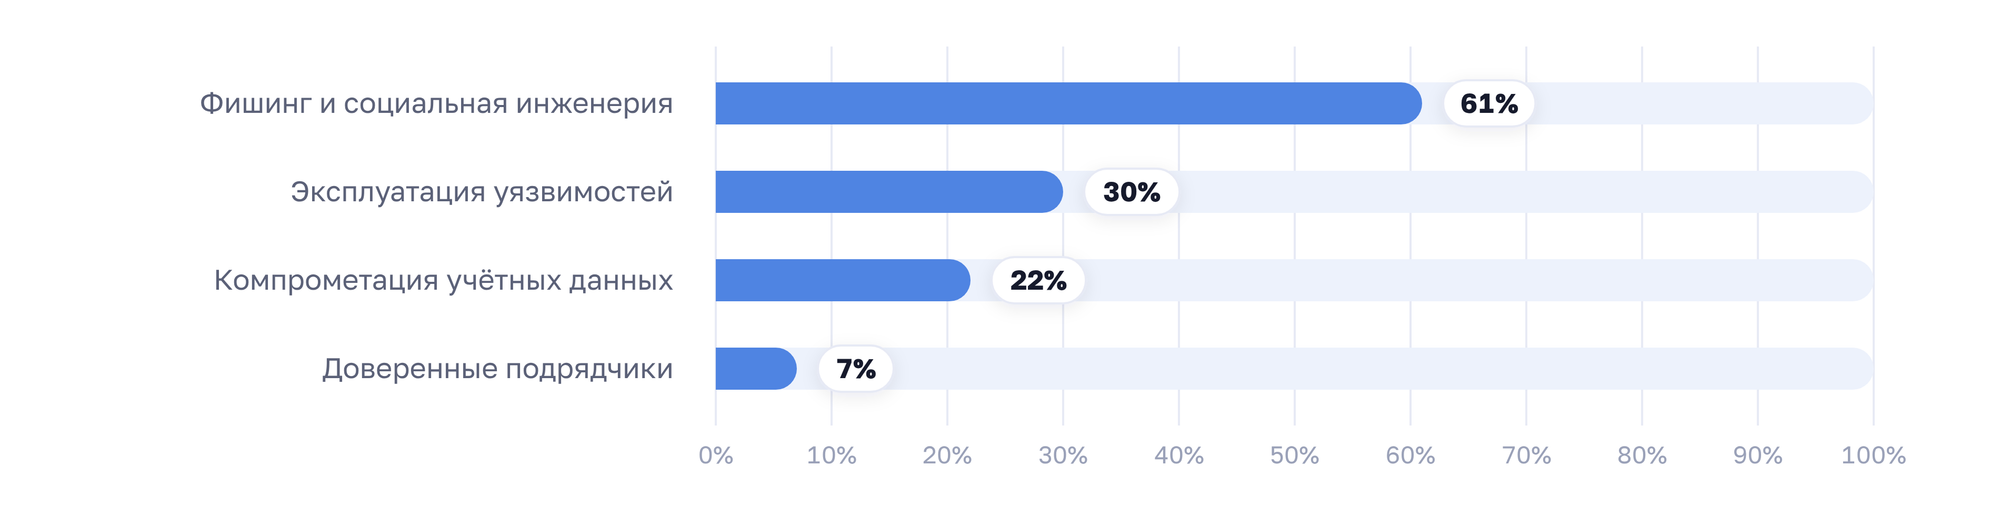
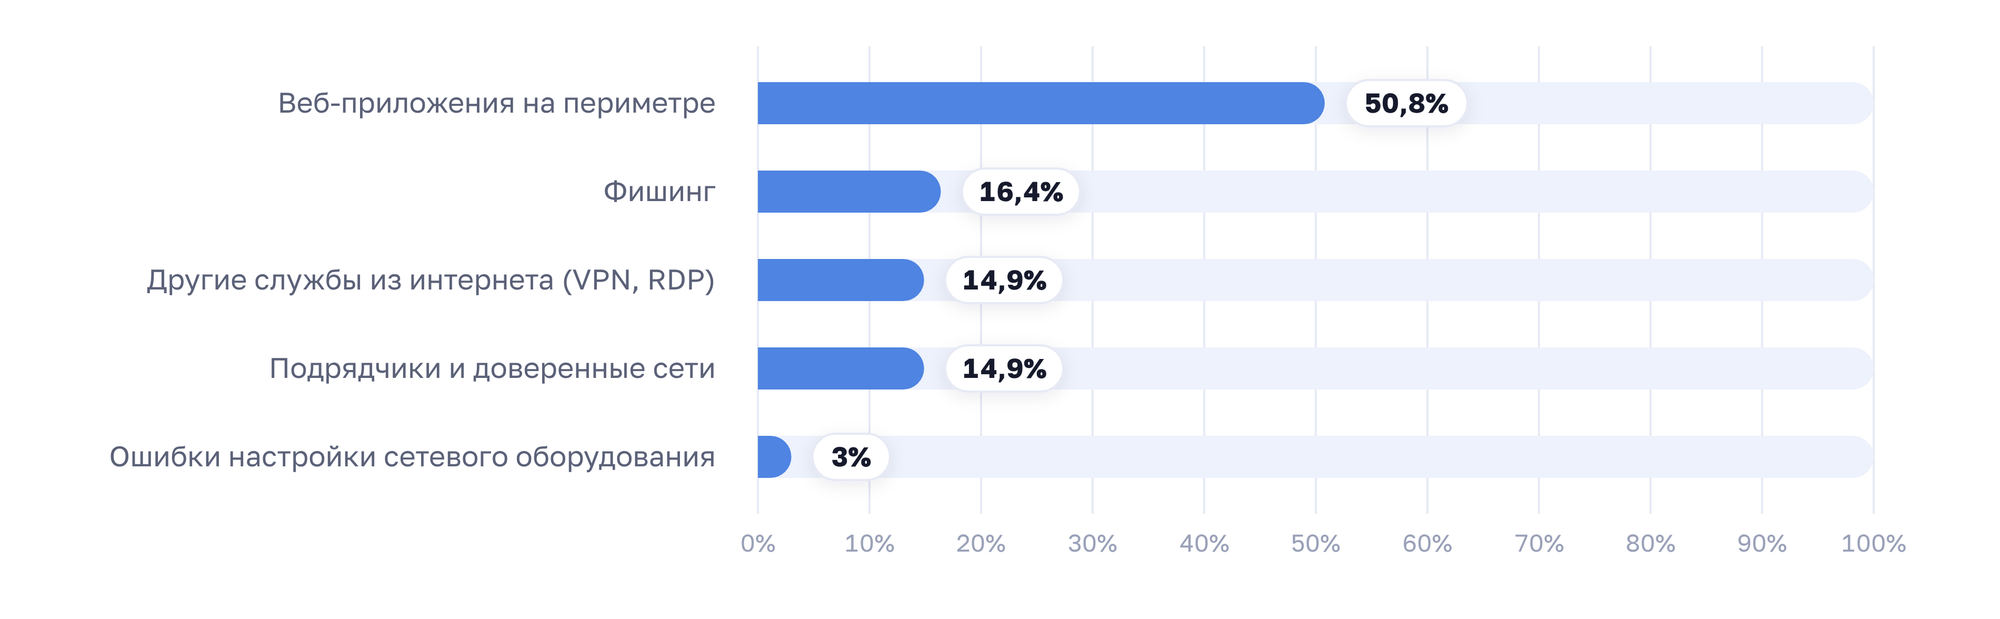
В 2026 году массовые атаки на российские компании чаще всего начинаются с фишинга: 60% атак на малый и средний бизнес и 61% на крупный, по данным Positive Technologies за июль 2025 – июнь 2026. В тяжёлых инцидентах, до которых доходят команды расследований, главный вход другой: уязвимости и ошибки настройки периметра открывают 50,8% атак у PT ESC IR, 58% у Solar 4RAYS и 60% у BI.ZONE DFIR.
Доли зависят от выборки, но пути входа у всех источников одни и те же. Типичная цепочка атаки выглядит так:
Две диаграммы ниже показывают один и тот же этап атаки, первичное проникновение, но на разных выборках. В массовых успешных атаках по открытым данным Positive Technologies главный способ входа связан с человеком:
В тяжёлых инцидентах, которые расследовала команда PT ESC IR, главный способ входа связан с внешним периметром:
Фишинг и социальная инженерия
Три из пяти успешных атак начинаются с письма, звонка или сообщения. В некоммерческих организациях с фишингового письма начинается каждая вторая атака (54%). Внутри социальной инженерии главным каналом остаётся почта: по данным Positive Technologies за 2025 год, на неё пришлось 80% атак, начинавшихся с социальной инженерии, и 70% случаев доставки вредоносного ПО.
BI.ZONE по итогам 2025 года по России даёт близкую картину: в 64% случаев вредоносное ПО доставлял именно фишинг, и каждый четвёртый отслеживаемый кластер регулярно использовал вредоносные вложения.
Самая крупная фишинговая кампания первого полугодия 2026 года была нацелена на сотрудников бухгалтерий, то есть на людей с доступом к платёжным системам: Код Безопасности насчитал атаки более чем на 3 000 компаний, около 400 закончились компрометацией, а средний ущерб через системы дистанционного банковского обслуживания доходил до 10 млн рублей.
Уязвимости периметра
У всех трёх команд расследований 2026 года это вход номер один:
- PT ESC IR — 50,8% проникновений через веб-приложения на периметре против 36% годом ранее, ещё 14,9% через другие доступные из интернета службы вроде VPN-шлюзов и RDP.
- Solar 4RAYS — 58% против 46%.
- BI.ZONE DFIR в промышленности — 60%, из них 30% через уязвимости в ERP-системах.
Набор взламываемых продуктов расширился: PT называет «1С:Предприятие», Zimbra, Confluence и TrueConf. Рост разведки до 19% у Solar JSOC объясняет, откуда берутся цели: внешний периметр сканируют постоянно.
Скомпрометированные учётные данные
Украденный пароль даёт вход без единой уязвимости, поэтому атака выглядит как обычный вход сотрудника. По данным Positive Technologies, компрометация учётных данных открывает 27% атак на малый и средний бизнес и 22% на крупный, а отсутствие второго фактора PT ESC IR называет причиной 25% расследованных инцидентов.
F6 за 2025 год зафиксировала, как этот вектор набирает вес: доля проникновений через ранее скомпрометированные учётные записи сотрудников и подрядчиков выросла с 4% в первом полугодии до 14% во втором.
Подрядчики и доверенные каналы
Через доверенных контрагентов и цепочки поставок в первом полугодии 2026 года прошло 6% успешных атак, вдвое больше, чем годом ранее (Positive Technologies). В расследованиях доля выше: 14,9% у PT ESC IR, причём половина таких случаев приходится на доступ через подрядчика, половина на компрометацию внутри защищённой сети ViPNet. В промышленности BI.ZONE связывает с подрядчиками и внешними поставщиками каждый пятый расследованный инцидент.
Три из четырёх векторов упираются в управление доступом. Фишинг охотится за паролями, подрядчик пользуется выданной учётной записью, а четверть расследованных инцидентов случилась из-за отсутствия второго фактора. Если доступ не отозван вовремя, никакой периметр не поможет.
Чем заканчиваются атаки: шифровальщики, вайперы и утечки
По данным Positive Technologies за июль 2025 – июнь 2026, в 29% успешных атак на российские организации применялись шифровальщики, в 9% — вайперы. В расследованиях PT ESC IR бизнес-процессы нарушались в 54,1% случаев, а атакующие оставались незамеченными в среднем 14 дней против 9 годом ранее.
Что такое вайпер?
Вайпер (wiper) — вредоносное ПО, которое уничтожает данные на заражённых устройствах без возможности восстановления. В отличие от шифровальщика, вайпер не оставляет жертве ключа, который можно получить за выкуп.
Что показывают цифры отчёта Positive Technologies о вымогателях и итогов расследований PT ESC IR:
- Малый и средний бизнес — 39% атак с вымогателями, у крупных компаний таких атак 25%. Доля вайперов в обоих сегментах одинакова: 8%.
- Хактивисты — на них приходится 88% атак с уничтожением данных. BI.ZONE по итогам 2025 года пришла к тому же: диверсии с безвозвратным уничтожением данных совершали только хактивистские кластеры.
- Резервные копии — доля расследований, в которых атакующие добрались до серверов резервного копирования, выросла с 3% до 9%. Деструктивные действия всё чаще направлены на системы виртуализации ESXi и Hyper-V.
- Ущерб — для ориентира: страховой дом «ВСК» сообщил, что кибератака на его собственные ИТ-системы в ноябре 2025 года обошлась компании в 900 млн рублей, около 0,8% годовой выручки. В целом по крупным компаниям ущерб составлял от 0,1% до 1,5% выручки.
- Время — медианное время до обнаружения атаки выросло с 9 до 14 дней, при этом 23,8% атакующих оставались незамеченными дольше двух месяцев.
Шифровальщик, запущенный ради разрушения, ставит компанию в положение, где переговоры с атакующим ничего не дают. Подробнее об этом классе угроз мы писали в обзоре программ-вымогателей.
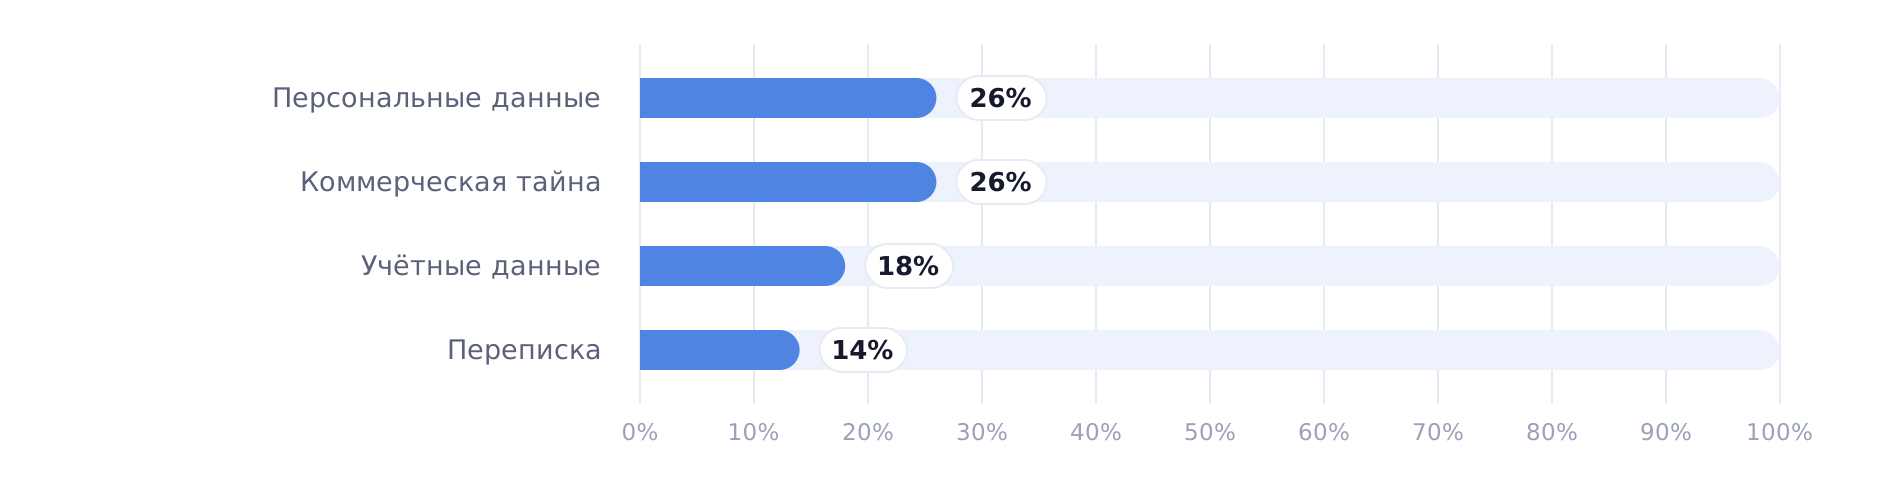
С утечками картина менее однозначна, и здесь расхождение источников тоже объясняется методикой. F6 считает впервые опубликованные базы: за январь–сентябрь 2026 года их 119 против 198 годом ранее (−40%), объём сократился до 538 млн строк, на 12% меньше. Solar AURA считает заявленные утечки, включая закрытые сегменты: за первое полугодие число событий упало на 47%, а заявленный объём вырос на 31%, до 378 млн строк, потому что несколько очень крупных массивов подняли среднее до 2,5 млн строк на событие.
Сменилась и структура: если в 2025 году 52% объёма давал госсектор, то в 2026-м его доля упала до 4%, а финансы и сфера услуг вместе дали две трети (38% и 28% соответственно).
Меньше публикаций ещё не значит меньше утечек. В июле аналитики F6 связывали спад с паузой в работе теневых Telegram-каналов, а InfoWatch по итогам 2025 года показывала, что видимость падает: число записей известно только в 37% утечек, 46% пострадавших составляют компании численностью до 49 человек, а более 60% организаций вообще не сообщают об инцидентах.
APT-группировки и ИИ в атаках 2026 года
Профессиональные группировки в 2026 году стали заметнее в тяжёлых инцидентах, а автоматизация атак ускорилась. PT ESC IR нашла следы известных APT-группировок в 49,3% расследованных компаний, всего 17 группировок. По данным Солара, доля атак с применением ИИ достигла 10% и удвоилась за год, а в ноябре Positive Technologies впервые расследовала успешную атаку, которую, по её оценке, полностью провели ИИ-агенты.
С APT-группировками источники снова расходятся, и снова из-за выборки:
- Solar 4RAYS за первое полугодие видели активность всего четырёх известных кластеров против 18 за весь 2025 год и назвал это «аномальным затишьем».
- У PT ESC IR картина обратная: следы известных APT-группировок в половине расследованных компаний, ещё в 16,5% компаний остались следы публично не идентифицированных групп.
- F6 за 2025 год насчитала 27 прогосударственных групп, атаковавших Россию и СНГ, семь из них раскрыты впервые.
- BI.ZONE Threat Intelligence отслеживала более 100 кластеров активности и зафиксировала сдвиг мотивации: доля шпионажа выросла с 21% до 37%, доля финансово мотивированных атак упала с 67% до 47%. Шпионаж остаётся главной целью и у Solar 4RAYS: 31,6% расследованных случаев.
Случай с ИИ-агентами показателен по скорости. В исследованной успешной атаке от проникновения через внешний сервис до утечки данных из внутренних систем прошло около трёх часов, за это время агенты получили доступ к более чем десяти узлам инфраструктуры на Linux и Windows (Positive Technologies). Реагирование, рассчитанное на рабочий день, за такой атакой не успевает. При этом F6 и BI.ZONE по итогам 2025 года оценивали участие ИИ в сложных атаках как единичное: массовым было применение нейросетей для фишинга, дипфейков и разведки.
Штрафы за утечки в 2026 году
С 30 мая 2025 года действуют штрафы, которые Федеральный закон № 420-ФЗ ввёл в статью 13.11 КоАП РФ. Для компаний размер зависит от масштаба утечки, а повторная утечка наказывается оборотным штрафом (КоАП РФ, ст. 13.11):
- Первичная утечка — от 3 до 5 млн рублей за данные от 1 до 10 тыс. субъектов (ч. 12) и от 10 до 15 млн рублей за данные более 100 тыс. субъектов (ч. 14).
- Повторная утечка — от 1% до 3% совокупной выручки, но не менее 20 млн и не более 500 млн рублей (ч. 15).
- Специальные категории и биометрия — повторное нарушение наказывается оборотным штрафом не менее 25 млн рублей (ч. 18).
Практика пока далека от верхних планок. По подсчётам InfoWatch, за 2025 год и первое полугодие 2026 года в России назначено 35 штрафов за утечки персональных данных, а сумма за первое полугодие 2026 года составила 2,195 млн рублей, в полтора раза больше, чем за весь 2025 год. Для малого бизнеса, на который приходится почти половина утечек, ощутимы уже первичные штрафы.
Что делать бизнесу: меры по каждому вектору
Меры стоит выбирать по вектору, через который атакуют чаще. Фишинг и учётные данные вместе открывают большинство массовых атак, а уязвимости периметра открывают большинство тяжёлых. Первые два направления закрываются в первую очередь процессами, закупка новых средств защиты здесь вторична.
| Вектор (доля в 2026) | Первая мера |
|---|---|
| Фишинг и социальная инженерия (60–61% массовых атак) | DMARC, SPF и DKIM для домена, учебные фишинговые рассылки, подтверждение платёжных запросов по второму каналу |
| Учётные данные (22–27% атак, 25% причин инцидентов — нет второго фактора) | Многофакторная аутентификация (MFA), уникальные пароли в корпоративном менеджере паролей, отзыв доступа в день увольнения |
| Веб-уязвимости и периметр (50–60% тяжёлых инцидентов) | Инвентаризация внешнего периметра, установка исправлений по факту эксплуатации, межсетевой экран для веб-приложений (WAF). Устаревшие ОС и ПО — причина 30% инцидентов по данным PT ESC IR |
| Подрядчики (6% атак, 15% расследований) | Доступ на срок работ, журнал действий подрядчика, отзыв в день завершения проекта |
| Шифровальщики и вайперы (29% и 9%) | Изолированные резервные копии и регулярная проверка восстановления: серверы резервного копирования атакуют втрое чаще, чем год назад |
Строки про учётные данные и подрядчиков опираются на одно и то же: кто имеет доступ, к чему и до какого числа. Если ответ на этот вопрос хранится в таблице или в переписке, проверить его в момент инцидента не получится.
Итог: что меняет статистика 2026 года
Атак стало больше по всем девяти источникам, но разброс оценок говорит о другом: у каждой цифры своя выборка, и решение по защите нужно принимать по своему профилю риска. Промышленности и транспорту главный сигнал даёт темп роста и приход APT-группировок. Торговле и финансам важнее абсолютное число критичных инцидентов. Компании с большим внешним периметром должны читать данные команд расследований: там половина атак начинается с веб-приложения.
Общее у всех профилей одно. Значительная часть атак начинается с пароля или выданного доступа, и этот вход закрывается быстрее остальных: уникальными паролями, вторым фактором и отзывом доступа в день увольнения или завершения работ.
Часто задаваемые вопросы
Сколько кибератак зафиксировано в России в 2026 году?
Единой официальной цифры нет. По данным Solar JSOC, за январь–сентябрь 2026 года у клиентов центра подтверждено 31,7 тыс. инцидентов, на 38% больше, чем годом ранее, а III квартал стал рекордным с 14,3 тыс. случаев. «Лаборатория Касперского» фиксирует рост инцидентов на 68% в I квартале, Positive Technologies — рост числа расследований на 40%.
Почему разные компании называют разный рост кибератак?
Они считают разное. SOC-центры видят подтверждённые инциденты у своих клиентов, команды расследований разбирают только тяжёлые случаи, аналитики учитывают успешные атаки из открытых источников, антивирусные вендоры считают обнаруженные угрозы, регуляторы — заблокированные ресурсы. Сравнивать цифры корректно внутри одного источника и одного периода.
Как чаще всего взламывают российские компании?
В массовых атаках первым идёт фишинг: 60–61% успешных атак по данным Positive Technologies за июль 2025 – июнь 2026, ещё 22–27% начинаются с украденных учётных данных. В тяжёлых инцидентах, которые расследуют PT ESC IR, Solar 4RAYS и BI.ZONE, главный вход другой: уязвимости веб-приложений и ошибки настройки периметра, от 50,8% до 60% случаев.
Какие отрасли атакуют чаще всего в 2026 году?
По числу критичных инцидентов на одну организацию в январе–сентябре 2026 года лидируют торговля, пищевая и добывающая промышленность, финансы и телеком (Solar JSOC). По росту впереди промышленность: 60% расследований BI.ZONE, 22,5% обращений в PT ESC IR, +31% инцидентов у «Лаборатории Касперского». Атаки на медицину выросли в 2,7 раза (RED Security).
Какие последствия у кибератак для бизнеса?
В расследованиях PT ESC IR бизнес-процессы нарушались в 54,1% инцидентов. В 29% успешных атак применяются шифровальщики, в 9% вайперы, которые уничтожают данные без возможности восстановления. Ущерб крупных компаний составлял от 0,1% до 1,5% годовой выручки, а утечка персональных данных добавляет риск штрафа по ст. 13.11 КоАП.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин