Требования к безопасности паролей в разных странах сходятся в одном: длина важнее набора символов. Национальный институт стандартов и технологий США (NIST), Центр кибербезопасности Дании (CFCS) и Австралийский центр кибербезопасности (ACSC) делают ставку на длинный пароль, проверку по спискам утечек и многофакторную аутентификацию.
Россия, Китай и Индия закрепляют состав символов и срок смены: ФСТЭК России фиксирует алфавит от 70 знаков и смену раз в 90 дней, а ГОСТ Р 57580.1 требует буквы двух регистров и цифры.
Ещё недавно подход был единым: заглавная буква, цифра и спецсимвол. Сегодня американский NIST запрещает навязывать состав пароля и смену по календарю, а российские нормы эти правила сохраняют. Ниже разобраны 14 стандартов и рекомендаций: что требует каждый, чем они различаются и как выполнять требования на практике.
Главное о требованиях к паролям
- Длина важнее состава. США, Дания, Австралия и Великобритания строят требования вокруг длинного пароля или парольной фразы. NIST и OWASP требуют сверять новые пароли со списками утечек.
- Плановая смена уходит. Американский стандарт NIST SP 800-63B-4 запрещает навязывать состав пароля и смену по календарю. В редакции 2017 года это было лишь рекомендацией. Пароль рекомендуют менять при признаках компрометации.
- Россия, Китай и Индия. Методический документ ФСТЭК требует 12 символов, алфавит от 70 знаков и смену не реже чем через 90 дней. ГОСТ Р 57580.1 требует буквы двух регистров, цифры и смену раз в год. Китай и Индия тоже оставляют обязательную сложность и плановую смену (в Индии срок 120 дней).
- Единого мирового стандарта нет. Минимальная длина колеблется от 8 символов (Индия, ГОСТ Р 57580.1) до 25 символов длинного пароля по BSI (Германия).
- Второй фактор нужен для администраторов и удалённого доступа. Его называют ФСТЭК России и большинство международных стандартов.
- Любую норму проще выполнять через менеджер паролей. Он создаёт длинные уникальные пароли, хранит их, а политики в Пассворке позволяют задать числа из нормы и увидеть записи, которые им не соответствуют.
Безопасность паролей: международные ориентиры ISO/IEC 27002 и OWASP
ISO/IEC 27002:2022 — международный стандарт с перечнем из 93 мер защиты информации и рекомендациями по их внедрению. Его выпускают Международная организация по стандартизации (ISO) и Международная электротехническая комиссия (IEC). Редакция опубликована 15 февраля 2022 года.
Паролей касается мера 5.17 «Информация для аутентификации» (англ «Authentication information»). Конкретных чисел в ней нет, но есть правила работы с паролями:
- Заводские пароли меняют сразу после установки системы
- Пароль по умолчанию пользователь меняет при первом входе
- Стойкие пароли выбирают по отраслевой практике
Что считать стойким паролем, стандарт не уточняет. Эти значения даёт OWASP (Open Worldwide Application Security Project, открытый проект по безопасности веб-приложений) в Authentication Cheat Sheet:
- Длина — не менее 8 символов при включённой многофакторной аутентификации и не менее 15 без неё, допустимый максимум не короче 64 символов, чтобы допускать парольные фразы.
- Состав — обязательные заглавные и строчные буквы, цифры и спецсимволы не нужны, допустимы любые символы, включая Unicode и пробелы.
- Утечки — распространённые пароли и пароли из публичных утечек блокируют, для проверки используют базу Pwned Passwords или её локальную копию.
- Смена — периодическую обязательную смену не требуют, менять пароль нужно после утечки.
OWASP прямо ссылается на американский стандарт NIST, о котором речь пойдёт в следующем разделе, поэтому цифры двух документов совпадают.
США: NIST SP 800-63B-4, длина вместо состава
NIST (Национальный институт стандартов и технологий США) работает при Министерстве торговли США и разрабатывает технические стандарты и руководства, в том числе по кибербезопасности. Требования к паролям содержит публикация SP 800-63B-4 «Руководство по цифровой идентичности: аутентификация и управление аутентификаторами». Она вышла 31 июля 2025 года и заменила редакцию 800-63B-3 от 2017 года.
Редакция 2025 года допускает пароль без единого спецсимвола, если он достаточно длинный. Минимум составляет 15 символов для пароля как единственного фактора и 8 символов, когда пароль используется вместе с многофакторной аутентификацией (MFA). Каждый новый пароль система обязана проверять по спискам распространённых и скомпрометированных, принимать рекомендуется пароли длиной не менее 64 символов.
Требования стандарта различаются по силе. Часть из них обязательна, часть рекомендована, а навязывать состав и плановую смену прямо запрещено.
| Параметр | Требование NIST SP 800-63B-4 | Сила нормы |
|---|---|---|
| Пароль как единственный фактор | Не менее 15 символов | Обязательно |
| Пароль в составе MFA | Не менее 8 символов | Обязательно |
| Максимальная длина | Система принимает не менее 64 символов | Рекомендуется |
| Набор символов | Допустимы печатные ASCII-символы, пробел и Unicode | Рекомендуется |
| Правила состава | Смесь типов символов не навязывают | Запрещено требовать |
| Плановая смена | Смену по календарю не требуют, при признаках компрометации пароль меняют | Запрещено требовать, смена после компрометации обязательна |
| Проверка по спискам | Новый пароль сверяют со списком распространённых и скомпрометированных | Обязательно |
| Подсказки и контрольные вопросы | Не используются | Запрещено |
Запреты адресованы верификатору, то есть стороне, которая проверяет пароль. В редакции 2017 года (800-63B-3) отказ от правил состава и плановой смены был рекомендацией, в редакции 2025 года стал запретом.
Логика документа проста. Длина сильнее влияет на стойкость к перебору, чем состав, а принудительная смена порождает предсказуемые правки вроде Password1 → Password2. Замены букв на цифры и символы (например, P@ssw0rd!) давно учитываются при взломе брутфорсом.
Документ написан для федеральных информационных систем США и обязателен для них, на него опираются OWASP и японское Министерство внутренних дел и коммуникаций (MIC). Остальные организации используют его как ориентир.
Европа: Великобритания, Германия и Дания
Единого европейского стандарта для паролей не существует, у каждой страны свои рекомендации национального центра кибербезопасности. Британский NCSC советует «три случайных слова», немецкий BSI допускает короткий сложный пароль или длинный простой, датский CFCS называет одно число: 15 символов.
Великобритания: три случайных слова и ключи доступа
Национальный центр кибербезопасности Великобритании (NCSC) советует обычным пользователям составлять пароль из трёх случайных слов. Фразу вроде coffeetrainfish легко запомнить и трудно угадать. Администраторам систем центр рекомендует не требовать смену пароля по сроку.
С 23 апреля 2026 года NCSC не рекомендует пароли там, где можно использовать ключи доступа (passkeys), а компаниям советует предлагать их клиентам как способ входа по умолчанию. Если возможности использовать ключи доступа нет, рекомендуются менеджер паролей и двухфакторная аутентификация.
Германия: короткий сложный или длинный простой
Федеральное ведомство по информационной безопасности Германии (BSI) допускает два пути:
- Короткий пароль — от 8 символов и четыре типа знаков: заглавные и строчные буквы, цифры, спецсимволы
- Длинный пароль — от 25 символов, состав может быть проще
Если вход защищён вторым фактором, достаточно 8 символов с тремя типами знаков. Рекомендации BSI адресованы пользователям.
На практике им следуют не все. В отчёте о состоянии ИТ-безопасности за 2025 год BSI приводит данные опроса: надёжные пароли используют 44% пользователей (47% годом раньше, 53% двумя годами раньше). Ключами доступа пользуются 16%, выделенным менеджером паролей около 10%.
Дания: одно число и ставка на MFA
Центр кибербезопасности Дании (CFCS) в руководстве по парольной безопасности (4-я редакция, октябрь 2023 года) требует не менее 15 символов. Для парольной фразы нужно пять слов общей длиной от 20 символов.
Остальные рекомендации CFCS:
- Многофакторная аутентификация (MFA) для всего удалённого доступа и привилегированных учётных записей, коды из SMS центр считает небезопасными
- Менеджер паролей и единый вход (SSO)
- Список запрещённых распространённых паролей
- Принудительная смена пароля только при признаках компрометации
Подход CFCS ближе к NIST, чем к рекомендациям соседей.
Сравнение рекомендаций Великобритании, Германии и Дании
| Регулятор | Длина и состав | Смена и второй фактор |
|---|---|---|
| NCSC (Великобритания) | Три случайных слова, требований к составу нет | Смену по сроку не требовать. Ключи доступа вместо паролей там, где они доступны |
| BSI (Германия) | От 8 символов четырёх типов или от 25 символов. При втором факторе 8 символов трёх типов | Смена при признаках компрометации. Второй фактор рекомендуется всегда |
| CFCS (Дания) | От 15 символов, для фразы 5 слов от 20 символов | Смена только при признаках компрометации. MFA для удалённого доступа и привилегированных учётных записей |
Три источника требований к паролям сходятся в одном: пароль меняют при признаках компрометации, срок по календарю никто из них не задаёт. Расходятся они в длине и составе. У британцев это три слова, у датчан 15 символов, у немцев выбор между сложным паролем из восьми символов и простым из двадцати пяти.
Азия: Китай, Япония, Южная Корея, Индия и Сингапур
Единого подхода к парольной безопасности в Азии нет. Китай и Индия сохраняют обязательную сложность пароля и плановую смену. Япония вслед за NIST от плановой смены отказалась, Южная Корея оставила выбор правил оператору. Сингапур решает другую задачу: рекомендует частному сектору не использовать номер удостоверения личности как пароль.
Китай: обязательная сложность и плановая смена
В Китае требования к паролям задаёт национальный стандарт GB/T 22239-2019 «Технологии информационной безопасности. Базовые требования к многоуровневой защите кибербезопасности». Индекс T в GB/T означает рекомендательный стандарт, но по нему оценивают системы, для которых многоуровневая защита обязательна по китайскому закону о кибербезопасности.
Стандарт делит информационные системы на пять уровней защиты по тяжести ущерба от взлома. Третий уровень применяют к значимым системам: банкам, больницам, госорганам. Его берут как ориентир — он самый распространённый среди систем, где защита обязательна.
Третий уровень требует:
- Сложные пароли и регулярная ротация
- Ограничение числа неудачных попыток входа и завершение сеанса по тайм-ауту
- Два и более способа аутентификации из набора «пароль, криптографические средства, биометрия»
Чисел в стандарте нет. При оценке соответствия обычно проверяют длину от 8 символов, сочетание букв, цифр и спецсимволов и наличие срока смены.
Япония: без плановой смены
Япония идёт за NIST. Министерство внутренних дел и коммуникаций Японии (MIC) на портале по кибербезопасности пишет, что менять пароль по расписанию не нужно, пока нет признаков утечки. Регулярная смена приводит к шаблонным паролям и к повторному использованию одного пароля в разных сервисах.
Рекомендации MIC:
- Длина от 10 символов, в идеале случайная последовательность из букв обоих регистров, цифр и символов
- Для запоминаемых паролей сцепка нескольких несвязанных слов
- Не повторять пароль в разных сервисах
- Использовать менеджер паролей и многофакторную аутентификацию
Все эти пункты носят рекомендательный характер.
Южная Корея: числа выбирает оператор
В Южной Корее норматив обязателен, но чисел в нём нет. «Стандарт мер по обеспечению безопасности персональных данных» Комиссии по защите персональных данных (PIPC) требует от оператора безопасно применять средства аутентификации и ограничивать доступ после определённого числа неудачных попыток входа. Длину пароля и число попыток оператор определяет сам.
Числа приводит руководство Корейского агентства интернета и безопасности (KISA), но только как пример: от 8 символов двух типов или от 10 символов одного типа, плюс запрет повторного использования. Нужна ли плановая смена и как часто, организация решает по оценке рисков.
Индия: 8 символов и 120 дней
Индия сохраняет классическую схему. Правила кибербезопасности для государственных служащих Национального центра информатики (NIC) требуют:
- Пароль от 8 символов с заглавными и строчными буквами, цифрами и спецсимволами
- Смена не реже раза в 120 дней
- Многофакторная аутентификация везде, где она доступна
Правила обязательны для всех государственных служащих, включая сотрудников по контракту и на аутсорсинге. За нарушение сотрудник отвечает перед руководителем ведомства или директором по ИБ.
Сингапур: номер удостоверения не служит паролем
Агентство кибербезопасности (CSA) и Комиссия по защите персональных данных (PDPC) Сингапура 26 июня 2025 года выпустили совместные методические рекомендации. Они советуют организациям частного сектора прекратить использование номера национального удостоверения личности (по роли близок к СНИЛС) для подтверждения личности. Документ рекомендательный: штрафов и срока перехода в нём нет.
Причина в том, что номер знают работодатель, банк, оператор связи и другие организации, а в отличие от пароля его нельзя сменить после утечки. Методические рекомендации предостерегают от использования номера личности в роли пароля по умолчанию (например, для защищённых файлов в письмах) и от сочетания номера с датой рождения. Взамен советуют сильные пароли, аппаратные токены или отпечаток пальца.
Азия: требования к паролям в пяти странах
| Страна и документ | Длина и состав | Смена и второй фактор |
|---|---|---|
| Китай, GB/T 22239-2019 (третий уровень) | Числа не заданы, сложность обязательна. На практике от 8 символов из букв, цифр и спецсимволов | Регулярная смена обязательна. Два фактора, один из них криптографический |
| Япония, рекомендации MIC и NISC | От 10 символов, буквы двух регистров, цифры и символы | Плановая смена не нужна. MFA рекомендуется |
| Южная Корея, стандарт PIPC и руководство KISA | В стандарте чисел нет. Пример KISA: от 8 символов двух типов или от 10 символов одного типа | Срок смены оператор определяет по оценке рисков. Блокировка после неудачных попыток обязательна |
| Индия, правила NIC в руководстве CERT-In | От 8 символов, буквы двух регистров, цифры и спецсимволы | Смена не реже раза в 120 дней. MFA везде, где доступна |
| Сингапур, advisory CSA и PDPC | Числа не заданы. Номер NRIC не должен служить паролем | Взамен NRIC сильные пароли, аппаратные токены или отпечаток пальца |
Китай и Индия по логике ближе всего к российским нормам: сложность и срок смены закреплены документом и проверяются при оценке соответствия.
Австралия: сначала MFA, потом парольная фраза
Австралийский центр кибербезопасности (ACSC) выстраивает меры парольной безопасности по приоритету:
- Многофакторная аутентификация (MFA) — включают везде, где она доступна.
- Парольная фраза из четырёх и более случайных слов, не короче 15 символов. Её используют там, где MFA нет.
- Использовать самый длинный пароль, который принимает система. К нему переходят, если фразу система не принимает.
Логика порядка в том, что при включённой MFA украденный пароль сам по себе не открывает вход. Длинная фраза нужна на случай, когда MFA недоступна. Руководство адресовано гражданам и организациям и остаётся рекомендацией.
Центр в руководстве по парольным фразам предупреждает, что не стоит начинать парольную фразу с заглавной буквы и ставить точку в конце. Такая фраза становится предсказуемой, потому что перебор начинается именно с этих вариантов.
| Параметр | Рекомендация ACSC |
|---|---|
| Первый приоритет | Многофакторная аутентификация |
| Парольная фраза | Четыре и более случайных слова, от 15 символов |
| Если фраза не подходит системе | Самый длинный пароль, который система принимает |
| Чего избегать | Заглавной первой буквы и точки в конце как единственного усложнения |
Безопасность паролей в России: ФСТЭК, ГОСТ Р 57580.1 и 152-ФЗ
В России требования к паролям задают два документа. Методический документ ФСТЭК России от 12.04.2026 (мера ИАФ.3) требует для систем госорганов, ГИС и значимых объектов критической информационной инфраструктуры (КИИ) пароль от 12 символов, алфавит от 70 знаков и смену не реже раза в 90 дней. ГОСТ Р 57580.1-2017 для финансовых организаций требует 8 символов, буквы двух регистров, цифры и смену раз в год.
ФСТЭК: мера ИАФ.3
Методический документ «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах» утверждён ФСТЭК России 12.04.2026. Он заменил документ «Меры защиты информации в государственных информационных системах» от 11.02.2014. Мера ИАФ.3 «Аутентификация пользователей» задаёт для парольной аутентификации такие параметры:
| Параметр | Значение по мере ИАФ.3 |
|---|---|
| Длина пароля | Не менее 12 символов |
| Алфавит | Не менее 70 символов |
| Неудачные попытки входа | Не более 5, затем блокировка на 15 минут |
| Смена пароля | Не реже чем через 90 дней |
| Повторное использование | Запрещено |
Документ различает простую (парольную) и усиленную (двухфакторную) аутентификацию.
Кого касаются требования к паролям ФСТЭК
Область применения документа задана перечнем: информационные системы, автоматизированные системы управления и сети государственных органов, государственных унитарных предприятий и учреждений, организаций (в том числе субъектов КИИ), а также ГИС и значимые объекты КИИ. Приказ ФСТЭК № 117 от 11.04.2025 обязывает реализовывать меры защиты с использованием методических документов ФСТЭК.
ГОСТ Р 57580.1: меры РД для финансовых организаций
ГОСТ Р 57580.1-2017 «Безопасность финансовых (банковских) операций. Защита информации финансовых организаций. Базовый состав организационных и технических мер» разработан при участии Банка России и действует с 01.01.2018. Пароли описаны в мерах РД раздела 7.2.2.3 «Базовый состав мер по организации управления и организации защиты идентификационных и аутентификационных данных». Меры задают длину, состав и сроки смены отдельно для пользователей и для эксплуатационного персонала.
| Мера | Требование ГОСТ Р 57580.1-2017 |
|---|---|
| РД.19 | Смена паролей пользователей не реже одного раза в год |
| РД.20 | Смена паролей эксплуатационного персонала не реже одного раза в квартал |
| РД.21 | Пароли пользователей длиной не менее восьми символов |
| РД.22 | Пароли эксплуатационного персонала длиной не менее шестнадцати символов |
| РД.23 | Буквы в верхнем и нижнем регистрах и цифры |
| РД.24 | Запрет легко вычисляемых сочетаний букв и цифр |
| РД.29 | Смена аутентификационных данных при компрометации |
Обязательность каждой меры зависит от уровня защиты информации организации.
Где российские нормы совпадают с мировыми
Главное расхождение российских норм с NIST одно: плановая смена пароля. NIST не рекомендует требовать её, ФСТЭК требует смену каждые 90 дней, ГОСТ Р 57580.1 раз в год для пользователей. В остальном нормы ближе, чем принято думать.
По длине NIST строже: 15 символов против 12 у ФСТЭК. Ограничение числа попыток входа требуют обе системы, а второй фактор для администраторов требуют и ФСТЭК, и большинство других стандартов.
Почему нормы ротации паролей отличаются
Нормы решают разные задачи. NIST исходит из поведения человека: принудительная смена порождает шаблонные пароли вроде Password1, Password2. ФСТЭК исходит из проверяемости: срок смены измеряется и одинаково проверяется у всех операторов. Тот же подход у Китая (GB/T 22239-2019 требует регулярной смены) и Индии (120 дней для госслужащих).
Сводные таблицы: требования к паролям в разных странах
Две таблицы сводят четырнадцать разобранных документов. В первой сравниваются длина и состав символов, во второй смена пароля и MFA.
Длина и состав символов
| Документ | Минимальная длина | Состав символов |
|---|---|---|
| NIST SP 800-63B-4 (США) | 15, при MFA 8 | Любой, обязательный набор запрещён |
| NCSC (Великобритания) | Фраза из трёх случайных слов | Не регламентирован |
| BSI (Германия) | 8 при четырёх типах знаков или 25 | Четыре типа знаков для короткого пароля |
| CFCS (Дания) | 15, для фразы 5 слов от 20 символов | Излишняя сложность не рекомендуется |
| GB/T 22239-2019 (Китай) | Не задана, на практике от 8 | Сложность обязательна, на практике буквы, цифры и спецсимволы |
| MIC и NISC (Япония) | 10 | Буквы двух регистров, цифры и символы |
| PIPC и KISA (Южная Корея) | Не задана, пример KISA: 8 или 10 | Два типа знаков при 8 символах, один тип при 10 |
| ФСТЭК, мера ИАФ.3 (Россия) | 12 | Алфавит не менее 70 символов |
| ГОСТ Р 57580.1 (Россия) | 8, для эксплуатационного персонала 16 | Буквы двух регистров и цифры |
Смена пароля и MFA
| Документ | Смена пароля | MFA |
|---|---|---|
| NIST SP 800-63B-4 (США) | Плановая смена запрещена | При MFA допустимо 8 символов в пароле |
| NCSC (Великобритания) | Смену по сроку не требовать | Ключи доступа вместо паролей там, где они доступны |
| BSI (Германия) | Только при признаках компрометации | Второй фактор всегда |
| CFCS (Дания) | Только при признаках компрометации | Для удалённого доступа и привилегированных учётных записей |
| GB/T 22239-2019 (Китай) | Регулярная смена | Обязательна в значимых системах |
| MIC и NISC (Япония) | Плановая смена не нужна | Рекомендуется |
| PIPC и KISA (Южная Корея) | Срок определяет оператор | Не указана; блокировка после неудачных попыток обязательна |
| NIC и CERT-In (Индия) | Не реже раза в 120 дней | Везде, где доступна |
| CSA и PDPC (Сингапур) | Не указана | Токены или отпечаток пальца |
| ACSC (Австралия) | Не указана | Первая в иерархии мер |
| ФСТЭК, мера ИАФ.3 (Россия) | Не реже чем через 90 дней | Второй фактор для администраторов; 5 попыток до блокировки |
| ГОСТ Р 57580.1 (Россия) | Раз в год у пользователей, раз в квартал у эксплуатационного персонала | Не указана |
Обязательный состав символов закреплён в четырёх документах из четырнадцати: GB/T, правилах NIC, ФСТЭК и ГОСТ. BSI и KISA приводят состав как один из вариантов. Остальные делают ставку на длину, проверку по утечкам или процесс управления паролями.
В чём сходятся стандарты в требованиях к паролям
Документы из разных стран сходятся в четырёх вещах, хотя числа в них различаются.
- Длина важнее состава. США, Дания, Австралия и Великобритания строят требования вокруг длинного пароля или парольной фразы. Германия допускает вместо набора знаков пароль от 25 символов.
- Пароль уникален и не входит в списки утечек. Американский NIST и OWASP требуют сверять новые пароли с такими списками. CFCS Дании советует вести список запрещённых распространённых паролей.
- Одного пароля мало. Второй фактор для администраторов и удалённого доступа называют Россия (ФСТЭК), Дания (CFCS), Австралия (ACSC) и Германия (BSI). В Евросоюзе директива NIS2 включает многофакторную аутентификацию в обязательные меры там, где это уместно.
- Ротация паролей нужна при компрометации. Так считают США, Великобритания, Германия, Дания и Япония. Плановую смену по календарю сохраняют Россия (ФСТЭК и ГОСТ Р 57580.1), Китай и Индия.
Выполнять всё это вручную трудно. Человек не запомнит десятки длинных случайных паролей, которые нигде не повторяются. Поэтому проще всего соблюдать рекомендации с помощью менеджера паролей. Он создаёт длинные случайные пароли, хранит их и подставляет при входе. У администратора появляется место, где требования записаны и проверяются.
Как это работает в Пассворке
Требования к паролям в менеджере паролей Пассворк задают гибкие политики паролей. Политику назначают на запись, сейф или папку. Вложенные папки наследуют политику родительской директории, на любом уровне её можно заменить.
Так требования делят по важности:
- Для сейфа с доступами к инфраструктуре и базам данных задают, например, длину от 16 символов и срок действия 60 дней.
- Для сейфа с общими аккаунтами, пароль от которых вводят вручную с телефона, можно отключить спецсимволы и увеличить длину. Это тот же принцип, к которому пришли NIST и другие регуляторы: длина важнее состава.
- Для систем, на которые распространяются ФСТЭК или ГОСТ Р 57580.1, создают отдельные политики: длину и срок действия из этих документов можно задать напрямую.
Как политику проверяют
Пассворк проверяет пароль по политике, назначенной именно ему:
- Пароль короче нужного или без обязательных символов попадает в категорию «слабые» в панели безопасности
- Пароль старше срока действия попадает в категорию «старые»
Администратор видит такие записи списком в панели безопасности и не ищет их вручную.
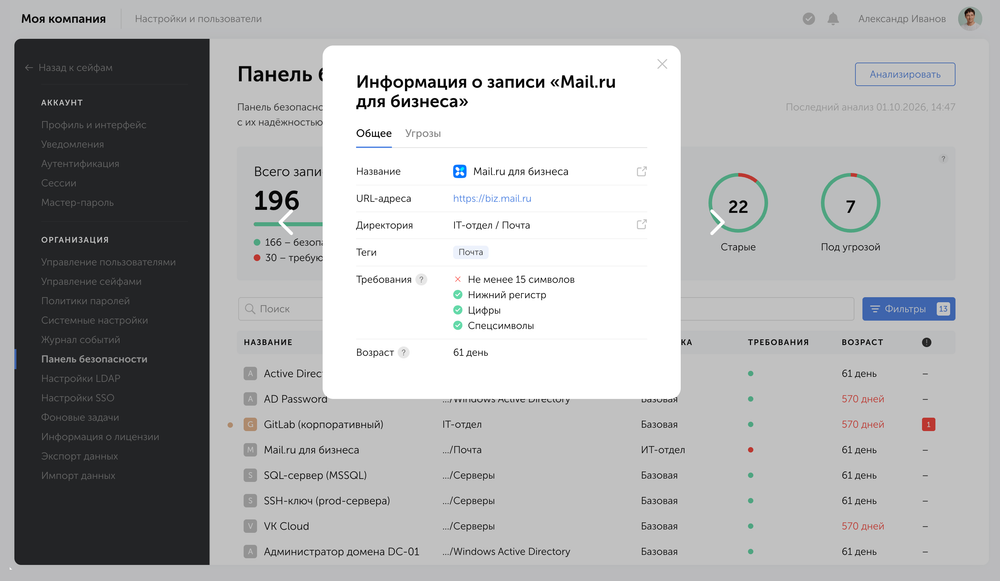
Строгость политики паролей задаёт переключатель «Создание записей, не соответствующих политике паролей». Если он выключен, запись с неподходящим паролем сохранить нельзя. Если включён, сохранить можно, но администраторы директории получат уведомление.
Вывод: куда движутся требования к паролям
Требования к паролям в мире движутся к простым правилам. NIST в 2025 году запретил навязывать состав и плановую смену, Япония опирается на его руководство, NCSC тоже не советует менять пароль по сроку. В России, Китае и Индии пока действуют нормы с фиксированными числами.
Конкретные числа в разных странах различаются, но задача у всех одна: пароль должен быть длинным, уникальным и защищённым вторым фактором. Человек вручную этого не обеспечит, поэтому в любом режиме, по жёсткой норме или по гибкой рекомендации, самым удобным способом выполнять требования остаётся менеджер паролей.
Часто задаваемые вопросы
Почему NIST отказался от обязательной смены пароля?
NIST считает, что принудительная смена подталкивает людей к предсказуемым правкам старого пароля и защиты не добавляет. Редакция SP 800-63B-4 запрещает требовать смену по календарю: пароль меняют при признаках компрометации. В редакции 2017 года это было лишь рекомендацией, в редакции 2025 года стало прямым запретом.
Какая минимальная длина пароля требуется в России?
Зависит от контура. Методический документ ФСТЭК от 12.04.2026 задаёт 12 символов и алфавит от 70 знаков. ГОСТ Р 57580.1 требует 8 символов для пользователей и 16 для эксплуатационного персонала. Приказ ФСТЭК № 21 для ИСПДн коммерческих операторов чисел не задаёт, значение выбирает оператор.
Нужно ли менять пароль раз в 90 дней?
В ГИС, системах госорганов и на значимых объектах КИИ нужно: мера ИАФ.3 требует смену не позднее чем через 90 дней. В коммерческих системах вне этих контуров срок выбирает организация, а выбор записывают в парольную политику с обоснованием.
Какая минимальная длина пароля считается ориентиром в мире?
Чаще всего называют 15 символов. Столько требуют NIST (США) для пароля как единственного фактора, OWASP без MFA и CFCS (Дания). ACSC (Австралия) задаёт 15 символов для парольной фразы из четырёх и более слов. Япония называет 10 символов, Индия 8. При включённой многофакторной аутентификации NIST и OWASP допускают 8 символов.
Какие требования к паролям действуют в Китае и Японии?
В Китае стандарт GB/T 22239-2019 требует сложный пароль с регулярной сменой, а для систем третьего уровня два фактора входа, один из которых криптографический. Чисел в стандарте нет, на практике проверяют длину от 8 символов. Япония даёт рекомендации: от 10 символов, без плановой смены, с многофакторной аутентификацией.
Заменят ли ключи доступа пароли в российских системах?
В регулируемых контурах пока нет нормативной опоры: меры ИАФ.3 и РД различают парольную и усиленную аутентификацию и ключи доступа отдельно не называют. В мире по данным FIDO Alliance (2026) используется 5 млрд ключей доступа.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин