Требования ФСТЭК к хранению паролей не собраны в одном документе. Федеральная служба по техническому и экспортному контролю разнесла их по четырём приказам, и какой из них относится к вашей организации, зависит от системы: обрабатывает ли она персональные данные, относится ли к критической инфраструктуре или производству. Но суть везде одна. Организация обязана знать, где хранятся пароли, кто их выдаёт, когда их менять и что делать, когда сотрудник уволился.
В апреле 2026 года к приказам добавился методический документ ФСТЭК «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах». Он объясняет, как выполнять меры из приказов, и называет конкретные числа: длину пароля, срок его смены, число попыток входа. Заодно документ перенумеровал меры. Хранение паролей стоит в нём под другим номером, чем в приказах, и в регламенте теперь легко сослаться на чужое требование.
В статье собрана карта мер. По ней видно, какой пункт приказа отвечает за хранение паролей, как он называется в методическом документе и чем подтвердить его выполнение на проверке. Данные актуальны на ноябрь 2026 года.
Главное о требованиях к хранению паролей
- Что требуется. Хранить пароли под контролем, выдавать их по правилам, блокировать и заменять при утрате и компрометации, описать порядок в документах и вести журнал событий.
- Четыре приказа. Для ИСПДн действует приказ № 21, для значимых объектов КИИ № 239, для АСУ ТП № 31, для ГИС № 117. Одна система может попасть под два приказа сразу.
- Один методический документ. Методический документ ФСТЭК от от 12 апреля 2026 г. объясняет как выполнить меры по защите информации.
- Новая нумерация. В методическом документе все требования к паролям пользователей собраны в меру ИАФ.3 «Аутентификация пользователей». В приказах № 21, 239 и 31 хранение паролей записано под кодом ИАФ.4. В регламенте указывайте номер из приказа своей системы.
- Параметры паролей. Не меньше 12 символов, блокировка после 5 неудачных попыток, смена не реже чем раз в 90 дней. Эти значения задаёт методический документ, в приказах их нет.
- Проверка. Проверяющий сверяет документ, настройку системы и журнал событий. Если одного из трёх нет, выполнение меры подтвердить нечем.
- Что даёт менеджер паролей. Он берёт на себя техническую часть мер: хранение, выдачу по правам, политику паролей, отзыв доступа и журнал для аудита.
Что ФСТЭК требует от хранения паролей
Во всех четырёх приказах требование одно: организация управляет средствами аутентификации, то есть паролями, токенами и сертификатами. Управлять значит хранить их, выдавать, блокировать и заменять при необходимости. Как именно хранить, ФСТЭК не предписывает: способ и инструмент организация выбирает сама и отвечает за результат.
Если собрать формулировки приказов и методического документа 2026 года, получится шесть обязанностей:
- Хранить. Определить, где лежат пароли и кто к ним допущен.
- Выдавать. Передавать пароль сотруднику по установленному порядку.
- Блокировать и заменять. Закрывать доступ и менять пароль, когда он утерян, скомпрометирован или сотрудник уволился.
- Обновлять. Менять пароли с периодичностью, которую установила организация.
- Защищать. Не допускать несанкционированного доступа к паролям и их подмены, в том числе при передаче по сети.
- Документировать и регистрировать. Описать правила в документах организации и фиксировать действия с паролями в журнале.
Дальше в статье эти обязанности разобраны по приказам: под каким кодом они записаны, какие параметры паролей к ним относятся и чем подтвердить их выполнение.
Какие приказы ФСТЭК требуют защищать пароли и где искать меру хранения
Какой приказ относится к вашей организации, зависит от типа системы. Для систем с персональными данными действует приказ № 21, для значимых объектов критической инфраструктуры приказ № 239, для систем управления на опасных объектах приказ № 31, для государственных систем приказ № 117. Таблица показывает, где в каждом случае искать меру хранения и откуда брать параметры паролей.
Таблица ниже показывает, где в каждом случае искать меру хранения и откуда брать требования к паролям.
| Система и приказ | Мера хранения паролей | Требования к паролям |
|---|---|---|
| Информационные системы персональных данных (ИСПДн), приказ № 21 | ИАФ.4 «Управление средствами аутентификации» | Оператор задаёт требования сам, ориентиром служит методический документ |
| Значимые объекты критической информационной инфраструктуры (КИИ), приказ № 239 | ИАФ.4 «Управление средствами аутентификации» | Числовых параметров паролей нет. Содержание мер раскрывает методический документ |
| Автоматизированные системы управления (АСУ ТП) на критически важных, потенциально опасных объектах и объектах повышенной опасности, приказ № 31 | ИАФ.4 «Управление средствами аутентификации» | Числовых параметров паролей нет. Содержание мер раскрывает методический документ |
| Государственные информационные системы (ГИС), другие системы госорганов, унитарных предприятий и учреждений, приказ № 117 | ИАФ.3 «Аутентификация пользователей» методического документа 2026 года | Заданы методическим документом: 12 символов, 5 попыток входа, смена раз в 90 дней |
К таблице два уточнения:
- Приказ № 117 новый. Он действует с 1 марта 2026 года и заменил приказ № 17, по которому государственные системы защищали с 2013 года. Если в ваших регламентах осталась ссылка на приказ № 17, её пора обновить.
- Методический документ приказы не заменяет. Приказ говорит, какие меры принять, методический документ объясняет, как именно их выполнять. Поэтому он один на все четыре типа систем.
Одна система может попасть под два приказа сразу: например, государственная система, которая обрабатывает персональные данные. Такие случаи разобраны ниже, в разделах о приказе № 21 и о приказах № 239 и № 31.
Термины, которые встречаются в статье
В приказах и методическом документе ФСТЭК свой формальный язык. Ниже собраны термины, без понимания которых статью может быть трудно читать. Формулировки упрощены — точные определения стоит брать из самих документов.
- Оператор — организация, которая эксплуатирует информационную систему и отвечает за её защиту. Приказы адресованы ему.
- Мера защиты и её код — требование из приказа. Буквы кода обозначают группу мер, цифра номер внутри группы. ИАФ.4 значит четвёртая мера группы «идентификация и аутентификация».
- Идентификатор — то, чем пользователь называет себя системе. Обычно это логин.
- Средства аутентификации — всё, чем пользователь подтверждает свою личность: пароли, токены, сертификаты. Методический документ называет их аутентификаторами или аутентификационной информацией.
- Базовый набор мер — минимальный состав мер для системы данного уровня или класса. С него оператор начинает выбор мер.
- Усиление — дополнительное требование, которое делает меру строже. Часть усилений входит в базовый набор, остальные оператор применяет по своему решению.
- Модель угроз — документ, в котором оператор описывает угрозы, актуальные для его системы. По ней выбирают меры сверх базового набора.
- Уровень, класс и категория — три шкалы строгости. У ИСПДн четыре уровня защищённости, у ГИС и АСУ ТП по три класса, у объектов КИИ три категории значимости. Первый номер всегда самый строгий.
- ОРД — организационно-распорядительные документы: политики, регламенты и приказы самой организации.
- СЗИ — средство защиты информации, то есть программа или устройство для защиты данных. Сертифицированное СЗИ прошло проверку по требованиям ФСТЭК.
Приказ № 21 и 152-ФЗ: какие меры нужны ИСПДн на каждом уровне защищённости
Федеральный закон № 152-ФЗ «О персональных данных» обязывает оператора защищать персональные данные. Состав и содержание мер по обеспечению безопасности персональных данных при их обработке устанавливает ФСТЭК России в пределах своих полномочий. Мера ИАФ.4 (хранение паролей и других средств аутентификации) входит в базовый набор на всех четырёх уровнях защищённости, от самого мягкого до самого строгого.
Как определить уровень защищённости
Уровень защищённости определяют по постановлению правительства № 1119. Он зависит от трёх факторов:
- категории обрабатываемых данных;
- числа субъектов, чьи данные обрабатываются;
- типа актуальных угроз.
Уровней четыре, первый самый строгий. Для каждого приказ № 21 задаёт базовый набор мер.
Что говорит мера ИАФ.4 и почему её одной недостаточно
В приказе № 21 мера ИАФ.4 сформулирована так: «Управление средствами аутентификации, в том числе хранение, выдача, инициализация, блокирование средств аутентификации и принятие мер в случае утраты и (или) компрометации средств аутентификации».
Одной этой меры для проверки мало. Чтобы показать, что пароли хранятся правильно, нужно подтвердить смежные меры: кто заводит учётные записи, как разграничен доступ, что попадает в журнал.
| Мера приказа № 21 | Что требует | На каких уровнях обязательна |
|---|---|---|
| ИАФ.4 | Хранить, выдавать и блокировать средства аутентификации, действовать при их утрате и компрометации | На всех четырёх |
| ИАФ.5 | Скрывать пароль при вводе | На всех четырёх |
| УПД.1 | Заводить, активировать, блокировать и удалять учётные записи | На всех четырёх |
| УПД.2, УПД.4, УПД.5 | Разграничивать доступ, разделять роли, выдавать минимально необходимые права | На всех четырёх |
| УПД.6 | Ограничивать число неудачных попыток входа | На всех четырёх |
| РСБ.1, РСБ.2, РСБ.3, РСБ.7 | Определить, какие события записывать, собирать и хранить их, защищать журнал | На всех четырёх |
| РСБ.5 | Просматривать журнал и реагировать на события | На первом и втором |
| АНЗ.5 | Контролировать, как создаются и меняются пароли, как заводятся и удаляются учётные записи | На первом и втором |
Что приказ № 21 не определяет
Приказ не задаёт два параметра:
- Числовые параметры пароля — длину, срок смены и число попыток входа оператор фиксирует в парольной политике.
- Способ хранения — приказ требует управлять средствами аутентификации, а инструмент оператор выбирает по модели угроз.
Числовые параметры пароля можно взять из методического документа 2026 года, мы приводим их в разделе о приказе № 117. Для ИСПДн это рекомендация: приказ № 21 значений не задаёт, и оператор вправе выбрать свои. Но если система государственная, значения из методического документа становятся обязательными: п. 7 приказа № 21 направляет такую систему к требованиям для ГИС:
«Меры по обеспечению безопасности персональных данных при их обработке в государственных информационных системах принимаются в соответствии с требованиями о защите информации, содержащейся в государственных информационных системах...»
Что влияет на выбор инструмента для хранения паролей
- Класс СЗИ. Сертифицированные средства защиты информации подбирают под уровень защищённости. Для первого уровня нужны средства не ниже 4 класса защиты и 4-го уровня доверия, для остальных требования мягче.
- Проверка мер. Оператор оценивает, работают ли принятые меры, не реже одного раза в три года. Поэтому инструмент должен давать то, что можно показать при оценке: список допущенных к паролям и журнал действий с ними.
Приказы № 239 и № 31: хранение паролей на объектах КИИ и в АСУ ТП
Приказ ФСТЭК № 239 устанавливает требования к защите значимых объектов критической информационной инфраструктуры (КИИ). Приказ № 31 устанавливает требования к защите автоматизированных систем управления производственными и технологическими процессами (АСУ ТП) на опасных производствах. Меры для паролей в них совпадают по кодам и обязательны для любой категории значимости и любого класса защищённости.
Объект КИИ становится значимым после категорирования: ему присваивают одну из трёх категорий. У АСУ ТП вместо категорий действуют три класса защищённости. Если система управления получила категорию значимости, её защищают по приказу № 239, остальные по приказу № 31.
Какие меры относятся к паролям
Мера хранения в обоих приказах называется так же, как в приказе № 21: ИАФ.4 «Управление средствами аутентификации». Состав действий приказы не расшифровывают, его раскрывает методический документ. Всего к паролям относятся пять мер:
- ИАФ.0 — правила идентификации и аутентификации должны быть описаны в отдельном документе.
- ИАФ.4 — управление средствами аутентификации, сюда входит хранение паролей.
- ИАФ.7 — защита паролей и других аутентификационных данных при передаче по сети.
- УПД.6 — ограничение числа неудачных попыток входа.
- АУД.4 — регистрация событий безопасности.
Параметров паролей в приказах № 239 и № 31 нет, как и в приказе № 21.
Чем эти приказы отличаются от приказа № 21
Различий три:
- Отдельный документ. Правила аутентификации оформляют самостоятельным документом (ИАФ.0).
- Защита при передаче. Пароли защищают отдельной мерой (ИАФ.7).
- Другой код журнала. Журнал событий относится к группе «Аудит безопасности» (АУД). В приказе № 21 за него отвечает группа «Регистрация событий безопасности» (РСБ).
Если объект КИИ одновременно относится к ГИС
Значимый объект КИИ может одновременно относиться к государственным системам. Для паролей это важно, потому что требования к входу в ГИС зависят от её класса: в одних классах сотруднику достаточно пароля, в других нужен второй фактор. Категорию объекта сопоставляют с классом по приложению № 3 методического документа: объекту первой категории подходят только меры класса К1, второй категории меры К2 и К1, третьей меры любого класса. Кому при каком классе хватает пароля, показывает таблица в следующем разделе.
Приказ № 117 и методический документ 2026: требования ФСТЭК к паролям в ГИС
Приказ № 117 задаёт рамку защиты государственных информационных систем (ГИС), подробности о паролях вынесены в методический документ ФСТЭК 2026 года. Всё о паролях пользователей там собрано в мере ИАФ.3 «Аутентификация пользователей»: как управлять паролями, что записать в документацию, какой длины должен быть пароль и когда одного пароля мало.
Государственные системы делятся на три класса защищённости: К3, К2 и К1. К3 самый низкий, К1 самый высокий. Класс своей системы оператор определяет сам по приложению к требованиям приказа № 117. Он зависит от уровня значимости информации и масштаба системы, а результат записывают в акт классификации.
Что ИАФ.3 требует от хранения
Пароли и другие секреты пользователей документ называет аутентификаторами, или аутентификационной информацией. Оператор обязан ими управлять, и за этим словом стоят пять обязанностей:
- Сменить пароли, заданные производителем, и те, что использовались при внедрении системы защиты.
- Генерировать и выдавать аутентификационную информацию.
- Блокировать и заменять утерянные, скомпрометированные и повреждённые аутентификаторы.
- Обновлять аутентификационную информацию с периодичностью, которую установил оператор.
- Защищать её от неправомерного доступа и модификации.
Отдельно мера требует описать в эксплуатационной документации правила хранения: где лежит аутентификационная информация, как организован доступ к ней и как часто её обновляют. На проверке это превращается в прямой вопрос: где у вас пароли и кто их видит.
У меры ИАФ.3 две части. Первая обязательна: в неё входят обязанности, перечисленные выше, и параметры паролей, о которых речь пойдёт дальше. Вторая состоит из усилений. Так методический документ называет дополнительные требования, которые делают меру строже, и у каждого усиления есть свой номер.
Усиления применяют по необходимости. Минимальный состав мер для каждого класса ГИС задан в приложении № 2 к методическому документу, и три усиления о хранении паролей в этот минимум не входят. Оператор добавляет их сам, когда этого требует модель угроз:
- Автоматический контроль — средства, которые следят за правилами генерации и смены паролей (усиление 7).
- Централизованное управление — средства централизованного управления аутентификаторами пользователей (усиление 8).
- Запрет переноса — меры, которые не дают использовать логины и пароли пользователей в других информационных системах (усиление 11).
Параметры паролей и вид аутентификации по классам
Для входа по паролю методический документ задаёт пять параметров:
- Длина — не менее 12 символов.
- Алфавит — не менее 70 символов. Такой набор дают строчные и прописные латинские буквы, цифры и спецсимволы вместе.
- Попытки входа — не более 5 неудачных, после этого блокировка на 15 минут.
- Смена — не реже чем раз в 90 дней.
- Повтор — использовать прежний пароль запрещено.
Эти значения одинаковы для всех трёх классов. От класса зависит, кому достаточно пароля. Методический документ различает простую аутентификацию, по одному паролю, и усиленную, двухфакторную. Таблица показывает, в каких классах какая нужна.
| Пользователь и доступ | Пароля достаточно | Нужен второй фактор |
|---|---|---|
| Обычный сотрудник, работает внутри сети | К3 | К2, К1 |
| Обычный сотрудник, подключается удалённо | Ни в одном классе | К3, К2, К1 |
| Администратор и другие привилегированные пользователи, любой доступ | Ни в одном классе | К3, К2, К1 |
| Сотрудник с мобильного устройства | К3 | К2, К1 |
| Внешний пользователь | К3 | К2, К1 |
ИАФ.4 или ИАФ.3: почему номера мер не совпадают
Методический документ ФСТЭК от 12 апреля 2026 года изменил структуру и нумерацию мер группы ИАФ. Поэтому один и тот же код в нём и в приказах № 21, 239 и 31 означает разные требования. Хранение паролей в приказах записано под кодом ИАФ.4, а в методическом документе под кодом ИАФ.3.
| Код | Приказы № 21, 239, 31 | Методический документ 2026 года |
|---|---|---|
| ИАФ.3 | Управление идентификаторами | Аутентификация пользователей |
| ИАФ.4 | Управление средствами аутентификации | Аутентификация устройств |
В приказах идентификацию и аутентификацию разделяют по объектам управления: отдельно идентификаторы, отдельно средства аутентификации. В методическом документе ФСТЭК деление другое, по субъекту и по действию. Мер в методическом документе четыре:
- ИАФ.1 — идентификация пользователей;
- ИАФ.2 — идентификация устройств;
- ИАФ.3 — аутентификация пользователей;
- ИАФ.4 — аутентификация устройств.
Как действовать при расхождении нумерации
- Берите за основу приказ, относящийся к вашей системе. Именно его формулировки определяют, что вы обязаны выполнить.
- Используйте методический документ для описания реализации. Как именно вы управляете идентификаторами, средствами аутентификации и учётными записями, можно раскрыть по разделам методики 2026 года. В тексте укажите соответствие, например: «Мера ИАФ.4 приказа № 21. Реализация описана по разделу ИАФ.3 методического документа: парольная политика и хранение паролей в менеджере паролей».
- Закрывайте меру приказа полностью. Если в документах по приказу № 21 под ИАФ.3 описать только аутентификацию пользователей, как в методике, выпадет всё, что относится к идентификаторам: создание, блокировка, уничтожение. Проверяющий может расценить это как невыполнение меры. Сверяйте свой текст с перечнем действий из приказа.
Карта мер хранения паролей: приказы ФСТЭК и методический документ 2026
Читать карту нужно по строкам. В первом столбце записано, что нужно сделать. Во втором стоит код этой меры в приказах № 21, № 239 и № 31, в третьем код той же меры в методическом документе 2026 года.
| Что нужно сделать | Код в приказах № 21, 239 и 31 | Код в методическом документе 2026 года |
|---|---|---|
| Хранить, выдавать и блокировать пароли и другие средства аутентификации | ИАФ.4 «Управление средствами аутентификации» | ИАФ.3 «Аутентификация пользователей» |
| Создавать, присваивать и удалять идентификаторы (логины) | ИАФ.3 «Управление идентификаторами» | ИАФ.1 «Идентификация пользователей» |
| Описать правила аутентификации в отдельном документе | ИАФ.0 в приказах № 239 и № 31. В приказе № 21 такой меры нет | Тот же ИАФ.3, раздел о документировании |
| Защищать пароли при передаче по сети | ИАФ.7 в приказах № 239 и № 31. В приказе № 21 такой меры нет | Тот же ИАФ.3 |
| Скрывать пароль при вводе | ИАФ.5 в приказе № 21. В приказах № 239 и № 31 отдельной меры нет, код ИАФ.5 там означает аутентификацию внешних пользователей | Тот же ИАФ.3 |
| Контролировать правила генерации и смены паролей | АНЗ.5 в приказе № 21. В приказах № 239 и № 31 отдельной меры нет | Тот же ИАФ.3, усиление 7 |
| Заводить и блокировать учётные записи | УПД.1 «Управление учётными записями пользователей» | УПД.3 |
| Блокировать вход после неудачных попыток | УПД.6 | УПД.4. Допустимое число попыток и время блокировки заданы в ИАФ.3 |
| Вести журнал событий | РСБ.1, РСБ.2, РСБ.3 и РСБ.7 в приказе № 21. АУД.4 в приказах № 239 и № 31 | РСБ.1 и РСБ.4 |
Буквы в кодах обозначают группы мер. ИАФ означает идентификацию и аутентификацию, УПД управление доступом, РСБ регистрацию событий безопасности, АУД аудит безопасности, АНЗ контроль (анализ) защищённости.
Для регламентов правило одно. В них и в других организационно-распорядительных документах ссылайтесь на номер меры из того приказа, по которому защищается ваша система.
Два вида хранения: пароль в системе и пароль у людей
Слово «хранение» в требованиях покрывает две разные ситуации. В первой пароль хранит сама информационная система, чтобы проверить его при входе. Во второй пароль хранят люди: это общий пароль, который нужно выдавать сотрудникам. Способы хранения здесь разные, и отвечают за них разные стороны.
Пароль хранит система
Когда сотрудник входит в систему, ей достаточно убедиться, что пароль верный. Сам пароль для этого не нужен. Система хранит его хеш: результат преобразования, по которому исходный пароль восстановить нельзя. При входе она так же преобразует введённый пароль и сравнивает результаты.
За этот способ отвечает разработчик системы. Организации остаётся проверить по документации, что система хранит пароли в виде хеша, и не держать их копии в файлах и скриптах.
Пароль хранят люди
С паролями, которыми пользуются несколько человек, всё иначе. Это учётная запись администратора домена, сетевое оборудование, банк-клиент, кабинеты на государственных порталах, сервисные учётные записи. Пароль хранят зашифрованным и расшифровывают для того, кто имеет на это право.
Именно к таким паролям относятся слова «хранение, выдача, блокирование» из меры ИАФ.4. Чтобы их выполнить, хранилище паролей должно уметь три вещи:
- Разграничивать доступ — пароль видит только тот, кому он нужен по работе.
- Отзывать доступ — уволенный сотрудник теряет его сразу, а пароли, которые он знал, меняют.
- Вести журнал — видно, кто и когда открывал пароль.
Файл с паролями, заметки в телефоне и переписка в мессенджере этого не умеют. Поэтому общие пароли хранят в менеджере паролей.
Что показать проверяющему: доказательства по каждой мере
Проверяющий сверяет три источника: что записано в документах, как настроена система и что видно в журнале. Мера хранения паролей считается выполненной, когда все три совпадают. Политика без настроек и настройки без журнала одинаково слабы на проверке, потому что подтвердить их выполнение нечем.
Типичная ситуация: парольная политика утверждена, а пароль сервисной учётной записи не меняли несколько лет, и его знают двое уволившихся. Документ есть, меры нет. Таблица показывает, какая пара «документ и подтверждение» нужна для каждой меры.
| Мера | Документ | Техническое подтверждение |
|---|---|---|
| Хранение и выдача паролей: ИАФ.4 приказов, ИАФ.3 методического документа | Правила хранения, выдачи и блокирования паролей | Выгрузка прав на хранилище, запись о смене паролей после увольнения сотрудника |
| Учётные записи: УПД.1 приказов, УПД.3 методического документа | Регламент заведения и блокирования учётных записей | Журнал отзыва доступа |
| Неудачные попытки входа: УПД.6 приказов, УПД.4 методического документа | Число попыток и время блокировки в парольной политике | Настройки блокировки в системе |
| Журнал событий: группы РСБ и АУД | Перечень событий, которые записываются, и срок их хранения | Выборка журнала за период, передача событий в SIEM |
| Контроль паролей: АНЗ.5 приказа № 21, усиление 7 меры ИАФ.3 | Порядок контроля правил генерации и смены паролей | Отчёт о проверке паролей на соответствие политике |
Чек-лист готовности мер хранения паролей к проверке:
- Утверждена парольная политика с параметрами для каждого типа учётных записей.
- Описано, где хранятся общие и служебные пароли и кто к ним допущен.
- При увольнении сотрудника его доступы отзывают, пароли, которые он знал, меняют, и это видно в журнале.
- Журнал событий хранится установленный срок и защищён от изменения.
- Для ИСПДн проведена оценка эффективности мер за последние три года.
Три пункта из пяти упираются в инструмент: права на хранилище, отзыв доступа и журнал должны где-то существовать. Ниже показано, как их закрывает менеджер паролей.
Как Пассворк помогает выполнить меры хранения паролей
Пассворк берёт на себя техническую часть мер для общих, служебных и административных паролей: хранение, выдачу по правам, соблюдение политики паролей, отзыв доступа и журналирование. Продукт сертифицирован ФСТЭК: сертификат № 5063, 4-й уровень доверия. Его можно применять в ГИС 1 класса, ИСПДн 1 уровня, на значимых объектах КИИ 1 категории и в АСУ ТП 1 класса.
| Мера | Что нужно сделать | Как это делается в Пассворке |
|---|---|---|
| Хранение | Хранить общие и служебные пароли зашифрованными, с доступом по правам | Сейфы на сервере организации, клиентское шифрование по ГОСТ или AES-256 |
| Разграничение доступа | Давать доступ к паролям по служебной необходимости | Три слоя прав: роль, группа с уровнем доступа, тип сейфа |
| Блокирование и замена | Отозвать доступ уволенного и сменить пароли, которые он знал | Пользователь, отключённый в каталоге AD/LDAP, теряет доступ и в Пассворке. История действий и панель безопасности показывают, какие записи он открывал |
| Контроль паролей | Проверять длину, состав и срок действия паролей автоматически | Политика паролей на запись, сейф или папку. Генератор создаёт пароль под политику, панель безопасности показывает слабые и старые пароли |
| Журнал событий | Фиксировать просмотр, изменение, передачу паролей и входы | История действий с экспортом в syslog и в формате CEF для SIEM |
| Вход в хранилище | Не пускать в хранилище по одному паролю | Двухфакторная аутентификация для пользователей Пассворка |
Две строки таблицы стоит разобрать подробнее: на них держится выполнение меры ИАФ.4 и контроль паролей.
Три слоя разграничения прав
Мера требует выдавать пароли тем, кому они нужны в работе. В Пассворке за это отвечают три слоя, и у каждого своя задача.
| Слой | За что отвечает | Пример |
|---|---|---|
| Роль | Доступ к функциям и настройкам системы: пользователи, LDAP, политики паролей, история действий | Роль «ИБ» видит историю действий, но пользователями не управляет |
| Группа и уровень доступа | Какие сейфы и папки видит сотрудник и что может в них делать | Группа «Финансы» с уровнем «Редактирование» на сейф «Финансы» |
| Тип сейфа | Кто создаёт сейфы целой категории и кто их администрирует | Тип «ИТ-инфраструктура»: сейфы создаёт только группа ИТ, руководитель ИТ остаётся их администратором |
Для требований ФСТЭК важны два свойства этой модели:
- Роль не открывает пароли. Через роль сотрудник администрирует систему, а содержимое сейфов ему открывают группы и уровни доступа. Системный администратор может управлять пользователями и каталогом, не видя паролей бухгалтерии.
- Доступ выдают точечно. Уровней доступа шесть, от «Запрещён» до «Администрирование», и назначают их на сейф или на отдельную папку.
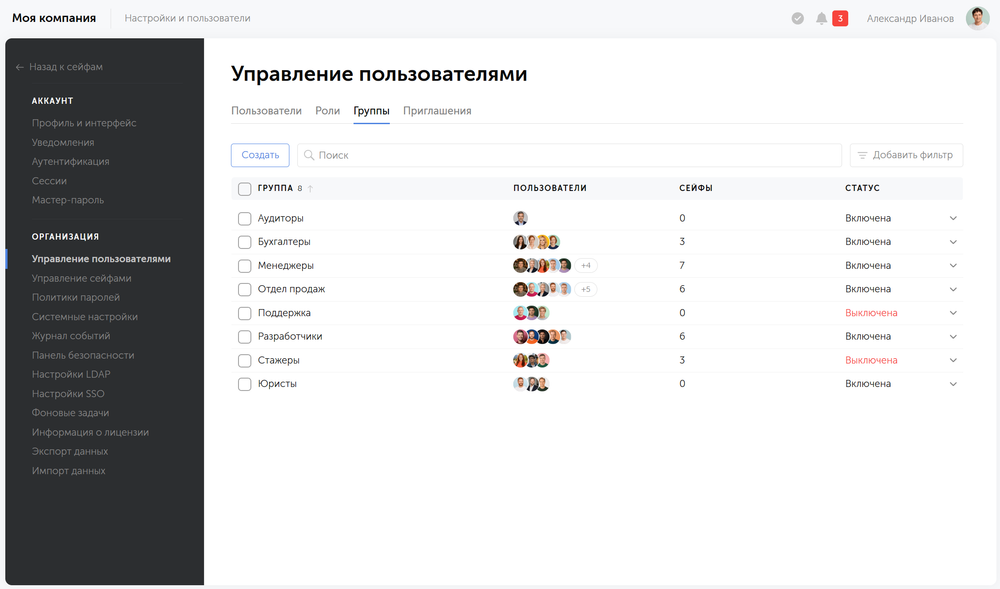
Кто допущен к сейфу и с каким уровнем, видно в настройках доступа сейфа. Подробно модель описана в статье о разграничении прав доступа в Пассворке.
Политики паролей: требования из регламента в настройках сейфа
Политика паролей в Пассворке задаёт требования к паролям в записях: минимальную длину, обязательные наборы символов и срок действия. Её назначают на сейф, папку или отдельную запись, а вложенные папки наследуют политику родительской.
Так требование из регламента становится настройкой. Для сейфа с доступами к ГИС можно задать значения из методического документа: длина от 12 символов, все четыре набора символов, срок действия 90 дней. Для сейфа с тестовыми стендами правила могут быть мягче. Дальше политика работает сама:
- Проверяет пароль при сохранении — запись с паролем, который не проходит по политике, можно запретить сохранять.
- Настраивает генератор — пароль создаётся сразу под политику той записи, для которой он нужен.
- Показывает нарушения — пароли, которые не проходят по сложности, попадают в панель безопасности как слабые, пароли с истёкшим сроком как старые.
Это и есть автоматический контроль правил генерации и смены паролей, которого требуют мера АНЗ.5 приказа № 21 и усиление 7 меры ИАФ.3.
Что менеджер паролей не заменяет
Сертифицированный инструмент закрывает техническую часть мер. Остальное остаётся за оператором:
- ОРД — политику, правила хранения и регламент выдачи доступа пишет и утверждает оператор.
- Модель угроз — состав мер для своей системы определяет оператор, продукт его не выбирает.
- Аттестация и оценка эффективности — их проводят по своим правилам, сертифицированное СЗИ их не отменяет.
Требования ФСТЭК к хранению паролей: одна задача, четыре документа
Требования ФСТЭК к хранению паролей сводятся к одной задаче, которую четыре документа описывают под разными номерами. Сначала определите, какой приказ относится к вашей системе. Потом найдите меру по карте и проверьте, что для неё есть документ, настройка и запись в журнале. Номер меры в регламент берите из своего приказа, содержание сверяйте с методическим документом 2026 года.
Документы организация пишет сама, а настройку и журнал даёт инструмент. Если общие пароли до сих пор живут в таблицах и чатах, начинать стоит с хранилища, где у каждой записи есть права и история действий. В Пассворке для этого есть три слоя прав, политики паролей и журнал, который можно показать проверяющему.
Частые вопросы о требованиях ФСТЭК к хранению паролей
Какой приказ ФСТЭК регулирует хранение паролей в моей системе?
Зависит от типа системы. Для систем с персональными данными действует приказ № 21, для значимых объектов КИИ приказ № 239, для систем управления на критически важных и опасных объектах приказ № 31, для государственных систем приказ № 117. Как выполнять меры каждого из них, объясняет методический документ ФСТЭК от 12 апреля 2026 года.
Чем мера ИАФ.4 отличается от ИАФ.3?
В приказах № 21, 239 и 31 ИАФ.4 означает управление средствами аутентификации, включая хранение паролей, а ИАФ.3 относится к идентификаторам. В методическом документе 2026 года нумерация другая: всё о паролях пользователей собрано в ИАФ.3 «Аутентификация пользователей», а ИАФ.4 там означает аутентификацию устройств. В своих документах указывайте номер из своего приказа.
Какие требования к длине и смене пароля установила ФСТЭК?
Параметры есть в методическом документе от 12 апреля 2026 года, в мере ИАФ.3. Пароль должен быть не короче 12 символов при алфавите от 70 символов. После 5 неудачных попыток вход блокируется на 15 минут. Менять пароль нужно не реже чем раз в 90 дней, повторять прежний нельзя. Приказ № 21 таких чисел не содержит.
Обязан ли оператор коммерческой ИСПДн применять параметры методического документа 2026 года?
Приказ № 21 параметров пароля не называет, их оператор закрепляет в парольной политике. На первом и втором уровнях защищённости приказ требует контролировать правила генерации и смены паролей. Методический документ по п. 1.2 адресован госорганам, государственным предприятиям и учреждениям, организациям, в том числе субъектам КИИ. Применимость к своей системе стоит уточнить с юристом.
Можно ли хранить общие пароли в защищённой паролем таблице?
Прямого запрета нет: нормы не перечисляют форматы хранения. Но мера требует выдавать и блокировать пароли, действовать при компрометации и защищать их от чужого доступа, а соседние меры требуют вести журнал. Таблица не разграничивает права и не пишет, кто открывал пароль. Выполнение мер придётся подтверждать только бумагами.
Нужен ли для хранения паролей сертифицированный менеджер паролей?
Сертифицированные средства защиты нужны, когда без них не нейтрализовать актуальные угрозы или когда их требуют нормы. Для ИСПДн первого уровня п. 12 приказа № 21 требует средства не ниже 4 класса защиты и 4-го уровня доверия. Без менеджера паролей не обойтись и там, где сертификат не обязателен: выдавать общие пароли по правам, блокировать их и вести журнал вручную не получится.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин