Утечка данных клиентов чаще всего начинается с одной скомпрометированной учётной записи. Сотрудник использует один пароль для почты, корпоративного портала и облачного диска. Пароль попадает к злоумышленнику, и тот получает доступ ко всему, что открывает эта учётная запись.
Пресс-релизы называют произошедшее «инцидентом», юристы — «утечкой», и причина остаётся за кадром. Между кражей пароля и кражей данных проходит несколько недель или месяцев. За это время компания ещё может остановить атаку: всё зависит от скорости реакции и от того, какие права были у взломанной учётной записи.
Главное
- Кража данных компании — это несанкционированный доступ к клиентской базе, финансовой отчётности, коммерческой тайне и персональным данным. Потери несут компания, клиенты и сотрудники. Личный пароль от соцсети сюда не относится.
- Точка входа. Чаще всего это учётная запись одного сотрудника. Цепочка выглядит так: пароль → доступ → данные.
- Масштаб. По данным F6, за 2025 год и первую половину 2026 года в открытый доступ попало почти вдвое больше баз с данными российских компаний, чем суммарно из Латинской Америки, Ближнего Востока и Африки, Азиатско-Тихоокеанского региона и других стран СНГ.
- Доля атак через учётные данные. По данным Solar 4RAYS и BI.ZONE, в России она выросла с 19% (2023) до 33–37%.
- Три пути компрометации пароля. Человеческий фактор (фишинг, повторное использование пароля), технические каналы (инфостилеры, утечки у подрядчиков) и процессные дыры (доступ уволенных, общие пароли администраторов).
- Ответственность. Компания как оператор отвечает по ст. 13.11 КоАП РФ, злоумышленник — по УК РФ. Эти процессы идут параллельно. О выявленном инциденте оператор уведомляет Роскомнадзор в течение 24 часов, результаты расследования передаёт в течение 72 часов (ст. 21 № 152-ФЗ).
- Что делать. Закрепить парольную политику настройкой, включить двухфакторную аутентификацию, проверять пароли заранее, отзывать доступ при увольнении и хранить пароли централизованно. Дисциплина отдельных сотрудников на всю компанию не масштабируется.
Что такое кража данных компании
Кража данных компании — это несанкционированный доступ к информации, которой организация владеет как юридическое лицо: клиентской базе, финансовой отчётности, коммерческой тайне, персональным данным сотрудников и клиентов. Чаще всего точкой входа становится учётная запись одного сотрудника.
Чем это отличается от кражи личного пароля
| Критерий | Личный аккаунт | Корпоративные данные |
|---|---|---|
| Что под угрозой | Переписка, деньги на карте, фотографии | Клиентская база, отчётность, коммерческая тайна |
| Кто несёт потери | Один человек | Компания, клиенты, сотрудники |
| Что делать после | Человек восстанавливает доступ сам | Компания расследует инцидент, уведомляет регуляторов и клиентов |
| Ответственность | Только у злоумышленника | У злоумышленника и у компании как оператора данных |
Злоумышленнику грозит уголовная ответственность: ст. 272 УК РФ (неправомерный доступ к компьютерной информации) или ст. 183 УК РФ (коммерческая тайна). Компания отвечает по другим нормам. Как оператор персональных данных она может получить штраф по ст. 13.11 КоАП РФ. Эту ответственность разберём ниже.
Масштаб в России
По данным F6, за 2025 и первую половину 2026 года в открытом доступе появилось 326 баз данных российских компаний — почти вдвое больше, чем суммарно из Латинской Америки, стран Ближнего Востока и Африки, Азиатско-Тихоокеанского региона и других государств СНГ. В утечках данных российских компаний содержалось около 1,175 млрд строк с данными пользователей. По данным отчёта InfoWatch об утечках, в 2023–2025 годах в России скомпрометировано 4,5 млрд записей персональных данных.
Официальная статистика Роскомнадзора скромнее отраслевых оценок. В 2024 году регулятору официально сообщили об утечках только 200 компаний — почти вдвое меньше, чем годом ранее, при среднем ущербе 41 млн рублей на инцидент (Коммерсантъ). В первом полугодии 2025 года Роскомнадзор зафиксировал лишь 35 случаев и чуть более 39 млн скомпрометированных записей, а по их итогам завели всего шесть протоколов по ст. 13.11 КоАП РФ (ТАСС).
Разрыв между официальными цифрами и отраслевыми оценками объясняется просто: закон обязывает уведомить регулятора, но далеко не каждый оператор это делает.
Два свежих случая
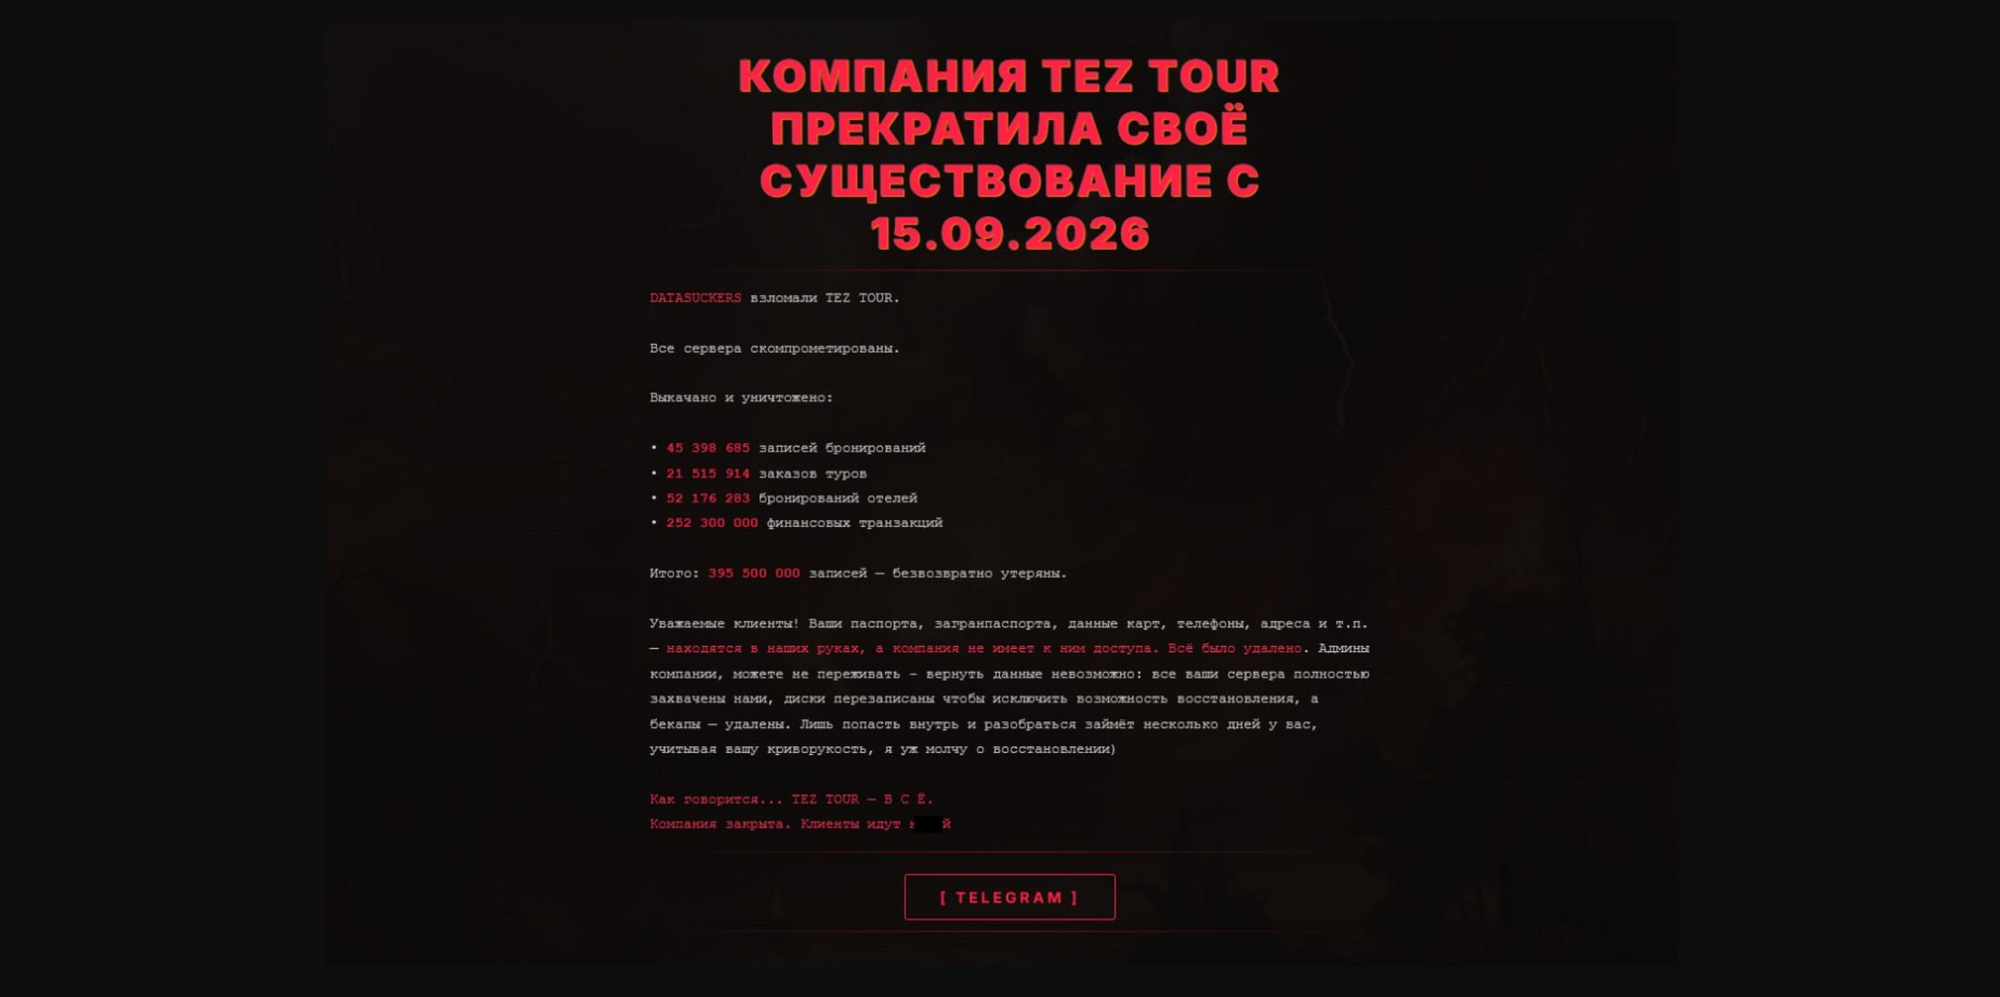
Tez Tour, сентябрь 2026 года. Группировка DataSuckers заявила об атаке на туроператора. По данным Хакера, 15 сентября она изменила главную страницу сайта и написала, что «скачала и уничтожила» 395,5 млн записей: бронирования, заказы туров, бронирования отелей и около 252 млн финансовых транзакций. Группировка также заявила о краже паспортов, данных банковских карт, телефонов и адресов клиентов, о перезаписи дисков и удалении резервных копий.
По версии атакующих, они около двух недель сохраняли доступ и постепенно расширяли права. Точкой входа стал сервис загрузки файлов: недостаточная проверка содержимого позволила выполнить свой код на сервере. Затем они перешли к другим внутренним системам, нашли там конфигурационные файлы с учётными данными и развили атаку.
Додо Пицца, конец сентября 2026 года. Сеть пиццерий сообщила клиентам о кибератаке на свою ИТ-систему и возможной утечке персональных данных. По данным CNews от 29 сентября 2026 года, компания опубликовала уведомление в официальном паблике в Telegram. В нём говорилось, что атака произошла «вчера и сегодня». Под угрозой данные клиентов, которые пользуются приложением и заказывают еду на дом: имена, даты рождения, номера телефонов, адреса электронной почты и адреса доставки.
При чём здесь пароль сотрудника: цепочка от логина до утечки данных
Пароль сотрудника — одна из самых частых точек входа в корпоративную сеть: с него начинается атака, а дальше злоумышленник действует под легитимной учётной записью. Злоумышленнику не нужно взламывать защищённый периметр компании, если можно войти в почту или корпоративный портал под обычным логином рядового сотрудника, которого никто не считал привилегированным.
Цепочка компрометации: пароль → доступ → данные
Атака идёт в три шага. Каждый из них закрывается отдельными мерами.
- Вход. Атакующий заходит в почту или другую систему компании с украденным логином и паролем. Для систем защиты это обычная сессия, сигнала тревоги нет.
- Продвижение. Он читает переписку и ищет доступы: к общим сетевым папкам, смежным сервисам, чужим учётным записям. Почтовый ящик хранит больше паролей, чем кажется: они лежат в пересланных письмах, вложениях и черновиках.
- Выгрузка. Атакующий забирает то, что имеет коммерческую ценность: клиентскую базу, финансовые документы, внутреннюю переписку.
Цепочку можно разорвать на любом звене, но дешевле всего на первом, пока злоумышленник не внутри. Здесь работают уникальные пароли, двухфакторная аутентификация и отзыв доступа при увольнении.
Что говорят данные России и мира
По данным Solar 4RAYS (ГК «Солар») и BI.ZONE, доля успешных атак на российские компании, начавшихся с компрометации учётных данных сотрудников, за три года выросла с 19% до 33–37%. Для сравнения — аналогичный показатель по миру, по данным IBM X-Force:
| Год | Россия | Мир |
|---|---|---|
| 2023 | 19% (Solar 4RAYS) | 30% (IBM X-Force) |
| 2024 | 37% (Solar 4RAYS) | 30% (IBM X-Force) |
| 2025 | 33% (BI.ZONE) | 32% (IBM X-Force) |
По методологии BI.ZONE, построенной на другой выборке (почти 700 000 корпоративных аккаунтов), 2024 год выглядит мягче — 27% против 37% у Solar 4RAYS. Российские показатели растут быстрее мировых, но и мировой уровень остаётся высоким: компрометация учётных данных третий год подряд входит в число главных причин атак и у IBM X-Force, и в российских отчётах.
Почему «обычные» аккаунты опаснее, чем кажется
Чем выше права доступа скомпрометированной учётной записи, тем короче цепочка от обычного логина до данных, которые представляют реальную ценность для атакующего. Пароль от почты бухгалтера или от общей папки отдела продаж в этом смысле опаснее, чем кажется: он не выглядит привилегированным, поэтому редко попадает в фокус внимания ИБ-отдела до самого инцидента. Именно через такие «обычные» аккаунты чаще всего и проходит вся цепочка.
Кража данных, кража пароля и взлом пароля — разные вещи
Кража пароля — это получение доступа к учётной записи. Взлом — один из способов это сделать. Кража данных — то, что может произойти после того, как первое или второе уже случилось.
| Понятие | Что это | Типичный пример | Чем отличается от двух других |
|---|---|---|---|
| Кража пароля | Получение чужих учётных данных без технического взлома | Фишинговое письмо, слив базы у подрядчика, повторно использованный пароль из старой утечки | Не требует технических навыков: пароль передают, покупают на теневом рынке или подбирают по словарю прежних утечек |
| Взлом пароля | Техническое получение пароля методом перебора или подбора | Брутфорс, атака по словарю, перехват и расшифровка хеша | Требует вычислительных ресурсов и времени. Результат тот же — скомпрометированный пароль |
| Кража данных компании | Доступ к данным организации после получения учётной записи | Выгрузка клиентской базы через скомпрометированный CRM-аккаунт | Это следствие. Наступает не при каждой краже или взломе пароля, а только когда атакующий довёл цепочку до конца |
У этого разграничения есть практический смысл. Меры защиты для каждого звена свои:
- От взлома защищают сложность пароля и надёжное хеширование на сервере.
- От кражи защищают обучение сотрудников и двухфакторная аутентификация.
- От перехода кражи или взлома в полноценную утечку данных защищает ограничение прав доступа и мониторинг аномальной активности внутри уже скомпрометированной учётной записи.
Техническая механика взлома — отдельная большая тема: в материале «11 способов взлома паролей, которые хакеры используют в 2026 году» разобраны конкретные инструменты и методы подбора. Здесь важнее другое. С точки зрения компании неважно, украли пароль или взломали его: результат один и тот же скомпрометированный логин, который запускает цепочку компрометации.
Как пароль сотрудника на самом деле оказывается скомпрометирован
Пароль сотрудника попадает к злоумышленнику тремя путями: через человеческие ошибки и невнимательность, через технические каналы и через слабые места в процессах компании. Одна мера не закрывает ни один из них полностью, поэтому защита строится по каждому направлению отдельно.
| Направление | Как это происходит | Что закрывает |
|---|---|---|
| Человеческий фактор | Фишинг, повторное использование пароля | Обучение, уникальные пароли, двухфакторная аутентификация |
| Технические каналы | Инфостилеры, утечки у подрядчиков | Защита рабочих станций, контроль подрядчиков, отзыв сессий |
| Процессные дыры | Доступ уволенных, общие и дефолтные пароли | Централизованная выдача и отзыв доступа, парольная политика |
Человеческий фактор
Человеческий фактор — частая причина компрометации. Даже внимательный сотрудник ошибается, если форма входа выглядит как настоящая.
- Фишинг. Письмо ведёт на поддельную форму входа. Сотрудник вводит логин и пароль и не замечает разницы в адресе отправителя или в домене ссылки. Данные уходят напрямую атакующему.
- Повторное использование пароля. Пароль утекает с форума, из интернет-магазина или сервиса доставки, а затем подходит к корпоративной почте. По данным BI.ZONE, 9% сотрудников регистрируются на внешних сервисах рабочей почтой, и каждый пятый из них ставит тот же пароль, что и на работе.
Технические каналы
Эти каналы работают без прямого участия сотрудника.
- Инфостилеры. Это вредоносное ПО, которое крадёт сохранённые в браузере пароли, куки активных сессий и токены. Оно попадает на устройство через поддельный установщик, пиратскую программу или заражённое вложение и отправляет данные атакующему без видимых признаков. Украденные куки сессии позволяют войти без пароля.
- Утечки у подрядчиков и сторонних сервисов. Если там хранились те же учётные данные, компания получает компрометацию через чужую инфраструктуру, даже если у себя защитила всё идеально.
Процессные дыры
Здесь вина лежит на самой компании.
- Доступ уволенных сотрудников. Учётная запись остаётся рабочей неделями, иногда месяцами. Особенно часто так бывает, когда права выдавали точечно, разными администраторами и в разное время, и полного перечня нет ни у кого.
- Общие и дефолтные пароли администраторов. По данным BI.ZONE, 35% инцидентов высокой критичности в российских компаниях связаны с небезопасной парольной политикой администраторов.
Все три направления закрываются только вместе и только выстроенным процессом.
Что теряет компания, когда уходит один пароль
Когда утекает один рабочий пароль, компания рискует не одной категорией данных, а сразу несколькими — в зависимости от того, куда у скомпрометированной учётной записи был доступ и насколько широко этот доступ расходился по смежным системам. Пароль менеджера по продажам и пароль системного администратора открывают разный масштаб потерь. В первом случае это чаще клиентская база одного отдела. Во втором — потенциально вся инфраструктура компании.
| Что теряет компания | Пример | Почему это дорого |
|---|---|---|
| Персональные данные клиентов и сотрудников | База CRM, кадровые документы, данные подписчиков рассылки | Регулируется 152-ФЗ. Утечка — прямой повод для проверки Роскомнадзора и штрафа |
| Финансовая и платёжная информация | Реквизиты, счета на оплату, данные транзакций | Прямой материальный ущерб и риск мошенничества от имени компании против её же клиентов |
| Коммерческая тайна и внутренние документы | Договоры, условия с поставщиками, стратегия развития | Потеря конкурентного преимущества, которую сложно оценить сразу и трудно вернуть |
| Доступы к смежным системам | Пароли в переписке, общие сейфы, подключённые внешние сервисы | Каскадный эффект: один логин открывает цепочку следующих, и масштаб растёт без новых усилий атакующего |
Один скомпрометированный пароль редко остаётся единственным. В переписке и общих папках атакующий находит доступы к другим системам и переходит в них под уже найденными учётными записями. Поэтому потери от инцидента обычно складываются из нескольких категорий сразу: утечки данных, простоя, расследования и восстановления. Механику такого разрастания, от одной учётной записи до десятков затронутых систем, разбираем в материале «Что такое каскадная компрометация?».
Сколько кража данных стоит компании: штрафы и ответственность
За утечку персональных данных отвечает компания как оператор. Сотрудник, чей пароль скомпрометировали, и хакер, который им воспользовался, к этой ответственности отношения не имеют. С 30.05.2025 за утечку предусмотрен оборотный штраф по ст. 13.11 КоАП РФ: его размер зависит от выручки компании, а не от фиксированной суммы.
Оборотный штраф: как его считают
Оборотный штраф вводит ч. 15 ст. 13.11 КоАП РФ. Для юридического лица сумма зависит от выручки за предыдущий год и от того, первое это нарушение или повторное.
| Нарушение | Минимум в рублях | Доля годовой выручки |
|---|---|---|
| Первичное | от 3 млн рублей | 1–3% (ставку в этом диапазоне назначает суд) |
| Повторное | от 15 млн рублей | 3% (не менее 15 млн рублей) |
Две ответственности за один инцидент
Компания и злоумышленник отвечают по разным нормам, и эти процессы идут параллельно.
- Компания как оператор отвечает по КоАП РФ административно, штрафом. Это не зависит от того, нашли ли того, кто стоял за атакой.
- Тот, кто использовал данные, отвечает по ст. 272.1 УК РФ. Она устанавливает уголовную ответственность за незаконное использование, передачу, сбор и хранение персональных данных.
Уведомление Роскомнадзора
Статья 21 Федерального закона № 152-ФЗ обязывает оператора уведомить Роскомнадзор об инциденте. Первичное уведомление отправляют в течение 24 часов, результаты внутреннего расследования — в течение 72 часов. Нарушение сроков рассматривается отдельно от самой утечки.
Несколько строк настроек доступа могут стоить компании миллионов. Попробуйте Пассворк бесплатно
Что делать, чтобы пароль сотрудника не стал причиной утечки
Дисциплина отдельного сотрудника не масштабируется на всю компанию. Рано или поздно кто-то выберет простой пароль, повторит его на личном сайте или откроет фишинговое письмо после долгого рабочего дня. Устойчивое решение строится на процессе, который не зависит от того, вспомнит ли конкретный человек правило безопасности именно сегодня.
Пять мер закрывают большую часть цепочки компрометации:
- Формализованная парольная политика. Минимальная длина, требования к сложности и срок действия пароля — не рекомендация в корпоративной памятке, а настройка, которую нельзя обойти при сохранении записи.
- Двухфакторная аутентификация. Отдельный фактор подтверждения резко снижает цену утечки одного пароля. Остальные меры она при этом не заменяет: инфостилеры умеют воровать уже активную сессию, обходя повторный ввод кода при следующем входе.
- Мониторинг и аудит использования паролей. Регулярная проверка на слабые, устаревшие и потенциально скомпрометированные пароли проводится заранее. Расследование уже случившегося инцидента для этого ждать не нужно.
- Немедленная деактивация доступа при увольнении или смене роли. Учётная запись без присмотра — открытая дверь, которую никто не закрыл после того, как человек ушёл из компании или сменил отдел.
- Централизованное хранение и ротация паролей вместо таблиц, стикеров на мониторах и переписки в мессенджерах, где пароль живёт неограниченное время и доступен всем, кто получил ссылку на файл, даже спустя годы после смены пароля.
Как Пассворк закрывет причина утечки
Пассворк — корпоративный менеджер паролей и секретов, который устанавливается на сервере компании или в облаке. Он переносит выдачу, хранение и отзыв доступов из таблиц и чатов в одну систему с правами и журналом.
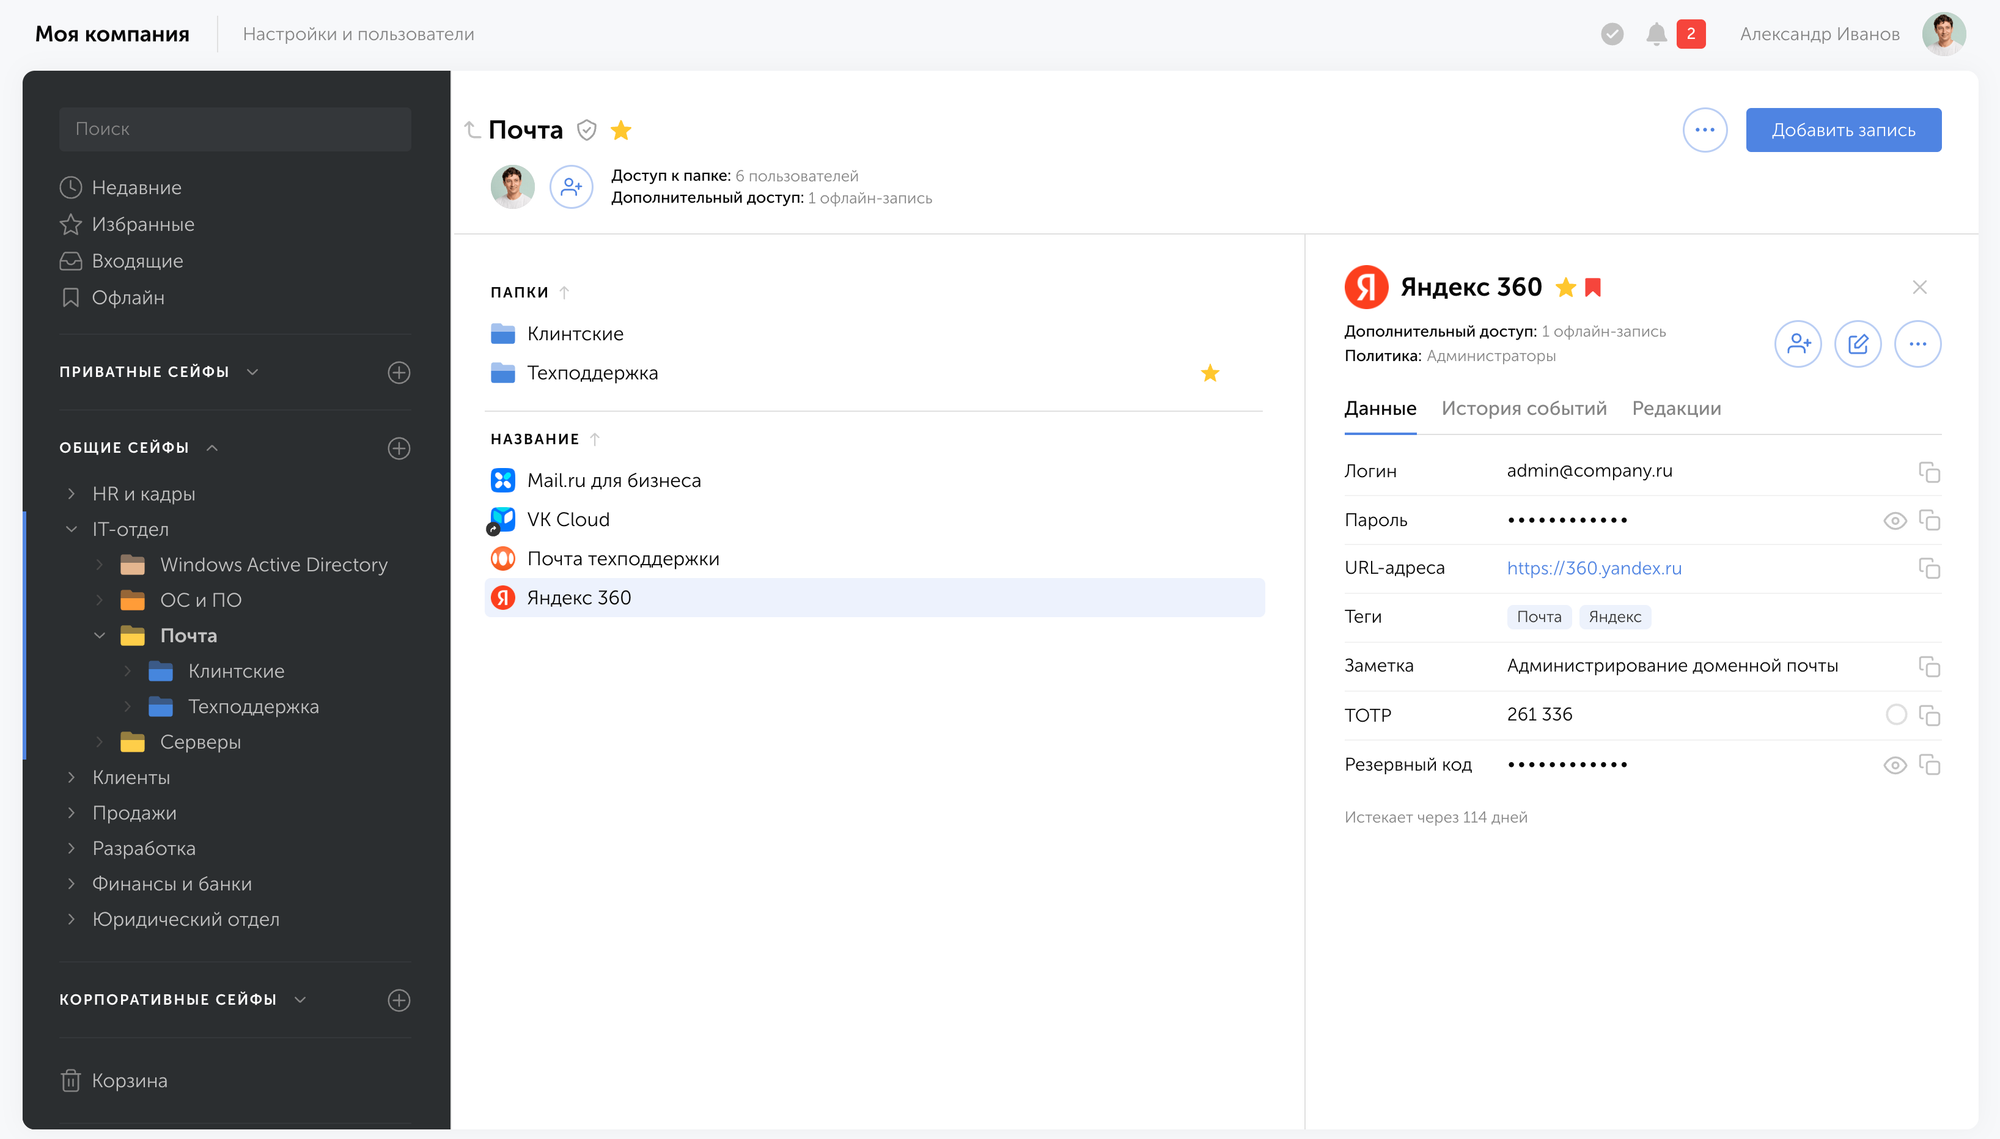
Каждая из пяти мер выше получает конкретную настройку. Правила не зависят от памяти сотрудников, а права и история действий видны администратору в одном месте.
- Хранение. Пароли уходят из таблиц и личных заметок в сейфы с контролем доступа.
- Политики паролей. Администратор задаёт требования к длине и сложности, и генератор создаёт пароли по этим правилам. Слабый пароль не попадёт в запись, если сотрудник не придумывает его сам.
- Права. Роли и группы определяют, кто и к каким записям имеет доступ. Не нужно вручную отслеживать права каждого сотрудника в десятке систем.
- Аудит. Журнал фиксирует, кто и когда работал с записью. Он пригодится при расследовании инцидента и помогает подтвердить меры защиты при проверке по 152-ФЗ.
- Проверка паролей. Панель безопасности показывает слабые и повторяющиеся пароли до инцидента.
- Второй фактор. Поддержка биометрии, ключей доступа и аппаратных ключей. Для подтверждения входа есть отдельное приложение Пассворк 2ФА.
- Увольнение. Доступ к сейфам отключается централизованно. Не нужно обходить десятки систем, в которых человек успел получить права за годы работы.
Привычки пользователей: как закрыть человеческий фактор
Большинство ошибок по невнимательности возникает там, где безопасный путь неудобнее небезопасного. Сотрудник копирует пароль из заметки, потому что так быстрее. Он повторяет один пароль на всех сервисах, потому что придумывать новый лень. Ему проще вставить данные в первую попавшуюся форму входа, чем проверить домен.
У Пассворка низкий порог входа. Интерфейс интуитивно понятен, поэтому им быстро осваивается даже не технически подготовленный сотрудник. Привычки меняются в нескольких местах:
- Автозаполнение через браузерное расширение. Сотрудник не вводит и не копирует пароль вручную. Если домен не совпадает с сохранённым, форма не заполнится, и это сигнал, что страница поддельная. Фишинг теряет главное преимущество: человек не вводит данные на глаз.
- Мобильное приложение. Доступ к корпоративным паролям с телефона убирает причину хранить их в заметках и мессенджерах.
- Генератор паролей. Он доступен в веб-интерфейсе, расширении и мобильных приложениях и соблюдает правила сложности, заданные организацией. Придумывать пароль самому не нужно, поэтому повторное использование теряет смысл.
- Одноразовые ссылки и ярлыки. Передать пароль подрядчику или коллеге можно без пересылки в чате: ссылка работает ограниченное время, а ярлык не создаёт копию записи.
Так закрываются обе причины ошибок: человек перестаёт ошибаться по невнимательности, а инструмент не даёт обойти правила.
Заключение
Кража данных редко начинается со взлома периметра. Чаще точкой входа становится один пароль сотрудника: он утёк у стороннего сервиса, повторился на личном аккаунте или ушёл к инфостилеру вместе с данными браузера. Дальше срабатывает цепочка «пароль → доступ → данные», и каждое её звено дешевле разорвать заранее, чем разбирать последствия после выгрузки.
Рассчитывать, что каждый сотрудник сам выберет надёжный пароль и не повторит его, нельзя: дисциплина отдельных людей не масштабируется на компанию. Практичный первый шаг — собрать пароли и доступы в одном месте с правами, политиками и журналом действий, а затем проверить, где корпоративные учётные данные лежат сейчас.
Если в компании пароли до сих пор живут в таблицах, личных чатах и головах отдельных сотрудников, дело не в дисциплине. Дело в инструменте. Попробуйте Пассворк бесплатно
Часто задаваемые вопросы
Кража данных и кража пароля — это одно и то же?
Нет. Кража пароля — это получение доступа к одной учётной записи: почте, CRM, серверу. Кража данных компании — то, что может произойти дальше, если через скомпрометированный пароль злоумышленник добрался до систем с клиентской базой, финансовой отчётностью или коммерческой тайной. Первое — точка входа. Второе — следствие, которое наступает не всегда.
Можно ли украсть данные компании без взлома пароля?
Да. Данные утекают через инсайдера с легитимным доступом, уязвимость в приложении, незащищённый API или ошибку в настройках облачного хранилища. Пароль сотрудника — самая частая точка первоначального доступа, но далеко не единственная: по данным Solar 4RAYS и BI.ZONE, компрометация учётных данных стоит за 33–37% успешных атак на российские компании.
Кто отвечает за утечку — сотрудник, чей пароль украли, или компания?
За утечку персональных данных как оператор отвечает компания — по ч. 15 ст. 13.11 КоАП РФ, независимо от того, что непосредственной причиной стал пароль одного сотрудника. Отдельно по ст. 272.1 УК РФ отвечает тот, кто незаконно использовал, передал, собрал или хранил эти данные: похититель, не оператор.
Как быстро нужно уведомить Роскомнадзор об утечке?
Согласно ст. 21 Федерального закона № 152-ФЗ, оператор обязан направить в Роскомнадзор первичное уведомление в течение 24 часов с момента обнаружения утечки и результаты внутреннего расследования инцидента в течение 72 часов. Нарушение этих сроков рассматривается отдельно от самого факта компрометации данных и не освобождает от штрафа по ст. 13.11 КоАП РФ.
Помогает ли двухфакторная аутентификация, если пароль уже скомпрометирован?
Отчасти. 2FA останавливает попытку входа с украденным паролем, если у атакующего нет второго фактора. Но она не защищает от инфостилеров, которые воруют не пароль, а активную сессионную cookie, обходя повторный запрос кода. И она не отменяет то, что произошло раньше: если доступ был получен до включения 2FA, данные уже могли быть выгружены.
 Илья Шелыгин
 Илья Шелыгин
 Илья Шелыгин