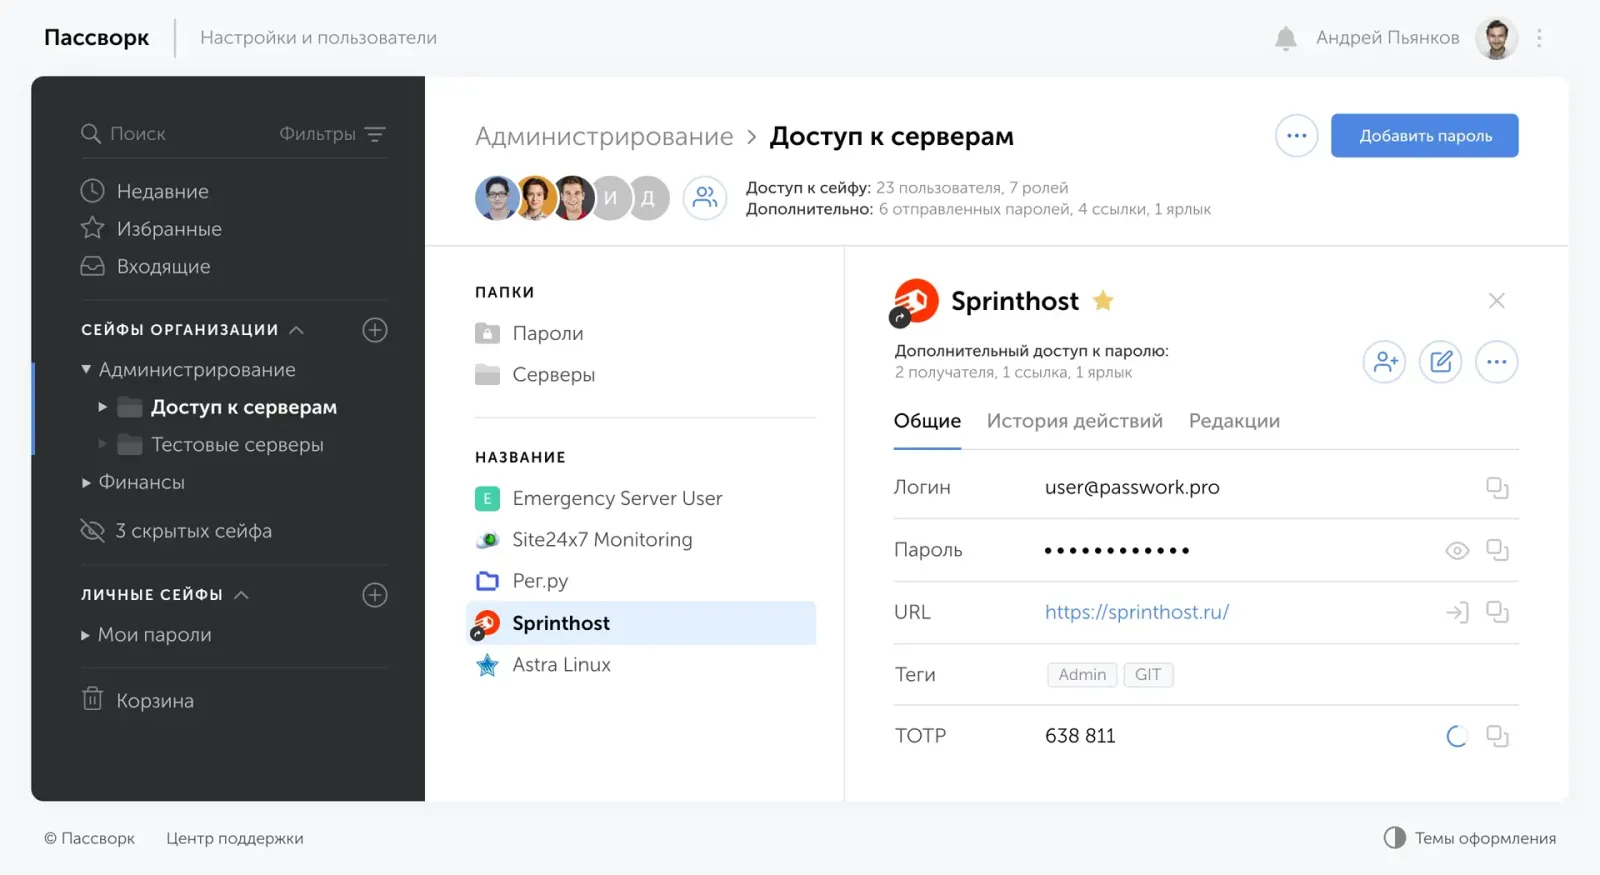
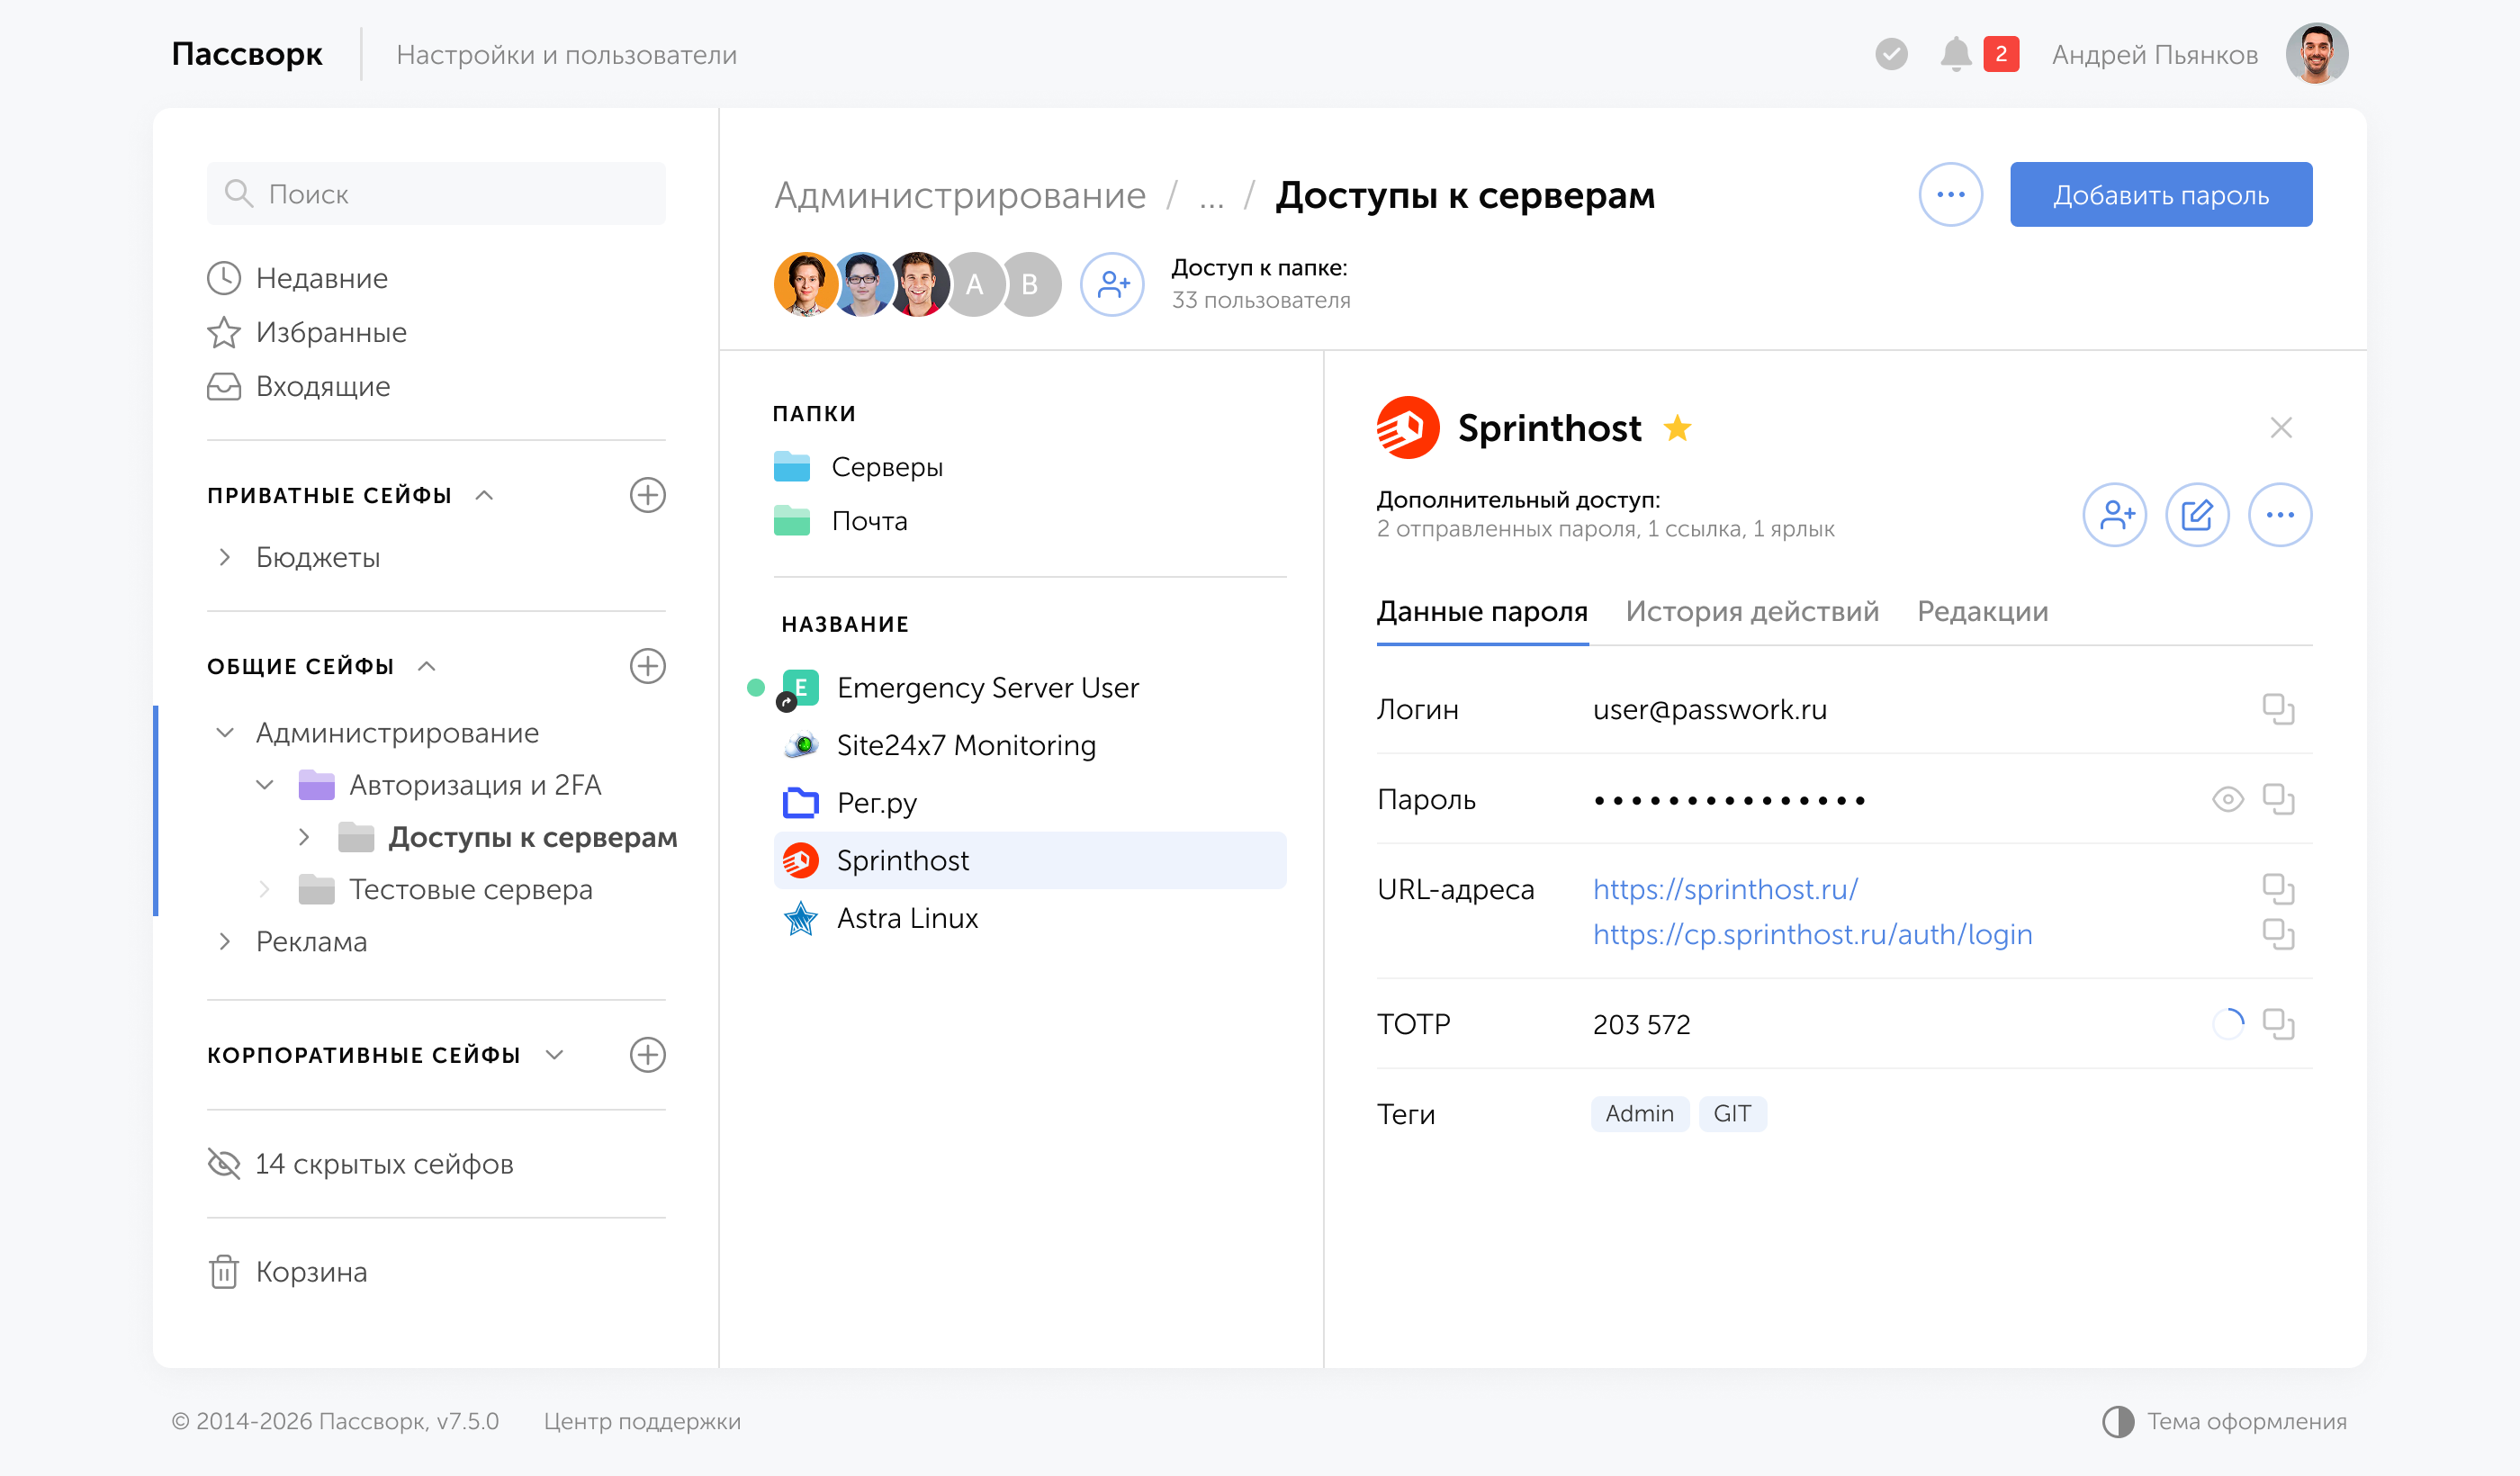
В новой версии добавили сервисные аккаунты, сохранение фильтров, автоматическую очистку Корзины, мобильную версию пользовательской части веб-интерфейса и ряд других улучшений и исправлений.
Сервисные аккаунты
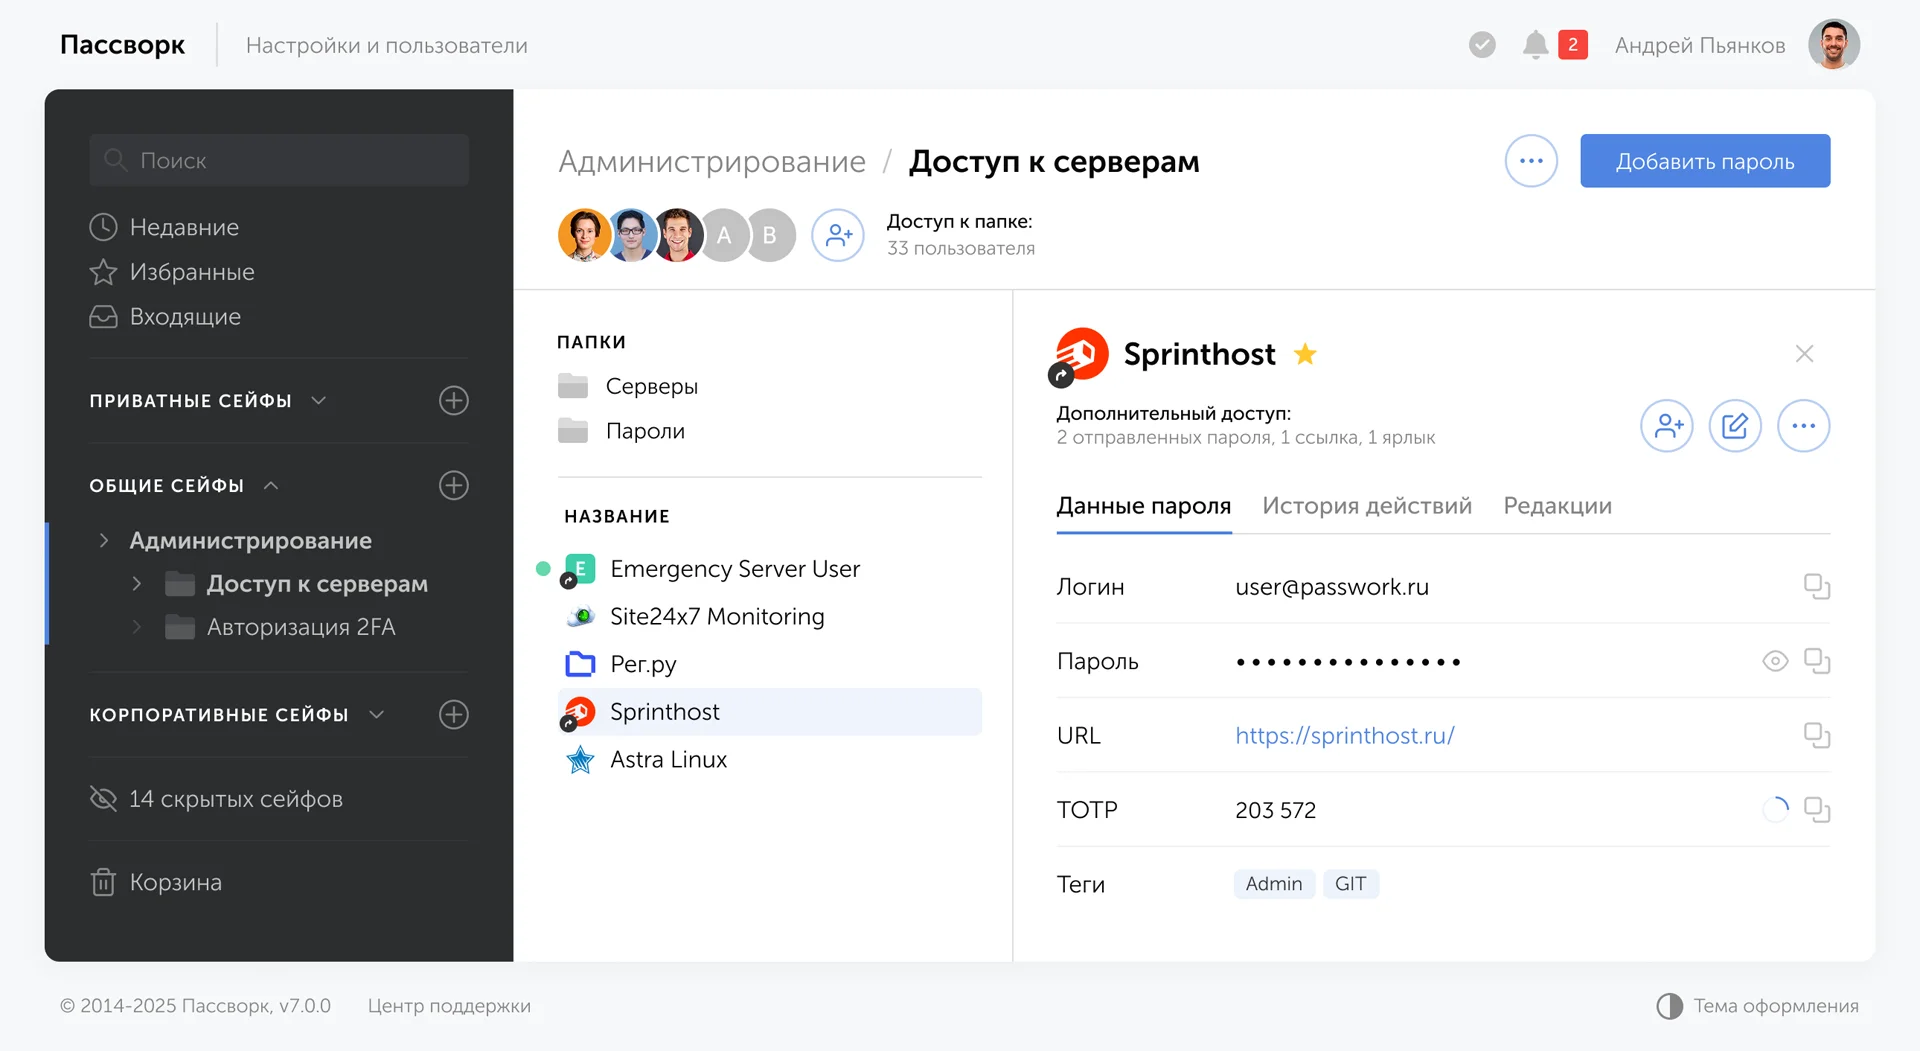
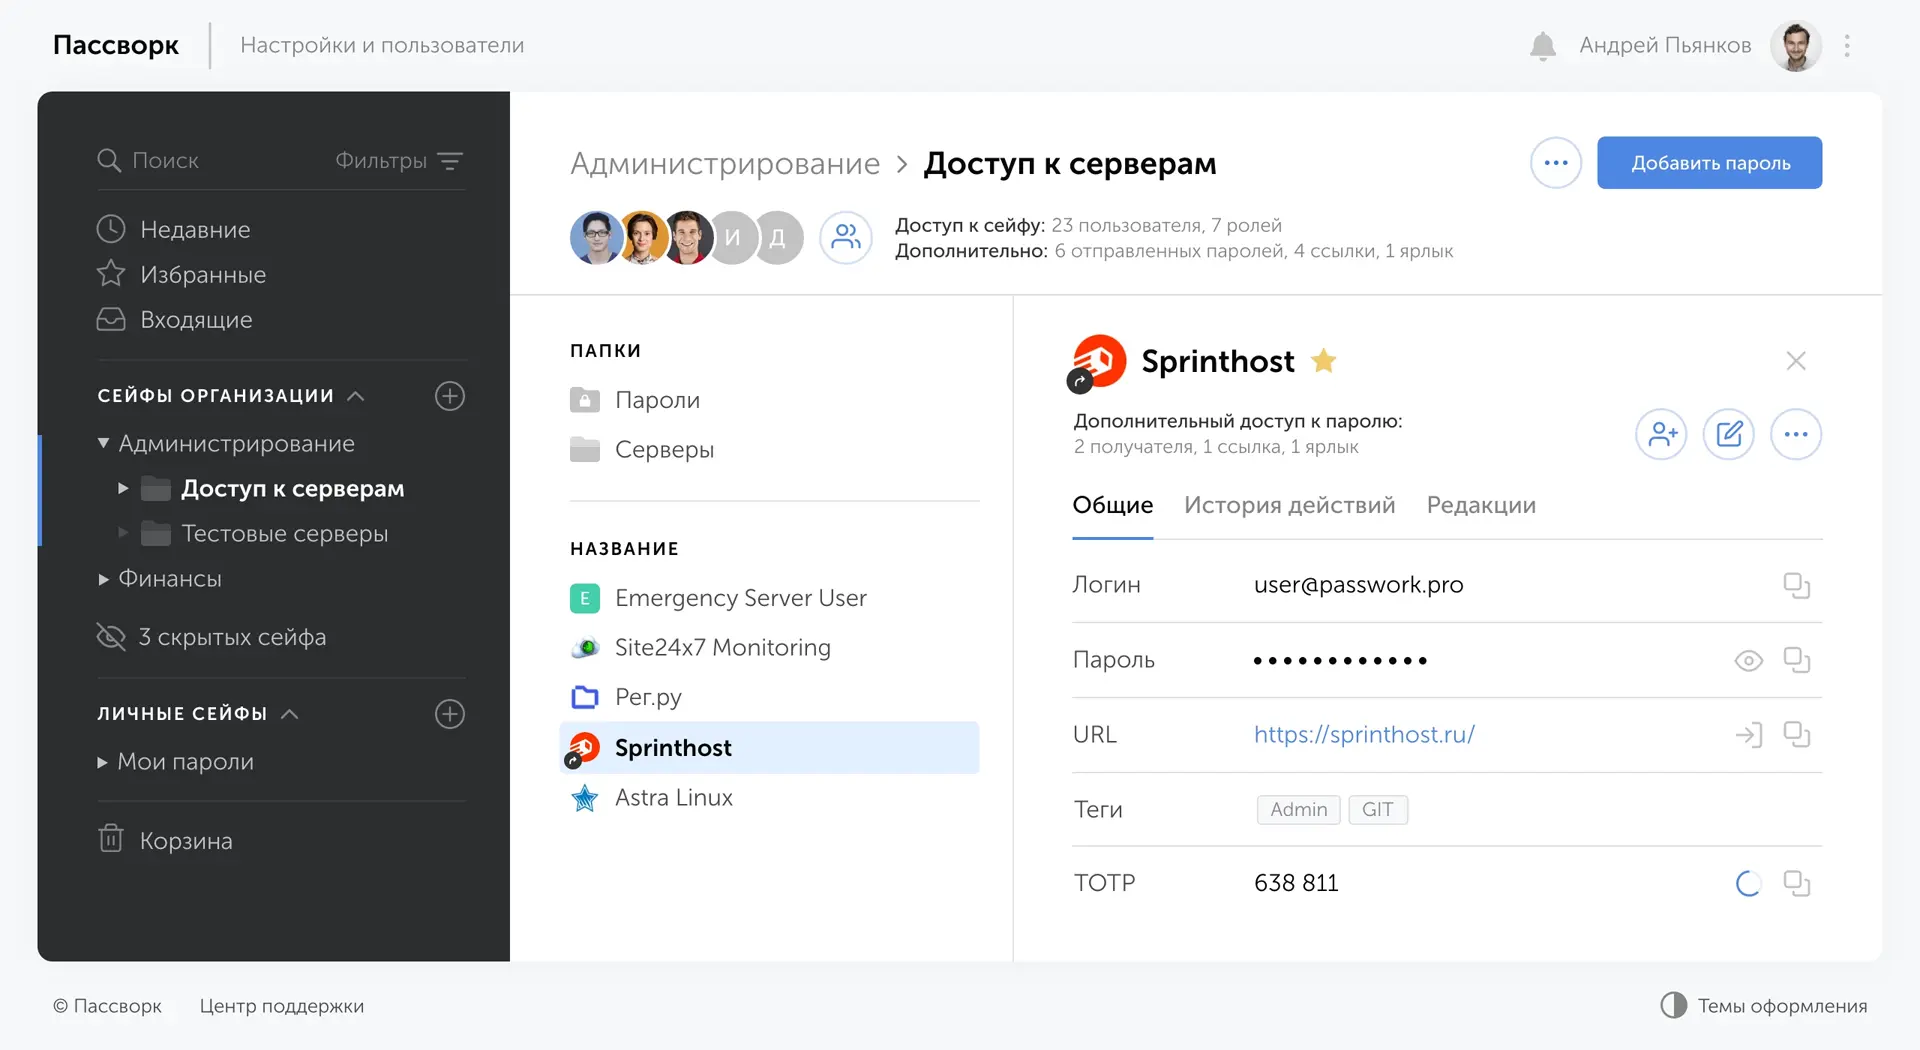
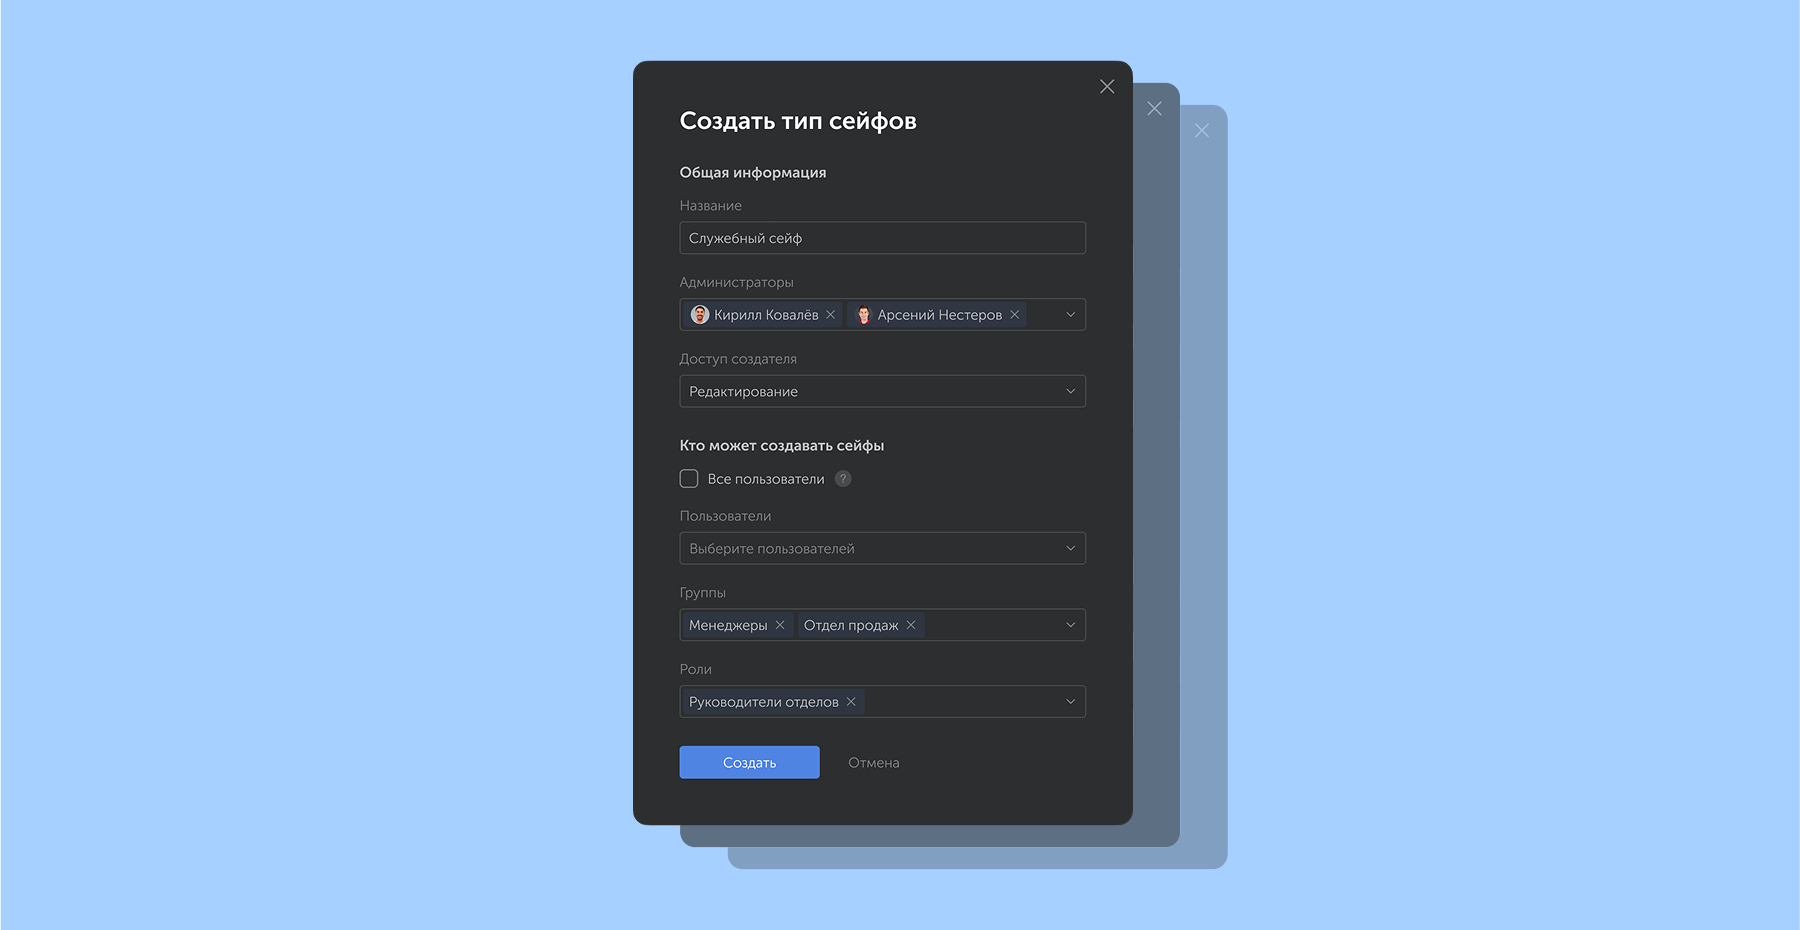
В Пассворке появился новый тип учётных записей — сервисные аккаунты. Они не привязаны к конкретному сотруднику, вход под ними невозможен, а доступ предоставляется исключительно по API-токену.
Зачем нужен сервисный аккаунт
Главное отличие от обычных учётных записей: для одного сервисного аккаунта можно создать несколько API-токенов, отдельно для каждой интеграции и среды.
Раньше под каждую интеграцию создавался отдельный аккаунт. Десять интеграций — десять аккаунтов: каждый нужно создать, настроить права и поддерживать, а для генерации и сброса токенов войти в каждый аккаунт.
Сервисный аккаунт решает эту проблему: один аккаунт, несколько независимых токенов, все операции со стороны администратора. Отозвали токен одной интеграции — остальные продолжают работать без изменений.
Как создать сервисный аккаунт
Сервисные аккаунты создаются в разделе управления пользователями — там же, где и обычные учётные записи.
0:00
/0:14
Как создать API-токен
Токены создаются и отзываются в настройках конкретного сервисного аккаунта.
0:00
/0:16
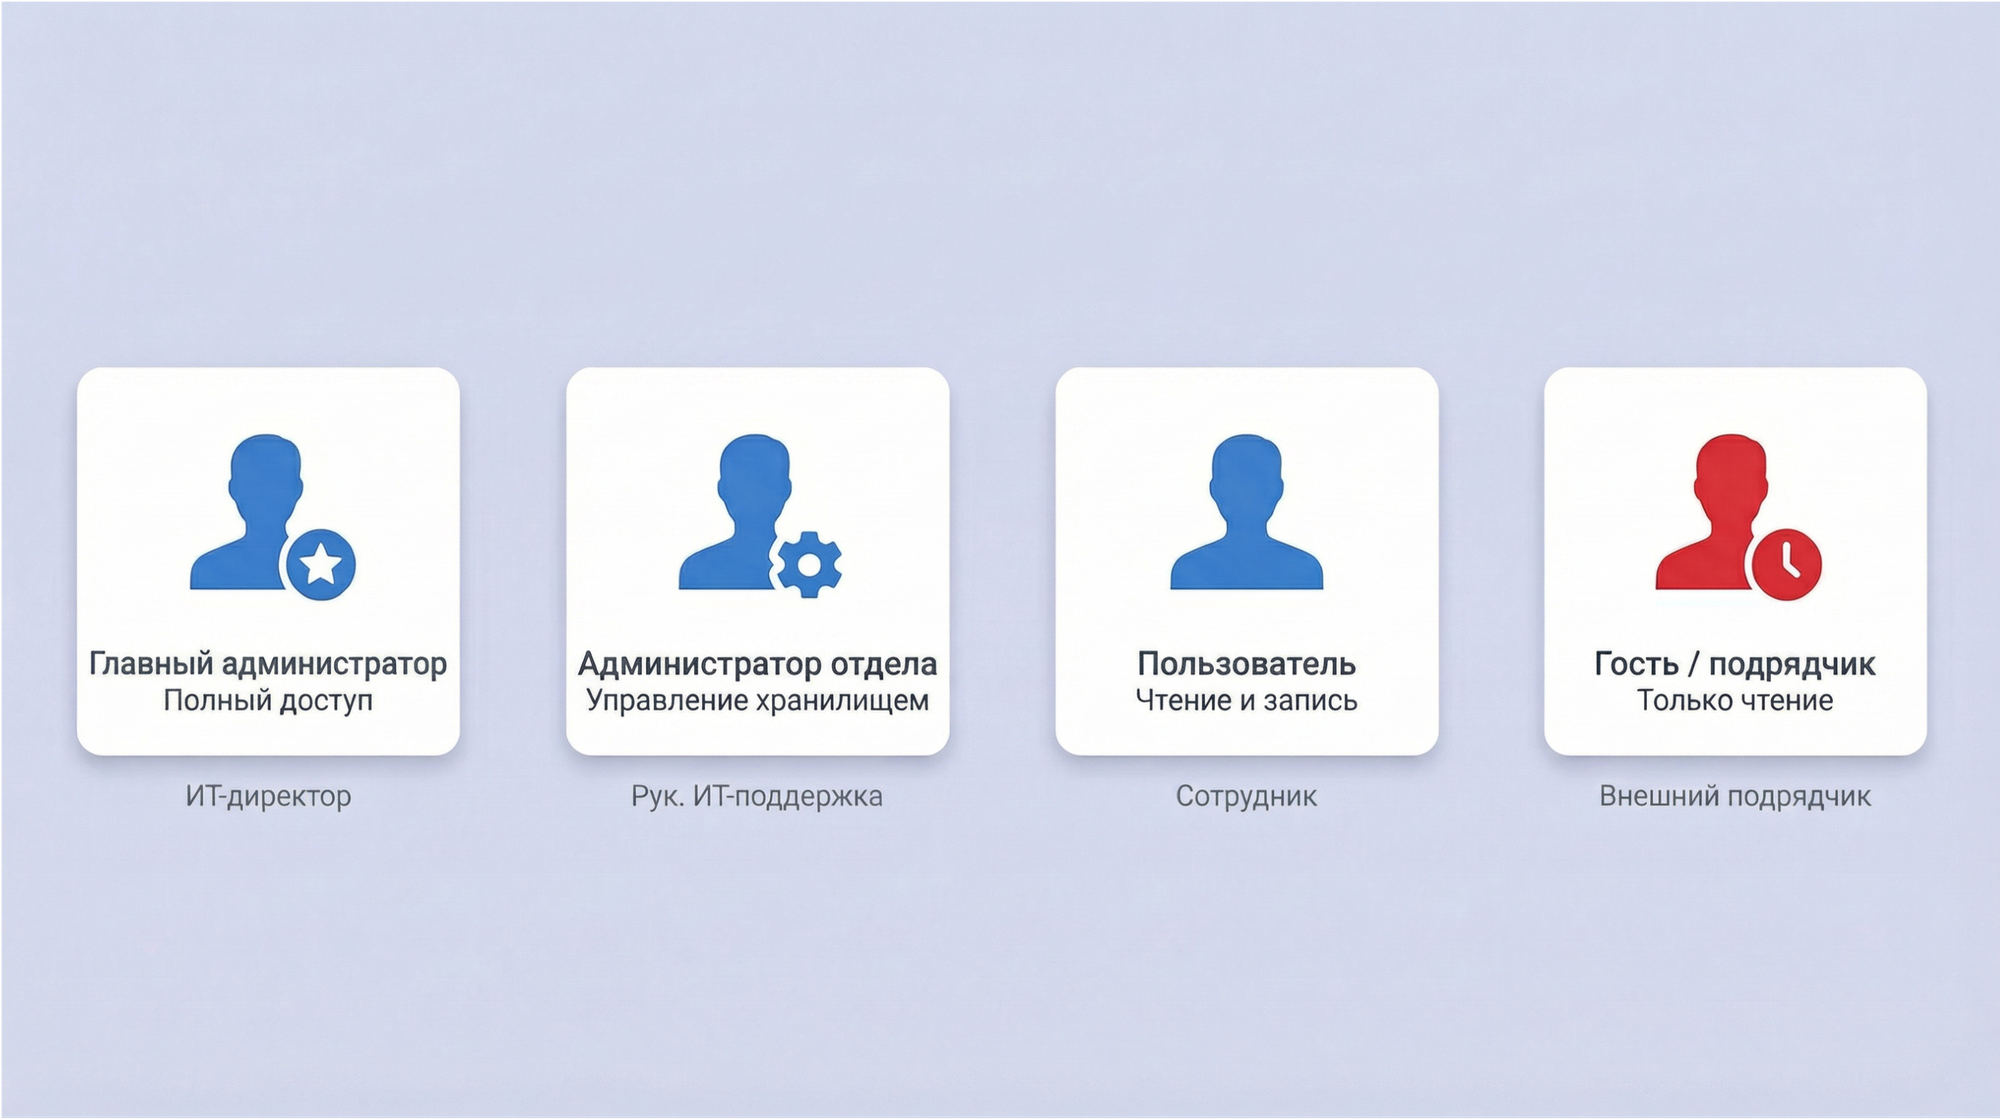
Новые настройки ролей
В настройках ролей появились новые права:
Создание сервисных аккаунтов — разрешает создавать сервисные аккаунты
Управление API-токенами — позволяет генерировать и отзывать токены
Просмотр API-токенов — позволяет видеть созданные токены
Сохранение фильтров
Теперь пользователи могут сохранять выбранные фильтры и быстро применять их повторно. Сохранённые фильтры доступны только создавшему их пользователю.
Чтобы сохранить текущие настройки фильтров, нажмите на кнопку + в меню выбора фильтров.
Автоматическая очистка Корзины
В настройках сейфов появился новый блок «Корзина», где можно включить автоматичкое удаление объектов из Корзины и задать срок их хранения — от 1 до 1461 дня (по умолчанию 30 дней).
По истечении срока хранения пароли, папки и ярлыки удаляются из Корзины безвозвратно.
Мобильная версия веб-интерфейса
Адаптировали пользовательскую часть веб-версии Пассворка для работы с мобильных устройств. При открытии в мобильном браузере интерфейс автоматически переключается на мобильную версию.
Улучшения
Улучшили работу ссылок: страница с одноразовой или истёкшей ссылкой теперь автоматически переходит в состояние «Ссылка истекла» через 30 минут после открытия или истечения без необходимости обновлять страницу
Кнопка «Войти с ключом доступа» на странице входа теперь скрывается, если для всех ролей отключена настройка «Использование ключа доступа вместо пароля»
Упростили подключение браузерного расширения: убрали лишние шаги с выбором пользователя и повторной аутентификацией после входа в веб-сессию
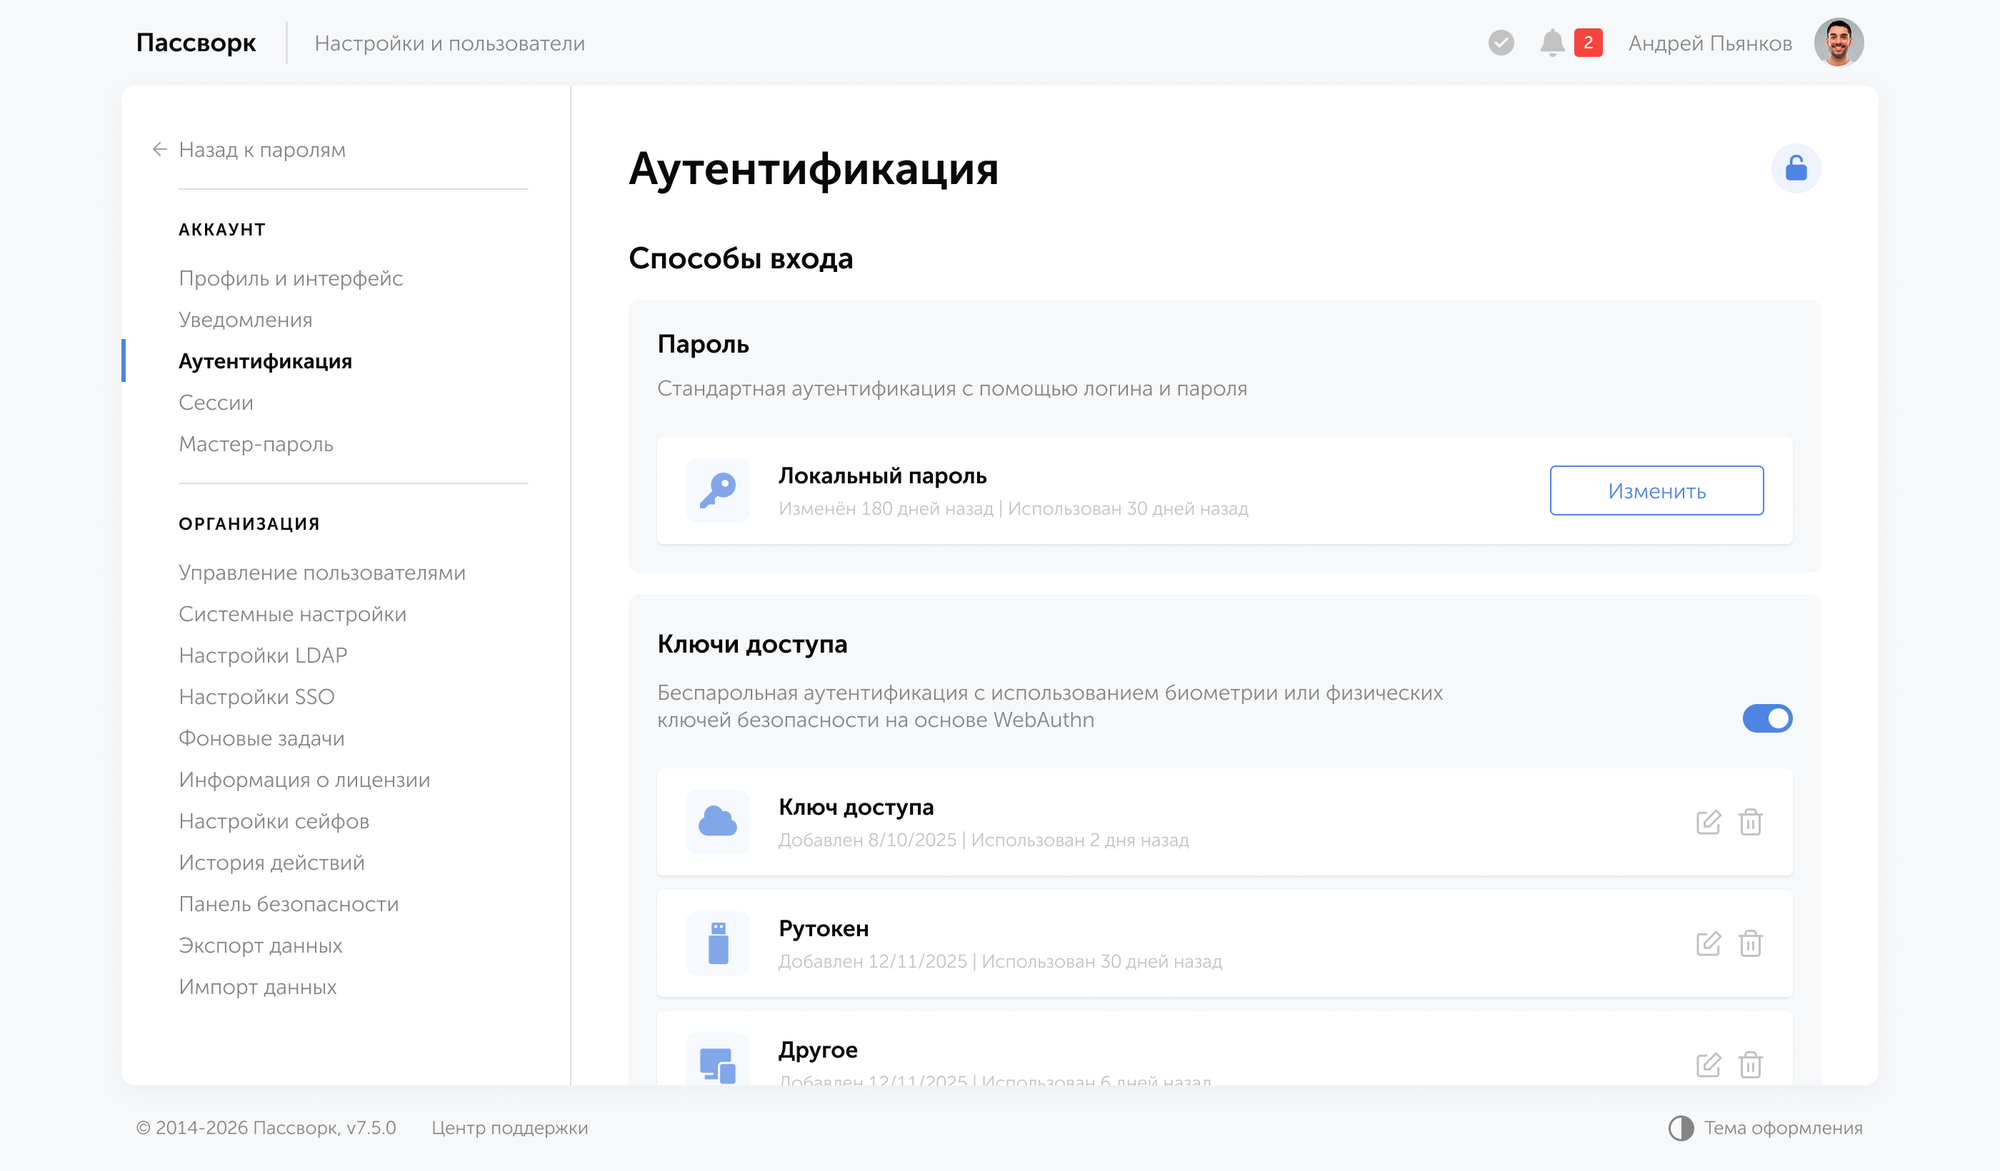
Улучшили отображение состояние блокировки раздела «Аутентификация»
Изменили значения по умолчанию для политик мастер-пароля и блокировки аутентификации
Добавили недостающие всплывающие подсказки для неактивных элементов интерфейса
Обновили отображение всплывающих подсказок для улучшения читаемости
Внесли улучшения и исправления в интерфейс
Исправления
Исправили ошибку, при которой редактирование непарольных полей записи снимало с неё отметку об угрозе в Панели безопасности
Исправили ошибку, при которой состояние настройки ограничения аутентификации для LDAP-пользователей могло отображаться некорректно
Исправили ошибку, при которой не сохранялись установленные порядок и ширина столбцов в таблицах
Исправили ошибку, при которой кнопки навигации браузера переставали работать в некоторых разделах настроек
Десктопное приложение
Добавили поддержку нестандартных портов в URL-адресе хоста
Улучшили механизм обновления приложения и добавили автоматическую проверку актуальной версии
Всю информацию о версиях Пассворка можно найти в нашей истории обновлений
Новый тип учётных записей для интеграций, сохраняемые фильтры, адаптивный веб-интерфейс и автоматическая очистка Корзины. Что изменилось в новой версии Пассворка — подробнее в статье.
С 1 марта 2026 года правила защиты государственных информационных систем изменились. Приказ ФСТЭК № 17, действовавший 13 лет, утратил силу. На его место пришёл Приказ № 117 — документ, который меняет не только требования, но и логику оценки безопасности.
Приказ ФСТЭК № 117 вводит процессный подход к ИБ, заменяя разовую аттестацию непрерывным мониторингом. Ключевые нововведения — числовые метрики Кзи (коэффициент защищённости информации) и Пзи (показатель уровня зрелости процессов), жёсткие сроки обязательного устранения уязвимостей и расширенная зона ответственности, включающая подрядчиков.
Главное
Кзи — показатель защищённости. Коэффициент защищённости информации, числовой показатель от 0 до 1 — рассчитывается каждые 6 месяцев и направляется в ФСТЭК.
Пзи — оценка зрелости процессов. Раз в 2 года организация подтверждает, что защита выстроена системно, а не держится на конкретных людях.
Сроки устранения уязвимостей. Критические — 24 часа, высокие — 7 дней. Нарушение сроков напрямую снижает Кзи.
Расширенная зона ответственности. Под действие приказа попадают не только ГИС, но и муниципальные информационные системы и системы ГУП. Для подрядчиков с доступом к государственным и муниципальным системам требования к информационной безопасности должны быть закреплены в документах, регулирующих такой доступ (в том числе в договорах).
Новые требования к ИИ, кадрам и разработке. Системы с компонентами искусственного интеллекта — отдельный объект оценки. Не менее 30% сотрудников подразделения ИБ обязаны иметь профильное образование. Разработка ПО — только по ГОСТ Р 56939-2024.
Практический вывод. Действующие аттестаты по Приказу № 17 сохраняют силу до истечения срока, но разработать план перехода на новые требования нужно уже сейчас — это прямая рекомендация ФСТЭК (информационное сообщение № 240/22/1492 от 12 марта 2026 года).
Что такое Приказ ФСТЭК № 117
Приказ ФСТЭК России № 117 — нормативный документ, вступивший в силу 1 марта 2026 года и устанавливающий требования к защите государственных, муниципальных информационных систем и систем ГУП. Он заменил Приказ № 17 (2013) и ввёл принципиально новый подход: вместо разовой аттестации — непрерывный расчёт числовых показателей защищённости.
Приказ принят во исполнение Федерального закона № 149-ФЗ «Об информации, информационных технологиях и о защите информации» и распространяется на операторов ГИС федерального и регионального значения, муниципальных информационных систем, систем ГУП, а также на их подрядчиков.
Почему отменили 17-й приказ и в чём суть Приказа № 117
Приказ ФСТЭК № 17 — нормативный документ 2013 года, устанавливавший требования к защите государственных информационных систем. Он определял состав организационных и технических мер, порядок аттестации ГИС и классификацию систем по уровню значимости обрабатываемой информации.
Приказ № 17 строился на качественной оценке, при которой организация получала класс защищённости: К1 (высокий, для систем с персональными данными и сведениями ограниченного доступа), К2 (средний) или К3 (низкий) — и аттестат соответствия. Класс присваивался один раз и пересматривался только при существенных изменениях в системе.
Приказ № 117 сохраняет классификацию систем: класс защищённости по-прежнему присваивается и пересматривается при изменении системы. Принципиальное новшество — числовые метрики Кзи и Пзи, которые дополняют классификацию и требуют регулярного пересчёта. Безопасность теперь измеряется числом, пересчитывается каждые полгода и сравнивается с базовым порогом.
Это принципиальный сдвиг от «бумажной безопасности» к реальной, измеримой защите. Организация больше не может показать аттестат и забыть о требованиях до следующей проверки.
Критерий
Приказ № 17 (2013)
Приказ № 117 (2025)
Классификация систем
Классы К1, К2, К3 — при изменениях в системе
Классы сохраняются; добавляется числовой Кзи каждые 6 месяцев
Зрелость процессов
Не оценивается
Пзи — раз в 2 года
Сроки устранения уязвимостей
Не установлены
Критические — 24 ч, высокие — 7 дней
Область применения
ГИС
ГИС + ГУП + МИС + подрядчики
Требования к ИИ
Нет
Да
Кого касаются новые требования
Приказ № 117 распространяется на государственные информационные системы, системы государственных унитарных предприятий, муниципальные информационные системы, а также на подрядчиков, взаимодействующих с операторами этих систем.
Отдельно стоит выделить новые обязательства в отношении подрядчиков. Если внешний исполнитель имеет доступ к ГИС или муниципальной информационной системе, оператор обязан ознакомить его с политикой защиты информации и закрепить в договоре обязанность соблюдать установленные регламенты (п. 16 и 26 Приказа № 117). Это новое требование, которое большинство организаций пока не выполняют: типовые договоры с подрядчиками таких положений не содержат.
Главные нововведения: Кзи, Пзи и жёсткие сроки устранения уязвимостей
Три ключевых изменения Приказа № 117 — числовые метрики Кзи и Пзи и обязательные сроки устранения уязвимостей. Разберём каждое из них.
Кзи — коэффициент защищённости информации
Кзи — числовой показатель от 0 до 1, рассчитываемый по методике ФСТЭК от 11 ноября 2025 года (была принята отдельно) на основе 16 критериев в 4 группах:
Организационные меры — наличие политик ИБ, регламентов, обучения персонала, контроля подрядчиков.
Технические меры — средства защиты информации, управление доступом, парольные политики, шифрование.
Контроль защищённости — сканирование уязвимостей, аудит конфигураций, пентесты.
Реагирование на инциденты — наличие процедур, скорость реакции, взаимодействие с ГосСОПКА.
Базовый минимум Кзи равен 1. Значение ниже 1 означает наличие уязвимостей и требует разработки плана мероприятий, а критическое несоответствие наступает при Кзи ≤ 0,75.
Каждый критерий получает числовое значение, которое взвешивается по значимости группы. Итоговый Кзи — взвешенная сумма: провал в одной группе тянет весь показатель вниз. Именно поэтому нельзя компенсировать слабое реагирование на инциденты отличной технической защитой.
Оценка проводится раз в 6 месяцев, результат направляется в ФСТЭК в течение 5 рабочих дней. Практический смысл метрики — динамика: руководство видит не просто факт аттестации, а реальное изменение уровня защиты от периода к периоду. Снижение Кзи — сигнал к действию.
Пзи — показатель уровня зрелости
Пзи оценивает не то, что защищено, а как выстроены процессы защиты. Организация может выполнять все технические требования, но делать это хаотично, без регламентов и повторяемых процедур — и получить низкий Пзи.
Показатель рассчитывается раз в 2 года. Методика его расчёта на момент публикации статьи ещё не принята — ФСТЭК анонсировала отдельный документ, который определит конкретные критерии оценки. В качестве ориентира: подобные модели зрелости, как правило, описывают пять уровней — от неформализованных реактивных процессов до непрерывно улучшаемых и количественно контролируемых.
ФСТЭК оценивает Кзи и Пзи в связке. Организация с высоким Кзи и низким Пзи — это система, которая хорошо выглядит на бумаге, но не устойчива к реальным инцидентам: стоит сменить ответственного сотрудника или столкнуться с нетипичным инцидентом — и защита рассыпается. Именно поэтому регулятор требует оценивать оба показателя: Кзи отражает состояние защиты сейчас, Пзи — способность организации поддерживать этот уровень стабильно.
Кратко о Кзи и Пзи
Кзи отвечает на вопрос «защищены ли мы прямо сейчас от типовых угроз». Пзи — на вопрос «насколько зрелы наши процессы ИБ в целом». Первый считается раз в полгода и реагирует на оперативные изменения. Второй даёт стратегическую картину и пересматривается раз в два года.
Кзи
Пзи
Наименование
Показатель защищённости
Показатель уровня зрелости
Сущность
Характеризует текущее состояние защиты от базового уровня угроз
Определяет достаточность и эффективность проведения мероприятий
Периодичность
Не реже 1 раза в 6 месяцев
Не реже 1 раза в 2 года
Последствия отклонения
Обязательный план мероприятий; повторный ноль по показателю обнуляет всю группу
Пересмотр комплекса мер защиты, усиление контроля со стороны регулятора
Сроки устранение уязвимостей
Приказ № 117 впервые в российской регуляторике устанавливает обязательные сроки устранения уязвимостей. Раньше организация сама определяла, когда и как реагировать. Теперь дедлайны зафиксированы нормативно — их нарушение фиксируется при расчёте Кзи.
Критичность уязвимости
Срок устранения
Критические
24 часа
Высокие
7 дней
Средние и низкие
Внутренний регламент
Отдельное требование: если организация выявила уязвимость, сведений о которой ещё нет в БДУ ФСТЭК, — передать информацию регулятору необходимо в течение 5 рабочих дней.
Критические уязвимости
Уязвимости, позволяющие злоумышленнику получить полный контроль над системой без аутентификации: удалённое выполнение кода, обход авторизации, захват привилегий. Срок устранения — 24 часа с момента публикации в БДУ ФСТЭК. На практике это означает: обнаружили утром — к следующему утру патч должен быть применён или уязвимость изолирована компенсирующими мерами.
Высокие уязвимости
Уязвимости, требующие определённых условий для эксплуатации: наличия аутентификации, локального доступа или взаимодействия пользователя. Тем не менее они представляют серьёзную угрозу — особенно в связке с другими уязвимостями в цепочке атаки. Срок устранения — 7 дней.
Новые уязвимости из БДУ ФСТЭК
Уязвимости, только что добавленные в Банк данных угроз ФСТЭК России. Регулятор выделяет их в отдельную категорию, поскольку свежие записи в БДУ нередко описывают угрозы, активно эксплуатируемые в реальных атаках прямо сейчас. Срок — передать информацию регулятору необходимо в течение 5 рабочих дней.
Средние и низкие уязвимости
Эксплуатация требует специфических условий и значительных усилий атакующего. Приказ № 117 не устанавливает для них единый срок — организация фиксирует дедлайны во внутреннем регламенте. Важно: регламент должен существовать в письменном виде и соблюдаться — его наличие и исполнение проверяется при расчёте Кзи.
Без автоматизации управления уязвимостями выполнить эти требования в масштабе крупной ГИС практически невозможно. Ручной контроль не обеспечивает нужную скорость реакции: к моменту, когда администратор вручную обнаружит критическую уязвимость и согласует патч, 24-часовое окно уже закроется.
Другие критичные изменения для бизнеса
Кадровые требования
Приказ № 117 устанавливает требования к квалификации специалистов по ИБ (п. 20): не менее 30% сотрудников подразделения кибербезопасности должны иметь профильное образование или пройти профессиональную переподготовку в области информационной безопасности.
Для большинства организаций переподготовка — более быстрый и экономичный путь, чем найм новых сотрудников с профильными дипломами. В условиях кадрового дефицита это существенно снижает барьер для выполнения требования.
Строгая аутентификация
Вводится понятие строгой аутентификации (по ГОСТ Р 58833-2020), которая становится обязательной для удалённого доступа к ИС, доступа с мобильных устройств и привилегированного доступа (администраторов). Это дополнительный аргумент в пользу внедрения специализированных решений для управления доступом.
Безопасная разработка
Приказ № 117 обязывает следовать ГОСТ Р 56939-2024 при самостоятельной разработке программного обеспечения — когда оператор или обладатель информации разрабатывает ПО для собственной ИС своими силами (п. 14, подп. «д»). Для таких организаций внедрение практик безопасной разработки становится обязательным условием аттестации системы.
Требования к системам на основе ИИ
Пункт 61 Приказа № 117 впервые вводит специальные требования для информационных систем, взаимодействующих с сервисами искусственного интеллекта. Требования разделяются по формату взаимодействия.
При работе в формате строгих шаблонов оператор обязан определить допустимые шаблоны запросов и ответов и обеспечить контроль соответствия им. При свободной текстовой форме — определить допустимые тематики запросов и форматы ответов, а также контролировать соответствие каждого взаимодействия установленным границам.
Отдельно предусмотрены требования к работе с недостоверными ответами ИИ:
ограничивать область принимаемых решений на основе недостоверных ответов.
Помимо этого, приказ запрещает нерегламентированное влияние ИИ на собственные параметры модели и на функционирование ИС в целом. В состав систем допускается включать только доверенные технологии искусственного интеллекта — в соответствии с подпунктом «ц» пункта 5 Национальной стратегии развития искусственного интеллекта.
Как выглядит расчёт Кзи на практике
Разберём условную региональную ГИС — систему учёта муниципального имущества. Все цифры в примере условные, структура расчёта — по методике ФСТЭК от 11 ноября 2025 года.
Структура Кзи: 4 группы, 16 показателей
Методика ФСТЭК делит все частные показатели на 4 группы с фиксированными весовыми коэффициентами:
№
Группа показателей
Вес группы
Показателей в группе
1
Организация и управление
0,10
3
2
Защита пользователей
0,25
4
3
Защита информационных систем
0,35
6
4
Мониторинг и реагирование
0,30
3
Итоговый Кзи рассчитывается как сумма произведений: значение группы × её вес. Нормированное значение — Кзи = 1. Это не «отлично» — это минимально допустимый уровень.
Важная особенность методики: каждый частный показатель принимает только два значения — либо максимальное (из таблицы), либо 0. Промежуточных оценок нет. Мера либо реализована, либо нет.
Пример расчёта: условная ГИС
Группа 1 — Организация и управление (вес 0,10)
Показатель
Что проверяется
Макс. значение
Оценка
Обоснование
k11
Назначен зам. руководителя, ответственный за ИБ
0,30
0,30
Приказ издан, обязанности прописаны
k12
Определены функции подразделения (сотрудников) по ИБ
0,40
0,40
Положение об отделе ИБ утверждено
k13
В договорах с подрядчиками закреплены требования по ИБ
0,30
0
Типовые договоры требований не содержат
Сумма по группе: 0,30 + 0,40 + 0 = 0,70 Вклад в Кзи: 0,70 × 0,10 = 0,070
Группа 2 — Защита пользователей (вес 0,25)
Показатель
Что проверяется
Макс. значение
Оценка
Обоснование
k21
Парольная политика соблюдается (≥12 символов, регистры, спецсимволы)
0,30
0,30
Политика утверждена, сканер подтвердил соответствие
k22
МФА для привилегированных пользователей (≥50%)
0,30
0
Второй фактор не внедрён
k23
Нет сервисных учёток с паролями по умолчанию
0,20
0,20
Аудит нарушений не выявил
k24
Удалены учётные записи уволенных сотрудников
0,20
0,20
Регламент есть, выполняется
Сумма по группе: 0,30 + 0 + 0,20 + 0,20 = 0,70 Вклад в Кзи: 0,70 × 0,25 = 0,175
Группа 3 — Защита информационных систем (вес 0,35)
Показатель
Что проверяется
Макс. значение
Оценка
Обоснование
k31
МЭ уровня L3/L4 на периметре (100% интернет-интерфейсов)
0,20
0,20
Межсетевой экран установлен и настроен
k32
Нет критических уязвимостей на интернет-интерфейсах старше 30 дней
0,25
0
Сканер выявил 2 критические уязвимости, патч не применён 45 дней
k33
Нет критических уязвимостей на устройствах и серверах старше 90 дней (≥90% парка)
0,15
0,15
Покрытие 94%, просроченных критических нет
k34
Проверка вложений email на вредоносное ПО (≥80% устройств)
0,15
0,15
Антивирус почты охватывает 100% АРМ
k35
Централизованное управление антивирусной защитой (≥80%, обновление ≥1 раза в месяц)
0,15
0,15
Kaspersky Security Center, обновления ежедневно
k36
Защита от DDoS на уровне L3/L4 (договор с провайдером)
0,10
0
Договор с провайдером на Anti-DDoS не заключён
Сумма по группе: 0,20 + 0 + 0,15 + 0,15 + 0,15 + 0 = 0,65 Вклад в Кзи: 0,65 × 0,35 = 0,228
Группа 4 — Мониторинг и реагирование (вес 0,30)
Показатель
Что проверяется
Макс. значение
Оценка
Обоснование
k41
Централизованный сбор событий + оповещение о неудачных входах привилегированных учёток
0,40
0,40
SIEM настроен, алерты работают
k42
Централизованный сбор и анализ событий со всех устройств с доступом в интернет
0,35
0
Часть устройств вне периметра мониторинга
k43
Утверждён документ о порядке реагирования на инциденты
0,25
0,25
Регламент реагирования утверждён
Сумма по группе: 0,40 + 0 + 0,25 = 0,65 Вклад в КЗИ: 0,65 × 0,30 = 0,195
Итоговый Кзи
Кзи=0,070+0,175+0,228+0,195=0,668
Значение Кзи
Статус
Кзи = 1
✅ Минимальный базовый уровень («зелёный»)
0,75 < КЗИ < 1
🟠 Низкий уровень («оранжевый»)
КЗИ ≤ 0,75
🔴 Критический уровень («красный»)
Наш результат: 0,668 — критический уровень. Организация обязана разработать план мероприятий до следующей плановой оценки.
Что нужно исправить в первую очередь
Четыре провальных показателя с нулевым значением дали наибольшие потери. Приоритет — по весу группы:
Показатель
Группа (вес)
Потеря вклада
Трудоёмкость устранения
k32 — критические уязвимости на периметре
3 (0,35)
0,088
Средняя — применить патч или изолировать
k42 — мониторинг всех интернет-устройств
4 (0,30)
0,105
Высокая — расширить агентское покрытие SIEM
k22 — МФА для привилегированных
2 (0,25)
0,075
Средняя — внедрить второй фактор
k13 — требования ИБ в договорах с подрядчиками
1 (0,10)
0,030
Низкая — обновить шаблон договора
Устранение всех четырёх нарушений даст расчётный Кзи ≈ 0,965. Для достижения Кзи = 1 дополнительно потребуется заключить договор на Anti-DDoS (k36).
Дополнительный риск: обнуление группы целиком
Методика содержит жёсткое правило (п. 35): если при повторной оценке в течение 12 месяцев тот же показатель снова получает 0 — весовой коэффициент всей группы обнуляется. Вся группа выпадает из расчёта.
Для нашего примера это означает: если k32 (уязвимости на периметре) снова окажется нулевым через полгода — группа 3 с весом 0,35 полностью обнулится. Итоговый Кзи не превысит 0,65 при любых других улучшениях.
Методика устроена так, что одно системное упущение способно обесценить всё остальное. Технические меры (патчи, антивирус, межсетевые экраны) закрываются инструментами. Организационные меры — управление доступом, контроль учётных данных, разграничение прав — требуют отдельного класса решений.
Штрафы и ответственность в 2026 году
За нарушения требований защиты информации в ГИС штраф для юридического лица по ст. 13.12 КоАП составляет от 50 000 до 100 000 рублей. Если эти нарушения привели к утечке персональных данных, дополнительно применяется ст. 13.11 КоАП — штрафы достигают 500 000–1 000 000 рублей за каждый эпизод.
Помимо штрафов, нарушения создают риски при участии в госзакупках по 44-ФЗ и 223-ФЗ. Организация с неурегулированными требованиями ИБ фактически ограничивает себе доступ к государственным контрактам.
ФСТЭК в информационном сообщении № 240/22/1492 от 12 марта 2026 года разъяснила: организации обязаны разработать планы перехода с описанием мероприятий и сроков реализации. Это официальное требование регулятора.
Действующие аттестаты по Приказу № 17 сохраняют силу до истечения срока, но только при условии неизменности конфигурации системы. Любая модернизация потребует переаттестации по новым правилам. При этом разработать план перехода на новые требования необходимо уже сейчас.
Как корпоративный менеджер паролей помогает выполнить требования Приказа № 117
Приказ № 117 вводит числовые критерии Кзи, где управление доступом — отдельный измеримый показатель. Именно здесь большинство организаций теряют баллы: не из-за отсутствия технических средств, а из-за отсутствия контроля над учётными данными. Закрыть этот блок можно без расширения штата.
Показатель требует наличия утверждённого ОРД, определяющего парольную политику организации: длина пароля — не менее 12 символов, буквы верхнего и нижнего регистра, специальные символы, отсутствие персонифицированной информации (имён, адресов, дат рождения, телефонов). Пассворк позволяет задать и принудительно применить эти требования централизованно.
Показатель требует подтвердить, что МФА охватывает не менее 50% администраторов и привилегированных пользователей. Пассворк позволяет включить обязательную двухфакторную аутентификацию для всех пользователей централизованно — одной настройкой на уровне организации. Это гарантирует 100% охват привилегированных учётных записей и полностью закрывает требование k22 без ручного контроля каждого пользователя.
k23 — Отсутствие сервисных учётных записей с паролями по умолчанию (вес 0,20)
Методика требует подтвердить отсутствие заводских паролей у сервисных учётных записей. Пассворк фиксирует все сервисные учётные записи в едином хранилище, позволяет провести аудит смены паролей и через отчёты по сложности выявить слабые и потенциально дефолтные пароли до того, как это обнаружит внешний сканер.
k24 — Удаление учётных записей уволенных сотрудников (вес 0,20)
Показатель проверяется через наличие ОРД с требованием об удалении учёток при прекращении трудовых отношений. Пассворк позволяет мгновенно отозвать доступ ко всем паролям и системам при увольнении сотрудника — в один клик, без риска пропустить отдельные учётные записи в разных системах.
k13 — Требования ИБ в договорах с подрядчиками (вес 0,30 в группе «Организация и управление»)
Показатель проверяет, закреплены ли в договорах требования к защите информации у подрядчиков с привилегированным доступом. Пассворк закрывает операционную сторону: гранулярная выдача прав внешним исполнителям, полная история их действий и отзыв доступа после завершения работ. Журнал Пассворка служит доказательством фактического контроля доступа подрядчика — в дополнение к договорным требованиям.
Снижение нагрузки на ИБ-команду
Критические уязвимости требуют реакции в течение 24 часов. Если специалисты заняты ручным управлением доступом и ротацией паролей, это окно закрывается раньше, чем патч согласован. Автоматизация рутинных задач управления учётными данными высвобождает ресурс команды для работы с уязвимостями.
Соответствие регуляторным требованиям
Пассворк входит в реестр отечественного ПО, имеет действующие лицензии ФСТЭК и ФСБ. Развёртывание — внутри инфраструктуры организации: данные не покидают периметр. Это значимо и для прохождения оценки Кзи, и для участия в закупках по 44-ФЗ и 223-ФЗ.
Заключение
Приказ № 117 — это переход от формальной аттестации к реальной, измеримой безопасности. Числовые метрики Кзи и Пзи, жёсткие сроки устранения уязвимостей и расширенная зона ответственности требуют не просто обновления документации, а перестройки процессов.
Начать стоит с инвентаризации доступов: кто, к чему и на каком основании имеет права прямо сейчас. Это даёт исходную точку для расчёта Кзи и сразу показывает, где потери наибольшие.
Пассворк закрывает организационный слой Кзи — управление доступом, контроль подрядчиков, журнал действий для ФСТЭК — и разворачивается внутри вашей инфраструктуры без передачи данных наружу.
Часто задаваемые вопросы
Что такое Кзи и как его считать?
Кзи — коэффициент защищённости информации, числовой показатель от 0 до 1. Рассчитывается по методике ФСТЭК на основе 16 критериев в 4 группах: организационные меры, технические меры, контроль защищённости и реагирование на инциденты. Базовый минимум — Кзи = 1 (при КЗИ ≤ 0,75 уровень считается критическим). Оценка проводится раз в 6 месяцев.
Что такое Пзи и зачем он нужен?
Пзи — показатель уровня зрелости процессов ИБ. Рассчитывается раз в 2 года по пятиуровневой шкале и отражает, насколько системно выстроена защита. Высокий Кзи при низком Пзи означает, что организация выполняет требования формально, но не устойчива к реальным инцидентам.
Кого касается Приказ № 117?
Приказ № 117 распространяется на операторов государственных информационных систем, системы ГУП, муниципальные информационные системы, а также на подрядчиков с доступом к этим системам. Под действие документа подпадают все организации, эксплуатирующие или обслуживающие ГИС федерального и регионального значения.\
Действует ли мой аттестат по Приказу № 17?
Да, аттестаты сохраняют силу до истечения срока, но только при неизменности конфигурации системы. Любая модернизация потребует переаттестации по Приказу № 117. При этом расчёт Кзи по новой методике необходимо начать уже сейчас — это требование регулятора, зафиксированное в информационном сообщении ФСТЭК № 240/22/1492 от 12 марта 2026 года.
Какие штрафы грозят за нарушение требований?
За нарушение требований ФСТЭК (ст. 13.12 КоАП) штраф для юридического лица составляет до 100 000 рублей. Если нарушение привело к утечке персональных данных (ст. 13.11 КоАП) — до 1 000 000 рублей за каждый эпизод. Дополнительный риск: организации с неурегулированными требованиями ИБ фактически ограничивают себе доступ к государственным контрактам по 44-ФЗ и 223-ФЗ.
Что изменилось в требованиях к подрядчикам?
Приказ № 117 обязывает операторов ГИС и муниципальных информационных систем ознакомить подрядчиков с политикой защиты информации и закрепить в договоре обязанность соблюдать установленные регламенты (п. 16 и 26). Подрядчики не подпадают под действие приказа напрямую, однако оператор несёт ответственность за то, чтобы требования были зафиксированы документально и фактически соблюдались.
Что Приказ № 117 требует от организаций, использующих ИИ?
Пункт 61 Приказа № 117 вводит специальные требования для систем, взаимодействующих с сервисами искусственного интеллекта. Оператор обязан определить допустимые форматы запросов и ответов, контролировать соответствие каждого взаимодействия установленным границам, разработать критерии выявления недостоверных ответов и ограничивать принятие решений на их основе. В состав систем допускаются только доверенные технологии ИИ.
Как выполнить кадровые требования Приказа № 117?
Согласно п. 20, не менее 30% сотрудников подразделения кибербезопасности должны иметь профильное образование или пройти профессиональную переподготовку в области ИБ. Переподготовка — более быстрый и экономичный путь, чем найм новых специалистов с профильными дипломами, и полностью засчитывается в выполнение требования.
С 1 марта 2026 года Приказ ФСТЭК № 17 утратил силу. Его заменил Приказ № 117 с числовыми метриками КЗИ и ПЗИ, жёсткими сроками устранения уязвимостей и расширенной зоной ответственности. В статье рассмотрим, что изменилось и как подготовиться.
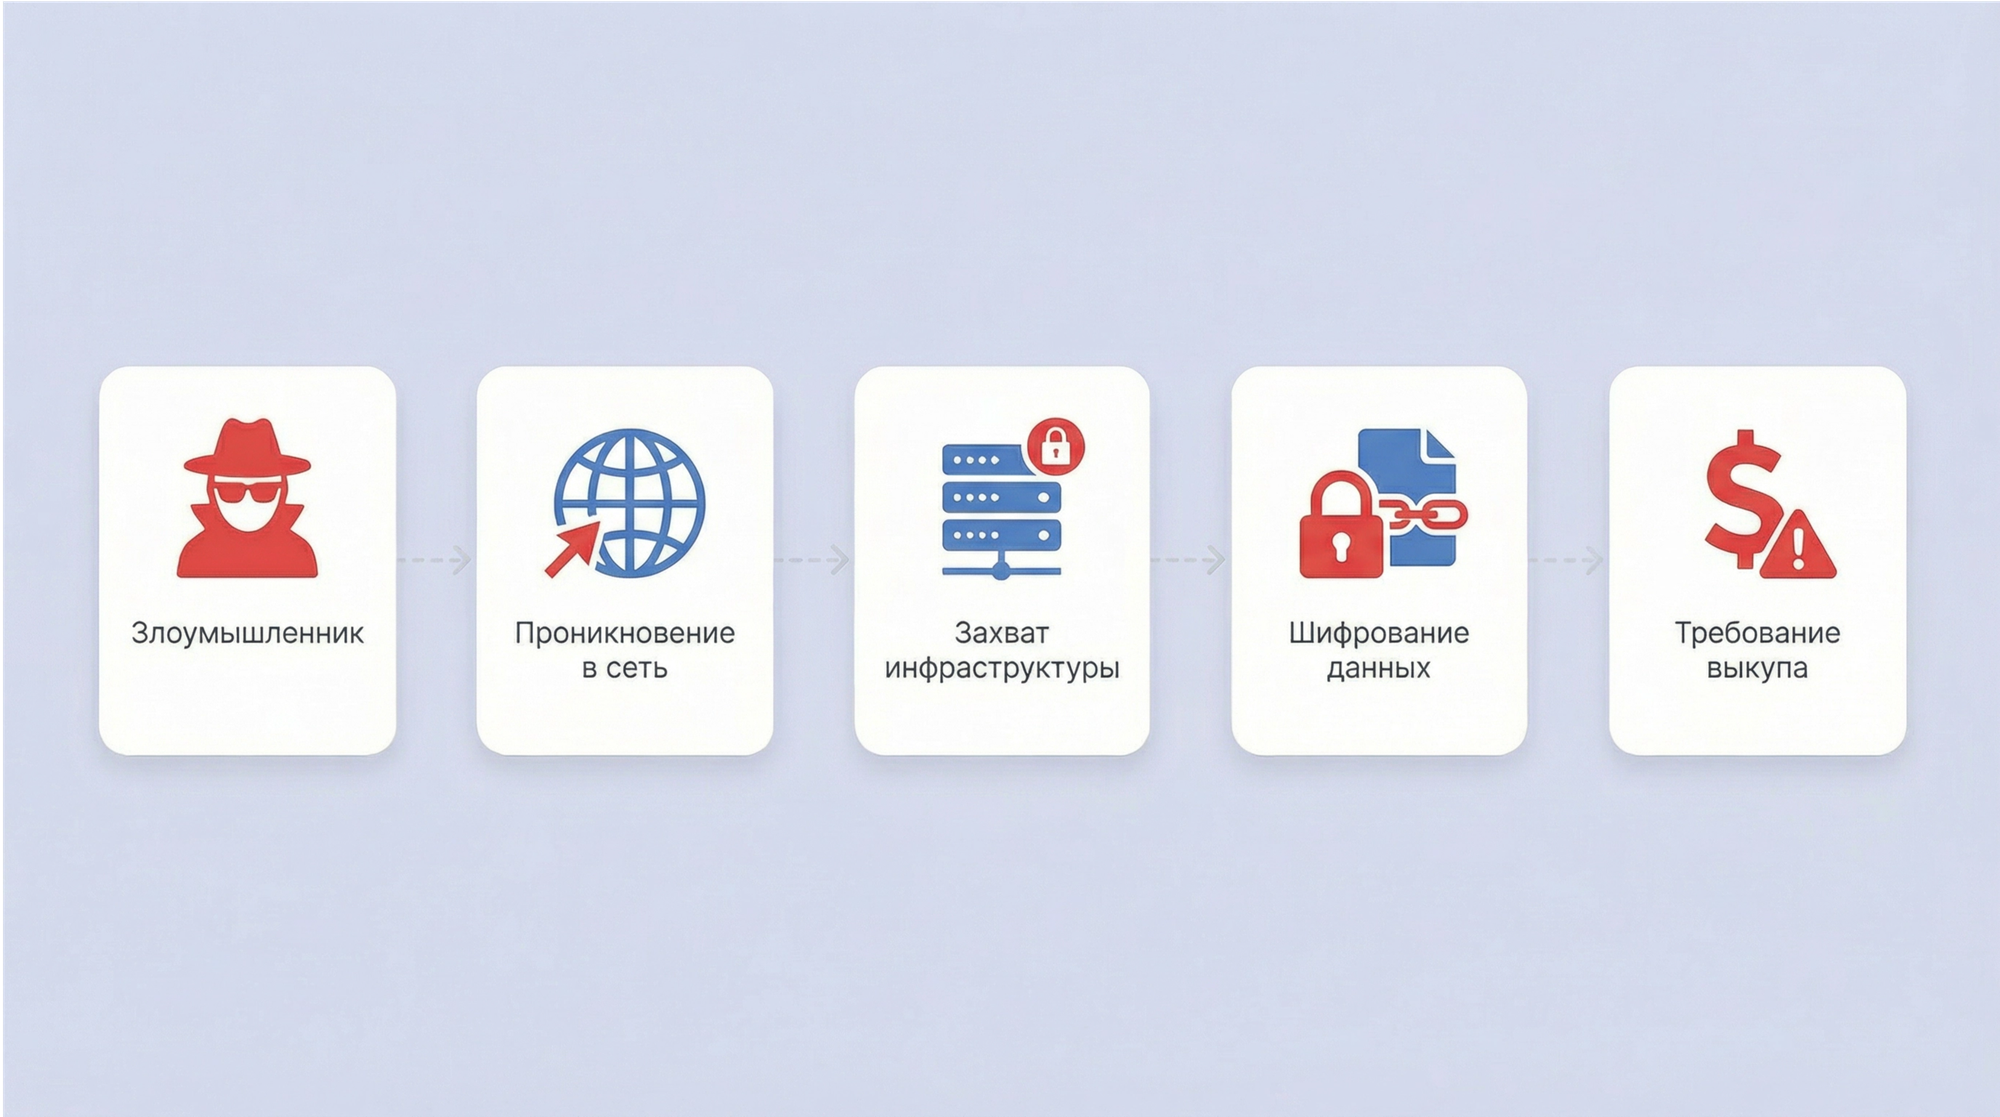
Март 2026 года стал насыщенным периодом для специалистов по информационной безопасности. Первые реальные оборотные штрафы за утечки персональных данных. Критическая уязвимость в мессенджере с CVSS 9.8. Вирус-шифровальщик, переведший крупный европейский порт на бумажный документооборот. Новые требования ФСТЭК и КИИ, вступившие в силу.
Рассмотрим ключевые инциденты месяца, новые законодательные требования и конкретные шаги по защите корпоративных доступов.
Главные угрозы марта: мессенджеры и IoT
Общий тренд месяца — хакеры всё реже атакуют напрямую. Вместо этого они ищут слабые звенья: мессенджеры сотрудников, инструменты разработки, подключённые IoT-устройства, цепочку поставок и посредников с менее зрелой защитой. Три инцидента марта наглядно показывают, как это работает.
0-day в Telegram: почему мессенджеры — худшее место для паролей
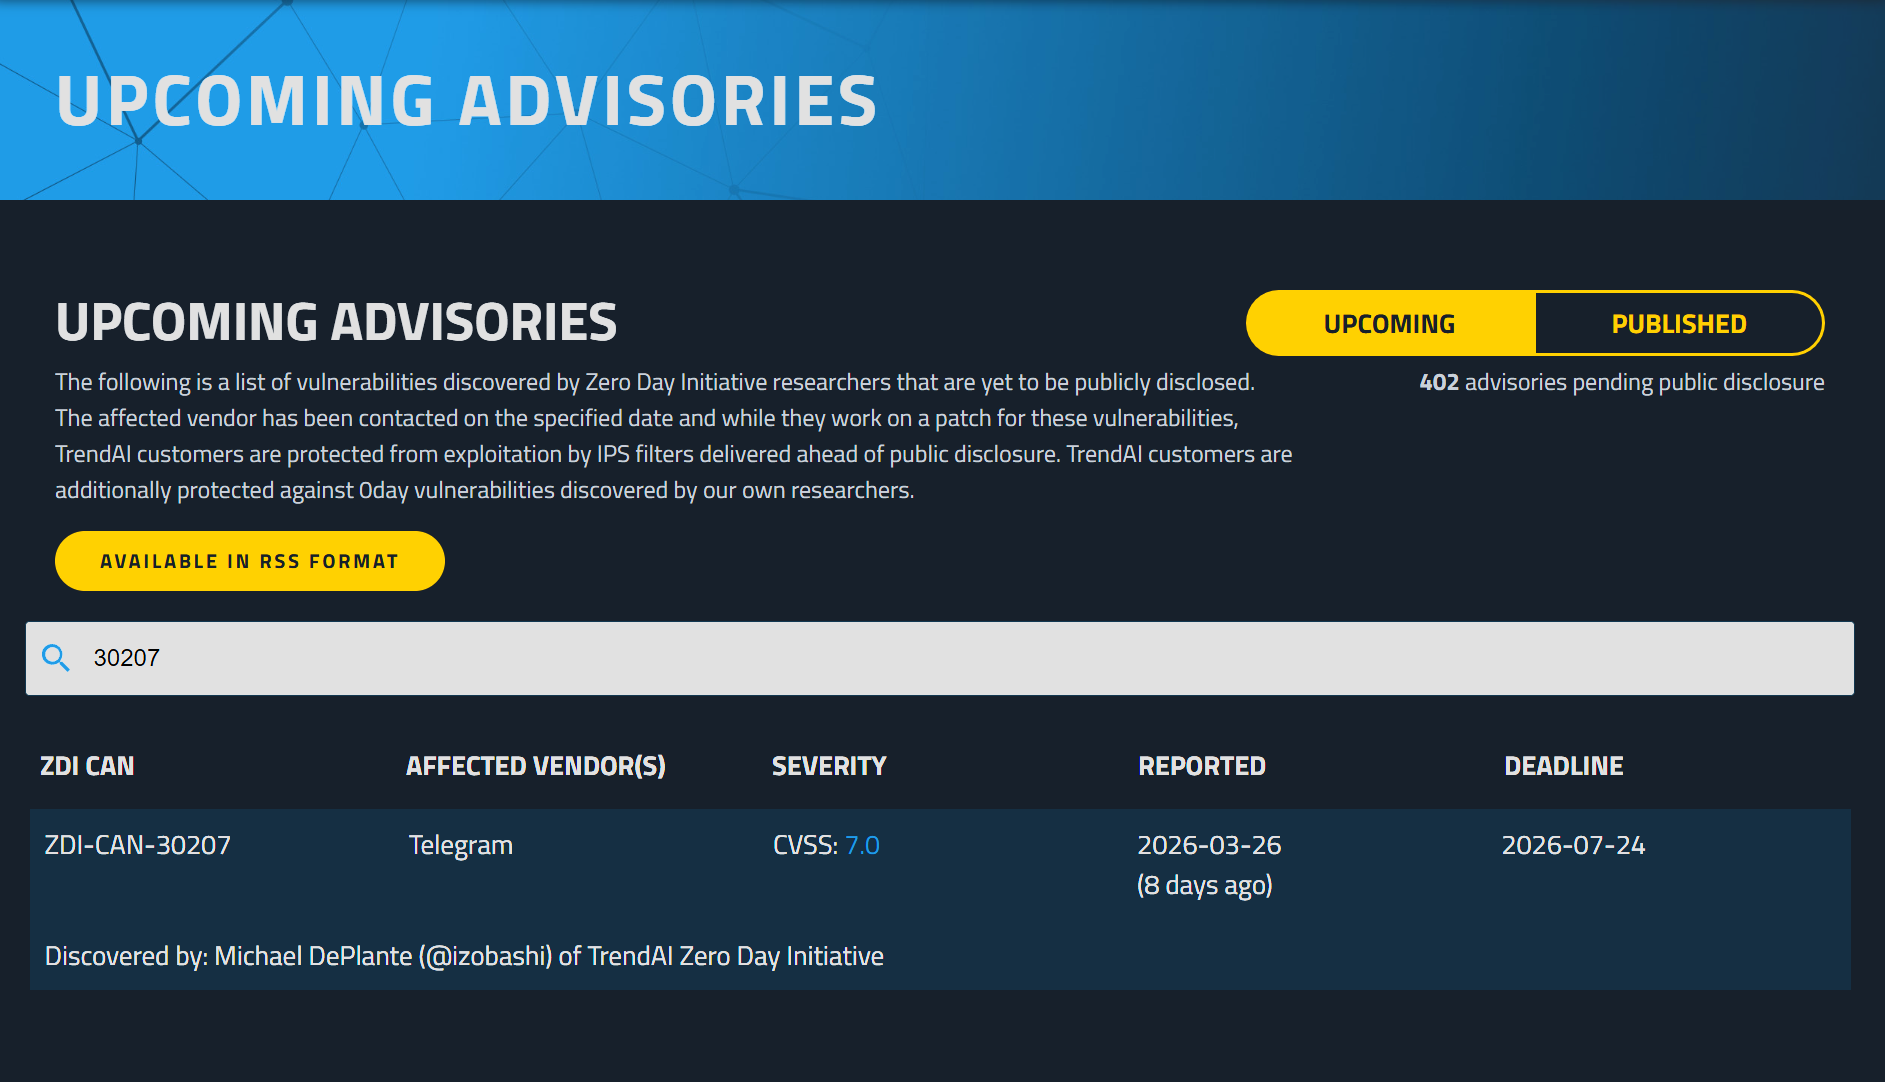
В конце марта специалист по информационной безопасности Майкл Деплант (проект Zero Day Initiative) зарегистрировал уязвимость ZDI-CAN-30207 в Telegram с оценкой CVSS 9.8, которая впоследствии была скорректирована до CVSS 7.0.
Уязвимость передана вендору по процедуре ответственного раскрытия: Telegram официально уведомлён 26 марта 2026 года и получил срок до 24 июля 2026 года на выпуск исправления. Если к дедлайну патч не выйдет — технические детали будут опубликованы в открытом доступе вне зависимости от позиции компании. Это стандартная практика ZDI: она создаёт давление на вендора и защищает пользователей от бесконечного замалчивания проблемы.
Telegram существование уязвимости отрицает:
«Уязвимости не существует. Исследователь ошибочно утверждает, что стикер Telegram может служить вектором атаки, полностью игнорируя тот факт, что все стикеры, загружаемые в Telegram, проходят валидацию на серверах компании, прежде чем приложение их воспроизводит»
Независимо от исхода, сам факт регистрации критической уязвимости в мессенджере, встроенном в рабочую инфраструктуру тысяч компаний, — повод пересмотреть, что именно там хранится.
Речь о zero-click-уязвимости: ошибке, позволяющей выполнить вредоносный код на устройстве жертвы без каких-либо её действий — устройство автоматически обрабатывает входящие данные (сообщение, файл, стикер). Пользователь ничего не нажимает. Код уже выполняется.
Для бизнеса это означает следующее. Мессенджеры давно стали частью рабочей инфраструктуры: сотрудники обсуждают проекты, пересылают документы и (что критично) делятся паролями, SSH-ключами и токенами доступа. Компрометация одного аккаунта через подобную уязвимость открывает атакующим путь ко всей внутренней инфраструктуре.
Пароль, отправленный в чат год назад, по-прежнему там — в истории переписки, на серверах, в бэкапах устройств.Уязвимость в приложении открывает доступ ко всем данным сразу.
Атака на CI/CD через Trivy
В марте 2026 года группировка TeamPCP провела масштабную атаку на цепочку поставок, отправной точкой которой стал популярный сканер уязвимостей Trivy от Aqua Security. Атака оказалась каскадной: скомпрометировав один инструмент, злоумышленники последовательно проникли в экосистему смежных проектов. Инцидент получил идентификатор CVE-2026-33634 с оценкой 9,4 балла по шкале CVSS.
Как это работало
1. Trivy — точка входа 19 марта TeamPCP воспользовалась некорректно настроенным GitHub Actions workflow в репозитории Trivy. Злоумышленники похитили CI/CD-секреты, удалили доверенные теги и подменили бинарные файлы начиная с версии v0.69.4. В скомпрометированные артефакты был встроен инфостилер, собирающий переменные окружения, облачные токены и SSH-ключи прямо в процессе сборки.
2. Checkmarx — расширение плацдарма 23 марта, используя уже похищенные CI/CD-секреты, TeamPCP скомпрометировала GitHub Actions двух репозиториев Checkmarx: ast-github-action и kics-github-action. Любой репозиторий, вызывавший эти воркфлоу в период атаки, незаметно для себя выполнял вредоносный код и передавал секреты, переменные окружения и токены.
3. LiteLLM — удар по AI-инфраструктуре 24 марта атака достигла LiteLLM — популярного LLM API-прокси с ~97 млн загрузок. Злоумышленники скомпрометировали GitHub-аккаунт сооснователя проекта Криша Дхолакиа и опубликовали отравленные PyPI-пакеты версий 1.82.7 и 1.82.8.
Почему это важно
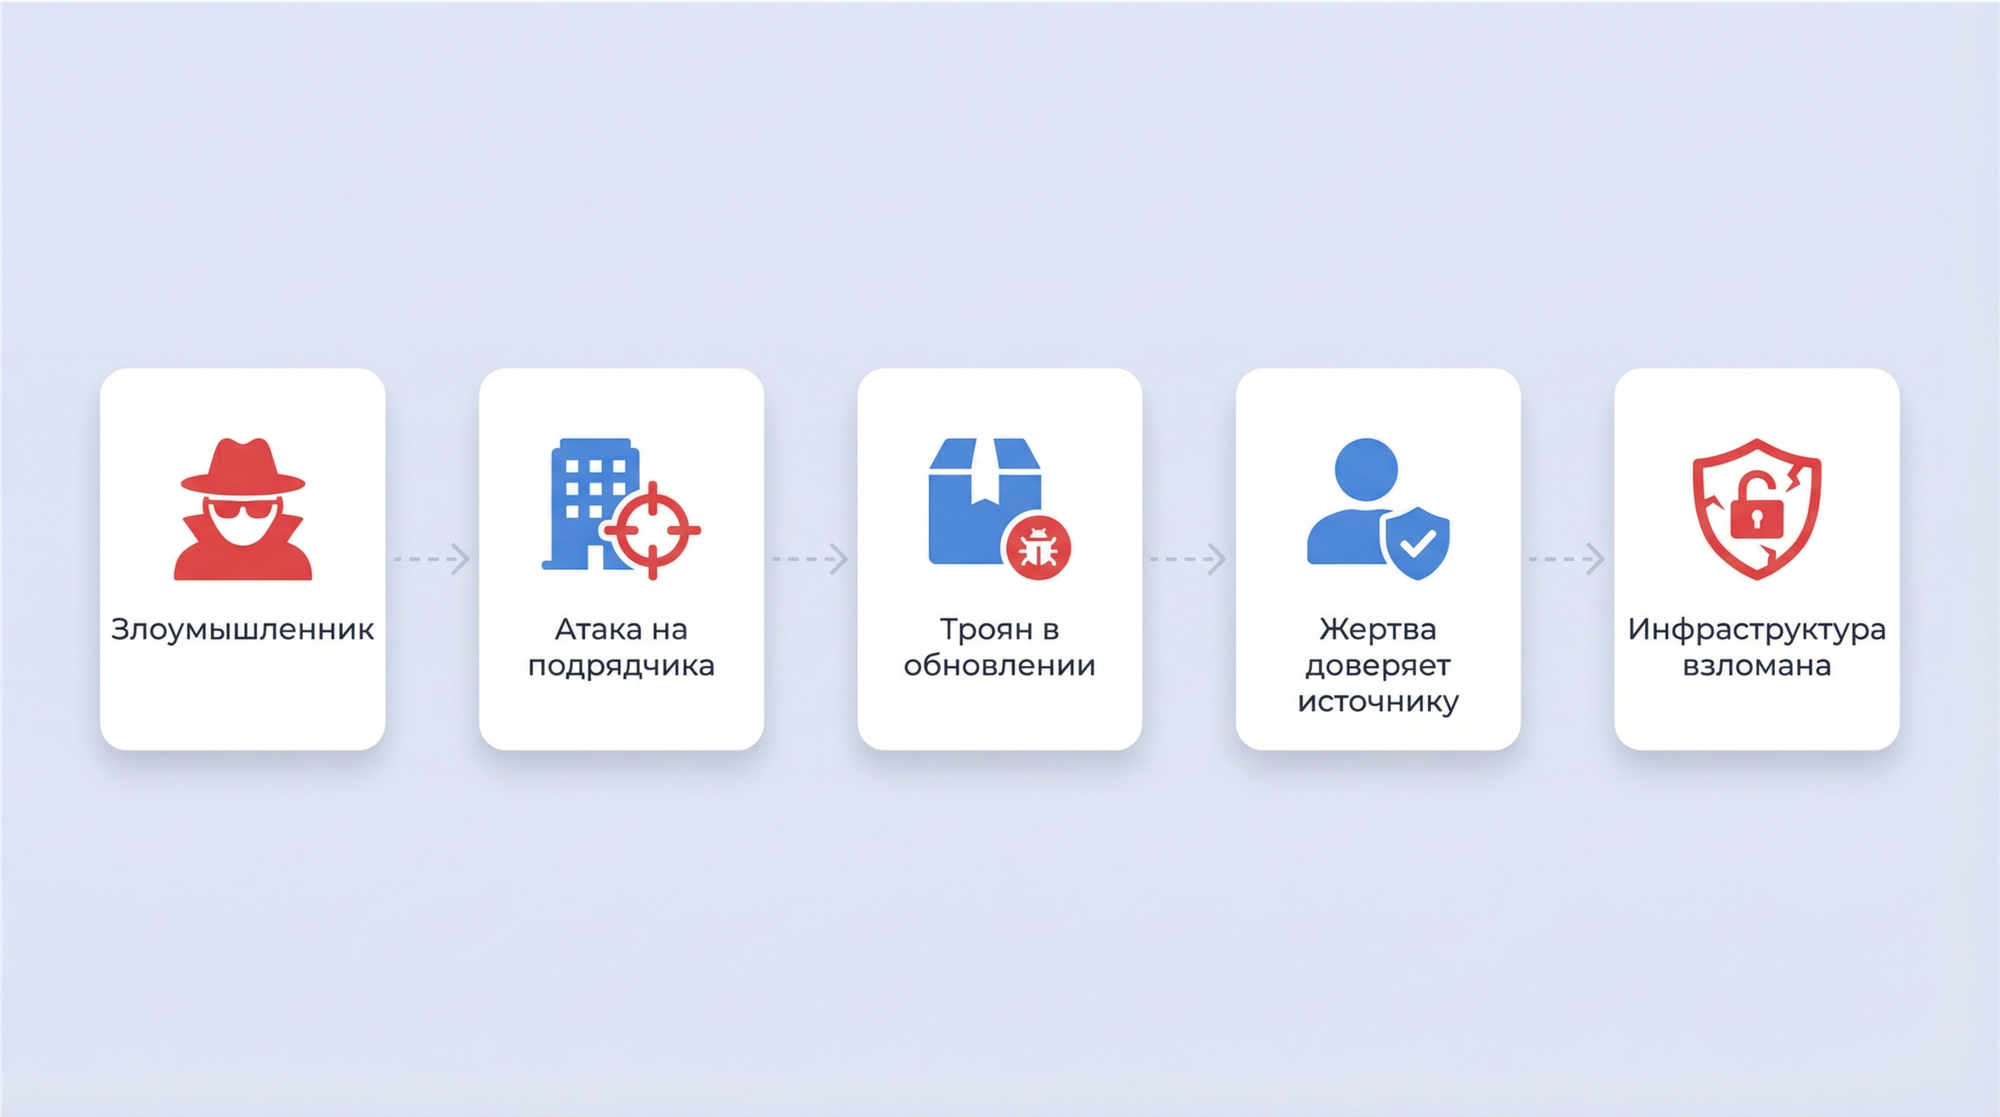
Атака наглядно демонстрирует принцип домино в цепочке поставок: инструменты безопасности — Trivy и Checkmarx — сами стали вектором атаки. Доверие к CI/CD-инфраструктуре оказалось использовано против тех, кто на неё полагался.
Атака на Axios NPM и взлом Еврокомиссии
Последние дни марта принесли ещё два крупных инцидента, которые показывают: цепочки поставок и облачная инфраструктура по-прежнему остаются наиболее уязвимыми точками.
Axios NPM: 100 миллионов загрузок в неделю и троян в зависимостях
31 марта злоумышленники опубликовали две вредоносные версии пакета axios (1.14.1 и 0.30.4) в реестре npm. Axios — один из самых популярных HTTP-клиентов для JavaScript, его скачивают около 100 миллионов раз в неделю. Google Threat Intelligence Group связала атаку с северокорейской хакерской группировкой UNC1069.
Сотни тысяч похищенных секретов потенциально могут находиться в обороте в результате этих недавних атак. В краткосрочной перспективе это способно привести к новым атакам на цепочки поставок, компрометации SaaS-сред с последующим ущербом для клиентов, атакам с использованием программ-вымогателей, вымогательству и краже криптовалюты. — Google Threat Intelligence Group
Схема атаки была многоступенчатой. Злоумышленники похитили npm-токен аккаунта jasonaayman, управлявшего репозиторием axios, и опубликовали отравленные версии напрямую через npm CLI, минуя GitHub. В package.json был добавлен вредоносный пакет plain-crypto-js как зависимость — исходный код при этом не изменился, что позволило обойти diff-анализ. При установке пакета через хук postinstall автоматически запускался дроппер SILKBELL, который разворачивал бэкдор WAVESHAPER.V2.
Бэкдор работал на Windows, macOS и Linux: собирал данные о файловой системе, запущенных процессах и похищал учётные данные для дальнейшего распространения по экосистеме. Вредоносный код оставался в реестре 2 часа 54 минуты до удаления командой npm.
Инцидент получил идентификатор CVE-2025-27152. Атака наглядно показывает, как один скомпрометированный токен открывает путь к миллионам проектов: разработчики, установившие обновление через npm install, автоматически получали бэкдор — без каких-либо подозрительных изменений в коде.
Еврокомиссия: 350 ГБ данных и атака через AWS
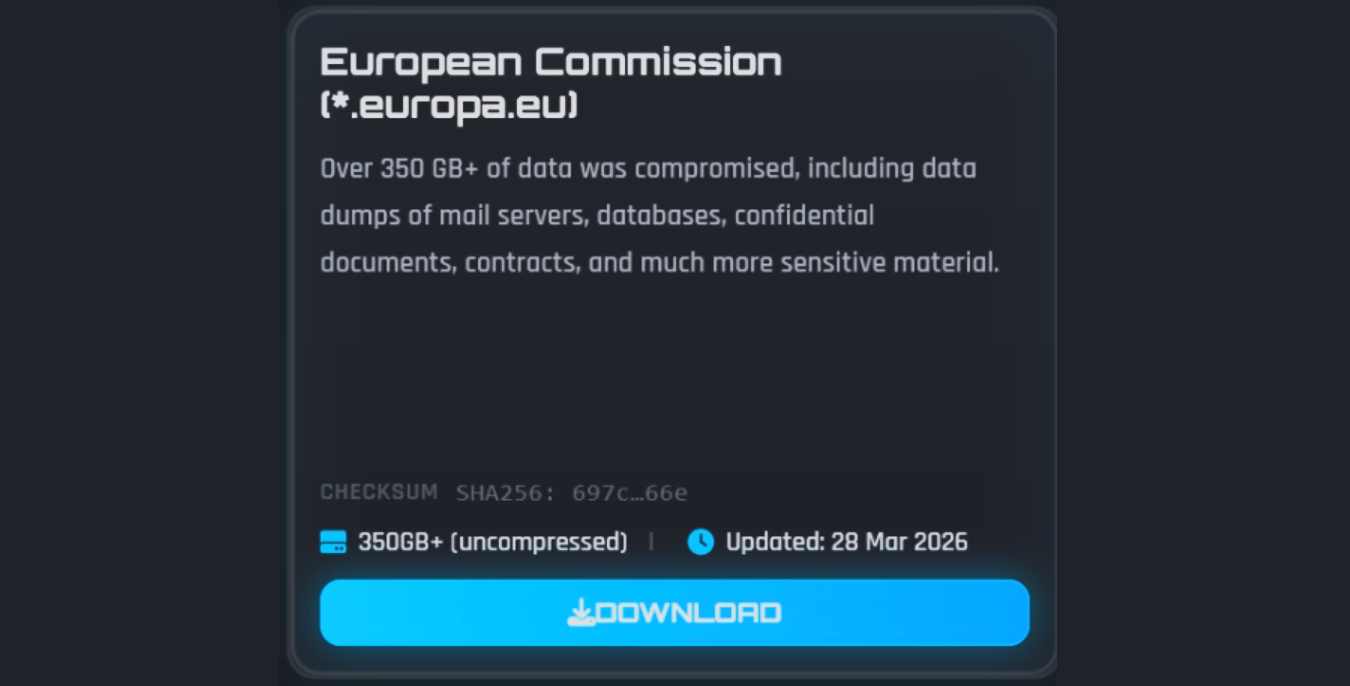
В конце марта группировка ShinyHunters взломала облачную инфраструктуру Еврокомиссии, получив доступ к AWS-аккаунтам, обслуживающим веб-платформу Europa.eu. Комиссия официально подтвердила инцидент.
Анализ опубликованного набора данных на сегодняшний день подтвердил наличие персональных данных, включая имена, фамилии, имена пользователей и адреса электронной почты — преимущественно с сайтов Европейской комиссии, однако потенциально затрагивающих пользователей из множества структур Евросоюза. — СERT-EU
По заявлению группировки, им удалось скопировать более 350 ГБ данных — дампы почтовых серверов, базы данных, конфиденциальные документы и контракты — прежде чем доступ был заблокирован. Внутренние системы Комиссии атака не затронула. ShinyHunters опубликовали на своём даркнет-ресурсе архив объёмом свыше 90 ГБ в качестве доказательства.
Примечательно, что это уже второй инцидент в Комиссии за два месяца: в феврале была взломана платформа управления мобильными устройствами сотрудников. Два инцидента подряд в структуре, которая одновременно разрабатывает новое киберзаконодательство ЕС, — показательный сигнал для всех, кто считает облачную инфраструктуру надёжно защищённой по умолчанию.
IoT-уязвимости и шифровальщики
Параллельно произошли ещё два примечательных инцидента:
Уязвимость в ZenCount
В отечественных видеосчётчиках посетителей ZenCount обнаружена критическая уязвимость, предоставляющая удалённый доступ к данным камер. Проблема оставалась незакрытой более 160 дней. Для ритейла и коммерческой недвижимости это прямой риск слежки и утечки видеоинформации.
Атака на порт Виго
Вирус-вымогатель парализовал ИТ-инфраструктуру одного из крупнейших портов Испании. Руководство было вынуждено отключить серверы и перейти на бумажный документооборот. Наглядная иллюстрация последствий, когда шифровальщик добирается до критически важных систем.
Новые регуляторные требования
Государство перешло от предупреждений к конкретным действиям. Для бизнеса это означает, что ИБ-инциденты теперь несут и репутационные, и прямые финансовые последствия.
Первые оборотные штрафы за утечки
Арбитражные суды начали выносить решения по новым частям статьи 13.11 КоАП РФ. За масштабные утечки баз данных компаниям грозят многомиллионные, а в ряде случаев оборотные штрафы. Суды сохраняют право снижать размер санкций для микропредприятий, однако прецеденты уже созданы.
Утечка клиентской базы из-за скомпрометированного пароля администратора может обойтись бизнесу в существенную долю годовой выручки. Это меняет экономику ИБ: стоимость инцидента теперь измеряется не только часами простоя.
Поправки в ФЗ-187 (КИИ)
С 1 марта вступили в силу поправки: субъектом критической информационной инфраструктуры может быть только российское юридическое лицо под контролем граждан РФ. Формируются новые реестры доверенного программного обеспечения. Для значимых объектов КИИ ориентир по завершению перехода — 1 января 2028 года с возможностью продления до 2030 года.
Приказ ФСТЭК №117
Новый приказ заменил Приказ №17, действовавший с 2013 года. Сфера действия расширена: требования теперь распространяются не только на государственные информационные системы, но и на все информационные системы госорганов, унитарных предприятий и муниципальных образований. Ужесточены требования к инфраструктуре, виртуализации, аутентификации, мониторингу угроз и работе с подрядчиками.
Для операторов ГИС это означает необходимость пересмотра моделей угроз и архитектуры защиты — не в перспективе, а сейчас.
Законопроект о регулировании ИИ
Минцифры вынесло на обсуждение проект закона, обязывающего модели искусственного интеллекта проходить проверки безопасности в ФСБ и ФСТЭК. Для разработчиков ИИ-решений это означает, что уйдёт больше ресурсов на соблюдение новых требований регуляторов.
Как защитить корпоративные доступы
Большинство инцидентов марта объединяет одно: точкой входа стали скомпрометированные учётные данные. Токен в переменной окружения и пароль в истории чата. Вот конкретные шаги, которые снижают этот риск.
1. Уберите пароли из небезопасных ресурсов
Украденный токен, перехваченный пароль, скомпрометированная учётная запись подрядчика — всё это ключи, которые открывают хакерам двери во внутреннюю инфраструктуру.
2. Внедрите ролевую модель доступа
Стажёр не должен иметь права администратора. Уволенный сотрудник должен терять все доступы в ту же минуту, когда его учётная запись блокируется. Менеджер паролей, интегрированный с Active Directory и LDAP, позволяет автоматизировать выдачу и отзыв прав на основе ролей (RBAC) — без ручных операций и человеческого фактора.
3. Переходите на локальное развёртывание
Развёртывание ИБ-решений на собственных серверах гарантирует, что зашифрованные данные не покинут контролируемый периметр. Для субъектов КИИ это фактическая необходимость для соответствия обновлённому законодательству.
4. Контролируйте доступы подрядчиков
Атаки через цепочку поставок показывают: злоумышленники часто проникают в сеть через менее защищённых партнёров. Выдавайте внешним специалистам только временные доступы к конкретным системам. Логируйте все действия.
5. Проведите аудит текущих доступов
Проверьте: кто имеет доступ к критическим системам, нет ли забытых учётных записей бывших сотрудников, хранятся ли где-то пароли в открытом виде — в таблицах, мессенджерах, конфигурационных файлах. Журнал аудита в корпоративном менеджере паролей показывает полную историю: кто, когда и к чему обращался.
Выводы
Март 2026 года обозначил несколько устойчивых тенденций. Штрафы за утечки перешли из теории в практику — прецеденты созданы. Регуляторные требования ужесточились сразу по нескольким направлениям: КИИ, ГИС, ИИ. Векторы атак расширились: под ударом оказались мессенджеры, инструменты DevOps и IoT-устройства.
Сложность угроз растёт, но причина большинства инцидентов остаётся прежней: неконтролируемые учётные данные. Понимание того, кто имеет доступ, к чему и на каких условиях, — это основа, без которой любые технические меры защиты работают вполсилы.
ИБ-итоги марта 2026 для бизнеса: утечки, уязвимости и оборотные штрафы
Первые оборотные штрафы за утечки. Zero-click уязвимость в Telegram. Каскадная атака через Trivy. Шифровальщик в европейском порту. Новые требования ФСТЭК и КИИ. В статье — разбор ключевых инцидентов, изменений в законодательстве и конкретных шагов по защите корпоративных доступов.
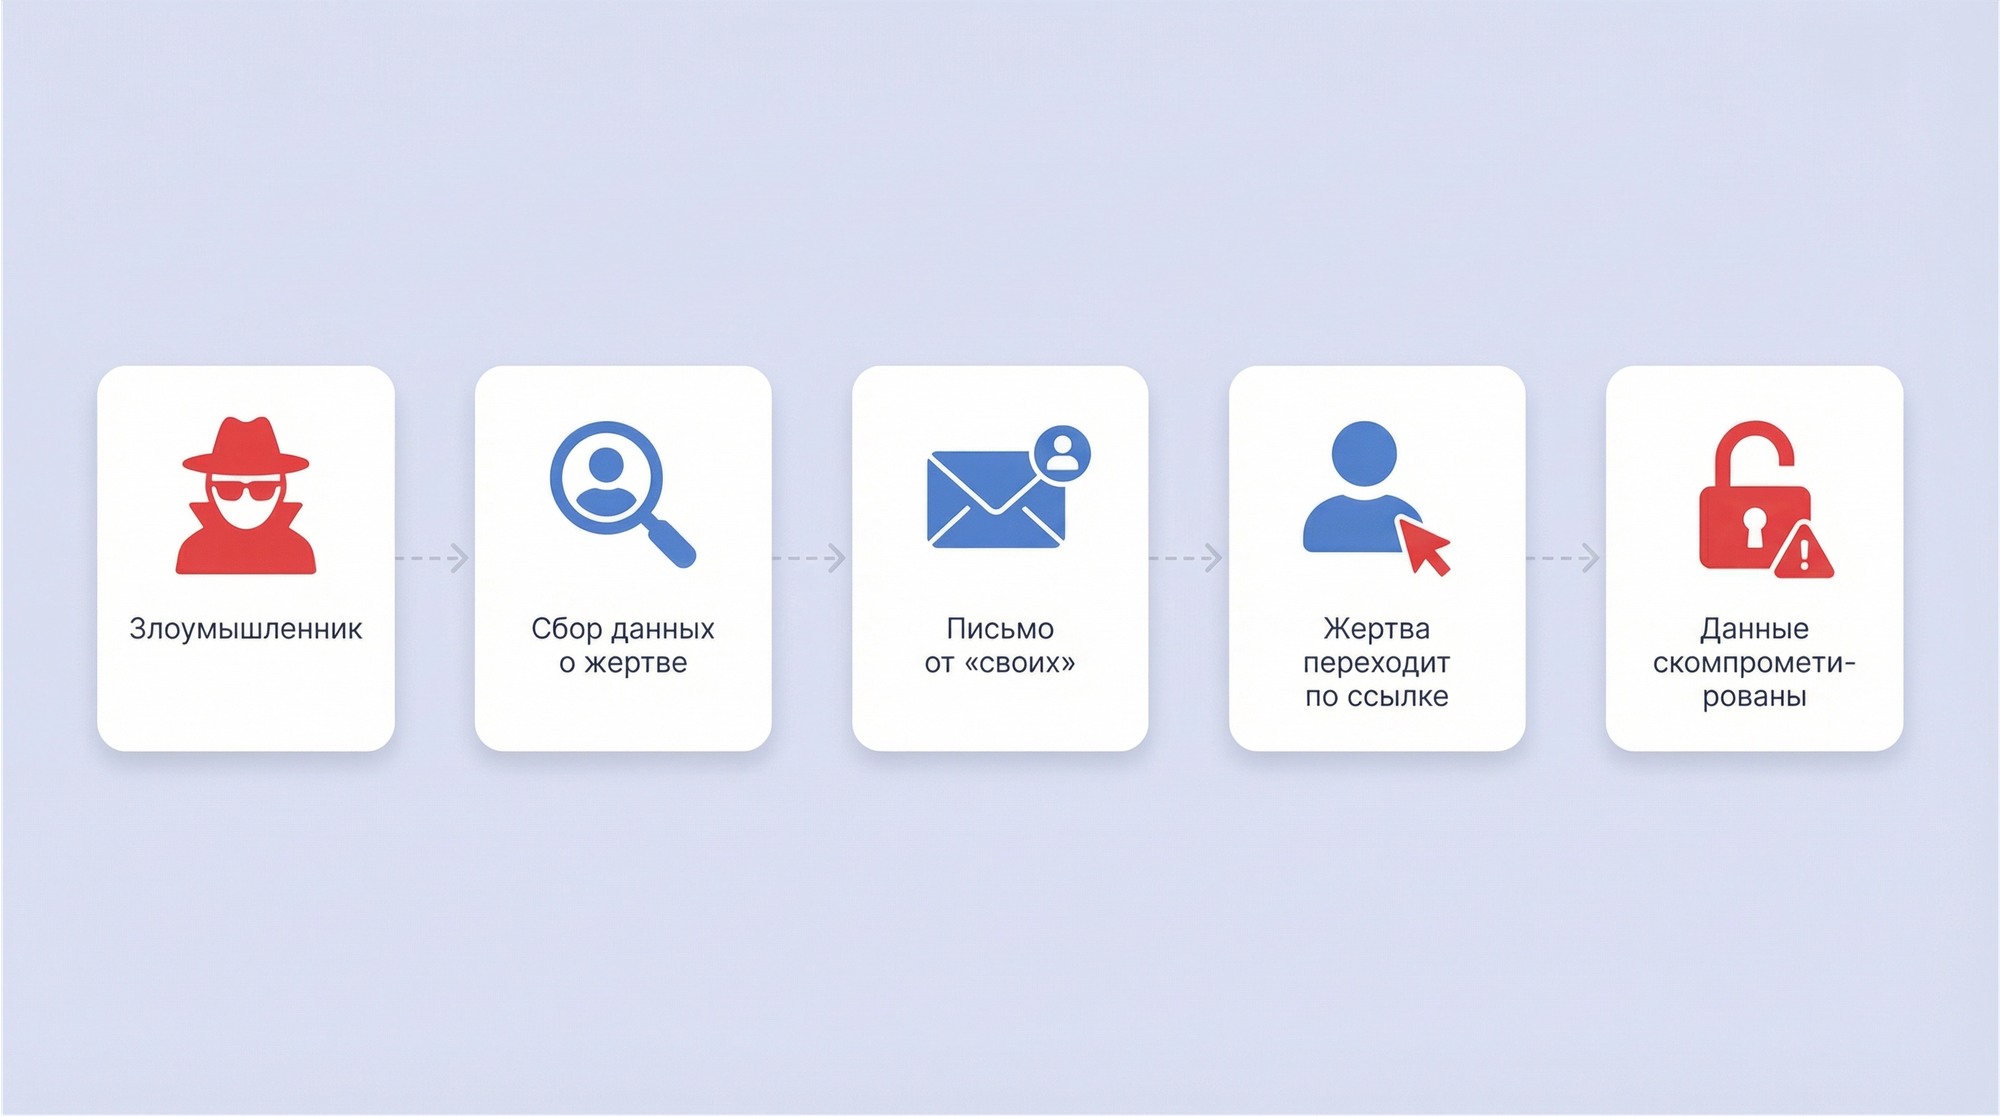
Фишинг превратился из массового спама в точечное оружие. Большие языковые модели (LLM) генерируют идеальные тексты, копируют корпоративный стиль и легко обходят спам-фильтры. Злоумышленники автоматизировали социальную инженерию, и теперь она угрожает даже самым бдительным сотрудникам.
По данным исследования Hoxhunt 2025 года, ИИ на 24% эффективнее людей в создании фишинговых писем. Для достижения таких результатов нейросети анализируют цифровой след жертвы: профили и комментарии в социальных сетях, коммиты на GitHub. На основе этих данных скрипт пишет письмо, которое выглядит как легитимный запрос от внутреннего заказчика или подрядчика.
Эта статья о том, как эффективно обучить сотрудников и использовать инструменты, которые страхуют от человеческих ошибок восприятия.
Главное
ИИ сделал фишинг точечным оружием. Языковые модели анализируют цифровой след жертвы и генерируют письма без ошибок, в корпоративном стиле, адресованные конкретному человеку.
Атака идёт по нескольким каналам одновременно. Письмо, звонок, мессенджер работают в связке: каждый следующий вектор усиливает доверие к предыдущему и снижает критическое мышление.
Голос и лицо больше не доказывают личность. Для клонирования голоса достаточно 3–5 секунд аудио. Дипфейк-маска накладывается в реальном времени прямо в видеоконференции.
Внутреннее доверие — вектор распространения. Письмо, пересланное коллегой в рабочий чат, воспринимается как легитимное. Горизонтальные связи внутри команды многократно расширяют охват атаки.
Надёжная верификация — независимый канал. Любой неожиданный запрос, связанный с деньгами или доступами, подтверждается по отдельному, заранее известному каналу связи.
Технический барьер работает там, где человек ошибается. Менеджер паролей не подставит учётные данные на поддельный сайт, даже если сотрудник не заметил подмены URL.
Ключевые векторы ИИ-атак на корпоративный периметр
Современные атаки многоканальны. Чтобы усыпить бдительность, хакеры комбинируют несколько векторов (BEC), заставляя жертву совершить ошибку.
Компрометация корпоративной электронной почты (BEC, Business Email Compromise) — целевая атака, при которой злоумышленники выдают себя за доверенных лиц (руководителей, партнёров, коллег), чтобы обманом вынудить сотрудника перевести деньги, раскрыть данные или выполнить вредоносное действие.
Почему BEC называют «многоканальной» атакой
Современные BEC-атаки редко ограничиваются одним письмом. Злоумышленники комбинируют несколько векторов воздействия одновременно:
Имейл-спуфинг — подделка заголовков письма, чтобы адрес отправителя выглядел легитимно
Похожие домены (Lookalike) — регистрация домена, визуально похожего на корпоративный (например, passw0rk.ru вместо passwork.ru)
Социальная инженерия — давление через срочность, авторитет руководителя, имитацию знакомого контекста
Телефонные звонки и мессенджеры — звонок «от директора» до или после письма снижает критическое мышление жертвы.
Именно комбинация каналов делает атаку эффективной: каждый следующий вектор усиливает доверие к предыдущему и снижает бдительность.
Чем BEC отличается от обычного фишинга
Критерий
Фишинг
BEC
Цель
Массовая рассылка
Конкретный сотрудник / компания
Метод
Вредоносная ссылка / файл
Социальная инженерия, имитация
Вектор
Преимущественно email
Имейл + звонки + мессенджеры
Ущерб
Кража данных
Финансовые переводы, утечки
BEC — это не технический взлом, а манипуляция доверием через несколько каналов одновременно. Защита требует не только технических мер (DMARC, антиспуф), но и регулярного обучения сотрудников распознавать многоступенчатые схемы воздействия.
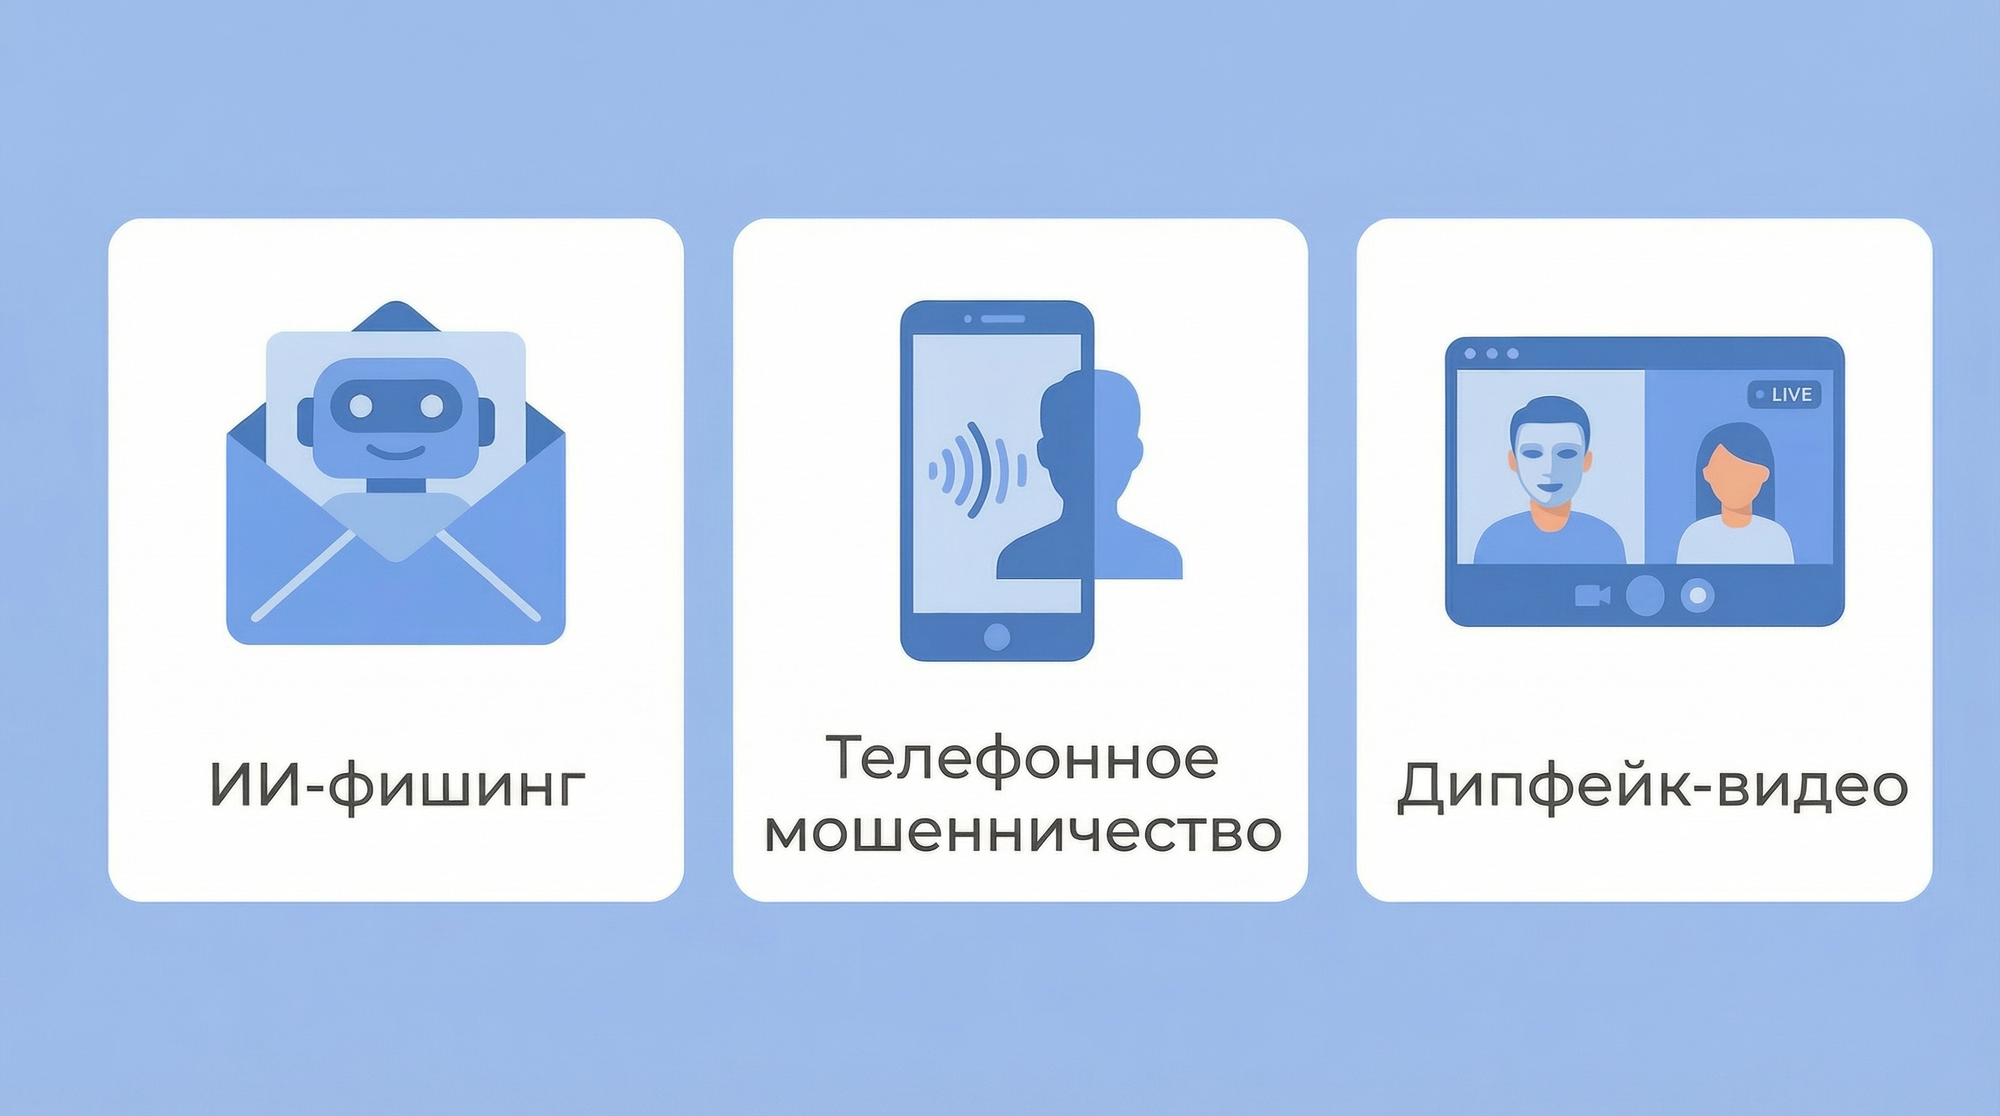
BEC работал и до эпохи ИИ — но тогда атаки требовали времени, ресурсов и живых исполнителей. Генеративные модели убрали это ограничение: теперь каждый вектор автоматизирован, масштабируем и практически неотличим от легитимной коммуникации. Три главных инструмента — ниже.
1. ИИ-фишинг: генерация писем и анализ контекста
ИИ-фишинг — автоматизированная атака, при которой языковые модели генерируют персонализированные письма на основе публично доступных данных о компании: оргструктуры, новостей, активности сотрудников в соцсетях. В отличие от массового фишинга, каждое письмо адресовано конкретному человеку и лишено признаков, по которым его можно распознать.
Скрипты автоматически собирают информацию о структуре компании и текущих событиях. Если HR-директор ушел в отпуск, ИИ мгновенно сгенерирует рассылку от его имени с просьбой ознакомиться с «обновлённым графиком». Письмо придёт в рабочее время, с правильной подписью и без единой технической ошибки.
2. Вишинг (Vishing): голосовые клоны руководителей
Вишинг (voice phishing) — телефонное мошенничество с использованием синтезированного голоса. Злоумышленник имитирует голос реального человека — руководителя, коллеги или партнёра — чтобы в телефонном разговоре получить доступ к данным или санкционировать финансовую операцию.
Для клонирования голоса современным нейросетям достаточно аудиозаписи длиной в 3–5 секунд. Мошенники берут образцы из публичных выступлений CEO или голосовых сообщений. Затем алгоритм синтезирует речь с нужной интонацией: сотрудник получает звонок, где голос начальника требует срочно оплатить счёт.
3. Дипфейк-видеоконференции: подделка лиц в реальном времени
Дипфейк в видеоконференции — атака, при которой мошенник подменяет своё лицо и голос в прямом эфире, имитируя внешность реального сотрудника или руководителя. Технология работает в режиме реального времени и не требует предварительной записи — достаточно нескольких фотографий или видеофрагментов с публичных ресурсов.
Комбинированные ИИ-модели, включающие генеративно-состязательные нейросети (GAN) для улучшения качества изображения, позволяют накладывать маску другого человека на лицо мошенника прямо в видеоконференции. Видеоряд успешно обходит стандартные системы верификации. По данным аналитического центра НАФИ, 43% россиян признаются, что не могут отличить дипфейк от реального контента.
Как сотрудники масштабируют атаку
Сотрудники доверяют коллегам — и именно это делает атаку вирусной. Если письмо приходит с внешнего домена, его оценивают критически. Но когда ссылку отправляет в рабочий чат знакомый человек, уровень доверия стремится к 100%, и защита отключается.
Кейс Arup: дипфейк-звонок стоил компании $25.6 млн
В 2024 году финансовый сотрудник транснациональной инженерной компании Arup получил письмо от имени финдиректора с просьбой провести конфиденциальную транзакцию. У сотрудника возникли сомнения, и он запросил видеозвонок для верификации.
На видеоконференции присутствовал «финансовый директор» и несколько «коллег». Они выглядели и говорили абсолютно реалистично. Убедившись в легитимности запроса, сотрудник перевел мошенникам 20 миллионов фунтов стерлингов.
Все участники звонка, кроме жертвы, оказались дипфейками, сгенерированными в реальном времени.
Этот инцидент доказал: визуальная и голосовая верификация скомпрометирована.
Показательный учебный кейс российской компании StopPhish демонстрирует механику вирусного заражения. ИБ-специалисты отправили качественно сгенерированное фишинговое письмо всего 9 сотрудникам.
Вместо репорта в службу безопасности эти сотрудники начали пересылать письмо коллегам в рабочие чаты. Из-за внутренних пересылок атака охватила 688 человек. ИИ-фишинг успешно эксплуатирует горизонтальные связи внутри команды.
Как распознать ИИ-угрозу: чек-лист для сотрудников
Обучение персонала информационной безопасности должно базироваться на новых маркерах.
Признаки текстовых ИИ-атак
Технически сгенерированное письмо выглядит безупречно. Искать нужно логические, контекстные и психологические аномалии:
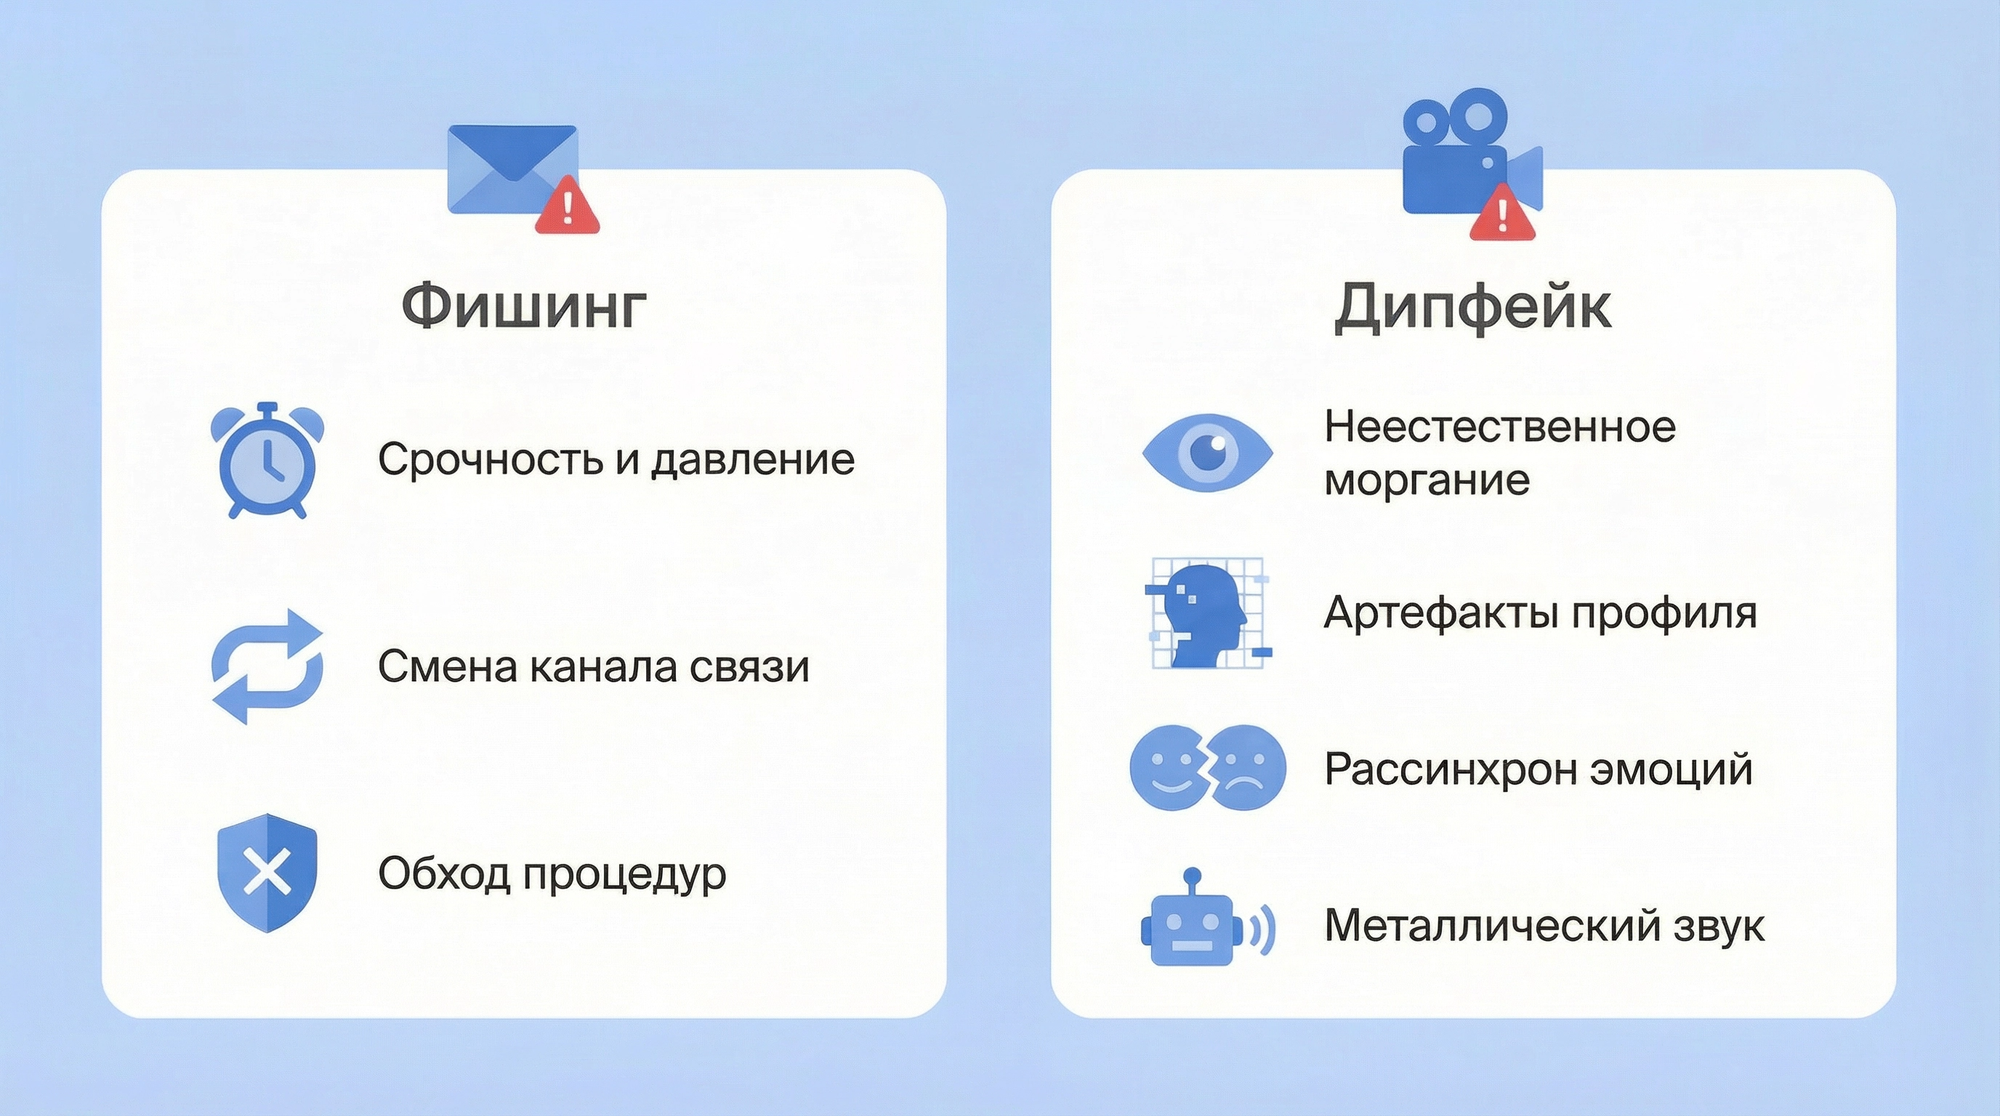
Аномальная идеальность и смена стиля. Руководитель всегда общается короткими рублеными фразами, а теперь прислал длинное письмо с идеальной пунктуацией и деепричастными оборотами. LLM-модели по умолчанию тяготеют к правильному, но слегка канцелярскому стилю.
💡
Исследования стилометрии LLM-моделей подтверждают, что нейросети по умолчанию генерируют текст с низкой перплексией (предсказуемостью) — он грамматически безупречен, но имеет характерный формально-канцелярский тон. Резкая смена стиля руководителя на такой тон — сильный маркер.
Незнание контекста. ИИ отлично собирает данные из открытых источников, но не знает внутренних шуток, сленга или неофициальных названий проектов. Ошибка в специфическом корпоративном нейминге — знак.
Искусственный предлог для срочности. ИИ создает контекст, оправдывающий спешку и конфиденциальность. Атака всегда пытается изолировать жертву от коллектива: «Сделай это немедленно, пока аккаунт не заблокировали, но никому не говори — это внутренняя проверка безопасности».
Смена привычного канала связи. Задачи всегда ставились в Jira или корпоративном мессенджере, а теперь приходят на почту с требованием перейти по внешней ссылке.
Признаки голосовых дипфейков
Чтобы выявить подделку голоса, обращайте внимание на акустические признаки:
Отсутствие физиологических звуков. В сгенерированном аудио часто нет звуков дыхания или естественных пауз перед сложными словами. Речь слишком чёткая, монотонная, имеет легкий металлический отзвук.
Реакция на перебивание. Живой человек собьётся, если его резко перебить. Голосовой бот либо продолжит говорить поверх вашего голоса с той же интонацией, либо ответит с неестественной задержкой (время на обработку вашего ответа нейросетью).
💡
Несмотря на то, что в 2025-2026 годах задержка голосовых ИИ снизилась до 500–800 мс, обработка внезапного прерывания всё ещё остается слабой стороной ботов.
Однотонный фоновый шум. Мошенники часто накладывают звук улицы или офиса, чтобы скрыть артефакты генерации. Этот шум цикличен и не меняется при разговоре.
Маркеры видео-дипфейков
При видеозвонках алгоритмы генеративно-состязательных сетей (GAN) накладывают маску в реальном времени. Они уязвимы к динамическим изменениям:
Маска на лице. Ранее популярный совет «попросить провести рукой перед лицом» больше не работает — современные нейросети научились обрабатывать частичное перекрытие. Чтобы алгоритм потерял трекинг и маска исказилась, нужно попросить собеседника закрыть руками значительную часть лица (например, оба глаза одновременно) или поднести к лицу полупрозрачный предмет (например, стакан с водой).
Аномалии профиля. Попросите человека повернуться на 90 градусов. Большинство дипфейк-моделей плохо генерируют лицо сбоку, выдавая размытые края в области ушей и линии роста волос.
💡
Это по-прежнему один из лучших тестов. Большинство реалтайм-алгоритмов (например, DeepFaceLive) опираются на 2D-выравнивание лица. При повороте в профиль теряется до 50% контрольных точек, из-за чего маска начинает мерцать или «сползать» в районе ушей.
Рассинхронизация эмоций и освещения. Голос звучит агрессивно или тревожно, а мимика остается нейтральной. Свет на лице собеседника не совпадает с источниками освещения на фоне (окно справа, блики на лице слева).
💡
Исследования подтверждают, что дипфейкам сложно поддерживать семантическую консистентность (когда микромимика точно совпадает с тоном голоса) и правильное распределение света (особенно блики в глазах).
Алгоритм защиты: что делать сотруднику
Знания маркеров недостаточно, нужен жесткий протокол действий при малейших подозрениях.
Удобная точка отсчёта — четырёхшаговая модель Тревога → Пауза → Проверка → Действие:
Тревога — зафиксируй эмоциональный триггер. Тебя торопят, пугают, льстят или интригуют? Само это ощущение — уже сигнал тревоги.
Проверка — подтверди запрос по независимому каналу. Не отвечай на подозрительное письмо — позвони отправителю по известному номеру.
Действие — выполняй запрос только после верификации. Если проверить невозможно — эскалируй в службу безопасности.
Модель работает именно потому, что разрывает автоматическую реакцию на давление. Социальная инженерия эксплуатирует рефлексы — осознанная пауза лишает атаку главного оружия.
На практике модель дополняется тремя конкретными техниками.
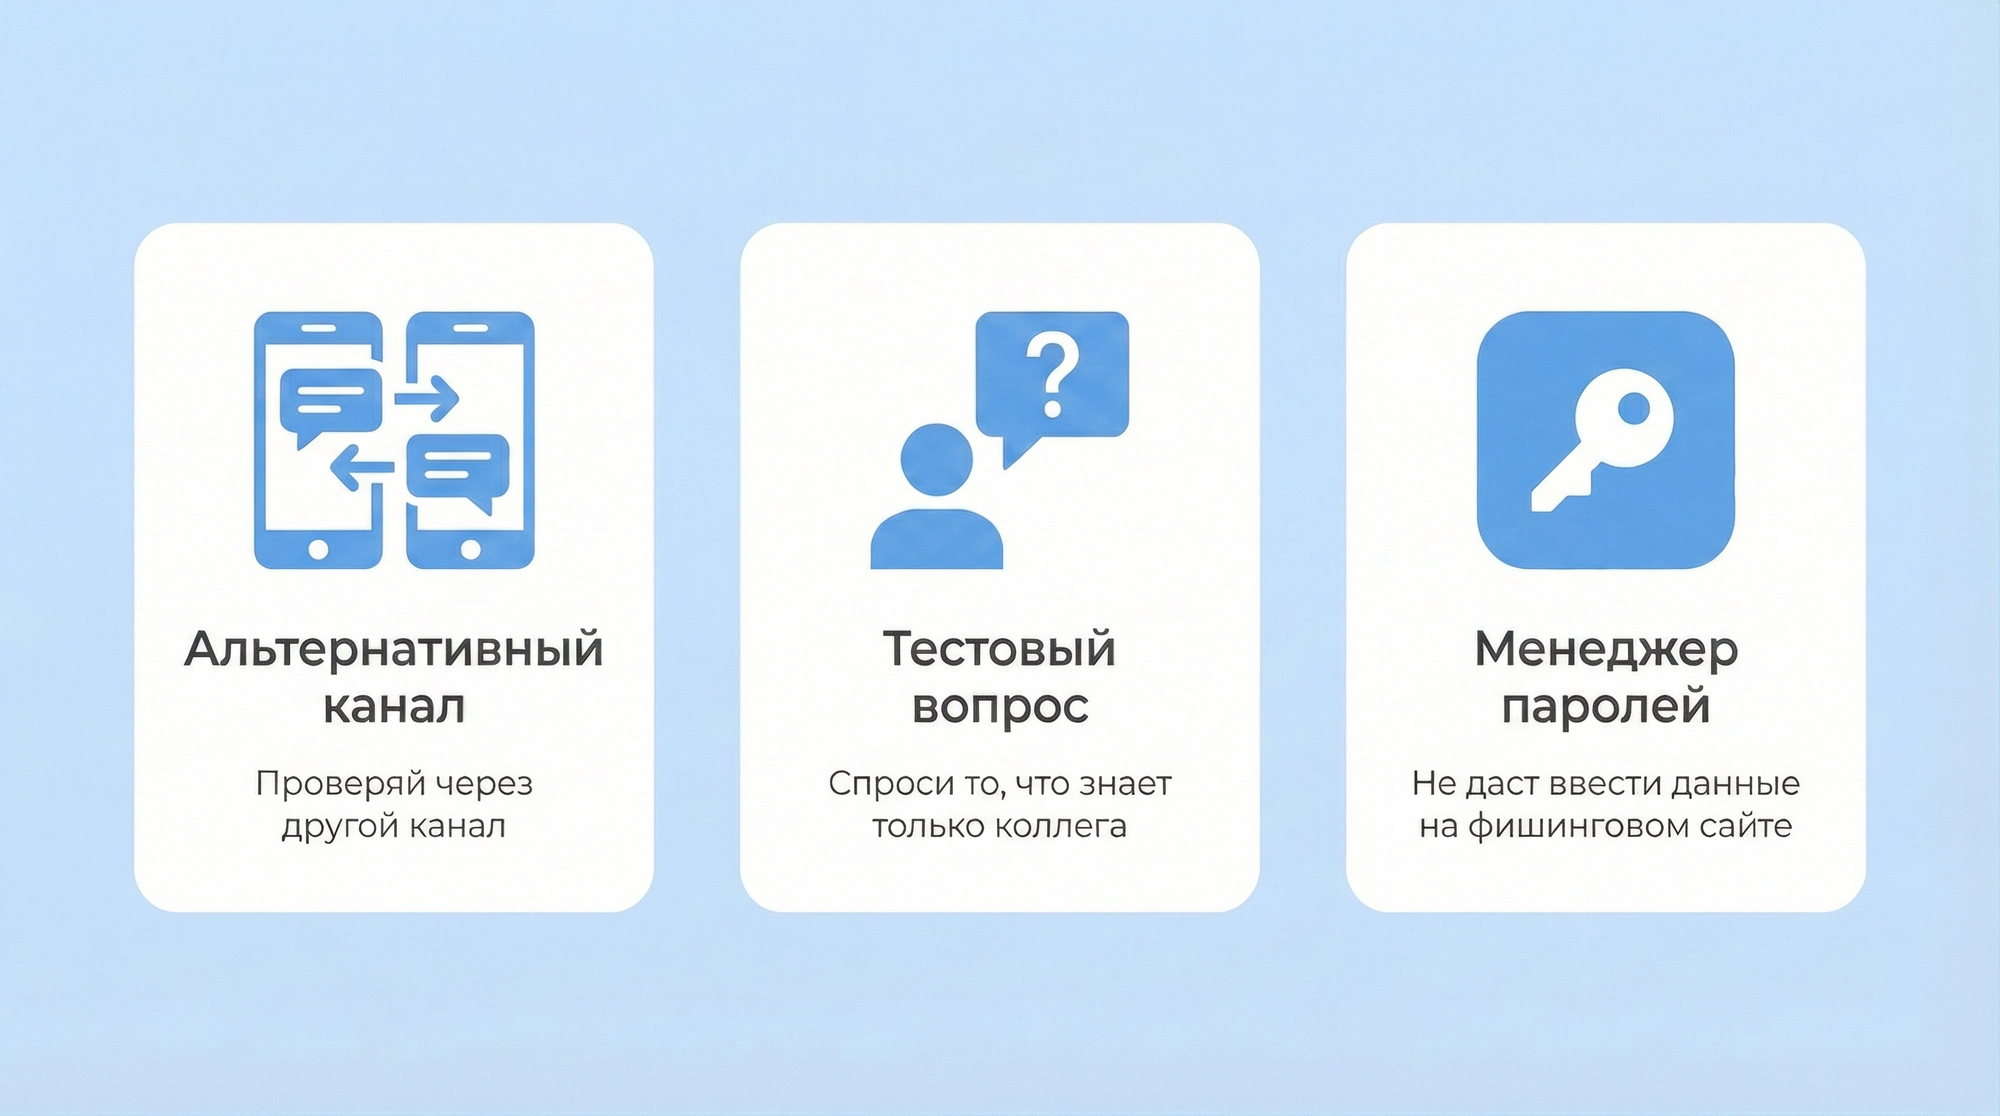
Правило альтернативного канала. Пришёл запрос на перевод денег или смену пароля в соцсети, перезвоните по сотовой связи. Пришло письмо, уточните в корпоративном мессенджере. Канал подтверждения должен быть физически отделён от канала запроса.
Тестовый вопрос. Задайте вопрос, ответ на который знает только реальный коллега: детали вчерашней планёрки, статус конкретной задачи. Языковая модель воспроизведёт стиль человека, но не его оперативную память.
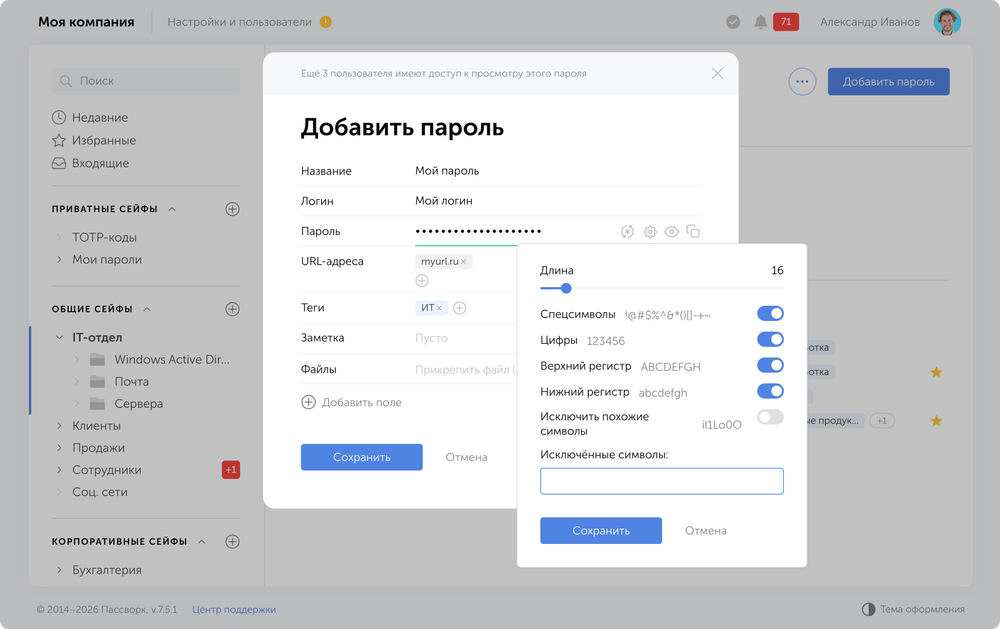
Менеджер паролей как технический барьер. Запретите ручной ввод учётных данных. Если компания использует Пассворк, браузерное расширение возьмет проверку на себя. Оно физически не подставит логин и пароль на фишинговый сайт, даже если ИИ создал идеальную визуальную копию корпоративного портала, так как распознает подмену URL-адреса.
Как обучать персонал
Защита от продвинутого фишинга требует системного подхода. Формальные регламенты и инструкции не работают. Мозг человека игнорирует абстрактную теорию. Чтобы защитить компанию от ИИ-угроз, обучение нужно превратить в непрерывный процесс выработки рефлексов.
1. Микрообучение на реальных инцидентах
Откажитесь от академичного подхода. Внедрите еженедельные спринты: один навык, один модуль на 3–5 минут.
Разбирайте свежие кейсы. Не тратьте время на терминологию. Покажите скриншот реального сгенерированного письма и обсудите вместе, на что в нём нужно обратить внимание.
Используйте внутренний контекст. Продемонстрируйте команде, как легко нейросеть клонирует голос их собственного генерального директора. Когда угроза выглядит знакомо, уровень вовлеченности возрастает кратно.
Геймифицируйте процесс. Введите систему баллов за найденные маркеры ИИ-генерации в учебных материалах.
2. Адаптивные симуляции атак
Тренируйте команду теми же инструментами, которые используют хакеры. Запускайте регулярные учебные фишинговые рассылки, но делайте их таргетированными.
Сегментируйте атаки. Бухгалтерия должна получать фейковые акты сверки от контрагентов. Разработчики — уведомления о критических уязвимостях в репозиториях GitLab. HR-отдел — резюме с «троянскими» макросами внутри.
Обучение в момент ошибки. Если сотрудник кликнул по фишинговой ссылке, он не должен видеть заглушку «Вы попались». Система должна мгновенно перенаправить его на короткий интерактивный разбор: куда он нажал, почему это было опасно и как нужно было проверить отправителя.
3. Культура нулевого наказания
Если сотрудник перешёл по вредоносной ссылке, понял это, но испугался штрафа или увольнения, он промолчит. За эти несколько часов хакеры успеют закрепиться во внутренней сети.
Поощряйте репорты. Сотрудник, который совершил ошибку, но немедленно сообщил о ней в службу информационной безопасности, должен быть поощрён, а не наказан. Он сэкономил компании миллионы на ликвидации последствий утечки.
Упростите процесс связи. В почтовом клиенте и мессенджере должна быть одна заметная кнопка «Сообщить о подозрительном сообщении». В один клик письмо должно отправляться в отдел ИБ.
4. Централизованное управление паролями
Даже самый натренированный сотрудник может совершить ошибку под давлением, в конце рабочей недели или после десятого подряд письма. Поэтому ИБ-архитектура компании должна снижать влияние человеческого фактора на техническом уровне.
Уберите саму возможность ручного ввода учётных данных. Большинство фишинговых атак преследуют одну цель — заставить пользователя вручную набрать пароль на поддельной странице. Корпоративный менеджер паролей закрывает этот вектор: браузерное расширение не подставит учётные данные на сайт с подменённым URL, даже если визуально он неотличим от оригинала.
Ограничьте радиус поражения через принцип наименьших привилегий. Если учётная запись всё же скомпрометирована, атакующий должен упереться в стену — без возможности латерального движения по сети и доступа к критическим системам. Ущерб остаётся в пределах рабочего сегмента конкретного пользователя.
Пассворк реализует оба принципа в одной платформе. Гранулярные права доступа настраиваются на уровне отдельных сейфов и записей — каждый сотрудник видит ровно то, что необходимо для его работы. Браузерное расширение берёт проверку подлинности сайта на себя и физически не позволяет отдать пароль фишинговой странице.
Проверьте, насколько хорошо вы понимаете логику современных атак и где в вашей защите могут быть слабые места.
Вопрос 1 из 6
1. Злоумышленник получил доступ к корпоративному аккаунту сотрудника через ИИ-фишинг. Какой сценарий развития атаки наиболее опасен?
2. Фишинговый сайт использует домен, где одна буква заменена на похожий символ из другого алфавита. Визуально адрес выглядит правильно. Какая мера защиты надёжно закрывает эту угрозу?
3. Человеческая ошибка неизбежна — рано или поздно кто-то попадётся на фишинг. Какой подход к защите наиболее надёжен в долгосрочной перспективе?
4. Сотрудник сообщает в службу безопасности о подозрительном видеозвонке от «финансового директора». Что нужно сделать в первую очередь?
5. ИИ-инструменты позволяют генерировать убедительные голосовые сообщения от имени руководителя с просьбой срочно перевести деньги. Какой организационный контроль лучше всего защищает от этой схемы?
6. Сотрудник использует один и тот же пароль для корпоративной почты и нескольких внешних сервисов. Один из этих сервисов взломан. Какой риск для компании наиболее высок?
Заключение
Языковые модели пишут без ошибок, копируют корпоративный стиль и персонализируют атаки на основе публичных данных о конкретном человеке. Угроза сместилась с технических уязвимостей на психологию сотрудников.
Чтобы выстроить эффективную оборону в новой реальности, следует сфокусироваться на трёх ключевых направлениях:
Внедрить культуру «нулевого доверия». Любой неожиданный или подозрительный запрос, особенно связанный с финансами или доступами, должен верифицироваться через альтернативный, заранее оговорённый канал связи (например, звонок по мобильному номеру).
Сместить фокус с обучения на архитектуру. Необходимо исходить из того, что человеческая ошибка неизбежна. Главной задачей становится построение ИБ-периметра, который технически минимизирует последствия одного неверного клика, а не пытается полностью их исключить.
Автоматизировать проверку подлинности. Ключевая роль отводится инструментам, которые забирают у человека функцию верификации. Системы централизованного управления учётными данными, блокирующие ввод пароля на поддельных сайтах на уровне протокола, становятся базовым элементом защиты, страхующим от ошибок восприятия.
Социальная инженерия эксплуатирует рефлексы. Противостоять ей можно только системно: обучение формирует привычки, архитектура страхует от их нарушения.
Часто задаваемые вопросы
Как распознать дипфейк при видеозвонке?
Обращайте внимание на технические артефакты: неестественное или асинхронное моргание, размытые границы лица и волос. Попросите собеседника провести рукой перед лицом — генеративная маска в этот момент исказится или «слетит».
Почему старые методы обучения защите от фишинга больше не работают?
Языковые модели (LLM) научились генерировать тексты без орфографических ошибок. Они идеально копируют корпоративный стиль общения и глубоко персонализируют атаки на основе цифрового следа жертвы.
Как менеджер паролей защищает от ИИ-фишинга?
Система привязывает сохранённые учётные данные к конкретному легитимному URL-адресу. Если злоумышленники отправят ссылку на идеальную визуальную копию корпоративного портала, расширение Пассворка просто не подставит логин и пароль, так как распознает подмену домена.
Что делать, если сотрудник уже перешёл по фишинговой ссылке?
Необходимо немедленно изолировать устройство — отключить его от корпоративной сети и интернета. Затем следует сменить пароли от всех потенциально скомпрометированных аккаунтов с другого, безопасного устройства и передать инцидент в отдел ИБ для анализа вектора атаки.
Как часто нужно проводить тренировки по информационной безопасности?
Откажитесь от формата многочасовых лекций. Оптимальный подход — еженедельное/ежемесячное обучение, например, интерактивные разборы кейсов, и регулярные, неожиданные симуляции фишинговых рассылок с немедленным разбором ошибок без применения штрафов.
ИИ-фишинг и дипфейки: как обучить сотрудников распознавать угрозы нового поколения
ИИ-фишинг, дипфейки и голосовые клоны — как распознать атаку нового поколения и что делать, чтобы одна ошибка сотрудника не стоила компании миллионов. Стратегия защиты ИБ должна включать обучение сотрудников и построение надёжной технической архитектуры.
Компания потратила полгода на внедрение двухфакторной аутентификации. Все сотрудники подключены, ИТ-директор доволен. А через три недели — взлом. Злоумышленник вошёл в корпоративную почту с валидным сессионным токеном: MFA был пройден успешно, легитимно, самим сотрудником — на фишинговой странице, которую тот не распознал.
Многофакторная аутентификация сработала именно так, как должна. Просто атака была направлена не на неё.
За три года в России утекло 4,5 млрд записей персональных данных (в мире — 100 млрд), и масштаб каждого инцидента стабильно растёт. Персональные данные остаются самым распространённым типом данных, обнаруживаемом в утечках — на них приходится около 74% утечек информации. За каждой из этих цифр — скомпрометированный аккаунт, украденный токен или сотрудник, который не распознал фишинг.
Пароль давно перестал быть достаточной защитой — это факт, с которым согласны и регуляторы, и страховщики, и команды реагирования на инциденты. Но и базовый 2FA через SMS-сообщения уже не спасает: современные атаки типа «Злоумышленник посередине» (AiTM) перехватывают сессионные токены прямо в момент аутентификации, обходя любой одноразовый код.
Эта статья — практическое руководство для тех, кто уже понимает, что MFA нужен, и хочет внедрить его правильно: выбрать методы, соответствующие реальным угрозам, выполнить требования ФСТЭК №117 и не сломать рабочие процессы сотрудников.
Главное
Двухфакторная аутентификация работает — но только если выбран правильный метод. Большинство корпоративных взломов происходят не потому, что второй фактор обошли технически, а потому что использовали метод, уязвимый к фишингу или перехвату сессии.
SMS-коды устарели. Три независимых вектора атаки — перехват через уязвимости протокола SS7, подмена SIM-карты и фишинг в реальном времени — делают SMS архитектурно ненадёжным вторым фактором.
TOTP и push-уведомления — переходный вариант, не финальный. Приложения-аутентификаторы лучше SMS, но уязвимы к атакам «злоумышленник посередине»: код перехватывается в реальном времени и действителен достаточно долго для атаки.
Единственные методы, устойчивые к фишингу на уровне протокола, — аппаратные токены и ключи доступа. Для привилегированных учётных записей — аппаратные токены (Рутокен, JaCarta), для рядовых сотрудников — ключи доступа.
Резервные процедуры обязательны. Регламент восстановления доступа при утере устройства или компрометации фактора должен быть прописан заранее — с верификацией личности, временным доступом с ограниченными правами и обязательным аудитом.
Что такое 2FA и MFA: в чём разница для бизнеса?
Двухфакторная аутентификация (2FA) — метод проверки личности, при котором пользователь подтверждает вход двумя независимыми способами: как правило, паролем и одноразовым кодом.
Многофакторная аутентификация (MFA) расширяет эту модель — добавляет третий фактор (биометрию, аппаратный ключ) или контекстный анализ: геолокацию, устройство, поведенческий профиль. В корпоративной среде разница принципиальна: MFA с контекстным доступом позволяет применять адаптивные политики — строже для привилегированных учётных записей, мягче для рядовых пользователей в доверенной сети.
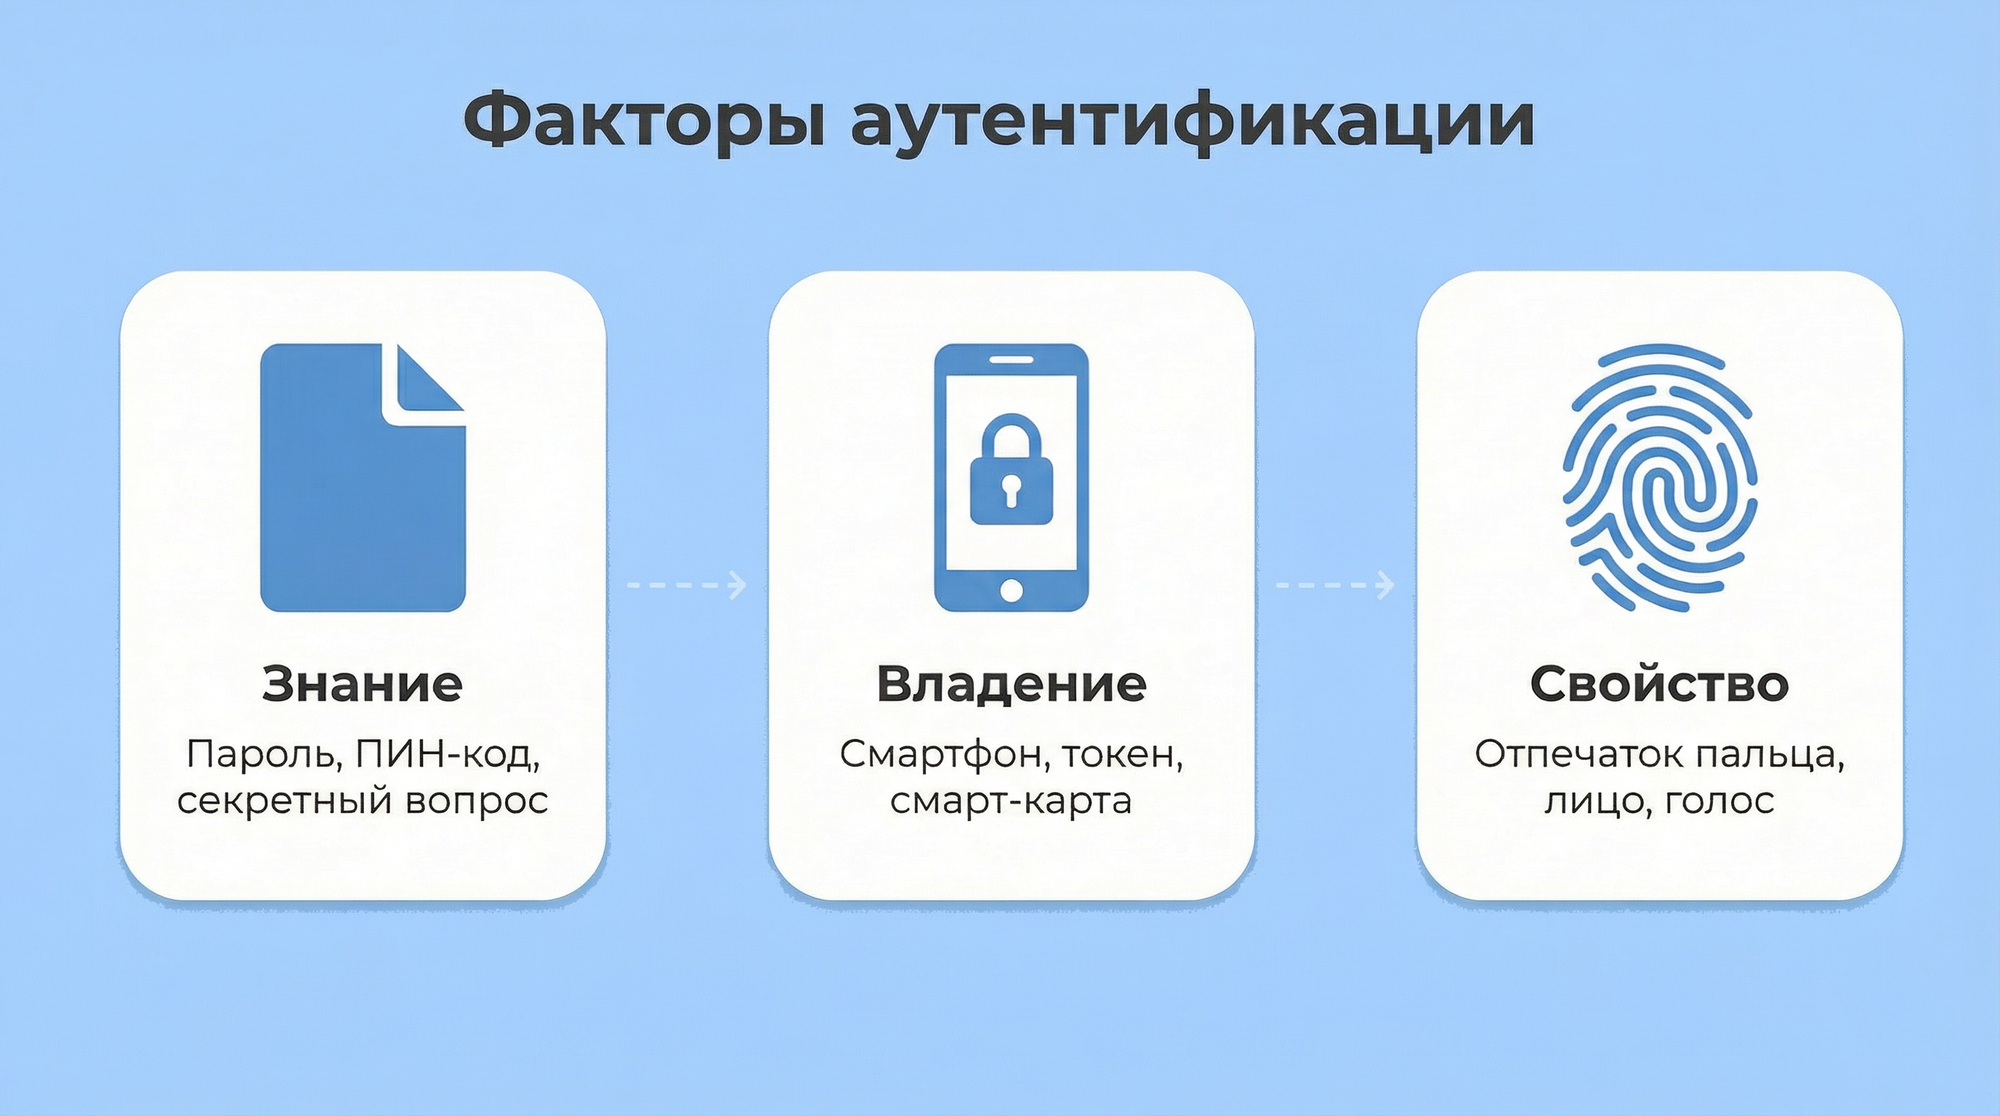
Три классических фактора аутентификации:
Знание — то, что пользователь знает: пароль, ПИН-код, секретный вопрос. Знание можно выманить фишингом, подобрать брутфорсом, купить в утечке или перехватить через инфостилер. Именно поэтому пароль в одиночку давно не считается достаточной защитой.
Владение — то, чем пользователь физически располагает: смартфон с приложением-аутентификатором, аппаратный токен (FIDO2/YubiKey), смарт-карта. Этот фактор существенно сложнее скомпрометировать удалённо.
Свойство — биометрические характеристики пользователя: отпечаток пальца, распознавание лица, голос. Фактор удобен — его невозможно забыть или потерять. Но у него есть принципиальное ограничение: биометрию нельзя сменить после компрометации. Поэтому биометрия надёжна как дополнительный фактор, но не как единственный.
Современные системы двухфакторной аутентификации всё чаще дополняются SSO (Single Sign-On) и беспарольными методами (Passwordless). Сотрудник проходит строгую аутентификацию один раз — и получает доступ ко всем корпоративным системам без ввода паролей. Это снижает нагрузку на Helpdesk и устраняет главный источник уязвимостей — человека, который придумывает «удобные» пароли.
Почему SMS-коды больше не работают?
SMS-аутентификация — метод подтверждения входа через одноразовый код, отправленный в текстовом сообщении на номер телефона пользователя. Это самый распространённый второй фактор в корпоративной среде — и одновременно самый уязвимый: код существует вне зашифрованного канала, передаётся через инфраструктуру оператора связи и действителен в течение нескольких минут, что создаёт три независимых вектора атаки.
Атаки на протокол SS7. SMS передаются через инфраструктуру телефонных сетей — Signaling System 7 (Система сигнализации №7). Уязвимости этого протокола известны с 2014 года, задокументированы исследователями и активно эксплуатируются в целевых атаках. Злоумышленник с доступом к SS7 перехватывает сообщения без физического контакта с устройством жертвы — удалённо, незаметно, без каких-либо следов на стороне пользователя.
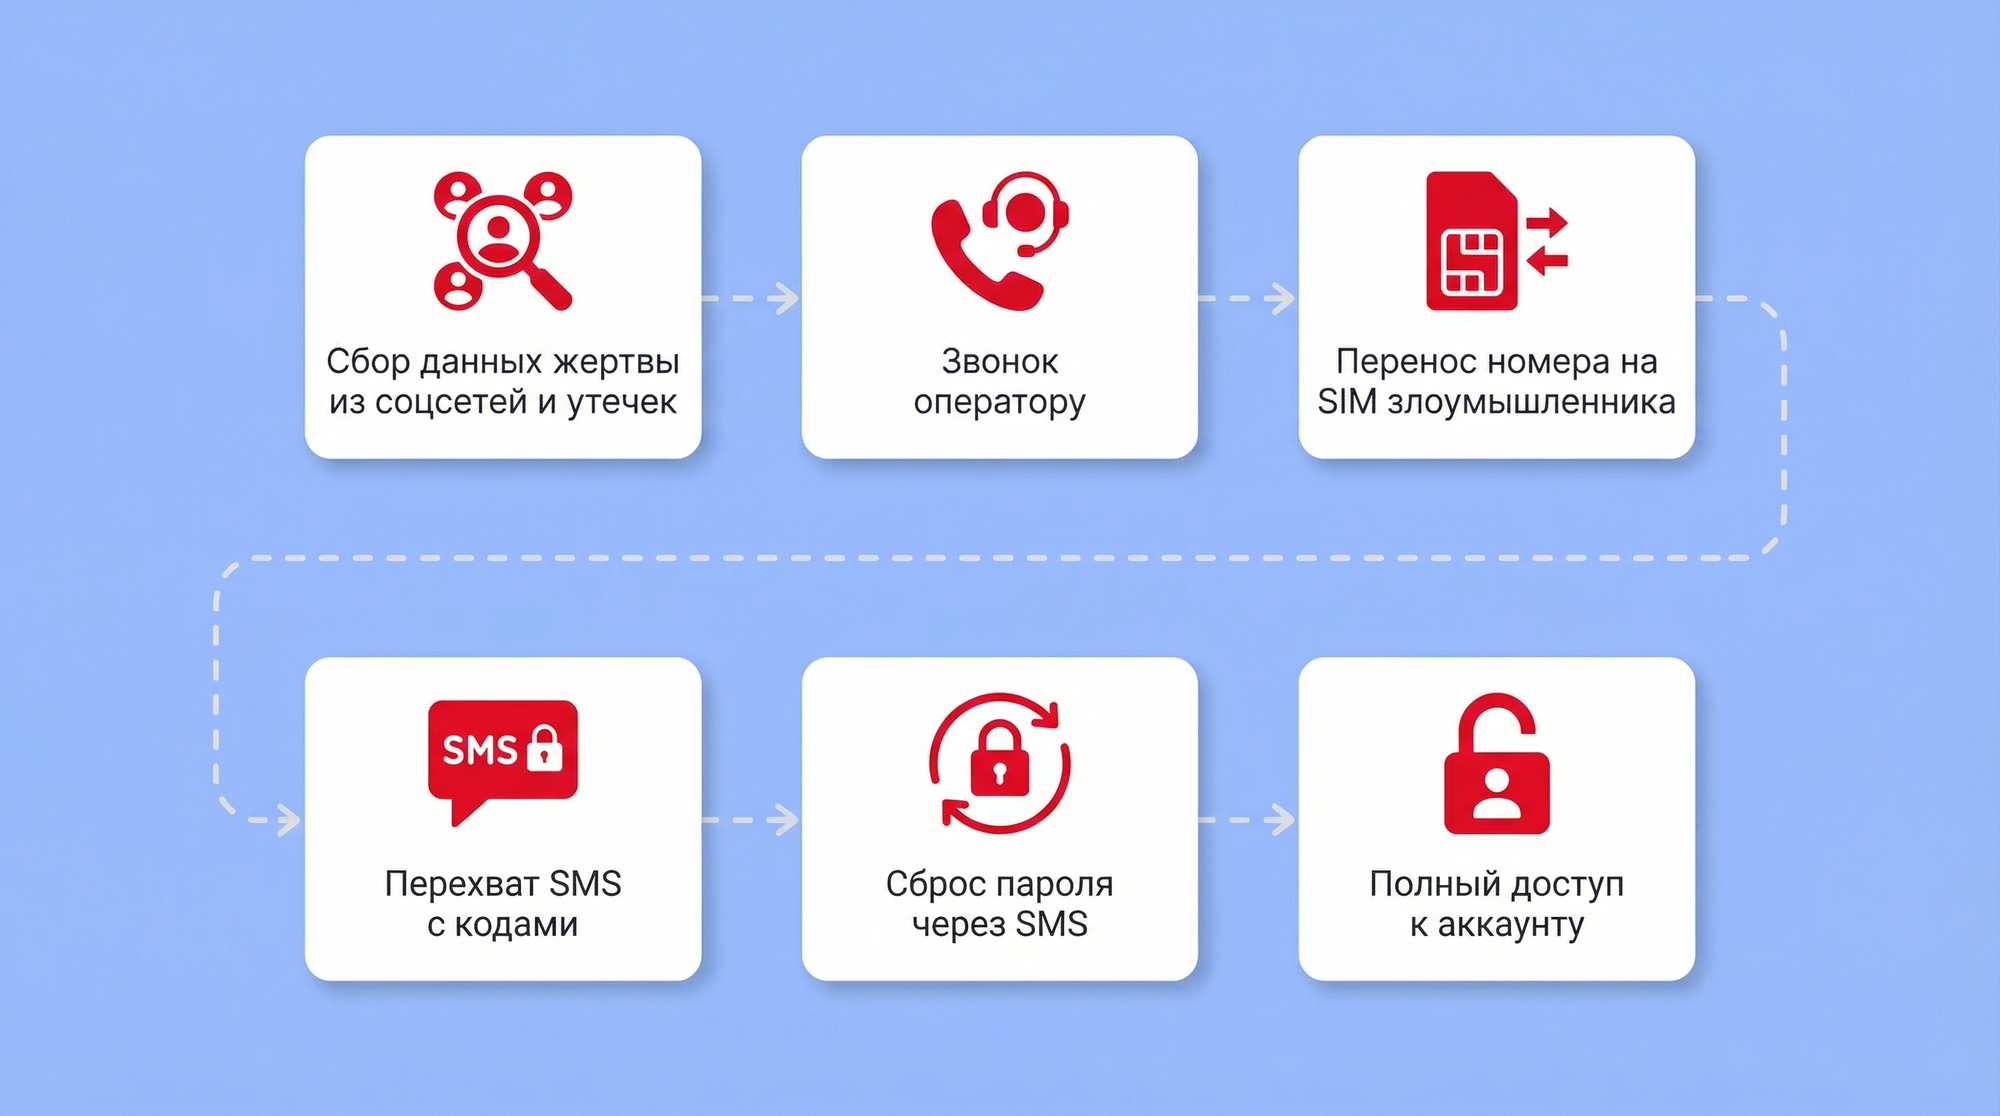
SIM-свопинг. Злоумышленник убеждает оператора связи перевыпустить SIM-карту на своё имя — используя данные из утечек или социальную инженерию. После этого все SMS с кодами приходят атакующему. Российские операторы внедрили уведомления о смене SIM, но это реактивная мера: к моменту, когда жертва получает уведомление, атака уже состоялась.
Фишинг в реальном времени. Поддельная страница входа запрашивает SMS-код и немедленно передаёт его на настоящий сайт — пока код ещё действителен. Для рядового сотрудника такая страница визуально неотличима от оригинала. Никакой технической защиты от этого сценария у SMS нет: код не привязан к домену, устройству или сессии.
💡
SS7 (Signaling System 7, Система сигнализации №7) — набор протоколов, разработанный в 1975 году для управления телефонными соединениями: маршрутизации звонков, передачи SMS и роуминга между операторами. Протокол создавался в эпоху, когда доступ к телефонной инфраструктуре имел ограниченный круг операторов и предполагалось взаимное доверие между участниками сети.
Все три вектора объединяет одно: SMS-код существует в открытой среде, которую пользователь не контролирует. Это архитектурное ограничение протокола.
Как хакеры обходят MFA в 2025–2026 годах?
Современные атаки на систуму многофакторной аутентификации не ломают криптографию — они обходят её, атакуя человека или перехватывая сессию уже после успешной аутентификации. Злоумышленнику не нужно взламывать второй фактор: достаточно оказаться между пользователем и сервером в нужный момент или довести сотрудника до ошибки через усталость и давление.
Три вектора, которые определяют ландшафт атак в 2025–2026 годах:
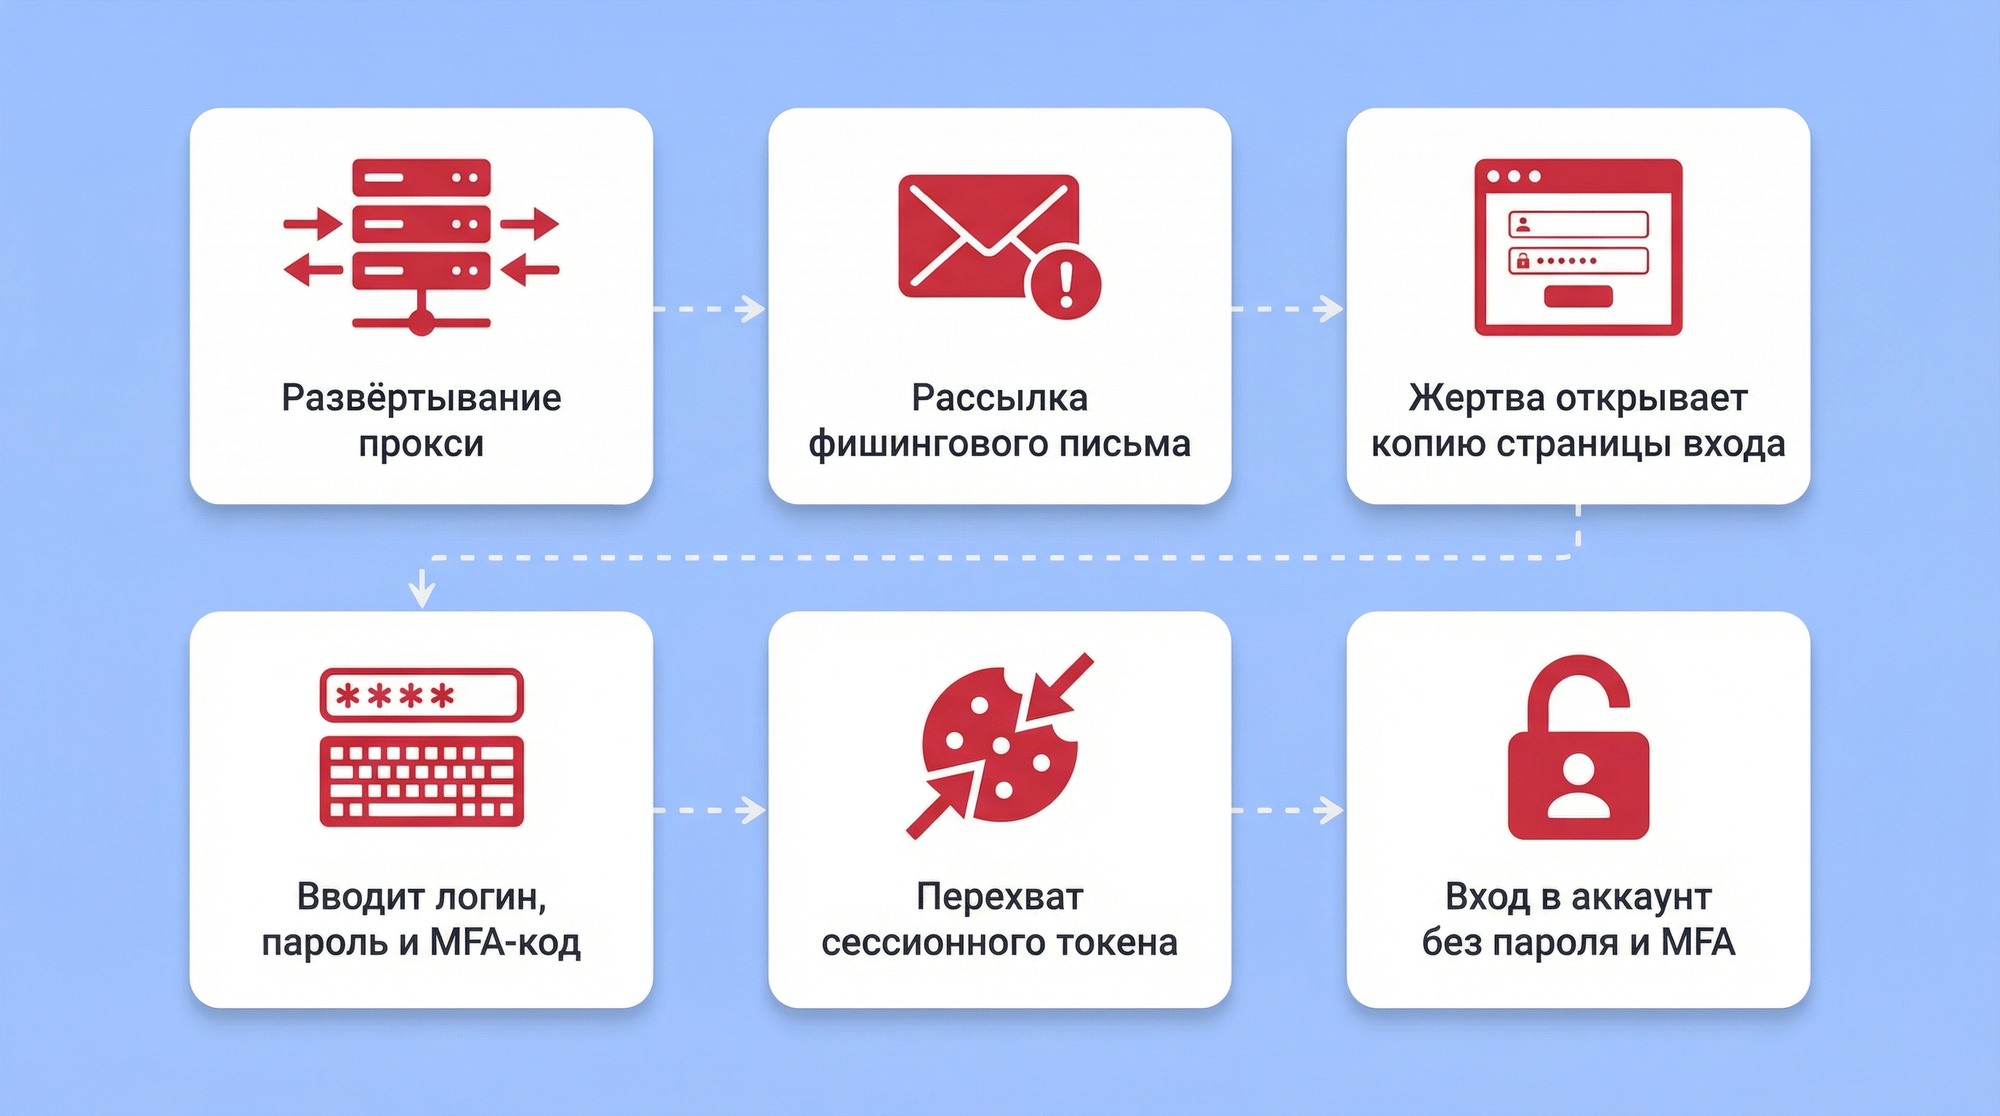
Злоумышленник посередине (AiTM, Adversary-in-the-Middle). Злоумышленник разворачивает прокси-сервер между пользователем и легитимным сайтом. Жертва вводит логин, пароль и код MFA — всё это в реальном времени передаётся на настоящий ресурс. Сервер возвращает валидную сессионную куку, которую атакующий перехватывает и использует самостоятельно. Второй фактор отработал корректно — сессия скомпрометирована.
Усталость от MFA (атака на подтверждение push-уведомлений). Злоумышленник, располагая логином и паролем, отправляет непрерывный поток push-запросов на смартфон жертвы. Десятки уведомлений подряд — ночью, в рабочее время, во время совещания. Часть пользователей в какой-то момент нажимает «Подтвердить» — чтобы остановить поток или по невнимательности.
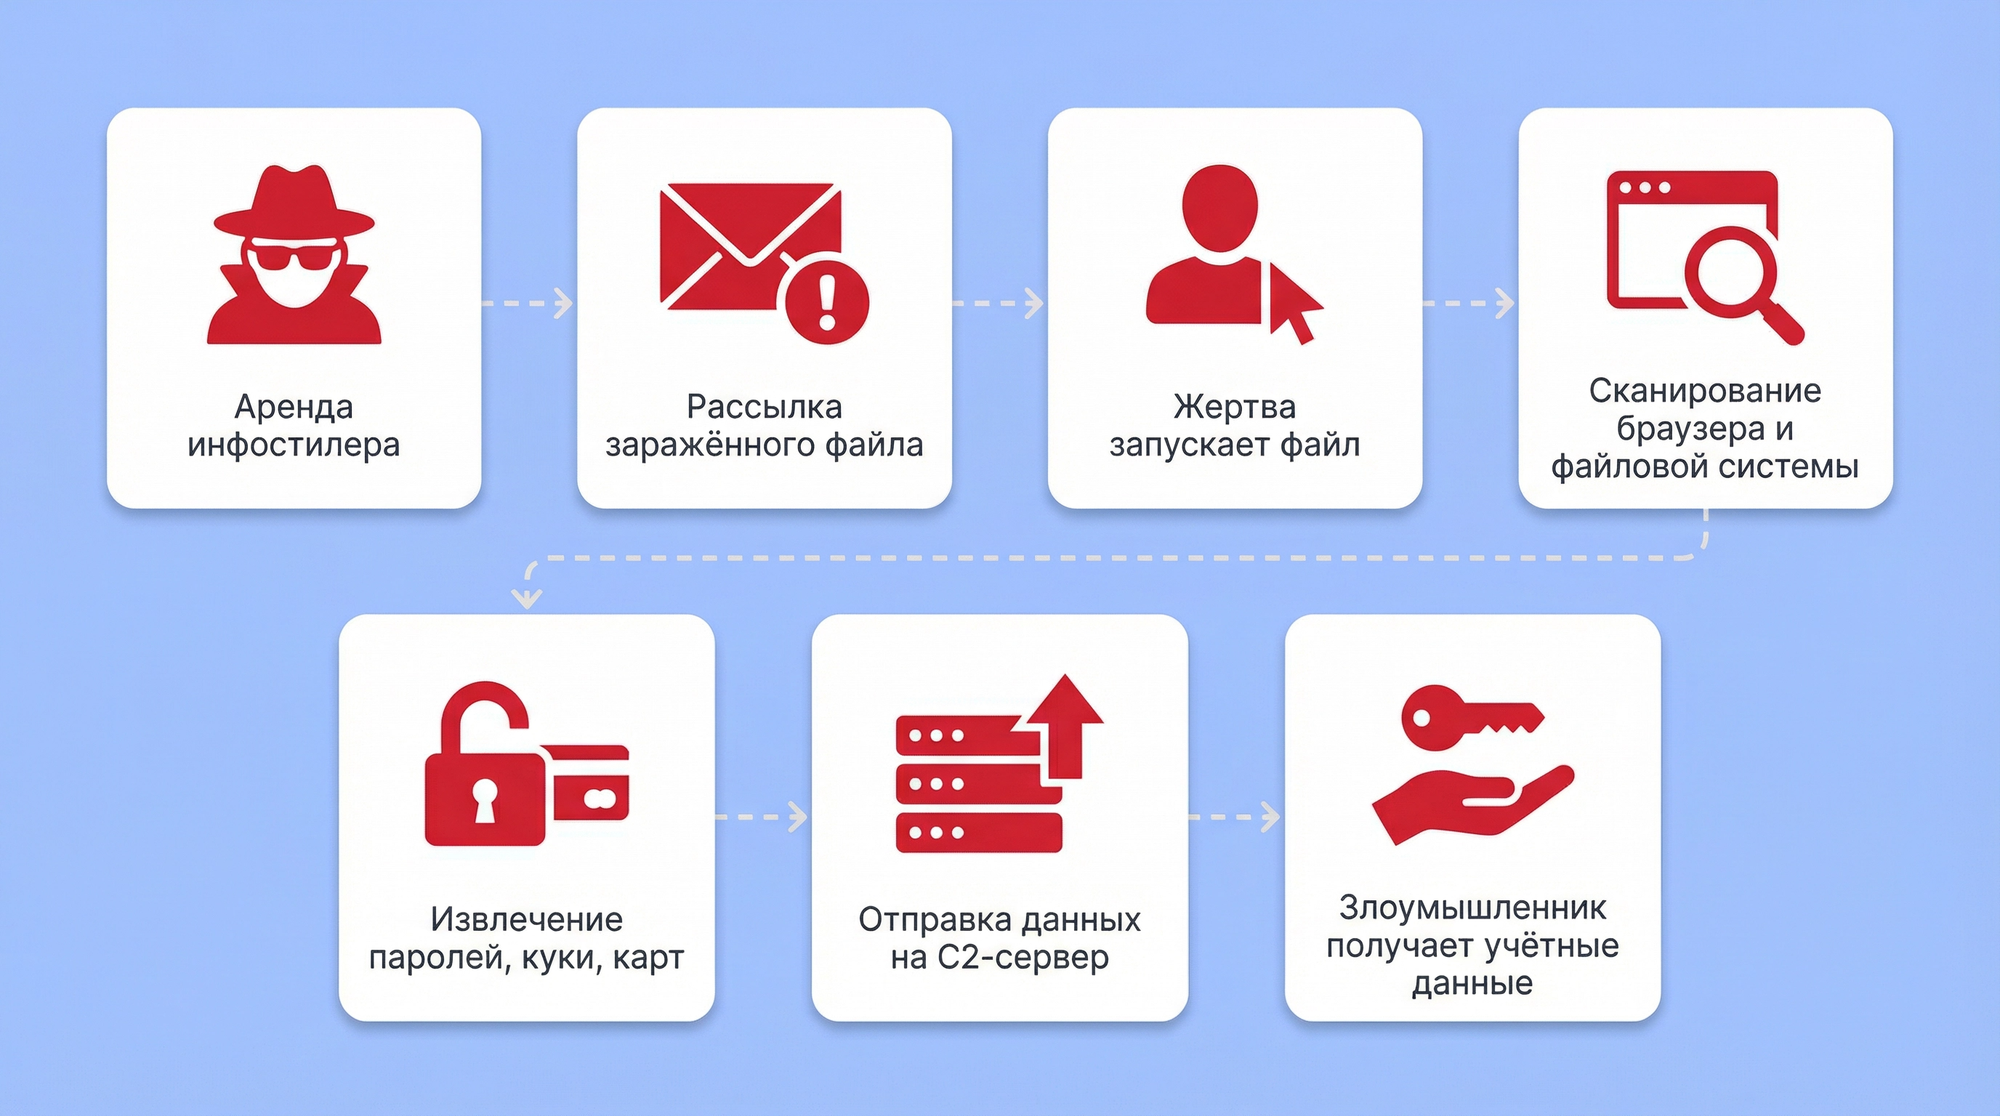
Перехват сессии через программы-похитители данных (инфостилеры).Инфостилер — вредоносная программа, которая извлекает сохранённые сессионные куки из браузера уже после того, как пользователь прошёл аутентификацию. Украденная кука позволяет войти в систему без повторного ввода пароля и второго фактора — сессия считается активной и доверенной. Этот вектор не требует взаимодействия с жертвой в реальном времени.
Надёжные методы аутентификации: от TOTP до FIDO2
Выбор метода двухфакторной аутентификации определяет реальный уровень защиты. Не все методы одинаково устойчивы к современным атакам — ниже сравнение от базового к наиболее надёжному.
Приложения-аутентификаторы (TOTP)
Одноразовый пароль на основе времени (TOTP, Time-based One-Time Password) — метод генерации шестизначного кода каждые 30 секунд на основе общего секрета (seed), известного устройству и серверу. Алгоритм стандартизирован в RFC 6238. Приложения типа Пассворк 2ФА и Яндекс.Ключ работают офлайн и не зависят от оператора связи.
Плюсы: простота развёртывания, нет зависимости от SMS-инфраструктуры, бесплатно для пользователя.
Минусы: уязвим к AiTM-фишингу — код перехватывается в реальном времени и действителен 30 секунд, чего достаточно для атаки. При утере устройства восстановление доступа требует отдельного процесса.
Push-уведомления с числовым совпадением
Push-аутентификация с числовым совпадением (Number Matching) — улучшенная версия push-подтверждения: вместо кнопки «Разрешить / Отклонить» пользователь видит число на экране входа и вводит его вручную в мобильном приложении. Автоматическое подтверждение становится невозможным — случайное нажатие или нажатие под давлением потока уведомлений исключено.
Этот механизм хорошо знаком тем, кто пользуется сервисами Google: при входе в аккаунт на экране появляется двузначное число, которое нужно найти и выбрать в уведомлении на смартфоне.
Числовое совпадение (Number Matching) — минимальный стандарт для push-аутентификации в 2026 году. Без него push-уведомления остаются уязвимыми к атаке на усталость от двухфакторной аутентификации.
Аппаратные ключи (USB-токены)
Аппаратный токен — физическое устройство со встроенным защищённым чипом, которое хранит криптографические ключи и выполняет операции подписи внутри себя. Приватный ключ никогда не покидает чип — его невозможно скопировать программно или извлечь удалённо. Аутентификация требует физического присутствия устройства.
Плюсы: высокая надёжность, защита от удалённых атак, соответствие требованиям ФСТЭК для привилегированного доступа. Рутокен и JaCarta сертифицированы по российским стандартам.
Минусы: стоимость от 2 000 до 8 000 руб. за устройство, необходимость физического управления парком токенов, неудобство для мобильных и удалённых сотрудников.
MFA, устойчивая к фишингу: FIDO2 и ключи доступа
FIDO2 — открытый стандарт аутентификации альянса FIDO, основанный на криптографии с открытым ключом и привязке к домену. Ключи доступа (Passkeys) — пользовательская реализация FIDO2, встроенная в операционные системы и браузеры: закрытый ключ хранится в защищённом хранилище устройства — доверенном анклаве или модуле TPM, — а подтверждение входа выполняется через биометрию или ПИН-код.
При регистрации устройство генерирует пару ключей — публичный хранится на сервере, приватный никогда не покидает устройство. При входе сервер отправляет запрос, устройство подписывает его приватным ключом. Подделать такую подпись для другого домена невозможно — даже если пользователь попал на идеально скопированный фишинговый сайт, аутентификация просто не состоится.
Почему атака «злоумышленник посередине» не работает против FIDO2: фишинговый прокси-сервер не может получить действительную подпись для домена легитимного ресурса. Атака исключена на уровне протокола — не политикой или настройками, а математикой.
Сравнение методов MFA
Метод
Защита от фишинга
Защита от AiTM
Защита от Fatigue
Защита от SS7 / SIM-swap
Работа офлайн
SMS
✗
✗
✗
✗
✗
TOTP
Частичная
✗
✗
✓
✓
Push (без Number Matching)
Частичная
✗
✗
✓
✗
Push + Number Matching
Частичная
✗
✓
✓
✗
Аппаратный токен (OTP)
✓
Частичная
✓
✓
✓
Аппаратный токен (FIDO2)
✓
✓
✓
✓
✓
FIDO2 / Passkeys
✓
✓
✓
✓
✓
Регуляторные требования: ФСТЭК №117 и обязательный MFA
С 1 марта 2026 года вступил в силу приказ ФСТЭК России №117, который существенно расширяет периметр обязательных требований к защите информации. Если прежние нормы (Приказ №17) касались преимущественно государственных информационных систем (ГИС), то теперь новые правила охватывают все информационные системы госорганов, ГУПов и подведомственных учреждений, независимо от их назначения и архитектуры.
Ключевые изменения, которые напрямую касаются аутентификации:
Обязательная строгая аутентификация для удалённого доступа. Подключение к корпоративным ресурсам извне, а также доступ с мобильных устройств теперь безальтернативно требуют строгой аутентификации (по ГОСТ Р 58833-2020, с использованием криптографических протоколов, например, аппаратных токенов с УКЭП).
Многофакторная аутентификация для привилегированного доступа. Для учетных записей с расширенными правами (администраторы, DevOps, DBA) также требуется строгая аутентификация. Однако регулятор делает важное практическое уточнение: если её реализация технически невозможна, допускается использование усиленной многофакторной аутентификации.
Непрерывный мониторинг и журналирование. Вводятся жесткие требования к журналированию событий аутентификации и обязательной интеграции с системами мониторинга (SIEM) и ГосСОПКА в режиме 24/7.
Параллельные требования для КИИ и коммерческого сектора:
Объекты КИИ (187-ФЗ). Если информационная система является значимым объектом критической информационной инфраструктуры, к ней параллельно применяются жесткие требования Приказа ФСТЭК №239 по идентификации, аутентификации и управлению доступом.
Коммерческие организации (152-ФЗ). Для компаний, обрабатывающих персональные данные, актуальны требования 152-ФЗ и Приказа ФСТЭК №21. При высоких уровнях защищенности или организации удаленного доступа к базам ПДн применение надежных методов многофакторной аутентификации становится стандартом де-факто для выполнения рекомендаций регулятора.
Практический вывод: Если ваша организация попадает под действие Приказа ФСТЭК №117, внедрение MFA перестаёт быть вопросом целесообразности или внутренней оценки рисков — это прямое юридическое требование с конкретными сроками. Невыполнение этих норм приведет к невозможности пройти аттестацию информационной системы или продлить действующий аттестат при её модернизации.
Пошаговый план внедрения MFA в компании
Внедрение многофакторной аутентификации — это не установка приложения, а управление изменениями. Технические ошибки здесь менее опасны, чем организационные: саботаж пользователей, отсутствие резервных процедур и непродуманная сегментация сводят на нет любые инвестиции в безопасность.
Шаг 1. Аудит и инвентаризация
Составьте карту критичных систем с приоритизацией по риску:
Высокий приоритет: почта, системы удалённого доступа, облачные сервисы (корпоративные порталы), привилегированные учётные записи.
Средний приоритет: CRM, ERP, финансовые системы, HR-платформы.
Базовый приоритет: внутренние инструменты с ограниченным доступом к данным.
Для каждой системы определите: поддерживает ли она FIDO2/SAML, какие методы MFA совместимы, есть ли API для интеграции.
Шаг 2. Сегментация пользователей и выбор методов
Не применяйте единый метод для всех — это неэффективно и создаёт лишние точки трения:
Администраторы и привилегированные пользователи → аппаратные токены (Рутокен, JaCarta) или FIDO2-ключи.
Рядовые сотрудники → TOTP-приложение или ключи доступа (Passkeys). Push-уведомления с сопостовлением цифр (Number Matching) — как переходный вариант.
Внешние подрядчики → временные TOTP-токены с ограниченным сроком действия и минимальными правами доступа.
Роль
Рекомендуемый метод
Допустимый переходный вариант
Недопустимо
Администраторы, DevOps, DBA
Аппаратный токен FIDO2 (Рутокен, JaCarta)
Аппаратный токен OTP
SMS, TOTP, Push без NM
Рядовые сотрудники (офис)
Ключи доступа (FIDO2/Passkeys)
TOTP-приложение
SMS
Удалённые сотрудники
Ключи доступа или TOTP
Push + числовое совпадение
SMS
Внешние подрядчики
Временный TOTP-токен
Push + числовое совпадение
Постоянный доступ без MFA
Руководство (C-level)
Аппаратный токен FIDO2
Ключи доступа
SMS, Push без NM
Шаг 3. Пилотный запуск
Начните с ИТ-отдела — они понимают цель изменений, могут выявить технические проблемы и стать внутренними амбассадорами. Пилот должен длиться не менее двух недель и охватывать реальные рабочие сценарии: вход с мобильного устройства, работа из командировки, смена устройства.
Фиксируйте: количество обращений в поддержку, время на аутентификацию, случаи блокировки доступа. Эти данные понадобятся для обоснования масштабирования.
Шаг 4. Обучение сотрудников
Сопротивление пользователей — главная причина провала проектов по внедрению многофакторной аутентификации. Объясняйте не «что делать», а «зачем»: покажите реальный пример атаки на усталость от двухфакторной аутентификации, объясните, почему одноразовый код из SMS не защищает от перехвата сессии. Люди принимают неудобство, когда понимают угрозу.
Подготовьте короткую инструкцию (не длиннее одной страницы) для каждого метода аутентификации. Проведите живые демонстрации: особенно для сотрудников без технического бэкграунда разница между «прочитать» и «увидеть своими глазами» принципиальна.
Шаг 5. Резервные пути доступа
Отсутствие регламента восстановления доступа — критическая ошибка. Пропишите процедуры для каждого сценария:
Утеря телефона: резервные коды восстановления, хранящиеся в защищённом месте (не в почте)
Утеря токена: процедура блокировки и выдачи нового с верификацией личности
Недоступность сервера аутентификации: резервный метод аутентификации для критичных систем с обязательным аудитом использования
Сценарии потери доступа и порядок действий
Сценарий
Первый шаг
Верификация личности
Временный доступ
Аудит
Утеря смартфона с TOTP
Заблокировать фактор в консоли
Лично или по видеосвязи
Резервный код из хранилища
Обязателен
Утеря аппаратного токена
Отозвать токен, заблокировать сессии
Лично с документом
Временный TOTP на 24 ч
Обязателен
Недоступность сервера аутентификации
Переключить на резервный метод
Не требуется
По резервному методу
Обязателен
Сотрудник в командировке без токена
Временный доступ с ограниченными правами
По видеосвязи с руководителем
TOTP на срок командировки
Обязателен
Компрометация фактора (подозрение)
Немедленная блокировка всех сессий
Лично
После расследования
Обязателен
Заключение
Двухфакторная аутентификация в 2026 году — базовый минимум, без которого корпоративная безопасность остаётся иллюзией. Пароли компрометируются через фишинг, утечки и перебор. Одноразовые коды из SMS перехватываются через уязвимости протокола SS7 и подмену SIM-карты. Даже приложения-аутентификаторы уязвимы к атакам «злоумышленник посередине», которые сегодня доступны как готовый сервис.
Направление однозначно: переход на систему многофакторной аутентификации (MFA). Ключи доступа — для рядовых сотрудников, аппаратные токены — для привилегированных учётных записей. Только эти методы технически исключают наиболее распространённые векторы атак — не на уровне политик, а на уровне протокола.
Начните с аудита: определите, какие системы защищены, какими методами и соответствуют ли они актуальным угрозам. Приоритизируйте привилегированный и удалённый доступ — именно там риск наиболее высок и требования ФСТЭК №117 наиболее жёсткие.
Пассворк помогает закрыть один из ключевых векторов атак — компрометацию корпоративных учётных данных. Менеджер паролей с архитектурой нулевого доверия, развёртыванием внутри вашей инфраструктуры и полным журналом аудита — логичное дополнение к любой MFA-стратегии.
Часто задаваемые вопросы
Чем двухфакторная аутентификация (2FA) отличается от многофакторной аутентификации (MFA) на практике?
Двухфакторная аутентификация — это ровно два фактора аутентификации: как правило, пароль и одноразовый код. Многофакторная аутентификация предполагает два и более фактора, включая контекстный анализ (устройство, геолокация, поведенческий профиль). В корпоративной среде MFA даёт больше гибкости: можно применять строгие требования для привилегированных пользователей и упрощённые — для рядовых сотрудников в доверенной сети.
Можно ли полностью отказаться от паролей при внедрении многофакторной аутентификации (MFA)?
Да, и это называется беспарольной аутентификацией. Пользователь входит через биометрию или аппаратный ключ — без ввода пароля. Ключи доступа (Passkeys) реализуют именно эту модель. Переход снижает риск фишинга и разгружает поддержку, но требует совместимой инфраструктуры и поддержки со стороны корпоративных приложений.
Какой метод многофакторной аутентификации (MFA) выбрать для защиты привилегированных учётных записей?
Для администраторов, DevOps-инженеров и других привилегированных пользователей единственный приемлемый выбор — MFA, устойчивая к фишингу: аппаратные FIDO2-ключи или сертифицированные USB-токены, такие как Рутокен и JaCarta. Приложения-аутентификаторы и push-уведомления уязвимы к атакам «злоумышленник посередине» и не соответствуют требованиям регуляторов к защите привилегированного доступа.
Что делать, если сотрудник потерял устройство с двухфакторной аутентификацией?
Заблаговременно разработайте регламент восстановления доступа. Он должен включать: процедуру верификации личности (не по телефону), блокировку скомпрометированного фактора, выдачу временного доступа с ограниченными правами и аудит всех действий в период восстановления. Резервные коды следует хранить в зашифрованном корпоративном хранилище — не в почте и не в мессенджерах.
Защищает ли многофакторная аутентификация от инсайдерских угроз?
Частично. MFA не защищает от сотрудника, который уже имеет легитимный доступ и злоупотребляет им. Для противодействия инсайдерским угрозам MFA необходимо дополнять принципом минимальных привилегий (Least Privilege), регулярным аудитом прав доступа, мониторингом аномального поведения и PAM-системами для привилегированных пользователей.
Двухфакторная аутентификация для бизнеса: методы, внедрение и защита от взлома
Почему второй фактор не всегда спасает от взлома и как выбрать метод аутентификации, который защищает на уровне протокола, а не политики. Практическое руководство: от аудита до резервных процедур.
Когда база данных утекает в сеть, первый вопрос не «как это случилось», а «что именно украли». Если пароли хранились правильно, утечка — это инцидент. Если нет — катастрофа: злоумышленник получает готовые учётные данные пользователей.
Выбор метода хранения паролей — архитектурное решение, которое принимается один раз, но последствия которого живут годами. Шифрование, хэширование и «соление» паролей решают разные задачи и имеют разные границы применимости. Путаница между ними — одна из самых распространённых причин уязвимостей на бэкенде.
Рассмотрим, чем эти методы отличаются, какие алгоритмы актуальны сегодня и как выстроить защиту учётных данных с учётом не только кода, но и человеческого фактора.
Главное
Шифрование обратимо: компрометация сервера означает компрометацию ключа, а значит — всех паролей сразу. Для хранения паролей используют хэширование.
Хэш необратим, но детерминирован. Одинаковый пароль всегда даёт одинаковый хэш. Без соли злоумышленник, взломавший один хэш, автоматически получает доступ ко всем аккаунтам с таким же паролем.
Соль делает каждый хэш уникальным. Уникальная случайная строка, добавляемая к паролю перед хэшированием, нейтрализует радужные таблицы и массовые атаки. Соль хранится в БД открыто — её цель не секретность, а уникальность.
Перец закрывает сценарий утечки базы данных. Секретная строка, хранящаяся вне БД, делает перебор невозможным даже при наличии полного дампа с хэшами и солями. Перец не заменяет соль — только дополняет её.
Шифрование и хэширование: в чём принципиальная разница
Шифрование — это обратимое математическое преобразование информации из читаемого вида в зашифрованный с помощью специального алгоритма и криптографического ключа.
Первый инстинкт при работе с паролями — зашифровать их. Логика понятна: данные скрыты, посторонний не прочитает. Но у шифрования есть фундаментальный изъян применительно к паролям.
Шифрование обратимо. Это его суть и одновременно проблема. Чтобы расшифровать данные, нужен ключ. Ключ хранится на сервере. Сервер компрометируют — ключ утекает вместе с базой. Злоумышленник получает и зашифрованные пароли, и инструмент для их расшифровки.
Даже если ключ хранится отдельно, это лишь усложняет атаку, но не исключает её. Достаточно скомпрометировать приложение в момент, когда оно расшифровывает пароль для проверки, и данные открыты. Атаки на память процесса, уязвимости в коде, инсайдерский доступ — векторов достаточно.
Есть и операционная проблема: управление ключами. Ключи нужно хранить, ротировать, защищать. При утечке ключа — перешифровывать всю базу. Это инфраструктурная нагрузка, которая не добавляет реальной защиты паролям.
Хэширование устраняет саму возможность обратного преобразования. Хэш-функция принимает пароль и возвращает строку фиксированной длины — и этот процесс односторонний. Нет ключа, нет расшифровки, нет вектора атаки через компрометацию ключа. При проверке пароля система хэширует введённое значение и сравнивает с хранимым хэшем — оригинал ей не нужен.
Критерий
Шифрование
Хэширование
Обратимость
Обратимо (при наличии ключа)
Необратимо
Ключ
Требуется
Не требуется
Применение для паролей
Только в исключительных случаях
Стандартный подход
Что хранится в БД
Зашифрованный пароль + ключ
Хэш + соль
OWASP формулирует это прямо: пароли должны хэшироваться, а не шифроваться — за редкими исключениями, когда приложение вынуждено передавать пароль во внешнюю систему, не поддерживающую современные методы аутентификации (OWASP Password Storage Cheat Sheet).
Как работает хэш-функция
Хэширование — это одностороннее математическое преобразование массива данных произвольного объёма в уникальную битовую строку фиксированной длины (хэш или дайджест).
Хэш-функция принимает данные произвольной длины и возвращает строку фиксированного размера — хэш. Один и тот же входной пароль всегда даёт одинаковый хэш. Изменение даже одного символа полностью меняет результат.
Свойства хэш-функции
Детерминированность. Одинаковый вход — всегда одинаковый выход. Это позволяет проверять пароль при входе: система хэширует введённый пароль и сравнивает с хранимым хэшем.
Необратимость. Из хэша нельзя получить исходный пароль — только перебором вариантов.
Эффект лавины. Минимальное изменение входных данных кардинально меняет хэш. Пароль password и Password дают совершенно разные хэши — никакой корреляции.
Устойчивость к коллизиям. Два разных входа не должны давать одинаковый хэш. MD5 и SHA-1 эту устойчивость утратили — это одна из причин их непригодности.
Но здесь кроется проблема, которую свойства хэш-функции не решают сами по себе. Детерминированность — одновременно сильная и слабая сторона: одинаковый вход всегда даёт одинаковый выход. Это значит, что два пользователя с паролем qwerty123 имеют идентичные хэши в базе данных.
Злоумышленник, получивший дамп, взламывает один хэш — и автоматически получает доступ ко всем аккаунтам с таким же паролем. А предвычисленные радужные таблицы позволяют сопоставить миллионы хэшей с известными паролями за секунды, без какого-либо перебора.
Именно эту уязвимость закрывает соль.
Что такое соль и как она защищает пароли
Соль — уникальная случайная строка, добавляемая к каждому паролю перед хэшированием. Даже если два пользователя используют одинаковый пароль, их хэши будут разными.
В отличие от пароля соль создаёт только машина. Это гарантирует, что входные данные для хэш-функции всегда будут длинными, сложными и уникальными.
Зачем нужна соль
Нейтрализация радужных таблиц. Хакер не может использовать готовые базы предвычисленных хэшей. Поскольку соль уникальна для каждого пользователя, хакеру придется вычислять радужную таблицу заново для каждой отдельной учётной записи, что делает атаку вычислительно нецелесообразной.
Скрытие одинаковых паролей. Соль гарантирует уникальность выходного хэша. Даже если у 100 сотрудников пароль Password123, в базе данных будут храниться 100 совершенно разных хэш-строк. Это не позволяет злоумышленнику выявлять группы пользователей со слабыми или стандартными паролями по совпадению хэшей.
Соль хранится в открытом виде рядом с хэшем — это нормально. Её цель не секретность, а уникальность каждого хэша. Даже зная соль, злоумышленник не может использовать предвычисленные таблицы и вынужден перебирать каждый пароль отдельно.
Как правильно генерировать соль
Минимум 128 бит (16 байт) длины
Генерировать через криптографически стойкий генератор случайных чисел (CSPRNG) — os.urandom() в Python, random_bytes() в PHP, SecureRandom в Java
Уникальная для каждого пользователя и каждой смены пароля
Без соли два пользователя с паролем qwerty123 имеют идентичные хэши. Атакующий взламывает один — получает доступ ко всем аккаунтам с таким паролем. С солью каждый хэш уникален, и атака масштабируется линейно с числом пользователей.
Соль решает проблему массовых атак и радужных таблиц. Но у неё есть архитектурное ограничение: она хранится в базе данных рядом с хэшем. Если злоумышленник получил полный дамп БД — через SQL-инъекцию, уязвимость в резервной копии или инсайдерский доступ — у него есть всё необходимое для перебора: хэши и соли каждого пользователя. Атака становится медленнее, но не невозможной.
Для этого сценария существует отдельный механизм защиты.
Что такое перец и чем он отличается от соли
Перец — секретная строка, общая для всех паролей в системе. В отличие от соли, перец не хранится в базе данных.
Перец добавляется к паролю перед хэшированием. Если базу украдут, без перца хэши никак не взломать подбором.
Сценарий, где перец критичен: злоумышленник получил полный дамп базы данных через SQL-инъекцию. У него есть все хэши и все соли. Без перца он может начать перебор. С перцем — каждый хэш вычислен с учётом секретной строки, которой в БД нет. Атака упирается в неизвестный параметр.
Важное предупреждение: перец не заменяет соль. OWASP прямо указывает, что перец сам по себе не добавляет криптографической стойкости — только дополнительный уровень защиты при компрометации базы данных. Соль обязательна; перец — рекомендуемое дополнение.
Критерий
Соль
Перец
Уникальность
Уникальна для каждого пользователя
Общая для всей системы
Хранение
В БД рядом с хэшем (открыто)
Вне БД (конфиг сервера, HSM)
Секретность
Не секретна
Секретна
Защита от
Радужных таблиц, массовых атак
Взлома при утечке только БД
Обязательность
Обязательна
Рекомендуется как дополнение
Как Пассворк защищает пароли: архитектура шифрования
Zero Knowledge: сервер не знает ничего
Архитектура Пассворка реализует принцип Zero Knowledge: сервер хранит только зашифрованные данные и зашифрованные ключи. Расшифровать их без мастер-пароля пользователя невозможно — в том числе администраторам сервера и техническим специалистам компании.
Мастер-пароль никогда не покидает устройство пользователя. Все криптографические ключи генерируются на клиенте — в браузере или приложении. Сервер получает уже зашифрованный материал.
Двухуровневая защита
Пассворк применяет два независимых уровня шифрования, которые работают одновременно.
Клиентское шифрование (CSE) выполняется до отправки данных на сервер. Алгоритм — AES-256-CBC. Ключи генерируются из мастер-пароля через PBKDF2 с 300 000 итерациями и SHA-256. Этот уровень обеспечивает Zero Knowledge: даже при полной компрометации сервера данные остаются нечитаемыми.
Серверное шифрование работает всегда — независимо от того, включено ли клиентское. Алгоритм — AES-256-CFB. Данные шифруются перед записью в базу данных. Серверный ключ (256 бит) хранится отдельно от БД и ротируется по расписанию.
Иерархия ключей
Данные организованы в четырёхуровневую структуру: пользователь → сейф → запись → поля и вложения. На каждом уровне — собственный криптографический ключ.
Ключ сейфа шифруется публичным RSA-ключом пользователя и хранится в зашифрованном виде. Приватный RSA-ключ зашифрован мастер-ключом, который выводится из мастер-пароля через PBKDF2. Цепочка замкнута на мастер-пароле — единственном секрете, который знает только пользователь.
Пассворк следует методологиям OWASP и требованиям ISO 27001. Компания имеет лицензии ФСТЭК на техническую защиту конфиденциальной информации (ТЗКИ) и создание средств криптографической защиты (СКЗИ), а также лицензию ФСБ на деятельность, связанную с шифровальными средствами.
Пассворк построен на архитектуре Zero Knowledge с клиентским шифрованием. Система спроектирована так, что утечка данных невозможна даже при полной компрометации сервера.
Сервер не знает мастер-пароль. Пассворк не хранит его ни в открытом виде, ни в виде хэша. Мастер-пароль никогда не покидает устройство пользователя.
Ключ генерируется локально. При вводе мастер-пароля он не передаётся по сети. Непосредственно на устройстве — в браузере или приложении — запускается PBKDF2 с сотнями тысяч итерациями. Результат: криптографический ключ, который существует только в памяти клиента.
Шифрование до отправки. Полученный ключ шифрует все данные сейфа по стандарту AES-256 прямо на устройстве. На сервер уходит уже зашифрованный криптоконтейнер.
Второй уровень защиты. Серверное шифрование AES-256-CFB работает независимо и постоянно — даже если клиентское шифрование отключено. Резервные копии и дамп базы данных содержат только шифротекст.
Злоумышленник, получивший доступ к серверу или перехвативший трафик, получит набор зашифрованных байтов без какой-либо возможности восстановить исходные данные. Радужные таблицы и GPU-фермы здесь бесполезны: слабые алгоритмы вроде MD5 в этой цепочке отсутствуют, а PBKDF2 с сотнями тысяч итераций делает перебор вычислительно нецелесообразным.
Заключение
Защита паролей — это не один инструмент, а цепочка решений, где каждое звено усиливает предыдущее. Надёжная защита учётных данных требует двух уровней контроля: архитектурного (как сервер хранит пароли пользователей) и административного (как сотрудники управляют корпоративными доступами).
Но серверная архитектура закрывает только одну сторону проблемы. В корпоративной среде у вас не одна база пользователей — сотни сервисов, десятки команд, постоянная ротация сотрудников. Технически безупречное хэширование на бэкенде не поможет, если разработчик хранит пароль от продакшн-базы в мессенджере, а уволившийся администратор всё ещё знает мастер-пароль от сервера.
Здесь серверные меры должны дополняться инструментами управления на стороне клиента.
Пассворк закрывает эту часть задачи. Архитектура Zero Knowledge гарантирует, что сервер физически не располагает данными для расшифровки: мастер-пароль не покидает устройство, ключи генерируются локально, на сервер уходит только зашифрованный криптоконтейнер.
Двойное шифрование означает, что дамп базы данных не даёт злоумышленнику ничего пригодного. Централизованное управление правами, гранулярный контроль доступа к сейфам и журнал действий решают операционную проблему: кто, к чему и когда имел доступ.
Часто задаваемые вопросы
Чем хэширование отличается от шифрования применительно к паролям?
Шифрование обратимо: тот, у кого есть ключ, восстанавливает исходный пароль. Хэширование необратимо: из хэша математически невозможно получить пароль — только перебором. Для хранения паролей на бэкенде это принципиально. При компрометации сервера злоумышленник, получивший зашифрованные пароли вместе с ключом, получает всё. Злоумышленник, получивший хэши, получает материал для перебора — но не готовые учётные данные.
Что такое шифрование?
Шифрование — это математическое преобразование данных в нечитаемый вид с помощью криптографического ключа. Главное свойство шифрования — обратимость. Тот, у кого есть ключ, может расшифровать информацию обратно в обычный текст. Поэтому шифрование нельзя использовать для проверки паролей на бэкенде: если хакер украдёт базу данных вместе с ключом, он получит все пароли в открытом виде. Стандарт AES-256 — это единственный верный метод для менеджеров паролей, где ключи генерируются локально и сервер не имеет к ним доступа.
Что такое хэш?
Хэш — это результат работы односторонней математической функции, которая превращает любой объём данных в уникальную битовую строку фиксированной длины. В отличие от шифрования, хэширование необратимо. Из правильного хэша невозможно математически восстановить исходный пароль. При авторизации сервер не знает ваш пароль: он просто хэширует введённые символы и сравнивает результат с хэшем из базы.
Зачем нужна соль, если хэш и так необратим?
Хэш-функция детерминирована: одинаковый пароль всегда даёт одинаковый хэш. Без соли злоумышленник, взломавший один хэш от пароля qwerty123, автоматически компрометирует все аккаунты с таким же паролем. Кроме того, предвычисленные радужные таблицы позволяют сопоставить миллионы хэшей с известными паролями за секунды. Соль делает каждый хэш уникальным — даже если у ста сотрудников одинаковый пароль, в базе будет сто разных хэш-строк.
Чем «перец» отличается от «соли»?
Перец — это секретный криптографический ключ, который также добавляется к паролю перед хэшированием. Но, в отличие от соли, перец никогда не хранится в базе данных. Его держат изолированно: в переменных окружения, конфигурационных файлах или аппаратных модулях. Если злоумышленник найдёт SQL-инъекцию и скачает всю базу данных с хэшами и солью, он не сможет начать перебор (брутфорс), пока не взломает ещё и сервер приложения, чтобы добыть перец.
Зачем хранить соль в открытом виде рядом с хэшем?
Соль не является секретом — её цель не скрытность, а уникальность. Даже зная соль, злоумышленник не может использовать предвычисленные радужные таблицы и вынужден перебирать каждый пароль отдельно. Секретность соли не добавляет защиты, но усложняет реализацию.
Защищает ли перец от брутфорса, если злоумышленник знает алгоритм?
Перец защищает только при условии, что он не скомпрометирован. Если атакующий получил дамп БД, но не имеет доступа к конфигурации сервера или HSM — перец делает каждый хэш невзламываемым без знания секретной строки. Если же скомпрометированы и БД, и конфигурация сервера — перец не помогает. Именно поэтому его хранят в отдельной защищённой среде.
Как защищают пароли: шифрование, хэширование и соление паролей
Шифрование, хэширование, соль и перец — в чём разница, как каждый метод защищает пароли и почему выбор архитектуры хранения определяет, станет ли утечка базы данных инцидентом или катастрофой.
Большинство взломов происходит не там, где стоит дорогая защита, а там, где её никто не думал ставить: через пароль уволенного сотрудника, которому забыли закрыть доступ, или через тестовый сервер, о котором никто уже не помнит.
По оценкам отраслевых исследований, ущерб от утечек данных в России измеряется миллионами рублей, и более чем в трети случаев вместе с ними компрометируется коммерческая тайна. При этом 31% российских компаний до сих пор работают без утверждённой стратегии информационной безопасности, а в сегменте малого бизнеса эта доля достигает 69%.
Основная причина крупных инцидентов не отсутствие инструментов, а отсутствие системного подхода к управлению рисками. Стратегия ИБ — не формальный документ для галочки и не список покупок антивирусов. Это управленческое решение: куда компания движется в защите своих активов, какие риски принимает осознанно, а какие устраняет, и сколько это стоит.
Без стратегии информационная безопасность бизнеса превращается в ряд несогласованных действий. В этом материале рассказываем, как прийти к управляемому бизнес-процессу с прогнозируемым результатом. Разбираем практику построения защиты в российских реалиях.
Зачем бизнесу ИБ-стратегия
Часто информационную безопасность воспринимают как центр затрат, который можно урезать при первой возможности. Это ошибка, ведь отсутствие стратегии создаёт иллюзию безопасности до первого серьёзного инцидента.
Ситуацию усугубляет и внутреннее сопротивление. ИТ-отделы нередко расставляют приоритеты в пользу доступности и скорости работы систем — и воспринимают требования ИБ как помеху.
Без чётко зафиксированной стратегии у специалиста по безопасности нет ни формального веса, ни инструмента для диалога: каждое решение приходится продавливать заново, в ручном режиме.
План действий меняет эту ситуацию сразу в нескольких направлениях.
1. Синхронизация с бизнес-целями и бизнес-процессами
Компания развивается, выходит на новые рынки, запускает цифровые продукты, нанимает удалённых сотрудников. Каждое действие расширяет поверхность атаки и требует участия ИБ ещё на этапе планирования.
Без этого участия отдел безопасности узнаёт об изменениях постфактум. В итоге он вынужден либо блокировать уже запущенные инициативы, либо закрывать глаза на риски. Оба варианта плохи: первый тормозит бизнес, второй его подставляет.
Стратегия решает конфликт интересов и встраивает ИБ в процесс принятия решений заранее. Новый продукт выходит быстро и безопасно — так ИБ помогает поддерживать рост бизнеса.
2. Обоснование и оптимизация бюджета
В 2025 году 56% российских корпораций увеличили бюджет на кибербезопасность на 20–40%. Компании часто покупают дорогие решения, которые дублируют функции друг друга или закрывают неактуальные риски, оставляя пробелы в базовой защите.
Стратегия помогает измерить эффективность инвестиций в безопасность. Оцениваем потенциальный ущерб от инцидентов и соотносим его со стоимостью защитных мер. Это позволяет аргументированно отсекать лишнее и инвестировать в критически важное.
3. Регуляторные требования и ответственность
Стратегия переводит работу с комплаенсом из режима аврала перед проверкой в системный процесс. Требования государства к защите данных усилились. Конкретные требования и сроки внедрения могут уточняться регуляторами и зависят от категории организации:
Указ Президента № 250 (в ред. Указа №500 от 13.06.2024). С 1 января 2025 года госорганам, госкорпорациям и субъектам КИИ запрещено использовать средства защиты информации из недружественных стран, а также пользоваться ИБ-сервисами организаций из таких стран.
187-ФЗ «О безопасности КИИ». С сентября 2025 года требования к объектам критической информационной инфраструктуры включают обязательный поэтапный переход на программно-аппаратные комплексы (ПАК) и российское ПО. Процесс категорирования и мониторинга становится более строгим
Оборотные штрафы. Федеральный закон №420-ФЗ внёс поправки в КоАП РФ: за повторную утечку персональных данных предусмотрен оборотный штраф от 1% до 3% годовой выручки, но не менее 20 млн и не более 500 млн рублей.
Для бизнеса это означает, что ИБ становится не только вопросом защиты, но и финансовой ответственности.
Уровень зрелости информационной безопасности в России
Чтобы строить планы, нужно честно оценить точку старта. В российских компаниях уровень зрелости ИБ сильно варьируется: от базового уровня с отдельными инструментами до системно выстроенных процессов в крупных организациях.
Многие компании внедрили базовые средства защиты данных, но не обеспечили их корректную совместную работу
Регламенты существуют на бумаге, но не исполняются на практике
Обучение персонала проводится, но культура парольной гигиены остаётся низкой
Большинство компаний начинают разработку стратегии не с нуля, а с хаоса: инструменты есть, процессов нет, люди не вовлечены. Компании умеют реагировать на базовые инциденты — массовый фишинг или вредоносное ПО, — но не готовы к целенаправленным атакам и внутренним нарушителям. Стратегия нужна, чтобы поднять этот уровень до приемлемого минимума. Именно поэтому первый этап — аудит, а не покупка новых решений.
4 этапа разработки стратегии ИБ
Разработка стратегии информационной безопасности — это последовательная работа: от понимания того, что нужно защищать, до конкретного плана действий с приоритетами и сроками. Четыре этапа ниже формируют этот путь — от аудита инфраструктуры до дорожной карты внедрения.
Этап 1. Аудит и инвентаризация активов
Нельзя защитить то, о чём вы не знаете. Начните с полной инвентаризации и попробуйте посмотреть на инфраструктуру глазами злоумышленника: где слабые места, куда проще всего попасть, что вообще выпадает из поля зрения. Особое внимание периметру: именно здесь проходит граница между тем, что вы контролируете, и тем, что уже доступно извне.
Что нужно учесть
Инвентаризация — это системная работа, которая охватывает всё: от серверов в стойке до личных устройств сотрудников и сторонних сервисов. Проверьте каждую из зон.
Теневые ИТ (Shadow IT). Сервисы и облака, которые сотрудники используют без ведома ИТ-отдела.
Устаревшие системы. Заброшенные серверы, тестовые среды, временные решения, которые работают годами.
Доступы. Кто имеет административные права, какие есть учётные записи у подрядчиков, как выдаются и отзываются доступы.
Учётные записи и идентичности. Дублирующиеся аккаунты, неактивные пользователи, общие пароли.
Критичность активов. Какие системы действительно важны для бизнеса и требуют приоритетной защиты.
Точки входа. Удалённые доступы, API, веб-интерфейсы — всё, через что можно попасть внутрь.
Определите владельца каждой системы или набора данных — без этого классификация по уровню критичности невозможна. Если управление учётными записями (выдача, передача и отзыв доступов) не централизовано, даже сложные системы мониторинга не дадут нужного эффекта.
Результат этапа: полная карта активов, доступов и пользователей, понимание критичных систем и зон повышенного риска.
Инвентаризация часто обнажает одну и ту же картину: пароли хранятся в таблицах, мессенджерах или головах конкретных людей, а кто реально имеет доступ к критичным системам — никто точно не знает.
Этап 2. Оценка рисков и моделирование угроз
Риск — это вероятность события, умноженная на ущерб. На практике большинство компаний работают с угрозами абстрактно: «взломают», «утечёт», «упадёт». На этом этапе абстракции превращаются в конкретные сценарии с денежным выражением ущерба — именно это делает оценку рисков инструментом управления.
Что делаем на практике
Каждый шаг ниже — это способ получить ответ на вопрос: где компания наиболее уязвима и сколько это стоит?
1. Идентификация угроз. Формируем перечень возможных сценариев:
шифровальщики и другие виды вредоносного ПО
инсайдерские действия (ошибки или злоупотребления сотрудников)
утечки данных (клиентская база, коммерческая тайна)
DDoS и недоступность сервисов
компрометация учётных записей
сбои инфраструктуры и человеческий фактор
2. Привязка к активам. Каждую угрозу важно связать с конкретными активами из этапа 1:
какой системе угрожает риск
какие данные могут пострадать
какой бизнес-процесс будет затронут
3. Оценка вероятности и ущерба. Используются два подхода:
качественный: высокий / средний / низкий
количественный: в деньгах (потери от простоя, штрафы, недополученная выручка)
Учитывайте не только прямые убытки, но и репутационные потери, отток клиентов, юридические последствия.
4. Сценарный анализ. Что конкретно произойдёт, если риск реализуется? Проанализируйте гипотетические ситуации, например: компрометация учётной записи → доступ к сервисам или почте → перемещение по сети → получение прав администратора → доступ к критическим системам или данным. Такие цепочки помогают понять, где именно нужно усиливать защиту.
5. Принятие рисков. Определяем, какие потери бизнес готов принять:
простой сайта на 1 час — допустимо
остановка производства или логистики — критично
6. Приоритизация рисков. Формируем список приоритетов:
какие риски нужно закрывать в первую очередь
где достаточно снизить вероятность
где риск можно принять
Результат этапа: собраны конкретные риски с приоритетами, привязанные к бизнес-ущербу, а не к абстрактным угрозам.
Этап 3. Целевое состояние
Каким должен быть уровень ИБ через 2–3 года? Цель должна быть реалистичной и соответствовать масштабу и задачам бизнеса. Избыточные меры безопасности могут замедлять процессы и создавать лишние затраты, поэтому важно найти баланс.
Метрики целевого состояния
Метрики фиксируют, куда вы движетесь, и позволяют измерять прогресс. Они охватывают три зоны.
Операционная эффективность:
MTTD — сокращение времени обнаружения инцидента с 48 до 4 часов
MTTR — сокращение времени реагирования с 10 до 1 часа
Контроль инфраструктуры:
100% критичных активов охвачены мониторингом
90–100% доступов централизованно управляются
Управление учётными записями:
нет аккаунтов уволенных сотрудников
все администраторские права задокументированы
ревизии проводятся по регламенту
Осведомлённость персонала:
95–100% сотрудников прошли обучение по ИБ
доля кликов в фишинговых симуляциях — не более 5%
Метрики должны иметь конкретные целевые значения и регулярно пересматриваться, только так ими можно управлять. Отдельно зафиксируйте границы доверия между системами: именно через них атака чаще всего распространяется внутри инфраструктуры.
Нормативная база
Определите, каким требованиям должна соответствовать система: регуляторные нормы ФСТЭК, отраслевые стандарты, внутренние политики. Зафиксируйте их в документе — это станет точкой отсчёта для оценки соответствия.
Результат этапа: понимание, как должна выглядеть система ИБ, какие процессы работают, какие метрики достигаются и какой уровень риска считается приемлемым.
Этап 4. Дорожная карта
Стратегия должна быть разбита на этапы с понятными сроками и результатами. Пример сценария, сроки и реализация которого могут отличаться в зависимости от отрасли и уровня зрелости компании:
0–6 месяцев: критические риски
Что делаем: назначаем ответственных, внедряем патч-менеджмент и менеджер паролей, включаем двухфакторную аутентификацию, наводим порядок в правах доступа, настраиваем резервное копирование.
Результат: закрыты основные точки входа, через которые происходит большинство взломов.
Менеджер паролей на этом горизонте — одна из наиболее быстро внедряемых мер с измеримым результатом: исчезают общие пароли, появляется контроль над тем, у кого есть доступ и к чему.
6–18 месяцев: системное развитие
Что делаем: внедряем SIEM/SOC, сегментируем сеть, подключаем DLP, формализуем процессы реагирования на инциденты.
Результат: появляется прозрачность — компания видит атаки и может на них реагировать.
18–36 месяцев: зрелая ИБ
Что делаем: готовимся к сертификации, внедряем DevSecOps, автоматизируем процессы, проводим регулярные тренинги.
Результат: информационная безопасность становится частью операционной деятельности, процессы работают стабильно и предсказуемо.
Быстрые меры — без ожидания стратегии
Снизить риски можно уже сейчас, не дожидаясь завершения всех этапов:
включить MFA для всех критичных доступов
провести аудит администраторских прав
отключить неиспользуемые учётные записи
централизовать хранение паролей
Эти шаги дают быстрый эффект и повышают управляемость безопасности.
Результат этапа: реалистичная дорожная карта с приоритетами, сроками, ответственными и ожидаемыми результатами на каждом горизонте.
Инхаус или аутсорс
Кто должен писать стратегию ИБ — зависит от ресурсов и зрелости компании.
Модель
Плюсы
Минусы
Внутренняя команда
Глубокое знание контекста и бизнес-процессов
Высокие затраты на команду, риск нехватки компетенций
Внешние консультанты
Независимый взгляд, актуальные знания об угрозах, опыт других проектов
Финансово затратно, риск недостаточного погружения в процессы
Гибридная модель
Баланс внутреннего контекста и внешней экспертизы, снижение нагрузки на команду
Требует координации и чёткого разделения зон ответственности
Гибридная модель — оптимальный выбор для большинства компаний: внутренняя команда задаёт вектор и цели, внешние эксперты проводят аудит и оценивают дорожную карту.
Рекомендация: при выборе подрядчика запросите лицензии ФСТЭК (для работы с ТЗКИ) и кейсы с клиентами из вашей отрасли.
Типичные ошибки
Большинство инцидентов происходит из-за базовых ошибок в процессах и управлении доступами:
Безопасность только на словах
Политики и регламенты формально существуют, но не применяются в работе: сотрудники о них не знают или игнорируют.
Что делать: проверять не наличие документов, а фактическое поведение, проводить фишинговые симуляции, выборочные проверки, аудит действий пользователей. Политики должны быть встроены в процессы (например, через автоматические ограничения и контроль).
Инструменты вместо процессов
Компания внедряет дорогие решения (SIEM, DLP, EDR), но не выстраивает процессы и не назначает ответственных — в итоге инструменты работают впустую.
Что делать: сначала определить процессы, роли и зоны ответственности, и только потом внедрять инструменты.
Разрыв между ИБ и ИТ
ИБ и ИТ работают разрозненно: безопасность блокирует, ИТ ищет обходные пути.
Что делать: выстраивать единый контур управления. Практика DevSecOps помогает встроить безопасность в процессы разработки и эксплуатации.
Игнорирование человеческого фактора
Значительная часть инцидентов связана с ошибками сотрудников: фишинг, слабые пароли, неправильная работа с доступами.
Что делать: регулярное обучение, симуляции атак, принцип наименьших привилегий, контроль и аудит действий, MFA. Менеджер паролей убирает целый класс ошибок: сотрудник не может использовать слабый пароль или передать его в мессенджере, если доступ выдаётся через защищённый сейф с ролевым разграничением. Пассворк реализует именно такую модель.
Отсутствие метрик
Без измерений невозможно понять, работает ли ИБ. Часто ориентируются на количество атак, что не отражает реальной эффективности.
Что делать: внедрять прикладные метрики — MTTD, MTTR, доля покрытых активов, время закрытия уязвимостей, процент актуальных доступов. Метрики должны быть связаны с бизнес-рисками.
Заключение
Стратегия информационной безопасности работает, когда она связана с реальными рисками бизнеса, а не существует как отдельный документ в папке у системного администратора. Компании, которые выстраивают защиту как управляемый процесс, реагируют на инциденты быстрее, тратят бюджет точнее и не узнают о взломе от регулятора.
Четыре этапа из этой статьи — аудит, оценка рисков, целевое состояние, дорожная карта — дают структуру, с которой можно начать прямо сейчас. Не дожидаясь идеального момента и полного бюджета.
Первый шаг — провести аудит доступов: выяснить, сколько в компании администраторов, где хранятся пароли от критичных систем и у кого есть доступ к клиентской базе. Если картина окажется непрозрачной — это и есть точка старта.
Часто задаваемые вопросы
Чем стратегия ИБ отличается от политики информационной безопасности?
Стратегия — это долгосрочный план на 2–3 года: куда движется компания в защите активов, какие риски принимает осознанно, сколько на это тратит. Политика ИБ — свод конкретных правил, запретов и инструкций: кто и как работает с данными, какие пароли допустимы, как реагировать на инцидент. Политика — инструмент реализации стратегии, а не её замена.
С чего начать, если стратегии ИБ в компании никогда не было?
С аудита, а не с покупки новых инструментов. Выясните: сколько в компании администраторов, есть ли активные учётные записи уволенных сотрудников, где хранятся пароли от критичных систем, какие сервисы сотрудники используют без ведома ИТ-отдела. Это займёт несколько дней, но сразу покажет реальную картину. Параллельно включите MFA на всех критичных сервисах и централизуйте хранение паролей — эти меры дают быстрый результат без ожидания полноценной стратегии.
Как часто нужно пересматривать стратегию ИБ?
Раз в год — плановый пересмотр, синхронизированный с бизнес-планированием. Внеплановый пересмотр — при существенных изменениях: слияния и поглощения, выход на новые рынки, появление новых регуляторных требований, крупный инцидент. Метрики целевого состояния стоит проверять чаще — раз в квартал.
Нужна ли стратегия ИБ малому бизнесу?
Формальный документ на сто страниц — нет. Но план действий, который отвечает на три вопроса — что защищаем, какие риски имеем, что делаем при инциденте, — обязателен. 69% компаний малого бизнеса работают без утверждённой стратегии, и именно они чаще всего становятся лёгкой целью: злоумышленники знают, что базовая гигиена там не соблюдается.
Кто должен отвечать за разработку стратегии — ИТ-отдел или служба безопасности?
Стратегию разрабатывают совместно, но ответственность за неё лежит на уровне руководства — CISO или технического директора. ИТ-отдел отвечает за инфраструктуру и доступность систем, служба безопасности — за управление рисками и контроль. Без участия бизнеса стратегия превращается в технический документ, который никто не исполняет. Именно поэтому ИБ должна быть встроена в процесс принятия управленческих решений, а не существовать отдельно от него.
Стратегия информационной безопасности: руководство для бизнеса
Как выстроить стратегию информационной безопасности: от аудита активов до дорожной карты. Разбираем 4 этапа, типичные ошибки и регуляторные требования для российского бизнеса.
Восемь символов, заглавная буква, цифра, спецсимвол. Политика выполнена. RTX 4090 взломает такой пароль меньше чем за час.
Специалисты Лаборатории Касперского проанализировали актуальные утечки и выяснили: 59% из 193 миллионов паролей взламываются именно за такой промежуток времени. Ещё 45% поддаются умным алгоритмам подбора меньше чем за минуту.
Но брутфорс уже далеко не главная угроза и вектор атаки. В 2025 году инфостилеры похитили 1,8 млрд учётных данных c 5.8 млрд устройств, что на 800% больше чем в 2024. Ни один из этих инцидентов не потребовал от атакующего взломать хотя бы один пароль.
Ключевой сдвиг 2025–2026 годов: переход от взлома к краже и компрометации через легитимный вход. Злоумышленники используют инфостилеры, фишинг, украденные учётные данные и автоматизированные инструменты, доступные любому желающему. Порог входа в киберпреступность снизился до уровня подписки на стриминговый сервис.
В статье рассмотрим 11 методов, которые злоумышленники применяют прямо сейчас, как работает каждая атака и что конкретно нужно сделать, чтобы её нейтрализовать.
Что такое взлом паролей
Взлом паролей — процесс получения несанкционированного доступа к учётным данным путём восстановления исходного пароля из перехваченного хэша, прямого перебора или обхода механизмов аутентификации.
Проще говоря: злоумышленник любым способом добирается до чужого пароля — подбирает, крадёт из браузера, перехватывает при вводе или выманивает обманом. Методы охватывают широкий спектр: автоматизированный перебор, словарные атаки, нейросети вроде PassGAN, фишинг, инфостилеры, социальная инженерия с синтезированным голосом.
Граница между «взломом пароля» и «кражей пароля» при этом всё менее значима — результат одинаков: чужой человек входит в систему с вашими учётными данными.
Эволюция угроз: от перебора к краже
Брутфорс образца 2010-х уступил место индустриальным схемам кражи. Сегодня работает модель «вредоносное ПО как услуга» (Malware-as-a-Service, MaaS). Злоумышленник арендует готовый инфостилер, разворачивает фишинговую кампанию и получает тысячи свежих учётных данных без единой строки собственного кода.
ИИ ускорил оба фронта: атаку и социальную инженерию. Генеративные модели пишут убедительные фишинговые письма, клонируют голоса, создают видеодипфейки. Нейросети научились предсказывать паттерны паролей — быстрее и точнее любого словаря.
Результат: в 2025 году вредоносное ПО применялось в 71% атак на организации, социальная инженерия — в 51% (данные Positive Technologies).
Понимание конкретных техник важно по практической причине: разные атаки требуют разных мер защиты. Длинный пароль не защитит от фишинга. MFA не остановит инфостилер. Антивирус не предотвратит атаку подстановкой учётных данных. Эффективная защита начинается с понимания того, как именно работает каждый вектор.
Топ-11 способов взлома и кражи паролей в 2026 году
Методы ниже делятся на две категории: одни направлены на технический взлом учётных данных, другие — на их кражу через компрометацию устройства или манипуляцию человеком. Реальные атаки комбинируют оба подхода.
Инфостилеры — главная угроза 2026 года
Инфостилер — вредоносная программа, созданная для одной цели: собрать учётные данные и другую чувствительную информацию с заражённого устройства и передать их атакующему. Наиболее активные семейства в 2025–2026 годах: Lumma Stealer, StealC V2, Acreed, Vidar.
После запуска на устройстве инфостилер действует быстро и методично — за секунды извлекает сохранённые пароли из браузеров. Параллельно программа вытаскивает сессионные куки, которые позволяют войти в аккаунт без пароля, данные автозаполнения форм, файлы криптокошельков и содержимое буфера обмена.
Всё собранное упаковывается в архив и отправляется на C2-сервер атакующего. Пользователь при этом ничего не замечает: инфостилер не шифрует файлы, не тормозит систему и не оставляет видимых следов.
Механики заражения разнообразны: фишинговые письма с вложениями, вредоносная реклама, пиратский софт, поддельные обновления браузеров, заражённые торрент-файлы.
⚠️
Критически важно: браузерный менеджер паролей (например, Google Password Manager) не защищает от инфостилера. Инфостилер извлекает данные после расшифровки — в тот момент, когда браузер уже открыл хранилище и «видит» пароли в открытом виде.
Меры противодействия
Ни один инструмент не закрывает угрозу полностью — защита должна работать в комплексе. Вот что снижает риск кражи:
EDR с поведенческим анализом — детектирует инфостилер до завершения эксфильтрации.
Антивирус — блокирует вредоносные файлы на этапе загрузки.
Своевременное обновление ОС, браузеров и стороннего ПО — закрывает уязвимости раньше, чем ими воспользуются.
Запрет на хранение паролей во встроенных менеджерах браузеров — один из главных векторов кражи.
Выделенный менеджер паролей с шифрованием хранилища — исключает риск утечки через браузер.
MFA поверх любой парольной политики — гарантирует, что даже при компрометации учётных данных доступ к системе останется заблокированным.
Как помогает Пассворк
Пароли хранятся в изолированном корпоративном хранилище с шифрованием AES-256 — на сервере компании, а не в облаке вендора или браузере. Инфостилер, получивший доступ к браузеру, не найдёт там ничего: учётные данные физически хранятся в другом месте и изолированы от процессов скомпрометированного устройства.
Подстановка учётных данных
Подстановка учётных данных (Credential Stuffing) — автоматизированная атака, при которой пары логин/пароль из утечек проверяются против других сервисов. Расчёт на человеческую привычку использовать один и тот же пароль везде.
Схема проста. Злоумышленник покупает на теневом рынке свежую базу скомпрометированных учётных записей (например, 10 миллионов пар логин/пароль со взломанного интернет-магазина). Загружает её в специализированный инструмент (OpenBullet, SilverBullet или аналог) и запускает автоматическую проверку против целевых сервисов: корпоративной почты, банковских кабинетов, облачных хранилищ. Инструмент имитирует поведение реального пользователя, обходит капчу и распределяет запросы через прокси-сети, чтобы не попасть под блокировку по IP. Тысячи проверок в час без участия человека.
Конверсия невысокая, но объём это компенсирует. Даже 0,5% успешных входов из базы в 10 млн — это 50 000 взломанных аккаунтов. Часть уходит на продажу, часть используется для дальнейшего проникновения в корпоративную инфраструктуру.
⚠️
По данным Лаборатории Касперского, 54% паролей, скомпрометированных в 2025 году, уже фигурировали в более ранних базах
Меры противодействия
Уникальный пароль для каждого сервиса — единственная защита от этого вектора. Мониторинг корпоративных адресов в базах утечек позволяет оперативно реагировать на компрометацию.
Как помогает Пассворк
Встроенный генератор паролей создаёт криптографически стойкие уникальные пароли для каждого ресурса — сотрудник не придумывает пароль сам и не повторяет старый. Аудит безопасности паролей выявляет слабые и старые пароли по всей организации и оповещает администратора.
AiTM-фишинг и обход многофакторной аутентификации (MFA)
Злоумышленник посередине (Adversary-in-the-Middle, AiTM) — атака, при которой злоумышленник размещает прокси-сервер между жертвой и легитимным сервисом, перехватывая не только учётные данные, но и сессионные токены уже после успешной аутентификации. Именно это делает AiTM опасным даже при включённой двухфакторной аутентификации. AiTM — это усовершенствованная форма атаки «Человек посередине» (Man-in-the-middle, MITM).
Человек посередине (MITM) — атака, при которой атакующий незаметно встраивается между двумя сторонами обмена данными, перехватывая и при необходимости модифицируя трафик. Обе стороны убеждены, что общаются напрямую друг с другом.
Классический фишинг разбивается об MFA — пароль перехвачен, но без второго фактора он бесполезен. AiTM эту проблему обходит.
Механика атаки:
Жертва получает фишинговое письмо со ссылкой на убедительную копию страницы входа — например, в корпоративный портал на базе 1С:Предприятие или Битрикс24
Ссылка ведёт на прокси-сервер злоумышленника, который в реальном времени транслирует все запросы на легитимный сервер
Жертва видит привычный интерфейс и вводит логин, пароль и код из приложения-аутентификатора
Прокси перехватывает все данные и передаёт их на легитимный сервер
Легитимный сервер выдаёт сессионный токен — прокси его перехватывает
Злоумышленник использует токен для входа: без пароля, без MFA-кода, с уже аутентифицированной сессией
Меры противодействия
Единственная надёжная защита от AiTM — аппаратные ключи FIDO2 или ключи доступа (passkeys), криптографически привязанные к конкретному домену. Дополнительно — обучение сотрудников распознавать фишинговые письма и политика проверки URL-адресов перед вводом учётных данных.
ИИ-брутфорс и PassGAN
PassGAN (Password Generative Adversarial Network) — генеративно-состязательная сеть, обученная на реальных утечках паролей. Принципиальное отличие от классического брутфорса: она не перебирает все возможные комбинации подряд, а генерирует вероятные пароли, воспроизводя паттерны человеческого мышления.
Люди предсказуемы при создании паролей: мы заменяем a на @, o на 0, e на 3, добавляем ! или 123 в конце, используем имена, даты рождения, названия любимых спортивных команд. PassGAN обучена распознавать и воспроизводить именно эти паттерны — быстрее и точнее любого статичного словаря.
Видеокарта RTX 4090 может взломать восьмизначный пароль, состоящий из английских букв одного регистра и цифр за 17 секунд. Облачные вычисления делают такую мощность доступной для рядовых пользователей.
💡
«Сложный» пароль с заменами символов (P@ssw0rd!) не защищает от PassGAN — именно такие паттерны она и воспроизводит. Реальная защита определяется длиной и случайностью пароля, а не визуальной хитростью.
Меры противодействия
Минимальная длина пароля — 15 символов со случайным набором символов без предсказуемой структуры (рекомендация NIST SP 800-63B). Чем выше энтропия пароля, тем больше вариантов перебирает атакующий.
Проверьте надёжность своих паролей
Проверка надёжности пароля
НадёжностьВведите пароль
0
Символов
0
Бит
0
Уникальных
—
Взлом
Состав
Заглавные A-Z0
Строчные a-z0
Цифры 0-90
Спецсимволы0
Безопасность
Минимум 8 символов—
15+ символов★
Нет повторов—
3+ типа символов—
Пароли проверяются локально в вашем браузере. Мы используем алгоритм сравнения с базами утечек: часть хеша пароля сверяется с известными компрометациями. Пароли не сохраняются и не передаются третьим лицам.
Как помогает Пассворк
Встроенный генератор помогает создавать пароли длиной от 15 символов с произвольным набором букв, цифр и спецсимволов — без паттернов и предсказуемых замен. Такие пароли PassGAN не взламывает за разумное время — перебор становится вычислительно нецелесообразным.
Сотруднику не нужно придумывать и запоминать сложный пароль — Пассворк генерирует и подставляет его автоматически.
Уязвимость паролей, сгенерированных LLM
Парадокс 2026 года: люди просят ChatGPT, Gemini или Claude придумать «надёжный пароль» — и получают предсказуемый результат. Исследование Irregular Security (2025) доказало: языковые модели генерируют пароли по устойчивым, воспроизводимым шаблонам.
LLM обучены на человеческих текстах. Они знают, как люди придумывают пароли, какие слова считают случайными, какие символы добавляют для сложности. Модель воспроизводит именно эти паттерны — те самые, которые атакуют PassGAN и перебор по словарю (Dictionary Attack).
Если попросить разные LLM сгенерировать «случайный надёжный пароль», результаты кластеризуются вокруг одних и тех же шаблонов. Атакующий, знающий об этом, может значительно сузить пространство перебора.
⚠️
LLM — не генератор случайных чисел. Это вероятностная модель, которая выдаёт наиболее «ожидаемый» результат на основе обучающих данных. Пароль, который кажется случайным вам, предсказуем для атакующего.
Меры противодействия
Запретить использование ИИ-чатов для генерации паролей на уровне корпоративной политики. Единственный источник по-настоящему случайных паролей — криптографически стойкий генератор, который использует аппаратный источник энтропии, а не вероятностную модель.
Как помогает Пассворк
Генератор паролей в корпоративном менеджере паролей построен на криптографически стойком алгоритме — без паттернов, без кластеризации, без воспроизводимых шаблонов. Сотрудник не выбирает между «придумать самому» и «спросить у ChatGPT» — Пассворк генерирует и сохраняет пароль автоматически, исключая человеческий фактор из процесса целиком.
Социальная инженерия и аудиодипфейки
Социальная инженерия — манипулятивные техники, при которых злоумышленник обманом вынуждает сотрудника раскрыть конфиденциальные данные или совершить нужное действие.
Голосовые дипфейки — синтез речи на основе реальных записей голоса: технология позволяет воспроизвести интонации, тембр и манеру речи конкретного человека.
В 2024–2025 годах оба инструмента стали общедоступны. Злоумышленнику достаточно 10–30 секунд аудиозаписи из публичного источника (записи вебинара, корпоративного подкаста, видео с конференции), чтобы синтезировать убедительный голос руководителя.
Типичные сценарии атак
Вишинг с клонированием голоса. Сотрудник получает звонок от «директора» или «поддержки» с просьбой срочно продиктовать временный пароль, код из SMS или данные для входа в систему. Голос звучит знакомо, интонации совпадают, контекст правдоподобен.
Дипфейк-видеозвонок. В 2025 году зафиксированы случаи, когда злоумышленники проводили видеозвонки в Zoom с имитацией руководителей компании, убеждая сотрудников финансовых отделов провести срочные переводы или предоставить доступ к системам.
Целевой фишинг (spear phishing) с ИИ. Языковые модели анализируют профили сотрудника в социальных сетях, его посты и корпоративные новости и генерируют письмо, неотличимое от сообщения коллеги. Такие письма открывают в разы чаще, чем шаблонный фишинг.
Человеческое доверие к знакомому голосу и лицу — самая старая уязвимость, которую ИИ теперь эксплуатирует промышленно.
💡
Cоциальная инженерия с ИИ бьёт по людям, а не по системам. Порог входа для атакующего снизился до нескольких сотен рублей и общедоступных инструментов. Угроза стала массовой и перестала быть уделом целевых APT-атак.
Меры противодействия
Технические средства здесь работают хуже организационных. Ключевые практики: правило второго канала — любой нестандартный запрос по телефону требует подтверждения через независимый канал, обучение распознаванию давления, принцип минимальных привилегий — ограничивает радиус поражения, даже если сотрудника обманули.
Как помогает Пассворк
Ключевая уязвимость фишинга — сотрудник знает пароль и может его продиктовать или передать. В Пассворке учётные данные генерируются и подставляются автоматически, без отображения значений. Гранулярное управление доступом дополнительно ограничивает, какие учётные записи доступны конкретному сотруднику.
SIM-свопинг (подмена SIM-карты)
SIM-свопинг (SIM Swapping) — атака, при которой злоумышленник переносит телефонный номер жертвы на свою SIM-карту, получая контроль над всеми SMS-сообщениями, включая коды подтверждения и ссылки для сброса пароля. Атака направлена не на пароль и не на устройство — а на телефонный номер.
Методы: социальная инженерия через колл-центр оператора, подкуп сотрудника, поддельные документы о потере SIM. После успешной подмены все SMS с кодами подтверждения приходят злоумышленнику. Дальнейшая схема тривиальна: «Забыли пароль?» → ввод нового пароля через SMS-код → полный доступ к аккаунту.
Почему это работает: многие сервисы до сих пор используют SMS как основной или единственный способ восстановления доступа. Сотрудники колл-центров операторов работают под давлением KPI и нередко недостаточно проверяют личность звонящего. Информацию для убедительной легенды (дата рождения, последние четыре цифры карты, адрес) злоумышленник собирает из социальных сетей и утечек.
Особенно уязвимы люди с публичными профилями: предприниматели, руководители, публичные персоны — те, о ком легко найти персональные данные.
💡
SMS-аутентификация считается наименее надёжным вторым фактором. Регуляторы ряда стран уже рекомендуют отказываться от неё в пользу аппаратных ключей. Если корпоративные сервисы используют SMS для восстановления доступа — это уязвимость на уровне архитектуры.
Меры противодействия
Замените SMS-коды на более надёжные факторы аутентификации: TOTP-приложения (Пассворк 2ФА, любой совместимый аутентификатор) или аппаратные FIDO2-ключи. Отключите восстановление доступа через SMS там, где это возможно. Для корпоративных аккаунтов руководителей и ИТ-персонала — аппаратный ключ обязателен.
Как помогает Пассворк
SIM-свопинг опасен, когда доступ к сбросу пароля можно получить через SMS. Пассворк исключает этот сценарий для корпоративных учётных записей. Менеджер паролей поддерживает многофакторную аутентификацию на основе биометрии, ключей доступа (passkeys) и физических ключей безопасности FIDO2.
Централизованное управление доступом позволяет администратору мгновенно заблокировать скомпрометированную учётную запись, не дожидаясь, пока злоумышленник воспользуется перехваченным номером.
Атака по словарю (перебор по словарю)
Атака по словарю (dictionary attack) — метод взлома, при котором злоумышленник перебирает не все возможные комбинации символов, а заранее подготовленный список вероятных паролей: слова, имена, даты, популярные фразы и их вариации. В отличие от брутфорса, словарная атака делает ставку на предсказуемость человеческого поведения.
И предсказуемость себя оправдывает. По данным экспертов DSEC, в 53% случаев сотрудникиво внутренних сетях компаний используют пароли по умолчанию или один и тот же пароль для разных учётных записей — и это только задокументированные случаи.
Классическая атака по словарю в 2026 году работает с базами, которые принципиально отличаются от словарей десятилетней давности. Современный словарь — это не просто список слов из энциклопедии.
Что включает словарь 2026 года:
Все крупные утечки последних лет — включая мега-утечку 2025 года с 16 млрд паролей. Если пароль когда-либо утекал, он уже в словаре.
Актуальный сленг, мемы, культурные отсылки текущего года.
Региональные особенности: транслитерации (parol, privet, lyubov), популярные имена (Aleksey1990, Natasha123), названия городов (Moskva2026, Spb1234)
Вариации с заменой символов: p@rol, Pr1vet!, p@ssw0rd123.
Комбинации из предыдущих паролей жертвы — если они утекали ранее, атакующий знает логику их составления и строит вариации на её основе.
Современные словари содержат миллиарды записей и обновляются после каждой крупной утечки в течение нескольких часов. Инструменты вроде Hashcat позволяют применять правила трансформации к каждой записи — умножая эффективный размер словаря на порядки.
Меры противодействия
Единственная надёжная защита от словарной атаки — пароль, которого нет ни в одном словаре. Это означает случайную последовательность символов достаточной длины, сгенерированную машиной, а не придуманную человеком. Дополнительно: включите блокировку учётной записи после нескольких неудачных попыток входа и настройте мониторинг аномальных попыток аутентификации.
Как помогает Пассворк
Словарная атака бессильна против пароля, которого не существует в человеческом языке. Встроенный генератор паролей создаёт случайные последовательности — такой пароль не попадёт ни в один словарь, сколько бы утечек ни произошло. Сотрудник не придумывает пароль сам и не адаптирует старый под новые требования политики — он использует сгенерированный.
Распыление паролей
Распыление паролей (Password Spraying) — атака, при которой злоумышленник берёт 1–3 наиболее распространённых пароля и последовательно проверяет их против тысяч учётных записей. Там, где брутфорс бьёт в один аккаунт тысячами паролей и быстро блокируется, распыление паролей делает наоборот.
Логика проста: если в организации работают 500 человек, статистически несколько из них используют Privet1 или МесяцГод!. Атака медленная, целенаправленная — именно поэтому она не вызывает триггеров блокировки по числу попыток на один аккаунт.
⚠️
Атака особенно эффективна против корпоративных сред, где ИТ-отдел задаёт временный пароль при создании аккаунта, а сотрудник его не меняет.
Меры противодействия
Настройте мониторинг, который отслеживает не только число попыток на один аккаунт, но и число уникальных аккаунтов, к которым обращается один IP-адрес за короткий промежуток времени. Централизованная политика паролей с обязательной сменой при первом входе и минимальными требованиями к длине частично закрывает этот вектор.
Как помогает Пассворк
Атака через распыление паролей эффективна ровно до тех пор, пока сотрудники используют предсказуемые пароли. Пассворк исключает этот сценарий.
Перехват через публичный Wi-Fi (MitM)
Атака «человек посередине» (Man-in-the-Middle, MitM) — перехват трафика между пользователем и сервером, при котором злоумышленник незаметно встраивается в канал связи. Открытые сети в кафе, аэропортах, отелях и коворкингах остаются рабочим вектором, несмотря на широкое распространение HTTPS.
Злоумышленник разворачивает точку доступа с названием, имитирующим легитимную сеть (Airport_Free_WiFi_5G, Vkusno_Guest), и перехватывает трафик подключившихся.
В 2026 году атака автоматизирована: готовые инструменты позволяют перехватывать данные, проводить SSL-стриппинг и инжектировать вредоносный код в страницы без глубоких технических знаний. Особенно уязвимы корпоративные устройства вне периметра сети: ноутбуки сотрудников в командировках и на удалёнке.
Меры противодействия
Включите HSTS (HTTP Strict Transport Security) на корпоративных веб-ресурсах. Проведите обучение сотрудников: публичные сети — зона повышенного риска, и корпоративные задачи в них требуют дополнительных мер защиты.
Как помогает Пассворк
Корпоративный менеджер паролей минимизирует поверхность атаки: сотрудники работают с паролями через защищённое хранилище, а не вводят их вручную на веб-страницах. Централизованный аудит доступа позволяет администратору обнаружить аномальную активность и заблокировать скомпрометированную учётную запись.
Человек в браузере
Человек в браузере (Man-in-the-Browser, MitB)— атака через вредоносное расширение браузера, которое перехватывает и модифицирует данные непосредственно внутри браузера, до их шифрования и отправки на сервер.
Это недооценённый и технически изощрённый вектор: расширение с тысячами загрузок, высоким рейтингом и убедительным описанием («блокировщик рекламы», «проверка грамматики», «конвертер PDF») может скрытно выполнять вредоносные функции.
Что умеет MitB-расширение:
Перехватывать данные из форм до их отправки — пароль уходит злоумышленнику ещё до того, как попадёт на сервер
Подменять реквизиты в платёжных формах — жертва видит правильный счёт, деньги уходят на другой
Делать скриншоты экрана в момент ввода чувствительных данных
Передавать сессионные куки на сервер злоумышленника
Модифицировать содержимое страниц — например, добавлять поля для ввода данных карты на легитимных сайтах
В отличие от инфостилера, MitB работает прямо внутри браузера, не требует прав администратора и часто не детектируется антивирусом — потому что с точки зрения системы это легитимное расширение с разрешёнными правами. В 2025 году зафиксированы случаи, когда вредоносные расширения проходили проверку Chrome Web Store и набирали сотни тысяч установок до обнаружения.
💡
MitB-атака обходит HTTPS, двухфакторную аутентификацию и антивирус одновременно. Данные перехватываются на уровне браузера до шифрования. Ни одна из стандартных мер сетевой защиты не закрывает этот вектор полностью.
Меры противодействия
Ограничьте установку расширений браузера на корпоративных устройствах через групповые политики: оставьте только проверенный белый список. Регулярно проводите аудит установленных расширений — неиспользуемые удаляйте. Обучите сотрудников не устанавливать расширения из неизвестных источников и проверять запрашиваемые разрешения перед установкой.
Как помогает Пассворк
Менеджер паролей минимизирует поверхность атаки: сотрудники работают с паролями через защищённое хранилище, а не вводят их вручную на веб-страницах. Централизованный аудит доступа позволяет администратору обнаружить аномальную активность и заблокировать скомпрометированную учётную запись.
Как защитить свои пароли в 2026 году
Понимание угроз — половина защиты. Вторая половина — конкретные действия, выстроенные в систему. Разрозненные меры не работают: инфостилер обходит антивирус, AiTM обходит SMS-коды, социальная инженерия обходит всё техническое. Защита строится на нескольких взаимодополняющих уровнях.
Для пользователей и сотрудников
Уберите пароли из браузера
Откажитесь от SMS как второго фактора
Не генерируйте пароли через нейросети
Проверяйте расширения браузера
Избегайте публичного Wi-Fi для рабочих задач
Для ИТ-команд и руководителей
Внедрите корпоративный менеджер паролей
Настройте мониторинг скомпрометированных учётных данных
Введите фишинго-устойчивую MFA на основе FIDO2 и ключей доступа (passkeys)
Ограничьте расширения браузера через групповые политик
Проводите симулированные фишинговые тесты с разбором ошибок
Централизованное управление паролями закрывает сразу несколько векторов из этого списка.
Пассворк — корпоративный менеджер паролей с хранением в изолированном зашифрованном хранилище, ролевым доступом, аудитом действий и политиками сложности. Он интегрируется с Active Directory и LDAP и разворачивается на собственной инфраструктуре.
Заключение
Методы взлома паролей в 2026 году — это промышленные процессы с низким порогом входа и высокой автоматизацией. Инфостилер за пару тысяч в месяц, AiTM-прокси из готового фреймворка, PassGAN на арендованных GPU — всё это доступно людям без глубоких технических знаний.
Вектор угроз сместился от взлома к краже: злоумышленнику не нужно подбирать ваш пароль, если он может его просто забрать — из браузера, из перехваченной сессии, через доверие к знакомому голосу.
Человеческий фактор остаётся главным слабым звеном: повторное использование паролей, доверие к убедительному фишингу, привычка хранить пароли в браузере. Технические средства защиты работают только в связке с осознанным поведением и правильными инструментами.
Первый практический шаг — перейти на корпоративный менеджер паролей. Одно изменение закрывает сразу несколько векторов из этой статьи: инфостилеры не находят данных в браузере, подстановка учётных данных теряет смысл при уникальных паролях, распыление паролей невозможно, когда пароли генерирует машина.
Часто задаваемые вопросы
Какой метод взлома паролей самый распространённый в 2026 году?
Инфостилеры — вредоносное ПО, которое крадёт пароли из браузеров и передаёт их атакующему. По данным Flashpoint, в 2025 году они похитили 1,8 млрд учётных данных. Популярность объясняется просто: аренда готового инфостилера стоит несколько тысяч рублей в месяц, технических знаний почти не требует, а результат — тысячи свежих учётных данных без единой строки собственного кода.
Защищает ли двухфакторная аутентификация от взлома паролей?
Зависит от типа. SMS-коды уязвимы к SIM-свопингу и AiTM-атакам. Надёжную защиту обеспечивают только аппаратные ключи FIDO2 или ключи доступа (passkeys): они криптографически привязаны к домену и физически не могут быть использованы на фишинговом сайте.
Можно ли доверять паролям, сгенерированным ChatGPT или другими нейросетями?
Нет. Исследование Irregular Security (2025) показало: LLM генерируют пароли по устойчивым, воспроизводимым паттернам. Языковая модель обучена на человеческих текстах и воспроизводит именно те шаблоны, которые атакуют PassGAN и словарные атаки. Атакующий, знающий об этом, значительно сужает пространство перебора. Единственный надёжный источник — криптографически стойкий генератор с аппаратным источником энтропии.
Насколько длинным должен быть надёжный пароль в 2026 году?
Минимум 15 символов случайной последовательности. NIST SP 800-63B прямо указывает: длина важнее правил сложности. RTX 4090 взламывает 8-символьный пароль менее чем за час — даже с цифрами и спецсимволами. Пароль из 15+ случайных символов делает перебор вычислительно нецелесообразным. Для корпоративных систем оптимально использовать генератор в менеджере паролей — он создаёт и хранит такие пароли автоматически.
Чем корпоративный менеджер паролей отличается от браузерного?
Браузерный менеджер — первая цель инфостилеров: данные хранятся в предсказуемом месте и извлекаются автоматически после того, как браузер расшифровал хранилище. Корпоративный менеджер хранит данные на сервере компании с шифрованием AES-256, поддерживает ролевое разграничение доступа, журнал аудита и централизованное управление — администратор видит всю картину и может мгновенно заблокировать скомпрометированную учётную запись.
11 способов взлома паролей, которые хакеры используют в 2026 году
Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.
Ваш сисадмин пересылает SSH-ключи через мессенджер в файле «точнонепароли.txt». Ваш HR-менеджер хранит сканы паспортов сотрудников в личной почте в Яндексе. Стажёру выдали права администратора, потому что разбираться с разграничением доступа было некогда. А сотрудник, которого уволили в 2019 году, до сих пор получает еженедельную рассылку с данными клиентов, ведь его электронный адрес просто никто не удалил.
В 2025 году аналитики зафиксировали 230 публичных утечек баз данных российских организаций, а суммарный объём опубликованных данных достиг 767 млн строк — в 1,5 раза больше, чем годом ранее. Большинство инцидентов начинаются одинаково: сотрудник хранит пароль в таблице, браузере или мессенджере. Злоумышленник получает учётные данные, и дальше всё происходит по известному сценарию.
Разорвать эту цепочку можно с помощью внедрения корпоративного менеджера паролей. В этой статье разберём конкретный операционный план для ИТ-отдела: от первого аудита до метрик после запуска.
Риски хранения паролей в ненадёжных инструментах
Хаотичное управление паролями — это финансовый риск с измеримой стоимостью. Типичная ситуация в компании без централизованного хранилища выглядит так:
Пароли CRM в Excel на сетевом диске. Файл доступен всем, у кого есть доступ к папке. Версионирования нет. Непонятно, кто и когда менял пароль. Результат: бывший менеджер через полгода заходит в CRM и выгружает базу клиентов.
Доступы передают в чате. Пароль уходит в мессенджер или корпоративную почту и остаётся там навсегда. История переписки не шифруется, не удаляется и доступна всем участникам чата. Через год канал взломали: злоумышленники получили всю историю, включая административные доступы.
Облачные доступы в памяти администратора. Если сотрудник увольняется или уходит на больничный, доступ теряется вместе с ним. Кейс: единственный человек, знавший пароль от DNS-провайдера, уволился. Компания потеряла контроль над доменом на три дня.
Нет контроля и аудита. Невозможно ответить: кто заходил в систему, когда и откуда. После утечки из бухгалтерской системы выяснилось, что доступ использовали пять человек с одного логина. Установить виновного оказалось невозможно.
Пароли в браузере на рабочем ПК. Сотрудники сохраняют доступы в Chrome или Firefox без мастер-пароля. При заражении устройства вредоносным ПО все сохранённые пароли извлекаются за секунды.
Повторное использование одного пароля. Один и тот же пароль применяют для разных систем: от корпоративной почты до панели управления сервером. Компрометация одного сервиса автоматически открывает доступ ко всем остальным.
Итог: утечка данных и финансовые потери. Каждая из точек выше — самостоятельный вектор атаки. Скомпрометировать одну из них достаточно, чтобы получить доступ к критической инфраструктуре.
Масштаб проблемы подтверждается цифрами. Учётные данные остаются одним из главных векторов атак. Около 88% инцидентов в мире в категории атак на веб-приложения связаны с использованием украденных учётных данных. Средняя стоимость утечки данных в мире составляет около $4,44 млн, включая расследование, простои систем, юридические расходы и восстановление инфраструктуры.
Excel и Google-таблицы не решают проблему. Нет журнала обращений, нет механизма отзыва доступа, нет контроля над тем, где хранится копия файла. После увольнения сотрудника данные остаются у него — в кэше браузера, в истории скачиваний, на личном устройстве.
Прежде чем выбирать решение, стоит зафиксировать отправную точку: какие именно данные нужно защитить и в каком состоянии находится управление доступами прямо сейчас.
Регуляторный контекст 2026
Помимо операционных рисков, компании сталкиваются с нарастающим регуляторным давлением. Это напрямую влияет на выбор менеджера паролей.
Для госструктур и компаний, обрабатывающих персональные данные в государственных информационных системах, выбор решения для управления паролями жёстко ограничен реестром российского ПО Минцифры. Для организаций, эксплуатирующих значимые объекты КИИ, требования по импортозамещению носят плановый характер: все объекты КИИ обязаны перейти на отечественное программное обеспечение до 1 января 2028 года.
Для субъектов КИИ и операторов ИСПДн, обрабатывающих данные 1–3 уровня защищённости, критически важна сертификация ФСТЭК используемых средств защиты информации. Сертификат подтверждает соответствие продукта требованиям регуляторов и является обязательным условием для прохождения аудитов безопасности.
Приказ ФСТЭК России № 117
1 марта 2026 года вступил в силу приказ ФСТЭК России № 117 от 11 апреля 2025 года. Документ пришёл на смену приказу № 17 от 11 февраля 2013 года и расширил сферу регулирования. Прежние требования распространялись на государственные информационные системы (распространение на муниципальные ИС было закреплено отдельным разъяснением ФСТЭК, а не текстом самого приказа).
Новый приказ прямо охватывает все информационные системы, эксплуатируемые государственными органами, государственными унитарными предприятиями, государственными учреждениями и муниципальными структурами.
С 30 мая 2025 года вступили в силу поправки, внесённые Федеральным законом № 420-ФЗ от 30 ноября 2024 года в КоАП РФ, которые существенно ужесточили ответственность за утечки персональных данных. Согласно КоАП РФ в действующей редакции, штраф за первичную утечку для юридических лиц составляет от 3 до 20 млн рублей в зависимости от масштаба инцидента и категории данных (максимум — за утечку биометрических данных); за повторную утечку предусмотрен оборотный штраф в размере от 1% до 3% годовой выручки, но не менее 20 млн рублей и не более 500 млн рублей.
С чего начать внедрение менеджера паролей
Корпоративный менеджер паролей — централизованная система управления учётными данными, обеспечивающая безопасное хранение, контролируемый доступ и аудит использования паролей в масштабе организации. В отличие от персональных решений, корпоративный менеджер интегрируется с инфраструктурой компании, поддерживает ролевую модель доступа и ведёт детальный журнал действий пользователей.
Внедрение корпоративного менеджера паролей — это не разовая установка приложения, а системное изменение процессов управления доступами: кто владеет учётными данными, как они передаются, что происходит при смене ролей или увольнении сотрудника.
Процесс состоит из шести последовательных этапов. Каждый следующий использует результаты предыдущего — без аудита невозможно корректно выбрать решение, без выбора решения невозможно спланировать развёртывание.
Шаг 1. Аудит
Масштаб инвентаризации определяет архитектуру решения и объём лицензии. Компания, в которой считают, что в работе 200 учётных записей, после аудита обнаруживают 340, с учётом сервисных аккаунтов, тестовых сред и давно забытых интеграций.
Чек-лист предпроектного аудита
Цель аудита — получить полную картину до того, как будет принято любое архитектурное решение. Чек-лист охватывает шесть областей.
Инвентаризация всех корпоративных учётных записей: сервисы, серверы, SaaS-приложения, сетевое оборудование. Цель — полный реестр, без исключений.
Выявление «теневых» аккаунтов: личные облачные сервисы для рабочих задач, неучтённые подписки — всё, что создано без ведома ИТ-отдела. Именно здесь чаще всего обнаруживаются неожиданные цифры.
Подсчёт привилегированных учётных записей: admin, root, сервисные учётные записи и записи с правами доступа к критическим системам.
Анализ текущих практик хранения: опрос сотрудников на предмет использования таблиц, блокнотов, стикеров, браузерных менеджеров паролей, мессенджеров, личных сервисов для хранения данных.
Оценка количества общих паролей: один логин на несколько сотрудников (типично для Wi-Fi, принтеров, общих почтовых ящиков, соцсетей).
Проверка процедуры увольнения: сколько времени фактически занимает отзыв всех доступов при увольнении. Зафиксируйте реальную цифру.
Чаще всего 30–40% учётных записей оказываются неактуальными. Это доступы бывших сотрудников, тестовых сред и подрядчиков, которые уже не работают с компанией. Аккаунты остаются активными, но фактически никем не используются и не контролируются.
Результатом аудита становится сводная таблица с количеством учётных записей по категориям — пользовательские, привилегированные, сервисные и общие. Эти данные используют как основу для выбора решения и расчёта бюджета на приобретение менеджера паролей.
Инструменты для инвентаризации
AD/LDAP-запросы. Базовый инструмент для любой организации с Active Directory или LDAP-каталогом. Даёт выгрузку всех пользователей и групп с атрибутами: дата последнего входа, статус учётной записи, членство в группах. Учётные записи без активности за последние 90 дней — первые кандидаты на деактивацию. Отдельно стоит выгрузить сервисные аккаунты: они часто не привязаны к конкретному сотруднику и выпадают из регулярных проверок.
Анализ логов. Логи прокси-сервера и корпоративной почты позволяют обнаружить активность аккаунтов уволенных сотрудников и нетипичные паттерны доступа — например, подключения в нерабочее время или с нестандартных адресов. Это отдельный слой данных, который AD-запросы не покрывают.
SIEM и системы мониторинга. Если в инфраструктуре уже развёрнут SIEM, он агрегирует события из множества источников и позволяет построить сводную картину по учётным записям быстрее, чем ручная выгрузка из каждой системы по отдельности.
Опрос руководителей подразделений. Технические инструменты не видят сервисы, которые отделы подключают самостоятельно в обход ИТ. Короткий структурированный опрос с тремя вопросами: какие внешние сервисы использует отдел, кто имеет к ним доступ, где хранятся учётные данные — закрывает этот пробел. Ответы руководителей нередко становятся главным источником данных о теневых аккаунтах.
Сканирование SaaS-активности. Корпоративные SSO-решения ведут журнал подключённых приложений.
Шаг 2. Выбор решения для хранения паролей
Корпоративный менеджер паролей — инструмент централизованного управления учётными данными: хранение, разграничение доступа, аудит и контроль жизненного цикла паролей в масштабах организации.
Критерии выбора менеджера паролей
Критерий
Для чего нужен
Что проверить
Локальное развёртывание vs. облако
Контроль данных, соответствие регулятору
Где физически хранятся данные
Интеграция с AD/LDAP
Автоматический онбординг и офбординг
Поддержка протоколов
Ролевая модель (RBAC)
Принцип минимальных привилегий
Гранулярность прав: папка / запись / роль
MFA
Второй фактор защиты хранилища
TOTP, аппаратные ключи, SMS
Аудит и логирование
Расследование инцидентов, комплаенс
Экспорт логов, SIEM-интеграция
API и интеграции
CI/CD, DevOps, автоматизация
REST API, CLI, плагины
Реестр российского ПО
Обязателен для госсектора и КИИ
Наличие записи в реестре Минцифры
Лицензии ФСТЭК России
Обязательны для ГИС, ИСПДн, объектов КИИ
Лицензия на ТЗКИ, лицензия на разработку и производство СКЗИ
Лицензия ФСБ России
Подтверждает право на разработку и распространение СКЗИ
Наличие лицензии ФСБ на разработку, производство и распространение шифровальных средств
Сертификат ФСТЭК России
Обязателен для КИИ и ИСПДн 1–3 уровня
Наличие сертификата соответствия, уровень доверия
Техподдержка
SLA, русскоязычная документация
Время реакции, каналы связи
Локальное развёртывание или облако
Первое решение, которое принимают при выборе менеджера паролей, — где физически будут храниться данные.
Облако проще в развёртывании: не нужна собственная инфраструктура, обновления приходят автоматически, доступ — из любой точки. Оправдано для небольших команд, где скорость внедрения важнее абсолютного контроля.
Локальная установка требует больше ресурсов на старте, но даёт принципиально иной уровень контроля. Хранилище паролей находится на серверах компании — данные и ключи шифрования не покидают периметр инфраструктуры. Резервное копирование, обновления, права доступа к серверу — всё под управлением вашей команды. Если в компании уже есть выделенные серверные мощности и администраторы — это предпочтительный выбор.
Гибридная модель актуальна для крупных организаций с распределённой структурой: часть данных хранится локально в защищённом корпоративном контуре, часть — в облаке для удалённых команд или филиалов. Это позволяет сочетать контроль над критичными данными с удобством доступа для сотрудников вне периметра.
Для организаций с регуляторными требованиями выбор фактически предопределён. Госструктуры, операторы персональных данных в ГИС и субъекты КИИ обязаны использовать решения из реестра российского ПО Минцифры. Облачные зарубежные сервисы в этом контексте неприемлемы.
Интеграция со службами каталогов и SSO
При подключении к корпоративному каталогу менеджер паролей автоматически синхронизирует пользователей и группы. Новый сотрудник получает доступ к нужным хранилищам в момент появления в Active Directory — без ручных действий со стороны администратора. При увольнении учётная запись блокируется так же автоматически: достаточно деактивировать пользователя в каталоге.
Интеграция с AD/LDAP также упрощает управление ролями. Группы из каталога напрямую интегрируются с ролями в корпоративном менеджере паролей. Изменение состава группы в AD мгновенно отражается в правах доступа.
Поддержка Single Sign-On (SSO) позволяет сотрудникам входить в менеджер паролей через корпоративную учётную запись, не создавая отдельного пароля.
Пассворк поддерживает интеграцию со службами каталогов, синхронизацию групп пользователей и технологию единого входа Single Sign-On через SAML
Ролевая модель (RBAC)
Принцип минимальных привилегий — основа управления доступом. Каждый сотрудник должен видеть только те учётные данные, которые нужны ему для работы, и не иметь доступа к остальным. Без гранулярной ролевой модели этот принцип невозможно реализовать на практике.
Ролевая модель на основе RBAC (Role-Based Access Control) позволяет назначать права не каждому пользователю отдельно, а ролям — и затем присваивать роли пользователям.
Важна гранулярность: права должны назначаться не только на уровне хранилища целиком, но и на уровне отдельных папок и записей. Это позволяет, например, дать подрядчику доступ к одному конкретному сервису, не открывая весь раздел. Чем детальнее контроль — тем меньше поверхность атаки при компрометации одной учётной записи.
Многофакторная аутентификация (MFA)
Наиболее распространённый второй фактор — TOTP (Time-based One-Time Password): одноразовый код из приложения-аутентификатора, который обновляется каждые 30 секунд. Это надёжный и удобный вариант, не требующий дополнительного оборудования. Для организаций с повышенными требованиями к безопасности предпочтительнее аппаратные ключи — FIDO2/WebAuthn-устройства, которые физически невозможно перехватить удалённо.
Важно также проверить, применяется ли MFA ко всем пользователям принудительно или остаётся опциональной. Необязательный второй фактор — это иллюзия безопасности: достаточно одного сотрудника, который не настроил MFA, чтобы создать уязвимость. Администратор должен иметь возможность сделать MFA обязательным на уровне политики.
Пассворк поддерживает TOTP-аутентификацию, биометрию и аппаратные ключи. Администратор может сделать MFA обязательным для всех пользователей на уровне политики безопасности.
Аудит и логирование
Полноценный журнал аудита фиксирует все значимые события: вход в систему, просмотр и копирование пароля, изменение записи, добавление и удаление пользователей, изменение прав доступа. Каждое событие должно содержать временную метку и идентификатор пользователя. Этого достаточно, чтобы восстановить полную картину любого инцидента.
API и интеграции
Менеджер паролей без API работает только для людей. CI/CD-пайплайны, скрипты развёртывания, мониторинговые системы тоже нуждаются в учётных данных — и без интеграции они либо хранят секреты прямо в коде, либо требуют ручного вмешательства.
REST API позволяет интегрировать менеджер паролей в любой автоматизированный процесс. Скрипт развёртывания запрашивает учётные данные напрямую из хранилища — без хранения секретов в коде или переменных окружения. Это устраняет один из самых распространённых векторов утечки: захардкоженные credentials в репозиториях.
CLI-интерфейс решает аналогичную задачу для операционных сценариев. Администратор может автоматизировать ротацию паролей, массовое обновление записей или экспорт данных через командную строку — без необходимости открывать веб-интерфейс. Это особенно важно для команд, работающих в серверных средах без графического интерфейса.
API Пассворка обеспечивает программный доступ ко всем функциям веб-платформы. С помощью API можно автоматизировать процессы выдачи и отзыва прав доступа, обновления паролей, интеграции с CI/CD-процессами, а также экспортировать логи.
Реестр российского ПО
Включение в реестр означает, что продукт прошёл проверку на соответствие критериям российского происхождения: правообладатель — российское юридическое лицо или гражданин РФ, исключительные права принадлежат российской стороне, а продукт не имеет принудительного обновления из-за рубежа.
Для коммерческих компаний реестр служит дополнительным сигналом надёжности: продукт разработан и поддерживается в российской юрисдикции, что снижает риски, связанные с санкционными ограничениями и прекращением поддержки зарубежными вендорами.
Наличие в реестре также упрощает процедуру закупки: продукт не требует дополнительного обоснования при тендере, а бюджет на него может быть выделен по статьям, предназначенным для отечественного ПО.
Сертификат ФСТЭК России
Сертификат соответствия ФСТЭК России подтверждает, что средство защиты информации прошло обязательную оценку и соответствует требованиям регулятора по защите конфиденциальной информации. Для субъектов КИИ и операторов ИСПДн, обрабатывающих данные 1–3 уровня защищённости, наличие сертификата ФСТЭК у используемых СЗИ является обязательным требованием.
Отсутствие сертификат фиксируется при регуляторных проверках как прямое нарушение и влечёт административную ответственность. Для организаций, планирующих аудит безопасности или аттестацию информационных систем, наличие сертифицированных средств защиты — обязательное условие прохождения процедуры.
Пассворк сертифицирован ФСТЭК России по 4-му уровню доверия. Это позволяет использовать продукт в информационных системах, обрабатывающих конфиденциальную информацию и персональные данные, и закрывает требования регулятора к разграничению доступа на старте проекта импортозамещения.
Пассворк: комплексная защита паролей и секретов
Пассворк— российский менеджер паролей для бизнеса и госструктур. Продукт включён в реестр отечественного ПО Минцифры и сертифицирован ФСТЭК России по 4-му уровню доверия. Компания-разработчик имеет действующие лицензии ФСТЭК на деятельность по технической защите конфиденциальной информации (ТЗКИ) и по созданию средств защиты информации (СЗКИ), а также лицензию ФСБ на работу с криптографией.
Независимая проверка безопасности. Безопасность Пассворка верифицируют 30 000 независимых экспертов на платформе Standoff Bug Bounty. Это программа вознаграждения за найденные уязвимости, один из наиболее честных способов подтвердить реальный уровень защиты продукта.
Реальные внедрения в крупном бизнесе. Среди клиентов — МТС Банк, который внедрил Пассворк для централизованного управления паролями и повышения уровня безопасности, Nexign — один из крупнейших российских разработчиков телеком-решений.
Признание рынка. В 2025 году Пассворк стал победителем премии ComNews Awards в категории «Лучшее решение для работы с паролями в компании», в 2026 — получил «ТБ Премию 2026», эксперты признали продукт надёжным корпоративным решением для безопасного хранения и управления секретами.
Шаг 3. Техническое развёртывание
Техническое развёртывание менеджера паролей на сервере компании— это стандартный серверный проект. Универсальный алгоритм применим к большинству решений на рынке.
План развёртывания
Подготовка инфраструктуры. Выделить сервер, настроить сетевую сегментацию — хранилище паролей не должно быть доступно из интернета напрямую.
Установка приложения. Docker-контейнер — предпочтительный вариант: изолированная среда, простое обновление, воспроизводимая конфигурация. Нативная установка используется там, где Docker недоступен по политике безопасности.
Первоначальная конфигурация. Настройка подключения к базе данных, генерация мастер-ключа шифрования. Мастер-ключ хранится отдельно от базы данных, это критичное требование, которое часто игнорируют при быстром развёртывании.
Настройка резервного копирования. Ежедневный бэкап зашифрованного хранилища на отдельный сервер или в изолированное хранилище. Настроить нужно до миграции данных.
Интеграция с AD/LDAP. Синхронизация пользователей и групп. Проверить, что группы Active Directory корректно сопоставлены с ролями в менеджере паролей.
Тестирование и приёмка: проверить доступность интерфейса, корректность синхронизации с AD, успешность первого резервного копирования. Только после успешного прохождения всех проверок переходить к Шагу 4.
Шаг 4. Настройка системы
Сервер запущен, интеграции подключены. Следующий шаг — настроить систему изнутри: выстроить структуру сейфов, задать политики безопасности и распределить роли.
Структура хранилища
Хранилище паролей должно отражать реальную организационную схему компании. Базовый принцип — разделение по подразделениям и типам доступа. Типовая структура: отдельные сейфы для ИТ-инфраструктуры, финансов, кадров, маркетинга. Внутри каждого сейфа — папки по проектам, сервисам или средам (production, staging, dev).
Не стоит создавать слишком глубокую иерархию. Три уровня вложенности (сейф, папка, запись) достаточно для большинства организаций. Глубже четырёх уровней структура становится неудобной: сотрудники перестают ориентироваться и начинают хранить всё в корне.
Отдельно выделите сейф для привилегированных учётных записей: admin, root, сервисные аккаунты. Доступ к нему — только для администраторов и ответственных за конкретные системы. Смешивать привилегированные аккаунты с обычными рабочими паролями — типичная ошибка, которая обесценивает разграничение доступа.
Пример типовой структуры в Пассворке
Используйте результаты аудита из шага 1 как основу. Категории учётных записей, которые вы зафиксировали тогда, — пользовательские, привилегированные, сервисные, общие — должны напрямую отражаться в структуре хранилища. Это сэкономит время при миграции и исключит хаотичное размещение данных.
Системные настройки
Первое — управление сессиями. Установите таймаут автоматического выхода: 15–30 минут бездействия — разумный баланс между безопасностью и удобством. Для администраторов таймаут стоит сократить.
Второе — ограничения по IP и устройствам. Если менеджер паролей используется только внутри корпоративной сети, ограничьте доступ на уровне сетевых политик. Это дополнительный барьер, который не требует изменений в самом приложении.
Третье — многофакторная аутентификация. Подключите TOTP-приложение или аппаратный ключ в настройках безопасности. Сделайте многофакторную аутентификацию обязательной на уровне политики: система не должна разрешать вход без второго фактора ни одному пользователю, включая администраторов.
Роли и права доступа
Создайте роли до того, как добавите первого пользователя. Типовой набор для большинства организаций: администратор системы, менеджер хранилища, обычный пользователь, гость с доступом только для чтения. Для каждой роли зафиксируйте, к каким сейфам и папкам она даёт доступ — и на каком уровне: просмотр, редактирование, управление.
Сопоставьте роли с группами Active Directory, если интеграция настроена. Это позволит автоматически назначать права при онбординге новых сотрудников — без ручных действий администратора при каждом новом найме.
Проверьте, что ни одна роль не получает избыточных прав по умолчанию. Новый пользователь без явно назначенной роли не должен видеть ничего — принцип «запрещено всё, что не разрешено» должен быть реализован на уровне настроек системы, а не полагаться на дисциплину администраторов.
Шаг 5. Миграция и онбординг
Главный риск на этом этапе — не технический сбой, а сопротивление сотрудников. Этот риск управляем, если онбординг спланирован заранее.
Вариант 1: первый менеджер паролей
Сотрудники хранят пароли, где им удобно, браузер, таблицы, блокноты. Задача — собрать эти данные в централизованное хранилище без потерь.
Подготовьте CSV-шаблон с полями: название ресурса, URL, логин, пароль, комментарий. Разошлите сотрудникам чёткую инструкцию с дедлайном. Импорт через административный интерфейс занимает минуты. После импорта сверьте результат с данными аудита из Шага 1 — все ли учётные записи попали в хранилище.
Вариант 2: переход с другого менеджера паролей
Экспортируйте данные из текущего решения в CSV, JSON или XML — большинство корпоративных продуктов поддерживают эти форматы. Сохраните структуру папок и права доступа: восстанавливать их вручную долго и чревато ошибками.
Запустите параллельную работу двух систем на 1–2 недели. За это время сотрудники убедятся, что все данные перенесены корректно, — и только после этого отключайте старую систему.
Онбординг сотрудников
Брифинг. Проведите 30-минутную презентацию: покажите интерфейс, объясните логику структуры, ответьте на вопросы. Почтовая рассылка с инструкцией работает хуже — живой формат снимает сопротивление быстрее.
Браузерное расширение. Без автозаполнения сотрудники копируют пароли вручную, быстро устают и возвращаются к старым привычкам. Расширение автоматизирует процесс и защищает данные: ввод в обход клавиатуры и буфера обмена не позволяет кейлоггерам и инфостилерам перехватить пароли. Рекомендуем внедрить расширение, чтобы упростить работу пользователям и обезопасить данные.
Канал поддержки. В первую неделю выделите отдельный канал в корпоративном мессенджере, где ИТ-специалисты смогут оперативно отвечать на вопросы. Это снижает сопротивление и формирует привычку работать с системой.
Процедура увольнения сотрудника Алгоритм должен выполняться в течение одного рабочего дня с момента увольнения: 1. Деактивация учётной записи в Active Directory → автоматический отзыв доступа к хранилищу (при настроенной AD-интеграции) 2. Формирование списка паролей, к которым имел доступ сотрудник, — система генерирует его автоматически 3. Смена всех паролей из списка в течение 24 часов 4. Аудит активности за последние 30 дней на предмет аномальных выгрузок
Шаг 6. Мониторинг и аудит
Внедрение не заканчивается в день запуска. Без мониторинга система деградирует: сотрудники возвращаются к старым привычкам, права доступа устаревают, аномалии остаются незамеченными.
Квартальное ревью доступов
Права доступа имеют свойство накапливаться: сотрудник сменил роль, подрядчик завершил проект, временный аккаунт так и остался активным. Квартальное ревью — это плановая «уборка», которая предотвращает разрастание привилегий.
Интеграция с SIEM
Менеджер паролей генерирует события, которые сами по себе могут выглядеть безобидно. Ценность появляется при корреляции с другими источниками. Несколько практических сценариев:
Сценарий 1 — вход в нерабочее время. Попытка аутентификации в хранилище в 3:00 + VPN-соединение с нетипичного IP-адреса. Каждое событие по отдельности — не критично. Вместе — сигнал для немедленного расследования.
Сценарий 2 — массовая выгрузка перед увольнением. Сотрудник экспортировал значительное количество записей за 48 часов до подачи заявления об уходе. Журнал аудита фиксирует каждую операцию экспорта с временной меткой и идентификатором пользователя.
Сценарий 3 — брутфорс мастер-пароля. Серия неудачных попыток входа с одного устройства за короткий промежуток времени. SIEM коррелирует это с аналогичными попытками в других корпоративных системах.
Резервное копирование
Отдельный пункт, который часто упускают. Хранилище паролей — критическая инфраструктура: его потеря парализует доступ ко всем корпоративным системам одновременно.
Резервные копии создаются ежедневно в автоматическом режиме
Копии хранятся в изолированном месте, отдельном от основного сервера
Восстановление из резервной копии проверяется минимум раз в квартал — не теоретически, а практически
Если основной сервер выйдет из строя без актуальной копии, восстановление доступа к корпоративным системам займёт часы или дни — именно в тот момент, когда каждая минута на счету. Проверяйте восстановление из резервной копии на практике.
Заключение
Шесть шагов, описанных в этой статье — это операционный план, который можно запустить на следующей неделе. Аудит покажет реальный масштаб проблемы — он почти всегда оказывается больше, чем ожидалось. Выбор решения определит архитектуру на годы вперёд. Развёртывание и настройка займут дни, а не месяцы. Миграция пройдёт без потерь, если онбординг спланирован заранее. Мониторинг превратит разовое внедрение в управляемый процесс.
Результат — не просто инструмент для хранения паролей. Это полный контроль над тем, кто, когда и к чему имеет доступ в вашей инфраструктуре. Это измеримое снижение нагрузки на техническую поддержку. Это доказательная база для регулятора при проверке.
Управление паролями — это индикатор зрелости ИТ-процессов в целом. Компания, которая контролирует учётные данные, контролирует доступ. Компания, которая контролирует доступ, контролирует риски. Пройти все шаги этого плана можно с Пассворком — менеджером паролей для вашего бизнеса.
Часто задаваемые вопросы
Чем корпоративный менеджер паролей отличается от браузерного?
Браузерный менеджер решает задачу одного пользователя на одном устройстве. Корпоративный — задачу организации: централизованное хранение, разграничение доступа между сотрудниками, журнал аудита, автоматический офбординг и интеграция с корпоративной инфраструктурой. Данные из браузерного менеджера остаются у сотрудника после увольнения. Данные из корпоративного хранилища — нет.
Нужно ли менять все пароли перед миграцией в новое хранилище?
Менять пароли до миграции не обязательно, но аудит перед переносом — обязателен. Переносить в хранилище устаревшие, дублирующиеся и бесхозные учётные записи бессмысленно: вы просто перекладываете хаос из одного места в другое. Сначала инвентаризация, потом миграция.
Подходит ли корпоративный менеджер паролей для госсектора и субъектов КИИ?
Для госструктур, ГИС, ИСПДн и объектов КИИ решение должно быть включено в реестр российского ПО Минцифры и иметь соответствующие лицензии ФСТЭК России и ФСБ. Облачные зарубежные сервисы в этом контексте неприемлемы. Убедитесь, что выбранный продукт закрывает все три требования до начала закупочной процедуры — иначе придётся проходить её заново.
Что происходит с доступами при увольнении сотрудника?
При настроенной интеграции с AD/LDAP деактивация учётной записи в Active Directory автоматически отзывает доступ к хранилищу. Пассворк формирует список паролей, к которым имел доступ сотрудник, — их необходимо сменить в течение 24 часов. Целевое время полного офбординга — менее четырёх часов с момента увольнения.
Насколько безопасно хранить все пароли в одном месте?
Централизованное хранилище с шифрованием AES-256, MFA и гранулярными правами доступа значительно безопаснее, чем десятки разрозненных точек хранения — таблиц, мессенджеров и браузеров.
Как менеджер паролей помогает при проверке регулятора?
Журнал аудита фиксирует все действия с учётными данными: кто, когда и к чему получал доступ. При проверке ФСТЭК, Роскомнадзора или ФСБ это готовая доказательная база принятых мер защиты. Отсутствие такого журнала — один из типичных поводов для предписания.
Внедрение корпоративного менеджера паролей: пошаговое руководство для ИТ-отдела
Сисадмин пересылает SSH-ключи в мессенджере. Уволенный сотрудник до сих пор получает рассылку с данными клиентов. Стажёр с правами администратора. Знакомо? Рассмотрим, как ИТ-отделу взять доступы под контроль — от первого аудита до работающей системы.
Российский бизнес инвестирует миллиарды в маркетинг и инфраструктуру, но финансирование информационной безопасности часто идёт по остаточному принципу. Чем меньше компания, тем больше руководство уверено в её «невидимости» для злоумышленников, хотя статистика говорит об обратном.
За восемь месяцев 2025 года кибератаки обошлись российской экономике в 1,5 трлн рублей. Каждая восьмая из десяти компаний малого и среднего бизнеса пережила минимум один киберинцидент, и по данным Positive Technologies, Россия входит в топ мировых целей: на неё приходится 14–16% всех успешных атак. В 2026 году их число может вырасти ещё на 30–35%.
Парадокс не в том, что атак стало больше, а в том, что большинство из них можно было предотвратить. Большинство из них начинались с одного фишингового письма.
Три года назад кибербезопасность была головной болью ИТ-отдела. Сегодня это вопрос выживания бизнеса и личной ответственности руководителя. Новое законодательство закрепляет эту ответственность: с 2025–2026 годов штрафы за утечки данных достигают 3% от годового оборота компании. В этой статье расскажем, какие угрозы актуальны прямо сейчас, что изменилось в законодательстве и как выстроить систему защиты бизнеса.
Ландшафт киберугроз 2026
Векторы угроз меняются быстрее, чем большинство компаний успевает обновить защиту. Ниже — четыре категории угроз, которые в 2025–2026 годах наносят наибольший ущерб российскому бизнесу.
Фишинг и социальная инженерия
Фишинг, рассылка поддельных писем и сообщений для кражи учётных данных или установки вредоносного ПО, остаётся главным способом проникновения в корпоративные системы. По данным Positive Technologies, в первом полугодии 2025 года социальная инженерия применялась в 50% успешных атак на организации, а основным каналом её распространения остаётся электронная почта — она используется в 88% случаев атак на компании с применением социальной инженерии.
Сегодня фишинг стал значительно сложнее. Благодаря ИИ злоумышленники проводят целевые атаки (spear phishing): письма приходят якобы от реальных контрагентов, содержат детали сделок и написаны без ошибок. ИИ анализирует открытые данные о компании, соцсети сотрудников и новости, чтобы создать убедительный контекст.
Спир-фишинг (spear phishing) — целевая фишинговая атака, направленная на конкретного человека или организацию. В отличие от массового фишинга, где рассылают миллионы одинаковых писем в расчёте на случайный отклик, спир-фишинг — это точечный удар. Злоумышленник заранее изучает жертву: должность, круг контактов, текущие проекты, стиль переписки коллег.
Растёт и число атак с использованием дипфейков и голосового фишинга (vishing) — например, когда сотрудникам звонит «генеральный директор» с синтезированным голосом и просит срочно перевести платёж или передать доступы. Также распространены атаки, при которых злоумышленники перехватывают или имитируют корпоративную переписку, чтобы санкционировать мошеннические платежи.
Вишинг (vishing, от voice + phishing) — разновидность фишинга, при которой злоумышленник использует голосовой звонок для манипуляции жертвой: вынуждает раскрыть учётные данные, перевести деньги или предоставить доступ к системам.
Всё чаще эксплуатируется цифровая идентичность и поведение людей, а не уязвимости самих систем.
Программы-вымогатели
Программы-вымогатели остаются одной из главных угроз для российского бизнеса. Если раньше злоумышленники просто шифровали данные и требовали выкуп за ключ расшифровки, то сегодня применяется схема двойного вымогательства: сначала данные копируют на серверы атакующих, затем шифруют. Компания платит дважды, за расшифровку и за неразглашение похищенной информации. Иногда добавляется третий уровень давления — DDoS-атака на сайт компании.
Суммы выкупов в России значительно выросли. Средний диапазон в 2025 году составлял от 4 до 40 млн рублей, а максимальный зафиксированный выкуп достиг 500 млн рублей. При этом выплата выкупа не гарантирует восстановление данных: примерно треть компаний не получает рабочий ключ расшифровки, а сама оплата часто делает организацию целью повторных атак.
Атаки на цепочки поставок
Атаки на цепочки поставок — один из самых тревожных трендов последних лет. Крупная компания хорошо защищена, а её небольшой подрядчик нет. Злоумышленники взламывают слабое звено и через него проникают к основной цели.
Число таких атак в 2025 году выросло вдвое по сравнению с предыдущим периодом. Под угрозой любая компания, которая пользуется услугами ИТ-аутсорсинга, облачных провайдеров, разработчиков ПО или интеграторов. Особую опасность представляет компрометация обновлений программного обеспечения: вредоносный код встраивается в легитимный апдейт и автоматически распространяется на тысячи клиентов вендора.
DDoS-атаки и другие актуальные угрозы
DDoS-атаки (распределённые атаки на отказ в обслуживании) в 2025–2026 годах приобрели политическую окраску. Злоумышленники формируют ботнеты из тысяч заражённых устройств и направляют лавину запросов на целевой сервер — до тех пор, пока он не перестаёт отвечать.
Атаки приобрели политическую окраску: их используют для давления на компании и госструктуры. Для бизнеса последствия конкретны — недоступность сайта, сервисов и API, срыв транзакций, штрафы и репутационный ущерб. Причём жертва зачастую не может быстро отличить легитимный всплеск трафика от атаки — и теряет время на реакцию.
Современные DDoS-атаки стали умнее: вместо грубой перегрузки канала злоумышленники бьют по прикладному уровню, имитируя поведение реальных пользователей. Такие атаки сложнее обнаружить и значительно дороже отразить.
Фишинг, DDoS и программы-вымогатели лишь малая часть из того, с чем бизнес сталкивается сегодня:
Утечки данных. Базы клиентов, платёжные данные, корпоративная переписка — всё это регулярно оказывается в открытом доступе или на теневых форумах. Причина чаще не во взломе, а в неправильно настроенных правах доступа и слабых паролях.
Инсайдерские угрозы. Особую опасность представляют уволенные сотрудники с неотозванными правами доступа. Но угроза исходит и от действующих сотрудников — намеренно или по халатности.
Инфостилеры. Вредоносные программы, которые молча собирают данные с заражённого устройства: сохранённые пароли из браузеров, сессионные куки, данные автозаполнения, файлы с рабочего стола. Всё это уходит на сервер злоумышленника в течение минут — и часто остаётся незамеченным, потому что инфостилер не шифрует файлы и не выводит систему из строя.
Атаки на облачные среды и API. Неправильно настроенные облачные хранилища и незащищённые API-эндпоинты открывают прямой доступ к данным — без какого-либо взлома. Чем сложнее становится инфраструктура, тем больше точек, которые легко упустить при настройке.
Атаки на сетевое оборудование. Роутеры, коммутаторы и VPN-шлюзы с устаревшей прошивкой и дефолтными паролями превращают периметр сети в открытую дверь. На фоне удалённой работы таких точек входа стало кратно больше.
Законодательство и ответственность: что изменилось в 2026 году
Новые штрафы за утечки персональных данных
Для любой российской компании, работающей с данными клиентов или сотрудников, ключевым является Федеральный закон № 152-ФЗ «О персональных данных». С 30 мая 2025 года вступил в силу Федеральный закон № 420-ФЗ, который внёс поправки в КоАП РФ и кардинально изменил экономику киберинцидентов для бизнеса.
Ключевые изменения:
От 10 до 15 млн рублей — штраф за первичную утечку данных более 100 000 субъектов персональных данных. За утечку данных от 10 000 до 100 000 субъектов штраф составляет от 5 до 10 млн рублей, от 1 000 до 10 000 субъектов — от 3 до 5 млн рублей.
От 1 до 3% от годового оборота — штраф за повторную утечку персональных данных любой категории. При этом закон устанавливает минимальный порог: штраф не может быть менее 20–25 млн рублей (в зависимости от вида нарушения), а его максимальный размер ограничен 500 млн рублей. Для компании с выручкой 500 млн рублей расчётный штраф составил бы 15 млн рублей, однако с учётом минимального порога реальная санкция окажется не менее 20–25 млн рублей.
Двухэтапное уведомление Роскомнадзора: первичное сообщение о факте утечки — в течение 24 часов с момента обнаружения, расширенный отчёт с указанием причин инцидента и принятых мер — в течение 72 часов. За нарушение обязанности уведомить об утечке предусмотрен отдельный штраф — от 1 до 3 млн рублей.
Защита персональных данных перестала быть задачей ИТ-отдела. Защита персональных данных стала вопросом финансовой устойчивости компании и личной ответственности её руководителя.
Требования к безопасности КИИ
1 марта 2026 года вступил в силу приказ ФСТЭК России №117 от 11 апреля 2025 года. Он заменяет устаревший приказ №17 от 2013 года и существенно расширяет область применения: если предшественник распространялся только на государственные и муниципальные информационные системы, то Приказ № 117 охватывает все информационные системы, эксплуатируемые государственными органами, ГУП и госучреждениями, — независимо от их назначения и архитектуры.
Принципиальные изменения:
Риск-ориентированный подход к защите. Организации обязаны самостоятельно моделировать угрозы и подбирать меры защиты под конкретную архитектуру системы и актуальные угрозы.
Обязательный учёт цепочек поставок. При моделировании угроз необходимо учитывать риски, связанные с подрядчиками, включая удалённый доступ внешних исполнителей.
Усиленные требования к мониторингу. Мониторинг инцидентов и журналирование событий безопасности должны осуществляться непрерывно (включая дежурную смену 24/7), охватывать всю инфраструктуру и соответствовать ГОСТ Р 59547-2021.
Повышение требований к управлению ИБ. Приказ формализует структуру управления кибербезопасностью и уточняет требования к ответственным подразделениям и должностным лицам. Не менее 30% сотрудников подразделения по защите информации должны иметь профильное образование в области ИБ. При этом введение прямой персональной административной ответственности руководителей организаций предусмотрено отдельным законопроектом о поправках в КоАП РФ (ст. 13.12.2), который по состоянию на начало 2026 года находился на рассмотрении в Государственной Думе.
Расширение периметра регулирования КИИ на подрядчиков
С 1 марта 2026 года также вступил в силу Федеральный закон от 31 июля 2025 года № 325-ФЗ, внёсший поправки в ФЗ-187 «О безопасности критической информационной инфраструктуры». Закон закрепил, что субъектами КИИ могут быть только российские юридические лица под контролем граждан РФ, и установил контроль за структурой собственности организаций, участвующих в обеспечении функционирования КИИ.
В совокупности с Приказом № 117 это означает, что требования по информационной безопасности де-факто распространяются и на подрядчиков владельцев объектов КИИ, включая ИТ-аутсорсеров, облачных провайдеров, разработчиков ПО и системных интеграторов. Если ваша компания обслуживает банк, больницу, транспортную компанию или энергетическое предприятие, она обязана соблюдать политику информационной безопасности заказчика и фиксировать соответствующие обязательства в договорах.
Импортозамещение в ИБ: сроки и риски
Крайний срок перехода на отечественное программное обеспечение и программно-аппаратные комплексы на значимых объектах КИИ — 1 января 2028 года. Звучит далеко, но на практике миграция корпоративных систем занимает от одного до трёх лет. Компании, которые начнут процесс в 2027 году, рискуют не успеть.
Для органов государственной власти требования жёстче: им запрещено использовать иностранное ПО на значимых объектах КИИ уже с 1 января 2025 года.
Российский рынок ИБ-решений активно развивается: по итогам 2025 года его объём превысил 374 млрд рублей, а по прогнозу Центра стратегических разработок, в 2026 году рынок вырастет ещё на 12% и достигнет 448 млрд рублей, а к 2030 году — 968 млрд рублей. Отечественные вендоры предлагают решения, лицензированные ФСТЭК и ФСБ, что критично для работы с государственными структурами.
Пассворк включён в Единый реестр российского ПО Минцифры, имеет лицензии ФСТЭК России на ТЗКИ и СЗКИ, а также лицензию ФСБ на работу с криптографией.
Как построить систему защиты: пошаговое руководство для бизнеса
Большинство компаний начинают заниматься информационной безопасностью после первого серьёзного инцидента. Это дорогой способ учиться. Выстроить базовую защиту системно — дешевле, быстрее и предсказуемее, чем разбирать последствия взлома.
Это руководство описывает пять практических шагов, которые закрывают большинство актуальных векторов атак.
Шаг 1. Аудит и оценка рисков
Защита начинается с понимания того, что именно нужно защищать и от каких угроз. Без инвентаризации активов и оценки рисков любые инвестиции в информационную безопасность превращаются в угадывание.
Что включает базовый аудит:
Инвентаризация всех информационных активов. Составьте полный реестр: серверы, рабочие станции, облачные сервисы, мобильные устройства, корпоративные учётные записи, API-интеграции с подрядчиками. Особое внимание — теневым IT: сервисам, которые сотрудники используют без ведома ИТ-отдела (личные облачные хранилища, мессенджеры для рабочей переписки, неавторизованные SaaS-инструменты).
Анализ прав доступа. Проверьте, кто имеет доступ к каким данным и системам. Типичные проблемы: бывшие сотрудники с активными учётными записями, подрядчики с избыточными правами, технические аккаунты с неизменёнными дефолтными паролями. «Мёртвые» учётные записи — один из наиболее распространённых векторов атак: злоумышленник получает легитимный доступ без каких-либо признаков взлома.
Оценка уязвимостей. Сканирование инфраструктуры специализированными инструментами выявляет неустановленные обновления, открытые порты, слабые конфигурации сервисов. Сканирование — не замена пентесту, но хорошая отправная точка для компаний без выделенной ИБ-команды.
Моделирование угроз. Не все угрозы одинаково актуальны для разных отраслей. Финансовые компании чаще атакуют через фишинг и компрометацию учётных данных; производственные предприятия — через уязвимости в промышленных системах управления; ритейл — через POS-терминалы и платёжные системы. Моделирование угроз позволяет расставить приоритеты и не тратить бюджет на защиту от маловероятных сценариев.
Тестирование на проникновение (пентест). Пентест — это контролируемая атака на вашу инфраструктуру, которую проводят специалисты с целью выявить реальные пути компрометации. В отличие от сканирования уязвимостей, пентест показывает, насколько далеко реальный атакующий может продвинуться в вашей сети. Для малого и среднего бизнеса достаточно внешнего пентеста раз в год; для компаний с критичными данными — раз в полгода или после значимых изменений инфраструктуры.
Результат аудита — не отчёт ради отчёта, а приоритизированный список действий: что исправить немедленно, что запланировать на квартал, что принять как допустимый риск. Без этого документа следующие шаги теряют половину своей эффективности.
Шаг 2. Концепция нулевого доверия (Zero trust)
Долгое время корпоративный периметр считался надёжной границей: всё внутри сети — доверенное, всё снаружи — потенциально враждебное. Эта модель перестала работать. Удалённая работа, облачные сервисы и атаки через доверенных подрядчиков сделали само понятие «внутри сети» условным.
Что такое Zero trust
Zero trust («нулевое доверие») — это архитектурный принцип, при котором ни один пользователь, устройство или сервис не получает доверия по умолчанию, даже находясь внутри корпоративной сети. Каждый запрос на доступ к ресурсу проверяется заново — на основе идентичности, состояния устройства, контекста запроса и минимально необходимых привилегий.
Ключевые принципы zero trust на практике:
Минимальные привилегии (Least Privilege Access). Каждый сотрудник, сервисный аккаунт и приложение получают доступ строго к тем ресурсам, которые необходимы для выполнения конкретных задач — и ничего сверх этого. Принцип минимальных привилегий ограничивает радиус поражения при компрометации любой учётной записи.
Многофакторная аутентификация.Многофакторная аутентификация (MFA). MFA обязательна для всех систем и всех пользователей без исключений — включая технические аккаунты и административные панели. Предпочтительные методы второго фактора: аппаратные ключи (FIDO2/WebAuthn) или приложения-аутентификаторы (TOTP).
Микросегментация сети. Разделение инфраструктуры на изолированные сегменты с явными правилами взаимодействия между ними. Цель — не допустить горизонтального перемещения атакующего по сети (lateral movement).
Непрерывный мониторинг и верификация. Аутентификация — это не одноразовое событие при входе в систему. Zero trust предполагает постоянную проверку: соответствует ли поведение пользователя его обычным паттернам, не изменилось ли состояние устройства, не появились ли признаки компрометации сессии.
Явная верификация устройств. Доступ к корпоративным ресурсам разрешается только с устройств, соответствующих корпоративным политикам безопасности: актуальная ОС, установленные обновления, работающий антивирус, шифрование диска.
Начать можно с малого:
Внедрить MFA для всех корпоративных сервисов — это даёт немедленный эффект при минимальных затратах.
Провести ревизию прав доступа и применить принцип минимальных привилегий.
Сегментировать сеть хотя бы на базовом уровне: отделить гостевой Wi-Fi от корпоративного, изолировать серверный сегмент.
Внедрить корпоративный менеджер паролей для централизованного управления учётными данными — это фундамент контроля доступа.
Эти четыре шага не требуют масштабных инвестиций, но закрывают большинство типовых векторов атак, которые используют злоумышленники при работе с реальными компаниями.
Шаг 3. Ключевые инструменты защиты
Рынок ИБ-инструментов огромен, и попытка охватить всё сразу — верный путь к распылению бюджета без реального эффекта. Выбор правильного набора зависит от размера компании, отраслевой специфики и уровня зрелости ИБ-процессов. Ниже — базовый стек, который закрывает наиболее критичные векторы атак.
Управление паролями и учётными данными
Слабые и повторно используемые пароли остаются одной из главных причин взломов корпоративных аккаунтов.
Корпоративный менеджер паролей решает эту проблему системно. Пассворк позволяет сотрудникам работать с надёжными уникальными паролями, не запоминая их, а администратор получает централизованный контроль над доступом к корпоративным учётным записям.
При уходе сотрудника достаточно одного действия, чтобы отозвать все его доступы — без риска, что он унесёт пароли с собой или они останутся в личном хранилище браузера.
Многофакторная аутентификация
MFA уже упоминалась в контексте Zero trust, но заслуживает отдельного внимания как самостоятельный инструмент. Приоритет при выборе метода второго фактора: аппаратные ключи (Rutoken, YubiKey) → приложения-аутентификаторы (Пассворк 2ФА, Google Authenticator) → push-уведомления → СМС. Для привилегированных аккаунтов (администраторы домена, финансовые системы, облачные консоли) аппаратные ключи — стандарт.
Защита конечных точек (EDR/XDR)
Классические антивирусы работают по сигнатурному принципу и не обнаруживают новые угрозы. EDR (обнаружение угроз и реагирование на конечных точках) отслеживает поведение процессов на устройстве и выявляет аномалии — даже если конкретная угроза ранее не встречалась. XDR (расширенное обнаружение угроз и реагирование) расширяет эту логику на всю инфраструктуру: конечные точки, сеть, облачные сервисы, электронную почту.
Для малого и среднего бизнеса с ограниченным бюджетом оптимальный выбор — облачные EDR-решения с управляемым сервисом (MDR): вы получаете мониторинг и реагирование без необходимости содержать собственную команду аналитиков.
Защита электронной почты
Электронная почта остаётся основным вектором фишинговых атак и доставки вредоносного ПО. Первый шаг — настроить DNS-записи домена так, чтобы злоумышленники не могли рассылать письма от имени вашей компании. Следующий — установить почтовый фильтр, который проверяет каждое входящее сообщение до того, как оно попадёт в ящик сотрудника: блокирует вредоносные вложения, фишинговые ссылки и подозрительные письма. Третья мера — обучение сотрудников распознаванию фишинга, подробнее об этом в шаге 4.
Управление уязвимостями
Регулярное сканирование инфраструктуры и своевременная установка обновлений — непрерывный процесс. Управление уязвимостями включает: инвентаризацию активов, сканирование, приоритизацию по критичности, устранение и верификацию. Для небольших компаний достаточно ежемесячного цикла сканирования и чёткой политики установки критичных обновлений в течение 72 часов после выхода патча.
Базовый стек для малого и среднего бизнеса
Для компаний с ограниченным бюджетом и без выделенной ИБ-команды оптимальная стартовая конфигурация выглядит так:
Категория
Инструмент
Приоритет
Управление паролями
Корпоративный менеджер паролей
Критичный
Аутентификация
MFA для всех сервисов
Критичный
Защита конечных точек
EDR (облачный)
Высокий
Защита почты
SPF/DKIM/DMARC + SEG
Высокий
Управление уязвимостями
Ежемесячное сканирование
Средний
Резервное копирование
По правилу 3-2-1
Критичный
Эти шесть категорий закрывают наиболее распространённые векторы атак при разумных затратах. Всё остальное — следующий уровень зрелости, к которому стоит двигаться после того, как базовый стек работает стабильно.
Шаг 4. Обучение сотрудников
Технические средства защиты теряют смысл, если сотрудник открывает фишинговое письмо, сообщает пароль по телефону «службе безопасности банка» или подключает личный ноутбук к корпоративной сети. Человеческий фактор остаётся главной уязвимостью любой системы ИБ, и одновременно наиболее экономически эффективным направлением для инвестиций.
Почему разовый инструктаж не работает
Большинство компаний проводят вводный инструктаж при найме — и считают задачу выполненной. Проблема в том, что угрозы меняются быстро: фишинговые письма становятся убедительнее, атаки через мессенджеры и голосовые звонки (вишинг) растут, а сотрудники забывают правила, если их не закрепляют регулярно. Обучение раз в год или раз в три года не формирует устойчивых навыков.
Структура программы обучения
Базовый инструктаж при найме. Каждый новый сотрудник до получения доступа к корпоративным системам должен пройти обязательный инструктаж. Минимальное содержание: политика паролей и требования к их сложности, правила работы с корпоративной почтой и мессенджерами, запрет на использование личных устройств и облачных хранилищ для рабочих данных, порядок действий при подозрении на инцидент.
Регулярные фишинговые симуляции. Это наиболее эффективный инструмент снижения уязвимости к социальной инженерии. Принцип прост: ИТ-отдел или внешний подрядчик отправляет сотрудникам тестовые фишинговые письма, имитирующие реальные атаки. Те, кто кликнул на ссылку или ввёл данные, получают немедленную обратную связь и короткий обучающий модуль. Ключевой момент: симуляции должны быть обучающим инструментом, а не инструментом наказания. Цель — изменить поведение, а не поймать виновных.
Тематические тренинги по актуальным угрозам. Раз в квартал — короткий (15–20 минут) тренинг по конкретной теме: как распознать целевой фишинг (spear phishing), что делать при подозрении на заражение устройства, как безопасно работать с корпоративными данными вне офиса, как реагировать на звонки от «службы безопасности банка» или «ИТ-поддержки».
Чёткие инструкции на случай инцидента. Каждый сотрудник должен знать ответы на три вопроса: что считается инцидентом ИБ, кому об этом сообщать и как быстро. Страх наказания за «неправильные» действия — главная причина, по которой сотрудники скрывают инциденты или тянут с сообщением. Культура «сообщи и не бойся» сокращает время обнаружения инцидента и снижает итоговый ущерб.
Отдельные программы для привилегированных пользователей. Системные администраторы, финансовые директора, топ-менеджмент — приоритетные цели для целевых атак. Для них нужна отдельная программа обучения с акцентом на целевой фишинг, атаки на цепочку поставок и социальную инженерию .
Отслеживайте процент сотрудников, прошедших обучение в срок; процент «кликнувших» в фишинговых симуляциях (в динамике); время от обнаружения до сообщения об инциденте; количество самостоятельно выявленных сотрудниками подозрительных писем. Эти показатели позволяют оценить реальное изменение поведения, а не просто факт прохождения тренинга. Cтоимость обучения для небольшой компании минимальна, а эффект один из самых высоких среди всех мер защиты.
Шаг 5. Реагирование на инциденты
Компании без плана реагирования на инциденты тратят на восстановление в среднем в 3–4 раза больше времени и денег, чем те, у кого такой план есть.
Что такое план реагирования на инциденты
План реагирования на инциденты — это задокументированный набор процедур, определяющих, кто что делает в случае инцидента ИБ. Он отвечает на вопросы: кто принимает решения, кто кого оповещает, в какой последовательности выполняются действия, какие полномочия есть у каждого участника. Без плана реагирования компании теряют критичное время на согласования и выяснение ответственности именно тогда, когда каждая минута имеет значение.
Фазы реагирования на инцидент
Фаза 1: Подготовка. Это всё, что делается до инцидента. Составление плана, определение ролей и ответственности, создание контактного листа для экстренной связи, настройка инструментов мониторинга и логирования, регулярные учения.
Фаза 2: Обнаружение и анализ. Инцидент может быть обнаружен автоматически (SIEM-алерт, EDR-уведомление) или вручную (сотрудник заметил аномалию). Задача этой фазы — подтвердить факт инцидента, определить его тип и масштаб, зафиксировать время обнаружения.
Фаза 3: Изоляция. Немедленное отключение скомпрометированных систем от сети до того, как вредоносное ПО распространится дальше или атакующий получит дополнительный доступ. Изоляция должна быть быстрой, но обдуманной: отключение критичных бизнес-систем в разгар рабочего дня может нанести ущерб, сопоставимый с самим инцидентом.
Фаза 4: Устранение угрозы. Удаление вредоносного ПО, закрытие использованных уязвимостей, смена скомпрометированных учётных данных, отзыв несанкционированных доступов. Важно убедиться, что угроза полностью устранена: атакующие часто оставляют бэкдоры для повторного доступа.
Фаза 5: Уведомление регуляторов и пострадавших. При утечке персональных данных российских граждан — уведомление Роскомнадзора в течение 24 часов с момента обнаружения инцидента (требование Федерального закона № 152-ФЗ «О персональных данных», статья 21.1, введённая поправками 2022 года). В течение 72 часов — расширенное уведомление с деталями инцидента. Несоблюдение сроков влечёт административную ответственность и репутационные риски, которые часто превышают ущерб от самого инцидента.
Фаза 6: Восстановление. Восстановление систем из резервных копий, проверка целостности данных, поэтапный возврат к нормальной работе. Резервные копии должны существовать, регулярно проверяться и храниться по правилу 3-2-1: три копии данных, на двух разных типах носителей, одна из которых хранится офлайн и физически изолирована от основной инфраструктуры. Офлайн-копия — единственная надёжная защита от программ-вымогателей, которые целенаправленно ищут и шифруют подключённые резервные копии.
Фаза 7: Разбор и улучшение. Обязательная фаза, которую большинство компаний пропускают из-за усталости после инцидента. Цель: установить корневую причину инцидента, оценить эффективность реагирования, выявить пробелы в плане и устранить уязвимость, которая была использована. Без этого шага компания рискует столкнуться с тем же инцидентом повторно.
Заключение
Пять шагов, описанных в этой статье — не исчерпывающий список всего, что можно сделать для защиты бизнеса. Это минимум, без которого любая компания остаётся открытой мишенью.
Аудит показывает реальную картину. Zero trust меняет логику доступа: доверие перестаёт быть состоянием по умолчанию и становится результатом проверки. Правильный набор инструментов закрывает наиболее распространённые векторы атак без избыточных затрат. Обученные сотрудники перестают быть самым слабым звеном. А задокументированный план реагирования превращает хаос инцидента в управляемый процесс.
Ни один из этих шагов не требует многомиллионного бюджета или штата из двадцати ИБ-специалистов. Большинство компаний, которые пострадали от атак в 2025 году, могли предотвратить инцидент базовыми мерами.
Начать можно прямо сейчас, с конкретного первого шага — навести порядок с корпоративными паролями и доступами. Пассворк — российский корпоративный менеджер паролей, включённый в реестр отечественного ПО Минцифры, с лицензиями ФСТЭК и ФСБ. Он даёт администратору полную видимость того, кто и к чему имеет доступ, позволяет мгновенно отозвать права при увольнении сотрудника и ведёт аудит-лог всех действий с учётными данными.
Часто задаваемые вопросы
Какие киберугрозы наиболее опасны для российского бизнеса в 2026 году?
Три приоритетные угрозы — программы-вымогатели, фишинг с применением ИИ и атаки на цепочки поставок. Вымогатели опасны схемой двойного вымогательства: данные сначала копируют, затем шифруют. Фишинг с ИИ позволяет злоумышленникам создавать персонализированные письма, неотличимые от реальной переписки контрагентов. Атаки через подрядчиков бьют по крупным компаниям через слабо защищённых партнёров — ИТ-аутсорсеров, интеграторов, облачных провайдеров.
Какие штрафы грозят за утечку персональных данных в 2026 году?
С 30 мая 2025 года действует ФЗ-420, кардинально изменивший санкции за утечки. За первичную утечку данных более 100 000 субъектов — штраф от 10 до 15 млн рублей. За повторное нарушение — оборотный штраф от 1 до 3% от годового оборота, но не менее 20–25 млн рублей и не более 500 млн рублей. Помимо штрафа, компания обязана уведомить Роскомнадзор в течение 24 часов с момента обнаружения утечки, а в течение 72 часов — направить расширенный отчёт. Нарушение сроков уведомления влечёт отдельный штраф от 1 до 3 млн рублей.
Что такое Zero trust и с чего начать его внедрение в небольшой компании?
Zero trust (принцип нулевого доверия) — архитектурный принцип, при котором ни один пользователь, устройство или сервис не получает доверия по умолчанию, даже находясь внутри корпоративной сети. Каждый запрос на доступ проверяется заново. Для небольшой компании разумная точка входа — четыре шага: включить MFA для всех корпоративных сервисов, провести ревизию прав доступа и применить принцип минимальных привилегий, сегментировать сеть на базовом уровне, внедрить корпоративный менеджер паролей для централизованного контроля над учётными данными. Эти меры не требуют крупных инвестиций, но закрывают большинство типовых векторов атак.
Распространяются ли требования по безопасности КИИ на подрядчиков и ИТ-аутсорсеров?
Да. С 1 марта 2026 года вступили в силу приказ ФСТЭК № 117 и ФЗ-325, которые де-факто распространяют требования по информационной безопасности на подрядчиков владельцев объектов критической информационной инфраструктуры. Если ваша компания обслуживает банк, больницу, транспортное или энергетическое предприятие, она обязана соблюдать политику ИБ заказчика и фиксировать соответствующие обязательства в договорах. Приказ № 117 также требует учитывать риски цепочки поставок при моделировании угроз — включая удалённый доступ внешних исполнителей.
Как защитить компанию от атак через скомпрометированные учётные данные сотрудников?
Скомпрометированные пароли — один из главных векторов проникновения в корпоративные системы. Базовая защита строится на трёх элементах. Первый — корпоративный менеджер паролей: сотрудники работают с уникальными надёжными паролями, администратор контролирует доступ централизованно и мгновенно отзывает права при увольнении. Второй — MFA для всех систем без исключений: даже если пароль скомпрометирован, второй фактор блокирует несанкционированный вход. Третий — регулярный аудит учётных записей: удаление «мёртвых» аккаунтов уволенных сотрудников и ревизия прав подрядчиков. Пассворк решает первую и третью задачу системно — с аудит-логом, ролевой моделью и поддержкой MFA.
Что делать в первые часы после обнаружения кибератаки?
Первые действия определяют масштаб итогового ущерба. Изолируйте скомпрометированные системы от сети — до того, как вредоносное ПО распространится дальше. Зафиксируйте всё: время обнаружения, снимки экранов, системные логи — это понадобится для расследования и уведомления регуляторов. Не платите выкуп: треть компаний не получает рабочий ключ расшифровки, а оплата повышает вероятность повторной атаки. Восстанавливайтесь из резервных копий, хранящихся офлайн. После стабилизации — обязательный разбор инцидента, чтобы устранить уязвимость, через которую произошло проникновение.
Информационная безопасность для бизнеса в 2026: главные угрозы и защита
Кибератаки обошлись российскому бизнесу в 1,5 трлн рублей за восемь месяцев 2025 года. Большинство из них начались с одного фишингового письма. Разбираем актуальные угрозы, новые штрафы и пять шагов, которые закрывают большинство векторов атак.


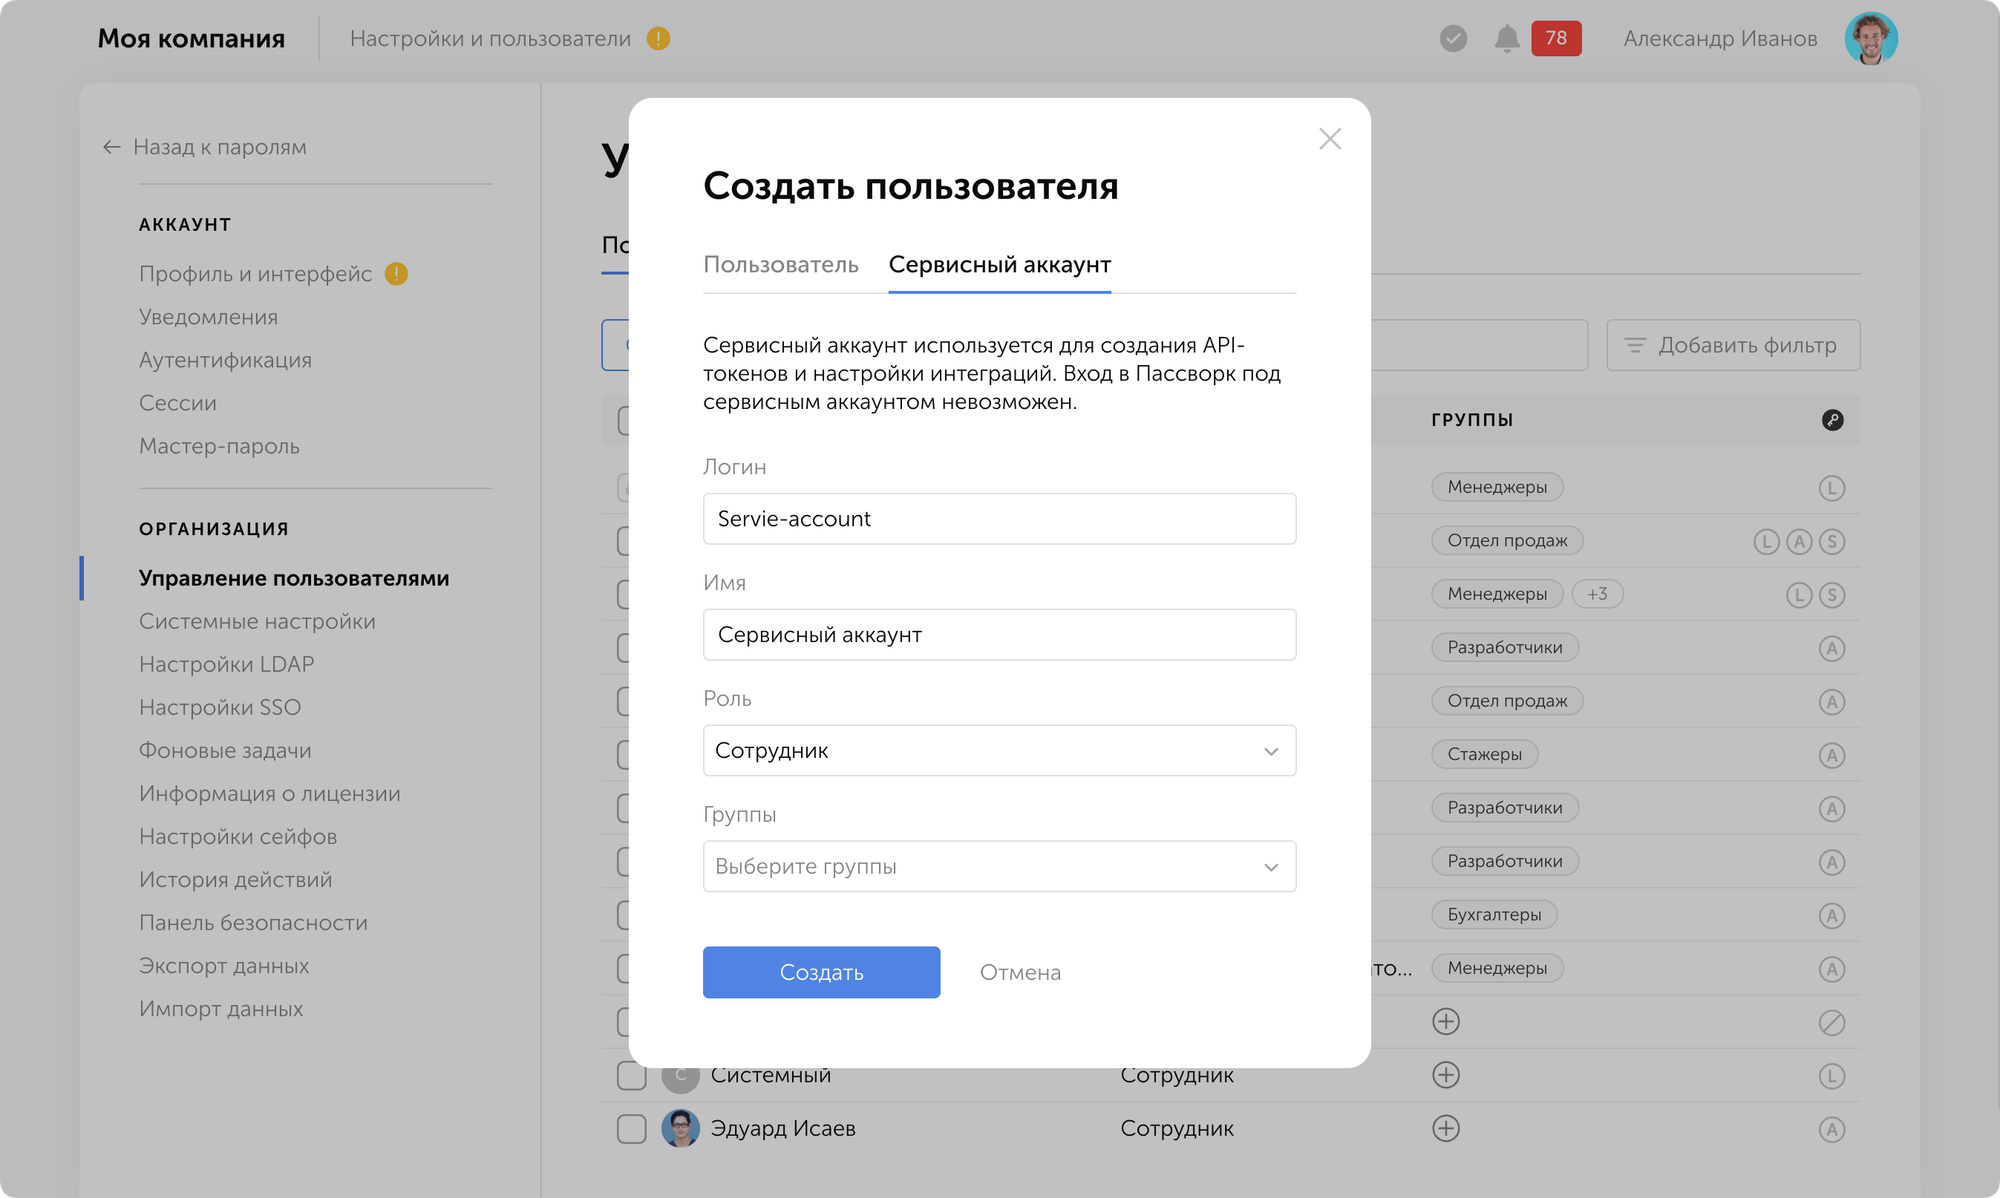
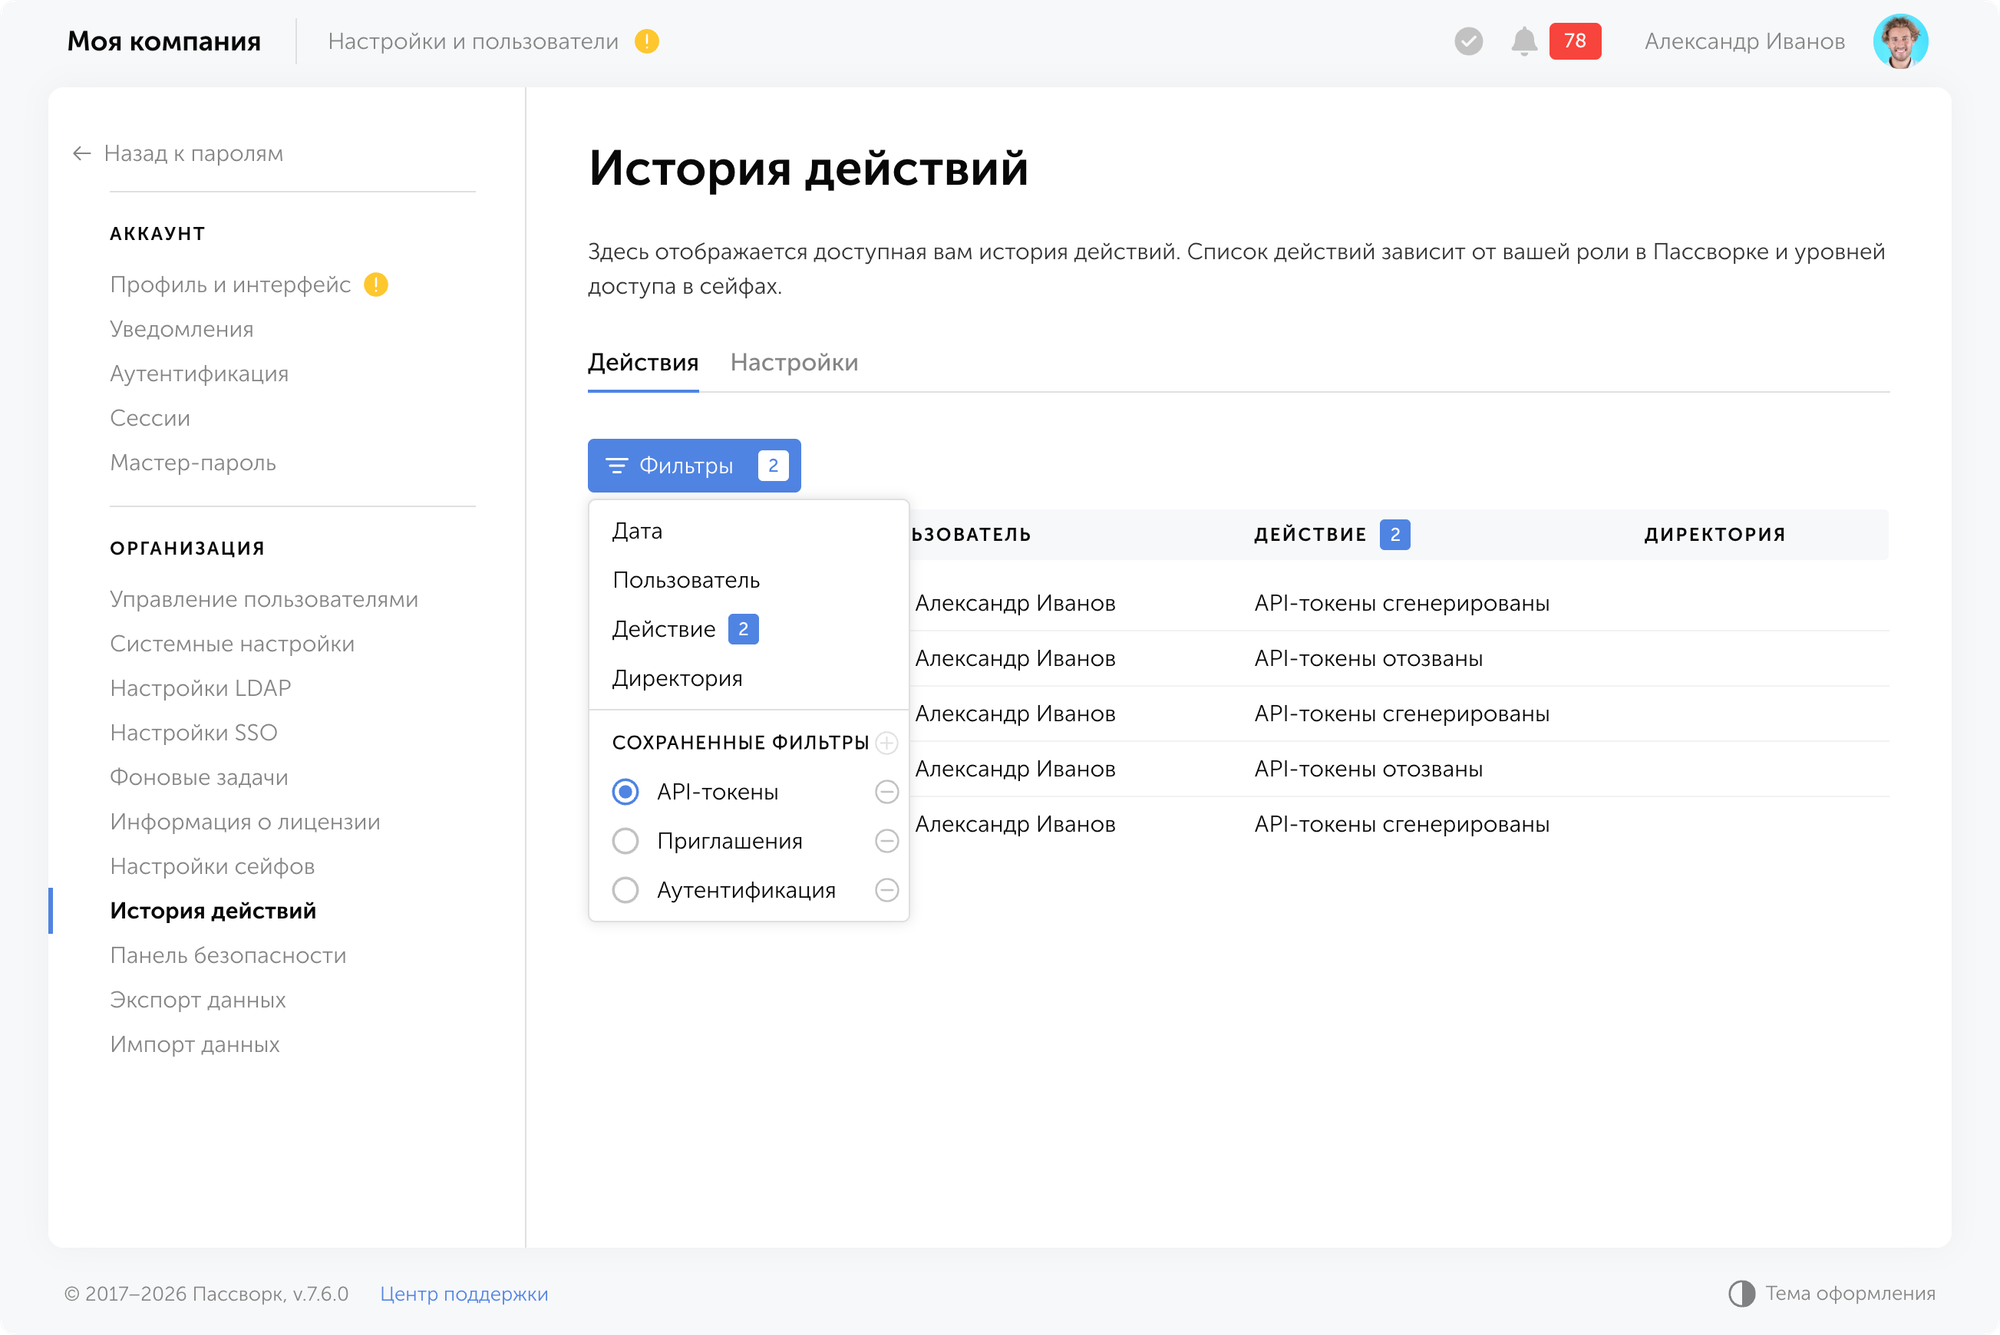
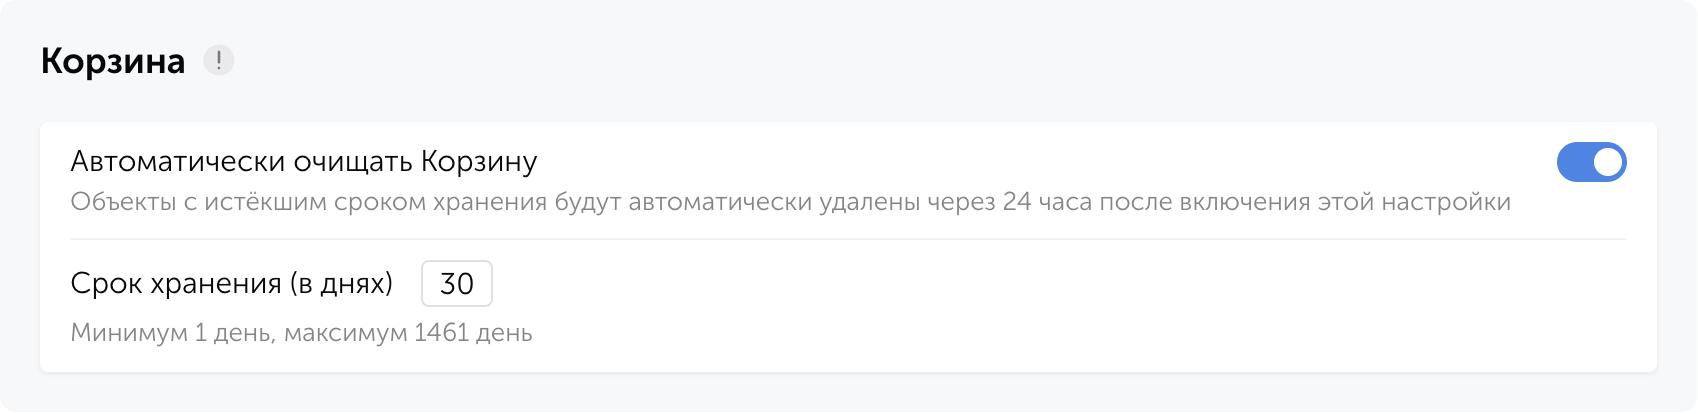
 Илья Шелыгин
 Анастасия Лебедева
 Илья Шелыгин