В новой версии добавили возможность создавать собственные типы сейфов с автоматическим назначением администраторов, доработали наследование прав доступа от групп и обработку параметров при генерации TOTP-кодов, а также внесли множество исправлений и улучшений.
Типы сейфов
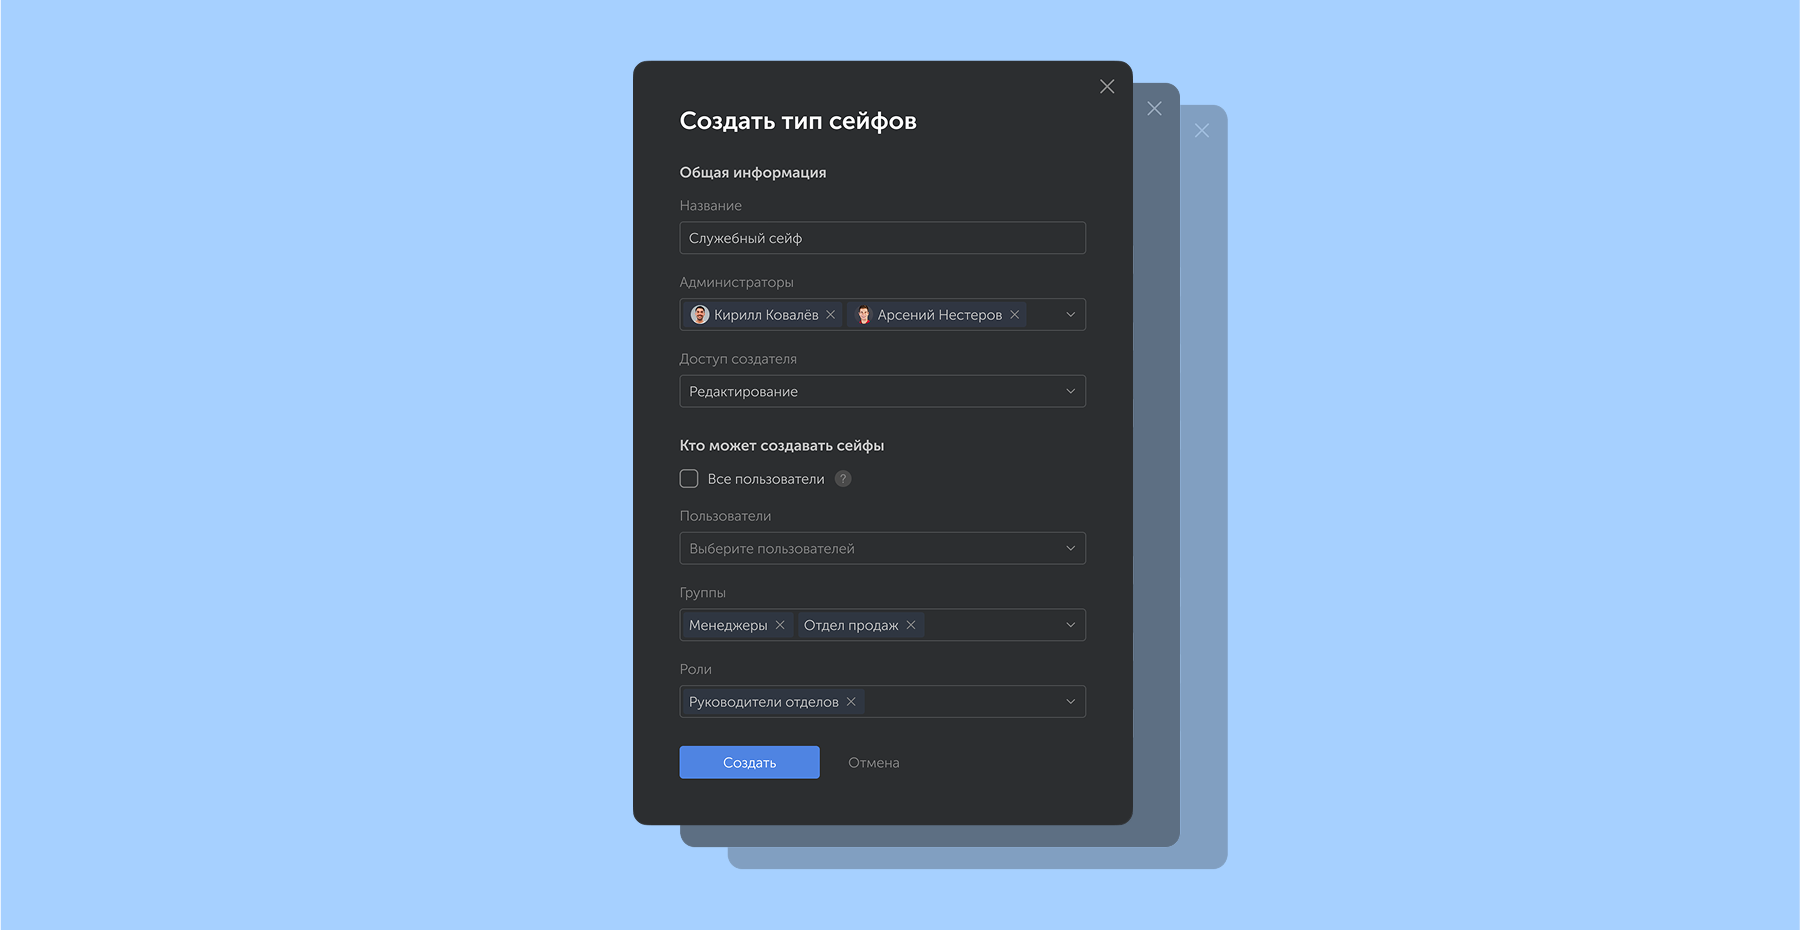
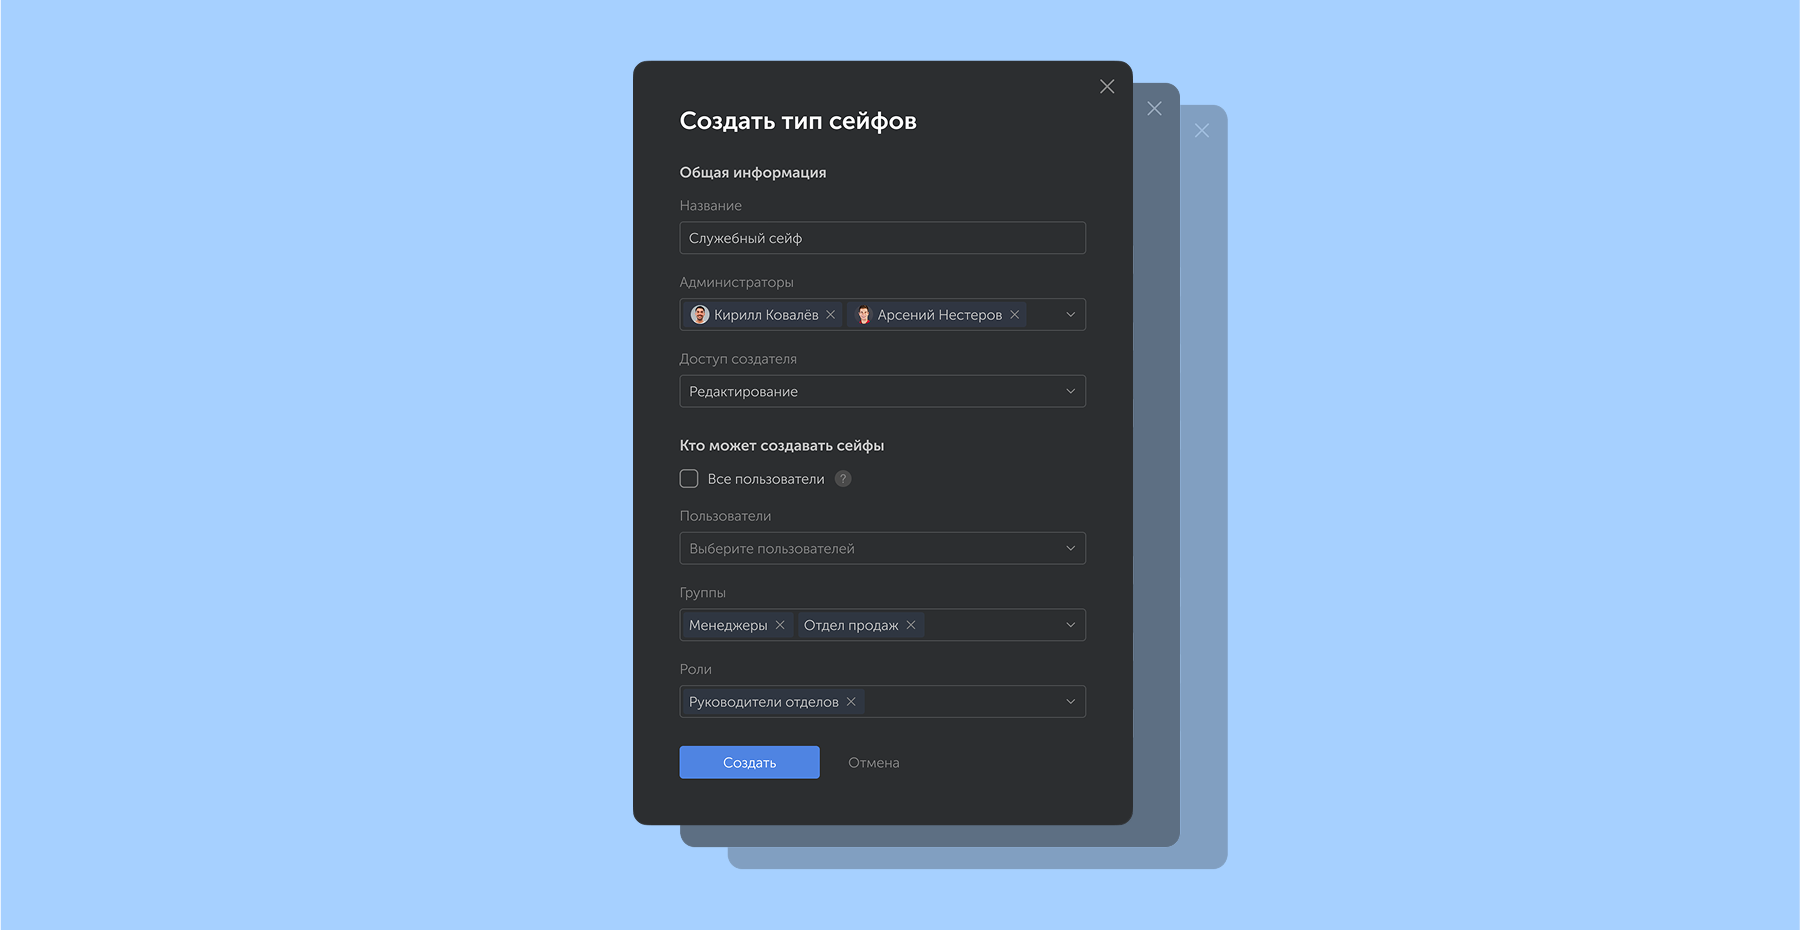
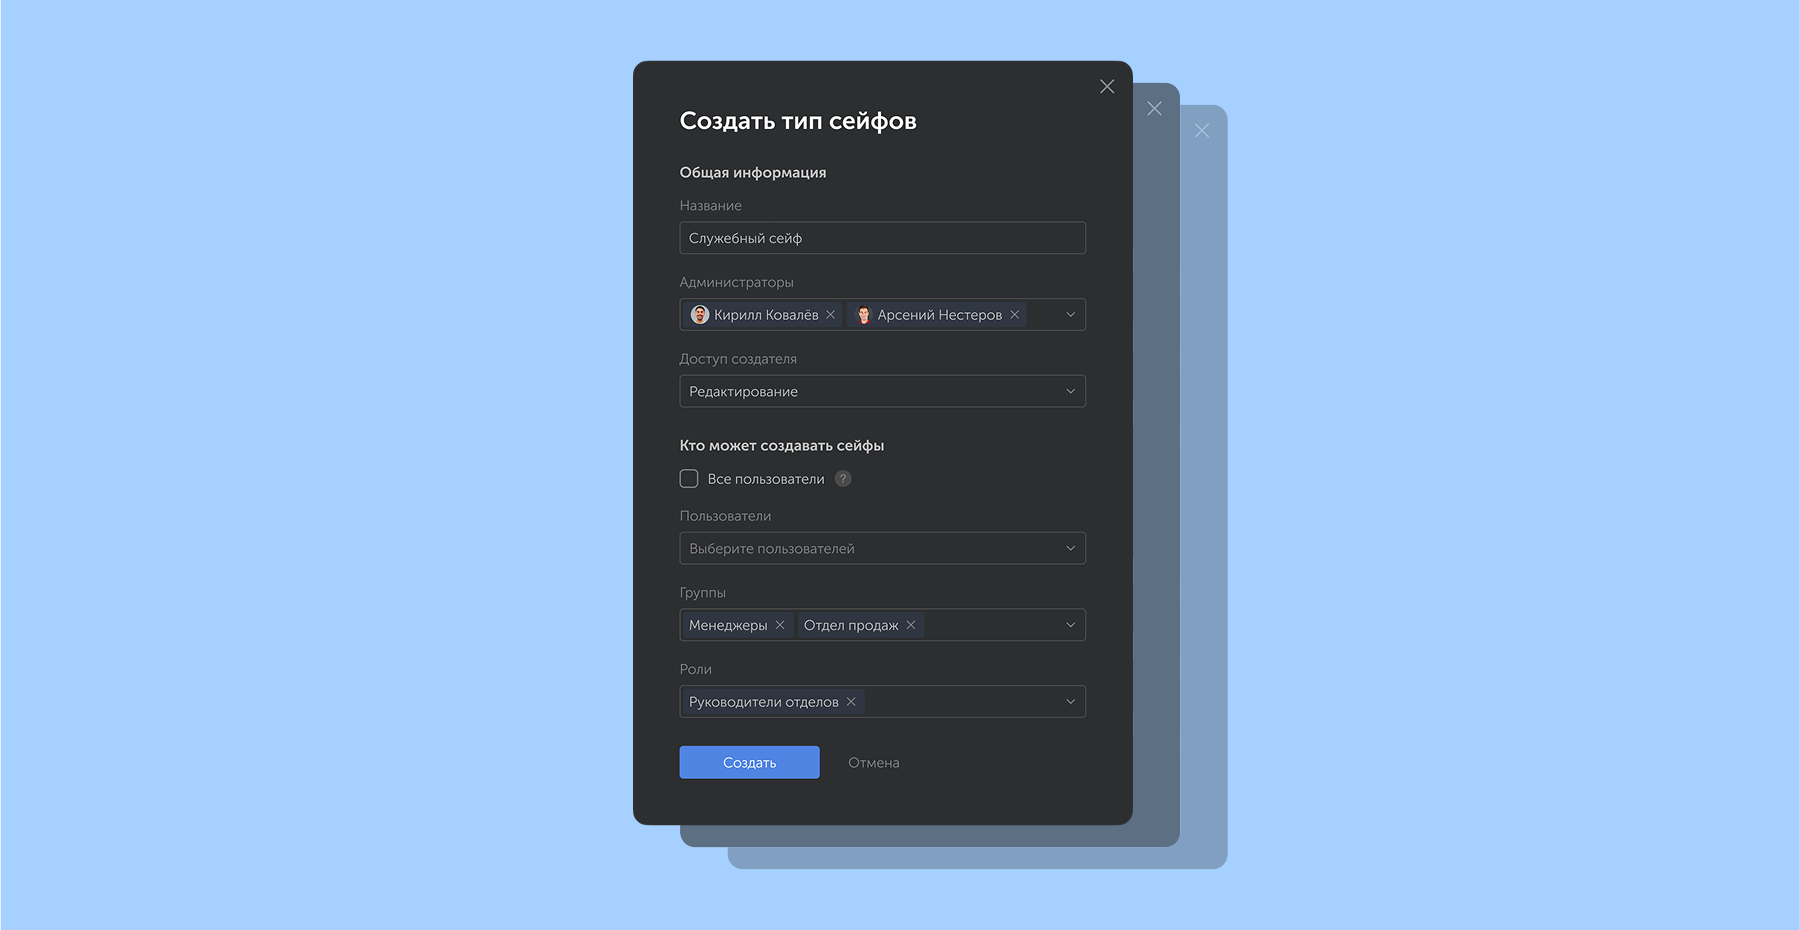
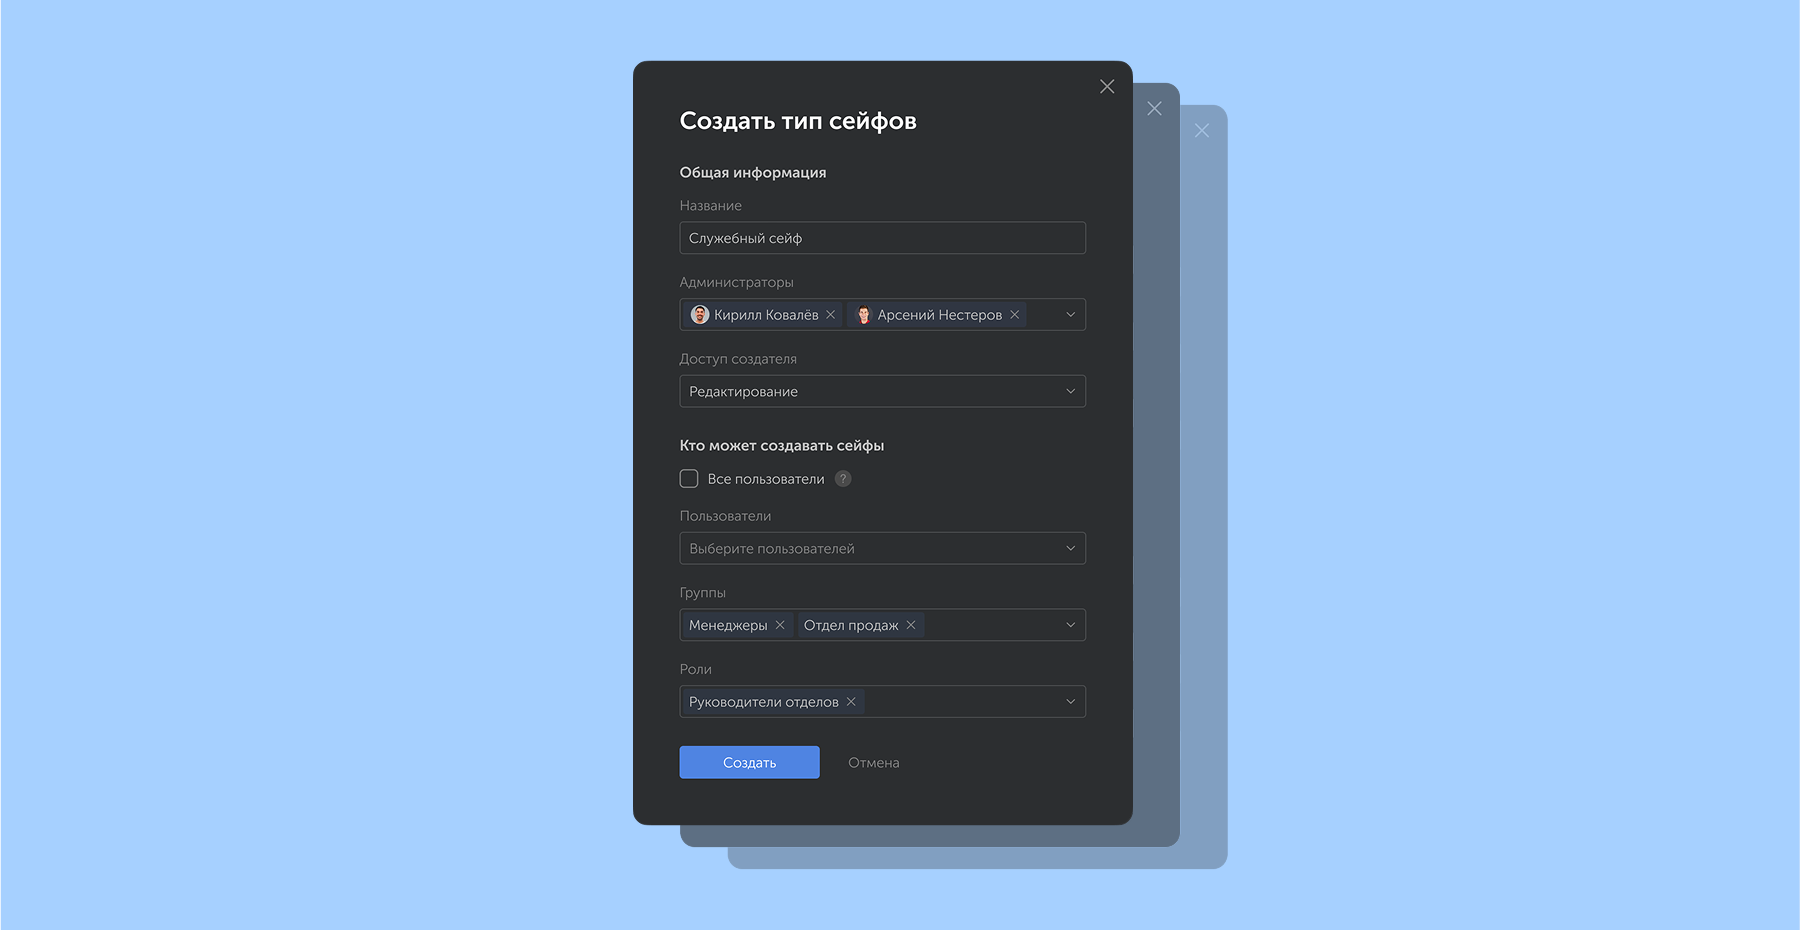
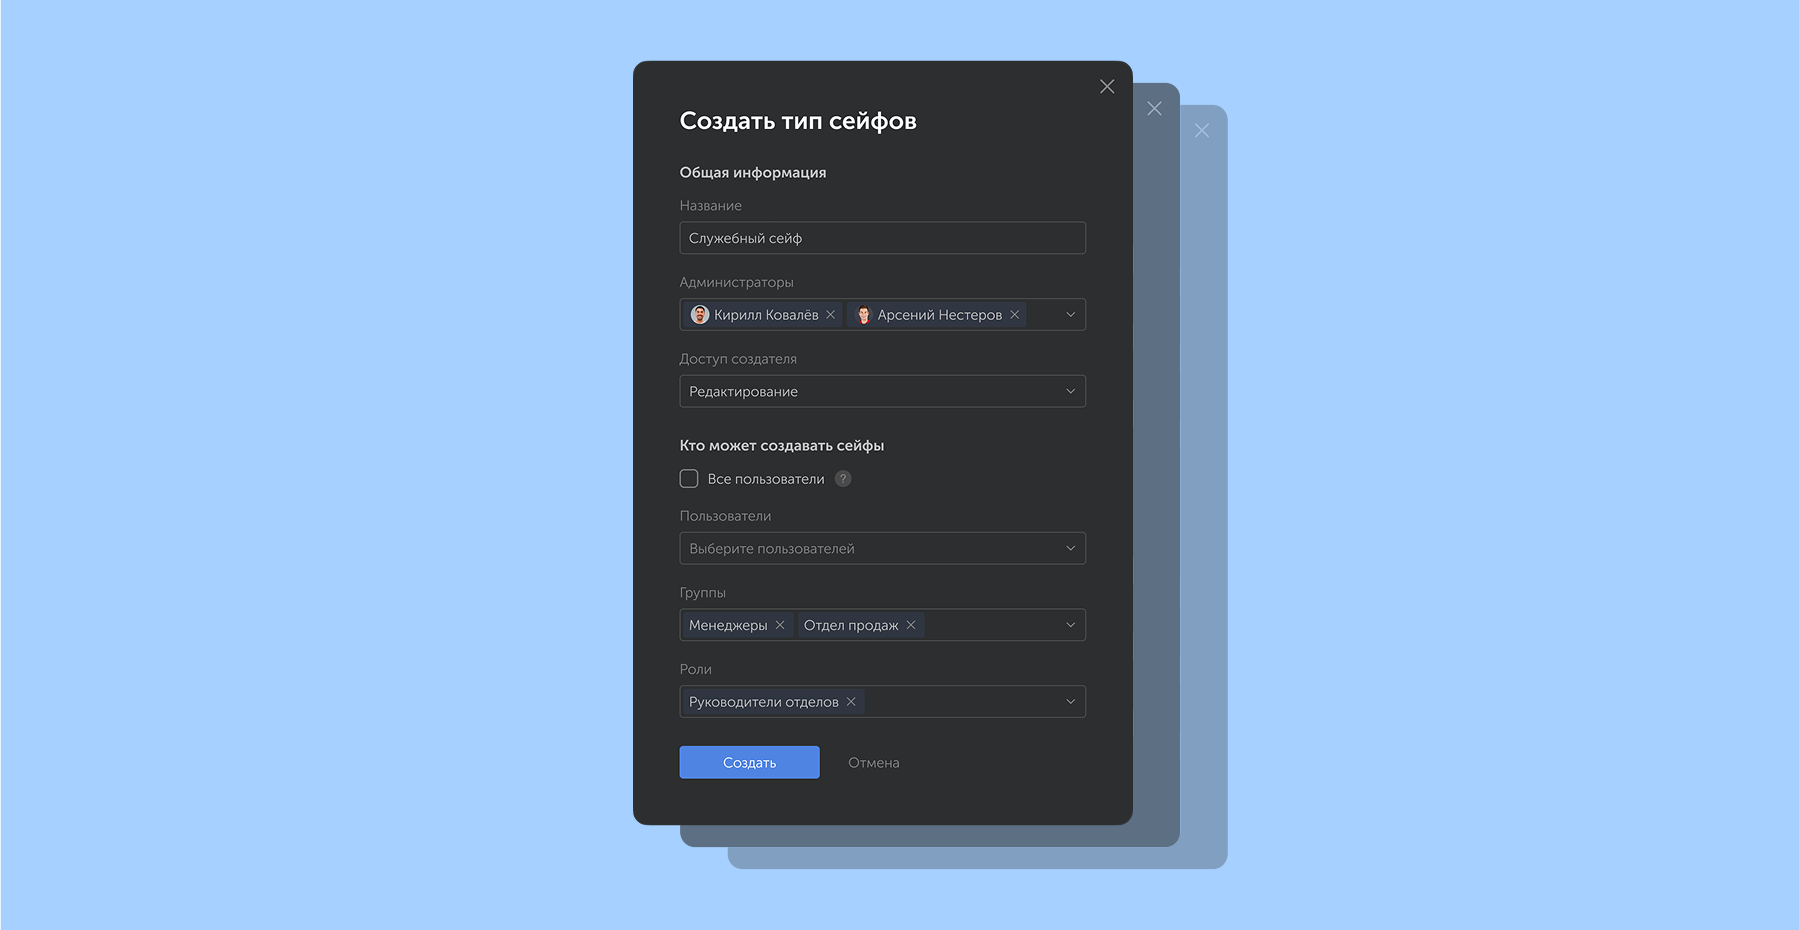
В Пассворк 7.1 вы можете создавать собственные типы сейфов с гибкими настройками под задачи вашей организации:
Для каждого типа сейфа можно назначить администраторов, установить ограничения на создание новых сейфов и определить уровень доступа создателей
При создании сейфа или изменении его типа выбранные администраторы автоматически получат к нему доступ, а другие администраторы не смогут понизить их уровень доступа или удалить из сейфа
Новый функционал позволяет создавать разные типы сейфов для разных отделов или проектов, назначать ответственных администраторов и настраивать права под конкретные задачи
Просмотр всех сейфов в системе
Реализована возможность просмотра всех сейфов, созданных в организации, включая приватные сейфы пользователей. В списке отображаются только названия сейфов и список пользователей и групп, имеющих к ним доступ — содержимое сейфов все так же доступно только пользователям, напрямую добавленным в сейфы. Это открывает широкие возможности для аудита структуры хранения данных в системе. Право просмотра списка всех сейфов в системе определяется ролью пользователя.
Улучшения
Изменили логику наследования прав от нескольких групп: теперь, если пользователь состоит в группе с доступом «Полный доступ» и ниже к определенной директории, а также в группе, для которой доступ к этой директории запрещен, для него будет действовать запрет на доступ
Добавили настройки «Уровень доступа для выхода из сейфа» и «Уровень доступа для копирования папок и паролей»
Добавили возможность показывать системный баннер неавторизованным в Пассворке пользователям: при активации настройки «Показывать неавторизованным пользователям» баннер будет виден на страницах авторизации, регистрации, смены пароля и мастер-пароля
Добавили обработку параметров digits и period при генерации TOTP-кодов
Добавили кликабельные ссылки на сейфы, папки, пароли, роли, группы и пользователей в уведомлениях
Добавили перенос истории пользовательских сессий при миграции с Пассворк 6
Исправления
Исправили ошибку, при которой могла не отображаться страница настройки 2ФА при входе в Пассворк после активации параметра «Обязательная 2ФА» в настройках роли
Исправили ошибку, при которой некорректно считалось количество неудачных попыток входа по лимиту, заданному в настройке «Лимит неудачных попыток входа в течение установленного периода»
Исправили ошибку, при которой сессии мобильного приложения и браузерного расширения не сбрасывались после деактивации настроек «Использование мобильных приложений» и «Использование браузерных расширений» в настройках роли
Исправили ошибку, при которой фильтр по директориям в «Истории действий» после выбора сейфа показывал события из папок внутри этого сейфа: теперь отображаются только действия на выбранном уровне
Исправили ошибку, при которой поиск по цвету мог не работать для некоторых паролей
Исправили ошибку, при которой данные пользователя могли обновляться при отключенной настройке «Разрешить изменение пользователя во время LDAP-синхронизации»
Исправили ошибку в окне экспорта, при которой после снятия чекбоксов у всех папок внутри сейфа снимался чекбокс у сейфа
Исправили некорректное поведение настройки «Автоматический выход из системы при неактивности»
Исправили некорректное отображение текста заметок
Исправили некорректный переход в исходную директорию пароля или ярлыка после его редактирования в разделе «Избранные»
Исправили ошибку, при которой сбрасывалась дата удаления в корзине при миграции с Пассворк 6
Всю информацию о версиях Пассворка можно найти в нашей истории обновлений
Каждый день сотрудники входят в десятки сервисов и приложений. Чтобы не запоминать сложные комбинации и упростить себе жизнь, многие используют один и тот же пароль для аккаунтов. Удобно? Да. Но именно в этом скрываются серьёзные угрозы, особенно для бизнеса. По данным исследований, до 15% пользователей используют одинаковые пароли для рабочих и личных аккаунтов. Масштаб проблемы впечатляет: только в 2025 году в открытом доступе оказались данные от более чем 16 миллиардов учётных записей.
Для бизнеса это не абстрактная угроза, а реальный риск потерять клиентскую базу, финансовую отчётность или раскрыть коммерческие тайны. В лучшем случае последствия ограничатся простоем в работе и потерянным временем, в худшем — штрафами, потерянным доверием и крахом бизнеса. Разберём, почему использование одного пароля для разных сервисов — одна из самых опасных привычек в корпоративной безопасности, какие киберугрозы она несёт и как грамотная политика хранения паролей помогает эффективно защитить ваши данные и бизнес.
Почему использование одного пароля опасно
Среднестатистический пользователь использует в работе десятки учётных записей, и держать в голове уникальные и сложные комбинаций для каждой из них — задача не из лёгких. Поэтому один и тот же пароль часто применяется снова и снова. Такая привычка становится главным источником утечек данных.
Если злоумышленник получает доступ к одному из ваших аккаунтов, используя скомпрометированный пароль, он автоматически получает ключ ко всем остальным сервисам, где используется та же комбинация. Это называется «каскадной компрометацией» и является одним из самых распространённых сценариев взлома корпоративных и личных данных.
Компании часто недооценивают риски повторного использования паролей. Один скомпрометированный пароль может стать точкой входа для злоумышленников во всю корпоративную инфраструктуру.
Как злоумышленники охотятся за паролями:
Фишинг. Мошенники создают поддельные сайты, копируя интерфейс банков, соцсетей или корпоративных порталов. Сотрудник сам вводит свои данные, думая, что находится на настоящем ресурсе.
Вредоносное ПО. После заражения компьютера вирусы сканируют систему и крадут сохранённые пароли из браузеров, файлов и буфера обмена. Всё найденное автоматически отправляется злоумышленникам.
Анализ утечек с других сайтов. Мошенники взламывают базы данных на развлекательных порталах или в интернет-магазинах, а затем проверяют найденные пары «логин-пароль» для входа в корпоративные системы. Если сотрудник использует один и тот же пароль, компания оказывается под угрозой.
Атаки перебором (Brute Force). Специальные программы автоматически перебирают тысячи вариантов паролей, пока не найдут подходящий. Особенно уязвимы простые и короткие комбинации.
Социальная инженерия. Мошенники обманывают сотрудников, чтобы те сами выдали пароли — например, представляются коллегой из техподдержки или руководителем и убеждают предоставить доступ «для срочного решения проблемы».
Атаки на устаревшие протоколы и уязвимости. Если компания использует старое ПО или небезопасные способы передачи данных, злоумышленники могут воспользоваться известными уязвимостями для кражи паролей.
Утечка корпоративных данных, финансовых отчётов, документации, договоров, клиентских баз или интеллектуальной собственности не только наносит бизнесу прямой ущерб: компания теряет деньги и конкурентные преимущества. Последствия этим не ограничиваются. Репутация оказывается под угрозой, клиенты и партнёры теряют доверие, а компания сталкивается с юридическими и регуляторными санкциями.
Основные ошибки при работе с паролями в бизнесе
Даже если сотрудники знают о рисках, привычки меняются не сразу. Вот самые частые ошибки, которые значительно снижают уровень защиты корпоративных данных и создают уязвимости в системе управления доступом:
1. Один пароль для всех сайтов Это универсальный ключ от дома, офиса и сейфа одновременно. Потеря этого ключа даёт злоумышленнику полный доступ ко всей вашей цифровой жизни.
2. Слабые и предсказуемые пароли «123456» или «qwerty» до сих пор встречаются в корпоративных системах. Иногда сотрудники используют даты рождения или имена детей — всё то, что легко угадывается и подбирается с помощью разных кибератак, например, словарных или брутфорса.
3. Пароли на стикерах Пароль на бумажке под клавиатурой или Excel-файл «Пароли_финал2.xlsx» без защиты — в офисе такие «хранилища» могут увидеть коллеги или подрядчики, а при удалённой работе риски бывают выше из-за отсутствия контроля.
4. Редкое обновление паролей Даже самый сложный пароль со временем может быть скомпрометирован. Регулярная смена паролей (рекомендуется не реже одного раза в 90 дней) поможет снизить риск утечки.
5. Игнорирование многофакторной аутентификации (MFA) MFA добавляет дополнительный уровень защиты, требуя подтверждения входа через SMS-код или приложение-аутентификатор. Даже если пароль скомпрометирован, без второго фактора злоумышленник не получит доступ.
6. Общие пароли для команды «Один логин для всех» кажется удобным, но в итоге невозможно отследить, кто и когда им пользовался. Это повышает риск утечки данных при увольнении или недобросовестности одного из сотрудников.
7. Передача паролей через небезопасные каналы Когда сотрудники отправляют пароли в чате или по почте, они фактически кладут ключи от офиса на стол в открытом кафе. Любой перехват такого сообщения — и злоумышленник получает доступ к корпоративным данным.
8. Игнорирование уведомлений о подозрительных входах. Сообщение о входе из другого города или устройства — это тревожный звонок, а не случайность. Закрыть уведомление и продолжить работу означает самому открыть дверь для кибератаки.
9. Недостаточное обучение сотрудников Если людям не объяснить, как работают угрозы, они будут действовать интуитивно. И чаще всего это небезопасно.
10. Сохранение паролей в браузере. Браузер может запомнить ваши пароли, чтобы ускорить вход на сайты, но такой подход небезопасен. Если устройство заражено вредоносным ПО, все сохранённые данные легко окажутся в руках злоумышленников. Браузер не обеспечивает надёжную защиту ваших секретов — используйте специализированные инструменты для хранения паролей.
Что делать, если пароль уже скомпрометирован
Если вы подозреваете, что один из ваших паролей или пароль сотрудника попал в чужие руки, действуйте быстро:
Шаг 1. Смените скомпрометированный пароль Новый пароль должен быть длинным, сложным и не связанным с предыдущими комбинациями. Не используйте предсказуемые изменения вроде добавления цифры или знака.
Шаг 2. Проверьте и смените пароли на всех связанных сервисах Вспомните, где ещё вы могли использовать ту же или похожую комбинацию. Злоумышленники всегда проверяют скомпрометированный пароль на других популярных платформах (социальные сети, почтовые клиенты, онлайн-банки). Ваша задача — опередить их и обновить все пароли заранее.
Шаг 3. Включите многофакторную аутентификацию (MFA) Даже если злоумышленник знает ваш пароль, без второго фактора он не сможет войти в аккаунт. Подключите второй фактор защиты во всех сервисах, где это возможно.
Шаг 4. Проверьте активность в учётной записи Внимательно изучите историю входов и недавние действия в скомпрометированном аккаунте. Ищите подозрительные сессии из незнакомых мест или устройств, любые изменения, которые вы и ваши коллеги не совершали (отправленные письма, изменённые настройки, удалённые файлы). Любая аномалия — сигнал для дополнительных мер.
Шаг 5. Сообщите об инциденте Если речь идёт о корпоративном аккаунте, немедленно сообщите о компрометации вашему ИТ-отделу или службе безопасности. Специалисты смогут заблокировать доступ злоумышленнику и проверить, не затронуты ли другие аккаунты.
Шаг 6. Проанализируйте ситуацию Когда угроза устранена, важно понять, как произошла утечка. Это был фишинг? Вредоносное ПО на компьютере? Или пароль был слишком простым? Анализ причин поможет избежать повторения подобных ошибок в будущем.
Последствия утечки паролей
Что ждёт бизнес после компрометации данных? Последствия всегда серьёзные:
Финансовые потери. Прямой ущерб от кражи средств, вымогательства, а также косвенные потери, связанные с восстановлением систем, расследованием инцидентов и юридическими издержками.
Репутационный ущерб. Утечка данных клиентов или партнёров подрывает доверие и ведёт к оттоку клиентов и снижению конкурентоспособности.
Юридическая ответственность. Нарушение законов о защите персональных данных (ФЗ-152) грозит штрафами и судебными исками.
Операционные сбои. Взлом может парализовать работу отделов или всей компании и привести к потере критически важных данных.
Утрата интеллектуальной собственности. Компрометация паролей может дать злоумышленникам доступ к конфиденциальным разработкам, коммерческим тайнам и другим ценным активам.
Как безопасно работать с паролями
Для того чтобы снизить риски, связанные с данными, компании внедряют комплексный подход к управлению учётными данными сотрудников:
Менеджеры паролей. Внедрение корпоративного менеджера паролей позволяет создавать и хранить уникальные пароли для каждого ресурса. Сотрудники получают удобный инструмент, а ИТ-отдел — снижение нагрузки и централизованный контроль.
Многофакторная аутентификация (MFA). MFA должна быть обязательной для критичных сервисов. Даже при утечке пароля она станет дополнительным барьером для злоумышленника.
Обучение сотрудников. Без знаний даже лучший инструмент работать не будет. Короткие, регулярные тренинги объясняют, как безопаснее хранить пароли, и зачем это нужно.
Сложные уникальные пароли. Современные политики безопасности требуют длинных комбинаций с буквами разного регистра, цифрами и символами. Менеджер паролей Пассворк автоматически генерирует такие пароли и избавляет сотрудников от необходимости их запоминать.
Регулярная смена паролей. Если пароли обновляются по графику, злоумышленнику сложнее воспользоваться украденными данными или подобрать актуальную комбинацию. Для критичных учётных записей установите отдельный срок смены пароля и контролируйте выполнение этого требования.
Мониторинг и аудит. Постоянный мониторинг активности учётных записей и регулярный аудит систем безопасности для выявления подозрительной активности и своевременного реагирования на угрозы.
Как выбрать менеджер паролей
На что стоит обратить внимание при выборе менеджера паролей для бизнеса, особенно в сферах с высокими требованиями к корпоративной безопасности:
Развёртывание на собственных серверах. Возможность локальной установки обеспечивает полный контроль над корпоративными данными и обеспечивает соответствие требованиям внутренней политики безопасности.
Архитектура безопасности. Менеджер паролей должен обеспечивать защиту по принципу Zero Knowledge и использовать современный тип шифрования, такой как AES-256.
Управление доступом. Интеграция с LDAP и SSO упрощает аутентификацию и централизует управление пользователями.
Гибкая модель ролей. Управление доступом на основе ролей (RBAC) чётко разграничивает права сотрудников. Каждый сотрудник получает доступ только к тем данным, которые необходимы ему для выполнения рабочих задач.
Аудит и мониторинг. Журналирование всех действий и мгновенные уведомления о критических изменениях позволяют быстро обнаружить и локализовать инциденты.
Многофакторная аутентификация. MFA — встроенная функция, усиливающая защиту при компрометации пароля.
Удобство внедрения и использования. Если система сложная, сотрудники будут искать любой другой вариант хранения паролей, и он явно не будет более безопасным. Менеджер паролей должен быть интуитивно понятен и легко интегрироваться в рабочие процессы.
При выборе менеджера паролей компании должны опираться на критерии безопасности, контроля, удобства и соответствия законодательным нормам. Пассворк разработан именно для таких задач и сочетает высокий уровень защиты с удобной интеграцией в повседневные рабочие процессы.
Заключение
Один пароль для всех сервисов — прямая угроза бизнесу и риск, который может стоить компании слишком дорого. В случае компрометации доступ к критичным системам теряется мгновенно, а последствия могут быть необратимыми.
У компаний есть выбор: ждать, пока инцидент ударит по бизнесу, или заранее выстроить систему защиты. С помощью менеджера паролей и регулярного обучения сотрудников процесс создания уникальных паролей становится проще, а хранение данных — более управляемым.
Когда безопасность становится частью культуры, а не формальностью для отчёта, бизнес получает реальное преимущество. Бизнес, который уверенно защищает свои данные, выигрывает не только в цифрах, но и в доверии клиентов и партнёров.
В новой версии расширили возможности фильтрации в «Панели безопасности» и «Управлении пользователями», повысили производительность при работе с большими объёмами данных и внесли ряд улучшений в интерфейс.
Улучшения
Добавили возможность фильтровать пароли по имени и логину пользователя в «Панели безопасности»
Добавили открытие новой вкладки при переходе к паролю или папке из «Панели безопасности»
Добавили индикатор прогресса при выполнении действий в разделе «Управление пользователями»
Добавили возможность выбирать несколько ролей при фильтрации пользователей в «Управлении пользователями»
Добавили обработку параметра запрета экспорта данных в веб-интерфейсе
Оптимизировали работу с большим количеством данных
Исправления
Исправили дублирование событий в «Истории действий» при просмотре недавних, избранных и входящих паролей
Исправили дублирование кнопок сохранения и отмены изменений в «Системных настройках» и «Настройках SSO» при определенных сценариях
Исправили некорректное отображение пагинации при открытой карточке пароля в директории с большим количеством объектов
Исправили ошибку, при которой пользователи с правом просмотра раздела «Управление пользователями» не могли просматривать страницы некоторых пользователей
Исправили ошибку, при которой в окне дополнительного доступа отображались кнопки «Создать ярлык», «Создать ссылку» и «Отправить», даже если у пользователя не было прав на эти действия
Исправили ошибку, при которой в настройках ролей пункт «Управление ролями» оставался недоступным в некоторых сценариях, даже если все условия для его активации были выполнены
Исправили ошибку, при которой можно было установить доступ «Редактирование» для отправленного пароля через окно дополнительного доступа, даже если действовало ограничение на отправку паролей с этим уровнем доступа
Исправили ошибку, из-за которой при создании папки нельзя было задать название, совпадающее с названием родительской папки
Исправили ошибку с возможным использованием устаревших настроек при запуске фоновых задач
Исправили ошибку в расшифровке данных при настройке SMTP с анонимной авторизацией
Исправили ошибку при подключении пользователя к сейфу через группу в разделе «Управление пользователями» (в версии без клиентского шифрования)
Исправили некорректный переход в директорию назначения при копировании папки через контекстное меню
Исправили некорректный переход в раздел «Недавние» при выборе «Ручной настройки» почтовой службы в «Системных настройках»
Исправили ошибку в валидации паролей авторизации при использовании нижнего пробела
Исправили ошибку в миграции при наличии некорректных id
Всю информацию о версиях Пассворка можно найти в нашей истории обновлений
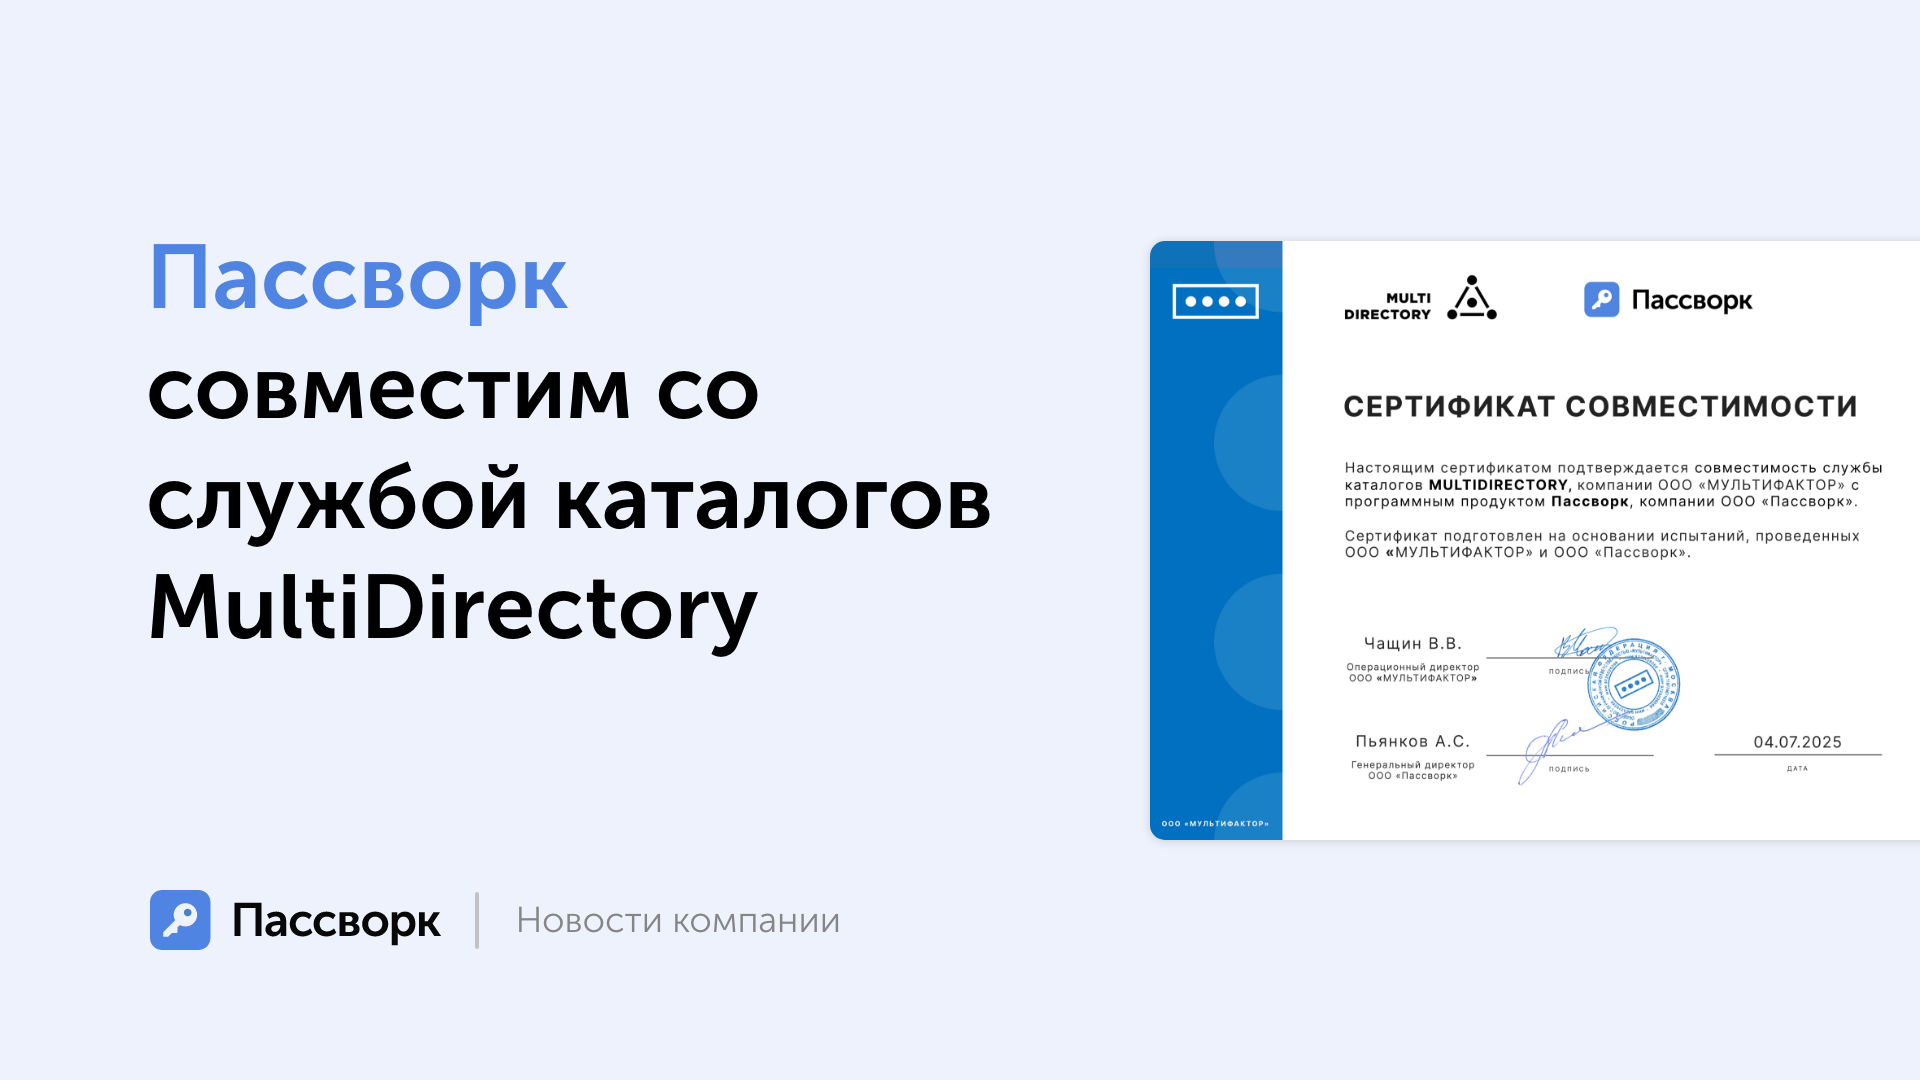
Мы успешно провели тестирование и подтвердили совместимость Пассворка и службы каталогов MultiDirectory (MD) от ООО «Мультифактор». Тестирование проводилось по трём направлениям: надёжность работы, скорость обработки данных и устойчивость к сбоям.
В результате сотрудничества опубликована инструкция по настройке LDAP-аутентификации в Пассворке на базе MD и оформлен сертификат совместимости, подтверждающий корректную работу решений в единой инфраструктуре.
MultiDirectory — российская служба каталогов с открытым исходным кодом, структурно адаптированная под Microsoft Active Directory (AD) и предназначенная для бесшовной миграции с AD на MD. Решение включено в реестр российского ПО.
Мы продолжаем развивать экосистему Пассворка и расширять список интеграций с современными российскими ИТ-решениями, обеспечивая надёжную защиту данных и соответствие стандартам безопасности для бизнеса и государственных организаций.
Что общего между утечкой данных в крупном банке, масштабной фишинговой атакой и внезапным отключением серверов? Все эти инциденты — проявления одной и той же глобальной проблемы: угроз информационной безопасности. Современные киберугрозы не стоят на месте, они постоянно видоизменяются и могут нанести ущерб любой организации — от небольшого стартапа до международного холдинга.
Но что именно подразумевается под угрозой информационной безопасности? Какие существуют виды угроз, и почему одни из них представляют больший риск, чем другие? Как разобраться в сложной классификации терминов, если ваша задача — обеспечить реальную, а не формальную защиту бизнеса?
В этой статье мы подробно разберёмся в понятии угроз информационной безопасности, рассмотрим их основные типы и приведём реальные примеры из практики. Вы узнаете, какие угрозы чаще всего встречаются в корпоративных сетях, как их своевременно выявлять и эффективно нейтрализовать. Особое внимание уделим управлению паролями — почему этот, казалось бы, базовый процесс становится ключевым элементом цифровой защиты.
Что такое угроза информационной безопасности
в мире фиксируются тысячи попыток реализации угроз информационной безопасности — от простых вирусных атак до сложных схем социальной инженерии. Но что же такое угроза информационной безопасности простыми словами? Это любое событие или действие, способное поставить под угрозу конфиденциальность, целостность или доступность информации. Важно понимать: угроза — это не сама атака, а потенциальная возможность её возникновения.
Определение угрозы информационной безопасности звучит так: это совокупность условий и факторов, которые могут привести к нарушению защищённости информации. Примеры таких угроз включают устаревшее программное обеспечение, человеческий фактор, уязвимости в системах или несанкционированный физический доступ.
Источники угроз бывают как внешними (хакеры, конкуренты, киберпреступники), так и внутренними (сотрудники, подрядчики, технические сбои). Стоит помнить, что угрозы информационной безопасности возникают не только из-за злого умысла, но и по причине случайных ошибок или технологических сбоев.
Пример: сотрудник по ошибке отправил клиентскую базу не тому получателю. Это не кибератака, а человеческий фактор, но последствия для компании могут быть весьма серьёзными.
Классификация угроз информационной безопасности
Чтобы выстроить надёжную защиту, важно чётко понимать, с какими угрозами вы сталкиваетесь. Классификация угроз — это основа для выбора правильных средств защиты, настройки мониторинга и обучения сотрудников.
Внешние угрозы
Внешние угрозы приходят извне организации и, как правило, связаны с деятельностью злоумышленников, киберпреступников, конкурентов или организованных преступных групп. Ключевые примеры:
Хакерские атаки — от целевых APT-кампаний до массовых сканирований уязвимостей.
Вредоносное ПО — вирусы, трояны, ransomware, эксплойты, распространяемые через фишинговые письма или уязвимости в ПО.
DDoS-атаки — попытки вывести из строя инфраструктуру или сервисы компании.
Промышленный шпионаж — целенаправленный сбор конфиденциальной информации конкурентами или государственными структурами.
Внутренние угрозы
Внутренние угрозы возникают в самой организации. Это может быть как злонамеренное поведение инсайдеров, так и банальные ошибки или халатность сотрудников. Не стоит недооценивать этот вектор: по данным Verizon Data Breach Investigations Report, более 30% всех утечек данных связаны с внутренними источниками.
Ошибки сотрудников — случайная отправка конфиденциальных данных, неправильная настройка прав доступа.
Злонамеренные инсайдеры — сотрудники или подрядчики, действующие в ущерб компании.
Технические сбои — неисправности оборудования, сбои ПО, приводящие к потере или компрометации данных.
По намерению
Преднамеренные угрозы — атаки, саботаж, шпионаж, сознательное нарушение политики безопасности.
Случайные угрозы — ошибки пользователей, сбои в работе систем, форс-мажорные обстоятельства (например, отключение электричества, пожар).
По характеру воздействия
Технические угрозы — уязвимости в программном обеспечении, аппаратные сбои, отсутствие резервного копирования, незащищённые каналы передачи данных.
Организационные угрозы — недостатки или отсутствие политик информационной безопасности, слабый контроль доступа, неэффективное обучение персонала.
В реальности угрозы всё чаще сочетаются между собой. Например: фишинговое письмо (внешняя, преднамеренная угроза) заставляет сотрудника ошибиться (внутренняя, случайная угроза), а дальше злоумышленники используют уязвимость в программном обеспечении (техническая угроза) для доступа к системе. Такой «каскад» событий — не редкость, а типичный сценарий современных атак.
Основные виды угроз информационной безопасности
Сегодня угрозы информационной безопасности становятся всё сложнее. Любая компания — большая или маленькая — может столкнуться с вирусами, утечками данных или действиями инсайдеров. Давайте разберём основные виды угроз, приведём примеры и свежую статистику по каждой из них.
Вредоносное ПО (malware)
Malware — это собирательное название для вирусов, троянов, шифровальщиков, ботов и рекламного ПО. Они проникают в системы через заражённые вложения, вредоносные сайты, USB-носители и уязвимости в программном обеспечении.
Пример: в2024 году одной из самых опасных стала атака «Операция Триангуляция» (Operation Triangulation), нацеленная на устройства Apple. Вредоносный код распространялся через iMessage — для заражения было достаточно просто получить сообщение, никаких действий от пользователя не требовалось. Используя уязвимости нулевого дня, вредонос проникал в систему, маскировался под легитимные процессы iOS и обходил антивирусы. Программа не оставляла следов и могла похищать личные данные и переписку, оставаясь незамеченной даже для специалистов по кибербезопасности.
Социальная инженерия
Социальная инженерия — это атаки, основанные не на технологиях, а на человеческой психологии. Злоумышленники используют доверчивость, усталость и невнимательность сотрудников, чтобы получить доступ к конфиденциальной информации. Самые популярные инструменты — фишинг, вишинг (телефонные звонки), смишинг (SMS).
Пример: В 2023 году атака «Операция Ducktail» (Operation Ducktail) была нацелена на сотрудников, управляющих бизнес-аккаунтами Facebook. Злоумышленники рассылали персонализированные письма с фишинговыми ссылками, маскируя их под деловые предложения. Попав на поддельный сайт, сотрудники вводили свои данные, что позволяло атакующим получить доступ к корпоративным аккаунтам и похищать конфиденциальную информацию.
Хакерские атаки
Хакерские атаки могут быть как массовыми (DDoS, массовый фишинг), так и точечными (целевой взлом, эксплуатация уязвимостей). Их цель — получить несанкционированный доступ, нарушить работу систем, похитить или уничтожить данные. Наиболее часто встречающиеся угрозы корпоративных систем — фишинг, перебор паролей и эксплуатация уязвимостей в веб-приложениях. Злоумышленники активно используют автоматизацию для поиска слабых мест.
Пример: в 2022 году широко обсуждалась атака на компанию Uber. Злоумышленник сумел получить доступ к внутренним системам, используя украденные учётные данные сотрудника. После этого хакер проник в облачные сервисы, внутренние чаты и даже исходный код компании. В результате атаки часть сервисов Uber была временно отключена, а в сеть попали конфиденциальные данные.
Утечки данных
Утечки данных случаются не только из-за внешних атак. В ряде случаев причиной становится человеческий фактор: неосторожное обращение с файлами, неправильные настройки доступа или банальная забывчивость. Иногда сотрудники случайно отправляют конфиденциальную информацию не тем адресатам или используют небезопасные облачные сервисы для хранения рабочих документов. К тому же, слабые политики безопасности — например, отсутствие двухфакторной аутентификации или неограниченный доступ к данным — значительно повышают риск утечки.
Пример: инцидент с компанией Dropbox в 2022 году. Один из сотрудников стал жертвой фишинговой атаки и ввёл свои данные на поддельном сайте, после чего злоумышленники получили доступ к внутренним репозиториям кода. В результате были скомпрометированы данные о проектах и внутренние документы компании. Этот случай показал: даже технологические гиганты уязвимы, если не уделять достаточно внимания обучению персонала и настройке политик безопасности.
Внутренние угрозы
Внутренние угрозы часто оказываются самыми разрушительными, ведь инсайдеры имеют доступ к критически важным системам и данным. Иногда это умышленные действия — например, сотрудник, недовольный условиями работы или уволенный без компенсации, может скопировать или удалить важную информацию. В других случаях — обычная ошибка, когда кто-то случайно открывает доступ к конфиденциальным данным или неправильно настраивает права пользователей.
Пример: в 2021 году в Shopify два бывших сотрудника службы поддержки украли данные около 200 магазинов. Они использовали свои внутренние доступы и получили имена, адреса и детали заказов клиентов. Компания быстро заметила проблему и сообщила пострадавшим, но репутация пострадала.
Дополнительные угрозы, которые нельзя игнорировать
Физический доступ посторонних. Проникновение в офис, кража устройств, подключение к корпоративной сети. Пример:Утерянный ноутбук с незащищённым доступом к CRM.
Сбои инфраструктуры. Отказ оборудования, перебои электропитания, сбои облачных сервисов. Пример: Сбой дата-центра AWS в 2021 году привёл к остановке работы сотен компаний по всему миру.
Недостатки организационных процессов. Отсутствие политик безопасности, неэффективное обучение персонала, слабый контроль доступа. Пример: Компания не обновляет пароли и права доступа уволенных сотрудников, что позволяет бывшим сотрудникам получить доступ к данным.
Реальные последствия для бизнеса
Последствия реализованных угроз информационной безопасности могут быть разрушительными. Вот лишь некоторые из них:
Финансовые потери (штрафы, убытки, компенсации)
Нарушение репутации и доверия клиентов
Остановка бизнес-процессов
Утечка коммерческих и персональных данных
Судебные иски, проверки регуляторов
Нарушение информационной безопасности — это не только про технологии, но и про доверие, которое вернуть гораздо сложнее, чем заработать.
Как защититься от угроз информационной безопасности
Как эффективно минимизировать риски информационной безопасности? Вот ключевые шаги:
Постоянный мониторинг и анализ угроз, регулярное обновление политики информационной безопасности с учётом новых рисков.
Внедрение современных инструментов защиты: антивирусные решения, системы SIEM, DLP, IDS/IPS для своевременного выявления и предотвращения инцидентов.
Планомерное обучение сотрудников: развитие антифишинговых навыков, повышение осведомлённости о киберугрозах и правилах безопасного поведения.
Жёсткий контроль доступа и управление паролями: использование менеджеров паролей, принципа минимальных привилегий и двухфакторной аутентификации.
Организация резервного копирования и разработка чёткого плана реагирования на инциденты для быстрого восстановления работы.
Проведение регулярных аудитов и тестирования систем безопасности, включая внешние и внутренние проверки.
Современные угрозы информационной безопасности требуют комплексного подхода: нельзя полагаться только на технологии или только на людей.
Глоссарий терминов
Термин
Описание
Атака (Attack)
Действие, направленное на нарушение, повреждение или получение несанкционированного доступа к системе.
Фишинг (Phishing)
Обман пользователей с целью получения конфиденциальных данных под видом доверенного отправителя.
DDoS-атака (Distributed Denial of Service)
Массовая атака для перегрузки сервиса и вывода его из строя.
Эксплойт (Exploit)
Программа или код, использующий уязвимость для выполнения несанкционированных действий.
Уязвимость (Vulnerability)
Слабое место в системе, которое может быть использовано злоумышленниками.
Компрометация учетных данных (Credential Compromise)
Получение злоумышленником логинов, паролей или других аутентификационных данных.
Инсайдерская угроза (Insider Threat)
Опасность, исходящая от лиц с легальным доступом к внутренним ресурсам компании.
Брутфорс (Brute Force Attack)
Подбор пароля или ключа путём перебора всех возможных вариантов.
Zero-Day (Уязвимость нулевого дня)
Неизвестная разработчику уязвимость, которую используют злоумышленники.
SQL-инъекция (SQL Injection)
Внедрение вредоносных SQL-запросов для получения доступа к данным.
Перехват сессии (Session Hijacking)
Захват контроля над активной сессией пользователя.
Атака человек посередине (Man-in-the-Middle, MitM)
Перехват и возможная модификация данных между двумя сторонами без их ведома.
IDS/IPS (Intrusion Detection/Prevention System)
Системы обнаружения и предотвращения вторжений в сеть или систему.
Как Пассворк усиливает защиту бизнеса
Менеджер паролей Пассворк — это не просто удобный инструмент, а реальный щит против множества угроз информационной безопасности. Его внедрение позволяет:
Централизованно управлять корпоративными паролями и контролировать доступ к ним на всех уровнях организации
Существенно снизить риск утечек, связанных с использованием слабых, повторяющихся или небезопасно хранимых паролей
Оперативно блокировать доступ для уволенных сотрудников, минимизируя угрозу инсайдерских инцидентов
Интегрировать Пассворк с SIEM и другими системами информационной безопасности для комплексного мониторинга и реагирования на инциденты
Гибко настраивать уровни доступа и проводить аудит всех действий пользователей для прозрачности и контроля
Автоматизировать создание и обновление сложных паролей, исключая человеческий фактор и снижая вероятность ошибок
Обеспечивать соответствие требованиям стандартов и регуляторов за счёт прозрачного управления доступом и документирования операций
Упрощать процесс обмена доступами внутри команды — безопасно делиться паролями между сотрудниками и отделами без риска компрометации
Проводить регулярные проверки безопасности — выявлять устаревшие или скомпрометированные пароли с помощью встроенных инструментов анализа
Благодаря широкому функционалу и гибкой интеграции с корпоративными системами, Пассворк становится ключевым элементом защиты цифровых активов и помогает бизнесу соответствовать современным стандартам кибербезопасности.
Заключение
Информационная безопасность — это не просто набор правил и технологий, а основа доверия между бизнесом, сотрудниками и клиентами. Угрозы информационной безопасности постоянно меняются, становятся сложнее и изощрённее. Но знание их природы, видов и источников — уже половина успеха. Важно не только внедрять современные инструменты защиты, но и формировать культуру безопасности внутри компании.
В новой версии добавили возможность отправки пароля группе пользователей, реализовали учёт алгоритма шифрования OTPAuth при генерации TOTP-кодов и поддержку внутренних ссылок между шестой и седьмой версиями Пассворка, а также исправили ошибки в интерфейсе и локализации.
Отправка пароля группе пользователей (только в версии без клиентского шифрования)
Теперь можно отправлять пароли группе пользователей — для этого в модальном окне отправки пароля появилось новое поле «Группы».
Доступ к паролю обновляется автоматически:
Если в группу добавили нового пользователя, он сразу увидит пароль во «Входящих»
Если пользователя удалили из группы, пароль исчезнет из его «Входящих»
Если один и тот же пароль отправлен пользователю напрямую и через группу, действует уровень доступа, установленный напрямую
Улучшения
Добавили поддержку ссылок на сейфы, папки, пароли, ярлыки и другие сущности между 6-й и 7-й версиями Пассворка
Добавили учёт алгоритма шифрования OTPAuth при генерации TOTP-кодов
Добавили детальное логирование изменений настроек SSO
Добавили возможность просматривать историю действий с ярлыком удалённого пароля
Добавили возможность перейти в директорию ярлыка из модальных окон дополнительного доступа, если у пользователя есть доступ к указанным директориям
Добавили пустое состояние для модального окна экспорта данных • Заблокировали чекбоксы у директорий в управлении пользователями, если у пользователя для них установлен «Полный доступ» и ниже
Обновили вид карточки удалённого ярлыка
Исправления
Исправили некорректную работу кнопки сброса мастер-пароля в модальном окне «Авторизация и 2ФА» при отключённой авторизации по локальному паролю
Исправили ошибку, при которой у пользователей могла отображаться кнопка «Назначить владельцем» при изменении роли другого пользователя, при этом попытка назначения сопровождалась сообщением «Доступ запрещён»
Исправили ошибку, при которой после открытия пароля пропадало выделение текущей директории в панели навигации
Исправили ошибку, при которой событие «2ФА подключена» логировалось до подтверждения подключения 2ФА
Исправили ошибку, при которой в фильтрах могли отображаться не все группы и роли
Исправили ошибку «Доступ запрещён» при попытке перейти из ярлыка к исходному паролю в сейфе с уровнем доступа «Редактирование»
Исправили ошибку при открытии контекстного меню пароля, если в поле с TOTP указан OTPAuth URI
Всю информацию о версиях Пассворка можно найти в нашей истории обновлений
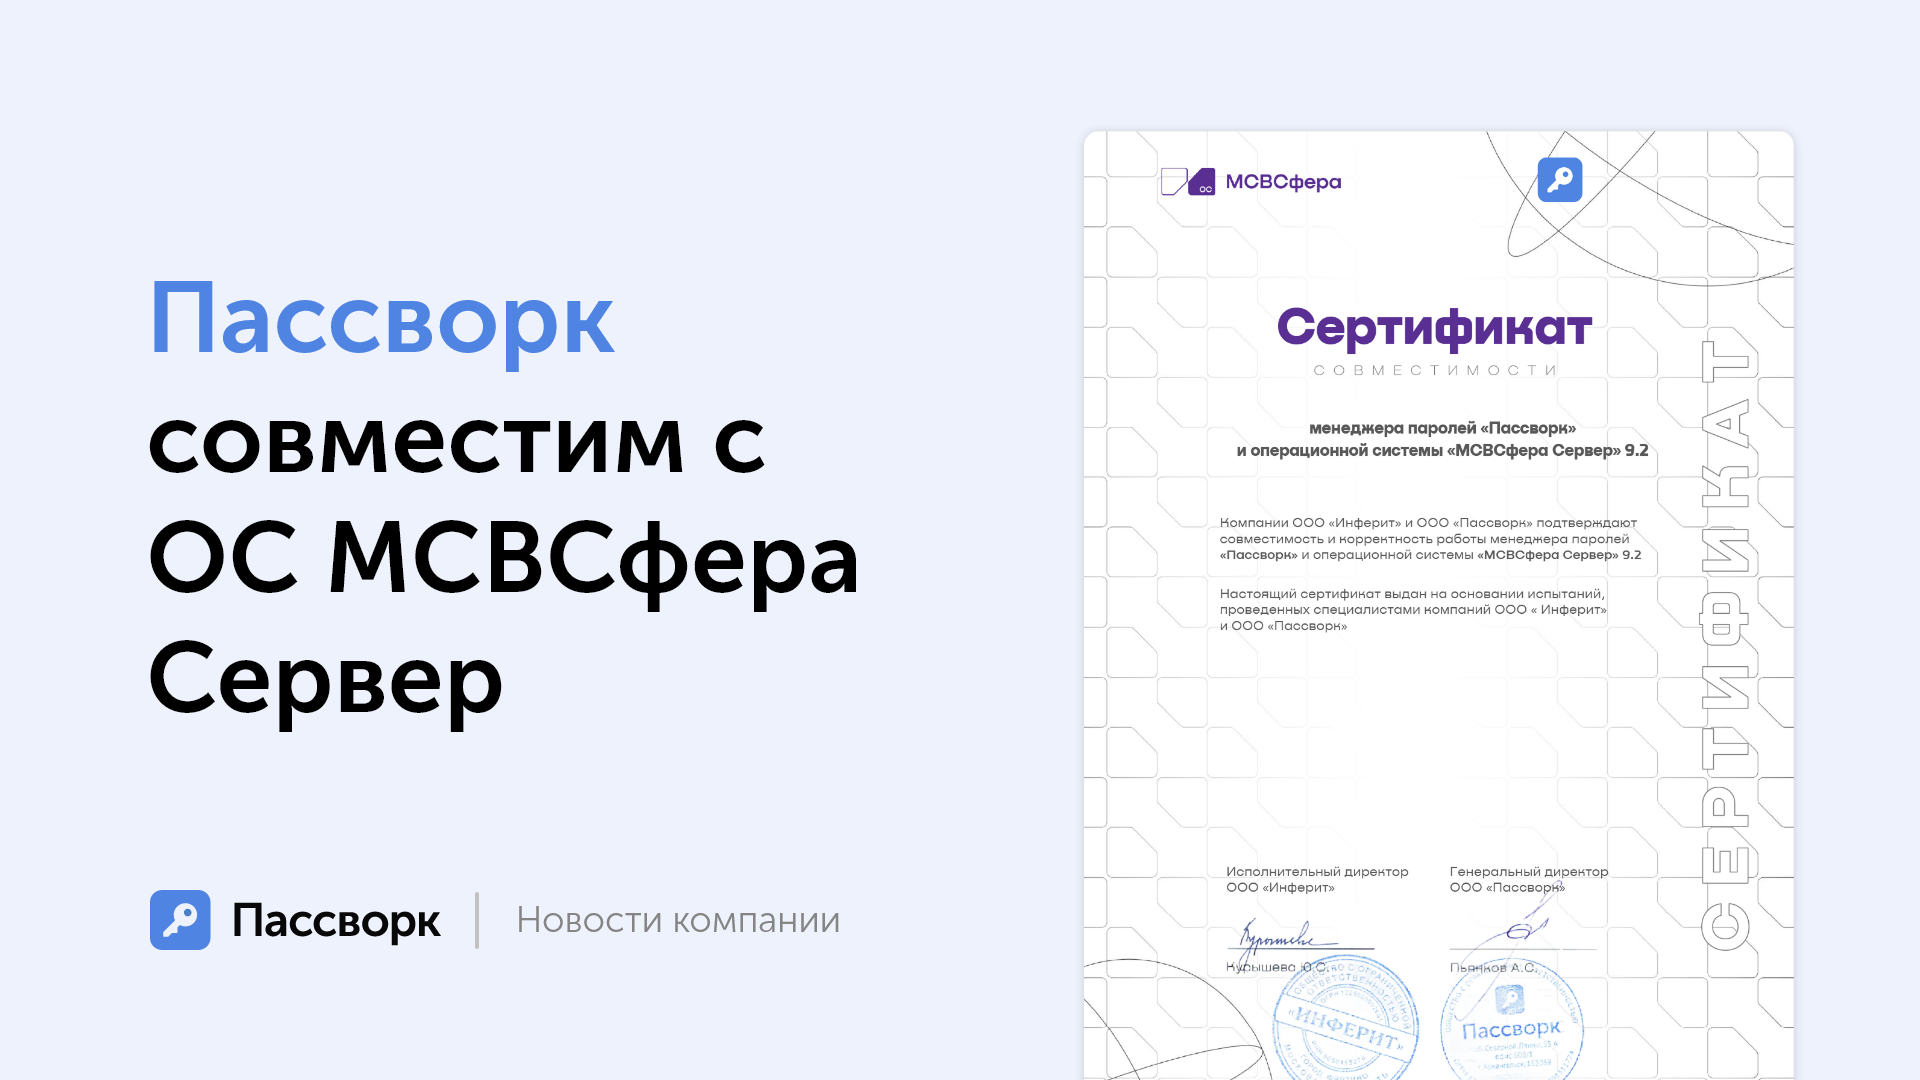
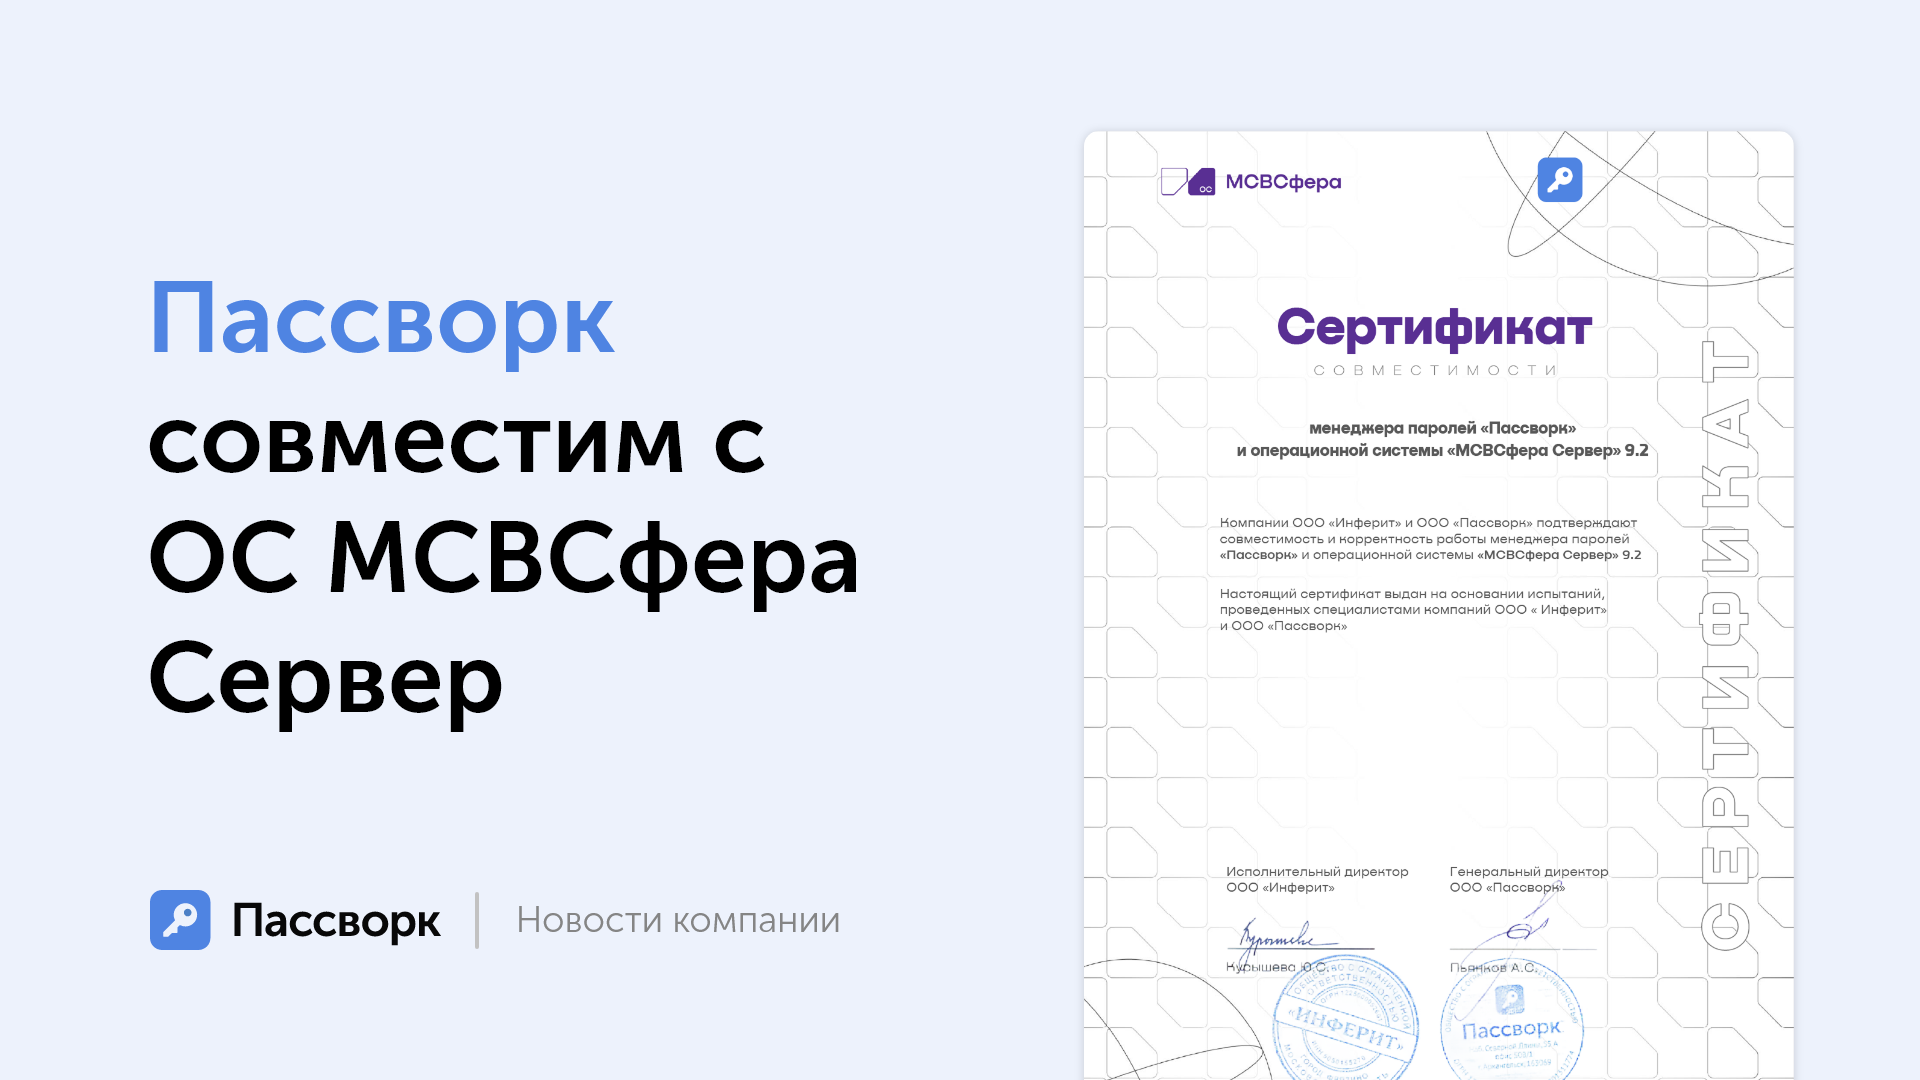
Мы успешно протестировали совместимость менеджера паролей Пассворк и ОС корпоративного класса МСВСфера Сервер от российского разработчика Инферит ОС (ГК Softline) и подписали партнёрский сертификат, гарантирующий корректную работу решений.
Операционная система МСВСфера Сервер включена в единый реестр отечественного ПО и подходит для использования в ИТ-инфраструктурах с повышенными требованиями к информационной безопасности.
Интеграция Пассворка и МСВСфера Сервер помогает государственным и коммерческим организациям создавать независимую и защищённую ИТ-среду, соответствующую стандартам информационной безопасности и требованиям импортозамещения.


 Анастасия Лебедева
 Илья Шелыгин
 Илья Шелыгин