Google менеджер паролей встроен в браузер Chrome и операционную систему Android, не требует установки и оплаты: сотрудники нередко подключают его сами для своих задач, без участия ИБ-отдела. В результате часть рабочих паролей оседает в личных Google-аккаунтах, которые компания не контролирует.
Для личного использования менеджер паролей Google может быть приемлемым решением: двухфакторная аутентификация и своевременные обновления браузера закрывают базовые риски. Но у корпоративного сценария другой список требований: возможность безопасно делиться паролями, ролевая модель доступа, аудит, централизованное управление. В Google Менеджере паролей этого нет.
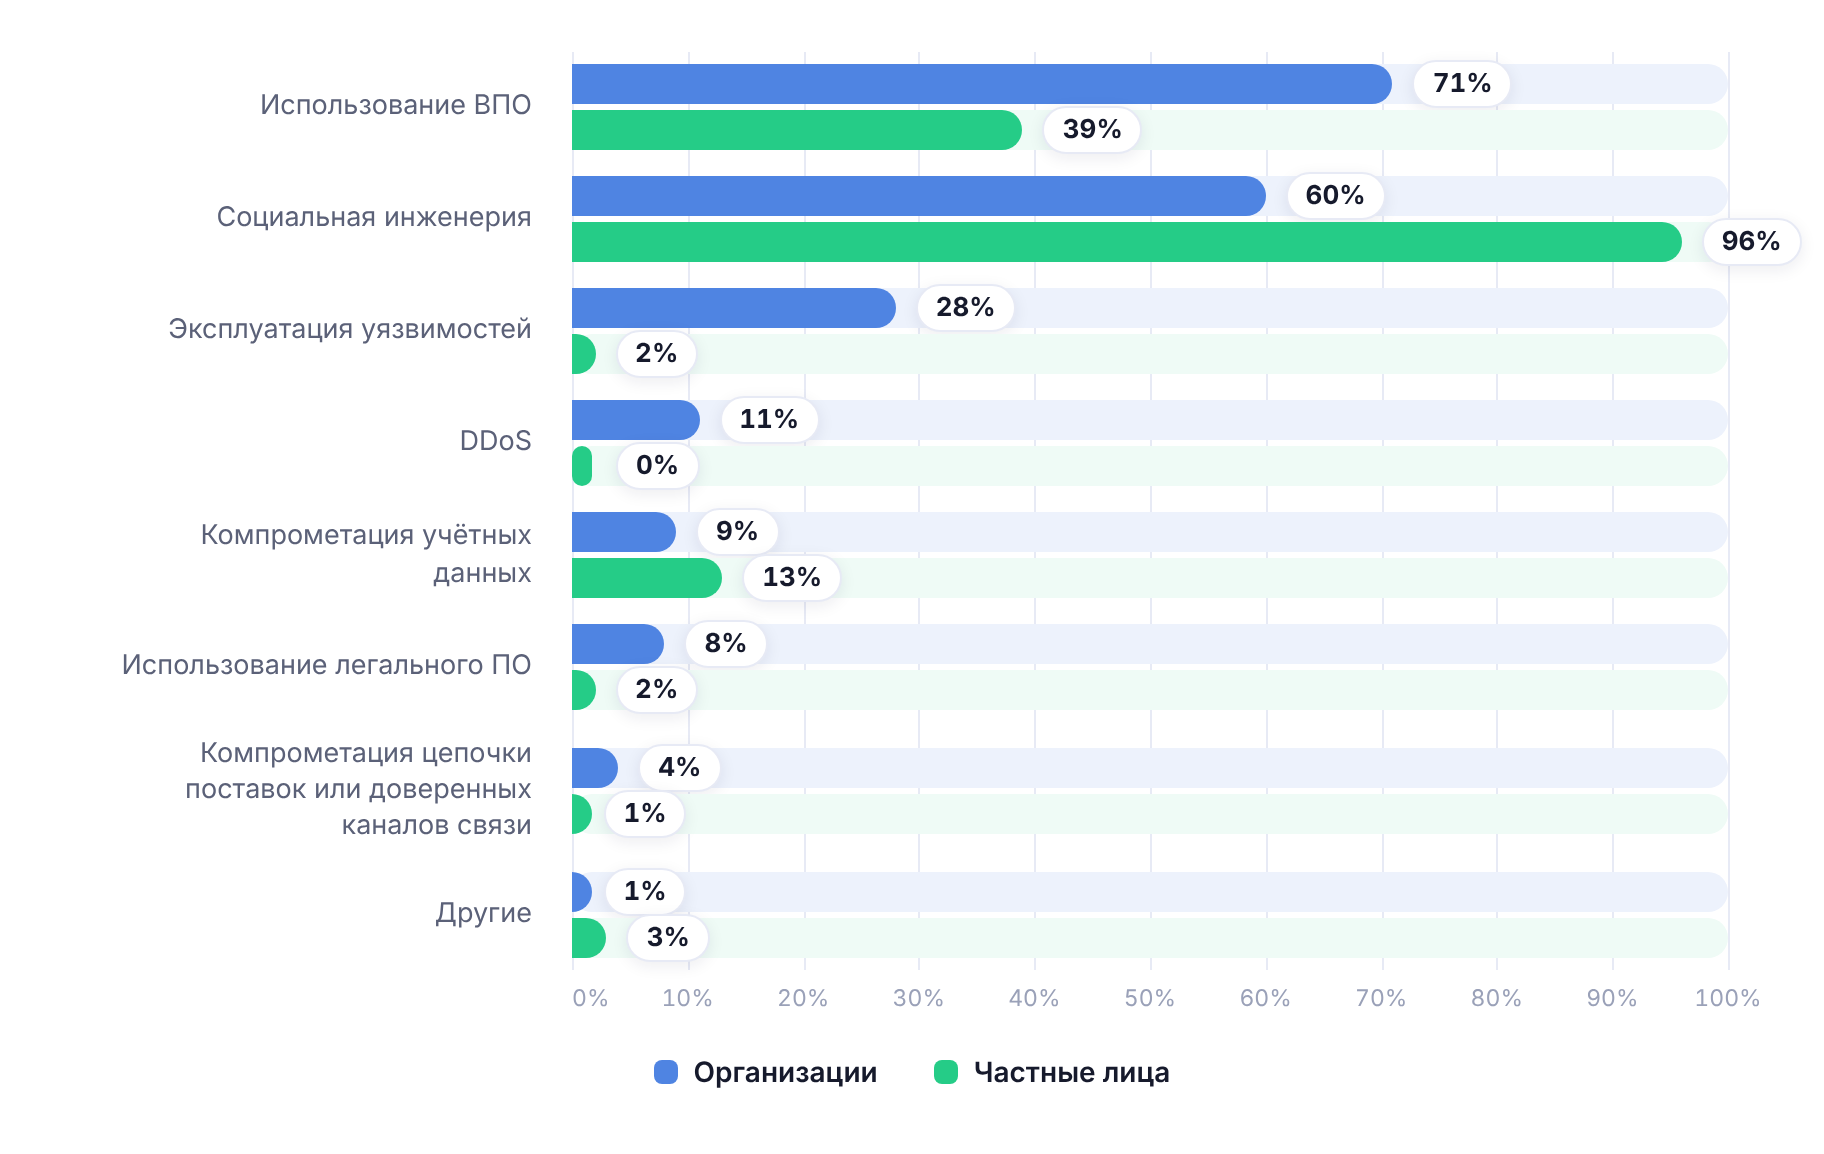
Этот пробел важен: учётные данные остаются одной из главных целей кибератак. По данным Positive Technologies за первое полугодие 2025 года, вредоносное ПО применялось в 63% успешных атак на российские организации, социальную инженерию — в 50%. Оба вектора часто приводят к краже паролей: стилер выгружает базу браузера, фишинг вытягивает логин напрямую у человека. В статье разберём, что сервис защищает, что остаётся без контроля и чем его заменить в команде.
Главное о менеджере паролей Google
Что это и для кого.
Google менеджер паролей встроен в Chrome и Android, работает без установки и оплаты. Для личных задач его хватает: автозаполнение, генератор паролей, проверка на утечки, ключи доступа (passkeys) и двухфакторная аутентификация.
Шифрование.
По умолчанию пароли шифруются в состоянии покоя (encryption at rest), а ключ хранится у Google. Отдельного мастер-пароля нет, поэтому защита паролей равна защите аккаунта. Шифрование на устройстве и парольная фраза синхронизации выводят ключ из-под контроля Google, но включаются вручную.
Инфостилеры.
Вредоносное ПО крадёт пароли прямо на устройстве, и серверное шифрование от этого не защищает. По данным KELA (2026), в 2025 году инфостилеры заразили 3,9 млн устройств и собрали около 350 млн учётных данных.
Для команды не подходит.
Записи принадлежат личному аккаунту сотрудника, рабочие пароли смешиваются с личными. В менеджере нет групп, ролей, журнала аудита, безопасной передачи паролей коллегам и хранения технических секретов.
Решение для бизнеса.
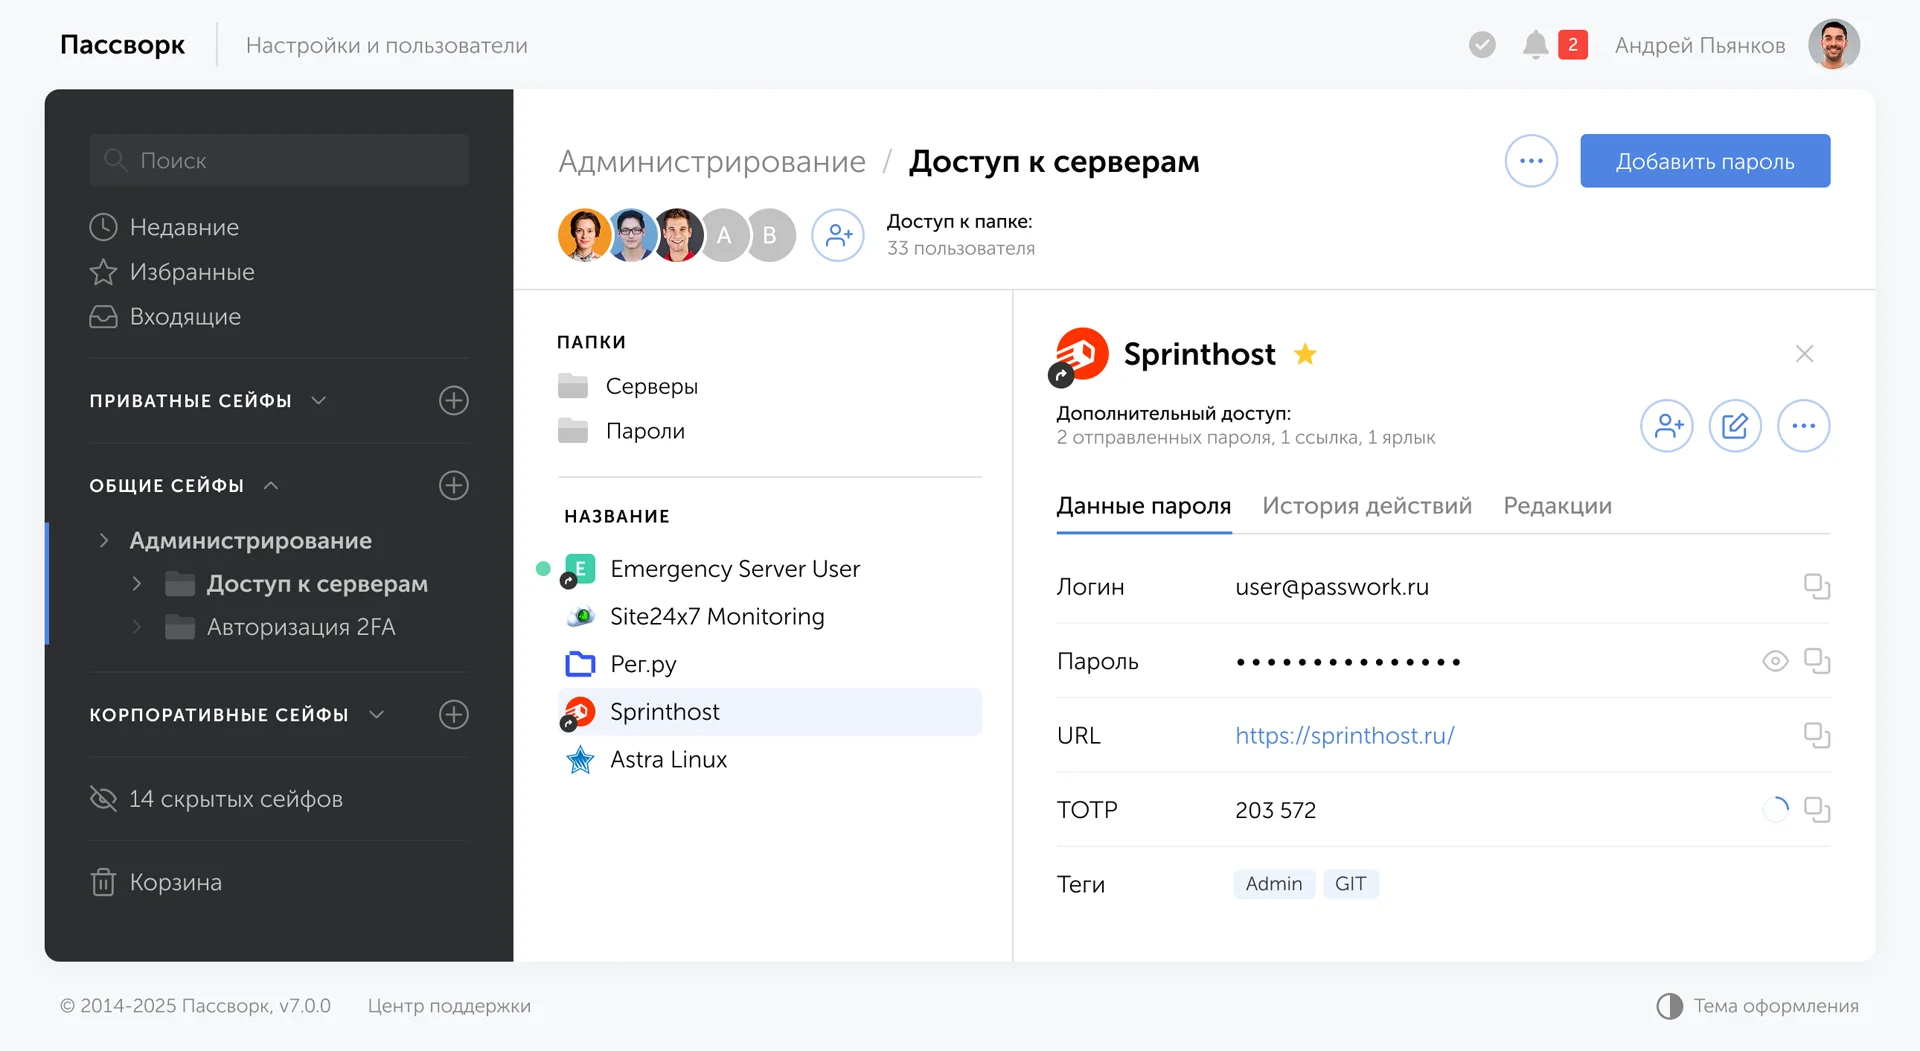
Корпоративный менеджер паролей с ролями, журналом аудита, интеграцией с LDAP/AD и размещением на своём сервере или в облаке РФ. Пассворк работает на серверах заказчика и в облаке, шифрует данные на стороне клиента.
Что такое Google менеджер паролей
Менеджер паролей Google (Google Password Manager) — штатный менеджер паролей экосистемы Google. Он сохраняет логины и пароли пользователя и синхронизирует их между устройствами через учётную запись Google. Работает в двух средах:
Chrome — кроссплатформенный браузер компании Google на движке Chromium. Устанавливается на Windows, macOS, Linux, Android и iOS. Менеджер паролей встроен в него и предлагает сохранить учётные данные при входе на сайт.
Android — мобильная операционная система Google на базе ядра Linux. Менеджер паролей входит в сервисы Google и служит системным сервисом автозаполнения для приложений и сайтов.
Записями можно управлять в браузере, в настройках смартфона и на веб-странице passwords.google.com — устанавливать отдельное приложение не нужно.
Архитектура строится вокруг Google-аккаунта. Chrome и Android служат точками входа: в них пользователь сохраняет и подставляет данные. Учётная запись Google выполняет две роли: идентифицирует владельца и хранит записи. Синхронизация подтягивает их на любое устройство, где выполнен вход в тот же аккаунт.
Отдельного мастер-пароля у менеджера паролей Google нет, доступ определяется входом в аккаунт Google и настройками его безопасности: двухфакторной аутентификацией, списком доверенных устройств, защитой процедуры восстановления доступа. Перед показом учётных данных или автозаполнением менеджер паролей может запрашивать подтверждение через средства защиты устройства. Набор способов зависит от платформы:
Платформа
Минимальная версия
Способ подтверждения
Android
Android 9
Отпечаток пальца, разблокировка по лицу, ПИН или иной способ блокировки экрана
Windows
Windows 10 и 11, только в Chrome
Windows Hello (лицо, отпечаток, ПИН Windows) или ПИН менеджера паролей Google
macOS
macOS 13 (Ventura), только в Chrome
Touch ID, пароль пользователя Mac или ПИН менеджера паролей Google
iOS и iPadOS
iOS 17
Face ID, Touch ID или код-пароль устройства
ChromeOS и Linux
ChromeOS 109 и новее; актуальные дистрибутивы Linux, только в Chrome
Блокировка системы или ПИН менеджера паролей Google
Что умеет менеджер паролей Google
Автозаполнение — сохраняет логин и пароль при первом входе на сайт или в приложение и подставляет их при следующем.
Генерация паролей — при регистрации Chrome предлагает случайный пароль и сразу сохраняет его в менеджер.
Ключи доступа — хранит ключи для входа без пароля по стандарту FIDO2/WebAuthn. Вместо секрета, который можно подсмотреть или перехватить, сайт получает криптографическое подтверждение с устройства пользователя.
Проверка на утечки — сверяет сохранённые пароли с базами известных утечек и показывает слабые и повторяющиеся.
Синхронизация — переносит записи между Android, Windows, macOS, Linux и iOS, где установлен Chrome с входом в тот же аккаунт.
Что это значит для личного и корпоративного использования
Для личных задач менеджера паролей Google достаточно. Меньше повторяющихся паролей, меньше ручного ввода, слабые и скомпрометированные пароли видны сразу. Эти функции решают задачу парольной гигиены отдельного пользователя, но не задачу управления доступом в целом.
Для командной работы он не подходит. Причина в модели владения. Записи привязаны к личному аккаунту сотрудника и хранятся в инфраструктуре Google, а не организации. В нём нет групп пользователей, роли и владельца записи от корпоративного сервиса: пароль принадлежит тому, кто его сохранил.
Как устроено шифрование менеджера паролей Google
Учётные данные в любом менеджере паролей хранятся в зашифрованном виде, но этого мало: важно, где хранится ключ шифрования. Если ключ у провайдера, он технически может прочитать ваши записи, а значит, их могут получить при взломе его инфраструктуры или по запросу уполномоченного органа.
Ключ шифрования — секретная последовательность данных, с помощью которой записи превращаются в нечитаемый шифртекст и возвращаются обратно.
Менеджер паролей Google шифрует данные при передаче и на серверах, но по умолчанию ключ хранится у Google. Режим, где ключ остаётся только у пользователя, есть, но его нужно включать отдельно. Разберём обе схемы, начиная с той, что работает по умолчанию.
Шифрование at rest: ключ у провайдера
Шифрование данных в состоянии покоя (англ. encryption at rest) защищает информацию, пока она хранится на диске или в базе данных, а не передаётся по сети. Сервер принимает данные, шифрует их своим ключом и записывает в хранилище. Ключ при такой схеме находится у того, кто управляет сервером, поэтому провайдер технически может расшифровать записи.
Схема шифрования в Google менеджере паролей
Google менеджер паролей по умолчанию работает именно так. Ваши записи лежат на серверах Google в зашифрованном виде и ключ шифрования остаётся у провайдера. Для личных паролей с этим можно мириться. Для корпоративных учётных данных это решающий критерий выбора.
Риски шифрования в состоянии покоя (at rest):
Доступ через аккаунт — при схеме at rest вход в аккаунт: единственный барьер между атакующим и паролями. Ключ шифрования хранится у Google, поэтому сервис сам расшифровывает записи для любого, кто прошёл аутентификацию.
Взлом инфраструктуры провайдера — если злоумышленник получит доступ и к данным, и к ключам, шифрование перестанет быть преградой.
Действия сотрудников провайдера — технически доступ к ключу открывает возможность прочитать данные. Провайдеры ограничивают его внутренними процедурами, но защита держится на политике, не на криптографии.
Запрос иностранного органа — серверы Google и юрисдикция находятся за пределами России. Американский закон CLOUD Act позволяет правоохранительным органам США требовать данные у американских провайдеров, даже если они хранятся за рубежом. При схеме at rest ключ у Google, поэтому компания технически может расшифровать записи и передать их по такому требованию.
Первый риск встречается чаще остальных. Взлом инфраструктуры крупного провайдера — редкость, а фишинг и кража сессий происходят ежедневно. Поэтому при такой схеме шифрования безопасность паролей равна безопасности аккаунта.
Шифрование на устройстве: ключ у пользователя
У Google менеджера паролей есть и другой режим. Чтобы ключ не хранился у провайдера, Google предлагает шифрование на устройстве (on-device encryption). Ключ создаётся на вашем устройстве и остаётся на нём. Google его не получает и расшифровать записи не может. По умолчанию режим выключен, его нужно включить отдельно в настройках.
Включение шифрования на устройстве в менеджере паролей Google
У этого шифрования на устройстве есть цена. Раз Google не хранит ключ, он не может восстановить ваши пароли. Доступ может пропасть безвозвратно, если одновременно выполняются три условия: вы забыли пароль от Google-аккаунта, нет устройства с активным входом и не настроены резервные способы восстановления.
Парольная фраза синхронизации (sync passphrase)
Третий способ — парольная фраза синхронизации Chrome (sync passphrase). Вы задаёте собственную фразу в настройках синхронизации. Данные шифруются на устройстве до отправки, и Google не может их прочитать. Фраза действует на все синхронизируемые данные, а не только на пароли.
Если вы забыли парольную фразу, придётся сбросить синхронизацию и потерять синхронизированные данные. Копии на устройствах при этом остаются.
Нулевое знание: есть ли оно у Google Менеджера паролей
Оба вышеописанных способа дают то, что называют моделью нулевого знания (zero-knowledge). Данные шифруются на устройстве до отправки, а сервер хранит только шифртекст и не может его прочитать. Для этого нужны три условия:
Ключ создаётся на устройстве пользователя.
Ключ не передаётся на сервер.
Провайдер хранит только зашифрованные данные.
Схема модели нулевого знания
Итог: у Google нулевое знание есть, но как опция, а не как архитектура. Включив его, вы защищаетесь от взлома аккаунта — атакующий при взломе получает только шифртекст.
Специализированные корпоративные менеджеры паролей строятся на этой модели с самого начала. Данные шифруются на устройстве ключом, который выводится из мастер-пароля и не покидает устройство. Провайдер не видит записи.
Сравнение моделей шифрования: at rest и zero-knowledge
Критерий
At rest
Zero-knowledge
Где создаётся ключ
У провайдера
На устройстве пользователя
Кто может расшифровать
Провайдер и владелец аккаунта
Только владелец ключа
Что видит сервер
Данные и ключ
Только шифртекст
Восстановление
Через провайдера
Через резервный ключ или администратора, если схема это предусматривает
Компрометация сервера
Данные могут быть прочитаны
Атакующий получает шифртекст без ключа
Компрометация аккаунта
Атакующий получает пароли
Пароли защищены, пока ключ не раскрыт
Плюсы Google менеджера паролей
Для личного использования у менеджера паролей Google есть реальные сильные стороны. Они объясняют, почему сотрудники могут использовать его по умолчанию, даже когда в компании уже развёрнуто корпоративное решение.
Нулевой порог входа — Google менеджер паролей работает и доступен в Chrome и на Android сразу без установки, регистрации и отдельной подписки.
Синхронизация — пароли доступны на любом устройстве, где выполнен вход в тот же аккаунт Google.
Автозаполнение и генератор паролей — помогают не повторять пароли и не придумывать слабые для личных сервисов.
Проверка паролей — инструмент сверяет сохранённые пароли с базами известных утечек и предупреждает о совпадениях.
Ключи доступа — снижают риск фишинга на сервисах, которые их поддерживают.
Эти функции рассчитаны на одного человека и одну учётную запись. Когда пароль нужно передать коллеге, отозвать доступ или показать аудитору, кто и когда его открывал, возможностей личного менеджера уже не хватает.
Минусы и риски Google менеджера паролей для бизнеса
Для бизнеса все плюсы менеджера паролей Google упираются в один и тот же предел: все они работают в рамках личного Google-аккаунта сотрудника, а не системы, которой управляет компания. Корпоративные пароли в таком аккаунте остаются вне контроля службы ИБ — она не видит, кто к ним обращается, и не может отозвать доступ.
Google-аккаунт как единая точка отказа
Все пароли, ключи доступа и настройки личного менеджера паролей привязаны к одной учётной записи Google. Поэтому любой сбой с аккаунтом бьёт по всем записям сразу, включая рабочие. Основные риски:
Взлом аккаунта — фишинг, подбор данных для восстановления доступа или перехват сессии открывают злоумышленнику весь набор учётных данных, а не одну запись.
Блокировка со стороны Google — причиной может стать нарушение правил, подозрительная активность или ошибка алгоритма. Пользователь теряет доступ ко всем паролям одновременно.
Потеря доступа к восстановлению — если нет доступа к резервным способам входа, вернуть аккаунт, а с ним и пароли, не получится.
Смешение личного и рабочего — рабочие пароли лежат в том же аккаунте, что и личные, а аккаунт синхронизируется с домашними устройствами. Корпоративный пароль оказывается на ноутбуке, которым пользуется вся семья.
В корпоративном решении с ролевой моделью и раздельными сейфами компрометация одной учётной записи не открывает доступ ко всем остальным.
Инфостилеры и браузерное хранилище
Главная практическая угроза для любого браузерного менеджера паролей — инфостилеры (вредоносное ПО для кражи данных из браузера). Инфостилер копирует базу браузера целиком, включая пароли и токены сессий. Шифрование на сервере Google от этого не защищает: данные крадут уже расшифрованными, на устройстве пользователя.
По данным Positive Technologies, более 70% успешных кибератак на российские компании в 2025 году реализовывались с использованием вредоносного ПО.
Пример: масштаб кражи данных инфостилерами. По данным отчёта KELA State of Cybercrime 2026, за 2025 год инфостилеры заразили более 3,9 млн уникальных устройств. С них злоумышленники получили около 350 млн учётных данных. Стилер не блокирует экран и не шифрует файлы, поэтому владелец обычно не замечает заражения. Он выгружает cookies браузера, логины и пароли, данные менеджеров паролей и токены доступа, которые позволяют входить в чужие аккаунты.
Синхронизация ключей доступа: атака «Pass-ta-key»
Ключи доступа (passkeys) задумывались как защита от фишинга, но синхронизация между устройствами добавляет собственную поверхность атаки. В 2026 году исследователи Unit 42 (Palo Alto Networks) описали атаку «Pass-ta-key»: вредоносное ПО на устройстве может перехватывать синхронизируемые ключи доступа Google без участия биометрии владельца. Переход на «беспарольный» вход не снимает риск компрометации устройства, а переносит его.
Чего не хватает для работы команды
Личный менеджер паролей рассчитан на логины от сайтов и одного пользователя. Рабочие задачи выходят за эти рамки: нужны общие пароли, технические секреты и связь с корпоративной инфраструктурой.
Нет безопасной передачи пароля коллеге — встроенный обмен паролями рассчитан на семейную группу, а не на рабочую команду.
Пароль принадлежит человеку, а не команде — если сотрудник в отпуске, на больничном или недоступен, коллеги не получат доступ к сервису.
Нет типов записей для технических секретов — для API-ключей, токенов, сертификатов и строк подключения к базам нет специальных полей.
Нет интеграции с корпоративной инфраструктурой — нет связи с AD/LDAP и корпоративным SSO, нет API для автоматизации. Секреты для CI/CD и сервисных учётных записей хранить негде. Автозаполнение лучше всего работает в Chrome, а в других браузерах и на других платформах зависит от версии и расширений.
Сотрудники закрывают пробелы общими заметками, таблицами и мессенджерами, и пароли уходят из-под контроля.
Чего не хватает администратору
В Google менеджере паролей нет ролевой модели доступа (RBAC), журнала аудита и процесса пересмотра доступа сотрудников в привычном для бизнеса виде. Администратор не видит, где лежат рабочие пароли, и не может ими управлять.
Увольнение или переход между отделами — пароль от общей учётной записи, сохранённый в личном аккаунте, остаётся у сотрудника. Администратор может отключить корпоративную почту, но не удалить данные из личного менеджера.
Аудит — проверить, кто и когда открывал конкретную запись, невозможно.
Политики и отчёты — проверка паролей показывает проблемы только самому сотруднику. Администратор не видит слабые, повторяющиеся и скомпрометированные пароли по компании и не может требовать их замены.
Юридический риск для российских компаний
Пароли хранятся на серверах Google за пределами России. Если в записях есть персональные данные или доступы к ИСПДн, оператору нужно оценить это по ст. 18 (ч. 5) и ст. 12 Федерального закона № 152-ФЗ «О персональных данных». Требования к локализации и трансграничной передаче зависят от состава данных. К этому добавляется риск недоступности сервисов Google или блокировки аккаунта по причинам вне контроля компании.
Штрафа за то, что один сотрудник пользуется браузерным менеджером, из этого не следует. Риск другой. Корпоративные пароли, разбросанные по личным аккаунтам, остаются неучтённым активом.
Браузерный менеджер паролей и менеджер паролей для бизнеса: таблица-сравнение
Браузерный менеджер паролей хранит пароли одного человека в его личном аккаунте. Корпоративный менеджер паролей управляет доступом всей организации: выдаёт права группам, ведёт журнал действий и отзывает доступ при необходимости. Различия видны по управлению доступом, по данным и инфраструктуре.
Управление и контроль
Критерий
Браузерный менеджер (Google)
Корпоративный менеджер паролей
Владелец данных
Сотрудник, личный аккаунт
Организация
Доступ и обмен
Права на уровне аккаунта, передача через семейную группу
Роли, группы, общие сейфы, права на сейф и запись
Аудит
Нет журнала действий для службы ИБ
Журнал действий, выгрузка в SIEM
Увольнение
Организация не отзывает доступ к паролям в личном аккаунте
Отключение учётной записи закрывает доступ к сейфам
Управление со стороны ИТ
Ограничение через политики Chrome
Централизованные роли, группы и политики
Данные и инфраструктура
Критерий
Браузерный менеджер (Google)
Корпоративный менеджер паролей
Размещение
Инфраструктура Google
Сервер организации или облако в РФ
Типы данных
Логины, пароли, ключи доступа
Пароли, API-ключи, токены, сертификаты, SSH-ключи, строки подключения к БД
Автоматизация
Не рассчитан на доставку секретов в пайплайны
REST API, CLI, Python-коннектор, Docker
Вход и каталог
Вход через Google-аккаунт
LDAP/AD, SAML SSO, 2ФА
Закрытый контур
Требует доступа к облаку Google
Коробочная версия работает офлайн
Для одного человека, который хранит личные пароли, эта разница не критична. В организации она определяет, сможет ли служба ИБ ответить на два вопроса после инцидента: кто открывал пароль общей учётной записи и кто мог его получить.
Чем закрыть риски Google менеджера паролей
Каждый из перечисленных пробелов Google менеджера паролей закрывается конкретной функцией корпоративного менеджера паролей с размещением на своей инфраструктуре или в облаке. Покажем на примере Пассворка, российского менеджера паролей и секретов для бизнеса.
Менеджер паролей Пассворк
Привычный для пользователя сценарий: автозаполнение и приложения
Сотрудники выбирают Google менеджер паролей за простоту: есть удобное браузерное расширение, пароли сохраняются и подставляются сами. Пассворк сохраняет эту привычку пользователей.
Браузерное расширение Пассворка
Браузерное расширение Пассворка работает во всех популярных браузерах, включая Chrome, Firefox, Edge, Яндекс Браузер и Safari: подставляет логин и пароль на странице, ищет записи и генерирует пароли по политике организации. Доступ к расширению можно закрыть ПИН-кодом.
Для мобильных устройств и компьютеров есть мобильные и десктопные приложения. Пароль доступен там, где сотрудник работает, а не только в браузере. Приложения поддерживают офлайн-доступ.
Переход занимает три шага:
Сотрудник устанавливает расширение и входит в Пассворк.
Администратор выдаёт доступ к сейфам через группы.
Рабочие пароли переносятся из личного Google-аккаунта в корпоративный сейф.
Первые два шага простые. Третий требует организации: нужно собрать рабочие пароли из личных аккаунтов и убедиться, что их перенесли, а не скопировали. Затем их удаляют из Google, а пароли от критичных систем меняют.
Размещение данных
Пассворк доступен в двух вариантах размещения. Коробочная версия устанавливается на сервере организации, и пароли остаются в её контуре. Пассворк Облако работает в Yandex Cloud на территории РФ и не требует своей инфраструктуры. Облачная версия использует модель нулевого знания — на сервере хранится только шифртекст, которые нельзя расшифровать без ключа пользователя.
Критерий
Коробочная версия
Пассворк Облако
Где хранятся данные
На сервере организации
В Yandex Cloud, на территории РФ
Эксплуатация
Установка, обновления и бэкапы на стороне заказчика
Обновления и резервное копирование на стороне провайдера
Закрытый контур
Возможен, включая офлайн-установку
Недоступен
Когда подходит
Требования к собственному контуру, изолированные сети
Свой сервер не нужен или невозможен, запуск за часы
Шифрование на устройстве
Пассворк шифрует данные на устройстве пользователя. Сервер хранит шифртекст. Это нулевое знание как архитектура: ни администратор сервера, ни злоумышленник с доступом к базе или резервным копиям не получат записи в открытом виде. Облачная версия также использует модель нулевого знания.
Контроль доступа и совместная работа
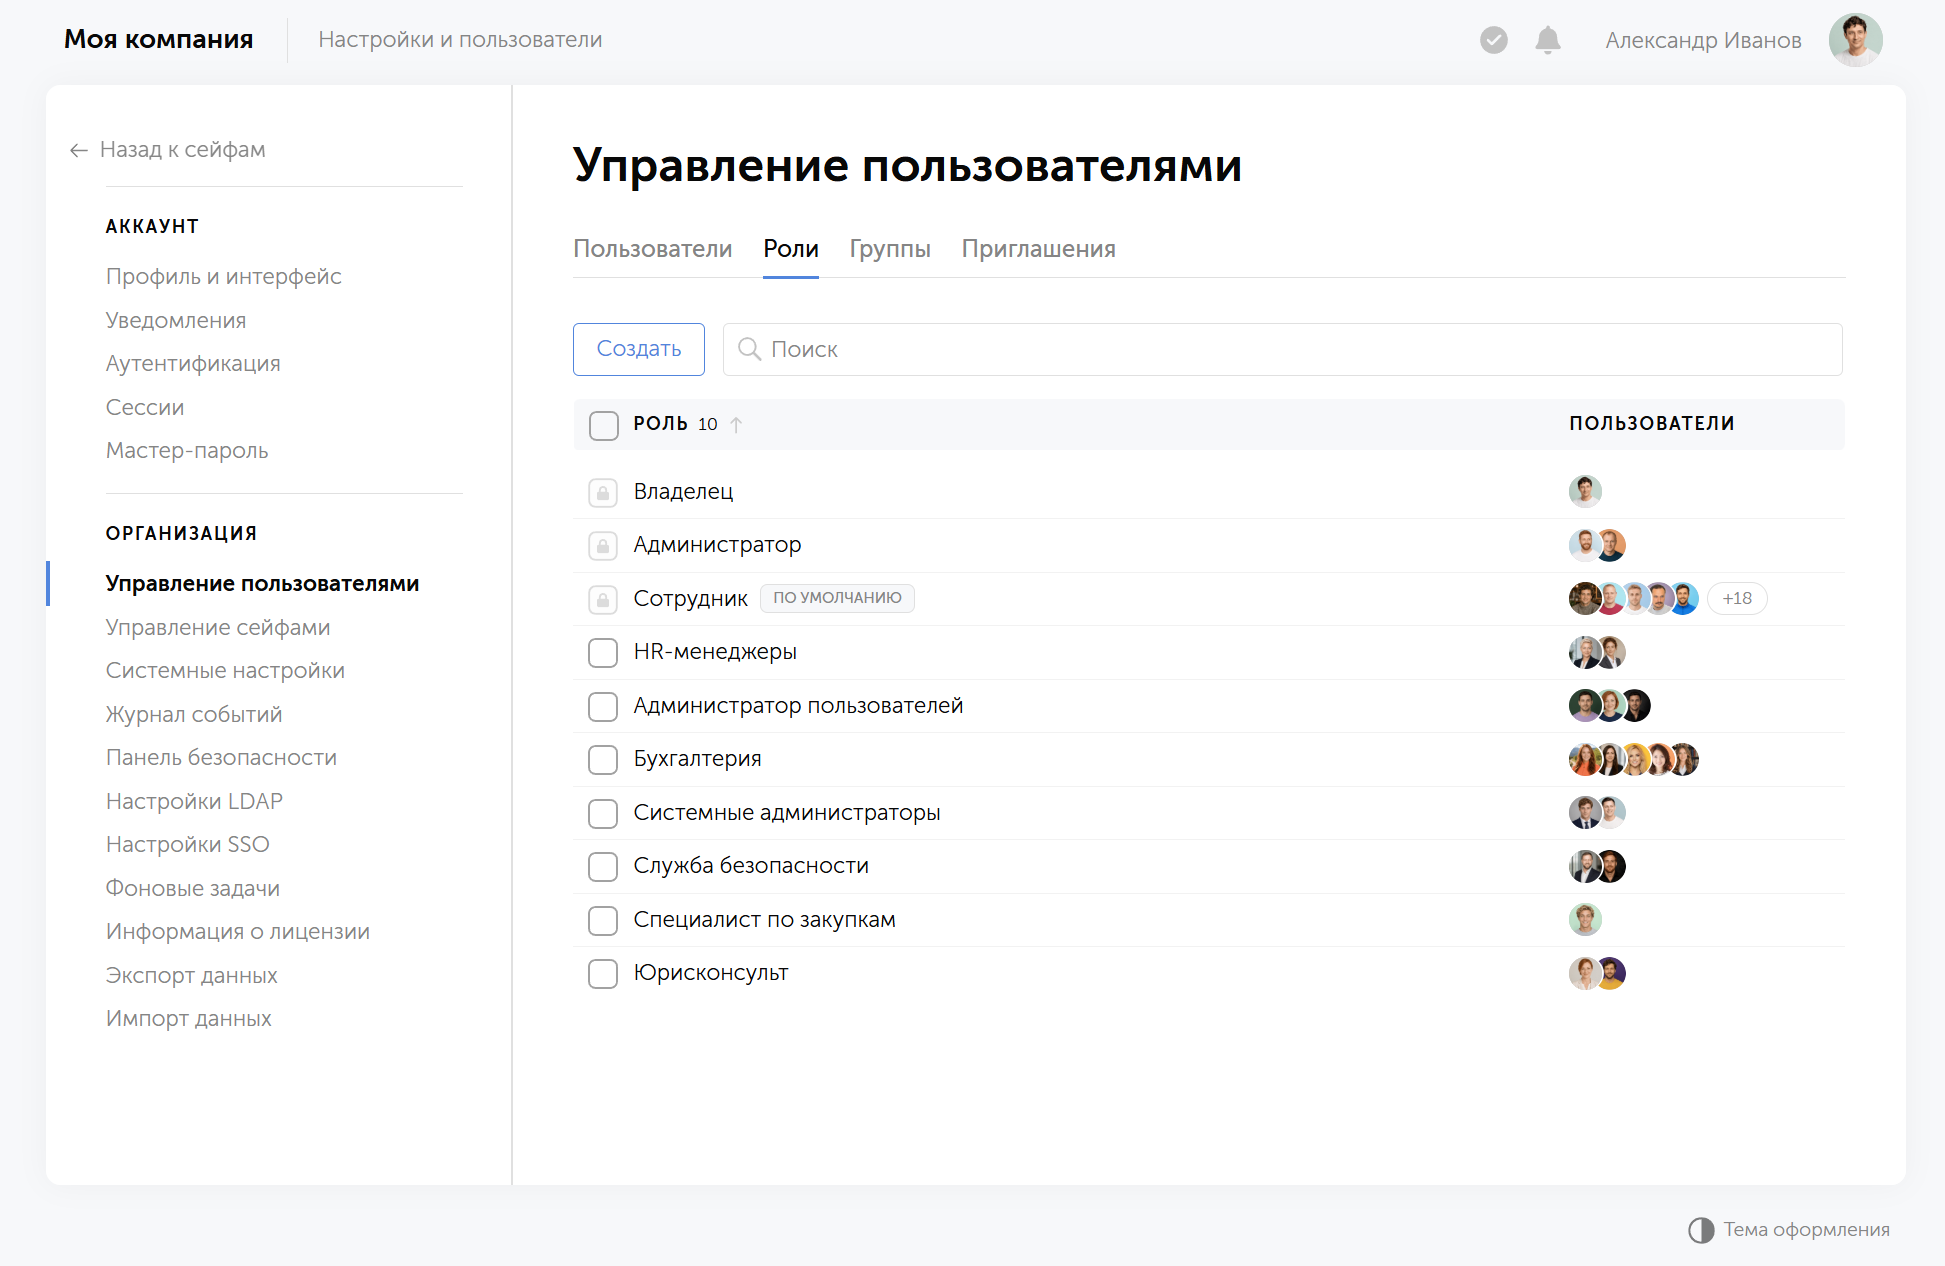
Права выдаются группам и ролям, а не отдельным людям. Новый сотрудник попадает в группу «Бухгалтерия» и получает сейфы отдела, а сотрудник из другого отдела их не видит. Иерархия «сейф → папка → запись» позволяет задать права на нужном уровне. Через LDAP/AD состав групп берётся из каталога, а SSO убирает отдельный вход.
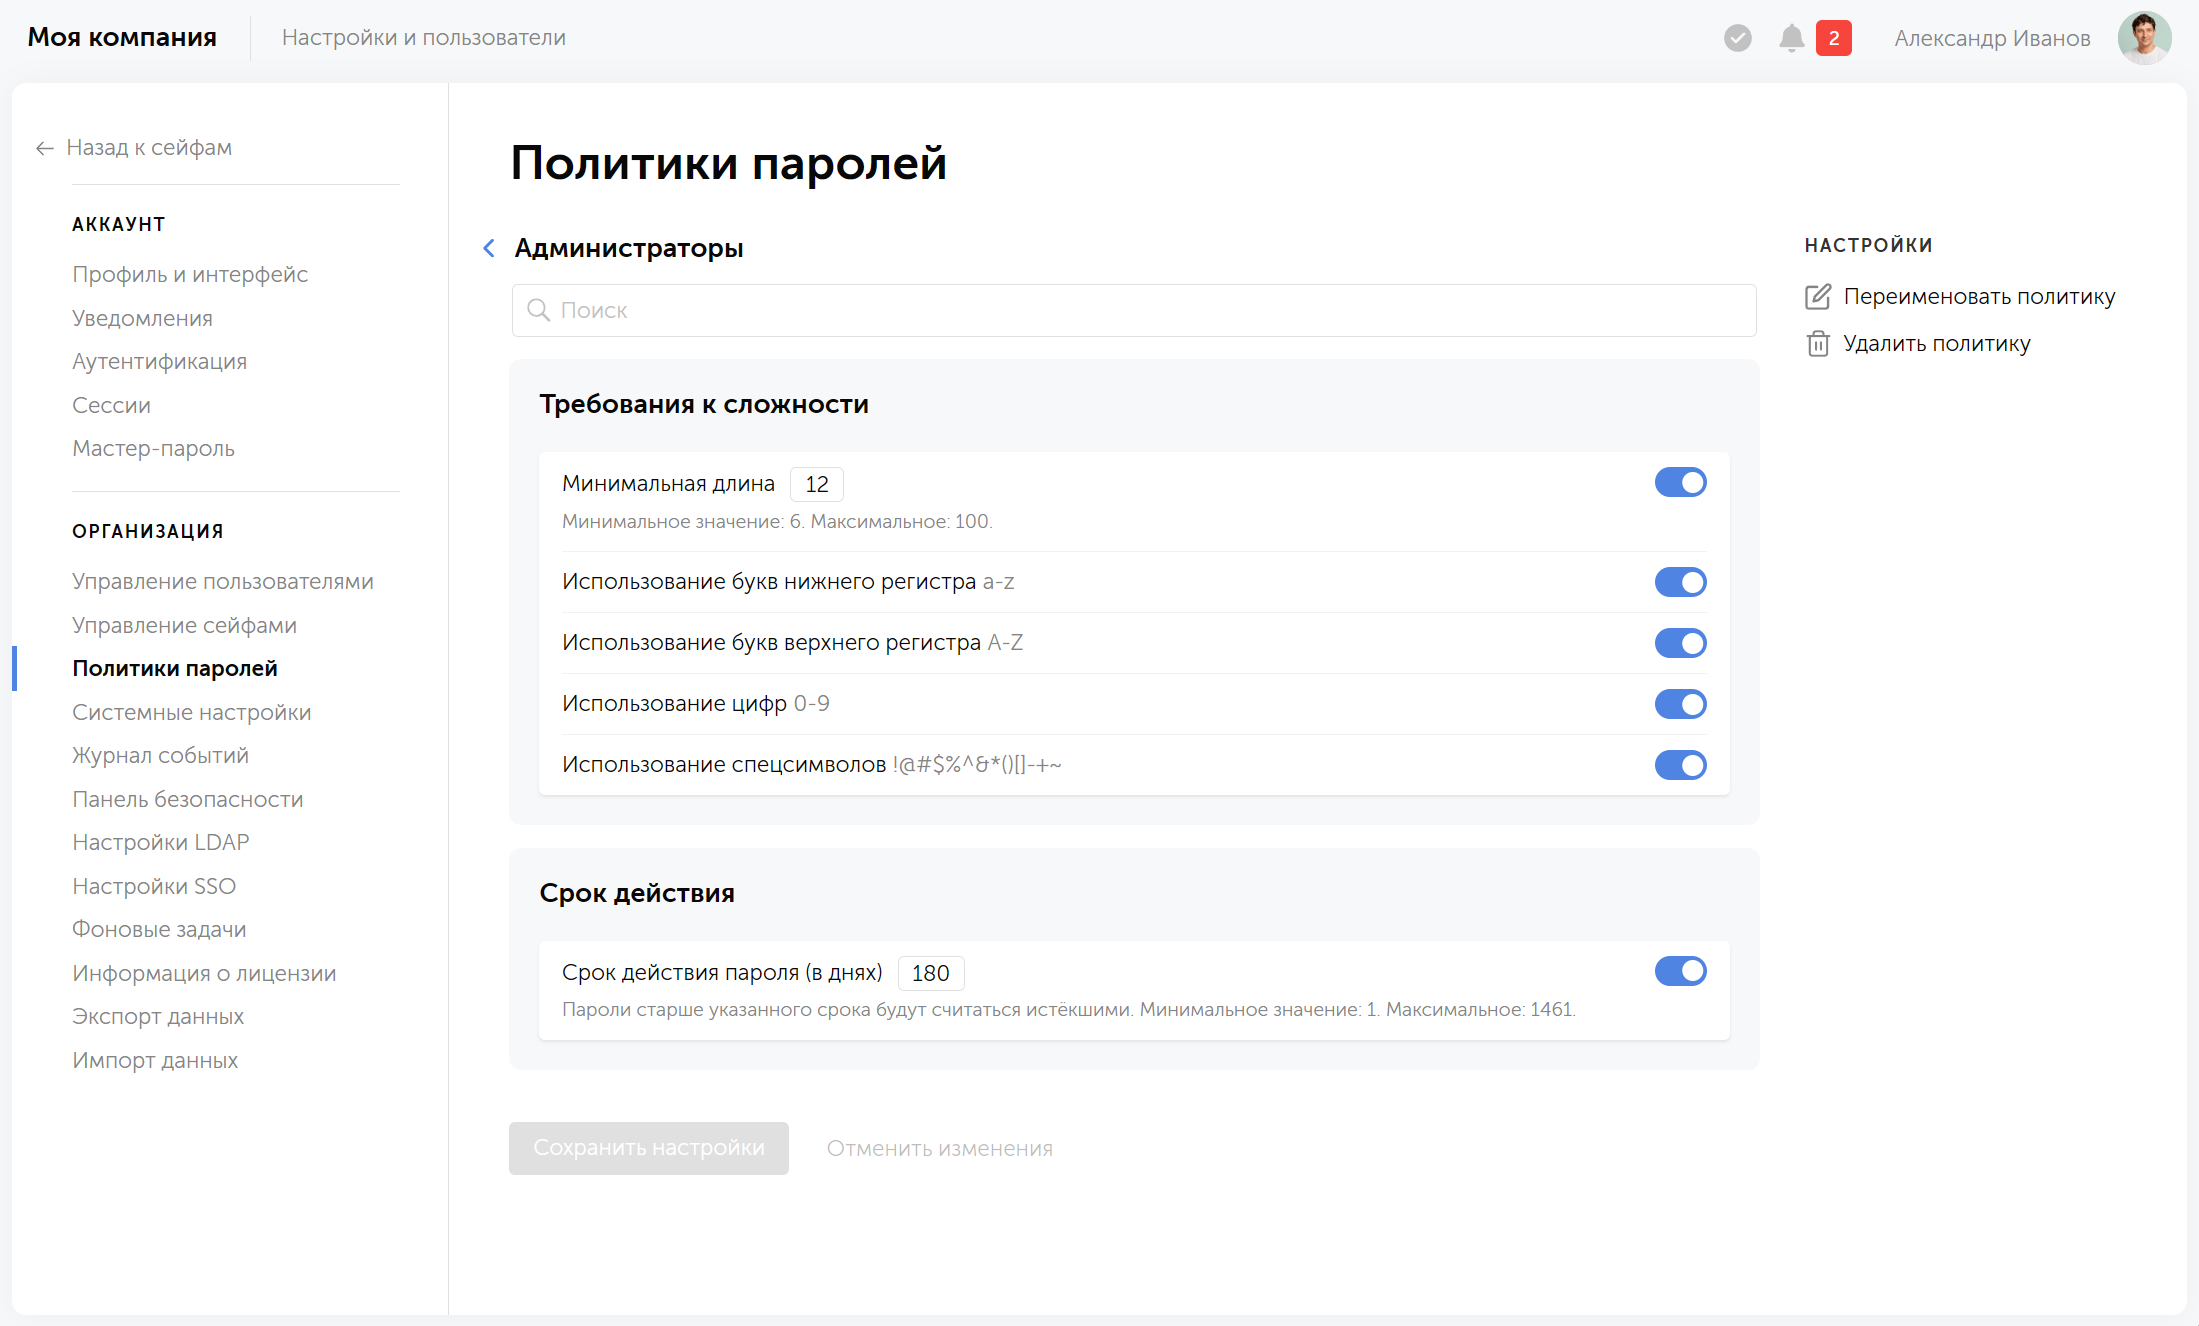
Управление ролями пользователей в Пассворке
Передача паролей тоже управляется. Доступ выдают пользователям и группам напрямую, подрядчику отправляют временную или одноразовую ссылку. Любой доступ можно отозвать, и всё это попадает в журнал.
Аудит
Журнал фиксирует, кто и когда открывал, менял или передавал записи. При инциденте служба ИБ восстанавливает цепочку действий. События экспортируются в SIEM через Syslog, CEF или API. У личного Google-аккаунта сотрудника такого журнала нет.
Офбординг
Если отключить учётную запись пользователя в LDAP/AD или в Пассворке, доступ к сейфам отзывается. Но человек мог уже видеть пароль, поэтому пароли от критичных систем после увольнения меняют. Менеджер паролей показывает, к каким записям у сотрудника был доступ, и задаёт список для смены.
Панель безопасности паролей
Проверка паролей в Google работает на уровне личного аккаунта. Панель безопасности Пассворка показывает старые, слабые и скомпрометированные пароли по сейфам, папкам и пользователям. Администратор видит картину по организации, а не по одному человеку. Единые требования задают политики сложности паролей и генератор паролей.
Два решения в одном: пароли людей и секреты машин
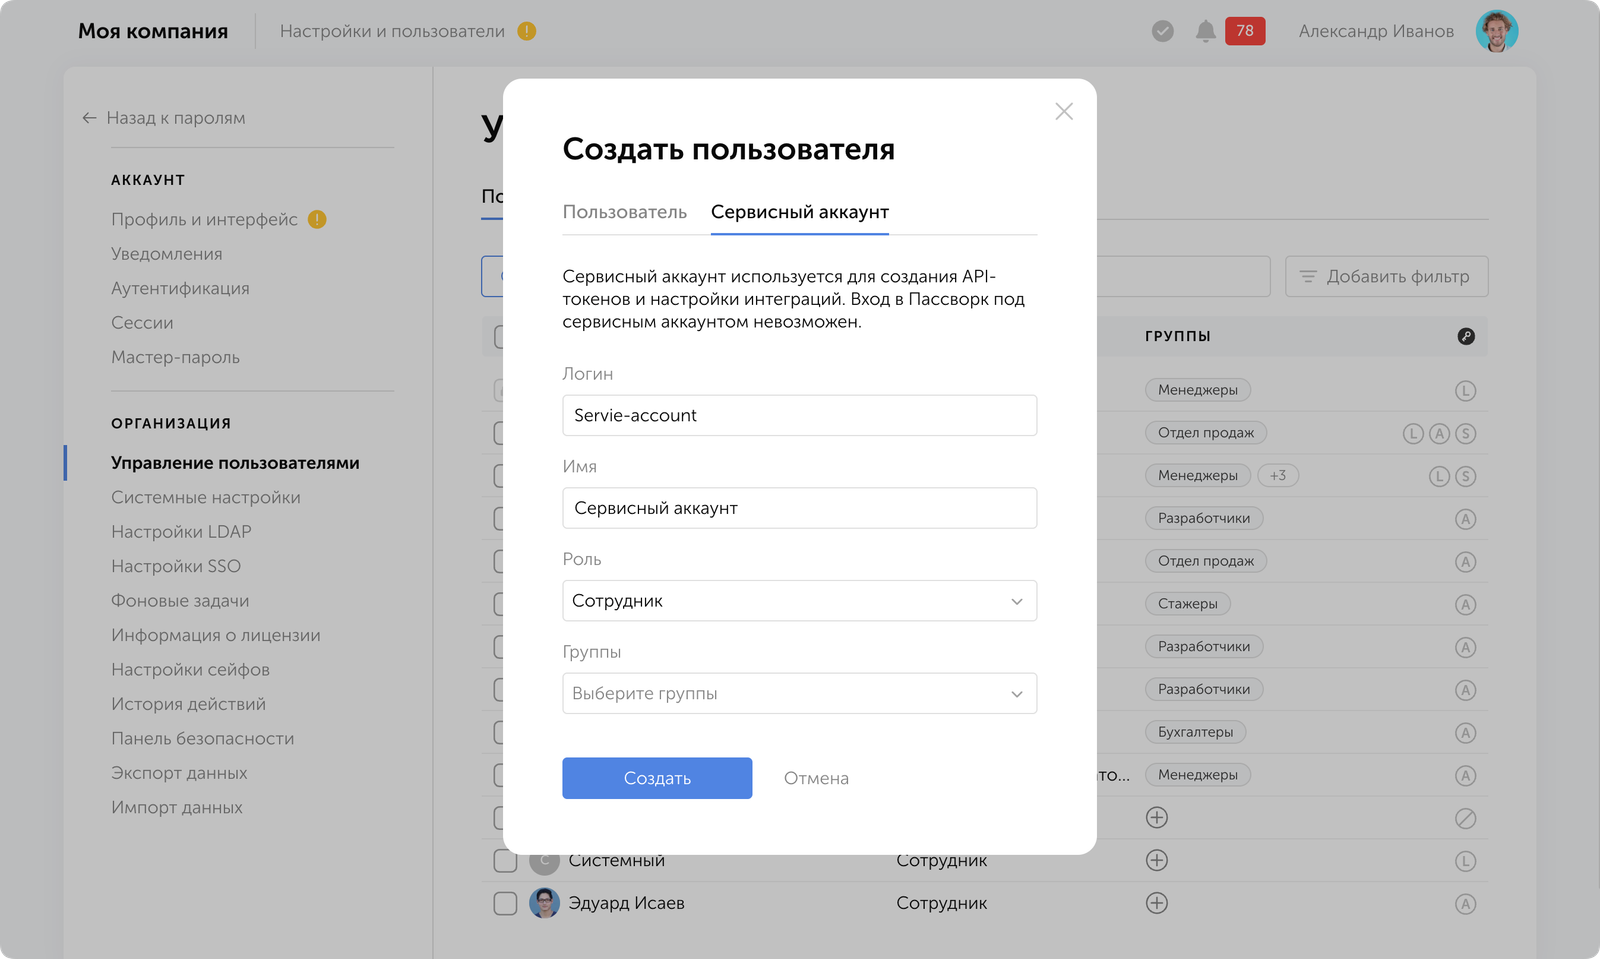
Пассворк закрывает две задачи в одной системе. Сотрудники работают с паролями через веб, расширение, мобильные и десктопные приложения. Разработчики и DevOps-инженеры получают секреты для скриптов и пайплайнов через API. Секреты хранятся в той же модели прав и попадают в тот же журнал, что и пароли людей. Доступны сервисные учётные записи с возможностью подключения нескольких токенов.
Заключение: личный менеджер паролей не заменяет корпоративный контроль
Менеджер паролей Google решает личную задачу: хранит пароли одного человека внутри его аккаунта. Роли, журнал действий и размещение данных в нужной юрисдикции в эту задачу не входили. Ответственность за корпоративные пароли остаётся на компании.
Корпоративный менеджер паролей даёт эти механизмы, и привычное удобство сохраняется. Сотрудники продолжают пользоваться автозаполнением в браузере и приложениями, а администратор получает права по группам, журнал и контроль над размещением данных.
Часто задаваемые вопросы
Безопасен ли Google менеджер паролей?
Для личного использования да, если включена двухфакторная аутентификация аккаунта Google и браузер обновляется. Пароли хранятся зашифрованными, а Password Checkup предупреждает об утечках. Для бизнеса этого мало: нет ролей, журнала аудита и управления размещением данных, которые нужны при совместной работе и проверках.
Можно ли использовать Google менеджер паролей в компании?
Технически можно: сотрудник сохраняет рабочие пароли в личном Google-аккаунте. Но управлять этим нельзя. У компании нет ролевой модели и журнала событий. Нет и способа отозвать доступ при увольнении, потому что аккаунт принадлежит сотруднику. Для рабочих учётных данных нужен инструмент с администрированием на уровне организации.
Хранит ли Google пароли в открытом виде?
Нет, пароли хранятся зашифрованными. Но по умолчанию это шифрование «at rest»: ключ находится у провайдера, и Google технически может расшифровать данные. Это не модель нулевого знания. Шифрование на устройстве или парольная фраза синхронизации выводят ключ из-под контроля Google, но включаются вручную.
Что будет, если взломают Google-аккаунт?
При стандартных настройках злоумышленник получит доступ ко всем паролям, сохранённым в аккаунте: вход в аккаунт становится единственным барьером. Двухфакторная аутентификация и passkeys снижают вероятность взлома. Шифрование на устройстве защищает данные даже при входе в аккаунт, но не спасает, если заражено само устройство.
Чем корпоративный менеджер паролей отличается от браузерного?
Корпоративный менеджер паролей управляет доступом всей организации: группы и роли, общие сейфы, журнал аудита, синхронизация с LDAP/AD. Отключение учётной записи закрывает доступ к сейфам, а пароли от критичных систем всё равно меняют. Браузерный менеджер хранит пароли одного человека в его аккаунте и не рассчитан на администрирование команды.
Google менеджер паролей: как устроен и чем опасен для бизнеса
Google менеджер паролей удобен для личных задач, но не рассчитан на команду. В нём нет ролей, журнала аудита и контроля над размещением данных, а ключ шифрования по умолчанию хранится у Google. Разбираем, как он устроен, какие риски несёт бизнесу и чем его заменить.
В PHP обнаружены критические уязвимости CVE-2026-109618 и CVE-2026-109619. Мы следим за сообщениями разработчиков PHP и оцениваем возможное влияние уязвимостей на продукты Пассворка.
Облако Пассворкаобновлено: патчи установлены сразу после выхода исправленных версий PHP. Дополнительных действий со стороны клиентов облака не требуется.
Часть сборок PHP для отдельных ОС ещё готовится. Страница обновляется по мере их появления. Если вашей установки в инструкции пока нет, следите за обновлениями на странице: мы добавим её, как только выйдет сборка.
Обновление: критические уязвимости в PHP
В PHP обнаружены критические уязвимости CVE-2026-109618 и CVE-2026-109619. Следим за сообщениями разработчиков PHP и оцениваем возможное влияние уязвимостей на продукты Пассворка.
Выбор менеджера паролей для финансовой организации начинается с вопроса, какой документ Банка России вы выполняете. Банки применяют Положение № 851-П, некредитные финансовые организации (НФО) — Положение № 757-П. Оба требуют соответствия ГОСТ Р 57580.1-2017, но уровни защиты и периодичность оценки у них разные.
В самих положениях средства управления доступом по классам ПО не указаны. Их подбирают по мерам ГОСТа: идентификация и аутентификация, управление доступом, регистрация событий. Учётные данные сотрудников и технические секреты проходят через все три группы мер, поэтому инструмент для их хранения и выдачи попадает в периметр оценки соответствия. Ещё одно условие — организация должна показать при оценке соответствия: политики доступа, журнал действий, отчёты.
Рисков за год стало больше. По данным InfoWatch, в российских финансовых организациях зафиксировано 44 утечки против 29 годом ранее, и рост дали в основном небольшие микрофинансовые организации (МФО) и страховые компании. С 2027 года требования к ним растут: страховые организации переходят на стандартный уровень защиты, а МФО впервые попадают в перечни уровней Положения № 757-П.
Главное за 30 секунд
Какой документ применять.
Банки выполняют Положение № 851-П (с 29.03.2025), НФО — Положение № 757-П. Оба требуют соответствия ГОСТ Р 57580.1-2017, но документы, уровни защиты и периодичность оценки разные.
Что изменится с 01.01.2027.
Указание № 7219-У переводит страховые организации, НПФ и регистраторов на стандартный уровень, а МФО включает в 757-П на минимальном уровне. Для стандартного уровня оценка проводится не реже раза в три года, об инциденте сообщают за 3 часа.
Чем отличаются банки и НФО.
Банки проходят внешнюю оценку не реже раза в два года. У НФО срок зависит от уровня: раз в год на усиленном, раз в три года на стандартном. Для минимального уровня обязанности нет, но срок сообщения об инциденте длиннее — 24 часа.
Предписаны меры управления доступом.
Положения требуют реализовать меры управления доступом, парольной политики и регистрации событий, а без единого учёта учётных данных подтвердить их трудно.
Что смотреть при выборе.
Семь критериев: AD/LDAP и SSO, разделение обязанностей, журнал с экспортом в SIEM, шифрование на клиенте, MFA, модель размещения, зрелость поставщика.
Что показать проверяющему.
Список пользователей и прав, матрицу ролей, настройки политик и MFA, выгрузку журнала за период проверки, отчёт по слабым и старым паролям.
С чего начать.
С инвентаризации учётных записей и сверки с картой мер до ближайшей оценки соответствия.
Почему учётные данные сотрудников — слабое место финансовой организации
Нарушения со стороны сотрудников и кража учётных данных дают заметную долю инцидентов в российских финансовых организациях. По данным ГК «Солар» за 2025 год, 30% подтверждённых инцидентов связаны с нарушением сотрудниками политик безопасности, ещё 15% — с кражей учётных данных. В обоих случаях злоумышленнику или нарушителю нужен только действующий доступ.
InfoWatch отдельно выделяет «гибридные утечки»: сотрудник передаёт внешнему злоумышленнику учётные данные для входа в информационные системы. По оценке аналитиков InfoWatch, за два последних года в российском финансовом секторе не зафиксировано инцидентов из-за случайных действий персонала, все выявленные были умышленными. Если сотрудники работают под общей учётной записью и журнала действий нет, установить, кто передал доступ и кто им воспользовался, невозможно.
Регулятор отвечает на это мерами по управлению учётными записями и регистрации действий работников.
Какие документы Банка России задают требования к защите информации: банки и НФО
ГОСТ Р 57580.1-2017 сам не определяет, кто обязан его применять. Обязанность и уровень защиты устанавливают нормативные акты Банка России. Банки выполняют Положение № 851-П, некредитные финансовые организации (НФО) — Положение № 757-П. Изменения в 757-П из Указания № 7219-У вступают в силу 1 января 2027 года.
Что такое уровень защиты информации
Уровень защиты информации — это набор мер из ГОСТ Р 57580.1-2017, который организация обязана выполнять для своих информационных систем. Уровней три: минимальный (третий), стандартный (второй) и усиленный (первый).
Банки: Положение № 851-П
Положение Банка России от 30.01.2025 № 851-П зарегистрировано Минюстом России 06.03.2025 (№ 81462) и действует с 29.03.2025. Оно распространяется на кредитные организации (КО) и филиалы иностранных банков. Положение № 683-П утратило силу (п. 16 851-П).
Уровень защиты задаёт п. 3.1:
Усиленный применяют системно значимые КО, КО — операторы услуг платёжной инфраструктуры системно значимых платёжных систем и КО, значимые на рынке платёжных услуг.
Стандартный применяют остальные КО.
Минимальный применяют филиалы иностранных банков до 31.12.2026, с 01.01.2027 они переходят на стандартный уровень (п. 15 851-П).
НФО: Положение № 757-П и изменения с 2027 года
Положение № 757-П от 20.04.2021 зарегистрировано Минюстом России 15.06.2021 (№ 63880) и заменило Положение № 684-П (п. 4.5 757-П). Оно распространяется на НФО из перечней пп. 1.4.2–1.4.4: страховые организации, НПФ, профессиональных участников рынка ценных бумаг и другие. МФО войдут в перечень с 01.01.2027.
Указание № 7219-У от 28.10.2025 (зарегистрировано Минюстом России 06.02.2026, № 85262) вступает в силу 01.01.2027. До этой даты действует текущая редакция 757-П. После неё:
Страховые организации, НПФ и регистраторы входят в перечень стандартного уровня (пп. 1.4.3 в новой редакции).
МФО входят в перечень минимального уровня (пп. 1.4.4): с 01.01.2027 — большинство МФО, с 01.01.2028 — все, включая МФО предпринимательского финансирования и МФО с государственным или муниципальным учредителем.
Остальные НФО распределены по уровням перечнями пп. 1.4.2–1.4.4.
Банк, совмещающий деятельность с НФО
Если банк совмещает деятельность с НФО и формирует для объектов информационной инфраструктуры один контур безопасности, он применяет наиболее высокий из требуемых уровней защиты (п. 3.1 851-П; п. 4.2 757-П в редакции 7219-У).
Сводка: какой документ и уровень применяются
Тип организации
Документ
Уровень
С какой даты
Системно значимые КО, операторы платёжной инфраструктуры, КО, значимые на рынке платёжных услуг
Чем требования к банкам отличаются от требований к НФО
У банков и НФО общая основа, ГОСТ Р 57580.1-2017, но разные документы, наборы уровней, периодичность внешней оценки и сроки сообщения об инциденте. Банки подчиняются 851-П и проходят оценку не реже раза в два года. У НФО действует 757-П, и сроки зависят от уровня защиты.
Параметр
Банки (851-П)
НФО (757-П с учётом 7219-У)
Документ
851-П, действует с 29.03.2025
757-П, зарегистрировано Минюстом 15.06.2021; изменения вступают в силу 01.01.2027
Уровни защиты
Усиленный, стандартный
Усиленный, стандартный, минимальный
Внешняя оценка соответствия
Не реже раза в два года, уровень не ниже четвёртого по ГОСТ Р 57580.2-2018 (п. 13 851-П)
Усиленный уровень: не реже раза в год. Стандартный: не реже раза в три года (п. 1.5.3 757-П). Минимальный: обязанности нет (п. 1.5)
Срок сообщения в Банк России о выявленном инциденте
3 часа (приложение 2 к 851-П)
С 01.01.2027: 3 часа для усиленного и стандартного, 24 часа для минимального
Хранение данных о действиях работников
Не менее 5 лет
Не менее 5 лет
Банку нужен журнал, который выдержит проверку раз в два года и обеспечит пятилетнее хранение данных о действиях работников. Страховой компании или НПФ к 2027 году потребуется сопоставимый уровень, хотя многие из них до сих пор работали на минимальном уровне без внешней оценки.
Минимальный уровень НФО отличается от стандартного: об инциденте сообщают в течение 24 часов, а обязанность проводить оценку соответствия по новому п. 1.5 757-П установлена только для усиленного и стандартного уровней.
Что изменится для НФО с 1 января 2027 года
С 1 января 2027 года Указание № 7219-У переводит страховые организации, НПФ и регистраторов на стандартный уровень защиты по ГОСТ Р 57580.1-2017 и включает МФО в Положение № 757-П на минимальном уровне.
Что меняется по существу
Страховщики, НПФ и регистраторы получают стандартный уровень (пп. 1.4.3 757-П в новой редакции).
Внешняя оценка. По сообщению Банка России, эти организации не реже раза в три года привлекают сторонних специалистов для проверки уровня защиты и оценивают программное обеспечение и приложения, в том числе клиентские.
Сообщение об инциденте: 3 часа для усиленного и стандартного уровней, 24 часа для минимального.
По сообщению Банка России, МФО должны применять антивирусные средства и регистрировать события защиты информации.» Ссылка на пресс-релиз ЦБ.
Для учётных данных это означает, что меры управления доступом придётся подтверждать на внешней оценке. Стандартный уровень требует многофакторной аутентификации (MFA) для администраторов, регистрации событий аутентификации и управления правами доступа. Организациям, которые работали на минимальном уровне, часть этих мер придётся закрывать техническими средствами.
Чек-лист подготовки к 01.01.2027 (5 шагов):
Инвентаризация учётных записей. Определите, в каких системах работают сотрудники и у каких записей нет владельца.
Отказ от групповых учётных записей. У каждого сотрудника личная запись. Общие доступы выдавайте через права на хранилище, а не пересылкой паролей по почте и в чатах.
Ролевая модель. Привяжите права к роли и группе каталога.
Журнал аудита с выгрузкой в SIEM. Фиксируйте входы и изменения прав. Срок хранения задаёт политика организации.
Многофакторная аутентификация. Сначала для администраторов, затем для всех с доступом к критичным системам.
Что ГОСТ Р 57580.1 требует от управления доступом: учётные записи и пароли
Ни 851-П, ни 757-П не называют менеджер паролей. Они требуют реализовать уровень защиты по ГОСТ Р 57580.1-2017, а меры процесса «Управление доступом» без централизованного учёта учётных данных на практике не подтвердить. Ниже карта мер: требование, функция менеджера паролей и то, что показать проверяющему.
Карта мер: от требования ГОСТ Р 57580.1 к функциям менеджера паролей
Требование стандарта
На практике
Функция менеджера паролей
Что показать проверяющему
Уникальные учётные записи, запрет групповых
У каждого сотрудника своя запись, общий пароль «на отдел» не используется
Персональные записи, доступ к общим системам через права на сейф вместо пересылки пароля
Список пользователей и их прав на записи
Инвентаризация учётных записей
Организация знает, какие записи существуют и у кого они
Единое хранилище, панель безопасности со старыми и слабыми паролями
Выгрузка отчёта
Владельцы доступа, согласование выдачи и отзыва прав
Права выдаёт и снимает ответственный
Администраторы сейфов, отзыв доступа одним действием, синхронизация с AD/LDAP
История выдачи и отзыва прав
Ролевая модель (RBAC)
Права назначают по роли, исключения фиксируют отдельно
Роли и группы, сопоставление с группами каталога
Матрица ролей
Парольная политика
Заданы длина, сложность и срок действия
Политики паролей, генератор паролей
Настройки политик, доля записей вне политики
Многофакторная аутентификация (MFA)
Второй фактор: для администраторов на стандартном уровне, для всех на усиленном
Шифрование на клиенте (нулевое разглашение, zero-knowledge), ГОСТ или AES-256
Описание криптографии из документации
Журналы аутентификации и управления правами
Видно, кто, когда и к чему обращался
Журнал аудита с экспортом в SIEM или syslog
Выгрузка за период проверки
Менеджер паролей закрывает часть мер процесса «Управление доступом», но не весь стандарт. Регистрация действий работников в автоматизированных банковских системах (п. 5.2.3 851-П) остаётся задачей самих систем: журнал менеджера паролей фиксирует обращения к учётным данным. Машинные секреты (API-ключи, токены) образуют отдельный контур, его разбирает материал об управлении секретами в финансовом секторе.
Как выбрать менеджер паролей для банка или НФО: 7 критериев под требования ЦБ
Выбор менеджера паролей для финансовой организации начинается с допуска: где работает сервер и кто поставщик. Затем проверяют функции, которые закрывают меры из таблицы выше.
Проблемы с парольной политикой массовые. По данным Positive Technologies (результаты пентестов 2024–2025 годов, межотраслевая выборка), у 97% компаний нашли недостатки в её реализации, у 70% из них риск оценили как критический.
Чек-лист выбора менеджера паролей для финансовой организации (7 критериев)
Интеграция с AD/LDAP и SSO. Учётная запись, отключённая в каталоге, должна терять доступ к сейфам. Спросите поставщика, через какое время блокировка в Active Directory закрывает доступ.
Разделение обязанностей. Администратор системы технически не должен видеть содержимое личных сейфов сотрудников. На пилоте проверьте, может ли администратор прочитать личную запись.
Журнал аудита с экспортом в SIEM. Срок хранения журнала задаёт политика организации. Данные о действиях работников в автоматизированных системах банк хранит не менее пяти лет (п. 5.2.5 851-П), поэтому журнал менеджера паролей лучше выгружать во внешнее хранилище. Уточните формат событий и системы-получатели.
Шифрование на стороне клиента. ГОСТ или AES-256 и модель нулевого разглашения (zero-knowledge): сервер хранит только шифротекст, взлом сервера не раскрывает пароли. Узнайте, где генерируются ключи и что лежит на сервере.
Многофакторная аутентификация для входа. Обязательна для администраторов, на усиленном уровне нужна всем. Проверьте набор факторов: TOTP, ключи доступа, биометрия, вход через SSO.
Модель размещения и устойчивость. Собственный сервер в закрытом контуре или облако, отказоустойчивая конфигурация, резервные копии. Защищённость зависит от харденинга сервера: его размещают в защищённом сегменте и ограничивают административный доступ. Поддерживаемые конфигурации и харденинг должны быть описаны в документации.
Зрелость поставщика. Сертификат ФСТЭК, лицензии ФСТЭК и ФСБ, запись в реестре российского ПО, безопасная разработка, программа поиска уязвимостей.
Как Пассворк закрывает требования ЦБ к учётным данным в банке и НФО
Пассворк — российский корпоративный менеджер паролей и секретов для установки на сервере заказчика. Он закрывает меры управления доступом, которые проверяют на оценке соответствия: учётные записи и права, журнал действий, хранение и размещение.
Учётные записи и права
Пассворк подключается к SSO, Active Directory и LDAP: импортирует пользователей и группы, сопоставляет группы каталога с группами Пассворка и отзывает доступ, когда учётную запись отключают в каталоге
Права. Назначаются через роли, политики сейфов и группы. Для сейфов можно назначить обязательных администраторов.
Парольная политика. Длина, набор символов и срок действия задаются на уровне сейфа, папки или записи.
Вход. Доступны двухфакторная аутентификация (TOTP, приложение «Пассворк 2ФА», биометрия, ключи доступа и аппаратные ключи) и SSO.
Группы пользователей в Пассворке
Эти функции отвечают строкам карты мер про уникальные записи, владельцев доступа, ролевую модель, парольную политику и MFA.
Аудит для оценки соответствия
Журнал хранит историю действий пользователей и изменений. События экспортируются в syslog, Event Viewer и SIEM. Панель безопасности показывает старые, слабые и скомпрометированные пароли с фильтрами по сейфам, папкам и пользователям. Это соответствует мерам по инвентаризации учётных записей и журналам аутентификации.
Доступ для подрядчиков
Для подрядчика можно не заводить учётную запись: запись передаётся по временной или одноразовой ссылке, доступ отзывается, а выдача и отзыв остаются в журнале аудита.
Секреты для приложений и интеграций
Учётные данные приложений относятся к отдельному контуру, но хранить их можно в той же платформе. Для CI/CD и интеграций Пассворк выдаёт секреты через REST API, консольную утилиту passwork-cli, Python SDK и Docker-образ CLI. Сервисные аккаунты получают токены с ограниченными правами, поэтому пароли и ключи не приходится держать в конфигурационных файлах и скриптах.
Хранение и размещение
Коробочная версия устанавливается на сервере заказчика, в том числе в изолированном контуре.
Шифрование. ГОСТ или AES-256. Клиентское шифрование по модели нулевого разглашения (zero-knowledge) оставляет на сервере только шифротекст.
Отказоустойчивость. Строится горизонтальным масштабированием серверов приложений и репликацией базы данных.
Совместимость. Пассворк имеет официальные сертификаты совместимости с российскими платформами: операционными системами (РЕД ОС, Astra Linux, ОС «МСВСфера», ОС «Атлант», Альт Сервер, SelectOS), СУБД (Pangolin DB, Nexign Nord), службами каталогов и администрирования (MultiDirectory, РЕД АДМ), а также с решениями для привилегированного доступа и аутентификации (СКДПУ НТ, Аладдин JMS 4LX). Полный перечень приведён на странице сертификатов совместимости.
Пример из практики: МТС Банк
МТС Банк развернул Пассворк в отказоустойчивой конфигурации на РЕД ОС, подключил LDAP и включил обязательную двухфакторную аутентификацию для всех сотрудников. Для банка решающим стало то, что администраторы системы не имеют доступа к личным сейфам пользователей (кейс МТС Банка).
База у банков и НФО одна, ГОСТ Р 57580.1-2017. Различаются документ, уровень защиты и периодичность внешней оценки. С 2027 года страховые организации, НПФ и регистраторы переходят на стандартный уровень, и разрыв с банками сокращается. Меры управления доступом без единого учёта учётных данных подтвердить трудно.
Начните с инвентаризации учётных записей и сверьте результат с картой мер до ближайшей оценки соответствия. Она покажет, какие меры закрыты, а какие потребуют инструмента. Для мер управления доступом протестируйте Пассворк: подключите каталог, выдайте права через группы и выгрузите журнал за неделю.
Часто задаваемые вопросы
Какое положение ЦБ действует для банков вместо 683-П?
С 29 марта 2025 года требования к защите информации кредитных организаций устанавливает Положение Банка России № 851-П от 30.01.2025. Положение № 683-П утратило силу (п. 16 851-П). Уровень защиты по-прежнему задаётся по ГОСТ Р 57580.1-2017: усиленный или стандартный, в зависимости от типа кредитной организации.
Что меняется для страховых компаний и НПФ с 1 января 2027 года?
Указание № 7219-У включает страховые организации и НПФ в перечень НФО стандартного уровня защиты по ГОСТ Р 57580.1. О выявленных инцидентах нужно сообщать в Банк России в течение трёх часов, а уровень защиты проверять с привлечением сторонних специалистов не реже раза в три года.
Как часто банк и НФО проходят оценку соответствия по ГОСТ Р 57580.2?
Банк проходит оценку не реже одного раза в два года с привлечением проверяющей организации, уровень соответствия не ниже четвёртого (пп. 13.2–13.4 851-П). НФО усиленного уровня оценивают соответствие не реже раза в год, стандартного уровня — не реже раза в три года (п. 1.5.3 757-П).
Обязан ли банк использовать менеджер паролей по требованиям ЦБ?
Нет, ни Положение № 851-П, ни Положение № 757-П не называют менеджер паролей. Они требуют обеспечить уровень защиты по ГОСТ Р 57580.1-2017 и подтвердить его на оценке соответствия. Управление доступом входит в стандарт, и менеджер паролей закрывает часть его мер: уникальные учётные записи, парольную политику, журналы.
Что показать проверяющей организации по учётным данным?
Список пользователей и их прав на записи, матрицу ролей, настройки парольной политики и многофакторной аутентификации, выгрузку журнала за период проверки и отчёт по старым и слабым паролям. Точный набор зависит от методики ГОСТ Р 57580.2-2018 и договорённостей с проверяющей организацией.
Менеджер паролей для финансовых организаций: что требует ЦБ от банков и НФО
У банка и страховой компании документ ЦБ, уровень защиты и периодичность проверок разные. Сравниваем 851-П и 757-П, разбираем изменения для НФО с 1 января 2027 года и переводим меры ГОСТ Р 57580.1 в критерии выбора менеджера паролей.
Пассворк — российский корпоративный менеджер паролей и секретов с возможностью развёртывания на собственной инфраструктуре заказчика и в облаке. Решение позволяет безопасно хранить пароли, API-ключи и другие секреты, организовать командный доступ с гибкой ролевой моделью и вести детальный аудит всех действий пользователей.
Расширенная версия Пассворка — решение для компаний с высокими требованиями к безопасности, отказоустойчивости и автоматизации. Она включает всё, что есть в стандартной, и добавляет: аутентификацию через SSO, синхронизацию групп из AD/LDAP, роли и типы сейфов без ограничений, сервисные аккаунты для автоматизации, отказоустойчивую схему развёртывания, собственные политики паролей и офлайн-доступ.
Для кого расширенная версия Пассворка
Расширенная версия нужна организациям, где доступами управляют несколько администраторов, команд или площадок, и ручная выдача прав перестаёт работать.
Малый и средний бизнес. Подрядчики получают доступ только к нужным сейфам, а отказоустойчивость защищает от простоя при сбое сервера.
Крупный бизнес и холдинги. Группы AD/LDAP сопоставляются с группами в Пассворке, вход идёт через SAML SSO, управление доступом делегируется отделам. Администратор видит, кто и что делает.
Государственные организации. Журнал событий фиксирует действия с паролями. Репликация и отказоустойчивость нужны для непрерывной работы критичных систем.
ИТ-компании. API-ключи и токены хранятся в сейфах, а пайплайны CI/CD обращаются к ним через сервисные аккаунты. Распределённым командам доступ выдаётся по группам.
Банки и финансовые организации. Обязанности разделены по ролям: отдельные администраторы пользователей и безопасности, а аудитор не может менять данные.
Промышленные и распределённые компании. Для площадок и филиалов заводятся отдельные типы сейфов. Выездным инженерам и изолированным сегментам нужен офлайн-доступ.
ИБ-отделы и комплаенс. Политики паролей задаются под разные категории систем. Панель безопасности показывает слабые и устаревшие пароли, журнал событий нужен для аудита.
Профиль
Задача
Что даёт расширенная версия
Малый и средний бизнес с подрядчиками
Выдавать внешним исполнителям доступ только к нужным сейфам
Роли администрирования, отказоустойчивость
Крупный бизнес и холдинги
Передать управление доступом отделам без потери контроля
Роли, сопоставление групп LDAP, SAML SSO
Госорганизации
Показать, кто и что делал с паролями; не останавливать критичные системы
Репликация, отказоустойчивость, журнал событий
ИТ-компании
Хранить API-ключи и токены, выдавать доступ распределённым командам
Настраиваемые типы сейфов, установка в филиалы по специальной цене
ИБ-отделы и службы compliance
Задать политики паролей и контролировать их соблюдение
Роли для ИБ, Панель безопасности, журнал аудита
Чем расширенная версия Пассворка отличается от стандартной
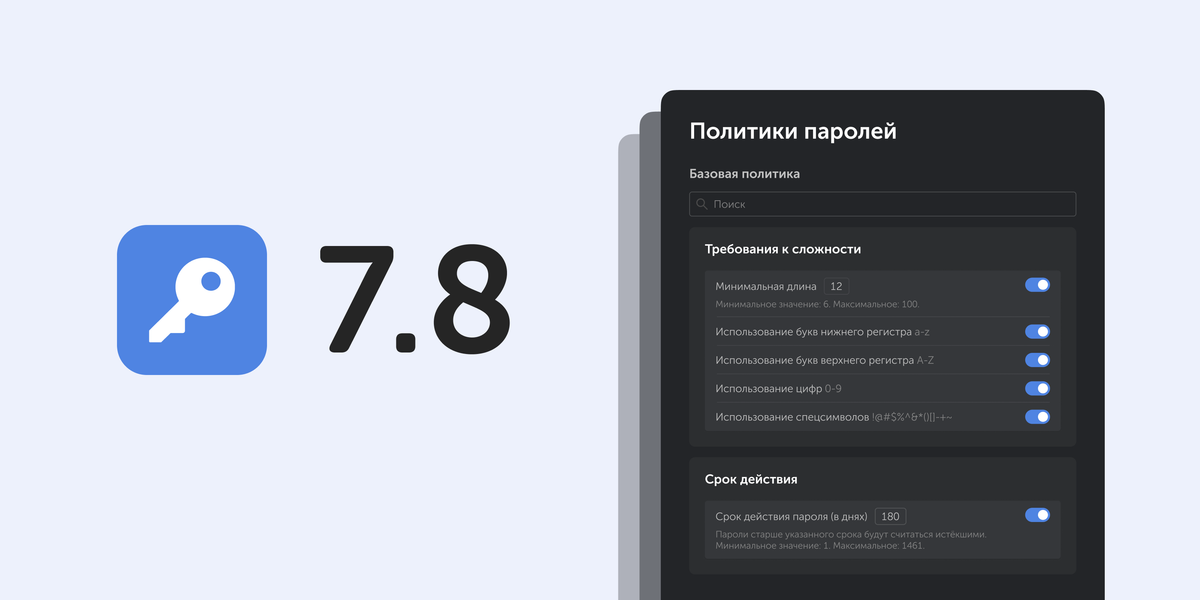
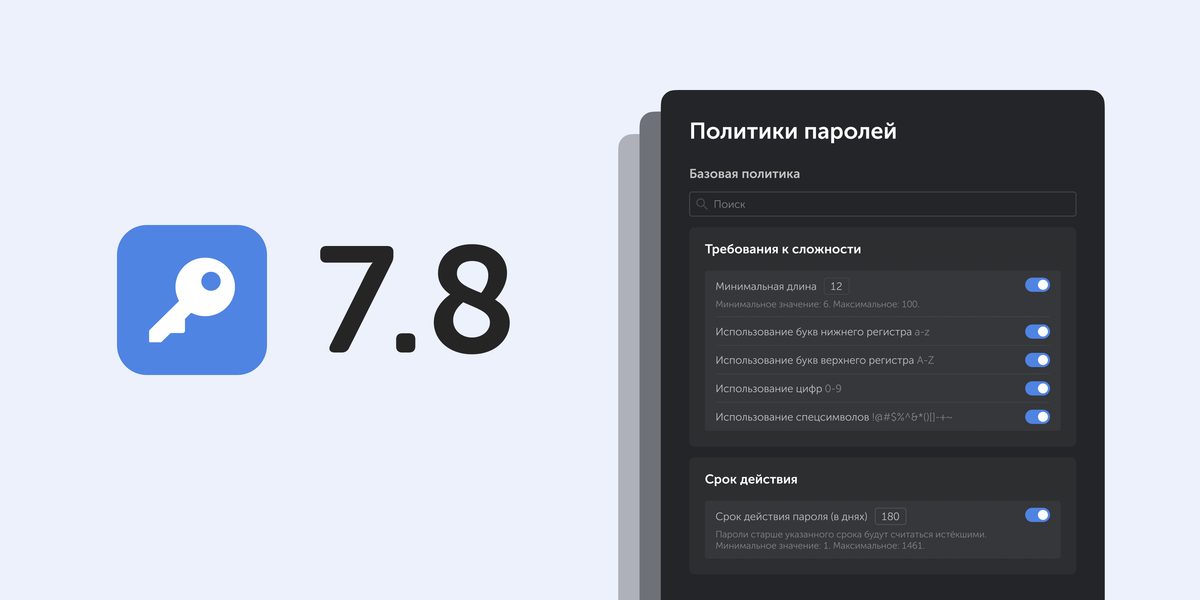
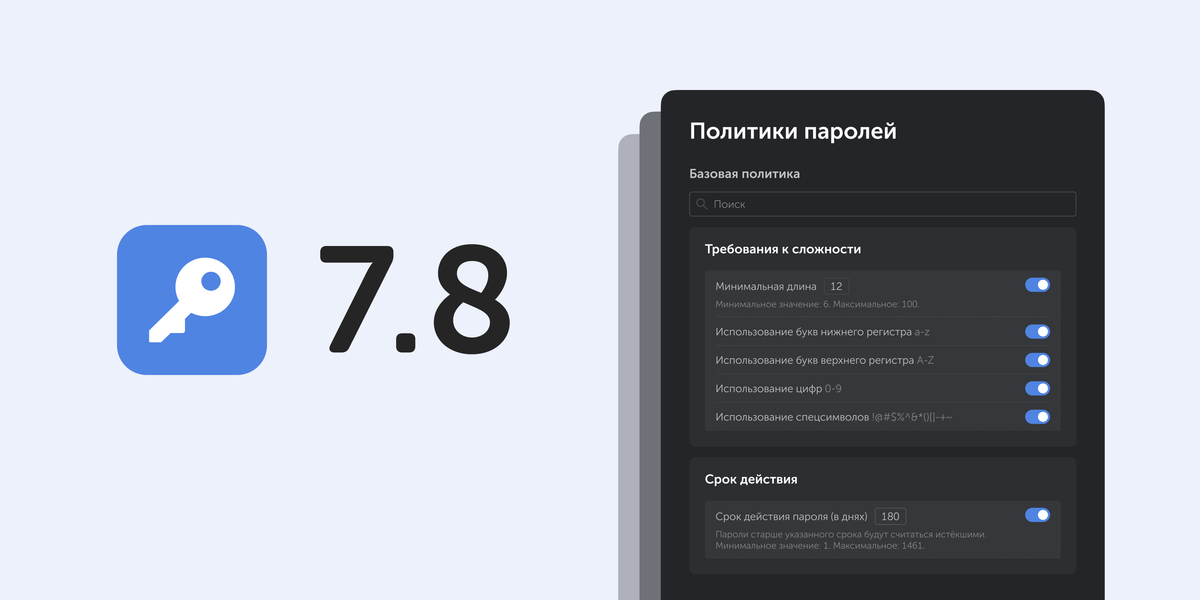
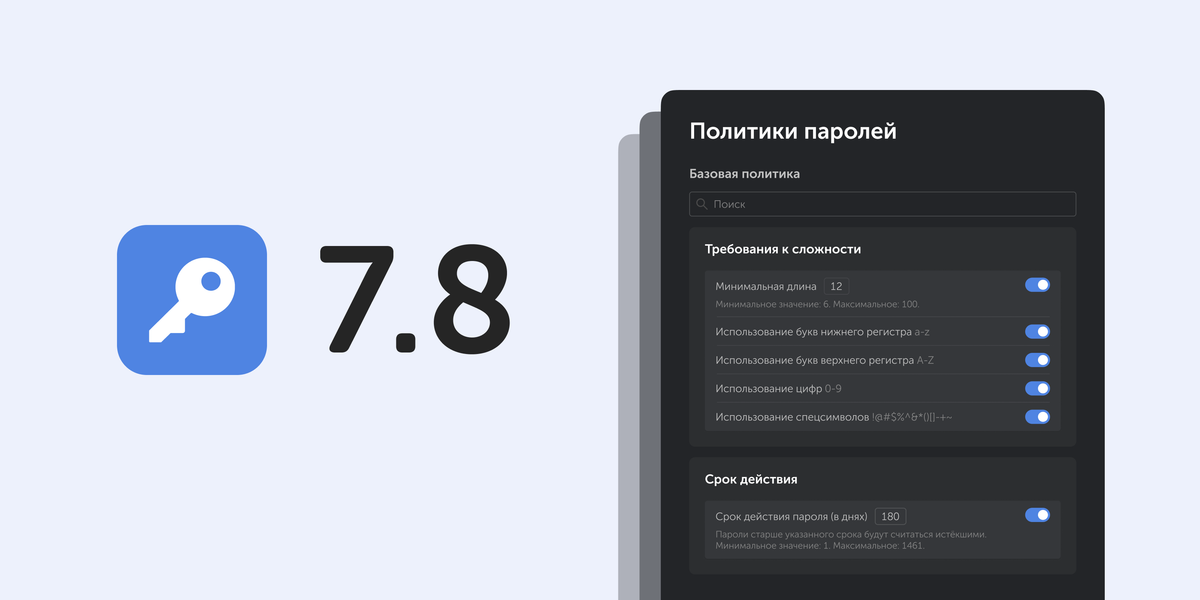
Стандартная версия закрывает хранение паролей и совместную работу с ними. Расширенная добавляет SAML SSO, синхронизацию с AD/LDAP, собственные типы сейфов и роли, политики паролей, сервисные аккаунты, офлайн-доступ и отказоустойчивость. Офлайн-доступ появился в версии 7.7, политики паролей в версии 7.8.
Функция
Стандартная версия
Расширенная версия
Типы сейфов
Два типа: пользовательские и корпоративные
Неограниченное число собственных типов
Роли
Ограниченный набор ролей
Неограниченное число ролей с детальной настройкой прав
Единый вход (SSO)
Недоступен
Доступен
AD/LDAP
Учётные записи и группы создаются вручную
Автоматическая синхронизация пользователей и сопоставление групп
Сервисные аккаунты
Недоступны
Сервисные аккаунты с несколькими API-токенами для интеграций
Политики паролей
Только политика «Базовая»
Неограниченное количество политик для записей, сейфов и папок
Офлайн-доступ
Недоступен
Просмотр выбранных записей без связи с сервером
Отказоустойчивость
Недоступна
Несколько серверов приложений и репликация базы данных
Если вам нужен сертифицированный продукт для ГИС, КИИ или ИСПДн, смотрите отдельную версию Пассворка, сертифицированную ФСТЭК.
Настраиваемые политики сейфов
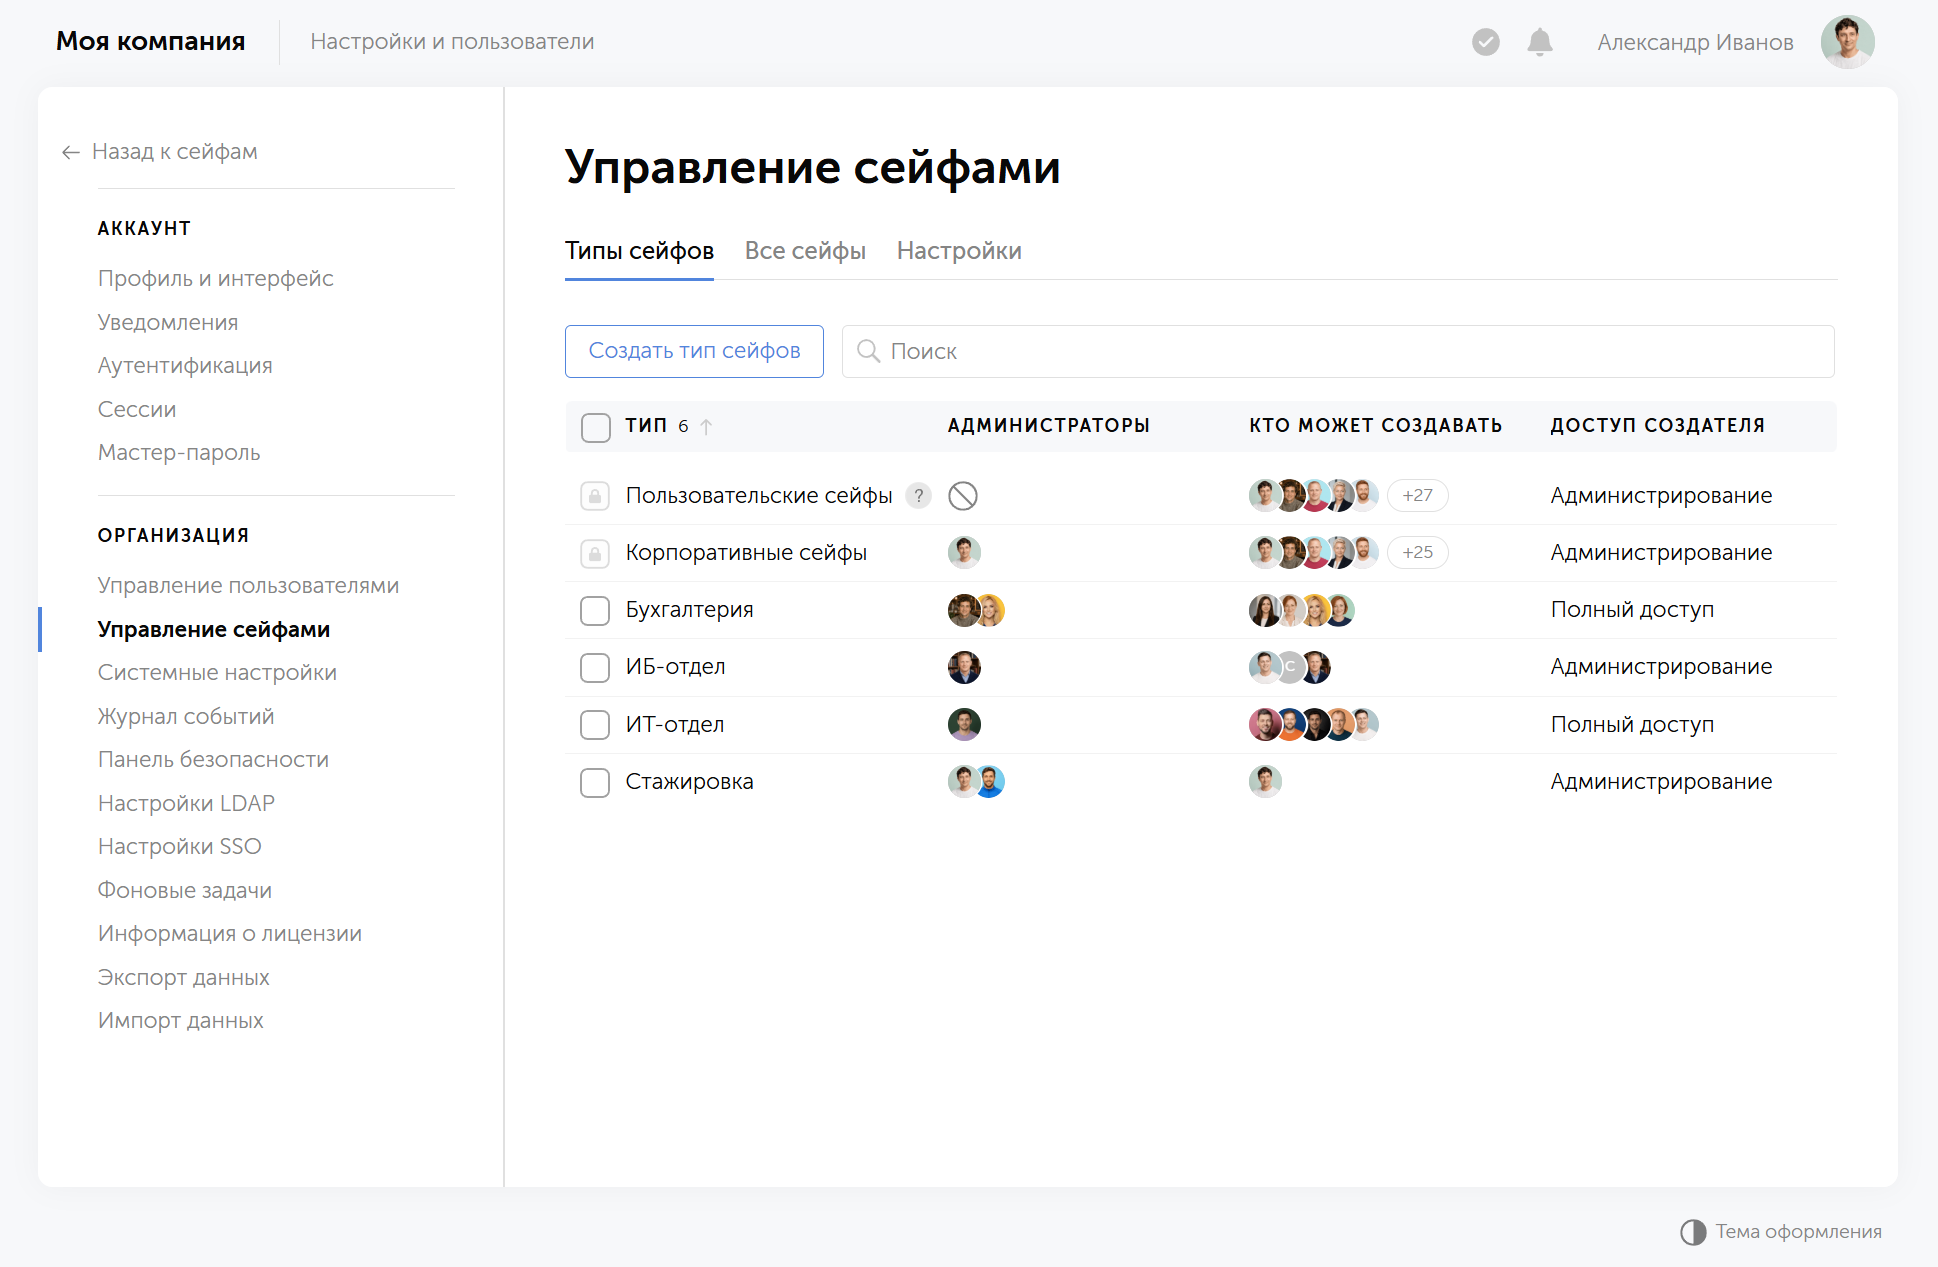
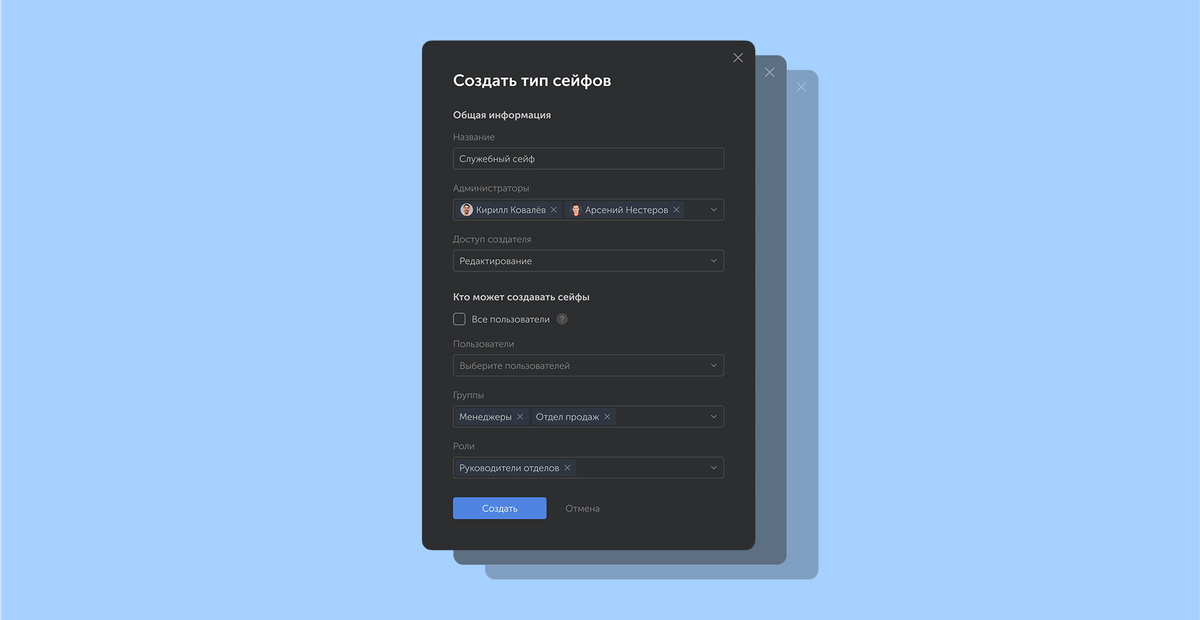
Типы сейфов (политики сейфов) — это категории сейфов с заранее заданными настройками безопасности и управления доступом. Для каждого типа можно назначить собственных администраторов, определить уровни доступа и установить ограничения на создание новых сейфов (подробнее о типах сейфов).
Типы сейфов решают ключевую задачу администраторов: как делегировать управление доступом по отделам и проектам в масштабе компании и сохранить полный контроль над критически важными паролями. Для каждого направления в компании можно создать свой тип сейфов: ИТ-инфраструктура, финансы, временные проектные команды.
Сравнение: до и после внедрения типов сейфов
Параметр
Стандартная версия
Расширенная версия
Количество типов сейфов
Два типа: пользовательские и корпоративные сейфы. Невозможно создать собственные типы под структуру компании.
Неограниченное количество типов сейфов. Можно создать отдельные типы для каждого отдела, проекта или уровня доступа.
Гибкость прав
Создатель сейфа получает полные права, включая возможность приглашать пользователей без согласования.
Можно разрешить создавать сейфы, но ограничить возможности создателя, например запретить приглашать других пользователей без одобрения администратора.
Делегирование управления
Сложно разграничить ответственность. Все администраторы имеют одинаковые права ко всем сейфам.
Детальное распределение прав по отделам и проектам. Руководитель ИТ управляет ИТ-сейфами, директор по продажам — сейфами отдела продаж.
Аудит и анализ
Сложно понять, кто управляет какими сейфами. Требуется ручной аудит и сопоставление данных.
Сейфы сгруппированы по типам, назначенные администраторы видны сразу. Тип сейфа можно быстро поменять.
Единообразие настроек
Зависит от дисциплины администраторов. Риск расхождений при ручной настройке каждого сейфа.
Настройки типа применяются ко всем сейфам этого типа одинаково.
Что меняется для администратора
Администраторы типа попадают в новые сейфы автоматически, а структуру доступа видно по типам. Ручная выдача прав сокращается, аудит становится проще.
Аутентификация через единый вход (SSO)
Поддержка интеграции с корпоративными системами единого входа (SSO). Сотрудники входят в Пассворк через корпоративную систему аутентификации без отдельного пароля — это ускоряет доступ, снижает нагрузку на службу поддержки и повышает безопасность за счёт централизованного контроля всех правил аутентификации. Поддерживаемые протоколы позволяют интегрироваться с большинством провайдеров идентификации.
Преимущества
Пользователи не нужно запоминать отдельный пароль для входа в Пассворк. Доступ отзывается автоматически при блокировке учётной записи в корпоративной системе.
Результат
Централизованное и автоматизированное управление доступом освобождает ИТ-отдел от рутинных задач и исключает человеческий фактор.
Сопоставление групп из AD/LDAP с группами Пассворка
Пассворк синхронизирует пользователей и группы из Active Directory или любого LDAP-совместимого каталога. Синхронизация убирает дублирование учётных записей и переносит управление доступом в привычные инструменты корпоративной инфраструктуры. Группы каталога сопоставляют с группами Пассворка, а деактивацию в AD учитывают при очередной синхронизации.
Как работает синхронизация
Администратор настраивает подключение к AD и параметры синхронизации: какие группы импортировать и как часто обновлять данные. Пассворк создаёт пользователей, назначает их в группы и обновляет информацию при изменениях в каталоге. Если учётную запись сотрудника деактивируют в AD, доступ к Пассворку блокируется при ближайшей синхронизации, без участия администратора.
Сценарий применения
В компании больше 100 сотрудников, высокая текучесть, несколько отделов. Вручную вести учётные записи в каждой системе долго и рискованно. Интеграция с AD даёт одну точку управления: изменения в оргструктуре попадают в Пассворк автоматичекски Как это выглядит на практике, показывают кейсы-стади Nexign и Черкизово.
Что меняется при найме и увольнении
Новый сотрудник появляется в Пассворке после ближайшей синхронизации. Учётная запись уволенного блокируется вслед за деактивацией в AD, поэтому «забытых» учётных записей не остаётся. Структура групп в Пассворке повторяет структуру каталога.
Сравнение со стандартной версией
Параметр
Стандартная версия
Расширенная версия
Создание учётных записей
Вручную через веб-интерфейс. Администратор создаёт каждого пользователя отдельно.
Автоматическая синхронизация из AD/LDAP. Пользователи создаются и обновляются после настройки подключения.
Управление группами
Ручное назначение пользователей в группы внутри Пассворка.
Автоматическое сопоставление групп AD с группами Пассворка. Структура синхронизируется без участия администратора.
Отзыв доступа при увольнении
Администратор вручную блокирует учётную запись в Пассворке после получения уведомления.
Автоматическая блокировка при деактивации учётной записи в AD. Доступ отзывается при ближайшей синхронизации.
Риск «забытых» учётных записей
Высокий. Зависит от дисциплины администратора и своевременности уведомлений.
Низкий. Деактивация в AD доходит до Пассворка при следующей синхронизации.
Актуальность данных
Данные могут устаревать. Администратор должен следить за изменениями в оргструктуре и обновлять информацию вручную.
Данные обновляются при каждой синхронизации по расписанию, например раз в 15 минут или раз в час.
Масштабируемость
Сложно масштабировать. С ростом компании растёт нагрузка на администратора.
Добавление 100 новых пользователей не требует дополнительных действий.
Гибкая ролевая модель и детальная настройка прав доступа
В расширенной версии Пассворка администраторы могут создавать неограниченное количество ролей и точно настраивают права доступа для каждой. Аудиторам, специалистам по информационной безопасности, администраторам и менеджерам можно задать разные уровни доступа. Каждый пользователь получает только те права, которые нужны для его задач: так работает принцип минимальных привилегий.
Сценарий использования
Компания назначила главного администратора, который отвечает за стратегическое управление системой. Точечные задачи делегированы: один сотрудник занимается интеграцией с LDAP, другой управляет пользователями, то есть регистрирует их, распределяет по группам и удаляет учётные записи.
0:00
/0:25
Права настроены так, что никто не изменит критичные настройки случайно и не получит доступ к данным за пределами своей зоны ответственности.
Сравнение: до и после внедрения системы ролей
Параметр
Без системы ролей
С системой ролей
Гибкость настройки прав доступа
Все администраторы имеют одинаковые права. Разграничить доступ сложно.
Неограниченное количество ролей с детальной настройкой прав для каждой роли.
Делегирование задач
Все администраторы выполняют одни и те же функции. Разделить обязанности невозможно.
Каждая роль имеет чётко определённые полномочия в зависимости от обязанностей.
Риски ошибок
Высокие. Любой администратор может случайно изменить критичные настройки.
Ниже. Права ограничены зоной ответственности роли.
Прозрачность управления
Сложно отследить, кто за что отвечает. Нужны дополнительные аудиты.
Высокая. По ролям видно, кто управляет какими функциями и данными.
Единообразие требований
Зависит от дисциплины администраторов.
Требования к доступу закреплены в ролях и применяются одинаково.
Политики паролей: разные требования для разных сейфов
Политика паролей в Пассворке задаёт требования к парольным полям записи: минимальную длину, набор символов и срок действия. В расширенной версии Пассворка можно создавать неограниченное количество политик паролей и назначать их на сейфы, папки и отдельные записи.
Для чего нужны политики паролей
У каждой записи и папки может быть своя политика, поэтому требования к паролям подгоняют под риск данных.
Требования по уровню риска. Для сейфа с доступами к инфраструктуре и базам данных задают строгую политику, например длину от 16 символов и срок действия 60 дней. Остальным сейфам оставляют «Базовую».
Наследование. Политику назначают на папку, и она действует на все вложенные. На любом уровне её можно заменить другой.
Контроль слабых паролей. Пароль, который не проходит политику, попадает в Панели безопасности в категорию «слабые», а с истёкшим сроком в категорию «старые». Администратор может запретить сохранять запись, пока пароль не соответствует политике.
Подготовка к аудиту. ИБ-отдел заводит политики под категории систем и назначает их на нужные сейфы, поэтому требования действуют в системе и дополняют регламент.
Сравнение со стандартной версией
Параметр
Стандартная версия
Расширенная версия
Количество политик
Одна общая политика «Базовая» на всю систему
Неограниченное количество собственных политик
Где действует политика
На все записи одинаково
На записи, сейфы и папки — вложенные папки наследуют политику родителя
Требования к паролю
Одни для всех данных, независимо от их важности
Свои для каждой политики: длина, набор символов, срок действия
Оценка в Панели безопасности
По единой политике
Каждая запись проверяется по своей политике, поэтому пароли из разных сейфов оцениваются по разным правилам
Когда достаточно
Когда у всех сейфов одинаковый уровень риска
Когда нужны строгие правила для критичных систем и мягкие для остальных
Сервисные аккаунты для автоматизации
Сервисный аккаунт (сервисная учётная запись) — специальный тип учётных записей для интеграций, автоматизации и доступа из сторонних систем. У такой записи нет мастер-пароля и доступа к веб-интерфейсу, только доступ к API с настраиваемыми правами. Для одного сервисного аккаунта можно создать несколько API-токенов, отдельно для каждой интеграции и среды.
Для чего нужны сервисные аккаунты
Один аккаунт на несколько интеграций. Отдельный API-токен заводят под каждую интеграцию и среду, не создавая под них новые учётные записи.
Независимый отзыв. Токен одной интеграции отзывают, не трогая остальные: они продолжают работать без изменений.
Меньше точек контроля. Администратор управляет всеми токенами из одной точки, не входя в каждый аккаунт отдельно.
Прозрачность для аудита. Учётных записей для интеграций меньше, значит, проще аудит и быстрее реакция на инцидент.
Сравнение со стандартной версией
Параметр
Стандартная версия
Расширенная версия
Сервисные аккаунты
Недоступны
Доступны, без мастер-пароля и входа в веб-интерфейс
Учётные записи под интеграции
Отдельная пользовательская учётная запись на каждую интеграцию
Один сервисный аккаунт с несколькими независимыми API-токенами
Отзыв доступа
Нужно менять или удалять учётную запись целиком
Отзывают один токен, остальные интеграции продолжают работать
Управление
Вход в каждую учётную запись отдельно
Все токены администрируются из одного сервисного аккаунта
Офлайн-доступ: пароли без связи с сервером
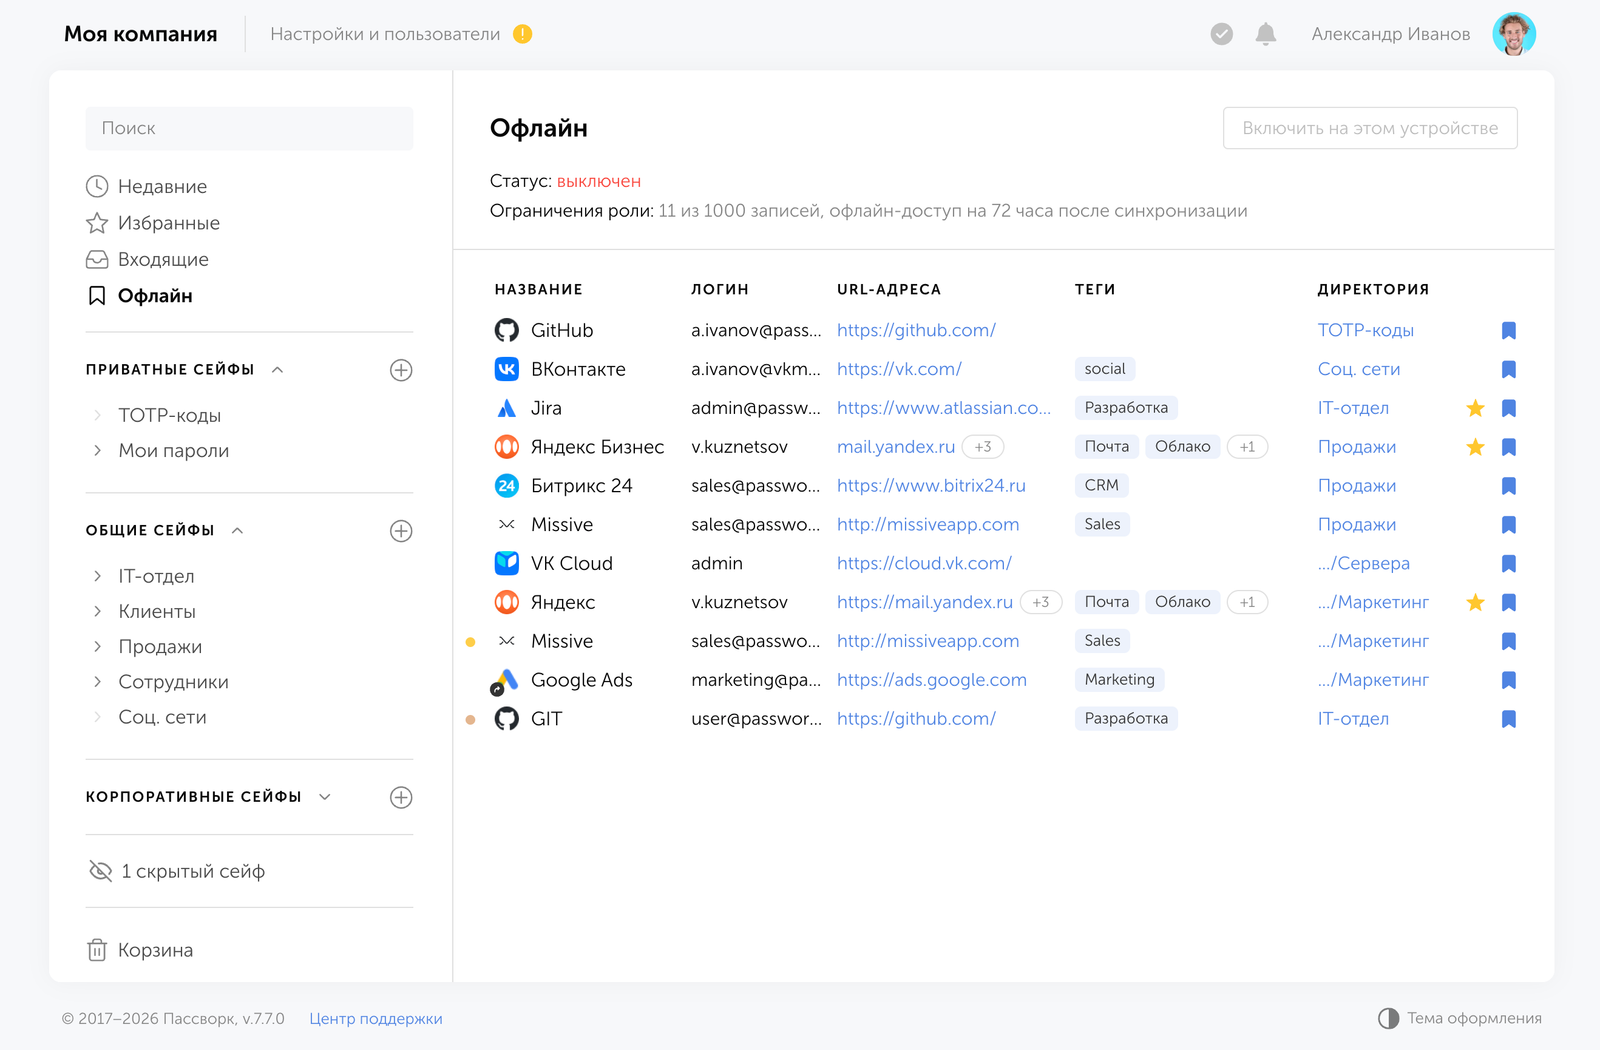
Офлайн-доступ позволяет работать с выбранными записями даже без связи с сервером: пользователь заранее сохраняет их в мобильном или десктопном приложении Пассворка. Администратор ограничивает роли, число записей и срок жизни кеша, а все действия видит в журнале (подробнее в релизе Пассворк 7.7).
Сравнение со стандартной версией
Параметр
Стандартная версия
Расширенная версия
Офлайн-доступ
Недоступен
Доступен, настраивается по ролям
Что доступно без сети
Ничего, нужна связь с сервером
Выбранные записи, только для просмотра
Лимиты
Не применимо
Администратор задаёт число записей и срок жизни кеша без синхронизации
Отзыв доступа
Мгновенный при наличии сети
Действует при ближайшей синхронизации устройства с сервером
Настройка репликации и отказоустойчивое решение
Отказоустойчивая схема Пассворка строится на двух принципах: несколько серверов приложений за балансировщиком и репликация базы данных. При сбое сервера приложений балансировщик направляет трафик на остальные. При сбое основного узла базы данных оставшиеся узлы выбирают новый. Отказоустойчивость доступна только в расширенной версии.
Для организаций, где потеря доступа к паролям останавливает работу отделов, это основное условие надёжности
Как это работает
Система развёртывается на двух серверах в разных дата-центрах или физических локациях. Если один сервер выходит из строя, второй автоматически берёт на себя всю нагрузку. Данные синхронизируются в реальном времени — пользователи не замечают переключения и продолжают работать без перебоев.
Что даёт отказоустойчивая схема
Непрерывная работа. Отказ одного сервера приложений или узла базы данных не останавливает доступ к паролям.
Копии данных на нескольких узлах. Данные синхронизируются между узлами кластера, поэтому единственной копии, потеря которой критична, не остаётся.
Меньше аварийных вызовов. Переключение на исправные узлы выполняется автоматически и не ждёт реакции администратора.
Репликация обеспечивает соответствие требованиям регуляторов к непрерывности бизнеса и защите критически важных данных — особенно актуально для финансовых организаций, государственных структур и компаний с распределённой инфраструктурой.
Неограниченное количество ярлыков для паролей
Расширенная версия позволяет создавать неограниченное количество ярлыков для паролей. Один и тот же доступ можно использовать в разных проектах, отделах и группах пользователей без дублирования данных. Ярлыки помогают быстро находить нужные пароли и структурировать доступы по организационной модели компании: исходная запись остаётся в одном месте.
Сценарий использования
У компании есть общий пароль для тестовых серверов, которым пользуются три команды: DevOps, QA и тестировщики. Чтобы не создавать копии и не синхронизировать изменения вручную, администратор может добавить ярлыки на один исходный пароль в сейфах каждой команды.
Что меняется в общих доступах
Пароль хранится в одном месте, ярлыки ведут к нему из разных контекстов. Команды получают доступ быстро, а при смене пароля достаточно обновить исходную запись.
Оптимизация бюджета
Расширенная версия включает все функции, описанные в этой статье: SSO, синхронизацию с AD, сервисные аккаунты, политики паролей, офлайн-доступ и отказоустойчивую схему. Докупать отдельные возможности в процессе эксплуатации не нужно, поэтому бюджет проще спланировать заранее.
Подписку можно приобрести сразу на 2–3 года и дольше по специальной цене. На весь период организация получает обновления, поддержку и новые функции без дополнительных закупочных процедур, повторные тендеры и согласования не нужны.
Следующий шаг: протестируйте расширенную версию
За последний год Пассворк получила десятки значимых обновлений — от типов сейфов и офлайн-доступа до сервисных аккаунтов и гибких политик паролей. Пассворк активно развивается, прислушивается к потребностям пользователей и регулярно выпускает новые функции.
Расширенная версия Пассворка доступна для тестирования без ограничений по функциональности и времени. Вы получаете полный доступ ко всем возможностям: интеграции с Active Directory и LDAP, настройке типов сейфов, созданию ролей, сервисным аккаунтам, репликации и отказоустойчивости.
Тестовый период позволяет развернуть систему в вашей инфраструктуре или в облаке, проверить совместимость с корпоративными системами и оценить, как расширенная версия решает ваши задачи — без рисков и обязательств.
Часто задаваемые вопросы
Чем расширенная версия Пассворка отличается от стандартной?
Расширенная версия добавляет к стандартной SAML SSO, синхронизацию групп из AD/LDAP, неограниченные типы сейфов и роли, сервисные аккаунты, отказоустойчивую схему, собственные политики паролей и офлайн-доступ. В стандартной версии два типа сейфов, ограниченное число ролей и одна политика паролей, «Базовая». Выбор зависит от числа администраторов, интеграций и требований к доступности.
Как задать разные требования к паролям для разных сейфов?
Создайте политики в разделе «Политики паролей» меню «Настройки и пользователи», затем назначьте нужную на сейф или папку через пункт «Изменить политику»: потребуется уровень доступа «Администрирование». Вложенные папки наследуют политику родителя. Политика «Базовая» назначена всем записям по умолчанию, её можно перенастроить, но нельзя удалить.
Как работает офлайн-доступ в Пассворке?
Пользователь отмечает записи иконкой офлайна, затем в разделе «Офлайн» нажимает «Включить на этом устройстве», и зашифрованные данные скачиваются в локальный кеш. При потере связи приложение переходит в офлайн-режим, записи открываются только для просмотра.
Что такое сервисные аккаунты и зачем они нужны?
Сервисный аккаунт — специальный тип учётных записей для интеграций и автоматизации. У него нет мастер-пароля и доступа к веб-интерфейсу, только доступ к API с настраиваемыми правами. К одному аккаунту выпускают несколько API-токенов, по одному на интеграцию, и отзывают их независимо.
Что такое типы сейфов и зачем они нужны?
Тип сейфа — категория сейфов с заранее заданными настройками безопасности и управления. Администраторы типа автоматически получают доступ ко всем новым сейфам этого типа, и их нельзя удалить или понизить в правах. Руководитель отдела контролирует свои сейфы без ручной выдачи прав. Неограниченное число типов доступно в расширенной версии.
Можно ли установить Пассворк на собственный сервер?
Да. Пассворк устанавливают на серверы под Linux (через Docker или вручную) и Windows Server, в том числе в закрытом контуре без доступа в интернет. Данные хранятся в инфраструктуре заказчика. Требования к серверам и порядок установки описаны в технической документации Пассворка, отдельно для каждой операционной системы.
Как работает интеграция с Active Directory?
Администратор один раз настраивает подключение к AD или другому LDAP-каталогу и выбирает группы для импорта. Пассворк создаёт пользователей, назначает их в группы и обновляет данные при каждой синхронизации. Если учётную запись деактивировали в AD, доступ блокируется при ближайшей синхронизации, без участия администратора Пассворка. Функция доступна в расширенной версии.
Есть ли API у расширенной версии?
REST API есть в обеих версиях Пассворка: через него получают секреты, создают и редактируют записи, управляют сейфами и читают журнал событий. Сервисные аккаунты с несколькими токенами для CI/CD и скриптов входят только в расширенную версию.
Можно ли попробовать расширенную версию бесплатно?
Да, Пассворк можно попробовать бесплатно: развернуть на своём сервере и проверить SSO, синхронизацию с AD, сервисные аккаунты, политики паролей и офлайн-доступ на реальных задачах. Условия и срок пробного периода уточняйте на сайте passwork.ru или у менеджера Пассворка перед началом тестирования.
Можно ли купить подписку на несколько лет?
Да, подписку на расширенную версию можно оформить сразу на 2–3 года и дольше по специальной цене. На весь срок организация получает обновления и новые версии, поэтому повторные закупочные процедуры не нужны.
Расширенная версия Пассворка: всё, что нужно бизнесу для управления доступом
Какие функции Пассворка есть только в расширенной версии? Разбираем SSO, синхронизацию групп из AD, типы сейфов, роли, политики паролей и офлайн-доступ: как работает каждая функция и где у неё ограничения.
Single Sign-On (SSO, единый вход) — технология, которая позволяет пользователю один раз пройти процесс аутентификации через централизованного поставщика удостоверений (IdP, identity provider) и получить доступ ко всем подключённым приложениям без повторного ввода пароля.
Сотрудник входит в корпоративную учётную запись один раз. После этого он открывает почту, трекер задач и корпоративный портал без ввода новых паролей. В статье разберём:
Принцип.
IdP один раз проверяет пароль и второй фактор, выпускает подписанный токен. Приложение проверяет подпись и открывает собственную сессию. Пароль к приложению не попадает.
Плюс.
Управляемость: права выдают, меняют и отзывают в одном месте, MFA включают один раз для всех приложений.
Минус.
Концентрация: сбой или компрометация IdP затрагивает все подключённые приложения. Защита держится на MFA с ключами доступа, коротких сессиях, отказоустойчивом IdP и резервном входе.
Когда внедрять.
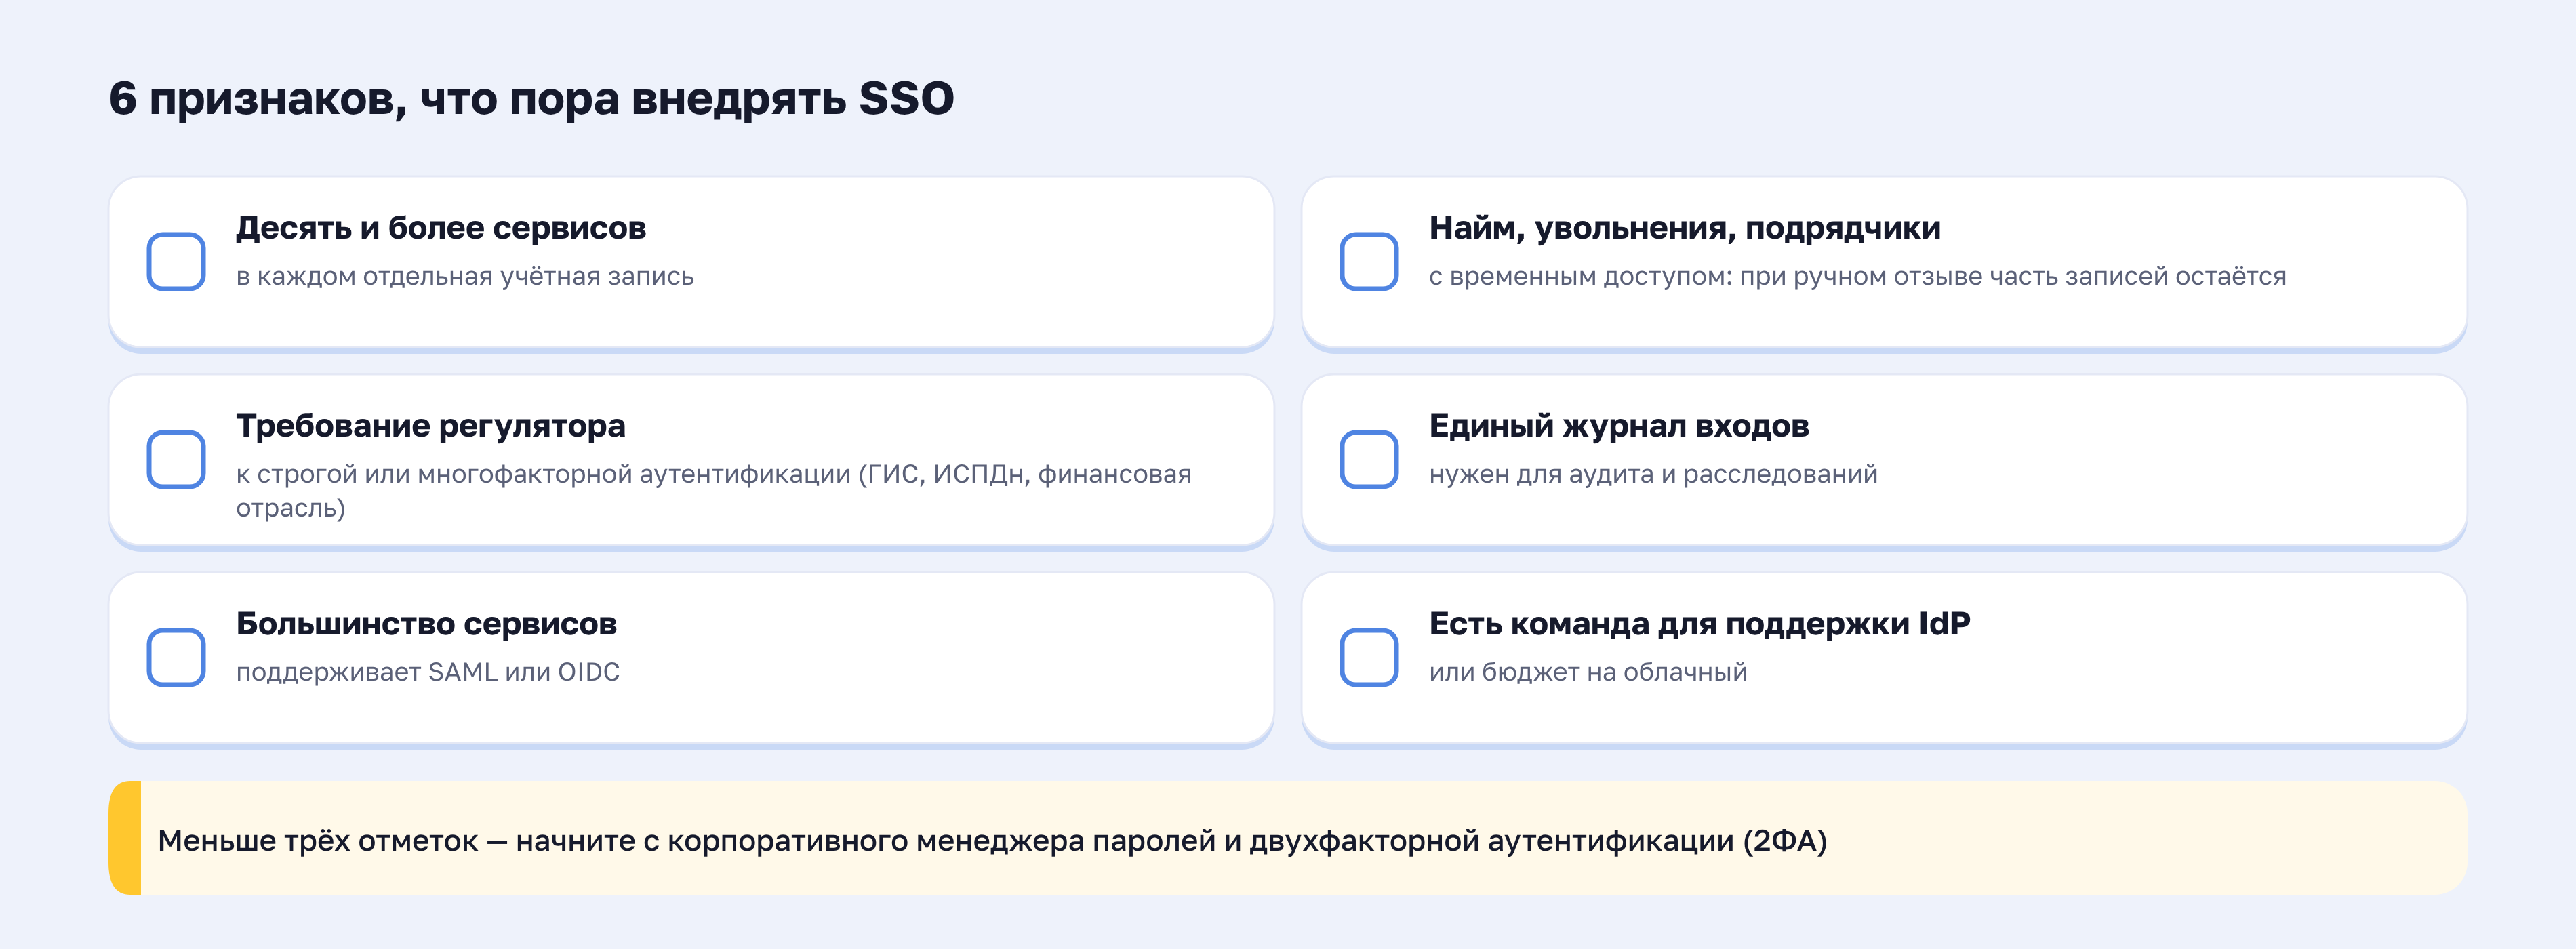
Сверьтесь с шестью признаками из раздела «SSO для бизнеса». Если отмечено меньше трёх, начните с менеджера паролей и двухфакторной аутентификации (2ФА).
Граница.
SSO покрывает приложения с SAML и OIDC. Устаревшие системы, общие аккаунты, инфраструктурные секреты и доступы подрядчиков закрывает менеджер паролей. Аварийные записи IdP хранят вне самого IdP.
Что такое SSO: расшифровка, участники и отличия от LDAP, OAuth и MFA
SSO (сокращение от англ. Single Sign-On, то есть «единый вход» или «единая аутентификация») — метод аутентификации, при котором сотрудник подтверждает личность один раз, у провайдера идентификации (IdP, Identity Provider). Остальные приложения доверяют результату этой проверки и не запрашивают пароль повторно.
Пароль и второй фактор вводятся только на странице IdP. После успешной проверки IdP выпускает подписанный токен. В нём есть идентификатор пользователя, атрибуты (имя, почта, группы) и цифровая подпись IdP. Приложение проверяет подпись и открывает сессию. Пароль к приложению не попадает, поэтому утечка из него не раскрывает учётные данные IdP.
В схеме три участника:
Пользователь запрашивает доступ и один раз подтверждает личность.
Поставщик услуг (SP, Service Provider) — приложение, которое доверяет IdP и проверяет подпись токена.
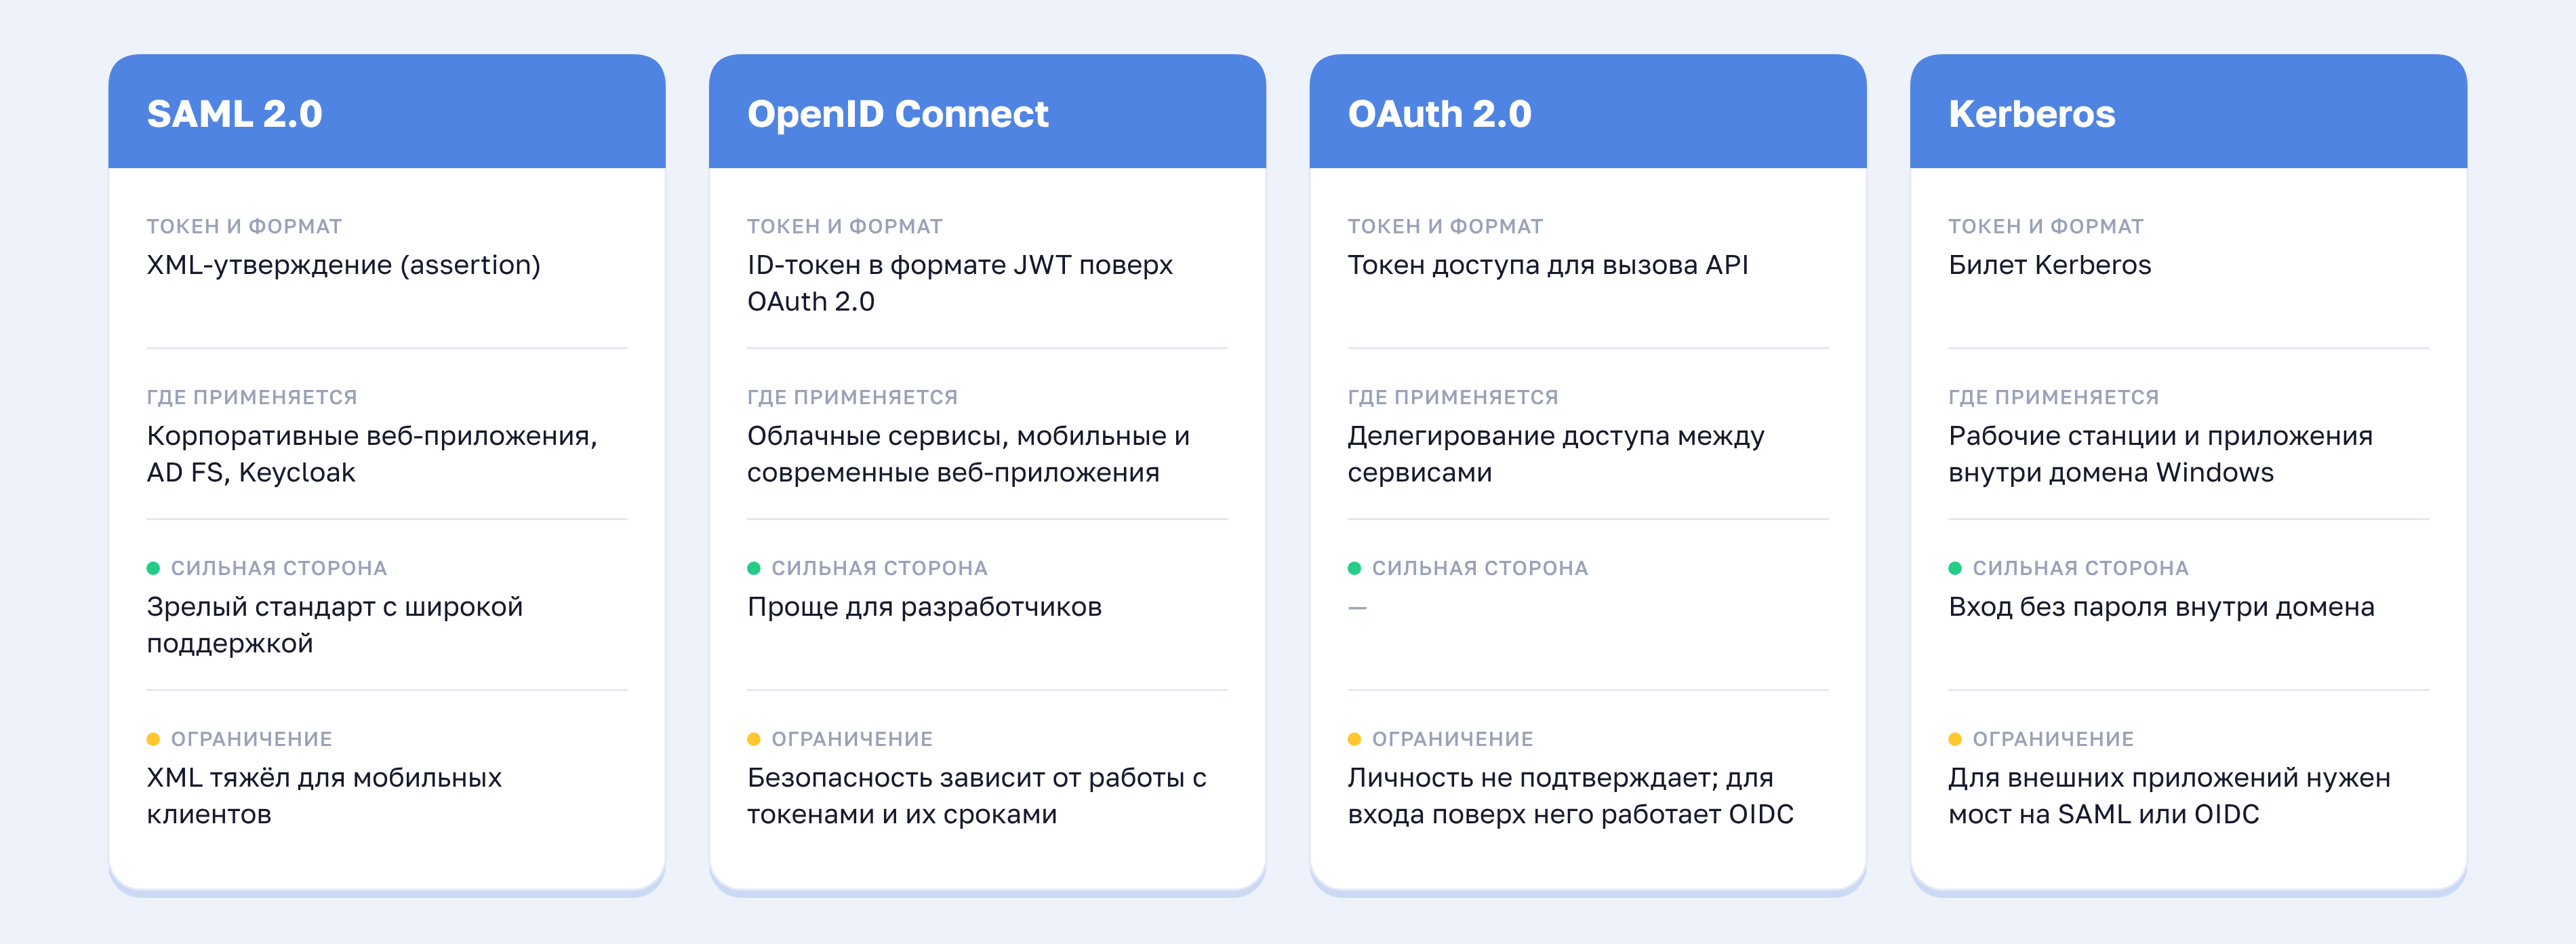
С SSO часто путают соседние технологии. Единый вход опирается на каждую, но решает свою задачу:
Технология
Что делает
SSO
Даёт доступ ко многим приложениям после одной проверки
LDAP и Active Directory
Хранят каталог пользователей и групп, проверяют пароль
OAuth 2.0
Делегирует приложению доступ к API, личность не подтверждает
MFA
Добавляет второй фактор к проверке пользователя
SCIM (System for Cross-domain Identity Management)
Создаёт, обновляет и удаляет учётные записи в приложениях (провижининг)
Как работает SSO: схема входа по шагам
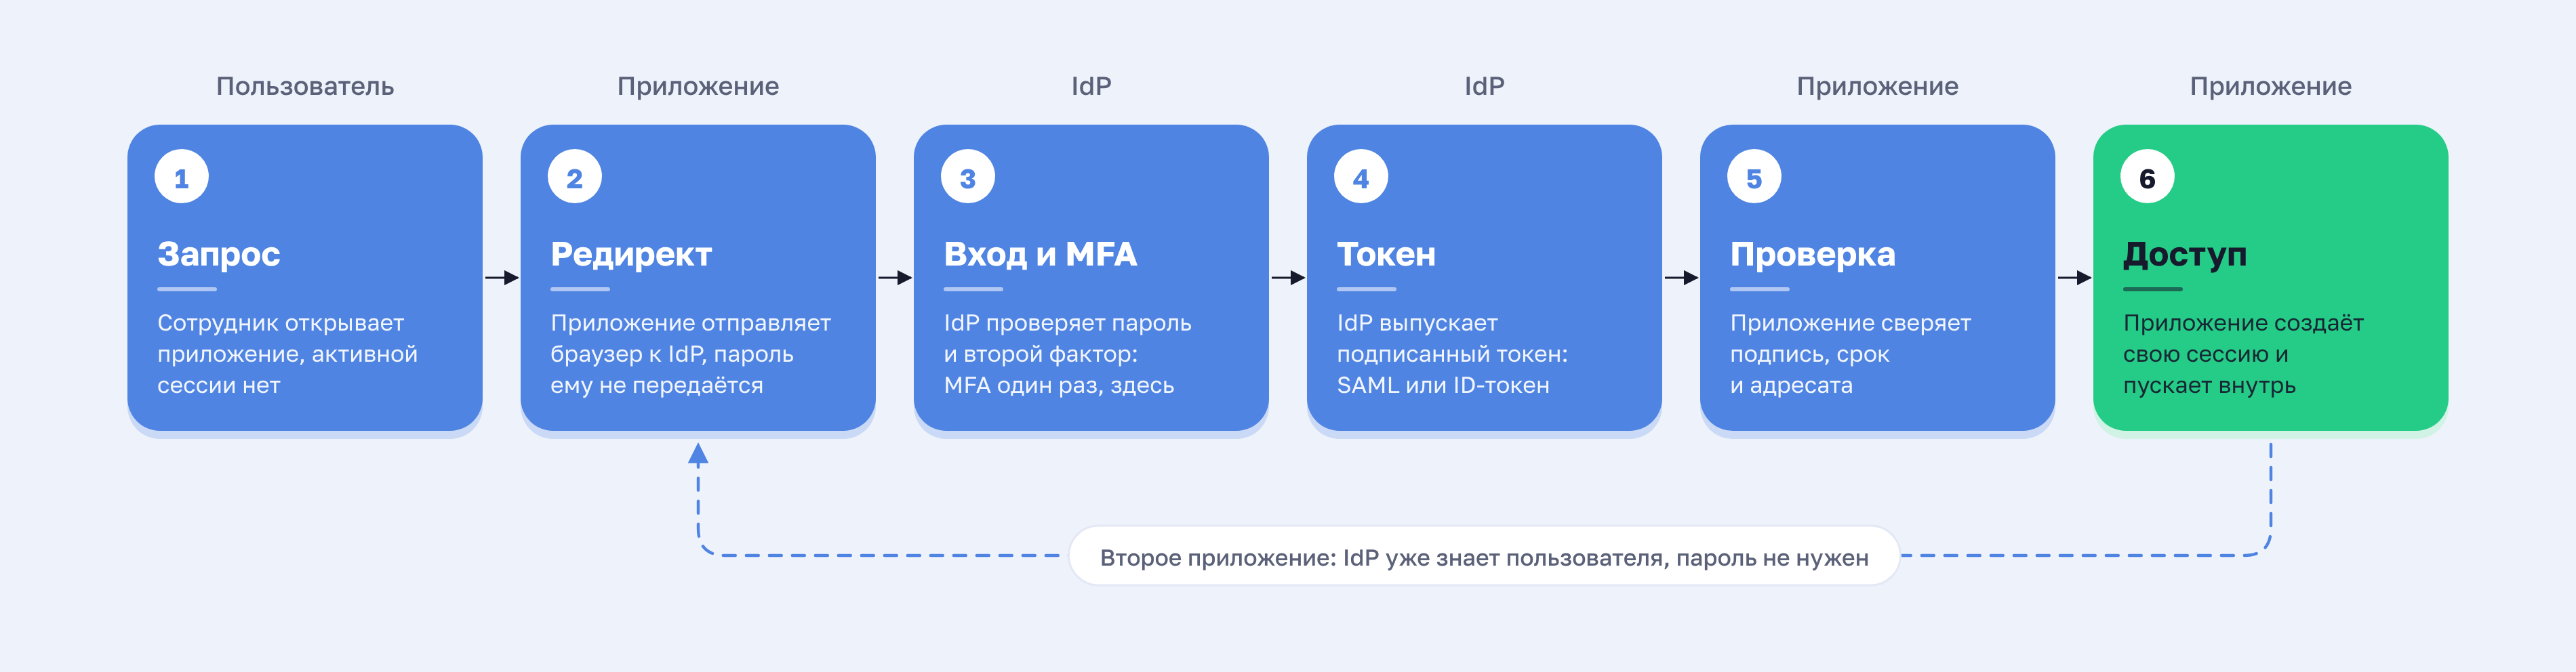
Вход по SSO проходит в шесть шагов. Приложение отправляет браузер пользователя к IdP, IdP проверяет пароль и второй фактор и выпускает подписанный токен, приложение проверяет подпись и открывает доступ. Для каждого следующего приложения IdP выдаёт новый токен, а пароль пользователь не вводит.
Шесть шагов входа
Запрос доступа. Сотрудник открывает приложение (SP). Активной сессии у приложения нет, пользователя нужно проверить.
Перенаправление. Приложение направляет браузер к IdP и передаёт запрос: кто просит доступ и куда вернуть результат.
Проверка. IdP запрашивает пароль и второй фактор (MFA). Это происходит один раз за сессию: если сессия у IdP уже есть, шаг пропускается.
Выпуск токена. IdP формирует подписанный токен: SAML-утверждение (assertion) или ID-токен в формате JWT (JSON Web Token). В нём указаны пользователь, срок действия и адресат. Браузер доставляет токен приложению.
Проверка токена. Приложение сверяет подпись с сертификатом IdP, а также срок действия и адресата.
Открытие сессии. Приложение создаёт собственную сессию и пускает пользователя.
Когда сотрудник открывает второе приложение, повторяются шаги 1, 2, 4, 5 и 6. IdP находит активную сессию, не запрашивает пароль и MFA и сразу выдаёт токен. Проверка проходит один раз, а доверие распространяется на все подключённые приложения. Отсюда слово «единый».
Почему MFA настраивают на уровне IdP
Страница входа IdP становится главной целью фишинга. По данным BI.ZONE (Threat Zone 2026), в 2025 году фишинг стал основным способом первоначального проникновения: 64% эпизодов в атаках на организации России и СНГ. Поэтому MFA включают на IdP: приложения получают токен с подтверждением пройденной проверки, и отдельный второй фактор им обычно не нужен. От фишинга лучше защищают ключи доступа, о них — в разделе про меры защиты.
Два сценария входа: из приложения и из портала
В схеме выше вход начинает приложение. Это SP-initiated вход. При IdP-initiated входе сотрудник сначала заходит на корпоративный портал IdP, где собраны значки доступных ему приложений, и выбирает нужное, например CRM-систему. IdP сам отправляет токен этому приложению, хотя оно запроса не делало.
Приложение не может сопоставить такой токен с собственной попыткой входа, и это ослабляет защиту от подмены. Для критичных систем выбирайте SP-initiated, если поддерживаются оба сценария.
Сессии, токены и выход
Единый вход держится на трёх временных объектах: токене, сессии у IdP и сессии в приложении. Что происходит при их истечении и при увольнении сотрудника, зависит от сроков и от поддержки единого выхода.
Какие бывают токены и сессии
Токен подтверждения входа (SAML-утверждение или ID-токен) нужен один раз: приложение проверяет его на шаге 5 и открывает сессию. Срок действия у него короткий, обычно минуты.
Токен доступа (access token) используется в OAuth 2.0 и OIDC: подтверждает право приложения обращаться к данным или API от имени пользователя. Живёт от минут до часов. Чем короче срок, тем меньше времени у злоумышленника, но тем чаще токен приходится обновлять.
Токен обновления (refresh-токен) наследуется от OAuth 2.0 и даёт новый токен доступа без ввода пароля, пока сессия у IdP не закончилась.
Сессия IdP — период, пока IdP помнит, что пользователь прошёл проверку. Длится часы или дни, в зависимости от политики компании.
Сессия приложения — собственная сессия, которую приложение открывает на шаге 6. Она не зависит от сессии IdP: если сессия у IdP завершилась, приложение об этом само не узнает.
SAML и OIDC: что выдаёт IdP
SAML (Security Assertion Markup Language) — открытый стандарт обмена данными об аутентификации между IdP и приложением на основе XML. IdP выдаёт SAML-утверждение: подписанный XML-документ с идентификатором пользователя, атрибутами, сроком действия и адресатом. SAML появился раньше OIDC и до сих пор широко применяется в корпоративных системах, например при подключении веб-приложений к AD FS и Keycloak.
OIDC (OpenID Connect) — протокол входа на основе OAuth 2.0. OAuth 2.0 отвечает на вопрос «что разрешено приложению», OIDC добавляет ответ на вопрос «кто этот пользователь». Для этого IdP выдаёт ID-токен в формате JWT: подписанный набор данных о пользователе, сроке действия и адресате в формате JSON. OIDC проще встроить в мобильные и одностраничные приложения.
Почему выход сложнее входа
Единый выход (SLO, Single Logout) должен завершить сессию у IdP и во всех приложениях одновременно. На практике он работает не везде: приложение без поддержки SLO сохраняет собственную сессию до истечения токена.
Поэтому при увольнении отзыв доступа в IdP закрывает только новые входы. Открытые сессии продолжают работать до конца срока токена. Чтобы сократить этот интервал, задают короткий срок токена для критичных приложений и проверяют, поддерживает ли каждое из них SLO.
Протоколы SSO: SAML, OpenID Connect, OAuth 2.0 и Kerberos
Протокол SSO определяет, в каком формате IdP сообщает приложению о пройденной проверке. Для корпоративных веб-приложений чаще используют SAML 2.0, для облачных и мобильных — OpenID Connect (OIDC), внутри домена Windows — Kerberos. OAuth 2.0 отвечает за доступ к API. Для входа поверх него нужен OIDC.
SAML и OIDC определены выше, в блоке «Какие протоколы выдают токены». Здесь они сравниваются с двумя другими протоколами.
Сравнение протоколов SSO: что выдаёт IdP и где применяется
Протокол
Токен и формат
Где применяется
Сильная сторона и ограничение
SAML 2.0
XML-утверждение (assertion)
Корпоративные веб-приложения, AD FS, Keycloak
Зрелый стандарт с широкой поддержкой; XML тяжёл для мобильных клиентов
OIDC
ID-токен в формате JWT
Облачные сервисы, мобильные и современные веб-приложения
Проще для разработчиков; безопасность зависит от работы с токенами и их сроками
OAuth 2.0
Токен доступа для вызова API
Делегирование доступа между сервисами
Личность не подтверждает; для входа поверх него работает OIDC
Kerberos
Билет Kerberos
Рабочие станции и приложения внутри домена Windows
Вход без пароля внутри домена; для внешних приложений нужен мост на SAML или OIDC
Сравнение протоколов SSO: сильные стороны и ограничения
Протокол
Сильная сторона
Ограничение
SAML 2.0
Зрелый стандарт, широкая поддержка
XML тяжёл для мобильных клиентов
OIDC
Проще для разработчиков
Безопасность зависит от работы с токенами и их сроками
OAuth 2.0
Гибкое делегирование доступа
Личность не подтверждает
Kerberos
Вход без пароля внутри домена
Для внешних приложений нужен мост на SAML или OIDC
Чем SSO отличается от OAuth 2.0
Частая ошибка — путать SSO и OAuth. OAuth 2.0 описывает делегирование: приложение получает право читать календарь или вызывать API от имени пользователя. Кто вошёл в систему, OAuth не сообщает. Это делает OIDC: он добавляет к OAuth ID-токен с идентификатором пользователя.
Плюсы SSO и оборотная сторона каждого
Главная ценность SSO — управляемость: доступ выдают, меняют и отзывают в одном месте, а политики паролей и MFA включают разом для всех приложений. Каждый плюс одновременно концентрирует риск в IdP, поэтому в таблице у каждого преимущества указана его цена для безопасности.
Плюс
Что даёт на практике
Оборотная сторона
Один вход вместо множества паролей
Пароль вводят один раз за сессию, приложения его не хранят
Пароль от IdP становится главной целью фишинга
Отзыв доступа одной операцией
Увольнение или смена роли отражаются в IdP, новые входы закрываются везде сразу
Ошибка в настройке IdP способна заблокировать всех; выданные токены живут до конца срока
MFA и политики в одном месте
Второй фактор, требования к паролю и блокировки настраивают один раз
Без MFA на IdP вся защита держится на одном пароле
Единый журнал входов
Аудит опирается на одну цепочку событий вместо десятка журналов
IdP видит все перемещения сотрудника: концентрируются метаданные
Меньше теневых ИТ-сервисов (shadow IT)
Войти в одобренный сервис проще, чем завести личный аккаунт в обход ИТ
Приложения без SAML и OIDC выпадают из контура
Автоматический провижининг
SCIM создаёт и удаляет учётные записи по событиям из IdP или кадровой системы
Избыточные права тиражируются так же автоматически
Безопасность SSO: риски, минусы и единая точка отказа
Главный минус SSO — единая точка отказа (SPOF, Single Point of Failure). Если IdP недоступен или скомпрометирован, под ударом все подключённые приложения. Риск снижают отказоустойчивая установка IdP, MFA и документированный резервный вход.
Шесть сценариев отказа и как их закрыть
Номера шагов в таблице относятся к схеме входа из начала статьи.
Сценарий отказа
Последствие
Решение
IdP недоступен
Новые входы невозможны, открытые сессии живут до конца срока
Отказоустойчивый IdP, резервный вход
Скомпрометирована учётная запись в IdP
Доступ ко всем приложениям этой записи
MFA на уровне IdP, ключи доступа (FIDO2), оповещения, минимальные права
Украден токен или сессия
Доступ без пароля и MFA до конца срока токена
Короткие токены, привязка сессии к устройству, отзыв сессий
Истёк сертификат IdP или сбилось время (clock skew)
Приложения отклоняют токены: подпись не проходит, срок кажется истёкшим
Календарь замены сертификатов, синхронизация времени (NTP)
MFA недоступна: потерян ключ, сбой сервиса
Шаг 3 не пройден, вход закрыт во все приложения
Несколько факторов, процедура восстановления, аварийные записи вне IdP
Приложение не поддерживает SAML и OIDC
Приложение остаётся вне SSO и живёт со своими паролями
Агент или прокси для легаси, либо хранение паролей в менеджере паролей
Минусы, которые настройкой не закрыть
Стоимость. Лицензии или подписка на IdP, настройка каждого приложения, люди на поддержку. При малом числе сервисов затраты не окупаются: выгода растёт вместе с числом приложений и сотрудников.
Ограничения протоколов. SAML и OIDC работают через браузер. «Толстые» клиенты и самописные системы подключают через агентов и прокси либо оставляют вне SSO.
Как снизить риски SSO: пять мер
Пять мер превращают единый вход из точки риска в точку контроля: MFA на уровне IdP, короткие сессии, отказоустойчивый IdP с резервным входом, аудит приложений и журнал входов в SIEM. Каждая закрывает сценарий из таблицы отказов.
Включите MFA на уровне IdP. Лучше использовать ключи доступа (passkey, FIDO2/WebAuthn). Ключ привязан к домену IdP, поэтому поддельная страница входа ответа не получит.
Сократите срок сессий и токенов. Это сессия IdP, сессия приложения и токены доступа. Чем короче срок, тем меньше окно для украденной сессии.
Сделайте IdP отказоустойчивым. Нужны кластер, резервные копии базы и сертификатов, календарь замены сертификатов и синхронизация времени по NTP. Для критичных систем заведите документированный резервный вход.
Раз в квартал сверяйте подключённые приложения и права. Отзывайте неиспользуемые интеграции и избыточные роли.
Передавайте журнал входов в SIEM и настройте оповещения. Сигналы: вход из нетипичной страны, серия отказов MFA, одновременные сессии из разных мест.
SSO для бизнеса: когда внедрение оправдано, а когда нет
SSO окупается масштабом. Чем больше сервисов, сотрудников и подрядчиков, тем выше выигрыш от единого места выдачи и отзыва доступа. В небольшом контуре с несколькими сервисами проще и дешевле начать с корпоративного менеджера паролей и двухфакторной аутентификации.
Чек-лист: 6 признаков, что компании пора внедрять SSO
Десять и больше корпоративных сервисов, в каждом отдельная учётная запись.
Регулярный найм и увольнения или подрядчики с временным доступом. При ручном отзыве часть записей остаётся.
Регулятор требует строгой или многофакторной аутентификации (ГИС, ИСПДн, финансовая отрасль).
Единый журнал входов нужен для аудита и расследований.
Большинство сервисов поддерживает SAML или OIDC.
Есть команда для поддержки IdP или бюджет на облачный IdP.
Если отмечено меньше трёх пунктов, начните с менеджера паролей и 2ФА. SSO не оправдан и при любом из трёх условий:
сервисов не больше пяти, администратор один;
большинство систем работает без SAML и OIDC;
нет ресурса на отказоустойчивый IdP.
SSO и менеджер паролей: где заканчивается единый вход и как работает Пассворк
SSO закрывает вход в приложения с поддержкой SAML или OIDC. За его границей остаются устаревшие и самописные системы, общие аккаунты команд, инфраструктурные секреты и доступы подрядчиков. Эту зону закрывает корпоративный менеджер паролей, а вход в него можно настроить через тот же IdP.
Нет: запись одна на команду, IdP не знает, кто ею пользуется
Да: доступ по ролям и журнал открытий записи
Инфраструктурные секреты: базы данных, API-ключи
Нет: в эти системы входят программы, без второго фактора
Да: хранение, выдача по API, ротация
Доступы подрядчиков и внешние сервисы
Только если подрядчик заведён в IdP
Да: временная ссылка или сейф для узкого круга
Как Пассворк работает с SSO
Пассворк подключается к IdP как поставщик услуг по SAML 2.0. Сотрудник открывает Пассворк, система перенаправляет его в корпоративный IdP, после проверки там он попадает обратно в Пассворк уже авторизованным. Если SSO не нужен, вход можно настроить через Active Directory или LDAP. Сотрудники заходят с доменной учётной записью, а заблокированный в каталоге пользователь теряет доступ и к Пассворку.
Как в Пассворке устроены права на общие данные
Права внутри Пассворка задают типы сейфов. Для каждого отдела назначают корпоративных администраторов и определяют, кто может создавать сейфы. Так руководитель отдела управляет доступом своей команды, а ИТ-отделу не нужно вручную выдавать каждое право.
В «Петрович-Тех» Пассворк интегрирован со службой каталогов и SSO, а подрядчикам доступы выдают по временной ссылке. Подробности — в кейс-стади.
Заключение
SSO даёт управляемость: выдача, смена и отзыв прав происходят в одном месте, а удобство для сотрудников приходит как следствие. Обратная сторона такая же: вся защита входа сосредоточена в IdP. Её держат MFA, короткие сессии, отказоустойчивая установка и резервный вход.
Решение о внедрении принимают по шести признакам из чек-листа, порог — три. Если IdP уже работает, подключите к нему менеджер паролей и закройте то, что единый вход не покрывает: устаревшие системы, общие аккаунты, инфраструктурные секреты и доступы подрядчиков.
Часто задаваемые вопросы о Single Sign-On (SSO)
Что такое SSO (Single Sign-On) простыми словами?
SSO (Single Sign-On, единый вход) — способ входа, при котором сотрудник один раз подтверждает личность у корпоративного провайдера идентификации (IdP) и получает доступ ко всем подключённым приложениям. Приложения получают от IdP подписанное подтверждение личности, а пароль не видят.
SSO — это аутентификация или авторизация?
Это аутентификация: SSO подтверждает, кто вошёл, а права внутри приложения (авторизацию) определяет само приложение. Токен SAML или OIDC может передавать роли и группы, но решение о доступе принимает приложение.
SSO — это безопасно?
Единый вход безопаснее десятка отдельных паролей, если многофакторная аутентификация включена на уровне IdP. Без неё один украденный пароль открывает все приложения. Нужны также короткие сроки сессий и токенов, отказоустойчивый IdP и резервный вход.
Чем SSO отличается от OAuth 2.0 и OpenID Connect?
OAuth 2.0 — протокол делегирования доступа к API, личность пользователя он не подтверждает. OpenID Connect добавляет поверх него ID-токен, и по этому токену приложение пускает пользователя. SSO — сценарий, который реализуют через OIDC, SAML 2.0 или Kerberos, в зависимости от поддержки в приложении.
Чем SSO отличается от LDAP и Active Directory?
LDAP — протокол обращения к каталогу пользователей и групп, Active Directory — служба каталогов Microsoft. Каталог хранит учётные записи и проверяет пароль, а SSO строится поверх него: IdP обращается к каталогу, проверяет пользователя и выдаёт токены приложениям.
Нужна ли двухфакторная аутентификация, если есть SSO?
Да. SSO второй фактор сам не добавляет: без MFA на IdP один украденный пароль открывает все приложения. Приказ ФСТЭК № 117 требует для привилегированного и удалённого доступа строгой или усиленной многофакторной аутентификации (п. 46 и 48 Требований).
Что будет, если провайдер идентификации недоступен?
Новые входы невозможны, пока IdP не восстановится, а открытые сессии в приложениях работают до конца срока. Поэтому IdP разворачивают отказоустойчиво, а для критичных систем держат документированный резервный вход. Его учётные данные хранят вне самого IdP и периодически проверяют, что вход работает.
Нужен ли менеджер паролей, если есть SSO?
Да. SSO покрывает приложения с поддержкой SAML или OIDC. Устаревшие системы, общие аккаунты команд, инфраструктурные секреты и доступы подрядчиков остаются за его границей, их закрывает корпоративный менеджер паролей. Вход в менеджер можно вести через тот же IdP, но при клиентском шифровании мастер-пароль остаётся.
Что такое SSO (Single Sign-On): как работает единый вход
Что такое SSO (Single Sign-On) и как работает единый вход? Разбираем схему по шагам, чем SAML отличается от OIDC, где SSO ломается и по каким шести признакам понять, что он нужен компании.
Идентификация отвечает на вопрос «Кто ты?», аутентификация на вопрос «Докажи, что это ты», авторизация на вопрос «Что тебе разрешено?». Это не синонимы: три последовательных процесса, у каждого свои механизмы.
Для наглядности возьмём пропускной режим на проходной. Посетителя находят в списке (идентификация), сверяют лицо с документом (аутентификация) и выдают пропуск, который открывает только нужные помещения (авторизация).
На практике эти слова путают постоянно: кнопку входа подписывают «Авторизация», хотя за ней стоит аутентификация. Ниже разберём каждый этап, сравним их в таблице и пройдём по 12 ошибкам, которые ИТ-команды допускают на каждом из них. В статье есть тест из шести вопросов, чтобы проверить себя.
Главное за 30 секунд
Идентификация — это процесс предъявления системе идентификатора (логин, email), по которому она находит учётную запись пользователя. Подлинность пользователя на этом шаге не проверяется.
Аутентификация — это процесс подтверждения подлинности пользователя: система сверяет предъявленные пароль, код или ключ с эталоном и убеждается, что учётная запись принадлежит именно ему.
Авторизация — это процесс определения прав аутентифицированного пользователя: к каким объектам он имеет доступ и какие действия с ними может выполнять.
Двухфакторная аутентификация (2FA) — это процесс подтверждения личности двумя факторами из разных категорий: знание (пароль), владение (приложение-аутентификатор, аппаратный ключ) или свойство (отпечаток пальца).
Методы второго фактора различаются по надёжности: SMS и код на email слабее всего, ключи доступа и аппаратные ключи FIDO2 не сработают на поддельной странице.
Авторизация, аутентификация и идентификация на примере входа в систему
Один вход сотрудника в корпоративную систему содержит три последовательных процесса. Сначала система находит учётную запись по идентификатору, затем проверяет, что за ней стоит именно этот человек, и только потом определяет, какие объекты ему доступны. Для пользователя это один экран входа, для системы три проверки с разными отказами.
Посмотрим, как эти три проверки проходят по шагам:
Идентификация. Сотрудник открывает страницу входа корпоративного портала и вводит доменный логин i.ivanov. Система находит запись в каталоге Active Directory.
Аутентификация. На той же странице он вводит пароль и код из приложения-аутентификатора. Это два фактора из разных категорий: знание и владение. Если они верны, система подтверждает вход.
Авторизация. Затем он открывает, например, менеджер паролей. Пароль повторно вводить не нужно: благодаря единому входу (SSO) система принимает подтверждение входа от портала. По роли и правам сотрудник видит сейфы своего отдела.
После входа система продолжает проверять действия сотрудника. Если он попытается открыть чужой сейф, то получит отказ, хотя вход прошёл успешно: этот отказ выдаёт авторизация, а с идентификацией и аутентификацией проблем не было. Каждое событие система записывает в журнал: кто вошёл, чем подтвердил личность, что получил и что запросил.
Что такое идентификация
Идентификация — это процесс, в котором пользователь называет себя, а система находит его учётную запись по идентификатору: логину, email или номеру. Подлинность пользователя на этом шаге не проверяется, фиксируется только заявка «я такой-то». Если записи нет, процесс останавливается. Вопрос системы: «Кто ты?»
Что такое аутентификация
Аутентификация — это процесс подтверждения подлинности пользователя: система сверяет пароль, одноразовый код или подпись ключа с эталоном. Если всё совпало, система считает, что запись предъявил её владелец, и открывает сессию. Для критичных систем требуют два фактора из разных категорий, например пароль и код из приложения. Вопрос системы: «Докажи, что это ты».
Что такое авторизация
Авторизация — это процесс определения прав аутентифицированного пользователя: к каким данным, системам и функциям он получает доступ и какие действия с ними может выполнять. Решение принимается по ролям и политикам доступа и повторяется при каждом обращении к объекту, поэтому два сотрудника с одинаково успешным входом получают разный набор объектов. Вопрос системы: «Что тебе разрешено?»
Сравнение идентификации, аутентификации и авторизации
Критерий
Идентификация
Аутентификация
Авторизация
Цель
Найти учётную запись по идентификатору
Верифицировать подлинность
Определить права доступа
Вопрос системы
Кто ты?
Докажи, что это ты
Что тебе разрешено?
Механизм
Логин, email, внутренний идентификатор
Пароль, одноразовый код, ключ или биометрия
Роли (RBAC), атрибуты и политики (ABAC)
Пример
Ввод логина на странице входа
Ввод пароля и кода из приложения
Видны только сейфы своего отдела
Последствия сбоя
Общие и неотозванные учётные записи: непонятно, кто действовал
Несанкционированный вход
Лишние права, доступ к чужому объекту
Ни один этап не входит в другой. Сильная аутентификация не исправит общий логин, а точная ролевая модель не заменит проверку подлинности.
Идентификация: виды идентификаторов и типичные сбои
Идентификатор пользователя зачастую не является секретом: корпоративный адрес указан в подписи писем, поэтому знание чужого логина ничего не даёт без пароля. Защита начинается на аутентификации. Зато ошибки в учёте идентификаторов сказываются на всех следующих этапах: если логин общий, по журналу не понять, кто именно действовал.
Какие бывают идентификаторы
Имя пользователя или email — то, что вводят на странице входа.
Внутренний идентификатор (UID, табельный номер) — остаётся прежним при смене логина.
Доменная учётная запись в Active Directory — единое имя для всех подключённых систем.
Идентификатор сервиса или устройства — сертификат, идентификатор API-клиента.
Первичная и повторная идентификация
Первичная идентификация выполняется один раз, при заведении учётной записи: в типовом процессе кадровая служба или администратор проверяет по документам и данным кадровой системы, что за записью стоит конкретный человек. Повторная идентификация происходит при каждом входе и сводится к предъявлению уже выданного идентификатора.
Где идентификация ломается
Идентификация ломается из-за небрежного учёта учётных записей. Четыре типовые ошибки:
Общие логины: в журнале видна учётная запись, но неизвестно, какой человек за ней работал.
Тестовые и временные учётные записи, у которых нет владельца и срока жизни.
Повторно выданные логины: новый сотрудник получает логин уволенного вместе с его правами.
Учётные записи уволенных сотрудников и подрядчиков, которые никто не отозвал.
У каждого сотрудника должна быть своя учётная запись, а у каждой учётной записи — владелец и срок жизни.
Аутентификация: виды, факторы и методы
Аутентификация подтверждает, что учётную запись предъявил её владелец: система сверяет предъявленное с эталоном (паролем, кодом, ключом). Одного пароля мало, потому что его можно подобрать, украсть или выманить фишингом. Поэтому к паролю добавляют второй фактор, а для важных систем выбирают метод, который трудно перехватить.
Три фактора
Знание: пароль, ПИН-код, ответ на контрольный вопрос.
Владение: приложение-аутентификатор, аппаратный ключ, SIM-карта для SMS.
Свойство: отпечаток пальца, геометрия лица.
Фактор аутентификации задаёт категорию доказательства. Пароль и ответ на контрольный вопрос относятся к знанию, поэтому два таких шага остаются однофакторной защитой.
1FA, 2ФА и MFA: в чём разница
Однофакторная аутентификация (1FA) опирается на один фактор, обычно пароль. Фишинговая страница, подбор по словарю, утёкшая база или покупка в даркнете, и учётная запись скомпрометирована целиком. Подробнее о приёмах взлома паролей: актуальные методы взлома паролей.
Двухфакторная аутентификация (2ФА) требует два фактора из разных категорий, например пароль и код из приложения. Атакующему приходится вскрывать два независимых канала одновременно. Порядок внедрения разобран в материале как внедрить двухфакторную аутентификацию в компании.
Многофакторная аутентификация (MFA) объединяет два и более фактора: 2ФА остаётся её частным случаем. Три фактора (пароль, аппаратный ключ, биометрия) применяют там, где цена ошибки максимальна: для привилегированного доступа и критичных систем.
Методы второго фактора: от слабого к надёжному
SMS-код. Самый распространённый и самый уязвимый: SIM-своп и перехват на уровне сигнального протокола SS7 дают атакующему код. Допустим как временная мера для низкорисковых сценариев.
Одноразовый код на почту. Надёжность равна защищённости почтового ящика. Если почта скомпрометирована, второго фактора фактически нет.
Пуш-уведомление. Запрос приходит на доверенное устройство и показывает контекст: время, геолокацию, источник. Слабое место: серия запросов подряд, после которой уставший пользователь подтверждает один из них.
Приложение-аутентификатор (TOTP). Код генерируется на устройстве и живёт 30 секунд, от SIM-свопа не зависит. Проксирующая фишинговая страница всё же способна перехватить его в реальном времени.
Ключи доступа (Passkeys) и аппаратные ключи FIDO2. Приватный ключ не покидает защищённое хранилище устройства, а подпись привязана к домену сайта, поэтому на поддельной странице вход не сработает. Биометрия на этом уровне служит локальным способом разблокировать ключ.
Авторизация: виды, модели доступа и принцип наименьших привилегий
Авторизация решает, какие действия разрешены аутентифицированному субъекту над конкретным объектом: читать, изменять, удалять. Решение принимается по политике доступа и повторяется при каждом обращении к защищённому ресурсу. Сам по себе вход прав не даёт: пользователь получает личность, а затем ровно те полномочия, которые ему назначены.
Ролевая модель (RBAC)
Ролевая модель (Role-Based Access Control, RBAC) назначает права ролям, а сотрудники получают их через членство в роли или группе. В сквозном примере сотрудник входит в группу своего отдела и получает доступ к сейфам и папкам этого отдела. При переводе в другой отдел меняется группа, правки каждой записи не требуется. Ограничение модели: роль не знает контекста запроса.
Атрибутная модель (ABAC)
Атрибутная модель (Attribute-Based Access Control, ABAC) принимает решение по атрибутам субъекта, объекта, действия и окружения. Пример политики: менеджер читает клиентскую базу, если запрос идёт с корпоративного адреса в рабочее время. Тот же запрос с незнакомого адреса ночью требует повторной аутентификации или блокируется.
OAuth 2.0 и SSO: что здесь авторизация
OAuth 2.0 — это протокол делегирования доступа: пользователь разрешает приложению действовать от его имени в другом сервисе, а сервис выдаёт приложению токен с ограниченными правами и сроком действия. Например, приложение-планировщик получает доступ к календарю пользователя и не узнаёт пароль от него.
OpenID Connect (OIDC) — это надстройка над OAuth 2.0, которая добавляет аутентификацию: сервис входа сообщает приложению, какой именно пользователь вошёл. Сам OAuth 2.0 личность не проверяет. OIDC стоит за кнопкой «Войти через…».
Единый вход (Single Sign-On, SSO) — это схема, при которой пользователь проходит аутентификацию один раз в центральной системе входа, например в корпоративном каталоге, а остальные сервисы принимают это подтверждение без повторного ввода пароля. Для этого используют протоколы SAML и OIDC. Права внутри каждого сервиса остаются своими: их определяет авторизация самого сервиса.
Если сопоставить с тремя процессами: OAuth 2.0 решает задачу авторизации, а OIDC и SSO задачу аутентификации. Плюсы и риски единого входа разобраны в материале про Single Sign-On.
Принцип наименьших привилегий
Пользователь получает минимальные права, которых хватает для работы, а расширение прав делается явно и записывается в журнал. Роли системного администратора и разработчика не стоит совмещать в одной учётной записи: компрометация такой учётной записи открывает всё сразу. Например, в менеджере паролей Пассворк права выдаются на уровне сейфов, папок и отдельных записей, а группы можно сопоставить с группами LDAP.
12 типичных ошибок идентификации, аутентификации и авторизации
Чек-лист «12 ошибок доступа» содержит по четыре ошибки на каждый из трёх этапов. Для каждой указано, что делать. Пройдите список по порядку, отметьте, что у вас уже закрыто, и начните с ошибок, которые опаснее всего для вашей инфраструктуры. Для регулярной сверки парольной части подойдёт чек-лист аудита парольной безопасности.
На этапе идентификации
Ошибка
Что делать
1. Общие логины: admin, support, shared
Завести персональную учётную запись на каждого человека, сервисные учётные записи держать отдельно. Иначе в журнале не видно, кто действовал
2. Тестовые и временные учётные записи остались после проекта
Назначить владельца и срок жизни каждой учётной записи
3. Учётные записи уволенных сотрудников и подрядчиков не отозваны
Закрывать доступ в день ухода и раз в квартал сверять список учётных записей.
4. Не определено, кто и по каким документам заводит учётную запись
Описать порядок в регламенте: кто проверяет, по каким документам и кто подтверждает
На этапе аутентификации
Ошибка
Что делать
5. Пароли хранятся в открытом виде или со слабым хешированием
Хранить только хеши, созданные современным алгоритмом с солью. Перенести данные в менеджер паролей.
6. Число попыток входа не ограничено
Ограничить число попыток и добавить задержки, следить за неудачными входами
7. SMS остаётся единственным вторым фактором для администраторов
Перейти на приложение-аутентификатор, аппаратные ключи или ключи доступа
8. Второй фактор включён для сервисов, но не для VPN и удалённого доступа
Включить второй фактор на всех внешних точках входа
На этапе авторизации
Ошибка
Что делать
9. Система проверяет, что пользователь вошёл, но не проверяет право на конкретный объект: подмена номера в запросе открывает чужие данные
Проверять право на объект на сервере при каждом запросе
10. Права проверяются только в интерфейсе: кнопку скрыли, а прямой запрос работает
Проверять права на сервере, интерфейс только показывает результат
11. Права выданы «на всякий случай», роли администратора и разработчика совмещены в одной учётной записи
Выдавать минимум по умолчанию, расширять права явно, роли разделять
12. Токены живут долго и не отзываются, журнала решений о доступе нет
Задать токенам короткий срок жизни, отзывать при смене группы и вести журнал действий
ГОСТ и приказ ФСТЭК № 117 об идентификации и аутентификации
Термины закреплены нормативно. ГОСТ Р 58833-2020 «Защита информации. Идентификация и аутентификация. Общие положения» описывает основы идентификации и аутентификации и уровни доверия к ним. Приказ ФСТЭК России от 11 апреля 2025 года № 117 ссылается на этот стандарт и называет идентификацию, аутентификацию и управление доступом базовыми мерами защиты.
Приказ действует с 1 марта 2026 года для государственных информационных систем и систем государственных органов и учреждений. Для привилегированного и удалённого доступа он требует строгой аутентификации или, если это технически невозможно, усиленной многофакторной. Остальным организациям документ служит ориентиром для самопроверки, а об обязательности стоит советоваться с юристом. Текст приказа: fstec.ru.
Заключение
Три вопроса, три слоя, три класса ошибок. Система спрашивает «Кто ты?», затем «Докажи», затем «Что тебе разрешено?», и сбой на каждом шаге выглядит по-своему: общий логин в журнале, украденный пароль, чужой объект в ответе API. Проверить всю цепочку идентификации, аутентификации и авторизации можно по журналу: он должен отвечать, кто вошёл, чем подтвердил личность, что получил и что запросил.
Если начинать с малого, четыре действия закрывают основные разрывы из таблиц выше:
персональная учётная запись на каждого субъекта и отзыв доступа по событию;
строгая аутентификация для администраторов и внешних точек входа;
проверка прав на объект на сервере при каждом запросе;
журнал решений о доступе.
Часто задаваемые вопросы
В чём разница между идентификацией, аутентификацией и авторизацией?
Идентификация называет субъекта: система получает логин или email и находит учётную запись. Аутентификация доказывает, что запись принадлежит предъявителю: по паролю, коду или ключу. Авторизация определяет, что ему разрешено после входа. Три процесса идут последовательно, у каждого свои механизмы и свой тип сбоя.
Почему кнопку входа называют «Авторизация», если это аутентификация?
Слово «авторизация» в обиходе закрепилось за всем сценарием входа: логином, паролем и допуском в личный кабинет. Технически кнопка запускает идентификацию и аутентификацию, а авторизация происходит позже, когда система решает, что показать пользователю. Для интерфейса термин удобен, для проектирования и разговора с аудитором его лучше разделять.
Что идёт первым: авторизация или аутентификация?
Первой идёт аутентификация, второй авторизация. Сначала система должна установить, кто обращается, и только потом решает, что ему разрешено. Идентификация предшествует обоим этапам: без найденной учётной записи проверять нечего. Путаница возникает из-за кнопки входа, которую часто подписывают «Авторизация». Отказ на первом шаге даёт ошибку 401, на втором 403.
Можно ли пройти аутентификацию без идентификации, а авторизацию без аутентификации?
Аутентификация без идентификации невозможна: системе нужно знать, чью подлинность проверять. Авторизация без аутентификации возможна: при анонимном доступе к публичному ресурсу система выдаёт ограниченные права без проверки личности. Для закрытых данных такая схема недопустима, допуск выдаётся после обоих предыдущих этапов.
К какому этапу относится двухфакторная аутентификация?
Двухфакторная аутентификация (2ФА) относится к этапу аутентификации: второй фактор усиливает доказательство, что учётная запись принадлежит предъявителю. Идентификация происходит до неё, авторизация после. Если второй фактор запрашивают позже, перед чувствительным действием, это повторная аутентификация (step-up), и она остаётся частью того же этапа.
Авторизация, аутентификация и идентификация: в чём разница
Для пользователя это один «вход», для системы три разных решения. Разбираем, чем отличаются идентификация, аутентификация и авторизация, и какие 12 ошибок доступа стоит проверить у себя сегодня.
Защита критической информационной инфраструктуры (КИИ) на производстве строится на связанном процессе управления учётными данными: от инвентаризации аккаунтов до отзыва прав и фиксации действий. На инженерной станции, сервере автоматизированной системы управления технологическим процессом (АСУ ТП) или в служебной интеграции риск чаще создаёт не сам пароль, а учётная запись без владельца, понятной роли пользователя и истории действий.
Федеральный закон № 187‑ФЗ регулирует безопасность объектов критической информационной инфраструктуры в целом. Приказ ФСТЭК России № 239 адресован узкой категории (значимым объектам КИИ) и в п. 11.2 устанавливает, что при проектировании подсистемы безопасности значимого объекта определяются субъекты и объекты доступа, а также политики управления доступом. Управление паролями и правами — операционный слой этого требования.
Главное за 30 секунд
Инвентаризация должна охватывать людей, подрядчиков и служебные учётные записи — не только «список паролей».
Роль, обоснование, срок и владелец доступа важнее самого факта наличия сложного пароля.
Парольная политика работает вместе с многофакторной аутентификацией, разграничением прав и аудитом действий.
Менеджер паролей и система управления привилегированным доступом (PAM) закрывают разные задачи, и путать их — техническая ошибка.
Изменения безопаснее начинать с пилотного проекта на ограниченном наборе систем, а не с одновременного охвата всего контура.
Что такое КИИ
Критическая информационная инфраструктура (КИИ) — это информационные системы, сети и АСУ ТП, от бесперебойной работы которых зависят ключевые отрасли: энергетика, транспорт, финансы, промышленность и другие сферы, значимые для государства и общества. На производстве к ней относятся инженерные станции, диспетчерские системы, серверы АСУ ТП и сети, которые связывают эти системы с ИТ-контуром предприятия.
Согласно ст. 2 Федерального закона № 187‑ФЗ:
Объекты КИИ — информационные системы, информационно-телекоммуникационные сети и автоматизированные системы управления.
Субъекты КИИ — государственные органы, государственные учреждения и российские юридические лица, которым эти объекты принадлежат; это организации, работающие в здравоохранении, науке, транспорте, связи, энергетике, банковской и иных сферах финансового рынка, топливно-энергетическом комплексе, атомной энергетике, а также в оборонной, ракетно-космической, горнодобывающей, металлургической и химической промышленности.
Не каждое предприятие с АСУ ТП автоматически становится субъектом КИИ, и не каждая система на таком предприятии — значимым объектом КИИ: статус значимого объекта присваивается только по результатам категорирования, а он определяет, какие именно требования приказа ФСТЭК № 239 становятся обязательными.
Что регулируют 187‑ФЗ и приказ ФСТЭК № 239 для объектов КИИ
Закон № 187‑ФЗ и приказ ФСТЭК № 239 регулируют разные уровни одной темы: закон определяет объекты КИИ в целом, а приказ устанавливает конкретные требования только для значимых объектов КИИ после их категорирования. Смешивать эти понятия — источник ошибочных выводов о том, какие меры обязательны для конкретного предприятия.
Требования приказа № 239 распространяются только на объекты, которые прошли категорирование и признаны значимыми. Для них документ предусматривает состав организационных и технических мер, включая управление учётными записями, модель управления доступом и назначение минимально необходимых прав.
Для объекта, который не прошёл категорирование или не признан значимым, эти требования не действуют напрямую — но управлять учётными записями всё равно необходимо, потому что риск компрометации не зависит от формального статуса системы. Конкретный набор мер для вашего предприятия определяет проект с ИБ-службой, категория объекта и утверждённая модель угроз — статья не заменяет эту работу.
Почему доступы становятся риском в производственном контуре
Учётная запись без владельца, срока действия и журнала операций превращается в точку отказа для всего технологического контура: через неё проходит доступ к инженерным станциям, серверам АСУ ТП и интеграциям с корпоративной сетью. Риск не в количестве паролей, а в отсутствии контроля над тем, кто, зачем и как долго ими пользуется.
По данным Positive Technologies, промышленность вышла на первое место среди отраслей по числу успешных атак на организации в России: её доля выросла с 16% в 2024 году до 19% в 2025-м. Это не означает, что каждая атака начинается с компрометации пароля, но неуправляемые учётные записи расширяют поверхность атаки в любом сценарии.
Эту тенденцию подтверждают и другие аналитические центры: по данным Кода Безопасности, за три квартала 2025 года на промышленность пришлось 28% атак от общего числа инцидентов — тоже первое место среди отраслей. Устойчивое совпадение у двух разных источников подтверждает тенденцию, а не разовый всплеск.
Сценарий
Риск
Что контролировать
Общий пароль от инженерной станции знают несколько человек
Невозможно установить, кто выполнил действие
Индивидуальные учётные записи, журнал доступа
Подрядчик получил доступ «на всякий случай» без срока
Доступ остаётся активным после завершения работ
Срок действия, дата отзыва, владелец со стороны предприятия
Служебная учётная запись интеграции создана без документированного назначения
Никто не знает, можно ли отключить учётную запись
Реестр служебных учётных записей, владелец, назначение
Пароль от административной консоли не менялся годами
Компрометация остаётся незамеченной надолго
Периодический пересмотр, ротация после инцидента ИБ
Изолированность технологического сегмента не снимает эти риски: обслуживание, обновления и обмен данными с ИТ-контуром всё равно проходят через учётные записи, которые нужно инвентаризировать и регламентировать.
Карта доступов: кого и что учитывать на производстве
Карта доступов на производстве должна охватывать пять типов учётных записей: штатных администраторов, инженеров АСУ ТП, подрядчиков и производителей оборудования, служебные учётные записи и аварийный доступ. Для каждого типа фиксируются владелец, обоснование прав и период, после которого доступ пересматривается.
Роль / тип аккаунта
Пример назначения
Вопросы контроля
Артефакт для пересмотра
Штатный администратор
Администрирование серверов и инфраструктуры
Владелец, роль, права, многофакторная аутентификация, период пересмотра
Реестр прав и журнал изменений
Инженер АСУ ТП
Обслуживание инженерной станции или профильного программного обеспечения
Сегмент, разрешённые действия, согласованное окно работ
Заявка на доступ и журнал операций
Подрядчик / производитель оборудования
Диагностика, настройка или обновление оборудования
Именованный доступ, срок действия, владелец со стороны предприятия
Дата выдачи и дата отзыва
Служебная учётная запись
Интеграция через программный интерфейс (API), автоматизация процессов
Владелец, назначение, минимальные права, место хранения секрета
Реестр служебных учётных записей
Аварийный доступ
Восстановление работоспособности при инциденте ИБ
Кто активирует доступ, на какой срок, как фиксируется применение
Акт разбора инцидента и журнал
Общие учётные записи затрудняют расследование инцидентов. Если техническую или аварийную общую запись нельзя исключить полностью, доступ к ней нужно выдавать персонально, ограничивать по времени и фиксировать в журнале — это снимает основную часть риска без отказа от самой учётной записи.
Разграничение прав по ролям и сейфам в менеджере паролей — один из способов перенести эту карту из таблицы в управляемую систему. Подробнее о том, как устроены права на уровне сейфов и папок, — в материале «Пассворк 7.1: типы сейфов».
Пять действий по управлению доступом в производственном контуре
Модель описывает жизненный цикл учётной записи от появления до пересмотра: инвентаризация, классификация ролей, политики хранения секретов, работа с подрядчиками и регулярный аудит. Для каждой точки нужен результат: реестр, заявка, журнал или отчёт о пересмотре.
1. Инвентаризация
Соберите все аккаунты, связанные с производственным контуром: людей, подрядчиков и служебные интеграции. Чек-лист инвентаризации:
Владелец учётной записи и контактное лицо.
Назначение и система, к которой относится доступ.
Уровень критичности системы.
Место хранения пароля или секрета.
Наличие многофакторной аутентификации.
Дата создания и дата последнего использования.
Зависимости — какие процессы или интеграции используют аккаунт.
Статус — активен, приостановлен, подлежит удалению.
2. Классификация ролей и прав
Отделите привилегированные, общие и служебные учётные записи друг от друга и примените принцип минимально необходимых прав. Матрица ролей из раздела о карте доступов — рабочая основа: каждая роль получает только те права, которые нужны для конкретной задачи.
3. Политики хранения и передачи секретов
Запретите передачу паролей через мессенджеры, электронную почту и стикеры. Определите защищённое хранилище с ролевым доступом и правило обязательной смены пароля после инцидента ИБ, увольнения или смены роли сотрудника.
Что делать: хранить секреты в централизованном защищённом хранилище с журналом действий, менять пароль при смене владельца доступа.
Что не делать: дублировать секреты в личных заметках, оставлять один пароль активным для нескольких пользователей без индивидуальных учётных записей.
4. Подрядчики и удалённые работы
Пятишаговый сценарий для подрядного доступа:
Назначьте владельца доступа со стороны предприятия.
Зафиксируйте обоснование — какая задача требует доступа.
Установите срок действия, привязанный к длительности работ.
Согласуйте доступ с владельцем системы и по правилам предприятия.
Отозвите доступ сразу после завершения работ и зафиксируйте дату отзыва.
5. Регулярный пересмотр прав
Проверяйте активные права, владельцев и устаревшие аккаунты на регулярной основе, а не только после инцидента. Периодичность ниже — пример внутреннего регламента для согласования с ИБ-службой, а не норма, установленная регулятором.
Тип аккаунта
Пример периодичности пересмотра
Привилегированный / административный
Ежеквартально
Подрядный / временный
По завершении работ и дополнительно раз в квартал
Служебный
Раз в полугодие или при изменении интеграции
Штатный пользовательский
Раз в полугодие
Конкретные сроки предприятие устанавливает самостоятельно — они зависят от категории объекта, архитектуры и внутренних регламентов, а не от универсального требования.
Как начать без риска для производства: пробное внедрение
Пилотный проект внедрение менеджера паролей на ограниченном контуре снижает риск для производства за счёт поэтапного внедрения: сначала проверяется процесс на нескольких системах, затем масштабируется на весь контур. Пять шагов пробного внедрения:
Выбрать ограниченный набор систем и согласовать владельцев. Начните с одного цеха или одной группы инженерных станций, а не со всего предприятия сразу.
Составить реестр аккаунтов и определить критичность. Используйте чек-лист инвентаризации из раздела о пяти действиях по управлению доступом.
Настроить роли, правила выдачи и отзыв доступа. Определите, кто утверждает доступ и по каким критериям.
Перенести секреты и проверить сценарии восстановления. Убедитесь, что доступ к критичным паролям сохраняется даже при недоступности ответственного сотрудника.
Зафиксировать результаты, замечания и правила масштабирования. Оцените, что сработало, и определите порядок распространения практики на весь контур.
На этапе настройки ролей и правил выдачи доступа Пассворк помогает централизованно хранить корпоративные пароли и секреты, разграничивать права и фиксировать действия пользователей в самом продукте. Данные хранятся на сервере организации, администратор разграничивает права на уровне папок и сейфов, а журнал фиксирует действия пользователей и историю изменений. Пассворк интегрируется с LDAP, единым входом (SSO) и SIEM. Сертификат ФСТЭК № 5063 подтверждает соответствие 4-му уровню доверия.
Эти возможности не заменяют проект по категорированию объекта и сами по себе не гарантируют соответствия приказу ФСТЭК России № 239. Состав мер определяет предприятие совместно со службой ИБ.
Какие документы подготовить для внутренней проверки
Внутренняя проверка доступов в контуре КИИ требует конкретных документов, а не общего утверждения «доступ контролируется». Таблица ниже — пример базового набора для согласования с ИБ-службой, а не исчерпывающий перечень, установленный регулятором.
Документ
Владелец
Пример периодичности пересмотра
Реестр учётных записей
ИБ-служба совместно с владельцами систем
Ежеквартально
Назначение и владелец доступа
Руководитель подразделения
При изменении роли сотрудника
Права и обоснование
ИБ-служба
Ежеквартально
Сроки подрядного доступа
Ответственный за договор с подрядчиком
По завершении работ
Процедура аварийного доступа
ИБ-служба
Раз в полугодие
Журнал изменений и результаты пересмотра
ИБ-служба
Постоянно, с архивированием
Конкретный набор документов зависит от категории значимого объекта, архитектуры предприятия и внутренних регламентов. Реестр учётных записей и журнал изменений, упомянутые в разделе о карте доступов, — основа этого набора.
Заключение
Контроль доступов — отдельный операционный слой защиты КИИ, а не разовая настройка. Начинать стоит с инвентаризации учётных записей и определения ролей для сотрудников, инженеров, подрядчиков и служебных интеграций — это основа, на которой держатся и парольная политика, и внутренняя проверка, и любые дальнейшие технические меры.
Менеджер паролей полезен там, где нужен контролируемый процесс хранения и распределения секретов с разграничением прав и историей действий в самом продукте.
Часто задаваемые вопросы о контроле доступов в КИИ на производстве
Какие учётные записи нужно включить в инвентаризацию КИИ?
Индивидуальные, общие, привилегированные, служебные и подрядные учётные записи, связанные с системами в согласованном контуре КИИ. Каждая запись должна иметь владельца, назначение и период действия. Общие аккаунты без индивидуальной привязки затрудняют расследование инцидентов и должны быть в приоритете инвентаризации.
Чем менеджер паролей отличается от системы управления привилегированным доступом (PAM)?
Менеджер паролей решает централизованное хранение и совместное использование секретов с разграничением прав доступа по ролям. PAM покрывает управление привилегированными сессиями, их запись на целевых системах и дополнительные сценарии контроля. Это разные классы решений, и один не заменяет другой полностью.
Как снизить риск доступа подрядчика?
Назначьте владельца доступа со стороны предприятия, зафиксируйте роль, срок действия и условия согласования, а затем отзовите доступ сразу после завершения работ. Фиксируйте действия подрядчика в рамках возможностей применяемого решения — журнал операций упрощает расследование, если возникнут вопросы после завершения контракта.
Как работать со служебными учётными записями?
Закрепите владельца и назначение каждой служебной учётной записи, ограничьте права минимально необходимым набором и храните секреты в контролируемом хранилище. Включите аккаунт в регулярный пересмотр — служебные записи часто остаются активными после того, как интеграция, для которой их создали, уже отключена.
Можно ли развернуть Пассворк в контуре предприятия?
Официальная страница Пассворка указывает хранение данных на сервере организации и варианты установки на Windows Server и Linux.5 Соответствие конкретному технологическому контуру, категории объекта и внутренним регламентам оценивают в проекте совместно с ИБ-службой предприятия — универсального ответа для всех объектов КИИ не существует.
Заменяет ли парольная политика полноценный контроль доступа?
Нет. Парольная политика описывает требования к сложности и смене паролей, но не отвечает на вопросы о владельце учётной записи, обоснованности прав и истории действий. Полноценный контроль доступа объединяет парольную политику с разграничением прав, многофакторной аутентификацией и журналом операций.
Защита КИИ на производстве: как Пассворк контролирует доступы
Риск на производстве создаёт не сам пароль, а учётная запись без владельца и журнала действий. Разбираем 187-ФЗ, приказ ФСТЭК №239 и пять шагов контроля доступа.
Приказ ФСТЭК России № 55 от 03 апреля 2018 года — нормативный акт, утверждающий Положение о системе сертификации средств защиты информации в Российской Федерации. Документ устанавливает процедуры, требования и сроки для сертификации средств, предназначенных для защиты информации от несанкционированного доступа и других угроз информационной безопасности.
Приказ № 55 определяет правила, по которым любое средство защиты информации (СЗИ) получает официальный сертификат соответствия в России. Если ваша компания разрабатывает СЗИ или планирует применять их в государственных системах, вам необходимо разбираться и понимать разницу в регулирующих документах. В статье разберём четыре приказа:
Приказ ФСТЭК № 55 — базовый регламент системы сертификации СЗИ. Определяет участников, их роли и требования к продукту. Без сертификата, полученного в рамках этой системы, продукт не допускается к использованию в ГИС и на объектах КИИ.
Приказ ФСТЭК № 76 — уровни доверия: шкала из 6 ступеней, которая задаёт глубину проверки СЗИ в рамках той же системы сертификации.
Приказ ФСТЭК № 9 — поправки к Приказу № 55, вступившие в силу 2 мая 2026 года. Уточняют состав документов на нескольких этапах сертификации и добавляют новое основание для приостановки сертификата, связанное с компонентным составом СЗИ.
Приказ ФСТЭК № 240 — регламент сертификации процессов разработки СЗИ. Оценивает практики безопасного написания кода. Говоря проще: № 55 спрашивает «что вы сделали», № 240 — «как вы это делаете».
Приказ ФСТЭК № 240 разобран здесь, потому что на практике приказы связаны: компания, сертифицировавшая процессы безопасной разработки по № 240, получает документированное подтверждение зрелости своих процессов. При последующей сертификации продукта по № 55 это сокращает объём испытаний и ускоряет получение сертификата соответствия.
Главное за 30 секунд
Приказ № 55.
Определяет, кто участвует в сертификации СЗИ (ФСТЭК, орган по сертификации, испытательная лаборатория, заявитель), по каким схемам и с какими сроками.
Когда сертификация обязательна.
Для СЗИ в государственных информационных системах (ГИС), информационных системах персональных данных (ИСПДн) и на объектах критической информационной инфраструктуры (КИИ).
Путь от заявки до сертификата.
6 этапов с фиксированными сроками на каждом: от 15 календарных дней на рассмотрение заявки до 45 дней на экспертное заключение.
Приказ № 76.
Задаёт глубину проверки — 6 уровней доверия, от 1-го (самый строгий, для гостайны) до 6-го.
Приказ № 240.
Сертифицирует процесс безопасной разработки по ГОСТ Р 56939. № 55 оценивает «что вы сделали», № 240 — «как вы это делаете».
Приказ № 9 от 20.01.2026 (в силе с 02.05.2026).
Уточнил состав документов на нескольких этапах сертификации и ввёл требование подавать перечень компонентов с открытым исходным кодом и образов контейнеров.
Пассворк.
В апреле 2026 года прошёл все 6 шагов и получил сертификат ФСТЭК № 5063 с 4-м уровнем доверия — максимальным из применяемых для коммерческих СЗИ.
Что такое Приказ ФСТЭК № 55 и зачем он нужен
Приказ ФСТЭК от 3 апреля 2018 г. № 55 — рамочный документ, утверждающий Положение о системе сертификации средств защиты информации. Согласно пункту 2 Положения, документ определяет «состав участников системы сертификации... а также организацию и порядок сертификации продукции, используемой в целях защиты сведений» — то есть устанавливает правила проверки: кто проводит испытания, по каким критериям, кто выдаёт сертификат и как долго он действует.
Зачем нужен Приказ № 55 — коротко: без сертификата, выданного в рамках этого приказа, СЗИ не допускается к использованию там, где государство предъявляет жёсткие требования к защите информации.
Согласно пункту 3 Положения, сертификации подлежат три категории продукции:
Средства противодействия иностранным техническим разведкам, а также средства контроля эффективности противодействия иностранным техническим разведкам.
Средства технической защиты информации, включая средства, в которых они реализованы, а также средства контроля эффективности технической защиты информации.
Средства обеспечения безопасности информационных технологий, включая защищённые средства обработки информации.
Сертификация обязательна для СЗИ, применяемых в государственных информационных системах (ГИС), информационных системах персональных данных (ИСПДн) и объектах критической информационной инфраструктуры (КИИ). Конкретные требования к классам защиты для каждого типа систем устанавливают отдельные приказы ФСТЭК:
Приказ № 117 — для ГИС, сменивший № 17 с 1 марта 2026 года
Три похожих документа путают даже специалистов отрасли. Разница в том, что именно каждый из них проверяет — таблица ниже отвечает на вопрос «какой приказ ФСТЭК за что отвечает» одним взглядом.
Приказ
Что регулирует
Последнее обновление
№ 55 (03.04.2018)
Саму процедуру сертификации СЗИ: участников, схемы, этапы и сроки
Приказ № 9 от 20.01.2026, в силе с 02.05.2026
№ 76 (02.06.2020)
Глубину проверки — 6 уровней доверия, от 1-го (самый строгий, для гостайны) до 6-го
Информационное сообщение ФСТЭК от 16.10.2025 № 240/24/5531
№ 240 (01.12.2023)
Сертификацию процесса безопасной разработки — того, как вендор пишет код, по ГОСТ Р 56939
Приказ № 230 от 30.06.2025: обязательный переход на редакцию ГОСТ 2024 года вместо редакции 2016 года
Коротко: № 55 отвечает на вопрос «что проверяют и как выдают сертификат», № 76 — «насколько глубоко проверяют», № 240 — «как вендор разрабатывает продукт ещё до всякой проверки».
Приказ 55 — про продукт: соответствует ли готовое СЗИ требованиям безопасности.
Приказ 240 — про процесс: использует ли разработчик безопасные практики при создании ПО.
Приказы № 55 и № 240 связаны напрямую. Пункт 71.1 приказа 55 касается разработчика СЗИ, у которого уже есть сертификат соответствия процедур безопасной разработки по приказу № 240. Когда он вносит изменения в сертифицированное СЗИ, в том числе добавляет новые функции безопасности, он вправе «проводить испытания средства защиты информации самостоятельно или с привлечением испытательной лаборатории».
Это упрощённый порядок сопровождения сертификата. Лаборатория по-прежнему контролирует процесс, но часть проверок заявитель выполняет сам. Поэтому сертификат по приказу № 240 стоит получить: он облегчает дальнейшее сопровождение сертификата по приказу № 55.
Но для большинства заявителей отправная точка всё же приказ № 55. Именно он определяет, получит ли продукт сертификат соответствия и попадёт ли в реестр ФСТЭК.
Схема процесса сертификации СЗИ в системе ФСТЭК России: этапы и участники
Сертификация СЗИ во ФСТЭК — многоэтапный процесс. В нём участвуют четыре стороны: заявитель, регулятор, испытательная лаборатория и орган по сертификации. На схеме показан весь путь от подачи заявки до получения сертификата и то, что происходит после него.
Ниже разберём каждый этап по порядку: кто за что отвечает, какие документы готовятся и где обычно возникают задержки.
Кто участвует в сертификации: 4 роли по Приказу № 55
Пункт 5 Положения перечисляет участников системы сертификации ФСТЭК России:
Федеральный орган по сертификации
Организации, аккредитованные ФСТЭК России в качестве органа по сертификации
Организации, аккредитованные ФСТЭК России в качестве испытательной лаборатории
Изготовители средств защиты информации
Разберём каждую роль.
ФСТЭК России: федеральный орган по сертификации
Согласно пункту 6 Положения, ФСТЭК «организует проведение сертификации средств защиты информации, разрабатывает и устанавливает в пределах своей компетенции требования по безопасности информации к средствам защиты информации».
Именно ФСТЭК ведёт государственный реестр сертифицированных СЗИ и является конечной инстанцией: без её подписи сертификат не имеет юридической силы.
Орган по сертификации
Согласно пункту 7 Положения, органы по сертификации «осуществляют сертификацию средств защиты информации, оформляют сертификаты соответствия средств защиты информации требованиям по безопасности информации».
Орган по сертификации управляет процессом: принимает заявку, утверждает программу испытаний, анализирует экспертное заключение и готовит проект сертификата.
Испытательная лаборатория
Согласно пункту 8 Положения, испытательные лаборатории «проводят сертификационные испытания средств защиты информации и по их результатам оформляют технические заключения и протоколы» и «должны обеспечивать полноту сертификационных испытаний средств защиты информации и достоверность их результатов».
Лаборатория не может быть аффилирована с заявителем — это ключевое требование к её независимости.
Заявитель
Пункт 10 Положения расширяет понятие заявителя: это не только изготовители, но и «федеральные органы государственной власти, органы государственной власти субъектов Российской Федерации, органы местного самоуправления и организации, планирующие применять средства защиты информации».
Согласно пункту 11, заявители обязаны обеспечивать соответствие сертифицированных СЗИ требованиям по безопасности информации, включая устранение уязвимостей и техническую поддержку.
Отдельно стоит отметить лицензионные требования к изготовителям. Пункт 9 устанавливает: изготовители СЗИ, составляющей государственную тайну, обязаны иметь лицензию ФСТЭК на работы, связанные с созданием таких средств. Изготовители СЗИ ограниченного доступа — лицензию ФСТЭК на деятельность по разработке и производству средств защиты конфиденциальной информации.
Схемы сертификации: единичный образец, партия, серия
Пункт 12 Положения устанавливает три схемы сертификации. Выбор схемы определяет объём испытаний, состав проверок и сферу действия сертификата.
Параметр
Единичный образец
Партия
Серийное производство
Что сертифицируется
Один экземпляр СЗИ
Конкретная партия
Все экземпляры серии
Состав испытаний
Испытания образца + проверка технической поддержки
Испытания выборки + проверка технической поддержки
Испытания выборки + проверка производства + проверка технической поддержки
Срок действия сертификата
Не устанавливается
Не устанавливается
До 5 лет
Для кого подходит
Уникальные СЗИ
Ограниченный тираж
Массовый коммерческий продукт
Принципиальное отличие серийной схемы — дополнительная проверка организации производства: лаборатория оценивает сам продукт и процессы его изготовления, проверяя, обеспечивают ли они неизменность характеристик безопасности от экземпляра к экземпляру.
Пункт 14 Положения уточняет: «для единичного образца или партии средства защиты информации срок действия сертификата соответствия не устанавливается». Пятилетний срок — только для серийного производства.
При этом серийно произведённое СЗИ считается сертифицированным, если оно произведено в период действия сертификата на серийное производство, соответствует требованиям по безопасности информации и изготовитель осуществляет его техническую поддержку.
6 шагов заявителя: пошаговый план сертификации по Приказу 55
Раздел III «Порядок проведения сертификации средства защиты информации» перечисляет процедуры от подачи заявки до прекращения действия сертификата.
Шаг 1. Подготовка и подача заявки
Согласно пункту 19 Положения, до подачи заявки заявитель обязан:
отнести СЗИ к одному из установленных типов;
определить требования по безопасности, на соответствие которым планируется сертификация;
подготовить образец и документацию;
выбрать аккредитованную испытательную лабораторию и согласовать с ней возможность и сроки испытаний.
Заявка подаётся непосредственно в ФСТЭК России и, согласно пункту 20, должна быть подписана руководителем заявителя и руководителем испытательной лаборатории — на практике это значит, что договор с лабораторией заключают уже на этом этапе, до подачи заявки: без подписи лаборатории заявку просто не примут.
Пункт 21 устанавливает обязательный состав прилагаемых документов: технические условия, формуляр (паспорт), перечень заимствованных программных компонентов с открытым исходным кодом (при наличии), перечень образов контейнеров (при наличии) и ряд других.
Шаг 2. Рассмотрение заявки и принятие решения
Согласно пункту 23 Положения, ФСТЭК России рассматривает заявку в течение 15 календарных дней со дня её получения. Пункт 25 устанавливает основания для отказа:
несоответствие назначения СЗИ компетенции ФСТЭК;
отсутствие у заявителя необходимой лицензии;
недостоверные сведения в заявке;
наличие в банке данных угроз ФСТЭК сведений об уязвимостях средства защиты информации.
При положительном решении ФСТЭК фиксирует испытательную лабораторию, выбранную заявителем, и назначает орган по сертификации — заявитель его не выбирает. Поэтому договор с органом по сертификации заключают уже после решения: пункт 30 обязывает заявителя в трёхдневный срок письменно известить ФСТЭК о заключении договоров и с лабораторией, и с органом.
Шаг 3. Разработка программы и методики испытаний
Согласно пункту 42 Положения, испытательная лаборатория в течение 20 календарных дней с момента отбора образца разрабатывает программу и методику сертификационных испытаний: описание СЗИ, количество образцов, сроки, правила отбора, состав и методы испытаний, план проверки заимствованных компонентов. Программа согласовывается с заявителем и утверждается органом по сертификации. Общий срок рассмотрения и утверждения — не более 30 календарных дней
Шаг 4. Сертификационные испытания
Испытания проводит лаборатория по уже утверждённой программе — заявитель на этом этапе обычно ничего в лабораторию не досылает. Согласно пункту 47, испытания включают три составляющих:
оценку соответствия параметров и характеристик СЗИ требованиям по безопасности;
проверку организации технической поддержки;
проверку организации производства (при серийной схеме).
По результатам каждого испытания оформляются протоколы. Если выявлены несоответствия, заявитель устраняет их и информирует лабораторию в сроки, установленные договором на испытания. Затем лаборатория проводит повторные испытания — не полный цикл заново, а проверку именно устранения выявленных несоответствий.
Шаг 5. Экспертное заключение органа по сертификации
Согласно пункту 53, орган по сертификации оценивает материалы испытаний, в том числе проверяет наличие в СЗИ уязвимостей или недекларированных возможностей. Срок оценки — не более 45 календарных дней с даты поступления всех документов. По итогам орган оформляет экспертное заключение о возможности (невозможности) выдачи сертификата. Заключение подписывают все эксперты, участвовавшие в сертификации, и утверждает руководитель органа.
Шаг 6. Выдача сертификата и внесение в реестр
Согласно пункту 58, при положительном экспертном заключении ФСТЭК России рассматривает материалы в срок не более 30 календарных дней и принимает решение о выдаче сертификата. Пункт 61 устанавливает: сертификат подписывает уполномоченное должностное лицо ФСТЭК России, сведения вносятся в государственный реестр сертифицированных СЗИ. Сертификат вручается заявителю в течение 10 рабочих дней после подписания.
В апреле 2026 года корпоративный менеджер паролей Пассворк успешно прошёл все 6 шагов и получил сертификат ФСТЭК №5063 с 4-м уровнем доверия — первый российский менеджер паролей, допущенный к применению в ГИС, ИСПДн, КИИ и АСУ ТП 1 класса защищённости.
Что изменилось в 2026 году: свежая редакция Приказа 55
Приказом ФСТЭК №9 от 20 января 2026 года в Положение внесены изменения: приказ зарегистрирован Минюстом России 20 апреля 2026 года, опубликован 23 апреля и вступил в силу 2 мая 2026 года. Редакция затронула несколько пунктов.
Расширен перечень оснований для приостановки. Пункт 83 дополнен новым основанием: «непредставление сведений о внесении изменений в перечень заимствованных программных компонентов с открытым исходным кодом, входящих в состав средства защиты информации». Сам предельный срок приостановки — не более 90 календарных дней (п. 84) — в этой редакции не менялся: норма действовала и раньше, приказ № 9 её не переписывает.
Уточнён состав документов для испытаний. Пункты 21, 28, 35, 37.2, 42, 43 и 52 в новой редакции детализируют требования к документации. В частности, в перечень документов к заявке и к материалам испытаний добавлен «перечень образов контейнеров, входящих в состав средства защиты информации» — прямой ответ регулятора на распространение контейнерных технологий в разработке ПО.
Введены требования к формату документов. Новый пункт 52² устанавливает: документы представляются на бумажном носителе и в электронном виде, а часть документов — только в электронном. «В электронном виде должны быть представлены копии документов, идентичные подписанным (утвержденным) в бумажном виде документам».
Уточнён порядок аннулирования решения о сертификации. Пункт 35 дополнен новым основанием: аннулирование происходит в том числе при «наличии в заключении органа по сертификации вывода о невозможности выдачи сертификата соответствия».
Практический вывод: если компания начинает сертификацию в 2026 году, работать нужно с актуальной редакцией Положения — органы по сертификации и испытательные лаборатории уже применяют обновлённые требования, и пакет документов, собранный по старой редакции, скорее всего, придётся дополнять.
Заключение
Приказ ФСТЭК № 55 — работающий механизм допуска СЗИ на российский рынок. Три схемы, четыре участника, шесть шагов с фиксированными сроками на каждом этапе — и продукт получает право применяться в государственных и критических информационных системах.
Если вы разрабатываете СЗИ, изучите Приказ 55 до старта разработки: архитектурные решения, принятые на раннем этапе, напрямую влияют на объём и сложность сертификационных испытаний. Если выбираете готовое решение — проверяйте реестр сертифицированных СЗИ до закупки.
Приказ № 55 утверждает Положение о системе сертификации средств защиты информации. Согласно пункту 2, документ определяет состав участников системы (ФСТЭК, органы по сертификации, испытательные лаборатории, заявители), три схемы сертификации и порядок испытаний. Действующая редакция — с учётом правок, вступивших в силу 2 мая 2026 года.
Чем приказ № 55 отличается от приказа № 76?
Приказ № 55 регулирует саму процедуру сертификации — кто и как её проводит. Приказ № 76 определяет уровни доверия — глубину проверки, от 1-го (для гостайны) до 6-го. Продукт сертифицируют по приказу № 55, а требования
Чем отличается Приказ 55 от Приказа 240?
Приказ 55 регулирует сертификацию готового продукта — средства защиты информации. Приказ 240 — сертификацию процесса безопасной разработки ПО, из которого этот продукт создаётся. Первый отвечает на вопрос «что получилось», второй — «как это делали». Сертификат по Приказу 240 даёт заявителю дополнительные права при сопровождении сертификата по Приказу 55 (п. 71.1 Положения).
Нужно ли переоформлять уже выданный сертификат после вступления в силу приказа № 9?
Нет. Приказ № 9 меняет требования к пакету документов для новых заявок и добавляет основание для приостановки сертификата при несообщении об изменении состава open-source компонентов — он не аннулирует уже выданные сертификаты. Срок их действия определяется условиями, указанными при выдаче.
Сколько действует сертификат ФСТЭК?
Согласно пункту 14 Положения, срок действия сертификата не может превышать 5 лет. Для единичного образца и партии срок действия вообще не устанавливается — сертификат действует в рамках конкретного экземпляра или партии без ограничения по времени. Действие сертификата может быть приостановлено на срок не более 90 календарных дней (п. 84 Положения).
Обязательной сертификации подлежат средства защиты информации, применяемые в государственных информационных системах (ГИС), информационных системах персональных данных (ИСПДн), объектах критической информационной инфраструктуры (КИИ) и автоматизированных системах управления технологическими процессами (АСУ ТП). Обязанность защищать такие системы закреплена статьёй 19 Федерального закона № 152-ФЗ, Федеральным законом № 187-ФЗ «О безопасности КИИ» и Федеральным законом № 149-ФЗ «Об информации».
Можно ли использовать несертифицированное СЗИ в госорганах?
Применение несертифицированных СЗИ в ГИС, ИСПДн и на объектах КИИ нарушает требования регуляторов. Практическое следствие — недопуск продукта к применению в защищаемых системах, а для оператора — риск предписаний ФСТЭК по результатам проверки. Наличие сертификата можно проверить в государственном реестре сертифицированных СЗИ.
Чем сертификация ФСТЭК отличается от лицензирования?
Сертификация по Приказу 55 подтверждает соответствие конкретного продукта (СЗИ) требованиям безопасности. Лицензирование ФСТЭК — это разрешение на определённый вид деятельности, например на разработку и производство средств защиты конфиденциальной информации (п. 9 Положения). Сертификат получает продукт, лицензию — организация: это разные процедуры с разной нормативной базой.
В контексте информационной безопасности социальная инженерия — это набор приёмов психологического воздействия, с помощью которых злоумышленник заставляет человека выдать данные, передать доступ, подтвердить платёж или выполнить нужное атакующему действие. Атака опирается на доверие, спешку и привычку следовать процедурам.
Периметр компании можно укрепить программными и аппаратными средствами: межсетевыми экранами, патчами, поведенческой аналитикой, нулевым доверием на каждом сегменте сети и многофакторной аутентификацией. Эти меры работают, но они закрывают технический участок. Сотрудник остаётся точкой входа, которую межсетевой экран не закрывает: чтобы получить пароль или доступ, злоумышленнику достаточно убедить человека отдать их добровольно.
Ниже разберём двенадцать методов атак социальной инженерией, актуальных на 2025–2026 годы. Для каждого метода покажем механику атаки, примеры социальной инженерии из практики и защиту.
Главное
Масштаб.
По данным Positive Technologies, в 2025 году методы социальной инженерии применялись в 60% успешных атак на российские организации. В 80% атак социальной инженерии использовалась электронная почта. Вредоносное ПО встречалось в 71% атак. Методы работают в связке: сотрудник открывает вход, дальше в ход идут ВПО и уязвимости внутренней сети.
Почему периметр не помогает.
Сотрудник, который сам ввёл пароль или подтвердил вход, выглядит для средств защиты как легитимный пользователь.
Порог входа снизился.
Первый шаг можно купить: медианная цена фишингового решения выросла со 125 до 500 долларов, а 13% объявлений на теневых форумах связаны с перехватом 2FA и OTP. ИИ делает персонализированные атаки дешёвыми.
Пять триггеров.
Авторитет, срочность, страх, доверие и любопытство отключают проверку запроса. Срочность сопровождает почти все остальные, поэтому главный рубеж защиты — пауза и проверка по независимому каналу.
Двенадцать видов социальной инженерии.
Фишинг, вишинг и голосовые дипфейки, квишинг, претекстинг, смишинг, бейтинг, ClickFix, scareware, quid pro quo, компрометация деловой переписки (BEC), фарминг и многоканальные атаки. Для каждого вида в статье разобраны механика, признаки и защита.
Что работает.
Четыре правила для сотрудников (обратный звонок, запрет на передачу паролей, пауза для нетиповых платежей, регулярные учения), аппаратные ключи FIDO2/WebAuthn вместо SMS-кодов, принцип наименьших привилегий и контроль физического доступа. Разовый тренинг поведение не меняет.
Если атака уже произошла.
Счёт идёт на минуты: смените пароли, завершите активные сессии, проверьте журнал действий и сообщите в службу ИБ.
Что такое методы социальной
Метод социальной инженерии определяет, как именно организовано воздействие: по какому каналу приходит запрос, какую легенду придумал атакующий и на какую эмоцию он давит. Фишинг идёт через письмо, вишинг через звонок, квишинг через QR-код, смишинг через SMS и мессенджеры. Претекстинг держится на заранее собранных фактах о жертве, а ClickFix убеждает человека самому выполнить вредоносную команду под видом «исправления ошибки».
Все методы работают по одной схеме: сотрудник сам совершает нужное атакующему действие. Для средств защиты он остаётся легитимным пользователем, которого никто не взламывал.
Почему атаки социальной инженерии обходят любой технический периметр
Технический периметр проверяет трафик, файлы и устройства. Социальная инженерия воздействует на решения человека. Сотрудник, который сам вводит пароль или подтверждает вход, выглядит для средств защиты как легитимный пользователь. Поэтому такие атаки чаще всего служат первым шагом, после которого злоумышленник закрепляется в системе и развивает атаку.
Человек открывает вход в инфраструктуру
Атаки социальной инженерии — один из основных способов проникновения в российские компании и один из самых частых методов получения первоначального доступа. По данным Positive Technologies, в 2025 году социальная инженерия применялась в 60% успешных атак на российские организации. Вредоносное ПО встречалось в 71% атак (годом ранее 56%).
Методы атак на российские организации и частных лиц (доля успешных атак). Источник: Positive Technologies
Компрометация данных, ВПО, эксплуатация уязвимостей, социальная инженерия — эти методы не заменяют друг друга, а работают в связке. Сначала злоумышленник проходит внешний контур через сотрудника. Затем в ход идут уязвимости внутренней сети и вредоносное ПО.
Фишинг как услуга
В 2026 году первый шаг не требует от атакующего высокой квалификации: его можно купить. Рынок PhaaS (Phishing-as-a-Service, фишинг как услуга) в 2025 году перешёл от наборов страниц к готовым «конвейерам». По данным Positive Technologies, 13% объявлений на теневых форумах за 2024–2025 годы связаны с перехватом 2FA и OTP. Фишинговые наборы нацелены на защиту, которую организации считают надёжной. Медианная цена фишингового решения за год выросла со 125 до 500 долларов.
ИИ делает социальную инженерию массовой и точной
Фишинговые услуги будут теснее интегрироваться с другими сегментами киберпреступности, угрозы станут сложнее для обнаружения, а готовые сценарии под конкретные задачи и быстрая адаптация под блокировки будут строиться на ИИ.
Автоматизация, доступность ИИ-моделей и коммерциализация криминальной инфраструктуры стирают границу между массовыми и целевыми атаками. Раньше убедительное письмо под конкретного сотрудника требовало ручной работы, поэтому такие атаки были редкими. Теперь ИИ делает их дешёвыми. Защита, которая ловит атаки по простым сигнатурам и известным уязвимостям, при этом становится малоэффективной.
Почему люди поддаются социальной инженерии
Социальная инженерия опирается на пять триггеров. Каждый из них отключает проверку запроса или обходит её. На них строится большинство методов социальной инженерии из этой статьи
Авторитет — люди привыкли выполнять распоряжения тех, кто выше по должности или обладает полномочиями. Проверка такого запроса воспринимается как сомнение в праве начальника распоряжаться, и сотрудник боится показаться неисполнительным. Вопрос «выполнять ли» подменяется вопросом «как выполнить быстрее». Пример: письмо или звонок от «руководителя», Федерального казначейства, ФСБ, ИБ-отдела или внутренней ИТ-поддержки.
Срочность — нехватка времени переключает человека с обдуманного решения на автоматическое. Проверка требует времени: позвонить, сверить адрес, спросить коллегу. Дедлайн делает каждое из этих действий слишком дорогим и создаёт ощущение, что задержка хуже ошибки. Сотрудник выбирает самое быстрое действие вместо надёжного. Пример: счёт нужно оплатить за час, доступ заблокируют через десять минут, ваше устройство заражено.
Страх — угроза сужает внимание. Человек думает о том, как скорее убрать последствие, а не о том, откуда оно взялось. Решение принимается под стрессом, и предложенный выход (перейти по ссылке, назвать код) выглядит спасением. Злоумышленник сам создаёт угрозу и сам подсказывает, как её устранить. Пример: угроза штрафа, увольнения, утечки личных данных.
Доверие — защитные привычки включаются на границе «свой — чужой»: незнакомое письмо человек проверяет, письмо коллеги нет. Злоумышленник старается встать на сторону «своих». Для этого он использует взломанный ящик сотрудника, ответ в существующей переписке или домен, отличающийся одним символом. Сигнала тревоги нет, потому что чужого сотрудник не видит. Пример: письмо от «коллеги», звонок от «знакомого».
Любопытство — неполная информация создаёт напряжение, которое хочется снять: что на флешке, что во вложении, что за подарок. Клик кажется ничтожно дешёвым, поэтому действие совершается раньше, чем включается оценка риска. Злоумышленник обещает то, ради чего не нужно ничего оценивать: выгоду, секрет, сведения, касающиеся лично человека. Пример: флешка, найденная на парковке, QR-код с обещанием подарка.
Последний рубеж против социальной инженерии
Срочность сопровождает почти каждый из триггеров выше. Авторитет требует ответить немедленно, страх подгоняет угроза последствий. Поэтому защита, описанная в статье, зачастую строится вокруг паузы. Пауза гасит именно этот триггер.
Самый надёжный рубеж защиты от социальной инженерии — сам человек: его критическое мышление, цифровая грамотность и психологическая устойчивость, то есть способность не поддаваться эмоциям и манипуляции в момент атаки.
Двенадцать методов атак социальной инженерией 2025–2026 года
Ниже двенадцать основных видов социальной инженерии, которые чаще всего фиксируют в атаках на российские компании. Для каждого вида разобраны: как именно действует злоумышленник, по каким признакам атаку можно заметить до того, как она сработает, и какая защита реально снижает риск.
Карта двенадцати методов социальной инженерии
Таблица сводит каждый метод к двум вещам: что делает атакующий, чтобы получить нужное действие, и какая мера останавливает атаку. Подробные признаки и защита для сотрудника и компании разобраны в разделах ниже.
Письмо, SMS и звонок подтверждают друг друга, хотя все каналы контролирует один человек
Проверять только по контактам, найденным самостоятельно: справочник, внутренний мессенджер, личный разговор
1. Фишинг и целевые письма
Фишинг — рассылка поддельных писем, которые маскируются под сообщение от доверенного отправителя (банка, коллеги, сервиса), чтобы заставить получателя перейти по вредоносной ссылке, открыть заражённый файл или ввести пароль. Целевой фишинг (spear phishing) отличается от массовой рассылки тем, что письмо написано под конкретного человека: с его должностью, данными из соцсетей, реальным именем руководителя.
Пример социальной инженерии: поддельное письмо в целевом фишинге
По данным Positive Technologies за 2025 год, в 80% атак на организации с применением социальной инженерии использовалась электронная почта. Письмо при этом редко остаётся единственным каналом: атака развивается через мобильные устройства, мессенджеры, веб-ресурсы или компрометацию пользовательских сессий. Если письмо открывает хотя бы один сотрудник, он часто пересылает его коллегам, и охват растёт без дополнительных усилий злоумышленника.
Как проходит атака
Разведка. Атакующий собирает адреса и детали о сотрудниках из открытых источников, соцсетей, профессиональных площадок и утечек: должности, руководителей, подрядчиков, используемые сервисы.
Приманка. Выбирает тему, которую не проигнорируют: премия, счёт на оплату, уведомление от корпоративного сервиса, смена пароля.
Маскировка. Подделывает адрес отправителя или регистрирует домен, отличающийся от настоящего одним символом.
Пробная рассылка. Отправляет письмо со ссылкой или вложением небольшой группе сотрудников. Малый объём не вызывает срабатывания массовых фильтров.
Распространение. Если один получатель открывает вложение или вводит данные на фальшивой странице, атакующий получает доступ к его ящику и рассылает письмо коллегам от его имени. Охват растёт без усилий, а доверие к такому письму выше.
Искусственный интеллект ускоряет подготовку атаки: по данным IBM X-Force, ИИ сокращает время на создание убедительного письма с 16 часов ручной работы примерно до 5 минут, а отклик на такое письмо выше, чем на классическую рассылку.
Как распознать фишинг
Адрес отправителя отличается от привычного на одну-две буквы.
Ссылка ведёт не туда, куда указывает видимый текст.
Письмо просит срочно ввести пароль или открыть файл из архива.
Тема и тон не совпадают со стилем обычной переписки с этим отправителем.
Защита от фишинга
Для сотрудника: проверить адрес и ссылку до клика. При любом сомнении — остановиться, не торопиться с ответом и запросить подтверждение по другому каналу. Срочность в письме — это сигнал проверить его внимательнее, не причина действовать быстрее.
Для компании: почтовый шлюз с фильтрацией вложений и ссылок, DMARC, SPF и DKIM на собственном домене, корпоративный менеджер паролей с проверкой домена при автозаполнении. Если вложение или ссылку всё же открыли — EDR/XDR на рабочих станциях для блокировки подозрительной активности и безопасный DNS или веб-фильтр, который не пропустит переход на свежезарегистрированный или уже заблокированный домен. Плюс кнопка «сообщить о фишинге» и разбор сообщений службой ИБ.
Последний рубеж: обычный код из SMS или пуш-уведомление можно перехватить через фишинговый прокси, который в реальном времени показывает жертве настоящий сайт и крадёт сессию вместе с кодом, — такой 2FA не гарантирует защиту. Настоящий последний барьер — устойчивая к фишингу MFA на основе аппаратного ключа или биометрии (стандарт FIDO2/WebAuthn): её физически нельзя передать через поддельный сайт. Уникальный пароль на каждый сервис всё равно ограничивает ущерб, если такой защиты пока нет: одна скомпрометированная пара «логин-пароль» не откроет остальные системы.
2. Вишинг и голосовые дипфейки
Вишинг (от англ. voice phishing — голосовой фишинг) —телефонное мошенничество, при котором злоумышленник выдаёт себя за руководителя, сотрудника ИТ-поддержки или банка и убеждает жертву выдать данные или провести платёж. В версии с дипфейком голос или лицо собеседника синтезирует нейросеть, и привычный признак «это не его голос» перестаёт работать.
Как проходит атака через вишинг
Сбор образца. Атакующий находит голос руководителя: публичное выступление, запись вебинара или созвона, видео в соцсети, интервью для СМИ.
Клонирование. Нейросеть воспроизводит голос. Для видеосвязи имитируется и лицо.
Выбор цели. Звонок идёт сотруднику, который может инициировать платёж или выдать доступ.
Давление. Атакующий создаёт срочность: сделка закрывается сегодня, платёж нужен до конца дня, обсуждать это с коллегами нельзя.
Масштаб, который дипфейк добавляет к этой схеме, показывает международный кейс: в 2024 году британская инжиниринговая компания Arup перевела злоумышленникам около 25 млн долларов после видеоконференции, на которой финансового директора и других участников имитировали синтезированным голосом и видео. Картинка и голос в этом случае больше не подтверждали личность собеседника.
Как распознать вишинг
Собеседник настаивает на нетипичном канале связи или просит перейти в мессенджер.
Не даёт времени перезвонить, ссылается на конфиденциальность.
Просит нарушить обычную процедуру: платёж без заявки, доступ без согласования.
В видеозвонке заметны странности в мимике, синхронизации губ и паузах.
Защита от вишинга
Для сотрудника: при подозрении положить трубку, не вступать в диалог и перезвонить самостоятельно через минуту-две по номеру с официального сайта (не на входящий номер из истории звонков). На звонки с незнакомых номеров не отвечать развёрнутыми фразами: нейтральное «алло» не отдаёт голос мошенникам для клонирования и не подтверждает операцию словом «да». Просьба собеседника никому не рассказывать о разговоре — тоже повод насторожиться: легитимный платёж или доступ никогда не требует тайны от коллег.
Для компании: правило двух каналов для платежей и выдачи доступа, кодовое слово или контрольный вопрос для всех, кто может подписать платёж или выдать доступ (не только для руководителей), запрет на подтверждение финансовых операций только голосом или видео.
Последний рубеж: лимит на сумму платежа, зашитый в самой платёжной системе — перевод выше порога не пройдёт без подписи второго утверждающего, и это не обойти устным согласием по телефону. Если целью был не платёж, а доступ, то пароль, который сотрудник назвал по телефону, не откроет систему без второго фактора (2ФА), а журнал действий покажет, кто и когда его использовал.
3. Квишинг (QR-фишинг)
Квишинг (QR-фишинг) — атака, в которой ссылка на фишинговую страницу спрятана в QR-коде. Жертва сканирует код телефоном и попадает на поддельный сайт, где вводит логин, пароль или данные карты. Адрес скрыт в изображении, поэтому почтовый шлюз часто не видит в письме ссылку, которую можно проверить.
Масштаб квишинга
По данным отчёта APWG, за 12 месяцев со второго квартала 2024 по третий квартал 2025 года Mimecast выявила более 3 млн уникальных вредоносных кодов. Это глобальная выборка по клиентам всего лишь одного почтового провайдера. Но она показывает, что приём стал массовым.
Как проходит атака квишингом
Создание кода. Злоумышленник генерирует QR-код со ссылкой на поддельную страницу корпоративного входа: почты, VPN, портала сотрудников.
Размещение. Код попадает в письмо «от ИТ-отдела» или в офисное пространство: на плакат в переговорной, листовку на ресепшене, наклейку поверх настоящего кода.
Сканирование. Сотрудник наводит камеру телефона и открывает ссылку, не видя адреса заранее. Телефон часто находится вне корпоративного контура, поэтому почтовый шлюз и прокси содержимое кода не проверяют.
Ввод данных. Поддельная страница копирует настоящую, и сотрудник вводит логин и пароль от рабочей учётной записи.
Захват доступа. Злоумышленник получает учётные данные и входит в корпоративные сервисы от имени сотрудника.
Защита от квишинга
Для сотрудника: перед нажатием прочитать всплывающее превью ссылки под QR-кодом и проверить, не наклеен ли код поверх оригинального бланка или меню.
Для компании: включить квишинг отдельным сценарием в тренинги, печатать QR-коды на документах компании так, чтобы наклейку сверху было легко заметить, рекомендовать сканеры с проверкой ссылки по базам фишинговых доменов.
Последний рубеж: двухфакторная аутентификация — даже если пароль уже введён на поддельной странице, вторым фактором злоумышленник не завладеет, и аккаунт останется недоступен.
4. Претекстинг (pretext)
Претекстинг (от англ. pretext — предлог, легенда) — атака по заранее придуманной легенде. Злоумышленник собирает реальные сведения о жертве, выдаёт себя за сотрудника управляющей компании, банка, Федерального казначейства или ИТ-поддержки и шаг за шагом подводит её к нужному действию.
Пример социальной инженерии: претекстинг
Канал не принципиален: звонок, SMS, сообщение в мессенджере, письмо или личный визит, — легенда держится не на доверии к каналу, а на точности деталей. Человек верит тому, кто знает номер его договора.
В отчёте за 2026 год Verizon DBIR претекстинг выделен в отдельную категорию и составил 6% всех утечек как первоначальный вектор доступа.
Отличие претекстинга от вишинга
Вишинг чаще имитирует голос руководителя внутри компании и давит на срочность момента, иногда с голосовым дипфейком. Претекстинг выдаёт атакующего за сотрудника внешней организации и строится на фактах, заранее собранных через утечки и OSINT, а не на имитации голоса. От обычного вишинга претекстинг отличается подготовкой: у атакующего есть сценарий и факты, он не импровизирует.
Как проходит атака через претекстинг
Сбор данных. Злоумышленник собирает сведения о сотруднике и его рабочем окружении из утечек персональных данных, сайта компании, соцсетей и других открытых источников (OSINT).
Легенда. Выбирает роль, которой сотрудник привык подчиняться: ИТ-поддержка, служба безопасности, бухгалтерия, подрядчик, банк-партнёр.
Подтверждение личности. Называет реальные детали: имя руководителя, номер заявки, название внутренней системы, недавнюю командировку.
Целевое действие. Подводит сотрудника к шагу: назвать код из SMS, сбросить пароль, перейти по ссылке, установить «программу удалённой поддержки».
Один из самых частых предлогов для общения с жертвой в 2026 году — звонок о «замене домофона»: об этом сообщили в управлении МВД России по организации борьбы с противоправным использованием информационно-коммуникационных технологий.
Что такое OSINT?
OSINT (Open Source Intelligence, разведка на основе открытых источников) — сбор и анализ общедоступных данных: соцсетей, новостей, форумов, публичных реестров и уже случившихся утечек. Метод используется в государственной безопасности, контрразведке, журналистике, корпоративной безопасности, судебных расследованиях и кибербезопасности: он позволяет выявлять угрозы, проверять информацию и собирать контекст, не нарушая законодательство о приватности, — ведь в работу идут только уже опубликованные данные, а не те, что получены взломом или обманом.
Как распознать претекстинг
Слишком идеальная легенда: собеседник знает детали, которые обычно не называют вслух, но торопит с ответом.
Атакующий запрашивает конфиденциальные данные или просит совершить нетипичные действия.
Просит подтвердить данные, которые «уже есть в системе».
Переводит разговор на «безопасный» канал или нового собеседника.
Защита от претекстинга
Для сотрудника: данные по входящему звонку, сообщению или письму не подтверждать и не называть. Связаться с организацией самостоятельно — по номеру или адресу с её официального сайта. Передавать конфиденциальные данные только по защищённым каналам. Следовать правилам безопасности компании.
Для компании: ограничить публичные сведения о сотрудниках и структуре, обучить поддержку и другие отделы не раскрывать внутреннюю информацию по телефону. Доступы должны передаваться только через доверенный канал — например, менеджер паролей, а не голосом или в переписке.
Последний рубеж: претекстинг обходит именно технические фильтры — он изображает доверенного человека, а не присылает вредоносный файл или ссылку, которую можно отловить автоматически. Поэтому финальный барьер здесь — скептицизм по умолчанию («доверяй, но проверяй», даже если собеседник назвал верные детали) и жёсткое правило без исключений: пароли, коды и персональные данные не называть никому, вне зависимости от того, кем представился звонящий и насколько убедительно он торопит с ответом.
5. Смишинг (SMS phishing)
Смишинг (от англ. smishing, SMS phishing) — фишинг через SMS и мессенджеры. Злоумышленник пишет от имени банка, Госуслуг, поликлиники или службы доставки и просит перейти по ссылке или продиктовать код подтверждения. В коротком сообщении проверить отправителя сложнее, чем в письме, а адрес сайта на телефоне виден хуже.
По международным данным отчёта Verizon DBIR 2026 года, голосовой и SMS-фишинг вместе дали около 2% переходов по поддельным ссылкам против 1,4% у классического фишинга по электронной почте — то есть срабатывали примерно на 40% чаще.
Как проходит атака через смишинг
Сбор контактов. Злоумышленник находит рабочие или личные номера сотрудников в утечках и открытых источниках.
Рассылка. Отправляет SMS или сообщение в мессенджере от имени знакомого сотрудникам отправителя: ИТ-поддержки, кадровой службы, банка-партнёра, службы доставки.
Рабочий повод. Просит подтвердить обычное действие: смену пароля, обновление учётной записи, график отпусков, получение посылки на адрес офиса.
Выманивание данных. Получает код подтверждения или логин и пароль на фальшивой странице. Если сотрудник входит с личного телефона, корпоративные фильтры эту ссылку не проверят.
Давление. Создаёт угрозу: учётную запись заблокируют, доступ отключат, зарплату не начислят.
Как распознать смишинг
Сообщение от незнакомого номера или с нестандартным именем отправителя.
Короткая ссылка или домен, похожий на настоящий.
Просьба продиктовать код подтверждения.
Сообщение торопит и пугает последствиями — это не повод среагировать быстрее.
Защита от смишинга
Для сотрудника: если код всё же назвали — сразу открыть настройки безопасности сервиса с другого, доверенного устройства и принудительно завершить остальные сеансы. Если пришло уведомление «Вход с нового устройства, это не вы?» — нажать «заблокировать»: доступ отзывается мгновенно.
Для компании: для чувствительных учётных записей использовать аппаратные ключи (FIDO2/YubiKey) вместо SMS-кода — физический ключ нельзя продиктовать по телефону. Научить сотрудников не игнорировать уведомления о входе с нового устройства.
Последний рубеж: правильный код не даёт мгновенный захват аккаунта — многие сервисы придерживают смену пароля, почты или номера после входа с нового устройства и подозрительно отличающейся геолокации.
6. Бейтинг (baiting)
Бейтинг (от англ. baiting — заманивание) — атака с приманкой: злоумышленник оставляет заражённую флешку, карту памяти, другие физические носители, привлекательную ссылку или QR-код там, где их найдут, и рассчитывает на любопытство жертвы. У приманки два типовых исполнения: физический носитель, который сотрудник сам подключает к рабочему компьютеру, и QR-код или ссылка, обещающая выгоду.
По данным Kaspersky, число атак через заражённые съёмные носители на российские госорганизации выросло на 25% — за период с второй половины 2025 года по первую половину 2026 года.
Как проходит атака через бейтинг в компании
Подготовка приманки. Злоумышленник готовит носитель с вредоносной нагрузкой. Более продвинутый вариант: устройство, которое не хранит файл, а эмулирует клавиатуру и само вводит команды при подключении.
Размещение. Оставляет приманку там, где её найдёт сотрудник: на парковке, в переговорной, в лифте, у ресепшена. Либо отправляет носитель по почте на адрес офиса. QR-код наклеивает поверх настоящего на баннере, информационном стенде или в меню кафе возле офиса.
Действие сотрудника. Сотрудник из любопытства подключает носитель к рабочему компьютеру или сканирует код.
Закрепление. Нагрузка запускается, и атакующий получает точку входа во внутреннюю сеть.
Как распознать бейтинг
Найденный носитель с интригующей подписью.
QR-код на наклейке в общественном месте или в письме с обещанием выгоды — особенно если наклейка выглядит добавленной поверх уже существующего указателя или вывески.
Файл с «внутренней» тематикой от неизвестного источника.
Устройство ведёт себя как клавиатура или мышь сразу при подключении, хотя выглядит как обычная флешка.
Защита от бейтинга
Для сотрудника: найденный носитель не подключать, а передать в службу ИБ. QR-коды из неизвестных источников не сканировать, особенно если наклейка выглядит нанесённой на уже существующий указатель.
Для компании: политика безопасности и запрет на использование неизвестных внешних носителей, контроль USB-портов на уровне типа устройства (не только отключение автозапуска — это не остановит устройство, эмулирующее клавиатуру), песочница для проверки подозрительных файлов, учёт и маркировка выданных сотрудникам накопителей, чтобы посторонний носитель было легко заметить.
Последний рубеж: даже если носитель подключён, песочница и современный антивирус могут поймать вредоносный код до его исполнения — а контроль USB-портов на уровне типа устройства остановит и то, что антивирус не увидит сразу. Но срабатывает раньше любой технологии только одно — критическое мышление человека: привычка относиться к любой находке или «подарку» как к спланированной угрозе и проверять её через службу ИБ, а не действовать самостоятельно.
7. ClickFix
ClickFix — это техника, при которой сайт или всплывающее окно показывает поддельную ошибку, CAPTCHA или проверку браузера и убеждает пользователя самому выполнить команду «для исправления проблемы». Почтовые фильтры и антивирус на этом этапе не срабатывают: вредоносное действие совершает сам человек штатными средствами системы.
Пример социальной инженерии: ClickFix
По данным ESET, число атак через ClickFix выросло на 517% в 2025 году. В отчёте говорится, что на эту технику пришлось почти 8% всех заблокированных атак в первом полугодии 2025 года. Российский аналог такой точности пока не публиковался, но BI.ZONE Threat Intelligence фиксировали весной и летом 2025 года не менее 30 атакованных этим способом российских компаний.
План атаки
Доставка. Сотрудник попадает на страницу через поисковую выдачу, рекламу, письмо или взломанный легитимный сайт. Иногда ссылка приходит в мессенджере под видом рабочего документа.
Предлог. Страница показывает то, что выглядит штатно: «Подтвердите, что вы не робот», «Ошибка отображения документа», «Требуется обновление браузера».
Подготовка команды. Пока сотрудник читает инструкцию, скрипт страницы тайно помещает вредоносную команду в буфер обмена. Видимый текст безобиден, например: «Нажмите кнопку подтверждения».
Инструкция. Страница просит выполнить три простых действия: нажать Win+R (окно «Выполнить» в Windows) или открыть терминал, вставить содержимое буфера (Ctrl+V) и нажать Enter. Для macOS и Linux есть аналогичные варианты с терминалом.
Запуск. Команда обычно обращается к PowerShell, mshta или другой встроенной утилите, скачивает загрузчик с внешнего сервера и запускает его. Процесс запускает сам сотрудник, поэтому для системы это выглядит как легитимное действие.
Закрепление. Загрузчик устанавливает основную нагрузку: программу для кражи паролей и сессий браузера, средство удалённого доступа или шифровальщик. Дальше злоумышленник действует внутри сети с правами этого сотрудника. Если на рабочем компьютере сохранены пароли в браузере или открыты сессии корпоративных сервисов, они попадают к атакующему первыми.
Как распознать
Сайт требует вставить команду в терминал, PowerShell или окно «Выполнить».
Проверка «на робота» просит нажать сочетание клавиш вместо выбора картинок.
Инструкия просит ничего не менять в тексте команды.
Защита
Для сотрудника: никогда не выполнять команды по инструкции со страницы сайта — ни один легитимный сайт не потребует от пользователя нажать Win+R.
Для компании: ограничить запуск PowerShell и окна «Выполнить» для обычных пользователей, отслеживать подозрительные цепочки запуска процессов через EDR, включить сценарий в тренинги. Отключить сочетание клавиш Win + R через групповые политики (GPO).
Последний рубеж: режим ограниченного языка PowerShell (Constrained Language Mode) или полный запрет powershell.exe для обычных пользователей через AppLocker — эта мера останавливает вредоносный код, даже если сотрудник уже скопировал и выполнил команду.
8. Запугивающее ПО (Scareware)
Запугивающее ПО (scareware) — атака, при которой жертве показывают фальшивое предупреждение о вирусе или блокировке компьютера и предлагают «устранить» проблему. «Антивирус» оказывается вредоносной программой, а «служба поддержки» вымогает деньги или удалённый доступ. Рычаг атаки — страх.
Запугивающее ПО (Scareware) на экране мобильного телефона
Как происходит атака
Появление окна. Сотрудник открывает сайт или рекламу, и поверх страницы появляется окно: «Обнаружено 17 вирусов». Ту же картину может показать взломанный легитимный сайт или всплывающее уведомление браузера.
Имитация. Окно копирует антивирус или системное уведомление, мигает и не закрывается. Названия и логотипы часто напоминают корпоративные средства защиты, поэтому сотрудник принимает его за сообщение от ИТ-отдела.
Требование. Окно предлагает нажать «Устранить сейчас» или позвонить в «поддержку». Номер ведёт к оператору, который просит установить программу удалённого доступа или оплатить «лечение».
Добровольная установка. Сотрудник сам загружает вредоносное ПО на рабочий компьютер, стремясь быстрее устранить несуществующую угрозу. Страх и срочность отключают проверку: он не звонит в ИТ-отдел и не сверяется с политикой безопасности.
Как распознать
Предупреждение появляется в браузере, а не в ОС или антивирусе.
Окно не закрывается обычным способом, звучит сигнал, указан телефон.
Требует срочно установить программу или позвонить в «поддержку».
Защита
Для сотрудника: закрыть вкладку или завершить сессию браузера через диспетчер задач, ничего не нажимая в окне, и сообщить в ИТ-поддержку.
Для компании: прямо указать в инструкции, что корпоративный антивирус не просит звонить по номеру из окна, ограничить установку ПО без согласования, блокировать вредоносную рекламу на шлюзе.
Последний рубеж: если файл всё же скачан, антивирус с поведенческим анализом блокирует его не по сигнатуре, а в момент подозрительного действия — попытки заблокировать экран или зашифровать файлы. На неожиданный запрос UAC повысить привилегии приложения правильный ответ всегда «Нет».
9. «Услуга за услугу» (quid pro quo)
«Услуга за услугу» (quid pro quo) — атака, в которой злоумышленник сам предлагает помощь и просит взамен пароль, код подтверждения или установку программы удалённого доступа. Обычно он выдаёт себя за сотрудника ИТ-поддержки, подрядчика или оператора связи.
Чем quid pro quo отличается от других атак
В претекстинге злоумышленник выстраивает легенду и ждёт реакции. Здесь он сам создаёт впечатление, что оказывает услугу, и жертва чувствует себя должником. Вежливость и желание быстро решить проблему работают против человека.
План атаки
Разведка. Злоумышленник собирает названия отделов, фамилии сотрудников, используемые программы и номера внутренних телефонов.
Обзвон. Звонит по списку и называется ИТ-поддержкой или подрядчиком. Ищет того, у кого что-то «сбоит».
Предложение помощи. «Мы видим ошибку на вашей учётной записи», «Нужно обновить клиент», «Ускорим подключение».
Запрос. Просит назвать пароль, продиктовать код из SMS или приложения, установить программу удалённого управления либо перейти по ссылке.
Закрепление. Получив доступ, злоумышленник создаёт собственную учётную запись, выгружает данные из браузера, оставляет программу удалённого доступа.
Как распознать
Помощь, о которой вы не просили.
Звонящий не может назвать номер заявки в системе обращений или уходит от вопроса.
Просьба продиктовать пароль или код подтверждения. Легитимная поддержка не должна знать пароль и не запрашивает коды.
Просьба установить программу удалённого управления или открыть ссылку «прямо сейчас».
Звонок с внешнего или скрытого номера, хотя «внутренний» специалист должен звонить с корпоративного.
Защита
Для сотрудника: ИТ-поддержка никогда не запрашивает пароль напрямую. Обращение к ней инициирует сам сотрудник через известный канал.
Для компании: работа поддержки только через систему заявок, запрет на передачу паролей любым способом. Доступ подрядчикам лучше выдавать через менеджер паролей, где пароль не называют вслух, а действия остаются в журнале.
Последний рубеж: многофакторная аутентификация — даже если сотрудник уже назвал пароль, войти с ним без второго фактора не получится. Процесс, который он запустил под видом «полезной утилиты», блокирует EDR до того, как тот нанесёт ущерб.
10. Компрометация деловой переписки (BEC)
Компрометация деловой переписки (BEC, Business Email Compromise) — атака, в которой злоумышленник пишет от имени руководителя или контрагента либо использует захваченный почтовый ящик, чтобы добиться платежа или передачи данных. Вредоносной ссылки или вложения в письме часто нет. Почтовые фильтры его пропускают: технически письмо чистое, вредоносен расчёт на то, что получатель не станет проверять.
Пример атаки
Компания F6 проанализировала атаки киберпреступной группы Hive0117: с начала 2026 года они разослали фальшивые счета и накладные более чем 3000 компаниям в России, Беларуси, Казахстане и Узбекистане. Около 400 атак оказались успешными, а средняя сумма ущерба с одной компании выросла до 10 млн рублей.
План атаки
Разведка. Злоумышленник выбирает цель в финансовом отделе, закупках или бухгалтерии. Изучает структуру компании, подрядчиков и график платежей.
Доступ. Получает настоящий почтовый ящик (через фишинг, подбор пароля, утечку) или регистрирует домен-двойник.
Легенда. Встраивается в реальную переписку или пишет от имени руководителя. Содержание рутинное: смена реквизитов, срочная оплата счёта.
Результат. Сотрудник проводит платёж на счёт злоумышленника или отправляет конфиденциальные данные.
Основные сценарии
Подмена реквизитов: «Мы сменили банк, платите на новый счёт».
Письмо «от директора»: «Срочно нужна оплата, я на встрече».
Захваченный ящик бухгалтера или юриста: письма уходят контрагентам внутри реальной переписки, поэтому они выглядят достоверно.
Запрос персональных данных сотрудников под видом внутреннего обращения.
Как распознать
Просьба сменить реквизиты или провести платёж вне обычной процедуры.
Домен отличается от настоящего на один-два знака, либо ответ уходит на другой адрес (поле Reply-To).
Давление срочностью и просьба не обсуждать с коллегами.
Руководитель «на связи только по почте».
Защита
Для сотрудника: любое изменение реквизитов или срочный запрос на перевод подтверждать звонком на номер из договора либо личным разговором — не через тот же канал, откуда пришло письмо.
Для компании: регламент смены реквизитов с двумя подписями и проверкой у доверенного представителя контрагента, лимиты и двойное одобрение на крупные платежи, SPF, DKIM и DMARC на почтовом сервере, многофакторная аутентификация почтовых ящиков, мониторинг правил автопересылки и подозрительных входов.
Последний рубеж: правило второго сигнала — платёж или смена реквизитов подтверждаются вторым, независимым каналом связи, а не почтой. Это единственная мера, которая работает и при внутреннем BEC, когда письмо приходит с реального взломанного ящика сотрудника и проходит SPF, DKIM и DMARC без единой ошибки.
11. Фарминг
Фарминг (от англ. pharming) — атака, при которой пользователя автоматически перенаправляют на поддельный сайт, даже если он ввёл правильный адрес. Перенаправление работает за счёт подмены данных, по которым доменное имя превращается в IP-адрес: запись в DNS, настройки DNS на роутере или устройстве, файл hosts. В результате запрос к легитимному домену уходит на сервер злоумышленника, а в адресной строке остаётся настоящее имя сайта.
Пример: в августе 2026 года мошенники начали активнее атаковать домашние и корпоративные роутеры, чтобы направлять пользователей на фишинговые копии Госуслуг, соцсетей и облачных сервисов.
Как проходит атака фармингом
Поиск цели. Программы-боты сканируют интернет в поисках роутеров с открытой снаружи панелью управления.
Взлом роутера. Злоумышленник перебирает стандартные и популярные пароли администратора.
Подмена DNS. После входа он меняет адрес DNS-сервера на свой. Все устройства в этой сети начинают получать от него поддельные адреса нужных сайтов. Тот же результат даёт вредоносная программа на компьютере, которая меняет сетевые настройки или файл hosts.
Поддельная страница. Жертва вводит привычный адрес, попадает на точную копию сайта и вводит логин, пароль и код из SMS.
Обход предупреждения. Браузер показывает ошибку сертификата. Атакующий объясняет её «техническими неполадками» и предлагает установить «сертификат Минцифры». На деле это чужой корневой сертификат, который скрывает подмену.
Захват аккаунта. Данные уходят злоумышленнику, а доступ к аккаунту он может продать.
Как распознать фарминг
Неожиданные перенаправления и ошибки сертификата на привычных сайтах.
Просьба установить сертификат или «обновление», чтобы продолжить работу.
Повторные запросы пароля и странная реклама на знакомых страницах.
Одинаковые проблемы сразу на нескольких устройствах в одной сети Wi-Fi.
Защита от фарминга
Для сотрудника: предупреждение браузера о сертификате не игнорировать, не нажимать «продолжить» и не устанавливать сертификаты по просьбе сайта. При подозрении закрыть страницу, сообщить в службу ИБ и сменить пароль с другого устройства в другой сети, например через мобильный интернет. На домашнем роутере сменить пароль администратора, отключить удалённое управление и обновить прошивку.
Для компании: заменить заводские пароли на сетевом оборудовании и хранить новые в менеджере паролей, закрыть панели управления от доступа из интернета, регулярно обновлять прошивки, отслеживать изменения DNS-настроек на роутерах и шлюзах. Для удалённых сотрудников стоит использовать VPN с корпоративным DNS или защищённый DNS на рабочих устройствах.
Последний рубеж: аппаратный ключ FIDO2/WebAuthn. Он не подтвердит вход на сервере без действительного сертификата для настоящего домена, поэтому одной подмены DNS для захвата аккаунта недостаточно, в отличие от кода из SMS, который можно ввести на поддельной странице. Условие одно: сотрудник не установил чужой корневой сертификат. Поэтому правило «чужие сертификаты не устанавливаем» действует без исключений.
12. Многоканальные атаки (комбинированный фишинг)
Многоканальная атака — сценарий, в котором злоумышленник сочетает несколько каналов связи (письмо, SMS, мессенджер, звонок, видеосвязь), и каждый канал подтверждает остальные. Жертва видит запрос из нескольких источников и считает его реальным, хотя все каналы контролирует один человек.
План атаки
Первый канал. Злоумышленник начинает с того, который проще всего преодолеть: письмо, SMS или мессенджер.
Второй канал. Подключает звонок «в продолжение письма», сообщение «от коллеги» или видеозвонок.
Взаимные ссылки. Письмо предупреждает о звонке, звонок опирается на письмо.
Результат. Жертва решает, что запрос подтверждён независимо, и выполняет его.
Правило «проверь по второму каналу» не работает, если второй канал уже скомпрометирован атакующим. Проверять нужно только по контактам, которые вы нашли сами: корпоративный справочник, внутренний мессенджер, личный разговор.
Как распознать
Один запрос приходит по двум-трём каналам за короткое время.
Сообщение ссылается на другой канал: «я писал вам на почту», «вам сейчас позвонят».
Контакты для «проверки» даёт сам собеседник.
Руководитель внезапно пишет в личный мессенджер.
Защита
Для сотрудника: если просьба «ускорить» или «подтвердить» пришла через мессенджер или звонок, проверять её по контакту, который найден самостоятельно — в телефонной книге или на сайте компании, а не по номеру или профилю из сообщения.
Для компании: регулярные симуляции межканальных сценариев, где нужно явно показать разницу между «ответить в том же чате» и «позвонить по номеру из внутреннего справочника»; регламент платежей и подписаний с проверкой только по самостоятельно найденному контакту. Архитектура нулевого доверия — непрерывная проверка устройства, геолокации и поведения, микросегментация сети.
Последний рубеж: устойчивая к фишингу двухфакторная аутентификация — аппаратные ключи FIDO2/WebAuthn или биометрия.
Как бизнесу выстроить защиту от от атак социальной инженерии
Разовый тренинг не меняет поведение сотрудников. Устойчивую защиту дают четыре правила, которые ломают типовую атаку до перевода денег или передачи пароля, технические меры, которые ограничивают ущерб при ошибке, и регулярная практика, которая закрепляет и то и другое.
Четыре правила для сотрудников
Подтверждение обратным звонком. Любой запрос пароля, доступа или платежа подтверждают звонком. Номер берут из корпоративного справочника, а не у звонившего.
Запрет на передачу паролей. Пароль не называют по телефону и не отправляют в чате. Исключений нет, даже если звонящий представился службой безопасности или ИТ-поддержкой.
Пауза для нетиповых платежей. Операция сверх обычной суммы или в адрес нового получателя проходит через отсрочку и подтверждение двумя независимыми сотрудниками, даже если «горит срочно». Один звонок «от директора» не должен запускать платёж.
Регулярные учения вместо разовой проверки. Сценарии различаются по отделам: бухгалтерия и секретариат сталкиваются с разными легендами, поэтому тренировать их нужно по-разному. Помимо писем, в фишинг-симуляции включают QR-коды, SMS и звонки. Результаты нужны для разбора ошибок, а не для наказания.
Технические меры, которые ограничивают ущерб
Обучение снижает вероятность ошибки, но не отменяет её. Эти меры работают после неё.
Устойчивая к фишингу многофакторная аутентификация. Двухфакторная защита обязательна для почты, VPN, CRM и критичных сервисов. Коды из SMS и приложений перехватываются на фишинговой странице, поэтому для привилегированных учётных записей используйте аппаратные ключи FIDO2/WebAuthn.
Фильтрация почты. Шлюз блокирует письма с поддельным адресом отправителя и опасными вложениями. QR-коды на личном телефоне, SMS, звонки и страницы ClickFix он не видит, поэтому фильтр дополняет остальные меры, но не заменяет их.
Принцип наименьших привилегий. Сотрудник получает доступ только к данным и системам, которые нужны ему для работы. Скомпрометированная учётная запись бухгалтера не должна открывать сейфы администраторов. Права удобнее выдавать через группы: так их проще пересматривать и быстро отзывать.
Контроль физического доступа. Посторонних не пускают в офис без сопровождения. Найденные флешки сотрудники сдают в службу ИБ и не подключают.
Что делать, если атака уже произошла
Если сотрудник передал пароль или код из SMS, перевёл деньги либо установил подозрительную программу, счёт идёт на минуты. Разбор причин и ответственности откладывают до завершения реагирования.
Первые шаги: немедленно
Сменить пароли. Зайдите в аккаунты с чистого устройства и смените пароль. Сгенерируйте в менеджере паролей новый уникальный пароль и не повторяйте старый по памяти. Если скомпрометированный пароль использовался в других сервисах, замените его и там.
Завершить активные сессии. В настройках безопасности сервисов выберите «Завершить все другие сеансы» или «Выйти на всех устройствах». Это отсекает злоумышленника, который уже вошёл с украденными данными. Если у сотрудника нет прав на корпоративные сервисы, сессии завершает администратор или служба ИБ.
Заблокировать карты и счета. Если названы данные корпоративной карты или переведены деньги, звоните на горячую линию банка по номеру с обратной стороны карты или из договора и требуйте заблокировать карту или остановить перевод. Номер берут из собственных документов, а не из сообщения или звонка.
Отключить устройство от сети. Если запущен неизвестный файл или программа, отключите компьютер или телефон от Wi-Fi, кабеля и мобильного интернета. Это остановит передачу данных злоумышленникам. Устройство не выключайте и не перезагружайте, пока служба ИБ не скажет иначе: так сохраняются следы для расследования.
Проверить журнал действий. Установите, кто и когда открывал скомпрометированную учётную запись после инцидента.
Куда обращаться
Служба ИБ и ИТ-отдел. Сообщают о любом инциденте, даже если ошибка кажется мелкой. Если затронут рабочий аккаунт, это первый адрес. Для сторонних сервисов дополнительно обращаются в их техподдержку.
Правоохранительные органы. Заявление подают в полицию, в том числе в подразделение по борьбе с киберпреступлениями. К заявлению прикладывают переписку, номера телефонов и реквизиты, на которые ушли средства. Решение об обращении принимает руководство и юристы компании, особенно если затронуты персональные данные.
Коллеги и контакты. Если злоумышленник получил доступ к почте или мессенджеру, он пишет знакомым от имени сотрудника с просьбой о деньгах или рассылает вредоносные ссылки. Предупредите коллег, чтобы письмо без предупреждения не разлетелось дальше.
Очистка устройства
Проверка защитным ПО. Запустите полную проверку средством защиты, которое установлено в компании.
Удаление лишнего. Проверьте список недавно установленных программ и расширений браузера. Удалите незнакомые, но сначала сообщите об этом службе ИБ: удаление может уничтожить улики.
Переустановка системы. Если заражение серьёзное или устройство ведёт себя странно, сохраните нужные файлы с проверкой на вредоносный код и переустановите систему или сбросьте устройство до заводских настроек. Решение принимает служба ИБ.
Заключение
Атаки социальной инженерии обходят технический периметр, потому что атакует человека, а не систему. Фильтры, патчи и многофакторная аутентификация остаются обязательными, но закрывают другой участок. Остальное закрывают правильно настроенные процессы: регулярная практика, симуляции, проверка по второму каналу, пауза перед принятием решения и совершением платежа.
Когда манипуляция всё же сработала, исход решает то, как организация хранит доступы. Менеджер паролей с разграничением прав, клиентским шифрованием и журналом действий ограничивает ущерб и ускоряет реагирование. Уникальные пароли не дают украденному доступу открыть другие сервисы. Права по сейфам сужают круг записей, которые мог увидеть злоумышленник. Журнал показывает, кто и когда открывал каждую запись, поэтому служба ИБ сразу видит объём компрометации. Смена скомпрометированных паролей занимает минуты.
Часто задаваемые вопросы
Чем социальная инженерия отличается от фишинга?
Социальная инженерия — общий метод манипуляции людьми для получения доступа или данных. Фишинг реализует этот метод через один конкретный канал: электронную почту, SMS или мессенджер. Вишинг и претекстинг реализуют тот же метод через другой канал и другую легенду.
Какие бывают виды социальной инженерии?
Основные виды социальной инженерии: фишинг, вишинг, квишинг, претекстинг, смишинг, бейтинг, ClickFix, scareware, quid pro quo, компрометация деловой переписки (BEC), фарминг и многоканальные атаки. Они различаются каналом, легендой и тем, на каком психологическом триггере строятся: авторитете, срочности, страхе, доверии или любопытстве.
Кто такой социальный инженер?
Социальный инженер получает доступ или данные через манипуляцию человеком: обманом, давлением, имитацией доверенного лица или срочной угрозой. Технические уязвимости он не эксплуатирует. Рабочий материал здесь эмоции конкретного сотрудника: авторитет, страх, доверие, срочность. Итоговый ущерб тот же, что и при взломе: утечка данных или доступа, хотя код злоумышленник не трогал вовсе.
Что делать, если я уже назвал пароль или код по телефону?
Сменить пароль сразу через менеджер паролей, не дожидаясь подтверждения, что доступ действительно использовали. Проверить историю действий на предмет чужих входов в тот же период. Сообщить в службу информационной безопасности и, если письмо разослали массово, предупредить коллег, которые могли получить то же сообщение. Счёт здесь идёт на минуты: часы на раздумья об этом не тратят.
Помогает ли антивирус против социальной инженерии?
Частично. Антивирус и почтовый фильтр ловят вредоносные вложения и часть известных фишинговых ссылок, но не распознают звонок с клонированным голосом руководителя или легенду претекстинга. Это защита от последствий конкретных векторов. Саму манипуляцию как метод она не затрагивает.
12 методов социальной инженерии и как им противостоять
Периметр можно укрепить до любого уровня. Социальная инженерия всё равно обойдёт его через человека. двенадцать рабочих методов атак 2025–2026 года и что с ними делать.
Утечка данных клиентов чаще всего начинается с одной скомпрометированной учётной записи. Сотрудник использует один пароль для почты, корпоративного портала и облачного диска. Пароль попадает к злоумышленнику, и тот получает доступ ко всему, что открывает эта учётная запись.
Пресс-релизы называют произошедшее «инцидентом», юристы — «утечкой», и причина остаётся за кадром. Между кражей пароля и кражей данных проходит несколько недель или месяцев. За это время компания ещё может остановить атаку: всё зависит от скорости реакции и от того, какие права были у взломанной учётной записи.
Главное
Кража данных компании — это несанкционированный доступ к клиентской базе, финансовой отчётности,
коммерческой тайне и персональным данным. Потери несут компания, клиенты
и сотрудники. Личный пароль от соцсети сюда не относится.
Точка входа.
Чаще всего это учётная запись одного сотрудника. Цепочка выглядит так:
пароль → доступ → данные.
Масштаб.
По данным F6, за 2025 год и первую половину 2026 года в открытый доступ
попало почти вдвое больше баз с данными российских компаний, чем суммарно из
Латинской Америки, Ближнего Востока и Африки, Азиатско-Тихоокеанского
региона и других стран СНГ.
Доля атак через учётные данные.
По данным Solar 4RAYS и BI.ZONE, в России она выросла с 19% (2023) до
33–37%.
Три пути компрометации пароля.
Человеческий фактор (фишинг, повторное использование пароля), технические
каналы (инфостилеры, утечки у подрядчиков) и процессные дыры (доступ
уволенных, общие пароли администраторов).
Ответственность.
Компания как оператор отвечает по ст. 13.11 КоАП РФ, злоумышленник — по
УК РФ. Эти процессы идут параллельно. О выявленном инциденте оператор
уведомляет Роскомнадзор в течение 24 часов, результаты расследования
передаёт в течение 72 часов (ст. 21 № 152-ФЗ).
Что делать.
Закрепить парольную политику настройкой, включить двухфакторную
аутентификацию, проверять пароли заранее, отзывать доступ при увольнении и
хранить пароли централизованно. Дисциплина отдельных сотрудников на всю
компанию не масштабируется.
Что такое кража данных компании
Кража данных компании — это несанкционированный доступ к информации, которой организация владеет как юридическое лицо: клиентской базе, финансовой отчётности, коммерческой тайне, персональным данным сотрудников и клиентов. Чаще всего точкой входа становится учётная запись одного сотрудника.
Чем это отличается от кражи личного пароля
Критерий
Личный аккаунт
Корпоративные данные
Что под угрозой
Переписка, деньги на карте, фотографии
Клиентская база, отчётность, коммерческая тайна
Кто несёт потери
Один человек
Компания, клиенты, сотрудники
Что делать после
Человек восстанавливает доступ сам
Компания расследует инцидент, уведомляет регуляторов и клиентов
Ответственность
Только у злоумышленника
У злоумышленника и у компании как оператора данных
Злоумышленнику грозит уголовная ответственность: ст. 272 УК РФ (неправомерный доступ к компьютерной информации) или ст. 183 УК РФ (коммерческая тайна). Компания отвечает по другим нормам. Как оператор персональных данных она может получить штраф по ст. 13.11 КоАП РФ. Эту ответственность разберём ниже.
Масштаб в России
По данным F6, за 2025 и первую половину 2026 года в открытом доступе появилось 326 баз данных российских компаний — почти вдвое больше, чем суммарно из Латинской Америки, стран Ближнего Востока и Африки, Азиатско-Тихоокеанского региона и других государств СНГ. В утечках данных российских компаний содержалось около 1,175 млрд строк с данными пользователей. По данным отчёта InfoWatch об утечках, в 2023–2025 годах в России скомпрометировано 4,5 млрд записей персональных данных.
Официальная статистика Роскомнадзора скромнее отраслевых оценок. В 2024 году регулятору официально сообщили об утечках только 200 компаний — почти вдвое меньше, чем годом ранее, при среднем ущербе 41 млн рублей на инцидент (Коммерсантъ). В первом полугодии 2025 года Роскомнадзор зафиксировал лишь 35 случаев и чуть более 39 млн скомпрометированных записей, а по их итогам завели всего шесть протоколов по ст. 13.11 КоАП РФ (ТАСС).
Разрыв между официальными цифрами и отраслевыми оценками объясняется просто: закон обязывает уведомить регулятора, но далеко не каждый оператор это делает.
Два свежих случая
Tez Tour, сентябрь 2026 года. Группировка DataSuckers заявила об атаке на туроператора. По данным Хакера, 15 сентября она изменила главную страницу сайта и написала, что «скачала и уничтожила» 395,5 млн записей: бронирования, заказы туров, бронирования отелей и около 252 млн финансовых транзакций. Группировка также заявила о краже паспортов, данных банковских карт, телефонов и адресов клиентов, о перезаписи дисков и удалении резервных копий.
Главная страница Tez Tour во время взлома
По версии атакующих, они около двух недель сохраняли доступ и постепенно расширяли права. Точкой входа стал сервис загрузки файлов: недостаточная проверка содержимого позволила выполнить свой код на сервере. Затем они перешли к другим внутренним системам, нашли там конфигурационные файлы с учётными данными и развили атаку.
Додо Пицца, конец сентября 2026 года. Сеть пиццерий сообщила клиентам о кибератаке на свою ИТ-систему и возможной утечке персональных данных. По данным CNews от 29 сентября 2026 года, компания опубликовала уведомление в официальном паблике в Telegram. В нём говорилось, что атака произошла «вчера и сегодня». Под угрозой данные клиентов, которые пользуются приложением и заказывают еду на дом: имена, даты рождения, номера телефонов, адреса электронной почты и адреса доставки.
При чём здесь пароль сотрудника: цепочка от логина до утечки данных
Пароль сотрудника — одна из самых частых точек входа в корпоративную сеть: с него начинается атака, а дальше злоумышленник действует под легитимной учётной записью. Злоумышленнику не нужно взламывать защищённый периметр компании, если можно войти в почту или корпоративный портал под обычным логином рядового сотрудника, которого никто не считал привилегированным.
Цепочка компрометации: пароль → доступ → данные
Атака идёт в три шага. Каждый из них закрывается отдельными мерами.
Вход. Атакующий заходит в почту или другую систему компании с украденным логином и паролем. Для систем защиты это обычная сессия, сигнала тревоги нет.
Продвижение. Он читает переписку и ищет доступы: к общим сетевым папкам, смежным сервисам, чужим учётным записям. Почтовый ящик хранит больше паролей, чем кажется: они лежат в пересланных письмах, вложениях и черновиках.
Выгрузка. Атакующий забирает то, что имеет коммерческую ценность: клиентскую базу, финансовые документы, внутреннюю переписку.
Цепочку можно разорвать на любом звене, но дешевле всего на первом, пока злоумышленник не внутри. Здесь работают уникальные пароли, двухфакторная аутентификация и отзыв доступа при увольнении.
Что говорят данные России и мира
По данным Solar 4RAYS (ГК «Солар») и BI.ZONE, доля успешных атак на российские компании, начавшихся с компрометации учётных данных сотрудников, за три года выросла с 19% до 33–37%. Для сравнения — аналогичный показатель по миру, по данным IBM X-Force:
По методологии BI.ZONE, построенной на другой выборке (почти 700 000 корпоративных аккаунтов), 2024 год выглядит мягче — 27% против 37% у Solar 4RAYS. Российские показатели растут быстрее мировых, но и мировой уровень остаётся высоким: компрометация учётных данных третий год подряд входит в число главных причин атак и у IBM X-Force, и в российских отчётах.
Почему «обычные» аккаунты опаснее, чем кажется
Чем выше права доступа скомпрометированной учётной записи, тем короче цепочка от обычного логина до данных, которые представляют реальную ценность для атакующего. Пароль от почты бухгалтера или от общей папки отдела продаж в этом смысле опаснее, чем кажется: он не выглядит привилегированным, поэтому редко попадает в фокус внимания ИБ-отдела до самого инцидента. Именно через такие «обычные» аккаунты чаще всего и проходит вся цепочка.
Кража данных, кража пароля и взлом пароля — разные вещи
Кража пароля — это получение доступа к учётной записи. Взлом — один из способов это сделать. Кража данных — то, что может произойти после того, как первое или второе уже случилось.
Понятие
Что это
Типичный пример
Чем отличается от двух других
Кража пароля
Получение чужих учётных данных без технического взлома
Фишинговое письмо, слив базы у подрядчика, повторно использованный пароль из старой утечки
Не требует технических навыков: пароль передают, покупают на теневом рынке или подбирают по словарю прежних утечек
Взлом пароля
Техническое получение пароля методом перебора или подбора
Брутфорс, атака по словарю, перехват и расшифровка хеша
Требует вычислительных ресурсов и времени. Результат тот же — скомпрометированный пароль
Кража данных компании
Доступ к данным организации после получения учётной записи
Выгрузка клиентской базы через скомпрометированный CRM-аккаунт
Это следствие. Наступает не при каждой краже или взломе пароля, а только когда атакующий довёл цепочку до конца
У этого разграничения есть практический смысл. Меры защиты для каждого звена свои:
От взлома защищают сложность пароля и надёжное хеширование на сервере.
От кражи защищают обучение сотрудников и двухфакторная аутентификация.
От перехода кражи или взлома в полноценную утечку данных защищает ограничение прав доступа и мониторинг аномальной активности внутри уже скомпрометированной учётной записи.
Техническая механика взлома — отдельная большая тема: в материале «11 способов взлома паролей, которые хакеры используют в 2026 году» разобраны конкретные инструменты и методы подбора. Здесь важнее другое. С точки зрения компании неважно, украли пароль или взломали его: результат один и тот же скомпрометированный логин, который запускает цепочку компрометации.
Как пароль сотрудника на самом деле оказывается скомпрометирован
Пароль сотрудника попадает к злоумышленнику тремя путями: через человеческие ошибки и невнимательность, через технические каналы и через слабые места в процессах компании. Одна мера не закрывает ни один из них полностью, поэтому защита строится по каждому направлению отдельно.
Защита рабочих станций, контроль подрядчиков, отзыв сессий
Процессные дыры
Доступ уволенных, общие и дефолтные пароли
Централизованная выдача и отзыв доступа, парольная политика
Человеческий фактор
Человеческий фактор — частая причина компрометации. Даже внимательный сотрудник ошибается, если форма входа выглядит как настоящая.
Фишинг. Письмо ведёт на поддельную форму входа. Сотрудник вводит логин и пароль и не замечает разницы в адресе отправителя или в домене ссылки. Данные уходят напрямую атакующему.
Повторное использование пароля. Пароль утекает с форума, из интернет-магазина или сервиса доставки, а затем подходит к корпоративной почте. По данным BI.ZONE, 9% сотрудников регистрируются на внешних сервисах рабочей почтой, и каждый пятый из них ставит тот же пароль, что и на работе.
Технические каналы
Эти каналы работают без прямого участия сотрудника.
Инфостилеры. Это вредоносное ПО, которое крадёт сохранённые в браузере пароли, куки активных сессий и токены. Оно попадает на устройство через поддельный установщик, пиратскую программу или заражённое вложение и отправляет данные атакующему без видимых признаков. Украденные куки сессии позволяют войти без пароля.
Утечки у подрядчиков и сторонних сервисов. Если там хранились те же учётные данные, компания получает компрометацию через чужую инфраструктуру, даже если у себя защитила всё идеально.
Процессные дыры
Здесь вина лежит на самой компании.
Доступ уволенных сотрудников. Учётная запись остаётся рабочей неделями, иногда месяцами. Особенно часто так бывает, когда права выдавали точечно, разными администраторами и в разное время, и полного перечня нет ни у кого.
Общие и дефолтные пароли администраторов. По данным BI.ZONE, 35% инцидентов высокой критичности в российских компаниях связаны с небезопасной парольной политикой администраторов.
Все три направления закрываются только вместе и только выстроенным процессом.
Что теряет компания, когда уходит один пароль
Когда утекает один рабочий пароль, компания рискует не одной категорией данных, а сразу несколькими — в зависимости от того, куда у скомпрометированной учётной записи был доступ и насколько широко этот доступ расходился по смежным системам. Пароль менеджера по продажам и пароль системного администратора открывают разный масштаб потерь. В первом случае это чаще клиентская база одного отдела. Во втором — потенциально вся инфраструктура компании.
Что теряет компания
Пример
Почему это дорого
Персональные данные клиентов и сотрудников
База CRM, кадровые документы, данные подписчиков рассылки
Регулируется 152-ФЗ. Утечка — прямой повод для проверки Роскомнадзора и штрафа
Финансовая и платёжная информация
Реквизиты, счета на оплату, данные транзакций
Прямой материальный ущерб и риск мошенничества от имени компании против её же клиентов
Коммерческая тайна и внутренние документы
Договоры, условия с поставщиками, стратегия развития
Потеря конкурентного преимущества, которую сложно оценить сразу и трудно вернуть
Доступы к смежным системам
Пароли в переписке, общие сейфы, подключённые внешние сервисы
Каскадный эффект: один логин открывает цепочку следующих, и масштаб растёт без новых усилий атакующего
Один скомпрометированный пароль редко остаётся единственным. В переписке и общих папках атакующий находит доступы к другим системам и переходит в них под уже найденными учётными записями. Поэтому потери от инцидента обычно складываются из нескольких категорий сразу: утечки данных, простоя, расследования и восстановления. Механику такого разрастания, от одной учётной записи до десятков затронутых систем, разбираем в материале «Что такое каскадная компрометация?».
Сколько кража данных стоит компании: штрафы и ответственность
За утечку персональных данных отвечает компания как оператор. Сотрудник, чей пароль скомпрометировали, и хакер, который им воспользовался, к этой ответственности отношения не имеют. С 30.05.2025 за утечку предусмотрен оборотный штраф по ст. 13.11 КоАП РФ: его размер зависит от выручки компании, а не от фиксированной суммы.
Оборотный штраф: как его считают
Оборотный штраф вводит ч. 15 ст. 13.11 КоАП РФ. Для юридического лица сумма зависит от выручки за предыдущий год и от того, первое это нарушение или повторное.
Нарушение
Минимум в рублях
Доля годовой выручки
Первичное
от 3 млн рублей
1–3% (ставку в этом диапазоне назначает суд)
Повторное
от 15 млн рублей
3% (не менее 15 млн рублей)
Две ответственности за один инцидент
Компания и злоумышленник отвечают по разным нормам, и эти процессы идут параллельно.
Компания как оператор отвечает по КоАП РФ административно, штрафом. Это не зависит от того, нашли ли того, кто стоял за атакой.
Тот, кто использовал данные, отвечает по ст. 272.1 УК РФ. Она устанавливает уголовную ответственность за незаконное использование, передачу, сбор и хранение персональных данных.
Уведомление Роскомнадзора
Статья 21 Федерального закона № 152-ФЗ обязывает оператора уведомить Роскомнадзор об инциденте. Первичное уведомление отправляют в течение 24 часов, результаты внутреннего расследования — в течение 72 часов. Нарушение сроков рассматривается отдельно от самой утечки.
Что делать, чтобы пароль сотрудника не стал причиной утечки
Дисциплина отдельного сотрудника не масштабируется на всю компанию. Рано или поздно кто-то выберет простой пароль, повторит его на личном сайте или откроет фишинговое письмо после долгого рабочего дня. Устойчивое решение строится на процессе, который не зависит от того, вспомнит ли конкретный человек правило безопасности именно сегодня.
Пять мер закрывают большую часть цепочки компрометации:
Формализованная парольная политика. Минимальная длина, требования к сложности и срок действия пароля — не рекомендация в корпоративной памятке, а настройка, которую нельзя обойти при сохранении записи.
Двухфакторная аутентификация. Отдельный фактор подтверждения резко снижает цену утечки одного пароля. Остальные меры она при этом не заменяет: инфостилеры умеют воровать уже активную сессию, обходя повторный ввод кода при следующем входе.
Мониторинг и аудит использования паролей. Регулярная проверка на слабые, устаревшие и потенциально скомпрометированные пароли проводится заранее. Расследование уже случившегося инцидента для этого ждать не нужно.
Немедленная деактивация доступа при увольнении или смене роли. Учётная запись без присмотра — открытая дверь, которую никто не закрыл после того, как человек ушёл из компании или сменил отдел.
Централизованное хранение и ротация паролей вместо таблиц, стикеров на мониторах и переписки в мессенджерах, где пароль живёт неограниченное время и доступен всем, кто получил ссылку на файл, даже спустя годы после смены пароля.
Как Пассворк закрывет причина утечки
Пассворк — корпоративный менеджер паролей и секретов, который устанавливается на сервере компании или в облаке. Он переносит выдачу, хранение и отзыв доступов из таблиц и чатов в одну систему с правами и журналом.
Каждая из пяти мер выше получает конкретную настройку. Правила не зависят от памяти сотрудников, а права и история действий видны администратору в одном месте.
Хранение. Пароли уходят из таблиц и личных заметок в сейфы с контролем доступа.
Политики паролей. Администратор задаёт требования к длине и сложности, и генератор создаёт пароли по этим правилам. Слабый пароль не попадёт в запись, если сотрудник не придумывает его сам.
Права. Роли и группы определяют, кто и к каким записям имеет доступ. Не нужно вручную отслеживать права каждого сотрудника в десятке систем.
Аудит. Журнал фиксирует, кто и когда работал с записью. Он пригодится при расследовании инцидента и помогает подтвердить меры защиты при проверке по 152-ФЗ.
Проверка паролей. Панель безопасности показывает слабые и повторяющиеся пароли до инцидента.
Второй фактор. Поддержка биометрии, ключей доступа и аппаратных ключей. Для подтверждения входа есть отдельное приложение Пассворк 2ФА.
Увольнение. Доступ к сейфам отключается централизованно. Не нужно обходить десятки систем, в которых человек успел получить права за годы работы.
Привычки пользователей: как закрыть человеческий фактор
Большинство ошибок по невнимательности возникает там, где безопасный путь неудобнее небезопасного. Сотрудник копирует пароль из заметки, потому что так быстрее. Он повторяет один пароль на всех сервисах, потому что придумывать новый лень. Ему проще вставить данные в первую попавшуюся форму входа, чем проверить домен.
0:00
/0:23
У Пассворка низкий порог входа. Интерфейс интуитивно понятен, поэтому им быстро осваивается даже не технически подготовленный сотрудник. Привычки меняются в нескольких местах:
Автозаполнение через браузерное расширение. Сотрудник не вводит и не копирует пароль вручную. Если домен не совпадает с сохранённым, форма не заполнится, и это сигнал, что страница поддельная. Фишинг теряет главное преимущество: человек не вводит данные на глаз.
Мобильное приложение. Доступ к корпоративным паролям с телефона убирает причину хранить их в заметках и мессенджерах.
Генератор паролей. Он доступен в веб-интерфейсе, расширении и мобильных приложениях и соблюдает правила сложности, заданные организацией. Придумывать пароль самому не нужно, поэтому повторное использование теряет смысл.
Одноразовые ссылки и ярлыки. Передать пароль подрядчику или коллеге можно без пересылки в чате: ссылка работает ограниченное время, а ярлык не создаёт копию записи.
Так закрываются обе причины ошибок: человек перестаёт ошибаться по невнимательности, а инструмент не даёт обойти правила.
Заключение
Кража данных редко начинается со взлома периметра. Чаще точкой входа становится один пароль сотрудника: он утёк у стороннего сервиса, повторился на личном аккаунте или ушёл к инфостилеру вместе с данными браузера. Дальше срабатывает цепочка «пароль → доступ → данные», и каждое её звено дешевле разорвать заранее, чем разбирать последствия после выгрузки.
Рассчитывать, что каждый сотрудник сам выберет надёжный пароль и не повторит его, нельзя: дисциплина отдельных людей не масштабируется на компанию. Практичный первый шаг — собрать пароли и доступы в одном месте с правами, политиками и журналом действий, а затем проверить, где корпоративные учётные данные лежат сейчас.
Часто задаваемые вопросы
Кража данных и кража пароля — это одно и то же?
Нет. Кража пароля — это получение доступа к одной учётной записи: почте, CRM, серверу. Кража данных компании — то, что может произойти дальше, если через скомпрометированный пароль злоумышленник добрался до систем с клиентской базой, финансовой отчётностью или коммерческой тайной. Первое — точка входа. Второе — следствие, которое наступает не всегда.
Можно ли украсть данные компании без взлома пароля?
Да. Данные утекают через инсайдера с легитимным доступом, уязвимость в приложении, незащищённый API или ошибку в настройках облачного хранилища. Пароль сотрудника — самая частая точка первоначального доступа, но далеко не единственная: по данным Solar 4RAYS и BI.ZONE, компрометация учётных данных стоит за 33–37% успешных атак на российские компании.
Кто отвечает за утечку — сотрудник, чей пароль украли, или компания?
За утечку персональных данных как оператор отвечает компания — по ч. 15 ст. 13.11 КоАП РФ, независимо от того, что непосредственной причиной стал пароль одного сотрудника. Отдельно по ст. 272.1 УК РФ отвечает тот, кто незаконно использовал, передал, собрал или хранил эти данные: похититель, не оператор.
Как быстро нужно уведомить Роскомнадзор об утечке?
Согласно ст. 21 Федерального закона № 152-ФЗ, оператор обязан направить в Роскомнадзор первичное уведомление в течение 24 часов с момента обнаружения утечки и результаты внутреннего расследования инцидента в течение 72 часов. Нарушение этих сроков рассматривается отдельно от самого факта компрометации данных и не освобождает от штрафа по ст. 13.11 КоАП РФ.
Помогает ли двухфакторная аутентификация, если пароль уже скомпрометирован?
Отчасти. 2FA останавливает попытку входа с украденным паролем, если у атакующего нет второго фактора. Но она не защищает от инфостилеров, которые воруют не пароль, а активную сессионную cookie, обходя повторный запрос кода. И она не отменяет то, что произошло раньше: если доступ был получен до включения 2FA, данные уже могли быть выгружены.
Кража данных компании: при чём здесь пароль сотрудника
Громкие утечки данных почти всегда начинаются обыденно: с одного скомпрометированного пароля сотрудника. Разбираем цепочку «пароль → доступ → данные», российскую статистику и штраф, который в итоге платит компания.


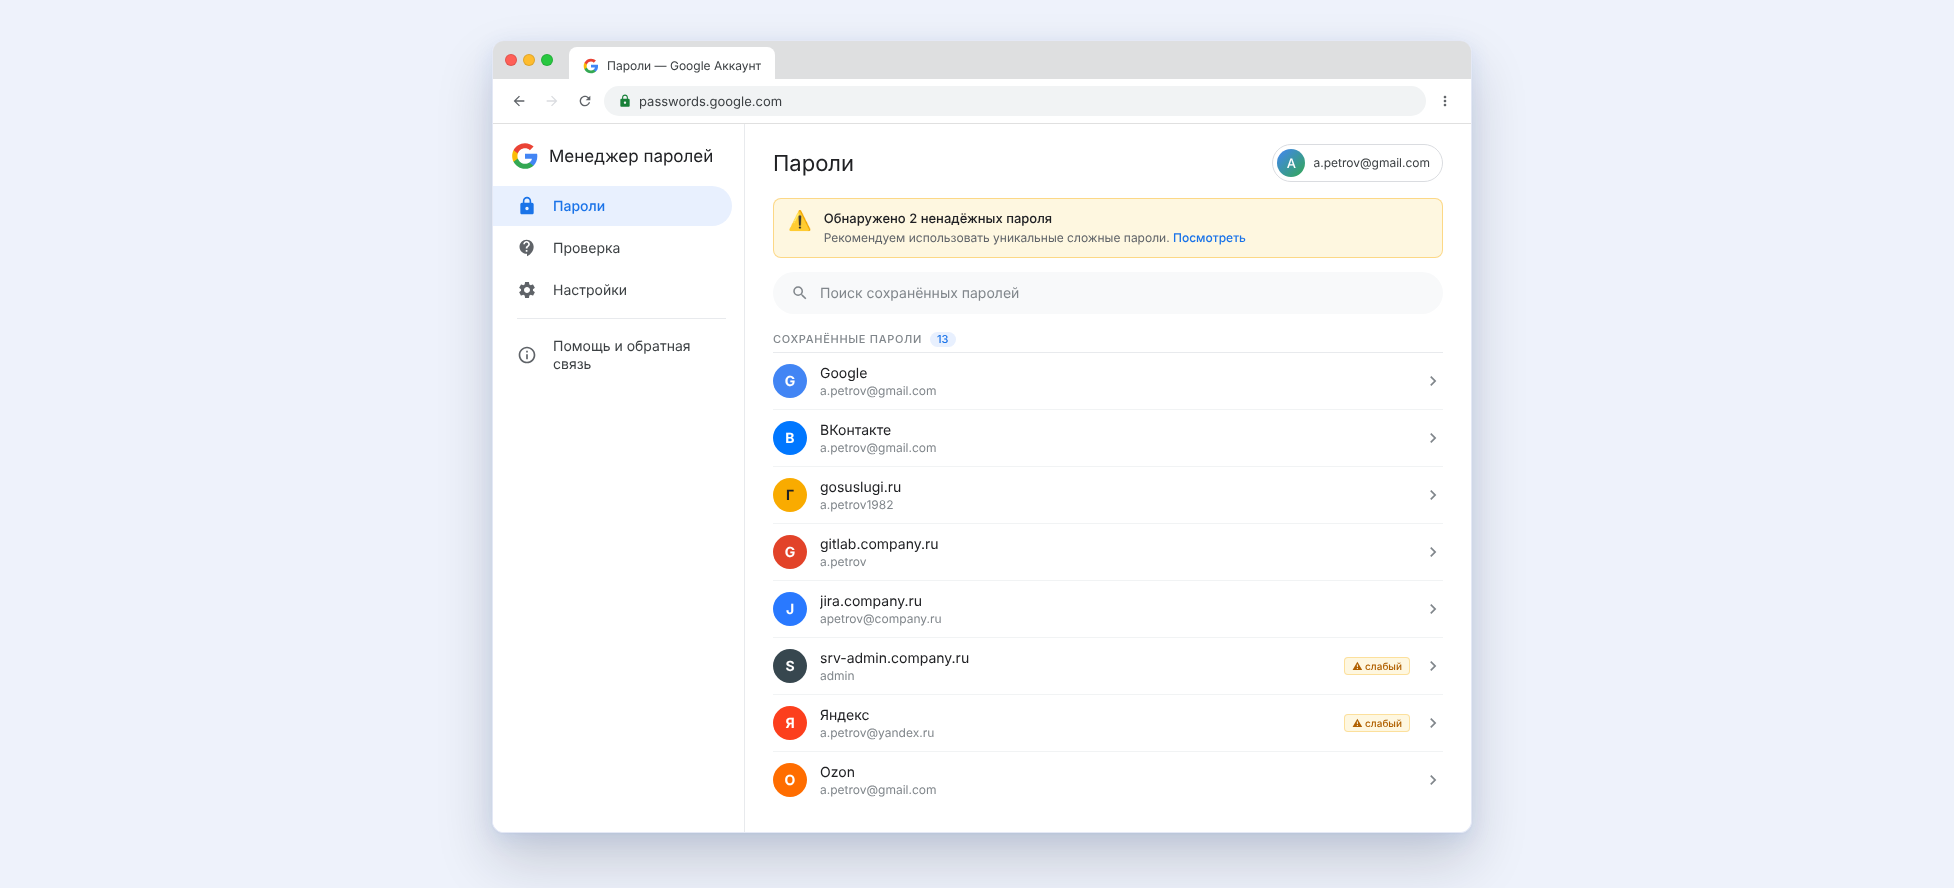
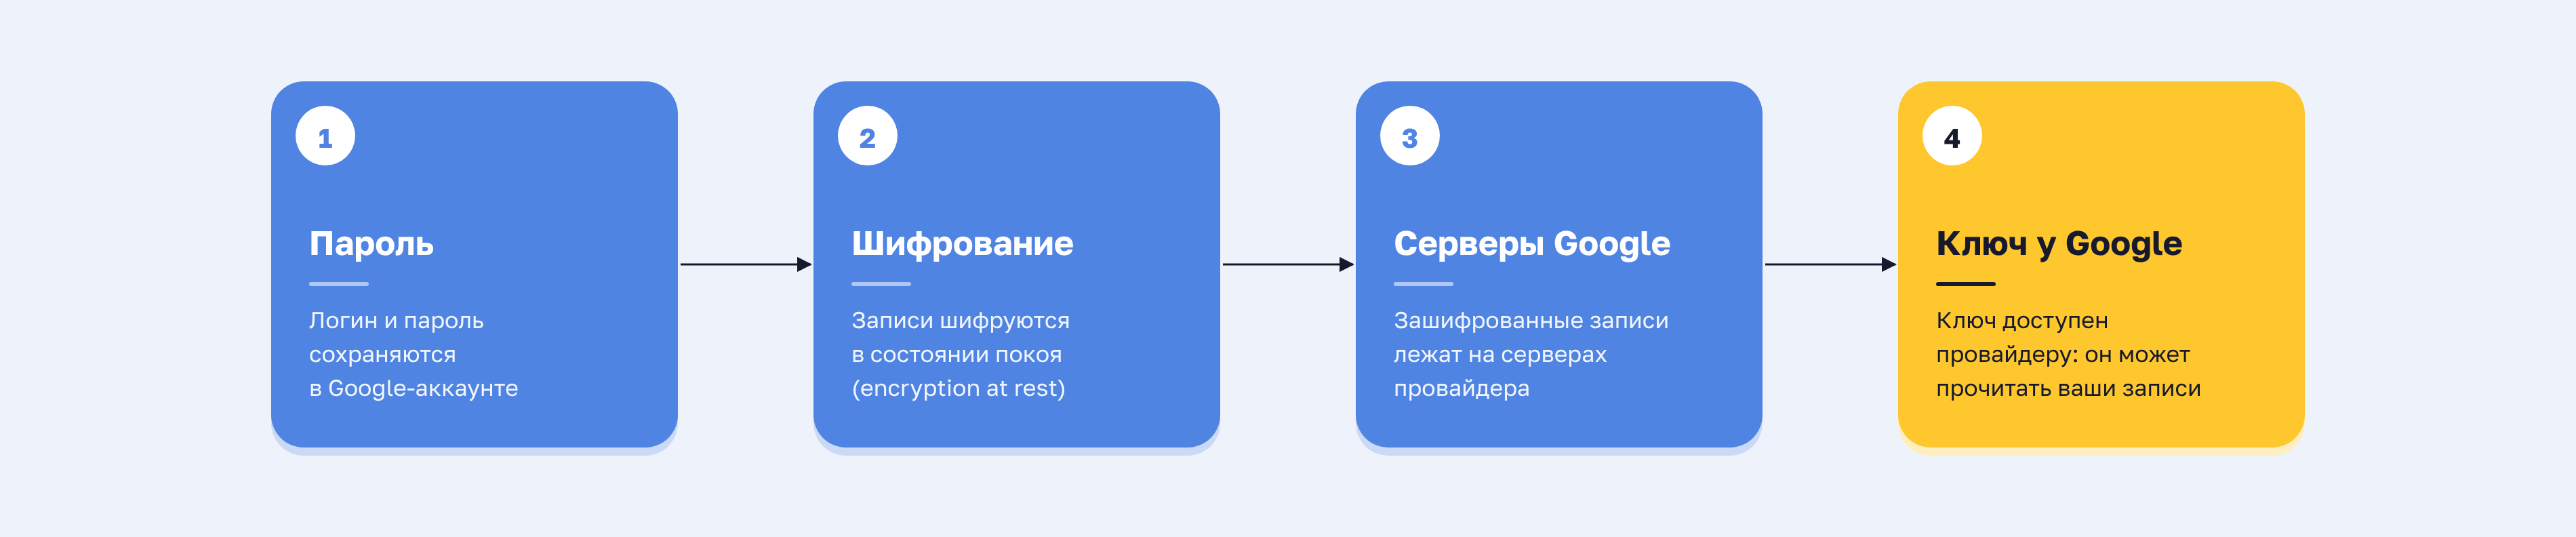
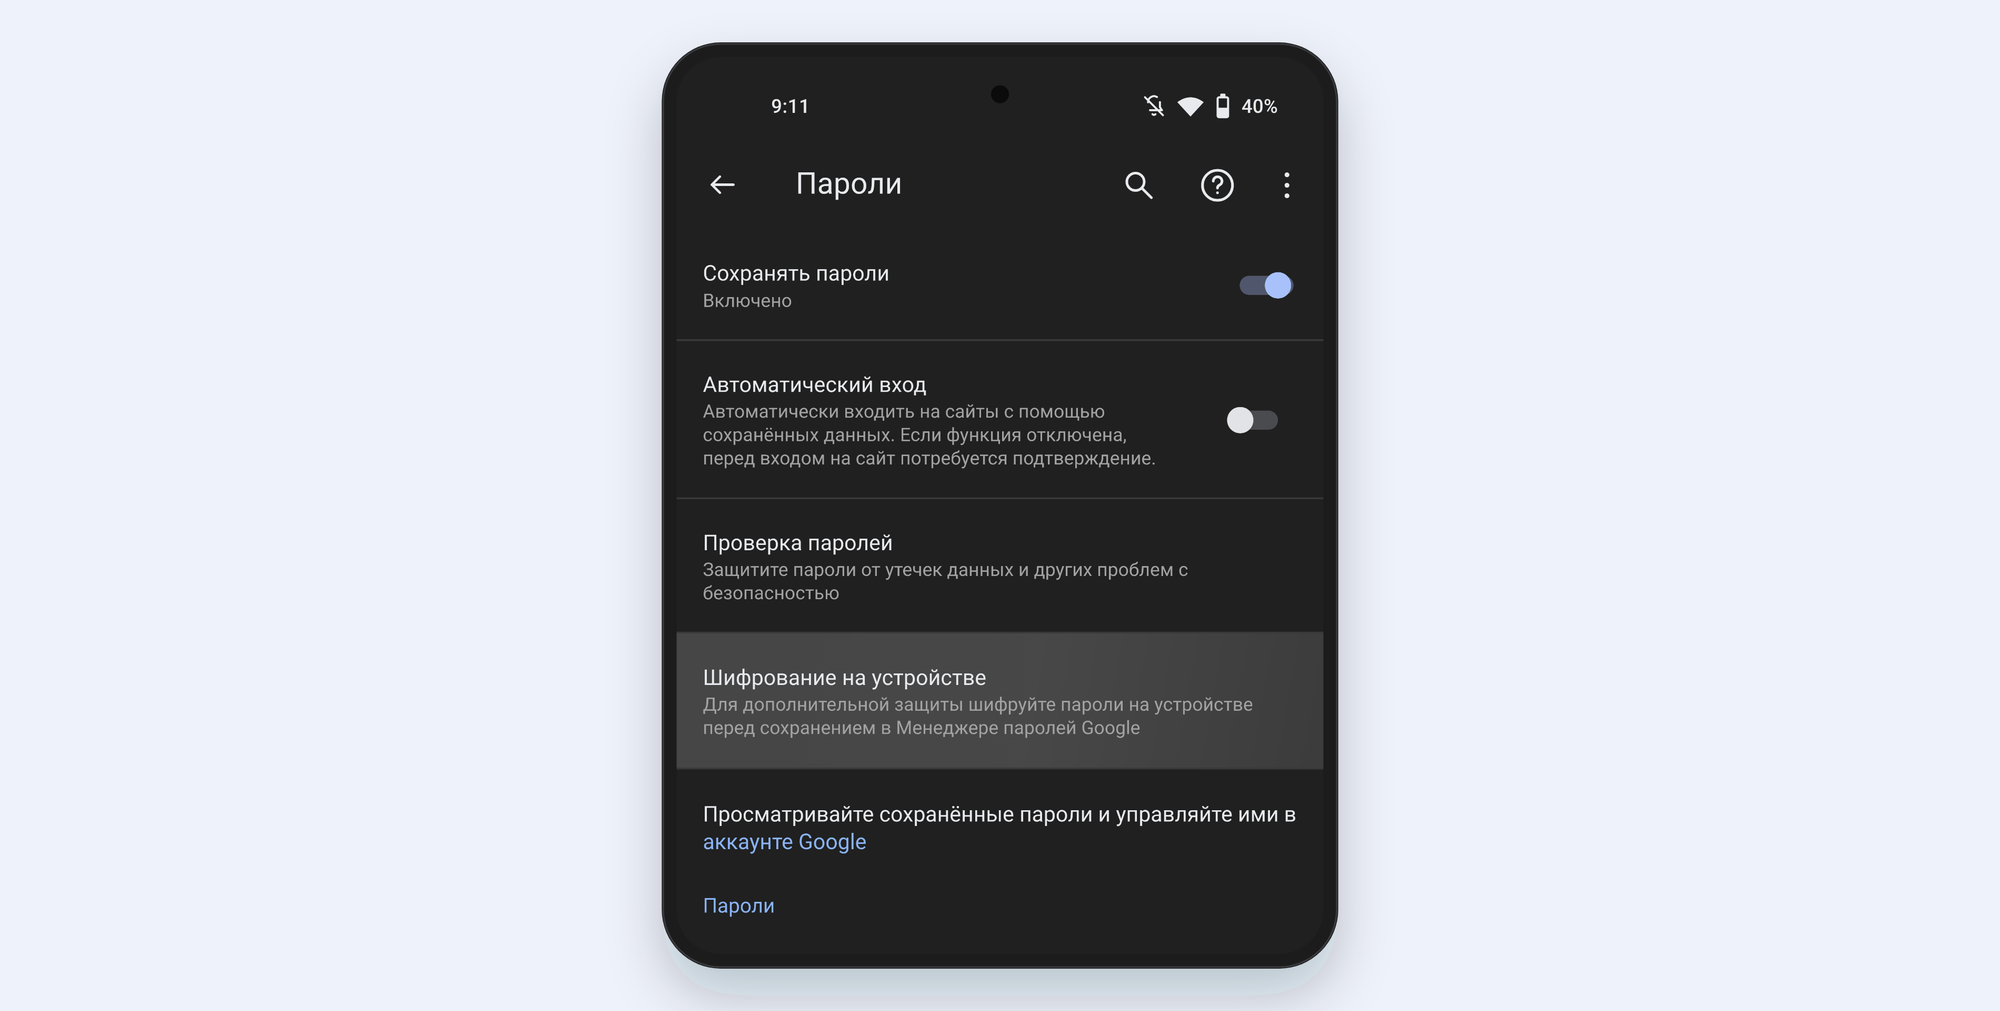
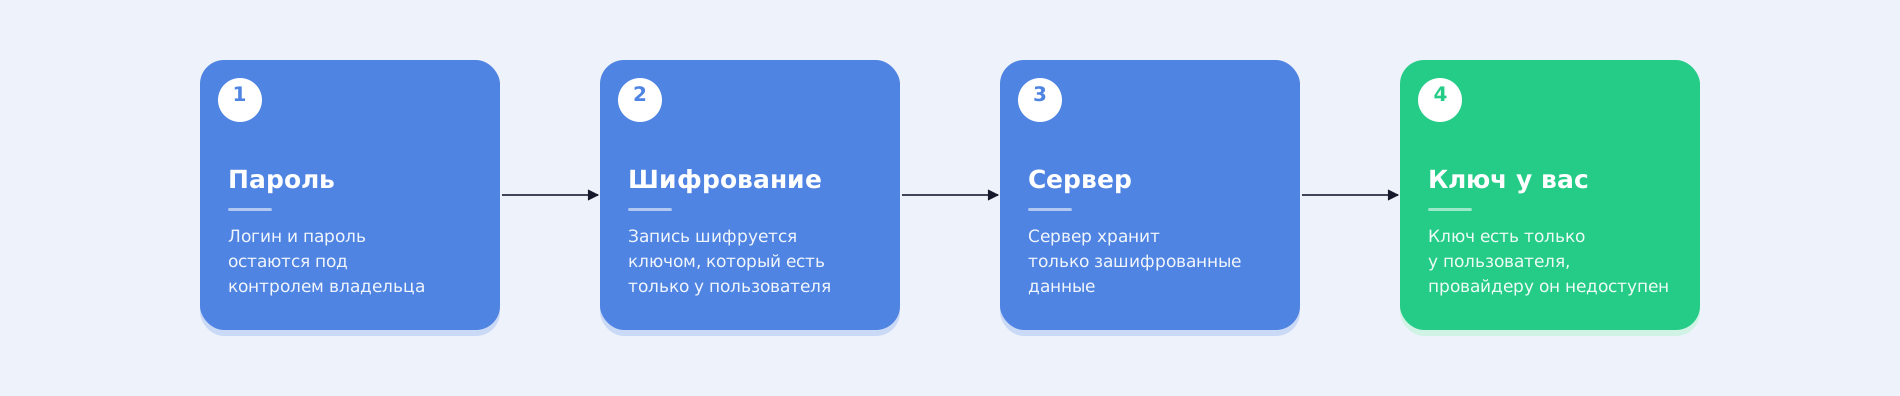
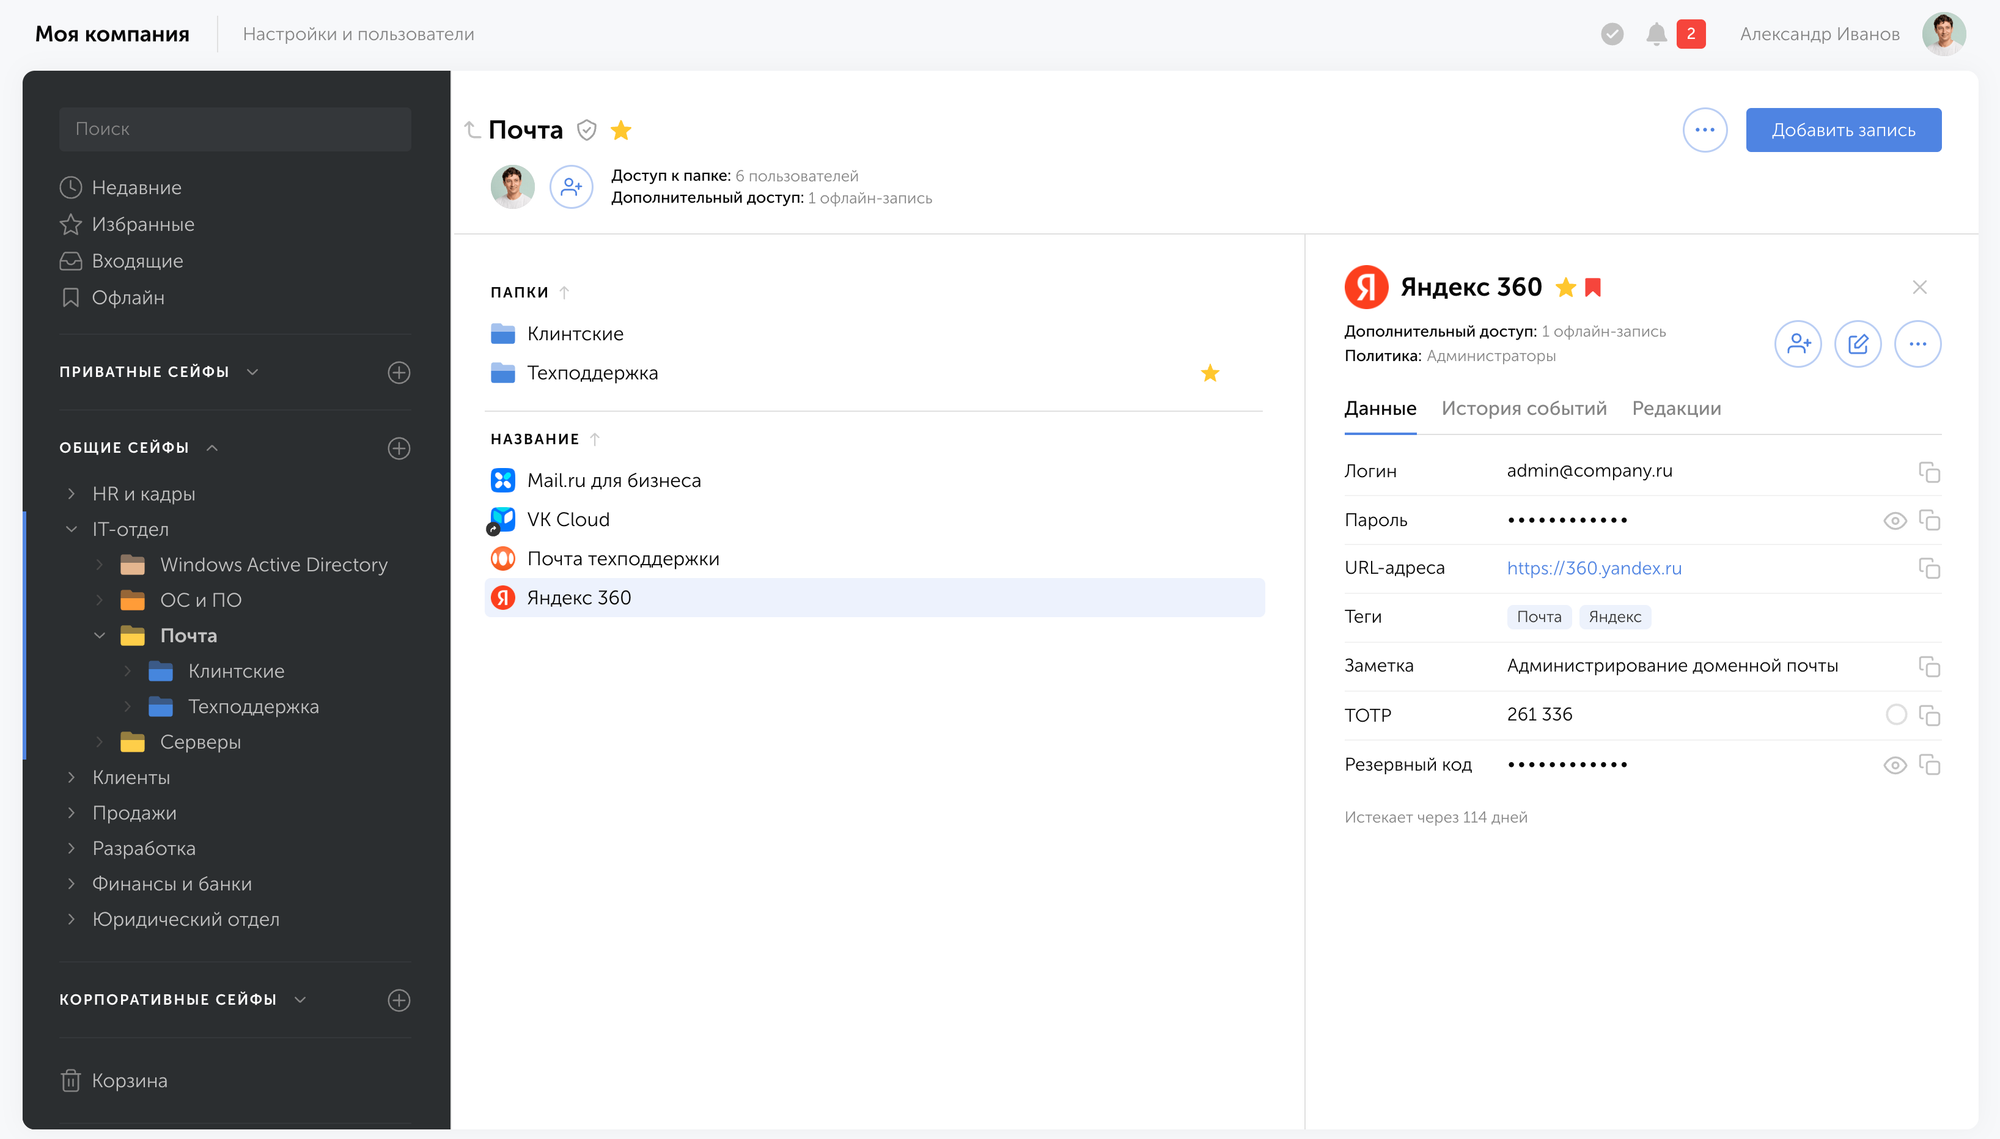
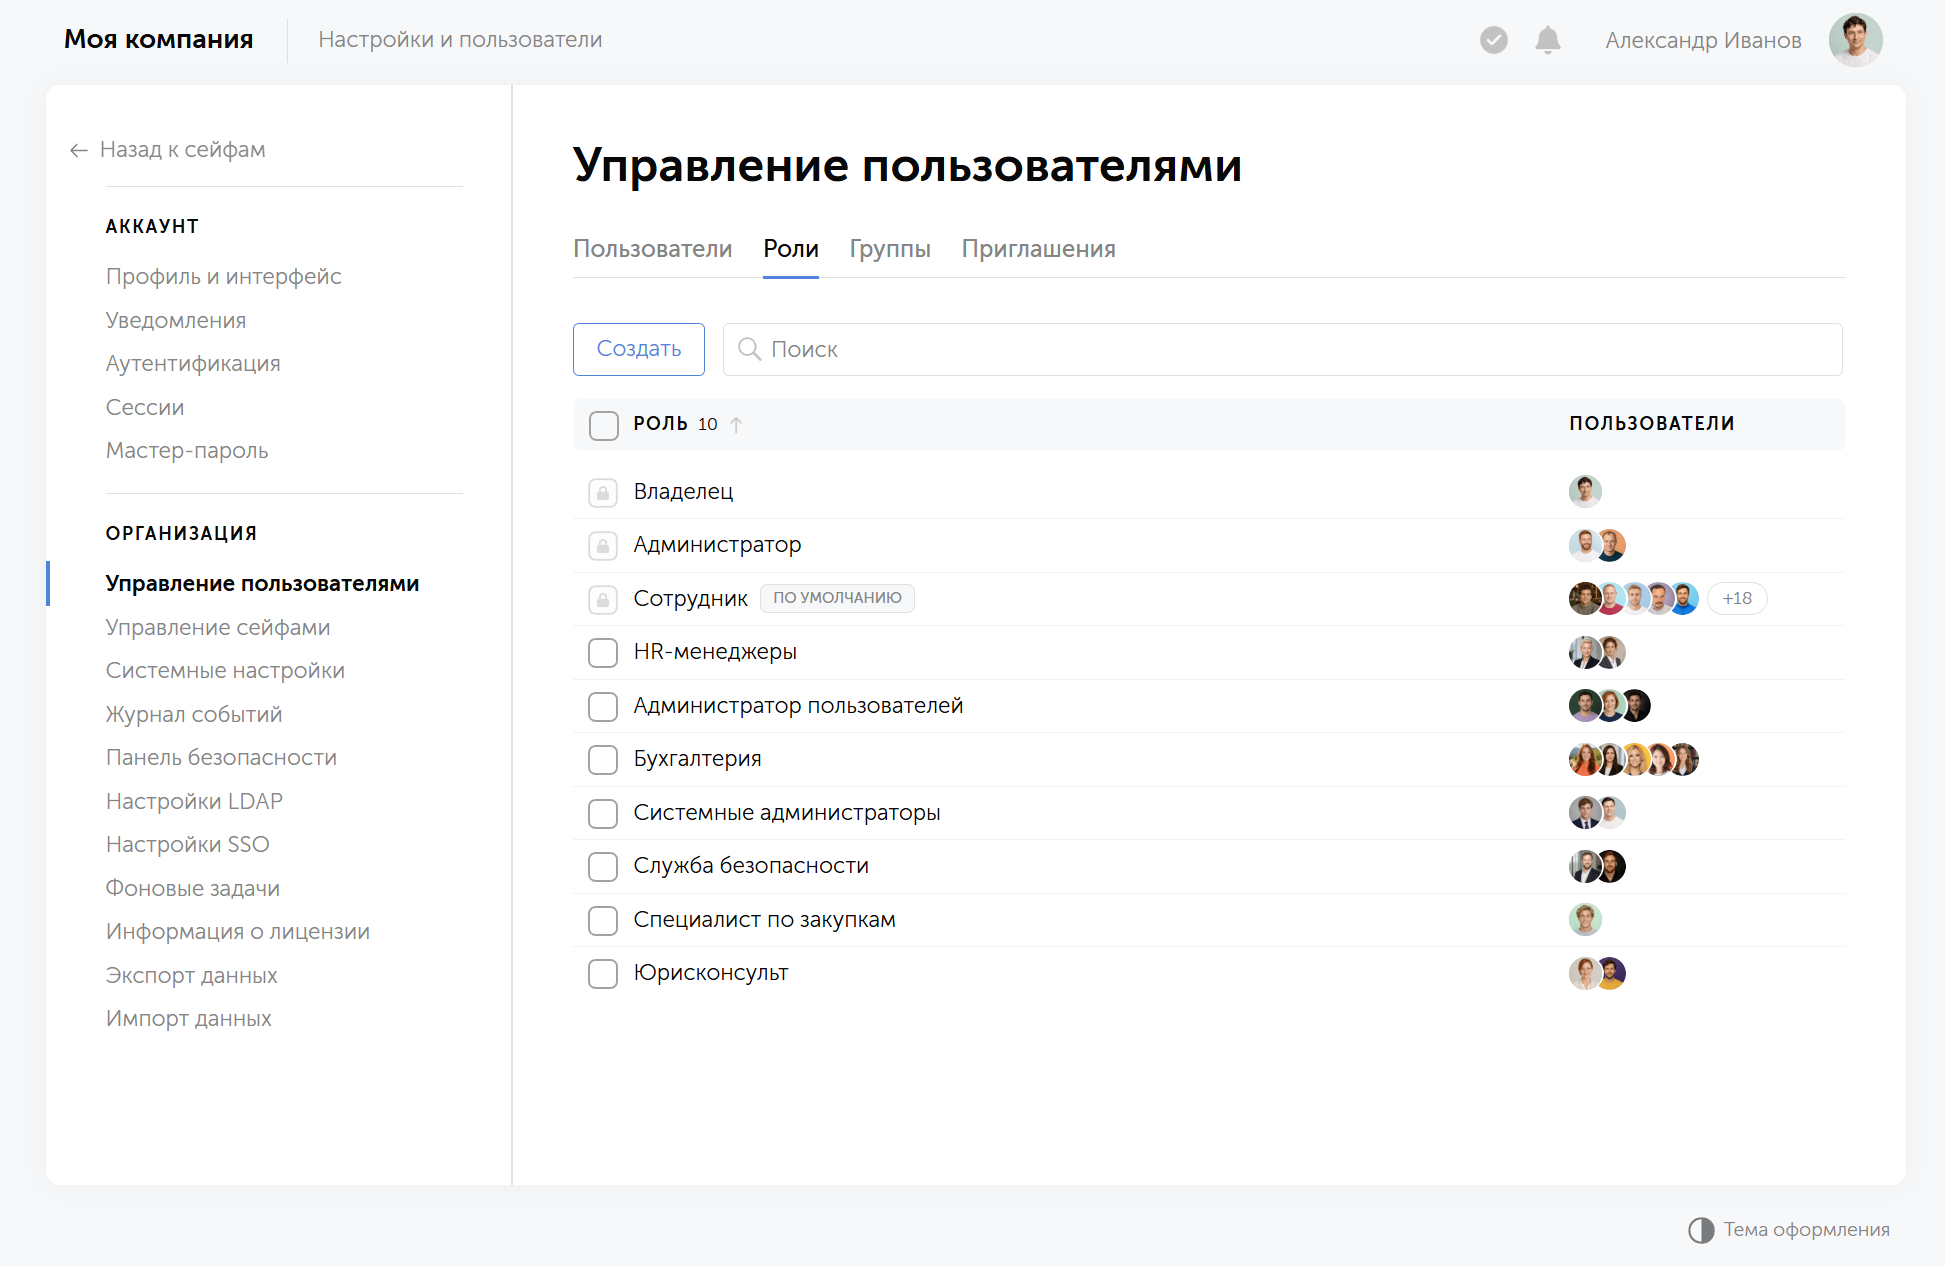
 Илья Шелыгин
 Анастасия Лебедева
 Илья Шелыгин