Назад

Кибератаки

30 апр. 2026 г.
Атака на цепочку поставок: взлом Bitwarden CLI, Checkmarx и главные выводы

Зачем атаковать хорошо защищённую корпоративную сеть, если можно взломать npm-пакет с миллионами скачиваний в неделю и незаметно проникнуть в тысячи таких сетей?

22 апреля 2026 года именно это и произошло. Стилер учётных данных был встроен в пакет с 250 000 загрузок в месяц. Он запускался в момент установки без какого-либо взаимодействия с пользователем, и автоматически подтягивался CI-раннерами в десятках пайплайнов. К тому моменту, когда пакет удалили, хосты уже были скомпрометированы. По сути, плановое обновление зависимости.

Так и работает атака на цепочку поставок: злоумышленник компрометирует не саму целевую компанию, а её поставщика, подрядчика или программный компонент. Результат: доступ к тысячам жертв через одну точку входа.

Инцидент с Bitwarden CLI — очередное подтверждение, что эта угроза реальна, скоординирована и набирает темп. В этой статье мы разбираем, как именно была устроена атака, какой архитектурный урок она преподаёт и какие меры контроля действительно не пускают компрометации через цепочки поставок в вашу среду.


Главное

  • Одна точка входа, неограниченный радиус поражения. Злоумышленник атакует не периметр организации, а доверенный компонент инфраструктуры с максимальным охватом. Вредоносный код распространяется через официальные каналы доставки.
  • Доверие становится вектором атаки. Жертва устанавливает артефакт из авторитетного источника с валидной подписью. Для систем контроля доступа и мониторинга это неотличимо от легитимной операции.
  • Компрометация происходит в доверенном контексте. Вредонос выполняется с полными правами разработчика или CI/CD-раннера. Традиционные средства защиты, настроенные на внешние аномалии, его не детектируют.
  • Масштаб угрозы растёт экспоненциально. Один вредоносный релиз в популярном репозитории заражает тысячи организаций за минуты. В 2025 году 31% организаций столкнулись с атаками на цепочку поставок. В реестрах пакетов выявлено 454 600+ новых вредоносных артефактов — рост на 75% год к году.
  • Защита требует архитектурного подхода, а не только процессных мер. Контроль зависимостей (SBOM, SCA), целостность артефактов, zero-trust для CI/CD, управление OAuth-интеграциями и централизованное управление секретами должны работать как единая система.

Что такое атака на цепочку поставок

Атака на цепочку поставок — это кибератака, при которой злоумышленник компрометирует не саму целевую организацию, а доверенный компонент её инфраструктуры: подрядчика, стороннюю библиотеку, инструмент разработчика или внешний сервис. Скомпрометированный компонент затем распространяет вредоносный код среди всех, кто ему доверяет.

Логика выбора цели проста: злоумышленник ищет не самую ценную организацию, а наиболее уязвимое звено с максимальным охватом. В сентябре 2025 года атака Shai-Hulud заразила популярные npm-пакеты — chalk, debug, ansi-styles и другие транзитивные зависимости, встроенные практически в каждый JavaScript-проект. Суммарная аудитория: 2,6 млрд загрузок в неделю (Хакер, 2025).

Главная асимметрия атак на цепочку поставок: одна точка входа, неограниченный радиус поражения.

Резонансные случаи

Приведённые ниже инциденты охватывают разные векторы: компрометацию сборочной среды, SQL-инъекции в широко используемое ПО, внедрение бэкдоров в open-source-проекты и атаки через доверенные плагины и расширения. Каждый случай — отдельный класс угроз.

Атака Год Вектор Масштаб и последствия
CCleaner 2017 Компрометация сборочной среды популярного утилитного ПО 2,2 млн пользователей получили версию с бэкдором
SolarWinds (SUNBURST) 2020 Вредоносное обновление платформы Orion ~18 000 организаций получили заражённое обновление; среди жертв — министерства США, Microsoft, FireEye
MOVEit Transfer 2023 SQL-инъекция в ПО для передачи файлов Более 620 организаций, включая BBC и British Airways
3CX 2023 Заражённый установщик десктопного клиента VOIP-системы 600 000 корпоративных клиентов
XZ Utils 2024 Бэкдор в open-source библиотеке сжатия, внедрялся два года Угроза для миллионов Linux-систем; обнаружен случайно инженером Microsoft
Change Healthcare 2024 Атака на крупнейший клиринговый центр медицинских транзакций США Недели простоя в обработке страховых требований по всей системе здравоохранения США
Magento-расширения 2025 Бэкдор в 21 расширении для популярной e-commerce-платформы Сотни интернет-магазинов скомпрометированы через доверенные плагины

Типичные векторы атак на цепочку поставок

Атаки на цепочку поставок не привязаны к одному сценарию. Злоумышленники бьют туда, где доверие уже установлено и где его меньше всего проверяют.

  • Компрометация сборочной среды. Вредоносный код внедряется на этапе сборки или в CI/CD-конвейер: до того, как продукт подписан и доставлен пользователям. Заражение остаётся невидимым — финальный артефакт выглядит легитимно.
  • Вредоносные обновления. Злоумышленник получает контроль над механизмом доставки обновлений и распространяет заражённую версию через официальный канал. Пользователи устанавливают обновление сами, доверяя привычному источнику.
  • Инъекции в зависимости. Вредоносный код встраивается в открытые библиотеки или пакеты — через тайпсквоттинг, подмену зависимостей или прямую компрометацию репозитория. Заражение наследуют все проекты, использующие пакет.
  • Социальная инженерия против мейнтейнеров. Атакующий месяцами выстраивает доверие внутри open-source-сообщества, получает права на проект и внедряет бэкдор через легитимный коммит. Именно так была скомпрометирована XZ Utils.
  • Эксплуатация уязвимостей в стороннем ПО. Уязвимость в широко используемом инструменте — файловом менеджере, библиотеке, платформе — становится точкой входа сразу для всех его пользователей. Патч выходит после того, как атака уже состоялась.
  • Компрометация сторонних сервисов и вендоров. Атакующий взламывает не саму организацию, а подрядчика или SaaS-провайдера с легитимным доступом к её данным или инфраструктуре.
  • Подделка и кража сертификатов подписи кода. Вредоносный файл подписывается валидным сертификатом — украденным или выданным на скомпрометированный аккаунт. Защитные механизмы пропускают его как доверенный.

Почему это опаснее обычных векторов атак

Классические векторы (фишинг, брутфорс, эксплуатация уязвимостей) требуют преодоления защиты. Атаки на цепочку поставок работают через то, чему вы уже доверяете. Именно поэтому большинство средств защиты их не замечает.

Опасность атак на цепочки поставок кроется в нескольких ключевых факторах:

  • Доверие. Жертва устанавливает официальный пакет из проверенного источника. Вредоносный код приходит с той же подписью, с того же реестра, через тот же процесс, что и легитимное обновление. Для системы безопасности это выглядит как штатная операция.
  • Масштаб. Традиционная атака компрометирует одну цель. Взломанный пакет компрометирует всех, кто его использует, одновременно. Один вредоносный релиз в популярном репозитории способен заразить тысячи организаций за минуты.
  • Скрытность. Вредоносный код выполняется в доверенном контексте. Стандартные средства защиты настроены на аномалии извне. Угрозу, пришедшую изнутри доверенного процесса, они пропускают.
  • Автоматизация против вас. CI/CD-пайплайны созданы для скорости: они подтягивают зависимости и деплоят без остановок. Именно эта автоматизация превращает один взломанный пакет в угрозу для всей инфраструктуры.

Масштаб угрозы в 2025–2026 годах

По данным Лаборатории Касперского, атаки на цепочки поставок стали самой частой киберугрозой для бизнеса в 2025 году: с ними столкнулись 31% компаний по всему миру и 35% в России. Цифры Sonatype объясняют почему: за тот же год в реестрах npm, PyPI, Maven Central, NuGet и Hugging Face выявлено более 454 600 новых вредоносных пакетов. Совокупный объём заблокированного вредоносного ПО превысил 1,23 млн пакетов — рост на 75% год к году.

⚠️
Атаки на цепочку поставок не различают размер организации. Хотя 36% инцидентов в 2025 году приходились на крупные предприятия со штатом более 2500 человек, малый и средний бизнес находится под той же угрозой. Если вы используете популярные пакеты и инструменты разработки, вы уязвимы. Крупные организации привлекают внимание своим масштабом, но вредонос распространяется одинаково эффективно и на SMB.

Главной мишенью атак остаётся npm. Именно здесь в 2025 году появился Shai-Hulud — первый самовоспроизводящийся червь для экосистемы пакетов, названный в честь гигантских песчаных червей из «Дюны». После компрометации учётной записи мейнтейнера червь автоматически заражал все пакеты под его управлением через postinstall-хук и распространялся дальше по той же схеме. За время кампании было скомпрометировано более 700 GitHub-репозиториев.

3 самых громких атаки на цепочку поставок в 2025–2026 годах
3 самых громких атаки на цепочку поставок в 2025–2026 годах

Период с марта по апрель 2026 года стал беспрецедентным по концентрации атак на цепочки поставок ПО. Аналитики Trend Micro зафиксировали, что злоумышленники одновременно и скоординированно атаковали сразу несколько уровней инфраструктуры: CI/CD-системы, реестры пакетов, OAuth-интеграции и платформы деплоя, каждый из которых раньше считался отдельным вектором риска.

Инцидент Дата Вектор атаки Масштаб
Bitwarden CLI / Checkmarx Апрель 2026 Компрометация GitHub Actions → вредоносный npm-пакет ~250 000 загрузок/мес.
Axios (Sapphire Sleet) Март 2026 Вредоносная транзитивная зависимость 100+ млн загрузок/нед.
Vercel / Context.ai Февраль–апрель 2026 Lumma Stealer → OAuth-токены → переменные окружения Неизвестное число клиентских проектов

Checkmarx и взлом Bitwarden CLI (апрель 2026)

22 апреля 2026 года в реестр npm была опубликована вредоносная версия Bitwarden CLI (@bitwarden/cli@2026.4.0). Пакет скачивают более 250 000 раз в месяц — это сделало его ценной мишенью. Bitwarden не взламывали напрямую: злоумышленники скомпрометировали сторонний GitHub Action в CI/CD-пайплайне компании, получили доступ к секретам воркфлоу, в том числе к npm-токену, и с его помощью опубликовали вредоносный пакет.

«Команда безопасности Bitwarden выявила и локализовала вредоносный пакет, который был распространён через канал доставки npm для @bitwarden/cli@2026.4.0 с 17:57 до 19:30 (по восточному времени) 22 апреля 2026 года и связан с более широким инцидентом в цепочке поставок Checkmarx», — официальное заявление Bitwarden

Пакет оставался доступен около 1,5 часов — за это время его скачали 334 раза. Строка «Shai-Hulud: The Third Coming» (Shai-Hulud: Третье пришествие), встроенная в код, подтвердила: это третья итерация организованной кампании, а не случайная атака (OX Security, 2026).

Механика вредоносного кода

Вредоносный код был встроен в bw1.js и запускался через хук preinstall в package.json: сначала выполнялся bw_setup.js, устанавливавший среду выполнения Bun, затем основная нагрузка. Никакого взаимодействия с пользователем не требовалось. Последовательность действий:

  1. Проверка локали. Вредонос проверял, настроен ли на машине русский язык. Если да, то немедленно завершал работу. Стандартный приём самозащиты, косвенно указывающий на русскоязычного актора угрозы.
  2. Кража учётных данных. Целенаправленно собирались токены GitHub и npm, содержимое директорий .ssh, файлы .env, история командной оболочки, переменные окружения GitHub Actions, учётные данные AWS, GCP и Azure, информация о GitHub Runner.
  3. Атака на AI-инструменты. Конфигурационные файлы Claude, Kiro, Cursor, Codex CLI и Aider были явно включены в список целей. Это явно отражает, насколько глубоко подобные инструменты встроились в рабочие процессы разработчиков и сколько чувствительного контекста они хранят локально.
  4. Зашифрованная эксфильтрация через GitHub. Все похищенные данные шифровались с помощью AES-256-GCM с асимметричным ключом — расшифровать их может только сам злоумышленник, располагающий приватным ключом. Данные загружались в новый публичный репозиторий GitHub, созданный на аккаунте жертвы, в файлы формата results-TIMESTAMP-ID.json. Резервный канал эксфильтрации вёл на audit.checkmarx[.]cx — домен, имитирующий легитимную платформу Checkmarx. Использование GitHub в роли C2-сервера — осознанный выбор: трафик на github.com крайне редко блокируется средствами защиты и не указывает на инфраструктуру злоумышленника.
  5. Самораспространение. Именно это превращает Shai-Hulud из стилера в червя. При обнаружении валидных npm-токенов вредонос скачивал один из npm-пакетов жертвы, внедрял в него вредоносный код и публиковал новую версию, автоматически распространяя заражение на пользователей этого пакета.
  6. Распространение по пайплайнам. При обнаружении GitHub-токенов вредонос внедрял вредоносные Actions-воркфлоу в доступные репозитории, извлекал CI/CD-секреты и распространял компрометацию на все пайплайны, доступные токену разработчика.
«После взломов Trivy и Checkmarx эта атака бьёт по ещё одному инструменту безопасности, глубоко встроенному в рабочие процессы разработчиков и CI-пайплайны — туда, где доступ к API-токенам, ключам и другим секретам является обычной практикой», — Endor Labs, 2026

@bitwarden/cli@2026.4.0 — один из наиболее технически сложных вредоносных пакетов в истории npm. Он совмещает сборщик учётных данных из шести типов секретных хранилищ, самовоспроизводящегося червя, перезаражающего все пакеты, доступные токену жертвы, C2-канал на базе GitHub-коммитов с RSA-подписью команд, зашифрованную эксфильтрацию, устойчивую к изъятию репозитория, персистентность через shell RC и модуль целенаправленной атаки на AI-ассистентов для разработки (Endor Labs, 2026).

Инцидент Checkmarx: 23 марта 2026 года

Эта кампания началась задолго до апреля. Согласно официальному сообщению Checkmarx, 23 марта 2026 года около 05:53 по московскому времени были опубликованы вредоносные версии двух плагинов OpenVSX — они оставались доступны до 18:41. Параллельно были скомпрометированы два GitHub Actions-воркфлоу: ast-github-action и kics-github-action. Организации, загрузившие эти артефакты в указанный промежуток времени и запустившие их, оказались под угрозой.

Инцидент с Bitwarden CLI воспроизвёл тот же вектор атаки через GitHub Actions, подтверждая, что речь идёт об активной, развивающейся кампании, а не об изолированном случае.

Архитектурный урок

Важная деталь: несмотря на компрометацию CLI-пакета, сами хранилища паролей Bitwarden не пострадали. Пароли шифруются на стороне клиента и хранятся на сервере исключительно в зашифрованном виде — злоумышленник получил токены и секреты из среды разработчика, но не доступ к зашифрованным хранилищам.

Это и есть архитектурный принцип, который индустрия раз за разом открывает заново: процессные средства защиты можно обойти, архитектурные ограничения — нет. Система, в которой компрометация одного компонента не даёт злоумышленнику ничего полезного, принципиально устойчивее той, где надёжность держится на одновременной работе всех средств контроля.

Пассворк построен на том же принципе. Учётные данные шифруются на стороне клиента до того, как покидают устройство — сервер хранит только шифротекст. Утечка базы данных, взлом сервера, действия недобросовестного администратора не дадут результата без клиентских ключей. Публикация Пассворк CLI в PyPI выполняется по полуручному процессу с доверенных машин: компрометация CI/CD не может спровоцировать автоматический выпуск вредоносного артефакта.
CTA Image

Протестируйте бесплатно и убедитесь, что архитектура Пассворка ограничивает радиус поражения при компрометации любого компонента инфраструктуры → passwork.ru

Компрометация пакетов Axios (март 2026)

31 марта 2026 года были выпущены две вредоносные версии Axios — одного из самых популярных HTTP-клиентов для JavaScript с более чем 100 миллионами скачиваний в неделю. Атаку раскрыла и атрибутировала команда Microsoft Threat Intelligence.

Механика атаки

Злоумышленники не трогали исходный код Axios. Вместо этого они внедрили вредоносный код через зависимость — фейковый пакет plain-crypto-js@4.2.1. При установке Axios этот пакет автоматически выполнял post-install-скрипт: подключался к C2-серверу hxxp://sfrclak[.]com:8000 и загружал троян удалённого доступа (RAT). Под удар попали Windows, macOS и Linux — каждая платформа получала свою версию вредоноса.

Схема была выстроена в несколько шагов. Сначала опубликовали «чистый» plain-crypto-js@4.2.0 — чтобы сформировать историю публикаций и снизить подозрения. Затем вышел 4.2.1 с вредоносным хуком. После этого были выпущены axios@1.14.1 и axios@0.30.4 с единственным изменением в package.json — добавлением зависимости от plain-crypto-js@^4.2.1. Исходный код Axios при этом остался нетронутым.

Атаку приписывают северокорейской группировке Sapphire Sleet, специализирующейся на краже криптовалюты и корпоративном шпионаже.

Почему это важно

Атака обнажает системную уязвимость: вы устанавливаете доверенный пакет, но вместе с ним получаете вредоносный код из его зависимости, о которой даже не подозреваете. Проверка только прямых зависимостей принципиально недостаточна: угроза приходит уровнем глубже.

Утечка OAuth-токенов через Vercel и Context.ai (февраль–апрель 2026)

Этот инцидент — наглядная иллюстрация того, как атака на цепочку поставок распространяется не через код, а через доверие между сервисами. Vercel — крупнейшая платформа для деплоя фронтенд-приложений, которой доверяют сотни тысяч команд разработчиков по всему миру. Его не взламывали напрямую. Его скомпрометировали через вендора, о котором клиенты Vercel никогда не слышали.

Цепочка компрометации

В феврале 2026 года сотрудник небольшого ИИ-стартапа Context.ai загрузил скрипты для Roblox, заражённые стилером Lumma Stealer. Вредонос похитил корпоративные учётные данные и OAuth-токены Google Workspace. Через эти токены атакующие в марте получили доступ к AWS-среде Context.ai и эксфильтровали OAuth-токены пользователей — в том числе токен сотрудника Vercel.

Дальше сработала цепочка доверия. Через скомпрометированный OAuth-токен атакующие вошли в Google Workspace аккаунт сотрудника Vercel, оттуда — во внутренние системы компании. Итог: доступ к переменным окружения клиентских проектов, не помеченным как «sensitive».

Что делает этот инцидент показательным

Три структурных урока, которые здесь видны особенно отчётливо.

  • OAuth-токены — слепое пятно большинства команд безопасности. Они не требуют пароля, переживают его смену и редко проходят аудит после первоначальной авторизации. Один скомпрометированный вендор открывает доступ ко всем его интеграциям — автоматически, без дополнительных действий атакующего.
  • Клиенты Vercel не могли предотвратить атаку на своём уровне. Они не имели никакого отношения к Context.ai. Их данные оказались под угрозой исключительно из-за решений третьей стороны.
  • Скорость атаки нарастает. От заражения Lumma Stealer до эксфильтрации данных клиентов Vercel прошло около двух месяцев. Как отметил CEO Vercel Гильермо Рауш, необычная скорость продвижения атакующих объясняется использованием ИИ-инструментов для ускорения операций.

Связь между двумя инцидентами прямая: оба демонстрируют одну и ту же логику атаки — злоумышленник не ломает цель напрямую, а входит через доверенный компонент. В случае axios — через транзитивную зависимость. В случае Vercel — через OAuth-интеграцию вендора. Защита периметра в обоих сценариях не срабатывает: угроза уже внутри доверенного контекста.

Как защититься от атак на цепочку поставок

Защита требует контроля на каждом уровне: от выбора зависимостей до управления секретами в CI/CD.

Уровень 1: Контроль зависимостей

  • Фиксируйте версии и проверяйте хеши. Плавающие диапазоны версий в продуктовых пайплайнах — это открытая дверь для автоматического подтягивания вредоносной версии. Фиксируйте точные версии и сверяйте контрольные суммы с эталонным состоянием. Это не защитит от компрометации аккаунта мейнтейнера, но исключит незаметное обновление на заражённый пакет.
  • Формируйте и поддерживайте SBOM. Software Bill of Materials — полный реестр каждого компонента вашего ПО, включая транзитивные зависимости. Когда появляется информация об уязвимости или вредоносном пакете (как с Axios или Bitwarden CLI), вы мгновенно определяете, затронуты ли вы.
  • Запускайте SCA непрерывно. Статические одноразовые сканирования недостаточны. Инструменты Software Composition Analysis должны работать на каждом пулл-реквесте и при каждом обновлении зависимостей, выявляя новые пакеты, нестандартные preinstall-хуки и неожиданные сетевые вызовы в скриптах пакетов.

Уровень 2: Целостность артефактов

Требуйте подписанных сборок и аттестации происхождения. Подписанный артефакт с верифицируемой цепочкой сборки несравнимо сложнее подменить незаметно. Это создаёт криптографический барьер между вашей инфраструктурой и скомпрометированным реестром.

Уровень 3: Защита CI/CD-инфраструктуры

Здесь находится главный приз для атакующих — секреты и токены. Именно через CI/CD прошли все три инцидента 2026 года.

  • Применяйте модель нулевого доверия (zero trust) к CI/CD-воркфлоу. GitHub Actions должны работать с минимально необходимыми правами. Используйте эфемерные токены, ограниченные отдельными задачами, — не долгоживущие персональные токены доступа. Аудируйте файлы воркфлоу на предмет ссылок на сторонние Actions и фиксируйте их на конкретные коммит (SHA), а не на изменяемые теги (как это произошло с Checkmarx и Bitwarden CLI).
  • Контролируйте аномальный исходящий трафик. Вредонос в Bitwarden CLI устанавливал соединение с audit.checkmarx[.]cx. Мониторинг исходящего трафика CI-раннеров на сетевом уровне зафиксировал бы это. Составьте белый список ожидаемых исходящих адресов для сборочных сред и настройте алерты на любые отклонения.
  • Ротируйте секреты CI/CD регулярно и сразу после любого инцидента. Относитесь к секретам в CI/CD-средах как к краткосрочным учётным данным. Любой токен, API-ключ или SSH-ключ, который мог быть скомпрометирован, должен быть заменён немедленно. Выстроенный процесс управления секретами превращает эту операцию в штатную процедуру, а не в аварийную импровизацию.

Уровень 4: Защита периметра разработчика

  • Включите конфигурации AI-инструментов в периметр защиты. Кампания 2026 года явно целилась в конфигурационные файлы Claude, Cursor, Aider и аналогичных инструментов. Эти файлы нередко содержат API-ключи и контекст о кодовой базе. Относитесь к ним как к чувствительным артефактам и включайте в область применения инструментов сканирования секретов.
  • Аудируйте OAuth-приложения. Инцидент с Vercel показал: доверенные сторонние OAuth-приложения создают цепочки доверия, которые обходят традиционные средства защиты. Проведите аудит всех OAuth-приложений. Отзовите доступ у неиспользуемых приложений. Ограничьте области видимости (scopes) до минимально необходимых.

Централизованное управление секретами — основа всего

Все перечисленные выше меры требуют одного фундамента: единого хранилища для управления, ротации и разграничения доступа к секретам. Без этого ротация становится хаосом, аудит — невозможным, а ролевая модель доступа — фикцией.

Заключение
Заключение

Атаки на цепочку поставок в 2026 году — это новая норма. Взлом Bitwarden CLI показал, что инструменты безопасности сами становятся вектором атаки. Axios продемонстрировал уязвимость транзитивных зависимостей — тех, о которых разработчики даже не подозревают. Vercel доказал, что один скомпрометированный OAuth-вендор открывает путь к тысячам клиентов.

Что объединяет все три инцидента? Не сложность атак. Не новые уязвимости. Секреты в незащищённых средах.

Переменные окружения CI/CD с npm-токенами и GitHub PAT. OAuth-токены без ротации. Конфиги AI-инструментов с API-ключами. Они лежат открыто — и именно они становятся главным призом для атакующих.

Защита периметра не срабатывает, потому что угроза уже внутри доверенного контекста. Процессные средства контроля не помогают, потому что вредонос выполняется с полными правами разработчика.

Нужна многоуровневая защита и архитектурное ограничение. Контроль зависимостей (SBOM, SCA), целостность артефактов (подписанные сборки), zero-trust для CI/CD-пайплайнов, аудит OAuth-приложений, централизованное управление секретами. И главное: система, где компрометация одного секрета не открывает доступ ко всему остальному.

CTA Image

Централизованное управление секретами — не опция, а требование. Пассворк обеспечивает хранение API-ключей, токенов и паролей в зашифрованном виде с детальной ролевой моделью доступа и журналом аудита. Протеструйте бесплатно и проверьте, как Пассворк решает задачу защиты корпоративных секретов в CI/CD-инфраструктуре.

Часто задаваемые вопросы: атаки на цепочку поставок
Часто задаваемые вопросы: атаки на цепочку поставок

Чем атака на цепочку поставок отличается от обычной кибератаки?

При обычной атаке злоумышленник атакует целевую организацию напрямую — через фишинг, эксплуатацию уязвимостей или брутфорс. При атаке на цепочку поставок он компрометирует доверенный компонент — библиотеку, CI/CD-систему, OAuth-провайдера. Жертва устанавливает вредоносный код добровольно, считая его легитимным обновлением.

Что делать, если вы скачали скомпрометированный пакет?

Немедленно ротируйте все секреты, доступные в среде, где был установлен пакет: SSH-ключи, токены, API-ключи, переменные окружения CI/CD. Изолируйте затронутые системы, проведите форензику на предмет эксфильтрации данных и проверьте GitHub-репозитории вашей организации на наличие посторонних публичных форков.

Как защитить CI/CD от атак на цепочку поставок?

Используйте точные версии GitHub Actions по SHA-хешу, а не по тегу — это исключает подмену при обновлении. Используйте OIDC-токены вместо долгосрочных секретов. Ограничьте права Actions по принципу минимальных привилегий. Мониторьте аномальное поведение в пайплайнах: неожиданные сетевые соединения, создание новых файлов в нестандартных директориях.

Что такое транзитивная зависимость и почему она опасна?

Транзитивная зависимость — это пакет, который вы не устанавливаете напрямую, но он подтягивается как зависимость вашей зависимости. В атаке на Axios вредоносный код был спрятан в plain-crypto-js — пакете, о котором разработчики не знали. Проверка только прямых зависимостей не защищает от этого вектора: необходим полный SCA-аудит дерева зависимостей.

Почему OAuth-токены — опасный вектор атаки?

OAuth-токены не требуют пароля пользователя, переживают его смену и часто имеют широкие области видимости. После авторизации приложения токен редко проходит повторный аудит. Один скомпрометированный вендор с OAuth-доступом к вашей инфраструктуре открывает атакующему путь в ваши системы — без взлома вашего периметра напрямую.

Что такое Shai-Hulud и почему это важно?

Shai-Hulud — первый в истории самовоспроизводящийся npm-червь, зафиксированный Sonatype в 2025 году. В отличие от обычного вредоносного пакета, он способен автономно распространяться через экосистему зависимостей: заражённый пакет реплицирует себя в npm-проекты жертвы. Вариант этого червя был использован в атаке на @bitwarden/cli в апреле 2026 года.

Импортозамещение ИБ-решений (СЗИ): переход на российское ПО
Переход на российские решения в сфере защиты информации — юридическая обязанность. В статье: сроки, штрафы, пошаговый план миграции и таблицы отечественных аналогов по всем ключевым классам защитных решений.
Приказы ФСТЭК и ФСБ №117: в чём разница и как выполнить требования
ФСТЭК и ФСБ выпустили приказы с одинаковым номером 117. Оба обязательны для госорганов, ГУП и госучреждений — но регулируют разное. Рассмотрим, чем отличаются документы, где пересекаются и как выполнить требования обоих.
11 способов взлома паролей, которые хакеры используют в 2026 году
Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.

Атаки на цепочку поставок: взлом Bitwarden CLI, Shai-Hulud и выводы

Зачем атаковать защищённую корпоративную сеть, если можно взломать npm-пакет с миллионами скачиваний? Разбираем три резонансных инцидента 2026 года: компрометацию Bitwarden CLI через GitHub Actions, вредонос в Axios и утечку OAuth-токенов через Vercel. Что их объединяет и как защитить CI/CD.
18 апр. 2026 г.
Как реагировать на кибератаку: пошаговый план действий для ИТ-команды

Введение

Большинство компаний узнают о взломе не от своих систем мониторинга, а от хакеров, когда те уже зашифровали данные или выставили их на продажу.

По данным аналитиков компании Код Безопасности среднее время нахождения злоумышленника в корпоративной сети российской компании составляет 42 дня. В ряде случаев — до 181 дня. Всё это время атакующий изучает инфраструктуру, копирует данные и методично готовит финальный удар.

Когда атака всё-таки обнаружена, у команды нет времени разбираться, кто за что отвечает. Есть только план — или его отсутствие.

В этом материале пошаговый план для ИТ-команд, у которых нет выделенного операционного центра безопасности (SOC), зато есть задача: остановить атаку, сохранить доказательную базу и вернуть бизнес в строй.


Главное

  • Среднее время присутствия злоумышленника в сети российской компании — 42 дня. За это время атакующий успевает повысить привилегии, скопировать данные и установить бэкдоры.
  • Первые минуты инцидента определяют масштаб ущерба. Минимальное зафиксированное время от первоначального проникновения до полного шифрования инфраструктуры составляет 12,5 минуты.
  • Реагирование — это последовательность, а не импровизация. Подготовка → обнаружение → сдерживание → форензика → устранение → восстановление → разбор. Пропуск или перестановка шагов уничтожает улики и открывает путь для повторного проникновения.
  • Форензика начинается до любых изменений в системе. Дамп оперативной памяти — в первую очередь. Каждый артефакт документируется по цепочке хранения: кто собрал, когда, на каком носителе.
  • Восстановление — только из чистого бэкапа, только после закрытия уязвимости. Восстановление из заражённой резервной копии или через незакрытый вектор атаки — прямой путь к повторному инциденту.
  • Уведомление регуляторов — обязанность с жёсткими сроками. При утечке персональных данных — РКН в течение 24 часов (152-ФЗ). Субъекты КИИ — НКЦКИ в течение 3–24 часов (187-ФЗ, Приказ ФСБ № 546). Нарушение сроков — самостоятельный состав правонарушения.
  • Компрометация учётных данных — сквозной риск на каждом этапе. Слабые пароли открывают первоначальный доступ, общие логины распространяют компрометацию, незакрытые учётки уволенных сотрудников становятся точкой повторного входа. Централизованное управление паролями закрывает этот риск системно.
  • Разбор инцидента обязателен. Разбор — единственный способ превратить инцидент в данные для улучшения защиты. Без разбора компания платит дважды.

Почему скорость реакции решает всё

В 2025 году число киберинцидентов в России выросло на 42% — до 22 тысяч за год. Более 50% компаний в 2025 году столкнулись с кибератаками (CNews, 2026, ТАСС, 2025). По словам зампреда правления Сбербанка Станислава Кузнецова, озвученным на ВЭФ-2025, совокупный ущерб экономике за первые восемь месяцев 2025 года мог составить около 1,5 трлн рублей (Интерфакс, 2025).

"По нашей оценке, в 2025 году уже было атаковано не менее 53% российских компаний, при этом 8 из 10 столкнулись с серьезными последствиями, четверть этих компаний признала, что они понесли существенные репутационные риски, еще одна четверть призналась в больших финансовых потерях. Ну и 48% признались, что у них были простои, из бизнес, сайты, деятельность приостановились" — зампред правления Сбербанка Станислав Кузнецов

Каждая четвёртая атака заканчивается серьёзными последствиями: финансовый ущерб или длительный простой. Доля инцидентов с утечкой конфиденциальных данных выросла с 53% до 64%, а доминирующей схемой остаётся двойное вымогательство: шифрование инфраструктуры с одновременным похищением данных (Positive Technologies, 2026).

Эти цифры описывают операционную реальность. И главная переменная в ней — время: как быстро атака обнаружена и как быстро остановлена.

Как атакуют: векторы, которые нужно знать

В 2025 году 64% успешных атак на организации заканчивались утечкой конфиденциальных данных (Positive Technologies, 2026). Понять, откуда пришла атака, — значит понять, где была брешь. Большинство инцидентов начинаются с одного из пяти векторов.

Фишинг и социальная инженерия

Самый массовый вектор. 80% целевых атак начинаются с электронного письма, в 70% случаев почта — канал доставки вредоносного ПО (Positive Technologies, 2026).

Фишинг давно перестал быть письмом с ошибками от «нигерийского принца». Современные атаки приходят с взломанных легитимных аккаунтов — коллег, партнёров, подрядчиков. Письмо выглядит достоверно, отправитель знаком, контекст правдоподобен. Вредоносная нагрузка прячется внутри многоступенчатых контейнеров: архив → документ → макрос, или HTML-вложение, или QR-код, ведущий на фишинговую страницу.

Отдельная тенденция — phishing-as-a-service (PhaaS): готовые панели управления атаками, шаблоны писем и механизмы обхода почтовых фильтров доступны на теневых площадках. Порог входа для злоумышленника снизился до минимума.

Компрометация учётных данных

Второй по частоте вектор. Атакующий не взламывает систему, он входит в неё с валидными учётными данными. Источники скомпрометированных паролей:

  • Утечки из сторонних сервисов. Сотрудник использует один пароль для корпоративного сервиса и личного интернет-магазина. Магазин взломали — пароль оказался в открытом доступе.
  • Подбор по словарям. Слабые или предсказуемые пароли на привилегированных учётных записях взламываются за минуты.
  • Инфостилеры. Вредоносное ПО, попавшее на рабочую станцию через фишинг, вытаскивает сохранённые пароли из браузеров и менеджеров паролей операционной системы.
  • Общие логины. Несколько сотрудников или подрядчиков используют одну учётную запись — компрометация одного открывает доступ всем.

Именно здесь корпоративный менеджер паролей закрывает риски системно: уникальные сложные пароли для каждого сервиса, ролевой доступ, исключение общих логинов. Пассворк хранит учётные данные в зашифрованном хранилище и фиксирует каждое обращение к ним в журнале аудита — это видно и до инцидента, и в ходе расследования.

💡
Подробнее об актуальных способах взлома учётных данных — в статьей «11 способов взлома паролей, которые хакеры используют в 2026 году»

Эксплуатация уязвимостей

Незакрытые CVE в публично доступных сервисах — почтовых серверах, веб-приложениях. Среднее время от публикации уязвимости до первой эксплуатации в реальных атаках сократилось до нескольких дней. Компании, которые откладывают обновления (патчинг) на «следующий квартал», фактически оставляют дверь открытой.

Особую опасность представляют устройства и сервисы, о существовании которых ИТ-команда не знает: теневая ИТ-инфраструктура, поднятая сотрудниками в обход регламентов.

Атаки через подрядчиков

Атакующий компрометирует не саму компанию, а её поставщика — интегратора, аутсорсера, разработчика ПО. Через доверенный канал он получает доступ к инфраструктуре заказчика, минуя периметровую защиту. Этот вектор особенно опасен тем, что действия атакующего неотличимы от легитимной работы подрядчика: те же учётные данные, те же системы, те же часы работы.

Минимизация риска — отдельная учётная запись для каждого подрядчика, доступ только к нужным системам, только на период задачи, с полным журналом действий. Пассворк позволяет выдавать подрядчикам доступ к конкретным учётным данным на ограниченный срок и отзывать его в один клик по завершении работ.

Вредоносное ПО: шифровальщики и инфостилеры

Вредоносное ПО применялось в большинстве успешных атак на организации в 2025 году (Positive Technologies, январь 2025). Два наиболее распространённых класса:

Шифровальщики (ransomware) — блокируют данные и требуют выкуп. Современные группировки работают по модели двойного вымогательства: сначала эксфильтрируют данные, затем шифруют. Даже если компания восстановится из бэкапа, угроза публикации украденных данных остаётся. Перед финальным ударом шифровальщик целенаправленно ищет и уничтожает резервные копии.

Инфостилеры — тихо работают в фоне, собирая учётные данные, сессионные токены, данные браузеров. Жертва может месяцами не подозревать о заражении, пока скомпрометированные данные не всплывут в другом инциденте или на теневом рынке.

Векторы кибератак и меры защиты

Вектор Частота Сложность обнаружения Типичный сценарий Приоритетная мера защиты
Фишинг и социальная инженерия Самый массовый (80% целевых атак) Средняя Письмо с вредоносным вложением от «знакомого» отправителя MFA, обучение персонала, фильтрация почты
Компрометация учётных данных Высокая Низкая — вход выглядит легитимным Повторное использование пароля из утечки стороннего сервиса Уникальные пароли, централизованный менеджер паролей, аудит доступа
Эксплуатация уязвимостей Средняя Средняя Незакрытый CVE в публичном сервисе Регулярный патчинг, инвентаризация внешнего периметра
Атаки через подрядчиков Растущая Высокая — действия неотличимы от легитимных Компрометация интегратора с доступом к инфраструктуре заказчика Отдельные учётки, ограниченный срок доступа, журнал действий
Вредоносное ПО Высокая (большинство успешных атак) Низкая для инфостилеров, высокая для шифровальщиков Инфостилер тихо собирает данные месяцами EDR, изолированные бэкапы по правилу 3-2-1
CTA Image

Два вектора из пяти можно закрыть ещё до начала атаки — компрометацию учётных данных и бесконтрольный доступ подрядчиков. Пассворк централизует управление паролями, разграничивает доступы и фиксирует каждое действие в журнале аудита. Протестируйте бесплатно

Сколько времени злоумышленник остаётся в сети незамеченным

Среднее время обнаружения (Mean Time to Detect, MTTD) — среднее время между моментом проникновения и его обнаружением. Чем выше этот показатель, тем глубже атакующий укоренился в инфраструктуре до того, как его заметили.

Среднее время обнаружения для российских компаний составляет 42 дня. За это время злоумышленник, как правило, успевает:

  • изучить топологию сети и определить пути к критичным системам
  • повысить привилегии до уровня администратора домена
  • скопировать или проиндексировать ценные данные
  • установить бэкдоры для повторного доступа после «устранения» инцидента

При этом минимальное зафиксированное время от первоначального проникновения до полного шифрования инфраструктуры составляет 12,5 минуты (BI.ZONE, 2025). Это исключает любые паузы на согласование действий: у команды реагирования нет времени на обсуждение — только на исполнение заранее отработанного плана.

Второй ключевой показатель — среднее время восстановления (Mean Time to Respond/Recover, MTTR): время от обнаружения до полного восстановления операционной деятельности. Сокращение среднего времени восстановления — главная измеримая цель любого плана реагирования на инциденты (Incident Response Plan, IRP).

На практике среднее время восстановления складывается из нескольких последовательных этапов:

  • локализация угрозы
  • анализ масштаба компрометации
  • восстановление систем из резервных копий
  • верификация целостности среды перед возвратом в продуктив

Задержка на любом из них мультиплицирует итоговый ущерб — каждый час простоя критичных систем конвертируется в прямые финансовые потери и репутационные издержки.

Разрыв между MTTD и MTTR — это и есть зона наибольшего риска. Компании, у которых нет задокументированного плана реагирования, тратят первые часы инцидента не на сдерживание угрозы, а на выяснение того, кто за что отвечает. Именно поэтому план реагирования измеряется не качеством документа, а скоростью исполнения в условиях реального давления.

Финансовые потери от атак складываются из двух категорий — прямых и косвенных. Прямые поддаются расчёту: выкуп за расшифровку данных, восстановление инфраструктуры, штрафы регуляторов.

Cредний размер первоначального требования о выкупе в 2025 году составлял от 4 до 40 млн рублей. Максимальная зафиксированная сумма выкупа выросла на 67% и достигла 400 млн рублей (F6, 2025).

Косвенные потери труднее измерить, но они, как правило, превышают прямые. Репутационный ущерб, отток клиентов, судебные иски, потеря контрактов — всё это разворачивается уже после того, как инцидент технически закрыт.

Пошаговый план реагирования на кибератаку

Реагирование на инцидент — это последовательность. Пропущенный шаг или нарушенный порядок уничтожает улики, открывает путь для повторного проникновения и затягивает восстановление. Ниже — семь этапов, которые работают именно в этой логике.

Шаг 1. Подготовка — действия до инцидента

Качество реагирования определяется до начала атаки. Команда, которая впервые читает инструкцию в момент инцидента, теряет часы на согласование очевидного пока злоумышленник продолжает работать в инфраструктуре.

  • Разработайте и задокументируйте план реагирования на инциденты. Документ должен содержать: классификацию инцидентов по типу и критичности, цепочку эскалации с конкретными именами и контактами, роли и зоны ответственности каждого участника, резервные каналы связи на случай компрометации корпоративной почты.
  • Сформируйте команду реагирования заранее. В зависимости от масштаба компании в неё входят: специалист по форензике, юрист с опытом в области ИБ и защиты данных, ИТ-безопасность, операционный менеджер, представитель PR или коммуникаций. Если собственных ресурсов недостаточно — определите подрядчиков и заключите договоры до инцидента, а не во время него.
  • Проведите инвентаризацию активов и данных. Знайте, где хранятся персональные данные, какие системы являются критичными, кто и с каким уровнем доступа работает с чувствительной информацией. Без этой карты локализация инцидента занимает в разы больше времени.
  • Настройте централизованное логирование и мониторинг. SIEM без настроенных правил корреляции — дорогой архив. Убедитесь, что логи с ключевых систем собираются, хранятся достаточный срок и доступны для анализа в момент инцидента.
  • Регулярно проверяйте резервные копии. Бэкап, который никто не восстанавливал в тестовом режиме — ненадёжный инструмент. Проверяйте восстановление не реже раза в квартал.
  • Проведите учения. Разыграйте сценарий атаки с командой. Это единственный способ выявить пробелы в плане до того, как они проявятся в реальной ситуации.

Шаг 2. Обнаружение и идентификация

Признаки компрометации (Indicators of Compromise, IoC) — артефакты, указывающие на то, что система была скомпрометирована. Это могут быть сетевые аномалии, подозрительные процессы, изменения в файловой системе или нетипичная активность учётных записей.

Сетевые аномалии

  • Исходящий трафик на нетипичные адреса или в нетипичное время — особенно ночью и в выходные
  • Резкий рост объёма передаваемых данных без видимой причины (возможная эксфильтрация)
  • Соединения с известными вредоносными IP или доменами
  • DNS-запросы к случайно выглядящим доменам — признак DGA-активности (генерация доменов вредоносным ПО)
  • Нетипичные протоколы или порты: например, RDP наружу, SMB во внешнюю сеть

Подозрительные процессы и активность на хостах

  • Неизвестные процессы с высоким потреблением CPU или памяти, особенно запущенные от имени системных учётных записей
  • Процессы, запущенные из нетипичных директорий: %TEMP%, %AppData%, корень диска
  • Отключение или остановка антивирусных агентов, EDR, служб логирования
  • Появление новых задач в планировщике или служб с неизвестными именами

Изменения в файловой системе

  • Появление новых исполняемых файлов в системных директориях или директориях пользователей
  • Массовое переименование или изменение расширений файлов — прямой признак работы шифровальщика
  • Изменение системных файлов с неожиданными временными метками
  • Появление файлов с именами типа README_DECRYPT.txt, HOW_TO_RESTORE.html — записки с требованием выкупа
  • Удаление теневых копий (vssadmin delete shadows) — стандартный шаг шифровальщика

Аномалии в учётных записях

  • Входы в систему в нерабочее время, особенно с привилегированных учётных записей
  • Аутентификация с нетипичных географических локаций или IP-адресов
  • Множественные неудачные попытки входа с последующим успешным — признак брутфорса или подбора по утечке
  • Создание новых учётных записей, особенно с административными правами
  • Горизонтальное перемещение: один аккаунт последовательно аутентифицируется на множестве хостов за короткое время
  • Использование учётных записей уволенных сотрудников

Признаки в журналах событий

  • Очистка журналов безопасности Windows (Event ID 1102) или системных логов — злоумышленники заметают следы
  • Массовый экспорт данных из корпоративных систем: почта, файловые хранилища, базы данных
  • Обращения к файлам с паролями, конфигурационным файлам, ключам SSH — целенаправленный сбор учётных данных
Важно: наличие одного признака не означает компрометацию. Решение принимается на основе совокупности IoC и контекста. Фиксируйте каждый обнаруженный артефакт с временной меткой — это основа для форензики на следующем шаге.

Первая задача — понять масштаб и остановить распространение, не уничтожив улики. Изолируйте поражённые сегменты на уровне сети. Определите «нулевого пациента» — первый скомпрометированный хост. Составьте карту затронутых систем.

Параллельно проверьте смежные системы на признаки компрометации: аномальный сетевой трафик, нетипичные процессы, изменения в учётных записях. Злоумышленники редко ограничиваются одним хостом — латеральное перемещение происходит быстро.

  • Проверьте сервис-провайдеров и подрядчиков. Если внешние поставщики имеют доступ к вашей инфраструктуре или данным, немедленно оцените объём их прав и при необходимости ограничьте или отзовите доступ. Убедитесь, что они также не скомпрометированы — цепочка поставок остаётся одним из наиболее уязвимых векторов.
  • Опросите тех, кто обнаружил инцидент. Зафиксируйте показания: что именно заметили, когда, на каком оборудовании. Эти данные критичны для восстановления хронологии атаки. Если в компании есть служба поддержки — предупредите её о необходимости фиксировать и передавать любые аномальные обращения пользователей.

Шаг 3. Сдерживание

Цель этого шага — остановить распространение угрозы и минимизировать ущерб, не уничтожив улики. Сдерживание всегда предшествует устранению: пока периметр не стабилизирован, любые попытки «вылечить» систему бессмысленны.

Краткосрочное сдерживание — немедленные действия

  • Изолируйте поражённые хосты на уровне сети: отключите сетевой кабель или заблокируйте порты на коммутаторе
  • Заблокируйте скомпрометированные учётные записи. Если установить конкретные аккаунты невозможно — временно заблокируйте все привилегированные учётные записи и переиздайте их с новыми паролями
  • Отзовите активные сессии и токены доступа на поражённых системах
  • Заблокируйте на межсетевом экране IP-адреса и домены, замеченные в атаке
  • Отключите или ограничьте внешние подключения: RDP, открытые порты — всё, что может служить каналом управления для злоумышленника

Среднесрочное сдерживание — стабилизация периметра

  • Проверьте сегментацию сети: убедитесь, что изоляция поражённого сегмента реально работает и атака не распространилась на смежные зоны
  • Переведите критичные системы в режим усиленного мониторинга — даже те, которые выглядят незатронутыми
  • Разверните чистые резервные образы на изолированных машинах, если необходимо поддерживать непрерывность бизнес-процессов. Это временная мера — не восстановление
  • Ограничьте доступ сервис-провайдеров и подрядчиков до выяснения обстоятельств инцидента

Что фиксировать на этом шаге

Каждое действие по сдерживанию документируйте: что именно изолировано, когда, кем и на каком основании. Эти записи понадобятся при взаимодействии с регуляторами и при восстановлении хронологии инцидента.

Критерий перехода к следующему шагу: угроза локализована, дальнейшее распространение остановлено, улики сохранены. Только после этого — форензика и устранение.

Шаг 4. Сбор доказательств (форензика)

Форензика начинается до любых изменений в системе. Каждое действие по «лечению» — запуск сканера, удаление файла, перезагрузка — необратимо уничтожает артефакты. Сначала собрать, потом устранять.

Что собирать и в каком порядке

Приоритет — данные, которые исчезнут первыми:

  • Дамп оперативной памяти — в первую очередь. Содержит активные процессы, сетевые соединения, расшифрованные ключи, фрагменты вредоносного кода.
  • Сетевые логи — активные соединения, таблицы маршрутизации. Необходимо снимать до изоляции хоста от сети, так как после отключения активные сессии будут разорваны
  • Образ диска — побитовая копия (работайте только с копией)
  • Журналы событий — Windows Event Log (Security, System, Application), syslog, auth.log. Экспортируйте целиком, не фильтруйте на месте
  • Логи SIEM и EDR — выгрузите за период, охватывающий предполагаемое время проникновения с запасом минимум в две недели

Цепочка хранения доказательств

Каждый артефакт должен быть задокументирован по схеме: что собрано → кто собрал → когда → на каком носителе хранится → кто имел доступ после сбора. Нарушение цепочки хранения обесценивает доказательства в суде и при проверке регулятора.

Храните артефакты на изолированном носителе, не подключённом к корпоративной сети. Доступ — только у участников расследования.

Что проверить дополнительно

  • Было ли активно шифрование данных в момент атаки — это влияет на оценку реального ущерба от возможной эксфильтрации
  • Кто имел доступ к затронутым системам в период предполагаемого присутствия злоумышленника — по логам аутентификации
  • Не уничтожайте ничего, что выглядит как вредоносный файл, до завершения документирования. Преждевременное удаление — потеря части картины атаки

Шаг 5. Устранение угрозы

Удаление вредоносного ПО, закрытие уязвимостей и принудительный сброс учётных данных — три обязательных действия, которые выполняются одновременно.

  • Принудительный сброс паролей охватывает все привилегированные учётные записи, сервисные аккаунты и учётки пользователей, работавших на поражённых хостах. Скомпрометированные учётные данные остаются вектором повторного проникновения до полного сброса.
  • Проверьте сегментацию сети. Убедитесь, что изначально выстроенная сегментация сработала и сдержала распространение атаки. Если нет, зафиксируйте, где именно периметр был нарушен, и устраните эти точки до восстановления систем. Это не задача «на потом»: незакрытая брешь в сегментации — готовый маршрут для следующей атаки.
  • Удалите скомпрометированные данные из открытого доступа. Если в результате инцидента конфиденциальная информация оказалась опубликована немедленно инициируйте её удаление. Поисковые системы кэшируют страницы: направьте запросы на удаление кэша параллельно с удалением источника.

Закройте уязвимость, через которую произошло проникновение: патч, отключение сервиса, изменение конфигурации. Без этого восстановление бессмысленно.

Шаг 6. Восстановление систем

Восстановление — это контролируемый процесс возврата систем в производственную среду с постоянным мониторингом на предмет повторной активности атакующего.

Разворачивайте системы только из заведомо чистых резервных копий — с верифицированной датой создания, предшествующей дате компрометации. Перед вводом в эксплуатацию проверьте каждую восстановленную систему на признаки заражения.

  • Вводите системы в работу поэтапно. Одновременный запуск всей инфраструктуры затрудняет обнаружение аномалий. Поэтапный подход позволяет изолировать проблему, если она проявится повторно, и не допустить каскадного заражения.
  • Верифицируйте действия сервис-провайдеров. Если подрядчики заявляют, что устранили уязвимости со своей стороны — проверьте это самостоятельно или силами независимых специалистов. Декларация об устранении и фактическое устранение — не одно и то же.

Безопасное развёртывание из бэкапов

Перед восстановлением ответьте на три вопроса:

  1. Бэкап чистый? Определите временную точку компрометации (когда атакующий впервые появился в сети) и убедитесь, что резервная копия создана до этого момента. Восстановление из заражённого бэкапа — распространённая ошибка, приводящая к повторному инциденту.
  2. Уязвимость закрыта? Восстанавливать систему через тот же вектор атаки бессмысленно.
  3. Среда восстановления изолирована? Поднимайте системы в изолированном сегменте, проверяйте их чистоту и только потом возвращайте в продуктивную среду.

Приоритетный порядок восстановления

  1. Инфраструктурные сервисы (AD, DNS, DHCP)
  2. Системы резервного копирования и мониторинга
  3. Критичные бизнес-приложения (ERP, CRM, финансовые системы)
  4. Рабочие места пользователей
  5. Некритичные сервисы

Технические меры при восстановлении

  • Разворачивайте системы из эталонных образов с заранее настроенными политиками безопасности, а не из снапшотов, которые могут быть заражены
  • Принудительно смените все пароли пользователей и сервисных учётных записей после восстановления Active Directory
  • Включите расширенное логирование на всех восстановленных системах
  • Проверьте целостность восстановленных файлов по хэш-суммам

Мониторинг после восстановления

Даже после очистки и восстановления система, которую скомпрометировали, требует повышенного внимания. Именно сюда атакующий попытается вернуться в первую очередь.

Что мониторить после восстановления:

  • Все входы в систему, особенно в нерабочее время
  • Сетевые соединения с внешними адресами
  • Изменения в файловой системе в критичных директориях
  • Попытки обращения к ранее выявленным C2-адресам (даже заблокированным — это сигнал о повторной активности)
  • Активность сервисных учётных записей

Рекомендуемый период усиленного мониторинга — не менее 30 дней после восстановления. Атакующие нередко выжидают, пока компания расслабится, и возвращаются через скрытые точки повторного входа, которые не были обнаружены при устранении.

Шаг 7. Извлечённые уроки

Инцидент завершён, системы работают, данные восстановлены. Большинство команд на этом останавливаются. Это ошибка. Без структурированного разбора компания обречена повторить тот же сценарий.

Разбор инцидента

Разбор инцидента (Post-Incident Review, PIR) — обязательная встреча команды, которая работала над инцидентом. Следует провести встречу в течение 24-72 часов (но не позднее 7 дней) после закрытия инцидента, пока детали свежи в памяти.

Структура разбора инцидента

  1. Хронология. Восстановите полную цепочку событий: проникновение → закрепление → горизонтальное перемещение → финальный ущерб. Покажет, где были слепые пятна в мониторинге.
  2. Анализ атаки. Где атакующий мог быть остановлен, но не был? Какие средства защиты сработали, какие нет?
  3. Оценка реагирования. Насколько быстро обнаружили инцидент и провели изоляцию? Какие решения оказались верными, какие нет? Где регламент не работал или отсутствовал?
  4. Финансовый ущерб. Зафиксируйте прямые и косвенные потери — это основа для обоснования бюджета на ИБ.

Корректировка политик безопасности

По итогам разбора инцидента сформируйте конкретный список изменений с ответственными и дедлайнами. Без этого разбор остаётся разговором.

Типичные направления корректировок после инцидента

  • Управление доступом: ревизия привилегированных учётных записей, внедрение принципа минимальных привилегий, ограничение доступа подрядчиков по времени и периметру.
  • Мониторинг: расширение покрытия SIEM, добавление источников логов, которые оказались «слепыми зонами».
  • Бэкапы: проверка соответствия правилу 3-2-1, тестирование восстановления.
  • Обучение персонала: фишинг остаётся основным вектором кибератак.
  • Парольная политика: часто в пострадавших компаниях сотрудники использовали одинаковые пароли для разных сервисов.

Обновлённые политики эффективнее документировать, согласовывать с руководством и разъяснять сотрудникам лично — письмо в почте не работает.

Матрица этапов реагирования

Этап Цель Ключевые действия Критерий перехода
1. Подготовка Сформировать готовность до атаки IRP, команда, инвентаризация, учения Документы готовы, роли распределены, бэкапы проверены
2. Обнаружение Идентифицировать инцидент и его масштаб Анализ IoC, опрос очевидцев, карта затронутых систем Масштаб понят, «нулевой пациент» определён
3. Сдерживание Остановить распространение, сохранить улики Изоляция хостов, блокировка учёток, закрытие внешних каналов Угроза локализована, дальнейшее распространение остановлено
4. Форензика Собрать доказательную базу Дамп RAM, образ диска, журналы событий, цепочка хранения Все артефакты задокументированы и сохранены
5. Устранение Удалить угрозу и закрыть вектор Удаление ВПО, патч уязвимости, сброс паролей Вредоносное ПО удалено, вектор закрыт, учётные данные сброшены
6. Восстановление Вернуть системы в работу Развёртывание из чистых бэкапов, поэтапный ввод, усиленный мониторинг Системы работают, 30 дней мониторинга без аномалий
7. Разбор Превратить инцидент в данные PIR, хронология, корректировка политик, обновление IRP Список изменений с ответственными и дедлайнами сформирован

Уведомление регуляторов: требования 2025–2026 годов

При инциденте, затрагивающем персональные данные или критическую информационную инфраструктуру (КИИ), организация обязана уведомить регуляторов в жёстко установленные сроки. Нарушение сроков влечёт административную ответственность.

Роскомнадзор (утечка персональных данных)

С 30 мая 2025 года действуют новые штрафы за утечку персональных данных и непредставление уведомления в РКН. Порядок уведомления:

  1. В течение двадцати четырех часов о произошедшем инциденте, о предполагаемых причинах, повлекших нарушение прав субъектов персональных данных, и предполагаемом вреде, нанесенном правам субъектов персональных данных, о принятых мерах по устранению последствий соответствующего инцидента, а также предоставить сведения о лице, уполномоченном оператором на взаимодействие с уполномоченным органом по защите прав субъектов персональных данных, по вопросам, связанным с выявленным инцидентом;
  2. В течение семидесяти двух часов о результатах внутреннего расследования выявленного инцидента, а также предоставить сведения о лицах, действия которых стали причиной выявленного инцидента (при наличии).

Уведомление подаётся в электронном виде через портал персональных данных Роскомнадзора. Отсутствие уведомления в срок — самостоятельный состав правонарушения, независимо от факта утечки.

ГосСОПКА / НКЦКИ (субъекты КИИ)

Для субъектов критической информационной инфраструктуры обязательна передача информации об инцидентах в ГосСОПКА через НКЦКИ:

Срок Действие
3 часа Уведомление об инциденте для значимых объектов КИИ (ЗОКИИ)
24 часа Уведомление об инциденте для иных объектов КИИ (не имеющих категории значимости)
48 часов Передача технических данных об атаке

С 30 января 2026 года вступил в силу Приказ ФСБ России № 546, утверждающий новый порядок обмена информацией о кибератаках для субъектов КИИ. Документ уточняет форматы и каналы передачи данных в НКЦКИ.

ФСТЭК

Субъекты КИИ дополнительно взаимодействуют с ФСТЭК в части категорирования объектов и выполнения требований по защите. При инциденте на значимом объекте КИИ уведомление обязательно.

Практический совет: назначьте ответственного за взаимодействие с регуляторами ещё до инцидента. В кризисной ситуации искать юриста и разбираться в порталах — потеря критического времени.

Кризисные коммуникации: что говорить клиентам и сотрудникам

Попытка скрыть факт инцидента усугубляет репутационный ущерб — и создаёт дополнительные правовые риски. Прозрачная коммуникация, напротив, сохраняет доверие.

Принципы кризисных коммуникаций

  • Говорите первыми. Сообщение от компании должно выйти раньше, чем информация появится из других источников. Пустота заполняется слухами.
  • Сообщайте факты, а не предположения. «Мы обнаружили несанкционированный доступ к системам и расследуем инцидент» — лучше, чем молчание или непроверенные детали.
  • Давайте конкретные инструкции. Клиентам, чьи данные могли быть затронуты: смените пароль, включите двухфакторную аутентификацию, отслеживайте подозрительную активность.
  • Обновляйте статус. Одно сообщение — недостаточно. Регулярные обновления снижают тревожность и демонстрируют контроль над ситуацией.
  • Разделяйте аудитории. Сотрудники, клиенты, партнёры и регуляторы получают разные сообщения — по содержанию и каналу доставки.

Внутренние коммуникации во время инцидента ведите по резервным каналам (мессенджер вне корпоративной инфраструктуры, телефон). Корпоративная почта может быть скомпрометирована.

Как предотвратить повторный взлом

Скомпрометированные учётные данные — главный вектор атак. По данным исследования Positive Technologies за 2026 год, кража учётных данных составила 19% от всех инцидентов 2025 года, а доля атак с утечкой конфиденциальной информации достигла 64%. Слабая парольная политика открывает дверь для следующей атаки — даже после полного восстановления инфраструктуры.

Управление паролями и доступом

  • Уникальные сложные пароли для каждой системы — без исключений
  • Принудительная смена паролей после любого инцидента
  • Немедленный отзыв доступа при увольнении или компрометации аккаунта
  • Разграничение привилегий по принципу минимально необходимых прав

Защита от фишинга

  • Многофакторная аутентификация на всех привилегированных учётных записях
  • Обучение сотрудников распознаванию фишинговых писем — с регулярными симуляциями
  • Фильтрация входящей почты и блокировка подозрительных вложений

Мониторинг и обнаружение

  • SIEM с настроенными правилами корреляции для раннего обнаружения аномалий
  • EDR на всех конечных точках
  • Регулярный аудит учётных записей и прав доступа

Резервное копирование

  • Правило 3-2-1: три копии, два разных носителя, одна — офлайн
  • Регулярная проверка восстановления из бэкапов — не реже раза в квартал

Большинство из этих мер требуют системного контроля над доступом. Именно здесь управление учётными данными становится частью архитектуры защиты.

Как Пассворк помогает при реагировании на инциденты

Как Пассворк помогает при реагировании на инциденты

Управление учётными данными — задача, которая влияет на каждый этап реагирования: от сдерживания до восстановления.

До инцидента

Пассворк разворачивается на серверах компании и интегрируется с Active Directory и LDAP. Все учётные данные хранятся в зашифрованном хранилище внутри вашей инфраструктуры. Доступ к паролям разграничен по ролям: каждый сотрудник и подрядчик видит только то, что нужно для его задач.

Это исключает два распространённых сценария компрометации: общие логины на несколько человек и избыточные права, которые никто не пересматривал годами.

Во время инцидента

Когда атака обнаружена, счёт идёт на минуты. Пассворк позволяет заблокировать доступ конкретного пользователя или подрядчика в один клик — без ручного обхода систем и без риска пропустить учётную запись. Журнал аудита фиксирует каждое обращение к паролям: кто запросил, когда, с какого устройства. Эти данные становятся частью доказательной базы при форензике и взаимодействии с регуляторами.

После инцидента

Принудительный сброс паролей после инцидента — обязательный шаг. Пассворк позволяет провести его централизованно: сгенерировать новые уникальные пароли для всех затронутых учётных записей, сразу распределить их по ролям и зафиксировать факт смены в журнале.

Заключение

Заключение

Инцидент проверяет реальную готовность команды действовать под давлением. Компании, которые отрабатывают сценарии атак заранее, тестируют резервные копии и знают свои роли в кризисной ситуации, восстанавливаются быстрее и с меньшими потерями. Те, кто открывает инструкцию впервые в момент атаки, платят за это простоем, утечками и штрафами регуляторов.

Каждый этап реагирования — от обнаружения до восстановления — требует системности. Чёткие роли, задокументированные процедуры, заранее отработанные сценарии. Именно это отличает управляемый инцидент от катастрофы

После закрытия инцидента не останавливайтесь на устранении последствий. Разберите хронологию, найдите первопричину, обновите регламенты. Каждый инцидент — это данные о реальных слабых местах вашей инфраструктуры. Игнорировать их значит платить дважды.

Управление учётными данными — сквозная задача на каждом этапе. Компрометация паролей открывает первоначальный доступ, хаотичная ротация в разгар инцидента создаёт новые бреши, а незакрытые учётки уволенных сотрудников становятся точкой повторного проникновения. Это не отдельная задача, аконтроль, который должен работать до, во время и после инцидента.

CTA Image

Пассворк хранит учётные данные внутри вашей инфраструктуры, обеспечивает мгновенный отзыв доступа и фиксирует каждое действие в журнале аудита — всё, что нужно для контроля над доступом до, во время и после инцидента. Протестируйте Пассворк бесплатно

Часто задаваемые вопросы

Часто задаваемые вопросы

Что делать в первые минуты после обнаружения кибератаки?

Изолируйте поражённые системы от сети, не выключая питание. Зафиксируйте время и симптомы инцидента. Смените пароли привилегированных учётных записей с незатронутого устройства. Уведомьте ответственную команду по резервному каналу связи. Не трогайте подозрительные файлы до начала форензики.

Как понять, что атака завершена и можно восстанавливаться?

Убедитесь, что все точки закрепления атакующего найдены и удалены, уязвимость, через которую произошло проникновение, закрыта, скомпрометированные учётные записи заблокированы или сброшены, а мониторинг не фиксирует новой подозрительной активности. Восстанавливайте только из бэкапа, созданного до момента компрометации.

Нужно ли уведомлять регуляторов при кибератаке?

Зависит от типа инцидента и статуса организации. Субъекты КИИ обязаны уведомить ФСБ (через НКЦКИ) в течение 24 часов по 187-ФЗ. При утечке персональных данных — уведомить Роскомнадзор в течение 24 часов с момента обнаружения (152-ФЗ, статья 21). Рекомендуется заранее подготовить шаблоны уведомлений и согласовать их с юристом.

Что такое ГосСОПКА и кто обязан туда сообщать?

ГосСОПКА — Государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак. Уведомлять НКЦКИ обязаны субъекты критической информационной инфраструктуры: организации из сфер энергетики, финансов, здравоохранения, транспорта и ряда других.

Как восстановить системы после атаки шифровальщика?

Восстановление начинается только после полной очистки инфраструктуры от ВПО и закрытия уязвимости, через которую произошло проникновение. Разворачивайте системы из резервных копий с верифицированной датой, предшествующей компрометации. Поэтапный ввод в эксплуатацию с усиленным мониторингом — минимум 30 дней после восстановления.

Нужно ли сообщать клиентам о взломе?

Да — особенно если затронуты их персональные данные. Это требование закона и вопрос репутации: по данным Сбербанка, каждая четвёртая атакованная компания понесла существенные репутационные потери (ВЭФ-2025). Сообщение от компании должно выйти раньше, чем информация появится из других источников.

Как защититься от атак через подрядчиков?

Для каждого подрядчика создавайте отдельную учётную запись, без общих логинов. Доступ выдавайте только к тем системам, которые нужны для конкретной задачи, и только на период её выполнения. Все действия подрядчика фиксируйте в журнале. Как только работы завершены, доступ отзывается немедленно.

Хэширование паролей: соль, перец и выбор алгоритма
Шифрование, хэширование, соль и перец — в чём разница, как каждый метод защищает пароли и почему выбор архитектуры хранения определяет, станет ли утечка базы данных инцидентом или катастрофой.
Приказ ФСТЭК № 117: разбор изменений, Кзи и штрафов
С 1 марта 2026 года Приказ ФСТЭК № 17 утратил силу. Его заменил Приказ № 117 с числовыми метриками КЗИ и ПЗИ, жёсткими сроками устранения уязвимостей и расширенной зоной ответственности. В статье рассмотрим, что изменилось и как подготовиться.
Киберугрозы марта 2026: инциденты, штрафы и защита данных
Первые оборотные штрафы за утечки. Zero-click уязвимость в Telegram. Каскадная атака через Trivy. Шифровальщик в европейском порту. Новые требования ФСТЭК и КИИ. В статье — разбор ключевых инцидентов, изменений в законодательстве и конкретных шагов по защите корпоративных доступов.

Как реагировать на кибератаку: пошаговый план действий

Первые минуты кибератаки определяют масштаб ущерба — поэтому действовать нужно по плану. Как изолировать угрозу, сохранить улики, уведомить регуляторов и вернуть бизнес в строй.

3 апр. 2026 г.
ИБ-итоги марта 2026 для бизнеса: утечки, уязвимости и оборотные штрафы

Март 2026 года стал насыщенным периодом для специалистов по информационной безопасности. Первые реальные оборотные штрафы за утечки персональных данных. Критическая уязвимость в мессенджере с CVSS 9.8. Вирус-шифровальщик, переведший крупный европейский порт на бумажный документооборот. Новые требования ФСТЭК и КИИ, вступившие в силу.

Рассмотрим ключевые инциденты месяца, новые законодательные требования и конкретные шаги по защите корпоративных доступов.

Главные угрозы марта: мессенджеры и IoT

Общий тренд месяца — хакеры всё реже атакуют напрямую. Вместо этого они ищут слабые звенья: мессенджеры сотрудников, инструменты разработки, подключённые IoT-устройства, цепочку поставок и посредников с менее зрелой защитой. Три инцидента марта наглядно показывают, как это работает.

0-day в Telegram: почему мессенджеры — худшее место для паролей

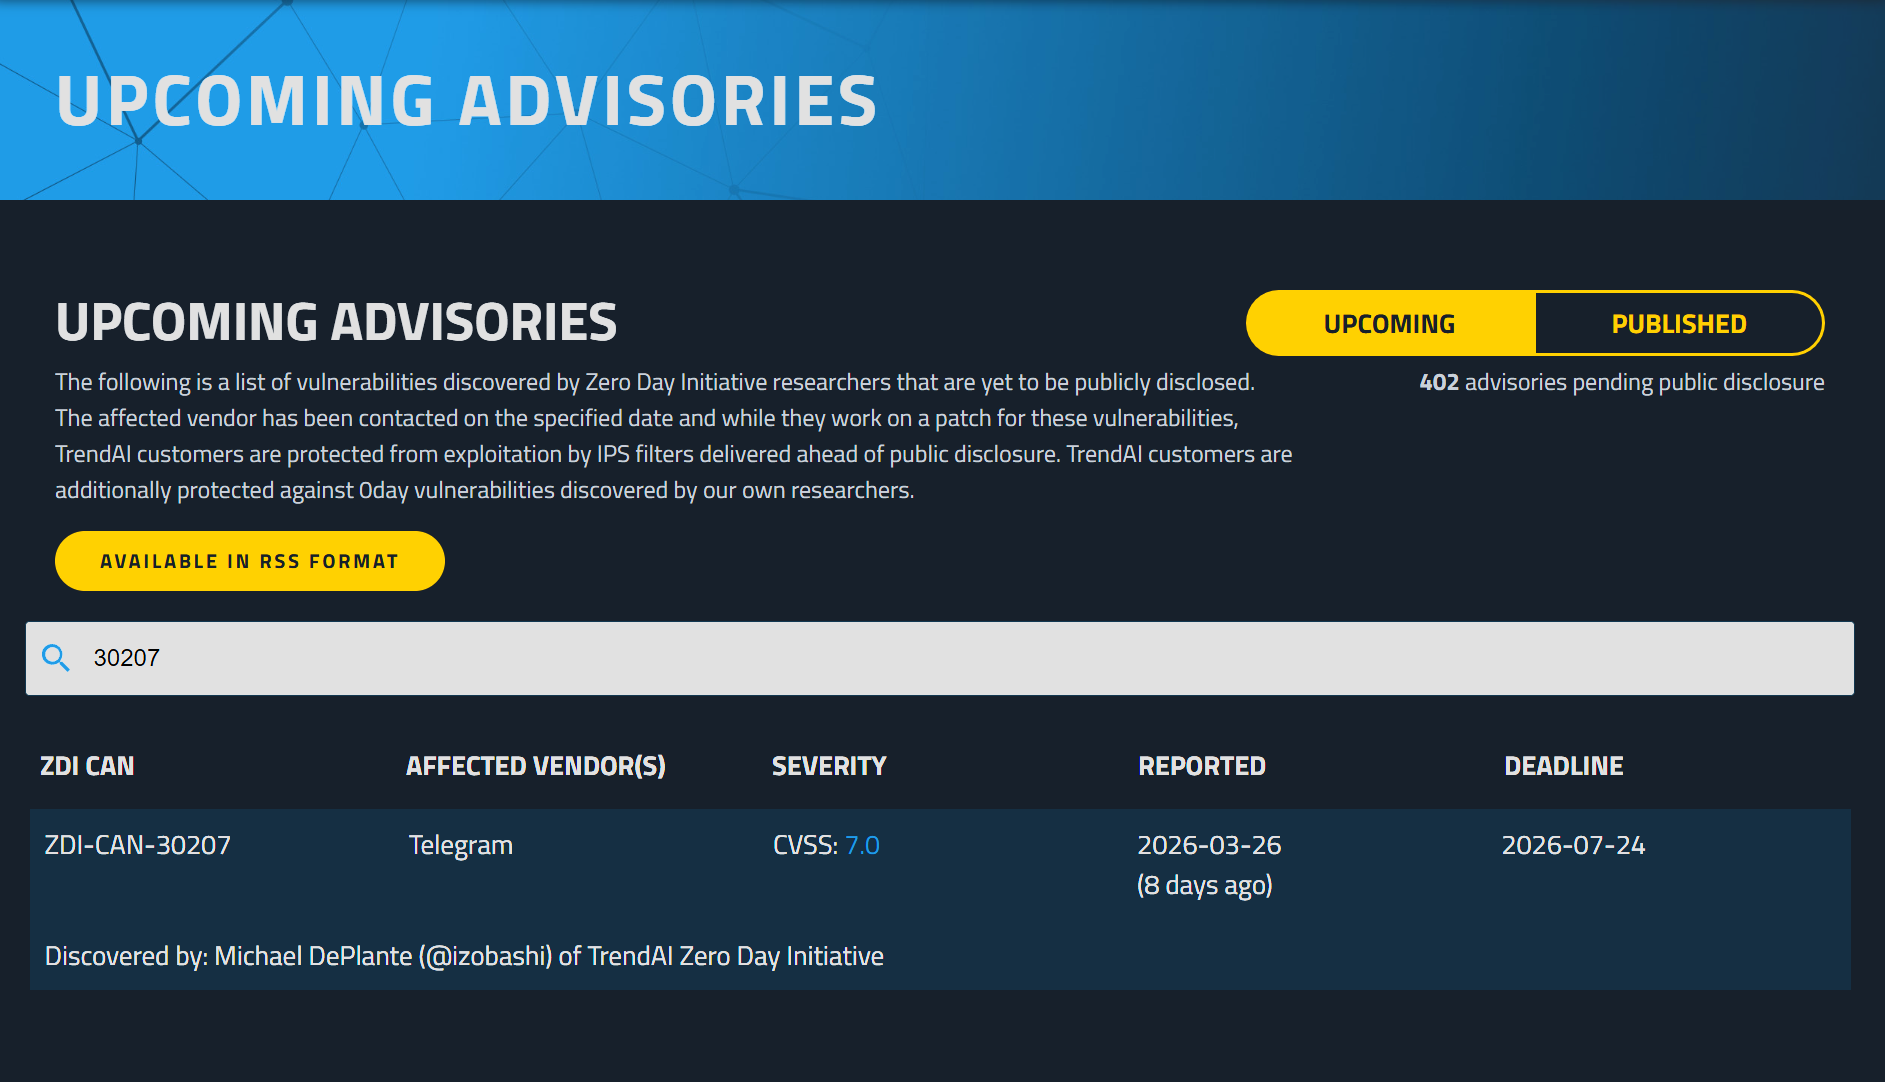
В конце марта специалист по информационной безопасности Майкл Деплант (проект Zero Day Initiative) зарегистрировал уязвимость ZDI-CAN-30207 в Telegram с оценкой CVSS 9.8, которая впоследствии была скорректирована до CVSS 7.0.

Уязвимость ZDI-CAN-30207 в Telegram с оценкой CVSS 9.8, которая впоследствии была скорректирована до 7.0
Уязвимость ZDI-CAN-30207 на сайте проекта Zero Day Initiative

Уязвимость передана вендору по процедуре ответственного раскрытия: Telegram официально уведомлён 26 марта 2026 года и получил срок до 24 июля 2026 года на выпуск исправления. Если к дедлайну патч не выйдет — технические детали будут опубликованы в открытом доступе вне зависимости от позиции компании. Это стандартная практика ZDI: она создаёт давление на вендора и защищает пользователей от бесконечного замалчивания проблемы.

Telegram существование уязвимости отрицает:

«Уязвимости не существует. Исследователь ошибочно утверждает, что стикер Telegram может служить вектором атаки, полностью игнорируя тот факт, что все стикеры, загружаемые в Telegram, проходят валидацию на серверах компании, прежде чем приложение их воспроизводит»

Независимо от исхода, сам факт регистрации критической уязвимости в мессенджере, встроенном в рабочую инфраструктуру тысяч компаний, — повод пересмотреть, что именно там хранится.

Речь о zero-click-уязвимости: ошибке, позволяющей выполнить вредоносный код на устройстве жертвы без каких-либо её действий — устройство автоматически обрабатывает входящие данные (сообщение, файл, стикер). Пользователь ничего не нажимает. Код уже выполняется.

Для бизнеса это означает следующее. Мессенджеры давно стали частью рабочей инфраструктуры: сотрудники обсуждают проекты, пересылают документы и (что критично) делятся паролями, SSH-ключами и токенами доступа. Компрометация одного аккаунта через подобную уязвимость открывает атакующим путь ко всей внутренней инфраструктуре.

Пароль, отправленный в чат год назад, по-прежнему там — в истории переписки, на серверах, в бэкапах устройств. Уязвимость в приложении открывает доступ ко всем данным сразу.

Атака на CI/CD через Trivy

Главные ИБ-угрозы марта

В марте 2026 года группировка TeamPCP провела масштабную атаку на цепочку поставок, отправной точкой которой стал популярный сканер уязвимостей Trivy от Aqua Security. Атака оказалась каскадной: скомпрометировав один инструмент, злоумышленники последовательно проникли в экосистему смежных проектов. Инцидент получил идентификатор CVE-2026-33634 с оценкой 9,4 балла по шкале CVSS.

Как это работало

1. Trivy — точка входа
19 марта TeamPCP воспользовалась некорректно настроенным GitHub Actions workflow в репозитории Trivy. Злоумышленники похитили CI/CD-секреты, удалили доверенные теги и подменили бинарные файлы начиная с версии v0.69.4. В скомпрометированные артефакты был встроен инфостилер, собирающий переменные окружения, облачные токены и SSH-ключи прямо в процессе сборки.

2. Checkmarx — расширение плацдарма
23 марта, используя уже похищенные CI/CD-секреты, TeamPCP скомпрометировала GitHub Actions двух репозиториев Checkmarx: ast-github-action и kics-github-action. Любой репозиторий, вызывавший эти воркфлоу в период атаки, незаметно для себя выполнял вредоносный код и передавал секреты, переменные окружения и токены.

3. LiteLLM — удар по AI-инфраструктуре
24 марта атака достигла LiteLLM — популярного LLM API-прокси с ~97 млн загрузок. Злоумышленники скомпрометировали GitHub-аккаунт сооснователя проекта Криша Дхолакиа и опубликовали отравленные PyPI-пакеты версий 1.82.7 и 1.82.8.

Почему это важно

Атака наглядно демонстрирует принцип домино в цепочке поставок: инструменты безопасности — Trivy и Checkmarx — сами стали вектором атаки. Доверие к CI/CD-инфраструктуре оказалось использовано против тех, кто на неё полагался.

Атака на Axios NPM и взлом Еврокомиссии

Последние дни марта принесли ещё два крупных инцидента, которые показывают: цепочки поставок и облачная инфраструктура по-прежнему остаются наиболее уязвимыми точками.

Axios NPM: 100 миллионов загрузок в неделю и троян в зависимостях

31 марта злоумышленники опубликовали две вредоносные версии пакета axios (1.14.1 и 0.30.4) в реестре npm. Axios — один из самых популярных HTTP-клиентов для JavaScript, его скачивают около 100 миллионов раз в неделю. Google Threat Intelligence Group связала атаку с северокорейской хакерской группировкой UNC1069.

Сотни тысяч похищенных секретов потенциально могут находиться в обороте в результате этих недавних атак. В краткосрочной перспективе это способно привести к новым атакам на цепочки поставок, компрометации SaaS-сред с последующим ущербом для клиентов, атакам с использованием программ-вымогателей, вымогательству и краже криптовалюты. — Google Threat Intelligence Group

Схема атаки была многоступенчатой. Злоумышленники похитили npm-токен аккаунта jasonaayman, управлявшего репозиторием axios, и опубликовали отравленные версии напрямую через npm CLI, минуя GitHub. В package.json был добавлен вредоносный пакет plain-crypto-js как зависимость — исходный код при этом не изменился, что позволило обойти diff-анализ. При установке пакета через хук postinstall автоматически запускался дроппер SILKBELL, который разворачивал бэкдор WAVESHAPER.V2.

Бэкдор работал на Windows, macOS и Linux: собирал данные о файловой системе, запущенных процессах и похищал учётные данные для дальнейшего распространения по экосистеме. Вредоносный код оставался в реестре 2 часа 54 минуты до удаления командой npm.

Инцидент получил идентификатор CVE-2025-27152. Атака наглядно показывает, как один скомпрометированный токен открывает путь к миллионам проектов: разработчики, установившие обновление через npm install, автоматически получали бэкдор — без каких-либо подозрительных изменений в коде.

Еврокомиссия: 350 ГБ данных и атака через AWS

В конце марта группировка ShinyHunters взломала облачную инфраструктуру Еврокомиссии, получив доступ к AWS-аккаунтам, обслуживающим веб-платформу Europa.eu. Комиссия официально подтвердила инцидент.

Анализ опубликованного набора данных на сегодняшний день подтвердил наличие персональных данных, включая имена, фамилии, имена пользователей и адреса электронной почты — преимущественно с сайтов Европейской комиссии, однако потенциально затрагивающих пользователей из множества структур Евросоюза. — СERT-EU

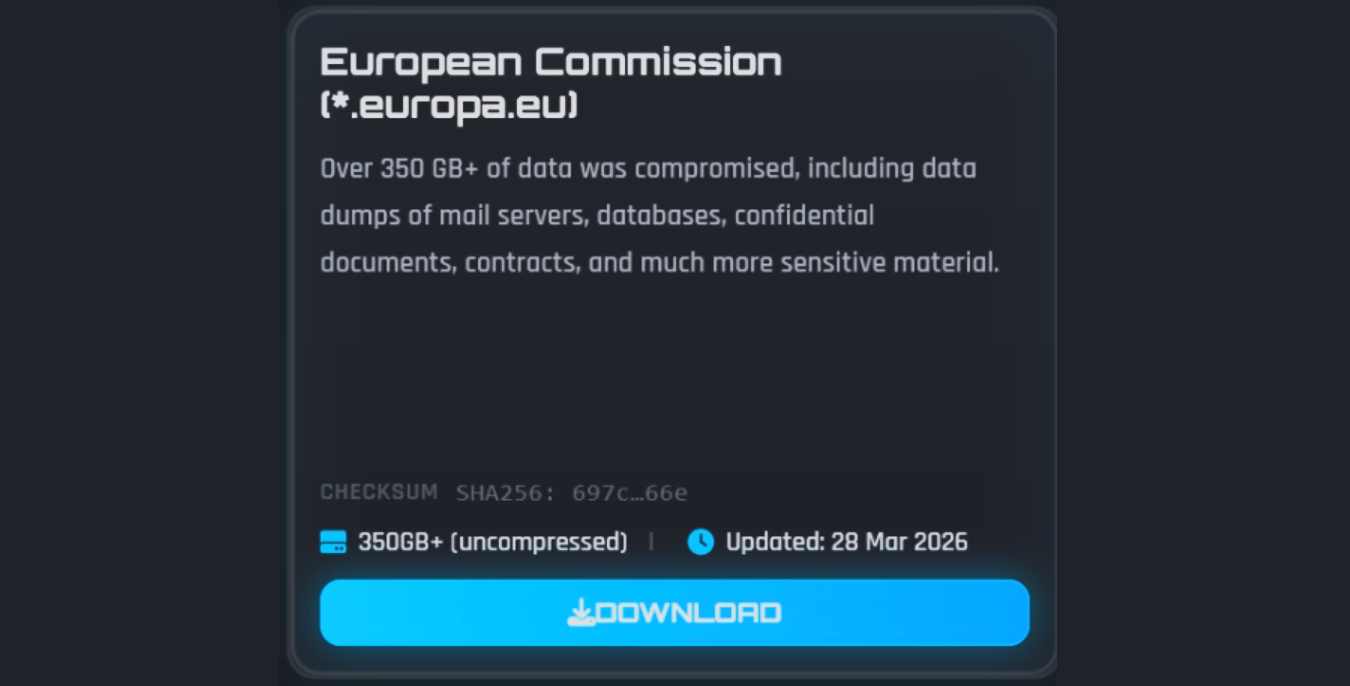
По заявлению группировки, им удалось скопировать более 350 ГБ данных — дампы почтовых серверов, базы данных, конфиденциальные документы и контракты — прежде чем доступ был заблокирован. Внутренние системы Комиссии атака не затронула. ShinyHunters опубликовали на своём даркнет-ресурсе архив объёмом свыше 90 ГБ в качестве доказательства.

Shiny Hunters опубликовали около 350 ГБ несжатых данных Еврокомиссии

Примечательно, что это уже второй инцидент в Комиссии за два месяца: в феврале была взломана платформа управления мобильными устройствами сотрудников. Два инцидента подряд в структуре, которая одновременно разрабатывает новое киберзаконодательство ЕС, — показательный сигнал для всех, кто считает облачную инфраструктуру надёжно защищённой по умолчанию.

IoT-уязвимости и шифровальщики

Параллельно произошли ещё два примечательных инцидента:

Уязвимость в ZenCount

В отечественных видеосчётчиках посетителей ZenCount обнаружена критическая уязвимость, предоставляющая удалённый доступ к данным камер. Проблема оставалась незакрытой более 160 дней. Для ритейла и коммерческой недвижимости это прямой риск слежки и утечки видеоинформации.

Атака на порт Виго

Вирус-вымогатель парализовал ИТ-инфраструктуру одного из крупнейших портов Испании. Руководство было вынуждено отключить серверы и перейти на бумажный документооборот. Наглядная иллюстрация последствий, когда шифровальщик добирается до критически важных систем.

Новые регуляторные требования

Новые регуляторные требования к ИБ

Государство перешло от предупреждений к конкретным действиям. Для бизнеса это означает, что ИБ-инциденты теперь несут и репутационные, и прямые финансовые последствия.

Первые оборотные штрафы за утечки

Арбитражные суды начали выносить решения по новым частям статьи 13.11 КоАП РФ. За масштабные утечки баз данных компаниям грозят многомиллионные, а в ряде случаев оборотные штрафы. Суды сохраняют право снижать размер санкций для микропредприятий, однако прецеденты уже созданы.

Утечка клиентской базы из-за скомпрометированного пароля администратора может обойтись бизнесу в существенную долю годовой выручки. Это меняет экономику ИБ: стоимость инцидента теперь измеряется не только часами простоя.

Поправки в ФЗ-187 (КИИ)

С 1 марта вступили в силу поправки: субъектом критической информационной инфраструктуры может быть только российское юридическое лицо под контролем граждан РФ. Формируются новые реестры доверенного программного обеспечения. Для значимых объектов КИИ ориентир по завершению перехода — 1 января 2028 года с возможностью продления до 2030 года.

Приказ ФСТЭК №117

Новый приказ заменил Приказ №17, действовавший с 2013 года. Сфера действия расширена: требования теперь распространяются не только на государственные информационные системы, но и на все информационные системы госорганов, унитарных предприятий и муниципальных образований. Ужесточены требования к инфраструктуре, виртуализации, аутентификации, мониторингу угроз и работе с подрядчиками.

Для операторов ГИС это означает необходимость пересмотра моделей угроз и архитектуры защиты — не в перспективе, а сейчас.

Законопроект о регулировании ИИ

Минцифры вынесло на обсуждение проект закона, обязывающего модели искусственного интеллекта проходить проверки безопасности в ФСБ и ФСТЭК. Для разработчиков ИИ-решений это означает, что уйдёт больше ресурсов на соблюдение новых требований регуляторов.

Как защитить корпоративные доступы

Как защитить корпоративные доступы: менеджер паролей

Большинство инцидентов марта объединяет одно: точкой входа стали скомпрометированные учётные данные. Токен в переменной окружения и пароль в истории чата. Вот конкретные шаги, которые снижают этот риск.

1. Уберите пароли из небезопасных ресурсов

Украденный токен, перехваченный пароль, скомпрометированная учётная запись подрядчика — всё это ключи, которые открывают хакерам двери во внутреннюю инфраструктуру.

CTA Image

Корпоративный менеджер паролей позволяет безопасно передавать доступы внутри команды и контролировать, кто и как работает с учётными данными в компании.

2. Внедрите ролевую модель доступа

Стажёр не должен иметь права администратора. Уволенный сотрудник должен терять все доступы в ту же минуту, когда его учётная запись блокируется. Менеджер паролей, интегрированный с Active Directory и LDAP, позволяет автоматизировать выдачу и отзыв прав на основе ролей (RBAC) — без ручных операций и человеческого фактора.

3. Переходите на локальное развёртывание

Развёртывание ИБ-решений на собственных серверах гарантирует, что зашифрованные данные не покинут контролируемый периметр. Для субъектов КИИ это фактическая необходимость для соответствия обновлённому законодательству.

4. Контролируйте доступы подрядчиков

Атаки через цепочку поставок показывают: злоумышленники часто проникают в сеть через менее защищённых партнёров. Выдавайте внешним специалистам только временные доступы к конкретным системам. Логируйте все действия.

5. Проведите аудит текущих доступов

Проверьте: кто имеет доступ к критическим системам, нет ли забытых учётных записей бывших сотрудников, хранятся ли где-то пароли в открытом виде — в таблицах, мессенджерах, конфигурационных файлах. Журнал аудита в корпоративном менеджере паролей показывает полную историю: кто, когда и к чему обращался.

Выводы

Март 2026 года обозначил несколько устойчивых тенденций. Штрафы за утечки перешли из теории в практику — прецеденты созданы. Регуляторные требования ужесточились сразу по нескольким направлениям: КИИ, ГИС, ИИ. Векторы атак расширились: под ударом оказались мессенджеры, инструменты DevOps и IoT-устройства.

Сложность угроз растёт, но причина большинства инцидентов остаётся прежней: неконтролируемые учётные данные. Понимание того, кто имеет доступ, к чему и на каких условиях, — это основа, без которой любые технические меры защиты работают вполсилы.

CTA Image

Пассворк разворачивается на серверах компании, интегрируется с Active Directory и LDAP и даёт ИТ-отделу полный контроль над учётными данными. Протестируйте бесплатно в своей инфраструктуре


Приказ ФСТЭК № 117: разбор изменений, Кзи и штрафов
С 1 марта 2026 года Приказ ФСТЭК № 17 утратил силу. Его заменил Приказ № 117 с числовыми метриками КЗИ и ПЗИ, жёсткими сроками устранения уязвимостей и расширенной зоной ответственности. В статье рассмотрим, что изменилось и как подготовиться.
Менеджер паролей для медицины: защита данных и 152-ФЗ
Россия занимает второе место в мире по количеству утечек данных из медучреждений. Государство реагирует на эти угрозы жёстко — за утечку данных клиникам грозит штраф до 15 млн рублей. В статье разберём, как выполнить требования 152-ФЗ и почему менеджер паролей — это инвестиция в выживание бизнеса.
Почему бизнес выбирает расширенную версию Пассворка
Расширенная версия Пассворка — основа управления доступом. Она создана для компаний, которым важно не просто хранить пароли, а организовать безопасность, масштабирование и автоматизацию на уровне всей структуры. В расширенную версию включены все ключевые возможности: интеграция с корпоративными сервисами, централизованное управление ролями и правами, разделение доступа по типам сейфов, настройка репликации и

ИБ-итоги марта 2026 для бизнеса: утечки, уязвимости и оборотные штрафы

Первые оборотные штрафы за утечки. Zero-click уязвимость в Telegram. Каскадная атака через Trivy. Шифровальщик в европейском порту. Новые требования ФСТЭК и КИИ. В статье — разбор ключевых инцидентов, изменений в законодательстве и конкретных шагов по защите корпоративных доступов.

27 мар. 2026 г.
ИИ-фишинг и дипфейки: как обучить сотрудников распознавать угрозы нового поколения

Вступление

Фишинг превратился из массового спама в точечное оружие. Большие языковые модели (LLM) генерируют идеальные тексты, копируют корпоративный стиль и легко обходят спам-фильтры. Злоумышленники автоматизировали социальную инженерию, и теперь она угрожает даже самым бдительным сотрудникам.

По данным исследования Hoxhunt 2025 года, ИИ на 24% эффективнее людей в создании фишинговых писем. Для достижения таких результатов нейросети анализируют цифровой след жертвы: профили и комментарии в социальных сетях, коммиты на GitHub. На основе этих данных скрипт пишет письмо, которое выглядит как легитимный запрос от внутреннего заказчика или подрядчика.

Эта статья о том, как эффективно обучить сотрудников и использовать инструменты, которые страхуют от человеческих ошибок восприятия.


Главное

  • ИИ сделал фишинг точечным оружием. Языковые модели анализируют цифровой след жертвы и генерируют письма без ошибок, в корпоративном стиле, адресованные конкретному человеку.
  • Атака идёт по нескольким каналам одновременно. Письмо, звонок, мессенджер работают в связке: каждый следующий вектор усиливает доверие к предыдущему и снижает критическое мышление.
  • Голос и лицо больше не доказывают личность. Для клонирования голоса достаточно 3–5 секунд аудио. Дипфейк-маска накладывается в реальном времени прямо в видеоконференции.
  • Внутреннее доверие — вектор распространения. Письмо, пересланное коллегой в рабочий чат, воспринимается как легитимное. Горизонтальные связи внутри команды многократно расширяют охват атаки.
  • Надёжная верификация — независимый канал. Любой неожиданный запрос, связанный с деньгами или доступами, подтверждается по отдельному, заранее известному каналу связи.
  • Технический барьер работает там, где человек ошибается. Менеджер паролей не подставит учётные данные на поддельный сайт, даже если сотрудник не заметил подмены URL.

Ключевые векторы ИИ-атак на корпоративный периметр

Современные атаки многоканальны. Чтобы усыпить бдительность, хакеры комбинируют несколько векторов (BEC), заставляя жертву совершить ошибку.

Компрометация корпоративной электронной почты (BEC, Business Email Compromise) — целевая атака, при которой злоумышленники выдают себя за доверенных лиц (руководителей, партнёров, коллег), чтобы обманом вынудить сотрудника перевести деньги, раскрыть данные или выполнить вредоносное действие.

Почему BEC называют «многоканальной» атакой

Современные BEC-атаки редко ограничиваются одним письмом. Злоумышленники комбинируют несколько векторов воздействия одновременно:

  • Имейл-спуфинг — подделка заголовков письма, чтобы адрес отправителя выглядел легитимно
  • Похожие домены (Lookalike) — регистрация домена, визуально похожего на корпоративный (например, passw0rk.ru вместо passwork.ru)
  • Социальная инженерия — давление через срочность, авторитет руководителя, имитацию знакомого контекста
  • Телефонные звонки и мессенджеры — звонок «от директора» до или после письма снижает критическое мышление жертвы.

Именно комбинация каналов делает атаку эффективной: каждый следующий вектор усиливает доверие к предыдущему и снижает бдительность.

Чем BEC отличается от обычного фишинга

Критерий Фишинг BEC
Цель Массовая рассылка Конкретный сотрудник / компания
Метод Вредоносная ссылка / файл Социальная инженерия, имитация
Вектор Преимущественно email Имейл + звонки + мессенджеры
Ущерб Кража данных Финансовые переводы, утечки

BEC — это не технический взлом, а манипуляция доверием через несколько каналов одновременно. Защита требует не только технических мер (DMARC, антиспуф), но и регулярного обучения сотрудников распознавать многоступенчатые схемы воздействия.

BEC работал и до эпохи ИИ — но тогда атаки требовали времени, ресурсов и живых исполнителей. Генеративные модели убрали это ограничение: теперь каждый вектор автоматизирован, масштабируем и практически неотличим от легитимной коммуникации. Три главных инструмента — ниже.

Главные векторы ИИ-атак на корпоративный периметр

1. ИИ-фишинг: генерация писем и анализ контекста

ИИ-фишинг — автоматизированная атака, при которой языковые модели генерируют персонализированные письма на основе публично доступных данных о компании: оргструктуры, новостей, активности сотрудников в соцсетях. В отличие от массового фишинга, каждое письмо адресовано конкретному человеку и лишено признаков, по которым его можно распознать.

Скрипты автоматически собирают информацию о структуре компании и текущих событиях. Если HR-директор ушел в отпуск, ИИ мгновенно сгенерирует рассылку от его имени с просьбой ознакомиться с «обновлённым графиком». Письмо придёт в рабочее время, с правильной подписью и без единой технической ошибки.

2. Вишинг (Vishing): голосовые клоны руководителей

Вишинг (voice phishing) — телефонное мошенничество с использованием синтезированного голоса. Злоумышленник имитирует голос реального человека — руководителя, коллеги или партнёра — чтобы в телефонном разговоре получить доступ к данным или санкционировать финансовую операцию.

Для клонирования голоса современным нейросетям достаточно аудиозаписи длиной в 3–5 секунд. Мошенники берут образцы из публичных выступлений CEO или голосовых сообщений. Затем алгоритм синтезирует речь с нужной интонацией: сотрудник получает звонок, где голос начальника требует срочно оплатить счёт.

3. Дипфейк-видеоконференции: подделка лиц в реальном времени

Дипфейк в видеоконференции — атака, при которой мошенник подменяет своё лицо и голос в прямом эфире, имитируя внешность реального сотрудника или руководителя. Технология работает в режиме реального времени и не требует предварительной записи — достаточно нескольких фотографий или видеофрагментов с публичных ресурсов.

Комбинированные ИИ-модели, включающие генеративно-состязательные нейросети (GAN) для улучшения качества изображения, позволяют накладывать маску другого человека на лицо мошенника прямо в видеоконференции. Видеоряд успешно обходит стандартные системы верификации. По данным аналитического центра НАФИ, 43% россиян признаются, что не могут отличить дипфейк от реального контента.

Как сотрудники масштабируют атаку

Сотрудники доверяют коллегам — и именно это делает атаку вирусной. Если письмо приходит с внешнего домена, его оценивают критически. Но когда ссылку отправляет в рабочий чат знакомый человек, уровень доверия стремится к 100%, и защита отключается.

Кейс Arup: дипфейк-звонок стоил компании $25.6 млн

В 2024 году финансовый сотрудник транснациональной инженерной компании Arup получил письмо от имени финдиректора с просьбой провести конфиденциальную транзакцию. У сотрудника возникли сомнения, и он запросил видеозвонок для верификации.

На видеоконференции присутствовал «финансовый директор» и несколько «коллег». Они выглядели и говорили абсолютно реалистично. Убедившись в легитимности запроса, сотрудник перевел мошенникам 20 миллионов фунтов стерлингов.

Все участники звонка, кроме жертвы, оказались дипфейками, сгенерированными в реальном времени.

Этот инцидент доказал: визуальная и голосовая верификация скомпрометирована.

Кейс StopPhish: 688 скомпрометированных пользователей

Показательный учебный кейс российской компании StopPhish демонстрирует механику вирусного заражения. ИБ-специалисты отправили качественно сгенерированное фишинговое письмо всего 9 сотрудникам.

Вместо репорта в службу безопасности эти сотрудники начали пересылать письмо коллегам в рабочие чаты. Из-за внутренних пересылок атака охватила 688 человек. ИИ-фишинг успешно эксплуатирует горизонтальные связи внутри команды.

Как распознать ИИ-угрозу: чек-лист для сотрудников

Обучение персонала информационной безопасности должно базироваться на новых маркерах.

Как распознать ИИ-угрозу: чек-лист для сотрудников

Признаки текстовых ИИ-атак

Технически сгенерированное письмо выглядит безупречно. Искать нужно логические, контекстные и психологические аномалии:

  • Аномальная идеальность и смена стиля. Руководитель всегда общается короткими рублеными фразами, а теперь прислал длинное письмо с идеальной пунктуацией и деепричастными оборотами. LLM-модели по умолчанию тяготеют к правильному, но слегка канцелярскому стилю.
💡
Исследования стилометрии LLM-моделей подтверждают, что нейросети по умолчанию генерируют текст с низкой перплексией (предсказуемостью) — он грамматически безупречен, но имеет характерный формально-канцелярский тон. Резкая смена стиля руководителя на такой тон — сильный маркер.
  • Незнание контекста. ИИ отлично собирает данные из открытых источников, но не знает внутренних шуток, сленга или неофициальных названий проектов. Ошибка в специфическом корпоративном нейминге — знак.
  • Искусственный предлог для срочности. ИИ создает контекст, оправдывающий спешку и конфиденциальность. Атака всегда пытается изолировать жертву от коллектива: «Сделай это немедленно, пока аккаунт не заблокировали, но никому не говори — это внутренняя проверка безопасности».
  • Смена привычного канала связи. Задачи всегда ставились в Jira или корпоративном мессенджере, а теперь приходят на почту с требованием перейти по внешней ссылке.

Признаки голосовых дипфейков

Чтобы выявить подделку голоса, обращайте внимание на акустические признаки:

  • Отсутствие физиологических звуков. В сгенерированном аудио часто нет звуков дыхания или естественных пауз перед сложными словами. Речь слишком чёткая, монотонная, имеет легкий металлический отзвук.
💡
Исследование ACM «Every Breath You Don't Take» доказало, что отсутствие микропауз на вдох и выдох является одним из самых надежных машинных и человеческих маркеров синтетической речи.
  • Реакция на перебивание. Живой человек собьётся, если его резко перебить. Голосовой бот либо продолжит говорить поверх вашего голоса с той же интонацией, либо ответит с неестественной задержкой (время на обработку вашего ответа нейросетью).
💡
Несмотря на то, что в 2025-2026 годах задержка голосовых ИИ снизилась до 500–800 мс, обработка внезапного прерывания всё ещё остается слабой стороной ботов.
  • Однотонный фоновый шум. Мошенники часто накладывают звук улицы или офиса, чтобы скрыть артефакты генерации. Этот шум цикличен и не меняется при разговоре.

Маркеры видео-дипфейков

При видеозвонках алгоритмы генеративно-состязательных сетей (GAN) накладывают маску в реальном времени. Они уязвимы к динамическим изменениям:

  • Маска на лице. Ранее популярный совет «попросить провести рукой перед лицом» больше не работает — современные нейросети научились обрабатывать частичное перекрытие. Чтобы алгоритм потерял трекинг и маска исказилась, нужно попросить собеседника закрыть руками значительную часть лица (например, оба глаза одновременно) или поднести к лицу полупрозрачный предмет (например, стакан с водой).
  • Аномалии профиля. Попросите человека повернуться на 90 градусов. Большинство дипфейк-моделей плохо генерируют лицо сбоку, выдавая размытые края в области ушей и линии роста волос.
💡
Это по-прежнему один из лучших тестов. Большинство реалтайм-алгоритмов (например, DeepFaceLive) опираются на 2D-выравнивание лица. При повороте в профиль теряется до 50% контрольных точек, из-за чего маска начинает мерцать или «сползать» в районе ушей.
  • Рассинхронизация эмоций и освещения. Голос звучит агрессивно или тревожно, а мимика остается нейтральной. Свет на лице собеседника не совпадает с источниками освещения на фоне (окно справа, блики на лице слева).
💡
Исследования подтверждают, что дипфейкам сложно поддерживать семантическую консистентность (когда микромимика точно совпадает с тоном голоса) и правильное распределение света (особенно блики в глазах).

Алгоритм защиты: что делать сотруднику

Знания маркеров недостаточно, нужен жесткий протокол действий при малейших подозрениях.

Удобная точка отсчёта — четырёхшаговая модель Тревога → Пауза → Проверка → Действие:

  • Тревога — зафиксируй эмоциональный триггер. Тебя торопят, пугают, льстят или интригуют? Само это ощущение — уже сигнал тревоги.
  • Пауза  — намеренно сделай паузу перед любым действием. Срочность — инструмент манипуляции; легитимный запрос подождёт 60 секунд.
  • Проверка  — подтверди запрос по независимому каналу. Не отвечай на подозрительное письмо — позвони отправителю по известному номеру.
  • Действие — выполняй запрос только после верификации. Если проверить невозможно — эскалируй в службу безопасности.

Модель работает именно потому, что разрывает автоматическую реакцию на давление. Социальная инженерия эксплуатирует рефлексы — осознанная пауза лишает атаку главного оружия.

На практике модель дополняется тремя конкретными техниками.

Знания маркеров недостаточно, нужен жесткий протокол действий при малейших подозрениях.
  1. Правило альтернативного канала. Пришёл запрос на перевод денег или смену пароля в соцсети, перезвоните по сотовой связи. Пришло письмо, уточните в корпоративном мессенджере. Канал подтверждения должен быть физически отделён от канала запроса.
  2. Тестовый вопрос. Задайте вопрос, ответ на который знает только реальный коллега: детали вчерашней планёрки, статус конкретной задачи. Языковая модель воспроизведёт стиль человека, но не его оперативную память.
  3. Менеджер паролей как технический барьер. Запретите ручной ввод учётных данных. Если компания использует Пассворк, браузерное расширение возьмет проверку на себя. Оно физически не подставит логин и пароль на фишинговый сайт, даже если ИИ создал идеальную визуальную копию корпоративного портала, так как распознает подмену URL-адреса.
Пассворк блокирует подстановку учётных данных на поддельных сайтах и ограничивает доступ по принципу наименьших привилегий, даже если сотрудник не заметил подмены. Протестируйте бесплатно → passwork.ru

Как обучать персонал

Защита от продвинутого фишинга требует системного подхода. Формальные регламенты и инструкции не работают. Мозг человека игнорирует абстрактную теорию. Чтобы защитить компанию от ИИ-угроз, обучение нужно превратить в непрерывный процесс выработки рефлексов.

Как обучать персонал

1. Микрообучение на реальных инцидентах

Откажитесь от академичного подхода. Внедрите еженедельные спринты: один навык, один модуль на 3–5 минут.

  • Разбирайте свежие кейсы. Не тратьте время на терминологию. Покажите скриншот реального сгенерированного письма и обсудите вместе, на что в нём нужно обратить внимание.
  • Используйте внутренний контекст. Продемонстрируйте команде, как легко нейросеть клонирует голос их собственного генерального директора. Когда угроза выглядит знакомо, уровень вовлеченности возрастает кратно.
  • Геймифицируйте процесс. Введите систему баллов за найденные маркеры ИИ-генерации в учебных материалах.

2. Адаптивные симуляции атак

Тренируйте команду теми же инструментами, которые используют хакеры. Запускайте регулярные учебные фишинговые рассылки, но делайте их таргетированными.

  • Сегментируйте атаки. Бухгалтерия должна получать фейковые акты сверки от контрагентов. Разработчики — уведомления о критических уязвимостях в репозиториях GitLab. HR-отдел — резюме с «троянскими» макросами внутри.
  • Обучение в момент ошибки. Если сотрудник кликнул по фишинговой ссылке, он не должен видеть заглушку «Вы попались». Система должна мгновенно перенаправить его на короткий интерактивный разбор: куда он нажал, почему это было опасно и как нужно было проверить отправителя.

3. Культура нулевого наказания

Если сотрудник перешёл по вредоносной ссылке, понял это, но испугался штрафа или увольнения, он промолчит. За эти несколько часов хакеры успеют закрепиться во внутренней сети.

  • Поощряйте репорты. Сотрудник, который совершил ошибку, но немедленно сообщил о ней в службу информационной безопасности, должен быть поощрён, а не наказан. Он сэкономил компании миллионы на ликвидации последствий утечки.
  • Упростите процесс связи. В почтовом клиенте и мессенджере должна быть одна заметная кнопка «Сообщить о подозрительном сообщении». В один клик письмо должно отправляться в отдел ИБ.

4. Централизованное управление паролями

Даже самый натренированный сотрудник может совершить ошибку под давлением, в конце рабочей недели или после десятого подряд письма. Поэтому ИБ-архитектура компании должна снижать влияние человеческого фактора на техническом уровне.

  • Уберите саму возможность ручного ввода учётных данных. Большинство фишинговых атак преследуют одну цель — заставить пользователя вручную набрать пароль на поддельной странице. Корпоративный менеджер паролей закрывает этот вектор: браузерное расширение не подставит учётные данные на сайт с подменённым URL, даже если визуально он неотличим от оригинала.
  • Ограничьте радиус поражения через принцип наименьших привилегий. Если учётная запись всё же скомпрометирована, атакующий должен упереться в стену — без возможности латерального движения по сети и доступа к критическим системам. Ущерб остаётся в пределах рабочего сегмента конкретного пользователя.

Пассворк реализует оба принципа в одной платформе. Гранулярные права доступа настраиваются на уровне отдельных сейфов и записей — каждый сотрудник видит ровно то, что необходимо для его работы. Браузерное расширение берёт проверку подлинности сайта на себя и физически не позволяет отдать пароль фишинговой странице.

Проверьте, насколько хорошо вы понимаете логику современных атак и где в вашей защите могут быть слабые места.

Вопрос 1 из 6

1. Злоумышленник получил доступ к корпоративному аккаунту сотрудника через ИИ-фишинг. Какой сценарий развития атаки наиболее опасен?

2. Фишинговый сайт использует домен, где одна буква заменена на похожий символ из другого алфавита. Визуально адрес выглядит правильно. Какая мера защиты надёжно закрывает эту угрозу?

3. Человеческая ошибка неизбежна — рано или поздно кто-то попадётся на фишинг. Какой подход к защите наиболее надёжен в долгосрочной перспективе?

4. Сотрудник сообщает в службу безопасности о подозрительном видеозвонке от «финансового директора». Что нужно сделать в первую очередь?

5. ИИ-инструменты позволяют генерировать убедительные голосовые сообщения от имени руководителя с просьбой срочно перевести деньги. Какой организационный контроль лучше всего защищает от этой схемы?

6. Сотрудник использует один и тот же пароль для корпоративной почты и нескольких внешних сервисов. Один из этих сервисов взломан. Какой риск для компании наиболее высок?

Заключение

Заключение

Языковые модели пишут без ошибок, копируют корпоративный стиль и персонализируют атаки на основе публичных данных о конкретном человеке. Угроза сместилась с технических уязвимостей на психологию сотрудников.

Чтобы выстроить эффективную оборону в новой реальности, следует сфокусироваться на трёх ключевых направлениях:

  • Внедрить культуру «нулевого доверия». Любой неожиданный или подозрительный запрос, особенно связанный с финансами или доступами, должен верифицироваться через альтернативный, заранее оговорённый канал связи (например, звонок по мобильному номеру).
  • Сместить фокус с обучения на архитектуру. Необходимо исходить из того, что человеческая ошибка неизбежна. Главной задачей становится построение ИБ-периметра, который технически минимизирует последствия одного неверного клика, а не пытается полностью их исключить.
  • Автоматизировать проверку подлинности. Ключевая роль отводится инструментам, которые забирают у человека функцию верификации. Системы централизованного управления учётными данными, блокирующие ввод пароля на поддельных сайтах на уровне протокола, становятся базовым элементом защиты, страхующим от ошибок восприятия.

Социальная инженерия эксплуатирует рефлексы. Противостоять ей можно только системно: обучение формирует привычки, архитектура страхует от их нарушения.

Готовы сделать первый шаг к надёжной цифровой защите? Пассворк закрывает технический периметр — от блокировки фишинга до управления правами доступа. Протестируйте бесплатно → passwork.ru

Часто задаваемые вопросы

Часто задаваемые вопросы

Как распознать дипфейк при видеозвонке?

Обращайте внимание на технические артефакты: неестественное или асинхронное моргание, размытые границы лица и волос. Попросите собеседника провести рукой перед лицом — генеративная маска в этот момент исказится или «слетит».

Почему старые методы обучения защите от фишинга больше не работают?

Языковые модели (LLM) научились генерировать тексты без орфографических ошибок. Они идеально копируют корпоративный стиль общения и глубоко персонализируют атаки на основе цифрового следа жертвы.

Как менеджер паролей защищает от ИИ-фишинга?

Система привязывает сохранённые учётные данные к конкретному легитимному URL-адресу. Если злоумышленники отправят ссылку на идеальную визуальную копию корпоративного портала, расширение Пассворка просто не подставит логин и пароль, так как распознает подмену домена.

Что делать, если сотрудник уже перешёл по фишинговой ссылке?

Необходимо немедленно изолировать устройство — отключить его от корпоративной сети и интернета. Затем следует сменить пароли от всех потенциально скомпрометированных аккаунтов с другого, безопасного устройства и передать инцидент в отдел ИБ для анализа вектора атаки.

Как часто нужно проводить тренировки по информационной безопасности?

Откажитесь от формата многочасовых лекций. Оптимальный подход — еженедельное/ежемесячное обучение, например, интерактивные разборы кейсов, и регулярные, неожиданные симуляции фишинговых рассылок с немедленным разбором ошибок без применения штрафов.


11 способов взлома паролей, которые хакеры используют в 2026 году
Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.
СберТех и Пассворк обеспечат защиту критичных данных российского бизнеса
Провели двустороннее тестирование и подписали сертификат совместимости, подтверждающий корректную и стабильную работу менеджера паролей Пассворк и СУБД Platform V Pangolin DB в единой инфраструктуре.
Nexign: как Пассворк упростил управление паролями
Введение АО «Нэксайн» (Nexign) — российская компания с 33-летним опытом разработки высокотехнологичных enterprise-решений для различных отраслей экономики. Готовые продукты и решения Nexign обеспечивают быструю ИТ-трансформацию клиентов, чтобы крупный бизнес мог решать задачи в кратчайшие сроки с уверенностью в результате. В портфеле компании более 150 успешно выполненных проектов в 12 странах мира.

ИИ-фишинг и дипфейки: как обучить сотрудников распознавать угрозы нового поколения

ИИ-фишинг, дипфейки и голосовые клоны — как распознать атаку нового поколения и что делать, чтобы одна ошибка сотрудника не стоила компании миллионов. Стратегия защиты ИБ должна включать обучение сотрудников и построение надёжной технической архитектуры.

20 мар. 2026 г.
12 методов взлома паролей, которые хакеры используют в 2026 году

Восемь символов, заглавная буква, цифра, спецсимвол. Политика выполнена. RTX 4090 взломает такой пароль меньше чем за час.

Специалисты Лаборатории Касперского проанализировали актуальные утечки и выяснили: 59% из 193 миллионов паролей взламываются именно за такой промежуток времени. Ещё 45% поддаются умным алгоритмам подбора меньше чем за минуту.

Но брутфорс уже далеко не главная угроза и вектор атаки. В 2025 году инфостилеры похитили 1,8 млрд учётных данных c 5.8 млрд устройств, что на 800% больше чем в 2024. Ни один из этих инцидентов не потребовал от атакующего взломать хотя бы один пароль.

Ключевой сдвиг 2025–2026 годов: переход от взлома к краже и компрометации через легитимный вход. Злоумышленники используют инфостилеры, фишинг, украденные учётные данные и автоматизированные инструменты, доступные любому желающему. Порог входа в киберпреступность снизился до уровня подписки на стриминговый сервис.

В статье рассмотрим 11 методов, которые злоумышленники применяют прямо сейчас, как работает каждая атака и что конкретно нужно сделать, чтобы её нейтрализовать.

Что такое взлом паролей

Взлом паролей — процесс получения несанкционированного доступа к учётным данным путём восстановления исходного пароля из перехваченного хэша, прямого перебора или обхода механизмов аутентификации.

Проще говоря: злоумышленник любым способом добирается до чужого пароля — подбирает, крадёт из браузера, перехватывает при вводе или выманивает обманом. Методы охватывают широкий спектр: автоматизированный перебор, словарные атаки, нейросети вроде PassGAN, фишинг, инфостилеры, социальная инженерия с синтезированным голосом.

Граница между «взломом пароля» и «кражей пароля» при этом всё менее значима — результат одинаков: чужой человек входит в систему с вашими учётными данными.

Эволюция угроз: от перебора к краже

Брутфорс образца 2010-х уступил место индустриальным схемам кражи. Сегодня работает модель «вредоносное ПО как услуга» (Malware-as-a-Service, MaaS). Злоумышленник арендует готовый инфостилер, разворачивает фишинговую кампанию и получает тысячи свежих учётных данных без единой строки собственного кода.

ИИ ускорил оба фронта: атаку и социальную инженерию. Генеративные модели пишут убедительные фишинговые письма, клонируют голоса, создают видеодипфейки. Нейросети научились предсказывать паттерны паролей — быстрее и точнее любого словаря.

Результат: в 2025 году вредоносное ПО применялось в 71% атак на организации, социальная инженерия — в 51% (данные Positive Technologies).

Понимание конкретных техник важно по практической причине: разные атаки требуют разных мер защиты. Длинный пароль не защитит от фишинга. MFA не остановит инфостилер. Антивирус не предотвратит атаку подстановкой учётных данных. Эффективная защита начинается с понимания того, как именно работает каждый вектор.

Топ-11 способов взлома и кражи паролей в 2026 году

Методы ниже делятся на две категории: одни направлены на технический взлом учётных данных, другие — на их кражу через компрометацию устройства или манипуляцию человеком. Реальные атаки комбинируют оба подхода.

Инфостилеры — главная угроза 2026 года

Инфостилер — вредоносная программа, созданная для одной цели: собрать учётные данные и другую чувствительную информацию с заражённого устройства и передать их атакующему. Наиболее активные семейства в 2025–2026 годах: Lumma Stealer, StealC V2, Acreed, Vidar.

Инфостилеры — главная угроза 2026 года

После запуска на устройстве инфостилер действует быстро и методично — за секунды извлекает сохранённые пароли из браузеров. Параллельно программа вытаскивает сессионные куки, которые позволяют войти в аккаунт без пароля, данные автозаполнения форм, файлы криптокошельков и содержимое буфера обмена.

Всё собранное упаковывается в архив и отправляется на C2-сервер атакующего. Пользователь при этом ничего не замечает: инфостилер не шифрует файлы, не тормозит систему и не оставляет видимых следов.

Механики заражения разнообразны: фишинговые письма с вложениями, вредоносная реклама, пиратский софт, поддельные обновления браузеров, заражённые торрент-файлы.

⚠️
Критически важно: браузерный менеджер паролей (например, Google Password Manager) не защищает от инфостилера. Инфостилер извлекает данные после расшифровки — в тот момент, когда браузер уже открыл хранилище и «видит» пароли в открытом виде.

Меры противодействия

Ни один инструмент не закрывает угрозу полностью — защита должна работать в комплексе. Вот что снижает риск кражи:

  • EDR с поведенческим анализом — детектирует инфостилер до завершения эксфильтрации.
  • Антивирус — блокирует вредоносные файлы на этапе загрузки.
  • Своевременное обновление ОС, браузеров и стороннего ПО — закрывает уязвимости раньше, чем ими воспользуются.
  • Запрет на хранение паролей во встроенных менеджерах браузеров — один из главных векторов кражи.
  • Выделенный менеджер паролей с шифрованием хранилища — исключает риск утечки через браузер.
  • MFA поверх любой парольной политики — гарантирует, что даже при компрометации учётных данных доступ к системе останется заблокированным.

Как помогает Пассворк

Пароли хранятся в изолированном корпоративном хранилище с шифрованием AES-256 — на сервере компании, а не в облаке вендора или браузере. Инфостилер, получивший доступ к браузеру, не найдёт там ничего: учётные данные физически хранятся в другом месте и изолированы от процессов скомпрометированного устройства.

Подстановка учётных данных

Подстановка учётных данных (Credential Stuffing) — автоматизированная атака, при которой пары логин/пароль из утечек проверяются против других сервисов. Расчёт на человеческую привычку использовать один и тот же пароль везде.

Подстановка учётных данных

Схема проста. Злоумышленник покупает на теневом рынке свежую базу скомпрометированных учётных записей (например, 10 миллионов пар логин/пароль со взломанного интернет-магазина). Загружает её в специализированный инструмент (OpenBullet, SilverBullet или аналог) и запускает автоматическую проверку против целевых сервисов: корпоративной почты, банковских кабинетов, облачных хранилищ. Инструмент имитирует поведение реального пользователя, обходит капчу и распределяет запросы через прокси-сети, чтобы не попасть под блокировку по IP. Тысячи проверок в час без участия человека.

Конверсия невысокая, но объём это компенсирует. Даже 0,5% успешных входов из базы в 10 млн — это 50 000 взломанных аккаунтов. Часть уходит на продажу, часть используется для дальнейшего проникновения в корпоративную инфраструктуру.

⚠️
По данным Лаборатории Касперского, 54% паролей, скомпрометированных в 2025 году, уже фигурировали в более ранних базах

Меры противодействия

Уникальный пароль для каждого сервиса — единственная защита от этого вектора. Мониторинг корпоративных адресов в базах утечек позволяет оперативно реагировать на компрометацию.

Как помогает Пассворк

Встроенный генератор паролей создаёт криптографически стойкие уникальные пароли для каждого ресурса — сотрудник не придумывает пароль сам и не повторяет старый. Аудит безопасности паролей выявляет слабые и старые пароли по всей организации и оповещает администратора.

AiTM-фишинг и обход многофакторной аутентификации (MFA)

Злоумышленник посередине (Adversary-in-the-Middle, AiTM) — атака, при которой злоумышленник размещает прокси-сервер между жертвой и легитимным сервисом, перехватывая не только учётные данные, но и сессионные токены уже после успешной аутентификации. Именно это делает AiTM опасным даже при включённой двухфакторной аутентификации. AiTM — это усовершенствованная форма атаки «Человек посередине» (Man-in-the-middle, MITM).

Человек посередине (MITM) — атака, при которой атакующий незаметно встраивается между двумя сторонами обмена данными, перехватывая и при необходимости модифицируя трафик. Обе стороны убеждены, что общаются напрямую друг с другом.

Классический фишинг разбивается об MFA — пароль перехвачен, но без второго фактора он бесполезен. AiTM эту проблему обходит.

Механика атаки:

  1. Жертва получает фишинговое письмо со ссылкой на убедительную копию страницы входа — например, в корпоративный портал на базе 1С:Предприятие или Битрикс24
  2. Ссылка ведёт на прокси-сервер злоумышленника, который в реальном времени транслирует все запросы на легитимный сервер
  3. Жертва видит привычный интерфейс и вводит логин, пароль и код из приложения-аутентификатора
  4. Прокси перехватывает все данные и передаёт их на легитимный сервер
  5. Легитимный сервер выдаёт сессионный токен — прокси его перехватывает
  6. Злоумышленник использует токен для входа: без пароля, без MFA-кода, с уже аутентифицированной сессией
AiTM-фишинг и обход многофакторной аутентификации (MFA)

Меры противодействия

Единственная надёжная защита от AiTM — аппаратные ключи FIDO2 или ключи доступа (passkeys), криптографически привязанные к конкретному домену. Дополнительно — обучение сотрудников распознавать фишинговые письма и политика проверки URL-адресов перед вводом учётных данных.

ИИ-брутфорс и PassGAN

PassGAN (Password Generative Adversarial Network) — генеративно-состязательная сеть, обученная на реальных утечках паролей. Принципиальное отличие от классического брутфорса: она не перебирает все возможные комбинации подряд, а генерирует вероятные пароли, воспроизводя паттерны человеческого мышления.

ИИ-брутфорс и PassGAN

Люди предсказуемы при создании паролей: мы заменяем a на @, o на 0, e на 3, добавляем ! или 123 в конце, используем имена, даты рождения, названия любимых спортивных команд. PassGAN обучена распознавать и воспроизводить именно эти паттерны — быстрее и точнее любого статичного словаря.

Видеокарта RTX 4090 может взломать восьмизначный пароль, состоящий из английских букв одного регистра и цифр за 17 секунд. Облачные вычисления делают такую мощность доступной для рядовых пользователей.

💡
«Сложный» пароль с заменами символов (P@ssw0rd!) не защищает от PassGAN — именно такие паттерны она и воспроизводит. Реальная защита определяется длиной и случайностью пароля, а не визуальной хитростью.

Меры противодействия

Минимальная длина пароля — 15 символов со случайным набором символов без предсказуемой структуры (рекомендация NIST SP 800-63B). Чем выше энтропия пароля, тем больше вариантов перебирает атакующий.

Проверьте надёжность своих паролей

Проверка надёжности пароля
Надёжность Введите пароль
0
Символов
0
Бит
0
Уникальных
—
Взлом
Состав
Заглавные A-Z 0
Строчные a-z 0
Цифры 0-9 0
Спецсимволы 0
Безопасность
Минимум 8 символов —
15+ символов ★
Нет повторов —
3+ типа символов —
Пароли проверяются локально в вашем браузере. Мы используем алгоритм сравнения с базами утечек: часть хеша пароля сверяется с известными компрометациями. Пароли не сохраняются и не передаются третьим лицам.

Как помогает Пассворк

Встроенный генератор помогает создавать пароли длиной от 15 символов с произвольным набором букв, цифр и спецсимволов — без паттернов и предсказуемых замен. Такие пароли PassGAN не взламывает за разумное время — перебор становится вычислительно нецелесообразным.

Встроенный генератор создаёт пароли длиной от 15 символов

Сотруднику не нужно придумывать и запоминать сложный пароль — Пассворк генерирует и подставляет его автоматически.

Протестируйте Пассворк бесплатно без ограничений по функциям. Оцените, как централизованное управление паролями меняет уровень защиты организации.

Уязвимость паролей, сгенерированных LLM

Парадокс 2026 года: люди просят ChatGPT, Gemini или Claude придумать «надёжный пароль» — и получают предсказуемый результат. Исследование Irregular Security (2025) доказало: языковые модели генерируют пароли по устойчивым, воспроизводимым шаблонам.

LLM обучены на человеческих текстах. Они знают, как люди придумывают пароли, какие слова считают случайными, какие символы добавляют для сложности. Модель воспроизводит именно эти паттерны — те самые, которые атакуют PassGAN и перебор по словарю (Dictionary Attack).

Уязвимость паролей, сгенерированных LLM

Если попросить разные LLM сгенерировать «случайный надёжный пароль», результаты кластеризуются вокруг одних и тех же шаблонов. Атакующий, знающий об этом, может значительно сузить пространство перебора.

⚠️
LLM — не генератор случайных чисел. Это вероятностная модель, которая выдаёт наиболее «ожидаемый» результат на основе обучающих данных. Пароль, который кажется случайным вам, предсказуем для атакующего.

Меры противодействия

Запретить использование ИИ-чатов для генерации паролей на уровне корпоративной политики. Единственный источник по-настоящему случайных паролей — криптографически стойкий генератор, который использует аппаратный источник энтропии, а не вероятностную модель.

Как помогает Пассворк

Генератор паролей в корпоративном менеджере паролей построен на криптографически стойком алгоритме — без паттернов, без кластеризации, без воспроизводимых шаблонов. Сотрудник не выбирает между «придумать самому» и «спросить у ChatGPT» — Пассворк генерирует и сохраняет пароль автоматически, исключая человеческий фактор из процесса целиком.

Социальная инженерия и аудиодипфейки

Социальная инженерия — манипулятивные техники, при которых злоумышленник обманом вынуждает сотрудника раскрыть конфиденциальные данные или совершить нужное действие.

Голосовые дипфейки — синтез речи на основе реальных записей голоса: технология позволяет воспроизвести интонации, тембр и манеру речи конкретного человека.

В 2024–2025 годах оба инструмента стали общедоступны. Злоумышленнику достаточно 10–30 секунд аудиозаписи из публичного источника (записи вебинара, корпоративного подкаста, видео с конференции), чтобы синтезировать убедительный голос руководителя.

Типичные сценарии атак

  • Вишинг с клонированием голоса. Сотрудник получает звонок от «директора» или «поддержки» с просьбой срочно продиктовать временный пароль, код из SMS или данные для входа в систему. Голос звучит знакомо, интонации совпадают, контекст правдоподобен.
  • Дипфейк-видеозвонок. В 2025 году зафиксированы случаи, когда злоумышленники проводили видеозвонки в Zoom с имитацией руководителей компании, убеждая сотрудников финансовых отделов провести срочные переводы или предоставить доступ к системам.
  • Целевой фишинг (spear phishing) с ИИ. Языковые модели анализируют профили сотрудника в социальных сетях, его посты и корпоративные новости и генерируют письмо, неотличимое от сообщения коллеги. Такие письма открывают в разы чаще, чем шаблонный фишинг.

Человеческое доверие к знакомому голосу и лицу — самая старая уязвимость, которую ИИ теперь эксплуатирует промышленно.

💡
Cоциальная инженерия с ИИ бьёт по людям, а не по системам. Порог входа для атакующего снизился до нескольких сотен рублей и общедоступных инструментов. Угроза стала массовой и перестала быть уделом целевых APT-атак.

Меры противодействия

Технические средства здесь работают хуже организационных. Ключевые практики: правило второго канала — любой нестандартный запрос по телефону требует подтверждения через независимый канал, обучение распознаванию давления, принцип минимальных привилегий — ограничивает радиус поражения, даже если сотрудника обманули.

Как помогает Пассворк

Ключевая уязвимость фишинга — сотрудник знает пароль и может его продиктовать или передать. В Пассворке учётные данные генерируются и подставляются автоматически, без отображения значений. Гранулярное управление доступом дополнительно ограничивает, какие учётные записи доступны конкретному сотруднику.

SIM-свопинг (подмена SIM-карты)

SIM-свопинг (SIM Swapping) — атака, при которой злоумышленник переносит телефонный номер жертвы на свою SIM-карту, получая контроль над всеми SMS-сообщениями, включая коды подтверждения и ссылки для сброса пароля. Атака направлена не на пароль и не на устройство — а на телефонный номер.

SIM-свопинг (подмена SIM-карты)

Методы: социальная инженерия через колл-центр оператора, подкуп сотрудника, поддельные документы о потере SIM. После успешной подмены все SMS с кодами подтверждения приходят злоумышленнику. Дальнейшая схема тривиальна: «Забыли пароль?» → ввод нового пароля через SMS-код → полный доступ к аккаунту.

Почему это работает: многие сервисы до сих пор используют SMS как основной или единственный способ восстановления доступа. Сотрудники колл-центров операторов работают под давлением KPI и нередко недостаточно проверяют личность звонящего. Информацию для убедительной легенды (дата рождения, последние четыре цифры карты, адрес) злоумышленник собирает из социальных сетей и утечек.

Особенно уязвимы люди с публичными профилями: предприниматели, руководители, публичные персоны — те, о ком легко найти персональные данные.

💡
SMS-аутентификация считается наименее надёжным вторым фактором. Регуляторы ряда стран уже рекомендуют отказываться от неё в пользу аппаратных ключей. Если корпоративные сервисы используют SMS для восстановления доступа — это уязвимость на уровне архитектуры.

Меры противодействия

Замените SMS-коды на более надёжные факторы аутентификации: TOTP-приложения (Пассворк 2ФА, любой совместимый аутентификатор) или аппаратные FIDO2-ключи. Отключите восстановление доступа через SMS там, где это возможно. Для корпоративных аккаунтов руководителей и ИТ-персонала — аппаратный ключ обязателен.

Как помогает Пассворк

SIM-свопинг опасен, когда доступ к сбросу пароля можно получить через SMS. Пассворк исключает этот сценарий для корпоративных учётных записей. Менеджер паролей поддерживает многофакторную аутентификацию на основе биометрии, ключей доступа (passkeys) и физических ключей безопасности FIDO2.

Пассворк исключает этот сценарий для корпоративных учётных записей

Централизованное управление доступом позволяет администратору мгновенно заблокировать скомпрометированную учётную запись, не дожидаясь, пока злоумышленник воспользуется перехваченным номером.

Атака по словарю (перебор по словарю)

Атака по словарю (dictionary attack) — метод взлома, при котором злоумышленник перебирает не все возможные комбинации символов, а заранее подготовленный список вероятных паролей: слова, имена, даты, популярные фразы и их вариации. В отличие от брутфорса, словарная атака делает ставку на предсказуемость человеческого поведения.

И предсказуемость себя оправдывает. По данным экспертов DSEC, в 53% случаев сотрудники во внутренних сетях компаний используют пароли по умолчанию или один и тот же пароль для разных учётных записей — и это только задокументированные случаи.

Классическая атака по словарю в 2026 году работает с базами, которые принципиально отличаются от словарей десятилетней давности. Современный словарь — это не просто список слов из энциклопедии.

Что включает словарь 2026 года:

  • Все крупные утечки последних лет — включая мега-утечку 2025 года с 16 млрд паролей. Если пароль когда-либо утекал, он уже в словаре.
  • Актуальный сленг, мемы, культурные отсылки текущего года.
  • Типичные корпоративные паттерны: Vpered2026!, Dobro_pozhalovat1, Admin123, Buhgalteriya2026!.
  • Региональные особенности: транслитерации (parol, privet, lyubov), популярные имена (Aleksey1990, Natasha123), названия городов (Moskva2026, Spb1234)
  • Вариации с заменой символов: p@rol, Pr1vet!, p@ssw0rd123.
  • Комбинации из предыдущих паролей жертвы — если они утекали ранее, атакующий знает логику их составления и строит вариации на её основе.

Современные словари содержат миллиарды записей и обновляются после каждой крупной утечки в течение нескольких часов. Инструменты вроде Hashcat позволяют применять правила трансформации к каждой записи — умножая эффективный размер словаря на порядки.

Меры противодействия

Единственная надёжная защита от словарной атаки — пароль, которого нет ни в одном словаре. Это означает случайную последовательность символов достаточной длины, сгенерированную машиной, а не придуманную человеком. Дополнительно: включите блокировку учётной записи после нескольких неудачных попыток входа и настройте мониторинг аномальных попыток аутентификации.

Как помогает Пассворк

Словарная атака бессильна против пароля, которого не существует в человеческом языке. Встроенный генератор паролей создаёт случайные последовательности — такой пароль не попадёт ни в один словарь, сколько бы утечек ни произошло. Сотрудник не придумывает пароль сам и не адаптирует старый под новые требования политики — он использует сгенерированный.

Распыление паролей

Распыление паролей (Password Spraying) — атака, при которой злоумышленник берёт 1–3 наиболее распространённых пароля и последовательно проверяет их против тысяч учётных записей. Там, где брутфорс бьёт в один аккаунт тысячами паролей и быстро блокируется, распыление паролей делает наоборот.

Распыление паролей

Логика проста: если в организации работают 500 человек, статистически несколько из них используют Privet1 или МесяцГод!. Атака медленная, целенаправленная — именно поэтому она не вызывает триггеров блокировки по числу попыток на один аккаунт.

⚠️
Атака особенно эффективна против корпоративных сред, где ИТ-отдел задаёт временный пароль при создании аккаунта, а сотрудник его не меняет.

Меры противодействия

Настройте мониторинг, который отслеживает не только число попыток на один аккаунт, но и число уникальных аккаунтов, к которым обращается один IP-адрес за короткий промежуток времени. Централизованная политика паролей с обязательной сменой при первом входе и минимальными требованиями к длине частично закрывает этот вектор.

Как помогает Пассворк

Атака через распыление паролей эффективна ровно до тех пор, пока сотрудники используют предсказуемые пароли. Пассворк исключает этот сценарий.

Перехват через публичный Wi-Fi (MitM)

Атака «человек посередине» (Man-in-the-Middle, MitM) — перехват трафика между пользователем и сервером, при котором злоумышленник незаметно встраивается в канал связи. Открытые сети в кафе, аэропортах, отелях и коворкингах остаются рабочим вектором, несмотря на широкое распространение HTTPS.

Злоумышленник разворачивает точку доступа с названием, имитирующим легитимную сеть (Airport_Free_WiFi_5G, Vkusno_Guest), и перехватывает трафик подключившихся.

Перехват через публичный Wi-Fi (Man-in-the-Middle)

В 2026 году атака автоматизирована: готовые инструменты позволяют перехватывать данные, проводить SSL-стриппинг и инжектировать вредоносный код в страницы без глубоких технических знаний. Особенно уязвимы корпоративные устройства вне периметра сети: ноутбуки сотрудников в командировках и на удалёнке.

Меры противодействия

Включите HSTS (HTTP Strict Transport Security) на корпоративных веб-ресурсах. Проведите обучение сотрудников: публичные сети — зона повышенного риска, и корпоративные задачи в них требуют дополнительных мер защиты.

Как помогает Пассворк

Корпоративный менеджер паролей минимизирует поверхность атаки: сотрудники работают с паролями через защищённое хранилище, а не вводят их вручную на веб-страницах. Централизованный аудит доступа позволяет администратору обнаружить аномальную активность и заблокировать скомпрометированную учётную запись.

Человек в браузере

Человек в браузере (Man-in-the-Browser, MitB)— атака через вредоносное расширение браузера, которое перехватывает и модифицирует данные непосредственно внутри браузера, до их шифрования и отправки на сервер.

Человек в браузере (Man-in-the-Browser, MitB)

Это недооценённый и технически изощрённый вектор: расширение с тысячами загрузок, высоким рейтингом и убедительным описанием («блокировщик рекламы», «проверка грамматики», «конвертер PDF») может скрытно выполнять вредоносные функции.

Что умеет MitB-расширение:

  • Перехватывать данные из форм до их отправки — пароль уходит злоумышленнику ещё до того, как попадёт на сервер
  • Подменять реквизиты в платёжных формах — жертва видит правильный счёт, деньги уходят на другой
  • Делать скриншоты экрана в момент ввода чувствительных данных
  • Передавать сессионные куки на сервер злоумышленника
  • Модифицировать содержимое страниц — например, добавлять поля для ввода данных карты на легитимных сайтах

В отличие от инфостилера, MitB работает прямо внутри браузера, не требует прав администратора и часто не детектируется антивирусом — потому что с точки зрения системы это легитимное расширение с разрешёнными правами. В 2025 году зафиксированы случаи, когда вредоносные расширения проходили проверку Chrome Web Store и набирали сотни тысяч установок до обнаружения.

💡
MitB-атака обходит HTTPS, двухфакторную аутентификацию и антивирус одновременно. Данные перехватываются на уровне браузера до шифрования. Ни одна из стандартных мер сетевой защиты не закрывает этот вектор полностью.

Меры противодействия

Ограничьте установку расширений браузера на корпоративных устройствах через групповые политики: оставьте только проверенный белый список. Регулярно проводите аудит установленных расширений — неиспользуемые удаляйте. Обучите сотрудников не устанавливать расширения из неизвестных источников и проверять запрашиваемые разрешения перед установкой.

Как помогает Пассворк

Менеджер паролей минимизирует поверхность атаки: сотрудники работают с паролями через защищённое хранилище, а не вводят их вручную на веб-страницах. Централизованный аудит доступа позволяет администратору обнаружить аномальную активность и заблокировать скомпрометированную учётную запись.

Как защитить свои пароли в 2026 году

Понимание угроз — половина защиты. Вторая половина — конкретные действия, выстроенные в систему. Разрозненные меры не работают: инфостилер обходит антивирус, AiTM обходит SMS-коды, социальная инженерия обходит всё техническое. Защита строится на нескольких взаимодополняющих уровнях.

Для пользователей и сотрудников

  • Уберите пароли из браузера
  • Откажитесь от SMS как второго фактора
  • Не генерируйте пароли через нейросети
  • Проверяйте расширения браузера
  • Избегайте публичного Wi-Fi для рабочих задач

Для ИТ-команд и руководителей

  • Внедрите корпоративный менеджер паролей
  • Настройте мониторинг скомпрометированных учётных данных
  • Введите фишинго-устойчивую MFA на основе FIDO2 и ключей доступа (passkeys)
  • Ограничьте расширения браузера через групповые политик
  • Проводите симулированные фишинговые тесты с разбором ошибок

Централизованное управление паролями закрывает сразу несколько векторов из этого списка.

Централизованное управление паролями закрывает сразу несколько векторов из этого списка.

Пассворк — корпоративный менеджер паролей с хранением в изолированном зашифрованном хранилище, ролевым доступом, аудитом действий и политиками сложности. Он интегрируется с Active Directory и LDAP и разворачивается на собственной инфраструктуре.

Заключение

Заключение

Методы взлома паролей в 2026 году — это промышленные процессы с низким порогом входа и высокой автоматизацией. Инфостилер за пару тысяч в месяц, AiTM-прокси из готового фреймворка, PassGAN на арендованных GPU — всё это доступно людям без глубоких технических знаний.

Вектор угроз сместился от взлома к краже: злоумышленнику не нужно подбирать ваш пароль, если он может его просто забрать — из браузера, из перехваченной сессии, через доверие к знакомому голосу.

Человеческий фактор остаётся главным слабым звеном: повторное использование паролей, доверие к убедительному фишингу, привычка хранить пароли в браузере. Технические средства защиты работают только в связке с осознанным поведением и правильными инструментами.

Первый практический шаг — перейти на корпоративный менеджер паролей. Одно изменение закрывает сразу несколько векторов из этой статьи: инфостилеры не находят данных в браузере, подстановка учётных данных теряет смысл при уникальных паролях, распыление паролей невозможно, когда пароли генерирует машина.

Корпоративный менеджер паролей — быстрый и надёжный способ закрыть большинство векторов атак на учётные данные. Протестируйте Пассворк бесплатно

Часто задаваемые вопросы

Какой метод взлома паролей самый распространённый в 2026 году?

Инфостилеры — вредоносное ПО, которое крадёт пароли из браузеров и передаёт их атакующему. По данным Flashpoint, в 2025 году они похитили 1,8 млрд учётных данных. Популярность объясняется просто: аренда готового инфостилера стоит несколько тысяч рублей в месяц, технических знаний почти не требует, а результат — тысячи свежих учётных данных без единой строки собственного кода.

Защищает ли двухфакторная аутентификация от взлома паролей?

Зависит от типа. SMS-коды уязвимы к SIM-свопингу и AiTM-атакам. Надёжную защиту обеспечивают только аппаратные ключи FIDO2 или ключи доступа (passkeys): они криптографически привязаны к домену и физически не могут быть использованы на фишинговом сайте.

Можно ли доверять паролям, сгенерированным ChatGPT или другими нейросетями?

Нет. Исследование Irregular Security (2025) показало: LLM генерируют пароли по устойчивым, воспроизводимым паттернам. Языковая модель обучена на человеческих текстах и воспроизводит именно те шаблоны, которые атакуют PassGAN и словарные атаки. Атакующий, знающий об этом, значительно сужает пространство перебора. Единственный надёжный источник — криптографически стойкий генератор с аппаратным источником энтропии.

Насколько длинным должен быть надёжный пароль в 2026 году?

Минимум 15 символов случайной последовательности. NIST SP 800-63B прямо указывает: длина важнее правил сложности. RTX 4090 взламывает 8-символьный пароль менее чем за час — даже с цифрами и спецсимволами. Пароль из 15+ случайных символов делает перебор вычислительно нецелесообразным. Для корпоративных систем оптимально использовать генератор в менеджере паролей — он создаёт и хранит такие пароли автоматически.

Чем корпоративный менеджер паролей отличается от браузерного?

Браузерный менеджер — первая цель инфостилеров: данные хранятся в предсказуемом месте и извлекаются автоматически после того, как браузер расшифровал хранилище. Корпоративный менеджер хранит данные на сервере компании с шифрованием AES-256, поддерживает ролевое разграничение доступа, журнал аудита и централизованное управление — администратор видит всю картину и может мгновенно заблокировать скомпрометированную учётную запись.

Что такое брутфорс в 2026 году: виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
7 способов взлома соцсетей: как воруют аккаунты в 2026 году
Число взломов аккаунтов в соцсетях выросло на 123% за год. Разбираем 7 методов, которые используют злоумышленники прямо сейчас, — и что конкретно закрывает каждый из векторов.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.

11 способов взлома паролей, которые хакеры используют в 2026 году

Больше половины паролей можно подобрать меньше чем за час. Но брутфорс уже не главная угроза. Инфостилеры, AiTM-фишинг, PassGAN и обход MFA — разбираем 11 актуальных методов взлома паролей в 2026 году и даём конкретный чек-лист защиты.

17 мар. 2026 г.
Кибератаки 2025: статистика, векторы атак и главные уязвимости

Что изменилось в кибератаках за последний год — и почему привычные меры защиты больше не работают? Компании продолжают инвестировать в антивирусы, файрволы и обучение сотрудников. Но атаки становятся разрушительнее, а не реже. Хакеры уже не просто крадут данные — они уничтожают инфраструктуру, шифруют резервные копии и парализуют работу на недели.

В 2025 году от массовых веерных рассылок злоумышленники перешли к точечным операциям по уничтожению. Около 76% атак на российские компании в 2025 году сопровождались деструктивными действиями, например, шифрованием данных и удалением информации. Атаки стали точнее и дороже. Цель сместилась от кражи данных к уничтожению инфраструктуры, что принципиально меняет логику построения защиты для компаний.

В этой статье разберём, как изменился ландшафт киберугроз, ключевые векторы проникновения, наиболее уязвимые отрасли и практические меры защиты, которые помогают компаниям снизить риск разрушительных инцидентов.


Главное

  • Цель атак сменилась — хакеры уничтожают инфраструктуру, а не просто крадут данные. Подавляющая часть инцидентов в 2025 году включали шифрование, уничтожение данных или вывод систем из строя.
  • APT-группировок стало вдвое больше — профессиональные группировки месяцами остаются незамеченными внутри сети, изучают инфраструктуру и готовят максимально разрушительный удар.
  • Главные векторы входа не изменились — уязвимости в веб-приложениях (31% атак), скомпрометированные учётные данные, фишинг и атаки через подрядчиков.
  • Регулирование ужесточилось — поправки к 152-ФЗ и изменения в КоАП РФ (Федеральный закон № 420-ФЗ от 30.11.2024) ввели оборотные штрафы до 3% годовой выручки (минимальная сумма такого штрафа составляет 20 млн рублей, а максимальная — 500 млн рублей). Утечка данных — прямой финансовый риск.
  • Управление паролями закрывает один из самых распространённых векторов — MFA и корпоративный менеджер паролей исключают вход по украденным и повторно используемым паролям.

Как изменилось число атак

Динамика в России

Российские организации в 2025 году столкнулись с беспрецедентным давлением. Число профессиональных хакерских группировок, атакующих бизнес, выросло вдвое. Если в 2024 году фиксировались единичные APT-кампании, то к концу 2025-го выявили не менее 18 активных группировок.

Показательна динамика заражений вредоносным ПО: в октябре 2025 года среднее число срабатываний на вредоносное ПО на одну компанию достигло 99 — рост в 2,5 раза за год.

Меняется и характер угроз: 76% критических инцидентов включали шифрование без возможности восстановления, вайпинг (полное удаление данных), вывод из строя систем управления. Дефейсы (изменение внешнего вида сайта) и демонстративные акции уходят в прошлое — атакующие перешли к стратегии максимального экономического и физического ущерба.

Атакованные отрасли в 2025 году

Согласно исследованию центра исследования киберугроз Solar 4RAYS, промышленность и топливно-энергетический комплекс атакуют ради физического ущерба через автоматизированные системы управления технологическими процессами (АСУ ТП). Сфера медицины остаётся уязвимой из-за устаревшего оборудования и критичности простоя.

Мировой контекст

Глобальная картина подтверждает тренд. По данным 2025 Official Cybercrime Report компании Cybersecurity Ventures, совокупный ущерб от киберпреступности в 2025 году достигнет $10,5 трлн. Для сравнения, это превышает ВВП большинства стран мира.

Вредоносное ПО применялось в 71% атак на организации, социальная инженерия — в 51%. Эти векторы работают в связке, усиливая друг друга. По данным Verizon DBIR 2025, «человеческий фактор» присутствует в 60% всех утечек данных. Тем временем база уязвимостей CVE к концу 2025 года превысила 308 000 записей — только за год добавлено рекордные 48 185 новых CVE, что на 20% больше, чем в 2024 году. Темп обнаружения новых уязвимостей опережает возможности их устранения в большинстве компаний.

Для бизнеса это означает смену приоритетов. Речь о непрерывности работы компании: один инцидент сегодня может привести к остановке процессов, срыву операций и прямым финансовым потерям.

Главные уязвимости

База знаний тактик и техник хакеров MITRE выделяет три неизменные ключевые уязвимости, на которые пока не влияет развитие технологий:

  1. CWE-79 (XSS). Внедрение скриптов. Используется для кражи сессий и перенаправления на фишинг.
  2. CWE-89 (SQL-инъекция). Позволяет читать и менять базы данных. Автоматизируется инструментами типа sqlmap.
  3. CWE-352 (CSRF). Подделка межсайтовых запросов, заставляющая браузер жертвы выполнять действия без её ведома.

Эти уязвимости массово эксплуатируются не потому, что они сложные, а потому что они распространены: их легко находят автоматические сканеры, и они часто остаются в системах из-за технического долга.

В 2025 году зафиксировали волну критических уязвимостей в сетевом оборудовании и системах удалённого доступа. Такие уязвимости дают атакующему быстрый доступ во внутреннюю сеть без необходимости взламывать отдельные сервисы.

Ключевой вывод для бизнеса: важна приоритизация устранения уязвимостей на основе риска эксплуатации. Критичны CVE, которые уже активно эксплуатируются в атаках и дают прямой доступ к инфраструктуре. Без приоритизации ИТ-команда тратит время на малозначимые риски, пока реально эксплуатируемые уязвимости остаются открытыми.

Топ векторов атак в 2025 году

Сводная таблица векторов атак

Уязвимости в веб-приложениях

Веб-приложения остаются главной точкой входа — 31% всех успешных атак начинаются здесь. Периметр компании постоянно расширяется: выходят обновления, появляются новые сервисы, API и интеграции. Безопасность не всегда успевает за скоростью разработки. Уязвимости типа XSS, SQL-инъекции и CSRF присутствуют в большинстве корпоративных приложений.

Серьёзную проблему создаёт технический долг. Приложения, разработанные более пяти лет назад и не проходившие регулярный аудит безопасности, часто содержат известные уязвимости. Автоматические сканеры находят такие системы за считанные минуты.

Скомпрометированные учётные данные

Второй по частоте вектор — использование украденных или подобранных учётных данных. Механизм отлажен: стилеры собирают пароли, данные попадают на теневые рынки, а затем используются для входа в корпоративные системы.

Проблему усугубляет повторное использование паролей: один скомпрометированный личный аккаунт сотрудника часто открывает доступ к корпоративным данным. Учётные данные составляют 19% от всего объёма украденной информации.

Корпоративный менеджер паролей Пассворк разрывает эту цепочку: сотрудники работают с уникальными сложными паролями, не зная их наизусть и не дублируя между сервисами. Украденный пароль от личного аккаунта перестаёт быть ключом к корпоративной инфраструктуре. Протестируйте Пассворк бесплатно.

Фишинг и социальная инженерия

В 2025 году фишинг эволюционировал. Генеративный ИИ позволяет создавать персонализированные письма без ошибок, имитировать стиль общения конкретных людей и генерировать дипфейки голоса для BEC-атак (компрометация деловой переписки) на топ-менеджмент.

Атаки через подрядчиков

Атаки через подрядчиков обходят защиту через доверенные каналы. Атакующий компрометирует поставщика ПО или услуг, а затем использует легитимный доступ для проникновения к целевой жертве. Компания видит соединение от знакомого контрагента и не поднимает тревогу.

Утечки данных в России

В 2025 году зафиксировано 230 публичных утечек из российских компаний. В 64% успешных атак происходит утечка конфиденциальной информации:

  • 19% — коммерческая тайна и финансовые данные
  • 19% — учётные данные (логины, пароли, токены)
  • 18% — персональные данные сотрудников и клиентов

Утечка учётных данных многократно увеличивает ущерб. Скомпрометированные логины и пароли часто используются для дальнейших атак и доступа к другим корпоративным системам.

Почти каждая пятая утечка — это учётные данные. Централизованное хранение паролей в Пассворке с ролевой моделью доступа и полным журналом действий позволяет контролировать, кто и когда имел доступ к каким учётным записям.

Профессиональные хакерские группировки

Число APT-группировок (Advanced Persistent Threat), работающих в России, выросло более чем вдвое. Причины роста: геополитика, снижение стоимости инструментов и высокая доходность киберпреступлений.

Цели хакеров

Доля APT-сработок, указывающих на активность хакерских группировок, в инфраструктурах компаний достигла 35% от всех заражений. Главная черта APT — скрытность. Хакеры изучают сеть, находят бэкапы и готовят атаку так, чтобы нанести максимальный урон. Традиционные подходы защиты ИБ здесь могут не сработать.

Чем дольше злоумышленник остаётся внутри инфраструктуры, тем выше вероятность утечки данных и масштаб ущерба.

Риск утечки ПДн — серьёзный финансовый фактор для бизнеса. Для компаний предусмотрены крупные штрафы, включая оборотные, до 1–3% годовой выручки за повторные нарушения (минимальная сумма такого штрафа составляет 20 млн рублей, а максимальная — 500 млн рублей).

Ситуацию осложняет ужесточение регулирования в сфере персональных данных. Поправки к Федеральному закону № 152-ФЗ «О персональных данных» и изменения в КоАП РФ, внесённые Федеральным законом № 420-ФЗ от 30 ноября 2024 года, ввели более строгую ответственность за утечки.

Как защититься от современных атак

Большинство описанных сценариев атак не требуют сложных техник. Они используют базовые слабые места, устаревшие уязвимости, скомпрометированные учётные данные и избыточные права доступа. Это означает, что основную часть рисков можно закрыть организационными и техническими мерами без внушительных инвестиций.

Защита от эксплуатации уязвимостей

Задача: знать уязвимости в ИБ своей компании лучше атакующего.

Мера Что даёт
WAF (Web Application Firewall) Блокирует эксплуатацию XSS, SQLi, CSRF на входе
Инвентаризация CVE Выявляет уязвимые библиотеки и фреймворки
Приоритизация патчинга Закрывает уязвимости по риску эксплуатации, а не по CVSS
DAST/SAST-тестирование Находит дыры в коде до релиза
SSDLC Встраивает безопасность в процесс разработки

Управление учётными данными

Значительная доля атак связана с компрометацией учётных данных. Это один из немногих векторов, который можно практически полностью контролировать при условии, что в компании выстроен централизованный процесс управления доступами.

Мера Что даёт
MFA (многофакторная аутентификация) Делает украденный пароль бесполезным
Корпоративный менеджер паролей Исключает слабые и повторяющиеся пароли, обеспечивает безопасный обмен данными
UEBA (мониторинг аномалий) Обнаруживает нестандартное поведение пользователей
Аудит привилегированных записей Убирает несуществующие записи и избыточные права
Менеджер паролей — это фундамент хранения корпоративных данных. Пассворк закрывает эту задачу: централизованное хранение, ролевая модель доступа и интеграция с AD/LDAP. Возможность локальной установки гарантирует безопасность конфиденциальной информации. Протестируйте Пассворк бесплатно.

Противодействие фишингу

Технические меры снижают риск, но привычки сотрудников меняются только с обучением.

Мера Что даёт
DMARC / DKIM / SPF Защищает домен от подделки
Фишинговые симуляции Тренирует сотрудников на практике
Фильтрация URL Блокирует переходы по вредоносным ссылкам
Верификация запросов Защита от BEC-атак через второй канал связи

Контроль подрядчиков

Доверенные каналы чаще всего самые опасные.

Мера Что даёт
Аудит доступов подрядчиков Выявляет забытые права
Принцип наименьших привилегий Ограничивает радиус поражения при взломе партнёра
PAM (Privileged Access Management) Контролирует действия внешних администраторов
Сегментация сети Изолирует зону ответственности подрядчика
Пассворк позволяет выдавать подрядчикам временный доступ к конкретным учётным записям — без передачи паролей в открытом виде и с полным журналом действий. После завершения работ доступ отзывается в один клик.

Прогнозы на 2026 год

Тенденции, которые определят ландшафт угроз в ближайшем будущем:

  1. ИИ-атаки станут нормой. Генеративный ИИ окончательно закрепится как стандартный инструмент для фишинга и написания кода.
  2. Рост APT-активности. Геополитика продолжит стимулировать атаки на КИИ, промышленность и госсектор.
  3. Регуляторное давление. Оборотные штрафы заставят бизнес инвестировать в реальную безопасность.
  4. Атаки на OT/ICS. Промышленные системы всё чаще становятся целью для нанесения физического урона.
  5. Патчинг — конкурентное преимущество. Регулярная установка обновлений на ПО, ОС и оборудование поможет закрывать критические CVE быстрее, чем их начнут эксплуатировать массово.

В совокупности эти тренды означают, что атаки становятся системными. Защита больше не может строиться на разовых мерах, к этому нужно подходить комплексно.

Заключение

Простые модели защиты уже не работают. Даже защищённые системы могут быть скомпрометированы, а злоумышленники способны находиться внутри инфраструктуры компании неделями или даже месяцами. Без системной работы с доступами, уязвимостями и мониторингом даже дорогие средства защиты не дают результата. В 2026 году надёжная защита ИБ компании включает:

  1. Контроль. Обнаружение важнее предотвращения — нужно искать следы присутствия хакеров внутри сети.
  2. Скорость реакции на инциденты. Критические уязвимости нужно закрывать немедленно и быть к этому готовым.
  3. Гигиена доступов. Около 22% атак происходят с помощью паролей, это недопустимо высокий риск, который легко устраняется.

Управление паролями — один из немногих векторов, который можно закрыть быстро и надёжно.

Управление паролями — один из немногих векторов, который закрывается быстро и без сложных интеграций. Пассворк разворачивается на серверах компании, интегрируется с AD/LDAP и даёт полный контроль над корпоративными доступами с первого дня. Протестируйте бесплатно.

Часто задаваемые вопросы

Сколько кибератак зафиксировано в России в 2025 году?

По публичным данным зафиксировано 230 утечек из российских компаний. Реальное число атак кратно выше — большинство инцидентов не раскрываются. Среднее число срабатываний на вредоносное ПО на одну компанию выросло до 99 в месяц — это рост в 2,5 раза за год. Число активных APT-группировок, атакующих российский бизнес, достигло 18.

Какие векторы кибератак наиболее распространены в 2025 году?

Три главных вектора: уязвимости в веб-приложениях (31% атак), скомпрометированные учётные данные и фишинг. Они работают в связке — фишинг используется для кражи паролей, украденные пароли открывают доступ к корпоративным системам.

Какие уязвимости чаще всего эксплуатируются хакерами?

По классификации MITRE наиболее эксплуатируемые уязвимости — XSS (CWE-79), SQL-инъекции (CWE-89) и CSRF (CWE-352). Они распространены из-за технического долга: автоматические сканеры находят их за минуты. В 2025 году также зафиксирована волна атак через уязвимости в сетевом оборудовании и системах удалённого доступа — они дают прямой вход во внутреннюю сеть без взлома отдельных сервисов.

Как защититься от кражи учётных данных?

Два обязательных шага: внедрить MFA и перейти на корпоративный менеджер паролей. MFA делает украденный пароль бесполезным. Менеджер паролей исключает повторное использование паролей между сервисами и хранение их в браузерах, таблицах или мессенджерах. Пассворк разворачивается на серверах компании, интегрируется с AD/LDAP и даёт полный контроль над корпоративными доступами. Протестируйте бесплатно.

Что такое APT-атака и чем она опасна для бизнеса?

APT (Advanced Persistent Threat) — целенаправленная атака профессиональной группировки. Главная черта — скрытность: 35% выявленных APT-группировок уже находились в инфраструктуре жертв на момент обнаружения. За недели присутствия внутри сети хакеры изучают инфраструктуру, находят резервные копии и готовят удар, который максимально парализует работу компании. Традиционные антивирусы и файрволы против APT малоэффективны — нужны мониторинг аномалий и контроль доступов.

Какие отрасли хакеры атакуют чаще всего?

В 2025 году под наибольшим давлением — промышленность и ТЭК (целевые атаки на АСУ ТП для физического ущерба), медицина, госсектор и финансы.

Какую ответственность несёт компания за утечку персональных данных в 2025 году?

Федеральный закон № 420-ФЗ от 30 ноября 2024 года внёс изменения в КоАП РФ и ужесточил ответственность за утечки персональных данных. За повторные нарушения предусмотрены оборотные штрафы — до 1–3% годовой выручки компании. Утечка перестала быть репутационным риском — это прямые финансовые потери.

Как ИИ используется в атаках?

Генеративный ИИ снизил порог входа для злоумышленников и повысил качество атак. Фишинговые письма теперь написаны без ошибок и имитируют стиль конкретных людей. Вредоносный код генерируется автоматически. В 2026 году ИИ-инструменты станут стандартным оснащением хакерских группировок.

Что такое вайпер и чем он отличается от программ-вымогателей?

Вайпер (wiper) — вредоносное ПО, которое необратимо уничтожает данные. В отличие от ransomware, вайпер не требует выкупа — его цель разрушение, а не заработок. В 2025 году 76% критических инцидентов включали деструктивные действия: шифрование без ключа восстановления, вайпинг или вывод систем из строя. Известные примеры: NotPetya, HermeticWiper, CaddyWiper.


Nexign: как Пассворк упростил управление паролями
Введение АО «Нэксайн» (Nexign) — российская компания с 33-летним опытом разработки высокотехнологичных enterprise-решений для различных отраслей экономики. Готовые продукты и решения Nexign обеспечивают быструю ИТ-трансформацию клиентов, чтобы крупный бизнес мог решать задачи в кратчайшие сроки с уверенностью в результате. В портфеле компании более 150 успешно выполненных проектов в 12 странах мира.
Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty
Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty — крупнейшей российской багбаунти-платформе. Теперь безопасность Пассворка проверяют более 30 000 независимых экспертов. Это важный этап нашей стратегии безопасности: мы выявляем и устраняем потенциальные уязвимости до того, как они станут проблемой. Безопасность как фундамент Согласно исследованию Positive Technologies, 36% успешных кибератак
Менеджер паролей для бизнеса: критерии выбора и план внедрения
Разбираем, как выбрать корпоративный менеджер паролей, почему локальное развёртывание безопаснее облака и как ИТ-отделу взять под контроль все доступы компании всего за 1–2 дня.

Кибератаки 2026: статистика, векторы атак и главные уязвимости

Что изменилось в кибератаках за последний год — и почему привычные меры защиты больше не работают? Хакеры больше не крадут данные — они уничтожают инфраструктуру. Разбираем, что изменилось в атаках на российский бизнес в 2025 году и какие меры защиты дают реальный результат.

10 июля 2025 г.
Кибератаки: что это такое и как их распознать

Вступление

Что общего между утечкой данных в крупном банке, масштабной фишинговой атакой и внезапным отключением серверов? Все эти инциденты — проявления одной и той же глобальной проблемы: угроз информационной безопасности. Современные киберугрозы не стоят на месте, они постоянно видоизменяются и могут нанести ущерб любой организации — от небольшого стартапа до международного холдинга.

Но что именно подразумевается под угрозой информационной безопасности? Какие существуют виды угроз, и почему одни из них представляют больший риск, чем другие? Как разобраться в сложной классификации терминов, если ваша задача — обеспечить реальную, а не формальную защиту бизнеса?

В этой статье мы подробно разберёмся в понятии угроз информационной безопасности, рассмотрим их основные типы и приведём реальные примеры из практики. Вы узнаете, какие угрозы чаще всего встречаются в корпоративных сетях, как их своевременно выявлять и эффективно нейтрализовать. Особое внимание уделим управлению паролями — почему этот, казалось бы, базовый процесс становится ключевым элементом цифровой защиты.

Что такое угроза информационной безопасности

в мире фиксируются тысячи попыток реализации угроз информационной безопасности — от простых вирусных атак до сложных схем социальной инженерии. Но что же такое угроза информационной безопасности простыми словами? Это любое событие или действие, способное поставить под угрозу конфиденциальность, целостность или доступность информации. Важно понимать: угроза — это не сама атака, а потенциальная возможность её возникновения.

Определение угрозы информационной безопасности звучит так: это совокупность условий и факторов, которые могут привести к нарушению защищённости информации. Примеры таких угроз включают устаревшее программное обеспечение, человеческий фактор, уязвимости в системах или несанкционированный физический доступ.

Источники угроз бывают как внешними (хакеры, конкуренты, киберпреступники), так и внутренними (сотрудники, подрядчики, технические сбои). Стоит помнить, что угрозы информационной безопасности возникают не только из-за злого умысла, но и по причине случайных ошибок или технологических сбоев.

Пример: сотрудник по ошибке отправил клиентскую базу не тому получателю. Это не кибератака, а человеческий фактор, но последствия для компании могут быть весьма серьёзными.

Классификация угроз информационной безопасности

Чтобы выстроить надёжную защиту, важно чётко понимать, с какими угрозами вы сталкиваетесь. Классификация угроз — это основа для выбора правильных средств защиты, настройки мониторинга и обучения сотрудников.

Внешние угрозы

Внешние угрозы приходят извне организации и, как правило, связаны с деятельностью злоумышленников, киберпреступников, конкурентов или организованных преступных групп. Ключевые примеры:

  • Хакерские атаки — от целевых APT-кампаний до массовых сканирований уязвимостей.
  • Вредоносное ПО — вирусы, трояны, ransomware, эксплойты, распространяемые через фишинговые письма или уязвимости в ПО.
  • DDoS-атаки — попытки вывести из строя инфраструктуру или сервисы компании.
  • Промышленный шпионаж — целенаправленный сбор конфиденциальной информации конкурентами или государственными структурами.

Внутренние угрозы

Внутренние угрозы возникают в самой организации. Это может быть как злонамеренное поведение инсайдеров, так и банальные ошибки или халатность сотрудников. Не стоит недооценивать этот вектор: по данным Verizon Data Breach Investigations Report, более 30% всех утечек данных связаны с внутренними источниками.

  • Ошибки сотрудников — случайная отправка конфиденциальных данных, неправильная настройка прав доступа.
  • Злонамеренные инсайдеры — сотрудники или подрядчики, действующие в ущерб компании.
  • Технические сбои — неисправности оборудования, сбои ПО, приводящие к потере или компрометации данных.

По намерению

  • Преднамеренные угрозы — атаки, саботаж, шпионаж, сознательное нарушение политики безопасности.
  • Случайные угрозы — ошибки пользователей, сбои в работе систем, форс-мажорные обстоятельства (например, отключение электричества, пожар).

По характеру воздействия

  • Технические угрозы — уязвимости в программном обеспечении, аппаратные сбои, отсутствие резервного копирования, незащищённые каналы передачи данных.
  • Организационные угрозы — недостатки или отсутствие политик информационной безопасности, слабый контроль доступа, неэффективное обучение персонала.

В реальности угрозы всё чаще сочетаются между собой. Например: фишинговое письмо (внешняя, преднамеренная угроза) заставляет сотрудника ошибиться (внутренняя, случайная угроза), а дальше злоумышленники используют уязвимость в программном обеспечении (техническая угроза) для доступа к системе. Такой «каскад» событий — не редкость, а типичный сценарий современных атак.

Основные виды угроз информационной безопасности

Сегодня угрозы информационной безопасности становятся всё сложнее. Любая компания — большая или маленькая — может столкнуться с вирусами, утечками данных или действиями инсайдеров. Давайте разберём основные виды угроз, приведём примеры и свежую статистику по каждой из них.

Вредоносное ПО (malware)

Malware — это собирательное название для вирусов, троянов, шифровальщиков, ботов и рекламного ПО. Они проникают в системы через заражённые вложения, вредоносные сайты, USB-носители и уязвимости в программном обеспечении.

Пример: в 2024 году одной из самых опасных стала атака «Операция Триангуляция» (Operation Triangulation), нацеленная на устройства Apple. Вредоносный код распространялся через iMessage — для заражения было достаточно просто получить сообщение, никаких действий от пользователя не требовалось. Используя уязвимости нулевого дня, вредонос проникал в систему, маскировался под легитимные процессы iOS и обходил антивирусы. Программа не оставляла следов и могла похищать личные данные и переписку, оставаясь незамеченной даже для специалистов по кибербезопасности.

Социальная инженерия

Социальная инженерия — это атаки, основанные не на технологиях, а на человеческой психологии. Злоумышленники используют доверчивость, усталость и невнимательность сотрудников, чтобы получить доступ к конфиденциальной информации. Самые популярные инструменты — фишинг, вишинг (телефонные звонки), смишинг (SMS).

Пример: В 2023 году атака «Операция Ducktail» (Operation Ducktail) была нацелена на сотрудников, управляющих бизнес-аккаунтами Facebook. Злоумышленники рассылали персонализированные письма с фишинговыми ссылками, маскируя их под деловые предложения. Попав на поддельный сайт, сотрудники вводили свои данные, что позволяло атакующим получить доступ к корпоративным аккаунтам и похищать конфиденциальную информацию.

Хакерские атаки

Хакерские атаки могут быть как массовыми (DDoS, массовый фишинг), так и точечными (целевой взлом, эксплуатация уязвимостей). Их цель — получить несанкционированный доступ, нарушить работу систем, похитить или уничтожить данные. Наиболее часто встречающиеся угрозы корпоративных систем — фишинг, перебор паролей и эксплуатация уязвимостей в веб-приложениях. Злоумышленники активно используют автоматизацию для поиска слабых мест.

Пример: в 2022 году широко обсуждалась атака на компанию Uber. Злоумышленник сумел получить доступ к внутренним системам, используя украденные учётные данные сотрудника. После этого хакер проник в облачные сервисы, внутренние чаты и даже исходный код компании. В результате атаки часть сервисов Uber была временно отключена, а в сеть попали конфиденциальные данные.

Утечки данных

Утечки данных случаются не только из-за внешних атак. В ряде случаев причиной становится человеческий фактор: неосторожное обращение с файлами, неправильные настройки доступа или банальная забывчивость. Иногда сотрудники случайно отправляют конфиденциальную информацию не тем адресатам или используют небезопасные облачные сервисы для хранения рабочих документов. К тому же, слабые политики безопасности — например, отсутствие двухфакторной аутентификации или неограниченный доступ к данным — значительно повышают риск утечки.

Пример: инцидент с компанией Dropbox в 2022 году. Один из сотрудников стал жертвой фишинговой атаки и ввёл свои данные на поддельном сайте, после чего злоумышленники получили доступ к внутренним репозиториям кода. В результате были скомпрометированы данные о проектах и внутренние документы компании. Этот случай показал: даже технологические гиганты уязвимы, если не уделять достаточно внимания обучению персонала и настройке политик безопасности.

Внутренние угрозы

Внутренние угрозы часто оказываются самыми разрушительными, ведь инсайдеры имеют доступ к критически важным системам и данным. Иногда это умышленные действия — например, сотрудник, недовольный условиями работы или уволенный без компенсации, может скопировать или удалить важную информацию. В других случаях — обычная ошибка, когда кто-то случайно открывает доступ к конфиденциальным данным или неправильно настраивает права пользователей.

Пример: в 2021 году в Shopify два бывших сотрудника службы поддержки украли данные около 200 магазинов. Они использовали свои внутренние доступы и получили имена, адреса и детали заказов клиентов. Компания быстро заметила проблему и сообщила пострадавшим, но репутация пострадала.

Дополнительные угрозы, которые нельзя игнорировать

  • Физический доступ посторонних. Проникновение в офис, кража устройств, подключение к корпоративной сети. Пример: Утерянный ноутбук с незащищённым доступом к CRM.
  • Сбои инфраструктуры. Отказ оборудования, перебои электропитания, сбои облачных сервисов. Пример: Сбой дата-центра AWS в 2021 году привёл к остановке работы сотен компаний по всему миру.
  • Недостатки организационных процессов. Отсутствие политик безопасности, неэффективное обучение персонала, слабый контроль доступа. Пример: Компания не обновляет пароли и права доступа уволенных сотрудников, что позволяет бывшим сотрудникам получить доступ к данным.

Реальные последствия для бизнеса

Последствия реализованных угроз информационной безопасности могут быть разрушительными. Вот лишь некоторые из них:

  • Финансовые потери (штрафы, убытки, компенсации)
  • Нарушение репутации и доверия клиентов
  • Остановка бизнес-процессов
  • Утечка коммерческих и персональных данных
  • Судебные иски, проверки регуляторов

Нарушение информационной безопасности — это не только про технологии, но и про доверие, которое вернуть гораздо сложнее, чем заработать.

Как защититься от угроз информационной безопасности

Как эффективно минимизировать риски информационной безопасности? Вот ключевые шаги:

  1. Постоянный мониторинг и анализ угроз, регулярное обновление политики информационной безопасности с учётом новых рисков.
  2. Внедрение современных инструментов защиты: антивирусные решения, системы SIEM, DLP, IDS/IPS для своевременного выявления и предотвращения инцидентов.
  3. Планомерное обучение сотрудников: развитие антифишинговых навыков, повышение осведомлённости о киберугрозах и правилах безопасного поведения.
  4. Жёсткий контроль доступа и управление паролями: использование менеджеров паролей, принципа минимальных привилегий и двухфакторной аутентификации.
  5. Организация резервного копирования и разработка чёткого плана реагирования на инциденты для быстрого восстановления работы.
  6. Проведение регулярных аудитов и тестирования систем безопасности, включая внешние и внутренние проверки.

Современные угрозы информационной безопасности требуют комплексного подхода: нельзя полагаться только на технологии или только на людей.

Глоссарий терминов

ТерминОписание
Атака (Attack)Действие, направленное на нарушение, повреждение или получение несанкционированного доступа к системе.
Фишинг (Phishing)Обман пользователей с целью получения конфиденциальных данных под видом доверенного отправителя.
DDoS-атака (Distributed Denial of Service)Массовая атака для перегрузки сервиса и вывода его из строя.
Эксплойт (Exploit)Программа или код, использующий уязвимость для выполнения несанкционированных действий.
Уязвимость (Vulnerability)Слабое место в системе, которое может быть использовано злоумышленниками.
Компрометация учетных данных (Credential Compromise)Получение злоумышленником логинов, паролей или других аутентификационных данных.
Инсайдерская угроза (Insider Threat)Опасность, исходящая от лиц с легальным доступом к внутренним ресурсам компании.
Брутфорс (Brute Force Attack)Подбор пароля или ключа путём перебора всех возможных вариантов.
Zero-Day (Уязвимость нулевого дня)Неизвестная разработчику уязвимость, которую используют злоумышленники.
SQL-инъекция (SQL Injection)Внедрение вредоносных SQL-запросов для получения доступа к данным.
Перехват сессии (Session Hijacking)Захват контроля над активной сессией пользователя.
Атака человек посередине (Man-in-the-Middle, MitM)Перехват и возможная модификация данных между двумя сторонами без их ведома.
IDS/IPS (Intrusion Detection/Prevention System)Системы обнаружения и предотвращения вторжений в сеть или систему.

Как Пассворк усиливает защиту бизнеса

Менеджер паролей Пассворк — это не просто удобный инструмент, а реальный щит против множества угроз информационной безопасности. Его внедрение позволяет:

  • Централизованно управлять корпоративными паролями и контролировать доступ к ним на всех уровнях организации
  • Существенно снизить риск утечек, связанных с использованием слабых, повторяющихся или небезопасно хранимых паролей
  • Оперативно блокировать доступ для уволенных сотрудников, минимизируя угрозу инсайдерских инцидентов
  • Интегрировать Пассворк с SIEM и другими системами информационной безопасности для комплексного мониторинга и реагирования на инциденты
  • Гибко настраивать уровни доступа и проводить аудит всех действий пользователей для прозрачности и контроля
  • Автоматизировать создание и обновление сложных паролей, исключая человеческий фактор и снижая вероятность ошибок
  • Обеспечивать соответствие требованиям стандартов и регуляторов за счёт прозрачного управления доступом и документирования операций
  • Упрощать процесс обмена доступами внутри команды — безопасно делиться паролями между сотрудниками и отделами без риска компрометации
  • Проводить регулярные проверки безопасности — выявлять устаревшие или скомпрометированные пароли с помощью встроенных инструментов анализа

Благодаря широкому функционалу и гибкой интеграции с корпоративными системами, Пассворк становится ключевым элементом защиты цифровых активов и помогает бизнесу соответствовать современным стандартам кибербезопасности.

Заключение

Информационная безопасность — это не просто набор правил и технологий, а основа доверия между бизнесом, сотрудниками и клиентами. Угрозы информационной безопасности постоянно меняются, становятся сложнее и изощрённее. Но знание их природы, видов и источников — уже половина успеха. Важно не только внедрять современные инструменты защиты, но и формировать культуру безопасности внутри компании.

Готовы сделать первый шаг к надёжной цифровой защите? Протестируйте Пассворк бесплатно и убедитесь, как просто и эффективно можно повысить уровень безопасности вашего бизнеса.

Читайте также

Пассворк и HashiCorp Vault: сравнение решений
Сравниваем подходы и сценарии использования Пассворка и HashiCorp Vault: архитектуру, функции и интеграцию с DevOps.
Персональные данные 2025: новые правила для бизнеса
Новые правила 152-ФЗ и изменения 2025. Как бизнесу защитить персональные данные, избежать штрафов и соблюдать требования Роскомнадзора.
Пассворк: управление секретами и автоматизация доступа
Что такое управление секретами Управление секретами (secrets management) — это процесс централизованного хранения, управления и ротации конфиденциальных данных, которые приложения и сервисы используют для доступа к критически важным ресурсам. К таким секретам относятся пароли, SSH-ключи, API-ключи и ключи шифрования, токены доступа, сертификаты и любые другие параметры, обеспечивающие безопасность вашей инфраструктуры. Почему

Кибератаки: что это такое и как их распознать