Чёрная пятница в Пассворке: Скидка 50% на коробочное решение и удвоение баланса в облаке с 16 ноября до 5 декабря
Назад

Информационная безопасность

13 мар. 2026 г.
Внедрение корпоративного менеджера паролей: пошаговое руководство для ИТ-отдела

Ваш сисадмин пересылает SSH-ключи через мессенджер в файле «точнонепароли.txt». Ваш HR-менеджер хранит сканы паспортов сотрудников в личной почте в Яндексе. Стажёру выдали права администратора, потому что разбираться с разграничением доступа было некогда. А сотрудник, которого уволили в 2019 году, до сих пор получает еженедельную рассылку с данными клиентов, ведь его электронный адрес просто никто не удалил.

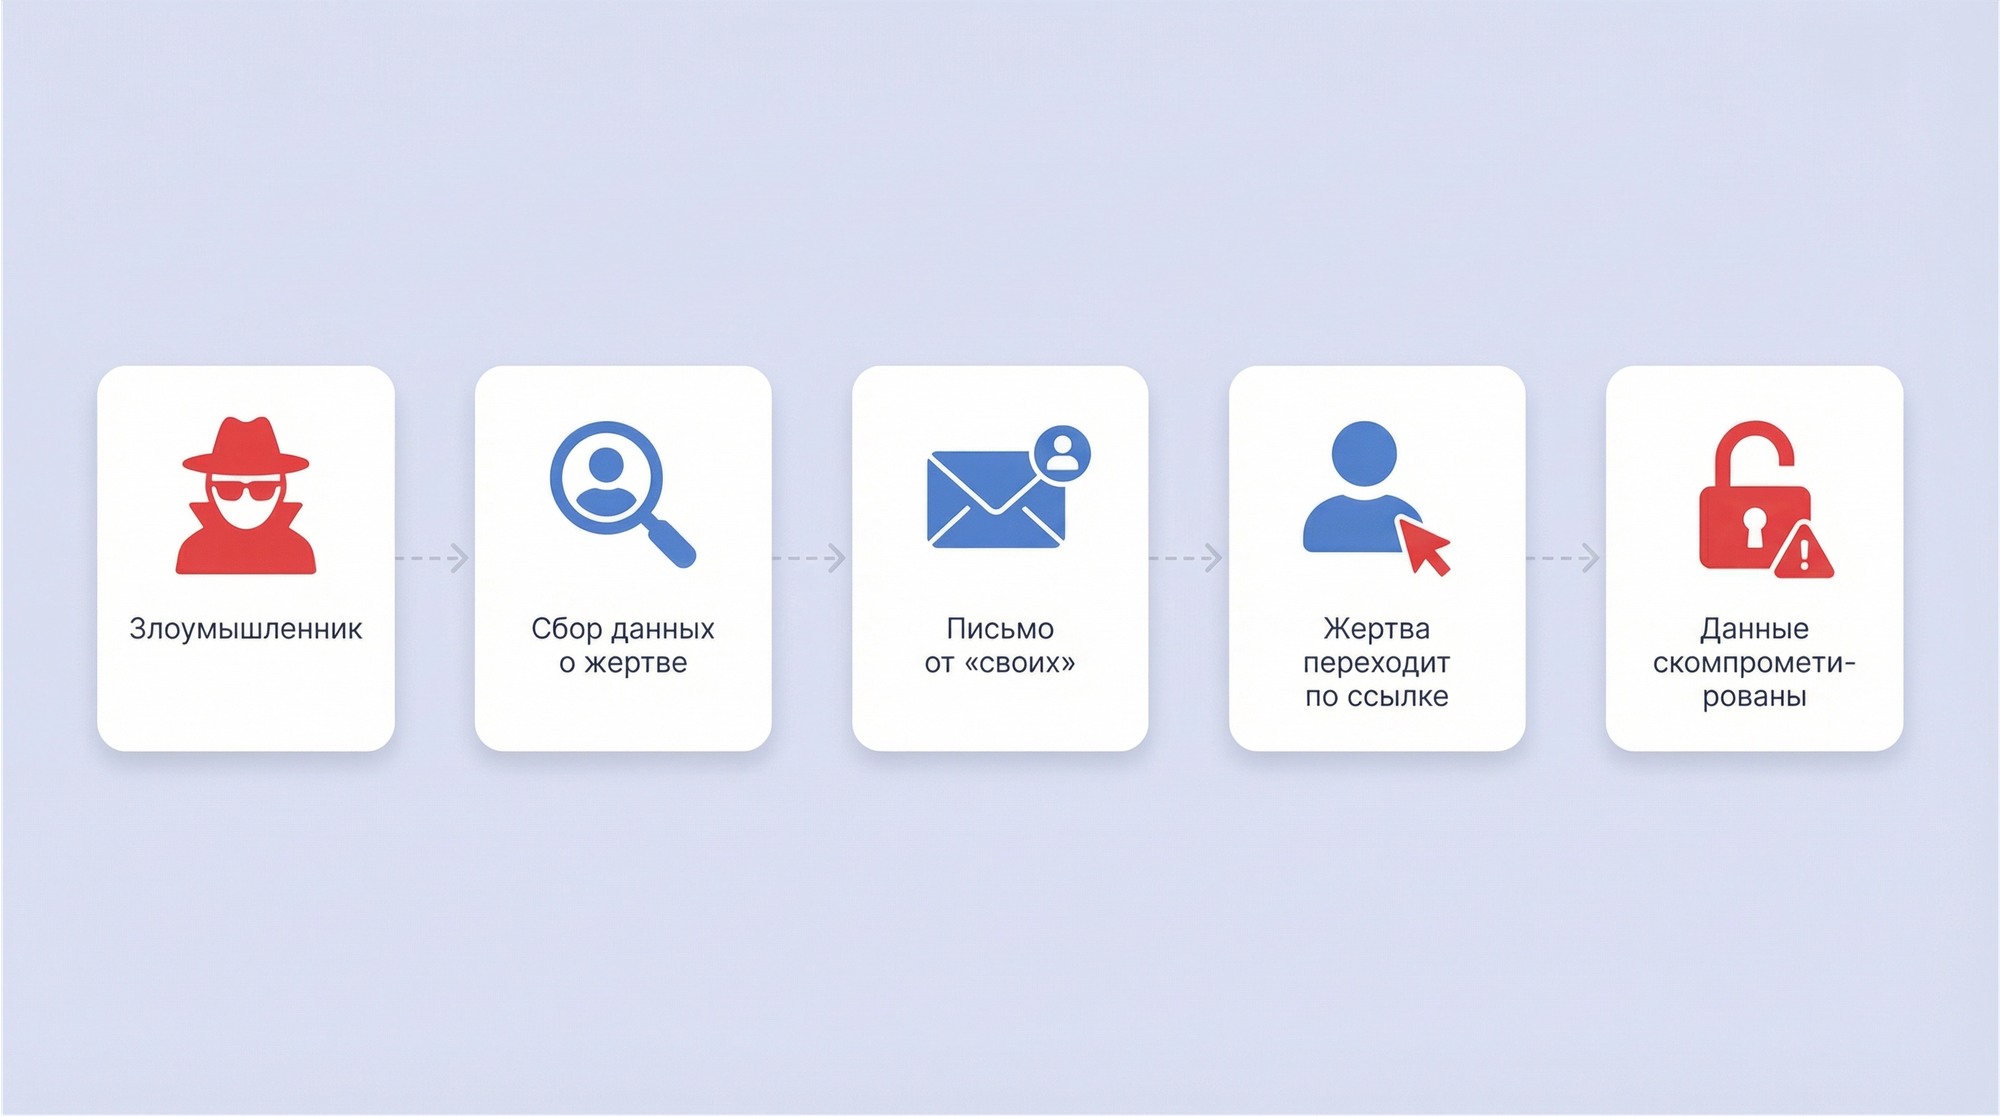
В 2025 году аналитики зафиксировали 230 публичных утечек баз данных российских организаций, а суммарный объём опубликованных данных достиг 767 млн строк — в 1,5 раза больше, чем годом ранее. Большинство инцидентов начинаются одинаково: сотрудник хранит пароль в таблице, браузере или мессенджере. Злоумышленник получает учётные данные, и дальше всё происходит по известному сценарию.

Разорвать эту цепочку можно с помощью внедрения корпоративного менеджера паролей. В этой статье разберём конкретный операционный план для ИТ-отдела: от первого аудита до метрик после запуска.

Риски хранения паролей в ненадёжных инструментах

Хаотичное управление паролями — это финансовый риск с измеримой стоимостью. Типичная ситуация в компании без централизованного хранилища выглядит так:

  • Пароли CRM в Excel на сетевом диске. Файл доступен всем, у кого есть доступ к папке. Версионирования нет. Непонятно, кто и когда менял пароль. Результат: бывший менеджер через полгода заходит в CRM и выгружает базу клиентов.
  • Доступы передают в чате. Пароль уходит в мессенджер или корпоративную почту и остаётся там навсегда. История переписки не шифруется, не удаляется и доступна всем участникам чата. Через год канал взломали: злоумышленники получили всю историю, включая административные доступы.
  • Облачные доступы в памяти администратора. Если сотрудник увольняется или уходит на больничный, доступ теряется вместе с ним. Кейс: единственный человек, знавший пароль от DNS-провайдера, уволился. Компания потеряла контроль над доменом на три дня.
  • Нет контроля и аудита. Невозможно ответить: кто заходил в систему, когда и откуда. После утечки из бухгалтерской системы выяснилось, что доступ использовали пять человек с одного логина. Установить виновного оказалось невозможно.
  • Пароли в браузере на рабочем ПК. Сотрудники сохраняют доступы в Chrome или Firefox без мастер-пароля. При заражении устройства вредоносным ПО все сохранённые пароли извлекаются за секунды.
  • Повторное использование одного пароля. Один и тот же пароль применяют для разных систем: от корпоративной почты до панели управления сервером. Компрометация одного сервиса автоматически открывает доступ ко всем остальным.

Итог: утечка данных и финансовые потери. Каждая из точек выше — самостоятельный вектор атаки. Скомпрометировать одну из них достаточно, чтобы получить доступ к критической инфраструктуре.

Масштаб проблемы подтверждается цифрами. Учётные данные остаются одним из главных векторов атак. Около 88% инцидентов в мире в категории атак на веб-приложения связаны с использованием украденных учётных данных. Средняя стоимость утечки данных в мире составляет около $4,44 млн, включая расследование, простои систем, юридические расходы и восстановление инфраструктуры.

Excel и Google-таблицы не решают проблему. Нет журнала обращений, нет механизма отзыва доступа, нет контроля над тем, где хранится копия файла. После увольнения сотрудника данные остаются у него — в кэше браузера, в истории скачиваний, на личном устройстве.

Прежде чем выбирать решение, стоит зафиксировать отправную точку: какие именно данные нужно защитить и в каком состоянии находится управление доступами прямо сейчас.

Регуляторный контекст 2026

Регуляторный контекст 2026

Помимо операционных рисков, компании сталкиваются с нарастающим регуляторным давлением. Это напрямую влияет на выбор менеджера паролей.

Для госструктур и компаний, обрабатывающих персональные данные в государственных информационных системах, выбор решения для управления паролями жёстко ограничен реестром российского ПО Минцифры. Для организаций, эксплуатирующих значимые объекты КИИ, требования по импортозамещению носят плановый характер: все объекты КИИ обязаны перейти на отечественное программное обеспечение до 1 января 2028 года.

Для субъектов КИИ и операторов ИСПДн, обрабатывающих данные 1–3 уровня защищённости, критически важна сертификация ФСТЭК используемых средств защиты информации. Сертификат подтверждает соответствие продукта требованиям регуляторов и является обязательным условием для прохождения аудитов безопасности.

Приказ ФСТЭК России № 117

1 марта 2026 года вступил в силу приказ ФСТЭК России № 117 от 11 апреля 2025 года. Документ пришёл на смену приказу № 17 от 11 февраля 2013 года и расширил сферу регулирования. Прежние требования распространялись на государственные информационные системы (распространение на муниципальные ИС было закреплено отдельным разъяснением ФСТЭК, а не текстом самого приказа).

Новый приказ прямо охватывает все информационные системы, эксплуатируемые государственными органами, государственными унитарными предприятиями, государственными учреждениями и муниципальными структурами.

👉
Подробнее о приказе ФСТЭК № 117 в нашей статье

Ответственность за утечки персональных данных

С 30 мая 2025 года вступили в силу поправки, внесённые Федеральным законом № 420-ФЗ от 30 ноября 2024 года в КоАП РФ, которые существенно ужесточили ответственность за утечки персональных данных. Согласно КоАП РФ в действующей редакции, штраф за первичную утечку для юридических лиц составляет от 3 до 20 млн рублей в зависимости от масштаба инцидента и категории данных (максимум — за утечку биометрических данных); за повторную утечку предусмотрен оборотный штраф в размере от 1% до 3% годовой выручки, но не менее 20 млн рублей и не более 500 млн рублей.

С чего начать внедрение менеджера паролей

Корпоративный менеджер паролей — централизованная система управления учётными данными, обеспечивающая безопасное хранение, контролируемый доступ и аудит использования паролей в масштабе организации. В отличие от персональных решений, корпоративный менеджер интегрируется с инфраструктурой компании, поддерживает ролевую модель доступа и ведёт детальный журнал действий пользователей.

Внедрение корпоративного менеджера паролей — это не разовая установка приложения, а системное изменение процессов управления доступами: кто владеет учётными данными, как они передаются, что происходит при смене ролей или увольнении сотрудника.

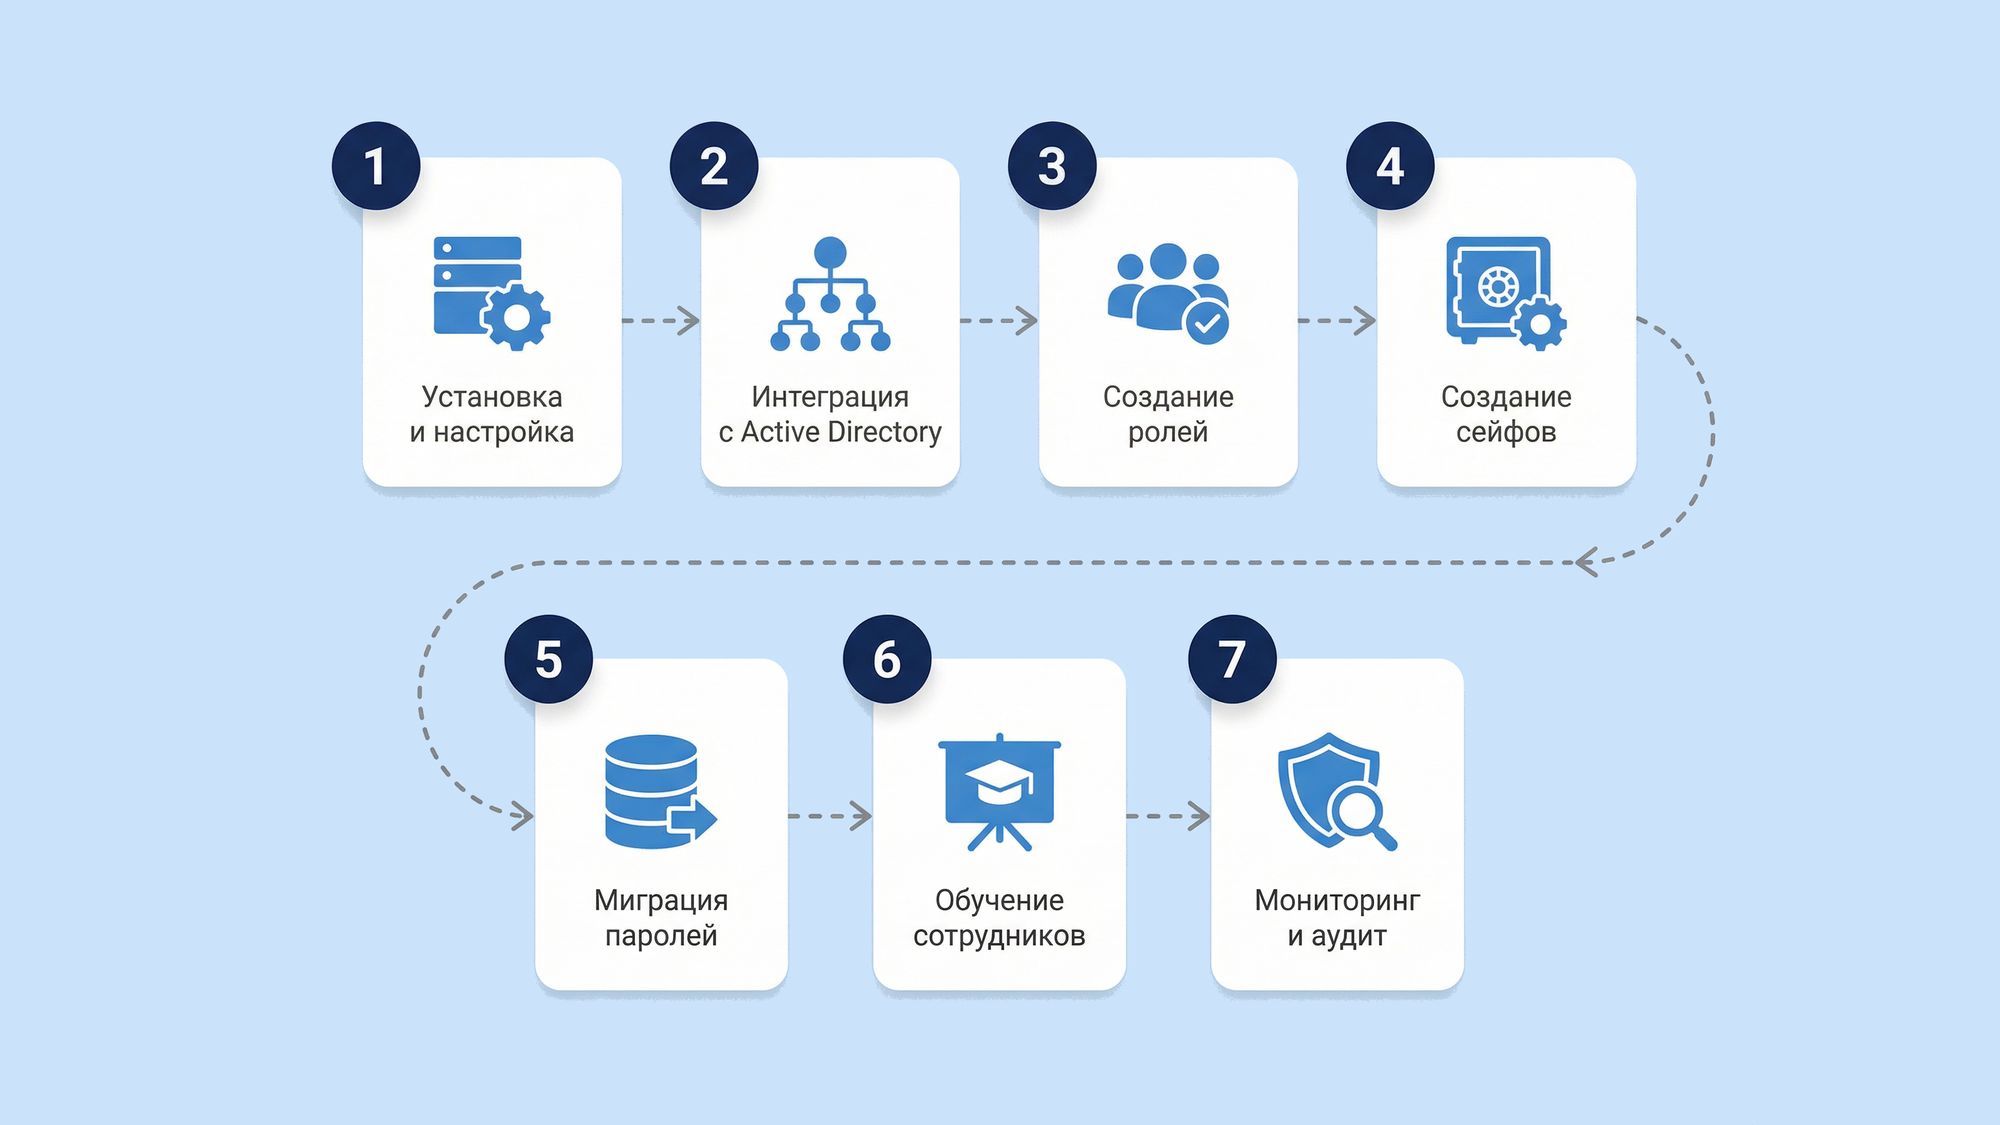
Процесс состоит из шести последовательных этапов. Каждый следующий использует результаты предыдущего — без аудита невозможно корректно выбрать решение, без выбора решения невозможно спланировать развёртывание.

Шаг 1. Аудит

Масштаб инвентаризации определяет архитектуру решения и объём лицензии. Компания, в которой считают, что в работе 200 учётных записей, после аудита обнаруживают 340, с учётом сервисных аккаунтов, тестовых сред и давно забытых интеграций.

Чек-лист предпроектного аудита

Цель аудита — получить полную картину до того, как будет принято любое архитектурное решение. Чек-лист охватывает шесть областей.
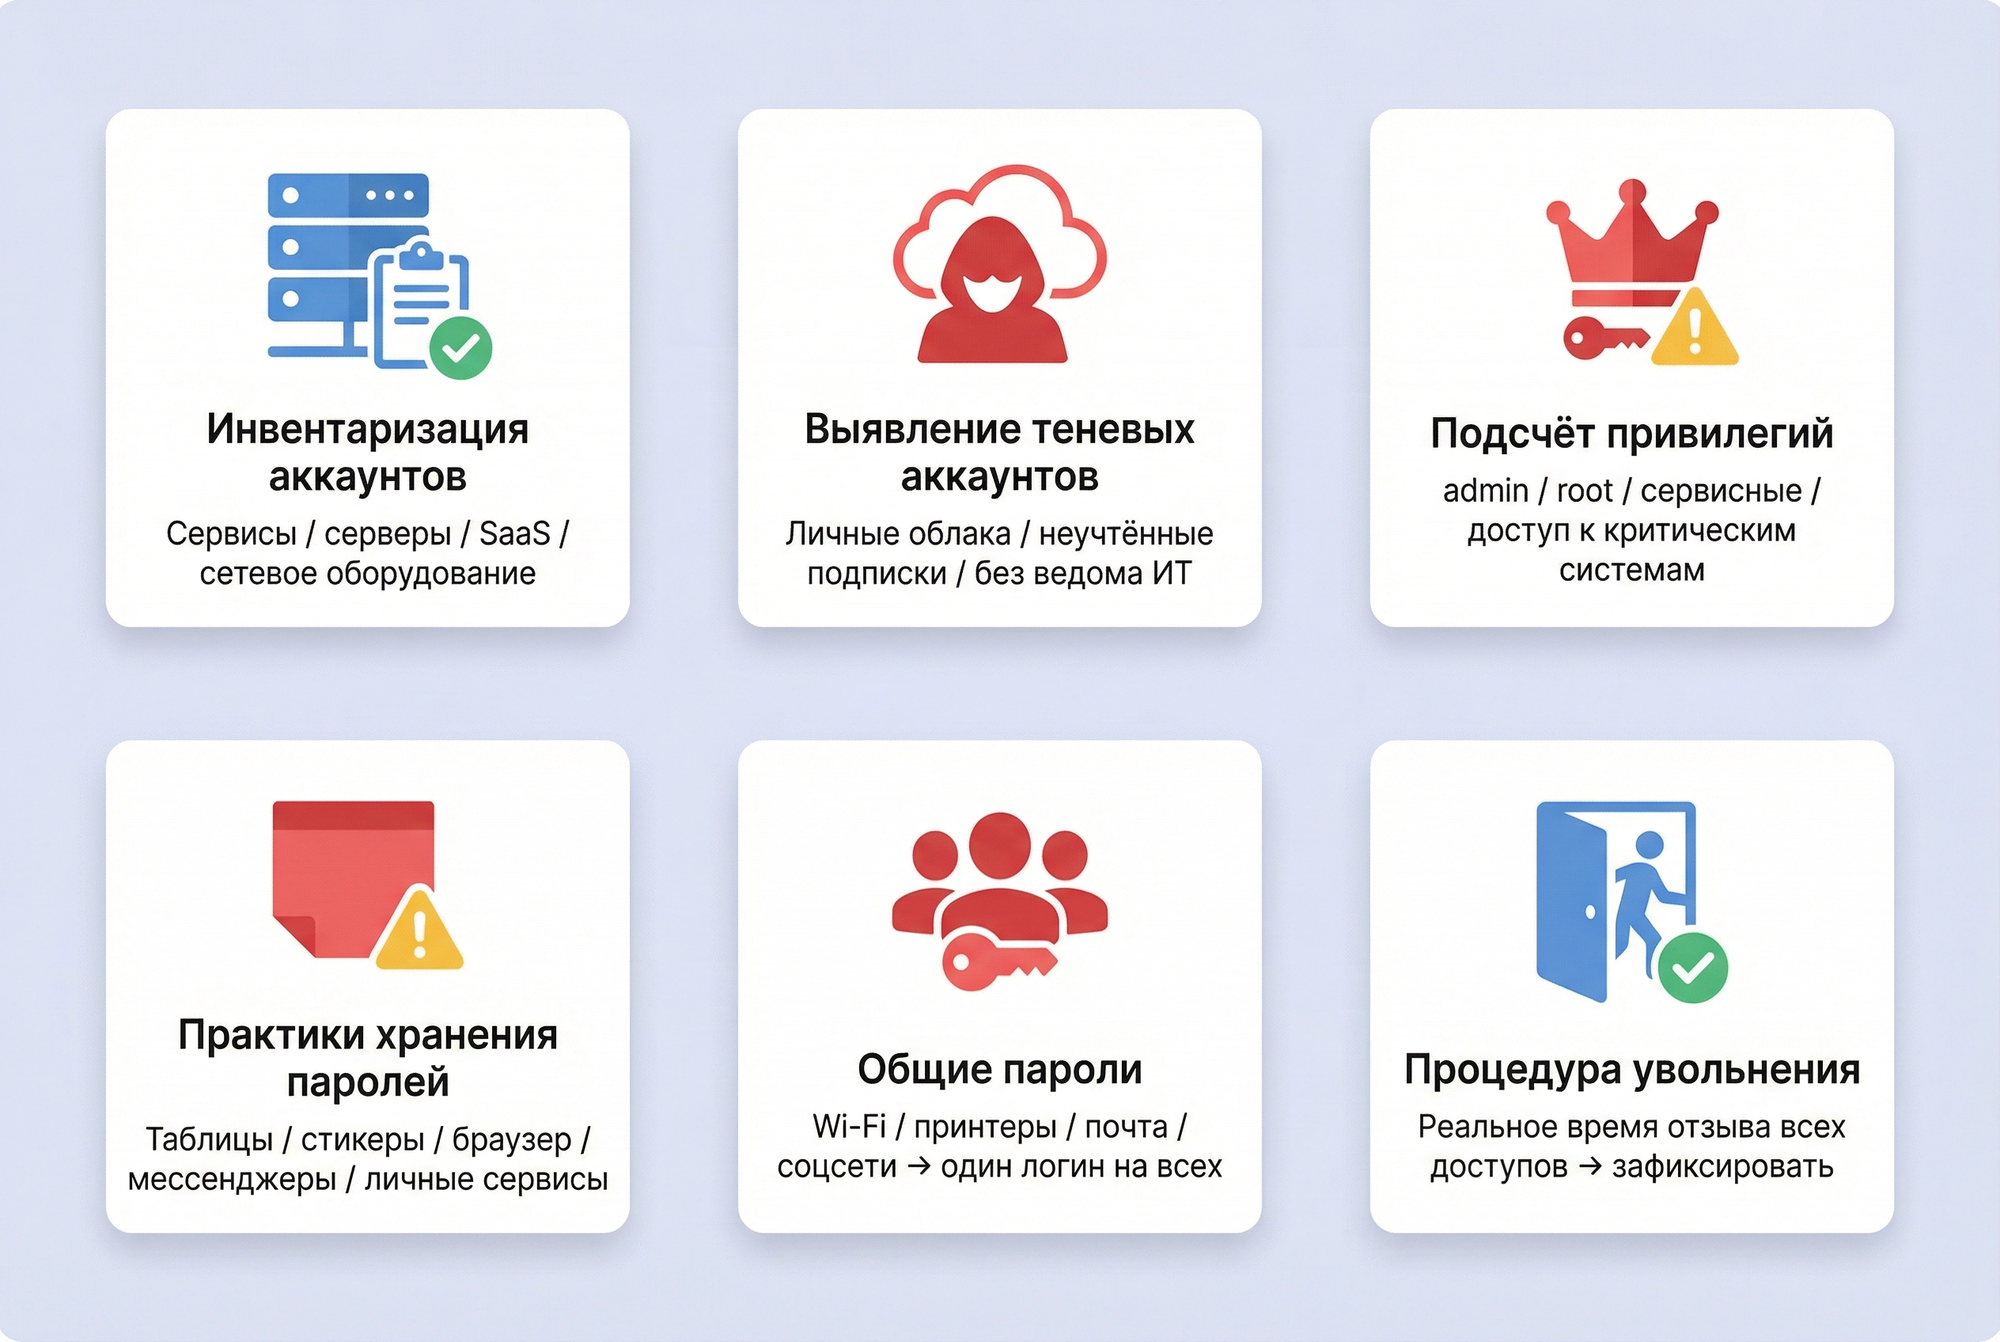
Чек-лист предпроектного аудита
  1. Инвентаризация всех корпоративных учётных записей: сервисы, серверы, SaaS-приложения, сетевое оборудование. Цель — полный реестр, без исключений.
  2. Выявление «теневых» аккаунтов: личные облачные сервисы для рабочих задач, неучтённые подписки — всё, что создано без ведома ИТ-отдела. Именно здесь чаще всего обнаруживаются неожиданные цифры.
  3. Подсчёт привилегированных учётных записей: admin, root, сервисные учётные записи и записи с правами доступа к критическим системам.
  4. Анализ текущих практик хранения: опрос сотрудников на предмет использования таблиц, блокнотов, стикеров, браузерных менеджеров паролей, мессенджеров, личных сервисов для хранения данных.
  5. Оценка количества общих паролей: один логин на несколько сотрудников (типично для Wi-Fi, принтеров, общих почтовых ящиков, соцсетей).
  6. Проверка процедуры увольнения: сколько времени фактически занимает отзыв всех доступов при увольнении. Зафиксируйте реальную цифру.
Чаще всего 30–40% учётных записей оказываются неактуальными. Это доступы бывших сотрудников, тестовых сред и подрядчиков, которые уже не работают с компанией. Аккаунты остаются активными, но фактически никем не используются и не контролируются.

Результатом аудита становится сводная таблица с количеством учётных записей по категориям — пользовательские, привилегированные, сервисные и общие. Эти данные используют как основу для выбора решения и расчёта бюджета на приобретение менеджера паролей.

Инструменты для инвентаризации

  • AD/LDAP-запросы. Базовый инструмент для любой организации с Active Directory или LDAP-каталогом. Даёт выгрузку всех пользователей и групп с атрибутами: дата последнего входа, статус учётной записи, членство в группах. Учётные записи без активности за последние 90 дней — первые кандидаты на деактивацию. Отдельно стоит выгрузить сервисные аккаунты: они часто не привязаны к конкретному сотруднику и выпадают из регулярных проверок.
  • Анализ логов. Логи прокси-сервера и корпоративной почты позволяют обнаружить активность аккаунтов уволенных сотрудников и нетипичные паттерны доступа — например, подключения в нерабочее время или с нестандартных адресов. Это отдельный слой данных, который AD-запросы не покрывают.
  • SIEM и системы мониторинга. Если в инфраструктуре уже развёрнут SIEM, он агрегирует события из множества источников и позволяет построить сводную картину по учётным записям быстрее, чем ручная выгрузка из каждой системы по отдельности.
  • Опрос руководителей подразделений. Технические инструменты не видят сервисы, которые отделы подключают самостоятельно в обход ИТ. Короткий структурированный опрос с тремя вопросами: какие внешние сервисы использует отдел, кто имеет к ним доступ, где хранятся учётные данные — закрывает этот пробел. Ответы руководителей нередко становятся главным источником данных о теневых аккаунтах.
  • Сканирование SaaS-активности. Корпоративные SSO-решения ведут журнал подключённых приложений.

Шаг 2. Выбор решения для хранения паролей

Корпоративный менеджер паролей — инструмент централизованного управления учётными данными: хранение, разграничение доступа, аудит и контроль жизненного цикла паролей в масштабах организации.

Критерии выбора менеджера паролей

Критерий Для чего нужен Что проверить
Локальное развёртывание vs. облако Контроль данных, соответствие регулятору Где физически хранятся данные
Интеграция с AD/LDAP Автоматический онбординг и офбординг Поддержка протоколов
Ролевая модель (RBAC) Принцип минимальных привилегий Гранулярность прав: папка / запись / роль
MFA Второй фактор защиты хранилища TOTP, аппаратные ключи, SMS
Аудит и логирование Расследование инцидентов, комплаенс Экспорт логов, SIEM-интеграция
API и интеграции CI/CD, DevOps, автоматизация REST API, CLI, плагины
Реестр российского ПО Обязателен для госсектора и КИИ Наличие записи в реестре Минцифры
Лицензии ФСТЭК России Обязательны для ГИС, ИСПДн, объектов КИИ Лицензия на ТЗКИ, лицензия на разработку и производство СКЗИ
Лицензия ФСБ России Подтверждает право на разработку и распространение СКЗИ Наличие лицензии ФСБ на разработку, производство и распространение шифровальных средств
Сертификат ФСТЭК России Обязателен для КИИ и ИСПДн 1–3 уровня Наличие сертификата соответствия, уровень доверия
Техподдержка SLA, русскоязычная документация Время реакции, каналы связи

Локальное развёртывание или облако

Первое решение, которое принимают при выборе менеджера паролей, — где физически будут храниться данные.

  • Облако проще в развёртывании: не нужна собственная инфраструктура, обновления приходят автоматически, доступ — из любой точки. Оправдано для небольших команд, где скорость внедрения важнее абсолютного контроля.
  • Локальная установка требует больше ресурсов на старте, но даёт принципиально иной уровень контроля. Хранилище паролей находится на серверах компании — данные и ключи шифрования не покидают периметр инфраструктуры. Резервное копирование, обновления, права доступа к серверу — всё под управлением вашей команды. Если в компании уже есть выделенные серверные мощности и администраторы — это предпочтительный выбор.
  • Гибридная модель актуальна для крупных организаций с распределённой структурой: часть данных хранится локально в защищённом корпоративном контуре, часть — в облаке для удалённых команд или филиалов. Это позволяет сочетать контроль над критичными данными с удобством доступа для сотрудников вне периметра.

Для организаций с регуляторными требованиями выбор фактически предопределён. Госструктуры, операторы персональных данных в ГИС и субъекты КИИ обязаны использовать решения из реестра российского ПО Минцифры. Облачные зарубежные сервисы в этом контексте неприемлемы.

Интеграция со службами каталогов и SSO

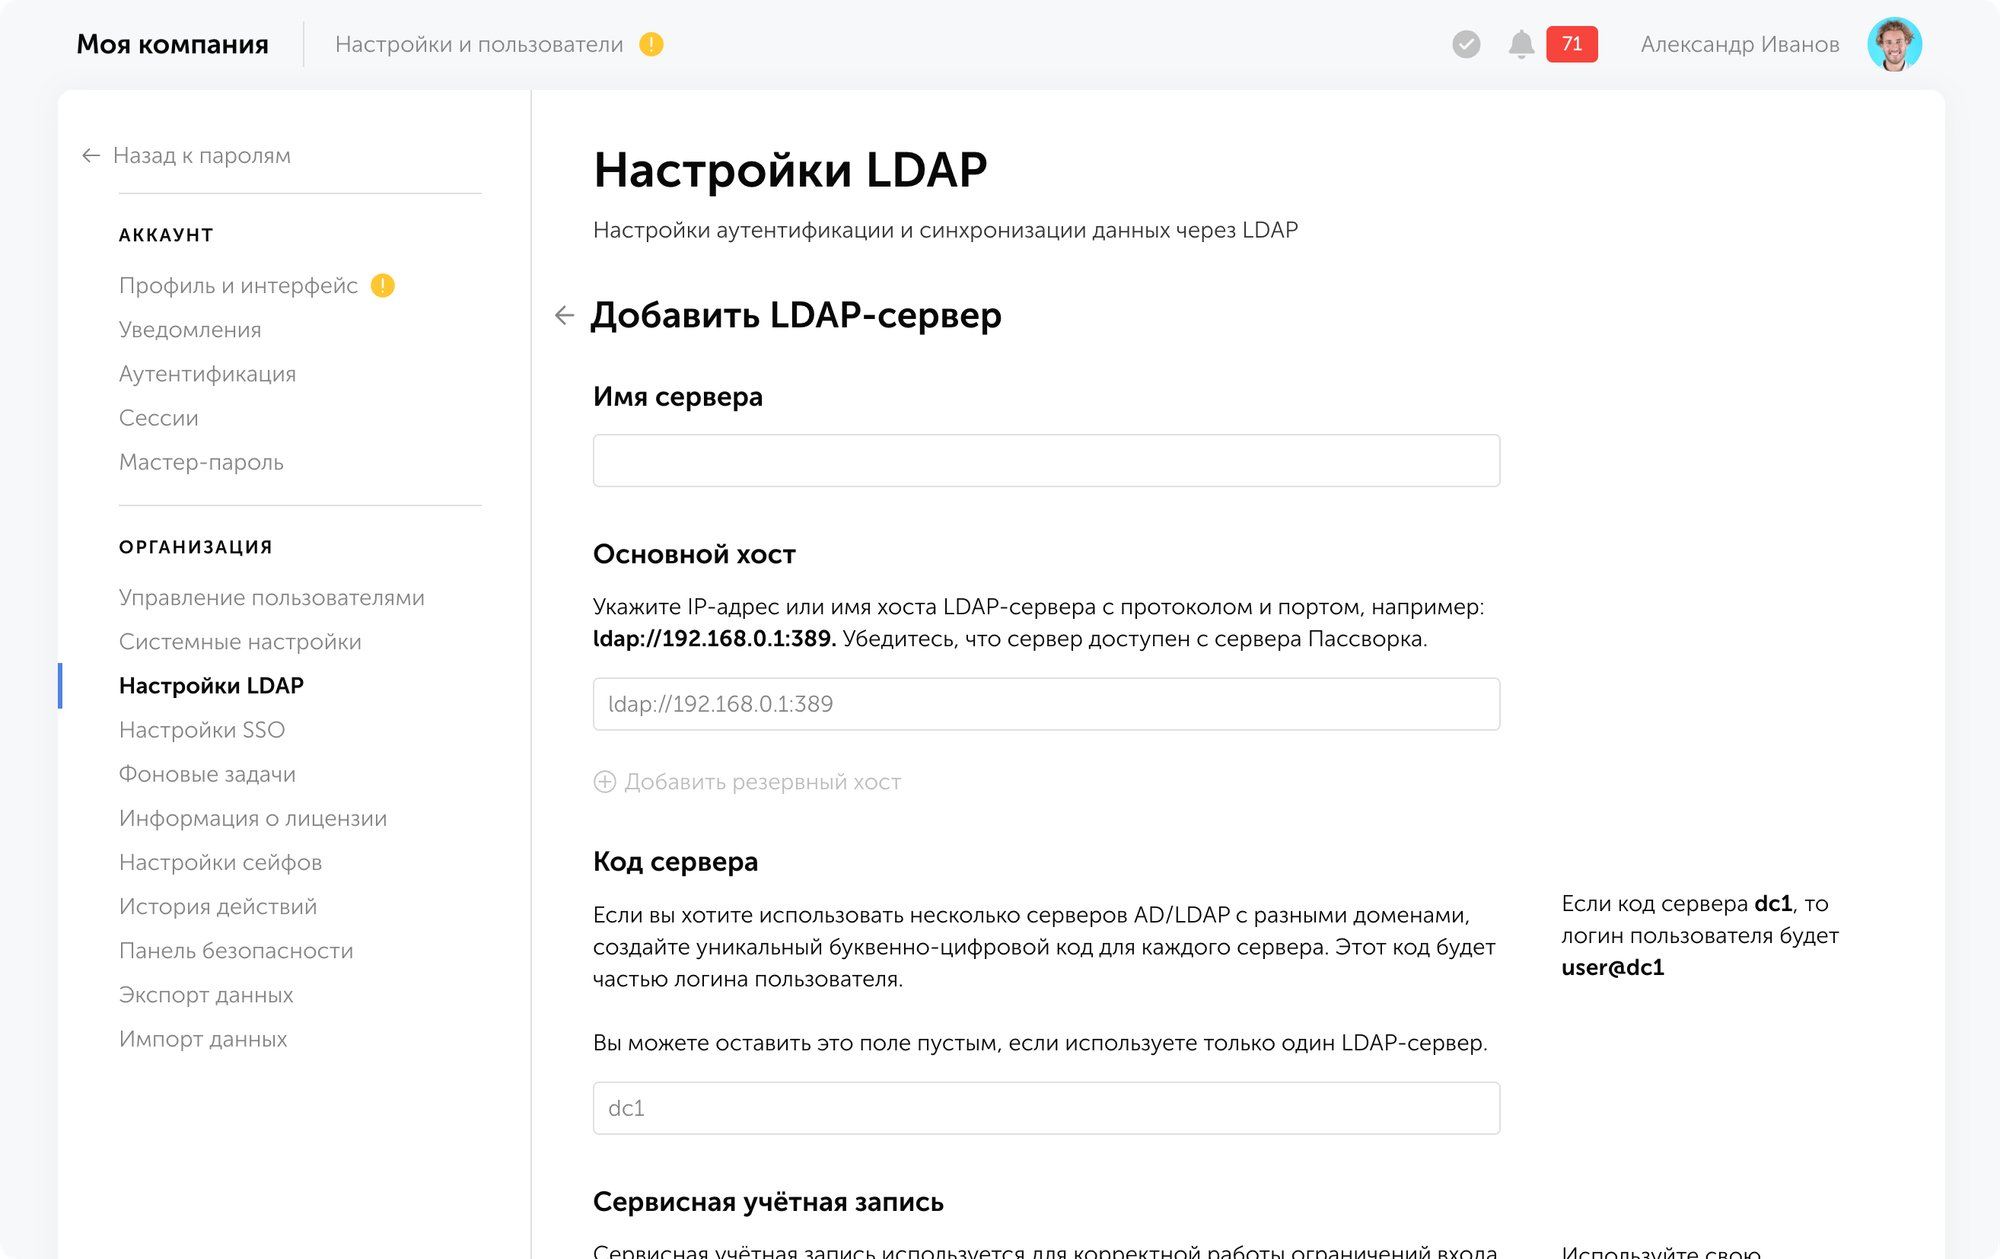
При подключении к корпоративному каталогу менеджер паролей автоматически синхронизирует пользователей и группы. Новый сотрудник получает доступ к нужным хранилищам в момент появления в Active Directory — без ручных действий со стороны администратора. При увольнении учётная запись блокируется так же автоматически: достаточно деактивировать пользователя в каталоге.

Интеграция с AD/LDAP также упрощает управление ролями. Группы из каталога напрямую интегрируются с ролями в корпоративном менеджере паролей. Изменение состава группы в AD мгновенно отражается в правах доступа.

Поддержка Single Sign-On (SSO) позволяет сотрудникам входить в менеджер паролей через корпоративную учётную запись, не создавая отдельного пароля.

Пассворк поддерживает интеграцию со службами каталогов, синхронизацию групп пользователей и технологию единого входа Single Sign-On через SAML

Ролевая модель (RBAC)

Принцип минимальных привилегий — основа управления доступом. Каждый сотрудник должен видеть только те учётные данные, которые нужны ему для работы, и не иметь доступа к остальным. Без гранулярной ролевой модели этот принцип невозможно реализовать на практике.

Ролевая модель на основе RBAC (Role-Based Access Control) позволяет назначать права не каждому пользователю отдельно, а ролям — и затем присваивать роли пользователям.

Важна гранулярность: права должны назначаться не только на уровне хранилища целиком, но и на уровне отдельных папок и записей. Это позволяет, например, дать подрядчику доступ к одному конкретному сервису, не открывая весь раздел. Чем детальнее контроль — тем меньше поверхность атаки при компрометации одной учётной записи.

Многофакторная аутентификация (MFA)

Наиболее распространённый второй фактор — TOTP (Time-based One-Time Password): одноразовый код из приложения-аутентификатора, который обновляется каждые 30 секунд. Это надёжный и удобный вариант, не требующий дополнительного оборудования. Для организаций с повышенными требованиями к безопасности предпочтительнее аппаратные ключи — FIDO2/WebAuthn-устройства, которые физически невозможно перехватить удалённо.

Важно также проверить, применяется ли MFA ко всем пользователям принудительно или остаётся опциональной. Необязательный второй фактор — это иллюзия безопасности: достаточно одного сотрудника, который не настроил MFA, чтобы создать уязвимость. Администратор должен иметь возможность сделать MFA обязательным на уровне политики.

Пассворк поддерживает TOTP-аутентификацию, биометрию и аппаратные ключи. Администратор может сделать MFA обязательным для всех пользователей на уровне политики безопасности.

Аудит и логирование

Полноценный журнал аудита фиксирует все значимые события: вход в систему, просмотр и копирование пароля, изменение записи, добавление и удаление пользователей, изменение прав доступа. Каждое событие должно содержать временную метку и идентификатор пользователя. Этого достаточно, чтобы восстановить полную картину любого инцидента.

API и интеграции

Менеджер паролей без API работает только для людей. CI/CD-пайплайны, скрипты развёртывания, мониторинговые системы тоже нуждаются в учётных данных — и без интеграции они либо хранят секреты прямо в коде, либо требуют ручного вмешательства.

REST API позволяет интегрировать менеджер паролей в любой автоматизированный процесс. Скрипт развёртывания запрашивает учётные данные напрямую из хранилища — без хранения секретов в коде или переменных окружения. Это устраняет один из самых распространённых векторов утечки: захардкоженные credentials в репозиториях.

CLI-интерфейс решает аналогичную задачу для операционных сценариев. Администратор может автоматизировать ротацию паролей, массовое обновление записей или экспорт данных через командную строку — без необходимости открывать веб-интерфейс. Это особенно важно для команд, работающих в серверных средах без графического интерфейса.

API Пассворка обеспечивает программный доступ ко всем функциям веб-платформы. С помощью API можно автоматизировать процессы выдачи и отзыва прав доступа, обновления паролей, интеграции с CI/CD-процессами, а также экспортировать логи.

Реестр российского ПО

Включение в реестр означает, что продукт прошёл проверку на соответствие критериям российского происхождения: правообладатель — российское юридическое лицо или гражданин РФ, исключительные права принадлежат российской стороне, а продукт не имеет принудительного обновления из-за рубежа.

Для коммерческих компаний реестр служит дополнительным сигналом надёжности: продукт разработан и поддерживается в российской юрисдикции, что снижает риски, связанные с санкционными ограничениями и прекращением поддержки зарубежными вендорами.

Наличие в реестре также упрощает процедуру закупки: продукт не требует дополнительного обоснования при тендере, а бюджет на него может быть выделен по статьям, предназначенным для отечественного ПО.

Сертификат ФСТЭК России

Сертификат соответствия ФСТЭК России подтверждает, что средство защиты информации прошло обязательную оценку и соответствует требованиям регулятора по защите конфиденциальной информации. Для субъектов КИИ и операторов ИСПДн, обрабатывающих данные 1–3 уровня защищённости, наличие сертификата ФСТЭК у используемых СЗИ является обязательным требованием.

Отсутствие сертификат фиксируется при регуляторных проверках как прямое нарушение и влечёт административную ответственность. Для организаций, планирующих аудит безопасности или аттестацию информационных систем, наличие сертифицированных средств защиты — обязательное условие прохождения процедуры.

Пассворк сертифицирован ФСТЭК России по 4-му уровню доверия. Это позволяет использовать продукт в информационных системах, обрабатывающих конфиденциальную информацию и персональные данные, и закрывает требования регулятора к разграничению доступа на старте проекта импортозамещения.

Пассворк: комплексная защита паролей и секретов
Пассворк: комплексная защита паролей и секретов

Пассворк — российский менеджер паролей для бизнеса и госструктур. Продукт включён в реестр отечественного ПО Минцифры и сертифицирован ФСТЭК России по 4-му уровню доверия. Компания-разработчик имеет действующие лицензии ФСТЭК на деятельность по технической защите конфиденциальной информации (ТЗКИ) и по созданию средств защиты информации (СЗКИ), а также лицензию ФСБ на работу с криптографией.

  • Независимая проверка безопасности. Безопасность Пассворка верифицируют 30 000 независимых экспертов на платформе Standoff Bug Bounty. Это программа вознаграждения за найденные уязвимости, один из наиболее честных способов подтвердить реальный уровень защиты продукта.
  • Реальные внедрения в крупном бизнесе. Среди клиентов — МТС Банк, который внедрил Пассворк для централизованного управления паролями и повышения уровня безопасности, Nexign — один из крупнейших российских разработчиков телеком-решений.
  • Признание рынка. В 2025 году Пассворк стал победителем премии ComNews Awards в категории «Лучшее решение для работы с паролями в компании», в 2026 — получил «ТБ Премию 2026», эксперты признали продукт надёжным корпоративным решением для безопасного хранения и управления секретами.

Шаг 3. Техническое развёртывание

Техническое развёртывание менеджера паролей на сервере компании— это стандартный серверный проект. Универсальный алгоритм применим к большинству решений на рынке.

План развёртывания

  1. Подготовка инфраструктуры. Выделить сервер, настроить сетевую сегментацию — хранилище паролей не должно быть доступно из интернета напрямую.
  2. Установка приложения. Docker-контейнер — предпочтительный вариант: изолированная среда, простое обновление, воспроизводимая конфигурация. Нативная установка используется там, где Docker недоступен по политике безопасности.
  3. Первоначальная конфигурация. Настройка подключения к базе данных, генерация мастер-ключа шифрования. Мастер-ключ хранится отдельно от базы данных, это критичное требование, которое часто игнорируют при быстром развёртывании.
  4. Настройка резервного копирования. Ежедневный бэкап зашифрованного хранилища на отдельный сервер или в изолированное хранилище. Настроить нужно до миграции данных.
  5. Интеграция с AD/LDAP. Синхронизация пользователей и групп. Проверить, что группы Active Directory корректно сопоставлены с ролями в менеджере паролей.

Тестирование и приёмка: проверить доступность интерфейса, корректность синхронизации с AD, успешность первого резервного копирования. Только после успешного прохождения всех проверок переходить к Шагу 4.

Шаг 4. Настройка системы

Сервер запущен, интеграции подключены. Следующий шаг — настроить систему изнутри: выстроить структуру сейфов, задать политики безопасности и распределить роли.

Структура хранилища

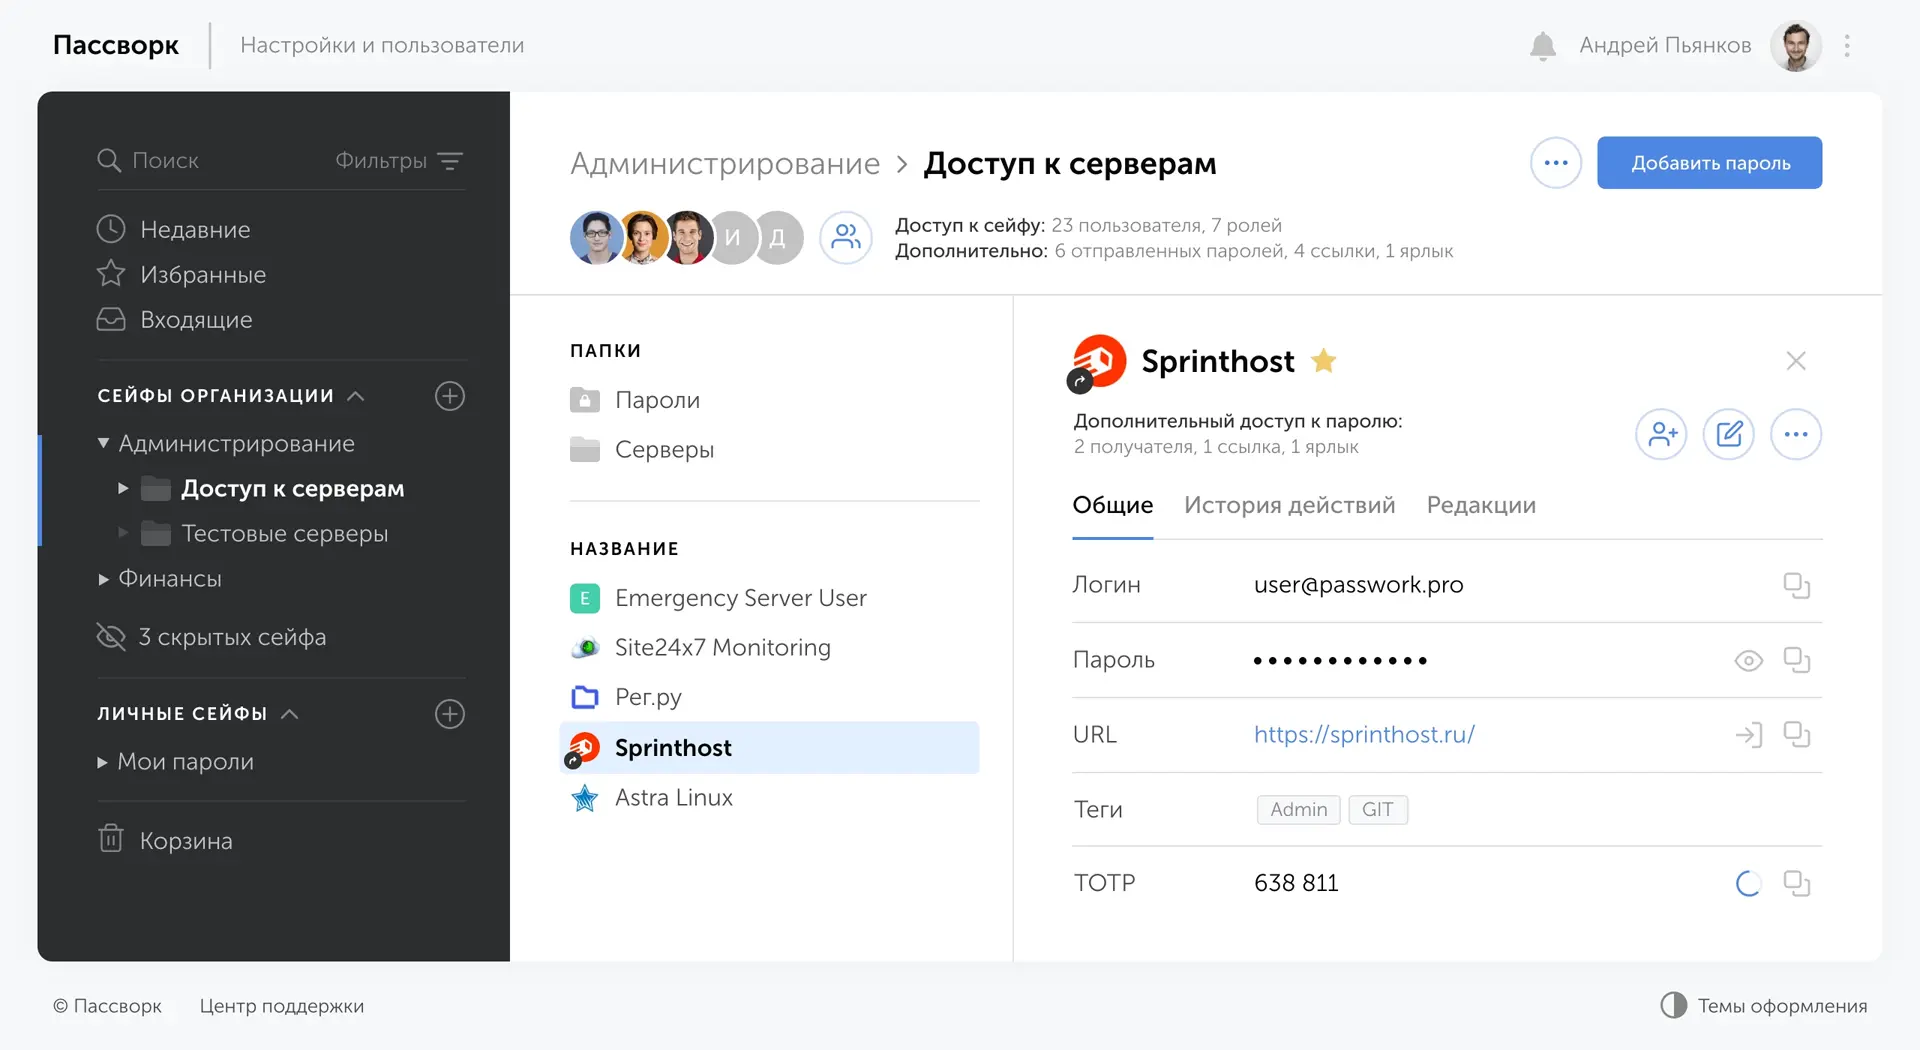
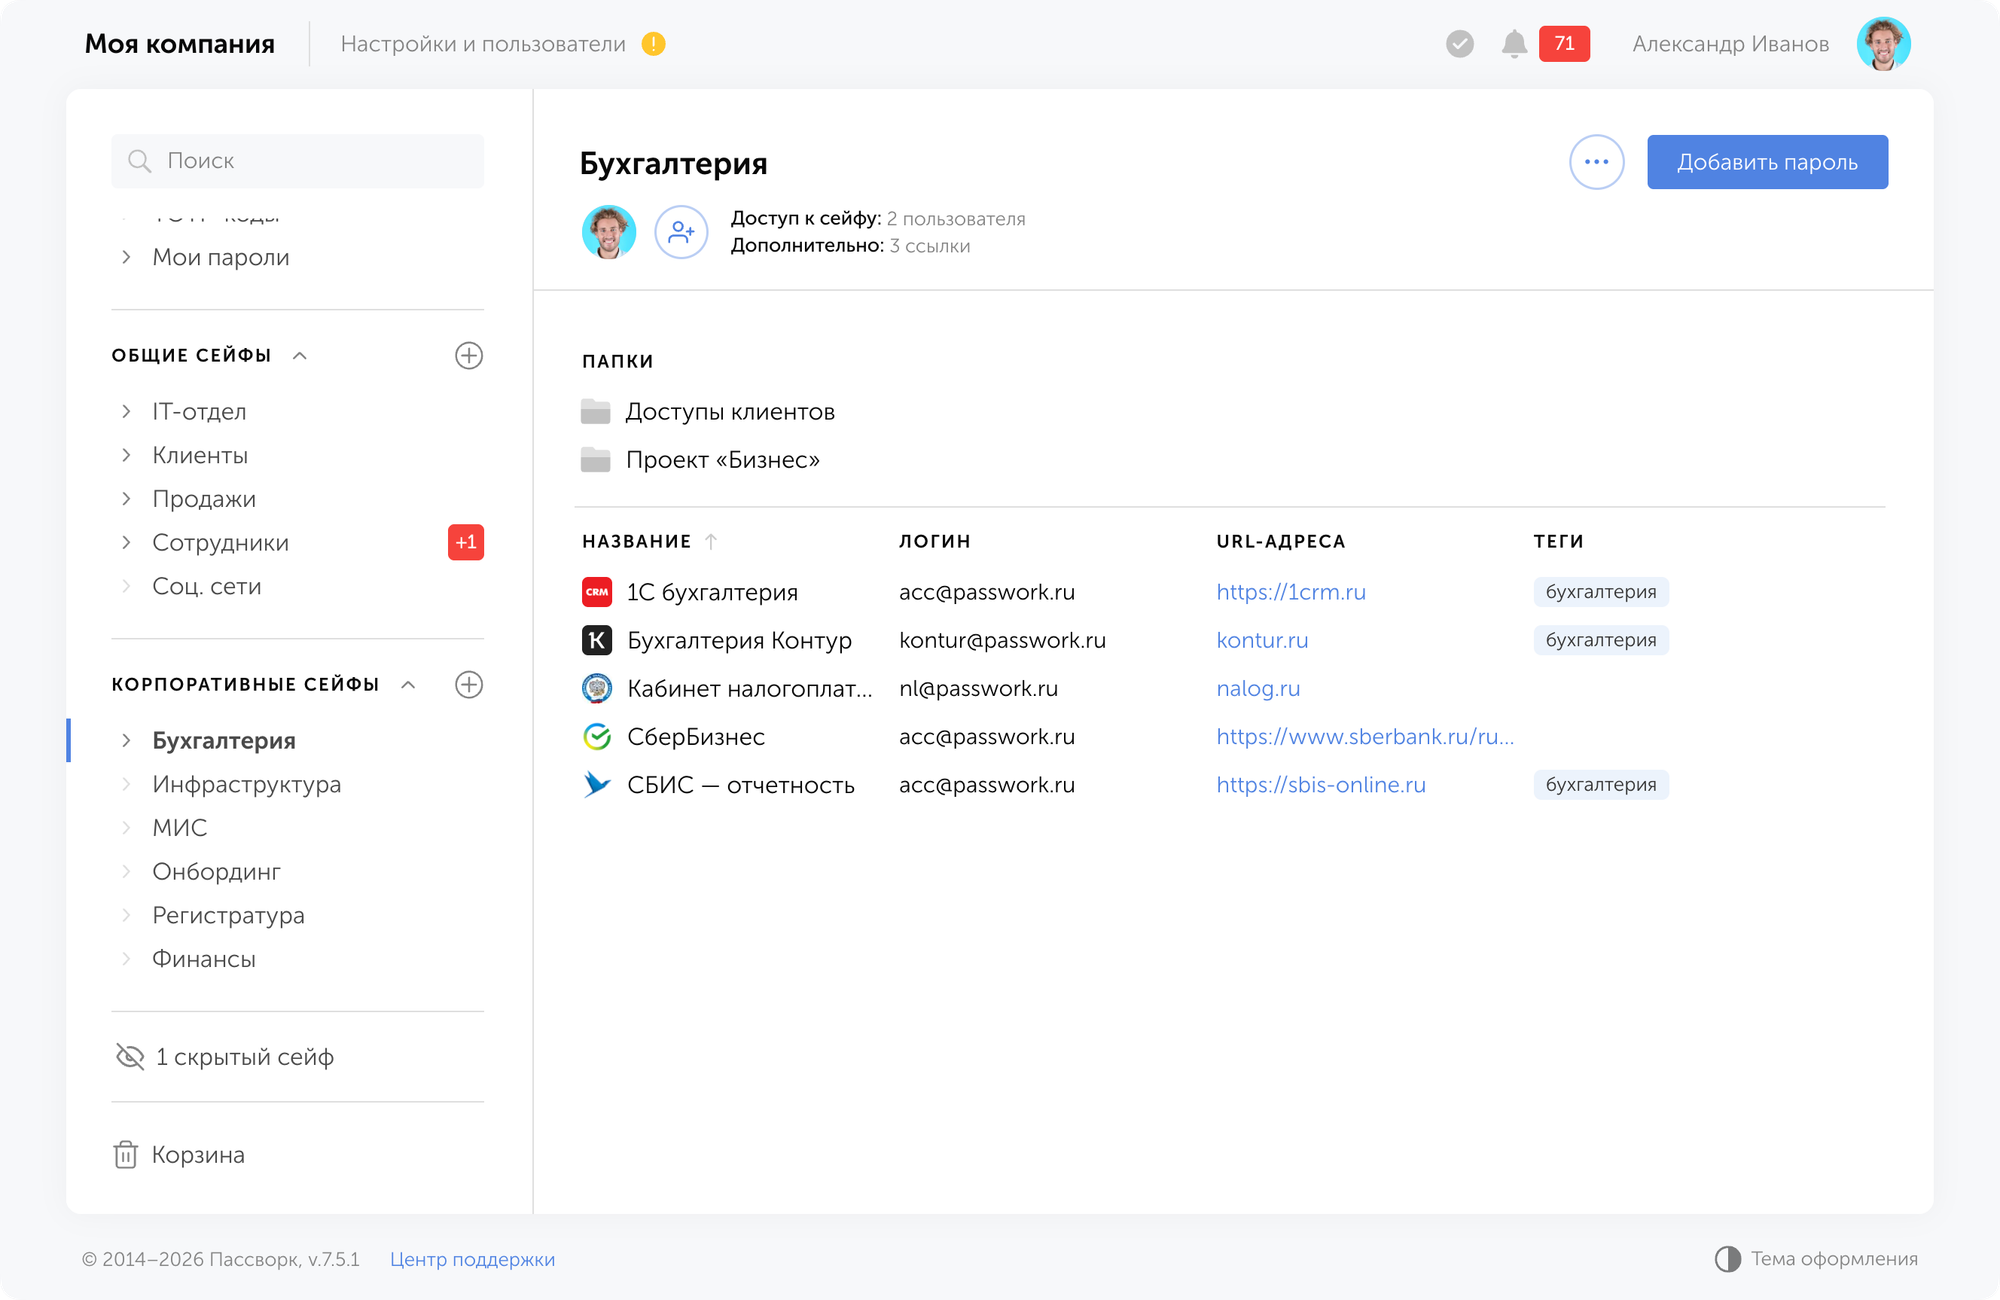
Хранилище паролей должно отражать реальную организационную схему компании. Базовый принцип — разделение по подразделениям и типам доступа. Типовая структура: отдельные сейфы для ИТ-инфраструктуры, финансов, кадров, маркетинга. Внутри каждого сейфа — папки по проектам, сервисам или средам (production, staging, dev).

Не стоит создавать слишком глубокую иерархию. Три уровня вложенности (сейф, папка, запись) достаточно для большинства организаций. Глубже четырёх уровней структура становится неудобной: сотрудники перестают ориентироваться и начинают хранить всё в корне.

Отдельно выделите сейф для привилегированных учётных записей: admin, root, сервисные аккаунты. Доступ к нему — только для администраторов и ответственных за конкретные системы. Смешивать привилегированные аккаунты с обычными рабочими паролями — типичная ошибка, которая обесценивает разграничение доступа.
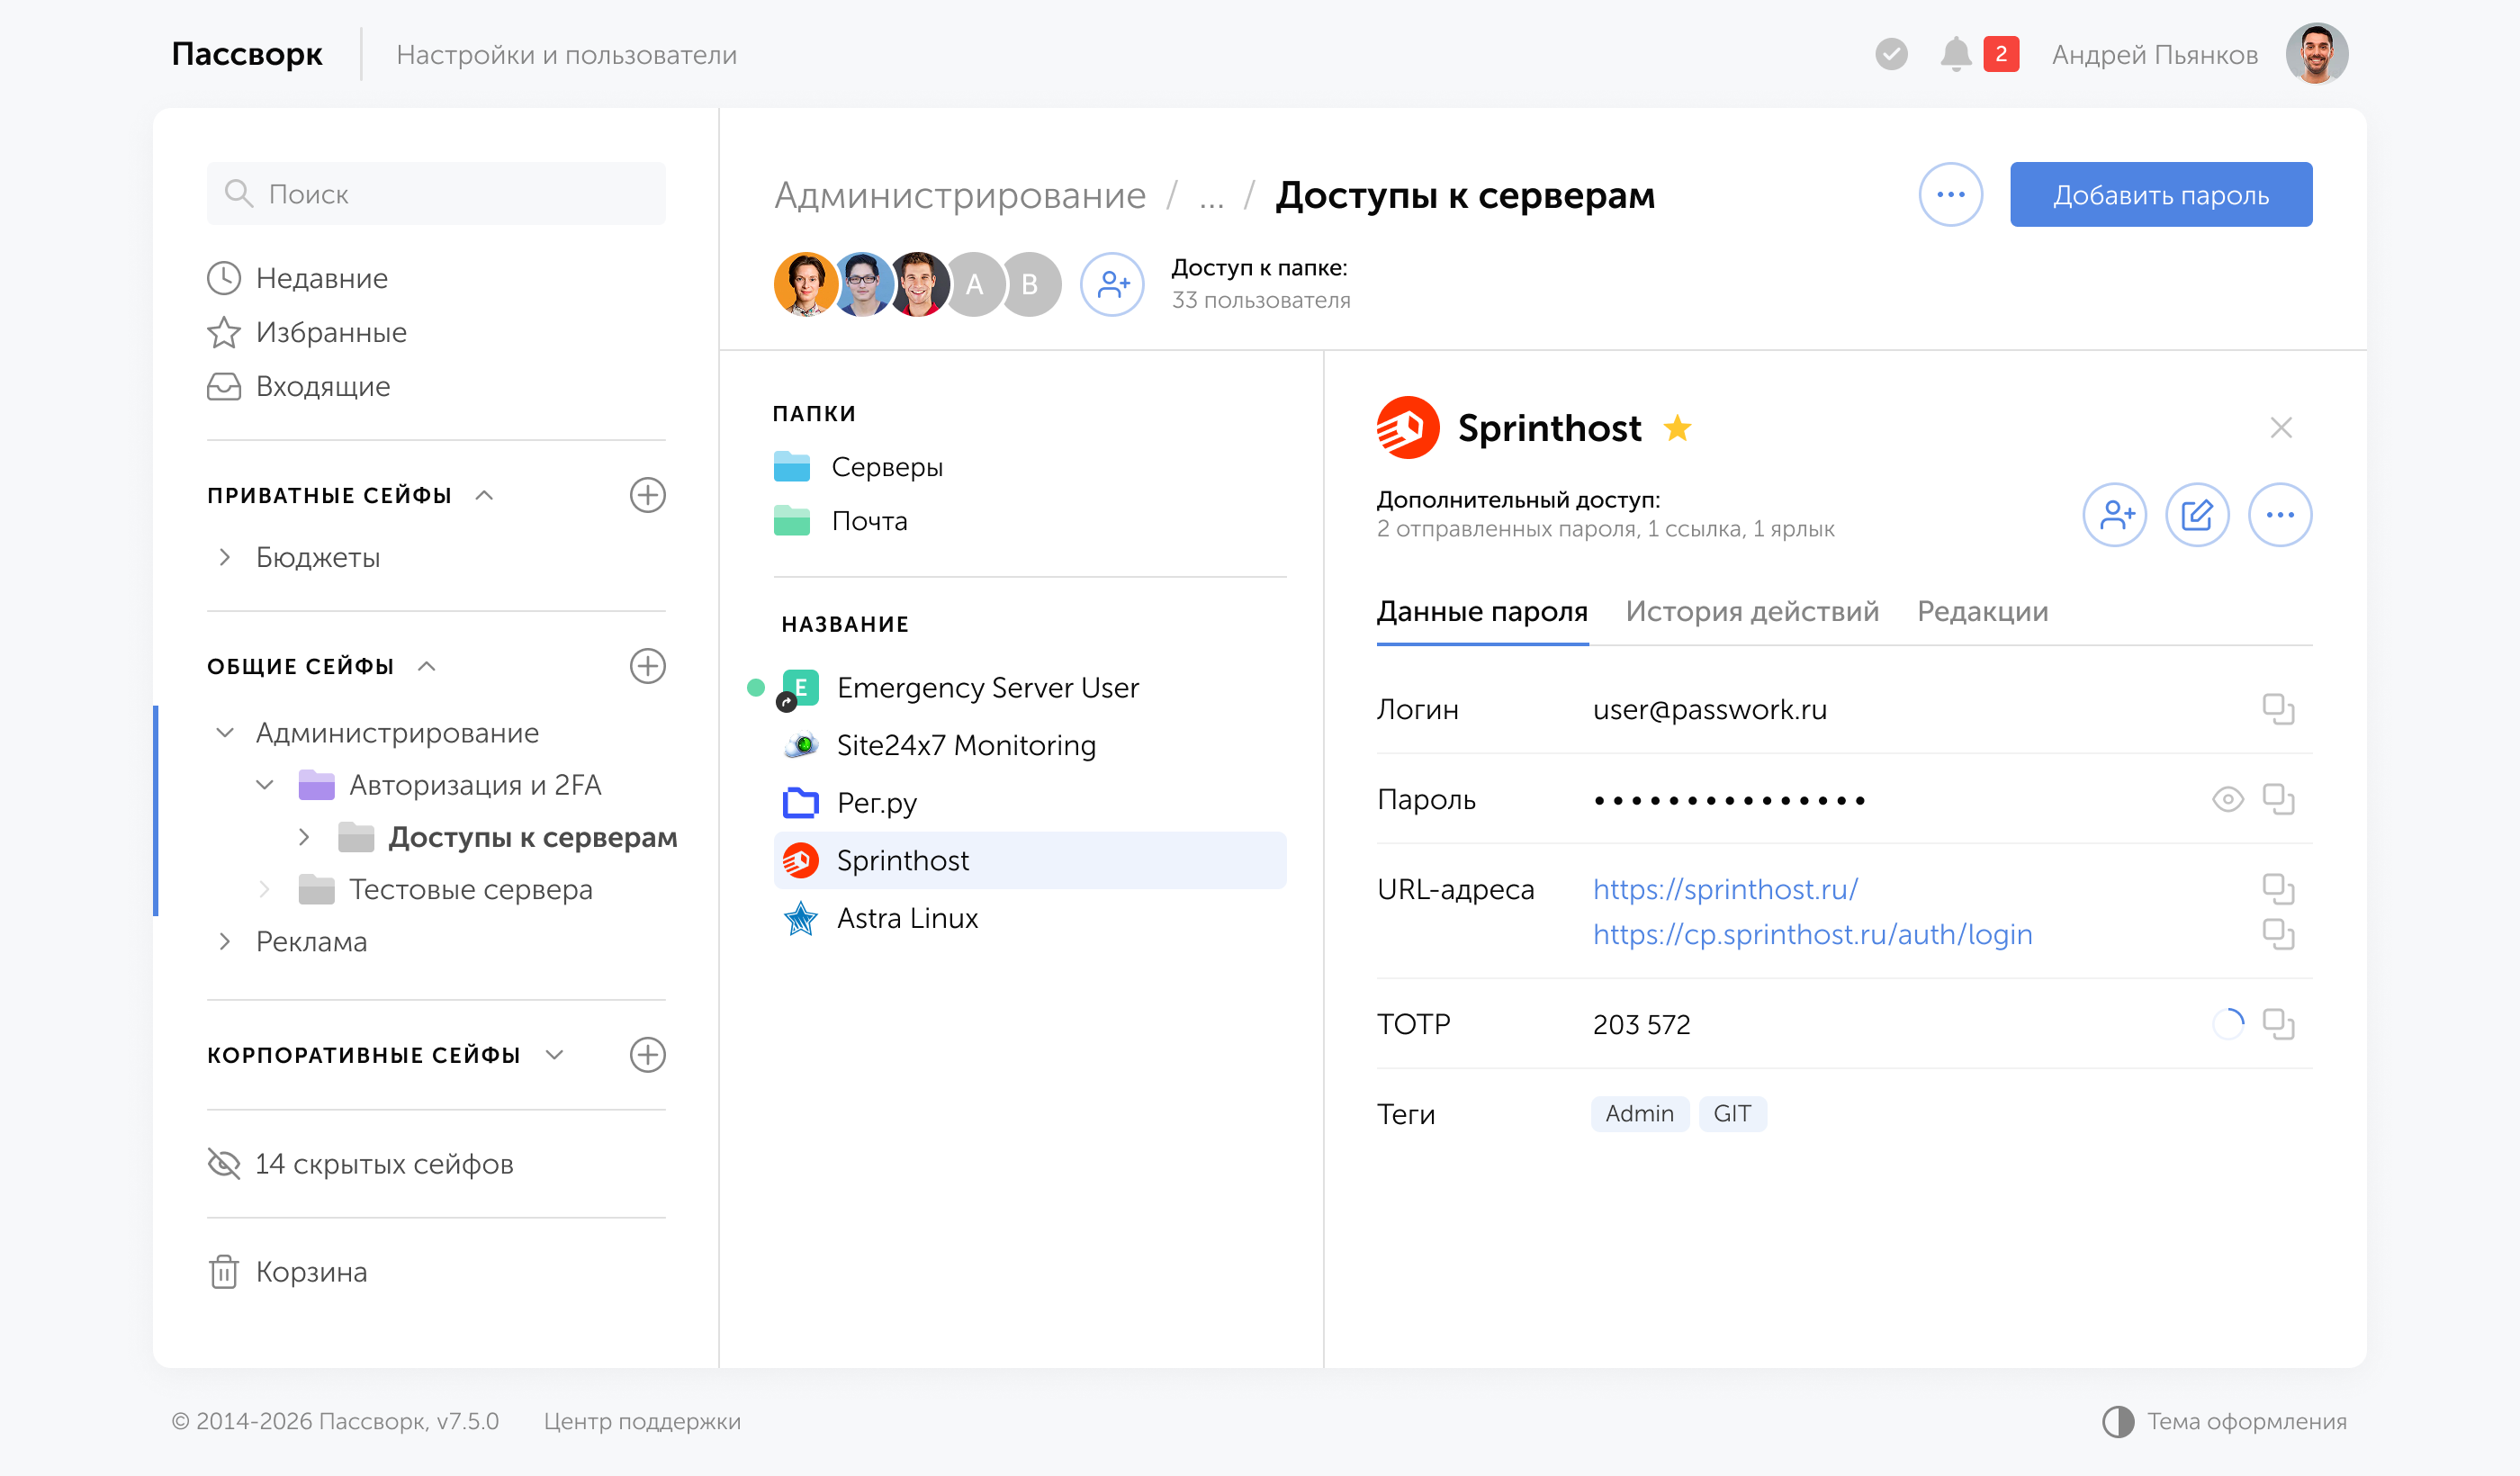
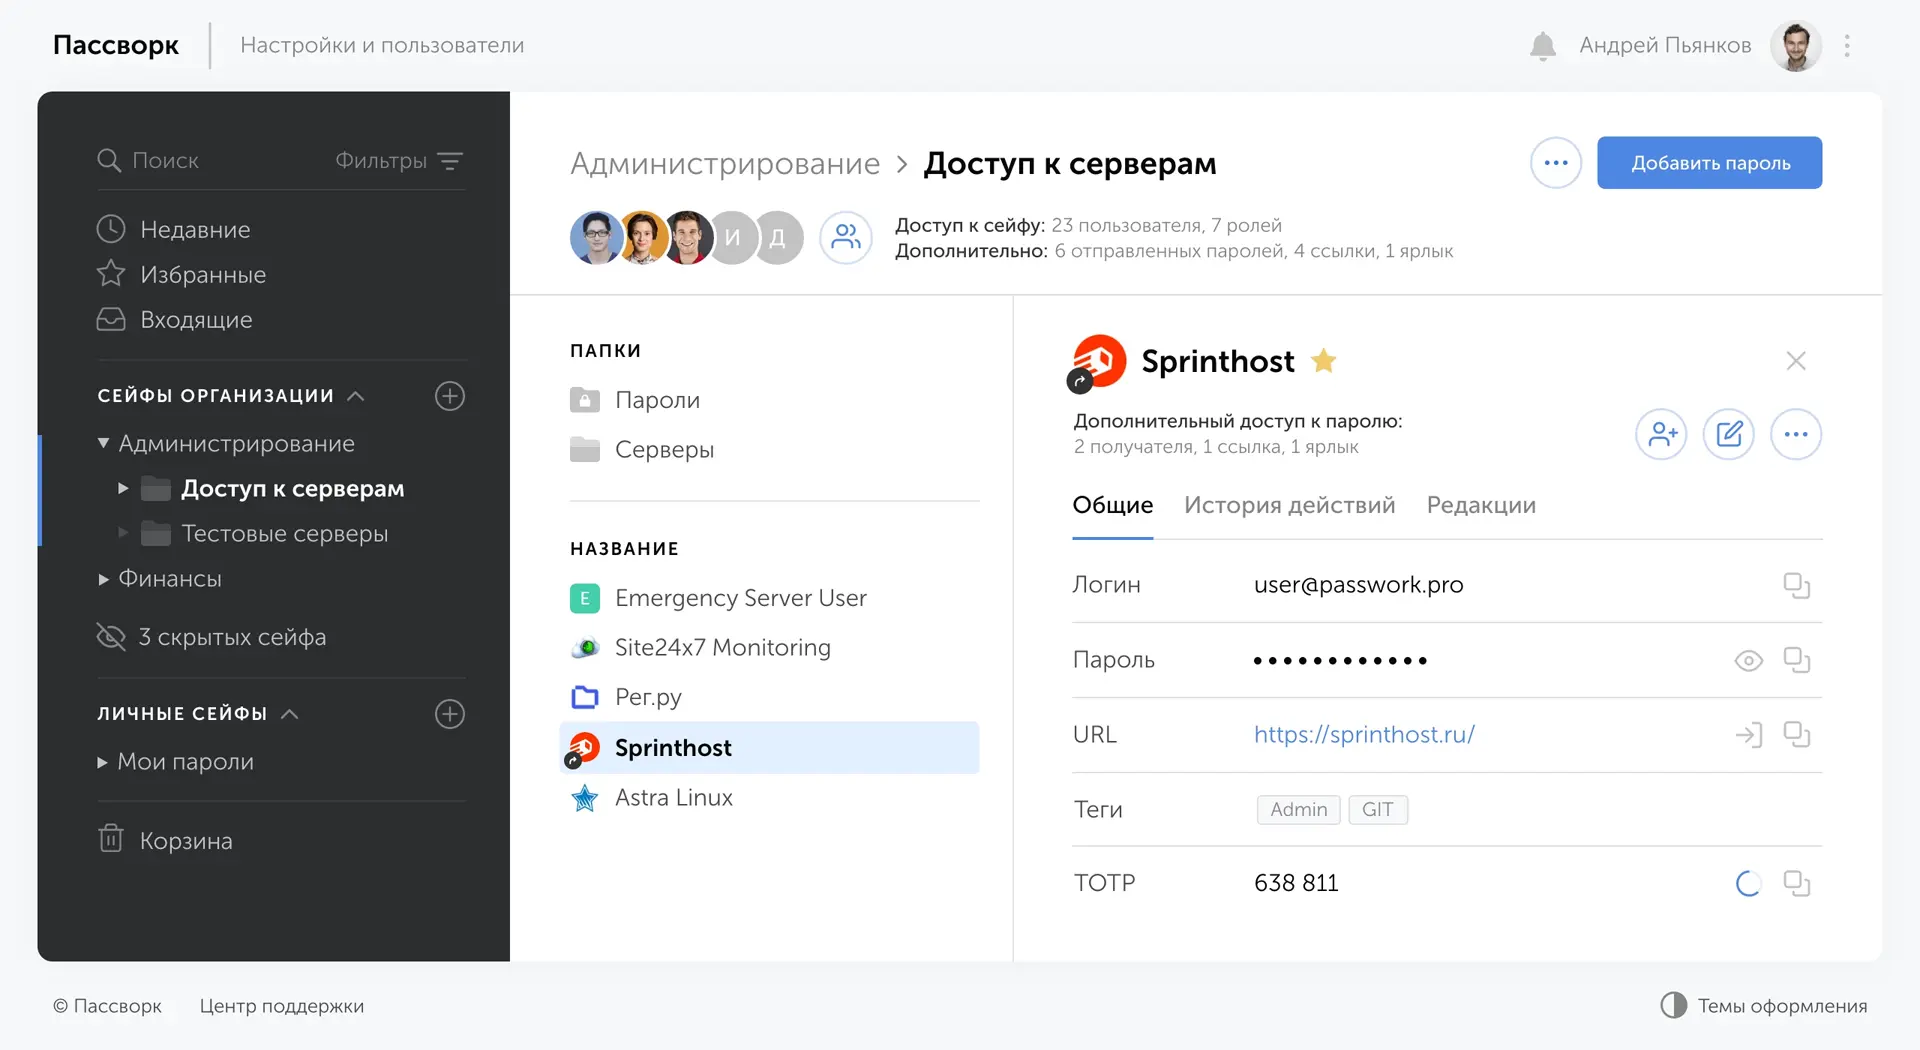
Структура хранилища
Пример типовой структуры в Пассворке

Используйте результаты аудита из шага 1 как основу. Категории учётных записей, которые вы зафиксировали тогда, — пользовательские, привилегированные, сервисные, общие — должны напрямую отражаться в структуре хранилища. Это сэкономит время при миграции и исключит хаотичное размещение данных.

Системные настройки

  • Первое — управление сессиями. Установите таймаут автоматического выхода: 15–30 минут бездействия — разумный баланс между безопасностью и удобством. Для администраторов таймаут стоит сократить.
  • Второе — ограничения по IP и устройствам. Если менеджер паролей используется только внутри корпоративной сети, ограничьте доступ на уровне сетевых политик. Это дополнительный барьер, который не требует изменений в самом приложении.
  • Третье — многофакторная аутентификация. Подключите TOTP-приложение или аппаратный ключ в настройках безопасности. Сделайте многофакторную аутентификацию обязательной на уровне политики: система не должна разрешать вход без второго фактора ни одному пользователю, включая администраторов.

Роли и права доступа

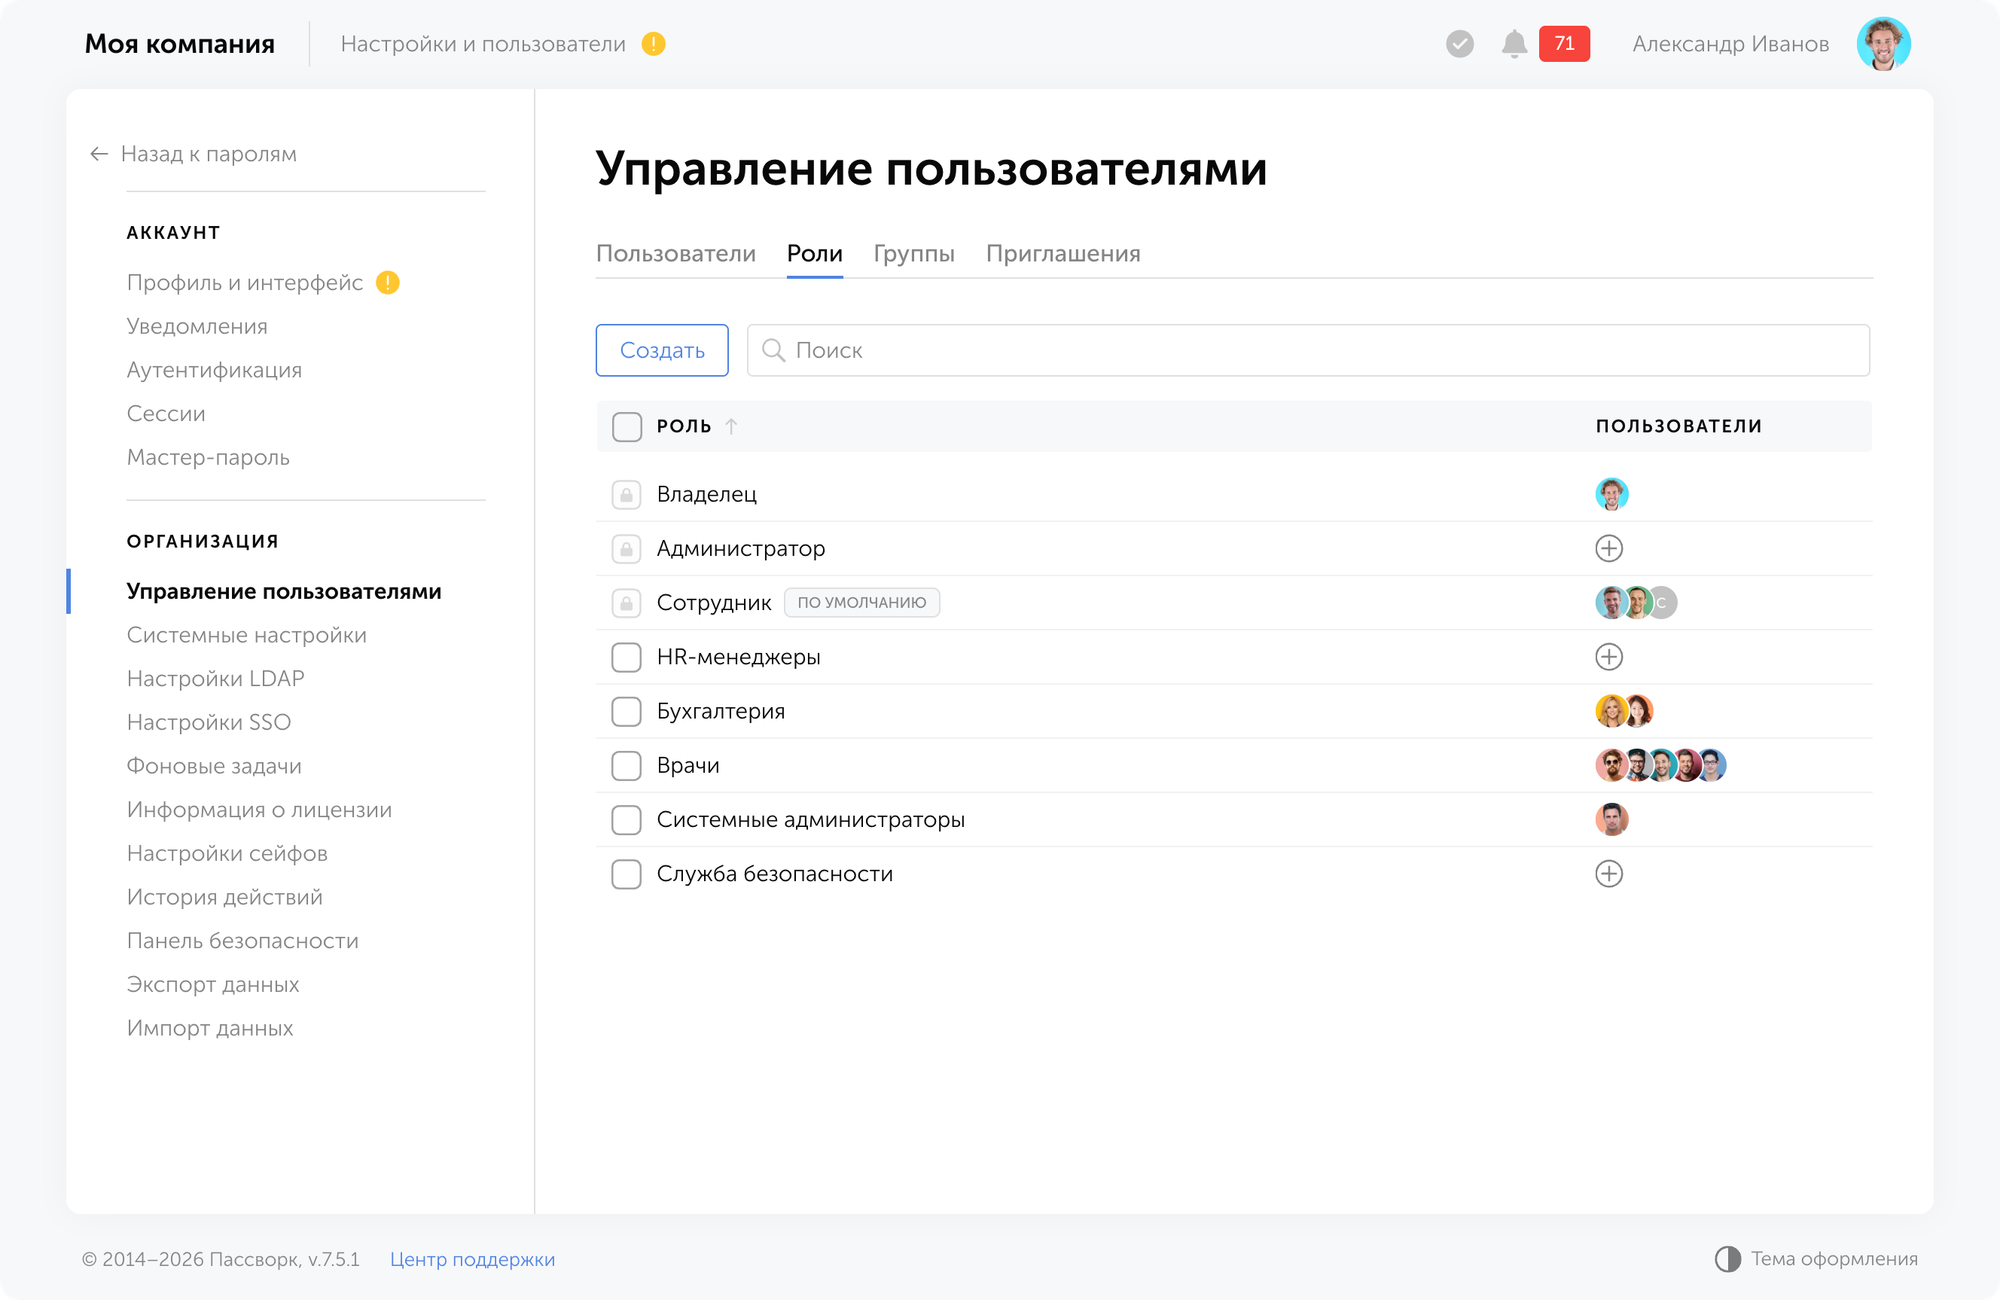
Создайте роли до того, как добавите первого пользователя. Типовой набор для большинства организаций: администратор системы, менеджер хранилища, обычный пользователь, гость с доступом только для чтения. Для каждой роли зафиксируйте, к каким сейфам и папкам она даёт доступ — и на каком уровне: просмотр, редактирование, управление.
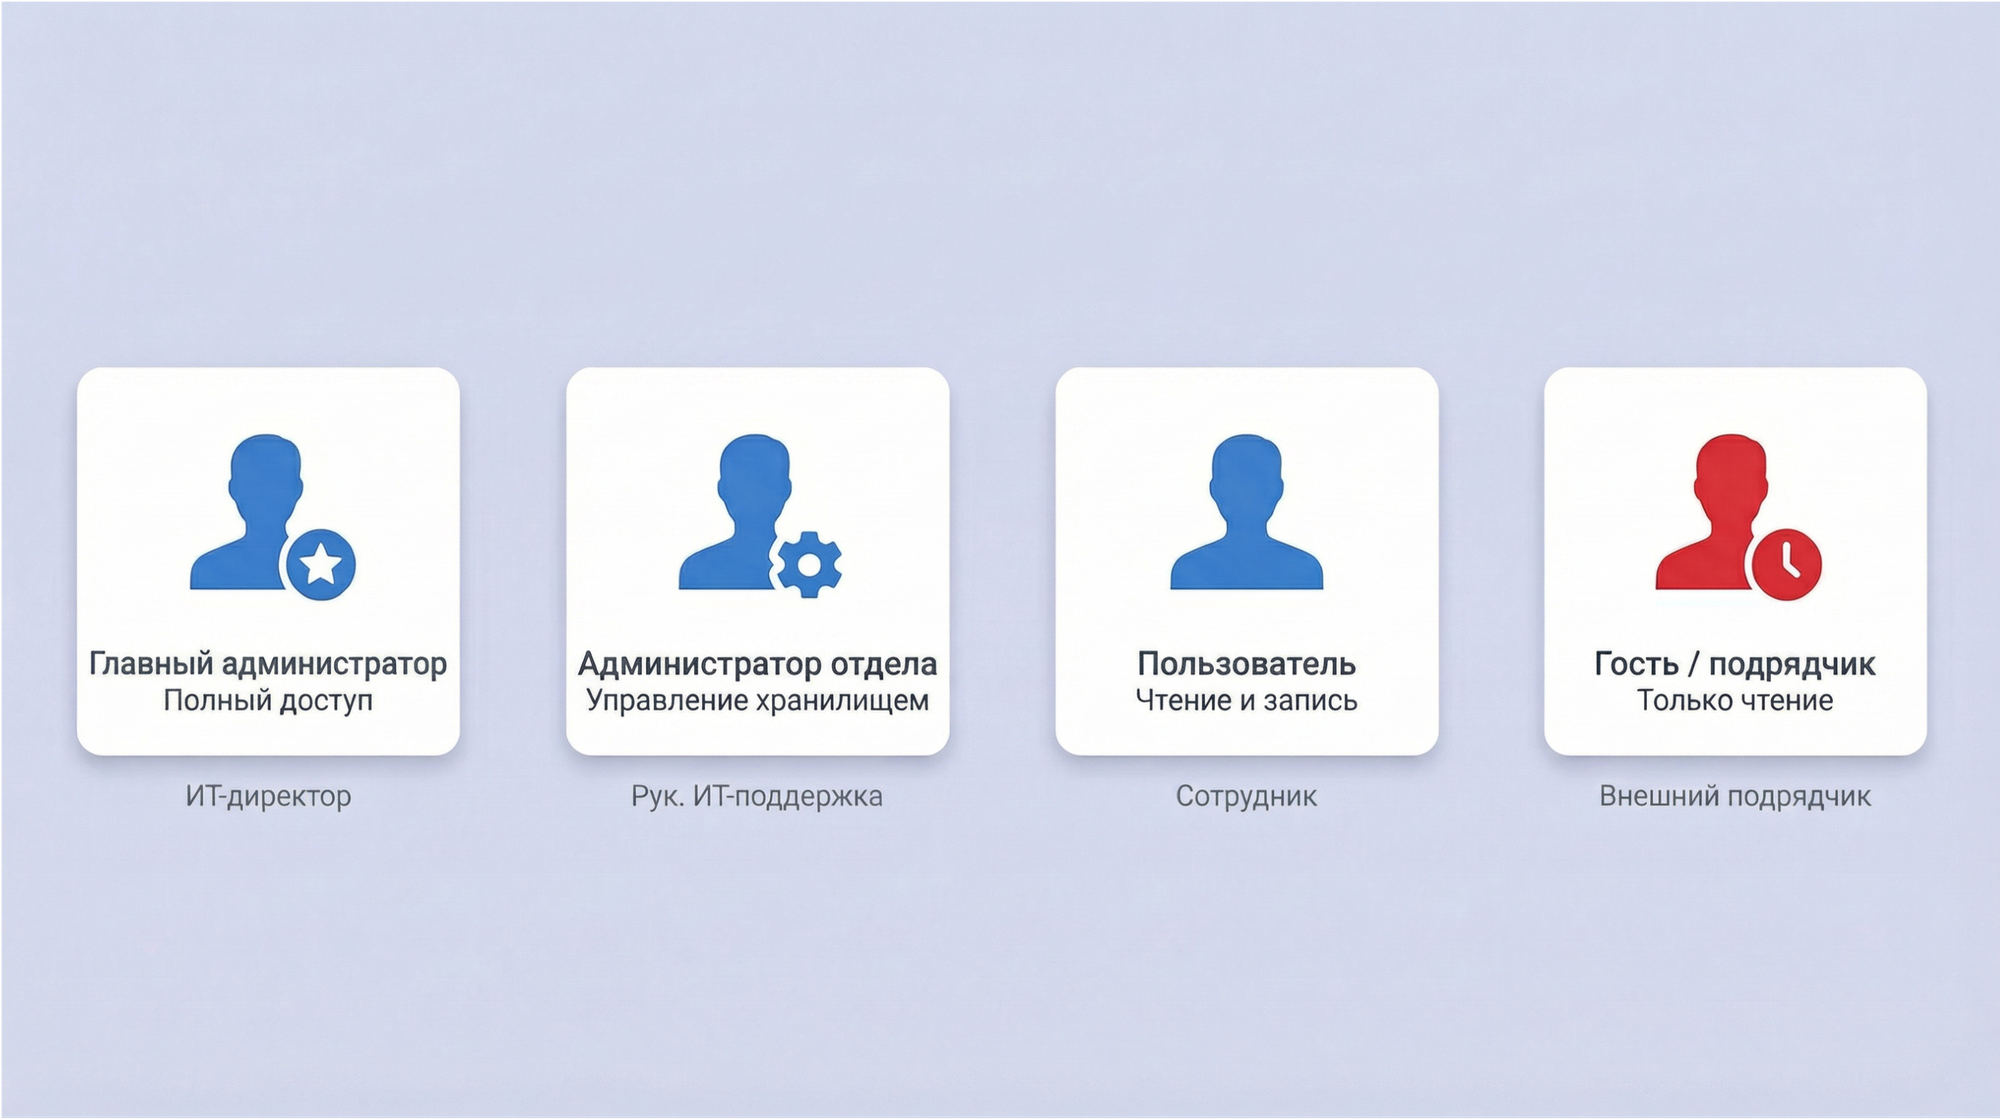
Ролевая модель для компании 100–500 сотрудников

Сопоставьте роли с группами Active Directory, если интеграция настроена. Это позволит автоматически назначать права при онбординге новых сотрудников — без ручных действий администратора при каждом новом найме.

Проверьте, что ни одна роль не получает избыточных прав по умолчанию. Новый пользователь без явно назначенной роли не должен видеть ничего — принцип «запрещено всё, что не разрешено» должен быть реализован на уровне настроек системы, а не полагаться на дисциплину администраторов.

Шаг 5. Миграция и онбординг

Главный риск на этом этапе — не технический сбой, а сопротивление сотрудников. Этот риск управляем, если онбординг спланирован заранее.

Вариант 1: первый менеджер паролей

Сотрудники хранят пароли, где им удобно, браузер, таблицы, блокноты. Задача — собрать эти данные в централизованное хранилище без потерь.

Подготовьте CSV-шаблон с полями: название ресурса, URL, логин, пароль, комментарий. Разошлите сотрудникам чёткую инструкцию с дедлайном. Импорт через административный интерфейс занимает минуты. После импорта сверьте результат с данными аудита из Шага 1 — все ли учётные записи попали в хранилище.

Вариант 2: переход с другого менеджера паролей

Экспортируйте данные из текущего решения в CSV, JSON или XML — большинство корпоративных продуктов поддерживают эти форматы. Сохраните структуру папок и права доступа: восстанавливать их вручную долго и чревато ошибками.

Запустите параллельную работу двух систем на 1–2 недели. За это время сотрудники убедятся, что все данные перенесены корректно, — и только после этого отключайте старую систему.

Онбординг сотрудников

Брифинг. Проведите 30-минутную презентацию: покажите интерфейс, объясните логику структуры, ответьте на вопросы. Почтовая рассылка с инструкцией работает хуже — живой формат снимает сопротивление быстрее.

Браузерное расширение. Без автозаполнения сотрудники копируют пароли вручную, быстро устают и возвращаются к старым привычкам. Расширение автоматизирует процесс и защищает данные: ввод в обход клавиатуры и буфера обмена не позволяет кейлоггерам и инфостилерам перехватить пароли. Рекомендуем внедрить расширение, чтобы упростить работу пользователям и обезопасить данные.

Канал поддержки. В первую неделю выделите отдельный канал в корпоративном мессенджере, где ИТ-специалисты смогут оперативно отвечать на вопросы. Это снижает сопротивление и формирует привычку работать с системой.

Процедура увольнения сотрудника
Алгоритм должен выполняться в течение одного рабочего дня с момента увольнения:
1. Деактивация учётной записи в Active Directory → автоматический отзыв доступа к хранилищу (при настроенной AD-интеграции)
2. Формирование списка паролей, к которым имел доступ сотрудник, — система генерирует его автоматически
3. Смена всех паролей из списка в течение 24 часов
4. Аудит активности за последние 30 дней на предмет аномальных выгрузок

Шаг 6. Мониторинг и аудит

Внедрение не заканчивается в день запуска. Без мониторинга система деградирует: сотрудники возвращаются к старым привычкам, права доступа устаревают, аномалии остаются незамеченными.

Квартальное ревью доступов

Права доступа имеют свойство накапливаться: сотрудник сменил роль, подрядчик завершил проект, временный аккаунт так и остался активным. Квартальное ревью — это плановая «уборка», которая предотвращает разрастание привилегий.

Интеграция с SIEM

Менеджер паролей генерирует события, которые сами по себе могут выглядеть безобидно. Ценность появляется при корреляции с другими источниками. Несколько практических сценариев:

  • Сценарий 1 — вход в нерабочее время.
    Попытка аутентификации в хранилище в 3:00 + VPN-соединение с нетипичного IP-адреса. Каждое событие по отдельности — не критично. Вместе — сигнал для немедленного расследования.
  • Сценарий 2 — массовая выгрузка перед увольнением.
    Сотрудник экспортировал значительное количество записей за 48 часов до подачи заявления об уходе. Журнал аудита фиксирует каждую операцию экспорта с временной меткой и идентификатором пользователя.
  • Сценарий 3 — брутфорс мастер-пароля.
    Серия неудачных попыток входа с одного устройства за короткий промежуток времени. SIEM коррелирует это с аналогичными попытками в других корпоративных системах.

Резервное копирование

Отдельный пункт, который часто упускают. Хранилище паролей — критическая инфраструктура: его потеря парализует доступ ко всем корпоративным системам одновременно.

  • Резервные копии создаются ежедневно в автоматическом режиме
  • Копии хранятся в изолированном месте, отдельном от основного сервера
  • Восстановление из резервной копии проверяется минимум раз в квартал — не теоретически, а практически

Если основной сервер выйдет из строя без актуальной копии, восстановление доступа к корпоративным системам займёт часы или дни — именно в тот момент, когда каждая минута на счету. Проверяйте восстановление из резервной копии на практике.

Заключение
Шесть шагов, описанных в этой статье — это операционный план, который можно запустить на следующей неделе. Аудит покажет реальный масштаб проблемы — он почти всегда оказывается больше, чем ожидалось. Выбор решения определит архитектуру на годы вперёд. Развёртывание и настройка займут дни, а не месяцы. Миграция пройдёт без потерь, если онбординг спланирован заранее. Мониторинг превратит разовое внедрение в управляемый процесс.

Результат — не просто инструмент для хранения паролей. Это полный контроль над тем, кто, когда и к чему имеет доступ в вашей инфраструктуре. Это измеримое снижение нагрузки на техническую поддержку. Это доказательная база для регулятора при проверке.

Управление паролями — это индикатор зрелости ИТ-процессов в целом. Компания, которая контролирует учётные данные, контролирует доступ. Компания, которая контролирует доступ, контролирует риски. Пройти все шаги этого плана можно с Пассворком — менеджером паролей для вашего бизнеса.

Часто задаваемые вопросы
Часто задаваемые вопросы

Чем корпоративный менеджер паролей отличается от браузерного?

Браузерный менеджер решает задачу одного пользователя на одном устройстве. Корпоративный — задачу организации: централизованное хранение, разграничение доступа между сотрудниками, журнал аудита, автоматический офбординг и интеграция с корпоративной инфраструктурой. Данные из браузерного менеджера остаются у сотрудника после увольнения. Данные из корпоративного хранилища — нет.

Нужно ли менять все пароли перед миграцией в новое хранилище?

Менять пароли до миграции не обязательно, но аудит перед переносом — обязателен. Переносить в хранилище устаревшие, дублирующиеся и бесхозные учётные записи бессмысленно: вы просто перекладываете хаос из одного места в другое. Сначала инвентаризация, потом миграция.

Подходит ли корпоративный менеджер паролей для госсектора и субъектов КИИ?

Для госструктур, ГИС, ИСПДн и объектов КИИ решение должно быть включено в реестр российского ПО Минцифры и иметь соответствующие лицензии ФСТЭК России и ФСБ. Облачные зарубежные сервисы в этом контексте неприемлемы. Убедитесь, что выбранный продукт закрывает все три требования до начала закупочной процедуры — иначе придётся проходить её заново.

Что происходит с доступами при увольнении сотрудника?

При настроенной интеграции с AD/LDAP деактивация учётной записи в Active Directory автоматически отзывает доступ к хранилищу. Пассворк формирует список паролей, к которым имел доступ сотрудник, — их необходимо сменить в течение 24 часов. Целевое время полного офбординга — менее четырёх часов с момента увольнения.

Насколько безопасно хранить все пароли в одном месте?

Централизованное хранилище с шифрованием AES-256, MFA и гранулярными правами доступа значительно безопаснее, чем десятки разрозненных точек хранения — таблиц, мессенджеров и браузеров.

Как менеджер паролей помогает при проверке регулятора?

Журнал аудита фиксирует все действия с учётными данными: кто, когда и к чему получал доступ. При проверке ФСТЭК, Роскомнадзора или ФСБ это готовая доказательная база принятых мер защиты. Отсутствие такого журнала — один из типичных поводов для предписания.

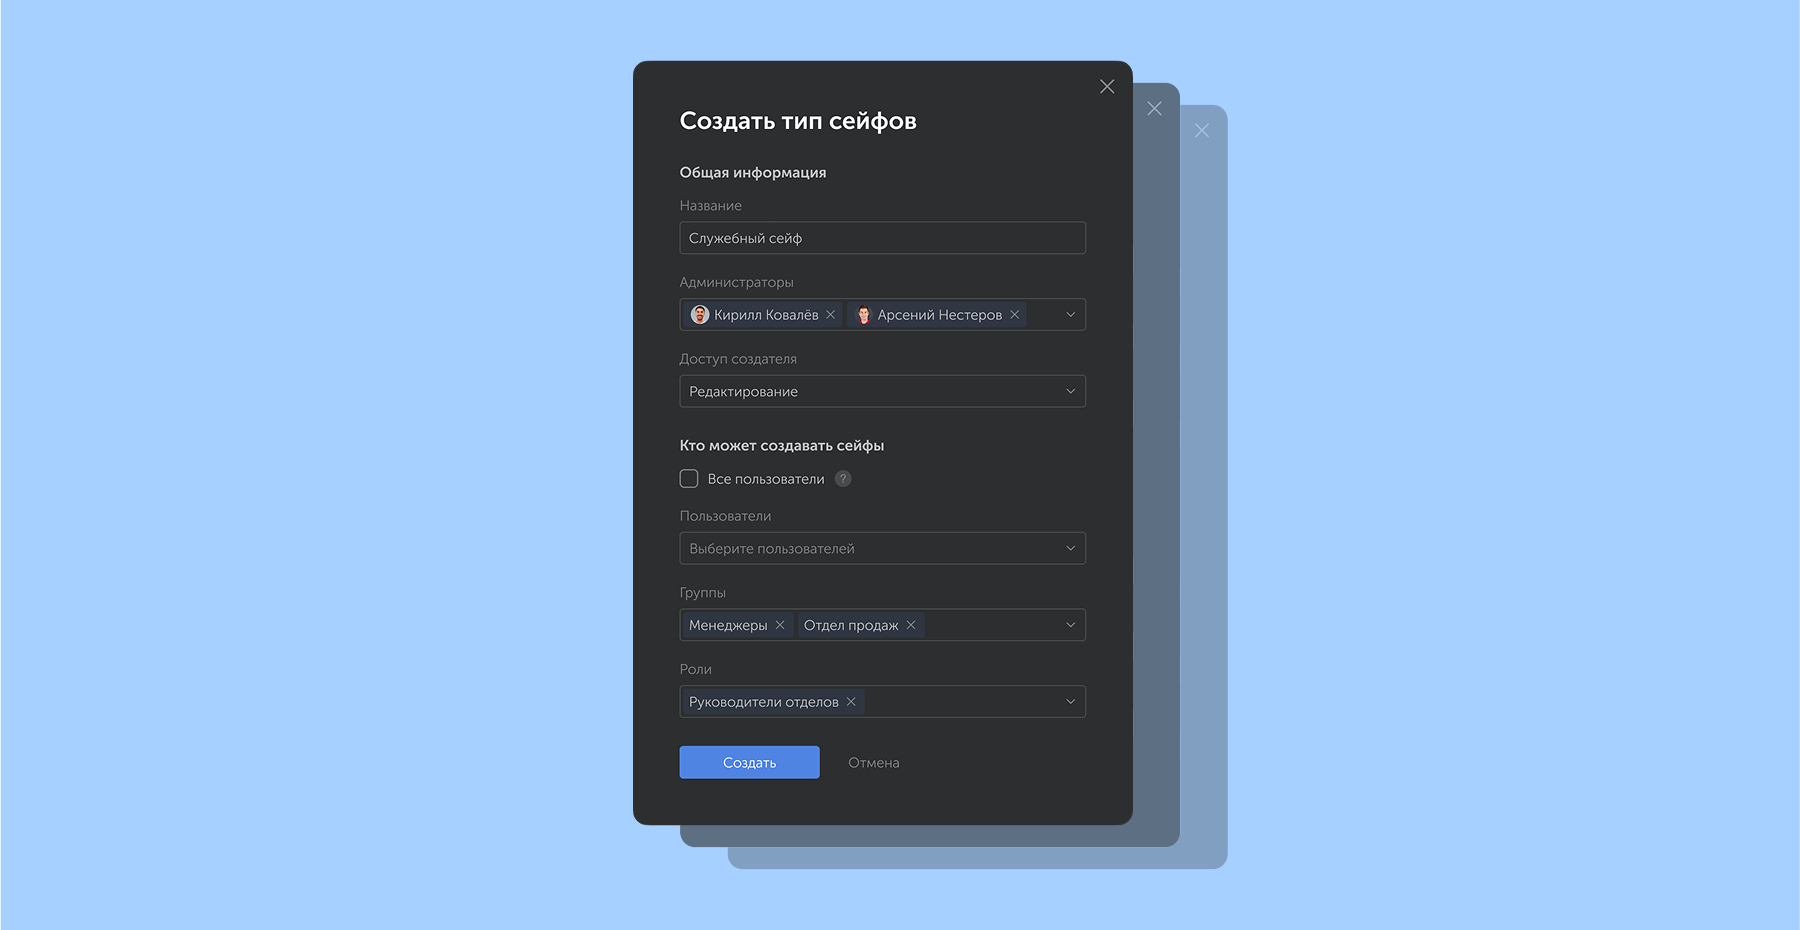
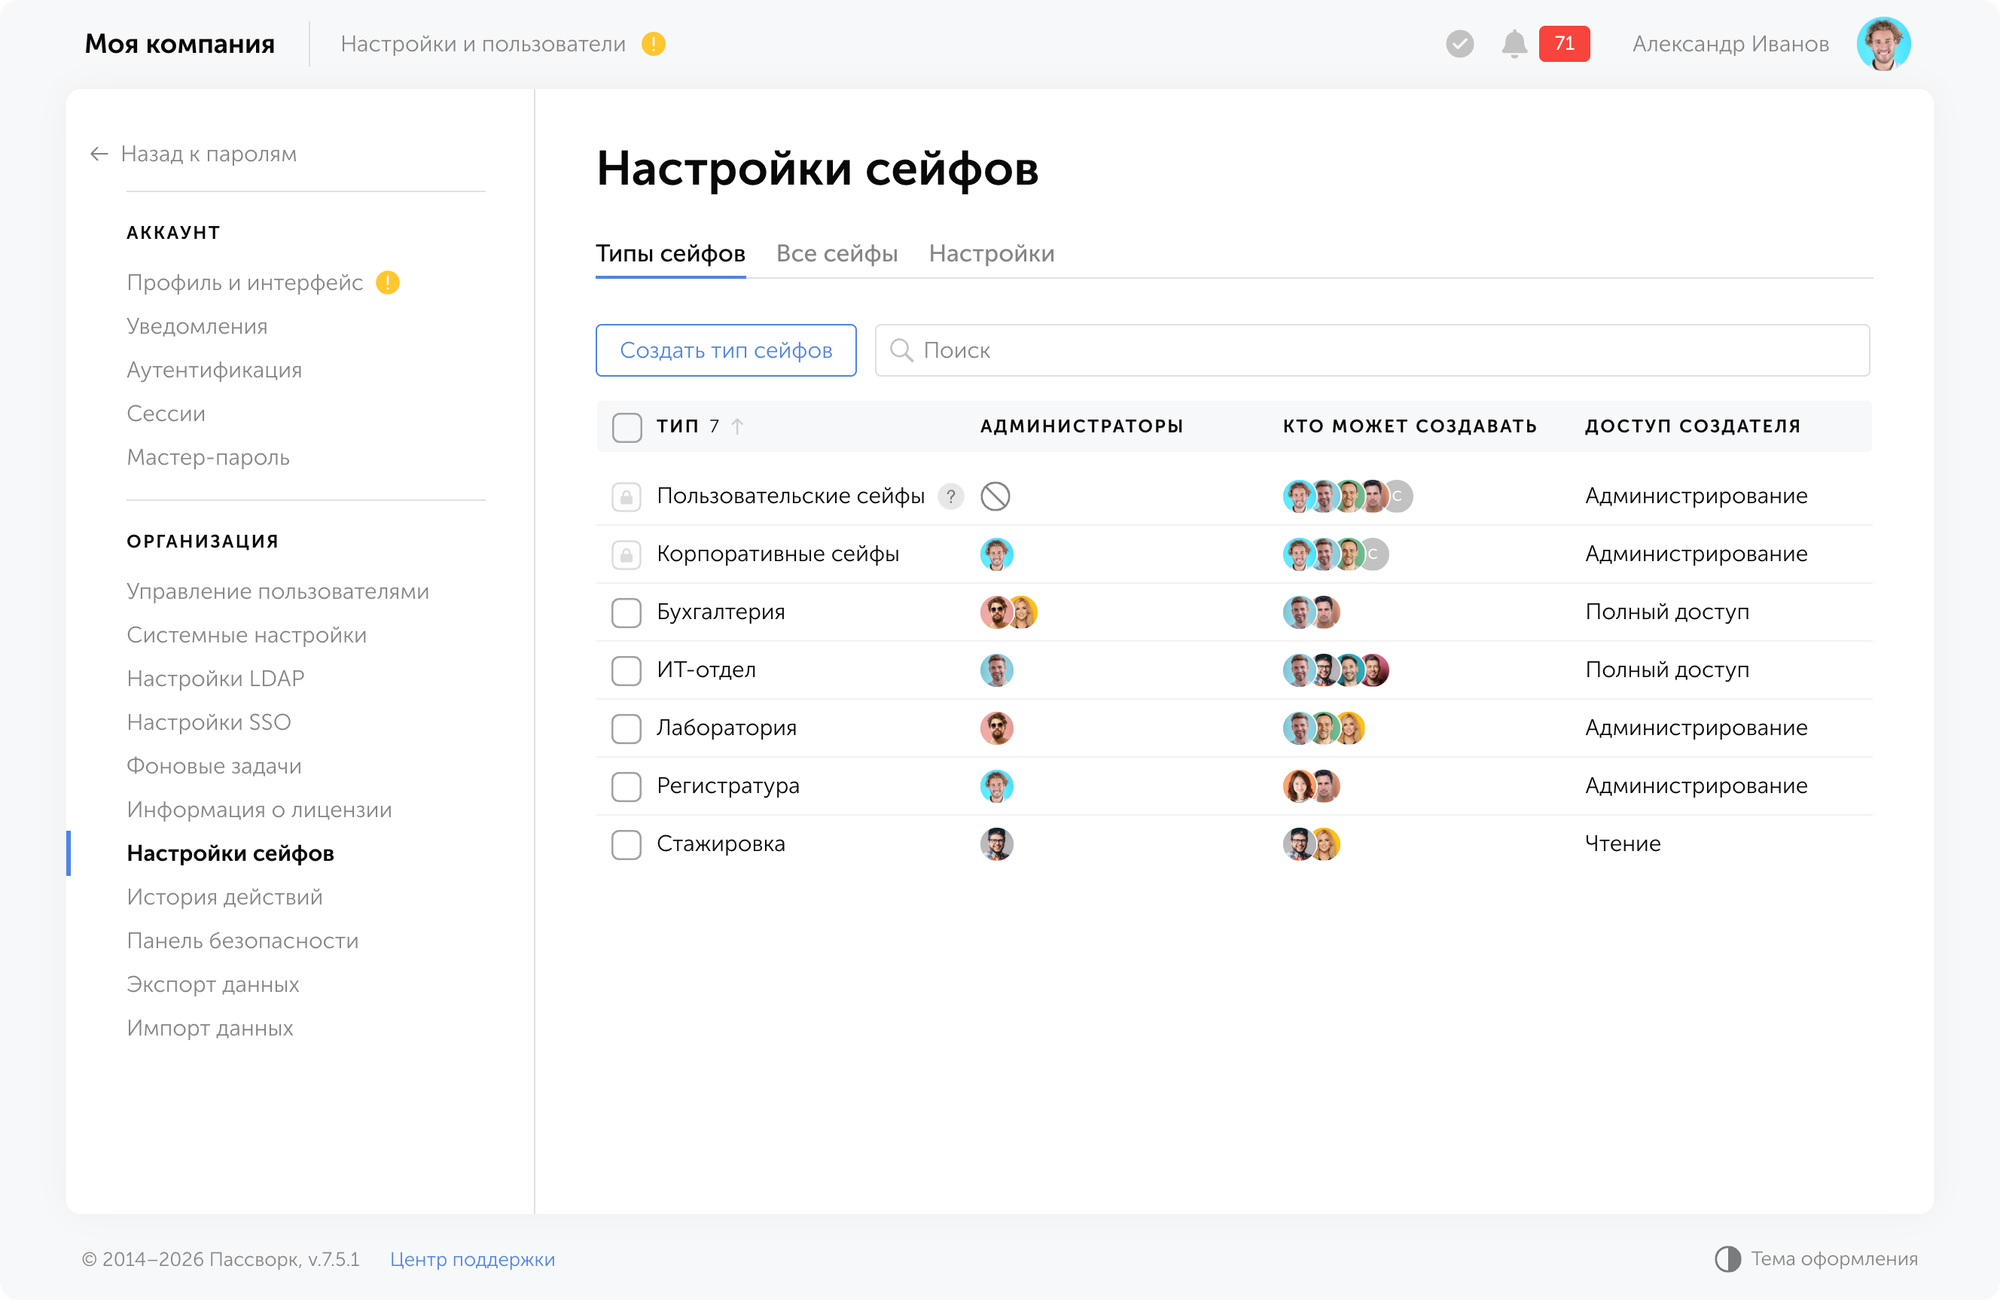
Пассворк 7.1: типы сейфов
Типы сейфов В Пассворк 7.1 управление доступом стало более гибким благодаря системе типов сейфов. Типы сейфов решают главную проблему администраторов — как контролировать доступ к данным и делегировать управление сейфами в большой компании. Ранее выбор был ограничен двумя типами. Теперь можно создавать собственные типы сейфов под любые задачи и структуру
Импортозамещение ИБ-решений (СЗИ): переход на российское ПО
Переход на российские решения в сфере защиты информации — юридическая обязанность. В статье: сроки, штрафы, пошаговый план миграции и таблицы отечественных аналогов по всем ключевым классам защитных решений.
Nexign: как Пассворк упростил управление паролями
Введение АО «Нэксайн» (Nexign) — российская компания с 33-летним опытом разработки высокотехнологичных enterprise-решений для различных отраслей экономики. Готовые продукты и решения Nexign обеспечивают быструю ИТ-трансформацию клиентов, чтобы крупный бизнес мог решать задачи в кратчайшие сроки с уверенностью в результате. В портфеле компании более 150 успешно выполненных проектов в 12 странах мира.

Внедрение корпоративного менеджера паролей: пошаговое руководство для ИТ-отдела

Сисадмин пересылает SSH-ключи в мессенджере. Уволенный сотрудник до сих пор получает рассылку с данными клиентов. Стажёр с правами администратора. Знакомо? Рассмотрим, как ИТ-отделу взять доступы под контроль — от первого аудита до работающей системы.
12 мар. 2026 г.
Информационная безопасность для бизнеса в 2026: главные угрозы и защита

Российский бизнес инвестирует миллиарды в маркетинг и инфраструктуру, но финансирование информационной безопасности часто идёт по остаточному принципу. Чем меньше компания, тем больше руководство уверено в её «невидимости» для злоумышленников, хотя статистика говорит об обратном.

За восемь месяцев 2025 года кибератаки обошлись российской экономике в 1,5 трлн рублей. Каждая восьмая из десяти компаний малого и среднего бизнеса пережила минимум один киберинцидент, и по данным Positive Technologies, Россия входит в топ мировых целей: на неё приходится 14–16% всех успешных атак. В 2026 году их число может вырасти ещё на 30–35%.

Парадокс не в том, что атак стало больше, а в том, что большинство из них можно было предотвратить. Большинство из них начинались с одного фишингового письма.

Три года назад кибербезопасность была головной болью ИТ-отдела. Сегодня это вопрос выживания бизнеса и личной ответственности руководителя. Новое законодательство закрепляет эту ответственность: с 2025–2026 годов штрафы за утечки данных достигают 3% от годового оборота компании. В этой статье расскажем, какие угрозы актуальны прямо сейчас, что изменилось в законодательстве и как выстроить систему защиты бизнеса.

Ландшафт киберугроз 2026

Векторы угроз меняются быстрее, чем большинство компаний успевает обновить защиту. Ниже — четыре категории угроз, которые в 2025–2026 годах наносят наибольший ущерб российскому бизнесу.

Фишинг и социальная инженерия

Фишинг, рассылка поддельных писем и сообщений для кражи учётных данных или установки вредоносного ПО, остаётся главным способом проникновения в корпоративные системы. По данным Positive Technologies, в первом полугодии 2025 года социальная инженерия применялась в 50% успешных атак на организации, а основным каналом её распространения остаётся электронная почта — она используется в 88% случаев атак на компании с применением социальной инженерии.
Фишинг и социальная инженерия нового поколения

Сегодня фишинг стал значительно сложнее. Благодаря ИИ злоумышленники проводят целевые атаки (spear phishing): письма приходят якобы от реальных контрагентов, содержат детали сделок и написаны без ошибок. ИИ анализирует открытые данные о компании, соцсети сотрудников и новости, чтобы создать убедительный контекст.

Спир-фишинг (spear phishing) — целевая фишинговая атака, направленная на конкретного человека или организацию. В отличие от массового фишинга, где рассылают миллионы одинаковых писем в расчёте на случайный отклик, спир-фишинг — это точечный удар. Злоумышленник заранее изучает жертву: должность, круг контактов, текущие проекты, стиль переписки коллег.

Растёт и число атак с использованием дипфейков и голосового фишинга (vishing) — например, когда сотрудникам звонит «генеральный директор» с синтезированным голосом и просит срочно перевести платёж или передать доступы. Также распространены атаки, при которых злоумышленники перехватывают или имитируют корпоративную переписку, чтобы санкционировать мошеннические платежи.

Вишинг (vishing, от voice + phishing) — разновидность фишинга, при которой злоумышленник использует голосовой звонок для манипуляции жертвой: вынуждает раскрыть учётные данные, перевести деньги или предоставить доступ к системам.

Всё чаще эксплуатируется цифровая идентичность и поведение людей, а не уязвимости самих систем.

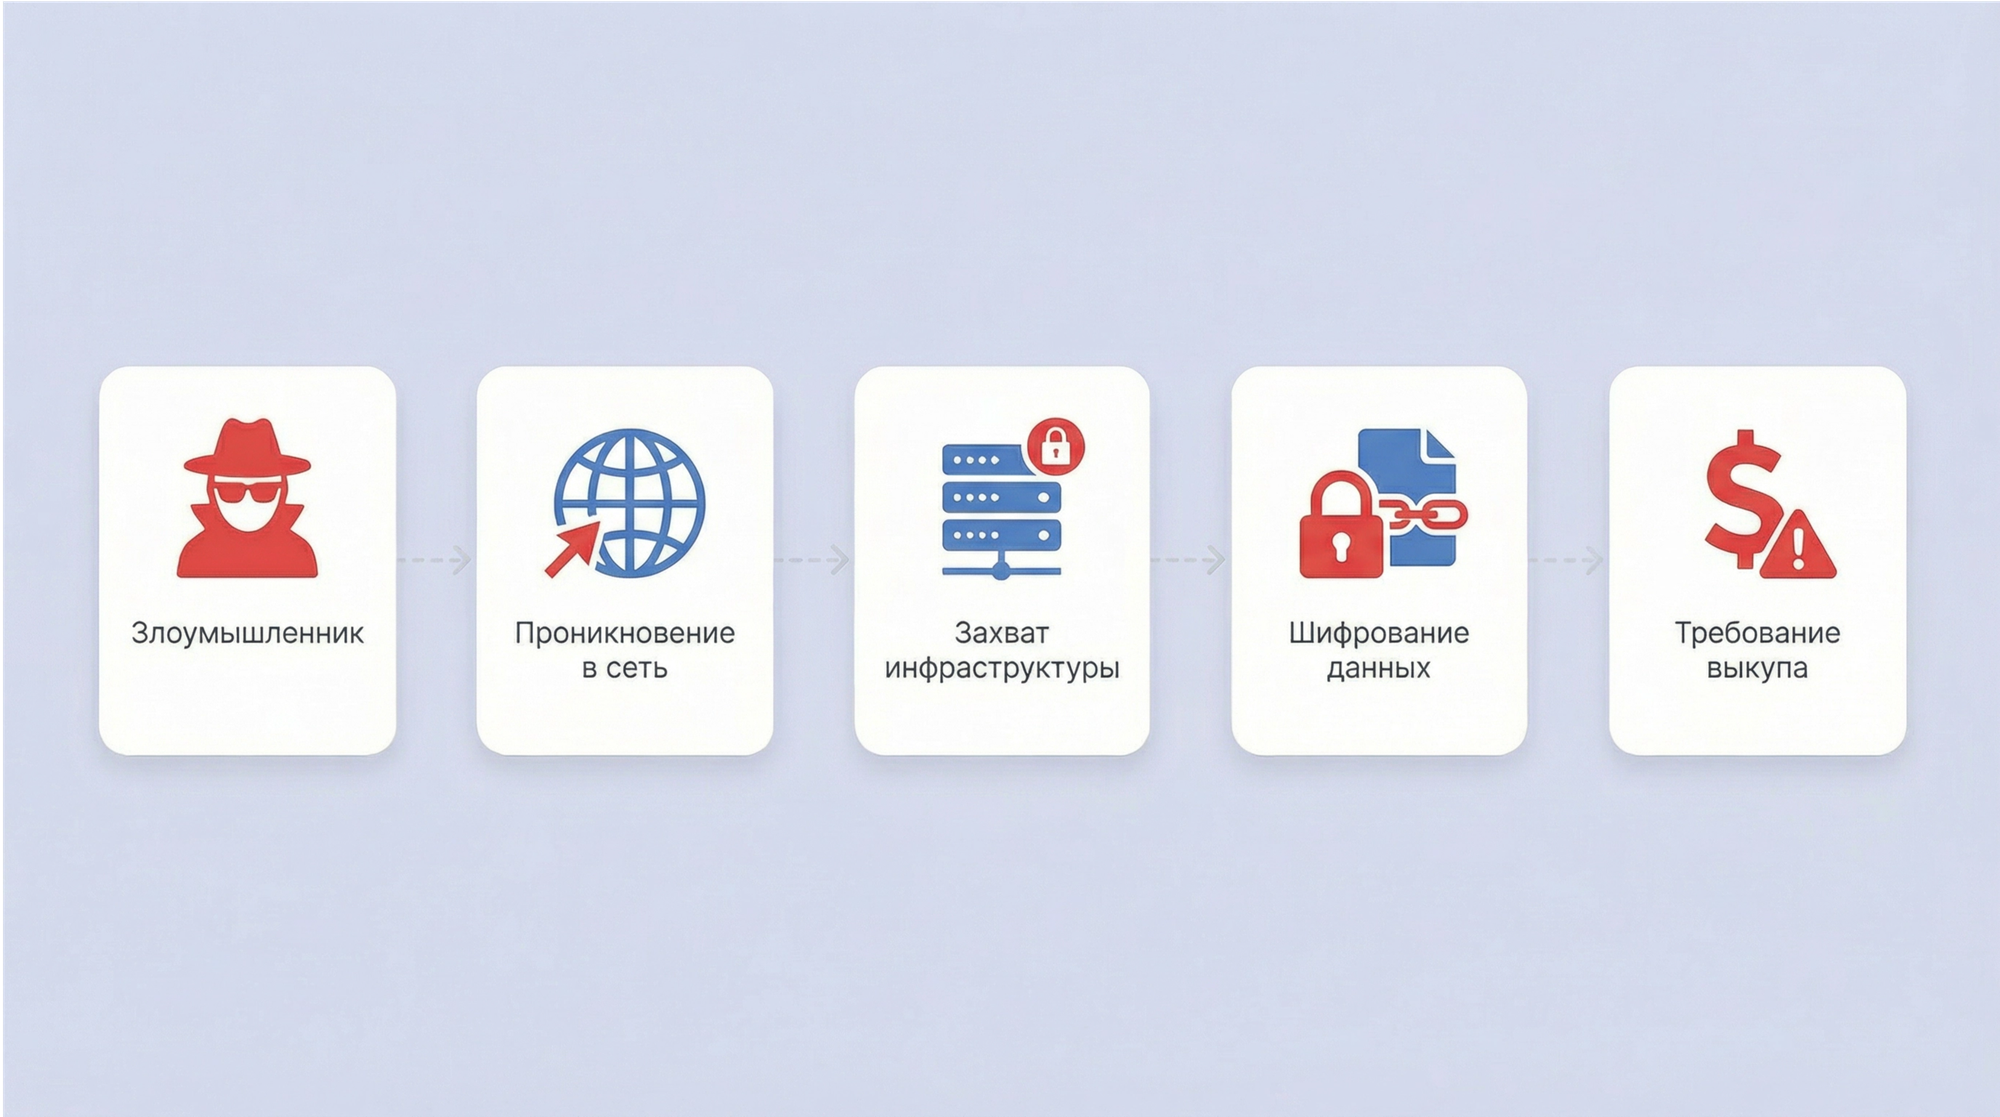
Программы-вымогатели

Программы-вымогатели остаются одной из главных угроз для российского бизнеса. Если раньше злоумышленники просто шифровали данные и требовали выкуп за ключ расшифровки, то сегодня применяется схема двойного вымогательства: сначала данные копируют на серверы атакующих, затем шифруют. Компания платит дважды, за расшифровку и за неразглашение похищенной информации. Иногда добавляется третий уровень давления — DDoS-атака на сайт компании.

Программы-вымогатели

Суммы выкупов в России значительно выросли. Средний диапазон в 2025 году составлял от 4 до 40 млн рублей, а максимальный зафиксированный выкуп достиг 500 млн рублей. При этом выплата выкупа не гарантирует восстановление данных: примерно треть компаний не получает рабочий ключ расшифровки, а сама оплата часто делает организацию целью повторных атак.

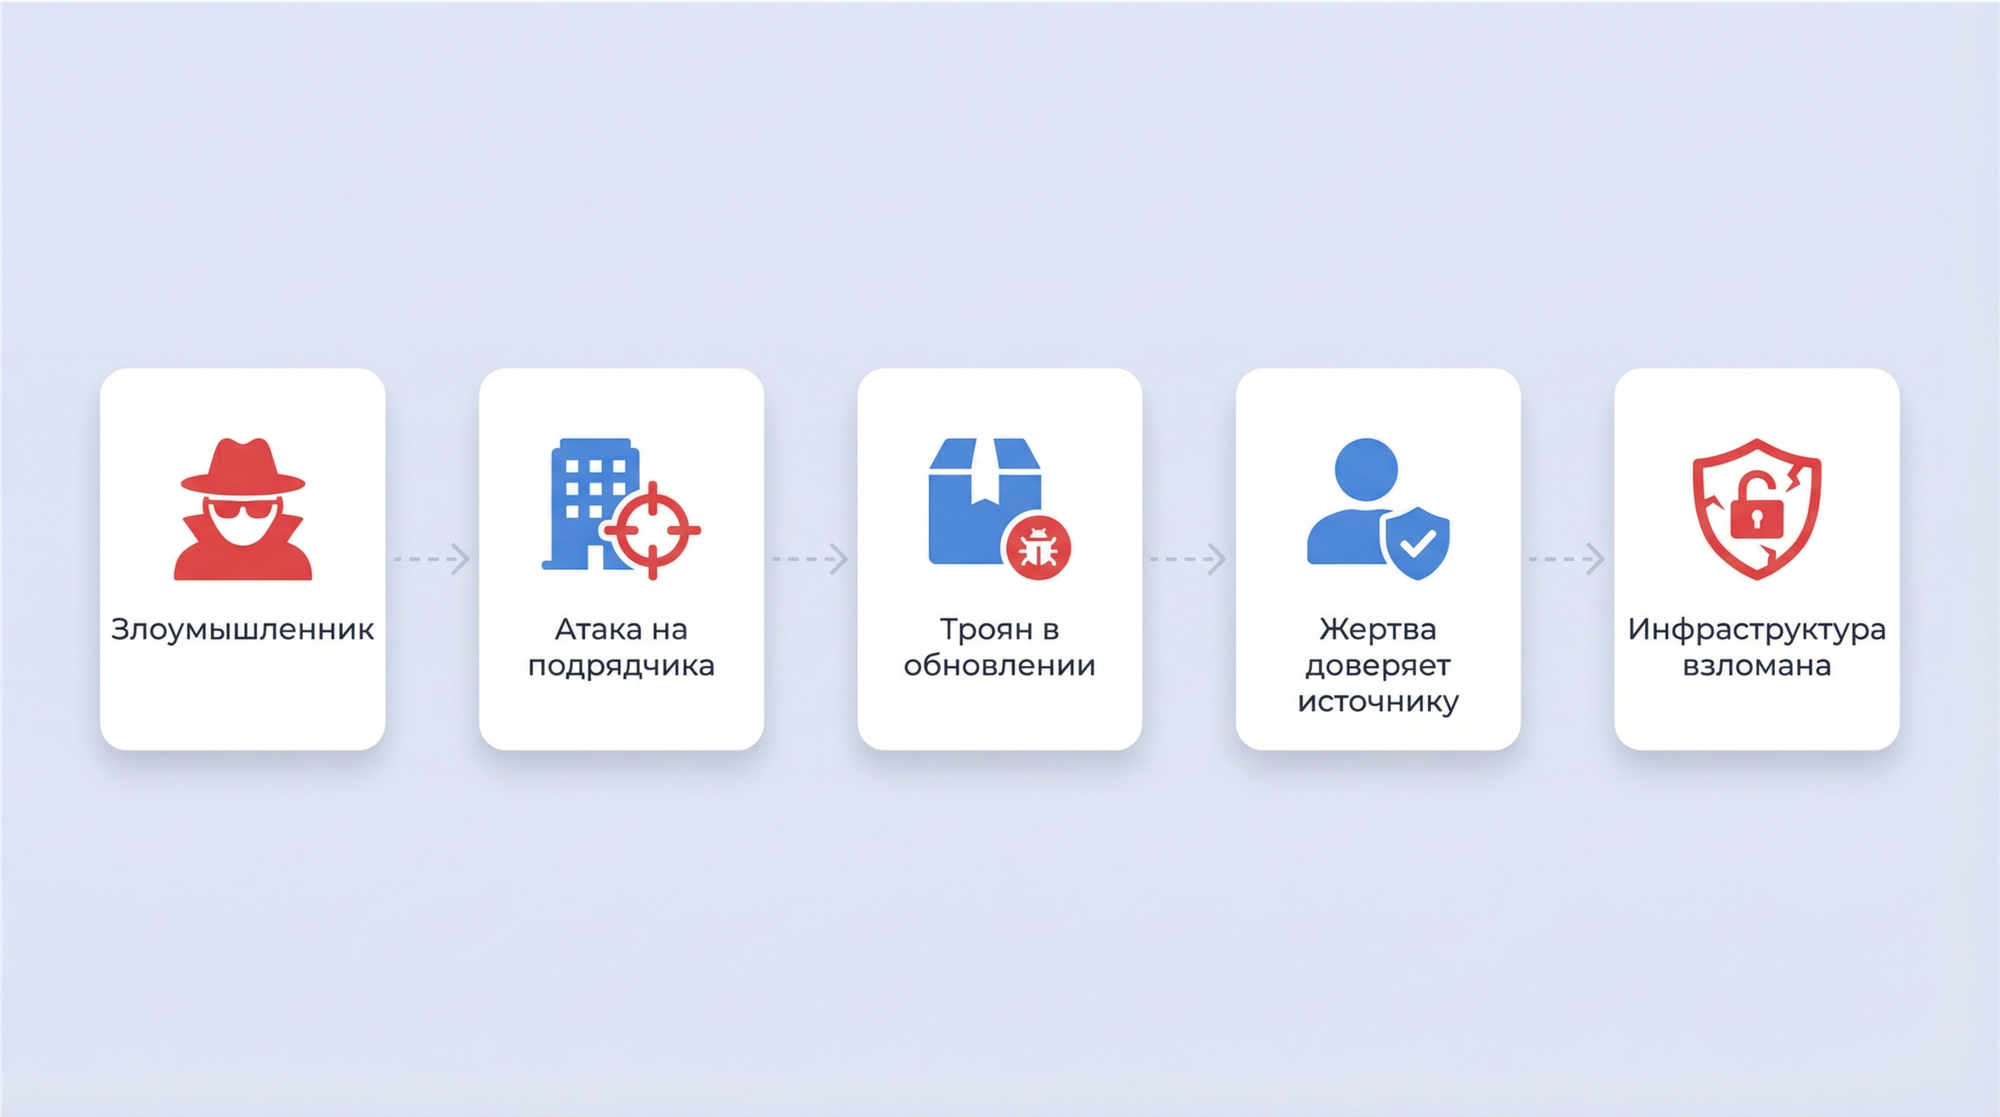
Атаки на цепочки поставок

Атаки на цепочки поставок — один из самых тревожных трендов последних лет. Крупная компания хорошо защищена, а её небольшой подрядчик нет. Злоумышленники взламывают слабое звено и через него проникают к основной цели.

Атаки на цепочки поставок

Число таких атак в 2025 году выросло вдвое по сравнению с предыдущим периодом. Под угрозой любая компания, которая пользуется услугами ИТ-аутсорсинга, облачных провайдеров, разработчиков ПО или интеграторов. Особую опасность представляет компрометация обновлений программного обеспечения: вредоносный код встраивается в легитимный апдейт и автоматически распространяется на тысячи клиентов вендора.

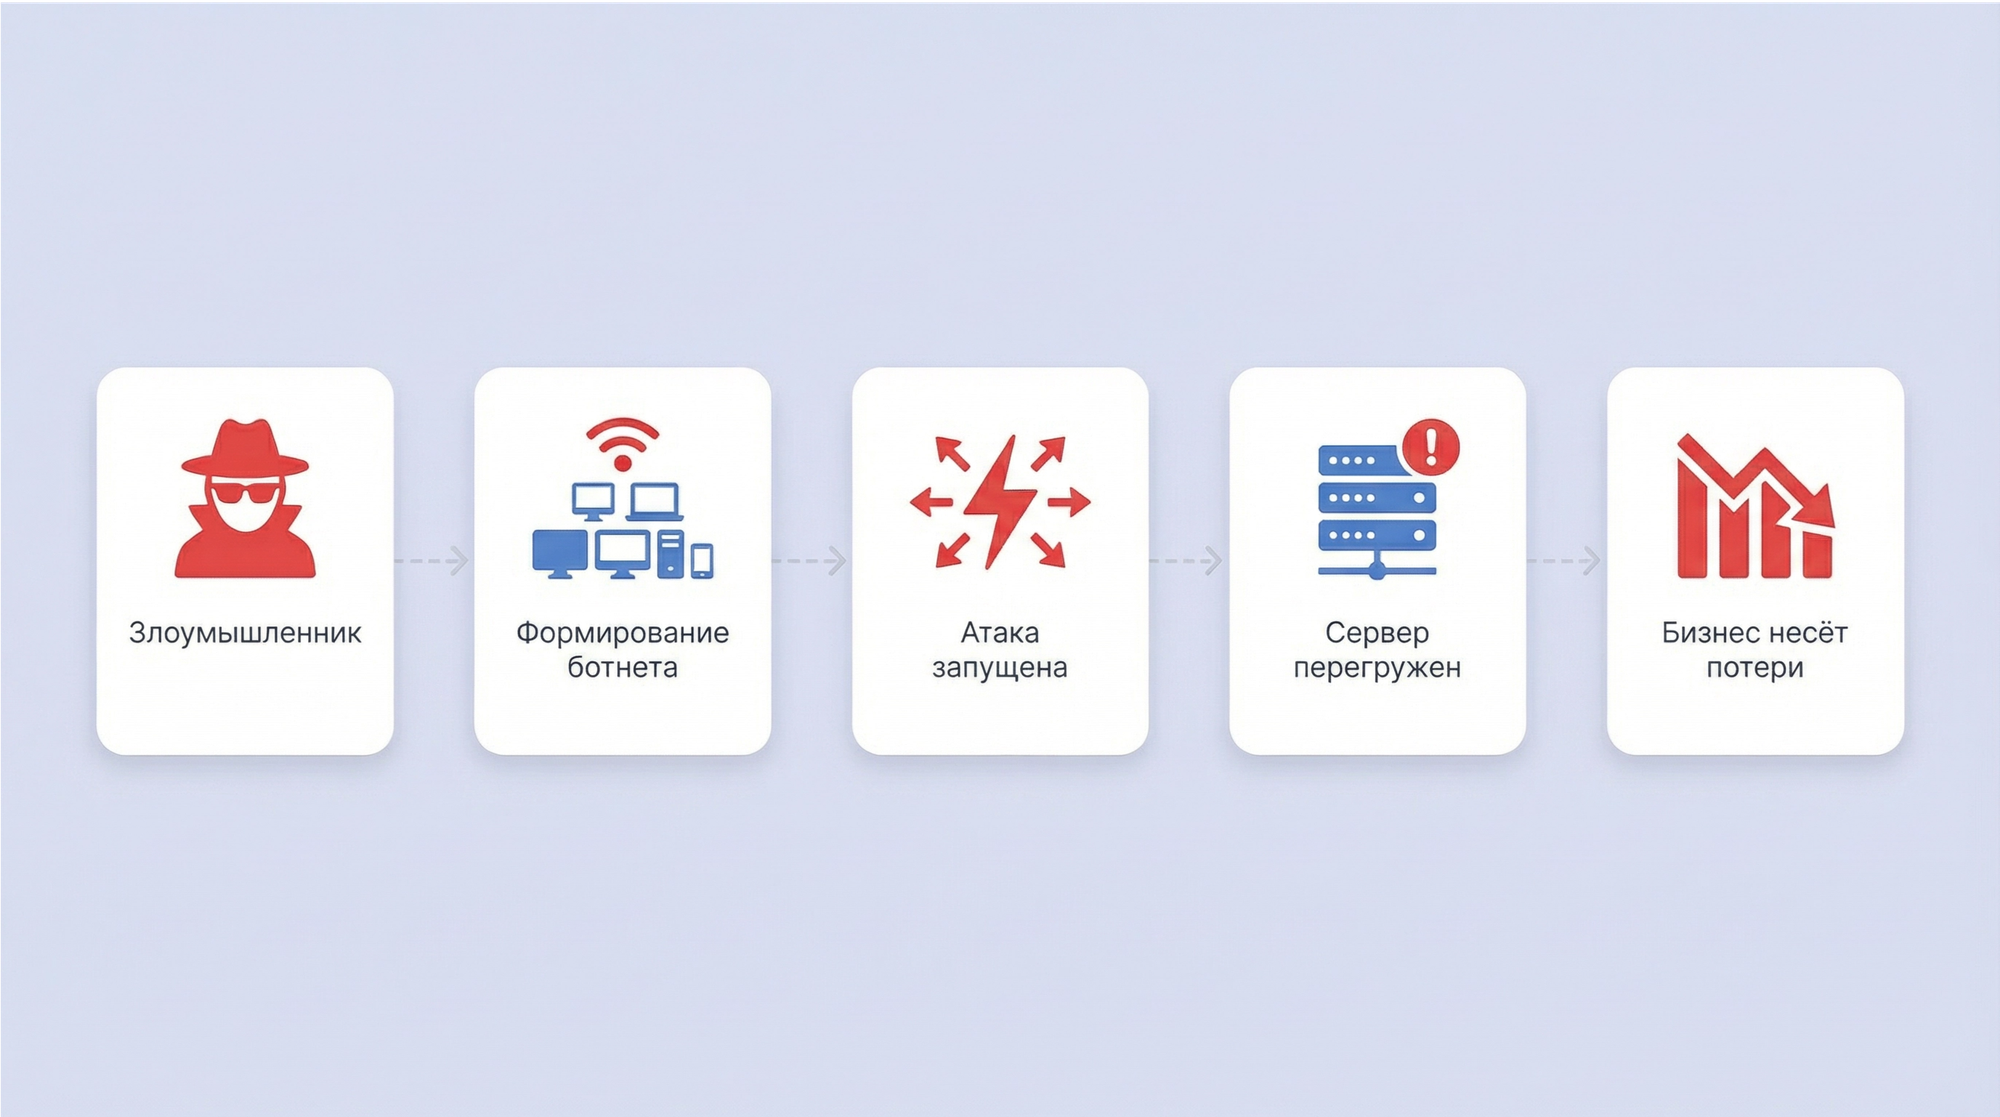
DDoS-атаки и другие актуальные угрозы

DDoS-атаки (распределённые атаки на отказ в обслуживании) в 2025–2026 годах приобрели политическую окраску. Злоумышленники формируют ботнеты из тысяч заражённых устройств и направляют лавину запросов на целевой сервер — до тех пор, пока он не перестаёт отвечать.

DDoS-атаки и другие актуальные угрозы

Атаки приобрели политическую окраску: их используют для давления на компании и госструктуры. Для бизнеса последствия конкретны — недоступность сайта, сервисов и API, срыв транзакций, штрафы и репутационный ущерб. Причём жертва зачастую не может быстро отличить легитимный всплеск трафика от атаки — и теряет время на реакцию.

Современные DDoS-атаки стали умнее: вместо грубой перегрузки канала злоумышленники бьют по прикладному уровню, имитируя поведение реальных пользователей. Такие атаки сложнее обнаружить и значительно дороже отразить.

Фишинг, DDoS и программы-вымогатели лишь малая часть из того, с чем бизнес сталкивается сегодня:

  • Утечки данных. Базы клиентов, платёжные данные, корпоративная переписка — всё это регулярно оказывается в открытом доступе или на теневых форумах. Причина чаще не во взломе, а в неправильно настроенных правах доступа и слабых паролях.
  • Инсайдерские угрозы. Особую опасность представляют уволенные сотрудники с неотозванными правами доступа. Но угроза исходит и от действующих сотрудников — намеренно или по халатности.
  • Инфостилеры. Вредоносные программы, которые молча собирают данные с заражённого устройства: сохранённые пароли из браузеров, сессионные куки, данные автозаполнения, файлы с рабочего стола. Всё это уходит на сервер злоумышленника в течение минут — и часто остаётся незамеченным, потому что инфостилер не шифрует файлы и не выводит систему из строя.
  • Атаки на облачные среды и API. Неправильно настроенные облачные хранилища и незащищённые API-эндпоинты открывают прямой доступ к данным — без какого-либо взлома. Чем сложнее становится инфраструктура, тем больше точек, которые легко упустить при настройке.
  • Атаки на сетевое оборудование. Роутеры, коммутаторы и VPN-шлюзы с устаревшей прошивкой и дефолтными паролями превращают периметр сети в открытую дверь. На фоне удалённой работы таких точек входа стало кратно больше.

Законодательство и ответственность: что изменилось в 2026 году

Новые штрафы за утечки персональных данных

Для любой российской компании, работающей с данными клиентов или сотрудников, ключевым является Федеральный закон № 152-ФЗ «О персональных данных». С 30 мая 2025 года вступил в силу Федеральный закон № 420-ФЗ, который внёс поправки в КоАП РФ и кардинально изменил экономику киберинцидентов для бизнеса.

Ключевые изменения:

  • От 10 до 15 млн рублей — штраф за первичную утечку данных более 100 000 субъектов персональных данных. За утечку данных от 10 000 до 100 000 субъектов штраф составляет от 5 до 10 млн рублей, от 1 000 до 10 000 субъектов — от 3 до 5 млн рублей.
  • От 1 до 3% от годового оборота — штраф за повторную утечку персональных данных любой категории. При этом закон устанавливает минимальный порог: штраф не может быть менее 20–25 млн рублей (в зависимости от вида нарушения), а его максимальный размер ограничен 500 млн рублей. Для компании с выручкой 500 млн рублей расчётный штраф составил бы 15 млн рублей, однако с учётом минимального порога реальная санкция окажется не менее 20–25 млн рублей.
  • Двухэтапное уведомление Роскомнадзора: первичное сообщение о факте утечки — в течение 24 часов с момента обнаружения, расширенный отчёт с указанием причин инцидента и принятых мер — в течение 72 часов. За нарушение обязанности уведомить об утечке предусмотрен отдельный штраф — от 1 до 3 млн рублей.

Защита персональных данных перестала быть задачей ИТ-отдела. Защита персональных данных стала вопросом финансовой устойчивости компании и личной ответственности её руководителя.

Требования к безопасности КИИ

1 марта 2026 года вступил в силу приказ ФСТЭК России №117 от 11 апреля 2025 года. Он заменяет устаревший приказ №17 от 2013 года и существенно расширяет область применения: если предшественник распространялся только на государственные и муниципальные информационные системы, то Приказ № 117 охватывает все информационные системы, эксплуатируемые государственными органами, ГУП и госучреждениями, — независимо от их назначения и архитектуры.

Принципиальные изменения:

  • Риск-ориентированный подход к защите. Организации обязаны самостоятельно моделировать угрозы и подбирать меры защиты под конкретную архитектуру системы и актуальные угрозы.
  • Обязательный учёт цепочек поставок. При моделировании угроз необходимо учитывать риски, связанные с подрядчиками, включая удалённый доступ внешних исполнителей.
  • Усиленные требования к мониторингу. Мониторинг инцидентов и журналирование событий безопасности должны осуществляться непрерывно (включая дежурную смену 24/7), охватывать всю инфраструктуру и соответствовать ГОСТ Р 59547-2021.
  • Повышение требований к управлению ИБ. Приказ формализует структуру управления кибербезопасностью и уточняет требования к ответственным подразделениям и должностным лицам. Не менее 30% сотрудников подразделения по защите информации должны иметь профильное образование в области ИБ. При этом введение прямой персональной административной ответственности руководителей организаций предусмотрено отдельным законопроектом о поправках в КоАП РФ (ст. 13.12.2), который по состоянию на начало 2026 года находился на рассмотрении в Государственной Думе.

Расширение периметра регулирования КИИ на подрядчиков

С 1 марта 2026 года также вступил в силу Федеральный закон от 31 июля 2025 года № 325-ФЗ, внёсший поправки в ФЗ-187 «О безопасности критической информационной инфраструктуры». Закон закрепил, что субъектами КИИ могут быть только российские юридические лица под контролем граждан РФ, и установил контроль за структурой собственности организаций, участвующих в обеспечении функционирования КИИ.

В совокупности с Приказом № 117 это означает, что требования по информационной безопасности де-факто распространяются и на подрядчиков владельцев объектов КИИ, включая ИТ-аутсорсеров, облачных провайдеров, разработчиков ПО и системных интеграторов. Если ваша компания обслуживает банк, больницу, транспортную компанию или энергетическое предприятие, она обязана соблюдать политику информационной безопасности заказчика и фиксировать соответствующие обязательства в договорах.

Импортозамещение в ИБ: сроки и риски

Крайний срок перехода на отечественное программное обеспечение и программно-аппаратные комплексы на значимых объектах КИИ — 1 января 2028 года. Звучит далеко, но на практике миграция корпоративных систем занимает от одного до трёх лет. Компании, которые начнут процесс в 2027 году, рискуют не успеть.

Для органов государственной власти требования жёстче: им запрещено использовать иностранное ПО на значимых объектах КИИ уже с 1 января 2025 года.

Российский рынок ИБ-решений активно развивается: по итогам 2025 года его объём превысил 374 млрд рублей, а по прогнозу Центра стратегических разработок, в 2026 году рынок вырастет ещё на 12% и достигнет 448 млрд рублей, а к 2030 году — 968 млрд рублей. Отечественные вендоры предлагают решения, лицензированные ФСТЭК и ФСБ, что критично для работы с государственными структурами.

Пассворк включён в Единый реестр российского ПО Минцифры, имеет лицензии ФСТЭК России на ТЗКИ и СЗКИ, а также лицензию ФСБ на работу с криптографией.

Как построить систему защиты: пошаговое руководство для бизнеса

Большинство компаний начинают заниматься информационной безопасностью после первого серьёзного инцидента. Это дорогой способ учиться. Выстроить базовую защиту системно — дешевле, быстрее и предсказуемее, чем разбирать последствия взлома.

Это руководство описывает пять практических шагов, которые закрывают большинство актуальных векторов атак.

Шаг 1. Аудит и оценка рисков

Шаг 1. Аудит и оценка рисков

Защита начинается с понимания того, что именно нужно защищать и от каких угроз. Без инвентаризации активов и оценки рисков любые инвестиции в информационную безопасность превращаются в угадывание.

Что включает базовый аудит:

  • Инвентаризация всех информационных активов. Составьте полный реестр: серверы, рабочие станции, облачные сервисы, мобильные устройства, корпоративные учётные записи, API-интеграции с подрядчиками. Особое внимание — теневым IT: сервисам, которые сотрудники используют без ведома ИТ-отдела (личные облачные хранилища, мессенджеры для рабочей переписки, неавторизованные SaaS-инструменты).
  • Анализ прав доступа. Проверьте, кто имеет доступ к каким данным и системам. Типичные проблемы: бывшие сотрудники с активными учётными записями, подрядчики с избыточными правами, технические аккаунты с неизменёнными дефолтными паролями. «Мёртвые» учётные записи — один из наиболее распространённых векторов атак: злоумышленник получает легитимный доступ без каких-либо признаков взлома.
  • Оценка уязвимостей. Сканирование инфраструктуры специализированными инструментами выявляет неустановленные обновления, открытые порты, слабые конфигурации сервисов. Сканирование — не замена пентесту, но хорошая отправная точка для компаний без выделенной ИБ-команды.
  • Моделирование угроз. Не все угрозы одинаково актуальны для разных отраслей. Финансовые компании чаще атакуют через фишинг и компрометацию учётных данных; производственные предприятия — через уязвимости в промышленных системах управления; ритейл — через POS-терминалы и платёжные системы. Моделирование угроз позволяет расставить приоритеты и не тратить бюджет на защиту от маловероятных сценариев.
  • Тестирование на проникновение (пентест). Пентест — это контролируемая атака на вашу инфраструктуру, которую проводят специалисты с целью выявить реальные пути компрометации. В отличие от сканирования уязвимостей, пентест показывает, насколько далеко реальный атакующий может продвинуться в вашей сети. Для малого и среднего бизнеса достаточно внешнего пентеста раз в год; для компаний с критичными данными — раз в полгода или после значимых изменений инфраструктуры.

Результат аудита — не отчёт ради отчёта, а приоритизированный список действий: что исправить немедленно, что запланировать на квартал, что принять как допустимый риск. Без этого документа следующие шаги теряют половину своей эффективности.

Шаг 2. Концепция нулевого доверия (Zero trust)

Шаг 2. Концепция нулевого доверия (Zero trust)

Долгое время корпоративный периметр считался надёжной границей: всё внутри сети — доверенное, всё снаружи — потенциально враждебное. Эта модель перестала работать. Удалённая работа, облачные сервисы и атаки через доверенных подрядчиков сделали само понятие «внутри сети» условным.

Что такое Zero trust

Zero trust («нулевое доверие») — это архитектурный принцип, при котором ни один пользователь, устройство или сервис не получает доверия по умолчанию, даже находясь внутри корпоративной сети. Каждый запрос на доступ к ресурсу проверяется заново — на основе идентичности, состояния устройства, контекста запроса и минимально необходимых привилегий.

Ключевые принципы zero trust на практике:

  • Минимальные привилегии (Least Privilege Access). Каждый сотрудник, сервисный аккаунт и приложение получают доступ строго к тем ресурсам, которые необходимы для выполнения конкретных задач — и ничего сверх этого. Принцип минимальных привилегий ограничивает радиус поражения при компрометации любой учётной записи.
  • Многофакторная аутентификация. Многофакторная аутентификация (MFA). MFA обязательна для всех систем и всех пользователей без исключений — включая технические аккаунты и административные панели. Предпочтительные методы второго фактора: аппаратные ключи (FIDO2/WebAuthn) или приложения-аутентификаторы (TOTP).
  • Микросегментация сети. Разделение инфраструктуры на изолированные сегменты с явными правилами взаимодействия между ними. Цель — не допустить горизонтального перемещения атакующего по сети (lateral movement).
  • Непрерывный мониторинг и верификация. Аутентификация — это не одноразовое событие при входе в систему. Zero trust предполагает постоянную проверку: соответствует ли поведение пользователя его обычным паттернам, не изменилось ли состояние устройства, не появились ли признаки компрометации сессии.
  • Явная верификация устройств. Доступ к корпоративным ресурсам разрешается только с устройств, соответствующих корпоративным политикам безопасности: актуальная ОС, установленные обновления, работающий антивирус, шифрование диска.

Начать можно с малого:

  1. Внедрить MFA для всех корпоративных сервисов — это даёт немедленный эффект при минимальных затратах.
  2. Провести ревизию прав доступа и применить принцип минимальных привилегий.
  3. Сегментировать сеть хотя бы на базовом уровне: отделить гостевой Wi-Fi от корпоративного, изолировать серверный сегмент.
  4. Внедрить корпоративный менеджер паролей для централизованного управления учётными данными — это фундамент контроля доступа.

Эти четыре шага не требуют масштабных инвестиций, но закрывают большинство типовых векторов атак, которые используют злоумышленники при работе с реальными компаниями.

Шаг 3. Ключевые инструменты защиты

Шаг 3. Ключевые инструменты защиты

Рынок ИБ-инструментов огромен, и попытка охватить всё сразу — верный путь к распылению бюджета без реального эффекта. Выбор правильного набора зависит от размера компании, отраслевой специфики и уровня зрелости ИБ-процессов. Ниже — базовый стек, который закрывает наиболее критичные векторы атак.

Управление паролями и учётными данными

Слабые и повторно используемые пароли остаются одной из главных причин взломов корпоративных аккаунтов.

Корпоративный менеджер паролей решает эту проблему системно. Пассворк позволяет сотрудникам работать с надёжными уникальными паролями, не запоминая их, а администратор получает централизованный контроль над доступом к корпоративным учётным записям.

При уходе сотрудника достаточно одного действия, чтобы отозвать все его доступы — без риска, что он унесёт пароли с собой или они останутся в личном хранилище браузера.

Многофакторная аутентификация

MFA уже упоминалась в контексте Zero trust, но заслуживает отдельного внимания как самостоятельный инструмент. Приоритет при выборе метода второго фактора: аппаратные ключи (Rutoken, YubiKey) → приложения-аутентификаторы (Пассворк 2ФА, Google Authenticator) → push-уведомления → СМС. Для привилегированных аккаунтов (администраторы домена, финансовые системы, облачные консоли) аппаратные ключи — стандарт.

Защита конечных точек (EDR/XDR)

Классические антивирусы работают по сигнатурному принципу и не обнаруживают новые угрозы. EDR (обнаружение угроз и реагирование на конечных точках) отслеживает поведение процессов на устройстве и выявляет аномалии — даже если конкретная угроза ранее не встречалась. XDR (расширенное обнаружение угроз и реагирование) расширяет эту логику на всю инфраструктуру: конечные точки, сеть, облачные сервисы, электронную почту.

Для малого и среднего бизнеса с ограниченным бюджетом оптимальный выбор — облачные EDR-решения с управляемым сервисом (MDR): вы получаете мониторинг и реагирование без необходимости содержать собственную команду аналитиков.

Защита электронной почты

Электронная почта остаётся основным вектором фишинговых атак и доставки вредоносного ПО. Первый шаг — настроить DNS-записи домена так, чтобы злоумышленники не могли рассылать письма от имени вашей компании. Следующий — установить почтовый фильтр, который проверяет каждое входящее сообщение до того, как оно попадёт в ящик сотрудника: блокирует вредоносные вложения, фишинговые ссылки и подозрительные письма. Третья мера — обучение сотрудников распознаванию фишинга, подробнее об этом в шаге 4.

Управление уязвимостями

Регулярное сканирование инфраструктуры и своевременная установка обновлений — непрерывный процесс. Управление уязвимостями включает: инвентаризацию активов, сканирование, приоритизацию по критичности, устранение и верификацию. Для небольших компаний достаточно ежемесячного цикла сканирования и чёткой политики установки критичных обновлений в течение 72 часов после выхода патча.

Базовый стек для малого и среднего бизнеса

Для компаний с ограниченным бюджетом и без выделенной ИБ-команды оптимальная стартовая конфигурация выглядит так:

Категория Инструмент Приоритет
Управление паролями Корпоративный менеджер паролей Критичный
Аутентификация MFA для всех сервисов Критичный
Защита конечных точек EDR (облачный) Высокий
Защита почты SPF/DKIM/DMARC + SEG Высокий
Управление уязвимостями Ежемесячное сканирование Средний
Резервное копирование По правилу 3-2-1 Критичный

Эти шесть категорий закрывают наиболее распространённые векторы атак при разумных затратах. Всё остальное — следующий уровень зрелости, к которому стоит двигаться после того, как базовый стек работает стабильно.

Шаг 4. Обучение сотрудников

Шаг 4. Обучение сотрудников

Технические средства защиты теряют смысл, если сотрудник открывает фишинговое письмо, сообщает пароль по телефону «службе безопасности банка» или подключает личный ноутбук к корпоративной сети. Человеческий фактор остаётся главной уязвимостью любой системы ИБ, и одновременно наиболее экономически эффективным направлением для инвестиций.

Почему разовый инструктаж не работает

Большинство компаний проводят вводный инструктаж при найме — и считают задачу выполненной. Проблема в том, что угрозы меняются быстро: фишинговые письма становятся убедительнее, атаки через мессенджеры и голосовые звонки (вишинг) растут, а сотрудники забывают правила, если их не закрепляют регулярно. Обучение раз в год или раз в три года не формирует устойчивых навыков.

Структура программы обучения

  • Базовый инструктаж при найме. Каждый новый сотрудник до получения доступа к корпоративным системам должен пройти обязательный инструктаж. Минимальное содержание: политика паролей и требования к их сложности, правила работы с корпоративной почтой и мессенджерами, запрет на использование личных устройств и облачных хранилищ для рабочих данных, порядок действий при подозрении на инцидент.
  • Регулярные фишинговые симуляции. Это наиболее эффективный инструмент снижения уязвимости к социальной инженерии. Принцип прост: ИТ-отдел или внешний подрядчик отправляет сотрудникам тестовые фишинговые письма, имитирующие реальные атаки. Те, кто кликнул на ссылку или ввёл данные, получают немедленную обратную связь и короткий обучающий модуль. Ключевой момент: симуляции должны быть обучающим инструментом, а не инструментом наказания. Цель — изменить поведение, а не поймать виновных.
  • Тематические тренинги по актуальным угрозам. Раз в квартал — короткий (15–20 минут) тренинг по конкретной теме: как распознать целевой фишинг (spear phishing), что делать при подозрении на заражение устройства, как безопасно работать с корпоративными данными вне офиса, как реагировать на звонки от «службы безопасности банка» или «ИТ-поддержки».
  • Чёткие инструкции на случай инцидента. Каждый сотрудник должен знать ответы на три вопроса: что считается инцидентом ИБ, кому об этом сообщать и как быстро. Страх наказания за «неправильные» действия — главная причина, по которой сотрудники скрывают инциденты или тянут с сообщением. Культура «сообщи и не бойся» сокращает время обнаружения инцидента и снижает итоговый ущерб.
  • Отдельные программы для привилегированных пользователей. Системные администраторы, финансовые директора, топ-менеджмент — приоритетные цели для целевых атак. Для них нужна отдельная программа обучения с акцентом на целевой фишинг, атаки на цепочку поставок и социальную инженерию .

Отслеживайте процент сотрудников, прошедших обучение в срок; процент «кликнувших» в фишинговых симуляциях (в динамике); время от обнаружения до сообщения об инциденте; количество самостоятельно выявленных сотрудниками подозрительных писем. Эти показатели позволяют оценить реальное изменение поведения, а не просто факт прохождения тренинга. Cтоимость обучения для небольшой компании минимальна, а эффект один из самых высоких среди всех мер защиты.

Шаг 5. Реагирование на инциденты

Шаг 5. Реагирование на инциденты

Компании без плана реагирования на инциденты тратят на восстановление в среднем в 3–4 раза больше времени и денег, чем те, у кого такой план есть.

Что такое план реагирования на инциденты

План реагирования на инциденты — это задокументированный набор процедур, определяющих, кто что делает в случае инцидента ИБ. Он отвечает на вопросы: кто принимает решения, кто кого оповещает, в какой последовательности выполняются действия, какие полномочия есть у каждого участника. Без плана реагирования компании теряют критичное время на согласования и выяснение ответственности именно тогда, когда каждая минута имеет значение.

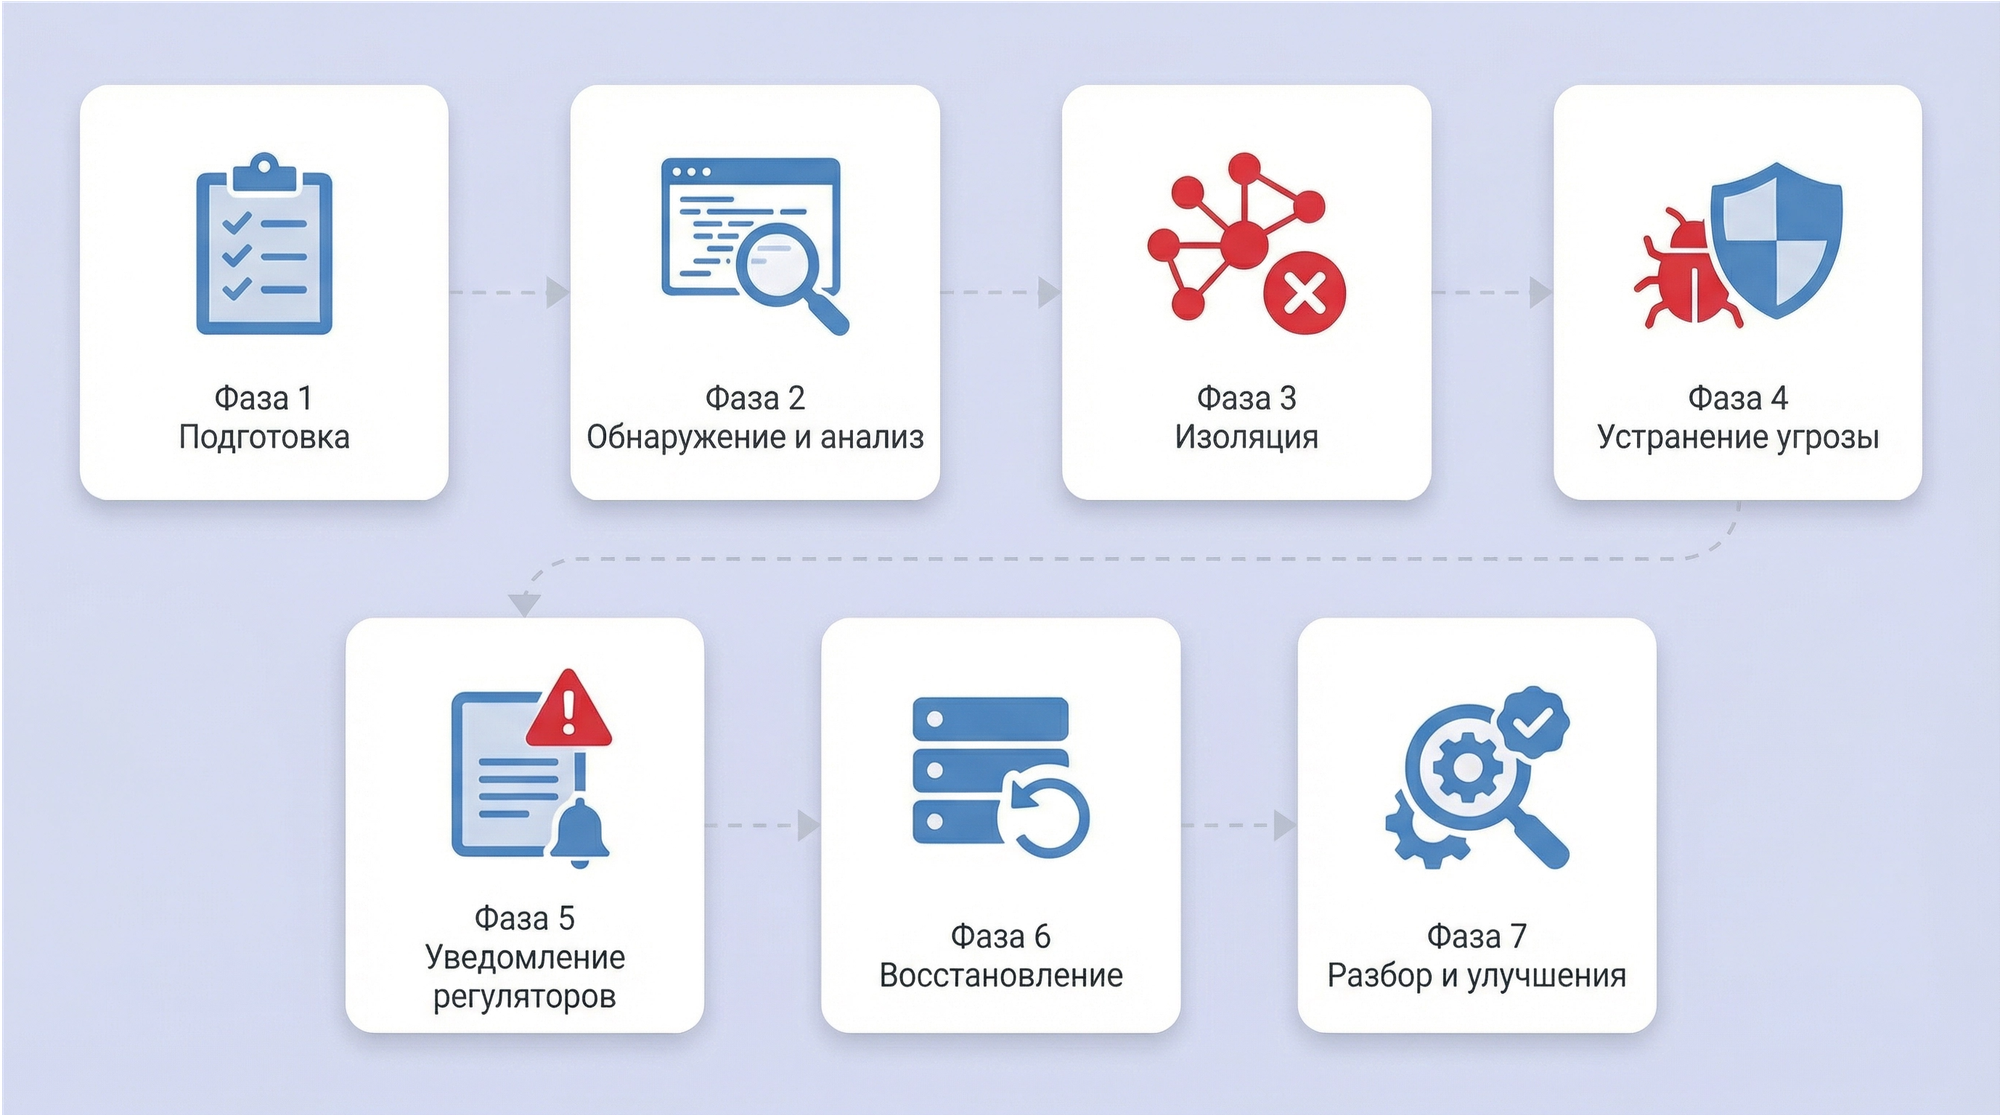
Фазы реагирования на инцидент

Фазы реагирования на инцидент
  • Фаза 1: Подготовка. Это всё, что делается до инцидента. Составление плана, определение ролей и ответственности, создание контактного листа для экстренной связи, настройка инструментов мониторинга и логирования, регулярные учения.
  • Фаза 2: Обнаружение и анализ. Инцидент может быть обнаружен автоматически (SIEM-алерт, EDR-уведомление) или вручную (сотрудник заметил аномалию). Задача этой фазы — подтвердить факт инцидента, определить его тип и масштаб, зафиксировать время обнаружения.
  • Фаза 3: Изоляция. Немедленное отключение скомпрометированных систем от сети до того, как вредоносное ПО распространится дальше или атакующий получит дополнительный доступ. Изоляция должна быть быстрой, но обдуманной: отключение критичных бизнес-систем в разгар рабочего дня может нанести ущерб, сопоставимый с самим инцидентом.
  • Фаза 4: Устранение угрозы. Удаление вредоносного ПО, закрытие использованных уязвимостей, смена скомпрометированных учётных данных, отзыв несанкционированных доступов. Важно убедиться, что угроза полностью устранена: атакующие часто оставляют бэкдоры для повторного доступа.
  • Фаза 5: Уведомление регуляторов и пострадавших. При утечке персональных данных российских граждан — уведомление Роскомнадзора в течение 24 часов с момента обнаружения инцидента (требование Федерального закона № 152-ФЗ «О персональных данных», статья 21.1, введённая поправками 2022 года). В течение 72 часов — расширенное уведомление с деталями инцидента. Несоблюдение сроков влечёт административную ответственность и репутационные риски, которые часто превышают ущерб от самого инцидента.
  • Фаза 6: Восстановление. Восстановление систем из резервных копий, проверка целостности данных, поэтапный возврат к нормальной работе. Резервные копии должны существовать, регулярно проверяться и храниться по правилу 3-2-1: три копии данных, на двух разных типах носителей, одна из которых хранится офлайн и физически изолирована от основной инфраструктуры. Офлайн-копия — единственная надёжная защита от программ-вымогателей, которые целенаправленно ищут и шифруют подключённые резервные копии.
  • Фаза 7: Разбор и улучшение. Обязательная фаза, которую большинство компаний пропускают из-за усталости после инцидента. Цель: установить корневую причину инцидента, оценить эффективность реагирования, выявить пробелы в плане и устранить уязвимость, которая была использована. Без этого шага компания рискует столкнуться с тем же инцидентом повторно.

Заключение

Заключение

Пять шагов, описанных в этой статье — не исчерпывающий список всего, что можно сделать для защиты бизнеса. Это минимум, без которого любая компания остаётся открытой мишенью.

Аудит показывает реальную картину. Zero trust меняет логику доступа: доверие перестаёт быть состоянием по умолчанию и становится результатом проверки. Правильный набор инструментов закрывает наиболее распространённые векторы атак без избыточных затрат. Обученные сотрудники перестают быть самым слабым звеном. А задокументированный план реагирования превращает хаос инцидента в управляемый процесс.

Ни один из этих шагов не требует многомиллионного бюджета или штата из двадцати ИБ-специалистов. Большинство компаний, которые пострадали от атак в 2025 году, могли предотвратить инцидент базовыми мерами.

Начать можно прямо сейчас, с конкретного первого шага — навести порядок с корпоративными паролями и доступами. Пассворк — российский корпоративный менеджер паролей, включённый в реестр отечественного ПО Минцифры, с лицензиями ФСТЭК и ФСБ. Он даёт администратору полную видимость того, кто и к чему имеет доступ, позволяет мгновенно отозвать права при увольнении сотрудника и ведёт аудит-лог всех действий с учётными данными.

Часто задаваемые вопросы

Какие киберугрозы наиболее опасны для российского бизнеса в 2026 году?

Три приоритетные угрозы — программы-вымогатели, фишинг с применением ИИ и атаки на цепочки поставок. Вымогатели опасны схемой двойного вымогательства: данные сначала копируют, затем шифруют. Фишинг с ИИ позволяет злоумышленникам создавать персонализированные письма, неотличимые от реальной переписки контрагентов. Атаки через подрядчиков бьют по крупным компаниям через слабо защищённых партнёров — ИТ-аутсорсеров, интеграторов, облачных провайдеров.

Какие штрафы грозят за утечку персональных данных в 2026 году?

С 30 мая 2025 года действует ФЗ-420, кардинально изменивший санкции за утечки. За первичную утечку данных более 100 000 субъектов — штраф от 10 до 15 млн рублей. За повторное нарушение — оборотный штраф от 1 до 3% от годового оборота, но не менее 20–25 млн рублей и не более 500 млн рублей. Помимо штрафа, компания обязана уведомить Роскомнадзор в течение 24 часов с момента обнаружения утечки, а в течение 72 часов — направить расширенный отчёт. Нарушение сроков уведомления влечёт отдельный штраф от 1 до 3 млн рублей.

Что такое Zero trust и с чего начать его внедрение в небольшой компании?

Zero trust (принцип нулевого доверия) — архитектурный принцип, при котором ни один пользователь, устройство или сервис не получает доверия по умолчанию, даже находясь внутри корпоративной сети. Каждый запрос на доступ проверяется заново. Для небольшой компании разумная точка входа — четыре шага: включить MFA для всех корпоративных сервисов, провести ревизию прав доступа и применить принцип минимальных привилегий, сегментировать сеть на базовом уровне, внедрить корпоративный менеджер паролей для централизованного контроля над учётными данными. Эти меры не требуют крупных инвестиций, но закрывают большинство типовых векторов атак.

Распространяются ли требования по безопасности КИИ на подрядчиков и ИТ-аутсорсеров?

Да. С 1 марта 2026 года вступили в силу приказ ФСТЭК № 117 и ФЗ-325, которые де-факто распространяют требования по информационной безопасности на подрядчиков владельцев объектов критической информационной инфраструктуры. Если ваша компания обслуживает банк, больницу, транспортное или энергетическое предприятие, она обязана соблюдать политику ИБ заказчика и фиксировать соответствующие обязательства в договорах. Приказ № 117 также требует учитывать риски цепочки поставок при моделировании угроз — включая удалённый доступ внешних исполнителей.

Как защитить компанию от атак через скомпрометированные учётные данные сотрудников?

Скомпрометированные пароли — один из главных векторов проникновения в корпоративные системы. Базовая защита строится на трёх элементах. Первый — корпоративный менеджер паролей: сотрудники работают с уникальными надёжными паролями, администратор контролирует доступ централизованно и мгновенно отзывает права при увольнении. Второй — MFA для всех систем без исключений: даже если пароль скомпрометирован, второй фактор блокирует несанкционированный вход. Третий — регулярный аудит учётных записей: удаление «мёртвых» аккаунтов уволенных сотрудников и ревизия прав подрядчиков. Пассворк решает первую и третью задачу системно — с аудит-логом, ролевой моделью и поддержкой MFA.
Что делать в первые часы после обнаружения кибератаки?

Первые действия определяют масштаб итогового ущерба. Изолируйте скомпрометированные системы от сети — до того, как вредоносное ПО распространится дальше. Зафиксируйте всё: время обнаружения, снимки экранов, системные логи — это понадобится для расследования и уведомления регуляторов. Не платите выкуп: треть компаний не получает рабочий ключ расшифровки, а оплата повышает вероятность повторной атаки. Восстанавливайтесь из резервных копий, хранящихся офлайн. После стабилизации — обязательный разбор инцидента, чтобы устранить уязвимость, через которую произошло проникновение.

СберТех и Пассворк обеспечат защиту критичных данных российского бизнеса
Провели двустороннее тестирование и подписали сертификат совместимости, подтверждающий корректную и стабильную работу менеджера паролей Пассворк и СУБД Platform V Pangolin DB в единой инфраструктуре.
Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.
Менеджер паролей для медицины: защита данных и 152-ФЗ
Россия занимает второе место в мире по количеству утечек данных из медучреждений. Государство реагирует на эти угрозы жёстко — за утечку данных клиникам грозит штраф до 15 млн рублей. В статье разберём, как выполнить требования 152-ФЗ и почему менеджер паролей — это инвестиция в выживание бизнеса.

Информационная безопасность для бизнеса в 2026: главные угрозы и защита

Кибератаки обошлись российскому бизнесу в 1,5 трлн рублей за восемь месяцев 2025 года. Большинство из них начались с одного фишингового письма. Разбираем актуальные угрозы, новые штрафы и пять шагов, которые закрывают большинство векторов атак.

1 мар. 2026 г.
Зачем медицинскому учреждению менеджер паролей: информационная безопасность и 152-ФЗ

Медицина — одна из самых зарегулированных отраслей в России. Лицензии, стандарты, проверки, протоколы и регламенты. При этом бумажную историю болезни в архиве защищает надёжный замок, а цифровую — пароль, который не меняли с запуска системы и знают все, кто когда-либо работал в клинике. Сколько таких людей? Кто из уволившихся за последний год всё ещё имеет доступ к внутренним сервисам?

По данным аналитического центра InfoWatch, Россия занимает второе место в мире по количеству утечек данных из медицинских организаций — на отечественные компании пришлось 8,1% всех зарегистрированных инцидентов. В первом полугодии 2025 года темпы роста числа утечек в российском здравоохранении ускорились на 16,7% по сравнению со вторым полугодием 2024 года.

Ситуация усугубляется целенаправленными атаками. Лаборатория Касперского в январе 2025 года зафиксировала рост числа кибератак с применением бэкдоров на 61% по сравнению с 2024 годом. Российские медицинские учреждения регулярно подвергаются волнам целевого фишинга.

Бэкдор (backdoor) — скрытый механизм в программном обеспечении, который позволяет обойти стандартную аутентификацию и получить несанкционированный доступ к системе. Часто попадает в систему через фишинг: сотрудник открывает вложение в письме и незаметно для себя устанавливает вредоносное ПО на рабочий компьютер.

Государство реагирует на эти угрозы жёстко. С 30 мая 2025 года за утечку данных о здоровье пациентов клиникам грозит штраф до 15 млн рублей. Это не теоретическая угроза — Роскомнадзор в 2025 году зафиксировал 118 случаев компрометации баз персональных данных, и активность регулятора нарастает.

В этой статье мы разберём, почему управление паролями стало критически важным процессом, как выполнить требования 152-ФЗ и почему менеджер паролей для медицины — это инвестиция в выживание.

Пароли — главная уязвимость медицинской организации

Медицинский персонал перегружен. Врачи и медсестры сфокусированы на пациентах, а не на правилах кибергигиены. Это типичная картина для многих учреждений: общая учётная запись Registratura для всей регистратуры, пароль Qwerty123 к медицинской информационной системе (МИС), пересылка доступов в публичных мессенджерах и записки с паролями на мониторах и в блокнотах.

В этом нет злого умысла сотрудников — это результат усталости, отсутствия обучения и понимания рисков.

Почему так происходит

Слабая парольная политика в медицинском учреждении неизбежно ведёт к инцидентам. Хакерам даже не нужно взламывать периметр — они покупают скомпрометированные учётные данные сотрудников в даркнете или получают их через фишинг.

Учётные записи становятся лёгкой добычей из-за системных проблем внутри самих медучреждений:

  • Изобилие сервисов: сотрудники работают с десятками разрозненных систем и сервисов: МИС, ЛИС, ГИС ОМС, порталы различных ведомств, электронная регистратура, бухгалтерия.
  • Игнорирование правил ИБ: требования к сложности паролей воспринимаются врачами и администраторами как препятствие в работе, а не как защита.
  • Недооценка угроз: некоторые руководители не осведомлены об актуальных векторах атак. Другие знают об угрозах, но убеждены, что их учреждение не представляет интереса для злоумышленников: «мы не банк, у нас нечего красть». В обоих случаях результат одинаков — реальные риски остаются без внимания.
  • Отсутствие инструментов: в учреждениях нет централизованного и удобного решения для безопасного хранения и передачи паролей.

Как это происходит на практике: реальные сценарии атак

Описанное выше — не абстракция. Ниже — три случая, в которых именно управление доступом стало точкой входа для атаки или причиной инцидента.

Фишинг под маской страховой компании
В конце 2025 года Лаборатория Касперского зафиксировала волну целевых атак на российские медучреждения: злоумышленники рассылали письма от лица страховых компаний и больниц — с претензией пациента по ДМС или просьбой срочно принять на лечение. Письма выглядели убедительно, домены содержали названия реальных организаций. Сотрудник открывал вложение — и на рабочий компьютер незаметно устанавливался бэкдор, передававший злоумышленникам учётные данные.

Точка входа: доверие сотрудника к письму.
Защита: обучение персонала и двухфакторная аутентификация.

Уволенный сотрудник с действующим доступом
По данным ГК «Солар», в более чем 40% компаний учётные записи уволенных сотрудников остаются активными — кадровая служба просто не синхронизирована с ИТ-отделом. Человек уволился, а его логин к МИС или порталу ОМС продолжает работать. Злоумышленники покупают такие данные в даркнете — бывший сотрудник давно забыл об аккаунте, а пароль там всё ещё «живёт». Особая опасность — в сложности расследования. Если инцидент произошёл под чужим логином, первый подозреваемый — владелец этой учётной записи. Без детального журнала аудита доказать его невиновность практически невозможно.

Точка входа: отсутствие процедуры деактивации учётных записей при увольнении.
Защита: централизованное управление доступом с автоматическим отзывом прав.

Сисадмин как инсайдер
В январе 2025 года Советский районный суд Астрахани вынес приговор бывшему системному администратору астраханской скорой помощи. Мужчина установил в ритуальном агентстве ПО, которое получало несанкционированный доступ к данным об умерших пациентах. Классический сценарий: администратор имел права на всю инфраструктуру, его действия не протоколировались, контроль над полномочиями отсутствовал.

Точка входа: бесконтрольный привилегированный доступ.
Защита: принцип минимальных привилегий и детальный аудит всех действий.

Общая закономерность: во всех сценариях злоумышленник не «взламывает» систему в классическом смысле. Он использует то, что уже открыто: слабый пароль, забытую учётную запись, доверчивого сотрудника.

21,4% утечек в российских медицинских учреждениях вызваны действиями внутренних нарушителей — это в 9 раз выше мирового показателя (2,3%). Речь не обязательно о злонамеренных действиях. Чаще это небрежность: медсестра передала пароль коллеге в мессенджере, врач использовал один и тот же пароль для рабочих и личных аккаунтов, уволенный администратор сохранил доступ к системе.

Цепочка развития инцидента выглядит просто: слабый или общий пароль → несанкционированный доступ к МИС → утечка данных о здоровье → штраф от регулятора, судебные иски от пациентов и непоправимый репутационный ущерб.

Что требует закон: 152-ФЗ и ФСТЭК о защите медицинских данных

Данные о состоянии здоровья, диагнозах и результатах анализов относятся к специальным категориям персональных данных согласно статье 10 Федерального закона №152-ФЗ. Закон требует обеспечивать им максимальный уровень защиты.

Ключевые требования Приказа ФСТЭК России №21:

  • Идентификация и аутентификация (ИАФ): каждый пользователь должен иметь уникальный идентификатор, исключены общие учётные записи.
  • Управление доступом (УПД): разграничение прав доступа по ролям, принцип минимальных привилегий.
  • Регистрация событий безопасности (РСБ): ведение журнала всех действий с персональными данными, возможность расследования инцидентов.

Новые штрафы с 30 мая 2025 года:

С вступлением в силу Федерального закона от 30.11.2024 №420-ФЗ размеры санкций за нарушения в области защиты персональных данных кратно выросли. Теперь ответственность за утечку данных пациентов выглядит так:

Нарушение Штраф для юридических лиц
Утечка ПДн от 1 000 до 10 000 человек 3–5 млн рублей
Утечка ПДн от 10 000 до 100 000 человек 5–10 млн рублей
Утечка специальных категорий ПДн (данные о здоровье) 10–15 млн рублей
Несообщение Роскомнадзору об утечке 1–3 млн рублей
Неуведомление о начале обработки ПДн 100–300 тысяч рублей
Обратите внимание: штраф за утечку данных о здоровье не зависит от количества пострадавших. Даже если скомпрометированы данные 100 пациентов, санкция может достигнуть 15 млн рублей.

Практический вывод: игнорирование требований к управлению доступом и парольной политике — это прямой путь к многомиллионным убыткам. Роскомнадзор активно использует новые полномочия: в 2025 году шесть компаний уже получили штрафы за утечки персональных данных.

Как менеджер паролей закрывает требования регулятора

Выполнить требования ФСТЭК вручную, используя таблицы Excel или встроенные средства браузеров, невозможно. Корпоративный менеджер паролей переводит абстрактные требования закона в автоматизированный технический процесс и напрямую реализует требования ФСТЭК и 152-ФЗ.

Связь между нормами Приказа ФСТЭК №21 и функциями специализированного ПО прямая. Рассмотрим, как защита персональных данных в медицинских организациях реализуется на практике.

Требование регулятора Как реализует менеджер паролей
Идентификация и аутентификация (ИАФ) Уникальная учётная запись для каждого сотрудника, двухфакторная аутентификация, невозможность использования общих паролей
Управление доступом (УПД) Ролевая модель: врач видит только пароли к МИС, бухгалтер — к финансовым системам, администратор — ко всей инфраструктуре. Гранулярные права на уровне отдельных записей
Регистрация событий безопасности (РСБ) Детальный журнал аудита: кто, когда и к какому паролю получил доступ. Экспорт событий в SIEM для корреляции с другими системами безопасности
Шифрование данных Хранение паролей в зашифрованном виде (ГОСТ или AES-256), защита от компрометации даже при физическом доступе к серверу
Контроль целостности Автоматическое обнаружение изменений в парольной базе, защита от несанкционированной модификации

Дополнительные преимущества:

  • Генератор сложных паролей: исключает человеческий фактор, автоматически создаёт пароли с заданной длиной и параметрами сложности.
  • Единое хранилище: пароли от всех систем клиники хранятся в одном месте с чёткой структурой данных по отделам, должностям и правам доступа.
  • Безопасная передача: вместо отправки пароля в мессенджере — предоставление временного доступа к записи с автоматическим отзывом.
  • Централизованное обновление: когда пароль к системе нужно сменить — администратор обновляет одну запись, и все авторизованные пользователи сразу получают актуальную версию.
  • Контроль при увольнении: система фиксирует, к каким паролям имел доступ уволенный сотрудник, и помечает их как потенциально скомпрометированные — администратор получает готовый список для обязательной смены.
  • Собственная инфраструктура: развёртывание на серверах клиники исключает зависимость от внешних облаков и полностью соответствует требованиям локализации персональных данных по 149-ФЗ и 152-ФЗ.

Пассворк: российский менеджер паролей для медицинских учреждений

Пассворк: российское решение для медицинских учреждений

Пассворк — корпоративный менеджер паролей, разработанный с учётом требований российского законодательства и специфики работы отечественных организаций. Продукт включён в реестр отечественного ПО, имеет лицензии ФСТЭК и ФСБ России.

Ключевые преимущества для медицинских учреждений

Локальное развёртывание

Данные не передаются в облако — сервер Пассворка устанавливается на инфраструктуре клиники. Это критично для соблюдения требований 152-ФЗ: персональные данные (включая пароли доступа к системам, содержащим ПДн) остаются под полным контролем оператора.

Шифрование

Поддержка российских криптографических стандартов ГОСТ наряду с международным AES-256. Вы можете выбрать алгоритм шифрования: стандартный AES-256 или ГОСТ, что критично для аттестации информационных систем персональных данных (ИСПДн).

Соответствие требованиям регуляторов

Пассворк включён в реестр отечественного ПО, что делает его легитимным выбором для закупки в государственные и муниципальные медучреждения. Разработчик обладает лицензиями ФСТЭК и ФСБ России, а фактическая защищенность самой платформы непрерывно подтверждается регулярными независимыми тестами на проникновение (пентестами).

Иностранные облачные сервисы не подходят для отечественного здравоохранения — они нарушают требования о локализации баз данных и не имеют сертификатов регуляторов. Если вы планируете внедрить корпоративный менеджер паролей, он должен быть российским.

Ролевая модель и настраиваемые типы сейфов для медицинского учреждения

Гибкая система ролей и система сейфов позволяют точно воспроизвести организационную структуру клиники.

Роль Доступ Права
Врач Сейф «МИС», личные записи Просмотр паролей, копирование, использование браузерного расширения
Медсестра Сейф «МИС» (ограниченный), сейф «Лаборатория» Только просмотр, без права экспорта
Регистратор Сейф «Регистратура», сейф «Электронная очередь» Просмотр и копирование
Главный врач Все сейфы (режим чтения) Просмотр, аудит, без права изменения технических паролей
Системный администратор Все сейфы Полный доступ, управление ролями, настройка интеграций
Бухгалтер Сейф «1С», сейф «Банк-клиент» Просмотр, копирование, изменение собственных записей

Журнал аудита как инструмент расследования

Расширенный журнал событий фиксирует каждое действие сотрудников и служит точной фактологической базой для разбора инцидентов. Система непрерывно протоколирует входы пользователей с указанием даты, времени и IP-адреса, а также отслеживает любые манипуляции с данными: просмотр, изменение, удаление или копирование конкретного пароля в буфер обмена.

Любые изменения прав доступа также попадают в историю действий — администратор видит, кто открыл коллеге доступ к сейфу или попытался экспортировать данные.

События экспортируются для интеграции с SIEM-системами. При расследовании инцидента вы точно знаете, кто и когда получил доступ к скомпрометированной учётной записи.

Интеграция с существующей инфраструктурой

  • Active Directory / LDAP: автоматическая синхронизация пользователей и групп, единая точка управления доступом.
  • SAML/SSO: возможность входа через корпоративную систему единого входа (в расширенной лицензии).
  • API и автоматизация: REST API, Python-коннектор, CLI-утилита для интеграции с системами автоматизации.

Простота обслуживания

Пассворк не требует выделенного администратора и глубоких технических знаний для повседневного управления. Установка занимает несколько часов, обновления устанавливаются централизованно, а настройка ролей и сейфов выполняется через веб-интерфейс без написания скриптов и обращения к документации.

Это особенно важно: зачастую системный администратор совмещает несколько ролей, и инструмент безопасности не должен становиться дополнительной нагрузкой.

Удобство для конечных пользователей

Медицинский персонал работает в условиях высокой нагрузки — новый инструмент не должен требовать обучения и адаптации. Пассворк встраивается в привычный рабочий процесс без лишних шагов:

  • Простой интерфейс: интуитивный интерфейс с нулевым порогом входа — от врачей и медсестер не требуются технические навыки, они находят нужный пароль за несколько секунд.
  • Генератор паролей: система сама создаёт надёжные комбинации, сотруднику не нужно ничего придумывать и запоминать.
  • Автозаполнение: пароли подставляются в формы входа автоматически — сотрудник не вводит их вручную и не копирует через буфер обмена.
  • Передача доступа: новый сотрудник открывает Пассворк и сразу видит все нужные пароли — администратор заранее добавил его в нужные сейфы.

Техническая поддержка

Пассворк — российский продукт с русскоязычной командой поддержки, которая понимает специфику отечественной инфраструктуры. Специалисты технической поддержки сопровождают клиента на всех этапах: от первичной настройки и интеграции с AD до решения нестандартных вопросов в процессе эксплуатации.

Практический сценарий внедрения

Рассмотрим внедрение Пассворка в частной клинике на 50 сотрудников с тремя филиалами.

Сценарий внедрения менеджера паролей

Шаг 1. Установка и базовая настройка

Системный администратор устанавливает сервер Пассворка в локальной инфраструктуре клиники. Время развертывания — 1–2 часа.

Детальная документация и полное сопровождение на всех этапах жизненного цикла ПО. Техническая поддержка Пассворка всегда на связи и ответит на все вопросы в кратчайшие сроки.

Шаг 2. Интеграция с Active Directory

Пассворк синхронизируется с корпоративным каталогом Active Directory. Все 50 сотрудников автоматически импортируются вместе с организационной структурой. Это исключает необходимость ручного создания учётных записей и дублирования данных.

Практический сценарий внедрения — настройки LDAP

Шаг 3. Создание ролей

Администратор создаёт роли на основе должностных обязанностей:

  • Врачи (25 человек)
  • Медсёстры (10 человек)
  • Регистраторы (6 человек)
  • Бухгалтерия (3 человека)
  • Административный персонал (4 человека)
  • ИТ-отдел (2 человека)
Практический сценарий внедрения — создание ролей

Для каждой роли определяются права: что можно просматривать, изменять, экспортировать.

Шаг 4. Создание сейфов

Сейфы — это логические контейнеры для группировки паролей. В клинике создаются:

  • Сейф «МИС»: пароли доступа к медицинской информационной системе (доступ: врачи, медсёстры, ИТ)
  • Сейф «Регистратура»: пароли к системе электронной записи и call-центру (доступ: регистраторы, ИТ)
  • Сейф «Финансы»: пароли к 1С, банк-клиенту, налоговой (доступ: бухгалтерия, главный врач, ИТ)
  • Сейф «Инфраструктура»: пароли к серверам, сетевому оборудованию, системам резервного копирования (доступ: только ИТ)
  • Сейф «Лаборатория»: пароли к лабораторным информационным системам (доступ: лаборанты, врачи, ИТ)
Практический сценарий внедрения — создание сейфов

Чтобы стандартизировать работу и исключить ошибки при выдаче прав, администратор использует настраиваемые типы сейфов. Это шаблоны, в которых заранее заданы уровни доступа для разных групп пользователей.

Практический сценарий внедрения — настраиваемые типы сейфов

Например, можно создать тип сейфа «Медицинские системы», где по умолчанию настроен доступ только для врачей и ИТ-отдела. В дальнейшем новые сейфы создаются в пару кликов по готовому стандарту — все политики безопасности применяются автоматически.

Шаг 5. Миграция паролей

ИТ-отдел переносит существующие пароли в Пассворк. Для критичных систем (МИС, финансы) пароли меняются на сгенерированные автоматически — сложные, уникальные, соответствующие требованиям безопасности.

Практический сценарий внедрения — добавление пароля

Шаг 6. Обучение сотрудников

Проводится два формата обучения:

  • Для рядовых пользователей (врачи, медсёстры, регистраторы): 30-минутный вебинар — как войти в систему, как найти нужный пароль, как использовать браузерное расширение.
  • Для администраторов (ИТ, главный врач): часовой тренинг — управление ролями, работа с журналом аудита, расследование инцидентов.

Шаг 7. Мониторинг и аудит

После внедрения системный администратор еженедельно проверяет журнал аудита:

  • Кто чаще всего обращается к критичным паролям
  • Нет ли аномальной активности (например, доступ к паролям в нерабочее время)

Настраиваются автоматические уведомления, например: если кто-то трижды ввёл неверный мастер-пароль, администратор получает уведомление внутри Пассворка или на выбранный электронный адрес.

Заключение

Заключение

Игнорирование парольной безопасности в 2026 году — прямой путь к штрафам до 15 млн рублей, утечкам данных пациентов и потере репутации. Россия занимает второе место в мире по утечкам из медицинских организаций, и эта статистика продолжает ухудшаться. Роскомнадзор получил новые полномочия и активно их использует.

Корпоративный менеджер паролей — не опциональное улучшение, а обязательная техническая мера защиты персональных данных. Он напрямую реализует требования 152-ФЗ и Приказа ФСТЭК №21: обеспечивает уникальную идентификацию пользователей, разграничение доступа по ролям и полный аудит всех действий с паролями.

Пассворк — комплексное российское решение, созданное с учётом специфики отечественного законодательства:

  • Локальное развёртывание: данные хранятся на серверах клиники и не покидают её периметр — полный контроль над инфраструктурой.
  • Шифрование по ГОСТ: криптографическая защита соответствует требованиям российских регуляторов.
  • Реестр отечественного ПО и лицензии ФСТЭК/ФСБ: продукт соответствует требованиям импортозамещения и проверен регуляторами.
  • Гибкая ролевая модель: структура доступов настраивается под иерархию конкретного учреждения — отделения, должности, группы сотрудников.
  • Журнал аудита: полная история действий с паролями для расследования инцидентов и подготовки отчётности перед регуляторами.

Защита данных пациентов — основа доверия, на котором строится репутация медицинского учреждения.

Часто задаваемые вопросы

Часто задаваемые вопросы

Чем менеджер паролей отличается от хранения паролей в браузере?

Браузерное хранилище не предназначено для корпоративного использования: нет разграничения доступа, нет журнала аудита, нет централизованного управления. Если сотрудник уволился, вы не можете удалённо удалить сохранённые им пароли. Корпоративный менеджер паролей решает эти задачи и соответствует требованиям 152-ФЗ.

Сколько стоит внедрение Пассворка для клиники на 50 сотрудников?

Стоимость зависит от выбранной лицензии (базовая или расширенная с SSO и дополнительными интеграциями). Точную цену можно узнать на сайте passwork.ru или запросив коммерческое предложение. Как правило, окупаемость наступает после предотвращения первого инцидента — один штраф Роскомнадзора многократно превышает стоимость решения.

Пассворк предоставляет скидку 20% для медицинских и учебных заведений.

Нужно ли обучать всех сотрудников работе с менеджером паролей?

Да, но обучение занимает минимум времени. Интерфейс построен по принципу «открыл и понял»: найти нужный пароль, скопировать его или воспользоваться автозаполнением сможет любой сотрудник без технического опыта. Большинство пользователей осваивают базовые функции самостоятельно — без инструкций и помощи администратора.

Можно ли интегрировать Пассворк с нашей существующей МИС?

Пассворк не интегрируется напрямую с МИС, но предоставляет удобные инструменты для автоматического заполнения форм входа (браузерные расширения) и API для автоматизации процессов. Если ваша МИС поддерживает SSO через SAML, возможна интеграция на этом уровне.

Как Пассворк защищён от взлома самого менеджера паролей?

Многоуровневая защита: шифрование базы данных по ГОСТ или AES-256, обязательная двухфакторная аутентификация для администраторов, журнал аудита всех действий, защита от брутфорса. Данные хранятся на вашем сервере, а не в облаке, что исключает риски, связанные с компрометацией облачного провайдера.

Нужно ли уведомлять Роскомнадзор о внедрении менеджера паролей?

Менеджер паролей — это техническая мера защиты персональных данных. Уведомление Роскомнадзора требуется при начале обработки ПДн (что медучреждение уже сделало при получении лицензии). Внедрение дополнительных мер защиты отдельного уведомления не требует, но должно быть отражено в документах: политике информационной безопасности, модели угроз, техническом задании на создание системы защиты ПДн.

Можно ли использовать бесплатные менеджеры паролей вместо коммерческого решения?

Бесплатные решения (например, KeePass) подходят для личного использования, но не закрывают корпоративные требования: нет централизованного управления доступом, нет ролевой модели, ограниченные возможности аудита, нет технической поддержки и гарантий соответствия российскому законодательству. Для медицинского учреждения, обрабатывающего специальные категории ПДн, использование несертифицированного решения — неоправданный риск.

Представляем десктопное приложение Пассворка
Пассворк теперь доступен как полноценное десктопное приложение для Windows, macOS и Linux. Приложение совмещает весь функционал управления паролями: работу с учётными данными, доступ к сейфам, совместную работу с командой, — с производительностью и удобством нативного десктопного окружения.
Пассворк: управление секретами и автоматизация доступа
Что такое управление секретами Управление секретами (secrets management) — это процесс централизованного хранения, управления и ротации конфиденциальных данных, которые приложения и сервисы используют для доступа к критически важным ресурсам. К таким секретам относятся пароли, SSH-ключи, API-ключи и ключи шифрования, токены доступа, сертификаты и любые другие параметры, обеспечивающие безопасность вашей инфраструктуры. Почему
Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty
Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty — крупнейшей российской багбаунти-платформе. Теперь безопасность Пассворка проверяют более 30 000 независимых экспертов. Это важный этап нашей стратегии безопасности: мы выявляем и устраняем потенциальные уязвимости до того, как они станут проблемой. Безопасность как фундамент Согласно исследованию Positive Technologies, 36% успешных кибератак

Менеджер паролей для медицинских учреждений: защита данных и 152-ФЗ

Россия занимает второе место в мире по количеству утечек данных из медучреждений. Государство реагирует на эти угрозы жёстко — за утечку данных клиникам грозит штраф до 15 млн рублей. В статье разберём, как выполнить требования 152-ФЗ и почему менеджер паролей — это инвестиция в выживание бизнеса.

25 нояб. 2025 г.
Чёрная пятница 2025 для ИБ-специалистов: руководство по безопасным и выгодным покупкам

Пока миллионы покупателей штурмуют онлайн-магазины в поисках скидок, хакеры запускают самую масштабную атаку года. За первые три квартала 2025-го зафиксировано более 105 000 кибератак — на 73% больше, чем за аналогичный период 2024 года.

Для большинства покупателей Чёрная пятница — это очереди за дешёвыми телевизорами. Для ИТ- и ИБ-специалистов это двойной вызов, где каждое решение балансирует между возможностью и риском.

С одной стороны — шанс закрыть давно висящие в бэклоге закупки. Инструменты и оборудование, которые месяцами «находились на рассмотрении», наконец получают зелёный свет. С другой — критический период для защиты корпоративной инфраструктуры от всплеска киберугроз.

Почему Чёрная пятница идеальное время для атак?

  • Повышенный трафик маскирует вредоносную активность в легитимном шуме
  • Аномалии, которые обычно вызывают немедленную реакцию, теряются среди тысяч транзакций
  • Давление бизнеса на доступность систем создаёт конфликт между безопасностью и непрерывностью операций
  • Решения о блокировке подозрительного трафика принимаются медленнее из-за страха потерять выручку

Социальная инженерия становится эффективнее, когда сотрудники работают в условиях стресса и сжатых дедлайнов. Даже опытные специалисты ошибаются, когда на принятие решения — секунды. И пока вы охотитесь за выгодными предложениями, злоумышленники охотятся за вами.

Чёрная пятница 2025 даёт реальные возможности усилить защиту и приобрести давно ожидаемые инструменты — но только если подходить к этому с тем же скептицизмом и внимательностью, как и к любому важному решению в бизнесе.

Статистика киберугроз в 2025 году

2025 год стал жестоким для корпоративной безопасности. За первые три квартала зафиксировано более 105 тысяч кибератак. Около 20 тысяч — высокой критичности: они могли остановить работу компаний или привести к крупным финансовым потерям.

Самым напряжённым оказался третий квартал — свыше 42 тысяч атак. Это почти 40% всех инцидентов за год и на 73% больше, чем за тот же период 2024 года.

Атаки на базе ИИ превратились из теоретической угрозы в ежедневную реальность. Группы вымогателей организованнее и терпеливее, чем когда-либо. Мировая статистика также показывает неутешительную динамику.

Как атакующие получают доступ

В 60% случаев злоумышленники используют два способа: уязвимости в публичных приложениях (30%) и украденные учётные данные (ещё 30%). Украденные пароли эффективнее сложных эксплойтов. Это делает управление доступом критически важным элементом защиты.

«В этом году злоумышленники всё чаще используют украденные учётные данные вместо взлома и брутфорса — это быстрее и эффективнее», — IBM X-Force 2025 Threat Intelligence Index

Структура угроз

Фишинговые атаки составляют 42% всех угроз, специфичных для Чёрной пятницы. Треть из них (32%) нацелена на цифровые кошельки и платёжные системы. Инфостилеры демонстрируют взрывной рост — увеличение на 84% в доставке через фишинговые письма (2024 против 2023) с прогнозом +180% на 2025 год.
Масштаб атак

  • Объём фишинговых писем с темой «Чёрная пятница» вырастает на 692% перед распродажами
  • Имперсонация крупных брендов увеличивается более чем на 2000% в пиковый сезон
  • Anti-Phishing Working Group зафиксировала 989 123 фишинговые атаки в Q4 2024 — устойчивый тренд роста в праздничный сезон

Типы киберугроз в Чёрную пятницу

  • Фишинговые письма. Перед распродажами объём фишинга вырастает в 3,5 раза. Злоумышленники рассылают письма со ссылками на поддельные страницы популярных брендов — имитируют выгодные предложения и крадут данные карт или учётные записи.
  • Веб-скиммеры. Эксперты прогнозируют двукратный рост этих атак. Веб-скиммер — вредоносный скрипт, который внедряется на легитимный сайт и перехватывает данные карт прямо на странице оплаты. Покупатель не замечает кражу.
  • Поддельные сайты и приложения. Мошенники создают фальшивые интернет-магазины и мобильные приложения, копирующие известные бренды. Цель — выманить данные карт или учётные записи под видом покупки.
  • ИИ-мошенничество. Злоумышленники внедряют инструкции в контент сайтов, которые индексируют поисковые боты. Когда пользователь задаёт вопрос ИИ-ассистенту, тот выдаёт ответ со встроенной фейковой ссылкой на поддельную страницу поддержки или фишинговый сайт.
  • Кража личных данных. Даже без доступа к деньгам мошенники собирают имена, адреса доставки, телефоны и имейл. Эти данные используют для таргетированных атак позже — например, для бизнес-имперсонации или целевого фишинга.

Как защитить бизнес в Чёрную пятницу 2025

Соблюдение базовых стандартов кибербезопасности предотвращает более 99% инцидентов в период праздничных распродаж. Для ИБ- и ИТ-специалистов критично усилить защиту периметра и повысить осведомлённость сотрудников.

  • Контролируйте подлинность веб-ресурсов. Злоумышленники создают фишинговые домены, копирующие корпоративные порталы поставщиков. Настройте DNS-фильтрацию с блокировкой новых доменов и ограничьте доступ к внешним ресурсам через whitelist проверенных поставщиков.
  • Мониторьте аномальные транзакции. Компрометация платёжных инструментов ведёт к прямым финансовым потерям. Настройте предупреждения на транзакции, превышающие базовый профиль активности, и интегрируйте системы обнаружения мошенничества.
  • Внедрите 2FA/MFA для критичных систем. Многофакторная аутентификация нейтрализует 99,9% атак со скомпрометированными учётными данными. Разверните MFA на всех корпоративных аккаунтах.
  • Обновляйте ПО и средства защиты. Устаревшее ПО — точка входа для APT-групп. Внедрите централизованное управление патчами и разверните EDR/XDR с поведенческим анализом.
  • Защитите сотрудников от социальной инженерии. Злоумышленники используют ИИ для создания дипфейк-звонков, имитирующих голоса руководителей. Проведите тренинг по информационной безопасности и внедрите верификацию финансовых запросов через альтернативные каналы.
Используйте корпоративный менеджер паролей. Повторное использование паролей и их хранение в незащищённых местах — частая причина компрометации аккаунтов. Внедрите корпоративный менеджер паролей с политиками сложности и контролем доступа к критичным системам.
  • Запретите публичные Wi-Fi для корпоративных операций. Открытые сети позволяют перехватывать учётные данные и токены. Внедрите политику запрета подключения к публичным Wi-Fi.
  • Контролируйте использование ИИ-инструментов. Злоумышленники применяют внедрение вредоносных промптов для перенаправления на фишинговые ресурсы. Внедрите список одобренных ИИ-инструментов и запретите передачу конфиденциальных данных в публичные языковые модели.
  • Защититесь от спама и подготовьте план реагирования на инциденты. Объём фишинговых атак на корпоративную почту в период распродаж вырастает в три раза. Усильте настройки почтовых шлюзов и антиспам-фильтров, внедрите технологии защиты от подмены отправителя. Разработайте план реагирования на инциденты: пропишите действия команды при обнаружении фишинга, назначьте ответственных и проведите учебную тревогу.
  • Минимизируйте цифровой след. Метаданные о закупочной активности могут быть скомпрометированы или проданы. Используйте изолированные браузерные профили и запретите сохранение платёжных данных на внешних платформах.

Практические рекомендации

Обучение сотрудников распознаванию фишинга

Чёрная пятница — идеальное время для фишинга. Сотрудники получают десятки рекламных писем, отвлекаются на личные покупки, а срочность становится нормой.

Что работает:

  • Симуляция фишинга. Используйте реалистичные сценарии: поддельные уведомления о доставке, срочные запросы на сброс пароля, «эксклюзивные предложения». Отслеживайте реакции. Цель — выработать рефлекс распознавания угроз.
  • Микротренинги. Пятиминутные брифинги работают лучше часовых презентаций. Покажите три реальных примера фишинговых писем. Объясните, что выдаёт подделку: несоответствие домена, ошибки в URL, неожиданные вложения.
  • Культура сообщений без страха. Создайте канал для сообщений о подозрительных письмах. Поощряйте сообщения, даже ложные тревоги. Одна пропущенная атака стоит дороже десяти ложных срабатываний.

Политики управления паролями

Чёрная пятница — время импульсивных регистраций. Сотрудники создают аккаунты, используют рабочую почту для покупок и повторяют корпоративные пароли.

Что работает:

  • Обязательная MFA. Внедрите многофакторную аутентификацию до Чёрной пятницы. Приоритет: корпоративная почта, админпанели, финансовые системы.
  • Корпоративный менеджер паролей. Внедрите корпоративный менеджер паролей. Интегрируйте с SSO, настройте автозаполнение, проведите обучение.
  • Политика разделения паролей. Корпоративные учётные данные — только для работы. Создайте отдельную почту для регистраций на внешних сервисах. Пароли генерируйте через менеджер.
  • Аудит скомпрометированных паролей. Проверяйте корпоративные адреса. Если домен в утечках — требуйте смены паролей. Автоматизируйте мониторинг.

Резервное копирование и план восстановления

Ransomware-атаки с использованием программ-вымогателей во время Чёрной пятницы — статистическая вероятность. Злоумышленники знают: компании платят больше, когда каждый час простоя — потеря выручки.

Проверьте систему до атаки:

  • Правило 3-2-1. Три копии данных, два типа носителей, одна копия вне офиса. Проверьте: все критические системы покрыты? Когда тестировали восстановление?
  • Изолированные резервные копии. Современные программы-вымогатели шифруют бэкапы. Убедитесь, что одна копия изолирована от сети: системы без сетевого подключения, хранилища с защитой от изменений, автономные носители.
  • Тестовое восстановление. Восстановите некритичную систему с нуля. Засеките время, зафиксируйте проблемы, обновите документацию.
  • Документированный план восстановления. Пошаговая инструкция в печатном виде. Кто принимает решения? Кто восстанавливает? Какие системы — первыми? Как связываемся, если почта недоступна?
  • Приоретизация критичных систем. Составьте список: что восстанавливаем сразу, что через день, что через неделю.

Защита инфраструктуры требует не только правильных процедур, но и правильных инструментов. Чёрная пятница даёт возможность закрыть критичные пробелы в защите с существенной экономией бюджета.

Чёрная пятница в Пассворке

Чёрная пятница в Пассворке

30% атак начинаются с украденных учётных данных. Пассворк закрывает эту уязвимость на уровне инфраструктуры — централизованное управление паролями и секретами остаётся полностью под вашим контролем.

Что даёт Пассворк вашей компании

Пассворк — корпоративный менеджер паролей и секретов для компаний, которым критична безопасность данных. Решение разворачивается в вашей инфраструктуре: никаких внешних облаков, полный контроль над конфиденциальной информацией.

  • Для сотрудников: мгновенный доступ к нужным учётным данным без обращений в поддержку
  • Для администраторов: управление правами доступа и аудит всех действий в реальном времени
  • Для службы безопасности: прозрачность процессов, соответствие требованиям регуляторов, снижение рисков компрометации через человеческий фактор

Почему Пассворк

  • Включён в единый реестр Минцифры
  • Имеет все необходимые лицензии ФСТЭК и ФСБ
  • Качественная и оперативная поддержка
  • Все пароли и секреты хранятся на ваших серверах
  • Регулярные обновления и сопровождение на каждом этапе
  • Опыт внедрения в системообразующие предприятия страны
  • Сертифицирован с Astra Linux, РЕД Софт, МСВСфера, Pangolin DB, ОС Атлант и многими другими российскими решениями

Пассворк создан для компаний и государственных учреждений, которым нужна проверенная безопасность. Всё упорядочено, защищено и всегда под рукой.

Чёрная пятница в Пассворке: с 24 ноября по 5 декабря скидка 50% на все редакции коробочного решения.

Заключение: как превратить Чёрную пятницу в выгодные инвестиции

Чёрная пятница 2025 — окно возможностей для организаций, которые понимают: безопасность не расход, а инвестиция.

Рост киберугроз в период распродаж — это не причина отказываться от выгодных предложений. Это напоминание: те же принципы, которые защищают вашу инфраструктуру, должны применяться к процессу закупок. Проверка. Валидация. Скептицизм к слишком хорошим обещаниям.

Лучшая сделка Чёрной пятницы — это решение, которое вы внедрите в декабре, которое ваша команда будет использовать в январе и которое остановит атаку в феврале.

Внимательность, системный подход и правильные инструменты превращают распродажу в стратегическое преимущество. Используйте это окно не для экономии, а для усиления. Не для покупок, а для инвестиций в безопасность, которая будет работать годами.

Готовы усилить безопасность вашего бизнеса? В эту Чёрную пятницу с 24 ноября по 5 декабря все редакции коробочного решения Пассворка со скидкой 50%.

Nexign: как Пассворк упростил управление паролями
Введение АО «Нэксайн» (Nexign) — российская компания с 33-летним опытом разработки высокотехнологичных enterprise-решений для различных отраслей экономики. Готовые продукты и решения Nexign обеспечивают быструю ИТ-трансформацию клиентов, чтобы крупный бизнес мог решать задачи в кратчайшие сроки с уверенностью в результате. В портфеле компании более 150 успешно выполненных проектов в 12 странах мира.
Пассворк: управление секретами и автоматизация доступа
Что такое управление секретами Управление секретами (secrets management) — это процесс централизованного хранения, управления и ротации конфиденциальных данных, которые приложения и сервисы используют для доступа к критически важным ресурсам. К таким секретам относятся пароли, SSH-ключи, API-ключи и ключи шифрования, токены доступа, сертификаты и любые другие параметры, обеспечивающие безопасность вашей инфраструктуры. Почему
Почему бизнес выбирает расширенную версию Пассворка
Расширенная версия Пассворка — основа управления доступом. Она создана для компаний, которым важно не просто хранить пароли, а организовать безопасность, масштабирование и автоматизацию на уровне всей структуры. В расширенную версию включены все ключевые возможности: интеграция с корпоративными сервисами, централизованное управление ролями и правами, разделение доступа по типам сейфов, настройка репликации и

Чёрная пятница 2025: как обезопасить бизнес в период распродаж

26 авг. 2025 г.
Один пароль для всех сервисов: чем это грозит бизнесу

Вступление

Каждый день сотрудники входят в десятки сервисов и приложений. Чтобы не запоминать сложные комбинации и упростить себе жизнь, многие используют один и тот же пароль для аккаунтов. Удобно? Да. Но именно в этом скрываются серьёзные угрозы, особенно для бизнеса. По данным исследований, до 15% пользователей используют одинаковые пароли для рабочих и личных аккаунтов. Масштаб проблемы впечатляет: только в 2025 году в открытом доступе оказались данные от более чем 16 миллиардов учётных записей. 

Для бизнеса это не абстрактная угроза, а реальный риск потерять клиентскую базу, финансовую отчётность или раскрыть коммерческие тайны. В лучшем случае последствия ограничатся простоем в работе и потерянным временем, в худшем — штрафами, потерянным доверием и крахом бизнеса. Разберём, почему использование одного пароля для разных сервисов — одна из самых опасных привычек в корпоративной безопасности, какие киберугрозы она несёт и как грамотная политика хранения паролей помогает эффективно защитить ваши данные и бизнес.

Почему использование одного пароля опасно

Среднестатистический пользователь использует в работе десятки учётных записей, и держать в голове уникальные и сложные комбинаций для каждой из них — задача не из лёгких. Поэтому один и тот же пароль часто применяется снова и снова. Такая привычка становится главным источником утечек данных.

Если злоумышленник получает доступ к одному из ваших аккаунтов, используя скомпрометированный пароль, он автоматически получает ключ ко всем остальным сервисам, где используется та же комбинация. Это называется «каскадной компрометацией» и является одним из самых распространённых сценариев взлома корпоративных и личных данных.

Компании часто недооценивают риски повторного использования паролей. Один скомпрометированный пароль может стать точкой входа для злоумышленников во всю корпоративную инфраструктуру. 

Как злоумышленники охотятся за паролями:

  • Фишинг. Мошенники создают поддельные сайты, копируя интерфейс банков, соцсетей или корпоративных порталов. Сотрудник сам вводит свои данные, думая, что находится на настоящем ресурсе.
  • Вредоносное ПО. После заражения компьютера вирусы сканируют систему и крадут сохранённые пароли из браузеров, файлов и буфера обмена. Всё найденное автоматически отправляется злоумышленникам.
  • Анализ утечек с других сайтов. Мошенники взламывают базы данных на развлекательных порталах или в интернет-магазинах, а затем проверяют найденные пары «логин-пароль» для входа в корпоративные системы. Если сотрудник использует один и тот же пароль, компания оказывается под угрозой.
  • Атаки перебором (Brute Force). Специальные программы автоматически перебирают тысячи вариантов паролей, пока не найдут подходящий. Особенно уязвимы простые и короткие комбинации.
  • Социальная инженерия. Мошенники обманывают сотрудников, чтобы те сами выдали пароли — например, представляются коллегой из техподдержки или руководителем и убеждают предоставить доступ «для срочного решения проблемы».
  • Атаки на устаревшие протоколы и уязвимости. Если компания использует старое ПО или небезопасные способы передачи данных, злоумышленники могут воспользоваться известными уязвимостями для кражи паролей.

Утечка корпоративных данных, финансовых отчётов, документации, договоров, клиентских баз или интеллектуальной собственности не только наносит бизнесу прямой ущерб: компания теряет деньги и конкурентные преимущества. Последствия этим не ограничиваются. Репутация оказывается под угрозой, клиенты и партнёры теряют доверие, а компания сталкивается с юридическими и регуляторными санкциями.

Основные ошибки при работе с паролями в бизнесе

Даже если сотрудники знают о рисках, привычки меняются не сразу. Вот самые частые ошибки, которые значительно снижают уровень защиты корпоративных данных и создают уязвимости в системе управления доступом:

1. Один пароль для всех сайтов
Это универсальный ключ от дома, офиса и сейфа одновременно. Потеря этого ключа даёт злоумышленнику полный доступ ко всей вашей цифровой жизни.

2. Слабые и предсказуемые пароли
«123456» или «qwerty» до сих пор встречаются в корпоративных системах. Иногда сотрудники используют даты рождения или имена детей — всё то, что легко угадывается и подбирается с помощью разных кибератак, например, словарных или брутфорса.

3. Пароли на стикерах
Пароль на бумажке под клавиатурой или Excel-файл «Пароли_финал2.xlsx» без защиты — в офисе такие «хранилища» могут увидеть коллеги или подрядчики, а при удалённой работе риски бывают выше из-за отсутствия контроля.

4. Редкое обновление паролей
Даже самый сложный пароль со временем может быть скомпрометирован. Регулярная смена паролей (рекомендуется не реже одного раза в 90 дней) поможет снизить риск утечки.

5. Игнорирование многофакторной аутентификации (MFA)
MFA добавляет дополнительный уровень защиты, требуя подтверждения входа через SMS-код или приложение-аутентификатор. Даже если пароль скомпрометирован, без второго фактора злоумышленник не получит доступ.

6. Общие пароли для команды
«Один логин для всех» кажется удобным, но в итоге невозможно отследить, кто и когда им пользовался. Это повышает риск утечки данных при увольнении или недобросовестности одного из сотрудников.

7. Передача паролей через небезопасные каналы
Когда сотрудники отправляют пароли в чате или по почте, они фактически кладут ключи от офиса на стол в открытом кафе. Любой перехват такого сообщения — и злоумышленник получает доступ к корпоративным данным.

8. Игнорирование уведомлений о подозрительных входах.
Сообщение о входе из другого города или устройства — это тревожный звонок, а не случайность. Закрыть уведомление и продолжить работу означает самому открыть дверь для кибератаки.

9. Недостаточное обучение сотрудников
Если людям не объяснить, как работают угрозы, они будут действовать интуитивно. И чаще всего это небезопасно.

10. Сохранение паролей в браузере.
Браузер может запомнить ваши пароли, чтобы ускорить вход на сайты, но такой подход небезопасен. Если устройство заражено вредоносным ПО, все сохранённые данные легко окажутся в руках злоумышленников. Браузер не обеспечивает надёжную защиту ваших секретов — используйте специализированные инструменты для хранения паролей.

Что делать, если пароль уже скомпрометирован

Если вы подозреваете, что один из ваших паролей или пароль сотрудника попал в чужие руки, действуйте быстро:

Шаг 1. Смените скомпрометированный пароль
Новый пароль должен быть длинным, сложным и не связанным с предыдущими комбинациями. Не используйте предсказуемые изменения вроде добавления цифры или знака.

Шаг 2. Проверьте и смените пароли на всех связанных сервисах
Вспомните, где ещё вы могли использовать ту же или похожую комбинацию. Злоумышленники всегда проверяют скомпрометированный пароль на других популярных платформах (социальные сети, почтовые клиенты, онлайн-банки). Ваша задача — опередить их и обновить все пароли заранее.

Шаг 3. Включите многофакторную аутентификацию (MFA)
Даже если злоумышленник знает ваш пароль, без второго фактора он не сможет войти в аккаунт. Подключите второй фактор защиты во всех сервисах, где это возможно.

Шаг 4. Проверьте активность в учётной записи
Внимательно изучите историю входов и недавние действия в скомпрометированном аккаунте. Ищите подозрительные сессии из незнакомых мест или устройств, любые изменения, которые вы и ваши коллеги не совершали (отправленные письма, изменённые настройки, удалённые файлы). Любая аномалия — сигнал для дополнительных мер.

Шаг 5. Сообщите об инциденте
Если речь идёт о корпоративном аккаунте, немедленно сообщите о компрометации вашему ИТ-отделу или службе безопасности. Специалисты смогут заблокировать доступ злоумышленнику и проверить, не затронуты ли другие аккаунты.
Шаг 6. Проанализируйте ситуацию 
Когда угроза устранена, важно понять, как произошла утечка. Это был фишинг? Вредоносное ПО на компьютере? Или пароль был слишком простым? Анализ причин поможет избежать повторения подобных ошибок в будущем.

Последствия утечки паролей

Что ждёт бизнес после компрометации данных? Последствия всегда серьёзные:

  • Финансовые потери. Прямой ущерб от кражи средств, вымогательства, а также косвенные потери, связанные с восстановлением систем, расследованием инцидентов и юридическими издержками.
  • Репутационный ущерб. Утечка данных клиентов или партнёров подрывает доверие и ведёт к оттоку клиентов и снижению конкурентоспособности.
  • Юридическая ответственность. Нарушение законов о защите персональных данных (ФЗ-152) грозит штрафами и судебными исками.
  • Операционные сбои. Взлом может парализовать работу отделов или всей компании и привести к потере критически важных данных.
  • Утрата интеллектуальной собственности. Компрометация паролей может дать злоумышленникам доступ к конфиденциальным разработкам, коммерческим тайнам и другим ценным активам.

Как безопасно работать с паролями

Для того чтобы снизить риски, связанные с данными, компании внедряют комплексный подход к управлению учётными данными сотрудников: 

  1. Менеджеры паролей. Внедрение корпоративного менеджера паролей позволяет создавать и хранить уникальные пароли для каждого ресурса. Сотрудники получают удобный инструмент, а ИТ-отдел — снижение нагрузки и централизованный контроль.
  2. Многофакторная аутентификация (MFA). MFA должна быть обязательной для критичных сервисов. Даже при утечке пароля она станет дополнительным барьером для злоумышленника.
  3. Обучение сотрудников. Без знаний даже лучший инструмент работать не будет. Короткие, регулярные тренинги объясняют, как безопаснее хранить пароли, и зачем это нужно.
  4. Сложные уникальные пароли. Современные политики безопасности требуют длинных комбинаций с буквами разного регистра, цифрами и символами. Менеджер паролей Пассворк автоматически генерирует такие пароли и избавляет сотрудников от необходимости их запоминать.
  5. Регулярная смена паролей. Если пароли обновляются по графику, злоумышленнику сложнее воспользоваться украденными данными или подобрать актуальную комбинацию. Для критичных учётных записей установите отдельный срок смены пароля и контролируйте выполнение этого требования.
  6. Мониторинг и аудит. Постоянный мониторинг активности учётных записей и регулярный аудит систем безопасности для выявления подозрительной активности и своевременного реагирования на угрозы.

Как выбрать менеджер паролей 

На что стоит обратить внимание при выборе менеджера паролей для бизнеса, особенно в сферах с высокими требованиями к корпоративной безопасности:

  • Развёртывание на собственных серверах. Возможность локальной установки обеспечивает полный контроль над корпоративными данными и обеспечивает соответствие требованиям внутренней политики безопасности.
  • Архитектура безопасности. Менеджер паролей должен обеспечивать защиту по принципу Zero Knowledge и использовать современный тип шифрования, такой как AES-256.
  • Управление доступом. Интеграция с LDAP и SSO упрощает аутентификацию и централизует управление пользователями.
  • Гибкая модель ролей. Управление доступом на основе ролей (RBAC) чётко разграничивает права сотрудников. Каждый сотрудник получает доступ только к тем данным, которые необходимы ему для выполнения рабочих задач.
  • Аудит и мониторинг. Журналирование всех действий и мгновенные уведомления о критических изменениях позволяют быстро обнаружить и локализовать инциденты.
  • Многофакторная аутентификация. MFA — встроенная функция, усиливающая защиту при компрометации пароля.
  • Удобство внедрения и использования. Если система сложная, сотрудники будут искать любой другой вариант хранения паролей, и он явно не будет более безопасным. Менеджер паролей должен быть интуитивно понятен и легко интегрироваться в рабочие процессы.

При выборе менеджера паролей компании должны опираться на критерии безопасности, контроля, удобства и соответствия законодательным нормам. Пассворк разработан именно для таких задач и сочетает высокий уровень защиты с удобной интеграцией в повседневные рабочие процессы.

Заключение

Один пароль для всех сервисов — прямая угроза бизнесу и риск, который может стоить компании слишком дорого. В случае компрометации доступ к критичным системам теряется мгновенно, а последствия могут быть необратимыми.

У компаний есть выбор: ждать, пока инцидент ударит по бизнесу, или заранее выстроить систему защиты. С помощью менеджера паролей и регулярного обучения сотрудников процесс создания уникальных паролей становится проще, а хранение данных — более управляемым.

Когда безопасность становится частью культуры, а не формальностью для отчёта, бизнес получает реальное преимущество. Бизнес, который уверенно защищает свои данные, выигрывает не только в цифрах, но и в доверии клиентов и партнёров.


Читайте также

Как защитить данные с помощью менеджера паролей
Узнайте, как выбрать и использовать менеджер паролей для защиты данных. Преимущества, безопасность, обзор решений и советы по внедрению для бизнеса.
Преимущества и недостатки Single Sign-On
Содержание * Вступление * Что такое единый вход * Как работает SSO * Термины и определения * Почему это важно * Преимущества внедрения единого входа * Недостатки единого входа * Разница между менеджером паролей и SSO * Почему SSO и менеджер паролей должны работать вместе * Сравнение подходов к управлению доступом * Заключение Вступление Как часто ваши сотрудники забывают пароли от
Обновление Пассворк 7.0.10
В новой версии ускорили импорт данных, улучшили миграцию с Пассворк 6 и исправили ошибки в запросах и экспорте. * Улучшили обработку дополнительных параметров «Истории действий» при миграции с Пассворк 6 * Исправили некорректный экспорт данных из сейфа при ограничении доступа к вложенной папке * Исправили ошибку, при которой запросы на подтверждение доступа к

Один пароль для всех сервисов: чем это грозит бизнесу

10 июля 2025 г.
Кибератаки: что это такое и как их распознать

Вступление

Что общего между утечкой данных в крупном банке, масштабной фишинговой атакой и внезапным отключением серверов? Все эти инциденты — проявления одной и той же глобальной проблемы: угроз информационной безопасности. Современные киберугрозы не стоят на месте, они постоянно видоизменяются и могут нанести ущерб любой организации — от небольшого стартапа до международного холдинга.

Но что именно подразумевается под угрозой информационной безопасности? Какие существуют виды угроз, и почему одни из них представляют больший риск, чем другие? Как разобраться в сложной классификации терминов, если ваша задача — обеспечить реальную, а не формальную защиту бизнеса?

В этой статье мы подробно разберёмся в понятии угроз информационной безопасности, рассмотрим их основные типы и приведём реальные примеры из практики. Вы узнаете, какие угрозы чаще всего встречаются в корпоративных сетях, как их своевременно выявлять и эффективно нейтрализовать. Особое внимание уделим управлению паролями — почему этот, казалось бы, базовый процесс становится ключевым элементом цифровой защиты.

Что такое угроза информационной безопасности

в мире фиксируются тысячи попыток реализации угроз информационной безопасности — от простых вирусных атак до сложных схем социальной инженерии. Но что же такое угроза информационной безопасности простыми словами? Это любое событие или действие, способное поставить под угрозу конфиденциальность, целостность или доступность информации. Важно понимать: угроза — это не сама атака, а потенциальная возможность её возникновения.

Определение угрозы информационной безопасности звучит так: это совокупность условий и факторов, которые могут привести к нарушению защищённости информации. Примеры таких угроз включают устаревшее программное обеспечение, человеческий фактор, уязвимости в системах или несанкционированный физический доступ.

Источники угроз бывают как внешними (хакеры, конкуренты, киберпреступники), так и внутренними (сотрудники, подрядчики, технические сбои). Стоит помнить, что угрозы информационной безопасности возникают не только из-за злого умысла, но и по причине случайных ошибок или технологических сбоев.

Пример: сотрудник по ошибке отправил клиентскую базу не тому получателю. Это не кибератака, а человеческий фактор, но последствия для компании могут быть весьма серьёзными.

Классификация угроз информационной безопасности

Чтобы выстроить надёжную защиту, важно чётко понимать, с какими угрозами вы сталкиваетесь. Классификация угроз — это основа для выбора правильных средств защиты, настройки мониторинга и обучения сотрудников.

Внешние угрозы

Внешние угрозы приходят извне организации и, как правило, связаны с деятельностью злоумышленников, киберпреступников, конкурентов или организованных преступных групп. Ключевые примеры:

  • Хакерские атаки — от целевых APT-кампаний до массовых сканирований уязвимостей.
  • Вредоносное ПО — вирусы, трояны, ransomware, эксплойты, распространяемые через фишинговые письма или уязвимости в ПО.
  • DDoS-атаки — попытки вывести из строя инфраструктуру или сервисы компании.
  • Промышленный шпионаж — целенаправленный сбор конфиденциальной информации конкурентами или государственными структурами.

Внутренние угрозы

Внутренние угрозы возникают в самой организации. Это может быть как злонамеренное поведение инсайдеров, так и банальные ошибки или халатность сотрудников. Не стоит недооценивать этот вектор: по данным Verizon Data Breach Investigations Report, более 30% всех утечек данных связаны с внутренними источниками.

  • Ошибки сотрудников — случайная отправка конфиденциальных данных, неправильная настройка прав доступа.
  • Злонамеренные инсайдеры — сотрудники или подрядчики, действующие в ущерб компании.
  • Технические сбои — неисправности оборудования, сбои ПО, приводящие к потере или компрометации данных.

По намерению

  • Преднамеренные угрозы — атаки, саботаж, шпионаж, сознательное нарушение политики безопасности.
  • Случайные угрозы — ошибки пользователей, сбои в работе систем, форс-мажорные обстоятельства (например, отключение электричества, пожар).

По характеру воздействия

  • Технические угрозы — уязвимости в программном обеспечении, аппаратные сбои, отсутствие резервного копирования, незащищённые каналы передачи данных.
  • Организационные угрозы — недостатки или отсутствие политик информационной безопасности, слабый контроль доступа, неэффективное обучение персонала.

В реальности угрозы всё чаще сочетаются между собой. Например: фишинговое письмо (внешняя, преднамеренная угроза) заставляет сотрудника ошибиться (внутренняя, случайная угроза), а дальше злоумышленники используют уязвимость в программном обеспечении (техническая угроза) для доступа к системе. Такой «каскад» событий — не редкость, а типичный сценарий современных атак.

Основные виды угроз информационной безопасности

Сегодня угрозы информационной безопасности становятся всё сложнее. Любая компания — большая или маленькая — может столкнуться с вирусами, утечками данных или действиями инсайдеров. Давайте разберём основные виды угроз, приведём примеры и свежую статистику по каждой из них.

Вредоносное ПО (malware)

Malware — это собирательное название для вирусов, троянов, шифровальщиков, ботов и рекламного ПО. Они проникают в системы через заражённые вложения, вредоносные сайты, USB-носители и уязвимости в программном обеспечении.

Пример: в 2024 году одной из самых опасных стала атака «Операция Триангуляция» (Operation Triangulation), нацеленная на устройства Apple. Вредоносный код распространялся через iMessage — для заражения было достаточно просто получить сообщение, никаких действий от пользователя не требовалось. Используя уязвимости нулевого дня, вредонос проникал в систему, маскировался под легитимные процессы iOS и обходил антивирусы. Программа не оставляла следов и могла похищать личные данные и переписку, оставаясь незамеченной даже для специалистов по кибербезопасности.

Социальная инженерия

Социальная инженерия — это атаки, основанные не на технологиях, а на человеческой психологии. Злоумышленники используют доверчивость, усталость и невнимательность сотрудников, чтобы получить доступ к конфиденциальной информации. Самые популярные инструменты — фишинг, вишинг (телефонные звонки), смишинг (SMS).

Пример: В 2023 году атака «Операция Ducktail» (Operation Ducktail) была нацелена на сотрудников, управляющих бизнес-аккаунтами Facebook. Злоумышленники рассылали персонализированные письма с фишинговыми ссылками, маскируя их под деловые предложения. Попав на поддельный сайт, сотрудники вводили свои данные, что позволяло атакующим получить доступ к корпоративным аккаунтам и похищать конфиденциальную информацию.

Хакерские атаки

Хакерские атаки могут быть как массовыми (DDoS, массовый фишинг), так и точечными (целевой взлом, эксплуатация уязвимостей). Их цель — получить несанкционированный доступ, нарушить работу систем, похитить или уничтожить данные. Наиболее часто встречающиеся угрозы корпоративных систем — фишинг, перебор паролей и эксплуатация уязвимостей в веб-приложениях. Злоумышленники активно используют автоматизацию для поиска слабых мест.

Пример: в 2022 году широко обсуждалась атака на компанию Uber. Злоумышленник сумел получить доступ к внутренним системам, используя украденные учётные данные сотрудника. После этого хакер проник в облачные сервисы, внутренние чаты и даже исходный код компании. В результате атаки часть сервисов Uber была временно отключена, а в сеть попали конфиденциальные данные.

Утечки данных

Утечки данных случаются не только из-за внешних атак. В ряде случаев причиной становится человеческий фактор: неосторожное обращение с файлами, неправильные настройки доступа или банальная забывчивость. Иногда сотрудники случайно отправляют конфиденциальную информацию не тем адресатам или используют небезопасные облачные сервисы для хранения рабочих документов. К тому же, слабые политики безопасности — например, отсутствие двухфакторной аутентификации или неограниченный доступ к данным — значительно повышают риск утечки.

Пример: инцидент с компанией Dropbox в 2022 году. Один из сотрудников стал жертвой фишинговой атаки и ввёл свои данные на поддельном сайте, после чего злоумышленники получили доступ к внутренним репозиториям кода. В результате были скомпрометированы данные о проектах и внутренние документы компании. Этот случай показал: даже технологические гиганты уязвимы, если не уделять достаточно внимания обучению персонала и настройке политик безопасности.

Внутренние угрозы

Внутренние угрозы часто оказываются самыми разрушительными, ведь инсайдеры имеют доступ к критически важным системам и данным. Иногда это умышленные действия — например, сотрудник, недовольный условиями работы или уволенный без компенсации, может скопировать или удалить важную информацию. В других случаях — обычная ошибка, когда кто-то случайно открывает доступ к конфиденциальным данным или неправильно настраивает права пользователей.

Пример: в 2021 году в Shopify два бывших сотрудника службы поддержки украли данные около 200 магазинов. Они использовали свои внутренние доступы и получили имена, адреса и детали заказов клиентов. Компания быстро заметила проблему и сообщила пострадавшим, но репутация пострадала.

Дополнительные угрозы, которые нельзя игнорировать

  • Физический доступ посторонних. Проникновение в офис, кража устройств, подключение к корпоративной сети. Пример: Утерянный ноутбук с незащищённым доступом к CRM.
  • Сбои инфраструктуры. Отказ оборудования, перебои электропитания, сбои облачных сервисов. Пример: Сбой дата-центра AWS в 2021 году привёл к остановке работы сотен компаний по всему миру.
  • Недостатки организационных процессов. Отсутствие политик безопасности, неэффективное обучение персонала, слабый контроль доступа. Пример: Компания не обновляет пароли и права доступа уволенных сотрудников, что позволяет бывшим сотрудникам получить доступ к данным.

Реальные последствия для бизнеса

Последствия реализованных угроз информационной безопасности могут быть разрушительными. Вот лишь некоторые из них:

  • Финансовые потери (штрафы, убытки, компенсации)
  • Нарушение репутации и доверия клиентов
  • Остановка бизнес-процессов
  • Утечка коммерческих и персональных данных
  • Судебные иски, проверки регуляторов

Нарушение информационной безопасности — это не только про технологии, но и про доверие, которое вернуть гораздо сложнее, чем заработать.

Как защититься от угроз информационной безопасности

Как эффективно минимизировать риски информационной безопасности? Вот ключевые шаги:

  1. Постоянный мониторинг и анализ угроз, регулярное обновление политики информационной безопасности с учётом новых рисков.
  2. Внедрение современных инструментов защиты: антивирусные решения, системы SIEM, DLP, IDS/IPS для своевременного выявления и предотвращения инцидентов.
  3. Планомерное обучение сотрудников: развитие антифишинговых навыков, повышение осведомлённости о киберугрозах и правилах безопасного поведения.
  4. Жёсткий контроль доступа и управление паролями: использование менеджеров паролей, принципа минимальных привилегий и двухфакторной аутентификации.
  5. Организация резервного копирования и разработка чёткого плана реагирования на инциденты для быстрого восстановления работы.
  6. Проведение регулярных аудитов и тестирования систем безопасности, включая внешние и внутренние проверки.

Современные угрозы информационной безопасности требуют комплексного подхода: нельзя полагаться только на технологии или только на людей.

Глоссарий терминов

ТерминОписание
Атака (Attack)Действие, направленное на нарушение, повреждение или получение несанкционированного доступа к системе.
Фишинг (Phishing)Обман пользователей с целью получения конфиденциальных данных под видом доверенного отправителя.
DDoS-атака (Distributed Denial of Service)Массовая атака для перегрузки сервиса и вывода его из строя.
Эксплойт (Exploit)Программа или код, использующий уязвимость для выполнения несанкционированных действий.
Уязвимость (Vulnerability)Слабое место в системе, которое может быть использовано злоумышленниками.
Компрометация учетных данных (Credential Compromise)Получение злоумышленником логинов, паролей или других аутентификационных данных.
Инсайдерская угроза (Insider Threat)Опасность, исходящая от лиц с легальным доступом к внутренним ресурсам компании.
Брутфорс (Brute Force Attack)Подбор пароля или ключа путём перебора всех возможных вариантов.
Zero-Day (Уязвимость нулевого дня)Неизвестная разработчику уязвимость, которую используют злоумышленники.
SQL-инъекция (SQL Injection)Внедрение вредоносных SQL-запросов для получения доступа к данным.
Перехват сессии (Session Hijacking)Захват контроля над активной сессией пользователя.
Атака человек посередине (Man-in-the-Middle, MitM)Перехват и возможная модификация данных между двумя сторонами без их ведома.
IDS/IPS (Intrusion Detection/Prevention System)Системы обнаружения и предотвращения вторжений в сеть или систему.

Как Пассворк усиливает защиту бизнеса

Менеджер паролей Пассворк — это не просто удобный инструмент, а реальный щит против множества угроз информационной безопасности. Его внедрение позволяет:

  • Централизованно управлять корпоративными паролями и контролировать доступ к ним на всех уровнях организации
  • Существенно снизить риск утечек, связанных с использованием слабых, повторяющихся или небезопасно хранимых паролей
  • Оперативно блокировать доступ для уволенных сотрудников, минимизируя угрозу инсайдерских инцидентов
  • Интегрировать Пассворк с SIEM и другими системами информационной безопасности для комплексного мониторинга и реагирования на инциденты
  • Гибко настраивать уровни доступа и проводить аудит всех действий пользователей для прозрачности и контроля
  • Автоматизировать создание и обновление сложных паролей, исключая человеческий фактор и снижая вероятность ошибок
  • Обеспечивать соответствие требованиям стандартов и регуляторов за счёт прозрачного управления доступом и документирования операций
  • Упрощать процесс обмена доступами внутри команды — безопасно делиться паролями между сотрудниками и отделами без риска компрометации
  • Проводить регулярные проверки безопасности — выявлять устаревшие или скомпрометированные пароли с помощью встроенных инструментов анализа

Благодаря широкому функционалу и гибкой интеграции с корпоративными системами, Пассворк становится ключевым элементом защиты цифровых активов и помогает бизнесу соответствовать современным стандартам кибербезопасности.

Заключение

Информационная безопасность — это не просто набор правил и технологий, а основа доверия между бизнесом, сотрудниками и клиентами. Угрозы информационной безопасности постоянно меняются, становятся сложнее и изощрённее. Но знание их природы, видов и источников — уже половина успеха. Важно не только внедрять современные инструменты защиты, но и формировать культуру безопасности внутри компании.


Читайте также

Пассворк и HashiCorp Vault: сравнение решений
Сравниваем подходы и сценарии использования Пассворка и HashiCorp Vault: архитектуру, функции и интеграцию с DevOps.
Персональные данные 2025: новые правила для бизнеса
Новые правила 152-ФЗ и изменения 2025. Как бизнесу защитить персональные данные, избежать штрафов и соблюдать требования Роскомнадзора.
Пассворк: управление секретами и автоматизация доступа
Что такое управление секретами Управление секретами (secrets management) — это процесс централизованного хранения, управления и ротации конфиденциальных данных, которые приложения и сервисы используют для доступа к критически важным ресурсам. К таким секретам относятся пароли, SSH-ключи, API-ключи и ключи шифрования, токены доступа, сертификаты и любые другие параметры, обеспечивающие безопасность вашей инфраструктуры. Почему

Кибератаки: что это такое и как их распознать