Пассворк — первый и единственный
менеджер паролей с сертификатом ФСТЭК России

Подробнее Russia
5 окт. 2026 г.
Менеджер паролей для страховых организаций: выбор и внедрение

Доля страховых организаций в утечках из компаний финансового сектора России за январь–октябрь 2025 года превысила 20% — максимум за последние четыре года, при том что у банков этот показатель снижается.

Бюджет на информационную безопасность у страховых обычно сопоставим с банковским. Проблема в другом: в одной системе страховой компании соседствуют медицинские сведения по ДМС, имущественные данные и история выплат, а доступ к офисным системам, кроме штатных сотрудников, есть у сотен агентов и подрядчиков.

Эта статья разбирает три риска, специфичных именно для страхования: агентскую сеть как точку входа, данные о здоровье клиентов и обязательную передачу сведений в отраслевую систему Банка России.


Главное

  1. Требования. Положение Банка России № 757-П распространяется на всех субъектов страхового дела: страховые организации, страховых брокеров и общества взаимного страхования (ОВС). Уровень защиты зависит от суммы активов за последние шесть месяцев: свыше 20 млрд руб. — стандартный, остальные — минимальный. С 1 января 2027 года, по Указанию Банка России № 7219-У, стандартный уровень станет обязательным для всех страховых организаций независимо от активов.
  2. Три риска. Агентская сеть (агенты, брокеры, подрядчики работают вне периметра), данные о здоровье в ДМС и страховании жизни (ст. 10 152-ФЗ), передача данных в АИС страхования.
  3. Что нужно от менеджера паролей. Временный доступ для внешних пользователей, ролевая модель и типы сейфов, журнал аудита с экспортом в SIEM, клиентское шифрование zero-knowledge, сервисные аккаунты и API, офлайн-доступ.
  4. Как Пассворк отвечает этим требованиям. Одно решение для паролей сотрудников и секретов интеграций, с общей ролевой моделью и журналом аудита. Сертификат ФСТЭК (4-й уровень доверия), запись в реестре российского ПО.

Почему страховые компании стали удобной целью для атак

Страховые компании расходуют на информационную безопасность суммы, сопоставимые с банковскими. Удобной целью их делает состав данных: в одной системе хранятся персональные, медицинские и имущественные сведения, а доступ к ним распределён между штатными сотрудниками, агентами и подрядчиками. Чем больше точек доступа, тем больше шансов перехватить учётную запись или украсть данные через слабое звено.

Рост виден в цифрах. В 2025 году число утечек из страховых компаний выросло примерно на 40% по сравнению с 2024 годом: по минимальным оценкам, речь идёт о 10–15 случаях среди крупнейших страховщиков, и это без учёта инцидентов, которые не стали публичными. По предварительным оценкам ГК InfoWatch, персональные данные присутствовали в 100% утечек из страховых организаций за 2025 год.

В части утечек данных 2023–2025 годов среди крупных российских страховых организаций в открытый доступ попадали логины и хеши паролей — сами учётные данные для входа, которые потом используют для подбора доступа к другим системам того же человека.

Для страховой компании с её разнородной клиентской базой это системный риск: чем больше сервисов и порталов используют одну и ту же пару логин-пароль, тем дешевле атакующему монетизировать одну успешную утечку.


Кто из страховых организаций обязан защищать информацию по 757-П и что это значит на практике

Положение Банка России № 757-П обязывает защищать информацию всех субъектов страхового дела: страховых организаций, страховых брокеров и общества взаимного страхования (ОВС). Уровень защиты определяет один параметр. Это сумма активов организации за последние шесть месяцев. Оба уровня опираются на ГОСТ Р 57580.1-2017.

Два уровня защиты для страхового сегмента

Уровень Кто подпадает
Стандартный Страховые организации с суммой активов за последние шесть месяцев свыше 20 млрд руб.
Минимальный Остальные страховые организации, страховые брокеры и ОВС

757-П распространяется на все некредитные финансовые организации (НФО), от страховщиков до форекс-дилеров и управляющих компаний. Страховой сегмент при этом имеет собственные категории и пороги по активам. Применять к нему общий шаблон для всех НФО нельзя: от категории зависят и уровень защиты, и состав обязательных мер.

Что требует закон и что требует положение

Закон РФ № 4015-1 «Об организации страхового дела в Российской Федерации» обязывает страховщиков обеспечивать сохранность, конфиденциальность и целостность информации, используемой в страховой деятельности. Положение № 757-П детализирует эту обязанность: задаёт технические требования и уровни защиты.

Положение № 757-П издано на основании ст. 76.4-1 Федерального закона № 86-ФЗ „О Центральном банке Российской Федерации“ и задаёт технические требования и уровни защиты. Конкретных инструментов положение не называет, выбор средств остаётся за организацией. Но ГОСТ Р 57580.1 требует управлять учётными записями, применять парольную политику и вести аудит доступа. В таблицах Excel это не выполнить: в них нет истории действий и разграничения прав на уровне записи, а доступ нельзя быстро отозвать. Эти меры закрывают централизованным хранилищем учётных данных с ролевой моделью и журналом аудита.

Оценка соответствия и ответственность

Уровень защиты страховая организация определяет ежегодно, не позднее 10-го рабочего дня календарного года. Организации стандартного уровня проходят оценку соответствия с привлечением внешней проверяющей организации не реже одного раза в три года.

За нарушение требований к защите информации, установленных законами и нормативными актами, ч. 6 ст. 13.12 КоАП РФ предусматривает штраф для юридических лиц от 50 000 до 100 000 руб. (в редакции закона № 104-ФЗ от 23.05.2025). Кроме того, за несоблюдение требований Банк России вправе применить меры надзорного реагирования.

Что изменится с 1 января 2027 года

С 1 января 2027 года вступает в силу Указание Банка России № 7219-У. Оно включает все страховые организации в перечень организаций стандартного уровня защиты, поэтому порог в 20 млрд руб. активов для них перестанет действовать. Для организаций стандартного уровня это означает:

  • внешнюю оценку соответствия не реже раза в три года;
  • сообщение в Банк России о выявленном инциденте защиты информации в течение 3 часов (для минимального уровня — в течение 24 часов);
  • регистрацию инцидентов и результатов их расследования.

Страховым компаниям, которые сейчас работают на минимальном уровне, к этой дате нужен журнал доступа к учётным данным, который выдержит внешнюю проверку.


Агентские и брокерские сети: точка входа, которую регуляторика не называет напрямую

Страховая компания — не банк. У банка контур доступа закрытее: сотрудники работают в периметре, который контролирует сама организация. В страховой компании в CRM-систему (управление взаимоотношениями с клиентами) и фронт-офисные системы входят не только штатные сотрудники. Внешние пользователи: агенты, брокеры, аварийные комиссары, оценщики ущерба, партнёры по продажам, — все они работают вне периметра организации, и контролировать его целиком невозможно.

Это расширяет поверхность атаки сильнее, чем в банковском контуре, и ни один нормативный акт о защите информации в страховании не выделяет эту категорию доступа отдельно.

Три типовых риска внешнего доступа

  • Компрометация учётной записи агента через слабый или переиспользованный пароль, который агент применяет в нескольких порталах разных страховщиков одновременно.
  • Утечка через подрядчика, который получил доступ к клиентской базе для разовой задачи и сохранил его дольше, чем было нужно.
  • Фишинг, нацеленный на распределённую агентскую сеть, где нет единого ИБ-периметра и сложно быстро довести предупреждение до каждого агента.

Почему парольной политики недостаточно

Агент — не штатный сотрудник: полноценную учётную запись в корпоративном каталоге ему, как правило, не заводят, и единый вход на него не распространяется. Поэтому парольная политика, рассчитанная на внутренних пользователей, этот риск не закрывает. Нужна модель доступа, которая не предполагает выдачу постоянного пароля.

Как устроить внешний доступ

  1. Временная или одноразовая ссылка на запись. Она действует ограниченное время или ограниченное число раз.
  2. Групповые права вместо персональных. Доступ привязан к роли и группе, а не к человеку.
  3. Отзыв доступа одним действием. При завершении сотрудничества права снимаются сразу во всех местах.
  4. Журнал аудита. Каждое обращение к записи фиксируется, и ИБ-служба видит, кто и когда с ней работал.

Данные о здоровье клиентов в ДМС и страховании жизни: повышенные требования к доступу

Сведения о состоянии здоровья относятся к специальной категории персональных данных. Для их обработки ст. 10 Федерального закона № 152-ФЗ «О персональных данных» устанавливает повышенные требования к защите и отдельное согласие субъекта. Поэтому доступ к таким данным в страховой компании нужно ограничивать строже, чем к остальной клиентской базе.

Почему это касается ДМС и страхования жизни

Компании, которые работают с добровольным медицинским страхованием (ДМС) и страхованием жизни, обрабатывают специальную категорию персональных данных в каждом страховом случае. Диагнозы, обращения к врачу и результаты обследований входят в материалы дела и хранятся рядом с финансовыми данными клиента, поэтому требования ст. 10 152-ФЗ применяются к ним постоянно.

Доступ к такой базе должен быть уже, чем к обычной клиентской CRM. Сотрудник, который оформляет полисы ОСАГО или КАСКО, не должен видеть медицинскую историю клиента по ДМС.

У медицинской организации такие данные составляют основу всей деятельности (подробнее: менеджер паролей для медицинских организаций). У страховой компании они возникают иначе: как часть конкретного страхового случая, и их нужно изолировать от остальной клиентской базы.

Как это реализовать

  1. Отдельный сейф. Данные ДМС и страхования жизни хранятся в собственном сейфе, а не в общем разделе с клиентскими записями.
  2. Отдельный администратор. У сейфа свой администратор, который управляет составом доступа.
  3. Доступ по роли. Права получают только сотрудники, которым работа с такими данными нужна по должности.
  4. Клиентское шифрование нулевого знания (zero-knowledge). Данные шифруются на устройстве сотрудника, и сервер не может их прочитать.

Передача данных в АИС страхования: ещё одна точка, которую нужно защищать

Страховые компании регулярно передают сведения о заключённых договорах в АИС страхования, которую ведёт Национальная страховая информационная система (НСИС). Передача идёт через API и сервисные учётные записи, поэтому их компрометация создаёт отдельный операционный риск: он касается обмена данными с регулятором, а не доступа рядовых сотрудников.

Масштаб системы

Объём данных в АИС страхования в 2025 году вырос в 1,3 раза и составил 84,6 млн договоров. Система хранит сведения о более чем 120 млн полисов ОСАГО, 30 млн договоров КАСКО и ДСАГО и 20 млн договоров страхования жилья (CNews).

Как устроено хранение таких данных

У интеграции с внешней системой нет пользователя, который вводит пароль при входе. Учётные данные однажды записывают в настройки и дальше используют автоматически. Поэтому с ними происходит одно и то же:

  • пароль или ключ копируют в конфигурационный файл, скрипт или заявку на доработку;
  • его знают сотрудники, которые настраивали интеграцию, включая тех, кто давно перешёл на другую работу;
  • его меняют редко, потому что замена требует правки настроек и риска остановить передачу данных.

Следствие: при увольнении сотрудника или смене подрядчика доступ к выгрузке договоров остаётся у людей, которым он больше не нужен. По журналу нельзя понять, кто именно использовал ключ.

Как защитить

Такую интеграцию защищают сервисные учётные записи с тремя свойствами:

  • Собственные права. Доступ ограничен задачами интеграции.
  • История использования. Журнал показывает, кто и когда получал учётные данные.
  • Ротация без остановки интеграции. Ключ меняют централизованно, а система подхватывает новое значение.

Что обязательно должно быть у менеджера паролей для страховой компании

Менеджеру паролей для страховой компании нужны шесть функций: временный доступ для внешних пользователей, ролевая модель с типами сейфов, журнал аудита с экспортом в SIEM, клиентское шифрование zero-knowledge, сервисные аккаунты с API и офлайн-доступ.

Шесть обязательных функций

Функция Зачем нужна страховой компании
Временный и одноразовый доступ Агенты, брокеры и подрядчики получают доступ без постоянного пароля
Ролевая модель (RBAC) и типы сейфов с обязательными администраторами Разделение клиентских данных и данных о здоровье
Журнал аудита с экспортом в SIEM Проверки Банка России и внутренний контроль
Клиентское шифрование zero-knowledge (ГОСТ или AES-256) Данные шифруются на стороне пользователя, сервер их не читает
Сервисные аккаунты и API Интеграции с внешними системами, включая передачу данных в АИС страхования, без общего пароля на несколько сотрудников
Офлайн-доступ Филиалы и точки продаж с нестабильной связью

Какие риски закрывают эти функции

  • Агентская сеть. Временный и одноразовый доступ.
  • Данные о здоровье. Типы сейфов с обязательными администраторами и ролевая модель.
  • Интеграция с АИС страхования. Сервисные аккаунты и API.

Журнал аудита и шифрование нужны любой компании, независимо от размера. ГОСТ Р 57580.1 предъявляет требования к защите информации и при минимальном, и при стандартном уровне защиты.

Журнал аудита и SIEM на оценке соответствия

На оценке соответствия 757-П службе ИБ не нужно вручную собирать историю выдачи и отзыва доступа к каждой учётной записи. Журнал экспортируется в SIEM, и отчёт за нужный период выгружается готовым.

Офлайн-доступ для розничной сети

Агентский офис в населённом пункте с нестабильным интернетом не должен терять доступ к паролям при каждом обрыве связи. Кеш зашифрованных записей под контролем администратора решает эту проблему и не обходит политику безопасности.

С чего начать внедрение

Порядок действий описан в пошаговом руководстве по внедрению менеджера паролей: от аудита текущего состояния паролей до распределения ролей и подключения интеграций.


Как Пассворк закрывает три сценария страховой компании

Пассворк — российский корпоративный менеджер паролей и секретов с размещением на сервере заказчика или в облаке. Он объединяет два решения в одном продукте: управление паролями сотрудников и управление секретами для интеграций и автоматизации (API-ключи, токены, учётные данные баз данных, сертификаты). Для страховой компании Пассворк закрывает все три сценария: доступ агентов и подрядчиков, защиту учётных данных к системам с данными о здоровье и интеграцию с АИС страхования.

Доступ агентов и подрядчиков

Агенту или подрядчику выдают временную или одноразовую ссылку на запись, а пароль не передают отдельно. Групповые права подключают сразу всех агентов одного направления без ручного создания учётных записей.
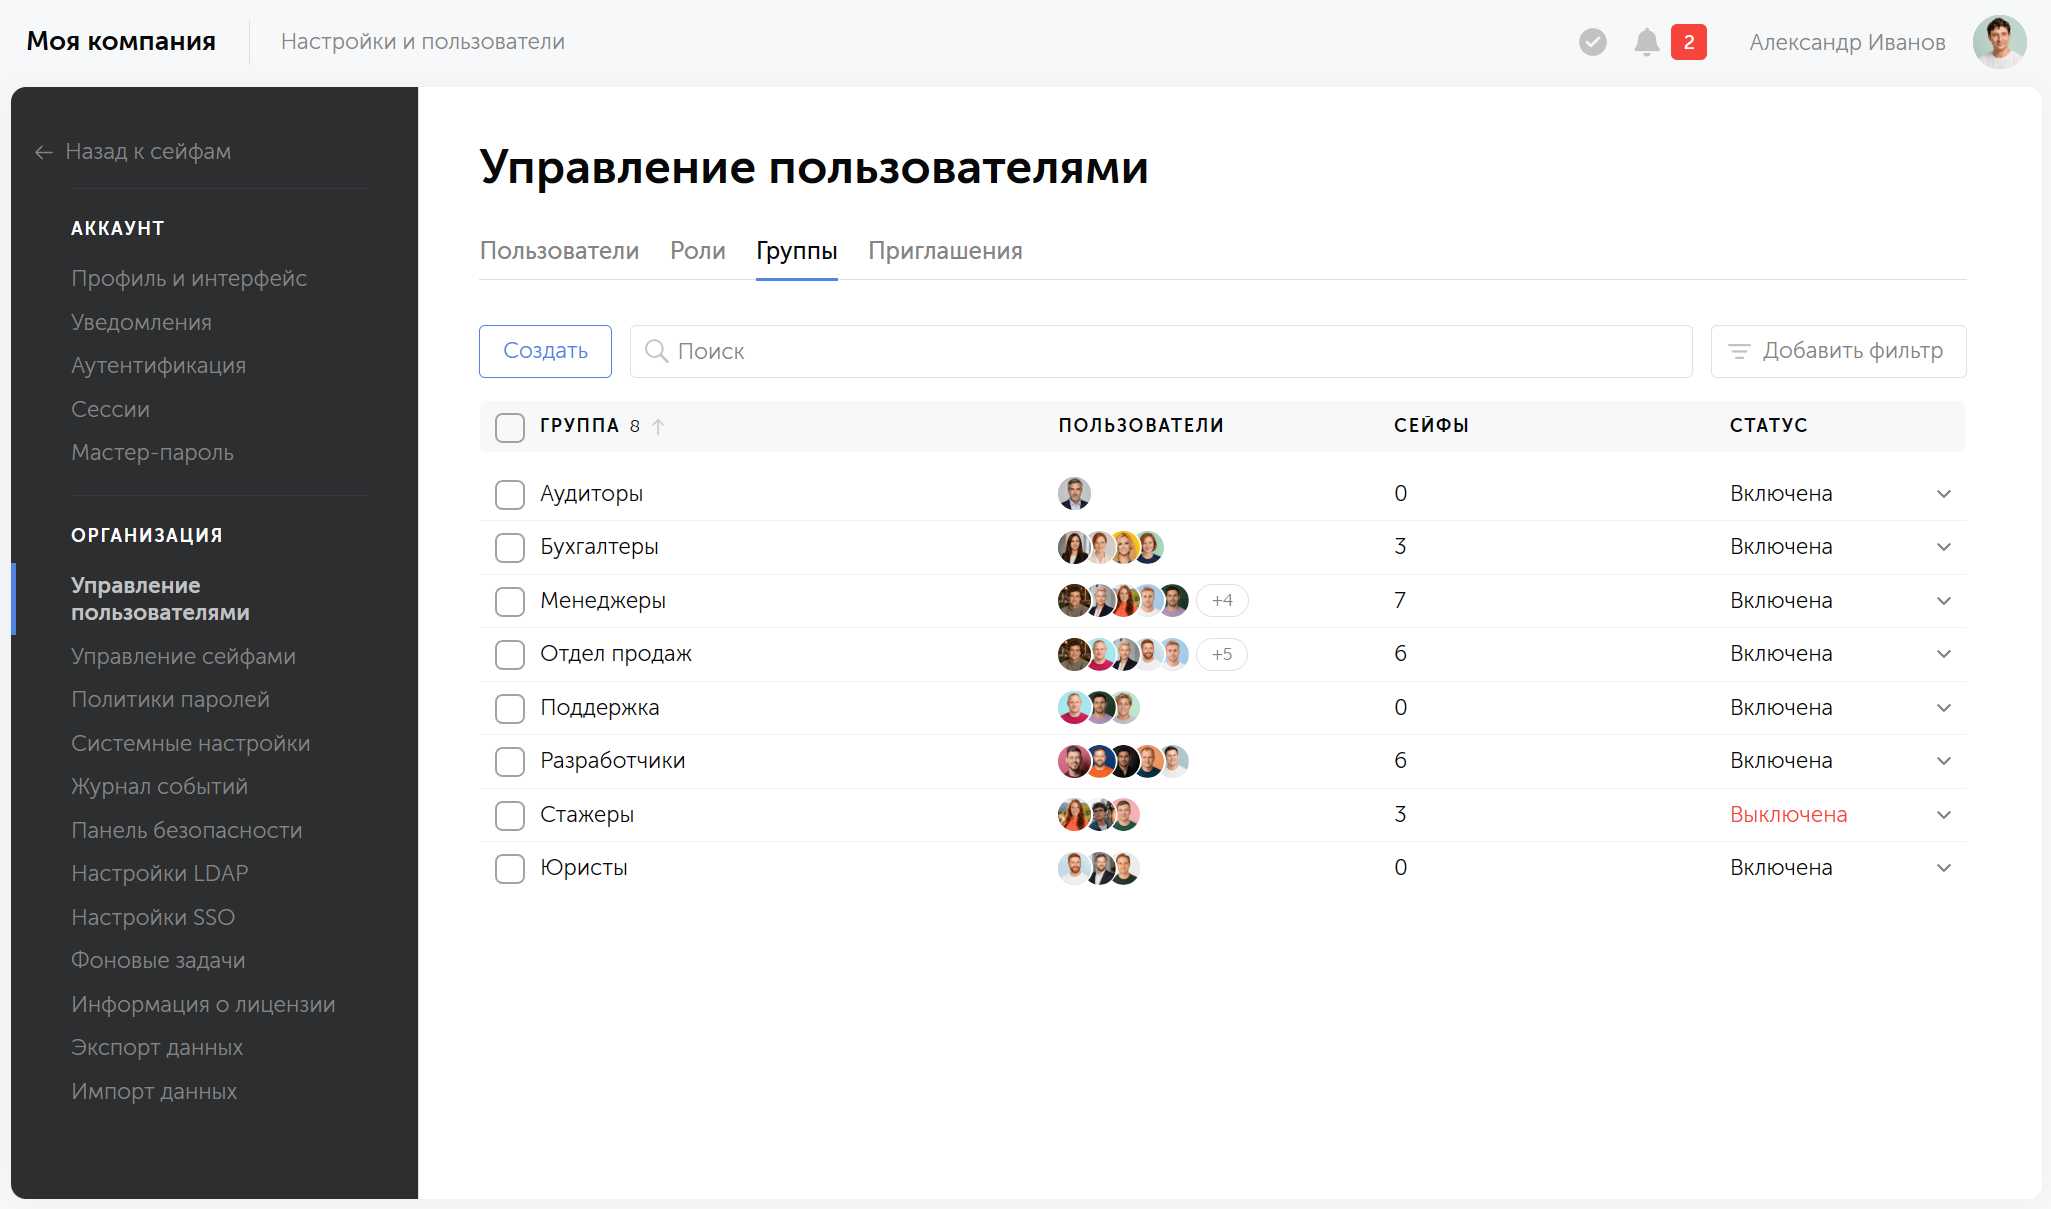
Пример управления группами пользователей в Пассворке
Группы пользователей в Пассворке

При завершении сотрудничества доступ отзывается одним действием, и остальным пользователям записи пароль менять не нужно. Журнал аудита фиксирует, кто, когда и к какой записи обращался.

Похожий сценарий работает и вне страхового сегмента. В ИТ-компании «Петрович-Тех» обмен доступом с подрядчиками по временной ссылке стал регулярной практикой. Подробнее — в кейс-стади.

Данные о здоровье в ДМС и страховании жизни

Типы сейфов с обязательными администраторами разделяют доступ к данным ДМС и страхования жизни и остальной клиентской базе: сейф получает список сотрудников, которым доступ нужен по роли, и администратора, который контролирует состав этого списка.
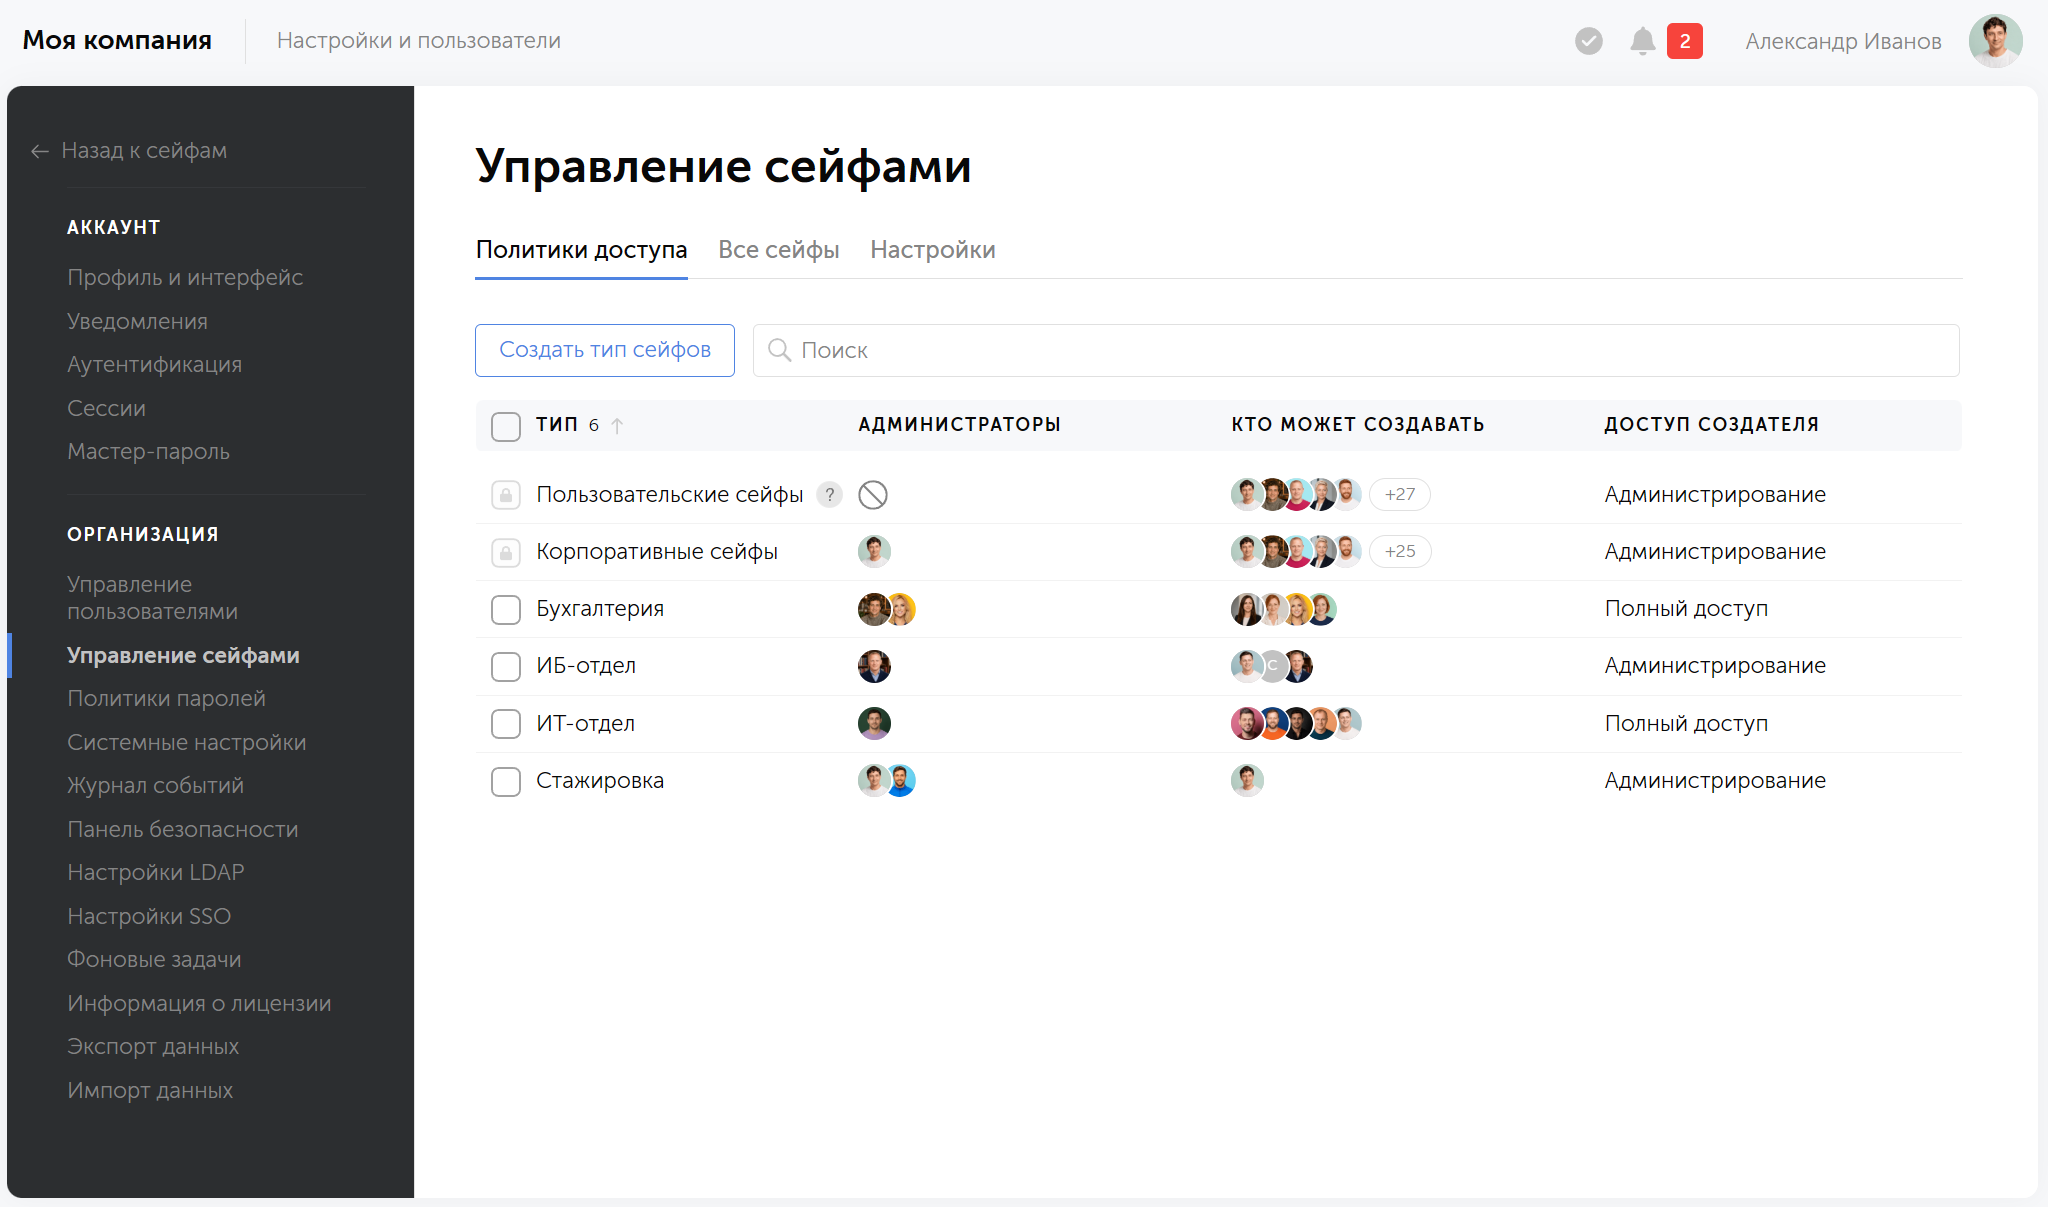
Пример системы управления типами сейфов в Пассворке
Типы сейфов в Пассворке

Ролевая модель (RBAC) опирается на роли и группы: сотрудник попадает в нужную группу один раз и получает доступ ко всем сейфам, связанным с его задачами, без настройки прав на каждую запись. Роли определяют доступ пользователей к управлению и администрированию. Клиентское шифрование нулевого знания (zero-knowledge) выполняется на устройстве сотрудника до отправки на сервер, сервер хранит только шифротекст.

Интеграция и передача данных регулятору

Для интеграции с внешними системами Пассворк предлагает сервисные аккаунты со своими правами вместо одного общего пароля на нескольких сотрудников. Несколько токенов одного аккаунта можно выдать под разные интеграции и ротировать их по отдельности, не останавливая сам процесс передачи данных. Секреты доступны через REST API, CLI и Python SDK, поэтому скрипты и CI/CD-конвейеры получают их из хранилища, а не из конфигурационных файлов.

Офлайн-доступ

Пассворк хранит на устройстве пользователя кеш зашифрованных записей и расшифровывает локально, когда соединения с сервером нет — на устройстве нет паролей в открытым тексте. Включает такой режим администратор и делает это по ролям, поэтому офлайн-доступ не становится лазейкой мимо общей политики безопасности.

Сертификация

Пассворк сертифицирован ФСТЭК (№ 5063, 4-й уровень доверия), включён в реестр российского программного обеспечения (запись № 6147) и имеет лицензии ФСТЭК (ТЗКИ и СЗКИ) и лицензию ФСБ на работу с криптографией.


Три риска определяют выбор менеджера паролей для страховой компании

Универсальный чек-лист «шифрование плюс 2ФА» для страховой компании не годится. Важно, кто снаружи получает доступ к системам и куда дальше уходят данные. Выбор менеджера паролей для страховой компании начинается с трёх вопросов: кто снаружи получает доступ к системам, где лежат сведения о здоровье клиентов и как защищена передача данных.

Каждый сценарий предъявляет своё требование. Агентам и подрядчикам нужна выдача и отзыв доступа без передачи постоянного пароля. Данным ДМС и страхования жизни нужно разделение прав и отдельный администратор. Интеграциям нужны секреты с собственными правами и ротацией без остановки передачи данных. Инструмент, который сильнее в одном сценарии и слабее в другом, оставляет незакрытым риск, ради которого его выбирали.

Пассворк рассчитан на все три сценария сразу. Временные и одноразовые ссылки закрывают доступ агентов и подрядчиков. Типы сейфов с обязательными администраторами отделяют учётные данные к системам с данными ДМС от остальной клиентской базы. Сервисные аккаунты и токены заменяют общий пароль интеграции. Пароли сотрудников и секреты интеграций живут в одном продукте, под общей ролевой моделью и единым журналом аудита.


Вопросы о менеджере паролей для страховых организаций
Вопросы о менеджере паролей для страховых организаций

Обязателен ли менеджер паролей по 757-П для страховой компании?

Положение Банка России № 757-П не называет менеджер паролей напрямую. Оно требует обеспечить уровень защиты информации по ГОСТ Р 57580.1-2017, который включает контроль учётных данных, парольную политику и аудит доступа. Без централизованного управления паролями эти требования трудно выполнить и ещё труднее подтвердить на ежегодной оценке соответствия, которую проводят не позднее 10-го рабочего дня года.

Чем требования к страховым брокерам отличаются от требований к самим страховым организациям?

По Положению № 757-П страховые брокеры и общества взаимного страхования подпадают под минимальный уровень защиты информации — так же, как и страховые с активами менее 20 млрд руб. за последние 6 месяцев. Стандартный, более строгий уровень действует для страховых организаций, чьи активы превышают этот порог. Набор технических мер при этом опирается на один и тот же ГОСТ Р 57580.1-2017. С 1 января 2027 года порог по активам для страховых организаций перестаёт действовать: все они переходят на стандартный уровень (Указание № 7219-У).

Нужно ли по-другому защищать данные о здоровье клиентов в ДМС?

Да. Статья 10 Федерального закона № 152-ФЗ относит сведения о состоянии здоровья к специальной категории персональных данных с повышенными требованиями к защите и отдельным согласием на обработку. В ДМС и страховании жизни эти данные хранятся как часть страхового случая. На практике это означает разграничение доступа по типам сейфов и ролям вместо общего доступа всех сотрудников к базе ДМС.

Как передать доступ агенту без риска, что пароль останется у него после увольнения?

Через временный или одноразовый доступ к записи вместо выдачи постоянного пароля. Доступ формируется на ограниченный срок или число обращений и отзывается централизованно одним действием, без смены пароля для остальных пользователей записи. После отзыва ссылка просто перестаёт работать, независимо от того, успел агент сохранить её где-то ещё.

Менеджер паролей для медицины: защита данных и 152-ФЗ
Россия занимает второе место в мире по количеству утечек данных из медучреждений. Государство реагирует на эти угрозы жёстко — за утечку данных клиникам грозит штраф до 15 млн рублей. В статье разберём, как выполнить требования 152-ФЗ и почему менеджер паролей — это инвестиция в выживание бизнеса.
Теневой ИИ: как сотрудники сливают данные в нейросети
Сотрудник вставляет строку подключения к базе в ChatGPT, чтобы разобраться с ошибкой. Через месяц туда же уходит клиентская база и финансовый отчёт. Разбираем, как теневой ИИ проникает в компании и что делать раньше звонка из Роскомнадзора.
Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.

Менеджер паролей для страховых организаций: выбор и внедрение

Агенты и подрядчики вне периметра, данные о здоровье в ДМС, передача сведений в АИС страхования: разбираем три риска, специфичных для страховых компаний, требования 757-П и функции, которые нужны менеджеру паролей, чтобы их закрыть.
5 окт. 2026 г.
Теневой ИИ: как сотрудники сливают данные в нейросети
Теневой ИИ (shadow AI) — использование нейросетей и ИИ-сервисов для рабочих задач без согласования с ИТ- или ИБ-отделом: через личные аккаунты, бесплатные версии публичных моделей или сторонние браузерные расширения, в обход корпоративных политик и средств контроля.

В 2025 году объём корпоративных данных, которые сотрудники отправляют в публичные нейросети, вырос в 30 раз — такие данные приводят аналитики ГК «Солар» по результатам анализа трафика 150 российских организаций. У 60% этих компаний нет формализованной политики работы с ИИ-сервисами, поэтому поток остаётся практически неконтролируемым. Сотрудники копируют документы, код и рабочую переписку в чат нейросети, чтобы сэкономить время, и почти никто не задумывается, куда уходят эти данные.

Для ИБ-отдела это слепая зона: CASB, DLP и сетевые фильтры видят устройства и каналы связи, но не содержимое, которое сотрудник вводит в окно чата. С автономными ИИ-агентами, которые сами подключаются к почте, CRM и репозиториям, эта слепая зона становится ещё шире.

В статье разберём, как теневой ИИ устроен, какие громкие инциденты он уже вызвал (от Samsung и Amazon в 2023 году до утечек через ИИ-агентов в 2026-м) и какие меры реально помогают взять его под контроль.


Главное о теневом ИИ за 30 секунд

  1. Большинство сотрудников уже используют ИИ в работе. Официально это разрешено далеко не во всех компаниях, поэтому значительная часть остаётся вне поля зрения ИБ.
  2. Классические CASB, DLP и сетевые фильтры теневой ИИ не видят. Утечка идёт через содержимое промпта, а не через неучтённое устройство или заблокированный канал.
  3. Агентный теневой ИИ опаснее чата. Автономный ИИ-агент с доступом к почте, CRM или репозиторию открывает всю связанную систему, а не отдельный промпт с чувствительными данными.
  4. Опасным ИИ-агента делают три условия одновременно: доступ к закрытым данным, работа с непроверенным внешним контентом и возможность отправить результат наружу. Уберите любое из трёх, и риск заметно снижается.
  5. Хроника инцидентов 2023–2026 годов показывает рост масштаба. Путь идёт от одного сотрудника и одного чата до массовой утечки через ИИ-агентов и первого официального раскрытия такого инцидента перед регулятором рынка ценных бумаг.
  6. Самый опасный канал утечки — пароли, API-ключи и токены. Они открывают доступ к самой системе, а значит, утечка секрета превращается в потенциальное проникновение в инфраструктуру.
  7. Штраф за утечку персональных данных в России доходит до 500 млн ₽ при повторном нарушении. Оборот уже украденных данных подпадает под уголовную статью.
  8. Полный запрет не работает: сотрудники переходят на личные устройства. Работает связка из трёх мер: политика, технический контроль канала и легальная альтернатива, которая не уступает по скорости.

Что такое теневой ИИ и чем он отличается от теневых ИТ

Теневой ИИ (Shadow AI) — так называют ситуацию, когда сотрудники применяют генеративный ИИ и большие языковые модели (large language model, LLM) для рабочих задач без одобрения ИТ- или ИБ-отдела: через личные аккаунты в публичных сервисах, в обход корпоративных политик.

По данным опроса «Пачки», ИИ используют 88% сотрудников российских компаний, и только 24% ответили, что ИИ внедрён в компании официально — разрыв в 64 пункта показывает, что бизнес в среднем не видит и не контролирует основную часть этой активности.

Термин часто путают с теневыми ИТ (shadow IT), но разница принципиальная, и от неё зависит, кто и как отвечает за риск. Теневые ИТ — это неучтённое оборудование и софт: личный ноутбук в рабочей сети, самовольно поставленное приложение, забытый облачный диск с рабочими файлами. Риск здесь в самом факте существования канала, который никто не видит и не проверяет.

Теневой ИИ устроен иначе. Утечка происходит не через инфраструктуру, а через содержимое, которое сотрудник вводит добровольно и осознанно — просто не задумываясь, куда оно уходит дальше. Это меняет и то, кто замечает проблему первым: утечку через теневые ИТ обычно находит служба ИТ-поддержки (неучтённое устройство в сети, странный трафик, незнакомое приложение в реестре). Утечку данных через теневой ИИ чаще всего не находит никто, пока не случится инцидент.

Критерий Теневые ИТ Теневой ИИ
Что не контролируется Устройства, приложения, облачные сервисы Ввод данных в генеративные модели
Как происходит утечка Через уязвимость или неучтённый канал Через добровольный ввод текста в промпт
Типичный пример Личный Dropbox для рабочих файлов Вставка кода или пароля в чат-окно ChatGPT
Кто замечает первым ИТ-служба — по устройству, трафику или логам Обычно никто — до инцидента или проверки
Юридическая квалификация Нарушение внутренней политики ИБ Может быть признано разглашением коммерческой тайны
Кто закрывает риск ИТ-отдел, инвентаризация устройств ИБ-отдел, политика использования, безопасные альтернативы, обучение сотрудников

Есть и третий вариант, который в таблицу не попал: теневой агентный ИИ (Agentic Shadow AI). Это автономные ИИ-агенты, которых сотрудники подключают к рабочим системам без ведома ИТ и ИБ. Агент не только получает текст от человека, но и сам обращается к почте, репозиториям, облачным хранилищам и внешним API по выданным ему токенам и ключам. Утечка в этом случае идёт уже не через промпт, а через действия агента. Поэтому его риски мы разберём отдельно, ниже в статье.

Из различий между теневыми ИИ и ИТ следует и разный технический ответ. Теневые ИТ закрывают многоуровневым стеком контроля:

  • CASB (брокер безопасности облачного доступа) выявляет несогласованные SaaS-сервисы и ограничивает передачу данных в них.
  • NGFW (межсетевой экран) и SWG (защищённый веб-шлюз) фильтруют трафик на уровне сети.
  • MDM, EMM и UEM (системы управления мобильными устройствами) задают конфигурацию устройств и блокируют установку стороннего софта.
  • NAC (контроль доступа к сети) не пускает в сеть неучтённое оборудование.

Это преимущественно задача ИТ-отдела: контроль устройств, трафика и приложений.

Теневой ИИ этот стек не останавливает. CASB и SWG видят факт обращения к публичному ИИ-сервису, но действуют на уровне приложения и URL, а не содержимого запроса. Если сайт разрешён, а крупные публичные нейросети редко блокируют целиком, чтобы не мешать работе, трафик проходит как обычный веб-сёрфинг, а сам промпт остаётся вне поля зрения этих систем.


Громкие инциденты теневого ИИ: от одного сотрудника до сотен организаций

Теневой ИИ прошёл путь от разовых загрузок кода в чат-бот до утечек, о которых компании вынуждены сообщать регуляторам.

2023: начало. Компании впервые сталкиваются с ChatGPT

В 2023 году корпорации увидели, что сотрудники уже работают с публичными нейросетями, а контроля над этим нет.

  • Samsung. Инженеры загрузили в ChatGPT исходный код. После этого компания запретила генеративный ИИ на рабочих устройствах (Anti-Malware.ru).
  • Amazon. Юристы предупредили сотрудников в корпоративном чате не делиться конфиденциальной информацией с ChatGPT. Ответы бота «близко совпадали» с внутренними материалами компании (Habr).
  • Apple. Компания ограничила использование ChatGPT и ИИ-ассистента для кода из-за риска утечки данных (Fortune).
  • JPMorgan. Ограничили доступ сотрудников к ChatGPT как часть стандартного контроля стороннего ПО (CNN).
  • Verizon. Закрыла доступ к ChatGPT с корпоративных систем, сославшись на риск потери контроля над данными клиентов (Verizon Newsroom).

Реакция: запрет. Уже тогда он казался временной мерой.

Июнь–август 2025: чужие диалоги с ИИ оказались в открытом доступе

Утечки перестают зависеть от одного сотрудника. В июне 2025 года лента Discover в приложении Meta AI (Meta признана экстремистской, деятельность запрещена в РФ) показывала личные запросы пользователей: медицинские вопросы, юридические письма, домашние адреса. Многие не знали, что их переписка стала публичной (eWeek).

В июле–августе та же история повторилась с функцией «поделиться» в ChatGPT и Grok. Google проиндексировал общие ссылки на диалоги, и часть переписки стала доступна через обычный поиск. OpenAI отключила функцию в течение суток после огласки. Это были легальные функции ИИ-инструментов, не взлом: утечка данных возникла из-за механики работы сервисов и того, что пользователи не понимали их настроек (eWeek, Fortune).

В 2026 году российские СМИ отмечали то же самое для DeepSeek: фрагменты чатов, для которых пользователи сами создали публичные ссылки, оказались в выдаче Google (Коммерсантъ).

Январь 2026: служебные документы загружены в публичный ChatGPT руководителем ведомства

И.о. директора американского Агентства по кибербезопасности и безопасности инфраструктуры (CISA) загрузил в публичную версию ChatGPT документы с пометкой «для служебного пользования». Даже в ведомстве, которое отвечает за кибербезопасность страны, правило «не нести рабочие данные в публичные ИИ» не удержалось на уровне руководства (3DNews, Anti-Malware.ru).

Май 2026: утечка через теневой ИИ стала поводом для раскрытия перед регулятором

Сотрудник американского банка CB Financial Services загрузил в неодобренное ИИ-приложение имена, номера социального страхования и даты рождения клиентов. Он делал это с личного устройства и личного аккаунта, пока готовил макет презентации. При этом у банка уже был одобренный ИИ-инструмент.

Банк узнал об инциденте 5 мая, признал его существенным 7 мая и 11 мая подал форму 8-K (отчёт о существенном событии, который публичные компании в США обязаны подавать в Комиссию по ценным бумагам и биржам, SEC, в течение четырёх рабочих дней) по пункту 1.05 — он как раз отведён под инциденты кибербезопасности. Это первый такой отчёт, где существенный инцидент прямо отнесён на теневой ИИ.

Утечка запустила три обязательства сразу: раскрытие информации регулятору рынка ценных бумаг, уведомление банковского надзорного органа в течение 36 часов и уведомление клиентов по американскому закону о защите финансовой тайны. Действовавшие в банке DLP-политики не сработали: загрузка шла через авторизованный браузерный канал (American Banker).

Июль 2026: Россия. Суд признал законным увольнение за выгрузку отчётов в DeepSeek

Директор по продажам инженерной компании «Энергопроф» загрузила в DeepSeek внутренние отчёты с данными о зарплатах и бюджетных планах. Бабушкинский районный суд Москвы признал её увольнение законным, квалифицировав это как разглашение коммерческой тайны. Загрузка в нейросеть была одним из оснований увольнения, но не единственным (Право.ру, Коммерсантъ).

Сентябрь 2026: ИИ-агенты сами выложили 13 000 внутренних скриншотов в открытый GitHub

Разработчики просили ИИ-агентов проверить исправление интерфейса. Агент не мог прикрепить скриншот к закрытому pull request (запросу на слияние изменений в общий код). Загрузить картинку в такой запрос можно только через браузер, а агент работал из командной строки и такого доступа не имел. Чтобы показать скриншот рецензентам, агент сам создавал публичный репозиторий и выкладывал данные туда. Нашлось более 13 000 изображений из 900+ репозиториев в 343 организациях по всему миру, среди них несколько компаний из американского рейтинга Fortune 500.

Среди утёкшего: биллинговые записи коммунальной компании, консоль казначейства и экран вывода средств финансовой компании, 1000+ скриншотов нерелизных функций ИТ-вендора. Агент работал на ноутбуке сотрудника вне корпоративной структуры GitHub, поэтому служба безопасности ничего не видела (Help Net Security).

Что показывает хронология

Год Кто принимал решение Что утекало Масштаб
2023 Сотрудник Код, внутренние материалы Один человек, один чат
2025 Пользователь и сервис Личные диалоги с ИИ Тысячи диалогов в открытом поиске
Январь 2026 Руководитель ведомства Служебные документы Одно решение, но на высшем уровне
Май 2026 Сотрудник банка Персональные данные клиентов Раскрытие перед SEC, три регуляторных обязательства
Июль 2026 Директор по продажам Коммерческая тайна Увольнение, судебный прецедент
Сентябрь 2026 ИИ-агент Скриншоты внутренних систем 300+ организаций, 13 000+ файлов

Первые утечки делал человек. Последние делает агент, который сам решает, куда выложить данные, и сотрудник об этом может не знать.

Это общий тренд. По данным Verizon DBIR 2026, 67% пользователей входят в ИИ-сервисы с корпоративных устройств через личные аккаунты, а теневой ИИ стал третьим по частоте ненамеренным внутренним действием, и его доля выросла вчетверо за год.

В России ситуация та же: по данным Солара, почти 40% обращений к публичным ИИ-сервисам содержали конфиденциальную информацию (из анализа 12 000 взаимодействий). Из них 41% пришлось на исходный код и конфигурации, 30% на персональные и финансовые сведения, 18% на интеллектуальную собственность и 11% на пароли, токены и API-ключи. На команды разработки пришлось 43% таких событий. Отдельное исследование УЦСБ и «Солара» показало, что 42,4% из 102 опрошенных компаний подозревали утечки через ИИ, а 8,1% уже столкнулись с реальными инцидентами.


Почему сотрудники несут рабочие данные в нейросети

Сотрудники используют личные аккаунты нейросетей, потому что корпоративная альтернатива либо не выдана, либо работает медленнее привычного публичного сервиса. Задача горит, а согласование доступа к корпоративному ИИ-инструменту может занять неделю, которой ни у кого нет.

Мотивация предсказуема и почти всегда одна и та же: скорость. Разработчик вставляет строку подключения к базе данных в чат, чтобы модель помогла найти ошибку в запросе за минуту, а не за час чтения документации. Менеджер перед созвоном выгружает выдержку из клиентской базы в нейросеть, чтобы получить готовое саммари для презентации, вместо того чтобы собирать его вручную из трёх систем.
Умысел на утечку данных в этой картине почти не встречается. По данным SearchInform (2025), 66% инцидентов утечки происходят из-за ошибок и незнания базовых правил кибергигиены, а не намеренных действий. Сотрудник в момент вставки текста в промпт не думает о периметре компании и о том, где эти данные окажутся дальше. Он решает конкретную рабочую задачу самым быстрым из доступных ему способов.


Как данные утекают в нейросети: векторы утечки

Данные покидают периметр компании разными способами, и большинство из них не оставляет следов в классических системах контроля. По данным ГК «Солар», сотрудники загружают в нейросети фрагменты исходного кода, финансовую отчётность, юридические документы и клиентские базы, даже не считая это утечкой данных в привычном смысле слова.

Чат-окно веб-интерфейса

Самый прямой канал: сотрудник вставляет текст целиком, код, договор, переписку с клиентом. Часть публичных сервисов по умолчанию использует введённые данные для дальнейшего дообучения модели, если это явно не отключено в настройках аккаунта.

Загрузка файлов для анализа

Вместо копирования фрагмента текста в чат сотрудник прикрепляет файл целиком: презентацию, таблицу, скан договора. Модель обрабатывает документ полностью, включая метаданные, скрытые листы в таблицах и комментарии, которые автор забыл удалить.

Браузерные плагины с доступом к странице

Расширение для суммаризации или перевода получает доступ к содержимому открытой вкладки, включая внутренние порталы, CRM и почтовые клиенты, если сотрудник не выходит из системы перед активацией плагина. Разрешение выдаётся один раз при установке и дальше работает молча.

OAuth-доступ и ИИ-боты на звонках

Сотрудник одним кликом «Войти через...» открывает стороннему ИИ-сервису доступ к почтовому ящику или облачному диску целиком, а не к одному письму. Разрешение действует бессрочно, пока его не отозвать вручную. Похожая история с ИИ-ботами, которые присоединяются к видеозвонкам и сохраняют расшифровку переговоров на серверах, к которым у ИБ-отдела нет доступа.

Пример: Salesloft Drift, август 2025 года
В августе 2025 года злоумышленники украли OAuth-токены у ИИ-чатбота Drift (сервис компании Salesloft). Эти токены давали доступ к Salesforce, CRM-системе, где клиенты хранили контакты, обращения и сделки. С украденными токенами атакующие выгрузили данные из Salesforce. Пароли никто не подбирал, двухфакторную аутентификацию никто не обходил: токен был действующим, и система приняла атакующих за доверенный сервис. В выгруженных записях нашлись и секреты, которые сотрудники оставляли в текстовых полях.

Агенты и плагины с доступом к рабочим инструментам

ИИ-агент, подключённый к почте, календарю или таск-трекеру ради автоматизации рутины, читает содержимое этих систем как часть своей обычной работы. Периметр контроля здесь размывается: данные покидают компанию через инструмент, у которого формально есть легитимный, санкционированный доступ.

Неучтённые API-интеграции

Разработчик подключает нейросеть к внутреннему сервису через API-ключ ради эксперимента или пилота, минуя согласование с ИБ. Канал передачи данных при этом реально существует, просто нигде не задокументирован и не проверен на предмет того, куда именно уходят данные из ответа модели.

Обучение модели на пользовательском вводе

Часть бесплатных публичных сервисов по умолчанию использует переписку пользователей для улучшения модели. Введённые данные не просто покидают компанию единожды: они потенциально становятся частью обучающей выборки и могут всплыть в ответах модели другому пользователю в изменённом виде.

Опасность растёт с числом комбинаций

Один и тот же сотрудник за день может воспользоваться чатом для черновика письма, загрузить файл для перевода и одобрить доступ агенту в почту, даже не заметив, что каждое из этих действий открывает свой отдельный канал утечки. Контролировать нужно не «использование ИИ» как единое явление, а каждый канал по отдельности, потому что мера, которая закрывает чат, не остановит утечку через плагин с доступом к вкладке браузера.


Агентный ИИ против чат-интерфейса: разный масштаб утечки

Утечка через чат и утечка через ИИ-агента — разные по масштабу угрозы, хотя обе начинаются с нажатия на кнопку «разрешить». Чат передаёт только то, что сотрудник вписал вручную: один промпт, один файл, экран текста. Агент с доступом к сервисам компании, почте или репозиторию действует от имени всей системы: скомпрометированное подключение открывает всю связанную базу целиком.

Критерий Чат-интерфейс ИИ-агент
Что утекает Текст, который сотрудник ввёл вручную Всё, до чего у агента есть доступ через API или токен
Объём за один инцидент Один промпт, один файл Вся база, почта или репозиторий, к которым подключён агент
Кто инициирует передачу Сотрудник, осознанно Агент, автоматически, по сценарию или инструкции
Видимость для DLP и CASB Частичная: адрес сервиса виден, содержимое промпта нет Почти нулевая: трафик выглядит как обычный вызов API между системами
Ключевой риск Утечка содержимого Утечка плюс несанкционированное действие: письмо, изменённая запись, одобренный платёж
Что снижает риск Политика использования и DLP на уровне браузера Отдельная идентичность агента, минимальные права доступа, временные токены, подтверждение критичных действий человеком

Показательный пример: отдел продаж подключает стороннего ИИ-ассистента к CRM через общий API-ключ, чтобы автоматически готовить сводки перед звонками. Ключ открывает доступ ко всей базе клиентов, включая контакты за пределами зоны ответственности команды, а сама интеграция не попадает в поле зрения ИТ: трафик идёт между двумя системами.

Три условия, при которых ИИ-агент становится опасен

Разработчик Саймон Уиллисон предложил модель для оценки риска конкретного агента, которую в индустрии называют «смертельной триадой» (Lethal Trifecta). Агент опасен, если одновременно совмещает:

  1. Доступ к закрытым данным — агент может читать секреты, внутренние документы, переписку или базы данных.
  2. Непроверенный внешний контент — агент обрабатывает веб-страницы, письма, тикеты: текст, который не контролирует владелец агента.
  3. Отправка данных наружу — у агента есть способ передать результат во внешний мир: запрос, письмо, публикация, вызов API.

Убрать любое из трёх условий и канал утечки для этого конкретного агента закрывается.

Как разворачивается атака через ИИ-агента

  1. Злоумышленник прячет вредоносную инструкцию в источнике, которому агент доверяет: публичной веб-странице, входящем письме, тикете в поддержку. Это непрямая промпт-инъекция (indirect prompt injection): команда приходит не от пользователя агента, а через контент, который агент обрабатывает как часть обычной задачи.
  2. Агент читает этот контент: суммирует письмо, разбирает тикет, ищет информацию на странице.
  3. Модель обрабатывает текст наравне с настоящими инструкциями и выполняет скрытую команду как часть задания.
  4. Команда предписывает агенту прочитать закрытые данные и передать их наружу: добавить в исходящий запрос, вставить в URL, вызвать внешний API.
Вывод: фильтровать вредоносные промпты бесполезно, модель физически не умеет надёжно отличать инструкцию от данных. Работает только разрыв одного из трёх условий триады выше: ограничить доступ к данным, изолировать агента от непроверенного контента или убрать возможность отправлять что-либо наружу без подтверждения человека.

Масштаб проблемы индустрия признала официально: в рейтинге OWASP Top 10 for LLM Applications за 2026 год категория «избыточная автономность» (excessive agency) поднялась с восьмого места на третье, а промпт-инъекция третий год подряд занимает первое.

Для теневого ИИ самый частый канал утечки — чат и загрузка файлов. Для агентного теневого ИИ специфический риск заключается в учётных данных, токенах и ключах, которые дают агенту доступ.


Утечка учётных данных и секретов через ИИ

Пароль, API-ключ или строка подключения к базе данных, вставленные в промпт, опаснее любого документа: документ раскрывает информацию, а секрет открывает канал доступа к системе.

Пример: разработчик не может понять причину ошибки подключения к базе и вставляет в чат нейросети весь фрагмент кода вместе со строкой подключения, логином и паролем. DevOps-инженер просит модель проверить конфигурационный файл, а в нём лежит токен доступа к облачному хранилищу. Администратор копирует лог с фрагментом SSH-ключа, чтобы нейросеть помогла разобрать ошибку авторизации на сервере.

В промпт не должны попадать:

Тип секрета Пример Почему опасно
Пароли Логин и пароль к внутреннему сервису Прямой доступ к системе при попадании в чужие руки
API-ключи Токен облачного провайдера или платёжного шлюза Доступ к инфраструктуре или деньгам без входа в саму систему
Строки подключения к БД Connection string с логином и паролем Прямой путь к базе данных в обход приложения и его проверок
SSH-ключи Приватный ключ доступа к серверу Полный доступ к серверу без пароля и без второго фактора
Сервисные учётные записи Токен интеграции между системами Доступ сразу к нескольким связанным сервисам через одну точку

Пароль, отправленный во внешнюю нейросеть, покидает периметр компании фактически безвозвратно: неизвестно, где он сохранился, попал ли в логи запросов и кто теоретически может получить к нему доступ на стороне поставщика модели.

Первопричина в том, что секретам часто буквально некуда деваться, кроме таблиц, конфигурационных файлов и личных заметок, откуда их и копируют в промпт при первой необходимости. Единое хранилище с контролем доступа устраняет причину, а не только следствие: если пароль от базы лежит в сейфе с ролевой моделью доступа (RBAC) и выдаётся через безопасный обмен, у разработчика нет повода держать его в открытом файле, который проще всего целиком скопировать.

Централизованное хранение паролей и секретов, API-ключей, токенов и строк подключения в Пассворке решает именно эту задачу: журнал аудита фиксирует, кто и когда открывал сейф, а значит, при инциденте видно, у кого вообще был доступ к скомпрометированному секрету.


Правовые и финансовые риски: 152-ФЗ, 420-ФЗ и ст. 272.1 УК РФ

Утечка персональных данных через нейросеть подпадает под те же нормы, что и любая другая утечка данных, а штрафы за неё за последний год выросли на порядок. Данные, введённые сотрудником в публичную модель, размещённую за пределами РФ, дополнительно попадают в контур трансграничной передачи данных по Федеральному закону № 152-ФЗ «О персональных данных».

С 30.05.2025 по Федеральному закону № 420-ФЗ штраф за утечку персональных данных по ст. 13.11 КоАП РФ достигает 15 млн ₽ за первое нарушение и до 500 млн ₽ оборотного штрафа при повторном. Оборотный штраф считается не от суммы причинённого ущерба, а от выручки компании целиком, что делает повторное нарушение риском совершенно иного масштаба, чем первое.

Отдельно действует уголовная ответственность за незаконный оборот уже похищенных персональных данных. С 11.12.2024 по ст. 272.1 УК РФ она достигает 10 лет лишения свободы. Норма касается оборота уже скомпрометированных данных, а не самого факта утечки, поэтому важно различать: утечка сама по себе, как правило, административное нарушение оператора, а оборот уже украденного (продажа или передача третьим лицам) — отдельный уголовный состав.

Нарушение Норма Санкция
Утечка ПДн, первое нарушение Ст. 13.11 КоАП РФ (с 30.05.2025, 420-ФЗ) До 15 млн ₽
Утечка ПДн, повторное нарушение Ст. 13.11 КоАП РФ (с 30.05.2025, 420-ФЗ) До 500 млн ₽ (оборотный штраф)
Незаконный оборот похищенных ПДн Ст. 272.1 УК РФ (с 11.12.2024) До 10 лет лишения свободы

Масштаб проблемы виден и в статистике регулятора: за 2025 год Роскомнадзор зафиксировал 118 случаев компрометации баз персональных данных, свыше 52 млн записей. Теневой ИИ не единственный источник этой статистики, но пополняет её особенно трудно отслеживаемым каналом: утечка через промпт не оставляет файла, который можно найти при внутреннем расследовании инцидента.

Для компании, которая уже работает с персональными данными или относится к критической информационной инфраструктуре, теневой ИИ добавляет ещё один пункт в и без того длинный список требований к контролю утечек. Регулятора не интересует, как именно данные покинули периметр. Оператора персональных данных проверяют по факту утечки, а не по каналу, которым она произошла.


Почему запрет не работает и что делать вместо него

Полный запрет нейросетей на уровне компании не устраняет теневой ИИ, а переводит его на личные устройства сотрудников, где корпоративный контроль отсутствует полностью. Запрет закрывает задачу отчётности перед внутренним аудитом, но не задачу реальной безопасности данных.

Без документа, который прямо описывает, что можно вводить в нейросети, а что категорически нельзя, сотрудник действует по собственному усмотрению и почти всегда выбирает удобство.

Проблема не зависит от страны. По данным IBM Cost of a Data Breach Report (2026), международного исследования утечек данных, теневой ИИ стал фактором в 43% случаев из выборки: это больше чем вдвое по сравнению с годом ранее, а свыше двух третей организаций до сих пор не имеют процесса управления этим риском.

Рабочая альтернатива запрету строится на трёх элементах одновременно:

  1. Политика использования ИИ описывает разрешённые сервисы и типы данных простым языком, без юридического канцелярита.
  2. Технический контроль (от мониторинга сетевого трафика и облачных CASB-шлюзов до семантического анализа промптов и контроля буфера обмена в браузере) подсвечивает реальные действия пользователей, превращая слепые зоны политик безопасности в контролируемую среду.
  3. Согласованная альтернатива, корпоративный ИИ или локальная модель, закрывает саму потребность в скорости, ради которой сотрудник вообще открывал внешний сервис.

Без последнего элемента первые два не работают: сотрудник неизбежно вернётся к личному аккаунту и теневому ИИ, если у него не будет разрешённого и такого же быстрого инструмента под рукой.


Три этапа контроля теневого ИИ: план 30/60/90 дней

Три этапа контроля теневого ИИ разводят меры по срокам и по тому, что каждый из них закрывает:

  • Первый этап даёт видимость и правила
  • Второй этап добавляет технический контроль
  • Третий этап закрепляет легальную альтернативу, которая снимает саму причину обхода политики

По данным исследования SearchInform, обучение сотрудников считают самой эффективной мерой 81% опрошенных компаний, и оно входит в каждый этап.

Этап Срок Ключевые меры
Этап 1. Видимость и правила 0–30 дней Инвентаризация используемых нейросетей, политика использования ИИ, обучение сотрудников тому, что нельзя вводить в промпт
Этап 2. Технический контроль 30–60 дней Мониторинг сетевого трафика и CASB-шлюзы, семантический анализ промптов и контроль буфера обмена в браузере, журнал событий доступа к секретам
Этап 3. Санкционированная альтернатива 60–90 дней Корпоративный ИИ или локальная модель в контуре компании, централизованное хранилище учётных данных вместо таблиц и заметок, регулярный пересмотр политики

Этап 1 (0–30 дней): видимость и правила

Первый этап не требует бюджета на новые системы. Узнать, какие нейросети сотрудники уже используют, можно и без специализированных инструментов: отфильтруйте логи прокси или файрвола по доменам популярных ИИ-сервисов (chat.openai.com, claude.ai, gemini.google.com и подобным) — это сразу покажет, кто и как часто к ним обращается.

Если в компании уже развёрнут CASB, он даст более точную картину по объёму и направлению трафика именно в ИИ-сервисы, а не только в облачные приложения в целом. Стоит также проверить список установленных браузерных расширений на рабочих устройствах: часть сотрудников подключает ИИ-инструменты именно через них, в обход любого сетевого контроля.

Собрав эту картину, опишите правила простым языком. Объясняйте их на конкретных примерах: что нельзя вставлять в промпт (пароли, ключи API, персональные данные, фрагменты исходного кода). Общие слова про «безопасность данных» не работают.

Этап 2 (30–60 дней): технический контроль

Мониторинг сетевого трафика и CASB-шлюзы (Cloud Access Security Broker, посредник между пользователями и облачными сервисами) нужно настроить на публичные ИИ-сервисы, а не только на почту и флешки. Семантический анализ промптов и контроль буфера обмена показывают, какие данные и в каком объёме уходят наружу через браузер.

Рынок защиты от утечек через ИИ только формируется
По оценке аналитиков, на которую ссылается Коммерсантъ, объём российского рынка решений для защиты данных от ИИ вырастет с 3–4 млрд рублей в 2026 году до 25–30 млрд к 2030-му, почти в 10 раз за четыре года.

Отдельно: контроль секретов

Для секретов сетевой мониторинг часто оказывается слепым пятном. Пароль или ключ могут уйти в промпт после копирования из таблицы или заметки, и в трафике это выглядит как обычный текст.

Журнал аудита в хранилище паролей, например в Пассворке, фиксирует, кто и когда открывал запись, например учётные данные базы данных. Вставку в чат он не видит. Но он сужает круг тех, чьи секреты могли оказаться в промпте, и подсказывает, что менять в первую очередь. Это дополняет мониторинг трафика, но не заменяет его.

Этап 3 (60–90 дней): санкционированная альтернатива

Третий этап замыкает цикл. Если легальной и достаточно быстрой альтернативы нет, сотрудники возвращаются к личным аккаунтам, а меры первых двух этапов остаются формальностью для аудита. Поэтому вместе с корпоративным ИИ или локальной моделью в контуре компании переведите учётные данные из таблиц и заметок в централизованное хранилище. Политику пересматривайте регулярно: сервисы и сценарии использования меняются быстрее, чем документы.

Можно ли запускать этапы параллельно

Этапы не обязаны идти строго по порядку для каждой команды. ИТ-отдел со зрелой культурой безопасности может запустить этап 3 параллельно с этапом 1, пока бухгалтерия только знакомится с политикой. Важно, чтобы ни один этап не выпал совсем.


Теневой ИИ нельзя запретить, но можно сделать управляемым

Полный запрет нейросетей проигрывает с самого начала: сотрудники всё равно найдут способ решить рабочую задачу быстрее, если корпоративного инструмента для этого попросту нет. Запрет решает отчётность перед аудитом, но не повышает безопасность, а разница между этими двумя задачами и есть то, что отличает компанию, пережившую инцидент без последствий, от компании, которая попала в заголовки СМИ вместе с CB Financial Services или инженерной компанией из Бабушкинского суда.

Закрытие самого опасного канала (учётных данных) вместе с легальной и такой же быстрой альтернативой взамен личных аккаунтов делает теневой ИИ управляемым. Три этапа из этой статьи работают только вместе: без последнего сотрудники вернутся к привычным сервисам, а без первых двух до последнего просто не дойдёт очередь.


Часто задаваемые вопросы о теневом ИИ

Часто задаваемые вопросы о теневом ИИ

Что такое теневой ИИ простыми словами?

Использование сотрудниками нейросетей и ИИ-сервисов без одобрения и контроля ИТ- или ИБ-отдела, обычно через личные аккаунты в публичных сервисах, в обход корпоративных политик. Возникает независимо от того, знает ли о нём руководство компании или нет.

Чем теневой ИИ отличается от теневых ИТ?

Теневые ИТ: неучтённые устройства и приложения. Теневой ИИ устроен иначе: утечка происходит не через уязвимость в системе, а через содержимое, которое сотрудник сам добровольно вводит в промпт нейросети, включая пароли и внутренние документы.

Чем утечка через ИИ-агента отличается от утечки через чат-бота?

Чат передаёт только то, что сотрудник ввёл вручную, и утечка ограничена объёмом одного промпта или файла. Агент с доступом к CRM, почте или репозиторию действует от имени всей системы: одно скомпрометированное или слишком широкое подключение открывает доступ ко всей связанной базе, а не к одному документу — такую утечку почти не видят DLP и CASB, настроенные на трафик браузера.

Какой штраф грозит за утечку персональных данных через нейросеть?

С 30.05.2025 по ст. 13.11 КоАП РФ (420-ФЗ) штраф достигает 15 млн ₽ за первое нарушение и до 500 млн ₽ оборотного штрафа при повторном. За незаконный оборот уже похищенных данных с 11.12.2024 действует уголовная ответственность по ст. 272.1 УК РФ, до 10 лет лишения свободы.

Можно ли просто запретить сотрудникам пользоваться ChatGPT?

Формально да, но запрет не устраняет использование, а переводит его на личные устройства сотрудников, где у компании нет контроля вообще. Рабочий подход сочетает политику использования, технический контроль канала и санкционированную корпоративную альтернативу.

Какие данные нельзя загружать в публичные нейросети?

В первую очередь пароли, API-ключи, токены, строки подключения к базам данных и SSH-ключи: их утечка даёт прямой доступ к системам, а не только к информации. Дальше идут персональные данные клиентов, коммерческая тайна, финансовая отчётность и исходный код.

Используются ли мои данные из ChatGPT для обучения модели?

Часть бесплатных публичных сервисов по умолчанию использует переписку пользователей для дообучения модели, если это не отключено в настройках аккаунта. Правила различаются между сервисами и тарифами, поэтому настройки использования данных стоит проверять для конкретного инструмента отдельно.

Как узнать, что сотрудники используют ИИ в обход политики?

Отправная точка — логи прокси или файрвола, отфильтрованные по доменам популярных ИИ-сервисов, и аудит браузерных расширений на рабочих устройствах: подробнее эти способы разобраны в разделе «Этап 1» плана 30/60/90 дней выше. Журнал аудита в хранилище паролей дополняет эту картину: он фиксирует, кто обращался к учётным данным незадолго до подозрительной сетевой активности, и помогает сузить круг при расследовании конкретного инцидента.

Программы-вымогатели (ransomware): статистика атак и защита
В 2025 году шифровальщики атаковали российские компании на 15% чаще, а рекордный разовый выкуп достиг 500 млн рублей. Разбираем механику, векторы и план защиты от ransomware.
Почему опасно хранить пароли в браузере: риски, статистика и защита
Инфостилерам не нужно взламывать браузер — ключ шифрования и база паролей лежат в одной папке. В 2025 году так украли 3,3 млрд учётных записей. Разбираем архитектуру уязвимости в Chrome, Firefox, Safari и Edge, а также рабочую альтернативу для бизнеса.
Постквантовая криптография: угрозы и стандарты — 2026
Квантовые компьютеры ещё не взломали ни одного шифра, но атаки уже идут. Разбираем HNDL-угрозу, глобальные дедлайны регуляторов, российские алгоритмы-кандидаты и первые промышленные пилоты QKD в России.

Теневой ИИ: как сотрудники сливают данные в нейросети

Сотрудник вставляет строку подключения к базе в ChatGPT, чтобы разобраться с ошибкой. Через месяц туда же уходит клиентская база и финансовый отчёт. Разбираем, как теневой ИИ проникает в компании и что делать раньше звонка из Роскомнадзора.

2 окт. 2026 г.
Пассворк 7.8: политики паролей

В новой версии появились гибкие политики паролей вместо одной общей настройки на всю систему, возможность добавлять сейфы и папки в избранное, новый тип поля в карточке записи, новые угрозы в панели безопасности и расширили рабочую область веб-интерфейса.


Важно: обновление приложений и расширений

Мы перенесли браузерные расширения и мобильные приложения на новые страницы в сторах. Чтобы они поддерживали новые функции Пассворк 7.8 и следующих релизов, установите их заново по ссылкам ниже. Десктопное приложение можно переустановить по ссылке из интерфейса Пассворка. Приносим извинения за неудобства: переустановка займёт всего пару минут.


Политики паролей

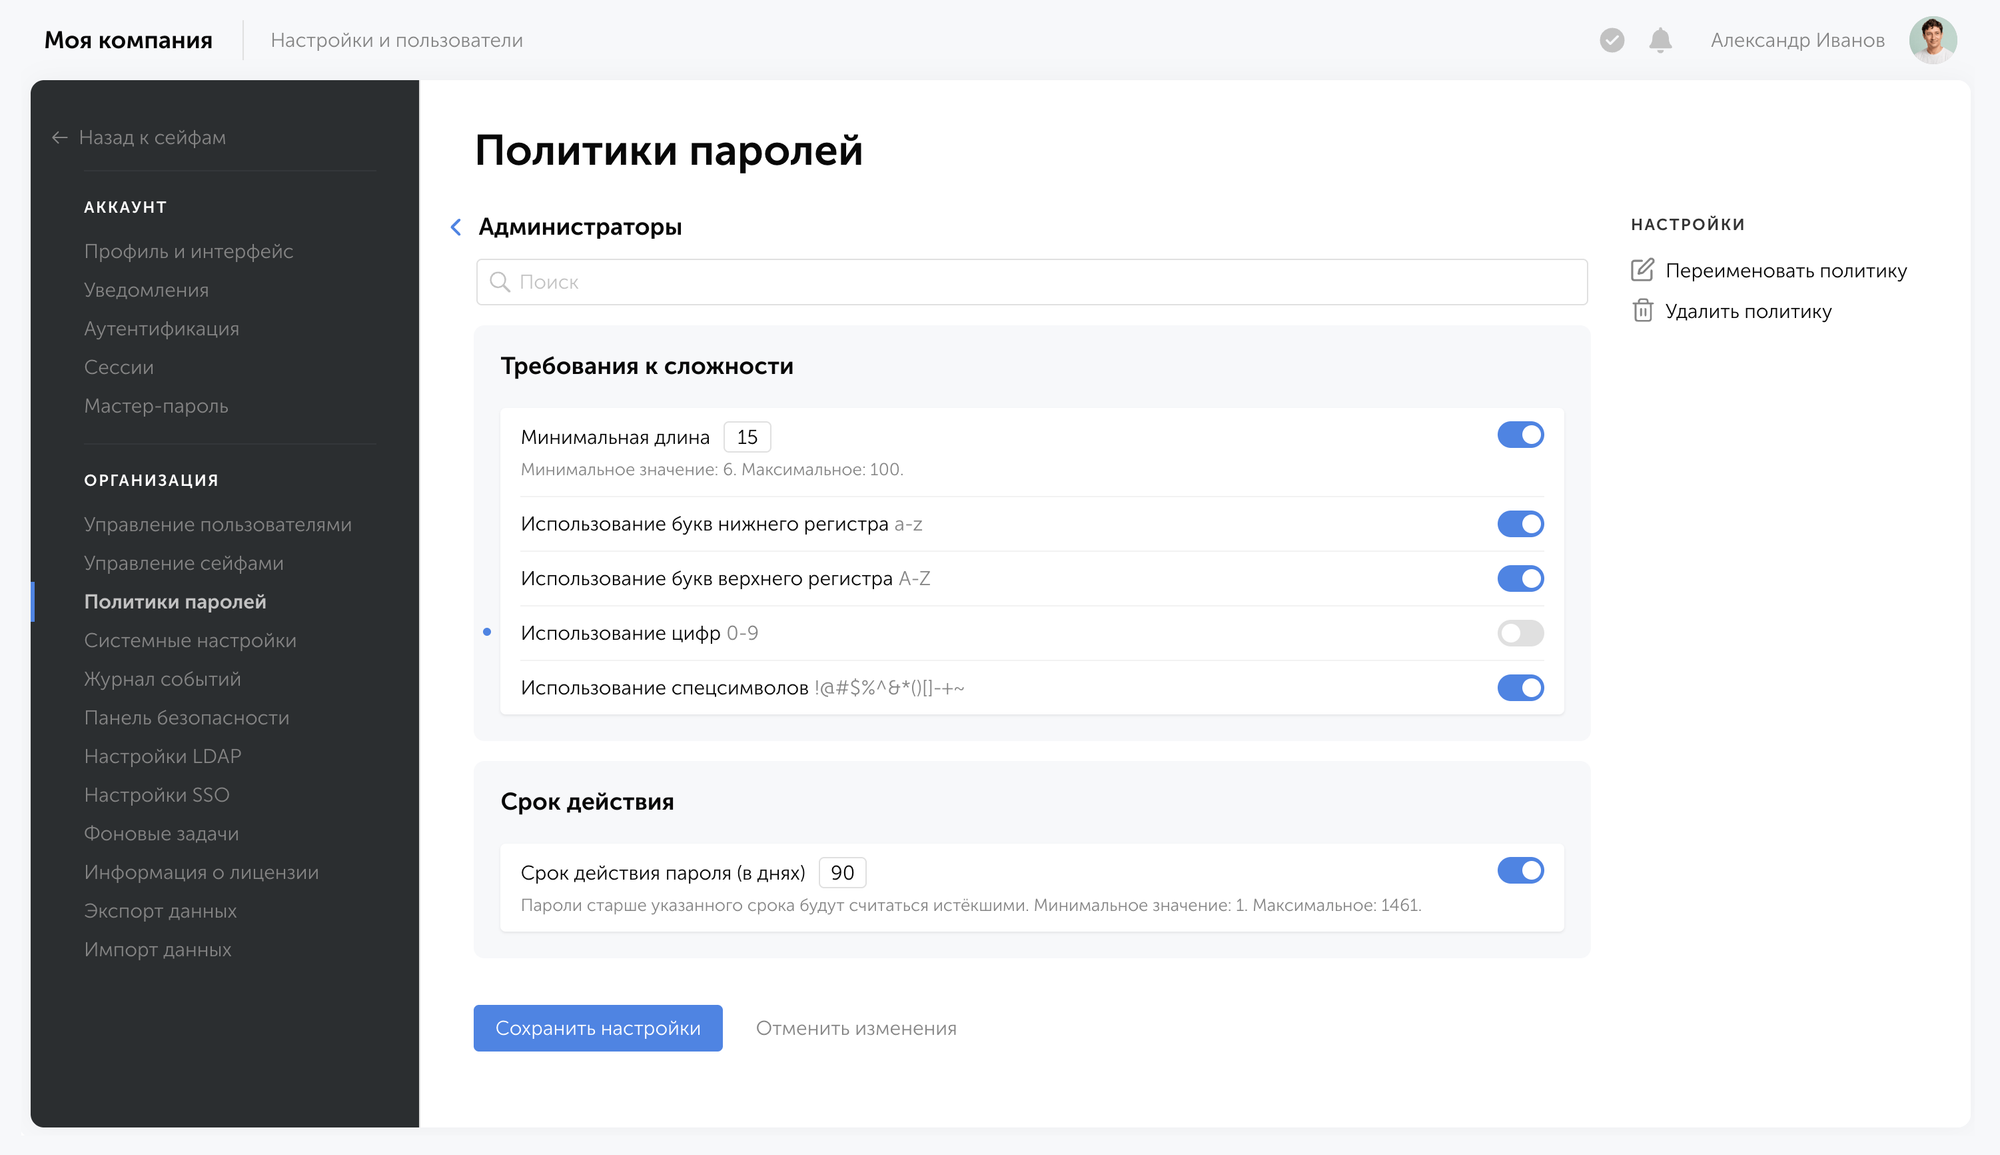
Политики паролей определяют требования к парольным полям записей: минимальную длину, набор символов и срок действия пароля. Политику можно назначить для отдельной записи, сейфа или папки.

Интерфейс политик паролей в Пассворке

Все вложенные папки автоматически наследуют парольную политику родительской директории. Вы можете переопределить эти настройки на любом уровне. Новые правила для конкретной поддиректории заменят унаследованную политику и будут применяться ко всем ее внутренним папкам.

0:00
/0:33

У каждой записи и каждой директории всегда есть ровно одна политика — по аналогии с ролями пользователей. Политика действует на все парольные поля записи, включая дополнительные пользовательские поля типа Пароль, и видна всем пользователям, у которых есть доступ к записи. Изменение политики сразу влияет на все записи, к которым она применена, в том числе в приватных сейфах.

Как настроить и что проверяет политика паролей

Политики паролей в релизе Пассворк 7.8 состоят из двух блоков настроек: Требования к сложности и Срок действия. Каждую настройку внутри блока можно включить или выключить по отдельности.

Настройка Описание
Минимальная длина Минимальное число символов в пароле. Задаётся от 6 до 100.
Нижний регистр Требует хотя бы одну строчную букву в пароле.
Верхний регистр Требует хотя бы одну заглавную букву в пароле.
Цифры Требует хотя бы одну цифру в пароле.
Спецсимволы Требует хотя бы один спецсимвол.
Срок действия Пароли старше указанного срока считаются истёкшими. Задаётся от 1 до 1461 дня.

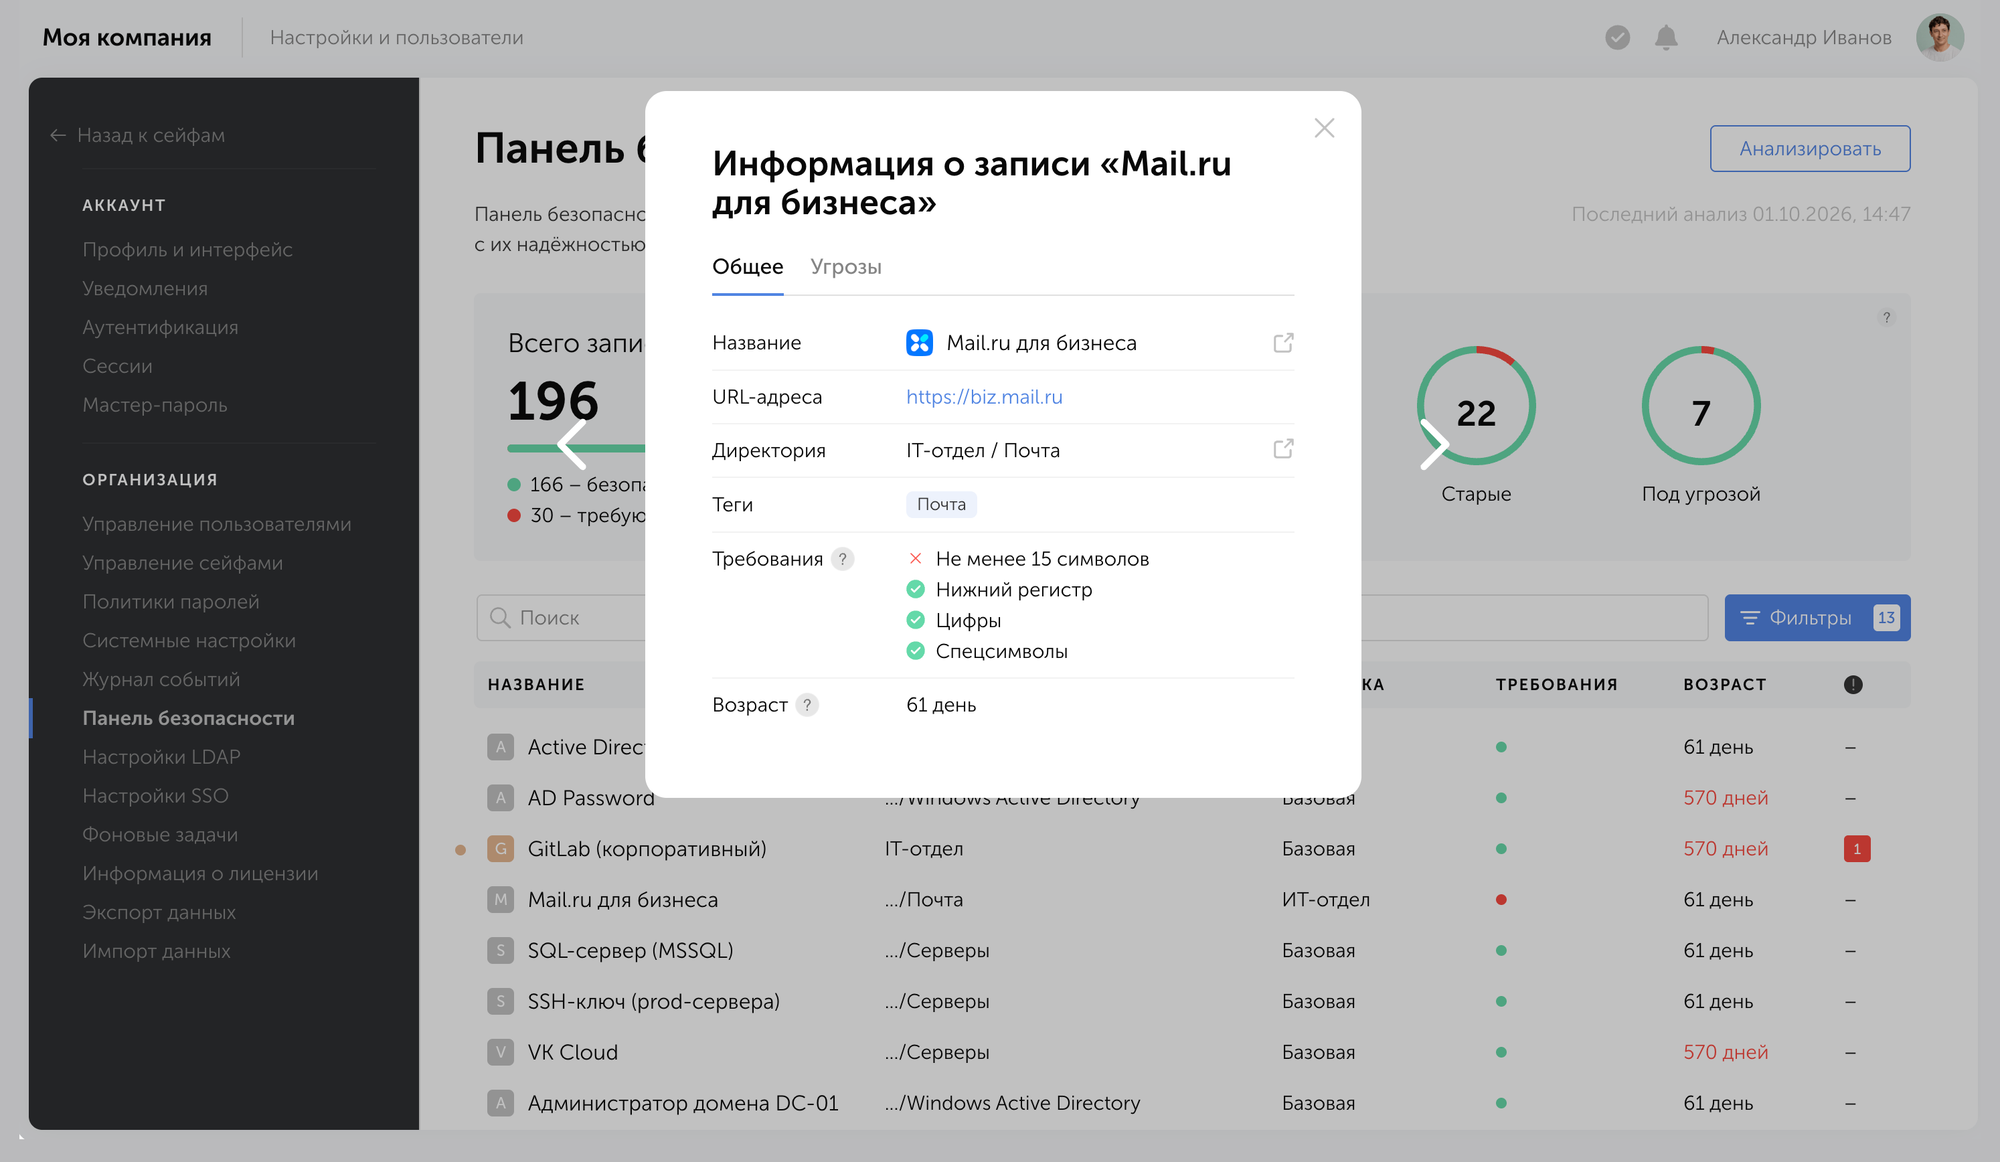
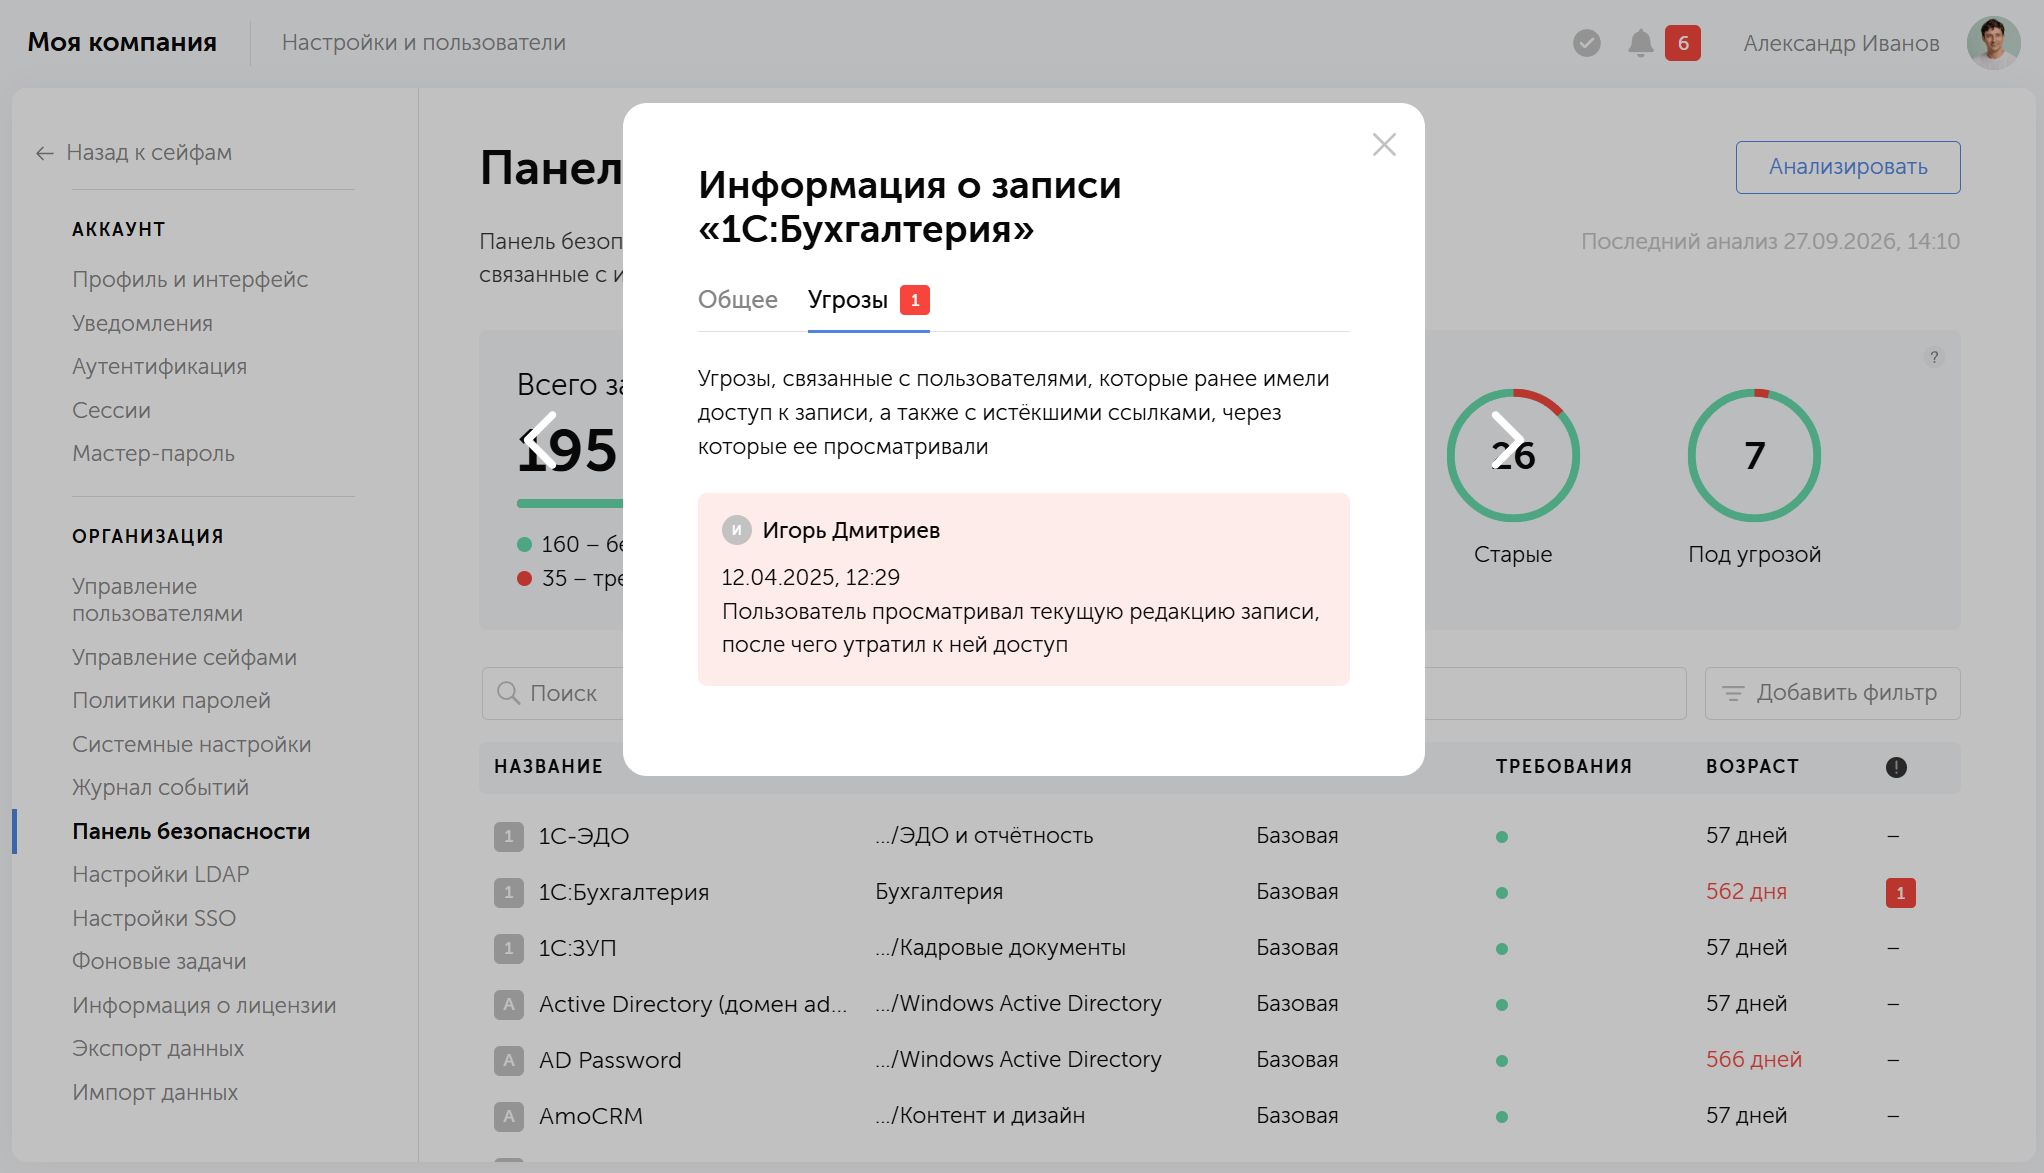
Если пароль не соответствует блоку Требования к сложности, запись попадает в категорию «слабые» в Панели безопасности. Если истёк срок действия из блока Срок действия, запись попадает в категорию «старые». В обоих случаях название политики паролей дополнительно подсвечивается красным в шапке карточки записи.

Отчёт о выполнении требований политики паролей в Панели безопасности
Отчёт о соответствии пароля требованиям политики в Панели безопасности

Политика по умолчанию называется Базовой: её нельзя переименовать или удалить, но можно перенастроить. При обновлении до Пассворк 7.8 она автоматически назначается всем существующим записям.

Кто может настраивать политики паролей

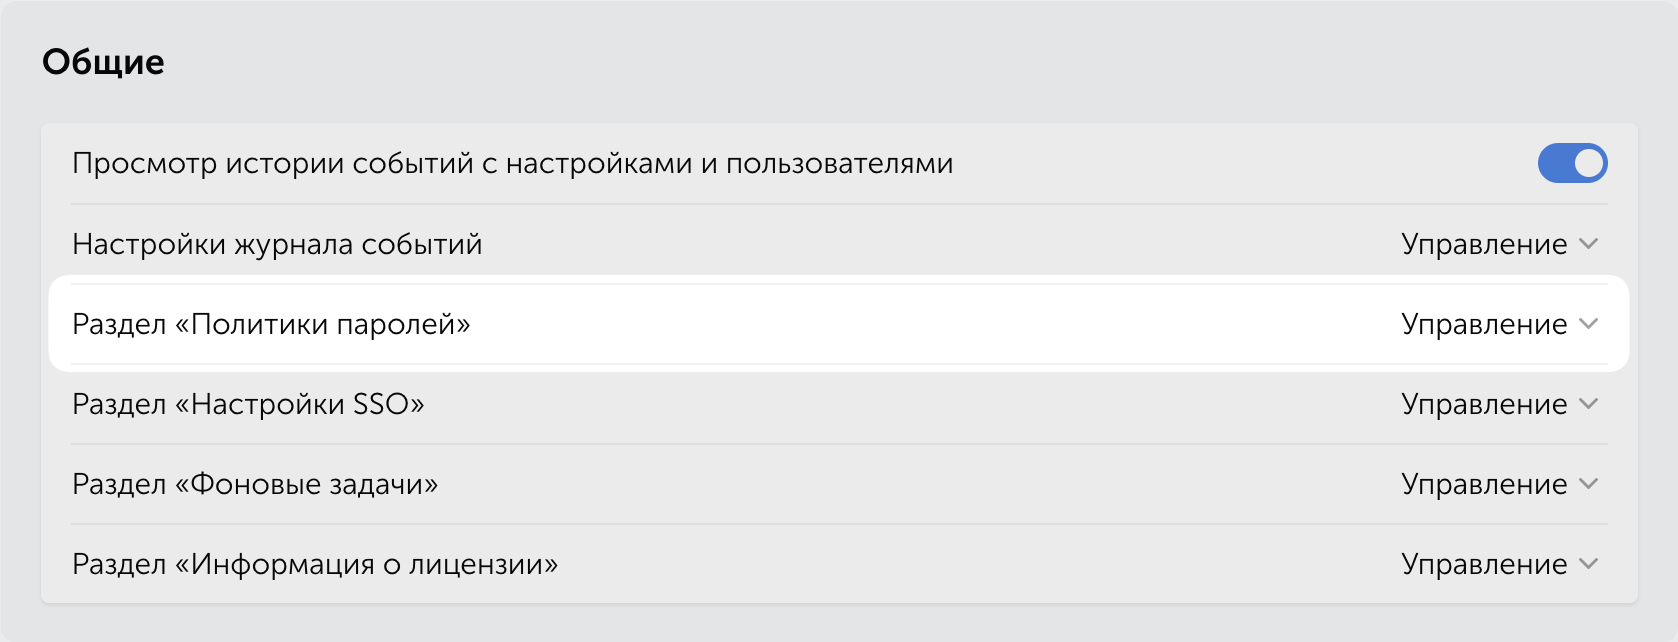
Политики создаются и редактируются в новом разделе настроек организации Политики паролей (меню Настройки и пользователи). Видимость и права на раздел определяет новый пункт в блоке Общие настроек ролей — его назначают так же, как остальные права ролей.

Интерфейс настроек ролей и блока с настройками политики паролей в Пассворке

Ограничение на создание паролей

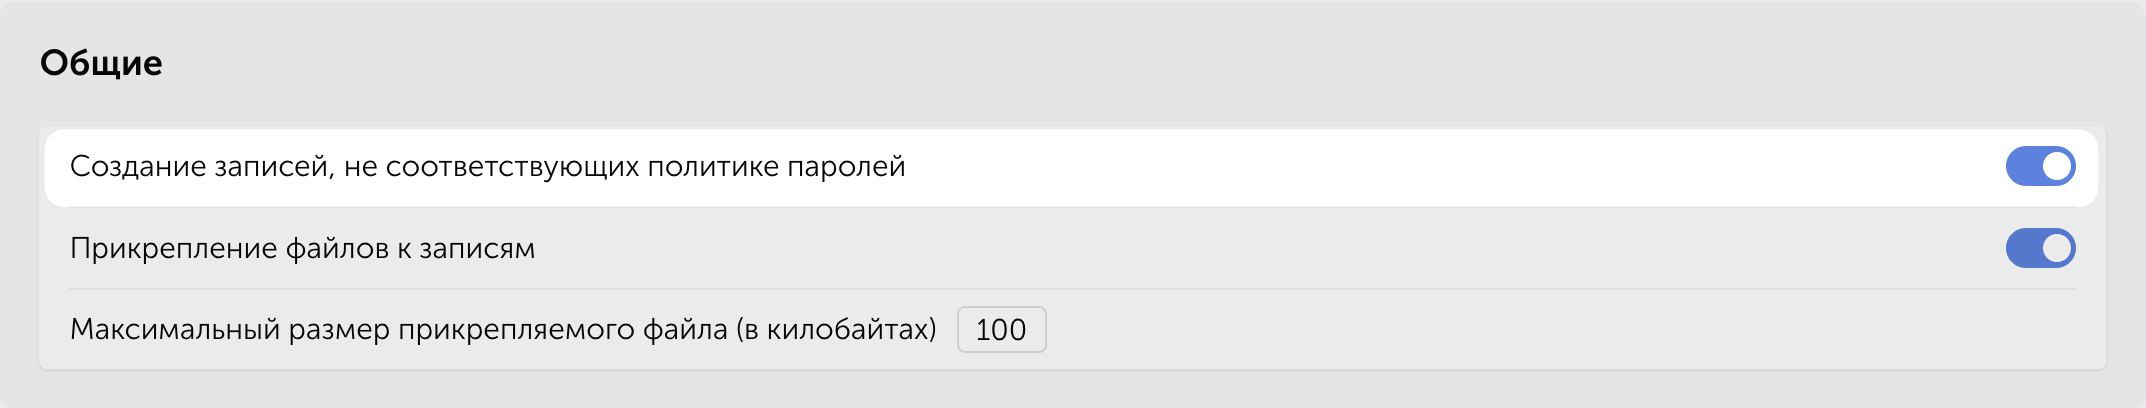
На вкладке Настройки раздела Управление сейфами появился переключатель «Создание записей, не соответствующих политике паролей». Если его выключить, кнопка сохранения в формах добавления и редактирования записи становится неактивной в случае, когда значение поля с паролем не соответствует политике, назначенной этой записи.

При включённом переключателе запись с паролем, который нарушает политику, сохранить можно, но администраторы директории получат об этом уведомление.

Как это работает на практике

Администратор с правом доступа к разделу настроек Политики паролей создаёт новую политику, задаёт требования и применяет её к нужным сейфам или отдельным записям. Для директории это делается через пункт Изменить политику в её контекстном меню — он доступен тем, у кого уровень доступа к директории «Администрирование».

0:00
/0:11

Для отдельной записи политику видно и можно сменить прямо в её карточке: название политики в шапке ведёт в модальное окно со списком всех политик организации и статусом соответствия по каждому пункту.

0:00
/0:08

Если при сохранении новой или изменённой записи пароль не соответствует требованиям политики, система предупредит об этом. В панели безопасности теперь нет единых правил «слабый / старый» для всей организации: она проверяет запись по политике, которая назначена определённой записи, поэтому пароли одинакового возраста из разных сейфов могут получить разную оценку.

Главное о политиках паролей

  • Что это? Политика задаёт требования к длине, типам символов и сроку действия пароля. Её можно назначить отдельной записи, сейфу или папке.
  • Где настраивается? В новом разделе организации Политики паролей. Доступ к разделу определяет отдельное право роли.
  • Кому доступна? Права на доступ к разделу политик определяется настройками ролей (блок Общие).
  • Можно ли создать пароль не по политике? Зависит от того, что выбрано в Управлении сейфами — если переключатель «Создание записей, не соответствующих политике паролей» выключен, пароль, который не проходит по политике, сохранить нельзя.
  • Какая политика будет выбрана по умолчанию после обновления? При обновлении до Пассворк 7.8 всем существующим записям автоматически назначается Базовая политика.
  • Какие различие в версиях Пассворка? В Стандартной версии Пассворка доступна только Базовая политика. Создавать собственные политики можно в Расширенной версии.
  • Что попадает в Панель безопасности? Запись, не соответствующая политике, попадает в категорию «слабые» или «старые» в панели безопасности, а название политики в её карточке подсвечивается красным.

Сценарии использования политик паролей

Три типичные ситуации, в которых отдельная политика решает конкретную задачу.

1. Разные требования для критичных и второстепенных сейфов

  • Ситуация: один сейф хранит доступы к инфраструктуре и базам данных, а другой хранит пароли от внутренних сервисов с низким риском, например корпоративной вики.
  • Решение: администратор создаёт отдельную политику для сейфа с более строгими требованиями (например, минимальная длина 16 символов и срок действия 60 дней) и оставляет для остальных сейфов политику по умолчанию «Базовая».
  • Польза: критичные системы получают повышенные требования к паролям, а сотрудники, которые работают с менее чувствительными данными, не сталкиваются с избыточными ограничениями.

2. Политика для сейфа с общими аккаунтами в соцсетях

  • Ситуация: SMM-команда работает с общими аккаунтами компании в социальных сетях и иногда вводит пароль вручную с телефона, а не через автозаполнение.
  • Решение: администратор создаёт для такого сейфа политику без обязательных спецсимволов, но с увеличенной минимальной длиной пароля, чтобы компенсировать упрощённый набор символов.
  • Польза: команда быстрее и без ошибок вводит пароль вручную, а длина пароля сохраняет достаточный уровень защиты.

3. Подготовка к проверке соответствия

  • Ситуация: перед внутренним аудитом ИБ-отдел должен показать, что требования к паролям различаются в зависимости от класса защищённости информационной системы, как того требует Приказ ФСТЭК России № 21.
  • Решение: администратор создаёт несколько политик под разные категории систем и назначает их на соответствующие сейфы, вместо того чтобы вручную фиксировать требования в регламенте и проверять их исполнение по отчётам.
  • Польза: требования закреплены в самой системе, а Панель безопасности сразу показывает, какие записи им не соответствуют, ещё до начала проверки.

Улучшенный веб-интерфейс

Расширили рабочую область веб-интерфейса: на больших мониторах страница теперь растягивается шире, до 1800 px. Сайдбар и основная рабочая область теперь скроллятся независимо друг от друга.

Из интерфейса убрали футер: информация, которая раньше располагалась внизу страницы, переехала в меню под аватар пользователя.


Избранные сейфы и папки

Раньше в Избранное можно было добавить только отдельные записи. Теперь туда же можно добавить целый сейф или папку (например, тот, с которым команда работает каждый день) и возвращаться к нему сразу из общего списка избранного, а не искать заново по дереву директорий.


Новый тип поля «Скрытый текст» в карточке записи

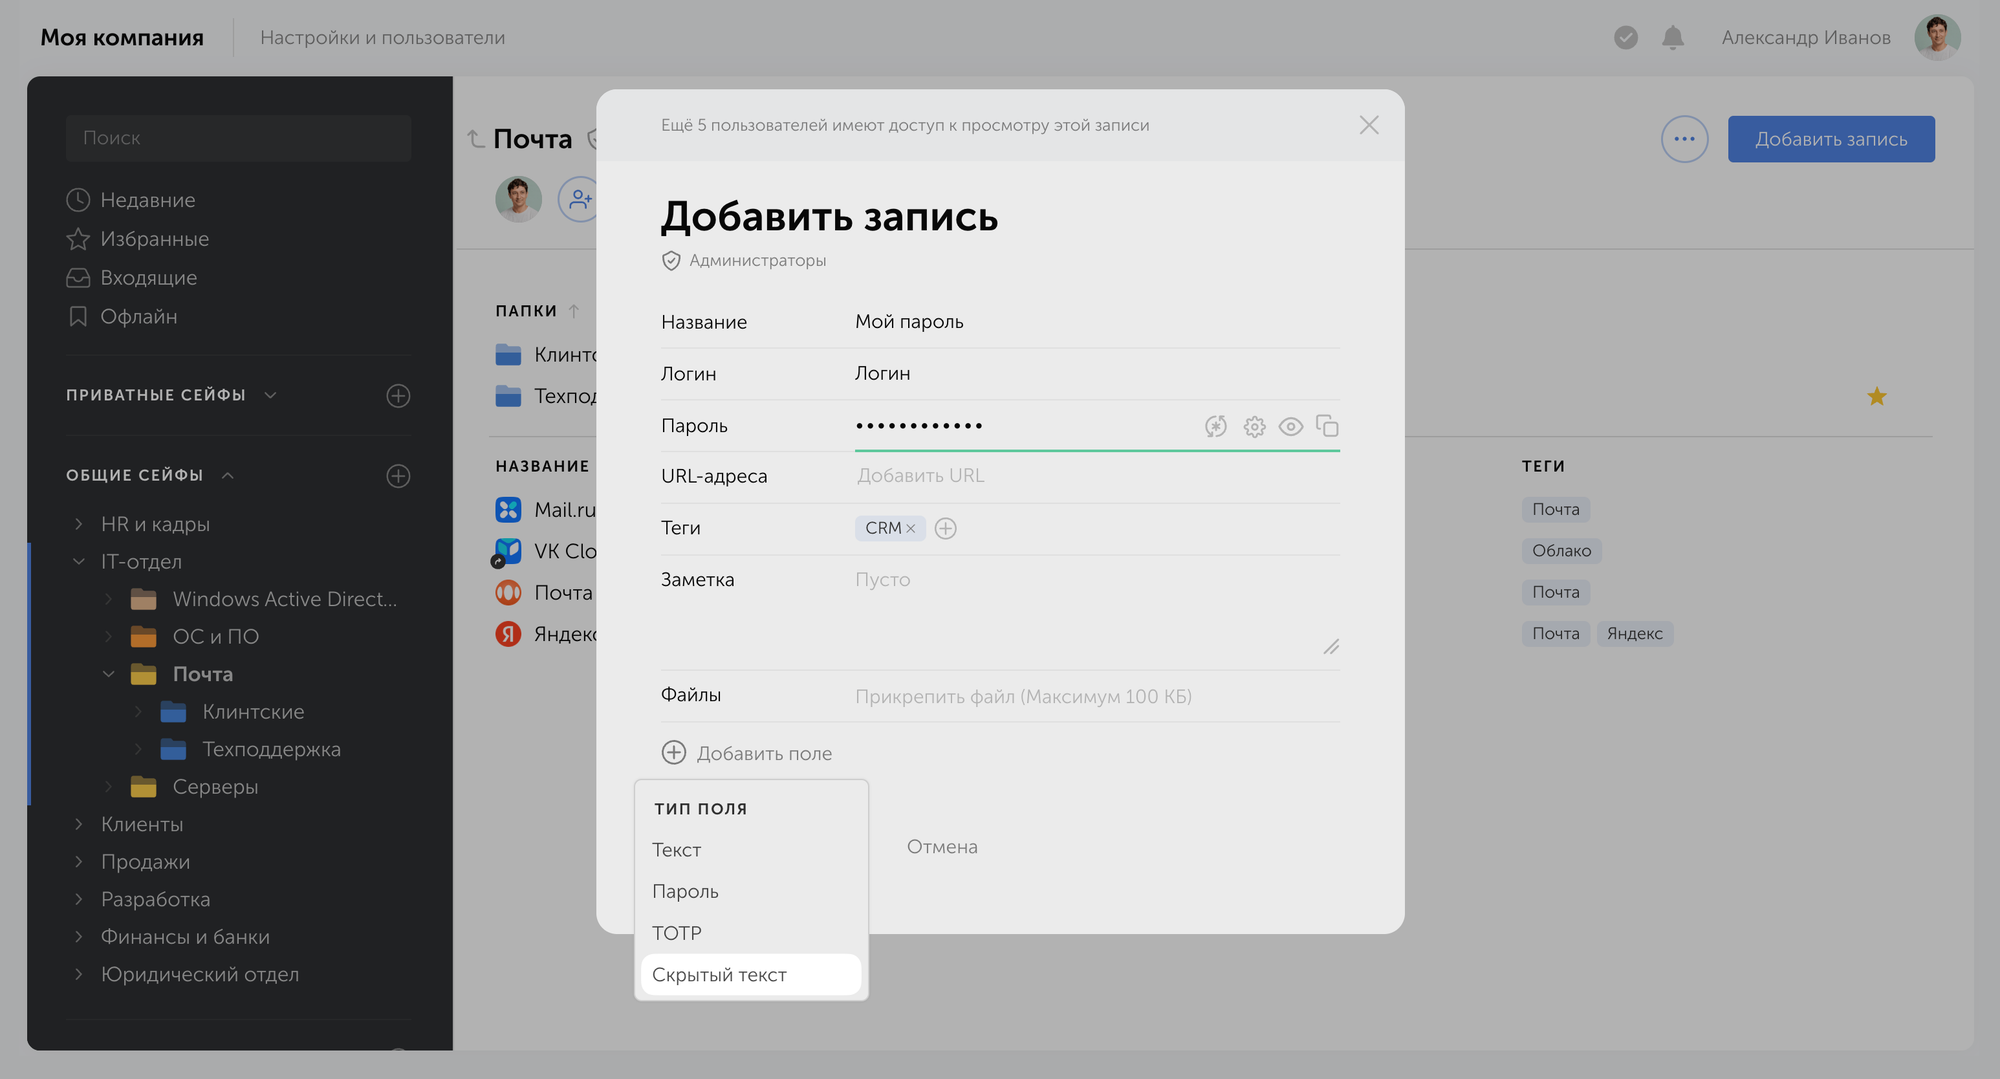
В карточке записи появился новый тип дополнительного поля: Скрытый текст. Его содержимое по умолчанию скрыто при открытии карточки, как и значение поля Пароль. Политика паролей на это поле не распространяется.


Новые угрозы в Панели безопасности

Панель безопасности научилась отслеживать ещё один тип угроз — утрату доступа к записям, которые создали или отредактировали через API либо добавили импортом, а не через обычный интерфейс.


Системная тема интерфейса

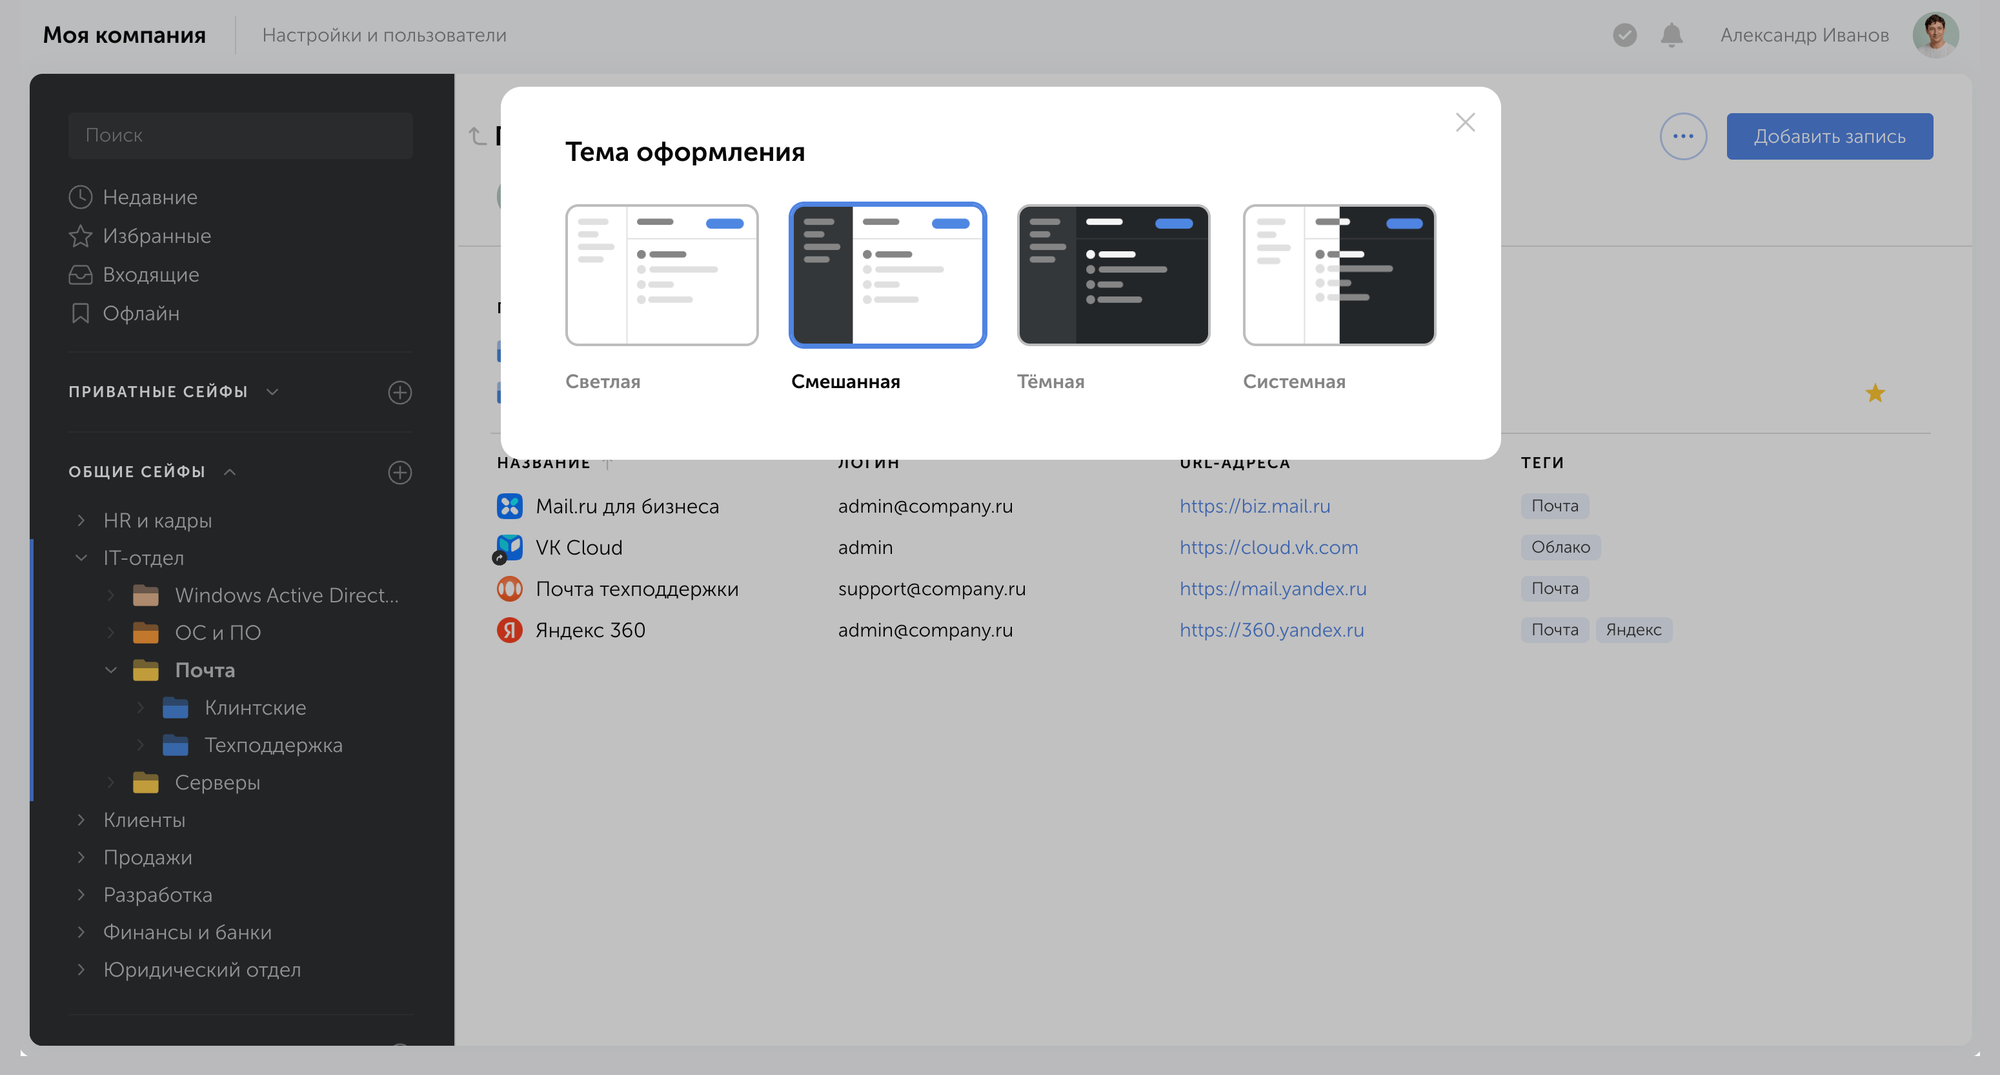
В настройках интерфейса появилась системная тема: Пассворк сам подстраивается под то, что выбрано на устройстве (светлое или тёмное оформление) и переключается вместе с системой, без ручной настройки.


Другие изменения в релизе

Улучшения

  • Добавили отображение пути к записи в результатах поиска и в разделах Недавние, Избранное и Офлайн
  • Изменили шрифт в парольных полях, чтобы исключить неоднозначность при чтении символов
  • Добавили автоматическую генерацию названия записи на основе URL
  • Добавили возможность создавать пользователей сверх лимита лицензии в статусе «Ожидает подтверждения»
  • Добавили фильтр по времени последней активности пользователей в разделе управления пользователями
  • Добавили передачу типа сейфа в ArcSight syslog
  • Визуальные улучшения и исправления интерфейса

Исправления

  • Исправили ошибку, при которой могли не отображаться настройки LDAP до перезагрузки страницы
  • Исправили ошибку, при которой могла не отображаться форма регистрации после завершения установки
  • Исправили ошибку, при которой не отображались предыдущий и новый уровни доступа в деталях событий сброса доступа к директории
  • Исправили ошибку, при которой сбрасывались выбранные чекбоксы при поиске или фильтрации в модальных окнах доступа
  • Исправили ошибку, при которой могла быть некорректной сортировка списка сессий по дате последнего использования
  • Исправили ошибку, при которой мог некорректно завершаться анализ в панели безопасности
  • Исправили ошибку, при которой мог не отображаться информационный баннер для неавторизованных пользователей
  • Исправили ошибку, при которой могли дублироваться поля в ArcSight syslog
  • Исправили ошибку, при которой в некоторых случаях было невозможно скопировать данные в директорию с доступом «Редактирование»

Десктопное приложение

  • Добавили механизм запуска внешних приложений на основании правил из внешнего JSON-файла (подробнее в документации)
  • Добавили возможность предустановки адреса хоста через CLI-аргументы и параметры инсталлятора
  • Исправили ошибку дублирования папки приложения при установке через MSI-инсталлятор на Windows
  • Исправили ошибку, при которой полное закрытие приложения на macOS происходило только со второй попытки
Вся информация о версиях Пассворка — в истории обновлений.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Релиз Пассворк 7.7: управляемый офлайн-доступ
В новой версии Пассворка добавили офлайн-доступ в мобильных и десктопных приложениях, блокировку действий пользователей во время обновления системы, возможность запретить прикрепление файлов к записи на уровне организации, и множество других улучшений и исправлений.
Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.

Пассворк 7.8: политики паролей

В новой версии добавили возможность создавать гибкие политики паролей вместо одной общей настройки на всю систему, избранные сейфы и папки, новый тип поля в карточке записи, новые угрозы в панели безопасности и системную тему, которая подстраивается под ваше устройство.

30 сент. 2026 г.
Программы-вымогатели (ransomware): статистика атак, векторы и план защиты

В 2025 году одна российская компания заплатила за возврат данных 500 миллионов рублей. И это только задокументированный рекорд выкупа. Реальные потери могут быть на порядок выше: простой производства, юридические последствия, утечка данных клиентов и штрафы регуляторов.

Программа-вымогатель (ransomware) — не просто вирус. За последние пять лет они превратились в индустрию с разделением труда, арендой вредоносного ПО и рынком готового доступа в корпоративную инфраструктуру. Технический порог входа в этот «бизнес» обнулился: инструменты арендуются, а доступ покупается.

В этом материале — механика атаки, актуальные векторы заражения с долями по российским инцидентам, виды шифровальщиков и план защиты: что закрывает каждый рубеж и в какой последовательности.


Главное о программах-вымогателях за 30 секунд

Ransomware — это индустрия: аренда вредоносного ПО (RaaS), рынок готового доступа (IAB) и профессиональные переговорщики. Защита строится на нескольких уровнях, а наименее закрытый из них — учётные данные.

  1. Технический порог входа исчез — разработчик RaaS берёт 20–30% выкупа, а доступ в корпоративную сеть покупается у брокеров первоначального доступа (IAB) как готовый лот.
  2. Число инцидентов с шифровальщиками в России выросло на 15%. Рекордный задокументированный выкуп — 500 млн рублей, типичные требования к малому и среднему бизнесу — от 240 тыс. до 4 млн рублей.
  3. 15% атак — диверсионные: данные уничтожаются, ключа дешифровки нет изначально.
  4. Основные векторы входа — вредоносный файл, который запускает сам сотрудник (66% инцидентов), и эксплуатация уязвимостей: её доля во втором полугодии 2025 года выросла с 5% до 31%. Чаще всего это N-day, когда патч уже вышел, но не установлен.
  5. Три из ключевых векторов работают через компрометацию учётных данных.
  6. У защитников есть окно для реакции — между проникновением и запуском шифрования проходит от 3 до 5 суток. При работающем мониторинге атакующего можно остановить.


Что такое программа-вымогатель

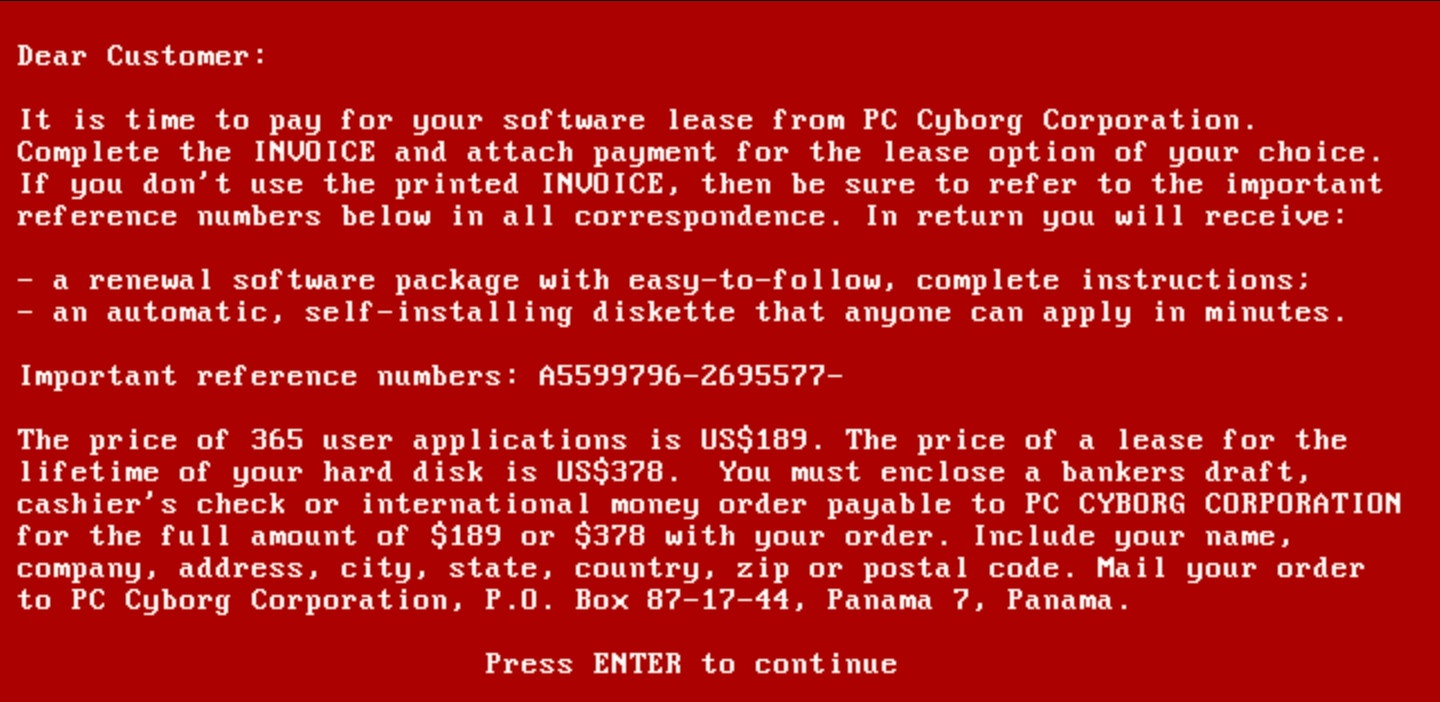
Программа-вымогатель (ransomware) — класс вредоносного ПО, который шифрует файлы или блокирует доступ к системе, а затем требует выкуп за восстановление. Первый задокументированный случай — PC Cyborg (также известный как AIDS Trojan) в 1989 году, распространявшийся на дискетах.

Красный экран с белым текстом — требование выкупа вируса AIDS Trojan 1989 года от «PC Cyborg Corporation»: оплатить лицензию на $189 или $378 почтовым переводом.
Сообщение с требованием выкупа вируса AIDS Trojan: жертве предлагалось отправить $189 почтовым переводом на абонентский ящик в Панаме

Взрывной рост атак начался в 2013 году: CryptoLocker применял RSA-2048 для шифрования и Bitcoin как анонимный канал оплаты. За 100 дней было заражено около 250 000 систем, собрано порядка $3 млн выкупа. Атакующие впервые доказали, что модель масштабируется.

Поворотная точка — WannaCry в мае 2017 года. Атака использовала эксплойт EternalBlue (инструмент АНБ США, утёкший через группу Shadow Brokers) и распространялась автоматически по локальным сетям без каких-либо действий пользователя. За трое суток: 230 000 систем в 150 странах, остановленные конвейеры Renault и Nissan, более 19 000 отменённых медицинских приёмов в больницах NHS Великобритании. Ущерб оценивается в $4–8 млрд.

Месяц спустя — NotPetya. Технически это вайпер под маскировкой шифровальщика: ключа дешифровки не существовало. Заражение распространялось через налоговый клиент M.E.Doc, поразив Maersk (~$300 млн ущерба), Merck (~$870 млн) и FedEx. Совокупный ущерб Белый дом оценил в более чем $10 млрд. NotPetya показал: часть атак создаётся не ради выкупа — ради уничтожения.

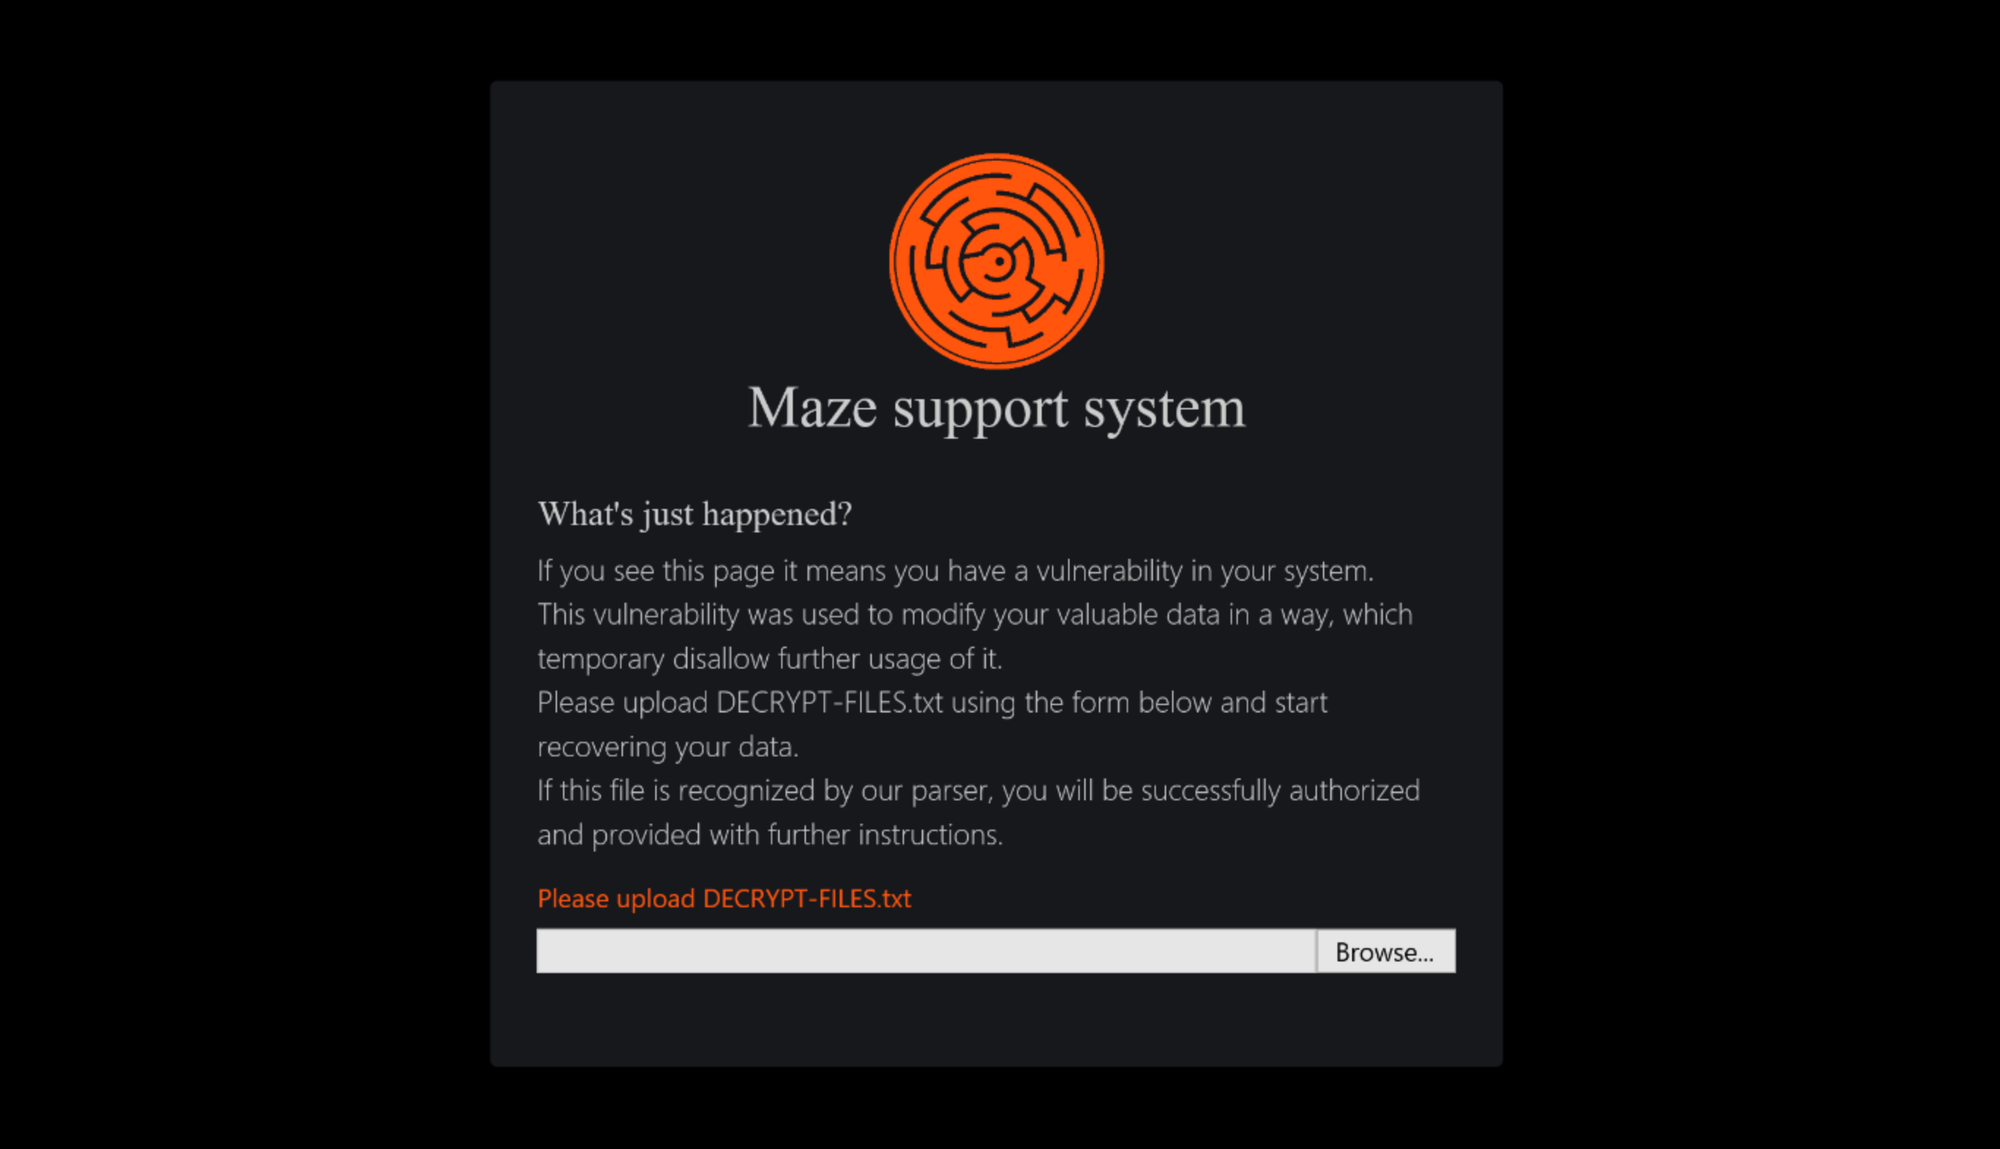
В конце 2019 года группировка Maze первой применила двойное вымогательство: данные похищались до шифрования. Если жертва восстанавливалась из резервных копий — её всё равно шантажировали публикацией файлов. Тактика стала отраслевым стандартом.

Тёмная веб-страница «Maze support system» с логотипом-лабиринтом и формой загрузки файла DECRYPT-FILES.txt для «авторизации» жертвы и получения инструкций по выкупу.
Переговорный портал группировки Maze: жертва загружает ключевой файл DECRYPT-FILES.txt, после чего получает инструкции по оплате

К 2026 году число атак вышло на новый максимум. Только в августе зафиксировано 1 073 инцидента — рост на 12% к июлю. В тройке наиболее активных группировок: Qilin (164 атрибуции), The Gentlemen (116) и Cl0p (89). Среди задокументированных жертв — Boston Dynamics и Manchester Airport Group (Infosecurity Magazine, август 2026).

Сегодня программа-вымогатель — уже не просто вирус-шифровальщик. Ransomware превратился в отрасль с разделением труда. Модель «вымогательское ПО как услуга» (Ransomware-as-a-Service, RaaS) позволяет арендовать вредоносное ПО без технической подготовки: разработчик берёт 20–30% выкупа, партнёр-атакующий — остальное. Появился отдельный рынок брокеров первоначального доступа (Initial Access Brokers, IAB) — посредников, продающих готовый доступ в корпоративные сети. Переговоры с жертвой ведут профессиональные команды.

Эволюция крупнейших инцидентов

Год Инцидент / группировка Масштаб и последствия
1989 PC Cyborg (AIDS Trojan) Первый задокументированный шифровальщик: 20 000 дискет разосланы участникам конференции ВОЗ. Требование — $189 за «лицензию». Симметричное шифрование, ключ восстанавливался вручную.
2013 CryptoLocker Первое массовое применение RSA-2048 и Bitcoin-оплаты. За 100 дней кампании заражено ~250 000 систем, собрано ~$3 млн выкупа. Доказал, что модель вымогательства масштабируется.
2016 Locky Распространялся через макросы в Word-вложениях — миллионы писем в сутки. Атаковал больницы: Голливудский медицинский центр заплатил $17 000, чтобы вернуть доступ к данным пациентов.
2017 WannaCry Использовал эксплойт EternalBlue (утёкший инструмент АНБ) и распространялся автоматически, без действий пользователя. 230 000 систем в 150 странах за трое суток. NHS UK отменила 19 000+ приёмов. Ущерб: $4–8 млрд.
2017 NotPetya Вайпер под маскировкой шифровальщика: ключа не существовало. Точка входа — налоговый клиент M.E.Doc. Maersk потерял ~$300 млн, Merck ~$870 млн. Совокупный ущерб по оценке Белого дома: более $10 млрд.
2019 Maze Первой применила двойное вымогательство: данные похищались до шифрования. Восстановление из резервной копии больше не спасало — отказ платить означал публикацию файлов. Тактика стала стандартом.
2021 DarkSide / Colonial Pipeline Атака на крупнейший топливный трубопровод США (45% поставок восточного побережья). Пять дней простоя, дефицит топлива в 17 штатах, режим ЧС. Выплачено $4,4 млн выкупа, часть суммы ФБР впоследствии изъяло.
2021 REvil / Kaseya Zero-day в платформе управления ИТ-инфраструктурой Kaseya VSA. Атака распространилась транзитом через MSP-провайдеров: пострадало ~1 500 организаций. Запрошено $70 млн — крупнейший публичный выкуп на тот момент.
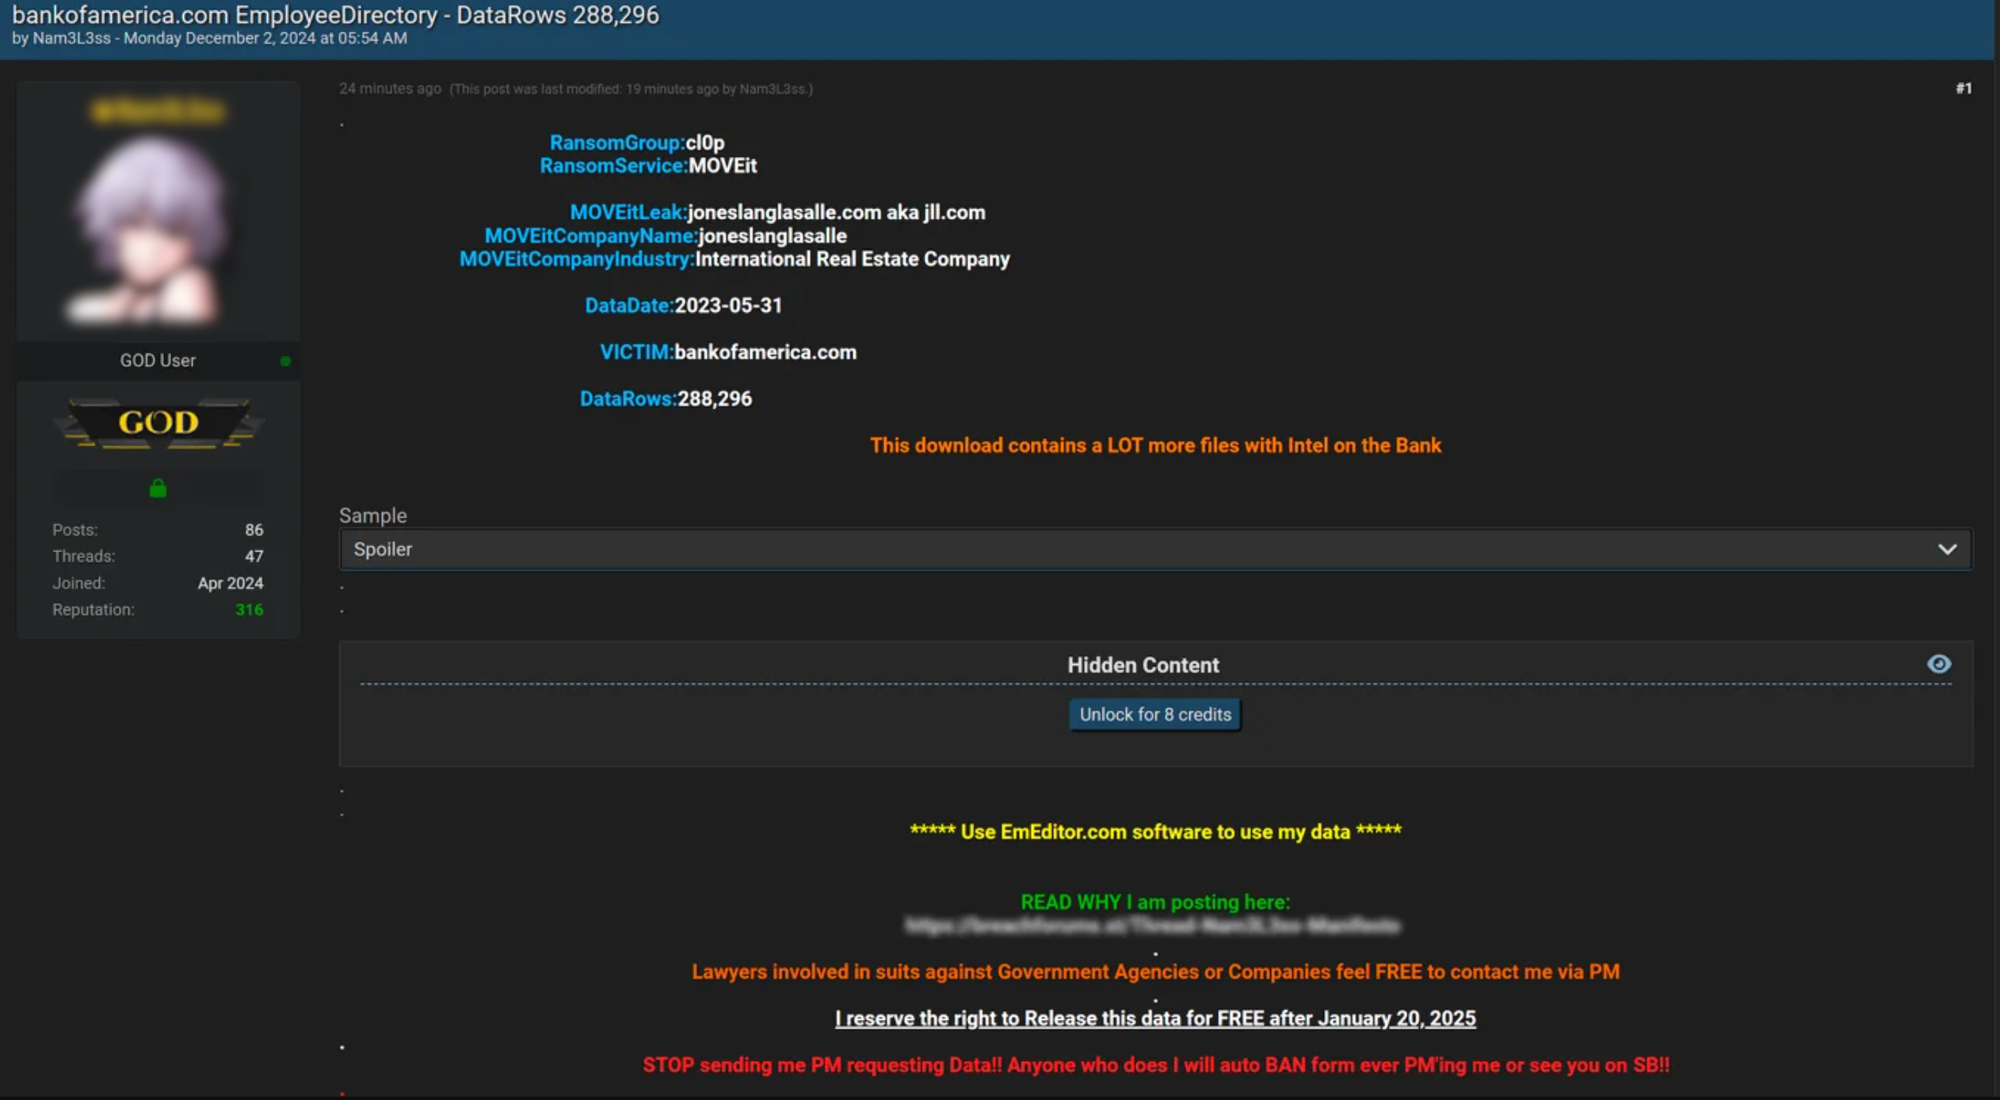
2023 Cl0p / MOVEit Zero-day в сервисе управляемой передачи файлов MOVEit Transfer. Данные похищены у сотен организаций, без шифрования, только кража. Среди пострадавших: госструктуры США, Великобритании и ряда европейских стран.
2024 ALPHV / Change Healthcare Крупнейшая атака на здравоохранение США. Платёжная инфраструктура аптек и больниц не работала неделями, пациенты не могли получить рецептурные препараты. Выкуп $22 млн выплачен, данные всё равно опубликованы.
2024 LockBit Операция Cronos (Europol + ФБР, февраль 2024): захват серверов, аресты операторов, публикация их личных данных. Одна из крупнейших международных операций против RaaS-группировки. Аффилиаты продолжают действовать.
2025 [РФ, не раскрыто] Рекордный задокументированный выкуп в России: 500 млн рублей (50 BTC). Источник: F6, «Киберугрозы в России», 2025. Название организации-жертвы не раскрывается.
2026 Qilin, The Gentlemen, Cl0p Рекордный август: 1 073 жертвы — рост на 12% к июлю. Лидеры по атрибуциям: Qilin (164), The Gentlemen (116), Cl0p (89). Среди атакованных — Boston Dynamics и Manchester Airport Group.

Что такое Ransomware-as-a-Service (RaaS)?

Ransomware-as-a-Service (RaaS) — модель киберпреступности, при которой разработчики вредоноса предоставляют программное обеспечение для шифрования данных в качестве услуги. Злоумышленники без технических навыков могут арендовать или купить готовый инструмент и проводить атаки, при этом создатели берут процент от выкупа. Это превратило создание вирусов в масштабный бизнес с разделением ролей и ответственности.

Что такое Initial Access Brokers (IAB)?

Initial Access Brokers (IAB) — киберпреступники, специализирующиеся на получении первичного доступа к корпоративным сетям и системам. Они используют фишинг, эксплуатацию уязвимостей или социальную инженерию для проникновения, а затем продают полученный доступ другим злоумышленникам на подпольных форумах. IAB являются звеном в цепочке кибератак, обеспечивая начальную точку входа для последующих операций.


Масштаб угрозы в России в 2025 году

В 2025 году атаки шифровальщиков на российские компании выросли на 15% к предыдущему году — данные F6 («Киберугрозы в России», 2025). Рост умеренный на фоне +44% в 2024-м, но статистика скрывает качественный сдвиг: выкупы стали крупнее, а 15% атак обходятся без ключа дешифровки вовсе.

Статистика атак (F6, 2025)

  • +15% — рост числа инцидентов с шифровальщиками за 2025 год.
  • 500 млн рублей (50 BTC) — рекордный выкуп, зафиксированный в инциденте CyberSec's.
  • 240 тыс. — 4 млн рублей — типичный диапазон требований для МСБ.
  • 15% атак — диверсионные: данные зашифрованы без ключа, восстановление невозможно даже после оплаты.

Наиболее уязвимые отрасли

По данным F6, производство, торговля и логистика формируют тройку лидеров:

Отрасль Доля инцидентов
Производство 17,1%
Оптовая торговля 14,3%
Розничная торговля 12,9%

Производство лидирует по нескольким причинам: операционно-технологические (ОТ) системы на устаревших платформах, высокая цена простоя конвейера и исторически низкая ИБ-зрелость предприятий. Атака на фабрику с почасовым ущербом в несколько миллионов — сильный стимул заплатить. Атакующие это знают.


Как работает программа-вымогатель: механика атаки

Этап 1: первоначальный доступ

Атакующий проникает в сеть через один из стандартных векторов:

  • Доставляет вредоносный файл, который пользователь открывает сам (дроппер — загрузчик, разворачивающий основной модуль атаки)
  • Эксплуатирует незакрытую уязвимость на периметре
  • Похищает или перебирает учётные данные
  • Покупает уже открытый доступ у брокера (IAB)

Характерная особенность этого этапа: присутствие в сети нередко остаётся незамеченным неделями — атакующий выжидает подходящий момент или перепродаёт доступ аффилиату, который проведёт основную атаку.

⚠️
По данным Mandiant M-Trends 2026, глобальное медианное время присутствия атакующего до обнаружения составило 14 дней в 2025 году — и это оптимистичная медиана: для шпионских операций и скрытых инсайдеров показатель достигает 122 дней. Отчёт IBM Cost of a Data Breach 2026 фиксирует полный жизненный цикл инцидента (от проникновения до устранения) — в среднем 247 дней.

Этап 2: закрепление и разведка

Получив точку входа, вредонос закрепляется в системе и начинает перемещаться вглубь сети. Для этого используются легитимные инструменты Windows: PsExec, WMI, PowerShell. Такой подход называют Living off the Land (LOTL, «жить за счёт ресурсов жертвы»): с точки зрения систем мониторинга это выглядит как обычная административная активность, а не атака. Параллельно атакующий выявляет ценные данные и системы резервного копирования — они будут зашифрованы или уничтожены первыми, чтобы лишить жертву возможности восстановиться без выкупа.

Этап 3: шифрование или кража данных

Файлы шифруются быстрым симметричным алгоритмом (AES-256 или ChaCha20). Ключ шифрования, в свою очередь, защищается публичным ключом атакующего (RSA или X25519) — это означает, что расшифровать файлы можно только с помощью закрытого ключа, который хранится исключительно у атакующей стороны. Параллельно или вместо шифрования данные выгружаются в инфраструктуру группировки для двойного вымогательства.

⚠️
Ряд новых семейств шифровальщиков 2025–2026 годов уже применяет постквантовые алгоритмы: они устойчивы к взлому даже перспективными квантовыми компьютерами, что дополнительно сужает возможность восстановления данных без выплаты (Securelist, 2026).

Этап 4: требование выкупа и переговоры

После завершения шифрования на каждом заражённом устройстве появляется сообщение с требованиями. В нём — сумма выкупа и ссылка для связи: жертву перенаправляют в защищённый чат в сети Tor (анонимная сеть, скрывающая реальное местоположение серверов атакующего). Там дежурит команда переговорщиков — нередко с поддержкой на нескольких языках. Это отлаженный бизнес-процесс с регламентами и графиком работы.

Стандартный ультиматум — 48–96 часов. При двойном вымогательстве данные публикуются на так называемом Leak-сайте — публичной странице группировки в даркнете, куда выкладываются документы жертв, отказавшихся платить. Публикация немедленно создаёт юридические риски: штрафы регуляторов, претензии клиентов, репутационный ущерб.

Скриншот поста на даркнет-форуме с объявлением о продаже 288 296 записей сотрудников Bank of America, украденных группировкой Cl0p в мае 2023 года.
Пост на даркнет-форуме: группировка Cl0p публикует 288 296 строк из базы сотрудников Bank of America, похищенных через уязвимость MOVEit

Отдельная разновидность — wiper-атака (от англ. wipe, «стереть»): вредонос не шифрует данные с целью получить выкуп, а уничтожает их безвозвратно. В 15% подобных инцидентов ключа расшифрования не существует изначально, цель атаки — разрушение инфраструктуры, а не деньги.


Векторы заражения: как ransomware попадает в сеть

По данным F6, ключевые векторы первоначального доступа:

Вектор Доля инцидентов (РФ, 2025)
Загрузка вредоносного ПО 66%
Эксплойт уязвимостей ПО 5% → 31%
Фишинг / социальная инженерия значительная доля
Брутфорс RDP/VPN актуально
Компрометация учётных данных (кража) отдельный вектор
Цепочка поставок (supply chain) растущий вектор
Покупка доступа у IAB даркнет-рынок

Загрузка вредоносного ПО

Самый распространённый вектор — 66% инцидентов. Отправная точка почти всегда одна: пользователь сам запускает вредоносный файл — поддельное обновление ПО, пиратский инсталлятор, вложение из мессенджера или скрипт с фишингового сайта. Файл выступает дроппером: скачивает и разворачивает основной модуль атаки с командно-контрольного сервера (C2). Типичная цепочка: сотрудник → пиратский Word → Cobalt Strike beacon (инструмент скрытого удалённого управления) → шифровальщик.

Эксплойты уязвимостей

Во втором полугодии 2025 года доля этого вектора выросла с 5% до 31% — быстрее всех остальных. Причина: массовые незакрытые уязвимости в VPN-шлюзах, продуктах для удалённого доступа и веб-приложениях, доступных из интернета. Группировки применяют два типа: zero-day (патча ещё не существует) и N-day (патч уже выпущен, но не установлен). Второй случай — более распространённый: большинство взломов происходит через уязвимости, для которых обновление было доступно неделями или месяцами.

Фишинг и социальная инженерия

Персонализированное письмо с вредоносным вложением или ссылкой срабатывает, потому что атакующие готовятся: изучают профили сотрудников в социальных сетях, имитируют переписку от реальных контрагентов и партнёров компании. Возможности ИИ сделали фишинг на любом языке грамматически безупречным и трудноотличимым от легитимной деловой переписки. Подробнее об этом векторе — в материале об ИИ-фишинге и дипфейках.

Компрометация учётных данных и брутфорс

Три пути: кража паролей стилерами (вредоносное ПО, которое незаметно собирает сохранённые пароли из браузеров и приложений), перебор слабых учётных записей на открытых RDP/VPN, подстановка учётных данных — автоматическая проверка пар логин–пароль из утечек сторонних сервисов на корпоративных ресурсах жертвы. Брутфорс остаётся одним из самых массовых векторов входа в инфраструктуру: слабый пароль — готовая точка входа.

Initial Access Brokers: рынок готового доступа

Брокеры первоначального доступа (IAB) — специализированные посредники, которые взламывают организации и выставляют полученный доступ на продажу в закрытых даркнет-форумах. Группировка-вымогатель покупает готовый лот с параметрами: тип доступа (VPN, RDP, веб-панель), отрасль жертвы, уровень привилегий, страна. Цена лота — от нескольких сотен до десятков тысяч долларов. Фактически это аутсорсинг первого этапа атаки: группировке не нужно самостоятельно взламывать периметр — достаточно выбрать жертву и купить готовый вход.


Виды программ-вымогателей

  • Шифровальщик (encrypting ransomware) — классический тип. Вредонос шифрует файлы жертвы: они остаются на диске, но открыть их без ключа невозможно. Операционная система при этом продолжает работать.
  • Блокировщик экрана (locker ransomware) — файлы не шифруются, но рабочий стол полностью заблокирован. В корпоративном секторе встречается редко. Основная цель — домашние пользователи.
  • Двойное вымогательство (double extortion) — шифрование сочетается с предварительной кражей данных. Если жертва восстановила системы из резервных копий и отказалась платить, данные публикуются на сайте утечек в даркнете (Leak-сайте). Большинство крупных группировок работает именно по этой модели.
  • Тройное вымогательство (triple extortion) — расширение предыдущей схемы: к шифрованию и угрозе публикации добавляется DDoS-атака на инфраструктуру жертвы или прямые угрозы её клиентам и деловым партнёрам.
  • Вымогательство через угрозу утечки (leakware / doxware) — атакующие похищают данные, после чего предъявляют жертве доказательства кражи и требуют выкуп: заплатишь — данные уничтожим, откажешься — опубликуем. Шифрования нет: системы продолжают работать в штатном режиме, и у жертвы нет очевидного сигнала о произошедшем. Именно в этом ловушка — атаку можно обнаружить только по аномальному трафику, а не по заблокированным файлам. Тренд 2026 года: атаки без шифрования обходят системы защиты конечных точек (EDR — Endpoint Detection and Response), ориентированные на детектирование шифровальщиков (Securelist, 2026).
  • Вайперы (wipers, от англ. wipe — «стереть») — маскируются под шифровальщики, но ключа расшифровки не существует в принципе. Цель — уничтожение данных и инфраструктуры. Применяются в диверсионных атаках — те самые 15% по данным F6.
  • Программы-вымогатели как услуга (RaaS — Ransomware-as-a-Service) — не технический тип вредоноса, а бизнес-модель. Разработчик создаёт платформу и сдаёт её в аренду партнёрам-операторам, которые проводят атаки и делятся выкупом. Именно поэтому уровень технической подготовки атакующего перестал иметь значение.

Как защититься от программ-вымогателей (ransomware)

Атаку шифровальщика останавливают на нескольких этапах. Каждый уровень сужает пространство для атакующего.

Уровень конечных точек (endpoint)

  • Система обнаружения угроз на конечных точках (EDR) с поведенческим анализом обнаруживает атаки с использованием легитимных инструментов системы и пресекает шифрование файлов до завершения атаки.
  • Управление обновлениями (patch management). Критические патчи — в течение 72 часов после выхода. Рост доли эксплойтов с 5% до 31% за полгода — прямое следствие незакрытых уязвимостей.
  • Ограничение запуска программ. Запрет исполнения файлов из временных папок (%AppData%, %Temp%) и сетевых директорий.

Уровень сети

  • Сегментация. Серверы автоматизированных систем управления технологическими процессами (АСУ ТП), системы резервного копирования и платёжная инфраструктура — в отдельных виртуальных сетях с явными правилами трафика.
  • Запрет протокола удалённого рабочего стола наружу (RDP — Remote Desktop Protocol). Если удалённый доступ нужен — только через защищённый туннель (VPN) с многофакторной аутентификацией (MFA). Открытый порт 3389 — приглашение к перебору паролей (брутфорсу).
  • Мониторинг сетевого трафика (NDR/NTA — Network Detection and Response / Network Traffic Analysis). Аномальные запросы к системе доменных имён (DNS), нетипичный трафик к внешним IP, горизонтальное перемещение по сети через протокол доступа к сетевым папкам (SMB) — видны на уровне сети раньше, чем на рабочих станциях.

Уровень учётных данных и доступа (identity)

Три из ключевых векторов шифровальщиков — через учётные данные: кража паролей программами-похитителями (стилерами), перебор паролей для удалённого доступа, покупка готового доступа у брокеров первичного доступа (IAB). Принцип минимальных привилегий (least privilege), многофакторная аутентификация (MFA) на всех удалённых доступах и централизованное управление паролями устраняют эти три вектора на уровне архитектуры.

Конкретно: ни один сотрудник не должен знать административный пароль сервера наизусть. Учётные данные хранятся централизованно, выдаются под задачу, ротируются после использования, а журнал фиксирует каждый факт выдачи.

Резервное копирование

Бэкап — не самостоятельная защита от программ-вымогателей. Современные шифровальщики целенаправленно ищут и уничтожают их ещё до начала основной атаки. Чтобы резервная копия реально помогла при атаке, нужно выполнить три условия.

  • Правило 3-2-1: три копии данных, на двух разных типах носителей, одна из которых полностью отключена от сети. Физически изолированную копию или копию в неизменяемом хранилище нельзя ни зашифровать, ни удалить извне.
  • Изоляция хранилища. Хранилище резервных копий не должно быть доступно с рабочих станций и с сервера управления корпоративной сетью (контроллера домена): атакующий, захвативший контроллер домена, автоматически получает доступ ко всему, что к нему подключено.
  • Регулярный тест восстановления. Нетестированная резервная копия — это не защита. Только реальная проверка восстановления данных подтверждает, что копия рабочая.

Осведомлённость сотрудников

Две трети случаев первоначального проникновения — это вредоносный файл, который открыл сам сотрудник: вложение в письме, замаскированное под счёт или договор, либо ссылка с поддельной страницей входа. Один клик — и атакующий внутри сети.

Снизить эту вероятность помогают три меры: обучение сотрудников распознаванию фишинга (антифишинговые тренинги), периодические тестовые рассылки с имитацией фишинговых писем и запрет запуска вложений из внешних источников без явного подтверждения.

Threat Intelligence и мониторинг

Разведка угроз (Threat Intelligence) — это постоянное отслеживание признаков, по которым можно узнать конкретную группировку: IP-адреса её серверов, хеши вредоносных файлов, характерные домены. Если эти данные подключены к системе сбора и анализа событий безопасности (SIEM), она автоматически срабатывает, когда в сети появляется что-то похожее на поведение известных атакующих.

Среднее время от момента проникновения до активации шифровальщика — от 3 до 5 суток. Это и есть окно для реагирования: при работающем мониторинге команда безопасности может обнаружить атакующего и остановить его до того, как он нажмёт «зашифровать». Без мониторинга это окно проходит незаметно.


Что делать, если атака уже произошла: чеклист реагирования

Первые действия при обнаружении активного шифровальщика:


Вывод

Программы-вымогатели (ransomware) — системная угроза с внутренней экономикой. Статистика 2025 года подтверждает: число атак растёт умеренно, но средний ущерб и доля диверсионных атак без ключа дешифровки увеличиваются.

Защита строится на архитектуре — предотвратить первоначальный доступ, ограничить распространение, обеспечить восстановление. Ни один уровень не работает в одиночку. Бэкап без сетевой изоляции зашифруют первым. EDR без патч-менеджмента не закроет уязвимость VPN-шлюза. Управление доступом без MFA оставит открытым брутфорс RDP.

Наиболее недооценённый вектор — учётные данные. Три из ключевых точек входа работают через их компрометацию. Этот вектор закрывается организационно и инструментами — раньше и дешевле, чем восстановление после шифрования.


Часто задаваемые вопросы

Что такое программа-вымогатель простыми словами?

Программа-вымогатель (ransomware) — вредоносное ПО, которое шифрует файлы жертвы и требует деньги за ключ расшифровки. Современные версии также похищают данные и угрожают их публикацией — это называют двойным вымогательством. Без ключа атакующего расшифровать данные практически невозможно.

Как ransomware попадает на компьютер?

Основной вектор в России — загрузка вредоносного ПО (66% инцидентов): поддельные обновления, пиратское ПО, вложения в письмах. К концу 2025 года доля эксплойтов уязвимостей выросла с 5% до 31% (F6, 2025). Брутфорс RDP и кража паролей — ещё два распространённых пути первоначального доступа.

Поможет ли антивирус защититься от шифровальщика?

Антивирус на основе сигнатур защищает от известных семейств шифровальщиков. Современные шифровальщики используют LOTL-тактику — легитимные инструменты Windows, которые сигнатурный антивирус не блокирует. Необходим EDR с поведенческим анализом, дополненный сегментацией сети и изолированными бэкапами.

Что такое двойное вымогательство?

Двойное вымогательство — атака, при которой данные сначала похищаются, затем шифруются. Если жертва восстановилась из бэкапа и отказалась платить выкуп, атакующие публикуют данные на своём Leak-сайте. Это лишает бэкап роли единственной защиты от последствий атаки.

Как быстро происходит шифрование после заражения?

Среднее время от первоначального доступа до активации шифровальщика — от 3 до 5 суток. Это окно для обнаружения и реагирования. SIEM с правилами корреляции по аномалиям LOTL позволяет зафиксировать атаку до шифрования.

Что такое RaaS?

Ransomware-as-a-Service (RaaS) — модель, при которой разработчик предоставляет вредоносное ПО и инфраструктуру аффилиатам-партнёрам. Партнёр проводит атаку, разработчик получает 20–30% выкупа. Это позволяет атаковать людям без технической подготовки и масштабирует число операций.

Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.

Программы-вымогатели (ransomware): статистика атак, векторы и план защиты

В 2025 году шифровальщики атаковали российские компании на 15% чаще, а рекордный разовый выкуп достиг 500 млн рублей. Разбираем механику, векторы и план защиты от ransomware.

30 сент. 2026 г.
Пассворк и МУЛЬТИФАКТОР подтвердили совместимость

Российские компании Пассворк и МУЛЬТИФАКТОР протестировали и подтвердили совместимость менеджера паролей Пассворк и системы двухфакторной аутентификации и контроля доступа MULTIFACTOR.

По итогам испытаний стороны подписали сертификат совместимости — документ, который фиксирует результаты тестов и подтверждает готовность решений к совместной работе в инфраструктуре заказчика.

Что это даёт заказчику

Компании, в которых сотрудники пользуются несколькими корпоративными сервисами, обычно накапливают разные механизмы входа. Эту проблему помогает решить MULTIFACTOR с SSO. Single Sign-On (SSO) — технология, которая позволяет пользователю пройти аутентификацию один раз и получить доступ ко всем подключённым сервисам.

При этом второй фактор требуется при каждом входе на платформу, что снижает риски несанкционированного доступа даже в случае компрометации пароля. Заказчики подключают уже существующую инфраструктуру MULTIFACTOR к Пассворку и получают готовое решение для защиты доступа, которое масштабируется вместе с бизнесом и поддерживает различные сценарии аутентификации.

О Пассворке

Пассворк — российский корпоративный менеджер паролей и секретов с возможностью развёртывания на собственном сервере заказчика или в облаке. Решение предназначено для безопасного хранения, управления и совместного использования учётных данных внутри компаний. Пассворк поддерживает ролевую модель доступа, полный аудит действий, интеграцию со службами каталогов и системами мониторинга безопасности. Пассворк включён в Единый реестр российского программного обеспечения (№ 6147 от 13.01.2020) и сертифицирован ФСТЭК России по 4-му уровню доверия (№ 5063 от 30.04.2026).

О MULTIFACTOR

MULTIFACTOR — система двухфакторной аутентификации и контроля доступа для всех видов удалённых подключений: RDP, VPN, VDI, SSH и других. Это инструмент для надёжной 2FA-аутентификации пользователей при доступе к любым корпоративным ресурсам с поддержкой технологии единого входа (SSO). Решение включено в реестр российского ПО под № 7046, имеет сертификат ФСТЭК № 5039.

Комментарии сторон

«Для Пассворка безопасность доступа к платформе — одно из приоритетных направлений развития продукта. Интеграция с MULTIFACTOR добавляет надёжный второй фактор при входе в систему управления паролями, используя уже знакомые сотрудникам методы аутентификации. Для компаний, выстраивающих комплексную защиту учётных данных, это особенно ценно: они получают готовую архитектуру доверия, в которой каждое решение усиливает другое», — Андрей Пьянков, генеральный директор ООО «Пассворк»
«Интеграция MULTIFACTOR и Пассворк показывает, как два российских продукта могут работать в одной экосистеме, усиливая друг друга. Пассворк помогает компаниям навести порядок в хранении и использовании паролей, а MULTIFACTOR гарантирует, что даже при утечке пароля злоумышленник не сможет войти в систему. Совместное использование этих решений создаёт полноценный защитный периметр», — Иван Дёмкин, руководитель продукта MULTIFACTOR, компания МУЛЬТИФАКТОР

О компании Пассворк

Пассворк — российский разработчик в сфере информационной безопасности с 11-летним опытом работы на рынке. Компания имеет действующие лицензии ФСТЭК России на деятельность по технической защите конфиденциальной информации (ТЗКИ) и созданию средств защиты информации (СЗКИ), а также лицензию ФСБ России на работу с криптографическими средствами.

О компании МУЛЬТИФАКТОР

МУЛЬТИФАКТОР — российский разработчик ИБ- и ИТ-решений. Создаёт продукты для безопасной и стабильной работы ИТ-инфраструктуры бизнеса. Компания является лицензиатом ФСТЭК и соответствует требованиям международного стандарта PCI DSS.

Продукты компании:

  • MULTIFACTOR — комплексная система двухфакторной аутентификации и контроля доступа (включена в реестр российского ПО под № 7046, сертифицирована ФСТЭК России)
  • MULTIDIRECTORY — служба каталогов (включена в реестр российского ПО под № 28333)
  • MULTIPUSHED — инструмент для отправки пуш-сообщений на любые устройства и ОС
  • MULTISTATUS — геораспределённый облачный сервис для веб-мониторинга и контроля сетевого периметра
Российский менеджер паролей: как выбрать решение для бизнеса
Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.
Пассворк: как разделить контуры ИБ и бизнеса
ИБ-секреты отличаются от обычных корпоративных доступов: компрометация пароля от SIEM — это потеря контроля над всей защитной инфраструктурой. Разбираем, когда достаточно одной инсталляции Пассворка, а когда нужен физически изолированный ИБ-контур.
Пассворк совместим c JaCarta Management System 4LX
Компании Пассворк и Аладдин подтвердили совместимость своих продуктов: менеджера паролей Пассворк и корпоративной системы централизованного управления JaCarta Management System 4LX для Linux (JMS4LX).

Пассворк подтвердил совместимость с MULTIFACTOR

Российские компании Пассворк и МУЛЬТИФАКТОР протестировали и подтвердили совместимость менеджера паролей Пассворк и системы двухфакторной аутентификации и контроля доступа MULTIFACTOR.

29 сент. 2026 г.
Российский менеджер паролей: как выбрать решение для бизнеса

Российский менеджер паролей для бизнеса — приложение для хранения, шифрования и передачи паролей сотрудникам, которое соответствует нескольким проверяемым признакам: состоит в реестре отечественного ПО, сертифицировано ФСТЭК России, имеет лицензию ФСБ на криптографию, хранит данные на территории РФ и разрабатывается компанией в российской юрисдикции.

В статье разберём, что именно проверять при выборе такого решения и почему это стоит делать, даже если ваша компания не обязана по закону использовать сертифицированное российское ПО.


Главное о выборе российского менеджера паролей за 30 секунд

«Российский» — проверяемый статус: запись в реестре Минцифры, сертификат ФСТЭК, лицензия ФСБ на криптографию, локализация данных в РФ, независимость от иностранной юрисдикции вендора.

  1. Юридической обязанности нет, деловой риск есть — компаниям вне госсектора переход на российское решение не обязателен по закону, но зависимость от зарубежного продукта способна обернуться блокировкой доступа или остановкой обновлений без переходного периода.
  2. Технические критерии обязательны в любом случае — RBAC, SSO, синхронизация с LDAP/AD, журнал аудита с выгрузкой в SIEM и клиентское шифрование нужны независимо от происхождения продукта.
  3. Есть сигналы неготового решения — «российское» только в маркетинге без номера в реестре и сертификата, один общий ключ шифрования на всю компанию, плоская модель доступа «админ/пользователь», отсутствие журнала аудита или варианта развёртывания на своём сервере.
  4. Перед покупкой стоит пройти чек-лист из 12 вопросов по пяти темам: реестр, шифрование, развёртывание, доступ, юрисдикция вендора. Ответы нужно сверять напрямую с реестром Минцифры и сертификатом ФСТЭК.
  5. Пассворк закрывает оба слоя проверки — сертификат ФСТЭК № 5063, запись в реестре российского ПО № 6147, развёртывание на своём сервере или в облаке, интеграцию с LDAP/AD и SSO, браузерные расширения, мобильные и десктопные приложения, управление паролями и техническими секретами через REST API, CLI и Python SDK.

Почему бизнесу, а не только госсектору, стоит выбирать российское решение

Указ Президента РФ № 250 обязывает конкретный список организаций использовать сертифицированные и локализованные средства защиты информации: субъекты критической информационной инфраструктуры (КИИ), органы власти, государственные корпорации и системообразующие предприятия. Компании вне этого списка ничего не нарушают, оставаясь на зарубежном решении. Но у выбора инструмента для паролей есть деловая сторона, не связанная с юридической обязанностью.

  • Первый аргумент — цена ошибки в парольной гигиене от статуса компании не зависит. По данным Информзащиты за 2026 год, украденные учётные данные используются как минимум на одном этапе более чем в 80% кибератак, а атаки, построенные на компрометации личности (краже, подборе или повторном использовании паролей, социальной инженерии), обеспечивают 65% первичных проникновений в инфраструктуру.
  • Второй аргумент — требование о локализации персональных данных касается почти любой компании. Статья 18 часть 5 Федерального закона № 152-ФЗ «О персональных данных» обязывает хранить базы с персональными данными граждан РФ на серверах в России. Если в сейфах менеджера паролей хранятся логины, привязанные к конкретным сотрудникам или клиентам, эти записи подпадают под определение персональных данных.
  • Третий аргумент — зависимость от зарубежного вендора. Такой сервис работает по правилам чужой юрисдикции: вендор может заблокировать учётную запись компании по собственному решению, а санкции — ограничить доступ независимо от его воли. Лицензия может прекратиться, а обновления и техподдержка остановиться без переходного периода. Для системы, которая хранит доступы ко всей инфраструктуре компании, это операционный риск того же порядка, что и утечка.
  • Четвёртый аргумент — зависимость от иностранных законодательств. Американский CLOUD Act разрешает властям США требовать у любой компании под юрисдикцией США данные с серверов в любой точке мира. Закон FISA Section 702 даёт спецслужбам США основания для доступа к данным иностранных пользователей через американских провайдеров. В Евросоюзе NIS2 ужесточила требования к отчётности, а GDPR регулирует передачу данных за пределы ЕС. Российская компания на зарубежном сервисе зависит от требований этих норм, даже не находясь в их юрисдикции напрямую.
  • Пятый аргумент — вклад в развитие российского рынка средств защиты информации. Деньги, которые компания платит российскому вендору, идут на доработку конкретного инструмента, которым пользуется компания. Чем больше клиентов у российских вендоров средств защиты информации, тем быстрее эти продукты закрывают функциональные разрывы с зарубежными аналогами, и тем меньше поводов у отрасли зависеть от решений, которые в любой момент могут перестать работать в России.

Круг организаций, обязанных переходить на российские решения, только расширяется. С 2022 года список компаний и запрещённых продуктов пересматривали несколько раз и каждый раз — в сторону расширения. Тем, кто перейдёт на российское решение сейчас, не придётся делать это позже под давлением новой нормы.

Как это происходит на практике: кейс Atlassian
В 2022 году Atlassian перестала продавать новые лицензии в России и Белоруссии, остановила работу действующих лицензий и полностью прекратила обслуживание российских и белорусских клиентов. В августе 2023 года Atlassian уведомила оставшихся пользователей Jira, Trello и Confluence об отключении их учётных записей в течение 30 дней с момента получения письма.

Что на самом деле делает менеджер паролей «российским»

Русскоязычный интерфейс и офис в Москве ничего не говорят о статусе продукта перед законом и перед регулятором. Чек-лист из 4 признаков российского менеджера паролей закрывает вопрос без догадок:

  1. Запись в реестре российского ПО
  2. Сертификация и лицензия
  3. Локализация данных
  4. Независимость от иностранной юрисдикции

Совпадение всех четырёх пунктов даёт основание называть решение российским в юридическом смысле, а не только в маркетинговом.

Запись в реестре отечественного ПО

Единый реестр российского ПО ведёт Минцифры России на reestr.digital.gov.ru. Запись в реестре подтверждает происхождение кода и прав на него и даёт право на участие в закупках по 44-ФЗ и 223-ФЗ, где предусмотрены приоритеты для отечественного софта. Продукт, который позиционирует себя как российский, но не имеет записи в реестре, либо не прошёл эту проверку, либо не проходил её вовсе.

Сертификация ФСТЭК или лицензия ФСБ

Сертификат соответствия ФСТЭК России подтверждает, что продукт как средство защиты информации прошёл оценку по требованиям безопасности и подходит для информационных систем определённого класса защищённости. Лицензия ФСБ России нужна для разработки и распространения средств криптографической защиты, тех самых, что шифруют пароли внутри менеджера паролей. Это два разных документа, спрашивайте про оба отдельно: сертификация продукта не заменяет лицензирования вендора-разработчика.

Локализация и резидентность данных

Локализация означает, что данные хранятся на серверах на территории РФ, в собственном контуре заказчика или в российском облаке, и не реплицируются в зарубежные дата-центры по умолчанию. Для коробочной установки вопрос снимается архитектурой: сервер стоит там, куда его поставил заказчик. Для облачных решений это отдельный пункт проверки: в чьей инфраструктуре физически размещены данные.

Юрисдикция вендора и поддержки

Локализованные данные не защищают от риска, если сама компания-разработчик зарегистрирована за рубежом или контролируется иностранным собственником: смена юрисдикции головной структуры способна повлиять на доступность обновлений и поддержки быстрее, чем успеет сработать локализация данных. Юрисдикция вендора и разработчика — четвёртый, часто пропускаемый пункт чек-листа.


Критерии выбора менеджера паролей

Статус «российский» — не единственный критерий: за ним стоит обычный набор требований к корпоративному менеджеру паролей. Разложим требования по четырём зонам: архитектура хранения данных, управление доступом, контроль, повседневное удобство.

Безопасность и архитектура хранения

Критерий Зачем Как проверить
Zero-knowledge шифрование Ключи создаются на устройстве пользователя: ни провайдер, ни администратор технически не могут прочитать пароли Уточните, где генерируется мастер-ключ — на клиенте или на сервере, и покидает ли он устройство пользователя
Модель развёртывания (on-premise, облако) Определяет, кто физически контролирует серверы с данными и какие нормы к ним применяются Уточните, можно ли развернуть систему в изолированном контуре без выхода в интернет, где находятся сервера для облака
Стандарты шифрования (AES-256, ГОСТ) AES-256 — отраслевой стандарт, поддержка ГОСТ обязательна для госструктур и субъектов КИИ Спросите, какие стандарты шифрования поддерживает решение
Многофакторная аутентификация (2FA) Пароль от менеджера паролей — точка входа ко всей инфраструктуре: компрометация одного пароля не должна давать доступ Уточните поддержку TOTP-приложений, биометрии, ключей доступа и аппаратных ключей (FIDO2/YubiKey)
Сертификаты совместимости Подтверждает, что решение проверено на совместимость с конкретными ОС и службами каталогов Запросите список платформ с официальным сертификатом совместимости, а не общее «поддерживает большинство ОС»

Управление доступом и интеграция с каталогами

Критерий Зачем Как проверить
Синхронизация с LDAP / Active Directory Снимает ручное администрирование: при увольнении сотрудника доступ к сейфам блокируется автоматически Проверьте, синхронизируются ли группы каталога
SSO (SAML, OIDC) Убирает отдельный пароль от менеджера, привязывает вход к единой корпоративной аутентификации Спросите, какие провайдеры SSO поддерживаются и что происходит с доступом при блокировке учётной записи в каталоге
Ролевая модель доступа (RBAC) Сотрудник видит только те записи, которые нужны для работы — по отделу, проекту или должности Уточните гранулярность прав: на уровне сейфа, папки или отдельной записи
Безопасный шеринг записей Передаёт доступ внутри команды Проверьте, как можно делиться доступами и насколько это безопасно

Контроль, аудит и соответствие требованиям

Критерий Зачем Как проверить
Журнал аудита и экспорт в SIEM Показывает, кто и когда запрашивал доступ к записи — обязательное условие расследования инцидента Спросите про глубину хранения истории и формат экспорта в SIEM
Настраиваемая парольная политика Задаёт требования к сложности, длине и периодичности смены паролей для всей организации Уточните, применяется ли политика централизованно или каждый сотрудник настраивает её сам
Соответствие реестру и отраслевым стандартам Для работы в РФ — включение в реестр отечественного ПО Минцифры Запросите регистрационный номер в реестре и актуальные сертификаты соответствия

Удобство использования и кроссплатформенность

Критерий Зачем Как проверить
Приложения для всех платформ Сотрудники работают с разных устройств — Windows, macOS, Linux, iOS, Android Проверьте, поддерживаются ли нативные приложения или доступ ограничен веб-версией
Браузерные расширения Автозаполнение форм и перехват новых учётных данных снижают соблазн хранить пароли вне системы Уточните, распознаёт ли расширение форму входа автоматически и предлагает ли сохранить новый пароль
Импорт и экспорт данных Упрощает перенос существующей базы паролей при внедрении без потери записей Проверьте, поддерживается ли перенос из браузерных хранилищ и других распространённых форматов экспорта

Чек-лист вопросов вендору перед покупкой

Презентация вендора показывает продукт с одной стороны. Прямые вопросы, сгруппированные по темам, показывают его с той, которую маркетинг обходит.

Реестр и сертификация

  • Под каким номером продукт числится в реестре российского ПО и как проверить эту запись самостоятельно на reestr.digital.gov.ru?
  • Есть ли действующий сертификат ФСТЭК на продукт как средство защиты информации и для какого класса защищённости он выдан?

Шифрование и архитектура

  • Кто владеет лицензией ФСБ на криптографию: сам вендор или сторонний подрядчик, чьё участие в проекте может прекратиться без предупреждения?
  • Работает ли шифрование по модели zero-knowledge и может ли администратор сервера технически прочитать пароль пользователя?
  • У каждого сейфа собственный независимый ключ шифрования, или вся организация зашифрована одним общим ключом? Разница решает, как далеко дойдёт скомпрометированная учётная запись.

Развёртывание и совместимость

  • Где физически размещаются данные при облачном варианте, и есть ли коробочная установка на сервере заказчика для изолированного контура?
  • С какими российскими ОС, СУБД и службами каталогов продукт совместим официально?
  • Что происходит с доступом сотрудника при его увольнении: блокировка происходит автоматически через синхронизацию с LDAP или требует ручного действия администратора?

Доступ и аудит

  • Насколько гранулярна ролевая модель — можно ли ограничить доступ на уровне отдельного сейфа или только на уровне всей базы?
  • Ведётся ли журнал действий пользователей и можно ли выгрузить его в SIEM-систему при расследовании инцидента?

Поддержка и юрисдикция

  • В какой юрисдикции зарегистрирован разработчик, и что произойдёт с лицензией и техподдержкой, если эта юрисдикция введёт ограничения против российских клиентов?
  • По какой модели лицензируется продукт и что происходит с доступом к базе паролей после окончания подписки: данные остаются доступны или доступ закрывается полностью?

Ответы стоит сверять с первоисточниками: реестром Минцифры и реестром сертифицированных СЗИ ФСТЭК. Фиксируйте ответы — в переписке или техническом задании, не полагайтесь на устные заверения. Номер сертификата и запись в реестре — проверяемые факты.


Когда менеджер паролей не готов для вашего бизнеса

Несколько сигналов говорят, что решение не готово к использованию в компании:

  • «Российское» только в маркетинге. Название на кириллице, домен .ru и фраза «отечественная разработка» на сайте вендора не заменяют запись в реестре и сертификат. Если вендор не может назвать номер записи в реестре Минцифры или ссылается на «сертификацию в процессе оформления» — перед вами обещание, а не готовое решение.
  • Юридический риск блокировки не проговорён. Вендор уходит от вопроса про юрисдикцию разработчика и структуру владения компанией. При смене санкционного режима заказчик узнает ответ на собственном опыте — в момент, когда изменить что-то уже нельзя.
  • Нулевое знание (zero knowledge) заявлено, но не объяснено технически. На вопрос «где генерируются ключи шифрования» вендор отвечает общей фразой из презентации, а не архитектурной схемой с указанием, на каком устройстве создаётся ключ и куда он передаётся.
  • Один ключ шифрования на всю организацию. Если компрометация одной учётной записи открывает доступ не к одному сейфу, а к зашифрованным данным всей компании — архитектура изначально не ограничивает ущерб от кражи пароля.
  • Нет разграничения прав ниже уровня «администратор / пользователь». Для команды больше 15–20 человек плоская модель доступа снимает саму пользу от менеджера паролей: рано или поздно кто-то получит доступ к сейфу, который ему не нужен для работы.
  • Нет журнала аудита или выгрузки в SIEM. Без истории действий расследование инцидента с учётной записью превращается в опрос сотрудников по памяти — без единого проверяемого факта, кто и когда открывал запись.
  • Нет варианта размещения на своём сервере. Если вендор предлагает только облако без возможности развернуть систему в изолированном контуре, компания зависит от чужой инфраструктуры.
  • Нет синхронизации с LDAP или Active Directory. Увольнение сотрудника требует, чтобы администратор вручную отозвал доступ в каждом сейфе. На практике это поле забывают, и доступ остаётся активным месяцами.

Как выбрать менеджер паролей под размер и контекст вашего бизнеса

Строгость критериев из предыдущих разделов стоит адаптировать под контекст компании: не всем нужен один и тот же уровень проверки.

Малый и средний бизнес

До сотни сотрудников достаточно подтвердить базовые признаки (реестр, шифрование, простую ролевую модель) и не тратить ресурс на глубокий комплаенс-аудит вендора. Приоритет — скорость внедрения и понятный интерфейс для сотрудников без ИТ-бэкграунда. Отдельного специалиста по безопасности в такой команде часто нет, и решение обычно принимает ИТ-руководитель самостоятельно, без формального тендера.

Крупный бизнес

От нескольких сотен пользователей критичны SSO, синхронизация с LDAP/Active Directory, детальная ролевая модель по подразделениям и экспорт журнала аудита в SIEM. Здесь имеет смысл пройти весь чек-лист вопросов вендору целиком и запросить документы напрямую: сертификат и выписку из реестра. Для компании с несколькими юридическими лицами или распределённой географией добавляется ещё один вопрос: поддерживает ли решение разграничение сейфов и прав между филиалами без потери централизованного аудита.

Регулируемая, но не критическая инфраструктура

Финансовые организации, медицина, операторы персональных данных формально не обязаны переходить на сертифицированное ФСТЭК решение, если не относятся к КИИ. Но требования 152-ФЗ о защите персональных данных и отраслевой регулятор (Банк России, Роскомнадзор) обычно рассчитывают на подтверждаемые меры защиты. Для этого сегмента сертификация ФСТЭК и лицензия ФСБ — способ закрыть вопрос проверяющего органа документом.


Пассворк: как российский менеджер паролей закрывает эти критерии

Пассворк: как российский менеджер паролей закрывает эти критерии

Пассворк — российский менеджер паролей и секретов, входит в реестр сертифицированных средств защиты информации ФСТЭК России — сертификат № 5063, 4-й уровень доверия. Продукт зарегистрирован в реестре российского ПО Минцифры (запись № 6147), работает по двум лицензиям ФСТЭК и лицензии ФСБ на криптографию.

Совместимость с российской инфраструктурой

Сертификаты совместимости подтверждают, что продукт протестирован и работает с конкретной операционной системой, СУБД или службой каталогов. Актуальный список опубликован на странице сертификатов совместимости.

Совместимость подтверждена с Astra Linux, РЕД ОС, Альт Сервер, SelectOS, МСВСфера, службой каталогов MultiDirectory, СУБД Pangolin DB и другими решениями на странице сертификатов. Список обновляется — сверяйте его перед принятием решения, а не по памяти из статьи.

Шифрование: два независимых слоя

Архитектура строится на клиентском и серверном шифровании одновременно. Каждый пароль и каждый сейф получают собственный уникальный ключ на стороне клиента. Ключ пароля шифруется ключом сейфа, ключ сейфа — приватным RSA-ключом пользователя, а сам приватный ключ защищён мастер-ключом, который генерируется из мастер-пароля и никогда не покидает устройство. Подробнее об архитектуре шифрования — в документации.

Размещение — на выбор заказчика

Установка на сервере заказчика даёт полный контроль над данными, ключами и резервными копиями, вплоть до изолированного контура без выхода в интернет. Пассворк Облако — вариант для компаний без собственного сервера, где важна локализация данных на территории РФ (в инфраструктуре Yandex Cloud).

Доступ и аудит

Синхронизация с LDAP и Active Directory снимает ручное отключение доступа при увольнении сотрудника. SSO работает через SAML 2.0. Журнал аудита фиксирует действия пользователей и поддерживает выгрузку в SIEM-системы для расследования инцидентов. Панель безопасности помогает выявить риски компрометации.

Гранулярная ролевая модель: роли и группы

Права разделены на два слоя: роли управляют доступом к администрированию системы, группы — доступом к данным. Ролей и групп можно создать неограниченное количество под структуру любой организации.

Настраиваемые типы сейфов

Тип сейфа — шаблон настроек, который применяется автоматически при создании нового сейфа: обязательные администраторы, ограничения на создание, уровень доступа создателя. Задали шаблон один раз — дальше каждый новый сейф этого типа настраивается сам. Типов можно создать сколько угодно: под отделы, задачи, уровень конфиденциальности.

Удобство работы

Для повседневной работы есть браузерные расширения (Chrome, Firefox, Edge, Яндекс Браузер) с автозаполнением и мобильные приложения для двухфакторной аутентификации в Play Market, App Store и RuStore. Также есть нативное десктопное приложение на Windows, macOS и Linux с поддержкой биометрии и ключей доступа.

Управление секретами: одна система для пользователей и разработчиков

Пассворк закрывает две задачи одним решением: сотрудники работают с паролями через привычный интерфейс, а разработчики и DevOps-инженеры управляют техническими секретами (API-ключами, токенами облачных провайдеров, сертификатами, строками подключения к БД, SSH-ключами) через REST API, CLI-утилиту и Python SDK.

Простота масштабирования

Пассворк разворачивается на одном сервере для команды в 20 человек и масштабируется до кластера для организации в несколько тысяч сотрудников без смены архитектуры. Поддерживается горизонтальное масштабирование и высокая доступность — рост числа пользователей или сейфов не требует переноса на другое решение или миграции данных.


Пошаговый план перехода на российский менеджер паролей

Для бизнеса без обязательной аттестации достаточно четырёх шагов:

  1. Аудит текущего состояния. Соберите список мест, где сейчас лежат пароли (Excel, заметки, чаты, память сотрудников), и кто имеет к ним доступ. Без этого шага миграция превращается в перенос хаоса в новый инструмент.
  2. Пилот на одной команде. Разверните решение для отдела с наибольшей плотностью критичных доступов, обычно ИТ или DevOps, и проверьте на практике SSO, синхронизацию с LDAP и удобство ежедневной работы, прежде чем тиражировать на компанию.
  3. Миграция и раскатка. Перенесите пароли остальных отделов, настройте ролевую модель и группы под оргструктуру, обучите сотрудников базовым сценариям: создание записи, шеринг доступа, отзыв прав при увольнении.
  4. Аудит после внедрения. Через один-два месяца проверьте, действительно ли пароли переехали из Excel и чатов в менеджер, а не продолжают жить параллельно.

Сроки зависят от размера компании: пилот на команде из 10–15 человек занимает одну-две недели, для компании в несколько сотен сотрудников миграция и раскатка растягиваются на один-два месяца. Переход требует организационной работы: обучения сотрудников и пересмотра процесса выдачи доступа подрядчикам.


Заключение

«Российское» применительно к менеджеру паролей — это четыре проверяемых признака: запись в реестре, сертификация и лицензии, локализация данных, независимость от иностранной юрисдикции. Язык интерфейса и название компании на кириллице к статусу отношения не имеют. Выбирать решение стоит по этому чек-листу вместе с обычными техническими критериями: RBAC, SSO, LDAP, аудитом, стандартами шифрования.


Часто задаваемые вопросы

Можно ли использовать иностранный менеджер паролей в российской компании?

Юридического общего запрета для бизнеса вне КИИ и госсектора нет. Риск не в законности, а в зависимости: доступ к зарубежному SaaS-сервису способен ограничить решение вендора или санкционный режим без переходного периода, а хранит такой сервис доступы ко всей корпоративной инфраструктуре.

Чем российский менеджер паролей отличается от обычного корпоративного?

Формальным набором признаков: записью в реестре отечественного ПО, сертификацией ФСТЭК или лицензией ФСБ, локализацией данных на территории РФ и независимостью от иностранной юрисдикции вендора.

Обязательна ли сертификация ФСТЭК для менеджера паролей, если компания не относится к КИИ?

Юридически нет: обязательный для бизнеса вне КИИ и госсектора статус не установлен. Сертификация снижает деловой и репутационный риск и упрощает диалог с отраслевым регулятором, даже когда прямого требования нет.

Как проверить, что менеджер паролей действительно есть в реестре отечественного ПО?

Проверьте номер записи, который называет вендор, напрямую в едином реестре российского ПО на reestr.digital.gov.ru, по названию компании или продукта. Запись в реестре и сертификация ФСТЭК — разные документы, и оба нужно проверять отдельно.

Чем плох Excel или KeePass для хранения рабочих паролей в компании?

Общая таблица или локальная база не дают ролевой модели, журнала действий и централизованного отзыва доступа при увольнении сотрудника. Подробнее об этом можно прочитать в материале «Зачем нужен менеджер паролей для бизнеса, если есть KeePass».

Зачем нужен менеджер паролей для бизнеса, если есть KeePass?
KeePass шифрует пароли, но не управляет доступами. Разбираем, где заканчивается его применимость в бизнесе и когда нужен корпоративный инструмент.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Кейс-стади: ВкусВилл и Пассворк
ИТ-команда ВкусВилла искала инструмент для централизованного хранения секретов с LDAP-интеграцией и надёжным резервированием. Рассказываем, как выбирали, внедряли и как это устроено сейчас.

Российский менеджер паролей: как выбрать решение для бизнеса

Как проверить, что менеджер паролей действительно российский: реестр Минцифры, сертификат ФСТЭК, лицензия ФСБ, локализация данных. Чек-лист критериев, вопросы вендору и сигналы неготового решения.

28 сент. 2026 г.
Аудит парольной безопасности: чек-лист системного администратора

Аудит парольной безопасности — это проверка того, кто и как получает доступ к системам компании с помощью паролей: от учётных записей бухгалтерии до сервисного аккаунта, который запускает выгрузку резервных копий по расписанию. Аудит охватывает три вещи: сами пароли, права доступа к ним и следы того, как этими правами пользуются.

В отличие от общего ИБ-аудита, где в один список попадают, например, сетевая инфраструктура, документация и технические средства, этот чек-лист занимается конкретно паролями и правами доступа за ними: качеством и уникальностью паролей, соответствием внутренней политике, покрытием многофакторной аутентификацией и журналом входов.


Главное об аудите парольной безопасности

Аудит парольной безопасности проверяет три слоя сразу: сами пароли, права доступа к ним и журнал того, как этими правами пользуются. Без всех трёх картина неполная — сильный пароль на учётке с чужими правами доступа не спасает систему.

  1. Инвентаризация учётных записей — разделить обычные, привилегированные и сервисные, найти забытые и «мёртвые» учётки.
  2. Проверка качества и уникальности паролей — длина, случайность, совпадения между системами.
  3. Аудит парольной политики и настроек блокировки — сверить регламент с реальными настройками в системах.
  4. Проверка многофакторной аутентификации — покрытие MFA и устойчивость метода к фишингу.
  5. Проверка журнала аудита и подозрительной активности — нетипичные входы, подбор пароля, повторяющиеся сессии.
  6. Приоритизация находок и отчёт — сроки реагирования и документ для руководства.

Эти шесть шагов идут последовательно: без инвентаризации нечего проверять на качество, без проверки политики непонятно, почему пароли слабые, а без отчёта находки остаются списком проблем без решения. Пропустить любой шаг — значит оставить в системе слепую зону, которую злоумышленник найдёт быстрее, чем следующий плановый аудит.


Зачем и когда проводить аудит парольной безопасности

Права доступа устаревают быстрее, чем администратор успевает их пересматривать: уходит сотрудник — его учётная запись остаётся активной, подрядчик заканчивает проект — токен доступа к API никто не отзывает. Каждая такая находка расширяет поверхность атаки без единого нового действия злоумышленника.

Раз в год и сразу после инцидента — два повода для аудита, которые знает каждый администратор. Но триггеров больше: аттестация системы, смена ответственного за ИБ и обычное накопление изменений в правах доступа требуют проверки не менее, чем утечка, просто выглядят не так тревожно. Таблица ниже может дополняться и изменяться: она и сроки её пунктов часто зависят от политики безопасности компании и требований регулятора.

Триггер Когда запускать Что проверить первым
Плановый цикл (обычные учётные записи) Раз в год Актуальность прав доступа
Плановый цикл (привилегированные и сервисные учётные записи) Раз в квартал Совпадение паролей между системами, срок действия токенов
Инцидент или утечка Сразу после обнаружения Журнал входов на нетипичные IP и время за последние 30 дней
Изменение инфраструктуры В момент события (увольнение, смена подрядчика, миграция) Список учётных записей, привязанных к закрываемому контуру
Накопление изменений Раз в полгода, дополнительно к плановому циклу Права, выданные новым сотрудникам и подрядчикам за период, без пересмотра
Аттестация или сертификация информационной системы Перед прохождением или продлением аттестации Соответствие настроек парольной политики требованиям для класса системы
Смена ответственного за ИБ или ИТ-руководителя При передаче полномочий Базовый снимок прав доступа как точка отсчёта для нового ответственного
⚠️
Аудит парольной безопасности не то же самое, что настройка парольной политики. Политика паролей задаёт правила заранее: какой длины должен быть пароль, как часто его менять. Аудит проверяет, соблюдаются ли эти правила на практике — именно это различение снимает путаницу, когда компания считает вопрос закрытым только потому, что политика формально существует.

Первый шаг любого аудита парольной безопасности — инвентаризация. Без неё нечего проверять: нельзя оценить качество паролей учётных записей, список которых никто не составил.


Шаг 1. Инвентаризация учётных записей

Инвентаризация — это полная карта учётных записей компании с делением на три категории: обычные пользовательские, привилегированные (администраторы домена, серверов, баз данных) и сервисные (для приложений, скриптов, интеграций). Без этого разделения аудит может превратиться в проверку личных паролей сотрудников, а зона максимального риска останется нетронутой.

Набор данных, который нужно собрать, для этих категорий различается: обычную учётную запись достаточно привязать к владельцу и группам доступа, привилегированную и сервисную — дополнить сведениями о системах, на которые она распространяется, и сроке действия.

Поле Обычная учётка Привилегированная / сервисная
Владелец Сотрудник Ответственный ИТ-специалист или команда
Срок действия пароля По политике организации Часто не установлен, проверить отдельно
Дата последнего входа Фиксируется штатно Часто отсутствует контроль, проверить отдельно
Где используется Рабочее место, почта Серверы, БД, CI/CD, скрипты автоматизации
Риск при компрометации Один пользователь Вся система или несколько систем сразу

Для обычных учётных записей эти данные обычно уже есть в каталоге или системе управления доступом компании — задача в том, чтобы выгрузить их и систематически пройти по каждой группе безопасности.

С привилегированными и сервисными учётными записями сложнее: часто данных просто нет, потому что их не заводили по единому процессу. По данным BI.ZONE, почти 40% таких записей используют одинаковые или похожие пароли, а больше половины никогда не истекают. На одного ИТ-специалиста в среднем приходится 3–7 привилегированных учётных записей, и часто он сам не может назвать их точное число без выгрузки.

По каждой из них зафиксируйте: кто владелец (конкретный человек, а не отдел), на каких системах она работает, установлен ли срок действия, использовалась ли она за последние 90 дней. Учётная запись без активности за этот период — кандидат на блокировку.

Типичная находка на этом шаге проверки паролей — сервисная учётная запись, созданная три года назад для интеграции, о которой в компании уже никто не помнит, но которая до сих пор имеет права администратора на боевой базе данных. Такая запись не попадает в отчёты об инцидентах, пока не становится причиной одного из них.

💡
Реальный кейс. Взлом канадской платформы Klue (июнь 2026): нападавшие вошли через давно заброшенную, но так и не отключённую учётную запись — Klue создала её для прототипа интеграции, от которой отказалась, а доступ не отозвала. Через эту точку входа злоумышленники похитили OAuth-токены Salesforce и получили доступ к CRM без пароля и обхода MFA. Пострадали Huntress, Recorded Future, Tanium, Jamf и порядка 200 других компаний.

Ещё одна категория риска в инвентаризации — учётные записи бывших сотрудников и подрядчиков, доступ которых не отозвали. По данным ГК «Солар», на одну крупную российскую организацию в среднем приходится более 600 утекших уникальных корпоративных учётных записей, и больше половины из них — с паролями в открытом виде. Если такая запись не деактивирована вовремя, утёкший пароль остаётся рабочим ключом от системы.

Панель безопасности в Пассворке: угроза компрометации из-за отозванных прав пользователя
Панель безопасности в Пассворке: пример угрозы компрометации после отзыва прав доступа

Эту часть инвентаризации автоматизирует панель безопасности Пассворка: она помечает учётные записи, к которым сохранился доступ у пользователей с уже отозванными правами.


Шаг 2. Проверка качества и уникальности паролей

На этом шаге парольного аудита проверяется, соответствуют ли реальные пароли принятому стандарту длины, сложности и уникальности.

Оцените среднюю и минимальную длину паролей

Ориентир — от 15 символов для учётных записей без MFA и от 8 символов при обязательном втором факторе. Пароль короче этого порога — кандидат на принудительную смену независимо от того, из каких символов он состоит.

Не считайте спецсимволы признаком надёжности

Пароли вида P@rr01! формально проходят проверку сложности, но взламываются по словарю за секунды: замена а на @ и цифра в конце давно учтены в базах для брутфорса. Оценивайте длину и случайность пароля, а не набор символов в нём.

Подробнее о нормах и новых требованиях к надёжности паролей — в статье «Как создать надёжный пароль»

Сверьте принятую в компании ротацию паролей с применимым стандартом

Международные практики не рекомендуют принудительную ротацию по календарю: пользователь, которого заставляют менять пароль по графику, предсказуемо адаптируется — Parol2025 превращается в Parol2026, и такой пароль взламывается по тому же словарю, что и предыдущий.

ФСТЭК России, напротив, рекомендует смену пароля не реже одного раза в 90 дней. Если организация подпадает под требования регулятора, ориентируйтесь на этот срок, если нет — ориентируйтесь на внутреннюю политику безопасности и меняйте пароль точечно, при подозрении на компрометацию.

Подробнее — в статье «Что такое ротация паролей»

Сопоставьте пароли между учётными записями

Проверьте пароли на совпадения и повторы. По данным исследования ГК «Солар», 47% опрошенных используют один и тот же пароль для разных учётных записей. Каждое найденное совпадение — повод для точечной смены конкретного пароля.

Если дефолтные и повторяющиеся пароли — не единичные случаи, а массовое явление

Значит проблема не в дисциплине сотрудников, а в самой парольной политике: минимальная длина занижена, ротация идёт по календарю, уникальность не проверяется техническими средствами. Точечная смена паролей снимает симптом, причину устраняет пересмотр политики. Этому посвящён шаг 4 статьи и статья «Что такое парольная политика».

Рекомендации

Критерий Рекомендация
Минимальная длина От 15 символов без MFA, от 8 символов с MFA
Состав пароля Случайная парольная фраза важнее спецсимволов и цифр «для вида»
Ротация без требований регулятора По внутренней политике или точечно при подозрении на компрометацию
Ротация под требованиями ФСТЭК Не реже раза в 90 дней, если организация подпадает под регулирование
Уникальность Пароль не должен повторяться между учётными записями и сервисами
Проверка сложности По длине и случайности, не по формальному набору символов
💡
Если организация подпадает под требования регулятора, минимальная длина, набор символов и срок действия пароля определяются документами ФСТЭК, а не только внутренним удобством. В этом случае требования регулятора становятся обязательным нижним порогом.

Шаг 3. Аудит парольной политики и настроек блокировки

Здесь проверяется то, какие правила заданы для действующих и будущих паролей: минимальная длина, история паролей, порог блокировки учётной записи. Задача шага — найти разрыв между тем, что написано в регламенте, и тем, что реально настроено в системе.

Проверьте минимальную длину и требования к алфавиту пароля

Сверьте значение, заданное в настройках системы, с внутренним регламентом компании. Расхождение здесь означает, что фактический порог входа в систему ниже задокументированного — и именно фактический порог определяет реальную защищённость, а не тот, что записан в политике.

Проверьте глубину истории паролей

История паролей — это число предыдущих значений, которые система запоминает и запрещает использовать повторно. Если глубина истории равна нулю или мала, сотрудник может через одну итерацию вернуть старый, уже скомпрометированный пароль — формальная смена пароля по регламенту в этом случае ничего не меняет.

Пример интерфейса Пассворка и истории изменения паролей
Пассворк сохраняет всю историю изменений учётной записи: не только пароля, но и всех полей в ней

Проверьте порог блокировки учётной записи и время автоматической разблокировки

Порог блокировки — это количество неуспешных попыток входа, после которого учётная запись блокируется, а время разблокировки определяет, сколько эта блокировка держится.

Пример интерфейса Пассворка и настроек блокировки аккаунта
Настройки блокировки аккаунта в Пассворке

На этом шаге легко найти классический разрыв: регламент компании требует блокировку после пяти неуспешных попыток, а в настройках системы стоит значение по умолчанию — ноль, то есть блокировка фактически отключена.

Сверьте настройки между всеми системами компании

Отдельное веб-приложение, старый внутренний портал или система на аутсорсе часто живут по собственным правилам парольной политики, которые никто не сверял с общим регламентом. Проверка одной системы при таком раскладе создаёт ложное чувство полноты: правила соблюдены там, где их проверили, и никем не контролируются там, где не проверили.


Шаг 4. Проверка многофакторной аутентификации

Многофакторная аутентификация (MFA) добавляет к паролю дополнительный уровень безопасности (второй фактор): код из приложения, аппаратный ключ, биометрию. Именно MFA чаще всего останавливает атаку, даже если пароль уже скомпрометирован.

Задача этого шага: не зафиксировать факт наличия MFA в компании, а проверить её покрытие: у кого она включена и где остались исключения.

Чек-лист проверки MFA:

Оцените метод MFA на устойчивость к фишингу

SMS-код и одноразовый пароль из приложения — рабочий минимум, но не предел. SMS остаётся уязвимым к перехвату и подмене SIM-карты, поэтому для привилегированных учётных записей его стоит считать временной мерой. Более зрелый уровень защиты — аппаратные ключи (FIDO2) и ключи доступа (passkeys), которые не передают код по каналу связи и поэтому не перехватываются тем же способом.

Проверьте, защищена ли MFA сама система управления паролями и секретами

Типичный пробел, который находит аудит: MFA включена для входа в корпоративную почту, но не для входа в систему, где хранятся пароли и секреты всей компании. Получается, что самый чувствительный ресурс защищён слабее рядового почтового ящика — при том что логика должна быть обратной: чем выше ценность цели, тем строже требования к доступу.

💡
Пассворк поддерживает все современные методы MFA: TOTP-приложения (Google Authenticator, Яндекс.Ключ), ключи доступа (passkeys) на основе FIDO2/WebAuthn и аппаратные ключи (YubiKey). Второй фактор можно сделать обязательным для всей организации на уровне администратора без исключений для отдельных пользователей.

Сверьте, как MFA сочетается с единым входом (SSO)

SSO снимает необходимость помнить десятки паролей, но одновременно превращает одну учётную запись в точку, через которую открывается доступ ко всей экосистеме сервисов. Если MFA стоит только на входе в сам SSO-портал, а не на каждом сервисе, к которому он выдаёт доступ, компрометация этой единственной точки входа снимает защиту со всего периметра сразу.


Шаг 5. Проверка журнала аудита и подозрительной активности

Журнал аудита фиксирует, кто и когда входил в систему. Без его регулярного просмотра администратор узнаёт о компрометации только после инцидента, а не до него.

На что смотреть в первую очередь:

  • вход в нерабочее время или из нетипичного региона;
  • серия неуспешных попыток входа подряд — признак подбора пароля;
  • вход под привилегированной или сервисной учётной записью с устройства, которое раньше не использовалось;
  • одновременные сессии одной учётной записи с разных IP-адресов.

Практический пример находки: пять неуспешных попыток входа под учётной записью администратора базы данных подряд в три часа ночи, при том что ни один сотрудник компании не работает в это время из этого региона. По отдельности каждый из этих признаков может быть случайностью. Вместе они — уже основание для внепланового аудита конкретного аккаунта.

Пример интерфейса журнала событий в Пассворке
Журнал событий и информация о действии в менеджере паролей Пассворк

Команда зрелого уровня не проверяет журналы вручную каждый раз, а настраивает экспорт логов в SIEM или Syslog и получает уведомления по заданным правилам.


Шаг 6. Приоритизация находок и отчёт

Список находок без приоритизации бесполезен для руководства: непонятно, что чинить сегодня, а что подождёт до следующего аудита. Задача этого шага — свести результаты шагов 1–5 в документ с чёткими сроками, который можно передать руководству или внешнему аудитору.

Шкала критичности находок (3 уровня)

Разнесите каждую находку по трём уровням. От этого зависит срок реагирования, а не от того, на каком шаге чек-листа она обнаружена:

Уровень Пример находки Срок реагирования
Критично Общий пароль администратора базы данных не менялся два года; учётка бывшего сотрудника с активным доступом к серверу Немедленно, до конца рабочего дня
Важно MFA не включена для части привилегированных учёток; пароли повторяются между тремя сервисными аккаунтами В течение недели
Можно отложить Обычный пользовательский пароль на 2 символа короче рекомендованного минимума В рамках следующего цикла аудита

Заметьте закономерность: находки шага 1 (забытые учётные записи, сервисные аккаунты) и шага 4 (пробелы в MFA) чаще попадают в Критично и Важно, а формальные отклонения из шага 2 (длина пароля на пару символов ниже нормы) — почти всегда в Можно отложить. Это не правило: решает не то, на каком шаге найдена проблема, а то, что она открывает злоумышленнику.

Минимальная структура отчёта

Готовый отчёт отвечает на пять вопросов, и каждый прямо опирается на данные, собранные на шагах 1–5:

  1. Дата и охват аудита. Какие системы и учётные записи проверены — тот же периметр, что вы зафиксировали на шаге 1.
  2. Сводка по категориям. Сколько обычных, привилегированных и сервисных учётных записей проверено и сколько находок пришлось на каждую категорию — разбивка наследует категории из шага 1.
  3. Находки по уровню приоритета. Таблица выше, но с конкретными системами и учётными записями, а не абстрактными формулировками вида «пароли недостаточно сложные».
  4. Рекомендации и сроки. Что сделать, до какой даты и кто отвечает — для «Критично» и «Важно» это конкретный исполнитель, не абстрактный «ИБ-отдел».
  5. Дата следующего аудита. Плановая дата для обычных учётных записей и отдельная, более частая — для привилегированных и сервисных, в соответствии с циклами из раздела «Зачем и когда проводить аудит».

Как Пассворк закрывает находки аудита

Аудит без инструмента для устранения находок превращается в список проблем без решения: слабые пароли обнаружены, а менять их всё равно приходится вручную в десятке систем. Пассворк — менеджер паролей и секретов, который закрывает три слоя аудита сразу: хранение паролей, управление правами доступа и журнал того, как эти права используются.

Привилегированные и сервисные учётные записи

Для машинных секретов (API-ключей, токенов доступа к базам данных, учётных данных CI/CD) в Пассворке есть отдельный механизм сервисных аккаунтов: несколько scoped-токенов на одну систему, каждый можно отозвать или заменить без остановки пайплайна. Это закрывает главную находку большинства аудитов: сервисные аккаунты с пожизненным паролем, который никто не менял с момента настройки интеграции.

Качество и уникальность паролей

Встроенный генератор создаёт уникальный пароль под каждый сервис по политике сложности организации. Панель безопасности паролей отдельно помечает старые, слабые и скомпрометированные пароли с фильтрами по сейфам, папкам и пользователям.

Многофакторная аутентификация

Пассворк поддерживает TOTP, ключи доступа (passkeys/WebAuthn) и приложение «Пассворк 2ФА». Администратор может настроить обязательную MFA для конкретных ролей — в первую очередь для тех, у кого доступ к привилегированным сейфам.

Права доступа и их пересмотр

Ролевая модель построена на ролях и группах: встроенные роли Владелец, Администратор и сотрудник, а также неограниченное количество настраиваемых ролей для гибкого управления системой. Группы синхронизируются с AD/LDAP — при увольнении сотрудника или его переводе в другой отдел доступ отзывается один раз, а не вручную по каждому сейфу. Для входа доступны SAML SSO и OAuth.

Журнал использования прав

Каждое действие (открытие записи, изменение пароля, выдача или отзыв доступа) попадает в журнал аудита. Это тот самый третий слой, который на бумаге есть в парольной политике почти всегда, а по факту отследить нечем: без централизованного журнала узнать, кто и когда открывал пароль от продакшен-базы, невозможно.

Находка аудита Что делает Пассворк
Сервисный пароль не менялся с настройки интеграции Сервисные аккаунты со scoped-токенами и ротацией
Пароли слабые или повторяются между сервисами Генератор + панель безопасности паролей
MFA не покрывает привилегированные учётки Обязательная MFA по ролям (TOTP, passkeys, «Пассворк 2ФА»)
Доступ уволенного сотрудника не отозван Группы + синхронизация с AD/LDAP, отзыв в одном месте
Нет журнала, кто использовал пароль Журнал аудита по каждому действию с записью

Заключение

Аудит парольной безопасности — регулярная процедура с понятным циклом: инвентаризация, проверка качества, парольная политика, MFA, журнал, отчёт. Разница между управляемым инцидентом с одной скомпрометированной учёткой и инцидентом на всю компанию решается не на этапе паролей рядовых сотрудников. Она решается на этапе привилегированных и сервисных учёток, которые почти никто не проверяет отдельно.

Ручной проход по всем шести шагам — разумная точка входа для первого аудита. Дальше часть рутины стоит снять автоматизацией: панель безопасности менеджера паролей берёт на себя мониторинг возраста и повторяемости паролей, синхронизацию прав с Active Directory и журналирование, оставляя администратору решения, которые требуют контекста, а не повторяемых проверок.

Практический первый шаг — инвентаризация: где сейчас лежат корпоративные пароли, кто к ним имеет доступ и когда их меняли в последний раз. Дальше чек-лист из шести шагов проходится сам.


Часто задаваемые вопросы

Как часто нужно проводить аудит парольной безопасности?

Плановый аудит — не реже раза в год, внеплановый — сразу после инцидента, крупного изменения в штате или подозрения на утечку. Привилегированные и сервисные учётные записи разумно проверять чаще, раз в квартал: именно на них приходится наибольшая доля инцидентов.

Чем аудит паролей отличается от парольной политики?

Парольная политика — это правила: длина, сложность, срок действия, заданные заранее. Аудит проверяет, выполняются ли эти правила на практике: есть ли слабые, повторяющиеся или скомпрометированные пароли, актуальны ли права доступа, не забыты ли учётные записи без владельца.

Нужно ли менять все пароли по графику при аудите?

По умолчанию — нет. Массовая смена паролей по расписанию без разбора создаёт видимость работы, но не устраняет причину: скомпрометированный или повторяющийся пароль останется таким же слабым после ротации. Меняйте точечно, там, где аудит нашёл конкретную проблему. Исключение — системы, подпадающие под требования ФСТЭК (ГИС, КИИ): там периодическая смена паролей может быть прямым требованием регулятора и обязательна независимо от результатов аудита.

Что делать с найденными «мёртвыми аккаунтами» — учётными записями без владельца?

«Мёртвые учётные записи» — записи без установленного владельца, чаще всего оставшиеся после увольнения сотрудника или завершения работы с подрядчиком. Порядок действий: заблокировать доступ немедленно, зафиксировать находку в отчёте как критическую, разобраться, к каким ресурсам был доступ, и только после этого удалить запись. Синхронизация групп с Active Directory снижает число таких находок в будущих циклах аудита, но не убирает уже накопленные: их нужно закрыть вручную один раз.

Внедрение менеджера паролей: пошаговое руководство
Сисадмин пересылает SSH-ключи в мессенджере. Уволенный сотрудник до сих пор получает рассылку с данными клиентов. Стажёр с правами администратора. Знакомо? Рассмотрим, как ИТ-отделу взять доступы под контроль — от первого аудита до работающей системы.
Как создать надёжный пароль в 2026: новые требования, правила и примеры
73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.
Управление паролями в компании: система, угрозы, внедрение
Управление паролями — это система, которая охватывает создание учётных записей, хранение, распределение доступа и контроль действий сотрудников. Разбираем, из каких процессов она складывается, какие риски снимает и как выстроить её в компании.

Аудит парольной безопасности: чек-лист системного администратора

Чек-лист из шести шагов: как администратору провести аудит парольной безопасности своими силами, от инвентаризации сервисных аккаунтов до отчёта для руководства.

28 сент. 2026 г.
Импортозамещение КИИ в 2026 году: сроки, требования и план перехода
Обновление в сентябре 2026 года. С 1 сентября 2026 года вступило в силу постановление № 402 — отраслевые особенности категорирования КИИ в сфере связи. Минтруд утвердил профессиональный стандарт «Специалист по обеспечению безопасности значимых объектов критической информационной инфраструктуры» (приказ № 352н) — документ вступает в силу с 1 марта 2027 года.

Обновление в июне 2026 года. 6 июня Минцифры подтвердило, что в 2026 году планирует подготовить нормативную базу для введения серьёзных финансовых штрафов за несоблюдение сроков перевода значимых объектов КИИ на российское ПО. При этом сами сроки перехода 2028, 2031, 2036 годов и условия специальных отсрочек остаются проектируемыми до утверждения соответствующего правительственного акта (Интерфакс, 2026). 27 июня вышло ещё одно отраслевое постановление о категорировании КИИ — № 796, для оборонной промышленности (pravo.gov.ru).

Данные в материале актуальны на октябрь 2026 года.

В 2025 году ФСТЭК проверила более 700 значимых объектов КИИ и выявила свыше 1 200 нарушений в части обеспечения информационной безопасности. Направлено более 2 000 требований об устранении недочётов и составлено 603 протокола об административных правонарушениях.

Показательна и другая цифра: по данным, озвученным начальником управления ФСТЭК Еленой Торбенко на «Инфофоруме 2026», лишь 35% проверенных объектов КИИ соответствуют минимальному базовому уровню безопасности. Там же она сообщила, что в этом году ФСТЭК увеличит количество проверок.

Государство намерено сделать процесс перехода на российское ПО неизбежным. В том числе через финансовое принуждение:

«Ключевой вызов этого года — сформировать базу для придания этому процессу неизбежности. Тогда, если компания не хочет переходить на российское ПО и ПАКи на КИИ-объектах, пусть пополняет бюджет, из которого мы будем стимулировать дальше этот процесс. В нашем понимании единственный механизм принуждения — это всё-таки какие-то серьёзные штрафы финансовые на те компании, которые нарушают сроки», — Максут Шадаев, министр цифрового развития РФ (Интерфакс, 2026)

В то же время регулирование стало сложнее. 58-ФЗ, типовые отраслевые объекты, обновлённые формы категорирования, проект постановления Минцифры со сроками 2028–2036 годов — всё это появилось за последние два года. Требования различаются в зависимости от статуса организации, категории объекта и вида актива: ПО, СЗИ (средства защиты информации) или ПАК (программно-аппаратный комплекс). Часть запретов уже действует с 2025 года.


Главное

  • Часть запретов уже действует. С 01.01.2025 иностранные СЗИ запрещены на всех ЗОКИИ, иностранное ПО — на ЗОКИИ госорганов и госкомпаний. Это действующие нормы.
  • Проектируемый базовый дедлайн — 01.01.2028. К этой дате доля российского ПО на всех ЗОКИИ должна составить 100%. Срок содержится в проекте постановления, находящемся в Правительстве, и пока не утверждён окончательно.
  • Специальные сроки 2031 и 2036 годов — не массовая отсрочка. Они обсуждаются только для участников особо значимых проектов и отдельных категорий ЗОКИИ. Рассчитывать на них без документальных оснований не следует.
  • Штрафы за нарушение сроков готовятся. В июне 2026 года Минцифры подтвердило намерение сформировать нормативную базу для серьёзных финансовых санкций. Действующей нормой они пока не являются, но при планировании этот риск уже нужно учитывать.
  • Регулирование усложнилось. 58-ФЗ, типовые отраслевые объекты, обновлённые формы категорирования — всё это появилось за последние два года. Требования различаются в зависимости от статуса организации, категории объекта и вида актива: ПО, СЗИ или ПАК.
  • 2026 год — время подготовки, а не ожидания. Лишь 35% проверенных объектов КИИ соответствуют базовому уровню безопасности. ФСТЭК увеличивает число проверок. Компании, которые начнут аудит и ревизию категорирования сейчас, к дедлайну подойдут с готовым планом.

Что изменилось в импортозамещении КИИ к 2026 году

Регулирование критической информационной инфраструктуры (КИИ) менялось поэтапно, каждый этап добавлял новые обязанности для субъектов.

До 2025 года основу составляли Указы Президента № 166 и № 250. Первый ограничивал закупки иностранного ПО для значимых объектов КИИ (ЗОКИИ) без согласования и запрещал его использование на объектах госорганов и госкомпаний с 01.01.2025. Второй обязал всех владельцев ЗОКИИ перейти на российские средства защиты информации (СЗИ) — также с 01.01.2025. Оба указа касались конкретных категорий субъектов и не создавали единой системы управления переходом.

С 1 сентября 2025 вступил в силу 58-ФЗ и изменил архитектуру регулирования. Он существенно расширил полномочия Правительства РФ и создал нормативную основу для системного перехода на российское ПО и программно-аппаратные комплексы (ПАК) на значимых объектах КИИ. Правительство получило право устанавливать:

  • перечни типовых отраслевых объектов КИИ;
  • отраслевые особенности категорирования;
  • порядок и сроки перехода на российское ПО и ПАК;
  • требования к ПАК для ЗОКИИ;
  • порядок мониторинга исполнения этих обязанностей.

В 2026 году начали появляться подзаконные акты, реализующие 58-ФЗ. Первыми вышли отраслевые постановления по категорированию для атомной энергетики (№ 4 от 16.01.2026), банковской сферы и финрынка (№ 92 от 06.02.2026), науки (№ 246 от 07.03.2026) и ракетно-космической промышленности (№ 356 от 31.03.2026). Постановление Правительства № 402 от 13.04.2026 установило отраслевые особенности категорирования объектов КИИ в сфере связи — они вступили в силу с 01.09.2026. 27 июня 2026 года список пополнило постановление № 796 — для оборонной промышленности.

В мае 2026 года Минцифры представило проект постановления о сроках перехода ЗОКИИ на российское ПО с диапазоном 2028–2036 годов. По состоянию на сентябрь 2026 года проект находится в Правительстве и не утверждён окончательно.

2026 год — не период ожидания дедлайна 2028 года. Уже сейчас нужно уточнить состав объектов КИИ, провести аудит иностранного ПО и СЗИ, проверить наличие российских аналогов и подготовить согласованные дорожные карты перехода.

Период Документ Что изменилось
До 2025 Указ Президента № 166 Ограничение закупок иностранного ПО для ЗОКИИ без согласования; с 01.01.2025 — запрет использования на объектах госорганов и госкомпаний
Указ Президента № 250 Обязанность всех владельцев ЗОКИИ перейти на российские СЗИ; с 01.01.2025 — запрет использования иностранных СЗИ на ЗОКИИ
01.09.2025 58-ФЗ от 07.04.2025 Правительство получило право устанавливать типовые отраслевые объекты КИИ, отраслевые особенности категорирования, порядок и сроки перехода на российское ПО и ПАК, требования к ПАК, порядок мониторинга
16.01.2026 Постановление Правительства № 4 Отраслевые особенности категорирования объектов КИИ в области атомной энергии
06.02.2026 Постановление Правительства № 92 Отраслевые особенности категорирования объектов КИИ в банковской сфере и иных сферах финансового рынка
07.03.2026 Постановление Правительства № 246 Отраслевые особенности категорирования объектов КИИ в сфере науки
31.03.2026 Постановление Правительства № 356 Отраслевые особенности категорирования объектов КИИ в ракетно-космической промышленности
13.04.2026 Постановление Правительства № 402 Отраслевые особенности категорирования объектов КИИ в сфере связи; вступили в силу с 01.09.2026
27.06.2026 Постановление Правительства № 796 Отраслевые особенности категорирования объектов КИИ в оборонной промышленности
Май 2026 Проект постановления Минцифры Предложены сроки перехода ЗОКИИ на российское ПО: базовый — 01.01.2028, специальные сценарии — 01.01.2031 и 01.01.2036; на дату публикации не утверждён

Кого касаются требования: субъект КИИ, объект КИИ, ЗОКИИ и типовые отраслевые объекты

Субъект КИИ — государственный орган, государственное учреждение или российское юридическое лицо, которому принадлежат информационные системы (ИС), информационно-телекоммуникационные сети (ИТКС) или автоматизированные системы управления (АСУ ТП) в критически важных сферах. После принятия 58-ФЗ индивидуальные предприниматели исключены из этого перечня.

Объект КИИ — конкретная ИС, ИТКС или АСУ ТП, принадлежащая субъекту. Не каждый объект автоматически становится значимым: статус присваивается только по результатам категорирования. Значимый объект КИИ (ЗОКИИ) — тот, которому присвоена одна из трёх категорий значимости. Именно к ЗОКИИ применяются требования по импортозамещению ПО, СЗИ и ПАК.

Отдельный инструмент — типовые отраслевые объекты КИИ: перечни типов ИС, ИТКС и АСУ, утверждаемые Правительством РФ по отраслям. Они служат ориентиром для выявления объектов, подлежащих категорированию, — первый такой перечень утверждён распоряжением № 360-р от 26.02.2026.

Понятие Определение Пример Последствия для импортозамещения
Субъект КИИ Организация — владелец ИС, ИТКС или АСУ ТП в критических сферах Банк, оператор связи, энергокомпания, больница Обязан выявлять и категорировать объекты КИИ
Объект КИИ Конкретная ИС, ИТКС или АСУ ТП, принадлежащая субъекту ERP-система, диспетчерская АСУ, биллинговая платформа Подлежит категорированию; не каждый объект становится значимым
Значимый объект КИИ (ЗОКИИ) Объект, которому присвоена одна из трёх категорий значимости по результатам категорирования Система управления энергоснабжением 1-й категории Требования по импортозамещению ПО, СЗИ и ПАК — обязательны
Типовой отраслевой объект КИИ Тип ИС, ИТКС или АСУ из перечня, утверждённого Правительством РФ Система мониторинга сети связи, платёжная система Служит ориентиром для выявления объектов и ревизии категорирования

Отрасли, на которые распространяется 187-ФЗ

Согласно Федеральному закону от 26.07.2017 № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации», к субъектам КИИ относятся организации в сферах:

  • здравоохранения, науки, транспорта, связи, энергетики;
  • банковской и иной финансовой деятельности;
  • топливно-энергетического комплекса;
  • атомной, оборонной, ракетно-космической промышленности;
  • горнодобывающей, металлургической и химической промышленности;
  • государственной регистрации прав на недвижимость.

Три категории значимости

Три категории значимости (первая, вторая и третья) определяют объём требований к системе обеспечения информационной безопасности (СОИБ). Первая категория соответствует наиболее критичным объектам и предполагает максимально жёсткие требования; третья — минимальные. Если объект КИИ не соответствует ни одному из критериев значимости, категория ему не присваивается.

Категорию объекту присваивают сами субъекты КИИ на основании оценки по пяти критериям, закреплённым в ст. 7 № 187-ФЗ:

Критерий значимости Что оценивается
Социальная Возможный ущерб жизни и здоровью людей, нарушение работы объектов жизнеобеспечения, транспортной инфраструктуры, сетей связи или доступа к государственным услугам
Политическая Риск ущерба интересам России во внутренней и внешней политике
Экономическая Прямой и косвенный ущерб субъектам КИИ и бюджетам Российской Федерации
Экологическая Уровень воздействия на окружающую среду при нарушении работы объекта
Значимость для обороны и безопасности Влияние на обороноспособность страны, государственную безопасность и правопорядок

Результаты категорирования субъект КИИ направляет в ФСТЭК России в течение 10 дней после принятия решения. Регулятор в течение 30 дней проверяет правильность присвоения категории.


Сроки перехода на российское ПО, СЗИ и ПАК

Проектируемый базовый срок перехода значимых объектов КИИ на российское ПО — 1 января 2028 года. По состоянию на сентябрь 2026 года этот срок содержится в проекте постановления, находящемся в Правительстве, и должен применяться после утверждения соответствующего акта. К этой дате доля российского программного обеспечения на ЗОКИИ должна составлять 100%.

Для отдельных сценариев в публикациях о проекте фигурируют специальные сроки — 1 января 2031 года и 1 января 2036 года. Обсуждаются следующие сценарии: участие в особо значимых проектах (ОЗП) с началом замещения до 01.09.2026, отсутствие российских аналогов, заключение контрактов ОЗП в 2026–2028 годах, а также отдельные условия для объектов КИИ второй и третьей категорий. До утверждения постановления эти условия следует считать проектируемыми и проверять по финальной редакции акта.

Матрица сроков: от 2022 до 2036 года (актуально на сентябрь 2026)

Дата Событие Кого касается Статус
31.03.2022 Ограничения на закупку иностранного ПО для ЗОКИИ без согласования (Указ Президента № 166) Заказчики по 223-ФЗ, владельцы ЗОКИИ в установленных случаях Действует
01.01.2025 Запрет использования иностранного ПО на ЗОКИИ госорганов и госкомпаний (Указ № 166 в ред. от 07.04.2025); запрет иностранных СЗИ на всех ЗОКИИ (Указ № 250) Госорганы, государственные организации, все владельцы ЗОКИИ в части СЗИ Действует
01.09.2025 Вступление в силу 58-ФЗ: расширение полномочий Правительства, новый порядок ведения реестра ЗОКИИ, обновлённая форма сведений о категорировании (Приказ ФСТЭК № 247) Все субъекты КИИ Действует
01.03.2026 Вступление в силу ряда требований 325-ФЗ и Приказа ФСТЭК № 117 для ГИС и систем государственных органов, ГУПов, учреждений Субъекты КИИ, владеющие ГИС; государственные органы и учреждения Действует
01.09.2026 Отраслевые особенности категорирования объектов КИИ в сфере связи (Постановление Правительства № 402 от 13.04.2026) Операторы связи и субъекты КИИ в сфере связи Действует
27.06.2026 Отраслевые особенности категорирования объектов КИИ в оборонной промышленности (Постановление Правительства № 796) Субъекты КИИ в оборонной промышленности Действует
До 01.09.2026 Федеральные органы власти, Банк России, «Роскосмос» и «Росатом» обязаны утвердить отраслевые планы перехода на российское ПО и назначить ответственных (не ниже заместителя руководителя) Федеральные министерства и ведомства, госкорпорации Проектируется в рамках предложений Минцифры
01.01.2028 Базовый срок: 100% российского ПО на ЗОКИИ Все владельцы ЗОКИИ Проектируется; ключевой ориентир
01.01.2031 Предложенный срок для ЗОКИИ, где до 01.01.2026 реализован особо значимый проект, или заключён контракт на разработку российского ПО до 01.09.2027 Отдельные ЗОКИИ при выполнении условий Проект постановления; не утверждён
01.01.2036 Предложенный срок для ЗОКИИ, в отношении которых в 2026–2027 годах запущены особо значимые проекты Узкий круг ЗОКИИ при выполнении условий Проект постановления; не утверждён
⚠️
Важно. Сроки 2031 и 2036 годов — не массовая отсрочка. Они обсуждаются только для узких сценариев и не распространяются на всех субъектов КИИ. Рассчитывать на эти сроки без документально подтверждённых оснований не следует.

Ответственность за нарушение сроков: что известно на сетябрь 2026 года

Действующие административные составы за нарушения требований безопасности КИИ сохраняются, и с 20 апреля 2026 года к ним добавился новый: за нарушение правил эксплуатации объекта КИИ или доступа к нему должностному лицу грозит штраф от 10 до 50 тыс. руб., компании — от 100 до 500 тыс. руб. (Федеральный закон от 09.04.2026 № 77-ФЗ).

Отдельные штрафы именно за несоблюдение сроков перехода ЗОКИИ на российское ПО по-прежнему находятся в стадии подготовки: с июня 2026 года новых заявлений или проектов Минцифры не появилось (Интерфакс, 2026). При планировании перехода штрафной риск уже нужно учитывать, но описывать его как действующую норму преждевременно.

Сроки по видам активов

Вид актива Базовый срок Условия продления Нормативная основа
Иностранное ПО на ЗОКИИ госорганов и госкомпаний 01.01.2025 (запрет использования) Нет Указ № 166 (ред. 07.04.2025)
Иностранные СЗИ на всех ЗОКИИ 01.01.2025 (запрет использования) Нет Указ № 250
Всё иностранное ПО на ЗОКИИ 01.01.2028 (100% российского ПО) 01.01.2031 или 01.01.2036 при выполнении условий Проект постановления Правительства (Минцифры, май 2026)
Доверенные ПАК 01.01.2030 (базовый ориентир) Возможно продление при отсутствии аналога Требования к ПАК — устанавливаются Правительством по 58-ФЗ
ПО для новых типовых объектов КИИ (созданных после 01.01.2027) 5 лет с даты вступления в силу изменения перечня типовых объектов — Проект постановления Правительства

Нормативная база: какие документы учитывать

Нормативная карта импортозамещения КИИ включает несколько уровней: базовый закон, президентские указы, правительственные акты и ведомственные приказы. Для практической работы важно понимать, какой документ регулирует какой аспект.

Карта нормативных актов

  • 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации» — базовый закон. Вводит понятия субъекта КИИ, объекта КИИ, значимого объекта КИИ, устанавливает требования к безопасности и взаимодействию с ГосСОПКА (государственной системой обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации).
  • 58-ФЗ от 07.04.2025 — поправки к 187-ФЗ, вступившие в силу 01.09.2025. Расширяют полномочия Правительства: устанавливать типовые отраслевые объекты, отраслевые особенности категорирования, порядок и сроки перехода на российское ПО и ПАК, требования к ПАК, порядок мониторинга. Исключают ИП из числа субъектов КИИ. Обязывают субъектов КИИ использовать на ЗОКИИ ПО из реестра российского ПО Минцифры.
  • Указ Президента РФ № 166 от 30.03.2022 (в ред. от 07.04.2025) — ограничивает закупки иностранного ПО для ЗОКИИ без согласования. С 01.01.2025 устанавливает запрет использования иностранного ПО на ЗОКИИ, принадлежащих госорганам и государственным организациям.
  • Указ Президента РФ № 250 — обязывает всех владельцев ЗОКИИ перейти на российские СЗИ. С 01.01.2025 использование иностранных СЗИ на ЗОКИИ запрещено.
  • Постановление Правительства РФ № 402 от 13.04.2026 — утверждает отраслевые особенности категорирования объектов КИИ в сфере связи. Вступило в силу 01.09.2026. Один из шести отраслевых актов 2026 года, реализующих полномочия Правительства по 58-ФЗ.
  • Постановление Правительства РФ № 796 от 27.06.2026 — утверждает отраслевые особенности категорирования объектов КИИ в оборонной промышленности.
  • Приказ ФСТЭК России № 117 — с 01.03.2026 обновляет требования защиты информации для государственных информационных систем (ГИС) и иных систем государственных органов, ГУПов и учреждений. Актуален для организаций, у которых объекты КИИ одновременно являются ГИС.
  • Приказ ФСТЭК России № 247 от 11.07.2025 — обновляет форму направления сведений о результатах категорирования объектов КИИ. С 01.09.2025 форма дополнена полем о наименовании типового отраслевого объекта КИИ, доменным именем и внешним сетевым адресом.
  • Постановление Правительства РФ № 127 — устанавливает показатели критериев значимости объектов КИИ и порядок категорирования.
  • Постановление Правительства РФ № 1478 — определяет требования к системам безопасности значимых объектов КИИ.
  • Распоряжение Правительства РФ № 360-р от 26.02.2026 — утверждает перечень типовых отраслевых объектов КИИ. Триггер для ревизии состава объектов у субъектов КИИ.

Как категорирование связано с импортозамещением

Категорирование — отправная точка всего проекта импортозамещения. Объём обязательств по переходу на российское ПО, СЗИ и ПАК напрямую зависит от того, какие объекты признаны значимыми и какую категорию они получили.

58-ФЗ добавил новый инструмент — типовые отраслевые объекты КИИ. Это перечни типов ИС, ИТКС и АСУ, утверждаемые Правительством РФ по отраслям. Они служат ориентиром для выявления объектов, подлежащих категорированию, и позволяют регулятору унифицировать подход к разным субъектам одной отрасли.

Распоряжение Правительства № 360-р от 26.02.2026 утвердило первый такой перечень. Для субъектов КИИ это означает необходимость сверить собственный реестр объектов с типовым перечнем: не исключено, что часть систем, ранее не признававшихся объектами КИИ, теперь попадает в периметр регулирования.

Почему актуализация категорирования критична в 2026 году

Форма направления сведений о результатах категорирования обновлена Приказом ФСТЭК № 247: с 01.09.2025 она включает поле о наименовании типового отраслевого объекта КИИ. Если организация не сверила свои объекты с новыми перечнями и не актуализировала сведения — она рискует направить во ФСТЭК неполные данные.

Реестр ЗОКИИ также получил новый формат регистрационного номера: XXXXXX/Х/XX/Х, где зашифрованы порядковый номер, федеральный округ, сфера деятельности и тип объекта (ИС, АСУ или ИТКС). Сведения из реестра ежемесячно передаются государственным органам, уполномоченным на реализацию государственной политики в соответствующей сфере.

Отраслевые особенности категорирования

К сентябрю 2026 года вышло уже шесть отраслевых постановлений: для атомной энергии, банковской сферы и финрынка, науки, ракетно-космической промышленности, связи и оборонной промышленности. Каждое определяет отраслевые признаки значимости и порядок расчёта показателей критериев значимости с учётом специфики отрасли.

Аналогичные постановления для оставшихся отраслей (энергетика, транспорт, здравоохранение) ожидаются в 2026–2027 годах по мере реализации полномочий Правительства по 58-ФЗ. Субъектам КИИ из этих отраслей стоит отслеживать появление отраслевых актов и закладывать время на ревизию категорирования.

Практическое следствие: если категорирование проводилось до 2025 года и сведения не актуализировались с учётом новых перечней и форм — их нужно пересмотреть. Объём объектов, подпадающих под требования импортозамещения, может измениться.

Что именно нужно заменить: ПО, СЗИ, ПАК и управление доступом

Импортозамещение КИИ охватывает три разных класса активов с разными требованиями, сроками и порядком подтверждения соответствия.

Три класса активов и логика их замены

  • Российское ПО — программный продукт, включённый в единый реестр российского программного обеспечения Минцифры России. Включение в реестр подтверждает российское происхождение, но не означает автоматического соответствия требованиям безопасности для ЗОКИИ. Для ПО, используемого в качестве СЗИ, дополнительно требуется сертификат ФСТЭК или ФСБ.
  • Средства защиты информации (СЗИ) — отдельный класс продуктов: антивирусные средства, межсетевые экраны, системы обнаружения вторжений, средства криптографической защиты, системы управления доступом и аутентификации. Для ЗОКИИ с 01.01.2025 действует запрет использования иностранных СЗИ (Указ № 250). Российское происхождение СЗИ подтверждается реестром Минцифры, а соответствие требованиям безопасности — сертификатом ФСТЭК или ФСБ в зависимости от класса продукта.
  • Доверенные программно-аппаратные комплексы (ПАК) — связка программного и аппаратного компонентов, отвечающая отдельным требованиям доверенности. Требования к ПАК для ЗОКИИ устанавливаются Правительством РФ по 58-ФЗ. Базовый ориентир перехода на доверенные ПАК — 01.01.2030. Сроки и порядок перехода на ПАК отличаются от сроков перехода на ПО: их нельзя смешивать при планировании.

Реестр российского ПО: как проверять

Единый реестр российского ПО ведёт Минцифры России. При проверке продукта важно убедиться:

  • что продукт включён в реестр и запись актуальна;
  • что класс ПО в реестре соответствует функции, для которой оно применяется на ЗОКИИ;
  • что для СЗИ дополнительно получен действующий сертификат ФСТЭК или ФСБ;
  • что продукт функционально совместим с существующей инфраструктурой объекта.

План действий на 2026 год

В 2026 году компании должны провести ревизию объектов, уточнить категорирование, определить состав иностранного ПО/СЗИ/ПАК, проверить наличие российских аналогов и подготовить согласованный план перехода. Это минимальный набор действий, без которого старт миграции в 2027 году окажется неуправляемым. Ниже — Дорожная карта импортозамещения КИИ:

Этап 1

  1. Ревизия объектов КИИ. Сверьте реестр объектов организации с распоряжением Правительства № 360-р (перечень типовых отраслевых объектов КИИ). Проверьте, не появились ли системы, которые теперь подпадают под определение типового отраслевого объекта КИИ, но ранее не были включены в реестр.
  2. Актуализация сведений о категорировании. Обновите форму направления сведений во ФСТЭК с учётом Приказа № 247: добавьте наименование типового отраслевого объекта, доменные имена и внешние сетевые адреса. Если категорирование проводилось до 01.09.2025 — проверьте, нужен ли пересмотр категорирования и актуализация сведений во ФСТЭК.
  3. Инвентаризация иностранного ПО, СЗИ и ПАК. Составьте полный реестр иностранного программного обеспечения, средств защиты и программно-аппаратных комплексов на каждом ЗОКИИ. Зафиксируйте: вендор, версия, функция, наличие или отсутствие поддержки, наличие российского аналога.
  4. Назначение ответственных. Определите должностное лицо, ответственное за организацию перехода. Для федеральных органов власти и госкорпораций это требование закреплено в предложениях Минцифры: ответственный — не ниже заместителя руководителя.

Этап 2

  1. Анализ покрытия и матрица аналогов. Для каждой позиции реестра иностранного ПО/СЗИ/ПАК определите российский аналог: проверьте наличие в реестре Минцифры, наличие сертификата ФСТЭК/ФСБ (для СЗИ), функциональную совместимость с инфраструктурой объекта.
  2. Оценка рисков миграции. Оцените технические риски для каждого объекта: несовместимость с другими компонентами, деградация производительности, отсутствие функциональных аналогов, зависимость от иностранного оборудования. Для объектов без российского аналога — зафиксируйте основания для возможного продления срока.
  3. Запуск пилотов. Проведите пилотное тестирование приоритетных российских решений в среде, максимально приближённой к промышленной.

Этап 3

  1. Подготовка и согласование дорожной карты. Сформируйте документированный план перехода: объекты, решения, сроки, ответственные, контрольные точки. Для федеральных органов и госкорпораций — отраслевой план до 01.09.2026 (согласно предложениям Минцифры).
  2. Контроль подрядчиков. Опишите права доступа, обязанности и ответственность внешних подрядчиков, участвующих в проекте миграции. Проверьте, используют ли подрядчики иностранные инструменты для удалённого доступа к ЗОКИИ.
  3. Подготовка плана отката. Для каждого этапа миграции разработайте план возврата к предыдущему состоянию. Миграция без плана отката — один из главных технических рисков проекта.

Импортозамещение КИИ — это управляемый проект

Импортозамещение КИИ — это управляемый проект

Переход на российское ПО, СЗИ и ПАК на значимых объектах КИИ — многоэтапная программа, которая требует корректного определения объектов, инвентаризации активов, проверки аналогов и поэтапной миграции с контролем доступа и документированным планом отката.

Компании, которые начнут с ревизии категорирования и аудита иностранного ПО в 2026 году, к дедлайну 2028 года подойдут с готовым планом.

Практический первый шаг — зафиксировать, какое иностранное ПО, СЗИ и ПАК используется на каждом ЗОКИИ, кто имеет к ним доступ и есть ли российские аналоги с необходимыми сертификатами. Результаты этой инвентаризации станут основой дорожной карты и аргументом при взаимодействии с ФСТЭК.


Часто задаваемые вопросы

Часто задаваемые вопросы

Кого касается импортозамещение КИИ в 2026 году?

Требования распространяются на субъекты критической информационной инфраструктуры (КИИ) — организации из 13 отраслей, перечисленных в Федеральном законе № 187-ФЗ: энергетика, здравоохранение, транспорт, финансы, связь, оборонная промышленность и другие. Обязательства касаются тех, кто владеет значимыми объектами КИИ (ЗОКИИ) первой, второй или третьей категории.

До какого срока нужно перейти на российское ПО на значимых объектах КИИ?

Базовый срок — 1 января 2028 года: к этой дате доля российского ПО на ЗОКИИ должна составлять 100%. Для отдельных сценариев Минцифры предложило сроки 1 января 2031 года и 1 января 2036 года. По состоянию на сентябрь 2026 года эти сроки содержатся в проекте постановления Правительства и не являются окончательно утверждёнными нормами. Рассчитывать на них без документально подтверждённых оснований не следует.

Чем отличается субъект КИИ от значимого объекта КИИ?

Субъект КИИ — организация, которой принадлежат ИС, ИТКС или АСУ ТП в критически важных сферах. Значимый объект КИИ — конкретная система или сеть, которой присвоена категория значимости (первая, вторая или третья) по результатам категорирования. Не вся инфраструктура субъекта автоматически является значимым объектом: статус присваивается только после прохождения процедуры категорирования и направления сведений во ФСТЭК.

Что такое типовые отраслевые объекты КИИ и зачем они нужны?

Типовые отраслевые объекты КИИ — перечни типов ИС, ИТКС и АСУ по отраслям, утверждаемые Правительством РФ на основании 58-ФЗ. Они служат ориентиром для выявления объектов, подлежащих категорированию, и унифицируют подход к субъектам одной отрасли. Первый перечень утверждён распоряжением № 360-р от 26.02.2026. Субъектам КИИ необходимо сверить свой реестр объектов с этим перечнем.

Достаточно ли включения продукта в реестр российского ПО для использования на ЗОКИИ?

Для подтверждения российского происхождения ПО реестр Минцифры необходим. Но для средств защиты информации этого недостаточно: нужен действующий сертификат ФСТЭК или ФСБ в зависимости от класса продукта. Кроме того, нужно проверить функциональную совместимость с инфраструктурой конкретного объекта и соответствие классу защищаемой системы.

Чем доверенный ПАК отличается от российского ПО?

Российское ПО — программный продукт, соответствующий критериям отечественного происхождения и включённый в реестр Минцифры. Доверенный ПАК — связка программного и аппаратного компонентов, отвечающая отдельным требованиям доверенности, которые устанавливает Правительство РФ по 58-ФЗ. Сроки и порядок перехода на ПО и ПАК различаются: проектируемый базовый ориентир для ПАК — 01.01.2030, для ПО — 01.01.2028. Оба срока содержатся в проектируемых актах и подлежат уточнению после их утверждения.

Что нужно сделать субъекту КИИ в 2026 году?

Провести ревизию реестра объектов с учётом типовых отраслевых перечней, актуализировать сведения о категорировании во ФСТЭК, составить реестр иностранного ПО/СЗИ/ПАК, проверить российские аналоги и их совместимость, запустить пилоты, подготовить дорожную карту, назначить ответственного и описать права доступа подрядчиков.

Как связаны импортозамещение и управление доступом?

Импортозамещение меняет состав ПО и СЗИ, но не устраняет угрозы, связанные со слабыми паролями, общими учётными записями и неуправляемым привилегированным доступом. По данным проверок ФСТЭК (2025), при проверке более 700 ЗОКИИ выявлено свыше 1 200 нарушений в части информационной безопасности. Контроль идентификации, аутентификации и прав доступа должен быть частью проекта миграции, а не отдельной задачей.

Можно ли отложить импортозамещение КИИ?

В публикациях о проекте обсуждаются специальные сроки для нескольких сценариев: участие в особо значимых проектах с началом замещения до 01.09.2026, отсутствие российских аналогов, заключение контрактов ОЗП в 2026–2028 годах, а также отдельные условия для объектов КИИ второй и третьей категорий. Окончательный перечень условий зависит от утверждённой редакции постановления. Ни один из этих сценариев не действует автоматически.

Какие ошибки чаще всего допускают при импортозамещении КИИ?

Считать срок 2028 года дальним, не актуализировать категорирование после появления типовых перечней, менять решения без проверки сертификатов, проводить пилот только на изолированном стенде, не контролировать доступы подрядчиков, не готовить план отката и не синхронизировать изменения ПО с обновлением документации ФСТЭК.

Первый менеджер паролей с сертификацией ФСТЭК России
30 апреля 2026 года Пассворк получил сертификат ФСТЭК России № 5063 по 4-му уровню доверия — наивысшему для коммерческих средств защиты информации. Пассворк стал первым российским менеджером паролей, который может применяться в ГИС, ИСПДн, КИИ и АСУ ТП 1 класса защищённости.
Кейс-стади: ВкусВилл и Пассворк
ИТ-команда ВкусВилла искала инструмент для централизованного хранения секретов с LDAP-интеграцией и надёжным резервированием. Рассказываем, как выбирали, внедряли и как это устроено сейчас.
Пассворк: как разделить контуры ИБ и бизнеса
ИБ-секреты отличаются от обычных корпоративных доступов: компрометация пароля от SIEM — это потеря контроля над всей защитной инфраструктурой. Разбираем, когда достаточно одной инсталляции Пассворка, а когда нужен физически изолированный ИБ-контур.

Импортозамещение КИИ в 2026 году: сроки, требования и план перехода

С 2025 года часть запретов на иностранное ПО и СЗИ уже действует. Базовый дедлайн перехода — 2028 год, штрафы за нарушение сроков готовятся. Разбираем требования, сроки и план действий на 2026 год.

26 сент. 2026 г.
Как создать надёжный пароль: правила, примеры и советы по безопасности

Многие уверены, что знают, как создать надёжный пароль: добавить цифру, заменить «а» на «@», поставить «!» в конце — задача решена. Но именно эти действия делают пароль предсказуемым. Типовые замены символов давно внесены в словари для брутфорса, а «сложный» P@rR01! взламывается за секунды.

Эта предсказуемость дорого стоит на уровне организации. По данным исследования DSEC (ГК «Солар»), слабые пароли и пароли, оставленные без изменений после установки оборудования или ПО, встречались в 53% исследованных внутренних сетей российских компаний в 2025 году, а в 13% случаев стали точкой входа для захвата контроля над доменом.

На уровне отдельного пользователя картина не лучше: по данным ГК «Солар» за май 2026 года, 47% опрошенных используют один и тот же пароль для разных учётных записей, а 81% не меняют пароли регулярно — треть считает это просто неудобным. Один пароль на все сервисы и привычка не обновлять его — та же предсказуемость, только не в конструкции пароля, а в том, как его используют.

Здесь и проходит настоящая граница между надёжным и ненадёжным паролем в 2026 году: длина, уникальность для каждого сервиса и то, проверялся ли пароль по спискам утечек. Спецсимвол в середине слова эту задачу больше не решает.

Российский регуляторный минимум (ФСТЭК) и международные ориентиры (NIST, OWASP) расходятся в деталях этой границы. Рекомендации ниже опираются на оба набора правил — они пригодятся тем, кто хочет реально защитить свои данные, а не просто закрыть формальное требование политики безопасности.


Главное о надёжности пароля

Надёжный пароль — это длинная и уникальная для каждого сервиса комбинация, не встречающаяся в списках утечек. Минимум — 12 символов, а лучше больше. Проще всего собрать такой пароль как парольную фразу: несколько случайных слов подряд, например 3-electrica-varyat-vinegret. Она длиннее большинства «сложных» паролей со спецсимволами, и её реально запомнить.

  • Длина решает больше, чем состав символов: NIST и OWASP требуют минимум 15 символов без многофакторной аутентификации или 8 символов при её использовании.
  • Российский регуляторный минимум другой: мера ИАФ.3 ФСТЭК задаёт не менее 12 символов при алфавите не менее 70 знаков — для государственных информационных систем, без деления по классам защищённости.
  • Принудительная смена пароля по расписанию большинству систем не нужна: NIST и OWASP считают её обязательной только при подозрении на утечку. Исключение — государственные информационные системы в контуре ФСТЭК, там смена не реже раза в 90 дней остаётся требованием.
  • Один пароль на несколько сервисов обесценивает даже длинную парольную фразу: утечка на одном сервисе открывает доступ ко всем остальным через подстановку учётных данных.
  • Генератор паролей и менеджер паролей — самый лёгкий путь к надёжному паролю: генератор создаёт случайную уникальную комбинацию под каждый сервис, а менеджер хранит её и подставляет автоматически, так что запоминать пароль не нужно.

Что такое надёжность пароля

Надёжность пароля — это устойчивость пароля к угадыванию и автоматизированному подбору: насколько долго атакующий будет перебирать варианты или сверять пароль со списками утечек, прежде чем получит доступ к аккаунту. Она складывается из трёх факторов: длины, случайности (энтропии) и уникальности для каждого сервиса, а не из субъективного ощущения «сложности» набора символов.

Заглавная буква, цифра и восклицательный знак в конце пароля — это как раз тот субъективный критерий «сложности», к устойчивости почти не относящийся. Замена a на @ или o на 0 лишь незначительно расширяет пространство перебора: обе подстановки давно занесены в словари для брутфорса и проверяются в первую очередь.


Что такое энтропия пароля?

Энтропия пароля — мера случайности и непредсказуемости пароля, которая определяет, насколько сложно его подобрать перебором. Вычисляется на основе количества возможных символов и длины пароля. Чем выше энтропия, тем более стойкий пароль к атакам перебора. Например, пароль из 12 символов, использующий буквы, цифры и спецсимволы, имеет энтропию около 80 бит.

Что такое словарь для брутфорса?

Словарь для брутфорса — файл, содержащий список предварительно подготовленных паролей, слов или комбинаций символов, используемый при атаке перебора для попытки подбора учётных данных. Вместо генерации всех возможных комбинаций, инструмент последовательно проверяет каждую строку из словаря, что значительно ускоряет процесс взлома, если пароль находится в списке.


Что на самом деле делает пароль надёжным

Пароль ломают из-за маленького пространства перебора — числа вариантов, которые нужно проверить, чтобы угадать пароль. Это число зависит от двух вещей: сколько разных символов допускает каждая позиция в пароле (алфавит) и сколько всего таких позиций, то есть длина пароля.

Если увеличить алфавит (например, добавить спецсимволы к буквам и цифрам) вариантов для каждой позиции пароля становится больше. Но количество позиций не меняется, поэтому этот выигрыш применяется только один раз ко всему пространству перебора.

Если увеличить длину пароля, эффект другой: каждая новая позиция добавляет свою собственную порцию вариантов, и эти порции не складываются, а перемножаются. Каждый лишний символ длины — это ещё один множитель. Поэтому длина увеличивает пространство перебора сильнее, чем расширение алфавита.

Разница видна на цифрах, если перевести их в привычные величины:

  • Восьмисимвольный пароль, где перемешаны заглавные и строчные буквы, цифры и спецсимволы, даёт около 4,3 квадриллиона вариантов перебора — это четыре с лишним миллиона миллиардов.
  • Пароль из двенадцати строчных букв, без единой цифры или спецсимвола даёт уже около 95 квадриллионов вариантов, в 22 раза больше.

Четыре лишние буквы одного и того же типа не просто компенсируют, а с запасом перекрывают весь выигрыш от того, что в первом пароле намешаны сразу четыре разных типа символов.

Тот же эффект виден и в оценке времени подбора пароля перебором при текущих вычислительных мощностях: ежегодный расчёт компании Hive Systems даёт три ориентира. Пароль из 8 символов подбирается за секунды, пароль из 20 символов потребует десятков тысяч лет, а пароль из 28 символов делает перебор практически неосуществимым.

Длина не отменяет уникальности. Даже длинный пароль, скомпрометированный на одном сервисе, открывает доступ ко всем остальным, где он повторяется. Этот метод атаки называется подстановкой учётных данных, одна из самых массовых атак последних лет.

Международный стандарт: что говорят NIST и OWASP

NIST SP 800-63B (стандарт Национального института стандартов и технологий США) вышел в новой редакции в августе 2025 года. OWASP Authentication Cheat Sheet, документ открытого проекта по безопасности веб-приложений, синхронизирован с этими требованиями и во многом их детализирует. Разберём позицию обоих документов через два мифа, которые до сих пор определяют парольную политику многих компаний.

Миф 1: пароль нужно менять каждые 90 дней

Так думали десять лет назад: считалось, что регулярная смена ограничивает окно, в котором скомпрометированный пароль остаётся рабочим. На практике принудительная ротация заставляет людей выбирать предсказуемые вариации (Parol1, Parol2) и не защищает от атаки, которая происходит в промежутке между сменами.

Вывод NIST и OWASP: менять пароль нужно только при подозрении на утечку, а не по календарю.

Миф 2: сложный пароль лучше длинного

Обязательный микс регистров, цифр и спецсимволов на практике заставляет людей использовать короткие пароли с предсказуемыми заменами, а атакующему почти не мешает: такие замены давно занесены в словари подбора. Поэтому NIST отказался от обязательных требований к составу символов и заменил их требованием к длине — минимум 15 символов при однофакторной аутентификации или 8 символов, если включена многофакторная аутентификация (2FA/MFA), и допустимый максимум не менее 64 символов.

Что это значит на практике: sinii-krolik-bystro-begaet надёжнее, чем P@$$w0rd2026!, и при этом его проще запомнить.

Те же пороги воспроизведены в OWASP Authentication Cheat Sheet со ссылкой на NIST, но документ идёт дальше формальных цифр — это уже не рекомендации пользователю, а конкретные требования к тому, что должна реализовать команда разработки на стороне сервиса:

  • индикатор надёжности пароля при регистрации — подсказка пользователю ещё до сохранения пароля;
  • проверка нового пароля через открытый сервис Pwned Passwords — сверка со списком скомпрометированных паролей без передачи самого пароля на сторонний сервер;
  • ограничение числа попыток входа — блокировка или задержка после нескольких неудачных попыток;
  • капча против автоматического перебора — барьер для скриптов.

Параметр Политика до 2020 года NIST / OWASP 2025–2026
Длина обычно от 8 символов от 15 (от 8 при MFA)
Регистр, цифры, символы обязательный микс не обязателен
Ротация каждые 60–90 дней только при подозрении на утечку
Проверка по спискам утечек не требовалась обязательна
Пробелы и Unicode-символы как правило запрещены разрешены

Разворот на 180 градусов случился не из эстетических соображений: длинную парольную фразу человек и правда способен запомнить, а вот Q7$mK!2x почти никогда, из-за чего пароль оседает на стикере или в заметках телефона.


Российские требования к паролям: ФСТЭК и ГОСТ Р 57580.1

Российские регуляторы устроены иначе, чем NIST: в России одновременно действуют несколько разных наборов обязательных требований к паролю — для государственных систем, для финансового сектора и, отдельно, внутренние документы самих организаций.

Важно. NIST и OWASP не имеют юридической силы в России. Для российских организаций значение имеют ФСТЭК, ГОСТ Р 57580.1, положения Банка России и отраслевые нормы — а не международная рекомендация. NIST и OWASP можно использовать как источник лучших практик, но поверх обязательного минимума, а не вместо него.

Первый шаг для любой компании — понять, под какой регулятор и какой класс защищённости она подпадает: это зависит от того, какие данные она обрабатывает (персональные данные, гостайну, финансовые операции) и является ли она субъектом критической информационной инфраструктуры (КИИ).

ФСТЭК: мера ИАФ.3 для государственных информационных систем

Требования Федеральной службы по техническому и экспортному контролю (ФСТЭК) применимы к государственным информационным системам, автоматизированным системам управления и информационным системам государственных органов, ГУП, госучреждений и организаций, включая субъектов критической информационной инфраструктуры. Не к любому сайту или корпоративному сервису.

12 апреля 2026 года ФСТЭК России утвердила новый методический документ «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах». Он прямо отменяет предыдущую версию от 11 февраля 2014 года — ту, где длина пароля различалась по классам защищённости (6–8 символов при алфавите 30–70 знаков).

Действующий документ задаёт единое требование для простой (парольной) аутентификации пользователя, без деления по классам:

  • длина пароля — не менее 12 символов;
  • алфавит паролей — не менее 70 символов;
  • не более 5 неуспешных попыток входа, дальше блокировка учётной записи на 15 минут;
  • смена пароля — не реже чем раз в 90 дней;
  • повторное использование пароля запрещено.

Первоисточник формулирует эти параметры одним абзацем:

«При использовании простой (парольной) аутентификации пользователей для доступа в информационную систему и к ресурсам (объектам защиты) информационной системы длина пароля должна быть не менее 12 символов. Алфавит паролей не менее 70 символов, максимальное количество неуспешных попыток ввода неправильного пароля до блокировки учетной записи пользователя – 5, блокировка программно-технического средства или учетной записи пользователя в случае достижения установленного максимального количества неуспешных попыток аутентификации на 15 минут, смена паролей не более чем через 90 дней. Запрещается повторно использовать пароль для доступа в информационную систему и к ресурсам (объектам защиты) информационной системы», — методический документ ФСТЭК России

Здесь ФСТЭК прямо расходится с NIST. Там, где международный стандарт отказался от обязательной периодической смены пароля, российский регулятор её сохраняет: смена не реже чем через 90 дней остаётся обязательным требованием для государственных информационных систем.

Требование не ограничивается длиной и составом пароля — оно определяет ещё и когда простого пароля недостаточно. Для локального доступа обычного пользователя простая аутентификация допускается только в системах низшего класса защищённости (К3). В системах классов К2 и К1 даже локальный доступ рядового пользователя требует усиленной, то есть двухфакторной, аутентификации, а для удалённого доступа усиленная аутентификация обязательна во всех классах без исключения.

Три класса защищённости (К3, К2 и К1, от низшего к высшему) определяются Приказом ФСТЭК России от 11 апреля 2025 г. № 117.

ГОСТ Р 57580.1: требования для банков и финансовых организаций

ФСТЭК — не единственный источник обязательных требований к паролю в России. Для банков и других организаций, поднадзорных Банку России, действует ГОСТ Р 57580.1-2017. Стандарт разработан при участии Банка России и введён в действие с 1 января 2018 года.

Формально стандарт применяется добровольно. Но нормативные акты Банка России прямо отсылают к нему, и это делает его выполнение и прохождение оценки соответствия обязательным для банков и других поднадзорных организаций.

Группа мер РД («Идентификация, аутентификация, авторизация при осуществлении логического доступа») задаёт для пароля такие параметры:

  • минимальная длина не менее 8 символов;
  • обязательное использование букв разных регистров, цифр и специальных символов при составлении пароля;
  • прямой запрет на легко вычисляемые сочетания букв и цифр вроде qwerty или 123456.

Оба стандарта (ФСТЭК и ГОСТ) решают разные задачи и адресованы разным организациям. То, что применимо к государственной системе, не заменяет требований банка, и наоборот: если организация одновременно попадает в оба контура, выполнять нужно оба набора мер, беря более строгое значение по каждому параметру.

Таблица различий: международные практики и российские требования

Параметр NIST / OWASP (международный ориентир) ФСТЭК, мера ИАФ.3 (гос. информационные системы) ГОСТ Р 57580.1, меры группы РД (банки)
Кого касается Международный ориентир, без привязки к юрисдикции Государственные информационные системы, классы К3–К1 Банки и другие организации, поднадзорные Банку России
Минимальная длина 15 символов (8 при MFA) 12 символов, единое требование для всех классов 8 символов (мера РД.21)
Максимальная длина не менее 64 символов не регламентирована не регламентирована
Состав алфавита / символов не регламентируется, микс не обязателен обязателен алфавит не менее 70 знаков, без привязки к типу символов буквы разных регистров, цифры и спецсимволы обязательны (мера РД.23)
Запрет предсказуемых паролей закрывается проверкой по спискам утечек, а не отдельным правилом явно не описан прямой запрет на сочетания вроде «qwerty» или «123456» (мера РД.24)
Принудительная периодическая смена не рекомендуется обязательна, не реже чем раз в 90 дней регламентируется отдельными мерами группы РД
Проверка по спискам утечек обязательна не описана не описана этой группой мер
Ограничение попыток входа не регламентируется этой мерой не более 5 попыток, блокировка на 15 минут регламентируется отдельными мерами группы РД, зависит от уровня защиты организации
Правовой статус рекомендация, юридической силы в России не имеет обязателен для систем в контуре ФСТЭК формально добровольный, но обязателен через положения Банка России

Нужно ли менять пароль каждые три месяца

По актуальным рекомендациям NIST и OWASP — нет. Принудительная периодическая смена больше не считается обязательной практикой: она не защищает от атаки в промежутке между сменами и подталкивает людей к предсказуемым вариациям одного и того же пароля. Менять пароль стоит при подозрении на утечку, после инцидента или если сервис сообщил о компрометации базы.

Это не отменяет корпоративную парольную политику. Для государственных информационных систем в контуре ФСТЭК периодическая смена — прямое требование действующего методического документа: не реже чем раз в 90 дней. Для систем вне этого контура внутренний регламент компании тоже может требовать ротацию по расписанию.

Внутренний документ: парольная политика организации

Соответствие ФСТЭК или ГОСТ Р 57580.1 подтверждается документами. Любая организация, которая обрабатывает персональные данные клиентов или сотрудников, обязана иметь внутренний нормативный акт — парольную политику.

Это документ, который фиксирует конкретные технические требования к паролю: длину, состав, срок действия, порядок смены и блокировки учётной записи, — и распространяется на всех сотрудников. Именно наличие такого документа и его соответствие фактическим техническим настройкам систем регуляторы проверяют при аудитах.


Как составить пароль, который трудно взломать и легко запомнить

  1. Соберите парольную фразу. Парольная фраза (кодовая фраза, passphrase): несколько не связанных по смыслу слов подряд, например лунный-жираф-кофе-стройка или транслитом Oblaka-gromko-sidyat-42. Четыре случайных слова дают больше энтропии, чем восемь символов со спецсимволами, и человек её реально запоминает, потому что это не набор случайных символов.
  2. Возьмите первые буквы предложения. «Мой кот Барсик спит на подоконнике с 2016 года!» превращается в МкБсн2016г!. Предложение запомнить проще, чем набор букв, а по словарю такую комбинацию не подобрать.
  3. Не полагайтесь на предсказуемые замены. Замена a на @ уже давно в словарях подбора — это устаревший приём. Такая замена почти не увеличивает время подбора, зато создаёт ложное чувство защищённости.
  4. Не используйте личную информацию. Имя, дата рождения, город, номер телефона или паспорта, название сервиса, публичные данные из соцсетей: это первое, что проверяют при подборе пароля, если у атакующего есть доступ к утечке или профилю в соцсети. Личные данные сокращают пространство перебора точнее любого словаря.
  5. Не переиспользуйте пароль между сервисами. Даже идеальная парольная фраза теряет смысл, если она одна на все аккаунты: одна утечка и скомпрометированы сразу все сервисы, где она использовалась. Собирать уникальный пароль для каждого сервиса вручную неудобно, а придумывать десятки паролей самостоятельно почти бессмысленно: когда человек старается быть случайным, он всё равно опирается на одни и те же знакомые слова и паттерны.
  6. Используйте генератор и менеджер паролей. Генератор паролей опирается на криптографически стойкий генератор случайных чисел и создаёт пароль заданной длины за одно нажатие. Менеджер паролей идёт дальше: хранит отдельный сгенерированный пароль для каждого сервиса и подставляет его при входе, так что вручную запоминать нужно только один мастер-пароль, а не десятки уникальных комбинаций. Так пункты 1–5 из ручной дисциплины превращаются в инструмент, который не забывает и не срезает углы.

Примеры надёжных и ненадёжных паролей

Пароли из середины таблицы, представленной ниже, часто выглядят сложными на глаз, но построены на давно известных заменах символов или содержат личную информацию, поэтому реальной защиты дают меньше, чем кажется.

Пароль Оценка Проблема / преимущество
123456 Критически слабый Первый пароль в любом словаре для перебора
qwerty Критически слабый Клавиатурный паттерн, подбирается мгновенно
любовь Критически слабый 6 символов, обычное словарное слово
Ivan1990 Слабый Имя и год рождения — предсказуемая комбинация
P@$$w0rd! Средний Выглядит сложным, но паттерн замены давно в словарях подбора
Tr0ub4dor&3 Средний Короткий, с паттерном замены, и при этом трудно запомнить
МояКошкаМурка2024 Средний Длинный, но содержит личную информацию
летает-кролик-давно-коробка Надёжный Парольная фраза из случайных слов, высокая энтропия
гора облако ветер море Надёжный Парольная фраза с пробелами вместо дефисов, 22 символа
Красный-Фонарь-Улица-Дрозд-77 Очень надёжный Парольная фраза с цифрами, 29 символов
xK9#mQ2@vL5$nR8!pT3 Очень надёжный Случайная строка без видимой логики, максимальная энтропия

Как проверить, не утёк ли ваш пароль

За 2023–2025 годы в России скомпрометировано около 4,5 млрд записей персональных данных, а в 2025 году на одну утечку в среднем пришлось 3,27 млн записей, на 25,8% больше, чем в 2024-м, по данным InfoWatch. При таком масштабе вопрос не «утекал ли когда-нибудь ваш пароль», а «узнаете ли вы об этом вовремя».

NIST и OWASP прямо требуют проверять новый пароль по спискам скомпрометированных и распространённых паролей. В России такого регуляторного требования нет.

Проверьте свой пароль на надёжность

Генератор и проверка пароля
Создайте пароль, парольную фразу или логин либо введите свой пароль для проверки
Длина
Все четыре набора дают 94 символа. Такой пароль не запоминают, а сразу сохраняют в менеджер паролей.
Слов
Фразу из слов проще запомнить: подходит для мастер-пароля и входа в компьютер.
Слов
Строчная латиница и цифры, не длиннее 20 знаков. Логин не содержит имени, даты рождения и названия компании.
Надёжность Введите пароль
0
Символов
0
Бит
0
Уникальных
—
Перебор
Состав
Заглавные A-Z 0
Строчные a-z 0
Цифры 0-9 0
Спецсимволы 0
Безопасность
Минимум 8 символов —
15+ символов ★
Нет повторов —
3+ типа символов —
Пароли проверяются локально в вашем браузере. Мы используем алгоритм сравнения с базами утечек: часть хэша пароля сверяется с известными компрометациями. Пароли не сохраняются и не передаются третьим лицам.

Где хранить пароли

Выбор способа хранения определяет, окажется ли надёжный пароль надёжным на практике. Вариантов несколько: менеджер паролей, встроенные функции браузера и бумага или записки в телефоне. Только первый вариант не требует выбирать между безопасностью и удобством.

Браузер — не место для паролей

Хранилища паролей в Chrome, Firefox и Edge по умолчанию не защищены отдельным мастер-паролем, и это делает их целенаправленной мишенью инфостилеров — вредоносных программ, которые вытаскивают сохранённые логины и пароли без ведома пользователя. По данным международного исследования Verizon Data Breach Investigations Report, инфостилеры остаются одним из основных каналов первичной компрометации паролей.

Подробнее о хранении паролей в браузерах рассказано в материале «Почему опасно хранить пароли в браузере: риски, статистика и защита»

Как устроено хранение в менеджере паролей

В менеджере паролей вся база защищена одним мастер-паролем, из которого выводится ключ шифрования, а сам сервис хранит только зашифрованные данные: расшифровать данные без мастер-пароля пользователя не может даже администратор сервера.

Пример интерфейса менеджера паролей
Менеджер паролей Пассворк

Так устроен, например, Пассворк. Мастер-пароль превращается в мастер-ключ прямо на устройстве пользователя, мастер-ключ расшифровывает приватный RSA-ключ, приватный ключ — ключ конкретного сейфа, а ключ сейфа — ключ отдельной записи: на сервер уходит только цепочка зашифрованных ключей, а сами пароли там не расшифровываются никогда.

Генератор паролей в менеджере паролей создаёт уникальный пароль под политику организации сразу в вебе, расширении браузера, десктопном и мобильном приложении, а мастер-пароль остаётся только у пользователя.

0:00
/0:23

Генератор паролей в Пассворке

Доступ к сейфам разграничивается ролями, а каждое действие (кто, когда и с какой записью) попадает в журнал аудита, который можно выгрузить во внешнюю систему мониторинга.

Управление ролями пользователей в Пассворке

Сам мастер-пароль на сервер вообще не попадает: туда уходит только хеш, по которому можно проверить вход, но нельзя восстановить исходный пароль, — именно так OWASP рекомендует хранить учётные данные для входа.


Почему генератор паролей надёжнее человека

Человек предсказуем. Даже когда старается быть случайным — выбирает знакомые слова, привычные паттерны, удобные для набора последовательности. Генератор паролей лишён этих ограничений: он использует криптографически стойкий генератор случайных чисел (CSPRNG), который не опирается ни на словари, ни на клавиатурные паттерны, ни на личные предпочтения.

Генератор паролей в Пассворке

Каждый символ выбирается независимо из заданного набора — без какой-либо логики, которую можно предугадать или воспроизвести. Результат: пароль вида xK9#mQ2@vL5$nR8!pT3 обладает максимальной энтропией для своей длины и не встречается ни в одном словаре для брутфорса. Запоминать его не нужно — менеджер паролей подставит его автоматически.


Заключение: пароль надёжен не за счёт символов

Длина, уникальность и проверка на утечку определяют надёжность пароля сильнее, чем спецсимвол в середине слова. Международные стандарты и российский регуляторный минимум расходятся в деталях: там, где NIST требует 15 символов и проверку по спискам утечек, ФСТЭК фиксирует 12 символов, но жёсткий алфавит, обязательную ротацию и контроль попыток входа.

Оба подхода сходятся в одном практическом выводе: пароль, который человек усложнил вручную почти всегда легче для машинного подбора, чем случайная фраза. Человеческая логика предсказуема даже тогда, когда кажется сложной, а случайный набор слов или символов — нет.

Для одного личного аккаунта парольной фразы и проверки на компрометацию обычно достаточно. Когда паролей становится больше — их ручной учёт перестаёт масштабироваться, и разумным следующим шагом становится менеджер паролей с генератором и настраиваемыми политиками безопасности.


Часто задаваемые вопросы

Сколько символов должно быть в надёжном пароле?

По актуальным рекомендациям NIST и OWASP — минимум 15 символов без многофакторной аутентификации или 8 символов при её использовании, максимум не менее 64. Для государственных информационных систем в России действующий методический документ ФСТЭК (мера ИАФ.3, утверждён 12 апреля 2026 года) требует не менее 12 символов при алфавите не менее 70 знаков — единое значение для всех классов защищённости, без деления по классам.

Нужно ли использовать спецсимволы и разный регистр в пароле?

Формально это больше не обязательное требование по NIST и OWASP: приоритет отдан длине пароля, а не составу символов. Спецсимволы и разный регистр всё ещё немного повышают стойкость к подбору, но не заменяют длину и не спасают короткий пароль. Требование обязательного микса символов, наоборот, часто подталкивает людей к предсказуемым заменам вроде a на @.

Как часто нужно менять пароль?

По актуальным международным рекомендациям — только при подозрении на утечку, а не по расписанию. Принудительная смена по календарю больше не считается обязательной практикой: она не защищает от атаки в промежутке между сменами. Внутренняя парольная политика компании или отраслевое регулирование могут по-прежнему требовать периодическую смену независимо от этой рекомендации.

Что такое парольная фраза и зачем она нужна?

Парольная фраза — пароль из нескольких не связанных по смыслу слов, например лунный-жираф-кофе-стройка. Она проще для запоминания человеком и одновременно длиннее большинства «случайных» паролей из спецсимволов, что делает её устойчивее к подбору при той же или меньшей нагрузке на память. Для сервисов, где нельзя вставить дефисы или пробелы, слова можно писать слитно.

Как узнать, что пароль уже украли при утечке данных?

Проверить его через встроенные функции браузера или менеджера паролей, которые сверяют сохранённые пароли со списками известных утечек. Такую проверку в явном виде рекомендуют и NIST, и OWASP. В России аналогичного регуляторного требования нет: это вопрос выбранного инструмента, а не закона.

Можно ли использовать один и тот же длинный пароль для нескольких сервисов?

Нет. Уникальность нужна независимо от длины: при утечке базы одного сервиса скомпрометированный пароль сразу проверяют на всех остальных методом подстановки учётных данных (credential stuffing). Длинный переиспользуемый пароль всё ещё делает уязвимыми сразу все аккаунты, где он стоит, — атакующему для этого не нужно ничего подбирать заново.

Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.
Почему опасно хранить пароли в браузере: риски, статистика и защита
Инфостилерам не нужно взламывать браузер — ключ шифрования и база паролей лежат в одной папке. В 2025 году так украли 3,3 млрд учётных записей. Разбираем архитектуру уязвимости в Chrome, Firefox, Safari и Edge, а также рабочую альтернативу для бизнеса.
7 способов взлома соцсетей: как воруют аккаунты в 2026 году
Число взломов аккаунтов в соцсетях выросло на 123% за год. Разбираем 7 методов, которые используют злоумышленники прямо сейчас, — и что конкретно закрывает каждый из векторов.

Как создать надёжный пароль в 2026: новые требования, правила и примеры

73% российских компаний до сих пор пользуются паролем по умолчанию — притом что одна лишняя буква длины часто защищает больше, чем весь набор спецсимволов. Разбираем, что на этот счёт думают ФСТЭК, NIST и OWASP, и как быстро собрать пароль, который устроит всех.

18 авг. 2026 г.
Пассворк совместим c JaCarta Management System 4LX

Компании Пассворк и Аладдин подтвердили совместимость своих продуктов: менеджера паролей Пассворк и корпоративной системы централизованного управления JaCarta Management System 4LX для Linux (JMS4LX).

Корректность совместной работы решений подтверждена сертификатом, выданным по результатам испытаний. Эта совместимость закрывает конкретную задачу заказчиков: организовать вход в менеджер паролей через уже действующую в компании систему усиленной аутентификации без создания отдельных учётных данных.

Таким образом, пользователю не нужно запоминать ещё один пароль или носить отдельный токен для доступа к хранилищу — он проходит аутентификацию через сервис JaCarta Identity Provider (JIP), входящий в JMS4LX.


JaCarta Management System 4LX: платформа управления аутентификацией

JaCarta Management System 4LX — система централизованного управления средствами аутентификации и электронной подписи, защищёнными носителями информации, аппаратными OTP/U2F-токенами и программными аутентификаторами.

В её состав входят высокопроизводительный сервер аутентификации JaCarta Authentication Server (JAS), сервис Aladdin 2FA и JaCarta Identity Provider (JIP) – провайдер аутентификации/авторизации в приложения с поддержкой протоколов SAML и OIDC.

JMS4LX зарегистрирована в реестре российского ПО (№ 11260 от 05.08.2021) и сертифицирована ФСТЭК России по 4-му уровню доверия (№ 4516 от 25.01.2022).


Пассворк: менеджер паролей и секретов для бизнеса

Пассворк — российский корпоративный менеджер паролей и секретов с возможностью развёртывания на собственном сервере заказчика или в облаке. Решение предназначено для безопасного хранения, управления и совместного использования учётных данных внутри компаний. Пассворк поддерживает ролевую модель доступа, полный аудит действий, интеграцию со службами каталогов и системами мониторинга безопасности.

Пассворк включён в Единый реестр российского ПО (№ 6147 от 13.01.2020) и сертифицирован ФСТЭК России по 4-му уровню доверия (№ 5063 от 30.04.2026).

CTA Image

Пассворк регулярно тестирует совместимость с отечественными ИТ-продуктами и операционными системами. Посмотреть все актуальные сертификаты совместимости можно на этой странице.


Подтверждённая совместимость как основа для развития

Сертификат совместимости закладывает основу не только для внедрения, но и для дальнейшего технического сопровождения обоих продуктов: заказчику не нужно тестировать связку самостоятельно — совместимость Пассворка и JMS4LX уже проверена вендорами. Для бизнеса и госсектора это напрямую снижает риски при переходе на решения из реестра отечественного ПО.

«Заказчики, которые строят ИТ-инфраструктуру на отечественных решениях, должны быть уверены: продукты работают вместе корректно и без доработок. Сертификат даёт эту уверенность на уровне вендоров: совместимость Пассворка и JaCarta зафиксирована документально, протестирована и будет поддерживаться», — Андрей Пьянков, генеральный директор, «Пассворк»
«Подтверждение совместимости JMS4LX и Пассворка позволяет заказчикам использовать уже существующую инфраструктуру аутентификации для доступа к менеджеру паролей. Для компаний, где JIP уже используется в качестве корпоративного SSO, это означает, что сотрудникам не нужно заводить отдельные учётные данные для Пассворка», — Станислав Винарский, менеджер по развитию бизнеса JMS/JAS/JIP, «Аладдин»

О компании Аладдин

Аладдин — ведущий российский разработчик ключевых компонентов для построения доверенной безопасной ИТ-инфраструктуры предприятия и защиты её главных информационных активов. Компания работает на рынке с апреля 1995 г. (31 год). Многие продукты, решения и технологии компании стали лидерами в своих сегментах, во многих крупных организациях и федеральных структурах — стандартом де-факто.

Компания имеет все необходимые лицензии ФСТЭК, ФСБ и Минобороны России для проектирования, производства и поддержки СЗИ и СКЗИ, в т.ч. работу с гостайной, производство, поставку и поддержку продукции в рамках гособоронзаказа. Большинство продуктов компании имеют сертификаты соответствия ФСТЭК, ФСБ, Минобороны России и могут использоваться при работе с гостайной со степенью секретности до «Совершенно Секретно».

Менеджер паролей для организаций госсектора: выбор и внедрение
Менеджер паролей для госсектора должен соответствовать 152-ФЗ, 187-ФЗ и требованиям ФСТЭК: сертификация, реестр отечественного ПО, локализация данных. Разбираем 8 групп критериев выбора, план внедрения в 5 фаз и то, как этим требованиям отвечает Пассворк.
Сертификация ФСТЭК: что это, кому нужна и как пройти
Разбираем систему сертификации ФСТЭК: кто обязан применять сертифицированные СЗИ, как устроена процедура от заявки до выдачи сертификата, чем отличаются уровни доверия УД-6 — УД-4 и какие обязательства возникают после получения сертификата.
Что такое брутфорс (Brute Force): виды, угрозы и защита
В первом квартале 2025 года число брутфорс-атак на российские организации выросло в 2,7 раза. 48% паролей из реальных утечек взламываются за минуту. Разбираем 8 техник перебора, объясняем, чем ИИ изменил атаки, и даём конкретные меры защиты: от парольной политики до управления учётными записями.

Пассворк совместим c JaCarta Management System 4LX

Компании Пассворк и Аладдин подтвердили совместимость своих продуктов: менеджера паролей Пассворк и корпоративной системы централизованного управления JaCarta Management System 4LX для Linux (JMS4LX).