Назад

Пассворк

18 мая 2026 г.
Расширенная версия Пассворка: всё, что нужно бизнесу для управления доступом

Пассворк — российский корпоративный менеджер паролей и секретов с возможностью развёртывания на собственной инфраструктуре и в облаке. Решение позволяет безопасно хранить пароли, API-ключи и другие секреты, организовать командный доступ с гибкой ролевой моделью и вести детальный аудит всех действий пользователей.

Расширенная версия Пассворка — решение для компаний с высокими требованиями к безопасности, отказоустойчивости и автоматизации. Она включает весь функционал стандартной версии и добавляет корпоративные инструменты: единую аутентификацию через SAML SSO, автоматическую синхронизацию с AD/LDAP, настраиваемые типы сейфов, гибкую ролевую модель, репликацию для отказоустойчивости и сервисные аккаунты для автоматизации.

Эти инструменты автоматизируют рутинные задачи, снижают риски ошибок и утечек, обеспечивают соблюдение стандартов безопасности и позволяют быстро реагировать на изменения в инфраструктуре. Компания получает гибкую систему, которая масштабируется вместе с бизнесом.

Для кого расширенная версия Пассворка

Расширенная версия Пассворка подходит для компаний любого масштаба, где безопасность, гибкость и удобство управления доступом имеют значение:

  • Для малого и среднего бизнеса — инструменты корпоративного уровня без сложной настройки. Гибкое управление правами, контролируемый доступ для внешних подрядчиков, отказоустойчивость. ИТ-специалисты экономят время на рутинных задачах, компания готова к масштабированию.
  • Для крупного бизнеса и корпораций — гранулярная ролевая модель доступа, интеграция с AD/LDAP/SSO, делегирование управления по отделам без потери прозрачности. Масштабируемость для сотен и тысяч пользователей.
  • Для государственных организаций — соблюдение требований регуляторов, детальный аудит всех действий с паролями, отказоустойчивость и репликация для непрерывной работы критически важных систем.
  • Для ИТ-компаний — интеграция с CI/CD через сервисные аккаунты, безопасное хранение API-ключей и токенов, гибкое управление доступом для распределённых команд. Автоматизация DevOps-процессов без компромиссов в безопасности.

Расширенная версия включает весь функционал стандартной версии и дополняет его инструментами для глубокой интеграции с корпоративными системами, автоматизации процессов и расширенного контроля доступа.

Принципиальные отличия от стандартной версии

Для больших команд расширенная версия становится необходимостью: с ростом числа пользователей ручное управление доступами быстро превращается в источник рисков и потери времени. Расширенная версия трансформирует Пассворк из инструмента для базового хранения паролей в полноценную систему управления доступом и секретами:

  • Корпоративная аутентификация и синхронизация — единый вход через SAML SSO, автоматическое сопоставление групп из службы каталогов с группами в Пассворке. Исключает ручное управление учётными записями и обеспечивает мгновенный отзыв доступа при блокировке или увольнении сотрудника.
  • Гибкое администрирование — неограниченное количество настраиваемых типов сейфов с автоматическим назначением прав, разграничение полномочий администраторов через систему ролей.
  • Масштабируемость и отказоустойчивость — настройка репликации для непрерывной работы даже при сбоях оборудования, неограниченное количество ярлыков для организации больших объёмов данных.
  • Расширенная автоматизация — сервисные аккаунты для интеграции с CI/CD, системами мониторинга и внутренними инструментами. Доступ через API без создания полноценных пользовательских учётных записей.

Расширенная версия позволяет выйти за рамки базового хранения учётных данных и получить максимальный уровень контроля, автоматизации и безопасности для работы с паролями и секретами в масштабе компании.


Настраиваемые типы сейфов
Настраиваемые типы сейфов

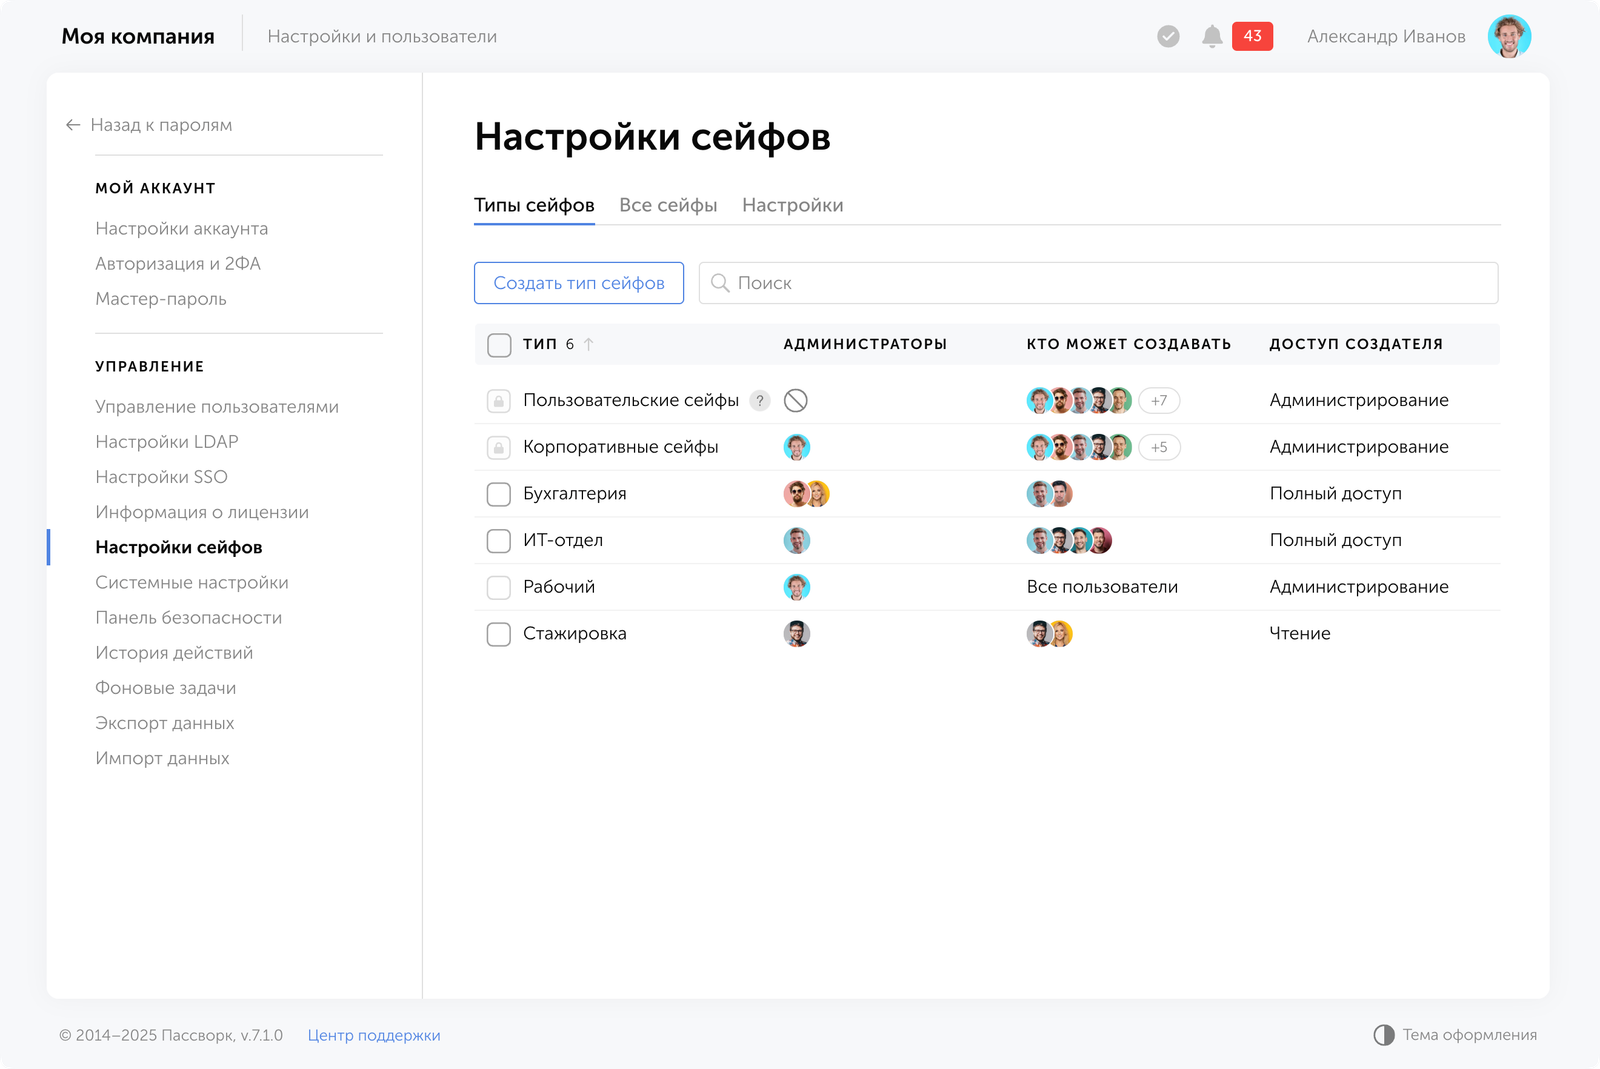
Типы сейфов — это категории сейфов с заранее заданными настройками безопасности и управления доступом. Для каждого типа можно назначить собственных администраторов, определить уровни доступа и установить ограничения на создание новых сейфов. Это уникальная функция Пассворка, которой нет в других корпоративных менеджерах паролей.

Типы сейфов решают ключевую задачу администраторов — как контролировать доступ к данным и делегировать управление в масштабе компании, сохраняя контроль над критически важными паролями.
Типы сейфов решают ключевую задачу администраторов

Для каждого отдела или проекта можно создать собственный тип сейфов: ИТ-инфраструктура, финансы, временные проектные команды. Администраторы, назначенные для конкретного типа, автоматически добавляются во все новые сейфы этого типа — это обеспечивает постоянный контроль и прозрачность без ручного вмешательства.

Как это работает

При создании сейфа выбранные в настройках типа администраторы автоматически получают к нему доступ. Их нельзя удалить или понизить в правах — это гарантирует, что ключевые сотрудники (руководители отделов, администраторы) всегда контролируют критически важные данные.

Сравнение: до и после внедрения типов сейфов

Параметр Стандартная версия Расширенная версия
Количество типов сейфов Два типа: пользовательские и корпоративные сейфы. Невозможно создать собственные типы под структуру компании. Неограниченное количество типов сейфов. Можно создать отдельные типы для каждого отдела, проекта или уровня доступа.
Гибкость прав Создатель сейфа получает полные права, включая возможность приглашать пользователей без согласования. Можно разрешить создавать сейфы, но ограничить возможности создателя — например, запретить приглашать других пользователей без одобрения администратора.
Делегирование управления Сложно разграничить ответственность. Все администраторы имеют одинаковые права ко всем сейфам. Детальное распределение прав по отделам и проектам. Руководитель ИТ управляет ИТ-сейфами, директор по продажам — сейфами отдела продаж.
Аудит и анализ Сложно понять, кто управляет какими сейфами. Требуется ручной аудит и сопоставление данных. Полная прозрачность. Все сейфы сгруппированы по типам, видны назначенные администраторы. Можно быстро менять тип сейфа при необходимости.
Соответствие политикам безопасности Зависит от дисциплины администраторов. Риск несоответствия при ручной настройке каждого сейфа. Автоматическое соответствие корпоративным стандартам. Политики безопасности заложены в настройки типа сейфа и применяются единообразно.

Результат

Типы сейфов автоматизируют процессы управления доступом, обеспечивают соответствие политикам безопасности и упрощают администрирование. Администраторы больше не тратят время на ручное добавление пользователей, структура доступа становится прозрачной, а риски утечек минимизируются.


Аутентификация через единый вход (SSO)
Единый вход (SSO) через SAML

Поддержка интеграции с корпоративными системами единого входа через протокол SAML SSO. Сотрудники входят в Пассворк через корпоративную систему аутентификации без отдельного пароля — это ускоряет доступ, снижает нагрузку на службу поддержки и повышает безопасность за счёт централизованного контроля всех правил аутентификации. Поддерживаемые протоколы позволяют интегрироваться с большинством провайдеров идентификации.

Преимущества

Пользователи не нужно запоминать отдельный пароль для входа в Пассворк. Доступ отзывается автоматически при блокировке учётной записи в корпоративной системе. Централизованный аудит фиксирует все входы через единую систему — все события аутентификации находятся в одном месте. Снижение риска фишинга — нет отдельных учётных данных для компрометации.

Результат

Централизованное и автоматизированное управление доступом освобождает ИТ-отдел от рутинных задач и исключает человеческий фактор.


Сопоставление групп из LDAP с группами Пассворка
Интеграция с Active Directory и LDAP

Пассворк синхронизирует пользователей и группы из Active Directory или любого LDAP-совместимого каталога. Автоматическая синхронизация исключает дублирование учётных записей и позволяет управлять доступом централизованно через привычные инструменты корпоративной инфраструктуры.

Как это работает

Администратор настраивает подключение к AD, указывает параметры синхронизации — какие группы импортировать, как часто обновлять данные. Пассворк автоматически создаёт пользователей, назначает их в группы и обновляет информацию при изменениях в каталоге. Если сотрудник покидает компанию и его учётная запись деактивируется в AD — доступ к Пассворку блокируется автоматически, без участия администратора.

Сценарий применения

В компании 100+ сотрудников, текучесть кадров, несколько отделов. Вручную управлять учётными записями в каждой системе неэффективно и рискованно. Интеграция с AD даёт единую точку управления доступом — все изменения в оргструктуре автоматически отражаются в Пассворке.

Результат

Централизованное управление доступом освобождает администраторов от рутинных задач. Время на создание учётной записи нового сотрудника сокращается до нуля — пользователь появляется в системе автоматически. Исключается риск «забытых» учётных записей уволенных сотрудников. Структура групп и прав в Пассворке автоматически отражает организационную структуру компании — это обеспечивает соответствие политикам безопасности без ручного контроля.

Сравнение со стандартной версией

Параметр Стандартная версия Расширенная версия
Создание учётных записей Вручную через веб-интерфейс. Администратор создаёт каждого пользователя отдельно. Автоматическая синхронизация из AD/LDAP. Пользователи создаются и обновляются автоматически после настройки подключения.
Управление группами Ручное назначение пользователей в группы внутри Пассворка. Автоматическое сопоставление групп AD с группами Пассворка. Структура синхронизируется без участия администратора.
Отзыв доступа при увольнении Администратор вручную блокирует учётную запись в Пассворке после получения уведомления. Автоматическая блокировка при деактивации учётной записи в AD. Доступ отзывается мгновенно.
Риск «забытых» учётных записей Высокий. Зависит от дисциплины администратора и своевременности уведомлений. Исключён. Синхронизация с AD гарантирует актуальность данных.
Актуальность данных Данные могут устаревать. Администратор должен отслеживать изменения в оргструктуре и вручную обновлять информацию в Пассворке. Данные всегда актуальны. Автоматическая синхронизация по расписанию (например, каждые 15 минут или раз в час).
Масштабируемость Сложно масштабировать. При росте компании увеличивается нагрузка на администратора. Легко масштабируется. Добавление 100 новых пользователей не требует дополнительных действий.

Гибкая ролевая модель и детальная настройка прав доступа
Гибкая ролевая модель и детальная настройка прав доступа

В расширенной версии Пассворка администраторы создают неограниченное количество ролей и точно настраивают права доступа для каждой из них. Для всех категорий пользователей — аудиторов, специалистов по информационной безопасности, администраторов, менеджеров — можно задать уникальный уровень доступа.

Это позволяет минимизировать риски, повысить управляемость системы и эффективно делегировать задачи, распределяя ответственность и ограничивая доступ к функциям в зависимости от обязанностей. Ролевая модель Пассворка реализует принцип минимальных привилегий — каждый пользователь получает только те права, которые необходимы для выполнения его задач.

Сценарий использования

Компания назначила главного администратора, который отвечает за стратегическое управление системой. Часть более точечных задач делегирована другим сотрудникам: один занимается интеграцией с LDAP, другой — управлением пользователями, включая регистрацию, распределение по группам и удаление учётных записей.

0:00
/0:25

Благодаря гибкой системе ролей права доступа настроены так, чтобы исключить возможность случайного изменения критически важных настроек или получения доступа к конфиденциальной информации за пределами зоны ответственности. Это обеспечивает безопасное и эффективное распределение задач без потери контроля.

Сравнение: до и после внедрения системы ролей

Параметр Без системы ролей С системой ролей
Гибкость настройки прав доступа Все администраторы имеют одинаковые права. Разграничить доступ сложно. Неограниченное количество ролей с детальной настройкой прав для каждой роли.
Делегирование задач Все администраторы выполняют одни и те же функции. Разделить обязанности невозможно. Гибкое делегирование. Каждая роль имеет чётко определённые полномочия в зависимости от обязанностей.
Риски ошибок Высокие. Любой администратор может случайно изменить критические настройки. Минимальные. Права доступа ограничены, что исключает случайное изменение ключевых параметров.
Прозрачность управления Сложно отследить, кто за что отвечает. Необходимы дополнительные аудиты. Высокая. Роли позволяют чётко видеть, кто управляет какими функциями и данными.
Соответствие политикам безопасности Зависит от дисциплины администраторов. Высокий риск несоответствия. Полное соответствие за счёт встроенных политик безопасности в настройках ролей.

Сервисные аккаунты для автоматизации

Сервисные аккаунты

Сервисные аккаунты — специальный тип учётных записей для интеграций, автоматизации и доступа из сторонних систем. У них нет мастер-пароля и доступа к веб-интерфейсу — только к API с настраиваемыми правами.

Ключевое отличие от обычных учётных записей: для одного сервисного аккаунта можно создать несколько API-токенов, отдельно для каждой интеграции и среды.

Раньше под каждую интеграцию создавался отдельный аккаунт. Десять интеграций — десять аккаунтов: каждый нужно создать, настроить права и поддерживать. Для генерации и сброса токенов требовалось входить в каждый аккаунт отдельно — это увеличивало время на администрирование и создавало риски ошибок.

Сервисный аккаунт решает эту проблему: один аккаунт, несколько независимых токенов, все операции со стороны администратора. Отозвали токен одной интеграции — остальные продолжают работать без изменений.

Результат

Сервисные аккаунты сокращают количество учётных записей, упрощают аудит и ускоряют реакцию на инциденты. Администратор управляет всеми токенами из единой точки — без необходимости входить в каждый аккаунт и без риска потерять контроль над интеграциями.


Настройка репликации и отказоустойчивое решение
Настройка репликации и отказоустойчивое решение

Расширенная версия поддерживает настройку репликации данных и отказоустойчивого решения для обеспечения непрерывной работы системы даже при сбоях оборудования или сети — критически важно для организаций, где потеря доступа к паролям блокирует работу всех отделов и останавливает бизнес-процессы.

Как это работает

Система развёртывается на двух серверах в разных дата-центрах или физических локациях. Если один сервер выходит из строя, второй автоматически берёт на себя всю нагрузку. Данные синхронизируются в реальном времени — пользователи не замечают переключения и продолжают работать без перебоев.

Результат

  • Непрерывная работа — бизнес не останавливается даже при технических сбоях. Доступ к паролям сохраняется в любых условиях.
  • Защита данных — информация реплицируется в реальном времени, риск потери данных минимален. Даже при полном отказе одного сервера все данные остаются доступны.
  • Снижение нагрузки на ИТ-отдел — нет срочных вызовов и аварийных восстановлений системы. Отказоустойчивость встроена в архитектуру, а не зависит от скорости реакции администраторов.

Репликация обеспечивает соответствие требованиям регуляторов к непрерывности бизнеса и защите критически важных данных — особенно актуально для финансовых организаций, государственных структур и компаний с распределённой инфраструктурой.


Неограниченное количество ярлыков для паролей
Неограниченное количество ярлыков для паролей

Расширенная версия позволяет создавать неограниченное количество ярлыков для паролей. Один и тот же доступ можно использовать в разных проектах, отделах или для разных групп пользователей без дублирования данных. Ярлыки помогают быстро находить нужные пароли и логично структурировать доступы в соответствии с организационной моделью компании.

Сценарий использования

У компании есть общий пароль для тестовых серверов, которым пользуются три команды: DevOps, QA и тестировщики. Чтобы не создавать копии и не синхронизировать изменения вручную, администратор может добавить ярлыки на один исходный пароль в сейфах каждой команды.

Результат

Система ярлыков исключает дублирование и упрощает управление общими доступами. Пароль хранится в одном месте, а ярлыки ведут к нему из разных контекстов. Команды получают доступ быстро, структура остаётся прозрачной, а риск ошибок минимизируется за счёт единого источника данных.


Оптимизация бюджета
Оптимизация бюджета

Расширенная версия предоставляет полный функционал Пассворка без ограничений — все возможности включены изначально, без необходимости докупать что-то в процессе эксплуатации. Это упрощает бюджетирование и исключает непредвиденные расходы.

Подписку можно приобрести сразу на 2–3 и более лет по специальной цене. Организация получает доступ ко всем обновлениям и новым функциям в течение всего периода без дополнительных закупочных процедур. Это защищает от роста цен и избавляет от повторного прохождения тендеров и согласований.


Сценарии использования расширенной версии

Расширенная версия Пассворка решает задачи, с которыми сталкиваются компании разного масштаба и специфики: от централизации хаотично хранящихся паролей до выполнения требований регуляторов. Ниже — примеры, показывающие, как возможности расширенной версии закрывают конкретные бизнес-задачи и технические вызовы.

ИТ-отдел крупной компании: централизация и порядок

Задача: в компании 300 сотрудников, ИТ-отдел из 15 человек. Пароли к серверам, сетевому оборудованию, облачным сервисам хранятся хаотично: в Excel-файлах, личных менеджерах паролей, на стикерах. При увольнении сотрудника непонятно, к каким системам у него был доступ. Аудит безопасности выявил критические риски.
Решение: внедрение расширенной версии Пассворк с интеграцией в Active Directory. Все пароли перенесены в сейфы с чёткой структурой: «Серверы», «Сетевое оборудование», «Облачные сервисы», «Базы данных». Настроены права доступа по ролям: системные администраторы видят всё, инженеры техподдержки — только необходимое для работы, стажёры — минимальный набор.

Распределённая компания: управление доступом в филиалах

Задача: компания с головным офисом в Москве и 12 региональными филиалами. У каждого филиала — свои локальные системы, доступы к которым нужны только местным сотрудникам. Головной офис должен контролировать соблюдение политик безопасности, но не вмешиваться в ежедневную работу филиалов.
Решение: для каждого филиала создан отдельный тип сейфа с назначенными локальными администраторами (руководители ИТ-отделов филиалов). Локальные администраторы управляют доступом сотрудников своего филиала самостоятельно. Головной офис имеет права на просмотр журнала аудита всех филиалов и может устанавливать общие политики безопасности через настройки типов сейфов.

Банк: разделение обязанностей и принцип минимальных привилегий

Задача: в банке несколько администраторов с разными зонами ответственности. Главный администратор управляет всей системой, но это избыточно и рискованно. Нужно разделить административные функции: один отвечает за пользователей, другой — за настройки безопасности, третий — за аудит и отчётность. Регулятор требует, чтобы никто не мог единолично контролировать все аспекты системы.
Решение: созданы специализированные роли с ограниченными административными правами. Роль «Администратор пользователей» — создание и управление учётными записями, назначение в группы. Роль «Администратор безопасности» — управление политиками паролей, настройка двухфакторной аутентификации, контроль сессий, но без прав на управление пользователями. Роль «Аудитор» — просмотр журналов событий и формирование отчётов, но без прав на изменение настроек или данных.

Холдинг: изоляция доступа между юрлицами

Задача: холдинг объединяет 15 дочерних компаний. У каждой — свои пароли к корпоративным системам, банкам, сервисам. Нужно организовать централизованное хранение, но при этом изолировать доступ: сотрудники одной компании не должны видеть пароли другой.
Решение: для каждого юрлица создан отдельный тип сейфа с автоматическим назначением администратора (финансовый директор компании). Пользователи добавляются в группы по принадлежности к юрлицу, права доступа настроены так, что каждая группа видит только свои сейфы.

DevOps и SRE: управление секретами в CI/CD

Задача: команда разработки использует GitLab CI для автоматического деплоя. Пароли к продуктовым серверам и базам данных хранятся в переменных окружения GitLab. Это небезопасно: любой с доступом к настройкам проекта видит секреты в открытом виде. При ротации паролей нужно обновлять переменные вручную во всех проектах.
Решение: создан сервисный аккаунт Пассворк для GitLab CI с доступом к сейфу «Production credentials». В пайплайне добавлен шаг: перед деплоем скрипт через API запрашивает актуальные пароли из Пассворка. Секреты не хранятся в репозитории, не передаются через переменные окружения.

Следующий шаг: протестируйте расширенную версию
Заключение

За последний год 7-я версия Пассворка получила десятки значимых обновлений — от типов сейфов до сервисных аккаунтов. Пассворк активно развивается, прислушивается к потребностям пользователей и регулярно выпускает новые функции.

Расширенная версия Пассворка доступна для тестирования без ограничений по функциональности и времени. Вы получаете полный доступ ко всем возможностям: интеграции с Active Directory и LDAP, настройке типов сейфов, созданию ролей, сервисным аккаунтам, репликации и отказоустойчивости.

Тестовый период позволяет развернуть систему в вашей инфраструктуре или в облаке, проверить совместимость с корпоративными системами и оценить, как расширенная версия решает ваши задачи — без рисков и обязательств.
CTA Image

Готовы сделать первый шаг к централизованному управлению доступами? Протестируйте расширенную версию Пассворка в своей инфраструктуре без ограничений по функциональности и времени → passwork.ru


Часто задаваемые вопросы
Часто задаваемые вопросы

Чем расширенная версия Пассворка отличается от стандартной?

Расширенная версия включает все функции базовой и добавляет инструменты для корпоративного использования: интеграцию с Active Directory и LDAP, единый вход через SSO (SAML, OIDC), полнофункциональный API, сервисные аккаунты для автоматизации, расширенный журнал аудита, гибкую ролевую модель с типами сейфов и приоритетную поддержку. Базовая версия подходит для небольших команд, расширенная — для компаний с развитой ИТ-инфраструктурой и повышенными требованиями к безопасности.

Что такое сервисные аккаунты и зачем они нужны?

Сервисные аккаунты — специальный тип учётных записей для интеграций и автоматизации. Они работают через API без мастер-пароля, не имеют доступа к веб-интерфейсу, но могут получать пароли из Пассворка по настраиваемым правам. Это безопасный способ дать CI/CD-системам, скриптам, мониторингу и другим инструментам доступ к секретам без создания полноценных пользовательских учётных записей. Все действия сервисных аккаунтов детально логируются.

Что такое типы сейфов и зачем они нужны?

Типы сейфов — это категории сейфов с предустановленными настройками безопасности и управления. Для каждого типа назначаются администраторы, которые автоматически получают доступ ко всем новым сейфам этого типа. Это обеспечивает масштабируемый контроль без ручного добавления прав: создали сейф типа «ИТ-инфраструктура» — руководитель ИТ автоматически получил к нему доступ. Типы сейфов упрощают делегирование, исключают ошибки и обеспечивают соответствие политикам безопасности.

Можно ли установить Пассворк на собственный сервер?

Да, Пассворк поддерживает локальное развёртывание на физических или виртуальных серверах под управлением Linux или Windows Server. Можно установить в облаке или в полностью закрытом контуре без доступа в интернет. Это обеспечивает полный контроль над данными и соответствие требованиям ФЗ-152 и других регуляторов. Документация по установке доступна на сайте Пассворк.

Как работает интеграция с Active Directory?

Пассворк синхронизирует пользователей и группы из Active Directory или любого LDAP-совместимого каталога автоматически. Администратор настраивает подключение один раз — дальше система сама создаёт учётные записи, назначает пользователей в группы и обновляет данные при изменениях в AD. Если сотрудник уволен и его учётная запись деактивирована в AD, доступ к Пассворку блокируется автоматически, без участия администратора.

Что такое репликация и зачем она нужна?

Репликация — это развёртывание Пассворка на двух серверах в разных дата-центрах с синхронизацией данных в реальном времени. Если один сервер выходит из строя, второй автоматически берёт на себя всю нагрузку. Пользователи не замечают переключения и продолжают работать без перебоев. Репликация обеспечивает непрерывность бизнеса, защиту данных и соответствие требованиям регуляторов к отказоустойчивости критически важных систем.

Есть ли API у расширенной версии?

Да, полнофункциональный REST API для программного доступа к паролям есть в обеих версиях Пассворка. Через API можно получать секреты, создавать и редактировать записи, управлять доступом, работать с сейфами и журналом аудита. API используется для интеграции с CI/CD-системами, скриптами, внутренними сервисами. Для автоматизации рекомендуется использовать сервисные аккаунты — специальный тип учётных записей с аутентификацией через токен.

Есть ли пробный период у Пассворка?

Да, Пассворк предоставляет пробный доступ к расширенной версии. Вы можете протестировать все функции в своей инфраструктуре: развернуть на сервере, настроить интеграцию с AD, попробовать SSO, создать сервисные аккаунты, оценить API.

Можно ли купить подписку на несколько лет?

Да, подписку на расширенную версию можно приобрести сразу на 2–3 и более лет по специальной цене. Организация получает доступ ко всем обновлениям и новым функциям в течение всего периода без дополнительных закупочных процедур. Это защищает от роста цен, упрощает бюджетирование и избавляет от повторного прохождения тендеров и согласований.

Криптография в России: ГОСТ-алгоритмы, СКЗИ и требования в 2026 году | Пассворк
ГОСТ-криптография — обязательная часть цифровой инфраструктуры для государственных органов, банков и операторов персональных данных. Разбираем действующие алгоритмы («Кузнечик», «Магма», «Стрибог»), законодательные требования и практические сценарии применения сертифицированных СКЗИ.
Главные киберугрозы апреля 2026: базовые ошибки и миллионы потерь
Взлом Vercel на $2 млн через AI-ассистента, утечка данных Vimeo и Rockstar Games через скомпрометированного подрядчика Anodot, фишинг с официального домена Apple — рассмотрим механику атак через цепочку поставок и покажем, как базовые ошибки в управлении доступом приводят к критическим инцидентам.
Первый менеджер паролей с сертификацией ФСТЭК России
30 апреля 2026 года Пассворк получил сертификат ФСТЭК России № 5063 по 4-му уровню доверия — наивысшему для коммерческих средств защиты информации. Пассворк стал первым российским менеджером паролей, который может применяться в ГИС, ИСПДн, КИИ и АСУ ТП 1 класса защищённости.

Расширенная версия Пассворка: всё, что нужно бизнесу для управления доступом

Расширенная версия Пассворка — решение для компаний со сложной инфраструктурой и высокими требованиями к безопасности: интеграция с AD/LDAP, типы сейфов, ролевая модель, сервисные аккаунты и репликация. Для кого подходит и как решает задачи бизнеса.
12 мая 2026 г.
Пассворк стал партнёром АМОКОНФ: безопасность в центре цифровизации

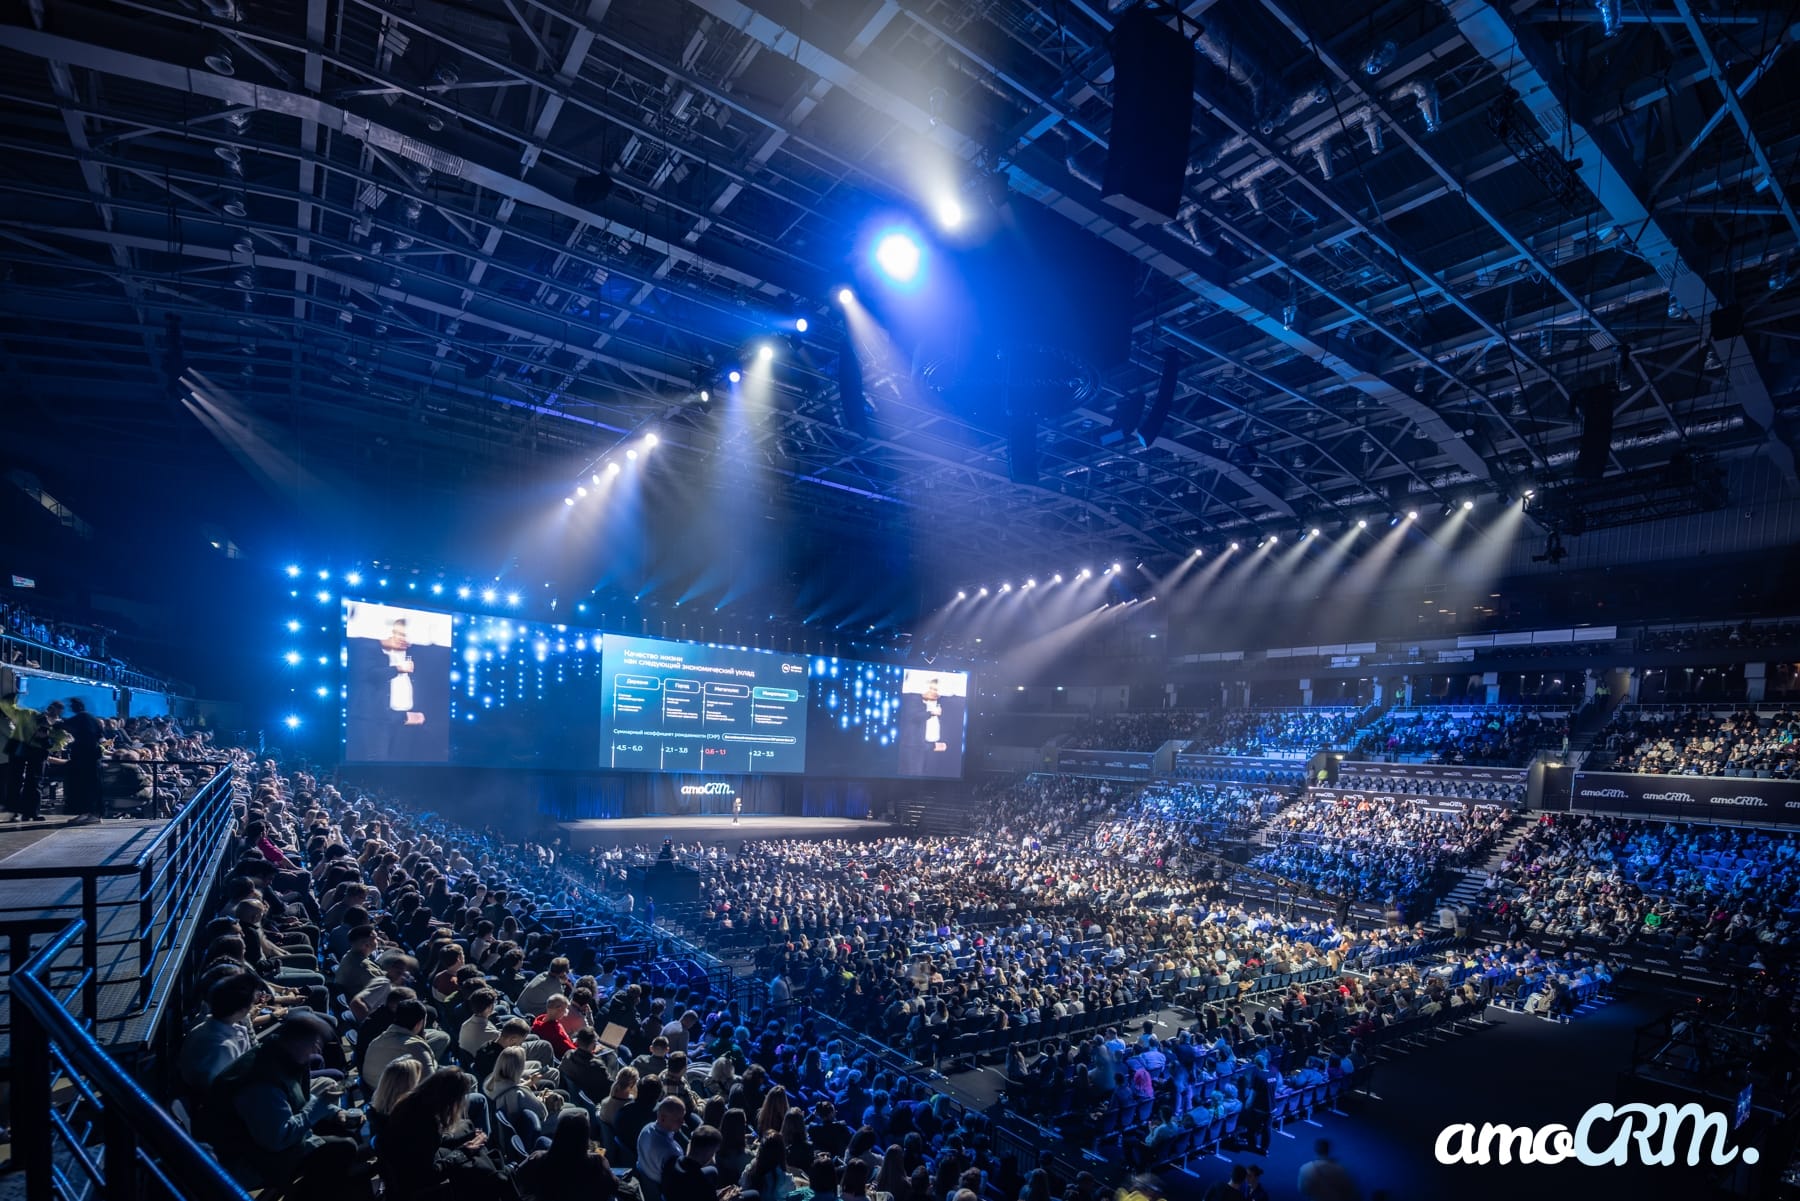
18 апреля на ВТБ Арене в Москве прошёл один из крупнейших бизнес-форумов года — АМОКОНФ. Более 60 000 участников собрались, чтобы услышать ведущих спикеров, обсудить тренды в продажах и автоматизации, и найти инструменты для масштабирования своего бизнеса. Пассворк выступил партнёром форума — не просто как участник, а как компания, которая помогает бизнесу расти безопасно в условиях растущей сложности инфраструктуры.
О конференции: масштаб и формат

АМОКОНФ — ежегодный бизнес-форум от amoCRM, который собирает предпринимателей, топ-менеджеров и экспертов в области управления, продаж и технологий. Программа конференции развивалась вокруг девиза «Трафик. Заявки. Продажи» — от практических кейсов внедрения ИИ до стратегий масштабирования.

Источник: Амоконф

Формат конференции — микс практических выступлений, реальных кейсов и демонстраций новых инструментов. Каждый спикер делился конкретными примерами того, как внедрять технологии и масштабировать бизнес без потери контроля.

Главные тренды конференции

Центральной темой АМОКОНФ стал искусственный интеллект как инструмент упрощения рутины и масштабирования. Спикеры обсуждали ключевые вызовы:

  • Автоматизация процессов — как внедрить ИИ и не потерять контроль над качеством и безопасностью.
  • Масштабирование команд — как растить компанию, не увеличивая административную нагрузку.
  • Управление данными — как работать с растущим объёмом информации и сохранять её безопасность.
  • Интеграция инструментов — как соединить CRM, платёжные системы, аналитику и другие сервисы в единую экосистему.

Каждый из этих вызовов прямо связан с одной проблемой: когда компания внедряет новые инструменты, количество критических доступов растёт экспоненциально. Каждый сервис требует своего ключа, токена или пароля. Без централизованного управления это становится уязвимостью.

Почему Пассворк на АМОКОНФ

Когда компания внедряет ИИ-агентов, CRM, платёжные системы и облачные сервисы, управление доступами становится критичным. Большинство компаний решают эту задачу хаотично — пароли в заметках и мессенджерах без контроля и аудита.

Пассворк предлагает другой подход: централизованное управление всеми доступами с полным контролем, аудитом и историей действий.

CTA Image

Каждый новый инструмент — это новый доступ. Вместо разрозненных паролей и ключей используйте централизованное управление. Пассворк даёт полный контроль и видимость всех критических доступов. Попробуйте бесплатно

Роль Пассворка в экосистеме цифровой трансформации

Пассворк — единственный менеджер паролей, сертифицированный ФСТЭК России. Это означает, что решение прошло проверку на соответствие государственным стандартам безопасности и может использоваться даже в госкомпаниях и критичных инфраструктурах.

Для компаний, которые масштабируют бизнес с помощью ИИ и интеграций, Пассворк решает ключевые задачи:

  • Централизованное управление доступами — все пароли, API-ключи, токены и сертификаты в одном месте
  • Полный контроль и аудит — администратор видит все действия, все изменения, всю историю
  • Интеграция с инфраструктурой — поддержка AD/LDAP, SSO, SIEM и других систем
  • Быстрое развёртывание — решение работает как на собственных серверах, так и в облаке

Это критично для компаний, которые быстро масштабируются и внедряют новые инструменты.

Итоги: безопасность как часть трансформации

Итоги: безопасность как часть трансформации

АМОКОНФ показала, что бизнес активно внедряет ИИ и автоматизацию в повседневные процессы. Но каждый новый инструмент требует не только удобства, но и безопасности.

Компании, которые сейчас инвестируют в управление доступами, получают два конкретных преимущества:

  1. Скорость внедрения — когда доступы управляются централизованно, добавить новый сервис можно за часы.
  2. Снижение рисков — полный контроль над доступами и возможность быстро отозвать права в случае инцидента.

Участие Пассворка в АМОКОНФ — это возможность поддерживать профессиональное сообщество и обсуждать с бизнесом практические вопросы безопасности в условиях цифровой трансформации. Мы помогаем компаниям не просто внедрять новые технологии, а делать это безопасно.

CTA Image

Если ваша компания внедряет новые инструменты и интеграции, управление доступами — это первый шаг к безопасной инфраструктуре. Пассворк централизует все пароли, API-ключи и токены в одной системе с полным аудитом. Попробуйте бесплатно

Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.
Первый менеджер паролей с сертификацией ФСТЭК России
30 апреля 2026 года Пассворк получил сертификат ФСТЭК России № 5603 по 4-му уровню доверия — наивысшему для коммерческих средств защиты информации. Пассворк стал первым российским менеджером паролей, который может применяться в ГИС, ИСПДн, КИИ и АСУ ТП 1 класса защищённости.
Атака на цепочку поставок: взлом Bitwarden CLI, Shai-Hulud и выводы
Зачем атаковать защищённую корпоративную сеть, если можно взломать npm-пакет с миллионами скачиваний? Разбираем три резонансных инцидента 2026 года: компрометацию Bitwarden CLI через GitHub Actions, вредонос в Axios и утечку OAuth-токенов через Vercel. Что их объединяет и как защитить CI/CD.

Пассворк стал партнёром АМОКОНФ: безопасность в центре цифровизации

18 апреля Пассворк выступил партнёром АМОКОНФ — крупнейшего бизнес-форума с 60 000 участников. На конференции обсуждали ИИ, автоматизацию и безопасность при масштабировании. Большинство компаний решают эту задачу хаотично — мы рассказываем, как делать это правильно.

4 мая 2026 г.
Пассворк — единственный менеджер паролей, сертифицированный ФСТЭК России

30 апреля 2026 года Пассворк получил сертификат соответствия ФСТЭК России № 5063 по 4-му уровню доверия — наивысшему из применяемых для коммерческих средств защиты информации. Сертификат подтверждает, что наш продукт соответствует самым строгим требованиям российского регулятора и может применяться в критически важных государственных и корпоративных системах.

Сертификация ФСТЭК — результат многомесячной работы команды разработки, службы безопасности и внешних аудиторов. Архитектура продукта, криптографические алгоритмы, механизмы управления доступом и журналирования прошли все этапы детальной проверки на соответствие требованиям приказа ФСТЭК России № 76 от 2 июня 2020 года.

Пассворк успешно прошёл все сертификационные испытания и на сегодняшний день является первым и единственным менеджером паролей в России с сертификатом ФСТЭК.

Область применения сертификата

Сертификат ФСТЭК и включение в реестр сертифицированных СЗИ снимает регуляторные ограничения для использования Пассворка в следующих типах систем:

  • Государственные информационные системы (ГИС) — до 1 класса защищённости включительно.
  • Информационные системы персональных данных (ИСПДн) — до 1 уровня защищённости включительно.
  • Значимые объекты критической информационной инфраструктуры (КИИ) — до 1 категории включительно.
  • Автоматизированные системы управления технологическими процессами (АСУ ТП) — до 1 класса защищённости включительно.

Четвёртый уровень доверия — максимальный из применяемых для коммерческих продуктов и является наивысшей степенью подтверждения соответствия требованиям безопасности.

Почему это важно для наших клиентов

Сертификат решает разные задачи в зависимости от специфики организации. Для регулируемых отраслей это обязательное требование, для других компаний — независимое подтверждение максимальной защищённости.

Для регулируемых отраслей

В регулируемых отраслях каждое средство защиты информации должно иметь соответствующие лицензии и сертификаты. Без них продукт не пройдёт аттестацию, не будет принят службой безопасности и не выдержит проверки регулятора.

Сертификат ФСТЭК по 4-му уровню доверия:

  • Подтверждает допуск к системам высокого класса защищённости. Пассворк может применяться в ГИС 1 класса, ИСПДн 1 уровня, КИИ 1 категории — там, где требования к защите информации максимальны.
  • Гарантирует соответствие требованиям безопасности. Архитектура продукта, алгоритмы шифрования, механизмы аутентификации и аудита прошли экспертизу ФСТЭК России.
  • Упрощает аттестацию информационной системы. Наличие сертификата снижает риски при прохождении аттестации и вероятность замечаний со стороны регулятора.

Наличие сертификата ФСТЭК позволяет использовать Пассворк в информационных системах любого класса защищённости.

Для коммерческих организаций

Для организаций, не подпадающих под обязательные требования регуляторов, сертификат ФСТЭК остаётся важным индикатором качества и надёжности решения:

  • Независимая проверка безопасности — Пассворк прошёл оценку по самым строгим стандартам безопасности в России.
  • Снижение рисков при выборе решения — наличие сертификата упрощает процесс согласования с внутренней службой безопасности и минимизирует вероятность технических замечаний.
  • Готовность к ужесточению требований — если организация в будущем попадёт под регулирование или изменит профиль деятельности, замена решения не потребуется.
  • Защита от репутационных потерь — использование сертифицированного решения снижает риски в случае инцидентов безопасности и упрощает коммуникацию с партнёрами и клиентами.

Сертификат ФСТЭК — это объективное подтверждение того, что продукт спроектирован и реализован с учётом максимальных требований к защите информации.

Сертификаты и лицензии Пассворка

Пассворк имеет полный комплект разрешительной документации. Мы последовательно проходим все необходимые процедуры, чтобы наш продукт соответствовал требованиям российского законодательства:

  • Лицензия ФСТЭК на деятельность по технической защите конфиденциальной информации (ТЗКИ) — получена в июне 2024 года.
  • Лицензия ФСТЭК на деятельность по разработке и производству средств защиты конфиденциальной информации (СЗКИ) — получена в июне 2024 года.
  • Лицензия ФСБ России на работу с криптографическими технологиями — подтверждает право использовать и распространять криптографические средства защиты информации.
  • Сертификат ФСТЭК России № 5063 по 4-му уровню доверия — Пассворк внесён в Государственный реестр сертифицированных средств защиты информации.
  • Включение в Единый реестр российского ПО Минцифры России — Пассворк официально включён в реестр Минцифры (реестровая запись №6147) и может участвовать в государственных закупках.

Этот комплект документов закрывает все регуляторные требования для работы в системах любого класса защищённости: государственном секторе, банковской сфере, телекоммуникациях, энергетике и других регулируемых отраслях.

Что проверяет ФСТЭК при сертификации

Сертификация ФСТЭК — это комплексная проверка продукта на соответствие требованиям безопасности информации. Проверка охватывает все критически важные аспекты архитектуры и функциональности решения:

  • Технические меры защиты. Проверяется способность продукта предотвращать несанкционированный доступ к данным, наличие функций контроля целостности, механизмы идентификации и аутентификации пользователей.
  • Документация и процессы разработки. ФСТЭК проверяет не только код, но и процессы: как организована разработка, тестирование, обработка инцидентов безопасности, обновление продукта.
  • Соответствие нормативным требованиям. Продукт проверяется на соответствие руководящим документам ФСТЭК, включая требования к средствам контроля доступа, регистрации событий и защиты информации от несанкционированного доступа.
  • Архитектура и криптография. Проверяется архитектура и шифрование данных, генерация ключей на стороне клиента, использование сертифицированных криптографических библиотек. ФСТЭК контролирует, что данные и ключи шифрования никогда не покидают инфраструктуру организации.
  • Управление доступом и аудит. Проверяется реализация ролевой модели, интеграция с Active Directory, LDAP и SSO. ФСТЭК контролирует полноту журнала аудита: каждое действие пользователя фиксируется с детализацией — кто, когда и к каким данным получил доступ.

Сертификация ФСТЭК подтверждает — безопасность Пассворка обеспечивается не только на уровне технологий, но и на уровне процессов: от разработки до эксплуатации и обновления продукта.

От сертификации к практике

Пассворк — российский продукт и средство защиты информации. Сертификат и лицензии ФСТЭК, ФСБ России, включение в реестр Минцифры закрывают все регуляторные требования для работы в системах любого класса защищённости.

Сертификация ФСТЭК — важный шаг, но далеко не финальный. Мы продолжаем развивать наш продукт: расширяем список интеграций с корпоративными системами, добавляем новые механизмы контроля доступа, углубляем возможности аудита и отчётности.

«Получение сертификата ФСТЭК — это подтверждение готовности Пассворка работать в самых требовательных системах. Мы стали первым российским менеджером паролей, который может использоваться в инфраструктурах первой категории значимости. Это важный шаг в развитии российского рынка средств защиты информации и реального импортозамещения в сфере безопасности», — Андрей Пьянков, генеральный директор ООО «Пассворк»

Если вашей организации требуется сертифицированное средство защиты информации — Пассворк решает эту задачу. Мы готовы провести демонстрацию продукта, ответить на технические вопросы и помочь с пилотным внедрением.

CTA Image

Пассворк готов к работе в самых требовательных системах. Ролевая модель доступа, шифрование на стороне клиента по принципу нулевого знания и полный аудит действий пользователей. Протестируйте Пассворк бесплатно

Кейс-стади: МТС Банк и Пассворк
Как МТС Банк объединил управление паролями в единой системе с помощью Пассворка и повысил уровень безопасности.
Импортозамещение ИБ-решений (СЗИ): переход на российское ПО
Переход на российские решения в сфере защиты информации — юридическая обязанность. В статье: сроки, штрафы, пошаговый план миграции и таблицы отечественных аналогов по всем ключевым классам защитных решений.
Приказ ФСТЭК № 117: разбор изменений, Кзи и штрафов
С 1 марта 2026 года Приказ ФСТЭК № 17 утратил силу. Его заменил Приказ № 117 с числовыми метриками КЗИ и ПЗИ, жёсткими сроками устранения уязвимостей и расширенной зоной ответственности. В статье рассмотрим, что изменилось и как подготовиться.

Пассворк — единственный менеджер паролей, сертифицированный ФСТЭК России

30 апреля 2026 года Пассворк получил сертификат ФСТЭК России № 5063 по 4-му уровню доверия — наивысшему для коммерческих средств защиты информации. Пассворк стал первым российским менеджером паролей, который может применяться в ГИС, ИСПДн, КИИ и АСУ ТП 1 класса защищённости.

9 дек. 2025 г.
Пассворк стал лучшим решением для работы с паролями по версии ComNews

Пассворк стал победителем премии ComNews Awards 2025 в категории «Лучшее решение для работы с паролями в компании». Эксперты оценили архитектуру безопасности, технологическую зрелость и удобство работы для ИТ-команд. 

Премия ComNews Awards

Профессиональная премия ComNews Awards ежегодно отмечает компании и продукты, которые внесли значимый вклад в развитие ИТ, телеком- и цифровых технологий. Жюри оценивало технологическую зрелость, инновационность и влияние решений на рынок. По итогам оценки Пассворк признан лучшим российским менеджером паролей.

Критерии оценки

Особое внимание уделялось тому, насколько решение помогает компаниям выстраивать эффективные процессы управления доступами и повышать уровень информационной безопасности. Эксперты выделили ключевые преимущества Пассворка:

  • высокий уровень безопасности и архитектуры, в основе которой фундаментальная безопасность
  • удобный и гибкий интерфейс для командной работы
  • развитая ролевая модель доступа и аудит
  • полнофункциональный API и инструменты для DevOps
  • комплексный подход к управлению паролями и секретами
«Пассворк создаётся для компаний, которым критична безопасность: мы усиливаем архитектуру, развиваем гибкие механизмы управления доступами и делаем работу с паролями и секретами максимально удобной и прозрачной. Признание ComNews Awards — результат большой работы нашей команды и показатель доверия рынка», — Андрей Пьянков, генеральный директор ООО «Пассворк»

Признанная надёжность

Профессиональная награда подтверждает, что наш подход к безопасности и управлению секретами соответствует самым высоким требованиям рынка, а заложенные в платформу принципы безопасности выдерживают оценку независимых экспертов.

Мы постоянно улучшаем Пассворк: укрепляем архитектуру, расширяем функциональность и остаёмся отраслевым стандартом в управлении корпоративными паролями и секретами.

Готовы повысить уровень безопасности? Протестируйте Пассворк бесплатно и получите полный контроль, автоматизацию и защиту данных на корпоративном уровне.

Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty
Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty — крупнейшей российской багбаунти-платформе. Теперь безопасность Пассворка проверяют более 30 000 независимых экспертов. Это важный этап нашей стратегии безопасности: мы выявляем и устраняем потенциальные уязвимости до того, как они станут проблемой. Безопасность как фундамент Согласно исследованию Positive Technologies, 36% успешных кибератак
Nexign: как Пассворк упростил управление паролями
Введение АО «Нэксайн» (Nexign) — российская компания с 33-летним опытом разработки высокотехнологичных enterprise-решений для различных отраслей экономики. Готовые продукты и решения Nexign обеспечивают быструю ИТ-трансформацию клиентов, чтобы крупный бизнес мог решать задачи в кратчайшие сроки с уверенностью в результате. В портфеле компании более 150 успешно выполненных проектов в 12 странах мира.
Python-коннектор 0.1.5: управление секретами в DevOps и CI/CD
Новая версия Python-коннектора 0.1.5 расширяет возможности CLI-утилиты. Мы добавили команды, которые решают ключевые задачи DevOps-инженеров и разработчиков — безопасное получение и обновление секретов в автоматизированных пайплайнах. Почему это важно Секреты, API-ключи, токены и пароли баз данных нельзя хранить в коде — это риск утечки. Ручное обновление замедляет процессы и провоцирует

Пассворк стал лучшим решением для работы с паролями по версии ComNews

28 нояб. 2025 г.
Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty

Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty — крупнейшей российской багбаунти-платформе. Теперь безопасность Пассворка проверяют более 30 000 независимых экспертов. Это важный этап нашей стратегии безопасности: мы выявляем и устраняем потенциальные уязвимости до того, как они станут проблемой.

Безопасность как фундамент

Согласно исследованию Positive Technologies, 36% успешных кибератак на российские компании осуществляются через эксплуатацию уязвимостей в веб-приложениях. Для системы управления паролями это критический риск: её компрометация может открыть злоумышленникам доступ ко всей корпоративной инфраструктуре.

Для организаций Пассворк — первый рубеж защиты корпоративных секретов. Именно поэтому мы рассматриваем безопасность не как отдельную функцию, а как фундамент продукта. Все архитектурные решения строятся вокруг принципов надёжной защиты.

«Киберугрозы постоянно эволюционируют. Просто реагировать на инциденты — уже недостаточно. Запуская Bug Bounty, мы действуем на опережение. Это наш способ подтвердить, что доверие, которое клиенты оказывают Пассворку, абсолютно оправданно», — Андрей Пьянков, генеральный директор ООО «Пассворк»

Запуская Bug Bounty мы продолжаем следовать нашей стратегии, направленной на проактивное выявление и устранение потенциальных уязвимостей с привлечением независимого экспертного сообщества.

Почему Standoff Bug Bounty

Мы выбрали Standoff Bug Bounty как крупнейшую площадку по поиску уязвимостей в России. Платформа объединяет более 30 000 исследователей безопасности, предоставляет удобную инфраструктуру для работы и обеспечивает прозрачное взаимодействие с багхантерами.

Positive Technologies — один из лидеров в области результативной кибербезопасности. Компания является ведущим разработчиком продуктов, решений и сервисов, позволяющих выявлять и предотвращать кибератаки до того, как они причинят неприемлемый ущерб бизнесу и целым отраслям экономики. Positive Technologies — первая и единственная компания из сферы кибербезопасности на Московской бирже (MOEX: POSI). Количество акционеров превышает 220 тысяч.

Сотрудничество с Positive Technologies даёт нам доступ к крупнейшему сообществу исследователей безопасности, отработанные процессы обработки уязвимостей и полный контроль на всех этапах. Это гарантия того, что мы получим качественную экспертизу и сможем оперативно реагировать на найденные угрозы.

Что мы тестируем

В рамках программы специалисты исследуют фронтенд и бэкенд веб‑приложения Пассворка:

  • Удалённое исполнение кода (RCE): возможность заставить сервер выполнять произвольный код или команды.
  • Инъекции (SQL и аналоги): внедрение вредоносного кода в запросы к базам данных (SQL, NoSQL, ORM, LDAP) для чтения, изменения данных или обхода аутентификации.
  • Подделка запросов на стороне сервера (SSRF): принуждение сервера обращаться к произвольным (включая внутренним) ресурсам для получения секретов или обхода периметра.
  • Раскрытие и манипуляции чувствительными данными (IDOR): доступ к объектам через изменяемые идентификаторы без проверки прав, позволяющий читать или редактировать чужие записи.
  • Захват аккаунта: получение контроля над учётной записью через уязвимости входа или восстановления, кражу токенов и сессий, обход двухфакторной аутентификации.
  • Локальное и удалённое включение файлов (LFI/RFI): включение локальных или удалённых файлов через параметры путей.
  • Межсайтовый скриптинг (XSS) с высоким импактом: внедрение и исполнение вредоносного JavaScript (особенно Stored XSS в админ-панели) для кражи токенов и подмены действий пользователя.
  • Обход ролевой модели доступа к сейфам и паролям: нарушение ACL, позволяющее просматривать, редактировать или экспортировать пароли в чужих сейфах вопреки политикам.
  • Горизонтальное или вертикальное повышение привилегий: получение прав другого пользователя или администратора через манипуляцию параметрами, скрытыми полями и маршрутами.
  • Обход ключевых механизмов безопасности продукта: логические или технические способы обойти 2FA, ограничения экспорта и подтверждения критических действий.

Непрерывный процесс

Программа Bug Bounty — это не разовое мероприятие, а постоянная практика. Каждый отчёт будет тщательно анализироваться командой безопасности Пассворка. Найденные уязвимости будут оперативно устраняться, а выводы — интегрироваться в процессы разработки.

Мы регулярно проводим аудит безопасности и тестируем Пассворк силами внутренних и внешних экспертов. Для наших клиентов это еще один повод быть уверенными в том, что выбирая Пассворк, вы выбираете безопасность, подтвержденную не только сертификатами, но и тысячами независимых экспертов.

Готовы проверить Пассворк на реальных задачах? Протестируйте бесплатно и получите полный контроль, автоматизацию и защиту данных на корпоративном уровне.

Читайте также

Чёрная пятница 2025: как обезопасить бизнес в период распродаж
Чёрная пятница 2025: как защитить бизнес от всплеска киберугроз и использовать распродажи для усиления безопасности.
Пассворк: управление секретами и автоматизация доступа
Что такое управление секретами Управление секретами (secrets management) — это процесс централизованного хранения, управления и ротации конфиденциальных данных, которые приложения и сервисы используют для доступа к критически важным ресурсам. К таким секретам относятся пароли, SSH-ключи, API-ключи и ключи шифрования, токены доступа, сертификаты и любые другие параметры, обеспечивающие безопасность вашей инфраструктуры. Почему
Пассворк и HashiCorp Vault: сравнение решений
Сравниваем подходы и сценарии использования Пассворка и HashiCorp Vault: архитектуру, функции и интеграцию с DevOps.

Пассворк запустил программу поиска уязвимостей на площадке Standoff Bug Bounty

19 сент. 2025 г.
Пассворк 7.1: Типы сейфов

Типы сейфов

В Пассворк 7.1 управление доступом стало более гибким благодаря системе типов сейфов. Типы сейфов решают главную проблему администраторов — как контролировать доступ к данным и делегировать управление сейфами в большой компании. Ранее выбор был ограничен двумя типами. Теперь можно создавать собственные типы сейфов под любые задачи и структуру организации.

Для каждого отдела или проекта можно создать собственный тип сейфов, назначить выделенных корпоративных администраторов, выбрать права создателя и определить, кто может создавать сейфы этого типа.

Например, можно создать отдельные сейфы для ИТ-отдела, финансов, HR или временных проектных команд. Администраторы, назначенные для конкретного типа сейфа, будут автоматически добавляться во все новые сейфы этого типа, обеспечивая постоянный контроль и прозрачность работы.

Что такое типы сейфов?

Типы сейфов позволяют администраторам создавать категории сейфов с заранее заданными настройками безопасности и управления доступом. Для каждого типа сейфа можно назначить собственных администраторов, определить уровни доступа и установить ограничения на создание новых сейфов.

Как это работает?

При создании сейфа выбранные в настройках типа администраторы автоматически получают к нему доступ. Их нельзя удалить или понизить в правах — это гарантирует, что ключевые сотрудники (например, руководители отделов или ИТ-администраторы) всегда контролируют критически важные данные.

Вы можете разделить сейфы по отделам, проектам, уровням доступа и быть уверены, что права назначены корректно и прозрачно

Базовые типы сейфов

В Пассворке есть два базовых типа сейфов: пользовательские сейфы и корпоративные сейфы — их нельзя удалить или переименовать:

  • Пользовательские сейфы — доступны по умолчанию только их создателю. Делятся на приватные и общие. Приватный сейф становится общим при добавлении в него других пользователей.
  • Корпоративные сейфы — доступны не только их создателю, но и корпоративным администраторам. Администраторы добавляются в сейф автоматически, их нельзя удалить или изменить их права доступа.
Базовые типы сейфов

Кроме базовых типов можно создать неограниченное количество собственных типов сейфов.

Преимущества типов сейфов

Благодаря типам сейфов администраторы Пассворка могут определять, кто создаёт сейфы, автоматически назначать администраторов и управлять правами создателя.

  • Постоянный контроль — в новые сейфы конкретного типа автоматически добавляются выбранные неудаляемые администраторы, они всегда имеют доступ к ключевым данным.
  • Гибкость прав — можно разрешить пользователям создавать сейфы, но ограничить их возможности (например, запретить приглашать других пользователей).
  • Делегирование — типы сейфов позволяют детально распределить права. Руководитель ИТ-направления управляет ИТ-сейфами, директор по продажам — сейфами отдела продаж.
  • Аудит и анализ — вы видите все сейфы в системе, их типы, подключенных пользователей и можете быстро менять тип сейфа при необходимости.
Сейфы всех типов поддерживают многоуровневую структуру на основе папок — администраторы могут выстраивать иерархию с вложенными элементами

Управление типами сейфов

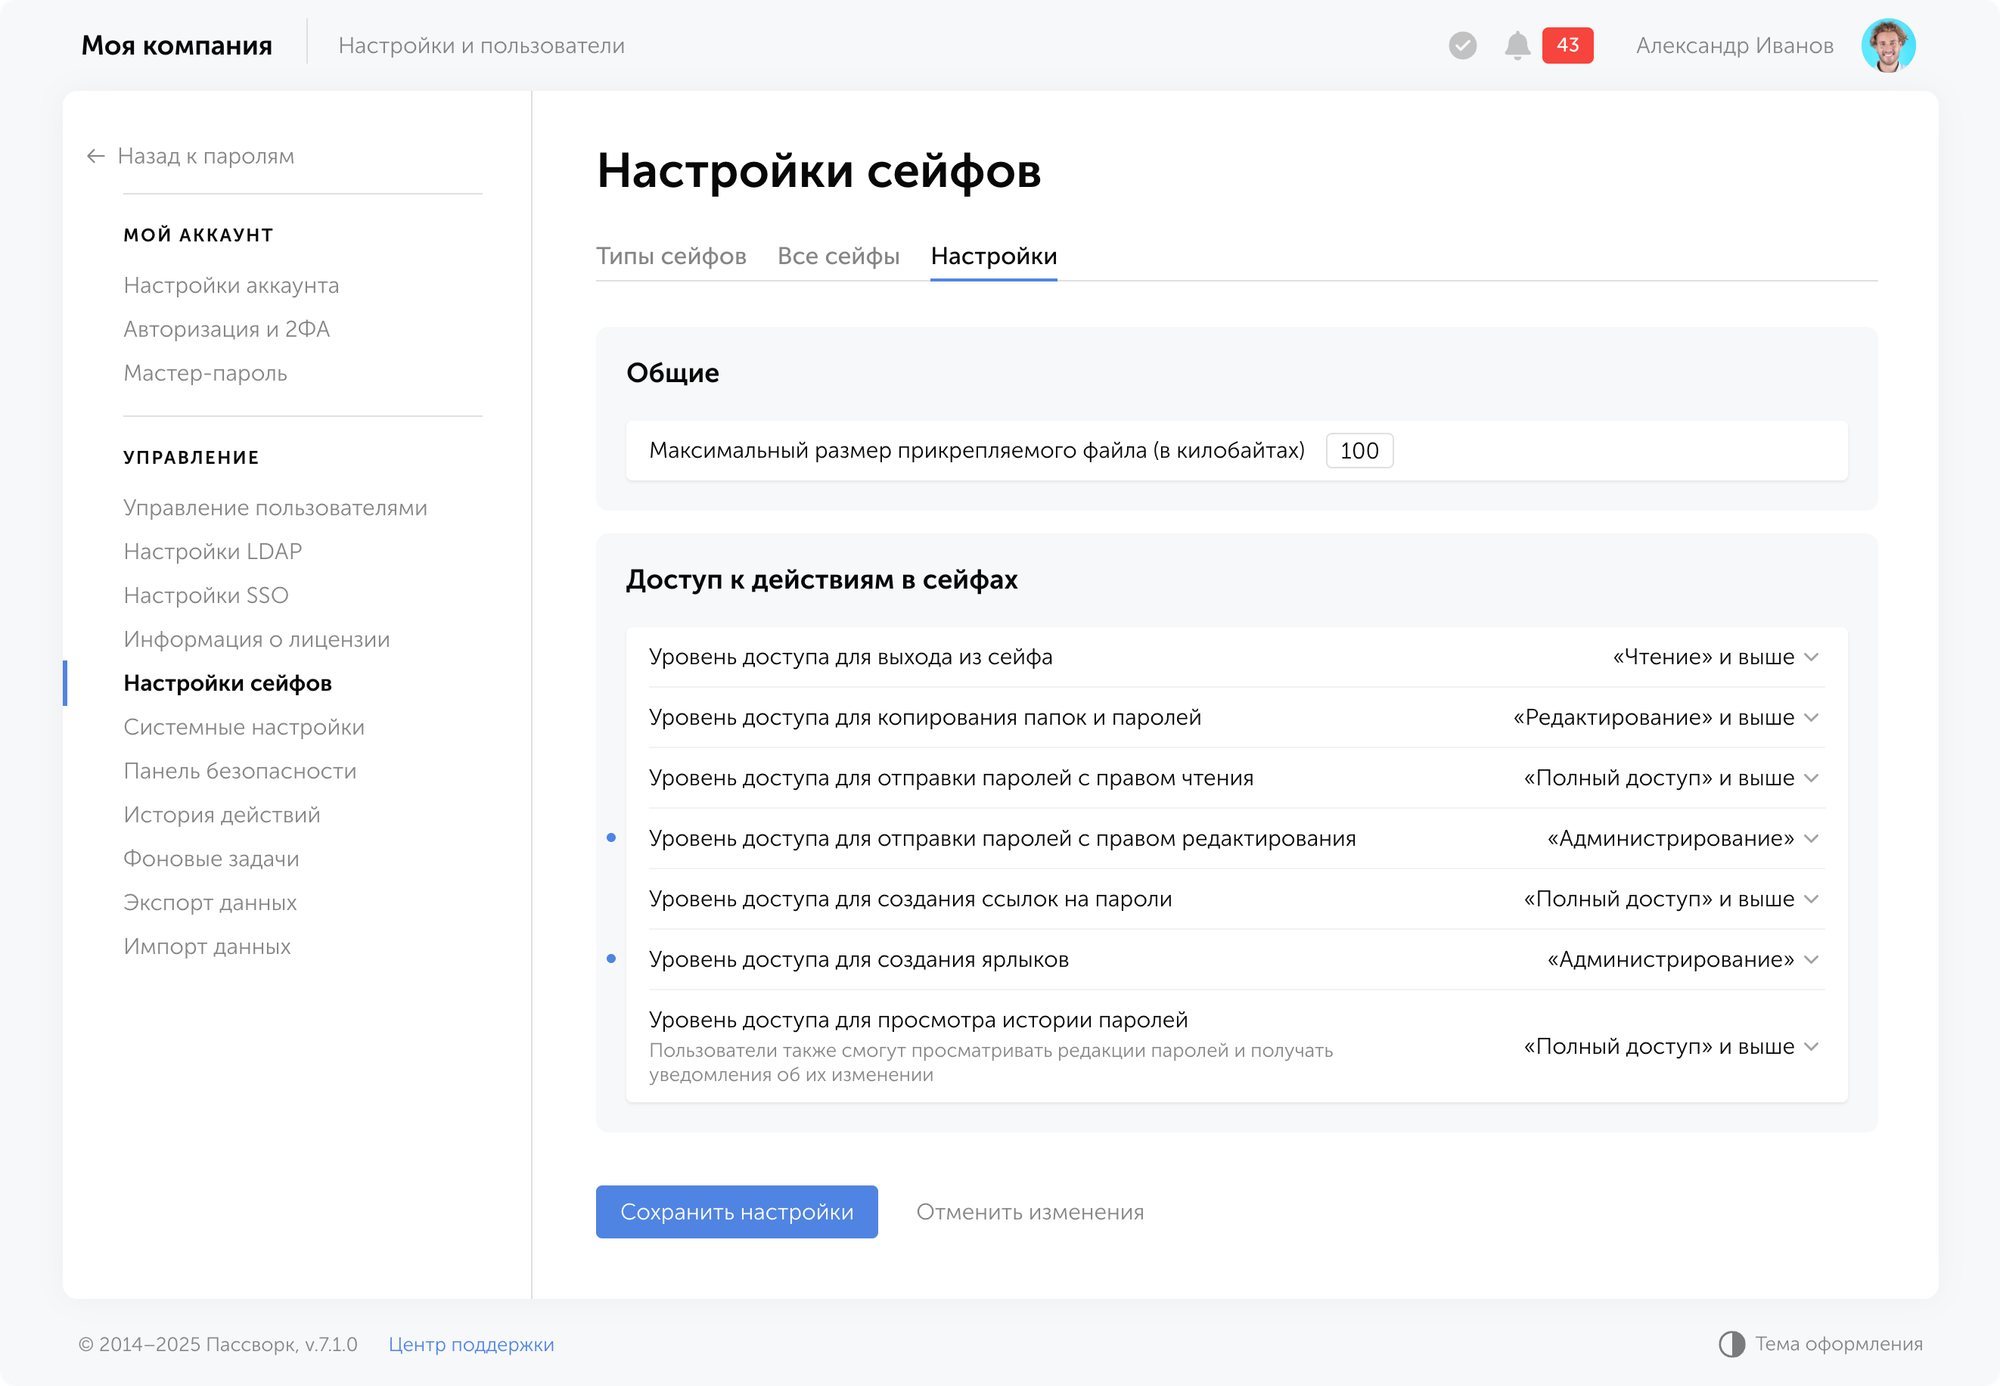
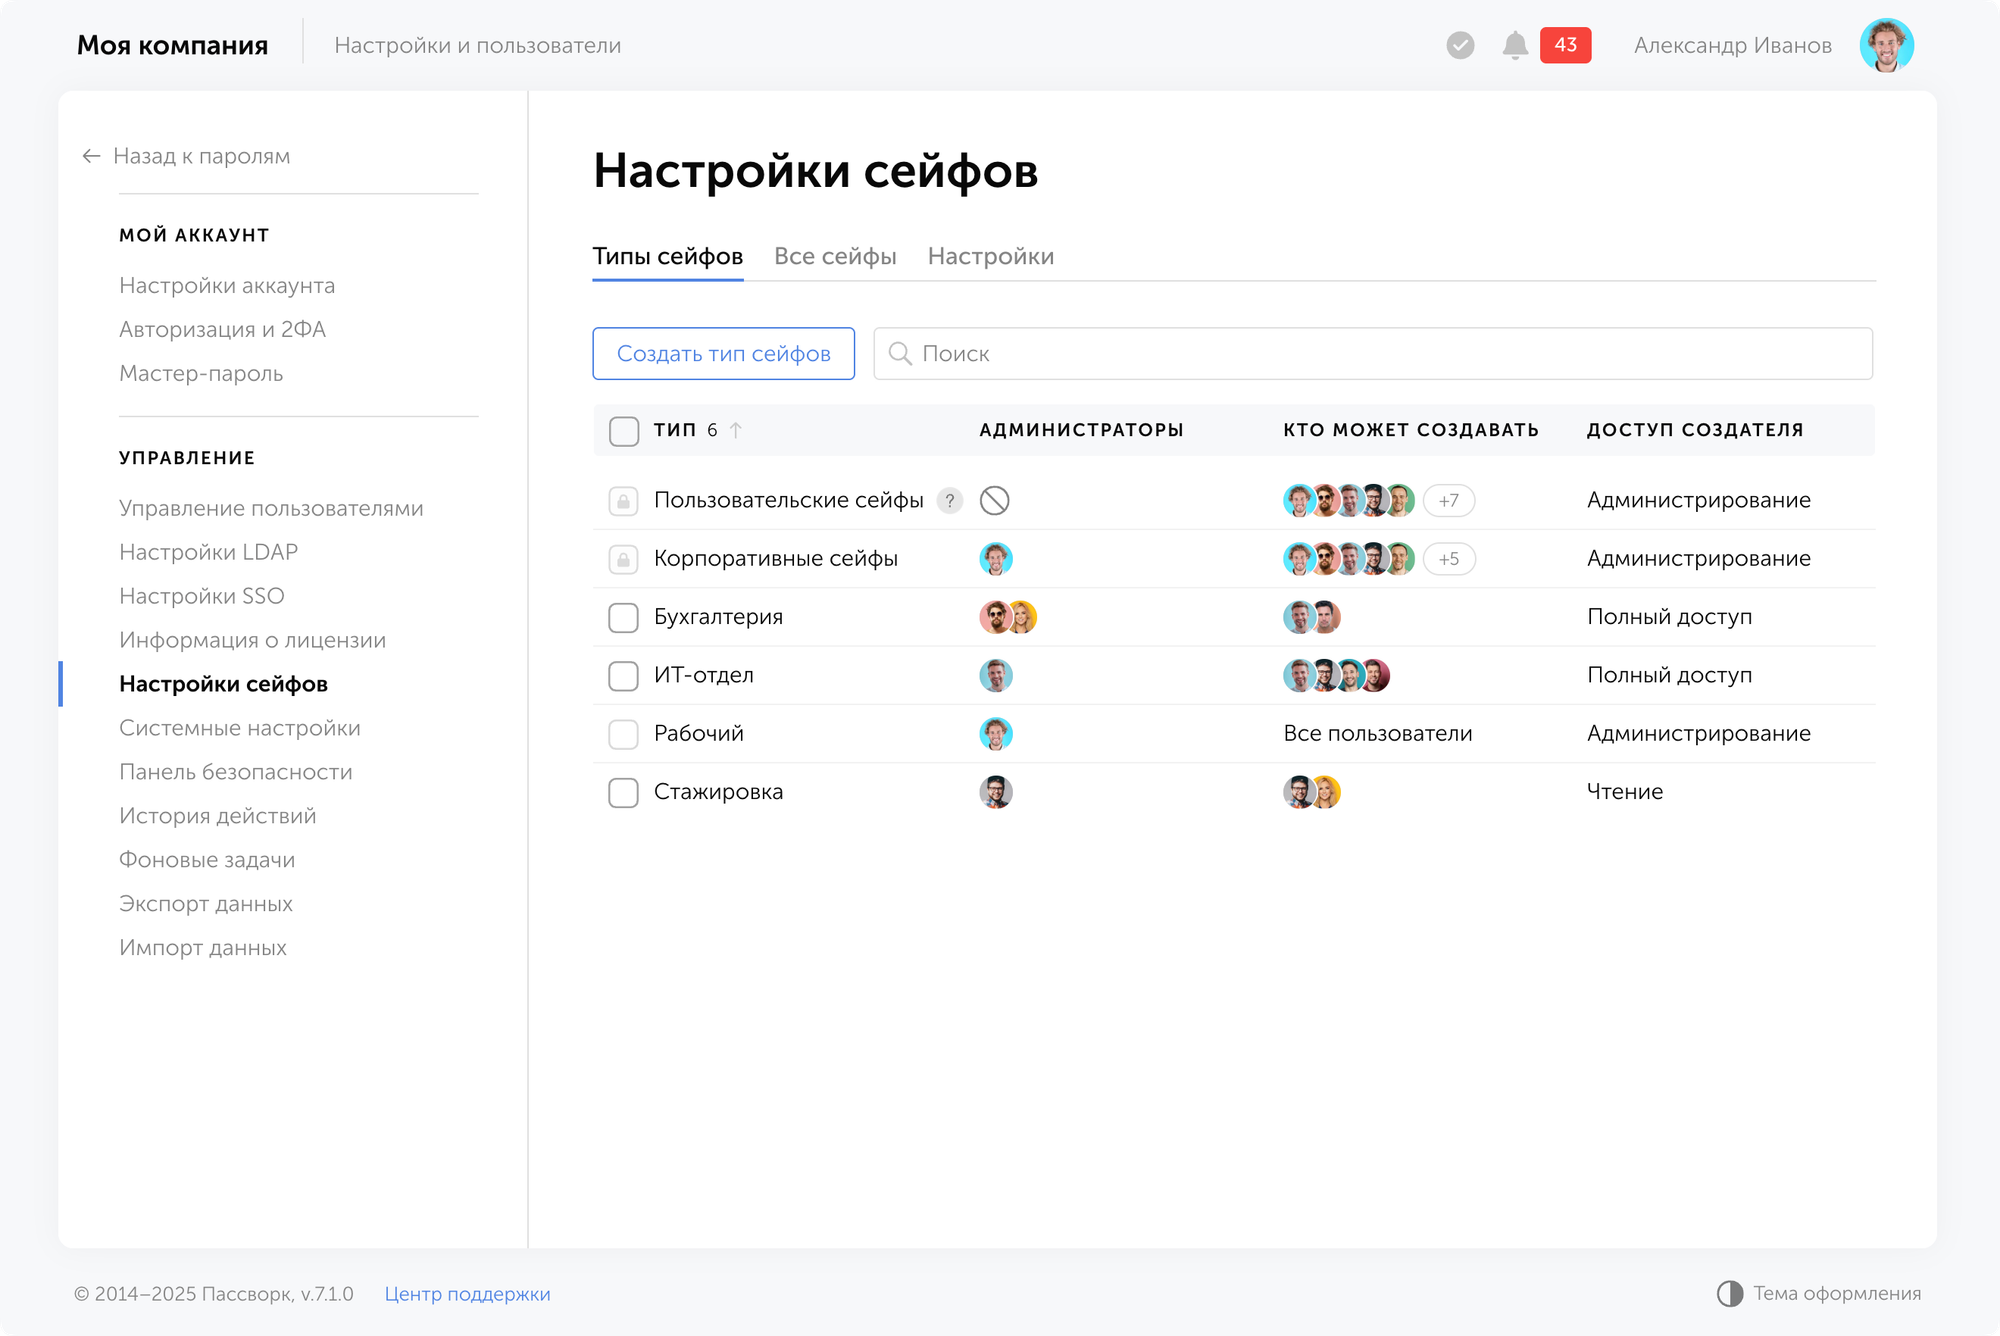
На странице Настройки сейфов вы управляете всеми типами сейфов, просматриваете их список, а также настраиваете права доступа. Доступ к разделу регулируется индивидуальными правами роли — только уполномоченные сотрудники могут изменять критические настройки.

Создание типа сейфов

Для работы с типами вы можете использовать базовые типы или создать свой собственный. Чтобы создать собственный тип сейфа, нажмите Создать тип сейфов.

Создание типа сейфов

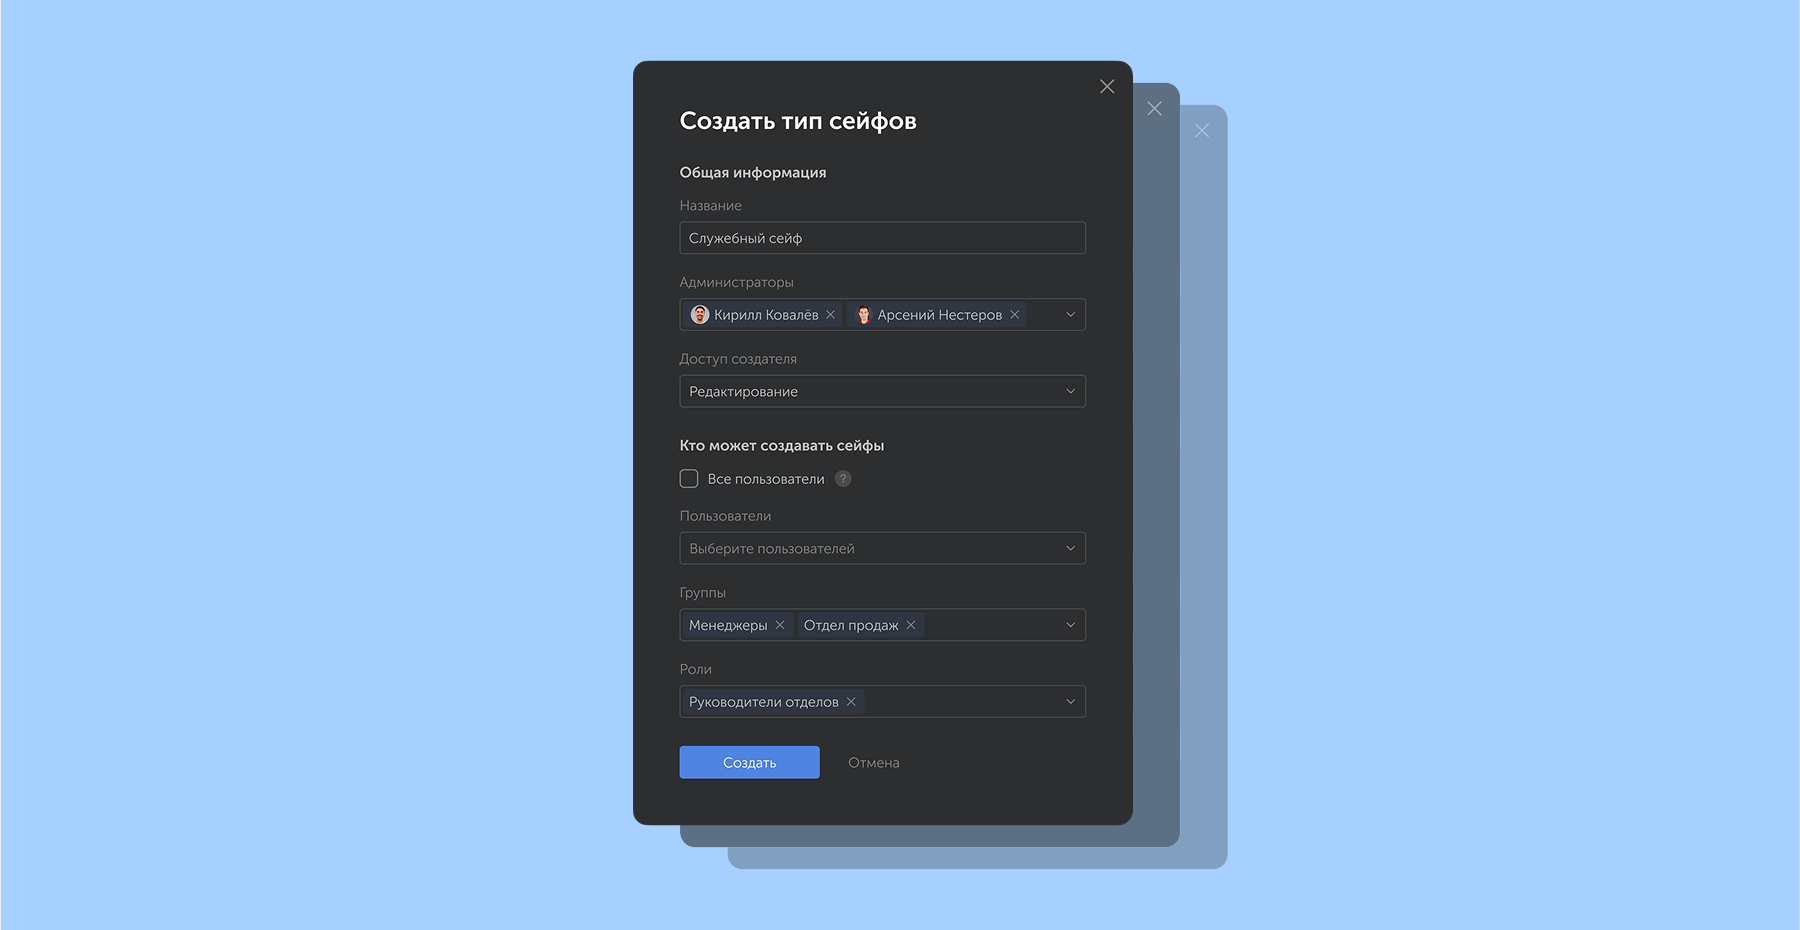
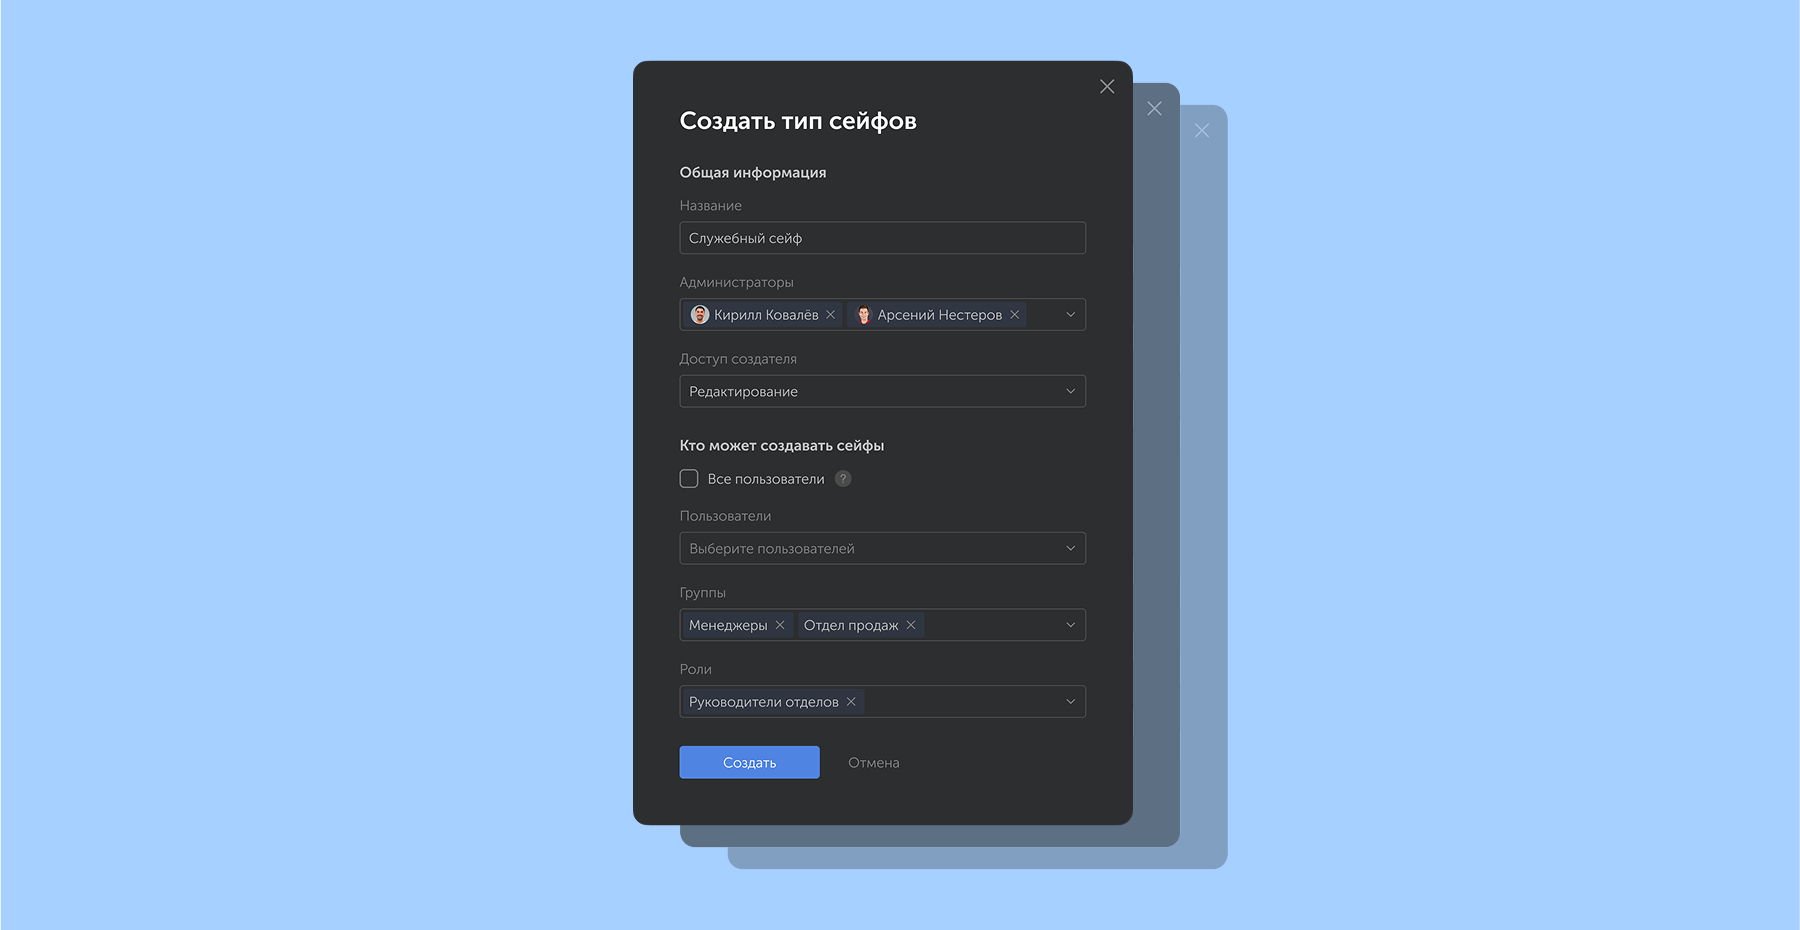
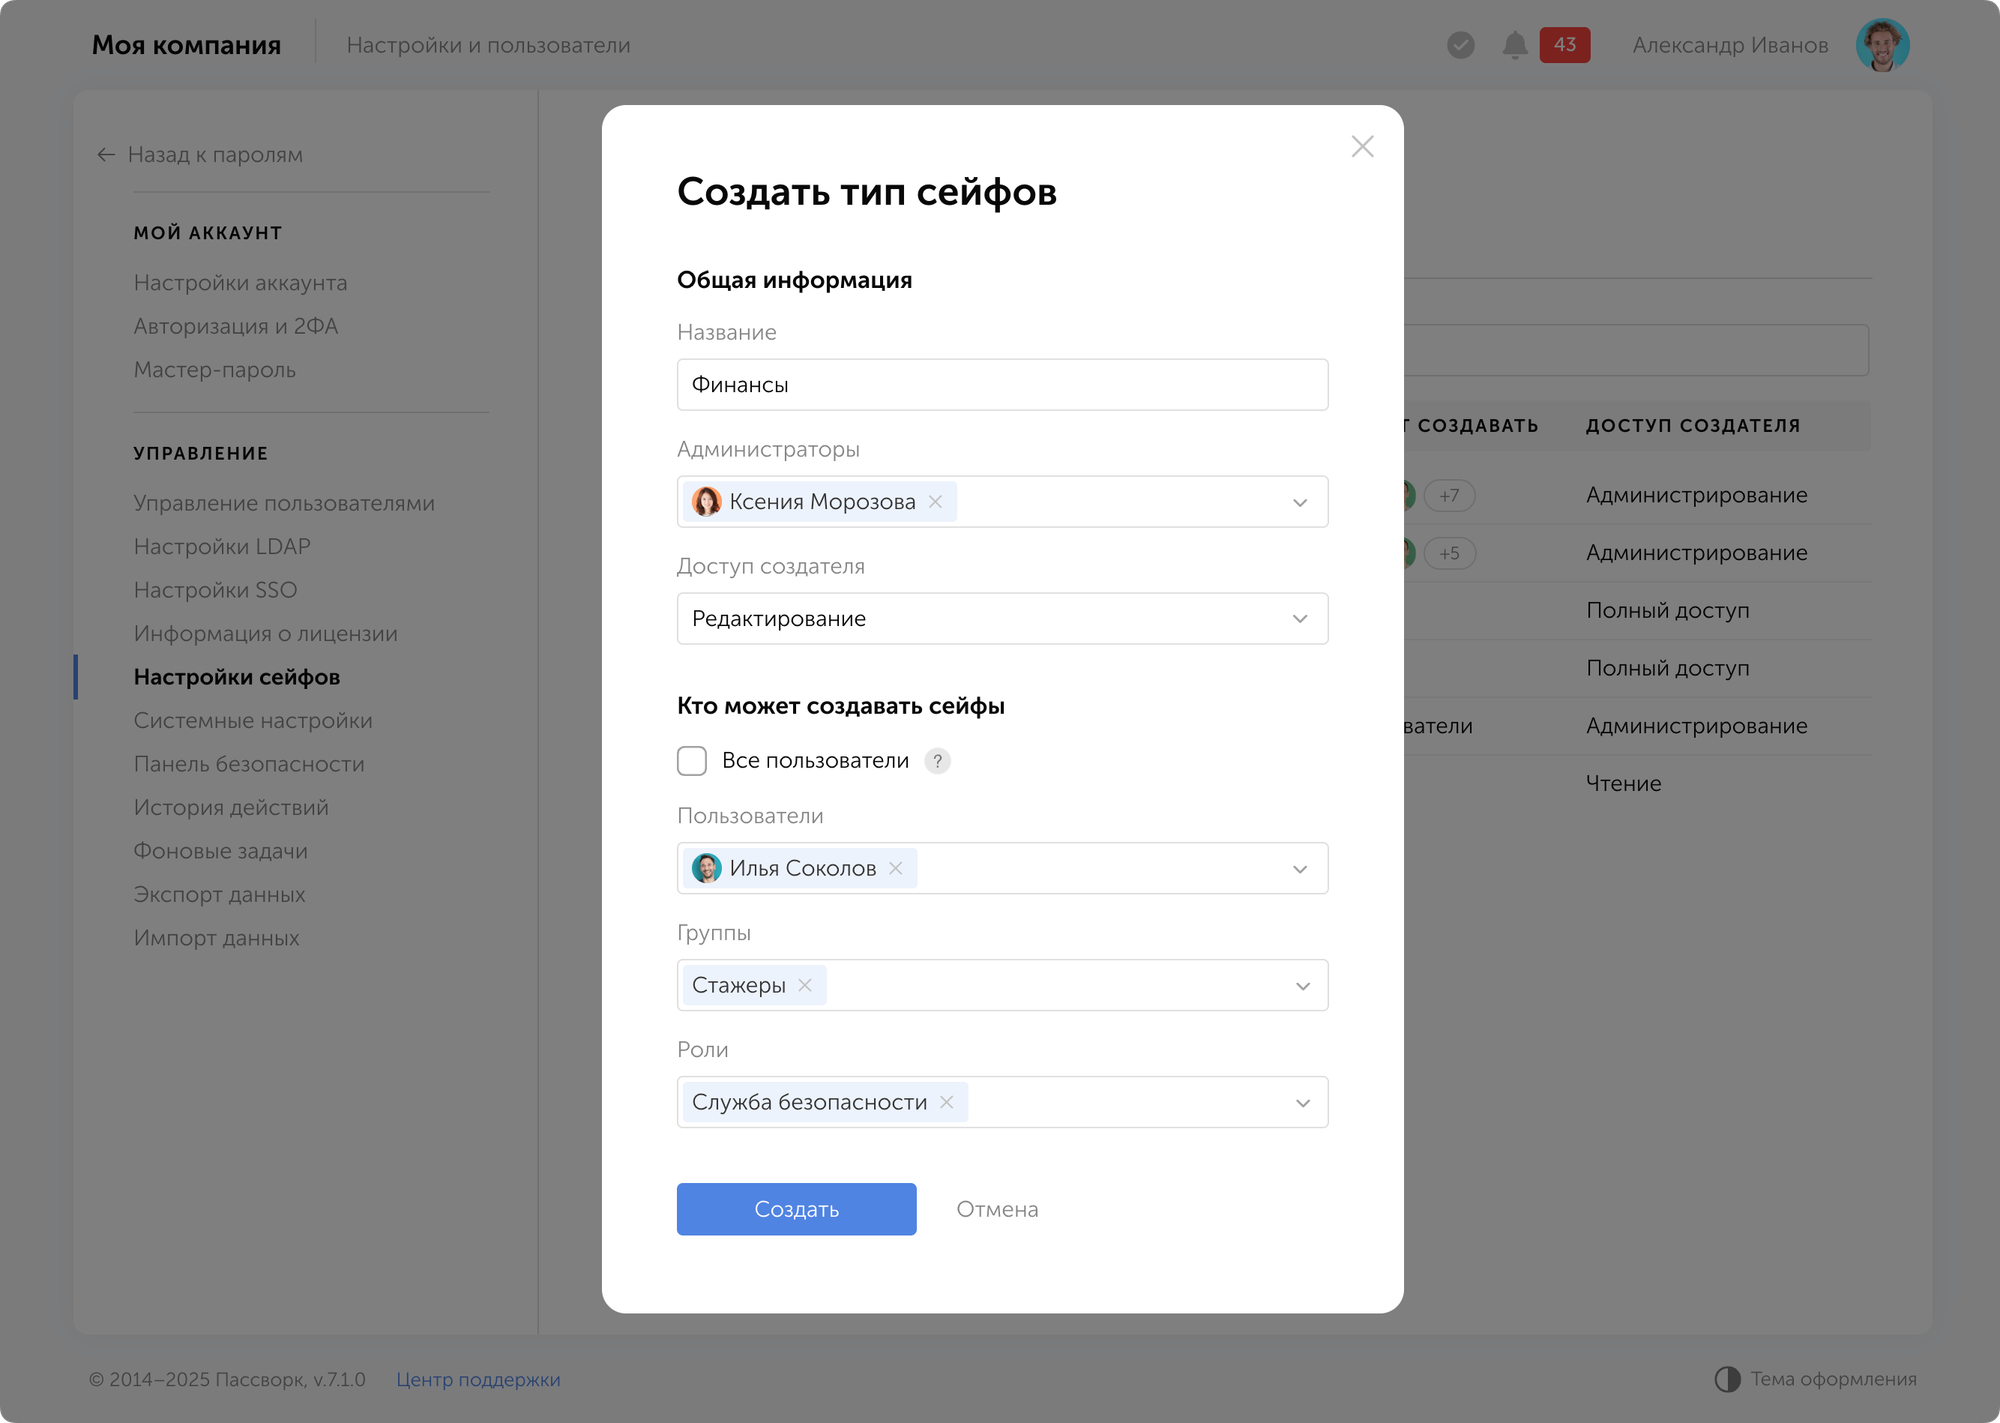
Во всплывающем окне создания типа доступны следующие пункты:

  • Название — название типа сейфов.
  • Администраторы — пользователи, которые автоматически добавляются во все сейфы этого типа с правами «Администрирование». Пока они находятся в списке администраторов выбранного типа, их нельзя удалить или изменить права.
  • Доступ создателя — уровень доступа, который получает пользователь, создающий сейф этого типа. Например, можно разрешить сотрудникам создавать сейфы, но не приглашать туда других пользователей.
  • Кто может создавать сейфы — определяет создателей: конкретные пользователи, группы, роли или все сотрудники организации.

Редактирование типа сейфов

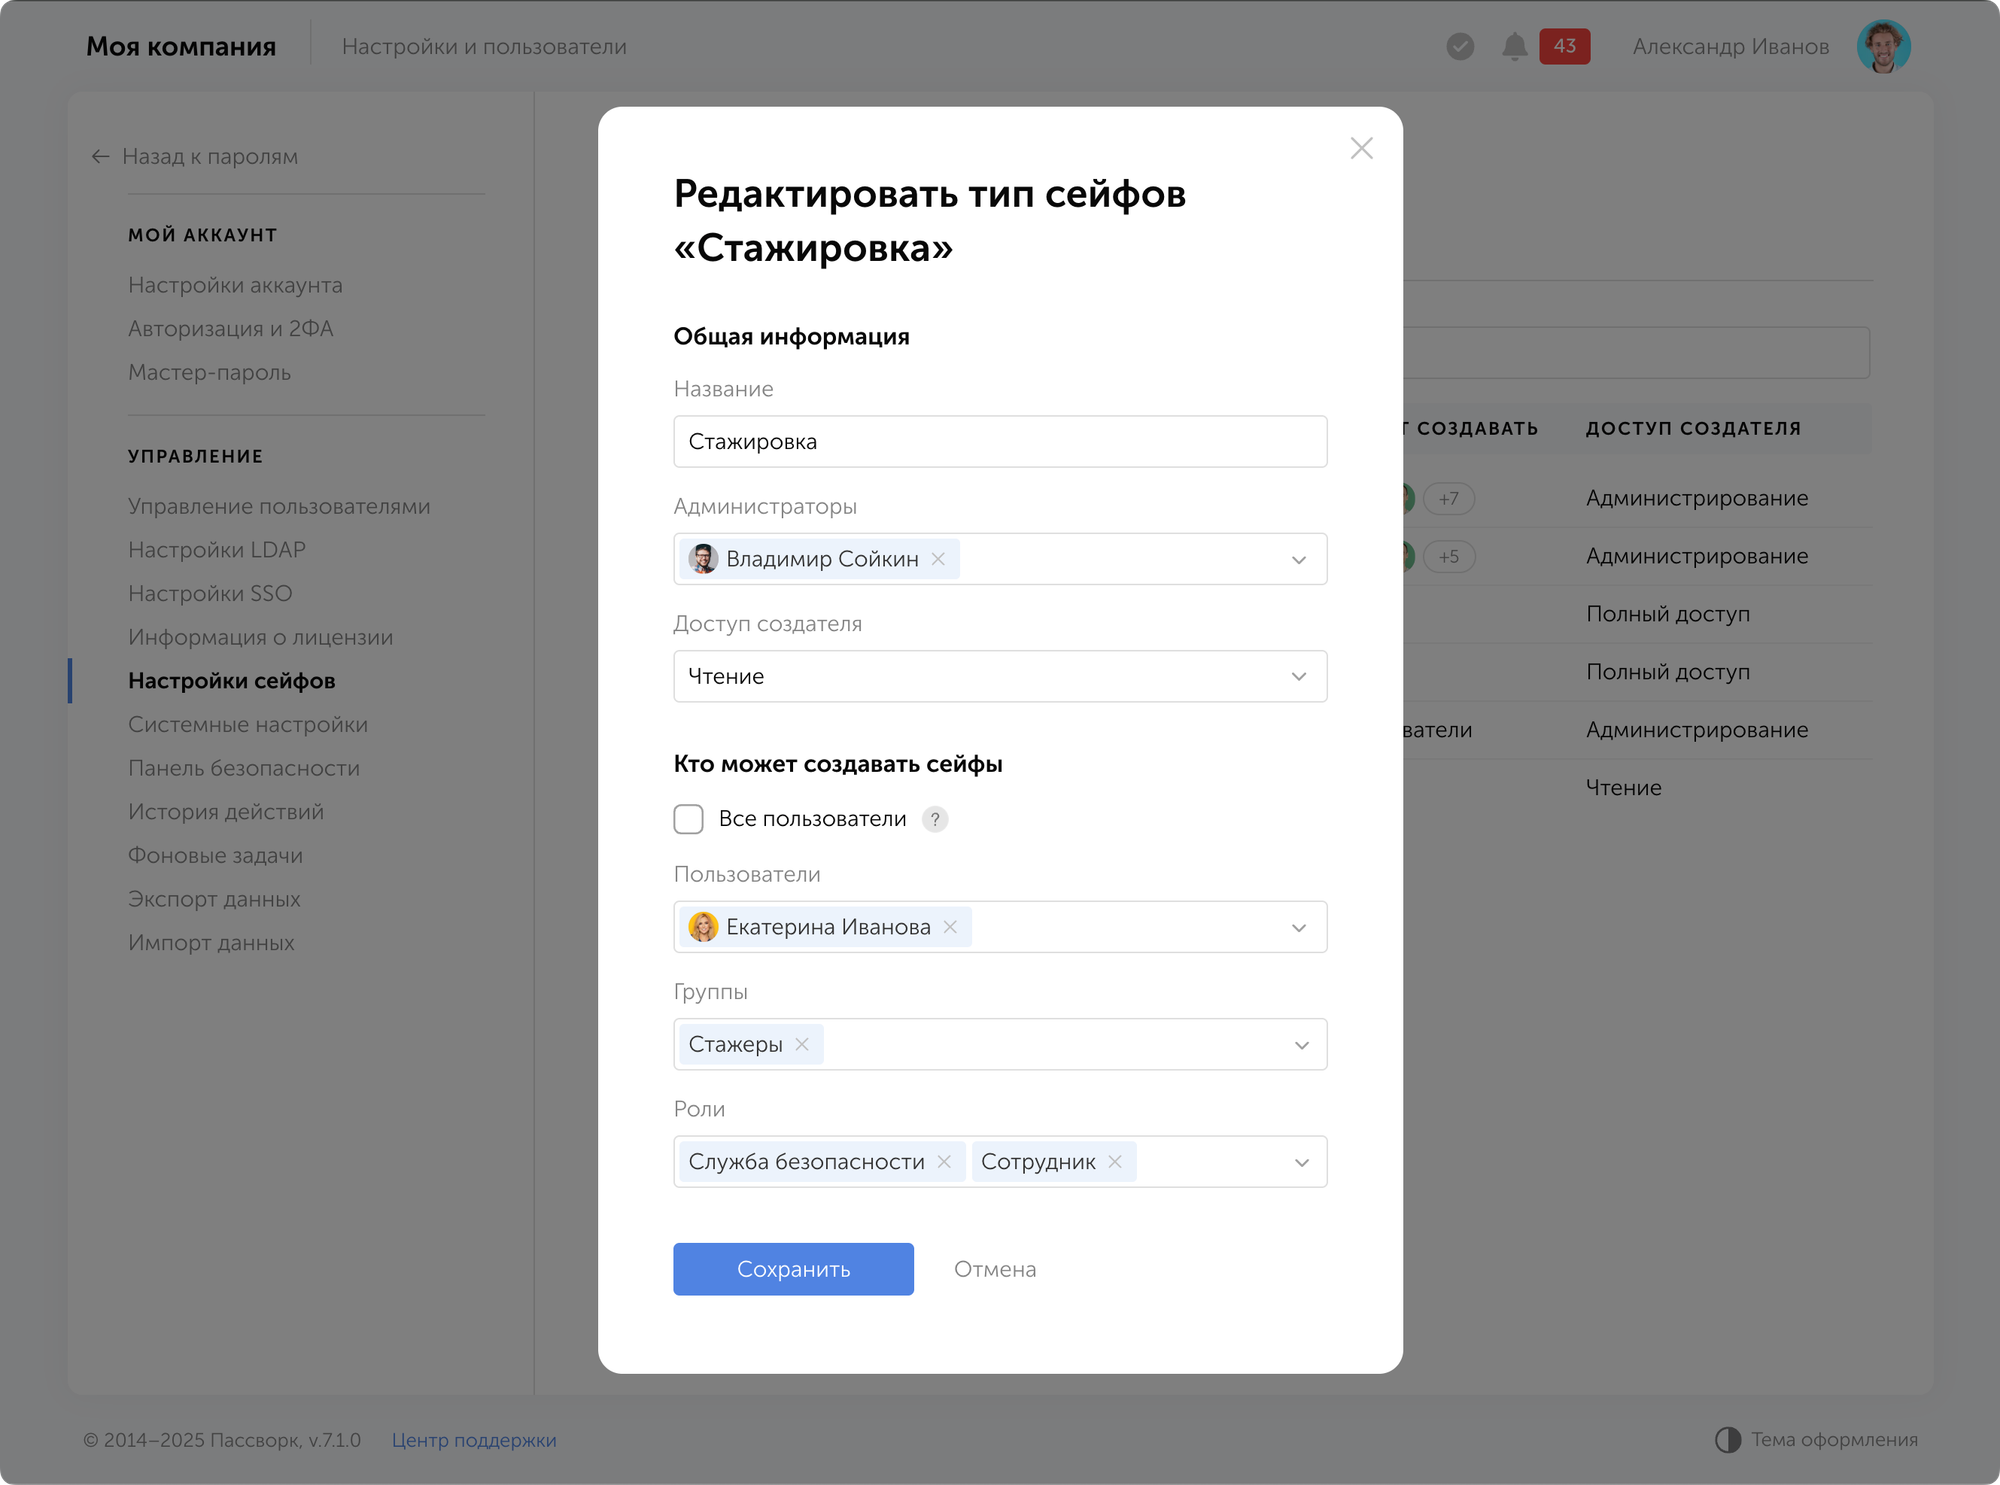
Пользователи с доступом ко вкладке Типы сейфов могут редактировать типы: переименовывать их, добавить или удалить администраторов, а также менять права на создание сейфов. Чтобы отредактировать тип сейфа, откройте его в списке всех типов и отредактируйте нужные поля.

Редактирование типа сейфов

Если пользователь был добавлен в администраторы уже существующего типа, необходимо подтвердить запрос на его добавление в соответствующие сейфы.

Важно: удалённый администратор типа сейфа останется во всех сейфах типа и сохранит свой уровень доступа, но его можно будет отключить от сейфа или понизить в правах.

Удаление типа сейфа

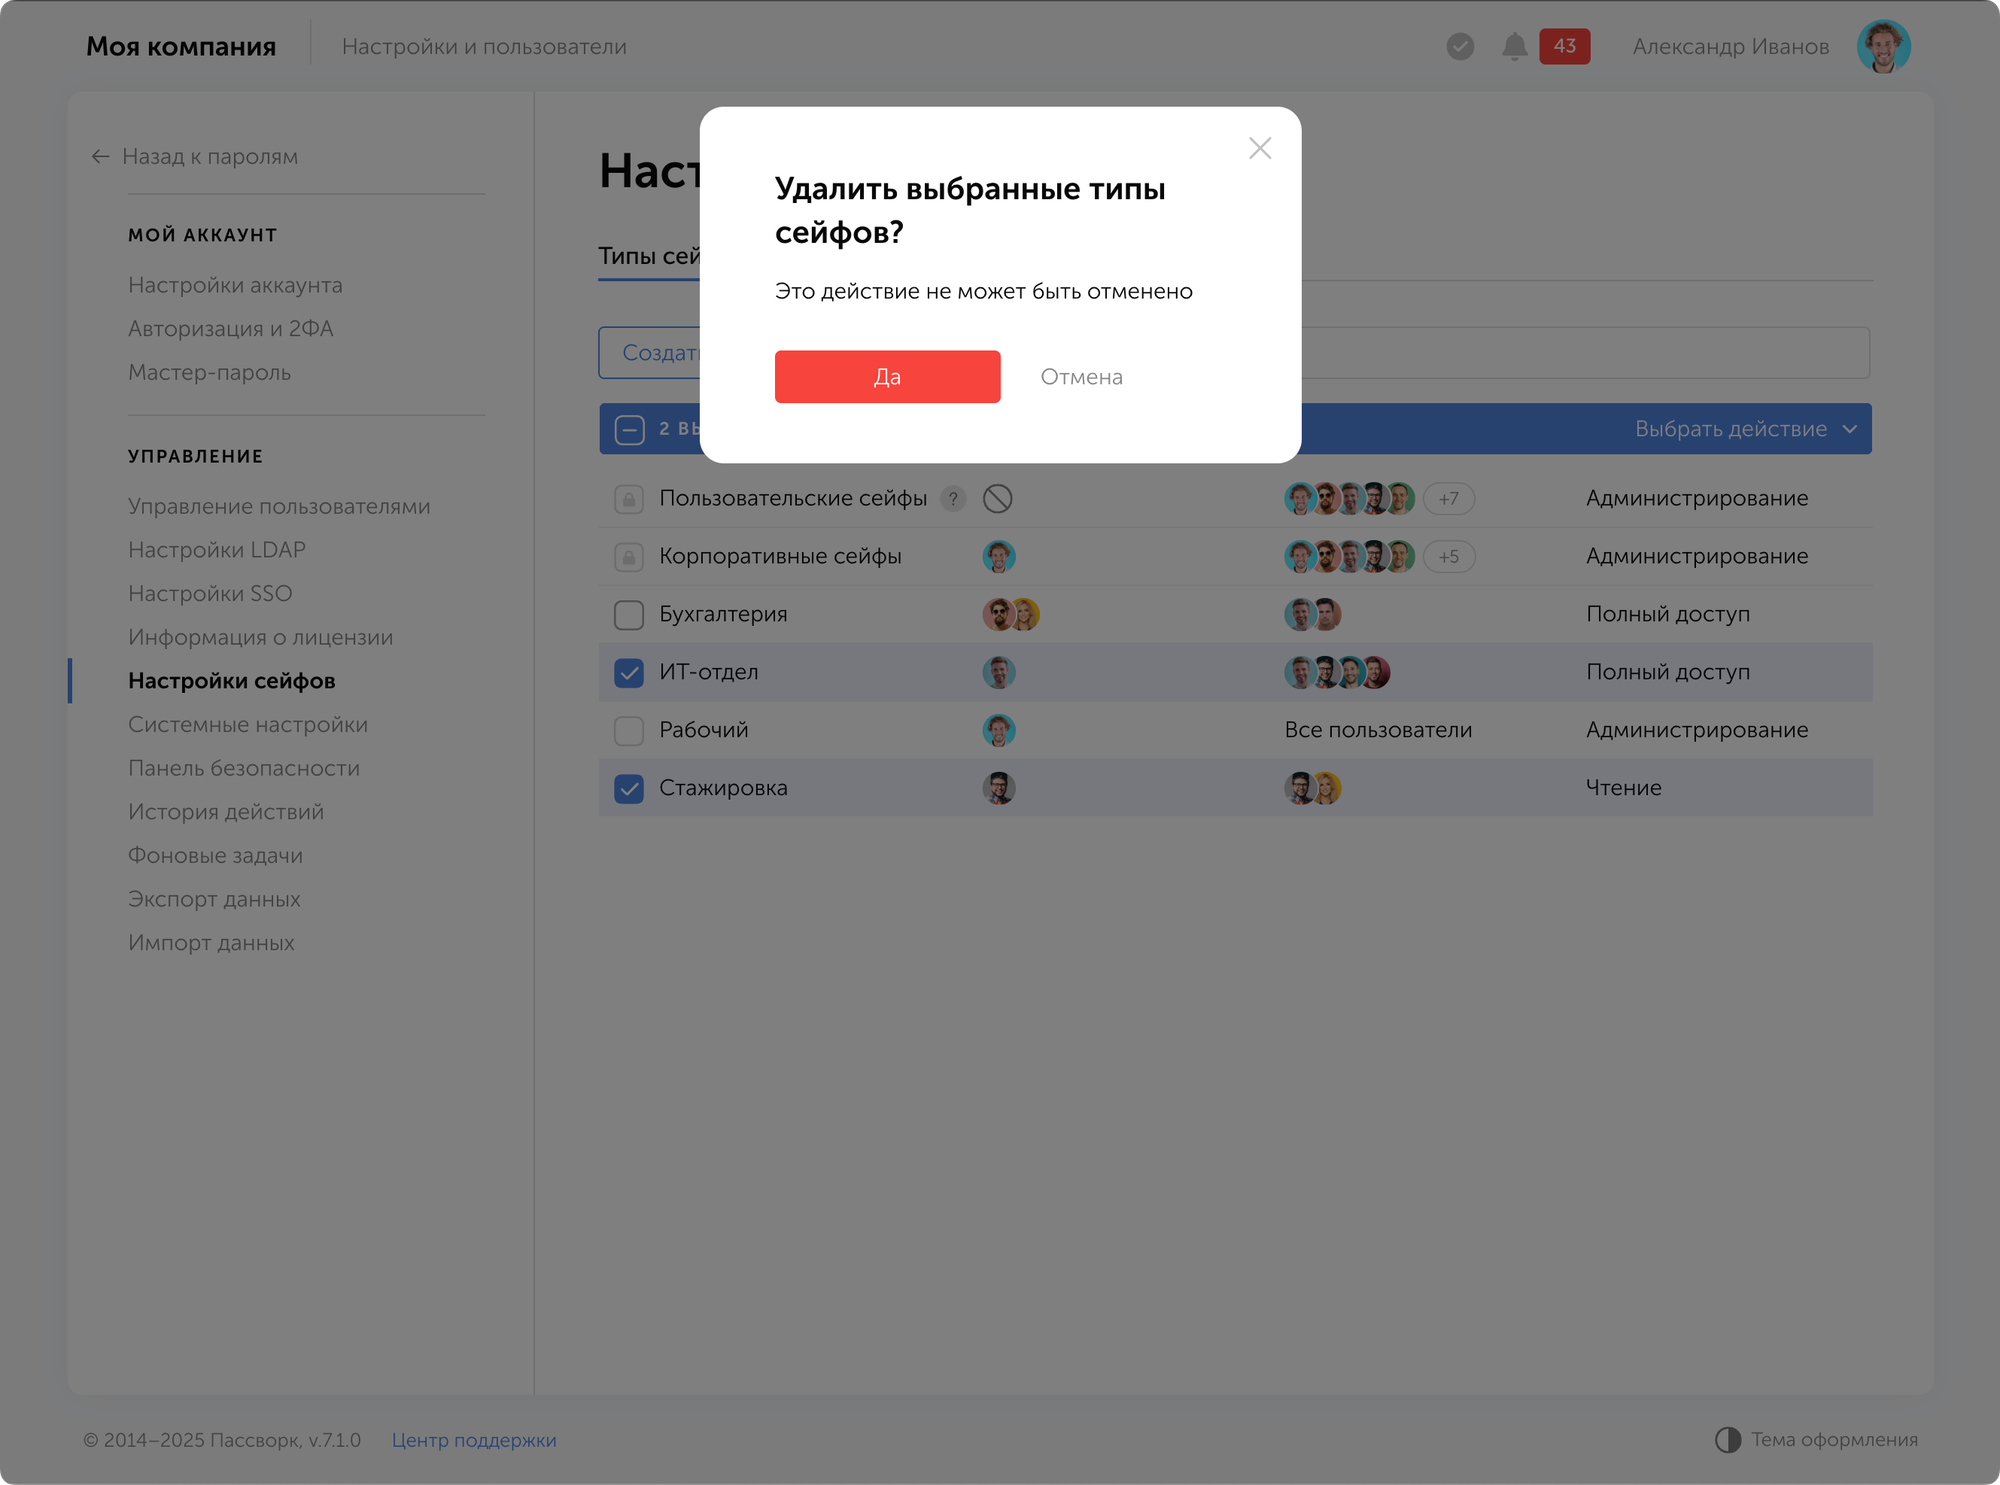
Чтобы удалить тип сейфа, отметьте один или несколько типов во вкладке Типы сейфов и нажмите Удалить в выпадающем меню в верхней части списка.

Удаление типа сейфа
Важно: нельзя удалить тип сейфа, пока существует хотя бы один сейф этого типа.

Аудит и смена типа сейфа

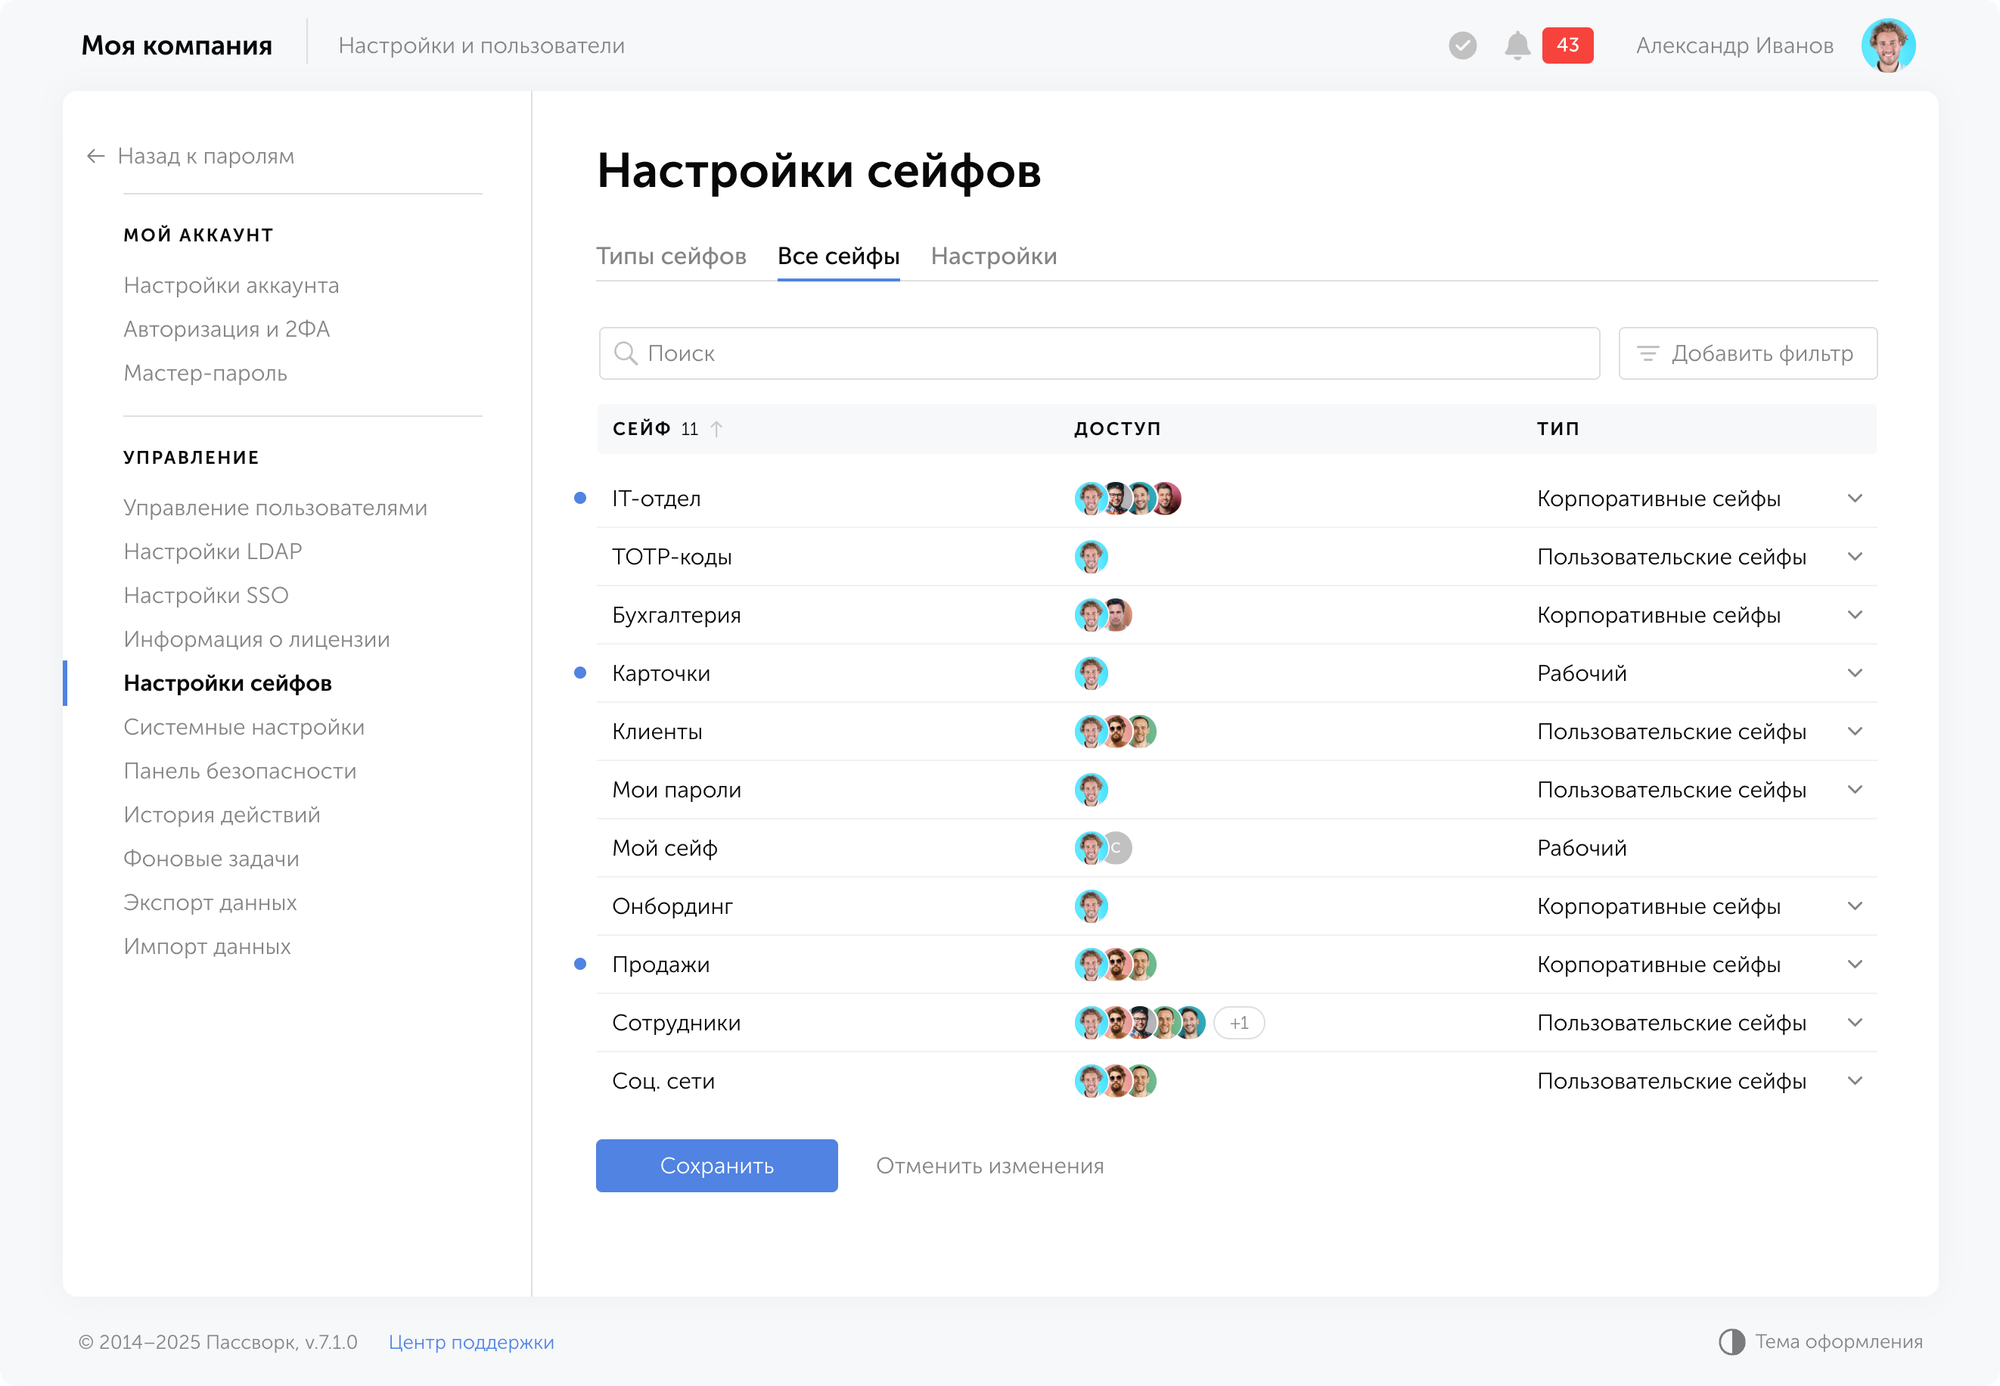
На вкладке Все сейфы можно просмотреть все сейфы, их типы, списки пользователей и администраторов. Можно быстро поменять тип сейфа, например, если отдел реорганизуется или появляется новый проект.

Аудит и смена типа сейфа

Сейфы можно отфильтровать по типу или показать только те, к которым у вас есть доступ.

Настройки

Вкладка Настройки позволяет установить минимальный необходимый уровень доступа для совершения определенных действий в директориях, а также максимальный размер прикрепляемых к паролям файлов.

Настройки

Миграция с предыдущих версий

При миграции с предыдущих версий Пассворка в окне импорта сейфов можно выбрать тип, который будет назначен импортируемым сейфам (если выбрана опция импорта в корневую директорию).

При обновлении с Пассворк 6 до версии 7 система автоматически конвертирует имеющиеся сейфы:

  • Личные сейфы остаются личными и получают тип «Пользовательские сейфы». Ваши права и доступы не изменяются.
  • Общие сейфы также получают тип «Пользовательские сейфы». Все пользователи и их права сохраняются.
  • Сейфы организации преобразуются в корпоративные типы сейфов. Администраторы восстановливаются и становятся неудаляемыми, структура доступа сохраняется.

Часто задаваемые вопросы

  • Чем типы сейфов отличаются от обычных сейфов? Обычные сейфы — это контейнеры для хранения паролей. Типы сейфов — это правила и шаблоны, которые определяют, как создаются и управляются сейфы определённого типа.
  • Обязательно ли использовать типы сейфов? Нет, использование настраиваемых типов сейфов не является обязательным. Вам всегда будут доступны базовые типы: приватные сейфы для персональных паролей пользователей, общие сейфы — для сейфов, которыми пользователи делятся самостоятельно.
Для сложных корпоративных структур и политик доступа рекомендуем создать собственные типы сейфов — это обеспечит нужный уровень контроля и соответствие требованиям безопасности
  • Чем корпоративные администраторы отличаются от обычных? Корпоративные администраторы — это пользователи, которые автоматически получают права администратора во всех сейфах определённого типа. Назначение корпоративных администраторов позволяют обеспечить постоянный контроль над важными данными.
Особенности: администраторы добавляются в сейф автоматически при его создании, их нельзя удалить или понизить уровень доступа, а изменения в типе сейфа применяются ко всем сейфам этого типа.
  • Можно ли изменить корпоративных администраторов в существующем типе? Да, вы можете менять список корпоративных администраторов в настройках типа сейфа. При добавлении нового пользователя система автоматически создаст запросы на добавление нового администратора во все существующие сейфы этого типа.
Чтобы удалить пользователя из корпоративных администраторов, удалите его из списка администраторов типа сейфа и при необходимости — из всех сейфов этого типа. Пока администратор указан в типе сейфа, его нельзя удалить из отдельных сейфов.
  • Как установить ограничение на создание сейфов определённого типа? При создании или редактировании типа сейфа в разделе «Кто может создавать сейфы» выберите один из вариантов: все пользователи — любой пользователь сможет создать сейф этого типа, или ограниченный доступ — только выбранные пользователи, роли или группы.
Можно комбинировать несколько критериев: сейф сможет создать пользователь, который входит хотя бы в один из списков. Например, право на создание сейфов «ИТ-инфраструктура» можно дать сотрудникам ИТ-отдела и руководителям проектов.
  • Можно ли изменить тип существующего сейфа? Да, тип существующего сейфа можно изменить, но только при наличии прав администратора в нужном сейфе. При изменении типа в сейф автоматически добавятся корпоративные администраторы нового типа, применятся новые правила доступа и создадутся запросы на подключение пользователей.
  • Почему я не могу удалить некоторых администраторов из сейфа? Если вы не можете удалить администраторов из сейфа, значит они являются корпоративными администраторами. Корпоративные администраторы могут быть удалены только при изменении соответствующей настройки типа сейфа (требуются права администратора системы).

Сценарии использования

Запрет приватных сейфов

Задача: запретить сотрудникам создание приватных сейфов.
Решение: в настройках сейфов откройте тип «Пользовательские сейфы». В разделе «Кто может создавать сейфы» удалите всех пользователей или оставьте только тех, кому нужно сохранить это право.

Запрет приватных сейфов

Корпоративные сейфы с обязательными администраторами

Задача: все сейфы, которые создают сотрудники, должны содержать корпоративных администраторов.
Решение: в настройках сейфов создайте один или несколько новых типов сейфов. В разделе «Администраторы» добавьте нужных пользователей (корпоративных администраторов) — они автоматически попадут во все сейфы этого типа с правами, которые нельзя изменить или отозвать. Запретите создание других типов сейфов.

Создание приватных сейфов без права добавления пользователей

Задача: разрешить сотрудникам создавать собственные рабочие сейфы, но запретить приглашать туда других пользователей.
Решение: в настройках сейфов создайте новый тип с уровнем доступа «Полный доступ» для создателя — этот уровень запрещает добавление других пользователей.

Создание приватных сейфов без права добавления пользователей

Делегирование обязанностей

Задача: настроить систему так, чтобы у разных отделов были свои собственные администраторы.
Решение: в настройках сейфов создайте отдельные типы для каждого отдела и добавьте в них соответствующие роли. Руководитель ИТ-направления сможет создавать и управлять ИТ-сейфами, директор по продажам — сейфами своего отдела.

Ограниченное управление сейфами

Задача: запретить администраторам просматривать список всех сейфов организации, управлять типами сейфов и настройками уровней доступа.
Решение: в настройках ролей откройте роль «Администратор». В блоке «Сейфы» отключите нужные разрешения — можно ограничить доступ к разделу со списком всех сейфов или ко всей странице настроек сейфов.

Почему это важно

Типы сейфов решают главную проблему растущих компаний — контроль доступа к данным без перегрузки ИТ-отдела. Администраторы автоматически получают доступ к новым сейфам своего типа, руководители отделов управляют данными самостоятельно, система масштабируется вместе с организацией — данные под контролем, процессы автоматизированы, сотрудники работают эффективно.

Готовы повысить уровень безопасности? Протестируйте Пассворк бесплатно и получите полный контроль, автоматизацию и защиту данных на корпоративном уровне.

Читайте также

Почему бизнес выбирает расширенную версию Пассворка
Расширенная версия Пассворка — основа управления доступом. Она создана для компаний, которым важно не просто хранить пароли, а организовать безопасность, масштабирование и автоматизацию на уровне всей структуры. В расширенную версию включены все ключевые возможности: интеграция с корпоративными сервисами, централизованное управление ролями и правами, разделение доступа по типам сейфов, настройка репликации и
Как защитить данные с помощью менеджера паролей
Узнайте, как выбрать и использовать менеджер паролей для защиты данных. Преимущества, безопасность, обзор решений и советы по внедрению для бизнеса.
Преимущества и недостатки Single Sign-On
Содержание * Вступление * Что такое единый вход * Как работает SSO * Термины и определения * Почему это важно * Преимущества внедрения единого входа * Недостатки единого входа * Разница между менеджером паролей и SSO * Почему SSO и менеджер паролей должны работать вместе * Сравнение подходов к управлению доступом * Заключение Вступление Как часто ваши сотрудники забывают пароли от

Пассворк 7.1: типы сейфов

16 сент. 2025 г.
Почему бизнес выбирает расширенную версию Пассворка

Расширенная версия Пассворка — основа управления доступом. Она создана для компаний, которым важно не просто хранить пароли, а организовать безопасность, масштабирование и автоматизацию на уровне всей структуры. В расширенную версию включены все ключевые возможности: интеграция с корпоративными сервисами, централизованное управление ролями и правами, разделение доступа по типам сейфов, настройка репликации и отказоустойчивости.

С расширенной версией бизнес получает гибкость, прозрачность и контроль над всеми корпоративными паролями и секретами — от онбординга сотрудников до автоматического распределения доступа и интеграции с инфраструктурой. Эта версия отвечает современным требованиям безопасности и становится стандартом для компаний, которые ценят надёжность и удобство.

Возможности расширенной версии позволяют автоматизировать рутину, снизить риски ошибок и утечек, соблюдать стандарты безопасности и быстро реагировать на изменения. Компания получает гибкую систему, которая масштабируется вместе с бизнесом и защищает интересы на каждом этапе.

Решение для вашей компании

Расширенная версия Пассворка — это решение для компаний любого масштаба, где безопасность, гибкость и удобство управления доступом имеют значение.

  • Крупные организации. Централизованный контроль над доступами, интеграция с корпоративными сервисами и автоматизация процессов. Вы избавляетесь от хаоса в управлении доступами, получаете прозрачность и масштабируемость, когда ручные методы уже не справляются.
  • Средний и малый бизнес. Помогает быстро расти, не теряя контроль над доступами и защищая ключевые данные. ИТ-отдел экономит время, аудит проходит без лишних вопросов.
  • ИТ-команды. Облегчает распределение ролей, делегирование задач и предотвращает ошибки при управлении паролями. Всё прозрачно: понятно, кто и к чему имеет доступ.
  • Компании, работающие с клиентскими или конфиденциальными данными. Соблюдение стандартов безопасности, обеспечения отказоустойчивости и защита информации на каждом этапе работы.
  • Бизнесы, которые масштабируются или часто меняют структуру. Автоматизация онбординга, гибкая настройка прав и быстрое реагирование на изменения.

Расширенная версия Пассворка помогает избежать несогласованности в управлении доступами, защищает бизнес от утечек и ошибок, экономит время сотрудников и ИТ-специалистов. Даже небольшая команда получает инструменты корпоративного уровня: интеграцию с SSO, автоматическое управление правами, прозрачную структуру доступа и готовность к масштабированию.

Для больших команд расширенная версия становится необходимостью: с ростом числа пользователей ручное управление доступами быстро превращается в источник рисков и потери времени.

Оптимизация бюджета

В расширенной версии вы получаете полный функционал Пассворка сразу. Всё уже включено: в дальнейшем не придётся ничего докупать. Это упрощает бюджетирование и исключает неожиданные траты — финансовый отдел заранее знает итоговую сумму.

Пассворк можно приобрести сразу на 2–3 и более года. Компания получает доступ ко всем новым функциям и обновлениям без дополнительных закупочных процедур. Это избавляет от повторных закупок и защищает от роста цен, что особенно актуально для крупных компаний, где согласование новых покупок занимает месяцы.

Централизованное управление секретами

Пассворк — не только менеджер паролей, но и надёжное решение для управления секретами с полноценным REST API для автоматизации DevOps-процессов. Платформа позволяет централизованно управлять всеми типами секретов: от пользовательских паролей до API-ключей и сертификатов — всё на единой платформе, сертифицированной по российским стандартам безопасности.

Для интеграции с внутренними сервисами доступны дополнительные инструменты:

  • Пассворк CLI для работы с секретами из командной строки и автоматизации рутинных задач
  • Python-коннектор для интеграции с собственными скриптами и системами
  • Docker-образы для быстрой установки и масштабирования Пассворка в корпоративной инфраструктуре

Такой набор инструментов позволяет гибко внедрять Пассворк в любые рабочие процессы и поддерживать единые стандарты безопасности в компании.

Возможности расширенной версии

Расширенная версия Пассворка позволяет выйти за рамки базового хранения учётных данных и получить максимальный уровень контроля и удобства для работы с паролями и секретами.

Аутентификация с помощью SAML SSO

Аутентификация с помощью SAML SSO

Поддержка интеграции с корпоративными системами единого входа через протокол SAML SSO. Сотрудники получают доступ к Пассворку по своей стандартной корпоративной учётной записи — не нужно создавать их заново или запоминать отдельные пароли. Это ускоряет вход, снижает нагрузку на поддержку и повышает безопасность: все правила аутентификации контролируются централизованно.

Сценарий использования
В компании более 100 сотрудников, и для входа в Пассворк работает корпоративная аутентификация через SAML SSO. Сотрудники используют рабочие учётные записи, отдельные пароли для Пассворка не требуются. Это ускоряет доступ и упрощает онбординг новых сотрудников.

Пример из практики
До перехода на расширенную версию каждый сотрудник или администратор создавал отдельную учётную запись. Пароли часто терялись, и ИТ-отдел тратил до 1–2 часов в неделю на восстановление доступа. С переходом на расширенную версию компания внедрила единые корпоративные правила безопасности для всех систем.

Результат
Централизованное управление доступом избавляет ИТ-отдел от рутинных задач и исключает человеческий фактор. Это обеспечивает единые стандарты безопасности, экономит время и ресурсы ИТ-команды и гарантирует надёжную защиту данных. 

Настраиваемые типы сейфов

Настраиваемые типы сейфов

Типы сейфов позволяют централизованно управлять доступом, автоматизировать добавление корпоративных администраторов и делегировать административные обязанности по отделам и проектам. Это облегчает соблюдение политик безопасности и снижает риск ошибок при ручном управлении доступом.

Сценарий использования
В крупной компании каждый отдел работает с отдельными группами паролей и секретов. Для ИТ-отдела создан тип сейфов «ИТ-инфраструктура» с заранее назначенными корпоративными администраторами — ИТ-директором и ведущими системными администраторами. Только сотрудники ИТ-отдела могут создавать сейфы этого типа, а создатель сейфа получает права на редактирование, но не может приглашать других пользователей.

Пример из практики
Раньше ИТ-отдел вручную добавлял администраторов в каждый новый сейф, что приводило к ошибкам и потере контроля над доступами. С типами сейфов все корпоративные администраторы автоматически получают права при создании сейфа, а обычные пользователи не могут их удалить или изменить уровень доступа. Это исключило случайное удаление администраторов и обеспечило постоянный контроль.

Результат
Типы сейфов автоматизируют процессы управления доступом, обеспечивают соответствие политикам безопасности и упрощают администрирование. Администраторы больше не тратят время на ручное добавление пользователей, структура доступа становится прозрачной, а риски утечек минимизируются.

Сопоставление групп LDAP с группами в Пассворке

Сопоставление групп LDAP с группами в Пассворке

Пассворк позволяет синхронизировать группы пользователей из вашей службы каталогов (например, Active Directory) с внутренними группами Пассворка. Это позволяет автоматически синхронизировать пользователей, группы и права доступа. Нет необходимости вручную добавлять сотрудников — все изменения происходят автоматически, согласно структуре вашей компании.

Сценарий использования
В компании часто меняется состав команд: сотрудники приходят, уходят, переходят между отделами. Пассворк синхронизируется с LDAP, и все права доступа обновляются без ручного вмешательства.

Пример из практики
ИТ-отделу раньше приходилось вручную добавлять и удалять пользователей в Пассворке. Из-за этого неизбежно возникали ошибки: кто-то получал лишний доступ, а кто-то не получал нужный. Ошибки случались регулярно, доступы оставались у бывших сотрудников. После перехода на расширенную версию все права назначаются по уже действующим корпоративным правилам, что исключает человеческие ошибки. 

Результат
Все права настраиваются в одном месте по единым стандартам —  это экономит время, сводит к минимуму риски утечек и гарантирует, что сотрудники видят только ту информацию, которая им действительно необходима. 

Неограниченное количество ролей

Неограниченное количество ролей

В расширенной версии Пассворка администраторы создают любое количество ролей и детально настраивают права для каждого сотрудника. Для аудиторов, ИБ-специалистов, администраторов и менеджеров назначается свой уровень доступа — от управления пользователями и интеграциями до просмотра логов и истории действий. Делегировать задачи становится просто: можно распределить ответственность и ограничить доступ только нужными функциями, чтобы каждый сотрудник работал в рамках своих полномочий.

Сценарий использования
Компания назначила главного администратора, но часть задач распределена между другими сотрудниками: один отвечает за интеграцию с LDAP, другой — за управление пользователями: их регистрацию, распределение по группам и удаление. Роли настроены так, чтобы ни один сотрудник не мог случайно изменить критичные настройки или получить доступ к конфиденциальным данным вне своей зоны ответственности. 

Пример из практики
Ранее все администраторы отделов имели одинаковые права, что создавало постоянные риски и напряжённость в работе. Сотрудник с правами администратора мог по ошибке сбросить настройки почтового сервера или аутентификации через SSO. После внедрения чёткой системы ролей каждый администратор отвечает только за своё направление, и доступ строго ограничен.

Результат
Безопасность и порядок в управлении доступами, минимизация человеческих ошибок и чёткая ответственность.

Настройка репликации и отказоустойчивое решение

Настройка репликации и отказоустойчивое решение

Расширенная версия Пассворка поддерживает настройку репликации данных и отказоустойчивого решения для обеспечения непрерывной работы системы даже при сбоях оборудования или сети. Это особенно востребовано для организаций с повышенными требованиями к надёжности и доступности сервисов.

Сценарий использования
Компания использует Пассворк для совместной работы с корпоративными учётными данными. Система развёрнута на двух серверах в разных дата-центрах, чтобы защититься от простоев: если один сервер выходит из строя, второй сразу берёт на себя всю работу. Специалисты техподдержки Пассворка помогли настроить репликацию и предоставили пошаговые инструкции для резервного копирования и восстановления данных. 

Пример из практики
Круглосуточный доступ к паролям — критическое требование для бизнеса. Потеря доступа даже на час блокирует работу всех отделов. Благодаря репликации сотрудники не сталкиваются с перебоями: пароли всегда доступны, бизнес-процессы не останавливаются.
Результат
Бизнес не останавливается даже при технических сбоях, а данные защищены от потери и недоступности.

Ярлыки на пароли

Ярлыки на пароли

Расширенная версия позволяет создавать неограниченное количество ярлыков для паролей. Один и тот же доступ можно использовать в разных проектах, отделах или для разных групп пользователей. Ярлыки помогают быстро находить нужные пароли и логично их структурировать.

Сценарий использования
У компании есть общий пароль для тестовых серверов, которым пользуются три команды: DevOps, QA и тестировщики. Чтобы не создавать копии, для него сделали ярлыки.

Пример из практики
При смене пароля администратор обновляет его только в одном месте, и ярлыки автоматически обновляются. Команды всегда работают с правильными доступами, не тратя время на уточнения.

Результат
Система ярлыков полностью избавила от дублирования и сделала работу удобнее для всех. Пароль хранится в одном месте, а ярлыки ведут к нему из разных контекстов. Команды получают доступ быстро и без риска ошибок.

Мы собрали все ключевые возможности расширенной версии Пассворка в нашем видеообзоре — в нём вы можете наглядно увидеть, как Пассворк помогает решать типовые задачи безопасности и управления доступом.

Основа информационной безопасности

Расширенная версия Пассворка — это не просто «расширенный» набор функций. Это полноценная платформа для управления корпоративными секретами, рассчитанная на реальные задачи, большие команды и высокие требования к безопасности. Она избавляет от рутины, автоматизирует процессы, защищает бизнес и экономит ресурсы.

Готовы вывести управление доступом на новый уровень? Попробуйте расширенную версию Пассворка — получите полный контроль, автоматизацию и защиту данных на корпоративном уровне.

Читайте также

Пассворк 7.1: типы сейфов
Типы сейфов В Пассворк 7.1 управление доступом стало более гибким благодаря системе типов сейфов. Типы сейфов решают главную проблему администраторов — как контролировать доступ к данным и делегировать управление сейфами в большой компании. Ранее выбор был ограничен двумя типами. Теперь можно создавать собственные типы сейфов под любые задачи и структуру
Персональные данные 2025: новые правила для бизнеса
Новые правила 152-ФЗ и изменения 2025. Как бизнесу защитить персональные данные, избежать штрафов и соблюдать требования Роскомнадзора.
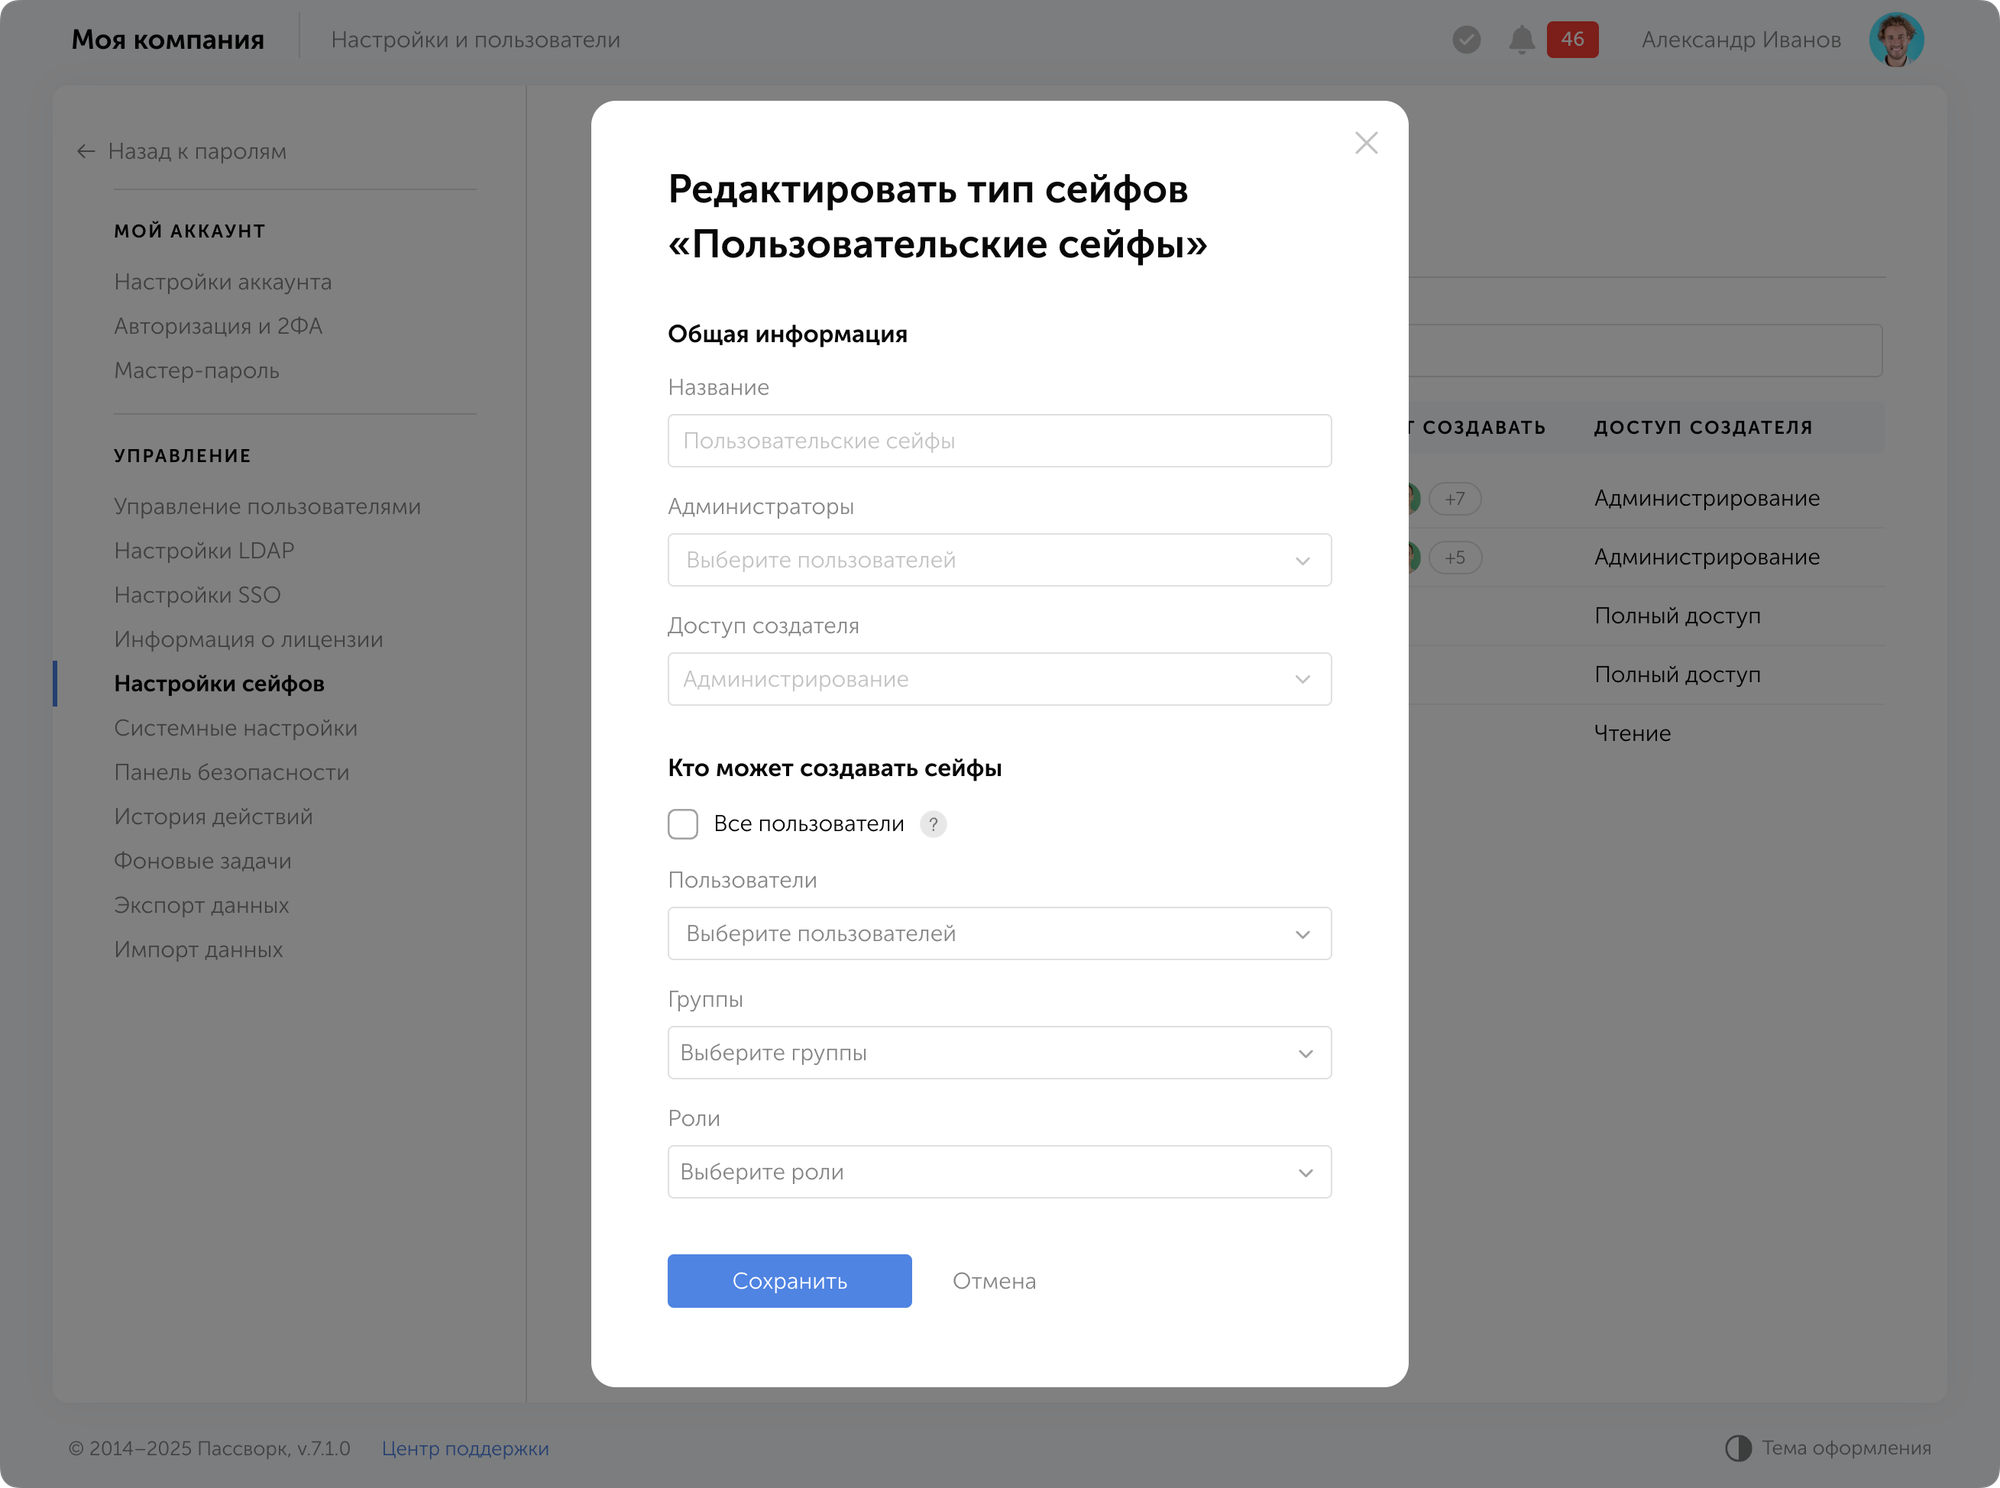
Пассворк и HashiCorp Vault: сравнение решений
Сравниваем подходы и сценарии использования Пассворка и HashiCorp Vault: архитектуру, функции и интеграцию с DevOps.
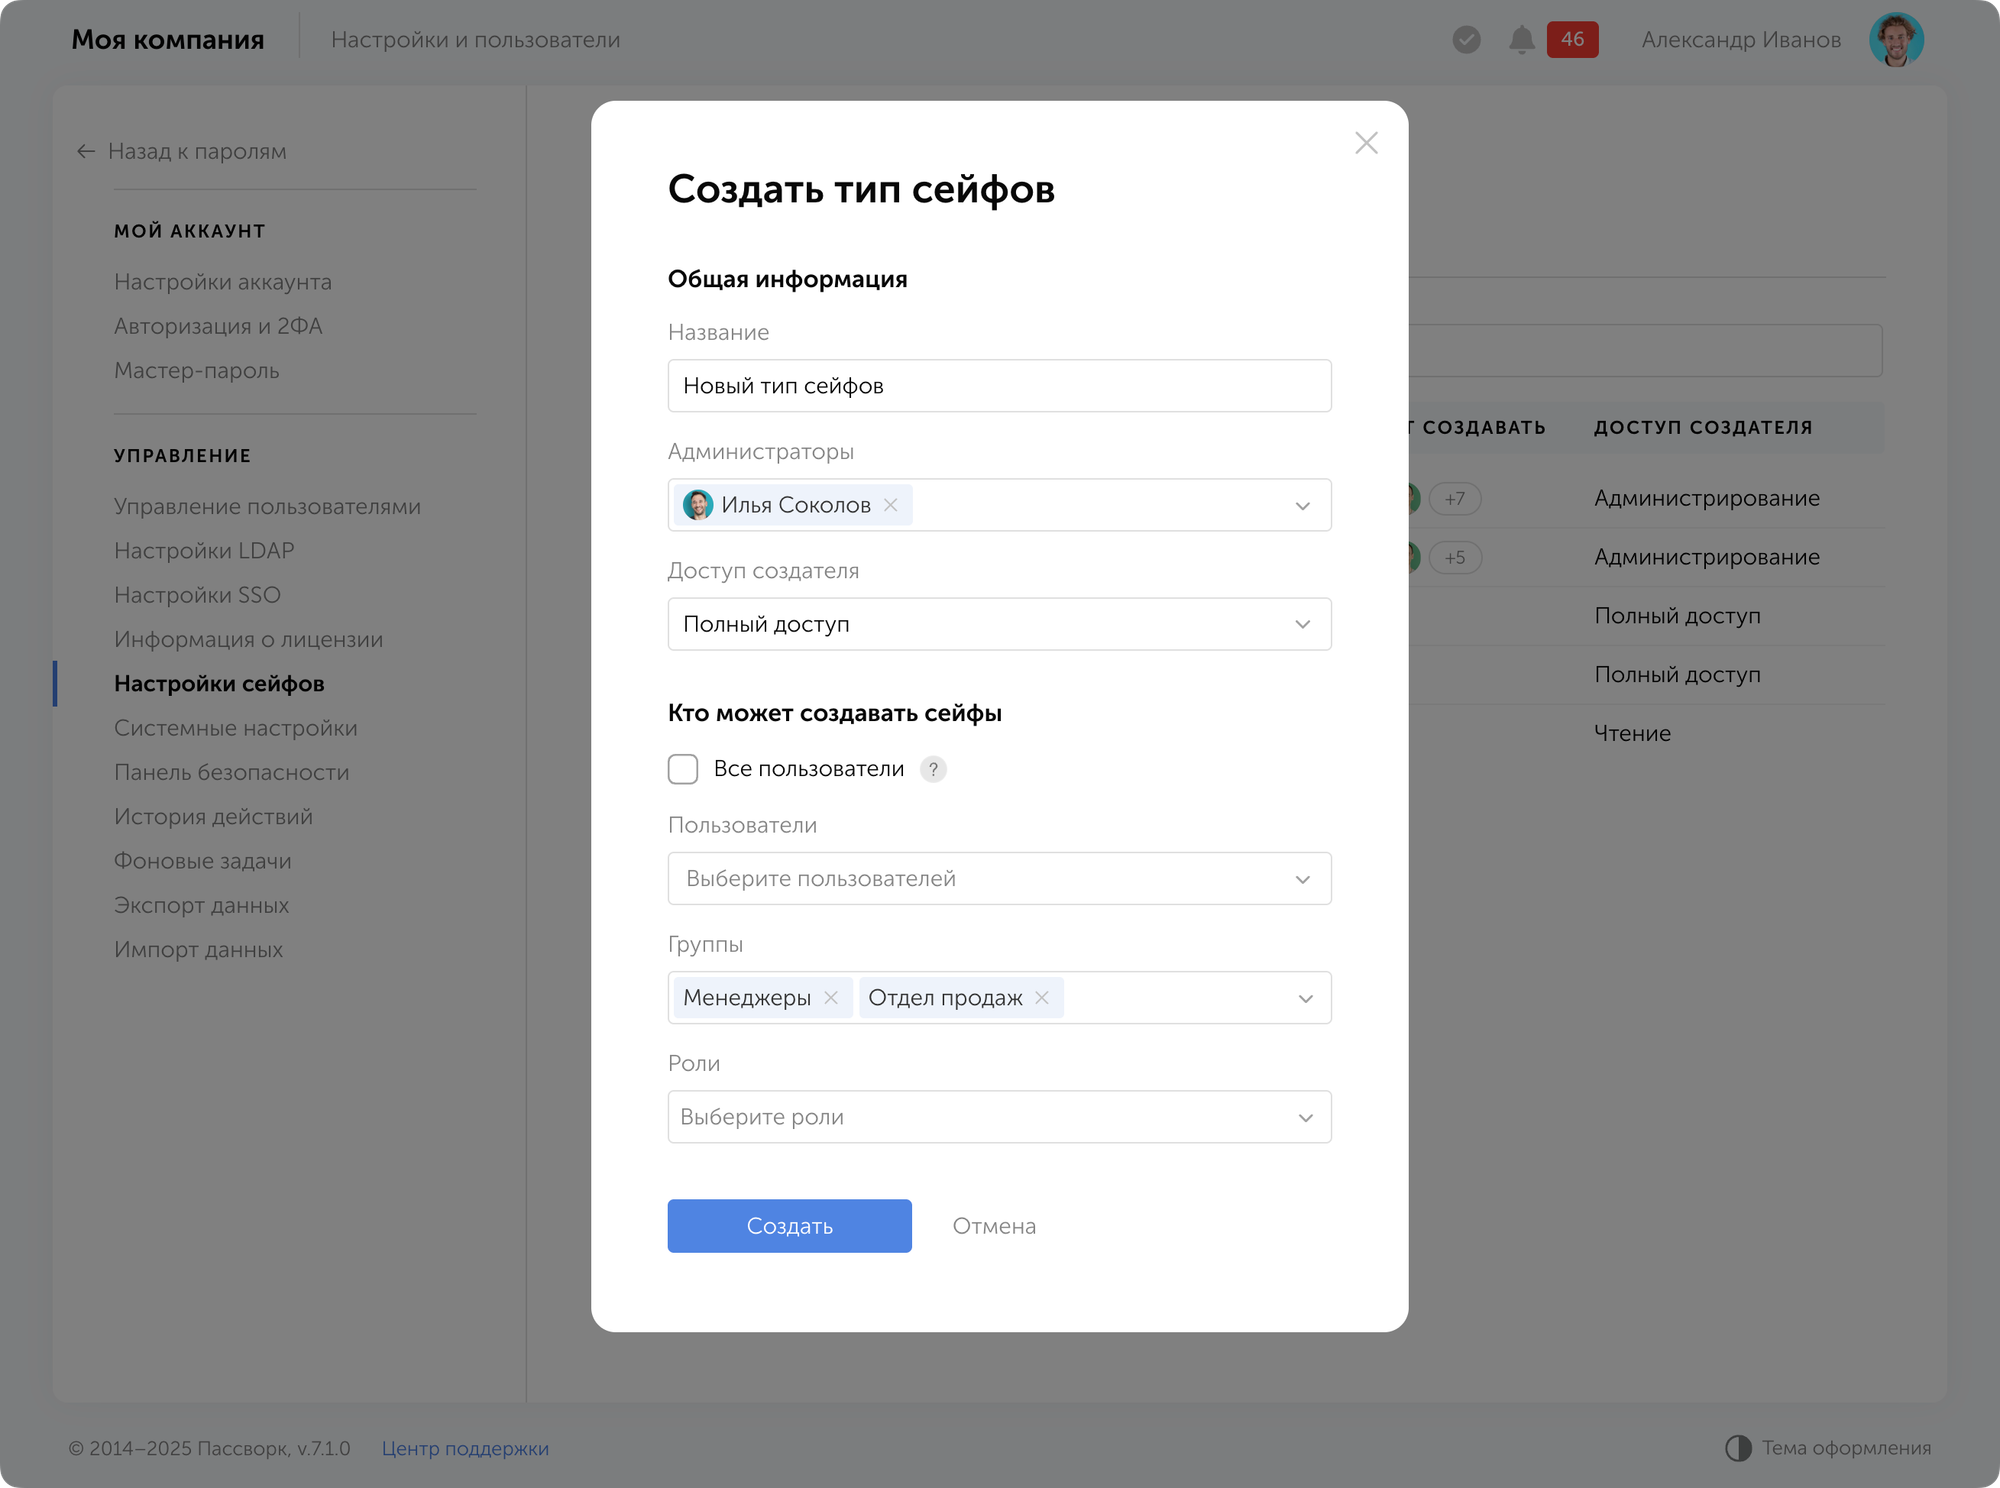
Почему бизнес выбирает расширенную версию Пассворка