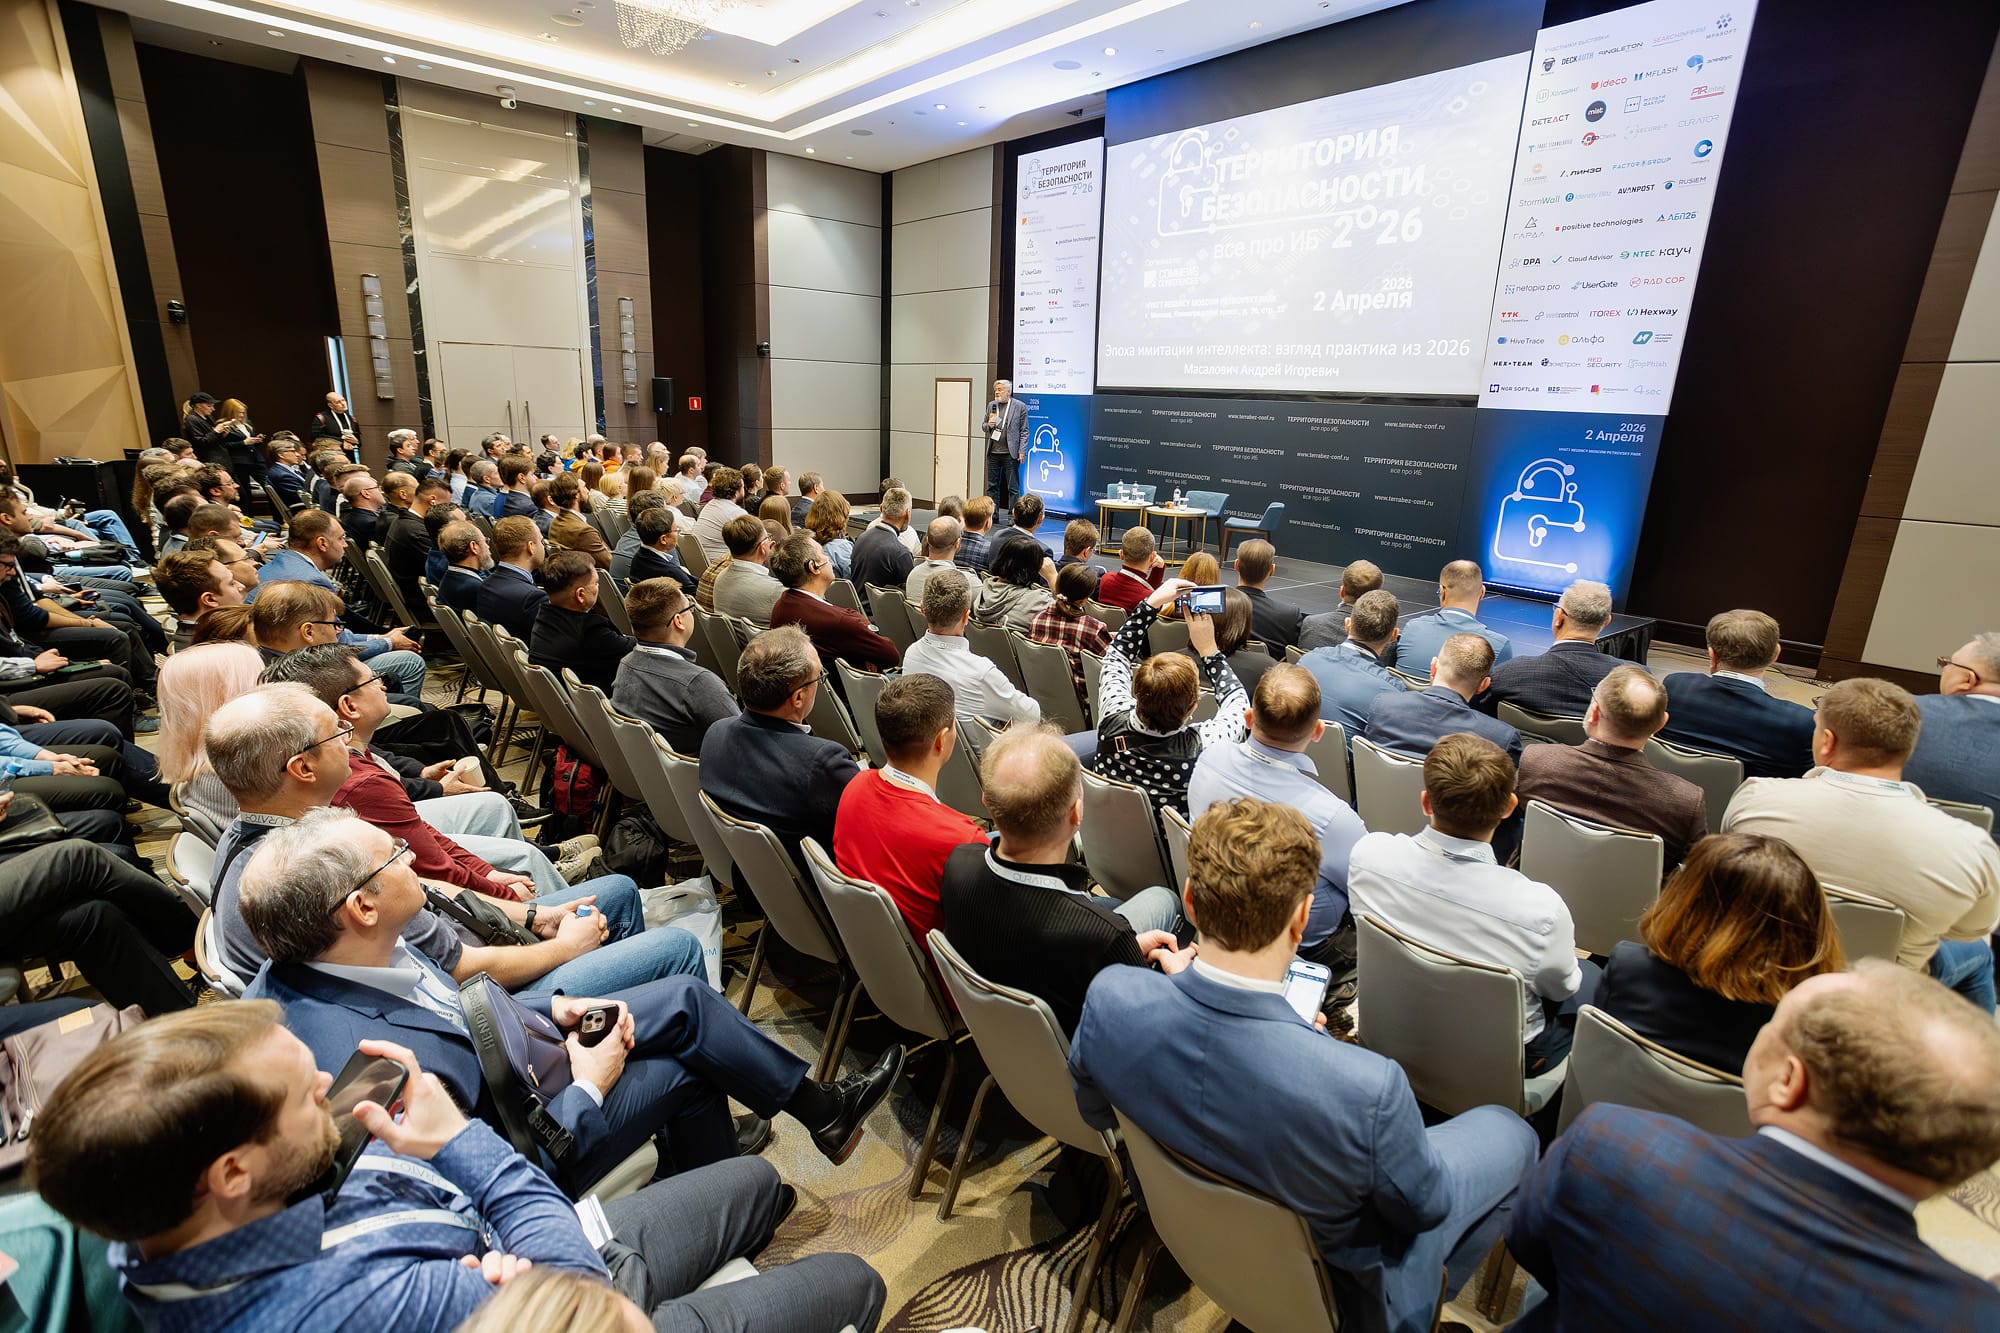
18 апреля на ВТБ Арене в Москве прошёл один из крупнейших бизнес-форумов года — АМОКОНФ. Более 60 000 участников собрались, чтобы услышать ведущих спикеров, обсудить тренды в продажах и автоматизации, и найти инструменты для масштабирования своего бизнеса. Пассворк выступил партнёром форума— не просто как участник, а как компания, которая помогает бизнесу расти безопасно в условиях растущей сложности инфраструктуры.
О конференции: масштаб и формат
АМОКОНФ — ежегодный бизнес-форум от amoCRM, который собирает предпринимателей, топ-менеджеров и экспертов в области управления, продаж и технологий. Программа конференции развивалась вокруг девиза «Трафик. Заявки. Продажи» — от практических кейсов внедрения ИИ до стратегий масштабирования.
Формат конференции — микс практических выступлений, реальных кейсов и демонстраций новых инструментов. Каждый спикер делился конкретными примерами того, как внедрять технологии и масштабировать бизнес без потери контроля.
Главные тренды конференции
Центральной темой АМОКОНФ стал искусственный интеллект как инструмент упрощения рутины и масштабирования. Спикеры обсуждали ключевые вызовы:
Автоматизация процессов — как внедрить ИИ и не потерять контроль над качеством и безопасностью.
Масштабирование команд — как растить компанию, не увеличивая административную нагрузку.
Управление данными — как работать с растущим объёмом информации и сохранять её безопасность.
Интеграция инструментов — как соединить CRM, платёжные системы, аналитику и другие сервисы в единую экосистему.
Каждый из этих вызовов прямо связан с одной проблемой: когда компания внедряет новые инструменты, количество критических доступов растёт экспоненциально. Каждый сервис требует своего ключа, токена или пароля. Без централизованного управления это становится уязвимостью.
Почему Пассворк на АМОКОНФ
Когда компания внедряет ИИ-агентов, CRM, платёжные системы и облачные сервисы, управление доступами становится критичным. Большинство компаний решают эту задачу хаотично — пароли в заметках и мессенджерах без контроля и аудита.
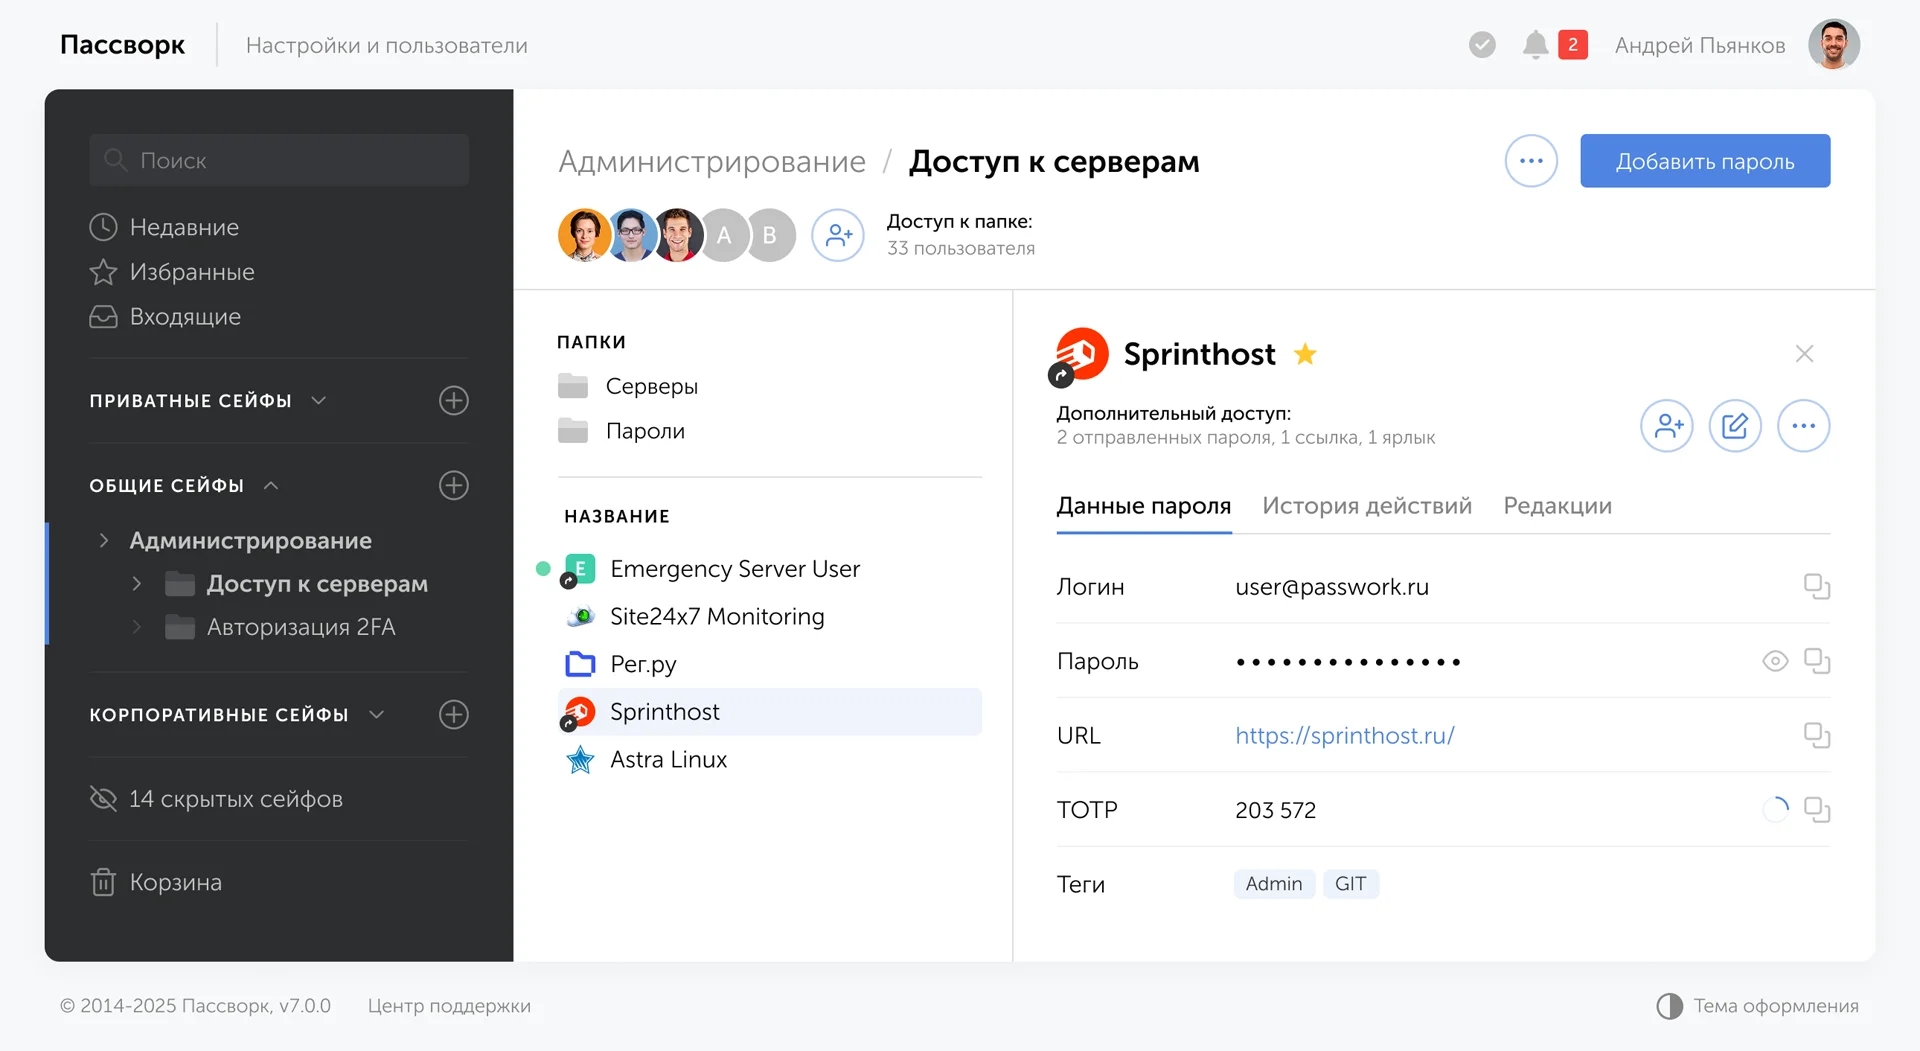
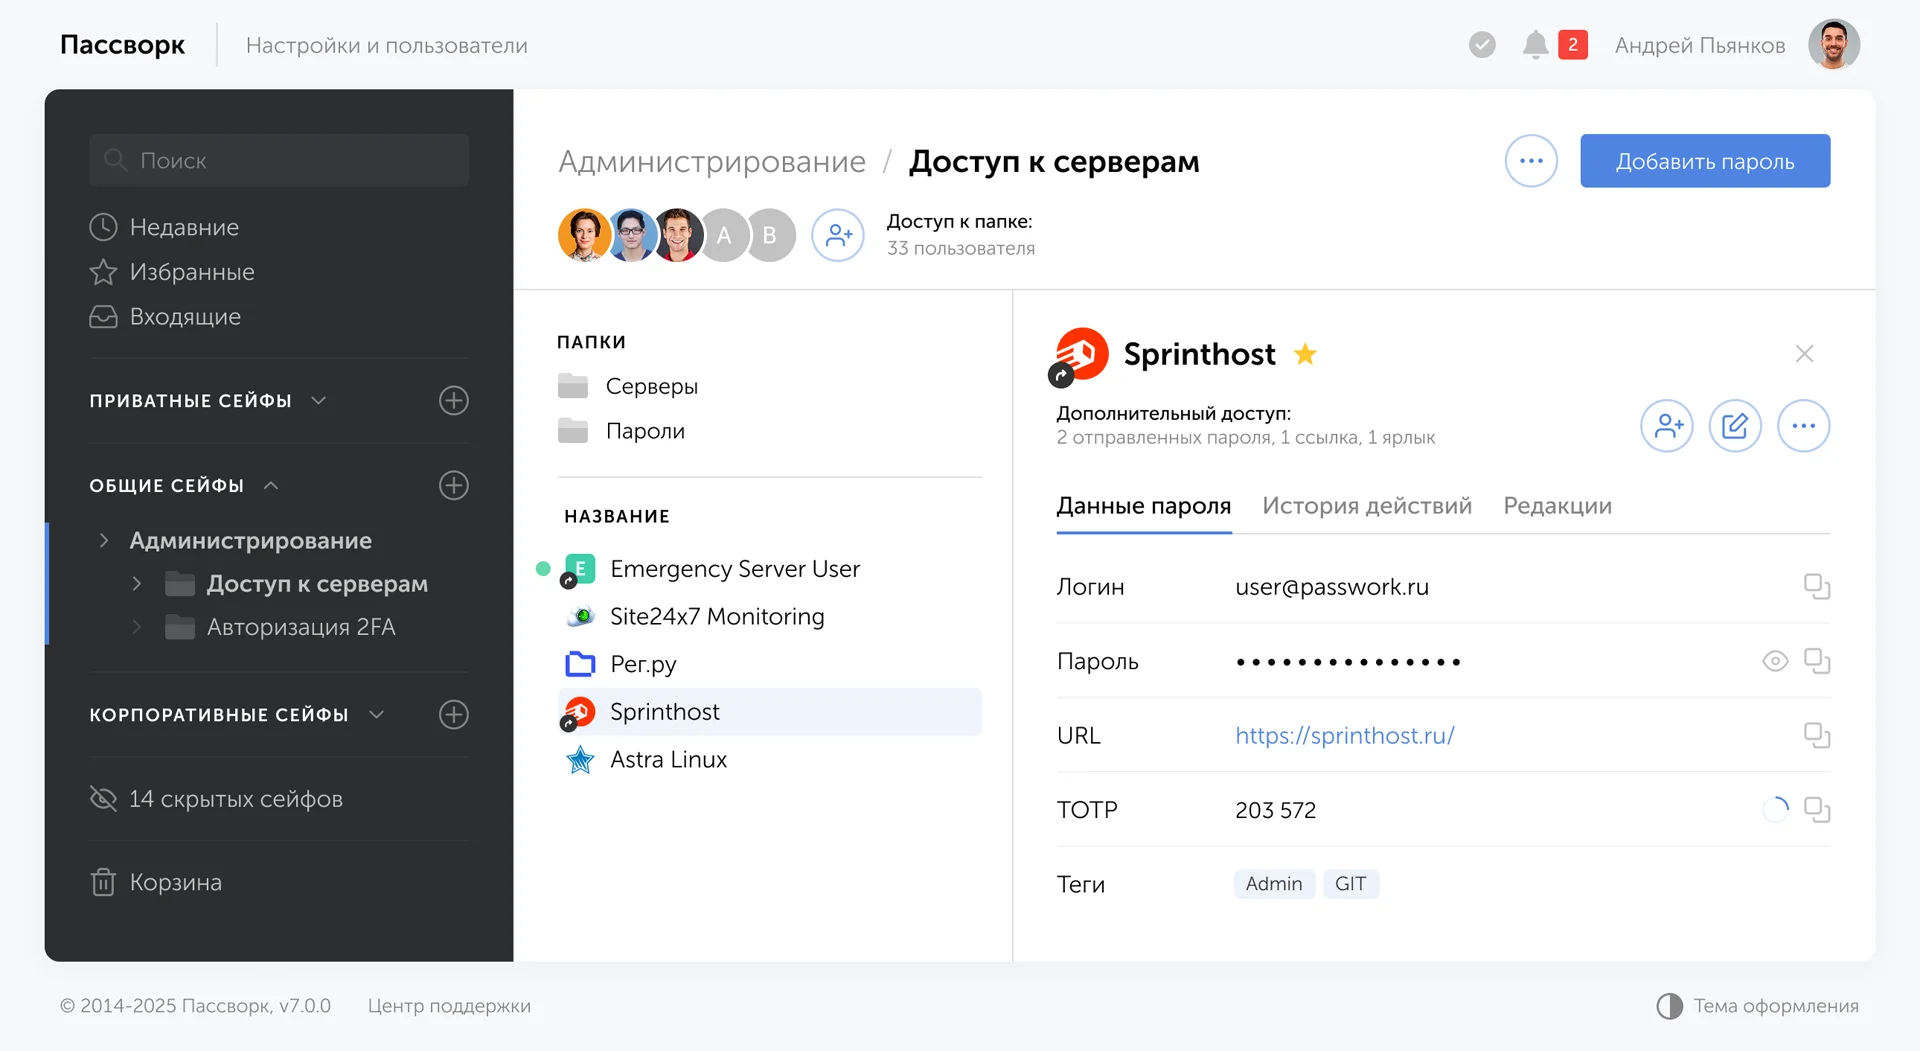
Пассворк предлагает другой подход: централизованное управление всеми доступами с полным контролем, аудитом и историей действий.
Роль Пассворка в экосистеме цифровой трансформации
Пассворк — единственный менеджер паролей, сертифицированный ФСТЭК России. Это означает, что решение прошло проверку на соответствие государственным стандартам безопасности и может использоваться даже в госкомпаниях и критичных инфраструктурах.
Для компаний, которые масштабируют бизнес с помощью ИИ и интеграций, Пассворк решает ключевые задачи:
Централизованное управление доступами — все пароли, API-ключи, токены и сертификаты в одном месте
Полный контроль и аудит — администратор видит все действия, все изменения, всю историю
Интеграция с инфраструктурой — поддержка AD/LDAP, SSO, SIEM и других систем
Быстрое развёртывание — решение работает как на собственных серверах, так и в облаке
Это критично для компаний, которые быстро масштабируются и внедряют новые инструменты.
Итоги: безопасность как часть трансформации
АМОКОНФ показала, что бизнес активно внедряет ИИ и автоматизацию в повседневные процессы. Но каждый новый инструмент требует не только удобства, но и безопасности.
Компании, которые сейчас инвестируют в управление доступами, получают два конкретных преимущества:
Скорость внедрения — когда доступы управляются централизованно, добавить новый сервис можно за часы.
Снижение рисков — полный контроль над доступами и возможность быстро отозвать права в случае инцидента.
Участие Пассворка в АМОКОНФ — это возможность поддерживать профессиональное сообщество и обсуждать с бизнесом практические вопросы безопасности в условиях цифровой трансформации. Мы помогаем компаниям не просто внедрять новые технологии, а делать это безопасно.
Пассворк стал партнёром АМОКОНФ: безопасность в центре цифровизации
18 апреля Пассворк выступил партнёром АМОКОНФ — крупнейшего бизнес-форума с 60 000 участников. На конференции обсуждали ИИ, автоматизацию и безопасность при масштабировании. Большинство компаний решают эту задачу хаотично — мы рассказываем, как делать это правильно.
30 апреля 2026 года Пассворк получил сертификат соответствия ФСТЭК России № 5063 по 4-му уровню доверия — наивысшему из применяемых для коммерческих средств защиты информации. Сертификат подтверждает, что наш продукт соответствует самым строгим требованиям российского регулятора и может применяться в критически важных государственных и корпоративных системах.
Сертификация ФСТЭК — результат многомесячной работы команды разработки, службы безопасности и внешних аудиторов. Архитектура продукта, криптографические алгоритмы, механизмы управления доступом и журналирования прошли все этапы детальной проверки на соответствие требованиям приказа ФСТЭК России № 76 от 2 июня 2020 года.
Пассворк успешно прошёл все сертификационные испытания и на сегодняшний день является первым и единственным менеджером паролей в России с сертификатом ФСТЭК.
Область применения сертификата
Сертификат ФСТЭК и включение в реестр сертифицированных СЗИ снимает регуляторные ограничения для использования Пассворка в следующих типах систем:
Государственные информационные системы (ГИС) — до 1 класса защищённости включительно.
Информационные системы персональных данных (ИСПДн) — до 1 уровня защищённости включительно.
Значимые объекты критической информационной инфраструктуры (КИИ) — до 1 категории включительно.
Автоматизированные системы управления технологическими процессами (АСУ ТП) — до 1 класса защищённости включительно.
Четвёртый уровень доверия — максимальный из применяемых для коммерческих продуктов и является наивысшей степенью подтверждения соответствия требованиям безопасности.
Почему это важно для наших клиентов
Сертификат решает разные задачи в зависимости от специфики организации. Для регулируемых отраслей это обязательное требование, для других компаний — независимое подтверждение максимальной защищённости.
Для регулируемых отраслей
В регулируемых отраслях каждое средство защиты информации должно иметь соответствующие лицензии и сертификаты. Без них продукт не пройдёт аттестацию, не будет принят службой безопасности и не выдержит проверки регулятора.
Сертификат ФСТЭК по 4-му уровню доверия:
Подтверждает допуск к системам высокого класса защищённости. Пассворк может применяться в ГИС 1 класса, ИСПДн 1 уровня, КИИ 1 категории — там, где требования к защите информации максимальны.
Гарантирует соответствие требованиям безопасности. Архитектура продукта, алгоритмы шифрования, механизмы аутентификации и аудита прошли экспертизу ФСТЭК России.
Упрощает аттестацию информационной системы. Наличие сертификата снижает риски при прохождении аттестации и вероятность замечаний со стороны регулятора.
Наличие сертификата ФСТЭК позволяет использовать Пассворк в информационных системах любого класса защищённости.
Для коммерческих организаций
Для организаций, не подпадающих под обязательные требования регуляторов, сертификат ФСТЭК остаётся важным индикатором качества и надёжности решения:
Независимая проверка безопасности — Пассворк прошёл оценку по самым строгим стандартам безопасности в России.
Снижение рисков при выборе решения — наличие сертификата упрощает процесс согласования с внутренней службой безопасности и минимизирует вероятность технических замечаний.
Готовность к ужесточению требований — если организация в будущем попадёт под регулирование или изменит профиль деятельности, замена решения не потребуется.
Защита от репутационных потерь — использование сертифицированного решения снижает риски в случае инцидентов безопасности и упрощает коммуникацию с партнёрами и клиентами.
Сертификат ФСТЭК — это объективное подтверждение того, что продукт спроектирован и реализован с учётом максимальных требований к защите информации.
Сертификаты и лицензии Пассворка
Пассворк имеет полный комплект разрешительной документации. Мы последовательно проходим все необходимые процедуры, чтобы наш продукт соответствовал требованиям российского законодательства:
Лицензия ФСТЭК на деятельность по технической защите конфиденциальной информации (ТЗКИ) — получена в июне 2024 года.
Лицензия ФСТЭК на деятельность по разработке и производству средств защиты конфиденциальной информации (СЗКИ) — получена в июне 2024 года.
Лицензия ФСБ России на работу с криптографическими технологиями — подтверждает право использовать и распространять криптографические средства защиты информации.
Сертификат ФСТЭК России № 5063 по 4-му уровню доверия — Пассворк внесён в Государственный реестр сертифицированных средств защиты информации.
Включение в Единый реестр российского ПО Минцифры России — Пассворк официально включён в реестр Минцифры (реестровая запись №6147) и может участвовать в государственных закупках.
Этот комплект документов закрывает все регуляторные требования для работы в системах любого класса защищённости: государственном секторе, банковской сфере, телекоммуникациях, энергетике и других регулируемых отраслях.
Что проверяет ФСТЭК при сертификации
Сертификация ФСТЭК — это комплексная проверка продукта на соответствие требованиям безопасности информации. Проверка охватывает все критически важные аспекты архитектуры и функциональности решения:
Технические меры защиты. Проверяется способность продукта предотвращать несанкционированный доступ к данным, наличие функций контроля целостности, механизмы идентификации и аутентификации пользователей.
Документация и процессы разработки. ФСТЭК проверяет не только код, но и процессы: как организована разработка, тестирование, обработка инцидентов безопасности, обновление продукта.
Соответствие нормативным требованиям. Продукт проверяется на соответствие руководящим документам ФСТЭК, включая требования к средствам контроля доступа, регистрации событий и защиты информации от несанкционированного доступа.
Архитектура и криптография. Проверяется архитектура и шифрование данных, генерация ключей на стороне клиента, использование сертифицированных криптографических библиотек. ФСТЭК контролирует, что данные и ключи шифрования никогда не покидают инфраструктуру организации.
Управление доступом и аудит. Проверяется реализация ролевой модели, интеграция с Active Directory, LDAP и SSO. ФСТЭК контролирует полноту журнала аудита: каждое действие пользователя фиксируется с детализацией — кто, когда и к каким данным получил доступ.
Сертификация ФСТЭК подтверждает — безопасность Пассворка обеспечивается не только на уровне технологий, но и на уровне процессов: от разработки до эксплуатации и обновления продукта.
От сертификации к практике
Пассворк — российский продукт и средство защиты информации. Сертификат и лицензии ФСТЭК, ФСБ России, включение в реестр Минцифры закрывают все регуляторные требования для работы в системах любого класса защищённости.
Сертификация ФСТЭК — важный шаг, но далеко не финальный. Мы продолжаем развивать наш продукт: расширяем список интеграций с корпоративными системами, добавляем новые механизмы контроля доступа, углубляем возможности аудита и отчётности.
«Получение сертификата ФСТЭК — это подтверждение готовности Пассворка работать в самых требовательных системах. Мы стали первым российским менеджером паролей, который может использоваться в инфраструктурах первой категории значимости. Это важный шаг в развитии российского рынка средств защиты информации и реального импортозамещения в сфере безопасности», — Андрей Пьянков, генеральный директор ООО «Пассворк»
Если вашей организации требуется сертифицированное средство защиты информации — Пассворк решает эту задачу. Мы готовы провести демонстрацию продукта, ответить на технические вопросы и помочь с пилотным внедрением.
Пассворк — единственный менеджер паролей, сертифицированный ФСТЭК России
30 апреля 2026 года Пассворк получил сертификат ФСТЭК России № 5063 по 4-му уровню доверия — наивысшему для коммерческих средств защиты информации. Пассворк стал первым российским менеджером паролей, который может применяться в ГИС, ИСПДн, КИИ и АСУ ТП 1 класса защищённости.
Апрель 2026 года запомнится массовыми взломами через элементарные ошибки: AI-агенты сливают корпоративные секреты, инфостилеры крадут пароли из браузеров, хакеры эксплуатируют легитимную инфраструктуру Apple для фишинга, а атаки через цепочку поставок компрометируют сотни компаний одновременно.
Общий знаменатель всех инцидентов: широкие права доступа без сегментации, отсутствие верификации обновлений через независимый канал, слабые пароли, хранение токенов аутентификации у подрядчиков, игнорирование базовых практик безопасной разработки.
Мы собрали самые значимые инциденты месяца с разбором того, что пошло не так и как этого можно было избежать.
Главная угроза апреля
Атаки через цепочку поставок стали основным вектором компрометации в апреле. Злоумышленники компрометируют доверенных подрядчиков и через них получают доступ к инфраструктуре жертв. Взлом аналитического сервиса Anodot открыл доступ к данным Vimeo и Rockstar Games, скомпрометированный AI-инструмент Context.ai привёл к утечке на $2 млн в Vercel, а «обновление для 1С» от имени интегратора уничтожило инфраструктуру организации за две недели.
Взлом Vercel на $2 млн: как AI-ассистент слил продуктовые ключи
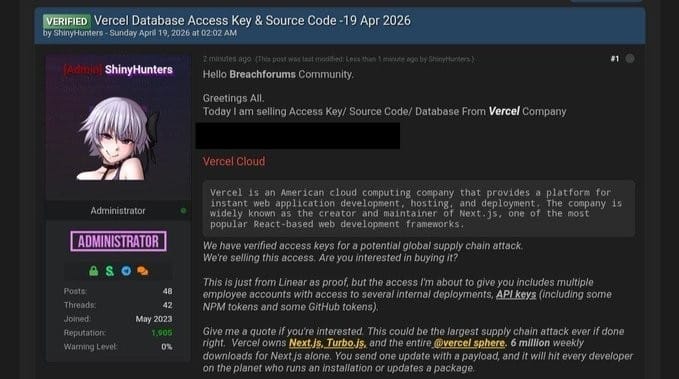
В апреле 2026 года Vercel подтвердили серьёзный инцидент безопасности. Злоумышленники получили несанкционированный доступ к внутренним системам компании через скомпрометированный AI-инструмент Context.ai, который использовал один из сотрудников.
«Наше расследование показало, что инцидент произошёл из-за небольшого стороннего AI-инструмента, чьё OAuth-приложение для Google Workspace стало объектом масштабной компрометации, потенциально затронувшей сотни его пользователей в различных организациях» — официальное заявление Vercel
Vercel — облачная платформа для хостинга и развёртывания веб-приложений, созданная разработчиками фреймворка Next.js. Компания обслуживает тысячи компаний по всему миру, предоставляя инфраструктуру для автоматического развёртывания сайтов с глобальной CDN.
Механика атаки
Атака развивалась по классической схеме каскадной компрометации. Сотрудник Vercel подключил AI Office Suite от Context.ai к своему корпоративному аккаунту Google Workspace, предоставив приложению полные права: доступ к почте, диску и другим корпоративным данным. Когда Context.ai была взломана, злоумышленники получили контроль над OAuth-токеном этого сотрудника и через него — доступ к внутренним системам Vercel.
Через скомпрометированный аккаунт хакеры получили доступ к переменным окружения, которые не были помечены как «sensitive». Vercel подчёркивает, что секретные переменные хранятся в зашифрованном виде и, по имеющимся данным, не были скомпрометированы. Однако несекретные переменные могли содержать конфигурационные данные, внутренние URL и другую информацию, полезную для дальнейшей атаки.
Масштаб и последствия
Группировка ShinyHunters взяла на себя ответственность за атаку, выставив украденные данные на продажу за $2 млн. Vercel описала злоумышленников как «высокоорганизованных», отметив их «операционную скорость и детальное понимание систем Vercel».
Компания сообщила, что скомпрометирована ограниченная группа клиентов, с которыми связались напрямую, рекомендовав немедленно ротировать учётные данные. Vercel продолжает расследование с привлечением Mandiant (подразделение Google Cloud по кибербезопасности) и других специалистов, а также уведомила правоохранительные органы.
Цепочка компрометации
Расследование Hudson Rock выявило, что корни атаки уходят ещё глубже. В феврале 2026 года устройство сотрудника Context.ai было скомпрометировано инфостилером Lumma Stealer — вредоносом, извлекающим сохранённые пароли, токены и cookies из браузеров. Вероятно, именно через эту компрометацию злоумышленники получили первоначальный доступ к инфраструктуре Context.ai, а затем использовали OAuth-токены клиентов сервиса для атак на их компании.
«Vercel не является клиентом Context, но как минимум один сотрудник Vercel зарегистрировался в AI Office Suite, используя корпоративный аккаунт, и предоставил права "Allow All"», — сообщение Context.ai.
Что пошло не так
Инцидент демонстрирует несколько критических проблем в управлении доступом:
Широкие права для AI-инструментов. OAuth-токен с правами «Allow All» дал AI-ассистенту полный доступ к корпоративному Google Workspace, включая почту с потенциально чувствительными данными.
Отсутствие контроля подключаемых приложений. Сотрудник самостоятельно подключил стороннее приложение к корпоративному аккаунту без согласования с отделом безопасности.
Каскадная компрометация. Взлом одного звена (Context.ai) автоматически скомпрометировал всех, кто предоставил сервису широкие права доступа.
Инфостилер как точка входа. Заражение Context.ai инфостилером Lumma в феврале стало первым звеном в цепи, приведшей к взлому Vercel в апреле.
Выводы для бизнеса
Инцидент с Vercel показывает, как AI-инструменты становятся новым вектором атак на корпоративную инфраструктуру. Сотрудники подключают «умных помощников» для повышения продуктивности, не осознавая, что предоставляют им доступ к критичным корпоративным данным. Когда такой инструмент компрометируется, злоумышленники автоматически получают доступ ко всем подключённым аккаунтам.
Утечка данных Vimeo: последствия взлома Anodot
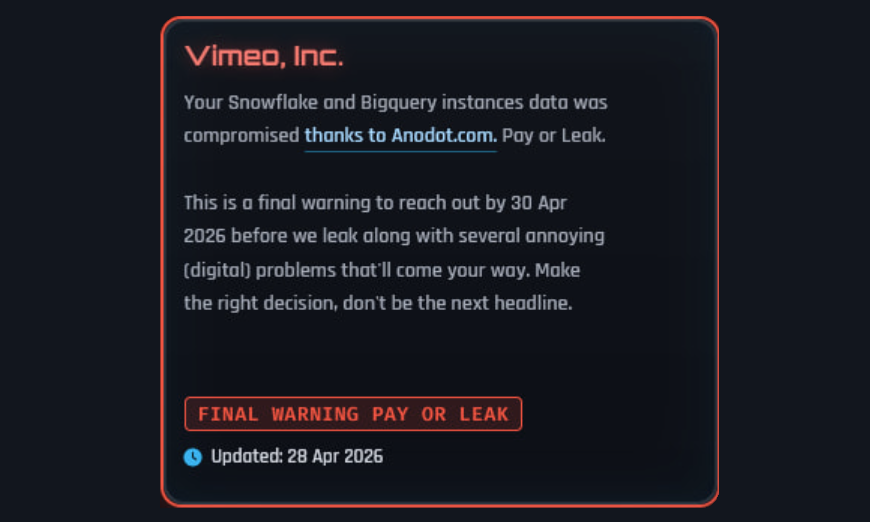
Группировка ShinyHunters взломала аналитический сервис Anodot, специализирующийся на обнаружении аномалий в данных. Через скомпрометированного подрядчика злоумышленники получили доступ к данным десятков крупных клиентов, включая видеоплатформу Vimeo.
«Мы установили, что в результате взлома Anodot злоумышленник получил доступ к определённым данным пользователей и клиентов Vimeo. Наши предварительные данные показывают, что скомпрометированные базы данных в основном содержат технические данные, названия видео и метаданные, а в некоторых случаях — адреса электронной почты клиентов», — официальное заявление Vimeo (27 апреля, 2026)
Механизм атаки оказался классическим для современных каскадных взломов: хакеры украли токены аутентификации Anodot и использовали их для доступа к облачным средам клиентов — преимущественно к экземплярам Snowflake и BigQuery. Получив легитимные учётные данные подрядчика, злоумышленники обошли большинство защитных механизмов, поскольку системы воспринимали их действия как авторизованный доступ.
Угрозы и требования
ShinyHunters не ограничились кражей данных. Группировка потребовала выкуп от Vimeo, угрожая опубликовать украденную информацию к 30 апреля 2026 года. Помимо угроз публикации, злоумышленники предупредили, что платформа должна ожидать «ряд неприятных цифровых проблем» — вероятно, намекая на DDoS-атаки или другие деструктивные действия.
Хакеры утверждают, что располагают данными из облачных хранилищ Snowflake и BigQuery компании. Хотя Vimeo подчеркнула, что видеоконтент пользователей, действующие учётные данные для входа и данные платёжных карт не были скомпрометированы, утечка имейл-адресов и метаданных создаёт серьёзные риски для целевого фишинга.
Помимо Vimeo, в сети появились упоминания о компрометации данных Rockstar Games из облака Snowflake.
«Мы можем подтвердить, что ограниченный объём несущественной корпоративной информации был получен в результате утечки данных у стороннего поставщика», — официальное сообщение Rockstar Games
Что пошло не так
Инцидент демонстрирует классические проблемы безопасности цепочки поставок:
Широкие права доступа подрядчика. Anodot имела токены для доступа к облачным хранилищам клиентов (Snowflake, BigQuery) без достаточной сегментации и ограничения привилегий.
Отсутствие мониторинга доступа подрядчиков. Компании не отслеживали, какие данные и когда запрашивает Anodot, что позволило злоумышленникам незаметно извлекать информацию.
Хранение токенов аутентификации. Компрометация Anodot автоматически скомпрометировала всех клиентов, чьи токены хранились в системах подрядчика.
Недостаточная сегментация данных. Один токен давал доступ к множеству баз данных без дополнительной аутентификации или ограничений.
Выводы для бизнеса
Взлом Anodot — классический пример эффекта домино в кибербезопасности. Компрометация одного подрядчика автоматически ставит под удар десятки его клиентов. Даже если ваша инфраструктура идеально защищена, слабое звено может находиться у стороннего поставщика.
Практические рекомендации
Регулярно проверяйте, какие сторонние сервисы имеют доступ к вашим данным, и ограничивайте их привилегии минимально необходимыми
Используйте уникальные пароли для каждого сервиса — утечка из одного не должна открывать доступ к другим
Внедрите мониторинг доступа подрядчиков — отслеживайте, какие данные и когда запрашиваются
Применяйте сегментацию данных — один токен не должен давать доступ ко всей инфраструктуре
Регулярно ротируйте токены доступа сторонних сервисов
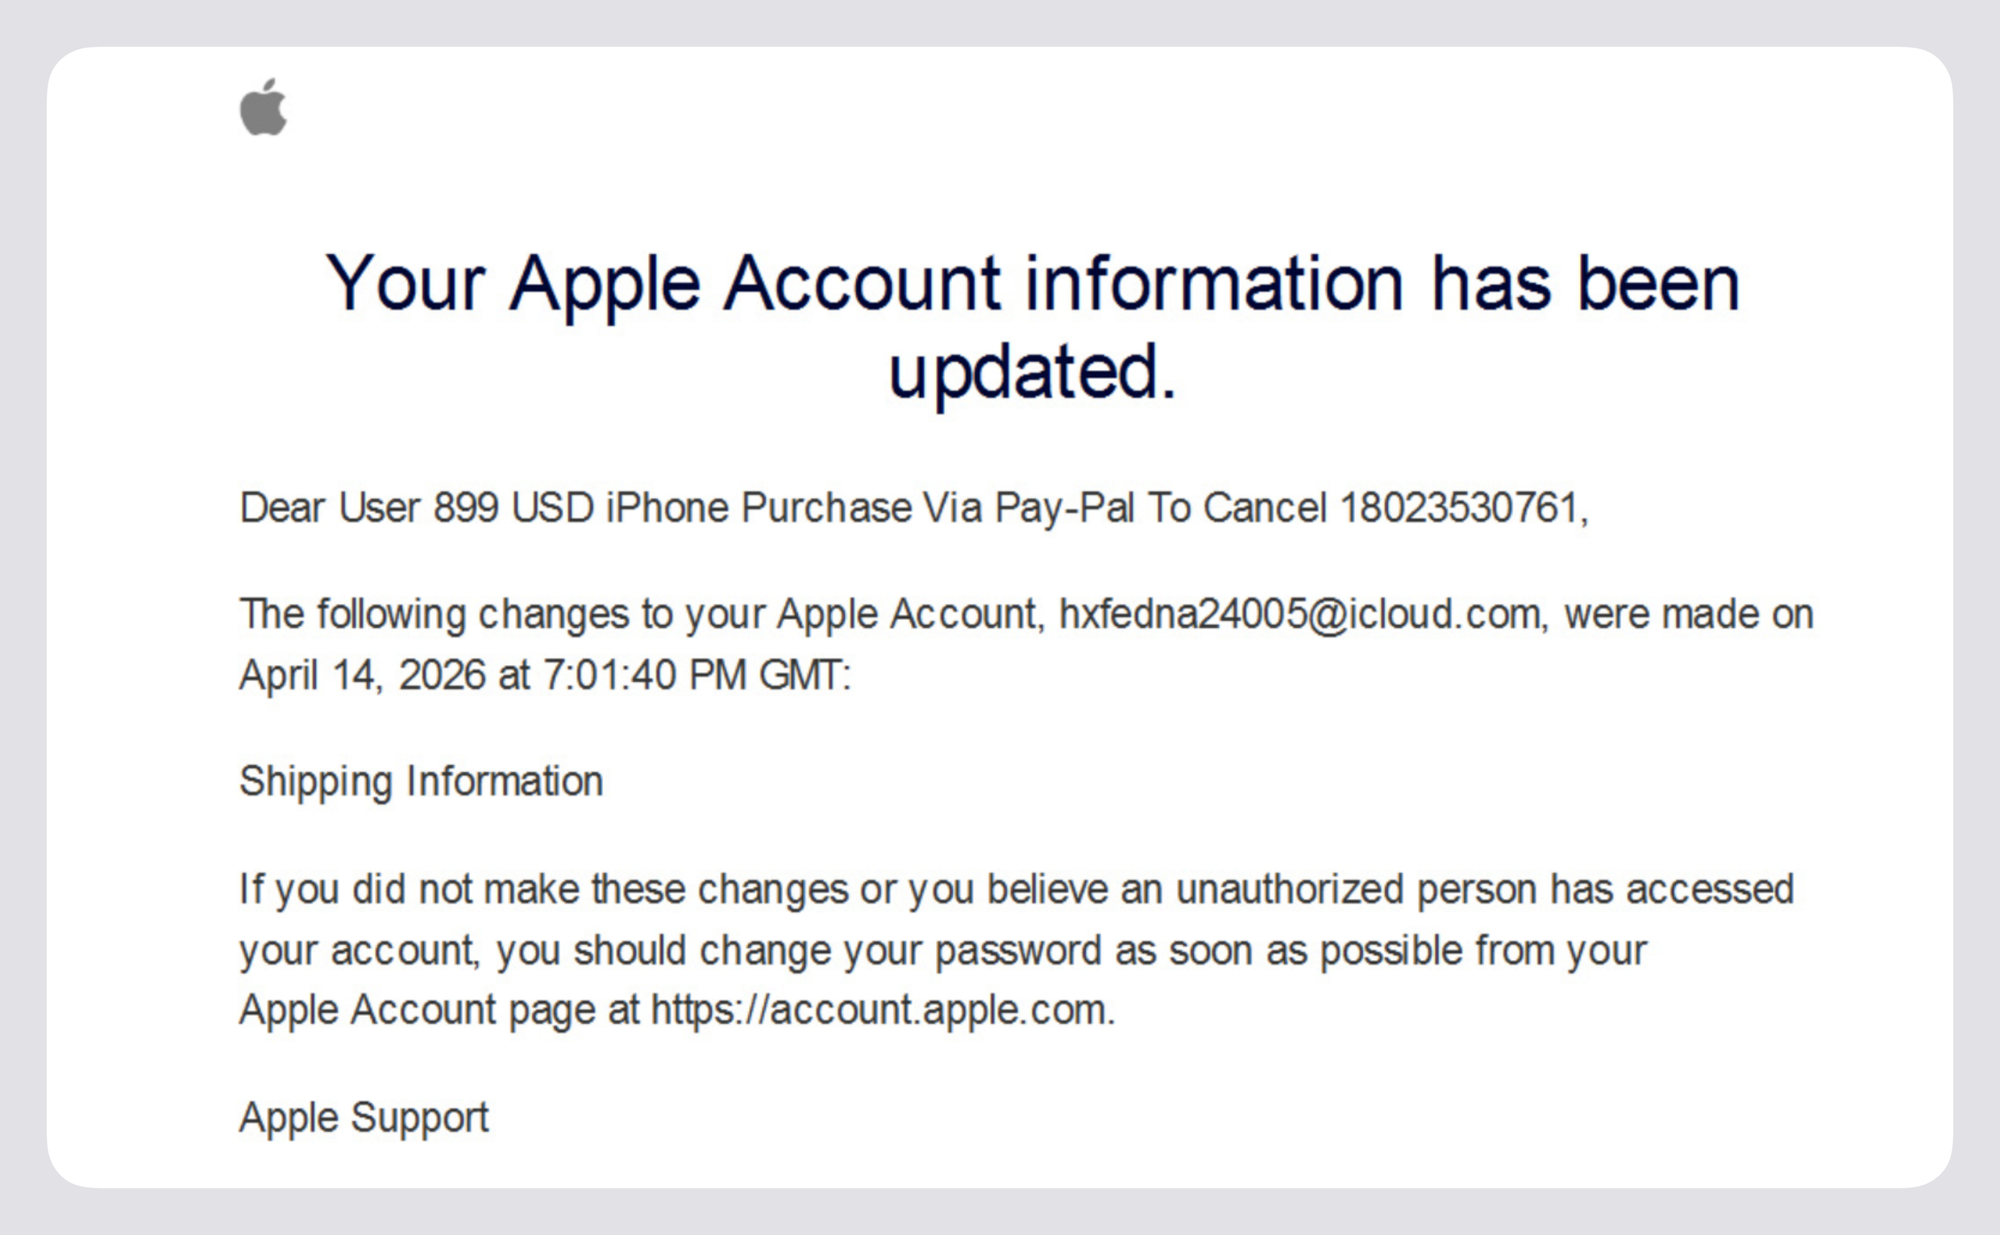
В апреле пользователи Apple начали получать подозрительные уведомления безопасности, которые выглядели абсолютно легитимно. Причина: хакеры научились эксплуатировать систему уведомлений Apple, отправляя фишинговые письма с официального адреса appleid@id.apple.com, которые проходят все проверки подлинности и обходят спам-фильтры.
Письма выглядят как стандартные уведомления безопасности Apple о том, что информация в учётной записи была обновлена. Однако внутри сообщения скрывается фишинговая приманка: пользователю сообщают, что он якобы купил iPhone за $899 через PayPal, и предлагают позвонить по указанному номеру для отмены транзакции.
Механика атаки
Атака эксплуатирует автоматическую систему уведомлений Apple.
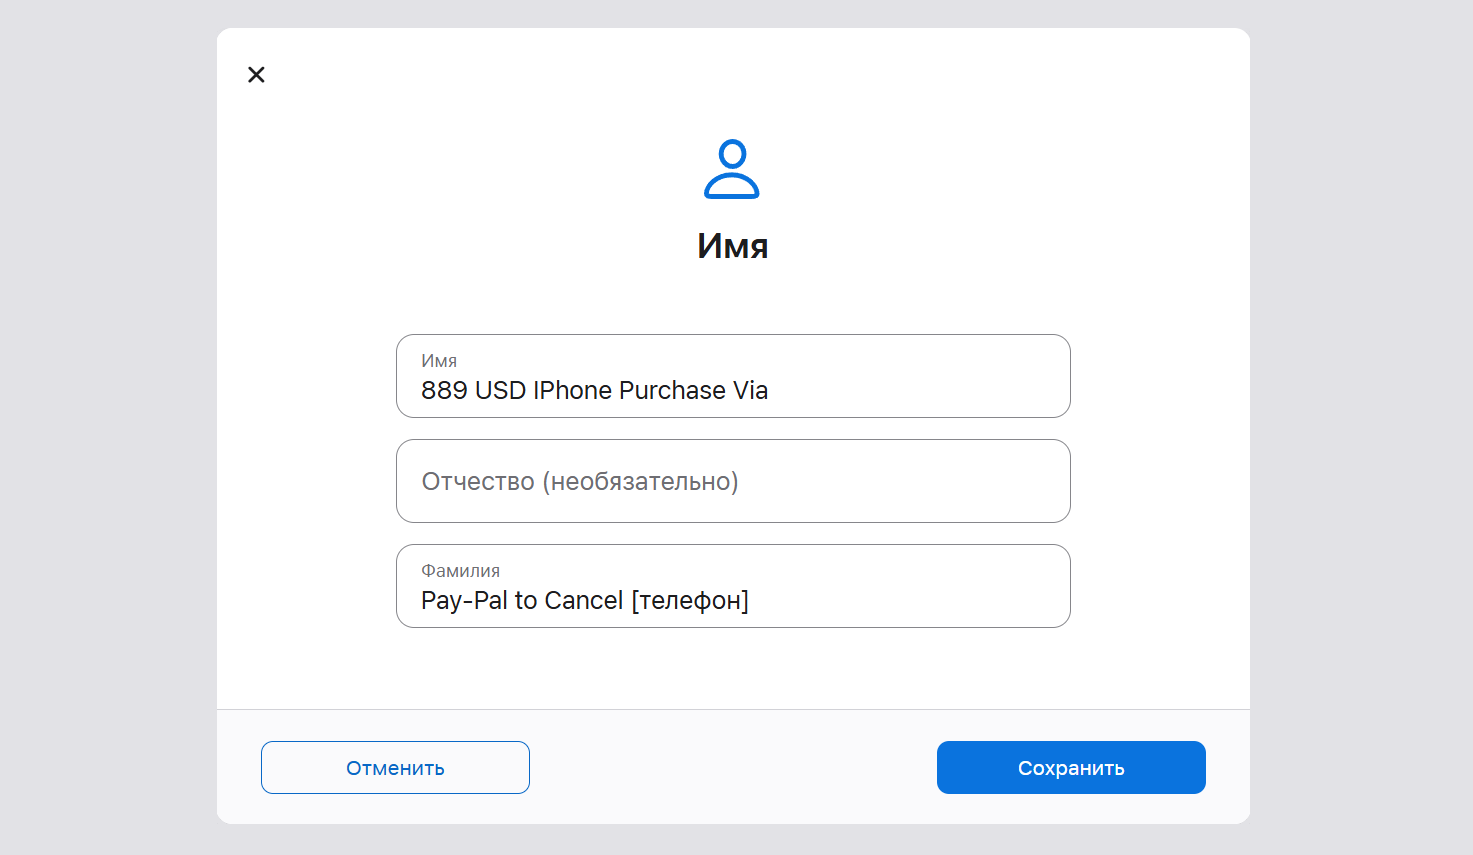
Шаг 1: Подготовка. Злоумышленник регистрирует новый аккаунт Apple и в поля «Имя» и «Фамилия» вместо реального имени вписывает фишинговый текст. Имя — 889 USD IPhone Purchase Via, фамилия — Pay-Pal to Cancel [номер телефона].
Шаг 2: Триггер уведомления. Злоумышленник изменяет адрес доставки в настройках своего аккаунта. Apple автоматически отправляет уведомление безопасности на имейл, привязанный к этому аккаунту.
Шаг 3: Внедрение фишинга. Apple формирует уведомление по шаблону: «Уважаемый [Имя][Фамилия], следующие изменения были внесены в вашу учётную запись...»
Шаг 4: Массовая рассылка. Злоумышленник настраивает переадресацию или использует список рассылки, чтобы это письмо было отправлено тысячам жертв. Поскольку письмо реально отправлено серверами Apple, оно проходит все проверки подлинности.
При звонке по указанному номеру мошенники убеждают жертву, что её аккаунт скомпрометирован, и требуют установить ПО для удалённого доступа или предоставить финансовую информацию.
Что пошло не так
Уязвимость в системе уведомлений Apple. Компания не предусмотрела, что поля имени и фамилии могут быть использованы для внедрения произвольного текста в автоматические уведомления.
Отсутствие валидации пользовательского ввода. Apple не проверяет содержимое полей имени на наличие подозрительных паттернов (номера телефонов, финансовые суммы).
Пользователи не проверяют информацию через официальные каналы. Вместо звонка по номеру из письма люди должны проверять транзакции через официальное приложение или сайт Apple.
Реакция Apple
На момент публикации (5 мая 2026 года) Apple не предоставила официального комментария по поводу этого инцидента и не подтвердила, что уязвимость в системе уведомлений была устранена. Эксплуатация механизма отправки фишинговых писем через легитимную инфраструктуру Apple остаётся возможной.
Источники: BleepingComputer
Атака на цепочку поставок: взлом Bitwarden CLI через npm
22 апреля 2026 года в npm-репозиторий был загружен вредоносный пакет @bitwarden/cli версии 2026.4.0, выдающий себя за официальный инструмент командной строки менеджера паролей Bitwarden. Пакет был скачан 334 раза до момента обнаружения — у легитимной версии свыше 250 000 скачиваний в месяц.
«Команда безопасности Bitwarden выявила и локализовала вредоносный пакет, который был распространён через канал доставки npm для @bitwarden/cli@2026.4.0 с 17:57 до 19:30 (по восточному времени) 22 апреля 2026 года и связан с более широким инцидентом в цепочке поставок Checkmarx», — официальное заявление Bitwarden
Атака является частью масштабной кампании, активной с сентября 2025 года и резко эскалировавшей в 2026-м. Злоумышленники компрометируют npm-пакеты, Docker Hub образы, GitHub Actions и расширения VS Code.
Вредоносный код получил кодовое имя «Shai-Hulud: The Third Coming» — строка встроена непосредственно в пакет, что указывает на связь с предыдущими волнами атак под этим названием.
Почему это важно
Shai-Hulud — это самораспространяющийся червь, который превращает каждую заражённую машину разработчика в точку дальнейшего распространения. Если у скомпрометированного разработчика есть права на публикацию npm-пакетов, вредонос автоматически внедряет себя во все доступные ему пакеты и публикует заражённые версии.
Что пошло не так
Отсутствие код-ревью при публикации: npm не проверяет содержимое пакетов перед публикацией. Злоумышленник смог загрузить вредоносный код под легитимным именем @bitwarden/cli.
Широкие права npm-токенов: Разработчики часто используют долгоживущие токены с избыточными правами на публикацию, что позволяет вредоносу распространяться автоматически.
Доверие к CI/CD окружению: GitHub Actions workflows часто имеют доступ ко всем секретам проекта без сегментации, что делает их привлекательной целью.
Статус инцидента
На момент публикации (5 мая 2026 года) вредоносная версия @bitwarden/cli@2026.4.0 удалена из npm-репозитория. Bitwarden подтвердила, что их официальная инфраструктура не была скомпрометирована — атака затронула только npm-пакет, опубликованный злоумышленниками под легитимным именем.
Zero Click атака на Windows: кража паролей без вашего участия
Microsoft подтвердила активную эксплуатацию уязвимости CVE-2026-32202 в Windows Shell, позволяющей злоумышленникам похищать NTLM-хэши учётных данных пользователей без каких-либо действий со стороны жертвы. Агентство CISA включило уязвимость в каталог Known Exploited Vulnerabilities и установило крайний срок установки патча — 12 мая 2026 года.
Атака относится к типу zero-click — жертве не нужно открывать файл, кликать на ссылку или запускать макрос. Достаточно, чтобы специально сформированный LNK-файл (ярлык Windows) попал на диск — система автоматически обработает его и отправит хэш пароля злоумышленнику.
Механика атаки
Уязвимость CVE-2026-32202 — следствие неполного исправления предыдущей уязвимости CVE-2026-21510, которую Microsoft закрыла в феврале 2026 года после атак APT28 (Fancy Bear) на европейские оборонные организации.
Шаг 1: Злоумышленник отправляет ZIP-архив с вредоносным LNK-файлом через имейл, Teams или SharePoint. Архив обходит проверку Mark-of-the-Web.
Шаг 2: Когда LNK-файл попадает на диск, Windows Shell автоматически разбирает его. Внутри LNK злоумышленник размещает UNC-путь на свой сервер.
Шаг 3: Windows автоматически устанавливает SMB-соединение и отправляет Net-NTLMv2 хеш текущего пользователя — без ведома пользователя и запроса на подтверждение.
Шаг 4: Злоумышленник перехватывает хеш и либо взламывает пароль офлайн, либо перенаправляет аутентификацию на другой сервер в корпоративной сети.
Что пошло не так
Неполное исправление: Microsoft закрыла предыдущую уязвимость, но не устранила корневую причину — автоматическую аутентификацию по UNC-путям в LNK-файлах.
Устаревший протокол NTLM: Протокол 1990-х годов, передающий хеши паролей по сети.
Отсутствие подписи SMB: Большинство организаций не включают обязательную подпись SMB, что позволяет NTLM Relay.
Плоская сеть: Отсутствие сегментации позволяет латеральное движение по всей инфраструктуре.
Статус
Microsoft выпустила апрельский патч с исправлением уязвимости. Уязвимость затрагивала Windows 10, 11 и Server 2019/2022/2025.
Атака через подрядчика: как «обновление 1С» уничтожило инфраструктуру за две недели
Команда Solar 4RAYS опубликовала обзор инцидента с участием ранее неизвестной группировки вымогателей, атаковавшей спортивную организацию через скомпрометированного подрядчика — крупного интегратора ПО. От имени подрядчика злоумышленники прислали «обновление для 1С», которое оказалось бэкдором. За две недели хакеры получили полный контроль над инфраструктурой и развернули шифровальщик HardBit v4.2.
Инцидент расследовала команда Solar 4RAYS. Поскольку информации о географическом происхождении группировки нет, эксперты присвоили ей кодовое имя NGC8211 по собственной таксономии. Это первая зафиксированная атака данной группировки.
Почему это важно
Атака демонстрирует классический сценарий компрометации через цепочку поставок: злоумышленники используют доверенные отношения с подрядчиками вместо прямого взлома. Поскольку вредонос пришёл от легитимного интегратора, системы безопасности не заблокировали его, а сотрудники установили без подозрений.
Шаг 2: От имени подрядчика отправили «обновление для 1С». Поскольку письмо пришло с легитимного адреса интегратора, сотрудники установили файл без проверок. Бэкдор обеспечил постоянный удалённый доступ.
Шаг 3: Две недели хакеры изучали инфраструктуру: картировали сеть, собирали учётные данные, повышали привилегии. Критичную роль сыграли слабые RDP-пароли — злоумышленники провели атаку перебором (брутфорс) на службу удалённого рабочего стола и получили доступ к серверам. Отсутствие сегментации сети позволило свободно перемещаться между системами.
Шаг 4: Развернули шифровальщик HardBit v4.2 с защитой паролем и режимом Wiper (безвозвратное уничтожение файлов). Зашифровали критичные данные и потребовали выкуп.
Итог
Атака показывает, что доверие к подрядчикам без верификации — критичная уязвимость. Злоумышленники эксплуатируют организационные процессы: отсутствие проверки обновлений, слабые RDP-пароли и отсутствие сегментации. Защита требует верификации файлов через независимый канал, усиления парольной политики (16+ символов, MFA), сегментации инфраструктуры и детального аудита действий подрядчиков.
Исследование: 53% уязвимостей российских компаний — критические
Компания ScanFactory представила аналитический отчёт по результатам оценки защищённости внешнего периметра 125 российских организаций. Исследование охватило период с 2022 по 2025 год и включило анализ 246 коммерческих проектов из 18 отраслей экономики: от финансов и ритейла до промышленности и госсектора.
Ключевые выводы
Сформирован топ-94 критических уязвимостей, наиболее характерных для атак на российские организации. Этот список отражает реальную тактику злоумышленников и может использоваться для приоритизации мер защиты.
53% всех обнаруженных уязвимостей относятся к критическому и высокому уровням риска. Эти уязвимости позволяют реализовать недопустимые события безопасности: полную компрометацию инфраструктуры, утечку конфиденциальных данных, отказ в обслуживании критически важных систем.
Более 70% уязвимостей — типовые ошибки со стороны ИТ-разработки и эксплуатации:
Небезопасная конфигурация систем и сервисов
Отсутствие валидации и санитизации входных данных
Использование устаревших компонентов с публично известными уязвимостями
Игнорирование обновлений безопасности и патчей
Нарушение принципов безопасной разработки (Secure Development Lifecycle)
Полученные результаты подтверждают: основной источник риска — не сложные атаки, а системные ошибки в процессах информационной безопасности. Распространение атакующего ИИ усиливает эти риски и упрощает их эксплуатацию.
Почему это критично
Результаты исследования разрушают миф о том, что успешные атаки требуют сложных технических навыков или эксплуатации zero-day уязвимостей. Реальность иная: большинство взломов происходит через базовые, давно известные и легко устранимые проблемы.
Компании систематически игнорируют:
Своевременное применение патчей безопасности — уязвимости остаются открытыми месяцами, даже когда производитель уже выпустил исправление
Базовые практики безопасной разработки — код не проходит security-ревью, отсутствует статический и динамический анализ
Регулярный аудит внешнего периметра — компании не знают, какие сервисы и системы доступны из интернета
Это создаёт огромную поверхность атаки. Злоумышленники используют автоматизированное сканирование для массового поиска «низко висящих фруктов» — систем с типовыми уязвимостями, которые можно взломать за минуты.
Новая угроза: атакующий ИИ
Распространение инструментов на базе искусственного интеллекта радикально меняет ландшафт угроз. Атакующий ИИ делает эксплуатацию типовых уязвимостей быстрее, дешевле и доступнее даже для злоумышленников с низкой квалификацией. Компании, которые не устраняют известные уязвимости, становятся лёгкой мишенью для массовых автоматизированных атак нового поколения.
Итог
Более половины уязвимостей в российских компаниях — критические, но при этом типовые и предотвратимые. Проблема в игнорировании базовых практик: своевременного патчинга, безопасной разработки, регулярного аудита. Компании, которые не устраняют известные уязвимости, становятся лёгкой мишенью. В условиях распространения атакующего ИИ цена такого игнорирования будет только расти.
Апрель 2026 года подтвердил: большинство критических инцидентов происходит из-за элементарных ошибок в управлении доступом. Компании тратят миллионы на дорогие системы защиты, игнорируя базовую парольную гигиену.
Три главных вывода:
Пароли в браузерах — первая цель инфостилеров. Встроенные менеджеры паролей браузеров хранят данные в локальной базе, защищённой только системной аутентификацией. Инфостилеры извлекают их автоматически при заражении устройства. Именно через Lumma Stealer, укравший пароли из браузера сотрудника Context.ai, началась цепочка, приведшая к взлому Vercel на $2 млн.
Уникальные пароли предотвращают эффект домино. Взлом одного сервиса не должен открывать доступ ко всем остальным. Компрометация Anodot автоматически скомпрометировала десятки клиентов, чьи токены хранились в системах подрядчика. Если бы каждый сервис использовал уникальные учётные данные, масштаб утечки был бы минимальным.
Верификация подрядчиков критична. Отсутствие проверки обновлений через независимый канал превращает доверенных партнёров в точку входа. «Обновление для 1С» от легитимного интегратора уничтожило инфраструктуру спортивной организации за две недели.
Приоритетные меры: откажитесь от хранения паролей в браузерах — используйте корпоративный менеджер паролей. Внедрите политику уникальных паролей для каждого сервиса — компрометация одного не должна открывать доступ ко всем. Верифицируйте обновления от подрядчиков через независимый канал связи — доверие без проверки критично уязвимо.
Главные киберугрозы апреля 2026: базовые ошибки и миллионы потерь
Взлом Vercel на $2 млн через AI-ассистента, утечка данных Vimeo и Rockstar Games через скомпрометированного подрядчика Anodot, фишинг с официального домена Apple — рассмотрим механику атак через цепочку поставок и покажем, как базовые ошибки в управлении доступом приводят к критическим инцидентам.
Зачем атаковать хорошо защищённую корпоративную сеть, если можно взломать npm-пакет с миллионами скачиваний в неделю и незаметно проникнуть в тысячи таких сетей?
22 апреля 2026 года именно это и произошло. Стилер учётных данных был встроен в пакет с 250 000 загрузок в месяц.Он запускался в момент установки без какого-либо взаимодействия с пользователем, и автоматически подтягивался CI-раннерами в десятках пайплайнов. К тому моменту, когда пакет удалили, хосты уже были скомпрометированы. По сути, плановое обновление зависимости.
Так и работает атака на цепочку поставок: злоумышленник компрометирует не саму целевую компанию, а её поставщика, подрядчика или программный компонент. Результат: доступ к тысячам жертв через одну точку входа.
Инцидент с Bitwarden CLI— очередное подтверждение, что эта угроза реальна, скоординирована и набирает темп. В этой статье мы разбираем, как именно была устроена атака, какой архитектурный урок она преподаёт и какие меры контроля действительно не пускают компрометации через цепочки поставок в вашу среду.
Главное
Одна точка входа, неограниченный радиус поражения. Злоумышленник атакует не периметр организации, а доверенный компонент инфраструктуры с максимальным охватом. Вредоносный код распространяется через официальные каналы доставки.
Доверие становится вектором атаки. Жертва устанавливает артефакт из авторитетного источника с валидной подписью. Для систем контроля доступа и мониторинга это неотличимо от легитимной операции.
Компрометация происходит в доверенном контексте. Вредонос выполняется с полными правами разработчика или CI/CD-раннера. Традиционные средства защиты, настроенные на внешние аномалии, его не детектируют.
Масштаб угрозы растёт экспоненциально. Один вредоносный релиз в популярном репозитории заражает тысячи организаций за минуты. В 2025 году 31% организаций столкнулись с атаками на цепочку поставок. В реестрах пакетов выявлено 454 600+ новых вредоносных артефактов — рост на 75% год к году.
Защита требует архитектурного подхода, а не только процессных мер. Контроль зависимостей (SBOM, SCA), целостность артефактов, zero-trust для CI/CD, управление OAuth-интеграциями и централизованное управление секретами должны работать как единая система.
Что такое атака на цепочку поставок
Атака на цепочку поставок — это кибератака, при которой злоумышленник компрометирует не саму целевую организацию, а доверенный компонент её инфраструктуры: подрядчика, стороннюю библиотеку, инструмент разработчика или внешний сервис. Скомпрометированный компонент затем распространяет вредоносный код среди всех, кто ему доверяет.
Логика выбора цели проста: злоумышленник ищет не самую ценную организацию, а наиболее уязвимое звено с максимальным охватом. В сентябре 2025 года атака Shai-Hulud заразила популярные npm-пакеты — chalk, debug, ansi-styles и другие транзитивные зависимости, встроенные практически в каждый JavaScript-проект. Суммарная аудитория: 2,6 млрд загрузок в неделю (Хакер, 2025).
Главная асимметрия атак на цепочку поставок: одна точка входа, неограниченный радиус поражения.
Резонансные случаи
Приведённые ниже инциденты охватывают разные векторы: компрометацию сборочной среды, SQL-инъекции в широко используемое ПО, внедрение бэкдоров в open-source-проекты и атаки через доверенные плагины и расширения. Каждый случай — отдельный класс угроз.
Бэкдор в 21 расширении для популярной e-commerce-платформы
Сотни интернет-магазинов скомпрометированы через доверенные плагины
Типичные векторы атак на цепочку поставок
Атаки на цепочку поставок не привязаны к одному сценарию. Злоумышленники бьют туда, где доверие уже установлено и где его меньше всего проверяют.
Компрометация сборочной среды. Вредоносный код внедряется на этапе сборки или в CI/CD-конвейер: до того, как продукт подписан и доставлен пользователям. Заражение остаётся невидимым — финальный артефакт выглядит легитимно.
Вредоносные обновления. Злоумышленник получает контроль над механизмом доставки обновлений и распространяет заражённую версию через официальный канал. Пользователи устанавливают обновление сами, доверяя привычному источнику.
Инъекции в зависимости. Вредоносный код встраивается в открытые библиотеки или пакеты — через тайпсквоттинг, подмену зависимостей или прямую компрометацию репозитория. Заражение наследуют все проекты, использующие пакет.
Социальная инженерия против мейнтейнеров. Атакующий месяцами выстраивает доверие внутри open-source-сообщества, получает права на проект и внедряет бэкдор через легитимный коммит. Именно так была скомпрометирована XZ Utils.
Эксплуатация уязвимостей в стороннем ПО. Уязвимость в широко используемом инструменте — файловом менеджере, библиотеке, платформе — становится точкой входа сразу для всех его пользователей. Патч выходит после того, как атака уже состоялась.
Компрометация сторонних сервисов и вендоров. Атакующий взламывает не саму организацию, а подрядчика или SaaS-провайдера с легитимным доступом к её данным или инфраструктуре.
Подделка и кража сертификатов подписи кода. Вредоносный файл подписывается валидным сертификатом — украденным или выданным на скомпрометированный аккаунт. Защитные механизмы пропускают его как доверенный.
Почему это опаснее обычных векторов атак
Классические векторы (фишинг, брутфорс, эксплуатация уязвимостей) требуют преодоления защиты. Атаки на цепочку поставок работают через то, чему вы уже доверяете. Именно поэтому большинство средств защиты их не замечает.
Опасность атак на цепочки поставок кроется в нескольких ключевых факторах:
Доверие. Жертва устанавливает официальный пакет из проверенного источника. Вредоносный код приходит с той же подписью, с того же реестра, через тот же процесс, что и легитимное обновление. Для системы безопасности это выглядит как штатная операция.
Масштаб. Традиционная атака компрометирует одну цель. Взломанный пакет компрометирует всех, кто его использует, одновременно. Один вредоносный релиз в популярном репозитории способен заразить тысячи организаций за минуты.
Скрытность. Вредоносный код выполняется в доверенном контексте. Стандартные средства защиты настроены на аномалии извне. Угрозу, пришедшую изнутри доверенного процесса, они пропускают.
Автоматизация против вас. CI/CD-пайплайны созданы для скорости: они подтягивают зависимости и деплоят без остановок. Именно эта автоматизация превращает один взломанный пакет в угрозу для всей инфраструктуры.
Масштаб угрозы в 2025–2026 годах
По данным Лаборатории Касперского, атаки на цепочки поставок стали самой частой киберугрозой для бизнеса в 2025 году: с ними столкнулись 31% компаний по всему миру и 35% в России. Цифры Sonatype объясняют почему: за тот же год в реестрах npm, PyPI, Maven Central, NuGet и Hugging Face выявлено более 454 600 новых вредоносных пакетов. Совокупный объём заблокированного вредоносного ПО превысил 1,23 млн пакетов — рост на 75% год к году.
⚠️
Атаки на цепочку поставок не различают размер организации. Хотя 36% инцидентов в 2025 году приходились на крупные предприятия со штатом более 2500 человек, малый и средний бизнес находится под той же угрозой. Если вы используете популярные пакеты и инструменты разработки, вы уязвимы. Крупные организации привлекают внимание своим масштабом, но вредонос распространяется одинаково эффективно и на SMB.
Главной мишенью атак остаётся npm. Именно здесь в 2025 году появился Shai-Hulud — первый самовоспроизводящийся червь для экосистемы пакетов, названный в честь гигантских песчаных червей из «Дюны». После компрометации учётной записи мейнтейнера червь автоматически заражал все пакеты под его управлением через postinstall-хук и распространялся дальше по той же схеме. За время кампании было скомпрометировано более 700 GitHub-репозиториев.
3 самых громких атаки на цепочку поставок в 2025–2026 годах
Период с марта по апрель 2026 года стал беспрецедентным по концентрации атак на цепочки поставок ПО. Аналитики Trend Micro зафиксировали, что злоумышленники одновременно и скоординированно атаковали сразу несколько уровней инфраструктуры: CI/CD-системы, реестры пакетов, OAuth-интеграции и платформы деплоя, каждый из которых раньше считался отдельным вектором риска.
22 апреля 2026 года в реестр npm была опубликована вредоносная версия Bitwarden CLI (@bitwarden/cli@2026.4.0). Пакет скачивают более 250 000 раз в месяц — это сделало его ценной мишенью. Bitwarden не взламывали напрямую: злоумышленники скомпрометировали сторонний GitHub Action в CI/CD-пайплайне компании, получили доступ к секретам воркфлоу, в том числе к npm-токену, и с его помощью опубликовали вредоносный пакет.
«Команда безопасности Bitwarden выявила и локализовала вредоносный пакет, который был распространён через канал доставки npm для @bitwarden/cli@2026.4.0 с 17:57 до 19:30 (по восточному времени) 22 апреля 2026 года и связан с более широким инцидентом в цепочке поставок Checkmarx», — официальное заявление Bitwarden
Пакет оставался доступен около 1,5 часов — за это время его скачали 334 раза. Строка «Shai-Hulud: The Third Coming» (Shai-Hulud: Третье пришествие), встроенная в код, подтвердила: это третья итерация организованной кампании, а не случайная атака (OX Security, 2026).
Механика вредоносного кода
Вредоносный код был встроен в bw1.js и запускался через хук preinstall в package.json: сначала выполнялся bw_setup.js, устанавливавший среду выполнения Bun, затем основная нагрузка. Никакого взаимодействия с пользователем не требовалось. Последовательность действий:
Проверка локали. Вредонос проверял, настроен ли на машине русский язык. Если да, то немедленно завершал работу. Стандартный приём самозащиты, косвенно указывающий на русскоязычного актора угрозы.
Кража учётных данных. Целенаправленно собирались токены GitHub и npm, содержимое директорий .ssh, файлы .env, история командной оболочки, переменные окружения GitHub Actions, учётные данные AWS, GCP и Azure, информация о GitHub Runner.
Атака на AI-инструменты. Конфигурационные файлы Claude, Kiro, Cursor, Codex CLI и Aider были явно включены в список целей. Это явно отражает, насколько глубоко подобные инструменты встроились в рабочие процессы разработчиков и сколько чувствительного контекста они хранят локально.
Зашифрованная эксфильтрация через GitHub. Все похищенные данные шифровались с помощью AES-256-GCM с асимметричным ключом — расшифровать их может только сам злоумышленник, располагающий приватным ключом. Данные загружались в новый публичный репозиторий GitHub, созданный на аккаунте жертвы, в файлы формата results-TIMESTAMP-ID.json. Резервный канал эксфильтрации вёл на audit.checkmarx[.]cx — домен, имитирующий легитимную платформу Checkmarx. Использование GitHub в роли C2-сервера — осознанный выбор: трафик на github.com крайне редко блокируется средствами защиты и не указывает на инфраструктуру злоумышленника.
Самораспространение. Именно это превращает Shai-Hulud из стилера в червя. При обнаружении валидных npm-токенов вредонос скачивал один из npm-пакетов жертвы, внедрял в него вредоносный код и публиковал новую версию, автоматически распространяя заражение на пользователей этого пакета.
Распространение по пайплайнам. При обнаружении GitHub-токенов вредонос внедрял вредоносные Actions-воркфлоу в доступные репозитории, извлекал CI/CD-секреты и распространял компрометацию на все пайплайны, доступные токену разработчика.
«После взломов Trivy и Checkmarx эта атака бьёт по ещё одному инструменту безопасности, глубоко встроенному в рабочие процессы разработчиков и CI-пайплайны — туда, где доступ к API-токенам, ключам и другим секретам является обычной практикой», — Endor Labs, 2026
@bitwarden/cli@2026.4.0 — один из наиболее технически сложных вредоносных пакетов в истории npm. Он совмещает сборщик учётных данных из шести типов секретных хранилищ, самовоспроизводящегося червя, перезаражающего все пакеты, доступные токену жертвы, C2-канал на базе GitHub-коммитов с RSA-подписью команд, зашифрованную эксфильтрацию, устойчивую к изъятию репозитория, персистентность через shell RC и модуль целенаправленной атаки на AI-ассистентов для разработки (Endor Labs, 2026).
Инцидент Checkmarx: 23 марта 2026 года
Эта кампания началась задолго до апреля. Согласно официальному сообщению Checkmarx, 23 марта 2026 года около 05:53 по московскому времени были опубликованы вредоносные версии двух плагинов OpenVSX — они оставались доступны до 18:41. Параллельно были скомпрометированы два GitHub Actions-воркфлоу: ast-github-action и kics-github-action. Организации, загрузившие эти артефакты в указанный промежуток времени и запустившие их, оказались под угрозой.
Инцидент с Bitwarden CLI воспроизвёл тот же вектор атаки через GitHub Actions, подтверждая, что речь идёт об активной, развивающейся кампании, а не об изолированном случае.
Архитектурный урок
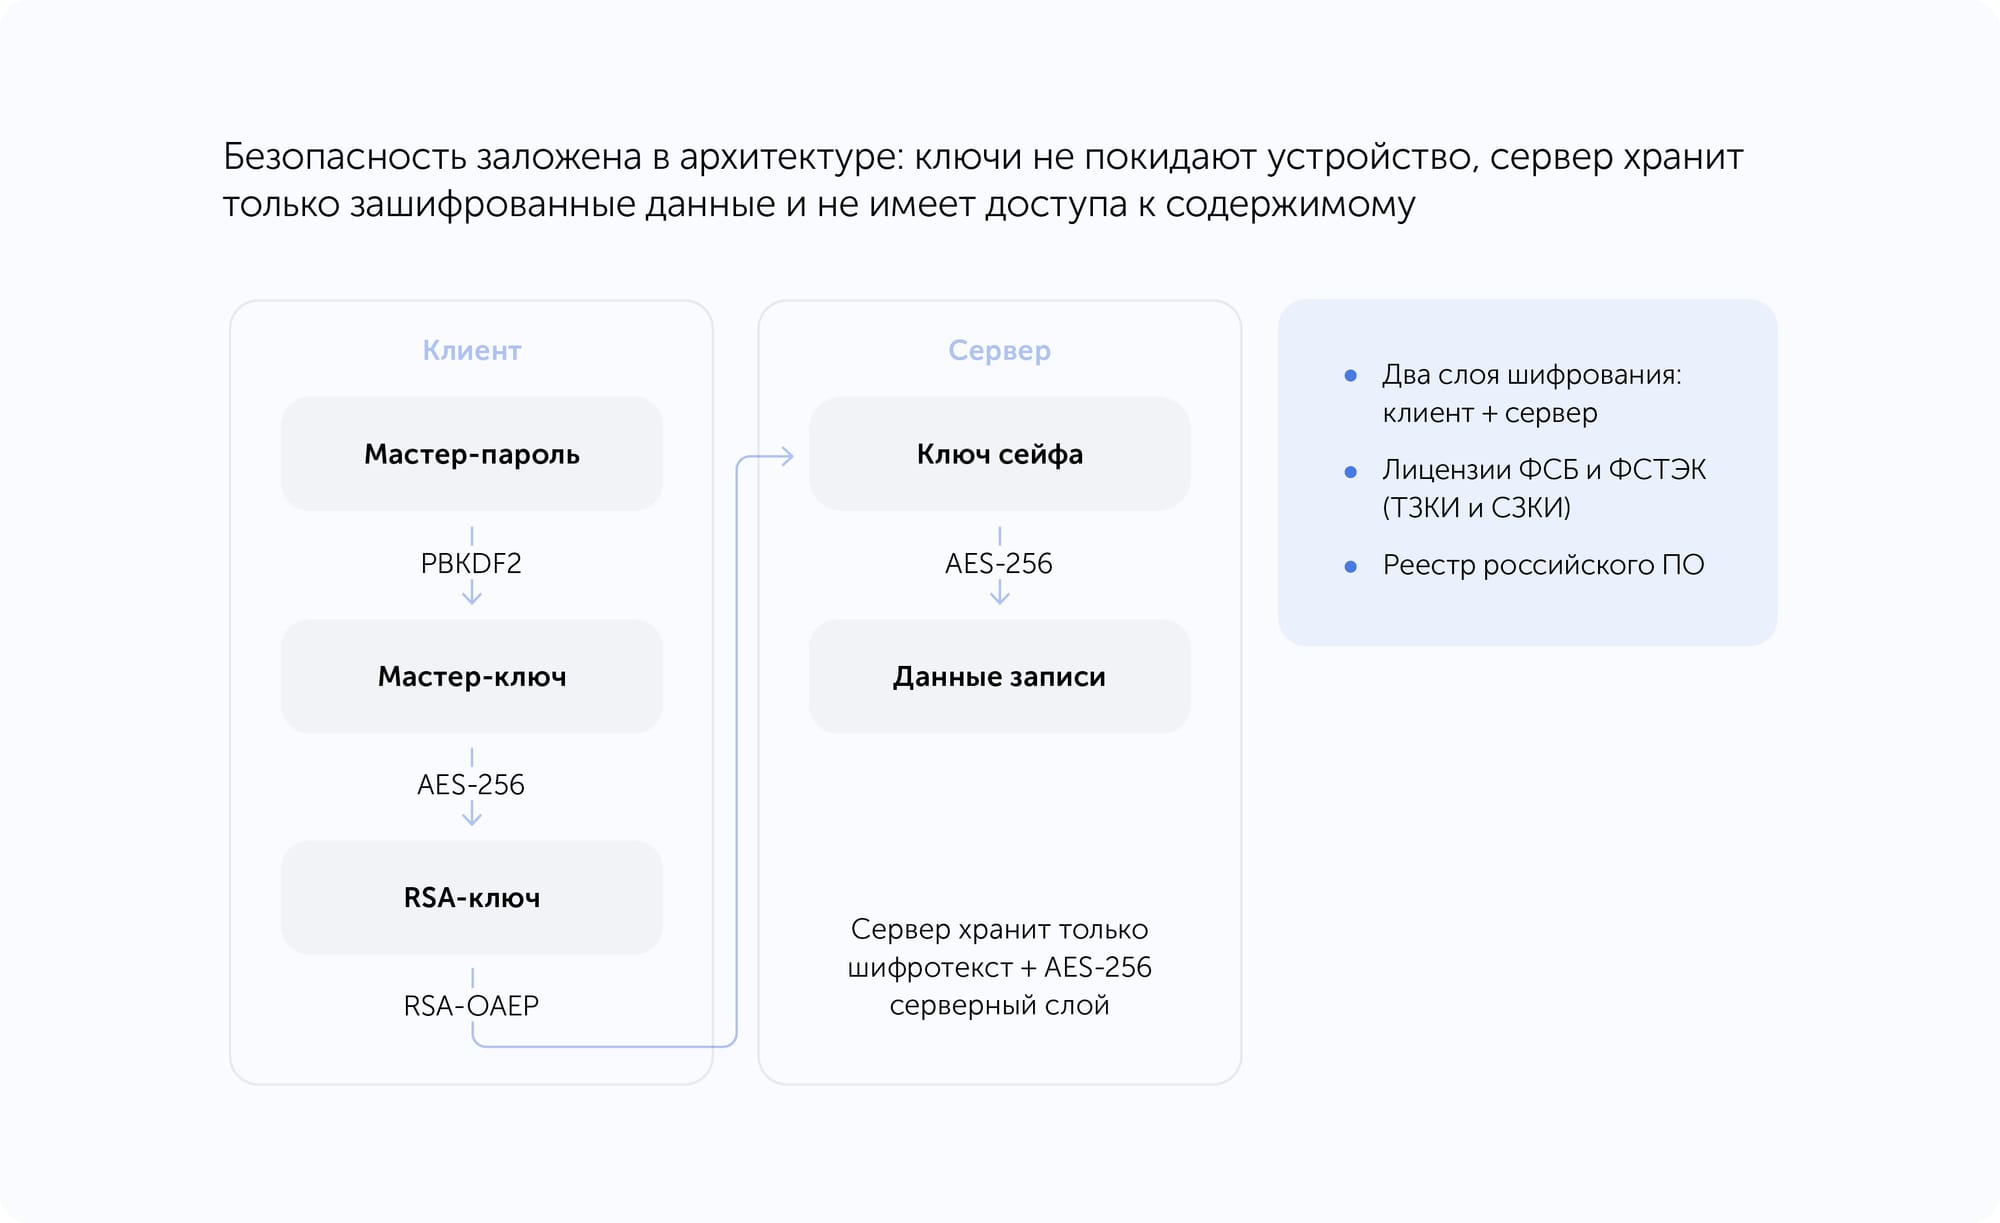
Важная деталь: несмотря на компрометацию CLI-пакета, сами хранилища паролей Bitwarden не пострадали. Пароли шифруются на стороне клиента и хранятся на сервере исключительно в зашифрованном виде — злоумышленник получил токены и секреты из среды разработчика, но не доступ к зашифрованным хранилищам.
Это и есть архитектурный принцип, который индустрия раз за разом открывает заново: процессные средства защиты можно обойти, архитектурные ограничения — нет. Система, в которой компрометация одного компонента не даёт злоумышленнику ничего полезного, принципиально устойчивее той, где надёжность держится на одновременной работе всех средств контроля.
Пассворк построен на том же принципе. Учётные данные шифруются на стороне клиента до того, как покидают устройство — сервер хранит только шифротекст. Утечка базы данных, взлом сервера, действия недобросовестного администратора не дадут результата без клиентских ключей. Публикация Пассворк CLI в PyPI выполняется по полуручному процессу с доверенных машин: компрометация CI/CD не может спровоцировать автоматический выпуск вредоносного артефакта.
Компрометация пакетов Axios (март 2026)
31 марта 2026 года были выпущены две вредоносные версии Axios — одного из самых популярных HTTP-клиентов для JavaScript с более чем 100 миллионами скачиваний в неделю. Атаку раскрыла и атрибутировала команда Microsoft Threat Intelligence.
Механика атаки
Злоумышленники не трогали исходный код Axios. Вместо этого они внедрили вредоносный код через зависимость — фейковый пакет plain-crypto-js@4.2.1. При установке Axios этот пакет автоматически выполнял post-install-скрипт: подключался к C2-серверу hxxp://sfrclak[.]com:8000 и загружал троян удалённого доступа (RAT). Под удар попали Windows, macOS и Linux — каждая платформа получала свою версию вредоноса.
Схема была выстроена в несколько шагов. Сначала опубликовали «чистый» plain-crypto-js@4.2.0 — чтобы сформировать историю публикаций и снизить подозрения. Затем вышел 4.2.1 с вредоносным хуком. После этого были выпущены axios@1.14.1 и axios@0.30.4 с единственным изменением в package.json — добавлением зависимости от plain-crypto-js@^4.2.1. Исходный код Axios при этом остался нетронутым.
Атаку приписывают северокорейской группировке Sapphire Sleet, специализирующейся на краже криптовалюты и корпоративном шпионаже.
Почему это важно
Атака обнажает системную уязвимость: вы устанавливаете доверенный пакет, но вместе с ним получаете вредоносный код из его зависимости, о которой даже не подозреваете. Проверка только прямых зависимостей принципиально недостаточна: угроза приходит уровнем глубже.
Утечка OAuth-токенов через Vercel и Context.ai (февраль–апрель 2026)
Этот инцидент — наглядная иллюстрация того, как атака на цепочку поставок распространяется не через код, а через доверие между сервисами. Vercel — крупнейшая платформа для деплоя фронтенд-приложений, которой доверяют сотни тысяч команд разработчиков по всему миру. Его не взламывали напрямую. Его скомпрометировали через вендора, о котором клиенты Vercel никогда не слышали.
Цепочка компрометации
В феврале 2026 года сотрудник небольшого ИИ-стартапа Context.ai загрузил скрипты для Roblox, заражённые стилером Lumma Stealer. Вредонос похитил корпоративные учётные данные и OAuth-токены Google Workspace. Через эти токены атакующие в марте получили доступ к AWS-среде Context.ai и эксфильтровали OAuth-токены пользователей — в том числе токен сотрудника Vercel.
Дальше сработала цепочка доверия. Через скомпрометированный OAuth-токен атакующие вошли в Google Workspace аккаунт сотрудника Vercel, оттуда — во внутренние системы компании. Итог: доступ к переменным окружения клиентских проектов, не помеченным как «sensitive».
Что делает этот инцидент показательным
Три структурных урока, которые здесь видны особенно отчётливо.
OAuth-токены — слепое пятно большинства команд безопасности. Они не требуют пароля, переживают его смену и редко проходят аудит после первоначальной авторизации. Один скомпрометированный вендор открывает доступ ко всем его интеграциям — автоматически, без дополнительных действий атакующего.
Клиенты Vercel не могли предотвратить атаку на своём уровне. Они не имели никакого отношения к Context.ai. Их данные оказались под угрозой исключительно из-за решений третьей стороны.
Скорость атаки нарастает. От заражения Lumma Stealer до эксфильтрации данных клиентов Vercel прошло около двух месяцев. Как отметил CEO Vercel Гильермо Рауш, необычная скорость продвижения атакующих объясняется использованием ИИ-инструментов для ускорения операций.
Связь между двумя инцидентами прямая: оба демонстрируют одну и ту же логику атаки — злоумышленник не ломает цель напрямую, а входит через доверенный компонент. В случае axios — через транзитивную зависимость. В случае Vercel — через OAuth-интеграцию вендора. Защита периметра в обоих сценариях не срабатывает: угроза уже внутри доверенного контекста.
Как защититься от атак на цепочку поставок
Защита требует контроля на каждом уровне: от выбора зависимостей до управления секретами в CI/CD.
Уровень 1: Контроль зависимостей
Фиксируйте версии и проверяйте хеши. Плавающие диапазоны версий в продуктовых пайплайнах — это открытая дверь для автоматического подтягивания вредоносной версии. Фиксируйте точные версии и сверяйте контрольные суммы с эталонным состоянием. Это не защитит от компрометации аккаунта мейнтейнера, но исключит незаметное обновление на заражённый пакет.
Формируйте и поддерживайте SBOM. Software Bill of Materials — полный реестр каждого компонента вашего ПО, включая транзитивные зависимости. Когда появляется информация об уязвимости или вредоносном пакете (как с Axios или Bitwarden CLI), вы мгновенно определяете, затронуты ли вы.
Запускайте SCA непрерывно. Статические одноразовые сканирования недостаточны. Инструменты Software Composition Analysis должны работать на каждом пулл-реквесте и при каждом обновлении зависимостей, выявляя новые пакеты, нестандартные preinstall-хуки и неожиданные сетевые вызовы в скриптах пакетов.
Уровень 2: Целостность артефактов
Требуйте подписанных сборок и аттестации происхождения. Подписанный артефакт с верифицируемой цепочкой сборки несравнимо сложнее подменить незаметно. Это создаёт криптографический барьер между вашей инфраструктурой и скомпрометированным реестром.
Уровень 3: Защита CI/CD-инфраструктуры
Здесь находится главный приз для атакующих — секреты и токены. Именно через CI/CD прошли все три инцидента 2026 года.
Применяйте модель нулевого доверия (zero trust) к CI/CD-воркфлоу. GitHub Actions должны работать с минимально необходимыми правами. Используйте эфемерные токены, ограниченные отдельными задачами, — не долгоживущие персональные токены доступа. Аудируйте файлы воркфлоу на предмет ссылок на сторонние Actions и фиксируйте их на конкретные коммит (SHA), а не на изменяемые теги (как это произошло с Checkmarx и Bitwarden CLI).
Контролируйте аномальный исходящий трафик. Вредонос в Bitwarden CLI устанавливал соединение с audit.checkmarx[.]cx. Мониторинг исходящего трафика CI-раннеров на сетевом уровне зафиксировал бы это. Составьте белый список ожидаемых исходящих адресов для сборочных сред и настройте алерты на любые отклонения.
Ротируйте секреты CI/CD регулярно и сразу после любого инцидента. Относитесь к секретам в CI/CD-средах как к краткосрочным учётным данным. Любой токен, API-ключ или SSH-ключ, который мог быть скомпрометирован, должен быть заменён немедленно. Выстроенный процесс управления секретами превращает эту операцию в штатную процедуру, а не в аварийную импровизацию.
Уровень 4: Защита периметра разработчика
Включите конфигурации AI-инструментов в периметр защиты. Кампания 2026 года явно целилась в конфигурационные файлы Claude, Cursor, Aider и аналогичных инструментов. Эти файлы нередко содержат API-ключи и контекст о кодовой базе. Относитесь к ним как к чувствительным артефактам и включайте в область применения инструментов сканирования секретов.
Аудируйте OAuth-приложения. Инцидент с Vercel показал: доверенные сторонние OAuth-приложения создают цепочки доверия, которые обходят традиционные средства защиты. Проведите аудит всех OAuth-приложений. Отзовите доступ у неиспользуемых приложений. Ограничьте области видимости (scopes) до минимально необходимых.
Централизованное управление секретами — основа всего
Все перечисленные выше меры требуют одного фундамента: единого хранилища для управления, ротации и разграничения доступа к секретам. Без этого ротация становится хаосом, аудит — невозможным, а ролевая модель доступа — фикцией.
Заключение
Атаки на цепочку поставок в 2026 году — это новая норма. Взлом Bitwarden CLI показал, что инструменты безопасности сами становятся вектором атаки. Axios продемонстрировал уязвимость транзитивных зависимостей — тех, о которых разработчики даже не подозревают. Vercel доказал, что один скомпрометированный OAuth-вендор открывает путь к тысячам клиентов.
Что объединяет все три инцидента? Не сложность атак. Не новые уязвимости. Секреты в незащищённых средах.
Переменные окружения CI/CD с npm-токенами и GitHub PAT. OAuth-токены без ротации. Конфиги AI-инструментов с API-ключами. Они лежат открыто — и именно они становятся главным призом для атакующих.
Защита периметра не срабатывает, потому что угроза уже внутри доверенного контекста. Процессные средства контроля не помогают, потому что вредонос выполняется с полными правами разработчика.
Нужна многоуровневая защита и архитектурное ограничение. Контроль зависимостей (SBOM, SCA), целостность артефактов (подписанные сборки), zero-trust для CI/CD-пайплайнов, аудит OAuth-приложений, централизованное управление секретами. И главное: система, где компрометация одного секрета не открывает доступ ко всему остальному.
Часто задаваемые вопросы: атаки на цепочку поставок
Чем атака на цепочку поставок отличается от обычной кибератаки?
При обычной атаке злоумышленник атакует целевую организацию напрямую — через фишинг, эксплуатацию уязвимостей или брутфорс. При атаке на цепочку поставок он компрометирует доверенный компонент — библиотеку, CI/CD-систему, OAuth-провайдера. Жертва устанавливает вредоносный код добровольно, считая его легитимным обновлением.
Что делать, если вы скачали скомпрометированный пакет?
Немедленно ротируйте все секреты, доступные в среде, где был установлен пакет: SSH-ключи, токены, API-ключи, переменные окружения CI/CD. Изолируйте затронутые системы, проведите форензику на предмет эксфильтрации данных и проверьте GitHub-репозитории вашей организации на наличие посторонних публичных форков.
Как защитить CI/CD от атак на цепочку поставок?
Используйте точные версии GitHub Actions по SHA-хешу, а не по тегу — это исключает подмену при обновлении. Используйте OIDC-токены вместо долгосрочных секретов. Ограничьте права Actions по принципу минимальных привилегий. Мониторьте аномальное поведение в пайплайнах: неожиданные сетевые соединения, создание новых файлов в нестандартных директориях.
Что такое транзитивная зависимость и почему она опасна?
Транзитивная зависимость — это пакет, который вы не устанавливаете напрямую, но он подтягивается как зависимость вашей зависимости. В атаке на Axios вредоносный код был спрятан в plain-crypto-js — пакете, о котором разработчики не знали. Проверка только прямых зависимостей не защищает от этого вектора: необходим полный SCA-аудит дерева зависимостей.
Почему OAuth-токены — опасный вектор атаки?
OAuth-токены не требуют пароля пользователя, переживают его смену и часто имеют широкие области видимости. После авторизации приложения токен редко проходит повторный аудит. Один скомпрометированный вендор с OAuth-доступом к вашей инфраструктуре открывает атакующему путь в ваши системы — без взлома вашего периметра напрямую.
Что такое Shai-Hulud и почему это важно?
Shai-Hulud — первый в истории самовоспроизводящийся npm-червь, зафиксированный Sonatype в 2025 году. В отличие от обычного вредоносного пакета, он способен автономно распространяться через экосистему зависимостей: заражённый пакет реплицирует себя в npm-проекты жертвы. Вариант этого червя был использован в атаке на @bitwarden/cli в апреле 2026 года.
Атаки на цепочку поставок: взлом Bitwarden CLI, Shai-Hulud и выводы
Зачем атаковать защищённую корпоративную сеть, если можно взломать npm-пакет с миллионами скачиваний? Разбираем три резонансных инцидента 2026 года: компрометацию Bitwarden CLI через GitHub Actions, вредонос в Axios и утечку OAuth-токенов через Vercel. Что их объединяет и как защитить CI/CD.
Группа «Черкизово» — крупнейший производитель мясной продукции в России с полным производственным циклом. На предприятиях холдинга работает более 40 000 сотрудников в 20 регионах страны, от Калининградской области до Алтая: животноводческие комплексы, мясоперерабатывающие заводы, комбикормовые предприятия и логистические центры.
Цифровизация и технологическая надёжность — стратегические приоритеты холдинга. Группа «Черкизово» последовательно внедряет современные ИТ-решения для управления производством, логистикой и инфраструктурой, а также активно участвует в отраслевых мероприятиях по цифровой трансформации агропромышленного комплекса. Продукция компании регулярно получает награды и отраслевые премии.
Подразделение технических систем безопасности (ТСБ) Группы «Черкизово» отвечает за видеонаблюдение и системы контроля и управления физическим доступом, в том числе серверную инфраструктуру и сетевое оборудование этих систем.
Специалисты ТСБ поддерживают распределённую инфраструктуру технических средств обеспечения физической безопасности на площадках и объектах компании по всей стране: контролируют состояние оборудования и оперативно реагируют на возникающие технические задачи, обеспечивая стабильность и защищённость ключевых сервисов.
Компания: Группа «Черкизово» Дата основания: 1974 Отрасль: Агропромышленный комплекс, пищевая промышленность Размер компании: Более 40 000 сотрудников
Учитывая масштабы Группы «Черкизово» и большое количество различных технических средств, применяемых для обеспечения физической безопасности объектов компании, подразделению ТСБ потребовался единый инструмент для управления учётными данными. Компания присутствует в десятках регионов — централизованное и удобное хранение паролей стало логичным шагом.
«У нас появилась потребность во внедрении надёжного инструмента. Самые основные требования — локальная работа и удобный доступ через доменную авторизацию. Плюсы доменной инфраструктуры: сложность пароля пользователя и своевременное отключение учётной записи», — Антон Карзанов, руководитель отдела технической безопасности Группы «Черкизово»
Осенью 2021 года Команда рассмотрела несколько вариантов и остановила свой выбор на Пассворке — корпоративном решении для управления паролями с возможностью локальной установки. Пассворк отвечает принятым в России нормам по защите конфиденциальной информации, что подтверждено наличием лицензий ФСТЭК и ФСБ России.
Внедрение Пассворка прошло без лишних затрат времени и ресурсов. Менеджер паролей развернули на виртуальной машине с базовыми характеристиками — установка и первоначальная настройка заняли один день.
«Запустить систему было несложно. Установку произвели в течение одного дня. Развернули, начали создавать учётные записи, сформировали структуру. Процесс быстрый»
Параллельно настроили интеграцию с LDAP для централизованного управления пользователями и активировали автоматическую блокировку сеанса при неактивности. Оба шага закрыли соответствующие требования к безопасности, сформулированные ещё на этапе выбора решения.
Настройка сейфов для распределённой инфраструктуры
С Пассворком работают технические специалисты ТСБ. Для удобства управления доступами и работы с большим парком оборудования по всей стране выстроили понятную структуру сейфов, повторяющую географию подразделений.
«В корне лежат ключевые регионы. Внутри регионов идут наши площадки и карточки оборудования: коммутаторы, камеры, серверы. Логика для нас максимально удобная»
Одной из ключевых функций для команды стала возможность прикреплять файлы и оставлять развёрнутые комментарии к учётным данным. Для команды, которая обслуживает множество единиц оборудования в разных городах, это оказалось не менее важным, чем само хранение паролей.
«К карточкам паролей можно сохранять вложения. Мы оставляем много комментариев. Зайдя в один регион, можно полностью изучить всё оборудование, которое там установлено»
Администрированием системы занимается небольшая группа сотрудников. Остальные инженеры имеют полные права в рамках своих регионов, что позволяет им полноценно создавать, редактировать и использовать пароли для оперативной работы.
Результат: моментальный доступ к данным и снижение рисков
Специалисты подразделения ТСБ создали прозрачный процесс управления доступами к подконтрольной инфраструктуре — от плановой передачи необходимых данных до экстренного входа на удалённую площадку.
«Стало удобно передавать доступы и получать их. Появился оперативный доступ практически к любому устройству в любое время суток. Раньше экстренный доступ к удалённой площадке занимал гораздо больше времени: нужно было с кем-то связаться. Сейчас это решается мгновенно»
В течение нескольких лет Пассворк был частью ежедневной работы команды ТСБ — инструментом, который помогал удерживать баланс между строгим контролем и удобством совместной работы региональных сотрудников.
«Функционал Пассворка помогал нам решать наши задачи. Цена приемлемая, и техподдержка работает оперативно, доводя дело до конца»
Группа «Черкизово»: управление паролями в распределённой инфраструктуре
Группа «Черкизово» — крупнейший производитель мясной продукции в России с более чем 40 000 сотрудников в 20 регионах страны. Пассворк централизовал хранение паролей, выстроил структуру по географии объектов и сократил время экстренного доступа к удалённым площадкам до секунд.
В 2025 году ФСТЭК и ФСБ выпустили документы с одинаковым номером. Приказ ФСТЭК №117 от 11 апреля 2025 года и Приказ ФСБ №117 от 18 марта 2025 года регулируют разные аспекты защиты государственных информационных систем (ГИС), но действуют в одном правовом поле и распространяются на одни и те же организации. Выполнять придётся оба.
Здесь нередко возникает путаница: оба приказа имеют номер 117, оба приказа работают в связке, оба касаются ГИС и иных информационных систем госорганов, государственных унитарных предприятий (ГУП) и госучреждений. Разница — в предмете регулирования.
Приказ ФСТЭК №117 устанавливает общие требования к защите информации в ГИС и вступил в силу 1 марта 2026 года. Приказ ФСБ №117 регулирует применение криптографических средств защиты информации (СКЗИ) в тех же системах (вступил в силу 6 апреля 2025 года). Оба документа расширяют зону регуляторного контроля: теперь под их действие подпадают государственные унитарные предприятия (ГУП) и государственные учреждения.
Понимание разграничения между документами — отправная точка для любой организации, которая хочет пройти год без нарушений.
Главное
1 марта 2026 года — дата вступления в силу Приказа ФСТЭК №117. Приказ ФСБ №117 действует с 6 апреля 2025 года — без переходного периода.
Приказ ФСТЭК №117 — организационные и технические меры: управление доступом, модель угроз, аттестация, мониторинг, парольные политики.
Приказ ФСБ №117 — исключительно криптография: СКЗИ, шифрование каналов, электронная подпись.
Расширение периметра — под действие обоих приказов впервые подпадают ГУП и государственные учреждения. Прежде многие из них формально находились вне зоны обязательных требований.
Новое в Приказе ФСТЭК №117 — процессный подход: непрерывный мониторинг, регулярный пересмотр модели угроз, жёсткие дедлайны устранения уязвимостей.
Подрядчики в периметре — все сторонние организации, работающие с государственными ИС, обязаны соблюдать политику ИБ заказчика.
Новые требования к привилегированному доступу — управление привилегированными учётными записями впервые выделено в самостоятельное мероприятие.
Отправная точка для любой организации — инвентаризация и классификация информационных систем, актуализация модели угроз, разработка плана перехода с конкретными сроками и ответственными.
Законодательный фундамент и 216-ФЗ
Всё началось с Федерального закона №216-ФЗ от 8 августа 2024 года. Он внёс точечную, но принципиальную правку в часть 5 статьи 16 Федерального закона №149-ФЗ «Об информации, информационных технологиях и о защите информации».
Ранее эта норма обязывала ФСТЭК и ФСБ устанавливать требования по защите информации только для ГИС. Закон 216-ФЗ дополнил формулировку словами «иных информационных систем государственных органов, государственных унитарных предприятий, государственных учреждений», создав правовое основание для распространения обязательных требований информационной безопасности на весь госсектор.
"В части 5 статьи 16 после слова "системах," дополнить словами "иных информационных системах государственных органов, государственных унитарных предприятий, государственных учреждений,", после слова "систем" дополнить словами ", иных информационных систем государственных органов, государственных унитарных предприятий, государственных учреждений" — Федеральный закон №216-ФЗ
Помимо этого расширения, 216-ФЗ ввёл ещё одну важную норму, которая прямо запрещает передачу данных из ГИС в информационные системы, не соответствующие требованиям по защите информации. Это означает, что организации, получающие данные из государственных систем, обязаны обеспечить защиту на своей стороне.
Закон вступил в силу в день подписания, и оба ведомства (ФСТЭК и ФСБ) оперативно приступили к подготовке подзаконных актов.
Приказ ФСТЭК №117: перестройка подхода к защите
Приказ ФСТЭК России №117 от 11.04.2025 — это не обновление приказа №17, а полностью новый документ и иная логика построения системы защиты: от статического набора мер к непрерывному управляемому процессу.
Приказ №117 устанавливает актуализированные требования к защите информации в государственных информационных системах. Документ охватывает весь жизненный цикл ГИС: от формирования модели угроз до аттестации и эксплуатации.
Контекст ужесточения требований понятен: по данным компании «Еca Про», за 2025 год 73% всех утечек данных из российских организаций пришлось на госсектор — более 105 млн строк данных (Еса Про / Коммерсантъ, 2025). Политически мотивированные атаки и низкий уровень кибербезопасности в ряде структур сделали государственные системы главной мишенью.
Ключевые изменения по сравнению с предыдущей редакцией
Расширение периметра действия — требования распространяются на ГУП и государственные учреждения, ранее они касались преимущественно органов государственной власти.
Актуализация модели угроз — требования к её формированию обновлены с учётом современного ландшафта атак.
Поэтапный переход вместо немедленной переаттестации — для действующих ГИС предусмотрен плановый переход согласно Информационному сообщению ФСТЭК № 240/22/1492.
Обязательная инвентаризация активов и контроль конфигураций — теперь это самостоятельное требование, а не рекомендательная мера.
Требования структурированы по классам защищённости и охватывают как технические меры, так и организационные: разработку политик безопасности, регламентов и внутренних стандартов.
Кого касаются новые правила
Приказ ФСТЭК №117 распространяется на все информационные системы, эксплуатируемые государственными органами, государственными унитарными предприятиями и государственными учреждениями на федеральном, региональном и муниципальном уровнях.
Это не только классические ГИС, но и ведомственные системы электронного документооборота, кадровые и бухгалтерские системы, отраслевые АСУ и любые другие ИС, используемые для обеспечения деятельности.
Косвенно под приказ попадают и подрядчики: ЦОДы, размещающие системы госорганов, обязаны соответствовать требованиям, а все сторонние организации, работающие с государственными ИС, должны соблюдать политику информационной безопасности заказчика. Это затрагивает тысячи компаний, которые прежде считали себя вне периметра регуляторных требований.
По данным Правительства РФ, в России функционирует более 4 000 ГИС, из которых около 3000 — региональные, а остальные — федеральные (ComNews, 2025). С учётом подрядчиков и смежных учреждений реальный масштаб охвата новых требований кратно выше.
⚠️
Исключения из сферы действия приказа: информационные системы, обрабатывающие государственную тайну, а также системы Администрации Президента РФ, аппарата Совета Безопасности РФ, Федерального Собрания РФ и ряда других органов.
Новая архитектура документа: от статичных мер к процессам
Главное концептуальное изменение Приказа ФСТЭК №117 — переход от статичной модели к процессному подходу. Прежняя логика предполагала однократное выполнение набора мер и периодическую аттестацию. Новая требует, чтобы защита информации была сквозным непрерывным процессом, встроенным в операционную деятельность организации и обязательной количественной оценкой результатов.
Это означает
Постоянный мониторинг событий безопасности и состояния защитных мер
Регулярный пересмотр модели угроз при изменении инфраструктуры или появлении новых угроз
Документированные процедуры реагирования на инциденты с фиксацией результатов
Отчётность перед ФСТЭК России на регулярной основе
В новом документе появились абсолютно новые направления: защита технологий искусственного интеллекта, контейнерных сред и оркестрации, программных интерфейсов (API), веб-приложений и сервисов электронной почты.
Обязательные мероприятия: что должна делать каждая организация
Приказ №117 определяет перечень мероприятий, обязательных для всех организаций, попавших под его действие, независимо от класса защищённости их систем. Каждое мероприятие содержит конкретные требования, ряд которых появился впервые в российской регуляторике ИБ.
Управление уязвимостями с жёсткими дедлайнами
Критические уязвимости устраняются в течение 24 часов, высокого уровня опасности — в течение 7 календарных дней. При обнаружении уязвимости, отсутствующей в Банке данных угроз ФСТЭК (БДУ), оператор уведомляет регулятора в течение 5 рабочих дней.
Привилегированный доступ: отдельное направление регулирования
Управление привилегированным доступом (PAM) впервые выделено в самостоятельное мероприятие — в приказе №17 оно не регламентировалось отдельно.
«Посредством проведения мероприятий по обеспечению защиты информации при предоставлении привилегированного доступа должна быть исключена возможность получения привилегированного доступа к информационным системам лицами, для которых такой доступ должен быть исключен, а также использования повышенных прав доступа с нарушением внутренних стандартов и регламентов по защите информации», — п. 48 приказа ФСТЭК 117 от 11.04.2025
Пункт 48 приказа №117 устанавливает целый блок требований:
Строгая аутентификация по ГОСТ Р 58833-2020 — многофакторная, с криптографическими протоколами. При технической невозможности — усиленная многофакторная аутентификация.
Минимальные привилегии — каждая учётная запись получает только необходимые права.
Персонификация — учётные записи с правом создания других привилегированных УЗ обязаны быть именными.
Отключение встроенных УЗ — после первоначальной настройки отключаются или переименовываются, аутентификационная информация меняется.
Обязательное журналирование — все действия с привилегированными учётными записями регистрируются и контролируются.
Запрещено совмещение ролей системного администратора, разработчика и администратора безопасности в рамках одной учётной записи. На практике это означает необходимость внедрения PAM-систем (Privileged Access Management). Организациям потребуются решения для централизованного управления привилегированными учётными записями, контроля сессий и журналирования действий администраторов.
Непрерывный мониторинг и отчётность
Мониторинг ведётся по ГОСТ Р 59547-2021 и охватывает четыре направления: анализ событий безопасности (SIEM, EDR, NDR, NGFW, WAF), контроль уязвимостей, мониторинг средств защиты и анализ актуальных угроз. Режим — 24/7, с обязательным взаимодействием с ГосСОПКА. Допускается применение доверенных технологий ИИ для анализа событий.
Аутентификация, удалённый доступ и мобильные устройства
Строгая аутентификация обязательна при удалённом и привилегированном доступе, а также при работе с мобильных устройств. Для удалённого доступа — только сертифицированные средства защиты, сети пользователей должны располагаться на территории Российской Федерации. На мобильных устройствах обязательны антивирус, шифрование и многофакторная аутентификация.
Требования к подрядчикам
Все сторонние организации официально знакомятся с политикой безопасности заказчика. В договоры включается прямое обязательство соблюдать внутренние стандарты ИБ. При разработке ПО подрядчиком в техническое задание включаются требования ГОСТ Р 56939-2024 «Разработка безопасного программного обеспечения» — они же обязательны при самостоятельной разработке.
Парольная политика как измеримый критерий
Требования к паролям и управлению учётными записями входят в группу критериев «Защита пользователей» и напрямую влияют на итоговое значение коэффициента защищенности информации (Кзи).
Подразделение ИБ разрабатывает и внедряет парольную политику для всех учётных записей, связанных со значимыми объектами. Если соблюсти требования к сложности технически невозможно, необходим документ с компенсирующими мерами — сокращённый срок действия паролей или ограничение числа неудачных попыток ввода.
Многофакторная аутентификация обязательна как минимум для половины привилегированных пользователей. Для систем, где MFA внедрить невозможно, требуется документальное обоснование.
Технологические учётные записи с паролями по умолчанию подлежат обязательной смене — особенно после внедрения новых информационных систем. В организации должен быть регламент управления такими записями; факт смены паролей подтверждается скриншотами, логами или отчётами.
Деактивация учётных записей уволенных сотрудников и работников подрядчиков — отдельный измеримый показатель. При увольнении администратор системы получает официальное уведомление о блокировке; подразделение по ИБ контролирует исполнение. Это требует зрелого процесса управления логическим доступом, а не разовых действий.
Централизованное управление паролями, обеспечение соблюдения политик сложности, полный аудит действий с учётными данными и интеграция со службами каталогов — задачи, которые решаются специализированными менеджерами паролей корпоративного уровня.
Российский корпоративный менеджер паролей Пассворк позволяет закрыть сразу несколько критериев Кзи: принудительное применение требований к длине и сложности паролей, ролевая модель доступа к учётным данным, полное журналирование действий, контроль сервисных учётных записей, автоматический отзыв доступа при увольнении, поддержка FIDO2/WebAuthn и OTP для многофакторной аутентификации.
Приказ ФСБ №117: фокус на криптографию и СКЗИ
Приказ ФСБ России №117 от 18.03.2025 утверждает требования о защите информации в государственных информационных системах и иных ИС госорганов, ГУП и госучреждений с использованием шифровальных (криптографических) средств.
Документ определяет, в каких случаях применение СКЗИ обязательно, какие классы криптосредств допустимы и как организовать их эксплуатацию. Приказ заменил ранее действовавший приказ ФСБ №524 от 24.10.2022.
Приказ зарегистрирован в Минюсте 26 марта 2025 года и вступил в силу 6 апреля 2025 года — без переходного периода, что потребовало от организаций немедленной оценки необходимых изменений.
⚠️
Действие приказа не распространяется на информационные системы Администрации Президента РФ, Совета Безопасности, Федерального Собрания, Правительства, Конституционного Суда, Верховного Суда и ФСБ России, а также на системы, обрабатывающие государственную тайну.
В каких случаях обязательно применение СКЗИ
Использование сертифицированных ФСБ России СКЗИ обязательно, если выполняется хотя бы одно из условий:
Этого требует законодательство РФ — для конкретной категории информации или типа системы.
Осуществляется передача данных за пределы контролируемой зоны — по каналам связи, проходящим за её границами, включая интернет и межведомственные каналы.
Требуется юридически значимая электронная подпись — для признания электронных документов равнозначными бумажным с собственноручной подписью.
Необходима защита носителей — если несанкционированный доступ к информации на носителях может быть исключён только с помощью СКЗИ.
Расширение на ГУП и госучреждения — принципиальное изменение: прежде многие из них формально находились вне зоны обязательного применения сертифицированных СКЗИ.
Применять разрешено только СКЗИ, сертифицированные ФСБ России. Класс применяемых криптосредств определяется уровнем угроз, зафиксированным в модели угроз конкретной системы.
Как два приказа №117 работают вместе
Совпадение номеров — случайность, но документы спроектированы как взаимодополняющие элементы единой системы. Оба расширяют сферу действия на одни и те же категории организаций и устанавливают единый перечень исключений.
Разделение полномочий сохраняется: ФСТЭК регулирует общие вопросы защиты информации (управление доступом, мониторинг, уязвимости, подрядчики), ФСБ — всё, что связано с криптографией. Для оператора это означает необходимость обеспечить соответствие обоим наборам требований одновременно.
Синхронизация процессов
При проектировании системы защиты оба приказа необходимо рассматривать как единый регуляторный контур. Практически это означает следующее:
Модель угроз разрабатывается с учётом требований обоих регуляторов: ФСТЭК определяет общий перечень актуальных угроз, ФСБ — угрозы, нейтрализуемые криптографическими методами
Техническое задание на СЗИ включает как меры по Приказу ФСТЭК №117, так и требования к СКЗИ по Приказу ФСБ №117
Аттестация системы защиты проводится с учётом выполнения требований обоих документов
Управление доступом — точка пересечения обоих приказов: ФСТЭК регулирует идентификацию и аутентификацию, ФСБ — криптографическую защиту информации при её передаче за пределы контролируемой зоны.
Разрыв между этими двумя контурами — одна из наиболее распространённых ошибок при построении систем защиты ГИС.
Сравнение приказов: ФСТЭК и ФСБ
Критерий
Приказ ФСТЭК №117
Приказ ФСБ №117
Регулятор
ФСТЭК России
ФСБ России
Дата принятия
11 апреля 2025 года
18 марта 2025 года
Дата вступления в силу
1 марта 2026 года
6 апреля 2025 года
Заменяет
Приказ ФСТЭК №17
Приказ ФСБ №524
Предмет регулирования
Организационные и технические меры защиты информации
Применение СКЗИ для защиты информации
Сфера действия
ГИС, иные ИС госорганов, ГУП, госучреждений; подрядчики
ГИС, иные ИС госорганов, ГУП, госучреждений
Ключевые инструменты
Модель угроз, аттестация, парольные политики, управление доступом, аудит
Передача данных за периметр, удалённый доступ, межсистемное взаимодействие
Передача данных за периметр, удалённый доступ, межсистемное взаимодействие
Оба документа действуют параллельно и взаимно дополняют друг друга. ФСТЭК определяет, что защищать и как выстроить систему защиты. ФСБ устанавливает, чем шифровать при выходе данных за контролируемый периметр.
Как выполнить требования обоих приказов
Для действующих ГИС ФСТЭК предусмотрел поэтапный переход. Информационное сообщение ФСТЭК России от 12.03.2026 № 240/22/1492 рекомендует разработать план перехода и реализовывать требования последовательно, не дожидаясь единовременной переаттестации всей системы.
Инвентаризация и классификация. Определите перечень ГИС в вашей организации, уточните их классы защищённости (К1–К3) и проверьте, попадает ли организация под действие обоих приказов. ГУП и государственные учреждения, ранее не проходившие аттестацию, начинают именно с этого шага.
Актуализация модели угроз. Пересмотрите действующую модель угроз с учётом новых требований ФСТЭК. Именно модель угроз определяет класс применяемых СКЗИ по приказу ФСБ — это точка синхронизации двух документов.
Разработка плана перехода. Согласно рекомендациям из Информационного сообщения № 240/22/1492, разработайте внутренний план перехода с конкретными сроками и ответственными. Зафиксируйте, какие меры уже реализованы, какие требуют доработки.
Реализация организационных мер (ФСТЭК). Разработайте или актуализируйте политики безопасности, регламенты управления доступом, процедуры реагирования на инциденты. Настройте идентификацию и аутентификацию пользователей согласно требованиям приказа.
Внедрение или замена СКЗИ (ФСБ). Проверьте, все ли каналы передачи данных за периметр защищены сертифицированными криптосредствами нужного класса. Несертифицированные решения подлежат замене. Убедитесь, что эксплуатация СКЗИ соответствует требованиям ФСБ.
Проведение аттестации. Для новых ГИС аттестация обязательна до ввода в эксплуатацию. Для действующих систем — в рамках поэтапного плана. Привлеките аккредитованный орган по аттестации.
Организация непрерывного контроля. Аттестация — не финальная точка. Настройте мониторинг событий безопасности, регулярный аудит прав доступа и контроль изменений конфигураций. Это требование ФСТЭК, которое действует на протяжении всего срока эксплуатации ГИС.
Общий контекст: ужесточение, измеримость, импортозамещение
Оба приказа №117 — часть масштабной трансформации российской регуляторики ИБ в 2024–2025 годах. Параллельно с ними вышел пакет изменений сразу по нескольким направлениям.
Приказ ФСБ №539 от 23.12.2025 — порядок получения субъектами КИИ информации о средствах и способах проведения компьютерных атак и методах их обнаружения.
Приказ ФСБ №540 от 24.12.2025 — расширение полномочий НКЦКИ: координация аккредитованных центров ГосСОПКА, право запрашивать результаты защитных мероприятий у субъектов КИИ.
Приказ ФСБ №546 от 25.12.2025 — порядок обмена информацией об атаках и инцидентах между субъектами КИИ, а также с зарубежными и международными организациями. Заменяет Приказ №368 от 2018 года.
Общий вектор прослеживается чётко: от формальных проверок — к реальной измеримой безопасности, от разовых аттестаций — к непрерывному мониторингу, от узкого круга ГИС — к полному охвату госсектора.
Заключение: регуляторный сдвиг требует системного ответа
Два приказа — логичное разделение зон ответственности. ФСТЭК выстраивает архитектуру защиты ГИС и проверяет её через аттестацию. ФСБ обеспечивает криптографический контур там, где данные покидают контролируемую зону. Вместе они формируют единую систему требований, которую нельзя выполнить частично.
Для ГУП и государственных учреждений, впервые попавших под действие обоих документов, 2025–2026 годы — время действовать методично: инвентаризация, модель угроз, план перехода, реализация мер. Статистика утечек из госсектора показывает, что цена промедления — не только штраф, но и реальный ущерб.
Часть организационных требований ФСТЭК — управление доступом, парольные политики, аудит — поддаётся автоматизации. Пассворк берёт на себя рутину: централизованное управление учётными данными, ролевая модель, журнал действий и интеграция с корпоративной инфраструктурой. Это высвобождает ресурс ИБ-команды для задач, которые автоматизировать нельзя, — аттестации, настройки СКЗИ и работы с регуляторами.
Часто задаваемые вопросы
Чем отличается Приказ ФСТЭК №117 от Приказа ФСБ №117?
Приказ ФСТЭК №117 устанавливает организационные и технические меры защиты информации в ГИС: управление доступом, модель угроз, аттестацию, мониторинг, парольные политики. Приказ ФСБ №117 регулирует исключительно применение СКЗИ — шифрование каналов, электронную подпись, классификацию криптосредств. Оба документа обязательны одновременно.
На кого распространяются оба приказа №117?
Оба приказа распространяются на государственные органы, государственные унитарные предприятия и государственные учреждения федерального, регионального и муниципального уровней. Косвенно под требования попадают подрядчики, работающие с государственными ИС: они обязаны соблюдать политику информационной безопасности заказчика.
Когда нужно выполнить требования Приказа ФСТЭК №117?
Приказ ФСТЭК №117 вступил в силу 1 марта 2026 года. Для действующих ГИС предусмотрен поэтапный переход согласно Информационному сообщению ФСТЭК № 240/22/1492 от 12.03.2026 — единовременная переаттестация всех систем не требуется. Приказ ФСБ №117 действует с 6 апреля 2025 года без переходного периода.
Когда обязательно применять СКЗИ по Приказу ФСБ №117?
СКЗИ обязательны в четырёх случаях: если этого требует законодательство РФ для конкретной категории информации; при передаче данных за пределы контролируемой зоны; при использовании юридически значимой электронной подписи; если несанкционированный доступ к носителям информации может быть исключён только криптографическими средствами.
Какие организации выведены из-под действия обоих приказов?
Оба приказа не распространяются на информационные системы Администрации Президента РФ, Совета Безопасности, Федерального Собрания, Правительства, Конституционного Суда, Верховного Суда и ФСБ России, а также на системы, обрабатывающие государственную тайну.
Что изменилось в управлении привилегированным доступом по Приказу ФСТЭК №117?
Управление привилегированным доступом впервые выделено в самостоятельное мероприятие. Приказ требует строгой аутентификации по ГОСТ Р 58833-2020, персонификации привилегированных учётных записей, обязательного журналирования всех действий и запрета совмещения ролей системного администратора, разработчика и администратора безопасности в одной учётной записи.
Какие сроки устранения уязвимостей установил Приказ ФСТЭК №117?
Критические уязвимости устраняются в течение 24 часов с момента обнаружения. Уязвимости высокого уровня опасности — в течение 7 календарных дней. При обнаружении уязвимости, отсутствующей в Банке данных угроз ФСТЭК, оператор обязан уведомить регулятора в течение 5 рабочих дней.
С чего начать выполнение требований обоих приказов №117?
Отправная точка — инвентаризация и классификация информационных систем организации. Затем актуализируется модель угроз: она одновременно определяет требуемые меры по ФСТЭК и класс СКЗИ по ФСБ. На основе модели угроз разрабатывается план перехода с конкретными сроками и ответственными.
Приказы ФСТЭК и ФСБ №117: в чём разница и как выполнить требования
ФСТЭК и ФСБ выпустили приказы с одинаковым номером 117. Оба обязательны для госорганов, ГУП и госучреждений — но регулируют разное. Рассмотрим, чем отличаются документы, где пересекаются и как выполнить требования обоих.
Российский рынок кибербезопасности развивается втрое быстрее мирового — чем активнее компании развивают цифровую инфраструктуру, тем острее потребность в её защите.
Именно поэтому аналитические инструменты, которые помогают ориентироваться в отечественном ИБ-рынке, становятся всё более востребованными. ComNews ответил на этот запрос аналитической картой, а Пассворк стал одним из её стратегических партнёров.
Что такое карта импортозамещения от ComNews
В апреле 2026 года ComNews опубликовали второй выпуск аналитической карты и онлайн-страницы «Возможности импортозамещения программного обеспечения в ключевых сферах ИБ». На ней представлены продукты более 40 российских вендоров — структурированный каталог для тех, кто принимает решения о переходе на отечественный стек.
Аудитория проекта — ИТ-директоры, CISO, архитекторы безопасности и руководители компаний, которые принимают решения о переходе на отечественные решения и построении защищённой инфраструктуры.
Для каждого продукта на карте указаны:
Наличие в Реестре российского программного обеспечения Минцифры России
Действующие лицензии и сертификаты ФСТЭК и ФСБ России
Перечень зарубежных аналогов со схожей функциональностью
Такая структура позволяет быстро подобрать замену ушедшим вендорам — не теряя в функциональности и не снижая уровень защиты.
По итогам 2025 года российский рынок кибербезопасности вырос с 16,5 млрд рублей в 2010 году до 374 млрд рублей в 2025. Для сравнения: мировой рынок информационной безопасности (ИБ) за тот же период рос медленнее — темпы роста в 2025 году составили 12,2%. К 2030 году Центр стратегических разработок (ЦСР) прогнозирует рост российского рынка до 968 млрд рублей со среднегодовым темпом прироста около 21%.
При этом задача импортозамещения ещё не закрыта. Доля иностранных решений в совокупных затратах российских компаний на ИБ снизилась до 7%. Однако в установленной базе средств защиты иностранные продукты по ряду классов ПО продолжают занимать 10–20%, а в сегменте сетевой безопасности эта доля доходит до 40–50% (данные консалтинговой компании Б1, исследование «Рынок информационной безопасности России»).
Более того, по оценкам Usergate, более 50% компаний продолжают использовать иностранные решения в сфере ИБ, в том числе приобретая их через серые схемы (CNews, 2026). Это означает, что переход продолжается, и инструменты для навигации по отечественному рынку становятся всё более востребованными.
Пассворк — стратегический партнёр проекта
Пассворк выступил стратегическим партнёром проекта и принял участие в формировании экспертной оценки: мы поделились видением текущего состояния отрасли, ключевых трендов рынка информационной безопасности и планами развития продукта.
«Одним из ключевых трендов стало формирование полного стека отечественных решений, что отражает движение к киберсуверенитету. Одновременно отрасль смещает фокус с формального комплаенса на практическую безопасность и кибериспытания. Аудитория отраслевых мероприятий выросла до 200 тысяч человек, а число исследователей на багбаунти-платформах увеличилось в 10 раз с 2022 года», — Илья Гарах, технический директор ООО «Пассворк»
Как Пассворк решает задачу импортозамещения
Переход с зарубежного решения на российский менеджер паролей нередко воспринимается как сложный процесс. Пассворк снимает это опасение: продукт встраивается в существующую инфраструктуру и не требует перестройки процессов.
Данные остаются внутри периметра. Локальное развёртывание на серверах компании — без зависимости от внешних облаков и зарубежных сервисов.
Соответствие требованиям регуляторов. Архитектура нулевого знания, лицензии ФСБ и ФСТЭК. Продукт включён в реестр отечественного ПО Минцифры и сертифицирован ФСТЭК России по 4-му уровню доверия.
Интеграция в текущую инфраструктуру. Поддержка Active Directory, LDAP, SSO, SIEM и API — не создаёт отдельный контур, а встраивается в существующую систему.
Контроль в реальном времени. Централизованное хранение паролей и секретов, ролевая модель, детальный журнал аудита, мгновенный отзыв доступов при увольнении сотрудников.
Снижение человеческого фактора. Устраняет хаотичное хранение паролей — один из основных векторов атак на корпоративную инфраструктуру.
Заключение
Аналитическая карта ComNews показывает, что рынок информационной безопасности в России перешёл к системному импортозамещению. У компаний появился инструмент, который позволяет быстро ориентироваться в отечественных решениях, сравнивать их и принимать обоснованные решения без потери функциональности и уровня защиты.
«Полный переход на российские продукты в ближайшие 3–5 лет — это вопрос выживания бизнеса. Использование нелицензионного софта, особенно в критической информационной инфраструктуре (КИИ) и АСУ ТП, может привести к остановке производства. Перспективы перехода позитивные: отечественные вендоры уже предлагают зрелые альтернативы в большинстве сегментов, и отказ от серых схем произойдёт естественным путем по мере усложнения интеграции и роста доверия к российским разработкам», — Илья Гарах, технический директор ООО «Пассворк»
Участие Пассворка в проекте — это вклад в формирование прозрачного и зрелого рынка, где выбор строится на реальных возможностях продукта и его интеграции в инфраструктуру.
Пассворк на карте ComNews по импортозамещению ПО в сфере ИБ 2026
Более 40 российских решений в карте импортозамещения ПО, роль Пассворка в переходе на отечественное решение. Изучаем карту импортозамещения ИБ от ComNews.
Запрет на новые закупки иностранных средств защиты для субъектов критической информационной инфраструктуры (КИИ) действует с 1 января 2025 года. Следующий дедлайн перехода существующих систем — 1 января 2028 года. По оценкам экспертов, к этому моменту реально завершат переход лишь 70–75% организаций (CNews, 2025).
Остальные будут догонять в спешке. А спешка при миграции ИБ-стека — это деградация защиты именно тогда, когда инфраструктура наиболее уязвима. ФСТЭК уже проверил более 700 значимых объектов КИИ и выявил свыше 1200 нарушений. При этом минимальный уровень киберзащиты достигнут только у 36% организаций (Инфофорум, 2026).
Большинство проектов по импортозамещению спотыкаются не на выборе вендора, а на том, что следует после: конфликты совместимости, которые не проявились в пилоте, одновременная замена слишком многого, отсутствие плана отката. В итоге — месяцы переработок и инцидент в переходный период.
В статье — план перехода на российское ПО: от аудита текущего стека до типичных ошибок при выборе решений.
Главное
Запрет на закупки уже действует. С 1 января 2025 года новые иностранные СЗИ на значимых объектах КИИ приобретать нельзя. Перейти на отечественное ПО нужно до 1 января 2028 года, для программно-аппаратных комплексов — до 1 декабря 2030 года.
Обязаны переходить три категории организаций. Субъекты критической инфраструктуры, государственные и муниципальные органы, операторы персональных данных.
Штрафы за утечки стали реальными. С мая 2025 года размер штрафа зависит от масштаба инцидента: от 3 до 15 млн рублей за первичное нарушение. При повторном — от 1 до 3% годовой выручки, но не менее 20 млн рублей. Иностранные решения без обновлений повышают вероятность инцидента — а значит, и вероятность штрафа.
Два реестра — две разные вещи. Реестр Минцифры подтверждает, что продукт российский. Сертификат ФСТЭК подтверждает, что он безопасен. Продукт может быть в реестре без сертификата, и наоборот.
Менять всё сразу — опасно. Когда одновременно заменяют несколько защитных систем, команда теряет контроль над происходящим именно в момент, когда инфраструктура наиболее уязвима.
Пилот — обязателен. Российские решения нередко конфликтуют с привычными корпоративными системами: почтой, каталогом пользователей, учётными системами. Проблемы, которые не заметили на демо, обнаруживаются в продуктовой среде — и откат тогда стоит дороже, чем три месяца тестирования заранее.
Иностранные продукты без обновлений — это не защита. Антивирус без свежих баз теряет эффективность за 2–4 недели. Межсетевой экран без патчей становится уязвимым. Продолжать работу на таких решениях — значит повышать вероятность инцидента. А за инцидентом теперь следуют штрафы, которые исчисляются миллионами.
Государство субсидирует переход. Льготное кредитование от 1% годовых, налоговый вычет с коэффициентом 2 на расходы по российскому ПО, ускоренная амортизация. Большинство компаний об этих инструментах не знают и платят из бюджета полную стоимость.
Есть легальная отсрочка, но только до 1 сентября 2026 года. Если завершить переход к дедлайну объективно невозможно, заключите контракт на внедрение отечественного аналога до этой даты. Это даёт до 48 месяцев на реализацию — предусмотренный законодателем инструмент планирования, а не лазейка.
Почему импортозамещение ИБ — это юридическая обязанность
Импортозамещение ИБ-решений закреплено в российском законодательстве как обязанность, а не рекомендация. Для субъектов КИИ, государственных органов и операторов персональных данных использование иностранных средств защиты информации (СЗИ) без перехода на отечественные аналоги влечёт административную и уголовную ответственность.
В 2022 году крупнейшие иностранные вендоры прекратили поставки и поддержку своих продуктов в России. Лицензии начали блокироваться, обновления сигнатурных баз перестали поступать, техническая поддержка прекратилась. Государство ответило комплексом нормативных мер, которые планомерно ужесточались вплоть до 2026 года.
💡
Если ваша компания работает в одной из 14 сфер деятельности КИИ — вы уже обязаны использовать только российские СЗИ
Перенос крайнего срока перехода на отечественное ПО для большинства объектов КИИ на 1 января 2028 года
Кому и когда обязательно переходить на отечественное ПО
Переход на российские СЗИ обязателен для трёх категорий организаций: субъектов КИИ, государственных и муниципальных органов, а также операторов персональных данных. Каждая категория регулируется отдельным блоком законодательства с разными сроками и санкциями.
Критическая информационная инфраструктура (КИИ) — это информационные системы, сети и автоматизированные системы управления, нарушение работы которых способно причинить значительный ущерб государству, экономике или гражданам.
КИИ — это не только госструктуры. Под действие ФЗ №187-ФЗ подпадают коммерческие компании из 14 отраслей: энергетика, финансы, здравоохранение, транспорт, телекоммуникации, ракетно-космическая, оборонная, горнодобывающая, химическая промышленность, металлургия, машиностроение, атомная промышленность, а также наука и государственное управление.
Важное разграничение, которое часто упускают: субъект КИИ — это организация, которой принадлежат объекты КИИ. Значимый объект КИИ — только тот, который прошёл категорирование и получил одну из трёх категорий значимости. Требования к значимым объектам жёстче: именно для них установлены конкретные дедлайны по переходу на российские СЗИ.
Субъект КИИ
Значимый объект КИИ
Что это
Организация, которой принадлежит инфраструктура
Конкретная система или сеть внутри этой организации
Примеры
Банк, больница, энергетическая компания
Биллинговая система банка, АСУ ТП электростанции
Как определяется
По отраслевой принадлежности — 14 сфер по ФЗ №187-ФЗ
По результатам категорирования — присваивается категория 1, 2 или 3
Требования
Обязан провести категорирование объектов и выполнять базовые требования ФЗ №187-ФЗ
Жёсткие требования по защите, дедлайны перехода на российские решения, проверки ФСТЭК
Государственные и муниципальные органы
Для госорганов требования действуют с 2022 года. С 2026 года любое использование иностранного ПО в сфере ИБ становится невозможным. Бюджетные учреждения здравоохранения, образования и культуры также обязаны планировать переход, даже если они не являются субъектами КИИ в классическом смысле.
Операторы персональных данных (ПДн)
Оператор персональных данных (ИСПДн — информационная система персональных данных) — это практически любая компания, у которой есть база клиентов или сотрудников. Медицина, страхование, банки, образование, ритейл — все они обязаны защищать ИСПДн российскими сертифицированными средствами. Ужесточение 58-ФЗ в 2025 году сделало штрафы за утечки персональных данных значительно серьёзнее: теперь они исчисляются процентами от годовой выручки, а не фиксированными суммами.
💡
Для остальных компаний переход добровольный, но рынок создаёт экономические стимулы: объём российского рынка кибербезопасности по итогам 2025 года достиг 374 млрд рублей, и рынок продолжает расти (SecurityLab, 2026).
Сроки перехода для КИИ
Дата
Требование
Кому
Основание
1 января 2025
Полный запрет на иностранное ПО на значимых объектах КИИ
2028 и 2030 года — не дублирующие дедлайны, а последовательные. Сначала — замена программного обеспечения, затем — переход на сертифицированное отечественное железо в связке с ПО. Организациям, которые начнут с ПО уже сейчас, будет проще выполнить требования по ПАК в срок.
Оборотные штрафы за утечки персональных данных
Федеральный закон №420-ФЗ, вступивший в силу 30 мая 2025 года, пересмотрел административную ответственность за утечки персональных данных — новые части 12–15 ст. 13.11 КоАП РФ ввели прямую зависимость штрафа от масштаба инцидента.
Градация штрафов для организаций за первичное нарушение
Масштаб утечки
Штраф для юридического лица
от 1 000 до 10 000 субъектов или от 10 000 до 100 000 идентификаторов
от 3 до 5 млн руб.
от 10 000 до 100 000 субъектов или от 100 000 до 1 млн идентификаторов
от 5 до 10 млн руб.
свыше 100 000 субъектов или свыше 1 млн идентификаторов
от 10 до 15 млн руб.
За повторное нарушение — оборотный штраф: от 1 до 3% совокупной годовой выручки, но не менее 20 млн и не более 500 млн рублей. Важная деталь: 50-процентная скидка при досрочной уплате штрафа по всем составам ст. 13.11 КоАП РФ не применяется (Федеральный закон № 420-ФЗ, ч. 1.3-1 ст. 32.2 КоАП РФ)
Первые судебные прецеденты по ст. 13.11 КоАП РФ (2026)
Предупреждение — первичное нарушение, штраф заменён на предупреждение по ст. 4.1.1 КоАП
Что показывает первая практика
Оба решения демонстрируют одну тенденцию: суды пока склонны к максимальному смягчению наказания, используя все доступные процессуальные механизмы — статус микропредприятия, первичность нарушения, отсутствие отягчающих обстоятельств. В деле А40-351064/2025 штраф снижен в 25 раз относительно минимального порога санкции; в деле А56-4733/2026 штраф заменён на предупреждение, несмотря на утечку данных 70 000 человек.
Это не означает, что риск минимален. Механизм оборотных штрафов при повторном нарушении остаётся в полной силе: для компании с выручкой 1 млрд руб. повторный инцидент означает штраф от 20 млн руб. Кроме того, лояльность судов первой инстанции не гарантирована — практика только складывается, и позиция регулятора при обжаловании может изменить картину.
Связь с импортозамещением
Риск прямой: иностранные ИБ-решения, работающие без официальной поддержки вендора, создают неконтролируемую поверхность атаки. Отсутствие обновлений безопасности, невозможность получить патч при обнаружении уязвимости, непрозрачность кода — всё это повышает вероятность инцидента. А за инцидентом теперь следуют санкции, которые суд может смягчить один раз, но не при повторном нарушении.
Чем заменить иностранные ИБ-решения
Российский рынок ИБ прошёл точку невозврата. По данным ЦСР «Прогноз развития рынка кибербезопасности РФ 2025–2030», доля иностранных решений в общем объёме затрат российских компаний на ИБ снизилась до 7% по итогам 2024 года — против 11% годом ранее.
«Российский рынок ИБ за последние два года проделал серьезный путь - от экстренного импортозамещения к более зрелой фазе, где заказчики уже не просто ищут замену ушедшим вендорам, а выбирают решения по качеству, производительности и уровню поддержки. По сути, базовый этап импортозамещения пройден, и теперь рынок формируется вокруг нескольких крупных игроков с собственной разработкой и доказанной экспертизой», — Иван Чернов, директор по продуктовой стратегии UserGate
Для сравнения: в сегменте сетевой безопасности ещё недавно этот показатель достигал 40–50% (данные консалтинговой компании Б1, исследование «Рынок информационной безопасности России — 2024»). Сдвиг принципиальный.
«Одним из ключевых трендов стало формирование полного стека отечественных решений, что отражает движение к киберсуверенитету. Одновременно отрасль смещает фокус с формального комплаенса на практическую безопасность и кибериспытания», — Илья Гарах, технический директор Пассворк
По данным TAdviser, объём рынка ИБ России в 2025 году превысил 400 млрд рублей при росте 20–25%. В 2024 году рынок составил 314 млрд рублей (+26,3%) — выше мирового роста в 11,8% (ЦСР). К 2030 году эксперты ЦСР прогнозируют рост ёмкости рынка до 968 млрд рублей при среднегодовом приросте около 21%. Наибольший рост ожидается в сегментах сетевой и облачной безопасности, защиты данных, MDR и MSS.
Пошаговый план перехода на российское ПО
Переход на российские СЗИ — управляемый проект с предсказуемыми этапами, если он разбит на конкретные шаги с измеримыми результатами.
Этап 1. Аудит и инвентаризация
Аудит — отправная точка любого проекта импортозамещения. Без полного реестра используемых СЗИ невозможно ни оценить масштаб задачи, ни расставить приоритеты.Прежде чем выбирать аналоги, нужно точно понять, что именно защищает текущий стек.
Чек-лист аудита
Составить реестр всех используемых ИБ-решений (иностранных и российских)
Указать сроки окончания лицензий для каждого продукта
Определить статус каждого решения: работает в штатном режиме / без поддержки / с ограниченной функциональностью
Выявить зависимости: какие системы интегрированы между собой
Классифицировать объекты КИИ (если применимо) по категориям значимости
Оценить критичность каждого инструмента для непрерывности бизнеса
Оценить совместимость текущего оборудования с российскими решениями
Результат этапа: карта текущего ИБ-стека с приоритетами замены и оценкой рисков для каждого инструмента.
Этап 2. Проверка по реестрам и определение требований
Реестр российского ПО Минцифры — отправная точка для поиска аналогов. Важно, что наличие в реестре подтверждает российское происхождение ПО, но не гарантирует функциональную эквивалентность зарубежному решению.
Большинство компаний не понимают разницы между двумя ключевыми реестрами — и это приводит к дорогостоящим ошибкам при закупках.
Реестр Минцифры — реестр российского ПО. Включение подтверждает российское происхождение продукта. Обязателен для госзакупок по 44-ФЗ и 223-ФЗ.
Реестр сертифицированных СЗИ ФСТЭК — реестр средств защиты информации, прошедших испытания на соответствие требованиям безопасности. Обязателен для защиты КИИ и ГИС (государственных информационных систем).
Продукт может быть в реестре Минцифры, но не иметь сертификата ФСТЭК — и наоборот. Для защиты объектов КИИ нужны оба подтверждения.
Чек-лист подбора аналога
Проверить каждый планируемый к закупке продукт в реестре Минцифры
Проверить наличие сертификата ФСТЭК
Для СКЗИ — проверить сертификат ФСБ
Убедиться, что сертификат не просрочен (срок действия — как правило, 3 года)
Уточнить дорожную карту развития продукта на 2–3 года
Оценить стоимость владения: лицензии + внедрение + поддержка
Этап 3. Пилотный проект и тестирование
Пилотный проект (Proof of Concept, PoC) — единственный способ проверить, работает ли решение в вашей конкретной среде, а не в контролируемых условиях демонстрации вендора.
Что должно включать полноценное тестирование ПО
Развернуть тестовый стенд в изолированной среде
Проверить совместимость с существующими системами
Протестировать работу под нагрузкой
Собрать обратную связь от администраторов и ключевых пользователей
Оценить производительность и совокупную стоимость владения на горизонте 3–5 лет
Зафиксировать все выявленные ограничения и договориться с вендором о планах их устранения
Этап 4. Поэтапная миграция
После успешного тестирования начинается промышленное внедрение. Принцип «от некритичного к критичному»: начинайте с систем, отказ которых не остановит бизнес. Параллельная работа старых и новых решений на переходный период — обязательное условие. Не стоит отключать зарубежный инструмент до полной стабилизации российского аналога.
Документируйте каждое изменение и держите план отката готовым для каждого этапа.
Чек-лист внедрения:
Составить план миграции с приоритизацией систем (некритичные → критичные)
Обеспечить параллельную работу старых и новых СЗИ на переходный период
Настроить правила миграции данных и политики безопасности
Задокументировать все изменения конфигурации
Разработать и протестировать план отката для каждого этапа
Этап 5. Обучение команды и адаптация процессов
Рынок испытывает острую нехватку специалистов по российским СЗИ. Администраторы, привыкшие к Cisco, нуждаются в переобучении для работы с российскими аналогами. Без этого шага внедрение не принесёт результата: формально система развёрнута, фактически — настроена неправильно и не мониторится.
Чек-лист обучения:
Организовать обучение администраторов у вендора или сертифицированного учебного центра
Провести тестирование на проникновение (пентест) после завершения миграции
Оптимизировать настройки СЗИ на основе первых 2–4 недель эксплуатации
Обновить внутреннюю документацию и регламенты ИБ
Настроить мониторинг и алертинг в SIEM-системе
Запланировать ревью через 3 месяца после запуска
Главные ошибки при миграции на российские ИБ-решения
Большинство неудачных проектов по импортозамещению объединяет неверный подход к планированию.
Заменим всё за один раз
Ошибка: Попытка одновременно заменить NGFW, антивирус, SIEM и СКЗИ приводит к эффекту «домино»: при сбое одного компонента падает вся инфраструктура. Заканчивается либо остановкой бизнеса, либо формальным комплаенсом без реальной защиты.
Решение: Составьте карту зависимостей между системами и мигрируйте поэтапно — от некритичных к критичным. Каждый этап закрывается только после того, как новое решение отработало в продакшне не менее двух недель без инцидентов.
Игнорирование проблем совместимости
Ошибка: Российские решения могут конфликтовать с Microsoft Active Directory, Exchange и другими западными корпоративными системами. При переходе на отечественные системы аутентификации ломаются сценарии авторизации в корпоративных приложениях. Это обнаруживают в продакшне — когда откат уже стоит дороже, чем сам пилот.
Решение: Разверните тестовый стенд, максимально приближенный к боевой среде, и прогоните через него все критичные бизнес-сценарии: авторизацию в ERP, CRM, СЭД, корпоративной почте. Только после успешного прохождения всех сценариев — переход в продакшн.
Покупка ПО не из реестра Минцифры
Ошибка: Компания тратит бюджет на «российский» продукт, который не включён в реестр Минцифры или не имеет актуального сертификата ФСТЭК. Деньги потрачены, внедрение завершено — а проверка не пройдена. Регулятор такую закупку не засчитает.
Решение: Перед любой закупкой проверяйте два реестра: реестр Минцифры — на российское происхождение продукта, реестр ФСТЭК — на актуальный сертификат. Убедитесь, что сертификат не просрочен: срок действия, как правило, 3 года.
Отсутствие плана отката
Ошибка: При миграции критичных систем без плана отката любой сбой становится катастрофой. Компания оказывается в ситуации, когда старая система уже демонтирована, а новая ещё не работает. Простой критичного сервиса в такой ситуации измеряется не часами, а сутками.
Решение: Для каждого этапа миграции разработайте и протестируйте план отката до начала работ в реальной среде. Старая система демонтируется только после того, как новая полностью готова к продакшну и план отката проверен.
Надежда на параллельный импорт
Ошибка: Некоторые компании пытаются продлить жизнь иностранным решениям через параллельный импорт. Без официальных обновлений сигнатурных баз антивирус теряет эффективность за 2–4 недели. NGFW без патчей безопасности становится уязвимым. Параллельный импорт — временная мера, которая создаёт иллюзию защищённости, но не защищает.
Решение: Используйте параллельный импорт только как буфер на время пилота и миграции — не дольше 3–4 месяцев. Параллельно запускайте пилот российского аналога: к моменту, когда иностранное решение окончательно устареет, отечественное должно быть готово к боевой эксплуатации.
Государственная поддержка: как сэкономить на переходе
Государство субсидирует переход на российские ИБ-решения тремя инструментами, о которых знают далеко не все.
Льготное кредитование.Министерство цифрового развития реализует программу льготного кредитования для внедрения отечественного ПО. Для российских организаций и аккредитованных ИТ-компаний ставка составляет от 1% до 5% годовых, при этом максимальная сумма кредита на один проект может достигать 5 миллиардов рублей, а на комплексную программу — до 10 миллиардов рублей.
Налоговые льготы. Организации получают право на ускоренную амортизацию отечественного ПО с коэффициентом 3. Расходы на российские СЗИ не только уменьшают налогооблагаемую базу по налогу на прибыль, но и могут учитываться с повышающим коэффициентом 2 (с 1 января 2025 года), что позволяет списывать затраты в двойном размере. Кроме того, реализация прав на ПО из реестра Минцифры освобождается от НДС (0%) для определённых категорий организаций (пп. 26 п. 2 ст. 149 НК РФ).
Механизм легальной отсрочки. Если компания (например, субъект КИИ) объективно не успевает завершить переход к 1 января 2028 года, законодательство предусматривает возможность отсрочки. Для этого необходимо до 1 сентября 2026 года заключить контракт на внедрение отечественного аналога. Тогда у компании появляется до 48 месяцев на реализацию с возможностью дальнейшего продления. Это не лазейка — это легальный инструмент планирования, предусмотренный законодателем для организаций с объективно сложной инфраструктурой.
Пассворк: совместимость и регуляторный статус
Пассворк — российский менеджер паролей для бизнеса с развёртыванием на собственном сервере организации. Все данные об учётных записях хранятся внутри периметра: никакой зависимости от внешних сервисов.
Пассворк включён в реестр отечественного ПО Минцифры и сертифицирован ФСТЭК России по 4-му уровню доверия. Компания-разработчик имеет действующие лицензии ФСТЭК на деятельность по технической защите конфиденциальной информации (ТЗКИ) и по созданию средств защиты информации (СЗКИ), а также лицензию ФСБ России на работу с криптографией.
Совместимость с российскими платформами подтверждена официальными сертификатами.Пассворк протестирован и сертифицирован совместно со следующими решениями.
Пассворк интегрируется с SSO, Active Directory и LDAP, поддерживает подключение к SIEM-системам и ведёт полный журнал действий пользователей — от создания записи до каждого факта просмотра пароля. Это напрямую закрывает требования регуляторов к разграничению доступа и аудиту при работе с объектами КИИ.
Браузерные расширения доступны для Chrome, Firefox, Edge и Safari. Мобильное приложение — в App Store, Google Play и RuStore.
Заключение: с чего начать прямо сейчас
Импортозамещение ИБ — не разовая закупка. Чем раньше начат аудит, тем больше времени на пилот, обучение персонала и поэтапную миграцию без авралов.
Начать можно с любого места. Но практика показывает: проще всего — с базового слоя. Прежде чем менять периметровую защиту и разворачивать SIEM, стоит разобраться с тем, кто и к чему имеет доступ. Управление учётными данными — фундамент, на котором держится всё остальное. Если пароли от критичных систем хранятся в таблицах, а доступы не разграничены, никакой NGFW эту проблему не закроет.
Здесь логично начать с Пассворка: корпоративный менеджер паролей разворачивается на вашем сервере, интегрируется с SSO, AD/LDAP и SIEM-системами и ведёт полный журнал действий. Продукт включён в реестр отечественного ПО Минцифры, сертифицирован ФСТЭК, компания-разработчик имеет действующие лицензии ФСТЭК и ФСБ — это закрывает требования регуляторов к разграничению доступа ещё на старте проекта.
Ключевые дедлайны уже наступили: с апреля 2026 года действуют новые штрафы по ФЗ №77-ФЗ, с июня 2026 года дорожная карта импортозамещения становится обязательной. Дедлайн для значимых объектов КИИ (1 января 2028 года) кажется далёким, но с учётом реальных сроков пилота, миграции и обучения персонала запас времени меньше, чем кажется.
Начните с аудита решений и управления доступами. Это честный первый шаг, после которого картина становится понятной.
Часто задаваемые вопросы
Нужно ли малому бизнесу импортозамещение ИБ?
Малый бизнес обязан соблюдать требования, если он является субъектом КИИ или оператором персональных данных. Медицинские клиники, страховые компании, образовательные организации, ритейл с базами клиентов — все они операторы ПДн. Для них обязательна защита ИСПДн российскими сертифицированными средствами.
Что такое Реестр Минцифры и зачем он нужен при импортозамещении?
Реестр российского программного обеспечения Минцифры — официальный перечень ПО, подтверждающий его российское происхождение. Для субъектов КИИ использование ПО из реестра является обязательным условием при переходе.
Как проверить, есть ли продукт в реестре Минцифры?
Перейдите на reestr.digital.gov.ru, введите название продукта или ИНН производителя в строку поиска. Реестр публичный и обновляется в реальном времени. Для проверки сертификата ФСТЭК используйте отдельный реестр: reestr.fstec.ru. Проверяйте оба реестра перед каждой закупкой СЗИ.
Обязателен ли сертификат ФСТЭК России?
Сертификат ФСТЭК обязателен для средств защиты информации, используемых субъектами КИИ и операторами ИСПДн, обрабатывающими персональные данные 1–3 уровня защищённости. Наличие сертификата подтверждает соответствие продукта требованиям регуляторов и упрощает прохождение аудитов. Пассворк сертифицирован ФСТЭК России по 4-му уровню доверия.
Когда субъекты КИИ обязаны перейти на российское ПО?
Крайний срок перехода значимых объектов КИИ на отечественное программное обеспечение — 1 января 2028 года. Для программно-аппаратных комплексов (ПАК) предусмотрена возможность продления до 1 декабря 2030 года. Запрет на новые закупки иностранных средств защиты информации для КИИ действует с 1 января 2025 года согласно Указу №250.
Что такое пилотный запуск, и сколько времени он занимает?
Пилот — тестирование решения в среде, максимально приближённой к настоящей, для проверки работоспособности, совместимости и производительности ПО. Продолжительность теста для точечных решений, например, менеджера паролей, составляет 2–4 недели, для SIEM — 4–8 недель .
Что делать с иностранным ИБ-решением, которое уже работает без поддержки вендора?
Продолжать эксплуатацию иностранного ИБ-решения без поддержки вендора и обновлений безопасности — прямой регуляторный и операционный риск. Новые уязвимости не закрываются, сертификация ФСТЭК недостижима, а инцидент на фоне устаревшего инструмента усиливает ответственность по №420-ФЗ. Решение нужно включить в план миграции с приоритетом замены.
Таблицы российских аналогов
Ниже — сводные таблицы российских аналогов по всем ключевым классам СЗИ, составленные на основе карты «Возможности импортозамещения ПО в ключевых сферах ИБ, 2026» (ComNews, апрель 2026). Рекомендуем ознакомиться с полной картой импортозамещения на сайте издания.
Сетевая безопасность
NGFW — межсетевые экраны нового поколения
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
UserGate NGFW
ООО «Юзергейт»
№ 1194
Cisco Firepower, Palo Alto, Huawei USG
Kaspersky NGFW
АО «Лаборатория Касперского»
№ 29350 (ПАК), № 28270 (VM)
Palo Alto, Fortinet, Cisco Secure Firewall
PT NGFW
Positive Technologies
№ 20399
Check Point
Континент 4
ООО «Код Безопасности»
№ 13885
Check Point, FortiGate, Palo Alto
Ideco NGFW
ООО «Айдеко»
№ 18339
Fortinet, Cisco ASA
Zecurion NGFW
АО «СекьюрИТ»
№ 4616
Forcepoint, Juniper
IDS/IPS — обнаружение и предотвращение вторжений
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
ViPNet IDS NS
АО «ИнфоТеКС»
№ 7058
Cisco IOS IPS, FortiGate IPS
ViPNet IDS HS
АО «ИнфоТеКС»
№ 3441
AlienVault, Check Point Harmony
InfoWatch ARMA Стена
ООО «ИнфоВотч АРМА»
№ 23568
Check Point, Fortinet, Cisco ASA
С-Терра СОВ
ООО «С-Терра СиЭсПи»
№ 5345
Cisco Secure IPS, Juniper SRX
Рубикон
НПО «Эшелон»
№ 240
IBM Security IPS, Trend Micro TippingPoint
VPN-шлюзы и СКЗИ — криптографическая защита каналов
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
КриптоПро NGate
ООО «КРИПТО-ПРО»
№ 4330
Cisco AnyConnect, Check Point VPN
ViPNet Coordinator HW 5
АО «ИнфоТеКС»
№ 17434
Cisco, Fortinet
ФПСУ-IP
ООО «Амикон»
№ 29911
Cisco ASA, Fortinet
BI.ZONE Secure SD-WAN
ООО «БИЗон»
№ 9005
Fortinet, Prisma SD-WAN, Versa
СКЗИ «Квазар»
ООО «Системы практической безопасности»
№ 15902
ADVA, Ciena
Защита конечных точек и выявление атак
EDR — обнаружение угроз на конечных точках
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
Kaspersky EDR Expert
АО «Лаборатория Касперского»
№ 8352
CrowdStrike, SentinelOne
MaxPatrol Endpoint Security
Positive Technologies
№ 20685
CrowdStrike, Carbon Black
BI.ZONE EDR
ООО «БИЗон»
№ 6493
CrowdStrike, SentinelOne
ViPNet EndPoint Protection
АО «ИнфоТеКС»
№ 8640
Cisco Secure Endpoint, Palo Alto Cortex
NTA/NDR — анализ сетевого трафика
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
PT Network Attack Discovery
Positive Technologies
№ 4710
Vectra, DarkTrace
Гарда NDR
ООО «Гарда Технологии»
№ 3521
Cisco StealthWatch, FireEye
Песочницы (Network Sandbox)
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
KATA Sandbox
АО «Лаборатория Касперского»
№ 8350
Fortinet, Check Point
PT Sandbox
Positive Technologies
№ 8642
Trend Micro Deep Discovery
Мониторинг и управление (SIEM, SOAR, XDR)
SIEM — управление событиями безопасности
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
MaxPatrol SIEM
Positive Technologies
№ 1143
IBM QRadar, Splunk
Kaspersky KUMA
АО «Лаборатория Касперского»
№ 9128
ArcSight, Splunk
RuSIEM
ООО «РуСИЕМ»
№ 3808
IBM QRadar
R-Vision SIEM
R-Vision
№ 21323
Splunk, ArcSight
SOAR/IRP — автоматизация реагирования
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
R-Vision SOAR
R-Vision
№ 1954
Cortex XSOAR, IBM Resilient
BI.ZONE SOAR
ООО «БИЗон»
№ 18770
Splunk SOAR, FortiSOAR
XDR — расширенное обнаружение и реагирование
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
Kaspersky Symphony XDR
АО «Лаборатория Касперского»
№ 9123
Palo Alto Cortex XDR, Microsoft Defender XDR
Защита данных (DLP, DCAP, DAM)
DLP — защита от утечек данных
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
InfoWatch Traffic Monitor
АО «ИнфоВотч»
№ 10340
Symantec DLP, Forcepoint
Solar DOZOR
ООО «РТК-Солар»
№ 25822
Symantec DLP
Гарда DLP
ООО «Гарда Технологии»
№ 417
Forcepoint
Zecurion DLP
АО «СекьюрИТ»
№ 2469
Symantec DLP
СёрчИнформ КИБ
ООО «СёрчИнформ»
№ 2468
—
DCAP — аудит неструктурированных данных
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
Гарда DCAP
ООО «Гарда Технологии»
№ 6299
Varonis
DAM — мониторинг баз данных
Российский продукт
Вендор
Реестр МЦ
Иностранный аналог
Гарда DBF
ООО «Гарда Технологии»
№ 1284
IBM Guardium
Крипто БД
Аладдин Р.Д.
№ 509
—
Идентификация и управление доступом (IAM, PAM, MFA)
При замене десятков иностранных систем учётные данные от новых решений нужно где-то хранить и контролировать. Менеджер паролей для бизнеса Пассворк закрывает эту задачу: локальное и облачное развёртывание, интеграция с AD/LDAP и SIEM-системами, ролевая модель доступа, лицензии ФСТЭК и ФСБ. Более 2000 компаний уже используют Пассворк, включая организации, прошедшие аудиты безопасности на системообразующих предприятиях.
⚠️
Источник таблиц: «Возможности импортозамещения ПО в ключевых сферах ИБ, 2026», ComNews, апрель 2026. Актуальность номеров реестра МЦ — на дату публикации карты. Перед закупкой проверяйте статус в реестре Минцифры и реестре ФСТЭК.
Импортозамещение ИБ-решений (СЗИ): план перехода на российское ПО
Переход на российские решения в сфере защиты информации — юридическая обязанность. В статье: сроки, штрафы, пошаговый план миграции и таблицы отечественных аналогов по всем ключевым классам защитных решений.
Большинство компаний узнают о взломе не от своих систем мониторинга, а от хакеров, когда те уже зашифровали данные или выставили их на продажу.
По данным аналитиков компанииКод Безопасностисреднее время нахождения злоумышленника в корпоративной сети российской компании составляет 42 дня. В ряде случаев — до 181 дня. Всё это время атакующий изучает инфраструктуру, копирует данные и методично готовит финальный удар.
Когда атака всё-таки обнаружена, у команды нет времени разбираться, кто за что отвечает. Есть только план — или его отсутствие.
В этом материале пошаговый план для ИТ-команд, у которых нет выделенного операционного центра безопасности (SOC), зато есть задача: остановить атаку, сохранить доказательную базу и вернуть бизнес в строй.
Главное
Среднее время присутствия злоумышленника в сети российской компании — 42 дня. За это время атакующий успевает повысить привилегии, скопировать данные и установить бэкдоры.
Первые минуты инцидента определяют масштаб ущерба. Минимальное зафиксированное время от первоначального проникновения до полного шифрования инфраструктуры составляет 12,5 минуты.
Реагирование — это последовательность, а не импровизация. Подготовка → обнаружение → сдерживание → форензика → устранение → восстановление → разбор. Пропуск или перестановка шагов уничтожает улики и открывает путь для повторного проникновения.
Форензика начинается до любых изменений в системе. Дамп оперативной памяти — в первую очередь. Каждый артефакт документируется по цепочке хранения: кто собрал, когда, на каком носителе.
Восстановление — только из чистого бэкапа, только после закрытия уязвимости. Восстановление из заражённой резервной копии или через незакрытый вектор атаки — прямой путь к повторному инциденту.
Уведомление регуляторов — обязанность с жёсткими сроками. При утечке персональных данных — РКН в течение 24 часов (152-ФЗ). Субъекты КИИ — НКЦКИ в течение 3–24 часов (187-ФЗ, Приказ ФСБ № 546). Нарушение сроков — самостоятельный состав правонарушения.
Компрометация учётных данных — сквозной риск на каждом этапе. Слабые пароли открывают первоначальный доступ, общие логины распространяют компрометацию, незакрытые учётки уволенных сотрудников становятся точкой повторного входа. Централизованное управление паролями закрывает этот риск системно.
Разбор инцидента обязателен. Разбор — единственный способ превратить инцидент в данные для улучшения защиты. Без разбора компания платит дважды.
Почему скорость реакции решает всё
В 2025 году число киберинцидентов в России выросло на 42% — до 22 тысяч за год. Более 50% компаний в 2025 году столкнулись с кибератаками (CNews, 2026, ТАСС, 2025). По словам зампреда правления Сбербанка Станислава Кузнецова, озвученным на ВЭФ-2025, совокупный ущерб экономике за первые восемь месяцев 2025 года мог составить около 1,5 трлн рублей (Интерфакс, 2025).
"По нашей оценке, в 2025 году уже было атаковано не менее 53% российских компаний, при этом 8 из 10 столкнулись с серьезными последствиями, четверть этих компаний признала, что они понесли существенные репутационные риски, еще одна четверть призналась в больших финансовых потерях. Ну и 48% признались, что у них были простои, из бизнес, сайты, деятельность приостановились" — зампред правления Сбербанка Станислав Кузнецов
Каждая четвёртая атака заканчивается серьёзными последствиями: финансовый ущерб или длительный простой. Доля инцидентов с утечкой конфиденциальных данных выросла с 53% до 64%, а доминирующей схемой остаётся двойное вымогательство: шифрование инфраструктуры с одновременным похищением данных (Positive Technologies, 2026).
Эти цифры описывают операционную реальность. И главная переменная в ней — время: как быстро атака обнаружена и как быстро остановлена.
Как атакуют: векторы, которые нужно знать
В 2025 году 64% успешных атак на организации заканчивались утечкой конфиденциальных данных (Positive Technologies, 2026). Понять, откуда пришла атака, — значит понять, где была брешь. Большинство инцидентов начинаются с одного из пяти векторов.
Фишинг и социальная инженерия
Самый массовый вектор. 80% целевых атак начинаются с электронного письма, в 70% случаев почта — канал доставки вредоносного ПО (Positive Technologies, 2026).
Фишинг давно перестал быть письмом с ошибками от «нигерийского принца». Современные атаки приходят с взломанных легитимных аккаунтов — коллег, партнёров, подрядчиков. Письмо выглядит достоверно, отправитель знаком, контекст правдоподобен. Вредоносная нагрузка прячется внутри многоступенчатых контейнеров: архив → документ → макрос, или HTML-вложение, или QR-код, ведущий на фишинговую страницу.
Отдельная тенденция — phishing-as-a-service (PhaaS): готовые панели управления атаками, шаблоны писем и механизмы обхода почтовых фильтров доступны на теневых площадках. Порог входа для злоумышленника снизился до минимума.
Компрометация учётных данных
Второй по частоте вектор. Атакующий не взламывает систему, он входит в неё с валидными учётными данными. Источники скомпрометированных паролей:
Утечки из сторонних сервисов. Сотрудник использует один пароль для корпоративного сервиса и личного интернет-магазина. Магазин взломали — пароль оказался в открытом доступе.
Подбор по словарям. Слабые или предсказуемые пароли на привилегированных учётных записях взламываются за минуты.
Инфостилеры. Вредоносное ПО, попавшее на рабочую станцию через фишинг, вытаскивает сохранённые пароли из браузеров и менеджеров паролей операционной системы.
Общие логины. Несколько сотрудников или подрядчиков используют одну учётную запись — компрометация одного открывает доступ всем.
Именно здесь корпоративный менеджер паролей закрывает риски системно: уникальные сложные пароли для каждого сервиса, ролевой доступ, исключение общих логинов. Пассворк хранит учётные данные в зашифрованном хранилище и фиксирует каждое обращение к ним в журнале аудита — это видно и до инцидента, и в ходе расследования.
Незакрытые CVE в публично доступных сервисах — почтовых серверах, веб-приложениях. Среднее время от публикации уязвимости до первой эксплуатации в реальных атаках сократилось до нескольких дней. Компании, которые откладывают обновления (патчинг) на «следующий квартал», фактически оставляют дверь открытой.
Особую опасность представляют устройства и сервисы, о существовании которых ИТ-команда не знает: теневая ИТ-инфраструктура, поднятая сотрудниками в обход регламентов.
Атаки через подрядчиков
Атакующий компрометирует не саму компанию, а её поставщика — интегратора, аутсорсера, разработчика ПО. Через доверенный канал он получает доступ к инфраструктуре заказчика, минуя периметровую защиту. Этот вектор особенно опасен тем, что действия атакующего неотличимы от легитимной работы подрядчика: те же учётные данные, те же системы, те же часы работы.
Минимизация риска — отдельная учётная запись для каждого подрядчика, доступ только к нужным системам, только на период задачи, с полным журналом действий. Пассворк позволяет выдавать подрядчикам доступ к конкретным учётным данным на ограниченный срок и отзывать его в один клик по завершении работ.
Вредоносное ПО: шифровальщики и инфостилеры
Вредоносное ПО применялось в большинстве успешных атак на организации в 2025 году (Positive Technologies, январь 2025). Два наиболее распространённых класса:
Шифровальщики (ransomware) — блокируют данные и требуют выкуп. Современные группировки работают по модели двойного вымогательства: сначала эксфильтрируют данные, затем шифруют. Даже если компания восстановится из бэкапа, угроза публикации украденных данных остаётся. Перед финальным ударом шифровальщик целенаправленно ищет и уничтожает резервные копии.
Инфостилеры — тихо работают в фоне, собирая учётные данные, сессионные токены, данные браузеров. Жертва может месяцами не подозревать о заражении, пока скомпрометированные данные не всплывут в другом инциденте или на теневом рынке.
Векторы кибератак и меры защиты
Вектор
Частота
Сложность обнаружения
Типичный сценарий
Приоритетная мера защиты
Фишинг и социальная инженерия
Самый массовый (80% целевых атак)
Средняя
Письмо с вредоносным вложением от «знакомого» отправителя
MFA, обучение персонала, фильтрация почты
Компрометация учётных данных
Высокая
Низкая — вход выглядит легитимным
Повторное использование пароля из утечки стороннего сервиса
Уникальные пароли, централизованный менеджер паролей, аудит доступа
Компрометация интегратора с доступом к инфраструктуре заказчика
Отдельные учётки, ограниченный срок доступа, журнал действий
Вредоносное ПО
Высокая (большинство успешных атак)
Низкая для инфостилеров, высокая для шифровальщиков
Инфостилер тихо собирает данные месяцами
EDR, изолированные бэкапы по правилу 3-2-1
Сколько времени злоумышленник остаётся в сети незамеченным
Среднее время обнаружения (Mean Time to Detect, MTTD) — среднее время между моментом проникновения и его обнаружением. Чем выше этот показатель, тем глубже атакующий укоренился в инфраструктуре до того, как его заметили.
Среднее время обнаружения для российских компаний составляет 42 дня. За это время злоумышленник, как правило, успевает:
изучить топологию сети и определить пути к критичным системам
повысить привилегии до уровня администратора домена
скопировать или проиндексировать ценные данные
установить бэкдоры для повторного доступа после «устранения» инцидента
При этом минимальное зафиксированное время от первоначального проникновения до полного шифрования инфраструктуры составляет 12,5 минуты (BI.ZONE, 2025). Это исключает любые паузы на согласование действий: у команды реагирования нет времени на обсуждение — только на исполнение заранее отработанного плана.
Второй ключевой показатель — среднее время восстановления (Mean Time to Respond/Recover, MTTR): время от обнаружения до полного восстановления операционной деятельности. Сокращение среднего времени восстановления — главная измеримая цель любого плана реагирования на инциденты (Incident Response Plan, IRP).
На практике среднее время восстановления складывается из нескольких последовательных этапов:
локализация угрозы
анализ масштаба компрометации
восстановление систем из резервных копий
верификация целостности среды перед возвратом в продуктив
Задержка на любом из них мультиплицирует итоговый ущерб — каждый час простоя критичных систем конвертируется в прямые финансовые потери и репутационные издержки.
Разрыв между MTTD и MTTR — это и есть зона наибольшего риска. Компании, у которых нет задокументированного плана реагирования, тратят первые часы инцидента не на сдерживание угрозы, а на выяснение того, кто за что отвечает. Именно поэтому план реагирования измеряется не качеством документа, а скоростью исполнения в условиях реального давления.
Финансовые потери от атак складываются из двух категорий — прямых и косвенных. Прямые поддаются расчёту: выкуп за расшифровку данных, восстановление инфраструктуры, штрафы регуляторов.
Cредний размер первоначального требования о выкупе в 2025 году составлял от 4 до 40 млн рублей. Максимальная зафиксированная сумма выкупа выросла на 67% и достигла 400 млн рублей (F6, 2025).
Косвенные потери труднее измерить, но они, как правило, превышают прямые. Репутационный ущерб, отток клиентов, судебные иски, потеря контрактов — всё это разворачивается уже после того, как инцидент технически закрыт.
Пошаговый план реагирования на кибератаку
Реагирование на инцидент — это последовательность. Пропущенный шаг или нарушенный порядок уничтожает улики, открывает путь для повторного проникновения и затягивает восстановление. Ниже — семь этапов, которые работают именно в этой логике.
Шаг 1. Подготовка — действия до инцидента
Качество реагирования определяется до начала атаки. Команда, которая впервые читает инструкцию в момент инцидента, теряет часы на согласование очевидного пока злоумышленник продолжает работать в инфраструктуре.
Разработайте и задокументируйте план реагирования на инциденты. Документ должен содержать: классификацию инцидентов по типу и критичности, цепочку эскалации с конкретными именами и контактами, роли и зоны ответственности каждого участника, резервные каналы связи на случай компрометации корпоративной почты.
Сформируйте команду реагирования заранее. В зависимости от масштаба компании в неё входят: специалист по форензике, юрист с опытом в области ИБ и защиты данных, ИТ-безопасность, операционный менеджер, представитель PR или коммуникаций. Если собственных ресурсов недостаточно — определите подрядчиков и заключите договоры до инцидента, а не во время него.
Проведите инвентаризацию активов и данных. Знайте, где хранятся персональные данные, какие системы являются критичными, кто и с каким уровнем доступа работает с чувствительной информацией. Без этой карты локализация инцидента занимает в разы больше времени.
Настройте централизованное логирование и мониторинг. SIEM без настроенных правил корреляции — дорогой архив. Убедитесь, что логи с ключевых систем собираются, хранятся достаточный срок и доступны для анализа в момент инцидента.
Регулярно проверяйте резервные копии. Бэкап, который никто не восстанавливал в тестовом режиме — ненадёжный инструмент. Проверяйте восстановление не реже раза в квартал.
Проведите учения. Разыграйте сценарий атаки с командой. Это единственный способ выявить пробелы в плане до того, как они проявятся в реальной ситуации.
Шаг 2. Обнаружение и идентификация
Признаки компрометации (Indicators of Compromise, IoC) — артефакты, указывающие на то, что система была скомпрометирована. Это могут быть сетевые аномалии, подозрительные процессы, изменения в файловой системе или нетипичная активность учётных записей.
Сетевые аномалии
Исходящий трафик на нетипичные адреса или в нетипичное время — особенно ночью и в выходные
Резкий рост объёма передаваемых данных без видимой причины (возможная эксфильтрация)
Соединения с известными вредоносными IP или доменами
DNS-запросы к случайно выглядящим доменам — признак DGA-активности (генерация доменов вредоносным ПО)
Нетипичные протоколы или порты: например, RDP наружу, SMB во внешнюю сеть
Подозрительные процессы и активность на хостах
Неизвестные процессы с высоким потреблением CPU или памяти, особенно запущенные от имени системных учётных записей
Процессы, запущенные из нетипичных директорий: %TEMP%, %AppData%, корень диска
Отключение или остановка антивирусных агентов, EDR, служб логирования
Появление новых задач в планировщике или служб с неизвестными именами
Изменения в файловой системе
Появление новых исполняемых файлов в системных директориях или директориях пользователей
Массовое переименование или изменение расширений файлов — прямой признак работы шифровальщика
Изменение системных файлов с неожиданными временными метками
Появление файлов с именами типа README_DECRYPT.txt, HOW_TO_RESTORE.html — записки с требованием выкупа
Входы в систему в нерабочее время, особенно с привилегированных учётных записей
Аутентификация с нетипичных географических локаций или IP-адресов
Множественные неудачные попытки входа с последующим успешным — признак брутфорса или подбора по утечке
Создание новых учётных записей, особенно с административными правами
Горизонтальное перемещение: один аккаунт последовательно аутентифицируется на множестве хостов за короткое время
Использование учётных записей уволенных сотрудников
Признаки в журналах событий
Очистка журналов безопасности Windows (Event ID 1102) или системных логов — злоумышленники заметают следы
Массовый экспорт данных из корпоративных систем: почта, файловые хранилища, базы данных
Обращения к файлам с паролями, конфигурационным файлам, ключам SSH — целенаправленный сбор учётных данных
Важно: наличие одного признака не означает компрометацию. Решение принимается на основе совокупности IoC и контекста. Фиксируйте каждый обнаруженный артефакт с временной меткой — это основа для форензики на следующем шаге.
Первая задача — понять масштаб и остановить распространение, не уничтожив улики. Изолируйте поражённые сегменты на уровне сети. Определите «нулевого пациента» — первый скомпрометированный хост. Составьте карту затронутых систем.
Параллельно проверьте смежные системы на признаки компрометации: аномальный сетевой трафик, нетипичные процессы, изменения в учётных записях. Злоумышленники редко ограничиваются одним хостом — латеральное перемещение происходит быстро.
Проверьте сервис-провайдеров и подрядчиков. Если внешние поставщики имеют доступ к вашей инфраструктуре или данным, немедленно оцените объём их прав и при необходимости ограничьте или отзовите доступ. Убедитесь, что они также не скомпрометированы — цепочка поставок остаётся одним из наиболее уязвимых векторов.
Опросите тех, кто обнаружил инцидент. Зафиксируйте показания: что именно заметили, когда, на каком оборудовании. Эти данные критичны для восстановления хронологии атаки. Если в компании есть служба поддержки — предупредите её о необходимости фиксировать и передавать любые аномальные обращения пользователей.
Шаг 3. Сдерживание
Цель этого шага — остановить распространение угрозы и минимизировать ущерб, не уничтожив улики. Сдерживание всегда предшествует устранению: пока периметр не стабилизирован, любые попытки «вылечить» систему бессмысленны.
Краткосрочное сдерживание — немедленные действия
Изолируйте поражённые хосты на уровне сети: отключите сетевой кабель или заблокируйте порты на коммутаторе
Заблокируйте скомпрометированные учётные записи. Если установить конкретные аккаунты невозможно — временно заблокируйте все привилегированные учётные записи и переиздайте их с новыми паролями
Отзовите активные сессии и токены доступа на поражённых системах
Заблокируйте на межсетевом экране IP-адреса и домены, замеченные в атаке
Отключите или ограничьте внешние подключения: RDP, открытые порты — всё, что может служить каналом управления для злоумышленника
Проверьте сегментацию сети: убедитесь, что изоляция поражённого сегмента реально работает и атака не распространилась на смежные зоны
Переведите критичные системы в режим усиленного мониторинга — даже те, которые выглядят незатронутыми
Разверните чистые резервные образы на изолированных машинах, если необходимо поддерживать непрерывность бизнес-процессов. Это временная мера — не восстановление
Ограничьте доступ сервис-провайдеров и подрядчиков до выяснения обстоятельств инцидента
Что фиксировать на этом шаге
Каждое действие по сдерживанию документируйте: что именно изолировано, когда, кем и на каком основании. Эти записи понадобятся при взаимодействии с регуляторами и при восстановлении хронологии инцидента.
Критерий перехода к следующему шагу: угроза локализована, дальнейшее распространение остановлено, улики сохранены. Только после этого — форензика и устранение.
Шаг 4. Сбор доказательств (форензика)
Форензика начинается до любых изменений в системе. Каждое действие по «лечению» — запуск сканера, удаление файла, перезагрузка — необратимо уничтожает артефакты. Сначала собрать, потом устранять.
Что собирать и в каком порядке
Приоритет — данные, которые исчезнут первыми:
Дамп оперативной памяти — в первую очередь. Содержит активные процессы, сетевые соединения, расшифрованные ключи, фрагменты вредоносного кода.
Сетевые логи — активные соединения, таблицы маршрутизации. Необходимо снимать до изоляции хоста от сети, так как после отключения активные сессии будут разорваны
Образ диска — побитовая копия (работайте только с копией)
Журналы событий — Windows Event Log (Security, System, Application), syslog, auth.log. Экспортируйте целиком, не фильтруйте на месте
Логи SIEM и EDR — выгрузите за период, охватывающий предполагаемое время проникновения с запасом минимум в две недели
Цепочка хранения доказательств
Каждый артефакт должен быть задокументирован по схеме: что собрано → кто собрал → когда → на каком носителе хранится → кто имел доступ после сбора. Нарушение цепочки хранения обесценивает доказательства в суде и при проверке регулятора.
Храните артефакты на изолированном носителе, не подключённом к корпоративной сети. Доступ — только у участников расследования.
Что проверить дополнительно
Было ли активно шифрование данных в момент атаки — это влияет на оценку реального ущерба от возможной эксфильтрации
Кто имел доступ к затронутым системам в период предполагаемого присутствия злоумышленника — по логам аутентификации
Не уничтожайте ничего, что выглядит как вредоносный файл, до завершения документирования. Преждевременное удаление — потеря части картины атаки
Шаг 5. Устранение угрозы
Удаление вредоносного ПО, закрытие уязвимостей и принудительный сброс учётных данных — три обязательных действия, которые выполняются одновременно.
Принудительный сброс паролей охватывает все привилегированные учётные записи, сервисные аккаунты и учётки пользователей, работавших на поражённых хостах. Скомпрометированные учётные данные остаются вектором повторного проникновения до полного сброса.
Проверьте сегментацию сети. Убедитесь, что изначально выстроенная сегментация сработала и сдержала распространение атаки. Если нет, зафиксируйте, где именно периметр был нарушен, и устраните эти точки до восстановления систем. Это не задача «на потом»: незакрытая брешь в сегментации — готовый маршрут для следующей атаки.
Удалите скомпрометированные данные из открытого доступа. Если в результате инцидента конфиденциальная информация оказалась опубликована немедленно инициируйте её удаление. Поисковые системы кэшируют страницы: направьте запросы на удаление кэша параллельно с удалением источника.
Закройте уязвимость, через которую произошло проникновение: патч, отключение сервиса, изменение конфигурации. Без этого восстановление бессмысленно.
Шаг 6. Восстановление систем
Восстановление — это контролируемый процесс возврата систем в производственную среду с постоянным мониторингом на предмет повторной активности атакующего.
Разворачивайте системы только из заведомо чистых резервных копий — с верифицированной датой создания, предшествующей дате компрометации. Перед вводом в эксплуатацию проверьте каждую восстановленную систему на признаки заражения.
Вводите системы в работу поэтапно. Одновременный запуск всей инфраструктуры затрудняет обнаружение аномалий. Поэтапный подход позволяет изолировать проблему, если она проявится повторно, и не допустить каскадного заражения.
Верифицируйте действия сервис-провайдеров. Если подрядчики заявляют, что устранили уязвимости со своей стороны — проверьте это самостоятельно или силами независимых специалистов. Декларация об устранении и фактическое устранение — не одно и то же.
Безопасное развёртывание из бэкапов
Перед восстановлением ответьте на три вопроса:
Бэкап чистый? Определите временную точку компрометации (когда атакующий впервые появился в сети) и убедитесь, что резервная копия создана до этого момента. Восстановление из заражённого бэкапа — распространённая ошибка, приводящая к повторному инциденту.
Уязвимость закрыта? Восстанавливать систему через тот же вектор атаки бессмысленно.
Среда восстановления изолирована? Поднимайте системы в изолированном сегменте, проверяйте их чистоту и только потом возвращайте в продуктивную среду.
Разворачивайте системы из эталонных образов с заранее настроенными политиками безопасности, а не из снапшотов, которые могут быть заражены
Принудительно смените все пароли пользователей и сервисных учётных записей после восстановления Active Directory
Включите расширенное логирование на всех восстановленных системах
Проверьте целостность восстановленных файлов по хэш-суммам
Мониторинг после восстановления
Даже после очистки и восстановления система, которую скомпрометировали, требует повышенного внимания. Именно сюда атакующий попытается вернуться в первую очередь.
Что мониторить после восстановления:
Все входы в систему, особенно в нерабочее время
Сетевые соединения с внешними адресами
Изменения в файловой системе в критичных директориях
Попытки обращения к ранее выявленным C2-адресам (даже заблокированным — это сигнал о повторной активности)
Активность сервисных учётных записей
Рекомендуемый период усиленного мониторинга — не менее 30 дней после восстановления. Атакующие нередко выжидают, пока компания расслабится, и возвращаются через скрытые точки повторного входа, которые не были обнаружены при устранении.
Шаг 7. Извлечённые уроки
Инцидент завершён, системы работают, данные восстановлены. Большинство команд на этом останавливаются. Это ошибка. Без структурированного разбора компания обречена повторить тот же сценарий.
Разбор инцидента
Разбор инцидента (Post-Incident Review, PIR) — обязательная встреча команды, которая работала над инцидентом. Следует провести встречу в течение 24-72 часов (но не позднее 7 дней) после закрытия инцидента, пока детали свежи в памяти.
Структура разбора инцидента
Хронология. Восстановите полную цепочку событий: проникновение → закрепление → горизонтальное перемещение → финальный ущерб. Покажет, где были слепые пятна в мониторинге.
Анализ атаки. Где атакующий мог быть остановлен, но не был? Какие средства защиты сработали, какие нет?
Оценка реагирования. Насколько быстро обнаружили инцидент и провели изоляцию? Какие решения оказались верными, какие нет? Где регламент не работал или отсутствовал?
Финансовый ущерб. Зафиксируйте прямые и косвенные потери — это основа для обоснования бюджета на ИБ.
Корректировка политик безопасности
По итогам разбора инцидента сформируйте конкретный список изменений с ответственными и дедлайнами. Без этого разбор остаётся разговором.
Типичные направления корректировок после инцидента
Управление доступом: ревизия привилегированных учётных записей, внедрение принципа минимальных привилегий, ограничение доступа подрядчиков по времени и периметру.
Мониторинг: расширение покрытия SIEM, добавление источников логов, которые оказались «слепыми зонами».
Список изменений с ответственными и дедлайнами сформирован
Уведомление регуляторов: требования 2025–2026 годов
При инциденте, затрагивающем персональные данные или критическую информационную инфраструктуру (КИИ), организация обязана уведомить регуляторов в жёстко установленные сроки. Нарушение сроков влечёт административную ответственность.
В течение двадцати четырех часов о произошедшем инциденте, о предполагаемых причинах, повлекших нарушение прав субъектов персональных данных, и предполагаемом вреде, нанесенном правам субъектов персональных данных, о принятых мерах по устранению последствий соответствующего инцидента, а также предоставить сведения о лице, уполномоченном оператором на взаимодействие с уполномоченным органом по защите прав субъектов персональных данных, по вопросам, связанным с выявленным инцидентом;
В течение семидесяти двух часов о результатах внутреннего расследования выявленного инцидента, а также предоставить сведения о лицах, действия которых стали причиной выявленного инцидента (при наличии).
Уведомление подаётся в электронном виде через портал персональных данных Роскомнадзора. Отсутствие уведомления в срок — самостоятельный состав правонарушения, независимо от факта утечки.
ГосСОПКА / НКЦКИ (субъекты КИИ)
Для субъектов критической информационной инфраструктуры обязательна передача информации об инцидентах в ГосСОПКА через НКЦКИ:
Срок
Действие
3 часа
Уведомление об инциденте для значимых объектов КИИ (ЗОКИИ)
24 часа
Уведомление об инциденте для иных объектов КИИ (не имеющих категории значимости)
48 часов
Передача технических данных об атаке
С 30 января 2026 года вступил в силу Приказ ФСБ России № 546, утверждающий новый порядок обмена информацией о кибератаках для субъектов КИИ. Документ уточняет форматы и каналы передачи данных в НКЦКИ.
ФСТЭК
Субъекты КИИ дополнительно взаимодействуют с ФСТЭК в части категорирования объектов и выполнения требований по защите. При инциденте на значимом объекте КИИ уведомление обязательно.
Практический совет: назначьте ответственного за взаимодействие с регуляторами ещё до инцидента. В кризисной ситуации искать юриста и разбираться в порталах — потеря критического времени.
Кризисные коммуникации: что говорить клиентам и сотрудникам
Попытка скрыть факт инцидента усугубляет репутационный ущерб — и создаёт дополнительные правовые риски. Прозрачная коммуникация, напротив, сохраняет доверие.
Принципы кризисных коммуникаций
Говорите первыми. Сообщение от компании должно выйти раньше, чем информация появится из других источников. Пустота заполняется слухами.
Сообщайте факты, а не предположения. «Мы обнаружили несанкционированный доступ к системам и расследуем инцидент» — лучше, чем молчание или непроверенные детали.
Давайте конкретные инструкции. Клиентам, чьи данные могли быть затронуты: смените пароль, включите двухфакторную аутентификацию, отслеживайте подозрительную активность.
Обновляйте статус. Одно сообщение — недостаточно. Регулярные обновления снижают тревожность и демонстрируют контроль над ситуацией.
Разделяйте аудитории. Сотрудники, клиенты, партнёры и регуляторы получают разные сообщения — по содержанию и каналу доставки.
Внутренние коммуникации во время инцидента ведите по резервным каналам (мессенджер вне корпоративной инфраструктуры, телефон). Корпоративная почта может быть скомпрометирована.
Как предотвратить повторный взлом
Скомпрометированные учётные данные — главный вектор атак. По данным исследования Positive Technologies за 2026 год, кража учётных данных составила 19% от всех инцидентов 2025 года, а доля атак с утечкой конфиденциальной информации достигла 64%. Слабая парольная политика открывает дверь для следующей атаки — даже после полного восстановления инфраструктуры.
Управление паролями и доступом
Уникальные сложные пароли для каждой системы — без исключений
Принудительная смена паролей после любого инцидента
Немедленный отзыв доступа при увольнении или компрометации аккаунта
Разграничение привилегий по принципу минимально необходимых прав
Защита от фишинга
Многофакторная аутентификация на всех привилегированных учётных записях
Обучение сотрудников распознаванию фишинговых писем — с регулярными симуляциями
Фильтрация входящей почты и блокировка подозрительных вложений
Мониторинг и обнаружение
SIEM с настроенными правилами корреляции для раннего обнаружения аномалий
EDR на всех конечных точках
Регулярный аудит учётных записей и прав доступа
Резервное копирование
Правило 3-2-1: три копии, два разных носителя, одна — офлайн
Регулярная проверка восстановления из бэкапов — не реже раза в квартал
Большинство из этих мер требуют системного контроля над доступом. Именно здесь управление учётными данными становится частью архитектуры защиты.
Как Пассворк помогает при реагировании на инциденты
Управление учётными данными — задача, которая влияет на каждый этап реагирования: от сдерживания до восстановления.
До инцидента
Пассворк разворачивается на серверах компании и интегрируется с Active Directory и LDAP. Все учётные данные хранятся в зашифрованном хранилище внутри вашей инфраструктуры. Доступ к паролям разграничен по ролям: каждый сотрудник и подрядчик видит только то, что нужно для его задач.
Это исключает два распространённых сценария компрометации: общие логины на несколько человек и избыточные права, которые никто не пересматривал годами.
Во время инцидента
Когда атака обнаружена, счёт идёт на минуты. Пассворк позволяет заблокировать доступ конкретного пользователя или подрядчика в один клик — без ручного обхода систем и без риска пропустить учётную запись. Журнал аудита фиксирует каждое обращение к паролям: кто запросил, когда, с какого устройства. Эти данные становятся частью доказательной базы при форензике и взаимодействии с регуляторами.
После инцидента
Принудительный сброс паролей после инцидента — обязательный шаг. Пассворк позволяет провести его централизованно: сгенерировать новые уникальные пароли для всех затронутых учётных записей, сразу распределить их по ролям и зафиксировать факт смены в журнале.
Заключение
Инцидент проверяет реальную готовность команды действовать под давлением. Компании, которые отрабатывают сценарии атак заранее, тестируют резервные копии и знают свои роли в кризисной ситуации, восстанавливаются быстрее и с меньшими потерями. Те, кто открывает инструкцию впервые в момент атаки, платят за это простоем, утечками и штрафами регуляторов.
Каждый этап реагирования — от обнаружения до восстановления — требует системности. Чёткие роли, задокументированные процедуры, заранее отработанные сценарии. Именно это отличает управляемый инцидент от катастрофы
После закрытия инцидента не останавливайтесь на устранении последствий. Разберите хронологию, найдите первопричину, обновите регламенты. Каждый инцидент — это данные о реальных слабых местах вашей инфраструктуры. Игнорировать их значит платить дважды.
Управление учётными данными — сквозная задача на каждом этапе. Компрометация паролей открывает первоначальный доступ, хаотичная ротация в разгар инцидента создаёт новые бреши, а незакрытые учётки уволенных сотрудников становятся точкой повторного проникновения. Это не отдельная задача, аконтроль, который должен работать до, во время и после инцидента.
Часто задаваемые вопросы
Что делать в первые минуты после обнаружения кибератаки?
Изолируйте поражённые системы от сети, не выключая питание. Зафиксируйте время и симптомы инцидента. Смените пароли привилегированных учётных записей с незатронутого устройства. Уведомьте ответственную команду по резервному каналу связи. Не трогайте подозрительные файлы до начала форензики.
Как понять, что атака завершена и можно восстанавливаться?
Убедитесь, что все точки закрепления атакующего найдены и удалены, уязвимость, через которую произошло проникновение, закрыта, скомпрометированные учётные записи заблокированы или сброшены, а мониторинг не фиксирует новой подозрительной активности. Восстанавливайте только из бэкапа, созданного до момента компрометации.
Нужно ли уведомлять регуляторов при кибератаке?
Зависит от типа инцидента и статуса организации. Субъекты КИИ обязаны уведомить ФСБ (через НКЦКИ) в течение 24 часов по 187-ФЗ. При утечке персональных данных — уведомить Роскомнадзор в течение 24 часов с момента обнаружения (152-ФЗ, статья 21). Рекомендуется заранее подготовить шаблоны уведомлений и согласовать их с юристом.
Что такое ГосСОПКА и кто обязан туда сообщать?
ГосСОПКА — Государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак. Уведомлять НКЦКИ обязаны субъекты критической информационной инфраструктуры: организации из сфер энергетики, финансов, здравоохранения, транспорта и ряда других.
Как восстановить системы после атаки шифровальщика?
Восстановление начинается только после полной очистки инфраструктуры от ВПО и закрытия уязвимости, через которую произошло проникновение. Разворачивайте системы из резервных копий с верифицированной датой, предшествующей компрометации. Поэтапный ввод в эксплуатацию с усиленным мониторингом — минимум 30 дней после восстановления.
Нужно ли сообщать клиентам о взломе?
Да — особенно если затронуты их персональные данные. Это требование закона и вопрос репутации: по данным Сбербанка, каждая четвёртая атакованная компания понесла существенные репутационные потери (ВЭФ-2025). Сообщение от компании должно выйти раньше, чем информация появится из других источников.
Как защититься от атак через подрядчиков?
Для каждого подрядчика создавайте отдельную учётную запись, без общих логинов. Доступ выдавайте только к тем системам, которые нужны для конкретной задачи, и только на период её выполнения. Все действия подрядчика фиксируйте в журнале. Как только работы завершены, доступ отзывается немедленно.
Как реагировать на кибератаку: пошаговый план действий
Первые минуты кибератаки определяют масштаб ущерба — поэтому действовать нужно по плану. Как изолировать угрозу, сохранить улики, уведомить регуляторов и вернуть бизнес в строй.
Территория безопасности — ежегодный новаторский форум в сфере информационной безопасности, организованный группой ComNews. Пассворк выступил партнёром форума и принял участие в мероприятии, которое объединило четыре тематические конференции и технологическую выставку отечественных ИБ-решений.
Аудитория форума — люди, которые принимают решения и несут за них ответственность: ИТ-директоры, архитекторы безопасности, CISO, представители государственных органов, топ-менеджеры крупных компаний, производители ПО и оборудования, интеграторы.
1000+ участников и более 90+ спикеров — практики, исследователи уязвимостей, специалисты по расследованию инцидентов.
Структура программы
Четыре конференционных трека выстроены по PDCA-модели (цикл Деминга-Шухарта) — последовательно, от стратегии к практике:
ПРО планирование: тактическая карта CISO: от чекапа к стратегии
ПРО действие: как избежать слепых зон и предотвратить инциденты
ПРО контроль: все инструменты и процессы под контролем CISO
ПРО улучшения: как прокачивать себя и свою команду
Участники обсудили текущие тенденции, реальные кейсы и конкретные шаги по укреплению защиты.
Доклад Пассворка: секреты без слепых зон
На форуме выступил технический директор Пассворка Илья Гарах с докладом «Секреты без слепых зон: как взять под контроль корпоративные пароли, доступы и аудит».
В докладе разобрали практические подходы к тому, как выстроить прозрачную и аудируемую систему управления учётными данными:
Где возникают слепые зоны — точки в инфраструктуре, где учётные данные хранятся вне контроля
Почему хаотичное хранение паролей остаётся одной из главных точек входа для атак — и как это исправить системно
Как выстроить прозрачную, аудируемую систему управления доступами — без потери удобства для команды
Как Пассворк решает задачу
Пассворк помогает компаниям и государственным организациям централизовать хранение паролей и секретов, внедрить ролевую модель доступа и настроить детальный аудит действий пользователей.
Такой подход снижает риски человеческого фактора, повышает прозрачность доступа к критичным системам и упрощает соответствие требованиям регуляторов — в том числе в контурах КИИ.
Архитектура построена на принципе нулевого знания (zero knowledge): сервер хранит данные исключительно в зашифрованном виде. Ключи шифрования генерируются на стороне клиента и никогда не передаются на сервер — расшифровать данные не может никто, включая администраторов.
Реальный уровень защиты верифицируют независимые исследователи на платформе Standoff Bug Bounty — в условиях, приближённых к реальным атакам.
Живой диалог
На выставке в рамках форума собрались ключевые игроки российского ИБ-рынка. У стендов обсуждались конкретные архитектурные решения, сценарии внедрения, интеграции. Именно такой формат даёт то, чего не даёт ни один аналитический отчёт: прямой срез того, что реально происходит в индустрии.
«Такие мероприятия важны не только как площадка для демонстрации продуктов — они показывают, как меняется мышление рынка. В этом году заметно вырос запрос на системные решения: компании хотят не закрыть отдельную уязвимость, а выстроить управляемую среду. Именно в этом направлении развивается Пассворк, и этот разговор с рынком для нас очень ценен», — Илья Гарах, технический директор ООО «Пассворк»
Для Пассворка участие в форуме — это возможность услышать рынок напрямую и стать частью диалога, который формирует направление развития отрасли.


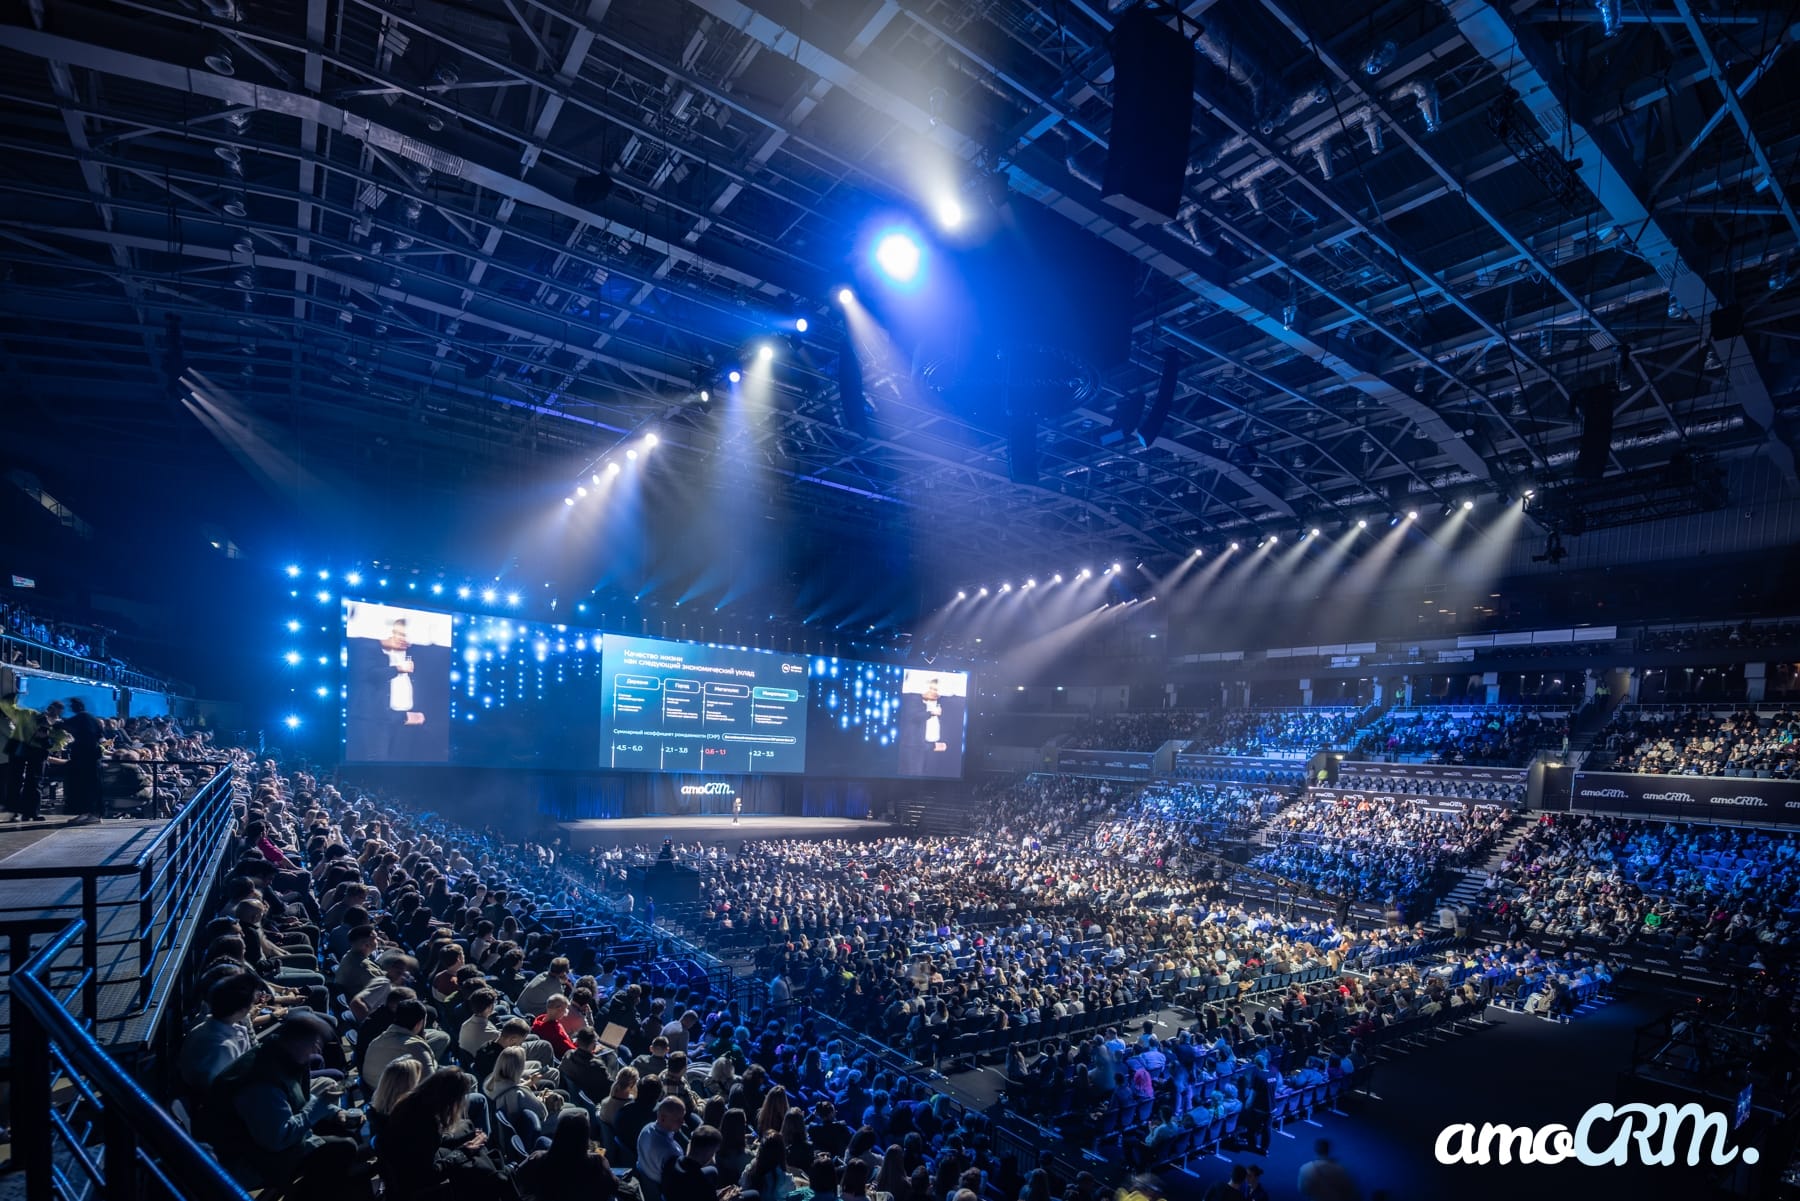
 Анастасия Лебедева
 Илья Шелыгин
 Илья Шелыгин